

#securite
securite
14,610 次瀏覽
87 討論中
熱門
最新

·
--
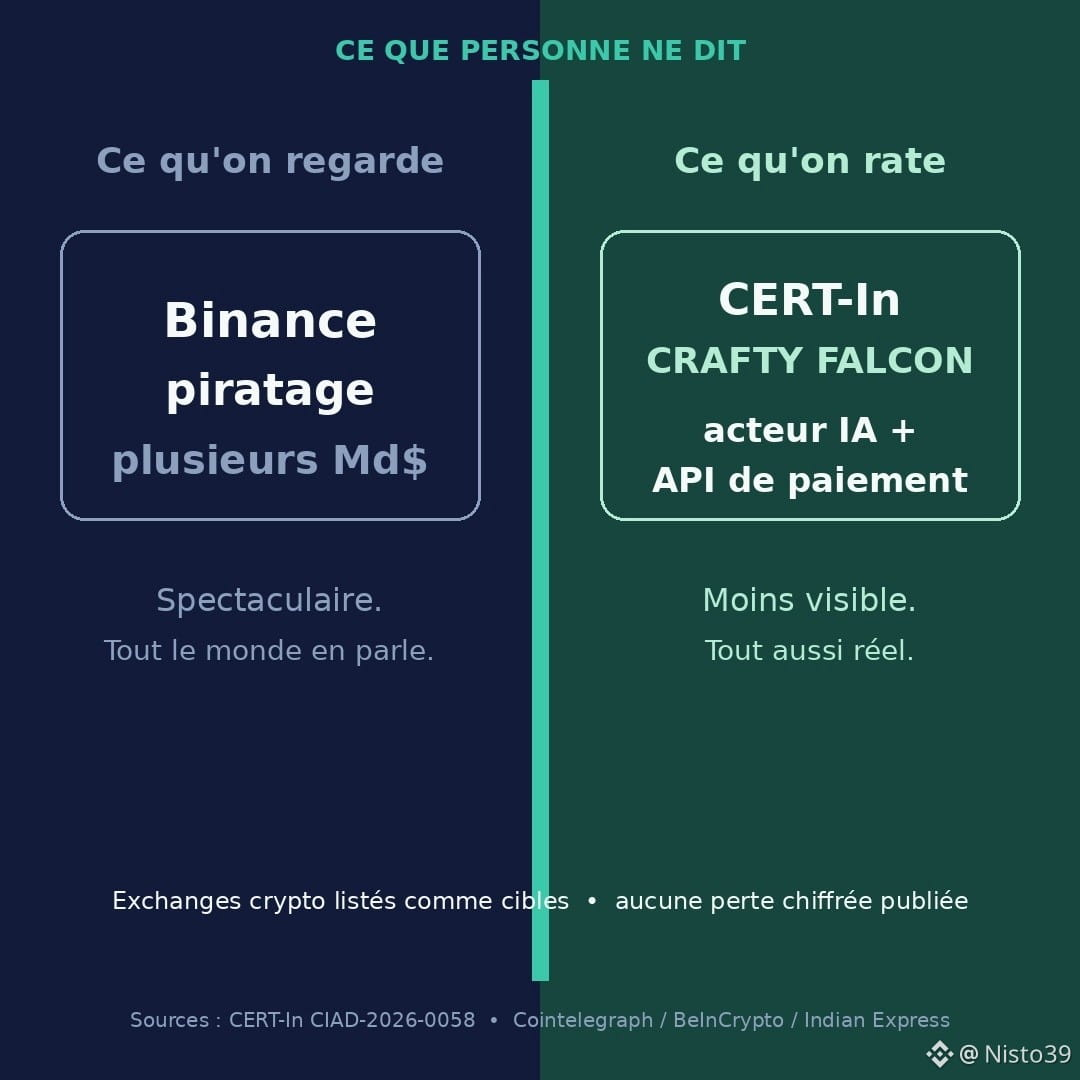
所有人的目光都聚焦在幣安遭黑客攻擊這件事上——數十億美元被凍結,報道還熱乎着。很正常。這事確實轟動。
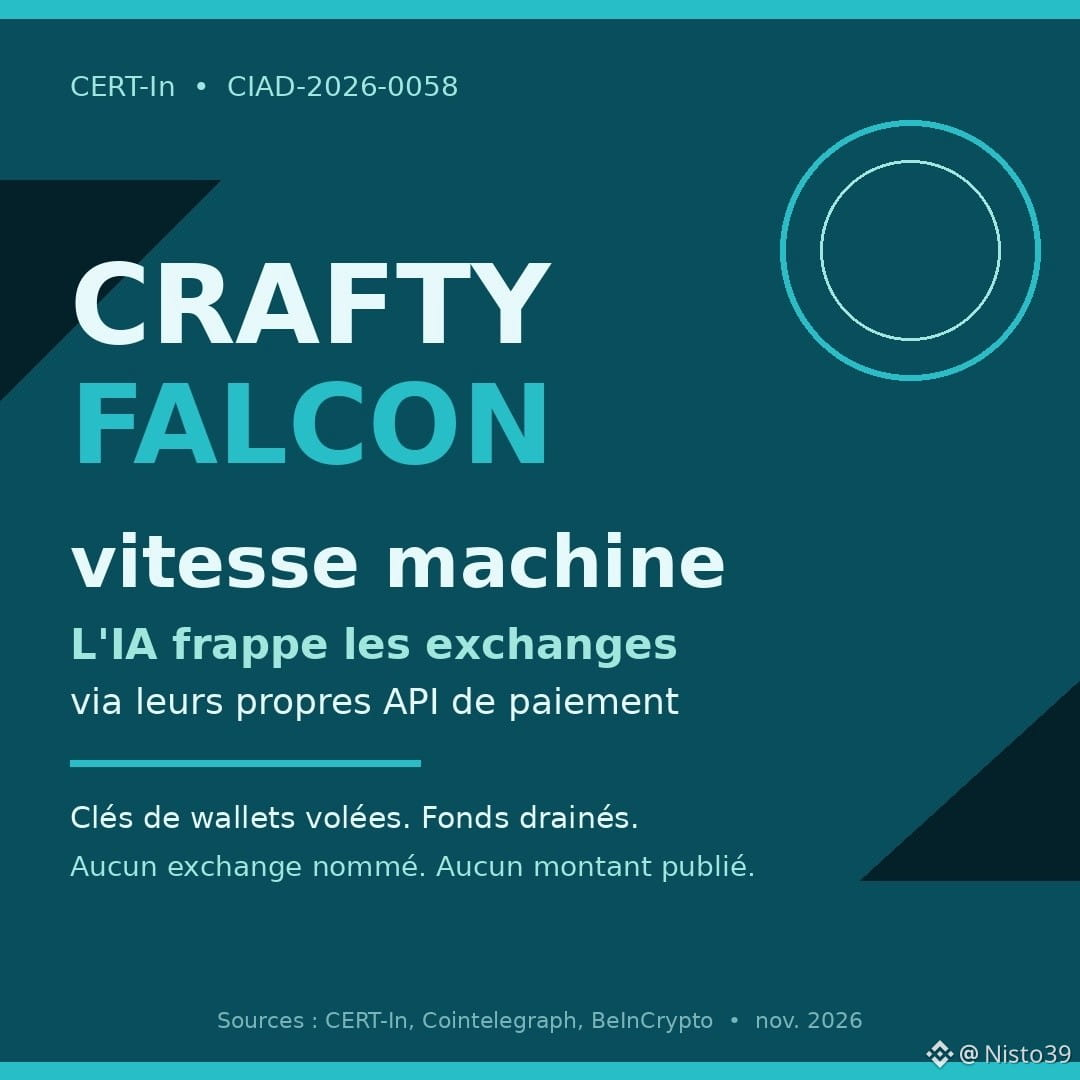
幾乎沒人關注的是:11月4日,CERT-In 發佈了關鍵警報 CIAD-2026-0058。十月更新。一名攻擊者:CRAFTY FALCON。
這不是腳本小子。據 CERT-In 稱,這是一個藉助 AI 的金融攻擊者,“用機器智能監視目標,以機器速度行動,並通過調用受害者自己的支付和付款 API 發起攻擊”。
目標:NBFC、金融科技公司、聚合商……以及加密貨幣交易所 / VDA 服務商。錢包密鑰被盜。資金被轉空。沒有點名任何交易所。沒有公佈任何金額。
作案手法:通過共享憑證,讓暴露在外的 UAT/預發佈環境連通生產環境;濫用雲服務(AWS SSM/Lambda);對應用進行逆向工程;繞過 IP 白名單;先進行微額測試轉賬(1 盧比),再發動大規模攻擊;選擇週末時段;使用 AI 生成腳本。
我的看法:熱錢包被攻破時,大家會談論 $BTC 和 $ETH 。攻擊通過內部支付 API 發起時——也就是那些看不見的管道——談論的人就少多了。CERT-In 要求全天候監控,並在週末增加人員。聽起來不酷。或許卻至關重要。
來源:CERT-In、Cointelegraph(11月5日)、BeInCrypto、Indian Express、Mint。本文不構成財務建議。
你的交易所週日加強監控:讓人安心,還是對一個普通週末反應過度?
#CryptoNews #Securite #CERTIn #Exchange #IA
所有人的目光都聚焦在幣安遭黑客攻擊這件事上——數十億美元被凍結,報道還熱乎着。很正常。這事確實轟動。
幾乎沒人關注的是:11月4日,CERT-In 發佈了關鍵警報 CIAD-2026-0058。十月更新。一名攻擊者:CRAFTY FALCON。
這不是腳本小子。據 CERT-In 稱,這是一個藉助 AI 的金融攻擊者,“用機器智能監視目標,以機器速度行動,並通過調用受害者自己的支付和付款 API 發起攻擊”。
目標:NBFC、金融科技公司、聚合商……以及加密貨幣交易所 / VDA 服務商。錢包密鑰被盜。資金被轉空。沒有點名任何交易所。沒有公佈任何金額。
作案手法:通過共享憑證,讓暴露在外的 UAT/預發佈環境連通生產環境;濫用雲服務(AWS SSM/Lambda);對應用進行逆向工程;繞過 IP 白名單;先進行微額測試轉賬(1 盧比),再發動大規模攻擊;選擇週末時段;使用 AI 生成腳本。
我的看法:熱錢包被攻破時,大家會談論 $BTC 和 $ETH 。攻擊通過內部支付 API 發起時——也就是那些看不見的管道——談論的人就少多了。CERT-In 要求全天候監控,並在週末增加人員。聽起來不酷。或許卻至關重要。
來源:CERT-In、Cointelegraph(11月5日)、BeInCrypto、Indian Express、Mint。本文不構成財務建議。
你的交易所週日加強監控:讓人安心,還是對一個普通週末反應過度?
#CryptoNews #Securite #CERTIn #Exchange #IA
幾乎沒人關注的是:11月4日,CERT-In 發佈了關鍵警報 CIAD-2026-0058。十月更新。一名攻擊者:CRAFTY FALCON。
這不是腳本小子。據 CERT-In 稱,這是一個藉助 AI 的金融攻擊者,“用機器智能監視目標,以機器速度行動,並通過調用受害者自己的支付和付款 API 發起攻擊”。
目標:NBFC、金融科技公司、聚合商……以及加密貨幣交易所 / VDA 服務商。錢包密鑰被盜。資金被轉空。沒有點名任何交易所。沒有公佈任何金額。
作案手法:通過共享憑證,讓暴露在外的 UAT/預發佈環境連通生產環境;濫用雲服務(AWS SSM/Lambda);對應用進行逆向工程;繞過 IP 白名單;先進行微額測試轉賬(1 盧比),再發動大規模攻擊;選擇週末時段;使用 AI 生成腳本。
我的看法:熱錢包被攻破時,大家會談論 $BTC 和 $ETH 。攻擊通過內部支付 API 發起時——也就是那些看不見的管道——談論的人就少多了。CERT-In 要求全天候監控,並在週末增加人員。聽起來不酷。或許卻至關重要。
來源:CERT-In、Cointelegraph(11月5日)、BeInCrypto、Indian Express、Mint。本文不構成財務建議。
你的交易所週日加強監控:讓人安心,還是對一個普通週末反應過度?
#CryptoNews #Securite #CERTIn #Exchange #IA
76
·
--
🔓 Coinbase:客戶數據遭泄露……但 Coinbase 並未遭到黑客攻擊。即便如此,這件事爲什麼仍與你有關
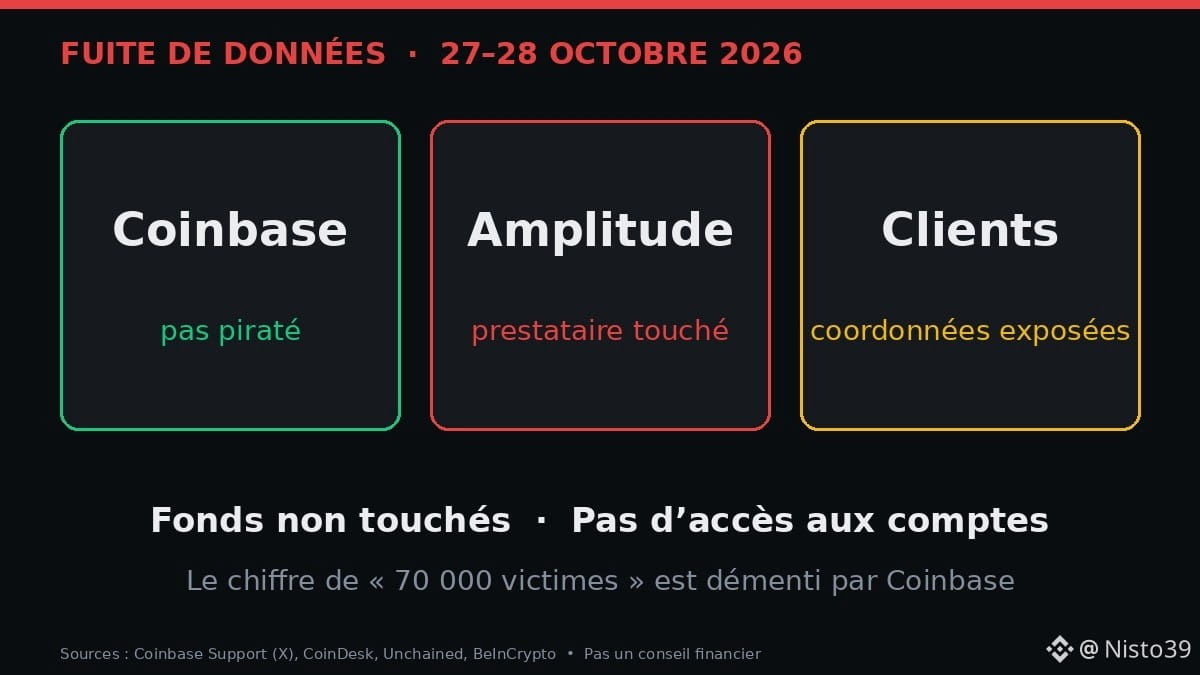
美國時間 10 月 27 日晚間,Coinbase 確認其使用的分析服務供應商 Amplitude 發生了一起安全事件:
• “少數”客戶的聯繫方式和部分交易數據遭到暴露
• Coinbase 表示,郵寄地址和可用於登錄賬戶的信息均未泄露
• 沒有發現有人訪問 Coinbase 自身系統,資金未受影響,受影響客戶已收到通知
• Coinbase 表示,網上流傳的“7 萬名受害者”說法不實
• 同一周在韓國,Bithumb 報告稱員工內部工具遭入侵,個人數據被盜,但未宣佈有加密貨幣損失
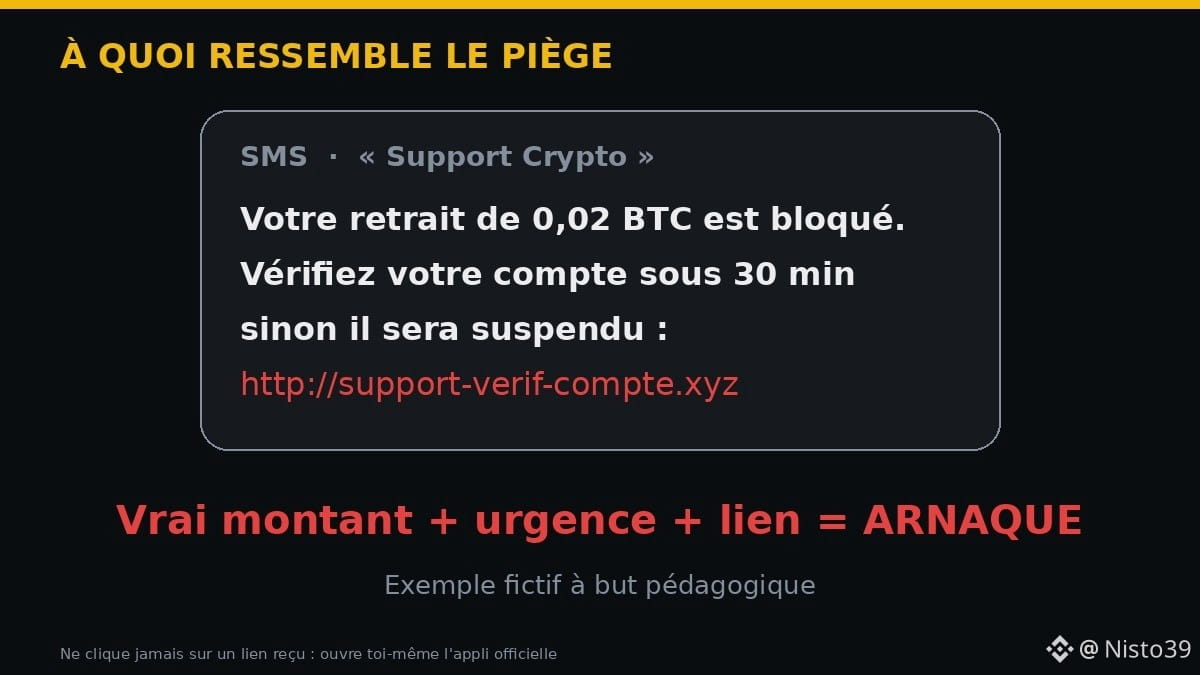
🧠 爲什麼這是個風險?騙子拿到你的郵箱、電話號碼和真實購買金額後,就能編出一條極具迷惑性的消息:“您有一筆 0.02 $BTC 提幣被凍結,請點擊此處。”這就是網絡釣魚。
👨🏿🔧 舉個例子:科納克里的機械師 Sékou 收到一條“客服”短信,裏面提到了他最近購買的 $ETH。鏈接指向一個假網站。
➡️ 他沒有點擊。
➡️ 他自己打開官方應用:沒有任何警報。
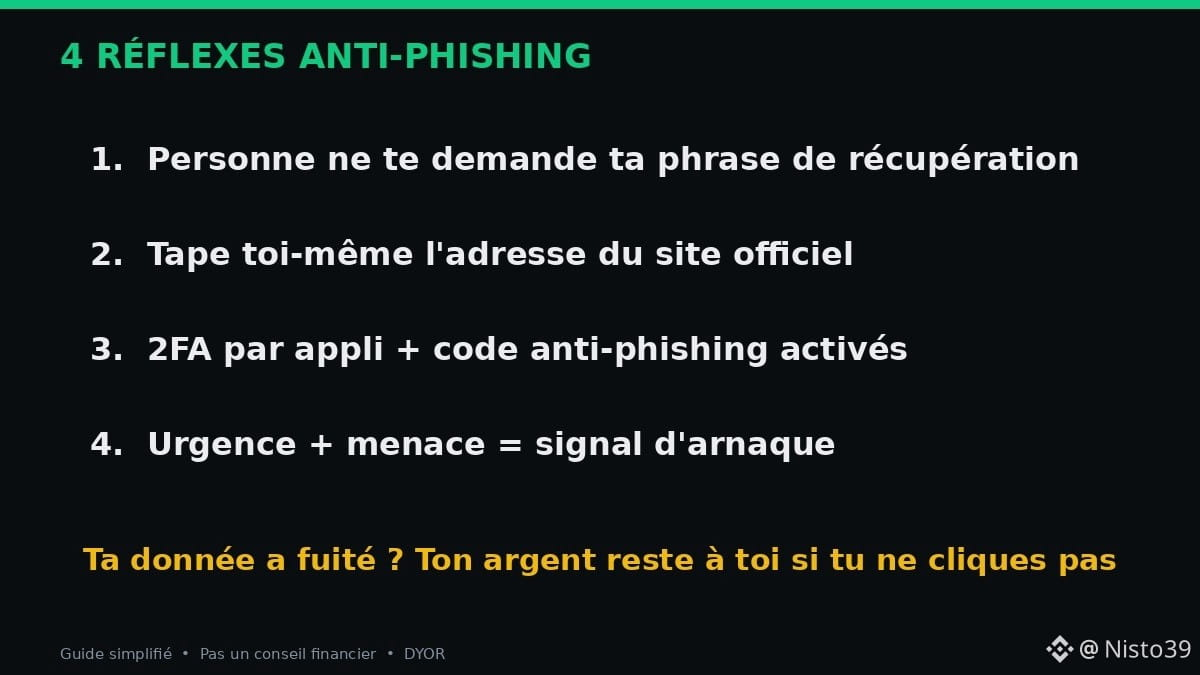
✅ 防範小貼士:
1. 正規客服絕不會索要你的助記詞或 2FA 驗證碼
2. 自己輸入網站地址,不要通過收到的鏈接訪問
3. 啓用應用驗證器 2FA(不要只用短信),並設置反釣魚碼
4. 緊迫催促 + 威脅恐嚇 = 詐騙信號
你收到過假冒“加密貨幣客服”的消息嗎?來分享一下 👇
來源:Coinbase Support(X)、CoinDesk、Unchained、BeInCrypto。本文不構成財務建議。
#Securite #Phishing #Coinbase #CryptoNews #Afrique
🔓 Coinbase:客戶數據遭泄露……但 Coinbase 並未遭到黑客攻擊。即便如此,這件事爲什麼仍與你有關
美國時間 10 月 27 日晚間,Coinbase 確認其使用的分析服務供應商 Amplitude 發生了一起安全事件:
• “少數”客戶的聯繫方式和部分交易數據遭到暴露
• Coinbase 表示,郵寄地址和可用於登錄賬戶的信息均未泄露
• 沒有發現有人訪問 Coinbase 自身系統,資金未受影響,受影響客戶已收到通知
• Coinbase 表示,網上流傳的“7 萬名受害者”說法不實
• 同一周在韓國,Bithumb 報告稱員工內部工具遭入侵,個人數據被盜,但未宣佈有加密貨幣損失
🧠 爲什麼這是個風險?騙子拿到你的郵箱、電話號碼和真實購買金額後,就能編出一條極具迷惑性的消息:“您有一筆 0.02 $BTC 提幣被凍結,請點擊此處。”這就是網絡釣魚。
👨🏿🔧 舉個例子:科納克里的機械師 Sékou 收到一條“客服”短信,裏面提到了他最近購買的 $ETH 。鏈接指向一個假網站。
➡️ 他沒有點擊。
➡️ 他自己打開官方應用:沒有任何警報。
✅ 防範小貼士:
1. 正規客服絕不會索要你的助記詞或 2FA 驗證碼
2. 自己輸入網站地址,不要通過收到的鏈接訪問
3. 啓用應用驗證器 2FA(不要只用短信),並設置反釣魚碼
4. 緊迫催促 + 威脅恐嚇 = 詐騙信號
你收到過假冒“加密貨幣客服”的消息嗎?來分享一下 👇
來源:Coinbase Support(X)、CoinDesk、Unchained、BeInCrypto。本文不構成財務建議。
#Securite #Phishing #Coinbase #CryptoNews #Afrique
美國時間 10 月 27 日晚間,Coinbase 確認其使用的分析服務供應商 Amplitude 發生了一起安全事件:
• “少數”客戶的聯繫方式和部分交易數據遭到暴露
• Coinbase 表示,郵寄地址和可用於登錄賬戶的信息均未泄露
• 沒有發現有人訪問 Coinbase 自身系統,資金未受影響,受影響客戶已收到通知
• Coinbase 表示,網上流傳的“7 萬名受害者”說法不實
• 同一周在韓國,Bithumb 報告稱員工內部工具遭入侵,個人數據被盜,但未宣佈有加密貨幣損失
🧠 爲什麼這是個風險?騙子拿到你的郵箱、電話號碼和真實購買金額後,就能編出一條極具迷惑性的消息:“您有一筆 0.02 $BTC 提幣被凍結,請點擊此處。”這就是網絡釣魚。
👨🏿🔧 舉個例子:科納克里的機械師 Sékou 收到一條“客服”短信,裏面提到了他最近購買的 $ETH 。鏈接指向一個假網站。
➡️ 他沒有點擊。
➡️ 他自己打開官方應用:沒有任何警報。
✅ 防範小貼士:
1. 正規客服絕不會索要你的助記詞或 2FA 驗證碼
2. 自己輸入網站地址,不要通過收到的鏈接訪問
3. 啓用應用驗證器 2FA(不要只用短信),並設置反釣魚碼
4. 緊迫催促 + 威脅恐嚇 = 詐騙信號
你收到過假冒“加密貨幣客服”的消息嗎?來分享一下 👇
來源:Coinbase Support(X)、CoinDesk、Unchained、BeInCrypto。本文不構成財務建議。
#Securite #Phishing #Coinbase #CryptoNews #Afrique
100
·
--
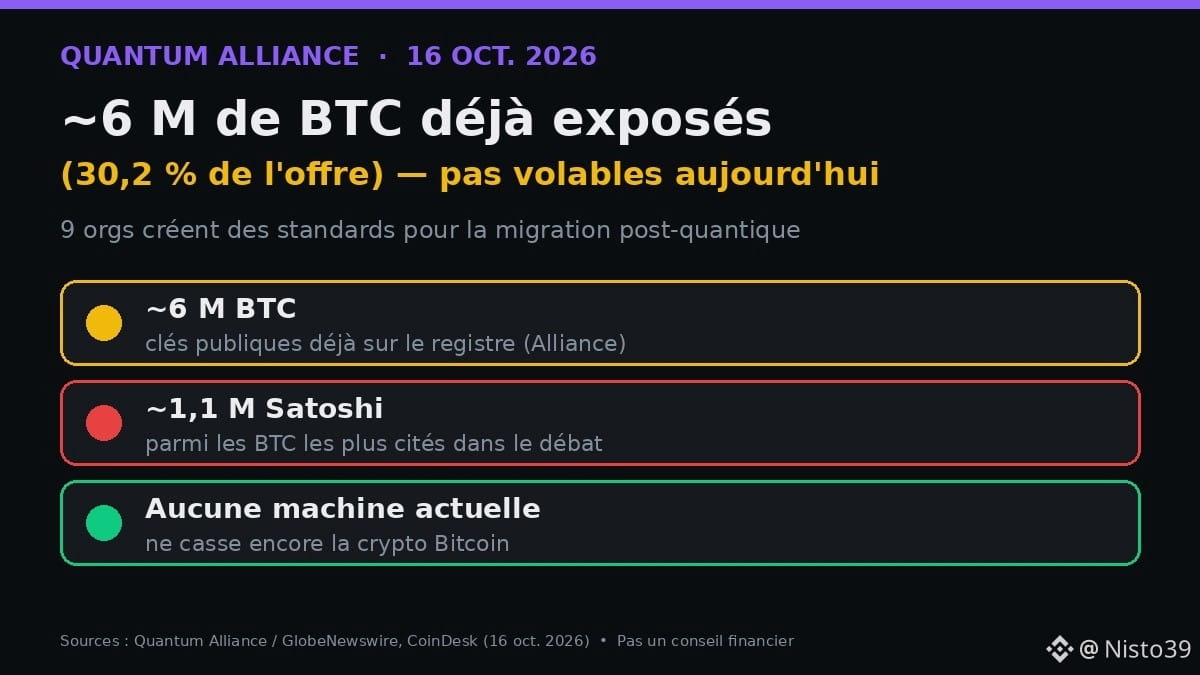
🔐 9 家加密貨幣機構成立量子聯盟:約 600 萬枚 $BTC (佔總供應量的 30.2%)已經暴露公鑰。如今還無法盜取——但現在就該爲風險做好準備。
📌 事實(聯盟 + CoinDesk,2026 年 10 月 16 日)
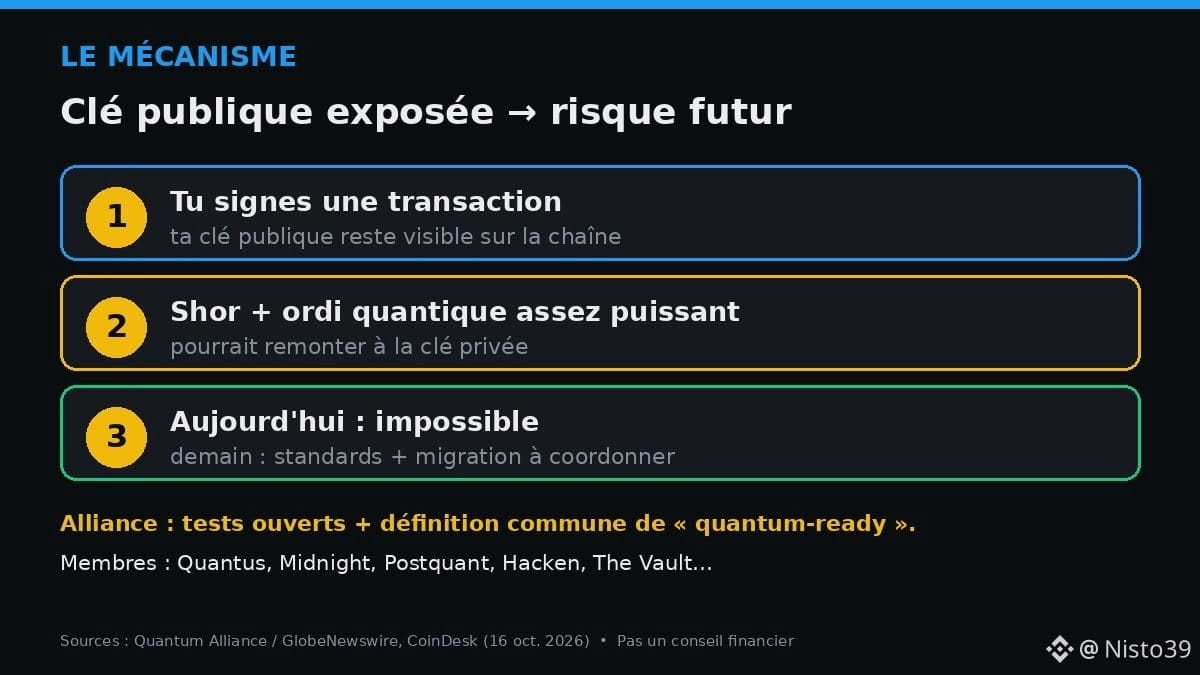
• 9 家機構(Quantus、Midnight Foundation、Postquant Labs、Hacken、The Vault 等)成立了一個開放標準組織
• 目標:明確“量子就緒”意味着什麼,以及如何驗證
• 約 600 萬枚 BTC 的公鑰已暴露(佔 30.2%);其中約 110 萬枚據稱屬於中本聰
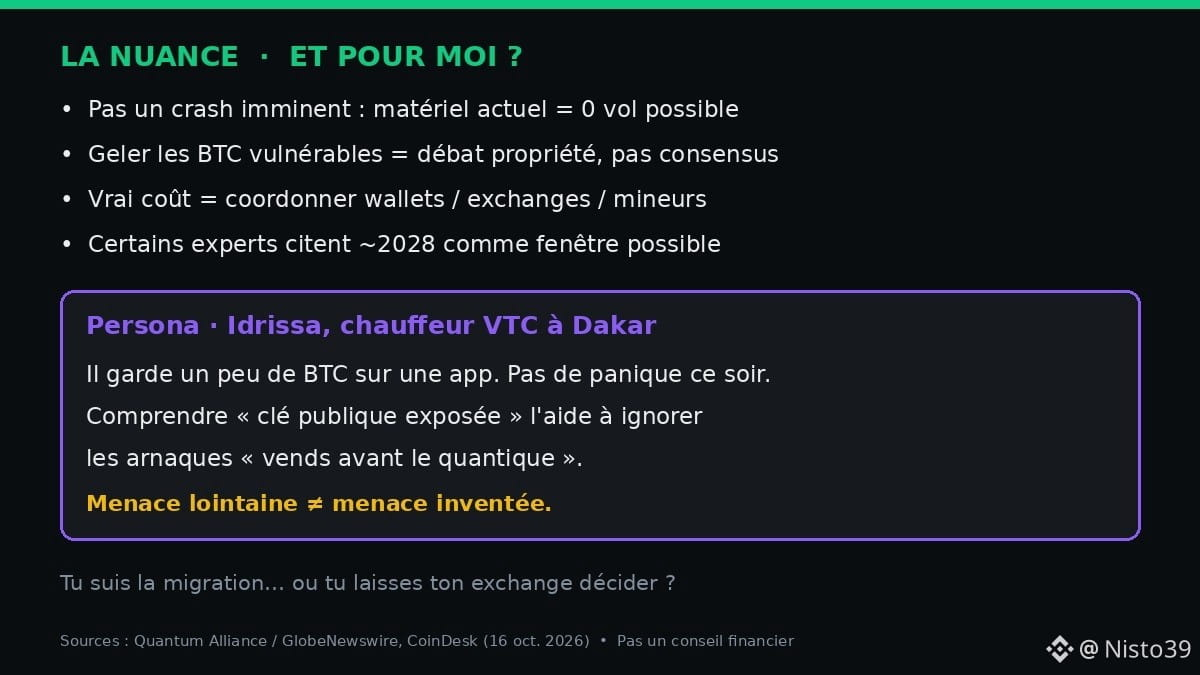
• 目前沒有任何計算機能破解比特幣密碼學;部分專家認爲,2028 年前後可能會出現風險窗口
🧠 運作原理
當你簽署一筆交易時,你的公鑰會留在區塊鏈賬本上。足夠強大的量子計算機(通過肖爾算法)可能根據公鑰推導出私鑰。今天:不可能。未來:需要提前規劃遷移。
⚖️ 需要注意
• 這並不意味着危機迫在眉睫:現有硬件無法盜取比特幣
• 凍結“易受攻擊”的 BTC(包括中本聰持有的 BTC,這一想法也存在爭議)= 一場關於財產權的辯論,並非共識
• 真正的成本在於協調錢包、交易所和礦工——而不僅僅是更改一個公式
👤 Idrissa 是達喀爾的一名網約車司機,在某個應用上存了一點 BTC。他今晚不必恐慌。但瞭解“公鑰已暴露”這一說法,有助於他識破“量子時代來臨前賣掉 BTC”之類的騙局。
✅ 威脅遙遠 ≠ 威脅憑空捏造。共同標準 = 少些營銷,多些證據。
你已經在關注後量子遷移了嗎……還是等着交易所替你處理?👇
這不是財務建議。請自行研究。
來源:Quantum Alliance / GlobeNewswire、CoinDesk(2026 年 10 月 16 日)。
#Bitcoin #Quantum #Securite #非洲
🔐 9 家加密貨幣機構成立量子聯盟:約 600 萬枚 $BTC (佔總供應量的 30.2%)已經暴露公鑰。如今還無法盜取——但現在就該爲風險做好準備。
📌 事實(聯盟 + CoinDesk,2026 年 10 月 16 日)
• 9 家機構(Quantus、Midnight Foundation、Postquant Labs、Hacken、The Vault 等)成立了一個開放標準組織
• 目標:明確“量子就緒”意味着什麼,以及如何驗證
• 約 600 萬枚 BTC 的公鑰已暴露(佔 30.2%);其中約 110 萬枚據稱屬於中本聰
• 目前沒有任何計算機能破解比特幣密碼學;部分專家認爲,2028 年前後可能會出現風險窗口
🧠 運作原理
當你簽署一筆交易時,你的公鑰會留在區塊鏈賬本上。足夠強大的量子計算機(通過肖爾算法)可能根據公鑰推導出私鑰。今天:不可能。未來:需要提前規劃遷移。
⚖️ 需要注意
• 這並不意味着危機迫在眉睫:現有硬件無法盜取比特幣
• 凍結“易受攻擊”的 BTC(包括中本聰持有的 BTC,這一想法也存在爭議)= 一場關於財產權的辯論,並非共識
• 真正的成本在於協調錢包、交易所和礦工——而不僅僅是更改一個公式
👤 Idrissa 是達喀爾的一名網約車司機,在某個應用上存了一點 BTC。他今晚不必恐慌。但瞭解“公鑰已暴露”這一說法,有助於他識破“量子時代來臨前賣掉 BTC”之類的騙局。
✅ 威脅遙遠 ≠ 威脅憑空捏造。共同標準 = 少些營銷,多些證據。
你已經在關注後量子遷移了嗎……還是等着交易所替你處理?👇
這不是財務建議。請自行研究。
來源:Quantum Alliance / GlobeNewswire、CoinDesk(2026 年 10 月 16 日)。
#Bitcoin #Quantum #Securite #非洲
📌 事實(聯盟 + CoinDesk,2026 年 10 月 16 日)
• 9 家機構(Quantus、Midnight Foundation、Postquant Labs、Hacken、The Vault 等)成立了一個開放標準組織
• 目標:明確“量子就緒”意味着什麼,以及如何驗證
• 約 600 萬枚 BTC 的公鑰已暴露(佔 30.2%);其中約 110 萬枚據稱屬於中本聰
• 目前沒有任何計算機能破解比特幣密碼學;部分專家認爲,2028 年前後可能會出現風險窗口
🧠 運作原理
當你簽署一筆交易時,你的公鑰會留在區塊鏈賬本上。足夠強大的量子計算機(通過肖爾算法)可能根據公鑰推導出私鑰。今天:不可能。未來:需要提前規劃遷移。
⚖️ 需要注意
• 這並不意味着危機迫在眉睫:現有硬件無法盜取比特幣
• 凍結“易受攻擊”的 BTC(包括中本聰持有的 BTC,這一想法也存在爭議)= 一場關於財產權的辯論,並非共識
• 真正的成本在於協調錢包、交易所和礦工——而不僅僅是更改一個公式
👤 Idrissa 是達喀爾的一名網約車司機,在某個應用上存了一點 BTC。他今晚不必恐慌。但瞭解“公鑰已暴露”這一說法,有助於他識破“量子時代來臨前賣掉 BTC”之類的騙局。
✅ 威脅遙遠 ≠ 威脅憑空捏造。共同標準 = 少些營銷,多些證據。
你已經在關注後量子遷移了嗎……還是等着交易所替你處理?👇
這不是財務建議。請自行研究。
來源:Quantum Alliance / GlobeNewswire、CoinDesk(2026 年 10 月 16 日)。
#Bitcoin #Quantum #Securite #非洲
34
·
--
文章
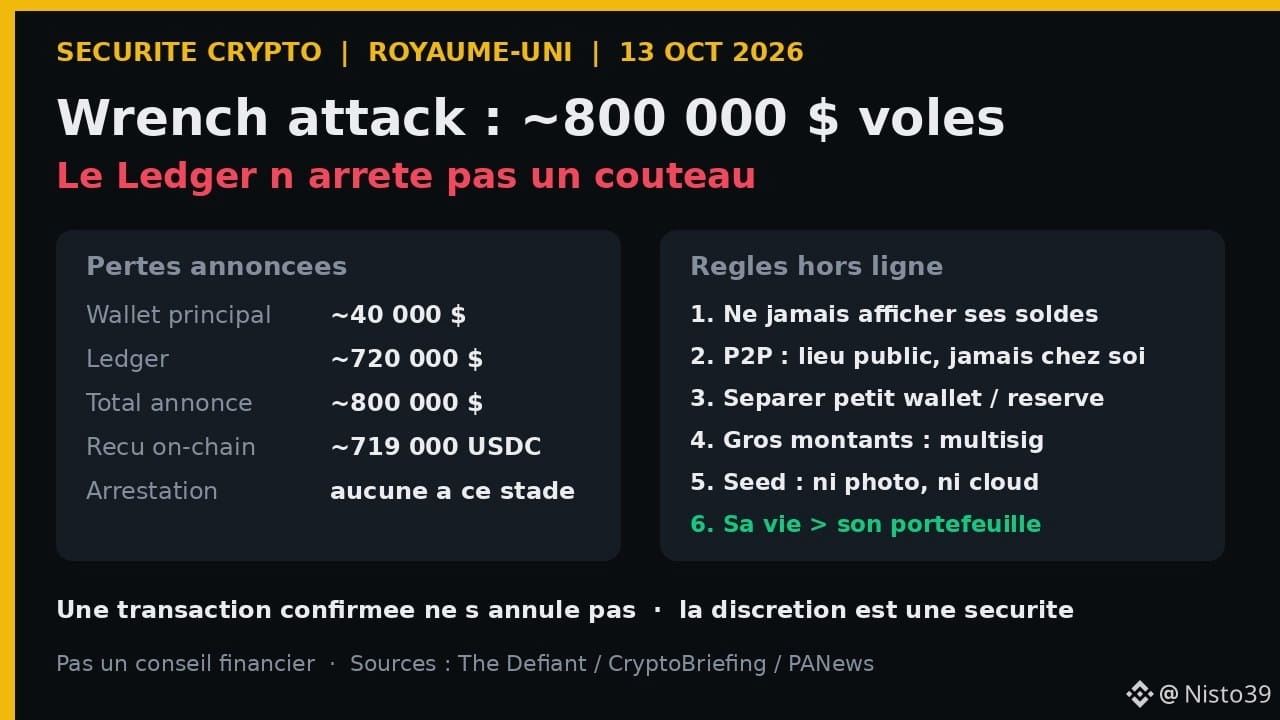
Ledger 擋不住刀:英國這起 80 萬美元失竊案給所有人敲響了警鐘硬件錢包能保護你的加密資產免遭黑客攻擊,卻無法保護你免受持刀闖入家中的人傷害。英國一位交易員剛剛遭遇的正是這種情況——這件事給所有人都敲響了警鐘,而不只是那些“巨鯨”。
📋 事件經過(The Defiant、CryptoBriefing、PANews — 2026年10月13日)
• 一位網名爲“Realist”(X 上的 @rrealist)的交易員稱,有人闖入他在英國的家中,將他捆綁起來並持刀威脅。
Ledger 擋不住刀:英國這起 80 萬美元失竊案給所有人敲響了警鐘
硬件錢包能保護你的加密資產免遭黑客攻擊,卻無法保護你免受持刀闖入家中的人傷害。英國一位交易員剛剛遭遇的正是這種情況——這件事給所有人都敲響了警鐘,而不只是那些“巨鯨”。
📋 事件經過(The Defiant、CryptoBriefing、PANews — 2026年10月13日)
• 一位網名爲“Realist”(X 上的 @rrealist)的交易員稱,有人闖入他在英國的家中,將他捆綁起來並持刀威脅。
📋 事件經過(The Defiant、CryptoBriefing、PANews — 2026年10月13日)
• 一位網名爲“Realist”(X 上的 @rrealist)的交易員稱,有人闖入他在英國的家中,將他捆綁起來並持刀威脅。
3
386
·
--
文章
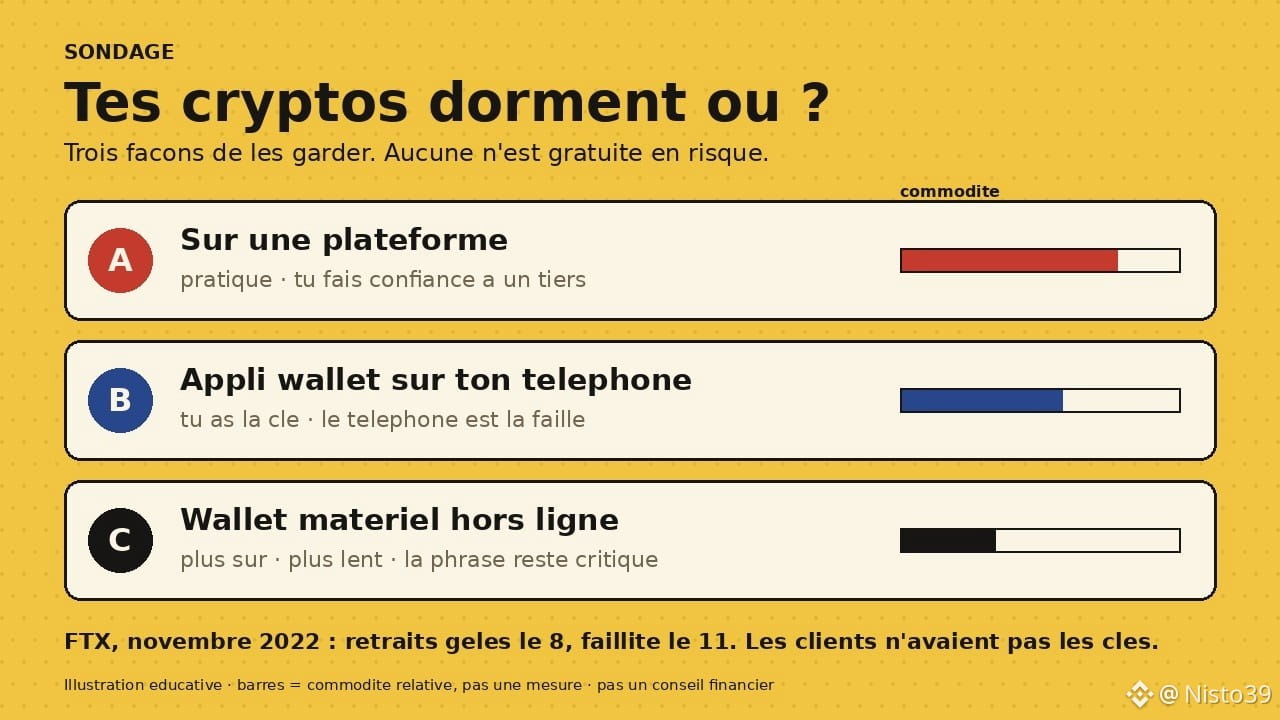
A、B 還是 C:你的加密貨幣究竟存放在哪裏?開始之前先做個小調查,請在評論區如實回答:此時此刻,你的加密貨幣存放在哪裏?
A) 存放在交易平臺上
B) 存放在手機上的錢包應用中
C) 存放在離線的硬件錢包中
D) 說實話……我不太確定
如果你選了 D,這篇文章就是寫給你的。如果你選了 A、B 或 C,也一樣,因爲從絕對意義上說,這三個選項都不是“正確答案”。每種選擇只是把風險轉移到了別處。
就在四年前的本週
2022 年 11 月 8 日,FTX 凍結了提現。11 日,該平臺申請破產。那些以爲自己“擁有”加密貨幣的客戶這才發現,他們手裏大多隻有數據庫中的一條記錄。再往前八年,2014 年 2 月,Mt. Gox 也發生了同樣的事,約 85 萬枚 BTC 據稱因此丟失。教訓相同,而且一再重演:把密鑰交給別人保管,你就得依賴對方的償付能力和誠信。
A、B 還是 C:你的加密貨幣究竟存放在哪裏?
開始之前先做個小調查,請在評論區如實回答:此時此刻,你的加密貨幣存放在哪裏?
A) 存放在交易平臺上
B) 存放在手機上的錢包應用中
C) 存放在離線的硬件錢包中
D) 說實話……我不太確定
如果你選了 D,這篇文章就是寫給你的。如果你選了 A、B 或 C,也一樣,因爲從絕對意義上說,這三個選項都不是“正確答案”。每種選擇只是把風險轉移到了別處。
就在四年前的本週
2022 年 11 月 8 日,FTX 凍結了提現。11 日,該平臺申請破產。那些以爲自己“擁有”加密貨幣的客戶這才發現,他們手裏大多隻有數據庫中的一條記錄。再往前八年,2014 年 2 月,Mt. Gox 也發生了同樣的事,約 85 萬枚 BTC 據稱因此丟失。教訓相同,而且一再重演:把密鑰交給別人保管,你就得依賴對方的償付能力和誠信。
A) 存放在交易平臺上
B) 存放在手機上的錢包應用中
C) 存放在離線的硬件錢包中
D) 說實話……我不太確定
如果你選了 D,這篇文章就是寫給你的。如果你選了 A、B 或 C,也一樣,因爲從絕對意義上說,這三個選項都不是“正確答案”。每種選擇只是把風險轉移到了別處。
就在四年前的本週
2022 年 11 月 8 日,FTX 凍結了提現。11 日,該平臺申請破產。那些以爲自己“擁有”加密貨幣的客戶這才發現,他們手裏大多隻有數據庫中的一條記錄。再往前八年,2014 年 2 月,Mt. Gox 也發生了同樣的事,約 85 萬枚 BTC 據稱因此丟失。教訓相同,而且一再重演:把密鑰交給別人保管,你就得依賴對方的償付能力和誠信。
78
·
--
文章
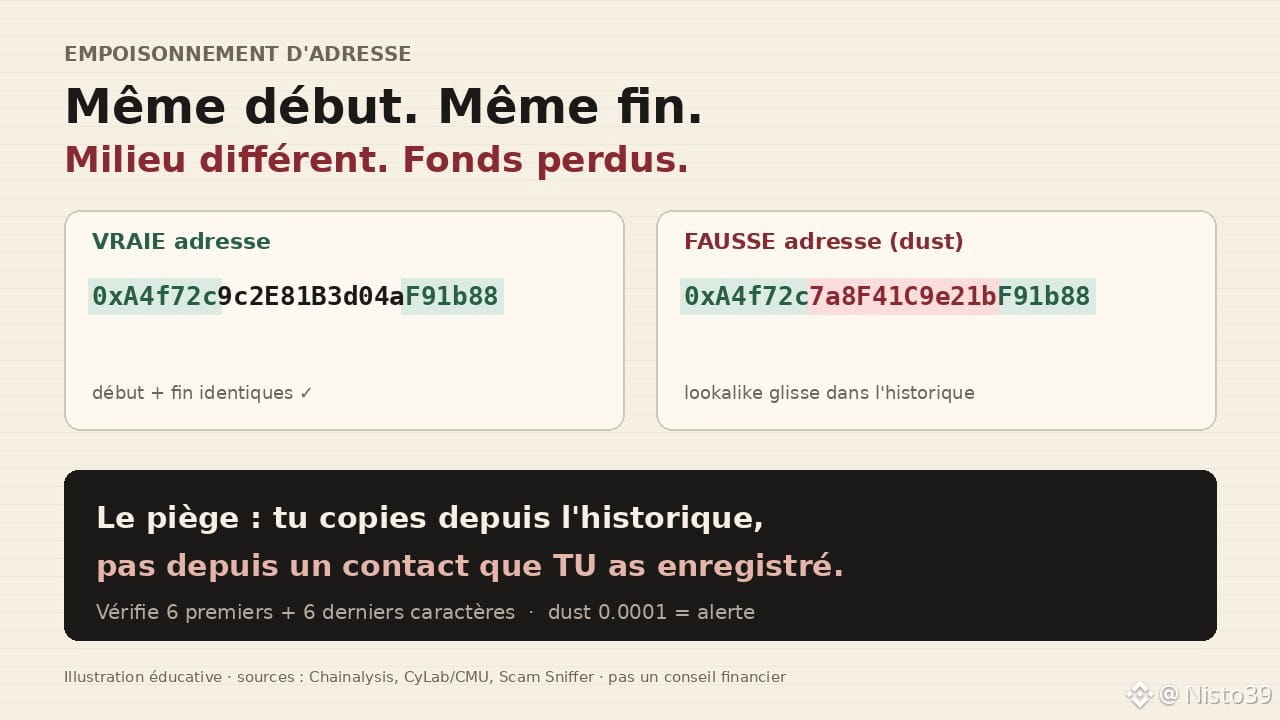
地址投毒:你的交易記錄設下的陷阱你從錢包的交易記錄裏複製了一個地址。開頭幾個字符沒錯,結尾幾個字符也沒錯。你轉了賬。錢卻到了……別人手裏。這不是程序故障,也不是網絡被黑了,而是一個叫“地址投毒”的陷阱。
沒人把這件事說得足夠清楚:你的交易記錄也是騙子的獵場。他們知道這一點,也會利用它。
運作機制,不說多餘術語
攻擊者會查看你經常往來的地址——朋友、交易所或某個合約。然後,他會用工具(有時是在暗網上買的)生成一個仿冒地址:開頭幾個字符相同,結尾幾個字符也相同,中間則不同。接着,他會從這個假地址給你轉一筆極小金額,也就是所謂的 dust(塵埃交易);或者發起一筆零金額交易。你的錢包會把這個地址記錄下來。下次你搜索“昨天那個地址”時,排在最前面的往往就是它。
地址投毒:你的交易記錄設下的陷阱
你從錢包的交易記錄裏複製了一個地址。開頭幾個字符沒錯,結尾幾個字符也沒錯。你轉了賬。錢卻到了……別人手裏。這不是程序故障,也不是網絡被黑了,而是一個叫“地址投毒”的陷阱。
沒人把這件事說得足夠清楚:你的交易記錄也是騙子的獵場。他們知道這一點,也會利用它。
運作機制,不說多餘術語
攻擊者會查看你經常往來的地址——朋友、交易所或某個合約。然後,他會用工具(有時是在暗網上買的)生成一個仿冒地址:開頭幾個字符相同,結尾幾個字符也相同,中間則不同。接着,他會從這個假地址給你轉一筆極小金額,也就是所謂的 dust(塵埃交易);或者發起一筆零金額交易。你的錢包會把這個地址記錄下來。下次你搜索“昨天那個地址”時,排在最前面的往往就是它。
沒人把這件事說得足夠清楚:你的交易記錄也是騙子的獵場。他們知道這一點,也會利用它。
運作機制,不說多餘術語
攻擊者會查看你經常往來的地址——朋友、交易所或某個合約。然後,他會用工具(有時是在暗網上買的)生成一個仿冒地址:開頭幾個字符相同,結尾幾個字符也相同,中間則不同。接着,他會從這個假地址給你轉一筆極小金額,也就是所謂的 dust(塵埃交易);或者發起一筆零金額交易。你的錢包會把這個地址記錄下來。下次你搜索“昨天那個地址”時,排在最前面的往往就是它。
3
1.1k
·
--
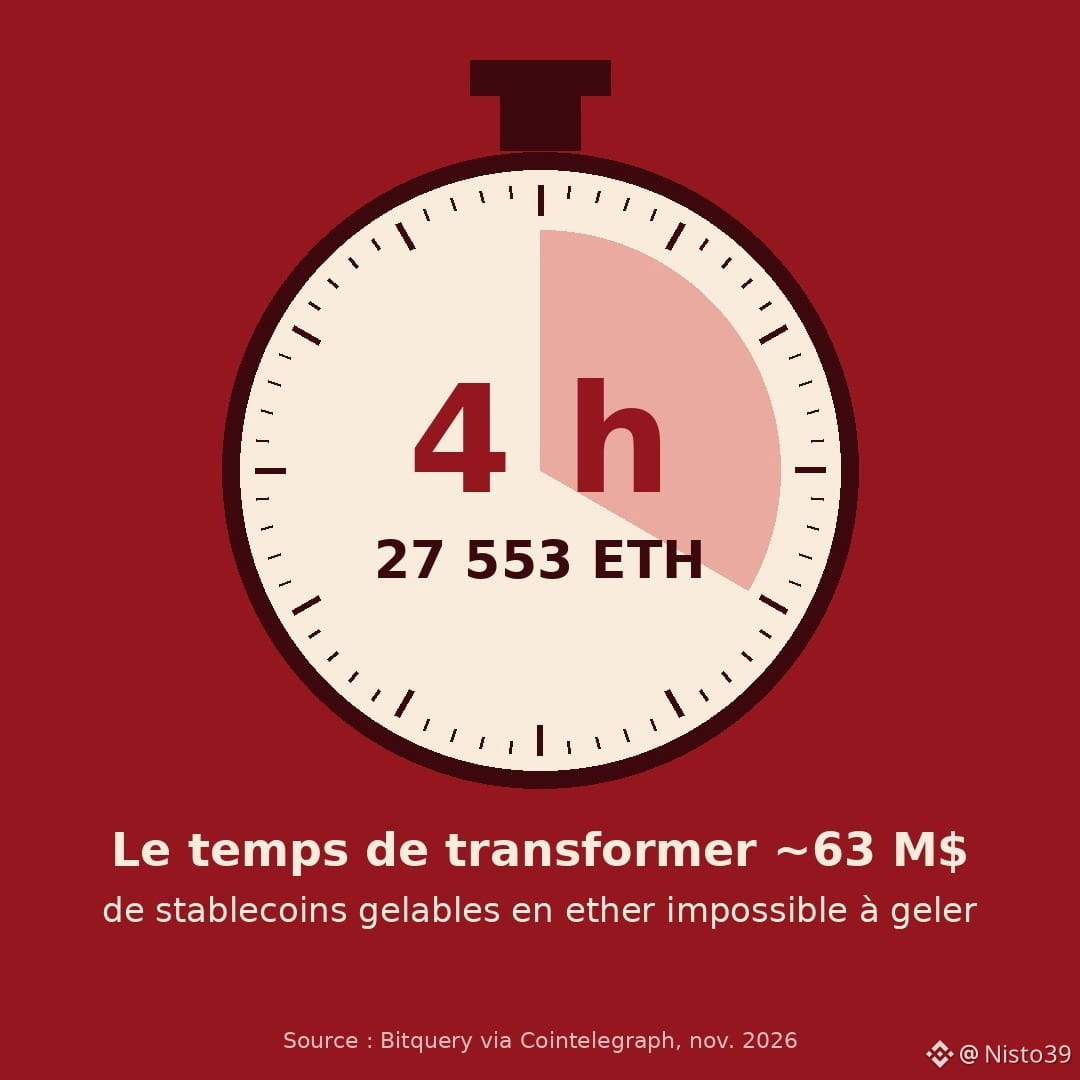
27 553 ETH 在大約四小時內。
這似乎是本週調查員 ZachXBT 公開的一起超過 1.33 億美元盜竊案的作案者所做的事:以極快速度將近 6,300 萬美元的穩定幣轉換成 $ETH(Bitquery,經由 Cointelegraph)。
被點名的受害者並不是一家不知名的小型交易所。根據 ZachXBT 的說法,它是法國銀行集團 Crédit Mutuel Arkéa。該銀行已向 CoinDesk 確認發生了一起導致欺詐交易的攻擊,稱局勢已得到控制、客戶受到保護,但未透露金額。令人尷尬的是:它在 5 月曾申請 MiCA 牌照(歐洲加密貨幣服務框架)。
根據 Bitquery,資金流向如下:10,880 萬美元的 USDC 在 21 小時內從 Kraken、Crypto.com 和 OKX 的賬戶中被提走,時間是 11 月 1 日和 2 日,隨後被分散到數百個錢包中。三家平臺都表示自己並未被黑客入侵,並且已限制或凍結相關賬戶。
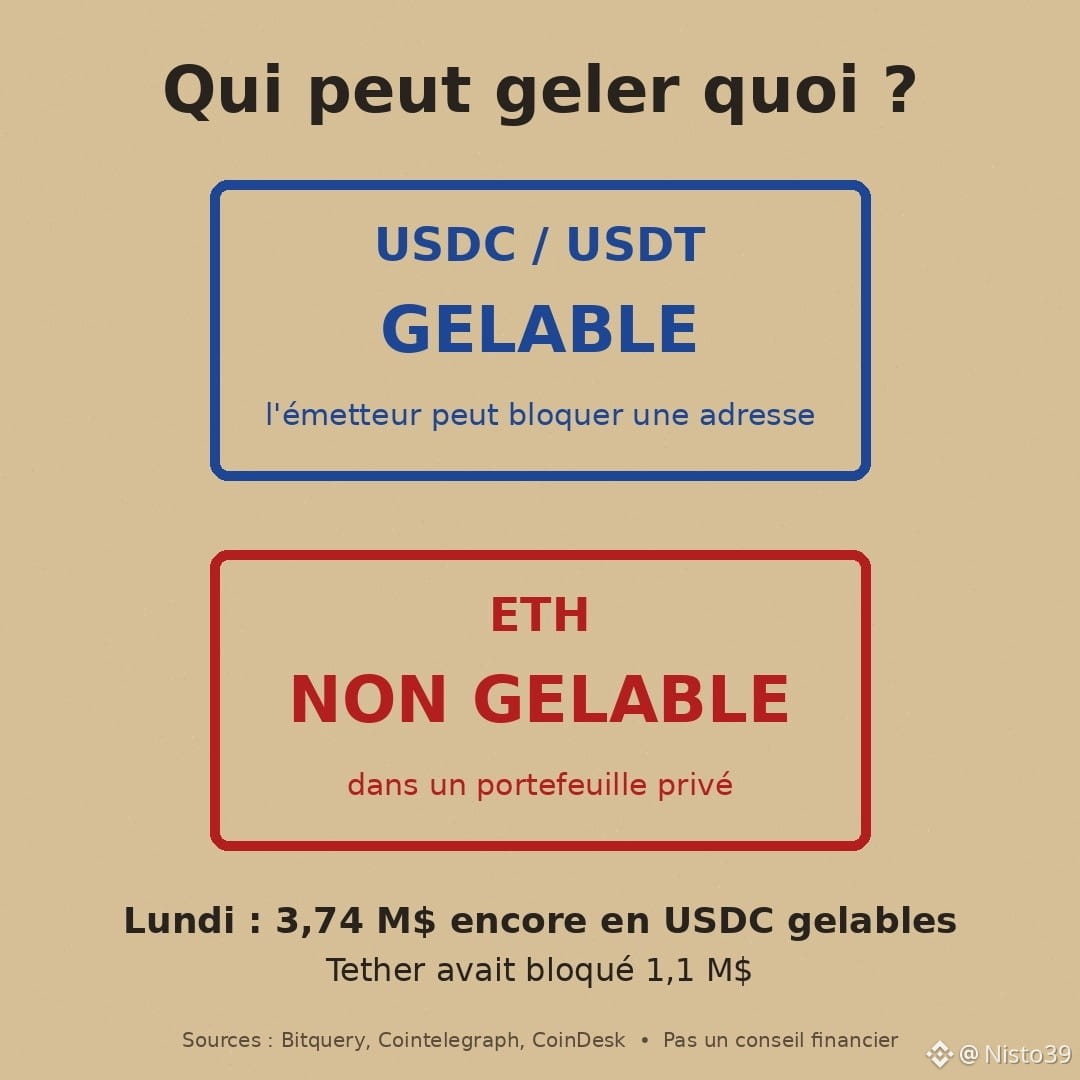
爲什麼要這樣瘋狂轉移?因爲 $USDC a 有一箇中心化發行方 Circle,可以凍結地址。以太幣則不行。到了週一,僅剩 374 萬美元的 USDC 可被凍結,而 Tether 只凍結了 110 萬美元。
我的看法是:每次遭黑後都會被高喊的“凍結”只有在你比小偷更快時才管用。ZachXBT 聲稱,部分提現發生在他首次公開警報之後。銀行並未證實這一點。
來源:CoinDesk、Cointelegraph、Bitquery。非投資建議。
一家銀行甚至還沒推出自己的加密業務就先被掏空:這會讓你卻步,還是你更希望它現在就學會?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
27 553 ETH 在大約四小時內。
這似乎是本週調查員 ZachXBT 公開的一起超過 1.33 億美元盜竊案的作案者所做的事:以極快速度將近 6,300 萬美元的穩定幣轉換成 $ETH (Bitquery,經由 Cointelegraph)。
被點名的受害者並不是一家不知名的小型交易所。根據 ZachXBT 的說法,它是法國銀行集團 Crédit Mutuel Arkéa。該銀行已向 CoinDesk 確認發生了一起導致欺詐交易的攻擊,稱局勢已得到控制、客戶受到保護,但未透露金額。令人尷尬的是:它在 5 月曾申請 MiCA 牌照(歐洲加密貨幣服務框架)。
根據 Bitquery,資金流向如下:10,880 萬美元的 USDC 在 21 小時內從 Kraken、Crypto.com 和 OKX 的賬戶中被提走,時間是 11 月 1 日和 2 日,隨後被分散到數百個錢包中。三家平臺都表示自己並未被黑客入侵,並且已限制或凍結相關賬戶。
爲什麼要這樣瘋狂轉移?因爲 $USDC a 有一箇中心化發行方 Circle,可以凍結地址。以太幣則不行。到了週一,僅剩 374 萬美元的 USDC 可被凍結,而 Tether 只凍結了 110 萬美元。
我的看法是:每次遭黑後都會被高喊的“凍結”只有在你比小偷更快時才管用。ZachXBT 聲稱,部分提現發生在他首次公開警報之後。銀行並未證實這一點。
來源:CoinDesk、Cointelegraph、Bitquery。非投資建議。
一家銀行甚至還沒推出自己的加密業務就先被掏空:這會讓你卻步,還是你更希望它現在就學會?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
這似乎是本週調查員 ZachXBT 公開的一起超過 1.33 億美元盜竊案的作案者所做的事:以極快速度將近 6,300 萬美元的穩定幣轉換成 $ETH (Bitquery,經由 Cointelegraph)。
被點名的受害者並不是一家不知名的小型交易所。根據 ZachXBT 的說法,它是法國銀行集團 Crédit Mutuel Arkéa。該銀行已向 CoinDesk 確認發生了一起導致欺詐交易的攻擊,稱局勢已得到控制、客戶受到保護,但未透露金額。令人尷尬的是:它在 5 月曾申請 MiCA 牌照(歐洲加密貨幣服務框架)。
根據 Bitquery,資金流向如下:10,880 萬美元的 USDC 在 21 小時內從 Kraken、Crypto.com 和 OKX 的賬戶中被提走,時間是 11 月 1 日和 2 日,隨後被分散到數百個錢包中。三家平臺都表示自己並未被黑客入侵,並且已限制或凍結相關賬戶。
爲什麼要這樣瘋狂轉移?因爲 $USDC a 有一箇中心化發行方 Circle,可以凍結地址。以太幣則不行。到了週一,僅剩 374 萬美元的 USDC 可被凍結,而 Tether 只凍結了 110 萬美元。
我的看法是:每次遭黑後都會被高喊的“凍結”只有在你比小偷更快時才管用。ZachXBT 聲稱,部分提現發生在他首次公開警報之後。銀行並未證實這一點。
來源:CoinDesk、Cointelegraph、Bitquery。非投資建議。
一家銀行甚至還沒推出自己的加密業務就先被掏空:這會讓你卻步,還是你更希望它現在就學會?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
123
·
--
說句實話:如果一個友善的招聘人員發給你一個“簡單的技術測試”讓你安裝,你會運行它嗎?
9月,一名 Binance 工程師就這麼做了。根據 Binance 於11月3日發佈的初步報告,這個舉動爲10月29日那起盜竊事件打開了大門:63.4億美元。
簡要版:
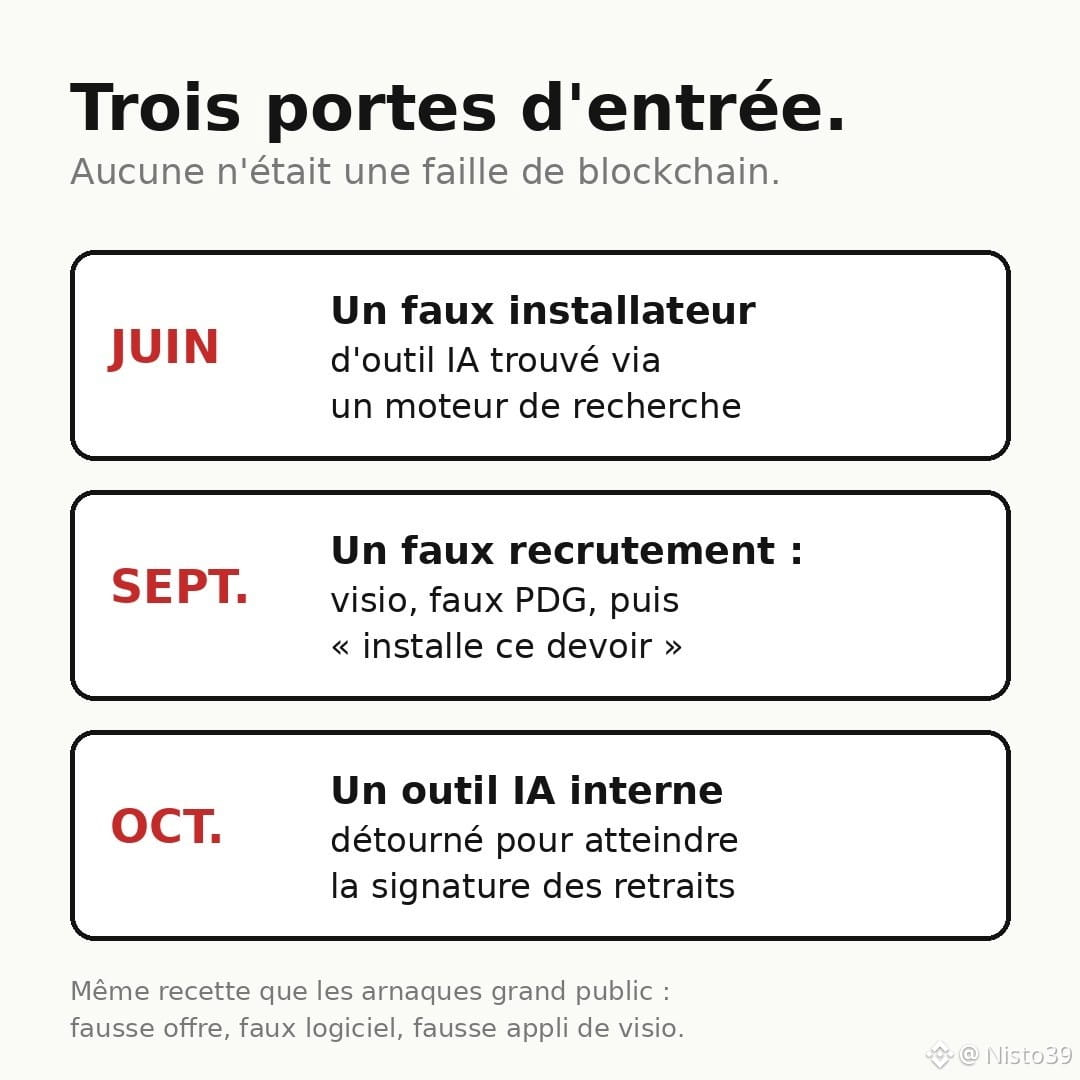
• 6月:一名工程師在搜索引擎上尋找 AI 編程工具,並安裝了被植入惡意程序的版本。電腦被更換了,但關於他所在團隊的信息已經泄露。
• 9月:一位同事在正規的求職平臺上收到聯繫。假冒的人力資源人員通過視頻通話聯繫他,還展示自己的社交媒體賬號來讓他放鬆警惕,之後又出現了假 CEO。最後對方說:“把這份作業下載到你的工作電腦上。”惡意軟件運行了,殺毒軟件卻毫無察覺。
• 10月:他們藉助內部 AI 工具一路滲透,最終到達負責簽署提現的部門。
最讓我印象深刻的是:區塊鏈上沒有什麼驚天動地的漏洞。只有耐心,以及被利用的信任。
而且目標不只有巨頭。Binance 表示,2026年已攔截57起與朝鮮有關的攻擊,用的都是我們常見的套路:虛假的工作邀約、通過廣告找到的假軟件、聲稱“面試用”的假視頻會議應用。
Binance 宣佈,截至10月31日,已有28.5億美元被凍結或攔截,98%的資產已得到補充。$BNB 一週內下跌了約8%,而$ETH 是此案的核心:黑客濫用了 EIP-7702——這是 Ethereum 的一項功能,允許賬戶將操作委託給合約。
你以前遇到過那種“只要安裝一個文件就行”的工作機會嗎?是什麼讓你察覺不對勁?
來源:Binance 報告、The Hacker News、PANews、CoinEdition。本文不構成財務建議。
#Binance #Securite #Arnaque #Crypto
說句實話:如果一個友善的招聘人員發給你一個“簡單的技術測試”讓你安裝,你會運行它嗎?
9月,一名 Binance 工程師就這麼做了。根據 Binance 於11月3日發佈的初步報告,這個舉動爲10月29日那起盜竊事件打開了大門:63.4億美元。
簡要版:
• 6月:一名工程師在搜索引擎上尋找 AI 編程工具,並安裝了被植入惡意程序的版本。電腦被更換了,但關於他所在團隊的信息已經泄露。
• 9月:一位同事在正規的求職平臺上收到聯繫。假冒的人力資源人員通過視頻通話聯繫他,還展示自己的社交媒體賬號來讓他放鬆警惕,之後又出現了假 CEO。最後對方說:“把這份作業下載到你的工作電腦上。”惡意軟件運行了,殺毒軟件卻毫無察覺。
• 10月:他們藉助內部 AI 工具一路滲透,最終到達負責簽署提現的部門。
最讓我印象深刻的是:區塊鏈上沒有什麼驚天動地的漏洞。只有耐心,以及被利用的信任。
而且目標不只有巨頭。Binance 表示,2026年已攔截57起與朝鮮有關的攻擊,用的都是我們常見的套路:虛假的工作邀約、通過廣告找到的假軟件、聲稱“面試用”的假視頻會議應用。
Binance 宣佈,截至10月31日,已有28.5億美元被凍結或攔截,98%的資產已得到補充。$BNB 一週內下跌了約8%,而$ETH 是此案的核心:黑客濫用了 EIP-7702——這是 Ethereum 的一項功能,允許賬戶將操作委託給合約。
你以前遇到過那種“只要安裝一個文件就行”的工作機會嗎?是什麼讓你察覺不對勁?
來源:Binance 報告、The Hacker News、PANews、CoinEdition。本文不構成財務建議。
#Binance #Securite #Arnaque #Crypto
9月,一名 Binance 工程師就這麼做了。根據 Binance 於11月3日發佈的初步報告,這個舉動爲10月29日那起盜竊事件打開了大門:63.4億美元。
簡要版:
• 6月:一名工程師在搜索引擎上尋找 AI 編程工具,並安裝了被植入惡意程序的版本。電腦被更換了,但關於他所在團隊的信息已經泄露。
• 9月:一位同事在正規的求職平臺上收到聯繫。假冒的人力資源人員通過視頻通話聯繫他,還展示自己的社交媒體賬號來讓他放鬆警惕,之後又出現了假 CEO。最後對方說:“把這份作業下載到你的工作電腦上。”惡意軟件運行了,殺毒軟件卻毫無察覺。
• 10月:他們藉助內部 AI 工具一路滲透,最終到達負責簽署提現的部門。
最讓我印象深刻的是:區塊鏈上沒有什麼驚天動地的漏洞。只有耐心,以及被利用的信任。
而且目標不只有巨頭。Binance 表示,2026年已攔截57起與朝鮮有關的攻擊,用的都是我們常見的套路:虛假的工作邀約、通過廣告找到的假軟件、聲稱“面試用”的假視頻會議應用。
Binance 宣佈,截至10月31日,已有28.5億美元被凍結或攔截,98%的資產已得到補充。$BNB 一週內下跌了約8%,而$ETH 是此案的核心:黑客濫用了 EIP-7702——這是 Ethereum 的一項功能,允許賬戶將操作委託給合約。
你以前遇到過那種“只要安裝一個文件就行”的工作機會嗎?是什麼讓你察覺不對勁?
來源:Binance 報告、The Hacker News、PANews、CoinEdition。本文不構成財務建議。
#Binance #Securite #Arnaque #Crypto
127
·
--
⛓️ THORChain 支付了 10 ETH,而它其實從未收到這筆錢。巧合的是,這個漏洞還拖慢了 Binance 黑客的行動。
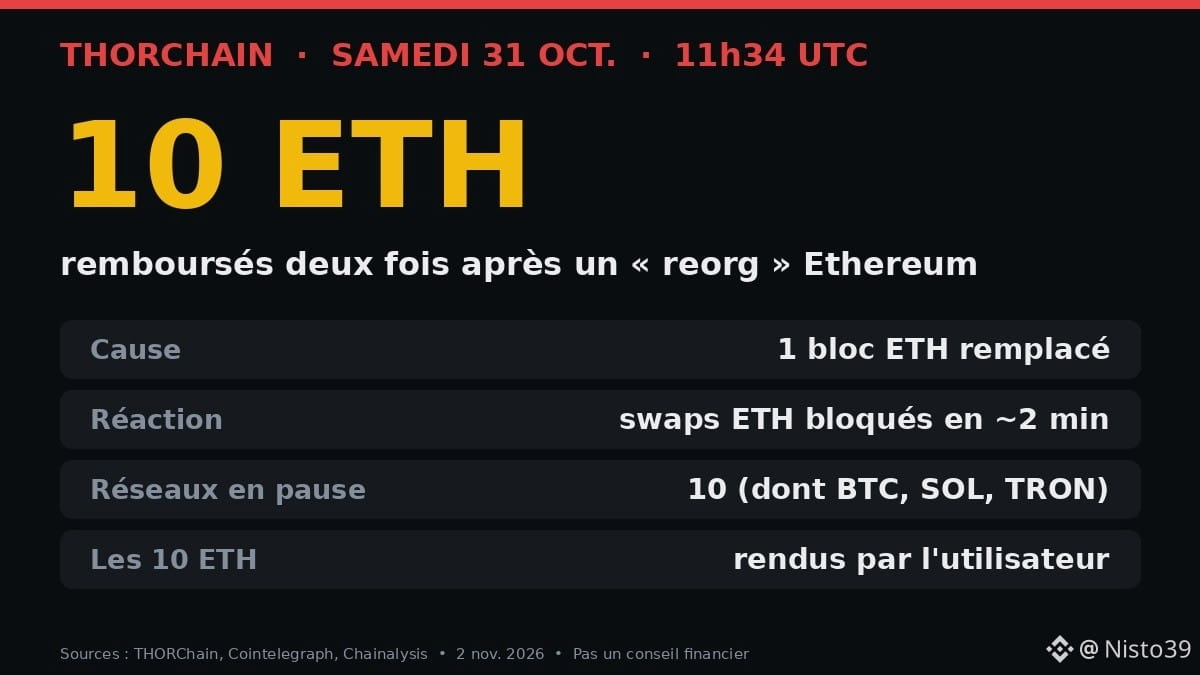
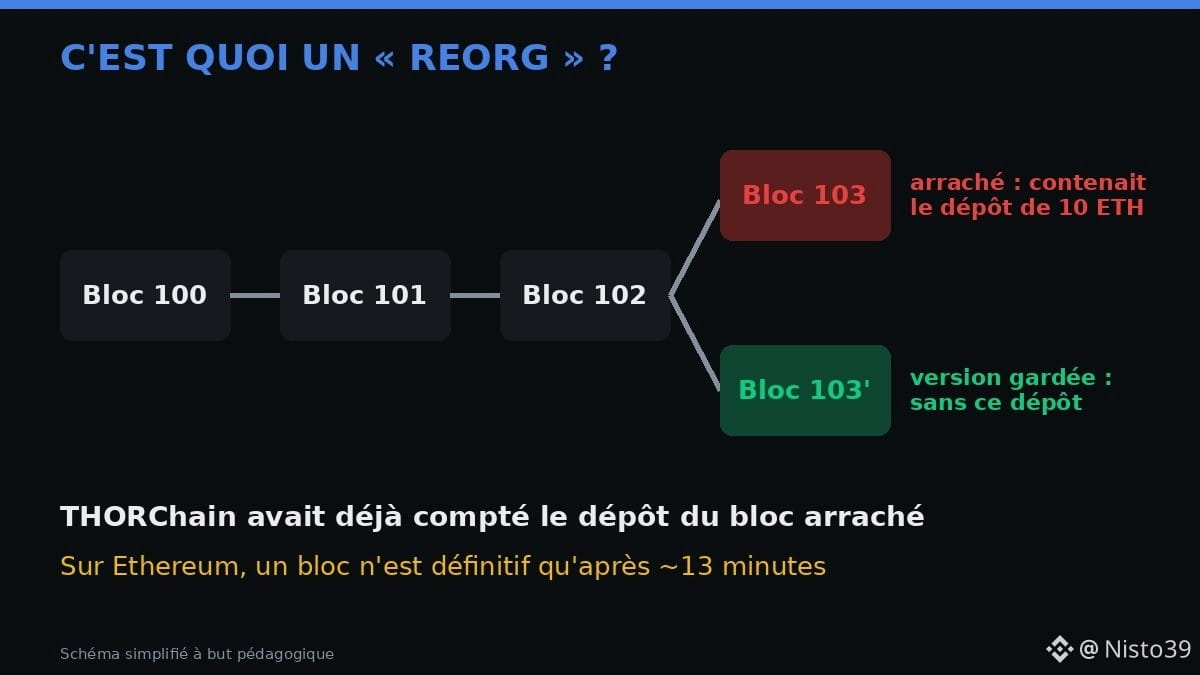
發生了什麼?10 月 31 日星期六,UTC 時間 11:34,$ETH 發生了一個區塊的“鏈重組”(reorg)。
👉 鏈重組 = 網絡用一個競爭版本替換最新區塊。就像撕掉筆記本的最後一頁,再重新寫一遍。
這頁上有一筆 10 ETH 的存款。THORChain(一個區塊鏈間兌換協議,代幣爲 $RUNE)已經將其計入。兌換失敗後,協議退還了 10 ETH……然後又退還了這筆真實存款。結果:多轉出了 10 ETH。
🛑 安全措施:
• 償付能力檢查自動阻止了 ETH 兌換
• 大約 2 分鐘內,節點就停止了 ETH 支付
• 暫停了包括 BTC、SOL 和 TRON 在內的 10 個網絡上的兌換
• 用戶歸還了這 10 ETH,資金池再次恢復平衡
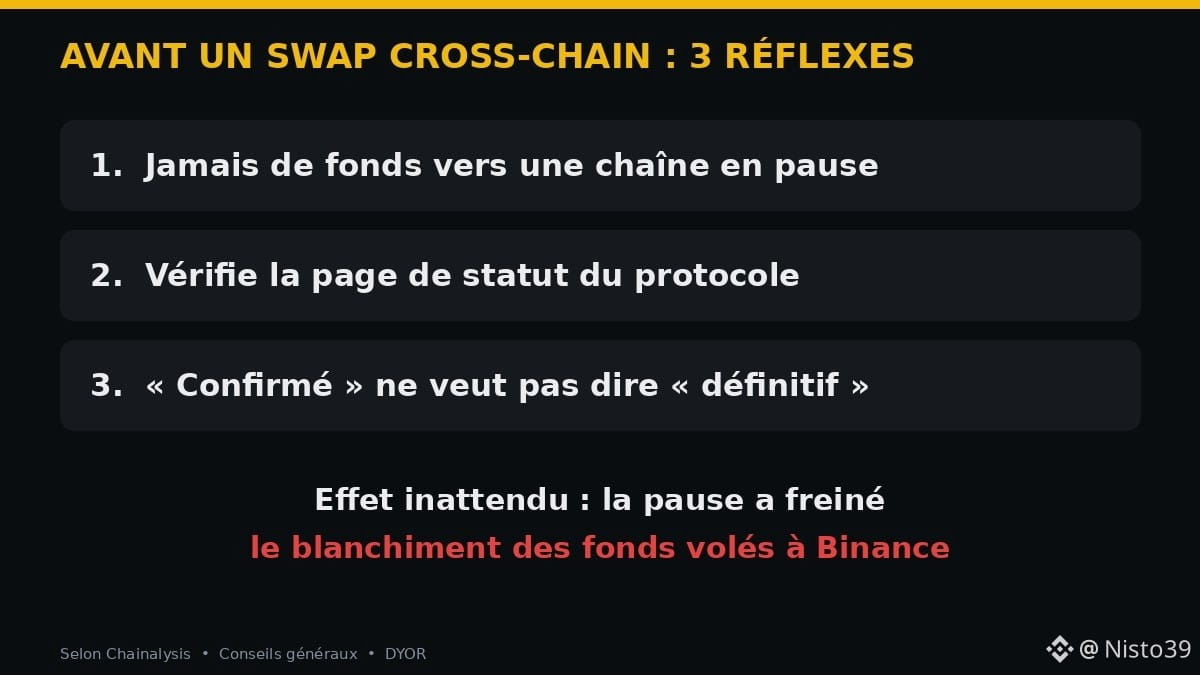
🕵️ 意外影響:據 Chainalysis 稱,這次暫停拖慢了朝鮮黑客洗白從 Binance 竊取的大部分資金。
⚠️ 風險:THORChain 警告稱,鏈重組後,別有用心的人可能重放一筆交易並從中獲利。修復工作正在進行中,恢復時間尚未確定。
🧕🏾 Mariam 是尼亞美一家網吧的經營者,她想通過 THORChain 把 USDT 換成 BTC。她學到了這些:
1. 暫停期間,千萬不要向該鏈轉賬,資金可能會被困住
2. 兌換前查看協議的狀態頁面
3. “已確認”不等於“最終完成”:在以太坊上,最終確認需要大約 13 分鐘
以上不是理財建議。請自行研究(DYOR)。
你覺得協議應該保持 100% 中立,還是應該封鎖黑客地址?👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
⛓️ THORChain 支付了 10 ETH,而它其實從未收到這筆錢。巧合的是,這個漏洞還拖慢了 Binance 黑客的行動。
發生了什麼?10 月 31 日星期六,UTC 時間 11:34,$ETH 發生了一個區塊的“鏈重組”(reorg)。
👉 鏈重組 = 網絡用一個競爭版本替換最新區塊。就像撕掉筆記本的最後一頁,再重新寫一遍。
這頁上有一筆 10 ETH 的存款。THORChain(一個區塊鏈間兌換協議,代幣爲 $RUNE )已經將其計入。兌換失敗後,協議退還了 10 ETH……然後又退還了這筆真實存款。結果:多轉出了 10 ETH。
🛑 安全措施:
• 償付能力檢查自動阻止了 ETH 兌換
• 大約 2 分鐘內,節點就停止了 ETH 支付
• 暫停了包括 BTC、SOL 和 TRON 在內的 10 個網絡上的兌換
• 用戶歸還了這 10 ETH,資金池再次恢復平衡
🕵️ 意外影響:據 Chainalysis 稱,這次暫停拖慢了朝鮮黑客洗白從 Binance 竊取的大部分資金。
⚠️ 風險:THORChain 警告稱,鏈重組後,別有用心的人可能重放一筆交易並從中獲利。修復工作正在進行中,恢復時間尚未確定。
🧕🏾 Mariam 是尼亞美一家網吧的經營者,她想通過 THORChain 把 USDT 換成 BTC。她學到了這些:
1. 暫停期間,千萬不要向該鏈轉賬,資金可能會被困住
2. 兌換前查看協議的狀態頁面
3. “已確認”不等於“最終完成”:在以太坊上,最終確認需要大約 13 分鐘
以上不是理財建議。請自行研究(DYOR)。
你覺得協議應該保持 100% 中立,還是應該封鎖黑客地址?👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
發生了什麼?10 月 31 日星期六,UTC 時間 11:34,$ETH 發生了一個區塊的“鏈重組”(reorg)。
👉 鏈重組 = 網絡用一個競爭版本替換最新區塊。就像撕掉筆記本的最後一頁,再重新寫一遍。
這頁上有一筆 10 ETH 的存款。THORChain(一個區塊鏈間兌換協議,代幣爲 $RUNE )已經將其計入。兌換失敗後,協議退還了 10 ETH……然後又退還了這筆真實存款。結果:多轉出了 10 ETH。
🛑 安全措施:
• 償付能力檢查自動阻止了 ETH 兌換
• 大約 2 分鐘內,節點就停止了 ETH 支付
• 暫停了包括 BTC、SOL 和 TRON 在內的 10 個網絡上的兌換
• 用戶歸還了這 10 ETH,資金池再次恢復平衡
🕵️ 意外影響:據 Chainalysis 稱,這次暫停拖慢了朝鮮黑客洗白從 Binance 竊取的大部分資金。
⚠️ 風險:THORChain 警告稱,鏈重組後,別有用心的人可能重放一筆交易並從中獲利。修復工作正在進行中,恢復時間尚未確定。
🧕🏾 Mariam 是尼亞美一家網吧的經營者,她想通過 THORChain 把 USDT 換成 BTC。她學到了這些:
1. 暫停期間,千萬不要向該鏈轉賬,資金可能會被困住
2. 兌換前查看協議的狀態頁面
3. “已確認”不等於“最終完成”:在以太坊上,最終確認需要大約 13 分鐘
以上不是理財建議。請自行研究(DYOR)。
你覺得協議應該保持 100% 中立,還是應該封鎖黑客地址?👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
166
·
--
🚨「每月收益 60%,零風險,還靠 AI」:美國監管機構揭露一起涉案金額達 1.3 億美元的騙局
案情(SEC,2026 年 10 月 29 日公告):
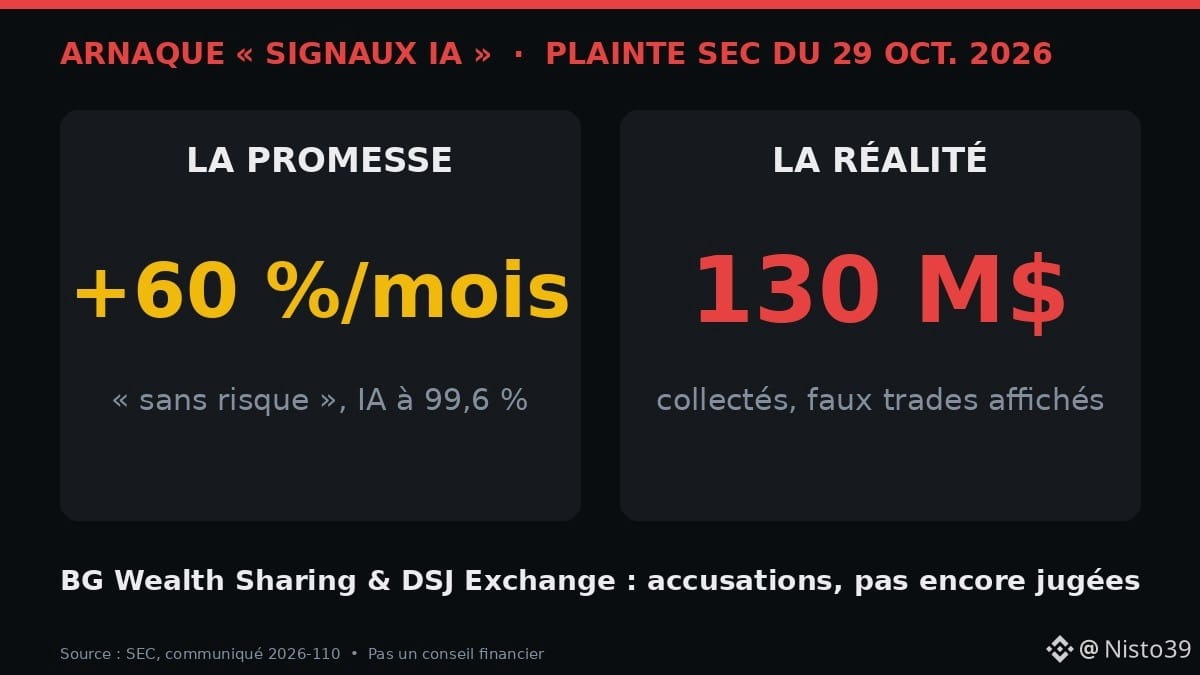
• 兩家公司 BG Wealth Sharing 和 DSJ Exchange 被指控向數萬名小額投資者募集了超過 1.3 億美元
• 承諾:由「AI 生成」的交易信號,成功率達 99.6%;每月至少獲利 60%;40 天內本金翻倍
• 投資者以 USDT、USDC 和 $ETH 存款,資金進入一個顯示虛假交易和虛假餘額的平臺
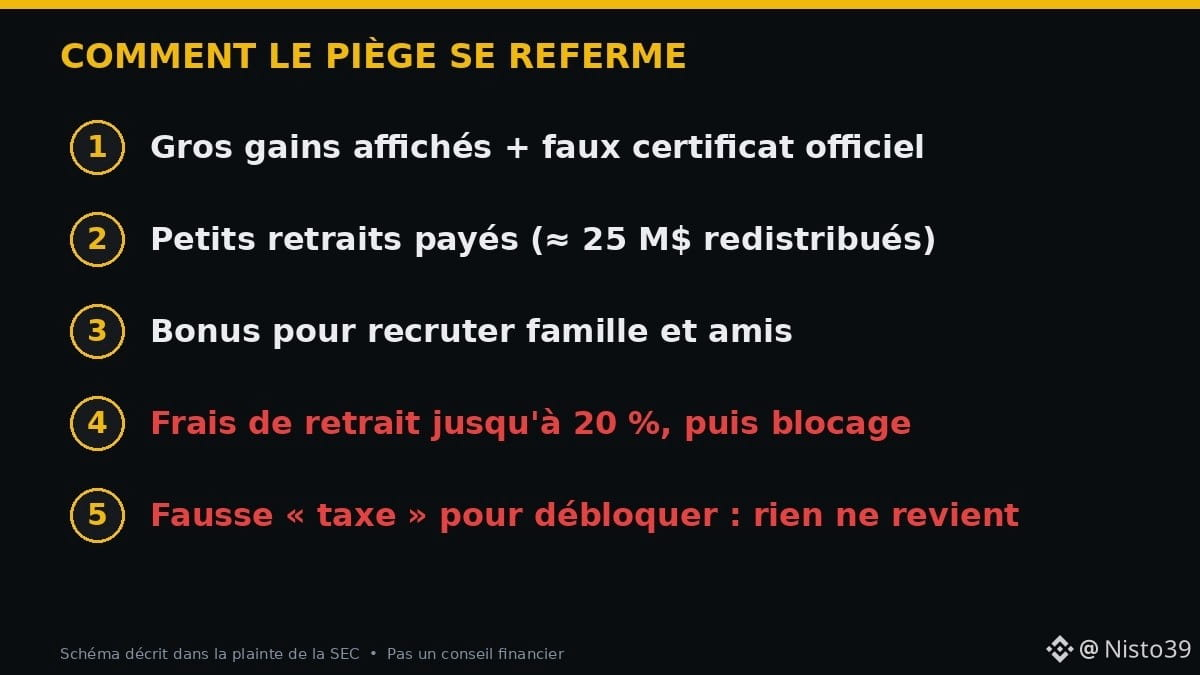
• 僞造帶有 SEC 印章的證書(監管機構表示從不簽發此類證書)
• 只有約 2500 萬美元返還給部分客戶,以維持他們的信任(龐氏騙局:用新投資者的錢支付給早期投資者)
• 最後:收取高達 20% 的提現手續費,隨後凍結提現,再要求支付一筆虛假的「稅費」才能解鎖……最終一分錢也拿不回來
這些目前只是指控,尚未經過審判。
👨🏾🔧 舉例:阿比讓的摩的司機 Ibrahim 被拉進一個 Telegram 羣。「導師」展示收益截圖和官方證書。起初,小額提現確實成功了……隨後,對方要求他拉家人入夥。
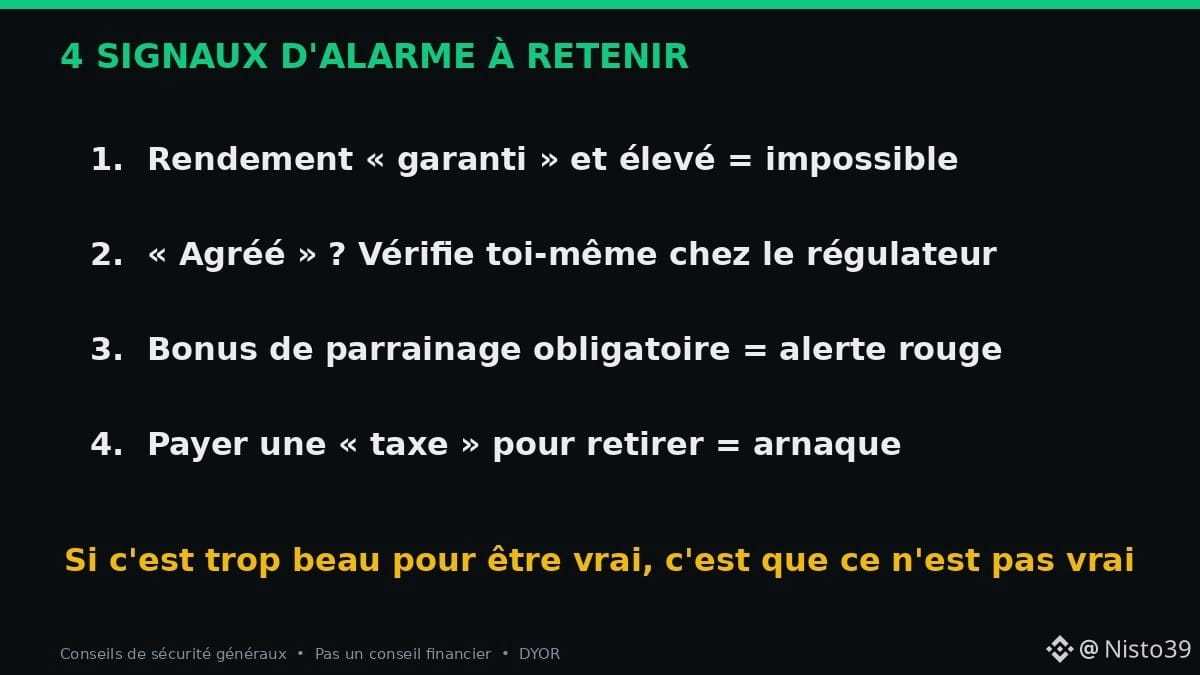
✅ 4 個危險信號:
1. 不存在有保障的高回報。即使 $BTC ,也可能在短短几天內虧損 20%。
2. 「獲得批准」要自己去監管機構的官方網站覈實,絕不要通過賣家提供的鏈接確認。
3. 拉人頭有獎金=危險警報。
4. 要交「稅費」才能取回你的錢=百分之百是騙局。
你呢:有人向你推銷過這類「AI 信號」或「財富共享」嗎?👇
來源:SEC(公告 2026-110)、The Crypto Times。本文不構成財務建議。
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
🚨「每月收益 60%,零風險,還靠 AI」:美國監管機構揭露一起涉案金額達 1.3 億美元的騙局
案情(SEC,2026 年 10 月 29 日公告):
• 兩家公司 BG Wealth Sharing 和 DSJ Exchange 被指控向數萬名小額投資者募集了超過 1.3 億美元
• 承諾:由「AI 生成」的交易信號,成功率達 99.6%;每月至少獲利 60%;40 天內本金翻倍
• 投資者以 USDT、USDC 和 $ETH 存款,資金進入一個顯示虛假交易和虛假餘額的平臺
• 僞造帶有 SEC 印章的證書(監管機構表示從不簽發此類證書)
• 只有約 2500 萬美元返還給部分客戶,以維持他們的信任(龐氏騙局:用新投資者的錢支付給早期投資者)
• 最後:收取高達 20% 的提現手續費,隨後凍結提現,再要求支付一筆虛假的「稅費」才能解鎖……最終一分錢也拿不回來
這些目前只是指控,尚未經過審判。
👨🏾🔧 舉例:阿比讓的摩的司機 Ibrahim 被拉進一個 Telegram 羣。「導師」展示收益截圖和官方證書。起初,小額提現確實成功了……隨後,對方要求他拉家人入夥。
✅ 4 個危險信號:
1. 不存在有保障的高回報。即使 $BTC ,也可能在短短几天內虧損 20%。
2. 「獲得批准」要自己去監管機構的官方網站覈實,絕不要通過賣家提供的鏈接確認。
3. 拉人頭有獎金=危險警報。
4. 要交「稅費」才能取回你的錢=百分之百是騙局。
你呢:有人向你推銷過這類「AI 信號」或「財富共享」嗎?👇
來源:SEC(公告 2026-110)、The Crypto Times。本文不構成財務建議。
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
案情(SEC,2026 年 10 月 29 日公告):
• 兩家公司 BG Wealth Sharing 和 DSJ Exchange 被指控向數萬名小額投資者募集了超過 1.3 億美元
• 承諾:由「AI 生成」的交易信號,成功率達 99.6%;每月至少獲利 60%;40 天內本金翻倍
• 投資者以 USDT、USDC 和 $ETH 存款,資金進入一個顯示虛假交易和虛假餘額的平臺
• 僞造帶有 SEC 印章的證書(監管機構表示從不簽發此類證書)
• 只有約 2500 萬美元返還給部分客戶,以維持他們的信任(龐氏騙局:用新投資者的錢支付給早期投資者)
• 最後:收取高達 20% 的提現手續費,隨後凍結提現,再要求支付一筆虛假的「稅費」才能解鎖……最終一分錢也拿不回來
這些目前只是指控,尚未經過審判。
👨🏾🔧 舉例:阿比讓的摩的司機 Ibrahim 被拉進一個 Telegram 羣。「導師」展示收益截圖和官方證書。起初,小額提現確實成功了……隨後,對方要求他拉家人入夥。
✅ 4 個危險信號:
1. 不存在有保障的高回報。即使 $BTC ,也可能在短短几天內虧損 20%。
2. 「獲得批准」要自己去監管機構的官方網站覈實,絕不要通過賣家提供的鏈接確認。
3. 拉人頭有獎金=危險警報。
4. 要交「稅費」才能取回你的錢=百分之百是騙局。
你呢:有人向你推銷過這類「AI 信號」或「財富共享」嗎?👇
來源:SEC(公告 2026-110)、The Crypto Times。本文不構成財務建議。
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
1
216
·
--
🚨 幣安遭黑客攻擊:63億美元受到影響。今早已知情況,以及你該記住的3個要點
事實(幣安、CNBC、CoinDesk、BBC):
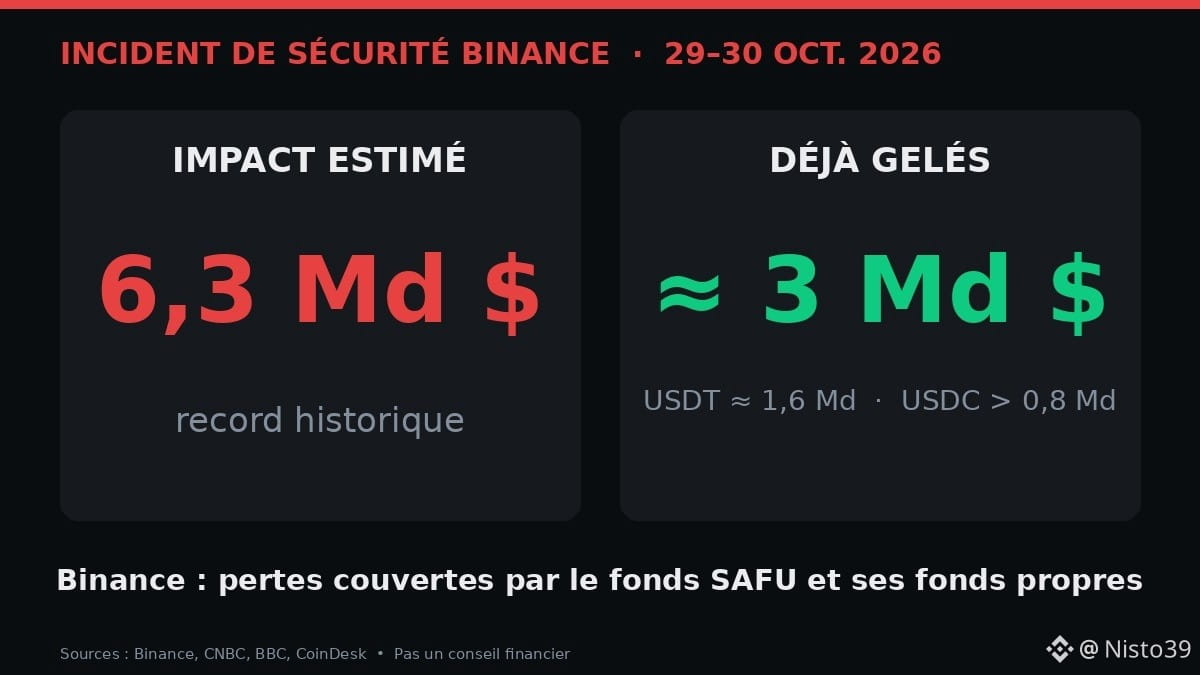
• 預計損失約63億美元,是已知規模最大的加密貨幣盜竊案(2025年 Bybit 案:15億美元)
• 約30億美元已被凍結,其中約16億美元爲 USDT(Tether),超過8億美元爲 USDC(Circle)
• 幣安公佈的線索:一名工程師的筆記本電腦遭入侵,導致未經授權的提現
• TRM Labs 將此次攻擊歸咎於 TraderTraitor——一個與朝鮮有關聯的團體
• 幣安表示用戶資金受到保護:損失將由 SAFU 基金(應急儲備金)和公司自有資金承擔
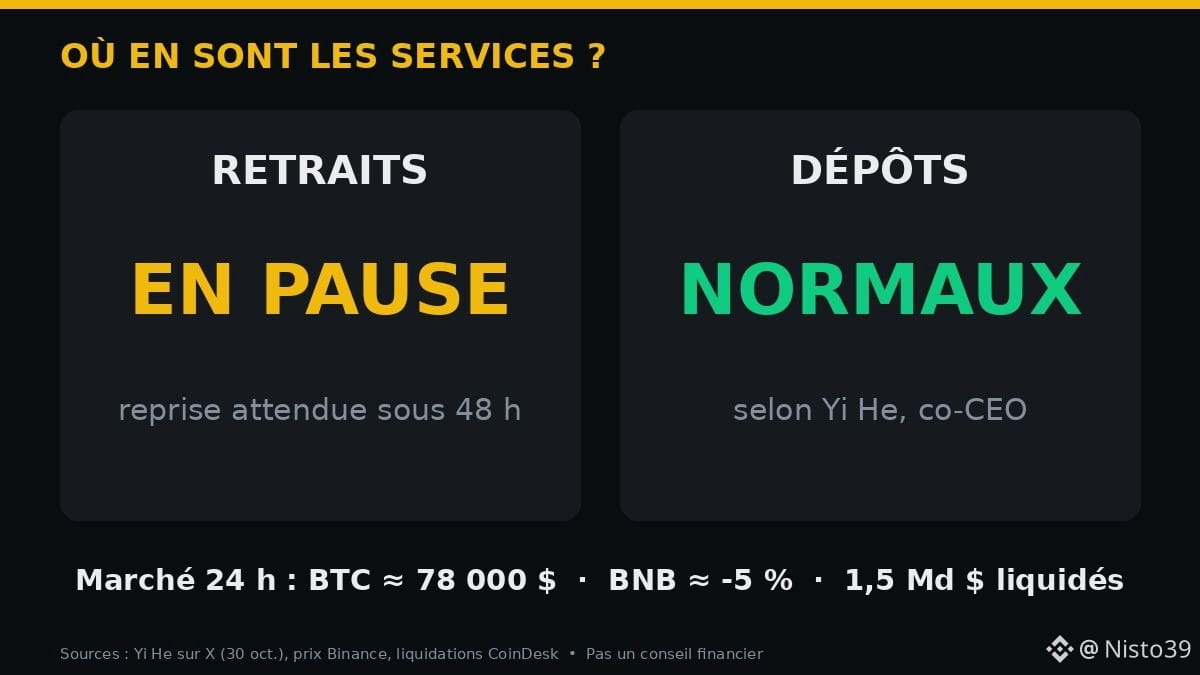
• 提現暫停。Yi He 表示,預計「48小時內」恢復(10月30日莫斯科時間約7時17分發布消息)。充值正常。
📉 市場:$BTC a 一度跌至約76,500美元,隨後回升至約78,000美元;$BNB 在24小時內下跌約5%;15億美元的槓桿倉位遭到清算(CoinDesk)。
👨🏾💼 舉例:金沙薩的商人 Patrick 在 WhatsApp 上看到一條消息:「在這裏驗證你的賬戶,以取回資金。」
➡️ 這正是騙子最喜歡伺機而動的時候。
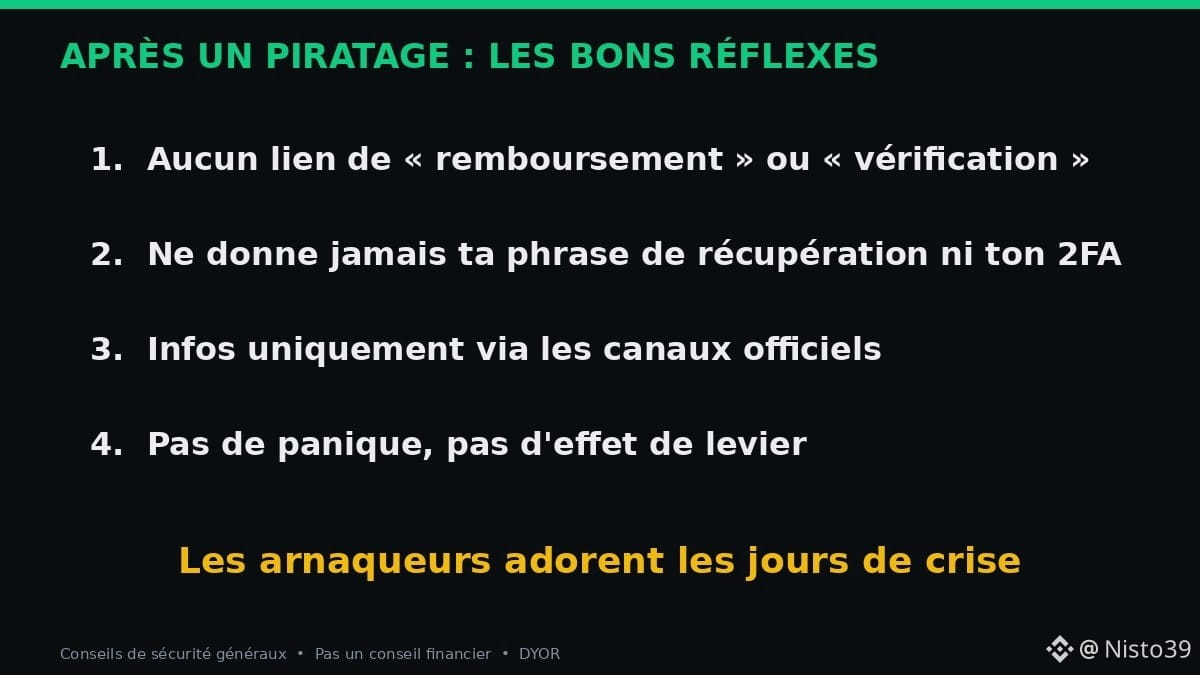
✅ 3個要點:
1. 不要點擊任何「退款」或「驗證」鏈接。相關信息只會通過官方渠道發佈。
2. 正規人士絕不會向你索要助記詞或雙重驗證(2FA)驗證碼。
3. 不要恐慌,也不要使用槓桿:恐慌拋售或押注大幅反彈,往往會讓你損失加倍。
你呢:提現暫停影響到你了嗎,還是你只是在等待後續消息?👇
來源:幣安、Yi He(X)、CNBC、CoinDesk、BBC、TRM Labs。本文不構成財務建議。
#Binance #Securite #Bitcoin #CryptoNews #Afrique
🚨 幣安遭黑客攻擊:63億美元受到影響。今早已知情況,以及你該記住的3個要點
事實(幣安、CNBC、CoinDesk、BBC):
• 預計損失約63億美元,是已知規模最大的加密貨幣盜竊案(2025年 Bybit 案:15億美元)
• 約30億美元已被凍結,其中約16億美元爲 USDT(Tether),超過8億美元爲 USDC(Circle)
• 幣安公佈的線索:一名工程師的筆記本電腦遭入侵,導致未經授權的提現
• TRM Labs 將此次攻擊歸咎於 TraderTraitor——一個與朝鮮有關聯的團體
• 幣安表示用戶資金受到保護:損失將由 SAFU 基金(應急儲備金)和公司自有資金承擔
• 提現暫停。Yi He 表示,預計「48小時內」恢復(10月30日莫斯科時間約7時17分發布消息)。充值正常。
📉 市場:$BTC a 一度跌至約76,500美元,隨後回升至約78,000美元;$BNB 在24小時內下跌約5%;15億美元的槓桿倉位遭到清算(CoinDesk)。
👨🏾💼 舉例:金沙薩的商人 Patrick 在 WhatsApp 上看到一條消息:「在這裏驗證你的賬戶,以取回資金。」
➡️ 這正是騙子最喜歡伺機而動的時候。
✅ 3個要點:
1. 不要點擊任何「退款」或「驗證」鏈接。相關信息只會通過官方渠道發佈。
2. 正規人士絕不會向你索要助記詞或雙重驗證(2FA)驗證碼。
3. 不要恐慌,也不要使用槓桿:恐慌拋售或押注大幅反彈,往往會讓你損失加倍。
你呢:提現暫停影響到你了嗎,還是你只是在等待後續消息?👇
來源:幣安、Yi He(X)、CNBC、CoinDesk、BBC、TRM Labs。本文不構成財務建議。
#Binance #Securite #Bitcoin #CryptoNews #Afrique
事實(幣安、CNBC、CoinDesk、BBC):
• 預計損失約63億美元,是已知規模最大的加密貨幣盜竊案(2025年 Bybit 案:15億美元)
• 約30億美元已被凍結,其中約16億美元爲 USDT(Tether),超過8億美元爲 USDC(Circle)
• 幣安公佈的線索:一名工程師的筆記本電腦遭入侵,導致未經授權的提現
• TRM Labs 將此次攻擊歸咎於 TraderTraitor——一個與朝鮮有關聯的團體
• 幣安表示用戶資金受到保護:損失將由 SAFU 基金(應急儲備金)和公司自有資金承擔
• 提現暫停。Yi He 表示,預計「48小時內」恢復(10月30日莫斯科時間約7時17分發布消息)。充值正常。
📉 市場:$BTC a 一度跌至約76,500美元,隨後回升至約78,000美元;$BNB 在24小時內下跌約5%;15億美元的槓桿倉位遭到清算(CoinDesk)。
👨🏾💼 舉例:金沙薩的商人 Patrick 在 WhatsApp 上看到一條消息:「在這裏驗證你的賬戶,以取回資金。」
➡️ 這正是騙子最喜歡伺機而動的時候。
✅ 3個要點:
1. 不要點擊任何「退款」或「驗證」鏈接。相關信息只會通過官方渠道發佈。
2. 正規人士絕不會向你索要助記詞或雙重驗證(2FA)驗證碼。
3. 不要恐慌,也不要使用槓桿:恐慌拋售或押注大幅反彈,往往會讓你損失加倍。
你呢:提現暫停影響到你了嗎,還是你只是在等待後續消息?👇
來源:幣安、Yi He(X)、CNBC、CoinDesk、BBC、TRM Labs。本文不構成財務建議。
#Binance #Securite #Bitcoin #CryptoNews #Afrique
1
636
·
--
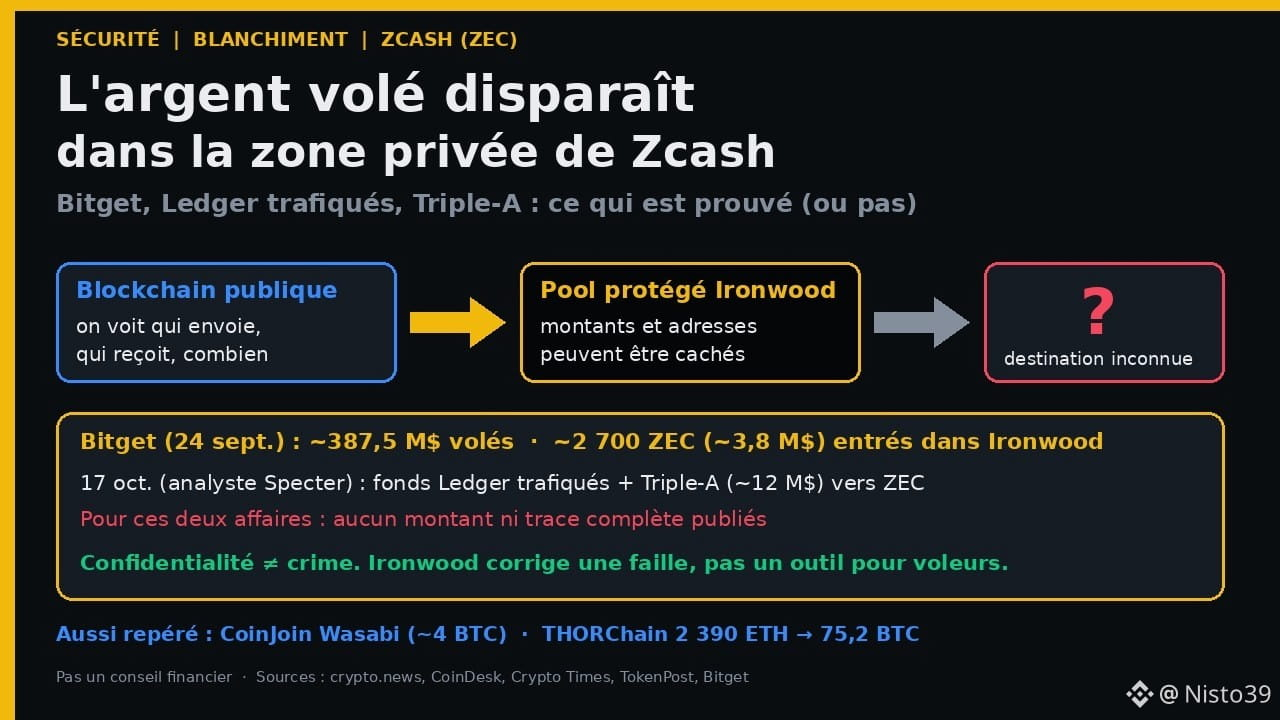
文章
被盜資金爲何流入 Zcash:Bitget、遭篡改的 Ledger、Triple-A當小偷搶劫銀行後,接下來會試圖“洗白”鈔票。加密貨幣也是如此,只不過所有交易都記錄在公開賬本上……直到資金進入一個再也看不見任何信息的領域。調查人員最近指出的正是這種情況:三起不同的黑客攻擊中被盜的資金,都被轉入了 Zcash($ZEC)——一種旨在隱藏交易詳情的加密貨幣。以下是已經證實的內容、尚未證實的內容,以及這對你意味着什麼。
被盜資金爲何流入 Zcash:Bitget、遭篡改的 Ledger、Triple-A
當小偷搶劫銀行後,接下來會試圖“洗白”鈔票。加密貨幣也是如此,只不過所有交易都記錄在公開賬本上……直到資金進入一個再也看不見任何信息的領域。調查人員最近指出的正是這種情況:三起不同的黑客攻擊中被盜的資金,都被轉入了 Zcash($ZEC )——一種旨在隱藏交易詳情的加密貨幣。以下是已經證實的內容、尚未證實的內容,以及這對你意味着什麼。
51
·
--
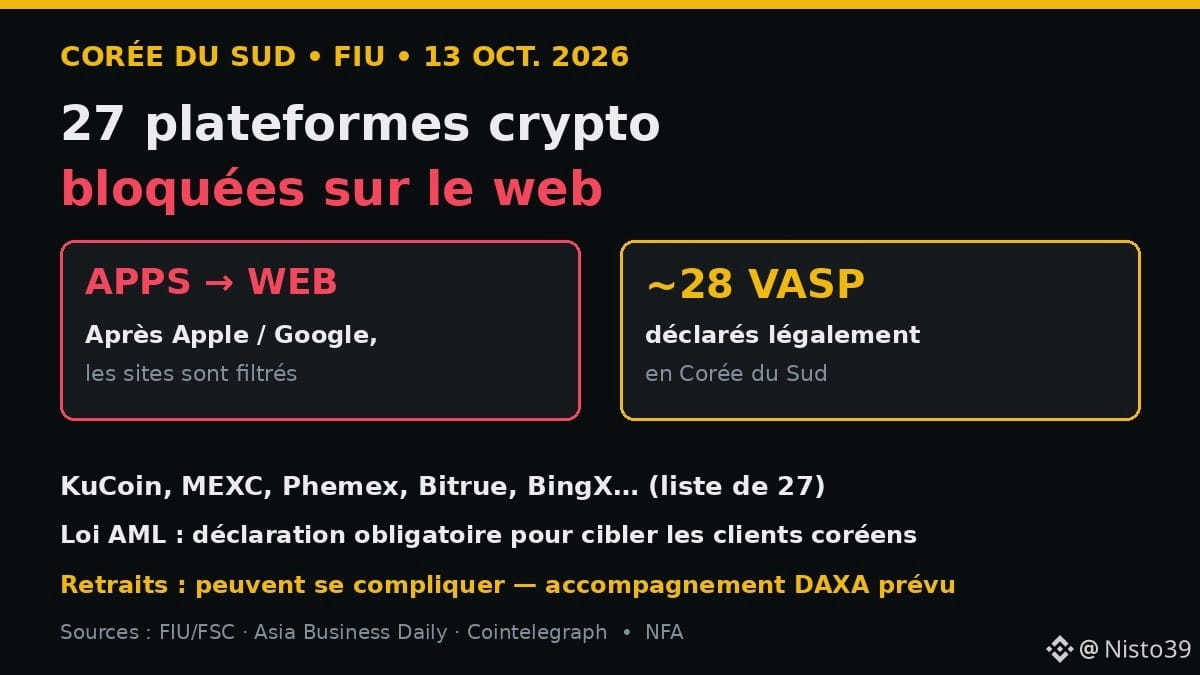
🚫 韓國切斷了27家未申報加密平臺的網絡訪問。此前在 App Store 上被屏蔽的服務,現在在瀏覽器中也無法訪問。
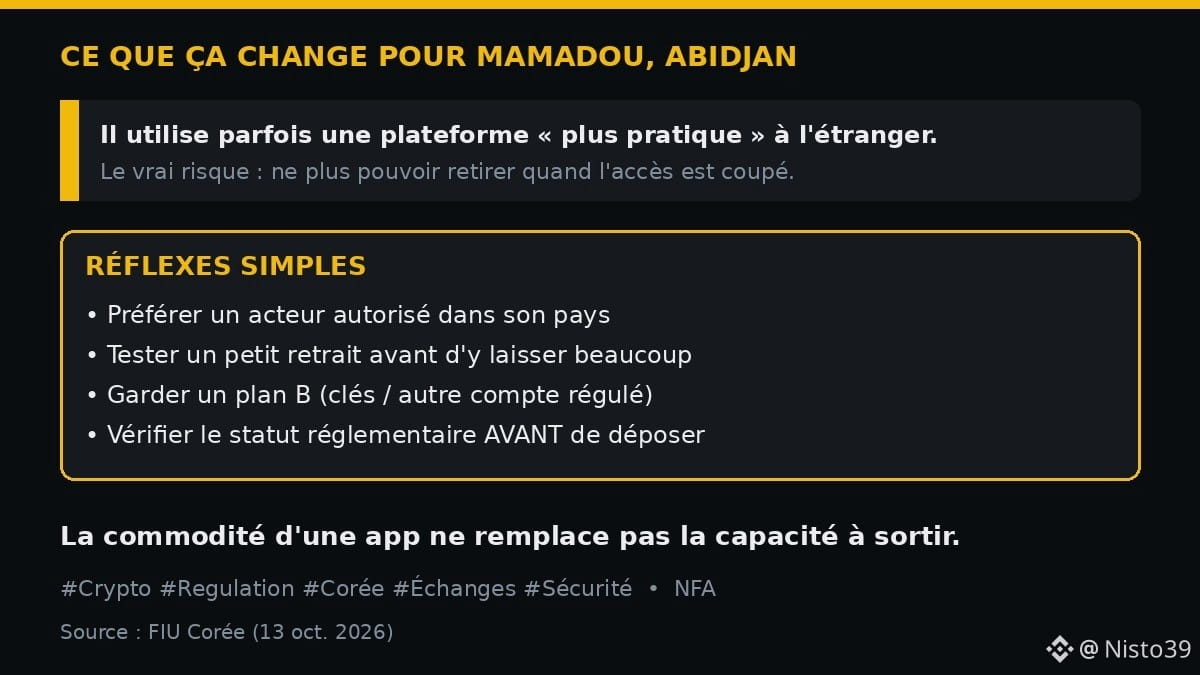
阿比讓的馬馬杜有時會使用一款比本地平臺“更方便”的應用。風險在於:一旦國家封鎖訪問,他可能再也無法提取資金。
📌 事實
• 2026年10月13日:韓國金融情報機構(FIU)宣佈,在國內屏蔽27家未申報的交易網站(《亞洲商業日報》、Cointelegraph)。
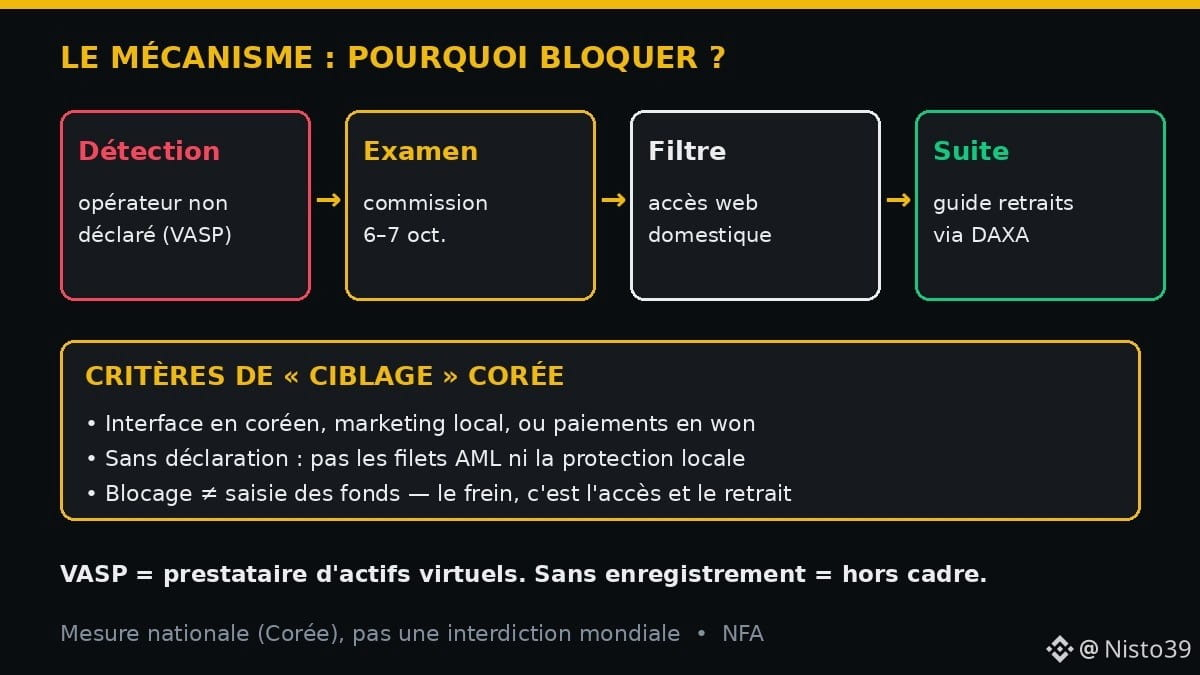
• 該決定是在10月6日至7日審查之後作出的。
• 被點名的平臺包括:KuCoin、MEXC、Phemex、Bitrue、BingX、DigiFinex……(共27家)。
• 法律依據:反洗錢法(VASP申報規定)。韓國約有28家已申報的相關機構。
• 此前,蘋果和谷歌應用商店已屏蔽相關應用。境外網站遭到過濾;本地運營商則被切斷訪問。
• 判定標準:提供韓語界面、在當地營銷,或支持韓元支付。
• FIU承認,提現可能變得困難;計劃通過 DAXA 提供協助。
🧠 運作機制
VASP 指虛擬資產服務提供商。未申報的平臺無需履行反洗錢義務,也不受本地保障機制保護。屏蔽網站會阻止新的存款,也會讓已經在平臺上的用戶更難取出資金。
⚖️ 需要注意
屏蔽 ≠ 沒收資金。資產可能仍在平臺上;真正受阻的是訪問。此舉是國家層面的措施,並非全球禁令。
👉 給馬馬杜的建議
1. 優先選擇在所在國家獲准運營的平臺。
2. 在存入大量資金前,先嚐試小額提現。
3. 準備備用方案(私鑰/另一個受監管賬戶)。
你會在存款前核實平臺的監管狀態,還是等出了問題才查?👇
以上不構成財務建議。請自行研究(DYOR)。
來源:韓國 FIU/FSC;《亞洲商業日報》;Cointelegraph(2026年10月13日)。
#Crypto #Regulation #Coree #Echanges #安全
🚫 韓國切斷了27家未申報加密平臺的網絡訪問。此前在 App Store 上被屏蔽的服務,現在在瀏覽器中也無法訪問。
阿比讓的馬馬杜有時會使用一款比本地平臺“更方便”的應用。風險在於:一旦國家封鎖訪問,他可能再也無法提取資金。
📌 事實
• 2026年10月13日:韓國金融情報機構(FIU)宣佈,在國內屏蔽27家未申報的交易網站(《亞洲商業日報》、Cointelegraph)。
• 該決定是在10月6日至7日審查之後作出的。
• 被點名的平臺包括:KuCoin、MEXC、Phemex、Bitrue、BingX、DigiFinex……(共27家)。
• 法律依據:反洗錢法(VASP申報規定)。韓國約有28家已申報的相關機構。
• 此前,蘋果和谷歌應用商店已屏蔽相關應用。境外網站遭到過濾;本地運營商則被切斷訪問。
• 判定標準:提供韓語界面、在當地營銷,或支持韓元支付。
• FIU承認,提現可能變得困難;計劃通過 DAXA 提供協助。
🧠 運作機制
VASP 指虛擬資產服務提供商。未申報的平臺無需履行反洗錢義務,也不受本地保障機制保護。屏蔽網站會阻止新的存款,也會讓已經在平臺上的用戶更難取出資金。
⚖️ 需要注意
屏蔽 ≠ 沒收資金。資產可能仍在平臺上;真正受阻的是訪問。此舉是國家層面的措施,並非全球禁令。
👉 給馬馬杜的建議
1. 優先選擇在所在國家獲准運營的平臺。
2. 在存入大量資金前,先嚐試小額提現。
3. 準備備用方案(私鑰/另一個受監管賬戶)。
你會在存款前核實平臺的監管狀態,還是等出了問題才查?👇
以上不構成財務建議。請自行研究(DYOR)。
來源:韓國 FIU/FSC;《亞洲商業日報》;Cointelegraph(2026年10月13日)。
#Crypto #Regulation #Coree #Echanges #安全
阿比讓的馬馬杜有時會使用一款比本地平臺“更方便”的應用。風險在於:一旦國家封鎖訪問,他可能再也無法提取資金。
📌 事實
• 2026年10月13日:韓國金融情報機構(FIU)宣佈,在國內屏蔽27家未申報的交易網站(《亞洲商業日報》、Cointelegraph)。
• 該決定是在10月6日至7日審查之後作出的。
• 被點名的平臺包括:KuCoin、MEXC、Phemex、Bitrue、BingX、DigiFinex……(共27家)。
• 法律依據:反洗錢法(VASP申報規定)。韓國約有28家已申報的相關機構。
• 此前,蘋果和谷歌應用商店已屏蔽相關應用。境外網站遭到過濾;本地運營商則被切斷訪問。
• 判定標準:提供韓語界面、在當地營銷,或支持韓元支付。
• FIU承認,提現可能變得困難;計劃通過 DAXA 提供協助。
🧠 運作機制
VASP 指虛擬資產服務提供商。未申報的平臺無需履行反洗錢義務,也不受本地保障機制保護。屏蔽網站會阻止新的存款,也會讓已經在平臺上的用戶更難取出資金。
⚖️ 需要注意
屏蔽 ≠ 沒收資金。資產可能仍在平臺上;真正受阻的是訪問。此舉是國家層面的措施,並非全球禁令。
👉 給馬馬杜的建議
1. 優先選擇在所在國家獲准運營的平臺。
2. 在存入大量資金前,先嚐試小額提現。
3. 準備備用方案(私鑰/另一個受監管賬戶)。
你會在存款前核實平臺的監管狀態,還是等出了問題才查?👇
以上不構成財務建議。請自行研究(DYOR)。
來源:韓國 FIU/FSC;《亞洲商業日報》;Cointelegraph(2026年10月13日)。
#Crypto #Regulation #Coree #Echanges #安全
166
·
--
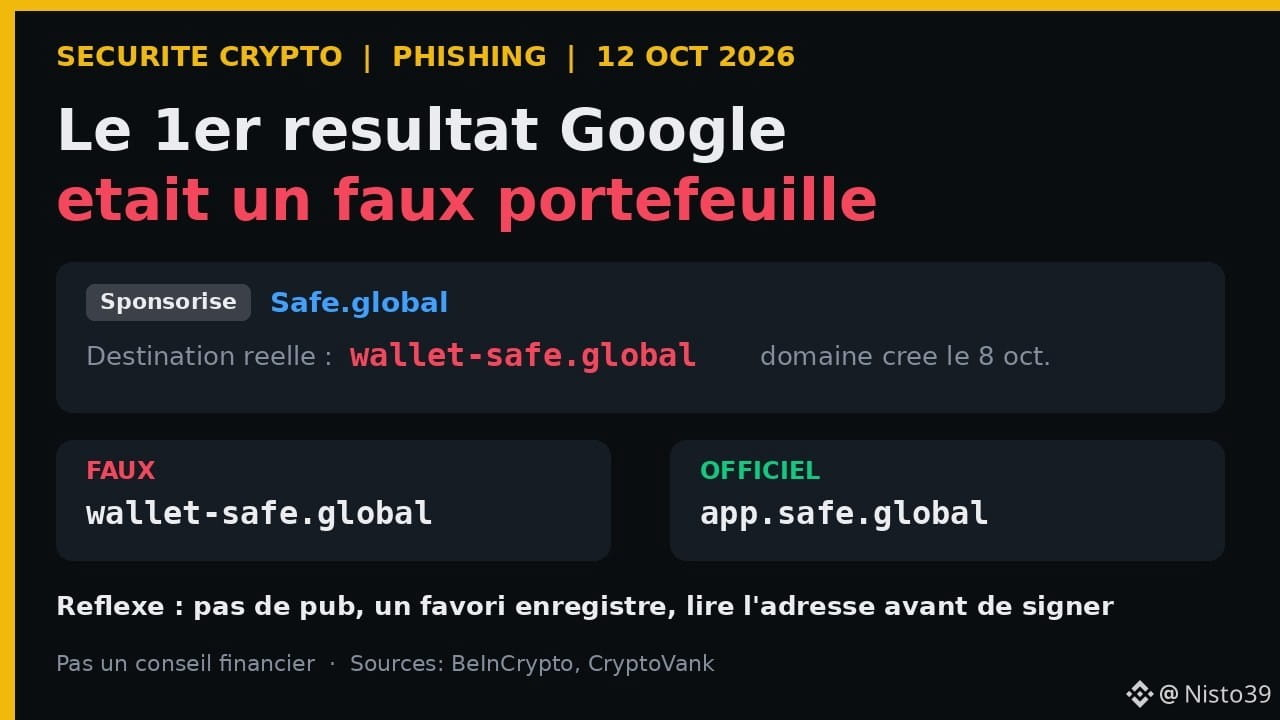
文章
Google 搜索結果第一名竟是假錢包:Safe 仿冒網站帶來的教訓2026年10月11日,Google 搜索“gnosis safe”時,排名第一的結果並非 Safe 的官方網站,而是一則指向幾乎完美仿冒網站的**付費廣告**。Gnosis(創建了 Safe 的團隊)的聯合創始人 Martin Köppelmann 在 X 上發出了警告。需要記住的道理很簡單,而且適用於所有人:**在加密貨幣領域,最危險的點擊往往就是 Google 搜索結果中排在最上面的那個。**
📋 事件經過(BeInCrypto、CryptoVank,2026年10月11日至12日)
• Safe 是一種被項目和企業使用的“多重簽名”錢包;它爲超過 600 億美元的資產提供安全保障。
Google 搜索結果第一名竟是假錢包:Safe 仿冒網站帶來的教訓
2026年10月11日,Google 搜索“gnosis safe”時,排名第一的結果並非 Safe 的官方網站,而是一則指向幾乎完美仿冒網站的**付費廣告**。Gnosis(創建了 Safe 的團隊)的聯合創始人 Martin Köppelmann 在 X 上發出了警告。需要記住的道理很簡單,而且適用於所有人:**在加密貨幣領域,最危險的點擊往往就是 Google 搜索結果中排在最上面的那個。**
📋 事件經過(BeInCrypto、CryptoVank,2026年10月11日至12日)
• Safe 是一種被項目和企業使用的“多重簽名”錢包;它爲超過 600 億美元的資產提供安全保障。
📋 事件經過(BeInCrypto、CryptoVank,2026年10月11日至12日)
• Safe 是一種被項目和企業使用的“多重簽名”錢包;它爲超過 600 億美元的資產提供安全保障。
30
·
--
Bitget 將隨後宣佈:有黑客入侵其熱錢包,導致 3.52 億美元資金遭到暴露;CEO 已根據 IP 線索懷疑朝鮮。冷錢包保持完好、取款已暫停,並承諾將在 24 小時內提交報告:這片我已經見過了。讓我不安的是,一家平臺能在一夜之間損失三分之一的十億,而市場似乎對此完全免疫。用數字來證明:BTC 仍徘徊在 84188 美元(-0.34%),ETH 在 2674 美元(-0.60%),彷彿行業已把這種泄露情形納入了定價。你認爲這些創紀錄的黑客事件最終會把資金推向去中心化的解決方案嗎?#Bitget #Securite
Bitget 將隨後宣佈:有黑客入侵其熱錢包,導致 3.52 億美元資金遭到暴露;CEO 已根據 IP 線索懷疑朝鮮。冷錢包保持完好、取款已暫停,並承諾將在 24 小時內提交報告:這片我已經見過了。讓我不安的是,一家平臺能在一夜之間損失三分之一的十億,而市場似乎對此完全免疫。用數字來證明:BTC 仍徘徊在 84188 美元(-0.34%),ETH 在 2674 美元(-0.60%),彷彿行業已把這種泄露情形納入了定價。你認爲這些創紀錄的黑客事件最終會把資金推向去中心化的解決方案嗎?#Bitget #Securite
148
·
--
Circle 和 Tether 剛剛凍結了 Bitget 黑客的錢包,但現實很殘酷:在被盜的 3.516 億美元中,約 318,000 美元仍被“凍結”,佔贓物的不到 0.1%。與此同時,仍有超過 63,000 枚 ETH 沉睡在某些從事盜竊操作的地址上,而任何資金的發起方都無法觸及。Bitget 自 9 月 28 日起分階段重新開放提款;CZ 也承諾將獲得 Binance 和 BNB Chain 的支持,證明在需要的時候,行業知道如何迅速擰成一股繩。市場方面則面不改色地消化一切:BTC 爲 84,212 美元(-0.36%),ETH 爲 2,691 美元(-0.10%)。你是否真的信任穩定幣在“司法”中的作用,還是這只是一場傳播攻勢?#Bitget #Securite
Circle 和 Tether 剛剛凍結了 Bitget 黑客的錢包,但現實很殘酷:在被盜的 3.516 億美元中,約 318,000 美元仍被“凍結”,佔贓物的不到 0.1%。與此同時,仍有超過 63,000 枚 ETH 沉睡在某些從事盜竊操作的地址上,而任何資金的發起方都無法觸及。Bitget 自 9 月 28 日起分階段重新開放提款;CZ 也承諾將獲得 Binance 和 BNB Chain 的支持,證明在需要的時候,行業知道如何迅速擰成一股繩。市場方面則面不改色地消化一切:BTC 爲 84,212 美元(-0.36%),ETH 爲 2,691 美元(-0.10%)。你是否真的信任穩定幣在“司法”中的作用,還是這只是一場傳播攻勢?#Bitget #Securite
41
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#非农就业数据推升加息预期
365,416 次瀏覽
1,280 討論中
2
#CPI前瞻,12月利率走向迎关键考验
27,149 次瀏覽
161 討論中
3
#美国拟收紧数据中心监管,AI扩张或面临新约束
141,323 次瀏覽
533 討論中
4
#ARK拟推14只AI及代币化主题ETF
1,571 次瀏覽
41 討論中
5
#估值承压下Anthropic还能如期上市吗
153,023 次瀏覽
249 討論中
6
#美伊局势再生变,避险需求会否升温?
16,895 次瀏覽
93 討論中
7
#比特币ETF净流出4.12亿美元
23,706 次瀏覽
87 討論中
8
#比特币反弹至7.5万美元芯片股领涨
91,948 次瀏覽
220 討論中
9
#港证监会拟限加密及交易所字眼
26,488 次瀏覽
100 討論中
10
#新人宝典:从零了解TradFi
101,399 次瀏覽
83 討論中