

#cryptosecurity
cryptosecurity
9.4M 次瀏覽
15,833 討論中
熱門
最新

·
--
Trezor第二次物流被攻破:硬件錢包供應鏈安全再亮紅燈
硬件錢包Trezor在三個月內遭遇第二家物流商被攻破,買家地址與訂單詳情再度暴露,供應鏈環節正從偶發風險升級爲系統性隱患。
據Decrypt報道,Trezor確認第二家物流合作伙伴在三個月內被攻破,導致買家地址與訂單詳情等數據暴露。這是該公司在較短時間內第二次因物流渠道出現數據漏洞,意味着攻擊者獲取信息的入口已從產品本身延伸到包裹流轉的中間環節。
這一事件之所以值得從資金面與機構視角審視,是因爲硬件錢包的用戶結構與市場流動性高度相關。早期持有者與機構資金往往更傾向於冷存儲,而供應鏈數據的泄露可能削弱這部分資金對硬件錢包的信任。信任一旦鬆動,潛在的影響不在於立即的拋售壓力,而在於增量資金是否願意繼續將資產交由這類基礎設施託管。
從技術層面看,漏洞的核心不在錢包固件本身,而在物流鏈。攻擊者只需突破一家物流商,即可拿到買家地址與訂單詳情這類原本應被隔離的信息。對機構而言,這意味着安全邊界正在被拉長:產品安全、倉儲安全、物流安全被串聯成一條脆弱的鏈條,任何一環失守都可能波及整體。
市場可能如何反應,目前看方向中性偏空,但缺乏直接拋售依據。這屬於風險警示類事件,而非重大市場衝擊,短期內不太可能引發大規模資產轉移。真正需要觀察的,是這類事件是否會與近期其他安全事件疊加,形成對硬件錢包賽道的系統性質疑。
反方因素在於,單次物流漏洞並不等於錢包失效,用戶資產仍在私鑰保護之下,數據泄露與資產被盜之間存在明顯界限。但不可忽視的是,三個月內第二家物流商被攻破,說明這不是孤立事件,而是供應鏈層面被反覆利用的軟肋。
接下來觀察什麼:需要關注Trezor後續的安全響應與補償措施,以及市場對其信任度的邊際變化。若此類事件持續發酵,硬件錢包賽道的估值邏輯或面臨重估。
#Trezor #HardwareWallet #CryptoSecurity
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
Trezor第二次物流被攻破:硬件錢包供應鏈安全再亮紅燈
硬件錢包Trezor在三個月內遭遇第二家物流商被攻破,買家地址與訂單詳情再度暴露,供應鏈環節正從偶發風險升級爲系統性隱患。
據Decrypt報道,Trezor確認第二家物流合作伙伴在三個月內被攻破,導致買家地址與訂單詳情等數據暴露。這是該公司在較短時間內第二次因物流渠道出現數據漏洞,意味着攻擊者獲取信息的入口已從產品本身延伸到包裹流轉的中間環節。
這一事件之所以值得從資金面與機構視角審視,是因爲硬件錢包的用戶結構與市場流動性高度相關。早期持有者與機構資金往往更傾向於冷存儲,而供應鏈數據的泄露可能削弱這部分資金對硬件錢包的信任。信任一旦鬆動,潛在的影響不在於立即的拋售壓力,而在於增量資金是否願意繼續將資產交由這類基礎設施託管。
從技術層面看,漏洞的核心不在錢包固件本身,而在物流鏈。攻擊者只需突破一家物流商,即可拿到買家地址與訂單詳情這類原本應被隔離的信息。對機構而言,這意味着安全邊界正在被拉長:產品安全、倉儲安全、物流安全被串聯成一條脆弱的鏈條,任何一環失守都可能波及整體。
市場可能如何反應,目前看方向中性偏空,但缺乏直接拋售依據。這屬於風險警示類事件,而非重大市場衝擊,短期內不太可能引發大規模資產轉移。真正需要觀察的,是這類事件是否會與近期其他安全事件疊加,形成對硬件錢包賽道的系統性質疑。
反方因素在於,單次物流漏洞並不等於錢包失效,用戶資產仍在私鑰保護之下,數據泄露與資產被盜之間存在明顯界限。但不可忽視的是,三個月內第二家物流商被攻破,說明這不是孤立事件,而是供應鏈層面被反覆利用的軟肋。
接下來觀察什麼:需要關注Trezor後續的安全響應與補償措施,以及市場對其信任度的邊際變化。若此類事件持續發酵,硬件錢包賽道的估值邏輯或面臨重估。
#Trezor #HardwareWallet #CryptoSecurity
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
硬件錢包Trezor在三個月內遭遇第二家物流商被攻破,買家地址與訂單詳情再度暴露,供應鏈環節正從偶發風險升級爲系統性隱患。
據Decrypt報道,Trezor確認第二家物流合作伙伴在三個月內被攻破,導致買家地址與訂單詳情等數據暴露。這是該公司在較短時間內第二次因物流渠道出現數據漏洞,意味着攻擊者獲取信息的入口已從產品本身延伸到包裹流轉的中間環節。
這一事件之所以值得從資金面與機構視角審視,是因爲硬件錢包的用戶結構與市場流動性高度相關。早期持有者與機構資金往往更傾向於冷存儲,而供應鏈數據的泄露可能削弱這部分資金對硬件錢包的信任。信任一旦鬆動,潛在的影響不在於立即的拋售壓力,而在於增量資金是否願意繼續將資產交由這類基礎設施託管。
從技術層面看,漏洞的核心不在錢包固件本身,而在物流鏈。攻擊者只需突破一家物流商,即可拿到買家地址與訂單詳情這類原本應被隔離的信息。對機構而言,這意味着安全邊界正在被拉長:產品安全、倉儲安全、物流安全被串聯成一條脆弱的鏈條,任何一環失守都可能波及整體。
市場可能如何反應,目前看方向中性偏空,但缺乏直接拋售依據。這屬於風險警示類事件,而非重大市場衝擊,短期內不太可能引發大規模資產轉移。真正需要觀察的,是這類事件是否會與近期其他安全事件疊加,形成對硬件錢包賽道的系統性質疑。
反方因素在於,單次物流漏洞並不等於錢包失效,用戶資產仍在私鑰保護之下,數據泄露與資產被盜之間存在明顯界限。但不可忽視的是,三個月內第二家物流商被攻破,說明這不是孤立事件,而是供應鏈層面被反覆利用的軟肋。
接下來觀察什麼:需要關注Trezor後續的安全響應與補償措施,以及市場對其信任度的邊際變化。若此類事件持續發酵,硬件錢包賽道的估值邏輯或面臨重估。
#Trezor #HardwareWallet #CryptoSecurity
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。

·
--
Lighter交易所API密鑰泄露致1040萬美元被盜,約半數已追回
交易所安全事件再次成爲市場焦點。Lighter平臺披露一起與API密鑰泄露相關的漏洞利用,導致約1040萬美元被盜,目前約半數資金已被追回。
據Cointelegraph報道,Lighter在事件發生後一度暫停提款,隨後在恢復服務的同時,通過區塊鏈分析追蹤被盜資金流向。分析師追蹤顯示被盜金額約爲1040萬美元,主要以USDC計值,其中約500萬美元已被追回。
這一事件之所以值得留意,在於它同時觸及安全與資金兩個層面。API密鑰泄露暴露出交易所託管環節的一個典型短板:一旦密鑰被獲取,攻擊者即可繞過常規驗證直接提款。這類漏洞往往不依賴對協議本身的破解,而是針對密鑰管理與權限控制環節。
從數據看,被盜資金以USDC計值並部分流出,追回比例接近半數。這意味着損失尚未完全固化,但也說明穩定幣在跨鏈流轉中的追蹤難度。USDC作爲本次事件的直接涉及資產,其流出與迴流本身成爲市場觀察的焦點。
市場可能如何反應,需要區分短期與中期。短期看,由於交易所仍在正常運營、約半數資金已追回,利空相對有限;但事件或引發用戶對交易所託管能力的信任波動,尤其在同賽道內可能產生情緒傳導。
反方因素同樣明顯。已追回半數資金、平臺正常運營,說明事件可控性較強;且近期市場並無同類交易所被盜的密集報道,單獨事件的衝擊或難以持續。
接下來觀察什麼,值得留意。交易層面更重要的是等待市場確認,而非對USDC做出單邊判斷——資金能否繼續追回、交易所能否修復密鑰管理漏洞,纔是決定影響能否延續的關鍵。
$USDC #CryptoSecurity #ExchangeHack #USDC
以上爲信息整理與個人分析,不構成投資建議。
Lighter交易所API密鑰泄露致1040萬美元被盜,約半數已追回
交易所安全事件再次成爲市場焦點。Lighter平臺披露一起與API密鑰泄露相關的漏洞利用,導致約1040萬美元被盜,目前約半數資金已被追回。
據Cointelegraph報道,Lighter在事件發生後一度暫停提款,隨後在恢復服務的同時,通過區塊鏈分析追蹤被盜資金流向。分析師追蹤顯示被盜金額約爲1040萬美元,主要以USDC計值,其中約500萬美元已被追回。
這一事件之所以值得留意,在於它同時觸及安全與資金兩個層面。API密鑰泄露暴露出交易所託管環節的一個典型短板:一旦密鑰被獲取,攻擊者即可繞過常規驗證直接提款。這類漏洞往往不依賴對協議本身的破解,而是針對密鑰管理與權限控制環節。
從數據看,被盜資金以USDC計值並部分流出,追回比例接近半數。這意味着損失尚未完全固化,但也說明穩定幣在跨鏈流轉中的追蹤難度。USDC作爲本次事件的直接涉及資產,其流出與迴流本身成爲市場觀察的焦點。
市場可能如何反應,需要區分短期與中期。短期看,由於交易所仍在正常運營、約半數資金已追回,利空相對有限;但事件或引發用戶對交易所託管能力的信任波動,尤其在同賽道內可能產生情緒傳導。
反方因素同樣明顯。已追回半數資金、平臺正常運營,說明事件可控性較強;且近期市場並無同類交易所被盜的密集報道,單獨事件的衝擊或難以持續。
接下來觀察什麼,值得留意。交易層面更重要的是等待市場確認,而非對USDC做出單邊判斷——資金能否繼續追回、交易所能否修復密鑰管理漏洞,纔是決定影響能否延續的關鍵。
$USDC #CryptoSecurity #ExchangeHack #USDC
以上爲信息整理與個人分析,不構成投資建議。
交易所安全事件再次成爲市場焦點。Lighter平臺披露一起與API密鑰泄露相關的漏洞利用,導致約1040萬美元被盜,目前約半數資金已被追回。
據Cointelegraph報道,Lighter在事件發生後一度暫停提款,隨後在恢復服務的同時,通過區塊鏈分析追蹤被盜資金流向。分析師追蹤顯示被盜金額約爲1040萬美元,主要以USDC計值,其中約500萬美元已被追回。
這一事件之所以值得留意,在於它同時觸及安全與資金兩個層面。API密鑰泄露暴露出交易所託管環節的一個典型短板:一旦密鑰被獲取,攻擊者即可繞過常規驗證直接提款。這類漏洞往往不依賴對協議本身的破解,而是針對密鑰管理與權限控制環節。
從數據看,被盜資金以USDC計值並部分流出,追回比例接近半數。這意味着損失尚未完全固化,但也說明穩定幣在跨鏈流轉中的追蹤難度。USDC作爲本次事件的直接涉及資產,其流出與迴流本身成爲市場觀察的焦點。
市場可能如何反應,需要區分短期與中期。短期看,由於交易所仍在正常運營、約半數資金已追回,利空相對有限;但事件或引發用戶對交易所託管能力的信任波動,尤其在同賽道內可能產生情緒傳導。
反方因素同樣明顯。已追回半數資金、平臺正常運營,說明事件可控性較強;且近期市場並無同類交易所被盜的密集報道,單獨事件的衝擊或難以持續。
接下來觀察什麼,值得留意。交易層面更重要的是等待市場確認,而非對USDC做出單邊判斷——資金能否繼續追回、交易所能否修復密鑰管理漏洞,纔是決定影響能否延續的關鍵。
$USDC #CryptoSecurity #ExchangeHack #USDC
以上爲信息整理與個人分析,不構成投資建議。
4
·
--
Trezor遭第二家物流商劫持,買家數據再度泄露
硬件錢包廠商Trezor在三個月內第二次遭遇物流環節被攻破,買家地址與訂單信息再度暴露。這已是其供應鏈安全鏈條上亮起的又一盞紅燈,值得關注硬件錢包在私鑰之外的數據暴露風險。
據Decrypt報道,Trezor確認第二家物流合作伙伴在三個月內被攻破,導致買家地址與訂單詳情等數據泄露。這是該廠商在較短時間內第二次因物流環節出問題而捲入數據泄露事件。
爲什麼這件事值得看。硬件錢包的安全邏輯通常建立在「私鑰不離開設備」之上,但一次完整的購買與交付鏈條還涉及收貨地址、訂單編號等外圍信息。當這些信息通過物流商泄露,即便私鑰本身安然無恙,攻擊者也可能借由社會工程、地址關聯或後續釣魚來放大風險。
從數據層面看,本次暴露的主要是買家地址與訂單細節,而非錢包內部密鑰;時間跨度爲三個月內第二家物流夥伴被攻破。這意味着風險更偏向「外圍信息泄露」,而非設備加密機制本身被擊穿。
市場會如何反應。就當前信息,這屬於單一廠商的供應鏈事件,並非全網級安全危機,對整體幣價或DeFi、ETF等板塊大概率沒有直接衝擊。更可能的反應集中在硬件錢包品類的安全敘事,以及持有相關用戶的風險意識提升。
需要警惕的反方因素。其一,這是特定廠商的物流問題,影響面有限,不必過度放大爲整個硬件錢包行業的信任危機;其二,泄露的是訂單與地址信息,私鑰未涉及,實際損失存在不確定性;其三,是否已被惡意利用尚需觀察,目前更多是潛在隱患。
接下來觀察什麼。對持有Trezor的用戶,可能值得覈對訂單信息、檢查收貨記錄,併爲相關賬戶啓用二次驗證。交易層面更重要的是等待市場是否對硬件錢包安全主題做出反應,而不是對單一廠商事件過度解讀。
#Bitcoin #HardwareWallet #CryptoSecurity
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
Trezor遭第二家物流商劫持,買家數據再度泄露
硬件錢包廠商Trezor在三個月內第二次遭遇物流環節被攻破,買家地址與訂單信息再度暴露。這已是其供應鏈安全鏈條上亮起的又一盞紅燈,值得關注硬件錢包在私鑰之外的數據暴露風險。
據Decrypt報道,Trezor確認第二家物流合作伙伴在三個月內被攻破,導致買家地址與訂單詳情等數據泄露。這是該廠商在較短時間內第二次因物流環節出問題而捲入數據泄露事件。
爲什麼這件事值得看。硬件錢包的安全邏輯通常建立在「私鑰不離開設備」之上,但一次完整的購買與交付鏈條還涉及收貨地址、訂單編號等外圍信息。當這些信息通過物流商泄露,即便私鑰本身安然無恙,攻擊者也可能借由社會工程、地址關聯或後續釣魚來放大風險。
從數據層面看,本次暴露的主要是買家地址與訂單細節,而非錢包內部密鑰;時間跨度爲三個月內第二家物流夥伴被攻破。這意味着風險更偏向「外圍信息泄露」,而非設備加密機制本身被擊穿。
市場會如何反應。就當前信息,這屬於單一廠商的供應鏈事件,並非全網級安全危機,對整體幣價或DeFi、ETF等板塊大概率沒有直接衝擊。更可能的反應集中在硬件錢包品類的安全敘事,以及持有相關用戶的風險意識提升。
需要警惕的反方因素。其一,這是特定廠商的物流問題,影響面有限,不必過度放大爲整個硬件錢包行業的信任危機;其二,泄露的是訂單與地址信息,私鑰未涉及,實際損失存在不確定性;其三,是否已被惡意利用尚需觀察,目前更多是潛在隱患。
接下來觀察什麼。對持有Trezor的用戶,可能值得覈對訂單信息、檢查收貨記錄,併爲相關賬戶啓用二次驗證。交易層面更重要的是等待市場是否對硬件錢包安全主題做出反應,而不是對單一廠商事件過度解讀。
#Bitcoin #HardwareWallet #CryptoSecurity
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
硬件錢包廠商Trezor在三個月內第二次遭遇物流環節被攻破,買家地址與訂單信息再度暴露。這已是其供應鏈安全鏈條上亮起的又一盞紅燈,值得關注硬件錢包在私鑰之外的數據暴露風險。
據Decrypt報道,Trezor確認第二家物流合作伙伴在三個月內被攻破,導致買家地址與訂單詳情等數據泄露。這是該廠商在較短時間內第二次因物流環節出問題而捲入數據泄露事件。
爲什麼這件事值得看。硬件錢包的安全邏輯通常建立在「私鑰不離開設備」之上,但一次完整的購買與交付鏈條還涉及收貨地址、訂單編號等外圍信息。當這些信息通過物流商泄露,即便私鑰本身安然無恙,攻擊者也可能借由社會工程、地址關聯或後續釣魚來放大風險。
從數據層面看,本次暴露的主要是買家地址與訂單細節,而非錢包內部密鑰;時間跨度爲三個月內第二家物流夥伴被攻破。這意味着風險更偏向「外圍信息泄露」,而非設備加密機制本身被擊穿。
市場會如何反應。就當前信息,這屬於單一廠商的供應鏈事件,並非全網級安全危機,對整體幣價或DeFi、ETF等板塊大概率沒有直接衝擊。更可能的反應集中在硬件錢包品類的安全敘事,以及持有相關用戶的風險意識提升。
需要警惕的反方因素。其一,這是特定廠商的物流問題,影響面有限,不必過度放大爲整個硬件錢包行業的信任危機;其二,泄露的是訂單與地址信息,私鑰未涉及,實際損失存在不確定性;其三,是否已被惡意利用尚需觀察,目前更多是潛在隱患。
接下來觀察什麼。對持有Trezor的用戶,可能值得覈對訂單信息、檢查收貨記錄,併爲相關賬戶啓用二次驗證。交易層面更重要的是等待市場是否對硬件錢包安全主題做出反應,而不是對單一廠商事件過度解讀。
#Bitcoin #HardwareWallet #CryptoSecurity
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
6
·
--
Luxor礦機平臺遭劫持,AI'暗森林'襲擊給挖礦安全敲響警鐘
加密挖礦基礎設施正面臨一種全新的威脅形態。據Cointelegraph報道,礦機平臺Luxor的CEO警告稱,週末發生的一起攻擊可能標誌着AI'暗森林'襲擊的來襲。
據該報道,攻擊者在週末通過Luxor的Commander平臺,將客戶的比特幣挖礦算力重新定向。這一操作直接動用了平臺客戶的挖礦資源,意味着攻擊者一度掌握了客戶算力調度的控制權。事件發生後,Luxor方面作出迴應,CEO公開警告了這起事件背後可能代表的新威脅類型。
爲什麼這件事值得警惕?挖礦平臺本質上是連接礦機持有者與算力資源的中間層,Commander這類平臺負責集中調度客戶算力。一旦調度通道被攻破,受影響的就是背後大量真實礦主的資源,而非平臺自身。這比單點礦機被黑的影響面更廣。
從技術角度看,'暗森林'這一比喻值得關注——它暗示攻擊可能具有隱蔽性、瞬時性和溯源困難的特點。攻擊選擇發生在週末,通常正是運維與監控力量相對薄弱的時段,這與'暗森林'所描述的隱蔽突襲邏輯相吻合。
不過需要清醒的是,目前披露的細節仍然有限。據現有信息,事件尚停留在CEO警告層面,未點名具體的損失金額,也未說明受影響礦機或算力的規模,後續很可能會有更多技術細節補充。
市場可能如何反應?這類事件通常會在情緒層面強化'挖礦基礎設施存在安全短板'的認知,對依賴第三方平臺的礦企聲譽構成潛在壓力。但由於缺乏量化損失,短期對BTC價格或礦股的影響可能有限,更多是行業安全層面的警示。
反方因素在於,目前尚無證據表明攻擊造成了大規模、持續的算力損失,且事件剛發生,真實影響仍需時間驗證。接下來需要觀察的,是Luxor是否會披露更多技術細節、受影響客戶範圍,以及這類AI驅動的隱蔽攻擊是否會成爲新的常態化威脅。
#BitcoinMining #CryptoSecurity
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
Luxor礦機平臺遭劫持,AI'暗森林'襲擊給挖礦安全敲響警鐘
加密挖礦基礎設施正面臨一種全新的威脅形態。據Cointelegraph報道,礦機平臺Luxor的CEO警告稱,週末發生的一起攻擊可能標誌着AI'暗森林'襲擊的來襲。
據該報道,攻擊者在週末通過Luxor的Commander平臺,將客戶的比特幣挖礦算力重新定向。這一操作直接動用了平臺客戶的挖礦資源,意味着攻擊者一度掌握了客戶算力調度的控制權。事件發生後,Luxor方面作出迴應,CEO公開警告了這起事件背後可能代表的新威脅類型。
爲什麼這件事值得警惕?挖礦平臺本質上是連接礦機持有者與算力資源的中間層,Commander這類平臺負責集中調度客戶算力。一旦調度通道被攻破,受影響的就是背後大量真實礦主的資源,而非平臺自身。這比單點礦機被黑的影響面更廣。
從技術角度看,'暗森林'這一比喻值得關注——它暗示攻擊可能具有隱蔽性、瞬時性和溯源困難的特點。攻擊選擇發生在週末,通常正是運維與監控力量相對薄弱的時段,這與'暗森林'所描述的隱蔽突襲邏輯相吻合。
不過需要清醒的是,目前披露的細節仍然有限。據現有信息,事件尚停留在CEO警告層面,未點名具體的損失金額,也未說明受影響礦機或算力的規模,後續很可能會有更多技術細節補充。
市場可能如何反應?這類事件通常會在情緒層面強化'挖礦基礎設施存在安全短板'的認知,對依賴第三方平臺的礦企聲譽構成潛在壓力。但由於缺乏量化損失,短期對BTC價格或礦股的影響可能有限,更多是行業安全層面的警示。
反方因素在於,目前尚無證據表明攻擊造成了大規模、持續的算力損失,且事件剛發生,真實影響仍需時間驗證。接下來需要觀察的,是Luxor是否會披露更多技術細節、受影響客戶範圍,以及這類AI驅動的隱蔽攻擊是否會成爲新的常態化威脅。
#BitcoinMining #CryptoSecurity
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
加密挖礦基礎設施正面臨一種全新的威脅形態。據Cointelegraph報道,礦機平臺Luxor的CEO警告稱,週末發生的一起攻擊可能標誌着AI'暗森林'襲擊的來襲。
據該報道,攻擊者在週末通過Luxor的Commander平臺,將客戶的比特幣挖礦算力重新定向。這一操作直接動用了平臺客戶的挖礦資源,意味着攻擊者一度掌握了客戶算力調度的控制權。事件發生後,Luxor方面作出迴應,CEO公開警告了這起事件背後可能代表的新威脅類型。
爲什麼這件事值得警惕?挖礦平臺本質上是連接礦機持有者與算力資源的中間層,Commander這類平臺負責集中調度客戶算力。一旦調度通道被攻破,受影響的就是背後大量真實礦主的資源,而非平臺自身。這比單點礦機被黑的影響面更廣。
從技術角度看,'暗森林'這一比喻值得關注——它暗示攻擊可能具有隱蔽性、瞬時性和溯源困難的特點。攻擊選擇發生在週末,通常正是運維與監控力量相對薄弱的時段,這與'暗森林'所描述的隱蔽突襲邏輯相吻合。
不過需要清醒的是,目前披露的細節仍然有限。據現有信息,事件尚停留在CEO警告層面,未點名具體的損失金額,也未說明受影響礦機或算力的規模,後續很可能會有更多技術細節補充。
市場可能如何反應?這類事件通常會在情緒層面強化'挖礦基礎設施存在安全短板'的認知,對依賴第三方平臺的礦企聲譽構成潛在壓力。但由於缺乏量化損失,短期對BTC價格或礦股的影響可能有限,更多是行業安全層面的警示。
反方因素在於,目前尚無證據表明攻擊造成了大規模、持續的算力損失,且事件剛發生,真實影響仍需時間驗證。接下來需要觀察的,是Luxor是否會披露更多技術細節、受影響客戶範圍,以及這類AI驅動的隱蔽攻擊是否會成爲新的常態化威脅。
#BitcoinMining #CryptoSecurity
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
119

·
--
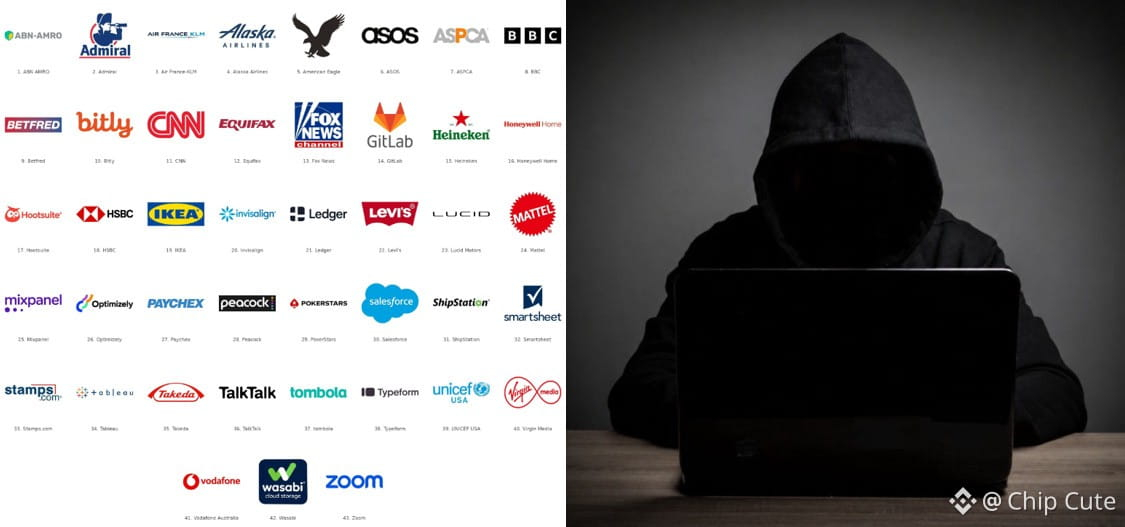
據報道,黑客在一起針對加密貨幣的攻擊中入侵了178個知名品牌!
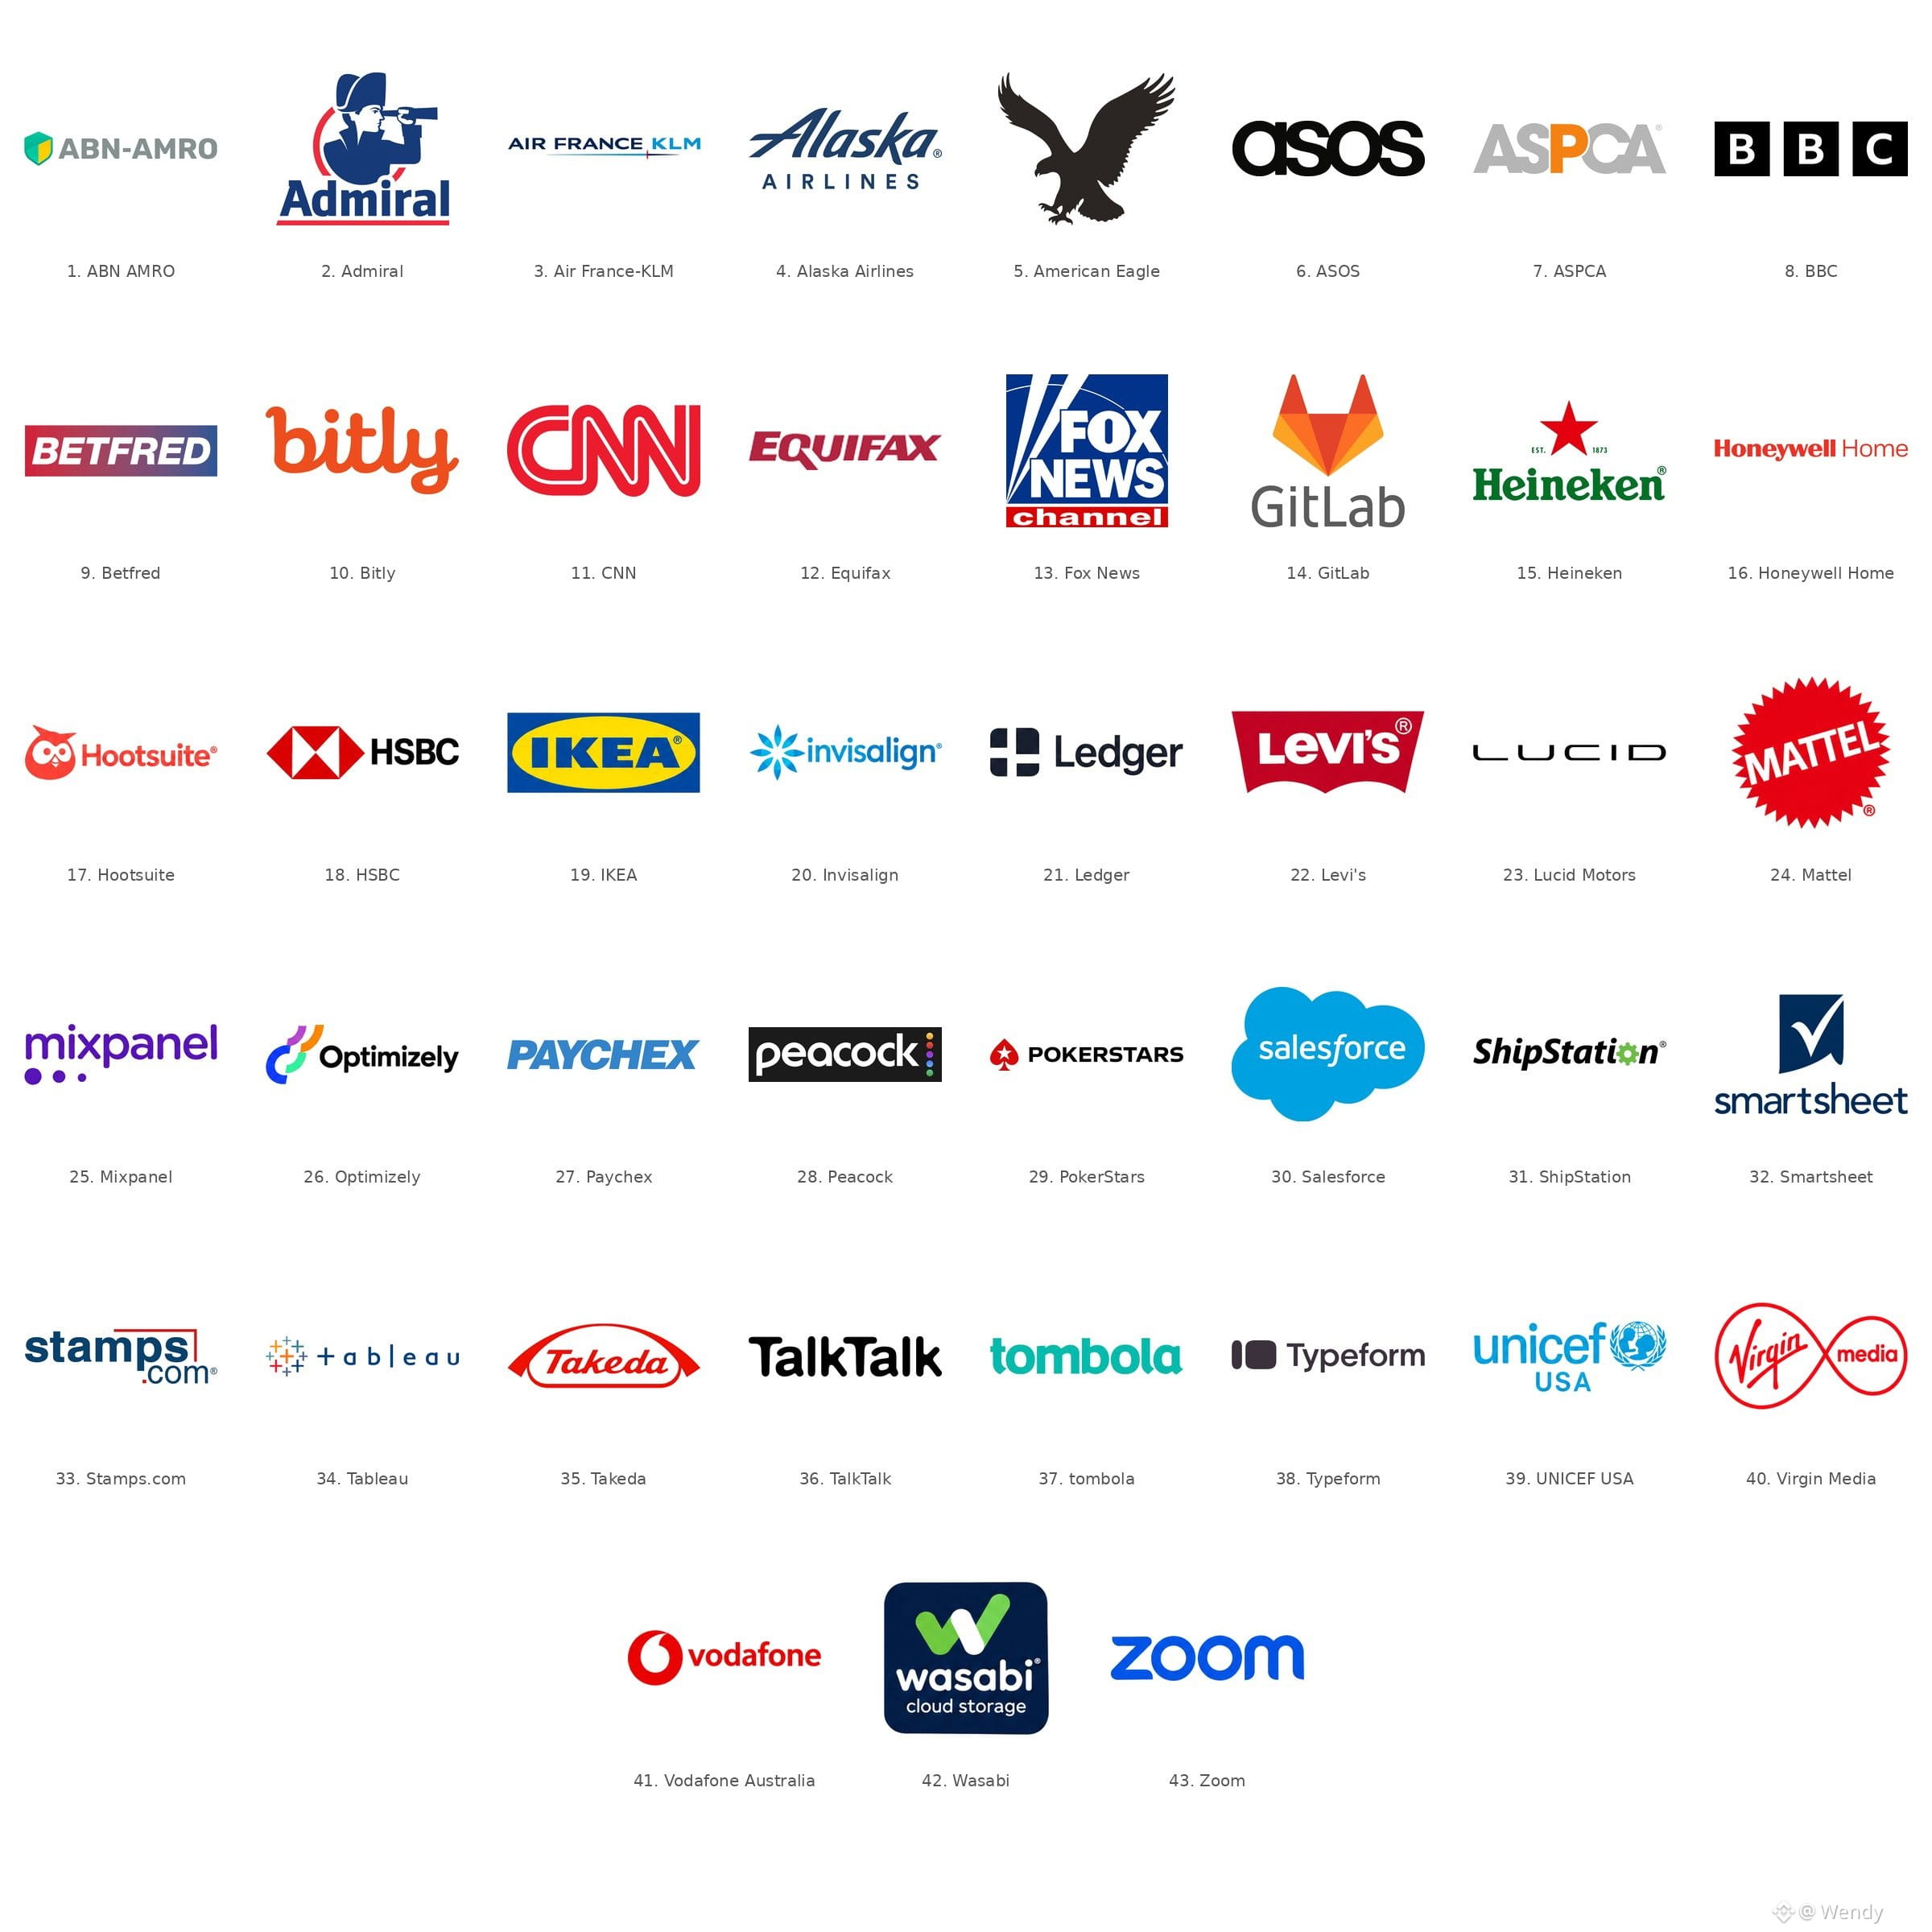
據報道,Zoom、BBC、匯豐銀行、Ledger 等知名品牌均受到惡意代碼的影響。這些代碼通過網站測試平臺 Optimizely 進行傳播。
據報道,此次攻擊可能會:
• 將複製的加密貨幣錢包地址替換爲攻擊者的地址
• 竊取銀行卡信息
• 利用其他漏洞攻擊較舊款 iPhone
據報道,價值約 7,000 美元的被盜加密貨幣已流入攻擊者控制的錢包。
據報道,連 Optimizely 自己的網站也受到了影響。
目前尚不清楚此次入侵最初是從何處發起的。
複製錢包地址時請務必小心。發送加密貨幣前,一定要確認收款地址。
#CryptoSecurity #Cybersecurity
據報道,黑客在一起針對加密貨幣的攻擊中入侵了178個知名品牌!
據報道,Zoom、BBC、匯豐銀行、Ledger 等知名品牌均受到惡意代碼的影響。這些代碼通過網站測試平臺 Optimizely 進行傳播。
據報道,此次攻擊可能會:
• 將複製的加密貨幣錢包地址替換爲攻擊者的地址
• 竊取銀行卡信息
• 利用其他漏洞攻擊較舊款 iPhone
據報道,價值約 7,000 美元的被盜加密貨幣已流入攻擊者控制的錢包。
據報道,連 Optimizely 自己的網站也受到了影響。
目前尚不清楚此次入侵最初是從何處發起的。
複製錢包地址時請務必小心。發送加密貨幣前,一定要確認收款地址。
#CryptoSecurity #Cybersecurity
據報道,Zoom、BBC、匯豐銀行、Ledger 等知名品牌均受到惡意代碼的影響。這些代碼通過網站測試平臺 Optimizely 進行傳播。
據報道,此次攻擊可能會:
• 將複製的加密貨幣錢包地址替換爲攻擊者的地址
• 竊取銀行卡信息
• 利用其他漏洞攻擊較舊款 iPhone
據報道,價值約 7,000 美元的被盜加密貨幣已流入攻擊者控制的錢包。
據報道,連 Optimizely 自己的網站也受到了影響。
目前尚不清楚此次入侵最初是從何處發起的。
複製錢包地址時請務必小心。發送加密貨幣前,一定要確認收款地址。
#CryptoSecurity #Cybersecurity
HSBCUS+0.20%
_19880702:
thanks a lot for your kindinformation mam & keep going ahead mam
4
1
15
7.4k
·
--
TREZOR 數據泄露,27,000 筆客戶訂單信息曝光!
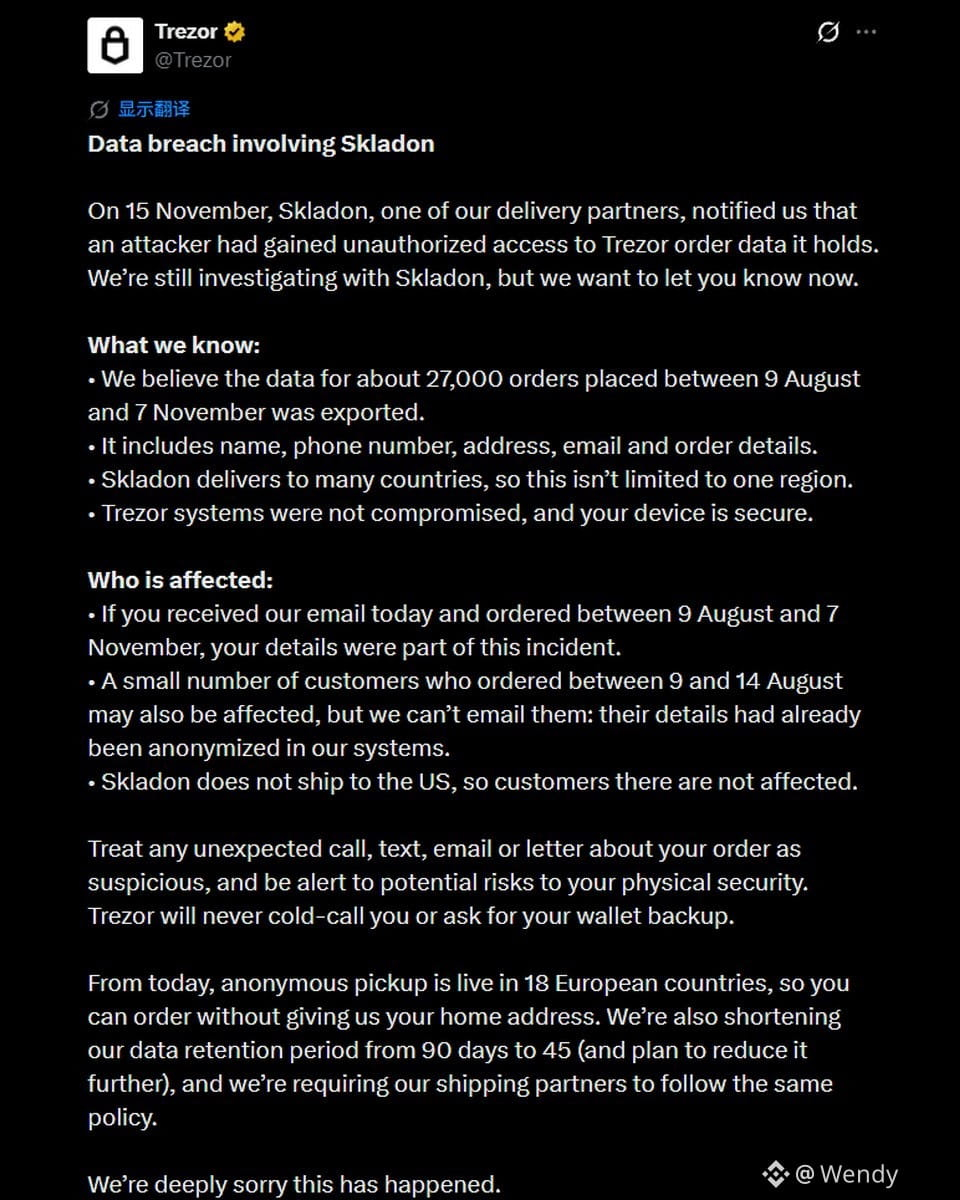
硬件錢包製造商 Trezor 披露,其運輸合作伙伴 Skladon 遭遇安全漏洞。
據 Trezor 稱,攻擊者可能訪問了約 27,000 筆訂單的個人信息,這些訂單下單時間爲 8 月 9 日至 11 月 7 日。
泄露的數據包括:
• 客戶姓名和電話號碼
• 家庭住址
• 電子郵箱地址
• 訂單詳情
此次泄露影響了多個國家,但美國客戶未受影響。
值得注意的是,Trezor 表示,其自身系統和硬件錢包仍然安全。
⚠️ 如果你最近購買過 Trezor,請警惕釣魚郵件、可疑來電以及潛在的人身安全風險。
#Trezor #CryptoSecurity
{future}(BNBUSDT)
TREZOR 數據泄露,27,000 筆客戶訂單信息曝光!
硬件錢包製造商 Trezor 披露,其運輸合作伙伴 Skladon 遭遇安全漏洞。
據 Trezor 稱,攻擊者可能訪問了約 27,000 筆訂單的個人信息,這些訂單下單時間爲 8 月 9 日至 11 月 7 日。
泄露的數據包括:
• 客戶姓名和電話號碼
• 家庭住址
• 電子郵箱地址
• 訂單詳情
此次泄露影響了多個國家,但美國客戶未受影響。
值得注意的是,Trezor 表示,其自身系統和硬件錢包仍然安全。
⚠️ 如果你最近購買過 Trezor,請警惕釣魚郵件、可疑來電以及潛在的人身安全風險。
#Trezor #CryptoSecurity
硬件錢包製造商 Trezor 披露,其運輸合作伙伴 Skladon 遭遇安全漏洞。
據 Trezor 稱,攻擊者可能訪問了約 27,000 筆訂單的個人信息,這些訂單下單時間爲 8 月 9 日至 11 月 7 日。
泄露的數據包括:
• 客戶姓名和電話號碼
• 家庭住址
• 電子郵箱地址
• 訂單詳情
此次泄露影響了多個國家,但美國客戶未受影響。
值得注意的是,Trezor 表示,其自身系統和硬件錢包仍然安全。
⚠️ 如果你最近購買過 Trezor,請警惕釣魚郵件、可疑來電以及潛在的人身安全風險。
#Trezor #CryptoSecurity
9
3.9k

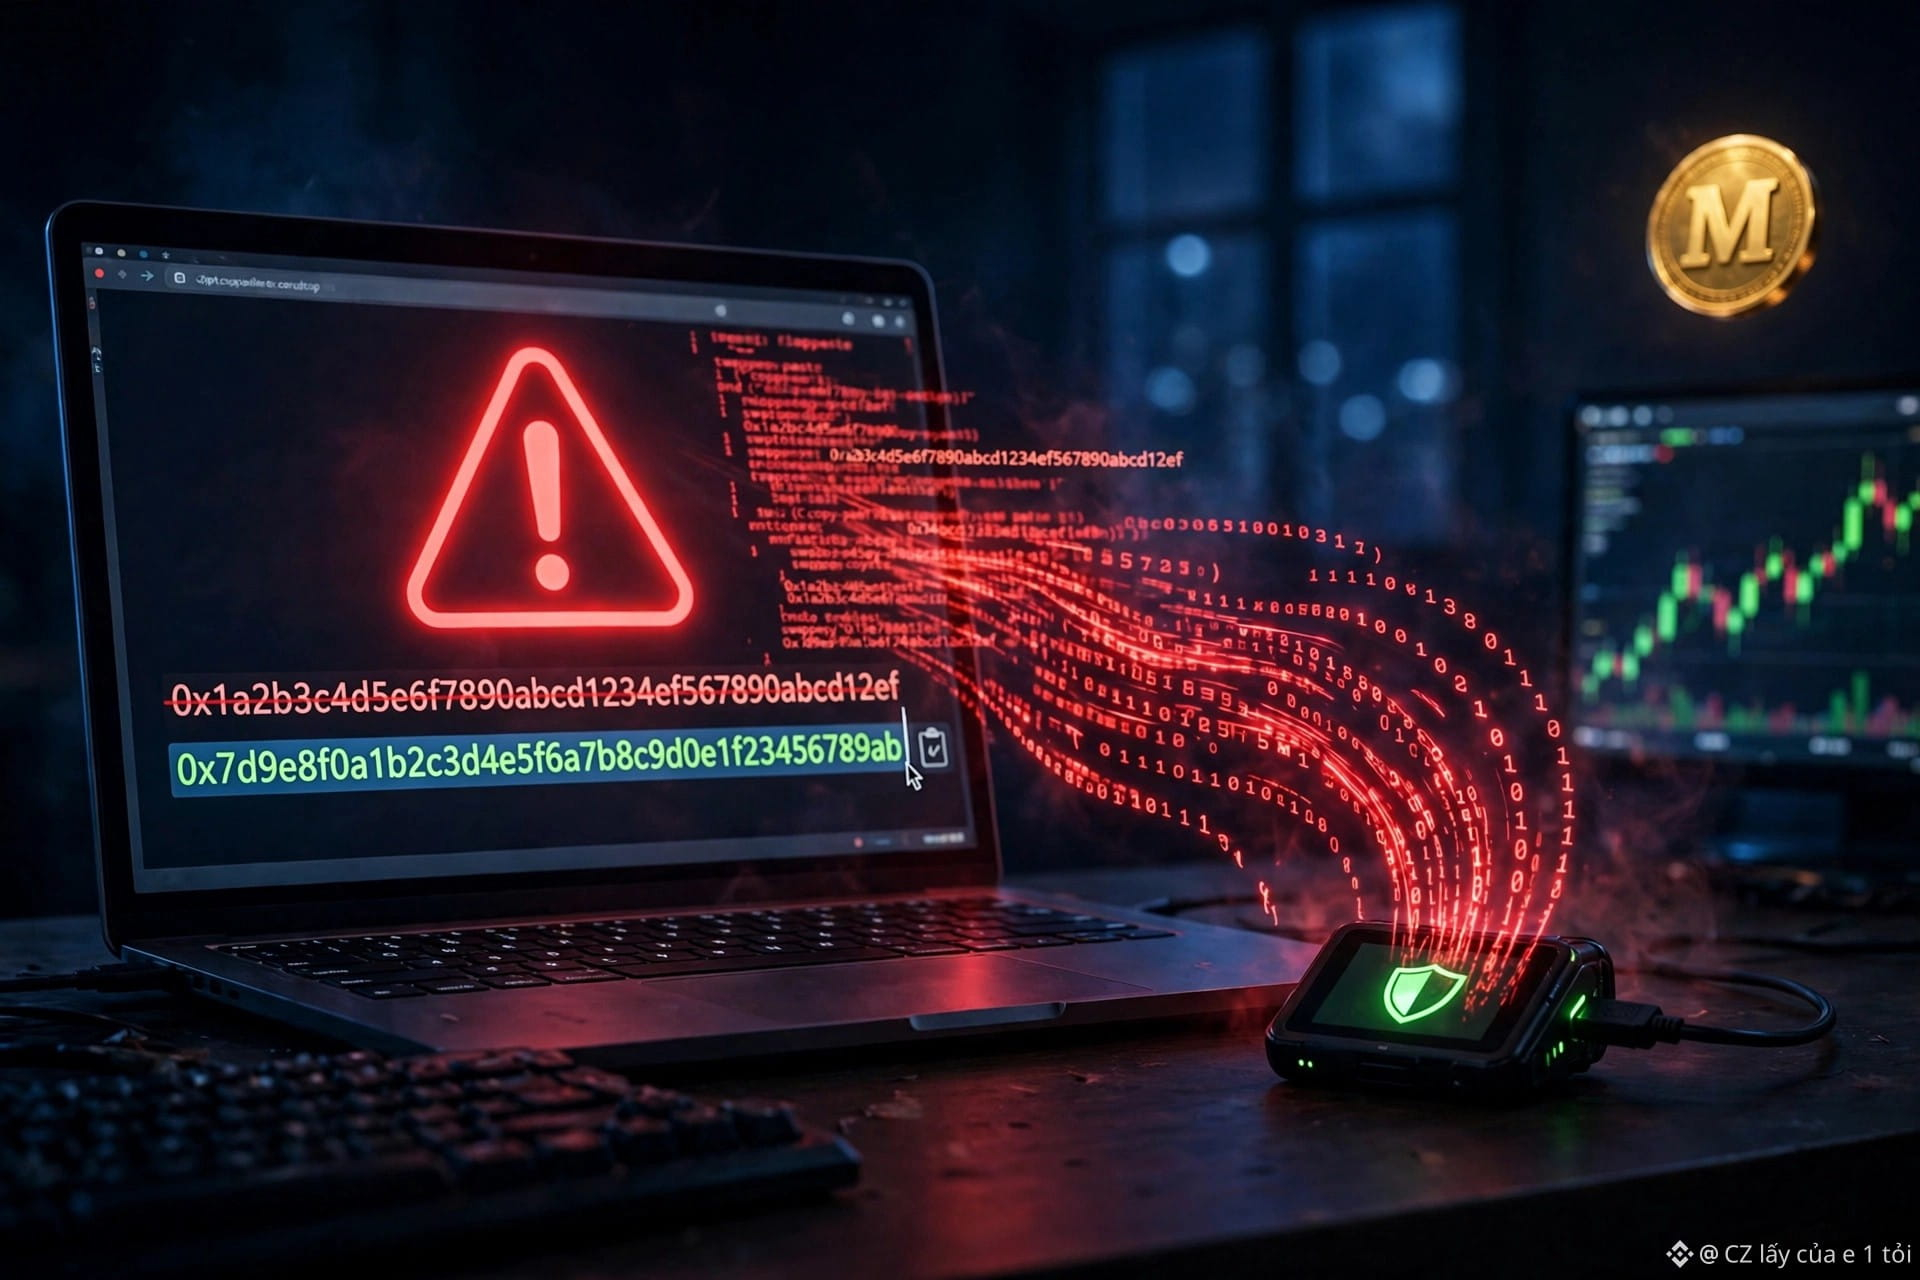
🚨 交易者警報:一場供應鏈攻擊剛剛襲擊了 186 多個大型網站,旨在劫持你的加密貨幣剪貼板。
研究人員發現了 OPTIMJACK,這是一種通過 Optimizely 注入的惡意 JavaScript,波及 178 家機構,包括 Ledger、Coinpass、Zoom、CNN 和 BBC。
該惡意軟件會在後臺悄悄執行以下操作:
• 加密貨幣剪貼板劫持:將複製的 BTC、ETH、SOL、TRON 和 TON 地址替換爲攻擊者的錢包地址。
• 數據竊取:盜取結賬時的銀行卡信息、會話 Cookie 和頁面截圖。
• iOS 漏洞利用:針對未安裝補丁的 iOS 設備(18.6 及更早版本)。
大多數受感染腳本已於週一晚些時候清除,但緩存腳本仍然存在風險。
鏈上操作請注意安全:
粘貼地址後,務必覈對開頭和結尾各 6 個字符。
在硬件錢包屏幕上確認收款地址。
立即更新 iOS 和瀏覽器。
點擊發送前,你會反覆覈對地址嗎?在評論區告訴我們 👇
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$HUMA
{future}(HUMAUSDT)
#optimjackattackinfectsatleast186websites
#CryptoSecurity #Web3Safety #TradingTips
🚨 交易者警報:一場供應鏈攻擊剛剛襲擊了 186 多個大型網站,旨在劫持你的加密貨幣剪貼板。
研究人員發現了 OPTIMJACK,這是一種通過 Optimizely 注入的惡意 JavaScript,波及 178 家機構,包括 Ledger、Coinpass、Zoom、CNN 和 BBC。
該惡意軟件會在後臺悄悄執行以下操作:
• 加密貨幣剪貼板劫持:將複製的 BTC、ETH、SOL、TRON 和 TON 地址替換爲攻擊者的錢包地址。
• 數據竊取:盜取結賬時的銀行卡信息、會話 Cookie 和頁面截圖。
• iOS 漏洞利用:針對未安裝補丁的 iOS 設備(18.6 及更早版本)。
大多數受感染腳本已於週一晚些時候清除,但緩存腳本仍然存在風險。
鏈上操作請注意安全:
粘貼地址後,務必覈對開頭和結尾各 6 個字符。
在硬件錢包屏幕上確認收款地址。
立即更新 iOS 和瀏覽器。
點擊發送前,你會反覆覈對地址嗎?在評論區告訴我們 👇
$BTC
$ETH
$HUMA
#optimjackattackinfectsatleast186websites
#CryptoSecurity #Web3Safety #TradingTips
研究人員發現了 OPTIMJACK,這是一種通過 Optimizely 注入的惡意 JavaScript,波及 178 家機構,包括 Ledger、Coinpass、Zoom、CNN 和 BBC。
該惡意軟件會在後臺悄悄執行以下操作:
• 加密貨幣剪貼板劫持:將複製的 BTC、ETH、SOL、TRON 和 TON 地址替換爲攻擊者的錢包地址。
• 數據竊取:盜取結賬時的銀行卡信息、會話 Cookie 和頁面截圖。
• iOS 漏洞利用:針對未安裝補丁的 iOS 設備(18.6 及更早版本)。
大多數受感染腳本已於週一晚些時候清除,但緩存腳本仍然存在風險。
鏈上操作請注意安全:
粘貼地址後,務必覈對開頭和結尾各 6 個字符。
在硬件錢包屏幕上確認收款地址。
立即更新 iOS 和瀏覽器。
點擊發送前,你會反覆覈對地址嗎?在評論區告訴我們 👇
$BTC
$ETH
$HUMA
#optimjackattackinfectsatleast186websites
#CryptoSecurity #Web3Safety #TradingTips
Ahodakin:
Bonjour j'ai besoin d'aide
2
12
9.5k

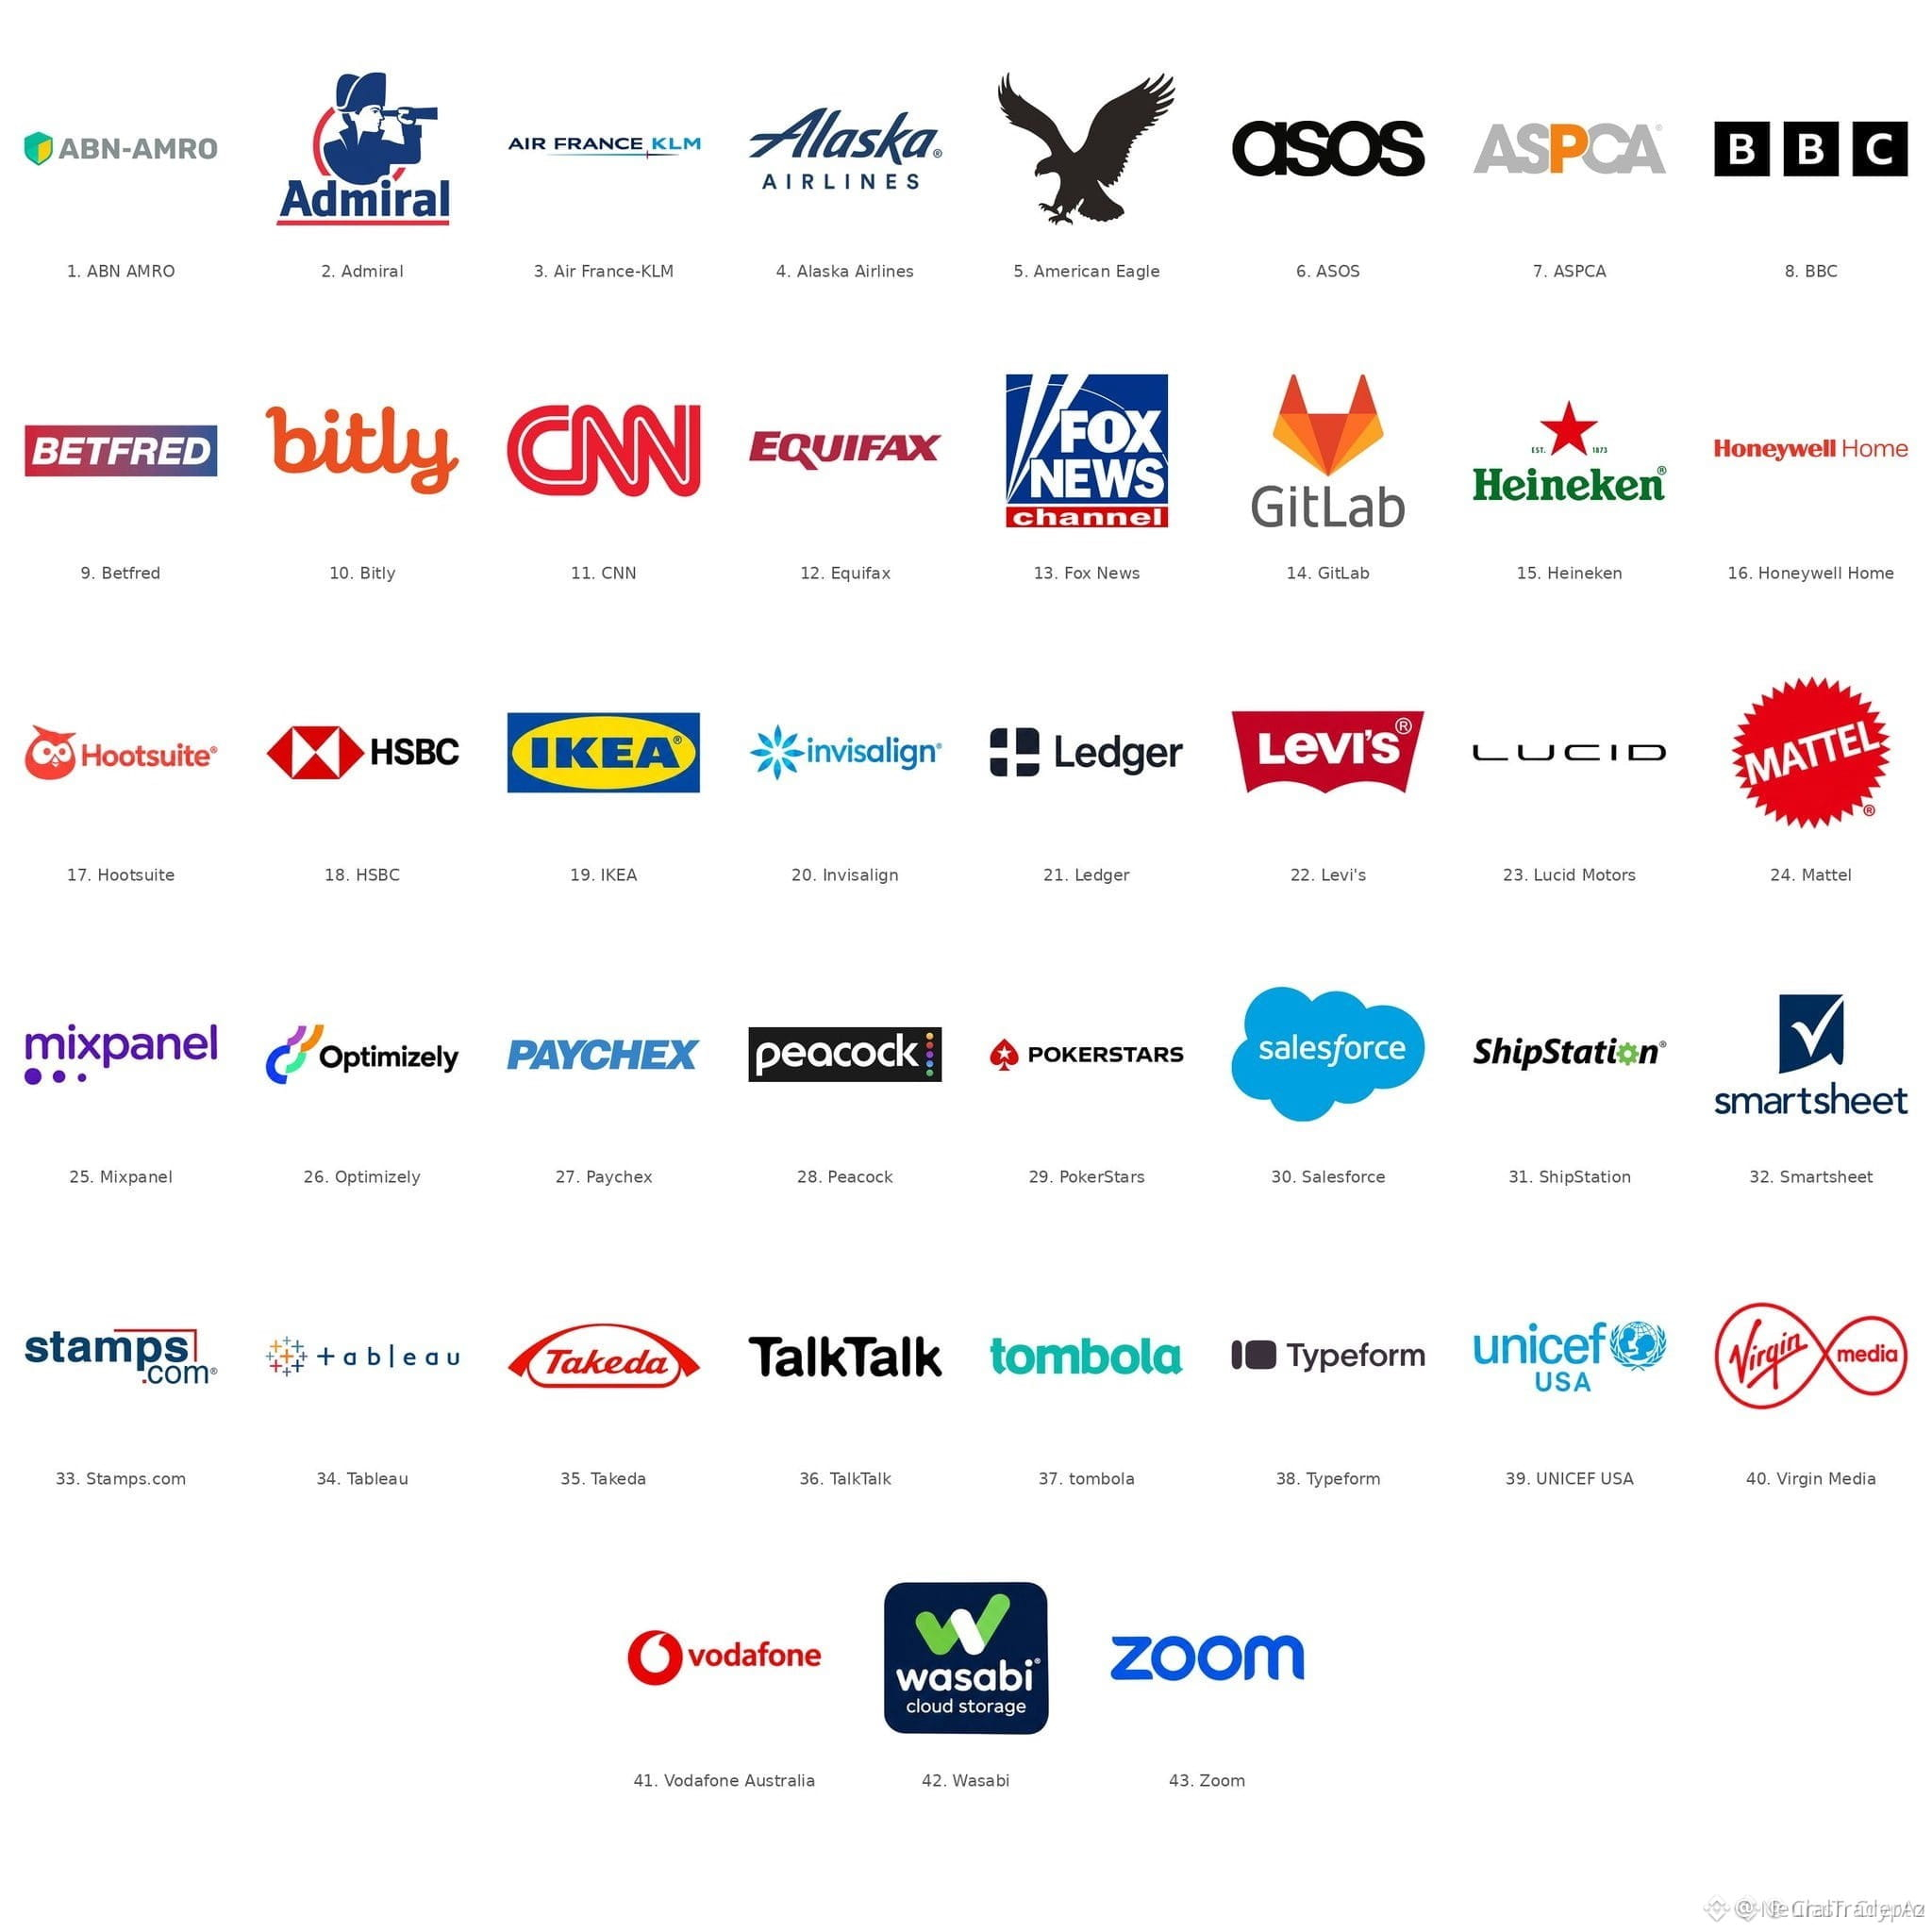
🚨 $BTC 大型企業平臺普遍暴露剪貼板劫持漏洞!⚡
Optimizely近期發生的第三方腳本注入事件,導致包括多家重量級機構和硬件安全服務商在內的178個企業網站遭到入侵。🔍 惡意載荷悄無聲息地針對剪貼板功能,在手動複製粘貼時替換目標地址,從而重定向資產轉賬。⚡
即使是隔離的網絡基礎設施,在集成測試套件於源頭遭到利用時仍可能存在漏洞。🛡️ 在簽署任何交易前,務必逐個字符覈對目標地址哈希。💬 轉賬時,你會依賴手動複製粘貼,還是使用硬件確認的地址白名單?👇
⚠️ 以上內容不構成財務建議。請始終管理好風險。🛡️
🏷️ #BTC #CryptoSecurity #RiskManagement #SmartMoney
🔥 💎
🚨 $BTC 大型企業平臺普遍暴露剪貼板劫持漏洞!⚡
Optimizely近期發生的第三方腳本注入事件,導致包括多家重量級機構和硬件安全服務商在內的178個企業網站遭到入侵。🔍 惡意載荷悄無聲息地針對剪貼板功能,在手動複製粘貼時替換目標地址,從而重定向資產轉賬。⚡
即使是隔離的網絡基礎設施,在集成測試套件於源頭遭到利用時仍可能存在漏洞。🛡️ 在簽署任何交易前,務必逐個字符覈對目標地址哈希。💬 轉賬時,你會依賴手動複製粘貼,還是使用硬件確認的地址白名單?👇
⚠️ 以上內容不構成財務建議。請始終管理好風險。🛡️
🏷️ #BTC #CryptoSecurity #RiskManagement #SmartMoney
🔥 💎
Optimizely近期發生的第三方腳本注入事件,導致包括多家重量級機構和硬件安全服務商在內的178個企業網站遭到入侵。🔍 惡意載荷悄無聲息地針對剪貼板功能,在手動複製粘貼時替換目標地址,從而重定向資產轉賬。⚡
即使是隔離的網絡基礎設施,在集成測試套件於源頭遭到利用時仍可能存在漏洞。🛡️ 在簽署任何交易前,務必逐個字符覈對目標地址哈希。💬 轉賬時,你會依賴手動複製粘貼,還是使用硬件確認的地址白名單?👇
⚠️ 以上內容不構成財務建議。請始終管理好風險。🛡️
🏷️ #BTC #CryptoSecurity #RiskManagement #SmartMoney
🔥 💎
2

去中心化金融的安全問題始終是一場貓鼠遊戲。近期鏈上動態顯示,過去攻擊事件中被盜的資金在沉寂數週後轉入了休眠錢包。雖然這些資金目前暫時靜止,但這凸顯了保持良好的錢包安全習慣以及加強協議層監控比以往任何時候都更加重要。區塊鏈的透明性確保每筆交易都會留下永久記錄,供社區追蹤。$ETH #CryptoSecurity #BlockchainAnalysis #Web3
去中心化金融的安全問題始終是一場貓鼠遊戲。近期鏈上動態顯示,過去攻擊事件中被盜的資金在沉寂數週後轉入了休眠錢包。雖然這些資金目前暫時靜止,但這凸顯了保持良好的錢包安全習慣以及加強協議層監控比以往任何時候都更加重要。區塊鏈的透明性確保每筆交易都會留下永久記錄,供社區追蹤。$ETH #CryptoSecurity #BlockchainAnalysis #Web3
15

·
--
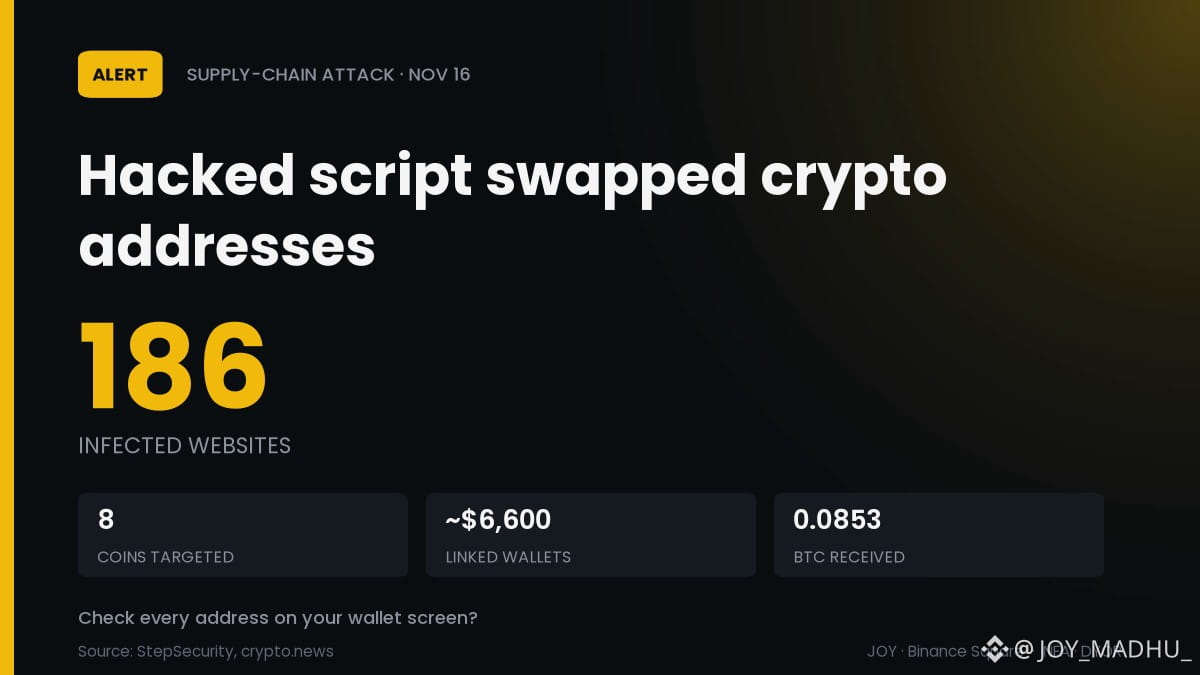
#OPTIMJACK攻擊感染至少186個網站
🕵️ 186個網站遭劫持:複製的錢包地址被替換
11月16日,一段遭入侵的Optimizely腳本在知名品牌網站上投放了加密貨幣剪貼板劫持程序(StepSecurity)。
⚠️ 186個網站遭感染,包括CNN、BBC、Zoom、Salesforce和Ledger
📊 8種幣的收款地址被替換,包括BTC、ETH、SOL和TRX
🏦 相關錢包持有約6,600美元;其中的BTC錢包收到0.0853 BTC
📉 該程序還竊取銀行卡信息,並針對iPhone用戶
我的看法:損失看起來不大,但任何值得信任的網站都可能提供惡意代碼。
接下來30天,你會覈對錢包頁面上的每一個地址嗎?會還是不會?👇
$BTC
#OPTIMJACKAttackInfectsAtLeast186Websites #CryptoSecurity #加密貨幣
#OPTIMJACK攻擊感染至少186個網站
🕵️ 186個網站遭劫持:複製的錢包地址被替換
11月16日,一段遭入侵的Optimizely腳本在知名品牌網站上投放了加密貨幣剪貼板劫持程序(StepSecurity)。
⚠️ 186個網站遭感染,包括CNN、BBC、Zoom、Salesforce和Ledger
📊 8種幣的收款地址被替換,包括BTC、ETH、SOL和TRX
🏦 相關錢包持有約6,600美元;其中的BTC錢包收到0.0853 BTC
📉 該程序還竊取銀行卡信息,並針對iPhone用戶
我的看法:損失看起來不大,但任何值得信任的網站都可能提供惡意代碼。
接下來30天,你會覈對錢包頁面上的每一個地址嗎?會還是不會?👇
$BTC
#OPTIMJACKAttackInfectsAtLeast186Websites #CryptoSecurity #加密貨幣
🕵️ 186個網站遭劫持:複製的錢包地址被替換
11月16日,一段遭入侵的Optimizely腳本在知名品牌網站上投放了加密貨幣剪貼板劫持程序(StepSecurity)。
⚠️ 186個網站遭感染,包括CNN、BBC、Zoom、Salesforce和Ledger
📊 8種幣的收款地址被替換,包括BTC、ETH、SOL和TRX
🏦 相關錢包持有約6,600美元;其中的BTC錢包收到0.0853 BTC
📉 該程序還竊取銀行卡信息,並針對iPhone用戶
我的看法:損失看起來不大,但任何值得信任的網站都可能提供惡意代碼。
接下來30天,你會覈對錢包頁面上的每一個地址嗎?會還是不會?👇
$BTC
#OPTIMJACKAttackInfectsAtLeast186Websites #CryptoSecurity #加密貨幣
86
·
--
⚠️ 27,000 筆 Trezor 訂單因運輸合作伙伴 Skladon 遭入侵而泄露
- 攻擊者於 11 月 15 日訪問了 Skladon 的系統,導出了姓名、電話號碼、實體地址和電子郵箱地址,以及 8 月 9 日至 11 月 7 日期間下單的訂單詳情。
- Trezor 確認其自身系統未受影響,但提醒用戶,釣魚風險有所升高,也可能面臨人身安全威脅。
- 此次泄露影響了除美國以外的全球配送;8 月 7 日至 14 日期間的少量訂單也可能受到影響。
🚨 Trezor 現已在 18 個歐洲國家提供匿名自提服務,並將數據保留期限從 90 天縮短至 45 天。
發生此類供應鏈安全事件後,你會如何調整個人安全措施?
#CryptoSecurity #DataBreach #HardwareWallet #FinTech #CyberRisk
⚠️ 27,000 筆 Trezor 訂單因運輸合作伙伴 Skladon 遭入侵而泄露
- 攻擊者於 11 月 15 日訪問了 Skladon 的系統,導出了姓名、電話號碼、實體地址和電子郵箱地址,以及 8 月 9 日至 11 月 7 日期間下單的訂單詳情。
- Trezor 確認其自身系統未受影響,但提醒用戶,釣魚風險有所升高,也可能面臨人身安全威脅。
- 此次泄露影響了除美國以外的全球配送;8 月 7 日至 14 日期間的少量訂單也可能受到影響。
🚨 Trezor 現已在 18 個歐洲國家提供匿名自提服務,並將數據保留期限從 90 天縮短至 45 天。
發生此類供應鏈安全事件後,你會如何調整個人安全措施?
#CryptoSecurity #DataBreach #HardwareWallet #FinTech #CyberRisk
- 攻擊者於 11 月 15 日訪問了 Skladon 的系統,導出了姓名、電話號碼、實體地址和電子郵箱地址,以及 8 月 9 日至 11 月 7 日期間下單的訂單詳情。
- Trezor 確認其自身系統未受影響,但提醒用戶,釣魚風險有所升高,也可能面臨人身安全威脅。
- 此次泄露影響了除美國以外的全球配送;8 月 7 日至 14 日期間的少量訂單也可能受到影響。
🚨 Trezor 現已在 18 個歐洲國家提供匿名自提服務,並將數據保留期限從 90 天縮短至 45 天。
發生此類供應鏈安全事件後,你會如何調整個人安全措施?
#CryptoSecurity #DataBreach #HardwareWallet #FinTech #CyberRisk
1
1
🚨 兩週後,價值 6300 萬美元的被盜資金 $ETH 已轉移!
區塊鏈調查人員發現,與 10 月 29 日幣安黑客事件有關的錢包出現了新的活動。
🔎 轉移了 34,279.6 ETH
💰 估值約:6300 萬美元
📍 去向:3 個新創建的錢包
⏳ 此前未活動:超過兩週
FBI 將最初的 63 億美元盜竊案歸咎於朝鮮的 TraderTraitor 組織。
Elliptic 此前估計,價值 28.5 億美元的被盜資產已被凍結或查獲,仍有約 32.8 億美元由攻擊者控制。
重要提示:在最近的這些轉賬中,未發現已確認的交易所存款或出售行爲。僅憑錢包轉移並不能證明即將出現市場拋售。
交易所應採取哪些措施來加強對被盜資金的追蹤?
$ETH $BNB
#CryptoSecurity #Binance #blockchain
{future}(ETHUSDT)
🚨 兩週後,價值 6300 萬美元的被盜資金 $ETH 已轉移!
區塊鏈調查人員發現,與 10 月 29 日幣安黑客事件有關的錢包出現了新的活動。
🔎 轉移了 34,279.6 ETH
💰 估值約:6300 萬美元
📍 去向:3 個新創建的錢包
⏳ 此前未活動:超過兩週
FBI 將最初的 63 億美元盜竊案歸咎於朝鮮的 TraderTraitor 組織。
Elliptic 此前估計,價值 28.5 億美元的被盜資產已被凍結或查獲,仍有約 32.8 億美元由攻擊者控制。
重要提示:在最近的這些轉賬中,未發現已確認的交易所存款或出售行爲。僅憑錢包轉移並不能證明即將出現市場拋售。
交易所應採取哪些措施來加強對被盜資金的追蹤?
$ETH $BNB
#CryptoSecurity #Binance #blockchain
區塊鏈調查人員發現,與 10 月 29 日幣安黑客事件有關的錢包出現了新的活動。
🔎 轉移了 34,279.6 ETH
💰 估值約:6300 萬美元
📍 去向:3 個新創建的錢包
⏳ 此前未活動:超過兩週
FBI 將最初的 63 億美元盜竊案歸咎於朝鮮的 TraderTraitor 組織。
Elliptic 此前估計,價值 28.5 億美元的被盜資產已被凍結或查獲,仍有約 32.8 億美元由攻擊者控制。
重要提示:在最近的這些轉賬中,未發現已確認的交易所存款或出售行爲。僅憑錢包轉移並不能證明即將出現市場拋售。
交易所應採取哪些措施來加強對被盜資金的追蹤?
$ETH $BNB
#CryptoSecurity #Binance #blockchain
27
⚠️ 安全警告:惡意軟件“Optimjack”剛剛潛入 178 個大型網站
11月16日,黑客將惡意代碼植入 Optimizely 的腳本中——這是數百家大型企業使用的網站優化平臺。共有 188 段代碼遭到感染,涉及 178 家機構,包括 Ledger、BBC、CNN、Salesforce、Zoom、IKEA、HSBC 和 Equifax。
惡意軟件會在你複製粘貼時自動替換加密貨幣錢包地址,還會竊取信用卡信息、Cookie 和屏幕截圖;iPhone/iPad 用戶則會被引導至 Coruna/DarkSword 漏洞利用工具包。
鏈上損失僅約 6,600–7,100 美元;Optimizely 已在當天 21:52 UTC 前清除了幾乎所有惡意代碼。
得到的教訓:轉賬前務必仔細覈對錢包地址的每一個字符——無論你是從多麼可靠的網站複製的。
📊 市場:BTC 約爲 64,300 美元,恐懼與貪婪指數爲 12(極度恐懼),100 種主要幣種中有 60 種上漲。
🔥 $M (MemeCore) 在前 100 名中漲幅最大:上漲 10.15%,至約 0.91 美元,市值約 21 億美元,7 天內上漲 15%——目前沒有具體消息可以解釋這波漲勢,該代幣仍較 5.64 美元的高點低約 85%。
你有在轉賬前再次覈對錢包地址的習慣嗎?👇
#CryptoNews #MemeCore #Bitcoin #CryptoSecurity
*市場信息,不構成投資建議。*
⚠️ 安全警告:惡意軟件“Optimjack”剛剛潛入 178 個大型網站
11月16日,黑客將惡意代碼植入 Optimizely 的腳本中——這是數百家大型企業使用的網站優化平臺。共有 188 段代碼遭到感染,涉及 178 家機構,包括 Ledger、BBC、CNN、Salesforce、Zoom、IKEA、HSBC 和 Equifax。
惡意軟件會在你複製粘貼時自動替換加密貨幣錢包地址,還會竊取信用卡信息、Cookie 和屏幕截圖;iPhone/iPad 用戶則會被引導至 Coruna/DarkSword 漏洞利用工具包。
鏈上損失僅約 6,600–7,100 美元;Optimizely 已在當天 21:52 UTC 前清除了幾乎所有惡意代碼。
得到的教訓:轉賬前務必仔細覈對錢包地址的每一個字符——無論你是從多麼可靠的網站複製的。
📊 市場:BTC 約爲 64,300 美元,恐懼與貪婪指數爲 12(極度恐懼),100 種主要幣種中有 60 種上漲。
🔥 $M (MemeCore) 在前 100 名中漲幅最大:上漲 10.15%,至約 0.91 美元,市值約 21 億美元,7 天內上漲 15%——目前沒有具體消息可以解釋這波漲勢,該代幣仍較 5.64 美元的高點低約 85%。
你有在轉賬前再次覈對錢包地址的習慣嗎?👇
#CryptoNews #MemeCore #Bitcoin #CryptoSecurity
*市場信息,不構成投資建議。*
11月16日,黑客將惡意代碼植入 Optimizely 的腳本中——這是數百家大型企業使用的網站優化平臺。共有 188 段代碼遭到感染,涉及 178 家機構,包括 Ledger、BBC、CNN、Salesforce、Zoom、IKEA、HSBC 和 Equifax。
惡意軟件會在你複製粘貼時自動替換加密貨幣錢包地址,還會竊取信用卡信息、Cookie 和屏幕截圖;iPhone/iPad 用戶則會被引導至 Coruna/DarkSword 漏洞利用工具包。
鏈上損失僅約 6,600–7,100 美元;Optimizely 已在當天 21:52 UTC 前清除了幾乎所有惡意代碼。
得到的教訓:轉賬前務必仔細覈對錢包地址的每一個字符——無論你是從多麼可靠的網站複製的。
📊 市場:BTC 約爲 64,300 美元,恐懼與貪婪指數爲 12(極度恐懼),100 種主要幣種中有 60 種上漲。
🔥 $M (MemeCore) 在前 100 名中漲幅最大:上漲 10.15%,至約 0.91 美元,市值約 21 億美元,7 天內上漲 15%——目前沒有具體消息可以解釋這波漲勢,該代幣仍較 5.64 美元的高點低約 85%。
你有在轉賬前再次覈對錢包地址的習慣嗎?👇
#CryptoNews #MemeCore #Bitcoin #CryptoSecurity
*市場信息,不構成投資建議。*
241
·
--
🚨 加密貨幣安全警報:一場隱蔽攻擊正將目標對準 178 家機構!
加密貨幣行業再次收到一則重要的網絡安全警告。11 月 16 日,安全研究人員報告稱,一場惡意 JavaScript 活動通過名爲 Optimizely 的第三方平臺,影響了與 178 家機構相關聯的網站。
🔍 攻擊是如何運作的?
據報告稱,這段惡意代碼旨在:
🔸 將複製或輸入的 BTC、ETH 和 SOL 錢包地址替換爲攻擊者的地址。
🔸 通過信用卡盜刷組件收集銀行卡信息。
🔸 獲取 Cookie 和屏幕截圖,可能導致用戶敏感信息泄露。
🏢 哪些機構受到影響?
報告中提到的機構包括 Zoom、BBC、CNN、Salesforce、GitLab、IKEA、HSBC 和 Ledger 等知名組織,以及加密貨幣和交易平臺。
💰 估計的經濟損失
一份報告估計,在大部分惡意代碼被移除之前,約有價值 7,040 美元的加密貨幣被盜。
不過,實際影響仍不確定,因爲被盜的銀行卡信息和 Cookie 很難通過區塊鏈追蹤。
🛡️ 加密貨幣用戶如何確保安全?
以下是五項重要的安全措施:
✅ 轉賬前務必覈實錢包地址。
✅ 批准交易前仔細檢查交易詳情。
✅ 避免點擊可疑鏈接或訪問不明網站。
✅ 及時更新設備和應用程序。
✅ 直接在硬件錢包屏幕上覈實收款地址。
💡 最重要的教訓
此次事件凸顯了一個重要事實:即使是可信的網站,也可能因第三方服務而面臨安全風險。
在加密貨幣領域,安全意識與市場知識同樣重要。
及時瞭解信息,保持警惕,保護好你的數字資產。🔐
$BTC $ETH
{spot}(ETHUSDT)
#CryptoSecurity #Bitcoin
🚨 加密貨幣安全警報:一場隱蔽攻擊正將目標對準 178 家機構!
加密貨幣行業再次收到一則重要的網絡安全警告。11 月 16 日,安全研究人員報告稱,一場惡意 JavaScript 活動通過名爲 Optimizely 的第三方平臺,影響了與 178 家機構相關聯的網站。
🔍 攻擊是如何運作的?
據報告稱,這段惡意代碼旨在:
🔸 將複製或輸入的 BTC、ETH 和 SOL 錢包地址替換爲攻擊者的地址。
🔸 通過信用卡盜刷組件收集銀行卡信息。
🔸 獲取 Cookie 和屏幕截圖,可能導致用戶敏感信息泄露。
🏢 哪些機構受到影響?
報告中提到的機構包括 Zoom、BBC、CNN、Salesforce、GitLab、IKEA、HSBC 和 Ledger 等知名組織,以及加密貨幣和交易平臺。
💰 估計的經濟損失
一份報告估計,在大部分惡意代碼被移除之前,約有價值 7,040 美元的加密貨幣被盜。
不過,實際影響仍不確定,因爲被盜的銀行卡信息和 Cookie 很難通過區塊鏈追蹤。
🛡️ 加密貨幣用戶如何確保安全?
以下是五項重要的安全措施:
✅ 轉賬前務必覈實錢包地址。
✅ 批准交易前仔細檢查交易詳情。
✅ 避免點擊可疑鏈接或訪問不明網站。
✅ 及時更新設備和應用程序。
✅ 直接在硬件錢包屏幕上覈實收款地址。
💡 最重要的教訓
此次事件凸顯了一個重要事實:即使是可信的網站,也可能因第三方服務而面臨安全風險。
在加密貨幣領域,安全意識與市場知識同樣重要。
及時瞭解信息,保持警惕,保護好你的數字資產。🔐
$BTC $ETH
#CryptoSecurity #Bitcoin
加密貨幣行業再次收到一則重要的網絡安全警告。11 月 16 日,安全研究人員報告稱,一場惡意 JavaScript 活動通過名爲 Optimizely 的第三方平臺,影響了與 178 家機構相關聯的網站。
🔍 攻擊是如何運作的?
據報告稱,這段惡意代碼旨在:
🔸 將複製或輸入的 BTC、ETH 和 SOL 錢包地址替換爲攻擊者的地址。
🔸 通過信用卡盜刷組件收集銀行卡信息。
🔸 獲取 Cookie 和屏幕截圖,可能導致用戶敏感信息泄露。
🏢 哪些機構受到影響?
報告中提到的機構包括 Zoom、BBC、CNN、Salesforce、GitLab、IKEA、HSBC 和 Ledger 等知名組織,以及加密貨幣和交易平臺。
💰 估計的經濟損失
一份報告估計,在大部分惡意代碼被移除之前,約有價值 7,040 美元的加密貨幣被盜。
不過,實際影響仍不確定,因爲被盜的銀行卡信息和 Cookie 很難通過區塊鏈追蹤。
🛡️ 加密貨幣用戶如何確保安全?
以下是五項重要的安全措施:
✅ 轉賬前務必覈實錢包地址。
✅ 批准交易前仔細檢查交易詳情。
✅ 避免點擊可疑鏈接或訪問不明網站。
✅ 及時更新設備和應用程序。
✅ 直接在硬件錢包屏幕上覈實收款地址。
💡 最重要的教訓
此次事件凸顯了一個重要事實:即使是可信的網站,也可能因第三方服務而面臨安全風險。
在加密貨幣領域,安全意識與市場知識同樣重要。
及時瞭解信息,保持警惕,保護好你的數字資產。🔐
$BTC $ETH
#CryptoSecurity #Bitcoin
45
文章
OPTIMJACK 襲擊 186 多個網站:如何保護你的加密資產🚨 多個大型網站上的錢包地址被替換,持續了數小時。以下是目前確認的情況,以及保護自己的方法。
複製錢包地址並粘貼,是我們大多數人從未多想過的習慣。🤔 週一,這個習慣卻成了攻擊的切入點。
📊 發生了什麼?
11 月 16 日,研究人員 Scott Helme 及其在 Report URI 的團隊發現,Optimizely 託管的腳本中存在惡意代碼。許多網站都使用這個平臺進行 A/B 測試。不同來源的統計數字有所差異:至少有 178 家機構受到影響,據報告,共有 186 個網站和 188 個腳本文件遭到感染。被點名的網站包括 CNN、BBC、Zoom、Fox News、Salesforce 和 GitLab。這場攻擊被稱爲 OPTIMJACK。
OPTIMJACK 襲擊 186 多個網站:如何保護你的加密資產
🚨 多個大型網站上的錢包地址被替換,持續了數小時。以下是目前確認的情況,以及保護自己的方法。
複製錢包地址並粘貼,是我們大多數人從未多想過的習慣。🤔 週一,這個習慣卻成了攻擊的切入點。
📊 發生了什麼?
11 月 16 日,研究人員 Scott Helme 及其在 Report URI 的團隊發現,Optimizely 託管的腳本中存在惡意代碼。許多網站都使用這個平臺進行 A/B 測試。不同來源的統計數字有所差異:至少有 178 家機構受到影響,據報告,共有 186 個網站和 188 個腳本文件遭到感染。被點名的網站包括 CNN、BBC、Zoom、Fox News、Salesforce 和 GitLab。這場攻擊被稱爲 OPTIMJACK。
複製錢包地址並粘貼,是我們大多數人從未多想過的習慣。🤔 週一,這個習慣卻成了攻擊的切入點。
📊 發生了什麼?
11 月 16 日,研究人員 Scott Helme 及其在 Report URI 的團隊發現,Optimizely 託管的腳本中存在惡意代碼。許多網站都使用這個平臺進行 A/B 測試。不同來源的統計數字有所差異:至少有 178 家機構受到影響,據報告,共有 186 個網站和 188 個腳本文件遭到感染。被點名的網站包括 CNN、BBC、Zoom、Fox News、Salesforce 和 GitLab。這場攻擊被稱爲 OPTIMJACK。
1
1
51
·
--
🚨 178 個網站。一場加密貨幣盜竊行動。
給加密貨幣用戶的嚴重網絡安全警告!
惡意代碼通過與 178 個組織相關聯的網站傳播,其中包括 Zoom、CNN、匯豐銀行和宜家。
它可能造成以下危害:
🔴 將複製的加密貨幣錢包地址替換爲攻擊者的地址。
🔴 竊取信用卡信息和瀏覽器數據。
🔴 向 iPhone 用戶投放惡意代碼。
⚠️ 研究人員尚未確認有多少受害者遭受了經濟損失。
🔐 保護自己:發送加密貨幣前,務必覈對錢包地址的首位和末位字符。
💬 轉賬前,你有沒有仔細覈對過錢包地址?
關注我們,獲取真正重要的加密貨幣新聞。
$BNB
#CryptoSecurity #CryptoNews #CyberSecurity #blockchain
🚨 178 個網站。一場加密貨幣盜竊行動。
給加密貨幣用戶的嚴重網絡安全警告!
惡意代碼通過與 178 個組織相關聯的網站傳播,其中包括 Zoom、CNN、匯豐銀行和宜家。
它可能造成以下危害:
🔴 將複製的加密貨幣錢包地址替換爲攻擊者的地址。
🔴 竊取信用卡信息和瀏覽器數據。
🔴 向 iPhone 用戶投放惡意代碼。
⚠️ 研究人員尚未確認有多少受害者遭受了經濟損失。
🔐 保護自己:發送加密貨幣前,務必覈對錢包地址的首位和末位字符。
💬 轉賬前,你有沒有仔細覈對過錢包地址?
關注我們,獲取真正重要的加密貨幣新聞。
$BNB
#CryptoSecurity #CryptoNews #CyberSecurity #blockchain
給加密貨幣用戶的嚴重網絡安全警告!
惡意代碼通過與 178 個組織相關聯的網站傳播,其中包括 Zoom、CNN、匯豐銀行和宜家。
它可能造成以下危害:
🔴 將複製的加密貨幣錢包地址替換爲攻擊者的地址。
🔴 竊取信用卡信息和瀏覽器數據。
🔴 向 iPhone 用戶投放惡意代碼。
⚠️ 研究人員尚未確認有多少受害者遭受了經濟損失。
🔐 保護自己:發送加密貨幣前,務必覈對錢包地址的首位和末位字符。
💬 轉賬前,你有沒有仔細覈對過錢包地址?
關注我們,獲取真正重要的加密貨幣新聞。
$BNB
#CryptoSecurity #CryptoNews #CyberSecurity #blockchain
44
昨天,Lighter 上一名交易者的 API 密鑰泄露了,約 1040 萬美元就這樣被轉走了 😳
他們追回了約 500 萬美元,提現也重新開放了,但一把密鑰竟然能造成這種後果,還是太離譜了
我自己的交易已經虧了不少 😅 現在我還能控制的,就是別再讓資金被洗劫一空
所以,認真問一句:你上次檢查 API 密鑰的權限是什麼時候?提現功能關了嗎?IP 鎖定了嗎? 🔑
喜歡這種不說廢話的內容,就關注我吧。我也會分享自己的失誤 🙌
非投資建議
#BinanceSquare #CryptoSecurity
昨天,Lighter 上一名交易者的 API 密鑰泄露了,約 1040 萬美元就這樣被轉走了 😳
他們追回了約 500 萬美元,提現也重新開放了,但一把密鑰竟然能造成這種後果,還是太離譜了
我自己的交易已經虧了不少 😅 現在我還能控制的,就是別再讓資金被洗劫一空
所以,認真問一句:你上次檢查 API 密鑰的權限是什麼時候?提現功能關了嗎?IP 鎖定了嗎? 🔑
喜歡這種不說廢話的內容,就關注我吧。我也會分享自己的失誤 🙌
非投資建議
#BinanceSquare #CryptoSecurity
他們追回了約 500 萬美元,提現也重新開放了,但一把密鑰竟然能造成這種後果,還是太離譜了
我自己的交易已經虧了不少 😅 現在我還能控制的,就是別再讓資金被洗劫一空
所以,認真問一句:你上次檢查 API 密鑰的權限是什麼時候?提現功能關了嗎?IP 鎖定了嗎? 🔑
喜歡這種不說廢話的內容,就關注我吧。我也會分享自己的失誤 🙌
非投資建議
#BinanceSquare #CryptoSecurity
2
37

🚨 $GOOGL 凸顯數字資產面臨的自主網絡威脅日益加劇!⚡
隨着智能自主攻擊程序重新定義全球金融市場的網絡安全,數字領域正迅速發生變化。📊 建立在靜態協議之上的傳統防禦系統,根本無法跟上永不停歇、永不疲倦的計算速度。⚡
保護你的投資組合,就必須將數字資產衛生視爲首要運營基準,而非事後才考慮的問題。🛡️ 你的託管方案是否足夠穩健,能夠抵禦機器驅動的持續威脅,避免每一個漏洞遭到攻擊?🤔
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #GOOGL #Cybersecurity #CryptoSecurity #RiskManagement
🔥 💎
🚨 $GOOGL 凸顯數字資產面臨的自主網絡威脅日益加劇!⚡
隨着智能自主攻擊程序重新定義全球金融市場的網絡安全,數字領域正迅速發生變化。📊 建立在靜態協議之上的傳統防禦系統,根本無法跟上永不停歇、永不疲倦的計算速度。⚡
保護你的投資組合,就必須將數字資產衛生視爲首要運營基準,而非事後才考慮的問題。🛡️ 你的託管方案是否足夠穩健,能夠抵禦機器驅動的持續威脅,避免每一個漏洞遭到攻擊?🤔
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #GOOGL #Cybersecurity #CryptoSecurity #RiskManagement
🔥 💎
隨着智能自主攻擊程序重新定義全球金融市場的網絡安全,數字領域正迅速發生變化。📊 建立在靜態協議之上的傳統防禦系統,根本無法跟上永不停歇、永不疲倦的計算速度。⚡
保護你的投資組合,就必須將數字資產衛生視爲首要運營基準,而非事後才考慮的問題。🛡️ 你的託管方案是否足夠穩健,能夠抵禦機器驅動的持續威脅,避免每一個漏洞遭到攻擊?🤔
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #GOOGL #Cybersecurity #CryptoSecurity #RiskManagement
🔥 💎
5
🚨 加密貨幣安全警告:178 家機構遭到攻擊
研究人員發現,惡意網站腳本會將合法的加密貨幣錢包地址替換爲攻擊者的地址。
多家大型機構的網站通過第三方優化服務受到影響。
⚠️ 潛在威脅包括:
• 替換加密貨幣錢包地址
• 竊取銀行卡信息
• 收集瀏覽器數據
• 嘗試利用 iPhone 漏洞
目前尚無法確認所有受影響網站都發生了成功盜竊。
🔐 發送加密貨幣前,請通過可信渠道覈實完整的收款地址。僅憑網站看起來熟悉,並不能證明付款指示安全。
你曾遇到過可疑的錢包地址嗎?
#CryptoSecurity #Web3 #加密貨幣詐騙
🚨 加密貨幣安全警告:178 家機構遭到攻擊
研究人員發現,惡意網站腳本會將合法的加密貨幣錢包地址替換爲攻擊者的地址。
多家大型機構的網站通過第三方優化服務受到影響。
⚠️ 潛在威脅包括:
• 替換加密貨幣錢包地址
• 竊取銀行卡信息
• 收集瀏覽器數據
• 嘗試利用 iPhone 漏洞
目前尚無法確認所有受影響網站都發生了成功盜竊。
🔐 發送加密貨幣前,請通過可信渠道覈實完整的收款地址。僅憑網站看起來熟悉,並不能證明付款指示安全。
你曾遇到過可疑的錢包地址嗎?
#CryptoSecurity #Web3 #加密貨幣詐騙
研究人員發現,惡意網站腳本會將合法的加密貨幣錢包地址替換爲攻擊者的地址。
多家大型機構的網站通過第三方優化服務受到影響。
⚠️ 潛在威脅包括:
• 替換加密貨幣錢包地址
• 竊取銀行卡信息
• 收集瀏覽器數據
• 嘗試利用 iPhone 漏洞
目前尚無法確認所有受影響網站都發生了成功盜竊。
🔐 發送加密貨幣前,請通過可信渠道覈實完整的收款地址。僅憑網站看起來熟悉,並不能證明付款指示安全。
你曾遇到過可疑的錢包地址嗎?
#CryptoSecurity #Web3 #加密貨幣詐騙
1
·
--
據稱黑客在一次針對加密貨幣的攻擊中入侵了178個知名品牌!
據稱,Zoom、BBC、匯豐銀行、Ledger及其他知名品牌都受到惡意軟件影響,該軟件通過網站測試平臺 Optimizely 傳播。
據報道,這次攻擊可能會:
• 將複製的加密貨幣錢包地址替換爲攻擊者的地址
• 竊取支付卡信息
• 利用其他漏洞攻擊較舊型號的 iPhone
據稱,約有7,000美元的加密貨幣被盜,並轉入了攻擊者控制的錢包。
據稱,Optimizely 自己的網站也受到了影響。
此次入侵的最初源頭仍不清楚。
複製錢包地址時請務必小心。發送加密貨幣前,請始終覈實收款地址。
#CryptoSecurity #Cybersecurity
據稱黑客在一次針對加密貨幣的攻擊中入侵了178個知名品牌!
據稱,Zoom、BBC、匯豐銀行、Ledger及其他知名品牌都受到惡意軟件影響,該軟件通過網站測試平臺 Optimizely 傳播。
據報道,這次攻擊可能會:
• 將複製的加密貨幣錢包地址替換爲攻擊者的地址
• 竊取支付卡信息
• 利用其他漏洞攻擊較舊型號的 iPhone
據稱,約有7,000美元的加密貨幣被盜,並轉入了攻擊者控制的錢包。
據稱,Optimizely 自己的網站也受到了影響。
此次入侵的最初源頭仍不清楚。
複製錢包地址時請務必小心。發送加密貨幣前,請始終覈實收款地址。
#CryptoSecurity #Cybersecurity
據稱,Zoom、BBC、匯豐銀行、Ledger及其他知名品牌都受到惡意軟件影響,該軟件通過網站測試平臺 Optimizely 傳播。
據報道,這次攻擊可能會:
• 將複製的加密貨幣錢包地址替換爲攻擊者的地址
• 竊取支付卡信息
• 利用其他漏洞攻擊較舊型號的 iPhone
據稱,約有7,000美元的加密貨幣被盜,並轉入了攻擊者控制的錢包。
據稱,Optimizely 自己的網站也受到了影響。
此次入侵的最初源頭仍不清楚。
複製錢包地址時請務必小心。發送加密貨幣前,請始終覈實收款地址。
#CryptoSecurity #Cybersecurity
HSBCUS+0.20%
1
26
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#英伟达财报夜!预期营收超千亿,AI股或迎大变盘
112,722 次瀏覽
394 討論中
2
#本周财报与宏观事件密集,市场再迎波动考验
714,557 次瀏覽
2,507 討論中
3
#Anthropic上市倒计时,AI投资热度迎来检验
327,956 次瀏覽
1,003 討論中
4
#黄仁勋能否复任CEO?英伟达董事会:暂不考虑
179,554 次瀏覽
387 討論中
5
#Anthropic获批以ANT代码在纳斯达克上市
0 次瀏覽
20 討論中
6
#13F集中披露,机构调仓释放哪些投资信号?
69,607 次瀏覽
158 討論中
7
#Evernorth上市前XRP持仓累计减值5.05亿美元
5,041 次瀏覽
34 討論中
8
#高盛披露持有12.2亿美元以太坊ETF
9,422 次瀏覽
31 討論中
9
#高盛与Millennium各持超12亿美元比特币ETF
72,110 次瀏覽
89 討論中
10
#景顺稳定币储备基金登陆以太坊
33,445 次瀏覽
202 討論中