🚨 $BTC 大型企業平臺普遍暴露剪貼板劫持漏洞!⚡
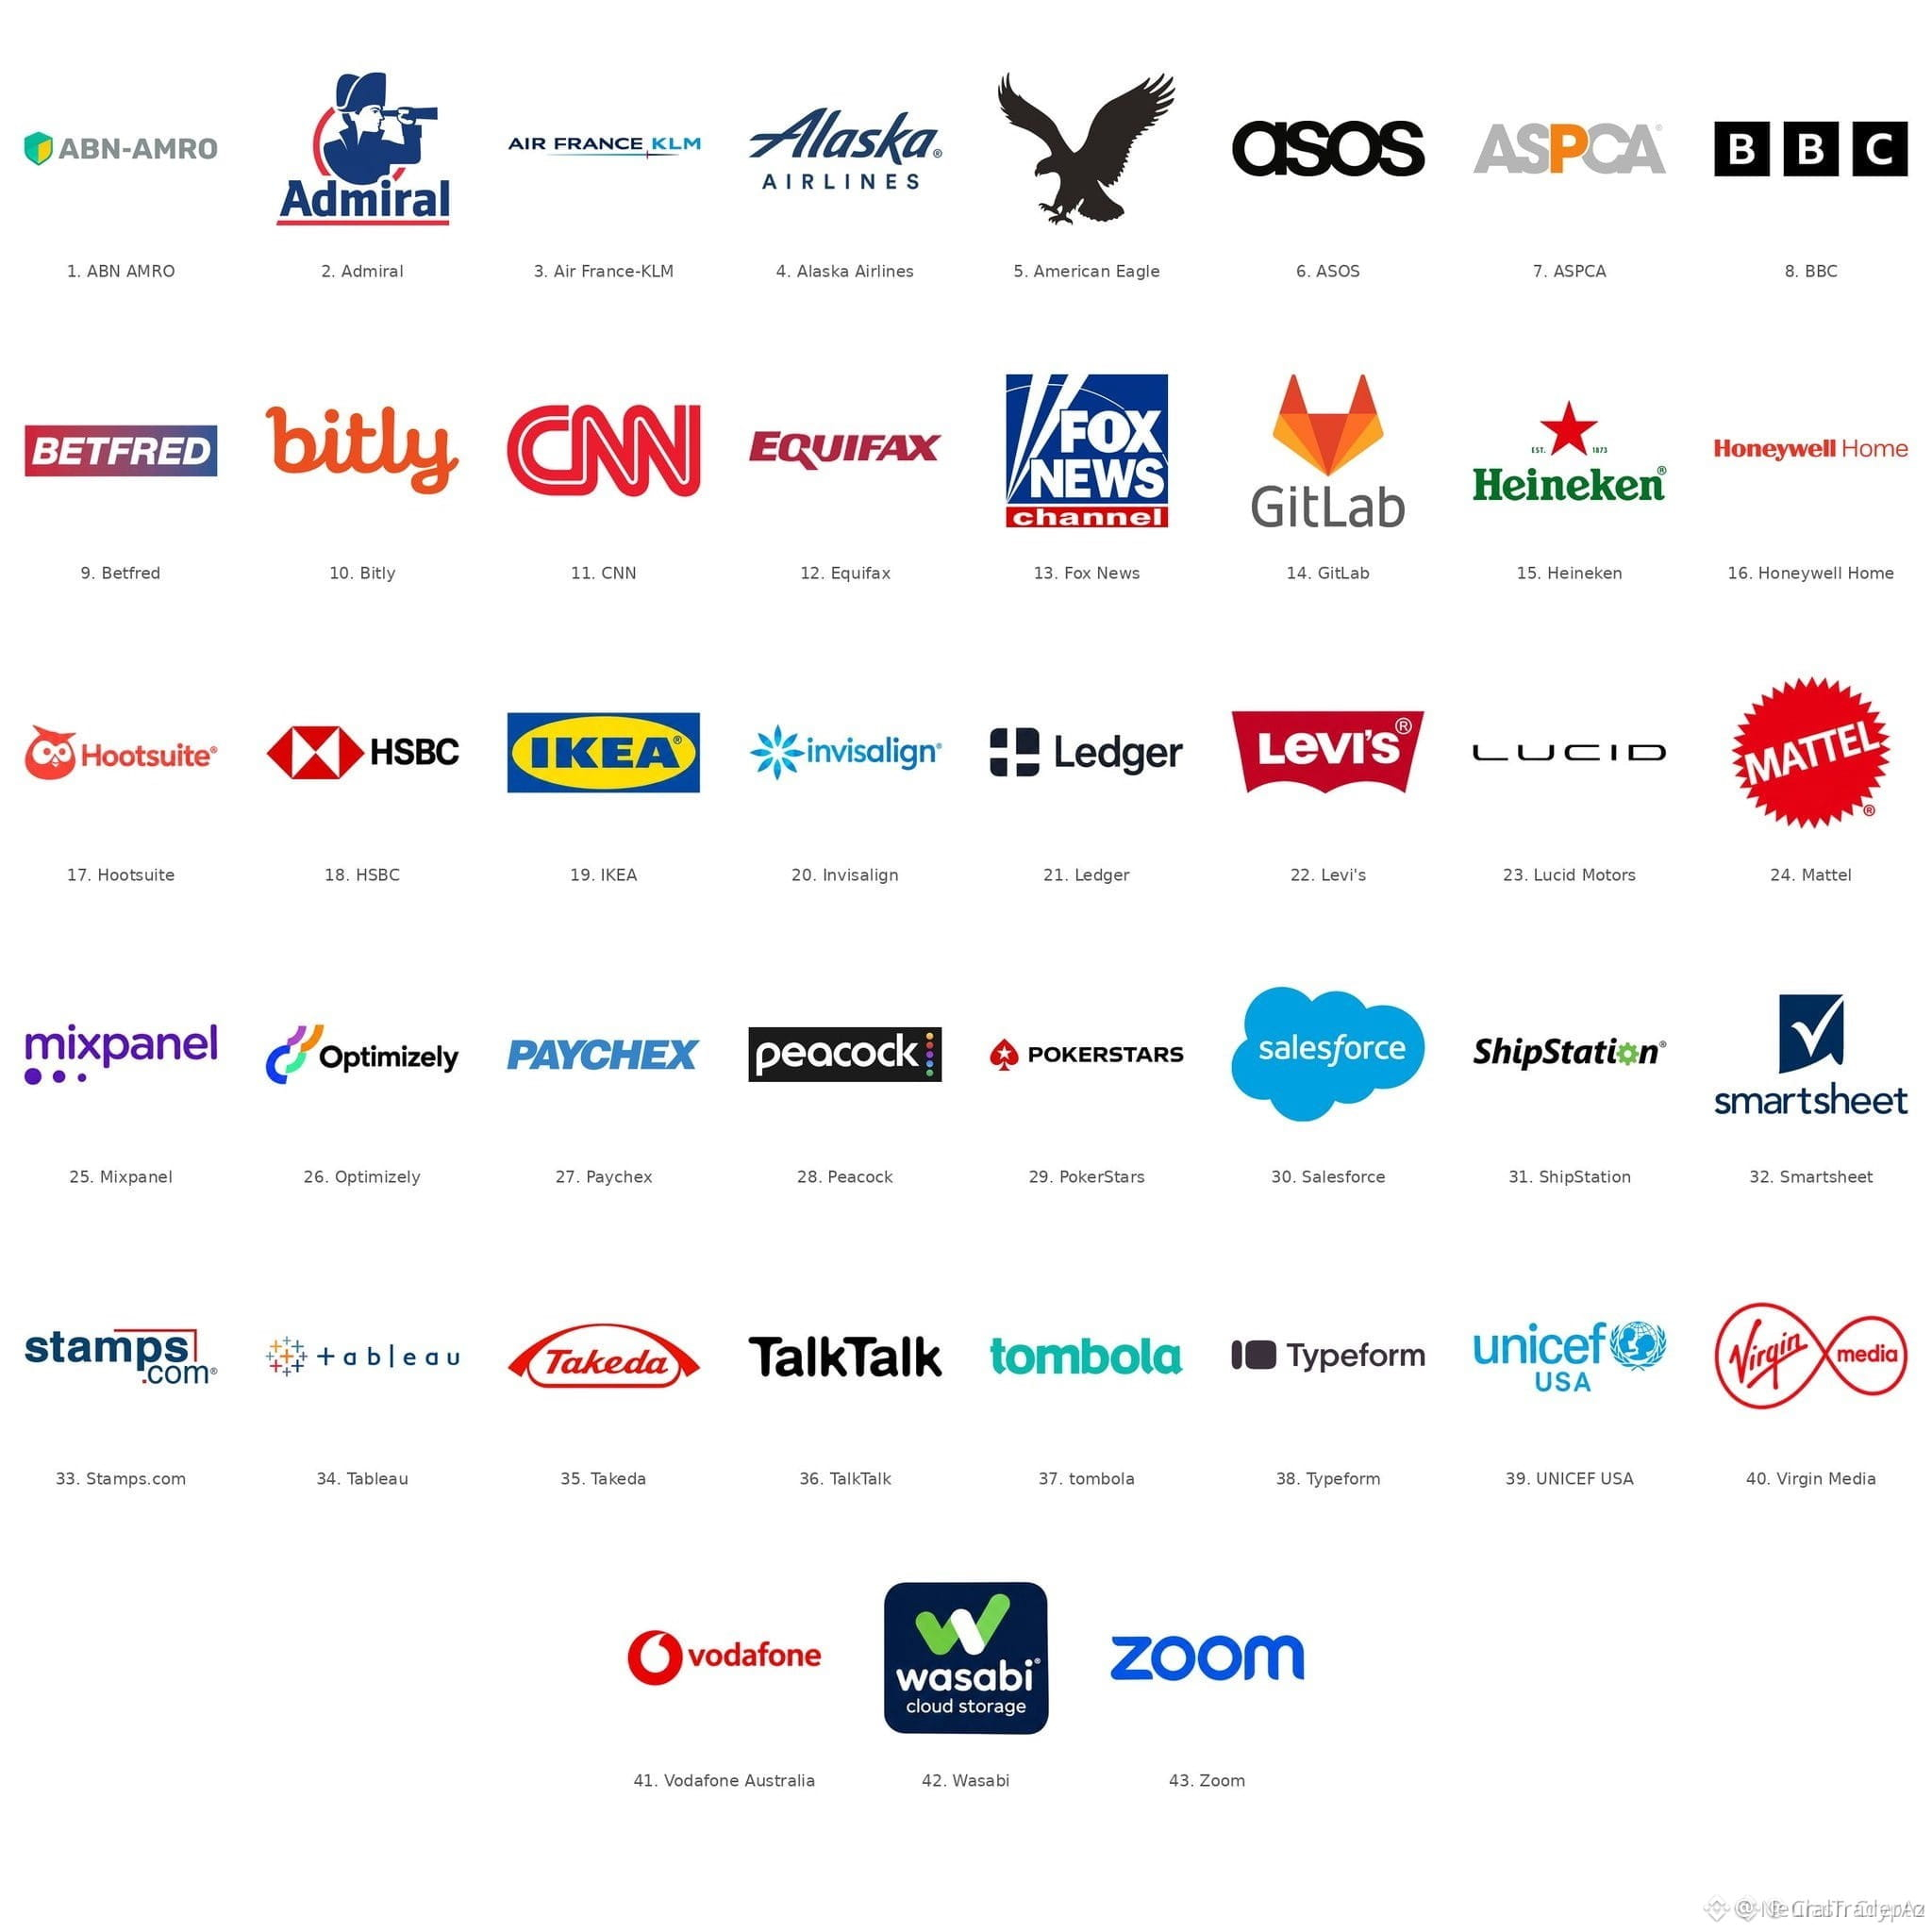
Optimizely近期發生的第三方腳本注入事件,導致包括多家重量級機構和硬件安全服務商在內的178個企業網站遭到入侵。🔍 惡意載荷悄無聲息地針對剪貼板功能,在手動複製粘貼時替換目標地址,從而重定向資產轉賬。⚡
即使是隔離的網絡基礎設施,在集成測試套件於源頭遭到利用時仍可能存在漏洞。🛡️ 在簽署任何交易前,務必逐個字符覈對目標地址哈希。💬 轉賬時,你會依賴手動複製粘貼,還是使用硬件確認的地址白名單?👇
⚠️ 以上內容不構成財務建議。請始終管理好風險。🛡️
🏷️ #BTC #CryptoSecurity #RiskManagement #SmartMoney
🔥 💎
Optimizely近期發生的第三方腳本注入事件,導致包括多家重量級機構和硬件安全服務商在內的178個企業網站遭到入侵。🔍 惡意載荷悄無聲息地針對剪貼板功能,在手動複製粘貼時替換目標地址,從而重定向資產轉賬。⚡
即使是隔離的網絡基礎設施,在集成測試套件於源頭遭到利用時仍可能存在漏洞。🛡️ 在簽署任何交易前,務必逐個字符覈對目標地址哈希。💬 轉賬時,你會依賴手動複製粘貼,還是使用硬件確認的地址白名單?👇
⚠️ 以上內容不構成財務建議。請始終管理好風險。🛡️
🏷️ #BTC #CryptoSecurity #RiskManagement #SmartMoney
🔥 💎