

#binancesecurity
binancesecurity
1.5M 次瀏覽
691 討論中
熱門
最新
·
--
文章
如何檢查你的數據是否已泄露——以及接下來該做什麼在當今的數字世界中,數據泄露可能發生在任何人身上。諸如電子郵件地址、密碼、電話號碼和賬戶信息等個人數據,可能在你不知情的情況下被暴露,並可能被用於網絡釣魚、詐騙或未經授權的訪問。
採取一些簡單的安全步驟有助於降低風險,並更好地保護你的賬戶和數字資產。
如何檢查你的數據是否已泄露。
🔍 如何檢查你的數據是否已泄露
✅ 檢查你的郵箱是否出現在已知的數據泄露事件中。
如何檢查你的數據是否已泄露——以及接下來該做什麼
在當今的數字世界中,數據泄露可能發生在任何人身上。諸如電子郵件地址、密碼、電話號碼和賬戶信息等個人數據,可能在你不知情的情況下被暴露,並可能被用於網絡釣魚、詐騙或未經授權的訪問。
採取一些簡單的安全步驟有助於降低風險,並更好地保護你的賬戶和數字資產。
如何檢查你的數據是否已泄露。
🔍 如何檢查你的數據是否已泄露
✅ 檢查你的郵箱是否出現在已知的數據泄露事件中。
採取一些簡單的安全步驟有助於降低風險,並更好地保護你的賬戶和數字資產。
如何檢查你的數據是否已泄露。
🔍 如何檢查你的數據是否已泄露
✅ 檢查你的郵箱是否出現在已知的數據泄露事件中。
73
·
--
文章
如何檢查你的數據是否泄露——以及接下來該做什麼在當今數字世界裏,每天都可能發生數據泄露(Data Breaches)。您的個人信息,例如電子郵件、密碼、電話號碼以及賬戶詳情,可能在您不知情的情況下被曝光,並可能被用於網絡釣魚(Phishing)、詐騙或未經授權訪問賬戶。
如何檢查你的數據是否泄露——以及接下來該做什麼
在當今數字世界裏,每天都可能發生數據泄露(Data Breaches)。您的個人信息,例如電子郵件、密碼、電話號碼以及賬戶詳情,可能在您不知情的情況下被曝光,並可能被用於網絡釣魚(Phishing)、詐騙或未經授權訪問賬戶。
68
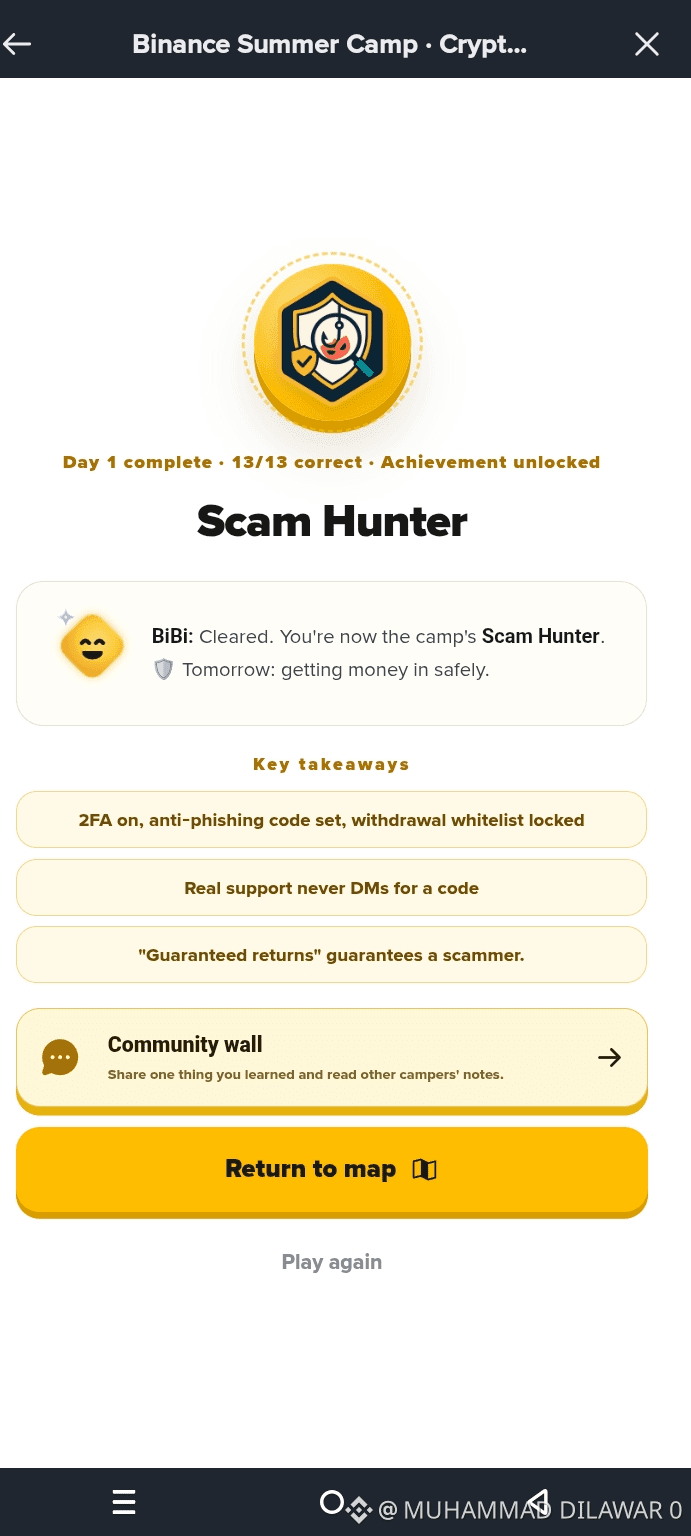
很興奮加入#BinanceSummerCamp ⛺️
成功完成第1天:詐騙獵人模塊!🛡️ 加密安全非常重要,今天的課程是一次很好的賬號保護複習
#BinanceSummerCamp #Binance #Binancesecurity #ScamHunter
很興奮加入#BinanceSummerCamp ⛺️
成功完成第1天:詐騙獵人模塊!🛡️ 加密安全非常重要,今天的課程是一次很好的賬號保護複習
#BinanceSummerCamp #Binance #Binancesecurity #ScamHunter
成功完成第1天:詐騙獵人模塊!🛡️ 加密安全非常重要,今天的課程是一次很好的賬號保護複習
#BinanceSummerCamp #Binance #Binancesecurity #ScamHunter
63
·
--
⚠️ 詐騙警報:Binance Square 欺詐
檢測到釣魚贈品、虛假抽獎以及個人數據請求!🚨
🛑 切勿共享:
• Telegram 聯繫方式
• 第三方鏈接
• 賬戶信息
📌 只有在 Binance Square 上纔會進行官方 Binance 贈品活動!
發現可疑內容?使用“X”按鈕或向社區準則報告。
保持安全,保持警惕!🛡️
#Binancesecurity #BİNANCESQUARE #CryptoSafety
⚠️ 詐騙警報:Binance Square 欺詐
檢測到釣魚贈品、虛假抽獎以及個人數據請求!🚨
🛑 切勿共享:
• Telegram 聯繫方式
• 第三方鏈接
• 賬戶信息
📌 只有在 Binance Square 上纔會進行官方 Binance 贈品活動!
發現可疑內容?使用“X”按鈕或向社區準則報告。
保持安全,保持警惕!🛡️
#Binancesecurity #BİNANCESQUARE #CryptoSafety
檢測到釣魚贈品、虛假抽獎以及個人數據請求!🚨
🛑 切勿共享:
• Telegram 聯繫方式
• 第三方鏈接
• 賬戶信息
📌 只有在 Binance Square 上纔會進行官方 Binance 贈品活動!
發現可疑內容?使用“X”按鈕或向社區準則報告。
保持安全,保持警惕!🛡️
#Binancesecurity #BİNANCESQUARE #CryptoSafety


Binance Square Official
·
--
安全警示與執法更新 | 2026 年 8 月 31 日–9 月 6 日
爲幫助你保持安全,我們已標出上週發現的一些違規行爲。如果你遇到以下任一情況,請保持警惕,並採取措施保護你的資金:
1. 多個賬號宣傳同一個推薦代碼
反覆宣傳並不表示該優惠可信,或已獲得幣安的官方認可。
2. 套利活動會將你重定向到第三方平臺
抽獎活動可能被用來引導用戶訪問未驗證的網站或社羣。在那裏,他們可能會被要求提供個人信息、連接錢包或轉移資金。
1. 多個賬號宣傳同一個推薦代碼
反覆宣傳並不表示該優惠可信,或已獲得幣安的官方認可。
2. 套利活動會將你重定向到第三方平臺
抽獎活動可能被用來引導用戶訪問未驗證的網站或社羣。在那裏,他們可能會被要求提供個人信息、連接錢包或轉移資金。
6
84
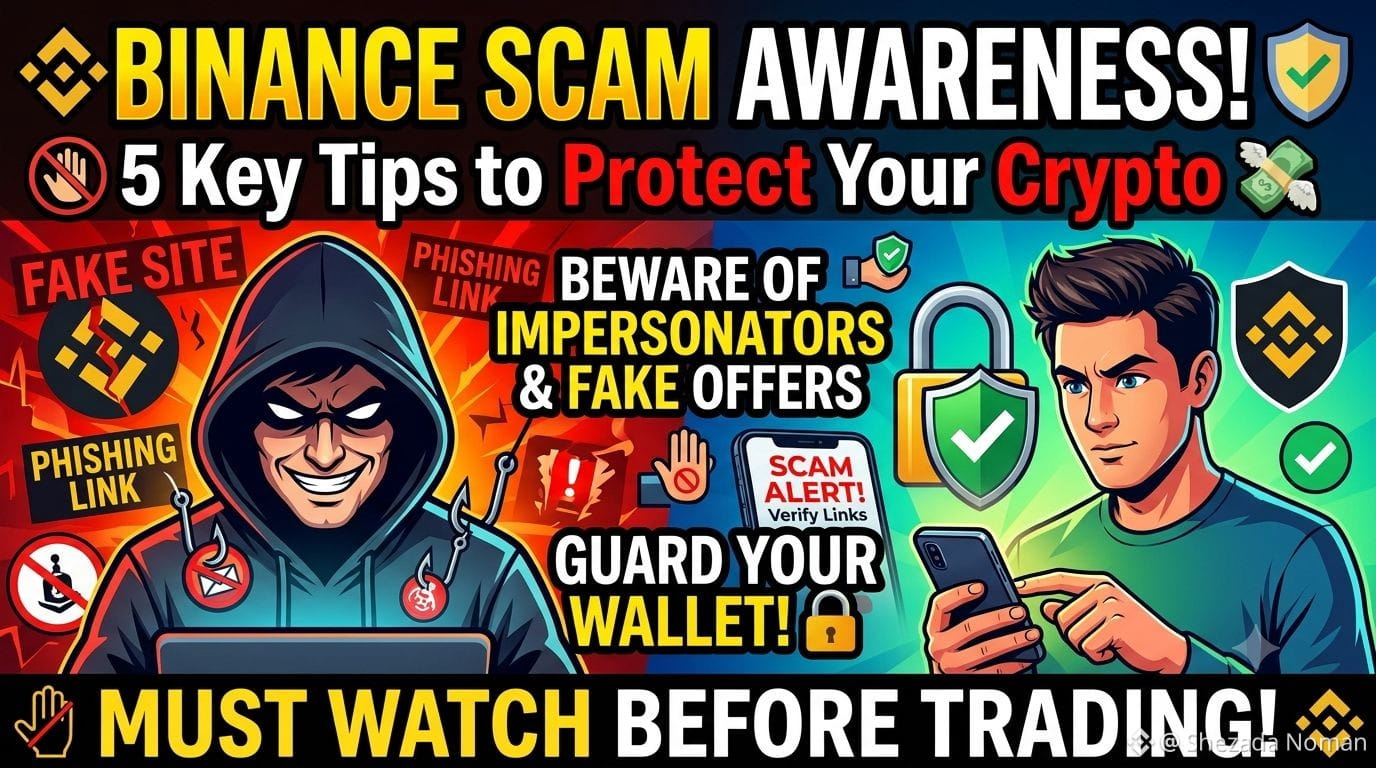
🚨 保持警惕:防詐騙守護你的加密資產!🛡️
隨着加密貨幣的採用不斷增長,詐騙者也在不斷精進手法,企圖偷走你辛苦賺來的資金💸。保持信息知情是你最強的防線!以下是每位交易者都必須遵守的關鍵安全做法:$SAGA
虛假客服與冒充者⚠️:官方 Binance 員工絕不會在 Telegram、WhatsApp 或社交媒體上主動私信你,索要密碼、助記詞或私鑰🔑。請務必通過 Binance Verify 覈對官方鏈接。$VTHO
釣魚鏈接🌐:在登錄或綁定錢包之前,務必檢查域名網址。欺詐網站會克隆真實界面以竊取你的憑據🎣。$ZEC
“保證回報”承諾🚫:如果某個投資羣組或平臺承諾固定的每日收益,或零風險的高額回報,那麼幾乎可以確定是騙局❌。
守護你的 2FA🔒:在任何情況下都不要向任何人透露 2FA 代碼、短信 OTP 或密碼!
保持警覺,逐步複覈每一步,並保護好你的資產!💪✨
#scamriskwarning #ScamAwareness #Binancesecurity
230
·
--
文章
Binance 安全性審查 2026:能否使用 BinanceTL;DR:這份 Binance 安全性審查會從賬戶級防護、交易所級的保障以及真正決定你的資金是否安全的常見錯誤入手——而不是依賴營銷話術。通常情況下,當用戶啓用了每一層保護(2FA、反釣魚代碼、提現白名單)並理解哪些控制權在交易所、哪些控制權在用戶手中時,Binance 一般被認爲是安全的。
◆ 爲什麼“Binance 安全嗎”是錯誤的第一個問題
大多數關於 Binance 安全性的審查內容都會問一個二元問題:安全還是不安全。然而,這種表述方式忽略了交易所安全究竟是如何運作的。Binance 的安全功能是分層的——有些是默認開啓的,有些需要手動設置,而且相當一部分賬號被攻陷並非因爲 Binance 被黑,而是因爲用戶跳過了某個設置步驟,或被釣魚鏈接所欺騙。一份有用的安全審查會把“安全”當作一份你掌控的檢查清單,而不是你被動接收的判決。
Binance 安全性審查 2026:能否使用 Binance
TL;DR:這份 Binance 安全性審查會從賬戶級防護、交易所級的保障以及真正決定你的資金是否安全的常見錯誤入手——而不是依賴營銷話術。通常情況下,當用戶啓用了每一層保護(2FA、反釣魚代碼、提現白名單)並理解哪些控制權在交易所、哪些控制權在用戶手中時,Binance 一般被認爲是安全的。
◆ 爲什麼“Binance 安全嗎”是錯誤的第一個問題
大多數關於 Binance 安全性的審查內容都會問一個二元問題:安全還是不安全。然而,這種表述方式忽略了交易所安全究竟是如何運作的。Binance 的安全功能是分層的——有些是默認開啓的,有些需要手動設置,而且相當一部分賬號被攻陷並非因爲 Binance 被黑,而是因爲用戶跳過了某個設置步驟,或被釣魚鏈接所欺騙。一份有用的安全審查會把“安全”當作一份你掌控的檢查清單,而不是你被動接收的判決。
◆ 爲什麼“Binance 安全嗎”是錯誤的第一個問題
大多數關於 Binance 安全性的審查內容都會問一個二元問題:安全還是不安全。然而,這種表述方式忽略了交易所安全究竟是如何運作的。Binance 的安全功能是分層的——有些是默認開啓的,有些需要手動設置,而且相當一部分賬號被攻陷並非因爲 Binance 被黑,而是因爲用戶跳過了某個設置步驟,或被釣魚鏈接所欺騙。一份有用的安全審查會把“安全”當作一份你掌控的檢查清單,而不是你被動接收的判決。
1
376
·
--
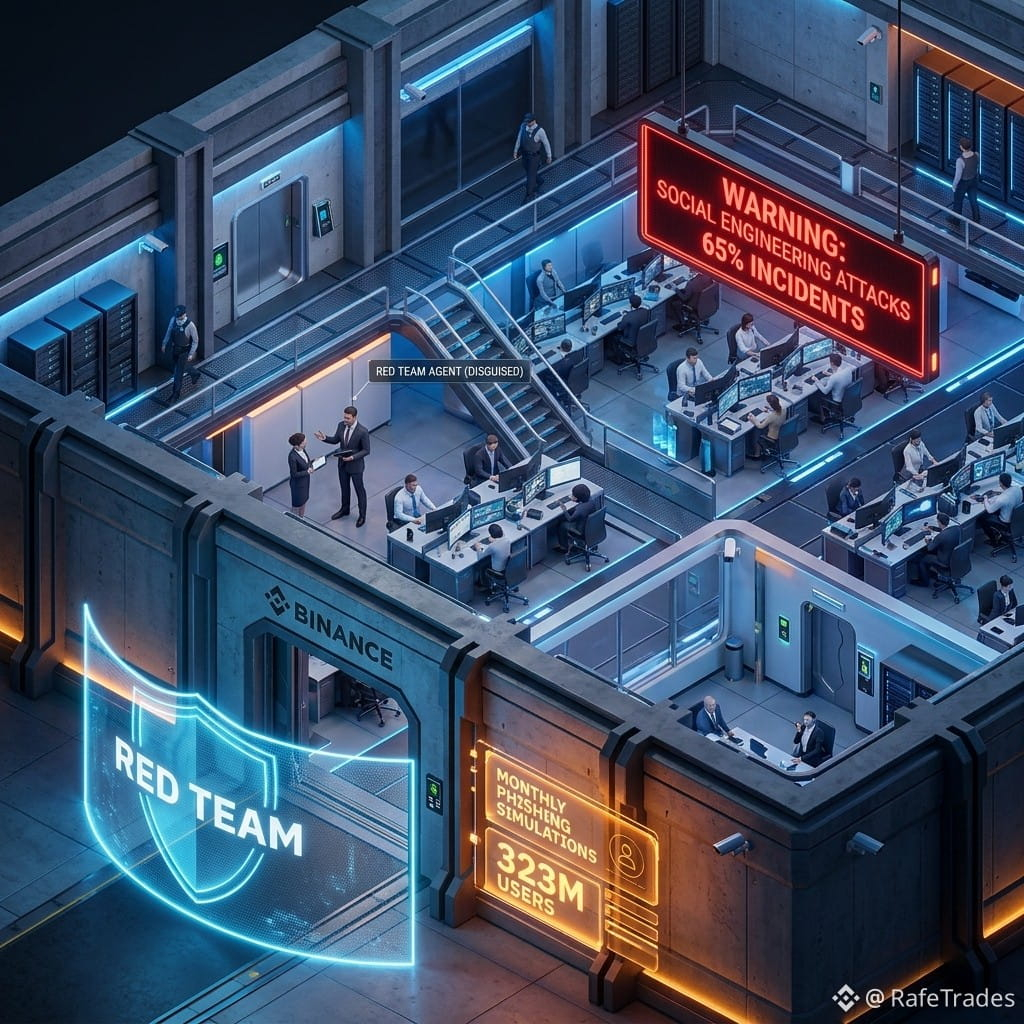
幣安每月都會對自身員工進行“紅隊”網絡釣魚演練;反覆失敗可能導致被解僱。這是運營安全的黃金標準:內部的道德黑客會通過虛假的工作機會、會議邀請和合作誘餌來測試員工——正是這些社工手段曾導致 2025 年加密行業 65% 的事故。
首席安全官 Jimmy Su 指出,在 3-4 年的持續測試之後,安全衛生狀況“顯著改善”。這很關鍵,因爲交易所是零售與機構資金的主要託管方。1,377 億美元的資產和 3.23 億用戶,要求達到這種警惕水平。社工攻擊(例如 2.85 億美元的 Drift Protocol 漏洞)是行業中最薄弱的一環——而幣安的做法爲整個行業提供了範本。CLARITY/GENIUS 監管框架很可能會要求獲得許可的機構達到類似標準。#RafeTrades #Binancesecurity
“點擊這裏👇👇👇 以跟蹤實時圖表並交易”
$BNB
{spot}(BNBUSDT)
幣安每月都會對自身員工進行“紅隊”網絡釣魚演練;反覆失敗可能導致被解僱。這是運營安全的黃金標準:內部的道德黑客會通過虛假的工作機會、會議邀請和合作誘餌來測試員工——正是這些社工手段曾導致 2025 年加密行業 65% 的事故。
首席安全官 Jimmy Su 指出,在 3-4 年的持續測試之後,安全衛生狀況“顯著改善”。這很關鍵,因爲交易所是零售與機構資金的主要託管方。1,377 億美元的資產和 3.23 億用戶,要求達到這種警惕水平。社工攻擊(例如 2.85 億美元的 Drift Protocol 漏洞)是行業中最薄弱的一環——而幣安的做法爲整個行業提供了範本。CLARITY/GENIUS 監管框架很可能會要求獲得許可的機構達到類似標準。#RafeTrades #Binancesecurity
“點擊這裏👇👇👇 以跟蹤實時圖表並交易”
$BNB
首席安全官 Jimmy Su 指出,在 3-4 年的持續測試之後,安全衛生狀況“顯著改善”。這很關鍵,因爲交易所是零售與機構資金的主要託管方。1,377 億美元的資產和 3.23 億用戶,要求達到這種警惕水平。社工攻擊(例如 2.85 億美元的 Drift Protocol 漏洞)是行業中最薄弱的一環——而幣安的做法爲整個行業提供了範本。CLARITY/GENIUS 監管框架很可能會要求獲得許可的機構達到類似標準。#RafeTrades #Binancesecurity
“點擊這裏👇👇👇 以跟蹤實時圖表並交易”
$BNB
28
🚨 假客服,真騙局:需要留意的3個危險信號
當技術攻擊失敗時,騙子會轉而利用“人性”這一環:假裝成樂於助人的高壓客服人員。他們製造恐慌、催促緊急處理,並試圖誘騙用戶交出權限或資金。
⚠️ 記住:Binance 員工絕不會在 Telegram 上主動私信你,要求你提供資金、密碼、驗證碼或賬戶憑證。
需要留意的3個危險信號:
🔴 緊迫感:“你的賬戶將在1小時內被永久封禁!”
🔴 預付費用:要求你支付“礦工費(gas fees)”或“臨時安全押金”以解鎖你的餘額
🔴 請求屏幕共享:讓你安裝應用,以便他們“幫助”查看你的賬戶
如果有人逼你立刻行動、先付款,或要求你共享屏幕,請先暫停並覈實後再採取任何操作。
#Binancesecurity
當技術攻擊失敗時,騙子會轉而利用“人性”這一環:假裝成樂於助人的高壓客服人員。他們製造恐慌、催促緊急處理,並試圖誘騙用戶交出權限或資金。
⚠️ 記住:Binance 員工絕不會在 Telegram 上主動私信你,要求你提供資金、密碼、驗證碼或賬戶憑證。
需要留意的3個危險信號:
🔴 緊迫感:“你的賬戶將在1小時內被永久封禁!”
🔴 預付費用:要求你支付“礦工費(gas fees)”或“臨時安全押金”以解鎖你的餘額
🔴 請求屏幕共享:讓你安裝應用,以便他們“幫助”查看你的賬戶
如果有人逼你立刻行動、先付款,或要求你共享屏幕,請先暫停並覈實後再採取任何操作。
#Binancesecurity
4
298
🔒🛡️ 保持安全:今天就爲你的幣安賬戶設置5個必備步驟
在加密生態系統中,安全是你最佳的投資策略。安全密碼、雙重認證和一些謹慎是保護你的資產免受現代欺詐戰術的關鍵。應用這5個基本設置在你的個人資料中:📊🚨
* 1. 啓用密碼密鑰:告別傳統的易被泄露的密碼。使用你設備的生物識別(面容識別或指紋識別)進行安全、加密的登錄,防止釣魚攻擊。
* 2. 告別短信,歡迎認證器:短信容易受到SIM卡克隆(SIM交換)的攻擊。立即將你的雙重認證遷移到幣安認證器或微軟認證器,以便在你的硬件上本地生成代碼。💸❌
* 3. 提現白名單:設置此選項,僅授權提現到你之前批准的地址。如果有人侵犯你的賬戶,就無法將資金轉移到外部錢包。
* 4. 反釣魚代碼:在你的設置中創建一個自定義短語。如果一封“幣安”的郵件沒有在頂部包括它,那就是詐騙的冒充。
* 5. 設備管理:定期檢查並刪除舊設備或不再使用的計算機上的開放會話,保持對你訪問的完全控制。
⚠️ 額外的OpSec警告:如果你將資金轉移到你的Web3錢包以進行資金多樣化,請始終手動逐字符檢查地址,以完全排除錢包中毒攻擊(Address Poisoning)。不要急於操作。
你已經在賬戶中設置了這5個防禦措施,還是還有什麼未激活的?我在下面等你們的回覆!👇
#Binancesecurity #StaySafe #CryptoSafety #AntiFraud
3
237

·
--
幣安對釣魚威脅的“祕密戰爭”被揭示:這對注重安全的交易者意味着什麼
你知道嗎,幣安正在通過定期的假釣魚攻擊來測試其員工——而且一些員工正在失敗?據近期報道,該交易所不僅在識別漏洞,還在積極加以應對,甚至可能在此過程中處理屢犯者。
信號:幣安的釣魚演練每月發生,展示了其在應對日益增長的社交工程威脅方面的主動姿態。 #BinanceSecurity #PhishingDrills #CryptoCompliance
解讀:這種對內部安全的高度關注,體現了幣安更廣泛的承諾——保護用戶資產並在加密生態中建立信任。此類舉措可能讓用戶更安心,從而潛在地吸引更多資金進入市場,並提升對幣安原生加密貨幣的需求。
觀察清單:關注幣安即將公佈的釣魚演練時間表,因爲這可能表明其對安全的重視程度提高,並可能推動用戶採用。留意其安全態勢和用戶保護措施的任何變化,例如增強的雙重身份驗證 #BinanceSecurityUpdates
幣安對安全的堅定承諾,能否繼續爲行業其他公司樹立標杆?
33
·
--
文章
安靜的差異化:幣安安全如何在幕後運作通過主動威脅檢測、資產追回、金融犯罪預防,以及面向新興技術的全新保護,深入瞭解幣安的安全機制如何在幕後運作。
在加密領域,安全往往在出問題時才受到最多關注——例如黑客入侵、資產被盜或對平臺的攻擊。但真正有效的安全工作,往往是用戶從未看見的幕後努力。
對幣安而言,目標不僅是對事件作出響應,更是要在威脅影響用戶之前對其進行檢測、預防並阻止。
幣安安全不僅僅是賬戶保護
安靜的差異化:幣安安全如何在幕後運作
通過主動威脅檢測、資產追回、金融犯罪預防,以及面向新興技術的全新保護,深入瞭解幣安的安全機制如何在幕後運作。
在加密領域,安全往往在出問題時才受到最多關注——例如黑客入侵、資產被盜或對平臺的攻擊。但真正有效的安全工作,往往是用戶從未看見的幕後努力。
對幣安而言,目標不僅是對事件作出響應,更是要在威脅影響用戶之前對其進行檢測、預防並阻止。
幣安安全不僅僅是賬戶保護
在加密領域,安全往往在出問題時才受到最多關注——例如黑客入侵、資產被盜或對平臺的攻擊。但真正有效的安全工作,往往是用戶從未看見的幕後努力。
對幣安而言,目標不僅是對事件作出響應,更是要在威脅影響用戶之前對其進行檢測、預防並阻止。
幣安安全不僅僅是賬戶保護
84
文章
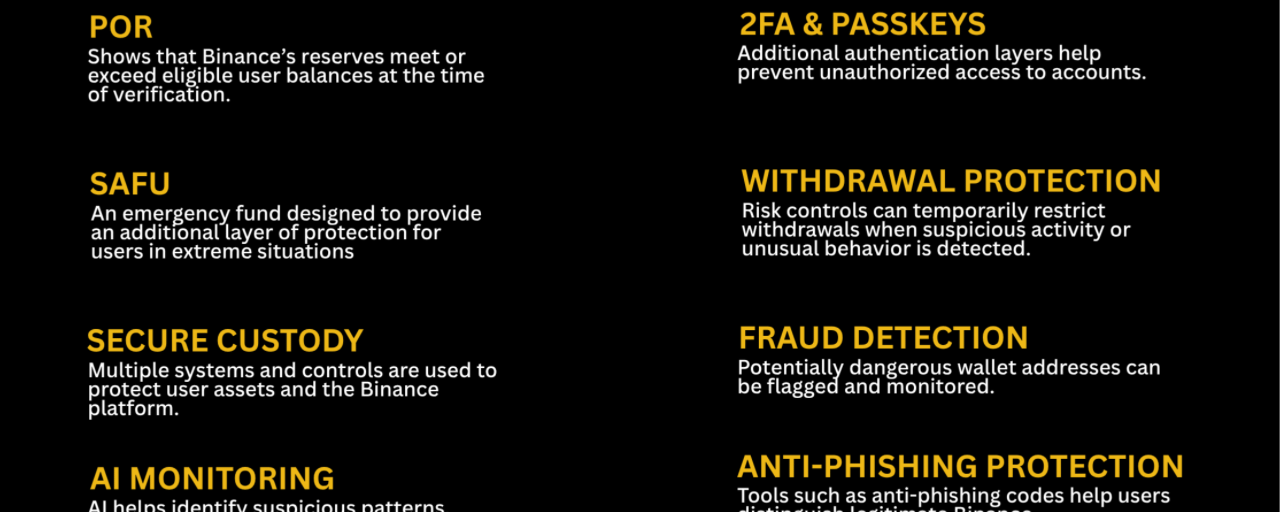
Binance 如何在 2026 年保障 MENA 用戶資金安全?Binance 通過多層安全機制來在 2026 年保障 MENA 地區用戶資金安全,包括儲備證明(Proof of Reserves)、用戶安全資產基金(SAFU)、安全託管系統、基於 AI 的風險監控以及賬戶級保護工具。但當我們談論加密領域的“安全”時,我認爲重要的是要理解:並不存在某一個按鈕就能讓資金變得安全。安全是一套由多層組成的系統,每一層都旨在應對不同類型的風險。
對於 MENA 地區的用戶來說,這一點至關重要。無論你是在持有你購買的第一筆 50 美元比特幣、進行主動交易,還是在交易所上保管更大的投資組合,保護你的資產都需要同時依賴平臺層面的基礎設施,以及你自己做出的安全決策。Binance 的做法將平臺級控制、透明度機制、緊急儲備、自動化監控以及用戶可直接在其賬戶中啓用的工具相結合。
Binance 如何在 2026 年保障 MENA 用戶資金安全?
Binance 通過多層安全機制來在 2026 年保障 MENA 地區用戶資金安全,包括儲備證明(Proof of Reserves)、用戶安全資產基金(SAFU)、安全託管系統、基於 AI 的風險監控以及賬戶級保護工具。但當我們談論加密領域的“安全”時,我認爲重要的是要理解:並不存在某一個按鈕就能讓資金變得安全。安全是一套由多層組成的系統,每一層都旨在應對不同類型的風險。
對於 MENA 地區的用戶來說,這一點至關重要。無論你是在持有你購買的第一筆 50 美元比特幣、進行主動交易,還是在交易所上保管更大的投資組合,保護你的資產都需要同時依賴平臺層面的基礎設施,以及你自己做出的安全決策。Binance 的做法將平臺級控制、透明度機制、緊急儲備、自動化監控以及用戶可直接在其賬戶中啓用的工具相結合。
對於 MENA 地區的用戶來說,這一點至關重要。無論你是在持有你購買的第一筆 50 美元比特幣、進行主動交易,還是在交易所上保管更大的投資組合,保護你的資產都需要同時依賴平臺層面的基礎設施,以及你自己做出的安全決策。Binance 的做法將平臺級控制、透明度機制、緊急儲備、自動化監控以及用戶可直接在其賬戶中啓用的工具相結合。
3
528
文章
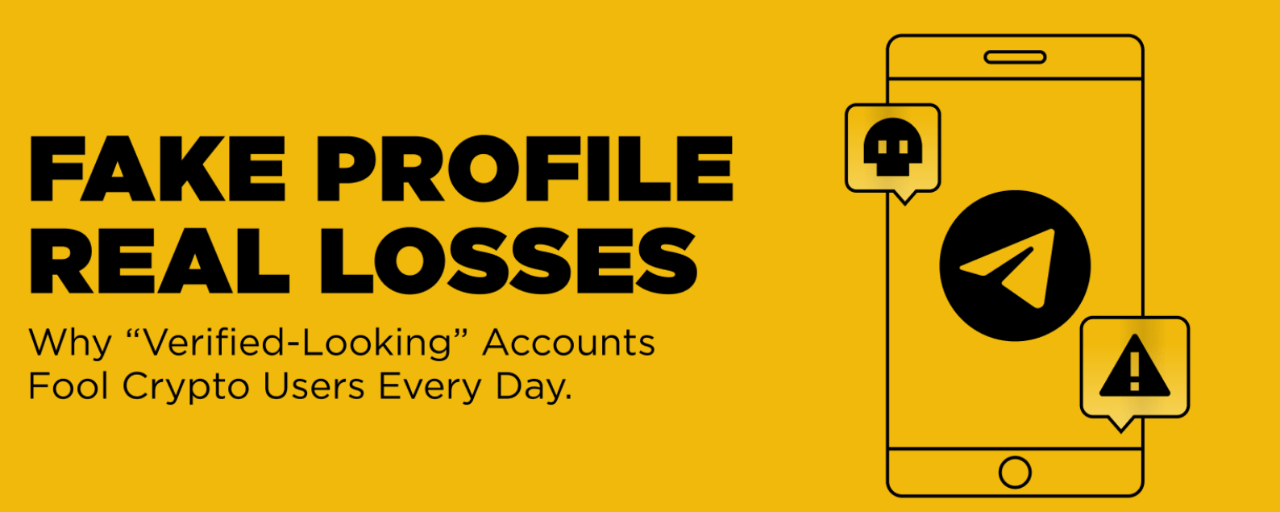
Telegram安全 | 一個“看似認證”的個人資料仍然可能是假的想想這個場景:
你在一個公共的加密貨幣Telegram羣組裏提問。幾秒鐘內,你就收到了一條直接消息,發件人看起來像是“幣安客服”。該賬戶有一個看起來官方的幣安標誌,一個專業的頭銜,甚至在頭像中還有一個“認證”徽章。
📧這條消息聲稱你的賬戶面臨臨時限制,急促地催促你迅速採取行動。
一切看起來都很合法。但一旦你按照指示操作,你的錢包就會被掏空。☠️
Telegram安全 | 一個“看似認證”的個人資料仍然可能是假的
想想這個場景:
你在一個公共的加密貨幣Telegram羣組裏提問。幾秒鐘內,你就收到了一條直接消息,發件人看起來像是“幣安客服”。該賬戶有一個看起來官方的幣安標誌,一個專業的頭銜,甚至在頭像中還有一個“認證”徽章。
📧這條消息聲稱你的賬戶面臨臨時限制,急促地催促你迅速採取行動。
一切看起來都很合法。但一旦你按照指示操作,你的錢包就會被掏空。☠️
你在一個公共的加密貨幣Telegram羣組裏提問。幾秒鐘內,你就收到了一條直接消息,發件人看起來像是“幣安客服”。該賬戶有一個看起來官方的幣安標誌,一個專業的頭銜,甚至在頭像中還有一個“認證”徽章。
📧這條消息聲稱你的賬戶面臨臨時限制,急促地催促你迅速採取行動。
一切看起來都很合法。但一旦你按照指示操作,你的錢包就會被掏空。☠️
3
390
·
--
令人震驚的是,95%的行業漏洞(數據泄露)都源於社會工程,而幣安正在採取嚴厲措施以保持領先,抵禦黑客。
在一項彰顯其對安全承諾的舉措中,幣安每月都會對自身員工進行“紅隊”測試,模擬真實世界的攻擊來檢驗其防禦能力。該嚴格的測試流程有助於幣安識別漏洞、強化安全態勢,並讓黑客難以得手。
隨着“聰明資金”開始關注這種前瞻性的做法,預計幣安的安全功能與服務將獲得更廣泛的採用。在接下來的7-10天內,留意BNB可能出現20%+的上漲行情,因爲交易者會涌向這個相對安全的避風港。#SecuringTheFuture #BinanceSecurity #BNBOnTheRise
令人震驚的是,95%的行業漏洞(數據泄露)都源於社會工程,而幣安正在採取嚴厲措施以保持領先,抵禦黑客。
在一項彰顯其對安全承諾的舉措中,幣安每月都會對自身員工進行“紅隊”測試,模擬真實世界的攻擊來檢驗其防禦能力。該嚴格的測試流程有助於幣安識別漏洞、強化安全態勢,並讓黑客難以得手。
隨着“聰明資金”開始關注這種前瞻性的做法,預計幣安的安全功能與服務將獲得更廣泛的採用。在接下來的7-10天內,留意BNB可能出現20%+的上漲行情,因爲交易者會涌向這個相對安全的避風港。#SecuringTheFuture #BinanceSecurity #BNBOnTheRise
在一項彰顯其對安全承諾的舉措中,幣安每月都會對自身員工進行“紅隊”測試,模擬真實世界的攻擊來檢驗其防禦能力。該嚴格的測試流程有助於幣安識別漏洞、強化安全態勢,並讓黑客難以得手。
隨着“聰明資金”開始關注這種前瞻性的做法,預計幣安的安全功能與服務將獲得更廣泛的採用。在接下來的7-10天內,留意BNB可能出現20%+的上漲行情,因爲交易者會涌向這個相對安全的避風港。#SecuringTheFuture #BinanceSecurity #BNBOnTheRise
27
文章
2026 年 Binance 如何在墨西哥保障用戶資金?Binance 透過四層保護資金:緊急資金 SAFU、可驗證的儲備證明、你能從帳戶啓用的安全工具,以及自動偵測詐欺的系統。
本指南說明如何使用它們:今天 SAFU 保障的是什麼、如何查看你自己的餘額,以及如何在五分鐘內設定那些由你掌控的防護措施。
因爲這套系統中最有效的部分並不是由 Binance 操作。你來啓用它。
快速摘要
不多時間?這就是重點:
2026 年 Binance 如何在墨西哥保障用戶資金?
Binance 透過四層保護資金:緊急資金 SAFU、可驗證的儲備證明、你能從帳戶啓用的安全工具,以及自動偵測詐欺的系統。
本指南說明如何使用它們:今天 SAFU 保障的是什麼、如何查看你自己的餘額,以及如何在五分鐘內設定那些由你掌控的防護措施。
因爲這套系統中最有效的部分並不是由 Binance 操作。你來啓用它。
快速摘要
不多時間?這就是重點:
本指南說明如何使用它們:今天 SAFU 保障的是什麼、如何查看你自己的餘額,以及如何在五分鐘內設定那些由你掌控的防護措施。
因爲這套系統中最有效的部分並不是由 Binance 操作。你來啓用它。
快速摘要
不多時間?這就是重點:
2
138
·
--
看漲
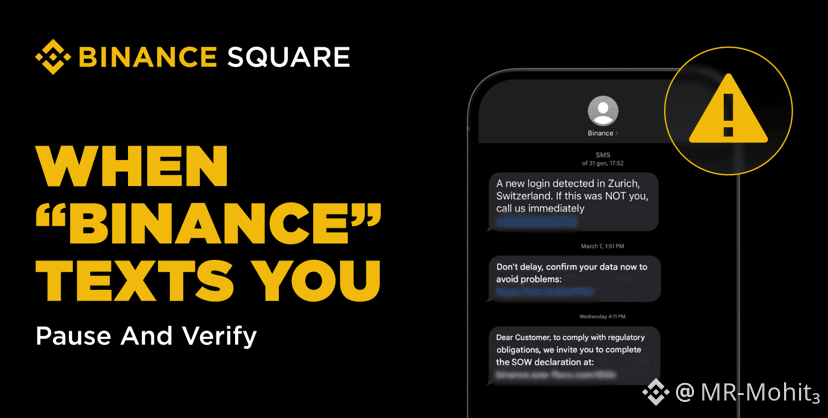
🚨 僞造的 Binance 短信變得更聰明瞭。
別慌。別點。👀
先覈實,再行動。
一次粗心的點擊可能會讓你損失加密資產。
#BinanceSecurity #SAFU #Binance $MUBARAK
{spot}(MUBARAKUSDT)
$AKE $AVA
{spot}(AVAUSDT)
{future}(AKEUSDT)
🚨 僞造的 Binance 短信變得更聰明瞭。
別慌。別點。👀
先覈實,再行動。
一次粗心的點擊可能會讓你損失加密資產。
#BinanceSecurity #SAFU #Binance $MUBARAK
$AKE $AVA
別慌。別點。👀
先覈實,再行動。
一次粗心的點擊可能會讓你損失加密資產。
#BinanceSecurity #SAFU #Binance $MUBARAK
$AKE $AVA
2
582
文章
ClickFix:當「確認你是人類」成為攻擊ClickFix 是一種快速成長的詐騙手法,它跳過對你裝置的入侵,而是改由說服你自己動手。攻擊者將惡意程式偽裝成例行修復:例如「未能載入」的 CAPTCHA、緊急的「系統更新」、在通話前出現損壞的音訊或視訊提示,或是沒有額外步驟就「無法顯示」的文件。
不同於傳統惡意程式的投遞方式,ClickFix 通常會避免要求使用者手動下載並打開可疑檔案或附件。相反地,它可能只需要你複製一段指令、貼上並按下 Enter。
ClickFix:當「確認你是人類」成為攻擊
ClickFix 是一種快速成長的詐騙手法,它跳過對你裝置的入侵,而是改由說服你自己動手。攻擊者將惡意程式偽裝成例行修復:例如「未能載入」的 CAPTCHA、緊急的「系統更新」、在通話前出現損壞的音訊或視訊提示,或是沒有額外步驟就「無法顯示」的文件。
不同於傳統惡意程式的投遞方式,ClickFix 通常會避免要求使用者手動下載並打開可疑檔案或附件。相反地,它可能只需要你複製一段指令、貼上並按下 Enter。
不同於傳統惡意程式的投遞方式,ClickFix 通常會避免要求使用者手動下載並打開可疑檔案或附件。相反地,它可能只需要你複製一段指令、貼上並按下 Enter。
2
8
926
📩 釣魚郵件並不總是從僞造或看起來可疑的基礎設施發送。如今,攻擊者往往會濫用真實平臺和可信服務,使惡意郵件看起來更具合法性。
❓ 以下哪一項最能描述這種日益增長的釣魚手法?
A. 攻擊者只依賴明顯是假的域名和可疑服務器來發送釣魚郵件。
B. 攻擊者越來越多地濫用合法的雲服務、通知或自動化平臺來投遞惡意郵件,這些郵件仍可能通過身份驗證檢查。
C. 只有在 SPF、DKIM 和 DMARC 完全缺失時,攻擊者才能成功。
在下方投票 🗳️ 關注我們,並查看評論以獲取正確答案 👇
#Binancesecurity
📩 釣魚郵件並不總是從僞造或看起來可疑的基礎設施發送。如今,攻擊者往往會濫用真實平臺和可信服務,使惡意郵件看起來更具合法性。
❓ 以下哪一項最能描述這種日益增長的釣魚手法?
A. 攻擊者只依賴明顯是假的域名和可疑服務器來發送釣魚郵件。
B. 攻擊者越來越多地濫用合法的雲服務、通知或自動化平臺來投遞惡意郵件,這些郵件仍可能通過身份驗證檢查。
C. 只有在 SPF、DKIM 和 DMARC 完全缺失時,攻擊者才能成功。
在下方投票 🗳️ 關注我們,並查看評論以獲取正確答案 👇
#Binancesecurity
❓ 以下哪一項最能描述這種日益增長的釣魚手法?
A. 攻擊者只依賴明顯是假的域名和可疑服務器來發送釣魚郵件。
B. 攻擊者越來越多地濫用合法的雲服務、通知或自動化平臺來投遞惡意郵件,這些郵件仍可能通過身份驗證檢查。
C. 只有在 SPF、DKIM 和 DMARC 完全缺失時,攻擊者才能成功。
在下方投票 🗳️ 關注我們,並查看評論以獲取正確答案 👇
#Binancesecurity
A
33%
B
67%
C
0%
3 票 • 投票已結束
11
1
36
65.4k
·
--
許多人尚未意識到,到了2026年上半年,加密貨幣資安事件已成為一個11億美元的問題:共有212起金鑰遭入侵與合約漏洞事件,令我們的網路承受巨大壓力。
THE SIGNAL:Binance自身的鏈上數據 #BinanceSecurity 顯示,自2026年第一季以來可疑錢包活動急劇增加;每日的智慧合約互動次數上升了30%。
THE INTERPRETATION:這波可疑交易的增加,暗示可能出現跟風式攻擊的激增,使得我們社群的警覺與應變能力比以往任何時候都更為關鍵。
THE WATCH LIST:#BinanceSmartChain依互動次數計算的前10個最脆弱合約。追蹤它們互動指標的任何重大變化,並做好調整你的交易策略準備。
最近加密資安事件的激增,將如何影響你的投資方式?你是否已準備好始終比駭客更快一步?
THE SIGNAL:Binance自身的鏈上數據 #BinanceSecurity 顯示,自2026年第一季以來可疑錢包活動急劇增加;每日的智慧合約互動次數上升了30%。
THE INTERPRETATION:這波可疑交易的增加,暗示可能出現跟風式攻擊的激增,使得我們社群的警覺與應變能力比以往任何時候都更為關鍵。
THE WATCH LIST:#BinanceSmartChain依互動次數計算的前10個最脆弱合約。追蹤它們互動指標的任何重大變化,並做好調整你的交易策略準備。
最近加密資安事件的激增,將如何影響你的投資方式?你是否已準備好始終比駭客更快一步?
20
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#股票财报季
539,173 次瀏覽
1,503 討論中
2
#比特币升破85200美元
92,590 次瀏覽
283 討論中
3
#山寨季指数连续五日守稳60上方
43,739 次瀏覽
171 討論中
4
#美国9月ADP新增就业9万
25,865 次瀏覽
91 討論中
5
#美国8月核心PCE降至3%
72,833 次瀏覽
93 討論中
6
#韩国KOSPI创2020年以来最差季度
9,840 次瀏覽
63 討論中
7
#SEC将明确链上募资规则
43,552 次瀏覽
153 討論中
8
#英国FCA开放加密公司牌照申请
56,331 次瀏覽
219 討論中
9
#日本财务省设立国债代币化研究小组
49,591 次瀏覽
151 討論中
10
#QNT一周涨287%
108,424 次瀏覽
244 討論中