
#walletsecurity
walletsecurity
171,536 次浏览
445 人讨论中
热门
最新内容

🚨 一款售价 $SUI 的硬件钱包原本即将发货——如今整个项目却要关停
Suiball 已宣布取消硬件钱包的发布,并承诺为所有预购订单退款,退款将以 USDC 发放
团队表示,安全方面的顾虑导致 Sui Foundation 撤回了支持
但对客户来说,最重要的是他们如何付款 👇
$SUI
{future}(SUIUSDT)
🔹 链上预购 — 约 80% 的订单将自动收到 USDC 退款,退款将发到持有灵魂绑定预订 NFT 的钱包
无需申领,也无需连接钱包
🔹 信用卡预购 — 客户将收到一封电子邮件,要求提供 Sui 钱包地址,以便单独发放退款
⚠️ Suiball 表示,绝不会索要助记词、私钥或额外付款
回复前,请通过官方渠道核实相关通信
退款邮件可能是伪造的——即使发件人看起来很熟悉
这是一个硬件钱包项目关停,并不代表 Sui 区块链本身遭到黑客攻击
{spot}(SUIUSDT)
下一个里程碑应是确认退款交易,而不是再作出一次承诺
计划中的退款不等于钱已经退回
$SUI #SUİ #WalletSecurity
🚨 一款售价 $SUI 的硬件钱包原本即将发货——如今整个项目却要关停
Suiball 已宣布取消硬件钱包的发布,并承诺为所有预购订单退款,退款将以 USDC 发放
团队表示,安全方面的顾虑导致 Sui Foundation 撤回了支持
但对客户来说,最重要的是他们如何付款 👇
$SUI
🔹 链上预购 — 约 80% 的订单将自动收到 USDC 退款,退款将发到持有灵魂绑定预订 NFT 的钱包
无需申领,也无需连接钱包
🔹 信用卡预购 — 客户将收到一封电子邮件,要求提供 Sui 钱包地址,以便单独发放退款
⚠️ Suiball 表示,绝不会索要助记词、私钥或额外付款
回复前,请通过官方渠道核实相关通信
退款邮件可能是伪造的——即使发件人看起来很熟悉
这是一个硬件钱包项目关停,并不代表 Sui 区块链本身遭到黑客攻击
下一个里程碑应是确认退款交易,而不是再作出一次承诺
计划中的退款不等于钱已经退回
$SUI #SUİ #WalletSecurity
Suiball 已宣布取消硬件钱包的发布,并承诺为所有预购订单退款,退款将以 USDC 发放
团队表示,安全方面的顾虑导致 Sui Foundation 撤回了支持
但对客户来说,最重要的是他们如何付款 👇
$SUI
🔹 链上预购 — 约 80% 的订单将自动收到 USDC 退款,退款将发到持有灵魂绑定预订 NFT 的钱包
无需申领,也无需连接钱包
🔹 信用卡预购 — 客户将收到一封电子邮件,要求提供 Sui 钱包地址,以便单独发放退款
⚠️ Suiball 表示,绝不会索要助记词、私钥或额外付款
回复前,请通过官方渠道核实相关通信
退款邮件可能是伪造的——即使发件人看起来很熟悉
这是一个硬件钱包项目关停,并不代表 Sui 区块链本身遭到黑客攻击
下一个里程碑应是确认退款交易,而不是再作出一次承诺
计划中的退款不等于钱已经退回
$SUI #SUİ #WalletSecurity
200
·
--
Binance紧急提醒!iPhone用户注意:iOS存在名为"worse_query"的安全漏洞,恶意应用可窃取你钱包的助记词和私钥!最可怕的是,苹果11月9日的更新压根没提这事!赶紧检查你的钱包安全,别让黑客轻松盗走你的$BTC和$BNB!
Binance just dropped a serious warning for iPhone users! There's an iOS flaw called "worse_query" that lets malicious apps steal your wallet seed phrases and private keys. Scariest part? Apple's Nov. 9 update doesn't even mention this bug! Check your wallet security now and don't let hackers easily grab your $BTC and $BNB!
#cryptosecurity #walletsecurity #iOSsecurity
Binance紧急提醒!iPhone用户注意:iOS存在名为"worse_query"的安全漏洞,恶意应用可窃取你钱包的助记词和私钥!最可怕的是,苹果11月9日的更新压根没提这事!赶紧检查你的钱包安全,别让黑客轻松盗走你的$BTC 和$BNB !
Binance just dropped a serious warning for iPhone users! There's an iOS flaw called "worse_query" that lets malicious apps steal your wallet seed phrases and private keys. Scariest part? Apple's Nov. 9 update doesn't even mention this bug! Check your wallet security now and don't let hackers easily grab your $BTC and $BNB !
#cryptosecurity #walletsecurity #iOSsecurity
Binance just dropped a serious warning for iPhone users! There's an iOS flaw called "worse_query" that lets malicious apps steal your wallet seed phrases and private keys. Scariest part? Apple's Nov. 9 update doesn't even mention this bug! Check your wallet security now and don't let hackers easily grab your $BTC and $BNB !
#cryptosecurity #walletsecurity #iOSsecurity
546
如果一次盗窃就会暴露所有密钥,那么持有多把比特币密钥也没多大用处。
多重签名钱包可以要求多个独立授权,才能花费 $BTC。例如,三取二设置需要任意两把签名密钥,而不只是某台设备上的一个密码。
实际好处在于分散保管:单独窃取一把密钥是不够的。但如果把所有密钥和备份都放在一起,就可能削弱这种保护。
选择这种设置前,先梳理哪些设备和地点可能同时出故障。然后确认是否仍有足够的签名密钥可用来恢复访问权限。
代价是复杂性:如果无法访问的密钥太多,你可能会被锁在钱包之外。多重签名改变了安全设计,但并不能免除妥善备份的必要性。
来源:Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #自主托管
如果一次盗窃就会暴露所有密钥,那么持有多把比特币密钥也没多大用处。
多重签名钱包可以要求多个独立授权,才能花费 $BTC 。例如,三取二设置需要任意两把签名密钥,而不只是某台设备上的一个密码。
实际好处在于分散保管:单独窃取一把密钥是不够的。但如果把所有密钥和备份都放在一起,就可能削弱这种保护。
选择这种设置前,先梳理哪些设备和地点可能同时出故障。然后确认是否仍有足够的签名密钥可用来恢复访问权限。
代价是复杂性:如果无法访问的密钥太多,你可能会被锁在钱包之外。多重签名改变了安全设计,但并不能免除妥善备份的必要性。
来源:Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #自主托管
多重签名钱包可以要求多个独立授权,才能花费 $BTC 。例如,三取二设置需要任意两把签名密钥,而不只是某台设备上的一个密码。
实际好处在于分散保管:单独窃取一把密钥是不够的。但如果把所有密钥和备份都放在一起,就可能削弱这种保护。
选择这种设置前,先梳理哪些设备和地点可能同时出故障。然后确认是否仍有足够的签名密钥可用来恢复访问权限。
代价是复杂性:如果无法访问的密钥太多,你可能会被锁在钱包之外。多重签名改变了安全设计,但并不能免除妥善备份的必要性。
来源:Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #自主托管
62

一头沉睡十一年的 $ETH 巨鲸刚刚苏醒,并躲过了致命陷阱 🚨
沉睡十年后,古老巨鲸苏醒,掠食者的目光立刻纷纷投来。一只休眠的 $ETH 钱包执行了一笔小额测试转账,几分钟内,恶意行为者便向它的账本中大量发送仿冒地址的微尘交易,企图模仿近期的交易对象 🦈。
这种投毒手法利用了人们的习惯,在你的交易记录中植入微小的仿冒品。这头巨鲸及时识破了伪造的收款地址,并安全地保护好了自己的资产;但如果不独立核实,只凭最近的界面记录行事,仍然会留下危险的盲点。
你每次都会仔细核对完整的收款地址吗?还是会盲目依赖最近交易下拉列表 👇?
⚠️ 以上内容不构成财务建议。请始终做好风险管理。🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
一头沉睡十一年的 $ETH 巨鲸刚刚苏醒,并躲过了致命陷阱 🚨
沉睡十年后,古老巨鲸苏醒,掠食者的目光立刻纷纷投来。一只休眠的 $ETH 钱包执行了一笔小额测试转账,几分钟内,恶意行为者便向它的账本中大量发送仿冒地址的微尘交易,企图模仿近期的交易对象 🦈。
这种投毒手法利用了人们的习惯,在你的交易记录中植入微小的仿冒品。这头巨鲸及时识破了伪造的收款地址,并安全地保护好了自己的资产;但如果不独立核实,只凭最近的界面记录行事,仍然会留下危险的盲点。
你每次都会仔细核对完整的收款地址吗?还是会盲目依赖最近交易下拉列表 👇?
⚠️ 以上内容不构成财务建议。请始终做好风险管理。🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
沉睡十年后,古老巨鲸苏醒,掠食者的目光立刻纷纷投来。一只休眠的 $ETH 钱包执行了一笔小额测试转账,几分钟内,恶意行为者便向它的账本中大量发送仿冒地址的微尘交易,企图模仿近期的交易对象 🦈。
这种投毒手法利用了人们的习惯,在你的交易记录中植入微小的仿冒品。这头巨鲸及时识破了伪造的收款地址,并安全地保护好了自己的资产;但如果不独立核实,只凭最近的界面记录行事,仍然会留下危险的盲点。
你每次都会仔细核对完整的收款地址吗?还是会盲目依赖最近交易下拉列表 👇?
⚠️ 以上内容不构成财务建议。请始终做好风险管理。🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
2
🚨 一个沉睡了 11 年的以太坊钱包转出了 460 万美元——骗子在 3 分钟内就盯上了它
11 月 9 日,该钱包发送了一笔小额的 0.05 $ETH 测试交易
几乎就在同时,两个仿冒地址开始向它的交易记录中疯狂发送小额款项
据称,其中一个地址发送了 43 笔尘埃交易
这次攻击并非为了窃取私钥 🔐
{future}(ETHUSDT)
攻击的目标要简单得多——从近期交易中复制收款地址
两个假地址看起来都与合法的收款地址十分相似
但该钱包最终将 2,154.94 $ETH 转到了正确地址,成功避开了陷阱
⚠️ 容易被忽略的教训?
如果你在下一笔交易中复制了被篡改的地址,那么即使测试转账成功,也无法保护你
转出大额资金前,请将完整的收款地址与可信且经过独立验证的来源进行核对
切勿只依赖近期交易记录
即使你的钱包在技术层面很安全,一次复制粘贴失误也可能让一切陷入风险
{spot}(ETHUSDT)
$ETH #Ethereum #WalletSecurity
🚨 一个沉睡了 11 年的以太坊钱包转出了 460 万美元——骗子在 3 分钟内就盯上了它
11 月 9 日,该钱包发送了一笔小额的 0.05 $ETH 测试交易
几乎就在同时,两个仿冒地址开始向它的交易记录中疯狂发送小额款项
据称,其中一个地址发送了 43 笔尘埃交易
这次攻击并非为了窃取私钥 🔐
攻击的目标要简单得多——从近期交易中复制收款地址
两个假地址看起来都与合法的收款地址十分相似
但该钱包最终将 2,154.94 $ETH 转到了正确地址,成功避开了陷阱
⚠️ 容易被忽略的教训?
如果你在下一笔交易中复制了被篡改的地址,那么即使测试转账成功,也无法保护你
转出大额资金前,请将完整的收款地址与可信且经过独立验证的来源进行核对
切勿只依赖近期交易记录
即使你的钱包在技术层面很安全,一次复制粘贴失误也可能让一切陷入风险
$ETH #Ethereum #WalletSecurity
11 月 9 日,该钱包发送了一笔小额的 0.05 $ETH 测试交易
几乎就在同时,两个仿冒地址开始向它的交易记录中疯狂发送小额款项
据称,其中一个地址发送了 43 笔尘埃交易
这次攻击并非为了窃取私钥 🔐
攻击的目标要简单得多——从近期交易中复制收款地址
两个假地址看起来都与合法的收款地址十分相似
但该钱包最终将 2,154.94 $ETH 转到了正确地址,成功避开了陷阱
⚠️ 容易被忽略的教训?
如果你在下一笔交易中复制了被篡改的地址,那么即使测试转账成功,也无法保护你
转出大额资金前,请将完整的收款地址与可信且经过独立验证的来源进行核对
切勿只依赖近期交易记录
即使你的钱包在技术层面很安全,一次复制粘贴失误也可能让一切陷入风险
$ETH #Ethereum #WalletSecurity
11
·
--
在部分社交登录钱包发生未经授权的交易后,Keplr 暂停了 Google 和 Apple 登录;Web3Auth 则表示,所谓 601 万美元的盗窃金额中包含用于资产追回的转账。
Web3Auth 于 2026 年 11 月 6 日约 21:13 UTC 披露了一项安全问题,并暂停了其嵌入式钱包产品。Keplr 于 11 月 7 日约 04:38 UTC 表示,部分通过 Google 和 Apple 登录的账户发生了未经授权的交易,并暂停了这些登录选项。联合创始人 Josh Lee 表示,Keplr 自身的代码并未遭到攻击;据估计,约 20% 的社交登录账户受到影响,且只有其中一小部分被完全攻破。助记词和硬件钱包账户未受影响,Web3Auth 也没有发现 MetaMask 用户受到影响的证据。
11 月 8 日,Web3Auth 对 601 万美元的盗窃金额估算提出异议,称部分资产流出是为了保护资金而转入经验证的钱包。该公司公布了分布在 11 个 Cosmos 系网络和 8 个 EVM 兼容链上的追回地址。Keplr 提醒社交登录用户不要向这些账户转入新资金、不要重新导入这些账户,并忽略非官方的资产追回消息。
#Crypto #WalletSecurity #Keplr
请自行研究(DYOR)。本文不构成财务建议。
在部分社交登录钱包发生未经授权的交易后,Keplr 暂停了 Google 和 Apple 登录;Web3Auth 则表示,所谓 601 万美元的盗窃金额中包含用于资产追回的转账。
Web3Auth 于 2026 年 11 月 6 日约 21:13 UTC 披露了一项安全问题,并暂停了其嵌入式钱包产品。Keplr 于 11 月 7 日约 04:38 UTC 表示,部分通过 Google 和 Apple 登录的账户发生了未经授权的交易,并暂停了这些登录选项。联合创始人 Josh Lee 表示,Keplr 自身的代码并未遭到攻击;据估计,约 20% 的社交登录账户受到影响,且只有其中一小部分被完全攻破。助记词和硬件钱包账户未受影响,Web3Auth 也没有发现 MetaMask 用户受到影响的证据。
11 月 8 日,Web3Auth 对 601 万美元的盗窃金额估算提出异议,称部分资产流出是为了保护资金而转入经验证的钱包。该公司公布了分布在 11 个 Cosmos 系网络和 8 个 EVM 兼容链上的追回地址。Keplr 提醒社交登录用户不要向这些账户转入新资金、不要重新导入这些账户,并忽略非官方的资产追回消息。
#Crypto #WalletSecurity #Keplr
请自行研究(DYOR)。本文不构成财务建议。
Web3Auth 于 2026 年 11 月 6 日约 21:13 UTC 披露了一项安全问题,并暂停了其嵌入式钱包产品。Keplr 于 11 月 7 日约 04:38 UTC 表示,部分通过 Google 和 Apple 登录的账户发生了未经授权的交易,并暂停了这些登录选项。联合创始人 Josh Lee 表示,Keplr 自身的代码并未遭到攻击;据估计,约 20% 的社交登录账户受到影响,且只有其中一小部分被完全攻破。助记词和硬件钱包账户未受影响,Web3Auth 也没有发现 MetaMask 用户受到影响的证据。
11 月 8 日,Web3Auth 对 601 万美元的盗窃金额估算提出异议,称部分资产流出是为了保护资金而转入经验证的钱包。该公司公布了分布在 11 个 Cosmos 系网络和 8 个 EVM 兼容链上的追回地址。Keplr 提醒社交登录用户不要向这些账户转入新资金、不要重新导入这些账户,并忽略非官方的资产追回消息。
#Crypto #WalletSecurity #Keplr
请自行研究(DYOR)。本文不构成财务建议。
AAPL-0.20%
GOOGUS+0.44%
195
一个整洁的代币授权页面可能掩盖一个简单的错误:检查了错误的网络。
授权工具会显示所选区块链上的权限。查看以太坊主网,并不能告诉你哪些合约可以在 Polygon 或你使用的其他网络上转移你的代币。
要有效清理钱包,请列出你使用过应用的网络。通过已验证的地址打开可信的授权检查工具,确认工具和钱包中选择的是同一个网络,然后分别检查各个网络上的代币支出权限。
撤销授权需要进行链上交易,并支付网络手续费。完成后,刷新检查工具,确认权限已更改。
注意:某个网络上的列表为空,并不代表整个钱包都已安全无虞。
来源:Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #区块链
一个整洁的代币授权页面可能掩盖一个简单的错误:检查了错误的网络。
授权工具会显示所选区块链上的权限。查看以太坊主网,并不能告诉你哪些合约可以在 Polygon 或你使用的其他网络上转移你的代币。
要有效清理钱包,请列出你使用过应用的网络。通过已验证的地址打开可信的授权检查工具,确认工具和钱包中选择的是同一个网络,然后分别检查各个网络上的代币支出权限。
撤销授权需要进行链上交易,并支付网络手续费。完成后,刷新检查工具,确认权限已更改。
注意:某个网络上的列表为空,并不代表整个钱包都已安全无虞。
来源:Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #区块链
授权工具会显示所选区块链上的权限。查看以太坊主网,并不能告诉你哪些合约可以在 Polygon 或你使用的其他网络上转移你的代币。
要有效清理钱包,请列出你使用过应用的网络。通过已验证的地址打开可信的授权检查工具,确认工具和钱包中选择的是同一个网络,然后分别检查各个网络上的代币支出权限。
撤销授权需要进行链上交易,并支付网络手续费。完成后,刷新检查工具,确认权限已更改。
注意:某个网络上的列表为空,并不代表整个钱包都已安全无虞。
来源:Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #区块链
78
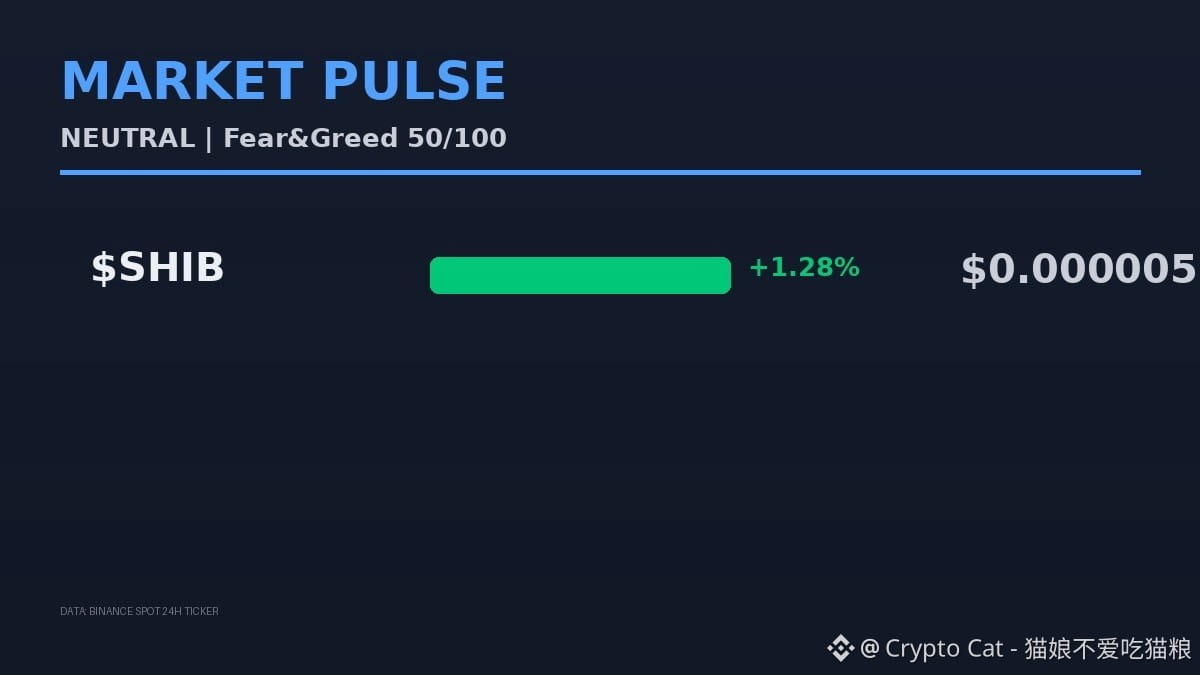
iOS高危间谍软件漏洞曝光,持币党钱包直接裸奔,$SHIB 现报0.000005还涨1.28%,你中招没?
别觉得和自己没关系,这漏洞能直接扒你钱包的所有授权,DeFi交互、交易所二次验证全可能被偷,玩 $SHIB 的不少人都爱用手机端钱包,风险直接拉满。
盘面暂时没明显异动,消息还没完全发酵,这时候别急着冲也别急着割,先看后续有没有大规模被盗的报道出来,方向不明时观望不丢人。
觉得我这判断靠谱的,去现货交易锦标赛Season 10练练手,行不行上场比一场就知道,还能拿返佣。
这漏洞后续会不会发酵成大规模安全事件,看多的觉得利空出尽打1,看空的觉得会砸盘打2。
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
iOS高危间谍软件漏洞曝光,持币党钱包直接裸奔,$SHIB 现报0.000005还涨1.28%,你中招没?
别觉得和自己没关系,这漏洞能直接扒你钱包的所有授权,DeFi交互、交易所二次验证全可能被偷,玩 $SHIB 的不少人都爱用手机端钱包,风险直接拉满。
盘面暂时没明显异动,消息还没完全发酵,这时候别急着冲也别急着割,先看后续有没有大规模被盗的报道出来,方向不明时观望不丢人。
觉得我这判断靠谱的,去现货交易锦标赛Season 10练练手,行不行上场比一场就知道,还能拿返佣。
这漏洞后续会不会发酵成大规模安全事件,看多的觉得利空出尽打1,看空的觉得会砸盘打2。
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
别觉得和自己没关系,这漏洞能直接扒你钱包的所有授权,DeFi交互、交易所二次验证全可能被偷,玩 $SHIB 的不少人都爱用手机端钱包,风险直接拉满。
盘面暂时没明显异动,消息还没完全发酵,这时候别急着冲也别急着割,先看后续有没有大规模被盗的报道出来,方向不明时观望不丢人。
觉得我这判断靠谱的,去现货交易锦标赛Season 10练练手,行不行上场比一场就知道,还能拿返佣。
这漏洞后续会不会发酵成大规模安全事件,看多的觉得利空出尽打1,看空的觉得会砸盘打2。
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
7
·
--
文章
新手逐步指南:保护你的加密货币钱包我第一次花几美元以 77,078 美元的价格买入 $BTC 时,既兴奋又紧张。看到价格在一天内下跌 1.37%,我意识到市场变化很快,但我的钱包安全应该更加稳固。下面是一份简单的清单,任何人都可以照着做,保护自己的加密货币。
安全为何重要
即使恐惧与贪婪指数显示为 26(恐惧),因一个简单的失误而损失资金的风险仍然很高。丢失助记词或设备遭到入侵,都可能在几分钟内让价值 2,257 美元的 $ETH 持仓变成余额为零的账户。把安全当作一种习惯,而不是一次性的设置。
新手逐步指南:保护你的加密货币钱包
我第一次花几美元以 77,078 美元的价格买入 $BTC 时,既兴奋又紧张。看到价格在一天内下跌 1.37%,我意识到市场变化很快,但我的钱包安全应该更加稳固。下面是一份简单的清单,任何人都可以照着做,保护自己的加密货币。
安全为何重要
即使恐惧与贪婪指数显示为 26(恐惧),因一个简单的失误而损失资金的风险仍然很高。丢失助记词或设备遭到入侵,都可能在几分钟内让价值 2,257 美元的 $ETH 持仓变成余额为零的账户。把安全当作一种习惯,而不是一次性的设置。
安全为何重要
即使恐惧与贪婪指数显示为 26(恐惧),因一个简单的失误而损失资金的风险仍然很高。丢失助记词或设备遭到入侵,都可能在几分钟内让价值 2,257 美元的 $ETH 持仓变成余额为零的账户。把安全当作一种习惯,而不是一次性的设置。
140
·
--
紧急提醒!BTCPay Server警告用户热钱包被盗风险!如果你还在用旧版软件,赶紧关掉服务器!黑客正在疯狂盗取资金!#cryptosecurity #walletsecurity $BTC $BCH
Urgent alert! BTCPay Server warns of hot wallet theft! If you're running outdated software, shut down your servers now! Hackers are draining funds! #cryptosecurity #walletsecurity $BTC $BCH
紧急提醒!BTCPay Server警告用户热钱包被盗风险!如果你还在用旧版软件,赶紧关掉服务器!黑客正在疯狂盗取资金!#cryptosecurity #walletsecurity $BTC $BCH
Urgent alert! BTCPay Server warns of hot wallet theft! If you're running outdated software, shut down your servers now! Hackers are draining funds! #cryptosecurity #walletsecurity $BTC $BCH
Urgent alert! BTCPay Server warns of hot wallet theft! If you're running outdated software, shut down your servers now! Hackers are draining funds! #cryptosecurity #walletsecurity $BTC $BCH
314
·
--
📰 Trezor 警告 CryptoBilis 的买家:旧助记词不可重复使用
10 月 30 日,Trezor 通报称,透过 CryptoBilis 购买的一台 Safe 5 疑似遭植入硬体后门。该公司尚未检查这台装置,也未收到任何损失通报,但建议所有自 2026 年 3 月起向这名卖家购买任何 Trezor 型号的人,将资产转移至使用新助记词的新钱包。
单纯更换装置并使用旧助记词还原,并不能确保安全:疑似植入的后门可能会读取萤幕上的资料。如果装置尚未设定,请勿使用,并联络 Trezor 官方支援以更换装置。
#Trezor #WalletSecurity
📰 Trezor 警告 CryptoBilis 的买家:旧助记词不可重复使用
10 月 30 日,Trezor 通报称,透过 CryptoBilis 购买的一台 Safe 5 疑似遭植入硬体后门。该公司尚未检查这台装置,也未收到任何损失通报,但建议所有自 2026 年 3 月起向这名卖家购买任何 Trezor 型号的人,将资产转移至使用新助记词的新钱包。
单纯更换装置并使用旧助记词还原,并不能确保安全:疑似植入的后门可能会读取萤幕上的资料。如果装置尚未设定,请勿使用,并联络 Trezor 官方支援以更换装置。
#Trezor #WalletSecurity
10 月 30 日,Trezor 通报称,透过 CryptoBilis 购买的一台 Safe 5 疑似遭植入硬体后门。该公司尚未检查这台装置,也未收到任何损失通报,但建议所有自 2026 年 3 月起向这名卖家购买任何 Trezor 型号的人,将资产转移至使用新助记词的新钱包。
单纯更换装置并使用旧助记词还原,并不能确保安全:疑似植入的后门可能会读取萤幕上的资料。如果装置尚未设定,请勿使用,并联络 Trezor 官方支援以更换装置。
#Trezor #WalletSecurity
38
在公开场合求助钱包问题?之后收到的私信应视为未经核实的信息,而不是你的客服工单。
Ethereum.org 介绍了一种常见骗局:冒充者会寻找在公开频道提问的人,然后私下联系他们,主动提供帮助。知道你的问题,并不能证明对方代表你的钱包服务商。
请自行打开服务商的官方支持渠道,不要点击发信人提供的链接。切勿分享助记词或私钥,也不要允许陌生人远程访问你的电脑。
风险不止于明显索要钱财:看似可靠的热心人可能会先取得你的信任,再要求访问你的钱包。头像和有帮助的回答都不能证明对方的身份。
来源:Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #SelfCustody
在公开场合求助钱包问题?之后收到的私信应视为未经核实的信息,而不是你的客服工单。
Ethereum.org 介绍了一种常见骗局:冒充者会寻找在公开频道提问的人,然后私下联系他们,主动提供帮助。知道你的问题,并不能证明对方代表你的钱包服务商。
请自行打开服务商的官方支持渠道,不要点击发信人提供的链接。切勿分享助记词或私钥,也不要允许陌生人远程访问你的电脑。
风险不止于明显索要钱财:看似可靠的热心人可能会先取得你的信任,再要求访问你的钱包。头像和有帮助的回答都不能证明对方的身份。
来源:Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #SelfCustody
Ethereum.org 介绍了一种常见骗局:冒充者会寻找在公开频道提问的人,然后私下联系他们,主动提供帮助。知道你的问题,并不能证明对方代表你的钱包服务商。
请自行打开服务商的官方支持渠道,不要点击发信人提供的链接。切勿分享助记词或私钥,也不要允许陌生人远程访问你的电脑。
风险不止于明显索要钱财:看似可靠的热心人可能会先取得你的信任,再要求访问你的钱包。头像和有帮助的回答都不能证明对方的身份。
来源:Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #SelfCustody
83
将钱包与去中心化应用断开连接,并不会取消该应用使用你的代币的权限。
连接后,网站可以与你的钱包交互。代币授权则是授予智能合约支出权限。关闭标签页或断开连接,都不会撤销这项授权。
如需实际检查,请打开 Ethereum.org 的代币访问指南,并使用其中链接的授权检查工具。选择正确的网络,查看支出方和授权额度,然后撤销不再需要的权限。撤销需要进行链上交易,并支付网络手续费。
风险:如果获得无限额度授权的合约是恶意的,它可能会动用你持有的该代币的全部余额。下次授权时,只授权你接下来需要的额度,不要默认授予无限访问权限。
来源:Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
将钱包与去中心化应用断开连接,并不会取消该应用使用你的代币的权限。
连接后,网站可以与你的钱包交互。代币授权则是授予智能合约支出权限。关闭标签页或断开连接,都不会撤销这项授权。
如需实际检查,请打开 Ethereum.org 的代币访问指南,并使用其中链接的授权检查工具。选择正确的网络,查看支出方和授权额度,然后撤销不再需要的权限。撤销需要进行链上交易,并支付网络手续费。
风险:如果获得无限额度授权的合约是恶意的,它可能会动用你持有的该代币的全部余额。下次授权时,只授权你接下来需要的额度,不要默认授予无限访问权限。
来源:Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
连接后,网站可以与你的钱包交互。代币授权则是授予智能合约支出权限。关闭标签页或断开连接,都不会撤销这项授权。
如需实际检查,请打开 Ethereum.org 的代币访问指南,并使用其中链接的授权检查工具。选择正确的网络,查看支出方和授权额度,然后撤销不再需要的权限。撤销需要进行链上交易,并支付网络手续费。
风险:如果获得无限额度授权的合约是恶意的,它可能会动用你持有的该代币的全部余额。下次授权时,只授权你接下来需要的额度,不要默认授予无限访问权限。
来源:Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
76
当比特币交易卡住、长时间未获确认时,有个功能可以加速交易,而就在这个时候,某个恶意服务器可能会替换收款地址。
我用简单的话解释一下它是怎么运作的:钱包会询问外部服务器应该设置多少手续费才能加快支付。如果这个服务器是恶意的,它返回的可能不只是一个手续费数字,而是一笔被完全篡改的交易,把钱发送到完全不是你想去的地方。
这不是区块链遭到黑客攻击,也不是比特币本身的问题,而是某些钱包在使用一项便捷功能时与第三方服务器通信的方式存在漏洞。开发者已经在修复这个漏洞。
这里最重要的结论不是技术层面的,而是实际层面的:即使是比特币这种被所有人认为极其安全的底层系统,也可能在周边某个方便的附加服务上存在薄弱环节。网络本身是安全的,但你用来操作它的界面也是安全的一部分。
我觉得大家太少及时更新钱包了,这是这类漏洞有机会伤害到人的主要原因。要是你有不同看法,也告诉我。
$BTC #bitcoin #CryptoSecurity #钱包安全
当比特币交易卡住、长时间未获确认时,有个功能可以加速交易,而就在这个时候,某个恶意服务器可能会替换收款地址。
我用简单的话解释一下它是怎么运作的:钱包会询问外部服务器应该设置多少手续费才能加快支付。如果这个服务器是恶意的,它返回的可能不只是一个手续费数字,而是一笔被完全篡改的交易,把钱发送到完全不是你想去的地方。
这不是区块链遭到黑客攻击,也不是比特币本身的问题,而是某些钱包在使用一项便捷功能时与第三方服务器通信的方式存在漏洞。开发者已经在修复这个漏洞。
这里最重要的结论不是技术层面的,而是实际层面的:即使是比特币这种被所有人认为极其安全的底层系统,也可能在周边某个方便的附加服务上存在薄弱环节。网络本身是安全的,但你用来操作它的界面也是安全的一部分。
我觉得大家太少及时更新钱包了,这是这类漏洞有机会伤害到人的主要原因。要是你有不同看法,也告诉我。
$BTC #bitcoin #CryptoSecurity #钱包安全
我用简单的话解释一下它是怎么运作的:钱包会询问外部服务器应该设置多少手续费才能加快支付。如果这个服务器是恶意的,它返回的可能不只是一个手续费数字,而是一笔被完全篡改的交易,把钱发送到完全不是你想去的地方。
这不是区块链遭到黑客攻击,也不是比特币本身的问题,而是某些钱包在使用一项便捷功能时与第三方服务器通信的方式存在漏洞。开发者已经在修复这个漏洞。
这里最重要的结论不是技术层面的,而是实际层面的:即使是比特币这种被所有人认为极其安全的底层系统,也可能在周边某个方便的附加服务上存在薄弱环节。网络本身是安全的,但你用来操作它的界面也是安全的一部分。
我觉得大家太少及时更新钱包了,这是这类漏洞有机会伤害到人的主要原因。要是你有不同看法,也告诉我。
$BTC #bitcoin #CryptoSecurity #钱包安全
2
136

·
--
#Keystone网站泄露事件暴露买家收货地址
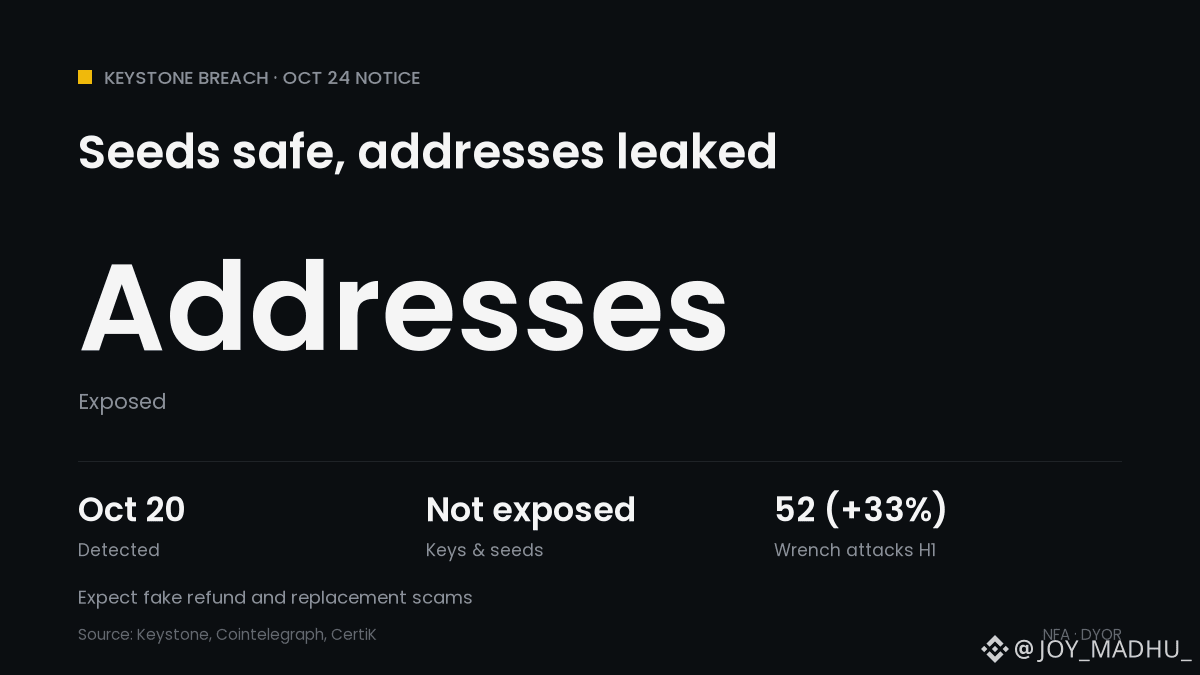
📦 Keystone 泄露事件:你的助记词安全无虞,地址却不安全
📅 10月20日:发现有人未经授权访问 Keystone 的 Shopify 商店
🔍 10月23日:确认第三方窃取了客户的收货信息
📄 泄露信息:姓名、联系方式、地址、订单商品及价格
✅ 未泄露信息:助记词、私钥、钱包密码、支付数据
⚠️ 部分2024年的买家收到了通知,尽管平台规定数据应在180天后删除
📞 用户已报告接到诈骗电话,对方提及他们过去的订单
📊 CertiK 统计,2026年上半年发生了52起扳手攻击,同比增加33%
这对加密货币用户意味着什么:资金没有损失,$BTC 安全并非问题,但泄露的买家名单会让人们被视为可能持有加密货币的人。Keystone 绝不会索要你的助记词。
你会用邮政信箱或化名地址购买硬件钱包吗?👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
#Keystone网站泄露事件暴露买家收货地址
📦 Keystone 泄露事件:你的助记词安全无虞,地址却不安全
📅 10月20日:发现有人未经授权访问 Keystone 的 Shopify 商店
🔍 10月23日:确认第三方窃取了客户的收货信息
📄 泄露信息:姓名、联系方式、地址、订单商品及价格
✅ 未泄露信息:助记词、私钥、钱包密码、支付数据
⚠️ 部分2024年的买家收到了通知,尽管平台规定数据应在180天后删除
📞 用户已报告接到诈骗电话,对方提及他们过去的订单
📊 CertiK 统计,2026年上半年发生了52起扳手攻击,同比增加33%
这对加密货币用户意味着什么:资金没有损失,$BTC 安全并非问题,但泄露的买家名单会让人们被视为可能持有加密货币的人。Keystone 绝不会索要你的助记词。
你会用邮政信箱或化名地址购买硬件钱包吗?👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
📦 Keystone 泄露事件:你的助记词安全无虞,地址却不安全
📅 10月20日:发现有人未经授权访问 Keystone 的 Shopify 商店
🔍 10月23日:确认第三方窃取了客户的收货信息
📄 泄露信息:姓名、联系方式、地址、订单商品及价格
✅ 未泄露信息:助记词、私钥、钱包密码、支付数据
⚠️ 部分2024年的买家收到了通知,尽管平台规定数据应在180天后删除
📞 用户已报告接到诈骗电话,对方提及他们过去的订单
📊 CertiK 统计,2026年上半年发生了52起扳手攻击,同比增加33%
这对加密货币用户意味着什么:资金没有损失,$BTC 安全并非问题,但泄露的买家名单会让人们被视为可能持有加密货币的人。Keystone 绝不会索要你的助记词。
你会用邮政信箱或化名地址购买硬件钱包吗?👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
65
·
--
管理加密资产,安全不能只靠一个钱包。
🔐 离线保管助记词,不泄露私钥。
🔍 连接应用前,核实网址与项目。
⚠️ 签署交易前,认真检查授权范围。
💻 定期更新设备,检查账户活动。
🛡️ 根据自身需求分散风险,避免把所有资产暴露在同一个风险点上。
Web3 的安全没有一劳永逸的答案。真正重要的,是把每一次谨慎都变成习惯。
#ONEA #Web3 #WalletSecurity
管理加密资产,安全不能只靠一个钱包。
🔐 离线保管助记词,不泄露私钥。
🔍 连接应用前,核实网址与项目。
⚠️ 签署交易前,认真检查授权范围。
💻 定期更新设备,检查账户活动。
🛡️ 根据自身需求分散风险,避免把所有资产暴露在同一个风险点上。
Web3 的安全没有一劳永逸的答案。真正重要的,是把每一次谨慎都变成习惯。
#ONEA #Web3 #WalletSecurity
🔐 离线保管助记词,不泄露私钥。
🔍 连接应用前,核实网址与项目。
⚠️ 签署交易前,认真检查授权范围。
💻 定期更新设备,检查账户活动。
🛡️ 根据自身需求分散风险,避免把所有资产暴露在同一个风险点上。
Web3 的安全没有一劳永逸的答案。真正重要的,是把每一次谨慎都变成习惯。
#ONEA #Web3 #WalletSecurity
2
1
41
·
--
钱包安全,不只是保管好助记词。
恶意授权、危险签名、钓鱼网站、设备感染和社交工程,都可能成为数字资产的风险入口。
每次连接应用或确认签名之前,先问自己三个问题:
🔐 我正在授权谁?
🔍 这次操作会赋予什么权限?
⚠️ 如果判断错误,我可能失去什么?
在 Web3 世界里,真正的安全来自每一次谨慎的选择。
#ONEA #Web3 #WalletSecurity
钱包安全,不只是保管好助记词。
恶意授权、危险签名、钓鱼网站、设备感染和社交工程,都可能成为数字资产的风险入口。
每次连接应用或确认签名之前,先问自己三个问题:
🔐 我正在授权谁?
🔍 这次操作会赋予什么权限?
⚠️ 如果判断错误,我可能失去什么?
在 Web3 世界里,真正的安全来自每一次谨慎的选择。
#ONEA #Web3 #WalletSecurity
恶意授权、危险签名、钓鱼网站、设备感染和社交工程,都可能成为数字资产的风险入口。
每次连接应用或确认签名之前,先问自己三个问题:
🔐 我正在授权谁?
🔍 这次操作会赋予什么权限?
⚠️ 如果判断错误,我可能失去什么?
在 Web3 世界里,真正的安全来自每一次谨慎的选择。
#ONEA #Web3 #WalletSecurity
1
1
52
·
--
#ElectrumWalletBugLetRogueServersStealFunds
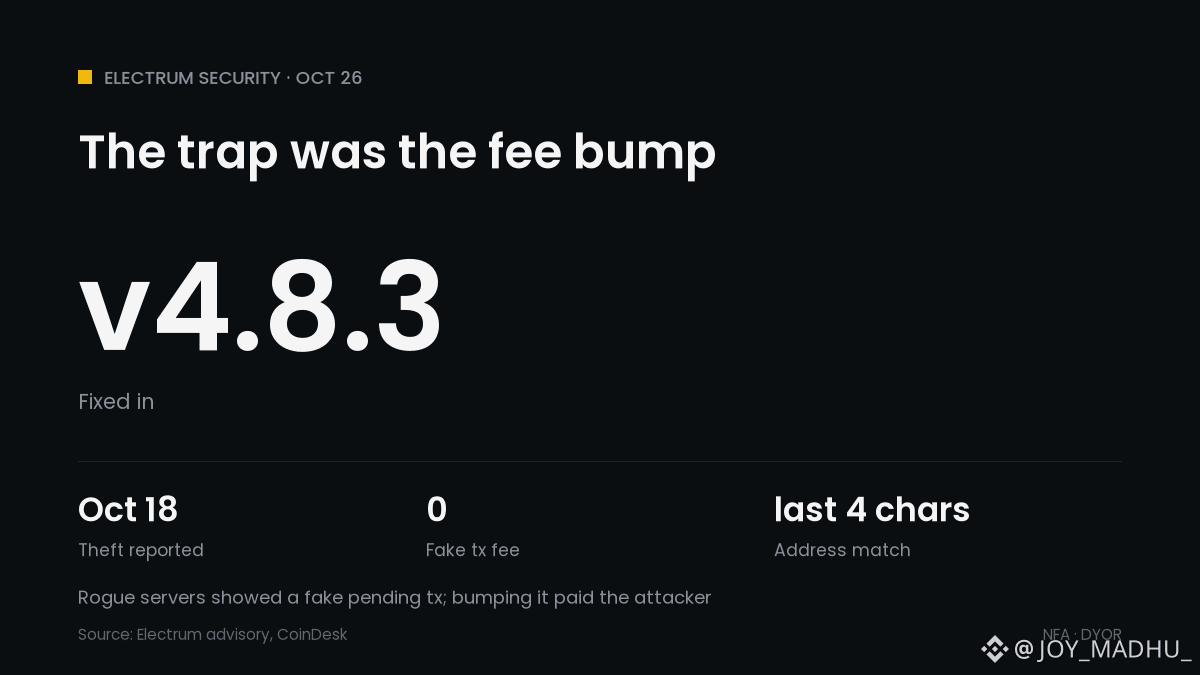
🪤 Electrum 陷阱隐藏在“加速”按钮里
📅 10月11日:首个报告。一个多签用户在两台 Trezor 上验证后,随后在历史记录里看到了一笔不同的交易
💸 10月18日:第二位用户给一笔伪造的待处理交易提高了手续费,结果损失了资金
🕵️ 恶意服务器持有真实交易,却展示了一笔零手续费的假交易,所以它看起来像是卡住了
🔤 攻击者的地址与真实地址的最后4个字符相同
🛡️ 10月24日:Electrum 4.8.3 现在会检查那些动用你币的待处理交易签名
⚠️ 新收到的待处理交易仍未被验证。自行运行的服务器未受影响
这对加密货币意味着什么:问题不在于 $BTC 本身,而是硬件钱包无法保护你在未重新核对的情况下批准的手续费提升。BTC 价格接近 8.02 万美元。
你会在每次提高手续费前重新核对完整地址吗?👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #WalletSecurity
#ElectrumWalletBugLetRogueServersStealFunds
🪤 Electrum 陷阱隐藏在“加速”按钮里
📅 10月11日:首个报告。一个多签用户在两台 Trezor 上验证后,随后在历史记录里看到了一笔不同的交易
💸 10月18日:第二位用户给一笔伪造的待处理交易提高了手续费,结果损失了资金
🕵️ 恶意服务器持有真实交易,却展示了一笔零手续费的假交易,所以它看起来像是卡住了
🔤 攻击者的地址与真实地址的最后4个字符相同
🛡️ 10月24日:Electrum 4.8.3 现在会检查那些动用你币的待处理交易签名
⚠️ 新收到的待处理交易仍未被验证。自行运行的服务器未受影响
这对加密货币意味着什么:问题不在于 $BTC 本身,而是硬件钱包无法保护你在未重新核对的情况下批准的手续费提升。BTC 价格接近 8.02 万美元。
你会在每次提高手续费前重新核对完整地址吗?👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #WalletSecurity
🪤 Electrum 陷阱隐藏在“加速”按钮里
📅 10月11日:首个报告。一个多签用户在两台 Trezor 上验证后,随后在历史记录里看到了一笔不同的交易
💸 10月18日:第二位用户给一笔伪造的待处理交易提高了手续费,结果损失了资金
🕵️ 恶意服务器持有真实交易,却展示了一笔零手续费的假交易,所以它看起来像是卡住了
🔤 攻击者的地址与真实地址的最后4个字符相同
🛡️ 10月24日:Electrum 4.8.3 现在会检查那些动用你币的待处理交易签名
⚠️ 新收到的待处理交易仍未被验证。自行运行的服务器未受影响
这对加密货币意味着什么:问题不在于 $BTC 本身,而是硬件钱包无法保护你在未重新核对的情况下批准的手续费提升。BTC 价格接近 8.02 万美元。
你会在每次提高手续费前重新核对完整地址吗?👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #WalletSecurity
49
·
--
#Electrum修复4.8.3之前版本中的高危漏洞
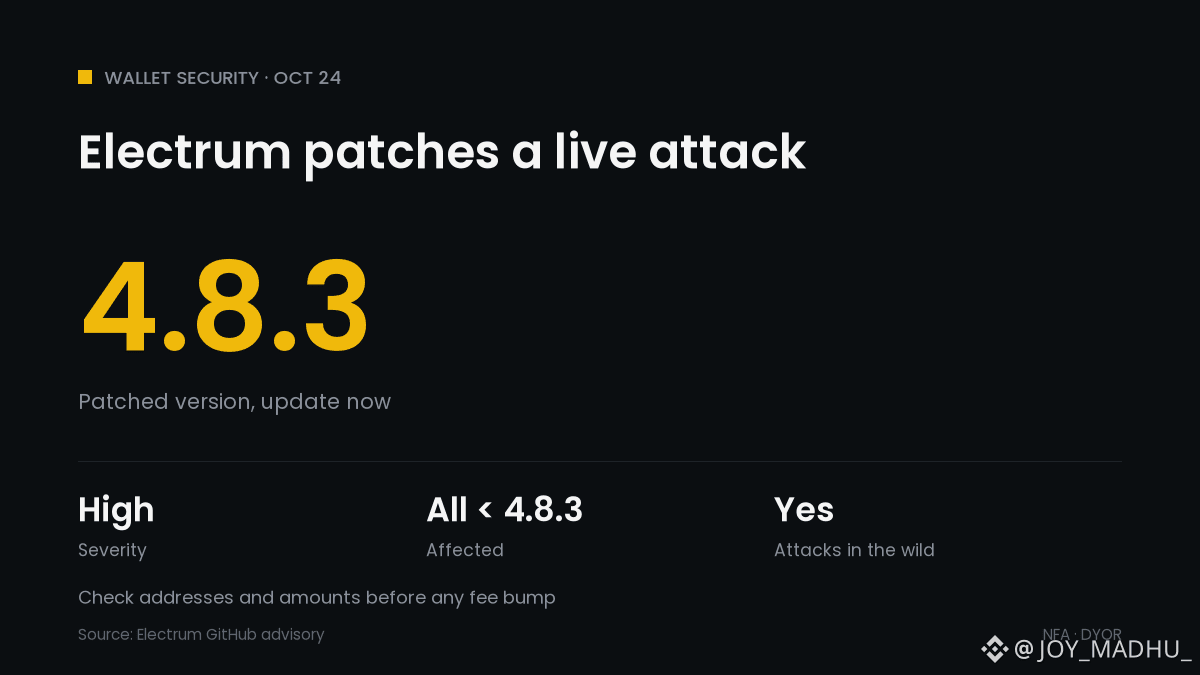
⚠️ Electrum修补了一种正在发生的钱包攻击:请更新至4.8.3
📅 Electrum 4.8.3 于10月24日发布,修复了一项高危漏洞。所有旧版本均受影响
🕵️ 恶意服务器会隐藏你刚发送的交易,并显示一笔向攻击者付款的伪造交易
🔤 伪造的地址经过精心制作,末尾4个字符与真实地址一致
💸 如果你随后为这笔伪造交易提高手续费(RBF),你的钱包就会签署一笔向攻击者付款的真实交易
📊 Electrum称,已有一些服务器在现实中实施这种攻击;一名用户因此损失了资金
🛡️ 还无法更新?签名前请核对每个地址和金额。你自己信任的服务器不受影响
这对比特币意味着什么:$BTC 本身并没有漏洞,但这提醒我们,轻钱包需要信任其服务器。BTC在8.05万美元附近持平。
签名前,你会核对完整地址吗?👇
$BTC
#Electrum修复4.8.3之前版本中的高危漏洞 #CryptoNews #Bitcoin #钱包安全
#Electrum修复4.8.3之前版本中的高危漏洞
⚠️ Electrum修补了一种正在发生的钱包攻击:请更新至4.8.3
📅 Electrum 4.8.3 于10月24日发布,修复了一项高危漏洞。所有旧版本均受影响
🕵️ 恶意服务器会隐藏你刚发送的交易,并显示一笔向攻击者付款的伪造交易
🔤 伪造的地址经过精心制作,末尾4个字符与真实地址一致
💸 如果你随后为这笔伪造交易提高手续费(RBF),你的钱包就会签署一笔向攻击者付款的真实交易
📊 Electrum称,已有一些服务器在现实中实施这种攻击;一名用户因此损失了资金
🛡️ 还无法更新?签名前请核对每个地址和金额。你自己信任的服务器不受影响
这对比特币意味着什么:$BTC 本身并没有漏洞,但这提醒我们,轻钱包需要信任其服务器。BTC在8.05万美元附近持平。
签名前,你会核对完整地址吗?👇
$BTC
#Electrum修复4.8.3之前版本中的高危漏洞 #CryptoNews #Bitcoin #钱包安全
⚠️ Electrum修补了一种正在发生的钱包攻击:请更新至4.8.3
📅 Electrum 4.8.3 于10月24日发布,修复了一项高危漏洞。所有旧版本均受影响
🕵️ 恶意服务器会隐藏你刚发送的交易,并显示一笔向攻击者付款的伪造交易
🔤 伪造的地址经过精心制作,末尾4个字符与真实地址一致
💸 如果你随后为这笔伪造交易提高手续费(RBF),你的钱包就会签署一笔向攻击者付款的真实交易
📊 Electrum称,已有一些服务器在现实中实施这种攻击;一名用户因此损失了资金
🛡️ 还无法更新?签名前请核对每个地址和金额。你自己信任的服务器不受影响
这对比特币意味着什么:$BTC 本身并没有漏洞,但这提醒我们,轻钱包需要信任其服务器。BTC在8.05万美元附近持平。
签名前,你会核对完整地址吗?👇
$BTC
#Electrum修复4.8.3之前版本中的高危漏洞 #CryptoNews #Bitcoin #钱包安全
38
·
--
🔐 创建 Web3 钱包后,先别急着转账!
第一次使用钱包,建议先完成这 7 项安全检查:
1. ✅ 从官方渠道下载钱包
2. 🔑 安全备份助记词,绝不向他人泄露
3. 🛡️ 确认自己掌握的钱包控制权
4. 🔗 核对区块链网络、地址和代币合约
5. ✍️ 看懂签名请求,再点击确认
6. ⚠️ 定期检查不再需要的智能合约授权
7. 💸 新地址先核实信息,再考虑小额测试
记住:钱包安全不只是保护私钥,还包括每一次签名、授权和转账。
你认为新手最容易忽略哪一步?
#ONEA #Web3 #WalletSecurity
🔐 创建 Web3 钱包后,先别急着转账!
第一次使用钱包,建议先完成这 7 项安全检查:
1. ✅ 从官方渠道下载钱包
2. 🔑 安全备份助记词,绝不向他人泄露
3. 🛡️ 确认自己掌握的钱包控制权
4. 🔗 核对区块链网络、地址和代币合约
5. ✍️ 看懂签名请求,再点击确认
6. ⚠️ 定期检查不再需要的智能合约授权
7. 💸 新地址先核实信息,再考虑小额测试
记住:钱包安全不只是保护私钥,还包括每一次签名、授权和转账。
你认为新手最容易忽略哪一步?
#ONEA #Web3 #WalletSecurity
第一次使用钱包,建议先完成这 7 项安全检查:
1. ✅ 从官方渠道下载钱包
2. 🔑 安全备份助记词,绝不向他人泄露
3. 🛡️ 确认自己掌握的钱包控制权
4. 🔗 核对区块链网络、地址和代币合约
5. ✍️ 看懂签名请求,再点击确认
6. ⚠️ 定期检查不再需要的智能合约授权
7. 💸 新地址先核实信息,再考虑小额测试
记住:钱包安全不只是保护私钥,还包括每一次签名、授权和转账。
你认为新手最容易忽略哪一步?
#ONEA #Web3 #WalletSecurity
1
8
登录解锁更多内容
加入币安广场,与全球加密货币用户互动
⚡️ 获取关于加密货币的最新实用信息。
💬 受到全球最大加密货币交易平台的信赖。
👍 发现来自认证创作者的真知灼见。
邮箱/手机号码
热门话题
1
#黄仁勋辞任CEO,英伟达战略走向受关注
225,640 次浏览
458 人讨论中
2
#Anthropic拒绝延期IPO,本周路演估值几何?
844,746 次浏览
2,779 人讨论中
3
#Bitmine2026财年净亏损63亿美元
114,434 次浏览
213 人讨论中
4
#英伟达突发换帅,美国芯片股跌幅扩大
79,952 次浏览
147 人讨论中
5
#泰国拟限稳定币每日充提14.8万美元
22,675 次浏览
31 人讨论中
6
#CoreWeave营收增长168%股价涨10%
247,673 次浏览
452 人讨论中
7
#Zcash自9月以来首次跌破1000美元
260,702 次浏览
691 人讨论中
8
#Strategy遭MSCI剔除,融资增持比特币或受阻
64,134 次浏览
206 人讨论中
9
#香港证监会称代币化迈向商用
86,396 次浏览
124 人讨论中
10
#韩国拟准交易所疑遭黑客停充提
52,519 次浏览
123 人讨论中