

#movevm
movevm
8,958 次浏览
34 人讨论中
热门
最新内容


·
--
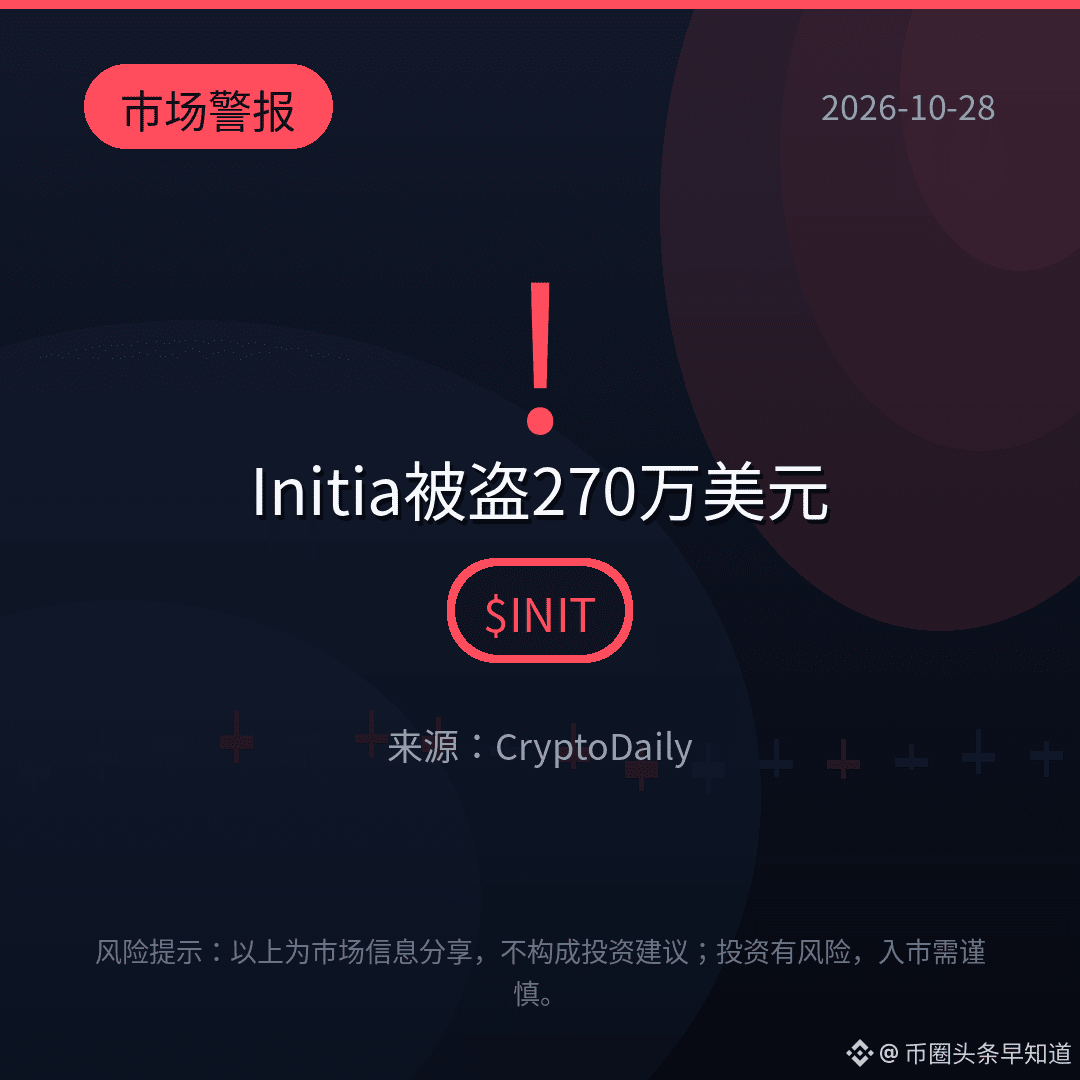
一条缓存漏洞,让 Initia 在几分钟内损失了约 270 万美元。攻击者没增发 INIT,也没改动代币总供应量,而是伪造了 MoveVM 状态,给自己记入无实际支撑的 WETH、iUSD 和 USDC——账面数字凭空出现,链上资产却被真实转走。
具体路径很清楚:10 月 23 日 22:59(UTC+8),攻击者利用 MoveVM 脚本缓存漏洞绕过安全检查。网络暂停前,约 105 枚 WETH 和 140 万枚 AUSD0 经 LayerZero 转出,另有约 108 万枚 USDC 经 Noble 和 CCTP 转出,随后统一兑换成 1135.52 枚 ETH,目前躺在一个以太坊地址上。
这件事值得注意的地方在于,总供应量没变、INIT 没被增发,但被盗资产是实打实的。L1 和 Rollup 至今仍处于暂停状态,安全修复预计数天内完成并通过审计,资产追回工作也在与安全合作伙伴推进。对跨链桥和 MoveVM 生态来说,缓存层绕过检查这个口子一旦被验证,后续复盘报告里的修复细节会比损失金额更有参考价值。$BTC #Initia #MoveVM
$ETH $USDC #以太坊

·
--
Initia 的 MoveVM 出了一个能被伪造状态的漏洞,攻击者从里面提走了约 270 万美元。
事情发生在 10 月 23 日 22:59(UTC+8)。按 Initia 披露的说法,攻击者利用的是 MoveVM 脚本缓存漏洞,绕过安全检查后伪造了 MoveVM 状态,给自己记入了没有实际支撑的 WETH、iUSD 和 USDC。难点在于这不是直接增发,而是让状态看起来像真的,安全检查被绕过去了。
链上资金被转出约 270 万美元,但 Initia 强调相关代币总供应量没变,$INIT 也没有被增发。换句话说,账面被做了手脚,代币总量本身没膨胀。对持有者来说,供应量数据干净不代表损失不存在,被盗资金的实际流向和后续处置才是接下来要看的。
MoveVM 一向以类型安全和资源模型为卖点,这次出问题的位置是脚本缓存,属于执行层实现细节。跨链和模块化项目越来越多地把 MoveVM 当执行环境选项,缓存层的校验逻辑一旦有缝,伪造状态就能绕过本应生效的检查。这条线索值得做 Move 生态的团队拿去对照自查。
$USDC #Initia #MoveVM #安全事件

·
--
1、背景
近期,安全机构 Hexens 披露其发现 Aptos 区块链 Move 虚拟机存在一项严重漏洞,相关问题在报告后很快完成修复,未造成链上资金损失。根据公开信息,漏洞核心与缓存处理缺陷有关,可能引发类型混淆问题。对以 Move 为核心执行环境的 Aptos 来说,这类底层缺陷的敏感度极高,因为它影响的不是单一协议,而是整个执行层的可信边界。⚠️
2、漏洞分析
从技术角度看,Move 一直以资源安全和权限控制著称,因此这次事件的关键不在于普通合约逻辑错误,而在于虚拟机实现层面的异常。如果缓存机制在特定条件下错误复用或识别类型,就可能让攻击者绕过原有约束,获得不应拥有的高权限角色。理论上,这意味着攻击面可从单个应用扩大到稳定币铸造、跨链桥验证、DeFi 管理模块等关键基础设施。
Hexens 还提到,研究团队以较低成本搭建接近主网的模拟环境,并多次验证了利用路径,说明该问题并非纸面风险,而是具备一定现实可操作性。不过,Aptos 官方强调真实环境中可利用性较低,这也反映出“理论高危”与“实战门槛”之间存在差异。客观看,这类分歧在安全事件中并不罕见,重点仍在于漏洞已被及时封堵。
3、市场与生态影响
这起事件对 Aptos 生态释放了两层信号。第一,底层公链安全不能只看语言设计优势,虚拟机实现、缓存机制、执行优化同样可能成为系统性风险源。第二,漏洞赏金、白帽披露和快速修复机制正在成为公链竞争力的重要组成部分。此次未出现资金损失,本质上说明生态在应急响应上是有效的。🛡️
从市场层面看,短线情绪可能受到“严重漏洞”字眼扰动,但中长期更值得关注的是修复效率、透明度和后续审计动作。如果官方能够进一步说明补丁范围、验证流程及类似风险的预防措施,反而有助于增强外界对 Aptos 技术治理能力的信心。
4、结论
整体来看,这不是一起已经造成损失的黑天鹅事件,而是一次暴露底层执行风险、同时也检验项目安全响应能力的案例。当前阶段,投资者更应关注 Aptos 后续是否加强虚拟机审计、权限隔离和关键基础设施联防。对整个行业而言,公链安全的核心已不只是“代码是否能跑”,更是“系统能否在高压场景下及时发现并化解风险”。📌
#Aptos #MoveVM #crypto
140

⚔️ 激烈对决:$SUI vs $APT——本轮周期谁将成为 Move VM 之王?两者都源自 Meta 旗下传奇项目 Diem,并采用先进的 Move 语言,因此$SUI 与$APT 之间的较量始终备受新一代 Layer 1 资金关注。
看看今日交易时段的实际数据:
• 24小时现货交易量:$SUI 全面占据优势,达到 77.57M USDT,是$APT 的 6.5 倍以上(仅为 11.78M USDT)。
• 衍生品交易量与未平仓合约(OI):$SUI 的未平仓合约规模高达 87.95M USDT;而$APT 仅为 15.73M USDT。
⚔️ 激烈对决:$SUI vs $APT——本轮周期谁将成为 Move VM 之王?
两者都源自 Meta 旗下传奇项目 Diem,并采用先进的 Move 语言,因此$SUI 与$APT 之间的较量始终备受新一代 Layer 1 资金关注。
看看今日交易时段的实际数据:
• 24小时现货交易量:$SUI 全面占据优势,达到 77.57M USDT,是$APT 的 6.5 倍以上(仅为 11.78M USDT)。
• 衍生品交易量与未平仓合约(OI):$SUI 的未平仓合约规模高达 87.95M USDT;而$APT 仅为 15.73M USDT。
看看今日交易时段的实际数据:
• 24小时现货交易量:$SUI 全面占据优势,达到 77.57M USDT,是$APT 的 6.5 倍以上(仅为 11.78M USDT)。
• 衍生品交易量与未平仓合约(OI):$SUI 的未平仓合约规模高达 87.95M USDT;而$APT 仅为 15.73M USDT。
281
·
--
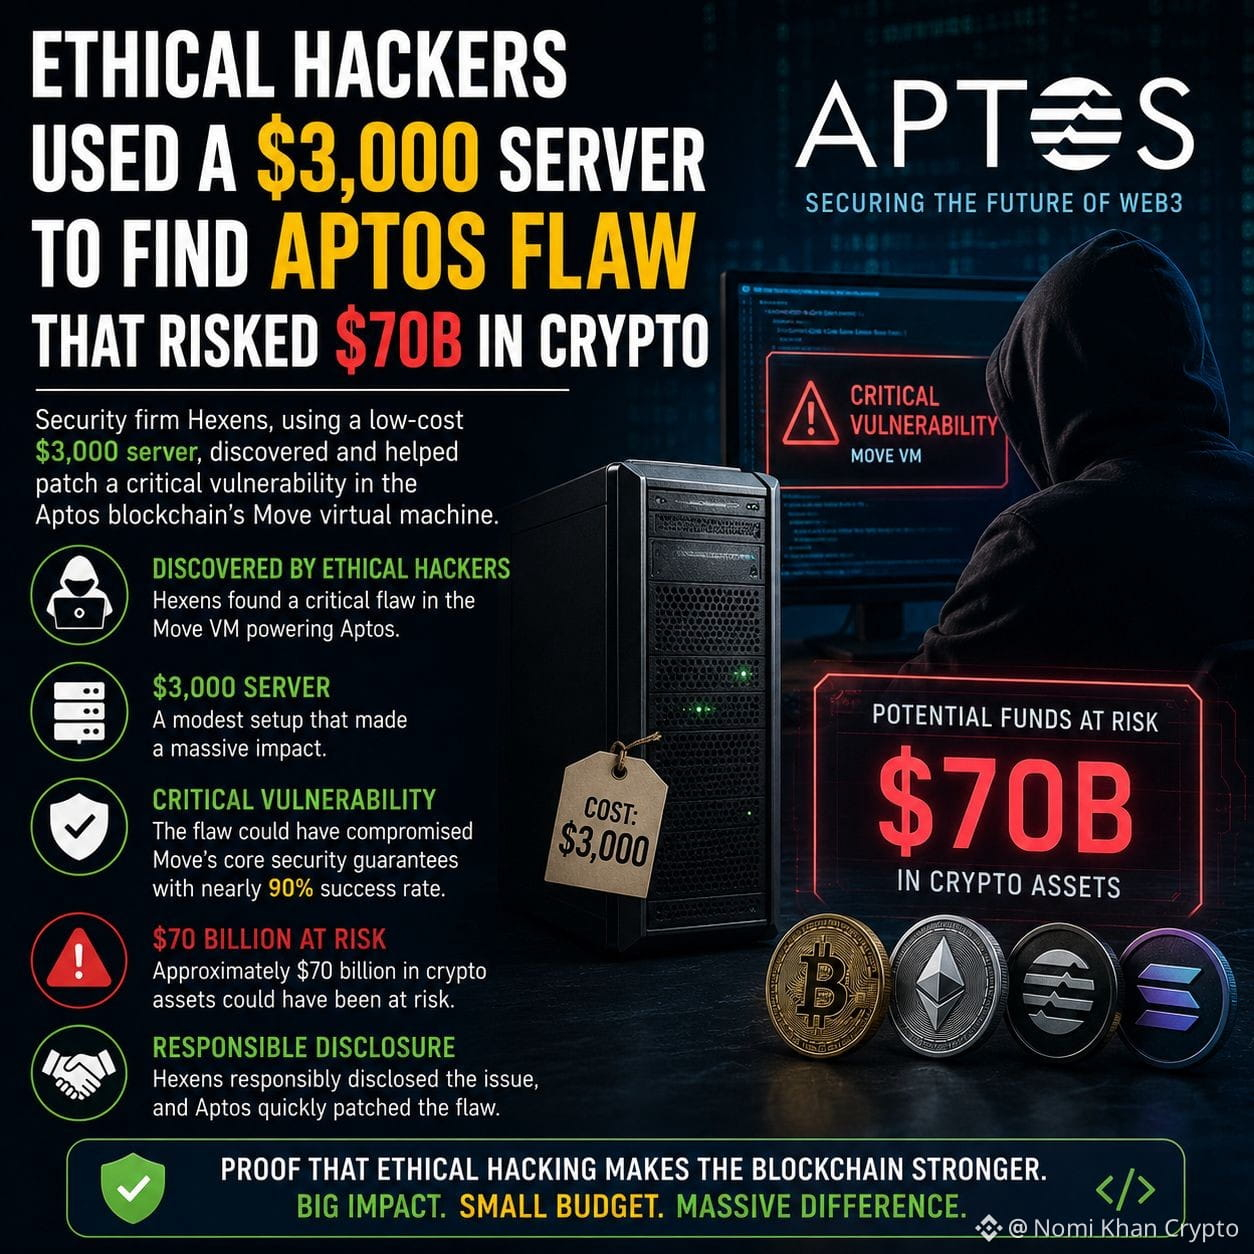
🚨 伦理黑客阻止了潜在的 700 亿美元加密灾难
来自 Hexens 的一支伦理黑客团队仅使用一台价值 3,000 美元的服务器,就在 Aptos 区块链的 Move 虚拟机中发现了一个关键漏洞。
$APT
{spot}(APTUSDT)
$DL
{alpha}(560xcd806d0eb9465020994c9e977cbe34fe430172ae)
据称,该漏洞的成功率接近 90%,可能会动摇 Move 编程语言的核心安全保障,从而使大约 700 亿美元的加密资产面临风险。
研究人员以负责任的方式将该问题披露给 Aptos 团队,使漏洞得以在被利用之前完成修补。
这一事件凸显了伦理黑客以及主动的安全审计在保护区块链生态系统中的至关重要作用。
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
🚨 伦理黑客阻止了潜在的 700 亿美元加密灾难
来自 Hexens 的一支伦理黑客团队仅使用一台价值 3,000 美元的服务器,就在 Aptos 区块链的 Move 虚拟机中发现了一个关键漏洞。
$APT
$DL
据称,该漏洞的成功率接近 90%,可能会动摇 Move 编程语言的核心安全保障,从而使大约 700 亿美元的加密资产面临风险。
研究人员以负责任的方式将该问题披露给 Aptos 团队,使漏洞得以在被利用之前完成修补。
这一事件凸显了伦理黑客以及主动的安全审计在保护区块链生态系统中的至关重要作用。
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
来自 Hexens 的一支伦理黑客团队仅使用一台价值 3,000 美元的服务器,就在 Aptos 区块链的 Move 虚拟机中发现了一个关键漏洞。
$APT
$DL
据称,该漏洞的成功率接近 90%,可能会动摇 Move 编程语言的核心安全保障,从而使大约 700 亿美元的加密资产面临风险。
研究人员以负责任的方式将该问题披露给 Aptos 团队,使漏洞得以在被利用之前完成修补。
这一事件凸显了伦理黑客以及主动的安全审计在保护区块链生态系统中的至关重要作用。
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
165

·
--
$APT VULNERABILITY COULD RISK $700 BILLION – FIXED IN HOURS 🛡️
2月,Aptos Move VM 发现了一项严重漏洞,理论上在整个生态系统中存在高达 7000 亿美元的风险敞口。Aptos 团队在数小时内修补了主网,并且没有用户资金损失。
Hexens 使用仅价值 3,000 美元的服务器、且无需获得验证者访问权限,展示了 90% 的攻击成功率。尽管评估认为现实世界的可利用性较低,但这些发现表明:单个虚拟机(VM)缺陷可能会在桥接、稳定币和 DeFi 协议中引发连锁反应。
你是否足够关注 1 层(layer‑1)生态系统底层基础设施的风险?
非财务建议。请务必管理好你的风险。
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28
·
--
道德黑客发现Aptos缺陷,危及700亿美元
🚨 Web3安全警报:道德黑客成功阻止Aptos面临700亿美元威胁
这是一则警醒,提醒我们白帽黑客对区块链生态系统至关重要。一个规模巨大、对业务具有关键影响的漏洞刚刚在Aptos网络中被发现并已修补;如果不及时处理,估计可能有7000亿美元的资产面临风险。
事情经过如下:
🛡️ 漏洞:道德黑客在Move虚拟机(MoveVM)中发现了一个严重的漏洞——它是驱动Aptos智能合约的引擎。
•📉 风险:如果被利用,该缺陷可能会在网络节点上引发灾难性的拒绝服务(DoS)崩溃,或直接让整个系统停止运作,从而冻结数十亿美元的价值。
💰 不对称性:令人震惊的是,研究人员指出,执行该漏洞所需的成本,攻击者可能低至3,000美元。
✅ 解决方案:Aptos团队行动迅速,部署补丁并成功加固网络,确保在恶意行为者利用该漏洞之前完成防护。
💡 最大收获
这是一则教科书式的案例,说明为什么强健的漏洞赏金计划以及持续的协议审计并非可选项——它们是基础。Web3安全并不是一次性的里程碑;它是一场持续的战斗。向在灾难发生前就发现问题的安全研究人员致敬。
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
133
·
--
山寨季悄悄涨了个你可能没注意的币 👀
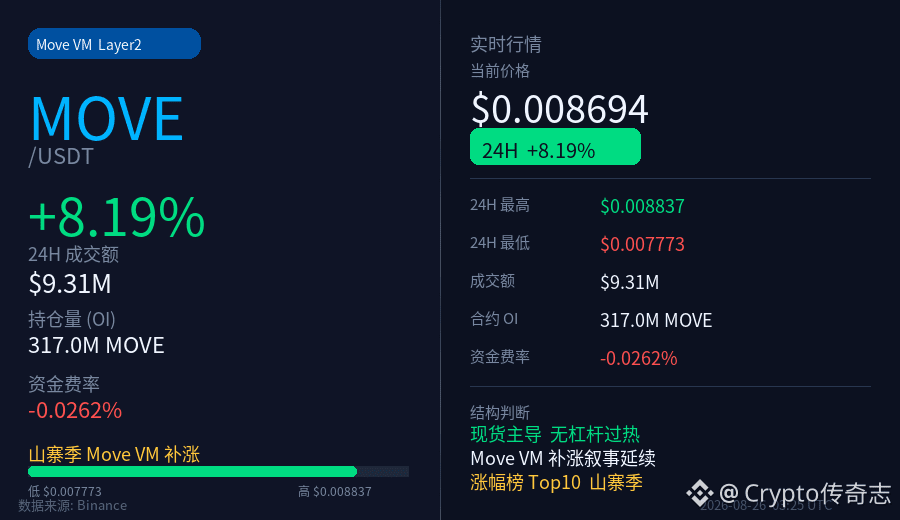
MOVE(Move VM Layer2)今天悄悄上了涨幅榜前十,+8.2%,而且结构很干净——
📌 现在在哪?
- 当前价:$0.00869
- 24H 涨幅:+8.19%
- 成交额:约 930 万 USDT
- 合约 OI:3.17 亿枚 MOVE
📌 结构怎么样?
- 资金费率 -0.026%,轻微空头补贴
- 说明这波涨是现货在推,不是合约杠杆堆上去的
- OI 没有明显异常,无追多过热信号
📌 背后在讲什么故事?
山寨季整体情绪扩散,Move VM 赛道作为下一代智能合约虚拟机叙事,这波有被资金纳入补涨序列。BNBChain Pasteur 升级带动生态情绪,整个非主流 L2/VM 层受益。
不是说一定要买,只是提醒一下:涨幅榜出现这种没什么人讨论但悄悄拉了的结构,往往是山寨季中期值得多看一眼的信号 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance广场
点击下方小卡片快速查看行情👇
1
139
登录解锁更多内容
加入币安广场,与全球加密货币用户互动
⚡️ 获取关于加密货币的最新实用信息。
💬 受到全球最大加密货币交易平台的信赖。
👍 发现来自认证创作者的真知灼见。
邮箱/手机号码
热门话题
1
#Uniswap与a16z寻求伊利诺伊州DeFi税收豁免
42,016 次浏览
188 人讨论中
2
#港元稳定币HKDAP将上线Solana
146,616 次浏览
99 人讨论中
3
#加密杠杆头寸24小时清算15亿美元
408,664 次浏览
999 人讨论中
4
#Trezor称CryptoBilis售出钱包或含恶意组件
44,308 次浏览
85 人讨论中
5
#KOSPI下跌3.53%重回6000点下方
84,379 次浏览
300 人讨论中
6
#亚马逊盘前下跌约7%
52,091 次浏览
153 人讨论中
7
#美国中期选举倒计时,美股博弈窗口已开启?
517,954 次浏览
1,648 人讨论中
8
#Strategy旗下STRC165天来首次升至99.95美元
182,141 次浏览
344 人讨论中
9
#币安将上线PREDICT现货交易
331,054 次浏览
653 人讨论中
10
#瑞士首只现货比特币ETF预计11月上市
161,726 次浏览
349 人讨论中