

HooRain_522
6.2k Bài đăng
HooRain_522
Báo cáo
Chặn người dùng
I'm CrypTo learner & Binance Square creater. I'll try to break the obstacles that's my way. On X "@hoorainwasee"
733 Đang theo dõi
15.6K+ Người theo dõi
14.0K+ Đã thích
Bài đăng
Tất cả
Trích dẫn
Live
·
--
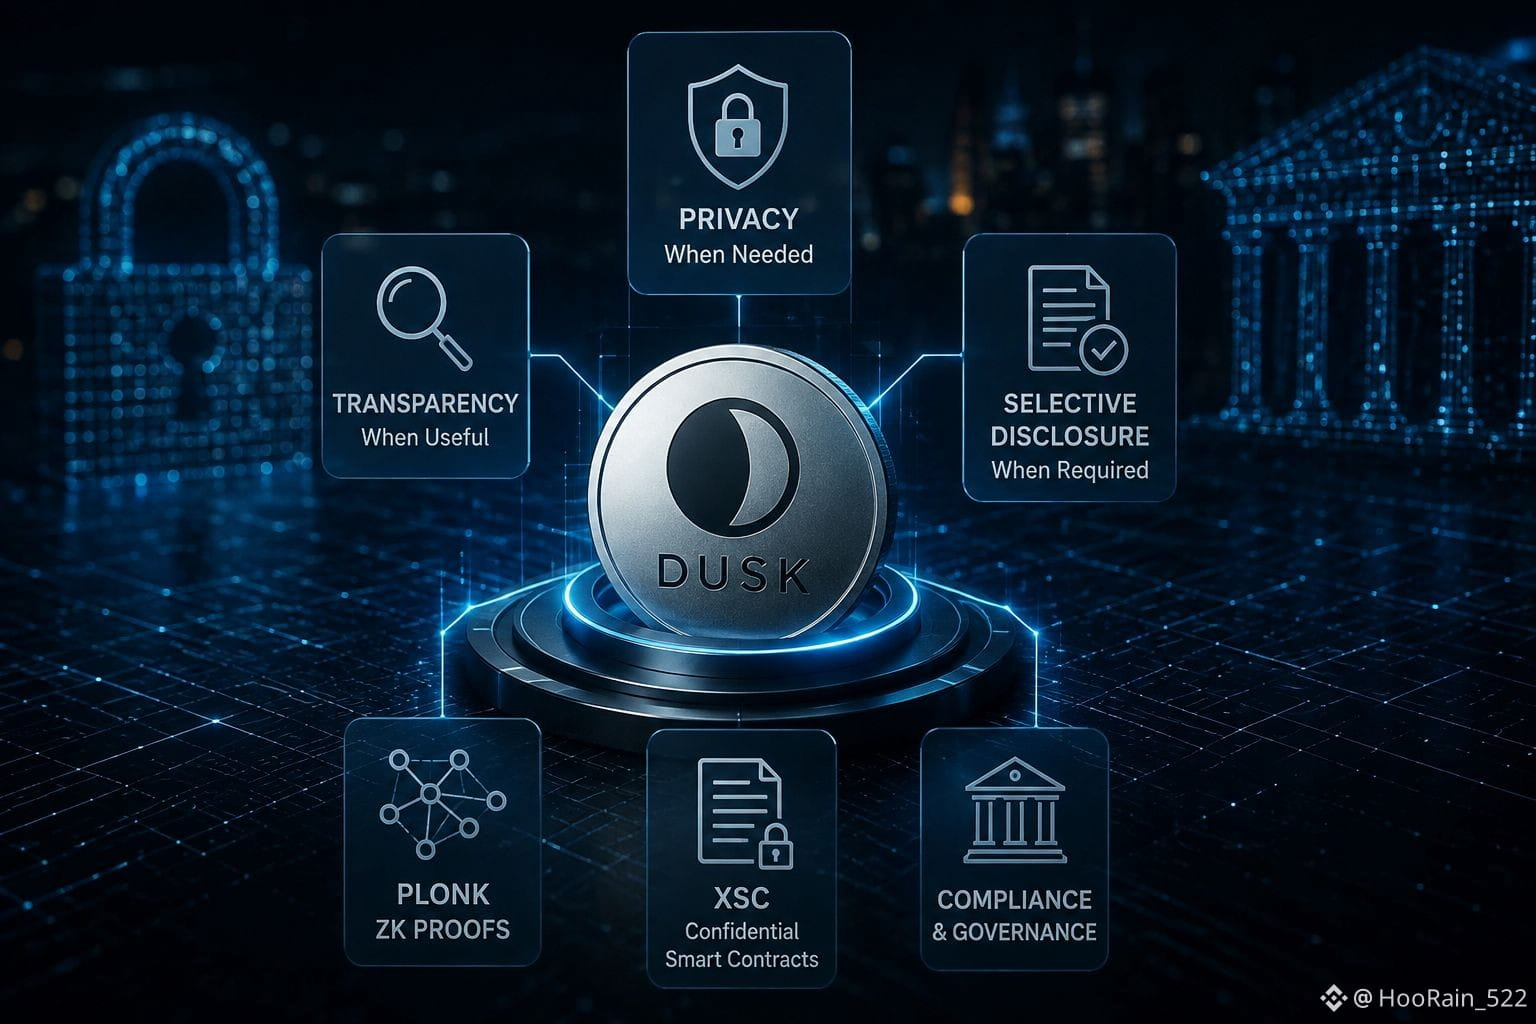
Hôm qua, kẹt xe trên đường, tôi bắt đầu tự hỏi chúng ta dùng thuật ngữ “privacy blockchain” một cách nhẹ nhàng đến vậy. Sau đó, vào đêm hôm ấy, tôi mở ngăn xếp mật mã của Dusk để xem các mảnh ghép thực sự ăn khớp với nhau như thế nào—không phô trương, chỉ là tò mò.
Thẳng thắn mà nói: việc che giấu mọi thứ là phiên bản dễ dàng của quyền riêng tư. Phiên bản khó là chứng minh cho một cơ quan quản lý đúng chính xác những gì họ cần, bằng BLS12-381, JubJub, Schnorr, Poseidon và Merkle Trees ở bên dưới, mà không rò rỉ bất cứ thứ gì khác. Những nguyên thủy này hỗ trợ các phần khác nhau của ngăn xếp mật mã—từ chữ ký và cam kết đến băm, toàn vẹn dữ liệu và xác minh. Đó chính là điều mà PLONK thực sự làm: một mệnh đề được chứng minh, được xác minh và được chấp nhận, trong khi dữ liệu gốc vẫn được niêm kín. Một nhà đầu tư chứng minh đủ điều kiện KYC cho một chứng khoán; không ai xem được hồ sơ của họ. XSC đẩy logic tương tự vào lớp hợp đồng cho các tài sản tài chính thực sự.
Và đây là chỗ tôi nghĩ sự khác biệt thật sự quan trọng: quyền riêng tư không nhất thiết phải đồng nghĩa với sự mờ đục. Mục tiêu không phải là “không ai có thể thấy gì cả”. Đó là quyền riêng tư khi cần, minh bạch khi hữu ích, và công bố có chọn lọc khi yêu cầu. Bên phù hợp cần có thể xác minh đúng điều cần thiết mà không phải có quyền truy cập vào mọi thứ nằm phía sau.
Nhưng kẻ hoài nghi bên trong tôi không dễ buông tha. Công bố có chọn lọc vẫn cần một người quyết định danh sách trắng và thực thi các ràng buộc—đó là quản trị, không phải toán học. Và bản thân toán học cũng không phải là bằng chứng cho sự an toàn: Aegis được cho là đã đóng 39 phát hiện, trong đó có bảy phát hiện mức độ nghiêm trọng, trước khi PLONK V3 ra mắt. Điều này quan trọng vì việc đưa mật mã ZK đến hạ tầng sản xuất không chỉ là chuyện hệ thống chứng minh; nó còn đòi hỏi việc xem xét nghiêm túc về bảo mật đối với việc triển khai. Theo nghĩa đó, công việc của PLONK V3 và Aegis đại diện cho một bước rộng hơn trong quá trình phát triển của Dusk—từ thiết kế mật mã sang hạ tầng sẵn sàng cho sản xuất.
Vậy nút thắt thực sự cho niềm tin của tổ chức là gì: hệ mật mã hay là ai nắm giữ chìa khóa để đặt ra các quy tắc?
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
$BTR
{future}(BTRUSDT)
$BMT
{future}(BMTUSDT)
Hôm qua, kẹt xe trên đường, tôi bắt đầu tự hỏi chúng ta dùng thuật ngữ “privacy blockchain” một cách nhẹ nhàng đến vậy. Sau đó, vào đêm hôm ấy, tôi mở ngăn xếp mật mã của Dusk để xem các mảnh ghép thực sự ăn khớp với nhau như thế nào—không phô trương, chỉ là tò mò.
Thẳng thắn mà nói: việc che giấu mọi thứ là phiên bản dễ dàng của quyền riêng tư. Phiên bản khó là chứng minh cho một cơ quan quản lý đúng chính xác những gì họ cần, bằng BLS12-381, JubJub, Schnorr, Poseidon và Merkle Trees ở bên dưới, mà không rò rỉ bất cứ thứ gì khác. Những nguyên thủy này hỗ trợ các phần khác nhau của ngăn xếp mật mã—từ chữ ký và cam kết đến băm, toàn vẹn dữ liệu và xác minh. Đó chính là điều mà PLONK thực sự làm: một mệnh đề được chứng minh, được xác minh và được chấp nhận, trong khi dữ liệu gốc vẫn được niêm kín. Một nhà đầu tư chứng minh đủ điều kiện KYC cho một chứng khoán; không ai xem được hồ sơ của họ. XSC đẩy logic tương tự vào lớp hợp đồng cho các tài sản tài chính thực sự.
Và đây là chỗ tôi nghĩ sự khác biệt thật sự quan trọng: quyền riêng tư không nhất thiết phải đồng nghĩa với sự mờ đục. Mục tiêu không phải là “không ai có thể thấy gì cả”. Đó là quyền riêng tư khi cần, minh bạch khi hữu ích, và công bố có chọn lọc khi yêu cầu. Bên phù hợp cần có thể xác minh đúng điều cần thiết mà không phải có quyền truy cập vào mọi thứ nằm phía sau.
Nhưng kẻ hoài nghi bên trong tôi không dễ buông tha. Công bố có chọn lọc vẫn cần một người quyết định danh sách trắng và thực thi các ràng buộc—đó là quản trị, không phải toán học. Và bản thân toán học cũng không phải là bằng chứng cho sự an toàn: Aegis được cho là đã đóng 39 phát hiện, trong đó có bảy phát hiện mức độ nghiêm trọng, trước khi PLONK V3 ra mắt. Điều này quan trọng vì việc đưa mật mã ZK đến hạ tầng sản xuất không chỉ là chuyện hệ thống chứng minh; nó còn đòi hỏi việc xem xét nghiêm túc về bảo mật đối với việc triển khai. Theo nghĩa đó, công việc của PLONK V3 và Aegis đại diện cho một bước rộng hơn trong quá trình phát triển của Dusk—từ thiết kế mật mã sang hạ tầng sẵn sàng cho sản xuất.
Vậy nút thắt thực sự cho niềm tin của tổ chức là gì: hệ mật mã hay là ai nắm giữ chìa khóa để đặt ra các quy tắc?
#dusk $DUSK @Dusk
$BTR
$BMT
4
7
475
·
--
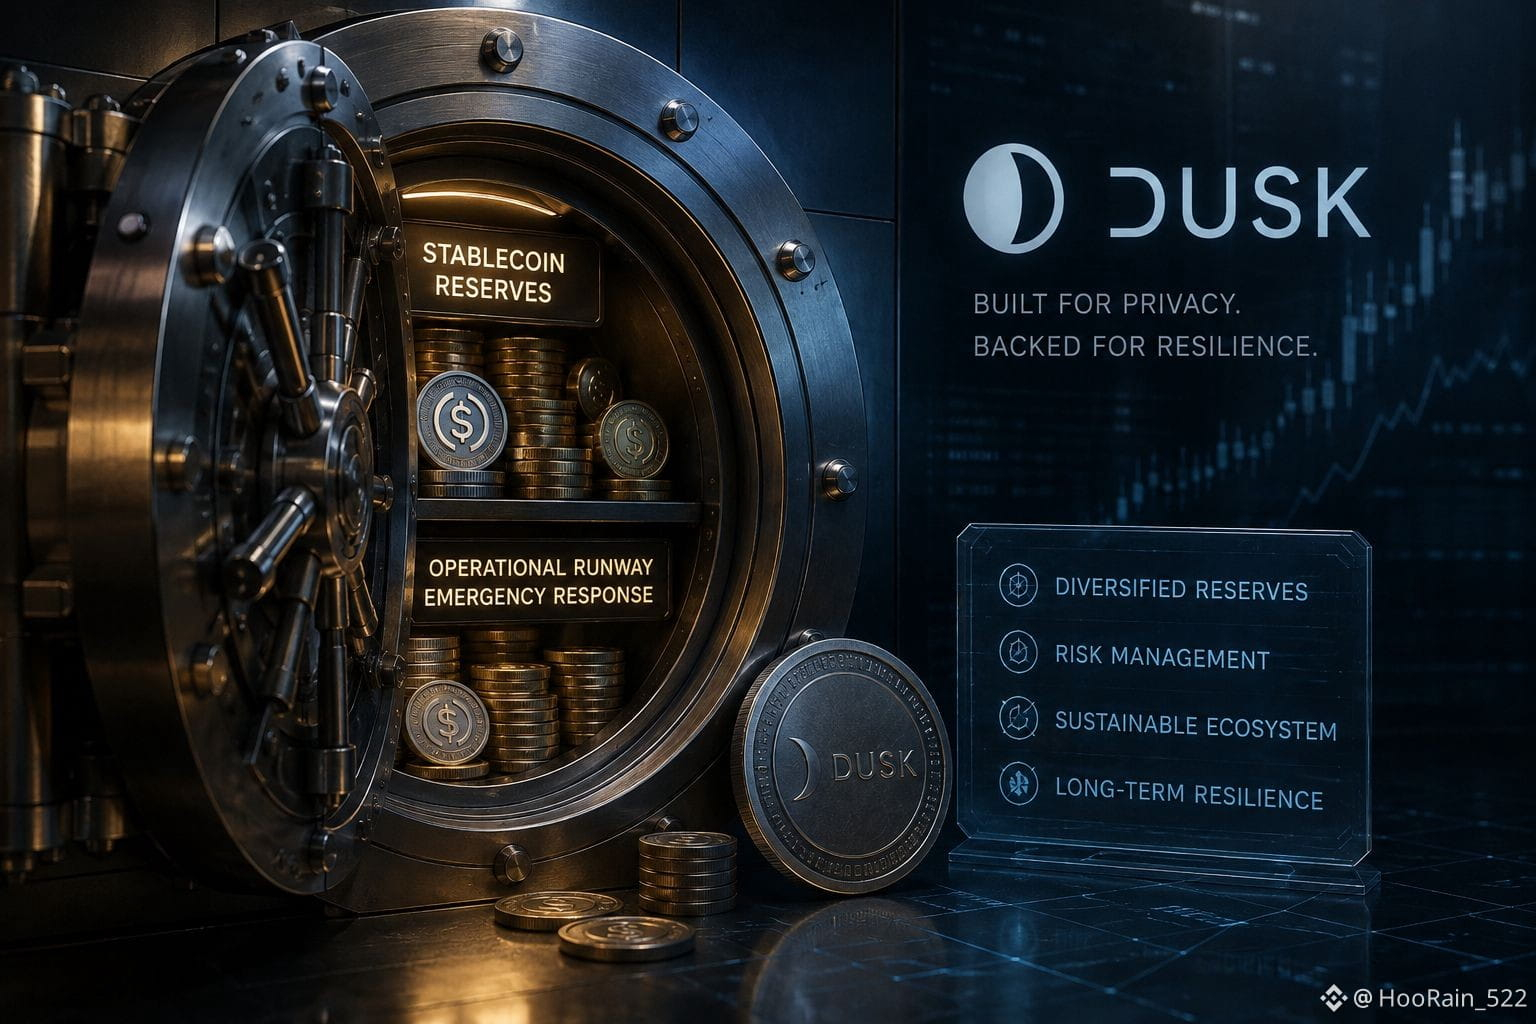
Đêm qua, không tài nào ngủ được, tôi lại lục lọi báo cáo vụ việc về chiếc ví-cầu ngày 16 tháng 8. Tôi lật đi lật lại trong một thời gian dài, và khi cả ngôi nhà chìm vào im lặng, tôi ngồi xuống để lần ra nguồn tài trợ thực sự đến từ đâu. Điềm tĩnh, không gây thêm tiếng ồn không cần thiết.
Giả định tự nhiên là một quỹ nền tảng phải nắm giữ DUSK—nó phát ra tín hiệu về sự cam kết, sự phù hợp với những người nắm giữ. Nhưng ở đây lại là một sự hiểu lầm. Khi sự cố xảy ra, phần ứng phó không hề được tài trợ từ quỹ DUSK. Nó đến từ dự trữ stablecoin, trong khi các địa chỉ bị phong tỏa và danh sách chặn của Web Wallet đã chịu cú sốc.
Sự khác biệt đó quan trọng hơn vẻ bề ngoài. DUSK exposure không phải là “đường băng vận hành”. Với giá token giao dịch quanh mức 0,06 USD và vốn hóa khoảng 31 triệu USD, việc thanh lý một vị thế quỹ lớn trong lúc căng thẳng sẽ chậm và tốn kém.
Vậy có lẽ đa dạng hóa không phải là bi quan—mà là hạ tầng để sống sót.
Câu hỏi của tôi: một nền tảng nên tối ưu để đạt mức độ gắn kết DUSK tối đa, hay để có thể vận hành xuyên qua sự kiện bất ngờ tiếp theo mà không phải đụng tới chính tài sản mà họ đang xây dựng xung quanh?
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
$BMT
{future}(BMTUSDT)
Đêm qua, không tài nào ngủ được, tôi lại lục lọi báo cáo vụ việc về chiếc ví-cầu ngày 16 tháng 8. Tôi lật đi lật lại trong một thời gian dài, và khi cả ngôi nhà chìm vào im lặng, tôi ngồi xuống để lần ra nguồn tài trợ thực sự đến từ đâu. Điềm tĩnh, không gây thêm tiếng ồn không cần thiết.
Giả định tự nhiên là một quỹ nền tảng phải nắm giữ DUSK—nó phát ra tín hiệu về sự cam kết, sự phù hợp với những người nắm giữ. Nhưng ở đây lại là một sự hiểu lầm. Khi sự cố xảy ra, phần ứng phó không hề được tài trợ từ quỹ DUSK. Nó đến từ dự trữ stablecoin, trong khi các địa chỉ bị phong tỏa và danh sách chặn của Web Wallet đã chịu cú sốc.
Sự khác biệt đó quan trọng hơn vẻ bề ngoài. DUSK exposure không phải là “đường băng vận hành”. Với giá token giao dịch quanh mức 0,06 USD và vốn hóa khoảng 31 triệu USD, việc thanh lý một vị thế quỹ lớn trong lúc căng thẳng sẽ chậm và tốn kém.
Vậy có lẽ đa dạng hóa không phải là bi quan—mà là hạ tầng để sống sót.
Câu hỏi của tôi: một nền tảng nên tối ưu để đạt mức độ gắn kết DUSK tối đa, hay để có thể vận hành xuyên qua sự kiện bất ngờ tiếp theo mà không phải đụng tới chính tài sản mà họ đang xây dựng xung quanh?
#dusk $DUSK @Dusk
$BMT
2
4
384
·
--
#dusk $DUSK @Dusk_Foundation
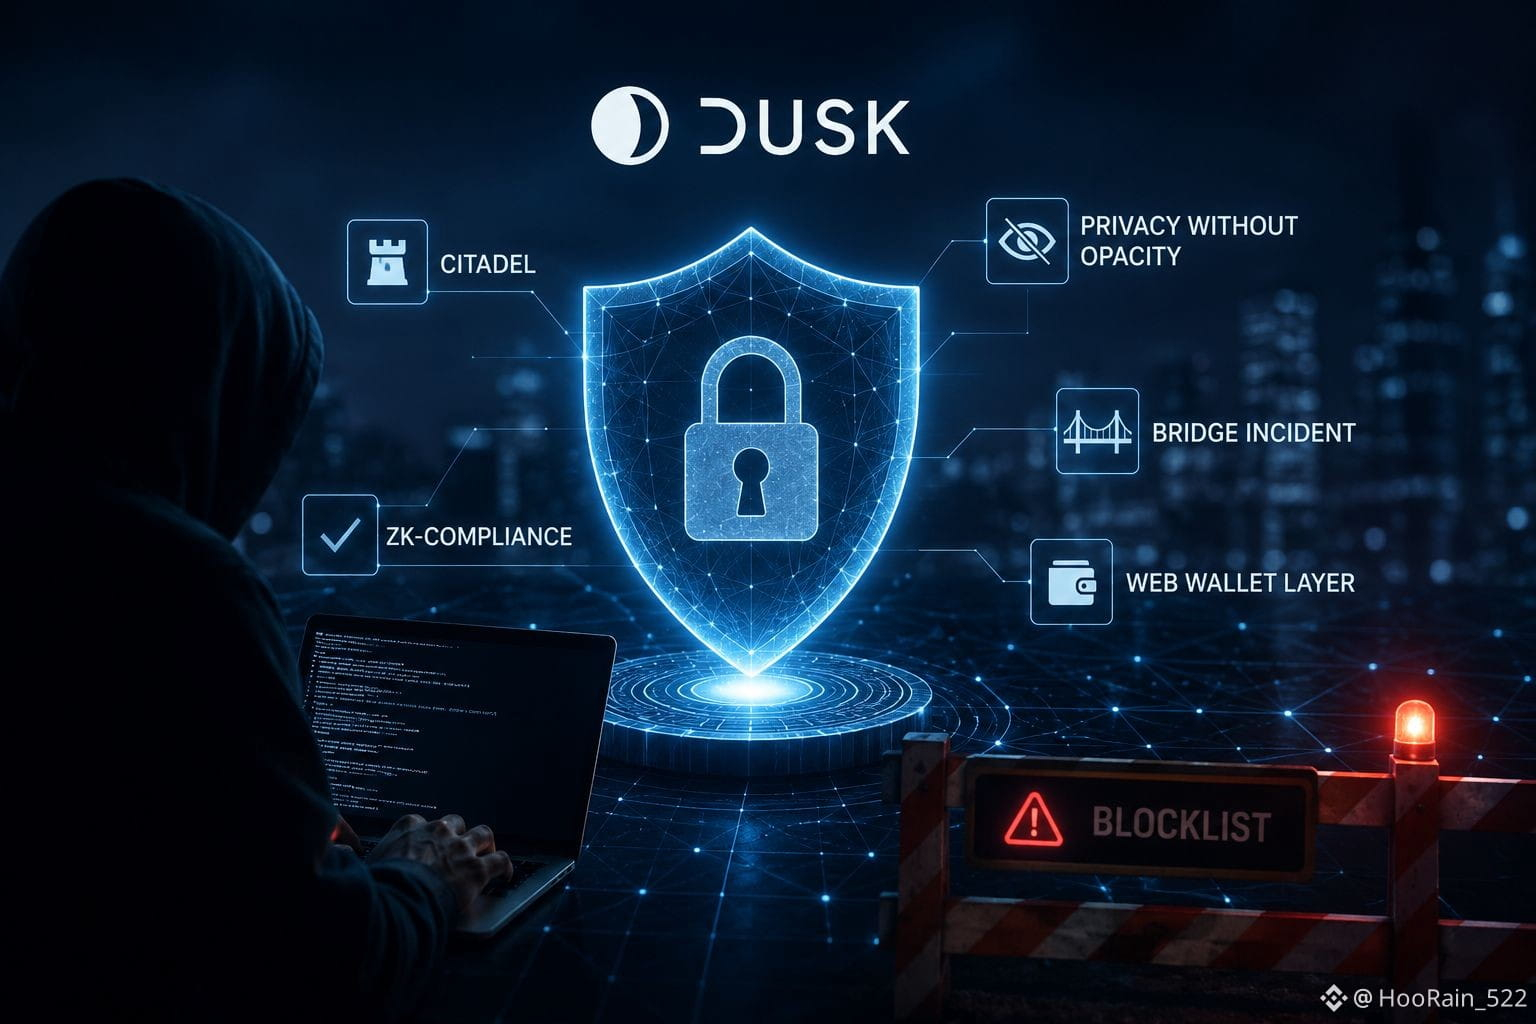
Tối qua, khi lục lại một số báo cáo an ninh cũ, một ý nghĩ đã thu hút sự chú ý của tôi. Tôi cứ suy nghĩ về nó suốt nhiều giờ, và khi căn hộ cuối cùng cũng trở nên yên tĩnh, tôi ngồi xuống để đối chiếu “luận văn về mức độ tuân thủ” của Dusk với một sự cố cầu gần đây. Bình tĩnh, không gây ra tiếng ồn không cần thiết.
Thành thật mà nói, Dusk luôn xây dựng câu chuyện của mình xoay quanh mật mã Citadel, ZK-compliance và quyền riêng tư mà không che giấu. Nhưng có một điểm quan trọng ở đây. Khi có hoạt động bất thường xuất hiện trên cầu, DuskDS vẫn tiếp tục tạo khối đúng như thiết kế. Thực tế phương án giảm thiểu—danh sách chặn người nhận và hệ thống cảnh báo—xuất hiện ở lớp Web Wallet, chứ không phải ở cấp độ giao thức.
Điều đó không phải là một sự thất bại. Nhưng nó đặt ra một câu hỏi nhỏ về cốt truyện. Một biện pháp bảo vệ ở giao diện có thể bảo vệ người dùng bán lẻ ngay lập tức, nhưng bất kỳ ai sử dụng công cụ CLI hoặc hạ tầng tùy chỉnh thì hoàn toàn nằm ngoài phạm vi bảo vệ đó.
Vì vậy, kẻ hoài nghi bên trong tôi vẫn cứ hỏi: các tổ chức có thể dựa vào mật mã một mình, hay họ cũng sẽ muốn chính “ranh giới an ninh” tồn tại trực tiếp trên chuỗi? Liệu Dusk cuối cùng có nên đưa các đảm bảo này xuống cấp độ giao thức hay không, và nếu có thì chi phí về tốc độ sẽ vào khoảng bao nhiêu?
$TUT $PROM
{future}(DUSKUSDT)
{future}(PROMUSDT)
{future}(TUTUSDT)
#dusk $DUSK @Dusk
Tối qua, khi lục lại một số báo cáo an ninh cũ, một ý nghĩ đã thu hút sự chú ý của tôi. Tôi cứ suy nghĩ về nó suốt nhiều giờ, và khi căn hộ cuối cùng cũng trở nên yên tĩnh, tôi ngồi xuống để đối chiếu “luận văn về mức độ tuân thủ” của Dusk với một sự cố cầu gần đây. Bình tĩnh, không gây ra tiếng ồn không cần thiết.
Thành thật mà nói, Dusk luôn xây dựng câu chuyện của mình xoay quanh mật mã Citadel, ZK-compliance và quyền riêng tư mà không che giấu. Nhưng có một điểm quan trọng ở đây. Khi có hoạt động bất thường xuất hiện trên cầu, DuskDS vẫn tiếp tục tạo khối đúng như thiết kế. Thực tế phương án giảm thiểu—danh sách chặn người nhận và hệ thống cảnh báo—xuất hiện ở lớp Web Wallet, chứ không phải ở cấp độ giao thức.
Điều đó không phải là một sự thất bại. Nhưng nó đặt ra một câu hỏi nhỏ về cốt truyện. Một biện pháp bảo vệ ở giao diện có thể bảo vệ người dùng bán lẻ ngay lập tức, nhưng bất kỳ ai sử dụng công cụ CLI hoặc hạ tầng tùy chỉnh thì hoàn toàn nằm ngoài phạm vi bảo vệ đó.
Vì vậy, kẻ hoài nghi bên trong tôi vẫn cứ hỏi: các tổ chức có thể dựa vào mật mã một mình, hay họ cũng sẽ muốn chính “ranh giới an ninh” tồn tại trực tiếp trên chuỗi? Liệu Dusk cuối cùng có nên đưa các đảm bảo này xuống cấp độ giao thức hay không, và nếu có thì chi phí về tốc độ sẽ vào khoảng bao nhiêu?
$TUT $PROM
7
7
286
·
--
#dusk $DUSK @Dusk_Foundation
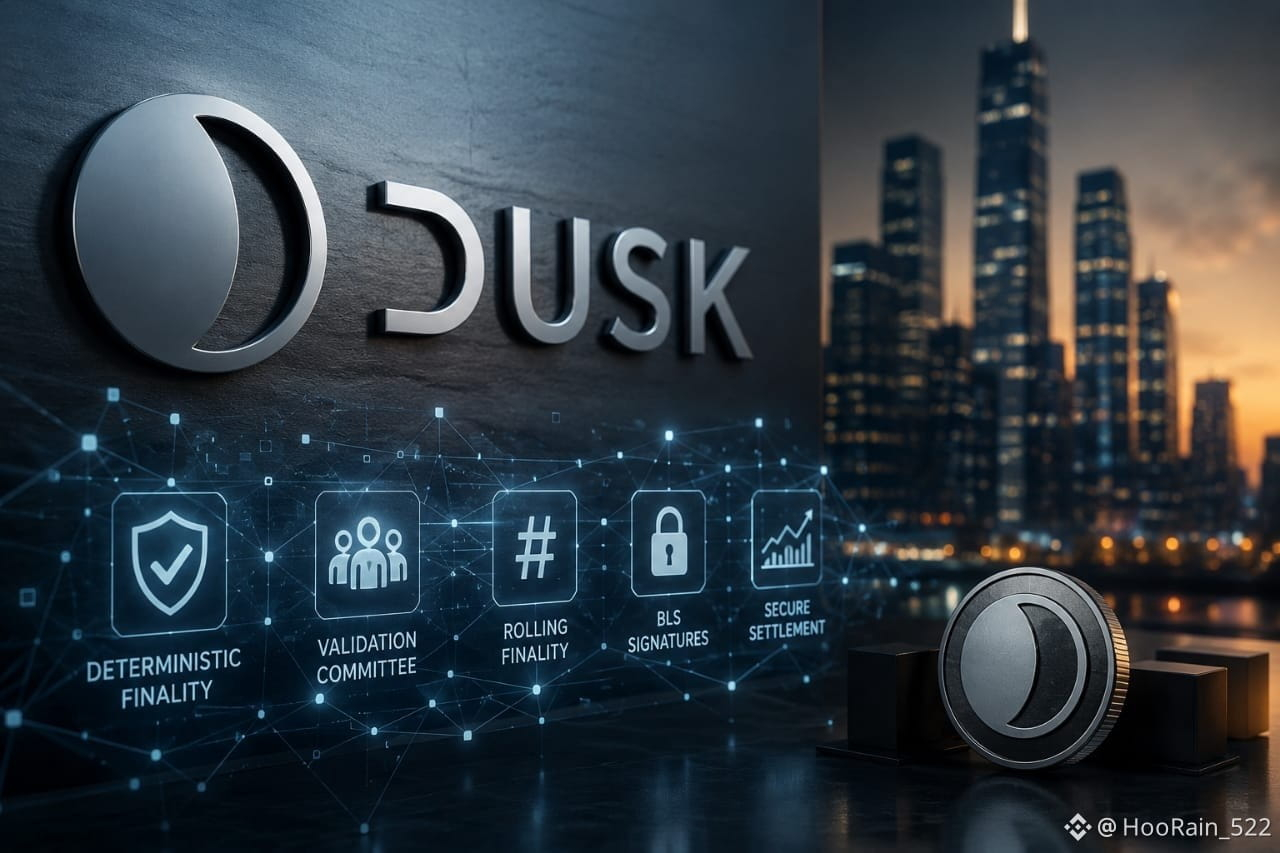
Tối nay khi đọc về các cơ chế đồng thuận, tôi cứ quay lại một từ: "xác suất." Hầu hết các chuỗi không thực sự hứa hẹn về tính cuối cùng, mà chỉ là giảm rủi ro theo thời gian. Sự khác biệt đó khiến tôi suy nghĩ lâu hơn tôi tưởng.
Với người dùng bán lẻ, tính cuối cùng theo xác suất là ổn. Đợi vài khối, rồi chuyển sang bước tiếp theo. Nhưng với các tổ chức đang dùng để thanh toán hàng triệu đô la/bằng tài sản token hóa, "có lẽ là cuối cùng" không phải là một câu trả lời thực sự. Chỉ riêng rủi ro bị re-org đã là lý do không thể chấp nhận.
Dusk tiếp cận vấn đề này theo cách khác: thông qua Succinct Attestation, sortition tất định chọn các nhà cung cấp (provisioners) bằng chữ ký BLS, hình thành các ủy ban xác thực và phê chuẩn mà không cần khai thác (mining). Kết hợp với tính cuối cùng luân phiên, một khối trở nên thực sự không thể đảo ngược trong vài giây, chứ không phải là "không thể đảo ngược theo thời gian".
Điều này cũng âm thầm triệt tiêu các cuộc tấn công tầm xa (long-range) và việc sắp xếp lại MEV trên các giao dịch đang chờ, thứ mà tôi chưa kịp liên hệ cho tới khi đọc kỹ.
Đánh đổi nằm ở tính sẵn sàng (uptime). Các provisioners ngoại tuyến sẽ làm chậm quá trình bỏ phiếu, và cơ chế dự phòng khẩn cấp sẽ được kích hoạt. Tốc độ ở đây không phải là phần khó nhất.
Thử thách thực sự là liệu các ủy ban chặt chẽ này có tiếp tục phi tập trung khi khối lượng toàn cầu thực sự tăng lên hay không.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk
Tối nay khi đọc về các cơ chế đồng thuận, tôi cứ quay lại một từ: "xác suất." Hầu hết các chuỗi không thực sự hứa hẹn về tính cuối cùng, mà chỉ là giảm rủi ro theo thời gian. Sự khác biệt đó khiến tôi suy nghĩ lâu hơn tôi tưởng.
Với người dùng bán lẻ, tính cuối cùng theo xác suất là ổn. Đợi vài khối, rồi chuyển sang bước tiếp theo. Nhưng với các tổ chức đang dùng để thanh toán hàng triệu đô la/bằng tài sản token hóa, "có lẽ là cuối cùng" không phải là một câu trả lời thực sự. Chỉ riêng rủi ro bị re-org đã là lý do không thể chấp nhận.
Dusk tiếp cận vấn đề này theo cách khác: thông qua Succinct Attestation, sortition tất định chọn các nhà cung cấp (provisioners) bằng chữ ký BLS, hình thành các ủy ban xác thực và phê chuẩn mà không cần khai thác (mining). Kết hợp với tính cuối cùng luân phiên, một khối trở nên thực sự không thể đảo ngược trong vài giây, chứ không phải là "không thể đảo ngược theo thời gian".
Điều này cũng âm thầm triệt tiêu các cuộc tấn công tầm xa (long-range) và việc sắp xếp lại MEV trên các giao dịch đang chờ, thứ mà tôi chưa kịp liên hệ cho tới khi đọc kỹ.
Đánh đổi nằm ở tính sẵn sàng (uptime). Các provisioners ngoại tuyến sẽ làm chậm quá trình bỏ phiếu, và cơ chế dự phòng khẩn cấp sẽ được kích hoạt. Tốc độ ở đây không phải là phần khó nhất.
Thử thách thực sự là liệu các ủy ban chặt chẽ này có tiếp tục phi tập trung khi khối lượng toàn cầu thực sự tăng lên hay không.
3
5
122
·
--
Khi nhìn về lúc hoàng hôn, tôi cứ quay lại một câu hỏi: vấn đề thực sự nào có thể khiến ai đó rời khỏi hệ thống hiện tại của họ và chuyển sang Dusk?
Không chỉ là nói rằng tài chính được quản lý có thể cần quyền riêng tư, tuân thủ và thanh toán onchain. Câu hỏi thực sự là: điều gì sẽ thực sự tốt hơn cho những người đã đang hoạt động trong thị trường này nếu họ sử dụng Dusk?
Cách tiếp cận của Dusk không phải là đối đầu với cơ quan quản lý, mà là xây dựng dựa trên các quy tắc của họ. Khi các khung như MiCA ngày càng trưởng thành, tuân thủ bảo mật (confidential compliance) có thể trở nên quan trọng hơn. Đây là một tiền đề hợp lý. Nhưng về mặt kỹ thuật ấn tượng với việc phát hành onchain không tự động có nghĩa là tổ chức phát hành sẽ rời khỏi hệ thống hiện có và chuyển sang Dusk.
Điểm đọng lại với tôi là NPEX đã cho thấy rằng các thị trường được quản lý đã tồn tại ngay bây giờ, với người dùng thật và vốn thật. Vì vậy, nhiệm vụ của Dusk không phải là tạo nhu cầu từ đầu. Nhiệm vụ của họ là giải thích điều gì sẽ trở nên tốt hơn cho những người đã và đang làm việc trong thị trường đó.
Quyền riêng tư + tuân thủ, chuyển nhượng được kiểm soát, bảo mật ở cấp độ giao dịch, trong khi vẫn giữ mọi thứ có thể kiểm tra/đối soát (audit được) — có lẽ đó chính là lợi thế thực sự.
Nếu Dusk có thể thực sự giảm ma sát về chi phí, tốc độ hay sự phân mảnh, thì điều đó mới thực sự quan trọng. Sự chú ý của Binance là điều hay, đúng là vậy. Nhưng việc chuyển sự chú ý đó thành thanh khoản DuskTrade thực sự là một bài kiểm tra hoàn toàn khác.
Nên thành thật mà nói, bạn nghĩ Dusk đang giải quyết loại ma sát nào mà các “đường ray” hiện tại đơn giản là không làm được?
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
Khi nhìn về lúc hoàng hôn, tôi cứ quay lại một câu hỏi: vấn đề thực sự nào có thể khiến ai đó rời khỏi hệ thống hiện tại của họ và chuyển sang Dusk?
Không chỉ là nói rằng tài chính được quản lý có thể cần quyền riêng tư, tuân thủ và thanh toán onchain. Câu hỏi thực sự là: điều gì sẽ thực sự tốt hơn cho những người đã đang hoạt động trong thị trường này nếu họ sử dụng Dusk?
Cách tiếp cận của Dusk không phải là đối đầu với cơ quan quản lý, mà là xây dựng dựa trên các quy tắc của họ. Khi các khung như MiCA ngày càng trưởng thành, tuân thủ bảo mật (confidential compliance) có thể trở nên quan trọng hơn. Đây là một tiền đề hợp lý. Nhưng về mặt kỹ thuật ấn tượng với việc phát hành onchain không tự động có nghĩa là tổ chức phát hành sẽ rời khỏi hệ thống hiện có và chuyển sang Dusk.
Điểm đọng lại với tôi là NPEX đã cho thấy rằng các thị trường được quản lý đã tồn tại ngay bây giờ, với người dùng thật và vốn thật. Vì vậy, nhiệm vụ của Dusk không phải là tạo nhu cầu từ đầu. Nhiệm vụ của họ là giải thích điều gì sẽ trở nên tốt hơn cho những người đã và đang làm việc trong thị trường đó.
Quyền riêng tư + tuân thủ, chuyển nhượng được kiểm soát, bảo mật ở cấp độ giao dịch, trong khi vẫn giữ mọi thứ có thể kiểm tra/đối soát (audit được) — có lẽ đó chính là lợi thế thực sự.
Nếu Dusk có thể thực sự giảm ma sát về chi phí, tốc độ hay sự phân mảnh, thì điều đó mới thực sự quan trọng. Sự chú ý của Binance là điều hay, đúng là vậy. Nhưng việc chuyển sự chú ý đó thành thanh khoản DuskTrade thực sự là một bài kiểm tra hoàn toàn khác.
Nên thành thật mà nói, bạn nghĩ Dusk đang giải quyết loại ma sát nào mà các “đường ray” hiện tại đơn giản là không làm được?
#dusk $DUSK @Dusk
2
2
197
·
--
Tôi đã dành cả buổi tối để so sánh các dashboard khác nhau thay vì thư giãn với dữ liệu TVL trên một tab và dữ liệu settlement trên tab khác. Khoảng cách giữa hai con số cứ làm tôi bận tâm.
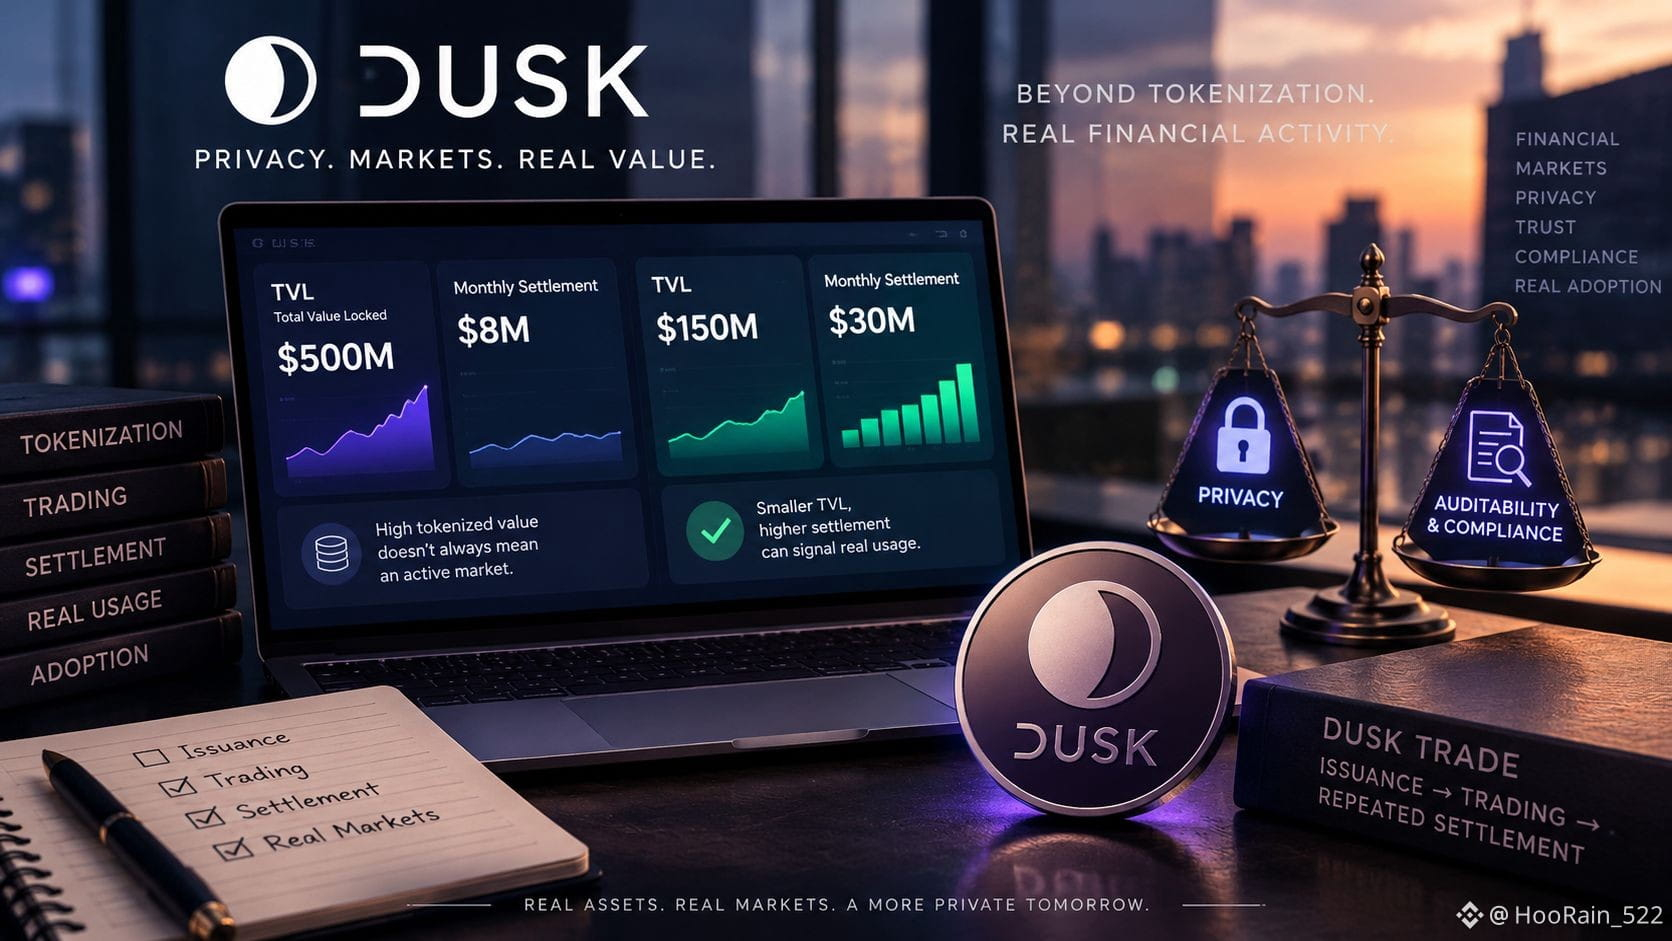
TVL chỉ cho biết bao nhiêu giá trị hoặc bao nhiêu tài sản đang bị khóa hoặc được token hóa. Nó không cho chúng ta biết liệu những tài sản đó có thực sự đang di chuyển hay được sử dụng hay không. Nếu một dự án có $500M tài sản đã token hóa nhưng chỉ có $8M settlement theo tháng, nó có thể trông khá yên ắng, gần như không hoạt động. Ngược lại, $150M tài sản với $30M settlement định kỳ có thể là dấu hiệu mạnh hơn của việc sử dụng thực sự, dù quy mô nhỏ hơn.
Đây là lúc Dusk Trade trở nên quan trọng hơn chỉ những con số phát hành. Bất kỳ ai cũng có thể mint tài sản. Tín hiệu thật sự là liệu các tài sản đó có thực sự được giao dịch và được settle lặp lại sau đó hay không.
Ngoài ra còn có khía cạnh quyền riêng tư. Trước đây, tôi nghĩ Dusk hoạt động giống Monero, với mức độ ẩn danh hoàn toàn. Nhưng cách tiếp cận ZK của Hedger có vẻ khác: thông tin nhạy cảm có thể vẫn được giữ riêng trong khi hệ thống vẫn có thể được kiểm toán. Sự cố ở cầu và việc chặn danh sách địa chỉ khiến tôi tự hỏi liệu các địa chỉ bị gắn cờ có vẫn có thể được xác định hay không—quyền riêng tư của Dusk có được thiết kế theo kiểu chọn lọc?
Vì vậy có lẽ chúng ta nên ít tập trung vào việc có bao nhiêu giá trị bị khóa hơn, và tập trung nhiều hơn vào việc thực sự đang được settle bao nhiêu, nó di chuyển thường xuyên như thế nào và ai có thể xem hoặc can thiệp khi cần thiết.
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
Tôi đã dành cả buổi tối để so sánh các dashboard khác nhau thay vì thư giãn với dữ liệu TVL trên một tab và dữ liệu settlement trên tab khác. Khoảng cách giữa hai con số cứ làm tôi bận tâm.
TVL chỉ cho biết bao nhiêu giá trị hoặc bao nhiêu tài sản đang bị khóa hoặc được token hóa. Nó không cho chúng ta biết liệu những tài sản đó có thực sự đang di chuyển hay được sử dụng hay không. Nếu một dự án có $500M tài sản đã token hóa nhưng chỉ có $8M settlement theo tháng, nó có thể trông khá yên ắng, gần như không hoạt động. Ngược lại, $150M tài sản với $30M settlement định kỳ có thể là dấu hiệu mạnh hơn của việc sử dụng thực sự, dù quy mô nhỏ hơn.
Đây là lúc Dusk Trade trở nên quan trọng hơn chỉ những con số phát hành. Bất kỳ ai cũng có thể mint tài sản. Tín hiệu thật sự là liệu các tài sản đó có thực sự được giao dịch và được settle lặp lại sau đó hay không.
Ngoài ra còn có khía cạnh quyền riêng tư. Trước đây, tôi nghĩ Dusk hoạt động giống Monero, với mức độ ẩn danh hoàn toàn. Nhưng cách tiếp cận ZK của Hedger có vẻ khác: thông tin nhạy cảm có thể vẫn được giữ riêng trong khi hệ thống vẫn có thể được kiểm toán. Sự cố ở cầu và việc chặn danh sách địa chỉ khiến tôi tự hỏi liệu các địa chỉ bị gắn cờ có vẫn có thể được xác định hay không—quyền riêng tư của Dusk có được thiết kế theo kiểu chọn lọc?
Vì vậy có lẽ chúng ta nên ít tập trung vào việc có bao nhiêu giá trị bị khóa hơn, và tập trung nhiều hơn vào việc thực sự đang được settle bao nhiêu, nó di chuyển thường xuyên như thế nào và ai có thể xem hoặc can thiệp khi cần thiết.
#dusk $DUSK @Dusk
13
6
402
·
--
Hôm nay tôi dành thời gian cho nhiệm vụ này để suy nghĩ về sự giằng co đó, thay vì làm “bài lặn nhà thám hiểm” theo cách thường lệ—ít nhất là trên giấy tờ. Có vẻ như quyền riêng tư và tuân thủ lại kéo theo những hướng đối lập.
Khi nghĩ kỹ, có thể thấy rõ các giới hạn của tính minh bạch hoàn toàn. Việc công khai mọi số dư và mọi đối tác không thực sự hiệu quả đối với các tổ chức đang vận hành tiền thật. Nhưng ẩn danh hoàn toàn cũng lại có vấn đề riêng: làm sao cơ quan quản lý có thể chấp thuận một thứ mà họ không bao giờ được thấy hay kiểm tra?
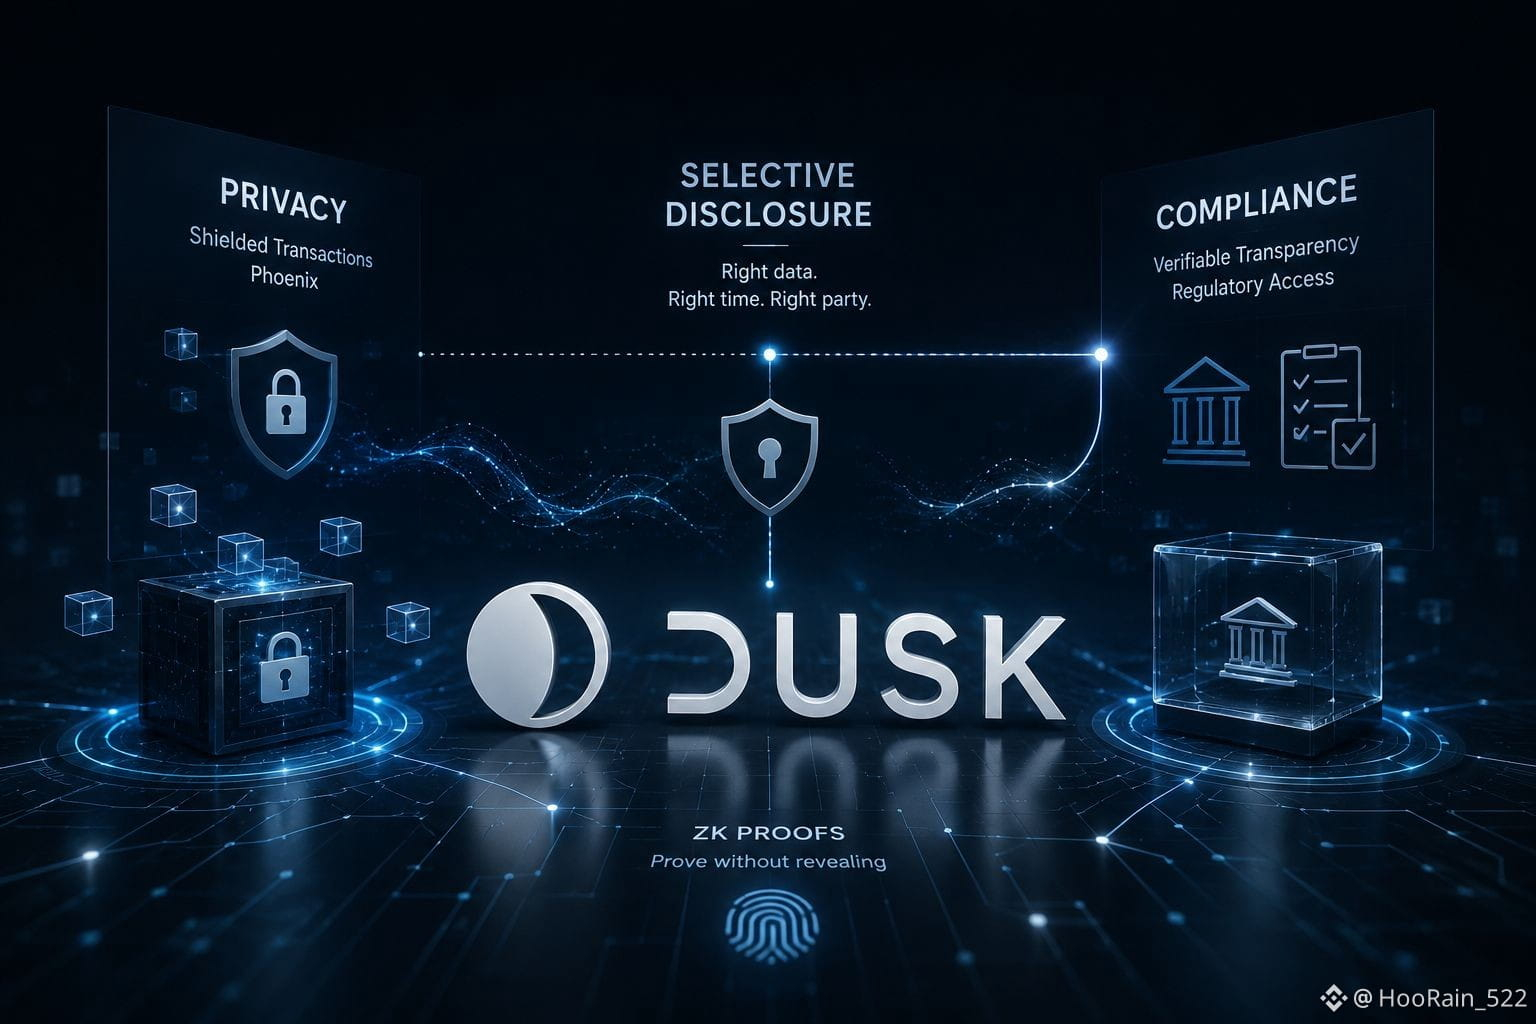
Điều đọng lại với tôi là câu trả lời của Dusk không phải chọn một bên. Đó là các giao dịch Selective Disclosure có thể mặc định được che giấu thông qua Phoenix, trong khi bên đúng vẫn có thể xác minh những thông tin họ cần khi cần.
Chính ở đây, các bằng chứng ZK âm thầm làm công việc quan trọng. Chúng có thể chứng minh rằng một giao dịch tuân thủ các quy tắc mà không tiết lộ dữ liệu nền cho tất cả mọi người.
Hmm… nhưng điều đó vẫn để lại câu hỏi khó hơn: ai sẽ là người được xem cái gì, và ai là người quyết định điều đó?
Theo những gì tôi hiểu, triết lý thiết kế của Dusk là xây dựng quyền riêng tư song hành với tuân thủ, thay vì xem chúng như hai thứ đối lập.
Vậy nên tôi thật sự tò mò: trong thực tế, Selective Disclosure có thực sự đáp ứng được các cơ quan quản lý không, hay nó vẫn còn phần lớn chưa được kiểm chứng ở quy mô thể chế thực tế?
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
Hôm nay tôi dành thời gian cho nhiệm vụ này để suy nghĩ về sự giằng co đó, thay vì làm “bài lặn nhà thám hiểm” theo cách thường lệ—ít nhất là trên giấy tờ. Có vẻ như quyền riêng tư và tuân thủ lại kéo theo những hướng đối lập.
Khi nghĩ kỹ, có thể thấy rõ các giới hạn của tính minh bạch hoàn toàn. Việc công khai mọi số dư và mọi đối tác không thực sự hiệu quả đối với các tổ chức đang vận hành tiền thật. Nhưng ẩn danh hoàn toàn cũng lại có vấn đề riêng: làm sao cơ quan quản lý có thể chấp thuận một thứ mà họ không bao giờ được thấy hay kiểm tra?
Điều đọng lại với tôi là câu trả lời của Dusk không phải chọn một bên. Đó là các giao dịch Selective Disclosure có thể mặc định được che giấu thông qua Phoenix, trong khi bên đúng vẫn có thể xác minh những thông tin họ cần khi cần.
Chính ở đây, các bằng chứng ZK âm thầm làm công việc quan trọng. Chúng có thể chứng minh rằng một giao dịch tuân thủ các quy tắc mà không tiết lộ dữ liệu nền cho tất cả mọi người.
Hmm… nhưng điều đó vẫn để lại câu hỏi khó hơn: ai sẽ là người được xem cái gì, và ai là người quyết định điều đó?
Theo những gì tôi hiểu, triết lý thiết kế của Dusk là xây dựng quyền riêng tư song hành với tuân thủ, thay vì xem chúng như hai thứ đối lập.
Vậy nên tôi thật sự tò mò: trong thực tế, Selective Disclosure có thực sự đáp ứng được các cơ quan quản lý không, hay nó vẫn còn phần lớn chưa được kiểm chứng ở quy mô thể chế thực tế?
#dusk $DUSK @Dusk
6
6
212
·
--
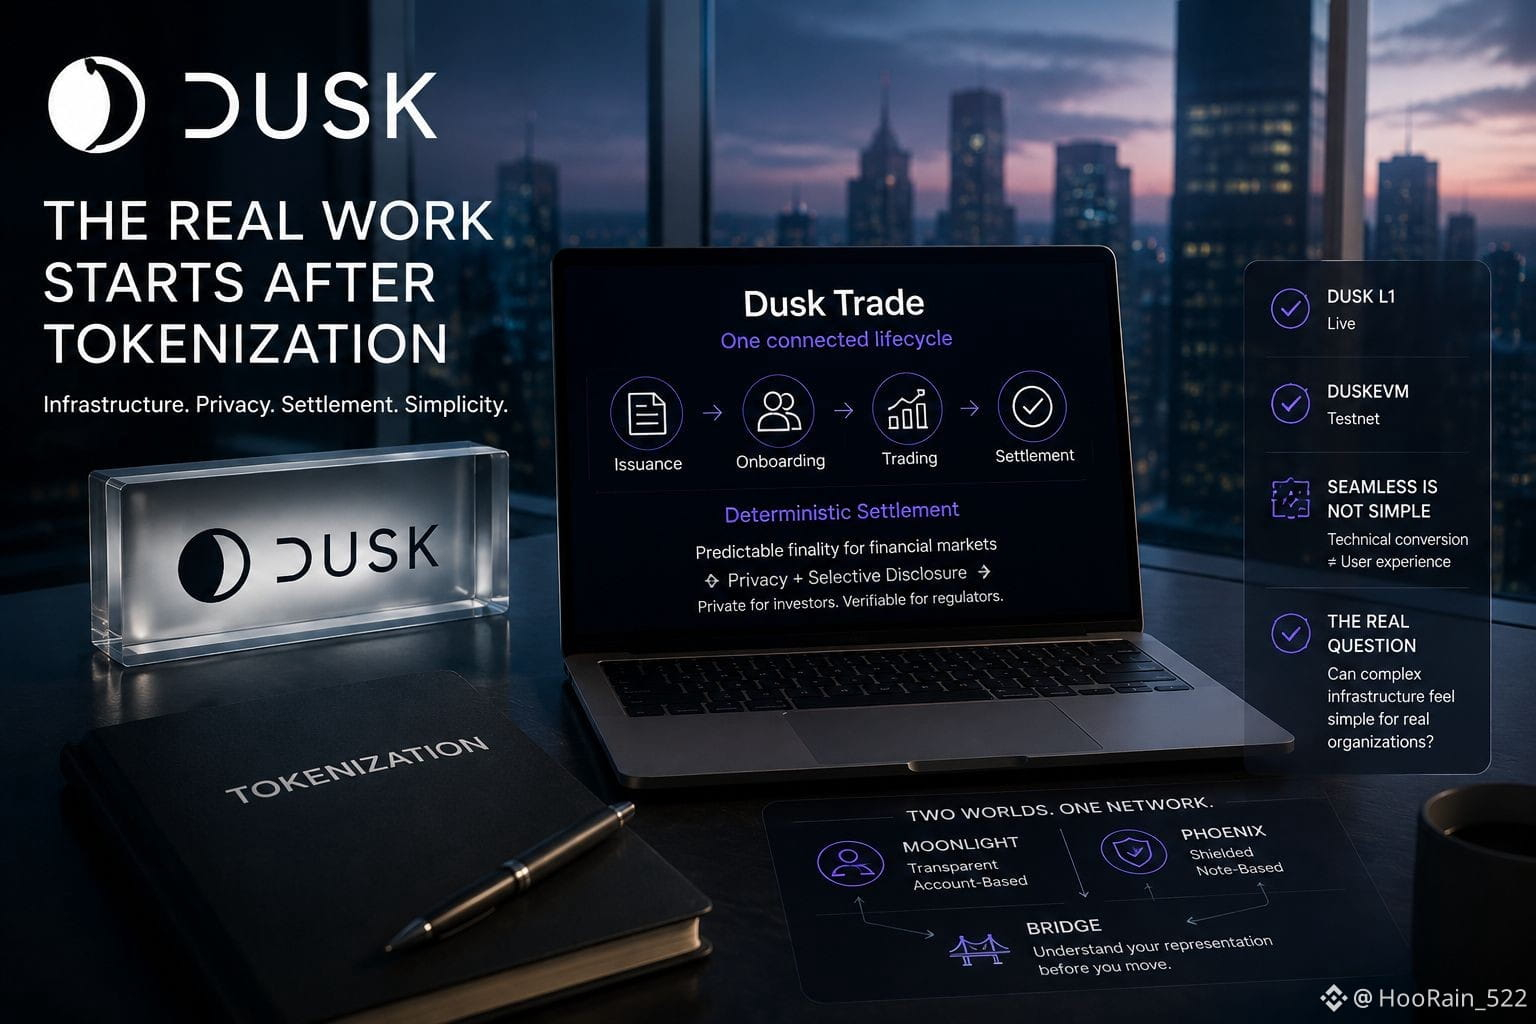
#dusk $DUSK @Dusk_Foundation Still nghĩ về điều này: chính xác thì điều gì xảy ra sau khi token hóa?
Trước đây, tôi cứ nghĩ phần khó chỉ là đưa một tài sản lên blockchain. Nhưng càng tìm hiểu về Dusk, tôi càng nhận ra rằng công việc thực sự bắt đầu ngay sau bước đó.
Token hóa chỉ là bước đầu. Thách thức thật sự nằm ở hạ tầng xung quanh nó. Với Dusk Trade, mọi thứ trở nên thú vị hơn rất nhiều: onboarding nhà đầu tư, liên kết ví, kiểm soát chuyển khoản, phối hợp thanh toán...
Đó không phải là một loạt các hệ thống tách rời được ghép lại với nhau. Phát hành, onboarding, giao dịch, thanh toán bù trừ—tất cả đều là một vòng đời được kết nối với nhau.
Điểm khiến tôi ấn tượng nhất là thanh toán tất định. Thị trường tài chính không chỉ muốn có sự tất định; họ muốn một sự tất định mà có thể thực sự dựa vào, chứ không phải là điều gì đó mang tính xác suất. Khi thêm quyền riêng tư và công bố chọn lọc vào, bạn sẽ có một hệ thống nơi dữ liệu của nhà đầu tư có thể được giữ kín nhưng cơ quan quản lý vẫn có thể kiểm chứng khi họ cần. Nghe thật tuyệt trên giấy tờ, thành thật mà nói.
Nhưng vấn đề nằm ở chỗ này: Dusk L1 đã hoạt động, còn DuskEVM vẫn đang ở testnet. Và vì Moonlight và Phoenix dùng các mô hình giao dịch khác nhau, bất kỳ ai bridging (cầu nối) quỹ đều cần phải hiểu rõ họ đang nắm giữ biểu diễn nào—được hiển thị hay được che chắn—trước khi làm bất cứ điều gì với nó.
Điều này dẫn tôi đến điểm quan trọng thực sự: một quy trình chuyển đổi về mặt kỹ thuật có thể “mượt” không có nghĩa là trải nghiệm sẽ thật sự dễ dùng.
Vì vậy, câu hỏi tôi cứ quay lại là: liệu Dusk có thể làm cho toàn bộ sự phức tạp này trở nên đơn giản đối với các tổ chức chỉ muốn token hóa một tài sản và bắt đầu hay không?
{future}(DUSKUSDT)
$MUBARAK
{future}(MUBARAKUSDT)
$HEMI
{future}(HEMIUSDT)
#dusk $DUSK @Dusk Still nghĩ về điều này: chính xác thì điều gì xảy ra sau khi token hóa?
Trước đây, tôi cứ nghĩ phần khó chỉ là đưa một tài sản lên blockchain. Nhưng càng tìm hiểu về Dusk, tôi càng nhận ra rằng công việc thực sự bắt đầu ngay sau bước đó.
Token hóa chỉ là bước đầu. Thách thức thật sự nằm ở hạ tầng xung quanh nó. Với Dusk Trade, mọi thứ trở nên thú vị hơn rất nhiều: onboarding nhà đầu tư, liên kết ví, kiểm soát chuyển khoản, phối hợp thanh toán...
Đó không phải là một loạt các hệ thống tách rời được ghép lại với nhau. Phát hành, onboarding, giao dịch, thanh toán bù trừ—tất cả đều là một vòng đời được kết nối với nhau.
Điểm khiến tôi ấn tượng nhất là thanh toán tất định. Thị trường tài chính không chỉ muốn có sự tất định; họ muốn một sự tất định mà có thể thực sự dựa vào, chứ không phải là điều gì đó mang tính xác suất. Khi thêm quyền riêng tư và công bố chọn lọc vào, bạn sẽ có một hệ thống nơi dữ liệu của nhà đầu tư có thể được giữ kín nhưng cơ quan quản lý vẫn có thể kiểm chứng khi họ cần. Nghe thật tuyệt trên giấy tờ, thành thật mà nói.
Nhưng vấn đề nằm ở chỗ này: Dusk L1 đã hoạt động, còn DuskEVM vẫn đang ở testnet. Và vì Moonlight và Phoenix dùng các mô hình giao dịch khác nhau, bất kỳ ai bridging (cầu nối) quỹ đều cần phải hiểu rõ họ đang nắm giữ biểu diễn nào—được hiển thị hay được che chắn—trước khi làm bất cứ điều gì với nó.
Điều này dẫn tôi đến điểm quan trọng thực sự: một quy trình chuyển đổi về mặt kỹ thuật có thể “mượt” không có nghĩa là trải nghiệm sẽ thật sự dễ dùng.
Vì vậy, câu hỏi tôi cứ quay lại là: liệu Dusk có thể làm cho toàn bộ sự phức tạp này trở nên đơn giản đối với các tổ chức chỉ muốn token hóa một tài sản và bắt đầu hay không?
$MUBARAK
$HEMI
63
28
995
·
--
#dusk $DUSK @Dusk_Foundation Khoảng cách về thông tin công bố, vẫn đang ngồi với cái này....
Trước đây tôi từng hiểu phần quảng bá quyền riêng tư của Dusk chỉ là “che giấu chi tiết giao dịch.” Nhưng nhìn kỹ hơn, tôi nhận ra điểm cốt lõi thực sự là các smart contract (hợp đồng thông minh) bảo mật.
XSC giữ kín các logic tài chính nhạy cảm trong khi mạng vẫn thực thi chúng. Nghe có vẻ đơn giản nhưng thực ra đây là một bài toán khó hơn rất nhiều: quyền riêng tư và khả năng xác minh lại kéo nhau theo những hướng đối lập.
Vụ thỏa hiệp cây cầu ngày 16 tháng 1 đã làm tôi hiểu rõ điều này hơn. Dusk đã công bố sự cố vào ngày 17 tháng 1. Theo thông báo ban đầu của Dusk, hoạt động bất thường đã được phát hiện liên quan đến một ví do đội ngũ quản lý, các cây cầu đã bị tạm dừng và họ cho biết tiền của người dùng không bị ảnh hưởng.
Sau đó, bài phân tích hậu sự cố của Dusk cung cấp chi tiết hơn: một kẻ tấn công đã giành được quyền truy cập trái phép vào một ví ký kết của cầu và rút cạn DUSK thông qua cây cầu. Sự cố là vấn đề an ninh vận hành của cây cầu, chứ không phải sự thỏa hiệp của chính DuskDS.
Nhưng điều đọng lại với tôi là khoảng cách giữa thông tin liên lạc ban đầu và bức tranh đầy đủ xuất hiện sau đó.
Vì vậy, “Dusk có bị hack không?” không phải là câu hỏi thú vị nhất.
Câu hỏi thực sự là: một mạng được xây dựng xoay quanh tính bảo mật cần truyền đạt và công bố thông tin như thế nào khi có sự cố xảy ra bên ngoài giao thức cốt lõi.
Nếu toàn bộ lời quảng bá là “quyền riêng tư đáng tin cậy ở quy mô lớn,” thì việc công bố thông tin có thể quan trọng đến mức tương đương với mật mã.
Tôi vẫn chưa biết có thể giữ kín thông tin đến mức nào trước khi việc xác minh chỉ còn trở thành “hãy tin chúng tôi.”
{future}(DUSKUSDT)
$ALPINE
{future}(ALPINEUSDT)
$ACE
{future}(ACEUSDT)
#dusk $DUSK @Dusk Khoảng cách về thông tin công bố, vẫn đang ngồi với cái này....
Trước đây tôi từng hiểu phần quảng bá quyền riêng tư của Dusk chỉ là “che giấu chi tiết giao dịch.” Nhưng nhìn kỹ hơn, tôi nhận ra điểm cốt lõi thực sự là các smart contract (hợp đồng thông minh) bảo mật.
XSC giữ kín các logic tài chính nhạy cảm trong khi mạng vẫn thực thi chúng. Nghe có vẻ đơn giản nhưng thực ra đây là một bài toán khó hơn rất nhiều: quyền riêng tư và khả năng xác minh lại kéo nhau theo những hướng đối lập.
Vụ thỏa hiệp cây cầu ngày 16 tháng 1 đã làm tôi hiểu rõ điều này hơn. Dusk đã công bố sự cố vào ngày 17 tháng 1. Theo thông báo ban đầu của Dusk, hoạt động bất thường đã được phát hiện liên quan đến một ví do đội ngũ quản lý, các cây cầu đã bị tạm dừng và họ cho biết tiền của người dùng không bị ảnh hưởng.
Sau đó, bài phân tích hậu sự cố của Dusk cung cấp chi tiết hơn: một kẻ tấn công đã giành được quyền truy cập trái phép vào một ví ký kết của cầu và rút cạn DUSK thông qua cây cầu. Sự cố là vấn đề an ninh vận hành của cây cầu, chứ không phải sự thỏa hiệp của chính DuskDS.
Nhưng điều đọng lại với tôi là khoảng cách giữa thông tin liên lạc ban đầu và bức tranh đầy đủ xuất hiện sau đó.
Vì vậy, “Dusk có bị hack không?” không phải là câu hỏi thú vị nhất.
Câu hỏi thực sự là: một mạng được xây dựng xoay quanh tính bảo mật cần truyền đạt và công bố thông tin như thế nào khi có sự cố xảy ra bên ngoài giao thức cốt lõi.
Nếu toàn bộ lời quảng bá là “quyền riêng tư đáng tin cậy ở quy mô lớn,” thì việc công bố thông tin có thể quan trọng đến mức tương đương với mật mã.
Tôi vẫn chưa biết có thể giữ kín thông tin đến mức nào trước khi việc xác minh chỉ còn trở thành “hãy tin chúng tôi.”
$ALPINE
$ACE
51
20
875
·
--
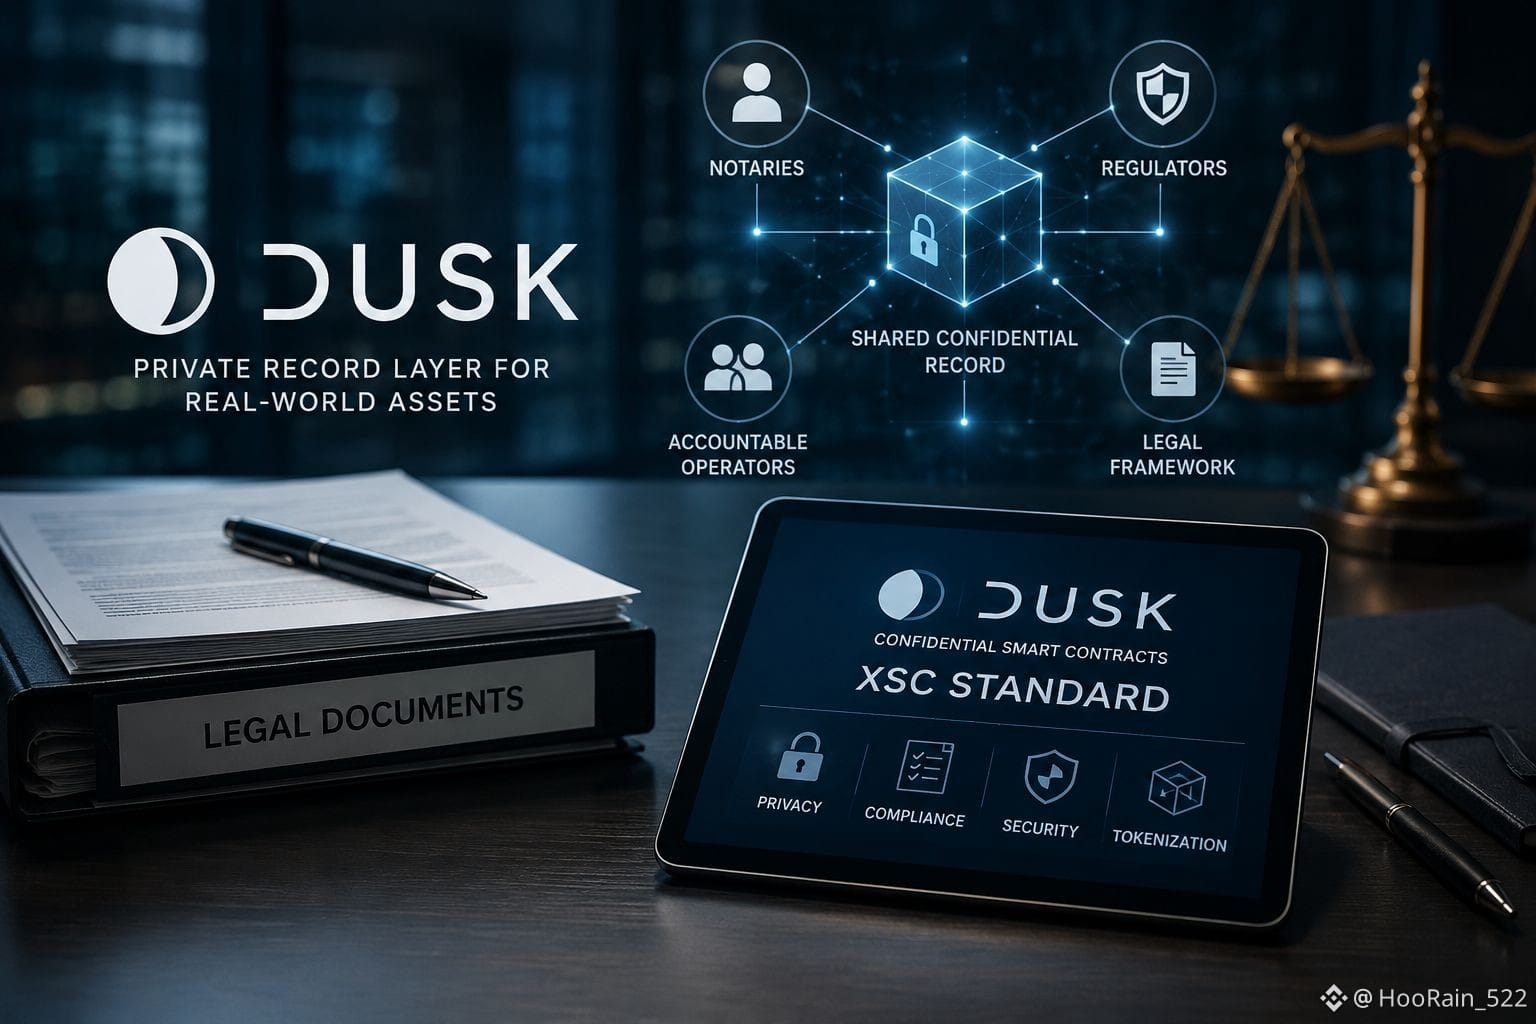
Lớp hồ sơ tư nhân, vẫn đang suy nghĩ về chủ đề này... Tôi cứ thấy các tài sản ngoài đời thực xuất hiện trên chuỗi ở khắp nơi, gần như việc token hóa nào đó có thể loại bỏ toàn bộ phần việc pháp lý nằm phía dưới. Vì vậy, tôi bắt đầu tìm hiểu xem điều gì thực sự vẫn được giữ ngoài chuỗi sau khi token hóa.
Điều thu hút sự chú ý của tôi là cách Dusk tập trung vào các smart contract bảo mật và chuẩn XSC. Vì vậy, sự riêng tư ở đây không chỉ là che giấu một con số. Mà là xây dựng tính riêng tư vào hạ tầng tài chính.
Vòng đời token hóa của SME là phần khiến tôi thấy thật sự thú vị. Việc cấu trúc vẫn có thể cần các phê duyệt của doanh nghiệp. Các giao dịch chuyển nhượng vẫn có thể yêu cầu một văn bản công chứng (notarial deed). Việc quản lý dịch vụ vẫn có thể liên quan đến con người đưa ra quyết định về cách xử lý thuế. Chỉ vì một thứ đã được token hóa không có nghĩa là mọi thứ đều trở thành tự động.
NPEX còn làm rõ điều này hơn nữa với tôi. Token hóa cổ phần của Dutch BV không đơn giản thay thế quy trình pháp lý hiện có. Có vẻ như nó nằm song song với quy trình đó.
Vậy có lẽ Dusk không hẳn là lớp thay thế. Có thể nó giống như một hồ sơ bảo mật dùng chung, hoạt động song song với các công chứng viên, cơ quan quản lý và các bên vận hành có trách nhiệm, bởi vì những người và quy trình đó sẽ không biến mất.
Việc Dusk Trade vẫn nằm trong danh sách chờ cũng khiến tôi suy nghĩ theo hướng khác. Có thể đường ống hạ tầng mang tính thể chế đang được xây dựng từ rất lâu trước khi diễn ra giao dịch thực sự.
Tôi vẫn đang cố gắng tìm hiểu một điều: khi các cấu trúc trở nên phức tạp hơn, thì tính bảo mật và việc thực thi pháp lý thực sự phối hợp với nhau như thế nào?
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
$TUT
{future}(TUTUSDT)
$GPS
{future}(GPSUSDT)
Lớp hồ sơ tư nhân, vẫn đang suy nghĩ về chủ đề này... Tôi cứ thấy các tài sản ngoài đời thực xuất hiện trên chuỗi ở khắp nơi, gần như việc token hóa nào đó có thể loại bỏ toàn bộ phần việc pháp lý nằm phía dưới. Vì vậy, tôi bắt đầu tìm hiểu xem điều gì thực sự vẫn được giữ ngoài chuỗi sau khi token hóa.
Điều thu hút sự chú ý của tôi là cách Dusk tập trung vào các smart contract bảo mật và chuẩn XSC. Vì vậy, sự riêng tư ở đây không chỉ là che giấu một con số. Mà là xây dựng tính riêng tư vào hạ tầng tài chính.
Vòng đời token hóa của SME là phần khiến tôi thấy thật sự thú vị. Việc cấu trúc vẫn có thể cần các phê duyệt của doanh nghiệp. Các giao dịch chuyển nhượng vẫn có thể yêu cầu một văn bản công chứng (notarial deed). Việc quản lý dịch vụ vẫn có thể liên quan đến con người đưa ra quyết định về cách xử lý thuế. Chỉ vì một thứ đã được token hóa không có nghĩa là mọi thứ đều trở thành tự động.
NPEX còn làm rõ điều này hơn nữa với tôi. Token hóa cổ phần của Dutch BV không đơn giản thay thế quy trình pháp lý hiện có. Có vẻ như nó nằm song song với quy trình đó.
Vậy có lẽ Dusk không hẳn là lớp thay thế. Có thể nó giống như một hồ sơ bảo mật dùng chung, hoạt động song song với các công chứng viên, cơ quan quản lý và các bên vận hành có trách nhiệm, bởi vì những người và quy trình đó sẽ không biến mất.
Việc Dusk Trade vẫn nằm trong danh sách chờ cũng khiến tôi suy nghĩ theo hướng khác. Có thể đường ống hạ tầng mang tính thể chế đang được xây dựng từ rất lâu trước khi diễn ra giao dịch thực sự.
Tôi vẫn đang cố gắng tìm hiểu một điều: khi các cấu trúc trở nên phức tạp hơn, thì tính bảo mật và việc thực thi pháp lý thực sự phối hợp với nhau như thế nào?
@Dusk #dusk $DUSK
$TUT
$GPS
24
14
834
·
--
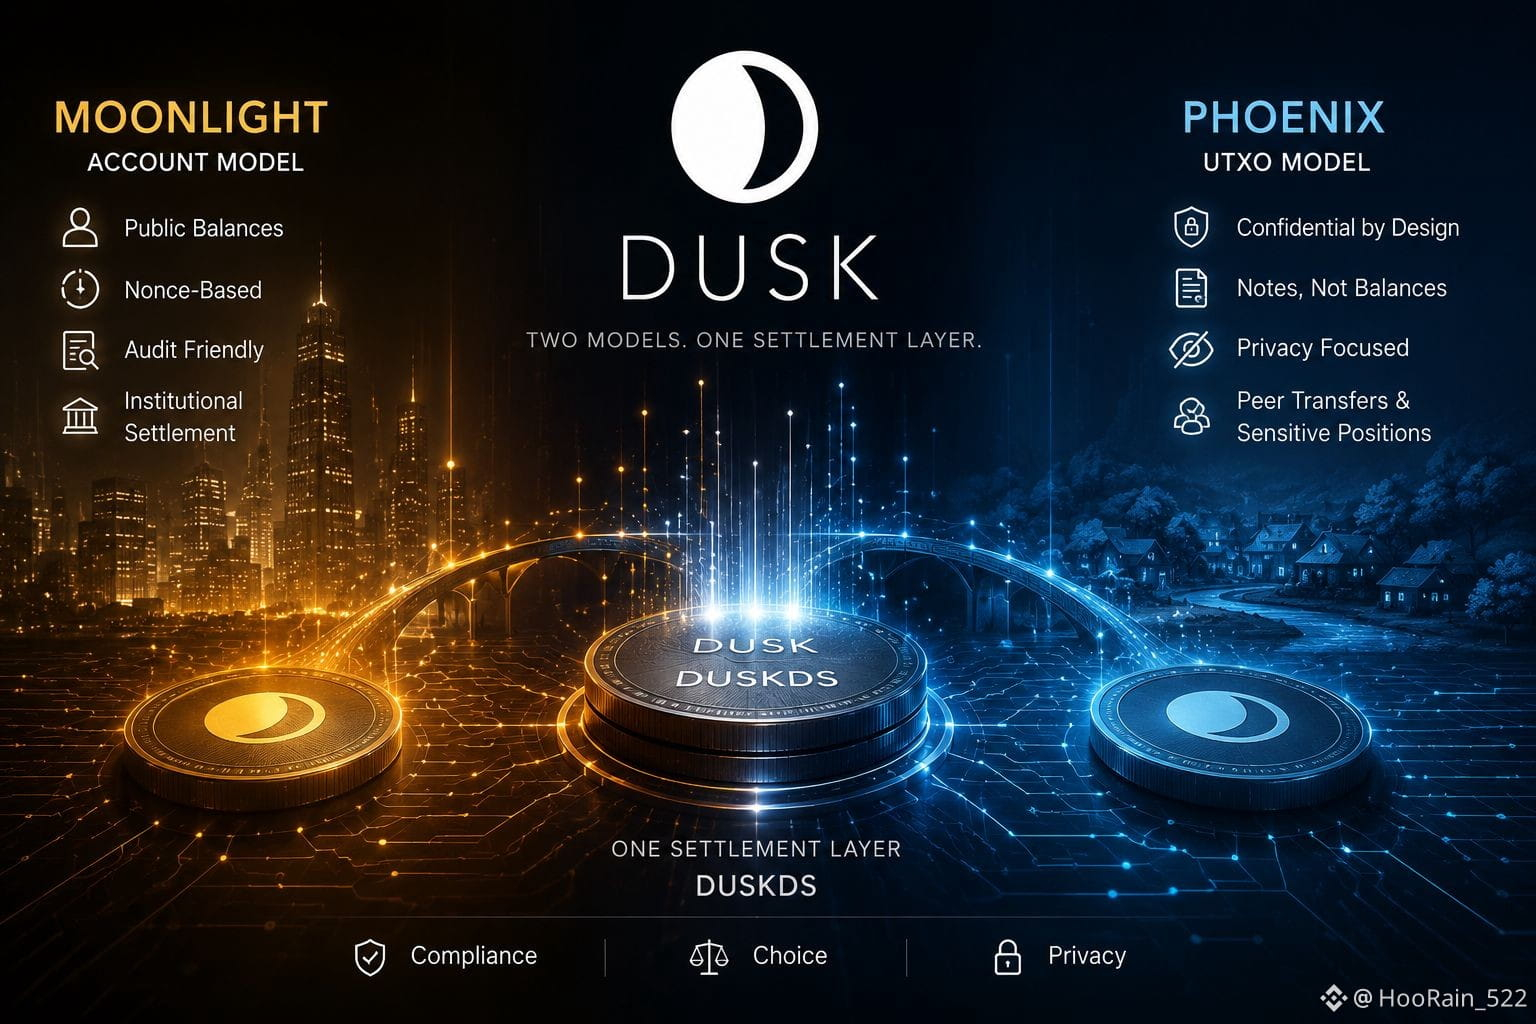
Moonlight vs Phoenix, mình vẫn đang nghĩ về cái này... Câu hỏi khiến mình bắt đầu là: tại sao lại phải công khai mọi giao dịch hoặc làm riêng tư mọi giao dịch, trong khi tài chính thực sự cần cả hai?
Moonlight sử dụng mô hình tài khoản với số dư công khai và nonce, về cơ bản được định hình như Ethereum. Điều này hợp lý cho những thứ cần có sẵn một dấu vết kiểm toán.
Phoenix sử dụng mô hình kiểu UTXO với các “note” thay vì số dư, và sự riêng tư được tích hợp ngay từ thiết kế. Nó phù hợp cho các giao dịch mà việc tiết lộ số tiền hoặc bên còn lại có thể chính là rủi ro thực sự.
Điều thực sự khiến mình ấn tượng là tài liệu không cố gắng trộn hai mô hình này vào với nhau. Chúng được giữ tách bạch rõ ràng: hai loại giao dịch khác nhau chạy trên cùng một lớp DuskDS, thay vì một mô hình duy nhất được thêm tùy chọn riêng tư vào sau.
Việc thanh toán giữa các tổ chức có thể nghiêng về Moonlight hơn vì tuân thủ thường cần các giao dịch phải được nhìn thấy và có thể kiểm toán. Còn các chuyển khoản ngang hàng và các vị thế nhạy cảm thì có vẻ hợp hơn với Phoenix.
Gọi Dusk chỉ là một “chuỗi riêng tư” thì có vẻ là bỏ lỡ lựa chọn thiết kế lớn hơn. Có vẻ Dusk đang đặt cược rằng không có sự minh bạch hay riêng tư nào đủ một mình.
Giờ mình tò mò không biết, về lâu dài, mô hình nào sẽ xử lý được nhiều khối lượng giao dịch thực tế hơn.
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
$DOLO
{future}(DOLOUSDT)
$AIO
{future}(AIOUSDT)
Moonlight vs Phoenix, mình vẫn đang nghĩ về cái này... Câu hỏi khiến mình bắt đầu là: tại sao lại phải công khai mọi giao dịch hoặc làm riêng tư mọi giao dịch, trong khi tài chính thực sự cần cả hai?
Moonlight sử dụng mô hình tài khoản với số dư công khai và nonce, về cơ bản được định hình như Ethereum. Điều này hợp lý cho những thứ cần có sẵn một dấu vết kiểm toán.
Phoenix sử dụng mô hình kiểu UTXO với các “note” thay vì số dư, và sự riêng tư được tích hợp ngay từ thiết kế. Nó phù hợp cho các giao dịch mà việc tiết lộ số tiền hoặc bên còn lại có thể chính là rủi ro thực sự.
Điều thực sự khiến mình ấn tượng là tài liệu không cố gắng trộn hai mô hình này vào với nhau. Chúng được giữ tách bạch rõ ràng: hai loại giao dịch khác nhau chạy trên cùng một lớp DuskDS, thay vì một mô hình duy nhất được thêm tùy chọn riêng tư vào sau.
Việc thanh toán giữa các tổ chức có thể nghiêng về Moonlight hơn vì tuân thủ thường cần các giao dịch phải được nhìn thấy và có thể kiểm toán. Còn các chuyển khoản ngang hàng và các vị thế nhạy cảm thì có vẻ hợp hơn với Phoenix.
Gọi Dusk chỉ là một “chuỗi riêng tư” thì có vẻ là bỏ lỡ lựa chọn thiết kế lớn hơn. Có vẻ Dusk đang đặt cược rằng không có sự minh bạch hay riêng tư nào đủ một mình.
Giờ mình tò mò không biết, về lâu dài, mô hình nào sẽ xử lý được nhiều khối lượng giao dịch thực tế hơn.
@Dusk #dusk $DUSK
$DOLO
$AIO
27
19
548
·
--
Trước đây tôi cứ nghĩ rằng một token bảo mật về cơ bản là một hợp đồng ERC-20 với thêm một chút giấy tờ, cùng logic chuyển token, cùng khả năng truy cập công khai, chỉ được gắn nhãn khác đi vì lý do pháp lý.
Nhưng càng tìm hiểu kỹ hơn về những gì chứng khoán được quản lý thực sự yêu cầu, giả định đó càng không hợp lý. Một chứng khoán tài chính mang theo các hạn chế không liên quan gì đến mã nguồn, mà liên quan hoàn toàn đến việc ai được phép nắm giữ nó.
Quyền sở hữu có thể được chuyển nhượng như thế nào và những công bố nào đi kèm với việc chuyển nhượng đó. Điều kiện đủ tư cách của nhà đầu tư, giới hạn theo thẩm quyền và các điều kiện chuyển nhượng có kiểm soát không phải là những “tính năng” có thể gắn thêm vào một token sau đó—đó chính là hành vi thực tế của tài sản.
Đó có vẻ là nơi Dusk lấy cảm hứng từ khái niệm XSC: Confidential Security Contract (Hợp đồng bảo mật về chứng khoán). Thay vì coi tuân thủ như một danh sách kiểm tra bên ngoài do các trung gian cưỡng chế, nó coi điều kiện đủ tư cách và các hạn chế chuyển nhượng là một phần các quy tắc ngay trong chính hợp đồng, đồng thời vẫn sử dụng các cơ chế bảo mật để các chi tiết quyền sở hữu không bị phơi bày hoàn toàn trên chuỗi.
Dusk định vị XSC như một tiêu chuẩn cho các chứng khoán token hóa có hỗ trợ quyền riêng tư. Điều này chuyển trách nhiệm từ việc các bên lưu ký phải tự tay kiểm tra từng giao dịch sang một hạ tầng thực thi quy tắc một cách tự động. Đánh đổi là việc mã hóa sự tinh vi về mặt pháp lý trong một hợp đồng phức tạp hơn nhiều so với việc mã hóa một phép chuyển số dư đơn giản.
Tự động hóa tuân thủ thực sự có giảm rủi ro không, hay chỉ đơn thuần là chuyển nơi xảy ra sai sót?
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
Trước đây tôi cứ nghĩ rằng một token bảo mật về cơ bản là một hợp đồng ERC-20 với thêm một chút giấy tờ, cùng logic chuyển token, cùng khả năng truy cập công khai, chỉ được gắn nhãn khác đi vì lý do pháp lý.
Nhưng càng tìm hiểu kỹ hơn về những gì chứng khoán được quản lý thực sự yêu cầu, giả định đó càng không hợp lý. Một chứng khoán tài chính mang theo các hạn chế không liên quan gì đến mã nguồn, mà liên quan hoàn toàn đến việc ai được phép nắm giữ nó.
Quyền sở hữu có thể được chuyển nhượng như thế nào và những công bố nào đi kèm với việc chuyển nhượng đó. Điều kiện đủ tư cách của nhà đầu tư, giới hạn theo thẩm quyền và các điều kiện chuyển nhượng có kiểm soát không phải là những “tính năng” có thể gắn thêm vào một token sau đó—đó chính là hành vi thực tế của tài sản.
Đó có vẻ là nơi Dusk lấy cảm hứng từ khái niệm XSC: Confidential Security Contract (Hợp đồng bảo mật về chứng khoán). Thay vì coi tuân thủ như một danh sách kiểm tra bên ngoài do các trung gian cưỡng chế, nó coi điều kiện đủ tư cách và các hạn chế chuyển nhượng là một phần các quy tắc ngay trong chính hợp đồng, đồng thời vẫn sử dụng các cơ chế bảo mật để các chi tiết quyền sở hữu không bị phơi bày hoàn toàn trên chuỗi.
Dusk định vị XSC như một tiêu chuẩn cho các chứng khoán token hóa có hỗ trợ quyền riêng tư. Điều này chuyển trách nhiệm từ việc các bên lưu ký phải tự tay kiểm tra từng giao dịch sang một hạ tầng thực thi quy tắc một cách tự động. Đánh đổi là việc mã hóa sự tinh vi về mặt pháp lý trong một hợp đồng phức tạp hơn nhiều so với việc mã hóa một phép chuyển số dư đơn giản.
Tự động hóa tuân thủ thực sự có giảm rủi ro không, hay chỉ đơn thuần là chuyển nơi xảy ra sai sót?
@Dusk #dusk $DUSK
29
20
215
·
--
Đã xác minh
Trong một thời gian dài, tôi cho rằng khả năng tương thích EVM chủ yếu chỉ là một mục tiêu tiếp thị, thứ mà các chuỗi thêm vào để trông thân thiện hơn, nhưng về cơ bản không thay đổi nhiều ở bên dưới. Càng tìm hiểu về DuskEVM, tôi càng thấy lời giải thích đó không còn đứng vững.
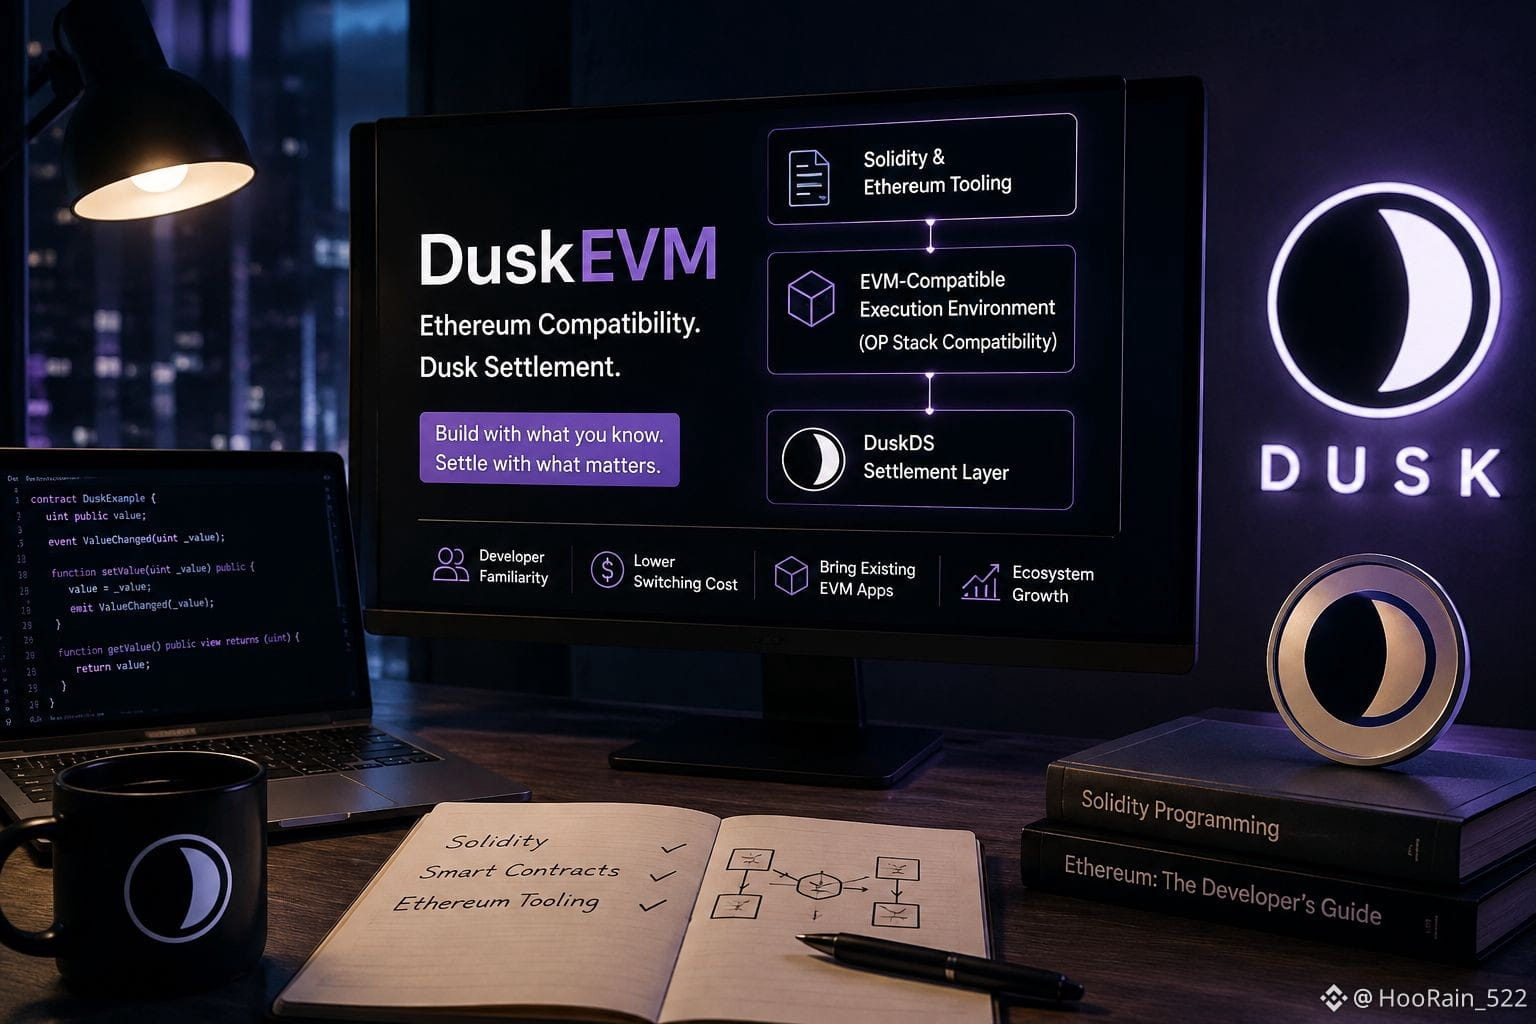
DuskEVM cho phép các nhà phát triển viết Solidity và sử dụng công cụ quen thuộc của Ethereum, đồng thời cung cấp một môi trường thực thi tương thích với EVM với khả năng tương thích OP Stack. Nằm bên dưới trải nghiệm phát triển quen thuộc đó, DuskDS cung cấp lớp thanh toán (settlement) nền tảng.
Sự phân biệt này quan trọng hơn vẻ bề ngoài ban đầu. Môi trường thực thi cảm giác quen thuộc đối với các nhà phát triển Ethereum, nhưng lớp thanh toán và cơ chế xác thực cuối cùng (finality) lại gắn với hạ tầng riêng của Dusk chứ không phải lớp nền (base layer) của Ethereum.
Điều này thực sự làm được là giảm chi phí khi thử một điều gì đó mới. Nhà phát triển không cần phải học lại ngôn ngữ hay xây dựng lại hạ tầng chỉ để kiểm tra xem các tính năng quyền riêng tư và tuân thủ của Dusk có phù hợp với use case của họ hay không. Điều đó thay đổi động lực từ kiểu “thuyết phục tôi chuyển sang” sang “cho phép tôi mang những thứ tôi đã có và xem ở bên dưới có gì thay đổi”.
Đánh đổi là sự quen thuộc có thể che lấp những khác biệt thực sự trong hành vi thanh toán nếu mọi người cho rằng tương thích EVM có nghĩa là mọi thứ hoạt động giống hệt nhau.
Vậy câu hỏi là: việc giảm chi phí chuyển đổi có thực sự làm tăng tốc độ áp dụng hay chỉ đơn giản là trì hoãn thời điểm các nhà phát triển phải đối mặt với những khác biệt ở bên dưới?
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
Trong một thời gian dài, tôi cho rằng khả năng tương thích EVM chủ yếu chỉ là một mục tiêu tiếp thị, thứ mà các chuỗi thêm vào để trông thân thiện hơn, nhưng về cơ bản không thay đổi nhiều ở bên dưới. Càng tìm hiểu về DuskEVM, tôi càng thấy lời giải thích đó không còn đứng vững.
DuskEVM cho phép các nhà phát triển viết Solidity và sử dụng công cụ quen thuộc của Ethereum, đồng thời cung cấp một môi trường thực thi tương thích với EVM với khả năng tương thích OP Stack. Nằm bên dưới trải nghiệm phát triển quen thuộc đó, DuskDS cung cấp lớp thanh toán (settlement) nền tảng.
Sự phân biệt này quan trọng hơn vẻ bề ngoài ban đầu. Môi trường thực thi cảm giác quen thuộc đối với các nhà phát triển Ethereum, nhưng lớp thanh toán và cơ chế xác thực cuối cùng (finality) lại gắn với hạ tầng riêng của Dusk chứ không phải lớp nền (base layer) của Ethereum.
Điều này thực sự làm được là giảm chi phí khi thử một điều gì đó mới. Nhà phát triển không cần phải học lại ngôn ngữ hay xây dựng lại hạ tầng chỉ để kiểm tra xem các tính năng quyền riêng tư và tuân thủ của Dusk có phù hợp với use case của họ hay không. Điều đó thay đổi động lực từ kiểu “thuyết phục tôi chuyển sang” sang “cho phép tôi mang những thứ tôi đã có và xem ở bên dưới có gì thay đổi”.
Đánh đổi là sự quen thuộc có thể che lấp những khác biệt thực sự trong hành vi thanh toán nếu mọi người cho rằng tương thích EVM có nghĩa là mọi thứ hoạt động giống hệt nhau.
Vậy câu hỏi là: việc giảm chi phí chuyển đổi có thực sự làm tăng tốc độ áp dụng hay chỉ đơn giản là trì hoãn thời điểm các nhà phát triển phải đối mặt với những khác biệt ở bên dưới?
@Dusk #dusk $DUSK
43
28
244
·
--
Các cơ quan quản lý của Nhật Bản được cho là đang khuyến khích áp đặt giới hạn rút tiền đối với tiền mã hóa nhằm giúp giảm các vụ lừa đảo và gian lận. Nhìn qua thì ý tưởng này có vẻ hợp lý. Nếu người dùng được bảo vệ tốt hơn và các khoản rút trái phép trở nên ít phổ biến hơn, điều đó cũng có thể giúp tăng mức độ tin cậy khi sử dụng tiền mã hóa.
Tuy nhiên, theo tôi, mọi quy định đều đi kèm với sự đánh đổi. Kiểm soát nhiều hơn có thể cải thiện bảo mật nhưng cũng có thể dần làm giảm tự do tài chính. Rốt cuộc, một trong những nguyên tắc cốt lõi của crypto là trao quyền cho người dùng trong việc tự kiểm soát tài sản của mình.
Với tôi, điều này không chỉ đơn thuần là về giới hạn rút tiền. Câu hỏi lớn hơn là làm sao để cơ quan quản lý và người dùng tìm được sự cân bằng phù hợp—cân bằng sao cho vừa giảm lừa đảo và gian lận mà không làm tổn hại những giá trị khiến crypto trở nên độc đáo.
Cả bảo mật và tự do tài chính đều quan trọng. Thách thức thực sự là tìm ra một sự cân bằng vừa bảo vệ người dùng vừa vẫn giữ vững các nguyên tắc cốt lõi của crypto.
Theo bạn, nên ưu tiên bảo mật trước hay ưu tiên tự do tài chính?
#JapanRegulatorsUrgeCryptoWithdrawalLimits
$BTC #bitcoin @bitcoin
{future}(BTCUSDT)
$ACT
{future}(ACTUSDT)
$HFT
{future}(HFTUSDT)
Các cơ quan quản lý của Nhật Bản được cho là đang khuyến khích áp đặt giới hạn rút tiền đối với tiền mã hóa nhằm giúp giảm các vụ lừa đảo và gian lận. Nhìn qua thì ý tưởng này có vẻ hợp lý. Nếu người dùng được bảo vệ tốt hơn và các khoản rút trái phép trở nên ít phổ biến hơn, điều đó cũng có thể giúp tăng mức độ tin cậy khi sử dụng tiền mã hóa.
Tuy nhiên, theo tôi, mọi quy định đều đi kèm với sự đánh đổi. Kiểm soát nhiều hơn có thể cải thiện bảo mật nhưng cũng có thể dần làm giảm tự do tài chính. Rốt cuộc, một trong những nguyên tắc cốt lõi của crypto là trao quyền cho người dùng trong việc tự kiểm soát tài sản của mình.
Với tôi, điều này không chỉ đơn thuần là về giới hạn rút tiền. Câu hỏi lớn hơn là làm sao để cơ quan quản lý và người dùng tìm được sự cân bằng phù hợp—cân bằng sao cho vừa giảm lừa đảo và gian lận mà không làm tổn hại những giá trị khiến crypto trở nên độc đáo.
Cả bảo mật và tự do tài chính đều quan trọng. Thách thức thực sự là tìm ra một sự cân bằng vừa bảo vệ người dùng vừa vẫn giữ vững các nguyên tắc cốt lõi của crypto.
Theo bạn, nên ưu tiên bảo mật trước hay ưu tiên tự do tài chính?
#JapanRegulatorsUrgeCryptoWithdrawalLimits
$BTC #bitcoin @Bitcoin
$ACT
$HFT
195
·
--
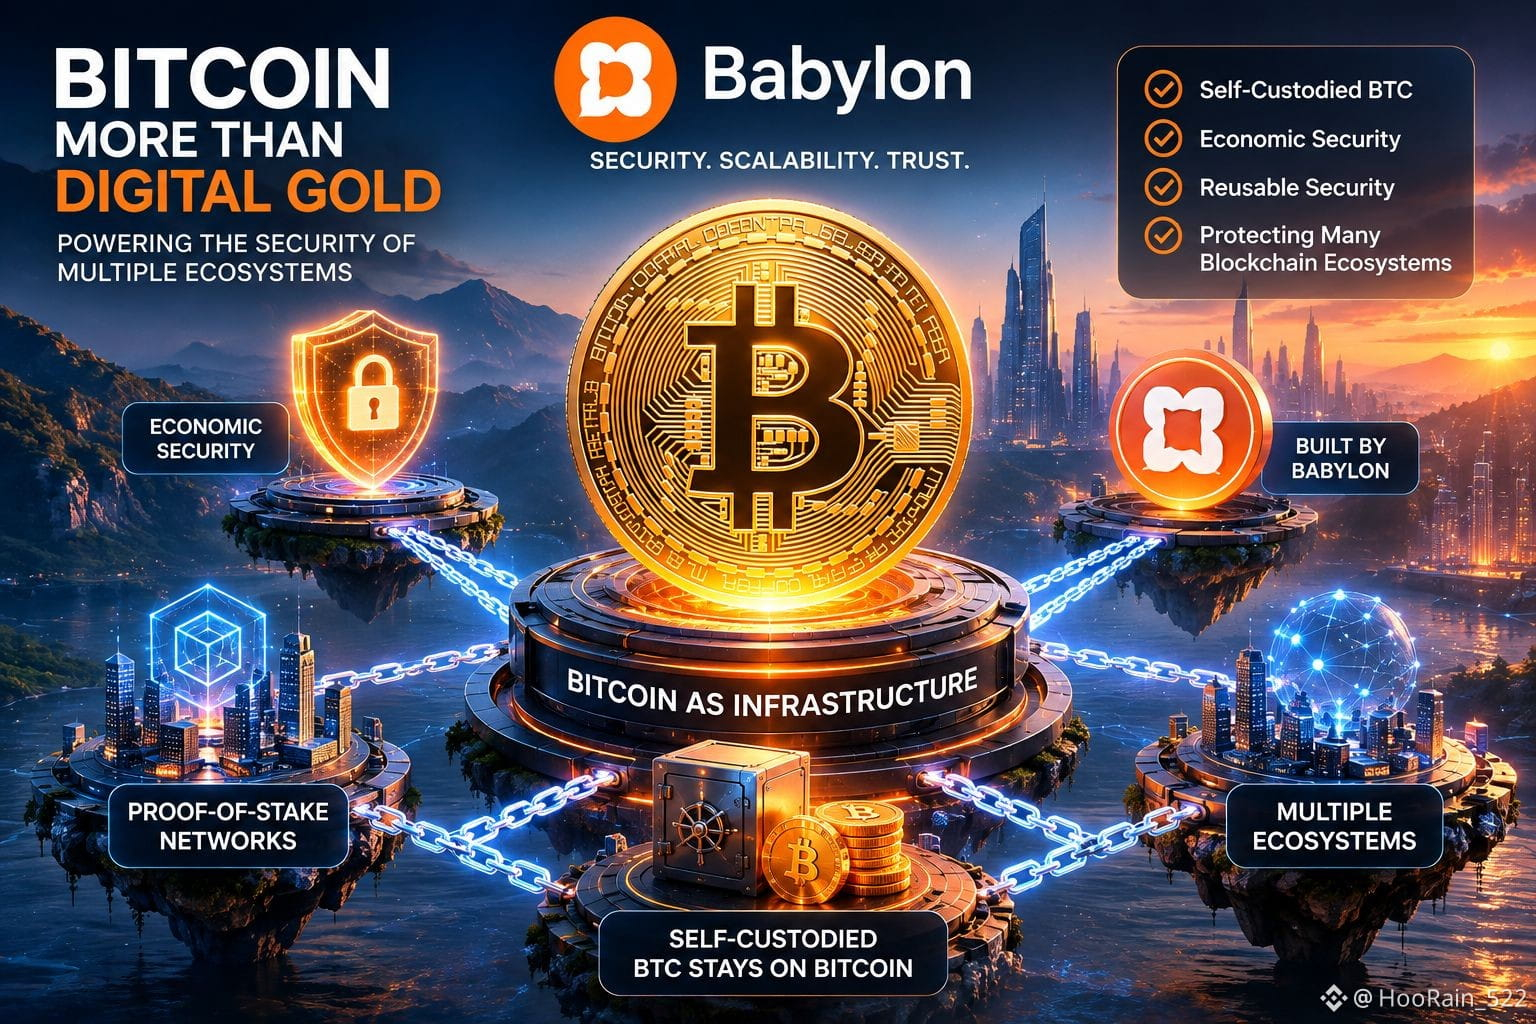
Trong nhiều năm, tôi nghĩ rằng điểm mạnh lớn nhất của Bitcoin chỉ đơn giản là tồn tại một cách âm thầm như một kho lưu trữ giá trị—an toàn một cách chính xác vì nó không làm được nhiều việc khác. Càng tìm hiểu về thiết kế của Babylon, ý tưởng đó bắt đầu trở nên chưa trọn vẹn. BTC do người dùng tự lưu giữ giờ đây có thể đóng góp trực tiếp vào việc bảo đảm cho các mạng khác, mà không cần rời khỏi chính Bitcoin.
Dù phần thưởng staking là động lực cho người tham gia, mục tiêu lớn hơn của Babylon là sử dụng Bitcoin để mang lại an ninh kinh tế cho các mạng Proof-of-Stake bên ngoài.
Chính tại đây, an ninh bắt đầu trở nên có thể tái sử dụng—thay vì mỗi blockchain mới lại phải tự khởi động tập validator và các giả định tin cậy riêng. Khi đó, nhiều hệ sinh thái có thể đồng thời dựa vào cùng một lớp bảo mật được hậu thuẫn bằng Bitcoin.
Điều khiến việc này hoạt động là Bitcoin không hề chuyển động: không bọc (wrapping), không ủy thác cho bên lưu ký qua một cầu (bridge). Sự an toàn được xuất ra, trong khi tài sản bản thân vẫn nằm đúng nơi mà nó vẫn luôn ở.
Babylon không thay đổi Bitcoin là gì, mà mở rộng Bitcoin có thể bảo vệ điều gì. Nếu mô hình này mở rộng thành công và mức độ áp dụng tiếp tục tăng, Bitcoin có thể trở thành hạ tầng nền tảng cho nhiều hệ sinh thái blockchain, thay vì chỉ là một tài sản thụ động đơn lẻ.
Vậy nếu Bitcoin cuối cùng có thể bảo đảm cho hàng chục hệ sinh thái theo cách này, liệu đó có thể trở thành một trong những trường hợp sử dụng lớn nhất của nó—thậm chí còn lớn hơn việc chỉ đơn thuần là kho lưu trữ giá trị?
@babylonlabs_io #baby $BABY
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
Trong nhiều năm, tôi nghĩ rằng điểm mạnh lớn nhất của Bitcoin chỉ đơn giản là tồn tại một cách âm thầm như một kho lưu trữ giá trị—an toàn một cách chính xác vì nó không làm được nhiều việc khác. Càng tìm hiểu về thiết kế của Babylon, ý tưởng đó bắt đầu trở nên chưa trọn vẹn. BTC do người dùng tự lưu giữ giờ đây có thể đóng góp trực tiếp vào việc bảo đảm cho các mạng khác, mà không cần rời khỏi chính Bitcoin.
Dù phần thưởng staking là động lực cho người tham gia, mục tiêu lớn hơn của Babylon là sử dụng Bitcoin để mang lại an ninh kinh tế cho các mạng Proof-of-Stake bên ngoài.
Chính tại đây, an ninh bắt đầu trở nên có thể tái sử dụng—thay vì mỗi blockchain mới lại phải tự khởi động tập validator và các giả định tin cậy riêng. Khi đó, nhiều hệ sinh thái có thể đồng thời dựa vào cùng một lớp bảo mật được hậu thuẫn bằng Bitcoin.
Điều khiến việc này hoạt động là Bitcoin không hề chuyển động: không bọc (wrapping), không ủy thác cho bên lưu ký qua một cầu (bridge). Sự an toàn được xuất ra, trong khi tài sản bản thân vẫn nằm đúng nơi mà nó vẫn luôn ở.
Babylon không thay đổi Bitcoin là gì, mà mở rộng Bitcoin có thể bảo vệ điều gì. Nếu mô hình này mở rộng thành công và mức độ áp dụng tiếp tục tăng, Bitcoin có thể trở thành hạ tầng nền tảng cho nhiều hệ sinh thái blockchain, thay vì chỉ là một tài sản thụ động đơn lẻ.
Vậy nếu Bitcoin cuối cùng có thể bảo đảm cho hàng chục hệ sinh thái theo cách này, liệu đó có thể trở thành một trong những trường hợp sử dụng lớn nhất của nó—thậm chí còn lớn hơn việc chỉ đơn thuần là kho lưu trữ giá trị?
@BabylonLabs_io #baby $BABY
$BTC
56
25
261
·
--
Ban đầu, tôi cho rằng chỉ riêng bảo mật được hậu thuẫn bởi Bitcoin đã đủ để thu hút các nhà phát triển vào một hệ sinh thái; bảo mật mạnh mẽ giống như toàn bộ phần “pitch”.
Nhưng khi tôi tìm hiểu kỹ hơn cách các hệ sinh thái thực sự phát triển, thì giả định đó lại có vẻ chưa đầy đủ. Các nhà phát triển vẫn chọn cơ sở hạ tầng an toàn thay vì phải xây dựng lại bảo mật từ đầu, và Babylon giảm đáng kể chi phí đó bằng cách cho các chuỗi “mượn” cơ chế bảo mật kinh tế dùng Bitcoin làm nền tảng được chia sẻ, thay vì tự khởi động bộ trình xác thực (validator set) của riêng họ.
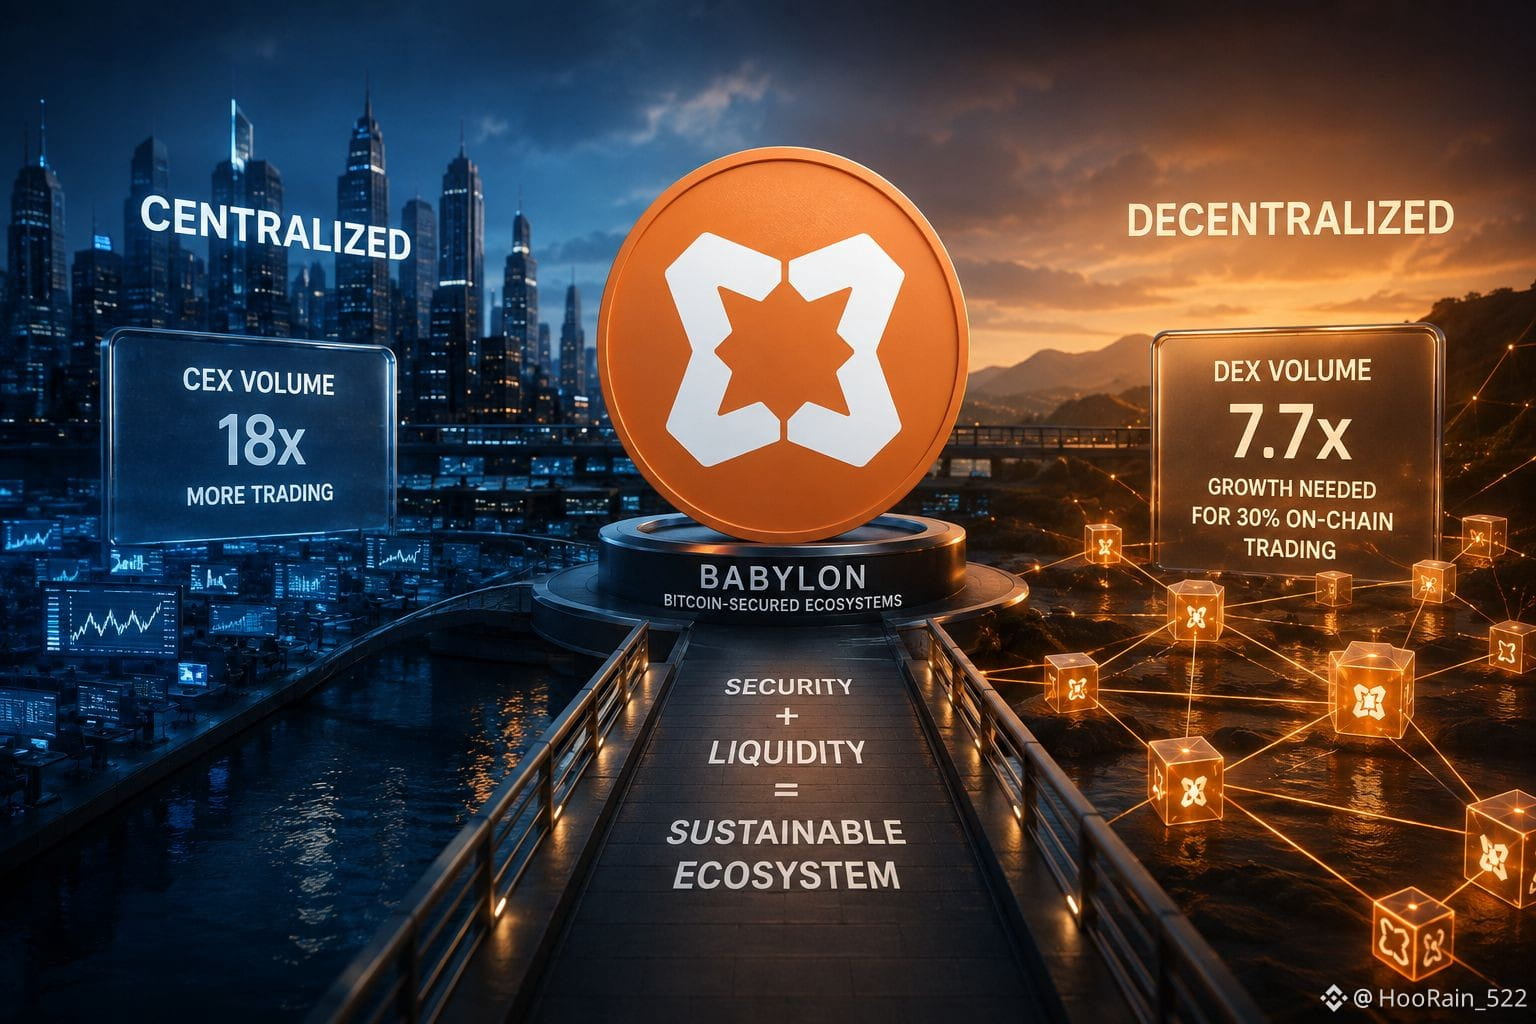
Tuy nhiên, bảo mật chỉ giải quyết được một nửa vấn đề. Nếu phần lớn hoạt động giao dịch vẫn diễn ra trên các sàn giao dịch tập trung (CEX), thì hệ sinh thái vẫn phụ thuộc nặng nề vào hạ tầng bên ngoài các thị trường on-chain của chính nó.
Khoảng trống này đáng theo dõi: khối lượng CEX áp đảo hoạt động DEX nói lên điều gì đó không mấy dễ chịu về mức độ “phi tập trung” trong quá trình được áp dụng thực sự hiện nay. Các con số hiện tại khiến thách thức đó dễ nhìn hơn.
Nói cách khác, nếu giao dịch tập trung vẫn giữ ở mức hiện tại, thì hoạt động DEX cần phải tăng khoảng 7,7× trước khi khoảng 30% tổng khối lượng giao dịch diễn ra trên chuỗi. Điều đó cho thấy tính “sớm” của thanh khoản phi tập trung.
Thanh khoản on-chain sâu hơn sẽ làm thay đổi bức tranh đó: trượt giá chặt chẽ hơn, khả năng khám phá giá tốt hơn, và trải nghiệm người dùng không cần phải rời khỏi chuỗi. Và thanh khoản không chỉ phục vụ người dùng; nó còn làm môi trường trở nên hấp dẫn hơn đối với các nhà phát triển, vì các ứng dụng cần thanh khoản ổn định để hoạt động hiệu quả.
Bảo mật và thanh khoản cuối cùng lại củng cố lẫn nhau: việc nhà phát triển tham gia giúp tạo thanh khoản, thanh khoản lại thu hút thêm nhiều nhà phát triển.
Vậy có lẽ cột mốc thực sự của Babylon không phải là số lượng chuỗi hay các con số về khối lượng, mà là liệu bảo mật được hậu thuẫn bởi Bitcoin có thể cuối cùng tự duy trì nền kinh tế on-chain của riêng nó hay không.
Liệu bảo mật được hậu thuẫn bởi Bitcoin cuối cùng có thể tạo ra thanh khoản tự duy trì, hay các thị trường sâu (deep markets) sẽ luôn phụ thuộc vào các động lực khuyến khích?
@babylonlabs_io #baby $BABY
{future}(BABYUSDT)
Ban đầu, tôi cho rằng chỉ riêng bảo mật được hậu thuẫn bởi Bitcoin đã đủ để thu hút các nhà phát triển vào một hệ sinh thái; bảo mật mạnh mẽ giống như toàn bộ phần “pitch”.
Nhưng khi tôi tìm hiểu kỹ hơn cách các hệ sinh thái thực sự phát triển, thì giả định đó lại có vẻ chưa đầy đủ. Các nhà phát triển vẫn chọn cơ sở hạ tầng an toàn thay vì phải xây dựng lại bảo mật từ đầu, và Babylon giảm đáng kể chi phí đó bằng cách cho các chuỗi “mượn” cơ chế bảo mật kinh tế dùng Bitcoin làm nền tảng được chia sẻ, thay vì tự khởi động bộ trình xác thực (validator set) của riêng họ.
Tuy nhiên, bảo mật chỉ giải quyết được một nửa vấn đề. Nếu phần lớn hoạt động giao dịch vẫn diễn ra trên các sàn giao dịch tập trung (CEX), thì hệ sinh thái vẫn phụ thuộc nặng nề vào hạ tầng bên ngoài các thị trường on-chain của chính nó.
Khoảng trống này đáng theo dõi: khối lượng CEX áp đảo hoạt động DEX nói lên điều gì đó không mấy dễ chịu về mức độ “phi tập trung” trong quá trình được áp dụng thực sự hiện nay. Các con số hiện tại khiến thách thức đó dễ nhìn hơn.
Nói cách khác, nếu giao dịch tập trung vẫn giữ ở mức hiện tại, thì hoạt động DEX cần phải tăng khoảng 7,7× trước khi khoảng 30% tổng khối lượng giao dịch diễn ra trên chuỗi. Điều đó cho thấy tính “sớm” của thanh khoản phi tập trung.
Thanh khoản on-chain sâu hơn sẽ làm thay đổi bức tranh đó: trượt giá chặt chẽ hơn, khả năng khám phá giá tốt hơn, và trải nghiệm người dùng không cần phải rời khỏi chuỗi. Và thanh khoản không chỉ phục vụ người dùng; nó còn làm môi trường trở nên hấp dẫn hơn đối với các nhà phát triển, vì các ứng dụng cần thanh khoản ổn định để hoạt động hiệu quả.
Bảo mật và thanh khoản cuối cùng lại củng cố lẫn nhau: việc nhà phát triển tham gia giúp tạo thanh khoản, thanh khoản lại thu hút thêm nhiều nhà phát triển.
Vậy có lẽ cột mốc thực sự của Babylon không phải là số lượng chuỗi hay các con số về khối lượng, mà là liệu bảo mật được hậu thuẫn bởi Bitcoin có thể cuối cùng tự duy trì nền kinh tế on-chain của riêng nó hay không.
Liệu bảo mật được hậu thuẫn bởi Bitcoin cuối cùng có thể tạo ra thanh khoản tự duy trì, hay các thị trường sâu (deep markets) sẽ luôn phụ thuộc vào các động lực khuyến khích?
@BabylonLabs_io #baby $BABY
28
17
205
·
--
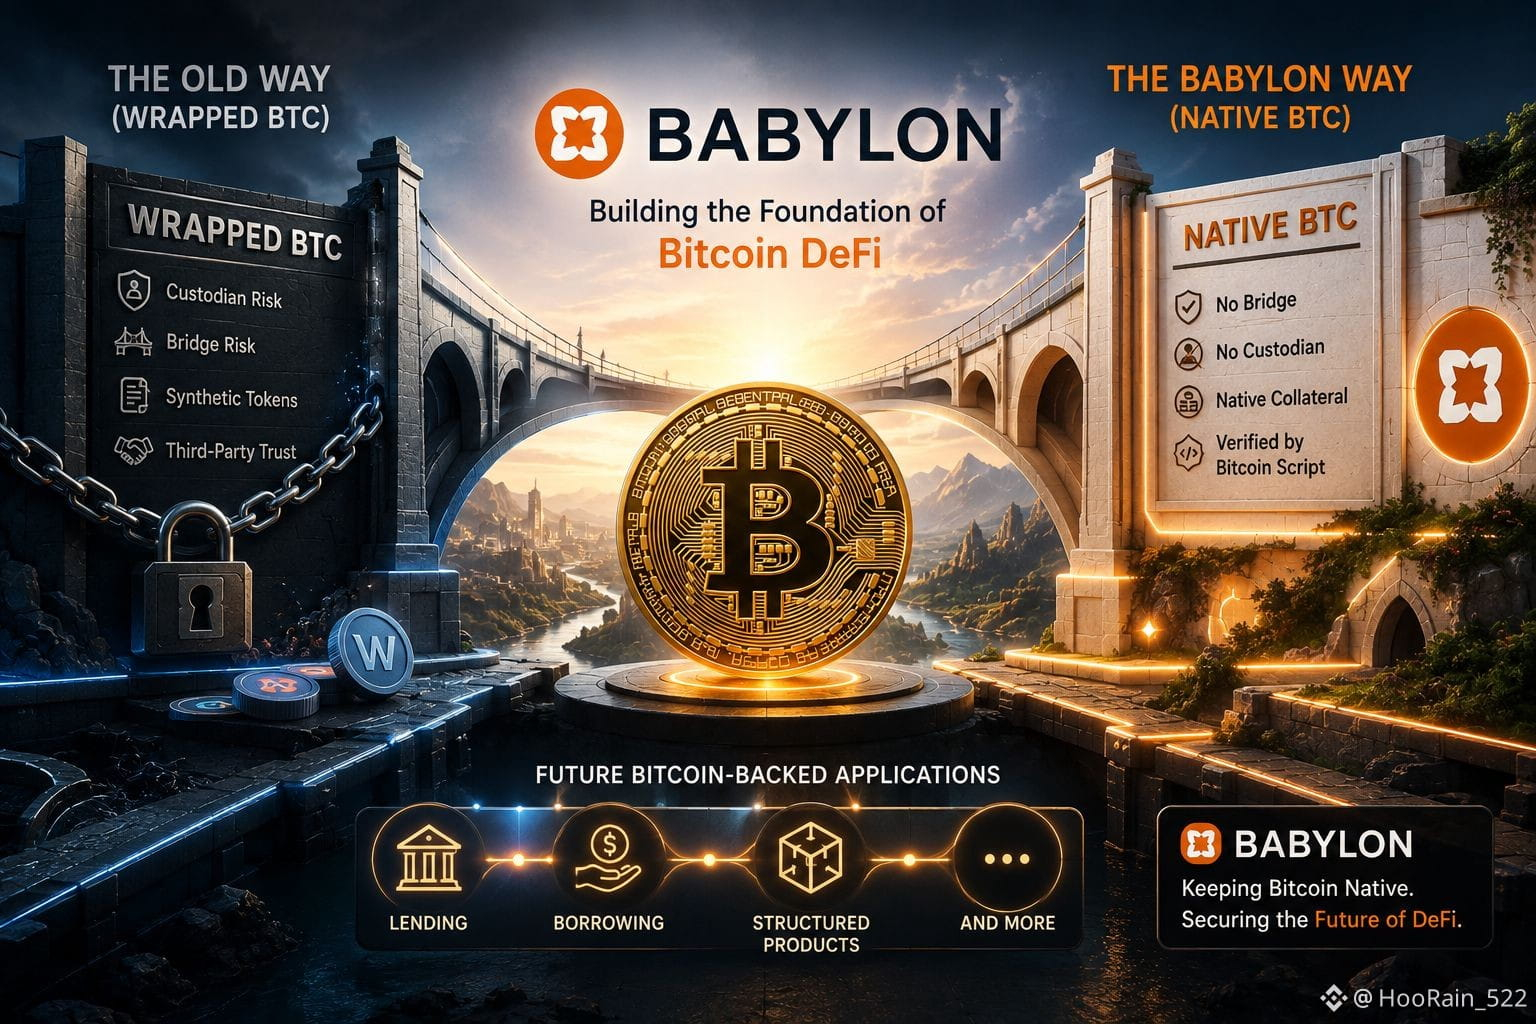
Ban đầu, tôi nghĩ Bitcoin DeFi đồng nghĩa với việc bọc (wrapping) BTC gần như mặc định; đó dường như là cách duy nhất để nó có thể sử dụng ở nơi khác. Nhưng càng tìm hiểu cách tiếp cận của Babylon, giả định đó càng trở nên không còn hợp lý. Việc bọc yêu cầu bạn phải tin tưởng một bên lưu ký nắm giữ BTC thật trong khi một phiên bản tổng hợp (synthetic) lại lưu hành ở nơi khác—điều này chỉ đơn thuần chuyển vị rủi ro chứ không loại bỏ nó.
Babylon xuất phát từ một câu hỏi hoàn toàn khác: điều gì sẽ xảy ra nếu native Bitcoin ngay từ đầu không cần phải rời đi. Trustless Bitcoin Vaults thực sự được xây dựng dựa trên ý tưởng đó—cho phép BTC vẫn ở dạng native, trong khi vẫn hoạt động như tài sản thế chấp có thể sử dụng, được xác minh thông qua chính cơ chế script của Bitcoin thay vì hợp đồng cầu nối (bridge). Không có bridge thì sẽ không có bề mặt khai thác (exploit surface) nằm giữa các chuỗi, cũng không có một token tổng hợp mà giá trị của nó phụ thuộc vào khả năng thanh toán (solvency) của bên khác.
Từ đó tạo ra nền tảng cho các ứng dụng được bảo chứng bằng Bitcoin trong tương lai như cho vay, đi vay và các sản phẩm tài chính cấu trúc (structured financial products), tất cả đều được xây trực tiếp trên bảo mật thực sự của BTC thay vì một dẫn xuất (derivative) được bọc. Đây có vẻ là một nền tảng khác biệt đáng kể để BTCFi phát triển từ đó. Nếu mô hình này chứng minh được khả năng mở rộng (scalable), BTCFi có thể tiến hóa xoay quanh native Bitcoin ngay chính bản thân nó thay vì dựa vào các biểu diễn được bọc.
Vậy nếu native Bitcoin có thể hỗ trợ DeFi mà không cần bọc, thì BTC được bọc vẫn còn mục đích thực sự nào hay cách tiếp cận của Babylon có thể dần thay đổi điều đó?
@babylonlabs_io #baby $BABY
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
Ban đầu, tôi nghĩ Bitcoin DeFi đồng nghĩa với việc bọc (wrapping) BTC gần như mặc định; đó dường như là cách duy nhất để nó có thể sử dụng ở nơi khác. Nhưng càng tìm hiểu cách tiếp cận của Babylon, giả định đó càng trở nên không còn hợp lý. Việc bọc yêu cầu bạn phải tin tưởng một bên lưu ký nắm giữ BTC thật trong khi một phiên bản tổng hợp (synthetic) lại lưu hành ở nơi khác—điều này chỉ đơn thuần chuyển vị rủi ro chứ không loại bỏ nó.
Babylon xuất phát từ một câu hỏi hoàn toàn khác: điều gì sẽ xảy ra nếu native Bitcoin ngay từ đầu không cần phải rời đi. Trustless Bitcoin Vaults thực sự được xây dựng dựa trên ý tưởng đó—cho phép BTC vẫn ở dạng native, trong khi vẫn hoạt động như tài sản thế chấp có thể sử dụng, được xác minh thông qua chính cơ chế script của Bitcoin thay vì hợp đồng cầu nối (bridge). Không có bridge thì sẽ không có bề mặt khai thác (exploit surface) nằm giữa các chuỗi, cũng không có một token tổng hợp mà giá trị của nó phụ thuộc vào khả năng thanh toán (solvency) của bên khác.
Từ đó tạo ra nền tảng cho các ứng dụng được bảo chứng bằng Bitcoin trong tương lai như cho vay, đi vay và các sản phẩm tài chính cấu trúc (structured financial products), tất cả đều được xây trực tiếp trên bảo mật thực sự của BTC thay vì một dẫn xuất (derivative) được bọc. Đây có vẻ là một nền tảng khác biệt đáng kể để BTCFi phát triển từ đó. Nếu mô hình này chứng minh được khả năng mở rộng (scalable), BTCFi có thể tiến hóa xoay quanh native Bitcoin ngay chính bản thân nó thay vì dựa vào các biểu diễn được bọc.
Vậy nếu native Bitcoin có thể hỗ trợ DeFi mà không cần bọc, thì BTC được bọc vẫn còn mục đích thực sự nào hay cách tiếp cận của Babylon có thể dần thay đổi điều đó?
@BabylonLabs_io #baby $BABY
$BTC
34
20
303
·
--
Trước đây, tôi nghĩ rằng việc giảm niềm tin vào crypto chỉ đơn giản là bổ sung thêm trình xác thực hoặc xây dựng thêm một cây cầu (bridge) khác đã được kiểm toán, với ý tưởng rằng càng nhiều người theo dõi hệ thống thì càng an toàn. Nhưng khi tìm hiểu cách Babylon tiếp cận vấn đề này, thì cách nhìn đó lại có vẻ ngược lại.
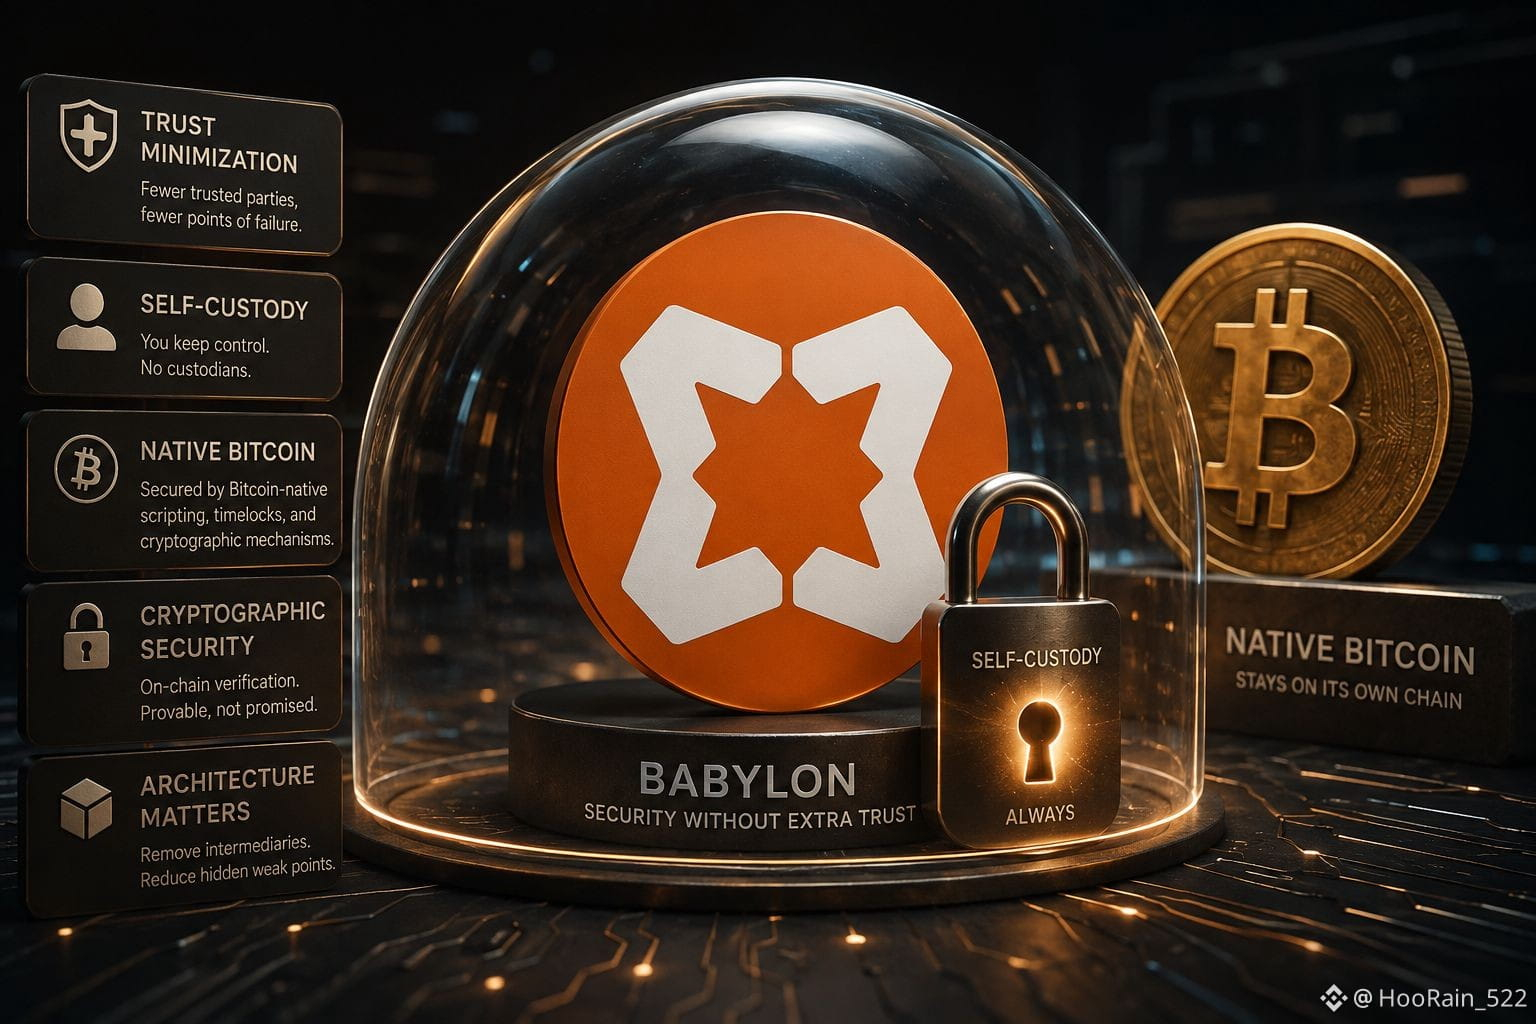
Việc thêm trình xác thực hoặc bridge không loại bỏ niềm tin; nó chỉ phân phối niềm tin cho nhiều bên hơn, và các bên đó vẫn có thể thất bại hoặc cấu kết với nhau. Babylon đi theo một hướng khác. Theo thiết kế của mình, BTC được giữ tự quản (self-custody) trong suốt quá trình. Người dùng không bao giờ phải giao tiền của họ cho một bên giám hộ (custodian) hoặc một hợp đồng bridge có thể bị khai thác.
Bitcoin gốc vẫn nằm trên chính chuỗi của nó, sử dụng scripting native của Bitcoin, timelocks và các cơ chế mật mã hỗ trợ mô hình bảo mật của Babylon, thay vì dựa vào lời hứa hoặc sự quản lý tài sản của bên thứ ba.
Ở đây, bảo mật bằng mật mã mới là thứ thực sự làm công việc, chứ không phải là niềm tin vào bất kỳ tổ chức hay cá nhân nào. Việc xác minh diễn ra on-chain theo cách có thể chứng minh được, mà không cần ai đó chỉ đơn giản là tin vào lời của người khác.
Theo quan điểm của tôi, đây không chỉ là một tính năng, mà là một quyết định mang tính kiến trúc. Khi loại bỏ các trung gian ngay từ trong thiết kế, không chỉ là vấn đề ai chịu trách nhiệm, mà còn giúp giảm các điểm yếu ẩn giấu nơi vấn đề có thể âm thầm tích tụ.
Ít bên phải được tin cậy hơn đồng nghĩa với việc ít nơi hơn mà hệ thống có thể âm thầm gãy đổ.
Vậy nếu mục tiêu thực sự là giảm thiểu niềm tin, chẳng phải kiến trúc cuối cùng lại quan trọng hơn cả uy tín của người đang vận hành hệ thống sao?
@babylonlabs_io #baby $BABY
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
Trước đây, tôi nghĩ rằng việc giảm niềm tin vào crypto chỉ đơn giản là bổ sung thêm trình xác thực hoặc xây dựng thêm một cây cầu (bridge) khác đã được kiểm toán, với ý tưởng rằng càng nhiều người theo dõi hệ thống thì càng an toàn. Nhưng khi tìm hiểu cách Babylon tiếp cận vấn đề này, thì cách nhìn đó lại có vẻ ngược lại.
Việc thêm trình xác thực hoặc bridge không loại bỏ niềm tin; nó chỉ phân phối niềm tin cho nhiều bên hơn, và các bên đó vẫn có thể thất bại hoặc cấu kết với nhau. Babylon đi theo một hướng khác. Theo thiết kế của mình, BTC được giữ tự quản (self-custody) trong suốt quá trình. Người dùng không bao giờ phải giao tiền của họ cho một bên giám hộ (custodian) hoặc một hợp đồng bridge có thể bị khai thác.
Bitcoin gốc vẫn nằm trên chính chuỗi của nó, sử dụng scripting native của Bitcoin, timelocks và các cơ chế mật mã hỗ trợ mô hình bảo mật của Babylon, thay vì dựa vào lời hứa hoặc sự quản lý tài sản của bên thứ ba.
Ở đây, bảo mật bằng mật mã mới là thứ thực sự làm công việc, chứ không phải là niềm tin vào bất kỳ tổ chức hay cá nhân nào. Việc xác minh diễn ra on-chain theo cách có thể chứng minh được, mà không cần ai đó chỉ đơn giản là tin vào lời của người khác.
Theo quan điểm của tôi, đây không chỉ là một tính năng, mà là một quyết định mang tính kiến trúc. Khi loại bỏ các trung gian ngay từ trong thiết kế, không chỉ là vấn đề ai chịu trách nhiệm, mà còn giúp giảm các điểm yếu ẩn giấu nơi vấn đề có thể âm thầm tích tụ.
Ít bên phải được tin cậy hơn đồng nghĩa với việc ít nơi hơn mà hệ thống có thể âm thầm gãy đổ.
Vậy nếu mục tiêu thực sự là giảm thiểu niềm tin, chẳng phải kiến trúc cuối cùng lại quan trọng hơn cả uy tín của người đang vận hành hệ thống sao?
@BabylonLabs_io #baby $BABY
$BTC
56
30
244
·
--
Ban đầu, tôi nghĩ rằng nếu Bitcoin đã cung cấp an ninh kinh tế, thì việc thêm một token mới gần như là không cần thiết—như thể Babylon đang giải quyết một vấn đề thực sự không tồn tại. Nhưng khi tôi tìm hiểu sâu hơn về BABY token thực sự làm gì, suy nghĩ của tôi đã thay đổi.
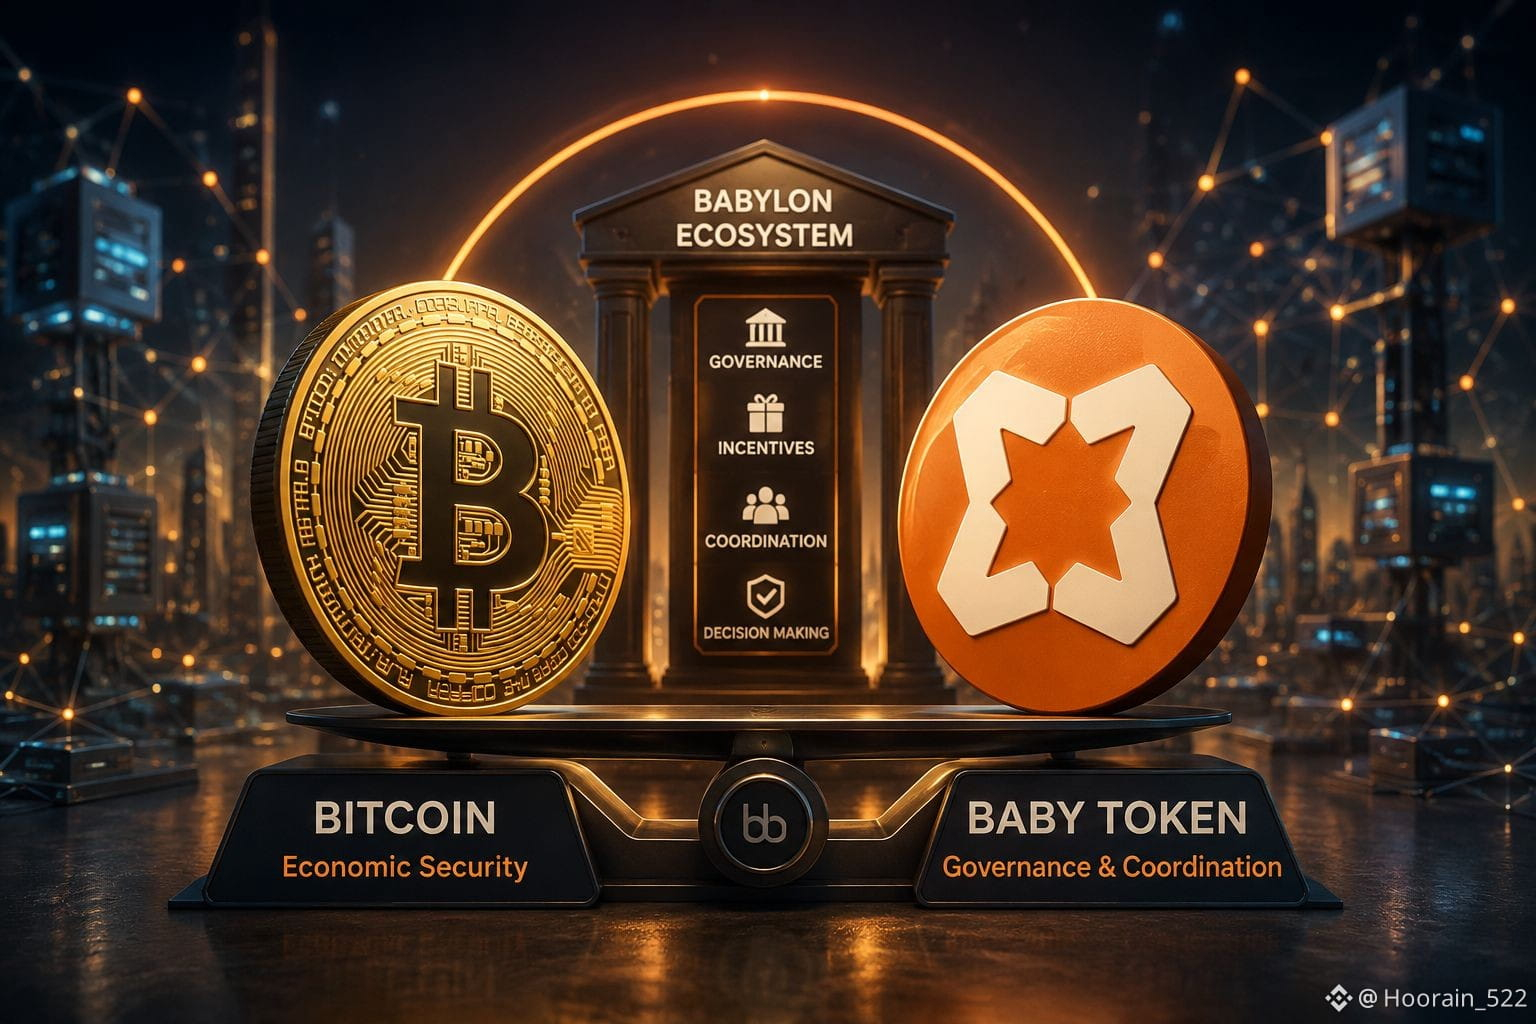
Sự thật là $BTC and $BABY không đảm nhiệm cùng một nhiệm vụ. Vai trò của Bitcoin chỉ đơn thuần là cung cấp an ninh kinh tế. Đây là nguồn vốn thực sự bảo vệ mạng lưới, và nếu kẻ tấn công muốn làm sai lệch sự đồng thuận, họ buộc phải đặt đúng nguồn vốn đó vào rủi ro.
$BABY, ngược lại, đảm nhận những trách nhiệm mà Bitcoin chưa từng được thiết kế để làm, đặc biệt là quản trị. Các nâng cấp giao thức, các thay đổi đối với nhiều tham số khác nhau và các quyết định liên quan đến Finality Providers cần được thực hiện bằng một cách nào đó, và điều đó đòi hỏi một token không chỉ đóng vai trò là tài sản thế chấp, mà còn là công cụ để điều phối mạng lưới và ra quyết định.
Các ưu đãi của mạng lưới cũng chạy qua #Baby theo cùng cách như vậy. Đây là token dùng để thưởng cho việc stake, tham gia và các chi phí vận hành hằng ngày để vận hành hệ thống này trên nhiều blockchain. Bên cạnh đó, nó cũng giúp các bên tham gia khác nhau trong hệ sinh thái được đồng bộ thông qua một khung quản trị và ưu đãi chung.
Nếu nó không tồn tại, thì an ninh kinh tế mạnh mẽ của Bitcoin vẫn sẽ ở đó, nhưng sẽ không có cách hiệu quả để tổ chức nó, đưa ra quyết định, hoặc giữ cho hệ sinh thái được phối hợp.
Điểm khác biệt thực sự là: Bitcoin mang lại sức mạnh và an ninh kinh tế, trong khi Baby gánh vác trách nhiệm về quản trị, điều phối và ra quyết định. Vai trò của chúng khác nhau, và trong mô hình của Babylon, chúng bổ sung cho nhau.
Vậy nếu BTC bảo đảm an toàn cho hệ thống và BABY quản trị nó, thì khi có chuyện gì đó đi sai, trách nhiệm giải trình thực sự nằm ở đâu?
@babylonlabs_io #baby
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
Ban đầu, tôi nghĩ rằng nếu Bitcoin đã cung cấp an ninh kinh tế, thì việc thêm một token mới gần như là không cần thiết—như thể Babylon đang giải quyết một vấn đề thực sự không tồn tại. Nhưng khi tôi tìm hiểu sâu hơn về BABY token thực sự làm gì, suy nghĩ của tôi đã thay đổi.
Sự thật là $BTC and $BABY không đảm nhiệm cùng một nhiệm vụ. Vai trò của Bitcoin chỉ đơn thuần là cung cấp an ninh kinh tế. Đây là nguồn vốn thực sự bảo vệ mạng lưới, và nếu kẻ tấn công muốn làm sai lệch sự đồng thuận, họ buộc phải đặt đúng nguồn vốn đó vào rủi ro.
$BABY , ngược lại, đảm nhận những trách nhiệm mà Bitcoin chưa từng được thiết kế để làm, đặc biệt là quản trị. Các nâng cấp giao thức, các thay đổi đối với nhiều tham số khác nhau và các quyết định liên quan đến Finality Providers cần được thực hiện bằng một cách nào đó, và điều đó đòi hỏi một token không chỉ đóng vai trò là tài sản thế chấp, mà còn là công cụ để điều phối mạng lưới và ra quyết định.
Các ưu đãi của mạng lưới cũng chạy qua #Baby theo cùng cách như vậy. Đây là token dùng để thưởng cho việc stake, tham gia và các chi phí vận hành hằng ngày để vận hành hệ thống này trên nhiều blockchain. Bên cạnh đó, nó cũng giúp các bên tham gia khác nhau trong hệ sinh thái được đồng bộ thông qua một khung quản trị và ưu đãi chung.
Nếu nó không tồn tại, thì an ninh kinh tế mạnh mẽ của Bitcoin vẫn sẽ ở đó, nhưng sẽ không có cách hiệu quả để tổ chức nó, đưa ra quyết định, hoặc giữ cho hệ sinh thái được phối hợp.
Điểm khác biệt thực sự là: Bitcoin mang lại sức mạnh và an ninh kinh tế, trong khi Baby gánh vác trách nhiệm về quản trị, điều phối và ra quyết định. Vai trò của chúng khác nhau, và trong mô hình của Babylon, chúng bổ sung cho nhau.
Vậy nếu BTC bảo đảm an toàn cho hệ thống và BABY quản trị nó, thì khi có chuyện gì đó đi sai, trách nhiệm giải trình thực sự nằm ở đâu?
@BabylonLabs_io #baby
$BTC
90
40
692
·
--
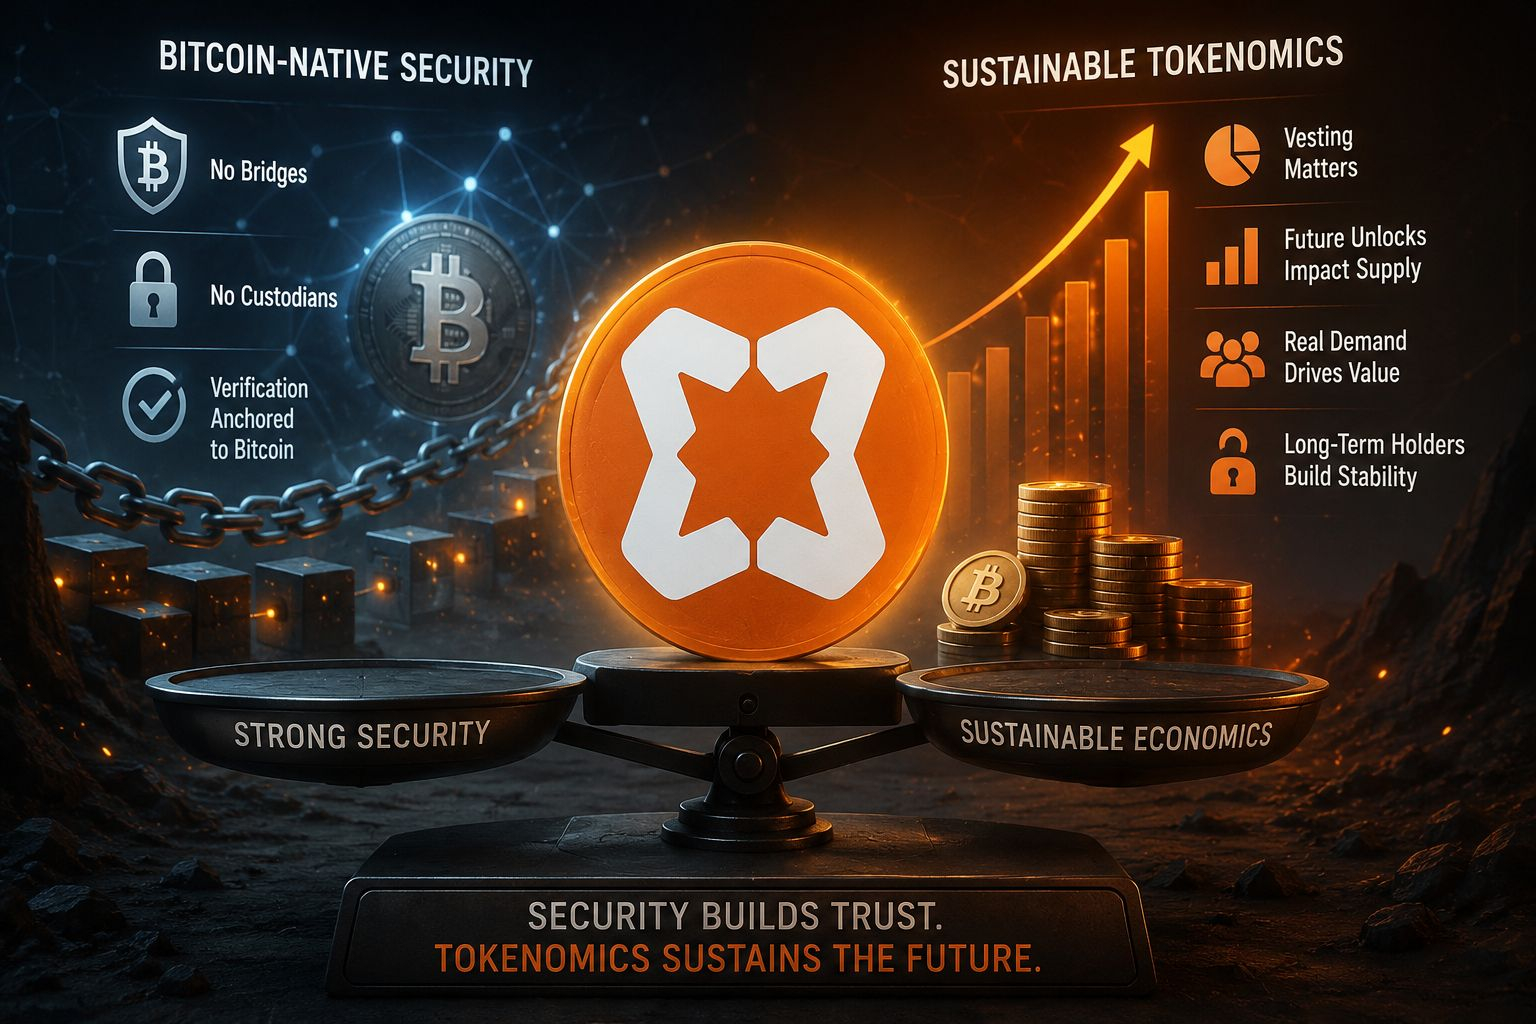
Ban đầu, tôi nghĩ câu chuyện của Babylon bắt đầu và kết thúc với bảo mật gốc Bitcoin—không cần cầu nối, không có người giám hộ, việc xác minh được neo trực tiếp vào Bitcoin thay vì tin vào một tài sản bọc.
Nhưng càng tìm hiểu, tôi càng thấy điều đó chỉ là một nửa bức tranh. Xác minh mạnh hơn đi kèm một sự đánh đổi thực sự: độ trễ xác nhận làm chậm mọi thứ, bảo mật được mua bằng cái giá của tốc độ và trải nghiệm người dùng mượt mà. Đó là một lựa chọn có chủ ý, không phải lỗi, nhưng nó có nghĩa là giao thức vẫn cần thêm thứ mà chỉ bảo mật thôi không thể cung cấp—tokenomics bền vững.
Tỷ lệ phân bổ hiếm khi kể hết câu chuyện; điều quan trọng hơn là cơ chế vesting, vì một phân bổ nhỏ được mở dần sẽ hoạt động rất khác so với một phân bổ lớn được mở nhanh. Các đợt mở khóa trong tương lai sẽ định hình lượng cung lưu hành và áp lực bán từ rất sớm, thậm chí trước cả khi tổng cung thay đổi. Và giá trị token cuối cùng đến từ nhu cầu thực, mức độ tham gia staking, hoạt động quản trị, việc sử dụng thực tế—chứ không chỉ từ sự khan hiếm.
Những người nắm giữ dài hạn cũng rất quan trọng ở đây; niềm tin giúp giảm việc bán theo phản xạ và hỗ trợ hành vi thị trường ổn định hơn khi hệ sinh thái trưởng thành.
Vậy nếu Babylon thực sự mang lại bảo mật gốc Bitcoin, tokenomics của nó liệu có đủ vững để duy trì tầm nhìn đó, hay các động lực cung trong tương lai sẽ trở thành bài toán khó hơn cần giải?
@babylonlabs_io #baby $BABY
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
Ban đầu, tôi nghĩ câu chuyện của Babylon bắt đầu và kết thúc với bảo mật gốc Bitcoin—không cần cầu nối, không có người giám hộ, việc xác minh được neo trực tiếp vào Bitcoin thay vì tin vào một tài sản bọc.
Nhưng càng tìm hiểu, tôi càng thấy điều đó chỉ là một nửa bức tranh. Xác minh mạnh hơn đi kèm một sự đánh đổi thực sự: độ trễ xác nhận làm chậm mọi thứ, bảo mật được mua bằng cái giá của tốc độ và trải nghiệm người dùng mượt mà. Đó là một lựa chọn có chủ ý, không phải lỗi, nhưng nó có nghĩa là giao thức vẫn cần thêm thứ mà chỉ bảo mật thôi không thể cung cấp—tokenomics bền vững.
Tỷ lệ phân bổ hiếm khi kể hết câu chuyện; điều quan trọng hơn là cơ chế vesting, vì một phân bổ nhỏ được mở dần sẽ hoạt động rất khác so với một phân bổ lớn được mở nhanh. Các đợt mở khóa trong tương lai sẽ định hình lượng cung lưu hành và áp lực bán từ rất sớm, thậm chí trước cả khi tổng cung thay đổi. Và giá trị token cuối cùng đến từ nhu cầu thực, mức độ tham gia staking, hoạt động quản trị, việc sử dụng thực tế—chứ không chỉ từ sự khan hiếm.
Những người nắm giữ dài hạn cũng rất quan trọng ở đây; niềm tin giúp giảm việc bán theo phản xạ và hỗ trợ hành vi thị trường ổn định hơn khi hệ sinh thái trưởng thành.
Vậy nếu Babylon thực sự mang lại bảo mật gốc Bitcoin, tokenomics của nó liệu có đủ vững để duy trì tầm nhìn đó, hay các động lực cung trong tương lai sẽ trở thành bài toán khó hơn cần giải?
@BabylonLabs_io #baby $BABY
$BTC
48
1
33
496
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
TheoDõiFOMC
109,997 lượt xem
644 đang thảo luận
#TheoDõiFOMC $BTC $ETH
FOMC không chỉ là một cuộc họp về lãi suất.
Đây là nơi mà hướng đi của “tiền lớn” có thể bắt đầu thay đổi.
Một câu nói từ Fed có thể trở thành tín hiệu cho thị trường.
Lãi suất có thể không đổi, nhưng kỳ vọng của nhà đầu tư có thể thay đổi trước.
Với Bitcoin, câu hỏi thực sự không phải lúc nào cũng là:
“Fed sẽ tăng hay cắt giảm lãi suất?”
Mà là:
“Fed muốn thị trường tin điều gì?”
Trong crypto, giá thường biến động trước cả tin tức.
Vì vậy, trước mỗi kỳ FOMC, đừng chỉ nhìn vào biểu đồ.
Hãy theo dõi kỳ vọng, thanh khoản và tâm lý thị trường.
🌊 Thị trường không chỉ phản ứng với những gì Fed làm.
Mà nó phản ứng với những gì thị trường tin rằng Fed sẽ làm.
#FOMC #Bitcoin #Crypto #Fed #BinanceSquare
Cristore-trading
·1 lượt thích
·119 lượt xem
TinFed
91,456 lượt xem
442 đang thảo luận
BitcoinClears$85200
2,280 lượt xem
97 đang thảo luận