
Eliana 9
561 Bài đăng
Eliana 9
Báo cáo
Chặn người dùng
Giao dịch mở
Trader thường xuyên
9.9 tháng
240 Đang theo dõi
3.5K+ Người theo dõi
387 Đã thích
Bài đăng
Danh mục đầu tư
Tất cả
Trích dẫn
Live
·
--
Đã xác minh
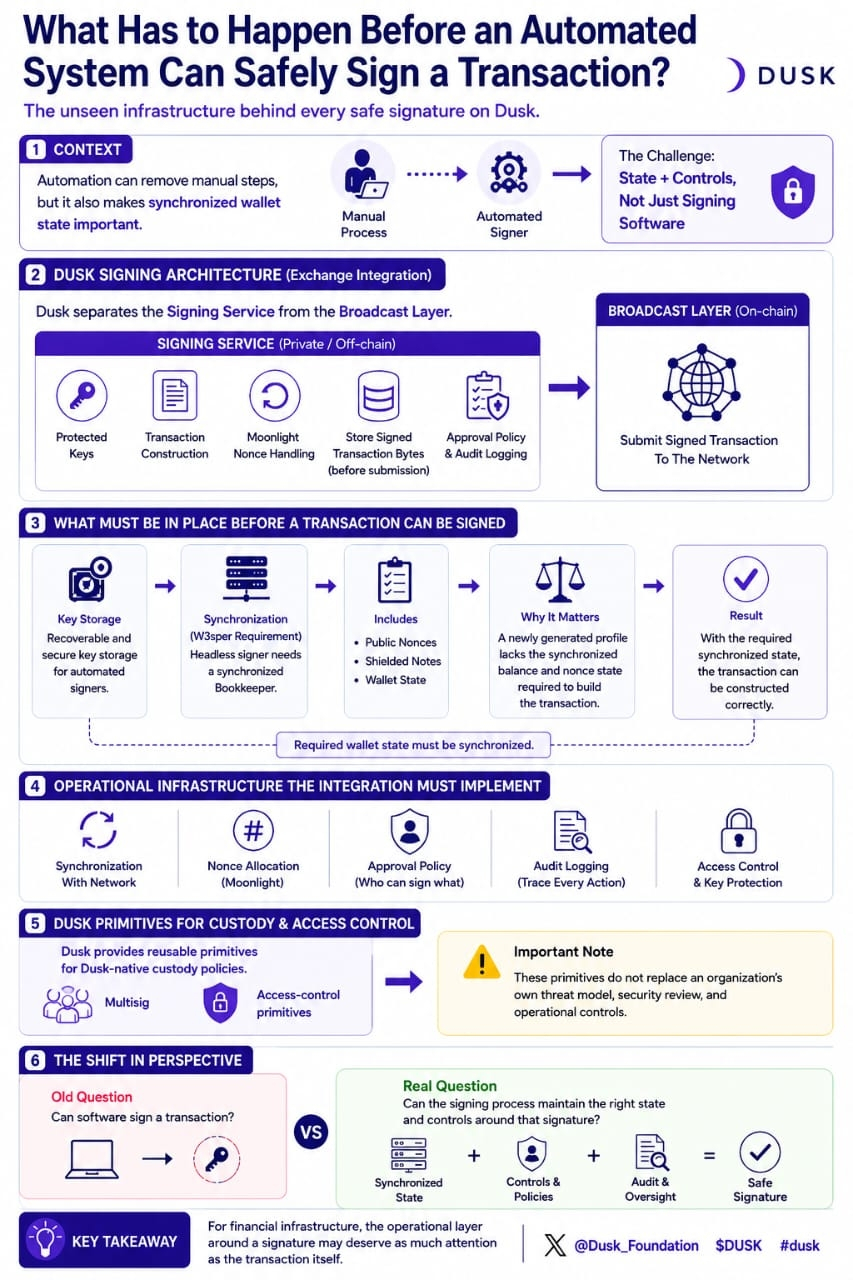
Tôi bắt đầu tìm hiểu cơ sở hạ tầng blockchain từ một góc ít được chú ý hơn: điều gì thực sự phải xảy ra trước khi một hệ thống tự động có thể ký một giao dịch một cách an toàn?
Tài liệu tích hợp trao đổi của Dusk tách dịch vụ ký khỏi lớp phát (broadcast). Dịch vụ ký chịu trách nhiệm cho các khóa được bảo vệ, xây dựng giao dịch, xử lý nonce của Moonlight, và lưu trữ byte của giao dịch đã ký trước khi gửi đi. Đối với một bộ ký tự động, Dusk cũng tài liệu về việc lưu trữ khóa, đồng bộ hóa, phân bổ nonce, chính sách phê duyệt và ghi nhật ký kiểm toán như những phần hạ tầng mà quá trình tích hợp phải triển khai.
Điều đó tạo ra một sự giằng co thú vị.
Tự động hóa có thể loại bỏ các bước thủ công, nhưng đồng thời khiến trạng thái ví đã đồng bộ trở nên quan trọng. Tài liệu W3sper của Dusk cho biết một máy khách ký không có giao diện (headless) cần có khả năng lưu trữ khóa có thể khôi phục và một Bookkeeper được đồng bộ hóa, bao gồm public nonce và các ghi chú (note) được che chắn (shielded). Một giao dịch không thể chỉ đơn giản được xây dựng từ một hồ sơ (profile) mới được tạo vì trạng thái số dư và nonce cần thiết không được đồng bộ tại đó.
Dusk cũng cung cấp các khối nguyên thủy (primitive) multisig và kiểm soát truy cập có thể tái sử dụng cho các chính sách lưu ký gốc của Dusk, đồng thời lưu ý rằng chúng không thay thế mô hình mối đe dọa, việc rà soát và các biện pháp kiểm soát vận hành của chính một tổ chức.
Điều đó đã thay đổi câu hỏi đối với tôi.
Thách thức thú vị không chỉ là liệu phần mềm có thể ký được một giao dịch hay không.
Mà là liệu quy trình ký có thể duy trì đúng trạng thái và các kiểm soát xung quanh chữ ký đó hay không.
Đối với cơ sở hạ tầng tài chính, lớp vận hành này có lẽ xứng đáng được quan tâm nhiều như chính bản thân giao dịch.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Tôi bắt đầu tìm hiểu cơ sở hạ tầng blockchain từ một góc ít được chú ý hơn: điều gì thực sự phải xảy ra trước khi một hệ thống tự động có thể ký một giao dịch một cách an toàn?
Tài liệu tích hợp trao đổi của Dusk tách dịch vụ ký khỏi lớp phát (broadcast). Dịch vụ ký chịu trách nhiệm cho các khóa được bảo vệ, xây dựng giao dịch, xử lý nonce của Moonlight, và lưu trữ byte của giao dịch đã ký trước khi gửi đi. Đối với một bộ ký tự động, Dusk cũng tài liệu về việc lưu trữ khóa, đồng bộ hóa, phân bổ nonce, chính sách phê duyệt và ghi nhật ký kiểm toán như những phần hạ tầng mà quá trình tích hợp phải triển khai.
Điều đó tạo ra một sự giằng co thú vị.
Tự động hóa có thể loại bỏ các bước thủ công, nhưng đồng thời khiến trạng thái ví đã đồng bộ trở nên quan trọng. Tài liệu W3sper của Dusk cho biết một máy khách ký không có giao diện (headless) cần có khả năng lưu trữ khóa có thể khôi phục và một Bookkeeper được đồng bộ hóa, bao gồm public nonce và các ghi chú (note) được che chắn (shielded). Một giao dịch không thể chỉ đơn giản được xây dựng từ một hồ sơ (profile) mới được tạo vì trạng thái số dư và nonce cần thiết không được đồng bộ tại đó.
Dusk cũng cung cấp các khối nguyên thủy (primitive) multisig và kiểm soát truy cập có thể tái sử dụng cho các chính sách lưu ký gốc của Dusk, đồng thời lưu ý rằng chúng không thay thế mô hình mối đe dọa, việc rà soát và các biện pháp kiểm soát vận hành của chính một tổ chức.
Điều đó đã thay đổi câu hỏi đối với tôi.
Thách thức thú vị không chỉ là liệu phần mềm có thể ký được một giao dịch hay không.
Mà là liệu quy trình ký có thể duy trì đúng trạng thái và các kiểm soát xung quanh chữ ký đó hay không.
Đối với cơ sở hạ tầng tài chính, lớp vận hành này có lẽ xứng đáng được quan tâm nhiều như chính bản thân giao dịch.
@Dusk $DUSK #dusk
Tài liệu tích hợp trao đổi của Dusk tách dịch vụ ký khỏi lớp phát (broadcast). Dịch vụ ký chịu trách nhiệm cho các khóa được bảo vệ, xây dựng giao dịch, xử lý nonce của Moonlight, và lưu trữ byte của giao dịch đã ký trước khi gửi đi. Đối với một bộ ký tự động, Dusk cũng tài liệu về việc lưu trữ khóa, đồng bộ hóa, phân bổ nonce, chính sách phê duyệt và ghi nhật ký kiểm toán như những phần hạ tầng mà quá trình tích hợp phải triển khai.
Điều đó tạo ra một sự giằng co thú vị.
Tự động hóa có thể loại bỏ các bước thủ công, nhưng đồng thời khiến trạng thái ví đã đồng bộ trở nên quan trọng. Tài liệu W3sper của Dusk cho biết một máy khách ký không có giao diện (headless) cần có khả năng lưu trữ khóa có thể khôi phục và một Bookkeeper được đồng bộ hóa, bao gồm public nonce và các ghi chú (note) được che chắn (shielded). Một giao dịch không thể chỉ đơn giản được xây dựng từ một hồ sơ (profile) mới được tạo vì trạng thái số dư và nonce cần thiết không được đồng bộ tại đó.
Dusk cũng cung cấp các khối nguyên thủy (primitive) multisig và kiểm soát truy cập có thể tái sử dụng cho các chính sách lưu ký gốc của Dusk, đồng thời lưu ý rằng chúng không thay thế mô hình mối đe dọa, việc rà soát và các biện pháp kiểm soát vận hành của chính một tổ chức.
Điều đó đã thay đổi câu hỏi đối với tôi.
Thách thức thú vị không chỉ là liệu phần mềm có thể ký được một giao dịch hay không.
Mà là liệu quy trình ký có thể duy trì đúng trạng thái và các kiểm soát xung quanh chữ ký đó hay không.
Đối với cơ sở hạ tầng tài chính, lớp vận hành này có lẽ xứng đáng được quan tâm nhiều như chính bản thân giao dịch.
@Dusk $DUSK #dusk
87
·
--
Đã xác minh
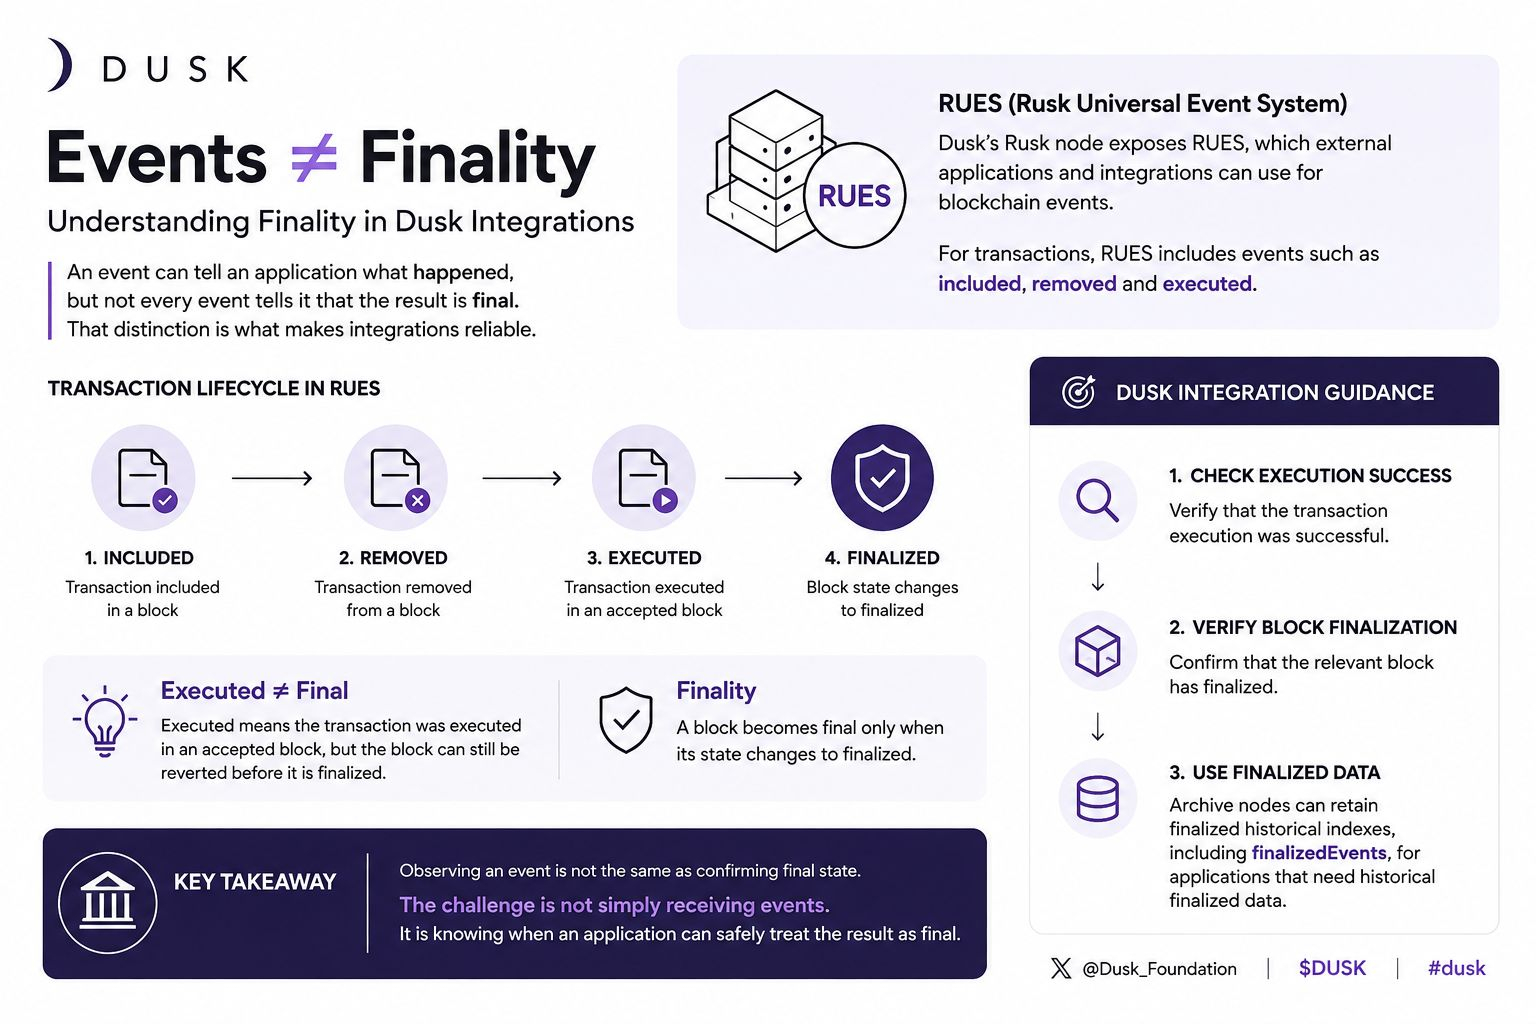
Tôi bắt đầu xem xét các tích hợp blockchain từ một góc nhìn khác: một sự kiện có thể cho một ứng dụng biết điều gì đã xảy ra, nhưng không phải sự kiện nào cũng cho nó biết kết quả đó đã là cuối cùng.
Sự khác biệt này trở nên quan trọng khi phần mềm phản ứng với hoạt động trên chuỗi.
Nút Rusk của Dusk cung cấp RUES (Rusk Universal Event System), mà các ứng dụng và tích hợp bên ngoài có thể dùng cho các sự kiện blockchain. Đối với giao dịch, RUES bao gồm các sự kiện như đã được đưa vào (included), đã bị gỡ bỏ (removed) và đã được thực thi (executed). Nhưng các sự kiện này phản ánh các giai đoạn khác nhau trong vòng đời.
Ví dụ, executed có nghĩa là một giao dịch đã được thực thi trong một khối đã được chấp nhận, nhưng ứng dụng vẫn cần kiểm tra kết quả thực thi. Quan trọng hơn, một khối đã được chấp nhận vẫn có thể bị đảo ngược. Dusk cho biết một khối trở thành cuối cùng khi trạng thái của nó chuyển sang finalized.
Điều đó tạo ra một điểm khác biệt thú vị:
quan sát một sự kiện không giống với việc xác nhận trạng thái đã cuối cùng.
Vì vậy, hướng dẫn tích hợp của Dusk khuyến nghị kiểm tra thành công của việc thực thi, rồi xác minh rằng khối liên quan đã được finalized. Các nút lưu trữ có thể lưu giữ các chỉ mục lịch sử đã finalized, bao gồm finalizedEvents, cho các ứng dụng cần dữ liệu lịch sử đã cuối cùng.
Với tôi, điều đó thay đổi cách tôi nghĩ về các tích hợp blockchain.
Thách thức không chỉ là nhận được sự kiện.
Mà là biết khi nào một ứng dụng có thể an toàn coi kết quả đó là cuối cùng.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Tôi bắt đầu xem xét các tích hợp blockchain từ một góc nhìn khác: một sự kiện có thể cho một ứng dụng biết điều gì đã xảy ra, nhưng không phải sự kiện nào cũng cho nó biết kết quả đó đã là cuối cùng.
Sự khác biệt này trở nên quan trọng khi phần mềm phản ứng với hoạt động trên chuỗi.
Nút Rusk của Dusk cung cấp RUES (Rusk Universal Event System), mà các ứng dụng và tích hợp bên ngoài có thể dùng cho các sự kiện blockchain. Đối với giao dịch, RUES bao gồm các sự kiện như đã được đưa vào (included), đã bị gỡ bỏ (removed) và đã được thực thi (executed). Nhưng các sự kiện này phản ánh các giai đoạn khác nhau trong vòng đời.
Ví dụ, executed có nghĩa là một giao dịch đã được thực thi trong một khối đã được chấp nhận, nhưng ứng dụng vẫn cần kiểm tra kết quả thực thi. Quan trọng hơn, một khối đã được chấp nhận vẫn có thể bị đảo ngược. Dusk cho biết một khối trở thành cuối cùng khi trạng thái của nó chuyển sang finalized.
Điều đó tạo ra một điểm khác biệt thú vị:
quan sát một sự kiện không giống với việc xác nhận trạng thái đã cuối cùng.
Vì vậy, hướng dẫn tích hợp của Dusk khuyến nghị kiểm tra thành công của việc thực thi, rồi xác minh rằng khối liên quan đã được finalized. Các nút lưu trữ có thể lưu giữ các chỉ mục lịch sử đã finalized, bao gồm finalizedEvents, cho các ứng dụng cần dữ liệu lịch sử đã cuối cùng.
Với tôi, điều đó thay đổi cách tôi nghĩ về các tích hợp blockchain.
Thách thức không chỉ là nhận được sự kiện.
Mà là biết khi nào một ứng dụng có thể an toàn coi kết quả đó là cuối cùng.
@Dusk $DUSK #dusk
Sự khác biệt này trở nên quan trọng khi phần mềm phản ứng với hoạt động trên chuỗi.
Nút Rusk của Dusk cung cấp RUES (Rusk Universal Event System), mà các ứng dụng và tích hợp bên ngoài có thể dùng cho các sự kiện blockchain. Đối với giao dịch, RUES bao gồm các sự kiện như đã được đưa vào (included), đã bị gỡ bỏ (removed) và đã được thực thi (executed). Nhưng các sự kiện này phản ánh các giai đoạn khác nhau trong vòng đời.
Ví dụ, executed có nghĩa là một giao dịch đã được thực thi trong một khối đã được chấp nhận, nhưng ứng dụng vẫn cần kiểm tra kết quả thực thi. Quan trọng hơn, một khối đã được chấp nhận vẫn có thể bị đảo ngược. Dusk cho biết một khối trở thành cuối cùng khi trạng thái của nó chuyển sang finalized.
Điều đó tạo ra một điểm khác biệt thú vị:
quan sát một sự kiện không giống với việc xác nhận trạng thái đã cuối cùng.
Vì vậy, hướng dẫn tích hợp của Dusk khuyến nghị kiểm tra thành công của việc thực thi, rồi xác minh rằng khối liên quan đã được finalized. Các nút lưu trữ có thể lưu giữ các chỉ mục lịch sử đã finalized, bao gồm finalizedEvents, cho các ứng dụng cần dữ liệu lịch sử đã cuối cùng.
Với tôi, điều đó thay đổi cách tôi nghĩ về các tích hợp blockchain.
Thách thức không chỉ là nhận được sự kiện.
Mà là biết khi nào một ứng dụng có thể an toàn coi kết quả đó là cuối cùng.
@Dusk $DUSK #dusk
85
·
--
Tăng giá
Xem bản dịch
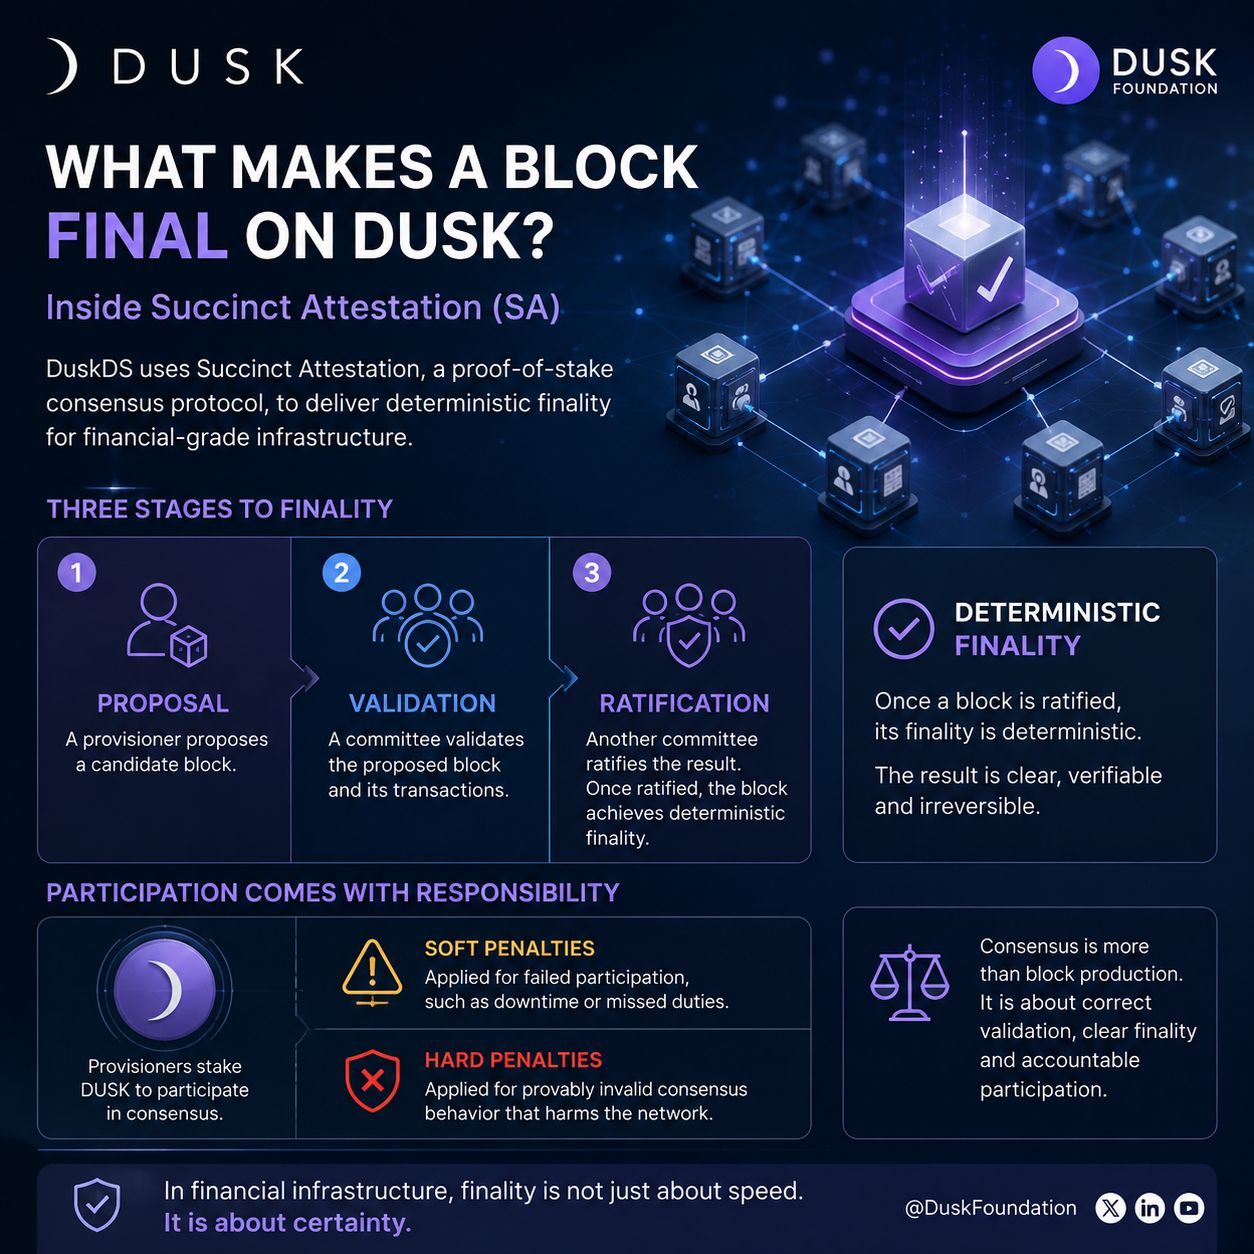
I started looking at Dusk from a different angle: what actually makes a block final?
That question led me deeper into Succinct Attestation, DuskDS’s proof-of-stake consensus protocol.
Dusk describes the process in three stages: a provisioner proposes a candidate block, a committee validates it, and another committee ratifies the result. Once ratified, the block reaches deterministic finality.
What I find interesting is that participation also carries responsibility. Provisioners stake DUSK to participate in consensus, while Dusk distinguishes between soft penalties for failed participation and hard penalties for provably invalid consensus behavior.
So consensus here is not simply about producing blocks. There is a process for checking them, confirming the outcome, and attaching economic consequences to certain failures.
That makes me think the more useful question for financial infrastructure is not only how quickly transactions move.
It is how clearly the network determines when a transaction is final.
That is the part of Dusk’s consensus design I find worth understanding.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
I started looking at Dusk from a different angle: what actually makes a block final?
That question led me deeper into Succinct Attestation, DuskDS’s proof-of-stake consensus protocol.
Dusk describes the process in three stages: a provisioner proposes a candidate block, a committee validates it, and another committee ratifies the result. Once ratified, the block reaches deterministic finality.
What I find interesting is that participation also carries responsibility. Provisioners stake DUSK to participate in consensus, while Dusk distinguishes between soft penalties for failed participation and hard penalties for provably invalid consensus behavior.
So consensus here is not simply about producing blocks. There is a process for checking them, confirming the outcome, and attaching economic consequences to certain failures.
That makes me think the more useful question for financial infrastructure is not only how quickly transactions move.
It is how clearly the network determines when a transaction is final.
That is the part of Dusk’s consensus design I find worth understanding.
@Dusk $DUSK #dusk
That question led me deeper into Succinct Attestation, DuskDS’s proof-of-stake consensus protocol.
Dusk describes the process in three stages: a provisioner proposes a candidate block, a committee validates it, and another committee ratifies the result. Once ratified, the block reaches deterministic finality.
What I find interesting is that participation also carries responsibility. Provisioners stake DUSK to participate in consensus, while Dusk distinguishes between soft penalties for failed participation and hard penalties for provably invalid consensus behavior.
So consensus here is not simply about producing blocks. There is a process for checking them, confirming the outcome, and attaching economic consequences to certain failures.
That makes me think the more useful question for financial infrastructure is not only how quickly transactions move.
It is how clearly the network determines when a transaction is final.
That is the part of Dusk’s consensus design I find worth understanding.
@Dusk $DUSK #dusk
2
1
90
·
--
Đã xác minh
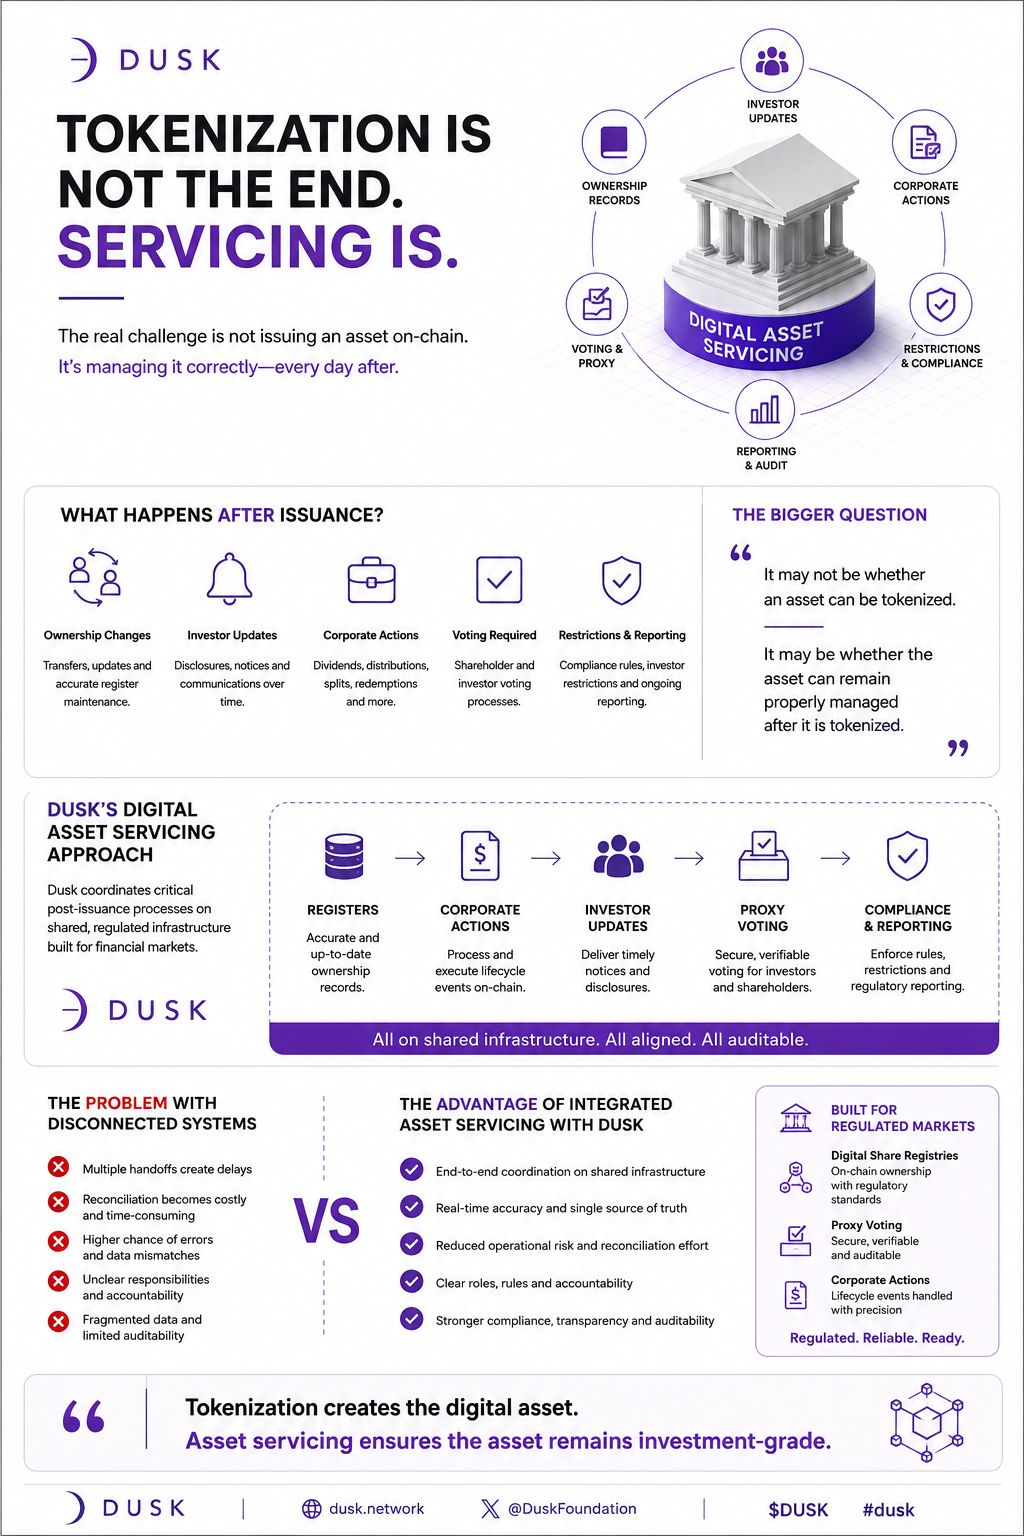
Tôi bắt đầu tự hỏi về một điều dễ bị bỏ qua khi nói về tài sản được token hóa: điều gì xảy ra sau khi phát hành?
Việc đưa một tài sản lên chuỗi có thể tạo ra một biểu diễn kỹ thuật số, nhưng bản thân tài sản vẫn có vòng đời. Các bản ghi về quyền sở hữu thay đổi. Các nhà đầu tư cần được cập nhật. Các hành động của công ty diễn ra. Có thể cần biểu quyết. Các hạn chế và nghĩa vụ báo cáo vẫn phải được quản lý theo thời gian.
Chính tại đây mà cách tiếp cận dịch vụ tài sản kỹ thuật số của @DuskFoundation đã thu hút sự chú ý của tôi.
Dusk mô tả dịch vụ tài sản kỹ thuật số là việc phối hợp các sổ đăng ký, các hành động của công ty, các cập nhật cho nhà đầu tư, các phiếu bầu và các sự kiện vòng đời khác trên cùng một hạ tầng dùng chung. Tài liệu của họ cũng chỉ ra rằng các sổ đăng ký cổ phần kỹ thuật số, biểu quyết ủy quyền và các hành động của công ty là những quy trình làm việc có thể là một phần của cùng hạ tầng thị trường được quản lý.
Điều thú vị đối với tôi là vấn đề nằm bên dưới tất cả những điều này: khi các quy trình đó tồn tại trên nhiều hệ thống tách rời, thì mỗi lần bàn giao có thể tạo ra độ trễ, phát sinh công việc đối soát, gây lỗi hoặc dẫn đến trách nhiệm không rõ ràng.
Vì vậy, câu hỏi lớn hơn có lẽ không phải là liệu một tài sản có thể được token hóa hay không.
Mà là liệu tài sản có thể được quản lý đúng cách sau khi được token hóa hay không.
Điều đó khiến dịch vụ tài sản trở thành một phần quan trọng hơn nhiều trong cuộc trò chuyện về token hóa so với những gì tôi ban đầu nghĩ tới.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Tôi bắt đầu tự hỏi về một điều dễ bị bỏ qua khi nói về tài sản được token hóa: điều gì xảy ra sau khi phát hành?
Việc đưa một tài sản lên chuỗi có thể tạo ra một biểu diễn kỹ thuật số, nhưng bản thân tài sản vẫn có vòng đời. Các bản ghi về quyền sở hữu thay đổi. Các nhà đầu tư cần được cập nhật. Các hành động của công ty diễn ra. Có thể cần biểu quyết. Các hạn chế và nghĩa vụ báo cáo vẫn phải được quản lý theo thời gian.
Chính tại đây mà cách tiếp cận dịch vụ tài sản kỹ thuật số của @DuskFoundation đã thu hút sự chú ý của tôi.
Dusk mô tả dịch vụ tài sản kỹ thuật số là việc phối hợp các sổ đăng ký, các hành động của công ty, các cập nhật cho nhà đầu tư, các phiếu bầu và các sự kiện vòng đời khác trên cùng một hạ tầng dùng chung. Tài liệu của họ cũng chỉ ra rằng các sổ đăng ký cổ phần kỹ thuật số, biểu quyết ủy quyền và các hành động của công ty là những quy trình làm việc có thể là một phần của cùng hạ tầng thị trường được quản lý.
Điều thú vị đối với tôi là vấn đề nằm bên dưới tất cả những điều này: khi các quy trình đó tồn tại trên nhiều hệ thống tách rời, thì mỗi lần bàn giao có thể tạo ra độ trễ, phát sinh công việc đối soát, gây lỗi hoặc dẫn đến trách nhiệm không rõ ràng.
Vì vậy, câu hỏi lớn hơn có lẽ không phải là liệu một tài sản có thể được token hóa hay không.
Mà là liệu tài sản có thể được quản lý đúng cách sau khi được token hóa hay không.
Điều đó khiến dịch vụ tài sản trở thành một phần quan trọng hơn nhiều trong cuộc trò chuyện về token hóa so với những gì tôi ban đầu nghĩ tới.
@Dusk $DUSK #dusk
Việc đưa một tài sản lên chuỗi có thể tạo ra một biểu diễn kỹ thuật số, nhưng bản thân tài sản vẫn có vòng đời. Các bản ghi về quyền sở hữu thay đổi. Các nhà đầu tư cần được cập nhật. Các hành động của công ty diễn ra. Có thể cần biểu quyết. Các hạn chế và nghĩa vụ báo cáo vẫn phải được quản lý theo thời gian.
Chính tại đây mà cách tiếp cận dịch vụ tài sản kỹ thuật số của @DuskFoundation đã thu hút sự chú ý của tôi.
Dusk mô tả dịch vụ tài sản kỹ thuật số là việc phối hợp các sổ đăng ký, các hành động của công ty, các cập nhật cho nhà đầu tư, các phiếu bầu và các sự kiện vòng đời khác trên cùng một hạ tầng dùng chung. Tài liệu của họ cũng chỉ ra rằng các sổ đăng ký cổ phần kỹ thuật số, biểu quyết ủy quyền và các hành động của công ty là những quy trình làm việc có thể là một phần của cùng hạ tầng thị trường được quản lý.
Điều thú vị đối với tôi là vấn đề nằm bên dưới tất cả những điều này: khi các quy trình đó tồn tại trên nhiều hệ thống tách rời, thì mỗi lần bàn giao có thể tạo ra độ trễ, phát sinh công việc đối soát, gây lỗi hoặc dẫn đến trách nhiệm không rõ ràng.
Vì vậy, câu hỏi lớn hơn có lẽ không phải là liệu một tài sản có thể được token hóa hay không.
Mà là liệu tài sản có thể được quản lý đúng cách sau khi được token hóa hay không.
Điều đó khiến dịch vụ tài sản trở thành một phần quan trọng hơn nhiều trong cuộc trò chuyện về token hóa so với những gì tôi ban đầu nghĩ tới.
@Dusk $DUSK #dusk
94
·
--
Đã xác minh
Xem bản dịch
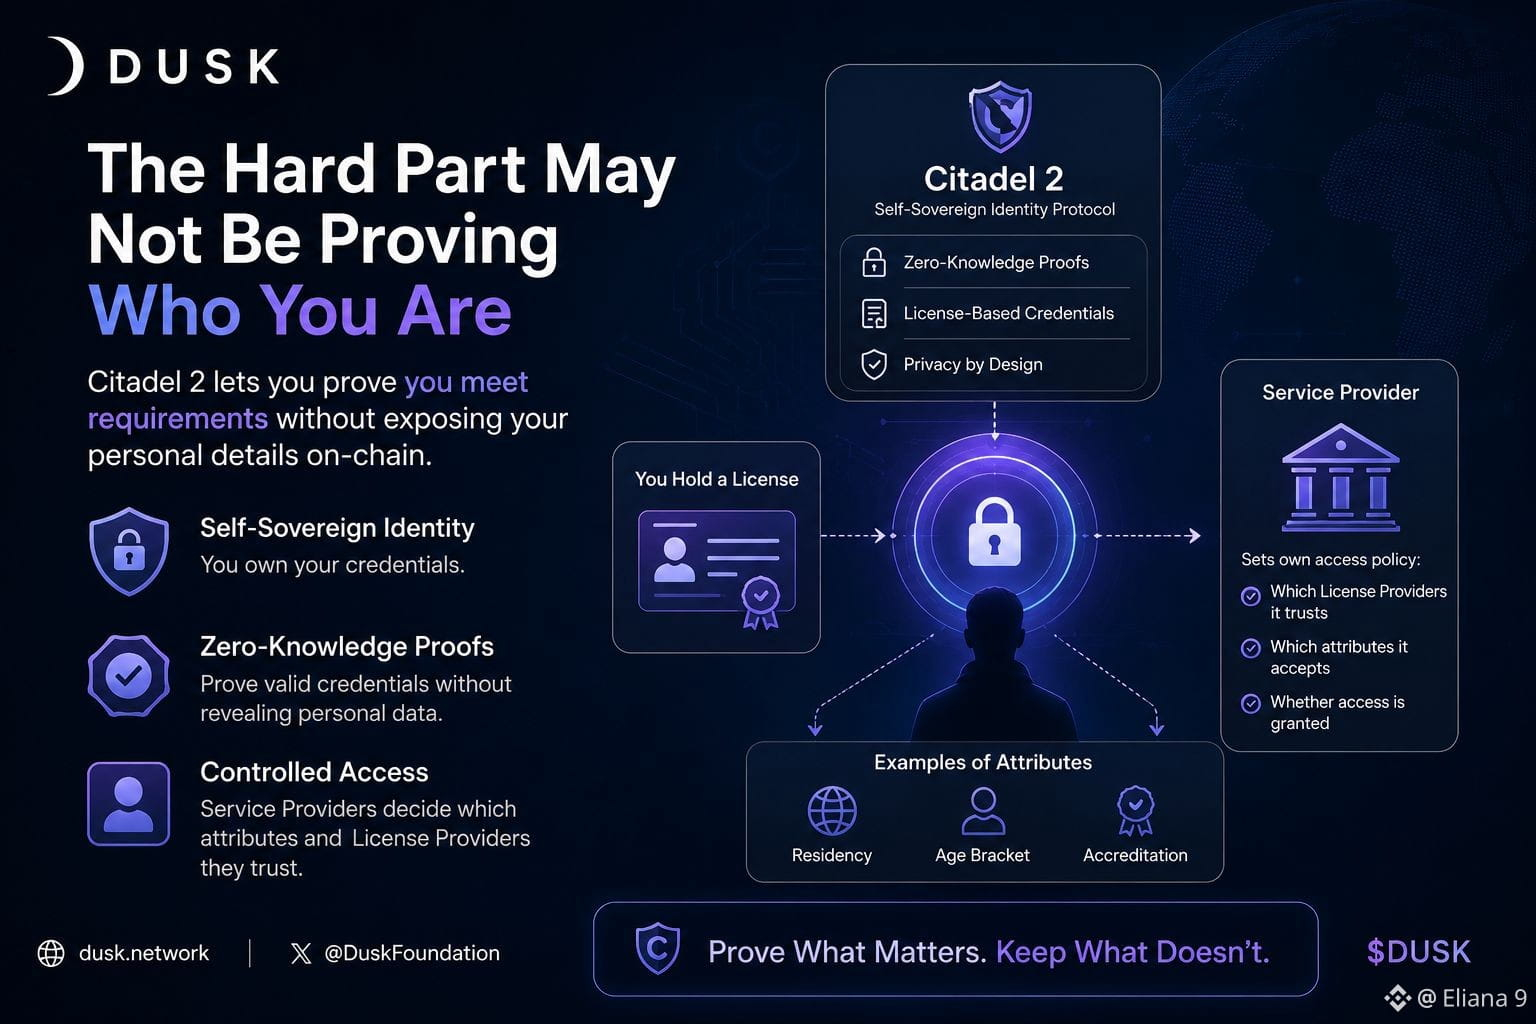
The Hard Part May Not Be Proving Who You Are
The more I looked at regulated onchain markets, the more I noticed a different problem behind access.
A financial service may need to know whether someone meets a certain requirement. That does not necessarily mean every personal detail needs to become part of the onchain record.
This is where @Dusk’s Citadel 2 caught my attention.
Citadel 2 is an enhanced version of Dusk’s self-sovereign identity protocol. It uses a credential called a “license.” A user can generate a zero-knowledge proof showing that they hold a valid registered license without revealing their personal details or which specific license they used on-chain.
But there is another distinction that I find even more interesting.
Citadel can verify that the session is cryptographically valid, while the Service Provider still decides which License Providers it trusts, which attributes it accepts, and whether access should be granted.
Dusk’s documentation gives examples of attributes such as residency, age bracket, and accreditation. The point is not to make the service provider accept everything automatically; the provider still controls its own access policy.
That changes how I think about blockchain identity.
The interesting question is not simply whether a person can prove who they are.
It is whether a regulated application can verify the information relevant to its access rules without putting unrelated personal information on-chain.
For me, that makes Citadel 2 less interesting as an “identity feature” and more interesting as an approach to controlled access.
Maybe better onchain identity is not about revealing more information.
Maybe it is about making the proof useful while keeping unnecessary information out of the record.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
The Hard Part May Not Be Proving Who You Are
The more I looked at regulated onchain markets, the more I noticed a different problem behind access.
A financial service may need to know whether someone meets a certain requirement. That does not necessarily mean every personal detail needs to become part of the onchain record.
This is where @Dusk’s Citadel 2 caught my attention.
Citadel 2 is an enhanced version of Dusk’s self-sovereign identity protocol. It uses a credential called a “license.” A user can generate a zero-knowledge proof showing that they hold a valid registered license without revealing their personal details or which specific license they used on-chain.
But there is another distinction that I find even more interesting.
Citadel can verify that the session is cryptographically valid, while the Service Provider still decides which License Providers it trusts, which attributes it accepts, and whether access should be granted.
Dusk’s documentation gives examples of attributes such as residency, age bracket, and accreditation. The point is not to make the service provider accept everything automatically; the provider still controls its own access policy.
That changes how I think about blockchain identity.
The interesting question is not simply whether a person can prove who they are.
It is whether a regulated application can verify the information relevant to its access rules without putting unrelated personal information on-chain.
For me, that makes Citadel 2 less interesting as an “identity feature” and more interesting as an approach to controlled access.
Maybe better onchain identity is not about revealing more information.
Maybe it is about making the proof useful while keeping unnecessary information out of the record.
@Dusk $DUSK #dusk
The more I looked at regulated onchain markets, the more I noticed a different problem behind access.
A financial service may need to know whether someone meets a certain requirement. That does not necessarily mean every personal detail needs to become part of the onchain record.
This is where @Dusk’s Citadel 2 caught my attention.
Citadel 2 is an enhanced version of Dusk’s self-sovereign identity protocol. It uses a credential called a “license.” A user can generate a zero-knowledge proof showing that they hold a valid registered license without revealing their personal details or which specific license they used on-chain.
But there is another distinction that I find even more interesting.
Citadel can verify that the session is cryptographically valid, while the Service Provider still decides which License Providers it trusts, which attributes it accepts, and whether access should be granted.
Dusk’s documentation gives examples of attributes such as residency, age bracket, and accreditation. The point is not to make the service provider accept everything automatically; the provider still controls its own access policy.
That changes how I think about blockchain identity.
The interesting question is not simply whether a person can prove who they are.
It is whether a regulated application can verify the information relevant to its access rules without putting unrelated personal information on-chain.
For me, that makes Citadel 2 less interesting as an “identity feature” and more interesting as an approach to controlled access.
Maybe better onchain identity is not about revealing more information.
Maybe it is about making the proof useful while keeping unnecessary information out of the record.
@Dusk $DUSK #dusk
85
·
--
Đã xác minh
Sự riêng tư tài chính có phải luôn đồng nghĩa với việc giấu mọi thứ không?
Sự riêng tư tài chính thực sự có nghĩa là không ai được phép nhìn thấy bất cứ điều gì hay không?
Trước đây, tôi từng nghĩ về quyền riêng tư trên blockchain theo gần như những ý đó: một giao dịch hoặc là công khai, hoặc là bị che giấu. Khi tìm hiểu về @DuskFoundation, tôi nhận ra liệu tài chính được quản lý có cần một cách tiếp cận linh hoạt hơn hay không.
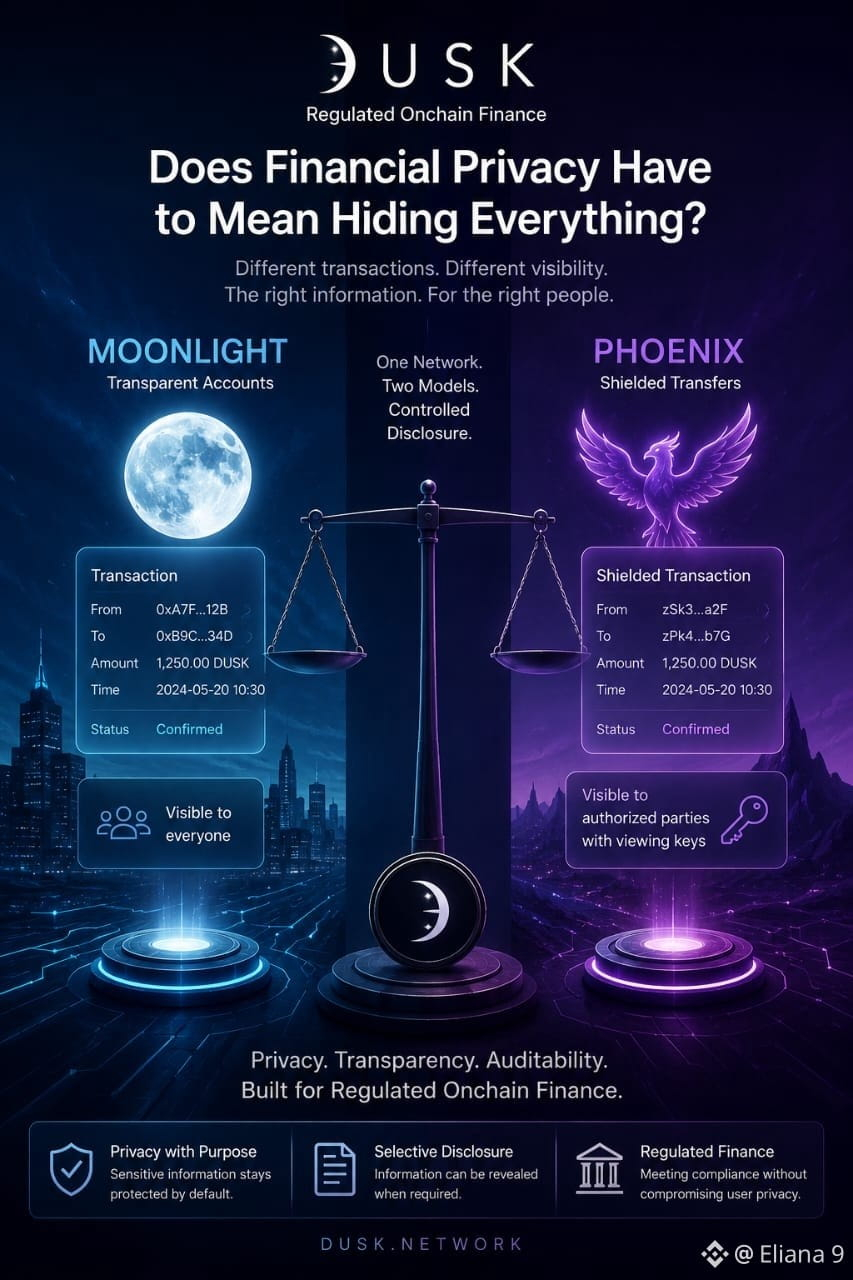
Dusk hỗ trợ hai mô hình giao dịch. Moonlight cung cấp các tài khoản công khai minh bạch, trong khi Phoenix hỗ trợ các chuyển tiền được bảo mật bằng cơ chế “shielded” (được che chắn) sử dụng bằng chứng không kiến thức. Điều khiến tôi quan tâm không chỉ là việc có hai mô hình, mà là lý do vì sao các mức độ hiển thị khác nhau có thể lại quan trọng.
Không phải mọi hoạt động tài chính đều có cùng yêu cầu về thông tin. Một số giao dịch có thể cần được giữ bí mật khỏi công chúng, trong khi một số thông tin nhất định vẫn cần phải sẵn có cho các bên được ủy quyền. Tài liệu của Dusk giải thích rằng người dùng Phoenix có thể chọn lọc tiết lộ thông tin thông qua “viewing keys” (khóa xem) khi quy định hoặc kiểm toán yêu cầu.
Điều đó đã thay đổi cách tôi nghĩ về quyền riêng tư trên blockchain.
Có lẽ mục tiêu không phải là mức độ bí mật tối đa hay mức độ minh bạch tối đa. Mục tiêu là có thể quyết định điều gì nên được công khai, điều gì nên được giữ bí mật, và điều gì có thể cần được tiết lộ có kiểm soát.
Với tôi, sự cân bằng đó là một trong những ý tưởng thú vị hơn đằng sau cách tiếp cận của Dusk đối với tài chính onchain được quản lý.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Sự riêng tư tài chính có phải luôn đồng nghĩa với việc giấu mọi thứ không?
Sự riêng tư tài chính thực sự có nghĩa là không ai được phép nhìn thấy bất cứ điều gì hay không?
Trước đây, tôi từng nghĩ về quyền riêng tư trên blockchain theo gần như những ý đó: một giao dịch hoặc là công khai, hoặc là bị che giấu. Khi tìm hiểu về @DuskFoundation, tôi nhận ra liệu tài chính được quản lý có cần một cách tiếp cận linh hoạt hơn hay không.
Dusk hỗ trợ hai mô hình giao dịch. Moonlight cung cấp các tài khoản công khai minh bạch, trong khi Phoenix hỗ trợ các chuyển tiền được bảo mật bằng cơ chế “shielded” (được che chắn) sử dụng bằng chứng không kiến thức. Điều khiến tôi quan tâm không chỉ là việc có hai mô hình, mà là lý do vì sao các mức độ hiển thị khác nhau có thể lại quan trọng.
Không phải mọi hoạt động tài chính đều có cùng yêu cầu về thông tin. Một số giao dịch có thể cần được giữ bí mật khỏi công chúng, trong khi một số thông tin nhất định vẫn cần phải sẵn có cho các bên được ủy quyền. Tài liệu của Dusk giải thích rằng người dùng Phoenix có thể chọn lọc tiết lộ thông tin thông qua “viewing keys” (khóa xem) khi quy định hoặc kiểm toán yêu cầu.
Điều đó đã thay đổi cách tôi nghĩ về quyền riêng tư trên blockchain.
Có lẽ mục tiêu không phải là mức độ bí mật tối đa hay mức độ minh bạch tối đa. Mục tiêu là có thể quyết định điều gì nên được công khai, điều gì nên được giữ bí mật, và điều gì có thể cần được tiết lộ có kiểm soát.
Với tôi, sự cân bằng đó là một trong những ý tưởng thú vị hơn đằng sau cách tiếp cận của Dusk đối với tài chính onchain được quản lý.
@Dusk $DUSK #dusk
Sự riêng tư tài chính thực sự có nghĩa là không ai được phép nhìn thấy bất cứ điều gì hay không?
Trước đây, tôi từng nghĩ về quyền riêng tư trên blockchain theo gần như những ý đó: một giao dịch hoặc là công khai, hoặc là bị che giấu. Khi tìm hiểu về @DuskFoundation, tôi nhận ra liệu tài chính được quản lý có cần một cách tiếp cận linh hoạt hơn hay không.
Dusk hỗ trợ hai mô hình giao dịch. Moonlight cung cấp các tài khoản công khai minh bạch, trong khi Phoenix hỗ trợ các chuyển tiền được bảo mật bằng cơ chế “shielded” (được che chắn) sử dụng bằng chứng không kiến thức. Điều khiến tôi quan tâm không chỉ là việc có hai mô hình, mà là lý do vì sao các mức độ hiển thị khác nhau có thể lại quan trọng.
Không phải mọi hoạt động tài chính đều có cùng yêu cầu về thông tin. Một số giao dịch có thể cần được giữ bí mật khỏi công chúng, trong khi một số thông tin nhất định vẫn cần phải sẵn có cho các bên được ủy quyền. Tài liệu của Dusk giải thích rằng người dùng Phoenix có thể chọn lọc tiết lộ thông tin thông qua “viewing keys” (khóa xem) khi quy định hoặc kiểm toán yêu cầu.
Điều đó đã thay đổi cách tôi nghĩ về quyền riêng tư trên blockchain.
Có lẽ mục tiêu không phải là mức độ bí mật tối đa hay mức độ minh bạch tối đa. Mục tiêu là có thể quyết định điều gì nên được công khai, điều gì nên được giữ bí mật, và điều gì có thể cần được tiết lộ có kiểm soát.
Với tôi, sự cân bằng đó là một trong những ý tưởng thú vị hơn đằng sau cách tiếp cận của Dusk đối với tài chính onchain được quản lý.
@Dusk $DUSK #dusk
1
91
·
--
Đã xác minh
Trước đây, tôi cứ nghĩ rằng quyền riêng tư trên các thị trường tài chính chủ yếu là để che giấu chi tiết giao dịch. Càng đọc về @DuskFoundation, tôi càng thấy ý tưởng đó còn thiếu sót.
Trong tài chính được quản lý, quyền riêng tư không thể đơn giản chỉ có nghĩa là chẳng ai thấy gì. Những người tham gia khác nhau có thể cần các mức thông tin khác nhau vì những lý do chính đáng.
Đó là lý do cách tiếp cận của Dusk về tiết lộ có chọn lọc đã thu hút sự chú ý của tôi.
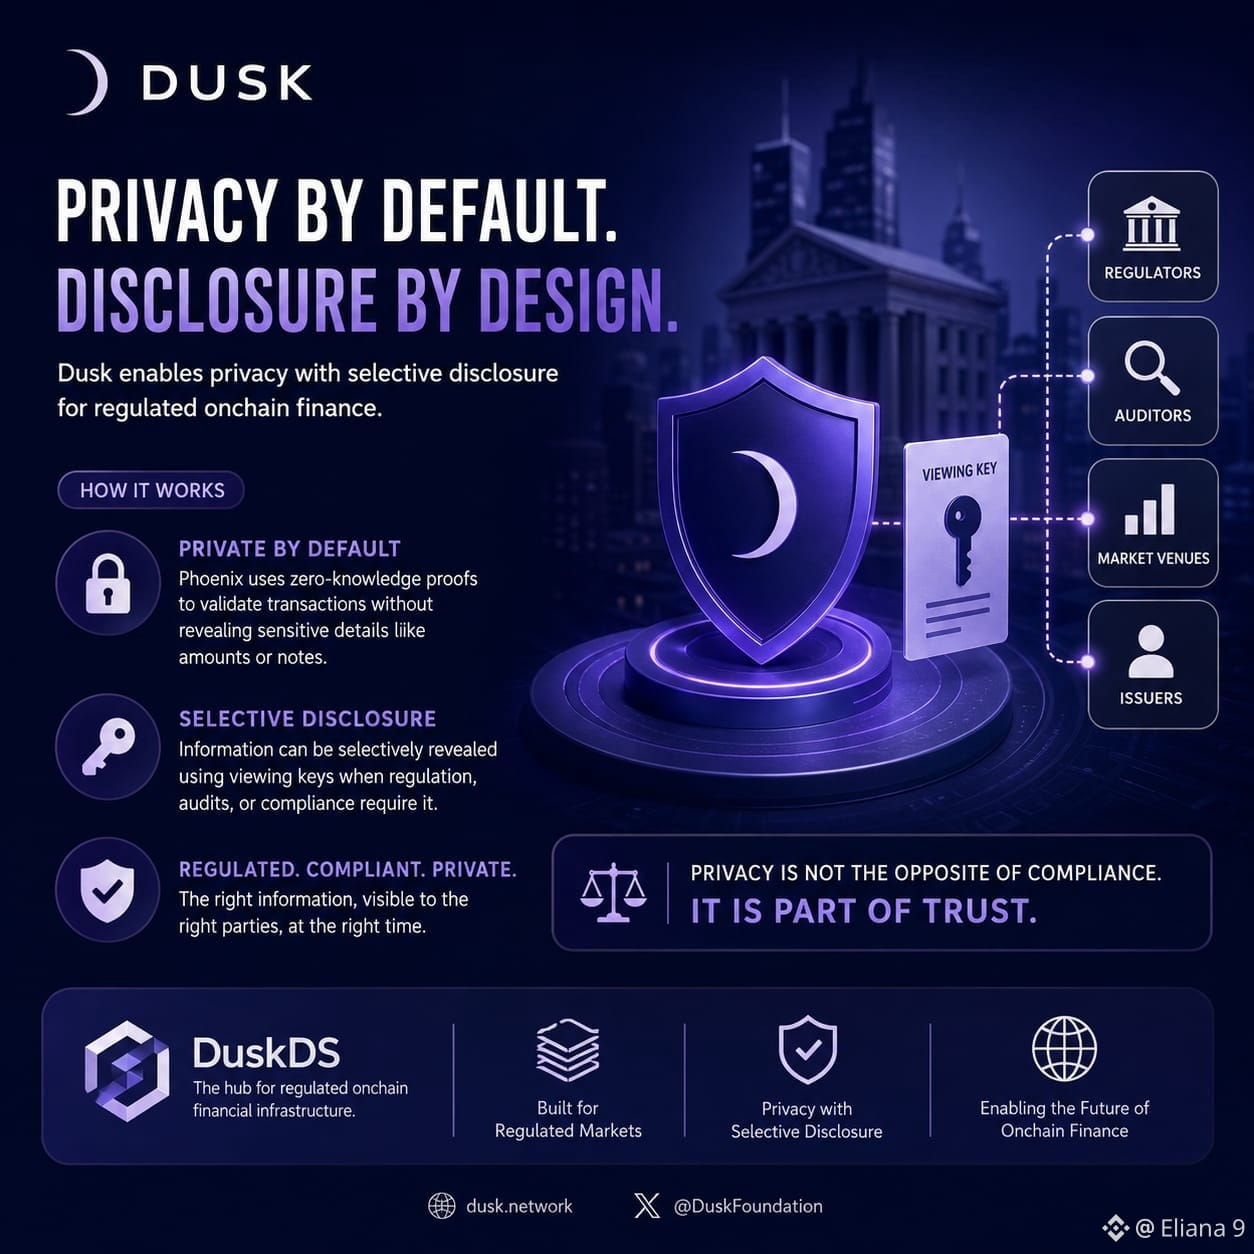
Trên DuskDS, Phoenix là mô hình giao dịch dạng ghi chú được che giấu. Nó sử dụng các bằng chứng không kiến thức (zero-knowledge proofs) để có thể chứng minh tính đúng đắn của giao dịch mà không công khai tiết lộ các chi tiết như số tiền được chuyển hay các ghi chú cụ thể liên quan. Tài liệu của Dusk cũng nêu rằng người dùng có thể tiết lộ thông tin một cách chọn lọc thông qua khóa xem (viewing keys) khi quy định hoặc kiểm toán yêu cầu.
Với tôi, sự khác biệt đó rất quan trọng.
Một blockchain minh bạch hoàn toàn có thể phơi bày thông tin mà các bên tham gia tài chính có thể không muốn công khai. Nhưng các thị trường được quản lý cũng có thể yêu cầu quyền truy cập có kiểm soát đối với những thông tin cụ thể cho bên phát hành, sàn giao dịch, kiểm toán viên hoặc cơ quan giám sát. Dusk mô tả sự cân bằng này là quyền riêng tư với tiết lộ có chọn lọc.
Vì vậy, câu hỏi hữu ích hơn có lẽ không phải là liệu tài chính có nên công khai hay riêng tư.
Mà là liệu thông tin có thể vẫn được bảo mật mặc định, nhưng vẫn có thể trở nên hiển thị cho các bên được ủy quyền khi quy trình (workflow) cần đến hay không.
Chính sự cân bằng đó là điều tôi thấy thú vị nhất trong cách tiếp cận của Dusk đối với tài chính onchain được quản lý.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Trước đây, tôi cứ nghĩ rằng quyền riêng tư trên các thị trường tài chính chủ yếu là để che giấu chi tiết giao dịch. Càng đọc về @DuskFoundation, tôi càng thấy ý tưởng đó còn thiếu sót.
Trong tài chính được quản lý, quyền riêng tư không thể đơn giản chỉ có nghĩa là chẳng ai thấy gì. Những người tham gia khác nhau có thể cần các mức thông tin khác nhau vì những lý do chính đáng.
Đó là lý do cách tiếp cận của Dusk về tiết lộ có chọn lọc đã thu hút sự chú ý của tôi.
Trên DuskDS, Phoenix là mô hình giao dịch dạng ghi chú được che giấu. Nó sử dụng các bằng chứng không kiến thức (zero-knowledge proofs) để có thể chứng minh tính đúng đắn của giao dịch mà không công khai tiết lộ các chi tiết như số tiền được chuyển hay các ghi chú cụ thể liên quan. Tài liệu của Dusk cũng nêu rằng người dùng có thể tiết lộ thông tin một cách chọn lọc thông qua khóa xem (viewing keys) khi quy định hoặc kiểm toán yêu cầu.
Với tôi, sự khác biệt đó rất quan trọng.
Một blockchain minh bạch hoàn toàn có thể phơi bày thông tin mà các bên tham gia tài chính có thể không muốn công khai. Nhưng các thị trường được quản lý cũng có thể yêu cầu quyền truy cập có kiểm soát đối với những thông tin cụ thể cho bên phát hành, sàn giao dịch, kiểm toán viên hoặc cơ quan giám sát. Dusk mô tả sự cân bằng này là quyền riêng tư với tiết lộ có chọn lọc.
Vì vậy, câu hỏi hữu ích hơn có lẽ không phải là liệu tài chính có nên công khai hay riêng tư.
Mà là liệu thông tin có thể vẫn được bảo mật mặc định, nhưng vẫn có thể trở nên hiển thị cho các bên được ủy quyền khi quy trình (workflow) cần đến hay không.
Chính sự cân bằng đó là điều tôi thấy thú vị nhất trong cách tiếp cận của Dusk đối với tài chính onchain được quản lý.
#dusk $DUSK @Dusk
Trong tài chính được quản lý, quyền riêng tư không thể đơn giản chỉ có nghĩa là chẳng ai thấy gì. Những người tham gia khác nhau có thể cần các mức thông tin khác nhau vì những lý do chính đáng.
Đó là lý do cách tiếp cận của Dusk về tiết lộ có chọn lọc đã thu hút sự chú ý của tôi.
Trên DuskDS, Phoenix là mô hình giao dịch dạng ghi chú được che giấu. Nó sử dụng các bằng chứng không kiến thức (zero-knowledge proofs) để có thể chứng minh tính đúng đắn của giao dịch mà không công khai tiết lộ các chi tiết như số tiền được chuyển hay các ghi chú cụ thể liên quan. Tài liệu của Dusk cũng nêu rằng người dùng có thể tiết lộ thông tin một cách chọn lọc thông qua khóa xem (viewing keys) khi quy định hoặc kiểm toán yêu cầu.
Với tôi, sự khác biệt đó rất quan trọng.
Một blockchain minh bạch hoàn toàn có thể phơi bày thông tin mà các bên tham gia tài chính có thể không muốn công khai. Nhưng các thị trường được quản lý cũng có thể yêu cầu quyền truy cập có kiểm soát đối với những thông tin cụ thể cho bên phát hành, sàn giao dịch, kiểm toán viên hoặc cơ quan giám sát. Dusk mô tả sự cân bằng này là quyền riêng tư với tiết lộ có chọn lọc.
Vì vậy, câu hỏi hữu ích hơn có lẽ không phải là liệu tài chính có nên công khai hay riêng tư.
Mà là liệu thông tin có thể vẫn được bảo mật mặc định, nhưng vẫn có thể trở nên hiển thị cho các bên được ủy quyền khi quy trình (workflow) cần đến hay không.
Chính sự cân bằng đó là điều tôi thấy thú vị nhất trong cách tiếp cận của Dusk đối với tài chính onchain được quản lý.
#dusk $DUSK @Dusk
72
·
--
Đã xác minh
Khi nào một token thực sự trở nên hữu ích trong một thị trường tài chính thực tế?
Tôi cứ suy nghĩ về điều đó khi đọc thêm về @Dusk.
Token hóa nghe có vẻ đơn giản ở khoảng cách xa: đưa một tài sản lên chuỗi và làm cho nó có thể chuyển nhượng được. Nhưng khi tôi tưởng tượng việc thực sự sử dụng tài sản đó, những câu hỏi khó hơn bắt đầu xuất hiện.
Ai là người đủ điều kiện để tương tác với nó? Thông tin nào cần được giữ riêng tư? Cần phải công bố những gì? Và việc thanh toán (settlement) được tích hợp vào quy trình như thế nào?
Đó là lúc Dusk bắt đầu trở nên dễ hiểu hơn với tôi.
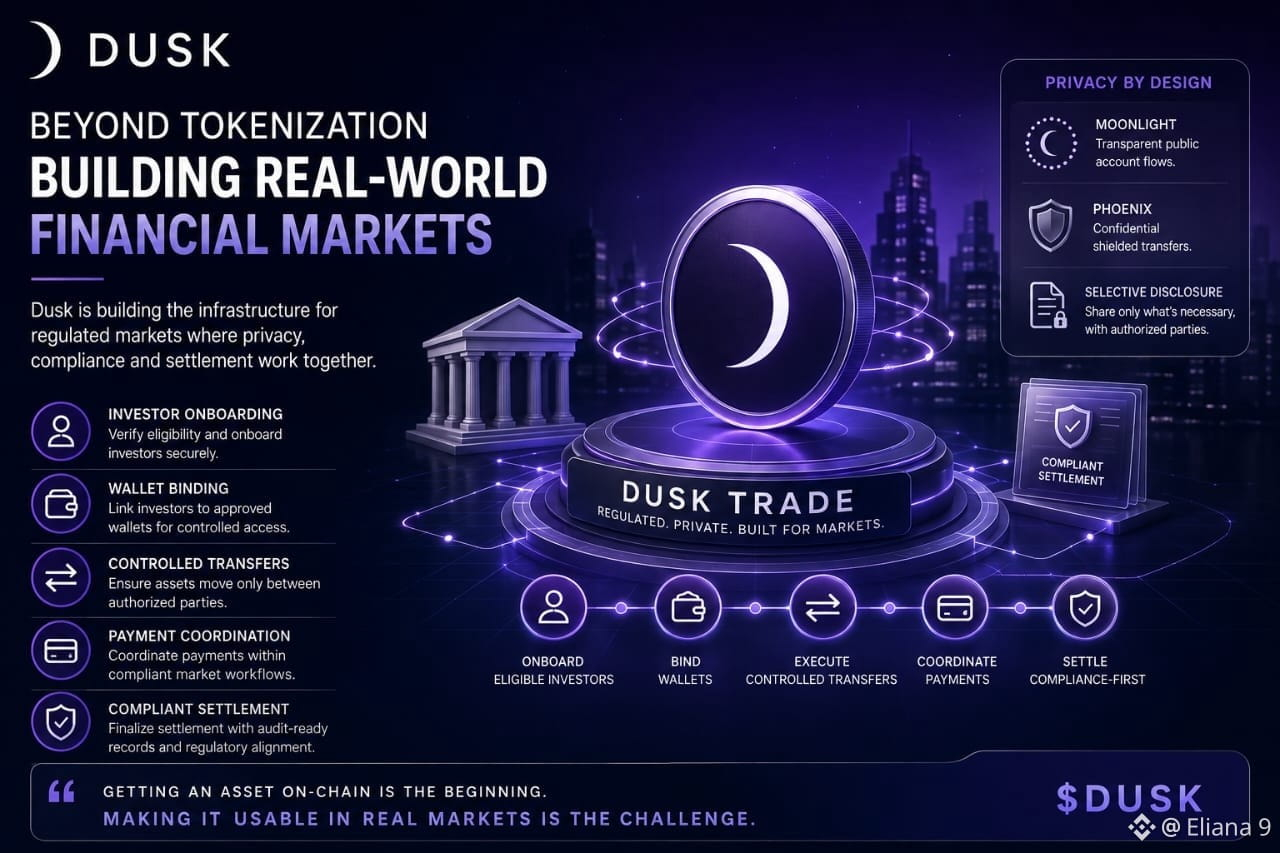
Dusk Trade được thiết kế dựa trên các quy trình thị trường được quản lý, nơi tài sản cần nhiều hơn việc niêm yết và chuyển nhượng. Tài liệu chính thức của Dusk mô tả việc tiếp nhận nhà đầu tư, liên kết ví, các giao dịch chuyển có kiểm soát, phối hợp thanh toán và thanh toán tuân thủ (compliant settlement) như những phần của trải nghiệm đó.
Quyền riêng tư cũng là một phần khác của bức tranh tương tự. Dusk sử dụng bằng chứng không kiến thức (zero-knowledge proofs) và hỗ trợ Moonlight cho các luồng tài khoản công khai minh bạch, Phoenix cho các giao dịch chuyển được che chắn bí mật, cùng với việc tiết lộ có chọn lọc khi các bên được ủy quyền cần bằng chứng mà không làm lộ những thông tin không cần thiết.
Với tôi, điều đó thay đổi cách tôi nghĩ về tài chính được token hóa.
Đưa một tài sản lên một blockchain có lẽ chỉ là bước khởi đầu. Biến nó hoạt động trong một thị trường mà ở đó tính đủ điều kiện, quyền riêng tư, việc công bố và thanh toán đều quan trọng—đó mới là thách thức thú vị hơn nhiều.
Đó là điều tôi sẽ theo dõi với $DUSK: không chỉ điều gì được token hóa, mà điều gì sẽ trở nên thực sự hữu dụng sau đó.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Khi nào một token thực sự trở nên hữu ích trong một thị trường tài chính thực tế?
Tôi cứ suy nghĩ về điều đó khi đọc thêm về @Dusk.
Token hóa nghe có vẻ đơn giản ở khoảng cách xa: đưa một tài sản lên chuỗi và làm cho nó có thể chuyển nhượng được. Nhưng khi tôi tưởng tượng việc thực sự sử dụng tài sản đó, những câu hỏi khó hơn bắt đầu xuất hiện.
Ai là người đủ điều kiện để tương tác với nó? Thông tin nào cần được giữ riêng tư? Cần phải công bố những gì? Và việc thanh toán (settlement) được tích hợp vào quy trình như thế nào?
Đó là lúc Dusk bắt đầu trở nên dễ hiểu hơn với tôi.
Dusk Trade được thiết kế dựa trên các quy trình thị trường được quản lý, nơi tài sản cần nhiều hơn việc niêm yết và chuyển nhượng. Tài liệu chính thức của Dusk mô tả việc tiếp nhận nhà đầu tư, liên kết ví, các giao dịch chuyển có kiểm soát, phối hợp thanh toán và thanh toán tuân thủ (compliant settlement) như những phần của trải nghiệm đó.
Quyền riêng tư cũng là một phần khác của bức tranh tương tự. Dusk sử dụng bằng chứng không kiến thức (zero-knowledge proofs) và hỗ trợ Moonlight cho các luồng tài khoản công khai minh bạch, Phoenix cho các giao dịch chuyển được che chắn bí mật, cùng với việc tiết lộ có chọn lọc khi các bên được ủy quyền cần bằng chứng mà không làm lộ những thông tin không cần thiết.
Với tôi, điều đó thay đổi cách tôi nghĩ về tài chính được token hóa.
Đưa một tài sản lên một blockchain có lẽ chỉ là bước khởi đầu. Biến nó hoạt động trong một thị trường mà ở đó tính đủ điều kiện, quyền riêng tư, việc công bố và thanh toán đều quan trọng—đó mới là thách thức thú vị hơn nhiều.
Đó là điều tôi sẽ theo dõi với $DUSK : không chỉ điều gì được token hóa, mà điều gì sẽ trở nên thực sự hữu dụng sau đó.
#dusk $DUSK @Dusk
Tôi cứ suy nghĩ về điều đó khi đọc thêm về @Dusk.
Token hóa nghe có vẻ đơn giản ở khoảng cách xa: đưa một tài sản lên chuỗi và làm cho nó có thể chuyển nhượng được. Nhưng khi tôi tưởng tượng việc thực sự sử dụng tài sản đó, những câu hỏi khó hơn bắt đầu xuất hiện.
Ai là người đủ điều kiện để tương tác với nó? Thông tin nào cần được giữ riêng tư? Cần phải công bố những gì? Và việc thanh toán (settlement) được tích hợp vào quy trình như thế nào?
Đó là lúc Dusk bắt đầu trở nên dễ hiểu hơn với tôi.
Dusk Trade được thiết kế dựa trên các quy trình thị trường được quản lý, nơi tài sản cần nhiều hơn việc niêm yết và chuyển nhượng. Tài liệu chính thức của Dusk mô tả việc tiếp nhận nhà đầu tư, liên kết ví, các giao dịch chuyển có kiểm soát, phối hợp thanh toán và thanh toán tuân thủ (compliant settlement) như những phần của trải nghiệm đó.
Quyền riêng tư cũng là một phần khác của bức tranh tương tự. Dusk sử dụng bằng chứng không kiến thức (zero-knowledge proofs) và hỗ trợ Moonlight cho các luồng tài khoản công khai minh bạch, Phoenix cho các giao dịch chuyển được che chắn bí mật, cùng với việc tiết lộ có chọn lọc khi các bên được ủy quyền cần bằng chứng mà không làm lộ những thông tin không cần thiết.
Với tôi, điều đó thay đổi cách tôi nghĩ về tài chính được token hóa.
Đưa một tài sản lên một blockchain có lẽ chỉ là bước khởi đầu. Biến nó hoạt động trong một thị trường mà ở đó tính đủ điều kiện, quyền riêng tư, việc công bố và thanh toán đều quan trọng—đó mới là thách thức thú vị hơn nhiều.
Đó là điều tôi sẽ theo dõi với $DUSK : không chỉ điều gì được token hóa, mà điều gì sẽ trở nên thực sự hữu dụng sau đó.
#dusk $DUSK @Dusk
2
1
93
·
--
Quyền riêng tư có nghĩa là gì khi có liên quan đến tiền thật?
Trước đây tôi từng nghĩ rằng quyền riêng tư trên blockchain rất đơn giản. Ẩn chi tiết giao dịch, và quyền riêng tư đã hoàn thành nhiệm vụ của nó.
Nhưng ý tưởng đó bắt đầu không còn đầy đủ khi tôi nghĩ về các thị trường tài chính thực sự.
Điều gì sẽ xảy ra khi một bên kiểm toán cần phải xác minh điều gì đó? Hoặc khi một số thông tin cần được chia sẻ với đúng bên, mà không hiển thị cho tất cả mọi người?
Đó là lúc Dusk thu hút sự chú ý của tôi.
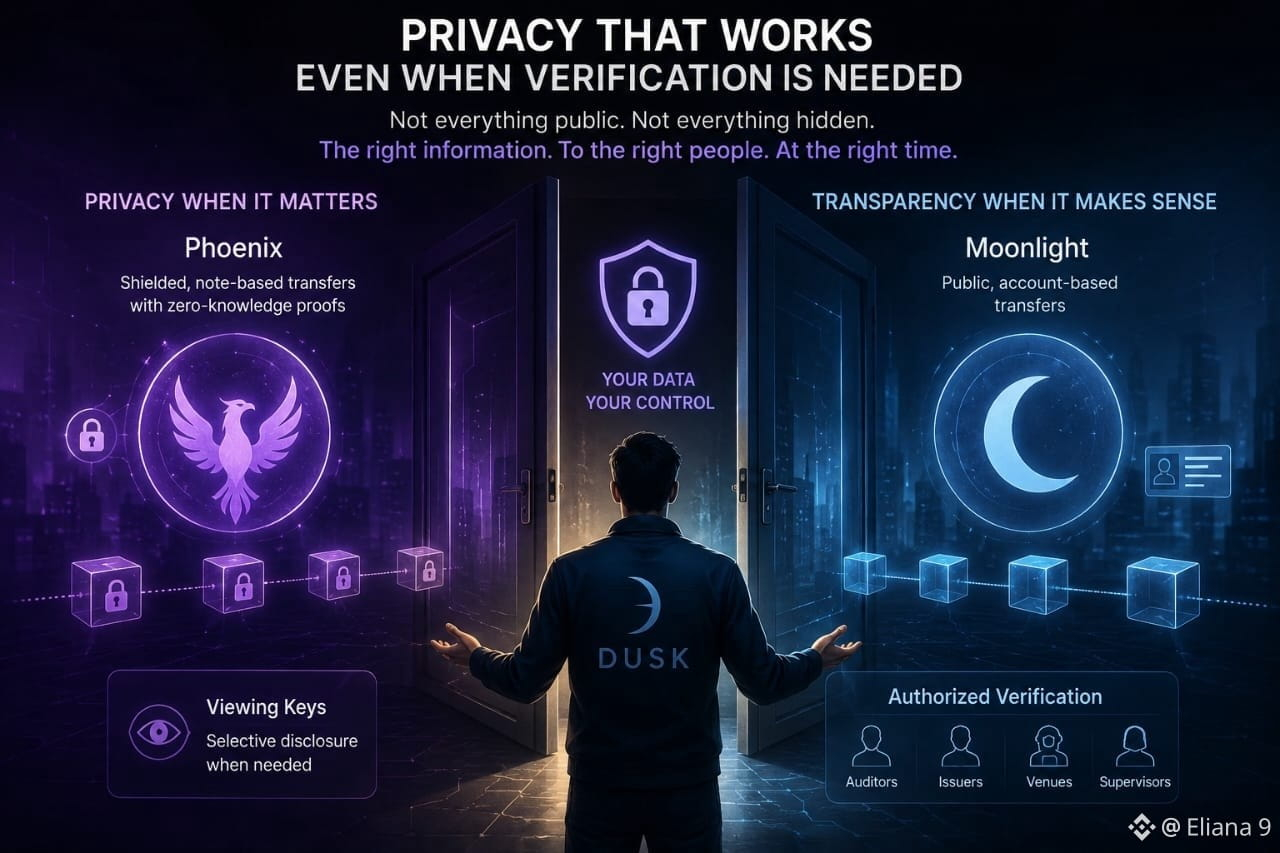
Dusk cung cấp cho người dùng hai mô hình giao dịch khác nhau. Moonlight là công khai và dựa trên tài khoản, trong khi Phoenix sử dụng các giao dịch chuyển tiền dạng “được che chắn” dựa trên note kèm bằng chứng không có kiến thức (zero-knowledge proofs). Phoenix cũng cho phép tiết lộ thông tin một cách có chọn lọc thông qua các khóa xem (viewing keys).
Điều tôi thấy thú vị là sự cân bằng.
Đôi khi tính minh bạch là phù hợp. Đôi khi quyền riêng tư quan trọng hơn. Và đôi khi chỉ một bên cụ thể cần nhìn thấy một số thông tin nhất định.
Điều đó giống với cách vận hành của tài chính trong thế giới thực hơn nhiều so với việc chỉ đơn giản chọn giữa “mọi thứ công khai” và “mọi thứ bị che giấu”.
Vì vậy, với tôi, câu hỏi thú vị xoay quanh Dusk không phải là liệu nó có thể che giấu thông tin hay không.
Mà là liệu quyền riêng tư vẫn có thể hoạt động khi việc xác minh thực sự là cần thiết.
Đó là một bài toán khó hơn nhiều, và đó là phần của Dusk mà tôi thấy đáng để theo dõi.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Quyền riêng tư có nghĩa là gì khi có liên quan đến tiền thật?
Trước đây tôi từng nghĩ rằng quyền riêng tư trên blockchain rất đơn giản. Ẩn chi tiết giao dịch, và quyền riêng tư đã hoàn thành nhiệm vụ của nó.
Nhưng ý tưởng đó bắt đầu không còn đầy đủ khi tôi nghĩ về các thị trường tài chính thực sự.
Điều gì sẽ xảy ra khi một bên kiểm toán cần phải xác minh điều gì đó? Hoặc khi một số thông tin cần được chia sẻ với đúng bên, mà không hiển thị cho tất cả mọi người?
Đó là lúc Dusk thu hút sự chú ý của tôi.
Dusk cung cấp cho người dùng hai mô hình giao dịch khác nhau. Moonlight là công khai và dựa trên tài khoản, trong khi Phoenix sử dụng các giao dịch chuyển tiền dạng “được che chắn” dựa trên note kèm bằng chứng không có kiến thức (zero-knowledge proofs). Phoenix cũng cho phép tiết lộ thông tin một cách có chọn lọc thông qua các khóa xem (viewing keys).
Điều tôi thấy thú vị là sự cân bằng.
Đôi khi tính minh bạch là phù hợp. Đôi khi quyền riêng tư quan trọng hơn. Và đôi khi chỉ một bên cụ thể cần nhìn thấy một số thông tin nhất định.
Điều đó giống với cách vận hành của tài chính trong thế giới thực hơn nhiều so với việc chỉ đơn giản chọn giữa “mọi thứ công khai” và “mọi thứ bị che giấu”.
Vì vậy, với tôi, câu hỏi thú vị xoay quanh Dusk không phải là liệu nó có thể che giấu thông tin hay không.
Mà là liệu quyền riêng tư vẫn có thể hoạt động khi việc xác minh thực sự là cần thiết.
Đó là một bài toán khó hơn nhiều, và đó là phần của Dusk mà tôi thấy đáng để theo dõi.
@Dusk $DUSK #dusk
Trước đây tôi từng nghĩ rằng quyền riêng tư trên blockchain rất đơn giản. Ẩn chi tiết giao dịch, và quyền riêng tư đã hoàn thành nhiệm vụ của nó.
Nhưng ý tưởng đó bắt đầu không còn đầy đủ khi tôi nghĩ về các thị trường tài chính thực sự.
Điều gì sẽ xảy ra khi một bên kiểm toán cần phải xác minh điều gì đó? Hoặc khi một số thông tin cần được chia sẻ với đúng bên, mà không hiển thị cho tất cả mọi người?
Đó là lúc Dusk thu hút sự chú ý của tôi.
Dusk cung cấp cho người dùng hai mô hình giao dịch khác nhau. Moonlight là công khai và dựa trên tài khoản, trong khi Phoenix sử dụng các giao dịch chuyển tiền dạng “được che chắn” dựa trên note kèm bằng chứng không có kiến thức (zero-knowledge proofs). Phoenix cũng cho phép tiết lộ thông tin một cách có chọn lọc thông qua các khóa xem (viewing keys).
Điều tôi thấy thú vị là sự cân bằng.
Đôi khi tính minh bạch là phù hợp. Đôi khi quyền riêng tư quan trọng hơn. Và đôi khi chỉ một bên cụ thể cần nhìn thấy một số thông tin nhất định.
Điều đó giống với cách vận hành của tài chính trong thế giới thực hơn nhiều so với việc chỉ đơn giản chọn giữa “mọi thứ công khai” và “mọi thứ bị che giấu”.
Vì vậy, với tôi, câu hỏi thú vị xoay quanh Dusk không phải là liệu nó có thể che giấu thông tin hay không.
Mà là liệu quyền riêng tư vẫn có thể hoạt động khi việc xác minh thực sự là cần thiết.
Đó là một bài toán khó hơn nhiều, và đó là phần của Dusk mà tôi thấy đáng để theo dõi.
@Dusk $DUSK #dusk
4
92
·
--
Đã xác minh
Tôi từng xem Dusk như một blockchain với một môi trường thực thi duy nhất. Kiến trúc trở nên thú vị hơn khi tôi ngừng coi mọi phần của mạng là giống nhau.
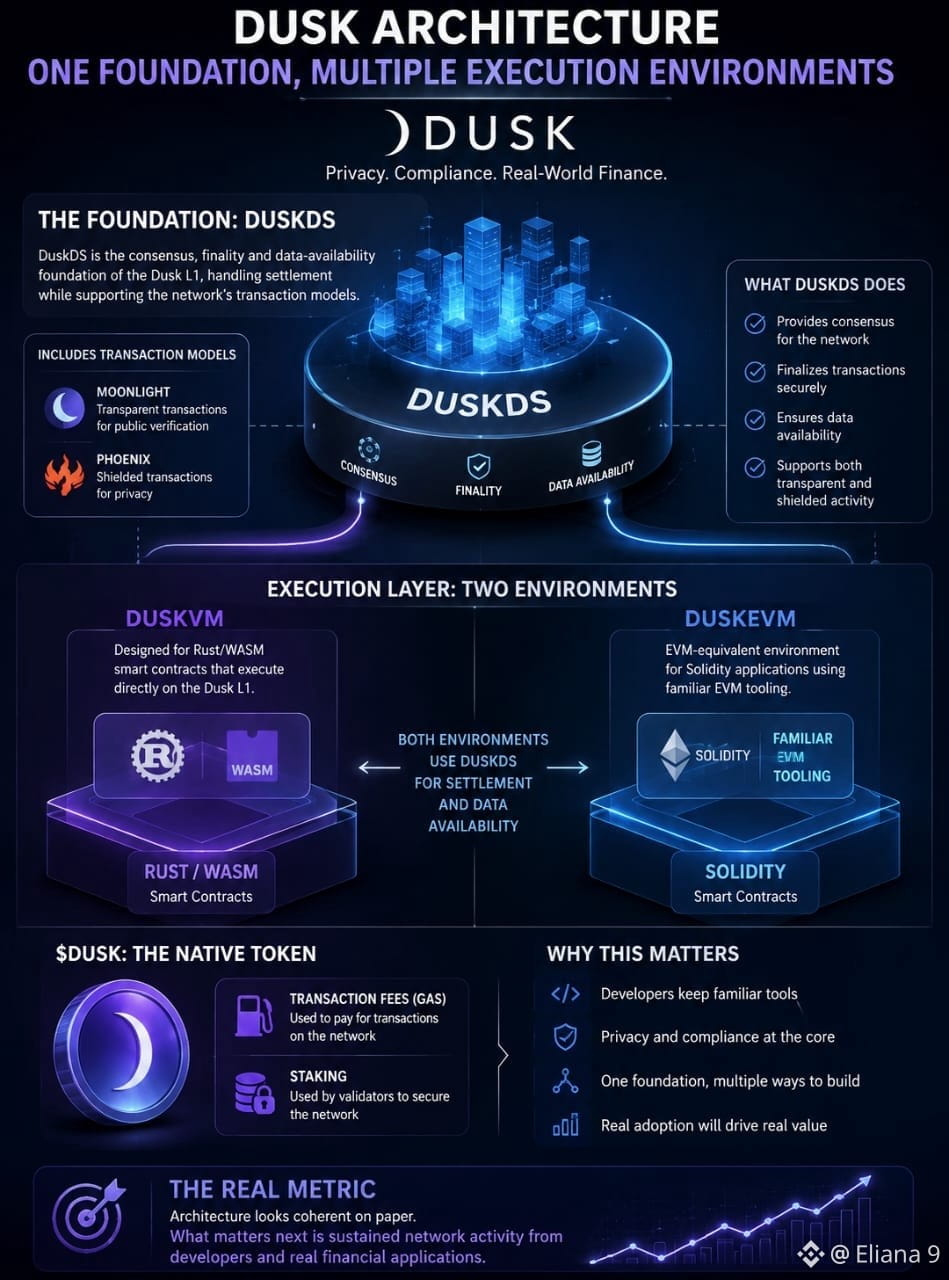
Ở nền tảng là DuskDS. @Dusk mô tả nó như lớp nền cho cơ chế đồng thuận, tính hoàn tất và khả năng sẵn có dữ liệu của Dusk L1, và nó bao gồm các mô hình giao dịch Moonlight và Phoenix của mạng.
Phần thực thi là một mảnh ghép tách biệt. DuskVM được thiết kế cho các smart contract Rust/WASM thực thi trực tiếp trên Dusk L1, trong khi DuskEVM cung cấp một môi trường tương đương EVM cho các ứng dụng Solidity sử dụng các công cụ quen thuộc của EVM. DuskEVM sử dụng DuskDS cho việc quyết toán (settlement) và sẵn có dữ liệu.
Sự tách bạch đó đã thay đổi cách tôi nghĩ về dự án.
Thay vì hỏi liệu các nhà phát triển có phải từ bỏ các công cụ quen thuộc để xây dựng trên Dusk hay không, câu hỏi tốt hơn có thể là: các môi trường thực thi khác nhau có thể chia sẻ cùng một nền tảng quyết toán và sẵn có dữ liệu hay không.
$DUSK cũng có một vai trò cụ thể trong nền tảng đó: tài liệu chính thức xác định nó là token gốc được dùng cho phí giao dịch và staking.
Nhìn trên giấy, kiến trúc có vẻ mạch lạc. Điều quan trọng tiếp theo là liệu các nhà phát triển và các ứng dụng tài chính thực tế có thực sự biến tính linh hoạt đó thành hoạt động mạng được duy trì hay không.
Đó là thước đo mà tôi thà theo dõi hơn là chỉ các sơ đồ kiến trúc.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Tôi từng xem Dusk như một blockchain với một môi trường thực thi duy nhất. Kiến trúc trở nên thú vị hơn khi tôi ngừng coi mọi phần của mạng là giống nhau.
Ở nền tảng là DuskDS. @Dusk mô tả nó như lớp nền cho cơ chế đồng thuận, tính hoàn tất và khả năng sẵn có dữ liệu của Dusk L1, và nó bao gồm các mô hình giao dịch Moonlight và Phoenix của mạng.
Phần thực thi là một mảnh ghép tách biệt. DuskVM được thiết kế cho các smart contract Rust/WASM thực thi trực tiếp trên Dusk L1, trong khi DuskEVM cung cấp một môi trường tương đương EVM cho các ứng dụng Solidity sử dụng các công cụ quen thuộc của EVM. DuskEVM sử dụng DuskDS cho việc quyết toán (settlement) và sẵn có dữ liệu.
Sự tách bạch đó đã thay đổi cách tôi nghĩ về dự án.
Thay vì hỏi liệu các nhà phát triển có phải từ bỏ các công cụ quen thuộc để xây dựng trên Dusk hay không, câu hỏi tốt hơn có thể là: các môi trường thực thi khác nhau có thể chia sẻ cùng một nền tảng quyết toán và sẵn có dữ liệu hay không.
$DUSK cũng có một vai trò cụ thể trong nền tảng đó: tài liệu chính thức xác định nó là token gốc được dùng cho phí giao dịch và staking.
Nhìn trên giấy, kiến trúc có vẻ mạch lạc. Điều quan trọng tiếp theo là liệu các nhà phát triển và các ứng dụng tài chính thực tế có thực sự biến tính linh hoạt đó thành hoạt động mạng được duy trì hay không.
Đó là thước đo mà tôi thà theo dõi hơn là chỉ các sơ đồ kiến trúc.
#dusk $DUSK @Dusk
Ở nền tảng là DuskDS. @Dusk mô tả nó như lớp nền cho cơ chế đồng thuận, tính hoàn tất và khả năng sẵn có dữ liệu của Dusk L1, và nó bao gồm các mô hình giao dịch Moonlight và Phoenix của mạng.
Phần thực thi là một mảnh ghép tách biệt. DuskVM được thiết kế cho các smart contract Rust/WASM thực thi trực tiếp trên Dusk L1, trong khi DuskEVM cung cấp một môi trường tương đương EVM cho các ứng dụng Solidity sử dụng các công cụ quen thuộc của EVM. DuskEVM sử dụng DuskDS cho việc quyết toán (settlement) và sẵn có dữ liệu.
Sự tách bạch đó đã thay đổi cách tôi nghĩ về dự án.
Thay vì hỏi liệu các nhà phát triển có phải từ bỏ các công cụ quen thuộc để xây dựng trên Dusk hay không, câu hỏi tốt hơn có thể là: các môi trường thực thi khác nhau có thể chia sẻ cùng một nền tảng quyết toán và sẵn có dữ liệu hay không.
$DUSK cũng có một vai trò cụ thể trong nền tảng đó: tài liệu chính thức xác định nó là token gốc được dùng cho phí giao dịch và staking.
Nhìn trên giấy, kiến trúc có vẻ mạch lạc. Điều quan trọng tiếp theo là liệu các nhà phát triển và các ứng dụng tài chính thực tế có thực sự biến tính linh hoạt đó thành hoạt động mạng được duy trì hay không.
Đó là thước đo mà tôi thà theo dõi hơn là chỉ các sơ đồ kiến trúc.
#dusk $DUSK @Dusk
3
2
97
·
--
Đã xác minh
Trước đây tôi nghĩ quyền riêng tư trên blockchain chủ yếu là để che giấu thông tin. Việc đọc Dusk đã thay đổi cách tôi đặt câu hỏi: có lẽ vấn đề thực sự là quyết định ai được phép xem gì, và vào thời điểm nào.
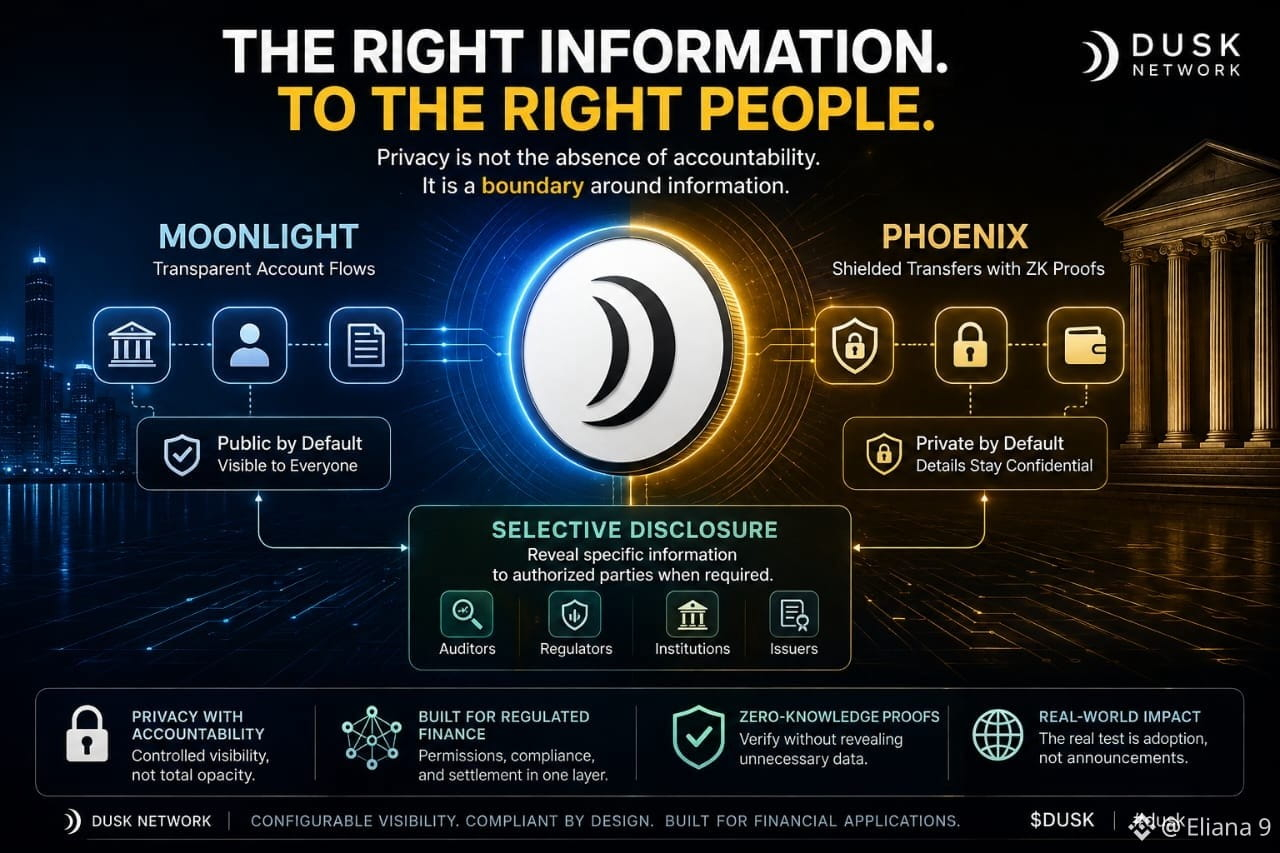
Điều đó đặc biệt quan trọng trong tài chính. Dusk được thiết kế cho các quy trình tài sản số được quản lý, nơi quyền truy cập của người tham gia, yêu cầu về quyền riêng tư và việc thanh toán cần được phối hợp trên cùng một hạ tầng. Mô hình Phoenix của Dusk hỗ trợ các chuyển khoản được che chắn (shielded transfers) bằng chứng không kiến thức (zero-knowledge proofs), trong khi Moonlight xử lý các luồng tài khoản công khai minh bạch.
Điều tôi thấy thú vị là triết lý đứng sau sự tách bạch đó. Một hệ thống tài chính không phải lúc nào cũng cần mức độ bí mật tối đa, và cũng không phải lúc nào cũng cần mức độ minh bạch tối đa. Một kiểm toán viên có thể cần bằng chứng. Một cơ quan quản lý có thể cần thông tin cụ thể. Cộng đồng có thể không cần toàn bộ số dư, đối tác hay chi tiết từng giao dịch.
Tiết lộ có chọn lọc chính là câu trả lời của Dusk cho sự giằng co này: chỉ công bố thông tin cụ thể cho các bên được ủy quyền khi cần thiết, mà không mặc định biến mọi thứ thành công khai.
Với tôi, điều đó gần hơn với cách quyền riêng tư tài chính vận hành trong thế giới thực. Quyền riêng tư không phải là sự vắng mặt của trách nhiệm giải trình; đó là một ranh giới bao quanh thông tin.
Công nghệ có thể tạo ra ranh giới đó. Thử thách khó hơn là liệu các tổ chức, nhà phát hành và người dùng có thực sự tin tưởng và sử dụng nó ở quy mô lớn hay không.
Việc kiểm soát tốt hơn mức độ hiển thị trong thị trường tài chính trên blockchain liệu có làm các thị trường onchain trở nên thực tế hơn không?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Trước đây tôi nghĩ quyền riêng tư trên blockchain chủ yếu là để che giấu thông tin. Việc đọc Dusk đã thay đổi cách tôi đặt câu hỏi: có lẽ vấn đề thực sự là quyết định ai được phép xem gì, và vào thời điểm nào.
Điều đó đặc biệt quan trọng trong tài chính. Dusk được thiết kế cho các quy trình tài sản số được quản lý, nơi quyền truy cập của người tham gia, yêu cầu về quyền riêng tư và việc thanh toán cần được phối hợp trên cùng một hạ tầng. Mô hình Phoenix của Dusk hỗ trợ các chuyển khoản được che chắn (shielded transfers) bằng chứng không kiến thức (zero-knowledge proofs), trong khi Moonlight xử lý các luồng tài khoản công khai minh bạch.
Điều tôi thấy thú vị là triết lý đứng sau sự tách bạch đó. Một hệ thống tài chính không phải lúc nào cũng cần mức độ bí mật tối đa, và cũng không phải lúc nào cũng cần mức độ minh bạch tối đa. Một kiểm toán viên có thể cần bằng chứng. Một cơ quan quản lý có thể cần thông tin cụ thể. Cộng đồng có thể không cần toàn bộ số dư, đối tác hay chi tiết từng giao dịch.
Tiết lộ có chọn lọc chính là câu trả lời của Dusk cho sự giằng co này: chỉ công bố thông tin cụ thể cho các bên được ủy quyền khi cần thiết, mà không mặc định biến mọi thứ thành công khai.
Với tôi, điều đó gần hơn với cách quyền riêng tư tài chính vận hành trong thế giới thực. Quyền riêng tư không phải là sự vắng mặt của trách nhiệm giải trình; đó là một ranh giới bao quanh thông tin.
Công nghệ có thể tạo ra ranh giới đó. Thử thách khó hơn là liệu các tổ chức, nhà phát hành và người dùng có thực sự tin tưởng và sử dụng nó ở quy mô lớn hay không.
Việc kiểm soát tốt hơn mức độ hiển thị trong thị trường tài chính trên blockchain liệu có làm các thị trường onchain trở nên thực tế hơn không?
@Dusk $DUSK #dusk
Điều đó đặc biệt quan trọng trong tài chính. Dusk được thiết kế cho các quy trình tài sản số được quản lý, nơi quyền truy cập của người tham gia, yêu cầu về quyền riêng tư và việc thanh toán cần được phối hợp trên cùng một hạ tầng. Mô hình Phoenix của Dusk hỗ trợ các chuyển khoản được che chắn (shielded transfers) bằng chứng không kiến thức (zero-knowledge proofs), trong khi Moonlight xử lý các luồng tài khoản công khai minh bạch.
Điều tôi thấy thú vị là triết lý đứng sau sự tách bạch đó. Một hệ thống tài chính không phải lúc nào cũng cần mức độ bí mật tối đa, và cũng không phải lúc nào cũng cần mức độ minh bạch tối đa. Một kiểm toán viên có thể cần bằng chứng. Một cơ quan quản lý có thể cần thông tin cụ thể. Cộng đồng có thể không cần toàn bộ số dư, đối tác hay chi tiết từng giao dịch.
Tiết lộ có chọn lọc chính là câu trả lời của Dusk cho sự giằng co này: chỉ công bố thông tin cụ thể cho các bên được ủy quyền khi cần thiết, mà không mặc định biến mọi thứ thành công khai.
Với tôi, điều đó gần hơn với cách quyền riêng tư tài chính vận hành trong thế giới thực. Quyền riêng tư không phải là sự vắng mặt của trách nhiệm giải trình; đó là một ranh giới bao quanh thông tin.
Công nghệ có thể tạo ra ranh giới đó. Thử thách khó hơn là liệu các tổ chức, nhà phát hành và người dùng có thực sự tin tưởng và sử dụng nó ở quy mô lớn hay không.
Việc kiểm soát tốt hơn mức độ hiển thị trong thị trường tài chính trên blockchain liệu có làm các thị trường onchain trở nên thực tế hơn không?
@Dusk $DUSK #dusk
8
2
92
·
--
Tăng giá
Đã xác minh
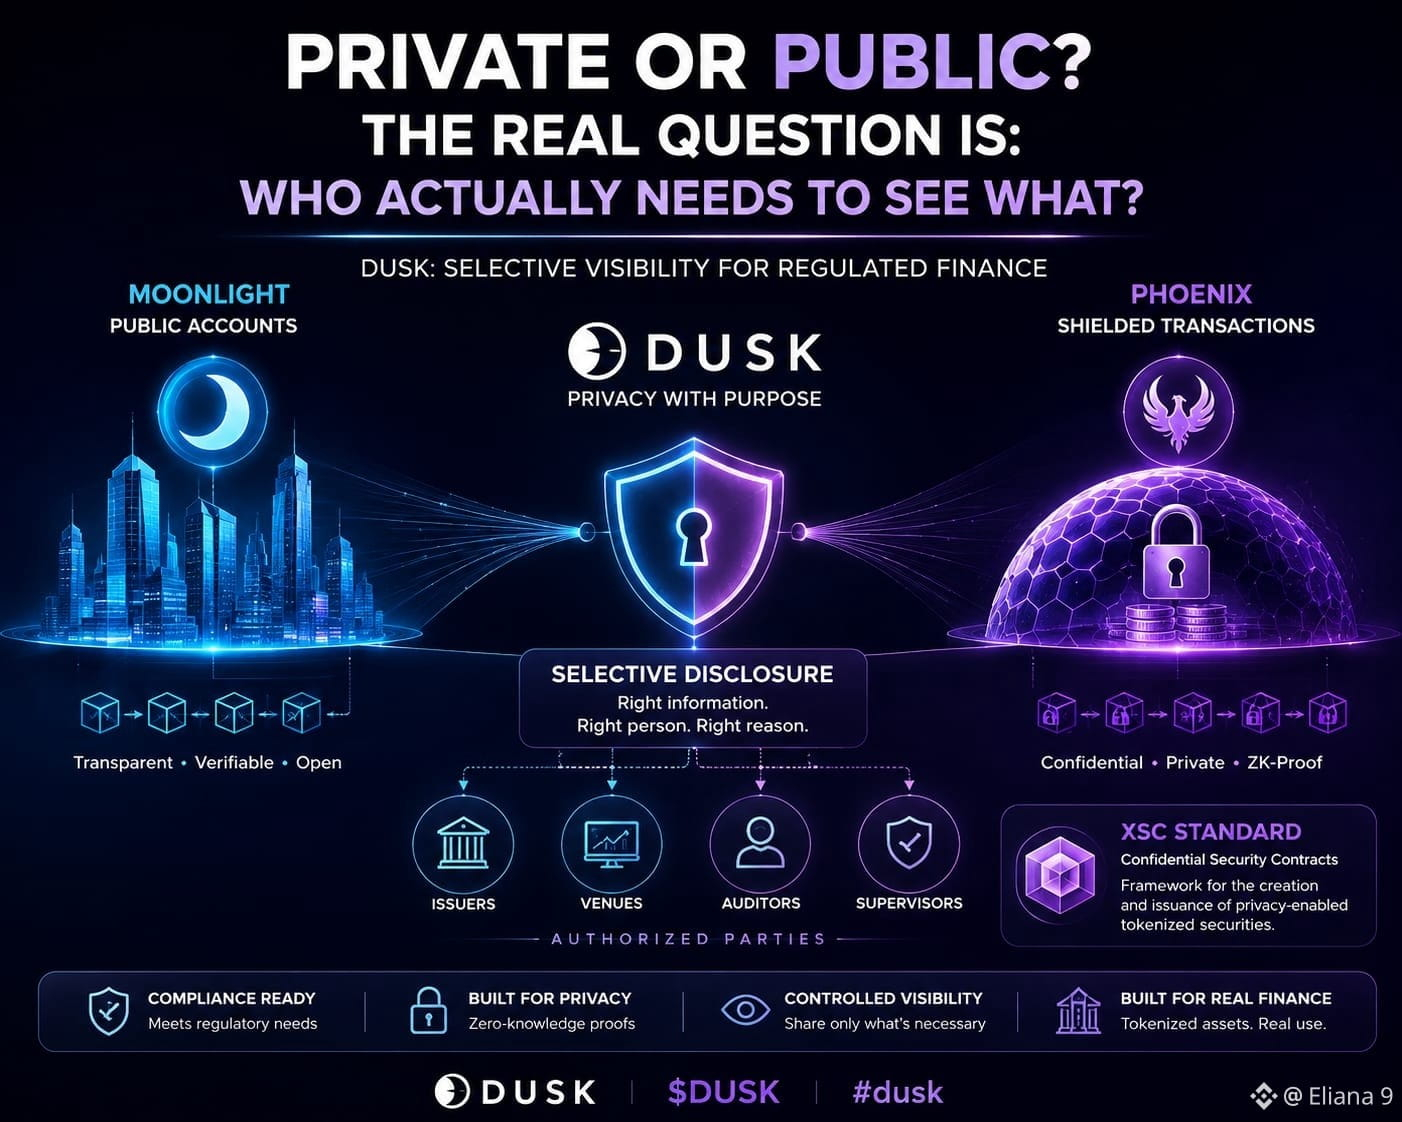
Tôi nghĩ câu hỏi “Riêng tư hay Công khai” là không đúng cho các blockchain tài chính
Trong lúc đọc qua @Dusk, tôi cứ thấy nổi lên một điều tưởng nhỏ nhưng lại làm thay đổi toàn bộ cuộc thảo luận về quyền riêng tư.
Dusk không coi khả năng hiển thị là một thiết lập cố định.
Moonlight xử lý các luồng tài khoản công khai minh bạch, trong khi Phoenix hỗ trợ các chuyển khoản được che chắn bằng các bằng chứng zero-knowledge. Dusk cũng tài liệu hóa việc tiết lộ có chọn lọc cho các tình huống mà các bên được ủy quyền cần bằng chứng cụ thể mà không làm công khai các thông tin không cần thiết.
Điều đó giống với vấn đề mà tài chính được điều tiết thực sự đang đối mặt hơn nhiều.
Một nhà đầu tư có thể không muốn số dư hay các giao dịch chuyển tiền bị lộ cho tất cả mọi người, trong khi các tổ chức phát hành, sàn giao dịch, kiểm toán viên hoặc cơ quan giám sát vẫn có thể cần quyền truy cập có kiểm soát đối với thông tin cụ thể. Tài liệu về hạ tầng thị trường của Dusk mô tả rõ việc tiết lộ có chọn lọc theo những điều kiện đó.
Rồi XSC lại bổ sung một lớp khác. Dusk mô tả chuẩn Confidential Security Contract của mình như một khuôn khổ cho việc tạo và phát hành các chứng khoán token hóa có hỗ trợ quyền riêng tư.
Điều khiến tôi cứ suy nghĩ là ở đây, quyền riêng tư có vẻ không phải là “tính năng che giấu”, mà là một bài toán kiểm soát thông tin.
Có lẽ câu hỏi hữu ích không phải là:
“Hoạt động tài chính nên công khai hay riêng tư?”
Có lẽ là:
“Thực sự ai cần phải xem cái gì?”
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Tôi nghĩ câu hỏi “Riêng tư hay Công khai” là không đúng cho các blockchain tài chính
Trong lúc đọc qua @Dusk, tôi cứ thấy nổi lên một điều tưởng nhỏ nhưng lại làm thay đổi toàn bộ cuộc thảo luận về quyền riêng tư.
Dusk không coi khả năng hiển thị là một thiết lập cố định.
Moonlight xử lý các luồng tài khoản công khai minh bạch, trong khi Phoenix hỗ trợ các chuyển khoản được che chắn bằng các bằng chứng zero-knowledge. Dusk cũng tài liệu hóa việc tiết lộ có chọn lọc cho các tình huống mà các bên được ủy quyền cần bằng chứng cụ thể mà không làm công khai các thông tin không cần thiết.
Điều đó giống với vấn đề mà tài chính được điều tiết thực sự đang đối mặt hơn nhiều.
Một nhà đầu tư có thể không muốn số dư hay các giao dịch chuyển tiền bị lộ cho tất cả mọi người, trong khi các tổ chức phát hành, sàn giao dịch, kiểm toán viên hoặc cơ quan giám sát vẫn có thể cần quyền truy cập có kiểm soát đối với thông tin cụ thể. Tài liệu về hạ tầng thị trường của Dusk mô tả rõ việc tiết lộ có chọn lọc theo những điều kiện đó.
Rồi XSC lại bổ sung một lớp khác. Dusk mô tả chuẩn Confidential Security Contract của mình như một khuôn khổ cho việc tạo và phát hành các chứng khoán token hóa có hỗ trợ quyền riêng tư.
Điều khiến tôi cứ suy nghĩ là ở đây, quyền riêng tư có vẻ không phải là “tính năng che giấu”, mà là một bài toán kiểm soát thông tin.
Có lẽ câu hỏi hữu ích không phải là:
“Hoạt động tài chính nên công khai hay riêng tư?”
Có lẽ là:
“Thực sự ai cần phải xem cái gì?”
@Dusk $DUSK #dusk
Trong lúc đọc qua @Dusk, tôi cứ thấy nổi lên một điều tưởng nhỏ nhưng lại làm thay đổi toàn bộ cuộc thảo luận về quyền riêng tư.
Dusk không coi khả năng hiển thị là một thiết lập cố định.
Moonlight xử lý các luồng tài khoản công khai minh bạch, trong khi Phoenix hỗ trợ các chuyển khoản được che chắn bằng các bằng chứng zero-knowledge. Dusk cũng tài liệu hóa việc tiết lộ có chọn lọc cho các tình huống mà các bên được ủy quyền cần bằng chứng cụ thể mà không làm công khai các thông tin không cần thiết.
Điều đó giống với vấn đề mà tài chính được điều tiết thực sự đang đối mặt hơn nhiều.
Một nhà đầu tư có thể không muốn số dư hay các giao dịch chuyển tiền bị lộ cho tất cả mọi người, trong khi các tổ chức phát hành, sàn giao dịch, kiểm toán viên hoặc cơ quan giám sát vẫn có thể cần quyền truy cập có kiểm soát đối với thông tin cụ thể. Tài liệu về hạ tầng thị trường của Dusk mô tả rõ việc tiết lộ có chọn lọc theo những điều kiện đó.
Rồi XSC lại bổ sung một lớp khác. Dusk mô tả chuẩn Confidential Security Contract của mình như một khuôn khổ cho việc tạo và phát hành các chứng khoán token hóa có hỗ trợ quyền riêng tư.
Điều khiến tôi cứ suy nghĩ là ở đây, quyền riêng tư có vẻ không phải là “tính năng che giấu”, mà là một bài toán kiểm soát thông tin.
Có lẽ câu hỏi hữu ích không phải là:
“Hoạt động tài chính nên công khai hay riêng tư?”
Có lẽ là:
“Thực sự ai cần phải xem cái gì?”
@Dusk $DUSK #dusk
87
·
--
Đã xác minh
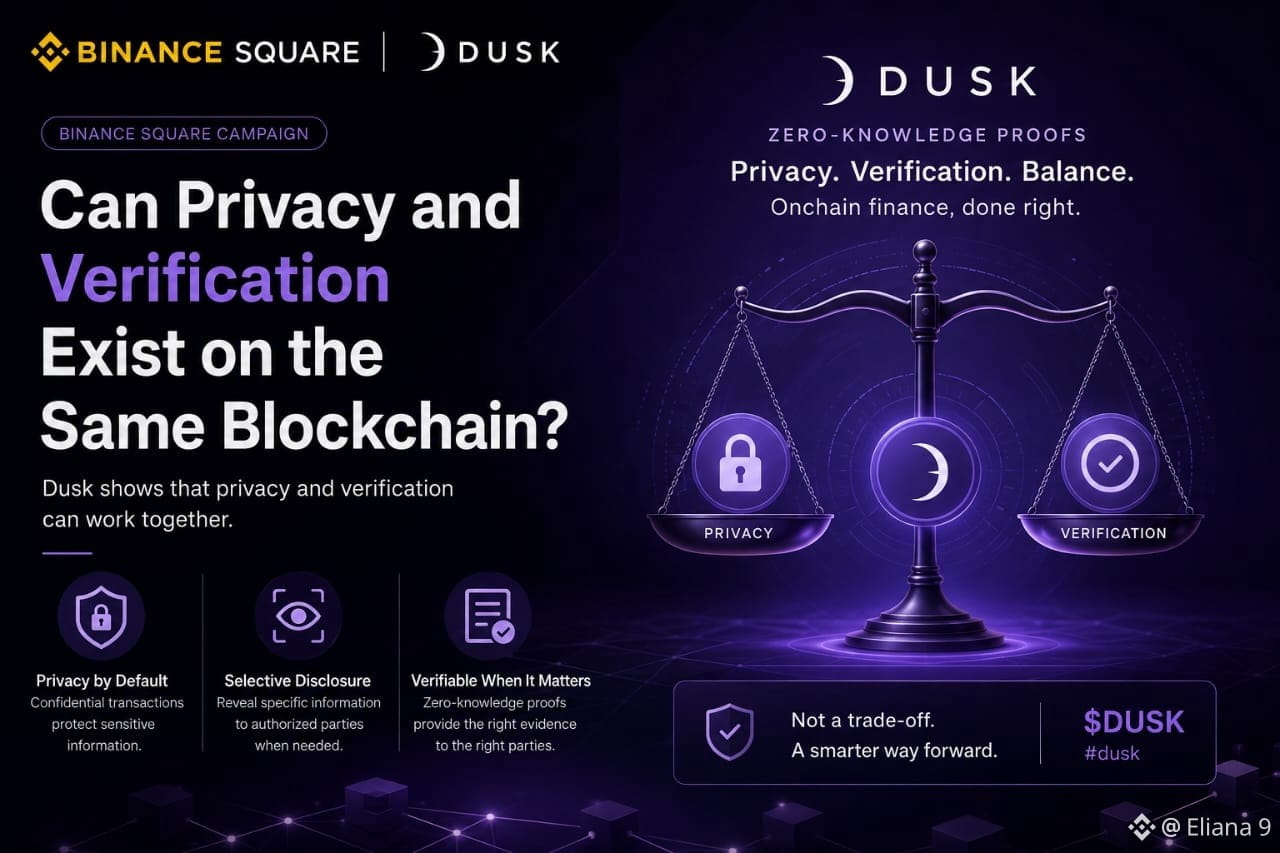
Quyền riêng tư và xác minh có thể cùng tồn tại trên một blockchain không?
Trước đây tôi từng nghĩ rằng quyền riêng tư trên blockchain tạo ra một sự đánh đổi đơn giản: hoặc thông tin được giữ ở trạng thái công khai để phục vụ xác minh, hoặc nó trở nên riêng tư và khó hơn để người khác kiểm tra. Nhưng càng tìm hiểu các trường hợp sử dụng trong lĩnh vực tài chính, tôi càng thấy rằng lựa chọn “một trong hai” đó kém hữu ích hơn dự kiến.
Đó là lúc @Dusk_Foundation mang đến cho tôi một góc nhìn khác.
Dusk sử dụng các bằng chứng không kiến thức để hỗ trợ các giao dịch bảo mật, và một ý tưởng khiến tôi đặc biệt chú ý là công bố chọn lọc. Thay vì phơi bày những thông tin không cần thiết cho công chúng, thông tin cụ thể có thể được tiết lộ cho các bên được ủy quyền khi bằng chứng thực sự được yêu cầu.
Điều này tạo ra một “vùng trung gian” thú vị. Tính bảo mật có thể bảo vệ những thông tin không cần được nhìn thấy phổ biến, trong khi việc xác minh vẫn có thể diễn ra ở những nơi mà quy trình nghiệp vụ tài chính cần đến.
Với tôi, cách nghĩ này hữu ích hơn về quyền riêng tư trên blockchain. Mục tiêu không nhất thiết phải là bí mật tối đa hay minh bạch tối đa.
Có lẽ câu hỏi quan trọng hơn là liệu tài chính onchain có thể giữ thông tin riêng tư khi cần thiết, minh bạch khi hữu ích, và đồng thời cung cấp đúng bằng chứng cho đúng bên khi cần hay không.
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
Quyền riêng tư và xác minh có thể cùng tồn tại trên một blockchain không?
Trước đây tôi từng nghĩ rằng quyền riêng tư trên blockchain tạo ra một sự đánh đổi đơn giản: hoặc thông tin được giữ ở trạng thái công khai để phục vụ xác minh, hoặc nó trở nên riêng tư và khó hơn để người khác kiểm tra. Nhưng càng tìm hiểu các trường hợp sử dụng trong lĩnh vực tài chính, tôi càng thấy rằng lựa chọn “một trong hai” đó kém hữu ích hơn dự kiến.
Đó là lúc @Dusk mang đến cho tôi một góc nhìn khác.
Dusk sử dụng các bằng chứng không kiến thức để hỗ trợ các giao dịch bảo mật, và một ý tưởng khiến tôi đặc biệt chú ý là công bố chọn lọc. Thay vì phơi bày những thông tin không cần thiết cho công chúng, thông tin cụ thể có thể được tiết lộ cho các bên được ủy quyền khi bằng chứng thực sự được yêu cầu.
Điều này tạo ra một “vùng trung gian” thú vị. Tính bảo mật có thể bảo vệ những thông tin không cần được nhìn thấy phổ biến, trong khi việc xác minh vẫn có thể diễn ra ở những nơi mà quy trình nghiệp vụ tài chính cần đến.
Với tôi, cách nghĩ này hữu ích hơn về quyền riêng tư trên blockchain. Mục tiêu không nhất thiết phải là bí mật tối đa hay minh bạch tối đa.
Có lẽ câu hỏi quan trọng hơn là liệu tài chính onchain có thể giữ thông tin riêng tư khi cần thiết, minh bạch khi hữu ích, và đồng thời cung cấp đúng bằng chứng cho đúng bên khi cần hay không.
$DUSK #dusk @Dusk
Trước đây tôi từng nghĩ rằng quyền riêng tư trên blockchain tạo ra một sự đánh đổi đơn giản: hoặc thông tin được giữ ở trạng thái công khai để phục vụ xác minh, hoặc nó trở nên riêng tư và khó hơn để người khác kiểm tra. Nhưng càng tìm hiểu các trường hợp sử dụng trong lĩnh vực tài chính, tôi càng thấy rằng lựa chọn “một trong hai” đó kém hữu ích hơn dự kiến.
Đó là lúc @Dusk mang đến cho tôi một góc nhìn khác.
Dusk sử dụng các bằng chứng không kiến thức để hỗ trợ các giao dịch bảo mật, và một ý tưởng khiến tôi đặc biệt chú ý là công bố chọn lọc. Thay vì phơi bày những thông tin không cần thiết cho công chúng, thông tin cụ thể có thể được tiết lộ cho các bên được ủy quyền khi bằng chứng thực sự được yêu cầu.
Điều này tạo ra một “vùng trung gian” thú vị. Tính bảo mật có thể bảo vệ những thông tin không cần được nhìn thấy phổ biến, trong khi việc xác minh vẫn có thể diễn ra ở những nơi mà quy trình nghiệp vụ tài chính cần đến.
Với tôi, cách nghĩ này hữu ích hơn về quyền riêng tư trên blockchain. Mục tiêu không nhất thiết phải là bí mật tối đa hay minh bạch tối đa.
Có lẽ câu hỏi quan trọng hơn là liệu tài chính onchain có thể giữ thông tin riêng tư khi cần thiết, minh bạch khi hữu ích, và đồng thời cung cấp đúng bằng chứng cho đúng bên khi cần hay không.
$DUSK #dusk @Dusk
1
1
87
·
--
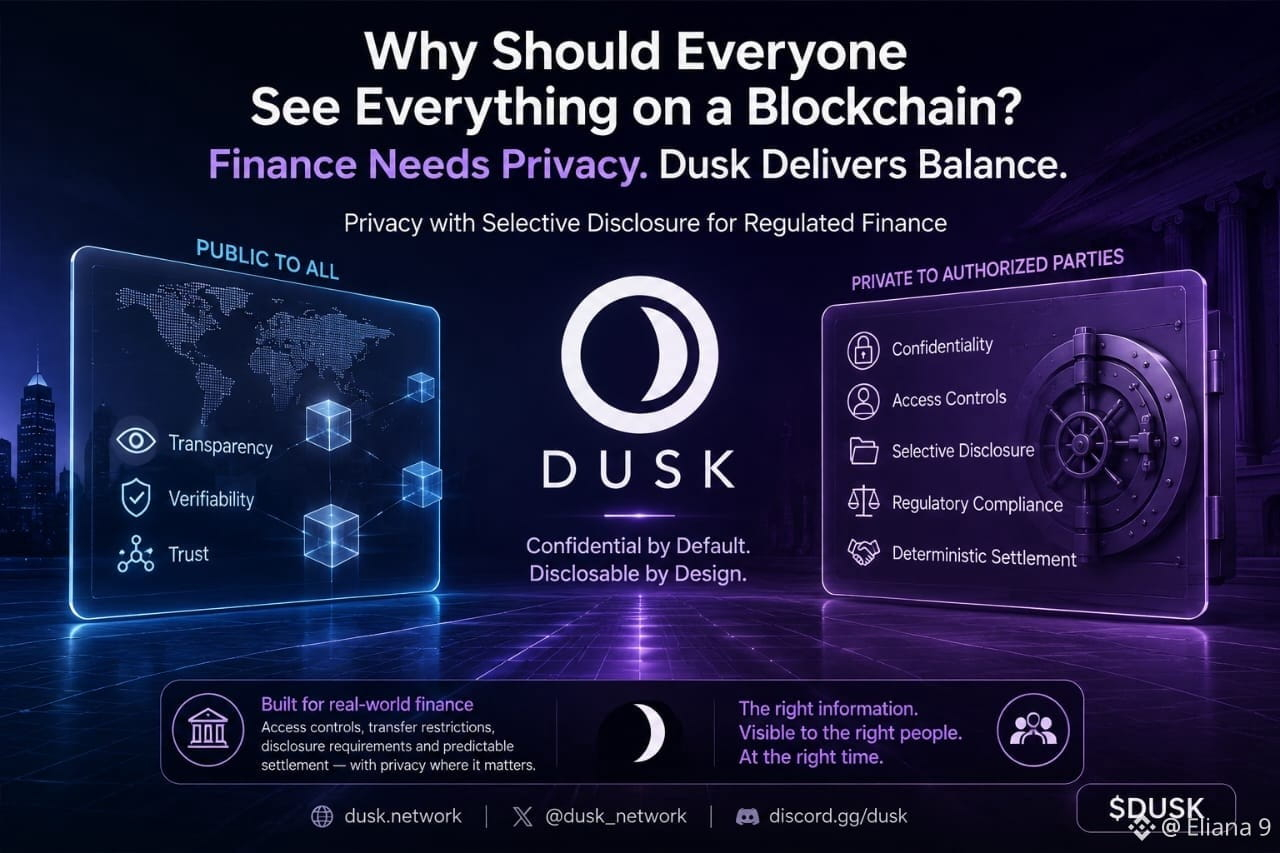
Tại sao mọi người nên xem mọi thứ trên blockchain?
Và điều gì xảy ra khi tài chính cần được bảo mật?
Trước đây, tôi từng nghĩ rằng tính minh bạch của blockchain khá đơn giản: nếu ai cũng có thể kiểm chứng những gì đang diễn ra, thì hệ thống sẽ dễ tạo niềm tin hơn. Nhưng càng suy nghĩ về hoạt động tài chính thực tế, ý tưởng đó càng trở nên không trọn vẹn. Thông thường, một doanh nghiệp không công khai mọi số dư, vị thế, đối tác, hay chi tiết giao dịch nhạy cảm cho toàn thế giới.
Chính điều đó đã dẫn tôi đi tìm hiểu kỹ hơn về @Dusk.
Điều khiến tôi quan tâm không chỉ là từ “quyền riêng tư”, mà là cách Dusk tiếp cận vấn đề này cho các ứng dụng tài chính. Hạ tầng của họ được thiết kế dựa trên quyền riêng tư với cơ chế tiết lộ có chọn lọc: cho phép thông tin vẫn được giữ kín, đồng thời vẫn có thể tiết lộ các chi tiết cụ thể cho các bên được ủy quyền khi cần.
Sự khác biệt đó đã thay đổi cách tôi nhìn nhận vấn đề. Tài chính chịu sự quản lý có thể cần các cơ chế kiểm soát truy cập, hạn chế chuyển nhượng, yêu cầu công bố thông tin và khả năng thanh toán có thể dự đoán, trong khi doanh nghiệp và người dùng vẫn có những lý do chính đáng để bảo vệ dữ liệu nhạy cảm.
Với tôi, đó là lúc mục đích của Dusk trở nên rõ ràng hơn. Mục tiêu không phải là làm cho tài chính trở nên vô hình. Mục tiêu là xây dựng hạ tầng để có thể tồn tại đồng thời cả tính bảo mật và sự minh bạch cần thiết trong cùng một môi trường tài chính.
Có lẽ tài chính trên blockchain không cần mọi người phải xem mọi thứ. Có lẽ nó cần thông tin phù hợp để những người phù hợp có thể nhìn thấy.
@Dusk_Foundation $DUSK #dusk
Tại sao mọi người nên xem mọi thứ trên blockchain?
Và điều gì xảy ra khi tài chính cần được bảo mật?
Trước đây, tôi từng nghĩ rằng tính minh bạch của blockchain khá đơn giản: nếu ai cũng có thể kiểm chứng những gì đang diễn ra, thì hệ thống sẽ dễ tạo niềm tin hơn. Nhưng càng suy nghĩ về hoạt động tài chính thực tế, ý tưởng đó càng trở nên không trọn vẹn. Thông thường, một doanh nghiệp không công khai mọi số dư, vị thế, đối tác, hay chi tiết giao dịch nhạy cảm cho toàn thế giới.
Chính điều đó đã dẫn tôi đi tìm hiểu kỹ hơn về @Dusk.
Điều khiến tôi quan tâm không chỉ là từ “quyền riêng tư”, mà là cách Dusk tiếp cận vấn đề này cho các ứng dụng tài chính. Hạ tầng của họ được thiết kế dựa trên quyền riêng tư với cơ chế tiết lộ có chọn lọc: cho phép thông tin vẫn được giữ kín, đồng thời vẫn có thể tiết lộ các chi tiết cụ thể cho các bên được ủy quyền khi cần.
Sự khác biệt đó đã thay đổi cách tôi nhìn nhận vấn đề. Tài chính chịu sự quản lý có thể cần các cơ chế kiểm soát truy cập, hạn chế chuyển nhượng, yêu cầu công bố thông tin và khả năng thanh toán có thể dự đoán, trong khi doanh nghiệp và người dùng vẫn có những lý do chính đáng để bảo vệ dữ liệu nhạy cảm.
Với tôi, đó là lúc mục đích của Dusk trở nên rõ ràng hơn. Mục tiêu không phải là làm cho tài chính trở nên vô hình. Mục tiêu là xây dựng hạ tầng để có thể tồn tại đồng thời cả tính bảo mật và sự minh bạch cần thiết trong cùng một môi trường tài chính.
Có lẽ tài chính trên blockchain không cần mọi người phải xem mọi thứ. Có lẽ nó cần thông tin phù hợp để những người phù hợp có thể nhìn thấy.
@Dusk $DUSK #dusk
Và điều gì xảy ra khi tài chính cần được bảo mật?
Trước đây, tôi từng nghĩ rằng tính minh bạch của blockchain khá đơn giản: nếu ai cũng có thể kiểm chứng những gì đang diễn ra, thì hệ thống sẽ dễ tạo niềm tin hơn. Nhưng càng suy nghĩ về hoạt động tài chính thực tế, ý tưởng đó càng trở nên không trọn vẹn. Thông thường, một doanh nghiệp không công khai mọi số dư, vị thế, đối tác, hay chi tiết giao dịch nhạy cảm cho toàn thế giới.
Chính điều đó đã dẫn tôi đi tìm hiểu kỹ hơn về @Dusk.
Điều khiến tôi quan tâm không chỉ là từ “quyền riêng tư”, mà là cách Dusk tiếp cận vấn đề này cho các ứng dụng tài chính. Hạ tầng của họ được thiết kế dựa trên quyền riêng tư với cơ chế tiết lộ có chọn lọc: cho phép thông tin vẫn được giữ kín, đồng thời vẫn có thể tiết lộ các chi tiết cụ thể cho các bên được ủy quyền khi cần.
Sự khác biệt đó đã thay đổi cách tôi nhìn nhận vấn đề. Tài chính chịu sự quản lý có thể cần các cơ chế kiểm soát truy cập, hạn chế chuyển nhượng, yêu cầu công bố thông tin và khả năng thanh toán có thể dự đoán, trong khi doanh nghiệp và người dùng vẫn có những lý do chính đáng để bảo vệ dữ liệu nhạy cảm.
Với tôi, đó là lúc mục đích của Dusk trở nên rõ ràng hơn. Mục tiêu không phải là làm cho tài chính trở nên vô hình. Mục tiêu là xây dựng hạ tầng để có thể tồn tại đồng thời cả tính bảo mật và sự minh bạch cần thiết trong cùng một môi trường tài chính.
Có lẽ tài chính trên blockchain không cần mọi người phải xem mọi thứ. Có lẽ nó cần thông tin phù hợp để những người phù hợp có thể nhìn thấy.
@Dusk $DUSK #dusk
1
51
·
--
Tăng giá
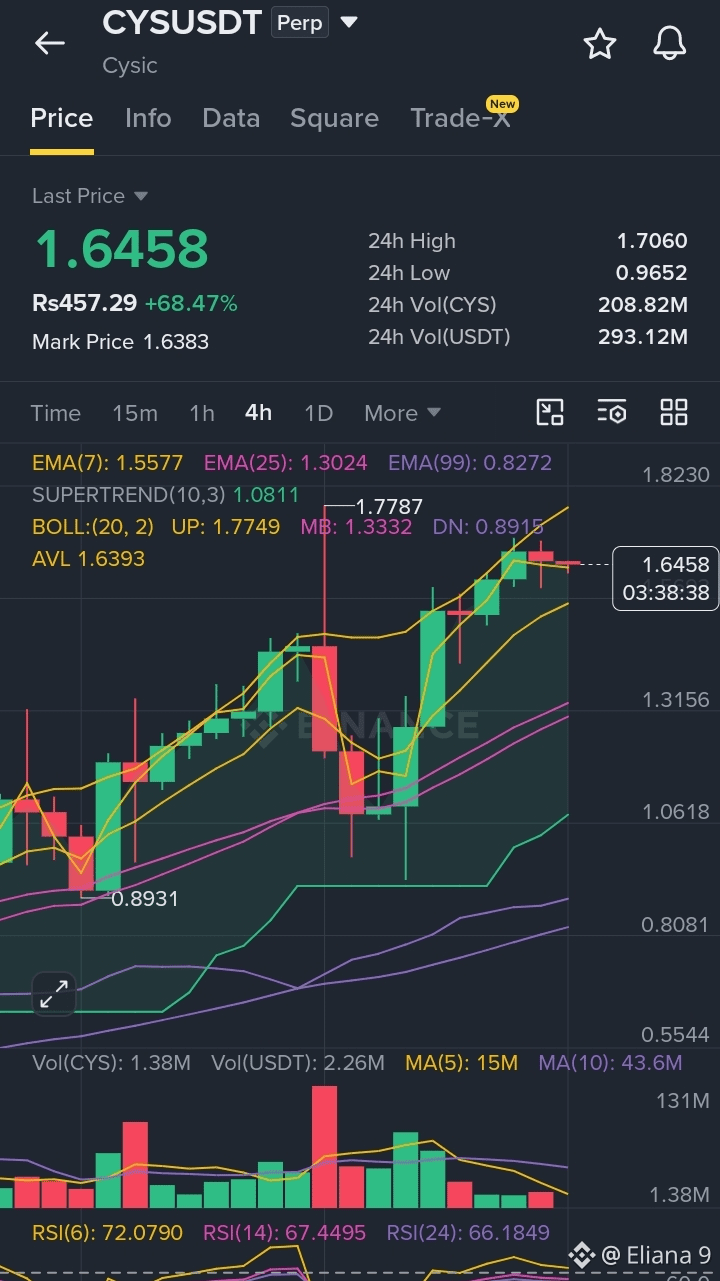
$CYS
CYSUSDT Perpetual
Giá hiện tại trên biểu đồ: 1.6382–1.6458
Hợp đồng: CYSUSDT Perpetual
Chế độ thị trường
Xu hướng Tăng mạnh → Tích lũy ngắn hạn
Định hướng thị trường
Tương đối Tăng
4H: Cấu trúc mạnh. Giá vẫn nằm tốt phía trên EMA 7/25/99 và Supertrend. RSI 14 ≈67 cho thấy đà mạnh, nhưng đồng thời cảnh báo rằng việc đuổi theo ở vùng đỉnh là rủi ro.
1H: Cấu trúc Tăng vẫn được duy trì. Giá đang quanh EMA7 và nằm trên EMA25/Supertrend. Đỉnh 1.7060 là kháng cự chính ngay lập tức.
15M: Đây là điểm yếu. Giá đang thấp hơn một chút so với EMA7/EMA25 và đường giữa Bollinger, trong khi RSI14 ≈50. Điều này cho thấy trạng thái tích lũy, không phải sự tiếp diễn đã được xác nhận.
🎯 THIẾT LẬP CHÍNH — LONG
Vùng vào lệnh: 1.615–1.625
Xác nhận: Giá tiến vào vùng, từ chối các mức thấp hơn, sau đó một nến 15M đóng lại trên 1.630–1.640 kèm khối lượng tăng dần.
Cắt lỗ: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
RR xấp xỉ: 1:1.8 / 1:2.5 / 1:4.4
Đòn bẩy: ≤3x
Thời gian: Trong ngày / swing ngắn
Rủi ro: Trung bình
Độ tin cậy: 68%
Các mốc quan trọng
Hỗ trợ: 1.614 → 1.592 → 1.589
Kháng cự: 1.648 → 1.682 → 1.706 → 1.775
Lưu ý
KHÔNG đuổi theo 1.64–1.65 ngay lập tức. Vào lệnh tối ưu về mặt rủi ro là chờ nhịp điều chỉnh có kiểm soát / test lại.
Nếu 1.588 bị phá vỡ rõ ràng trên 15M kèm khối lượng bán mạnh, thiết lập Tăng sẽ bị vô hiệu.
Quan sát thị trường mang tính giáo dục, không phải lời khuyên tài chính. Bảo vệ vốn của bạn, quản lý kích thước vị thế và DYOR.
{future}(CYSUSDT)
$CYS
CYSUSDT Perpetual
Giá hiện tại trên biểu đồ: 1.6382–1.6458
Hợp đồng: CYSUSDT Perpetual
Chế độ thị trường
Xu hướng Tăng mạnh → Tích lũy ngắn hạn
Định hướng thị trường
Tương đối Tăng
4H: Cấu trúc mạnh. Giá vẫn nằm tốt phía trên EMA 7/25/99 và Supertrend. RSI 14 ≈67 cho thấy đà mạnh, nhưng đồng thời cảnh báo rằng việc đuổi theo ở vùng đỉnh là rủi ro.
1H: Cấu trúc Tăng vẫn được duy trì. Giá đang quanh EMA7 và nằm trên EMA25/Supertrend. Đỉnh 1.7060 là kháng cự chính ngay lập tức.
15M: Đây là điểm yếu. Giá đang thấp hơn một chút so với EMA7/EMA25 và đường giữa Bollinger, trong khi RSI14 ≈50. Điều này cho thấy trạng thái tích lũy, không phải sự tiếp diễn đã được xác nhận.
🎯 THIẾT LẬP CHÍNH — LONG
Vùng vào lệnh: 1.615–1.625
Xác nhận: Giá tiến vào vùng, từ chối các mức thấp hơn, sau đó một nến 15M đóng lại trên 1.630–1.640 kèm khối lượng tăng dần.
Cắt lỗ: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
RR xấp xỉ: 1:1.8 / 1:2.5 / 1:4.4
Đòn bẩy: ≤3x
Thời gian: Trong ngày / swing ngắn
Rủi ro: Trung bình
Độ tin cậy: 68%
Các mốc quan trọng
Hỗ trợ: 1.614 → 1.592 → 1.589
Kháng cự: 1.648 → 1.682 → 1.706 → 1.775
Lưu ý
KHÔNG đuổi theo 1.64–1.65 ngay lập tức. Vào lệnh tối ưu về mặt rủi ro là chờ nhịp điều chỉnh có kiểm soát / test lại.
Nếu 1.588 bị phá vỡ rõ ràng trên 15M kèm khối lượng bán mạnh, thiết lập Tăng sẽ bị vô hiệu.
Quan sát thị trường mang tính giáo dục, không phải lời khuyên tài chính. Bảo vệ vốn của bạn, quản lý kích thước vị thế và DYOR.
CYSUSDT Perpetual
Giá hiện tại trên biểu đồ: 1.6382–1.6458
Hợp đồng: CYSUSDT Perpetual
Chế độ thị trường
Xu hướng Tăng mạnh → Tích lũy ngắn hạn
Định hướng thị trường
Tương đối Tăng
4H: Cấu trúc mạnh. Giá vẫn nằm tốt phía trên EMA 7/25/99 và Supertrend. RSI 14 ≈67 cho thấy đà mạnh, nhưng đồng thời cảnh báo rằng việc đuổi theo ở vùng đỉnh là rủi ro.
1H: Cấu trúc Tăng vẫn được duy trì. Giá đang quanh EMA7 và nằm trên EMA25/Supertrend. Đỉnh 1.7060 là kháng cự chính ngay lập tức.
15M: Đây là điểm yếu. Giá đang thấp hơn một chút so với EMA7/EMA25 và đường giữa Bollinger, trong khi RSI14 ≈50. Điều này cho thấy trạng thái tích lũy, không phải sự tiếp diễn đã được xác nhận.
🎯 THIẾT LẬP CHÍNH — LONG
Vùng vào lệnh: 1.615–1.625
Xác nhận: Giá tiến vào vùng, từ chối các mức thấp hơn, sau đó một nến 15M đóng lại trên 1.630–1.640 kèm khối lượng tăng dần.
Cắt lỗ: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
RR xấp xỉ: 1:1.8 / 1:2.5 / 1:4.4
Đòn bẩy: ≤3x
Thời gian: Trong ngày / swing ngắn
Rủi ro: Trung bình
Độ tin cậy: 68%
Các mốc quan trọng
Hỗ trợ: 1.614 → 1.592 → 1.589
Kháng cự: 1.648 → 1.682 → 1.706 → 1.775
Lưu ý
KHÔNG đuổi theo 1.64–1.65 ngay lập tức. Vào lệnh tối ưu về mặt rủi ro là chờ nhịp điều chỉnh có kiểm soát / test lại.
Nếu 1.588 bị phá vỡ rõ ràng trên 15M kèm khối lượng bán mạnh, thiết lập Tăng sẽ bị vô hiệu.
Quan sát thị trường mang tính giáo dục, không phải lời khuyên tài chính. Bảo vệ vốn của bạn, quản lý kích thước vị thế và DYOR.
1
153
·
--
Tăng giá
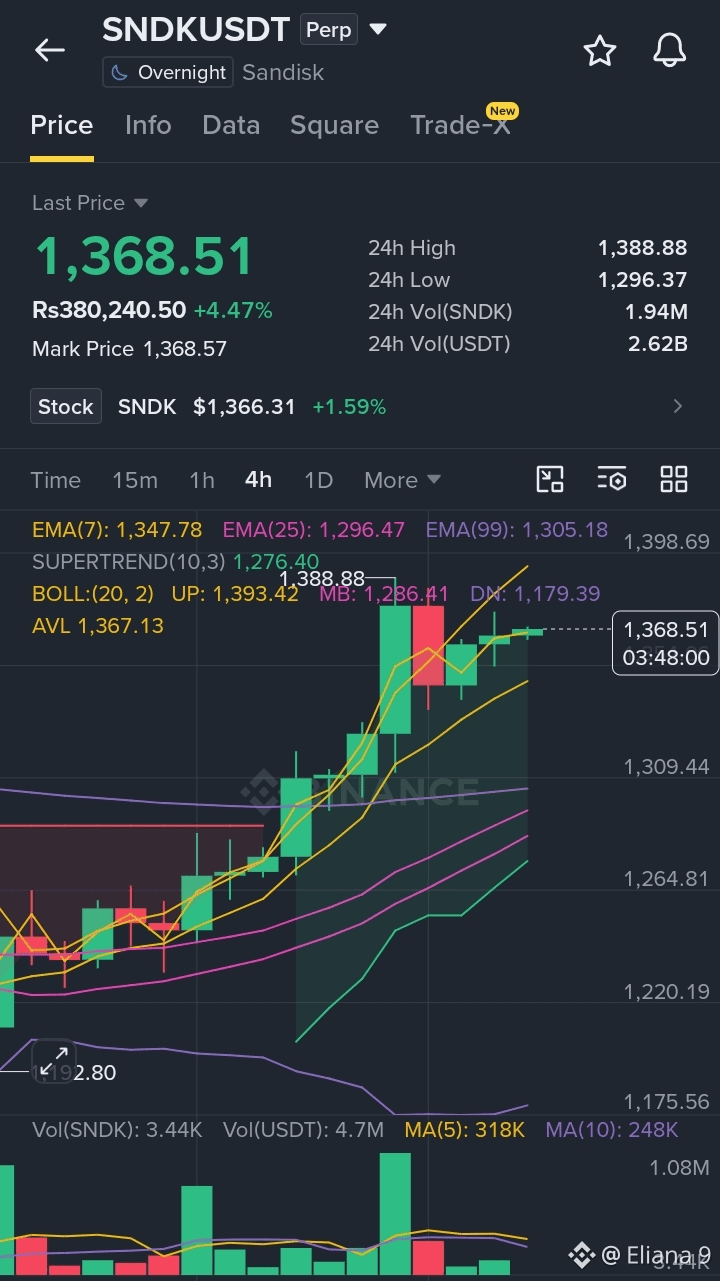
$SNDK
Hợp đồng:
SNDKUSDT Hợp đồng vĩnh viễn
Giá hiện tại:
$1,368.60
Triển vọng thị trường:
Bứt phá mạnh — Xu hướng tăng
Lưu ý:
Đây là quan sát thị trường cá nhân của tôi dựa trên phân tích kỹ thuật và thị trường. Có thể đúng hoặc sai. Hãy luôn tự nghiên cứu và áp dụng quản lý rủi ro phù hợp.
Thiết lập giao dịch
Hướng thị trường:
Rất tăng
Thiết lập Long (Mua)
Điểm vào lệnh:
$1,373 – $1,378
Điều kiện:
Chờ nến khung 15m đóng cửa trên $1,371.5, sau đó vào lệnh khi có retest thành công.
Cắt lỗ:
$1,357
Chốt lời:
TP1: $1,390
TP2: $1,410
TP3: $1,435
Đòn bẩy:
2x–3x
Tỷ lệ R/R:
1:3.9 đến TP3
Mức độ tin cậy:
76%
Rủi ro:
Trung bình–Cao
Các mốc quan trọng:
Hỗ trợ: $1,357 / $1,350
Kháng cự: $1,371.5 / $1,388.9–$1,393.5
Vô hiệu hóa: Đóng cửa 15m dưới $1,357
Bứt phá: Trên $1,371.5 → $1,388.9 → $1,410+
Tại sao Long:
Cấu trúc 4H, 1H và 15M vẫn nghiêng về tăng. Giá đang nằm trên các EMA quan trọng và Supertrend; EMA7 khung 15M cũng nằm trên EMA25. Rào cản chính là vùng $1,371.5–$1,393.5, nơi có dải Bollinger trên của 15M/1H và cụm đỉnh 24H.
Về cơ bản, SNDK đang có chất xúc tác mạnh hiện tại: công ty vừa công bố kết quả FY2026 rất tốt, trong khi sự kiện Investor Day được lên lịch vào ngày 13 tháng 8.
Quan trọng: PPI của Mỹ tháng 7 cũng được công bố lúc 8:30 AM ET hôm nay, vì vậy biến động có thể tăng vọt quanh thời điểm công bố.
Giao dịch:
$SNDK
Lưu ý:
Giao dịch có kỷ luật. Dùng quản lý rủi ro phù hợp và luôn tự nghiên cứu trước khi vào bất kỳ lệnh nào.
{future}(SNDKUSDT)
$SNDK
Hợp đồng:
SNDKUSDT Hợp đồng vĩnh viễn
Giá hiện tại:
$1,368.60
Triển vọng thị trường:
Bứt phá mạnh — Xu hướng tăng
Lưu ý:
Đây là quan sát thị trường cá nhân của tôi dựa trên phân tích kỹ thuật và thị trường. Có thể đúng hoặc sai. Hãy luôn tự nghiên cứu và áp dụng quản lý rủi ro phù hợp.
Thiết lập giao dịch
Hướng thị trường:
Rất tăng
Thiết lập Long (Mua)
Điểm vào lệnh:
$1,373 – $1,378
Điều kiện:
Chờ nến khung 15m đóng cửa trên $1,371.5, sau đó vào lệnh khi có retest thành công.
Cắt lỗ:
$1,357
Chốt lời:
TP1: $1,390
TP2: $1,410
TP3: $1,435
Đòn bẩy:
2x–3x
Tỷ lệ R/R:
1:3.9 đến TP3
Mức độ tin cậy:
76%
Rủi ro:
Trung bình–Cao
Các mốc quan trọng:
Hỗ trợ: $1,357 / $1,350
Kháng cự: $1,371.5 / $1,388.9–$1,393.5
Vô hiệu hóa: Đóng cửa 15m dưới $1,357
Bứt phá: Trên $1,371.5 → $1,388.9 → $1,410+
Tại sao Long:
Cấu trúc 4H, 1H và 15M vẫn nghiêng về tăng. Giá đang nằm trên các EMA quan trọng và Supertrend; EMA7 khung 15M cũng nằm trên EMA25. Rào cản chính là vùng $1,371.5–$1,393.5, nơi có dải Bollinger trên của 15M/1H và cụm đỉnh 24H.
Về cơ bản, SNDK đang có chất xúc tác mạnh hiện tại: công ty vừa công bố kết quả FY2026 rất tốt, trong khi sự kiện Investor Day được lên lịch vào ngày 13 tháng 8.
Quan trọng: PPI của Mỹ tháng 7 cũng được công bố lúc 8:30 AM ET hôm nay, vì vậy biến động có thể tăng vọt quanh thời điểm công bố.
Giao dịch:
$SNDK
Lưu ý:
Giao dịch có kỷ luật. Dùng quản lý rủi ro phù hợp và luôn tự nghiên cứu trước khi vào bất kỳ lệnh nào.
Hợp đồng:
SNDKUSDT Hợp đồng vĩnh viễn
Giá hiện tại:
$1,368.60
Triển vọng thị trường:
Bứt phá mạnh — Xu hướng tăng
Lưu ý:
Đây là quan sát thị trường cá nhân của tôi dựa trên phân tích kỹ thuật và thị trường. Có thể đúng hoặc sai. Hãy luôn tự nghiên cứu và áp dụng quản lý rủi ro phù hợp.
Thiết lập giao dịch
Hướng thị trường:
Rất tăng
Thiết lập Long (Mua)
Điểm vào lệnh:
$1,373 – $1,378
Điều kiện:
Chờ nến khung 15m đóng cửa trên $1,371.5, sau đó vào lệnh khi có retest thành công.
Cắt lỗ:
$1,357
Chốt lời:
TP1: $1,390
TP2: $1,410
TP3: $1,435
Đòn bẩy:
2x–3x
Tỷ lệ R/R:
1:3.9 đến TP3
Mức độ tin cậy:
76%
Rủi ro:
Trung bình–Cao
Các mốc quan trọng:
Hỗ trợ: $1,357 / $1,350
Kháng cự: $1,371.5 / $1,388.9–$1,393.5
Vô hiệu hóa: Đóng cửa 15m dưới $1,357
Bứt phá: Trên $1,371.5 → $1,388.9 → $1,410+
Tại sao Long:
Cấu trúc 4H, 1H và 15M vẫn nghiêng về tăng. Giá đang nằm trên các EMA quan trọng và Supertrend; EMA7 khung 15M cũng nằm trên EMA25. Rào cản chính là vùng $1,371.5–$1,393.5, nơi có dải Bollinger trên của 15M/1H và cụm đỉnh 24H.
Về cơ bản, SNDK đang có chất xúc tác mạnh hiện tại: công ty vừa công bố kết quả FY2026 rất tốt, trong khi sự kiện Investor Day được lên lịch vào ngày 13 tháng 8.
Quan trọng: PPI của Mỹ tháng 7 cũng được công bố lúc 8:30 AM ET hôm nay, vì vậy biến động có thể tăng vọt quanh thời điểm công bố.
Giao dịch:
$SNDK
Lưu ý:
Giao dịch có kỷ luật. Dùng quản lý rủi ro phù hợp và luôn tự nghiên cứu trước khi vào bất kỳ lệnh nào.
199
·
--
$BICO
Hợp đồng: BICOUSDT Vĩnh viễn
Giá hiện tại: $0.0395
Triển vọng thị trường: Tương đối Tăng
Lưu ý: Đây là quan sát thị trường cá nhân của tôi dựa trên biểu đồ được cung cấp. Có thể đúng hoặc sai. Luôn tự nghiên cứu và áp dụng quản lý rủi ro phù hợp.
---
Thiết lập giao dịch
Định hướng thị trường: Tương đối Tăng
Kịch bản Mua (Long)
Điểm vào:
$0.0388 – $0.0396
Điều kiện:
Chỉ vào lệnh sau khi nến 1H tăng đóng cửa hoặc kiểm tra lại thành công vùng vào lệnh.
Cắt lỗ:
$0.0368
Chốt lời:
TP1: $0.0418
TP2: $0.0432
TP3: $0.0460
Đòn bẩy:
3x–5x
Tỷ lệ R/R:
1:2.5
Mức độ tin cậy:
66%
Rủi ro:
Trung bình
Các mốc quan trọng
Hỗ trợ: $0.0384 / $0.0368
Kháng cự: $0.0418 / $0.0431 / $0.0462
Vô hiệu hóa: Đóng cửa 1H dưới $0.0368
Phá vỡ: Đóng cửa duy trì trên $0.0432
Giao dịch:
$BICO
{future}(BICOUSDT)
$BICO
Hợp đồng: BICOUSDT Vĩnh viễn
Giá hiện tại: $0.0395
Triển vọng thị trường: Tương đối Tăng
Lưu ý: Đây là quan sát thị trường cá nhân của tôi dựa trên biểu đồ được cung cấp. Có thể đúng hoặc sai. Luôn tự nghiên cứu và áp dụng quản lý rủi ro phù hợp.
---
Thiết lập giao dịch
Định hướng thị trường: Tương đối Tăng
Kịch bản Mua (Long)
Điểm vào:
$0.0388 – $0.0396
Điều kiện:
Chỉ vào lệnh sau khi nến 1H tăng đóng cửa hoặc kiểm tra lại thành công vùng vào lệnh.
Cắt lỗ:
$0.0368
Chốt lời:
TP1: $0.0418
TP2: $0.0432
TP3: $0.0460
Đòn bẩy:
3x–5x
Tỷ lệ R/R:
1:2.5
Mức độ tin cậy:
66%
Rủi ro:
Trung bình
Các mốc quan trọng
Hỗ trợ: $0.0384 / $0.0368
Kháng cự: $0.0418 / $0.0431 / $0.0462
Vô hiệu hóa: Đóng cửa 1H dưới $0.0368
Phá vỡ: Đóng cửa duy trì trên $0.0432
Giao dịch:
$BICO
Hợp đồng: BICOUSDT Vĩnh viễn
Giá hiện tại: $0.0395
Triển vọng thị trường: Tương đối Tăng
Lưu ý: Đây là quan sát thị trường cá nhân của tôi dựa trên biểu đồ được cung cấp. Có thể đúng hoặc sai. Luôn tự nghiên cứu và áp dụng quản lý rủi ro phù hợp.
---
Thiết lập giao dịch
Định hướng thị trường: Tương đối Tăng
Kịch bản Mua (Long)
Điểm vào:
$0.0388 – $0.0396
Điều kiện:
Chỉ vào lệnh sau khi nến 1H tăng đóng cửa hoặc kiểm tra lại thành công vùng vào lệnh.
Cắt lỗ:
$0.0368
Chốt lời:
TP1: $0.0418
TP2: $0.0432
TP3: $0.0460
Đòn bẩy:
3x–5x
Tỷ lệ R/R:
1:2.5
Mức độ tin cậy:
66%
Rủi ro:
Trung bình
Các mốc quan trọng
Hỗ trợ: $0.0384 / $0.0368
Kháng cự: $0.0418 / $0.0431 / $0.0462
Vô hiệu hóa: Đóng cửa 1H dưới $0.0368
Phá vỡ: Đóng cửa duy trì trên $0.0432
Giao dịch:
$BICO
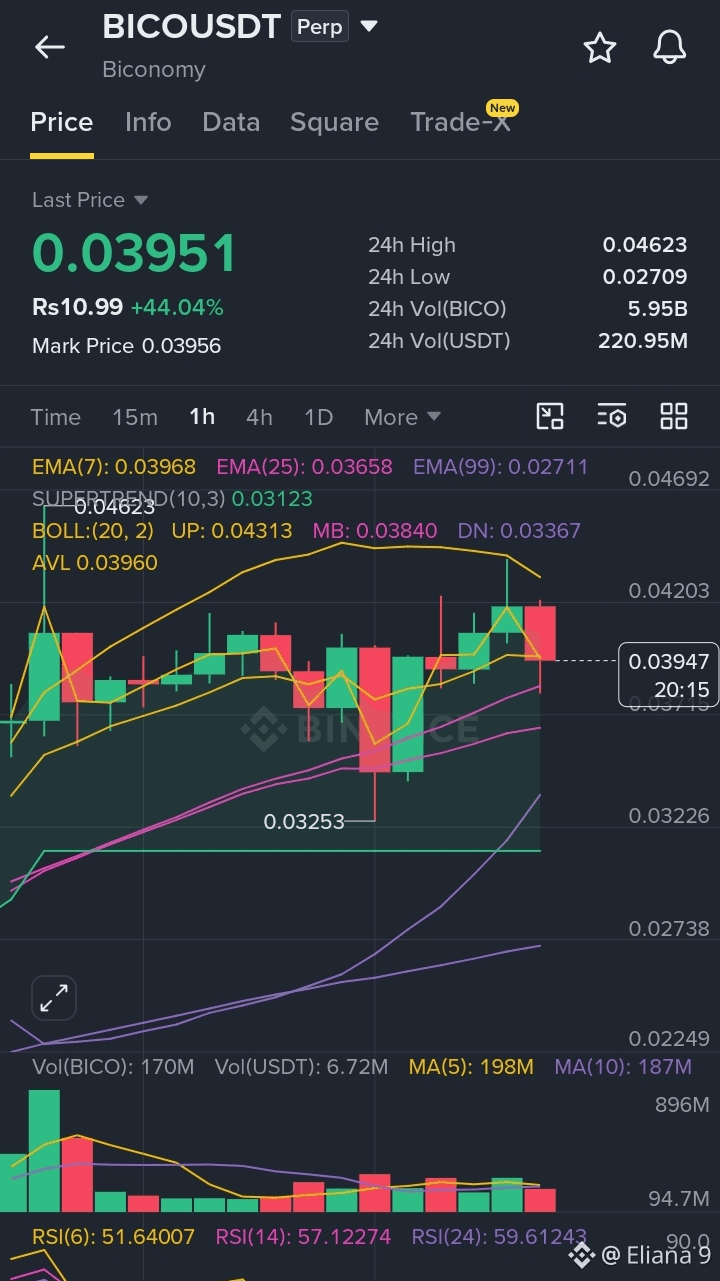
157
·
--
Tăng giá
$HFT
Hợp đồng:
HFTUSDT Perpetual
Giá hiện tại:
$0.02993
Triển vọng thị trường:
Ngắn hạn vừa phải
Lưu ý:
Đây là nhận định thị trường cá nhân của tôi dựa trên biểu đồ hiện có. Có thể đúng hoặc sai. Hãy luôn tự nghiên cứu và áp dụng quản lý rủi ro phù hợp.
---
Thiết lập giao dịch
Xu hướng thị trường:
Tương đối giảm giá
Thiết lập MUA BÁN KHỐNG (Short)
Điểm vào lệnh:
$0.03000 – $0.03060
Điều kiện:
Vào lệnh sau khi cây nến giảm xác nhận bên dưới cụm EMA hoặc khi retest không thành công tại $0.0306.
Cắt lỗ (Stop Loss):
$0.03190
Chốt lời (Take Profit):
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Đòn bẩy:
3x–5x
Tỷ lệ Rủi ro/Lợi nhuận:
1:2.3 (xấp xỉ)
Mức độ tin cậy:
64%
Rủi ro:
Trung bình
Các mốc quan trọng:
Hỗ trợ: $0.02900, $0.02780, $0.02620
Kháng cự: $0.03060, $0.03120, $0.03200
Hủy kịch bản: Đóng nến 1H mạnh trên $0.03190
Kích hoạt phá vỡ: Di chuyển duy trì dưới $0.02900
Giao dịch:
$HFT
Tại sao lại có thiết lập này?
Giá đang giao dịch dưới EMA ngắn hạn (7), cho thấy động lượng suy yếu.
RSI đang ở gần vùng giữa và có xu hướng đi xuống, chưa bị quá bán.
Các nến gần đây cho thấy sự từ chối quanh dải giữa Bollinger.
Khối lượng giảm sau đợt tăng, cho thấy động lượng tăng đang suy yếu.
Mức Supertrend vẫn đủ gần để việc phá vỡ được xác nhận sẽ củng cố luận điểm giảm.
Lưu ý:
Giao dịch có kỷ luật. Dùng quản lý rủi ro phù hợp và luôn tự nghiên cứu trước khi vào bất kỳ lệnh nào.
{future}(HFTUSDT)
$HFT
Hợp đồng:
HFTUSDT Perpetual
Giá hiện tại:
$0.02993
Triển vọng thị trường:
Ngắn hạn vừa phải
Lưu ý:
Đây là nhận định thị trường cá nhân của tôi dựa trên biểu đồ hiện có. Có thể đúng hoặc sai. Hãy luôn tự nghiên cứu và áp dụng quản lý rủi ro phù hợp.
---
Thiết lập giao dịch
Xu hướng thị trường:
Tương đối giảm giá
Thiết lập MUA BÁN KHỐNG (Short)
Điểm vào lệnh:
$0.03000 – $0.03060
Điều kiện:
Vào lệnh sau khi cây nến giảm xác nhận bên dưới cụm EMA hoặc khi retest không thành công tại $0.0306.
Cắt lỗ (Stop Loss):
$0.03190
Chốt lời (Take Profit):
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Đòn bẩy:
3x–5x
Tỷ lệ Rủi ro/Lợi nhuận:
1:2.3 (xấp xỉ)
Mức độ tin cậy:
64%
Rủi ro:
Trung bình
Các mốc quan trọng:
Hỗ trợ: $0.02900, $0.02780, $0.02620
Kháng cự: $0.03060, $0.03120, $0.03200
Hủy kịch bản: Đóng nến 1H mạnh trên $0.03190
Kích hoạt phá vỡ: Di chuyển duy trì dưới $0.02900
Giao dịch:
$HFT
Tại sao lại có thiết lập này?
Giá đang giao dịch dưới EMA ngắn hạn (7), cho thấy động lượng suy yếu.
RSI đang ở gần vùng giữa và có xu hướng đi xuống, chưa bị quá bán.
Các nến gần đây cho thấy sự từ chối quanh dải giữa Bollinger.
Khối lượng giảm sau đợt tăng, cho thấy động lượng tăng đang suy yếu.
Mức Supertrend vẫn đủ gần để việc phá vỡ được xác nhận sẽ củng cố luận điểm giảm.
Lưu ý:
Giao dịch có kỷ luật. Dùng quản lý rủi ro phù hợp và luôn tự nghiên cứu trước khi vào bất kỳ lệnh nào.
Hợp đồng:
HFTUSDT Perpetual
Giá hiện tại:
$0.02993
Triển vọng thị trường:
Ngắn hạn vừa phải
Lưu ý:
Đây là nhận định thị trường cá nhân của tôi dựa trên biểu đồ hiện có. Có thể đúng hoặc sai. Hãy luôn tự nghiên cứu và áp dụng quản lý rủi ro phù hợp.
---
Thiết lập giao dịch
Xu hướng thị trường:
Tương đối giảm giá
Thiết lập MUA BÁN KHỐNG (Short)
Điểm vào lệnh:
$0.03000 – $0.03060
Điều kiện:
Vào lệnh sau khi cây nến giảm xác nhận bên dưới cụm EMA hoặc khi retest không thành công tại $0.0306.
Cắt lỗ (Stop Loss):
$0.03190
Chốt lời (Take Profit):
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Đòn bẩy:
3x–5x
Tỷ lệ Rủi ro/Lợi nhuận:
1:2.3 (xấp xỉ)
Mức độ tin cậy:
64%
Rủi ro:
Trung bình
Các mốc quan trọng:
Hỗ trợ: $0.02900, $0.02780, $0.02620
Kháng cự: $0.03060, $0.03120, $0.03200
Hủy kịch bản: Đóng nến 1H mạnh trên $0.03190
Kích hoạt phá vỡ: Di chuyển duy trì dưới $0.02900
Giao dịch:
$HFT
Tại sao lại có thiết lập này?
Giá đang giao dịch dưới EMA ngắn hạn (7), cho thấy động lượng suy yếu.
RSI đang ở gần vùng giữa và có xu hướng đi xuống, chưa bị quá bán.
Các nến gần đây cho thấy sự từ chối quanh dải giữa Bollinger.
Khối lượng giảm sau đợt tăng, cho thấy động lượng tăng đang suy yếu.
Mức Supertrend vẫn đủ gần để việc phá vỡ được xác nhận sẽ củng cố luận điểm giảm.
Lưu ý:
Giao dịch có kỷ luật. Dùng quản lý rủi ro phù hợp và luôn tự nghiên cứu trước khi vào bất kỳ lệnh nào.
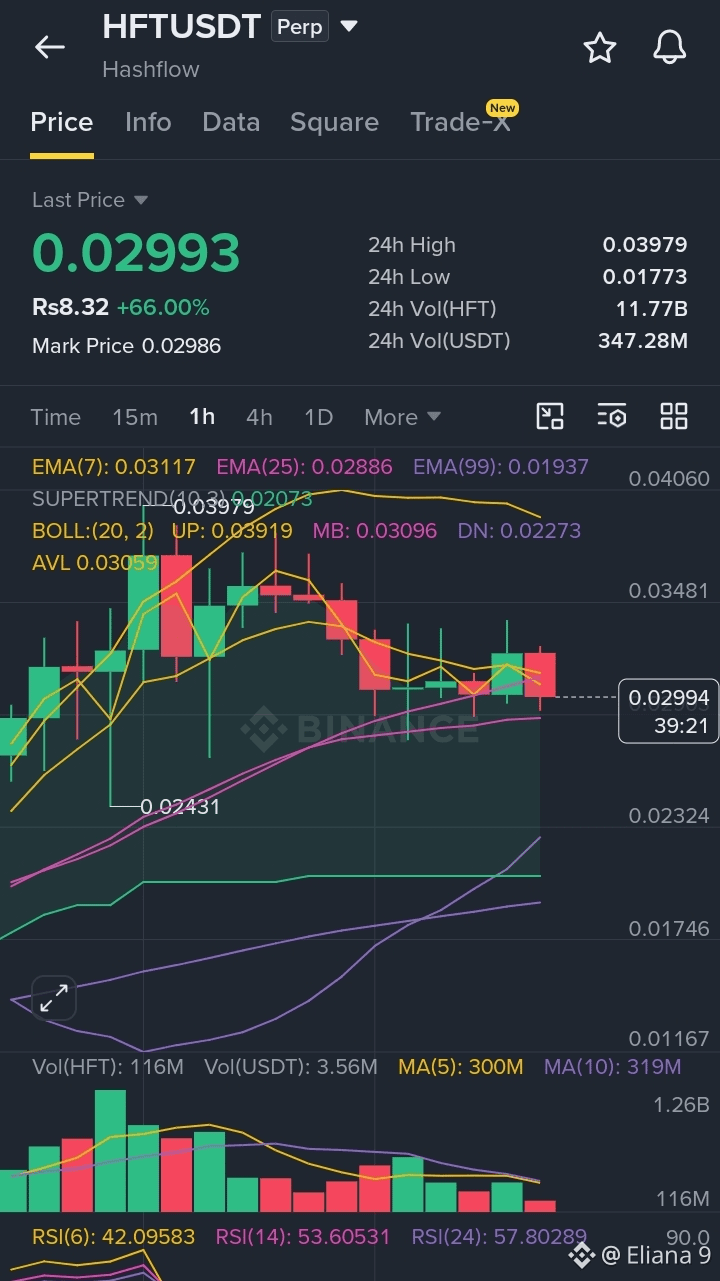
173
·
--
Tại sao chúng ta chỉ nhận ra giá trị của niềm tin sau khi đã lỡ trao nó đi?
Ý tưởng đó cứ làm tôi bận tâm mãi. Bitcoin đã tạo dựng danh tiếng của mình nhờ việc giảm nhu cầu phải tin tưởng các bên thứ ba, nhưng nhiều cách để mở rộng khả năng ứng dụng của nó lại âm thầm yêu cầu chúng ta đặt niềm tin vào một nơi khác một lần nữa. Ban đầu điều này không phải lúc nào cũng dễ nhận ra, và tôi bắt đầu tự hỏi liệu chúng ta có đơn giản đã quen với việc chấp nhận sự đánh đổi đó mà không hề chất vấn hay không.
Từ suy nghĩ đó, tôi tìm hiểu thêm về các Két Bitcoin Không Cần Tin Cậy của Babylon (TBV). Điều gây chú ý không phải là lời hứa sẽ làm được nhiều hơn với Bitcoin, mà là một cách tư duy khác về tài sản thế chấp. Thay vì yêu cầu BTC gốc phải rời khỏi mạng Bitcoin thông qua các tài sản được bọc (wrapped assets) hoặc các mô hình lưu ký truyền thống, TBV được thiết kế để giữ Bitcoin ở đúng vị trí của nó, trong khi các ứng dụng được hỗ trợ dựa vào các bằng chứng mật mã. Mỗi két gắn với một đầu ra (output) Bitcoin cụ thể thay vì cơ chế lưu giữ gộp, thể hiện một mô hình niềm tin vẫn bám sát các nguyên tắc bảo mật gốc của Bitcoin.
Phần thú vị là cuộc thảo luận chuyển từ việc “chuyển” Bitcoin sang việc “bảo toàn” lý do mà nhiều người đã tin tưởng nó ngay từ đầu. Liệu cách tiếp cận này có được áp dụng rộng rãi hay không sẽ phụ thuộc vào sự phát triển trong tương lai, nhưng nó mang đến một lời nhắc đáng suy ngẫm rằng đổi mới không phải lúc nào cũng đồng nghĩa với việc thay đổi nền tảng. Đôi khi, đổi mới là bảo vệ nền tảng đó, đồng thời xây dựng cẩn trọng dựa trên nó.
@babylonlabs_io $BABY #baby
{spot}(BABYUSDT)
Tại sao chúng ta chỉ nhận ra giá trị của niềm tin sau khi đã lỡ trao nó đi?
Ý tưởng đó cứ làm tôi bận tâm mãi. Bitcoin đã tạo dựng danh tiếng của mình nhờ việc giảm nhu cầu phải tin tưởng các bên thứ ba, nhưng nhiều cách để mở rộng khả năng ứng dụng của nó lại âm thầm yêu cầu chúng ta đặt niềm tin vào một nơi khác một lần nữa. Ban đầu điều này không phải lúc nào cũng dễ nhận ra, và tôi bắt đầu tự hỏi liệu chúng ta có đơn giản đã quen với việc chấp nhận sự đánh đổi đó mà không hề chất vấn hay không.
Từ suy nghĩ đó, tôi tìm hiểu thêm về các Két Bitcoin Không Cần Tin Cậy của Babylon (TBV). Điều gây chú ý không phải là lời hứa sẽ làm được nhiều hơn với Bitcoin, mà là một cách tư duy khác về tài sản thế chấp. Thay vì yêu cầu BTC gốc phải rời khỏi mạng Bitcoin thông qua các tài sản được bọc (wrapped assets) hoặc các mô hình lưu ký truyền thống, TBV được thiết kế để giữ Bitcoin ở đúng vị trí của nó, trong khi các ứng dụng được hỗ trợ dựa vào các bằng chứng mật mã. Mỗi két gắn với một đầu ra (output) Bitcoin cụ thể thay vì cơ chế lưu giữ gộp, thể hiện một mô hình niềm tin vẫn bám sát các nguyên tắc bảo mật gốc của Bitcoin.
Phần thú vị là cuộc thảo luận chuyển từ việc “chuyển” Bitcoin sang việc “bảo toàn” lý do mà nhiều người đã tin tưởng nó ngay từ đầu. Liệu cách tiếp cận này có được áp dụng rộng rãi hay không sẽ phụ thuộc vào sự phát triển trong tương lai, nhưng nó mang đến một lời nhắc đáng suy ngẫm rằng đổi mới không phải lúc nào cũng đồng nghĩa với việc thay đổi nền tảng. Đôi khi, đổi mới là bảo vệ nền tảng đó, đồng thời xây dựng cẩn trọng dựa trên nó.
@BabylonLabs_io $BABY #baby
Ý tưởng đó cứ làm tôi bận tâm mãi. Bitcoin đã tạo dựng danh tiếng của mình nhờ việc giảm nhu cầu phải tin tưởng các bên thứ ba, nhưng nhiều cách để mở rộng khả năng ứng dụng của nó lại âm thầm yêu cầu chúng ta đặt niềm tin vào một nơi khác một lần nữa. Ban đầu điều này không phải lúc nào cũng dễ nhận ra, và tôi bắt đầu tự hỏi liệu chúng ta có đơn giản đã quen với việc chấp nhận sự đánh đổi đó mà không hề chất vấn hay không.
Từ suy nghĩ đó, tôi tìm hiểu thêm về các Két Bitcoin Không Cần Tin Cậy của Babylon (TBV). Điều gây chú ý không phải là lời hứa sẽ làm được nhiều hơn với Bitcoin, mà là một cách tư duy khác về tài sản thế chấp. Thay vì yêu cầu BTC gốc phải rời khỏi mạng Bitcoin thông qua các tài sản được bọc (wrapped assets) hoặc các mô hình lưu ký truyền thống, TBV được thiết kế để giữ Bitcoin ở đúng vị trí của nó, trong khi các ứng dụng được hỗ trợ dựa vào các bằng chứng mật mã. Mỗi két gắn với một đầu ra (output) Bitcoin cụ thể thay vì cơ chế lưu giữ gộp, thể hiện một mô hình niềm tin vẫn bám sát các nguyên tắc bảo mật gốc của Bitcoin.
Phần thú vị là cuộc thảo luận chuyển từ việc “chuyển” Bitcoin sang việc “bảo toàn” lý do mà nhiều người đã tin tưởng nó ngay từ đầu. Liệu cách tiếp cận này có được áp dụng rộng rãi hay không sẽ phụ thuộc vào sự phát triển trong tương lai, nhưng nó mang đến một lời nhắc đáng suy ngẫm rằng đổi mới không phải lúc nào cũng đồng nghĩa với việc thay đổi nền tảng. Đôi khi, đổi mới là bảo vệ nền tảng đó, đồng thời xây dựng cẩn trọng dựa trên nó.
@BabylonLabs_io $BABY #baby
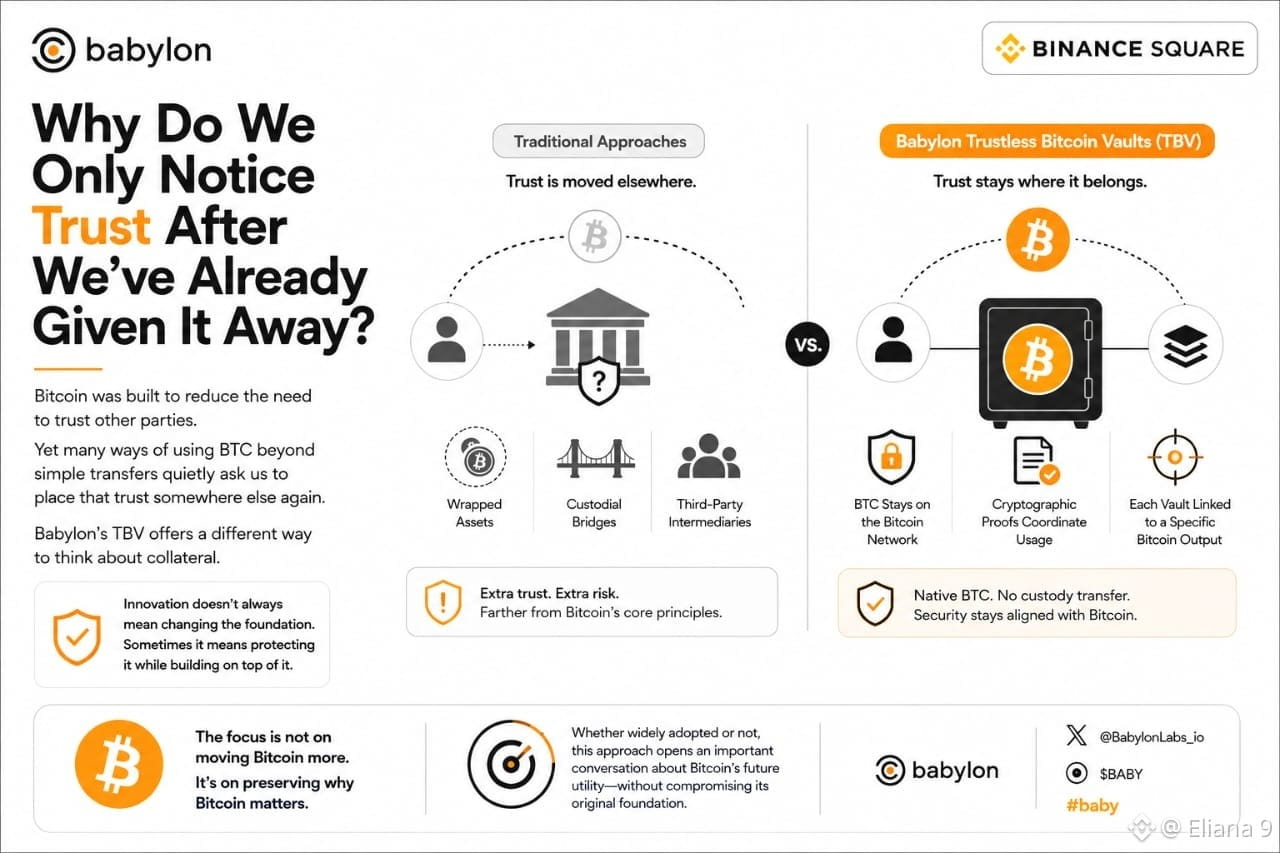
2
2
107
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
TheoDõiFOMC
78,415 lượt xem
513 đang thảo luận
Điểm tin quan trọng tuần này cần lưu ý:
*14–20/9/2026, quy đổi sang giờ Việt Nam (UTC+7). Đây là một tuần rất quan trọng đối với crypto, vì 3 biến số lớn — Fed, CLARITY Act và BoJ — dồn vào vài ngày.
Điểm tôi đặc biệt lưu ý: thị trường hiện đang nghiêng về khả năng Fed tăng lãi suất 25 điểm cơ bản, sau khi lạm phát Mỹ nóng hơn dự kiến; Reuters cho biết Goldman Sachs và JPMorgan đã nâng kỳ vọng Fed tăng 25 bp trong tháng 9, với xác suất thị trường khoảng 87%.
🔥 Lịch các sự kiện quan trọng — giờ Việt Nam
*16/9 – ~01:15 🇺🇸 Thượng viện Mỹ bắt đầu thủ tục/vote liên quan CLARITY Act
*16/9 – 19:30 🇺🇸 Retail Sales tháng 8
* 17/9 – 01:00 🇺🇸 Fed công bố quyết định lãi suất
*17/9 – 01:30 🇺🇸 Họp báo Fed + Dot Plot/SEP
*17/9 🇬🇧 Bank of England quyết định lãi suất
*18/9 – khoảng 09:30 🇯🇵 BoJ quyết định lãi suất
*18/9 – 19:00 🇺🇸 Industrial Production/Capacity Utilization
🔴 Fed — sự kiện quan trọng nhất tuần
Lịch FOMC chính thức của Federal Reserve
Fed họp 15–16/9, với quyết định vào 14:00 ET ngày 16/9, họp báo lúc 14:30 ET. Quy đổi sang Việt Nam là:
01:00 sáng 17/9: quyết định lãi suất
01:30 sáng 17/9: họp báo
Đồng thời có Summary of Economic Projections / Dot Plot.
⏰ Hai khung giờ tôi sẽ đặc biệt tránh FOMO
01:00–02:30 sáng 17/9
Fed + Dot Plot + họp báo
Đây có thể là vùng biến động cực lớn.
Không nên nhìn cây nến đầu tiên rồi kết luận trend.
19:30 ngày 16/9 → 02:30 ngày 17/9
Đây là "siêu phiên":
Retail Sales → CLARITY aftermath → Fed → Dot Plot → Press Conference
$🥰🥰🥰
Chúc anh em sáng suốt để ra quyết định trước khi giao dịch và thắng lớn tuần này nhé!!!!
#TinFed #TheoDõiFOMC
智能投资 x 1000
·0 lượt thích
·667 lượt xem
45NgayTuDoTaiChinh
899,447 lượt xem
3,067 đang thảo luận
TinFed
69,215 lượt xem
316 đang thảo luận