
Ruoxi BNB
10.3k Bài đăng
Ruoxi BNB
Báo cáo
Chặn người dùng
Giao dịch mở
Trader thường xuyên
10.9 tháng
1.4K+ Đang theo dõi
21.3K+ Người theo dõi
6.5K+ Đã thích
Bài đăng
Danh mục đầu tư
Tất cả
Trích dẫn
Live
PINNED
·
--
Tăng giá
@Dusk_Foundation
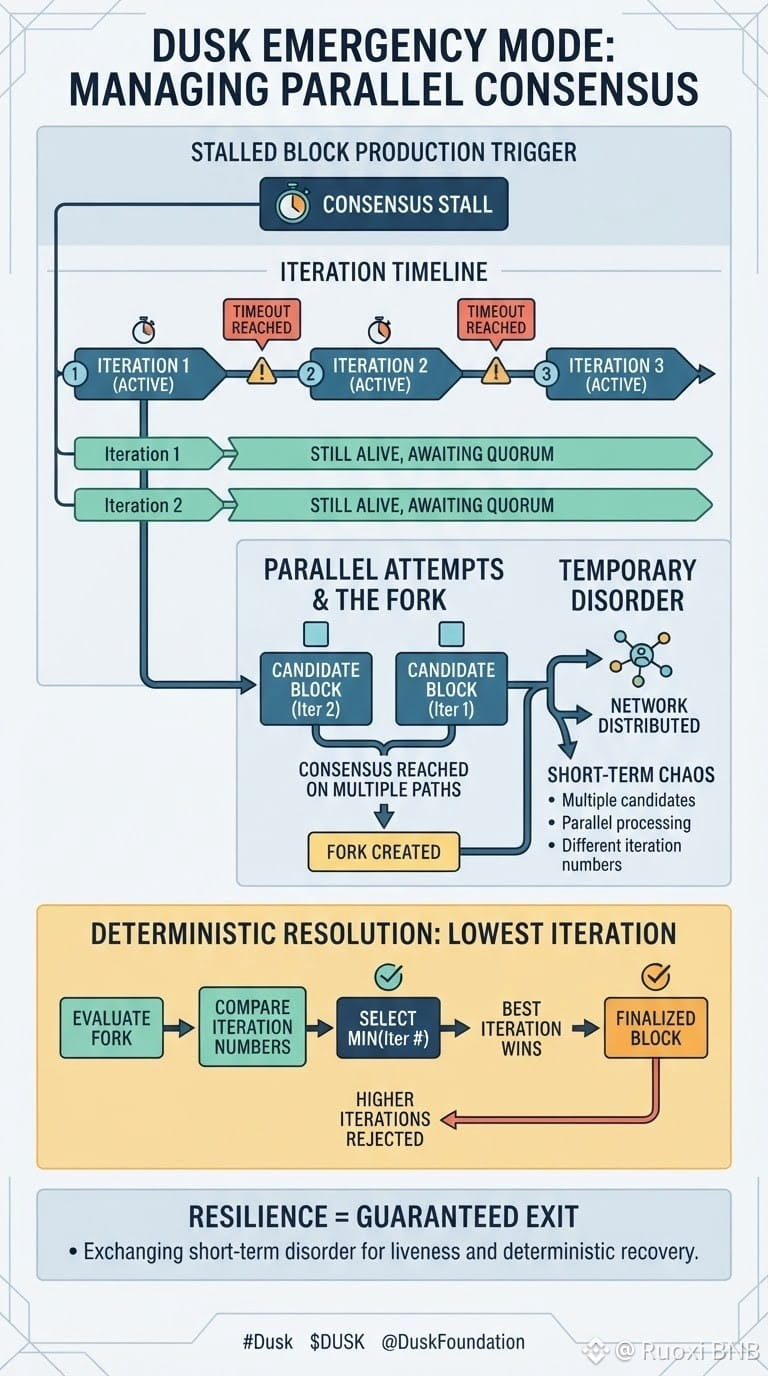
Ban đầu tôi cho rằng chế độ khẩn cấp của Dusk chủ yếu là một phương án dự phòng cho việc tạo khối bị kẹt. Nhưng khi tôi xem kỹ hơn, một chi tiết nhỏ lại nổi bật: các lần lặp mở (open iterations) có thể tiếp tục đồng thời. Một lần lặp mới bắt đầu sau khi hết thời gian chờ tối đa cho bước (maximum step timeout), trong khi các lần lặp trước vẫn còn sống cho đến khi chúng thực sự đạt được ngưỡng chấp nhận (quorum). Điều đó có nghĩa là giao thức chấp nhận các nỗ lực song song tạm thời thay vì bắt mạng phải chờ trên một nhánh bị kẹt. Chi phí hiển nhiên là cuối cùng có thể có một vài ứng viên đạt được đồng thuận, tạo ra một nhánh tách (fork) và sau đó phải được giải quyết bằng cách chọn iteration có giá trị thấp nhất. Tôi thấy sự đánh đổi này thú vị hơn chính cái nhãn “khẩn cấp”. Dusk thực chất đang đổi một phần rối loạn ngắn hạn để lấy cơ hội tốt hơn rằng ít nhất một lộ trình sẽ tiến triển khi các bộ cung cấp (provisioners) bị thiếu hoặc bị cô lập. Có lẽ đây là một kiểu hỏng hóc hợp lý, nhưng nó lại chuyển độ phức tạp từ việc chờ sang việc giải quyết fork.
Làm tôi tự hỏi liệu đôi khi khả năng phục hồi (resilience) không hẳn là để tránh các trạng thái lộn xộn, mà là để đảm bảo rằng sự lộn xộn đó có một lối thoát mang tính xác định (deterministic) không?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Ban đầu tôi cho rằng chế độ khẩn cấp của Dusk chủ yếu là một phương án dự phòng cho việc tạo khối bị kẹt. Nhưng khi tôi xem kỹ hơn, một chi tiết nhỏ lại nổi bật: các lần lặp mở (open iterations) có thể tiếp tục đồng thời. Một lần lặp mới bắt đầu sau khi hết thời gian chờ tối đa cho bước (maximum step timeout), trong khi các lần lặp trước vẫn còn sống cho đến khi chúng thực sự đạt được ngưỡng chấp nhận (quorum). Điều đó có nghĩa là giao thức chấp nhận các nỗ lực song song tạm thời thay vì bắt mạng phải chờ trên một nhánh bị kẹt. Chi phí hiển nhiên là cuối cùng có thể có một vài ứng viên đạt được đồng thuận, tạo ra một nhánh tách (fork) và sau đó phải được giải quyết bằng cách chọn iteration có giá trị thấp nhất. Tôi thấy sự đánh đổi này thú vị hơn chính cái nhãn “khẩn cấp”. Dusk thực chất đang đổi một phần rối loạn ngắn hạn để lấy cơ hội tốt hơn rằng ít nhất một lộ trình sẽ tiến triển khi các bộ cung cấp (provisioners) bị thiếu hoặc bị cô lập. Có lẽ đây là một kiểu hỏng hóc hợp lý, nhưng nó lại chuyển độ phức tạp từ việc chờ sang việc giải quyết fork.
Làm tôi tự hỏi liệu đôi khi khả năng phục hồi (resilience) không hẳn là để tránh các trạng thái lộn xộn, mà là để đảm bảo rằng sự lộn xộn đó có một lối thoát mang tính xác định (deterministic) không?
@Dusk #dusk $DUSK
Ban đầu tôi cho rằng chế độ khẩn cấp của Dusk chủ yếu là một phương án dự phòng cho việc tạo khối bị kẹt. Nhưng khi tôi xem kỹ hơn, một chi tiết nhỏ lại nổi bật: các lần lặp mở (open iterations) có thể tiếp tục đồng thời. Một lần lặp mới bắt đầu sau khi hết thời gian chờ tối đa cho bước (maximum step timeout), trong khi các lần lặp trước vẫn còn sống cho đến khi chúng thực sự đạt được ngưỡng chấp nhận (quorum). Điều đó có nghĩa là giao thức chấp nhận các nỗ lực song song tạm thời thay vì bắt mạng phải chờ trên một nhánh bị kẹt. Chi phí hiển nhiên là cuối cùng có thể có một vài ứng viên đạt được đồng thuận, tạo ra một nhánh tách (fork) và sau đó phải được giải quyết bằng cách chọn iteration có giá trị thấp nhất. Tôi thấy sự đánh đổi này thú vị hơn chính cái nhãn “khẩn cấp”. Dusk thực chất đang đổi một phần rối loạn ngắn hạn để lấy cơ hội tốt hơn rằng ít nhất một lộ trình sẽ tiến triển khi các bộ cung cấp (provisioners) bị thiếu hoặc bị cô lập. Có lẽ đây là một kiểu hỏng hóc hợp lý, nhưng nó lại chuyển độ phức tạp từ việc chờ sang việc giải quyết fork.
Làm tôi tự hỏi liệu đôi khi khả năng phục hồi (resilience) không hẳn là để tránh các trạng thái lộn xộn, mà là để đảm bảo rằng sự lộn xộn đó có một lối thoát mang tính xác định (deterministic) không?
@Dusk #dusk $DUSK
3
4
145
PINNED
·
--
Tăng giá
@Dusk_Foundation
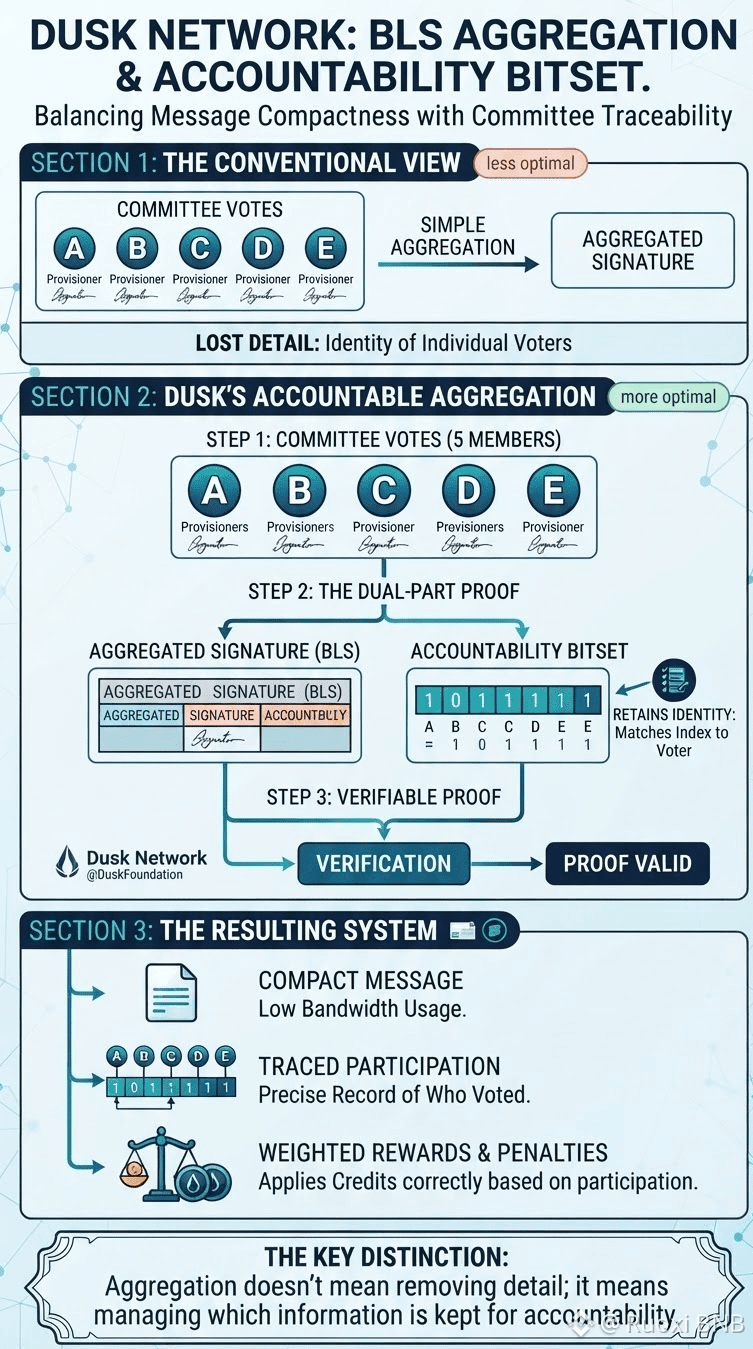
Ban đầu tôi cho rằng việc tổng hợp BLS của Dusk chủ yếu là một mẹo tiết kiệm băng thông. Nhưng càng xem kỹ, tôi càng thấy rằng bitset gắn với chữ ký đã tổng hợp còn quan trọng hơn chính việc nén. Mỗi thành viên trong ủy ban đều có một chỉ mục, và bitset ghi lại chính xác những thành viên nào đã đóng góp chữ ký của họ. Điều đó có nghĩa là mạng có thể mang một chữ ký gọn nhẹ, vẫn đồng thời bảo toàn được danh tính của những cử tri nằm sau chữ ký đó. Tôi thấy sự khác biệt này thú vị, vì thông thường khi tổng hợp, tôi hay nghĩ đến việc loại bỏ chi tiết. Ở đây, một số chi tiết bị loại khỏi định dạng thông điệp, nhưng giao thức vẫn giữ đủ cấu trúc để có thể dựng lại chính xác ai đã thực sự tham gia. Điều này quan trọng vì phiếu bầu của ủy ban được cân theo tín chỉ, và các phần thưởng cũng như hình phạt sau đó phụ thuộc vào việc biết được các cử tri liên quan. Vì vậy, bằng chứng gọn nhẹ vẫn cần có một bản ghi thành viên chính xác bên cạnh nó. Có lẽ phần hữu ích của việc tổng hợp không chỉ là làm cho các thông điệp đạt đồng thuận nhỏ hơn, mà là quyết định thông tin nào có thể nén an toàn và thông tin nào thì không.
Điều này khiến tôi tự hỏi: một bằng chứng đồng thuận có thể “gọn” đến mức nào trước khi tính chịu trách nhiệm bắt đầu bị mất?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Ban đầu tôi cho rằng việc tổng hợp BLS của Dusk chủ yếu là một mẹo tiết kiệm băng thông. Nhưng càng xem kỹ, tôi càng thấy rằng bitset gắn với chữ ký đã tổng hợp còn quan trọng hơn chính việc nén. Mỗi thành viên trong ủy ban đều có một chỉ mục, và bitset ghi lại chính xác những thành viên nào đã đóng góp chữ ký của họ. Điều đó có nghĩa là mạng có thể mang một chữ ký gọn nhẹ, vẫn đồng thời bảo toàn được danh tính của những cử tri nằm sau chữ ký đó. Tôi thấy sự khác biệt này thú vị, vì thông thường khi tổng hợp, tôi hay nghĩ đến việc loại bỏ chi tiết. Ở đây, một số chi tiết bị loại khỏi định dạng thông điệp, nhưng giao thức vẫn giữ đủ cấu trúc để có thể dựng lại chính xác ai đã thực sự tham gia. Điều này quan trọng vì phiếu bầu của ủy ban được cân theo tín chỉ, và các phần thưởng cũng như hình phạt sau đó phụ thuộc vào việc biết được các cử tri liên quan. Vì vậy, bằng chứng gọn nhẹ vẫn cần có một bản ghi thành viên chính xác bên cạnh nó. Có lẽ phần hữu ích của việc tổng hợp không chỉ là làm cho các thông điệp đạt đồng thuận nhỏ hơn, mà là quyết định thông tin nào có thể nén an toàn và thông tin nào thì không.
Điều này khiến tôi tự hỏi: một bằng chứng đồng thuận có thể “gọn” đến mức nào trước khi tính chịu trách nhiệm bắt đầu bị mất?
@Dusk #dusk $DUSK
Ban đầu tôi cho rằng việc tổng hợp BLS của Dusk chủ yếu là một mẹo tiết kiệm băng thông. Nhưng càng xem kỹ, tôi càng thấy rằng bitset gắn với chữ ký đã tổng hợp còn quan trọng hơn chính việc nén. Mỗi thành viên trong ủy ban đều có một chỉ mục, và bitset ghi lại chính xác những thành viên nào đã đóng góp chữ ký của họ. Điều đó có nghĩa là mạng có thể mang một chữ ký gọn nhẹ, vẫn đồng thời bảo toàn được danh tính của những cử tri nằm sau chữ ký đó. Tôi thấy sự khác biệt này thú vị, vì thông thường khi tổng hợp, tôi hay nghĩ đến việc loại bỏ chi tiết. Ở đây, một số chi tiết bị loại khỏi định dạng thông điệp, nhưng giao thức vẫn giữ đủ cấu trúc để có thể dựng lại chính xác ai đã thực sự tham gia. Điều này quan trọng vì phiếu bầu của ủy ban được cân theo tín chỉ, và các phần thưởng cũng như hình phạt sau đó phụ thuộc vào việc biết được các cử tri liên quan. Vì vậy, bằng chứng gọn nhẹ vẫn cần có một bản ghi thành viên chính xác bên cạnh nó. Có lẽ phần hữu ích của việc tổng hợp không chỉ là làm cho các thông điệp đạt đồng thuận nhỏ hơn, mà là quyết định thông tin nào có thể nén an toàn và thông tin nào thì không.
Điều này khiến tôi tự hỏi: một bằng chứng đồng thuận có thể “gọn” đến mức nào trước khi tính chịu trách nhiệm bắt đầu bị mất?
@Dusk #dusk $DUSK
20
11
207
·
--
xin chào các bạn
xin chào các bạn
Ruoxi BNB
·
--
[Đã kết thúc] 🎙️ chào mừng 🤗 🎙️các bạn 💕🌱
264 người nghe
99
·
--
Tăng giá
@Dusk_Foundation
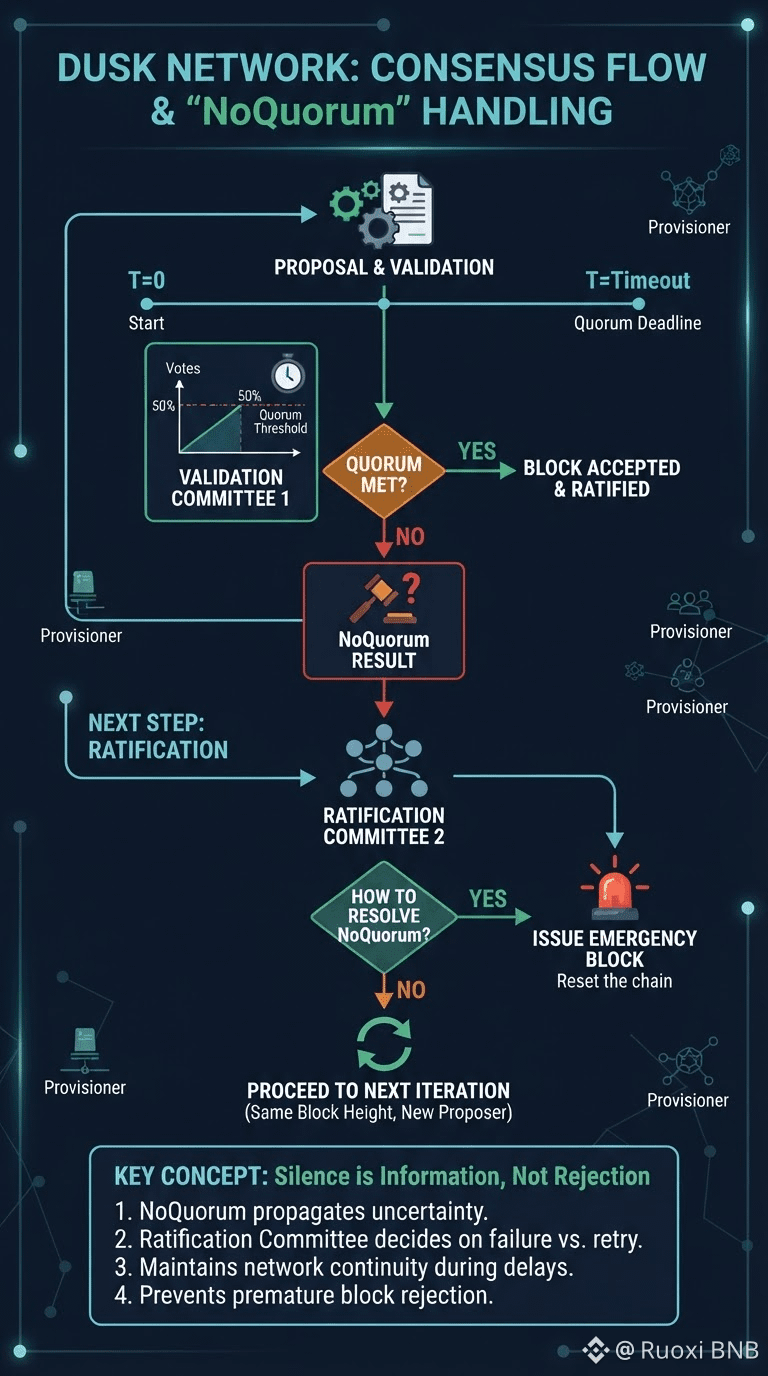
Ban đầu, tôi cho rằng quy trình bầu cử của Dusk chủ yếu là đạt đủ phiếu để hình thành một quorum trước khi hết thời gian chờ (timeout). Nhưng càng xem kỹ, tôi càng để ý đến cách xử lý khi thiếu quorum. Nếu bước xác thực không thể thu thập đủ số phiếu trong thời gian quy định, thì nó không chỉ đơn giản tuyên bố khối (block) là không hợp lệ. Thay vào đó, nó tạo ra kết quả NoQuorum, rồi kết quả này được chuyển tiếp sang giai đoạn phê chuẩn (ratification). Ủy ban tiếp theo sẽ bỏ phiếu dựa trên kết quả đó, thay vì khởi động lại toàn bộ quy trình ngay lập tức. Điều đó tạo ra một khác biệt nhỏ giữa “khối bị thất bại” và “mạng không thể đi đến quyết định”. Đây là hai tình huống rất khác nhau, đặc biệt khi các trình cung cấp (provisioners) có thể đang offline hoặc các tin nhắn bị trễ. Giao thức giữ sự không chắc chắn đó được hiển thị thêm cho một bước nữa trước khi quyết định liệu lần lặp (iteration) có nên thất bại hay không. Tôi thấy điều đó thú vị hơn chính bản thân timeout. Nó gợi ý rằng sự im lặng được xem như một dạng thông tin, nhưng không nhất thiết được hiểu là sự từ chối.
Vì vậy có lẽ câu hỏi thầm lặng hơn là: một hệ thống đồng thuận nên giữ lại bao nhiêu mức độ không chắc chắn trước khi cuối cùng biến việc không đạt được thỏa thuận thành thất bại?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Ban đầu, tôi cho rằng quy trình bầu cử của Dusk chủ yếu là đạt đủ phiếu để hình thành một quorum trước khi hết thời gian chờ (timeout). Nhưng càng xem kỹ, tôi càng để ý đến cách xử lý khi thiếu quorum. Nếu bước xác thực không thể thu thập đủ số phiếu trong thời gian quy định, thì nó không chỉ đơn giản tuyên bố khối (block) là không hợp lệ. Thay vào đó, nó tạo ra kết quả NoQuorum, rồi kết quả này được chuyển tiếp sang giai đoạn phê chuẩn (ratification). Ủy ban tiếp theo sẽ bỏ phiếu dựa trên kết quả đó, thay vì khởi động lại toàn bộ quy trình ngay lập tức. Điều đó tạo ra một khác biệt nhỏ giữa “khối bị thất bại” và “mạng không thể đi đến quyết định”. Đây là hai tình huống rất khác nhau, đặc biệt khi các trình cung cấp (provisioners) có thể đang offline hoặc các tin nhắn bị trễ. Giao thức giữ sự không chắc chắn đó được hiển thị thêm cho một bước nữa trước khi quyết định liệu lần lặp (iteration) có nên thất bại hay không. Tôi thấy điều đó thú vị hơn chính bản thân timeout. Nó gợi ý rằng sự im lặng được xem như một dạng thông tin, nhưng không nhất thiết được hiểu là sự từ chối.
Vì vậy có lẽ câu hỏi thầm lặng hơn là: một hệ thống đồng thuận nên giữ lại bao nhiêu mức độ không chắc chắn trước khi cuối cùng biến việc không đạt được thỏa thuận thành thất bại?
@Dusk #dusk $DUSK
Ban đầu, tôi cho rằng quy trình bầu cử của Dusk chủ yếu là đạt đủ phiếu để hình thành một quorum trước khi hết thời gian chờ (timeout). Nhưng càng xem kỹ, tôi càng để ý đến cách xử lý khi thiếu quorum. Nếu bước xác thực không thể thu thập đủ số phiếu trong thời gian quy định, thì nó không chỉ đơn giản tuyên bố khối (block) là không hợp lệ. Thay vào đó, nó tạo ra kết quả NoQuorum, rồi kết quả này được chuyển tiếp sang giai đoạn phê chuẩn (ratification). Ủy ban tiếp theo sẽ bỏ phiếu dựa trên kết quả đó, thay vì khởi động lại toàn bộ quy trình ngay lập tức. Điều đó tạo ra một khác biệt nhỏ giữa “khối bị thất bại” và “mạng không thể đi đến quyết định”. Đây là hai tình huống rất khác nhau, đặc biệt khi các trình cung cấp (provisioners) có thể đang offline hoặc các tin nhắn bị trễ. Giao thức giữ sự không chắc chắn đó được hiển thị thêm cho một bước nữa trước khi quyết định liệu lần lặp (iteration) có nên thất bại hay không. Tôi thấy điều đó thú vị hơn chính bản thân timeout. Nó gợi ý rằng sự im lặng được xem như một dạng thông tin, nhưng không nhất thiết được hiểu là sự từ chối.
Vì vậy có lẽ câu hỏi thầm lặng hơn là: một hệ thống đồng thuận nên giữ lại bao nhiêu mức độ không chắc chắn trước khi cuối cùng biến việc không đạt được thỏa thuận thành thất bại?
@Dusk #dusk $DUSK
20
13
152
·
--
Tăng giá
@Dusk_Foundation
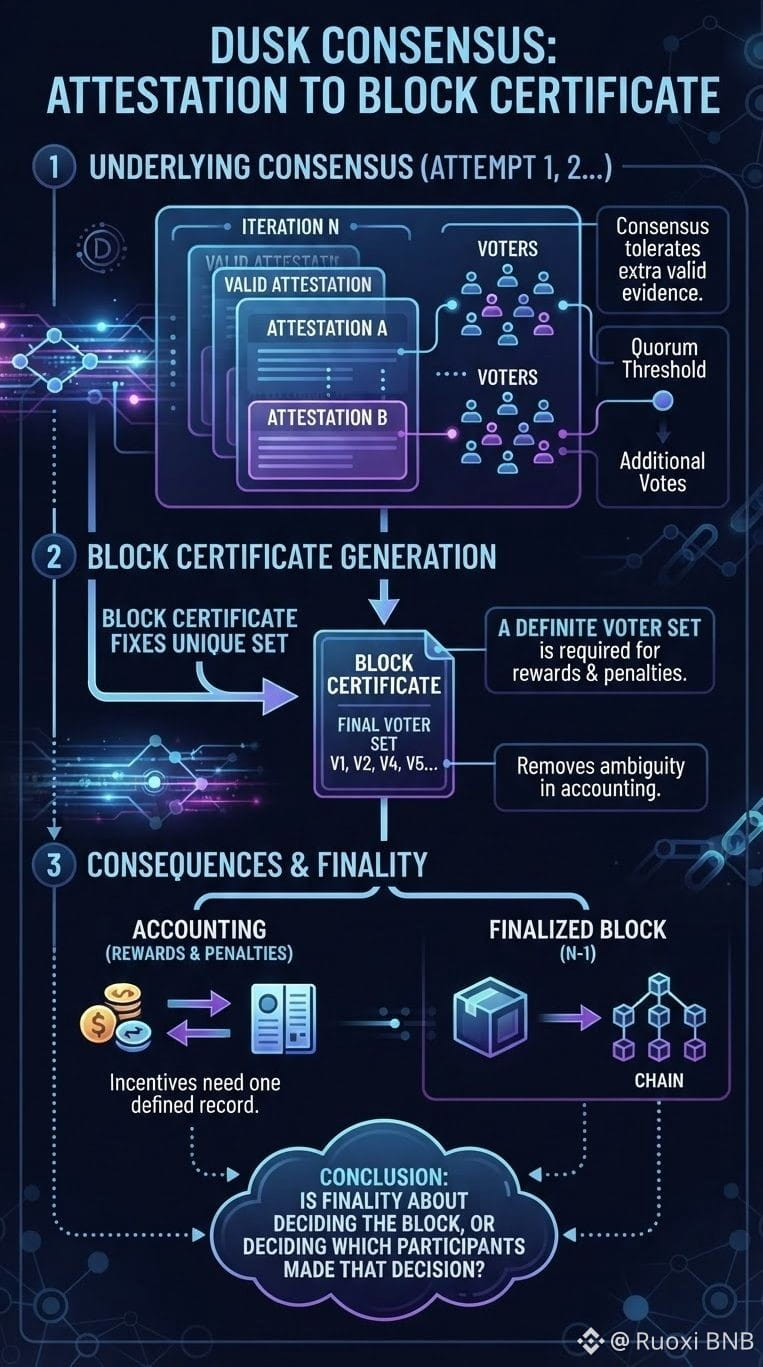
Ban đầu tôi cứ tưởng các chứng thực của Dusk chủ yếu là một cách gọn gàng để chứng minh rằng đã có đủ người chấp thuận. Nhưng càng xem kỹ, một chi tiết nổi bật lên: có thể tồn tại nhiều hơn một chứng thực hợp lệ cho cùng một lần lặp, nếu các phiếu vượt quá ngưỡng được nhận. Vì vậy, Dusk bổ sung một “giấy chứng nhận khối” để cố định một tập người bỏ phiếu duy nhất lấy từ chứng thực của khối trước. Điều này giống ít hơn một chi tiết nén dữ liệu và nhiều hơn là cách đảm bảo việc kế toán sau đó không trở nên mơ hồ. Phần thưởng và hình phạt cần một tập cử tri xác định, dù bước đồng thuận nền tảng có thể đã tạo ra nhiều khả năng chứng minh đạt ngưỡng. Giao thức tách biệt “đã có đủ phiếu xảy ra” khỏi “những phiếu nào được tính cho các hệ quả sau này.” Sự phân biệt này rất dễ bị bỏ qua khi đọc luồng đồng thuận, nhưng nó tạo ra một ranh giới tin cậy nhỏ cho phần hậu quả sau khi đạt được thỏa thuận. Đồng thuận có thể chịu đựng bằng chứng hợp lệ bổ sung, trong khi các cơ chế khuyến khích vẫn cần một bản ghi được xác định rõ ràng.
Điều đó khiến tôi tự hỏi liệu tính cuối cùng (finality) chỉ là về việc quyết định khối, hay còn là về việc quyết định hệ thống sẽ ghi nhớ những người tham gia nào đã đưa ra quyết định đó?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Ban đầu tôi cứ tưởng các chứng thực của Dusk chủ yếu là một cách gọn gàng để chứng minh rằng đã có đủ người chấp thuận. Nhưng càng xem kỹ, một chi tiết nổi bật lên: có thể tồn tại nhiều hơn một chứng thực hợp lệ cho cùng một lần lặp, nếu các phiếu vượt quá ngưỡng được nhận. Vì vậy, Dusk bổ sung một “giấy chứng nhận khối” để cố định một tập người bỏ phiếu duy nhất lấy từ chứng thực của khối trước. Điều này giống ít hơn một chi tiết nén dữ liệu và nhiều hơn là cách đảm bảo việc kế toán sau đó không trở nên mơ hồ. Phần thưởng và hình phạt cần một tập cử tri xác định, dù bước đồng thuận nền tảng có thể đã tạo ra nhiều khả năng chứng minh đạt ngưỡng. Giao thức tách biệt “đã có đủ phiếu xảy ra” khỏi “những phiếu nào được tính cho các hệ quả sau này.” Sự phân biệt này rất dễ bị bỏ qua khi đọc luồng đồng thuận, nhưng nó tạo ra một ranh giới tin cậy nhỏ cho phần hậu quả sau khi đạt được thỏa thuận. Đồng thuận có thể chịu đựng bằng chứng hợp lệ bổ sung, trong khi các cơ chế khuyến khích vẫn cần một bản ghi được xác định rõ ràng.
Điều đó khiến tôi tự hỏi liệu tính cuối cùng (finality) chỉ là về việc quyết định khối, hay còn là về việc quyết định hệ thống sẽ ghi nhớ những người tham gia nào đã đưa ra quyết định đó?
@Dusk #dusk $DUSK
Ban đầu tôi cứ tưởng các chứng thực của Dusk chủ yếu là một cách gọn gàng để chứng minh rằng đã có đủ người chấp thuận. Nhưng càng xem kỹ, một chi tiết nổi bật lên: có thể tồn tại nhiều hơn một chứng thực hợp lệ cho cùng một lần lặp, nếu các phiếu vượt quá ngưỡng được nhận. Vì vậy, Dusk bổ sung một “giấy chứng nhận khối” để cố định một tập người bỏ phiếu duy nhất lấy từ chứng thực của khối trước. Điều này giống ít hơn một chi tiết nén dữ liệu và nhiều hơn là cách đảm bảo việc kế toán sau đó không trở nên mơ hồ. Phần thưởng và hình phạt cần một tập cử tri xác định, dù bước đồng thuận nền tảng có thể đã tạo ra nhiều khả năng chứng minh đạt ngưỡng. Giao thức tách biệt “đã có đủ phiếu xảy ra” khỏi “những phiếu nào được tính cho các hệ quả sau này.” Sự phân biệt này rất dễ bị bỏ qua khi đọc luồng đồng thuận, nhưng nó tạo ra một ranh giới tin cậy nhỏ cho phần hậu quả sau khi đạt được thỏa thuận. Đồng thuận có thể chịu đựng bằng chứng hợp lệ bổ sung, trong khi các cơ chế khuyến khích vẫn cần một bản ghi được xác định rõ ràng.
Điều đó khiến tôi tự hỏi liệu tính cuối cùng (finality) chỉ là về việc quyết định khối, hay còn là về việc quyết định hệ thống sẽ ghi nhớ những người tham gia nào đã đưa ra quyết định đó?
@Dusk #dusk $DUSK
35
18
224
·
--
Tăng giá
@Dusk_Foundation
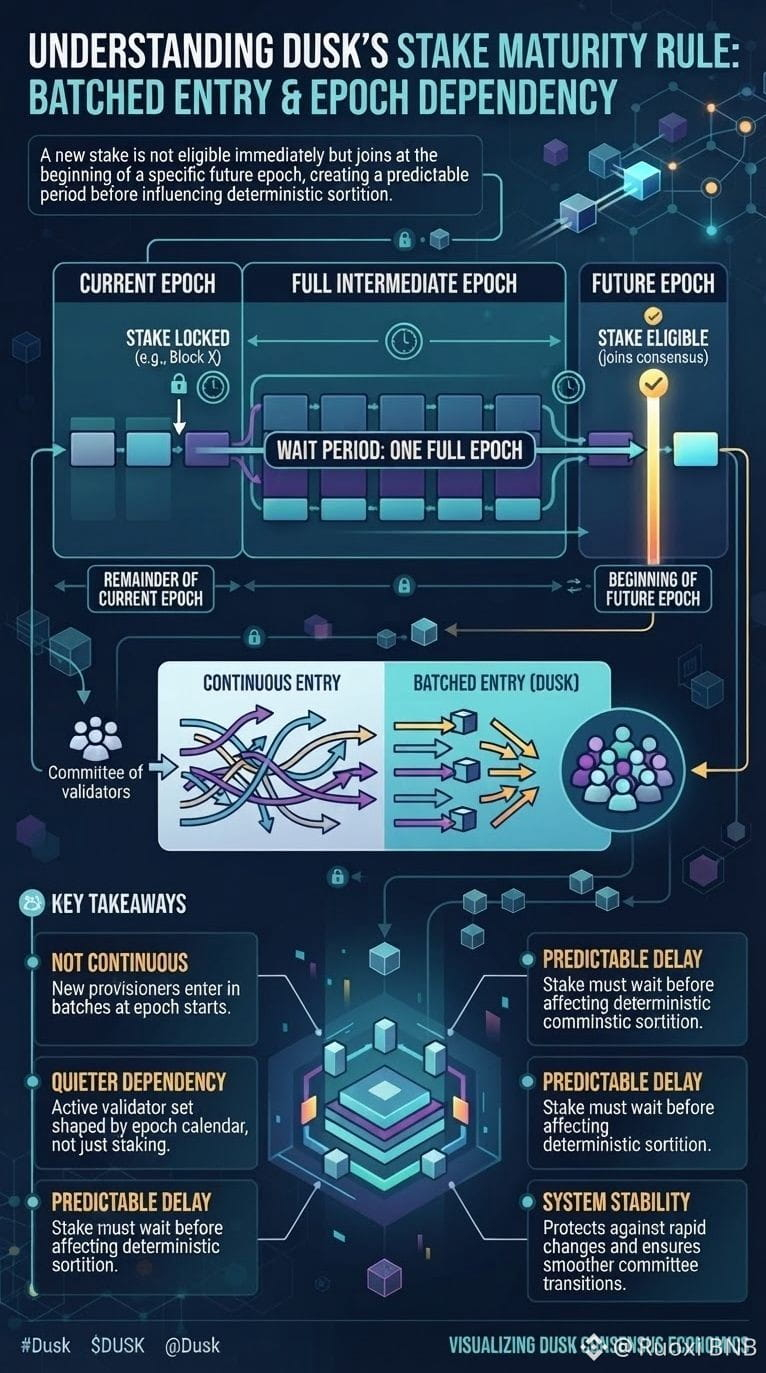
Ban đầu tôi cho rằng quy tắc đáo hạn cổ phần của Dusk chủ yếu là một thời gian chờ để ngăn ai đó tham gia đồng thuận quá nhanh. Nhưng càng xem xét, tôi càng thấy chính thời điểm đó có vẻ như được sắp đặt có chủ đích hơn. Một cổ phần mới không đủ điều kiện ngay lập tức, và nó cũng không trở thành đủ điều kiện ở một khối bất kỳ theo cách tùy ý. Sách trắng xác định tính đủ điều kiện tại thời điểm bắt đầu của một epoch, tức là sau khi phần dư của epoch hiện tại cộng thêm một epoch đầy đủ nữa đã trôi qua. Điều thu hút tôi là quy tắc này thực chất khiến các người xác thực mới tham gia đồng thuận theo từng đợt thay vì liên tục. Điều đó tạo ra một sự phụ thuộc “yên tĩnh” hơn: tập người xác thực đang hoạt động một phần được định hình bởi lịch các epoch, chứ không chỉ bởi ai đã đặt cọc. Nó cũng có nghĩa là một cổ phần vừa được khóa phải chờ qua một khoảng thời gian có thể dự đoán trước rồi mới có thể tác động đến việc chọn lọc (sortition) theo cách tất định. Có lẽ điều này khiến việc thay đổi ủy ban dễ suy luận hơn, nhưng đồng thời nó cũng làm chậm tốc độ những người tham gia mới có thể gây ảnh hưởng đến hệ thống.
Vậy có lẽ câu hỏi không phải là vì sao việc staking có độ trễ, mà là độ trễ đó thực sự đang bảo vệ điều gì?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Ban đầu tôi cho rằng quy tắc đáo hạn cổ phần của Dusk chủ yếu là một thời gian chờ để ngăn ai đó tham gia đồng thuận quá nhanh. Nhưng càng xem xét, tôi càng thấy chính thời điểm đó có vẻ như được sắp đặt có chủ đích hơn. Một cổ phần mới không đủ điều kiện ngay lập tức, và nó cũng không trở thành đủ điều kiện ở một khối bất kỳ theo cách tùy ý. Sách trắng xác định tính đủ điều kiện tại thời điểm bắt đầu của một epoch, tức là sau khi phần dư của epoch hiện tại cộng thêm một epoch đầy đủ nữa đã trôi qua. Điều thu hút tôi là quy tắc này thực chất khiến các người xác thực mới tham gia đồng thuận theo từng đợt thay vì liên tục. Điều đó tạo ra một sự phụ thuộc “yên tĩnh” hơn: tập người xác thực đang hoạt động một phần được định hình bởi lịch các epoch, chứ không chỉ bởi ai đã đặt cọc. Nó cũng có nghĩa là một cổ phần vừa được khóa phải chờ qua một khoảng thời gian có thể dự đoán trước rồi mới có thể tác động đến việc chọn lọc (sortition) theo cách tất định. Có lẽ điều này khiến việc thay đổi ủy ban dễ suy luận hơn, nhưng đồng thời nó cũng làm chậm tốc độ những người tham gia mới có thể gây ảnh hưởng đến hệ thống.
Vậy có lẽ câu hỏi không phải là vì sao việc staking có độ trễ, mà là độ trễ đó thực sự đang bảo vệ điều gì?
@Dusk #dusk $DUSK
Ban đầu tôi cho rằng quy tắc đáo hạn cổ phần của Dusk chủ yếu là một thời gian chờ để ngăn ai đó tham gia đồng thuận quá nhanh. Nhưng càng xem xét, tôi càng thấy chính thời điểm đó có vẻ như được sắp đặt có chủ đích hơn. Một cổ phần mới không đủ điều kiện ngay lập tức, và nó cũng không trở thành đủ điều kiện ở một khối bất kỳ theo cách tùy ý. Sách trắng xác định tính đủ điều kiện tại thời điểm bắt đầu của một epoch, tức là sau khi phần dư của epoch hiện tại cộng thêm một epoch đầy đủ nữa đã trôi qua. Điều thu hút tôi là quy tắc này thực chất khiến các người xác thực mới tham gia đồng thuận theo từng đợt thay vì liên tục. Điều đó tạo ra một sự phụ thuộc “yên tĩnh” hơn: tập người xác thực đang hoạt động một phần được định hình bởi lịch các epoch, chứ không chỉ bởi ai đã đặt cọc. Nó cũng có nghĩa là một cổ phần vừa được khóa phải chờ qua một khoảng thời gian có thể dự đoán trước rồi mới có thể tác động đến việc chọn lọc (sortition) theo cách tất định. Có lẽ điều này khiến việc thay đổi ủy ban dễ suy luận hơn, nhưng đồng thời nó cũng làm chậm tốc độ những người tham gia mới có thể gây ảnh hưởng đến hệ thống.
Vậy có lẽ câu hỏi không phải là vì sao việc staking có độ trễ, mà là độ trễ đó thực sự đang bảo vệ điều gì?
@Dusk #dusk $DUSK
22
10
169
·
--
Bạn tôi ơi, làm ơn hãy theo tôi
Bạn tôi ơi, làm ơn hãy theo tôi
Ruoxi BNB
·
--
[Đã kết thúc] 🎙️ chào buổi sáng 🎙️ 🥰🥰🥰🌞
8 người nghe
2
62
·
--
Tăng giá
@Dusk_Foundation
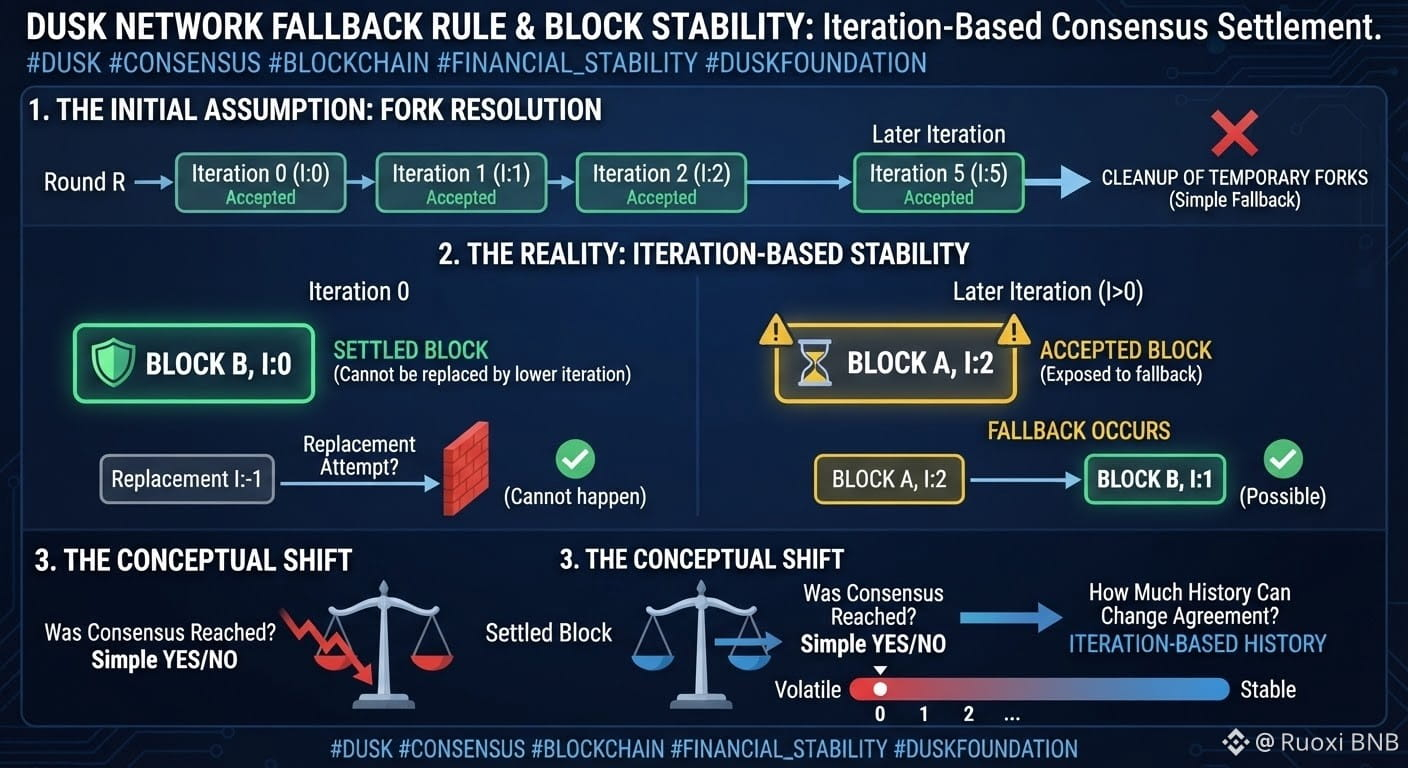
Ban đầu tôi cho rằng quy tắc dự phòng của Dusk chủ yếu được thiết kế để dọn sạch các nhánh (fork) do độ trễ mạng gây ra. Nhưng càng xem kỹ, tôi càng thấy quy tắc này kỳ lạ hơn. Nếu hai khối đạt được sự đồng thuận trong cùng một vòng, Dusk có thể thay thế một khối ở vòng lặp (iteration) cao hơn bằng một khối ở vòng lặp thấp hơn, ngay cả sau khi khối ở vòng lặp cao hơn đã được chấp nhận cục bộ. Vì vậy, một khối đã được chấp nhận không nhất thiết là một khối đã được “ổn định”. Phần thú vị là giao thức không coi mọi kết quả đồng thuận thành công đều có sức mạnh như nhau. Số thứ tự vòng lặp mang ý nghĩa sau khi quá trình bỏ phiếu kết thúc. Một khối từ vòng lặp bằng không không thể bị thay thế bởi một khối khác từ vòng lặp thấp hơn, trong khi các vòng lặp sau đó vẫn bị “lộ” trước khả năng dự phòng. Điều đó khiến lịch sử về cách mà sự đồng thuận đã được đạt tới trở thành một phần cấu thành độ ổn định của khối. Đây chỉ là một chi tiết nhỏ, nhưng nó thay đổi cách tôi nghĩ về khái niệm “thỏa thuận” trong thiết kế này. Vậy có lẽ câu hỏi không phải là liệu đồng thuận đã xảy ra hay chưa. Mà là: lịch sử còn có thể thay đổi đến mức nào để định nghĩa lại ý nghĩa của “thỏa thuận” đó?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Ban đầu tôi cho rằng quy tắc dự phòng của Dusk chủ yếu được thiết kế để dọn sạch các nhánh (fork) do độ trễ mạng gây ra. Nhưng càng xem kỹ, tôi càng thấy quy tắc này kỳ lạ hơn. Nếu hai khối đạt được sự đồng thuận trong cùng một vòng, Dusk có thể thay thế một khối ở vòng lặp (iteration) cao hơn bằng một khối ở vòng lặp thấp hơn, ngay cả sau khi khối ở vòng lặp cao hơn đã được chấp nhận cục bộ. Vì vậy, một khối đã được chấp nhận không nhất thiết là một khối đã được “ổn định”. Phần thú vị là giao thức không coi mọi kết quả đồng thuận thành công đều có sức mạnh như nhau. Số thứ tự vòng lặp mang ý nghĩa sau khi quá trình bỏ phiếu kết thúc. Một khối từ vòng lặp bằng không không thể bị thay thế bởi một khối khác từ vòng lặp thấp hơn, trong khi các vòng lặp sau đó vẫn bị “lộ” trước khả năng dự phòng. Điều đó khiến lịch sử về cách mà sự đồng thuận đã được đạt tới trở thành một phần cấu thành độ ổn định của khối. Đây chỉ là một chi tiết nhỏ, nhưng nó thay đổi cách tôi nghĩ về khái niệm “thỏa thuận” trong thiết kế này. Vậy có lẽ câu hỏi không phải là liệu đồng thuận đã xảy ra hay chưa. Mà là: lịch sử còn có thể thay đổi đến mức nào để định nghĩa lại ý nghĩa của “thỏa thuận” đó?
@Dusk #dusk $DUSK
Ban đầu tôi cho rằng quy tắc dự phòng của Dusk chủ yếu được thiết kế để dọn sạch các nhánh (fork) do độ trễ mạng gây ra. Nhưng càng xem kỹ, tôi càng thấy quy tắc này kỳ lạ hơn. Nếu hai khối đạt được sự đồng thuận trong cùng một vòng, Dusk có thể thay thế một khối ở vòng lặp (iteration) cao hơn bằng một khối ở vòng lặp thấp hơn, ngay cả sau khi khối ở vòng lặp cao hơn đã được chấp nhận cục bộ. Vì vậy, một khối đã được chấp nhận không nhất thiết là một khối đã được “ổn định”. Phần thú vị là giao thức không coi mọi kết quả đồng thuận thành công đều có sức mạnh như nhau. Số thứ tự vòng lặp mang ý nghĩa sau khi quá trình bỏ phiếu kết thúc. Một khối từ vòng lặp bằng không không thể bị thay thế bởi một khối khác từ vòng lặp thấp hơn, trong khi các vòng lặp sau đó vẫn bị “lộ” trước khả năng dự phòng. Điều đó khiến lịch sử về cách mà sự đồng thuận đã được đạt tới trở thành một phần cấu thành độ ổn định của khối. Đây chỉ là một chi tiết nhỏ, nhưng nó thay đổi cách tôi nghĩ về khái niệm “thỏa thuận” trong thiết kế này. Vậy có lẽ câu hỏi không phải là liệu đồng thuận đã xảy ra hay chưa. Mà là: lịch sử còn có thể thay đổi đến mức nào để định nghĩa lại ý nghĩa của “thỏa thuận” đó?
@Dusk #dusk $DUSK
25
11
164
·
--
Tăng giá
@Dusk_Foundation
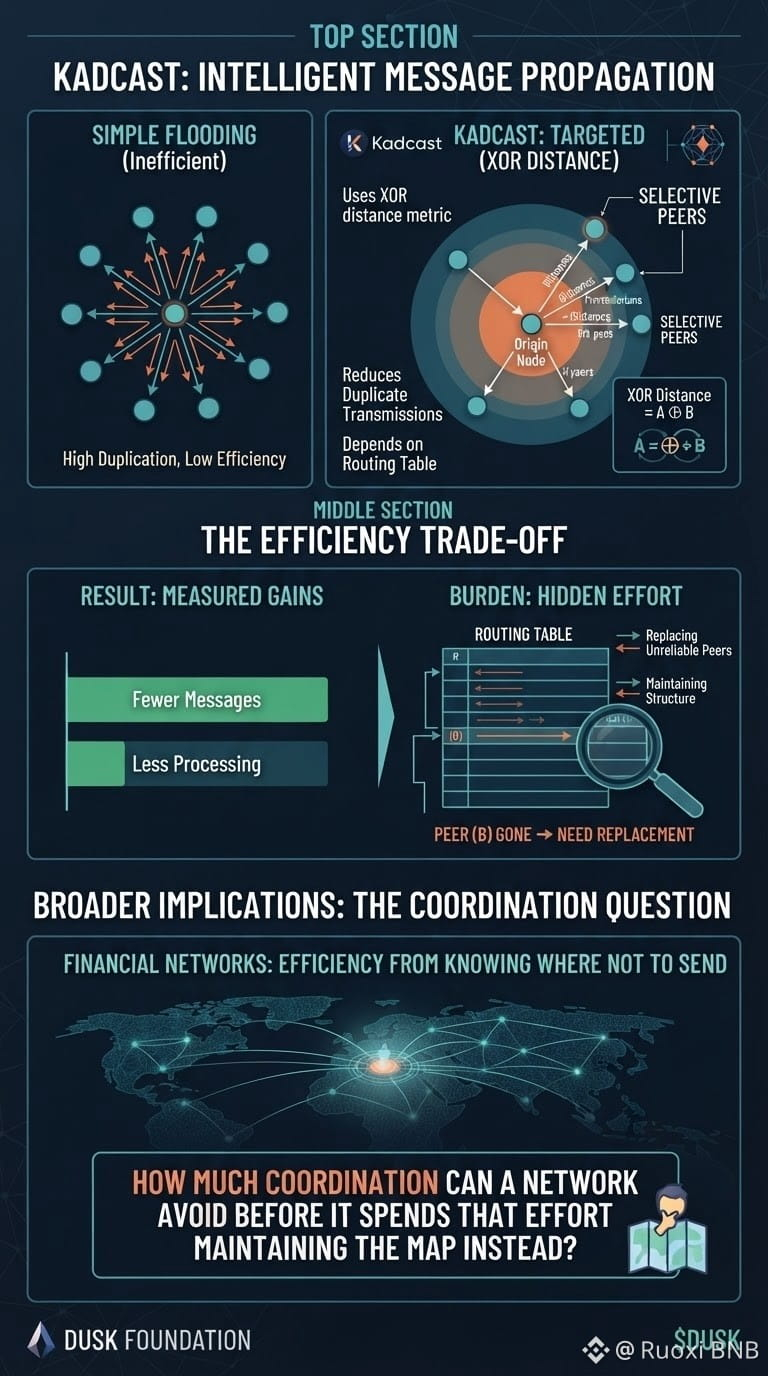
Ban đầu tôi cho rằng hiệu quả mạng của Dusk chủ yếu đến từ việc giảm lượng dữ liệu mà các nút phải xử lý. Nhưng càng xem Kadcast, chi tiết nhỏ khiến tôi ấn tượng nhất lại là việc sử dụng khoảng cách XOR để quyết định tin nhắn nên đi qua đâu. Một nút không chỉ đơn giản chuyển tiếp một khối đến mọi peer ở gần. Nó gửi đến các peer được chọn theo những khoảng cách tăng dần trong cấu trúc định tuyến. Điều này giúp giảm các lần truyền trùng lặp, nhưng đồng thời cũng có nghĩa là sự lan truyền phụ thuộc vào việc các bảng định tuyến phải hữu ích và tương đối cập nhật. Nếu các peer biến mất hoặc trở nên kém tin cậy, mạng phải thay thế chúng trước khi những tuyến đường được cấu trúc đó còn hiệu quả. Tôi thấy sự đánh đổi này khá dễ bị bỏ qua, vì kết quả được đo bằng số lượng tin nhắn ít hơn, trong khi gánh nặng đã phần nào chuyển sang việc duy trì cấu trúc quyết định tin nhắn sẽ đi đâu. Điều đó khiến tôi nghĩ rộng hơn về các mạng tài chính nói chung. Hiệu quả thường đến từ việc biết không nên gửi một thứ gì đó đi đâu. Và thế là câu hỏi yên lặng hơn: một mạng có thể tránh phối hợp đến mức nào trước khi nó buộc phải bỏ công sức để duy trì bản đồ đó?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Ban đầu tôi cho rằng hiệu quả mạng của Dusk chủ yếu đến từ việc giảm lượng dữ liệu mà các nút phải xử lý. Nhưng càng xem Kadcast, chi tiết nhỏ khiến tôi ấn tượng nhất lại là việc sử dụng khoảng cách XOR để quyết định tin nhắn nên đi qua đâu. Một nút không chỉ đơn giản chuyển tiếp một khối đến mọi peer ở gần. Nó gửi đến các peer được chọn theo những khoảng cách tăng dần trong cấu trúc định tuyến. Điều này giúp giảm các lần truyền trùng lặp, nhưng đồng thời cũng có nghĩa là sự lan truyền phụ thuộc vào việc các bảng định tuyến phải hữu ích và tương đối cập nhật. Nếu các peer biến mất hoặc trở nên kém tin cậy, mạng phải thay thế chúng trước khi những tuyến đường được cấu trúc đó còn hiệu quả. Tôi thấy sự đánh đổi này khá dễ bị bỏ qua, vì kết quả được đo bằng số lượng tin nhắn ít hơn, trong khi gánh nặng đã phần nào chuyển sang việc duy trì cấu trúc quyết định tin nhắn sẽ đi đâu. Điều đó khiến tôi nghĩ rộng hơn về các mạng tài chính nói chung. Hiệu quả thường đến từ việc biết không nên gửi một thứ gì đó đi đâu. Và thế là câu hỏi yên lặng hơn: một mạng có thể tránh phối hợp đến mức nào trước khi nó buộc phải bỏ công sức để duy trì bản đồ đó?
@Dusk #dusk $DUSK
Ban đầu tôi cho rằng hiệu quả mạng của Dusk chủ yếu đến từ việc giảm lượng dữ liệu mà các nút phải xử lý. Nhưng càng xem Kadcast, chi tiết nhỏ khiến tôi ấn tượng nhất lại là việc sử dụng khoảng cách XOR để quyết định tin nhắn nên đi qua đâu. Một nút không chỉ đơn giản chuyển tiếp một khối đến mọi peer ở gần. Nó gửi đến các peer được chọn theo những khoảng cách tăng dần trong cấu trúc định tuyến. Điều này giúp giảm các lần truyền trùng lặp, nhưng đồng thời cũng có nghĩa là sự lan truyền phụ thuộc vào việc các bảng định tuyến phải hữu ích và tương đối cập nhật. Nếu các peer biến mất hoặc trở nên kém tin cậy, mạng phải thay thế chúng trước khi những tuyến đường được cấu trúc đó còn hiệu quả. Tôi thấy sự đánh đổi này khá dễ bị bỏ qua, vì kết quả được đo bằng số lượng tin nhắn ít hơn, trong khi gánh nặng đã phần nào chuyển sang việc duy trì cấu trúc quyết định tin nhắn sẽ đi đâu. Điều đó khiến tôi nghĩ rộng hơn về các mạng tài chính nói chung. Hiệu quả thường đến từ việc biết không nên gửi một thứ gì đó đi đâu. Và thế là câu hỏi yên lặng hơn: một mạng có thể tránh phối hợp đến mức nào trước khi nó buộc phải bỏ công sức để duy trì bản đồ đó?
@Dusk #dusk $DUSK
43
19
168
·
--
Tăng giá
Đã xác minh
@Dusk_Foundation
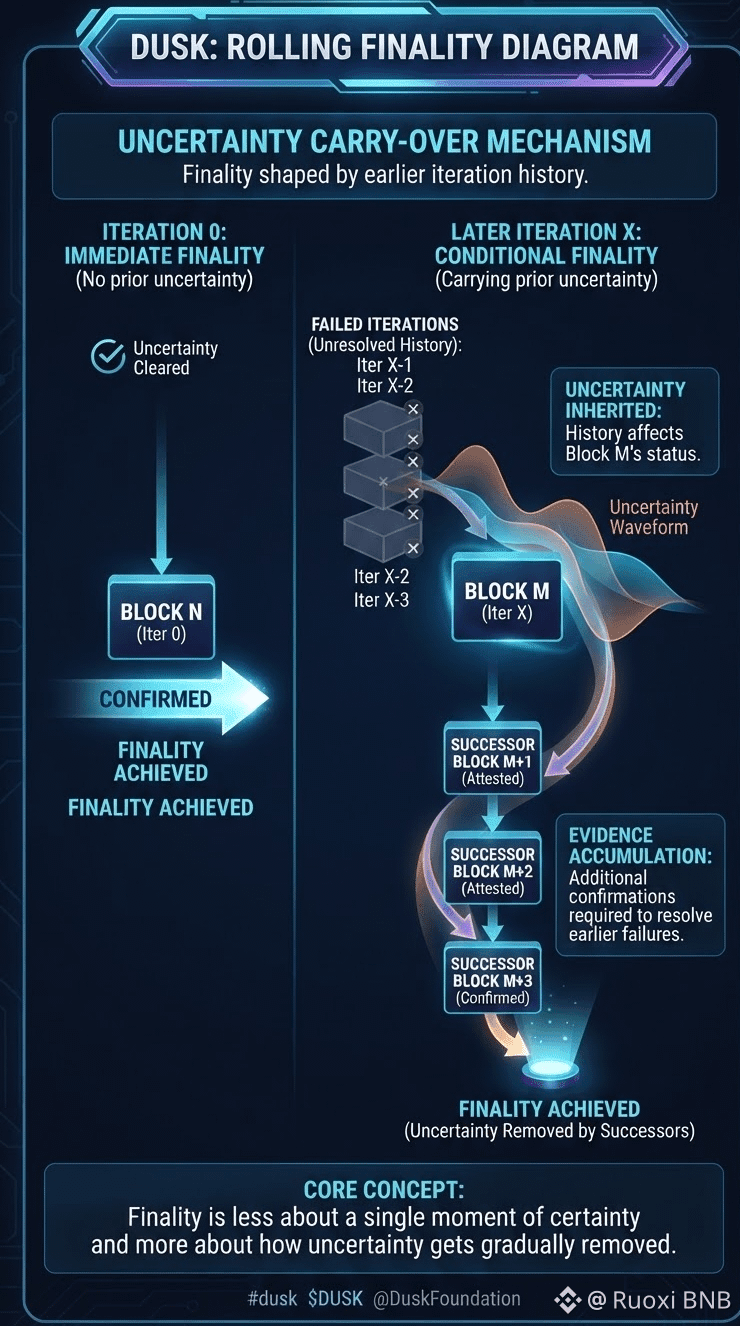
Ban đầu tôi cho rằng tính hoàn tất nhanh hơn chủ yếu đến từ việc làm cho cơ chế đồng thuận hiệu quả hơn. Nhưng càng xem các quy tắc hoàn tất luân phiên của Dusk, chi tiết thú vị nằm ở chỗ trạng thái của một khối có thể phụ thuộc vào việc bao nhiêu vòng lặp trước đó đã thất bại trong việc đạt kết quả xác định. Một khối được chấp nhận ở vòng lặp sau không được coi giống như một khối từ vòng lặp số không. Nếu vẫn còn các lần thử trước đó chưa được giải quyết, giao thức sẽ chờ các người kế nhiệm đã được thẩm định hoặc xác nhận thêm trước khi coi khối đó là đã được xác nhận.
Điều thu hút sự chú ý của tôi là cách mà sự không chắc chắn trở thành thứ mà chuỗi “mang theo” về phía trước. Nó không chỉ đơn giản nói rằng: “khối này đã thông qua, chuyển sang bước tiếp theo.” Lịch sử về sự không chắc chắn trước đó vẫn ảnh hưởng đến việc cần bao nhiêu bằng chứng sau đó. Điều này có vẻ là một sự đánh đổi hợp lý, nhưng đồng thời nó cũng có nghĩa là tính hoàn tất được định hình một phần bởi những gì đã xảy ra trước chính khối đó.
Trong các hệ thống tài chính, niềm tin thường hoạt động theo cách tương tự: một kết quả có thể được chấp nhận trong khi vẫn còn tồn tại một số bối cảnh chưa được giải quyết.
Khiến tôi tự hỏi rằng liệu tính hoàn tất có ít liên quan hơn đến một khoảnh khắc chắc chắn đơn lẻ và nhiều hơn đến việc sự không chắc chắn được loại bỏ dần dần hay không.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Ban đầu tôi cho rằng tính hoàn tất nhanh hơn chủ yếu đến từ việc làm cho cơ chế đồng thuận hiệu quả hơn. Nhưng càng xem các quy tắc hoàn tất luân phiên của Dusk, chi tiết thú vị nằm ở chỗ trạng thái của một khối có thể phụ thuộc vào việc bao nhiêu vòng lặp trước đó đã thất bại trong việc đạt kết quả xác định. Một khối được chấp nhận ở vòng lặp sau không được coi giống như một khối từ vòng lặp số không. Nếu vẫn còn các lần thử trước đó chưa được giải quyết, giao thức sẽ chờ các người kế nhiệm đã được thẩm định hoặc xác nhận thêm trước khi coi khối đó là đã được xác nhận.
Điều thu hút sự chú ý của tôi là cách mà sự không chắc chắn trở thành thứ mà chuỗi “mang theo” về phía trước. Nó không chỉ đơn giản nói rằng: “khối này đã thông qua, chuyển sang bước tiếp theo.” Lịch sử về sự không chắc chắn trước đó vẫn ảnh hưởng đến việc cần bao nhiêu bằng chứng sau đó. Điều này có vẻ là một sự đánh đổi hợp lý, nhưng đồng thời nó cũng có nghĩa là tính hoàn tất được định hình một phần bởi những gì đã xảy ra trước chính khối đó.
Trong các hệ thống tài chính, niềm tin thường hoạt động theo cách tương tự: một kết quả có thể được chấp nhận trong khi vẫn còn tồn tại một số bối cảnh chưa được giải quyết.
Khiến tôi tự hỏi rằng liệu tính hoàn tất có ít liên quan hơn đến một khoảnh khắc chắc chắn đơn lẻ và nhiều hơn đến việc sự không chắc chắn được loại bỏ dần dần hay không.
@Dusk #dusk $DUSK
Ban đầu tôi cho rằng tính hoàn tất nhanh hơn chủ yếu đến từ việc làm cho cơ chế đồng thuận hiệu quả hơn. Nhưng càng xem các quy tắc hoàn tất luân phiên của Dusk, chi tiết thú vị nằm ở chỗ trạng thái của một khối có thể phụ thuộc vào việc bao nhiêu vòng lặp trước đó đã thất bại trong việc đạt kết quả xác định. Một khối được chấp nhận ở vòng lặp sau không được coi giống như một khối từ vòng lặp số không. Nếu vẫn còn các lần thử trước đó chưa được giải quyết, giao thức sẽ chờ các người kế nhiệm đã được thẩm định hoặc xác nhận thêm trước khi coi khối đó là đã được xác nhận.
Điều thu hút sự chú ý của tôi là cách mà sự không chắc chắn trở thành thứ mà chuỗi “mang theo” về phía trước. Nó không chỉ đơn giản nói rằng: “khối này đã thông qua, chuyển sang bước tiếp theo.” Lịch sử về sự không chắc chắn trước đó vẫn ảnh hưởng đến việc cần bao nhiêu bằng chứng sau đó. Điều này có vẻ là một sự đánh đổi hợp lý, nhưng đồng thời nó cũng có nghĩa là tính hoàn tất được định hình một phần bởi những gì đã xảy ra trước chính khối đó.
Trong các hệ thống tài chính, niềm tin thường hoạt động theo cách tương tự: một kết quả có thể được chấp nhận trong khi vẫn còn tồn tại một số bối cảnh chưa được giải quyết.
Khiến tôi tự hỏi rằng liệu tính hoàn tất có ít liên quan hơn đến một khoảnh khắc chắc chắn đơn lẻ và nhiều hơn đến việc sự không chắc chắn được loại bỏ dần dần hay không.
@Dusk #dusk $DUSK
70
20
371
·
--
Tăng giá
@Dusk_Foundation
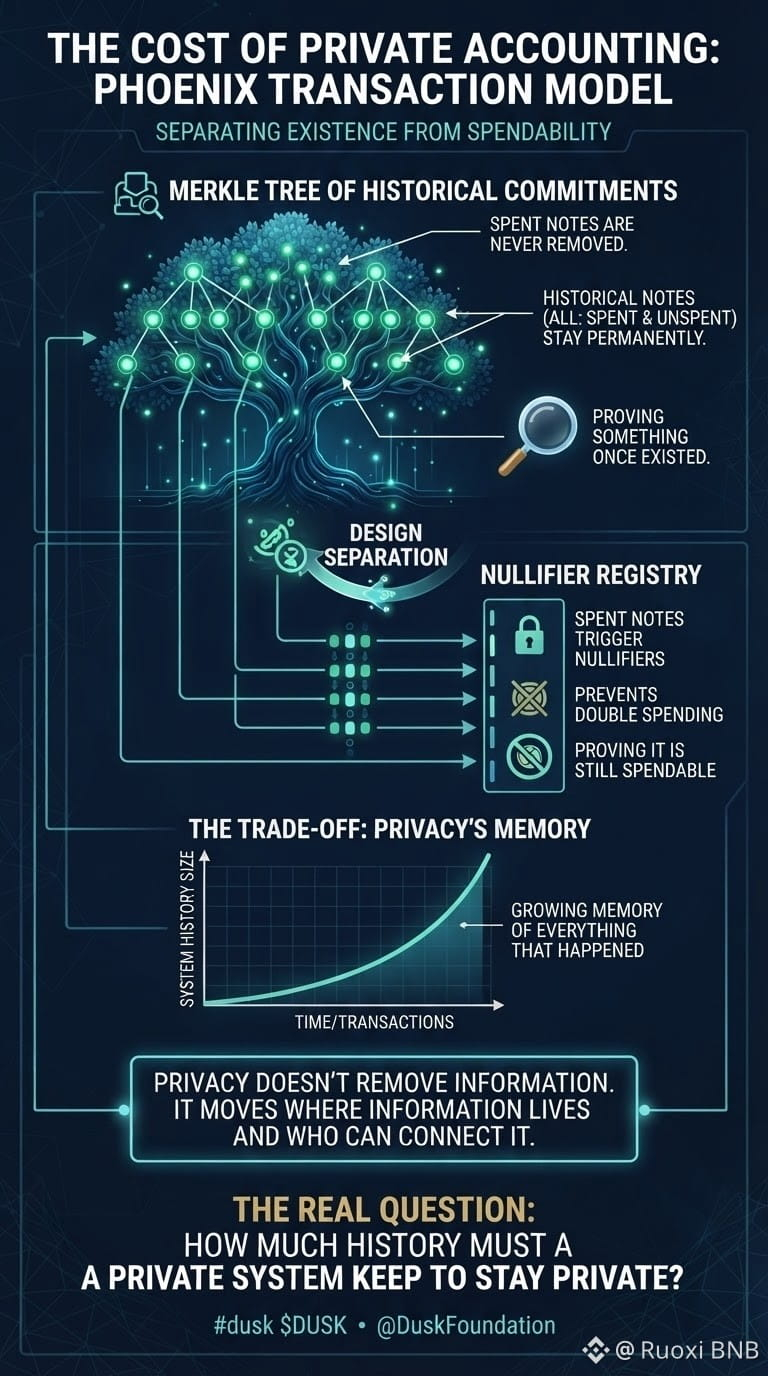
Ban đầu tôi cho rằng các hệ thống quyền riêng tư chủ yếu cố gắng xóa dấu vết của hoạt động trong quá khứ.
Nhưng càng xem xét Phoenix, tôi càng nhận thấy các ghi chú đã dùng không bao giờ bị loại khỏi cây Merkle. Chúng tồn tại ở đó vĩnh viễn, ngay cả sau khi giá trị của chúng đã được sử dụng ở nơi khác. Việc chi tiêu kép được ngăn chặn nhờ các nullifier (mã định danh rỗng), chứ không phải bằng cách xóa các bản ghi cũ.
Điều khiến tôi chú ý là thiết kế này tách hai ý tưởng vốn thường gắn với nhau: chứng minh rằng một thứ nào đó đã từng tồn tại, và chứng minh liệu nó còn có thể được chi tiêu hay không. Mạng lưu phần đầu tiên mãi mãi và theo dõi phần thứ hai ở một nơi khác.
Có lẽ đó chỉ là cái giá của việc kế toán riêng tư. Một hệ thống che giấu mối quan hệ giữa các giao dịch có thể vẫn cần một bộ nhớ ngày càng lớn về mọi thứ đã từng xảy ra, ngay cả khi phần lớn trong số đó không còn hoạt động về mặt kinh tế.
Nó khiến tôi nghĩ rằng quyền riêng tư thường không xóa thông tin. Nó chỉ chuyển nơi thông tin được lưu và ai có thể kết nối nó.
Vì vậy có lẽ câu hỏi không phải là một hệ thống riêng tư tiết lộ bao nhiêu dữ liệu. Mà là hệ thống đó phải giữ bao nhiêu lịch sử để vẫn duy trì được quyền riêng tư.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Ban đầu tôi cho rằng các hệ thống quyền riêng tư chủ yếu cố gắng xóa dấu vết của hoạt động trong quá khứ.
Nhưng càng xem xét Phoenix, tôi càng nhận thấy các ghi chú đã dùng không bao giờ bị loại khỏi cây Merkle. Chúng tồn tại ở đó vĩnh viễn, ngay cả sau khi giá trị của chúng đã được sử dụng ở nơi khác. Việc chi tiêu kép được ngăn chặn nhờ các nullifier (mã định danh rỗng), chứ không phải bằng cách xóa các bản ghi cũ.
Điều khiến tôi chú ý là thiết kế này tách hai ý tưởng vốn thường gắn với nhau: chứng minh rằng một thứ nào đó đã từng tồn tại, và chứng minh liệu nó còn có thể được chi tiêu hay không. Mạng lưu phần đầu tiên mãi mãi và theo dõi phần thứ hai ở một nơi khác.
Có lẽ đó chỉ là cái giá của việc kế toán riêng tư. Một hệ thống che giấu mối quan hệ giữa các giao dịch có thể vẫn cần một bộ nhớ ngày càng lớn về mọi thứ đã từng xảy ra, ngay cả khi phần lớn trong số đó không còn hoạt động về mặt kinh tế.
Nó khiến tôi nghĩ rằng quyền riêng tư thường không xóa thông tin. Nó chỉ chuyển nơi thông tin được lưu và ai có thể kết nối nó.
Vì vậy có lẽ câu hỏi không phải là một hệ thống riêng tư tiết lộ bao nhiêu dữ liệu. Mà là hệ thống đó phải giữ bao nhiêu lịch sử để vẫn duy trì được quyền riêng tư.
@Dusk #dusk $DUSK
Ban đầu tôi cho rằng các hệ thống quyền riêng tư chủ yếu cố gắng xóa dấu vết của hoạt động trong quá khứ.
Nhưng càng xem xét Phoenix, tôi càng nhận thấy các ghi chú đã dùng không bao giờ bị loại khỏi cây Merkle. Chúng tồn tại ở đó vĩnh viễn, ngay cả sau khi giá trị của chúng đã được sử dụng ở nơi khác. Việc chi tiêu kép được ngăn chặn nhờ các nullifier (mã định danh rỗng), chứ không phải bằng cách xóa các bản ghi cũ.
Điều khiến tôi chú ý là thiết kế này tách hai ý tưởng vốn thường gắn với nhau: chứng minh rằng một thứ nào đó đã từng tồn tại, và chứng minh liệu nó còn có thể được chi tiêu hay không. Mạng lưu phần đầu tiên mãi mãi và theo dõi phần thứ hai ở một nơi khác.
Có lẽ đó chỉ là cái giá của việc kế toán riêng tư. Một hệ thống che giấu mối quan hệ giữa các giao dịch có thể vẫn cần một bộ nhớ ngày càng lớn về mọi thứ đã từng xảy ra, ngay cả khi phần lớn trong số đó không còn hoạt động về mặt kinh tế.
Nó khiến tôi nghĩ rằng quyền riêng tư thường không xóa thông tin. Nó chỉ chuyển nơi thông tin được lưu và ai có thể kết nối nó.
Vì vậy có lẽ câu hỏi không phải là một hệ thống riêng tư tiết lộ bao nhiêu dữ liệu. Mà là hệ thống đó phải giữ bao nhiêu lịch sử để vẫn duy trì được quyền riêng tư.
@Dusk #dusk $DUSK
43
23
174
·
--
Tăng giá
@Dusk_Foundation
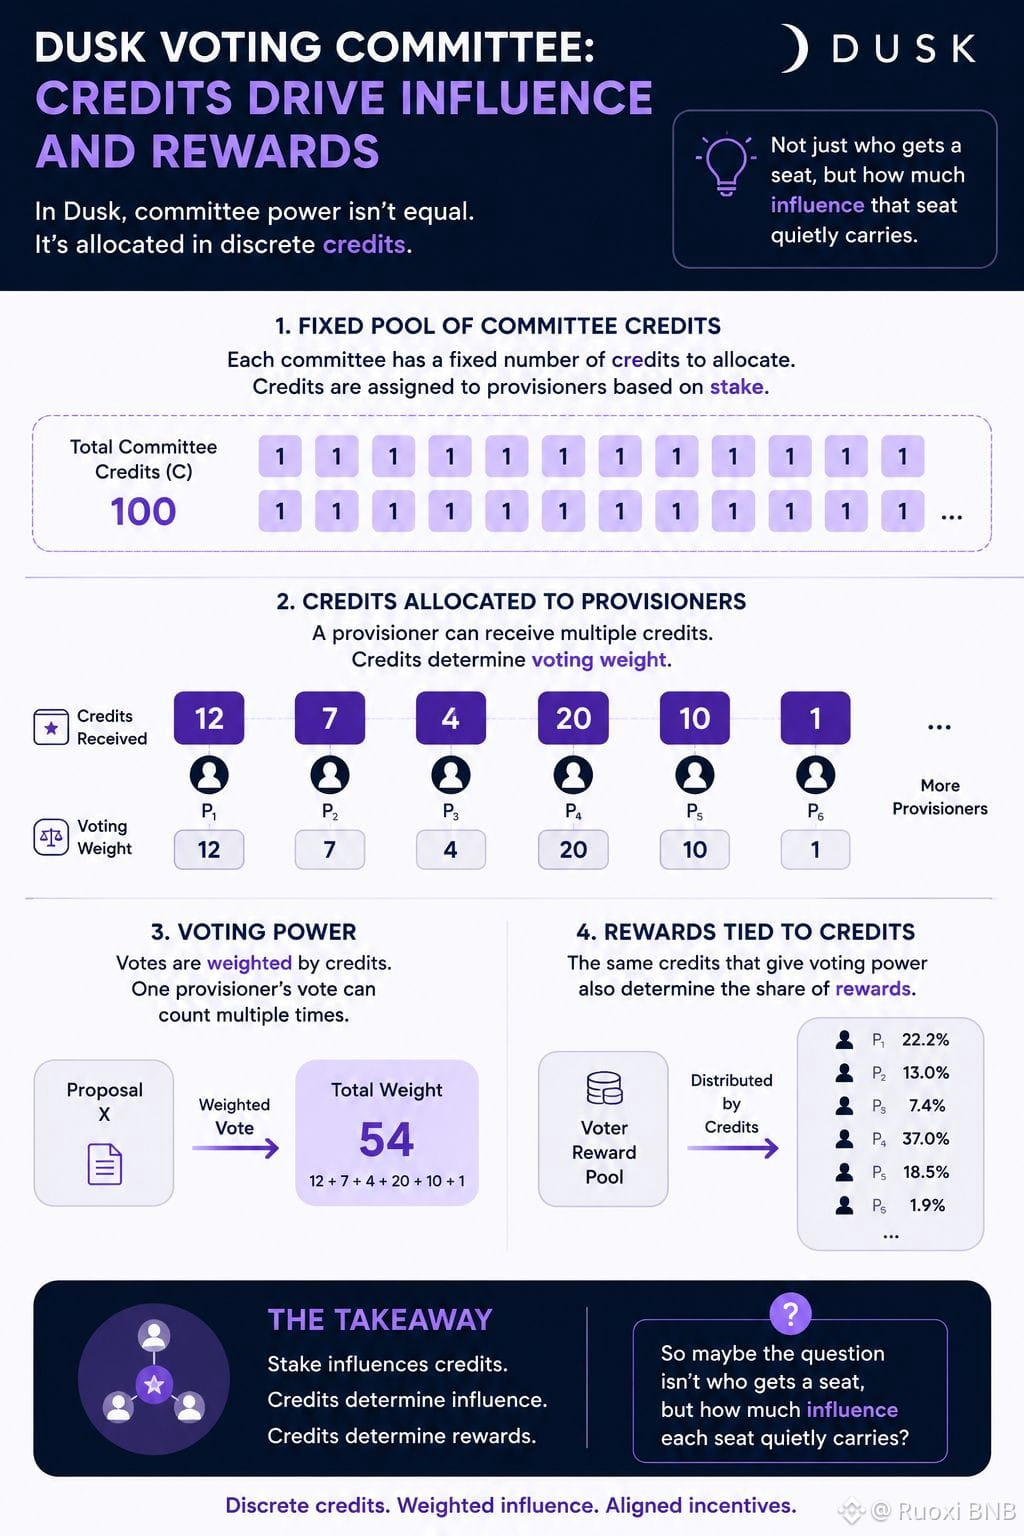
Ban đầu tôi cho rằng một ủy ban bỏ phiếu chủ yếu là chuyện ai sẽ được chọn. Điều khiến tôi chú ý trong thiết kế của Dusk là những gì xảy ra sau khi chọn. Mỗi ủy ban có một quỹ tín dụng cố định, và một người cung cấp có thể nhận nhiều hơn một. Những tín dụng đó trở thành trọng số bỏ phiếu, nên lá phiếu của một người cung cấp có thể được tính hiệu quả nhiều lần. Nhưng cùng việc gán tín dụng này cũng được đưa vào phần thưởng, nghĩa là ảnh hưởng của ủy ban và mức bồi thường gắn với cùng một đơn vị nhỏ. Điều đó tạo nên một sự phụ thuộc thú vị. Một khoản “cổ phần” lớn hơn có thể dẫn đến nhiều tín dụng hơn, trọng số bỏ phiếu lớn hơn, và phần chia phần thưởng của người bỏ phiếu lớn hơn. Tuy nhiên hệ thống không đơn giản chỉ lặp lại cách phân bổ cổ phần ban đầu, vì việc lựa chọn lại vận hành thông qua các tín dụng rời rạc này. Tôi thấy chi tiết đó thú vị hơn nhiều so với ý tưởng nổi bật về các ủy ban có trọng số theo cổ phần. Nó khiến ủy ban giống ít hơn một danh sách các cử tri ngang nhau và giống hơn một sự phân bổ tạm thời về ảnh hưởng. Vậy có lẽ câu hỏi không phải là ai ngồi vào ghế, mà là mỗi ghế lặng lẽ mang theo bao nhiêu ảnh hưởng?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Ban đầu tôi cho rằng một ủy ban bỏ phiếu chủ yếu là chuyện ai sẽ được chọn. Điều khiến tôi chú ý trong thiết kế của Dusk là những gì xảy ra sau khi chọn. Mỗi ủy ban có một quỹ tín dụng cố định, và một người cung cấp có thể nhận nhiều hơn một. Những tín dụng đó trở thành trọng số bỏ phiếu, nên lá phiếu của một người cung cấp có thể được tính hiệu quả nhiều lần. Nhưng cùng việc gán tín dụng này cũng được đưa vào phần thưởng, nghĩa là ảnh hưởng của ủy ban và mức bồi thường gắn với cùng một đơn vị nhỏ. Điều đó tạo nên một sự phụ thuộc thú vị. Một khoản “cổ phần” lớn hơn có thể dẫn đến nhiều tín dụng hơn, trọng số bỏ phiếu lớn hơn, và phần chia phần thưởng của người bỏ phiếu lớn hơn. Tuy nhiên hệ thống không đơn giản chỉ lặp lại cách phân bổ cổ phần ban đầu, vì việc lựa chọn lại vận hành thông qua các tín dụng rời rạc này. Tôi thấy chi tiết đó thú vị hơn nhiều so với ý tưởng nổi bật về các ủy ban có trọng số theo cổ phần. Nó khiến ủy ban giống ít hơn một danh sách các cử tri ngang nhau và giống hơn một sự phân bổ tạm thời về ảnh hưởng. Vậy có lẽ câu hỏi không phải là ai ngồi vào ghế, mà là mỗi ghế lặng lẽ mang theo bao nhiêu ảnh hưởng?
@Dusk #dusk $DUSK
Ban đầu tôi cho rằng một ủy ban bỏ phiếu chủ yếu là chuyện ai sẽ được chọn. Điều khiến tôi chú ý trong thiết kế của Dusk là những gì xảy ra sau khi chọn. Mỗi ủy ban có một quỹ tín dụng cố định, và một người cung cấp có thể nhận nhiều hơn một. Những tín dụng đó trở thành trọng số bỏ phiếu, nên lá phiếu của một người cung cấp có thể được tính hiệu quả nhiều lần. Nhưng cùng việc gán tín dụng này cũng được đưa vào phần thưởng, nghĩa là ảnh hưởng của ủy ban và mức bồi thường gắn với cùng một đơn vị nhỏ. Điều đó tạo nên một sự phụ thuộc thú vị. Một khoản “cổ phần” lớn hơn có thể dẫn đến nhiều tín dụng hơn, trọng số bỏ phiếu lớn hơn, và phần chia phần thưởng của người bỏ phiếu lớn hơn. Tuy nhiên hệ thống không đơn giản chỉ lặp lại cách phân bổ cổ phần ban đầu, vì việc lựa chọn lại vận hành thông qua các tín dụng rời rạc này. Tôi thấy chi tiết đó thú vị hơn nhiều so với ý tưởng nổi bật về các ủy ban có trọng số theo cổ phần. Nó khiến ủy ban giống ít hơn một danh sách các cử tri ngang nhau và giống hơn một sự phân bổ tạm thời về ảnh hưởng. Vậy có lẽ câu hỏi không phải là ai ngồi vào ghế, mà là mỗi ghế lặng lẽ mang theo bao nhiêu ảnh hưởng?
@Dusk #dusk $DUSK
60
20
168
·
--
Tăng giá
@Dusk_Foundation
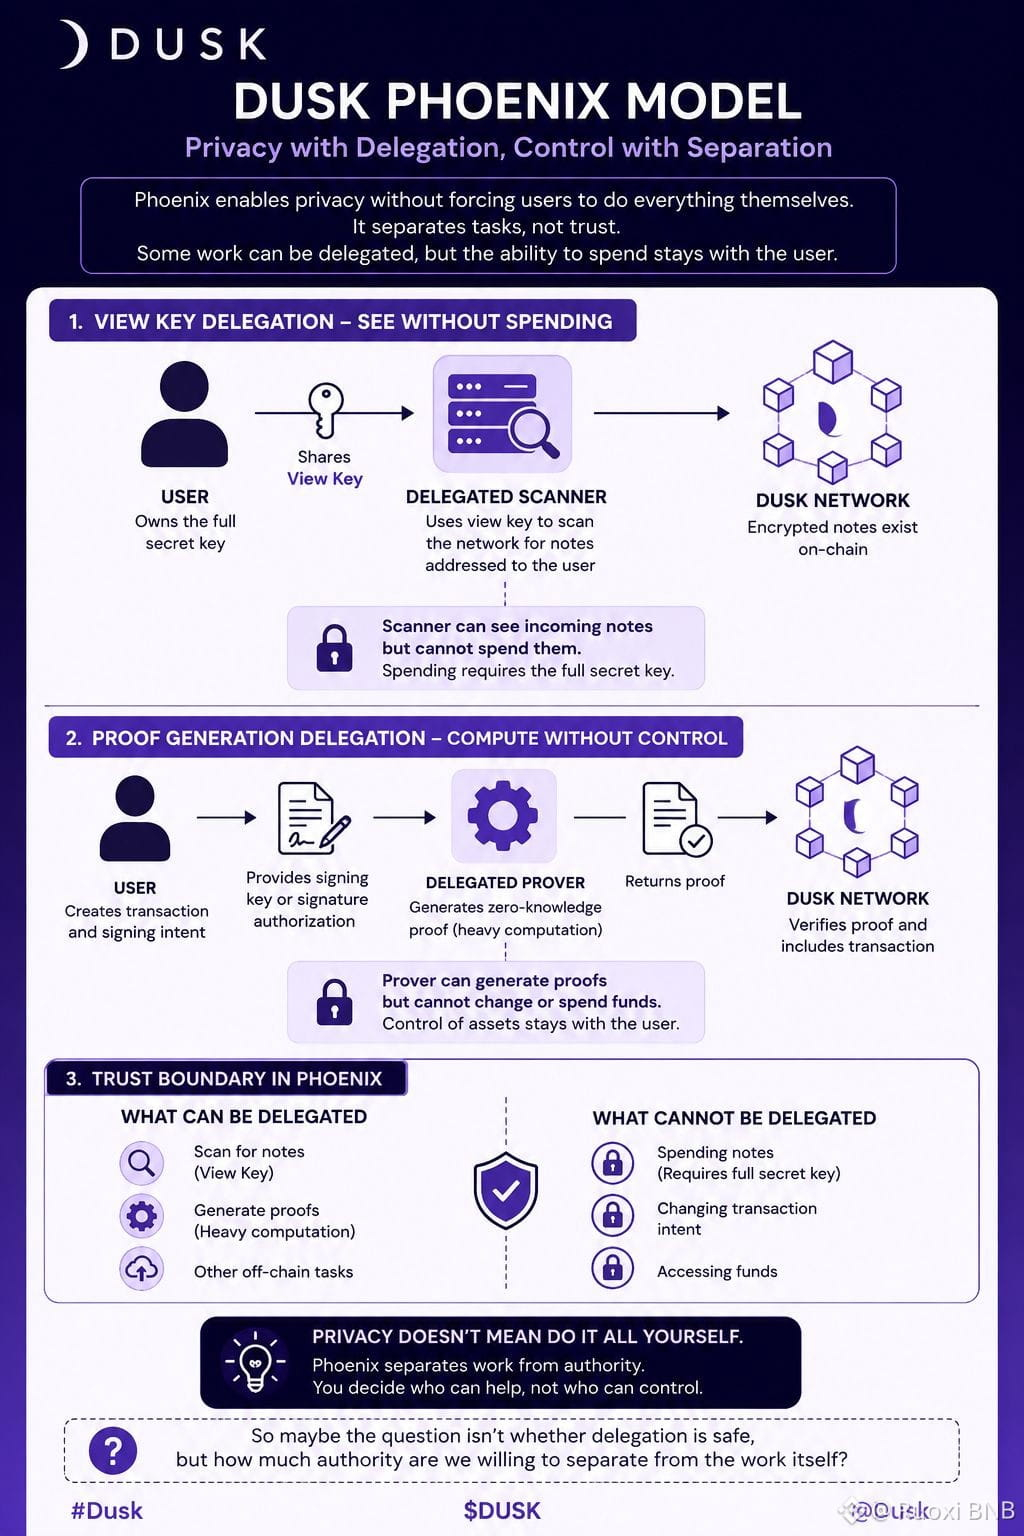
Ban đầu tôi cho rằng mô hình Phoenix của Dusk chủ yếu dùng để ẩn chi tiết giao dịch. Nhưng càng xem kỹ, mô hình ủy quyền càng trở nên thú vị. Một người dùng có thể đưa cho bên thứ ba một khóa xem để quét mạng tìm những ghi chú được gửi cho họ, trong khi bên đó vẫn không thể chi tiêu các ghi chú đó vì họ thiếu khóa bí mật đầy đủ. Sự tách bạch tương tự cũng xuất hiện ở việc tạo bằng chứng: chữ ký có thể cho phép người khác xử lý phần tính toán ZK nặng nhọc mà không phải trao cho họ quyền kiểm soát đối với chính giao dịch. Điều thu hút sự chú ý của tôi là ranh giới tin cậy mà điều này tạo ra. Quyền riêng tư không có nghĩa là mọi tác vụ đều phải do người dùng tự làm. Có thể thuê ngoài một số công việc, nhưng khả năng chi tiêu vẫn được tách riêng. Cách làm đó giống như một thỏa hiệp thực tế giữa hệ thống riêng tư và thực tế rằng việc tính toán thường được ủy quyền. Nó cũng gợi ra một câu hỏi âm thầm hơn về việc người dùng cảm thấy thoải mái khi đặt niềm tin từng phần ở đâu. Vậy có lẽ câu hỏi không phải là liệu ủy quyền có an toàn hay không, mà là mọi người sẵn sàng tách bao nhiêu quyền hạn khỏi chính công việc đó?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Ban đầu tôi cho rằng mô hình Phoenix của Dusk chủ yếu dùng để ẩn chi tiết giao dịch. Nhưng càng xem kỹ, mô hình ủy quyền càng trở nên thú vị. Một người dùng có thể đưa cho bên thứ ba một khóa xem để quét mạng tìm những ghi chú được gửi cho họ, trong khi bên đó vẫn không thể chi tiêu các ghi chú đó vì họ thiếu khóa bí mật đầy đủ. Sự tách bạch tương tự cũng xuất hiện ở việc tạo bằng chứng: chữ ký có thể cho phép người khác xử lý phần tính toán ZK nặng nhọc mà không phải trao cho họ quyền kiểm soát đối với chính giao dịch. Điều thu hút sự chú ý của tôi là ranh giới tin cậy mà điều này tạo ra. Quyền riêng tư không có nghĩa là mọi tác vụ đều phải do người dùng tự làm. Có thể thuê ngoài một số công việc, nhưng khả năng chi tiêu vẫn được tách riêng. Cách làm đó giống như một thỏa hiệp thực tế giữa hệ thống riêng tư và thực tế rằng việc tính toán thường được ủy quyền. Nó cũng gợi ra một câu hỏi âm thầm hơn về việc người dùng cảm thấy thoải mái khi đặt niềm tin từng phần ở đâu. Vậy có lẽ câu hỏi không phải là liệu ủy quyền có an toàn hay không, mà là mọi người sẵn sàng tách bao nhiêu quyền hạn khỏi chính công việc đó?
@Dusk #dusk $DUSK
Ban đầu tôi cho rằng mô hình Phoenix của Dusk chủ yếu dùng để ẩn chi tiết giao dịch. Nhưng càng xem kỹ, mô hình ủy quyền càng trở nên thú vị. Một người dùng có thể đưa cho bên thứ ba một khóa xem để quét mạng tìm những ghi chú được gửi cho họ, trong khi bên đó vẫn không thể chi tiêu các ghi chú đó vì họ thiếu khóa bí mật đầy đủ. Sự tách bạch tương tự cũng xuất hiện ở việc tạo bằng chứng: chữ ký có thể cho phép người khác xử lý phần tính toán ZK nặng nhọc mà không phải trao cho họ quyền kiểm soát đối với chính giao dịch. Điều thu hút sự chú ý của tôi là ranh giới tin cậy mà điều này tạo ra. Quyền riêng tư không có nghĩa là mọi tác vụ đều phải do người dùng tự làm. Có thể thuê ngoài một số công việc, nhưng khả năng chi tiêu vẫn được tách riêng. Cách làm đó giống như một thỏa hiệp thực tế giữa hệ thống riêng tư và thực tế rằng việc tính toán thường được ủy quyền. Nó cũng gợi ra một câu hỏi âm thầm hơn về việc người dùng cảm thấy thoải mái khi đặt niềm tin từng phần ở đâu. Vậy có lẽ câu hỏi không phải là liệu ủy quyền có an toàn hay không, mà là mọi người sẵn sàng tách bao nhiêu quyền hạn khỏi chính công việc đó?
@Dusk #dusk $DUSK
85
28
382
·
--
Tăng giá
Đúng một phần
@Dusk_Foundation
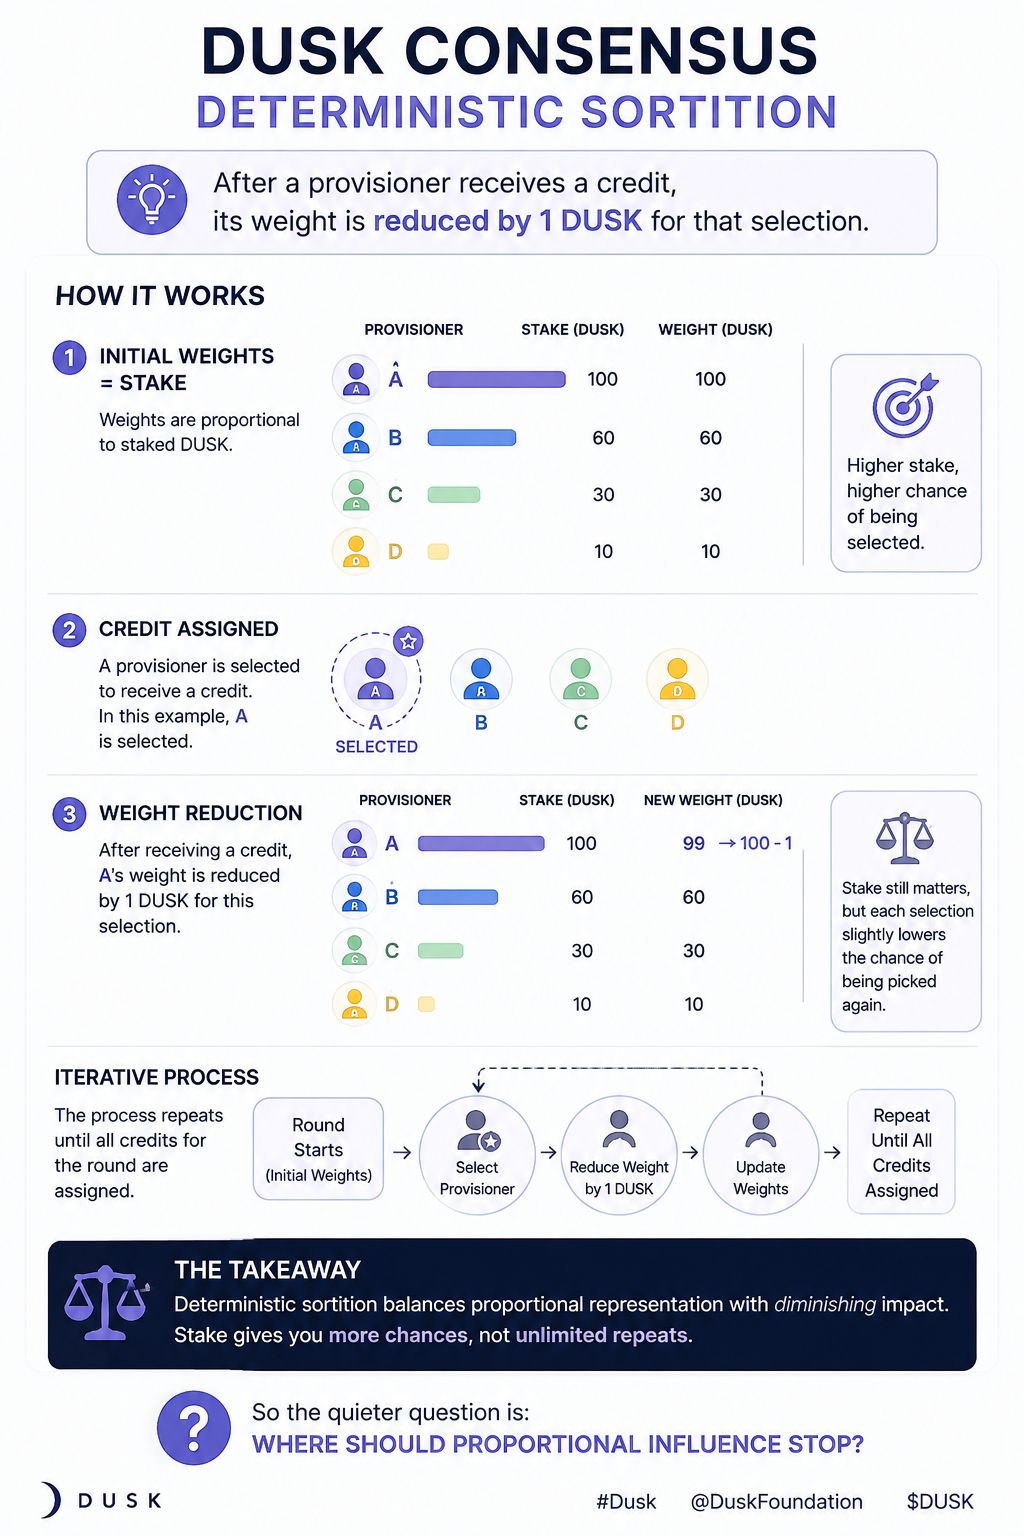
Lúc đầu tôi cho rằng phân bổ ngẫu nhiên tất định (deterministic sortition) của Dusk chủ yếu nhằm làm cho việc chọn thành viên ủy ban tỉ lệ với lượng stake. Nhưng càng xem kỹ, chi tiết nổi bật hơn lại là điều gì xảy ra sau khi một nhà cung cấp (provisioner) nhận được một khoản tín dụng (credit): trọng số của nó sẽ bị giảm đi 1 DUSK cho lần chọn đó. Ý tưởng thì đơn giản, nhưng nó có nghĩa là quy trình chọn không chỉ là lặp lại việc lấy mẫu từ cùng một phân phối stake. Một provisioner có nhiều stake hơn vẫn sẽ có thêm cơ hội, trong khi mỗi lần được chọn thành công thì xác suất nhận thêm một credit sẽ giảm nhẹ. Điều này giống như một thỏa hiệp thực tế giữa ảnh hưởng theo trọng số stake và việc lặp đi lặp lại ưu ái cùng những người tham gia trong một ủy ban. Nó cũng có nghĩa là stake thực hiện hai nhiệm vụ ở đây: xác định tính đủ điều kiện ban đầu để được chọn, rồi dần dần mất trọng số khi các credit được gán. Tôi thấy điều này thú vị hơn so với luận điểm cơ bản về việc chọn tỉ lệ. Có lẽ điều này ít liên quan đến sự công bằng xét riêng lẻ và nhiều hơn đến việc một vị trí stake nào đó nên được lặp lại mức độ ảnh hưởng đến đâu. Vậy câu hỏi thầm lặng là: ảnh hưởng tỉ lệ nên dừng ở đâu?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Lúc đầu tôi cho rằng phân bổ ngẫu nhiên tất định (deterministic sortition) của Dusk chủ yếu nhằm làm cho việc chọn thành viên ủy ban tỉ lệ với lượng stake. Nhưng càng xem kỹ, chi tiết nổi bật hơn lại là điều gì xảy ra sau khi một nhà cung cấp (provisioner) nhận được một khoản tín dụng (credit): trọng số của nó sẽ bị giảm đi 1 DUSK cho lần chọn đó. Ý tưởng thì đơn giản, nhưng nó có nghĩa là quy trình chọn không chỉ là lặp lại việc lấy mẫu từ cùng một phân phối stake. Một provisioner có nhiều stake hơn vẫn sẽ có thêm cơ hội, trong khi mỗi lần được chọn thành công thì xác suất nhận thêm một credit sẽ giảm nhẹ. Điều này giống như một thỏa hiệp thực tế giữa ảnh hưởng theo trọng số stake và việc lặp đi lặp lại ưu ái cùng những người tham gia trong một ủy ban. Nó cũng có nghĩa là stake thực hiện hai nhiệm vụ ở đây: xác định tính đủ điều kiện ban đầu để được chọn, rồi dần dần mất trọng số khi các credit được gán. Tôi thấy điều này thú vị hơn so với luận điểm cơ bản về việc chọn tỉ lệ. Có lẽ điều này ít liên quan đến sự công bằng xét riêng lẻ và nhiều hơn đến việc một vị trí stake nào đó nên được lặp lại mức độ ảnh hưởng đến đâu. Vậy câu hỏi thầm lặng là: ảnh hưởng tỉ lệ nên dừng ở đâu?
@Dusk #dusk $DUSK
Lúc đầu tôi cho rằng phân bổ ngẫu nhiên tất định (deterministic sortition) của Dusk chủ yếu nhằm làm cho việc chọn thành viên ủy ban tỉ lệ với lượng stake. Nhưng càng xem kỹ, chi tiết nổi bật hơn lại là điều gì xảy ra sau khi một nhà cung cấp (provisioner) nhận được một khoản tín dụng (credit): trọng số của nó sẽ bị giảm đi 1 DUSK cho lần chọn đó. Ý tưởng thì đơn giản, nhưng nó có nghĩa là quy trình chọn không chỉ là lặp lại việc lấy mẫu từ cùng một phân phối stake. Một provisioner có nhiều stake hơn vẫn sẽ có thêm cơ hội, trong khi mỗi lần được chọn thành công thì xác suất nhận thêm một credit sẽ giảm nhẹ. Điều này giống như một thỏa hiệp thực tế giữa ảnh hưởng theo trọng số stake và việc lặp đi lặp lại ưu ái cùng những người tham gia trong một ủy ban. Nó cũng có nghĩa là stake thực hiện hai nhiệm vụ ở đây: xác định tính đủ điều kiện ban đầu để được chọn, rồi dần dần mất trọng số khi các credit được gán. Tôi thấy điều này thú vị hơn so với luận điểm cơ bản về việc chọn tỉ lệ. Có lẽ điều này ít liên quan đến sự công bằng xét riêng lẻ và nhiều hơn đến việc một vị trí stake nào đó nên được lặp lại mức độ ảnh hưởng đến đâu. Vậy câu hỏi thầm lặng là: ảnh hưởng tỉ lệ nên dừng ở đâu?
@Dusk #dusk $DUSK
51
13
353
·
--
@Dusk_Foundation
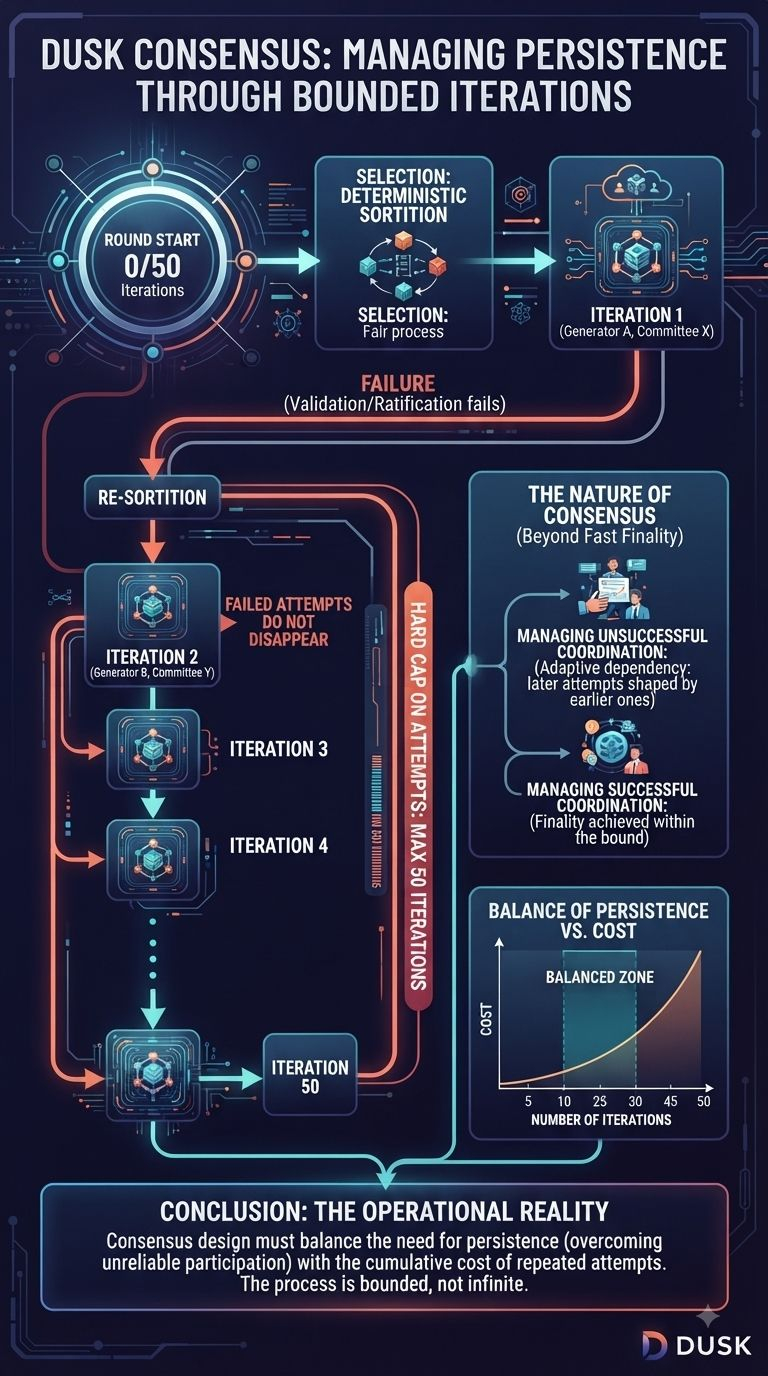
Ban đầu tôi cho rằng các vòng đồng thuận của Dusk chủ yếu là chuyện chờ đủ phiếu bầu. Nhưng càng xem kỹ cấu trúc lặp, thứ khiến tôi bị ám ảnh lại là việc một lần thử thất bại không đơn giản biến mất. Nếu việc xác thực hoặc phê chuẩn thất bại, giao thức sẽ chuyển sang một vòng lặp khác, với một bộ tạo mới và các ủy ban được chọn thông qua chọn lọc xác định (deterministic sortition). Điều đó tạo ra một phụ thuộc nhỏ nhưng thú vị: một lần thử sau đó phần nào được định hình bởi những gì đã xảy ra ở các lần trước. Bản whitepaper còn giới hạn một vòng tối đa 50 lần lặp, điều này gợi ý rằng thất bại không được xem như một trường hợp “ngoại lệ” có thể bỏ qua. Nó phải nằm trong một quy trình có giới hạn. Tôi thấy điều này thú vị hơn nhiều so với mô tả quen thuộc “finality nhanh”. Ở đây, dường như đồng thuận không chỉ là phối hợp thành công, mà còn là việc quản lý sự phối hợp thất bại. Có lẽ điều đó là không thể tránh khỏi khi việc tham gia mạng không hoàn toàn đáng tin cậy. Vậy còn một câu hỏi lặng lẽ hơn: một hệ thống đồng thuận nên cân bằng thế nào giữa tính bền bỉ và chi phí của việc liên tục thử để đạt được thỏa thuận? #dusk $DUSK @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
@Dusk
Ban đầu tôi cho rằng các vòng đồng thuận của Dusk chủ yếu là chuyện chờ đủ phiếu bầu. Nhưng càng xem kỹ cấu trúc lặp, thứ khiến tôi bị ám ảnh lại là việc một lần thử thất bại không đơn giản biến mất. Nếu việc xác thực hoặc phê chuẩn thất bại, giao thức sẽ chuyển sang một vòng lặp khác, với một bộ tạo mới và các ủy ban được chọn thông qua chọn lọc xác định (deterministic sortition). Điều đó tạo ra một phụ thuộc nhỏ nhưng thú vị: một lần thử sau đó phần nào được định hình bởi những gì đã xảy ra ở các lần trước. Bản whitepaper còn giới hạn một vòng tối đa 50 lần lặp, điều này gợi ý rằng thất bại không được xem như một trường hợp “ngoại lệ” có thể bỏ qua. Nó phải nằm trong một quy trình có giới hạn. Tôi thấy điều này thú vị hơn nhiều so với mô tả quen thuộc “finality nhanh”. Ở đây, dường như đồng thuận không chỉ là phối hợp thành công, mà còn là việc quản lý sự phối hợp thất bại. Có lẽ điều đó là không thể tránh khỏi khi việc tham gia mạng không hoàn toàn đáng tin cậy. Vậy còn một câu hỏi lặng lẽ hơn: một hệ thống đồng thuận nên cân bằng thế nào giữa tính bền bỉ và chi phí của việc liên tục thử để đạt được thỏa thuận? #dusk $DUSK @Dusk $DUSK
Ban đầu tôi cho rằng các vòng đồng thuận của Dusk chủ yếu là chuyện chờ đủ phiếu bầu. Nhưng càng xem kỹ cấu trúc lặp, thứ khiến tôi bị ám ảnh lại là việc một lần thử thất bại không đơn giản biến mất. Nếu việc xác thực hoặc phê chuẩn thất bại, giao thức sẽ chuyển sang một vòng lặp khác, với một bộ tạo mới và các ủy ban được chọn thông qua chọn lọc xác định (deterministic sortition). Điều đó tạo ra một phụ thuộc nhỏ nhưng thú vị: một lần thử sau đó phần nào được định hình bởi những gì đã xảy ra ở các lần trước. Bản whitepaper còn giới hạn một vòng tối đa 50 lần lặp, điều này gợi ý rằng thất bại không được xem như một trường hợp “ngoại lệ” có thể bỏ qua. Nó phải nằm trong một quy trình có giới hạn. Tôi thấy điều này thú vị hơn nhiều so với mô tả quen thuộc “finality nhanh”. Ở đây, dường như đồng thuận không chỉ là phối hợp thành công, mà còn là việc quản lý sự phối hợp thất bại. Có lẽ điều đó là không thể tránh khỏi khi việc tham gia mạng không hoàn toàn đáng tin cậy. Vậy còn một câu hỏi lặng lẽ hơn: một hệ thống đồng thuận nên cân bằng thế nào giữa tính bền bỉ và chi phí của việc liên tục thử để đạt được thỏa thuận? #dusk $DUSK @Dusk $DUSK
41
16
168
·
--
Tăng giá
Đã xác minh
@Dusk_Foundation
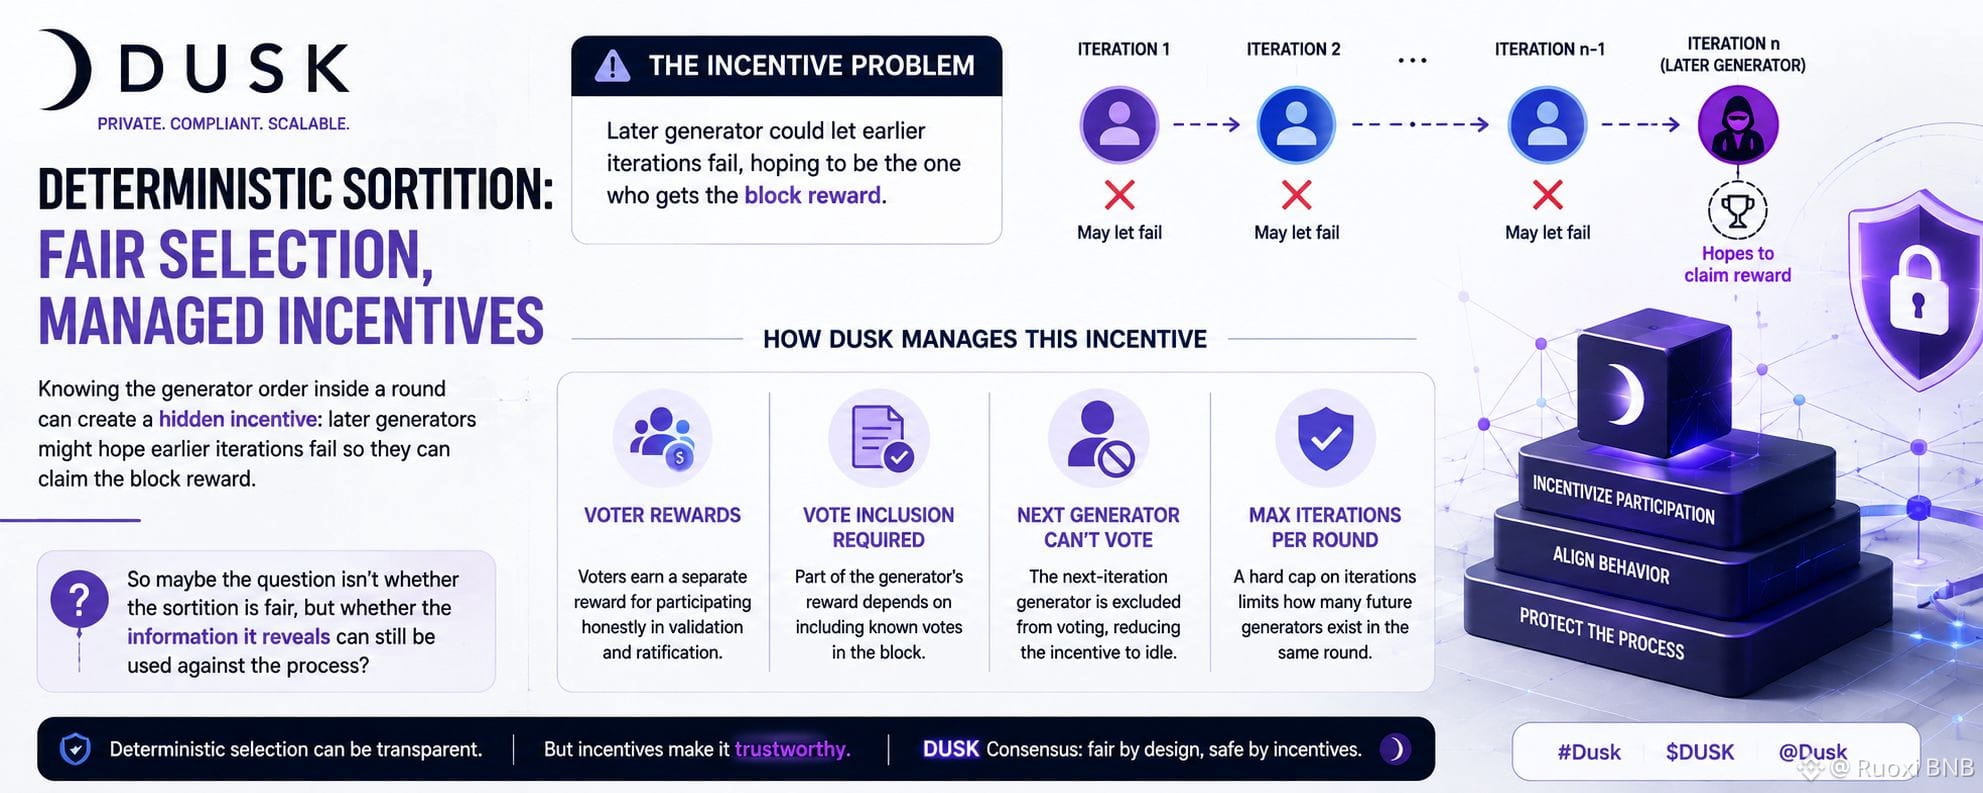
Lúc đầu tôi cho rằng sắp xếp chọn lọc tất định của Dusk chủ yếu nhằm làm cho việc chọn ủy ban trở nên công bằng. Nhưng càng xem kỹ, điều thu hút sự chú ý của tôi lại là vấn đề phát sinh khi biết thứ tự bộ tạo trong cùng một vòng. Một bộ tạo ở giai đoạn sau có thể có lý do khiến các vòng lặp trước thất bại, hy vọng thu được phần thưởng khối. Bản whitepaper coi đây là một vấn đề động cơ chứ không đơn thuần giả định người tham gia là trung thực. Người bỏ phiếu nhận phần thưởng riêng, một phần phần thưởng của bộ tạo phụ thuộc vào việc bao gồm các phiếu bầu đã biết, và bộ tạo của vòng lặp tiếp theo sẽ bị loại khỏi việc bỏ phiếu. Ngoài ra còn có giới hạn cứng về số lần lặp, từ đó hạn chế có thể tồn tại bao nhiêu bộ tạo tương lai trong cùng một vòng. Điều tôi thấy thú vị là phần lớn thiết kế đồng thuận lại tập trung vào việc ngăn ai đó được lợi từ thông tin mà chính giao thức cung cấp cho họ. Việc chọn có thể là tất định, nhưng hành vi xung quanh quá trình chọn vẫn cần được quản lý. Vậy có lẽ câu hỏi không phải là liệu cơ chế sortition có công bằng hay không, mà là liệu thông tin mà nó tiết lộ có thể vẫn bị dùng để chống lại quy trình hay không?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Lúc đầu tôi cho rằng sắp xếp chọn lọc tất định của Dusk chủ yếu nhằm làm cho việc chọn ủy ban trở nên công bằng. Nhưng càng xem kỹ, điều thu hút sự chú ý của tôi lại là vấn đề phát sinh khi biết thứ tự bộ tạo trong cùng một vòng. Một bộ tạo ở giai đoạn sau có thể có lý do khiến các vòng lặp trước thất bại, hy vọng thu được phần thưởng khối. Bản whitepaper coi đây là một vấn đề động cơ chứ không đơn thuần giả định người tham gia là trung thực. Người bỏ phiếu nhận phần thưởng riêng, một phần phần thưởng của bộ tạo phụ thuộc vào việc bao gồm các phiếu bầu đã biết, và bộ tạo của vòng lặp tiếp theo sẽ bị loại khỏi việc bỏ phiếu. Ngoài ra còn có giới hạn cứng về số lần lặp, từ đó hạn chế có thể tồn tại bao nhiêu bộ tạo tương lai trong cùng một vòng. Điều tôi thấy thú vị là phần lớn thiết kế đồng thuận lại tập trung vào việc ngăn ai đó được lợi từ thông tin mà chính giao thức cung cấp cho họ. Việc chọn có thể là tất định, nhưng hành vi xung quanh quá trình chọn vẫn cần được quản lý. Vậy có lẽ câu hỏi không phải là liệu cơ chế sortition có công bằng hay không, mà là liệu thông tin mà nó tiết lộ có thể vẫn bị dùng để chống lại quy trình hay không?
@Dusk #dusk $DUSK
Lúc đầu tôi cho rằng sắp xếp chọn lọc tất định của Dusk chủ yếu nhằm làm cho việc chọn ủy ban trở nên công bằng. Nhưng càng xem kỹ, điều thu hút sự chú ý của tôi lại là vấn đề phát sinh khi biết thứ tự bộ tạo trong cùng một vòng. Một bộ tạo ở giai đoạn sau có thể có lý do khiến các vòng lặp trước thất bại, hy vọng thu được phần thưởng khối. Bản whitepaper coi đây là một vấn đề động cơ chứ không đơn thuần giả định người tham gia là trung thực. Người bỏ phiếu nhận phần thưởng riêng, một phần phần thưởng của bộ tạo phụ thuộc vào việc bao gồm các phiếu bầu đã biết, và bộ tạo của vòng lặp tiếp theo sẽ bị loại khỏi việc bỏ phiếu. Ngoài ra còn có giới hạn cứng về số lần lặp, từ đó hạn chế có thể tồn tại bao nhiêu bộ tạo tương lai trong cùng một vòng. Điều tôi thấy thú vị là phần lớn thiết kế đồng thuận lại tập trung vào việc ngăn ai đó được lợi từ thông tin mà chính giao thức cung cấp cho họ. Việc chọn có thể là tất định, nhưng hành vi xung quanh quá trình chọn vẫn cần được quản lý. Vậy có lẽ câu hỏi không phải là liệu cơ chế sortition có công bằng hay không, mà là liệu thông tin mà nó tiết lộ có thể vẫn bị dùng để chống lại quy trình hay không?
@Dusk #dusk $DUSK
44
14
315
·
--
Tăng giá
$EDGE
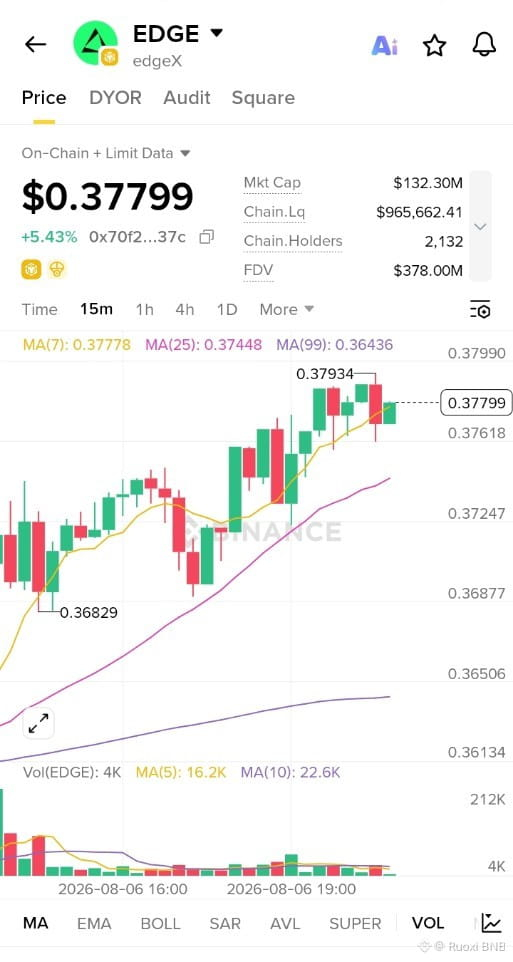
giao dịch ở mức $0.37799, duy trì trên các đường trung bình động ngắn hạn và cho thấy động lượng tăng ổn định. Giá đang áp sát vùng kháng cự gần đó trong khi các đường trung bình cao hơn vẫn tiếp tục hỗ trợ xu hướng chung. Khối lượng duy trì có thể củng cố niềm tin, dù việc bị từ chối vẫn có thể xảy ra gần các đỉnh gần đây. Hãy theo dõi tín hiệu xác nhận vượt qua kháng cự trước khi ra quyết định. #EDGE #DeFi #Crypto #Trading $EDGE
{alpha}(560x70f2eadf1ca1969ff42b0c78e9da519e8937cbaf)
$EDGE
giao dịch ở mức $0.37799, duy trì trên các đường trung bình động ngắn hạn và cho thấy động lượng tăng ổn định. Giá đang áp sát vùng kháng cự gần đó trong khi các đường trung bình cao hơn vẫn tiếp tục hỗ trợ xu hướng chung. Khối lượng duy trì có thể củng cố niềm tin, dù việc bị từ chối vẫn có thể xảy ra gần các đỉnh gần đây. Hãy theo dõi tín hiệu xác nhận vượt qua kháng cự trước khi ra quyết định. #EDGE #DeFi #Crypto #Trading $EDGE
giao dịch ở mức $0.37799, duy trì trên các đường trung bình động ngắn hạn và cho thấy động lượng tăng ổn định. Giá đang áp sát vùng kháng cự gần đó trong khi các đường trung bình cao hơn vẫn tiếp tục hỗ trợ xu hướng chung. Khối lượng duy trì có thể củng cố niềm tin, dù việc bị từ chối vẫn có thể xảy ra gần các đỉnh gần đây. Hãy theo dõi tín hiệu xác nhận vượt qua kháng cự trước khi ra quyết định. #EDGE #DeFi #Crypto #Trading $EDGE
2
138
·
--
Tăng giá
$RAVE giao dịch ở mức $0.29702, lơ lửng trên các đường trung bình động quan trọng và phản ánh sức mạnh nền tảng ổn định. Động lượng vẫn mang tính tích cực, mặc dù vùng kháng cự gần các đỉnh gần đây có thể giới hạn đà tăng ngay lập tức. Việc giữ vững hỗ trợ hiện tại có thể giúp duy trì cấu trúc tăng giá, trong khi khối lượng giao dịch cần được theo dõi sát để có thêm xác nhận mạnh mẽ hơn. #RAVE #RaveDAO #Crypto #DeFi $RAVE
{alpha}(560x97693439ea2f0ecdeb9135881e49f354656a911c)
$RAVE giao dịch ở mức $0.29702, lơ lửng trên các đường trung bình động quan trọng và phản ánh sức mạnh nền tảng ổn định. Động lượng vẫn mang tính tích cực, mặc dù vùng kháng cự gần các đỉnh gần đây có thể giới hạn đà tăng ngay lập tức. Việc giữ vững hỗ trợ hiện tại có thể giúp duy trì cấu trúc tăng giá, trong khi khối lượng giao dịch cần được theo dõi sát để có thêm xác nhận mạnh mẽ hơn. #RAVE #RaveDAO #Crypto #DeFi $RAVE
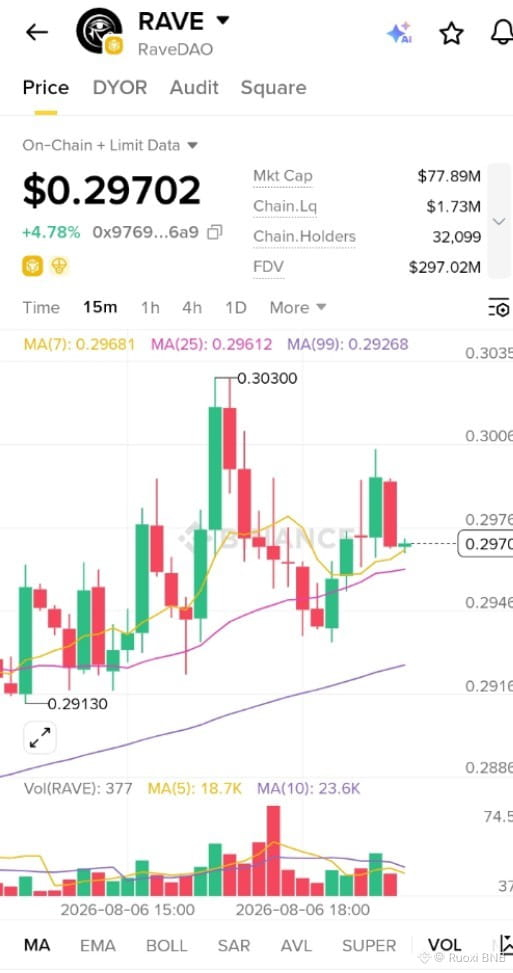
3
218
·
--
Tăng giá
$AKE giao dịch ở mức $0.0042275, duy trì trên các đường trung bình động quan trọng và báo hiệu động lượng ngắn hạn bền vững. Bên mua tiếp tục bảo vệ vùng hỗ trợ, trong khi kháng cự ở gần đó có thể quyết định bước đi tiếp theo về hướng. Sự tham gia tăng lên có thể củng cố niềm tin, nhưng quản lý rủi ro kỷ luật vẫn là điều cần thiết trong bối cảnh thị trường liên tục thay đổi. #AKE #Crypto #Altcoins #DeFi $AKE
{future}(AKEUSDT)
$AKE giao dịch ở mức $0.0042275, duy trì trên các đường trung bình động quan trọng và báo hiệu động lượng ngắn hạn bền vững. Bên mua tiếp tục bảo vệ vùng hỗ trợ, trong khi kháng cự ở gần đó có thể quyết định bước đi tiếp theo về hướng. Sự tham gia tăng lên có thể củng cố niềm tin, nhưng quản lý rủi ro kỷ luật vẫn là điều cần thiết trong bối cảnh thị trường liên tục thay đổi. #AKE #Crypto #Altcoins #DeFi $AKE
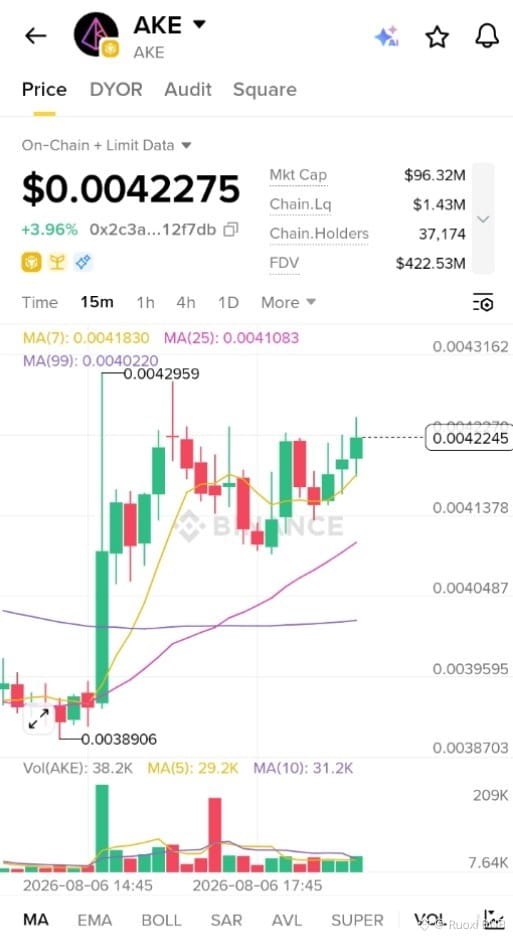
1
278
·
--
Tăng giá
$BTW giao dịch ở mức $0.18063, duy trì trên các đường trung bình động quan trọng với đà tăng lạc quan ổn định. Bên mua tiếp tục bảo vệ vùng hỗ trợ, trong khi kháng cự gần đó có thể thử thách đà tăng thêm. Hãy theo dõi khối lượng để xác nhận trước khi kỳ vọng xu hướng tiếp diễn bền vững. Hãy kỷ luật, quản lý rủi ro và theo dõi diễn biến giá cẩn thận khi điều kiện thị trường thay đổi từng ngày. #BTW #Bitway #Crypto #Altcoins $BTW
{future}(BTWUSDT)
$BTW giao dịch ở mức $0.18063, duy trì trên các đường trung bình động quan trọng với đà tăng lạc quan ổn định. Bên mua tiếp tục bảo vệ vùng hỗ trợ, trong khi kháng cự gần đó có thể thử thách đà tăng thêm. Hãy theo dõi khối lượng để xác nhận trước khi kỳ vọng xu hướng tiếp diễn bền vững. Hãy kỷ luật, quản lý rủi ro và theo dõi diễn biến giá cẩn thận khi điều kiện thị trường thay đổi từng ngày. #BTW #Bitway #Crypto #Altcoins $BTW
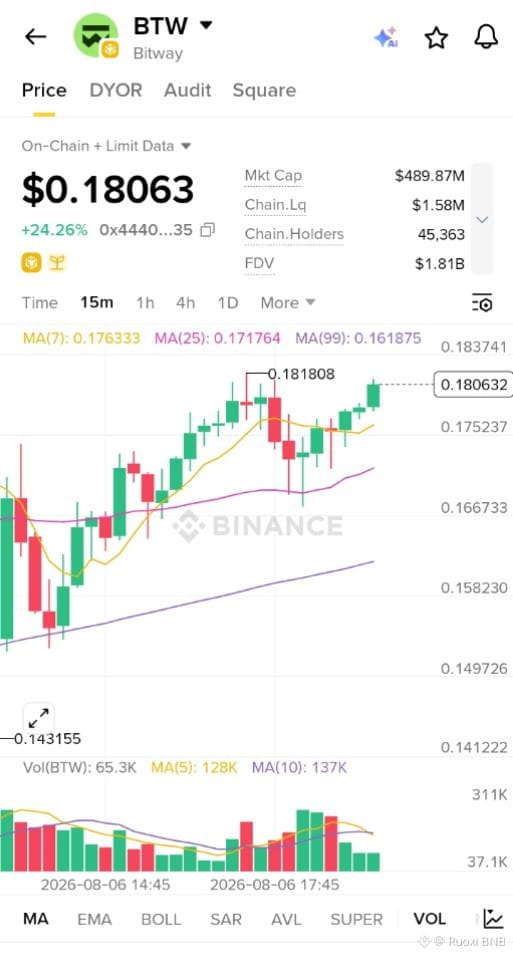
1
307
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
FedRateWatch
278,585 lượt xem
1,749 đang thảo luận
Chia sẻ & Nhận thưởng Lưu lượng truy cập trong Chiến dịch Hashtag Xu hướng của chúng tôi
✨Chủ đề: FOMC tháng 9 — Kế tiếp Cục Dự trữ Liên bang sẽ làm gì?
👉Cách tham gia:
Đăng một bài viết ngắn hoặc bài viết với hashtag #FedRateWatch
Tạo nội dung dựa trên các góc nhìn dưới đây:
- CPI lõi tháng 8 tăng 0,3% theo tháng và hiện xác suất Fed tăng lãi suất 25bp trong tuần này đã gần 90%. Bạn có dự đoán Fed sẽ tăng lãi suất trong tuần này không? Đó chỉ là một lần duy nhất hay là khởi đầu cho một chu kỳ tăng lãi suất dài hơn?
- Nếu đợt tăng lãi suất diễn ra, nó sẽ ảnh hưởng thế nào đến BTC, cổ phiếu công nghệ và vàng? Tăng giá hay giảm giá?
- Bạn dự định giao dịch như thế nào tiếp theo? Chia sẻ giao dịch/nắm giữ BTC, cổ phiếu hoặc vàng của bạn với tiện ích chia sẻ giao dịch của chúng tôi.
⏰Thời gian chiến dịch:
- 2026-09-15 11:00 - 2026-09-17 3:00 UTC
🎁Phần thưởng:
- Các bài đăng đủ điều kiện tuân thủ hướng dẫn trên và có hơn 100 từ sẽ được xem xét và có thể nhận được mức tăng lưu lượng truy cập ngẫu nhiên từ 500 đến 3.000 lượt xem. Bạn sẽ nhận được thông báo từ thư ký cấp nội dung trên nguồn cấp nếu bài đăng của bạn được chọn.
- Có cơ hội để bài viết của bạn được giới thiệu trên Binance Square Official
Cần ý tưởng cho bài đăng của bạn? Hãy truy cập trang chủ đề #FedRateWatch hoặc Square Guide on How to Post for Better Reach.
Binance Square Official
·301 lượt thích
·533.8k lượt xem
TinFed
69,724 lượt xem
319 đang thảo luận
TheoDõiFOMC
78,940 lượt xem
518 đang thảo luận