

Khánh - Huyền
70 Bài đăng
Khánh - Huyền
Báo cáo
Chặn người dùng
Web3 explorer focused on blockchain, AI, and crypto. Learning, creating and sharing insights every day.
Trader thường xuyên
1.6 tháng
45 Đang theo dõi
8 Người theo dõi
111 Đã thích
Bài đăng
PINNED
Gần đây tôi đọc sâu hơn vào whitepaper của Dusk và phần mà tôi cứ quay lại không thực sự nằm ở mảng quyền riêng tư.
Đó là thiết kế đồng thuận.
@Dusk_Foundation sử dụng Succinct Attestation với mô hình PoS dựa trên ủy ban, không cần cấp phép. Bạn cần 1.000 DUSK để đặt cược, mỗi epoch chạy trong 2.160 block và quyền bỏ phiếu được cân theo mức stake trên 64 “ủy ban credit”.
Chi tiết cuối cùng đó đã thu hút sự chú ý của tôi.
Vì một khi quyền bỏ phiếu được cân theo stake, thì câu hỏi không chỉ là liệu mạng lưới có thể đạt được đồng thuận hay không. Mà là cách “quyền lực” đó được phân phối như thế nào.
Các ngưỡng cũng khá thú vị. Phần Hợp lệ cần 2/3, trong khi Không Hợp lệ, Không Ứng viên và Không Có Tồn tại Nhiệm vụ (NoQuorum) cần 1/2 + 1. Sau 16 lần lặp thất bại, giao thức có thể chuyển sang chế độ khẩn cấp.
Trên giấy tờ, điều đó nghe có vẻ là một cách hợp lý để bảo vệ tính sống (liveness).
Nhưng nó khiến tôi tự hỏi về phía bên kia của sự đánh đổi đó: hệ thống có thể chịu được bao nhiêu áp lực trước khi việc duy trì liveness lại tạo ra một rủi ro khác?
Thiết kế động lực cũng được tính toán kỹ: 80% cho bộ sinh block, 10% cho ủy ban bỏ phiếu và 10% cho #Dusk , với các hành vi nghiêm trọng như bỏ phiếu hai lần (double voting) bị cắt phạt nặng theo cơ chế slashing.
Sau đó là lớp giao dịch.
Moonlight dựa trên account và công khai, trong khi Phoenix dùng các ghi chú theo kiểu UTXO, cây Merkle, nullifier và các bằng chứng ZK.
Càng nhìn vào thiết kế, câu hỏi thú vị không chỉ là liệu từng thành phần có hoạt động riêng lẻ hay không.
Mà là liệu chúng còn hoạt động tốt cùng nhau dưới áp lực hay không.
Liệu “credit” được cân theo stake có tạo ra sự tập trung quá mức theo thời gian không? Và nếu một phần lớn tập hợp validator thất bại, thì chế độ khẩn cấp có đủ vững chắc mà không mở ra một con đường khác dẫn tới phân nhánh (fork) hay không?
Đó là phần trong kiến trúc của Dusk mà tôi vẫn muốn hiểu rõ hơn.
$DUSK $TMX $DEBIT #XRPRallies44%InAWeek #CryptoFearGreedIndexHits74 #USStocksCloseHigherNvidiaGains2% #USBitcoinETFsExtendInflowsToSixthDay
{future}(DUSKUSDT)
Gần đây tôi đọc sâu hơn vào whitepaper của Dusk và phần mà tôi cứ quay lại không thực sự nằm ở mảng quyền riêng tư.
Đó là thiết kế đồng thuận.
@Dusk sử dụng Succinct Attestation với mô hình PoS dựa trên ủy ban, không cần cấp phép. Bạn cần 1.000 DUSK để đặt cược, mỗi epoch chạy trong 2.160 block và quyền bỏ phiếu được cân theo mức stake trên 64 “ủy ban credit”.
Chi tiết cuối cùng đó đã thu hút sự chú ý của tôi.
Vì một khi quyền bỏ phiếu được cân theo stake, thì câu hỏi không chỉ là liệu mạng lưới có thể đạt được đồng thuận hay không. Mà là cách “quyền lực” đó được phân phối như thế nào.
Các ngưỡng cũng khá thú vị. Phần Hợp lệ cần 2/3, trong khi Không Hợp lệ, Không Ứng viên và Không Có Tồn tại Nhiệm vụ (NoQuorum) cần 1/2 + 1. Sau 16 lần lặp thất bại, giao thức có thể chuyển sang chế độ khẩn cấp.
Trên giấy tờ, điều đó nghe có vẻ là một cách hợp lý để bảo vệ tính sống (liveness).
Nhưng nó khiến tôi tự hỏi về phía bên kia của sự đánh đổi đó: hệ thống có thể chịu được bao nhiêu áp lực trước khi việc duy trì liveness lại tạo ra một rủi ro khác?
Thiết kế động lực cũng được tính toán kỹ: 80% cho bộ sinh block, 10% cho ủy ban bỏ phiếu và 10% cho #Dusk , với các hành vi nghiêm trọng như bỏ phiếu hai lần (double voting) bị cắt phạt nặng theo cơ chế slashing.
Sau đó là lớp giao dịch.
Moonlight dựa trên account và công khai, trong khi Phoenix dùng các ghi chú theo kiểu UTXO, cây Merkle, nullifier và các bằng chứng ZK.
Càng nhìn vào thiết kế, câu hỏi thú vị không chỉ là liệu từng thành phần có hoạt động riêng lẻ hay không.
Mà là liệu chúng còn hoạt động tốt cùng nhau dưới áp lực hay không.
Liệu “credit” được cân theo stake có tạo ra sự tập trung quá mức theo thời gian không? Và nếu một phần lớn tập hợp validator thất bại, thì chế độ khẩn cấp có đủ vững chắc mà không mở ra một con đường khác dẫn tới phân nhánh (fork) hay không?
Đó là phần trong kiến trúc của Dusk mà tôi vẫn muốn hiểu rõ hơn.
$DUSK $TMX $DEBIT #XRPRallies44%InAWeek #CryptoFearGreedIndexHits74 #USStocksCloseHigherNvidiaGains2% #USBitcoinETFsExtendInflowsToSixthDay
Đó là thiết kế đồng thuận.
@Dusk sử dụng Succinct Attestation với mô hình PoS dựa trên ủy ban, không cần cấp phép. Bạn cần 1.000 DUSK để đặt cược, mỗi epoch chạy trong 2.160 block và quyền bỏ phiếu được cân theo mức stake trên 64 “ủy ban credit”.
Chi tiết cuối cùng đó đã thu hút sự chú ý của tôi.
Vì một khi quyền bỏ phiếu được cân theo stake, thì câu hỏi không chỉ là liệu mạng lưới có thể đạt được đồng thuận hay không. Mà là cách “quyền lực” đó được phân phối như thế nào.
Các ngưỡng cũng khá thú vị. Phần Hợp lệ cần 2/3, trong khi Không Hợp lệ, Không Ứng viên và Không Có Tồn tại Nhiệm vụ (NoQuorum) cần 1/2 + 1. Sau 16 lần lặp thất bại, giao thức có thể chuyển sang chế độ khẩn cấp.
Trên giấy tờ, điều đó nghe có vẻ là một cách hợp lý để bảo vệ tính sống (liveness).
Nhưng nó khiến tôi tự hỏi về phía bên kia của sự đánh đổi đó: hệ thống có thể chịu được bao nhiêu áp lực trước khi việc duy trì liveness lại tạo ra một rủi ro khác?
Thiết kế động lực cũng được tính toán kỹ: 80% cho bộ sinh block, 10% cho ủy ban bỏ phiếu và 10% cho #Dusk , với các hành vi nghiêm trọng như bỏ phiếu hai lần (double voting) bị cắt phạt nặng theo cơ chế slashing.
Sau đó là lớp giao dịch.
Moonlight dựa trên account và công khai, trong khi Phoenix dùng các ghi chú theo kiểu UTXO, cây Merkle, nullifier và các bằng chứng ZK.
Càng nhìn vào thiết kế, câu hỏi thú vị không chỉ là liệu từng thành phần có hoạt động riêng lẻ hay không.
Mà là liệu chúng còn hoạt động tốt cùng nhau dưới áp lực hay không.
Liệu “credit” được cân theo stake có tạo ra sự tập trung quá mức theo thời gian không? Và nếu một phần lớn tập hợp validator thất bại, thì chế độ khẩn cấp có đủ vững chắc mà không mở ra một con đường khác dẫn tới phân nhánh (fork) hay không?
Đó là phần trong kiến trúc của Dusk mà tôi vẫn muốn hiểu rõ hơn.
$DUSK $TMX $DEBIT #XRPRallies44%InAWeek #CryptoFearGreedIndexHits74 #USStocksCloseHigherNvidiaGains2% #USBitcoinETFsExtendInflowsToSixthDay
🚀Consensus first
100%
🪢 Stake concentration
0%
🧶 Liveness trade-offs
0%
🕶️ Stress matters
0%
2 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
3
2
87
Gần đây tôi đã đi khá sâu vào mật mã học của @Dusk_Foundation .
Argon2, Equihash, PLONK… kiểu thứ mà bạn có thể mất hàng giờ chỉ để cố gắng hiểu rốt cuộc Khovratovich và nhóm của anh ấy đang làm gì ở “đằng sau hậu trường”.
Ừm… và một thời gian, tôi nghĩ rằng chính đó mới là câu chuyện bảo mật thú vị.
Nhưng rồi tôi xem điều gì đã xảy ra vào ngày 16 tháng 8.
Cầu (bridge) đã bị tạm dừng sau khi việc giám sát phát hiện hoạt động bất thường xung quanh một ví vận hành. Nhưng DuskDS vẫn tiếp tục chạy, các khối vẫn tiếp tục được tạo, và chính giao thức không phải thứ bị “gãy”.
Điều khiến tôi chú ý là phần sửa lỗi.
Không có hệ thống bằng chứng mới. Không thay đổi tầng đồng thuận.
Chỉ là một danh sách chặn người nhận (recipient blocklist) trong Web Wallet, cảnh báo người dùng trước khi họ gửi tiền đến một địa chỉ bị gắn cờ.
Ừm… thực ra điều đó rất hợp lý. Ví là nơi hầu hết người dùng tương tác với mạng, nên đặt “đường rào” (guardrail) ngay tại đó có thể bảo vệ rất nhiều người một cách nhanh chóng.
Nhưng nó cũng phơi bày một khoảng trống thú vị.
Nếu tôi dùng Web Wallet, tôi có dây an toàn. Nếu tôi chạy CLI của riêng mình hoặc tự xây dựng công cụ của riêng mình, thì tôi lại quay về trạng thái chủ quyền mà không có dây an toàn.
Và điều đó khiến tôi tự hỏi về tham vọng mang tính tổ chức của #Dusk .
Với người dùng phổ thông, một lớp an toàn ở giao diện người dùng có thể là câu trả lời thực tế nhất.
Nhưng khi các tổ chức tự mang hạ tầng của mình, thì niềm tin thực sự nằm ở đâu — trong giao thức, hay trong các cơ chế kiểm soát được xây dựng xung quanh nó?
$DUSK $TMX $HEMI
#KazakhstanCutsOilOutputForecastTo96MTons #JapanNoAdditionalOilReserveReleaseInSepOct #ThailandToExpandSECDigitalAssetProbePowers #SamsungSKHynixLeveragedETFsPostFirstMonthlyOutflow
{future}(HEMIUSDT)
{future}(DUSKUSDT)
Gần đây tôi đã đi khá sâu vào mật mã học của @Dusk .
Argon2, Equihash, PLONK… kiểu thứ mà bạn có thể mất hàng giờ chỉ để cố gắng hiểu rốt cuộc Khovratovich và nhóm của anh ấy đang làm gì ở “đằng sau hậu trường”.
Ừm… và một thời gian, tôi nghĩ rằng chính đó mới là câu chuyện bảo mật thú vị.
Nhưng rồi tôi xem điều gì đã xảy ra vào ngày 16 tháng 8.
Cầu (bridge) đã bị tạm dừng sau khi việc giám sát phát hiện hoạt động bất thường xung quanh một ví vận hành. Nhưng DuskDS vẫn tiếp tục chạy, các khối vẫn tiếp tục được tạo, và chính giao thức không phải thứ bị “gãy”.
Điều khiến tôi chú ý là phần sửa lỗi.
Không có hệ thống bằng chứng mới. Không thay đổi tầng đồng thuận.
Chỉ là một danh sách chặn người nhận (recipient blocklist) trong Web Wallet, cảnh báo người dùng trước khi họ gửi tiền đến một địa chỉ bị gắn cờ.
Ừm… thực ra điều đó rất hợp lý. Ví là nơi hầu hết người dùng tương tác với mạng, nên đặt “đường rào” (guardrail) ngay tại đó có thể bảo vệ rất nhiều người một cách nhanh chóng.
Nhưng nó cũng phơi bày một khoảng trống thú vị.
Nếu tôi dùng Web Wallet, tôi có dây an toàn. Nếu tôi chạy CLI của riêng mình hoặc tự xây dựng công cụ của riêng mình, thì tôi lại quay về trạng thái chủ quyền mà không có dây an toàn.
Và điều đó khiến tôi tự hỏi về tham vọng mang tính tổ chức của #Dusk .
Với người dùng phổ thông, một lớp an toàn ở giao diện người dùng có thể là câu trả lời thực tế nhất.
Nhưng khi các tổ chức tự mang hạ tầng của mình, thì niềm tin thực sự nằm ở đâu — trong giao thức, hay trong các cơ chế kiểm soát được xây dựng xung quanh nó?
$DUSK $TMX $HEMI
#KazakhstanCutsOilOutputForecastTo96MTons #JapanNoAdditionalOilReserveReleaseInSepOct #ThailandToExpandSECDigitalAssetProbePowers #SamsungSKHynixLeveragedETFsPostFirstMonthlyOutflow
Argon2, Equihash, PLONK… kiểu thứ mà bạn có thể mất hàng giờ chỉ để cố gắng hiểu rốt cuộc Khovratovich và nhóm của anh ấy đang làm gì ở “đằng sau hậu trường”.
Ừm… và một thời gian, tôi nghĩ rằng chính đó mới là câu chuyện bảo mật thú vị.
Nhưng rồi tôi xem điều gì đã xảy ra vào ngày 16 tháng 8.
Cầu (bridge) đã bị tạm dừng sau khi việc giám sát phát hiện hoạt động bất thường xung quanh một ví vận hành. Nhưng DuskDS vẫn tiếp tục chạy, các khối vẫn tiếp tục được tạo, và chính giao thức không phải thứ bị “gãy”.
Điều khiến tôi chú ý là phần sửa lỗi.
Không có hệ thống bằng chứng mới. Không thay đổi tầng đồng thuận.
Chỉ là một danh sách chặn người nhận (recipient blocklist) trong Web Wallet, cảnh báo người dùng trước khi họ gửi tiền đến một địa chỉ bị gắn cờ.
Ừm… thực ra điều đó rất hợp lý. Ví là nơi hầu hết người dùng tương tác với mạng, nên đặt “đường rào” (guardrail) ngay tại đó có thể bảo vệ rất nhiều người một cách nhanh chóng.
Nhưng nó cũng phơi bày một khoảng trống thú vị.
Nếu tôi dùng Web Wallet, tôi có dây an toàn. Nếu tôi chạy CLI của riêng mình hoặc tự xây dựng công cụ của riêng mình, thì tôi lại quay về trạng thái chủ quyền mà không có dây an toàn.
Và điều đó khiến tôi tự hỏi về tham vọng mang tính tổ chức của #Dusk .
Với người dùng phổ thông, một lớp an toàn ở giao diện người dùng có thể là câu trả lời thực tế nhất.
Nhưng khi các tổ chức tự mang hạ tầng của mình, thì niềm tin thực sự nằm ở đâu — trong giao thức, hay trong các cơ chế kiểm soát được xây dựng xung quanh nó?
$DUSK $TMX $HEMI
#KazakhstanCutsOilOutputForecastTo96MTons #JapanNoAdditionalOilReserveReleaseInSepOct #ThailandToExpandSECDigitalAssetProbePowers #SamsungSKHynixLeveragedETFsPostFirstMonthlyOutflow
🥐 Wallet-level security
100%
🥩 Protocol-level security
0%
🧇 Institutional controls
0%
2 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
1
3
618
Tôi đã suy nghĩ về @Dusk_Foundation một lần nữa từ tối qua, và hừm, càng xem xét phần tiếp theo thì Dusk Trade càng nổi bật với tôi.
Ban đầu, tôi nghĩ phần thú vị chỉ đơn giản là đưa thêm các tài sản được quản lý (regulated) lên chuỗi.
Nhưng điều đó có vẻ quá dễ.
Nếu #Dusk Trade thực sự có thể kết nối các doanh nghiệp đang muốn huy động vốn với những nhà đầu tư tìm kiếm cơ hội được quản lý, thì câu chuyện lớn hơn có lẽ là điều gì xảy ra sau khi các tài sản đó được phát hành.
Chúng cần được chuyển giao, thanh toán và thực sự được sử dụng.
Và đó là lúc tôi bắt đầu nghĩ về $DUSK theo một cách khác.
Hoạt động tài chính nhiều hơn có thể đồng nghĩa với hoạt động mạng nhiều hơn → nhiều phí hơn → và nhiều tiện ích (utility) hơn cho DUSK thông qua mạng và staking.
Vậy nên có thể tồn tại một vòng lặp khá thú vị ở đây:
tài sản tài chính mới → nhiều hoạt động hơn → nhiều phí hơn → nhu cầu về DUSK tăng lên.
Nhưng vẫn có một phần tôi đang cố gắng tìm hiểu.
Nếu Dusk Trade cuối cùng tạo ra doanh thu đủ lớn, thì giá trị đó thực sự sẽ đi đâu?
Dành cho người staking? Mua lại và đốt? Hay là một thứ khác được cộng đồng quyết định?
Tôi không nghĩ câu hỏi là liệu Dusk có thể đưa thêm tài sản lên chuỗi hay không.
Câu hỏi thú vị hơn với tôi là liệu các tài sản đó có thể tạo ra đủ hoạt động thực sự để biến thành tiện ích bền vững cho DUSK hay không.
Hmm, có lẽ đó là phần tôi sẽ theo dõi sát nhất.
$UAI $MarsCoin #BitcoinRises23.6%Weekly #BitcoinOpenInterestFallsToTwoMonthLow #AIHardwareStocksFallPreMarketAAOIDown11.66% #TinFed
{future}(DUSKUSDT)
{future}(UAIUSDT)
Tôi đã suy nghĩ về @Dusk một lần nữa từ tối qua, và hừm, càng xem xét phần tiếp theo thì Dusk Trade càng nổi bật với tôi.
Ban đầu, tôi nghĩ phần thú vị chỉ đơn giản là đưa thêm các tài sản được quản lý (regulated) lên chuỗi.
Nhưng điều đó có vẻ quá dễ.
Nếu #Dusk Trade thực sự có thể kết nối các doanh nghiệp đang muốn huy động vốn với những nhà đầu tư tìm kiếm cơ hội được quản lý, thì câu chuyện lớn hơn có lẽ là điều gì xảy ra sau khi các tài sản đó được phát hành.
Chúng cần được chuyển giao, thanh toán và thực sự được sử dụng.
Và đó là lúc tôi bắt đầu nghĩ về $DUSK theo một cách khác.
Hoạt động tài chính nhiều hơn có thể đồng nghĩa với hoạt động mạng nhiều hơn → nhiều phí hơn → và nhiều tiện ích (utility) hơn cho DUSK thông qua mạng và staking.
Vậy nên có thể tồn tại một vòng lặp khá thú vị ở đây:
tài sản tài chính mới → nhiều hoạt động hơn → nhiều phí hơn → nhu cầu về DUSK tăng lên.
Nhưng vẫn có một phần tôi đang cố gắng tìm hiểu.
Nếu Dusk Trade cuối cùng tạo ra doanh thu đủ lớn, thì giá trị đó thực sự sẽ đi đâu?
Dành cho người staking? Mua lại và đốt? Hay là một thứ khác được cộng đồng quyết định?
Tôi không nghĩ câu hỏi là liệu Dusk có thể đưa thêm tài sản lên chuỗi hay không.
Câu hỏi thú vị hơn với tôi là liệu các tài sản đó có thể tạo ra đủ hoạt động thực sự để biến thành tiện ích bền vững cho DUSK hay không.
Hmm, có lẽ đó là phần tôi sẽ theo dõi sát nhất.
$UAI $MarsCoin #BitcoinRises23.6%Weekly #BitcoinOpenInterestFallsToTwoMonthLow #AIHardwareStocksFallPreMarketAAOIDown11.66% #TinFed
Ban đầu, tôi nghĩ phần thú vị chỉ đơn giản là đưa thêm các tài sản được quản lý (regulated) lên chuỗi.
Nhưng điều đó có vẻ quá dễ.
Nếu #Dusk Trade thực sự có thể kết nối các doanh nghiệp đang muốn huy động vốn với những nhà đầu tư tìm kiếm cơ hội được quản lý, thì câu chuyện lớn hơn có lẽ là điều gì xảy ra sau khi các tài sản đó được phát hành.
Chúng cần được chuyển giao, thanh toán và thực sự được sử dụng.
Và đó là lúc tôi bắt đầu nghĩ về $DUSK theo một cách khác.
Hoạt động tài chính nhiều hơn có thể đồng nghĩa với hoạt động mạng nhiều hơn → nhiều phí hơn → và nhiều tiện ích (utility) hơn cho DUSK thông qua mạng và staking.
Vậy nên có thể tồn tại một vòng lặp khá thú vị ở đây:
tài sản tài chính mới → nhiều hoạt động hơn → nhiều phí hơn → nhu cầu về DUSK tăng lên.
Nhưng vẫn có một phần tôi đang cố gắng tìm hiểu.
Nếu Dusk Trade cuối cùng tạo ra doanh thu đủ lớn, thì giá trị đó thực sự sẽ đi đâu?
Dành cho người staking? Mua lại và đốt? Hay là một thứ khác được cộng đồng quyết định?
Tôi không nghĩ câu hỏi là liệu Dusk có thể đưa thêm tài sản lên chuỗi hay không.
Câu hỏi thú vị hơn với tôi là liệu các tài sản đó có thể tạo ra đủ hoạt động thực sự để biến thành tiện ích bền vững cho DUSK hay không.
Hmm, có lẽ đó là phần tôi sẽ theo dõi sát nhất.
$UAI $MarsCoin #BitcoinRises23.6%Weekly #BitcoinOpenInterestFallsToTwoMonthLow #AIHardwareStocksFallPreMarketAAOIDown11.66% #TinFed
🚛 Dusk Trade drives adoption
50%
🚚 More assets, more activity
0%
🚗 Fees create DUSK demand
50%
🚔 Stakers capture the value
0%
2 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
2
3
348
Đã xác minh
#dusk @Dusk_Foundation @Dusk_Foundation $DUSK
Khi một ứng dụng cần truy cập dữ liệu lịch sử của chain, việc gọi đơn giản là “chạy validator” đôi khi chưa phản ánh đúng vai trò của hạ tầng phía sau. Mình từng nhìn việc vận hành node Dusk theo cách khá cơ bản, nhưng càng tìm tòi, mình càng thấy cách phân loại đó còn thiếu nhiều thứ.
Hmm.. điều này khiến mình chú ý đến một vai trò khác ngoài validator. Với Rusk, dữ liệu đã được finalized có thể được giữ lại để ứng dụng tra cứu về sau, bao gồm cả hoạt động Moonlight và các event cũ. Điểm quan trọng là người vận hành phần archive này không cần trở thành validator: không tham gia consensus và cũng không phải stake.
Điều này khiến mình phải nhìn lại cách chia nhiệm vụ trong hệ thống. Với môi trường API production, Dusk khuyến nghị không đặt phần phục vụ truy vấn chung với provisioner. Nhờ vậy, việc xử lý request và lưu dữ liệu quá khứ có thể chạy độc lập với node đảm nhận consensus.
Dữ liệu lịch sử, event và giao dịch vẫn phải được lưu trữ đủ ổn định để ứng dụng có thể truy xuất khi cần. Phạm vi công việc nhỏ hơn, nhưng không có nghĩa là nhẹ nhàng. Như vậy, một operator vẫn có thể cung cấp hạ tầng cho application layer mà không cần tham gia vào vai trò validator.
Mình nhận ra “chạy node” trên Dusk không chỉ đơn giản là chọn một kiểu triển khai khác nhau. Archive operator phục vụ việc lưu trữ và cung cấp dữ liệu quá khứ cho ứng dụng, còn provisioner phụ trách phần consensus.
$AOP $UAI
#USCanadaTradeTalksCollapseCanadaVowsRetaliation #SP500EndsWeeklyWinStreak #NvidiaAIServerPricesRiseOver15% #AnthropicIPOCouldTopSpaceXRecordReportsSay
{future}(UAIUSDT)
{future}(DUSKUSDT)
{future}(BNBUSDT)
#dusk @Dusk @Dusk $DUSK
Khi một ứng dụng cần truy cập dữ liệu lịch sử của chain, việc gọi đơn giản là “chạy validator” đôi khi chưa phản ánh đúng vai trò của hạ tầng phía sau. Mình từng nhìn việc vận hành node Dusk theo cách khá cơ bản, nhưng càng tìm tòi, mình càng thấy cách phân loại đó còn thiếu nhiều thứ.
Hmm.. điều này khiến mình chú ý đến một vai trò khác ngoài validator. Với Rusk, dữ liệu đã được finalized có thể được giữ lại để ứng dụng tra cứu về sau, bao gồm cả hoạt động Moonlight và các event cũ. Điểm quan trọng là người vận hành phần archive này không cần trở thành validator: không tham gia consensus và cũng không phải stake.
Điều này khiến mình phải nhìn lại cách chia nhiệm vụ trong hệ thống. Với môi trường API production, Dusk khuyến nghị không đặt phần phục vụ truy vấn chung với provisioner. Nhờ vậy, việc xử lý request và lưu dữ liệu quá khứ có thể chạy độc lập với node đảm nhận consensus.
Dữ liệu lịch sử, event và giao dịch vẫn phải được lưu trữ đủ ổn định để ứng dụng có thể truy xuất khi cần. Phạm vi công việc nhỏ hơn, nhưng không có nghĩa là nhẹ nhàng. Như vậy, một operator vẫn có thể cung cấp hạ tầng cho application layer mà không cần tham gia vào vai trò validator.
Mình nhận ra “chạy node” trên Dusk không chỉ đơn giản là chọn một kiểu triển khai khác nhau. Archive operator phục vụ việc lưu trữ và cung cấp dữ liệu quá khứ cho ứng dụng, còn provisioner phụ trách phần consensus.
$AOP $UAI
#USCanadaTradeTalksCollapseCanadaVowsRetaliation #SP500EndsWeeklyWinStreak #NvidiaAIServerPricesRiseOver15% #AnthropicIPOCouldTopSpaceXRecordReportsSay
Khi một ứng dụng cần truy cập dữ liệu lịch sử của chain, việc gọi đơn giản là “chạy validator” đôi khi chưa phản ánh đúng vai trò của hạ tầng phía sau. Mình từng nhìn việc vận hành node Dusk theo cách khá cơ bản, nhưng càng tìm tòi, mình càng thấy cách phân loại đó còn thiếu nhiều thứ.
Hmm.. điều này khiến mình chú ý đến một vai trò khác ngoài validator. Với Rusk, dữ liệu đã được finalized có thể được giữ lại để ứng dụng tra cứu về sau, bao gồm cả hoạt động Moonlight và các event cũ. Điểm quan trọng là người vận hành phần archive này không cần trở thành validator: không tham gia consensus và cũng không phải stake.
Điều này khiến mình phải nhìn lại cách chia nhiệm vụ trong hệ thống. Với môi trường API production, Dusk khuyến nghị không đặt phần phục vụ truy vấn chung với provisioner. Nhờ vậy, việc xử lý request và lưu dữ liệu quá khứ có thể chạy độc lập với node đảm nhận consensus.
Dữ liệu lịch sử, event và giao dịch vẫn phải được lưu trữ đủ ổn định để ứng dụng có thể truy xuất khi cần. Phạm vi công việc nhỏ hơn, nhưng không có nghĩa là nhẹ nhàng. Như vậy, một operator vẫn có thể cung cấp hạ tầng cho application layer mà không cần tham gia vào vai trò validator.
Mình nhận ra “chạy node” trên Dusk không chỉ đơn giản là chọn một kiểu triển khai khác nhau. Archive operator phục vụ việc lưu trữ và cung cấp dữ liệu quá khứ cho ứng dụng, còn provisioner phụ trách phần consensus.
$AOP $UAI
#USCanadaTradeTalksCollapseCanadaVowsRetaliation #SP500EndsWeeklyWinStreak #NvidiaAIServerPricesRiseOver15% #AnthropicIPOCouldTopSpaceXRecordReportsSay
🔒 Staking as Network Utility
50%
🎁 Rewards Driving Staking
50%
📈 Staking Meets Adoption
0%
👀 211M $DUSK Staked
0%
2 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
2
3
2.2k
Trong vài ngày qua, tôi đã nhìn lại @Dusk_Foundation từ một góc độ khác. Tạm gác giá $DUSK sang một bên, thứ tôi muốn phân tích là token này thực sự đang làm gì phía sau hệ thống.
211M $ DUSK đang được khóa để staking trên tổng số 1B token và con số này cứ khiến tôi phải suy nghĩ. Nhưng chỉ nhìn nó thôi thì chưa đủ để biết liệu mạng có thực sự đang vận hành mạnh mẽ hay không. Một lượng token nằm trong staking không nói lên nhiều về hoạt động diễn ra phía sau.
Điều đáng quan tâm hơn là cách con số này liên hệ với vai trò của @Dusk_Foundation trong tổng thể thiết kế của mạng.
Điều tôi thấy khá thú vị ở #Dusk là tỷ lệ phát hành (emission rate) của DUSK không hề đứng yên: mỗi block hiện tại tạo ra khoảng 19.86 DUSK và con số này sẽ bị cắt giảm một nửa sau mỗi 4 năm. Tham gia càng sớm thì lợi thế về phần thưởng càng rõ ràng, trong khi lượng token mới đi vào thị trường cũng sẽ dần trở nên nhẹ hơn theo thời gian.
Tôi cũng nhận thấy rằng @Dusk_Foundation đã thay đổi cách tiếp cận đối với nguồn cung. Trước đây, mốc 1B DUSK được kỳ vọng vào khoảng năm 2050; trong khi thiết kế hiện tại hướng đến việc giảm emission theo từng giai đoạn thay vì giữ nguyên tỷ lệ phát hành cũ.
Tôi cứ quay lại con số 211M $ DUSK này: nó đang kể một câu chuyện gì về @Dusk_Foundation ? Người nắm giữ có đang giữ token trong staking để nhận phần thưởng hay việc stake ngày càng tăng cũng đang diễn ra song song với nhiều giao dịch và người dùng hơn trên mạng?
Với tôi, chi tiết này còn mang trọng lượng hơn khi đặt cạnh tham vọng của Dusk: đưa các smart contract tập trung vào quyền riêng tư vào các tình huống sử dụng tài chính, nơi các yêu cầu về dữ liệu và xử lý giao dịch còn nghiêm ngặt hơn nhiều.
Cho đến nay, tôi vẫn chưa thể nối hai điểm dữ liệu này thành một kết luận vững chắc: việc staking tăng có thực sự dẫn đến nhiều hoạt động hơn trên Dusk hay không? Nếu ai đó đã theo dõi mạng này trong suốt năm qua và có dữ liệu về các validator, giao dịch hoặc số lượng staking, hãy chia sẻ với tôi. Tôi muốn nhìn vào dữ liệu thay vì chỉ đoán.
$TRUMP $XRP #USDollarFallsToThreeMonthLow #TheoDõiFOMC #TinFed
Trong vài ngày qua, tôi đã nhìn lại @Dusk từ một góc độ khác. Tạm gác giá $DUSK sang một bên, thứ tôi muốn phân tích là token này thực sự đang làm gì phía sau hệ thống.
211M $ DUSK đang được khóa để staking trên tổng số 1B token và con số này cứ khiến tôi phải suy nghĩ. Nhưng chỉ nhìn nó thôi thì chưa đủ để biết liệu mạng có thực sự đang vận hành mạnh mẽ hay không. Một lượng token nằm trong staking không nói lên nhiều về hoạt động diễn ra phía sau.
Điều đáng quan tâm hơn là cách con số này liên hệ với vai trò của @Dusk trong tổng thể thiết kế của mạng.
Điều tôi thấy khá thú vị ở #Dusk là tỷ lệ phát hành (emission rate) của DUSK không hề đứng yên: mỗi block hiện tại tạo ra khoảng 19.86 DUSK và con số này sẽ bị cắt giảm một nửa sau mỗi 4 năm. Tham gia càng sớm thì lợi thế về phần thưởng càng rõ ràng, trong khi lượng token mới đi vào thị trường cũng sẽ dần trở nên nhẹ hơn theo thời gian.
Tôi cũng nhận thấy rằng @Dusk đã thay đổi cách tiếp cận đối với nguồn cung. Trước đây, mốc 1B DUSK được kỳ vọng vào khoảng năm 2050; trong khi thiết kế hiện tại hướng đến việc giảm emission theo từng giai đoạn thay vì giữ nguyên tỷ lệ phát hành cũ.
Tôi cứ quay lại con số 211M $ DUSK này: nó đang kể một câu chuyện gì về @Dusk ? Người nắm giữ có đang giữ token trong staking để nhận phần thưởng hay việc stake ngày càng tăng cũng đang diễn ra song song với nhiều giao dịch và người dùng hơn trên mạng?
Với tôi, chi tiết này còn mang trọng lượng hơn khi đặt cạnh tham vọng của Dusk: đưa các smart contract tập trung vào quyền riêng tư vào các tình huống sử dụng tài chính, nơi các yêu cầu về dữ liệu và xử lý giao dịch còn nghiêm ngặt hơn nhiều.
Cho đến nay, tôi vẫn chưa thể nối hai điểm dữ liệu này thành một kết luận vững chắc: việc staking tăng có thực sự dẫn đến nhiều hoạt động hơn trên Dusk hay không? Nếu ai đó đã theo dõi mạng này trong suốt năm qua và có dữ liệu về các validator, giao dịch hoặc số lượng staking, hãy chia sẻ với tôi. Tôi muốn nhìn vào dữ liệu thay vì chỉ đoán.
$TRUMP $XRP #USDollarFallsToThreeMonthLow #TheoDõiFOMC #TinFed
211M $ DUSK đang được khóa để staking trên tổng số 1B token và con số này cứ khiến tôi phải suy nghĩ. Nhưng chỉ nhìn nó thôi thì chưa đủ để biết liệu mạng có thực sự đang vận hành mạnh mẽ hay không. Một lượng token nằm trong staking không nói lên nhiều về hoạt động diễn ra phía sau.
Điều đáng quan tâm hơn là cách con số này liên hệ với vai trò của @Dusk trong tổng thể thiết kế của mạng.
Điều tôi thấy khá thú vị ở #Dusk là tỷ lệ phát hành (emission rate) của DUSK không hề đứng yên: mỗi block hiện tại tạo ra khoảng 19.86 DUSK và con số này sẽ bị cắt giảm một nửa sau mỗi 4 năm. Tham gia càng sớm thì lợi thế về phần thưởng càng rõ ràng, trong khi lượng token mới đi vào thị trường cũng sẽ dần trở nên nhẹ hơn theo thời gian.
Tôi cũng nhận thấy rằng @Dusk đã thay đổi cách tiếp cận đối với nguồn cung. Trước đây, mốc 1B DUSK được kỳ vọng vào khoảng năm 2050; trong khi thiết kế hiện tại hướng đến việc giảm emission theo từng giai đoạn thay vì giữ nguyên tỷ lệ phát hành cũ.
Tôi cứ quay lại con số 211M $ DUSK này: nó đang kể một câu chuyện gì về @Dusk ? Người nắm giữ có đang giữ token trong staking để nhận phần thưởng hay việc stake ngày càng tăng cũng đang diễn ra song song với nhiều giao dịch và người dùng hơn trên mạng?
Với tôi, chi tiết này còn mang trọng lượng hơn khi đặt cạnh tham vọng của Dusk: đưa các smart contract tập trung vào quyền riêng tư vào các tình huống sử dụng tài chính, nơi các yêu cầu về dữ liệu và xử lý giao dịch còn nghiêm ngặt hơn nhiều.
Cho đến nay, tôi vẫn chưa thể nối hai điểm dữ liệu này thành một kết luận vững chắc: việc staking tăng có thực sự dẫn đến nhiều hoạt động hơn trên Dusk hay không? Nếu ai đó đã theo dõi mạng này trong suốt năm qua và có dữ liệu về các validator, giao dịch hoặc số lượng staking, hãy chia sẻ với tôi. Tôi muốn nhìn vào dữ liệu thay vì chỉ đoán.
$TRUMP $XRP #USDollarFallsToThreeMonthLow #TheoDõiFOMC #TinFed
🔒 Staking is growing
67%
📈 Network activity
0%
🎁 Reward-driven staking
0%
🌵 Data tells the story
33%
3 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
8
3
2k
Đã xác minh
Nhìn lại @Dusk_Foundation , tôi chợt nhận ra rằng cơ chế staking của mạng vẫn là một chủ đề được nhắc đến khá ít.
Hyperstaking là thứ khiến tôi dừng lại lâu hơn. @Dusk_Foundation đã giới thiệu tính năng này vào ngày 19/03/2025, vào thời điểm mạng đã có hơn 270 nhà điều hành node. Điểm khác biệt là các smart contract có thể kết nối trực tiếp với cơ chế staking.
Ban đầu, tôi chỉ nhìn Hyperstaking như một thay đổi ở lớp kỹ thuật. Nhưng khi ghép nó với cách @Dusk_Foundation tổ chức staking, tôi thấy còn nhiều điều đáng chú ý hơn. Để stake trực tiếp và chạy một node cần 1.000 $DUSK , trong khi mỗi epoch kéo dài 2.160 blocks. Những giới hạn này mở ra không gian để các nhà phát triển xây dựng ứng dụng với staking và delegation được tích hợp trực tiếp.
Dòng thời gian ở đây cũng thu hút sự chú ý của tôi. #dusk bắt đầu triển khai mainnet vào cuối năm 2024, trong khi block đầu tiên dự kiến hoạt động vào 07/01/2025. Chỉ vài tháng sau đó, Hyperstaking đã được giới thiệu.
Một chi tiết về mốc thời gian khiến tôi tò mò: Dusk đã lên mainnet vào cuối năm 2024, rồi block đầu tiên được đặt vào 07/01/2025. Không lâu sau, Hyperstaking xuất hiện—khá sớm nếu nhìn vào tuổi đời của mạng.
Có lẽ đây chỉ là quy trình phát triển thông thường của một mạng vẫn còn mới. Nhưng tôi cũng nghĩ @Dusk_Foundation đang đi theo một hướng rộng hơn: cho phép các ứng dụng sử dụng staking như một phần của chính chúng, thay vì giao toàn bộ hoạt động này cho tay các nhà điều hành node.
Tôi vẫn chưa biết Hyperstaking đã đi được đến mức độ nào trong thực tế.
Một phần còn thiếu mà tôi vẫn chưa thể ghép vào cùng câu chuyện đó là: staking thông qua hợp đồng và staking từ các node mỗi tài khoản chiếm tỷ lệ bao nhiêu. Nếu có số liệu mới cho hai hướng này, tôi muốn được xem để hiểu rõ hơn mạng đang được staking như thế nào. $BLESS $BEAT #SamsungToAnnounceNewShareholderReturnPlanFriday #BitcoinBestWeekSinceMarch2023 #SpotGoldHitsHighestSinceMay15 #GoldReboundsNearly5%
{future}(BEATUSDT)
{future}(DUSKUSDT)
{future}(BLESSUSDT)
Nhìn lại @Dusk , tôi chợt nhận ra rằng cơ chế staking của mạng vẫn là một chủ đề được nhắc đến khá ít.
Hyperstaking là thứ khiến tôi dừng lại lâu hơn. @Dusk đã giới thiệu tính năng này vào ngày 19/03/2025, vào thời điểm mạng đã có hơn 270 nhà điều hành node. Điểm khác biệt là các smart contract có thể kết nối trực tiếp với cơ chế staking.
Ban đầu, tôi chỉ nhìn Hyperstaking như một thay đổi ở lớp kỹ thuật. Nhưng khi ghép nó với cách @Dusk tổ chức staking, tôi thấy còn nhiều điều đáng chú ý hơn. Để stake trực tiếp và chạy một node cần 1.000 $DUSK , trong khi mỗi epoch kéo dài 2.160 blocks. Những giới hạn này mở ra không gian để các nhà phát triển xây dựng ứng dụng với staking và delegation được tích hợp trực tiếp.
Dòng thời gian ở đây cũng thu hút sự chú ý của tôi. #dusk bắt đầu triển khai mainnet vào cuối năm 2024, trong khi block đầu tiên dự kiến hoạt động vào 07/01/2025. Chỉ vài tháng sau đó, Hyperstaking đã được giới thiệu.
Một chi tiết về mốc thời gian khiến tôi tò mò: Dusk đã lên mainnet vào cuối năm 2024, rồi block đầu tiên được đặt vào 07/01/2025. Không lâu sau, Hyperstaking xuất hiện—khá sớm nếu nhìn vào tuổi đời của mạng.
Có lẽ đây chỉ là quy trình phát triển thông thường của một mạng vẫn còn mới. Nhưng tôi cũng nghĩ @Dusk đang đi theo một hướng rộng hơn: cho phép các ứng dụng sử dụng staking như một phần của chính chúng, thay vì giao toàn bộ hoạt động này cho tay các nhà điều hành node.
Tôi vẫn chưa biết Hyperstaking đã đi được đến mức độ nào trong thực tế.
Một phần còn thiếu mà tôi vẫn chưa thể ghép vào cùng câu chuyện đó là: staking thông qua hợp đồng và staking từ các node mỗi tài khoản chiếm tỷ lệ bao nhiêu. Nếu có số liệu mới cho hai hướng này, tôi muốn được xem để hiểu rõ hơn mạng đang được staking như thế nào. $BLESS $BEAT #SamsungToAnnounceNewShareholderReturnPlanFriday #BitcoinBestWeekSinceMarch2023 #SpotGoldHitsHighestSinceMay15 #GoldReboundsNearly5%
Hyperstaking là thứ khiến tôi dừng lại lâu hơn. @Dusk đã giới thiệu tính năng này vào ngày 19/03/2025, vào thời điểm mạng đã có hơn 270 nhà điều hành node. Điểm khác biệt là các smart contract có thể kết nối trực tiếp với cơ chế staking.
Ban đầu, tôi chỉ nhìn Hyperstaking như một thay đổi ở lớp kỹ thuật. Nhưng khi ghép nó với cách @Dusk tổ chức staking, tôi thấy còn nhiều điều đáng chú ý hơn. Để stake trực tiếp và chạy một node cần 1.000 $DUSK , trong khi mỗi epoch kéo dài 2.160 blocks. Những giới hạn này mở ra không gian để các nhà phát triển xây dựng ứng dụng với staking và delegation được tích hợp trực tiếp.
Dòng thời gian ở đây cũng thu hút sự chú ý của tôi. #dusk bắt đầu triển khai mainnet vào cuối năm 2024, trong khi block đầu tiên dự kiến hoạt động vào 07/01/2025. Chỉ vài tháng sau đó, Hyperstaking đã được giới thiệu.
Một chi tiết về mốc thời gian khiến tôi tò mò: Dusk đã lên mainnet vào cuối năm 2024, rồi block đầu tiên được đặt vào 07/01/2025. Không lâu sau, Hyperstaking xuất hiện—khá sớm nếu nhìn vào tuổi đời của mạng.
Có lẽ đây chỉ là quy trình phát triển thông thường của một mạng vẫn còn mới. Nhưng tôi cũng nghĩ @Dusk đang đi theo một hướng rộng hơn: cho phép các ứng dụng sử dụng staking như một phần của chính chúng, thay vì giao toàn bộ hoạt động này cho tay các nhà điều hành node.
Tôi vẫn chưa biết Hyperstaking đã đi được đến mức độ nào trong thực tế.
Một phần còn thiếu mà tôi vẫn chưa thể ghép vào cùng câu chuyện đó là: staking thông qua hợp đồng và staking từ các node mỗi tài khoản chiếm tỷ lệ bao nhiêu. Nếu có số liệu mới cho hai hướng này, tôi muốn được xem để hiểu rõ hơn mạng đang được staking như thế nào. $BLESS $BEAT #SamsungToAnnounceNewShareholderReturnPlanFriday #BitcoinBestWeekSinceMarch2023 #SpotGoldHitsHighestSinceMay15 #GoldReboundsNearly5%
🔹 Bullish on Hyperstaking
25%
🔹 Promising direction
25%
🔹 Need more data
25%
🔹 Still uncertain
25%
4 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
7
4
3.1k
#binancep2pantoan @Binance_Vietnam
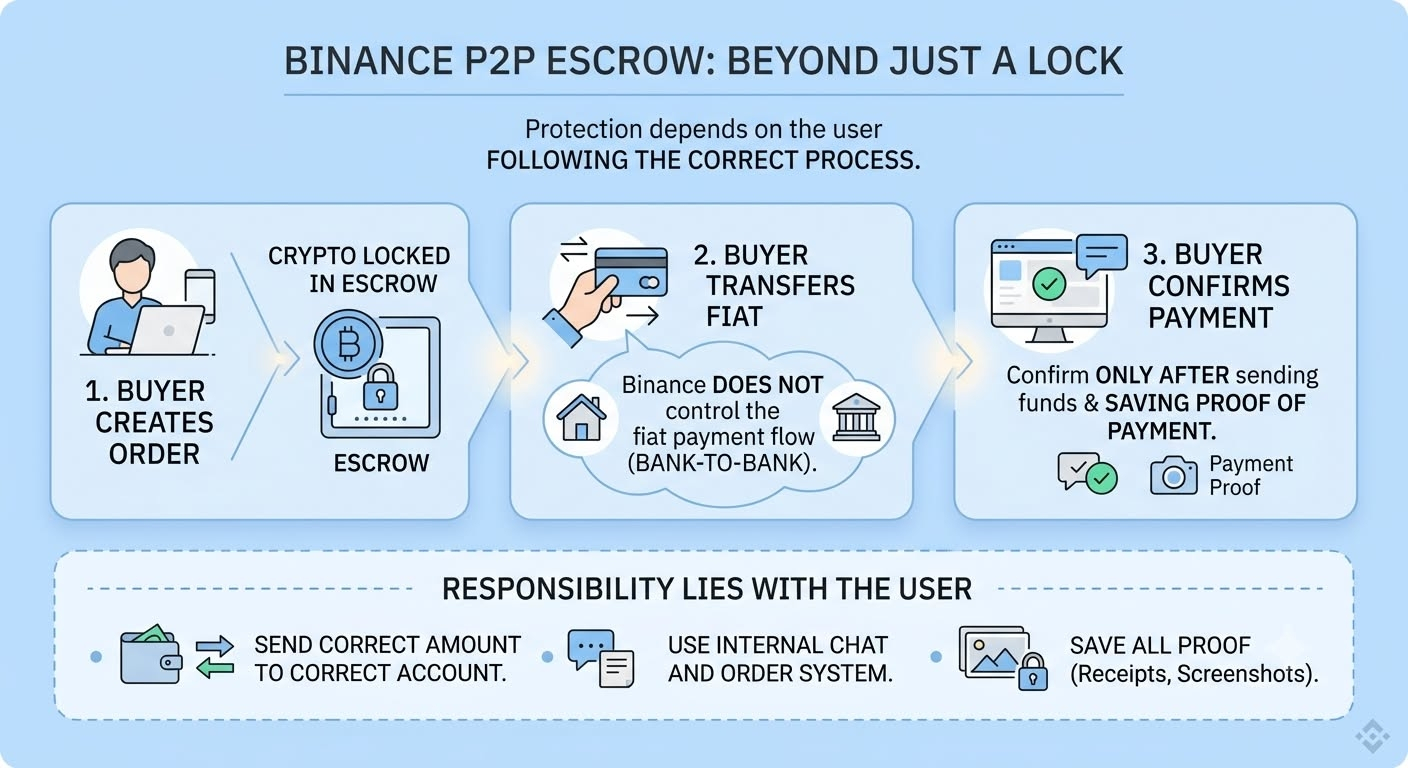
Có một điều tôi liên tục quay lại khi tìm hiểu về Binance P2P là escrow thực sự bảo vệ người mua đến đâu, và phần lớn logic bảo vệ nằm ở quy trình giao dịch và cách người dùng tuân thủ nó chứ không chỉ ở tính năng escrow.
Luồng hoạt động bắt đầu với việc người mua đặt lệnh và crypto của người bán ngay lập tức được khóa vào escrow.
Từ đó, người mua chuyển fiat trực tiếp từ tài khoản của mình sang tài khoản của người bán, đây là phần tôi thấy thú vị nhất vì Binance không trực tiếp kiểm soát dòng tiền ngân hàng này.
Người mua xác nhận đã thanh toán diễn ra thông qua hệ thống lệnh và chat nội bộ, và đây là nơi trách nhiệm của người mua trong việc chuyển đúng tiền, đúng tài khoản và lưu bằng chứng thực sự được kiểm chứng.
Cơ chế khiếu nại luôn tồn tại ở phía sau, chờ đợi trường hợp người bán không release crypto sau khi đã nhận được tiền.
Việc Binance kiểm tra chứng cứ và xử lý tranh chấp hoàn thành vòng lặp.
Điều tôi chưa biết là cơ chế bảo vệ này sẽ hoạt động như thế nào khi người dùng bị đối tác gây áp lực, cung cấp thông tin sai hoặc cố kéo giao dịch ra ngoài nền tảng thay vì tuân thủ quy trình chuẩn.
Câu hỏi là liệu escrow có thực sự đủ mạnh để bảo vệ người mua hay liệu khoảng trống giữa crypto được escrow khóa và dòng tiền fiat nằm ngoài hệ thống vẫn tồn tại.
Tôi đang theo dõi tên tài khoản nhận tiền, lịch sử giao dịch, tỷ lệ hoàn tất, bằng chứng chuyển khoản và toàn bộ lịch sử chat khi có tranh chấp hoặc người bán không release crypto đúng thời gian.#binancep2pantoan @Binance_Vietnam
@Binance_Vietnam
{future}(ONUSDT)
{future}(COLLECTUSDT)
{future}(XRPUSDT)
#binancep2pantoan @Binance Vietnam
Có một điều tôi liên tục quay lại khi tìm hiểu về Binance P2P là escrow thực sự bảo vệ người mua đến đâu, và phần lớn logic bảo vệ nằm ở quy trình giao dịch và cách người dùng tuân thủ nó chứ không chỉ ở tính năng escrow.
Luồng hoạt động bắt đầu với việc người mua đặt lệnh và crypto của người bán ngay lập tức được khóa vào escrow.
Từ đó, người mua chuyển fiat trực tiếp từ tài khoản của mình sang tài khoản của người bán, đây là phần tôi thấy thú vị nhất vì Binance không trực tiếp kiểm soát dòng tiền ngân hàng này.
Người mua xác nhận đã thanh toán diễn ra thông qua hệ thống lệnh và chat nội bộ, và đây là nơi trách nhiệm của người mua trong việc chuyển đúng tiền, đúng tài khoản và lưu bằng chứng thực sự được kiểm chứng.
Cơ chế khiếu nại luôn tồn tại ở phía sau, chờ đợi trường hợp người bán không release crypto sau khi đã nhận được tiền.
Việc Binance kiểm tra chứng cứ và xử lý tranh chấp hoàn thành vòng lặp.
Điều tôi chưa biết là cơ chế bảo vệ này sẽ hoạt động như thế nào khi người dùng bị đối tác gây áp lực, cung cấp thông tin sai hoặc cố kéo giao dịch ra ngoài nền tảng thay vì tuân thủ quy trình chuẩn.
Câu hỏi là liệu escrow có thực sự đủ mạnh để bảo vệ người mua hay liệu khoảng trống giữa crypto được escrow khóa và dòng tiền fiat nằm ngoài hệ thống vẫn tồn tại.
Tôi đang theo dõi tên tài khoản nhận tiền, lịch sử giao dịch, tỷ lệ hoàn tất, bằng chứng chuyển khoản và toàn bộ lịch sử chat khi có tranh chấp hoặc người bán không release crypto đúng thời gian.#binancep2pantoan @Binance Vietnam
@Binance Vietnam
Có một điều tôi liên tục quay lại khi tìm hiểu về Binance P2P là escrow thực sự bảo vệ người mua đến đâu, và phần lớn logic bảo vệ nằm ở quy trình giao dịch và cách người dùng tuân thủ nó chứ không chỉ ở tính năng escrow.
Luồng hoạt động bắt đầu với việc người mua đặt lệnh và crypto của người bán ngay lập tức được khóa vào escrow.
Từ đó, người mua chuyển fiat trực tiếp từ tài khoản của mình sang tài khoản của người bán, đây là phần tôi thấy thú vị nhất vì Binance không trực tiếp kiểm soát dòng tiền ngân hàng này.
Người mua xác nhận đã thanh toán diễn ra thông qua hệ thống lệnh và chat nội bộ, và đây là nơi trách nhiệm của người mua trong việc chuyển đúng tiền, đúng tài khoản và lưu bằng chứng thực sự được kiểm chứng.
Cơ chế khiếu nại luôn tồn tại ở phía sau, chờ đợi trường hợp người bán không release crypto sau khi đã nhận được tiền.
Việc Binance kiểm tra chứng cứ và xử lý tranh chấp hoàn thành vòng lặp.
Điều tôi chưa biết là cơ chế bảo vệ này sẽ hoạt động như thế nào khi người dùng bị đối tác gây áp lực, cung cấp thông tin sai hoặc cố kéo giao dịch ra ngoài nền tảng thay vì tuân thủ quy trình chuẩn.
Câu hỏi là liệu escrow có thực sự đủ mạnh để bảo vệ người mua hay liệu khoảng trống giữa crypto được escrow khóa và dòng tiền fiat nằm ngoài hệ thống vẫn tồn tại.
Tôi đang theo dõi tên tài khoản nhận tiền, lịch sử giao dịch, tỷ lệ hoàn tất, bằng chứng chuyển khoản và toàn bộ lịch sử chat khi có tranh chấp hoặc người bán không release crypto đúng thời gian.#binancep2pantoan @Binance Vietnam
@Binance Vietnam
3
4
9.4k
#dusk $DUSK @Dusk_Foundation
Lần này xem qua @Dusk_Foundation , mình chú ý đến một điều trước đây mình hay bỏ qua. Không chỉ bản thân chain đáng xem, mà những sản phẩm xuất hiện bên trên nó cũng cho thấy @Dusk_Foundation đang được sử dụng theo những hướng khá khác nhau.
Mình chợt nghĩ đến một người bạn luôn ngại staking vì không muốn tự dựng node và loay hoay với phần cài đặt. Sozu giải quyết đúng điểm vướng đó: người dùng vẫn có thể stake DUSK mà không phải tự quản lý hạ tầng. Một thay đổi tưởng nhỏ, nhưng khi bớt được phần kỹ thuật, khoảng cách giữa “muốn tham gia” và “thực sự tham gia” cũng ngắn đi đáng kể.
PieSwap cũng là một mảnh ghép đáng chú ý, khi mang hoạt động swap và cung cấp thanh khoản lên DuskEVM. Với mình, điều này quan trọng hơn việc chỉ có thêm một ứng dụng: khi các sản phẩm bắt đầu tạo ra hoạt động riêng, DuskEVM dần trở thành nơi người dùng thực sự tương tác thay vì chỉ đứng sau việc staking.
@Dusk_Foundation Domains mở rộng thêm một hướng sử dụng với hệ thống tên miền .dusk cho ví, ứng dụng và contract. Có thể từng sản phẩm chưa tạo ra tác động lớn, nhưng khi nhìn tổng thể, mình bắt đầu thấy Dusk gần với một hệ sinh thái có người dùng thực hơn là chỉ một ý tưởng trên giấy.
$XRP $COLLECT #TinFed #GrayscaleFilesToListZcashTrustOnNYSEArca #WalmartFalls7% #USJoblessClaimsFallTo206000
{future}(COLLECTUSDT)
{future}(DUSKUSDT)
{future}(XRPUSDT)
#dusk $DUSK @Dusk
Lần này xem qua @Dusk , mình chú ý đến một điều trước đây mình hay bỏ qua. Không chỉ bản thân chain đáng xem, mà những sản phẩm xuất hiện bên trên nó cũng cho thấy @Dusk đang được sử dụng theo những hướng khá khác nhau.
Mình chợt nghĩ đến một người bạn luôn ngại staking vì không muốn tự dựng node và loay hoay với phần cài đặt. Sozu giải quyết đúng điểm vướng đó: người dùng vẫn có thể stake DUSK mà không phải tự quản lý hạ tầng. Một thay đổi tưởng nhỏ, nhưng khi bớt được phần kỹ thuật, khoảng cách giữa “muốn tham gia” và “thực sự tham gia” cũng ngắn đi đáng kể.
PieSwap cũng là một mảnh ghép đáng chú ý, khi mang hoạt động swap và cung cấp thanh khoản lên DuskEVM. Với mình, điều này quan trọng hơn việc chỉ có thêm một ứng dụng: khi các sản phẩm bắt đầu tạo ra hoạt động riêng, DuskEVM dần trở thành nơi người dùng thực sự tương tác thay vì chỉ đứng sau việc staking.
@Dusk Domains mở rộng thêm một hướng sử dụng với hệ thống tên miền .dusk cho ví, ứng dụng và contract. Có thể từng sản phẩm chưa tạo ra tác động lớn, nhưng khi nhìn tổng thể, mình bắt đầu thấy Dusk gần với một hệ sinh thái có người dùng thực hơn là chỉ một ý tưởng trên giấy.
$XRP $COLLECT #TinFed #GrayscaleFilesToListZcashTrustOnNYSEArca #WalmartFalls7% #USJoblessClaimsFallTo206000
Lần này xem qua @Dusk , mình chú ý đến một điều trước đây mình hay bỏ qua. Không chỉ bản thân chain đáng xem, mà những sản phẩm xuất hiện bên trên nó cũng cho thấy @Dusk đang được sử dụng theo những hướng khá khác nhau.
Mình chợt nghĩ đến một người bạn luôn ngại staking vì không muốn tự dựng node và loay hoay với phần cài đặt. Sozu giải quyết đúng điểm vướng đó: người dùng vẫn có thể stake DUSK mà không phải tự quản lý hạ tầng. Một thay đổi tưởng nhỏ, nhưng khi bớt được phần kỹ thuật, khoảng cách giữa “muốn tham gia” và “thực sự tham gia” cũng ngắn đi đáng kể.
PieSwap cũng là một mảnh ghép đáng chú ý, khi mang hoạt động swap và cung cấp thanh khoản lên DuskEVM. Với mình, điều này quan trọng hơn việc chỉ có thêm một ứng dụng: khi các sản phẩm bắt đầu tạo ra hoạt động riêng, DuskEVM dần trở thành nơi người dùng thực sự tương tác thay vì chỉ đứng sau việc staking.
@Dusk Domains mở rộng thêm một hướng sử dụng với hệ thống tên miền .dusk cho ví, ứng dụng và contract. Có thể từng sản phẩm chưa tạo ra tác động lớn, nhưng khi nhìn tổng thể, mình bắt đầu thấy Dusk gần với một hệ sinh thái có người dùng thực hơn là chỉ một ý tưởng trên giấy.
$XRP $COLLECT #TinFed #GrayscaleFilesToListZcashTrustOnNYSEArca #WalmartFalls7% #USJoblessClaimsFallTo206000
13
2
290
#binancep2pantoan @Binance_Vietnam
858 USDT là số tiền mình mua để giữ BTC vào tháng 1 năm 2026. Mình đã chuyển toàn bộ 22,551 triệu VND vào tài khoản MB Bank của người bán. Ngân hàng báo giao dịch thành công, tiền đã được gửi đi. Nhưng cảm giác khá căng thẳng: tiền pháp định đã thông qua, trong khi USDT vẫn bị kẹt.
Ban đầu mình nghĩ chỉ là giao dịch bị chậm. Cho đến khi người bán nhắn trên Binance P2P rằng ngân hàng đã gửi cảnh báo và khóa tài khoản. Mình cũng không biết thực sự bên họ đang xảy ra chuyện gì. Vì vậy mình dừng việc đoán già đoán non và tập trung vào những gì mình có.
Mình thanh toán trực tiếp trong lệnh, mọi trao đổi đều giữ nguyên trên Binance P2P và các tài liệu được lưu đầy đủ. Khi bộ phận Hỗ trợ cần đối chiếu, họ yêu cầu bản sao kê PDF gốc từ Internet Banking, khớp đúng khoảng thời gian.
Lúc đầu mình hơi căng. Nhưng nghĩ kỹ thì hợp lý: một ảnh chụp màn hình chỉ chứng minh rằng có giao dịch, còn PDF từ ngân hàng giúp Hỗ trợ kiểm tra số tiền, thời gian và tài khoản rõ ràng hơn, đồng thời tránh được việc bị chỉnh sửa tài liệu.
Sau lần này, mình nhận ra giao dịch P2P không nên chỉ nhìn qua ảnh chụp màn hình. Mã Lệnh (Order ID), chat và sao kê ngân hàng đặt cạnh nhau sẽ cho thấy toàn bộ quá trình: tiền đã được chuyển đi khi nào, gửi bao nhiêu và chuyện gì đã xảy ra. Giữ trọn bộ tài liệu vẫn vững chắc hơn một bức ảnh đơn lẻ.
Mình gửi toàn bộ những gì Hỗ trợ cần, và sau khi quá trình xem xét hoàn tất, USDT cuối cùng cũng đã về. Mình không đi sâu người bán đang gặp vấn đề gì. Thứ mình cần biết là giao dịch đã được xử lý dựa trên những gì mình cung cấp.
Cuối cùng, điều mình rút ra khá thú vị: Bằng chứng tốt không phải nằm ở việc nó “trông đáng tin” đến đâu, mà là có nguồn gốc rõ ràng và người khác có thể kiểm tra lại khi mọi thứ đi sai hướng.
Từ đó tới nay, mình luôn giữ Order ID, chat P2P và PDF gốc cho mọi lệnh. Giờ mình thấy việc lưu bằng chứng là bước cuối cùng trước khi đóng một giao dịch, chứ không phải thứ mình làm chỉ cho có.
#binancep2pantoan @Binance Vietnam
858 USDT là số tiền mình mua để giữ BTC vào tháng 1 năm 2026. Mình đã chuyển toàn bộ 22,551 triệu VND vào tài khoản MB Bank của người bán. Ngân hàng báo giao dịch thành công, tiền đã được gửi đi. Nhưng cảm giác khá căng thẳng: tiền pháp định đã thông qua, trong khi USDT vẫn bị kẹt.
Ban đầu mình nghĩ chỉ là giao dịch bị chậm. Cho đến khi người bán nhắn trên Binance P2P rằng ngân hàng đã gửi cảnh báo và khóa tài khoản. Mình cũng không biết thực sự bên họ đang xảy ra chuyện gì. Vì vậy mình dừng việc đoán già đoán non và tập trung vào những gì mình có.
Mình thanh toán trực tiếp trong lệnh, mọi trao đổi đều giữ nguyên trên Binance P2P và các tài liệu được lưu đầy đủ. Khi bộ phận Hỗ trợ cần đối chiếu, họ yêu cầu bản sao kê PDF gốc từ Internet Banking, khớp đúng khoảng thời gian.
Lúc đầu mình hơi căng. Nhưng nghĩ kỹ thì hợp lý: một ảnh chụp màn hình chỉ chứng minh rằng có giao dịch, còn PDF từ ngân hàng giúp Hỗ trợ kiểm tra số tiền, thời gian và tài khoản rõ ràng hơn, đồng thời tránh được việc bị chỉnh sửa tài liệu.
Sau lần này, mình nhận ra giao dịch P2P không nên chỉ nhìn qua ảnh chụp màn hình. Mã Lệnh (Order ID), chat và sao kê ngân hàng đặt cạnh nhau sẽ cho thấy toàn bộ quá trình: tiền đã được chuyển đi khi nào, gửi bao nhiêu và chuyện gì đã xảy ra. Giữ trọn bộ tài liệu vẫn vững chắc hơn một bức ảnh đơn lẻ.
Mình gửi toàn bộ những gì Hỗ trợ cần, và sau khi quá trình xem xét hoàn tất, USDT cuối cùng cũng đã về. Mình không đi sâu người bán đang gặp vấn đề gì. Thứ mình cần biết là giao dịch đã được xử lý dựa trên những gì mình cung cấp.
Cuối cùng, điều mình rút ra khá thú vị: Bằng chứng tốt không phải nằm ở việc nó “trông đáng tin” đến đâu, mà là có nguồn gốc rõ ràng và người khác có thể kiểm tra lại khi mọi thứ đi sai hướng.
Từ đó tới nay, mình luôn giữ Order ID, chat P2P và PDF gốc cho mọi lệnh. Giờ mình thấy việc lưu bằng chứng là bước cuối cùng trước khi đóng một giao dịch, chứ không phải thứ mình làm chỉ cho có.
858 USDT là số tiền mình mua để giữ BTC vào tháng 1 năm 2026. Mình đã chuyển toàn bộ 22,551 triệu VND vào tài khoản MB Bank của người bán. Ngân hàng báo giao dịch thành công, tiền đã được gửi đi. Nhưng cảm giác khá căng thẳng: tiền pháp định đã thông qua, trong khi USDT vẫn bị kẹt.
Ban đầu mình nghĩ chỉ là giao dịch bị chậm. Cho đến khi người bán nhắn trên Binance P2P rằng ngân hàng đã gửi cảnh báo và khóa tài khoản. Mình cũng không biết thực sự bên họ đang xảy ra chuyện gì. Vì vậy mình dừng việc đoán già đoán non và tập trung vào những gì mình có.
Mình thanh toán trực tiếp trong lệnh, mọi trao đổi đều giữ nguyên trên Binance P2P và các tài liệu được lưu đầy đủ. Khi bộ phận Hỗ trợ cần đối chiếu, họ yêu cầu bản sao kê PDF gốc từ Internet Banking, khớp đúng khoảng thời gian.
Lúc đầu mình hơi căng. Nhưng nghĩ kỹ thì hợp lý: một ảnh chụp màn hình chỉ chứng minh rằng có giao dịch, còn PDF từ ngân hàng giúp Hỗ trợ kiểm tra số tiền, thời gian và tài khoản rõ ràng hơn, đồng thời tránh được việc bị chỉnh sửa tài liệu.
Sau lần này, mình nhận ra giao dịch P2P không nên chỉ nhìn qua ảnh chụp màn hình. Mã Lệnh (Order ID), chat và sao kê ngân hàng đặt cạnh nhau sẽ cho thấy toàn bộ quá trình: tiền đã được chuyển đi khi nào, gửi bao nhiêu và chuyện gì đã xảy ra. Giữ trọn bộ tài liệu vẫn vững chắc hơn một bức ảnh đơn lẻ.
Mình gửi toàn bộ những gì Hỗ trợ cần, và sau khi quá trình xem xét hoàn tất, USDT cuối cùng cũng đã về. Mình không đi sâu người bán đang gặp vấn đề gì. Thứ mình cần biết là giao dịch đã được xử lý dựa trên những gì mình cung cấp.
Cuối cùng, điều mình rút ra khá thú vị: Bằng chứng tốt không phải nằm ở việc nó “trông đáng tin” đến đâu, mà là có nguồn gốc rõ ràng và người khác có thể kiểm tra lại khi mọi thứ đi sai hướng.
Từ đó tới nay, mình luôn giữ Order ID, chat P2P và PDF gốc cho mọi lệnh. Giờ mình thấy việc lưu bằng chứng là bước cuối cùng trước khi đóng một giao dịch, chứ không phải thứ mình làm chỉ cho có.
3
2
4.7k
Mình quay lại đọc docs của Dusk Network thêm lần nữa để tìm hiểu kỹ hơn lý do họ đặt quyền riêng tư làm trọng tâm cho các ứng dụng tài chính.
Mình từng nghĩ trọng tâm chỉ là khiến các giao dịch không bị lộ. Nhưng sau khi xem kỹ Confidential Security Contract - XSC cùng confidential smart contracts, mình nhận ra @Dusk_Foundation đang giải quyết một mắt xích sâu hơn rất nhiều.
Điểm mình thấy đáng suy nghĩ nhất là bài toán dung hòa giữa privacy và verification.
Nếu dữ liệu tài chính nhạy cảm không được công khai, một mạng lưới phi tập trung dựa vào đâu để biết contract vẫn đang chạy đúng? Phần nào cần chứng minh, và phần nào có thể tiếp tục được che đi?
Càng đọc, mình càng thấy phần đáng quan tâm nằm ở những điều hệ thống đang mặc định là an toàn. Ở bề mặt, bảo mật dữ liệu nghe không quá phức tạp, nhưng cách mọi thứ được xây dựng phía sau mới là chuyện đáng để soi kỹ. Nếu một mắt xích trong đó không còn đúng như giả định ban đầu thì chuyện gì sẽ xảy ra?
Một điểm khác mình muốn hiểu rõ là cách #dusk đưa ra quyết định thay đổi giao thức. Nếu sau này mạng lưới trở thành nền móng cho tài chính, ai sẽ quyết định những nâng cấp có thể tác động trực tiếp đến mức độ riêng tư và an toàn của hệ thống?
Càng tìm hiểu, mình càng nhận ra chưa thể vội kết luận về Dusk. Điều thay đổi rõ nhất sau mỗi lần đọc docs $DUSK là những gì mình muốn kiểm chứng tiếp theo.
Mình đặc biệt tò mò liệu 4 yếu tố privacy, verification, security và decentralization có thể cùng mở rộng khi adoption tăng.
Theo bạn, đâu là điểm kỹ thuật nên xem xét nhất?
$HEMI $ACE
#FOMCWatch #CryptoRally #UAESaysItDetectedTwoIranianBallisticMissiles
{future}(DUSKUSDT)
{future}(ACEUSDT)
{future}(HEMIUSDT)
Mình quay lại đọc docs của Dusk Network thêm lần nữa để tìm hiểu kỹ hơn lý do họ đặt quyền riêng tư làm trọng tâm cho các ứng dụng tài chính.
Mình từng nghĩ trọng tâm chỉ là khiến các giao dịch không bị lộ. Nhưng sau khi xem kỹ Confidential Security Contract - XSC cùng confidential smart contracts, mình nhận ra @Dusk đang giải quyết một mắt xích sâu hơn rất nhiều.
Điểm mình thấy đáng suy nghĩ nhất là bài toán dung hòa giữa privacy và verification.
Nếu dữ liệu tài chính nhạy cảm không được công khai, một mạng lưới phi tập trung dựa vào đâu để biết contract vẫn đang chạy đúng? Phần nào cần chứng minh, và phần nào có thể tiếp tục được che đi?
Càng đọc, mình càng thấy phần đáng quan tâm nằm ở những điều hệ thống đang mặc định là an toàn. Ở bề mặt, bảo mật dữ liệu nghe không quá phức tạp, nhưng cách mọi thứ được xây dựng phía sau mới là chuyện đáng để soi kỹ. Nếu một mắt xích trong đó không còn đúng như giả định ban đầu thì chuyện gì sẽ xảy ra?
Một điểm khác mình muốn hiểu rõ là cách #dusk đưa ra quyết định thay đổi giao thức. Nếu sau này mạng lưới trở thành nền móng cho tài chính, ai sẽ quyết định những nâng cấp có thể tác động trực tiếp đến mức độ riêng tư và an toàn của hệ thống?
Càng tìm hiểu, mình càng nhận ra chưa thể vội kết luận về Dusk. Điều thay đổi rõ nhất sau mỗi lần đọc docs $DUSK là những gì mình muốn kiểm chứng tiếp theo.
Mình đặc biệt tò mò liệu 4 yếu tố privacy, verification, security và decentralization có thể cùng mở rộng khi adoption tăng.
Theo bạn, đâu là điểm kỹ thuật nên xem xét nhất?
$HEMI $ACE
#FOMCWatch #CryptoRally #UAESaysItDetectedTwoIranianBallisticMissiles
Mình từng nghĩ trọng tâm chỉ là khiến các giao dịch không bị lộ. Nhưng sau khi xem kỹ Confidential Security Contract - XSC cùng confidential smart contracts, mình nhận ra @Dusk đang giải quyết một mắt xích sâu hơn rất nhiều.
Điểm mình thấy đáng suy nghĩ nhất là bài toán dung hòa giữa privacy và verification.
Nếu dữ liệu tài chính nhạy cảm không được công khai, một mạng lưới phi tập trung dựa vào đâu để biết contract vẫn đang chạy đúng? Phần nào cần chứng minh, và phần nào có thể tiếp tục được che đi?
Càng đọc, mình càng thấy phần đáng quan tâm nằm ở những điều hệ thống đang mặc định là an toàn. Ở bề mặt, bảo mật dữ liệu nghe không quá phức tạp, nhưng cách mọi thứ được xây dựng phía sau mới là chuyện đáng để soi kỹ. Nếu một mắt xích trong đó không còn đúng như giả định ban đầu thì chuyện gì sẽ xảy ra?
Một điểm khác mình muốn hiểu rõ là cách #dusk đưa ra quyết định thay đổi giao thức. Nếu sau này mạng lưới trở thành nền móng cho tài chính, ai sẽ quyết định những nâng cấp có thể tác động trực tiếp đến mức độ riêng tư và an toàn của hệ thống?
Càng tìm hiểu, mình càng nhận ra chưa thể vội kết luận về Dusk. Điều thay đổi rõ nhất sau mỗi lần đọc docs $DUSK là những gì mình muốn kiểm chứng tiếp theo.
Mình đặc biệt tò mò liệu 4 yếu tố privacy, verification, security và decentralization có thể cùng mở rộng khi adoption tăng.
Theo bạn, đâu là điểm kỹ thuật nên xem xét nhất?
$HEMI $ACE
#FOMCWatch #CryptoRally #UAESaysItDetectedTwoIranianBallisticMissiles
2
3
313
#binancep2pantoan @Binance_Vietnam
Dạo này khi giao dịch P2P làm mình rén ngang… 😭
Sáng sơm nay lúc 5h mình vào P2P giao dịch tạo 1 lệnh bán 291 USDT. Mặc dù tiền đã vào đủ, check đi check lại đã khớp, nhưng đầu óc vẫn cứ nghĩ: “Ủa… có gì đó sai sai không?”
Mình còn đang vui vì giao dịch quá nhanh gọn thì khựng lại khi check tên người gửi. Ủa… tên này không trùng với tên đã đăng ký. Từ đang vui chuyển sang rén chỉ trong đúng vài giây.
Mình lập tức mở live chat Binance để check vì thấy tên người gửi không khớp. Support bảo mình chưa nên release USDT và để họ làm việc lại với bên kia. Phía người mua giải thích tài khoản đã hết hạn mức dù mới 5h sáng. Thế là mình chỉ biết chờ đợi, càng chờ càng rén vì sợ mọi chuyện xử lý lâu.
Để chắc ăn, mình ping support hỏi hướng xử lý. Họ hướng dẫn mình refund lại khoản tiền trước, rồi mới đi tới bước cancel order. Không có gì quá phức tạp, nhưng ít nhất mình biết mình đang xử lý đúng cách.
Mất kha khá thời gian cho một giao dịch tưởng như rất đơn giản, nhưng bù lại mình thấy nhẹ đầu hơn hẳn.
Gặp đúng tình huống này, bạn sẽ giữ USDT và xử lý tiếp, hay dừng lại cho chắc kèo? 👀
$EDEN $ACE $DOS
#VIXFallsTo2026Low #DollarHits3MonthLow #DOJProbesA16zOverRivalAIBoardSeats #StrategySellsStockToRepurchasePreferred
{future}(DOSUSDT)
{future}(ACEUSDT)
{future}(EDENUSDT)
#binancep2pantoan @Binance Vietnam
Dạo này khi giao dịch P2P làm mình rén ngang… 😭
Sáng sơm nay lúc 5h mình vào P2P giao dịch tạo 1 lệnh bán 291 USDT. Mặc dù tiền đã vào đủ, check đi check lại đã khớp, nhưng đầu óc vẫn cứ nghĩ: “Ủa… có gì đó sai sai không?”
Mình còn đang vui vì giao dịch quá nhanh gọn thì khựng lại khi check tên người gửi. Ủa… tên này không trùng với tên đã đăng ký. Từ đang vui chuyển sang rén chỉ trong đúng vài giây.
Mình lập tức mở live chat Binance để check vì thấy tên người gửi không khớp. Support bảo mình chưa nên release USDT và để họ làm việc lại với bên kia. Phía người mua giải thích tài khoản đã hết hạn mức dù mới 5h sáng. Thế là mình chỉ biết chờ đợi, càng chờ càng rén vì sợ mọi chuyện xử lý lâu.
Để chắc ăn, mình ping support hỏi hướng xử lý. Họ hướng dẫn mình refund lại khoản tiền trước, rồi mới đi tới bước cancel order. Không có gì quá phức tạp, nhưng ít nhất mình biết mình đang xử lý đúng cách.
Mất kha khá thời gian cho một giao dịch tưởng như rất đơn giản, nhưng bù lại mình thấy nhẹ đầu hơn hẳn.
Gặp đúng tình huống này, bạn sẽ giữ USDT và xử lý tiếp, hay dừng lại cho chắc kèo? 👀
$EDEN $ACE $DOS
#VIXFallsTo2026Low #DollarHits3MonthLow #DOJProbesA16zOverRivalAIBoardSeats #StrategySellsStockToRepurchasePreferred
Dạo này khi giao dịch P2P làm mình rén ngang… 😭
Sáng sơm nay lúc 5h mình vào P2P giao dịch tạo 1 lệnh bán 291 USDT. Mặc dù tiền đã vào đủ, check đi check lại đã khớp, nhưng đầu óc vẫn cứ nghĩ: “Ủa… có gì đó sai sai không?”
Mình còn đang vui vì giao dịch quá nhanh gọn thì khựng lại khi check tên người gửi. Ủa… tên này không trùng với tên đã đăng ký. Từ đang vui chuyển sang rén chỉ trong đúng vài giây.
Mình lập tức mở live chat Binance để check vì thấy tên người gửi không khớp. Support bảo mình chưa nên release USDT và để họ làm việc lại với bên kia. Phía người mua giải thích tài khoản đã hết hạn mức dù mới 5h sáng. Thế là mình chỉ biết chờ đợi, càng chờ càng rén vì sợ mọi chuyện xử lý lâu.
Để chắc ăn, mình ping support hỏi hướng xử lý. Họ hướng dẫn mình refund lại khoản tiền trước, rồi mới đi tới bước cancel order. Không có gì quá phức tạp, nhưng ít nhất mình biết mình đang xử lý đúng cách.
Mất kha khá thời gian cho một giao dịch tưởng như rất đơn giản, nhưng bù lại mình thấy nhẹ đầu hơn hẳn.
Gặp đúng tình huống này, bạn sẽ giữ USDT và xử lý tiếp, hay dừng lại cho chắc kèo? 👀
$EDEN $ACE $DOS
#VIXFallsTo2026Low #DollarHits3MonthLow #DOJProbesA16zOverRivalAIBoardSeats #StrategySellsStockToRepurchasePreferred
18
3
679
Tôi đã xem xét kỹ hơn @Dusk_Foundation gần đây và nhận ra rằng mình không còn chú ý nhiều đến giá nữa. Điều mình thực sự muốn hiểu là token đang hoạt động như thế nào bên dưới lớp mạng.
Một con số khiến tôi chú ý: hiện có khoảng 211M $DUSK đang được đem đi stake trên tổng nguồn cung 1B. Nhưng chỉ riêng con số đó thì không cho chúng ta biết được nhiều, bởi vì một lượng lớn token bị khóa không nhất thiết đồng nghĩa với việc mạng đang được sử dụng một cách tích cực.
Tuy nhiên, khi tôi đặt con số đó cạnh cách token được thiết kế, mọi thứ bắt đầu trở nên thú vị hơn nhiều.
Phần nổi bật với tôi là mô hình phát hành: Dusk hiện đang phát hành khoảng 19.86 DUSK mỗi block, rồi cắt giảm mức phát hành 50% mỗi bốn năm. Điều này tạo lợi thế cho những người tham gia sớm, đồng thời dần dần giảm áp lực lên lượng cung mới theo thời gian.
Tôi cũng nhận thấy sự khác biệt giữa thiết kế cũ và hiện tại: trước đây, Dusk nhắm tới tổng nguồn cung 1B vào khoảng năm 2050, trong khi mô hình mới lại nhấn mạnh hơn việc giảm phát hành theo từng giai đoạn.
Điều tôi vẫn chưa có câu trả lời rõ ràng là việc 211M $DUSK đang được đem đi stake thực sự nói lên điều gì về mạng.
Tôi cứ tự hỏi: người nắm giữ stake chủ yếu để nhận phần thưởng, hay việc tăng trưởng staking đang thực sự diễn ra song song với mức độ hoạt động tăng lên trên Dusk?
Tôi nghĩ đây là một điểm đáng chú ý, đặc biệt khi Dusk hướng tới việc xây dựng hạ tầng cho các smart contract và ứng dụng bảo mật trong lĩnh vực tài chính.
Tạm thời, tôi vẫn chưa có đủ dữ liệu để khẳng định rằng hoạt động staking đang tăng lên có thực sự tương quan với việc mạng được sử dụng nhiều hơn không. Nếu ai đó đã theo dõi Dusk sát sao trong suốt năm vừa qua và có dữ liệu về validators, giao dịch hoặc staking, tôi rất muốn xem. Tôi thật sự muốn nhìn vào các con số thực tế.
@Dusk_Foundation #dusk $ACE
#VIXFallsTo2026Low #DollarHits3MonthLow #DOJProbesA16zOverRivalAIBoardSeats #USMemoryStocksExtendGainsSanDiskUp10.5%
{future}(EDENUSDT)
{future}(DUSKUSDT)
{future}(ACEUSDT)
Tôi đã xem xét kỹ hơn @Dusk gần đây và nhận ra rằng mình không còn chú ý nhiều đến giá nữa. Điều mình thực sự muốn hiểu là token đang hoạt động như thế nào bên dưới lớp mạng.
Một con số khiến tôi chú ý: hiện có khoảng 211M $DUSK đang được đem đi stake trên tổng nguồn cung 1B. Nhưng chỉ riêng con số đó thì không cho chúng ta biết được nhiều, bởi vì một lượng lớn token bị khóa không nhất thiết đồng nghĩa với việc mạng đang được sử dụng một cách tích cực.
Tuy nhiên, khi tôi đặt con số đó cạnh cách token được thiết kế, mọi thứ bắt đầu trở nên thú vị hơn nhiều.
Phần nổi bật với tôi là mô hình phát hành: Dusk hiện đang phát hành khoảng 19.86 DUSK mỗi block, rồi cắt giảm mức phát hành 50% mỗi bốn năm. Điều này tạo lợi thế cho những người tham gia sớm, đồng thời dần dần giảm áp lực lên lượng cung mới theo thời gian.
Tôi cũng nhận thấy sự khác biệt giữa thiết kế cũ và hiện tại: trước đây, Dusk nhắm tới tổng nguồn cung 1B vào khoảng năm 2050, trong khi mô hình mới lại nhấn mạnh hơn việc giảm phát hành theo từng giai đoạn.
Điều tôi vẫn chưa có câu trả lời rõ ràng là việc 211M $DUSK đang được đem đi stake thực sự nói lên điều gì về mạng.
Tôi cứ tự hỏi: người nắm giữ stake chủ yếu để nhận phần thưởng, hay việc tăng trưởng staking đang thực sự diễn ra song song với mức độ hoạt động tăng lên trên Dusk?
Tôi nghĩ đây là một điểm đáng chú ý, đặc biệt khi Dusk hướng tới việc xây dựng hạ tầng cho các smart contract và ứng dụng bảo mật trong lĩnh vực tài chính.
Tạm thời, tôi vẫn chưa có đủ dữ liệu để khẳng định rằng hoạt động staking đang tăng lên có thực sự tương quan với việc mạng được sử dụng nhiều hơn không. Nếu ai đó đã theo dõi Dusk sát sao trong suốt năm vừa qua và có dữ liệu về validators, giao dịch hoặc staking, tôi rất muốn xem. Tôi thật sự muốn nhìn vào các con số thực tế.
@Dusk #dusk $ACE
#VIXFallsTo2026Low #DollarHits3MonthLow #DOJProbesA16zOverRivalAIBoardSeats #USMemoryStocksExtendGainsSanDiskUp10.5%
Một con số khiến tôi chú ý: hiện có khoảng 211M $DUSK đang được đem đi stake trên tổng nguồn cung 1B. Nhưng chỉ riêng con số đó thì không cho chúng ta biết được nhiều, bởi vì một lượng lớn token bị khóa không nhất thiết đồng nghĩa với việc mạng đang được sử dụng một cách tích cực.
Tuy nhiên, khi tôi đặt con số đó cạnh cách token được thiết kế, mọi thứ bắt đầu trở nên thú vị hơn nhiều.
Phần nổi bật với tôi là mô hình phát hành: Dusk hiện đang phát hành khoảng 19.86 DUSK mỗi block, rồi cắt giảm mức phát hành 50% mỗi bốn năm. Điều này tạo lợi thế cho những người tham gia sớm, đồng thời dần dần giảm áp lực lên lượng cung mới theo thời gian.
Tôi cũng nhận thấy sự khác biệt giữa thiết kế cũ và hiện tại: trước đây, Dusk nhắm tới tổng nguồn cung 1B vào khoảng năm 2050, trong khi mô hình mới lại nhấn mạnh hơn việc giảm phát hành theo từng giai đoạn.
Điều tôi vẫn chưa có câu trả lời rõ ràng là việc 211M $DUSK đang được đem đi stake thực sự nói lên điều gì về mạng.
Tôi cứ tự hỏi: người nắm giữ stake chủ yếu để nhận phần thưởng, hay việc tăng trưởng staking đang thực sự diễn ra song song với mức độ hoạt động tăng lên trên Dusk?
Tôi nghĩ đây là một điểm đáng chú ý, đặc biệt khi Dusk hướng tới việc xây dựng hạ tầng cho các smart contract và ứng dụng bảo mật trong lĩnh vực tài chính.
Tạm thời, tôi vẫn chưa có đủ dữ liệu để khẳng định rằng hoạt động staking đang tăng lên có thực sự tương quan với việc mạng được sử dụng nhiều hơn không. Nếu ai đó đã theo dõi Dusk sát sao trong suốt năm vừa qua và có dữ liệu về validators, giao dịch hoặc staking, tôi rất muốn xem. Tôi thật sự muốn nhìn vào các con số thực tế.
@Dusk #dusk $ACE
#VIXFallsTo2026Low #DollarHits3MonthLow #DOJProbesA16zOverRivalAIBoardSeats #USMemoryStocksExtendGainsSanDiskUp10.5%
9
2
501
#binancep2pantoan @Binance_Vietnam
Lần này, tôi đã dành một chút thời gian để nhìn lại cách tôi xử lý các cuộc trò chuyện trong giao dịch Binance P2P và tôi rời đi với nhiều suy nghĩ hơn là câu trả lời. Thật lạ, tôi lại xem điều đó như một dấu hiệu tốt. Nếu tôi nghĩ rằng việc một lệnh kết thúc đồng nghĩa với việc mọi rủi ro cũng kết thúc, có lẽ tôi đã để sót điều gì đó. Có một bài học đặc biệt cứ ở lại trong đầu tôi. Trước đây, tôi có thói quen xóa các cuộc chat P2P ngay khi một lệnh được đóng, với một suy nghĩ rất đơn giản: khi tiền mã hóa đã đổi chủ thì không còn gì để giữ lại. Càng nhìn kỹ, tôi càng nhận ra rằng chat không chỉ là nơi trao đổi thông tin. Đó còn là một phần của bằng chứng khi xảy ra tranh chấp.
Tôi cứ tự hỏi: “Lệnh đã đóng rồi thì có gì phải lo?” Có lẽ tôi đang đặt câu hỏi không đúng.
Giao dịch P2P có thể dẫn đến tranh chấp sau này, thay vì kết thúc hoàn toàn ngay khi đồng tiền được chuyển đi. Thứ mà tôi vẫn đang cố hiểu là chúng ta nên chuẩn bị bao nhiêu bằng chứng trước khi coi một giao dịch là an toàn. Nếu tranh chấp được mở trong khi lệnh vẫn đang hoạt động, Bộ phận Hỗ trợ của Binance có thể kiểm tra chat, chi tiết lệnh và xác nhận thanh toán. Và quan trọng hơn, liệu một tỷ lệ hoàn tất tốt có thực sự đủ an toàn hay không, khi tài khoản của bên kia chỉ mới được tạo vài tuần?
Tôi vẫn chưa có câu trả lời thật sự cho vấn đề đó.
Ngay lúc này, tôi quan tâm ít hơn đến việc một lệnh diễn ra “mượt mà” thế nào và nhiều hơn đến việc liệu tôi có lưu đủ bằng chứng trong chính hệ thống Binance hay không. Tôi cũng chú ý nhiều hơn đến tuổi tài khoản của bên còn lại, không chỉ là tỷ lệ hoàn tất, và đặc biệt là không xóa chat sau khi giao dịch kết thúc. Thường thì đây là nơi chứa những chi tiết có ý nghĩa nhất.
Điều tiếp theo tôi muốn tìm hiểu là cách Binance xử lý tranh chấp và những loại bằng chứng nào Hỗ trợ có thể kiểm tra trực tiếp từ hệ thống. Tôi có cảm giác rằng đó là nơi nhận thức hiện tại của tôi sẽ hoặc được củng cố vững hơn - hoặc hoàn toàn thay đổi.
$KII $DOS $QUID
#IsraelStrikesLebanonKillsHezbollahCommander #TheoDõiFOMC
{future}(DOSUSDT)
#binancep2pantoan @Binance Vietnam
Lần này, tôi đã dành một chút thời gian để nhìn lại cách tôi xử lý các cuộc trò chuyện trong giao dịch Binance P2P và tôi rời đi với nhiều suy nghĩ hơn là câu trả lời. Thật lạ, tôi lại xem điều đó như một dấu hiệu tốt. Nếu tôi nghĩ rằng việc một lệnh kết thúc đồng nghĩa với việc mọi rủi ro cũng kết thúc, có lẽ tôi đã để sót điều gì đó. Có một bài học đặc biệt cứ ở lại trong đầu tôi. Trước đây, tôi có thói quen xóa các cuộc chat P2P ngay khi một lệnh được đóng, với một suy nghĩ rất đơn giản: khi tiền mã hóa đã đổi chủ thì không còn gì để giữ lại. Càng nhìn kỹ, tôi càng nhận ra rằng chat không chỉ là nơi trao đổi thông tin. Đó còn là một phần của bằng chứng khi xảy ra tranh chấp.
Tôi cứ tự hỏi: “Lệnh đã đóng rồi thì có gì phải lo?” Có lẽ tôi đang đặt câu hỏi không đúng.
Giao dịch P2P có thể dẫn đến tranh chấp sau này, thay vì kết thúc hoàn toàn ngay khi đồng tiền được chuyển đi. Thứ mà tôi vẫn đang cố hiểu là chúng ta nên chuẩn bị bao nhiêu bằng chứng trước khi coi một giao dịch là an toàn. Nếu tranh chấp được mở trong khi lệnh vẫn đang hoạt động, Bộ phận Hỗ trợ của Binance có thể kiểm tra chat, chi tiết lệnh và xác nhận thanh toán. Và quan trọng hơn, liệu một tỷ lệ hoàn tất tốt có thực sự đủ an toàn hay không, khi tài khoản của bên kia chỉ mới được tạo vài tuần?
Tôi vẫn chưa có câu trả lời thật sự cho vấn đề đó.
Ngay lúc này, tôi quan tâm ít hơn đến việc một lệnh diễn ra “mượt mà” thế nào và nhiều hơn đến việc liệu tôi có lưu đủ bằng chứng trong chính hệ thống Binance hay không. Tôi cũng chú ý nhiều hơn đến tuổi tài khoản của bên còn lại, không chỉ là tỷ lệ hoàn tất, và đặc biệt là không xóa chat sau khi giao dịch kết thúc. Thường thì đây là nơi chứa những chi tiết có ý nghĩa nhất.
Điều tiếp theo tôi muốn tìm hiểu là cách Binance xử lý tranh chấp và những loại bằng chứng nào Hỗ trợ có thể kiểm tra trực tiếp từ hệ thống. Tôi có cảm giác rằng đó là nơi nhận thức hiện tại của tôi sẽ hoặc được củng cố vững hơn - hoặc hoàn toàn thay đổi.
$KII $DOS $QUID
#IsraelStrikesLebanonKillsHezbollahCommander #TheoDõiFOMC
Lần này, tôi đã dành một chút thời gian để nhìn lại cách tôi xử lý các cuộc trò chuyện trong giao dịch Binance P2P và tôi rời đi với nhiều suy nghĩ hơn là câu trả lời. Thật lạ, tôi lại xem điều đó như một dấu hiệu tốt. Nếu tôi nghĩ rằng việc một lệnh kết thúc đồng nghĩa với việc mọi rủi ro cũng kết thúc, có lẽ tôi đã để sót điều gì đó. Có một bài học đặc biệt cứ ở lại trong đầu tôi. Trước đây, tôi có thói quen xóa các cuộc chat P2P ngay khi một lệnh được đóng, với một suy nghĩ rất đơn giản: khi tiền mã hóa đã đổi chủ thì không còn gì để giữ lại. Càng nhìn kỹ, tôi càng nhận ra rằng chat không chỉ là nơi trao đổi thông tin. Đó còn là một phần của bằng chứng khi xảy ra tranh chấp.
Tôi cứ tự hỏi: “Lệnh đã đóng rồi thì có gì phải lo?” Có lẽ tôi đang đặt câu hỏi không đúng.
Giao dịch P2P có thể dẫn đến tranh chấp sau này, thay vì kết thúc hoàn toàn ngay khi đồng tiền được chuyển đi. Thứ mà tôi vẫn đang cố hiểu là chúng ta nên chuẩn bị bao nhiêu bằng chứng trước khi coi một giao dịch là an toàn. Nếu tranh chấp được mở trong khi lệnh vẫn đang hoạt động, Bộ phận Hỗ trợ của Binance có thể kiểm tra chat, chi tiết lệnh và xác nhận thanh toán. Và quan trọng hơn, liệu một tỷ lệ hoàn tất tốt có thực sự đủ an toàn hay không, khi tài khoản của bên kia chỉ mới được tạo vài tuần?
Tôi vẫn chưa có câu trả lời thật sự cho vấn đề đó.
Ngay lúc này, tôi quan tâm ít hơn đến việc một lệnh diễn ra “mượt mà” thế nào và nhiều hơn đến việc liệu tôi có lưu đủ bằng chứng trong chính hệ thống Binance hay không. Tôi cũng chú ý nhiều hơn đến tuổi tài khoản của bên còn lại, không chỉ là tỷ lệ hoàn tất, và đặc biệt là không xóa chat sau khi giao dịch kết thúc. Thường thì đây là nơi chứa những chi tiết có ý nghĩa nhất.
Điều tiếp theo tôi muốn tìm hiểu là cách Binance xử lý tranh chấp và những loại bằng chứng nào Hỗ trợ có thể kiểm tra trực tiếp từ hệ thống. Tôi có cảm giác rằng đó là nơi nhận thức hiện tại của tôi sẽ hoặc được củng cố vững hơn - hoặc hoàn toàn thay đổi.
$KII $DOS $QUID
#IsraelStrikesLebanonKillsHezbollahCommander #TheoDõiFOMC
12
2
1.3k
Đã xác minh
Trước đây tôi nghĩ rằng Moonlight so với Phoenix trong Dusk chủ yếu là một lựa chọn về quyền riêng tư. Nhưng sau khi đào sâu hơn, tôi cho rằng cách diễn giải thú vị hơn là sự chuyển đổi tư thế quản lý (regulatory posture). Hãy hình dung một tổ chức vận hành trên cùng một lớp thanh toán. Phía kho bạc hướng tới sàn giao dịch của họ có thể cần các số dư công khai, các chuyển tiền có thể truy vết và đối soát đơn giản. Moonlight phù hợp với mô hình đó: người gửi, người nhận và số tiền đều nhìn thấy được, và kiến trúc sàn của Dusk đặc biệt sử dụng Moonlight cho các luồng nạp tiền và lưu ký.
Bây giờ hãy xét một quy trình khác. Tổ chức đó đang chuyển vốn giữa các đối tác và không muốn quy mô vị thế của mình hay đồ thị giao dịch bị lộ ra cho thị trường. Phoenix thay đổi mô hình mức độ hiển thị. Tiền trở thành các ghi chú được che chắn, với các bằng chứng ZK xác thực giao dịch mà không tiết lộ số tiền hay liên kết giao dịch công khai. Tuy nhiên, người nhận vẫn có thể nhận diện được người gửi, trong khi các khóa xem (viewing keys) cho phép tiết lộ có kiểm soát khi cần đến bằng chứng.
Điều tôi thấy ấn tượng ở đây là thiết kế động lực. Tổ chức không bị buộc phải chọn giữa tài chính minh bạch và tài chính riêng tư. Họ có thể chọn mức độ hiển thị tùy theo quy trình.
Tuy vậy, vẫn có một sự đánh đổi: Phoenix đưa ra các yêu cầu phức tạp hơn cho lưu ký, quét (scanning) và tạo bằng chứng so với Moonlight. Điều đó khiến @Dusk_Foundation special trở nên đặc biệt đối với tôi. Có lẽ đổi mới thực sự không phải là quyền riêng tư, mà là việc làm cho việc công bố (disclosure) có thể cấu hình ở cấp độ giao dịch.
Liệu các thị trường được quản lý thực sự sẽ ưu tiên kiểu minh bạch biến thiên này hơn một sổ cái luôn công khai không?
#dusk $DUSK $KII $DOS
#IsraelStrikesLebanonKillsHezbollahCommander #CardanoSplitsDijkstraUpgradeIntoTwoPhases #SECCancelsCryptoRulemakingMeeting #CMESeptemberHikeOddsFallTo30.6%
{future}(DOSUSDT)
{future}(BTCUSDT)
{future}(DUSKUSDT)
Trước đây tôi nghĩ rằng Moonlight so với Phoenix trong Dusk chủ yếu là một lựa chọn về quyền riêng tư. Nhưng sau khi đào sâu hơn, tôi cho rằng cách diễn giải thú vị hơn là sự chuyển đổi tư thế quản lý (regulatory posture). Hãy hình dung một tổ chức vận hành trên cùng một lớp thanh toán. Phía kho bạc hướng tới sàn giao dịch của họ có thể cần các số dư công khai, các chuyển tiền có thể truy vết và đối soát đơn giản. Moonlight phù hợp với mô hình đó: người gửi, người nhận và số tiền đều nhìn thấy được, và kiến trúc sàn của Dusk đặc biệt sử dụng Moonlight cho các luồng nạp tiền và lưu ký.
Bây giờ hãy xét một quy trình khác. Tổ chức đó đang chuyển vốn giữa các đối tác và không muốn quy mô vị thế của mình hay đồ thị giao dịch bị lộ ra cho thị trường. Phoenix thay đổi mô hình mức độ hiển thị. Tiền trở thành các ghi chú được che chắn, với các bằng chứng ZK xác thực giao dịch mà không tiết lộ số tiền hay liên kết giao dịch công khai. Tuy nhiên, người nhận vẫn có thể nhận diện được người gửi, trong khi các khóa xem (viewing keys) cho phép tiết lộ có kiểm soát khi cần đến bằng chứng.
Điều tôi thấy ấn tượng ở đây là thiết kế động lực. Tổ chức không bị buộc phải chọn giữa tài chính minh bạch và tài chính riêng tư. Họ có thể chọn mức độ hiển thị tùy theo quy trình.
Tuy vậy, vẫn có một sự đánh đổi: Phoenix đưa ra các yêu cầu phức tạp hơn cho lưu ký, quét (scanning) và tạo bằng chứng so với Moonlight. Điều đó khiến @Dusk special trở nên đặc biệt đối với tôi. Có lẽ đổi mới thực sự không phải là quyền riêng tư, mà là việc làm cho việc công bố (disclosure) có thể cấu hình ở cấp độ giao dịch.
Liệu các thị trường được quản lý thực sự sẽ ưu tiên kiểu minh bạch biến thiên này hơn một sổ cái luôn công khai không?
#dusk $DUSK $KII $DOS
#IsraelStrikesLebanonKillsHezbollahCommander #CardanoSplitsDijkstraUpgradeIntoTwoPhases #SECCancelsCryptoRulemakingMeeting #CMESeptemberHikeOddsFallTo30.6%
Bây giờ hãy xét một quy trình khác. Tổ chức đó đang chuyển vốn giữa các đối tác và không muốn quy mô vị thế của mình hay đồ thị giao dịch bị lộ ra cho thị trường. Phoenix thay đổi mô hình mức độ hiển thị. Tiền trở thành các ghi chú được che chắn, với các bằng chứng ZK xác thực giao dịch mà không tiết lộ số tiền hay liên kết giao dịch công khai. Tuy nhiên, người nhận vẫn có thể nhận diện được người gửi, trong khi các khóa xem (viewing keys) cho phép tiết lộ có kiểm soát khi cần đến bằng chứng.
Điều tôi thấy ấn tượng ở đây là thiết kế động lực. Tổ chức không bị buộc phải chọn giữa tài chính minh bạch và tài chính riêng tư. Họ có thể chọn mức độ hiển thị tùy theo quy trình.
Tuy vậy, vẫn có một sự đánh đổi: Phoenix đưa ra các yêu cầu phức tạp hơn cho lưu ký, quét (scanning) và tạo bằng chứng so với Moonlight. Điều đó khiến @Dusk special trở nên đặc biệt đối với tôi. Có lẽ đổi mới thực sự không phải là quyền riêng tư, mà là việc làm cho việc công bố (disclosure) có thể cấu hình ở cấp độ giao dịch.
Liệu các thị trường được quản lý thực sự sẽ ưu tiên kiểu minh bạch biến thiên này hơn một sổ cái luôn công khai không?
#dusk $DUSK $KII $DOS
#IsraelStrikesLebanonKillsHezbollahCommander #CardanoSplitsDijkstraUpgradeIntoTwoPhases #SECCancelsCryptoRulemakingMeeting #CMESeptemberHikeOddsFallTo30.6%
Privacy wins
50%
🧲Transparency wins
50%
🔮 Both matter
0%
🧿Configurable wins
0%
4 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
1
2
2k
#binancep2pantoan @Binance_Vietnam
Tôi cứ mãi suy nghĩ về một câu hỏi rất đơn giản: điều gì thực sự làm cho một giao dịch Binance P2P an toàn, và với Binance P2P thì câu trả lời dường như khác với những gì phần lớn người mới tham gia thường nghĩ.
Đây không phải là nơi để “mua bán crypto cho vui”. Đây là cơ hội để kiểm tra xem cơ chế ký quỹ (escrow), hệ thống khiếu nại và quy trình xác minh bằng chứng có thực sự bảo vệ được người dùng hay không.
Những gì tôi có thể xác minh được là: crypto sẽ bị khóa trong ký quỹ ngay khi một lệnh được mở, mọi thông tin trao đổi đều được lưu trong khung chat của lệnh và các tranh chấp có thể được chuyển lên Binance để xem xét dựa trên bằng chứng.
Tôi cũng có thể xem xét cách chọn đối tác, cách xác minh tên trên tài khoản ngân hàng và thời điểm phát hành/giải phóng crypto, bởi vì đây thực sự là bài kiểm tra xem cơ chế bảo vệ của Binance P2P có thể hoạt động khi người dùng tuân theo đúng quy trình hay không—thay vì chỉ đơn giản kỳ vọng Binance sẽ cứu họ nếu có chuyện gì đó xảy ra.
Điều tôi chưa biết là hệ thống sẽ vận hành ra sao trong các tình huống thực tế như: tiền không đến, đối tác gây sức ép để yêu cầu giải phóng, giấy tờ giả hoặc các nỗ lực kéo giao dịch ra khỏi nền tảng thay vì giữ nó trong một môi trường được kiểm soát.
Câu hỏi là liệu người dùng có thực sự hiểu rằng ký quỹ chỉ là một lớp bảo vệ, trong khi quyết định tạo ra lỗ hổng vẫn nằm trong tay chính họ.
Tôi đang theo dõi liệu những thói quen kiểm tra tiền thật, giữ toàn bộ giao dịch trong nền tảng, chọn đúng đối tác và lưu giữ đầy đủ bằng chứng có thực sự trở thành hành vi mặc định của người dùng hay không.
$PORTAL $CHIP $MarsCoin
#LMECopperStocksFall42DaysLongestSince2014 #SP500TopsRecord7800 #USToPressNationsToPickUSOrChinaAICoalition #SP500EarningsBeatExpectations
{future}(BTCUSDT)
{future}(CHIPUSDT)
{future}(PORTALUSDT)
#binancep2pantoan @Binance Vietnam
Tôi cứ mãi suy nghĩ về một câu hỏi rất đơn giản: điều gì thực sự làm cho một giao dịch Binance P2P an toàn, và với Binance P2P thì câu trả lời dường như khác với những gì phần lớn người mới tham gia thường nghĩ.
Đây không phải là nơi để “mua bán crypto cho vui”. Đây là cơ hội để kiểm tra xem cơ chế ký quỹ (escrow), hệ thống khiếu nại và quy trình xác minh bằng chứng có thực sự bảo vệ được người dùng hay không.
Những gì tôi có thể xác minh được là: crypto sẽ bị khóa trong ký quỹ ngay khi một lệnh được mở, mọi thông tin trao đổi đều được lưu trong khung chat của lệnh và các tranh chấp có thể được chuyển lên Binance để xem xét dựa trên bằng chứng.
Tôi cũng có thể xem xét cách chọn đối tác, cách xác minh tên trên tài khoản ngân hàng và thời điểm phát hành/giải phóng crypto, bởi vì đây thực sự là bài kiểm tra xem cơ chế bảo vệ của Binance P2P có thể hoạt động khi người dùng tuân theo đúng quy trình hay không—thay vì chỉ đơn giản kỳ vọng Binance sẽ cứu họ nếu có chuyện gì đó xảy ra.
Điều tôi chưa biết là hệ thống sẽ vận hành ra sao trong các tình huống thực tế như: tiền không đến, đối tác gây sức ép để yêu cầu giải phóng, giấy tờ giả hoặc các nỗ lực kéo giao dịch ra khỏi nền tảng thay vì giữ nó trong một môi trường được kiểm soát.
Câu hỏi là liệu người dùng có thực sự hiểu rằng ký quỹ chỉ là một lớp bảo vệ, trong khi quyết định tạo ra lỗ hổng vẫn nằm trong tay chính họ.
Tôi đang theo dõi liệu những thói quen kiểm tra tiền thật, giữ toàn bộ giao dịch trong nền tảng, chọn đúng đối tác và lưu giữ đầy đủ bằng chứng có thực sự trở thành hành vi mặc định của người dùng hay không.
$PORTAL $CHIP $MarsCoin
#LMECopperStocksFall42DaysLongestSince2014 #SP500TopsRecord7800 #USToPressNationsToPickUSOrChinaAICoalition #SP500EarningsBeatExpectations
Tôi cứ mãi suy nghĩ về một câu hỏi rất đơn giản: điều gì thực sự làm cho một giao dịch Binance P2P an toàn, và với Binance P2P thì câu trả lời dường như khác với những gì phần lớn người mới tham gia thường nghĩ.
Đây không phải là nơi để “mua bán crypto cho vui”. Đây là cơ hội để kiểm tra xem cơ chế ký quỹ (escrow), hệ thống khiếu nại và quy trình xác minh bằng chứng có thực sự bảo vệ được người dùng hay không.
Những gì tôi có thể xác minh được là: crypto sẽ bị khóa trong ký quỹ ngay khi một lệnh được mở, mọi thông tin trao đổi đều được lưu trong khung chat của lệnh và các tranh chấp có thể được chuyển lên Binance để xem xét dựa trên bằng chứng.
Tôi cũng có thể xem xét cách chọn đối tác, cách xác minh tên trên tài khoản ngân hàng và thời điểm phát hành/giải phóng crypto, bởi vì đây thực sự là bài kiểm tra xem cơ chế bảo vệ của Binance P2P có thể hoạt động khi người dùng tuân theo đúng quy trình hay không—thay vì chỉ đơn giản kỳ vọng Binance sẽ cứu họ nếu có chuyện gì đó xảy ra.
Điều tôi chưa biết là hệ thống sẽ vận hành ra sao trong các tình huống thực tế như: tiền không đến, đối tác gây sức ép để yêu cầu giải phóng, giấy tờ giả hoặc các nỗ lực kéo giao dịch ra khỏi nền tảng thay vì giữ nó trong một môi trường được kiểm soát.
Câu hỏi là liệu người dùng có thực sự hiểu rằng ký quỹ chỉ là một lớp bảo vệ, trong khi quyết định tạo ra lỗ hổng vẫn nằm trong tay chính họ.
Tôi đang theo dõi liệu những thói quen kiểm tra tiền thật, giữ toàn bộ giao dịch trong nền tảng, chọn đúng đối tác và lưu giữ đầy đủ bằng chứng có thực sự trở thành hành vi mặc định của người dùng hay không.
$PORTAL $CHIP $MarsCoin
#LMECopperStocksFall42DaysLongestSince2014 #SP500TopsRecord7800 #USToPressNationsToPickUSOrChinaAICoalition #SP500EarningsBeatExpectations
🔺 Escrow is only one layer
0%
🔹Evidence is real protection
50%
🔻Verify first. Release later
50%
🔸Your habits matter most
0%
2 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
1
3
1.6k
Có một điều mà tôi cứ quay lại khi tìm hiểu về @Dusk_Foundation : vì sao trải nghiệm staking vẫn cảm thấy “chưa hoàn thiện” dù mạng lưới đã đi vào hoạt động và phần lớn logic thiết kế nằm ở các cơ chế bảo vệ sự đồng thuận & phân phối quyền lực, chứ không chỉ ở tính năng staking bề mặt.
Quy trình bắt đầu với việc staking $DUSK theo tỷ lệ 90/10 — 10% được khóa để ngăn việc spam stake/unstake liên tục làm gián đoạn mạng lưới. Từ đó, xuất hiện giai đoạn “trưởng thành” 12 giờ, đây là phần tôi thấy thú vị nhất vì nó buộc người dùng phải chấp nhận “bỏ tiền vào rồi ngồi chờ” thay vì có quyền ngay lập tức. Xác suất nhận thưởng vận hành dựa trên tỷ lệ stake của từng người so với tổng số, và đây chính là lúc câu hỏi của kinh tế học hành vi được kiểm chứng thực sự: chỉ những người vận hành node 24/7 mới tiến gần đến lợi nhuận ổn định, trong khi các staker thông thường về bản chất là đang “đánh cược” xác suất. Hyperstaking và lớp ủy quyền bên thứ ba (Sozu…) luôn tồn tại ở chế độ nền, chờ thời điểm chúng thoát khỏi giai đoạn beta. Vòng lặp được hoàn tất khi những người vận hành node mới là người thực sự “nhận hết” phần thưởng, còn phần lớn người dùng phổ thông vẫn đang nắm nhiều lời hứa hơn là một cơ chế đã được ổn định.
Điều tôi chưa biết là cơ chế 90/10 và thời gian trưởng thành sẽ hoạt động như thế nào khi xuất hiện áp lực rút vốn hoặc biến động lớn, thay vì các điều kiện lý tưởng hiện tại. Câu hỏi là liệu giả định “ưu tiên bảo mật mạng hơn trải nghiệm người dùng UX” có thật sự đúng và được duy trì lâu dài hay không, hay rủi ro về một khoảng cách giữa trải nghiệm thử nghiệm và hạ tầng thực sự vẫn còn tồn tại.
Tôi đang theo dõi các tín hiệu liên quan đến tốc độ hoàn tất Hyperstaking và mức độ tham gia thực tế từ người dùng phổ thông, khi điều kiện “chỉ những người vận hành node mới được hưởng lợi rõ ràng” tiếp tục diễn ra.
#dusk $PORTAL $AIO
#LMECopperStocksFall42DaysLongestSince2014 #SP500TopsRecord7800 #USToPressNationsToPickUSOrChinaAICoalition #SP500EarningsBeatExpectations
{future}(PORTALUSDT)
Có một điều mà tôi cứ quay lại khi tìm hiểu về @Dusk : vì sao trải nghiệm staking vẫn cảm thấy “chưa hoàn thiện” dù mạng lưới đã đi vào hoạt động và phần lớn logic thiết kế nằm ở các cơ chế bảo vệ sự đồng thuận & phân phối quyền lực, chứ không chỉ ở tính năng staking bề mặt.
Quy trình bắt đầu với việc staking $DUSK theo tỷ lệ 90/10 — 10% được khóa để ngăn việc spam stake/unstake liên tục làm gián đoạn mạng lưới. Từ đó, xuất hiện giai đoạn “trưởng thành” 12 giờ, đây là phần tôi thấy thú vị nhất vì nó buộc người dùng phải chấp nhận “bỏ tiền vào rồi ngồi chờ” thay vì có quyền ngay lập tức. Xác suất nhận thưởng vận hành dựa trên tỷ lệ stake của từng người so với tổng số, và đây chính là lúc câu hỏi của kinh tế học hành vi được kiểm chứng thực sự: chỉ những người vận hành node 24/7 mới tiến gần đến lợi nhuận ổn định, trong khi các staker thông thường về bản chất là đang “đánh cược” xác suất. Hyperstaking và lớp ủy quyền bên thứ ba (Sozu…) luôn tồn tại ở chế độ nền, chờ thời điểm chúng thoát khỏi giai đoạn beta. Vòng lặp được hoàn tất khi những người vận hành node mới là người thực sự “nhận hết” phần thưởng, còn phần lớn người dùng phổ thông vẫn đang nắm nhiều lời hứa hơn là một cơ chế đã được ổn định.
Điều tôi chưa biết là cơ chế 90/10 và thời gian trưởng thành sẽ hoạt động như thế nào khi xuất hiện áp lực rút vốn hoặc biến động lớn, thay vì các điều kiện lý tưởng hiện tại. Câu hỏi là liệu giả định “ưu tiên bảo mật mạng hơn trải nghiệm người dùng UX” có thật sự đúng và được duy trì lâu dài hay không, hay rủi ro về một khoảng cách giữa trải nghiệm thử nghiệm và hạ tầng thực sự vẫn còn tồn tại.
Tôi đang theo dõi các tín hiệu liên quan đến tốc độ hoàn tất Hyperstaking và mức độ tham gia thực tế từ người dùng phổ thông, khi điều kiện “chỉ những người vận hành node mới được hưởng lợi rõ ràng” tiếp tục diễn ra.
#dusk $PORTAL $AIO
#LMECopperStocksFall42DaysLongestSince2014 #SP500TopsRecord7800 #USToPressNationsToPickUSOrChinaAICoalition #SP500EarningsBeatExpectations
Quy trình bắt đầu với việc staking $DUSK theo tỷ lệ 90/10 — 10% được khóa để ngăn việc spam stake/unstake liên tục làm gián đoạn mạng lưới. Từ đó, xuất hiện giai đoạn “trưởng thành” 12 giờ, đây là phần tôi thấy thú vị nhất vì nó buộc người dùng phải chấp nhận “bỏ tiền vào rồi ngồi chờ” thay vì có quyền ngay lập tức. Xác suất nhận thưởng vận hành dựa trên tỷ lệ stake của từng người so với tổng số, và đây chính là lúc câu hỏi của kinh tế học hành vi được kiểm chứng thực sự: chỉ những người vận hành node 24/7 mới tiến gần đến lợi nhuận ổn định, trong khi các staker thông thường về bản chất là đang “đánh cược” xác suất. Hyperstaking và lớp ủy quyền bên thứ ba (Sozu…) luôn tồn tại ở chế độ nền, chờ thời điểm chúng thoát khỏi giai đoạn beta. Vòng lặp được hoàn tất khi những người vận hành node mới là người thực sự “nhận hết” phần thưởng, còn phần lớn người dùng phổ thông vẫn đang nắm nhiều lời hứa hơn là một cơ chế đã được ổn định.
Điều tôi chưa biết là cơ chế 90/10 và thời gian trưởng thành sẽ hoạt động như thế nào khi xuất hiện áp lực rút vốn hoặc biến động lớn, thay vì các điều kiện lý tưởng hiện tại. Câu hỏi là liệu giả định “ưu tiên bảo mật mạng hơn trải nghiệm người dùng UX” có thật sự đúng và được duy trì lâu dài hay không, hay rủi ro về một khoảng cách giữa trải nghiệm thử nghiệm và hạ tầng thực sự vẫn còn tồn tại.
Tôi đang theo dõi các tín hiệu liên quan đến tốc độ hoàn tất Hyperstaking và mức độ tham gia thực tế từ người dùng phổ thông, khi điều kiện “chỉ những người vận hành node mới được hưởng lợi rõ ràng” tiếp tục diễn ra.
#dusk $PORTAL $AIO
#LMECopperStocksFall42DaysLongestSince2014 #SP500TopsRecord7800 #USToPressNationsToPickUSOrChinaAICoalition #SP500EarningsBeatExpectations
⏳ Worth the wait
0%
🔐 Security first
100%
🎲 Staking or probability
0%
🖥️ Node operators win
0%
1 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
13
2
166
#binancep2pantoan @Binance_Vietnam
Hôm nay tôi đào sâu hơn vào Binance và Tỷ lệ hoàn tất (Completion Rate) trên P2P — làm sao một con số tưởng chừng đơn giản lại thực sự nói lên rất ít về mức độ tin cậy thực sự của một bên bán (merchant).
Phần kỹ thuật thì với tôi có vẻ hợp lý. Nhưng thứ khiến tôi dừng lại là việc xem xét cỡ mẫu (sample size) và khoảng thời gian trong đó con số đó được tạo ra.
Tôi nhìn vào dữ liệu thực tế thay vì chỉ nhìn vào một tỷ lệ phần trăm.
99% sau 5.000 giao dịch, 99% sau 200 giao dịch — kèm theo số lượng giao dịch và Tỷ lệ hoàn tất trong 30 ngày.
Khoan đã! Cả hai đều là 99%, nhưng chiều sâu lịch sử và mức độ kinh nghiệm trong thực tế hoàn toàn khác nhau.
Một merchant đã trải qua hàng nghìn giao dịch chắc chắn đã đối mặt với nhiều loại đối tác, tình huống và sự kiện hơn rất nhiều. Trong khi đó, tỷ lệ cao trên một mẫu nhỏ có thể chỉ phản ánh một giai đoạn ngắn.
Đó là khoảng cách thực sự khiến tôi phải nghĩ.
Tôi không nói rằng Binance ở đây bị lỗi.
Tỷ lệ hoàn tất vẫn hoạt động đúng như thiết kế.
Câu hỏi là liệu một con số theo phần trăm có thể phản ánh chân thực người đang ở phía sau tài khoản merchant đó tại thời điểm hiện tại không.
Điều này khiến tôi nghĩ tới việc nhìn một bức ảnh chụp nhanh rồi cố đánh giá cả một con người.
Con số có thể trông rất tốt, nhưng nếu chúng ta không biết nó đến từ bao nhiêu giao dịch, bao phủ trong khoảng thời gian nào và đã xảy ra cách đây bao lâu, thì chúng ta vẫn chỉ đang nhìn bề mặt.
Và đây là phần đáng chú ý: những tín hiệu quan trọng nhất có thể không hiện hết trên màn hình. Completion Rate chỉ là bước đầu tiên. Phía sau nó là cả một lớp dữ liệu và hành vi mà người dùng bình thường không bao giờ nhìn thấy.
Chúng ta có đang đặt quá nhiều niềm tin vào một con số nhìn có vẻ đẹp không?
Hay Completion Rate nên chỉ là điểm bắt đầu trước khi chúng ta thực sự đào sâu để đánh giá độ tin cậy của một merchant?
$KII $AEON $PRL
#BNBChainToActivatePasteurHardFork #USJulyRetailSalesFall0.6% #SanDiskRises7%OnRevenueGrowthOutlook #SanDiskRises7%OnRevenueGrowthOutlook
{future}(PRLUSDT)
#binancep2pantoan @Binance Vietnam
Hôm nay tôi đào sâu hơn vào Binance và Tỷ lệ hoàn tất (Completion Rate) trên P2P — làm sao một con số tưởng chừng đơn giản lại thực sự nói lên rất ít về mức độ tin cậy thực sự của một bên bán (merchant).
Phần kỹ thuật thì với tôi có vẻ hợp lý. Nhưng thứ khiến tôi dừng lại là việc xem xét cỡ mẫu (sample size) và khoảng thời gian trong đó con số đó được tạo ra.
Tôi nhìn vào dữ liệu thực tế thay vì chỉ nhìn vào một tỷ lệ phần trăm.
99% sau 5.000 giao dịch, 99% sau 200 giao dịch — kèm theo số lượng giao dịch và Tỷ lệ hoàn tất trong 30 ngày.
Khoan đã! Cả hai đều là 99%, nhưng chiều sâu lịch sử và mức độ kinh nghiệm trong thực tế hoàn toàn khác nhau.
Một merchant đã trải qua hàng nghìn giao dịch chắc chắn đã đối mặt với nhiều loại đối tác, tình huống và sự kiện hơn rất nhiều. Trong khi đó, tỷ lệ cao trên một mẫu nhỏ có thể chỉ phản ánh một giai đoạn ngắn.
Đó là khoảng cách thực sự khiến tôi phải nghĩ.
Tôi không nói rằng Binance ở đây bị lỗi.
Tỷ lệ hoàn tất vẫn hoạt động đúng như thiết kế.
Câu hỏi là liệu một con số theo phần trăm có thể phản ánh chân thực người đang ở phía sau tài khoản merchant đó tại thời điểm hiện tại không.
Điều này khiến tôi nghĩ tới việc nhìn một bức ảnh chụp nhanh rồi cố đánh giá cả một con người.
Con số có thể trông rất tốt, nhưng nếu chúng ta không biết nó đến từ bao nhiêu giao dịch, bao phủ trong khoảng thời gian nào và đã xảy ra cách đây bao lâu, thì chúng ta vẫn chỉ đang nhìn bề mặt.
Và đây là phần đáng chú ý: những tín hiệu quan trọng nhất có thể không hiện hết trên màn hình. Completion Rate chỉ là bước đầu tiên. Phía sau nó là cả một lớp dữ liệu và hành vi mà người dùng bình thường không bao giờ nhìn thấy.
Chúng ta có đang đặt quá nhiều niềm tin vào một con số nhìn có vẻ đẹp không?
Hay Completion Rate nên chỉ là điểm bắt đầu trước khi chúng ta thực sự đào sâu để đánh giá độ tin cậy của một merchant?
$KII $AEON $PRL
#BNBChainToActivatePasteurHardFork #USJulyRetailSalesFall0.6% #SanDiskRises7%OnRevenueGrowthOutlook #SanDiskRises7%OnRevenueGrowthOutlook
Hôm nay tôi đào sâu hơn vào Binance và Tỷ lệ hoàn tất (Completion Rate) trên P2P — làm sao một con số tưởng chừng đơn giản lại thực sự nói lên rất ít về mức độ tin cậy thực sự của một bên bán (merchant).
Phần kỹ thuật thì với tôi có vẻ hợp lý. Nhưng thứ khiến tôi dừng lại là việc xem xét cỡ mẫu (sample size) và khoảng thời gian trong đó con số đó được tạo ra.
Tôi nhìn vào dữ liệu thực tế thay vì chỉ nhìn vào một tỷ lệ phần trăm.
99% sau 5.000 giao dịch, 99% sau 200 giao dịch — kèm theo số lượng giao dịch và Tỷ lệ hoàn tất trong 30 ngày.
Khoan đã! Cả hai đều là 99%, nhưng chiều sâu lịch sử và mức độ kinh nghiệm trong thực tế hoàn toàn khác nhau.
Một merchant đã trải qua hàng nghìn giao dịch chắc chắn đã đối mặt với nhiều loại đối tác, tình huống và sự kiện hơn rất nhiều. Trong khi đó, tỷ lệ cao trên một mẫu nhỏ có thể chỉ phản ánh một giai đoạn ngắn.
Đó là khoảng cách thực sự khiến tôi phải nghĩ.
Tôi không nói rằng Binance ở đây bị lỗi.
Tỷ lệ hoàn tất vẫn hoạt động đúng như thiết kế.
Câu hỏi là liệu một con số theo phần trăm có thể phản ánh chân thực người đang ở phía sau tài khoản merchant đó tại thời điểm hiện tại không.
Điều này khiến tôi nghĩ tới việc nhìn một bức ảnh chụp nhanh rồi cố đánh giá cả một con người.
Con số có thể trông rất tốt, nhưng nếu chúng ta không biết nó đến từ bao nhiêu giao dịch, bao phủ trong khoảng thời gian nào và đã xảy ra cách đây bao lâu, thì chúng ta vẫn chỉ đang nhìn bề mặt.
Và đây là phần đáng chú ý: những tín hiệu quan trọng nhất có thể không hiện hết trên màn hình. Completion Rate chỉ là bước đầu tiên. Phía sau nó là cả một lớp dữ liệu và hành vi mà người dùng bình thường không bao giờ nhìn thấy.
Chúng ta có đang đặt quá nhiều niềm tin vào một con số nhìn có vẻ đẹp không?
Hay Completion Rate nên chỉ là điểm bắt đầu trước khi chúng ta thực sự đào sâu để đánh giá độ tin cậy của một merchant?
$KII $AEON $PRL
#BNBChainToActivatePasteurHardFork #USJulyRetailSalesFall0.6% #SanDiskRises7%OnRevenueGrowthOutlook #SanDiskRises7%OnRevenueGrowthOutlook
📊 Trust the percentage
0%
🔎 Check the trade count
100%
☑️ Dig deeper first
0%
📅 Look at 30-day data
0%
2 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
2
3
3.3k
Đã xác minh
Trước khi tìm hiểu kỹ, tôi luôn nghĩ @Dusk_Foundation cũng đang đi theo narrative RWA quen thuộc: đưa tài sản trong thế giới thực lên blockchain và token hóa chúng.
Tôi chưa thực sự kiểm chứng DUSK đang xây dựng gì phía sau. Vì vậy, tôi nghiên cứu cách Dusk hợp tác với NPEX và theo đuổi DLT-TSS.
Kết quả có nhiều sắc thái hơn tôi mong đợi.
Dusk thực sự hướng tới việc đưa tài sản trong thế giới thực lên blockchain. Nhưng điều khiến tôi bất ngờ là họ không chỉ muốn token hóa tài sản.
NPEX là một sàn giao dịch chứng khoán Hà Lan được AFM cấp phép và #dusk hướng tới việc đưa toàn bộ quy trình phát hành, giao dịch và thanh toán lên on-chain.
Vấn đề không phải là token hóa nhiều tài sản hơn.
Mà là phát hành tài sản trực tiếp trên-chain trong khi vẫn duy trì tính hợp pháp và tuân thủ.
Nhìn lại, tôi nhận ra mình đã nghĩ Dusk chỉ đang xây dựng một blockchain privacy rồi tận dụng narrative RWA.
Có lẽ tôi nên tìm hiểu NPEX và DLT-TSS sớm hơn.
Quá trình nghiên cứu không khiến tôi nghĩ Dusk đã giải quyết mọi thứ. Nó chỉ khiến tôi nhận ra hướng đi rõ ràng hơn: xây dựng cơ sở hạ tầng cho các thị trường được quản lý, với privacy và compliance ngay từ đầu.
Do đó, góc nhìn của tôi về $DUSK cũng đã thay đổi.
Tôi vẫn muốn thấy DLT-TSS được hoàn thiện. Nhưng điều đáng chú ý nhất là: các tổ chức đã có thị trường và khung pháp lý - DUSK đang cố gắng đưa chính những thứ đó lên on-chain.
$KII $AEON
#BNBChainToActivatePasteurHardFork #SanDiskRises7%OnRevenueGrowthOutlook #USJulyRetailSalesFall0.6% #SaudiPIFDiscloses154.1MSpaceXShares
{future}(PRLUSDT)
{future}(AKEUSDT)
{future}(BTCUSDT)
Trước khi tìm hiểu kỹ, tôi luôn nghĩ @Dusk cũng đang đi theo narrative RWA quen thuộc: đưa tài sản trong thế giới thực lên blockchain và token hóa chúng.
Tôi chưa thực sự kiểm chứng DUSK đang xây dựng gì phía sau. Vì vậy, tôi nghiên cứu cách Dusk hợp tác với NPEX và theo đuổi DLT-TSS.
Kết quả có nhiều sắc thái hơn tôi mong đợi.
Dusk thực sự hướng tới việc đưa tài sản trong thế giới thực lên blockchain. Nhưng điều khiến tôi bất ngờ là họ không chỉ muốn token hóa tài sản.
NPEX là một sàn giao dịch chứng khoán Hà Lan được AFM cấp phép và #dusk hướng tới việc đưa toàn bộ quy trình phát hành, giao dịch và thanh toán lên on-chain.
Vấn đề không phải là token hóa nhiều tài sản hơn.
Mà là phát hành tài sản trực tiếp trên-chain trong khi vẫn duy trì tính hợp pháp và tuân thủ.
Nhìn lại, tôi nhận ra mình đã nghĩ Dusk chỉ đang xây dựng một blockchain privacy rồi tận dụng narrative RWA.
Có lẽ tôi nên tìm hiểu NPEX và DLT-TSS sớm hơn.
Quá trình nghiên cứu không khiến tôi nghĩ Dusk đã giải quyết mọi thứ. Nó chỉ khiến tôi nhận ra hướng đi rõ ràng hơn: xây dựng cơ sở hạ tầng cho các thị trường được quản lý, với privacy và compliance ngay từ đầu.
Do đó, góc nhìn của tôi về $DUSK cũng đã thay đổi.
Tôi vẫn muốn thấy DLT-TSS được hoàn thiện. Nhưng điều đáng chú ý nhất là: các tổ chức đã có thị trường và khung pháp lý - DUSK đang cố gắng đưa chính những thứ đó lên on-chain.
$KII $AEON
#BNBChainToActivatePasteurHardFork #SanDiskRises7%OnRevenueGrowthOutlook #USJulyRetailSalesFall0.6% #SaudiPIFDiscloses154.1MSpaceXShares
Tôi chưa thực sự kiểm chứng DUSK đang xây dựng gì phía sau. Vì vậy, tôi nghiên cứu cách Dusk hợp tác với NPEX và theo đuổi DLT-TSS.
Kết quả có nhiều sắc thái hơn tôi mong đợi.
Dusk thực sự hướng tới việc đưa tài sản trong thế giới thực lên blockchain. Nhưng điều khiến tôi bất ngờ là họ không chỉ muốn token hóa tài sản.
NPEX là một sàn giao dịch chứng khoán Hà Lan được AFM cấp phép và #dusk hướng tới việc đưa toàn bộ quy trình phát hành, giao dịch và thanh toán lên on-chain.
Vấn đề không phải là token hóa nhiều tài sản hơn.
Mà là phát hành tài sản trực tiếp trên-chain trong khi vẫn duy trì tính hợp pháp và tuân thủ.
Nhìn lại, tôi nhận ra mình đã nghĩ Dusk chỉ đang xây dựng một blockchain privacy rồi tận dụng narrative RWA.
Có lẽ tôi nên tìm hiểu NPEX và DLT-TSS sớm hơn.
Quá trình nghiên cứu không khiến tôi nghĩ Dusk đã giải quyết mọi thứ. Nó chỉ khiến tôi nhận ra hướng đi rõ ràng hơn: xây dựng cơ sở hạ tầng cho các thị trường được quản lý, với privacy và compliance ngay từ đầu.
Do đó, góc nhìn của tôi về $DUSK cũng đã thay đổi.
Tôi vẫn muốn thấy DLT-TSS được hoàn thiện. Nhưng điều đáng chú ý nhất là: các tổ chức đã có thị trường và khung pháp lý - DUSK đang cố gắng đưa chính những thứ đó lên on-chain.
$KII $AEON
#BNBChainToActivatePasteurHardFork #SanDiskRises7%OnRevenueGrowthOutlook #USJulyRetailSalesFall0.6% #SaudiPIFDiscloses154.1MSpaceXShares
🔴 RWA, nhưng sâu hơn
63%
🟡 Privacy hay compliance
25%
🔵 On-chain hay off-chain
12%
⚫️ Dusk có tiềm năng
0%
8 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
1
2
2.8k
#binancep2pantoan @Binance_Vietnam
Khóa Ký Quỹ Crypto, Nhưng Ai Bảo Vệ Dòng Tiền Fiat?
Có một điều cứ kéo tôi quay lại khi tìm hiểu Binance P2P: chính xác thì cơ chế ký quỹ bảo vệ người mua đến mức nào, và phần lớn logic bảo vệ lại nằm ở quá trình giao dịch cũng như cách người dùng thực hiện—không chỉ ở riêng tính năng ký quỹ.
Luồng bắt đầu khi người mua đặt lệnh và crypto của người bán ngay lập tức được khóa trong ký quỹ.
Từ đó, người mua chuyển fiat trực tiếp từ tài khoản của họ sang tài khoản của người bán, và đây là phần tôi thấy thú vị nhất vì Binance không trực tiếp kiểm soát dòng tiền ngân hàng này.
Xác nhận thanh toán của người mua diễn ra thông qua hệ thống lệnh và chat nội bộ, và đây chính là nơi việc người mua chịu trách nhiệm gửi đúng số tiền, đúng tài khoản và giữ bằng chứng được kiểm tra.
Cơ chế khiếu nại luôn hiện diện trong nền, chờ một trường hợp người bán không nhả crypto sau khi đã nhận được tiền.
Binance xem xét bằng chứng và xử lý tranh chấp sẽ khép lại vòng lặp.
Sau khi giao dịch xong, tôi luôn lưu giữ bằng chứng để tự bảo vệ mình.
Điều tôi chưa biết là cơ chế bảo vệ này sẽ hoạt động ra sao khi người dùng bị đối tác gây sức ép—bằng thông tin sai lệch hoặc bị thúc ép thực hiện giao dịch ngoài nền tảng thay vì tuân theo quy trình tiêu chuẩn.
Câu hỏi là liệu ký quỹ có thực sự đủ mạnh để bảo vệ người mua hay không, hay khoảng trống giữa crypto được khóa trong ký quỹ và dòng fiat vẫn nằm ngoài hệ thống còn tồn tại.
Tôi theo dõi tên tài khoản nhận, lịch sử giao dịch, tỷ lệ hoàn tất, bằng chứng chuyển tiền và toàn bộ lịch sử chat mỗi khi có tranh chấp hoặc người bán không nhả crypto đúng thời gian.
$KII $AKE $X
#RedditToJoinSP500 #US30YBondAuctionYieldHighestSince2001 #GlobalStocksNearRecordHighs #ProCapFilesBitcoinTreasuryDiscountETF
{future}(AKEUSDT)
{future}(BTCUSDT)
{future}(ETHUSDT)
#binancep2pantoan @Binance Vietnam
Khóa Ký Quỹ Crypto, Nhưng Ai Bảo Vệ Dòng Tiền Fiat?
Có một điều cứ kéo tôi quay lại khi tìm hiểu Binance P2P: chính xác thì cơ chế ký quỹ bảo vệ người mua đến mức nào, và phần lớn logic bảo vệ lại nằm ở quá trình giao dịch cũng như cách người dùng thực hiện—không chỉ ở riêng tính năng ký quỹ.
Luồng bắt đầu khi người mua đặt lệnh và crypto của người bán ngay lập tức được khóa trong ký quỹ.
Từ đó, người mua chuyển fiat trực tiếp từ tài khoản của họ sang tài khoản của người bán, và đây là phần tôi thấy thú vị nhất vì Binance không trực tiếp kiểm soát dòng tiền ngân hàng này.
Xác nhận thanh toán của người mua diễn ra thông qua hệ thống lệnh và chat nội bộ, và đây chính là nơi việc người mua chịu trách nhiệm gửi đúng số tiền, đúng tài khoản và giữ bằng chứng được kiểm tra.
Cơ chế khiếu nại luôn hiện diện trong nền, chờ một trường hợp người bán không nhả crypto sau khi đã nhận được tiền.
Binance xem xét bằng chứng và xử lý tranh chấp sẽ khép lại vòng lặp.
Sau khi giao dịch xong, tôi luôn lưu giữ bằng chứng để tự bảo vệ mình.
Điều tôi chưa biết là cơ chế bảo vệ này sẽ hoạt động ra sao khi người dùng bị đối tác gây sức ép—bằng thông tin sai lệch hoặc bị thúc ép thực hiện giao dịch ngoài nền tảng thay vì tuân theo quy trình tiêu chuẩn.
Câu hỏi là liệu ký quỹ có thực sự đủ mạnh để bảo vệ người mua hay không, hay khoảng trống giữa crypto được khóa trong ký quỹ và dòng fiat vẫn nằm ngoài hệ thống còn tồn tại.
Tôi theo dõi tên tài khoản nhận, lịch sử giao dịch, tỷ lệ hoàn tất, bằng chứng chuyển tiền và toàn bộ lịch sử chat mỗi khi có tranh chấp hoặc người bán không nhả crypto đúng thời gian.
$KII $AKE $X
#RedditToJoinSP500 #US30YBondAuctionYieldHighestSince2001 #GlobalStocksNearRecordHighs #ProCapFilesBitcoinTreasuryDiscountETF
Khóa Ký Quỹ Crypto, Nhưng Ai Bảo Vệ Dòng Tiền Fiat?
Có một điều cứ kéo tôi quay lại khi tìm hiểu Binance P2P: chính xác thì cơ chế ký quỹ bảo vệ người mua đến mức nào, và phần lớn logic bảo vệ lại nằm ở quá trình giao dịch cũng như cách người dùng thực hiện—không chỉ ở riêng tính năng ký quỹ.
Luồng bắt đầu khi người mua đặt lệnh và crypto của người bán ngay lập tức được khóa trong ký quỹ.
Từ đó, người mua chuyển fiat trực tiếp từ tài khoản của họ sang tài khoản của người bán, và đây là phần tôi thấy thú vị nhất vì Binance không trực tiếp kiểm soát dòng tiền ngân hàng này.
Xác nhận thanh toán của người mua diễn ra thông qua hệ thống lệnh và chat nội bộ, và đây chính là nơi việc người mua chịu trách nhiệm gửi đúng số tiền, đúng tài khoản và giữ bằng chứng được kiểm tra.
Cơ chế khiếu nại luôn hiện diện trong nền, chờ một trường hợp người bán không nhả crypto sau khi đã nhận được tiền.
Binance xem xét bằng chứng và xử lý tranh chấp sẽ khép lại vòng lặp.
Sau khi giao dịch xong, tôi luôn lưu giữ bằng chứng để tự bảo vệ mình.
Điều tôi chưa biết là cơ chế bảo vệ này sẽ hoạt động ra sao khi người dùng bị đối tác gây sức ép—bằng thông tin sai lệch hoặc bị thúc ép thực hiện giao dịch ngoài nền tảng thay vì tuân theo quy trình tiêu chuẩn.
Câu hỏi là liệu ký quỹ có thực sự đủ mạnh để bảo vệ người mua hay không, hay khoảng trống giữa crypto được khóa trong ký quỹ và dòng fiat vẫn nằm ngoài hệ thống còn tồn tại.
Tôi theo dõi tên tài khoản nhận, lịch sử giao dịch, tỷ lệ hoàn tất, bằng chứng chuyển tiền và toàn bộ lịch sử chat mỗi khi có tranh chấp hoặc người bán không nhả crypto đúng thời gian.
$KII $AKE $X
#RedditToJoinSP500 #US30YBondAuctionYieldHighestSince2001 #GlobalStocksNearRecordHighs #ProCapFilesBitcoinTreasuryDiscountETF
🔒 Escrow helps
75%
💸 Fiat risk
0%
🧾 Keep evidence
13%
⚠️ Follow process
12%
8 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
1
2
4.2k
Tôi đã đào sâu hơn vào @Dusk_Foundation và hai lộ trình thực thi của nó—DuskEVM cho Solidity và DuskVM cho các hợp đồng gốc viết bằng Rust/WASM.
Thiết kế kỹ thuật có vẻ hợp lý. Nhưng điều thực sự khiến tôi dừng lại là hành vi của nhà phát triển mà nó có thể tạo ra.
Tôi không còn chỉ xem tài liệu nữa, mà bắt đầu nghĩ về điều mà các nhà phát triển thực sự sẽ chọn.
DuskEVM quen thuộc, với bộ công cụ EVM mà các nhà phát triển đã biết. DuskVM đi sâu hơn vào thời gian chạy thông qua Forge: xử lý phần soạn sẵn, các WASM exports và các data driver, trong khi trạng thái hợp đồng nằm trực tiếp trong bộ nhớ tuyến tính và được tuần tự hóa bằng rkyv.
Khoan đã—điều đó tạo ra một mâu thuẫn thú vị.
DuskVM có thể mang lại một môi trường thực thi gốc hơn và tiềm năng có độ trễ thấp hơn, nhưng DuskEVM vẫn có thể là lựa chọn hiển nhiên chỉ vì nó dễ xây dựng hơn.
Khoảng trống đó là thứ tôi thấy thú vị hơn chính bản thân kiến trúc Rust/WASM.
Tôi không nói rằng DuskVM bị lỗi ở đây. Mô hình thực thi gốc đang làm đúng chính những gì nó được thiết kế để làm.
Câu hỏi thực sự là liệu lợi thế kỹ thuật có đủ mạnh để thay đổi hành vi của nhà phát triển hay không.
Nó gợi cho tôi nhớ đến việc chọn giữa một công cụ quen thuộc giúp bạn hoàn thành công việc và một công cụ chuyên biệt hơn cho bạn quyền kiểm soát sâu hơn—nhưng lại yêu cầu bạn phải học một quy trình làm việc mới trước.
Nếu các nhà phát triển vẫn tiếp tục chọn DuskEVM, thì DuskVM có trở thành một môi trường thực thi mạnh về mặt kỹ thuật nhưng chỉ là ngách?
Hay việc triển khai bản gốc cuối cùng có thể trở thành một tín hiệu có ý nghĩa về #Dusk ’s giá trị tiện ích sâu hơn của mạng?
$DUSK $KII $AKE
#RedditToJoinSP500 #US30YBondAuctionYieldHighestSince2001 #GlobalStocksNearRecordHighs #ProCapFilesBitcoinTreasuryDiscountETF
{future}(AKEUSDT)
{future}(BTCUSDT)
{future}(DUSKUSDT)
Tôi đã đào sâu hơn vào @Dusk và hai lộ trình thực thi của nó—DuskEVM cho Solidity và DuskVM cho các hợp đồng gốc viết bằng Rust/WASM.
Thiết kế kỹ thuật có vẻ hợp lý. Nhưng điều thực sự khiến tôi dừng lại là hành vi của nhà phát triển mà nó có thể tạo ra.
Tôi không còn chỉ xem tài liệu nữa, mà bắt đầu nghĩ về điều mà các nhà phát triển thực sự sẽ chọn.
DuskEVM quen thuộc, với bộ công cụ EVM mà các nhà phát triển đã biết. DuskVM đi sâu hơn vào thời gian chạy thông qua Forge: xử lý phần soạn sẵn, các WASM exports và các data driver, trong khi trạng thái hợp đồng nằm trực tiếp trong bộ nhớ tuyến tính và được tuần tự hóa bằng rkyv.
Khoan đã—điều đó tạo ra một mâu thuẫn thú vị.
DuskVM có thể mang lại một môi trường thực thi gốc hơn và tiềm năng có độ trễ thấp hơn, nhưng DuskEVM vẫn có thể là lựa chọn hiển nhiên chỉ vì nó dễ xây dựng hơn.
Khoảng trống đó là thứ tôi thấy thú vị hơn chính bản thân kiến trúc Rust/WASM.
Tôi không nói rằng DuskVM bị lỗi ở đây. Mô hình thực thi gốc đang làm đúng chính những gì nó được thiết kế để làm.
Câu hỏi thực sự là liệu lợi thế kỹ thuật có đủ mạnh để thay đổi hành vi của nhà phát triển hay không.
Nó gợi cho tôi nhớ đến việc chọn giữa một công cụ quen thuộc giúp bạn hoàn thành công việc và một công cụ chuyên biệt hơn cho bạn quyền kiểm soát sâu hơn—nhưng lại yêu cầu bạn phải học một quy trình làm việc mới trước.
Nếu các nhà phát triển vẫn tiếp tục chọn DuskEVM, thì DuskVM có trở thành một môi trường thực thi mạnh về mặt kỹ thuật nhưng chỉ là ngách?
Hay việc triển khai bản gốc cuối cùng có thể trở thành một tín hiệu có ý nghĩa về #Dusk ’s giá trị tiện ích sâu hơn của mạng?
$DUSK $KII $AKE
#RedditToJoinSP500 #US30YBondAuctionYieldHighestSince2001 #GlobalStocksNearRecordHighs #ProCapFilesBitcoinTreasuryDiscountETF
Thiết kế kỹ thuật có vẻ hợp lý. Nhưng điều thực sự khiến tôi dừng lại là hành vi của nhà phát triển mà nó có thể tạo ra.
Tôi không còn chỉ xem tài liệu nữa, mà bắt đầu nghĩ về điều mà các nhà phát triển thực sự sẽ chọn.
DuskEVM quen thuộc, với bộ công cụ EVM mà các nhà phát triển đã biết. DuskVM đi sâu hơn vào thời gian chạy thông qua Forge: xử lý phần soạn sẵn, các WASM exports và các data driver, trong khi trạng thái hợp đồng nằm trực tiếp trong bộ nhớ tuyến tính và được tuần tự hóa bằng rkyv.
Khoan đã—điều đó tạo ra một mâu thuẫn thú vị.
DuskVM có thể mang lại một môi trường thực thi gốc hơn và tiềm năng có độ trễ thấp hơn, nhưng DuskEVM vẫn có thể là lựa chọn hiển nhiên chỉ vì nó dễ xây dựng hơn.
Khoảng trống đó là thứ tôi thấy thú vị hơn chính bản thân kiến trúc Rust/WASM.
Tôi không nói rằng DuskVM bị lỗi ở đây. Mô hình thực thi gốc đang làm đúng chính những gì nó được thiết kế để làm.
Câu hỏi thực sự là liệu lợi thế kỹ thuật có đủ mạnh để thay đổi hành vi của nhà phát triển hay không.
Nó gợi cho tôi nhớ đến việc chọn giữa một công cụ quen thuộc giúp bạn hoàn thành công việc và một công cụ chuyên biệt hơn cho bạn quyền kiểm soát sâu hơn—nhưng lại yêu cầu bạn phải học một quy trình làm việc mới trước.
Nếu các nhà phát triển vẫn tiếp tục chọn DuskEVM, thì DuskVM có trở thành một môi trường thực thi mạnh về mặt kỹ thuật nhưng chỉ là ngách?
Hay việc triển khai bản gốc cuối cùng có thể trở thành một tín hiệu có ý nghĩa về #Dusk ’s giá trị tiện ích sâu hơn của mạng?
$DUSK $KII $AKE
#RedditToJoinSP500 #US30YBondAuctionYieldHighestSince2001 #GlobalStocksNearRecordHighs #ProCapFilesBitcoinTreasuryDiscountETF
❤ Privacy or compliance
0%
💕 Selective disclosure
0%
🎄On-chain finance, ready
0%
🌏 Dusk’s edge
0%
0 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
1
5
7.6k
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
45NgayTuDoTaiChinh
937,740 lượt xem
3,263 đang thảo luận
Ngày 1/45: Bắt đầu hành trình, không đợi 'thời điểm vàng' ✨
Hôm nay là ngày đầu tiên của hành trình 45 ngày tự do tài chính, mình chính thức bắt đầu đều đặn bỏ 50u mua Bitcoin. Sáng nay thấy giá $BTC có giảm nhẹ chút xíu (-0.73%), có người có thể sẽ chần chừ, đợi xem nó xuống nữa không. Nhưng mình thì khác, đây chính là lúc mình hiểu ra tại sao lại chọn chiến lược đều đặn này.
Thật ra, bao nhiêu lần rồi mình cố gắng đoán đáy, đoán đỉnh, rồi bỏ lỡ cơ hội. Cứ mãi nghĩ “đợi thêm tí nữa” hoặc “nhỡ nó xuống nữa thì sao” rồi cuối cùng lại FOMO mua đỉnh. Nên lần này, mình quyết tâm đi theo một con đường khác: kỷ luật và kiên nhẫn. Không tìm kiếm cái gọi là “thời điểm vàng” nữa, vì thật sự, ai mà biết được thời điểm nào là tốt nhất đâu?
Thông tin tham khảo, không phải lời khuyên đầu tư. DYOR.
#45ngaytudotaichinh #AIStocksWhatNext
Phuc Plugito
·1 lượt thích
·277 lượt xem
TinFed
83,863 lượt xem
399 đang thảo luận
TheoDõiFOMC
99,803 lượt xem
591 đang thảo luận