
#multisig
multisig
29,890 lượt xem
51 đang thảo luận
Phổ biến
Mới nhất
Bài viết
1inch chuyển 8.978 ETH sau một năm im ắng… Bán hay lưu ký?Sau một năm im ắng, 1inch đã chuyển khoảng 8.978 ETH sang một ví đa chữ ký, trị giá 16,19 triệu đô la. 📈 $ETH
Thoạt nhìn, mọi chuyện có vẻ khá rõ ràng. Một lượng ETH lớn như vậy xuất hiện đúng lúc CoinShares và BTCS thông báo bán Ethereum, trong khi dòng vốn từ các tổ chức vẫn tiếp tục chảy ra.
Nhưng dữ liệu lại cho thấy điều khác. Điểm đến là một ví đa chữ ký, không phải sàn giao dịch, và chưa có gì xác nhận rằng việc bán thực sự đã diễn ra.
1inch chuyển 8.978 ETH sau một năm im ắng… Bán hay lưu ký?
Sau một năm im ắng, 1inch đã chuyển khoảng 8.978 ETH sang một ví đa chữ ký, trị giá 16,19 triệu đô la. 📈 $ETH
Thoạt nhìn, mọi chuyện có vẻ khá rõ ràng. Một lượng ETH lớn như vậy xuất hiện đúng lúc CoinShares và BTCS thông báo bán Ethereum, trong khi dòng vốn từ các tổ chức vẫn tiếp tục chảy ra.
Nhưng dữ liệu lại cho thấy điều khác. Điểm đến là một ví đa chữ ký, không phải sàn giao dịch, và chưa có gì xác nhận rằng việc bán thực sự đã diễn ra.
Thoạt nhìn, mọi chuyện có vẻ khá rõ ràng. Một lượng ETH lớn như vậy xuất hiện đúng lúc CoinShares và BTCS thông báo bán Ethereum, trong khi dòng vốn từ các tổ chức vẫn tiếp tục chảy ra.
Nhưng dữ liệu lại cho thấy điều khác. Điểm đến là một ví đa chữ ký, không phải sàn giao dịch, và chưa có gì xác nhận rằng việc bán thực sự đã diễn ra.
15

·
--
🚨 $SAFE PHẢN BỘI KHÔNG CẦN MỘT CHỮ KÝ NÀO
Một ví multisig của Gnosis Safe đã mất khoảng 6,45 triệu USD chỉ trong một giao dịch. Điều đáng nói nhất là không chủ sở hữu nào ký bất cứ thứ gì: kẻ tấn công đã sử dụng quyền mà chính chiếc ví cấp cho một mô-đun. Theo tôi, chuyện này phá vỡ quan niệm rằng multisig là bất khả xâm phạm: hợp đồng không bị hack, mà thứ bị khai thác là niềm tin bạn đặt vào bên thứ ba.
Hãy chú ý đến chi tiết mà không ai để mắt tới:
→ Chỉ trong một giao dịch, lúc 11:35 UTC ngày 16 tháng 11, 4,39 triệu USDC và 1,72 triệu syrupUSDC đã bị chuyển đi, tổng cộng khoảng 6,44 triệu USD.
→ Kẻ tấn công đã đổi khoảng 813.000 USD sang Monero (XMR) qua Hyperliquid và thêm khoảng 1,2 triệu USD qua Wagyu: dấu vết đang bị xóa sạch.
→ Safe và Zodiac cho biết hợp đồng của họ không có lỗ hổng: nguyên nhân là khóa của một vai trò đã bị xâm phạm và quyền cấp quá rộng. Danh tính chủ sở hữu vẫn chưa được xác định và chưa có thông báo hoàn tiền.
Bạn vẫn tin tưởng multisig của mình như hiện tại, hay sẽ kiểm tra ngay hôm nay các quyền bạn đã cấp cho những mô-đun khác? 👇
$SAFE $USDC $XMR
#Safe #Multisig #TanCongCrypto
🚨 $SAFE PHẢN BỘI KHÔNG CẦN MỘT CHỮ KÝ NÀO
Một ví multisig của Gnosis Safe đã mất khoảng 6,45 triệu USD chỉ trong một giao dịch. Điều đáng nói nhất là không chủ sở hữu nào ký bất cứ thứ gì: kẻ tấn công đã sử dụng quyền mà chính chiếc ví cấp cho một mô-đun. Theo tôi, chuyện này phá vỡ quan niệm rằng multisig là bất khả xâm phạm: hợp đồng không bị hack, mà thứ bị khai thác là niềm tin bạn đặt vào bên thứ ba.
Hãy chú ý đến chi tiết mà không ai để mắt tới:
→ Chỉ trong một giao dịch, lúc 11:35 UTC ngày 16 tháng 11, 4,39 triệu USDC và 1,72 triệu syrupUSDC đã bị chuyển đi, tổng cộng khoảng 6,44 triệu USD.
→ Kẻ tấn công đã đổi khoảng 813.000 USD sang Monero (XMR) qua Hyperliquid và thêm khoảng 1,2 triệu USD qua Wagyu: dấu vết đang bị xóa sạch.
→ Safe và Zodiac cho biết hợp đồng của họ không có lỗ hổng: nguyên nhân là khóa của một vai trò đã bị xâm phạm và quyền cấp quá rộng. Danh tính chủ sở hữu vẫn chưa được xác định và chưa có thông báo hoàn tiền.
Bạn vẫn tin tưởng multisig của mình như hiện tại, hay sẽ kiểm tra ngay hôm nay các quyền bạn đã cấp cho những mô-đun khác? 👇
$SAFE $USDC $XMR
#Safe #Multisig #TanCongCrypto
Một ví multisig của Gnosis Safe đã mất khoảng 6,45 triệu USD chỉ trong một giao dịch. Điều đáng nói nhất là không chủ sở hữu nào ký bất cứ thứ gì: kẻ tấn công đã sử dụng quyền mà chính chiếc ví cấp cho một mô-đun. Theo tôi, chuyện này phá vỡ quan niệm rằng multisig là bất khả xâm phạm: hợp đồng không bị hack, mà thứ bị khai thác là niềm tin bạn đặt vào bên thứ ba.
Hãy chú ý đến chi tiết mà không ai để mắt tới:
→ Chỉ trong một giao dịch, lúc 11:35 UTC ngày 16 tháng 11, 4,39 triệu USDC và 1,72 triệu syrupUSDC đã bị chuyển đi, tổng cộng khoảng 6,44 triệu USD.
→ Kẻ tấn công đã đổi khoảng 813.000 USD sang Monero (XMR) qua Hyperliquid và thêm khoảng 1,2 triệu USD qua Wagyu: dấu vết đang bị xóa sạch.
→ Safe và Zodiac cho biết hợp đồng của họ không có lỗ hổng: nguyên nhân là khóa của một vai trò đã bị xâm phạm và quyền cấp quá rộng. Danh tính chủ sở hữu vẫn chưa được xác định và chưa có thông báo hoàn tiền.
Bạn vẫn tin tưởng multisig của mình như hiện tại, hay sẽ kiểm tra ngay hôm nay các quyền bạn đã cấp cho những mô-đun khác? 👇
$SAFE $USDC $XMR
#Safe #Multisig #TanCongCrypto
722

·
--
Multisig chưa được chủ sở hữu ký vẫn có thể bị rút sạch — hôm qua đã có bằng chứng trị giá 6,45 triệu đô la Mỹ.
Sự thật: ngày 16 tháng 11, một ví Safe multisig bị rút khoảng 6,45 triệu đô la Mỹ — khoảng 4,39 triệu USDC và 1,72 triệu syrupUSDC — trong một giao dịch lúc 11:35 UTC. Tiền được chuyển ra thông qua mô-đun Zodiac Roles, chứ không phải bằng chữ ký của chủ sở hữu. PeckShield là bên đầu tiên phát cảnh báo (dựa trên phân tích on-chain của Specter). Zodiac tuyên bố hợp đồng của họ không có lỗ hổng: khóa của một thành viên trong role có thể đã bị đánh cắp, và chính sách tùy chỉnh được cài đặt trong ví cho phép những giao dịch vốn không hề được dự định. Safe khẳng định hợp đồng và ứng dụng của họ không bị ảnh hưởng, và chỉ có một ví multisig bị tác động. Theo PeckShield, một phần số tiền bị đánh cắp — khoảng 813 nghìn đô la Mỹ — đã được dùng để mua Monero thông qua Hyperliquid.
Ý kiến của tôi: đây là bài học đắt giá về giả định “multisig = an toàn”. Chữ ký kép bảo vệ bạn khỏi trường hợp một khóa bị đánh cắp, nhưng mô-đun ủy quyền lại là cửa hậu: bất kỳ ai nắm giữ khóa của role đều có thể dịch chuyển tiền trong phạm vi quyền đã được cấp. Thứ bị lộ ở đây không phải hợp đồng Safe, mà là quyền cấp quá rộng và khóa thành viên được bảo vệ sơ sài.
Điều tôi đang theo dõi: liệu chủ sở hữu ví có được xác định danh tính và có nỗ lực thu hồi tiền hay không, cũng như liệu sự cố này có thúc đẩy những cảnh báo mạnh mẽ hơn khi cài đặt mô-đun ủy quyền hay không.
Những ai đang dùng Safe multisig — các bạn đã kiểm tra những mô-đun và quyền role nào vẫn còn hoạt động trong ví của mình chưa?
Đây là phân tích của tôi, không phải lời khuyên tài chính — hãy luôn tự nghiên cứu (DYOR).
#KeamananKripto #Multisig $USDC
Multisig chưa được chủ sở hữu ký vẫn có thể bị rút sạch — hôm qua đã có bằng chứng trị giá 6,45 triệu đô la Mỹ.
Sự thật: ngày 16 tháng 11, một ví Safe multisig bị rút khoảng 6,45 triệu đô la Mỹ — khoảng 4,39 triệu USDC và 1,72 triệu syrupUSDC — trong một giao dịch lúc 11:35 UTC. Tiền được chuyển ra thông qua mô-đun Zodiac Roles, chứ không phải bằng chữ ký của chủ sở hữu. PeckShield là bên đầu tiên phát cảnh báo (dựa trên phân tích on-chain của Specter). Zodiac tuyên bố hợp đồng của họ không có lỗ hổng: khóa của một thành viên trong role có thể đã bị đánh cắp, và chính sách tùy chỉnh được cài đặt trong ví cho phép những giao dịch vốn không hề được dự định. Safe khẳng định hợp đồng và ứng dụng của họ không bị ảnh hưởng, và chỉ có một ví multisig bị tác động. Theo PeckShield, một phần số tiền bị đánh cắp — khoảng 813 nghìn đô la Mỹ — đã được dùng để mua Monero thông qua Hyperliquid.
Ý kiến của tôi: đây là bài học đắt giá về giả định “multisig = an toàn”. Chữ ký kép bảo vệ bạn khỏi trường hợp một khóa bị đánh cắp, nhưng mô-đun ủy quyền lại là cửa hậu: bất kỳ ai nắm giữ khóa của role đều có thể dịch chuyển tiền trong phạm vi quyền đã được cấp. Thứ bị lộ ở đây không phải hợp đồng Safe, mà là quyền cấp quá rộng và khóa thành viên được bảo vệ sơ sài.
Điều tôi đang theo dõi: liệu chủ sở hữu ví có được xác định danh tính và có nỗ lực thu hồi tiền hay không, cũng như liệu sự cố này có thúc đẩy những cảnh báo mạnh mẽ hơn khi cài đặt mô-đun ủy quyền hay không.
Những ai đang dùng Safe multisig — các bạn đã kiểm tra những mô-đun và quyền role nào vẫn còn hoạt động trong ví của mình chưa?
Đây là phân tích của tôi, không phải lời khuyên tài chính — hãy luôn tự nghiên cứu (DYOR).
#KeamananKripto #Multisig $USDC
Sự thật: ngày 16 tháng 11, một ví Safe multisig bị rút khoảng 6,45 triệu đô la Mỹ — khoảng 4,39 triệu USDC và 1,72 triệu syrupUSDC — trong một giao dịch lúc 11:35 UTC. Tiền được chuyển ra thông qua mô-đun Zodiac Roles, chứ không phải bằng chữ ký của chủ sở hữu. PeckShield là bên đầu tiên phát cảnh báo (dựa trên phân tích on-chain của Specter). Zodiac tuyên bố hợp đồng của họ không có lỗ hổng: khóa của một thành viên trong role có thể đã bị đánh cắp, và chính sách tùy chỉnh được cài đặt trong ví cho phép những giao dịch vốn không hề được dự định. Safe khẳng định hợp đồng và ứng dụng của họ không bị ảnh hưởng, và chỉ có một ví multisig bị tác động. Theo PeckShield, một phần số tiền bị đánh cắp — khoảng 813 nghìn đô la Mỹ — đã được dùng để mua Monero thông qua Hyperliquid.
Ý kiến của tôi: đây là bài học đắt giá về giả định “multisig = an toàn”. Chữ ký kép bảo vệ bạn khỏi trường hợp một khóa bị đánh cắp, nhưng mô-đun ủy quyền lại là cửa hậu: bất kỳ ai nắm giữ khóa của role đều có thể dịch chuyển tiền trong phạm vi quyền đã được cấp. Thứ bị lộ ở đây không phải hợp đồng Safe, mà là quyền cấp quá rộng và khóa thành viên được bảo vệ sơ sài.
Điều tôi đang theo dõi: liệu chủ sở hữu ví có được xác định danh tính và có nỗ lực thu hồi tiền hay không, cũng như liệu sự cố này có thúc đẩy những cảnh báo mạnh mẽ hơn khi cài đặt mô-đun ủy quyền hay không.
Những ai đang dùng Safe multisig — các bạn đã kiểm tra những mô-đun và quyền role nào vẫn còn hoạt động trong ví của mình chưa?
Đây là phân tích của tôi, không phải lời khuyên tài chính — hãy luôn tự nghiên cứu (DYOR).
#KeamananKripto #Multisig $USDC
4
·
--
🚨 6,45 triệu USD đã bị rút khỏi ví đa chữ ký Gnosis Safe!
$USDC tổng cộng 4,39 triệu USD và 1,72 triệu USD bằng syrupUSDC đã bị biển thủ thông qua một Zodiac Role trái phép.
813.000 USD được chuyển đổi thành Monero trên Hyperliquid—màn rửa tiền bằng cách ẩn danh đang diễn ra.
Bạn lạc quan hay bi quan về các biện pháp khắc phục bảo mật của Gnosis Safe? 🔐💬
$GNO $XMR #Security #exploit #Multisig
🚨 6,45 triệu USD đã bị rút khỏi ví đa chữ ký Gnosis Safe!
$USDC tổng cộng 4,39 triệu USD và 1,72 triệu USD bằng syrupUSDC đã bị biển thủ thông qua một Zodiac Role trái phép.
813.000 USD được chuyển đổi thành Monero trên Hyperliquid—màn rửa tiền bằng cách ẩn danh đang diễn ra.
Bạn lạc quan hay bi quan về các biện pháp khắc phục bảo mật của Gnosis Safe? 🔐💬
$GNO $XMR #Security #exploit #Multisig
$USDC tổng cộng 4,39 triệu USD và 1,72 triệu USD bằng syrupUSDC đã bị biển thủ thông qua một Zodiac Role trái phép.
813.000 USD được chuyển đổi thành Monero trên Hyperliquid—màn rửa tiền bằng cách ẩn danh đang diễn ra.
Bạn lạc quan hay bi quan về các biện pháp khắc phục bảo mật của Gnosis Safe? 🔐💬
$GNO $XMR #Security #exploit #Multisig
SHEN LONG 神龙:
okay bro 👍
1
1
191
·
--
Chỉ riêng danh sách người ký công khai không thể xác định ai kiểm soát các khóa. Cuộc tranh luận về ngân quỹ của ARIA cần phân biệt điều đó.
Tính đến 11:07 UTC+8 ngày 2026-11-03, hợp đồng vĩnh cửu ARIAUSDT của Binance đã tăng 35,2% trong 24 giờ. Báo cáo ARIA ngày 2026-10-18 của DeepChain mô tả các giao dịch chuyển tiền vào các ví Safe multisig và cho biết người ký không hiển thị trên chuỗi. Cách diễn đạt đó quá rộng nếu ý nói đến các địa chỉ chủ sở hữu đã được cấu hình.
Tài liệu của Safe cho biết getOwners trả về danh sách địa chỉ chủ sở hữu; getThreshold trả về ngưỡng chữ ký. Có thể truy vấn các thiết lập đó đối với một tài khoản Safe. Nhưng chúng không xác định ai nắm giữ các khóa hoặc liệu những người nắm giữ có độc lập với nhau hay không. Với các tài khoản Safe đã bật mô-đun, những mô-đun đó có thể cung cấp các phương thức thực thi thay thế.
Nếu việc lưu ký bằng multisig là một phần trong lý do bạn nắm giữ ARIA, hãy kiểm tra các chủ sở hữu thực tế, ngưỡng và mô-đun, sau đó tìm kiếm thông tin công bố đáng tin cậy về người kiểm soát các khóa.
$ARIA #CryptoMarkets #ĐaChữKý
Chỉ riêng danh sách người ký công khai không thể xác định ai kiểm soát các khóa. Cuộc tranh luận về ngân quỹ của ARIA cần phân biệt điều đó.
Tính đến 11:07 UTC+8 ngày 2026-11-03, hợp đồng vĩnh cửu ARIAUSDT của Binance đã tăng 35,2% trong 24 giờ. Báo cáo ARIA ngày 2026-10-18 của DeepChain mô tả các giao dịch chuyển tiền vào các ví Safe multisig và cho biết người ký không hiển thị trên chuỗi. Cách diễn đạt đó quá rộng nếu ý nói đến các địa chỉ chủ sở hữu đã được cấu hình.
Tài liệu của Safe cho biết getOwners trả về danh sách địa chỉ chủ sở hữu; getThreshold trả về ngưỡng chữ ký. Có thể truy vấn các thiết lập đó đối với một tài khoản Safe. Nhưng chúng không xác định ai nắm giữ các khóa hoặc liệu những người nắm giữ có độc lập với nhau hay không. Với các tài khoản Safe đã bật mô-đun, những mô-đun đó có thể cung cấp các phương thức thực thi thay thế.
Nếu việc lưu ký bằng multisig là một phần trong lý do bạn nắm giữ ARIA, hãy kiểm tra các chủ sở hữu thực tế, ngưỡng và mô-đun, sau đó tìm kiếm thông tin công bố đáng tin cậy về người kiểm soát các khóa.
$ARIA #CryptoMarkets #ĐaChữKý
Tính đến 11:07 UTC+8 ngày 2026-11-03, hợp đồng vĩnh cửu ARIAUSDT của Binance đã tăng 35,2% trong 24 giờ. Báo cáo ARIA ngày 2026-10-18 của DeepChain mô tả các giao dịch chuyển tiền vào các ví Safe multisig và cho biết người ký không hiển thị trên chuỗi. Cách diễn đạt đó quá rộng nếu ý nói đến các địa chỉ chủ sở hữu đã được cấu hình.
Tài liệu của Safe cho biết getOwners trả về danh sách địa chỉ chủ sở hữu; getThreshold trả về ngưỡng chữ ký. Có thể truy vấn các thiết lập đó đối với một tài khoản Safe. Nhưng chúng không xác định ai nắm giữ các khóa hoặc liệu những người nắm giữ có độc lập với nhau hay không. Với các tài khoản Safe đã bật mô-đun, những mô-đun đó có thể cung cấp các phương thức thực thi thay thế.
Nếu việc lưu ký bằng multisig là một phần trong lý do bạn nắm giữ ARIA, hãy kiểm tra các chủ sở hữu thực tế, ngưỡng và mô-đun, sau đó tìm kiếm thông tin công bố đáng tin cậy về người kiểm soát các khóa.
$ARIA #CryptoMarkets #ĐaChữKý
303

·
--
Bạn đã bao giờ tự hỏi các tổ chức Web3 lớn và ngân quỹ của các tổ chức bảo vệ hàng triệu đô la như thế nào mà không phụ thuộc vào khóa riêng của một người duy nhất chưa? Hãy tìm hiểu Multi-Sig & MPC 🔐🛡️
Dựa trên những kiến thức nền tảng từ #BinanceAcademy, đây là phần tổng quan nhanh về OPSEC:
1️⃣ Điểm lỗi đơn:
• Ví truyền thống (EOA) phụ thuộc vào một khóa riêng. Nếu khóa đó bị xâm phạm, toàn bộ tiền có thể mất vĩnh viễn.
2️⃣ Hợp đồng thông minh đa chữ ký (Multi-Sig):
• Yêu cầu nhiều chữ ký độc lập (ví dụ: 3 trong số 5 bên liên quan) để phê duyệt giao dịch, phân bổ sự tin cậy cho một nhóm hoặc nhiều thiết bị.
3️⃣ Tính toán đa bên (MPC):
• Chia một khóa riêng thành các “mảnh” toán học, phân phối trên nhiều máy chủ hoặc thiết bị khác nhau. Các mảnh này phối hợp để tạo chữ ký mà không cần ghép toàn bộ khóa ở cùng một nơi.
📖 Tìm hiểu thêm tại Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Nâng cao hiểu biết kỹ thuật, tăng cường bảo mật vận hành 🛡️
Tiền mã hóa luôn tiềm ẩn rủi ro; đây không phải lời khuyên tài chính. Hãy luôn tự nghiên cứu 💡
#MultiSig #MPC #CryptoEducation
Theo dõi tôi để xem thêm 💛
Bạn đã bao giờ tự hỏi các tổ chức Web3 lớn và ngân quỹ của các tổ chức bảo vệ hàng triệu đô la như thế nào mà không phụ thuộc vào khóa riêng của một người duy nhất chưa? Hãy tìm hiểu Multi-Sig & MPC 🔐🛡️
Dựa trên những kiến thức nền tảng từ #BinanceAcademy, đây là phần tổng quan nhanh về OPSEC:
1️⃣ Điểm lỗi đơn:
• Ví truyền thống (EOA) phụ thuộc vào một khóa riêng. Nếu khóa đó bị xâm phạm, toàn bộ tiền có thể mất vĩnh viễn.
2️⃣ Hợp đồng thông minh đa chữ ký (Multi-Sig):
• Yêu cầu nhiều chữ ký độc lập (ví dụ: 3 trong số 5 bên liên quan) để phê duyệt giao dịch, phân bổ sự tin cậy cho một nhóm hoặc nhiều thiết bị.
3️⃣ Tính toán đa bên (MPC):
• Chia một khóa riêng thành các “mảnh” toán học, phân phối trên nhiều máy chủ hoặc thiết bị khác nhau. Các mảnh này phối hợp để tạo chữ ký mà không cần ghép toàn bộ khóa ở cùng một nơi.
📖 Tìm hiểu thêm tại Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Nâng cao hiểu biết kỹ thuật, tăng cường bảo mật vận hành 🛡️
Tiền mã hóa luôn tiềm ẩn rủi ro; đây không phải lời khuyên tài chính. Hãy luôn tự nghiên cứu 💡
#MultiSig #MPC #CryptoEducation
Theo dõi tôi để xem thêm 💛
Dựa trên những kiến thức nền tảng từ #BinanceAcademy, đây là phần tổng quan nhanh về OPSEC:
1️⃣ Điểm lỗi đơn:
• Ví truyền thống (EOA) phụ thuộc vào một khóa riêng. Nếu khóa đó bị xâm phạm, toàn bộ tiền có thể mất vĩnh viễn.
2️⃣ Hợp đồng thông minh đa chữ ký (Multi-Sig):
• Yêu cầu nhiều chữ ký độc lập (ví dụ: 3 trong số 5 bên liên quan) để phê duyệt giao dịch, phân bổ sự tin cậy cho một nhóm hoặc nhiều thiết bị.
3️⃣ Tính toán đa bên (MPC):
• Chia một khóa riêng thành các “mảnh” toán học, phân phối trên nhiều máy chủ hoặc thiết bị khác nhau. Các mảnh này phối hợp để tạo chữ ký mà không cần ghép toàn bộ khóa ở cùng một nơi.
📖 Tìm hiểu thêm tại Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Nâng cao hiểu biết kỹ thuật, tăng cường bảo mật vận hành 🛡️
Tiền mã hóa luôn tiềm ẩn rủi ro; đây không phải lời khuyên tài chính. Hãy luôn tự nghiên cứu 💡
#MultiSig #MPC #CryptoEducation
Theo dõi tôi để xem thêm 💛
1
4
111
·
--
Ba chữ ký đa chữ ký khóa nằm hết trên một máy tính: Vì sao chỉ một lần lừa đảo phishing có thể xuyên thủng phòng tuyến multisig
Lầm tưởng nguy hiểm nhất của multisig là khi thấy “cần 3 chìa khóa”, người ta nghĩ chắc chắn sẽ tồn tại 3 lớp phòng tuyến độc lập. Vụ việc của Humanity Protocol lại đưa ra một câu trả lời tàn nhẫn: nếu nhiều khóa ký được tập trung trong cùng một thiết bị, thứ mà kẻ tấn công thực sự cần phải vượt qua có thể vẫn chỉ là một điểm lỗi duy nhất.
Bản tổng kết sự cố mà phía Humanity công bố (Quantstamp) cho thấy cuộc tấn công bắt đầu từ một email phishing giả mạo Bithumb. Tệp đính kèm độc hại được dùng để thiết lập quyền truy cập từ xa trên một máy tính Windows, đồng thời lấy dữ liệu ví trình duyệt và các khóa riêng.
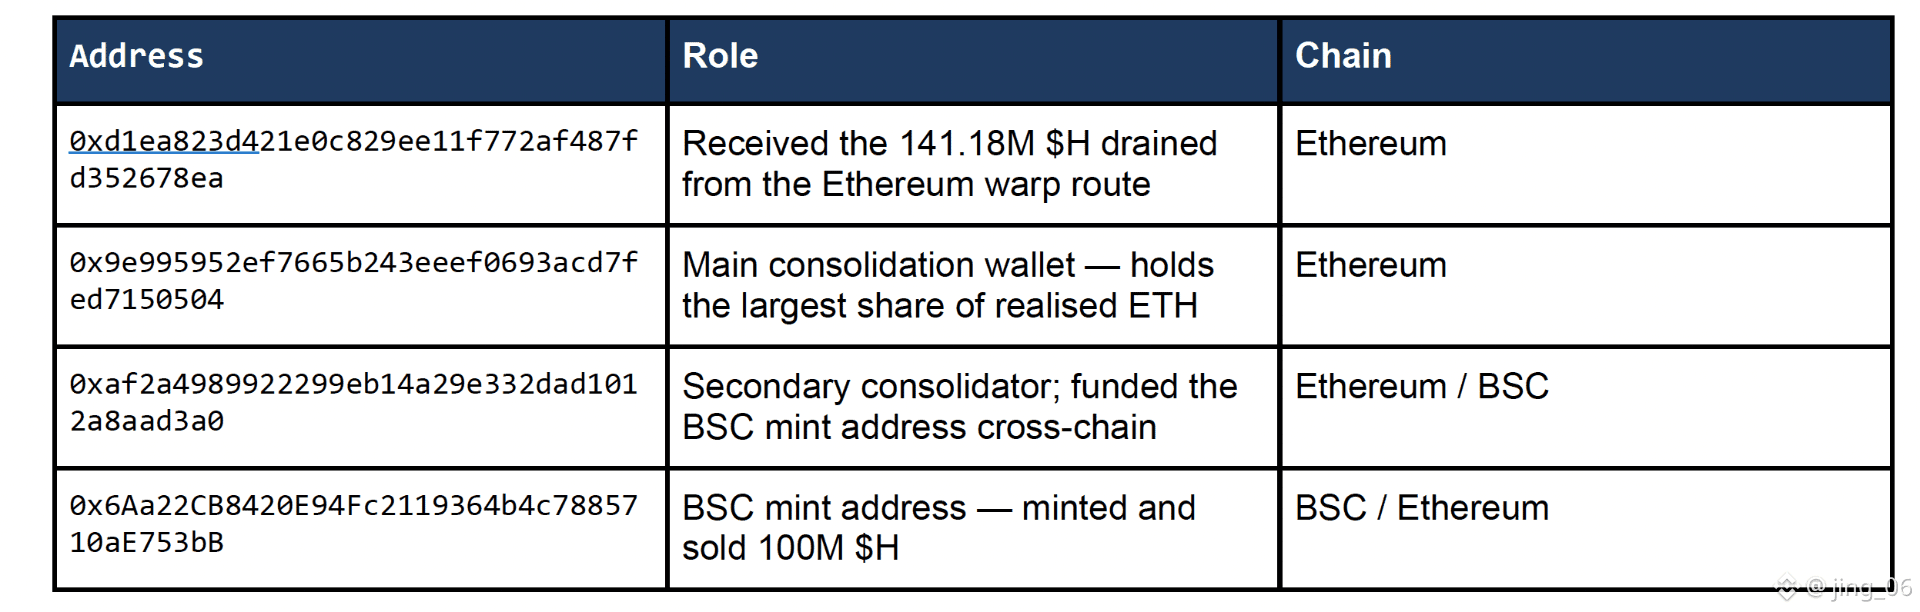
Ngày 8/6, kẻ tấn công ở phía Ethereum đã thay thế cross-chain proxy bằng các khóa bị đánh cắp, chuyển đi khoảng 141,18 triệu H; ở phía BSC, chúng lại dùng 3 khóa ký Safe bị đánh cắp để chiếm quyền ProxyAdmin, phát hành thêm và bán ra khoảng 100 triệu H.
Việc xả bán kéo dài khoảng 8 giờ, khiến giá thị trường công khai của H có lúc giảm khoảng 89%. Tính đến thời điểm công bố bản tổng kết chính thức, ETH trong địa chỉ tấn công đã hơn 21 triệu USD, còn phần lợi nhuận BNB vẫn đang được thống kê. Vì vậy, việc coi “36 triệu USD” đang được lan truyền trên thị trường như mức thiệt hại cuối cùng do phía chính thức xác nhận là không chặt chẽ.
Xem thêm thiết kế của @grvt_io : việc đăng nhập Web2 và ủy quyền tài sản Web3 được tách bạch rõ ràng. Email, mật khẩu hoặc OAuth chủ yếu dùng để đăng nhập vào tài khoản, xem tài sản và sử dụng các chức năng không liên quan giao dịch; mọi thao tác có thể thay đổi quyền sở hữu tài sản đều cần chữ ký của SecureKey.
GRVT cũng cho phép thiết lập trước Secondary SecureKey (khóa SecureKey dự phòng). Khi Signing SecureKey chính bị nghi ngờ lộ, người dùng có thể chuyển khóa dự phòng đã đăng ký sang làm Signing SecureKey mới, giảm việc tiếp tục phụ thuộc vào khóa cũ.
Tuy nhiên, Secondary SecureKey không phải là cơ chế “miễn dịch” tự động. Nếu khóa chính và khóa dự phòng được đặt trên cùng một máy tính, cùng cấu hình trình duyệt, cùng trình quản lý mật khẩu, hoặc cùng tài khoản đồng bộ đám mây, thì chúng vẫn thuộc cùng một miền lỗi.
Cách hợp lý hơn là tách ly thực sự thiết bị cho SecureKey chính và SecureKey dự phòng: khóa chính đặt trong thiết bị chuyên dụng hoặc ví phần cứng; khóa dự phòng được đăng ký trước và lưu trên một thiết bị sạch khác, kèm sử dụng vật liệu khôi phục độc lập; không đưa cả hai bộ seed phrase, file xuất hoặc dữ liệu ví trình duyệt vào cùng một ổ đĩa đám mây.
#grvt #SelfCustody #Multisig #CryptoSecurity
Ba chữ ký đa chữ ký khóa nằm hết trên một máy tính: Vì sao chỉ một lần lừa đảo phishing có thể xuyên thủng phòng tuyến multisig
Lầm tưởng nguy hiểm nhất của multisig là khi thấy “cần 3 chìa khóa”, người ta nghĩ chắc chắn sẽ tồn tại 3 lớp phòng tuyến độc lập. Vụ việc của Humanity Protocol lại đưa ra một câu trả lời tàn nhẫn: nếu nhiều khóa ký được tập trung trong cùng một thiết bị, thứ mà kẻ tấn công thực sự cần phải vượt qua có thể vẫn chỉ là một điểm lỗi duy nhất.
Bản tổng kết sự cố mà phía Humanity công bố (Quantstamp) cho thấy cuộc tấn công bắt đầu từ một email phishing giả mạo Bithumb. Tệp đính kèm độc hại được dùng để thiết lập quyền truy cập từ xa trên một máy tính Windows, đồng thời lấy dữ liệu ví trình duyệt và các khóa riêng.
Ngày 8/6, kẻ tấn công ở phía Ethereum đã thay thế cross-chain proxy bằng các khóa bị đánh cắp, chuyển đi khoảng 141,18 triệu H; ở phía BSC, chúng lại dùng 3 khóa ký Safe bị đánh cắp để chiếm quyền ProxyAdmin, phát hành thêm và bán ra khoảng 100 triệu H.
Việc xả bán kéo dài khoảng 8 giờ, khiến giá thị trường công khai của H có lúc giảm khoảng 89%. Tính đến thời điểm công bố bản tổng kết chính thức, ETH trong địa chỉ tấn công đã hơn 21 triệu USD, còn phần lợi nhuận BNB vẫn đang được thống kê. Vì vậy, việc coi “36 triệu USD” đang được lan truyền trên thị trường như mức thiệt hại cuối cùng do phía chính thức xác nhận là không chặt chẽ.
Xem thêm thiết kế của @grvt_io : việc đăng nhập Web2 và ủy quyền tài sản Web3 được tách bạch rõ ràng. Email, mật khẩu hoặc OAuth chủ yếu dùng để đăng nhập vào tài khoản, xem tài sản và sử dụng các chức năng không liên quan giao dịch; mọi thao tác có thể thay đổi quyền sở hữu tài sản đều cần chữ ký của SecureKey.
GRVT cũng cho phép thiết lập trước Secondary SecureKey (khóa SecureKey dự phòng). Khi Signing SecureKey chính bị nghi ngờ lộ, người dùng có thể chuyển khóa dự phòng đã đăng ký sang làm Signing SecureKey mới, giảm việc tiếp tục phụ thuộc vào khóa cũ.
Tuy nhiên, Secondary SecureKey không phải là cơ chế “miễn dịch” tự động. Nếu khóa chính và khóa dự phòng được đặt trên cùng một máy tính, cùng cấu hình trình duyệt, cùng trình quản lý mật khẩu, hoặc cùng tài khoản đồng bộ đám mây, thì chúng vẫn thuộc cùng một miền lỗi.
Cách hợp lý hơn là tách ly thực sự thiết bị cho SecureKey chính và SecureKey dự phòng: khóa chính đặt trong thiết bị chuyên dụng hoặc ví phần cứng; khóa dự phòng được đăng ký trước và lưu trên một thiết bị sạch khác, kèm sử dụng vật liệu khôi phục độc lập; không đưa cả hai bộ seed phrase, file xuất hoặc dữ liệu ví trình duyệt vào cùng một ổ đĩa đám mây.
#grvt #SelfCustody #Multisig #CryptoSecurity
Lầm tưởng nguy hiểm nhất của multisig là khi thấy “cần 3 chìa khóa”, người ta nghĩ chắc chắn sẽ tồn tại 3 lớp phòng tuyến độc lập. Vụ việc của Humanity Protocol lại đưa ra một câu trả lời tàn nhẫn: nếu nhiều khóa ký được tập trung trong cùng một thiết bị, thứ mà kẻ tấn công thực sự cần phải vượt qua có thể vẫn chỉ là một điểm lỗi duy nhất.
Bản tổng kết sự cố mà phía Humanity công bố (Quantstamp) cho thấy cuộc tấn công bắt đầu từ một email phishing giả mạo Bithumb. Tệp đính kèm độc hại được dùng để thiết lập quyền truy cập từ xa trên một máy tính Windows, đồng thời lấy dữ liệu ví trình duyệt và các khóa riêng.
Ngày 8/6, kẻ tấn công ở phía Ethereum đã thay thế cross-chain proxy bằng các khóa bị đánh cắp, chuyển đi khoảng 141,18 triệu H; ở phía BSC, chúng lại dùng 3 khóa ký Safe bị đánh cắp để chiếm quyền ProxyAdmin, phát hành thêm và bán ra khoảng 100 triệu H.
Việc xả bán kéo dài khoảng 8 giờ, khiến giá thị trường công khai của H có lúc giảm khoảng 89%. Tính đến thời điểm công bố bản tổng kết chính thức, ETH trong địa chỉ tấn công đã hơn 21 triệu USD, còn phần lợi nhuận BNB vẫn đang được thống kê. Vì vậy, việc coi “36 triệu USD” đang được lan truyền trên thị trường như mức thiệt hại cuối cùng do phía chính thức xác nhận là không chặt chẽ.
Xem thêm thiết kế của @grvt_io : việc đăng nhập Web2 và ủy quyền tài sản Web3 được tách bạch rõ ràng. Email, mật khẩu hoặc OAuth chủ yếu dùng để đăng nhập vào tài khoản, xem tài sản và sử dụng các chức năng không liên quan giao dịch; mọi thao tác có thể thay đổi quyền sở hữu tài sản đều cần chữ ký của SecureKey.
GRVT cũng cho phép thiết lập trước Secondary SecureKey (khóa SecureKey dự phòng). Khi Signing SecureKey chính bị nghi ngờ lộ, người dùng có thể chuyển khóa dự phòng đã đăng ký sang làm Signing SecureKey mới, giảm việc tiếp tục phụ thuộc vào khóa cũ.
Tuy nhiên, Secondary SecureKey không phải là cơ chế “miễn dịch” tự động. Nếu khóa chính và khóa dự phòng được đặt trên cùng một máy tính, cùng cấu hình trình duyệt, cùng trình quản lý mật khẩu, hoặc cùng tài khoản đồng bộ đám mây, thì chúng vẫn thuộc cùng một miền lỗi.
Cách hợp lý hơn là tách ly thực sự thiết bị cho SecureKey chính và SecureKey dự phòng: khóa chính đặt trong thiết bị chuyên dụng hoặc ví phần cứng; khóa dự phòng được đăng ký trước và lưu trên một thiết bị sạch khác, kèm sử dụng vật liệu khôi phục độc lập; không đưa cả hai bộ seed phrase, file xuất hoặc dữ liệu ví trình duyệt vào cùng một ổ đĩa đám mây.
#grvt #SelfCustody #Multisig #CryptoSecurity
1
538
·
--
GM. Trong khi đám normies bận doomscrolling TikTok, firmware của Coldcard lại “nóng” quá mức cần thiết. Hóa ra, ngay cả chiếc ví phần cứng “bất khả chiến bại” của bạn cũng có thể dính một lỗi. Ai mà ngờ? 🐛
Nhưng đừng lo, anh em degens! Đây không chỉ là FUD, mà thật sự là một “alpha bomb”. Ngành công nghiệp đang tiến nhanh hơn cả một đợt bơm giá Shib sau khi Elon tweet, thúc đẩy mô hình multisig hợp tác. Hãy nghĩ như đội bảo vệ bouncer cho crypto của bạn, không phải chỉ một anh chàng canh cửa. Ít khả năng có một mắt xích yếu, nhiều “vibes” phi tập trung hơn. Chào tạm biệt điểm lỗi đơn! #SelfCustody #CryptoSecurity #Multisig
Cú chốt nằm ở chỗ? Ngay cả những tín đồ self-custody hardcore nhất cũng đang nhận ra rằng chia sẻ là quan tâm… cho Bitcoin của bạn. Đổi mới thường đến từ việc ai đó đâm thủng pháo đài, rồi để mọi người cùng xây một cái tốt hơn. Đó là phong cách của crypto, baby.
Vậy, chiến lược “go-to” của bạn để giữ “vàng kỹ thuật số” an toàn hơn cả mật khẩu Instagram của một Kardashian là gì? 👇
GM. Trong khi đám normies bận doomscrolling TikTok, firmware của Coldcard lại “nóng” quá mức cần thiết. Hóa ra, ngay cả chiếc ví phần cứng “bất khả chiến bại” của bạn cũng có thể dính một lỗi. Ai mà ngờ? 🐛
Nhưng đừng lo, anh em degens! Đây không chỉ là FUD, mà thật sự là một “alpha bomb”. Ngành công nghiệp đang tiến nhanh hơn cả một đợt bơm giá Shib sau khi Elon tweet, thúc đẩy mô hình multisig hợp tác. Hãy nghĩ như đội bảo vệ bouncer cho crypto của bạn, không phải chỉ một anh chàng canh cửa. Ít khả năng có một mắt xích yếu, nhiều “vibes” phi tập trung hơn. Chào tạm biệt điểm lỗi đơn! #SelfCustody #CryptoSecurity #Multisig
Cú chốt nằm ở chỗ? Ngay cả những tín đồ self-custody hardcore nhất cũng đang nhận ra rằng chia sẻ là quan tâm… cho Bitcoin của bạn. Đổi mới thường đến từ việc ai đó đâm thủng pháo đài, rồi để mọi người cùng xây một cái tốt hơn. Đó là phong cách của crypto, baby.
Vậy, chiến lược “go-to” của bạn để giữ “vàng kỹ thuật số” an toàn hơn cả mật khẩu Instagram của một Kardashian là gì? 👇
Nhưng đừng lo, anh em degens! Đây không chỉ là FUD, mà thật sự là một “alpha bomb”. Ngành công nghiệp đang tiến nhanh hơn cả một đợt bơm giá Shib sau khi Elon tweet, thúc đẩy mô hình multisig hợp tác. Hãy nghĩ như đội bảo vệ bouncer cho crypto của bạn, không phải chỉ một anh chàng canh cửa. Ít khả năng có một mắt xích yếu, nhiều “vibes” phi tập trung hơn. Chào tạm biệt điểm lỗi đơn! #SelfCustody #CryptoSecurity #Multisig
Cú chốt nằm ở chỗ? Ngay cả những tín đồ self-custody hardcore nhất cũng đang nhận ra rằng chia sẻ là quan tâm… cho Bitcoin của bạn. Đổi mới thường đến từ việc ai đó đâm thủng pháo đài, rồi để mọi người cùng xây một cái tốt hơn. Đó là phong cách của crypto, baby.
Vậy, chiến lược “go-to” của bạn để giữ “vàng kỹ thuật số” an toàn hơn cả mật khẩu Instagram của một Kardashian là gì? 👇
36
·
--
Hầu hết các nhà giao dịch nghĩ rằng bảo mật chỉ là một tính năng của Binance Shield, nhưng người trong cuộc biết sự thật đầy vết sẹo: mắt xích yếu nhất trong tự quản (self-custody) đôi khi lại chính là phần cứng.
TÍN HIỆU
Coindesk vừa đưa tin về một vụ hack Coldcard đã lộ ra một lỗ hổng firmware từ năm năm trước, gây chấn động trong toàn ngành. Như Cory Klippsten cảnh báo, chúng ta đang chứng kiến một cuộc cải tổ bảo mật cho tự quản. Phản ứng nhanh đến mức nào? Đó là việc thúc đẩy mạnh mẽ việc áp dụng bảo mật multisig cộng tác. #CryptoSecurity #SelfCustody
DIỄN GIẢI
Chuyện này rất lớn. Không chỉ là bảo vệ tài sản cá nhân; mà là xây dựng niềm tin cho cả hệ sinh thái. Nếu các đối tác lớn coi vụ hack này như một lời cảnh tỉnh, thì điều đó có thể mở đường cho những biện pháp bảo mật vững chắc hơn – một bước ngoặt cho thị trường.
DANH SÁCH THEO DÕI
Theo dõi sự xuất hiện của việc áp dụng multisig và tác động của nó lên các tiêu chuẩn bảo mật trên toàn ngành. Hãy để ý sát sao các đối thủ của Coldcard, như Ledger và Trezor, khi họ vội vã cải thiện quy trình bảo mật của mình. #Multisig
SUY NGHĨ
Không biết cuối cùng không gian crypto có thể thoát khỏi tiếng tăm “Tây hoang dã” và trở thành ngọn hải đăng của đổi mới bảo mật hay không. Việc cải tổ bảo mật tự quản này có đánh dấu một bước ngoặt, thu hút nhiều hơn vốn đầu tư tổ chức và sự quan tâm của công chúng hay không? Chỉ có thời gian mới trả lời – hãy luôn cảnh giác. Tác động dài hạn đến đà tăng trưởng mức độ chấp nhận của crypto sẽ là gì?
Hầu hết các nhà giao dịch nghĩ rằng bảo mật chỉ là một tính năng của Binance Shield, nhưng người trong cuộc biết sự thật đầy vết sẹo: mắt xích yếu nhất trong tự quản (self-custody) đôi khi lại chính là phần cứng.
TÍN HIỆU
Coindesk vừa đưa tin về một vụ hack Coldcard đã lộ ra một lỗ hổng firmware từ năm năm trước, gây chấn động trong toàn ngành. Như Cory Klippsten cảnh báo, chúng ta đang chứng kiến một cuộc cải tổ bảo mật cho tự quản. Phản ứng nhanh đến mức nào? Đó là việc thúc đẩy mạnh mẽ việc áp dụng bảo mật multisig cộng tác. #CryptoSecurity #SelfCustody
DIỄN GIẢI
Chuyện này rất lớn. Không chỉ là bảo vệ tài sản cá nhân; mà là xây dựng niềm tin cho cả hệ sinh thái. Nếu các đối tác lớn coi vụ hack này như một lời cảnh tỉnh, thì điều đó có thể mở đường cho những biện pháp bảo mật vững chắc hơn – một bước ngoặt cho thị trường.
DANH SÁCH THEO DÕI
Theo dõi sự xuất hiện của việc áp dụng multisig và tác động của nó lên các tiêu chuẩn bảo mật trên toàn ngành. Hãy để ý sát sao các đối thủ của Coldcard, như Ledger và Trezor, khi họ vội vã cải thiện quy trình bảo mật của mình. #Multisig
SUY NGHĨ
Không biết cuối cùng không gian crypto có thể thoát khỏi tiếng tăm “Tây hoang dã” và trở thành ngọn hải đăng của đổi mới bảo mật hay không. Việc cải tổ bảo mật tự quản này có đánh dấu một bước ngoặt, thu hút nhiều hơn vốn đầu tư tổ chức và sự quan tâm của công chúng hay không? Chỉ có thời gian mới trả lời – hãy luôn cảnh giác. Tác động dài hạn đến đà tăng trưởng mức độ chấp nhận của crypto sẽ là gì?
TÍN HIỆU
Coindesk vừa đưa tin về một vụ hack Coldcard đã lộ ra một lỗ hổng firmware từ năm năm trước, gây chấn động trong toàn ngành. Như Cory Klippsten cảnh báo, chúng ta đang chứng kiến một cuộc cải tổ bảo mật cho tự quản. Phản ứng nhanh đến mức nào? Đó là việc thúc đẩy mạnh mẽ việc áp dụng bảo mật multisig cộng tác. #CryptoSecurity #SelfCustody
DIỄN GIẢI
Chuyện này rất lớn. Không chỉ là bảo vệ tài sản cá nhân; mà là xây dựng niềm tin cho cả hệ sinh thái. Nếu các đối tác lớn coi vụ hack này như một lời cảnh tỉnh, thì điều đó có thể mở đường cho những biện pháp bảo mật vững chắc hơn – một bước ngoặt cho thị trường.
DANH SÁCH THEO DÕI
Theo dõi sự xuất hiện của việc áp dụng multisig và tác động của nó lên các tiêu chuẩn bảo mật trên toàn ngành. Hãy để ý sát sao các đối thủ của Coldcard, như Ledger và Trezor, khi họ vội vã cải thiện quy trình bảo mật của mình. #Multisig
SUY NGHĨ
Không biết cuối cùng không gian crypto có thể thoát khỏi tiếng tăm “Tây hoang dã” và trở thành ngọn hải đăng của đổi mới bảo mật hay không. Việc cải tổ bảo mật tự quản này có đánh dấu một bước ngoặt, thu hút nhiều hơn vốn đầu tư tổ chức và sự quan tâm của công chúng hay không? Chỉ có thời gian mới trả lời – hãy luôn cảnh giác. Tác động dài hạn đến đà tăng trưởng mức độ chấp nhận của crypto sẽ là gì?
44
·
--
Quỹ Tín Thác Vững Mạnh Đến Mức Nào?Ngưỡng đa chữ ký rất dễ đưa ra trích dẫn và cũng rất dễ bị hiểu nhầm. Ví 3 trên 5 có nghĩa là ba chủ sở hữu đã được phê duyệt có thể ủy quyền cho một hành động, nhưng chỉ riêng con số đó không chứng minh rằng quyền kiểm soát được phân bổ tốt.
Hãy bắt đầu với sự độc lập của người ký. Năm địa chỉ người sở hữu do một người sáng lập, một đội thiết bị hoặc một đường khôi phục dùng chung kiểm soát sẽ không mang lại mức độ vững chãi tương đương với các khóa được quản lý độc lập. Kiểm tra sự tách biệt về địa lý và tổ chức, việc sử dụng ví phần cứng, quy trình sao lưu và kế hoạch thay thế một người ký không khả dụng.
Quỹ Tín Thác Vững Mạnh Đến Mức Nào?
Ngưỡng đa chữ ký rất dễ đưa ra trích dẫn và cũng rất dễ bị hiểu nhầm. Ví 3 trên 5 có nghĩa là ba chủ sở hữu đã được phê duyệt có thể ủy quyền cho một hành động, nhưng chỉ riêng con số đó không chứng minh rằng quyền kiểm soát được phân bổ tốt.
Hãy bắt đầu với sự độc lập của người ký. Năm địa chỉ người sở hữu do một người sáng lập, một đội thiết bị hoặc một đường khôi phục dùng chung kiểm soát sẽ không mang lại mức độ vững chãi tương đương với các khóa được quản lý độc lập. Kiểm tra sự tách biệt về địa lý và tổ chức, việc sử dụng ví phần cứng, quy trình sao lưu và kế hoạch thay thế một người ký không khả dụng.
Hãy bắt đầu với sự độc lập của người ký. Năm địa chỉ người sở hữu do một người sáng lập, một đội thiết bị hoặc một đường khôi phục dùng chung kiểm soát sẽ không mang lại mức độ vững chãi tương đương với các khóa được quản lý độc lập. Kiểm tra sự tách biệt về địa lý và tổ chức, việc sử dụng ví phần cứng, quy trình sao lưu và kế hoạch thay thế một người ký không khả dụng.
95

·
--
Cứu Cánh hay Hộp Pandora? Đề xuất Bitcoin mới BIP 138 có thể hồi sinh các ví multisig bị khóa, nhưng tin tặc có thể đánh cắp siêu dữ liệu (metadata) của bạn thông qua thông tin xpub mà máy chủ biết! Các bạn dùng ví multisig hãy tỉnh táo - an toàn luôn là ưu tiên số 1! #比特币 $BTC #Ví multisig
Cứu Cánh hay Hộp Pandora? Đề xuất Bitcoin mới BIP 138 có thể hồi sinh các ví multisig bị khóa, nhưng tin tặc có thể đánh cắp siêu dữ liệu (metadata) của bạn thông qua thông tin xpub mà máy chủ biết! Các bạn dùng ví multisig hãy tỉnh táo - an toàn luôn là ưu tiên số 1! #Bitcoin $BTC #Multisig
Cứu Cánh hay Hộp Pandora? Đề xuất Bitcoin mới BIP 138 có thể hồi sinh các ví multisig bị khóa, nhưng tin tặc có thể đánh cắp siêu dữ liệu (metadata) của bạn thông qua thông tin xpub mà máy chủ biết! Các bạn dùng ví multisig hãy tỉnh táo - an toàn luôn là ưu tiên số 1! #比特币 $BTC #Ví multisig
Cứu Cánh hay Hộp Pandora? Đề xuất Bitcoin mới BIP 138 có thể hồi sinh các ví multisig bị khóa, nhưng tin tặc có thể đánh cắp siêu dữ liệu (metadata) của bạn thông qua thông tin xpub mà máy chủ biết! Các bạn dùng ví multisig hãy tỉnh táo - an toàn luôn là ưu tiên số 1! #Bitcoin $BTC #Multisig
Cứu Cánh hay Hộp Pandora? Đề xuất Bitcoin mới BIP 138 có thể hồi sinh các ví multisig bị khóa, nhưng tin tặc có thể đánh cắp siêu dữ liệu (metadata) của bạn thông qua thông tin xpub mà máy chủ biết! Các bạn dùng ví multisig hãy tỉnh táo - an toàn luôn là ưu tiên số 1! #Bitcoin $BTC #Multisig
138

·
--
$TỔN THẤT BẢO MẬT CRYPTO GIẢM 46% NHƯNG CÁC CUỘC TẤN CÔNG Q2 TĂNG 59% 🔥
Báo cáo H1 của CertiK cho thấy tổn thất giảm 46,8% xuống còn 1,32 tỷ USD, nhưng dữ liệu này gây hiểu nhầm. Tổn thất ở Q2 đã tăng 59% so với quý trước lên 807,5 triệu USD, do hai cuộc tấn công nhắm vào KelpDAO và Drift Protocol liên quan đến tin tặc Triều Tiên. Số lượng sự cố đạt mức kỷ lục 207.
Quản lý khóa riêng và ví đa chữ ký vẫn là các mắt xích yếu nhất. Các giao thức cần siết chặt bảo mật ngay bây giờ. Bạn có đang kiểm tra việc phân bổ signer của mình không?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
$TỔN THẤT BẢO MẬT CRYPTO GIẢM 46% NHƯNG CÁC CUỘC TẤN CÔNG Q2 TĂNG 59% 🔥
Báo cáo H1 của CertiK cho thấy tổn thất giảm 46,8% xuống còn 1,32 tỷ USD, nhưng dữ liệu này gây hiểu nhầm. Tổn thất ở Q2 đã tăng 59% so với quý trước lên 807,5 triệu USD, do hai cuộc tấn công nhắm vào KelpDAO và Drift Protocol liên quan đến tin tặc Triều Tiên. Số lượng sự cố đạt mức kỷ lục 207.
Quản lý khóa riêng và ví đa chữ ký vẫn là các mắt xích yếu nhất. Các giao thức cần siết chặt bảo mật ngay bây giờ. Bạn có đang kiểm tra việc phân bổ signer của mình không?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
Báo cáo H1 của CertiK cho thấy tổn thất giảm 46,8% xuống còn 1,32 tỷ USD, nhưng dữ liệu này gây hiểu nhầm. Tổn thất ở Q2 đã tăng 59% so với quý trước lên 807,5 triệu USD, do hai cuộc tấn công nhắm vào KelpDAO và Drift Protocol liên quan đến tin tặc Triều Tiên. Số lượng sự cố đạt mức kỷ lục 207.
Quản lý khóa riêng và ví đa chữ ký vẫn là các mắt xích yếu nhất. Các giao thức cần siết chặt bảo mật ngay bây giờ. Bạn có đang kiểm tra việc phân bổ signer của mình không?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
250

·
--
🚨 $BTC CÚ SỐC VỀ LƯU KÝ: KHI KHÓA SAO LƯU MULTISIG TRỞ THÀNH MẮT XÍCH YẾU NHẤT 🛡️
Khi một kho lưu ký đạt chuẩn tổ chức lại chỉ ra vấn đề nằm ở kiến trúc multisig nội bộ, thị trường lập tức cảnh giác. Các giao dịch on-chain gần đây được chuyển qua một nền tảng giao dịch đã hoàn toàn bỏ qua các lớp bảo vệ lưu ký bên ngoài vì khóa sao lưu cục bộ bị lộ. 📊 Đây là bài học điển hình cho thấy an ninh vận hành cũng quan trọng không kém các nguyên tắc lưu trữ lạnh. ⚡
Các nhà giao dịch thường chăm chú theo dõi biểu đồ và sổ lệnh, nhưng rủi ro thực sự của hạ tầng nằm ở cách các nền tảng quản lý hệ thống phân cấp khóa của họ. 🔍 Khi các bản sao lưu tự lưu ký gặp trục trặc từ bên trong, niềm tin sẽ bị tổn hại trực tiếp, bất kể các nhà cung cấp chính tuyên bố điều gì. 💡
Bạn có đang kiểm tra thói quen lưu trữ khóa của mình trước khi chu kỳ thị trường tiếp theo buộc bạn phải hành động không? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #Multisig #SelfCustody #Crypto
🔒 ⚡
🚨 $BTC CÚ SỐC VỀ LƯU KÝ: KHI KHÓA SAO LƯU MULTISIG TRỞ THÀNH MẮT XÍCH YẾU NHẤT 🛡️
Khi một kho lưu ký đạt chuẩn tổ chức lại chỉ ra vấn đề nằm ở kiến trúc multisig nội bộ, thị trường lập tức cảnh giác. Các giao dịch on-chain gần đây được chuyển qua một nền tảng giao dịch đã hoàn toàn bỏ qua các lớp bảo vệ lưu ký bên ngoài vì khóa sao lưu cục bộ bị lộ. 📊 Đây là bài học điển hình cho thấy an ninh vận hành cũng quan trọng không kém các nguyên tắc lưu trữ lạnh. ⚡
Các nhà giao dịch thường chăm chú theo dõi biểu đồ và sổ lệnh, nhưng rủi ro thực sự của hạ tầng nằm ở cách các nền tảng quản lý hệ thống phân cấp khóa của họ. 🔍 Khi các bản sao lưu tự lưu ký gặp trục trặc từ bên trong, niềm tin sẽ bị tổn hại trực tiếp, bất kể các nhà cung cấp chính tuyên bố điều gì. 💡
Bạn có đang kiểm tra thói quen lưu trữ khóa của mình trước khi chu kỳ thị trường tiếp theo buộc bạn phải hành động không? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #Multisig #SelfCustody #Crypto
🔒 ⚡
Khi một kho lưu ký đạt chuẩn tổ chức lại chỉ ra vấn đề nằm ở kiến trúc multisig nội bộ, thị trường lập tức cảnh giác. Các giao dịch on-chain gần đây được chuyển qua một nền tảng giao dịch đã hoàn toàn bỏ qua các lớp bảo vệ lưu ký bên ngoài vì khóa sao lưu cục bộ bị lộ. 📊 Đây là bài học điển hình cho thấy an ninh vận hành cũng quan trọng không kém các nguyên tắc lưu trữ lạnh. ⚡
Các nhà giao dịch thường chăm chú theo dõi biểu đồ và sổ lệnh, nhưng rủi ro thực sự của hạ tầng nằm ở cách các nền tảng quản lý hệ thống phân cấp khóa của họ. 🔍 Khi các bản sao lưu tự lưu ký gặp trục trặc từ bên trong, niềm tin sẽ bị tổn hại trực tiếp, bất kể các nhà cung cấp chính tuyên bố điều gì. 💡
Bạn có đang kiểm tra thói quen lưu trữ khóa của mình trước khi chu kỳ thị trường tiếp theo buộc bạn phải hành động không? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #Multisig #SelfCustody #Crypto
🔒 ⚡
10

·
--
Bài viết
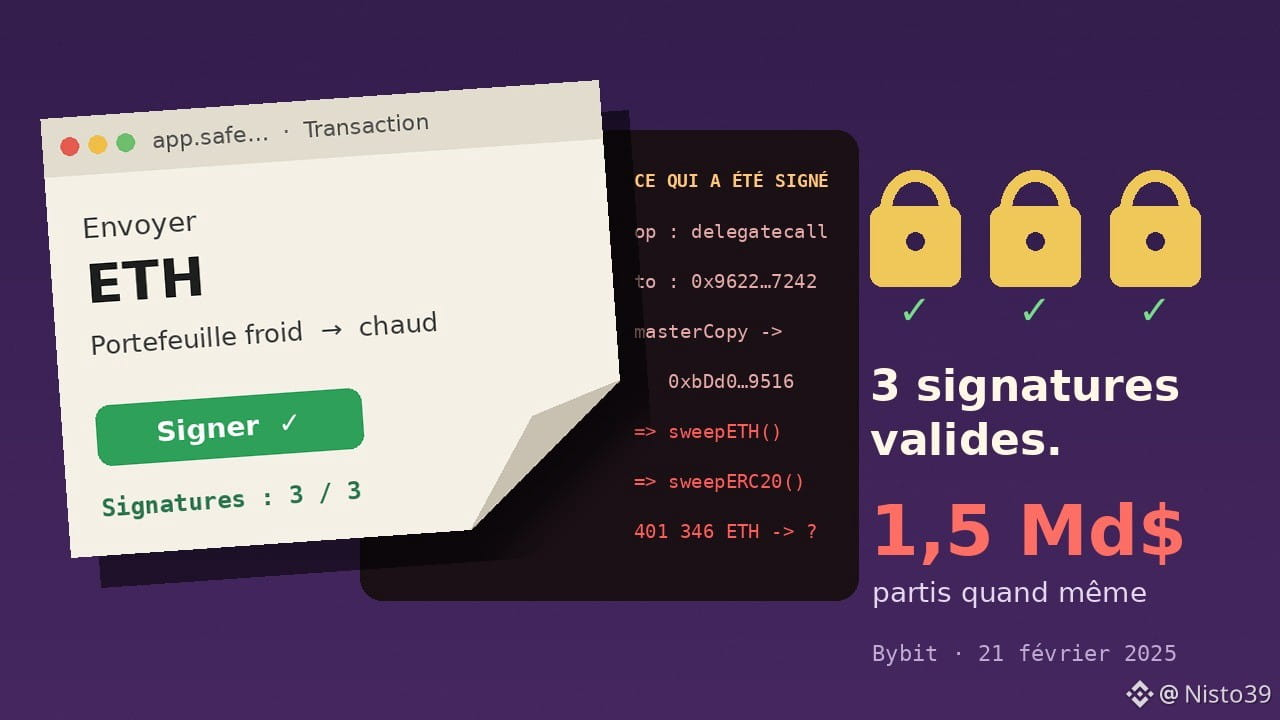
Ba chữ ký hợp lệ, 1,5 tỷ đô la bốc hơi: câu đố về kho tiền Bybit qua ba manh mốiĐây là một câu đố mà tôi thấy hữu ích hơn bất kỳ hướng dẫn bảo mật nào.
Một kho tiền kỹ thuật số chứa hơn 400.000 ETH. Để mở nó, cần ba chữ ký do ba người khác nhau cung cấp, mỗi người có thiết bị ký vật lý riêng (một thiết bị nhỏ giữ khóa riêng ngoại tuyến). Không ai làm mất khóa. Không ai phản bội. Cả ba đã ký một giao dịch mà họ kiểm tra trên màn hình.
Vậy mà kho tiền đã trống rỗng chỉ trong vài phút.
Ba chữ ký hợp lệ, 1,5 tỷ đô la bốc hơi: câu đố về kho tiền Bybit qua ba manh mối
Đây là một câu đố mà tôi thấy hữu ích hơn bất kỳ hướng dẫn bảo mật nào.
Một kho tiền kỹ thuật số chứa hơn 400.000 ETH. Để mở nó, cần ba chữ ký do ba người khác nhau cung cấp, mỗi người có thiết bị ký vật lý riêng (một thiết bị nhỏ giữ khóa riêng ngoại tuyến). Không ai làm mất khóa. Không ai phản bội. Cả ba đã ký một giao dịch mà họ kiểm tra trên màn hình.
Vậy mà kho tiền đã trống rỗng chỉ trong vài phút.
Một kho tiền kỹ thuật số chứa hơn 400.000 ETH. Để mở nó, cần ba chữ ký do ba người khác nhau cung cấp, mỗi người có thiết bị ký vật lý riêng (một thiết bị nhỏ giữ khóa riêng ngoại tuyến). Không ai làm mất khóa. Không ai phản bội. Cả ba đã ký một giao dịch mà họ kiểm tra trên màn hình.
Vậy mà kho tiền đã trống rỗng chỉ trong vài phút.
1.4k
Nhiều khóa Bitcoin cũng không giúp ích được bao nhiêu nếu chỉ một vụ trộm làm lộ tất cả các khóa.
Ví đa chữ ký có thể yêu cầu nhiều phê duyệt độc lập trước khi chi tiêu $BTC. Ví dụ: thiết lập hai trong ba yêu cầu bất kỳ hai khóa ký nào, chứ không chỉ một mật khẩu trên một thiết bị.
Lợi ích thiết thực là sự tách biệt: chỉ đánh cắp được một khóa thì chưa đủ. Nhưng việc giữ tất cả khóa và bản sao lưu cùng một nơi có thể làm suy giảm sự bảo vệ đó.
Trước khi chọn thiết lập này, hãy xác định những thiết bị và địa điểm nào có thể gặp sự cố cùng lúc. Sau đó, kiểm tra xem có còn đủ khóa ký để khôi phục quyền truy cập hay không.
Đổi lại là sự phức tạp: mất quyền truy cập vào quá nhiều khóa có thể khiến bạn không thể truy cập ví. Đa chữ ký thay đổi thiết kế bảo mật, nhưng không loại bỏ nhu cầu sao lưu cẩn thận.
Nguồn: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #SelfCustody
Nhiều khóa Bitcoin cũng không giúp ích được bao nhiêu nếu chỉ một vụ trộm làm lộ tất cả các khóa.
Ví đa chữ ký có thể yêu cầu nhiều phê duyệt độc lập trước khi chi tiêu $BTC . Ví dụ: thiết lập hai trong ba yêu cầu bất kỳ hai khóa ký nào, chứ không chỉ một mật khẩu trên một thiết bị.
Lợi ích thiết thực là sự tách biệt: chỉ đánh cắp được một khóa thì chưa đủ. Nhưng việc giữ tất cả khóa và bản sao lưu cùng một nơi có thể làm suy giảm sự bảo vệ đó.
Trước khi chọn thiết lập này, hãy xác định những thiết bị và địa điểm nào có thể gặp sự cố cùng lúc. Sau đó, kiểm tra xem có còn đủ khóa ký để khôi phục quyền truy cập hay không.
Đổi lại là sự phức tạp: mất quyền truy cập vào quá nhiều khóa có thể khiến bạn không thể truy cập ví. Đa chữ ký thay đổi thiết kế bảo mật, nhưng không loại bỏ nhu cầu sao lưu cẩn thận.
Nguồn: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #SelfCustody
Ví đa chữ ký có thể yêu cầu nhiều phê duyệt độc lập trước khi chi tiêu $BTC . Ví dụ: thiết lập hai trong ba yêu cầu bất kỳ hai khóa ký nào, chứ không chỉ một mật khẩu trên một thiết bị.
Lợi ích thiết thực là sự tách biệt: chỉ đánh cắp được một khóa thì chưa đủ. Nhưng việc giữ tất cả khóa và bản sao lưu cùng một nơi có thể làm suy giảm sự bảo vệ đó.
Trước khi chọn thiết lập này, hãy xác định những thiết bị và địa điểm nào có thể gặp sự cố cùng lúc. Sau đó, kiểm tra xem có còn đủ khóa ký để khôi phục quyền truy cập hay không.
Đổi lại là sự phức tạp: mất quyền truy cập vào quá nhiều khóa có thể khiến bạn không thể truy cập ví. Đa chữ ký thay đổi thiết kế bảo mật, nhưng không loại bỏ nhu cầu sao lưu cẩn thận.
Nguồn: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #SelfCustody
71
·
--

Bài viết
Tài Sản Thế Hệ & Đa Chữ Ký: Bảo Vệ Tương Lai Của Bitcoin🧬 Tài Sản Thế Hệ & Đa Chữ Ký: Bảo Vệ Tương Lai Của Bitcoin 🔐
Sự chuyển tiếp của $BTC
Việc chuyển vào tài sản di sản đang tăng tốc, làm nổi bật vai trò của nó trong việc chuyển giao tài sản qua các thế hệ và bảo mật đa chữ ký tiên tiến. Khi hàng triệu triệu đô la được truyền lại cho các thế hệ am hiểu công nghệ, các phương tiện tài chính di sản như quỹ tín thác đang được nâng cấp với tài sản kỹ thuật số. Bitcoin cung cấp một tài sản thừa kế minh bạch, không thể bị mất giá mà không bị pha loãng bởi các thực thể trung ương. $ETH
Để an toàn chuyển giao tài sản này qua các thế hệ, cơ sở hạ tầng lưu ký đã phát triển mạnh mẽ. Các thiết lập đa chữ ký (multi-sig) yêu cầu nhiều khóa riêng để ủy quyền cho một giao dịch, loại bỏ các điểm thất bại đơn lẻ. Các gia đình và tổ chức giờ đây có thể phân phối khóa qua nhiều vị trí địa lý khác nhau hoặc các người ủy thác đáng tin cậy. $BNB
Tài Sản Thế Hệ & Đa Chữ Ký: Bảo Vệ Tương Lai Của Bitcoin
🧬 Tài Sản Thế Hệ & Đa Chữ Ký: Bảo Vệ Tương Lai Của Bitcoin 🔐
Sự chuyển tiếp của $BTC
Việc chuyển vào tài sản di sản đang tăng tốc, làm nổi bật vai trò của nó trong việc chuyển giao tài sản qua các thế hệ và bảo mật đa chữ ký tiên tiến. Khi hàng triệu triệu đô la được truyền lại cho các thế hệ am hiểu công nghệ, các phương tiện tài chính di sản như quỹ tín thác đang được nâng cấp với tài sản kỹ thuật số. Bitcoin cung cấp một tài sản thừa kế minh bạch, không thể bị mất giá mà không bị pha loãng bởi các thực thể trung ương. $ETH
Để an toàn chuyển giao tài sản này qua các thế hệ, cơ sở hạ tầng lưu ký đã phát triển mạnh mẽ. Các thiết lập đa chữ ký (multi-sig) yêu cầu nhiều khóa riêng để ủy quyền cho một giao dịch, loại bỏ các điểm thất bại đơn lẻ. Các gia đình và tổ chức giờ đây có thể phân phối khóa qua nhiều vị trí địa lý khác nhau hoặc các người ủy thác đáng tin cậy. $BNB
Sự chuyển tiếp của $BTC
Việc chuyển vào tài sản di sản đang tăng tốc, làm nổi bật vai trò của nó trong việc chuyển giao tài sản qua các thế hệ và bảo mật đa chữ ký tiên tiến. Khi hàng triệu triệu đô la được truyền lại cho các thế hệ am hiểu công nghệ, các phương tiện tài chính di sản như quỹ tín thác đang được nâng cấp với tài sản kỹ thuật số. Bitcoin cung cấp một tài sản thừa kế minh bạch, không thể bị mất giá mà không bị pha loãng bởi các thực thể trung ương. $ETH
Để an toàn chuyển giao tài sản này qua các thế hệ, cơ sở hạ tầng lưu ký đã phát triển mạnh mẽ. Các thiết lập đa chữ ký (multi-sig) yêu cầu nhiều khóa riêng để ủy quyền cho một giao dịch, loại bỏ các điểm thất bại đơn lẻ. Các gia đình và tổ chức giờ đây có thể phân phối khóa qua nhiều vị trí địa lý khác nhau hoặc các người ủy thác đáng tin cậy. $BNB
88

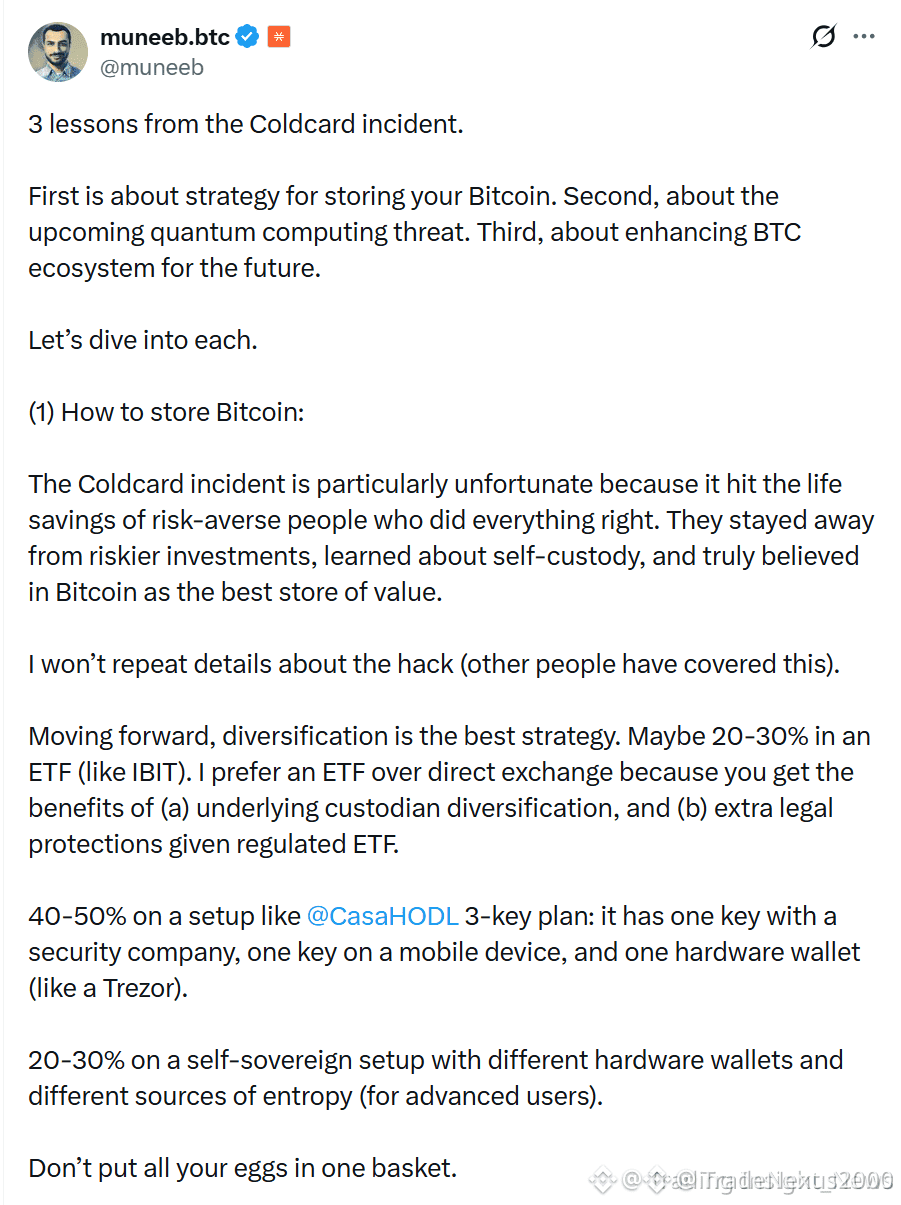
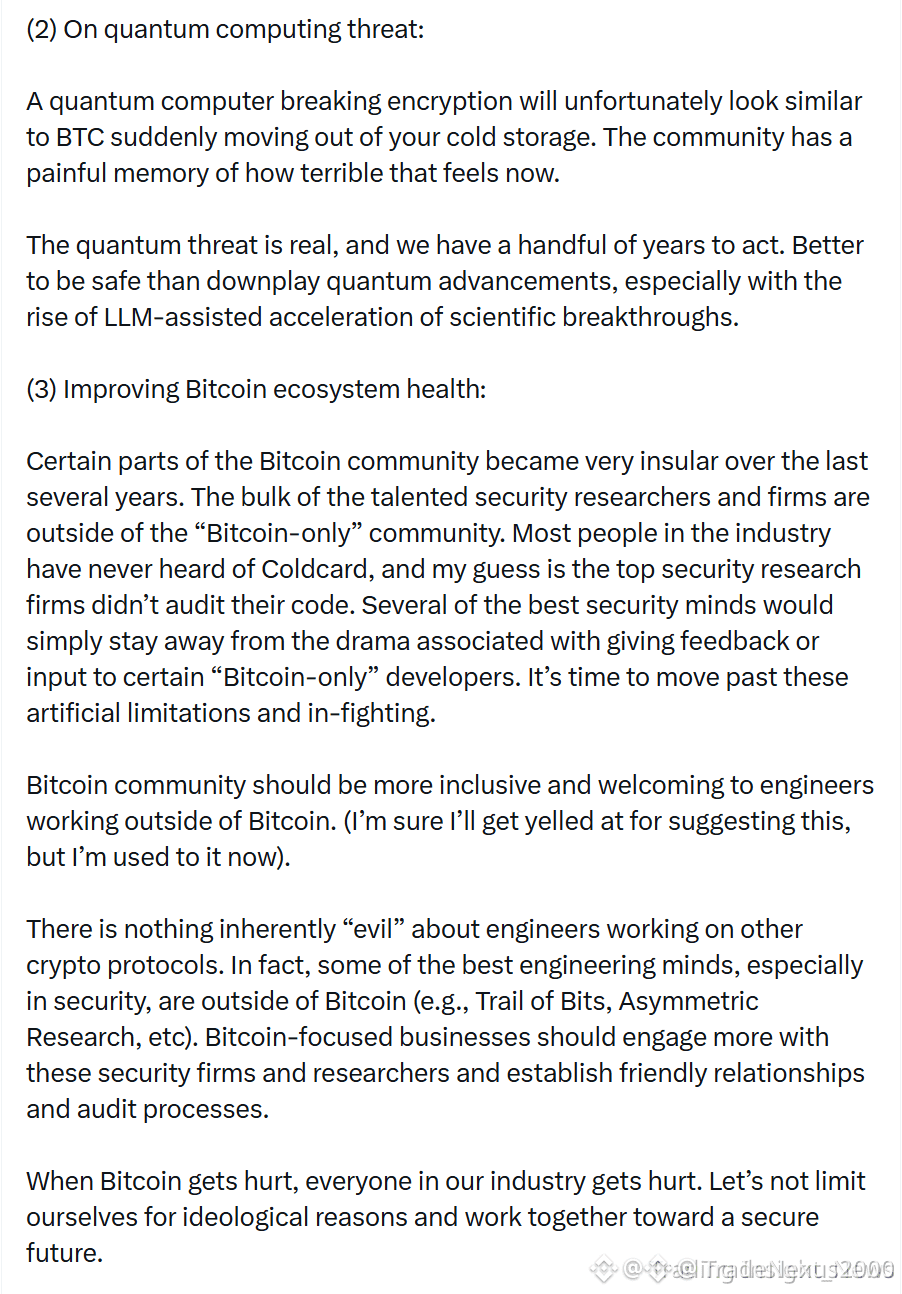
MUNEEB ALI: ĐỪNG BAO GIỜ NHỒT TẤT CẢ $BTC VÀO MỘT CÁI RỔ — MỐI ĐE DỌA QUANTUM ĐÃ Ở ĐÂY 🦈⚡
Một ví phần cứng chỉ là một điểm lỗi duy nhất. 🦈 Muneeb Ali, chủ tịch Stacks, đang thúc đẩy mô hình lưu ký nhiều lớp: phân bổ ETF, multisig và ví phần cứng đa dạng. Vụ việc Coldcard đã phơi bày “chi phí ẩn” của rủi ro tập trung — ngay cả các công cụ lưu trữ đỉnh cao cũng có thể trở thành một điểm yếu.
Máy tính lượng tử không còn là một mục phụ kiểu khoa học viễn tưởng nữa. ⚡ Khi các LLM đang thúc đẩy những đột phá khoa học, dòng thời gian của mối đe dọa đang bị rút ngắn lại. Tiền thông minh đã bắt đầu chuẩn bị, và mọi người nắm giữ nghiêm túc nên coi “không phải keys của bạn, không phải coin của bạn” là điểm khởi đầu — không phải là một kế hoạch hoàn chỉnh. 🔍
Bảo mật là bài toán của cả hệ sinh thái, không phải bài toán của một mình. Sự hợp tác với các nhà nghiên cứu bên ngoài giúp lấp đầy những khoảng trống mà chủ nghĩa tối đa (maximalism) để lại còn mở. 💬 Chiến lược lưu trữ của bạn có chịu được một bước nhảy lượng tử về năng lực tấn công không? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
MUNEEB ALI: ĐỪNG BAO GIỜ NHỒT TẤT CẢ $BTC VÀO MỘT CÁI RỔ — MỐI ĐE DỌA QUANTUM ĐÃ Ở ĐÂY 🦈⚡
Một ví phần cứng chỉ là một điểm lỗi duy nhất. 🦈 Muneeb Ali, chủ tịch Stacks, đang thúc đẩy mô hình lưu ký nhiều lớp: phân bổ ETF, multisig và ví phần cứng đa dạng. Vụ việc Coldcard đã phơi bày “chi phí ẩn” của rủi ro tập trung — ngay cả các công cụ lưu trữ đỉnh cao cũng có thể trở thành một điểm yếu.
Máy tính lượng tử không còn là một mục phụ kiểu khoa học viễn tưởng nữa. ⚡ Khi các LLM đang thúc đẩy những đột phá khoa học, dòng thời gian của mối đe dọa đang bị rút ngắn lại. Tiền thông minh đã bắt đầu chuẩn bị, và mọi người nắm giữ nghiêm túc nên coi “không phải keys của bạn, không phải coin của bạn” là điểm khởi đầu — không phải là một kế hoạch hoàn chỉnh. 🔍
Bảo mật là bài toán của cả hệ sinh thái, không phải bài toán của một mình. Sự hợp tác với các nhà nghiên cứu bên ngoài giúp lấp đầy những khoảng trống mà chủ nghĩa tối đa (maximalism) để lại còn mở. 💬 Chiến lược lưu trữ của bạn có chịu được một bước nhảy lượng tử về năng lực tấn công không? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
Một ví phần cứng chỉ là một điểm lỗi duy nhất. 🦈 Muneeb Ali, chủ tịch Stacks, đang thúc đẩy mô hình lưu ký nhiều lớp: phân bổ ETF, multisig và ví phần cứng đa dạng. Vụ việc Coldcard đã phơi bày “chi phí ẩn” của rủi ro tập trung — ngay cả các công cụ lưu trữ đỉnh cao cũng có thể trở thành một điểm yếu.
Máy tính lượng tử không còn là một mục phụ kiểu khoa học viễn tưởng nữa. ⚡ Khi các LLM đang thúc đẩy những đột phá khoa học, dòng thời gian của mối đe dọa đang bị rút ngắn lại. Tiền thông minh đã bắt đầu chuẩn bị, và mọi người nắm giữ nghiêm túc nên coi “không phải keys của bạn, không phải coin của bạn” là điểm khởi đầu — không phải là một kế hoạch hoàn chỉnh. 🔍
Bảo mật là bài toán của cả hệ sinh thái, không phải bài toán của một mình. Sự hợp tác với các nhà nghiên cứu bên ngoài giúp lấp đầy những khoảng trống mà chủ nghĩa tối đa (maximalism) để lại còn mở. 💬 Chiến lược lưu trữ của bạn có chịu được một bước nhảy lượng tử về năng lực tấn công không? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
45
·
--
Bài viết
CoinCorner Ra Mắt Vault Multisig Bitcoin Được Lloyds Bảo Đảm, Thiết Lập Chuẩn Mực Lưu Ký MớiCoinCorner ra mắt một vault Bitcoin multisig được Lloyds-đảm bảo (Lloyds-Insured), được hậu thuẫn bởi AnchorWatch, đánh dấu một bước chuyển rung chuyển trong các tiêu chuẩn lưu ký cho tổ chức—với 1,2 M $BTC now hiện đã được khóa trong vault mới, tăng 45% so với quý trước.
Động thái này diễn ra vào thời điểm phân tích on-chain cho thấy lượng nắm giữ BTC của tổ chức đã tăng 32%, và khối lượng rút tiền trung bình hằng ngày từ các ví giám hộ đã giảm 18% kể từ khi quỹ (vault) ra mắt. Đây không chỉ là một màn giới thiệu sản phẩm; đó là tín hiệu cho thấy tài chính truyền thống rốt cuộc đang điều chỉnh khung quản trị rủi ro của mình cho phù hợp với biến động độc đáo của crypto.
CoinCorner Ra Mắt Vault Multisig Bitcoin Được Lloyds Bảo Đảm, Thiết Lập Chuẩn Mực Lưu Ký Mới
CoinCorner ra mắt một vault Bitcoin multisig được Lloyds-đảm bảo (Lloyds-Insured), được hậu thuẫn bởi AnchorWatch, đánh dấu một bước chuyển rung chuyển trong các tiêu chuẩn lưu ký cho tổ chức—với 1,2 M $BTC now hiện đã được khóa trong vault mới, tăng 45% so với quý trước.
Động thái này diễn ra vào thời điểm phân tích on-chain cho thấy lượng nắm giữ BTC của tổ chức đã tăng 32%, và khối lượng rút tiền trung bình hằng ngày từ các ví giám hộ đã giảm 18% kể từ khi quỹ (vault) ra mắt. Đây không chỉ là một màn giới thiệu sản phẩm; đó là tín hiệu cho thấy tài chính truyền thống rốt cuộc đang điều chỉnh khung quản trị rủi ro của mình cho phù hợp với biến động độc đáo của crypto.
Động thái này diễn ra vào thời điểm phân tích on-chain cho thấy lượng nắm giữ BTC của tổ chức đã tăng 32%, và khối lượng rút tiền trung bình hằng ngày từ các ví giám hộ đã giảm 18% kể từ khi quỹ (vault) ra mắt. Đây không chỉ là một màn giới thiệu sản phẩm; đó là tín hiệu cho thấy tài chính truyền thống rốt cuộc đang điều chỉnh khung quản trị rủi ro của mình cho phù hợp với biến động độc đáo của crypto.
78
·
--

Bài viết
Lớp học giáo dục: Lưu trữ lạnh vs. Multi-Sig & Xu hướng Chủ quyền🎓 Lớp học giáo dục: Lưu trữ lạnh vs. Multi-Sig & Xu hướng Chủ quyền
Hiểu biết về các khung bảo mật nâng cao là thiết yếu khi $BTC
chuyển thành một tài sản dự trữ toàn cầu cơ bản. Hôm nay, chúng ta sẽ phân tích những khác biệt quan trọng trong hoạt động giữa lưu trữ lạnh tiêu chuẩn và thiết lập đa chữ ký (multi-sig). 🔒
Lưu trữ lạnh liên quan đến việc lưu trữ khóa riêng hoàn toàn ngoại tuyến trên một thiết bị phần cứng tách biệt. Thiết lập này loại bỏ rủi ro hack trực tuyến nhưng để lại một điểm thất bại duy nhất nếu bản sao lưu vật lý bị xâm phạm. Ngược lại, lưu trữ multi-sig yêu cầu nhiều khóa riêng độc lập—phân bổ trên các thiết bị hoặc vị trí địa lý khác nhau—để ủy quyền cho một giao dịch duy nhất (chẳng hạn như cấu hình 2-trong-3). Kiến trúc này loại bỏ các điểm thất bại cá nhân, làm cho nó trở thành tiêu chuẩn ưu tiên cho các thực thể doanh nghiệp và dự trữ ngân hàng trung ương. 🏛️
Lớp học giáo dục: Lưu trữ lạnh vs. Multi-Sig & Xu hướng Chủ quyền
🎓 Lớp học giáo dục: Lưu trữ lạnh vs. Multi-Sig & Xu hướng Chủ quyền
Hiểu biết về các khung bảo mật nâng cao là thiết yếu khi $BTC
chuyển thành một tài sản dự trữ toàn cầu cơ bản. Hôm nay, chúng ta sẽ phân tích những khác biệt quan trọng trong hoạt động giữa lưu trữ lạnh tiêu chuẩn và thiết lập đa chữ ký (multi-sig). 🔒
Lưu trữ lạnh liên quan đến việc lưu trữ khóa riêng hoàn toàn ngoại tuyến trên một thiết bị phần cứng tách biệt. Thiết lập này loại bỏ rủi ro hack trực tuyến nhưng để lại một điểm thất bại duy nhất nếu bản sao lưu vật lý bị xâm phạm. Ngược lại, lưu trữ multi-sig yêu cầu nhiều khóa riêng độc lập—phân bổ trên các thiết bị hoặc vị trí địa lý khác nhau—để ủy quyền cho một giao dịch duy nhất (chẳng hạn như cấu hình 2-trong-3). Kiến trúc này loại bỏ các điểm thất bại cá nhân, làm cho nó trở thành tiêu chuẩn ưu tiên cho các thực thể doanh nghiệp và dự trữ ngân hàng trung ương. 🏛️
Hiểu biết về các khung bảo mật nâng cao là thiết yếu khi $BTC
chuyển thành một tài sản dự trữ toàn cầu cơ bản. Hôm nay, chúng ta sẽ phân tích những khác biệt quan trọng trong hoạt động giữa lưu trữ lạnh tiêu chuẩn và thiết lập đa chữ ký (multi-sig). 🔒
Lưu trữ lạnh liên quan đến việc lưu trữ khóa riêng hoàn toàn ngoại tuyến trên một thiết bị phần cứng tách biệt. Thiết lập này loại bỏ rủi ro hack trực tuyến nhưng để lại một điểm thất bại duy nhất nếu bản sao lưu vật lý bị xâm phạm. Ngược lại, lưu trữ multi-sig yêu cầu nhiều khóa riêng độc lập—phân bổ trên các thiết bị hoặc vị trí địa lý khác nhau—để ủy quyền cho một giao dịch duy nhất (chẳng hạn như cấu hình 2-trong-3). Kiến trúc này loại bỏ các điểm thất bại cá nhân, làm cho nó trở thành tiêu chuẩn ưu tiên cho các thực thể doanh nghiệp và dự trữ ngân hàng trung ương. 🏛️
49
·
--

Bài viết
Tác động đa tầng của Bitcoin: Thanh khoản, Bảo mật và Thanh toán Toàn cầu🚀 🌐
Bitcoin đang thể hiện sự linh hoạt vô song của nó khi giải quyết những thách thức phức tạp trong lĩnh vực bảo mật doanh nghiệp và kinh tế vĩ mô. Các chu kỳ thanh khoản vĩ mô toàn cầu đang quay trở lại tích cực, với các ngân hàng trung ương lớn mở rộng nguồn cung tiền để quản lý nợ hệ thống. Làn sóng thanh khoản khổng lồ này chảy tự nhiên về phía các tài sản kỹ thuật số hiếm có được chứng minh. Để bảo vệ lượng vốn từ các tổ chức đang đổ vào, các doanh nghiệp đang áp dụng mạnh mẽ các cơ chế quản lý kho bạc đa chữ ký (multisig) tiên tiến. Bằng cách phân phối quản lý khóa riêng qua các thiết bị lưu trữ lạnh riêng biệt, các công ty loại bỏ các điểm thất bại duy nhất và hoàn toàn bảo vệ tài sản của họ khỏi các cuộc tấn công độc hại.
Tác động đa tầng của Bitcoin: Thanh khoản, Bảo mật và Thanh toán Toàn cầu
🚀 🌐
Bitcoin đang thể hiện sự linh hoạt vô song của nó khi giải quyết những thách thức phức tạp trong lĩnh vực bảo mật doanh nghiệp và kinh tế vĩ mô. Các chu kỳ thanh khoản vĩ mô toàn cầu đang quay trở lại tích cực, với các ngân hàng trung ương lớn mở rộng nguồn cung tiền để quản lý nợ hệ thống. Làn sóng thanh khoản khổng lồ này chảy tự nhiên về phía các tài sản kỹ thuật số hiếm có được chứng minh. Để bảo vệ lượng vốn từ các tổ chức đang đổ vào, các doanh nghiệp đang áp dụng mạnh mẽ các cơ chế quản lý kho bạc đa chữ ký (multisig) tiên tiến. Bằng cách phân phối quản lý khóa riêng qua các thiết bị lưu trữ lạnh riêng biệt, các công ty loại bỏ các điểm thất bại duy nhất và hoàn toàn bảo vệ tài sản của họ khỏi các cuộc tấn công độc hại.
Bitcoin đang thể hiện sự linh hoạt vô song của nó khi giải quyết những thách thức phức tạp trong lĩnh vực bảo mật doanh nghiệp và kinh tế vĩ mô. Các chu kỳ thanh khoản vĩ mô toàn cầu đang quay trở lại tích cực, với các ngân hàng trung ương lớn mở rộng nguồn cung tiền để quản lý nợ hệ thống. Làn sóng thanh khoản khổng lồ này chảy tự nhiên về phía các tài sản kỹ thuật số hiếm có được chứng minh. Để bảo vệ lượng vốn từ các tổ chức đang đổ vào, các doanh nghiệp đang áp dụng mạnh mẽ các cơ chế quản lý kho bạc đa chữ ký (multisig) tiên tiến. Bằng cách phân phối quản lý khóa riêng qua các thiết bị lưu trữ lạnh riêng biệt, các công ty loại bỏ các điểm thất bại duy nhất và hoàn toàn bảo vệ tài sản của họ khỏi các cuộc tấn công độc hại.
44
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
370,197 lượt xem
1,599 đang thảo luận
2
#TinFed
437,441 lượt xem
1,384 đang thảo luận
3
#BTCReboundsAbove$60KAmidWhaleDipBuying
45,059 lượt xem
252 đang thảo luận
4
#SolanaSets2027RoadmapToDoubleComputeCapacity
29,227 lượt xem
623 đang thảo luận
5
#CaliforniaNvidiaProbeExaminesPotentialCriminalViolations
7,398 lượt xem
91 đang thảo luận
6
#BlackRockLaunchesHKDollarDigitalLiquidityFund
23,997 lượt xem
502 đang thảo luận
7
#NvidiaLoses$2.7TrillionInMonthAndAHalf
66,059 lượt xem
280 đang thảo luận
8
#GlobalStocksFaceLongestLosingStreakSince2023
515,363 lượt xem
3,224 đang thảo luận
9
#BlackRockIBITPostsRecord$541MSingleDayOutflow
83,522 lượt xem
173 đang thảo luận
10
#AnthropicPlungesTowardIPOPriceonDay2
280,173 lượt xem
2,146 đang thảo luận