

#movevm
movevm
8,993 lượt xem
34 đang thảo luận
Phổ biến
Mới nhất

·
--
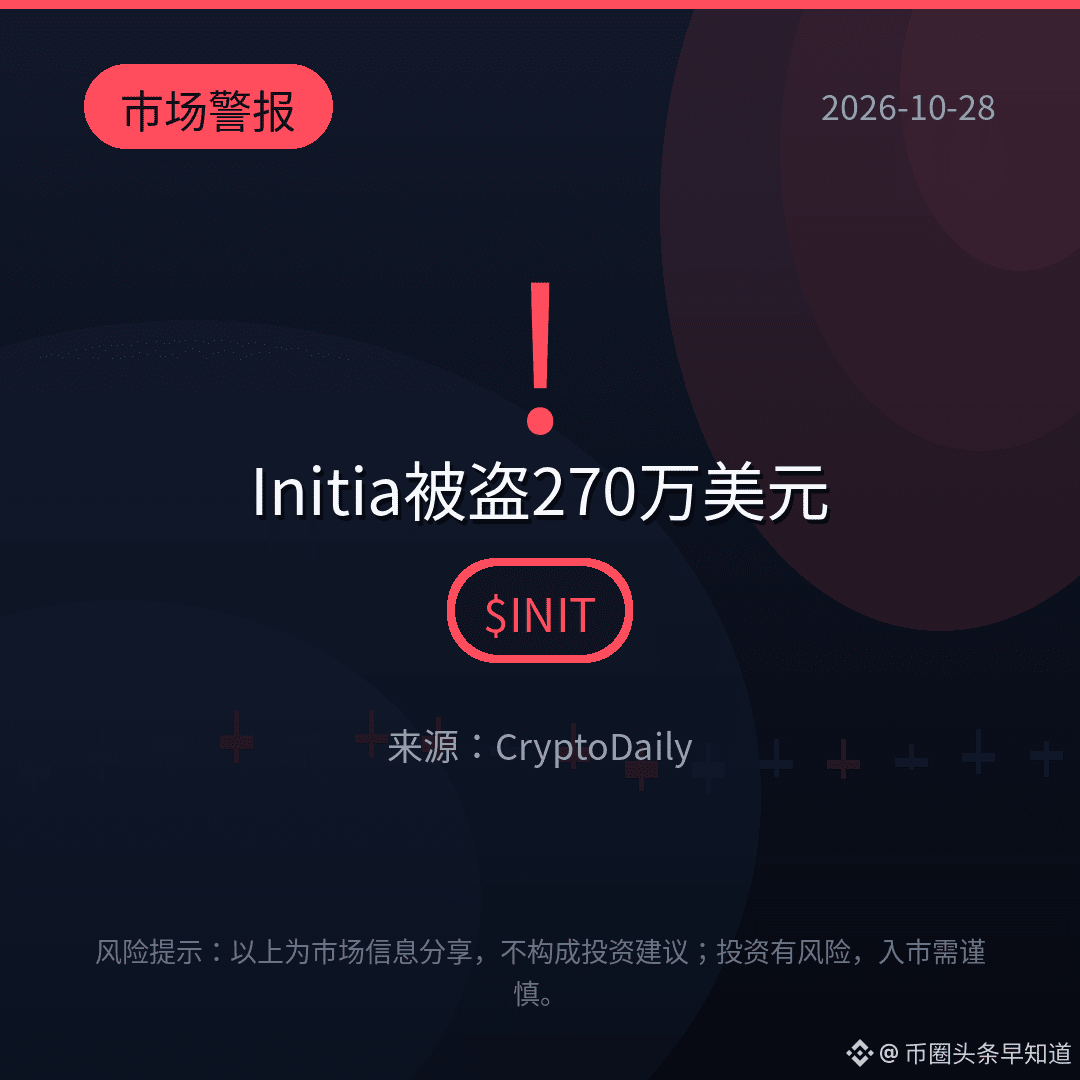
【Tin nhanh thị trường】2,7 triệu USD bỗng dưng được “in” ra: Lỗ hổng bộ nhớ đệm MoveVM của Initia khiến kẻ tấn công giả mạo trạng thái, ghi sổ các khoản vay không cần thế chấp; khoảng 105 WETH, 1,4 triệu AUSD0 và 1,08 triệu USDC sau đó được chuyển đi qua cầu nối xuyên chuỗi.
Tài sản “bóng ma” được tạo ra, nhưng INIT không bị phát hành thêm. Sự cố nằm ở lớp thực thi.
Chuỗi đã bị tạm dừng từ ngày 23 tháng 10, bản vá đang được xét duyệt.
Lớp thực thi có cài bẫy, bạn có hoảng không?
$INIT $ETH $USDC
#INIT #MoveVM #xuyên chuỗi
(Nguồn: CryptoDaily)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư; đầu tư có rủi ro, hãy thận trọng khi tham gia.
4

·
--
Một lỗ hổng bộ nhớ đệm khiến Initia thiệt hại khoảng 2,7 triệu USD chỉ trong vài phút. Kẻ tấn công không phát hành thêm INIT hay thay đổi tổng cung token, mà giả mạo trạng thái MoveVM để ghi có cho mình WETH, iUSD và USDC không có tài sản bảo chứng thực tế — những con số trên sổ sách bỗng xuất hiện từ hư không, trong khi tài sản trên chuỗi thực sự bị chuyển đi.
Diễn biến cụ thể rất rõ ràng: lúc 22:59 ngày 23 tháng 10 (UTC+8), kẻ tấn công lợi dụng lỗ hổng bộ nhớ đệm tập lệnh MoveVM để vượt qua các bước kiểm tra bảo mật. Trước khi mạng lưới tạm dừng, khoảng 105 WETH và 1,4 triệu AUSD0 đã được chuyển đi qua LayerZero; khoảng 1,08 triệu USDC khác được chuyển đi qua Noble và CCTP. Sau đó, toàn bộ số tài sản này được đổi thành 1135.52 ETH, hiện đang nằm trong một địa chỉ Ethereum.
Điều đáng chú ý là tổng cung không thay đổi, INIT cũng không bị phát hành thêm, nhưng tài sản bị đánh cắp là hoàn toàn có thật. L1 và Rollup đến nay vẫn đang tạm dừng. Bản sửa lỗi bảo mật dự kiến sẽ hoàn tất và vượt qua kiểm toán trong vài ngày tới; công tác thu hồi tài sản cũng đang được phối hợp với các đối tác bảo mật. Đối với các cầu nối xuyên chuỗi và hệ sinh thái MoveVM, một khi lỗ hổng cho phép vượt qua bước kiểm tra ở tầng bộ nhớ đệm đã được xác thực, những chi tiết khắc phục trong báo cáo hậu kiểm sau này sẽ hữu ích hơn cả con số thiệt hại.$BTC #Initia #MoveVM
$ETH $USDC #Ethereum

·
--
Một khi lỗ hổng trong bộ nhớ đệm script bị khai thác, tài sản thường bị thanh lý nhanh hơn cả tốc độ ra thông báo.
Initia tiết lộ một vụ tấn công khai thác lỗ hổng bộ nhớ đệm script của MoveVM: kẻ tấn công đã lợi dụng lỗ hổng này để chuyển đi khoảng 2,7 triệu USD tài sản. Đội ngũ cho biết công tác thu hồi vẫn đang được tiến hành. Vấn đề kiểu này không chỉ nằm ở tầng «viết sai logic nghiệp vụ», mà ở tính nhất quán của bộ nhớ đệm trong tầng thực thi — sau khi một đường dẫn script bị làm nhiễm bẩn, bước xác minh trên chuỗi vẫn có thể cho thấy «có vẻ hợp lệ».
Cách nhìn nhận: Đây là một bài học thực tế dành cho các hệ sinh thái dùng Move và mọi môi trường thực thi phụ thuộc nhiều vào bộ nhớ đệm. Sau khi nâng cấp, hãy ưu tiên kiểm tra chính sách vô hiệu hóa bộ nhớ đệm, cơ chế liên kết với hàm băm script và liệu công tắc tạm dừng khẩn cấp có thể được kích hoạt chỉ bằng một thao tác hay không. Người dùng nên kiểm tra các kênh chính thức trước, đừng nhấp vào trang lừa đảo mạo danh «nhận lại tài sản trước».
#Initia #MoveVM #安全 #trênchuỗi
18
·
--
MoveVM của Initia gặp một lỗ hổng cho phép giả mạo trạng thái, khiến kẻ tấn công rút đi khoảng 2,7 triệu USD.
Sự việc xảy ra lúc 22:59 ngày 23 tháng 10 (UTC+8). Theo thông tin Initia công bố, kẻ tấn công đã khai thác lỗ hổng bộ nhớ đệm script của MoveVM, vượt qua các bước kiểm tra bảo mật rồi giả mạo trạng thái MoveVM, ghi có cho mình WETH, iUSD và USDC không có tài sản thực tế bảo chứng. Điểm đáng chú ý là đây không phải hành vi phát hành trực tiếp, mà là khiến trạng thái trông có vẻ hợp lệ để qua mặt các bước kiểm tra bảo mật.
Khoảng 2,7 triệu USD đã bị chuyển khỏi chuỗi, nhưng Initia nhấn mạnh rằng tổng nguồn cung các token liên quan không thay đổi và $INIT cũng không bị phát hành thêm. Nói cách khác, số liệu trên sổ sách đã bị thao túng, nhưng tổng lượng token không tăng. Với người nắm giữ, số liệu nguồn cung minh bạch không có nghĩa là thiệt hại không tồn tại; điều cần theo dõi tiếp theo là dòng tiền bị đánh cắp thực sự đi đâu và sẽ được xử lý ra sao.
MoveVM từ lâu được quảng bá nhờ tính an toàn kiểu dữ liệu và mô hình tài nguyên, nhưng sự cố lần này nằm ở bộ nhớ đệm script, một chi tiết triển khai thuộc tầng thực thi. Ngày càng nhiều dự án xuyên chuỗi và mô-đun xem MoveVM là một lựa chọn cho môi trường thực thi. Nếu logic xác thực ở tầng bộ nhớ đệm có lỗ hổng, trạng thái giả mạo có thể vượt qua những bước kiểm tra vốn phải được áp dụng. Các đội ngũ trong hệ sinh thái Move nên tham khảo sự việc này để tự rà soát.
$USDC #Initia #MoveVM #SựKiệnAnNinh

·
--
1、Bối cảnh
Gần đây, tổ chức an ninh Hexens đã tiết lộ rằng họ phát hiện một lỗ hổng nghiêm trọng trong máy ảo Move của blockchain Aptos. Các vấn đề liên quan đã được khắc phục nhanh chóng ngay sau khi có báo cáo và không gây thất thoát tài sản trên chuỗi. Theo thông tin công khai, lõi của lỗ hổng liên quan đến lỗi xử lý bộ nhớ đệm, có thể dẫn đến vấn đề nhầm lẫn kiểu. Đối với Aptos, nền tảng thực thi dựa trên Move, mức độ nhạy cảm với các khiếm khuyết tầng nền như vậy là cực kỳ cao, vì nó không ảnh hưởng đến một giao thức đơn lẻ mà tác động đến toàn bộ ranh giới tin cậy của lớp thực thi.⚠️
2、Phân tích lỗ hổng
Xét về góc độ kỹ thuật, Move vốn nổi tiếng về an toàn tài nguyên và kiểm soát quyền. Vì vậy, điểm then chốt của sự việc lần này không nằm ở lỗi logic của hợp đồng thông thường, mà ở các bất thường xuất phát từ việc triển khai máy ảo. Nếu cơ chế bộ nhớ đệm trong một số điều kiện nhất định bị tái sử dụng hoặc nhận diện kiểu sai, thì kẻ tấn công có thể vượt qua các ràng buộc ban đầu và giành được các vai trò đặc quyền mà chúng không được phép có. Về mặt lý thuyết, điều này có thể mở rộng bề mặt tấn công từ một ứng dụng đơn lẻ sang các hạ tầng then chốt như đúc stablecoin, xác thực cầu nối cross-chain, hoặc các module quản trị DeFi.
Hexens cũng cho biết nhóm nghiên cứu đã xây dựng một môi trường mô phỏng gần với mainnet với chi phí thấp và đã nhiều lần xác thực đường khai thác, cho thấy đây không phải là rủi ro “trên giấy” mà có tính khả thi nhất định trong thực tế. Tuy nhiên, phía Aptos nhấn mạnh rằng khả năng khai thác trong môi trường thực tế là thấp. Điều này phản ánh sự khác biệt giữa “nguy cơ cao về mặt lý thuyết” và “ngưỡng triển khai trong thực chiến”. Khách quan mà nói, các bất đồng kiểu này không hiếm trong các sự kiện an ninh; trọng tâm vẫn là việc lỗ hổng đã được chặn kịp thời.
3、Tác động đến thị trường và hệ sinh thái
Sự việc này đã gửi đến hệ sinh thái Aptos hai tín hiệu. Thứ nhất, bảo mật của các blockchain tầng nền không thể chỉ nhìn vào lợi thế thiết kế ngôn ngữ; các rủi ro mang tính hệ thống cũng có thể xuất phát từ việc triển khai máy ảo, cơ chế bộ nhớ đệm và tối ưu hóa thực thi. Thứ hai, các cơ chế thưởng lỗ hổng (bug bounty), công bố của mũ trắng (white-hat) và khắc phục nhanh đang trở thành một phần quan trọng trong năng lực cạnh tranh của blockchain. Việc lần này không xảy ra mất mát tài sản về bản chất cho thấy hệ sinh thái đã phản ứng sự cố hiệu quả.🛡️
Ở góc độ thị trường, tâm lý ngắn hạn có thể bị khuấy động bởi cụm từ “lỗ hổng nghiêm trọng”. Nhưng trong trung và dài hạn, điều đáng chú ý hơn là hiệu suất khắc phục, mức độ minh bạch và các bước kiểm toán tiếp theo. Nếu phía chính thức có thể giải thích thêm về phạm vi bản vá, quy trình xác minh và các biện pháp phòng ngừa rủi ro tương tự, thì điều đó lại giúp củng cố niềm tin của bên ngoài vào năng lực quản trị kỹ thuật của Aptos.
4、Kết luận
Nhìn tổng thể, đây không phải là một sự kiện “thiên nga đen” đã gây thiệt hại, mà là một trường hợp phơi bày rủi ro từ tầng thực thi và đồng thời kiểm tra năng lực phản ứng an toàn của dự án. Ở giai đoạn hiện tại, nhà đầu tư nên đặc biệt quan tâm liệu Aptos có tiếp tục tăng cường kiểm toán máy ảo, cách ly quyền hạn và các biện pháp phòng vệ đa lớp cho các hạ tầng quan trọng hay không. Đối với toàn ngành, trọng tâm của bảo mật blockchain không còn chỉ là “mã có chạy được hay không”, mà là “hệ thống có kịp thời phát hiện và hóa giải rủi ro trong các tình huống chịu áp lực cao hay không”.📌
#Aptos #MoveVM #crypto
140

⚔️ ĐỐI ĐẦU RỰC LỬA: $SUI vs $APT — Ai sẽ là vua Move VM chu kỳ này?Cùng xuất thân từ dự án Diem huyền thoại của Meta và sử dụng ngôn ngữ Move tối tân, cuộc chiến giữa $SUI và $APT luôn là tâm điểm chú ý của dòng tiền Layer 1 thế hệ mới.
Đặt lên bàn cân số liệu thực tế phiên hôm nay:
• Thanh khoản Spot 24h: $SUI áp đảo hoàn toàn với 77.57M USDT, gấp hơn 6.5 lần so với $APT (chỉ đạt 11.78M USDT).
• Khối lượng Phái sinh & OI: Open Interest của $SUI nén chặt ở mức 87.95M USDT; trong khi $APT chỉ đạt 15.73M USDT.
• Dấu chân Top Trader: Tài khoản tay to trên Binance Futures của $APT đang âm thầm gom Long cực mạnh với tỷ lệ Long/Short lên tới 2.32 (69.87% Long), trong khi $SUI duy trì tỷ lệ 1.75 (63.62% Long).
• Định giá & Dư địa: $SUI (0.88 USDT, MCap ~3.1B, FDV ~8.8B USD) vs $APT (0.62 USDT, MCap ~310M, FDV ~620M USD).
Góc nhìn dòng tiền:
$SUI đang chiếm trọn sự chú ý và thanh khoản của đám đông nhờ hệ sinh thái DeFi sôi động, nhưng mức FDV lớn và lịch unlock liên tục là bài toán cần thận trọng. Ngược lại, $APT dù thanh khoản bán lẻ trầm lắng hơn nhưng với vốn hóa nhẹ và tỷ lệ Long áp đảo của Smart Money, một nhịp nén vol ở phiên London hoàn toàn có thể kích hoạt sóng hồi bất ngờ.
Nếu chỉ được chọn ALL-IN một bên từ giờ đến hết chu kỳ, anh em chọn $SUI hay $APT?
$SUI $APT #CryptoDuel #MoveVM #Altcoins #BinanceSquare
⚔️ ĐỐI ĐẦU RỰC LỬA: $SUI vs $APT — Ai sẽ là vua Move VM chu kỳ này?
Cùng xuất thân từ dự án Diem huyền thoại của Meta và sử dụng ngôn ngữ Move tối tân, cuộc chiến giữa $SUI và $APT luôn là tâm điểm chú ý của dòng tiền Layer 1 thế hệ mới.
Đặt lên bàn cân số liệu thực tế phiên hôm nay:
• Thanh khoản Spot 24h: $SUI áp đảo hoàn toàn với 77.57M USDT, gấp hơn 6.5 lần so với $APT (chỉ đạt 11.78M USDT).
• Khối lượng Phái sinh & OI: Open Interest của $SUI nén chặt ở mức 87.95M USDT; trong khi $APT chỉ đạt 15.73M USDT.
• Dấu chân Top Trader: Tài khoản tay to trên Binance Futures của $APT đang âm thầm gom Long cực mạnh với tỷ lệ Long/Short lên tới 2.32 (69.87% Long), trong khi $SUI duy trì tỷ lệ 1.75 (63.62% Long).
• Định giá & Dư địa: $SUI (0.88 USDT, MCap ~3.1B, FDV ~8.8B USD) vs $APT (0.62 USDT, MCap ~310M, FDV ~620M USD).
Góc nhìn dòng tiền:
$SUI đang chiếm trọn sự chú ý và thanh khoản của đám đông nhờ hệ sinh thái DeFi sôi động, nhưng mức FDV lớn và lịch unlock liên tục là bài toán cần thận trọng. Ngược lại, $APT dù thanh khoản bán lẻ trầm lắng hơn nhưng với vốn hóa nhẹ và tỷ lệ Long áp đảo của Smart Money, một nhịp nén vol ở phiên London hoàn toàn có thể kích hoạt sóng hồi bất ngờ.
Nếu chỉ được chọn ALL-IN một bên từ giờ đến hết chu kỳ, anh em chọn $SUI hay $APT ?
$SUI $APT #CryptoDuel #MoveVM #Altcoins #BinanceSquare
328
·
--
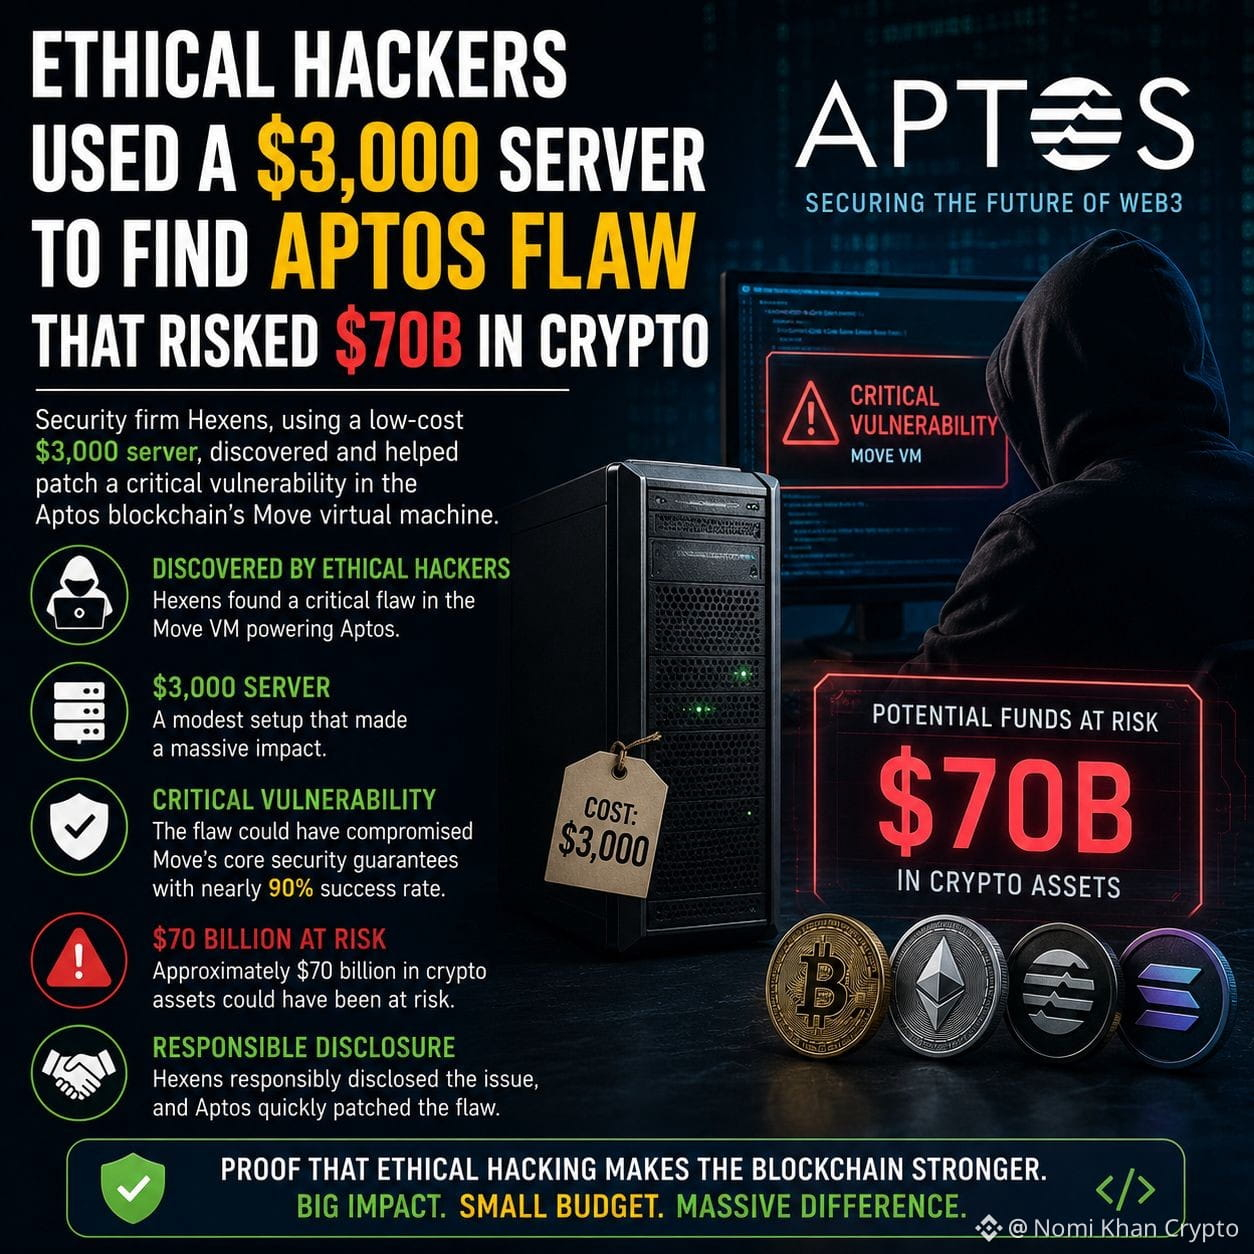
🚨 Tin tặc đạo đức đã ngăn chặn một thảm họa crypto tiềm tàng trị giá 70 tỷ USD
Một nhóm tin tặc đạo đức từ Hexens đã phát hiện một lỗ hổng nghiêm trọng trong Máy ảo Move của blockchain Aptos chỉ bằng một máy chủ trị giá 3.000 USD.
$APT
{spot}(APTUSDT)
$DL
{alpha}(560xcd806d0eb9465020994c9e977cbe34fe430172ae)
Theo báo cáo, lỗ hổng này có tỷ lệ thành công gần 90% và có thể đã làm suy yếu các cam kết bảo mật cốt lõi của ngôn ngữ lập trình Move, tiềm tàng đặt khoảng 70 tỷ USD tài sản crypto vào rủi ro.
Làm việc một cách có trách nhiệm, các nhà nghiên cứu đã công bố vấn đề này cho đội ngũ Aptos, cho phép bản vá được triển khai trước khi lỗ hổng có thể bị khai thác.
Sự việc này nêu bật vai trò then chốt của các tin tặc đạo đức và các đợt kiểm toán bảo mật chủ động trong việc bảo vệ hệ sinh thái blockchain.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
🚨 Tin tặc đạo đức đã ngăn chặn một thảm họa crypto tiềm tàng trị giá 70 tỷ USD
Một nhóm tin tặc đạo đức từ Hexens đã phát hiện một lỗ hổng nghiêm trọng trong Máy ảo Move của blockchain Aptos chỉ bằng một máy chủ trị giá 3.000 USD.
$APT
$DL
Theo báo cáo, lỗ hổng này có tỷ lệ thành công gần 90% và có thể đã làm suy yếu các cam kết bảo mật cốt lõi của ngôn ngữ lập trình Move, tiềm tàng đặt khoảng 70 tỷ USD tài sản crypto vào rủi ro.
Làm việc một cách có trách nhiệm, các nhà nghiên cứu đã công bố vấn đề này cho đội ngũ Aptos, cho phép bản vá được triển khai trước khi lỗ hổng có thể bị khai thác.
Sự việc này nêu bật vai trò then chốt của các tin tặc đạo đức và các đợt kiểm toán bảo mật chủ động trong việc bảo vệ hệ sinh thái blockchain.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
165

·
--
$APT VULNERABILITY COULD RISK $700 BILLION – FIXED IN HOURS 🛡️
Một lỗ hổng nghiêm trọng đã được phát hiện trong Aptos Move VM vào tháng 2, với mức phơi nhiễm rủi ro lý thuyết lên tới 700 tỷ USD trên toàn bộ hệ sinh thái. Nhóm Aptos đã vá mainnet trong vòng vài giờ, và không có tiền của người dùng nào bị mất.
Hexens đã chứng minh tỷ lệ thành công tấn công 90% chỉ với một máy chủ trị giá 3.000 USD, không cần quyền truy cập validator. Mặc dù khả năng khai thác trong thực tế được đánh giá là ở mức tối thiểu, các phát hiện cho thấy việc một lỗi duy nhất trong VM có thể gây hiệu ứng dây chuyền qua các cầu nối, stablecoin và các giao thức DeFi.
Bạn đã chú ý đủ đến các rủi ro hạ tầng nền tảng trong các hệ sinh thái layer-1 chưa?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28
·
--
Các Hacker Đạo Đức Phát Hiện Lỗ Hổng Aptos, Tạo Nguy Cơ $70B
🚨 Cảnh Báo An Ninh Web3: Các Hacker Đạo Đức Đã Cứu Aptos Khỏi Mối Đe Dọa Trị Giá 70 Tỷ Đô
Đây là lời nhắc nhở thẳng thắn về việc các hacker mũ trắng quan trọng đến mức nào đối với hệ sinh thái blockchain. Vừa phát hiện một lỗ hổng nghiêm trọng mang tính sống còn đối với hoạt động kinh doanh trên Mạng Aptos và đã được vá kịp thời—nếu không, có thể đã đặt khoảng 70 Tỷ Đô la tài sản vào nguy cơ.
Diễn biến như sau:
🛡️ Lỗ Hổng: Các hacker đạo đức phát hiện một lỗ hổng nghiêm trọng đang ẩn nấp bên trong Máy Ảo Move (MoveVM)—động cơ vận hành các smart contract của Aptos.
•📉 Rủi Ro: Nếu bị khai thác, lỗi này có thể đã kích hoạt các sự cố từ chối dịch vụ thảm khốc (DoS) trên các nút mạng, hoặc làm tê liệt hoàn toàn hoạt động của hệ thống, khiến hàng tỷ giá trị bị đóng băng.
💰 Sự Chênh Lệch: Đáng kinh ngạc, các nhà nghiên cứu cho biết việc thực thi khai thác chỉ có thể tốn của kẻ tấn công ít nhất 3.000 Đô.
✅ Hướng Khắc Phục: Nhóm Aptos phản ứng nhanh chóng để triển khai bản vá, qua đó bảo vệ mạng thành công trước khi các đối tượng độc hại có thể lợi dụng lỗ hổng.
💡 Bài Học Lớn
Đây là một ví dụ điển hình cho thấy vì sao các chương trình săn lỗi (bug bounty) mạnh mẽ và các cuộc kiểm toán giao thức liên tục không phải là lựa chọn—chúng là nền tảng. Bảo mật trong Web3 không phải là một cột mốc đạt được một lần; đó là cuộc chiến liên tục. Lời khen dành cho các nhà nghiên cứu an ninh đã phát hiện kịp thời trước khi thảm họa xảy ra.
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
133
·
--
Mùa hàng nhái lặng lẽ tăng lên thêm một đồng mà có thể bạn chưa để ý 👀
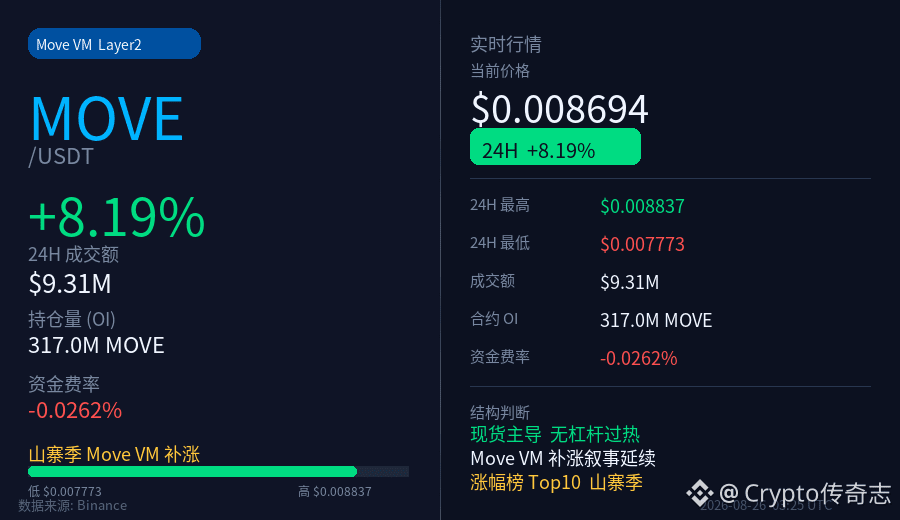
MOVE (Move VM Layer2) hôm nay lặng lẽ đã lọt Top 10 bảng tăng giá, +8.2%, và cấu trúc rất gọn gàng—
📌 Hiện đang ở đâu?
- Giá hiện tại: $0.00869
- Tăng trưởng 24H: +8.19%
- Giá trị giao dịch: khoảng 9.3 triệu USDT
- OI hợp đồng: 317 triệu đơn vị MOVE
📌 Cấu trúc thế nào?
- Funding rate -0.026%, mức bù lỗ nhẹ cho phe short
- Cho thấy đợt tăng này được đẩy bởi spot, không phải bị “đòn bẩy hợp đồng” chất lên
- OI không có biến động bất thường rõ ràng, không có tín hiệu quá nóng kiểu đuổi theo mua
📌 Phía sau đang kể câu chuyện gì?
Cảm xúc của “mùa hàng nhái” đang lan rộng; đường đua Move VM, với câu chuyện máy ảo cho hợp đồng thông minh thế hệ tiếp theo, lần này có vẻ đã được dòng tiền đưa vào chuỗi mua đuổi tăng bổ sung. Nâng cấp BNBChain Pasteur thúc đẩy tâm lý hệ sinh thái, toàn bộ các lớp L2/VM không phải “hot trend” cũng được hưởng lợi.
Không nói là chắc chắn phải mua, chỉ nhắc một chút: khi bảng tăng giá xuất hiện một cấu trúc ít người bàn tới nhưng lặng lẽ kéo lên, thì thường đó là tín hiệu đáng để nhìn thêm trong giai đoạn giữa của mùa hàng nhái 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance广场
Bấm vào thẻ nhỏ bên dưới để xem nhanh diễn biến👇
1
139
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
375,315 lượt xem
1,046 đang thảo luận
2
#TheoDõiFOMC
309,532 lượt xem
1,317 đang thảo luận
3
#BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
5,298 lượt xem
66 đang thảo luận
4
#HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours
8,657 lượt xem
198 đang thảo luận
5
#CZSaysCompensationIsinPlaceUsersAreProtected
7,049 lượt xem
146 đang thảo luận
6
#RichardTengSaysBinanceWillCoverAllHackedLosseswithCompanyFunds
52 lượt xem
6 đang thảo luận
7
#TRMCambodianCasinosReceived$1.07BInCrypto
718 lượt xem
30 đang thảo luận
8
#USDCCirculationFallsAbout800MInSevenDays
6,695 lượt xem
146 đang thảo luận
9
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
6,335 lượt xem
68 đang thảo luận
10
#OpenAICutsFundraisingTargetBy$10B
1,131 lượt xem
53 đang thảo luận