

#ledger
ledger
965,180 lượt xem
1,479 đang thảo luận
Phổ biến
Mới nhất
·
--
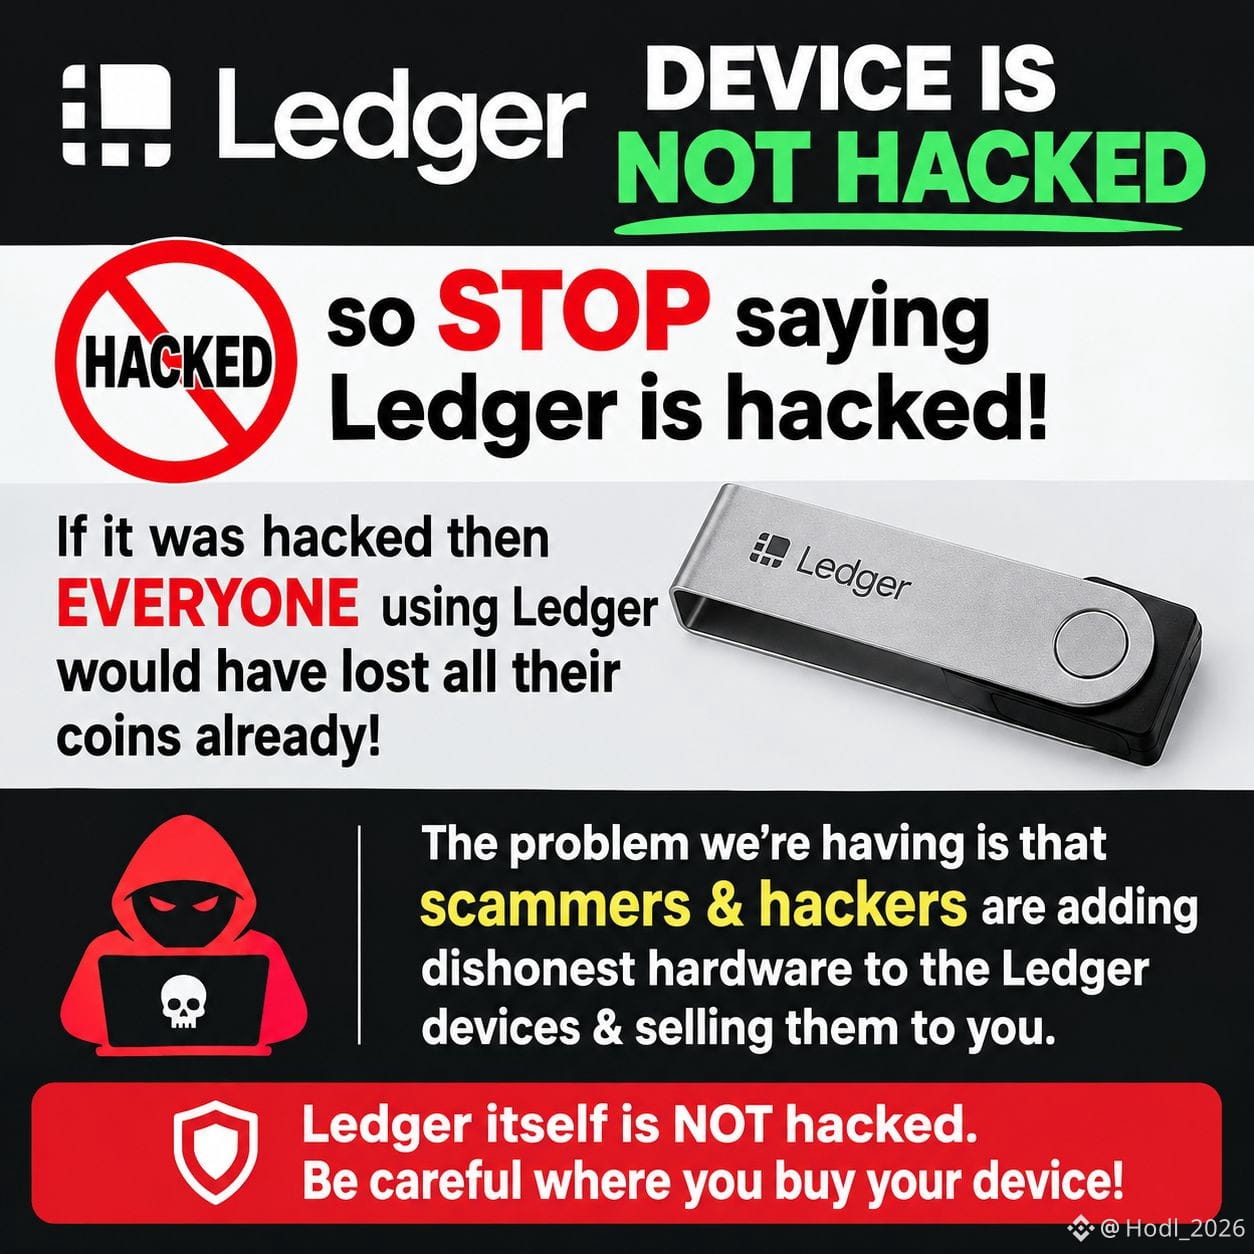
Thiết bị #Ledger KHÔNG BỊ HACK, vậy nên ĐỪNG nói Ledger bị hack nữa!
Nếu thiết bị bị hack thì TẤT CẢ những người dùng Ledger đã mất hết tiền điện tử từ lâu rồi!
Vấn đề chúng ta đang gặp phải là những kẻ lừa đảo và tin tặc đang gắn thêm phần cứng giả mạo vào các thiết bị Ledger rồi bán chúng cho bạn.
#StaySafe
Nếu thiết bị bị hack thì TẤT CẢ những người dùng Ledger đã mất hết tiền điện tử từ lâu rồi!
Vấn đề chúng ta đang gặp phải là những kẻ lừa đảo và tin tặc đang gắn thêm phần cứng giả mạo vào các thiết bị Ledger rồi bán chúng cho bạn.
#StaySafe
117

📱 Ví phần cứng biến thành “điện thoại”? Vì sao Ledger ra mắt Atom vào thời điểm này?
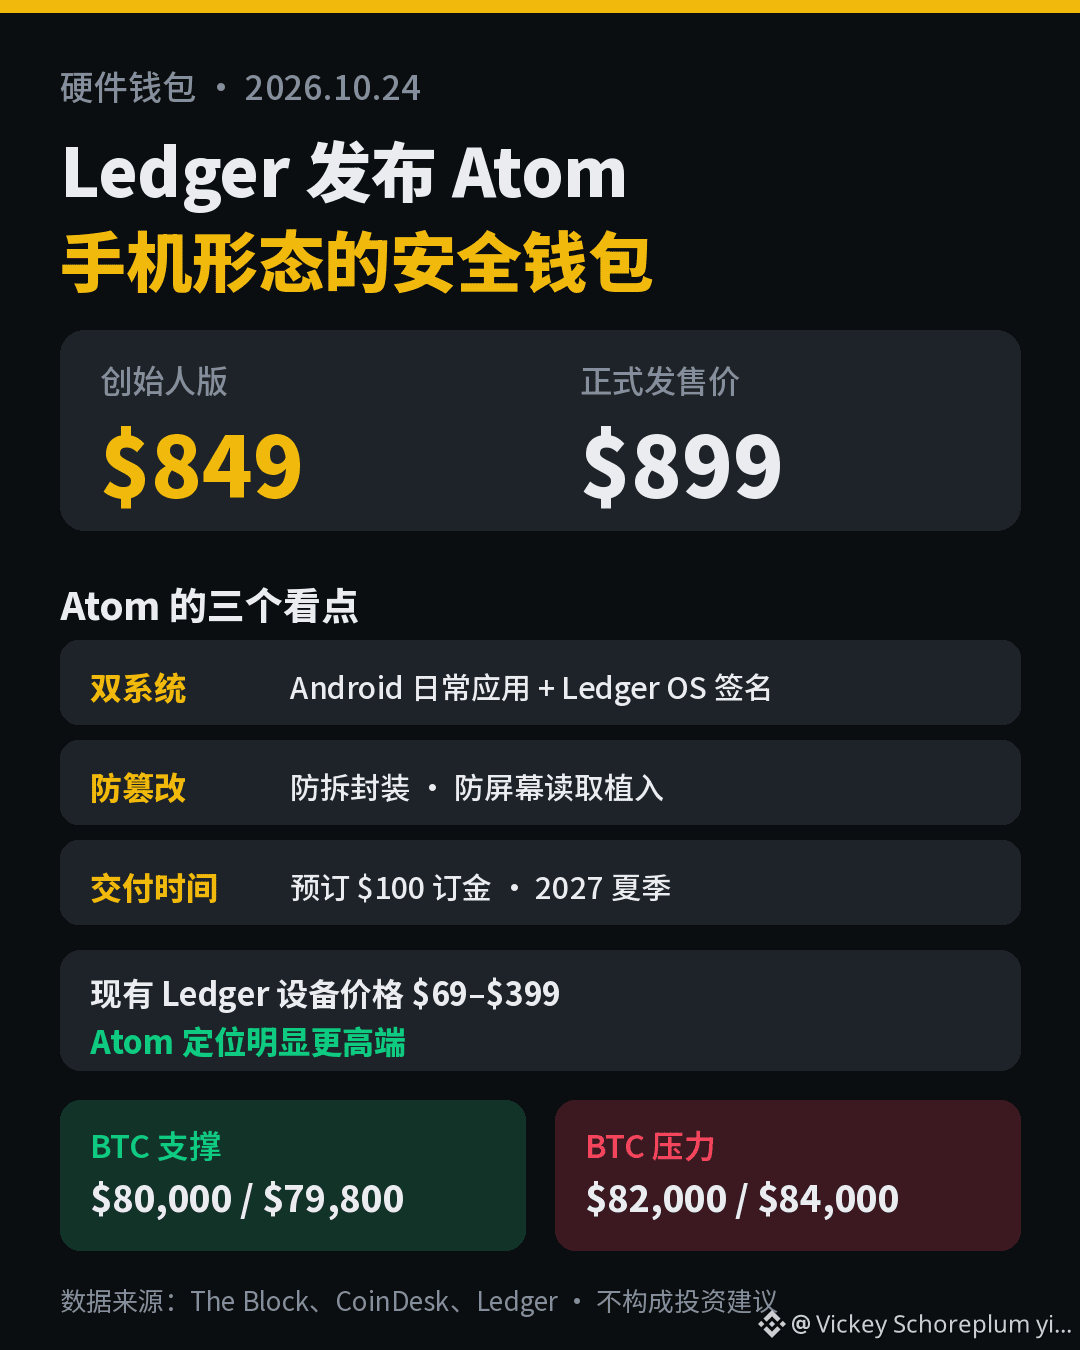
Ngày 15 tháng 10, Ledger đã công bố Atom tại hội nghị Op3n ở Paris: một thiết bị có thể chạy các ứng dụng Android hằng ngày, đồng thời vẫn giữ chip bảo mật độc lập. Theo The Block, phiên bản dành cho nhà sáng lập có giá 849 USD, cần đặt cọc 100 USD và được hoàn tiền đầy đủ khi đặt trước; giá bán chính thức sau khi phát hành là 899 USD. Trong khi đó, các ví phần cứng hiện có của Ledger có giá từ 69 đến 399 USD.
📌 Thông tin chính
• Hai hệ điều hành: Android xử lý các ứng dụng hằng ngày; thao tác ký được thực hiện trong chế độ bảo mật của Ledger OS
• Chống can thiệp: bổ sung thiết kế đóng gói chống giả mạo và ngăn cài thiết bị đọc màn hình, nhằm ứng phó với sự cố chuỗi cung ứng CryptoBilis gần đây
• Hệ sinh thái: dự kiến tích hợp ứng dụng Seeker của Solana Mobile
• Dự kiến giao hàng vào mùa hè năm 2027; hiện chỉ nhận đặt trước, chưa phải sản phẩm hoàn thiện
💡 Tác động đến thị trường
Nhu cầu bảo mật khi tự lưu ký đang được chú ý trở lại trước những rủi ro chuỗi cung ứng. Tuy nhiên, Atom phải đến năm 2027 mới được giao hàng nên tác động ngắn hạn đến giá tiền mã hóa sẽ hạn chế; đây chủ yếu là câu chuyện của ngành. Những cam kết về bảo mật vẫn cần được kiểm chứng trên phần cứng thực tế.
📊 Các mốc tham khảo của BTC (giá hiện tại khoảng 80.800 USD, 24 giờ -1,3%)
• Hỗ trợ: 80.000 USD / 79.800 USD
• Kháng cự: 82.000 USD / 84.000 USD
🤔 Bạn có bỏ ra 849 USD để mua một chiếc ví có hình dáng “điện thoại”, hay tiếp tục dùng điện thoại thông thường kết hợp với ví phần cứng? Cùng thảo luận ở phần bình luận nhé 👇
👉 Giao dịch BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#Ledger发布Atom手机形态钱包 #Ledger #硬件钱包 #BTC
⚠️ Nội dung trên không cấu thành lời khuyên đầu tư. Vui lòng lưu ý rủi ro.
91

Ví lạnh của bạn có thể đã bị cài cửa hậu ngay từ nhà máy — đây không phải lời đồn gây hoang mang, chính Ledger đã thừa nhận điều đó.
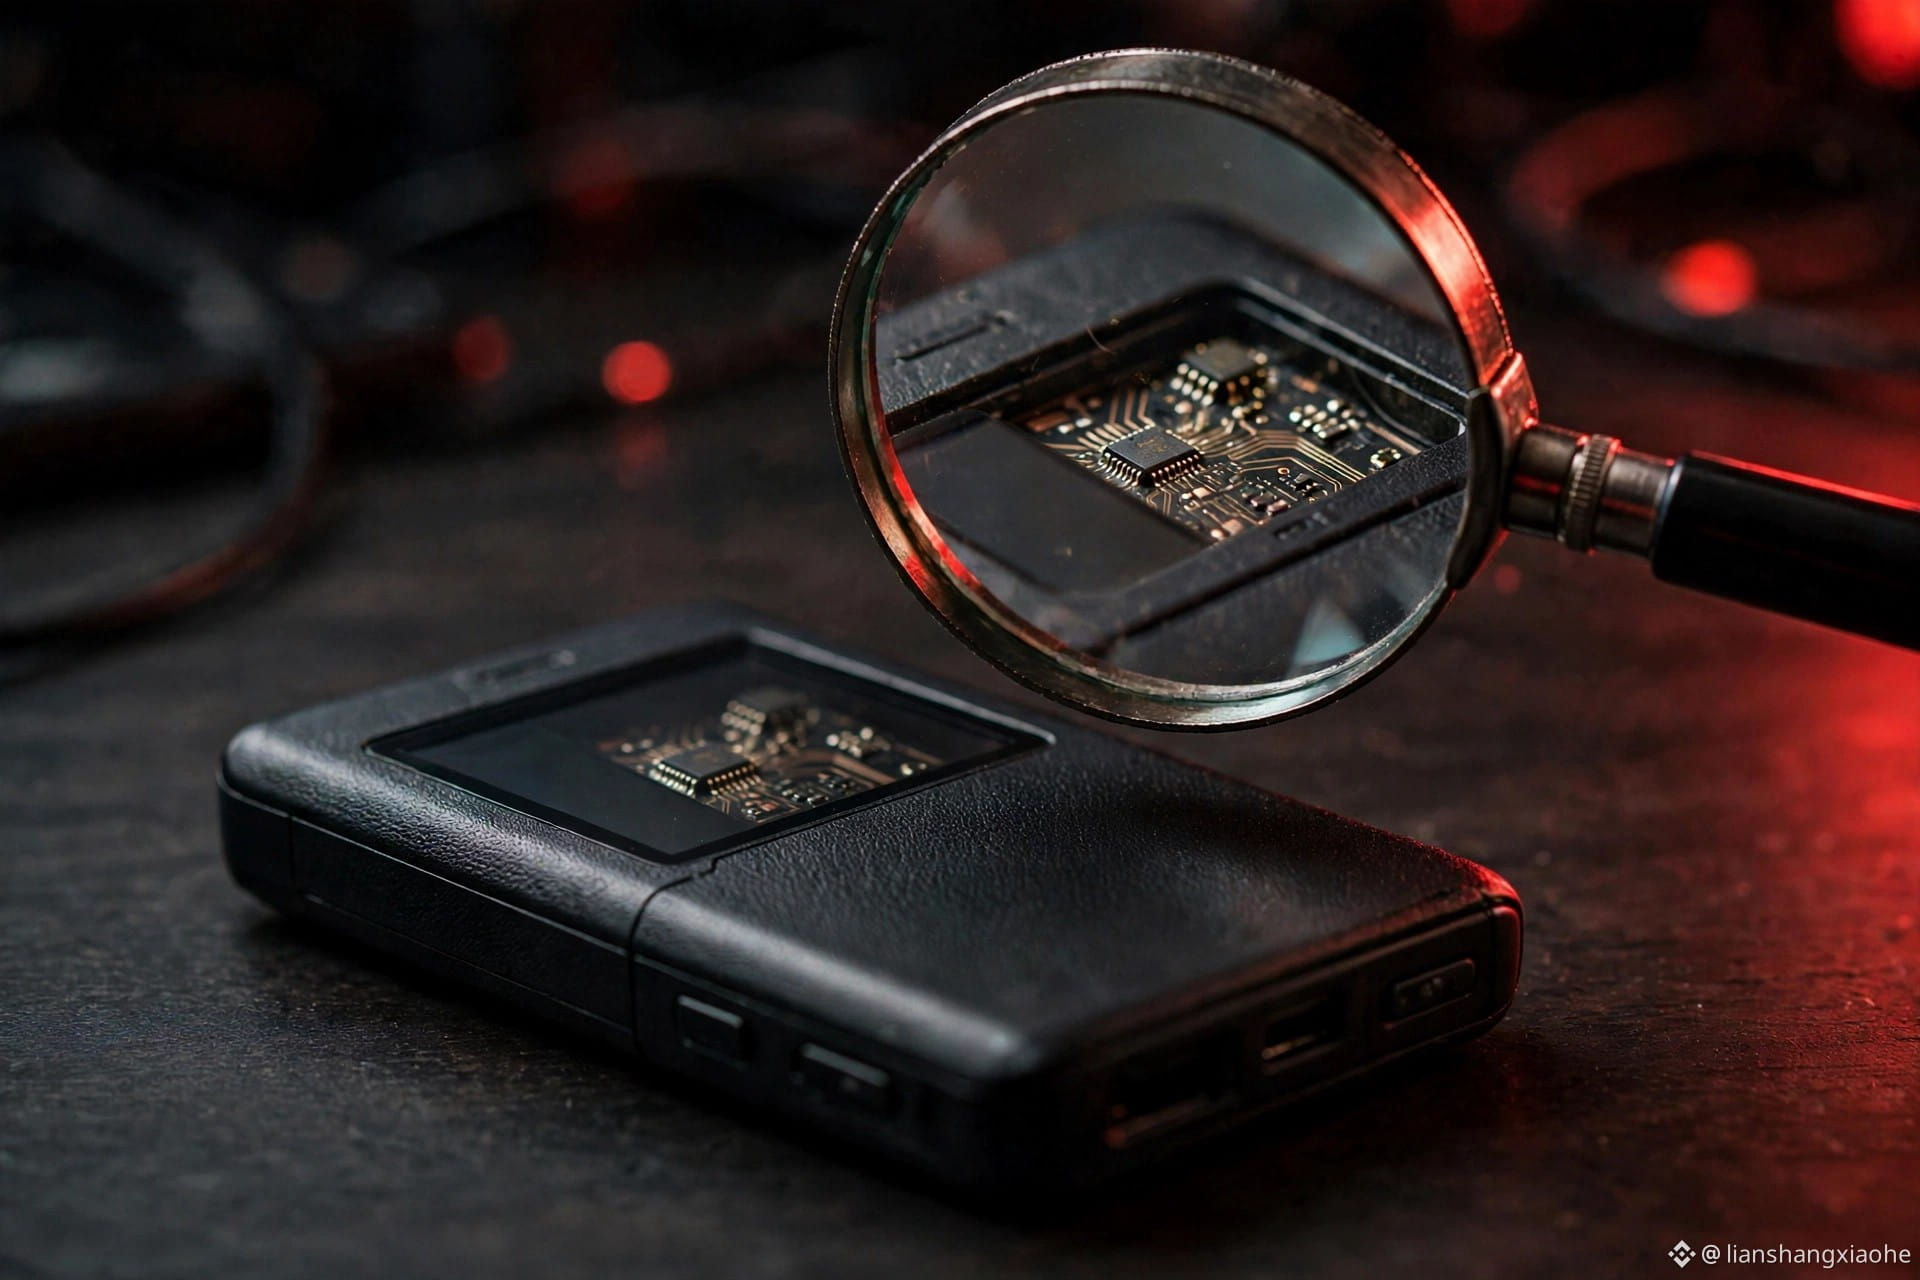
Ngày 9 tháng 10, Ledger tiết lộ: các thiết bị được bán bởi nhà phân phối CryptoBilis ở Đông Nam Á (Indonesia/Malaysia/Philippines) có chứa phần cứng cấy ghép trái phép, đọc tín hiệu màn hình để đánh cắp cụm từ khôi phục gồm 24 từ, rồi tuồn dữ liệu ra ngoài qua LTE. Người dùng chẳng làm gì sai; chính thiết bị mới là kẻ nội gián.
Ngày 17 tháng 10, Galaxy Research đối chiếu dữ liệu on-chain: 1M bị rút sạch, 474 ví nạn nhân; thống kê trước đó của Bitquery ghi nhận 2.9M / 311 địa chỉ. Tiền được luân chuyển qua 7 blockchain (,,, BNB Chain, v.v.), qua THORChain và Tornado Cash để rửa tiền. Tether đóng băng 0M USDT; PeckShield lần theo dấu vết và phát hiện .89M đã vào địa chỉ nạp tiền TRON của Binance.
Điều vô lý nhất là cách xử lý: Ledger ra mắt mẫu máy mới Atom giá 99, có kiểu dáng Android, nhưng phải đến giữa năm 2027 mới giao hàng và cũng không đổi máy cho nạn nhân. Trước mắt, chỉ có một cách thực sự hữu hiệu — chỉ mua hàng từ trang web chính thức.
#安全 #Ledger
104
Kẻ thù đáng sợ nhất của ví phần cứng không phải hacker, mà là nhà phân phối. Ledger chính thức xác nhận ngày 10/10: các thiết bị do nhà phân phối CryptoBilis ở Đông Nam Á bán ra có cài cắm thiết bị LTE ẩn — họ thay bằng viên pin nhỏ hơn để chừa chỗ. Ngay khi màn hình hiển thị 24 từ khôi phục, chúng sẽ bị đọc trộm rồi gửi thẳng đi qua eSIM; bạn không cần kết nối mạng trong suốt quá trình. Điều đáng xấu hổ nhất là: tính năng Genuine Check chính thức của Ledger vẫn xác minh thành công mọi thiết bị đã bị chỉnh sửa, và chip bảo mật không hề bị động đến từ đầu đến cuối. Ước tính thiệt hại trên chuỗi là 90–102 triệu USD, với 324 ví bị ảnh hưởng; TRON chịu thiệt hại nhiều nhất, lên tới 70,5 triệu USD. Trùng hợp là mới hôm kia Ledger vừa ra mắt điện thoại tiền mã hóa Atom giá 849 USD, với thông điệp chính thức rằng sản phẩm được tạo ra cho thế giới như thế này. Lưu ý: nếu từng mua Ledger qua bất kỳ kênh bên thứ ba nào, đừng dùng thiết bị đó nữa; hãy chuyển tài sản sang một cụm từ khôi phục hoàn toàn mới. #Ledger #VíPhầnCứng
Kẻ thù đáng sợ nhất của ví phần cứng không phải hacker, mà là nhà phân phối. Ledger chính thức xác nhận ngày 10/10: các thiết bị do nhà phân phối CryptoBilis ở Đông Nam Á bán ra có cài cắm thiết bị LTE ẩn — họ thay bằng viên pin nhỏ hơn để chừa chỗ. Ngay khi màn hình hiển thị 24 từ khôi phục, chúng sẽ bị đọc trộm rồi gửi thẳng đi qua eSIM; bạn không cần kết nối mạng trong suốt quá trình. Điều đáng xấu hổ nhất là: tính năng Genuine Check chính thức của Ledger vẫn xác minh thành công mọi thiết bị đã bị chỉnh sửa, và chip bảo mật không hề bị động đến từ đầu đến cuối. Ước tính thiệt hại trên chuỗi là 90–102 triệu USD, với 324 ví bị ảnh hưởng; TRON chịu thiệt hại nhiều nhất, lên tới 70,5 triệu USD. Trùng hợp là mới hôm kia Ledger vừa ra mắt điện thoại tiền mã hóa Atom giá 849 USD, với thông điệp chính thức rằng sản phẩm được tạo ra cho thế giới như thế này. Lưu ý: nếu từng mua Ledger qua bất kỳ kênh bên thứ ba nào, đừng dùng thiết bị đó nữa; hãy chuyển tài sản sang một cụm từ khôi phục hoàn toàn mới. #Ledger #VíPhầnCứng
141

🕵️ Ví phần cứng không bị hack, nhưng tiền vẫn biến mất: vấn đề nằm ở “mua từ đâu”
Vụ cấy chip vào thiết bị Ledger vẫn đang gây xôn xao. Mấy ngày nay nhiều người lại nhắc đến chuyện này, nên cần cảnh báo thêm một lần nữa.
Trước hết, đây là những thông tin đã biết:
🔹 Ngày 13/10, Ledger cho biết các thiết bị được bán qua nhà phân phối Đông Nam Á CryptoBilis đã bị gắn thêm phần cứng ẩn, có thể đọc 24 từ khôi phục hiển thị trên màn hình
🔹 Số liệu thống kê trên blockchain không thống nhất: Galaxy Research ghi nhận khoảng 474 địa chỉ bị ảnh hưởng, thiệt hại khoảng 91 triệu USD, trong đó khoảng 56,6 triệu USD vẫn còn trong ví của kẻ tấn công; một số nhà phân tích khác đưa ra con số hơn 300 ví và thiệt hại trên 86 triệu USD
🔹 Có bài đăng cho rằng vụ đánh cắp khoản tiền nhỏ đầu tiên đã xảy ra từ ngày 8/9
🔹 Trezor thông báo sẽ cắt giảm số nhà phân phối được ủy quyền từ ngày 1/1/2027, đồng thời đã ngừng gửi hàng mới cho các đối tác liên quan. Hãng cũng cho biết chưa có bằng chứng cho thấy thiết bị của họ bị xâm nhập
Điều đau lòng nhất: không có con chip bảo mật nào bị xâm nhập. Thứ bị xâm phạm là chiếc hộp và khâu vận chuyển.
Quan điểm của tôi:
Ví phần cứng bảo vệ bạn khỏi “người trên mạng”, chứ không thể bảo vệ bạn khỏi “người đã mở hộp của bạn”. Tiết kiệm vài chục tệ bằng cách mua ở kênh không chính thức chẳng khác nào giao cụm từ khôi phục cho người lạ giữ hộ.
Một vài thói quen nên áp dụng ngay:
1. Chỉ mua từ trang web chính thức hoặc các kênh được thương hiệu liệt kê rõ ràng
2. Khi nhận hàng, hãy kiểm tra bao bì và làm theo quy trình xác minh thiết bị chính thức
3. Luôn tự tạo cụm từ khôi phục; nếu đi kèm “thẻ cụm từ khôi phục được cài sẵn” thì vứt ngay
4. Chia tài sản lớn ra lưu trữ ở nhiều nơi, đừng để một thiết bị gánh hết
Bạn mua ví phần cứng ở đâu? Trang web chính thức, sàn thương mại điện tử hay đồ cũ? Cùng chia sẻ ở phần bình luận nhé 👇
#硬件钱包 #资产安全 #Ledger #BảoMậtTiềnMãHóa
3

·
--
Ngày 9 tháng 10, chiếc két sắt được giới tiền mã hóa tin tưởng nhất đã bị cạy phá. Hệ thống mã hóa của Ledger vẫn nguyên vẹn, cũng chẳng ai nhấp vào đường link lừa đảo nào; vấn đề nằm ở một khâu sớm hơn. Có người đã nhìn thấy cụm từ khôi phục của bạn trước khi thiết bị đến tay bạn.
Trước tiên, nói về vụ việc lần này. Ngày 9 tháng 10, thám tử blockchain Specter phát hiện hàng loạt báo cáo trên X và Reddit về việc người dùng Ledger bị mất tiền. Lần theo dấu vết trên chuỗi, người ta phát hiện hơn 300 ví đã bị gom sạch trên nhiều blockchain như Bitcoin, Ethereum và Tron. Các nhà nghiên cứu độc lập ước tính thiệt hại từ 86 đến 93 triệu USD. Sau đó, Ledger ra hai thông báo xác nhận rằng tất cả các trường hợp đã được xác minh đều liên quan đến thiết bị từ cùng một nhà phân phối ở Đông Nam Á, CryptoBilis; và trong một thiết bị bị ảnh hưởng, người ta thực sự tìm thấy một linh kiện phần cứng được cài trái phép.
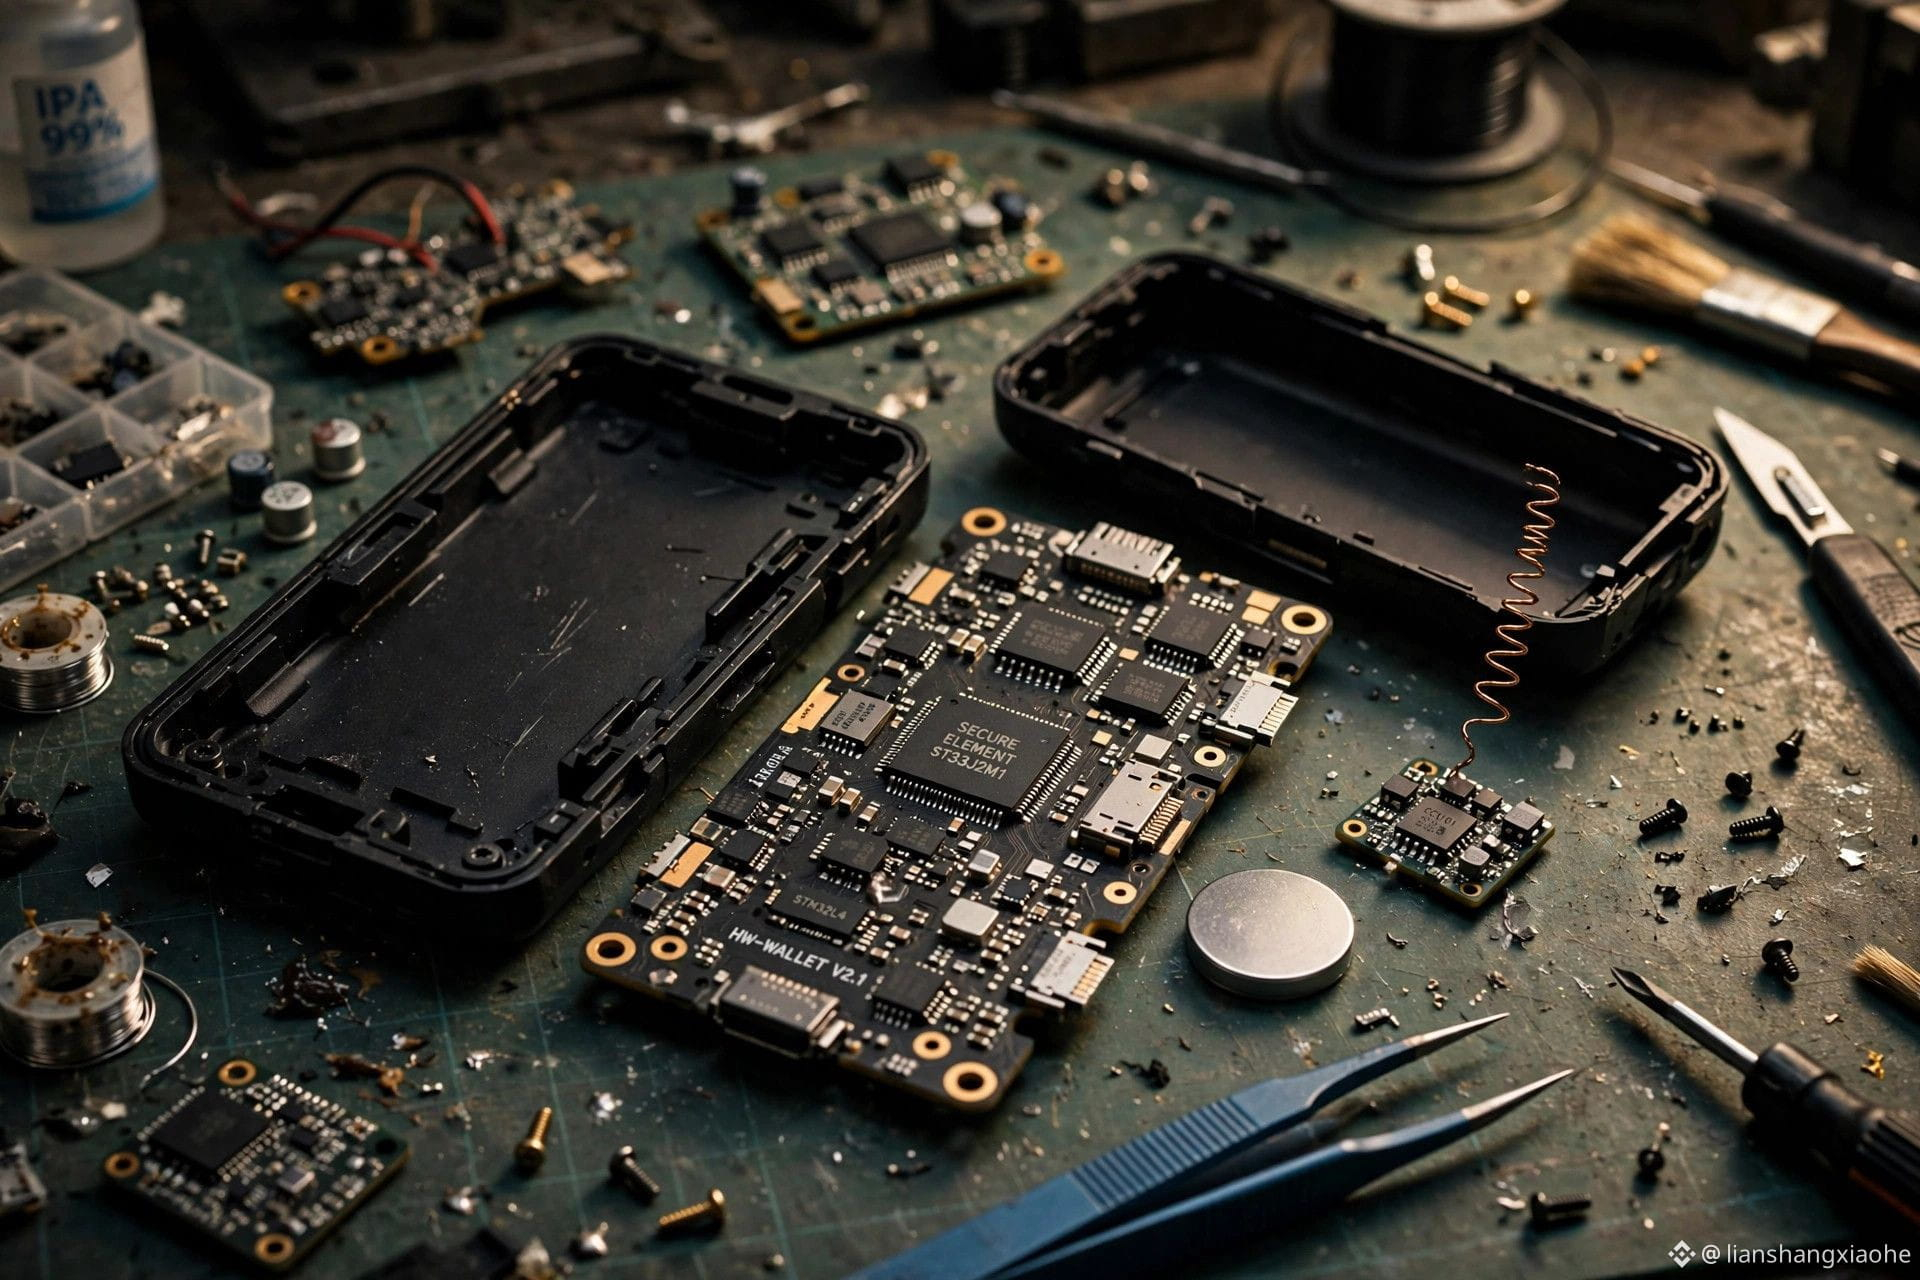
Mark Karpelès, cựu CEO của Mt.Gox, đã tháo một thiết bị còn nguyên bao bì để tìm hiểu cách linh kiện này hoạt động. Bên dưới lớp đệm màn hình có một mô-đun nhỏ: một vi điều khiển nối vào dây dữ liệu SPI của màn hình, một mô-đun LTE có eSIM và một ăng-ten. Khi bạn bật thiết bị để tạo cụm từ khôi phục, từng từ hiện lên màn hình để bạn chép lại. Mô-đun này âm thầm nghe lén đường dữ liệu màn hình, ghi lại đầy đủ 24 từ rồi gửi chúng cho kẻ tấn công qua mạng di động. Sau đó mọi chuyện rất đơn giản: kẻ tấn công dùng cụm từ khôi phục để rút sạch ví.
Điều đau lòng nhất là thiết bị vẫn vượt qua bước xác thực hàng chính hãng của Ledger. Secure Element là hàng thật, cụm từ khôi phục là thật, chữ ký cũng là thật. Secure Element có thể đảm bảo khóa riêng tư không bị trích xuất, nhưng không thể ngăn ai đó chụp lại màn hình. Khóa riêng tư chưa bao giờ rời khỏi thiết bị, nhưng cụm từ khôi phục đã bị đánh cắp trong vài giây nó hiển thị trên màn hình.
Điều khiến người ta lạnh sống lưng hơn nữa là bộ thiết bị này đã trải qua ba thế hệ cải tiến. Thế hệ đầu tiên vẫn phải đấu dây thủ công, thậm chí còn phải thay pin bằng loại nhỏ hơn. Đến thế hệ thứ hai, họ chuyển sang dùng mạch in dẻo. Thế hệ thứ ba mới nhất đáng sợ nhất: mở vỏ máy ra, pin và bo mạch chủ nguyên bản vẫn còn đó, chỉ có thêm một ăng-ten đen mảnh ở mép trên của vỏ. Đây không phải sản phẩm của một cá nhân tự chế, mà là một chuỗi tấn công vào chuỗi cung ứng có hoạt động nghiên cứu, cải tiến và tổ chức bài bản.
Chuyện này có ý nghĩa gì với những nhà đầu tư nhỏ lẻ như chúng ta? Tôi xin phân tích ba điểm. Thứ nhất, chỉ mua ví phần cứng từ trang web chính thức. Dù nhà phân phối trông có uy tín đến đâu, dù rẻ hơn vài chục tệ, cũng đừng mua. Tất cả thiết bị trong vụ này đều đến từ kênh nhà phân phối; không có chiếc nào mua trực tiếp từ trang web chính thức bị ảnh hưởng. Thứ hai, nhận hàng rồi đừng vội sử dụng. Hãy kiểm tra niêm phong bao bì, cân thử trọng lượng và xem thân máy có vật lạ nào không. Nếu thấy có gì bất thường, hãy liên hệ trực tiếp với bộ phận hỗ trợ chính thức. Nói thật, ăng-ten ở thế hệ thứ ba được giấu rất kỹ, chỉ sờ bằng tay chưa chắc phát hiện ra, nên cách an toàn nhất vẫn là điều thứ nhất: chỉ mua từ trang web chính thức. Hướng dẫn lần này của Ledger là: thiết bị chưa kích hoạt thì đừng khởi tạo; thiết bị đang sử dụng thì hãy chuyển sang một bộ cụm từ khôi phục mới. Thứ ba, Ledger sẽ không bao giờ gọi điện hay nhắn tin riêng để xin 24 từ của bạn. Ai hỏi xin chúng thì chắc chắn là kẻ lừa đảo. Sau vụ việc này, chắc chắn sẽ có những kẻ giả mạo nhân viên hỗ trợ chính thức để lừa đảo.
Còn có một diễn biến tiếp theo đầy hài hước đen tối. Ngày 16 tháng 10, Chainalysis tiết lộ rằng một kẻ lừa đảo chuyên lừa người khác làm nhiệm vụ đã cất tiền lừa được trong một chiếc Ledger bị cài linh kiện như vậy, rồi bị kẻ tấn công vét mất 60 Bitcoin, tương đương khoảng 4,9 triệu USD. Kẻ lừa đảo bị kẻ lừa đảo khác cuỗm mất tiền; trên blockchain chẳng có chuyện được miễn trừ đâu.
Quan điểm của tôi gói gọn trong một câu: ví phần cứng có thể chống được hacker, nhưng không chống được thói ham rẻ của bạn. Mỗi đồng tiết kiệm khi mua ví đều là một canh bạc với toàn bộ tài sản của mình.
Ví phần cứng của bạn mua ở đâu, trang web chính thức hay nhà phân phối? Hãy chia sẻ ở phần bình luận, để tôi xem có bao nhiêu người giống tôi, trước đây cũng chọn mua qua bên thứ ba cho tiện.
#硬件钱包 #Ledger #防骗 #Tấn_công_chuỗi_cung_ứng
—— web3韭菜小凯
Tuyên bố miễn trừ trách nhiệm: Bài viết này chỉ nhằm mục đích học hỏi và chia sẻ cá nhân, không cấu thành bất kỳ lời khuyên đầu tư nào. Thị trường có rủi ro, hãy thận trọng khi tham gia.
47
·
--
$AAPLB 😱 Bị hack trước khi mua: Ledger mất 100.000.000 USD
Ví phần cứng không còn đồng nghĩa với bảo mật tuyệt đối? Chi tiết về một vụ tấn công tinh vi đã được hé lộ. Kẻ xấu đã chặn các ví Ledger trước khi chúng được bán, sửa đổi bo mạch rồi gửi chúng cho những người mua không hề hay biết. Hậu quả — 100 triệu USD bị đánh cắp. Hãy kiểm tra hộp và ảnh ba chiều!
#Ledger
{spot}(AAPLBUSDT)
$AAPLB 😱 Bị hack trước khi mua: Ledger mất 100.000.000 USD
Ví phần cứng không còn đồng nghĩa với bảo mật tuyệt đối? Chi tiết về một vụ tấn công tinh vi đã được hé lộ. Kẻ xấu đã chặn các ví Ledger trước khi chúng được bán, sửa đổi bo mạch rồi gửi chúng cho những người mua không hề hay biết. Hậu quả — 100 triệu USD bị đánh cắp. Hãy kiểm tra hộp và ảnh ba chiều!
#Ledger
51

·
--
Con số 93,2 triệu USD chỉ là ước tính ban đầu: sau vụ chip gián điệp của Ledger, ước tính trên chuỗi đã được nâng lên khoảng 102 triệu USD, với 324 ví bị rút sạch. Diễn biến rất rõ ràng: kể từ ngày 26/9, kẻ tấn công thực hiện 41 giao dịch nhỏ để thử nghiệm, rồi tập trung ra tay vào ngày 9/10. Con chip được giấu bên dưới lớp đệm màn hình; khi thiết bị hiển thị cụm từ khôi phục gồm 24 từ trong quá trình khởi tạo, chip lập tức đọc và gửi thông tin qua LTE. Bản thân chip bảo mật không bị xâm nhập. Các động thái tiếp theo cũng đang mở rộng: Ledger đã yêu cầu các nhà phân phối ở nhiều nơi tại Đông Nam Á và Hồng Kông (Trung Quốc) tạm ngừng bán hàng, còn Tether đã đóng băng khoảng 10 triệu USD USDT. Nếu mua ví phần cứng, bạn có cân nhắc mua qua kênh bên thứ ba không? Cùng thảo luận ở phần bình luận nhé
$BTC $ETH $USDT
#硬件钱包 #供应链安全 #Ledger
(Nguồn: CoinDesk, Blockhead)
⚠️Lưu ý rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
$BTC $ETH $USDT
#硬件钱包 #供应链安全 #Ledger
(Nguồn: CoinDesk, Blockhead)
⚠️Lưu ý rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
249
Bài viết
Mua ví lạnh để bảo mật — nhưng lại nhận về thiết bị được cài sẵn phần mềm gián điệpHãy tưởng tượng: bạn quyết định tự lưu trữ tiền mã hóa, mua ví phần cứng và thiết lập ví. Nhưng bên trong đã có sẵn các linh kiện của bên thứ ba, dùng để đánh cắp cụm từ khôi phục.
Ledger đã mô tả chính kiểu tấn công này. Câu chuyện vẫn đang được bàn luận vào ngày 19 tháng 10 — và điều quan trọng ở đây là phân biệt những sự thật đã được xác nhận với các tít báo giật gân.
Mua ví lạnh để bảo mật — nhưng lại nhận về thiết bị được cài sẵn phần mềm gián điệp
Hãy tưởng tượng: bạn quyết định tự lưu trữ tiền mã hóa, mua ví phần cứng và thiết lập ví. Nhưng bên trong đã có sẵn các linh kiện của bên thứ ba, dùng để đánh cắp cụm từ khôi phục.
Ledger đã mô tả chính kiểu tấn công này. Câu chuyện vẫn đang được bàn luận vào ngày 19 tháng 10 — và điều quan trọng ở đây là phân biệt những sự thật đã được xác nhận với các tít báo giật gân.
Ledger đã mô tả chính kiểu tấn công này. Câu chuyện vẫn đang được bàn luận vào ngày 19 tháng 10 — và điều quan trọng ở đây là phân biệt những sự thật đã được xác nhận với các tít báo giật gân.
1
674

·
--
Tăng giá
Ledger và Karpeles tranh cãi trên X, và có vẻ cả hai đều đúng
Karpeles: Ledger biết về các implant, nhưng chỉ đưa ra cảnh báo trong mục hướng dẫn. Ông nói rằng nếu cảnh báo dễ thấy hơn thì đã tránh được khoản thiệt hại hơn 90 triệu USD. Nhưng đó chỉ là ước tính của các nhà nghiên cứu, không phải của Ledger; và chưa ai chứng minh được rằng có thể tránh những tổn thất đó.
CEO Pascal Gauthier đáp lại: «Từ CEO Mt. Gox mà nói... Thôi nào. Anh chẳng phải hiệp sĩ áo trắng đâu. Tỉnh táo lại đi»
Cả hai đều đúng, vì họ đang tính những thứ khác nhau.
Ledger — các vụ rút tiền trái phép đã được xác nhận, đến nay chỉ ở Đông Nam Á.
Karpeles — các implant được phát hiện: ngày 15 tháng 10, cơ sở dữ liệu của ông có 12 trường hợp được xác nhận; hiện là 13. Trong 8 trường hợp, người bán không phải CryptoBilis. Chính ông tự đánh dấu «confirmed» ở đó.
Và quan trọng hơn cả cuộc cãi vã là một câu trong hướng dẫn của Ledger: Genuine Check không phát hiện được các chi tiết bị cài thêm nếu Secure Element là hàng thật.
Vậy nên chỉ mua ví trực tiếp từ nhà sản xuất. Mua từ reseller giờ chẳng khác nào đánh bạc.
#Ledger #HardwareWallets
135
·
--
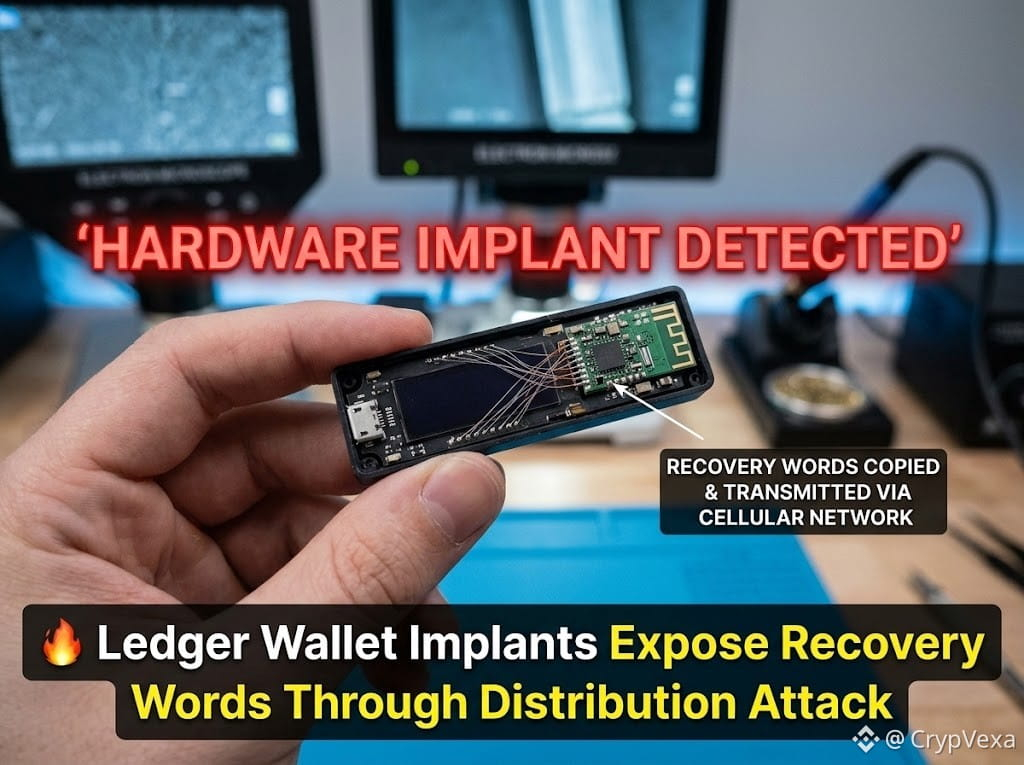
🚨 Ví Ledger bị cài thiết bị phần cứng bí mật! 🔐
Ledger xác nhận một thiết bị bán thông qua nhà bán lẻ Đông Nam Á CryptoBilis đã bị cài trái phép thiết bị theo dõi.
🔑 Thiết bị này đã ghi lại cụm từ khôi phục gồm 24 từ trong quá trình thiết lập
📡 Các cụm từ bị đánh cắp đã được truyền qua mạng LTE/di động
💰 Thiệt hại về tiền mã hóa được báo cáo đã lên tới hàng chục triệu đô la
🏭 Ledger cho biết hệ thống, Secure Element và hệ điều hành của hãng không bị xâm phạm
⚠️ Đây là một cuộc tấn công nhằm vào kênh phân phối cục bộ, không phải sự cố xâm nhập phần mềm trên diện rộng của Ledger.
🛡️ Hãy mua ví phần cứng qua các kênh đáng tin cậy và tuyệt đối không chia sẻ cụm từ khôi phục của bạn.
#Ledger #CryptoSecurity #Bitcoin #HardwareWallet #Crypto
1
66
·
--
👀 Vài giờ trước, Ledger lại bị bắt quả tang “nói một đằng làm một nẻo”
Cựu ông chủ Mt. Gox Mark Karpelès hôm nay lên X chỉ trích: Bộ phận hỗ trợ khách hàng của Ledger từng nói chip bảo mật có thể phát hiện việc can thiệp vật lý, “lắp thêm phần cứng sẽ không vượt qua được bước xác thực hàng chính hãng” — nhưng tài liệu chính thức ghi rõ: miễn là chip nguyên bản không bị động đến, bước xác thực hàng chính hãng (Genuine Check) sẽ không phát hiện được thiết bị cấy ghép gián điệp
Nói đơn giản: lời bộ phận hỗ trợ nói và nội dung tài liệu viết mâu thuẫn nhau
Điều đáng lo hơn là bài viết của Ledger Academy hồi tháng 3 năm nay đã đăng ảnh thực tế của thiết bị cấy ghép — mối đe dọa này đã được ghi nhận trong tài liệu từ lâu
Karpelès tính toán: chưa đầy hai tháng, các vụ “lắp thêm phần cứng” kiểu này đã cuỗm đi hơn 9,000万美元 (theo số liệu Bitquery, tổng cộng 1.02 亿美元 và 324 ví)
Ông thẳng thắn đặt câu hỏi: Biết rõ không thể phát hiện mà vẫn cam đoan “có thể phát hiện”, như vậy có phải là gây hiểu lầm cho người tiêu dùng không?
Điểm tích cực: ① Tài liệu chính thức không hề che giấu điều này; những hạn chế được viết rất rõ ràng ② Có người nghiêm túc kiểm chứng không phải chuyện xấu; Karpelès tháo thiết bị và lập danh mục kiểm tra công khai để giúp mọi người tránh rủi ro ③ Ngành đang siết chặt quản lý: Ledger cắt giảm đại lý, Trezor cũng làm theo
Nhắc nhẹ về rủi ro: Ví phần cứng chỉ nên mua từ trang web chính thức và các kênh được ủy quyền; đừng đụng vào hàng giá rẻ từ bên thứ ba
Bạn nghĩ đây là sơ suất trong lời nói của bộ phận hỗ trợ, hay thực sự là hành vi gây hiểu lầm?
$BTC $ETH $SOL
#硬件钱包 #Ledger
Nguồn tin: Odaily / ChainCatcher (bài đăng của Karpelès trên X ngày 10-19)
Chỉ nhằm mục đích tham khảo, không cấu thành lời khuyên đầu tư
285

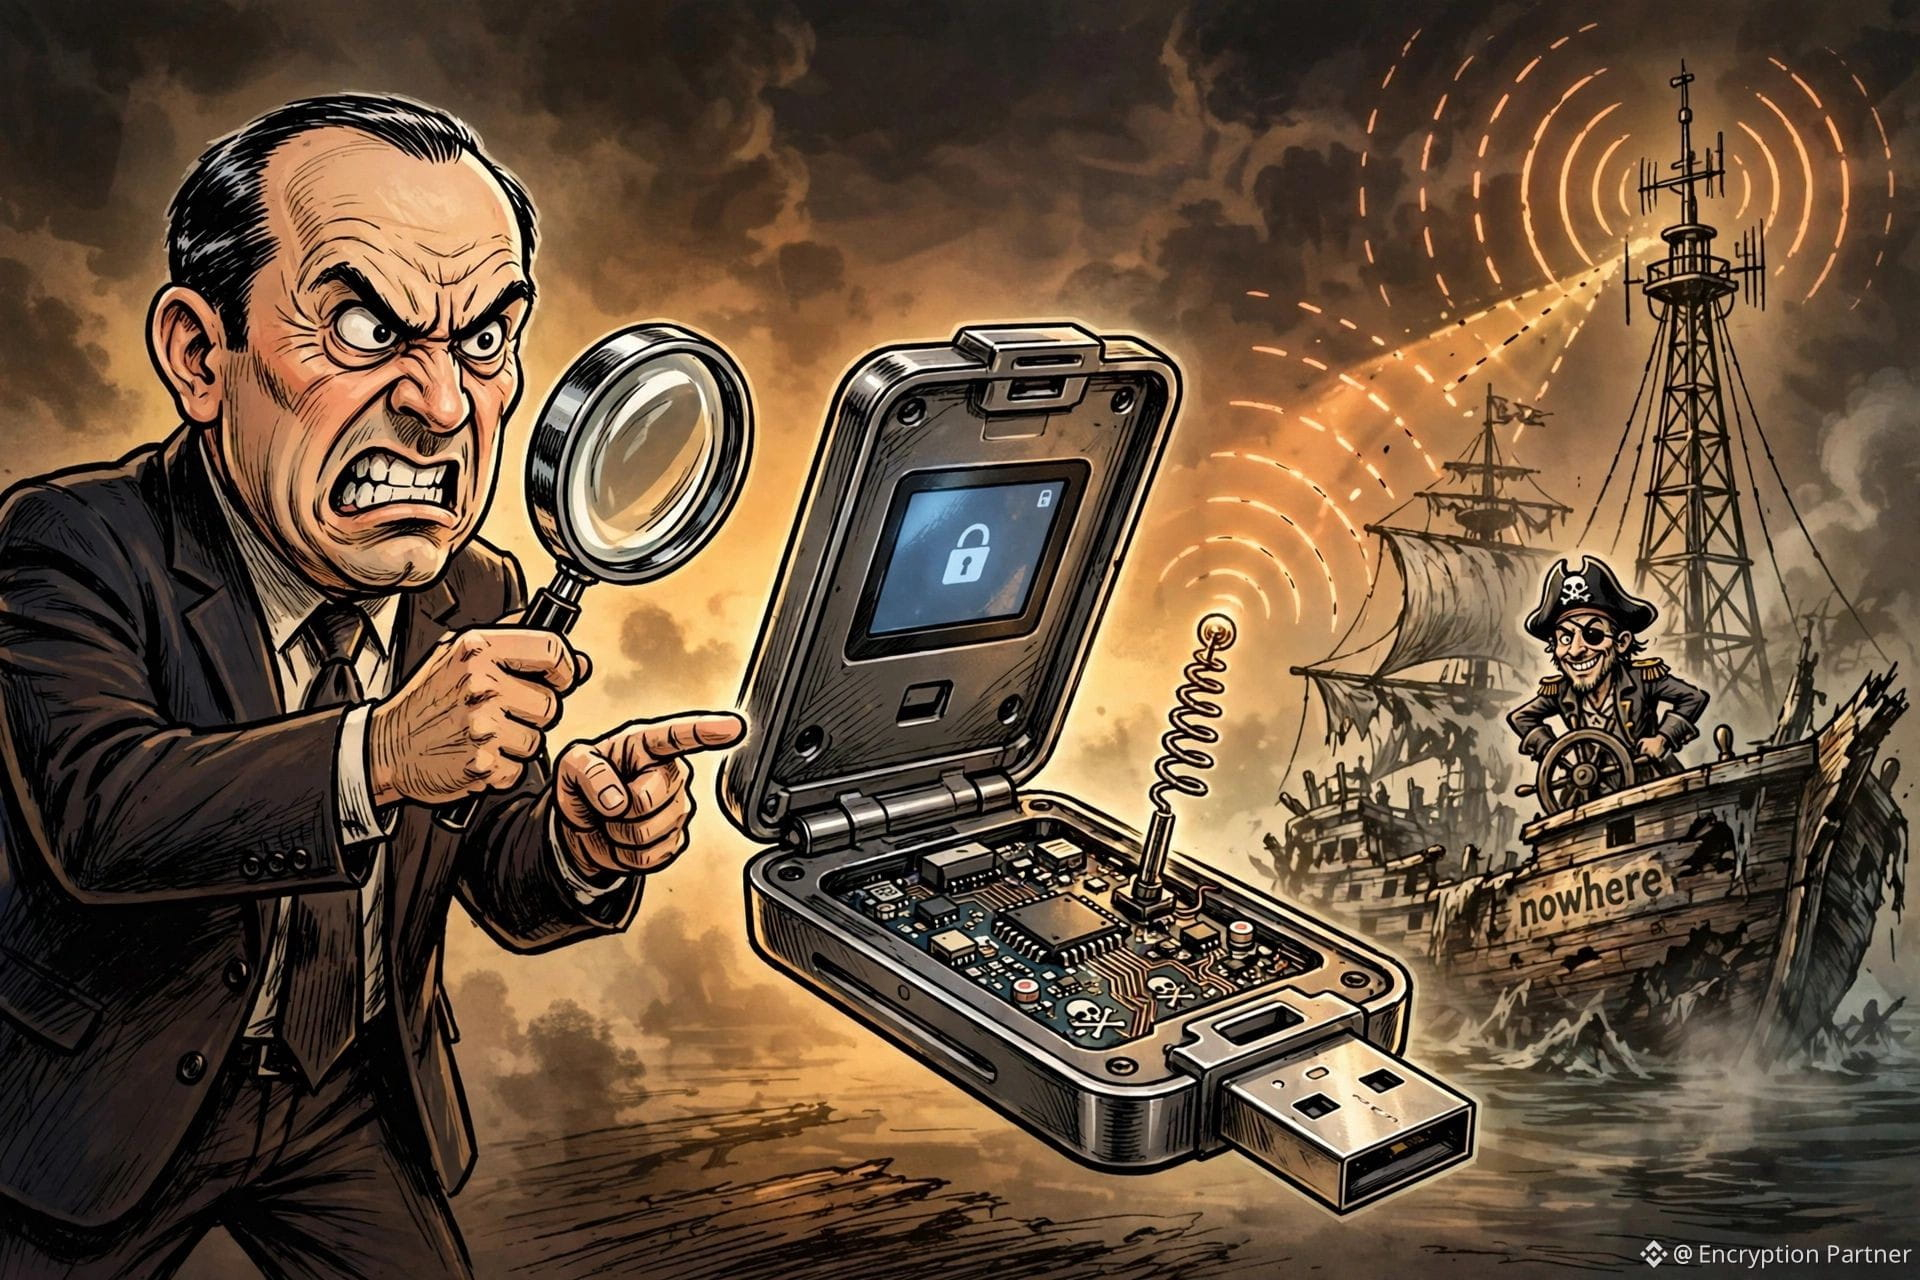
Màn khẩu chiến kỳ quặc nhất giới crypto đã đến: Mark Karpelès, người từng làm thất lạc 850.000 $BTC của Mt. Gox vào năm 2014, giờ lại dí sát mũi CEO Ledger mà nói rằng: “Ví nhà ông có chip gián điệp đấy. Lên tiếng sớm thì đã tiết kiệm được 90 triệu đô rồi.”
Tóm tắt vụ việc: Có người tháo một chiếc Ledger chính hãng và phát hiện bên trong bị nhét thêm một bo mạch ẩn có ăng-ten. Nó lén ghi lại 24 từ khôi phục khi bạn thiết lập ví, rồi gửi cho kẻ lừa đảo qua tín hiệu điện thoại. Bên thứ ba ước tính thiệt hại vượt 90 triệu đô, nhưng Ledger không xác nhận con số này.
Karpelès: Tháng 3, chính học viện của các ông đã viết về loại chip cấy ghép này, tức là các ông biết từ lâu rồi. Sao không gióng trống khua chiêng cảnh báo người dùng?
CEO Gauthier lúc đầu nói hãy đưa ra bằng chứng, rồi quay sang bồi thêm: “Lời từ miệng CEO Mt. Gox đấy… Anh bạn à, ông đâu phải hiệp sĩ áo trắng. Tỉnh táo lại đi.”
Cười chết mất, tổ sư thất lạc coin lại dạy người giữ kho báu cách chống trộm. Đau hơn nữa là Ledger thừa nhận công cụ kiểm tra hàng giả của họ không thể phát hiện chip bảo mật bị thay thế hay chỉ bị gắn thêm linh kiện cấy ghép — những nạn nhân đợt này đúng là mua máy chính hãng.
Mở kèo ở phần bình luận —
A: Ủng hộ Ledger, không phòng được kẻ gian thì phải chịu, Mt. Gox chẳng có tư cách lên tiếng
B: Ủng hộ Karpelès, người từng chịu thiệt mới hiểu cái bẫy nằm ở đâu, nhắc nhở vậy là đúng
Gõ A/B, tiện thể cho biết ví của bạn mua từ kênh chính hãng hay bên thứ ba nhé?
$ETH #硬件钱包 #Ledger #MtGox
10
·
--
📰 Ví cứng Ledger được phát hiện có chip gián điệp trong cuộc điều tra vụ trộm tiền mã hóa trị giá 90 triệu USD
Ledger đang điều tra các vụ trộm tiền mã hóa được báo cáo với tổng giá trị hơn 90 triệu USD, sau khi các điều tra viên phát hiện chip gián điệp được giấu trong ví cứng do một nhà bán lẻ ở Malaysia bán.
Nguồn : Analytics And Insight
Thời gian: 2026-10-18 14:30:00
Ghi công : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
Hãy chia sẻ ý kiến của bạn trong phần bình luận bên dưới
162

·
--
🚨 $BTC CẢNH BÁO BẢO MẬT LEDGER: KHỞI ĐỘNG DỰ ÁN PHÁT HIỆN THIẾT BỊ GIÁN ĐIỆP CẤY GHÉP! 🛡️
📊 Cựu CEO Mt. Gox Mark Karpelès đang hậu thuẫn một thiết bị giá rẻ có thể quét ví phần cứng Ledger để phát hiện thiết bị gián điệp cấy ghép, nhằm củng cố niềm tin của người dùng vào việc lưu trữ lạnh. 🦈 Động thái này có thể thúc đẩy làn sóng nâng cấp lên “ví sạch” khi các nhà đầu tư sành sỏi tìm kiếm giải pháp lưu ký an toàn tuyệt đối. 💡 Trong bối cảnh thị trường vẫn lo ngại về rủi ro lưu ký, bất kỳ công cụ nào xác thực tính toàn vẹn của ví cũng sẽ nhanh chóng tạo dựng được uy tín.
🤔 Công nghệ này sẽ làm thay đổi cán cân ra sao giữa các nhà giao dịch ưu tiên bảo mật và những người vẫn sử dụng phần cứng đời cũ? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #Security #Ledger #Crypto
🔥 🦈
21
·
--
Ledger cho biết sự cố xảy ra thông qua một kênh phân phối cụ thể, sau khi các thiết bị không còn nằm trong quyền kiểm soát của họ. Công ty nói rằng chip, hệ điều hành và máy chủ không bị xâm nhập. Họ yêu cầu ngừng trưng bày thiết bị trên kệ và cấm bán lại hàng trả về. Làm thế nào để bạn xác minh nguồn gốc thiết bị của mình? 🔐📦🛡️
Các đồng tiền được giao dịch nhiều nhất trên Binance tại thời điểm ghi nhận — ngày 18 tháng 10, 22:57 giờ Istanbul: $BTC, $ETH, $ZEC (Binance Spot, khối lượng giao dịch 24 giờ; không bao gồm stablecoin và tiền pháp định). Đây là thông tin theo dõi thị trường nói chung, không có mối liên hệ nhân quả với tin tức về Ledger.
#أمن_المحافظ #Ledger
Ledger cho biết sự cố xảy ra thông qua một kênh phân phối cụ thể, sau khi các thiết bị không còn nằm trong quyền kiểm soát của họ. Công ty nói rằng chip, hệ điều hành và máy chủ không bị xâm nhập. Họ yêu cầu ngừng trưng bày thiết bị trên kệ và cấm bán lại hàng trả về. Làm thế nào để bạn xác minh nguồn gốc thiết bị của mình? 🔐📦🛡️
Các đồng tiền được giao dịch nhiều nhất trên Binance tại thời điểm ghi nhận — ngày 18 tháng 10, 22:57 giờ Istanbul: $BTC , $ETH , $ZEC (Binance Spot, khối lượng giao dịch 24 giờ; không bao gồm stablecoin và tiền pháp định). Đây là thông tin theo dõi thị trường nói chung, không có mối liên hệ nhân quả với tin tức về Ledger.
#أمن_المحافظ #Ledger
170

·
--
Kẻ lừa đảo mất 4,8 triệu USD Bitcoin sau vụ đánh cắp bằng thiết bị cấy mã độc của Ledger
Chainalysis báo cáo rằng một kẻ điều hành trò lừa đảo nhiệm vụ đã chuyển hơn 60 Bitcoin (khoảng 4,8 triệu USD) vào ba địa chỉ Ledger vào ngày 22 tháng 9, sau đó kẻ trộm rút sạch từng địa chỉ chỉ bằng một giao dịch vào ngày 9 tháng 10, chuyển tiền vào một ví tập trung bị gắn cờ là chứa tiền bị đánh cắp. Ví lừa đảo lớn nhất có liên quan đã gửi 1,36 triệu USD qua 106 giao dịch; mỗi địa chỉ Ledger bị rút khoảng 1,64 triệu USD.
Ledger truy ra các thiết bị cấy phần cứng trái phép trong những thiết bị ký được CryptoBilis bán ra. Thiết bị cấy đã thu thập cụm từ khôi phục gồm 24 từ qua eSIM LTE rồi truyền đi. Specter ước tính các khoản thiệt hại liên quan đến CryptoBilis vượt 86 triệu USD, bao gồm Bitcoin, Ethereum và TRON. Ledger khuyến cáo bất kỳ ai sử dụng thiết bị phần cứng của CryptoBilis hãy chuyển sang một thiết bị ký mới với cụm từ khôi phục hoàn toàn mới.
Bạn hoặc nhóm của mình đã từng kiểm tra ví phần cứng để phát hiện rủi ro trong chuỗi cung ứng chưa?
#Bitcoin #Ledger #CryptoSecurity #TaskScam #FinTech
1
6
·
--
Tăng giá
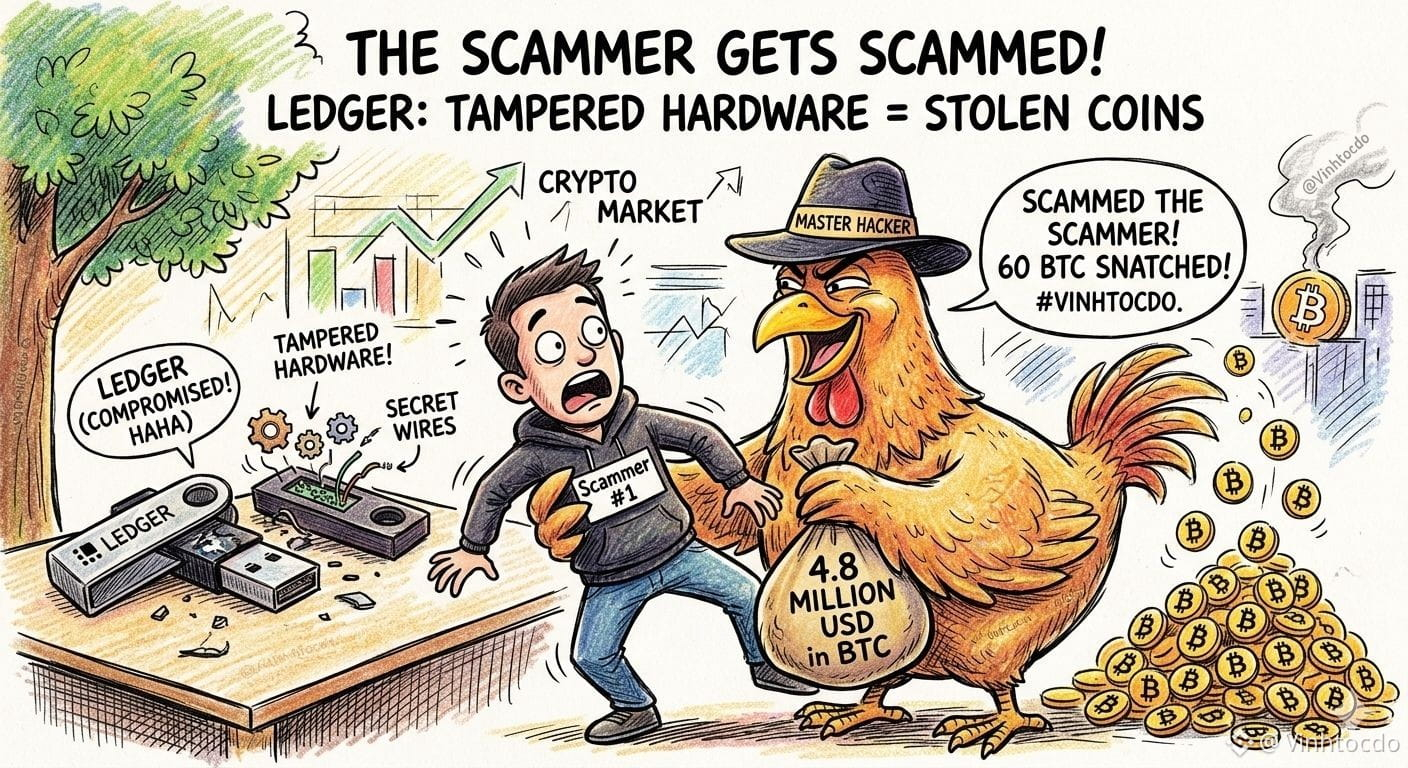
Kẻ đi săn hóa con mồi - Chó tha ra bị gà gắp lấy 😀: Hacker lừa đảo bị hacker khác... cuỗm mất 4,8 triệu USD! Một tên lừa đảo việc làm vừa "giao dịch tâm linh" chuyển 60 BTC sang 3 ví Ledger, chưa kịp ăn mừng thì bị hacker cao tay hơn vét sạch túi. Đúng là "vỏ quýt dày có móng tay nhọn", cười ra nước mắt!
Phân tích sâu: Ledger thừa nhận tội phạm đã can thiệp phần cứng, gắn linh kiện giấu kín vào thiết bị chính hãng để trộm cụm từ khôi phục (seed phrase). Khi ví lạnh cũng không còn "lạnh", an toàn tuyệt đối chỉ là ánh sấm lừa dối!
Trader phải làm gì?
Mua ví phần cứng trực tiếp từ trang chủ, tuyệt đối không mua hàng qua tay, hàng "sale sập sàn".Kiểm tra kỹ niêm phong, vỏ hộp trước khi thiết lập.
Đây không phải lời khuyên tài chính! Đăng ký Binance ngay hôm nay: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO) (Mã: VINHTOCDO).
Click giao dịch bên dưới để ủng hộ tôi:
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$SOL
{spot}(SOLUSDT)
#Ledger #HackerAlert #scam #CryptoSecurity #HardwareWallets #VINHTOCDO
Kẻ đi săn hóa con mồi - Chó tha ra bị gà gắp lấy 😀: Hacker lừa đảo bị hacker khác... cuỗm mất 4,8 triệu USD! Một tên lừa đảo việc làm vừa "giao dịch tâm linh" chuyển 60 BTC sang 3 ví Ledger, chưa kịp ăn mừng thì bị hacker cao tay hơn vét sạch túi. Đúng là "vỏ quýt dày có móng tay nhọn", cười ra nước mắt!
Phân tích sâu: Ledger thừa nhận tội phạm đã can thiệp phần cứng, gắn linh kiện giấu kín vào thiết bị chính hãng để trộm cụm từ khôi phục (seed phrase). Khi ví lạnh cũng không còn "lạnh", an toàn tuyệt đối chỉ là ánh sấm lừa dối!
Trader phải làm gì?
Mua ví phần cứng trực tiếp từ trang chủ, tuyệt đối không mua hàng qua tay, hàng "sale sập sàn".Kiểm tra kỹ niêm phong, vỏ hộp trước khi thiết lập.
Đây không phải lời khuyên tài chính! Đăng ký Binance ngay hôm nay: https://www.binance.com/register?ref=VINHTOCDO (Mã: VINHTOCDO).
Click giao dịch bên dưới để ủng hộ tôi:
$BTC
$ETH
$SOL
#Ledger #HackerAlert #scam #CryptoSecurity #HardwareWallets #VINHTOCDO
1
1.3k

·
--
Ví lạnh sập rồi! 90 triệu đô cứ thế bay màu, tự kiểm tra nội bộ mà cũng không phát hiện ra?!⚠️
Tôi đã nói từ lâu rồi: ví lạnh không đồng nghĩa với két sắt, nó chỉ là một cái ngăn kéo có hình dáng giống két sắt thôi. Đừng không tin, vụ Ledger hôm nay chính là quả báo nhãn tiền.
Nói bằng số liệu trước nhé: những chiếc Ledger được nhà phân phối CryptoBilis ở Đông Nam Á bán ra đã bị một nhóm tội phạm can thiệp — chúng tháo máy, hàn một con chip gián điệp vào dây nối màn hình. Khi bạn khởi tạo ví, 24 từ khôi phục hiện trên màn hình sẽ được con chip đó nhận diện, rồi gửi về sào huyệt qua LTE tích hợp sẵn. Chip khóa riêng vẫn nguyên vẹn, chữ ký vẫn bình thường, đến cả công cụ kiểm tra hàng thật của Ledger cũng không phát hiện được. Chính Ledger cũng đã thừa nhận điều đó.
Các nhà nghiên cứu blockchain ước tính: 93,2 triệu đô, 315 ví — cứ thế biến mất. Tether đã đóng băng 10 triệu USDT trong số đó, phần còn lại gần như không thể truy vết. Cửa hàng ở Kuala Lumpur đóng cửa ngày 9 tháng 10, nhưng tiền đã mất từ trước đó.
Điều đáng tức nhất là gì? Karpeles, cựu CEO Mt.Gox, đã tháo máy và phát hiện linh kiện cấy ghép này từ tháng 3 năm nay. Ledger đã biết thủ đoạn này từ lúc đó. Vậy mà cảnh báo thì chẳng tới nơi tới chốn; hôm nay hai CEO còn khẩu chiến trên mạng, một người nói: “Anh có phải hiệp sĩ áo trắng đâu.” Nói thẳng ra, Ledger không thể phủi trách nhiệm — biết từ tháng 3, đến tháng 10 mới vỡ lở, vậy những người mua thiết bị trong 7 tháng đó biết tìm ai để đòi công bằng?
Vậy nên kết luận rất đơn giản: 5 cách bảo vệ tài sản, nói dễ hiểu nhé: Chỉ mua ví phần cứng trên trang web chính thức, đừng ham rẻ vài chục tệ từ nhà phân phối; Trezor đã bắt đầu cắt giảm các nhà phân phối bên thứ ba, xu hướng quá rõ rồi. Nhận hàng thì kiểm tra ngay: nếu thấy bo mạch lạ trên dây nối hoặc mối hàn thô, trả hàng luôn, đừng chần chừ. Cụm từ khôi phục phải luôn được ghi tay và luôn ngoại tuyến — đây là nguyên tắc tối thiểu trong những nguyên tắc tối thiểu. Chia tài sản lớn ra nhiều ví, đừng để toàn bộ gia sản trong một ví; 315 chiếc ví hôm nay chính là bài học ngược. Ai từng mua Ledger từ CryptoBilis thì làm theo hướng dẫn chính thức: thiết bị chưa khởi tạo thì đừng khởi tạo; ai đã dùng rồi thì nhanh chóng chuyển tiền sang thiết bị mới với cụm từ khôi phục mới.
$BTC $ETH $BNB Những gì đang nằm trong ví của bạn ấy, chẳng có gì an toàn tuyệt đối cả. Chỉ cần đừng là quả hồng mềm nhất để người ta bóp.
Bình luận thử xem: giờ bạn còn dám để khoản tiền lớn trong ví lạnh không?
#Ledger #硬件钱包 #防骗 #AnToànVíLạnh
169
Người từng làm mất 850.000 BTC nói Ledger đã biết từ tháng 3 rằng thiết bị có chip nghe lén. CEO đáp một câu: “Đến lượt anh làm hiệp sĩ áo trắng à?”
Cựu CEO Mt. Gox Mark Karpelès tháo thiết bị và phát hiện một bo mạch bị giấu bên trong, có thể đánh cắp 24 từ khôi phục của bạn. Trong hướng dẫn bảo mật tháng 3 của chính Ledger đã có hình ảnh một loại chip gián điệp tương tự, và họ còn thừa nhận rằng Genuine Check không thể phát hiện ra — chip bảo mật chính hãng vẫn còn đó, nên kiểm tra cứ làm như không thấy. CEO đáp trả bằng cách lôi chuyện cũ từ năm 2014 của người ta ra.
Câu hỏi cốt lõi: Khi mua ví phần cứng, bạn coi trọng tính bảo mật của thiết bị hay khả năng cãi nhau của bộ phận hỗ trợ khách hàng? Vào bình luận chọn phe — A: Sai chồng thêm sai vẫn là sai, Karpelès mắng đúng; B: Mt. Gox từng vấp ngã, lấy đâu ra tư cách nói người khác.
$BTC $ETH #硬件钱包 #Ledger
5
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#BinancePick
3M lượt xem
152,141 đang thảo luận
2
#EarningsSeason
5.2M lượt xem
25,849 đang thảo luận
3
#TheoDõiFOMC
292,550 lượt xem
1,229 đang thảo luận
4
#TinFed
350,181 lượt xem
945 đang thảo luận
5
#AnthropicTTMRevenueGrewAbout1200%
23,009 lượt xem
356 đang thảo luận
6
#AnthropicS1ExpectedToday
22,864 lượt xem
304 đang thảo luận
7
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
27,540 lượt xem
428 đang thảo luận
8
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
36,472 lượt xem
518 đang thảo luận
9
#StrategyMSTRSurpassesNasdaqInMarketCap
27,283 lượt xem
375 đang thảo luận
10
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
1,235 lượt xem
35 đang thảo luận