
#hackers
hackers
449,758 lượt xem
256 đang thảo luận
Phổ biến
Mới nhất
·
--
Giảm giá
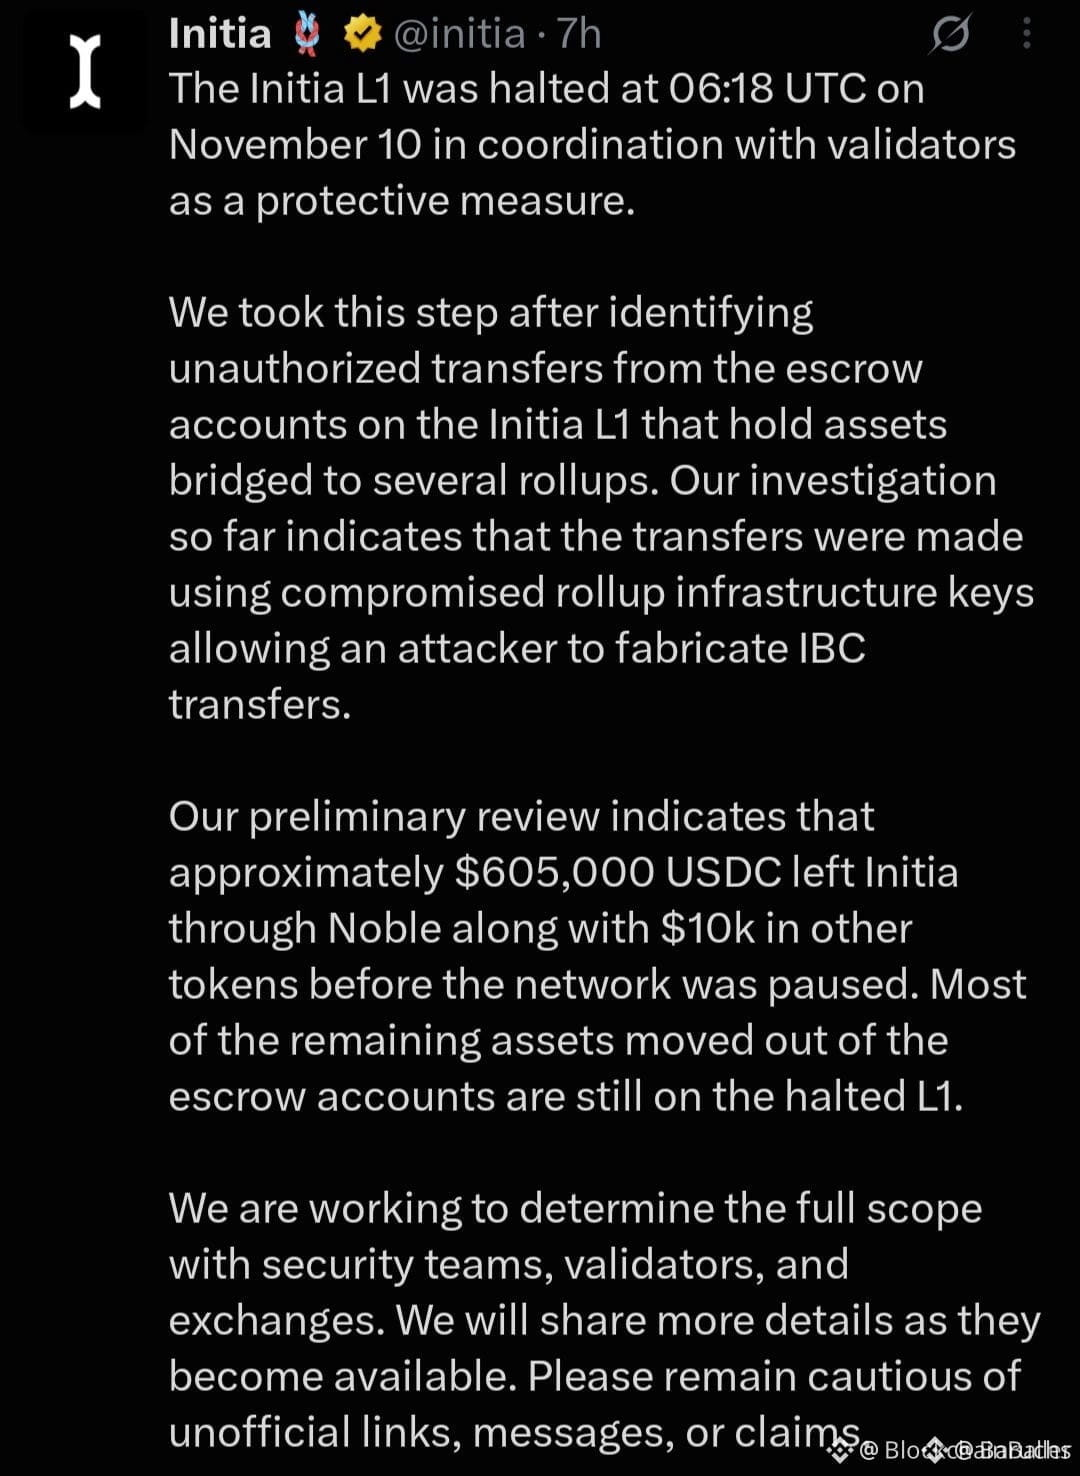
🚨🚨🚨 $INIT CẢNH BÁO‼️‼️‼️
Initia đã dừng mạng chính vì một số khóa bị hack và khoảng 615.000 đô la đã bị chuyển đi mà không được phép.
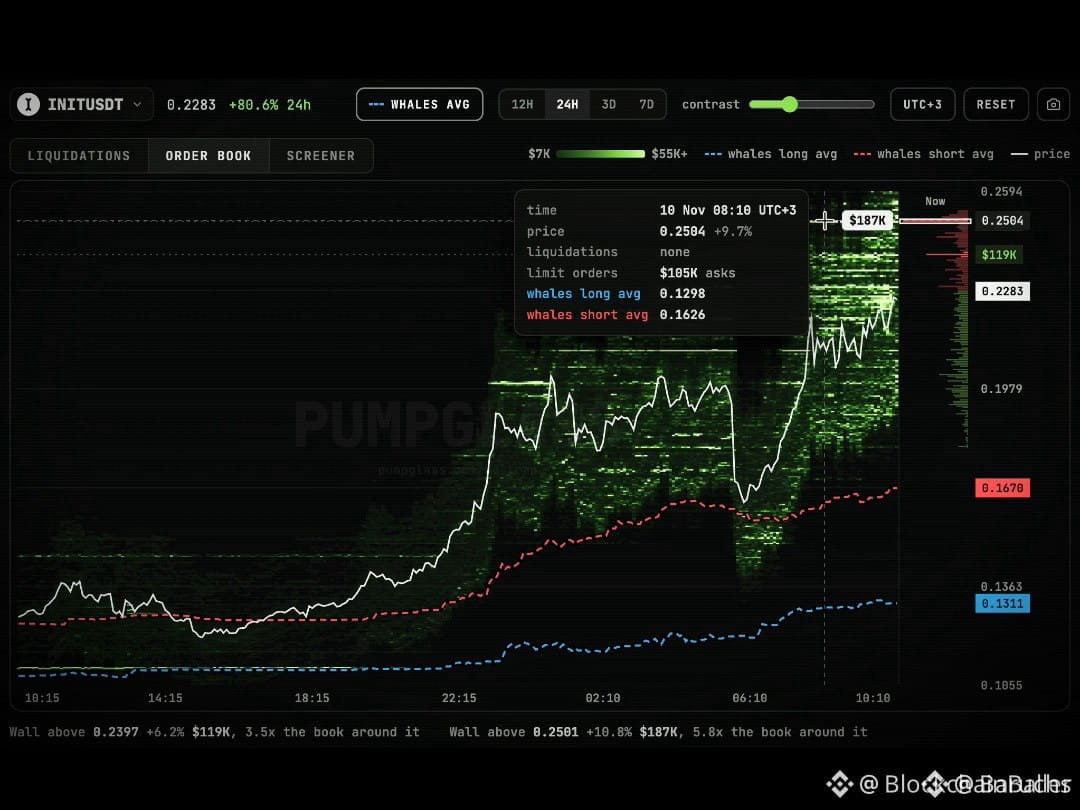
Dù vậy, giá của $INIT vẫn đang tăng ngay cả sau vụ hack này.
Đây chỉ là chiêu quảng cáo hay là một đợt ép giá các vị thế bán khống?
Giá tăng không có nghĩa là vấn đề đã được giải quyết. Hãy cẩn thận
#hackers #BitcoinFiveWeeklyLosses
🚨🚨🚨 $INIT CẢNH BÁO‼️‼️‼️
Initia đã dừng mạng chính vì một số khóa bị hack và khoảng 615.000 đô la đã bị chuyển đi mà không được phép.
Dù vậy, giá của $INIT vẫn đang tăng ngay cả sau vụ hack này.
Đây chỉ là chiêu quảng cáo hay là một đợt ép giá các vị thế bán khống?
Giá tăng không có nghĩa là vấn đề đã được giải quyết. Hãy cẩn thận
#hackers #BitcoinFiveWeeklyLosses
Initia đã dừng mạng chính vì một số khóa bị hack và khoảng 615.000 đô la đã bị chuyển đi mà không được phép.
Dù vậy, giá của $INIT vẫn đang tăng ngay cả sau vụ hack này.
Đây chỉ là chiêu quảng cáo hay là một đợt ép giá các vị thế bán khống?
Giá tăng không có nghĩa là vấn đề đã được giải quyết. Hãy cẩn thận
#hackers #BitcoinFiveWeeklyLosses
1
942
·
--
Elliptic: Bắc Triều Tiên #Hackers tạo token meme trên $NEAR để rửa tiền từ vụ hack Binance 🔴
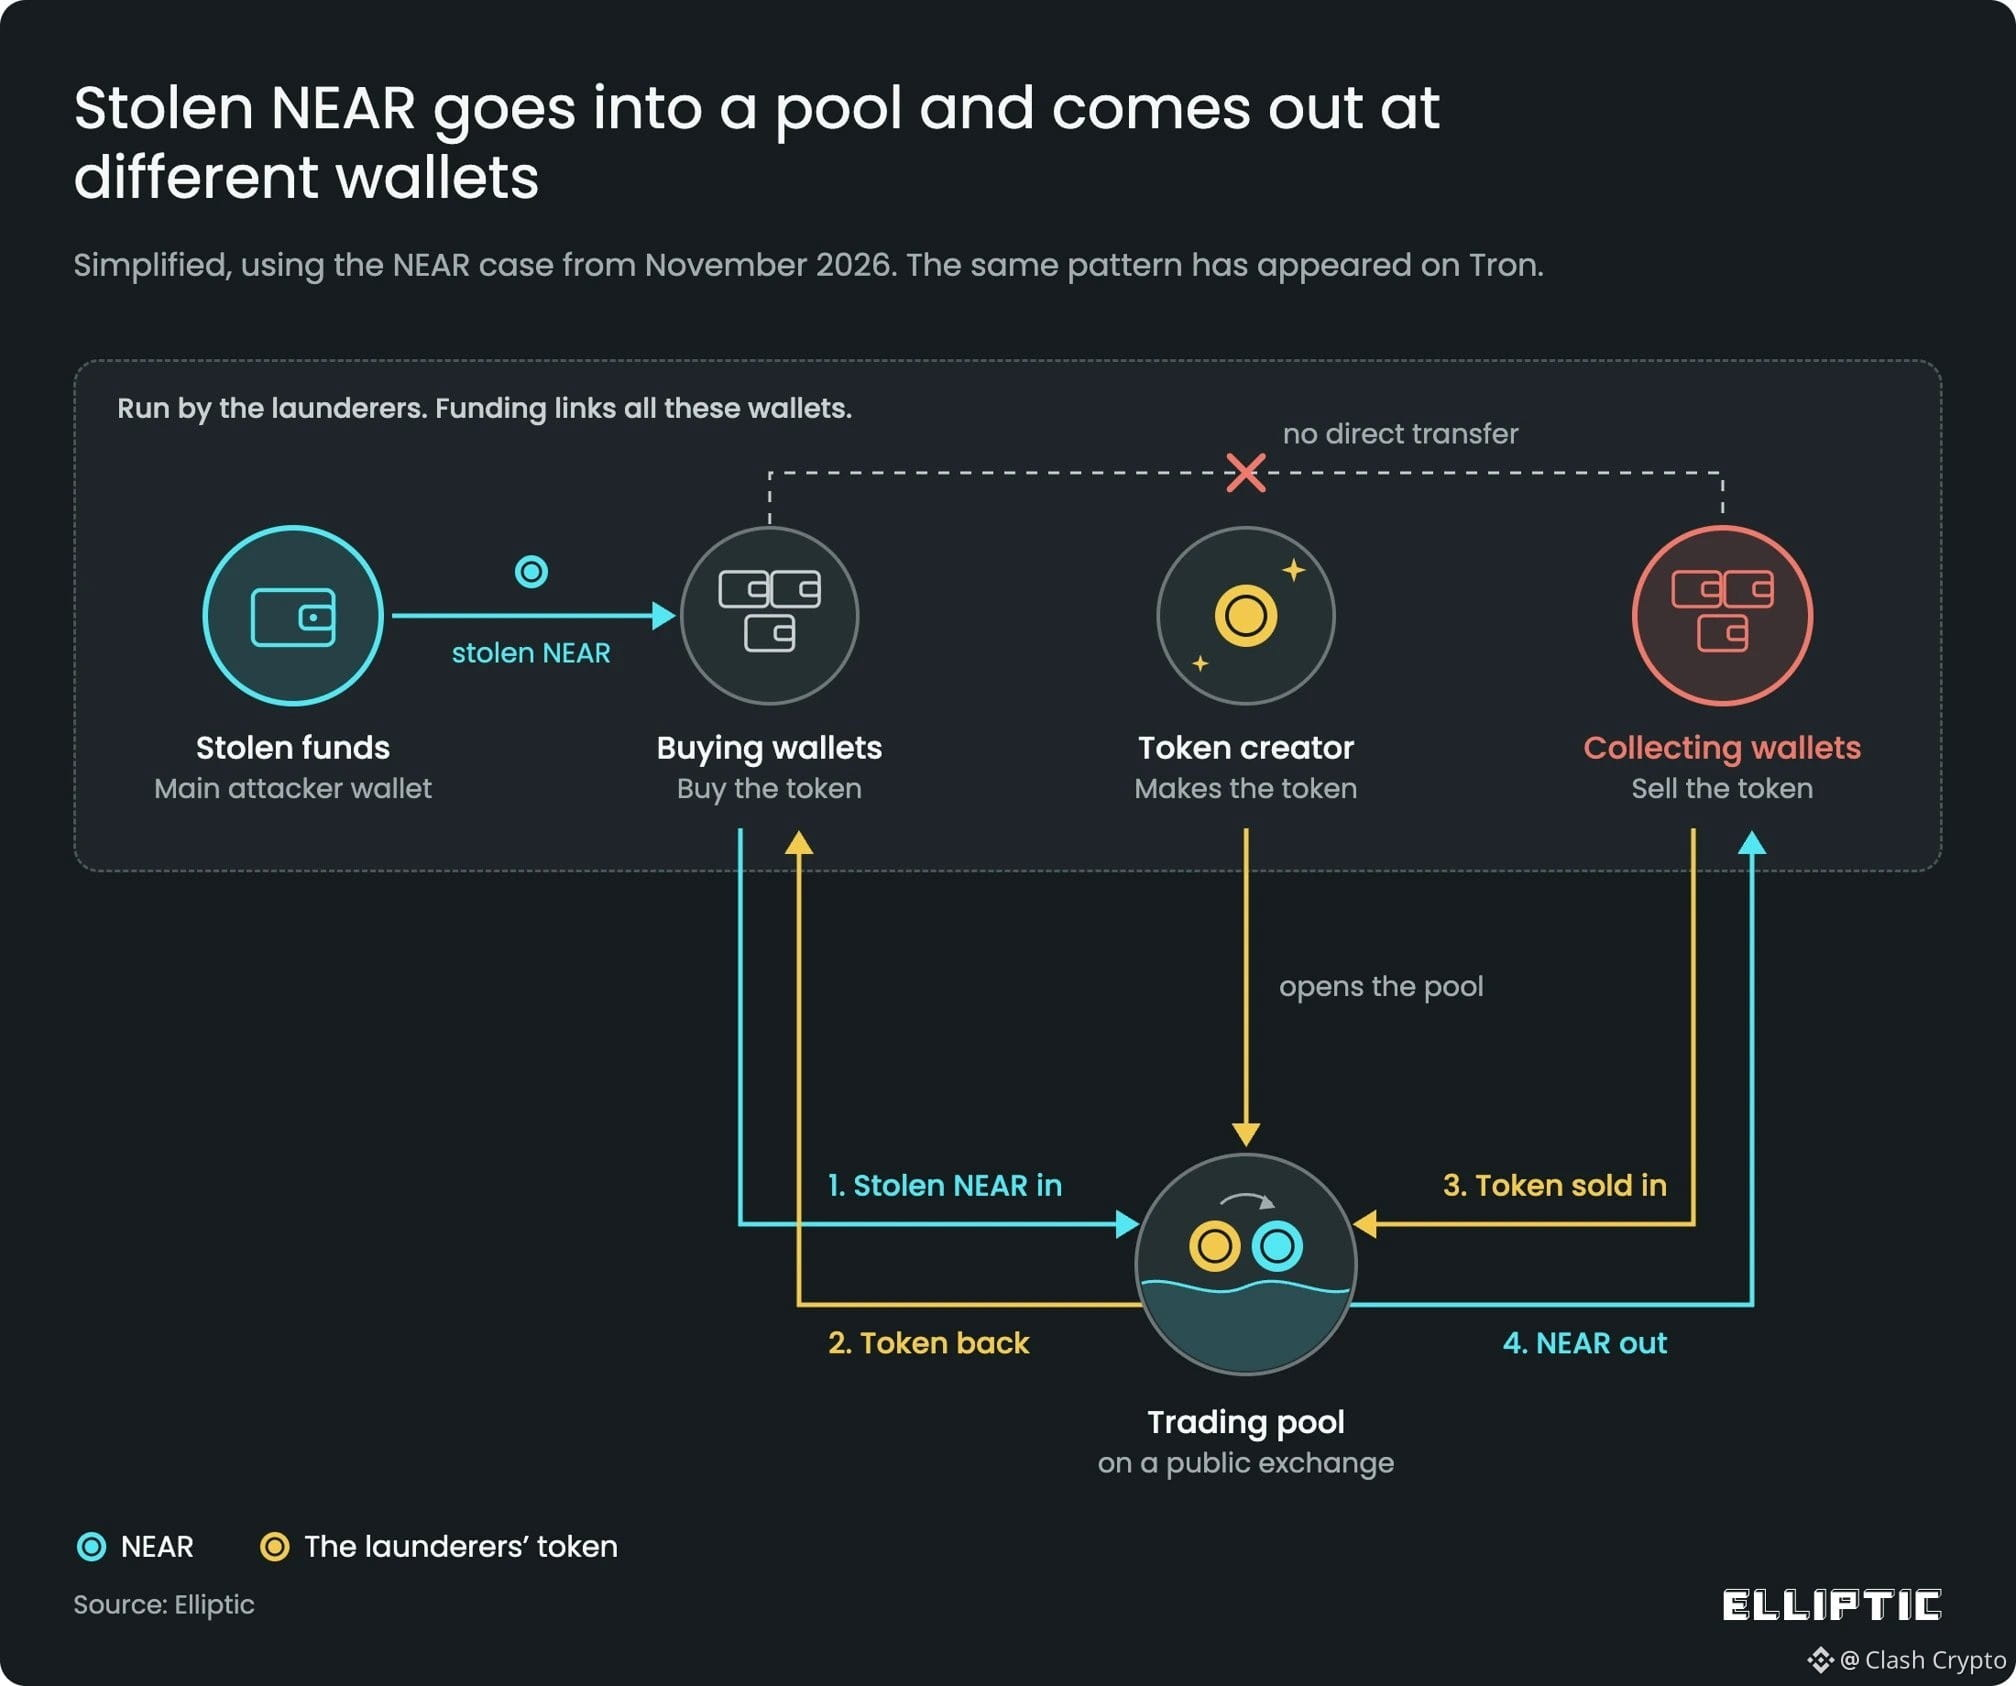
🤥 Tin tặc Bắc Triều Tiên đang tạo token meme và sử dụng các pool thanh khoản DEX để rửa số tiền đánh cắp trong vụ hack Binance trị giá 6,4 tỷ USD. Từ ngày 5 đến ngày 7 tháng 11, những kẻ tấn công đã tạo ít nhất sáu token meme trên NEAR, mỗi token tốn khoảng 90 USD để phát hành, đồng thời chuyển khoảng 117.000 NEAR (430.000 USD) qua các pool này nhằm gây khó khăn cho việc truy vết dòng tiền. Trước đây, Elliptic từng xác định một kỹ thuật tương tự trong hoạt động rửa tiền từ số tiền đánh cắp trong vụ hack Bybit năm 2025.
Elliptic: Bắc Triều Tiên #Hackers tạo token meme trên $NEAR để rửa tiền từ vụ hack Binance 🔴
🤥 Tin tặc Bắc Triều Tiên đang tạo token meme và sử dụng các pool thanh khoản DEX để rửa số tiền đánh cắp trong vụ hack Binance trị giá 6,4 tỷ USD. Từ ngày 5 đến ngày 7 tháng 11, những kẻ tấn công đã tạo ít nhất sáu token meme trên NEAR, mỗi token tốn khoảng 90 USD để phát hành, đồng thời chuyển khoảng 117.000 NEAR (430.000 USD) qua các pool này nhằm gây khó khăn cho việc truy vết dòng tiền. Trước đây, Elliptic từng xác định một kỹ thuật tương tự trong hoạt động rửa tiền từ số tiền đánh cắp trong vụ hack Bybit năm 2025.
🤥 Tin tặc Bắc Triều Tiên đang tạo token meme và sử dụng các pool thanh khoản DEX để rửa số tiền đánh cắp trong vụ hack Binance trị giá 6,4 tỷ USD. Từ ngày 5 đến ngày 7 tháng 11, những kẻ tấn công đã tạo ít nhất sáu token meme trên NEAR, mỗi token tốn khoảng 90 USD để phát hành, đồng thời chuyển khoảng 117.000 NEAR (430.000 USD) qua các pool này nhằm gây khó khăn cho việc truy vết dòng tiền. Trước đây, Elliptic từng xác định một kỹ thuật tương tự trong hoạt động rửa tiền từ số tiền đánh cắp trong vụ hack Bybit năm 2025.
578

Bài viết
Vũ trụ Crypto kỳ lạ của chúng ta #38Vụ trộm Bitcoin nổi tiếng nhất: 120.000 BTC biến mất và các hacker cuối cùng cũng sa lưới!
Chúng ta tiếp tục hành trình khám phá vũ trụ Crypto kỳ lạ với một câu chuyện về hacker, hàng triệu đô la và những sàn giao dịch phải chiến đấu để tồn tại.
Ngày 2 tháng 8 năm 2016, Bitfinex, một trong những sàn giao dịch nổi tiếng nhất thời bấy giờ, đã hứng chịu một trong những vụ trộm lớn nhất trong lịch sử Bitcoin.
Những kẻ tấn công đã lấy cắp khoảng 119.755 BTC từ nền tảng. Vào thời điểm đó, cú đánh này thật tàn khốc và nhiều người nghĩ rằng sàn giao dịch sẽ không thể phục hồi.
Vũ trụ Crypto kỳ lạ của chúng ta #38
Vụ trộm Bitcoin nổi tiếng nhất: 120.000 BTC biến mất và các hacker cuối cùng cũng sa lưới!
Chúng ta tiếp tục hành trình khám phá vũ trụ Crypto kỳ lạ với một câu chuyện về hacker, hàng triệu đô la và những sàn giao dịch phải chiến đấu để tồn tại.
Ngày 2 tháng 8 năm 2016, Bitfinex, một trong những sàn giao dịch nổi tiếng nhất thời bấy giờ, đã hứng chịu một trong những vụ trộm lớn nhất trong lịch sử Bitcoin.
Những kẻ tấn công đã lấy cắp khoảng 119.755 BTC từ nền tảng. Vào thời điểm đó, cú đánh này thật tàn khốc và nhiều người nghĩ rằng sàn giao dịch sẽ không thể phục hồi.
Chúng ta tiếp tục hành trình khám phá vũ trụ Crypto kỳ lạ với một câu chuyện về hacker, hàng triệu đô la và những sàn giao dịch phải chiến đấu để tồn tại.
Ngày 2 tháng 8 năm 2016, Bitfinex, một trong những sàn giao dịch nổi tiếng nhất thời bấy giờ, đã hứng chịu một trong những vụ trộm lớn nhất trong lịch sử Bitcoin.
Những kẻ tấn công đã lấy cắp khoảng 119.755 BTC từ nền tảng. Vào thời điểm đó, cú đánh này thật tàn khốc và nhiều người nghĩ rằng sàn giao dịch sẽ không thể phục hồi.
2
96


·
--
Giải phẫu vụ tấn công quy mô lớn nhằm vào #Binance
Một cuộc phỏng vấn xin việc giả mạo và AI khiến tài sản kỹ thuật số trị giá 6.300 triệu đô la gặp nguy hiểm
Phương thức hoạt động của vụ xâm nhập này như thế nào?
#hackers đã thực hiện một chiến dịch kỹ nghệ xã hội kéo dài nhiều tháng, bao gồm một cuộc phỏng vấn xin việc gian lận nhằm lây nhiễm máy tính của một nhân viên. Sau đó, chúng thao túng một công cụ AI nội bộ để nâng quyền truy cập và chạy tập lệnh xâm nhập cơ sở hạ tầng ký giao dịch của ví.
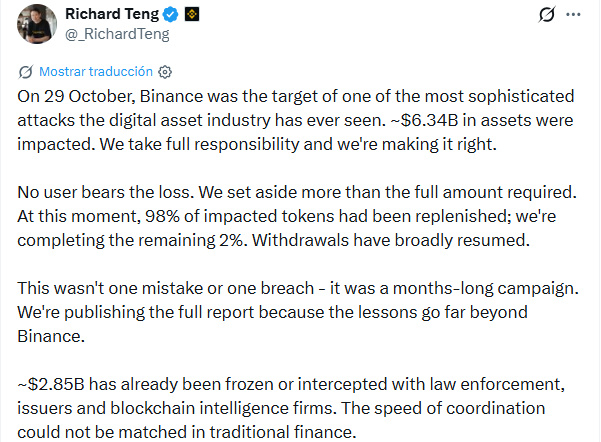
Tác động tài chính và quá trình khắc phục: Vụ tấn công ảnh hưởng đến tài sản kỹ thuật số trị giá khoảng 6.340 triệu đô la. Binance đã đóng băng hoặc giành quyền kiểm soát 2.850 triệu đô la và đã bù đắp 98% số tiền bị ảnh hưởng, đồng thời đảm bảo không người dùng nào phải chịu tổn thất.
Quy kết trách nhiệm và căng thẳng ngoại giao: Binance và FBI đều liên hệ vụ tấn công với các tội phạm mạng được Triều Tiên hậu thuẫn. Tuy nhiên, chính phủ Triều Tiên, thông qua em gái của Kim Jong-un, đã gọi những cáo buộc này là một “sự khiêu khích chính trị nghiêm trọng”.
Khôi phục hoạt động: Sau khi đóng các lỗ hổng và triển khai những biện pháp bảo mật mới, Binance bắt đầu mở lại dần việc rút tiền trên các mạng chính như Ethereum, BSC, Solana, TRON và Arbitrum. Lượng tiền gửi mỗi giờ hiện đã vượt lượng tiền rút, cho thấy nền tảng đang nhanh chóng ổn định trở lại.
#CryptoNews
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
Giải phẫu vụ tấn công quy mô lớn nhằm vào #Binance
Một cuộc phỏng vấn xin việc giả mạo và AI khiến tài sản kỹ thuật số trị giá 6.300 triệu đô la gặp nguy hiểm
Phương thức hoạt động của vụ xâm nhập này như thế nào?
#hackers đã thực hiện một chiến dịch kỹ nghệ xã hội kéo dài nhiều tháng, bao gồm một cuộc phỏng vấn xin việc gian lận nhằm lây nhiễm máy tính của một nhân viên. Sau đó, chúng thao túng một công cụ AI nội bộ để nâng quyền truy cập và chạy tập lệnh xâm nhập cơ sở hạ tầng ký giao dịch của ví.
Tác động tài chính và quá trình khắc phục: Vụ tấn công ảnh hưởng đến tài sản kỹ thuật số trị giá khoảng 6.340 triệu đô la. Binance đã đóng băng hoặc giành quyền kiểm soát 2.850 triệu đô la và đã bù đắp 98% số tiền bị ảnh hưởng, đồng thời đảm bảo không người dùng nào phải chịu tổn thất.
Quy kết trách nhiệm và căng thẳng ngoại giao: Binance và FBI đều liên hệ vụ tấn công với các tội phạm mạng được Triều Tiên hậu thuẫn. Tuy nhiên, chính phủ Triều Tiên, thông qua em gái của Kim Jong-un, đã gọi những cáo buộc này là một “sự khiêu khích chính trị nghiêm trọng”.
Khôi phục hoạt động: Sau khi đóng các lỗ hổng và triển khai những biện pháp bảo mật mới, Binance bắt đầu mở lại dần việc rút tiền trên các mạng chính như Ethereum, BSC, Solana, TRON và Arbitrum. Lượng tiền gửi mỗi giờ hiện đã vượt lượng tiền rút, cho thấy nền tảng đang nhanh chóng ổn định trở lại.
#CryptoNews
$BNB
$ETH
$BTC
Một cuộc phỏng vấn xin việc giả mạo và AI khiến tài sản kỹ thuật số trị giá 6.300 triệu đô la gặp nguy hiểm
Phương thức hoạt động của vụ xâm nhập này như thế nào?
#hackers đã thực hiện một chiến dịch kỹ nghệ xã hội kéo dài nhiều tháng, bao gồm một cuộc phỏng vấn xin việc gian lận nhằm lây nhiễm máy tính của một nhân viên. Sau đó, chúng thao túng một công cụ AI nội bộ để nâng quyền truy cập và chạy tập lệnh xâm nhập cơ sở hạ tầng ký giao dịch của ví.
Tác động tài chính và quá trình khắc phục: Vụ tấn công ảnh hưởng đến tài sản kỹ thuật số trị giá khoảng 6.340 triệu đô la. Binance đã đóng băng hoặc giành quyền kiểm soát 2.850 triệu đô la và đã bù đắp 98% số tiền bị ảnh hưởng, đồng thời đảm bảo không người dùng nào phải chịu tổn thất.
Quy kết trách nhiệm và căng thẳng ngoại giao: Binance và FBI đều liên hệ vụ tấn công với các tội phạm mạng được Triều Tiên hậu thuẫn. Tuy nhiên, chính phủ Triều Tiên, thông qua em gái của Kim Jong-un, đã gọi những cáo buộc này là một “sự khiêu khích chính trị nghiêm trọng”.
Khôi phục hoạt động: Sau khi đóng các lỗ hổng và triển khai những biện pháp bảo mật mới, Binance bắt đầu mở lại dần việc rút tiền trên các mạng chính như Ethereum, BSC, Solana, TRON và Arbitrum. Lượng tiền gửi mỗi giờ hiện đã vượt lượng tiền rút, cho thấy nền tảng đang nhanh chóng ổn định trở lại.
#CryptoNews
$BNB
$ETH
$BTC
1
11
13.1k
·
--
Theo Financial Times, những kẻ đứng sau vụ trộm trị giá #hackers 6,3 tỷ đô la Mỹ ở #Binance vào tuần trước có thể cần hàng tháng để rửa số tiền điện tử bị đánh cắp, với khoảng 3,3 tỷ đô la Mỹ vẫn còn dưới sự kiểm soát của chúng. Việc rửa những khối lượng lớn như vậy mà không làm sụt giá các token bị đánh cắp hoặc kích hoạt cảnh báo ngay lập tức buộc chúng phải chia nhỏ các giao dịch thành những khoản nhỏ trong một khoảng thời gian dài.
Để che giấu dấu vết của phần lớn các giao dịch, tin tặc tìm đến các bộ trộn tiền điện tử, tài chính phi tập trung và các bàn OTC. FBI và các cơ quan quốc tế đang tích cực theo dõi các địa chỉ ví liên quan để yêu cầu các sàn giao dịch chặn mọi nỗ lực nạp tiền.
Theo Financial Times, những kẻ đứng sau vụ trộm trị giá #hackers 6,3 tỷ đô la Mỹ ở #Binance vào tuần trước có thể cần hàng tháng để rửa số tiền điện tử bị đánh cắp, với khoảng 3,3 tỷ đô la Mỹ vẫn còn dưới sự kiểm soát của chúng. Việc rửa những khối lượng lớn như vậy mà không làm sụt giá các token bị đánh cắp hoặc kích hoạt cảnh báo ngay lập tức buộc chúng phải chia nhỏ các giao dịch thành những khoản nhỏ trong một khoảng thời gian dài.
Để che giấu dấu vết của phần lớn các giao dịch, tin tặc tìm đến các bộ trộn tiền điện tử, tài chính phi tập trung và các bàn OTC. FBI và các cơ quan quốc tế đang tích cực theo dõi các địa chỉ ví liên quan để yêu cầu các sàn giao dịch chặn mọi nỗ lực nạp tiền.
Để che giấu dấu vết của phần lớn các giao dịch, tin tặc tìm đến các bộ trộn tiền điện tử, tài chính phi tập trung và các bàn OTC. FBI và các cơ quan quốc tế đang tích cực theo dõi các địa chỉ ví liên quan để yêu cầu các sàn giao dịch chặn mọi nỗ lực nạp tiền.
185

·
--
📰 Binance Dành Riêng Hơn 6,3 Tỷ USD Để Bù Đắp Thiệt Hại Từ Vụ Tấn Công Mạng Quy Mô Lớn
Binance đã bắt đầu khôi phục tài sản người dùng bị mất do một cuộc tấn công mạng quy mô lớn và dành riêng hơn 6,34 tỷ USD từ nguồn vốn của mình để bù đắp thiệt hại. Đại diện sàn giao dịch cho biết điều này trên X. Binance đã bắt đầu khôi phục tài sản bị ảnh hưởng cho người dùng và tiếp tục phối hợp với cơ quan thực thi pháp luật, các đơn vị phát hành, chuyên gia tình báo blockchain […] Bài viết Binance Dành Riêng Hơn 6,3 Tỷ USD Để Bù Đắp Thiệt Hại Từ Vụ Tấn Công Mạng Quy Mô Lớn xuất hiện đầu tiên trên INCRYPTED.
Nguồn : Incrypted
Thời gian : 2026-10-30 11:34:24
Tác giả : olena kocherhina
#hackers #tintuc
Hãy chia sẻ ý kiến của bạn trong phần bình luận bên dưới
📰 Binance Dành Riêng Hơn 6,3 Tỷ USD Để Bù Đắp Thiệt Hại Từ Vụ Tấn Công Mạng Quy Mô Lớn
Binance đã bắt đầu khôi phục tài sản người dùng bị mất do một cuộc tấn công mạng quy mô lớn và dành riêng hơn 6,34 tỷ USD từ nguồn vốn của mình để bù đắp thiệt hại. Đại diện sàn giao dịch cho biết điều này trên X. Binance đã bắt đầu khôi phục tài sản bị ảnh hưởng cho người dùng và tiếp tục phối hợp với cơ quan thực thi pháp luật, các đơn vị phát hành, chuyên gia tình báo blockchain […] Bài viết Binance Dành Riêng Hơn 6,3 Tỷ USD Để Bù Đắp Thiệt Hại Từ Vụ Tấn Công Mạng Quy Mô Lớn xuất hiện đầu tiên trên INCRYPTED.
Nguồn : Incrypted
Thời gian : 2026-10-30 11:34:24
Tác giả : olena kocherhina
#hackers #tintuc
Hãy chia sẻ ý kiến của bạn trong phần bình luận bên dưới
Binance đã bắt đầu khôi phục tài sản người dùng bị mất do một cuộc tấn công mạng quy mô lớn và dành riêng hơn 6,34 tỷ USD từ nguồn vốn của mình để bù đắp thiệt hại. Đại diện sàn giao dịch cho biết điều này trên X. Binance đã bắt đầu khôi phục tài sản bị ảnh hưởng cho người dùng và tiếp tục phối hợp với cơ quan thực thi pháp luật, các đơn vị phát hành, chuyên gia tình báo blockchain […] Bài viết Binance Dành Riêng Hơn 6,3 Tỷ USD Để Bù Đắp Thiệt Hại Từ Vụ Tấn Công Mạng Quy Mô Lớn xuất hiện đầu tiên trên INCRYPTED.
Nguồn : Incrypted
Thời gian : 2026-10-30 11:34:24
Tác giả : olena kocherhina
#hackers #tintuc
Hãy chia sẻ ý kiến của bạn trong phần bình luận bên dưới
119
·
--
📰 Polymarket mở lại giao dịch sau khi tin tặc rút hàng triệu đô la từ tài khoản người dùng
Polymarket đã tạm dừng giao dịch trong thời gian ngắn sau sự cố bảo mật từ bên thứ ba, đồng thời cam kết bồi hoàn cho những người dùng bị ảnh hưởng khi có thông tin về các giao dịch trái phép. Bài viết Polymarket mở lại giao dịch sau khi tin tặc rút hàng triệu đô la từ tài khoản người dùng được đăng lần đầu trên Crypto News Australia.
Nguồn : Crypto News Australia
Thời gian: 2026-10-30 06:57:34
Tác giả : aaron feuerstein
#trading #polymarket #hackers
$SNT $BTC
Hãy chia sẻ ý kiến của bạn trong phần bình luận bên dưới
📰 Polymarket mở lại giao dịch sau khi tin tặc rút hàng triệu đô la từ tài khoản người dùng
Polymarket đã tạm dừng giao dịch trong thời gian ngắn sau sự cố bảo mật từ bên thứ ba, đồng thời cam kết bồi hoàn cho những người dùng bị ảnh hưởng khi có thông tin về các giao dịch trái phép. Bài viết Polymarket mở lại giao dịch sau khi tin tặc rút hàng triệu đô la từ tài khoản người dùng được đăng lần đầu trên Crypto News Australia.
Nguồn : Crypto News Australia
Thời gian: 2026-10-30 06:57:34
Tác giả : aaron feuerstein
#trading #polymarket #hackers
$SNT $BTC
Hãy chia sẻ ý kiến của bạn trong phần bình luận bên dưới
Polymarket đã tạm dừng giao dịch trong thời gian ngắn sau sự cố bảo mật từ bên thứ ba, đồng thời cam kết bồi hoàn cho những người dùng bị ảnh hưởng khi có thông tin về các giao dịch trái phép. Bài viết Polymarket mở lại giao dịch sau khi tin tặc rút hàng triệu đô la từ tài khoản người dùng được đăng lần đầu trên Crypto News Australia.
Nguồn : Crypto News Australia
Thời gian: 2026-10-30 06:57:34
Tác giả : aaron feuerstein
#trading #polymarket #hackers
$SNT $BTC
Hãy chia sẻ ý kiến của bạn trong phần bình luận bên dưới
72
·
--
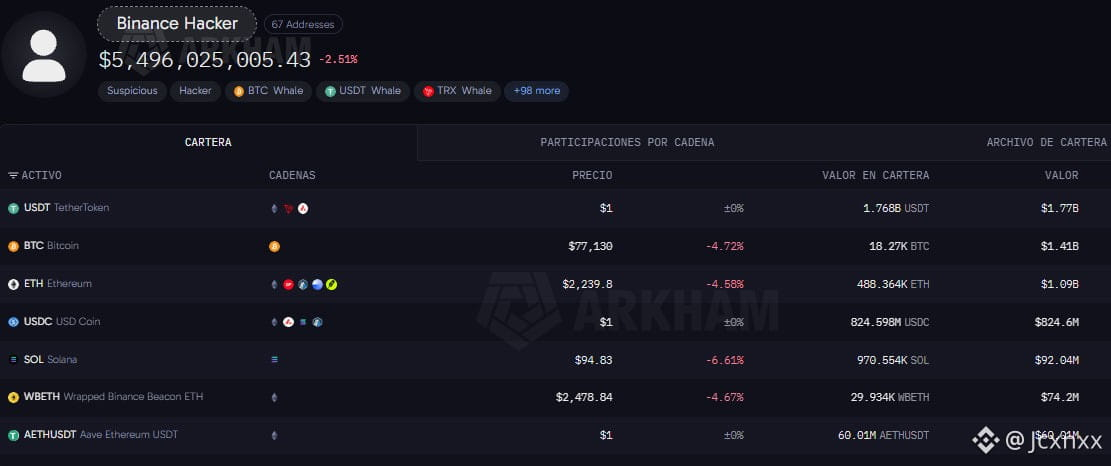
🚨 ĐÂY LÀ VÍ TIỀN ĐIỆN TỬ CỦA HACKER BINANCE. HÃY TỰ KIỂM TRA! 👇👀
💰 Arkham cho thấy khoảng 5.496 triệu đô la được phân bổ vào nhiều loại tiền mã hóa khác nhau.
₿ 1.410 triệu đô la bằng BTC.
⟠ 1.050 triệu đô la bằng ETH.
💵 Hàng tỷ đô la bằng stablecoin.
🔴 Và các tài sản khác như TRX, SOL và W BETH.
⚠️ QUAN TRỌNG: Tether và Circle đã đóng băng một phần đáng kể số stablecoin, nhưng BTC và ETH không thể bị chặn theo cách tương tự.
Nói cách khác, kẻ tấn công vẫn kiểm soát một lượng tiền mã hóa khổng lồ có thể được chuyển đi.
🔎 Đây là liên kết để bạn có thể tự tìm hiểu các ví, hoạt động và giao dịch:
arkm.com/explorer/entit…
🤔 Làm thế nào để thu hồi hàng tỷ đô la Bitcoin và Ethereum nếu kẻ tấn công quyết định chuyển chúng đi?
#BİNANCE #hackers #CarteraCripto
🚨 ĐÂY LÀ VÍ TIỀN ĐIỆN TỬ CỦA HACKER BINANCE. HÃY TỰ KIỂM TRA! 👇👀
💰 Arkham cho thấy khoảng 5.496 triệu đô la được phân bổ vào nhiều loại tiền mã hóa khác nhau.
₿ 1.410 triệu đô la bằng BTC.
⟠ 1.050 triệu đô la bằng ETH.
💵 Hàng tỷ đô la bằng stablecoin.
🔴 Và các tài sản khác như TRX, SOL và W BETH.
⚠️ QUAN TRỌNG: Tether và Circle đã đóng băng một phần đáng kể số stablecoin, nhưng BTC và ETH không thể bị chặn theo cách tương tự.
Nói cách khác, kẻ tấn công vẫn kiểm soát một lượng tiền mã hóa khổng lồ có thể được chuyển đi.
🔎 Đây là liên kết để bạn có thể tự tìm hiểu các ví, hoạt động và giao dịch:
arkm.com/explorer/entit…
🤔 Làm thế nào để thu hồi hàng tỷ đô la Bitcoin và Ethereum nếu kẻ tấn công quyết định chuyển chúng đi?
#BİNANCE #hackers #CarteraCripto
💰 Arkham cho thấy khoảng 5.496 triệu đô la được phân bổ vào nhiều loại tiền mã hóa khác nhau.
₿ 1.410 triệu đô la bằng BTC.
⟠ 1.050 triệu đô la bằng ETH.
💵 Hàng tỷ đô la bằng stablecoin.
🔴 Và các tài sản khác như TRX, SOL và W BETH.
⚠️ QUAN TRỌNG: Tether và Circle đã đóng băng một phần đáng kể số stablecoin, nhưng BTC và ETH không thể bị chặn theo cách tương tự.
Nói cách khác, kẻ tấn công vẫn kiểm soát một lượng tiền mã hóa khổng lồ có thể được chuyển đi.
🔎 Đây là liên kết để bạn có thể tự tìm hiểu các ví, hoạt động và giao dịch:
arkm.com/explorer/entit…
🤔 Làm thế nào để thu hồi hàng tỷ đô la Bitcoin và Ethereum nếu kẻ tấn công quyết định chuyển chúng đi?
#BİNANCE #hackers #CarteraCripto
1
159
·
--
Công ty tình báo blockchain Chainalysis phát hiện hoạt động rửa tiền chưa từng có tiền lệ trong vụ tấn công sàn giao dịch #Binance , với các giao dịch tự động che giấu số tiền bị đánh cắp.
#hackers đã sử dụng các phương thức tự động cùng những kiểu giao dịch cụ thể qua cầu nối chuỗi chéo và chuyển đổi nhanh sang altcoin trên các sàn giao dịch phi tập trung để chia nhỏ, di chuyển và che giấu số tiền bị đánh cắp với tốc độ cao.
Các báo cáo sơ bộ về an ninh và tình báo trên chuỗi đã chỉ ra những điểm tương đồng về kỹ thuật và kiểu hoạt động có liên quan đến các tội phạm mạng Triều Tiên, chẳng hạn như nhóm có liên hệ với đơn vị Lazarus.
Công ty tình báo blockchain Chainalysis phát hiện hoạt động rửa tiền chưa từng có tiền lệ trong vụ tấn công sàn giao dịch #Binance , với các giao dịch tự động che giấu số tiền bị đánh cắp.
#hackers đã sử dụng các phương thức tự động cùng những kiểu giao dịch cụ thể qua cầu nối chuỗi chéo và chuyển đổi nhanh sang altcoin trên các sàn giao dịch phi tập trung để chia nhỏ, di chuyển và che giấu số tiền bị đánh cắp với tốc độ cao.
Các báo cáo sơ bộ về an ninh và tình báo trên chuỗi đã chỉ ra những điểm tương đồng về kỹ thuật và kiểu hoạt động có liên quan đến các tội phạm mạng Triều Tiên, chẳng hạn như nhóm có liên hệ với đơn vị Lazarus.
#hackers đã sử dụng các phương thức tự động cùng những kiểu giao dịch cụ thể qua cầu nối chuỗi chéo và chuyển đổi nhanh sang altcoin trên các sàn giao dịch phi tập trung để chia nhỏ, di chuyển và che giấu số tiền bị đánh cắp với tốc độ cao.
Các báo cáo sơ bộ về an ninh và tình báo trên chuỗi đã chỉ ra những điểm tương đồng về kỹ thuật và kiểu hoạt động có liên quan đến các tội phạm mạng Triều Tiên, chẳng hạn như nhóm có liên hệ với đơn vị Lazarus.
1
112

·
--
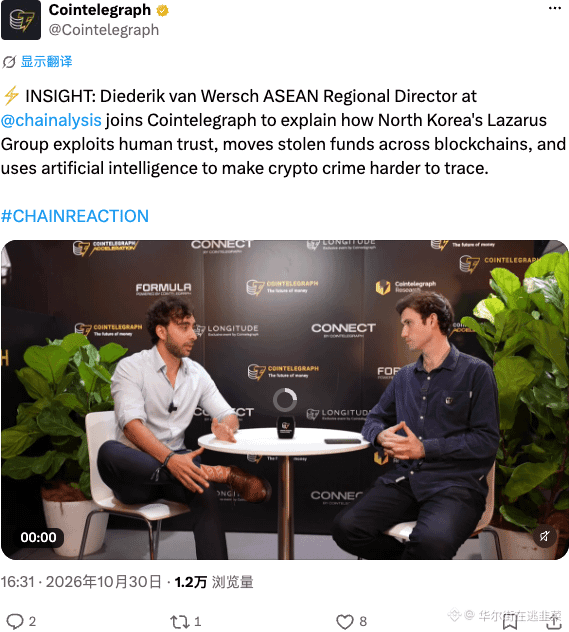
Một lãnh đạo của Chainalysis chỉ ra rằng tin tặc Triều Tiên lợi dụng AI và những kẽ hở trong tâm lý con người, khiến việc truy vết tội phạm tiền mã hóa trở nên khó khăn hơn.
Đám này vừa giỏi công nghệ vừa rành tâm lý, AI cũng thành đồng phạm luôn. Với nước đi này, chúng ta chỉ còn biết đứng ngoài xem, chẳng tài nào đuổi kịp.
#CRYPTO #AI #HACKERS
Một lãnh đạo của Chainalysis chỉ ra rằng tin tặc Triều Tiên lợi dụng AI và những kẽ hở trong tâm lý con người, khiến việc truy vết tội phạm tiền mã hóa trở nên khó khăn hơn.
Đám này vừa giỏi công nghệ vừa rành tâm lý, AI cũng thành đồng phạm luôn. Với nước đi này, chúng ta chỉ còn biết đứng ngoài xem, chẳng tài nào đuổi kịp.
#CRYPTO #AI #HACKERS
Đám này vừa giỏi công nghệ vừa rành tâm lý, AI cũng thành đồng phạm luôn. Với nước đi này, chúng ta chỉ còn biết đứng ngoài xem, chẳng tài nào đuổi kịp.
#CRYPTO #AI #HACKERS
1
30
·
--
Chuẩn bị đi, chuyện này nghiêm trọng hơn vẻ bề ngoài..
Trong những giờ vừa qua, các ngân hàng trên khắp thế giới đang bị tin tặc tấn công…
Đã đến lúc không nhúng tay vào, không giao dịch, không đầu cơ, trừ khi bán khống, nhưng ngay cả vậy cũng rủi ro..
Sắp tới sẽ là những khoảnh khắc thú vị để được sống và tận hưởng thị trường..
Có lẽ tôi là kẻ điên duy nhất thích những chuyện như thế này xảy ra, dù tôi không nghĩ mình đơn độc
#btc #hackers $BNB #WorldCoin.
Chuẩn bị đi, chuyện này nghiêm trọng hơn vẻ bề ngoài..
Trong những giờ vừa qua, các ngân hàng trên khắp thế giới đang bị tin tặc tấn công…
Đã đến lúc không nhúng tay vào, không giao dịch, không đầu cơ, trừ khi bán khống, nhưng ngay cả vậy cũng rủi ro..
Sắp tới sẽ là những khoảnh khắc thú vị để được sống và tận hưởng thị trường..
Có lẽ tôi là kẻ điên duy nhất thích những chuyện như thế này xảy ra, dù tôi không nghĩ mình đơn độc
#btc #hackers $BNB #WorldCoin.
Trong những giờ vừa qua, các ngân hàng trên khắp thế giới đang bị tin tặc tấn công…
Đã đến lúc không nhúng tay vào, không giao dịch, không đầu cơ, trừ khi bán khống, nhưng ngay cả vậy cũng rủi ro..
Sắp tới sẽ là những khoảnh khắc thú vị để được sống và tận hưởng thị trường..
Có lẽ tôi là kẻ điên duy nhất thích những chuyện như thế này xảy ra, dù tôi không nghĩ mình đơn độc
#btc #hackers $BNB #WorldCoin.
9
10
19.4k
·
--
Giảm giá
Mọi thứ đang ổn, tự dưng thấy Binance bị hack, 😳
Đúng lúc mình vừa mua $BNB
Thế là toi @CZ
#BinanceSquareFamily #hackers #Binance #BNB_Market_Update #crashmarket
Mọi thứ đang ổn, tự dưng thấy Binance bị hack, 😳
Đúng lúc mình vừa mua $BNB
Thế là toi @CZ
#BinanceSquareFamily #hackers #Binance #BNB_Market_Update #crashmarket
Đúng lúc mình vừa mua $BNB
Thế là toi @CZ
#BinanceSquareFamily #hackers #Binance #BNB_Market_Update #crashmarket
2
341
·
--
GOLD: Cách một vụ hack đơn lẻ biến thành thảm họa crypto
Tin tặc đã xâm nhập vào tài khoản X (Twitter) của Real $TRUMP Coins - gắn với việc bán các đồng xu sưu tầm Trump vật lý - và dùng tài khoản này để quảng bá một token mới có tên GOLD.
Nhờ tận dụng thương hiệu nổi tiếng, giá trị vốn hóa thị trường của token đã tăng vọt lên gần 60 triệu trong một thời gian ngắn. Sau đó là một cú sụp đổ nhanh chóng: giá token giảm khoảng 99%, khiến hàng nghìn nhà giao dịch gánh chịu những khoản lỗ thảm khốc.
Theo phân tích on-chain, các ví liên quan đến hoạt động triển khai đã bán khoảng 224,5 triệu GOLD, thu về khoảng 330.000 lợi nhuận. Trong khi đó, một cá nhân nhận trách nhiệm cho vụ xâm nhập cho biết họ thu được hơn 8,2 triệu.
Trên mạng cũng xuất hiện suy đoán về khả năng tin tặc Iran đứng sau, dù chưa có xác nhận chính thức nào được đưa ra.
Bài học rút ra là: ngay cả một cái tên quen thuộc và một tài khoản nổi bật cũng không đảm bảo rằng một token là hợp lệ. Trong thị trường crypto, hãy luôn kiểm tra nguồn chính thức và đối chiếu dữ liệu on-chain trước khi mua.
#TRUMP #GOLD #iran #hackers
GOLD: Cách một vụ hack đơn lẻ biến thành thảm họa crypto
Tin tặc đã xâm nhập vào tài khoản X (Twitter) của Real $TRUMP Coins - gắn với việc bán các đồng xu sưu tầm Trump vật lý - và dùng tài khoản này để quảng bá một token mới có tên GOLD.
Nhờ tận dụng thương hiệu nổi tiếng, giá trị vốn hóa thị trường của token đã tăng vọt lên gần 60 triệu trong một thời gian ngắn. Sau đó là một cú sụp đổ nhanh chóng: giá token giảm khoảng 99%, khiến hàng nghìn nhà giao dịch gánh chịu những khoản lỗ thảm khốc.
Theo phân tích on-chain, các ví liên quan đến hoạt động triển khai đã bán khoảng 224,5 triệu GOLD, thu về khoảng 330.000 lợi nhuận. Trong khi đó, một cá nhân nhận trách nhiệm cho vụ xâm nhập cho biết họ thu được hơn 8,2 triệu.
Trên mạng cũng xuất hiện suy đoán về khả năng tin tặc Iran đứng sau, dù chưa có xác nhận chính thức nào được đưa ra.
Bài học rút ra là: ngay cả một cái tên quen thuộc và một tài khoản nổi bật cũng không đảm bảo rằng một token là hợp lệ. Trong thị trường crypto, hãy luôn kiểm tra nguồn chính thức và đối chiếu dữ liệu on-chain trước khi mua.
#TRUMP #GOLD #iran #hackers
Tin tặc đã xâm nhập vào tài khoản X (Twitter) của Real $TRUMP Coins - gắn với việc bán các đồng xu sưu tầm Trump vật lý - và dùng tài khoản này để quảng bá một token mới có tên GOLD.
Nhờ tận dụng thương hiệu nổi tiếng, giá trị vốn hóa thị trường của token đã tăng vọt lên gần 60 triệu trong một thời gian ngắn. Sau đó là một cú sụp đổ nhanh chóng: giá token giảm khoảng 99%, khiến hàng nghìn nhà giao dịch gánh chịu những khoản lỗ thảm khốc.
Theo phân tích on-chain, các ví liên quan đến hoạt động triển khai đã bán khoảng 224,5 triệu GOLD, thu về khoảng 330.000 lợi nhuận. Trong khi đó, một cá nhân nhận trách nhiệm cho vụ xâm nhập cho biết họ thu được hơn 8,2 triệu.
Trên mạng cũng xuất hiện suy đoán về khả năng tin tặc Iran đứng sau, dù chưa có xác nhận chính thức nào được đưa ra.
Bài học rút ra là: ngay cả một cái tên quen thuộc và một tài khoản nổi bật cũng không đảm bảo rằng một token là hợp lệ. Trong thị trường crypto, hãy luôn kiểm tra nguồn chính thức và đối chiếu dữ liệu on-chain trước khi mua.
#TRUMP #GOLD #iran #hackers
200

·
--
#Tin tặc nhắm vào Revolut! Đòi 3 triệu đô la XMR, đe dọa sẽ rò rỉ dữ liệu khách hàng
Ông lớn fintech châu Âu này vừa bị tin tặc tấn công, bọn chúng yêu cầu thanh toán bằng Monero, với lý do là "bảo vệ quyền riêng tư", đồng thời đưa ra thời hạn gấp chỉ 24 giờ. Lựa chọn tưởng như kỳ lạ đằng sau lại ẩn chứa nhiều điều—tính năng bảo mật của XMR cho phép tin tặc chuyển tiền mà không bị phát hiện. Trong ngắn hạn, XMR có thể được thổi lên vì đầu cơ, nhưng về lâu dài, các vụ việc như vậy sẽ làm gia tăng áp lực quản lý. Người dùng Revolut hiện đang đứng trước nguy cơ rò rỉ dữ liệu, khiến vấn đề an ninh của toàn bộ thị trường crypto lại một lần nữa được đưa lên hàng đầu.
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
This European fintech giant just got hacked with attackers specifically asking for Monero payments, citing "privacy concerns" and giving a tight 24-hour deadline. The choice isn't random - XMR's privacy features let hackers move funds undetected. Short term, this could spark XMR speculation, but long term, such events increase regulatory pressure. Revolut users now face data breach risks, putting crypto security back in the spotlight.
#RevolutHack $XMR
#Tin tặc nhắm vào Revolut! Đòi 3 triệu đô la XMR, đe dọa sẽ rò rỉ dữ liệu khách hàng
Ông lớn fintech châu Âu này vừa bị tin tặc tấn công, bọn chúng yêu cầu thanh toán bằng Monero, với lý do là "bảo vệ quyền riêng tư", đồng thời đưa ra thời hạn gấp chỉ 24 giờ. Lựa chọn tưởng như kỳ lạ đằng sau lại ẩn chứa nhiều điều—tính năng bảo mật của XMR cho phép tin tặc chuyển tiền mà không bị phát hiện. Trong ngắn hạn, XMR có thể được thổi lên vì đầu cơ, nhưng về lâu dài, các vụ việc như vậy sẽ làm gia tăng áp lực quản lý. Người dùng Revolut hiện đang đứng trước nguy cơ rò rỉ dữ liệu, khiến vấn đề an ninh của toàn bộ thị trường crypto lại một lần nữa được đưa lên hàng đầu.
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
This European fintech giant just got hacked with attackers specifically asking for Monero payments, citing "privacy concerns" and giving a tight 24-hour deadline. The choice isn't random - XMR's privacy features let hackers move funds undetected. Short term, this could spark XMR speculation, but long term, such events increase regulatory pressure. Revolut users now face data breach risks, putting crypto security back in the spotlight.
#RevolutHack $XMR
Ông lớn fintech châu Âu này vừa bị tin tặc tấn công, bọn chúng yêu cầu thanh toán bằng Monero, với lý do là "bảo vệ quyền riêng tư", đồng thời đưa ra thời hạn gấp chỉ 24 giờ. Lựa chọn tưởng như kỳ lạ đằng sau lại ẩn chứa nhiều điều—tính năng bảo mật của XMR cho phép tin tặc chuyển tiền mà không bị phát hiện. Trong ngắn hạn, XMR có thể được thổi lên vì đầu cơ, nhưng về lâu dài, các vụ việc như vậy sẽ làm gia tăng áp lực quản lý. Người dùng Revolut hiện đang đứng trước nguy cơ rò rỉ dữ liệu, khiến vấn đề an ninh của toàn bộ thị trường crypto lại một lần nữa được đưa lên hàng đầu.
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
This European fintech giant just got hacked with attackers specifically asking for Monero payments, citing "privacy concerns" and giving a tight 24-hour deadline. The choice isn't random - XMR's privacy features let hackers move funds undetected. Short term, this could spark XMR speculation, but long term, such events increase regulatory pressure. Revolut users now face data breach risks, putting crypto security back in the spotlight.
#RevolutHack $XMR
94
·
--
🔥 🔥🔥🔥🔥Gần 1 tỷ USD tổn thất trong sáu tháng
Các dự án crypto đã mất 972 triệu USD qua 207 vụ hack trong nửa đầu năm 2026.
📊 Immunefi ghi nhận số lượng cuộc tấn công kỷ lục, dù mức lỗ trung bình cho mỗi sự cố giảm.
Rủi ro đang chuyển từ mã nguồn sang hạ tầng, khóa và các cuộc tấn công nhắm vào con người
#HackerAlert #hackers #HackerNews
$BNB
{future}(BNBUSDT)
🔥 🔥🔥🔥🔥Gần 1 tỷ USD tổn thất trong sáu tháng
Các dự án crypto đã mất 972 triệu USD qua 207 vụ hack trong nửa đầu năm 2026.
📊 Immunefi ghi nhận số lượng cuộc tấn công kỷ lục, dù mức lỗ trung bình cho mỗi sự cố giảm.
Rủi ro đang chuyển từ mã nguồn sang hạ tầng, khóa và các cuộc tấn công nhắm vào con người
#HackerAlert #hackers #HackerNews
$BNB
Các dự án crypto đã mất 972 triệu USD qua 207 vụ hack trong nửa đầu năm 2026.
📊 Immunefi ghi nhận số lượng cuộc tấn công kỷ lục, dù mức lỗ trung bình cho mỗi sự cố giảm.
Rủi ro đang chuyển từ mã nguồn sang hạ tầng, khóa và các cuộc tấn công nhắm vào con người
#HackerAlert #hackers #HackerNews
$BNB
1
7
454
Tin tặc sử dụng chatbot AI để cài malware và biến GPU của game thủ thành máy đào #Criptomonedas
Các #hackers đã tìm ra một cách khá bẩn thỉu, nói thẳng ra là hấp dẫn, để tận dụng cơn sốt AI: sử dụng chatbot và kết quả tìm kiếm bị nhiễm độc để cài malware ngụy trang dưới dạng các tiện ích máy tính rất quen thuộc. #Microsoft đã phát hiện một chiến dịch cryptojacking của tin tặc thông qua chatbot nhắm thẳng vào người dùng có máy móc mạnh, đặc biệt là game thủ và những người đam mê phần cứng, vì đây là nơi có GPU đủ khả năng đào tiền điện tử mà không cần kẻ tấn công phải trả hóa đơn điện.
Vì Iran là thiên đường của #criptomineria với năng lượng siêu rẻ, hiểu rõ mọi thứ đang diễn ra với đất nước này và Mỹ, giờ đây tin tặc phải tìm cách tiết kiệm chi phí năng lượng từ phần còn lại của thế giới để duy trì tỷ lệ #Mining của họ, và điều đó dẫn đến PC của game thủ toàn cầu.
Mánh khóe bắt đầu với một cái gì đó rất bình thường mà có lẽ bạn đang làm hàng ngày. Chúng ta tìm kiếm một công cụ như HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack hoặc PDFgear, rồi vô tình rơi vào một trang web giả mạo trông hợp pháp, tải xuống một tệp ZIP và tin rằng chúng ta đang cài đặt phần mềm chính thức và bình thường.
Vấn đề là gói đó đã được chuẩn bị để thực thi mã độc thông qua DLL sideloading, một kỹ thuật lợi dụng các tệp thực thi hợp pháp để tải một DLL và khởi động nhiễm trùng mà không làm dấy lên nhiều nghi ngờ.
Microsoft giải thích rằng chiến dịch này dựa vào hơn 150 miền độc hại và đã hoạt động từ tháng 3 năm 2026, vì vậy nó thực sự mới mẻ và trùng hợp, như chúng ta đã nói, với sự tuyệt vọng vì bữa tiệc năng lượng rẻ của Iran đã kết thúc.
Một khi đã vào hệ thống, malware sẽ cài đặt ScreenConnect, một công cụ truy cập từ xa hợp pháp nhưng ở đây được sử dụng một cách lạm dụng. Sau đó, nó triển khai các thợ đào như gminer, lolMiner và SRBMiner-MULTI, tất cả đều tập trung vào việc khai thác GPU.
$BTC $BNB
{spot}(BTCUSDT)
Tin tặc sử dụng chatbot AI để cài malware và biến GPU của game thủ thành máy đào #Criptomonedas
Các #hackers đã tìm ra một cách khá bẩn thỉu, nói thẳng ra là hấp dẫn, để tận dụng cơn sốt AI: sử dụng chatbot và kết quả tìm kiếm bị nhiễm độc để cài malware ngụy trang dưới dạng các tiện ích máy tính rất quen thuộc. #Microsoft đã phát hiện một chiến dịch cryptojacking của tin tặc thông qua chatbot nhắm thẳng vào người dùng có máy móc mạnh, đặc biệt là game thủ và những người đam mê phần cứng, vì đây là nơi có GPU đủ khả năng đào tiền điện tử mà không cần kẻ tấn công phải trả hóa đơn điện.
Vì Iran là thiên đường của #criptomineria với năng lượng siêu rẻ, hiểu rõ mọi thứ đang diễn ra với đất nước này và Mỹ, giờ đây tin tặc phải tìm cách tiết kiệm chi phí năng lượng từ phần còn lại của thế giới để duy trì tỷ lệ #Mining của họ, và điều đó dẫn đến PC của game thủ toàn cầu.
Mánh khóe bắt đầu với một cái gì đó rất bình thường mà có lẽ bạn đang làm hàng ngày. Chúng ta tìm kiếm một công cụ như HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack hoặc PDFgear, rồi vô tình rơi vào một trang web giả mạo trông hợp pháp, tải xuống một tệp ZIP và tin rằng chúng ta đang cài đặt phần mềm chính thức và bình thường.
Vấn đề là gói đó đã được chuẩn bị để thực thi mã độc thông qua DLL sideloading, một kỹ thuật lợi dụng các tệp thực thi hợp pháp để tải một DLL và khởi động nhiễm trùng mà không làm dấy lên nhiều nghi ngờ.
Microsoft giải thích rằng chiến dịch này dựa vào hơn 150 miền độc hại và đã hoạt động từ tháng 3 năm 2026, vì vậy nó thực sự mới mẻ và trùng hợp, như chúng ta đã nói, với sự tuyệt vọng vì bữa tiệc năng lượng rẻ của Iran đã kết thúc.
Một khi đã vào hệ thống, malware sẽ cài đặt ScreenConnect, một công cụ truy cập từ xa hợp pháp nhưng ở đây được sử dụng một cách lạm dụng. Sau đó, nó triển khai các thợ đào như gminer, lolMiner và SRBMiner-MULTI, tất cả đều tập trung vào việc khai thác GPU.
$BTC $BNB
Các #hackers đã tìm ra một cách khá bẩn thỉu, nói thẳng ra là hấp dẫn, để tận dụng cơn sốt AI: sử dụng chatbot và kết quả tìm kiếm bị nhiễm độc để cài malware ngụy trang dưới dạng các tiện ích máy tính rất quen thuộc. #Microsoft đã phát hiện một chiến dịch cryptojacking của tin tặc thông qua chatbot nhắm thẳng vào người dùng có máy móc mạnh, đặc biệt là game thủ và những người đam mê phần cứng, vì đây là nơi có GPU đủ khả năng đào tiền điện tử mà không cần kẻ tấn công phải trả hóa đơn điện.
Vì Iran là thiên đường của #criptomineria với năng lượng siêu rẻ, hiểu rõ mọi thứ đang diễn ra với đất nước này và Mỹ, giờ đây tin tặc phải tìm cách tiết kiệm chi phí năng lượng từ phần còn lại của thế giới để duy trì tỷ lệ #Mining của họ, và điều đó dẫn đến PC của game thủ toàn cầu.
Mánh khóe bắt đầu với một cái gì đó rất bình thường mà có lẽ bạn đang làm hàng ngày. Chúng ta tìm kiếm một công cụ như HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack hoặc PDFgear, rồi vô tình rơi vào một trang web giả mạo trông hợp pháp, tải xuống một tệp ZIP và tin rằng chúng ta đang cài đặt phần mềm chính thức và bình thường.
Vấn đề là gói đó đã được chuẩn bị để thực thi mã độc thông qua DLL sideloading, một kỹ thuật lợi dụng các tệp thực thi hợp pháp để tải một DLL và khởi động nhiễm trùng mà không làm dấy lên nhiều nghi ngờ.
Microsoft giải thích rằng chiến dịch này dựa vào hơn 150 miền độc hại và đã hoạt động từ tháng 3 năm 2026, vì vậy nó thực sự mới mẻ và trùng hợp, như chúng ta đã nói, với sự tuyệt vọng vì bữa tiệc năng lượng rẻ của Iran đã kết thúc.
Một khi đã vào hệ thống, malware sẽ cài đặt ScreenConnect, một công cụ truy cập từ xa hợp pháp nhưng ở đây được sử dụng một cách lạm dụng. Sau đó, nó triển khai các thợ đào như gminer, lolMiner và SRBMiner-MULTI, tất cả đều tập trung vào việc khai thác GPU.
$BTC $BNB
136
·
--
⚠️ DROPBOX XÁC NHẬN BỊ TỔN THƯƠNG HÀNG NGHÌN TÀI KHOẢN DO HACKER 💻
Dropbox Inc. xác nhận rằng một nhóm tội phạm mạng đã xâm nhập vào hàng nghìn tài khoản trên nền tảng của mình trong tháng vừa qua, truy cập và tải xuống dữ liệu được lưu trữ trên đám mây, theo Bloomberg News đưa tin 🚨.
Công ty thừa nhận sự cố an ninh đã ảnh hưởng đến cả người dùng cá nhân và doanh nghiệp, làm lộ lọt các dữ liệu nhạy cảm 📊.
Nhóm kỹ thuật của Dropbox hiện đang thông báo cho các tài khoản bị ảnh hưởng và triển khai các quy trình tăng cường nhằm giảm thiểu rủi ro mới, đồng thời bảo vệ các tệp được lưu trữ trên mạng của họ 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
⚠️ DROPBOX XÁC NHẬN BỊ TỔN THƯƠNG HÀNG NGHÌN TÀI KHOẢN DO HACKER 💻
Dropbox Inc. xác nhận rằng một nhóm tội phạm mạng đã xâm nhập vào hàng nghìn tài khoản trên nền tảng của mình trong tháng vừa qua, truy cập và tải xuống dữ liệu được lưu trữ trên đám mây, theo Bloomberg News đưa tin 🚨.
Công ty thừa nhận sự cố an ninh đã ảnh hưởng đến cả người dùng cá nhân và doanh nghiệp, làm lộ lọt các dữ liệu nhạy cảm 📊.
Nhóm kỹ thuật của Dropbox hiện đang thông báo cho các tài khoản bị ảnh hưởng và triển khai các quy trình tăng cường nhằm giảm thiểu rủi ro mới, đồng thời bảo vệ các tệp được lưu trữ trên mạng của họ 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
Dropbox Inc. xác nhận rằng một nhóm tội phạm mạng đã xâm nhập vào hàng nghìn tài khoản trên nền tảng của mình trong tháng vừa qua, truy cập và tải xuống dữ liệu được lưu trữ trên đám mây, theo Bloomberg News đưa tin 🚨.
Công ty thừa nhận sự cố an ninh đã ảnh hưởng đến cả người dùng cá nhân và doanh nghiệp, làm lộ lọt các dữ liệu nhạy cảm 📊.
Nhóm kỹ thuật của Dropbox hiện đang thông báo cho các tài khoản bị ảnh hưởng và triển khai các quy trình tăng cường nhằm giảm thiểu rủi ro mới, đồng thời bảo vệ các tệp được lưu trữ trên mạng của họ 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
634
·
--
#enigmatic movement tại cuối năm 2026!!!
Vụ hack chuỗi bên Bitcoin khổng lồ xảy ra vào ngày 6 tháng 9 năm 2026 đã khiến khoảng $320 #million giá trị Bitcoin bị rút khỏi #liquidNetwork nhưng #hackers đã cónghi đã hoàn trả lại khoảng $273 triệu (3,400 BTC), còn lại $47 triệu (598.5 BTC) vẫn chưa được hoàn trả.
#enigmatic movement tại cuối năm 2026!!!
Vụ hack chuỗi bên Bitcoin khổng lồ xảy ra vào ngày 6 tháng 9 năm 2026 đã khiến khoảng $320 #million giá trị Bitcoin bị rút khỏi #liquidNetwork nhưng #hackers đã cónghi đã hoàn trả lại khoảng $273 triệu (3,400 BTC), còn lại $47 triệu (598.5 BTC) vẫn chưa được hoàn trả.
Vụ hack chuỗi bên Bitcoin khổng lồ xảy ra vào ngày 6 tháng 9 năm 2026 đã khiến khoảng $320 #million giá trị Bitcoin bị rút khỏi #liquidNetwork nhưng #hackers đã cónghi đã hoàn trả lại khoảng $273 triệu (3,400 BTC), còn lại $47 triệu (598.5 BTC) vẫn chưa được hoàn trả.
70
·
--
Revolut bị tin tặc tống tiền 3 triệu Monero hoặc 10.000 Bitcoin! Công ty phản hồi "chưa từng liên hệ trực tiếp". Đằng sau trò hề này, kẻ tấn công nhắm vào hai mảng nóng là Bitcoin và các đồng tiền riêng tư. Trong ngắn hạn, thị trường có thể biến động, nhưng về dài hạn, an ninh mới là điều quan trọng. #黑客事件 $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
Revolut bị tin tặc tống tiền 3 triệu Monero hoặc 10.000 Bitcoin! Công ty phản hồi "chưa từng liên hệ trực tiếp". Đằng sau trò hề này, kẻ tấn công nhắm vào hai mảng nóng là Bitcoin và các đồng tiền riêng tư. Trong ngắn hạn, thị trường có thể biến động, nhưng về dài hạn, an ninh mới là điều quan trọng. #黑客事件 $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
189
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
357,921 lượt xem
1,527 đang thảo luận
2
#TinFed
419,883 lượt xem
1,277 đang thảo luận
3
#A Packed Week of Earnings and Data Tests Markets
25,245 lượt xem
193 đang thảo luận
4
#AnthropicIPOTestsInvestorAppetiteForAI
24,531 lượt xem
483 đang thảo luận
5
#HuangReportedlyConsidersReturnToNvidia
49,489 lượt xem
627 đang thảo luận
6
#MUFGSMFGMizuhoPlanYenBackedStablecoin
2,577 lượt xem
58 đang thảo luận
7
#HKMAAndSwiftExploreTokenizedDepositInteroperability
158 lượt xem
5 đang thảo luận
8
#CryptoSelloffTriggersMultipleWhaleLiquidations
347,205 lượt xem
2,678 đang thảo luận
9
#BitcoinSpotETFsPost$1.065BOutflowsForThirdStraightWeek
4,764 lượt xem
91 đang thảo luận
10
#About64000BitcoinMiningMachinesReportedlyHijacked
36,208 lượt xem
414 đang thảo luận