

#hackeralert
hackeralert
1.8M lượt xem
1,155 đang thảo luận
Phổ biến
Mới nhất

Bài viết
Xem bản dịch
Hackers roban 400.000 USDT de un mercado de predicciones vinculado a BinancePredict.fun prometió reembolsos a las víctimas, pero todavía no ha explicado el mecanismo del ataque.
El caso pone bajo escrutinio la seguridad de una plataforma respaldada por el ecosistema de inversión vinculado a Binance
Los fondos salieron de las wallets de los usuarios mediante transferencias no autorizadas.
Los reportes independientes estiman que entre 19 y 29 wallets resultaron afectadas.
Hackers robaron cientos de miles de USDT de las wallets de usuarios del mercado de predicciones Predict.fun, integrado en Binance Wallet. El equipo de la plataforma confirmó las transferencias no autorizadas el 27 de octubre de 2026 y prometió reembolsar todas las pérdidas directas derivadas del incidente.
La investigación preliminar apunta a una posible vulneración del sitio de documentación de la API, alojado por un proveedor externo. Como medida preventiva, Predict.fun desconectó esa página y la mantendrá fuera de servicio hasta que concluya la investigación.
Un análisis de la firma Bitquery identificó 29 wallets afectadas y un total de 397.708 USDT sustraídos en dos oleadas, los días 22 y 27 de octubre. La primera provocó pérdidas de 125.029 USDT, mientras que la segunda sumó 272.679 USDT. Estas cifras amplían el alcance de los reportes iniciales, que señalaban al menos 19 wallets afectadas.
El rastreo de las transacciones también muestra que los fondos fueron trasladados desde BNB Chain hacia Ethereum mediante servicios de transferencia entre redes. De acuerdo con Bitquery, 166,8 ETH terminaron en Tornado Cash, un servicio que dificulta el seguimiento del origen y destino de los activos.
El análisis no detectó llamadas a los contratos inteligentes de Predict.fun en las 33 transacciones de vaciado examinadas. En cambio, las transferencias fueron firmadas con las claves de las propias wallets afectadas. Esto apunta a un posible compromiso de las claves o de algún mecanismo utilizado para autorizar operaciones, aunque todavía no demuestra cómo las obtuvo el atacante.
Predict.fun utiliza wallets inteligentes y permite a los usuarios interactuar con sus mercados mediante herramientas de programación. El equipo no ha publicado todavía el informe técnico que aclare la vía de acceso utilizada y las medidas para evitar nuevos incidentes.
Como mencionamos anteriormente en CriptoNoticias, el caso tiene implicaciones para Binance por la integración de Predict.fun en Binance Wallet, desde donde los usuarios pueden acceder a sus mercados de predicciones. Sin embargo, la plataforma es un servicio independiente: Binance no opera esos mercados ni actúa como contraparte de las operaciones.
La exposición del proyecto dentro del ecosistema de Binance también había ganado visibilidad dos días antes del anuncio, cuando Binance Futures incorporó contratos perpetuos previos al lanzamiento del token PREDICT.
El reembolso promete aliviar las pérdidas de los usuarios, pero aún se desconoce cómo se autorizaron las transferencias. Si el ataque se originó en el sitio de documentación y no en los contratos inteligentes, el caso expone un riesgo menos visible: una plataforma puede mantener sus contratos intactos y aun así dejar los fondos de sus usuarios al alcance de un atacante.
#Binance #HackerAlert #predictons #estafas #BinanceSquareFamily $PREDICT $BTC $ETH
@BinanceWallet @Binance_News @Binance_Announcement @Binance_Customer_Support @predictzh
Hackers roban 400.000 USDT de un mercado de predicciones vinculado a Binance
Predict.fun prometió reembolsos a las víctimas, pero todavía no ha explicado el mecanismo del ataque.
El caso pone bajo escrutinio la seguridad de una plataforma respaldada por el ecosistema de inversión vinculado a Binance
Los fondos salieron de las wallets de los usuarios mediante transferencias no autorizadas.
Los reportes independientes estiman que entre 19 y 29 wallets resultaron afectadas.
Hackers robaron cientos de miles de USDT de las wallets de usuarios del mercado de predicciones Predict.fun, integrado en Binance Wallet. El equipo de la plataforma confirmó las transferencias no autorizadas el 27 de octubre de 2026 y prometió reembolsar todas las pérdidas directas derivadas del incidente.
La investigación preliminar apunta a una posible vulneración del sitio de documentación de la API, alojado por un proveedor externo. Como medida preventiva, Predict.fun desconectó esa página y la mantendrá fuera de servicio hasta que concluya la investigación.
Un análisis de la firma Bitquery identificó 29 wallets afectadas y un total de 397.708 USDT sustraídos en dos oleadas, los días 22 y 27 de octubre. La primera provocó pérdidas de 125.029 USDT, mientras que la segunda sumó 272.679 USDT. Estas cifras amplían el alcance de los reportes iniciales, que señalaban al menos 19 wallets afectadas.
El rastreo de las transacciones también muestra que los fondos fueron trasladados desde BNB Chain hacia Ethereum mediante servicios de transferencia entre redes. De acuerdo con Bitquery, 166,8 ETH terminaron en Tornado Cash, un servicio que dificulta el seguimiento del origen y destino de los activos.
El análisis no detectó llamadas a los contratos inteligentes de Predict.fun en las 33 transacciones de vaciado examinadas. En cambio, las transferencias fueron firmadas con las claves de las propias wallets afectadas. Esto apunta a un posible compromiso de las claves o de algún mecanismo utilizado para autorizar operaciones, aunque todavía no demuestra cómo las obtuvo el atacante.
Predict.fun utiliza wallets inteligentes y permite a los usuarios interactuar con sus mercados mediante herramientas de programación. El equipo no ha publicado todavía el informe técnico que aclare la vía de acceso utilizada y las medidas para evitar nuevos incidentes.
Como mencionamos anteriormente en CriptoNoticias, el caso tiene implicaciones para Binance por la integración de Predict.fun en Binance Wallet, desde donde los usuarios pueden acceder a sus mercados de predicciones. Sin embargo, la plataforma es un servicio independiente: Binance no opera esos mercados ni actúa como contraparte de las operaciones.
La exposición del proyecto dentro del ecosistema de Binance también había ganado visibilidad dos días antes del anuncio, cuando Binance Futures incorporó contratos perpetuos previos al lanzamiento del token PREDICT.
El reembolso promete aliviar las pérdidas de los usuarios, pero aún se desconoce cómo se autorizaron las transferencias. Si el ataque se originó en el sitio de documentación y no en los contratos inteligentes, el caso expone un riesgo menos visible: una plataforma puede mantener sus contratos intactos y aun así dejar los fondos de sus usuarios al alcance de un atacante.
#Binance #HackerAlert #predictons #estafas #BinanceSquareFamily $PREDICT $BTC $ETH
@Binance Wallet @Binance News @Binance Announcement @Binance Customer Support @predictdotfun-华语
56
·
--
Internet đang báo động đỏ! 🚨 Một lỗ hổng lịch sử có tên PHP2Shell vừa đánh gục hệ thống phòng thủ của 7 trên 10 trang web trên hành tinh, buộc các ngân hàng, hãng hàng không và chính phủ phải tắt hệ thống khẩn cấp.
Dưới đây là bản tóm tắt cực nhanh về những gì đang xảy ra và cách bảo vệ an toàn số của bạn:
• Mối nguy: Đây là lỗ hổng nghiêm trọng trong cơ chế quản lý bộ nhớ của PHP. Lỗ hổng này cho phép kẻ tấn công đột nhập sâu vào máy chủ trên diện rộng mà không cần mật khẩu.
• Phao cứu sinh (HÀNH ĐỘNG NGAY):
• Cập nhật trình thông dịch: Cài đặt các bản vá PHP chính thức ngay hôm nay.
• Dọn dẹp hệ thống: Xóa các tập lệnh mồ côi và plugin cũ (trước năm 2019).
• Giám sát: Kiểm tra kỹ nhật ký để tìm các tiến trình PHP-FPM bất thường.
AI đã giúp phát hiện lỗ hổng này, nhưng tin tặc đang tấn công với tốc độ ánh sáng.
Nếu bạn quản lý máy chủ hoặc dự án web, hãy cho tôi biết: Hiện bạn đang chạy phiên bản PHP nào hoặc sử dụng bảng điều khiển nào (như cPanel hay Plesk)? Tôi có thể cung cấp cho bạn các lệnh chính xác để bảo vệ hệ thống ngay lập tức.
#HackerAlert
116
·
--
🚨 CoinDCX đối mặt với cáo buộc bị hack mới liên quan đến các giao dịch tiền mã hóa trị giá 16 triệu USD
Điều tra viên blockchain ZachXBT đã cảnh báo về các giao dịch đáng ngờ liên quan đến khoảng 16 triệu USD tài sản tiền mã hóa. CoinDCX phủ nhận có vụ hack mới, cho biết hoạt động này liên quan đến các địa chỉ bị xâm phạm trong sự cố hồi tháng 7 năm 2025. Sàn giao dịch cho biết tiền của khách hàng vẫn an toàn.
#NewsAboutCrypto #HackerAlert @Binance_South_Asia @Binance_News @Binance_Square_Official
🚨 CoinDCX đối mặt với cáo buộc bị hack mới liên quan đến các giao dịch tiền mã hóa trị giá 16 triệu USD
Điều tra viên blockchain ZachXBT đã cảnh báo về các giao dịch đáng ngờ liên quan đến khoảng 16 triệu USD tài sản tiền mã hóa. CoinDCX phủ nhận có vụ hack mới, cho biết hoạt động này liên quan đến các địa chỉ bị xâm phạm trong sự cố hồi tháng 7 năm 2025. Sàn giao dịch cho biết tiền của khách hàng vẫn an toàn.
#NewsAboutCrypto #HackerAlert @Binance South Asia @Binance News @Binance Square Official
1
67
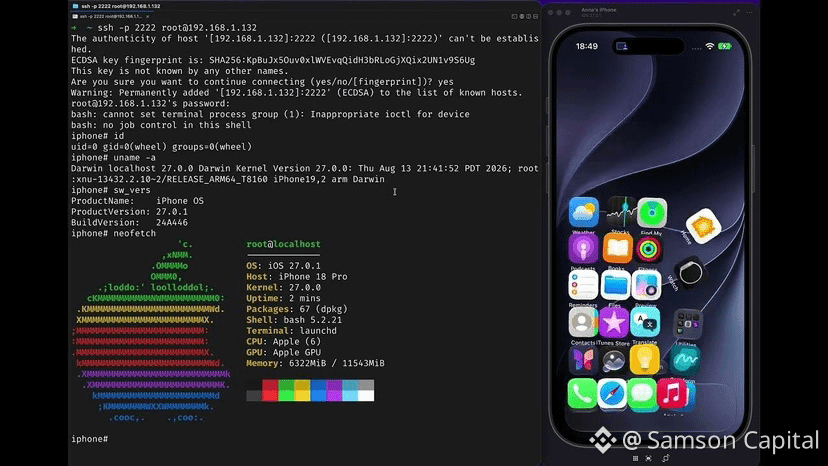
Cảnh báo: iPhone mới nhất có thể bị kiểm soát chỉ bằng một tệp PDF — Đừng mở PDF không rõ nguồn gốc: #AI khiến iPhone mới nhất dễ bị tấn công hơn bao giờ hết
Ngày 16 tháng 10 năm 2026, tại hội nghị Hexacon (Paris), Calif (Thai Duong & Bruce Dang) đã trình diễn trực tiếp:
Bẻ khóa không cần kết nối trên iPhone 18 Pro chạy iOS 27.0.1: quyền truy cập root vẫn được duy trì sau khi khởi động lại.
Tấn công chỉ với 1 cú nhấp qua tệp PDF độc hại trên Signal và iMessage: chỉ cần mở tệp là mã có thể được thực thi trên thiết bị.
Đây không phải là một cuộc tấn công qua Gmail. Các chi tiết kỹ thuật đầy đủ vẫn chưa được công bố.
Vì sao điều này nguy hiểm?
iMessage/Signal rất phổ biến. Một tệp PDF từ người quen hoặc từ tài khoản bị xâm nhập cũng đủ để gây rủi ro.
Bảo mật của Apple vẫn mạnh, nhưng khoảng cách với các cuộc tấn công trong thực tế đang thu hẹp, đặc biệt khi AI giúp phát hiện lỗ hổng nhanh hơn.
Việc cần làm ngay:
Cập nhật iOS lên phiên bản mới nhất.
Không mở PDF không rõ nguồn gốc trực tiếp trên điện thoại (kể cả tệp từ người quen).
Cân nhắc bật Chế độ phong tỏa nếu bạn thuộc nhóm có nguy cơ cao.
Hãy chia sẻ thông tin này với những người thân yêu. Cẩn trọng với tệp đính kèm giờ đây quan trọng hơn bao giờ hết.
Đọc thêm: https://blog.calif.io/p/iphone
#HackerAlert
1
7
#Ledger #HackerAlert
🚨 Tấn công Ledger: 91 triệu USD bị đánh cắp từ các thiết bị bị xâm nhập — Chi tiết điều tra
Nhà sản xuất ví phần cứng Ledger đã đưa ra thông tin cập nhật chính thức về sự cố khiến người dùng tiền mã hóa mất khoảng 91 triệu USD (theo ước tính của Alex Thorn, Trưởng bộ phận Nghiên cứu tại Galaxy Research).
🔍 Các thông tin chính về cuộc điều tra:
Nguồn gốc sự cố: Tất cả các trường hợp bị xâm nhập đã được xác nhận đều liên quan đến những thiết bị được mua qua một nhà bán lẻ không chính thức ở Đông Nam Á — CryptoBilis.
Bán hàng trực tiếp an toàn: Tất cả hệ thống và kênh bán hàng trực tiếp chính thức của Ledger đều không bị ảnh hưởng.
Can thiệp vật lý: Một thiết bị phần cứng cấy ghép trái phép đã được phát hiện trong ví của ít nhất một nạn nhân. Ledger cho biết số lượng thiết bị bị chỉnh sửa có hạn và cuộc điều tra vẫn đang tiếp diễn.
Phản hồi của người bán: CryptoBilis đã dừng hoàn toàn việc bán ví phần cứng.
🛡 Chủ sở hữu thiết bị mua qua CryptoBilis nên làm gì?
1. Nếu thiết bị còn mới (chưa kích hoạt): KHÔNG khởi tạo hoặc thiết lập thiết bị.
2. Nếu bạn đã thiết lập thiết bị: Hãy khẩn trương chuyển toàn bộ tài sản sang ví mới bằng cụm từ khôi phục được tạo trên một thiết bị an toàn mua trực tiếp từ trang web Ledger chính thức.
3. Nếu bạn bị ảnh hưởng: Hãy liên hệ với bộ phận Hỗ trợ chính thức của Ledger và gửi báo cáo cho cơ quan thực thi pháp luật.
1
3
419
⚠️ Một lỗi trong XRP Ledger tồn tại từ năm 2015 có thể đã cho phép tạo XRP không có tài sản bảo chứng thông qua lỗi tràn số học. XRPL đã khắc phục lỗ hổng mà không cần biểu quyết của các trình xác thực và cho biết không có bằng chứng cho thấy lỗi bị khai thác.
🔓 Phát hiện một phần mềm cấy ghép chặn dữ liệu trên màn hình ví phần cứng Ledger trong quá trình thiết lập. Phần mềm này ghi lại cụm từ khôi phục dưới dạng văn bản thuần và gửi đi qua mạng di động. Chip bảo mật vẫn nguyên vẹn.
#Ledger #HackerAlert #xrp #Ripple #XRPL $XRP $RLUSD
🔓 Phát hiện một phần mềm cấy ghép chặn dữ liệu trên màn hình ví phần cứng Ledger trong quá trình thiết lập. Phần mềm này ghi lại cụm từ khôi phục dưới dạng văn bản thuần và gửi đi qua mạng di động. Chip bảo mật vẫn nguyên vẹn.
#Ledger #HackerAlert #xrp #Ripple #XRPL $XRP $RLUSD
50

·
--
Giảm giá
😭 6 triệu USD bị đánh cắp trong vụ hack mạng Base
Một hacker đã rút 1.783 wstETH khỏi một vault trên Base - hiện vẫn chưa rõ giao thức nào sở hữu số tiền này
Lại thêm một ngày, lại thêm một vault không được khóa chặt như vẻ ngoài 🙁
$ETH #ETHUp70%InQ3ButLiquidityFalls
#HackerAlert
😭 6 triệu USD bị đánh cắp trong vụ hack mạng Base
Một hacker đã rút 1.783 wstETH khỏi một vault trên Base - hiện vẫn chưa rõ giao thức nào sở hữu số tiền này
Lại thêm một ngày, lại thêm một vault không được khóa chặt như vẻ ngoài 🙁
$ETH #ETHUp70%InQ3ButLiquidityFalls
#HackerAlert
Một hacker đã rút 1.783 wstETH khỏi một vault trên Base - hiện vẫn chưa rõ giao thức nào sở hữu số tiền này
Lại thêm một ngày, lại thêm một vault không được khóa chặt như vẻ ngoài 🙁
$ETH #ETHUp70%InQ3ButLiquidityFalls
#HackerAlert
33
·
--
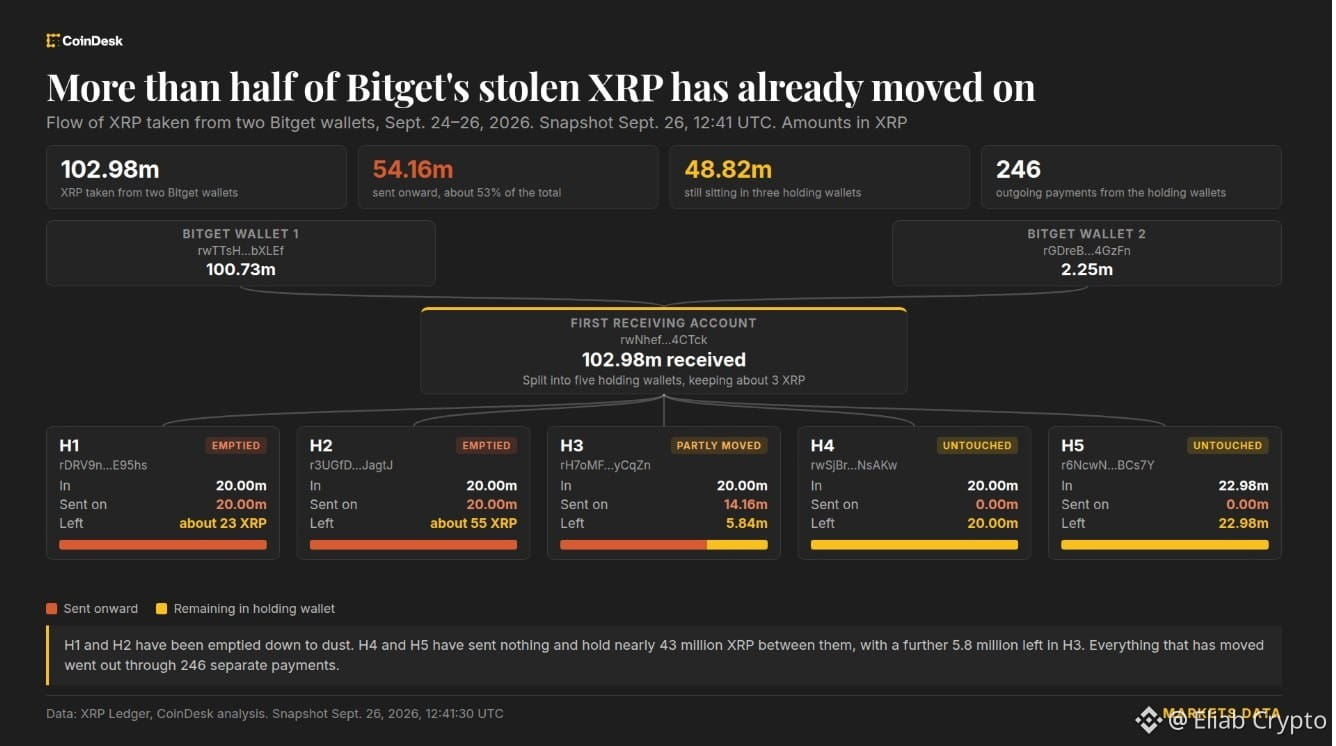
🚨 #BITGET HACKER MOVES $83M IN STOLEN XRP
Kẻ tấn công đã chuyển khoảng 83 triệu USD giá trị XRP bị đánh cắp — và Ripple không thể đóng băng số tiền này
Hai ví đã gần như bị rút cạn hoàn toàn, trong khi một ví thứ ba vẫn đang bị rút tiếp.
Chỉ còn khoảng 75 triệu USD trong tổng số năm ví nắm giữ ban đầu
XRP bị đánh cắp đang di chuyển rất nhanh
Nó sẽ đi đâu tiếp theo?
#Bitget #HackerAlert
3
266
·
--
TIN NÓNG: HACKER NGƯỜI TRUNG QUỐC ĐÃ ĐÁNH CẮP 370 TRIỆU USD TỪ BITGET KHẲNG ĐỊNH RẰNG HẮN CẦN SỰ HỖ TRỢ TỪ THOR CHAIN ĐỂ RỬA SẠCH TIỀN
“TÔI THỰC SỰ LO LẮNG. VIỆC MẤT TÀI SẢN SẼ GÂY RA RẤT NHIỀU RẮC RỐI TRONG CUỘC SỐNG CỦA TÔI”
#Bitget #HackerAlert
@Square-Creator-0b3444457
TIN NÓNG: HACKER NGƯỜI TRUNG QUỐC ĐÃ ĐÁNH CẮP 370 TRIỆU USD TỪ BITGET KHẲNG ĐỊNH RẰNG HẮN CẦN SỰ HỖ TRỢ TỪ THOR CHAIN ĐỂ RỬA SẠCH TIỀN
“TÔI THỰC SỰ LO LẮNG. VIỆC MẤT TÀI SẢN SẼ GÂY RA RẤT NHIỀU RẮC RỐI TRONG CUỘC SỐNG CỦA TÔI”
#Bitget #HackerAlert
@FINANCE-JACK
“TÔI THỰC SỰ LO LẮNG. VIỆC MẤT TÀI SẢN SẼ GÂY RA RẤT NHIỀU RẮC RỐI TRONG CUỘC SỐNG CỦA TÔI”
#Bitget #HackerAlert
@FINANCE-JACK
105
·
--
Tăng giá
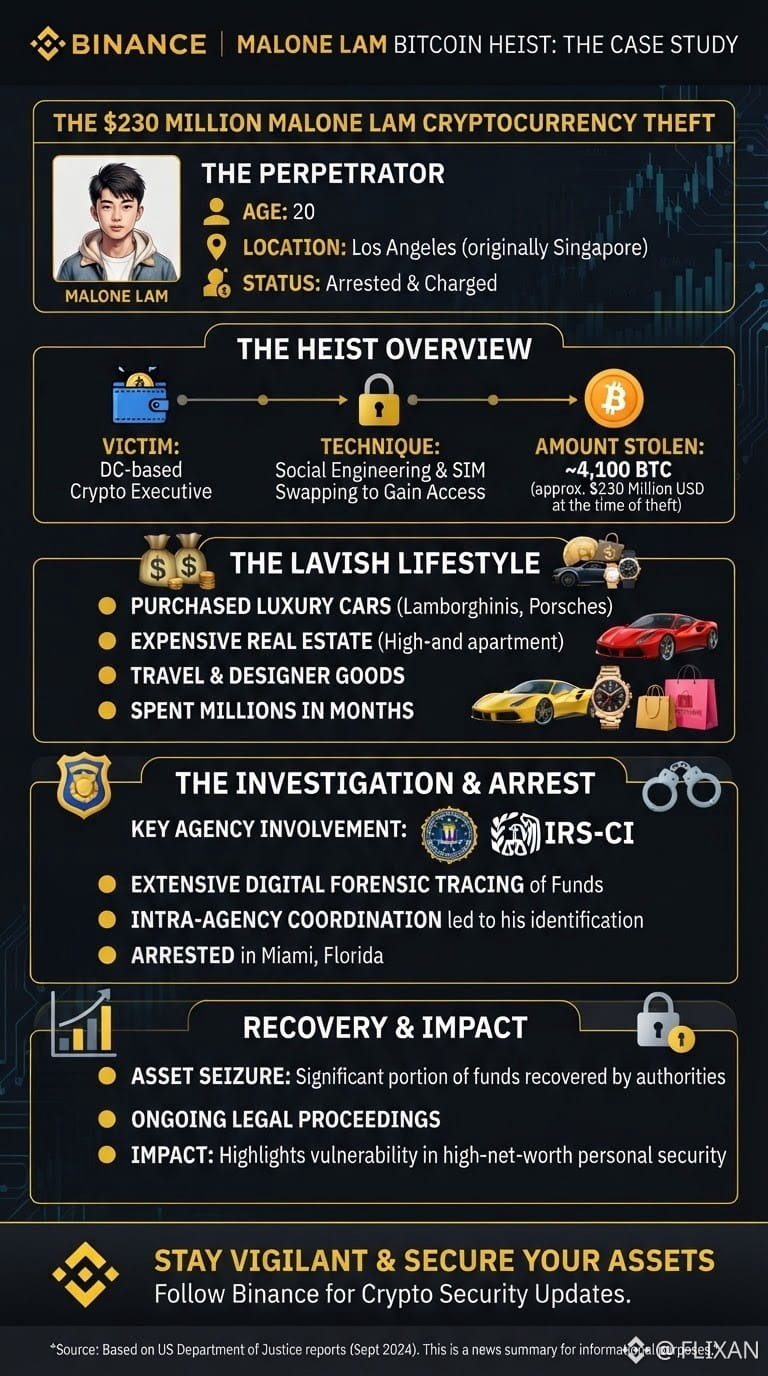
Nghiên cứu tình huống Binance: Vụ trộm tiền mã hóa Malone Lam trị giá 230 triệu USD
Bộ óc đứng sau vụ án là Malone Lam, 20 tuổi, người ban đầu đến từ Singapore, đã dàn dựng một vụ đánh cắp tiền điện tử khổng lồ trị giá 230 triệu USD (khoảng 4.100 BTC) nhắm vào một giám đốc điều hành tại Washington D.C. Bằng thủ đoạn kỹ thuật xã hội và thay SIM, đối tượng đã vượt qua 2FA để rút tiền trong vài phút. Lam cùng đồng phạm Jeandiel Serrano đã tiêu tốn hàng triệu USD vào xe sang, bất động sản và các món hàng cao cấp ở Los Angeles. FBI và IRS-CI lần theo hoạt động trên chuỗi khối và các đợt mua sắm quá tay, dẫn đến việc bắt giữ họ tại Miami. Các tài sản thu hồi đang được bảo đảm, nhấn mạnh mức độ dễ tổn thương cực cao trong việc bảo mật crypto của người có tài sản ròng lớn. Hãy dùng 2FA dựa trên ứng dụng và ví phần cứng để luôn được bảo vệ.
#Bitcoin❗ #HackerAlert $
135
·
--
Tăng giá
Giá THORChain tăng 15% sau khi Giám đốc điều hành của sàn Bitget yêu cầu cấm các địa chỉ liên quan đến vụ tấn công.. Giá của đồng THORChain đã tăng hơn 15% sau khi Giám đốc điều hành của sàn Bitget chính thức yêu cầu giao thức này chặn dịch vụ đối với các địa chỉ liên quan đến một vụ tấn công trị giá 351,6 triệu USD. Các phân tích dữ liệu chuỗi khối (on-chain) khẳng định rằng số tiền bị đánh cắp đã được chuyển qua THORChain để thực hiện các giao dịch hoán đổi xuyên chuỗi (cross-chain swaps), nhờ đó làm rõ hơn luồng di chuyển của tiền trên mạng và dấy lên tranh luận về sự cân bằng giữa phi tập trung và các biện pháp kiểm soát nhằm chống lại hoạt động trái phép.
#THORChain #Bitget #HackerAlert #Rune
$RUNE
{future}(RUNEUSDT)
Giá THORChain tăng 15% sau khi Giám đốc điều hành của sàn Bitget yêu cầu cấm các địa chỉ liên quan đến vụ tấn công.. Giá của đồng THORChain đã tăng hơn 15% sau khi Giám đốc điều hành của sàn Bitget chính thức yêu cầu giao thức này chặn dịch vụ đối với các địa chỉ liên quan đến một vụ tấn công trị giá 351,6 triệu USD. Các phân tích dữ liệu chuỗi khối (on-chain) khẳng định rằng số tiền bị đánh cắp đã được chuyển qua THORChain để thực hiện các giao dịch hoán đổi xuyên chuỗi (cross-chain swaps), nhờ đó làm rõ hơn luồng di chuyển của tiền trên mạng và dấy lên tranh luận về sự cân bằng giữa phi tập trung và các biện pháp kiểm soát nhằm chống lại hoạt động trái phép.
#THORChain #Bitget #HackerAlert #Rune
$RUNE
#THORChain #Bitget #HackerAlert #Rune
$RUNE
1
23

·
--
$STO
{future}(STOUSDT)
🚨 CẢNH BÁO:
💰 Sáng lập viên Bit get, Gracy Chen, đã xác nhận một vụ vi phạm xảy ra vào ngày 24/9 trong tuần này, ảnh hưởng đến khoảng ~$351,6M từ hạ tầng ví nóng và ví ấm.
Các ví lạnh vẫn an toàn. Quỹ Bảo vệ Người dùng của Bit get (hơn $464M) sẽ chi trả toàn bộ khoản lỗ.
Crypto ghi nhận vụ hack lớn nhất trong năm sau khi Bit get mất 350 triệu USD trong một cuộc tấn công duy nhất.
Gần 2 tỷ USD đã bị đánh cắp tính đến nay, qua hơn 300 vụ hack crypto trong năm 2026.
CEO Bit get Gracy Chen cho biết tin tặc Triều Tiên có thể đứng sau vụ vi phạm 352 triệu USD của sàn, dẫn theo các địa chỉ IP liên quan đến các VPN được một nhóm thuộc DPRK sử dụng.
#HackerAlert #BREAKING #CryptoNews
$STO
🚨 CẢNH BÁO:
💰 Sáng lập viên Bit get, Gracy Chen, đã xác nhận một vụ vi phạm xảy ra vào ngày 24/9 trong tuần này, ảnh hưởng đến khoảng ~$351,6M từ hạ tầng ví nóng và ví ấm.
Các ví lạnh vẫn an toàn. Quỹ Bảo vệ Người dùng của Bit get (hơn $464M) sẽ chi trả toàn bộ khoản lỗ.
Crypto ghi nhận vụ hack lớn nhất trong năm sau khi Bit get mất 350 triệu USD trong một cuộc tấn công duy nhất.
Gần 2 tỷ USD đã bị đánh cắp tính đến nay, qua hơn 300 vụ hack crypto trong năm 2026.
CEO Bit get Gracy Chen cho biết tin tặc Triều Tiên có thể đứng sau vụ vi phạm 352 triệu USD của sàn, dẫn theo các địa chỉ IP liên quan đến các VPN được một nhóm thuộc DPRK sử dụng.
#HackerAlert #BREAKING #CryptoNews
751
🚨 B1tg3t: từ $170M lên $387,5M
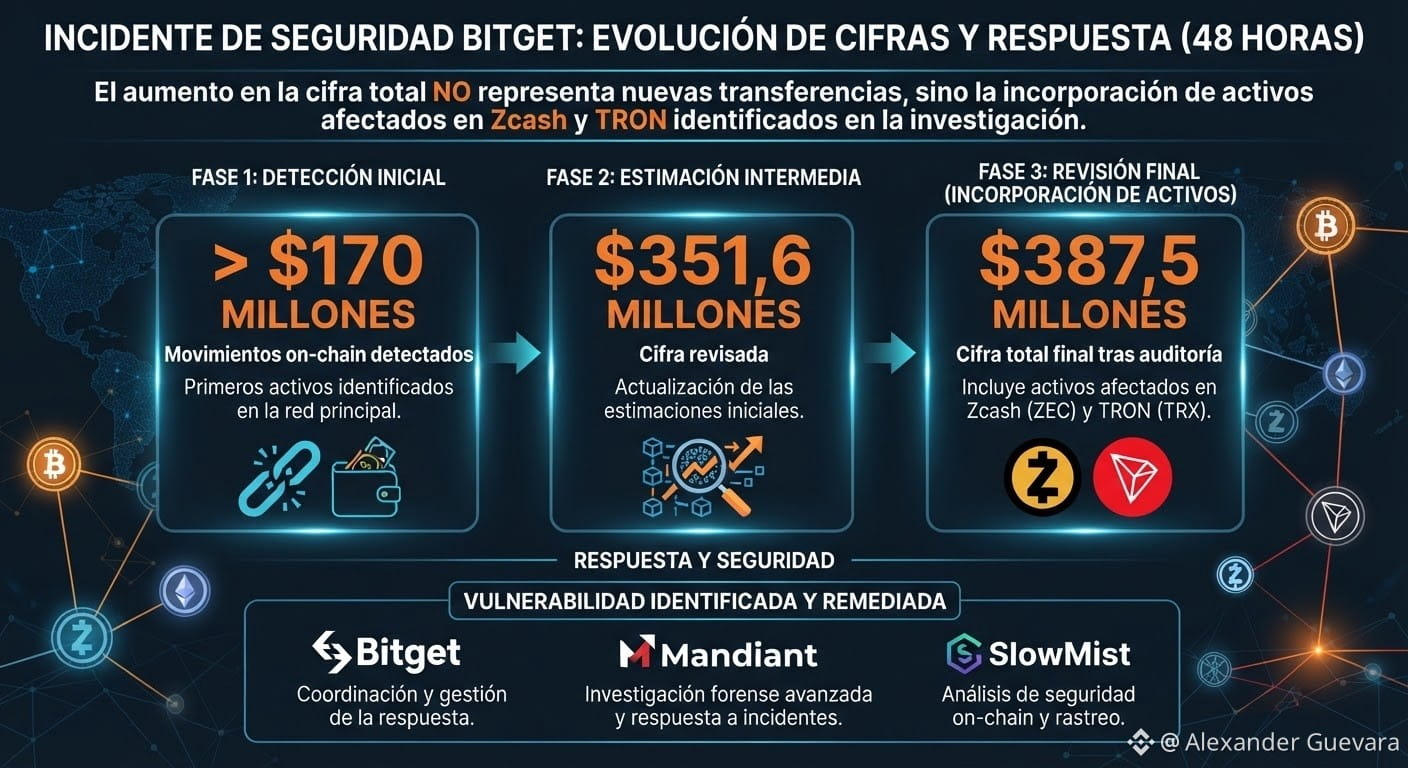
Vụ án B1tg3t đã thay đổi quy mô chỉ trong 48 giờ.
Ban đầu là hơn $170 triệu trong các giao dịch được phát hiện trên on-chain. Sau đó là một ước tính $351,6 triệu và tiếp theo là con số được điều chỉnh lại lên $387,5 triệu, sau khi tính đến các tài sản bị ảnh hưởng tại Zcash và TRON.
Nhưng có một chi tiết then chốt: việc con số tăng lên không phản ánh một đợt chuyển tiền mới, theo B1tg3t.
Công ty khẳng định lỗ hổng đã được phát hiện và khắc phục, trong khi Mandiant và SlowMist tiếp tục hỗ trợ công tác điều tra.
📌 #HackerAlert #hackattack #On-chain #ciberseguridad #CircleTetherFreezeBitgetHackerWallet $TRX $ZEC
1
139
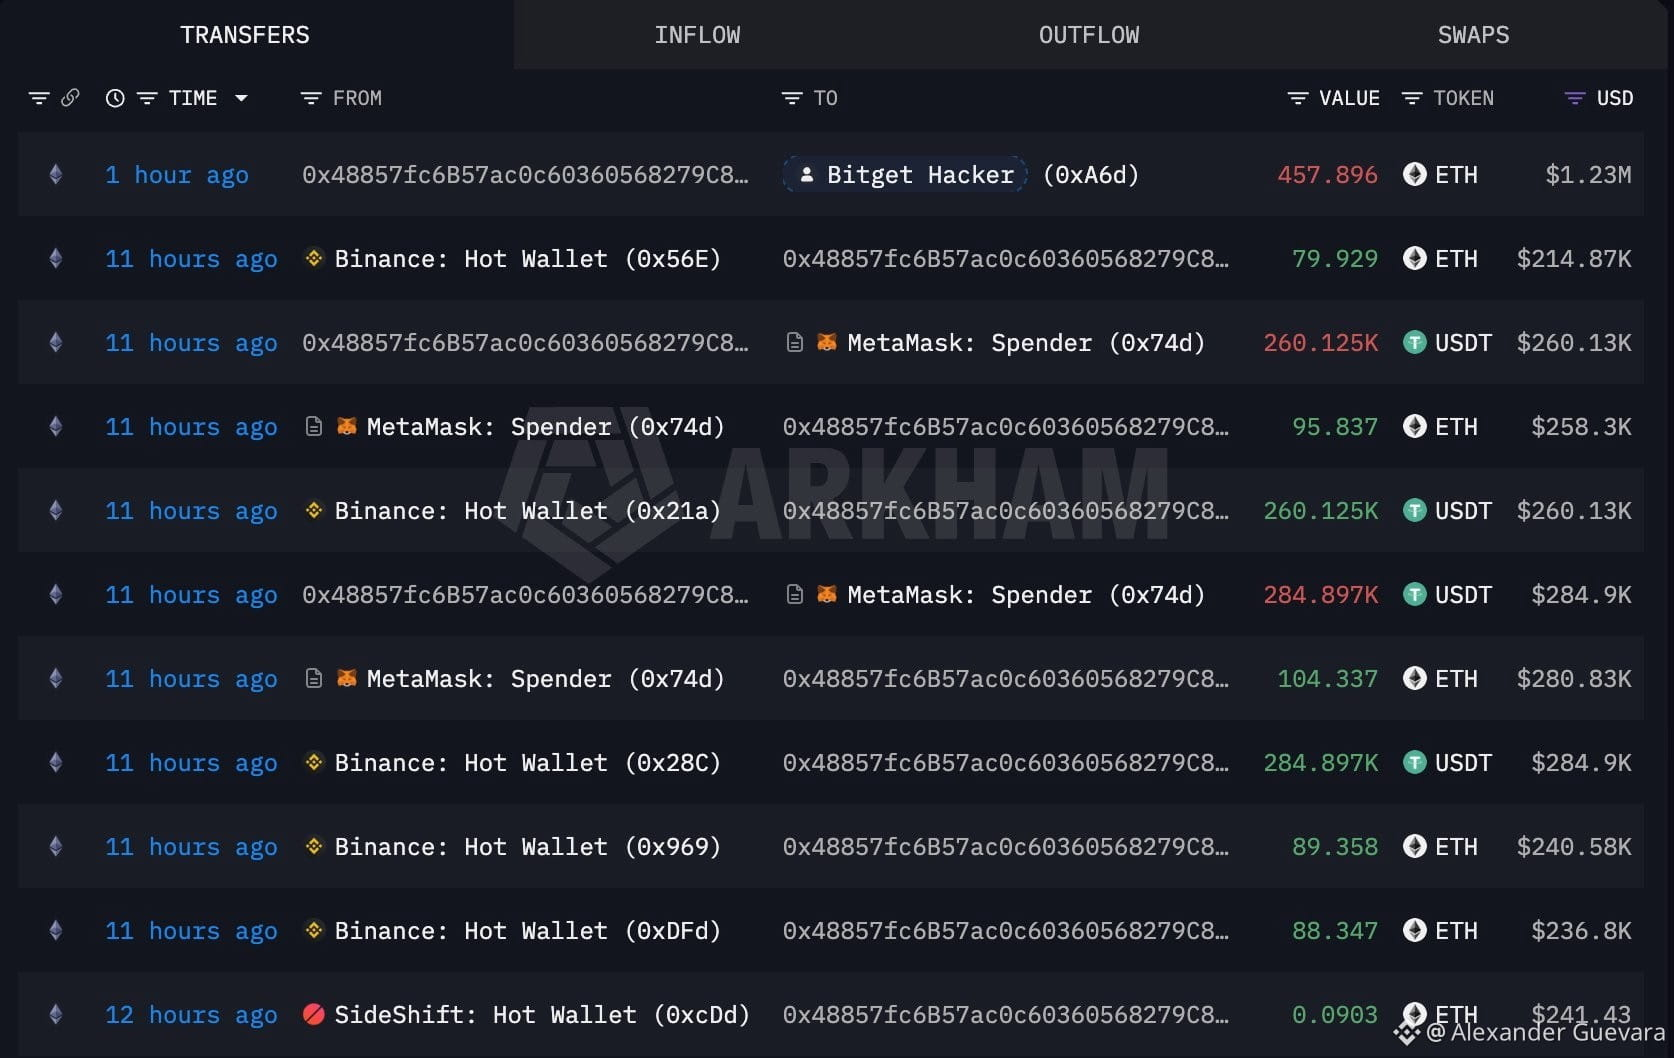
Có vẻ như hacker của #Bitget đã rút 1.23M USD từ #Binance hơn 11 giờ trước.
Ví 0x4885 đã rút 257.6 $ETH (692K) và 545K $USDT từ #Binance, sau đó hoán đổi 545K $USDT lấy 200.2 $ETH.
Sau đó, cách đây 1 giờ họ đã chuyển toàn bộ 457.9 $ETH (1.23M) đến ví của hacker #Bitget .
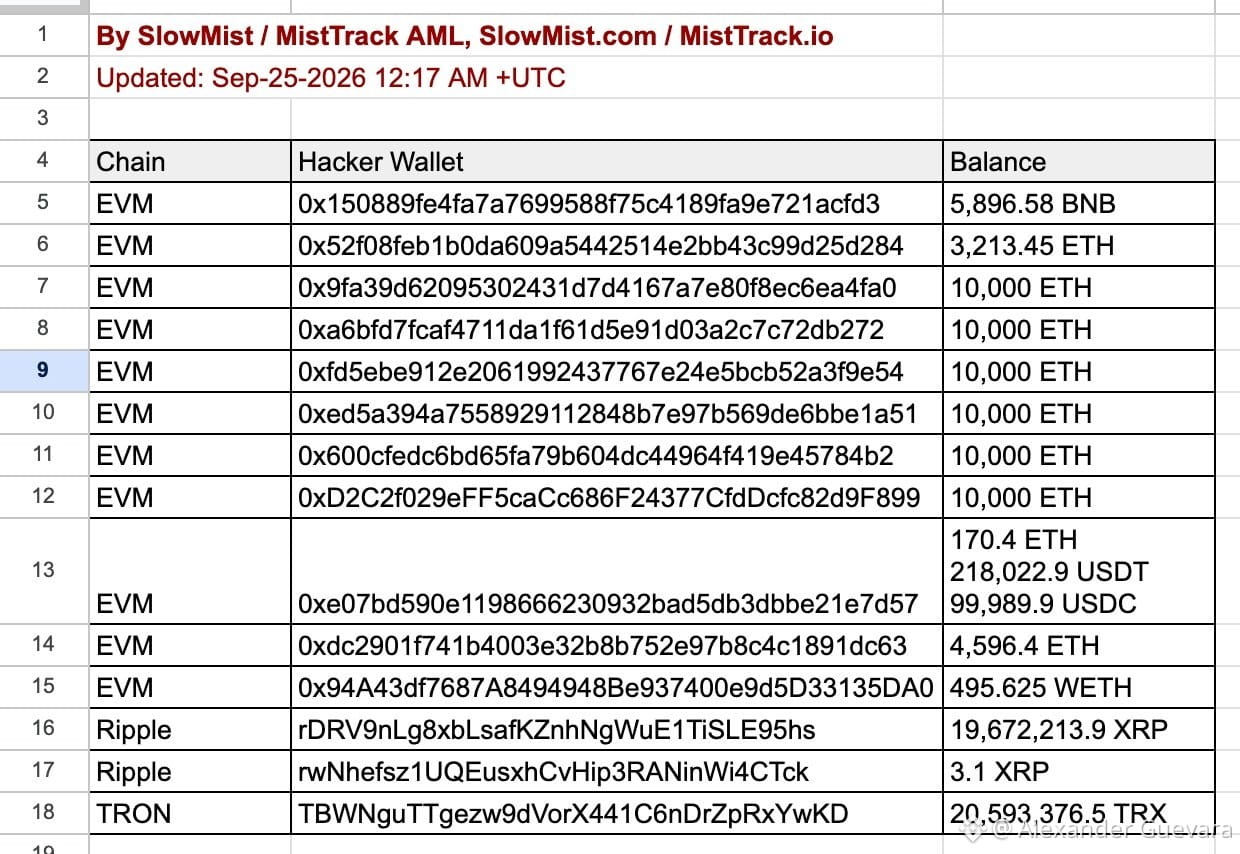
Tính đến hiện tại, chúng tôi đã xác định các địa chỉ sau liên quan đến kẻ khai thác của @bitget vẫn còn tiền. Chúng tôi sẽ tiếp tục cập nhật danh sách này. @GracyBitget @xiejiayinBitget @Bitget_zh docs.google.com/spreadsheets/d…
#HackerAlert #Hacked
Có vẻ như hacker của #Bitget đã rút 1.23M USD từ #Binance hơn 11 giờ trước.
Ví 0x4885 đã rút 257.6 $ETH (692K) và 545K $USDT từ #Binance, sau đó hoán đổi 545K $USDT lấy 200.2 $ETH .
Sau đó, cách đây 1 giờ họ đã chuyển toàn bộ 457.9 $ETH (1.23M) đến ví của hacker #Bitget .
Tính đến hiện tại, chúng tôi đã xác định các địa chỉ sau liên quan đến kẻ khai thác của @bitget vẫn còn tiền. Chúng tôi sẽ tiếp tục cập nhật danh sách này. @GracyBitget @xiejiayinBitget @Bitget_zh docs.google.com/spreadsheets/d…
#HackerAlert #Hacked
50
#Polymarket #HackerAlert
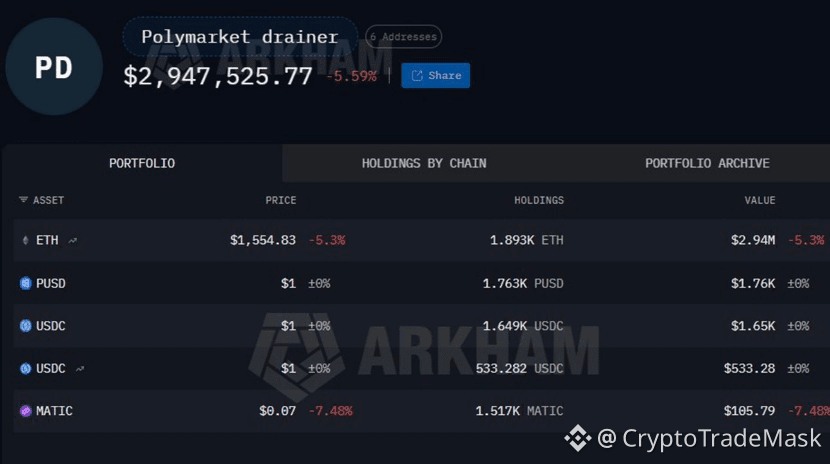
🚨 Polymarket bị hack 2,9 triệu USD qua frontend: người dùng sẽ được hoàn tiền
Nền tảng dự báo Polymarket đã bị tấn công. Kẻ tấn công đã xâm nhập một nhà cung cấp bên thứ ba và cài mã lừa đảo (phishing) vào giao diện của trang web. Kết quả là ít nhất 11 ví người dùng đã bị ảnh hưởng, trong đó có 2,94 triệu USD bị rút.
Điểm chính:
Mối đe dọa đã được loại bỏ: mã độc đã được gỡ bỏ, các hợp đồng thông minh của nền tảng không bị ảnh hưởng.
Bồi thường: Polymarket chính thức thông báo họ sẽ hoàn trả đầy đủ cho tất cả các nạn nhân.
📉 Các vụ Cryptohack trong tháng 6: tóm tắt nhanh
Sự cố này được cộng vào thống kê của quý tồi tệ nhất xét về số lượng các vụ hack. Chỉ riêng trong tháng 6, các khoản lỗ của thị trường crypto lên tới 74,9 triệu USD (29 vụ).
3 vụ hack lớn nhất trong tháng: Humanity Protocol (36 triệu USD), Secret Network (4,7 triệu USD) và Polymarket (2,9 triệu USD).
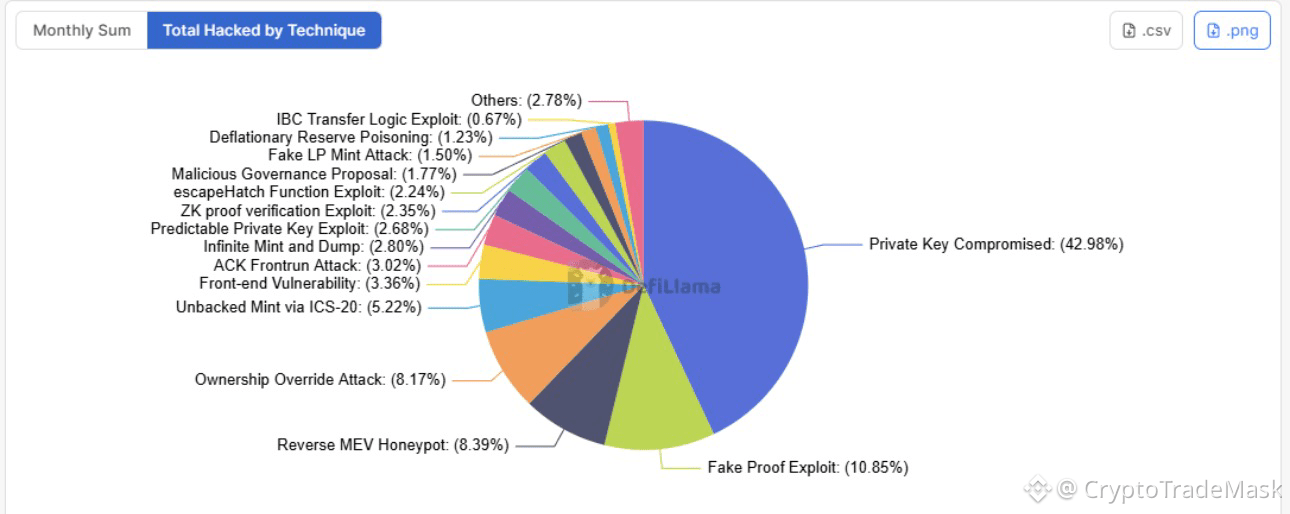
Điểm yếu chính: 43% tổng số tổn thất trong tháng xảy ra do bị xâm phạm khóa riêng (private keys). Dù vậy, Polymarket vẫn đứng vững: TVL của nền tảng hiện vượt 450 triệu USD, tức là cao hơn 301% so với năm ngoái.
1
181
Bài viết
CẢNH BÁO ĐỎ‼️: Ví tiền lạnh của bạn không còn lạnh nữa - 70 triệu đô la bốc hơi mà không cần đụng vào bất kỳ thiết bị nào!⚠️ Cảnh báo an ninh khẩn cấp: đây không phải là khoa học viễn tưởng. Đây là một sự kiện có thật.
1- Ví tiền lạnh là gì?
Ví tiền lạnh (Cold Wallet) là một thiết bị vật lý giống như USB, nhiệm vụ duy nhất của nó là lưu trữ khóa riêng của bạn ở xa internet. Trái ngược với ví nóng (Hot Wallets) trên điện thoại hoặc trình duyệt, luôn được kết nối.
Tại sao mọi người tin tưởng nó? Vì logic nói rằng: nếu khóa không được kết nối internet thì không có hacker nào có thể truy cập. Các nhà đầu tư lớn đặt vào đó hàng triệu đô la và ngủ yên tâm. Nó từng được xem như pháo đài kiên cố không thể bị bẻ khóa... cho đến ngày 1 tháng 8 năm 2026.
CẢNH BÁO ĐỎ‼️: Ví tiền lạnh của bạn không còn lạnh nữa - 70 triệu đô la bốc hơi mà không cần đụng vào bất kỳ thiết bị nào!
⚠️ Cảnh báo an ninh khẩn cấp: đây không phải là khoa học viễn tưởng. Đây là một sự kiện có thật.
1- Ví tiền lạnh là gì?
Ví tiền lạnh (Cold Wallet) là một thiết bị vật lý giống như USB, nhiệm vụ duy nhất của nó là lưu trữ khóa riêng của bạn ở xa internet. Trái ngược với ví nóng (Hot Wallets) trên điện thoại hoặc trình duyệt, luôn được kết nối.
Tại sao mọi người tin tưởng nó? Vì logic nói rằng: nếu khóa không được kết nối internet thì không có hacker nào có thể truy cập. Các nhà đầu tư lớn đặt vào đó hàng triệu đô la và ngủ yên tâm. Nó từng được xem như pháo đài kiên cố không thể bị bẻ khóa... cho đến ngày 1 tháng 8 năm 2026.
1
2
274
·
--
Thực sự đã xảy ra gì với #coldcard Không phải là “hack bằng AI” — mà là một lỗi firmware từ năm 2021. Lỗ hổng được đưa vào firmware 4.0.0 của Coldcard vào tháng 3 năm 2021: các thiết bị bỏ qua bộ tạo ngẫu nhiên bằng phần cứng và rơi vào việc tạo khóa bằng phần mềm, có thể dự đoán được, được gieo bằng dữ liệu không bí mật từ chip.  Lỗi cụ thể nằm ở libngu: bộ lưu trữ dùng #ifndef MICROPY_HW_ENABLE_RNG, chỉ kiểm tra xem macro có tồn tại hay không, chứ không kiểm tra giá trị của nó có khác 0 hay không.  Kết quả: bất kỳ ai cũng có thể tái tạo các ứng viên seed offline và suy ra các địa chỉ để đối chiếu với blockchain — mà không cần chạm vào thiết bị.
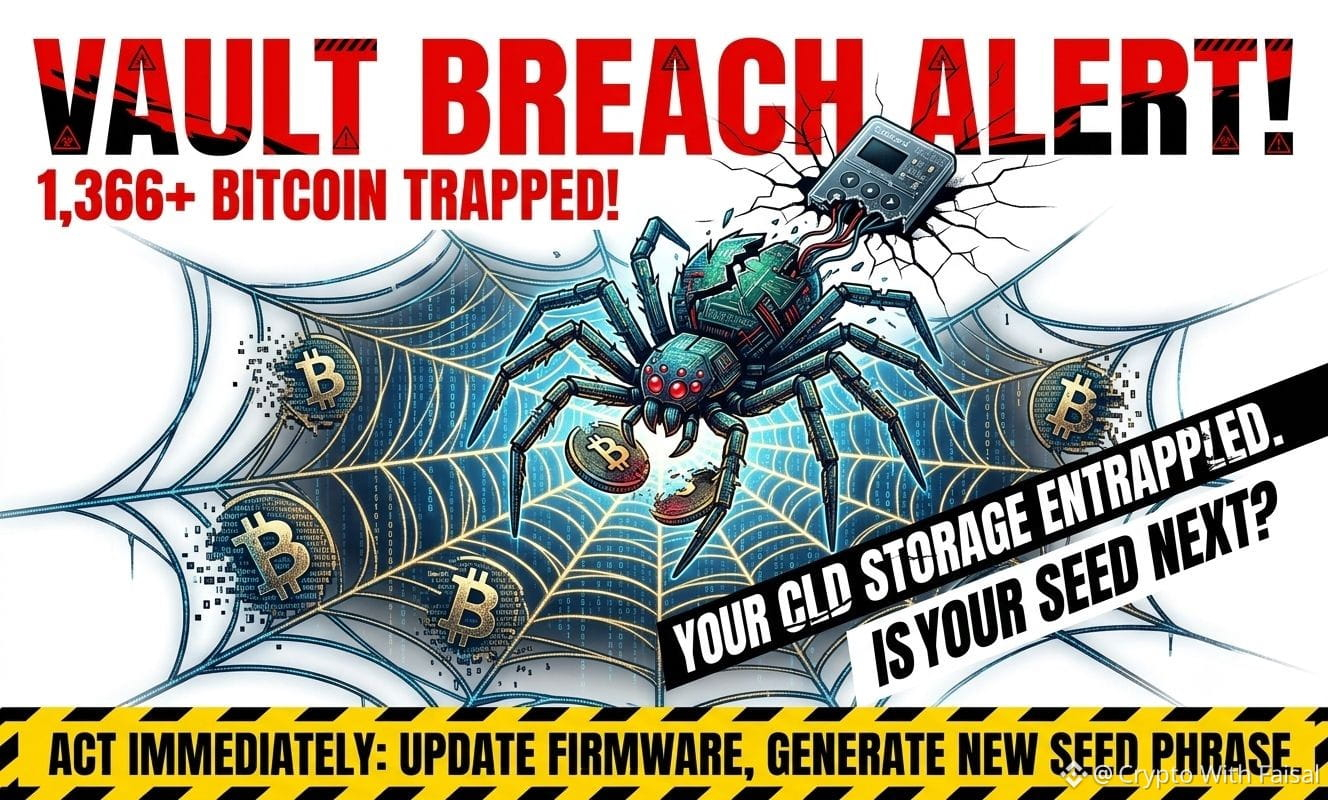
Con số tiếp tục tăng theo từng đợt: từ 594 BTC ban đầu lên 1.082 BTC (1.196 địa chỉ) vào ngày 31 tháng 7, sau đó là 1.158 BTC, và ngày 2 tháng 8 một làn sóng thứ ba đã nâng tổng số lên ~1.367 BTC (~$89M) từ 4.585 địa chỉ;  hiện nay người ta nói về một làn sóng thứ tư. Coinkite đã phát hành firmware khẩn cấp vào ngày 31 tháng 7 cho tất cả các mẫu bị ảnh hưởng, nhưng cài nó không sửa được một seed đã tồn tại.  Cần phải tạo một seed mới và chuyển tiền. #HackerAlert #bitcoin $BTC
Con số tiếp tục tăng theo từng đợt: từ 594 BTC ban đầu lên 1.082 BTC (1.196 địa chỉ) vào ngày 31 tháng 7, sau đó là 1.158 BTC, và ngày 2 tháng 8 một làn sóng thứ ba đã nâng tổng số lên ~1.367 BTC (~$89M) từ 4.585 địa chỉ;  hiện nay người ta nói về một làn sóng thứ tư. Coinkite đã phát hành firmware khẩn cấp vào ngày 31 tháng 7 cho tất cả các mẫu bị ảnh hưởng, nhưng cài nó không sửa được một seed đã tồn tại.  Cần phải tạo một seed mới và chuyển tiền. #HackerAlert #bitcoin $BTC
121

#coldcardexploitattackerscontrol1366btc
🚨 CẢNH BÁO BẢO MẬT NGHIÊM TRỌNG: MỞ RỘNG KHAI THÁC ĐỐI VỚI NGƯỜI DÙNG COLCARD 🚨
Việc rò rỉ vẫn chưa dừng lại. Điều bắt đầu với số BTC đáng báo động là 594 BTC đã bị rút cạn trong chưa đầy 30 phút vào hôm qua, nay đã leo thang—những kẻ khai thác hiện đang nắm giữ hơn 1.366,38 BTC trong quyền kiểm soát của chúng!
Phân tích từ Galaxy Research xác nhận đã có ba đợt tấn công riêng biệt cho đến thời điểm hiện tại. Câu hỏi bỏng rát mà mọi người nắm giữ đang đặt ra là: Cuộc tấn công đã kết thúc hay sẽ có thêm các vụ vi phạm ập đến? Dù đây là một tin tặc đơn lẻ triển khai các vectơ khai thác đã được nâng cấp hay nhiều kẻ tấn công tận dụng các lỗ hổng cũ kéo dài từ tháng 03/2021, thì nguy cơ là có thật.
🛡️ KẾ HOẠCH HÀNH ĐỘNG NGAY LẬP TỨC (BẢO VỆ TÀI SẢN CỦA BẠN):
Cập nhật ngay: Nâng cấp chương trình/firmware trên thiết bị của bạn lên phiên bản chính thức mới nhất mà không chậm trễ.
Tạo seed mới: Chuyển toàn bộ số tiền của bạn sang một cụm seed phrase hoàn toàn mới, chưa hề bị xâm phạm.
Chủ động phòng ngừa: Lưu trữ lạnh chỉ an toàn như mức độ vệ sinh bảo mật của bạn—đừng đợi đến khi ví bị rút cạn rồi mới hành động!
Hãy cảnh giác, hãy an toàn và bảo vệ số tài sản của bạn! 🔒⚡
Tuyên bố miễn trừ trách nhiệm: Không phải lời khuyên tài chính. Luôn tự nghiên cứu (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
{future}(VELVETUSDT)
$BEAT
{future}(BEATUSDT)
$BTC
{future}(BTCUSDT)
#coldcardexploitattackerscontrol1366btc
🚨 CẢNH BÁO BẢO MẬT NGHIÊM TRỌNG: MỞ RỘNG KHAI THÁC ĐỐI VỚI NGƯỜI DÙNG COLCARD 🚨
Việc rò rỉ vẫn chưa dừng lại. Điều bắt đầu với số BTC đáng báo động là 594 BTC đã bị rút cạn trong chưa đầy 30 phút vào hôm qua, nay đã leo thang—những kẻ khai thác hiện đang nắm giữ hơn 1.366,38 BTC trong quyền kiểm soát của chúng!
Phân tích từ Galaxy Research xác nhận đã có ba đợt tấn công riêng biệt cho đến thời điểm hiện tại. Câu hỏi bỏng rát mà mọi người nắm giữ đang đặt ra là: Cuộc tấn công đã kết thúc hay sẽ có thêm các vụ vi phạm ập đến? Dù đây là một tin tặc đơn lẻ triển khai các vectơ khai thác đã được nâng cấp hay nhiều kẻ tấn công tận dụng các lỗ hổng cũ kéo dài từ tháng 03/2021, thì nguy cơ là có thật.
🛡️ KẾ HOẠCH HÀNH ĐỘNG NGAY LẬP TỨC (BẢO VỆ TÀI SẢN CỦA BẠN):
Cập nhật ngay: Nâng cấp chương trình/firmware trên thiết bị của bạn lên phiên bản chính thức mới nhất mà không chậm trễ.
Tạo seed mới: Chuyển toàn bộ số tiền của bạn sang một cụm seed phrase hoàn toàn mới, chưa hề bị xâm phạm.
Chủ động phòng ngừa: Lưu trữ lạnh chỉ an toàn như mức độ vệ sinh bảo mật của bạn—đừng đợi đến khi ví bị rút cạn rồi mới hành động!
Hãy cảnh giác, hãy an toàn và bảo vệ số tài sản của bạn! 🔒⚡
Tuyên bố miễn trừ trách nhiệm: Không phải lời khuyên tài chính. Luôn tự nghiên cứu (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
$BEAT
$BTC
2
4
4.7k
#HackerAlert
🚨 Kẻ gian rút 1,66 triệu USD từ cầu nối liên chuỗi Allbridge Core bằng thao túng thanh khoản
Nền tảng liên chuỗi Allbridge Core đã bị tấn công, dẫn đến việc 1,66 triệu USD tiền mã hóa bị đánh cắp từ các pool thanh khoản trên mạng Solana.
❓ Âm mưu đã hoạt động như thế nào:
1. Flash loan: Kẻ tấn công vay 1,12 triệu USD dưới dạng USDC stablecoin và đổi sang USDT.
2. Thao túng giá: Hacker thực hiện một chuỗi 5 “giao dịch hoán đổi cùng tài sản”, hoán đổi USDT lấy USDT. Do lỗi trong logic, việc hạch toán của hai phía giao dịch bị lệch, khiến giá nội bộ của tài sản trong pool bị méo đáng kể.
3. Cao trào của cuộc tấn công: Nhờ giá bị méo, chỉ có 4.000 USDT mới được đổi lấy 2,24 triệu USD USDC. Kẻ tấn công hoàn trả flash loan và thu về khoảng 1,66 triệu USD lợi nhuận.
Tình trạng hiện tại và hậu quả:
➡️ Bảo mật quỹ: Khóa riêng, ví người dùng và các tuyến đường không sử dụng pool thanh khoản không bị ảnh hưởng.
➡️ Hành động của dự án: Allbridge dự kiến sẽ hoàn toàn từ bỏ các giao dịch hoán đổi trong pool.
➡️ Theo dõi: Nhóm đã theo dõi được các khoản chuyển trị giá 1,63 triệu USD — tiền được chuyển từ Solana sang một địa chỉ tổng hợp trên mạng Ethereum, sau đó được phân phối theo nhiều hướng khác nhau.
3
68
#HackerAlert
🚨 Lỗi nghiêm trọng trong Harmony ($ONE ): lại bị tấn công, cân nhắc khôi phục toàn bộ mạng
Mạng Harmony đã bị xâm phạm bởi một lỗ hổng toán học ở cấp độ giao thức, cho phép kẻ tấn công “tạo” số lượng hàng tỷ token bản địa $ONE một cách gần như không cần nguồn lực.
🔍 Điều gì đã xảy ra?
Bầy toán: Nhờ hai lỗ hổng trong biên lai chéo phân mảnh (cross-shard receipts), kẻ tấn công có thể vượt qua các kiểm tra đạt ngưỡng (quorum) mà không có chữ ký hợp lệ của bộ xác thực, đồng thời tái sử dụng các biên lai đã dùng trước đó.
Quy mô phát hành: Theo ước tính của nhà nghiên cứu trên chuỗi Juiceberg, khoảng 4 tỷ ONE đã được tạo ra (~26% tổng cung), trong đó ít nhất 2,8 tỷ đã nhanh chóng được đưa lên các sàn giao dịch. Harmony hiện chưa xác nhận chính xác các con số này.
Cập nhật khẩn: Harmony đã phát hành bản vá v2026.1.1 cho bộ xác thực (validators), đóng các lỗ hổng xác minh và ngăn chặn việc đúc trái phép tiếp diễn.
📉 Phản ứng thị trường và các biện pháp bảo mật
Cầu bridge.harmony.one đã bị tạm dừng.
Nhóm Harmony công bố địa chỉ của 4 ví thuộc về kẻ tấn công và kêu gọi các sàn giao dịch đóng băng các khoản tiền đã phát hiện.
Sụt giảm giá: Trước bối cảnh tin tức, token $ONE giảm gần 39% trong 24 giờ và tổng giá trị vốn hóa của dự án giảm xuống còn 11,27 triệu USD.
Khả năng rollback: Các nhà phát triển đang cân nhắc phương án khôi phục trạng thái mạng về thời điểm xảy ra cuộc tấn công, nhưng quyết định cuối cùng vẫn chưa được đưa ra.
⚠️ Khác với vụ hack cầu Horizon năm 2022 (khi khóa riêng multisig bị đánh cắp), lần này vấn đề phát sinh trực tiếp từ logic xác nhận giao dịch và ngưỡng đồng thuận/quorum của giao thức.
{future}(ONEUSDT)
#HackerAlert
🚨 Lỗi nghiêm trọng trong Harmony ($ONE ): lại bị tấn công, cân nhắc khôi phục toàn bộ mạng
Mạng Harmony đã bị xâm phạm bởi một lỗ hổng toán học ở cấp độ giao thức, cho phép kẻ tấn công “tạo” số lượng hàng tỷ token bản địa $ONE một cách gần như không cần nguồn lực.
🔍 Điều gì đã xảy ra?
Bầy toán: Nhờ hai lỗ hổng trong biên lai chéo phân mảnh (cross-shard receipts), kẻ tấn công có thể vượt qua các kiểm tra đạt ngưỡng (quorum) mà không có chữ ký hợp lệ của bộ xác thực, đồng thời tái sử dụng các biên lai đã dùng trước đó.
Quy mô phát hành: Theo ước tính của nhà nghiên cứu trên chuỗi Juiceberg, khoảng 4 tỷ ONE đã được tạo ra (~26% tổng cung), trong đó ít nhất 2,8 tỷ đã nhanh chóng được đưa lên các sàn giao dịch. Harmony hiện chưa xác nhận chính xác các con số này.
Cập nhật khẩn: Harmony đã phát hành bản vá v2026.1.1 cho bộ xác thực (validators), đóng các lỗ hổng xác minh và ngăn chặn việc đúc trái phép tiếp diễn.
📉 Phản ứng thị trường và các biện pháp bảo mật
Cầu bridge.harmony.one đã bị tạm dừng.
Nhóm Harmony công bố địa chỉ của 4 ví thuộc về kẻ tấn công và kêu gọi các sàn giao dịch đóng băng các khoản tiền đã phát hiện.
Sụt giảm giá: Trước bối cảnh tin tức, token $ONE giảm gần 39% trong 24 giờ và tổng giá trị vốn hóa của dự án giảm xuống còn 11,27 triệu USD.
Khả năng rollback: Các nhà phát triển đang cân nhắc phương án khôi phục trạng thái mạng về thời điểm xảy ra cuộc tấn công, nhưng quyết định cuối cùng vẫn chưa được đưa ra.
⚠️ Khác với vụ hack cầu Horizon năm 2022 (khi khóa riêng multisig bị đánh cắp), lần này vấn đề phát sinh trực tiếp từ logic xác nhận giao dịch và ngưỡng đồng thuận/quorum của giao thức.
1
1
280
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#CanMicrosoftDeliverOnAI
302,164 lượt xem
2,403 đang thảo luận
2
#CanGoogleDefindItsCore
174,416 lượt xem
1,706 đang thảo luận
3
#TheoDõiFOMC
303,381 lượt xem
1,272 đang thảo luận
4
#TinFed
366,044 lượt xem
994 đang thảo luận
5
#EarningsSeason
5.8M lượt xem
28,421 đang thảo luận
6
#$10.9BBitcoinOptionsExpireFriday
9 lượt xem
6 đang thảo luận
7
#BitcoinSurpasses$81K
12,644 lượt xem
63 đang thảo luận
8
#RobinhoodFalls8.4%AfterItsResults
7,509 lượt xem
161 đang thảo luận
9
#KOSPISurges6.63%BackAbove6000
7,683 lượt xem
179 đang thảo luận
10
#DatavaultAICantWithdrawBitcoinFromBiconomy
8,660 lượt xem
157 đang thảo luận