
#cryptowallet
cryptowallet
109,058 lượt xem
630 đang thảo luận
Phổ biến
Mới nhất
Bài viết
Xem bản dịch
Bilibit: Putting the Wallet at the Centre of the Crypto ConversationBilibit: Putting the Wallet at the Centre of the Crypto Conversation
Crypto discussions often begin with prices. Yet the wallet is where people encounter the practical side of digital assets: addresses, networks and transaction confirmations.
Bilibit, presented as a cryptocurrency wallet at bilibit.io, provides a starting point for exploring that everyday experience.
What should a useful wallet make clear? Which asset is being handled, which network is involved and what a transaction will cost. These details deserve as much attention as the balance displayed on screen.
For Bilibit, this is a meaningful product discussion: how can a wallet help people understand each action they take?
The most useful conversation goes beyond appearance to the information available at the moment of a decision.
What is the first thing you look for when exploring a crypto wallet?
#crypto #CryptoWallet #DigitalAssets #blockchain #CryptoCommunity
Bilibit: Putting the Wallet at the Centre of the Crypto Conversation
Bilibit: Putting the Wallet at the Centre of the Crypto Conversation
Crypto discussions often begin with prices. Yet the wallet is where people encounter the practical side of digital assets: addresses, networks and transaction confirmations.
Bilibit, presented as a cryptocurrency wallet at bilibit.io, provides a starting point for exploring that everyday experience.
What should a useful wallet make clear? Which asset is being handled, which network is involved and what a transaction will cost. These details deserve as much attention as the balance displayed on screen.
For Bilibit, this is a meaningful product discussion: how can a wallet help people understand each action they take?
The most useful conversation goes beyond appearance to the information available at the moment of a decision.
What is the first thing you look for when exploring a crypto wallet?
#crypto #CryptoWallet #DigitalAssets #blockchain #CryptoCommunity
Crypto discussions often begin with prices. Yet the wallet is where people encounter the practical side of digital assets: addresses, networks and transaction confirmations.
Bilibit, presented as a cryptocurrency wallet at bilibit.io, provides a starting point for exploring that everyday experience.
What should a useful wallet make clear? Which asset is being handled, which network is involved and what a transaction will cost. These details deserve as much attention as the balance displayed on screen.
For Bilibit, this is a meaningful product discussion: how can a wallet help people understand each action they take?
The most useful conversation goes beyond appearance to the information available at the moment of a decision.
What is the first thing you look for when exploring a crypto wallet?
#crypto #CryptoWallet #DigitalAssets #blockchain #CryptoCommunity
58

Xem bản dịch
🔐 Your Crypto Isn’t “Inside” Your Wallet.Most beginners get this wrong. $AAPLB
But understanding where your crypto actually lives can help you protect your funds.$NVDAB
Your crypto assets are recorded on the blockchain. Your wallet gives you the keys needed to access and manage them.
In the next slides, we'll break down Hot vs Cold and Custodial vs Non-Custodial wallets.
💬 Which wallet do you use?
🔥 Hot Wallet or ❄️ Cold Wallet?
📌 Save this — you'll want to remember it.
📤 Share it with someone learning crypto.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
🔐 Your Crypto Isn’t “Inside” Your Wallet.
Most beginners get this wrong. $AAPLB
But understanding where your crypto actually lives can help you protect your funds.$NVDAB
Your crypto assets are recorded on the blockchain. Your wallet gives you the keys needed to access and manage them.
In the next slides, we'll break down Hot vs Cold and Custodial vs Non-Custodial wallets.
💬 Which wallet do you use?
🔥 Hot Wallet or ❄️ Cold Wallet?
📌 Save this — you'll want to remember it.
📤 Share it with someone learning crypto.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
But understanding where your crypto actually lives can help you protect your funds.$NVDAB
Your crypto assets are recorded on the blockchain. Your wallet gives you the keys needed to access and manage them.
In the next slides, we'll break down Hot vs Cold and Custodial vs Non-Custodial wallets.
💬 Which wallet do you use?
🔥 Hot Wallet or ❄️ Cold Wallet?
📌 Save this — you'll want to remember it.
📤 Share it with someone learning crypto.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
1
1
1
80

·
--
Xem bản dịch
🔥 Bitcoin Wallet Maker Trezor Says Hackers Breached Its Email Provider.
Please be aware that the email named Critical Security Alert: STM32 Entropy Vulnerability is not coming from us, and its a phishing attempt. Do not click on any link, Trezor wrote on X. Trezor said it took down the domain used in the attack and is investigating how hackers gained access to its legitimate domain. The fake Trezor email claims the company's engineers discovered a critical hardware-level vulnerability in STM32 microcontrollers used in its devices.
It then falsely claims the defect affects an estimated one in four devices and could leave recovery phrases with insufficient randomness, or entropy, likely playing on fears related to the recent Coldcard exploit that cost users over $130 million in Bitcoin. Trezor issued a statement calling the email fraudulent and warning its users just after 4:30 p.m. Easter Time, but it came hours after several users reported receiving the phishing scam from what appeared to be a legitimate Trezor email address. Casa co-founder and CEO Nick Neuman said the campaign may extend beyond Trezor, adding hed heard the same from Bitbox users as well.
❓ What's your take is this the start of a bigger move or just noise? Drop it below.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Bitcoin Wallet Maker Trezor Says Hackers Breached Its Email Provider.
Please be aware that the email named Critical Security Alert: STM32 Entropy Vulnerability is not coming from us, and its a phishing attempt. Do not click on any link, Trezor wrote on X. Trezor said it took down the domain used in the attack and is investigating how hackers gained access to its legitimate domain. The fake Trezor email claims the company's engineers discovered a critical hardware-level vulnerability in STM32 microcontrollers used in its devices.
It then falsely claims the defect affects an estimated one in four devices and could leave recovery phrases with insufficient randomness, or entropy, likely playing on fears related to the recent Coldcard exploit that cost users over $130 million in Bitcoin. Trezor issued a statement calling the email fraudulent and warning its users just after 4:30 p.m. Easter Time, but it came hours after several users reported receiving the phishing scam from what appeared to be a legitimate Trezor email address. Casa co-founder and CEO Nick Neuman said the campaign may extend beyond Trezor, adding hed heard the same from Bitbox users as well.
❓ What's your take is this the start of a bigger move or just noise? Drop it below.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Please be aware that the email named Critical Security Alert: STM32 Entropy Vulnerability is not coming from us, and its a phishing attempt. Do not click on any link, Trezor wrote on X. Trezor said it took down the domain used in the attack and is investigating how hackers gained access to its legitimate domain. The fake Trezor email claims the company's engineers discovered a critical hardware-level vulnerability in STM32 microcontrollers used in its devices.
It then falsely claims the defect affects an estimated one in four devices and could leave recovery phrases with insufficient randomness, or entropy, likely playing on fears related to the recent Coldcard exploit that cost users over $130 million in Bitcoin. Trezor issued a statement calling the email fraudulent and warning its users just after 4:30 p.m. Easter Time, but it came hours after several users reported receiving the phishing scam from what appeared to be a legitimate Trezor email address. Casa co-founder and CEO Nick Neuman said the campaign may extend beyond Trezor, adding hed heard the same from Bitbox users as well.
❓ What's your take is this the start of a bigger move or just noise? Drop it below.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
61
·
--
Xem bản dịch
🔥 Mexican Musician and Family Killed Over Bitcoin Cold Wallet Believed to Hold Millions.
According to a report by IBTimes UK, Melndez, his pregnant wife Ana Paula Barragn, their three-year-old daughter Sofa, and 21-year-old domestic worker Aleyda Romero were found dead at the familys home in Atizapn de Zaragoza, State of Mexico, on September 1. The couples six-year-old son survived. State prosecutors said the suspects allegedly entered the home searching for a cold wallet they believed contained million-dollar amounts in Bitcoin. Authorities identified the suspects as Diego Sebastin and Gerardo, using N in place of their surnames in accordance with Mexican privacy rules for criminal proceedings. Diego Sebastin, a business associate of Melndez, allegedly used their relationship to gain access and offered Gerardo 2 million pesos, about $118,000, to help obtain the crypto.
Both were arrested on September 2. Cold wallets dont store Bitcoin itself; instead, they are typically devices also known as hardware wallets, like the popular Ledger, Trezor, or the air-gapped Coldcard, that store the private keys that control access to the funds. While cold wallets protect against many online attacks, they do not eliminate physical threats, as criminals can target holders directly to gain access to their wallets. The killings are the latest in an increase in physical attacks targeting crypto holders.
❓ What's your take is this the start of a bigger move or just noise? Drop it below.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Mexican Musician and Family Killed Over Bitcoin Cold Wallet Believed to Hold Millions.
According to a report by IBTimes UK, Melndez, his pregnant wife Ana Paula Barragn, their three-year-old daughter Sofa, and 21-year-old domestic worker Aleyda Romero were found dead at the familys home in Atizapn de Zaragoza, State of Mexico, on September 1. The couples six-year-old son survived. State prosecutors said the suspects allegedly entered the home searching for a cold wallet they believed contained million-dollar amounts in Bitcoin. Authorities identified the suspects as Diego Sebastin and Gerardo, using N in place of their surnames in accordance with Mexican privacy rules for criminal proceedings. Diego Sebastin, a business associate of Melndez, allegedly used their relationship to gain access and offered Gerardo 2 million pesos, about $118,000, to help obtain the crypto.
Both were arrested on September 2. Cold wallets dont store Bitcoin itself; instead, they are typically devices also known as hardware wallets, like the popular Ledger, Trezor, or the air-gapped Coldcard, that store the private keys that control access to the funds. While cold wallets protect against many online attacks, they do not eliminate physical threats, as criminals can target holders directly to gain access to their wallets. The killings are the latest in an increase in physical attacks targeting crypto holders.
❓ What's your take is this the start of a bigger move or just noise? Drop it below.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
According to a report by IBTimes UK, Melndez, his pregnant wife Ana Paula Barragn, their three-year-old daughter Sofa, and 21-year-old domestic worker Aleyda Romero were found dead at the familys home in Atizapn de Zaragoza, State of Mexico, on September 1. The couples six-year-old son survived. State prosecutors said the suspects allegedly entered the home searching for a cold wallet they believed contained million-dollar amounts in Bitcoin. Authorities identified the suspects as Diego Sebastin and Gerardo, using N in place of their surnames in accordance with Mexican privacy rules for criminal proceedings. Diego Sebastin, a business associate of Melndez, allegedly used their relationship to gain access and offered Gerardo 2 million pesos, about $118,000, to help obtain the crypto.
Both were arrested on September 2. Cold wallets dont store Bitcoin itself; instead, they are typically devices also known as hardware wallets, like the popular Ledger, Trezor, or the air-gapped Coldcard, that store the private keys that control access to the funds. While cold wallets protect against many online attacks, they do not eliminate physical threats, as criminals can target holders directly to gain access to their wallets. The killings are the latest in an increase in physical attacks targeting crypto holders.
❓ What's your take is this the start of a bigger move or just noise? Drop it below.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
25
Xem bản dịch
نظرة عامة على منظومة محافظ TRON
تعمل محافظ TRON كبوابات برمجية أو عتادية غير احتجازية لإدارة $TRX ورموز TRC-20، ولا سيما USDT-TRC20، والتفاعل مع التطبيقات اللامركزية الأصلية لـ TRON.
نموذج الموارد (الطاقة وعرض النطاق الترددي): على خلاف هياكل الرسوم التقليدية، تتيح محافظ TRON للمستخدمين تخزين $TRX لتوليد عرض النطاق الترددي (للتحويلات العادية) والطاقة (لتنفيذ العقود الذكية مثل USDT)، ما يخفض رسوم الغاز بشكل كبير أو يلغيها.
الميزات الأصلية الرئيسية: تتيح المحافظ غير الاحتجازية التصويت المباشر لممثلي TRON الفائقين (SRs) لكسب عوائد التخزين، والمشاركة في الحوكمة، وإدارة الحسابات متعددة التوقيعات.
أبرز خيارات المنظومة:
TronLink: إضافة المتصفح والمحفظة المحمولة الأصلية الرئيسية لـ TRON، وتوفر إدارة كاملة للموارد وإمكانية الوصول إلى تطبيقات Web3.
Klever Wallet: خيار شائع يركز على الأجهزة المحمولة ويدعم عدة سلاسل، مع توفير التخزين المدمج ومبادلة الرموز.
MetaMask ودعم سلاسل متعددة: تدعم المحافظ غير الاحتجازية الأوسع نطاقاً، بما في ذلك MetaMask، حسابات TRON الأصلية والمعاملات العابرة للسلاسل لرموز TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
نظرة عامة على منظومة محافظ TRON
تعمل محافظ TRON كبوابات برمجية أو عتادية غير احتجازية لإدارة $TRX ورموز TRC-20، ولا سيما USDT-TRC20، والتفاعل مع التطبيقات اللامركزية الأصلية لـ TRON.
نموذج الموارد (الطاقة وعرض النطاق الترددي): على خلاف هياكل الرسوم التقليدية، تتيح محافظ TRON للمستخدمين تخزين $TRX لتوليد عرض النطاق الترددي (للتحويلات العادية) والطاقة (لتنفيذ العقود الذكية مثل USDT)، ما يخفض رسوم الغاز بشكل كبير أو يلغيها.
الميزات الأصلية الرئيسية: تتيح المحافظ غير الاحتجازية التصويت المباشر لممثلي TRON الفائقين (SRs) لكسب عوائد التخزين، والمشاركة في الحوكمة، وإدارة الحسابات متعددة التوقيعات.
أبرز خيارات المنظومة:
TronLink: إضافة المتصفح والمحفظة المحمولة الأصلية الرئيسية لـ TRON، وتوفر إدارة كاملة للموارد وإمكانية الوصول إلى تطبيقات Web3.
Klever Wallet: خيار شائع يركز على الأجهزة المحمولة ويدعم عدة سلاسل، مع توفير التخزين المدمج ومبادلة الرموز.
MetaMask ودعم سلاسل متعددة: تدعم المحافظ غير الاحتجازية الأوسع نطاقاً، بما في ذلك MetaMask، حسابات TRON الأصلية والمعاملات العابرة للسلاسل لرموز TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
تعمل محافظ TRON كبوابات برمجية أو عتادية غير احتجازية لإدارة $TRX ورموز TRC-20، ولا سيما USDT-TRC20، والتفاعل مع التطبيقات اللامركزية الأصلية لـ TRON.
نموذج الموارد (الطاقة وعرض النطاق الترددي): على خلاف هياكل الرسوم التقليدية، تتيح محافظ TRON للمستخدمين تخزين $TRX لتوليد عرض النطاق الترددي (للتحويلات العادية) والطاقة (لتنفيذ العقود الذكية مثل USDT)، ما يخفض رسوم الغاز بشكل كبير أو يلغيها.
الميزات الأصلية الرئيسية: تتيح المحافظ غير الاحتجازية التصويت المباشر لممثلي TRON الفائقين (SRs) لكسب عوائد التخزين، والمشاركة في الحوكمة، وإدارة الحسابات متعددة التوقيعات.
أبرز خيارات المنظومة:
TronLink: إضافة المتصفح والمحفظة المحمولة الأصلية الرئيسية لـ TRON، وتوفر إدارة كاملة للموارد وإمكانية الوصول إلى تطبيقات Web3.
Klever Wallet: خيار شائع يركز على الأجهزة المحمولة ويدعم عدة سلاسل، مع توفير التخزين المدمج ومبادلة الرموز.
MetaMask ودعم سلاسل متعددة: تدعم المحافظ غير الاحتجازية الأوسع نطاقاً، بما في ذلك MetaMask، حسابات TRON الأصلية والمعاملات العابرة للسلاسل لرموز TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
49
·
--
🔥 Tin tặc Coldcard chuyển động $7,7M, gần một nửa số Bitcoin của làn sóng trộm thứ ba.
Hình ảnh: Giải mã Tạo tài khoản để lưu bài viết của bạn.Thêm vào GoogleThêm Decrypt làm nguồn tin ưa thích của bạn để xem thêm các câu chuyện của chúng tôi trên Google.Tóm tắt: Theo Galaxy Research hôm thứ Hai, 97,09 BTC, trị giá khoảng 7,7 triệu USD, đã rời các kho Wave 3. Các đồng tiền được chuyển ra thông qua THORChain vào ngày 2 tháng 9 và đi vào các vòng CoinJoin trong suốt cuối tuần. Trong toàn bộ vụ khai thác Coldcard, 82% số Bitcoin bị đánh cắp vẫn chưa di chuyển. Kẻ tấn công đứng sau làn sóng trộm thứ ba từ ví cứng Coldcard đã chuyển 97,09 BTC, tương đương khoảng 45% số tiền của làn sóng đó và khoảng 7,7 triệu USD theo giá vào ngày thứ Hai, theo Galaxy Research. Lần rút lui đầu tiên diễn ra vào ngày 2 tháng 9, khi khoảng 20,5 BTC từ kho lớn nhất được chuyển qua THORChain và đi ra dưới dạng Ethereum.
Các đồng tiền được dùng vào tối Chủ nhật lại được chuyển vào các vòng CoinJoin, một kỹ thuật bảo mật quyền riêng tư của Bitcoin, gộp giao dịch từ nhiều người dùng để phá vỡ dấu vết giữa đầu vào và đầu ra. Chỉ có 20,56 BTC thực sự đến được Ethereum. Một lượng 57,24 BTC khác đang nằm chưa chi tiêu dưới dạng thay đổi CoinJoin ở một địa chỉ duy nhất, và Galaxy cho biết dấu vết của nó kết thúc ở khoảng thêm 19 BTC nữa. Kẻ khai thác Coldcard Wave 3 tiếp tục chuyển tiền Ở làn sóng 3, kẻ khai thác đã tạo 293 kho multisig 2 trên 2 cho mỗi ví của nạn nhân. Các động thái đầu tiên vào ngày 9/2 đã gửi tiền qua THORChain sang Ethereum.
❓ Bạn nghĩ sao: đây là khởi đầu của một đợt chuyển động lớn hơn hay chỉ là nhiễu? Hãy để lại ý kiến bên dưới.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
🔥 Tin tặc Coldcard chuyển động $7,7M, gần một nửa số Bitcoin của làn sóng trộm thứ ba.
Hình ảnh: Giải mã Tạo tài khoản để lưu bài viết của bạn.Thêm vào GoogleThêm Decrypt làm nguồn tin ưa thích của bạn để xem thêm các câu chuyện của chúng tôi trên Google.Tóm tắt: Theo Galaxy Research hôm thứ Hai, 97,09 BTC, trị giá khoảng 7,7 triệu USD, đã rời các kho Wave 3. Các đồng tiền được chuyển ra thông qua THORChain vào ngày 2 tháng 9 và đi vào các vòng CoinJoin trong suốt cuối tuần. Trong toàn bộ vụ khai thác Coldcard, 82% số Bitcoin bị đánh cắp vẫn chưa di chuyển. Kẻ tấn công đứng sau làn sóng trộm thứ ba từ ví cứng Coldcard đã chuyển 97,09 BTC, tương đương khoảng 45% số tiền của làn sóng đó và khoảng 7,7 triệu USD theo giá vào ngày thứ Hai, theo Galaxy Research. Lần rút lui đầu tiên diễn ra vào ngày 2 tháng 9, khi khoảng 20,5 BTC từ kho lớn nhất được chuyển qua THORChain và đi ra dưới dạng Ethereum.
Các đồng tiền được dùng vào tối Chủ nhật lại được chuyển vào các vòng CoinJoin, một kỹ thuật bảo mật quyền riêng tư của Bitcoin, gộp giao dịch từ nhiều người dùng để phá vỡ dấu vết giữa đầu vào và đầu ra. Chỉ có 20,56 BTC thực sự đến được Ethereum. Một lượng 57,24 BTC khác đang nằm chưa chi tiêu dưới dạng thay đổi CoinJoin ở một địa chỉ duy nhất, và Galaxy cho biết dấu vết của nó kết thúc ở khoảng thêm 19 BTC nữa. Kẻ khai thác Coldcard Wave 3 tiếp tục chuyển tiền Ở làn sóng 3, kẻ khai thác đã tạo 293 kho multisig 2 trên 2 cho mỗi ví của nạn nhân. Các động thái đầu tiên vào ngày 9/2 đã gửi tiền qua THORChain sang Ethereum.
❓ Bạn nghĩ sao: đây là khởi đầu của một đợt chuyển động lớn hơn hay chỉ là nhiễu? Hãy để lại ý kiến bên dưới.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
Hình ảnh: Giải mã Tạo tài khoản để lưu bài viết của bạn.Thêm vào GoogleThêm Decrypt làm nguồn tin ưa thích của bạn để xem thêm các câu chuyện của chúng tôi trên Google.Tóm tắt: Theo Galaxy Research hôm thứ Hai, 97,09 BTC, trị giá khoảng 7,7 triệu USD, đã rời các kho Wave 3. Các đồng tiền được chuyển ra thông qua THORChain vào ngày 2 tháng 9 và đi vào các vòng CoinJoin trong suốt cuối tuần. Trong toàn bộ vụ khai thác Coldcard, 82% số Bitcoin bị đánh cắp vẫn chưa di chuyển. Kẻ tấn công đứng sau làn sóng trộm thứ ba từ ví cứng Coldcard đã chuyển 97,09 BTC, tương đương khoảng 45% số tiền của làn sóng đó và khoảng 7,7 triệu USD theo giá vào ngày thứ Hai, theo Galaxy Research. Lần rút lui đầu tiên diễn ra vào ngày 2 tháng 9, khi khoảng 20,5 BTC từ kho lớn nhất được chuyển qua THORChain và đi ra dưới dạng Ethereum.
Các đồng tiền được dùng vào tối Chủ nhật lại được chuyển vào các vòng CoinJoin, một kỹ thuật bảo mật quyền riêng tư của Bitcoin, gộp giao dịch từ nhiều người dùng để phá vỡ dấu vết giữa đầu vào và đầu ra. Chỉ có 20,56 BTC thực sự đến được Ethereum. Một lượng 57,24 BTC khác đang nằm chưa chi tiêu dưới dạng thay đổi CoinJoin ở một địa chỉ duy nhất, và Galaxy cho biết dấu vết của nó kết thúc ở khoảng thêm 19 BTC nữa. Kẻ khai thác Coldcard Wave 3 tiếp tục chuyển tiền Ở làn sóng 3, kẻ khai thác đã tạo 293 kho multisig 2 trên 2 cho mỗi ví của nạn nhân. Các động thái đầu tiên vào ngày 9/2 đã gửi tiền qua THORChain sang Ethereum.
❓ Bạn nghĩ sao: đây là khởi đầu của một đợt chuyển động lớn hơn hay chỉ là nhiễu? Hãy để lại ý kiến bên dưới.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
71
·
--
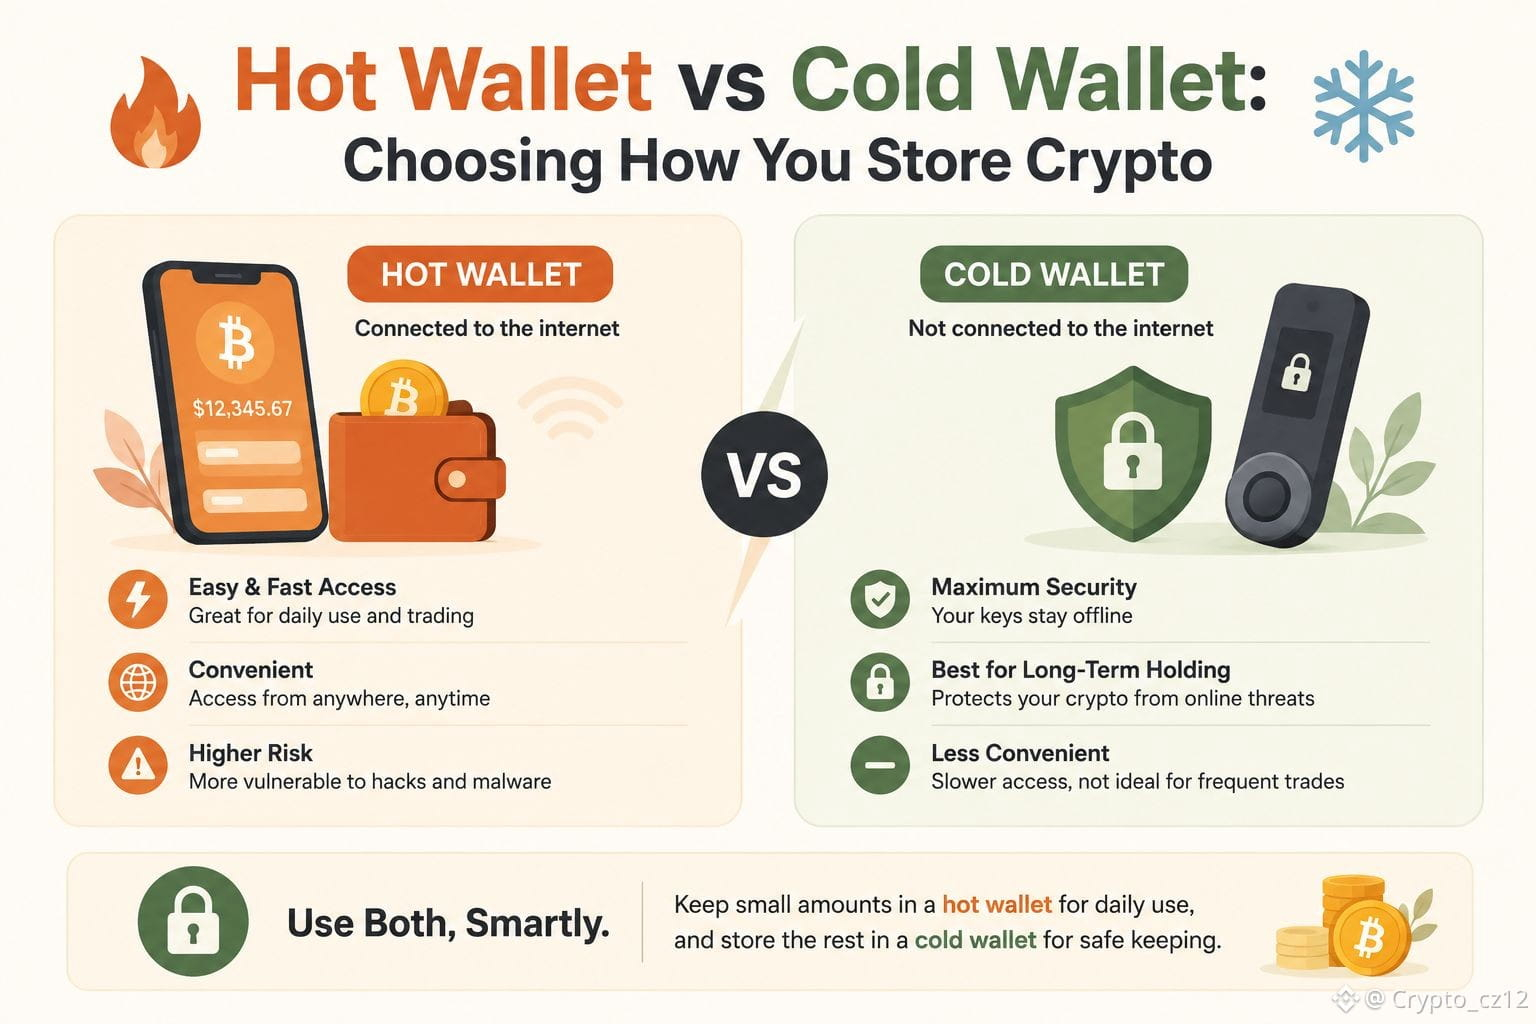
Ví nóng vs ví lạnh: Chọn cách bạn lưu trữ tiền mã hóa
Ví nóng = tiện lợi, nhưng dễ bị lộ hơn; ví lạnh = phần cứng ngoại tuyến, an toàn hơn để nắm giữ dài hạn; hãy chọn công cụ phù hợp với nhu cầu sử dụng
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
{spot}(AAPLBUSDT)
Ví nóng vs ví lạnh: Chọn cách bạn lưu trữ tiền mã hóa
Ví nóng = tiện lợi, nhưng dễ bị lộ hơn; ví lạnh = phần cứng ngoại tuyến, an toàn hơn để nắm giữ dài hạn; hãy chọn công cụ phù hợp với nhu cầu sử dụng
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
Ví nóng = tiện lợi, nhưng dễ bị lộ hơn; ví lạnh = phần cứng ngoại tuyến, an toàn hơn để nắm giữ dài hạn; hãy chọn công cụ phù hợp với nhu cầu sử dụng
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
70


·
--
$BTC - Người đàn ông Anh thu hồi 5.500 BTC trị giá 4,5 triệu USDT từ sai lầm năm 2012
một nhà đầu tư người Anh từng nghĩ rằng mình đã mất 2.000 USDT trong bitcoin vào năm 2012, nay vừa thu hồi lại khoản tài sản này, hiện có giá trị xấp xỉ 4,5 triệu USDT.
CEL Solicitors xác nhận đã xác định được ví đang giữ hơn 5.500 BTC liên quan đến các người dùng Intersango trước đây.
Số tiền này đã nằm im suốt 13 năm trước khi được phát hiện. BTC đang giao dịch quanh mức 79.754 USDT, tăng 0,6%.
Việc các ví cũ “thức dậy” là một chủ đề lặp lại trong chu kỳ này. Đáng để kiểm tra lại bất kỳ địa chỉ sớm nào mà bạn có thể đã bỏ quên.
$BTC
#Bitcoin #BTC #CryptoWallet
$BTC - Người đàn ông Anh thu hồi 5.500 BTC trị giá 4,5 triệu USDT từ sai lầm năm 2012
một nhà đầu tư người Anh từng nghĩ rằng mình đã mất 2.000 USDT trong bitcoin vào năm 2012, nay vừa thu hồi lại khoản tài sản này, hiện có giá trị xấp xỉ 4,5 triệu USDT.
CEL Solicitors xác nhận đã xác định được ví đang giữ hơn 5.500 BTC liên quan đến các người dùng Intersango trước đây.
Số tiền này đã nằm im suốt 13 năm trước khi được phát hiện. BTC đang giao dịch quanh mức 79.754 USDT, tăng 0,6%.
Việc các ví cũ “thức dậy” là một chủ đề lặp lại trong chu kỳ này. Đáng để kiểm tra lại bất kỳ địa chỉ sớm nào mà bạn có thể đã bỏ quên.
$BTC
#Bitcoin #BTC #CryptoWallet
một nhà đầu tư người Anh từng nghĩ rằng mình đã mất 2.000 USDT trong bitcoin vào năm 2012, nay vừa thu hồi lại khoản tài sản này, hiện có giá trị xấp xỉ 4,5 triệu USDT.
CEL Solicitors xác nhận đã xác định được ví đang giữ hơn 5.500 BTC liên quan đến các người dùng Intersango trước đây.
Số tiền này đã nằm im suốt 13 năm trước khi được phát hiện. BTC đang giao dịch quanh mức 79.754 USDT, tăng 0,6%.
Việc các ví cũ “thức dậy” là một chủ đề lặp lại trong chu kỳ này. Đáng để kiểm tra lại bất kỳ địa chỉ sớm nào mà bạn có thể đã bỏ quên.
$BTC
#Bitcoin #BTC #CryptoWallet
1
56
·
--
🔥 Ví tiền Bitcoin tập trung vào quyền riêng tư Sparrow phát hành bản cập nhật sau khi AI phát hiện và khắc phục.
Hình ảnh: Shutterstock/DecryptTạo tài khoản để lưu bài viết của bạn.Thêm vào GoogleThêm Decrypt làm nguồn ưu tiên của bạn để xem thêm các câu chuyện của chúng tôi trên Google.Tóm tắt: Ví Sparrow Wallet đã phát hành phiên bản 2.5.4 sau một đợt rà soát mã có hỗ trợ bởi AI. Nhà phát triển Craig Raw cho biết quá trình rà soát đã tạo ra phần lớn các bản sửa lỗi/cập nhật. Ông không phát hiện dấu hiệu bị khai thác nhưng khuyến nghị nên cập nhật.
Raw cho biết cuộc rà soát được thúc đẩy chủ yếu bởi việc phát hành các mô hình AI Trung Quốc không bị hạn chế và khả năng mới để tìm kiếm các kho mã lớn nhằm phát hiện các khả năng bị khai thác. Ông không xác định các mô hình đã được dùng để rà soát Sparrow. Việc rà soát diễn ra sau một cuộc tấn công hồi tháng Bảy liên quan đến một lỗ hổng trong mã tạo seed của Coldcards. Lỗ hổng này cho phép kẻ tấn công tái tạo khóa riêng mà không cần truy cập vào các thiết bị vật lý.
❓ Ý kiến của bạn là gì: đây có phải khởi đầu cho một bước đi lớn hơn hay chỉ là nhiễu? Hãy thả bình luận bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Ví tiền Bitcoin tập trung vào quyền riêng tư Sparrow phát hành bản cập nhật sau khi AI phát hiện và khắc phục.
Hình ảnh: Shutterstock/DecryptTạo tài khoản để lưu bài viết của bạn.Thêm vào GoogleThêm Decrypt làm nguồn ưu tiên của bạn để xem thêm các câu chuyện của chúng tôi trên Google.Tóm tắt: Ví Sparrow Wallet đã phát hành phiên bản 2.5.4 sau một đợt rà soát mã có hỗ trợ bởi AI. Nhà phát triển Craig Raw cho biết quá trình rà soát đã tạo ra phần lớn các bản sửa lỗi/cập nhật. Ông không phát hiện dấu hiệu bị khai thác nhưng khuyến nghị nên cập nhật.
Raw cho biết cuộc rà soát được thúc đẩy chủ yếu bởi việc phát hành các mô hình AI Trung Quốc không bị hạn chế và khả năng mới để tìm kiếm các kho mã lớn nhằm phát hiện các khả năng bị khai thác. Ông không xác định các mô hình đã được dùng để rà soát Sparrow. Việc rà soát diễn ra sau một cuộc tấn công hồi tháng Bảy liên quan đến một lỗ hổng trong mã tạo seed của Coldcards. Lỗ hổng này cho phép kẻ tấn công tái tạo khóa riêng mà không cần truy cập vào các thiết bị vật lý.
❓ Ý kiến của bạn là gì: đây có phải khởi đầu cho một bước đi lớn hơn hay chỉ là nhiễu? Hãy thả bình luận bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Hình ảnh: Shutterstock/DecryptTạo tài khoản để lưu bài viết của bạn.Thêm vào GoogleThêm Decrypt làm nguồn ưu tiên của bạn để xem thêm các câu chuyện của chúng tôi trên Google.Tóm tắt: Ví Sparrow Wallet đã phát hành phiên bản 2.5.4 sau một đợt rà soát mã có hỗ trợ bởi AI. Nhà phát triển Craig Raw cho biết quá trình rà soát đã tạo ra phần lớn các bản sửa lỗi/cập nhật. Ông không phát hiện dấu hiệu bị khai thác nhưng khuyến nghị nên cập nhật.
Raw cho biết cuộc rà soát được thúc đẩy chủ yếu bởi việc phát hành các mô hình AI Trung Quốc không bị hạn chế và khả năng mới để tìm kiếm các kho mã lớn nhằm phát hiện các khả năng bị khai thác. Ông không xác định các mô hình đã được dùng để rà soát Sparrow. Việc rà soát diễn ra sau một cuộc tấn công hồi tháng Bảy liên quan đến một lỗ hổng trong mã tạo seed của Coldcards. Lỗ hổng này cho phép kẻ tấn công tái tạo khóa riêng mà không cần truy cập vào các thiết bị vật lý.
❓ Ý kiến của bạn là gì: đây có phải khởi đầu cho một bước đi lớn hơn hay chỉ là nhiễu? Hãy thả bình luận bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
31

·
--
Ví Wallet là gì?
👛 Crypto Wallet là một cách để quản lý Private Key hoặc các thông tin xác thực (credentials) khác cần thiết để bạn có thể sử dụng Cryptocurrency.
Nếu bạn dùng một ví mới, hãy kiểm tra bảo mật trước.
Bạn thường dùng ví sàn (Exchange Wallet) hay ví cá nhân (cá nhân tự quản lý)? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
Ví Wallet là gì?
👛 Crypto Wallet là một cách để quản lý Private Key hoặc các thông tin xác thực (credentials) khác cần thiết để bạn có thể sử dụng Cryptocurrency.
Nếu bạn dùng một ví mới, hãy kiểm tra bảo mật trước.
Bạn thường dùng ví sàn (Exchange Wallet) hay ví cá nhân (cá nhân tự quản lý)? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
👛 Crypto Wallet là một cách để quản lý Private Key hoặc các thông tin xác thực (credentials) khác cần thiết để bạn có thể sử dụng Cryptocurrency.
Nếu bạn dùng một ví mới, hãy kiểm tra bảo mật trước.
Bạn thường dùng ví sàn (Exchange Wallet) hay ví cá nhân (cá nhân tự quản lý)? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
102
·
--
🔥 Coldcard bổ sung biện pháp bảo mật mới sau vụ khai thác Bitcoin trị giá 130 triệu USD.
Hình ảnh: DecryptTạo tài khoản để lưu các bài viết của bạn.Thêm vào GoogleThêm Decrypt làm nguồn bạn ưu tiên để xem nhiều câu chuyện hơn của chúng tôi trên Google.Tóm tắt nhanh Coinkite đã phát hành firmware Coldcard mới sau khi một lỗ hổng tạo seed làm lộ người dùng trước các vụ trộm Bitcoin vượt 100 triệu USD. Coldcard hiện yêu cầu người dùng bổ sung tính ngẫu nhiên thông qua thao tác bấm phím, lăn xúc xắc hoặc lật đồng xu khi tạo seed mới. Một cuộc rà soát kéo dài ba tuần cũng phát hiện các vấn đề liên quan đến việc ký giao dịch, kết nối USB, sao lưu và các chức năng ví khác. Nhà sản xuất Coldcard Coinkite đã phát hành bản nâng cấp bảo mật toàn diện cho các ví phần cứng Bitcoin của mình sau khi một lỗ hổng tạo seed cho phép kẻ tấn công đánh cắp hơn 100 triệu USD Bitcoin.
Trong bài đăng trên blog vào thứ Năm, Coinkite kêu gọi người dùng Coldcard Mk4, Mk5 và Q nâng cấp lên firmware 5.6.1 hoặc 1.5.1Q. Bản phát hành này diễn ra sau cuộc rà soát hệ thống Coldcard kéo dài ba tuần, có sự tham gia của các nhà nghiên cứu bảo mật bên ngoài và các mô hình AI, bao gồm Kimi. “Chúng tôi biết ơn các nhà nghiên cứu bảo mật đã làm nhiều hơn cả mức cần thiết trong những tuần qua, báo cáo vấn đề, tái tạo các tình huống biên và rà soát các bản sửa của chúng tôi”, công ty viết. Công việc của họ đã đặt firmware này dưới sự giám sát gắt gao, liên tục và khiến bản phát hành này trở nên mạnh mẽ hơn. Tháng Bảy, kẻ tấn công bắt đầu rút Bitcoin từ các ví Coldcard hoạt động tách biệt (air-gapped) sau khi khai thác một lỗ hổng trong firmware có từ năm 2021, tạo ra một số seed ví với quá ít tính ngẫu nhiên, khiến khóa riêng dễ đoán hơn.
❓ Ý kiến của bạn là gì: đây có phải khởi đầu cho một bước đi lớn hơn hay chỉ là nhiễu? Hãy bình luận bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Coldcard bổ sung biện pháp bảo mật mới sau vụ khai thác Bitcoin trị giá 130 triệu USD.
Hình ảnh: DecryptTạo tài khoản để lưu các bài viết của bạn.Thêm vào GoogleThêm Decrypt làm nguồn bạn ưu tiên để xem nhiều câu chuyện hơn của chúng tôi trên Google.Tóm tắt nhanh Coinkite đã phát hành firmware Coldcard mới sau khi một lỗ hổng tạo seed làm lộ người dùng trước các vụ trộm Bitcoin vượt 100 triệu USD. Coldcard hiện yêu cầu người dùng bổ sung tính ngẫu nhiên thông qua thao tác bấm phím, lăn xúc xắc hoặc lật đồng xu khi tạo seed mới. Một cuộc rà soát kéo dài ba tuần cũng phát hiện các vấn đề liên quan đến việc ký giao dịch, kết nối USB, sao lưu và các chức năng ví khác. Nhà sản xuất Coldcard Coinkite đã phát hành bản nâng cấp bảo mật toàn diện cho các ví phần cứng Bitcoin của mình sau khi một lỗ hổng tạo seed cho phép kẻ tấn công đánh cắp hơn 100 triệu USD Bitcoin.
Trong bài đăng trên blog vào thứ Năm, Coinkite kêu gọi người dùng Coldcard Mk4, Mk5 và Q nâng cấp lên firmware 5.6.1 hoặc 1.5.1Q. Bản phát hành này diễn ra sau cuộc rà soát hệ thống Coldcard kéo dài ba tuần, có sự tham gia của các nhà nghiên cứu bảo mật bên ngoài và các mô hình AI, bao gồm Kimi. “Chúng tôi biết ơn các nhà nghiên cứu bảo mật đã làm nhiều hơn cả mức cần thiết trong những tuần qua, báo cáo vấn đề, tái tạo các tình huống biên và rà soát các bản sửa của chúng tôi”, công ty viết. Công việc của họ đã đặt firmware này dưới sự giám sát gắt gao, liên tục và khiến bản phát hành này trở nên mạnh mẽ hơn. Tháng Bảy, kẻ tấn công bắt đầu rút Bitcoin từ các ví Coldcard hoạt động tách biệt (air-gapped) sau khi khai thác một lỗ hổng trong firmware có từ năm 2021, tạo ra một số seed ví với quá ít tính ngẫu nhiên, khiến khóa riêng dễ đoán hơn.
❓ Ý kiến của bạn là gì: đây có phải khởi đầu cho một bước đi lớn hơn hay chỉ là nhiễu? Hãy bình luận bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Hình ảnh: DecryptTạo tài khoản để lưu các bài viết của bạn.Thêm vào GoogleThêm Decrypt làm nguồn bạn ưu tiên để xem nhiều câu chuyện hơn của chúng tôi trên Google.Tóm tắt nhanh Coinkite đã phát hành firmware Coldcard mới sau khi một lỗ hổng tạo seed làm lộ người dùng trước các vụ trộm Bitcoin vượt 100 triệu USD. Coldcard hiện yêu cầu người dùng bổ sung tính ngẫu nhiên thông qua thao tác bấm phím, lăn xúc xắc hoặc lật đồng xu khi tạo seed mới. Một cuộc rà soát kéo dài ba tuần cũng phát hiện các vấn đề liên quan đến việc ký giao dịch, kết nối USB, sao lưu và các chức năng ví khác. Nhà sản xuất Coldcard Coinkite đã phát hành bản nâng cấp bảo mật toàn diện cho các ví phần cứng Bitcoin của mình sau khi một lỗ hổng tạo seed cho phép kẻ tấn công đánh cắp hơn 100 triệu USD Bitcoin.
Trong bài đăng trên blog vào thứ Năm, Coinkite kêu gọi người dùng Coldcard Mk4, Mk5 và Q nâng cấp lên firmware 5.6.1 hoặc 1.5.1Q. Bản phát hành này diễn ra sau cuộc rà soát hệ thống Coldcard kéo dài ba tuần, có sự tham gia của các nhà nghiên cứu bảo mật bên ngoài và các mô hình AI, bao gồm Kimi. “Chúng tôi biết ơn các nhà nghiên cứu bảo mật đã làm nhiều hơn cả mức cần thiết trong những tuần qua, báo cáo vấn đề, tái tạo các tình huống biên và rà soát các bản sửa của chúng tôi”, công ty viết. Công việc của họ đã đặt firmware này dưới sự giám sát gắt gao, liên tục và khiến bản phát hành này trở nên mạnh mẽ hơn. Tháng Bảy, kẻ tấn công bắt đầu rút Bitcoin từ các ví Coldcard hoạt động tách biệt (air-gapped) sau khi khai thác một lỗ hổng trong firmware có từ năm 2021, tạo ra một số seed ví với quá ít tính ngẫu nhiên, khiến khóa riêng dễ đoán hơn.
❓ Ý kiến của bạn là gì: đây có phải khởi đầu cho một bước đi lớn hơn hay chỉ là nhiễu? Hãy bình luận bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
37
·
--
Tiền điện tử của bạn thực sự nằm ở đâu?
Ví crypto không thực sự giữ tiền của bạn trong ứng dụng.
Tài sản của bạn vẫn được ghi nhận trên blockchain — ví cung cấp cho bạn công cụ và khóa để truy cập chúng.
🔥 Ví nóng vs. Ví lạnh
🌐 Ví nóng
Kết nối với internet
Tiện lợi cho các giao dịch thường xuyên
Truy cập nhanh vào tiền của bạn
Mức độ phơi nhiễm cao hơn trước các mối đe dọa trực tuyến
❄️ Ví lạnh
Thường được giữ ở chế độ ngoại tuyến
Phù hợp hơn cho việc lưu trữ dài hạn
Ít bị phơi nhiễm trước các cuộc tấn công trực tuyến
Cần chú ý nhiều hơn khi truy cập tiền
🧠 Điểm khác biệt chính?
Ví nóng = sự tiện lợi
Ví lạnh = bảo mật ngoại tuyến
Không lựa chọn nào tự động hoàn hảo cho tất cả mọi người. Lựa chọn đúng phụ thuộc vào việc bạn giao dịch thường xuyên như thế nào và cách bạn quản lý bảo mật.
⚠️ Tuyệt đối không chia sẻ cụm từ seed phrase hoặc khóa riêng (private keys) của bạn với bất kỳ ai.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
Tiền điện tử của bạn thực sự nằm ở đâu?
Ví crypto không thực sự giữ tiền của bạn trong ứng dụng.
Tài sản của bạn vẫn được ghi nhận trên blockchain — ví cung cấp cho bạn công cụ và khóa để truy cập chúng.
🔥 Ví nóng vs. Ví lạnh
🌐 Ví nóng
Kết nối với internet
Tiện lợi cho các giao dịch thường xuyên
Truy cập nhanh vào tiền của bạn
Mức độ phơi nhiễm cao hơn trước các mối đe dọa trực tuyến
❄️ Ví lạnh
Thường được giữ ở chế độ ngoại tuyến
Phù hợp hơn cho việc lưu trữ dài hạn
Ít bị phơi nhiễm trước các cuộc tấn công trực tuyến
Cần chú ý nhiều hơn khi truy cập tiền
🧠 Điểm khác biệt chính?
Ví nóng = sự tiện lợi
Ví lạnh = bảo mật ngoại tuyến
Không lựa chọn nào tự động hoàn hảo cho tất cả mọi người. Lựa chọn đúng phụ thuộc vào việc bạn giao dịch thường xuyên như thế nào và cách bạn quản lý bảo mật.
⚠️ Tuyệt đối không chia sẻ cụm từ seed phrase hoặc khóa riêng (private keys) của bạn với bất kỳ ai.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
Ví crypto không thực sự giữ tiền của bạn trong ứng dụng.
Tài sản của bạn vẫn được ghi nhận trên blockchain — ví cung cấp cho bạn công cụ và khóa để truy cập chúng.
🔥 Ví nóng vs. Ví lạnh
🌐 Ví nóng
Kết nối với internet
Tiện lợi cho các giao dịch thường xuyên
Truy cập nhanh vào tiền của bạn
Mức độ phơi nhiễm cao hơn trước các mối đe dọa trực tuyến
❄️ Ví lạnh
Thường được giữ ở chế độ ngoại tuyến
Phù hợp hơn cho việc lưu trữ dài hạn
Ít bị phơi nhiễm trước các cuộc tấn công trực tuyến
Cần chú ý nhiều hơn khi truy cập tiền
🧠 Điểm khác biệt chính?
Ví nóng = sự tiện lợi
Ví lạnh = bảo mật ngoại tuyến
Không lựa chọn nào tự động hoàn hảo cho tất cả mọi người. Lựa chọn đúng phụ thuộc vào việc bạn giao dịch thường xuyên như thế nào và cách bạn quản lý bảo mật.
⚠️ Tuyệt đối không chia sẻ cụm từ seed phrase hoặc khóa riêng (private keys) của bạn với bất kỳ ai.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
70
·
--
🔥 Các bộ kiểm tra AML giả mạo trong crypto đang tìm cách rút ví của người dùng.
Các trang web này mạo danh các dịch vụ hợp pháp như AMLBot và sử dụng các bản quét cùng kết quả giả để trông có vẻ hợp pháp. Một bài kiểm tra AML cơ bản chỉ cần địa chỉ ví công khai, không cần kết nối ví hoặc phê duyệt giao dịch. Kẻ lừa đảo đang nhắm vào những người nắm giữ crypto bằng các dịch vụ chống rửa tiền giả mạo được thiết kế để lừa người dùng phê duyệt các giao dịch có thể khiến tài sản kỹ thuật số của họ gặp rủi ro, công ty an ninh mạng Malwarebytes cảnh báo. Trong một báo cáo công bố vào hôm thứ Tư, Malwarebytes cho biết các trang web mạo danh các dịch vụ dùng để kiểm tra xem ví crypto có tương tác với các quỹ bị đánh cắp hoặc bất hợp pháp hay không.
Một số trang mạo danh dịch vụ hợp pháp AMLBot, trong khi các trang khác dùng tên chung như AML Check. Các dịch vụ AML crypto kiểm tra lịch sử giao dịch công khai của ví để tìm liên kết đến các vụ hack, lừa đảo, các tổ chức bị trừng phạt và các hoạt động đáng ngờ khác. Việc kiểm tra cơ bản chỉ cần địa chỉ công khai của ví và không yêu cầu người dùng kết nối ví, cấp quyền hay ký giao dịch. Theo Malwarebytes, các trang web giả mạo sẽ yêu cầu người dùng kết nối ví crypto để thực hiện kiểm tra AML, sau đó mô phỏng quá trình này bằng các thông báo tiến trình và kết quả giả. Một trang web yêu cầu người dùng nạp thêm một khoản nhỏ để chi trả một khoản phí được cho là trước khi trả về kết quả Clean, Low Risk, bất kể có diễn ra kiểm tra thật sự hay không.
❓ Bạn nghĩ sao: đây là khởi đầu của một kế hoạch lớn hơn hay chỉ là nhiễu? Hãy bình luận bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Các bộ kiểm tra AML giả mạo trong crypto đang tìm cách rút ví của người dùng.
Các trang web này mạo danh các dịch vụ hợp pháp như AMLBot và sử dụng các bản quét cùng kết quả giả để trông có vẻ hợp pháp. Một bài kiểm tra AML cơ bản chỉ cần địa chỉ ví công khai, không cần kết nối ví hoặc phê duyệt giao dịch. Kẻ lừa đảo đang nhắm vào những người nắm giữ crypto bằng các dịch vụ chống rửa tiền giả mạo được thiết kế để lừa người dùng phê duyệt các giao dịch có thể khiến tài sản kỹ thuật số của họ gặp rủi ro, công ty an ninh mạng Malwarebytes cảnh báo. Trong một báo cáo công bố vào hôm thứ Tư, Malwarebytes cho biết các trang web mạo danh các dịch vụ dùng để kiểm tra xem ví crypto có tương tác với các quỹ bị đánh cắp hoặc bất hợp pháp hay không.
Một số trang mạo danh dịch vụ hợp pháp AMLBot, trong khi các trang khác dùng tên chung như AML Check. Các dịch vụ AML crypto kiểm tra lịch sử giao dịch công khai của ví để tìm liên kết đến các vụ hack, lừa đảo, các tổ chức bị trừng phạt và các hoạt động đáng ngờ khác. Việc kiểm tra cơ bản chỉ cần địa chỉ công khai của ví và không yêu cầu người dùng kết nối ví, cấp quyền hay ký giao dịch. Theo Malwarebytes, các trang web giả mạo sẽ yêu cầu người dùng kết nối ví crypto để thực hiện kiểm tra AML, sau đó mô phỏng quá trình này bằng các thông báo tiến trình và kết quả giả. Một trang web yêu cầu người dùng nạp thêm một khoản nhỏ để chi trả một khoản phí được cho là trước khi trả về kết quả Clean, Low Risk, bất kể có diễn ra kiểm tra thật sự hay không.
❓ Bạn nghĩ sao: đây là khởi đầu của một kế hoạch lớn hơn hay chỉ là nhiễu? Hãy bình luận bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Các trang web này mạo danh các dịch vụ hợp pháp như AMLBot và sử dụng các bản quét cùng kết quả giả để trông có vẻ hợp pháp. Một bài kiểm tra AML cơ bản chỉ cần địa chỉ ví công khai, không cần kết nối ví hoặc phê duyệt giao dịch. Kẻ lừa đảo đang nhắm vào những người nắm giữ crypto bằng các dịch vụ chống rửa tiền giả mạo được thiết kế để lừa người dùng phê duyệt các giao dịch có thể khiến tài sản kỹ thuật số của họ gặp rủi ro, công ty an ninh mạng Malwarebytes cảnh báo. Trong một báo cáo công bố vào hôm thứ Tư, Malwarebytes cho biết các trang web mạo danh các dịch vụ dùng để kiểm tra xem ví crypto có tương tác với các quỹ bị đánh cắp hoặc bất hợp pháp hay không.
Một số trang mạo danh dịch vụ hợp pháp AMLBot, trong khi các trang khác dùng tên chung như AML Check. Các dịch vụ AML crypto kiểm tra lịch sử giao dịch công khai của ví để tìm liên kết đến các vụ hack, lừa đảo, các tổ chức bị trừng phạt và các hoạt động đáng ngờ khác. Việc kiểm tra cơ bản chỉ cần địa chỉ công khai của ví và không yêu cầu người dùng kết nối ví, cấp quyền hay ký giao dịch. Theo Malwarebytes, các trang web giả mạo sẽ yêu cầu người dùng kết nối ví crypto để thực hiện kiểm tra AML, sau đó mô phỏng quá trình này bằng các thông báo tiến trình và kết quả giả. Một trang web yêu cầu người dùng nạp thêm một khoản nhỏ để chi trả một khoản phí được cho là trước khi trả về kết quả Clean, Low Risk, bất kể có diễn ra kiểm tra thật sự hay không.
❓ Bạn nghĩ sao: đây là khởi đầu của một kế hoạch lớn hơn hay chỉ là nhiễu? Hãy bình luận bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
83
·
--
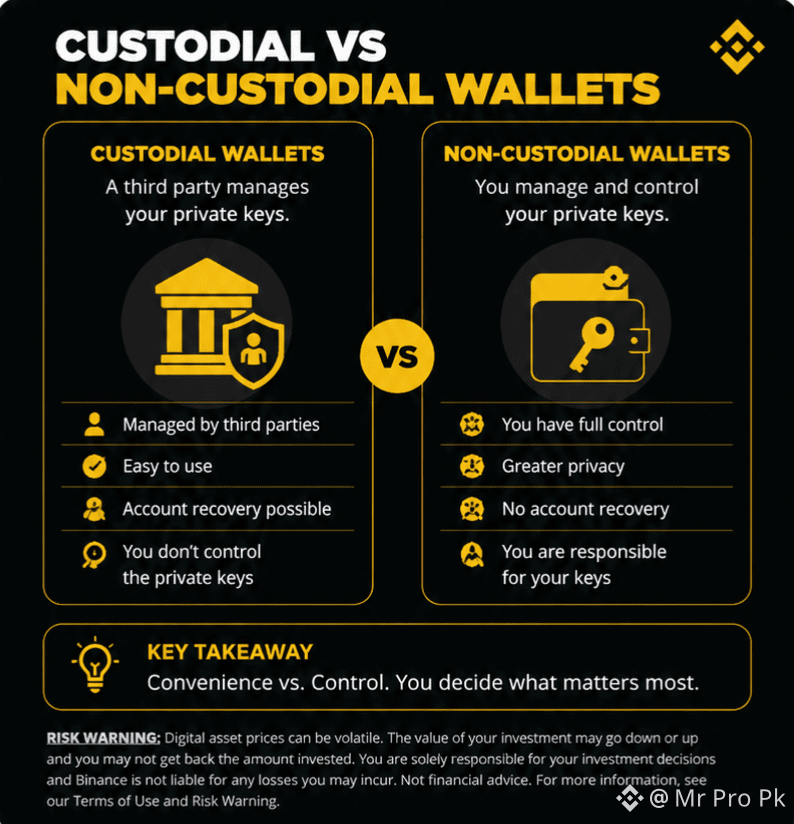
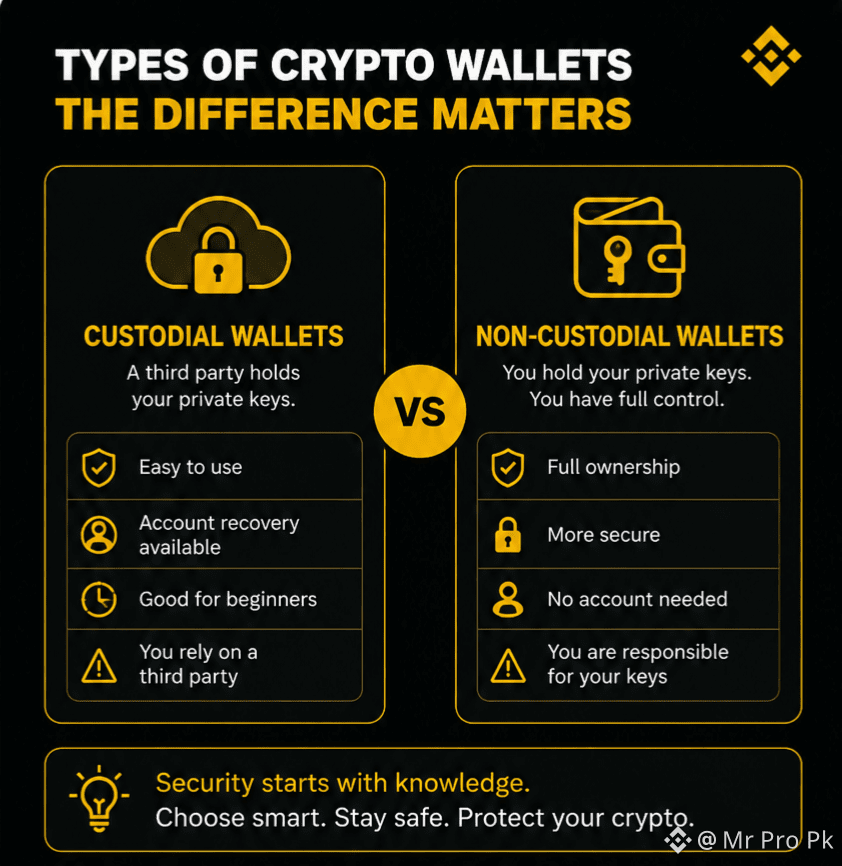
Ví tiền điện tử — Bạn có thực sự biết ai đang kiểm soát quỹ của mình không?
Tiền mã hoá của bạn thực ra không được lưu trữ bên trong một ứng dụng ví. Các tài sản tồn tại trên blockchain; ví chỉ quản lý các khoá cho phép bạn truy cập và kiểm soát chúng. �
Binance +1
Nhưng phần quan trọng nằm ở đây 👇
Lưu ký (Custodial) vs. Không lưu ký (Non-Custodial)
🏦 Ví lưu ký
Bên thứ ba kiểm soát các khoá riêng (private keys)
Dễ hơn cho người mới bắt đầu
Có thể có tính năng khôi phục tài khoản
Bạn phụ thuộc vào nhà cung cấp
🔑 Ví không lưu ký
Bạn tự kiểm soát các khoá riêng (private keys)
Quyền kiểm soát trực tiếp lớn hơn
Không có bên thứ ba nào giữ khoá của bạn
Bạn chịu trách nhiệm về cụm từ khôi phục (recovery phrase)
⚡ Bài học thực sự
Tiện lợi vs. Kiểm soát.
Trước khi chọn ví, hãy hiểu ai mới là người thực sự kiểm soát các khoá.
Và không bao giờ chia sẻ seed phrase/khoá riêng (private key) của bạn với bất kỳ ai. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
Ví tiền điện tử — Bạn có thực sự biết ai đang kiểm soát quỹ của mình không?
Tiền mã hoá của bạn thực ra không được lưu trữ bên trong một ứng dụng ví. Các tài sản tồn tại trên blockchain; ví chỉ quản lý các khoá cho phép bạn truy cập và kiểm soát chúng. �
Binance +1
Nhưng phần quan trọng nằm ở đây 👇
Lưu ký (Custodial) vs. Không lưu ký (Non-Custodial)
🏦 Ví lưu ký
Bên thứ ba kiểm soát các khoá riêng (private keys)
Dễ hơn cho người mới bắt đầu
Có thể có tính năng khôi phục tài khoản
Bạn phụ thuộc vào nhà cung cấp
🔑 Ví không lưu ký
Bạn tự kiểm soát các khoá riêng (private keys)
Quyền kiểm soát trực tiếp lớn hơn
Không có bên thứ ba nào giữ khoá của bạn
Bạn chịu trách nhiệm về cụm từ khôi phục (recovery phrase)
⚡ Bài học thực sự
Tiện lợi vs. Kiểm soát.
Trước khi chọn ví, hãy hiểu ai mới là người thực sự kiểm soát các khoá.
Và không bao giờ chia sẻ seed phrase/khoá riêng (private key) của bạn với bất kỳ ai. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
Tiền mã hoá của bạn thực ra không được lưu trữ bên trong một ứng dụng ví. Các tài sản tồn tại trên blockchain; ví chỉ quản lý các khoá cho phép bạn truy cập và kiểm soát chúng. �
Binance +1
Nhưng phần quan trọng nằm ở đây 👇
Lưu ký (Custodial) vs. Không lưu ký (Non-Custodial)
🏦 Ví lưu ký
Bên thứ ba kiểm soát các khoá riêng (private keys)
Dễ hơn cho người mới bắt đầu
Có thể có tính năng khôi phục tài khoản
Bạn phụ thuộc vào nhà cung cấp
🔑 Ví không lưu ký
Bạn tự kiểm soát các khoá riêng (private keys)
Quyền kiểm soát trực tiếp lớn hơn
Không có bên thứ ba nào giữ khoá của bạn
Bạn chịu trách nhiệm về cụm từ khôi phục (recovery phrase)
⚡ Bài học thực sự
Tiện lợi vs. Kiểm soát.
Trước khi chọn ví, hãy hiểu ai mới là người thực sự kiểm soát các khoá.
Và không bao giờ chia sẻ seed phrase/khoá riêng (private key) của bạn với bất kỳ ai. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
50
·
--
🔥 Nhà sản xuất ví Bitcoin BitBox cho biết AI đã phát hiện các lỗi nghiêm trọng trong firmware.
Hình ảnh: Shutterstock/DecryptTạo tài khoản để lưu các bài viết của bạn.Thêm trên GoogleThêm Decrypt làm nguồn bạn ưu tiên để xem thêm các câu chuyện của chúng tôi trên Google.Tóm lại BitBox đã phát hành bản cập nhật Dixence sau khi các cuộc kiểm toán nội bộ bằng AI phát hiện ra hai lỗ hổng nghiêm trọng cùng với một vấn đề ở bootloader. Việc khai thác chúng cần một cuộc tấn công phishing thành công cộng với việc người dùng mở khóa một thiết bị đã bị can thiệp. BitBox khẳng định không có tiền của người dùng bị đánh cắp và mã hạt giống (wallet seed) không bao giờ gặp rủi ro. BitBox, nhà sản xuất có trụ sở tại Zurich đứng sau BitBox02, đã phát hành bản cập nhật bảo mật Dixence trong tuần này sau khi các kỹ sư của chính công ty phát hiện hai lỗi nghiêm trọng trong firmware của ví tiền mã hóa. Công ty đã tự công bố các vấn đề, và không có bằng chứng nào cho thấy chúng từng bị khai thác.
Nhưng bản tin này có lẽ cũng đủ để khiến hầu hết người nắm giữ Bitcoin phải cảnh giác, nhất là sau vụ khai thác gần đây đối với nhà sản xuất ví phần cứng Coldcard, dẫn đến việc hơn 130 triệu USD BTC bị đánh cắp. Với BitBox, vấn đề đầu tiên nằm ở bootloader—đoạn mã quyết định thiết bị sẽ chấp nhận firmware nào. Bản vá đã được phát hành trong bản Oeschinen tháng Bảy (v9.26.2) đã khép lại phần lớn, nhưng BitBox hiện cho biết lỗi ban đầu còn nghiêm trọng hơn so với báo cáo ban đầu. Một kẻ tấn công đã thực hiện trò lừa đảo phishing, dụ người dùng cài đặt một ứng dụng BitBoxApp giả và mở khóa thiết bị—có thể đã nạp firmware độc hại lên một BitBox02 thật và mang tiền đi. Mẫu mới hơn BitBox02 Nova không bị ảnh hưởng vì phiên bản bootloader của nó.
❓ Quan điểm của bạn là gì—đây có phải là khởi đầu của một đợt tấn công lớn hơn hay chỉ là nhiễu? Hãy thả nó xuống bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Nhà sản xuất ví Bitcoin BitBox cho biết AI đã phát hiện các lỗi nghiêm trọng trong firmware.
Hình ảnh: Shutterstock/DecryptTạo tài khoản để lưu các bài viết của bạn.Thêm trên GoogleThêm Decrypt làm nguồn bạn ưu tiên để xem thêm các câu chuyện của chúng tôi trên Google.Tóm lại BitBox đã phát hành bản cập nhật Dixence sau khi các cuộc kiểm toán nội bộ bằng AI phát hiện ra hai lỗ hổng nghiêm trọng cùng với một vấn đề ở bootloader. Việc khai thác chúng cần một cuộc tấn công phishing thành công cộng với việc người dùng mở khóa một thiết bị đã bị can thiệp. BitBox khẳng định không có tiền của người dùng bị đánh cắp và mã hạt giống (wallet seed) không bao giờ gặp rủi ro. BitBox, nhà sản xuất có trụ sở tại Zurich đứng sau BitBox02, đã phát hành bản cập nhật bảo mật Dixence trong tuần này sau khi các kỹ sư của chính công ty phát hiện hai lỗi nghiêm trọng trong firmware của ví tiền mã hóa. Công ty đã tự công bố các vấn đề, và không có bằng chứng nào cho thấy chúng từng bị khai thác.
Nhưng bản tin này có lẽ cũng đủ để khiến hầu hết người nắm giữ Bitcoin phải cảnh giác, nhất là sau vụ khai thác gần đây đối với nhà sản xuất ví phần cứng Coldcard, dẫn đến việc hơn 130 triệu USD BTC bị đánh cắp. Với BitBox, vấn đề đầu tiên nằm ở bootloader—đoạn mã quyết định thiết bị sẽ chấp nhận firmware nào. Bản vá đã được phát hành trong bản Oeschinen tháng Bảy (v9.26.2) đã khép lại phần lớn, nhưng BitBox hiện cho biết lỗi ban đầu còn nghiêm trọng hơn so với báo cáo ban đầu. Một kẻ tấn công đã thực hiện trò lừa đảo phishing, dụ người dùng cài đặt một ứng dụng BitBoxApp giả và mở khóa thiết bị—có thể đã nạp firmware độc hại lên một BitBox02 thật và mang tiền đi. Mẫu mới hơn BitBox02 Nova không bị ảnh hưởng vì phiên bản bootloader của nó.
❓ Quan điểm của bạn là gì—đây có phải là khởi đầu của một đợt tấn công lớn hơn hay chỉ là nhiễu? Hãy thả nó xuống bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Hình ảnh: Shutterstock/DecryptTạo tài khoản để lưu các bài viết của bạn.Thêm trên GoogleThêm Decrypt làm nguồn bạn ưu tiên để xem thêm các câu chuyện của chúng tôi trên Google.Tóm lại BitBox đã phát hành bản cập nhật Dixence sau khi các cuộc kiểm toán nội bộ bằng AI phát hiện ra hai lỗ hổng nghiêm trọng cùng với một vấn đề ở bootloader. Việc khai thác chúng cần một cuộc tấn công phishing thành công cộng với việc người dùng mở khóa một thiết bị đã bị can thiệp. BitBox khẳng định không có tiền của người dùng bị đánh cắp và mã hạt giống (wallet seed) không bao giờ gặp rủi ro. BitBox, nhà sản xuất có trụ sở tại Zurich đứng sau BitBox02, đã phát hành bản cập nhật bảo mật Dixence trong tuần này sau khi các kỹ sư của chính công ty phát hiện hai lỗi nghiêm trọng trong firmware của ví tiền mã hóa. Công ty đã tự công bố các vấn đề, và không có bằng chứng nào cho thấy chúng từng bị khai thác.
Nhưng bản tin này có lẽ cũng đủ để khiến hầu hết người nắm giữ Bitcoin phải cảnh giác, nhất là sau vụ khai thác gần đây đối với nhà sản xuất ví phần cứng Coldcard, dẫn đến việc hơn 130 triệu USD BTC bị đánh cắp. Với BitBox, vấn đề đầu tiên nằm ở bootloader—đoạn mã quyết định thiết bị sẽ chấp nhận firmware nào. Bản vá đã được phát hành trong bản Oeschinen tháng Bảy (v9.26.2) đã khép lại phần lớn, nhưng BitBox hiện cho biết lỗi ban đầu còn nghiêm trọng hơn so với báo cáo ban đầu. Một kẻ tấn công đã thực hiện trò lừa đảo phishing, dụ người dùng cài đặt một ứng dụng BitBoxApp giả và mở khóa thiết bị—có thể đã nạp firmware độc hại lên một BitBox02 thật và mang tiền đi. Mẫu mới hơn BitBox02 Nova không bị ảnh hưởng vì phiên bản bootloader của nó.
❓ Quan điểm của bạn là gì—đây có phải là khởi đầu của một đợt tấn công lớn hơn hay chỉ là nhiễu? Hãy thả nó xuống bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
51
·
--
🔥 Ví Bitcoin “để nguyên” suốt 15 năm bỗng nhiên hoạt động trở lại.
Hình ảnh: Shutterstock/DecryptTạo tài khoản để lưu bài viết của bạn.Thêm vào GoogleThêm Decrypt làm nguồn tin ưa thích để xem thêm các câu chuyện của chúng tôi trên Google.Tóm tắt Một ví Bitcoin nắm giữ 8,54 BTC, lần đầu được nạp vào ngày 13/6/2011, đã bắt đầu chuyển coin lần đầu tiên sau 15 năm vào tháng 8. Hiện vị thế này có giá trị khoảng 538.000 USD, tương đương mức tăng xấp xỉ 461.981% nếu bán. Đây nối tiếp xu hướng các ví Bitcoin cổ xưa bỗng nhiên “tỉnh dậy” trở lại. Một kho Bitcoin đã đứng yên từ những ngày đầu tiên của mạng, giờ đã có lần di chuyển đầu tiên sau hơn 15 năm—nằm trong chuỗi những ví cổ xưa chớp sáng quay lại sự sống.
Theo theo dõi blockchain của Galaxy Research, một địa chỉ Bitcoin bắt đầu bằng 1Emi và đang giữ 8,54 BTC lần đầu nhận số coin này vào ngày 13/6/2011, khi Bitcoin được giao dịch quanh mức 14 USD, rồi im lặng trong 15,1 năm. Số dư hiện trị giá khoảng 538.000 USD đã được quét ra vào ngày 16/8 trong một giao dịch duy nhất được ghi nhận ở block 962,770. Với giá vốn trung bình gần 14 USD, vị thế này đại diện cho mức lãi khoảng 461.981%.
❓ Ý kiến của bạn là gì—đây có phải khởi đầu cho một đợt chuyển động lớn hơn hay chỉ là nhiễu? Hãy để lại bên dưới.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
🔥 Ví Bitcoin “để nguyên” suốt 15 năm bỗng nhiên hoạt động trở lại.
Hình ảnh: Shutterstock/DecryptTạo tài khoản để lưu bài viết của bạn.Thêm vào GoogleThêm Decrypt làm nguồn tin ưa thích để xem thêm các câu chuyện của chúng tôi trên Google.Tóm tắt Một ví Bitcoin nắm giữ 8,54 BTC, lần đầu được nạp vào ngày 13/6/2011, đã bắt đầu chuyển coin lần đầu tiên sau 15 năm vào tháng 8. Hiện vị thế này có giá trị khoảng 538.000 USD, tương đương mức tăng xấp xỉ 461.981% nếu bán. Đây nối tiếp xu hướng các ví Bitcoin cổ xưa bỗng nhiên “tỉnh dậy” trở lại. Một kho Bitcoin đã đứng yên từ những ngày đầu tiên của mạng, giờ đã có lần di chuyển đầu tiên sau hơn 15 năm—nằm trong chuỗi những ví cổ xưa chớp sáng quay lại sự sống.
Theo theo dõi blockchain của Galaxy Research, một địa chỉ Bitcoin bắt đầu bằng 1Emi và đang giữ 8,54 BTC lần đầu nhận số coin này vào ngày 13/6/2011, khi Bitcoin được giao dịch quanh mức 14 USD, rồi im lặng trong 15,1 năm. Số dư hiện trị giá khoảng 538.000 USD đã được quét ra vào ngày 16/8 trong một giao dịch duy nhất được ghi nhận ở block 962,770. Với giá vốn trung bình gần 14 USD, vị thế này đại diện cho mức lãi khoảng 461.981%.
❓ Ý kiến của bạn là gì—đây có phải khởi đầu cho một đợt chuyển động lớn hơn hay chỉ là nhiễu? Hãy để lại bên dưới.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
Hình ảnh: Shutterstock/DecryptTạo tài khoản để lưu bài viết của bạn.Thêm vào GoogleThêm Decrypt làm nguồn tin ưa thích để xem thêm các câu chuyện của chúng tôi trên Google.Tóm tắt Một ví Bitcoin nắm giữ 8,54 BTC, lần đầu được nạp vào ngày 13/6/2011, đã bắt đầu chuyển coin lần đầu tiên sau 15 năm vào tháng 8. Hiện vị thế này có giá trị khoảng 538.000 USD, tương đương mức tăng xấp xỉ 461.981% nếu bán. Đây nối tiếp xu hướng các ví Bitcoin cổ xưa bỗng nhiên “tỉnh dậy” trở lại. Một kho Bitcoin đã đứng yên từ những ngày đầu tiên của mạng, giờ đã có lần di chuyển đầu tiên sau hơn 15 năm—nằm trong chuỗi những ví cổ xưa chớp sáng quay lại sự sống.
Theo theo dõi blockchain của Galaxy Research, một địa chỉ Bitcoin bắt đầu bằng 1Emi và đang giữ 8,54 BTC lần đầu nhận số coin này vào ngày 13/6/2011, khi Bitcoin được giao dịch quanh mức 14 USD, rồi im lặng trong 15,1 năm. Số dư hiện trị giá khoảng 538.000 USD đã được quét ra vào ngày 16/8 trong một giao dịch duy nhất được ghi nhận ở block 962,770. Với giá vốn trung bình gần 14 USD, vị thế này đại diện cho mức lãi khoảng 461.981%.
❓ Ý kiến của bạn là gì—đây có phải khởi đầu cho một đợt chuyển động lớn hơn hay chỉ là nhiễu? Hãy để lại bên dưới.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
76
·
--
🔥 Đã phát hiện phần mềm độc hại SparkKitty trên các kho ứng dụng nhắm mục tiêu đến cụm từ hạt giống ví tiền mã hóa.
Phần mềm độc hại được phát tán thông qua các ứng dụng độc hại trên App Store của Apple, Google Play và các kho ứng dụng bên thứ ba. Các nhà nghiên cứu cảnh báo rằng việc lưu cụm từ khôi phục ví dưới dạng ảnh chụp màn hình có thể khiến tài sản crypto dễ bị đánh cắp. Báo cáo mới từ công ty an ninh mạng Check Point nêu chi tiết chiến dịch mã độc SparkKitty đã nhắm vào người dùng tiền mã hóa như thế nào bằng cách quét các ảnh được lưu trên thiết bị Android và iPhone bị nhiễm để tìm cụm từ khôi phục ví và các thông tin nhạy cảm khác.
Được Kaspersky phát hiện lần đầu vào tháng 6 năm 2025, phân tích của Check Point đã mô tả cách phần mềm độc hại lây lan thông qua App Store của Apple, Google Play và các kho ứng dụng bên thứ ba. Điều khiến SparkKitty đặc biệt đáng chú ý là sự xuất hiện của nó trên cả Apple App Store và Google Play, tạo nên bề mặt tấn công rộng. Check Point viết. Tác nhân đe doạ đứng sau SparkKitty đã phát tán các ứng dụng trojan được ngụy trang như những công cụ tiền mã hóa hợp pháp, các nền tảng nhắn tin và thậm chí cả ứng dụng giải trí, từ đó làm tăng đáng kể khả năng bị cài đặt bởi những người dùng không hề hay biết. Sau khi người dùng cấp quyền truy cập vào thư viện ảnh của họ, mã độc sẽ quét các hình ảnh đã lưu để tìm cụm từ khôi phục ví và các thông tin nhạy cảm khác trước khi tải dữ liệu lên các máy chủ do kẻ tấn công kiểm soát.
❓ Theo bạn thì đây là khởi đầu của một kế hoạch lớn hơn hay chỉ là tiếng ồn? Hãy để lại ý kiến bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Đã phát hiện phần mềm độc hại SparkKitty trên các kho ứng dụng nhắm mục tiêu đến cụm từ hạt giống ví tiền mã hóa.
Phần mềm độc hại được phát tán thông qua các ứng dụng độc hại trên App Store của Apple, Google Play và các kho ứng dụng bên thứ ba. Các nhà nghiên cứu cảnh báo rằng việc lưu cụm từ khôi phục ví dưới dạng ảnh chụp màn hình có thể khiến tài sản crypto dễ bị đánh cắp. Báo cáo mới từ công ty an ninh mạng Check Point nêu chi tiết chiến dịch mã độc SparkKitty đã nhắm vào người dùng tiền mã hóa như thế nào bằng cách quét các ảnh được lưu trên thiết bị Android và iPhone bị nhiễm để tìm cụm từ khôi phục ví và các thông tin nhạy cảm khác.
Được Kaspersky phát hiện lần đầu vào tháng 6 năm 2025, phân tích của Check Point đã mô tả cách phần mềm độc hại lây lan thông qua App Store của Apple, Google Play và các kho ứng dụng bên thứ ba. Điều khiến SparkKitty đặc biệt đáng chú ý là sự xuất hiện của nó trên cả Apple App Store và Google Play, tạo nên bề mặt tấn công rộng. Check Point viết. Tác nhân đe doạ đứng sau SparkKitty đã phát tán các ứng dụng trojan được ngụy trang như những công cụ tiền mã hóa hợp pháp, các nền tảng nhắn tin và thậm chí cả ứng dụng giải trí, từ đó làm tăng đáng kể khả năng bị cài đặt bởi những người dùng không hề hay biết. Sau khi người dùng cấp quyền truy cập vào thư viện ảnh của họ, mã độc sẽ quét các hình ảnh đã lưu để tìm cụm từ khôi phục ví và các thông tin nhạy cảm khác trước khi tải dữ liệu lên các máy chủ do kẻ tấn công kiểm soát.
❓ Theo bạn thì đây là khởi đầu của một kế hoạch lớn hơn hay chỉ là tiếng ồn? Hãy để lại ý kiến bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Phần mềm độc hại được phát tán thông qua các ứng dụng độc hại trên App Store của Apple, Google Play và các kho ứng dụng bên thứ ba. Các nhà nghiên cứu cảnh báo rằng việc lưu cụm từ khôi phục ví dưới dạng ảnh chụp màn hình có thể khiến tài sản crypto dễ bị đánh cắp. Báo cáo mới từ công ty an ninh mạng Check Point nêu chi tiết chiến dịch mã độc SparkKitty đã nhắm vào người dùng tiền mã hóa như thế nào bằng cách quét các ảnh được lưu trên thiết bị Android và iPhone bị nhiễm để tìm cụm từ khôi phục ví và các thông tin nhạy cảm khác.
Được Kaspersky phát hiện lần đầu vào tháng 6 năm 2025, phân tích của Check Point đã mô tả cách phần mềm độc hại lây lan thông qua App Store của Apple, Google Play và các kho ứng dụng bên thứ ba. Điều khiến SparkKitty đặc biệt đáng chú ý là sự xuất hiện của nó trên cả Apple App Store và Google Play, tạo nên bề mặt tấn công rộng. Check Point viết. Tác nhân đe doạ đứng sau SparkKitty đã phát tán các ứng dụng trojan được ngụy trang như những công cụ tiền mã hóa hợp pháp, các nền tảng nhắn tin và thậm chí cả ứng dụng giải trí, từ đó làm tăng đáng kể khả năng bị cài đặt bởi những người dùng không hề hay biết. Sau khi người dùng cấp quyền truy cập vào thư viện ảnh của họ, mã độc sẽ quét các hình ảnh đã lưu để tìm cụm từ khôi phục ví và các thông tin nhạy cảm khác trước khi tải dữ liệu lên các máy chủ do kẻ tấn công kiểm soát.
❓ Theo bạn thì đây là khởi đầu của một kế hoạch lớn hơn hay chỉ là tiếng ồn? Hãy để lại ý kiến bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
39
·
--
🔥 Sổ cái nói rằng lỗ hổng Coldcard cho thấy bảo mật ví Bitcoin phải thích nghi với AI.
Hình ảnh: Shutterstock/BitcoinHãy tạo tài khoản để lưu các bài viết của bạn.Thêm trên GoogleThêm Đọc để làm nguồn ưu tiên của bạn để xem thêm các câu chuyện của chúng tôi trên Google.Tóm tắt nhanh Ledger cho biết lỗ hổng Coldcard là lời cảnh báo cho ngành ví Bitcoin phần cứng, nhưng nói rằng các thiết bị của riêng họ không bị ảnh hưởng. Công ty lập luận rằng các bộ tạo số ngẫu nhiên phần cứng được chứng nhận độc lập là thiết yếu để tạo an toàn các cụm từ khôi phục ví. Ledger cho biết AI đang thúc đẩy việc phát hiện lỗ hổng và buộc các đội ngũ an ninh phải phòng thủ ở tốc độ máy móc. Nhà sản xuất ví phần cứng Ledger cho biết lỗ hổng Coldcard gần đây nên được xem là lời cảnh báo đối với ngành tiền mã hóa. Theo Giám đốc công nghệ (CTO) của Ledger là Charles Guillemet, sự cố đã phơi bày những điểm yếu trong cách một số thiết bị, trong trường hợp này là ví tiền mã hóa phần cứng, tạo ra tính ngẫu nhiên mật mã đồng thời cho thấy trí tuệ nhân tạo đang định hình lại cả các cuộc tấn công mạng lẫn các biện pháp phòng vệ số như thế nào.
“Chúng tôi coi đây là một lời nhắc nghiêm túc về việc toàn bộ mô hình bảo mật của một ví phần cứng phụ thuộc vào tính ngẫu nhiên như thế nào—nó sống hay chết là nhờ vào điều đó”, Guillemet nói với Decrypt. “Mật mã là khó và triển khai an toàn còn khó hơn. Sự cố Coldcard của tuần này đã làm điều đó trở nên rõ ràng theo cách đắt giá nhất có thể.” Những bình luận được đưa ra khi hệ quả từ lỗ hổng Coldcard tiếp tục lan rộng. Tuần trước, nhà sản xuất Coldcard là Coinkite đã công bố một lỗ hổng trong chiếc ví Bitcoin phần cứng Coldcard hoạt động cách ly (air-gapped) mà truy ngược về bản firmware phát hành vào tháng 3 năm 2021.
❓ Ý kiến của bạn là gì—đây có phải là khởi đầu của một bước đi lớn hơn hay chỉ là nhiễu? Hãy để lại bình luận bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Sổ cái nói rằng lỗ hổng Coldcard cho thấy bảo mật ví Bitcoin phải thích nghi với AI.
Hình ảnh: Shutterstock/BitcoinHãy tạo tài khoản để lưu các bài viết của bạn.Thêm trên GoogleThêm Đọc để làm nguồn ưu tiên của bạn để xem thêm các câu chuyện của chúng tôi trên Google.Tóm tắt nhanh Ledger cho biết lỗ hổng Coldcard là lời cảnh báo cho ngành ví Bitcoin phần cứng, nhưng nói rằng các thiết bị của riêng họ không bị ảnh hưởng. Công ty lập luận rằng các bộ tạo số ngẫu nhiên phần cứng được chứng nhận độc lập là thiết yếu để tạo an toàn các cụm từ khôi phục ví. Ledger cho biết AI đang thúc đẩy việc phát hiện lỗ hổng và buộc các đội ngũ an ninh phải phòng thủ ở tốc độ máy móc. Nhà sản xuất ví phần cứng Ledger cho biết lỗ hổng Coldcard gần đây nên được xem là lời cảnh báo đối với ngành tiền mã hóa. Theo Giám đốc công nghệ (CTO) của Ledger là Charles Guillemet, sự cố đã phơi bày những điểm yếu trong cách một số thiết bị, trong trường hợp này là ví tiền mã hóa phần cứng, tạo ra tính ngẫu nhiên mật mã đồng thời cho thấy trí tuệ nhân tạo đang định hình lại cả các cuộc tấn công mạng lẫn các biện pháp phòng vệ số như thế nào.
“Chúng tôi coi đây là một lời nhắc nghiêm túc về việc toàn bộ mô hình bảo mật của một ví phần cứng phụ thuộc vào tính ngẫu nhiên như thế nào—nó sống hay chết là nhờ vào điều đó”, Guillemet nói với Decrypt. “Mật mã là khó và triển khai an toàn còn khó hơn. Sự cố Coldcard của tuần này đã làm điều đó trở nên rõ ràng theo cách đắt giá nhất có thể.” Những bình luận được đưa ra khi hệ quả từ lỗ hổng Coldcard tiếp tục lan rộng. Tuần trước, nhà sản xuất Coldcard là Coinkite đã công bố một lỗ hổng trong chiếc ví Bitcoin phần cứng Coldcard hoạt động cách ly (air-gapped) mà truy ngược về bản firmware phát hành vào tháng 3 năm 2021.
❓ Ý kiến của bạn là gì—đây có phải là khởi đầu của một bước đi lớn hơn hay chỉ là nhiễu? Hãy để lại bình luận bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Hình ảnh: Shutterstock/BitcoinHãy tạo tài khoản để lưu các bài viết của bạn.Thêm trên GoogleThêm Đọc để làm nguồn ưu tiên của bạn để xem thêm các câu chuyện của chúng tôi trên Google.Tóm tắt nhanh Ledger cho biết lỗ hổng Coldcard là lời cảnh báo cho ngành ví Bitcoin phần cứng, nhưng nói rằng các thiết bị của riêng họ không bị ảnh hưởng. Công ty lập luận rằng các bộ tạo số ngẫu nhiên phần cứng được chứng nhận độc lập là thiết yếu để tạo an toàn các cụm từ khôi phục ví. Ledger cho biết AI đang thúc đẩy việc phát hiện lỗ hổng và buộc các đội ngũ an ninh phải phòng thủ ở tốc độ máy móc. Nhà sản xuất ví phần cứng Ledger cho biết lỗ hổng Coldcard gần đây nên được xem là lời cảnh báo đối với ngành tiền mã hóa. Theo Giám đốc công nghệ (CTO) của Ledger là Charles Guillemet, sự cố đã phơi bày những điểm yếu trong cách một số thiết bị, trong trường hợp này là ví tiền mã hóa phần cứng, tạo ra tính ngẫu nhiên mật mã đồng thời cho thấy trí tuệ nhân tạo đang định hình lại cả các cuộc tấn công mạng lẫn các biện pháp phòng vệ số như thế nào.
“Chúng tôi coi đây là một lời nhắc nghiêm túc về việc toàn bộ mô hình bảo mật của một ví phần cứng phụ thuộc vào tính ngẫu nhiên như thế nào—nó sống hay chết là nhờ vào điều đó”, Guillemet nói với Decrypt. “Mật mã là khó và triển khai an toàn còn khó hơn. Sự cố Coldcard của tuần này đã làm điều đó trở nên rõ ràng theo cách đắt giá nhất có thể.” Những bình luận được đưa ra khi hệ quả từ lỗ hổng Coldcard tiếp tục lan rộng. Tuần trước, nhà sản xuất Coldcard là Coinkite đã công bố một lỗ hổng trong chiếc ví Bitcoin phần cứng Coldcard hoạt động cách ly (air-gapped) mà truy ngược về bản firmware phát hành vào tháng 3 năm 2021.
❓ Ý kiến của bạn là gì—đây có phải là khởi đầu của một bước đi lớn hơn hay chỉ là nhiễu? Hãy để lại bình luận bên dưới.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
40
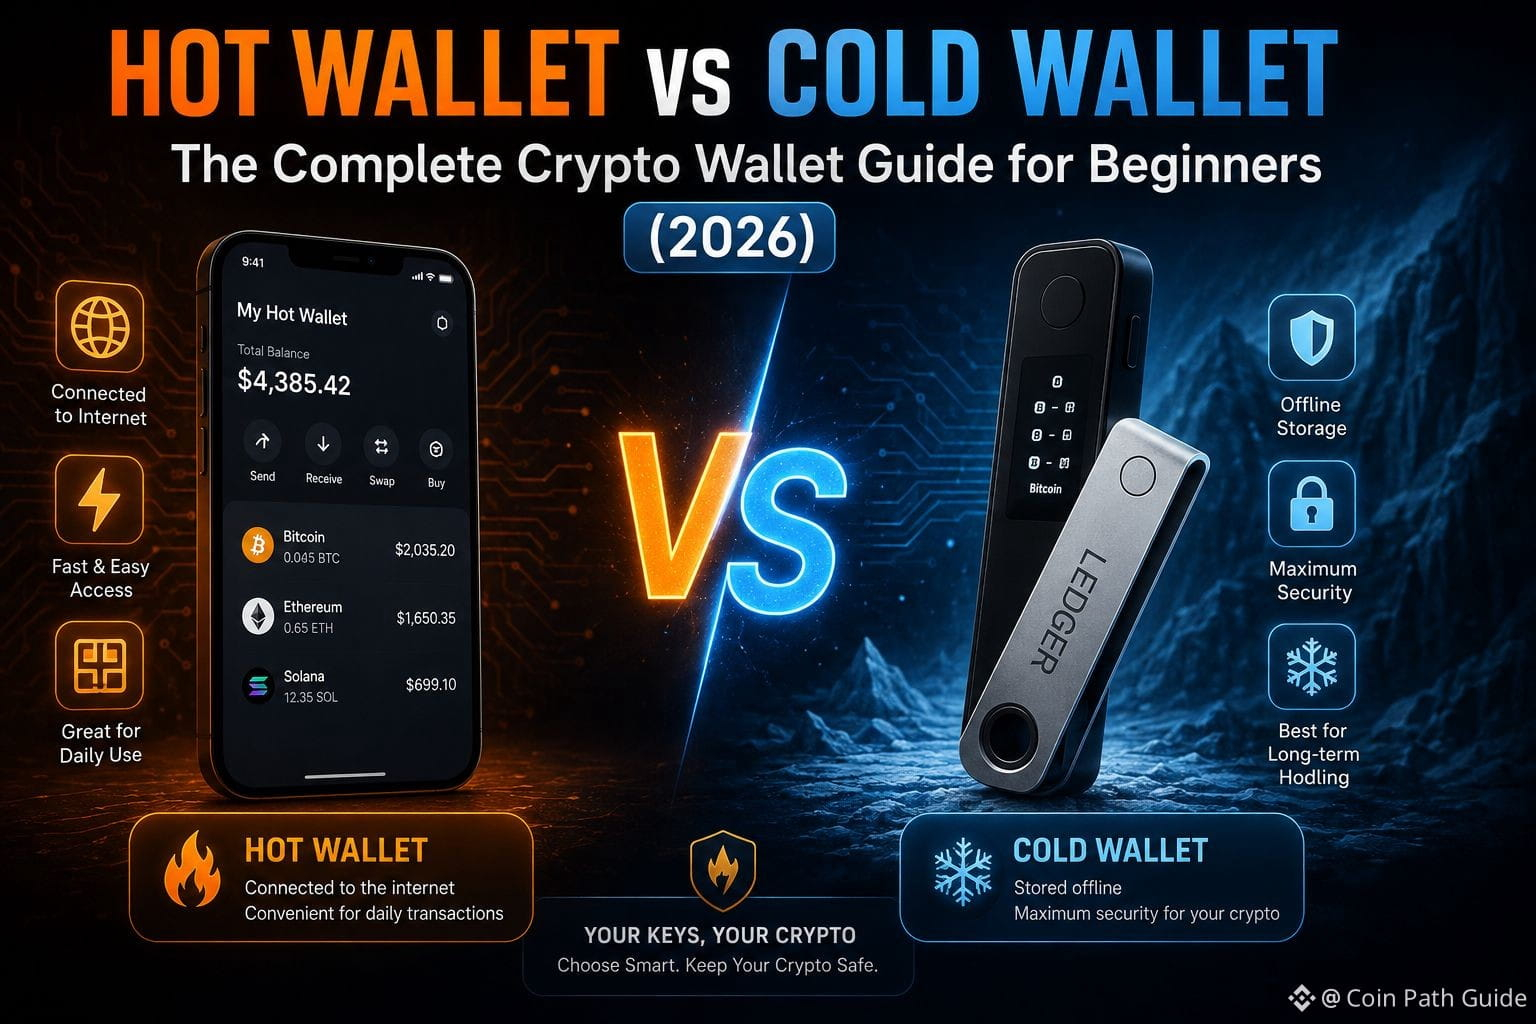
🔐 Ví nóng vs Ví lạnh — Bạn cần cái nào?
90% người dùng crypto mới mắc sai lầm này: để toàn bộ coin của họ trên một sàn giao dịch. Nhưng vì sao "Không có khóa riêng, không có coin của bạn" lại quan trọng?
🔥 Ví nóng → Phù hợp cho giao dịch thường xuyên, nhưng rủi ro cao hơn
❄️ Ví lạnh → Lựa chọn an toàn nhất để nắm giữ dài hạn
Tôi đã phân tích chi tiết khi nào dùng mỗi loại (kèm ví dụ thực tế) trên blog 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Hiện tại bạn đang dùng loại nào? Hãy để lại ở phần bình luận 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
🔐 Ví nóng vs Ví lạnh — Bạn cần cái nào?
90% người dùng crypto mới mắc sai lầm này: để toàn bộ coin của họ trên một sàn giao dịch. Nhưng vì sao "Không có khóa riêng, không có coin của bạn" lại quan trọng?
🔥 Ví nóng → Phù hợp cho giao dịch thường xuyên, nhưng rủi ro cao hơn
❄️ Ví lạnh → Lựa chọn an toàn nhất để nắm giữ dài hạn
Tôi đã phân tích chi tiết khi nào dùng mỗi loại (kèm ví dụ thực tế) trên blog 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Hiện tại bạn đang dùng loại nào? Hãy để lại ở phần bình luận 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
90% người dùng crypto mới mắc sai lầm này: để toàn bộ coin của họ trên một sàn giao dịch. Nhưng vì sao "Không có khóa riêng, không có coin của bạn" lại quan trọng?
🔥 Ví nóng → Phù hợp cho giao dịch thường xuyên, nhưng rủi ro cao hơn
❄️ Ví lạnh → Lựa chọn an toàn nhất để nắm giữ dài hạn
Tôi đã phân tích chi tiết khi nào dùng mỗi loại (kèm ví dụ thực tế) trên blog 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Hiện tại bạn đang dùng loại nào? Hãy để lại ở phần bình luận 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
2
110
⚡ #OnChainSwap do #1inch cung cấp hiện đã hoạt động trên #FutureWallet
Trải nghiệm việc trao đổi token siêu nhanh với định tuyến thông minh, tỷ giá tốt nhất trên thị trường và thực thi đa chuỗi liền mạch — tất cả trong một hệ sinh thái phi tập trung an toàn.
🔹 Tập hợp tỷ giá tốt nhất
🔹 Trao đổi Nhanh & An toàn
🔹 Hỗ trợ Đa chuỗi
🔹 Xây dựng cho Hiệu suất Web3
Trao đổi thông minh hơn. Giao dịch nhanh hơn. Giữ phi tập trung. 🚀
X @MyfWallet
#FutureWallet #1inch #DeFi #Web3 #Crypto #Blockchain #DEX #MultiChain #CryptoWallet $NEIRO
⚡ #OnChainSwap do #1inch cung cấp hiện đã hoạt động trên #FutureWallet
Trải nghiệm việc trao đổi token siêu nhanh với định tuyến thông minh, tỷ giá tốt nhất trên thị trường và thực thi đa chuỗi liền mạch — tất cả trong một hệ sinh thái phi tập trung an toàn.
🔹 Tập hợp tỷ giá tốt nhất
🔹 Trao đổi Nhanh & An toàn
🔹 Hỗ trợ Đa chuỗi
🔹 Xây dựng cho Hiệu suất Web3
Trao đổi thông minh hơn. Giao dịch nhanh hơn. Giữ phi tập trung. 🚀
X @MyfWallet
#FutureWallet #1inch #DeFi #Web3 #Crypto #Blockchain #DEX #MultiChain #CryptoWallet $NEIRO
Trải nghiệm việc trao đổi token siêu nhanh với định tuyến thông minh, tỷ giá tốt nhất trên thị trường và thực thi đa chuỗi liền mạch — tất cả trong một hệ sinh thái phi tập trung an toàn.
🔹 Tập hợp tỷ giá tốt nhất
🔹 Trao đổi Nhanh & An toàn
🔹 Hỗ trợ Đa chuỗi
🔹 Xây dựng cho Hiệu suất Web3
Trao đổi thông minh hơn. Giao dịch nhanh hơn. Giữ phi tập trung. 🚀
X @MyfWallet
#FutureWallet #1inch #DeFi #Web3 #Crypto #Blockchain #DEX #MultiChain #CryptoWallet $NEIRO

222
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#FedRateWatch
1M lượt xem
4,765 đang thảo luận
2
#TinFed
70,787 lượt xem
328 đang thảo luận
3
#TheoDõiFOMC
79,915 lượt xem
526 đang thảo luận
4
#45NgayTuDoTaiChinh
902,285 lượt xem
3,090 đang thảo luận
5
#ZcashHoldersBackNU7Upgrade
288 lượt xem
19 đang thảo luận
6
#MSTRTradingVolumeSurpassesMorganStanley
7,340 lượt xem
262 đang thảo luận
7
#BitcoinFalls4%
18,654 lượt xem
521 đang thảo luận
8
#SKHynixInTalksToMakeMemoryChipsInUS
8,125 lượt xem
214 đang thảo luận
9
#OpenAIDiscussesNewFundingAt$1.2TValuation
2,276 lượt xem
40 đang thảo luận
10
#ArgentinaCommitsToOECDCryptoReportingBy2029
17,535 lượt xem
388 đang thảo luận