

#coldcardexploitfundssenttomixers
coldcardexploitfundssenttomixers
76,700 lượt xem
763 đang thảo luận
Phổ biến
Mới nhất
·
--
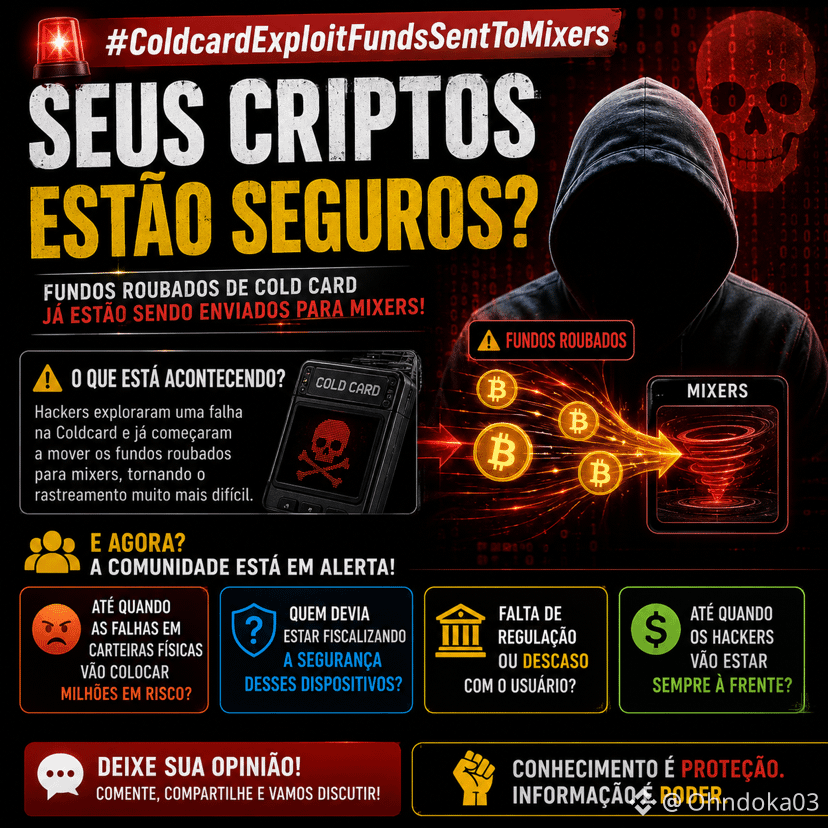
🚨 TIỀN ĐIỆN TỬ CỦA BẠN CÓ AN TOÀN KHÔNG? 🚨
Tin tặc đã khai thác một lỗ hổng trên Coldcard và các quỹ bị đánh cắp hiện đang được chuyển đến các máy trộn!
Theo dõi gần như không thể… 🔥
Cộng đồng đang ở trạng thái cảnh giác cao nhất!
Bạn có tin tưởng 100% vào ví phần cứng của mình không?
👇 Hãy bình luận ý kiến của bạn!
#ColdcardExploitFundsSentToMixers
104
Các khoản tiền bị đánh cắp từ vụ khai thác ví phần cứng gần đây đang chuyển sang các giao thức trộn quyền riêng tư khi kẻ tấn công tìm cách xóa dấu vết. Các nhà theo dõi trên chuỗi đã phát hiện hàng triệu USD tiền mã hóa đang chuyển thẳng tới các hợp đồng trộn. Các token của giao thức quyền riêng tư như $TORN và $ETH nhiều khả năng sẽ thu hút sự quan tâm của thị trường hơn khi công nghệ quyền riêng tư tiếp tục được chú ý trên toàn cầu. #ColdcardExploitFundsSentToMixers
Các khoản tiền bị đánh cắp từ vụ khai thác ví phần cứng gần đây đang chuyển sang các giao thức trộn quyền riêng tư khi kẻ tấn công tìm cách xóa dấu vết. Các nhà theo dõi trên chuỗi đã phát hiện hàng triệu USD tiền mã hóa đang chuyển thẳng tới các hợp đồng trộn. Các token của giao thức quyền riêng tư như $TORN và $ETH nhiều khả năng sẽ thu hút sự quan tâm của thị trường hơn khi công nghệ quyền riêng tư tiếp tục được chú ý trên toàn cầu. #ColdcardExploitFundsSentToMixers
113
#ColdcardExploitFundsSentToMixers
🚨 Vụ hack quá tệ. Việc chuyển tiền vào các máy trộn (mixers) còn khiến mọi thứ tệ hơn.
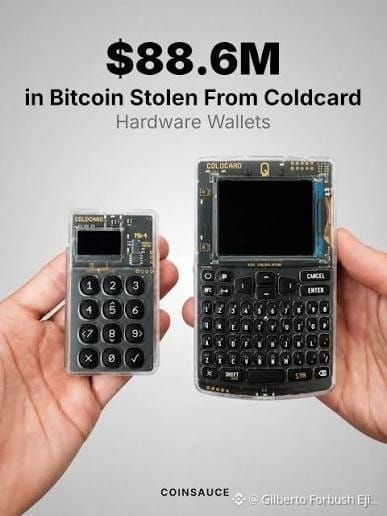
Các ví bị khai thác trong vụ vi phạm bảo mật Coldcard hiện được cho là đang gửi Bitcoin bị đánh cắp thông qua các crypto mixer—một cách thường được dùng để làm cho số tiền bị đánh cắp khó truy vết hơn. Các nhà điều tra ước tính thiệt hại đã tăng lên gần 89 triệu USD, và kẻ tấn công vẫn tiếp tục chuyển tiền sau khi khai thác một lỗ hổng trong firmware của ví dễ bị tổn thương.
Đây không chỉ là một vụ hack khác.
Nó là lời nhắc rằng tự quản lý tài sản chỉ mạnh bằng phần mềm bảo vệ khóa của bạn.
Khi những đồng tiền bị đánh cắp đến được các máy trộn, việc khôi phục sẽ trở nên khó khăn hơn một cách rõ rệt.
Trong crypto, bảo mật không phải là một tính năng. Đó là khoản đầu tư. Mất nó một lần, thì các biểu đồ giá sẽ không còn quan trọng nữa.
#Bitcoin #CryptoSecurity #SelfCustody
1
574
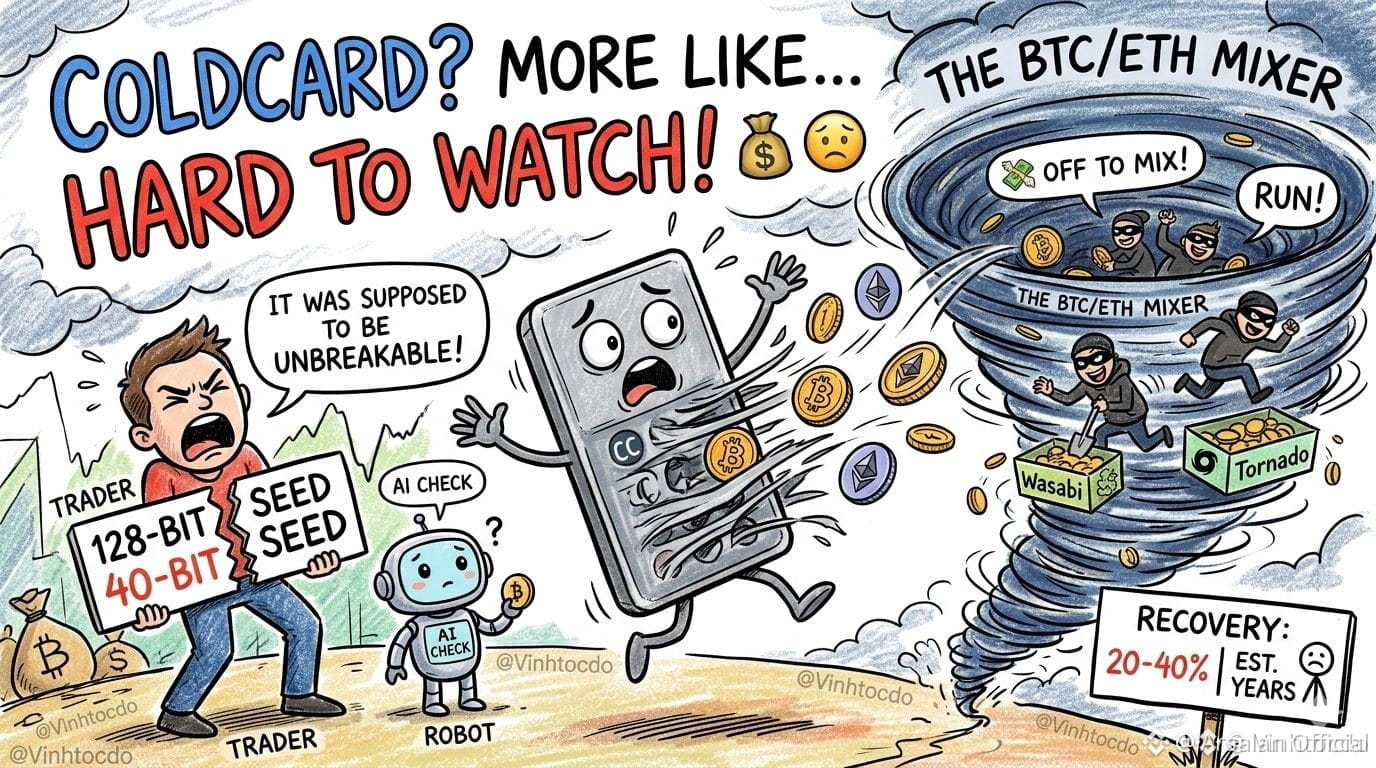
🥶 VÍ ĐẦU TƯ HẲNG CỨNG Ư? NGHE NHƯNG KHÓ XEM MỚI ĐÚNG! 💸
#ColdcardExploitFundsSentToMixers
Các quỹ coldcardexploit vừa có một chuyến đi “hoang dã” khi tin tặc cuối cùng cũng chuyển được chiến lợi phẩm! Gần đây CertiK đã cảnh báo 64 BTC được chuyển vào Wasabi Wallet, kèm theo 200 ETH được gửi thẳng tới Tornado Cash. 🌪️🏃♂️
Tin đồn rằng cơ hội thu hồi đang cực thấp, chỉ khoảng 20 đến 40%, và việc lấy lại bất cứ thứ gì cũng có thể sẽ mất nhiều năm. Tất cả sự hỗn loạn này bắt nguồn từ một lỗi firmware từ thời cũ năm 2021, khiến cụm seed phrase bị lộ và trở thành mục tiêu cho các cuộc tấn công brute-force khốc liệt. 🤦♂️💀
Chưa hết, một bước kiểm tra bảo mật đơn giản lẽ ra có thể ngăn chặn hơn 100 triệu USD+ thiệt hại. Nói về một sự thiếu sót “đắt giá” thật đấy!
Ngay bây giờ các trader nên làm gì? Nếu bạn đã dùng các ví phần cứng dễ tổn thương này, HÃY TẠO LẠI CỤM SEED PHRASE NGAY LẬP TỨC và chuyển tài sản của bạn sang “vùng đất” mới an toàn! 🛡️💼
👉 Không phải lời khuyên tài chính! Luôn tự nghiên cứu (DYOR).
#BinanceSquare #HardwareWallet #CryptoNews #RiskManagement
$CTSI
{future}(CTSIUSDT)
$TAKE
{future}(TAKEUSDT)
$SKYAI
{future}(SKYAIUSDT)
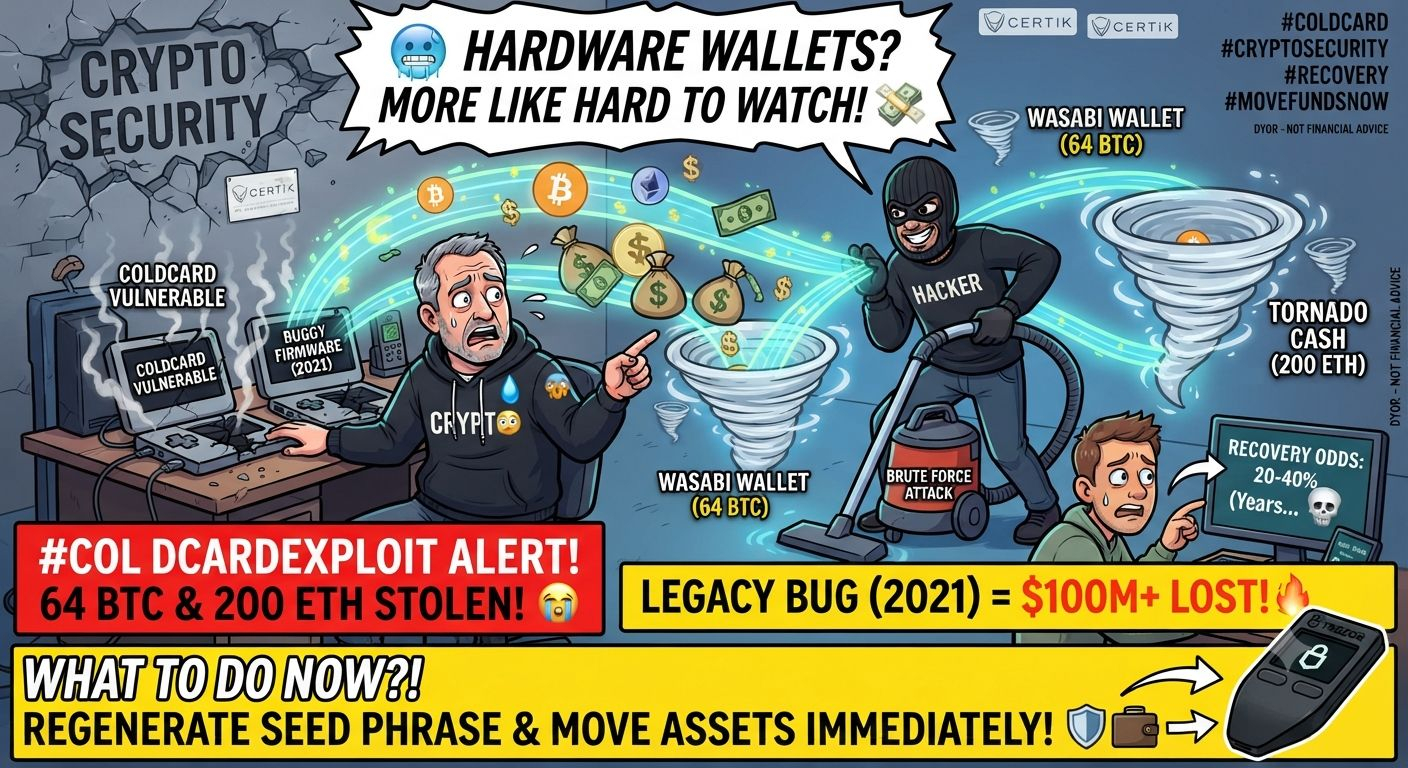
🥶 VÍ ĐẦU TƯ HẲNG CỨNG Ư? NGHE NHƯNG KHÓ XEM MỚI ĐÚNG! 💸
#ColdcardExploitFundsSentToMixers
Các quỹ coldcardexploit vừa có một chuyến đi “hoang dã” khi tin tặc cuối cùng cũng chuyển được chiến lợi phẩm! Gần đây CertiK đã cảnh báo 64 BTC được chuyển vào Wasabi Wallet, kèm theo 200 ETH được gửi thẳng tới Tornado Cash. 🌪️🏃♂️
Tin đồn rằng cơ hội thu hồi đang cực thấp, chỉ khoảng 20 đến 40%, và việc lấy lại bất cứ thứ gì cũng có thể sẽ mất nhiều năm. Tất cả sự hỗn loạn này bắt nguồn từ một lỗi firmware từ thời cũ năm 2021, khiến cụm seed phrase bị lộ và trở thành mục tiêu cho các cuộc tấn công brute-force khốc liệt. 🤦♂️💀
Chưa hết, một bước kiểm tra bảo mật đơn giản lẽ ra có thể ngăn chặn hơn 100 triệu USD+ thiệt hại. Nói về một sự thiếu sót “đắt giá” thật đấy!
Ngay bây giờ các trader nên làm gì? Nếu bạn đã dùng các ví phần cứng dễ tổn thương này, HÃY TẠO LẠI CỤM SEED PHRASE NGAY LẬP TỨC và chuyển tài sản của bạn sang “vùng đất” mới an toàn! 🛡️💼
👉 Không phải lời khuyên tài chính! Luôn tự nghiên cứu (DYOR).
#BinanceSquare #HardwareWallet #CryptoNews #RiskManagement
$CTSI
$TAKE
$SKYAI
1
234
🔥🥶 TÚLIP DE PHẦN CỨNG? KHÓ ĐỂ THEO DÕI HƠN NỮA! 💸
#coldcardexploitfundssenttomixers
cuối cùng hacker cũng đã “tỉnh giấc”! CertiK đã thấy 64 BTC được chuyển sang Wasabi và 200 ETH chuyển đến Tornado Cash. 🌪️🏃♂️
📊 CHUYỆN GÌ ĐÃ XẢY RA?
Vụ khai thác/đột nhập Coldcard đã là vụ hack lớn thứ ba của năm 2026.
100 triệu USD bằng Bitcoin đã bị đánh cắp từ 7.300 ví. Giờ đây, kẻ tấn công đang rửa tiền thông qua các mixer.
💬 BẠN CÓ BỊ ẢNH HƯỞNG KHÔNG?
Vấn đề bắt nguồn từ một lỗi trong firmware của tháng 3 năm 2021 khiến entropy của hạt giống (seed) bị giảm xuống chỉ còn 40 bit.
Hơn 7.300 ví đã bị xâm phạm.
⚠️ KHẢ NĂNG LẤY LẠI CHỈ CÒN 20-40%
🔻 NÊN LÀM GÌ?
• Tạo lại seed NGAY LẬP TỨC
• Chuyển tài sản sang các ví mới
• Giữ Coldcard và seed để làm bằng chứng sở hữu
💬 Các bạn nghĩ sao? Bảo mật của ví phần cứng đang bị “soát” sao?
👉 NFA! DYOR!
#Coldcard #BlockchainSecurity
BTCUSDT Perp. 64,672. (+0.22%)
$DIA —
$GUN
{future}(GUNUSDT)
{future}(DIAUSDT)
$BTC
{future}(BTCUSDT)
🔥🥶 TÚLIP DE PHẦN CỨNG? KHÓ ĐỂ THEO DÕI HƠN NỮA! 💸
#coldcardexploitfundssenttomixers
cuối cùng hacker cũng đã “tỉnh giấc”! CertiK đã thấy 64 BTC được chuyển sang Wasabi và 200 ETH chuyển đến Tornado Cash. 🌪️🏃♂️
📊 CHUYỆN GÌ ĐÃ XẢY RA?
Vụ khai thác/đột nhập Coldcard đã là vụ hack lớn thứ ba của năm 2026.
100 triệu USD bằng Bitcoin đã bị đánh cắp từ 7.300 ví. Giờ đây, kẻ tấn công đang rửa tiền thông qua các mixer.
💬 BẠN CÓ BỊ ẢNH HƯỞNG KHÔNG?
Vấn đề bắt nguồn từ một lỗi trong firmware của tháng 3 năm 2021 khiến entropy của hạt giống (seed) bị giảm xuống chỉ còn 40 bit.
Hơn 7.300 ví đã bị xâm phạm.
⚠️ KHẢ NĂNG LẤY LẠI CHỈ CÒN 20-40%
🔻 NÊN LÀM GÌ?
• Tạo lại seed NGAY LẬP TỨC
• Chuyển tài sản sang các ví mới
• Giữ Coldcard và seed để làm bằng chứng sở hữu
💬 Các bạn nghĩ sao? Bảo mật của ví phần cứng đang bị “soát” sao?
👉 NFA! DYOR!
#Coldcard #BlockchainSecurity
BTCUSDT Perp. 64,672. (+0.22%)
$DIA —
$GUN
$BTC
3
5
6.1k
#ColdcardExploitFundsSentToMixers
🚨 #ColdcardExploitFundsSentToMixers
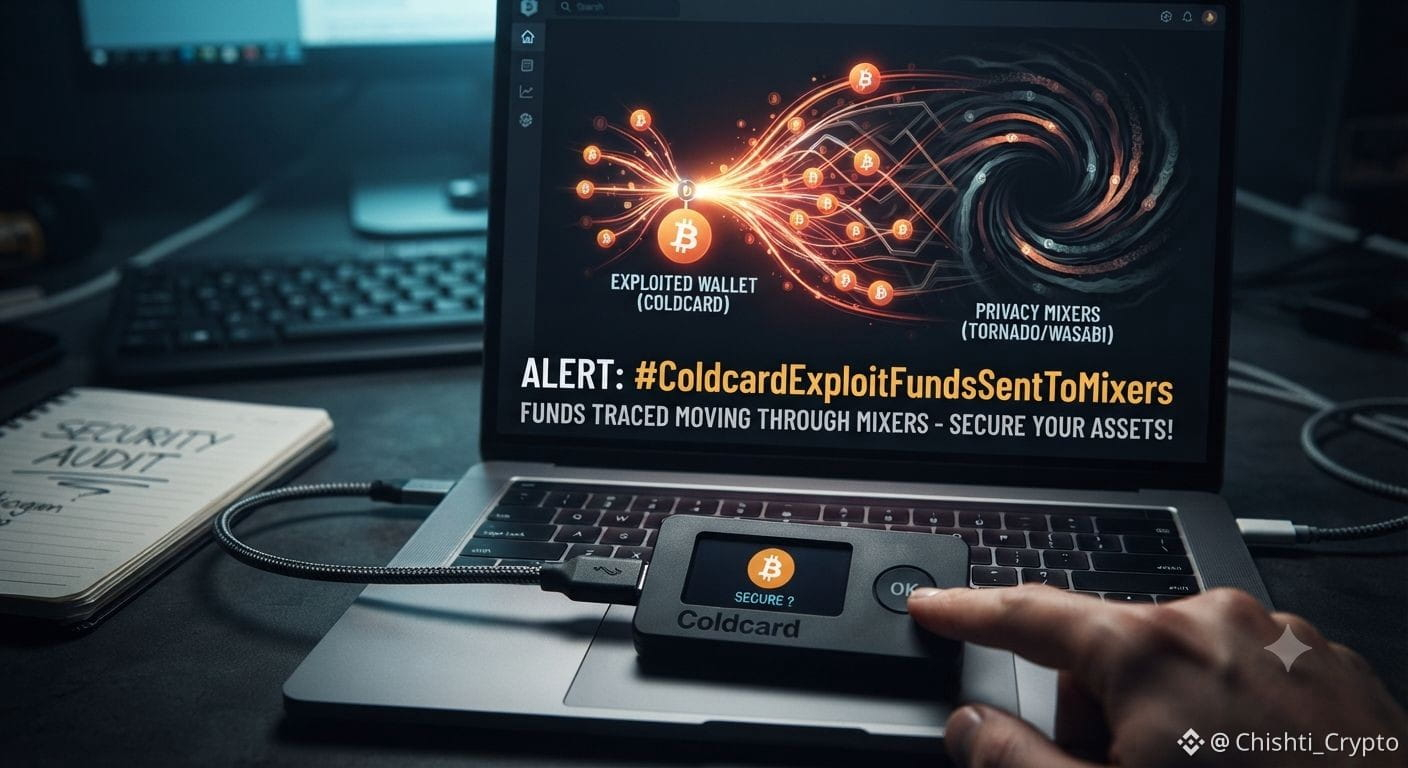
Cảnh báo lớn đang lan truyền trong cộng đồng crypto ngay lúc này! Theo các báo cáo, các quỹ liên quan đến một vụ khai thác ví phần cứng Coldcard gần đây đang được chuyển tiếp một cách chủ động thông qua các dịch vụ trộn quyền riêng tư.
Tình huống này là một lời nhắc quan trọng về lý do tại sao an ninh vận hành lại cực kỳ quan trọng trong tự quản lý tài sản:
Kiểm tra Firmware: Luôn xác minh firmware của thiết bị trực tiếp thông qua các kênh chính thức của Coinkite.
Ưu tiên An toàn: Nếu bạn nghi ngờ có bất kỳ truy cập trái phép hoặc hoạt động bất thường nào, hãy cân nhắc chuyển tài sản của bạn sang một ví mới, an toàn ngay lập tức.
Hãy luôn cảnh giác, giữ an toàn cho tài sản của bạn và luôn kiểm tra kỹ thực hành bảo mật của mình trên thị trường! 🔐📉
#JapanRegulatorsUrgeCryptoWithdrawalLimits #KospiFalls4.58% #HYPEGains79%InQ2
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ETH
{spot}(ETHUSDT)
#ColdcardExploitFundsSentToMixers
🚨 #ColdcardExploitFundsSentToMixers
Cảnh báo lớn đang lan truyền trong cộng đồng crypto ngay lúc này! Theo các báo cáo, các quỹ liên quan đến một vụ khai thác ví phần cứng Coldcard gần đây đang được chuyển tiếp một cách chủ động thông qua các dịch vụ trộn quyền riêng tư.
Tình huống này là một lời nhắc quan trọng về lý do tại sao an ninh vận hành lại cực kỳ quan trọng trong tự quản lý tài sản:
Kiểm tra Firmware: Luôn xác minh firmware của thiết bị trực tiếp thông qua các kênh chính thức của Coinkite.
Ưu tiên An toàn: Nếu bạn nghi ngờ có bất kỳ truy cập trái phép hoặc hoạt động bất thường nào, hãy cân nhắc chuyển tài sản của bạn sang một ví mới, an toàn ngay lập tức.
Hãy luôn cảnh giác, giữ an toàn cho tài sản của bạn và luôn kiểm tra kỹ thực hành bảo mật của mình trên thị trường! 🔐📉
#JapanRegulatorsUrgeCryptoWithdrawalLimits #KospiFalls4.58% #HYPEGains79%InQ2
$BTC
$BNB
$ETH
1
1
139

🥶 Ví tiền phần cứng? Nhiều hơn như một thứ khó có thể chứng kiến! 💸
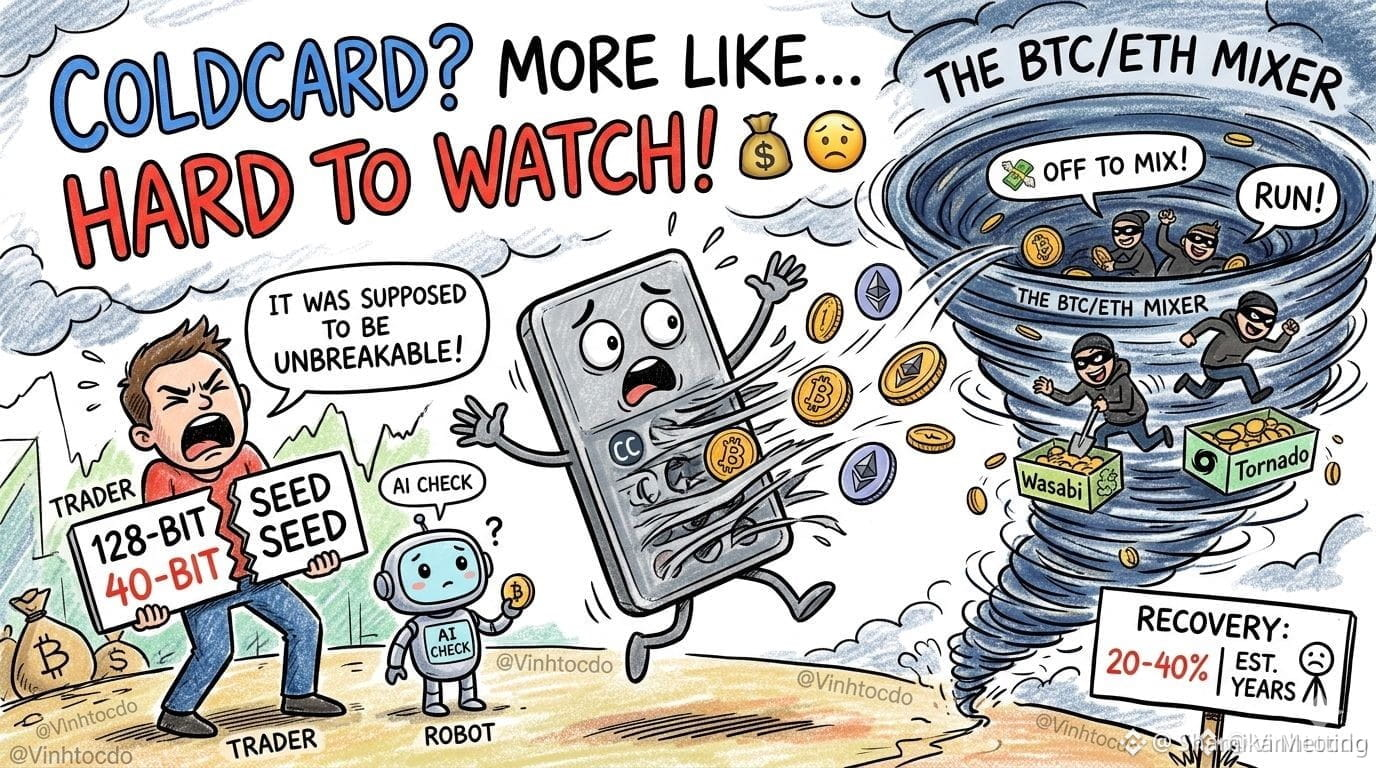
#ColdcardExploitFundsSentToMixers Cuối cùng kẻ tấn công đã “thức giấc”! CertiK ghi nhận 64 BTC được chuyển tới Wasabi và 200 ETH được nạp vào Tornado Cash. 🌪️🏃♂️
Nghe nói ngoài phố rằng khả năng thu hồi sẽ rất khắc nghiệt, khoảng 20–40%, và có thể mất nhiều năm mới lấy lại được bất cứ thứ gì. Tất cả là do lỗi trong firmware từ năm 2021 khiến cụm từ hạt giống (seed phrase) có thể bị tấn công bằng brute-force. 🤦♂️💀
Có vẻ như một lần kiểm tra bằng AI trị giá 2 đô la đã có thể giúp tiết kiệm hơn 100 triệu đô la. Thật là một sự cẩu thả tốn kém!
Nhà giao dịch nên làm gì? Nếu bạn đang sử dụng những ví cụ thể đó, hãy khôi phục lại seed phrase ngay lập tức. Chuyển tài sản của bạn sang một “mảnh đất” mới! 🛡️💼
👉 Không phải lời khuyên tài chính! Hãy tự tìm hiểu (DYOR)!
Xin hãy theo dõi
#Coldcard #BitcoinHack #BlockchainSecurity
$BTC
{future}(BTCUSDT)
🥶 Ví tiền phần cứng? Nhiều hơn như một thứ khó có thể chứng kiến! 💸
#ColdcardExploitFundsSentToMixers Cuối cùng kẻ tấn công đã “thức giấc”! CertiK ghi nhận 64 BTC được chuyển tới Wasabi và 200 ETH được nạp vào Tornado Cash. 🌪️🏃♂️
Nghe nói ngoài phố rằng khả năng thu hồi sẽ rất khắc nghiệt, khoảng 20–40%, và có thể mất nhiều năm mới lấy lại được bất cứ thứ gì. Tất cả là do lỗi trong firmware từ năm 2021 khiến cụm từ hạt giống (seed phrase) có thể bị tấn công bằng brute-force. 🤦♂️💀
Có vẻ như một lần kiểm tra bằng AI trị giá 2 đô la đã có thể giúp tiết kiệm hơn 100 triệu đô la. Thật là một sự cẩu thả tốn kém!
Nhà giao dịch nên làm gì? Nếu bạn đang sử dụng những ví cụ thể đó, hãy khôi phục lại seed phrase ngay lập tức. Chuyển tài sản của bạn sang một “mảnh đất” mới! 🛡️💼
👉 Không phải lời khuyên tài chính! Hãy tự tìm hiểu (DYOR)!
Xin hãy theo dõi
#Coldcard #BitcoinHack #BlockchainSecurity
$BTC
1
118
#ColdcardExploitFundsSentToMixers đề cập đến việc chuyển các tài sản bị đánh cắp sang các công cụ trộn tiền điện tử (cryptocurrency mixers) sau một lỗ hổng firmware lớn trong các ví phần cứng Coldcard. Lỗ hổng này đã dẫn đến việc đánh cắp hơn 100 triệu USD Bitcoin (BTC).Hoạt động trộn (Mixing)Các nền tảng bảo mật blockchain như CertiK xác nhận rằng một phần số tiền bị đánh cắp đã bắt đầu được chuyển vào các dịch vụ trộn:Định tuyến Bitcoin: Khoảng 64 BTC (trị giá hơn 4,1 triệu USD) đã được chuyển từ một địa chỉ liên quan đến kẻ tấn công sang giao thức ví Wasabi tập trung vào quyền riêng tư.Định tuyến Ethereum: Khoảng 200 ETH (trị giá 380.000 USD) gắn với hoạt động khai thác thứ cấp đã được chuyển sang Tornado Cash.Trạng thái hiện tại: Mặc dù một phần lớn trong số tiền cướp được ban đầu (hơn 1.159 BTC) vẫn đứng yên và đang bị giám sát chặt chẽ dưới sự theo dõi công khai, nhưng các kẻ khai thác nhỏ hơn hoặc bắt chước đang chủ động rút máu tiền qua các mixer trên thị trường chợ đen và qua các kênh mua bán OTC để tránh việc tài sản bị đóng băng bởi các sàn giao dịch tập trung.Thông tin về vụ khai thác ColdcardLỗ hổng này, bắt đầu được bộc lộ vào ngày 30 tháng 7 năm 2026, nhắm vào một lỗ hổng mật mã nghiêm trọng trong các thiết bị Coldcard của Coinkite:$NVDAB $BNB
#ColdcardExploitFundsSentToMixers đề cập đến việc chuyển các tài sản bị đánh cắp sang các công cụ trộn tiền điện tử (cryptocurrency mixers) sau một lỗ hổng firmware lớn trong các ví phần cứng Coldcard. Lỗ hổng này đã dẫn đến việc đánh cắp hơn 100 triệu USD Bitcoin (BTC).Hoạt động trộn (Mixing)Các nền tảng bảo mật blockchain như CertiK xác nhận rằng một phần số tiền bị đánh cắp đã bắt đầu được chuyển vào các dịch vụ trộn:Định tuyến Bitcoin: Khoảng 64 BTC (trị giá hơn 4,1 triệu USD) đã được chuyển từ một địa chỉ liên quan đến kẻ tấn công sang giao thức ví Wasabi tập trung vào quyền riêng tư.Định tuyến Ethereum: Khoảng 200 ETH (trị giá 380.000 USD) gắn với hoạt động khai thác thứ cấp đã được chuyển sang Tornado Cash.Trạng thái hiện tại: Mặc dù một phần lớn trong số tiền cướp được ban đầu (hơn 1.159 BTC) vẫn đứng yên và đang bị giám sát chặt chẽ dưới sự theo dõi công khai, nhưng các kẻ khai thác nhỏ hơn hoặc bắt chước đang chủ động rút máu tiền qua các mixer trên thị trường chợ đen và qua các kênh mua bán OTC để tránh việc tài sản bị đóng băng bởi các sàn giao dịch tập trung.Thông tin về vụ khai thác ColdcardLỗ hổng này, bắt đầu được bộc lộ vào ngày 30 tháng 7 năm 2026, nhắm vào một lỗ hổng mật mã nghiêm trọng trong các thiết bị Coldcard của Coinkite:$NVDAB $BNB
102
#ColdcardExploitFundsSentToMixers Tiêu đề này cho thấy có thể đã xảy ra một sự cố an ninh liên quan đến Coldcard, trong đó các khoản tiền bị khai thác hoặc bị đánh cắp được cho là đã được chuyển sang các “mixer”.
Nói một cách đơn giản:
Khai thác (Exploit) = có thể ai đó đã tìm thấy và lợi dụng một lỗ hổng hoặc đường tấn công
Chuyển tiền tới mixer = số tiền bị đánh cắp đã được chuyển qua các công cụ/bộ “tăng cường quyền riêng tư” nhằm làm cho việc truy vết khó hơn
Thường điều này gây lo ngại vì mixer hay được dùng để che mờ luồng giao dịch sau vụ hack hoặc trộm cắp
Điều này thường báo hiệu:
Sự cố có thể được xem là nghiêm trọng, vì việc chuyển tiền sang mixer có thể khiến việc thu hồi khó hơn
Các nhà điều tra nhiều khả năng sẽ tập trung vào:
chi tiết cuộc tấn công
người dùng hoặc ví bị ảnh hưởng
truy vết giao dịch
bất kỳ thông báo chính thức nào từ nhà cung cấp ví hoặc các nhà nghiên cứu an ninh
Điều mà nó không tự xác nhận ngay:
quy mô thiệt hại thực sự
liệu có phải tất cả người dùng đều bị ảnh hưởng không
liệu nguyên nhân gốc là lỗi của ví, lỗi do người dùng, sự cố chuỗi cung ứng, hay một vectơ tấn công khác
liệu các khoản tiền có thể được thu hồi hay không
Gợi ý thận trọng:
Hãy coi đây là một tiêu đề rủi ro an ninh, nhưng chờ các chi tiết kỹ thuật chính thức
Tránh kết luận vội cho đến khi có xác nhận về:
các phiên bản/thiết bị bị ảnh hưởng
phương pháp tấn công
các bước khắc phục/giảm thiểu
mức độ ảnh hưởng đến người dùng
Nếu bạn sử dụng ví phần cứng, cách ứng phó thực tế thường là:
xác minh thông báo từ nhà cung cấp chính thức
kiểm tra xem có hướng dẫn khắc phục hoặc firmware nào được đưa ra không
tránh chỉ tin theo tin đồn$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$COLD.US
{stock_us}(COLD.US)
#ColdcardExploitFundsSentToMixers Tiêu đề này cho thấy có thể đã xảy ra một sự cố an ninh liên quan đến Coldcard, trong đó các khoản tiền bị khai thác hoặc bị đánh cắp được cho là đã được chuyển sang các “mixer”.
Nói một cách đơn giản:
Khai thác (Exploit) = có thể ai đó đã tìm thấy và lợi dụng một lỗ hổng hoặc đường tấn công
Chuyển tiền tới mixer = số tiền bị đánh cắp đã được chuyển qua các công cụ/bộ “tăng cường quyền riêng tư” nhằm làm cho việc truy vết khó hơn
Thường điều này gây lo ngại vì mixer hay được dùng để che mờ luồng giao dịch sau vụ hack hoặc trộm cắp
Điều này thường báo hiệu:
Sự cố có thể được xem là nghiêm trọng, vì việc chuyển tiền sang mixer có thể khiến việc thu hồi khó hơn
Các nhà điều tra nhiều khả năng sẽ tập trung vào:
chi tiết cuộc tấn công
người dùng hoặc ví bị ảnh hưởng
truy vết giao dịch
bất kỳ thông báo chính thức nào từ nhà cung cấp ví hoặc các nhà nghiên cứu an ninh
Điều mà nó không tự xác nhận ngay:
quy mô thiệt hại thực sự
liệu có phải tất cả người dùng đều bị ảnh hưởng không
liệu nguyên nhân gốc là lỗi của ví, lỗi do người dùng, sự cố chuỗi cung ứng, hay một vectơ tấn công khác
liệu các khoản tiền có thể được thu hồi hay không
Gợi ý thận trọng:
Hãy coi đây là một tiêu đề rủi ro an ninh, nhưng chờ các chi tiết kỹ thuật chính thức
Tránh kết luận vội cho đến khi có xác nhận về:
các phiên bản/thiết bị bị ảnh hưởng
phương pháp tấn công
các bước khắc phục/giảm thiểu
mức độ ảnh hưởng đến người dùng
Nếu bạn sử dụng ví phần cứng, cách ứng phó thực tế thường là:
xác minh thông báo từ nhà cung cấp chính thức
kiểm tra xem có hướng dẫn khắc phục hoặc firmware nào được đưa ra không
tránh chỉ tin theo tin đồn$BTC
$ETH
$COLD.US
46
🚨 Lỗ hổng Coldcard là một lời nhắc nhở nghiêm khắc về những điểm yếu trong các biện pháp bảo mật của chúng ta! Khi các quỹ được chuyển đến các mixer, những hệ quả đối với niềm tin của thị trường là rất nghiêm trọng. Liệu chúng ta có thể duy trì niềm tin vào crypto, hay đang chứng kiến một điểm bùng phát? #ColdcardExploitFundsSentToMixers #CASHCAT 🚀 Bạn nghĩ gì?
🚨 Lỗ hổng Coldcard là một lời nhắc nhở nghiêm khắc về những điểm yếu trong các biện pháp bảo mật của chúng ta! Khi các quỹ được chuyển đến các mixer, những hệ quả đối với niềm tin của thị trường là rất nghiêm trọng. Liệu chúng ta có thể duy trì niềm tin vào crypto, hay đang chứng kiến một điểm bùng phát? #ColdcardExploitFundsSentToMixers #CASHCAT 🚀 Bạn nghĩ gì?
1
234
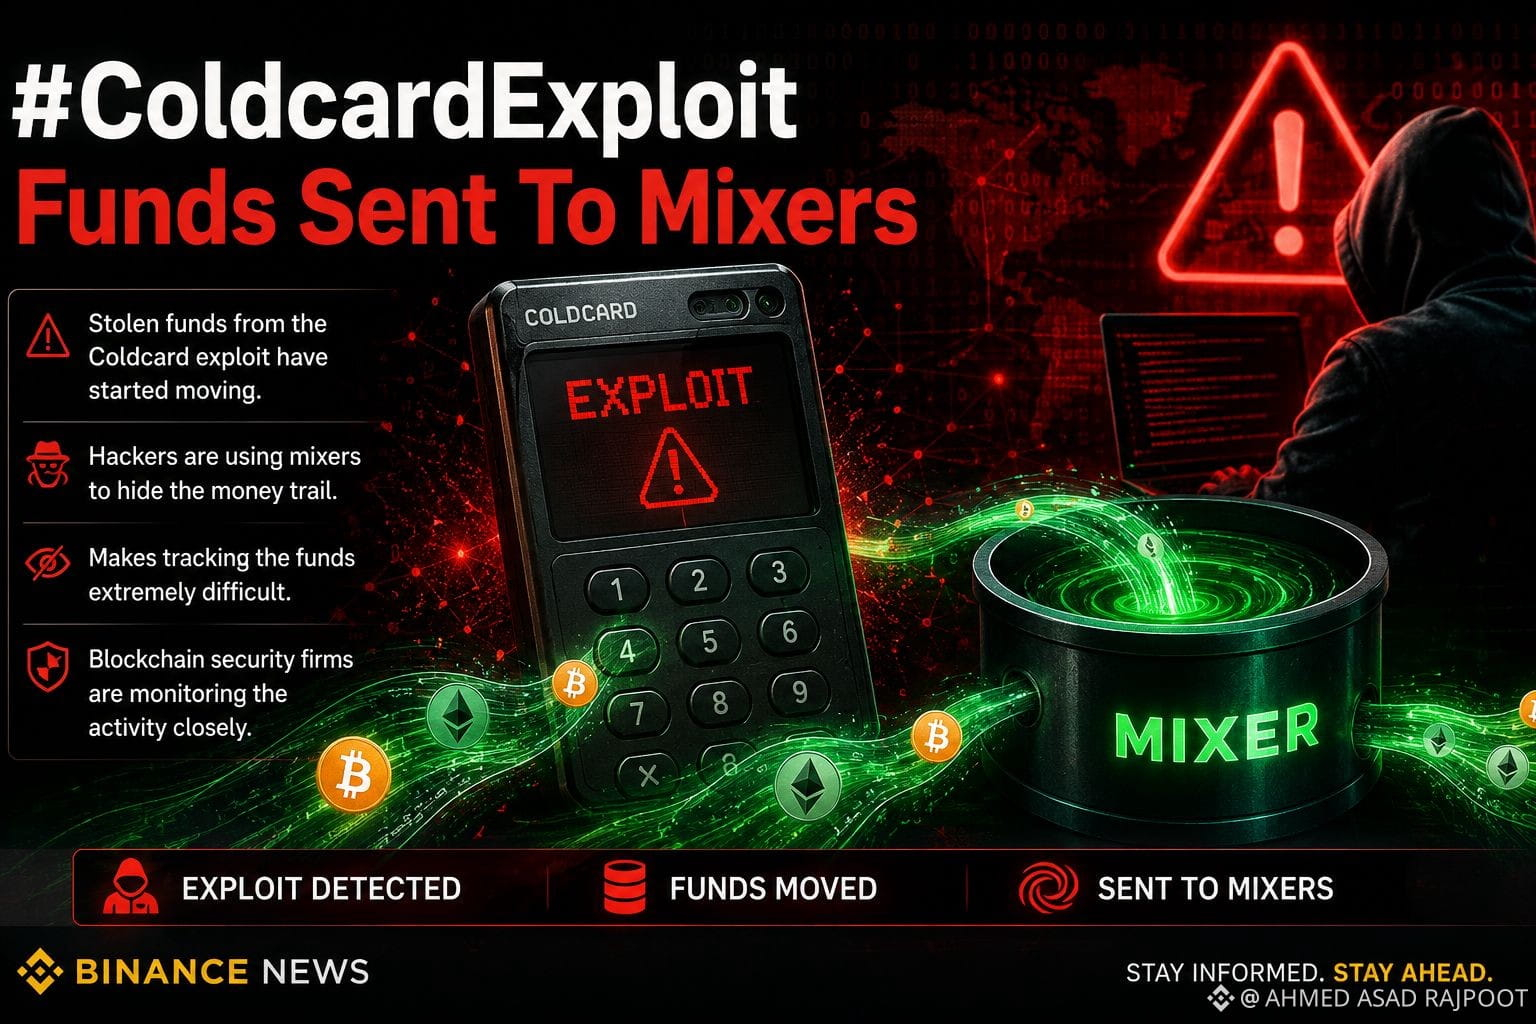
Tin tặc đã khai thác một lỗ hổng ảnh hưởng đến các quỹ liên quan đến Coldcard hiện đã bắt đầu chuyển số tiền điện tử bị đánh cắp thông qua các dịch vụ trộn tiền mã hóa để che giấu dấu vết. Chiến thuật này khiến việc điều tra theo dõi nơi số tiền được chuyển đến trở nên khó khăn hơn nhiều. Hoạt động này cho thấy kẻ tấn công thường sử dụng các công cụ về quyền riêng tư sau các vụ trộm tiền mã hóa lớn, trong khi các công ty an ninh blockchain vẫn tiếp tục theo dõi dòng chuyển động của các tài sản bị đánh cắp.#ColdcardExploitFundsSentToMixers
Tin tặc đã khai thác một lỗ hổng ảnh hưởng đến các quỹ liên quan đến Coldcard hiện đã bắt đầu chuyển số tiền điện tử bị đánh cắp thông qua các dịch vụ trộn tiền mã hóa để che giấu dấu vết. Chiến thuật này khiến việc điều tra theo dõi nơi số tiền được chuyển đến trở nên khó khăn hơn nhiều. Hoạt động này cho thấy kẻ tấn công thường sử dụng các công cụ về quyền riêng tư sau các vụ trộm tiền mã hóa lớn, trong khi các công ty an ninh blockchain vẫn tiếp tục theo dõi dòng chuyển động của các tài sản bị đánh cắp.#ColdcardExploitFundsSentToMixers
112
#ColdcardExploitFundsSentToMixers
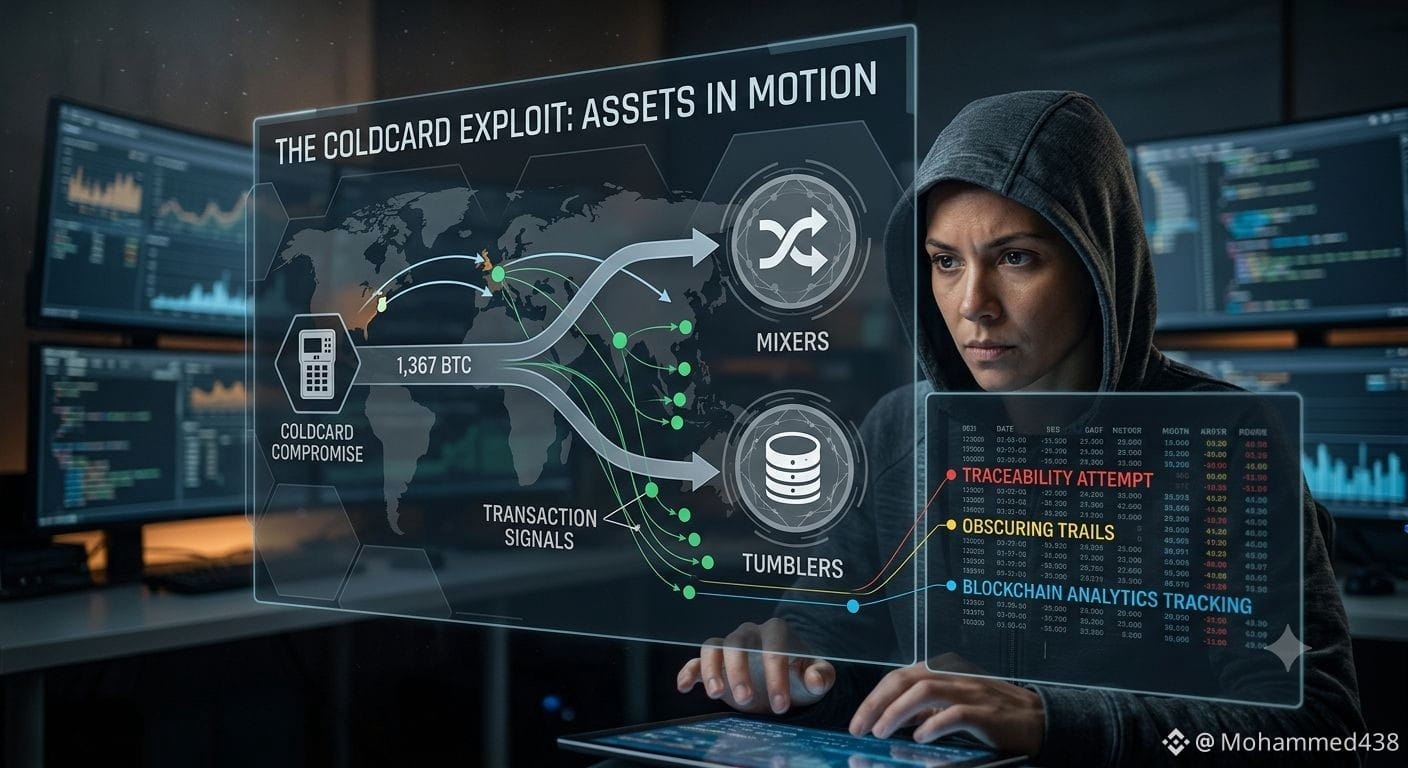
Khi hàng nghìn Bitcoin di chuyển lặng lẽ… toàn bộ thị trường crypto bắt đầu đặt ra câu hỏi.
Một làn sóng lo ngại mới đang lan rộng trong cộng đồng crypto khi các quỹ liên quan đến lỗ hổng Coldcard được cho là bắt đầu chuyển hướng đến các “mixer”, đặt ra những câu hỏi mới về điểm đến của các tài sản này và nỗ lực che giấu dấu vết của chúng trên mạng Bitcoin.
Sự kiện này nêu bật một trong những thách thức lớn nhất trong crypto: bảo mật không phải là một lựa chọn… mà là tuyến phòng thủ đầu tiên cho tài sản số.
💰 Các báo cáo cho biết có các dòng tiền liên quan đến 1.367 BTC
🔍 Các giao dịch hướng tới mixer đang thu hút sự chú ý từ các nhà phân tích blockchain
🔐 Sự cố nhắc nhở nhà đầu tư rằng việc bảo vệ khóa riêng và lưu trữ an toàn vẫn luôn mang tính then chốt
Nhưng câu chuyện lớn nhất không chỉ là số tiền bị mất… mà là thông điệp nó gửi đến toàn thị trường:
Mỗi giao dịch Bitcoin đều để lại dấu vết, và mọi chuyển động đều tạo ra tín hiệu khi thế giới blockchain đang quan sát.
Liệu đây có trở thành bước ngoặt cho các tiêu chuẩn bảo mật của crypto? Hay chỉ là một chương khác trong cuộc chiến liên tục giữa kẻ tấn công và công nghệ theo dõi trên blockchain?
#Coldcard #Write2Earn #Web3 #CyberSecurity
$BTC
{spot}(BTCUSDT)
$SOL
{spot}(SOLUSDT)
$BICO
{spot}(BICOUSDT)
#ColdcardExploitFundsSentToMixers
Khi hàng nghìn Bitcoin di chuyển lặng lẽ… toàn bộ thị trường crypto bắt đầu đặt ra câu hỏi.
Một làn sóng lo ngại mới đang lan rộng trong cộng đồng crypto khi các quỹ liên quan đến lỗ hổng Coldcard được cho là bắt đầu chuyển hướng đến các “mixer”, đặt ra những câu hỏi mới về điểm đến của các tài sản này và nỗ lực che giấu dấu vết của chúng trên mạng Bitcoin.
Sự kiện này nêu bật một trong những thách thức lớn nhất trong crypto: bảo mật không phải là một lựa chọn… mà là tuyến phòng thủ đầu tiên cho tài sản số.
💰 Các báo cáo cho biết có các dòng tiền liên quan đến 1.367 BTC
🔍 Các giao dịch hướng tới mixer đang thu hút sự chú ý từ các nhà phân tích blockchain
🔐 Sự cố nhắc nhở nhà đầu tư rằng việc bảo vệ khóa riêng và lưu trữ an toàn vẫn luôn mang tính then chốt
Nhưng câu chuyện lớn nhất không chỉ là số tiền bị mất… mà là thông điệp nó gửi đến toàn thị trường:
Mỗi giao dịch Bitcoin đều để lại dấu vết, và mọi chuyển động đều tạo ra tín hiệu khi thế giới blockchain đang quan sát.
Liệu đây có trở thành bước ngoặt cho các tiêu chuẩn bảo mật của crypto? Hay chỉ là một chương khác trong cuộc chiến liên tục giữa kẻ tấn công và công nghệ theo dõi trên blockchain?
#Coldcard #Write2Earn #Web3 #CyberSecurity
$BTC
$SOL
$BICO
1
2
228
·
--
#ColdcardExploitFundsSentToMixers
🚨 Cập nhật lỗ hổng Coldcard: Tiền bị đánh cắp đã được gửi tới các công cụ trộn crypto.
Những kẻ đứng sau vụ khai thác gần đây nhắm vào ví phần cứng Coldcard đã bắt đầu rửa một phần số crypto bị đánh cắp, đánh dấu một giai đoạn mới trong quá trình điều tra.
Diễn biến mới nhất:
🔹 Khoảng 64 BTC (trị giá khoảng 4,17 triệu USD) đã được gửi tới **Wasabi** Bitcoin mixer.
🔹 Thêm **200 ETH** (trị giá xấp xỉ **380.000 USD**) đã được chuyển tới **Tornado Cash**.
🔹 Công ty an ninh blockchain **CertiK** cho biết các chuyển khoản này nhiều khả năng là một nỗ lực nhằm che giấu nguồn gốc của số tiền bị đánh cắp.
🔹 Dù hoạt động rửa tiền đang diễn ra, các nhà điều tra cho biết **phần lớn Bitcoin bị đánh cắp vẫn nằm trong các ví do kẻ tấn công kiểm soát** và vẫn đang được theo dõi trên chuỗi.
🔹 Các nhà nghiên cứu an ninh tin rằng có thể liên quan nhiều kẻ tấn công hoặc những kẻ “bắt chước” khai thác tương tự trong sự cố này. citeturn0news0turn0news1turn0news3
Vì sao điều này quan trọng:
Mặc dù các dịch vụ trộn giúp việc theo dõi trở nên khó khăn hơn, các công ty phân tích blockchain và cơ quan thực thi pháp luật vẫn thường có thể tiếp tục lần theo các mẫu giao dịch đáng ngờ. Việc di chuyển tiền cho thấy kẻ tấn công đang bắt đầu thử các cách để rút tiền trong khi vẫn bị giám sát chặt chẽ.
$BNB
{spot}(BNBUSDT)
$AAPLB
{spot}(AAPLBUSDT)
#ColdcardExploitFundsSentToMixers
🚨 Cập nhật lỗ hổng Coldcard: Tiền bị đánh cắp đã được gửi tới các công cụ trộn crypto.
Những kẻ đứng sau vụ khai thác gần đây nhắm vào ví phần cứng Coldcard đã bắt đầu rửa một phần số crypto bị đánh cắp, đánh dấu một giai đoạn mới trong quá trình điều tra.
Diễn biến mới nhất:
🔹 Khoảng 64 BTC (trị giá khoảng 4,17 triệu USD) đã được gửi tới **Wasabi** Bitcoin mixer.
🔹 Thêm **200 ETH** (trị giá xấp xỉ **380.000 USD**) đã được chuyển tới **Tornado Cash**.
🔹 Công ty an ninh blockchain **CertiK** cho biết các chuyển khoản này nhiều khả năng là một nỗ lực nhằm che giấu nguồn gốc của số tiền bị đánh cắp.
🔹 Dù hoạt động rửa tiền đang diễn ra, các nhà điều tra cho biết **phần lớn Bitcoin bị đánh cắp vẫn nằm trong các ví do kẻ tấn công kiểm soát** và vẫn đang được theo dõi trên chuỗi.
🔹 Các nhà nghiên cứu an ninh tin rằng có thể liên quan nhiều kẻ tấn công hoặc những kẻ “bắt chước” khai thác tương tự trong sự cố này. citeturn0news0turn0news1turn0news3
Vì sao điều này quan trọng:
Mặc dù các dịch vụ trộn giúp việc theo dõi trở nên khó khăn hơn, các công ty phân tích blockchain và cơ quan thực thi pháp luật vẫn thường có thể tiếp tục lần theo các mẫu giao dịch đáng ngờ. Việc di chuyển tiền cho thấy kẻ tấn công đang bắt đầu thử các cách để rút tiền trong khi vẫn bị giám sát chặt chẽ.
$BNB
$AAPLB
1
5
243
·
--
#coldcardexploitfundssenttomixers
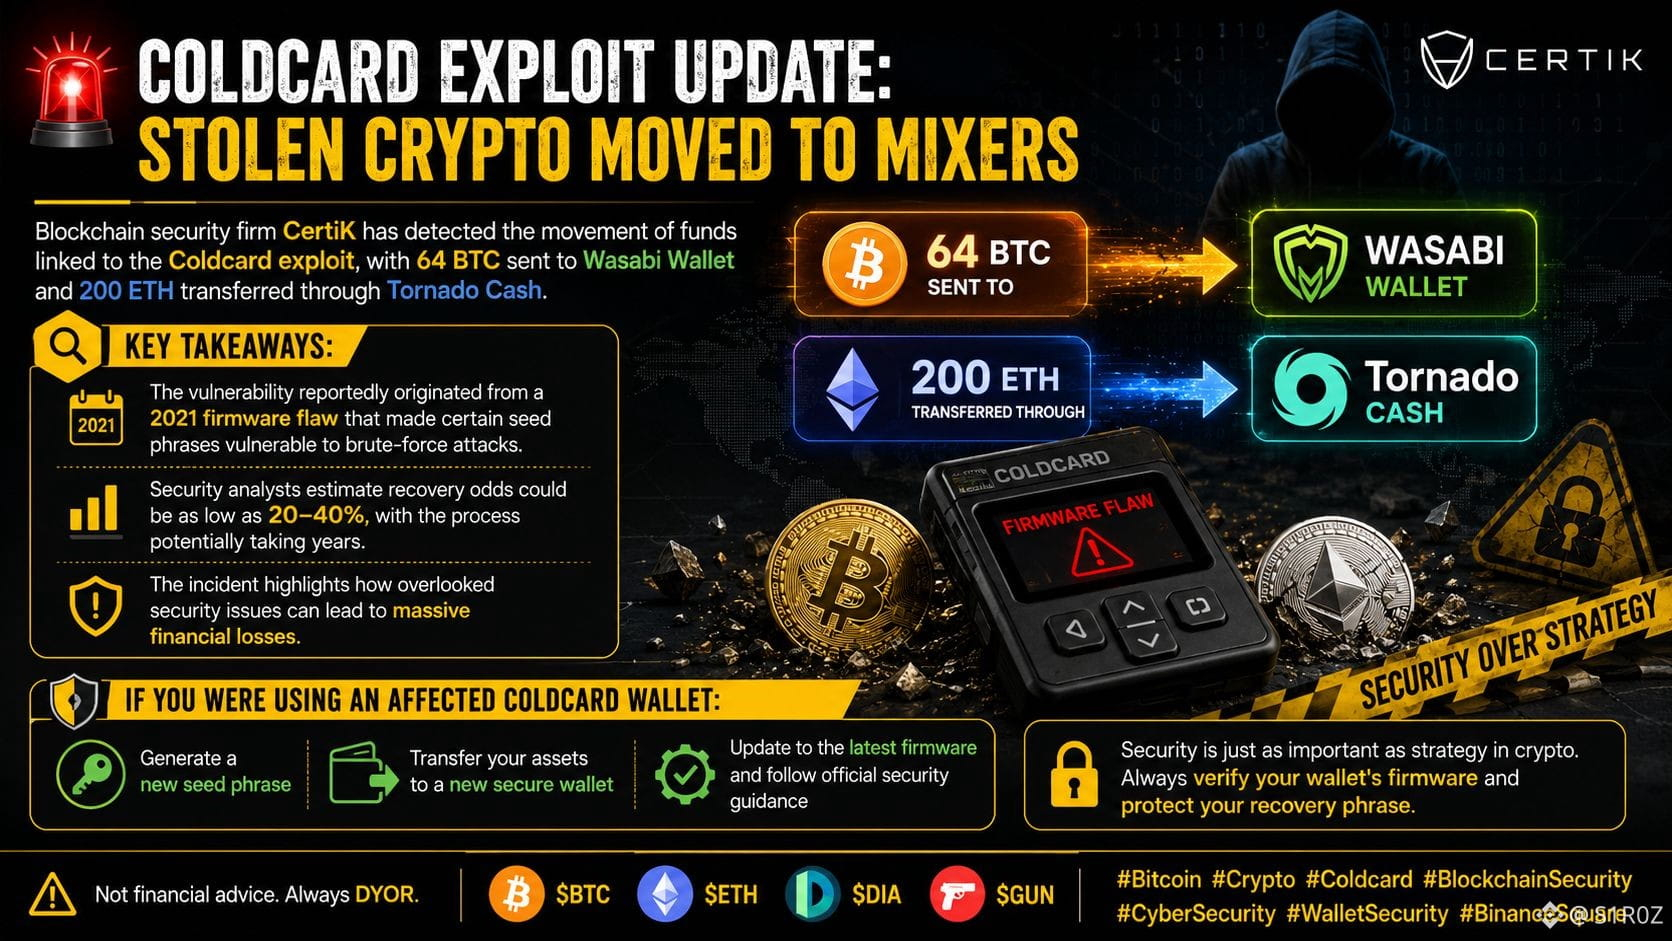
🚨 Cập nhật lỗ hổng Coldcard: Crypto bị đánh cắp được chuyển sang mixer
Công ty an ninh blockchain CertiK đã phát hiện việc di chuyển các khoản tiền liên quan đến lỗ hổng Coldcard, với 64 BTC được gửi tới Wasabi Wallet và 200 ETH được chuyển qua Tornado Cash.
🔍 Những điểm chính cần lưu ý:
🔹 Lỗ hổng được cho là bắt nguồn từ một lỗi trong firmware năm 2021, khiến một số cụm từ hạt giống (seed phrase) trở nên dễ bị tấn công brute-force.
🔹 Các chuyên gia an ninh ước tính khả năng thu hồi có thể thấp tới 20–40%, và quá trình này có thể mất nhiều năm.
🔹 Sự cố cho thấy những vấn đề bảo mật bị bỏ qua có thể dẫn đến thiệt hại tài chính rất lớn.
🛡️ Nếu bạn đang sử dụng ví Coldcard bị ảnh hưởng:
✅ Tạo một cụm từ hạt giống mới
✅ Chuyển tài sản của bạn sang một ví an toàn mới
✅ Cập nhật lên firmware mới nhất và làm theo hướng dẫn bảo mật chính thức
Bảo mật quan trọng tương đương với chiến lược trong crypto. Luôn kiểm tra firmware của ví và bảo vệ cụm từ khôi phục của bạn.
⚠️ Không phải lời khuyên tài chính. Luôn tự nghiên cứu (DYOR).
$BTC
{spot}(BTCUSDT)
$ETH $DIA
{spot}(DIAUSDT)
$GUN
{spot}(GUNUSDT)
#Bitcoin #Crypto #Coldcard #BlockchainSecurity #CyberSecurity #WalletSecurity #BinanceSquare
#coldcardexploitfundssenttomixers
🚨 Cập nhật lỗ hổng Coldcard: Crypto bị đánh cắp được chuyển sang mixer
Công ty an ninh blockchain CertiK đã phát hiện việc di chuyển các khoản tiền liên quan đến lỗ hổng Coldcard, với 64 BTC được gửi tới Wasabi Wallet và 200 ETH được chuyển qua Tornado Cash.
🔍 Những điểm chính cần lưu ý:
🔹 Lỗ hổng được cho là bắt nguồn từ một lỗi trong firmware năm 2021, khiến một số cụm từ hạt giống (seed phrase) trở nên dễ bị tấn công brute-force.
🔹 Các chuyên gia an ninh ước tính khả năng thu hồi có thể thấp tới 20–40%, và quá trình này có thể mất nhiều năm.
🔹 Sự cố cho thấy những vấn đề bảo mật bị bỏ qua có thể dẫn đến thiệt hại tài chính rất lớn.
🛡️ Nếu bạn đang sử dụng ví Coldcard bị ảnh hưởng:
✅ Tạo một cụm từ hạt giống mới
✅ Chuyển tài sản của bạn sang một ví an toàn mới
✅ Cập nhật lên firmware mới nhất và làm theo hướng dẫn bảo mật chính thức
Bảo mật quan trọng tương đương với chiến lược trong crypto. Luôn kiểm tra firmware của ví và bảo vệ cụm từ khôi phục của bạn.
⚠️ Không phải lời khuyên tài chính. Luôn tự nghiên cứu (DYOR).
$BTC
$ETH $DIA
$GUN
#Bitcoin #Crypto #Coldcard #BlockchainSecurity #CyberSecurity #WalletSecurity #BinanceSquare
2
2.3k
·
--
Tăng giá
Tiền bị xâm nhập từ Coldcard bước vào giai đoạn ẩn giấu... Liệu hy vọng truy vết đã kết thúc?
Sau vài ngày phát hiện việc xâm nhập ví Coldcard, số tiền bị đánh cắp đã bắt đầu chuyển động sang các dịch vụ trộn tiền (Mixers), như một bước nhằm che giấu lộ trình giao dịch và giảm khả năng bị theo dõi trên blockchain.
Giai đoạn này được xem là một trong những giai đoạn nguy hiểm nhất trong mọi vụ xâm nhập, khi kẻ tấn công cố gắng xóa dấu nguồn tiền trước khi phân phối hoặc chuyển chúng sang các nền tảng khác.
Những điểm nổi bật:
🔸 Phát hiện việc một phần số tiền bị đánh cắp chuyển sang các dịch vụ trộn.
🔸 Việc sử dụng các Mixers khiến việc theo dõi dòng tiền trở nên phức tạp hơn.
🔸 Sự cố khẳng định rằng an ninh không chỉ dựa vào độ mạnh của ví, mà còn vào việc cập nhật ví và quản lý khóa riêng đúng cách.
Dù các công cụ phân tích blockchain ngày càng tinh vi hơn, việc tin tặc sử dụng dịch vụ trộn vẫn làm tăng mức độ khó khăn trong việc thu hồi tài sản, khiến phòng ngừa luôn tốt hơn chữa trị.
Bạn nghĩ sao?
Bạn có tin rằng các kỹ thuật phân tích blockchain cuối cùng sẽ theo dõi được số tiền này, hay các dịch vụ trộn vẫn sẽ là thách thức lớn nhất đối với các cơ quan điều tra?
{future}(BTCUSDT)
#ColdcardExploitFundsSentToMixers
Tiền bị xâm nhập từ Coldcard bước vào giai đoạn ẩn giấu... Liệu hy vọng truy vết đã kết thúc?
Sau vài ngày phát hiện việc xâm nhập ví Coldcard, số tiền bị đánh cắp đã bắt đầu chuyển động sang các dịch vụ trộn tiền (Mixers), như một bước nhằm che giấu lộ trình giao dịch và giảm khả năng bị theo dõi trên blockchain.
Giai đoạn này được xem là một trong những giai đoạn nguy hiểm nhất trong mọi vụ xâm nhập, khi kẻ tấn công cố gắng xóa dấu nguồn tiền trước khi phân phối hoặc chuyển chúng sang các nền tảng khác.
Những điểm nổi bật:
🔸 Phát hiện việc một phần số tiền bị đánh cắp chuyển sang các dịch vụ trộn.
🔸 Việc sử dụng các Mixers khiến việc theo dõi dòng tiền trở nên phức tạp hơn.
🔸 Sự cố khẳng định rằng an ninh không chỉ dựa vào độ mạnh của ví, mà còn vào việc cập nhật ví và quản lý khóa riêng đúng cách.
Dù các công cụ phân tích blockchain ngày càng tinh vi hơn, việc tin tặc sử dụng dịch vụ trộn vẫn làm tăng mức độ khó khăn trong việc thu hồi tài sản, khiến phòng ngừa luôn tốt hơn chữa trị.
Bạn nghĩ sao?
Bạn có tin rằng các kỹ thuật phân tích blockchain cuối cùng sẽ theo dõi được số tiền này, hay các dịch vụ trộn vẫn sẽ là thách thức lớn nhất đối với các cơ quan điều tra?
#ColdcardExploitFundsSentToMixers
3
8
4.6k
#ColdcardExploitFundsSentToMixers #QuỹVụKhaiThácColdcardĐãĐượcChuyểnTớiCácDịchVụTrộnTiền
🚨 Quỹ bị khai thác từ Coldcard được chuyển tới các dịch vụ trộn tiền
Sự cố bảo mật gần đây liên quan đến ví Coldcard đã có thêm một diễn biến đáng lo ngại. Các báo cáo cho biết một phần đáng kể của số Bitcoin bị đánh cắp đã được chuyển qua các dịch vụ trộn tiền điện tử (crypto mixers), khiến việc truy vết dòng tiền trở nên khó khăn hơn nhiều. Các nhà nghiên cứu bảo mật tin rằng kẻ tấn công đã khai thác một lỗ hổng ảnh hưởng đến một số quy trình tạo seed của ví Coldcard, dẫn đến việc đánh cắp hàng trăm BTC từ các ví bị ảnh hưởng. �
News.com.au +1
🔍 Điểm nổi bật:
Theo báo cáo, hàng trăm Bitcoin đã bị rút cạn khỏi các ví dễ bị tổn thương. �
News.com.au +1
Kẻ tấn công đã gom tiền và bắt đầu chuyển tài sản qua các dịch vụ trộn để che giấu dấu vết giao dịch. �
News.com.au +1
Nhà sản xuất Coldcard là Coinkite đã kêu gọi người dùng bị ảnh hưởng tạo seed mới và di chuyển tiền ngay lập tức. �
New York Post +1
Các nhà điều tra blockchain và đội ngũ an ninh tiếp tục theo dõi các hoạt động đáng ngờ. �
New York Post
⚠️ Nhắc nhở về an ninh:
Nếu bạn đã tạo ví bằng các phiên bản firmware Coldcard bị ảnh hưởng, hãy xem xét các khuyến cáo bảo mật chính thức và cân nhắc chuyển tiền sang một ví mới được tạo càng sớm càng tốt. �
New York Post +1
#Bitcoin #BTC #Coldcard #CryptoSecurity #Blockchain #CryptoNews #ColdcardExploitFundsSentToMixers #CyberSecurity #HackingAlert #CryptoUpdates
1
2
147
·
--
Tăng giá
#ColdcardExploitFundsSentToMixers $BNB
{spot}(BNBUSDT)
🚨 CẬP NHẬT ĐẶC BIỆT: #ColdcardExploitFundsSentToMixers
Số tiền bị đánh cắp từ vụ khai thác Coldcard gần đây theo báo cáo đã được chuyển qua các “mixer” tiền mã hóa, khiến việc truy vết giao dịch trở nên khó khăn đáng kể. Mặc dù blockchain là minh bạch, các công cụ bảo mật/quyền riêng tư có thể làm phức tạp quá trình điều tra và trì hoãn việc thu hồi tiền.
🔍 Những điểm chính rút ra:
• Kẻ tấn công đang tìm cách che giấu sự di chuyển của số BTC bị đánh cắp.
• Các nhà điều tra blockchain vẫn tiếp tục theo dõi hoạt động đáng ngờ của ví.
• Người dùng ví phần cứng nên kiểm tra firmware, bảo vệ cụm seed phrase, và tránh kết nối thiết bị với các hệ thống không đáng tin cậy.
💡 Sự cố này là một lời nhắc khác rằng tự quản lý tài sản đòi hỏi sự cảnh giác liên tục. An ninh không chỉ là việc sở hữu ví phần cứng—mà còn là tuân thủ các thực hành vận hành an toàn mỗi ngày.
📊 Theo bạn, cuối cùng các nhà điều tra blockchain có thể khôi phục hoặc truy vết được số tiền bị đánh cắp hay không, mặc dù đã sử dụng mixer?
👇 Hãy chia sẻ suy nghĩ của bạn bên dưới!
#ColdcardExploitFundsSentToMixers #Bitcoin #BTC #CryptoSecurity #Blockchain #CyberSecurity #HardwareWallet #CryptoNews #BinanceSquare #Write2Earn
Theo dõi @JALILORD9 để nhận tin tức crypto theo thời gian thực, góc nhìn thị trường và cảnh báo bảo mật. 🚀
#JALILORD9
#ColdcardExploitFundsSentToMixers $BNB
🚨 CẬP NHẬT ĐẶC BIỆT: #ColdcardExploitFundsSentToMixers
Số tiền bị đánh cắp từ vụ khai thác Coldcard gần đây theo báo cáo đã được chuyển qua các “mixer” tiền mã hóa, khiến việc truy vết giao dịch trở nên khó khăn đáng kể. Mặc dù blockchain là minh bạch, các công cụ bảo mật/quyền riêng tư có thể làm phức tạp quá trình điều tra và trì hoãn việc thu hồi tiền.
🔍 Những điểm chính rút ra:
• Kẻ tấn công đang tìm cách che giấu sự di chuyển của số BTC bị đánh cắp.
• Các nhà điều tra blockchain vẫn tiếp tục theo dõi hoạt động đáng ngờ của ví.
• Người dùng ví phần cứng nên kiểm tra firmware, bảo vệ cụm seed phrase, và tránh kết nối thiết bị với các hệ thống không đáng tin cậy.
💡 Sự cố này là một lời nhắc khác rằng tự quản lý tài sản đòi hỏi sự cảnh giác liên tục. An ninh không chỉ là việc sở hữu ví phần cứng—mà còn là tuân thủ các thực hành vận hành an toàn mỗi ngày.
📊 Theo bạn, cuối cùng các nhà điều tra blockchain có thể khôi phục hoặc truy vết được số tiền bị đánh cắp hay không, mặc dù đã sử dụng mixer?
👇 Hãy chia sẻ suy nghĩ của bạn bên dưới!
#ColdcardExploitFundsSentToMixers #Bitcoin #BTC #CryptoSecurity #Blockchain #CyberSecurity #HardwareWallet #CryptoNews #BinanceSquare #Write2Earn
Theo dõi @JALILORD9 để nhận tin tức crypto theo thời gian thực, góc nhìn thị trường và cảnh báo bảo mật. 🚀
#JALILORD9
1
56


·
--
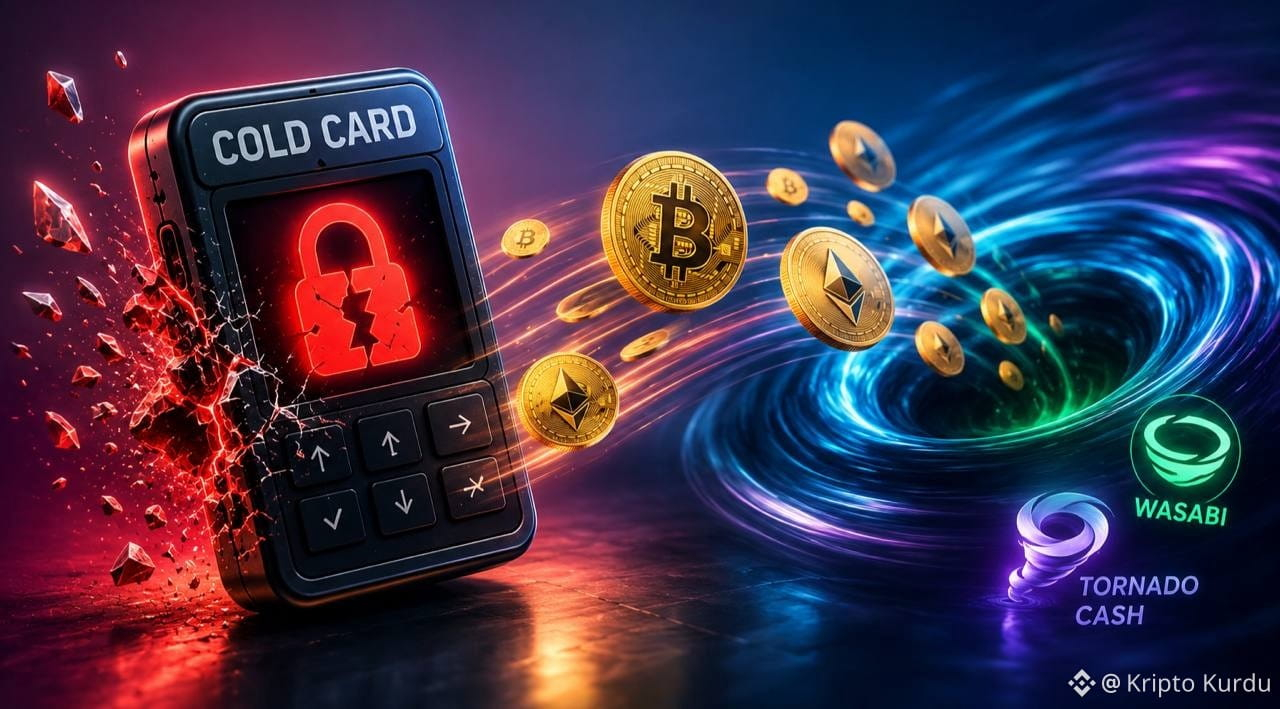
🚨 CÁC QUỸ BỊ THOÁT TỪ LỖ HỔNG COLD CARD ĐANG ĐƯỢC CHUYỂN TỚI CÁC MIXER
Một sự cố an ninh tiền mã hóa nghiêm trọng đã khiến người dùng Coldcard và toàn bộ thị trường Bitcoin phải cảnh giác. Các khoản tiền liên quan đến vụ khai thác được cho là đang được chuyển đi sau khi kẻ tấn công giành được quyền truy cập vào lượng tài sản crypto đáng kể. Các quỹ bị đánh cắp hiện đang được theo dõi tích cực trên chuỗi khi chúng di chuyển qua các ví khác nhau, làm dấy lên lo ngại về các nỗ lực rửa tiền tiếp theo. #ColdcardExploitFundsSentToMixers
Diễn biến mới nhất còn đáng lo ngại hơn: một phần các quỹ bị đánh cắp được cho là đã được gửi đến các dịch vụ trộn crypto (crypto mixers), bao gồm cả dịch vụ trộn Bitcoin và Ethereum. Mixer được thiết kế để làm cho dấu vết giao dịch khó theo dõi hơn bằng cách trộn các quỹ từ nhiều nguồn. Mặc dù các giao dịch trên blockchain vẫn được công khai, quy trình này có thể khiến việc lần ra nguồn gốc ban đầu trở nên đáng kể khó khăn hơn. Các chuyên gia phân tích on-chain đang giám sát chặt chẽ các ví liên quan.
4
1.2k

·
--
Tăng giá
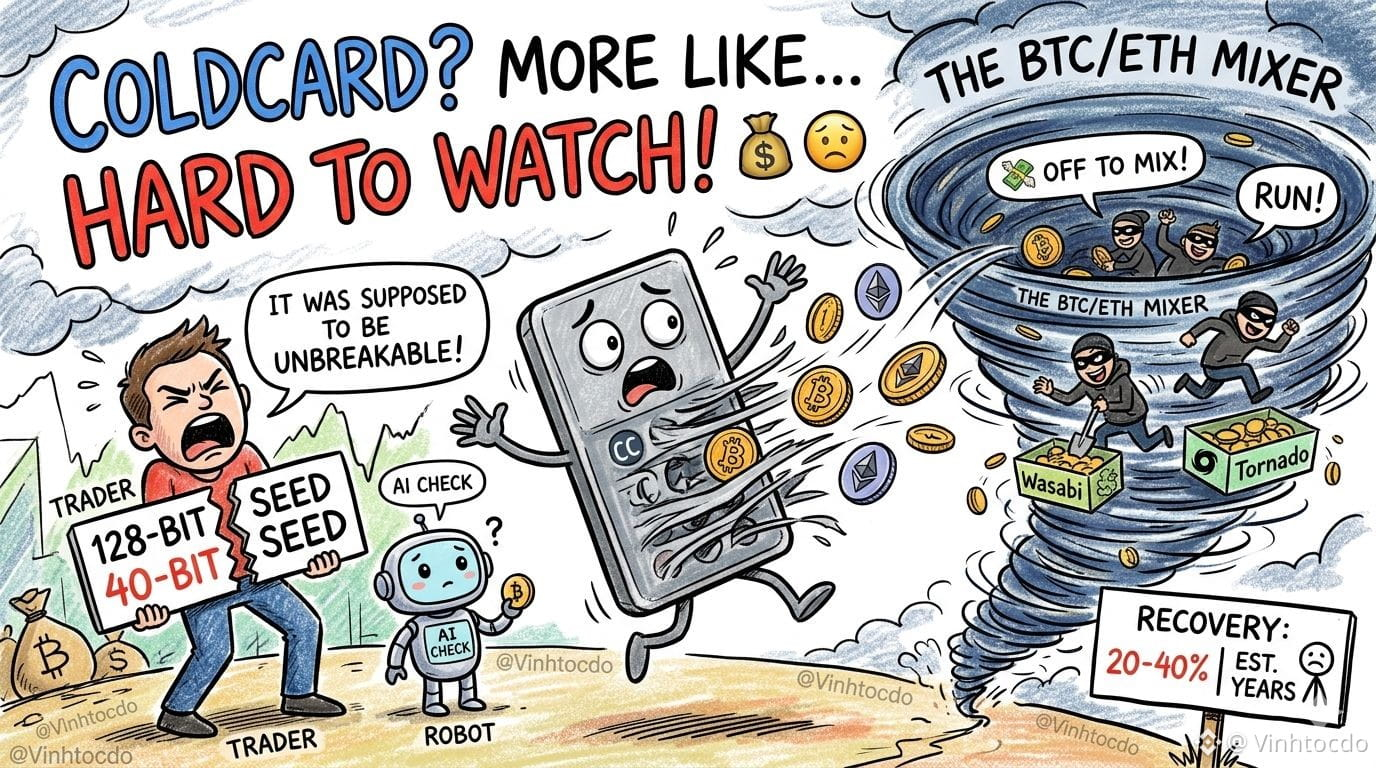
🥶 TÚI PHẦN CỨNG À? NGHE THÌ HƠI… KHÓ NHÌN HƠN LÀ DÙNG! 💸
#coldcardexploitfundssenttomixers bọn tin tặc cuối cùng cũng “tỉnh giấc”! CertiK phát hiện 64 BTC chuyển sang Wasabi và 200 ETH đổ vào Tornado Cash. 🌪️🏃♂️
Nghe nói cơ hội thu hồi gần như chỉ còn 20–40% và có thể phải mất nhiều năm mới lấy lại được gì đó. Tất cả đều do một lỗi firmware từ năm 2021 khiến cụm seed có thể bị brute-force. 🤦♂️💀
Hóa ra chỉ cần một lần kiểm tra AI trị giá 2 USD có thể đã cứu được hơn 100 triệu USD+. Nói về một sự thiếu sót tốn kém thật!
Vậy trader nên làm gì? Nếu bạn đã dùng các ví cụ thể đó, hãy tạo lại seed NGAY LẬP TỨC. Đưa “túi” của bạn sang nền tảng mới! 🛡️💼
👉 Không phải lời khuyên tài chính! DYOR!
#Coldcard #BitcoinHack #BlockchainSecurity #VINHTOCDO
$BTC
{future}(BTCUSDT)
$DIA
{future}(DIAUSDT)
$GUN
{future}(GUNUSDT)
🥶 TÚI PHẦN CỨNG À? NGHE THÌ HƠI… KHÓ NHÌN HƠN LÀ DÙNG! 💸
#coldcardexploitfundssenttomixers bọn tin tặc cuối cùng cũng “tỉnh giấc”! CertiK phát hiện 64 BTC chuyển sang Wasabi và 200 ETH đổ vào Tornado Cash. 🌪️🏃♂️
Nghe nói cơ hội thu hồi gần như chỉ còn 20–40% và có thể phải mất nhiều năm mới lấy lại được gì đó. Tất cả đều do một lỗi firmware từ năm 2021 khiến cụm seed có thể bị brute-force. 🤦♂️💀
Hóa ra chỉ cần một lần kiểm tra AI trị giá 2 USD có thể đã cứu được hơn 100 triệu USD+. Nói về một sự thiếu sót tốn kém thật!
Vậy trader nên làm gì? Nếu bạn đã dùng các ví cụ thể đó, hãy tạo lại seed NGAY LẬP TỨC. Đưa “túi” của bạn sang nền tảng mới! 🛡️💼
👉 Không phải lời khuyên tài chính! DYOR!
#Coldcard #BitcoinHack #BlockchainSecurity #VINHTOCDO
$BTC
$DIA
$GUN
8
2.7k
**Khai thác Coldcard: tiền bị đánh cắp được gửi tới mixers**
Vụ khai thác của Coldcard vẫn tiếp tục được phát triển: theo các báo cáo, các khoản tiền bị đánh cắp hiện đang được gửi tới mixers. Coldcard là một trong những ví phần cứng được tôn trọng nhất trong không gian Bitcoin nhờ cách tiếp cận về bảo mật và quyền riêng tư, khiến vụ việc này đặc biệt đáng chú ý.
**Chuyện gì đã xảy ra?** Một khai thác (lỗ hổng được khai thác) đã cho phép rút tiền từ một số ví nhất định. Kẻ tấn công hiện đang sử dụng mixers (dịch vụ trộn) để che giấu dấu vết on-chain và khiến việc truy vết trở nên khó khăn. Đây là điều thường thấy trong các vụ hack: kẻ trộm tìm cách "rửa" số tiền trước khi chuyển chúng sang sàn giao dịch hoặc đổi sang các loại crypto khác.
**Tác động tới thị trường:** dù số tiền chưa được xác nhận công khai, mọi vụ khai thác ví phần cứng đều tạo ra **FUD** (sợ hãi, không chắc chắn, nghi ngờ) vì nó đụng tới nền tảng của việc tự lưu trữ. Nếu các ví lạnh không an toàn, thì bạn cất khóa của mình ở đâu? Những sự kiện như thế này thường tạo áp lực lên tâm lý trong ngắn hạn, đặc biệt trong bối cảnh nỗi sợ cực độ (Fear Index hôm nay ở mức 25).
Việc chuyển sang mixers cũng tạo thêm sức ép về mặt quản lý: các cơ quan chức năng theo dõi chặt các dịch vụ này, và các sự kiện như vậy có thể thúc đẩy các hạn chế (như đã và đang xảy ra ở Nhật Bản, nơi họ đang thúc đẩy giới hạn rút tiền crypto sau các sự cố tương tự).
**Bây giờ bạn cần nhìn gì?** Theo dõi diễn biến của vụ việc và các phản hồi từ Coldcard. Nếu bạn là người dùng, hãy cập nhật firmware và rà soát lại các biện pháp bảo mật của mình. Điều này ảnh hưởng thế nào đến niềm tin của bạn vào ví phần cứng? Hãy để lại ý kiến của bạn ở phần bình luận.
#ColdcardExploitFundsSentToMixers
97
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
87,529 lượt xem
425 đang thảo luận
2
#TheoDõiFOMC
105,170 lượt xem
624 đang thảo luận
3
#GoldFallsTo$4144
764 lượt xem
26 đang thảo luận
4
#QNTFallsOver40%FromMorningHigh
3,231 lượt xem
176 đang thảo luận
5
#KospiFalls2.7%SamsungSKHynixDropOver5%
0 lượt xem
0 đang thảo luận
6
#BitgetCEOConfirms$388MStolenInHack
192 lượt xem
15 đang thảo luận
7
#BTCFallsBelow$83000
7,882 lượt xem
89 đang thảo luận
8
#BitgetDetailsSecurityIncidentTimeline
4,491 lượt xem
182 đang thảo luận
9
#BitcoinSpotETFs$2.39BWeeklyNetInflow
2,108 lượt xem
17 đang thảo luận
10
#FedProposesPaymentStablecoinRules
27,887 lượt xem
534 đang thảo luận