
#coldcardexploitdrains1367btc
coldcardexploitdrains1367btc
73,427 lượt xem
822 đang thảo luận
Phổ biến
Mới nhất

·
--

Bài viết
Coldcard Hack: Tự lưu ký còn an toàn sau vụ khai thác 89M USD không?" Vụ hack ví phần cứng Coldcard đã gửi chấn động mạnh mẽ tới cộng đồng crypto, rút khoảng 89 triệu USD từ hàng nghìn địa chỉ. 🚨 Lỗ hổng này nhắm vào một điểm yếu trong firmware xuất hiện từ tận tháng 3 năm 2021, qua đó đặt ra những câu hỏi nghiêm trọng về sự an toàn của việc tự lưu ký (self-custody). Nhưng điều này có nghĩa là ví phần cứng không còn an toàn nữa không? Hãy cùng phân tích những gì đã xảy ra, các rủi ro và bạn có thể làm gì để bảo vệ số tiền của mình. 🧐
Khai thác: Diễn ra như thế nào ⚙️
Cuộc tấn công đã khai thác một lỗ hổng firmware làm suy yếu quá trình tạo cụm từ hạt giống (seed phrase). Thay vì sử dụng bộ tạo số ngẫu nhiên phần cứng của thiết bị, lỗ hổng này đã đẩy một phần quy trình sang bộ tạo số phần mềm có độ ngẫu nhiên thấp hơn rất nhiều, khiến việc tái tạo khóa riêng của kẻ tấn công theo cách toán học trở nên khả thi khi tấn công ở chế độ ngoại tuyến.
Coldcard Hack: Tự lưu ký còn an toàn sau vụ khai thác 89M USD không?"
Vụ hack ví phần cứng Coldcard đã gửi chấn động mạnh mẽ tới cộng đồng crypto, rút khoảng 89 triệu USD từ hàng nghìn địa chỉ. 🚨 Lỗ hổng này nhắm vào một điểm yếu trong firmware xuất hiện từ tận tháng 3 năm 2021, qua đó đặt ra những câu hỏi nghiêm trọng về sự an toàn của việc tự lưu ký (self-custody). Nhưng điều này có nghĩa là ví phần cứng không còn an toàn nữa không? Hãy cùng phân tích những gì đã xảy ra, các rủi ro và bạn có thể làm gì để bảo vệ số tiền của mình. 🧐
Khai thác: Diễn ra như thế nào ⚙️
Cuộc tấn công đã khai thác một lỗ hổng firmware làm suy yếu quá trình tạo cụm từ hạt giống (seed phrase). Thay vì sử dụng bộ tạo số ngẫu nhiên phần cứng của thiết bị, lỗ hổng này đã đẩy một phần quy trình sang bộ tạo số phần mềm có độ ngẫu nhiên thấp hơn rất nhiều, khiến việc tái tạo khóa riêng của kẻ tấn công theo cách toán học trở nên khả thi khi tấn công ở chế độ ngoại tuyến.
Khai thác: Diễn ra như thế nào ⚙️
Cuộc tấn công đã khai thác một lỗ hổng firmware làm suy yếu quá trình tạo cụm từ hạt giống (seed phrase). Thay vì sử dụng bộ tạo số ngẫu nhiên phần cứng của thiết bị, lỗ hổng này đã đẩy một phần quy trình sang bộ tạo số phần mềm có độ ngẫu nhiên thấp hơn rất nhiều, khiến việc tái tạo khóa riêng của kẻ tấn công theo cách toán học trở nên khả thi khi tấn công ở chế độ ngoại tuyến.
2
549
·
--
#ColdcardExploitDrains1367BTC Hashtag #ColdcardExploitDrains1367BTC đề cập đến một sự cố bảo mật Bitcoin nghiêm trọng được báo cáo vào cuối tháng 7/đầu tháng 8 năm 2026.
Các thông tin chính:
Theo báo cáo, kẻ tấn công đã rút cạn 1.367 BTC (lúc đó trị giá khoảng 89 triệu USD) từ 4.585 địa chỉ Bitcoin. �
CoinDesk +1
Các nhà điều tra cho biết vụ trộm liên quan đến một lỗ hổng chương trình cơ sở trong một số quy trình tạo hạt giống (seed) ví Coldcard cũ, trong đó việc tạo ngẫu nhiên yếu khiến một số khóa riêng có thể dự đoán được. �
The Hacker News +1
Nhà sản xuất ví đã phát hành bản firmware đã vá, nhưng những người đã tạo seed bị ảnh hưởng được khuyến nghị tạo một ví/seed hoàn toàn mới trên firmware đã cập nhật và chuyển BTC của họ sang ví mới, vì việc chỉ cập nhật firmware thôi không đủ để bảo vệ một seed đã bị xâm phạm. �
The Hacker News
Nếu bạn đang sử dụng ví phần cứng Coldcard, điều quan trọng là phải kiểm tra xem thiết bị của bạn và phiên bản firmware đã dùng khi tạo seed có nằm trong các phiên bản bị ảnh hưởng hay không, và làm theo hướng dẫn di chuyển của nhà cung cấp một cách kịp thời. �
The Hacker News +1
#ColdcardExploitDrains1367BTC Hashtag #ColdcardExploitDrains1367BTC đề cập đến một sự cố bảo mật Bitcoin nghiêm trọng được báo cáo vào cuối tháng 7/đầu tháng 8 năm 2026.
Các thông tin chính:
Theo báo cáo, kẻ tấn công đã rút cạn 1.367 BTC (lúc đó trị giá khoảng 89 triệu USD) từ 4.585 địa chỉ Bitcoin. �
CoinDesk +1
Các nhà điều tra cho biết vụ trộm liên quan đến một lỗ hổng chương trình cơ sở trong một số quy trình tạo hạt giống (seed) ví Coldcard cũ, trong đó việc tạo ngẫu nhiên yếu khiến một số khóa riêng có thể dự đoán được. �
The Hacker News +1
Nhà sản xuất ví đã phát hành bản firmware đã vá, nhưng những người đã tạo seed bị ảnh hưởng được khuyến nghị tạo một ví/seed hoàn toàn mới trên firmware đã cập nhật và chuyển BTC của họ sang ví mới, vì việc chỉ cập nhật firmware thôi không đủ để bảo vệ một seed đã bị xâm phạm. �
The Hacker News
Nếu bạn đang sử dụng ví phần cứng Coldcard, điều quan trọng là phải kiểm tra xem thiết bị của bạn và phiên bản firmware đã dùng khi tạo seed có nằm trong các phiên bản bị ảnh hưởng hay không, và làm theo hướng dẫn di chuyển của nhà cung cấp một cách kịp thời. �
The Hacker News +1
Các thông tin chính:
Theo báo cáo, kẻ tấn công đã rút cạn 1.367 BTC (lúc đó trị giá khoảng 89 triệu USD) từ 4.585 địa chỉ Bitcoin. �
CoinDesk +1
Các nhà điều tra cho biết vụ trộm liên quan đến một lỗ hổng chương trình cơ sở trong một số quy trình tạo hạt giống (seed) ví Coldcard cũ, trong đó việc tạo ngẫu nhiên yếu khiến một số khóa riêng có thể dự đoán được. �
The Hacker News +1
Nhà sản xuất ví đã phát hành bản firmware đã vá, nhưng những người đã tạo seed bị ảnh hưởng được khuyến nghị tạo một ví/seed hoàn toàn mới trên firmware đã cập nhật và chuyển BTC của họ sang ví mới, vì việc chỉ cập nhật firmware thôi không đủ để bảo vệ một seed đã bị xâm phạm. �
The Hacker News
Nếu bạn đang sử dụng ví phần cứng Coldcard, điều quan trọng là phải kiểm tra xem thiết bị của bạn và phiên bản firmware đã dùng khi tạo seed có nằm trong các phiên bản bị ảnh hưởng hay không, và làm theo hướng dẫn di chuyển của nhà cung cấp một cách kịp thời. �
The Hacker News +1
102
·
--
🚨 CẢNH BÁO LỚN: $100M+ BITCOIN BỊ BÁO CÁO BỊ ĐÁNH CẮP TỪ CÁC VÍ PHẦN CỨNG COLDcard
Một sự cố an ninh lớn đang làm dấy lên những lo ngại mới trong cộng đồng crypto. 💥
🔴 Tổn thất được cho là vượt $100 TRIỆU 🛡️ Bảo mật ví phần cứng đang bị soi xét ₿ Chủ sở hữu Bitcoin được khuyến nghị hãy luôn cảnh giác
Đây là lời nhắc nghiêm túc: An ninh crypto không bao giờ là điều có thể xem nhẹ.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
🚨 CẢNH BÁO LỚN: $100M+ BITCOIN BỊ BÁO CÁO BỊ ĐÁNH CẮP TỪ CÁC VÍ PHẦN CỨNG COLDcard
Một sự cố an ninh lớn đang làm dấy lên những lo ngại mới trong cộng đồng crypto. 💥
🔴 Tổn thất được cho là vượt $100 TRIỆU 🛡️ Bảo mật ví phần cứng đang bị soi xét ₿ Chủ sở hữu Bitcoin được khuyến nghị hãy luôn cảnh giác
Đây là lời nhắc nghiêm túc: An ninh crypto không bao giờ là điều có thể xem nhẹ.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
Một sự cố an ninh lớn đang làm dấy lên những lo ngại mới trong cộng đồng crypto. 💥
🔴 Tổn thất được cho là vượt $100 TRIỆU 🛡️ Bảo mật ví phần cứng đang bị soi xét ₿ Chủ sở hữu Bitcoin được khuyến nghị hãy luôn cảnh giác
Đây là lời nhắc nghiêm túc: An ninh crypto không bao giờ là điều có thể xem nhẹ.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
1
136
·
--
Giảm giá
#coldcardexploitdrains1367btc
🚨 CẢNH BÁO AN NINH COLDCARD: CÁC KHOẢN BTC ĐANG BỊ TẤN CÔNG
Một lỗ hổng lớn của Coldcard đã dẫn đến gần 89 triệu USD tiền BTC bị thiệt hại theo báo cáo, và các cuộc tấn công vẫn đang được điều tra. Vấn đề liên quan đến entropy yếu hoặc có thể đoán trước trong các seed được tạo bởi firmware bị ảnh hưởng.
Người dùng cần biết:
Chỉ cập nhật firmware có thể không bảo vệ được seed dễ bị tổn thương đã được tạo trước đó. Người dùng bị ảnh hưởng nên làm theo hướng dẫn di chuyển chính thức và tạo một seed mới trên phần cứng đã được vá lỗi. Coldcard cũng hỗ trợ entropy dựa trên xúc xắc.
🎯 TRADING VIEW: SELL/RISK-OFF 📉
Đối với các chủ sở hữu bị ảnh hưởng, an ninh quan trọng hơn giao dịch. Hãy bảo vệ BTC của bạn trước tiên và tránh tương tác với các tài khoản hỗ trợ đáng ngờ hoặc chia sẻ cụm seed phrase của bạn.
❓ Việc cảnh báo an ninh này có khiến bạn giảm mức độ phơi nhiễm BTC không?
"NHẤN VÀO THẺ ĐỒNG TIỀN VÀNG BÊN DƯỚI ĐỂ ĐI ĐẾN TRANG GIAO DỊCH MONG MUỐN NHẰM NHẬN LỢI ÍCH TỪ GIAO DỊCH"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
{spot}(VICUSDT)
{spot}(BICOUSDT)
{spot}(BTCUSDT)
#coldcardexploitdrains1367btc
🚨 CẢNH BÁO AN NINH COLDCARD: CÁC KHOẢN BTC ĐANG BỊ TẤN CÔNG
Một lỗ hổng lớn của Coldcard đã dẫn đến gần 89 triệu USD tiền BTC bị thiệt hại theo báo cáo, và các cuộc tấn công vẫn đang được điều tra. Vấn đề liên quan đến entropy yếu hoặc có thể đoán trước trong các seed được tạo bởi firmware bị ảnh hưởng.
Người dùng cần biết:
Chỉ cập nhật firmware có thể không bảo vệ được seed dễ bị tổn thương đã được tạo trước đó. Người dùng bị ảnh hưởng nên làm theo hướng dẫn di chuyển chính thức và tạo một seed mới trên phần cứng đã được vá lỗi. Coldcard cũng hỗ trợ entropy dựa trên xúc xắc.
🎯 TRADING VIEW: SELL/RISK-OFF 📉
Đối với các chủ sở hữu bị ảnh hưởng, an ninh quan trọng hơn giao dịch. Hãy bảo vệ BTC của bạn trước tiên và tránh tương tác với các tài khoản hỗ trợ đáng ngờ hoặc chia sẻ cụm seed phrase của bạn.
❓ Việc cảnh báo an ninh này có khiến bạn giảm mức độ phơi nhiễm BTC không?
"NHẤN VÀO THẺ ĐỒNG TIỀN VÀNG BÊN DƯỚI ĐỂ ĐI ĐẾN TRANG GIAO DỊCH MONG MUỐN NHẰM NHẬN LỢI ÍCH TỪ GIAO DỊCH"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
🚨 CẢNH BÁO AN NINH COLDCARD: CÁC KHOẢN BTC ĐANG BỊ TẤN CÔNG
Một lỗ hổng lớn của Coldcard đã dẫn đến gần 89 triệu USD tiền BTC bị thiệt hại theo báo cáo, và các cuộc tấn công vẫn đang được điều tra. Vấn đề liên quan đến entropy yếu hoặc có thể đoán trước trong các seed được tạo bởi firmware bị ảnh hưởng.
Người dùng cần biết:
Chỉ cập nhật firmware có thể không bảo vệ được seed dễ bị tổn thương đã được tạo trước đó. Người dùng bị ảnh hưởng nên làm theo hướng dẫn di chuyển chính thức và tạo một seed mới trên phần cứng đã được vá lỗi. Coldcard cũng hỗ trợ entropy dựa trên xúc xắc.
🎯 TRADING VIEW: SELL/RISK-OFF 📉
Đối với các chủ sở hữu bị ảnh hưởng, an ninh quan trọng hơn giao dịch. Hãy bảo vệ BTC của bạn trước tiên và tránh tương tác với các tài khoản hỗ trợ đáng ngờ hoặc chia sẻ cụm seed phrase của bạn.
❓ Việc cảnh báo an ninh này có khiến bạn giảm mức độ phơi nhiễm BTC không?
"NHẤN VÀO THẺ ĐỒNG TIỀN VÀNG BÊN DƯỚI ĐỂ ĐI ĐẾN TRANG GIAO DỊCH MONG MUỐN NHẰM NHẬN LỢI ÍCH TỪ GIAO DỊCH"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
1
225
·
--
Tăng giá
#coldcardexploitdrains1367btc
🚨 Cảnh báo bảo mật
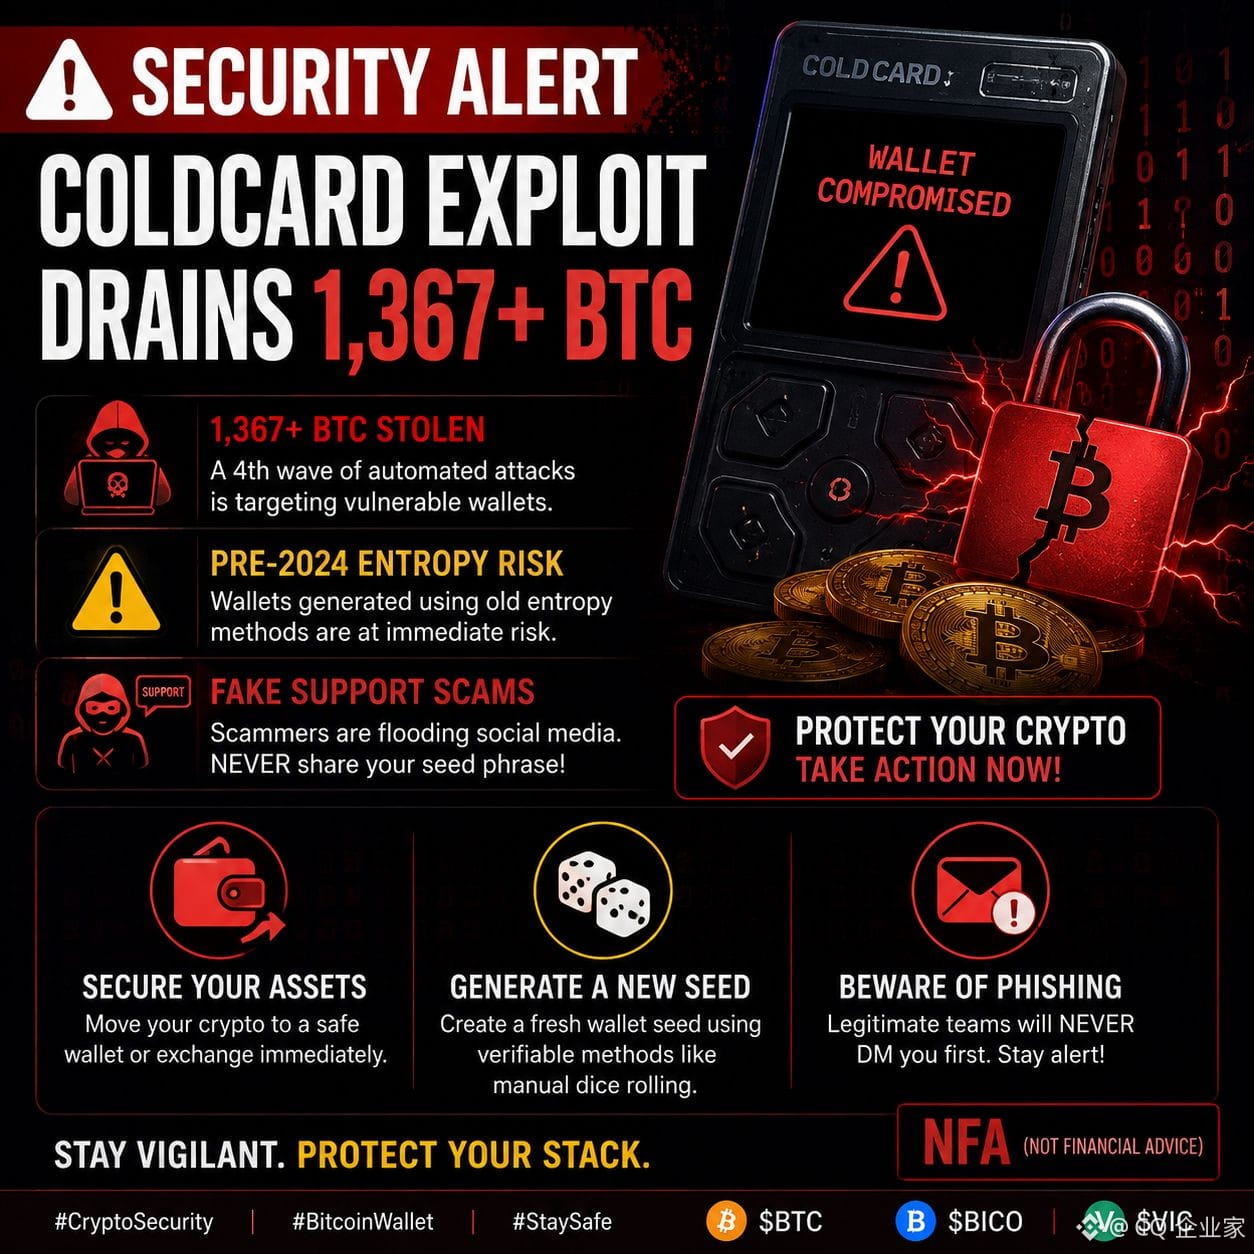
Các báo cáo cho biết hơn 1.367 BTC đã bị đánh cắp trong vụ khai thác liên quan đến Cold card mới nhất, và kẻ tấn công vẫn tiếp tục quét để tìm các ví dễ bị tổn thương.
Nếu ví của bạn được tạo bằng các phương pháp entropy cũ hơn, bạn nên xem lại cấu hình bảo mật của mình. Hãy đặc biệt cảnh giác với các tài khoản hỗ trợ giả mạo—không bao giờ chia sẻ cụm từ hạt giống (seed phrase) với bất kỳ ai.
Bạn có thể làm gì??
• Chuyển tiền của bạn sang một ví an toàn nếu bạn có bất kỳ mối lo nào.
• Tạo một cụm từ hạt giống mới bằng phương pháp đáng tin cậy, có thể kiểm chứng.
• Bỏ qua các tin nhắn DM không được yêu cầu tuyên bố cung cấp hỗ trợ—các nhóm hợp pháp sẽ không liên hệ với bạn trước.
Hãy luôn cảnh giác. Chỉ vài phút kiểm tra bảo mật hôm nay có thể giúp bảo vệ tài sản của bạn vào ngày mai.
$BTC $BICO $VIC
#coldcardexploitdrains1367btc
🚨 Cảnh báo bảo mật
Các báo cáo cho biết hơn 1.367 BTC đã bị đánh cắp trong vụ khai thác liên quan đến Cold card mới nhất, và kẻ tấn công vẫn tiếp tục quét để tìm các ví dễ bị tổn thương.
Nếu ví của bạn được tạo bằng các phương pháp entropy cũ hơn, bạn nên xem lại cấu hình bảo mật của mình. Hãy đặc biệt cảnh giác với các tài khoản hỗ trợ giả mạo—không bao giờ chia sẻ cụm từ hạt giống (seed phrase) với bất kỳ ai.
Bạn có thể làm gì??
• Chuyển tiền của bạn sang một ví an toàn nếu bạn có bất kỳ mối lo nào.
• Tạo một cụm từ hạt giống mới bằng phương pháp đáng tin cậy, có thể kiểm chứng.
• Bỏ qua các tin nhắn DM không được yêu cầu tuyên bố cung cấp hỗ trợ—các nhóm hợp pháp sẽ không liên hệ với bạn trước.
Hãy luôn cảnh giác. Chỉ vài phút kiểm tra bảo mật hôm nay có thể giúp bảo vệ tài sản của bạn vào ngày mai.
$BTC $BICO $VIC
🚨 Cảnh báo bảo mật
Các báo cáo cho biết hơn 1.367 BTC đã bị đánh cắp trong vụ khai thác liên quan đến Cold card mới nhất, và kẻ tấn công vẫn tiếp tục quét để tìm các ví dễ bị tổn thương.
Nếu ví của bạn được tạo bằng các phương pháp entropy cũ hơn, bạn nên xem lại cấu hình bảo mật của mình. Hãy đặc biệt cảnh giác với các tài khoản hỗ trợ giả mạo—không bao giờ chia sẻ cụm từ hạt giống (seed phrase) với bất kỳ ai.
Bạn có thể làm gì??
• Chuyển tiền của bạn sang một ví an toàn nếu bạn có bất kỳ mối lo nào.
• Tạo một cụm từ hạt giống mới bằng phương pháp đáng tin cậy, có thể kiểm chứng.
• Bỏ qua các tin nhắn DM không được yêu cầu tuyên bố cung cấp hỗ trợ—các nhóm hợp pháp sẽ không liên hệ với bạn trước.
Hãy luôn cảnh giác. Chỉ vài phút kiểm tra bảo mật hôm nay có thể giúp bảo vệ tài sản của bạn vào ngày mai.
$BTC $BICO $VIC
2
6
11.9k
#ColdcardExploitDrains1367BTC
ColdcardExploitDrains1367BTC đề cập đến một cuộc khủng hoảng an ninh đang diễn ra, trong đó kẻ tấn công đã khai thác một lỗ hổng firmware nghiêm trọng trên các ví phần cứng Coldcard. Theo dữ liệu được Galaxy Research theo dõi, vụ khai thác ban đầu đã rút 1.367 BTC (khoảng 89 triệu USD) qua 4.585 địa chỉ trong ba đợt tấn công tự động khác nhau bắt đầu từ ngày 30/07/2026. Một đợt tấn công thứ tư sau đó đã đẩy mức thiệt hại ước tính lên cao hơn nữa, nhắm tới hơn 5.200 địa chỉ.
Nguyên nhân gốc
Trái với những lo ngại ban đầu, chính giao thức Bitcoin đã không bị hack. Vấn đề xuất phát hoàn toàn từ một lỗi được đưa vào trong bản firmware Coldcard phát hành vào tháng 03/2021 (v4.0.1) bởi nhà sản xuất Coinkite.
Ngẫu nhiên yếu: Lỗi khiến các thiết bị bị ảnh hưởng (chủ yếu là Coldcard Mk3) bỏ qua bộ tạo số ngẫu nhiên phần cứng (RNG) an toàn bên trong khi tạo các cụm seed mới.
Dự phòng tất định: Ví đã chuyển sang bộ sinh dựa trên phần mềm theo cách có thể đoán trước. Điều này làm suy giảm nghiêm trọng mức độ entropy mật mã, tạo ra một “bể” hữu hạn các biến thể có thể có của seed.
$NVDAB $NVDA.US $AAPL.US
#ColdcardExploitDrains1367BTC
ColdcardExploitDrains1367BTC đề cập đến một cuộc khủng hoảng an ninh đang diễn ra, trong đó kẻ tấn công đã khai thác một lỗ hổng firmware nghiêm trọng trên các ví phần cứng Coldcard. Theo dữ liệu được Galaxy Research theo dõi, vụ khai thác ban đầu đã rút 1.367 BTC (khoảng 89 triệu USD) qua 4.585 địa chỉ trong ba đợt tấn công tự động khác nhau bắt đầu từ ngày 30/07/2026. Một đợt tấn công thứ tư sau đó đã đẩy mức thiệt hại ước tính lên cao hơn nữa, nhắm tới hơn 5.200 địa chỉ.
Nguyên nhân gốc
Trái với những lo ngại ban đầu, chính giao thức Bitcoin đã không bị hack. Vấn đề xuất phát hoàn toàn từ một lỗi được đưa vào trong bản firmware Coldcard phát hành vào tháng 03/2021 (v4.0.1) bởi nhà sản xuất Coinkite.
Ngẫu nhiên yếu: Lỗi khiến các thiết bị bị ảnh hưởng (chủ yếu là Coldcard Mk3) bỏ qua bộ tạo số ngẫu nhiên phần cứng (RNG) an toàn bên trong khi tạo các cụm seed mới.
Dự phòng tất định: Ví đã chuyển sang bộ sinh dựa trên phần mềm theo cách có thể đoán trước. Điều này làm suy giảm nghiêm trọng mức độ entropy mật mã, tạo ra một “bể” hữu hạn các biến thể có thể có của seed.
$NVDAB $NVDA.US $AAPL.US
ColdcardExploitDrains1367BTC đề cập đến một cuộc khủng hoảng an ninh đang diễn ra, trong đó kẻ tấn công đã khai thác một lỗ hổng firmware nghiêm trọng trên các ví phần cứng Coldcard. Theo dữ liệu được Galaxy Research theo dõi, vụ khai thác ban đầu đã rút 1.367 BTC (khoảng 89 triệu USD) qua 4.585 địa chỉ trong ba đợt tấn công tự động khác nhau bắt đầu từ ngày 30/07/2026. Một đợt tấn công thứ tư sau đó đã đẩy mức thiệt hại ước tính lên cao hơn nữa, nhắm tới hơn 5.200 địa chỉ.
Nguyên nhân gốc
Trái với những lo ngại ban đầu, chính giao thức Bitcoin đã không bị hack. Vấn đề xuất phát hoàn toàn từ một lỗi được đưa vào trong bản firmware Coldcard phát hành vào tháng 03/2021 (v4.0.1) bởi nhà sản xuất Coinkite.
Ngẫu nhiên yếu: Lỗi khiến các thiết bị bị ảnh hưởng (chủ yếu là Coldcard Mk3) bỏ qua bộ tạo số ngẫu nhiên phần cứng (RNG) an toàn bên trong khi tạo các cụm seed mới.
Dự phòng tất định: Ví đã chuyển sang bộ sinh dựa trên phần mềm theo cách có thể đoán trước. Điều này làm suy giảm nghiêm trọng mức độ entropy mật mã, tạo ra một “bể” hữu hạn các biến thể có thể có của seed.
$NVDAB $NVDA.US $AAPL.US
1
60
·
--
Tăng giá
#ColdcardExploitDrains1367BTC $BTC
{spot}(BTCUSDT)
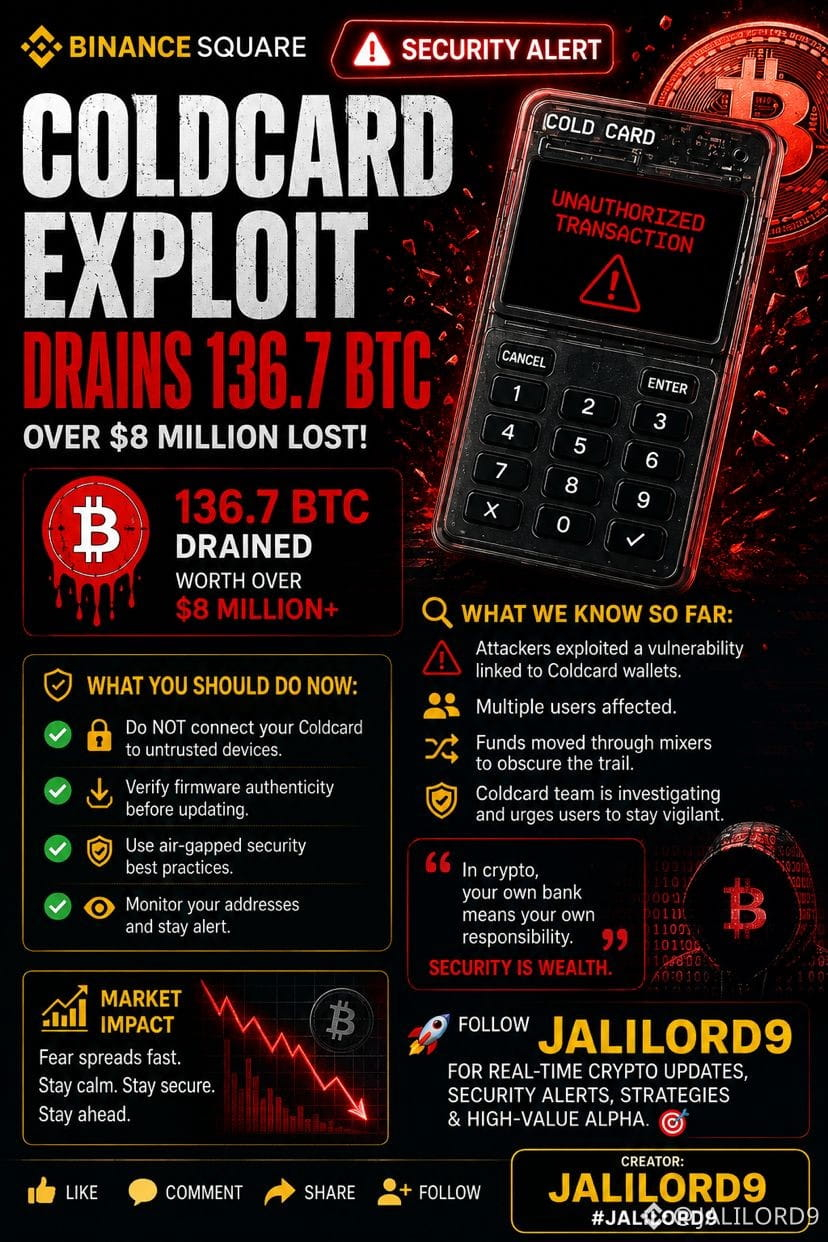
🚨 CẢNH BÁO BẢO MẬT COLD CARD: 136.7 BTC BỊ TỐN?
Một lỗ hổng/khai thác liên quan đến Coldcard được cho là đang khiến dư luận quay lại soi chiếu một trong những sự thật lớn nhất của crypto: tự lưu ký đồng nghĩa với việc BẢO MẬT là TRÁCH NHIỆM của BẠN. 🔐₿
💰 136.7 BTC được cho là đã bị rút/chiếm đoạt
⚠️ Người dùng ví phần cứng đang theo dõi sát sao
🔎 Câu hỏi then chốt: Kẻ tấn công đã xâm nhập bằng cách nào?
🛡️ Hãy kiểm tra firmware, tránh các thiết bị không đáng tin cậy và rà soát kỹ hoạt động của ví.
Đây không chỉ là một tin giật gân khác về crypto.
Nó là lời nhắc rằng việc tự nắm giữ khóa riêng đi kèm với việc tự giữ các tiêu chuẩn bảo mật của chính mình.
👇 Theo bạn, chuyện gì đã xảy ra ở đây — lỗ hổng ví, thiết lập bị xâm phạm hay một cuộc tấn công từ phía người dùng?
Theo dõi JALILORD9 để biết thêm các cảnh báo bảo mật crypto, cập nhật thị trường & alpha giá trị cao.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
#ColdcardExploitDrains1367BTC $BTC
🚨 CẢNH BÁO BẢO MẬT COLD CARD: 136.7 BTC BỊ TỐN?
Một lỗ hổng/khai thác liên quan đến Coldcard được cho là đang khiến dư luận quay lại soi chiếu một trong những sự thật lớn nhất của crypto: tự lưu ký đồng nghĩa với việc BẢO MẬT là TRÁCH NHIỆM của BẠN. 🔐₿
💰 136.7 BTC được cho là đã bị rút/chiếm đoạt
⚠️ Người dùng ví phần cứng đang theo dõi sát sao
🔎 Câu hỏi then chốt: Kẻ tấn công đã xâm nhập bằng cách nào?
🛡️ Hãy kiểm tra firmware, tránh các thiết bị không đáng tin cậy và rà soát kỹ hoạt động của ví.
Đây không chỉ là một tin giật gân khác về crypto.
Nó là lời nhắc rằng việc tự nắm giữ khóa riêng đi kèm với việc tự giữ các tiêu chuẩn bảo mật của chính mình.
👇 Theo bạn, chuyện gì đã xảy ra ở đây — lỗ hổng ví, thiết lập bị xâm phạm hay một cuộc tấn công từ phía người dùng?
Theo dõi JALILORD9 để biết thêm các cảnh báo bảo mật crypto, cập nhật thị trường & alpha giá trị cao.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
🚨 CẢNH BÁO BẢO MẬT COLD CARD: 136.7 BTC BỊ TỐN?
Một lỗ hổng/khai thác liên quan đến Coldcard được cho là đang khiến dư luận quay lại soi chiếu một trong những sự thật lớn nhất của crypto: tự lưu ký đồng nghĩa với việc BẢO MẬT là TRÁCH NHIỆM của BẠN. 🔐₿
💰 136.7 BTC được cho là đã bị rút/chiếm đoạt
⚠️ Người dùng ví phần cứng đang theo dõi sát sao
🔎 Câu hỏi then chốt: Kẻ tấn công đã xâm nhập bằng cách nào?
🛡️ Hãy kiểm tra firmware, tránh các thiết bị không đáng tin cậy và rà soát kỹ hoạt động của ví.
Đây không chỉ là một tin giật gân khác về crypto.
Nó là lời nhắc rằng việc tự nắm giữ khóa riêng đi kèm với việc tự giữ các tiêu chuẩn bảo mật của chính mình.
👇 Theo bạn, chuyện gì đã xảy ra ở đây — lỗ hổng ví, thiết lập bị xâm phạm hay một cuộc tấn công từ phía người dùng?
Theo dõi JALILORD9 để biết thêm các cảnh báo bảo mật crypto, cập nhật thị trường & alpha giá trị cao.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
1
112
·
--
#ColdcardExploitDrains1367BTC
*#ColdcardExploitDrains1367BTC* — đây là về một lỗ hổng khai thác ví phần cứng lớn đã xảy ra vào ngày 30/7.
### Đã xảy ra điều gì
- *Khi nào*: Ngày 30/7, trong chưa đầy 1 giờ
- *Mức độ*: Tin tặc đã rút *hơn 1.000 BTC* từ *1.196 ví* trong 41 phút. Galaxy Research sau đó xác định thêm 2 đợt tấn công nữa, nâng tổng thiệt hại ước tính lên *∼89 triệu USD*.
- *Thiết bị*: *Coldcard*, một ví phần cứng cầm tay phổ biến dùng để lưu Bitcoin offline/không kết nối mạng. 96da5cf3
### Lỗ hổng đã hoạt động như thế nào
Các nhà nghiên cứu bảo mật tại *nhóm Kỹ thuật và Bảo mật Bitcoin của Block* đã truy ra nguyên nhân là do *lỗi lập trình trong phần mềm tạo số ngẫu nhiên của Coldcard*. 96da
Lỗi này khiến một số cụm hạt giống (recovery seed phrases) *có thể dự đoán đủ* để các kẻ tấn công tinh vi có thể suy ra. Điều đó có nghĩa là họ có thể đánh cắp BTC *mà không cần chạm vật lý vào ví*. 5cf3
Galaxy/Block cảnh báo rằng các phát hiện của họ dựa trên phân tích blockchain và chưa xác nhận rằng mọi ví bị ảnh hưởng đều được tạo bằng phần mềm có lỗ hổng. 5cf3
### Coldcard/Coinkite đã làm gì
- Công ty Canada *Coinkite* (đơn vị sản xuất Coldcard) đã phát hành một *bản cập nhật phần mềm* để ngăn chặn vấn đề này cho các ví mới được tạo.
- *Lưu ý quan trọng*: Cài bản cập nhật *sẽ không bảo vệ* những người đã tạo recovery phrase trước đó bằng phần mềm bị ảnh hưởng. 5cf3fc1d
### Tác động tới thị trường
Bitcoin giảm 1,3% xuống 62.549 USD trong 24 giờ sau tin tức. Thị trường gọi đó là một "double whammy" khi Strategy cũng đang bán 1.638 BTC. 96da
### Cần làm gì nếu bạn dùng Coldcard
1. *Cập nhật firmware ngay lập tức* nếu bạn chưa làm. Điều này bảo vệ các ví mới.
2. *Nếu seed của bạn được tạo trước bản vá*: Block và Coinkite cảnh báo bạn nên cân nhắc chuyển tiền sang một ví mới với seed mới được tạo bằng phần mềm đã vá.
3. Theo dõi hướng dẫn chính thức từ Coinkite — họ cho biết các cuộc tấn công có thể vẫn đang diễn ra. 5cf3
Đây là một trong những vụ khai thác ví phần cứng lớn nhất từng được ghi nhận. Nó cho thấy ngay cả các thiết bị được cho là "air-gapped" cũng có thể tồn tại lỗi phần mềm.
Bạn có muốn tôi kiểm tra xem model/phiên bản firmware Coldcard của bạn có bị ảnh hưởng không và hướng dẫn cách di chuyển an toàn không?
#ColdcardExploitDrains1367BTC
*#ColdcardExploitDrains1367BTC* — đây là về một lỗ hổng khai thác ví phần cứng lớn đã xảy ra vào ngày 30/7.
### Đã xảy ra điều gì
- *Khi nào*: Ngày 30/7, trong chưa đầy 1 giờ
- *Mức độ*: Tin tặc đã rút *hơn 1.000 BTC* từ *1.196 ví* trong 41 phút. Galaxy Research sau đó xác định thêm 2 đợt tấn công nữa, nâng tổng thiệt hại ước tính lên *∼89 triệu USD*.
- *Thiết bị*: *Coldcard*, một ví phần cứng cầm tay phổ biến dùng để lưu Bitcoin offline/không kết nối mạng. 96da5cf3
### Lỗ hổng đã hoạt động như thế nào
Các nhà nghiên cứu bảo mật tại *nhóm Kỹ thuật và Bảo mật Bitcoin của Block* đã truy ra nguyên nhân là do *lỗi lập trình trong phần mềm tạo số ngẫu nhiên của Coldcard*. 96da
Lỗi này khiến một số cụm hạt giống (recovery seed phrases) *có thể dự đoán đủ* để các kẻ tấn công tinh vi có thể suy ra. Điều đó có nghĩa là họ có thể đánh cắp BTC *mà không cần chạm vật lý vào ví*. 5cf3
Galaxy/Block cảnh báo rằng các phát hiện của họ dựa trên phân tích blockchain và chưa xác nhận rằng mọi ví bị ảnh hưởng đều được tạo bằng phần mềm có lỗ hổng. 5cf3
### Coldcard/Coinkite đã làm gì
- Công ty Canada *Coinkite* (đơn vị sản xuất Coldcard) đã phát hành một *bản cập nhật phần mềm* để ngăn chặn vấn đề này cho các ví mới được tạo.
- *Lưu ý quan trọng*: Cài bản cập nhật *sẽ không bảo vệ* những người đã tạo recovery phrase trước đó bằng phần mềm bị ảnh hưởng. 5cf3fc1d
### Tác động tới thị trường
Bitcoin giảm 1,3% xuống 62.549 USD trong 24 giờ sau tin tức. Thị trường gọi đó là một "double whammy" khi Strategy cũng đang bán 1.638 BTC. 96da
### Cần làm gì nếu bạn dùng Coldcard
1. *Cập nhật firmware ngay lập tức* nếu bạn chưa làm. Điều này bảo vệ các ví mới.
2. *Nếu seed của bạn được tạo trước bản vá*: Block và Coinkite cảnh báo bạn nên cân nhắc chuyển tiền sang một ví mới với seed mới được tạo bằng phần mềm đã vá.
3. Theo dõi hướng dẫn chính thức từ Coinkite — họ cho biết các cuộc tấn công có thể vẫn đang diễn ra. 5cf3
Đây là một trong những vụ khai thác ví phần cứng lớn nhất từng được ghi nhận. Nó cho thấy ngay cả các thiết bị được cho là "air-gapped" cũng có thể tồn tại lỗi phần mềm.
Bạn có muốn tôi kiểm tra xem model/phiên bản firmware Coldcard của bạn có bị ảnh hưởng không và hướng dẫn cách di chuyển an toàn không?
*#ColdcardExploitDrains1367BTC* — đây là về một lỗ hổng khai thác ví phần cứng lớn đã xảy ra vào ngày 30/7.
### Đã xảy ra điều gì
- *Khi nào*: Ngày 30/7, trong chưa đầy 1 giờ
- *Mức độ*: Tin tặc đã rút *hơn 1.000 BTC* từ *1.196 ví* trong 41 phút. Galaxy Research sau đó xác định thêm 2 đợt tấn công nữa, nâng tổng thiệt hại ước tính lên *∼89 triệu USD*.
- *Thiết bị*: *Coldcard*, một ví phần cứng cầm tay phổ biến dùng để lưu Bitcoin offline/không kết nối mạng. 96da5cf3
### Lỗ hổng đã hoạt động như thế nào
Các nhà nghiên cứu bảo mật tại *nhóm Kỹ thuật và Bảo mật Bitcoin của Block* đã truy ra nguyên nhân là do *lỗi lập trình trong phần mềm tạo số ngẫu nhiên của Coldcard*. 96da
Lỗi này khiến một số cụm hạt giống (recovery seed phrases) *có thể dự đoán đủ* để các kẻ tấn công tinh vi có thể suy ra. Điều đó có nghĩa là họ có thể đánh cắp BTC *mà không cần chạm vật lý vào ví*. 5cf3
Galaxy/Block cảnh báo rằng các phát hiện của họ dựa trên phân tích blockchain và chưa xác nhận rằng mọi ví bị ảnh hưởng đều được tạo bằng phần mềm có lỗ hổng. 5cf3
### Coldcard/Coinkite đã làm gì
- Công ty Canada *Coinkite* (đơn vị sản xuất Coldcard) đã phát hành một *bản cập nhật phần mềm* để ngăn chặn vấn đề này cho các ví mới được tạo.
- *Lưu ý quan trọng*: Cài bản cập nhật *sẽ không bảo vệ* những người đã tạo recovery phrase trước đó bằng phần mềm bị ảnh hưởng. 5cf3fc1d
### Tác động tới thị trường
Bitcoin giảm 1,3% xuống 62.549 USD trong 24 giờ sau tin tức. Thị trường gọi đó là một "double whammy" khi Strategy cũng đang bán 1.638 BTC. 96da
### Cần làm gì nếu bạn dùng Coldcard
1. *Cập nhật firmware ngay lập tức* nếu bạn chưa làm. Điều này bảo vệ các ví mới.
2. *Nếu seed của bạn được tạo trước bản vá*: Block và Coinkite cảnh báo bạn nên cân nhắc chuyển tiền sang một ví mới với seed mới được tạo bằng phần mềm đã vá.
3. Theo dõi hướng dẫn chính thức từ Coinkite — họ cho biết các cuộc tấn công có thể vẫn đang diễn ra. 5cf3
Đây là một trong những vụ khai thác ví phần cứng lớn nhất từng được ghi nhận. Nó cho thấy ngay cả các thiết bị được cho là "air-gapped" cũng có thể tồn tại lỗi phần mềm.
Bạn có muốn tôi kiểm tra xem model/phiên bản firmware Coldcard của bạn có bị ảnh hưởng không và hướng dẫn cách di chuyển an toàn không?
1
119
Đang nắm giữ $BTC 0.5 USDT
#ColdcardExploitDrains1367BTC Thẻ hashtag này đề cập đến các báo cáo rằng một lỗ hổng trong firmware của ví phần cứng Coldcard đã bị khai thác và các khoản lỗ quan sát được lên tới khoảng 1.367 BTC trên 4.585 địa chỉ tính đến ngày 1–3/8/2026, theo các thông tin trích dẫn từ Galaxy Research. Một số kênh truyền thông mô tả vấn đề này như một lỗi liên quan đến việc tạo seed/ngẫu nhiên (randomness) có thể cho phép kẻ tấn công tái dựng các khóa riêng (private keys) cho các ví bị ảnh hưởng. (financefeeds.com)
Nói bằng ngôn ngữ dễ hiểu: tuyên bố này không phải là Bitcoin bản thân đã bị “phá vỡ”, mà là một số seed ví do Coldcard tạo ra có thể đã bị dự đoán trước do lỗ hổng firmware. Nếu đúng, kẻ tấn công có thể suy ra các khóa ngoại tuyến và sau đó quét tiền. Các báo cáo cho biết giai đoạn bị tổn thương bắt nguồn từ firmware được đưa ra từ năm 2021, với nhiều đợt tấn công được xác định vào cuối tháng Bảy và đầu tháng Tám năm 2026. (decrypt.co)
Vì sao điều này quan trọng đối với người dùng:
Đây là một câu chuyện về bảo mật theo mô hình tự lưu ký (self-custody), không phải sự cố trên nền tảng Binance. (ig.com)
Con số “1.367 BTC” là ước tính quan sát được từ các nhà điều tra, vì vậy có thể thay đổi khi phân tích thêm nhiều địa chỉ hơn. (finance.yahoo.com)
Nếu ai đó đã dùng một thiết bị/firmware Coldcard bị ảnh hưởng để tạo seed, mối lo ngại chính sẽ là việc di chuyển ví sang một ví mới được tạo từ phiên bản an toàn, chứ không phải hành vi giao dịch tài khoản sàn thông thường. Điểm sau đó là suy luận dựa trên bản chất của lỗ hổng được báo cáo. (ig.com)
Nếu bạn tự dùng Coldcard, cách làm thận trọng là kiểm tra đúng model thiết bị và phiên bản firmware, xem hướng dẫn sự cố chính thức từ nhà cung cấp, và tránh chia sẻ hoặc tái sử dụng bất kỳ cụm từ seed nào có thể đã được tạo trên phiên bản bị ảnh hưởng. Tôi không thể xác minh chỉ từ các thông tin báo cáo hiện tại rằng những người dùng cá nhân nào đang bị ảnh hưởng, nên hãy coi đây là một sự cố bảo mật nghiêm trọng nhưng vẫn đang trong giai đoạn diễn tiến. (financefeeds.com$BTC
{spot}(BTCUSDT)
$COLD.US $ETH
#ColdcardExploitDrains1367BTC Thẻ hashtag này đề cập đến các báo cáo rằng một lỗ hổng trong firmware của ví phần cứng Coldcard đã bị khai thác và các khoản lỗ quan sát được lên tới khoảng 1.367 BTC trên 4.585 địa chỉ tính đến ngày 1–3/8/2026, theo các thông tin trích dẫn từ Galaxy Research. Một số kênh truyền thông mô tả vấn đề này như một lỗi liên quan đến việc tạo seed/ngẫu nhiên (randomness) có thể cho phép kẻ tấn công tái dựng các khóa riêng (private keys) cho các ví bị ảnh hưởng. (financefeeds.com)
Nói bằng ngôn ngữ dễ hiểu: tuyên bố này không phải là Bitcoin bản thân đã bị “phá vỡ”, mà là một số seed ví do Coldcard tạo ra có thể đã bị dự đoán trước do lỗ hổng firmware. Nếu đúng, kẻ tấn công có thể suy ra các khóa ngoại tuyến và sau đó quét tiền. Các báo cáo cho biết giai đoạn bị tổn thương bắt nguồn từ firmware được đưa ra từ năm 2021, với nhiều đợt tấn công được xác định vào cuối tháng Bảy và đầu tháng Tám năm 2026. (decrypt.co)
Vì sao điều này quan trọng đối với người dùng:
Đây là một câu chuyện về bảo mật theo mô hình tự lưu ký (self-custody), không phải sự cố trên nền tảng Binance. (ig.com)
Con số “1.367 BTC” là ước tính quan sát được từ các nhà điều tra, vì vậy có thể thay đổi khi phân tích thêm nhiều địa chỉ hơn. (finance.yahoo.com)
Nếu ai đó đã dùng một thiết bị/firmware Coldcard bị ảnh hưởng để tạo seed, mối lo ngại chính sẽ là việc di chuyển ví sang một ví mới được tạo từ phiên bản an toàn, chứ không phải hành vi giao dịch tài khoản sàn thông thường. Điểm sau đó là suy luận dựa trên bản chất của lỗ hổng được báo cáo. (ig.com)
Nếu bạn tự dùng Coldcard, cách làm thận trọng là kiểm tra đúng model thiết bị và phiên bản firmware, xem hướng dẫn sự cố chính thức từ nhà cung cấp, và tránh chia sẻ hoặc tái sử dụng bất kỳ cụm từ seed nào có thể đã được tạo trên phiên bản bị ảnh hưởng. Tôi không thể xác minh chỉ từ các thông tin báo cáo hiện tại rằng những người dùng cá nhân nào đang bị ảnh hưởng, nên hãy coi đây là một sự cố bảo mật nghiêm trọng nhưng vẫn đang trong giai đoạn diễn tiến. (financefeeds.com$BTC
$COLD.US $ETH
Nói bằng ngôn ngữ dễ hiểu: tuyên bố này không phải là Bitcoin bản thân đã bị “phá vỡ”, mà là một số seed ví do Coldcard tạo ra có thể đã bị dự đoán trước do lỗ hổng firmware. Nếu đúng, kẻ tấn công có thể suy ra các khóa ngoại tuyến và sau đó quét tiền. Các báo cáo cho biết giai đoạn bị tổn thương bắt nguồn từ firmware được đưa ra từ năm 2021, với nhiều đợt tấn công được xác định vào cuối tháng Bảy và đầu tháng Tám năm 2026. (decrypt.co)
Vì sao điều này quan trọng đối với người dùng:
Đây là một câu chuyện về bảo mật theo mô hình tự lưu ký (self-custody), không phải sự cố trên nền tảng Binance. (ig.com)
Con số “1.367 BTC” là ước tính quan sát được từ các nhà điều tra, vì vậy có thể thay đổi khi phân tích thêm nhiều địa chỉ hơn. (finance.yahoo.com)
Nếu ai đó đã dùng một thiết bị/firmware Coldcard bị ảnh hưởng để tạo seed, mối lo ngại chính sẽ là việc di chuyển ví sang một ví mới được tạo từ phiên bản an toàn, chứ không phải hành vi giao dịch tài khoản sàn thông thường. Điểm sau đó là suy luận dựa trên bản chất của lỗ hổng được báo cáo. (ig.com)
Nếu bạn tự dùng Coldcard, cách làm thận trọng là kiểm tra đúng model thiết bị và phiên bản firmware, xem hướng dẫn sự cố chính thức từ nhà cung cấp, và tránh chia sẻ hoặc tái sử dụng bất kỳ cụm từ seed nào có thể đã được tạo trên phiên bản bị ảnh hưởng. Tôi không thể xác minh chỉ từ các thông tin báo cáo hiện tại rằng những người dùng cá nhân nào đang bị ảnh hưởng, nên hãy coi đây là một sự cố bảo mật nghiêm trọng nhưng vẫn đang trong giai đoạn diễn tiến. (financefeeds.com$BTC
$COLD.US $ETH
30
·
--
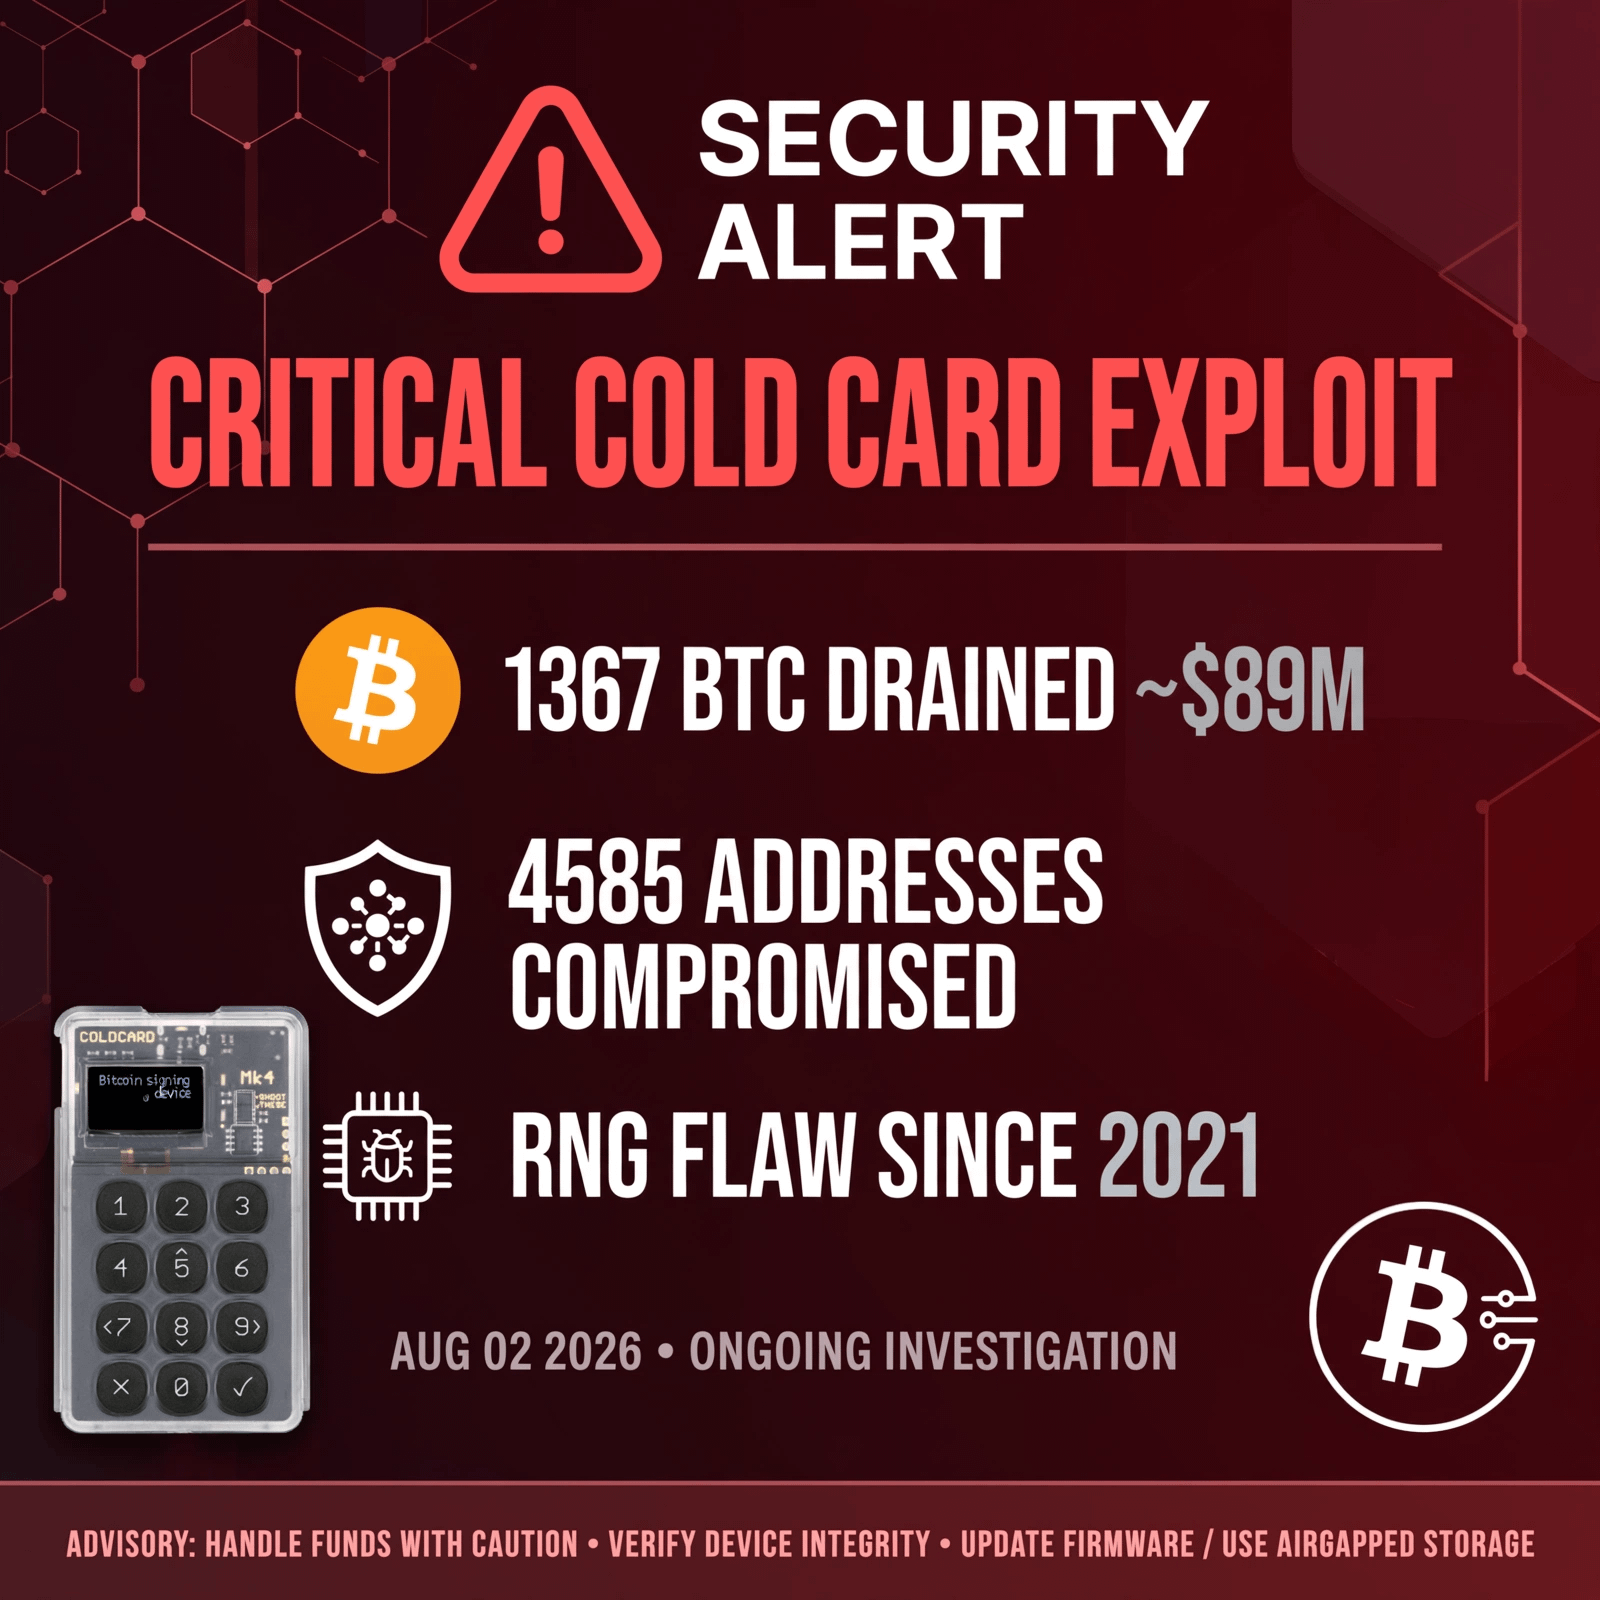
#coldcardexploitdrains1367btc 🚨 THÔNG BÁO KHẨN CẤP: Lỗ hổng ColdCard bị khai thác, rút cạn 1367 BTC (∼89 triệu USD)
Một lỗ hổng RNG nghiêm trọng từ năm 2021 khiến hạt giống (seed) ColdCard có thể đoán được.
4.585 địa chỉ đã bị xâm phạm trên 42 quốc gia.
Kẻ tấn công đã quét ví mà không cần chạm vào thiết bị.
CZ nói: "Không có gì an toàn 100% - hãy đa dạng hóa ví"
Ví lạnh của bạn có an toàn không? Kiểm tra firmware NGAY BÂY GIỜ!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
#coldcardexploitdrains1367btc 🚨 THÔNG BÁO KHẨN CẤP: Lỗ hổng ColdCard bị khai thác, rút cạn 1367 BTC (∼89 triệu USD)
Một lỗ hổng RNG nghiêm trọng từ năm 2021 khiến hạt giống (seed) ColdCard có thể đoán được.
4.585 địa chỉ đã bị xâm phạm trên 42 quốc gia.
Kẻ tấn công đã quét ví mà không cần chạm vào thiết bị.
CZ nói: "Không có gì an toàn 100% - hãy đa dạng hóa ví"
Ví lạnh của bạn có an toàn không? Kiểm tra firmware NGAY BÂY GIỜ!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
Một lỗ hổng RNG nghiêm trọng từ năm 2021 khiến hạt giống (seed) ColdCard có thể đoán được.
4.585 địa chỉ đã bị xâm phạm trên 42 quốc gia.
Kẻ tấn công đã quét ví mà không cần chạm vào thiết bị.
CZ nói: "Không có gì an toàn 100% - hãy đa dạng hóa ví"
Ví lạnh của bạn có an toàn không? Kiểm tra firmware NGAY BÂY GIỜ!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
1
3
702
·
--
Tăng giá
#coldcardexploitdrains1367btc
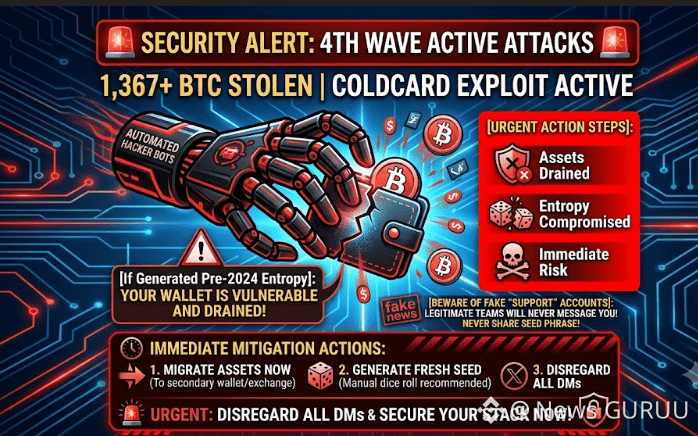
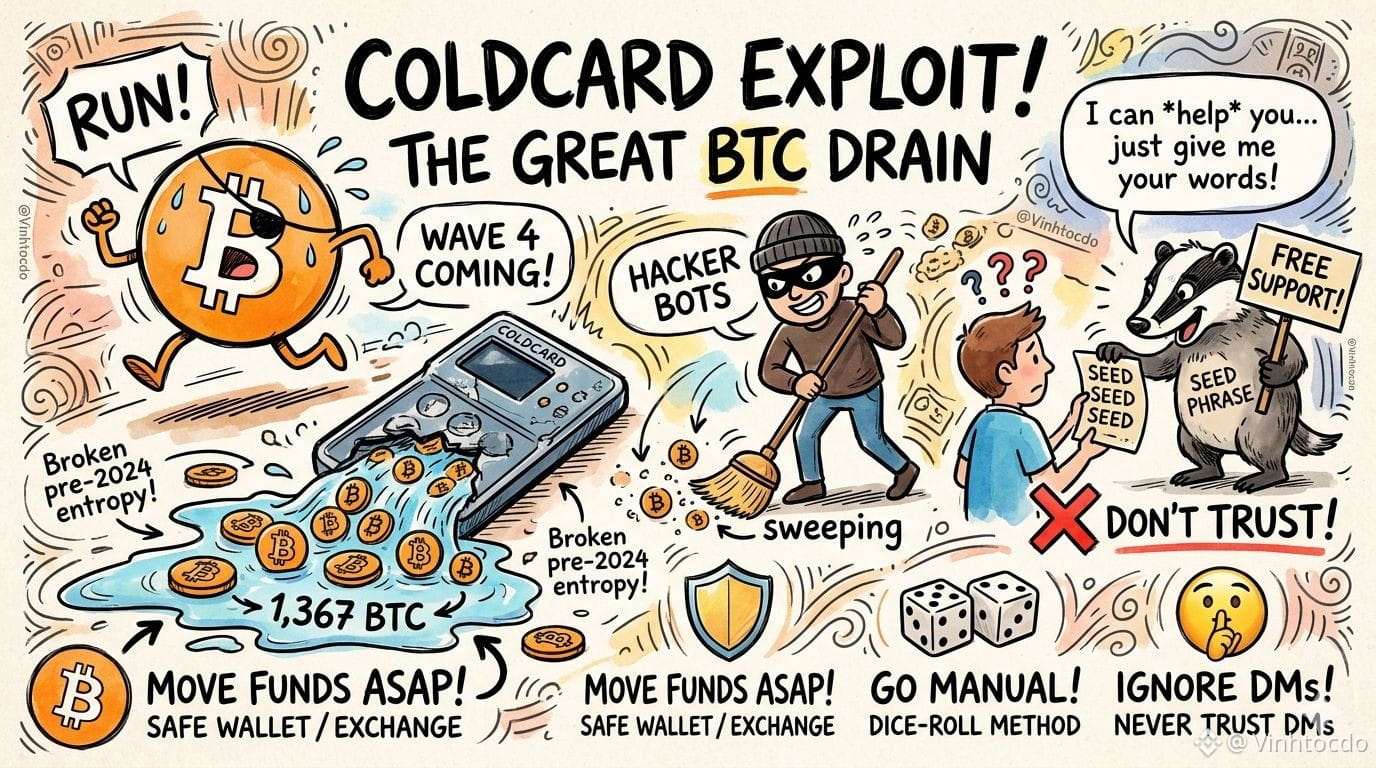
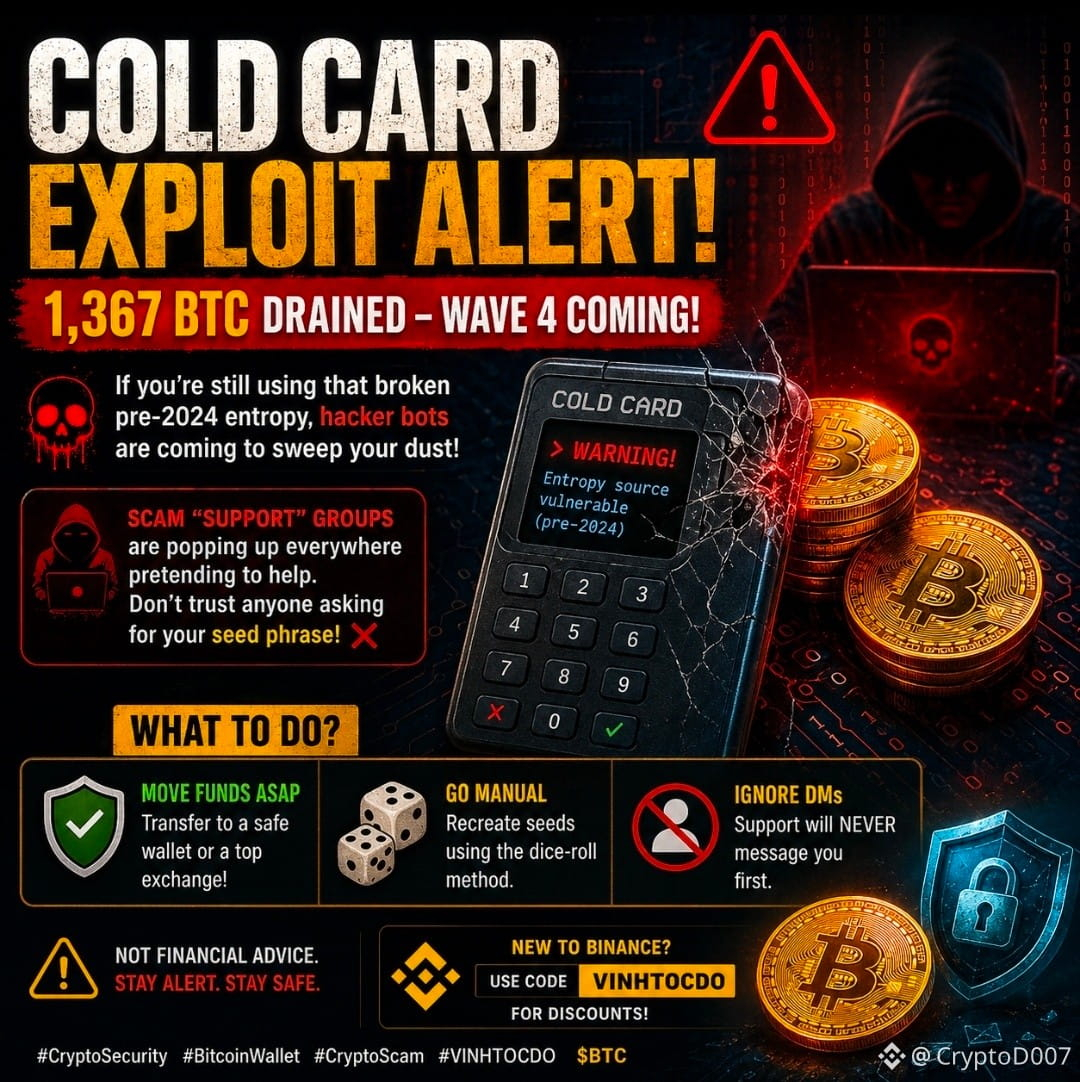
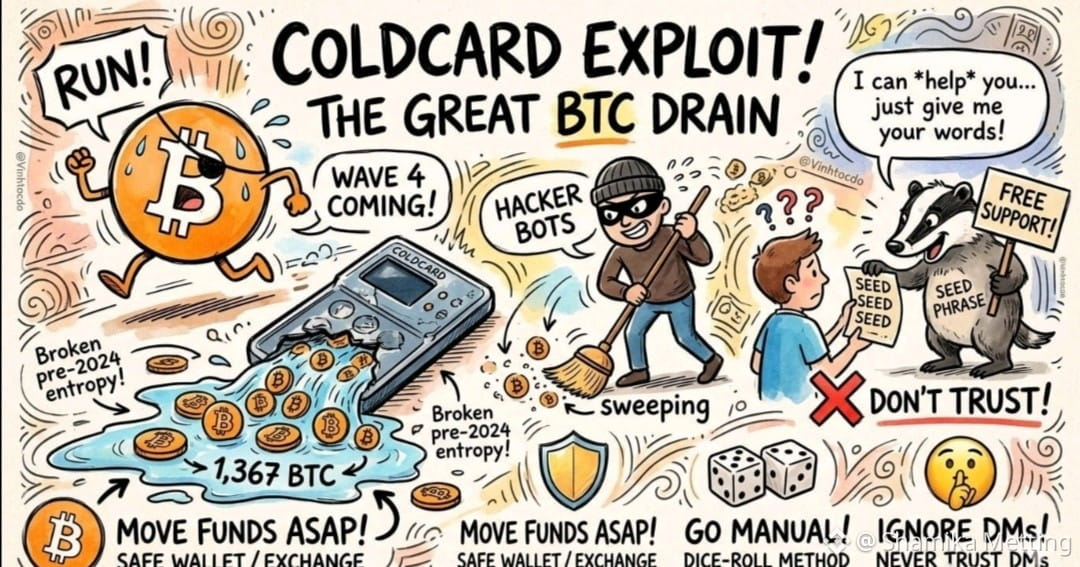
🚨 Bi kịch lỗ hổng Coldcard! 1.367 BTC bị rút và làn sóng tấn công đợt 4 sắp nhắm vào bất kỳ ai vẫn đang dùng entropy lỗi bị hỏng trước năm 2024! 🌊 Nếu bạn chưa chuyển quỹ của mình, bot hacker đang tới để quét sạch số “bụi” của bạn.
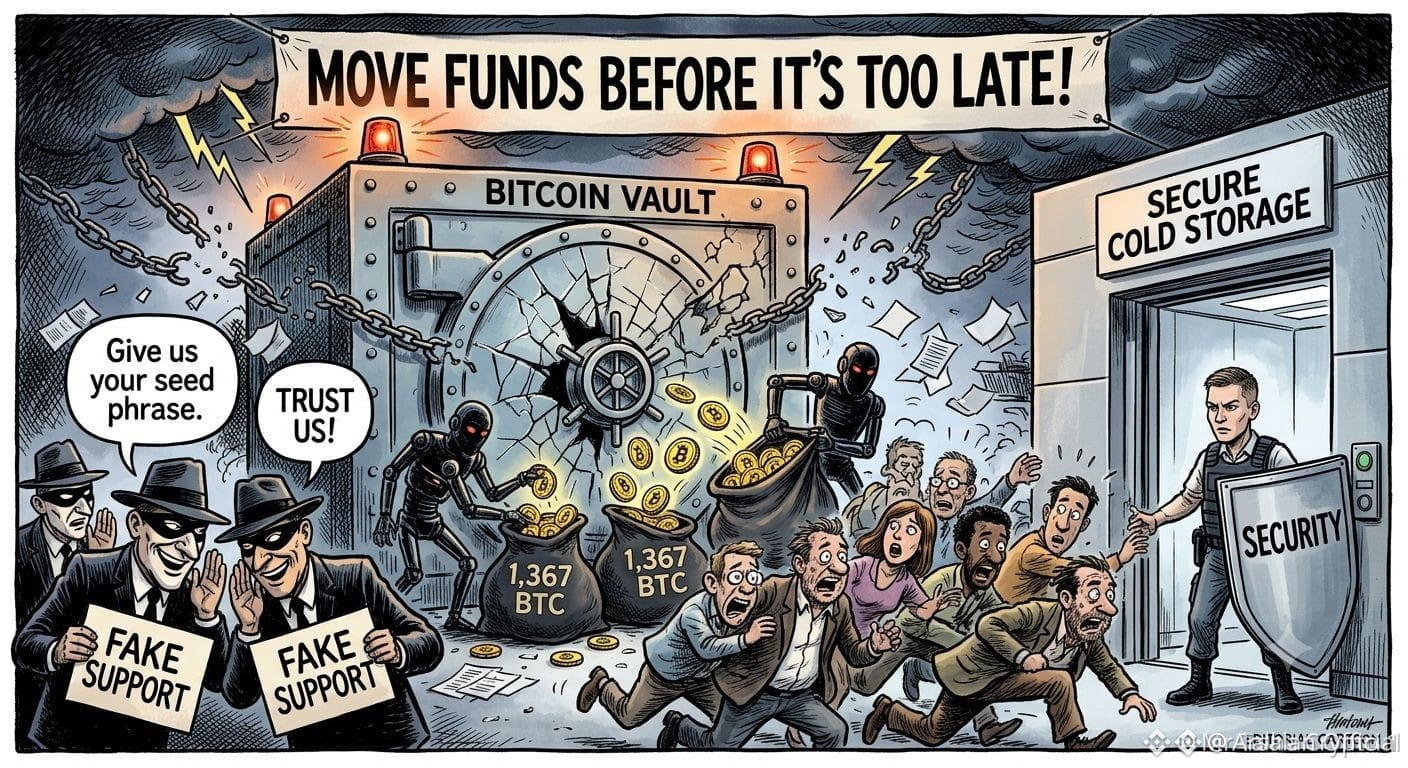
Tệ hơn nữa? Các nhóm “hỗ trợ” giả mạo đang xuất hiện khắp nơi với vẻ ngoài giúp đỡ. Đừng tin bất kỳ ai yêu cầu cụm từ hạt giống (seed phrase) của bạn! ❌
Phải làm gì?
🛡️ Chuyển quỹ NGAY LẬP TỨC: Chuyển sang ví an toàn hoặc sàn giao dịch hàng đầu!
🎲 Làm thủ công: Tạo lại seed bằng phương pháp gieo xúc xắc.
🤫 Bỏ qua tin nhắn trực tiếp: Hỗ trợ SẼ KHÔNG BAO GIỜ nhắn bạn trước.
Không phải lời khuyên tài chính.
👉 Mới dùng Binance? Dùng mã VINHTOCDO để nhận ưu đãi!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
#coldcardexploitdrains1367btc
🚨 Bi kịch lỗ hổng Coldcard! 1.367 BTC bị rút và làn sóng tấn công đợt 4 sắp nhắm vào bất kỳ ai vẫn đang dùng entropy lỗi bị hỏng trước năm 2024! 🌊 Nếu bạn chưa chuyển quỹ của mình, bot hacker đang tới để quét sạch số “bụi” của bạn.
Tệ hơn nữa? Các nhóm “hỗ trợ” giả mạo đang xuất hiện khắp nơi với vẻ ngoài giúp đỡ. Đừng tin bất kỳ ai yêu cầu cụm từ hạt giống (seed phrase) của bạn! ❌
Phải làm gì?
🛡️ Chuyển quỹ NGAY LẬP TỨC: Chuyển sang ví an toàn hoặc sàn giao dịch hàng đầu!
🎲 Làm thủ công: Tạo lại seed bằng phương pháp gieo xúc xắc.
🤫 Bỏ qua tin nhắn trực tiếp: Hỗ trợ SẼ KHÔNG BAO GIỜ nhắn bạn trước.
Không phải lời khuyên tài chính.
👉 Mới dùng Binance? Dùng mã VINHTOCDO để nhận ưu đãi!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
$ETH
$BNB
🚨 Bi kịch lỗ hổng Coldcard! 1.367 BTC bị rút và làn sóng tấn công đợt 4 sắp nhắm vào bất kỳ ai vẫn đang dùng entropy lỗi bị hỏng trước năm 2024! 🌊 Nếu bạn chưa chuyển quỹ của mình, bot hacker đang tới để quét sạch số “bụi” của bạn.
Tệ hơn nữa? Các nhóm “hỗ trợ” giả mạo đang xuất hiện khắp nơi với vẻ ngoài giúp đỡ. Đừng tin bất kỳ ai yêu cầu cụm từ hạt giống (seed phrase) của bạn! ❌
Phải làm gì?
🛡️ Chuyển quỹ NGAY LẬP TỨC: Chuyển sang ví an toàn hoặc sàn giao dịch hàng đầu!
🎲 Làm thủ công: Tạo lại seed bằng phương pháp gieo xúc xắc.
🤫 Bỏ qua tin nhắn trực tiếp: Hỗ trợ SẼ KHÔNG BAO GIỜ nhắn bạn trước.
Không phải lời khuyên tài chính.
👉 Mới dùng Binance? Dùng mã VINHTOCDO để nhận ưu đãi!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
$ETH
$BNB
4
4
1.3k
#ColdcardExploitDrains1367BTC
Một lỗ hổng firmware nghiêm trọng trong các ví phần cứng Coldcard đã dẫn đến một trong những sự cố an ninh nghiêm trọng nhất trong lịch sử Bitcoin.
Kẻ tấn công đã khai thác một lỗ hổng trong bản phát hành firmware tháng 3 năm 2021, tạo ra các hạt giống ví (wallet seeds) bằng cách sử dụng tính ngẫu nhiên yếu dựa trên phần mềm, cho phép chúng tái tạo các khóa riêng (private keys) ngoại tuyến. Qua hơn ba đợt tấn công được xác nhận, khoảng 1.367 BTC (trị giá gần 89 triệu USD) đã bị rút khỏi **4.585 địa chỉ.
Một đợt tấn công thứ tư nghi ngờ hiện đã xuất hiện, với hơn 380 BTC có khả năng bị đánh cắp từ 462 nạn nhân mới.
Coldcard đã tiêu hủy toàn bộ số lượng hàng tồn dễ bị tổn thương còn lại và kêu gọi người dùng tạo các hạt giống (seeds) mới cũng như chuyển tiền ngay lập tức.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
#ColdcardExploitDrains1367BTC
Một lỗ hổng firmware nghiêm trọng trong các ví phần cứng Coldcard đã dẫn đến một trong những sự cố an ninh nghiêm trọng nhất trong lịch sử Bitcoin.
Kẻ tấn công đã khai thác một lỗ hổng trong bản phát hành firmware tháng 3 năm 2021, tạo ra các hạt giống ví (wallet seeds) bằng cách sử dụng tính ngẫu nhiên yếu dựa trên phần mềm, cho phép chúng tái tạo các khóa riêng (private keys) ngoại tuyến. Qua hơn ba đợt tấn công được xác nhận, khoảng 1.367 BTC (trị giá gần 89 triệu USD) đã bị rút khỏi **4.585 địa chỉ.
Một đợt tấn công thứ tư nghi ngờ hiện đã xuất hiện, với hơn 380 BTC có khả năng bị đánh cắp từ 462 nạn nhân mới.
Coldcard đã tiêu hủy toàn bộ số lượng hàng tồn dễ bị tổn thương còn lại và kêu gọi người dùng tạo các hạt giống (seeds) mới cũng như chuyển tiền ngay lập tức.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
Một lỗ hổng firmware nghiêm trọng trong các ví phần cứng Coldcard đã dẫn đến một trong những sự cố an ninh nghiêm trọng nhất trong lịch sử Bitcoin.
Kẻ tấn công đã khai thác một lỗ hổng trong bản phát hành firmware tháng 3 năm 2021, tạo ra các hạt giống ví (wallet seeds) bằng cách sử dụng tính ngẫu nhiên yếu dựa trên phần mềm, cho phép chúng tái tạo các khóa riêng (private keys) ngoại tuyến. Qua hơn ba đợt tấn công được xác nhận, khoảng 1.367 BTC (trị giá gần 89 triệu USD) đã bị rút khỏi **4.585 địa chỉ.
Một đợt tấn công thứ tư nghi ngờ hiện đã xuất hiện, với hơn 380 BTC có khả năng bị đánh cắp từ 462 nạn nhân mới.
Coldcard đã tiêu hủy toàn bộ số lượng hàng tồn dễ bị tổn thương còn lại và kêu gọi người dùng tạo các hạt giống (seeds) mới cũng như chuyển tiền ngay lập tức.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
1
71
·
--
#ColdcardExploitDrains1367BTC 🚨 1.367 BTC đã mất! Ví của bạn có phải là nạn nhân tiếp theo không? 🚨
Một lỗ hổng lớn đã lấy đi 1.367 BTC và các báo cáo cho thấy một đợt tấn công khác có thể nhắm vào các ví được tạo bằng entropy yếu kém trước năm 2024.
⚠️ Đừng hoảng loạn—nhưng cũng đừng làm ngơ.
✅ Hãy chuyển tiền của bạn sang một ví an toàn hoặc sàn giao dịch đáng tin cậy. 🎲 Nếu bạn bị ảnh hưởng, hãy tạo một seed hoàn toàn mới bằng phương pháp offline an toàn (như cách gieo xúc xắc). 🚫 Tuyệt đối không chia sẻ cụm seed phrase của bạn. Các đội hỗ trợ chính thống sẽ không bao giờ hỏi xin hoặc nhắn DM cho bạn trước.
Trong crypto, bảo mật không phải là tùy chọn—đó là khoản đầu tư đầu tiên của bạn.
Hãy luôn cảnh giác. Hãy xác minh. Bảo vệ tài sản của bạn trước khi kẻ lừa đảo kịp tiếp cận.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
#ColdcardExploitDrains1367BTC 🚨 1.367 BTC đã mất! Ví của bạn có phải là nạn nhân tiếp theo không? 🚨
Một lỗ hổng lớn đã lấy đi 1.367 BTC và các báo cáo cho thấy một đợt tấn công khác có thể nhắm vào các ví được tạo bằng entropy yếu kém trước năm 2024.
⚠️ Đừng hoảng loạn—nhưng cũng đừng làm ngơ.
✅ Hãy chuyển tiền của bạn sang một ví an toàn hoặc sàn giao dịch đáng tin cậy. 🎲 Nếu bạn bị ảnh hưởng, hãy tạo một seed hoàn toàn mới bằng phương pháp offline an toàn (như cách gieo xúc xắc). 🚫 Tuyệt đối không chia sẻ cụm seed phrase của bạn. Các đội hỗ trợ chính thống sẽ không bao giờ hỏi xin hoặc nhắn DM cho bạn trước.
Trong crypto, bảo mật không phải là tùy chọn—đó là khoản đầu tư đầu tiên của bạn.
Hãy luôn cảnh giác. Hãy xác minh. Bảo vệ tài sản của bạn trước khi kẻ lừa đảo kịp tiếp cận.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
Một lỗ hổng lớn đã lấy đi 1.367 BTC và các báo cáo cho thấy một đợt tấn công khác có thể nhắm vào các ví được tạo bằng entropy yếu kém trước năm 2024.
⚠️ Đừng hoảng loạn—nhưng cũng đừng làm ngơ.
✅ Hãy chuyển tiền của bạn sang một ví an toàn hoặc sàn giao dịch đáng tin cậy. 🎲 Nếu bạn bị ảnh hưởng, hãy tạo một seed hoàn toàn mới bằng phương pháp offline an toàn (như cách gieo xúc xắc). 🚫 Tuyệt đối không chia sẻ cụm seed phrase của bạn. Các đội hỗ trợ chính thống sẽ không bao giờ hỏi xin hoặc nhắn DM cho bạn trước.
Trong crypto, bảo mật không phải là tùy chọn—đó là khoản đầu tư đầu tiên của bạn.
Hãy luôn cảnh giác. Hãy xác minh. Bảo vệ tài sản của bạn trước khi kẻ lừa đảo kịp tiếp cận.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
93
·
--
#ColdcardExploitDrains1367BTC Các khoản lỗ được báo cáo từ vụ khai thác Coldcard hiện đã tăng lên 1.367 BTC (trị giá khoảng 89 triệu USD), ảnh hưởng đến khoảng 4.585 địa chỉ Bitcoin trên ba đợt tấn công phối hợp. �
Giải mã +1
Cập nhật chính:
Kẻ tấn công đã khai thác một lỗ hổng firmware được đưa vào vào năm 2021, làm suy yếu tính ngẫu nhiên được sử dụng để tạo cụm từ hạt giống ví trên các thiết bị Coldcard bị ảnh hưởng. �
CoinDesk +1
Các nhà nghiên cứu bảo mật tin rằng chiến dịch có thể chưa kết thúc, với một số nhà phân tích cho rằng các dấu hiệu cảnh báo có thể cho thấy khả năng xuất hiện một đợt tấn công thứ tư. �
TradingView
Người dùng có ví Coldcard bị ảnh hưởng đang được khuyến nghị di chuyển tiền ngay lập tức sang một ví mới được tạo trên phần cứng không bị ảnh hưởng và tránh tái sử dụng các cụm từ hạt giống đã bị xâm phạm. �
Crypto Briefing +1
Sự cố đã khơi lại cuộc tranh luận về bảo mật ví phần cứng, dù các nhà nghiên cứu nhấn mạnh đây là vấn đề firmware của Coldcard—không phải lỗi trong chính Bitcoin.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
#ColdcardExploitDrains1367BTC Các khoản lỗ được báo cáo từ vụ khai thác Coldcard hiện đã tăng lên 1.367 BTC (trị giá khoảng 89 triệu USD), ảnh hưởng đến khoảng 4.585 địa chỉ Bitcoin trên ba đợt tấn công phối hợp. �
Giải mã +1
Cập nhật chính:
Kẻ tấn công đã khai thác một lỗ hổng firmware được đưa vào vào năm 2021, làm suy yếu tính ngẫu nhiên được sử dụng để tạo cụm từ hạt giống ví trên các thiết bị Coldcard bị ảnh hưởng. �
CoinDesk +1
Các nhà nghiên cứu bảo mật tin rằng chiến dịch có thể chưa kết thúc, với một số nhà phân tích cho rằng các dấu hiệu cảnh báo có thể cho thấy khả năng xuất hiện một đợt tấn công thứ tư. �
TradingView
Người dùng có ví Coldcard bị ảnh hưởng đang được khuyến nghị di chuyển tiền ngay lập tức sang một ví mới được tạo trên phần cứng không bị ảnh hưởng và tránh tái sử dụng các cụm từ hạt giống đã bị xâm phạm. �
Crypto Briefing +1
Sự cố đã khơi lại cuộc tranh luận về bảo mật ví phần cứng, dù các nhà nghiên cứu nhấn mạnh đây là vấn đề firmware của Coldcard—không phải lỗi trong chính Bitcoin.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
Giải mã +1
Cập nhật chính:
Kẻ tấn công đã khai thác một lỗ hổng firmware được đưa vào vào năm 2021, làm suy yếu tính ngẫu nhiên được sử dụng để tạo cụm từ hạt giống ví trên các thiết bị Coldcard bị ảnh hưởng. �
CoinDesk +1
Các nhà nghiên cứu bảo mật tin rằng chiến dịch có thể chưa kết thúc, với một số nhà phân tích cho rằng các dấu hiệu cảnh báo có thể cho thấy khả năng xuất hiện một đợt tấn công thứ tư. �
TradingView
Người dùng có ví Coldcard bị ảnh hưởng đang được khuyến nghị di chuyển tiền ngay lập tức sang một ví mới được tạo trên phần cứng không bị ảnh hưởng và tránh tái sử dụng các cụm từ hạt giống đã bị xâm phạm. �
Crypto Briefing +1
Sự cố đã khơi lại cuộc tranh luận về bảo mật ví phần cứng, dù các nhà nghiên cứu nhấn mạnh đây là vấn đề firmware của Coldcard—không phải lỗi trong chính Bitcoin.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
1
593

#coldcardexploitdrains1367btc
🚨 Kịch tính về việc khai thác Coldcard! 1.367 BTC đã bị rút, và làn sóng tấn công thứ tư đang đến với bất kỳ ai vẫn đang sử dụng nguồn entropy yếu này trước năm 2024! 🌊 Nếu bạn chưa chuyển tiền, robot của kẻ tấn công sẽ đến để quét sạch “tàn dư” của bạn.
Tệ hơn nữa? Các nhóm “hỗ trợ” lừa đảo xuất hiện khắp nơi, luôn tự nhận giúp đỡ. Đừng tin bất kỳ ai yêu cầu cụm từ hạt giống của bạn! ❌
Bạn nên làm gì?
🛡️ Chuyển tiền ngay lập tức: chuyển sang ví an toàn hoặc một sàn giao dịch uy tín!
🎲 Làm thủ công: tạo lại cụm từ bằng cách sử dụng phương pháp gieo xúc xắc.
🤫 Bỏ qua tin nhắn riêng: Hỗ trợ sẽ không bao giờ chủ động nhắn tin cho bạn trước.
Không phải lời khuyên tài chính.
Xin hãy theo dõi
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
{future}(BTCUSDT)
#coldcardexploitdrains1367btc
🚨 Kịch tính về việc khai thác Coldcard! 1.367 BTC đã bị rút, và làn sóng tấn công thứ tư đang đến với bất kỳ ai vẫn đang sử dụng nguồn entropy yếu này trước năm 2024! 🌊 Nếu bạn chưa chuyển tiền, robot của kẻ tấn công sẽ đến để quét sạch “tàn dư” của bạn.
Tệ hơn nữa? Các nhóm “hỗ trợ” lừa đảo xuất hiện khắp nơi, luôn tự nhận giúp đỡ. Đừng tin bất kỳ ai yêu cầu cụm từ hạt giống của bạn! ❌
Bạn nên làm gì?
🛡️ Chuyển tiền ngay lập tức: chuyển sang ví an toàn hoặc một sàn giao dịch uy tín!
🎲 Làm thủ công: tạo lại cụm từ bằng cách sử dụng phương pháp gieo xúc xắc.
🤫 Bỏ qua tin nhắn riêng: Hỗ trợ sẽ không bao giờ chủ động nhắn tin cho bạn trước.
Không phải lời khuyên tài chính.
Xin hãy theo dõi
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
🚨 Kịch tính về việc khai thác Coldcard! 1.367 BTC đã bị rút, và làn sóng tấn công thứ tư đang đến với bất kỳ ai vẫn đang sử dụng nguồn entropy yếu này trước năm 2024! 🌊 Nếu bạn chưa chuyển tiền, robot của kẻ tấn công sẽ đến để quét sạch “tàn dư” của bạn.
Tệ hơn nữa? Các nhóm “hỗ trợ” lừa đảo xuất hiện khắp nơi, luôn tự nhận giúp đỡ. Đừng tin bất kỳ ai yêu cầu cụm từ hạt giống của bạn! ❌
Bạn nên làm gì?
🛡️ Chuyển tiền ngay lập tức: chuyển sang ví an toàn hoặc một sàn giao dịch uy tín!
🎲 Làm thủ công: tạo lại cụm từ bằng cách sử dụng phương pháp gieo xúc xắc.
🤫 Bỏ qua tin nhắn riêng: Hỗ trợ sẽ không bao giờ chủ động nhắn tin cho bạn trước.
Không phải lời khuyên tài chính.
Xin hãy theo dõi
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
4
2k
·
--
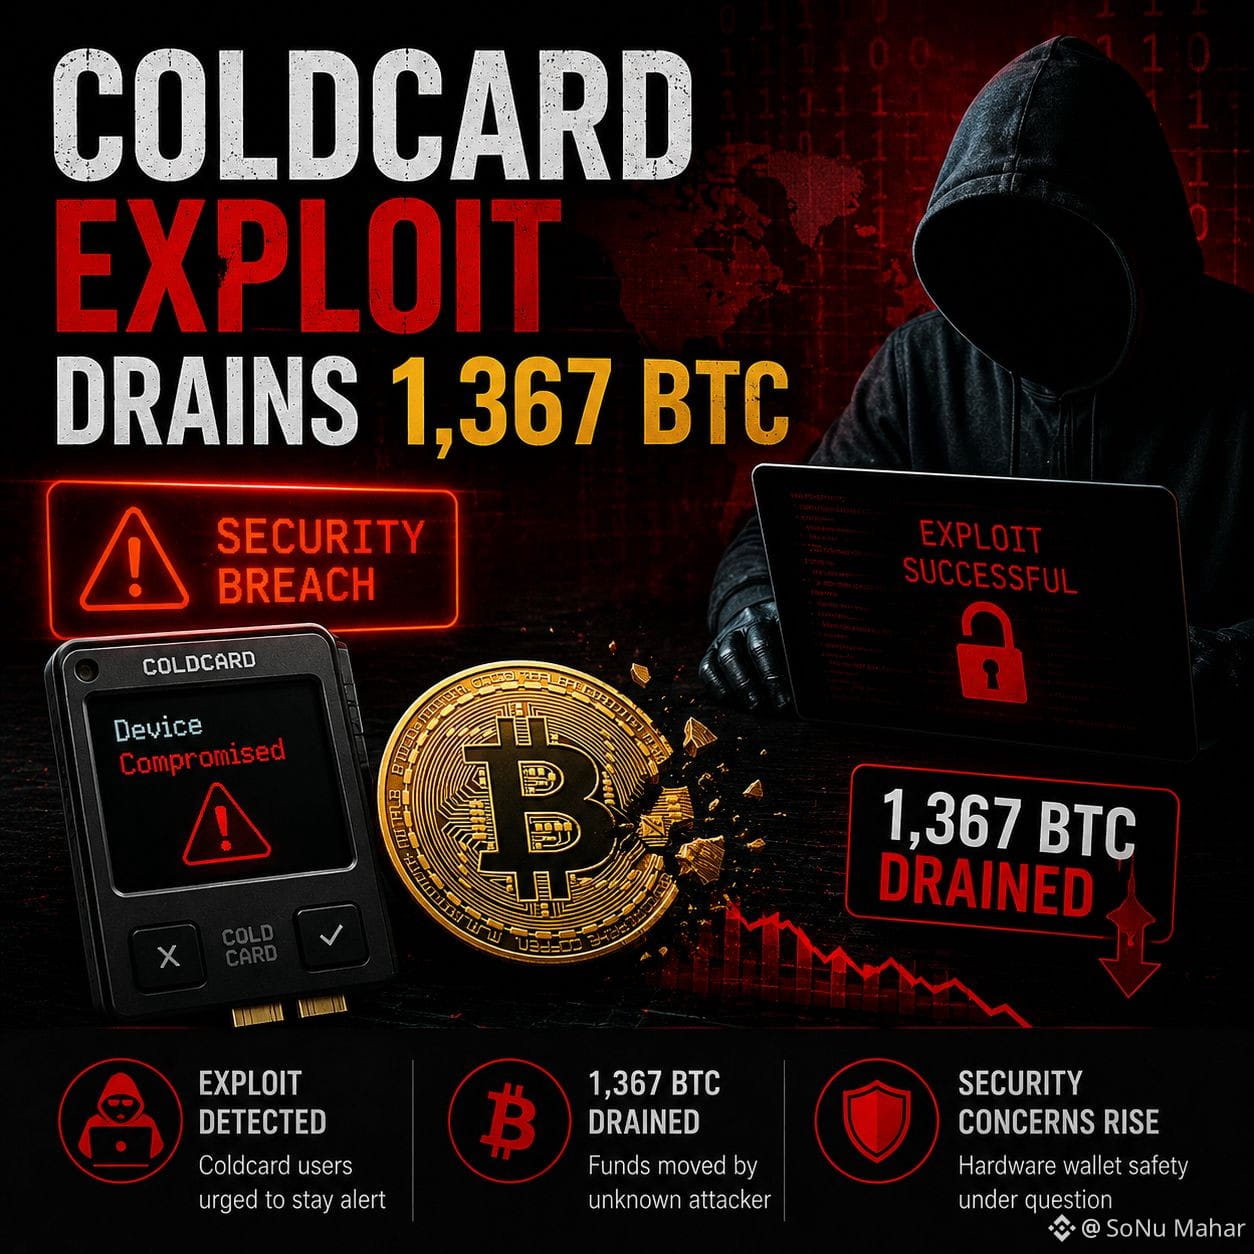
#ColdcardExploitDrains1367BTC # 🚨Khai thác Coldcard rút cạn 1.367 BTC🚨: An ninh Crypto được soi sát
Một sự cố an ninh lớn đã làm chấn động cộng đồng crypto sau khi một vụ khai thác được cho là đã rút 1.367 BTC từ các ví bị ảnh hưởng. Vụ xâm nhập đã làm dấy lên những lo ngại mới về sự an toàn của tài sản số và tầm quan trọng của việc áp dụng các biện pháp bảo mật ví mạnh mẽ.
Trong khi các cuộc điều tra vẫn đang tiếp diễn, các nhà phân tích blockchain đang theo dõi dòng chảy của Bitcoin bị đánh cắp nhằm xác định kẻ tấn công và thu hồi quỹ nếu có thể. Sự cố này là một lời nhắc rằng ngay cả các giải pháp lưu trữ crypto tiên tiến cũng có thể trở thành mục tiêu của những cuộc khai thác tinh vi.
Các chuyên gia bảo mật đang kêu gọi người dùng kiểm tra firmware của ví, bảo vệ cụm từ khôi phục ở chế độ offline, bật tất cả các tính năng bảo mật sẵn có và tránh tải phần mềm từ các nguồn không chính thức.
Khi cuộc điều tra tiếp tục, ngành công nghiệp crypto dự kiến sẽ siết chặt các tiêu chuẩn bảo mật cho ví và nâng cao khả năng phòng chống các cuộc tấn công trong tương lai. Các nhà đầu tư được khuyến nghị cập nhật thông tin và theo dõi các thông báo chính thức trước khi đưa ra bất kỳ quyết định nào.
$BTC $ETH $SOL
#ColdcardExploitDrains1367BTC # 🚨Khai thác Coldcard rút cạn 1.367 BTC🚨: An ninh Crypto được soi sát
Một sự cố an ninh lớn đã làm chấn động cộng đồng crypto sau khi một vụ khai thác được cho là đã rút 1.367 BTC từ các ví bị ảnh hưởng. Vụ xâm nhập đã làm dấy lên những lo ngại mới về sự an toàn của tài sản số và tầm quan trọng của việc áp dụng các biện pháp bảo mật ví mạnh mẽ.
Trong khi các cuộc điều tra vẫn đang tiếp diễn, các nhà phân tích blockchain đang theo dõi dòng chảy của Bitcoin bị đánh cắp nhằm xác định kẻ tấn công và thu hồi quỹ nếu có thể. Sự cố này là một lời nhắc rằng ngay cả các giải pháp lưu trữ crypto tiên tiến cũng có thể trở thành mục tiêu của những cuộc khai thác tinh vi.
Các chuyên gia bảo mật đang kêu gọi người dùng kiểm tra firmware của ví, bảo vệ cụm từ khôi phục ở chế độ offline, bật tất cả các tính năng bảo mật sẵn có và tránh tải phần mềm từ các nguồn không chính thức.
Khi cuộc điều tra tiếp tục, ngành công nghiệp crypto dự kiến sẽ siết chặt các tiêu chuẩn bảo mật cho ví và nâng cao khả năng phòng chống các cuộc tấn công trong tương lai. Các nhà đầu tư được khuyến nghị cập nhật thông tin và theo dõi các thông báo chính thức trước khi đưa ra bất kỳ quyết định nào.
$BTC $ETH $SOL
Một sự cố an ninh lớn đã làm chấn động cộng đồng crypto sau khi một vụ khai thác được cho là đã rút 1.367 BTC từ các ví bị ảnh hưởng. Vụ xâm nhập đã làm dấy lên những lo ngại mới về sự an toàn của tài sản số và tầm quan trọng của việc áp dụng các biện pháp bảo mật ví mạnh mẽ.
Trong khi các cuộc điều tra vẫn đang tiếp diễn, các nhà phân tích blockchain đang theo dõi dòng chảy của Bitcoin bị đánh cắp nhằm xác định kẻ tấn công và thu hồi quỹ nếu có thể. Sự cố này là một lời nhắc rằng ngay cả các giải pháp lưu trữ crypto tiên tiến cũng có thể trở thành mục tiêu của những cuộc khai thác tinh vi.
Các chuyên gia bảo mật đang kêu gọi người dùng kiểm tra firmware của ví, bảo vệ cụm từ khôi phục ở chế độ offline, bật tất cả các tính năng bảo mật sẵn có và tránh tải phần mềm từ các nguồn không chính thức.
Khi cuộc điều tra tiếp tục, ngành công nghiệp crypto dự kiến sẽ siết chặt các tiêu chuẩn bảo mật cho ví và nâng cao khả năng phòng chống các cuộc tấn công trong tương lai. Các nhà đầu tư được khuyến nghị cập nhật thông tin và theo dõi các thông báo chính thức trước khi đưa ra bất kỳ quyết định nào.
$BTC $ETH $SOL
104
·
--
#ColdcardExploitDrains1367BTC
🚨 CẢNH BÁO AN NINH NGHIÊM TRỌNG: 1.367 BTC ĐANG BỊ RÚT CẠN TRONG VỤ TẤN CÔNG COLDCARD DIỄN RA DIỄN RA DIỄN!
Làn sóng 4 của các đợt rút cạn tự động đang diễn ra ngay lúc này. Nếu bạn đã tạo cụm từ seed Coldcard trước năm 2024 nhờ lỗ hổng về entropy, ví của bạn đang nằm trong tầm ngắm.
Bot của hacker đang chủ động quét mempool và quét toàn bộ số dư còn lại về 0. 📉💸
⚠️ BẪY KÉP (CẨN THẬN HỖ TRỢ GIẢ)
Chưa kịp đủ, các "nhóm hỗ trợ" lừa đảo đang xuất hiện khắp nơi trong phần bình luận và tin nhắn riêng (DM).
QUY TẮC VÀNG: BẤT KỲ AI yêu cầu bạn cung cấp seed phrase, "wallet sync" hoặc "validation link" đều đang tìm cách cướp bạn. Dứt khoát.
🛡️ KẾ HOẠCH HÀNH ĐỘNG NGAY LẬP TỨC (LÀM NGAY)
ĐƯA TIỀN CỦA BẠN VỀ NƠI AN TOÀN SỚM NHẤT CÓ THỂ
Đừng chờ đợi. Chuyển tài sản của bạn ngay lập tức sang một ví đã được xác nhận an toàn hoặc một sàn giao dịch top-tier trong khi bạn sắp xếp lại.
ĐỔI LẠI ENTROPY (TỰ TAY LĂN CON GỒM)
Hủy các seed cũ trước 2024. Tạo lại cụm seed mới của bạn bằng các lần lăn xúc xắc vật lý thuần trên thiết bị phần cứng của bạn.
TẮT & CHẶN TẤT CẢ DM
Hỗ trợ thật sẽ KHÔNG BAO GIỜ nhắn tin cho bạn trước. Bỏ qua mọi tin nhắn trực tiếp khẳng định cung cấp hỗ trợ kỹ thuật.
🔥 CHIA SẺ ĐỂ CỨU MỘT CÁI VÍ. Gắn thẻ một người bạn đang dùng Coldcard trước khi Làn sóng 4 xóa sạch họ!
Không phải lời khuyên tài chính. Chúc bạn an toàn, anonyms. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BICO
{future}(BICOUSDT)
#ColdcardExploitDrains1367BTC
🚨 CẢNH BÁO AN NINH NGHIÊM TRỌNG: 1.367 BTC ĐANG BỊ RÚT CẠN TRONG VỤ TẤN CÔNG COLDCARD DIỄN RA DIỄN RA DIỄN!
Làn sóng 4 của các đợt rút cạn tự động đang diễn ra ngay lúc này. Nếu bạn đã tạo cụm từ seed Coldcard trước năm 2024 nhờ lỗ hổng về entropy, ví của bạn đang nằm trong tầm ngắm.
Bot của hacker đang chủ động quét mempool và quét toàn bộ số dư còn lại về 0. 📉💸
⚠️ BẪY KÉP (CẨN THẬN HỖ TRỢ GIẢ)
Chưa kịp đủ, các "nhóm hỗ trợ" lừa đảo đang xuất hiện khắp nơi trong phần bình luận và tin nhắn riêng (DM).
QUY TẮC VÀNG: BẤT KỲ AI yêu cầu bạn cung cấp seed phrase, "wallet sync" hoặc "validation link" đều đang tìm cách cướp bạn. Dứt khoát.
🛡️ KẾ HOẠCH HÀNH ĐỘNG NGAY LẬP TỨC (LÀM NGAY)
ĐƯA TIỀN CỦA BẠN VỀ NƠI AN TOÀN SỚM NHẤT CÓ THỂ
Đừng chờ đợi. Chuyển tài sản của bạn ngay lập tức sang một ví đã được xác nhận an toàn hoặc một sàn giao dịch top-tier trong khi bạn sắp xếp lại.
ĐỔI LẠI ENTROPY (TỰ TAY LĂN CON GỒM)
Hủy các seed cũ trước 2024. Tạo lại cụm seed mới của bạn bằng các lần lăn xúc xắc vật lý thuần trên thiết bị phần cứng của bạn.
TẮT & CHẶN TẤT CẢ DM
Hỗ trợ thật sẽ KHÔNG BAO GIỜ nhắn tin cho bạn trước. Bỏ qua mọi tin nhắn trực tiếp khẳng định cung cấp hỗ trợ kỹ thuật.
🔥 CHIA SẺ ĐỂ CỨU MỘT CÁI VÍ. Gắn thẻ một người bạn đang dùng Coldcard trước khi Làn sóng 4 xóa sạch họ!
Không phải lời khuyên tài chính. Chúc bạn an toàn, anonyms. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
$ETH
$BICO
🚨 CẢNH BÁO AN NINH NGHIÊM TRỌNG: 1.367 BTC ĐANG BỊ RÚT CẠN TRONG VỤ TẤN CÔNG COLDCARD DIỄN RA DIỄN RA DIỄN!
Làn sóng 4 của các đợt rút cạn tự động đang diễn ra ngay lúc này. Nếu bạn đã tạo cụm từ seed Coldcard trước năm 2024 nhờ lỗ hổng về entropy, ví của bạn đang nằm trong tầm ngắm.
Bot của hacker đang chủ động quét mempool và quét toàn bộ số dư còn lại về 0. 📉💸
⚠️ BẪY KÉP (CẨN THẬN HỖ TRỢ GIẢ)
Chưa kịp đủ, các "nhóm hỗ trợ" lừa đảo đang xuất hiện khắp nơi trong phần bình luận và tin nhắn riêng (DM).
QUY TẮC VÀNG: BẤT KỲ AI yêu cầu bạn cung cấp seed phrase, "wallet sync" hoặc "validation link" đều đang tìm cách cướp bạn. Dứt khoát.
🛡️ KẾ HOẠCH HÀNH ĐỘNG NGAY LẬP TỨC (LÀM NGAY)
ĐƯA TIỀN CỦA BẠN VỀ NƠI AN TOÀN SỚM NHẤT CÓ THỂ
Đừng chờ đợi. Chuyển tài sản của bạn ngay lập tức sang một ví đã được xác nhận an toàn hoặc một sàn giao dịch top-tier trong khi bạn sắp xếp lại.
ĐỔI LẠI ENTROPY (TỰ TAY LĂN CON GỒM)
Hủy các seed cũ trước 2024. Tạo lại cụm seed mới của bạn bằng các lần lăn xúc xắc vật lý thuần trên thiết bị phần cứng của bạn.
TẮT & CHẶN TẤT CẢ DM
Hỗ trợ thật sẽ KHÔNG BAO GIỜ nhắn tin cho bạn trước. Bỏ qua mọi tin nhắn trực tiếp khẳng định cung cấp hỗ trợ kỹ thuật.
🔥 CHIA SẺ ĐỂ CỨU MỘT CÁI VÍ. Gắn thẻ một người bạn đang dùng Coldcard trước khi Làn sóng 4 xóa sạch họ!
Không phải lời khuyên tài chính. Chúc bạn an toàn, anonyms. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
$ETH
$BICO
87
#ColdcardExploitDrains1367BTC
🚨 1,367 $BTC Bị Rút Cạn... Nhưng Bitcoin Có Bị Tin Tặc Tấn Công Không?
Câu trả lời là Không.
Một sự cố gần đây liên quan đến 1,367 $BTC đã khiến cộng đồng crypto bàng hoàng. Nhưng mạng lưới Bitcoin không hề bị xâm phạm.
Vấn đề này xuất phát từ một lỗ hổng bảo mật trong ví phần cứng, chứ không phải từ Bitcoin.
Bài học quan trọng cho mọi nhà đầu tư crypto: Luôn cập nhật firmware của ví.
Sử dụng các biện pháp bảo mật đáng tin cậy.
Luôn sao lưu an toàn cụm từ khôi phục của bạn. Tuyệt đối không chia sẻ seed phrase của bạn với bất kỳ ai.
Đây là lời nhắc rằng trong crypto, bảo mật của bạn quan trọng không kém gì khoản đầu tư.
Bạn nghĩ sao—liệu điều này sẽ thúc đẩy nhiều người hơn cải thiện bảo mật ví không?
#BTC #CryptoSecurity
#Blockchain #Web3
#ColdcardExploitDrains1367BTC
🚨 1,367 $BTC Bị Rút Cạn... Nhưng Bitcoin Có Bị Tin Tặc Tấn Công Không?
Câu trả lời là Không.
Một sự cố gần đây liên quan đến 1,367 $BTC đã khiến cộng đồng crypto bàng hoàng. Nhưng mạng lưới Bitcoin không hề bị xâm phạm.
Vấn đề này xuất phát từ một lỗ hổng bảo mật trong ví phần cứng, chứ không phải từ Bitcoin.
Bài học quan trọng cho mọi nhà đầu tư crypto: Luôn cập nhật firmware của ví.
Sử dụng các biện pháp bảo mật đáng tin cậy.
Luôn sao lưu an toàn cụm từ khôi phục của bạn. Tuyệt đối không chia sẻ seed phrase của bạn với bất kỳ ai.
Đây là lời nhắc rằng trong crypto, bảo mật của bạn quan trọng không kém gì khoản đầu tư.
Bạn nghĩ sao—liệu điều này sẽ thúc đẩy nhiều người hơn cải thiện bảo mật ví không?
#BTC #CryptoSecurity
#Blockchain #Web3
🚨 1,367 $BTC Bị Rút Cạn... Nhưng Bitcoin Có Bị Tin Tặc Tấn Công Không?
Câu trả lời là Không.
Một sự cố gần đây liên quan đến 1,367 $BTC đã khiến cộng đồng crypto bàng hoàng. Nhưng mạng lưới Bitcoin không hề bị xâm phạm.
Vấn đề này xuất phát từ một lỗ hổng bảo mật trong ví phần cứng, chứ không phải từ Bitcoin.
Bài học quan trọng cho mọi nhà đầu tư crypto: Luôn cập nhật firmware của ví.
Sử dụng các biện pháp bảo mật đáng tin cậy.
Luôn sao lưu an toàn cụm từ khôi phục của bạn. Tuyệt đối không chia sẻ seed phrase của bạn với bất kỳ ai.
Đây là lời nhắc rằng trong crypto, bảo mật của bạn quan trọng không kém gì khoản đầu tư.
Bạn nghĩ sao—liệu điều này sẽ thúc đẩy nhiều người hơn cải thiện bảo mật ví không?
#BTC #CryptoSecurity
#Blockchain #Web3
101
·
--
Tăng giá
#ColdcardExploitDrains1367BTC
Tin tặc nhắm vào ví phần cứng Coldcard để đánh cắp 89 triệu USD: Điều đó có ý nghĩa gì với việc tự quản lý tài sản tiền mã hóa?
Một lỗ hổng trong firmware của các ví phần cứng Coldcard, do công ty Canada Coinkite sản xuất, đã bị khai thác để chiếm đoạt khoảng 1367 BTC (với giá trị xấp xỉ 89 triệu USD) từ hàng nghìn địa chỉ kể từ ngày 30 tháng 7 năm 2026.
Sự cố đã gây chấn động thị trường tiền mã hóa, vì nó ảnh hưởng đến hình thức lưu trữ lạnh—từ lâu được xem là cách an toàn nhất để giữ bitcoin.
$NVDAB
{spot}(NVDABUSDT)
$NVDA.US
{stock_us}(NVDA.US)
$GOOG.US
{stock_us}(GOOG.US)
#ColdcardExploitDrains1367BTC
Tin tặc nhắm vào ví phần cứng Coldcard để đánh cắp 89 triệu USD: Điều đó có ý nghĩa gì với việc tự quản lý tài sản tiền mã hóa?
Một lỗ hổng trong firmware của các ví phần cứng Coldcard, do công ty Canada Coinkite sản xuất, đã bị khai thác để chiếm đoạt khoảng 1367 BTC (với giá trị xấp xỉ 89 triệu USD) từ hàng nghìn địa chỉ kể từ ngày 30 tháng 7 năm 2026.
Sự cố đã gây chấn động thị trường tiền mã hóa, vì nó ảnh hưởng đến hình thức lưu trữ lạnh—từ lâu được xem là cách an toàn nhất để giữ bitcoin.
$NVDAB
$NVDA.US
$GOOG.US
Tin tặc nhắm vào ví phần cứng Coldcard để đánh cắp 89 triệu USD: Điều đó có ý nghĩa gì với việc tự quản lý tài sản tiền mã hóa?
Một lỗ hổng trong firmware của các ví phần cứng Coldcard, do công ty Canada Coinkite sản xuất, đã bị khai thác để chiếm đoạt khoảng 1367 BTC (với giá trị xấp xỉ 89 triệu USD) từ hàng nghìn địa chỉ kể từ ngày 30 tháng 7 năm 2026.
Sự cố đã gây chấn động thị trường tiền mã hóa, vì nó ảnh hưởng đến hình thức lưu trữ lạnh—từ lâu được xem là cách an toàn nhất để giữ bitcoin.
$NVDAB
$NVDA.US
$GOOG.US
1
1
188
#coldcardexploitdrains1367btc
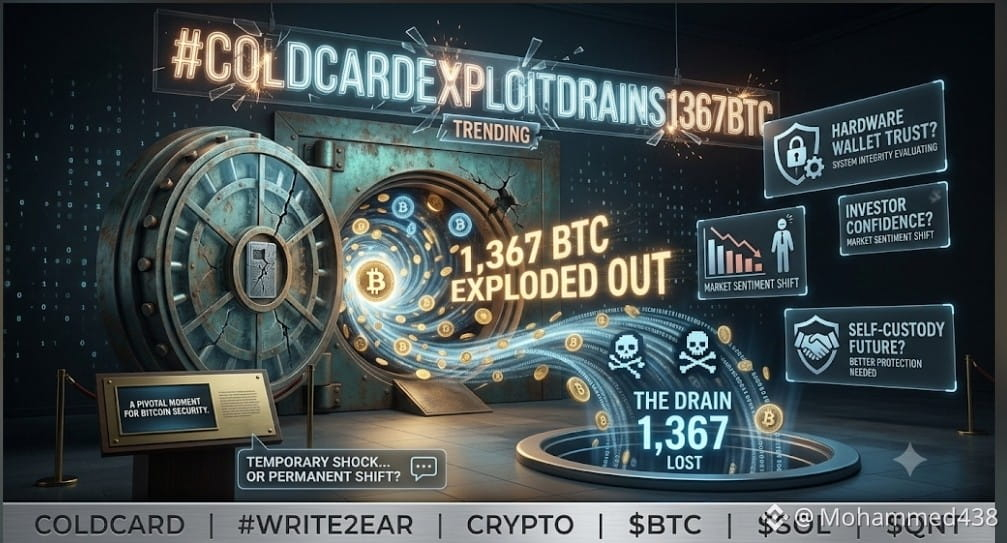
Được cho là lỗ hổng Coldcard đã dẫn đến việc mất 1.367 BTC, làm dấy lên lo ngại mới trong cộng đồng crypto về bảo mật ví và bảo vệ tài sản.
Nhưng câu chuyện này lớn hơn chỉ một sự cố...
Nó đặt ra một câu hỏi quan trọng cho mọi người nắm giữ Bitcoin:
Tài sản kỹ thuật số an toàn đến mức nào, ngay cả khi được lưu trữ bằng các giải pháp bảo mật tiên tiến?
Sự kiện này có thể ảnh hưởng đến:
🔐 Niềm tin và các tiêu chuẩn bảo mật của ví phần cứng.
₿ Niềm tin của nhà đầu tư Bitcoin.
📉 Tâm lý thị trường về mức độ an toàn của crypto.
🌐 Sự phát triển trong tương lai của các giải pháp tự quản lý tài sản.
Mọi sự cố an ninh lớn trong crypto đều nhắc nhở rằng đổi mới phải luôn đi cùng với bảo vệ.
Giờ đây thị trường đang hỏi:
Liệu đây chỉ là một cú sốc tạm thời... hay là bước ngoặt thay đổi cách nhà đầu tư nghĩ về bảo mật Bitcoin? 👀
💬 Bạn có còn tin vào ví phần cứng để lưu trữ Bitcoin dài hạn không?
#Coldcard #Write2Earn #Crypto
$BTC
{spot}(BTCUSDT)
$SOL
{spot}(SOLUSDT)
$QNT
{spot}(QNTUSDT)
#coldcardexploitdrains1367btc
Được cho là lỗ hổng Coldcard đã dẫn đến việc mất 1.367 BTC, làm dấy lên lo ngại mới trong cộng đồng crypto về bảo mật ví và bảo vệ tài sản.
Nhưng câu chuyện này lớn hơn chỉ một sự cố...
Nó đặt ra một câu hỏi quan trọng cho mọi người nắm giữ Bitcoin:
Tài sản kỹ thuật số an toàn đến mức nào, ngay cả khi được lưu trữ bằng các giải pháp bảo mật tiên tiến?
Sự kiện này có thể ảnh hưởng đến:
🔐 Niềm tin và các tiêu chuẩn bảo mật của ví phần cứng.
₿ Niềm tin của nhà đầu tư Bitcoin.
📉 Tâm lý thị trường về mức độ an toàn của crypto.
🌐 Sự phát triển trong tương lai của các giải pháp tự quản lý tài sản.
Mọi sự cố an ninh lớn trong crypto đều nhắc nhở rằng đổi mới phải luôn đi cùng với bảo vệ.
Giờ đây thị trường đang hỏi:
Liệu đây chỉ là một cú sốc tạm thời... hay là bước ngoặt thay đổi cách nhà đầu tư nghĩ về bảo mật Bitcoin? 👀
💬 Bạn có còn tin vào ví phần cứng để lưu trữ Bitcoin dài hạn không?
#Coldcard #Write2Earn #Crypto
$BTC
$SOL
$QNT
Được cho là lỗ hổng Coldcard đã dẫn đến việc mất 1.367 BTC, làm dấy lên lo ngại mới trong cộng đồng crypto về bảo mật ví và bảo vệ tài sản.
Nhưng câu chuyện này lớn hơn chỉ một sự cố...
Nó đặt ra một câu hỏi quan trọng cho mọi người nắm giữ Bitcoin:
Tài sản kỹ thuật số an toàn đến mức nào, ngay cả khi được lưu trữ bằng các giải pháp bảo mật tiên tiến?
Sự kiện này có thể ảnh hưởng đến:
🔐 Niềm tin và các tiêu chuẩn bảo mật của ví phần cứng.
₿ Niềm tin của nhà đầu tư Bitcoin.
📉 Tâm lý thị trường về mức độ an toàn của crypto.
🌐 Sự phát triển trong tương lai của các giải pháp tự quản lý tài sản.
Mọi sự cố an ninh lớn trong crypto đều nhắc nhở rằng đổi mới phải luôn đi cùng với bảo vệ.
Giờ đây thị trường đang hỏi:
Liệu đây chỉ là một cú sốc tạm thời... hay là bước ngoặt thay đổi cách nhà đầu tư nghĩ về bảo mật Bitcoin? 👀
💬 Bạn có còn tin vào ví phần cứng để lưu trữ Bitcoin dài hạn không?
#Coldcard #Write2Earn #Crypto
$BTC
$SOL
$QNT
2
1
905
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
82,120 lượt xem
540 đang thảo luận
2
#TinFed
72,470 lượt xem
341 đang thảo luận
3
#45NgayTuDoTaiChinh
905,057 lượt xem
3,106 đang thảo luận
4
#BOJHikesRatesTo31YearHigh
945 lượt xem
80 đang thảo luận
5
#ChainlinkPowersBottomlinePaymentPlatform
5,367 lượt xem
182 đang thảo luận
6
#DtcpayCompletes$25MSeriesA
0 lượt xem
2 đang thảo luận
7
#StellarActivatesProtocol28At211TPS
14,248 lượt xem
357 đang thảo luận
8
#SECGrantsInnovationExemptionForTokenizedStocks
11,349 lượt xem
290 đang thảo luận
9
#XRPGains3%AsRippleAddsMPPSupport
8,881 lượt xem
219 đang thảo luận
10
#SPGlobalToAcquireOpenZeppelin
5,439 lượt xem
149 đang thảo luận