

#coldcard
coldcard
160,557 lượt xem
518 đang thảo luận
Phổ biến
Mới nhất

·
--
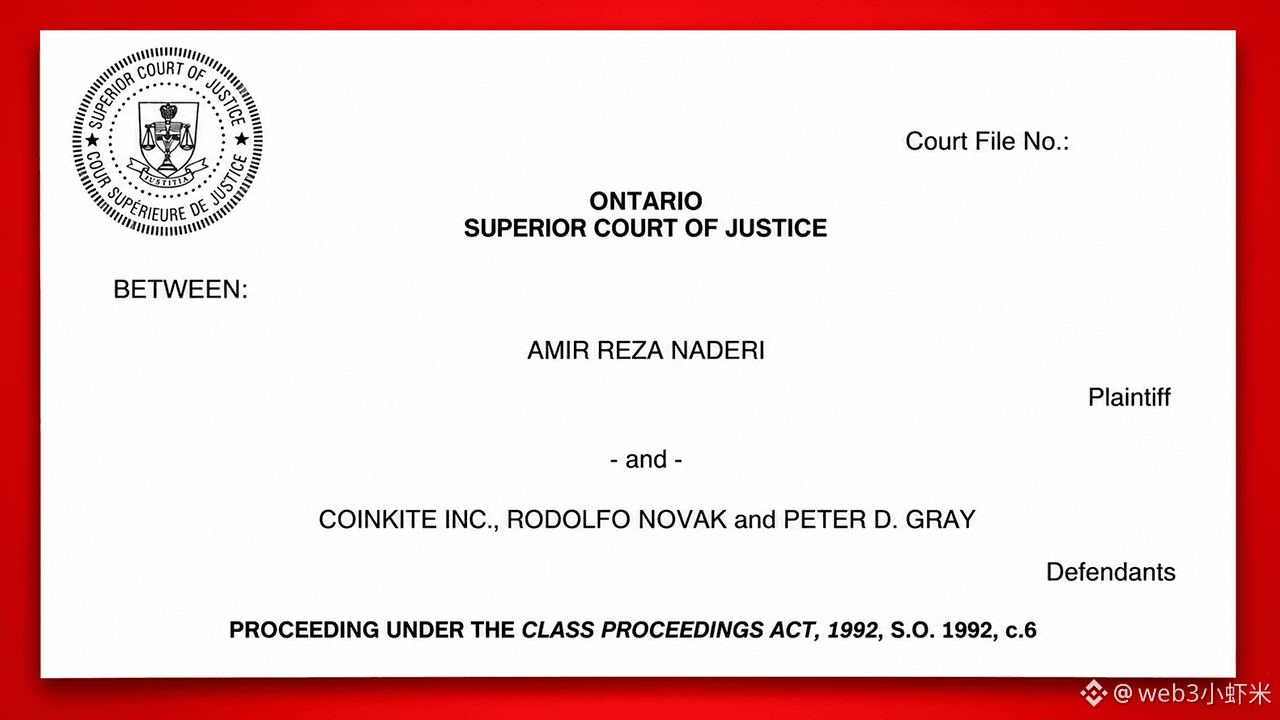
Vừa thấy trên Globe and Mail: nhà sản xuất ví phần cứng Coinkite ở Toronto cùng đồng sáng lập của họ đã bị nhắm tới trong một vụ kiện tập thể đề xuất tại Tòa án Tối cao Ontario, Canada — đơn kiện cáo buộc lỗ hổng firmware của Coldcard khiến có thể đoán ra cụm từ khôi phục, làm bitcoin của người dùng bị đánh cắp với giá trị hơn 140 triệu USD.
Điểm chính: đơn kiện được nộp ngày 11/9, bị đơn gồm CEO Rodolfo Novak và đồng sáng lập Peter Gray; cáo buộc firmware năm 2021 đã chuyển số ngẫu nhiên sang một PRNG phần mềm yếu hơn, điều mà kỹ sư James O'Beirne đã báo cáo từ tháng 5/2025; các đợt tấn công bắt đầu từ ngày 30/7/2026 theo nhiều làn sóng, đơn kiện ước tính thiệt hại hơn 140 triệu USD. Nguyên đơn Amir Naderi cho biết bản thân mất khoảng 80.000 USD. Công ty từ chối bình luận chi tiết về vụ kiện, nói rằng sẽ công bố bản tổng kết sự cố hậu kỳ đầy đủ trong vài ngày tới; trước đó CEO đã công khai thừa nhận lỗi firmware. Vụ việc chưa được chứng nhận, các cáo buộc chưa được xác thực.
Ví lạnh cũng không hoàn toàn an toàn — một khi khâu tạo seed sụp đổ, chế độ ngoại tuyến cũng không thể ngăn được.
#$BTC #Coldcard #ví phần cứng
4

Mua ví phần cứng để an tâm, ai ngờ cụm từ khôi phục lại "giả ngẫu nhiên". Coldcard của Coinkite bị phanh phui: bản cập nhật firmware tháng 3/2021 đã âm thầm tắt bộ tạo số ngẫu nhiên thực trong chip, khiến cụm từ khôi phục chỉ có độ ngẫu nhiên 40 bit, trong khi tiêu chuẩn BIP-39 yêu cầu 128 bit — chẳng khác nào ghi mật khẩu cửa nhà vào sách hướng dẫn sản phẩm. Ngày 30/7, kẻ tấn công vét sạch 594 $BTC (khoảng 38 triệu USD) từ hơn 500 ví chỉ trong 25 phút. Tổng cộng, hơn 140 triệu USD đã bị đánh cắp, với hơn 5.200 nạn nhân. Ngày 11/9, Tòa Thượng thẩm Ontario chính thức thụ lý vụ kiện tập thể. Nguyên đơn cáo buộc nhóm sáng lập đã biết chuyện từ tháng 5/2025; phía công ty phủ nhận, nói rằng họ cũng chỉ phát hiện ra vào đúng ngày hôm đó và đã phát hành bản vá. Bản vá đã ra, nhưng không một đồng nào bị đánh cắp được trả lại. Mua ví lạnh rốt cuộc là để có bảo mật thật sự hay chỉ để tự trấn an? Bình luận chọn đáp án: A. Sửa xong vẫn tiếp tục dùng ví phần cứng; B. Niềm tin đã sụp đổ, chuyển hết về sàn giao dịch.
$ETH $SOL
#Coldcard #VíPhầnCứng
$ETH $SOL
#Coldcard #VíPhầnCứng
107

·
--
【Tin nhanh thị trường】Điều mỉa mai nhất không phải là lỗ hổng đã bị che giấu suốt 5 năm: đơn kiện cáo buộc một kỹ sư đã cảnh báo Coinkite từ tháng 5 năm 2025, nhưng đến ngày 30 tháng 7 năm nay, kẻ tấn công chỉ mất 25 phút để đánh cắp 594 BTC, trị giá khoảng 38 triệu USD; tổng thiệt hại được cho là vượt quá 140 triệu USD. Vụ kiện tập thể đã được đưa ra Tòa án Ontario, liên quan đến toàn bộ dòng sản phẩm từ Mk2 đến Q. Đau lòng hơn, cài firmware mới cũng không cứu được những cụm từ khôi phục cũ đã tạo: nếu không đổi sang cụm từ mới, cánh cửa vẫn luôn mở. Bạn còn dám đặt cược toàn bộ vào lời đảm bảo của nhà sản xuất về độ an toàn của ví phần cứng không?
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Nguồn: Bitcoin.com News)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Nguồn: Bitcoin.com News)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
10
·
--
Tôi tình cờ thấy đơn kiện được công khai tại Tòa Thượng thẩm Ontario: nhà sản xuất Coldcard Coinkite cùng hai nhà đồng sáng lập Rodolfo Novak và Peter D. Gray bị kiện tập thể.
Đơn kiện cáo buộc rằng firmware từ tháng 3 năm 2021 đã chuyển sang dùng bộ tạo số giả ngẫu nhiên Yasmarang của MicroPython do lỗi trong quá trình build, khiến cụm từ khôi phục có thể bị tái tạo. Kẻ tấn công đã khai thác lỗ hổng này để đánh cắp tiền mã hóa kể từ ngày 30 tháng 7 năm 2026; trong đợt đầu tiên, khoảng 594 BTC đã bị chuyển đi trong khoảng 25 phút, tổng thiệt hại vượt 140 triệu USD. Đơn kiện cũng cho rằng hai nhà sáng lập đã biết về lỗi này chậm nhất là vào tháng 5 năm 2025. Nguyên đơn đề nghị chứng nhận vụ kiện tập thể và yêu cầu bồi thường theo Luật Bảo vệ Người tiêu dùng Ontario cùng các quy định khác.
$BTC #Coldcard #Ví phần cứng
52

·
--
Ví lạnh bị kiện: Vụ kiện tập thể cáo buộc lỗi tạo cụm từ khôi phụcVí phần cứng cũng bị kiện lên Tòa Thượng thẩm Ontario — nguyên đơn gọi đây là «vụ kiện tập thể», nhưng tòa vẫn chưa ra phán quyết.
Đơn kiện được công khai tại Tòa Thượng thẩm Ontario (số hồ sơ CV-26-00018158, ký phát điện tử khoảng ngày 2026-09-11): nguyên đơn Amir Reza Naderi, thay mặt cho tập thể được đề xuất, kiện nhà sản xuất Coldcard là Coinkite Inc. cùng các đồng sáng lập Rodolfo Novak và Peter D. Gray. Đơn kiện cáo buộc rằng sau bản cập nhật firmware tháng 3 năm 2021, việc tạo cụm từ hạt giống được chuyển sang PRNG Yasmarang phi mật mã của MicroPython, có thể bị tái tạo ngoại tuyến; kể từ ngày 2026-07-30, lỗ hổng bị khai thác, khoảng 25 phút đầu tiên đã chuyển đi khoảng 594 $BTC (theo ước tính trong đơn kiện là khoảng 38 triệu USD), tổng số tiền bị cho là đã chuyển đi sau đó vượt quá 140 triệu USD; nguyên đơn cho biết bản thân bị mất khoảng 1,2294 $BTC vào ngày 6 tháng 8. Đơn kiện cũng cáo buộc các bị đơn đã nhận được thông báo về lỗ hổng tiềm ẩn ít nhất từ tháng 5 năm 2025 nhưng không cảnh báo đầy đủ. Các yêu cầu khởi kiện bao gồm biện pháp khắc phục theo luật bảo vệ người tiêu dùng, luật mua bán hàng hóa, cùng các căn cứ sơ suất và vi phạm hợp đồng — tất cả đều là cáo buộc của nguyên đơn, chưa được xét xử.
Ví lạnh bị kiện: Vụ kiện tập thể cáo buộc lỗi tạo cụm từ khôi phục
Ví phần cứng cũng bị kiện lên Tòa Thượng thẩm Ontario — nguyên đơn gọi đây là «vụ kiện tập thể», nhưng tòa vẫn chưa ra phán quyết.
Đơn kiện được công khai tại Tòa Thượng thẩm Ontario (số hồ sơ CV-26-00018158, ký phát điện tử khoảng ngày 2026-09-11): nguyên đơn Amir Reza Naderi, thay mặt cho tập thể được đề xuất, kiện nhà sản xuất Coldcard là Coinkite Inc. cùng các đồng sáng lập Rodolfo Novak và Peter D. Gray. Đơn kiện cáo buộc rằng sau bản cập nhật firmware tháng 3 năm 2021, việc tạo cụm từ hạt giống được chuyển sang PRNG Yasmarang phi mật mã của MicroPython, có thể bị tái tạo ngoại tuyến; kể từ ngày 2026-07-30, lỗ hổng bị khai thác, khoảng 25 phút đầu tiên đã chuyển đi khoảng 594 $BTC (theo ước tính trong đơn kiện là khoảng 38 triệu USD), tổng số tiền bị cho là đã chuyển đi sau đó vượt quá 140 triệu USD; nguyên đơn cho biết bản thân bị mất khoảng 1,2294 $BTC vào ngày 6 tháng 8. Đơn kiện cũng cáo buộc các bị đơn đã nhận được thông báo về lỗ hổng tiềm ẩn ít nhất từ tháng 5 năm 2025 nhưng không cảnh báo đầy đủ. Các yêu cầu khởi kiện bao gồm biện pháp khắc phục theo luật bảo vệ người tiêu dùng, luật mua bán hàng hóa, cùng các căn cứ sơ suất và vi phạm hợp đồng — tất cả đều là cáo buộc của nguyên đơn, chưa được xét xử.
Đơn kiện được công khai tại Tòa Thượng thẩm Ontario (số hồ sơ CV-26-00018158, ký phát điện tử khoảng ngày 2026-09-11): nguyên đơn Amir Reza Naderi, thay mặt cho tập thể được đề xuất, kiện nhà sản xuất Coldcard là Coinkite Inc. cùng các đồng sáng lập Rodolfo Novak và Peter D. Gray. Đơn kiện cáo buộc rằng sau bản cập nhật firmware tháng 3 năm 2021, việc tạo cụm từ hạt giống được chuyển sang PRNG Yasmarang phi mật mã của MicroPython, có thể bị tái tạo ngoại tuyến; kể từ ngày 2026-07-30, lỗ hổng bị khai thác, khoảng 25 phút đầu tiên đã chuyển đi khoảng 594 $BTC (theo ước tính trong đơn kiện là khoảng 38 triệu USD), tổng số tiền bị cho là đã chuyển đi sau đó vượt quá 140 triệu USD; nguyên đơn cho biết bản thân bị mất khoảng 1,2294 $BTC vào ngày 6 tháng 8. Đơn kiện cũng cáo buộc các bị đơn đã nhận được thông báo về lỗ hổng tiềm ẩn ít nhất từ tháng 5 năm 2025 nhưng không cảnh báo đầy đủ. Các yêu cầu khởi kiện bao gồm biện pháp khắc phục theo luật bảo vệ người tiêu dùng, luật mua bán hàng hóa, cùng các căn cứ sơ suất và vi phạm hợp đồng — tất cả đều là cáo buộc của nguyên đơn, chưa được xét xử.
145

·
--
🚨 $BTC CẢNH BÁO NGƯỜI DÙNG: Lỗ hổng Coldcard có thể làm lộ khóa của bạn 🛑
Đơn kiện tập thể mới đây tại Ontario tiết lộ rằng firmware của Coldcard đã sử dụng PRNG có thể dự đoán được kể từ tháng 3 năm 2021, biến thứ đáng lẽ phải là một seed chỉ dùng một lần thành một kịch bản có thể phát lại. 🦈 Những nhà đầu tư sành sỏi đã đánh hơi thấy rò rỉ đang chuyển sang phần cứng đảm bảo có entropy thực sự.
Với người nắm giữ Bitcoin, sự cố này có thể dẫn đến việc âm thầm vét sạch tài sản—nếu kẻ xấu lấy được cụm từ ghi nhớ, chúng có thể hành động trước và chiếm đoạt số tiền của bạn. 📊 Hãy chú ý đến mọi giao dịch chuyển tiền bất thường và cân nhắc chuyển sang ví có RNG dựa trên phần cứng. 💡
💬 Bạn định chuyển ví trong tuần này hay chờ bản vá? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
9

📢 Nên mua ví phần cứng nào sau các sự cố của Ledger và Coldcard (tháng 10 năm 2026)
Theo Galaxy Research, chỉ riêng hai sự cố trong năm 2026 — một sự cố liên quan đến đại lý bán lại không chính thức của Ledger và một lỗi firmware của Coldcard — đã khiến hơn 200 triệu USD tiền mã hóa bị đánh cắp. Trong hầu hết các vụ việc trong năm nay, chip của ví không bị hỏng: vấn đề nằm ở nơi…
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
31
🚨 CẢNH BÁO BITCOIN: TÀI KHOẢN CHÍNH THỨC ĐÃ PHÁT TÁN LIÊN KẾT LỪA ĐẢO
Ngày 11 tháng 10, COLDCARD, nhà sản xuất ví phần cứng dành cho $BTC, cho biết một liên kết lừa đảo đã được phát tán từ tài khoản X chính thức của họ.
⚠️ CHUYỆN GÌ ĐÃ XẢY RA?
🔸 Bài đăng giả mạo một cảnh báo bảo mật khẩn cấp.
🔸 Bài đăng dẫn đến một trang giả mạo, với lý do là để chuyển tiền sang ví khác.
🔸 COLDCARD đã xóa bài đăng và đang điều tra cách thức nó xuất hiện.
🚨 CÁC VÍ CÓ BỊ HACK KHÔNG?
Hiện chưa có bằng chứng xác nhận rằng các thiết bị đã bị xâm phạm hoặc có thiệt hại tài chính liên quan đến liên kết này.
🛡️ CÁCH BẢO VỆ TIỀN CỦA BẠN
1️⃣ Đừng nhấp vào các liên kết chuyển tiền được chia sẻ trong những bài đăng đáng ngờ.
2️⃣ Không bao giờ nhập cụm từ khôi phục của bạn (các từ cho phép truy cập vào tiền của bạn) trên một trang web.
3️⃣ Hãy tự truy cập trang web của nhà sản xuất để xác minh các cảnh báo.
4️⃣ Nếu bạn đã tiết lộ cụm từ khôi phục, hãy coi như cụm từ đó đã bị xâm phạm và chuyển tiền sang một ví mới an toàn.
📌 NHẬN ĐỊNH CỦA CHÚNG TÔI
Sau khi đưa tin về Ledger, một rủi ro khác lại xuất hiện: phishing (lừa đảo để đánh cắp dữ liệu hoặc tiền) thông qua các kênh có vẻ như chính thức.
Một tài khoản hợp pháp không đảm bảo mọi liên kết được đăng đều an toàn.
🔎 NHỮNG ĐIỀU CHÚNG TÔI THEO DÕI
🔴 Rủi ro: nạn nhân được xác nhận hoặc xuất hiện thêm các bài đăng lừa đảo.
🟡 Theo dõi: cuộc điều tra đang diễn ra.
🟢 Cải thiện: đã làm rõ nguồn gốc và tăng cường các biện pháp bảo mật.
⚠️ Đừng nhầm lẫn một liên kết lừa đảo với việc thiết bị bị hack đã được xác nhận.
📌 CẢNH BÁO / BẢO MẬT
#bitcoin #BTC #Coldcard #BaoMat
131
·
--
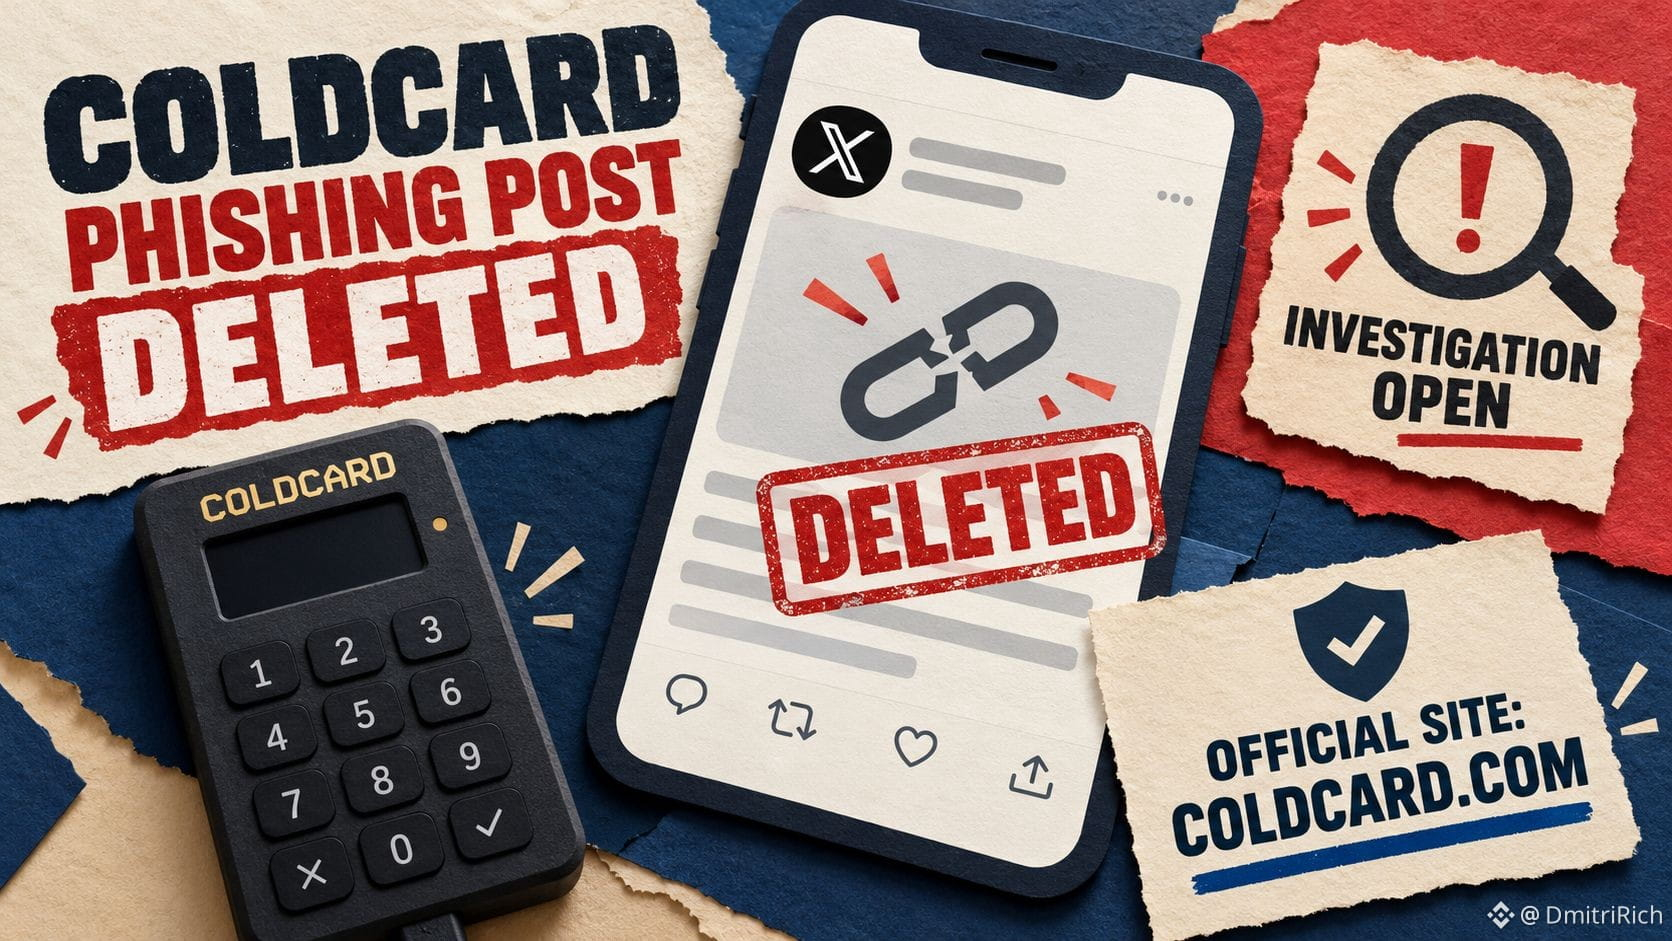
Người dùng Coldcard: hãy bỏ qua cảnh báo “firmware nghiêm trọng” đã bị xóa khỏi tài khoản X chính thức của hãng.
#Coldcard cho biết đường liên kết đó là một chiêu lừa đảo phishing và coldcard.com là trang web chính thức duy nhất của hãng; chưa xác nhận có lỗ hổng firmware mới hay thiệt hại nào.
Sự cố tài khoản vẫn đang được điều tra.
#Coldcard cho biết đường liên kết đó là một chiêu lừa đảo phishing và coldcard.com là trang web chính thức duy nhất của hãng; chưa xác nhận có lỗ hổng firmware mới hay thiệt hại nào.
Sự cố tài khoản vẫn đang được điều tra.
127


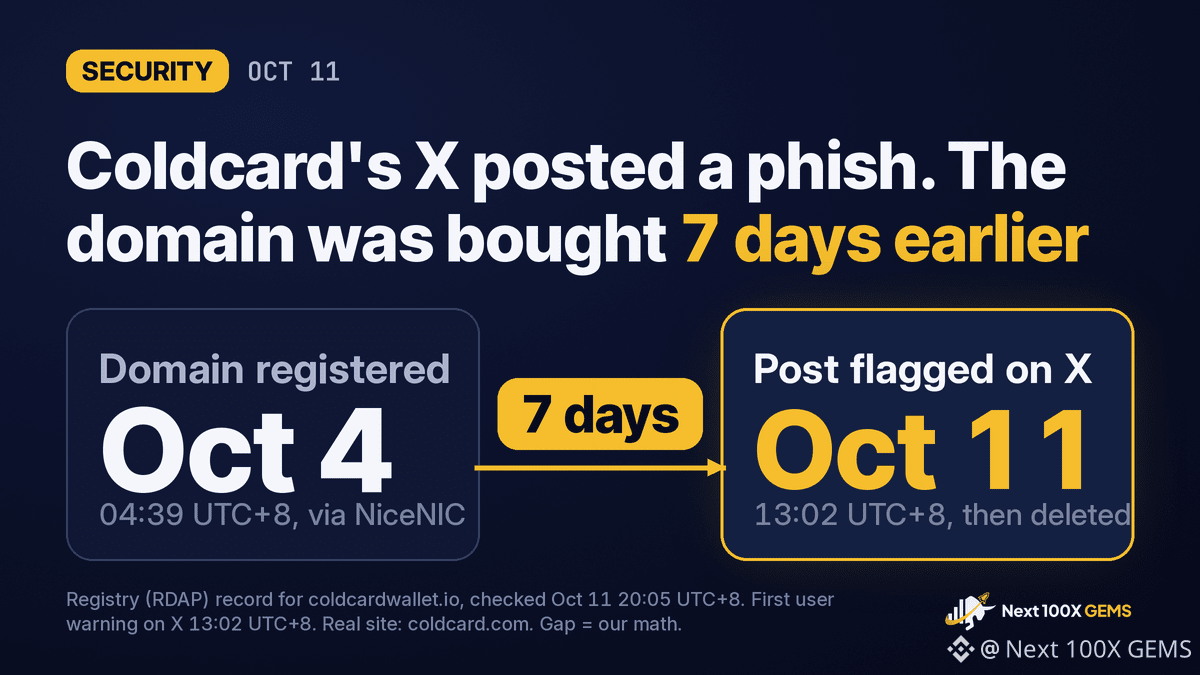
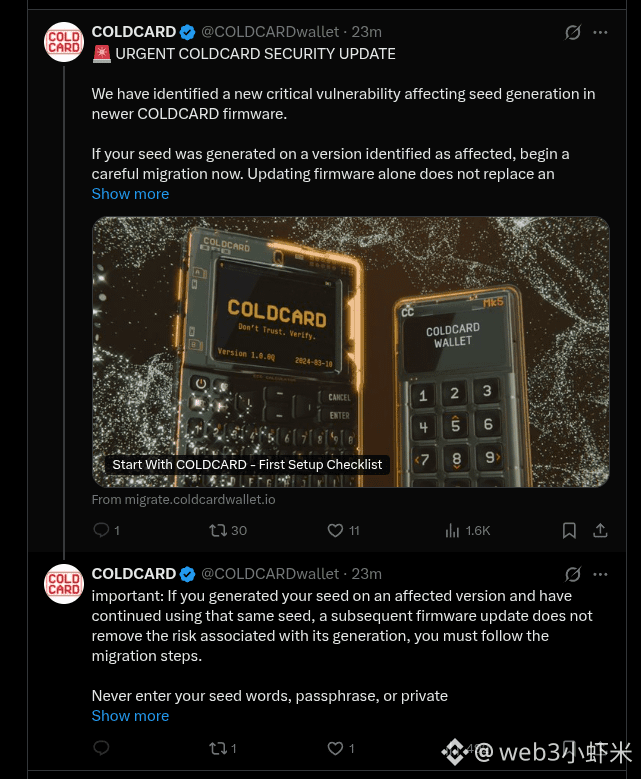
Liên kết lừa đảo được đăng từ tài khoản X chính thức của Coldcard hôm nay sử dụng một tên miền mới đăng ký trước đó 7 ngày.
Chúng tôi đã kiểm tra hồ sơ đăng ký của coldcardwallet.io. Tên miền này được đăng ký ngày 4 tháng 10 lúc 04:39 UTC+8 thông qua nhà đăng ký NiceNIC. Người dùng lần đầu cảnh báo về bài đăng lúc 13:02 UTC+8 ngày 11 tháng 10, nghĩa là tên miền đã nằm trong tay ai đó ít nhất một tuần trước khi bài đăng xuất hiện.
Liên kết dẫn đến migrate.coldcardwallet.io. Hướng dẫn chính thức của Coldcard về lỗi seed hồi tháng 7 nằm tại coldcard.com/security/migrate. Trang giả mạo sao chép từ ngữ mà người dùng vốn đã mong đợi, đồng thời tên miền của nó bắt chước tên tài khoản X COLDCARDwallet thay vì trang web thật.
Mồi nhử này được nhắm đúng vào nhóm người dùng đó. Lỗi firmware làm suy yếu quá trình tạo seed, và theo Galaxy Digital, kẻ tấn công đã lấy cắp ít nhất 100 triệu USD Bitcoin từ 7.300 ví. Những người dùng có seed bị ảnh hưởng thực sự đã được khuyến cáo chuyển tiền sang seed mới, nên thông điệp “di chuyển ngay” từ tài khoản chính thức trông có vẻ đáng tin.
Coldcard đã xóa bài đăng và cho biết họ không tìm thấy thông tin đăng nhập hay phiên đăng nhập nào tương ứng ở phía mình. Công ty đã đề nghị X điều tra vụ việc.
Quá trình chuyển sang seed mới thật sự của Coldcard diễn ra trên thiết bị. Một trang web yêu cầu bạn nhập các từ seed chính là thủ đoạn tấn công.
$BTC
#Coldcard #Bitcoin
Không phải lời khuyên tài chính. Hãy tự nghiên cứu.
1
193
·
--
Điều tra khẩn cấp: Coldcard điều tra việc xuất hiện liên kết lừa đảo trên tài khoản X của mình
Coldcard, công ty chuyên về ví lưu trữ tiền mã hóa ngoại tuyến, thông báo đang chính thức điều tra cách một liên kết lừa đảo (Phishing) xuất hiện trên tài khoản X chính thức của mình, khiến người dùng cần nâng cao cảnh giác về bảo mật.
📌 Điểm chính và phân tích:
• Sự cố nhắm vào người dùng ví ngoại tuyến, tìm cách dẫn dụ họ đến các trang web độc hại giả mạo nền tảng chính thức.
• Đội ngũ Coldcard lập tức bắt đầu kiểm tra các lỗ hổng bảo mật tiềm ẩn hoặc khả năng tài khoản mạng xã hội của họ bị xâm nhập từ bên ngoài.
• Thách thức lớn nhất là các liên kết giả mạo có thể lan truyền nhanh chóng trên tài khoản của những công ty đáng tin cậy trước khi đội ngũ hỗ trợ can thiệp.
💡 Kết luận: Sự cố nhắc chúng ta rằng ngay cả tài khoản chính thức của các công ty bảo mật lớn cũng có thể bị xâm nhập, vì vậy nhà đầu tư không nên tùy tiện nhấp vào các liên kết.
💬 Làm thế nào để bảo vệ tài sản số của bạn trước các cuộc tấn công lừa đảo nhắm vào tài khoản mạng xã hội của các nền tảng lưu trữ ngoại tuyến?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
82

·
--
Một đường link đáng ngờ đã xuất hiện trên trang X của Coldcard, nhắc nhở chúng ta rằng ngay cả các công ty chú trọng bảo mật cũng có thể trở thành mục tiêu.
🧠 Nói đơn giản
Hãy hình dung một đường link lừa đảo như chuông cửa giả gọi đến điện thoại của bạn: trông có vẻ hợp pháp, nhưng nhấn vào có thể khiến người lạ xâm nhập. Coldcard cảnh báo người theo dõi bỏ qua đường link giả mạo và hứa sẽ cập nhật khi xác minh xong thông tin.
✅ Điều này có ý nghĩa gì với bạn
• Luôn kiểm tra kỹ URL trước khi nhấp vào, kể cả trên các tài khoản đáng tin cậy.
• Cập nhật chương trình cơ sở của ví phần cứng để được hưởng các biện pháp bảo vệ mới nhất.
• Theo dõi các kênh chính thức để nhận cảnh báo và tuyệt đối không chia sẻ cụm từ khôi phục hoặc khóa riêng tư.
Hãy luôn cảnh giác và bảo vệ tài sản tiền mã hóa của bạn.
#CryptoSafety #PhishingAlert #Coldcard
27
·
--
Tài khoản X chính thức của COLDCARD hôm nay đăng bài lừa đảo: 🚨「Cập nhật bảo mật khẩn cấp」tuyên bố rằng có lỗ hổng trong quá trình tạo seed của firmware, hối thúc người dùng nhanh chóng chuyển đổi — bên dưới dẫn đến migrate.coldcardwallet.io, đăng xong rồi lại xóa.
Hãng đã xác nhận có liên kết lừa đảo xuất hiện trên tài khoản và đã xóa bài, đồng thời nhấn mạnh trang web chính thức duy nhất là coldcard.com. Đừng nhấp vào liên kết chuyển đổi, đừng nhập seed.
Ngay cả tài khoản chính thức của ví phần cứng cũng có thể bị lợi dụng để lừa đảo — đây lại là kiểu tấn công phi kỹ thuật xã hội mới nào vậy? Hãy xem kỹ xem tên miền có gì bất thường.
#钓鱼 #COLDCARD #VíPhầnCứng
127

·
--
Lỗ hổng firmware Coldcard cho phép trộm cắp 38 triệu USD BTC khi 594 BTC bị rút khỏi khoảng 500 ví chỉ trong 25 phút. Người dùng được kêu gọi khẩn cấp di chuyển seed ngay bây giờ. Bảo mật phần cứng đang phải đối mặt với sự giám sát gắt gao hôm nay. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Lỗ hổng firmware Coldcard cho phép trộm cắp 38 triệu USD BTC khi 594 BTC bị rút khỏi khoảng 500 ví chỉ trong 25 phút. Người dùng được kêu gọi khẩn cấp di chuyển seed ngay bây giờ. Bảo mật phần cứng đang phải đối mặt với sự giám sát gắt gao hôm nay. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
79

Coinkite đang khuyến cáo người dùng Coldcard Mk3 chuyển tiền sang nơi khác do rủi ro tiềm ẩn trong quá trình tạo seed. Ngoài ra, các chuyên gia bảo mật đang điều tra vụ rút cạn một ví Bitcoin trị giá 38 triệu USD.
#CryptoSecurity #Coldcard
Coinkite đang khuyến cáo người dùng Coldcard Mk3 chuyển tiền sang nơi khác do rủi ro tiềm ẩn trong quá trình tạo seed. Ngoài ra, các chuyên gia bảo mật đang điều tra vụ rút cạn một ví Bitcoin trị giá 38 triệu USD.
#CryptoSecurity #Coldcard
#CryptoSecurity #Coldcard
64
·
--
Coldcard bị đánh cắp 1.1 tỷ USD: Hacker đã làm điều đó như thế nào? Tôi nghiên cứu ba ngày để làm rõ toàn bộ chuỗiTrong vài ngày qua, sự kiện an ninh lớn nhất trong giới tiền mã hóa chính là lỗ hổng số ngẫu nhiên của ví phần cứng Coldcard: khoảng 5000 ví, 1755 BTC bị đánh cắp, trị giá hơn 1.1 tỷ USD.
Hầu hết các báo cáo chỉ nói "lỗi tạo số ngẫu nhiên khiến từ khóa ghi nhớ (mnemonic) có thể bị suy ra". Nhưng với tư cách là người muốn hiểu rõ nguyên lý, tôi đã tra cứu rất nhiều tài liệu kỹ thuật (phân tích chính thức của Block, theo dõi trên chuỗi của Galaxy Research, các dự án PoC của cộng đồng), và đã phân tách toàn bộ chuỗi tấn công. Dưới đây là phần chia sẻ cho những người bạn cũng tò mò như vậy.
[Nói trước kết luận quan trọng nhất]
Kẻ tấn công không dùng cách đoán bừa từ khóa ghi nhớ bằng vũ lực, cũng không đoán bừa khóa cá nhân — hai việc đó đều nằm trong không gian 2^256, về mặt vật lý là không thể. Hắn liệt kê trạng thái nội bộ của bộ tạo số ngẫu nhiên (PRNG) dùng để tạo ra các từ khóa ghi nhớ. Không gian này chỉ có 2^32 (khoảng 4.2 tỷ).
Coldcard bị đánh cắp 1.1 tỷ USD: Hacker đã làm điều đó như thế nào? Tôi nghiên cứu ba ngày để làm rõ toàn bộ chuỗi
Trong vài ngày qua, sự kiện an ninh lớn nhất trong giới tiền mã hóa chính là lỗ hổng số ngẫu nhiên của ví phần cứng Coldcard: khoảng 5000 ví, 1755 BTC bị đánh cắp, trị giá hơn 1.1 tỷ USD.
Hầu hết các báo cáo chỉ nói "lỗi tạo số ngẫu nhiên khiến từ khóa ghi nhớ (mnemonic) có thể bị suy ra". Nhưng với tư cách là người muốn hiểu rõ nguyên lý, tôi đã tra cứu rất nhiều tài liệu kỹ thuật (phân tích chính thức của Block, theo dõi trên chuỗi của Galaxy Research, các dự án PoC của cộng đồng), và đã phân tách toàn bộ chuỗi tấn công. Dưới đây là phần chia sẻ cho những người bạn cũng tò mò như vậy.
[Nói trước kết luận quan trọng nhất]
Kẻ tấn công không dùng cách đoán bừa từ khóa ghi nhớ bằng vũ lực, cũng không đoán bừa khóa cá nhân — hai việc đó đều nằm trong không gian 2^256, về mặt vật lý là không thể. Hắn liệt kê trạng thái nội bộ của bộ tạo số ngẫu nhiên (PRNG) dùng để tạo ra các từ khóa ghi nhớ. Không gian này chỉ có 2^32 (khoảng 4.2 tỷ).
101

🚨 Báo cáo về việc khai thác lỗ hổng bảo mật trong ví Coldcard gây thiệt hại lớn
Các báo cáo an ninh cho biết một lỗ hổng trong ví phần cứng Coldcard đã cho phép tin tặc xâm nhập và lấy cắp tiền của người dùng. Các công ty giám sát blockchain cho biết thiệt hại đã vượt quá 130 triệu đô la, làm dấy lên những câu hỏi về tính an toàn của phương thức lưu trữ ngoại tuyến.
━━━━━━━━━━━━━━
📊 Mức độ ảnh hưởng: 🔥 Rất cao
🏷️ KHÁC
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 Nguồn: techcrunch.com
10
🚨 Trộm cắp 140 triệu USD Bitcoin qua lỗ hổng trong ví Coldcard
Một báo cáo gần đây cho biết các đồng Bitcoin trị giá 140 triệu USD Mỹ đã bị đánh cắp, lợi dụng một lỗ hổng bảo mật trong phần mềm ví Coldcard cho thiết bị. Các vụ trộm được thực hiện theo ba giai đoạn kể từ tháng 7 năm 2026, cho thấy kẻ tấn công đã khai thác lỗ hổng một cách có hệ thống, đồng thời nhấn mạnh tầm quan trọng của việc cảnh giác về an ninh đối với người dùng tiền mã hóa.
━━━━━━━━━━━━━━
📊 Ảnh hưởng: 🔥 Rất cao
🏷️ BITCOIN
#Bitcoin #Coldcard #Cybersecurity #CryptoSecurity #HardwareWallet
📰 Nguồn: news.livedoor.com
11
🚨 Các vụ trộm nhằm vào ví Coldcard trong các cuộc tấn công mạng
Ví Coldcard, một loại ví phần cứng (Hard Wallet) nổi tiếng với tính an toàn, đã trở thành mục tiêu của một loạt các cuộc tấn công mạng. Những cuộc tấn công này đã ảnh hưởng đến hơn 5200 cá nhân, dẫn đến các vụ trộm có tổng giá trị vượt 116 triệu USD kể từ hôm thứ Năm tuần trước, đặt ra câu hỏi về mức độ an toàn của các giải pháp lưu trữ tương tự.
━━━━━━━━━━━━━━
📊 Tác động: 🔥 Rất cao
🏷️ BITCOIN
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 Nguồn: biztoc.com
1
25
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
309,062 lượt xem
1,311 đang thảo luận
2
#TinFed
374,734 lượt xem
1,037 đang thảo luận
3
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
45,126 lượt xem
971 đang thảo luận
4
#HKDollarStablecoinHKDAPToLaunchOnSolana
32,799 lượt xem
631 đang thảo luận
5
#$1.5BInLeveragedCryptoBetsLiquidated
65,235 lượt xem
281 đang thảo luận
6
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
5,550 lượt xem
91 đang thảo luận
7
#KOSPIFalls3.53%BackBelow6000
79,630 lượt xem
1,208 đang thảo luận
8
#AmazonSharesFallAbout7%InPremarketTrading
40,378 lượt xem
675 đang thảo luận
9
#USMidtermElections
305,544 lượt xem
2,473 đang thảo luận
10
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
44,467 lượt xem
97 đang thảo luận