
Tháng 8 năm 2026 là một chuyến tàu lượn siêu tốc đối với không gian crypto. Khá là một chuyến tệ. Ngay trước khi tháng đó bắt đầu, một số kẻ tấn công chưa rõ danh tính đã lợi dụng một lỗi trong các ví phần cứng Coldcard để đánh cắp tới 2,055 $BTC (~130 triệu đô la) trực tiếp từ người dùng. Đây được xem là vụ khai thác ví phần cứng lớn nhất từ trước đến nay. Và sau đó là thêm các cuộc tấn công vào Trezor và SafePal, hai nhà cung cấp ví phần cứng lớn khác. Vì thế, quyền tự lưu ký đang bị nhiều người đặt câu hỏi.
Chúng ta đã được nhắc đi nhắc lại rằng các khóa riêng tư của mình phải luôn ở chế độ ngoại tuyến, ngoài tầm với của tin tặc và kẻ lừa đảo. Vì vậy, nhiều người dùng crypto đã chọn đầu tư vào mức độ bảo mật cao hơn và mua các thiết bị phần cứng chuyên dụng để bảo vệ đồng tiền của họ. Giờ đây, trong số những người đã chọn một chiếc Coldcard làm thiết bị chuyên dụng này, đã có nhiều người mất tiền mà thậm chí không làm gì cả, bởi vì cuộc tấn công hoàn toàn từ xa và nằm ngoài khả năng kiểm soát của họ.
Cảm giác này thật sự không công bằng. Nhưng hãy chờ, vì vẫn còn những điều cần phân tích trước khi mất niềm tin vào self-custody.
Vậy Điều Gì Đã Xảy Ra Với Coldcard và Công Ty?
Điều đầu tiên chúng ta phải hiểu là không—các mạng crypto không chỉ đơn giản là mất an toàn ngay bây giờ. Các cuộc tấn công gần đây không nhằm vào các sổ cái phân tán mạnh mẽ, mà nhắm vào các công ty và sản phẩm cụ thể. Hãy bắt đầu với vụ Coldcard: vấn đề xuất phát từ cách một số thiết bị tạo ra seed ví hoặc khóa riêng.
Trong một ví crypto ví trung bình, việc chỉ “đoán” seed bằng cách áp dụng brute force (rất nhiều lần thử lặp lại) là không thể. Riêng một cụm 12 từ cũng có khoảng 340 undecillion khả năng. Điều này, như Knowing Bitcoin giải thích, ngụ ý rằng: “nếu mọi máy tính trên Trái Đất thử một tỷ cụm seed mỗi giây thì cũng phải mất hàng nghìn tỷ lần tuổi đời hiện tại của vũ trụ để thử hết." Rất tiếc là với một số thiết bị Coldcard, mọi chuyện không diễn ra như vậy.
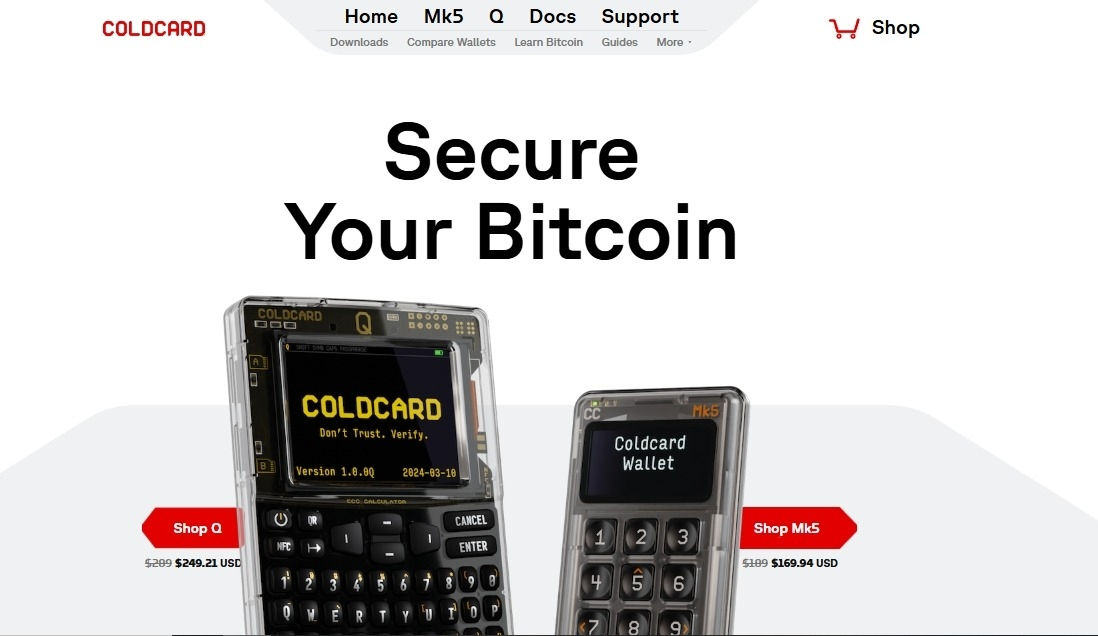
Một thay đổi phần mềm được giới thiệu vào năm 2021 khiến một số thiết bị sử dụng bộ tạo số ngẫu nhiên giả dựa trên phần mềm thay vì bộ tạo ngẫu nhiên dựa trên phần cứng, vốn được thiết kế để tạo ra các hạt giống (seed) an toàn. Nói cách khác, bảo mật của ví phụ thuộc vào tính ngẫu nhiên không đủ. Kẻ tấn công có thể đoán các khóa riêng (private keys) khi lẽ ra chúng không bao giờ có thể.
Ngay cả sau khi áp dụng bản vá firmware, những seed đó vẫn không còn phù hợp để sử dụng nữa. Bất kỳ ai đã tạo seed trên Coldcard trong giai đoạn từ 2021 đến 2026 đều được khuyến nghị rút toàn bộ tài sản của họ sang một ví an toàn hơn.
Còn Trezor và SafePal thì sao?
Ít nhất, hai vụ tấn công này không làm ảnh hưởng đến tiền. Tuy nhiên, chúng có thể được xem là nghiêm trọng như nhau, vì dữ liệu cá nhân và địa chỉ vật lý thực sự đã bị rò rỉ. Vào ngày 12 tháng 8, Trezor cho biết ShipMonk, một trong các nhà cung cấp dịch vụ vận chuyển của họ, đã gặp sự cố rò rỉ dữ liệu nghiêm trọng, khiến gần 12.000 khách hàng của công ty này bị lộ đầy đủ họ tên, số điện thoại, địa chỉ email và địa chỉ vật lý.
Cũng như vậy, chỉ vài ngày sau đó, SafePal thông báo về việc phát hiện một lỗi có thể cho phép ai đó truy cập hoặc theo dõi thông tin đơn hàng của khách hàng mà không có giấy phép phù hợp. Một số kẻ tấn công đã làm như vậy. Dữ liệu bí mật như tên, số điện thoại, email và địa chỉ vật lý của gần 40.000 khách hàng đã bị đánh cắp.
Có vẻ “tốt” hơn so với việc bị lấy mất tiền hoặc khóa riêng, nhưng không phải vậy. Với tất cả thông tin này, kẻ tấn công có thể dễ dàng tìm ra khách hàng, thực hiện các cuộc tấn công nhắm mục tiêu, lừa đảo (phishing) và thậm chí lên kế hoạch “tấn công bằng cờ-lê” hoặc đột nhập thực tế tại nhà của bạn. Thật vậy, theo Certik, các cuộc tấn công bạo lực nhắm vào người dùng crypto đã tăng 33% trong năm 2026 so với năm trước.
Vậy chúng ta có nên vội vàng chạy sang các sàn giao dịch crypto không?
Theo CMC, "Coldcard Hack Sends Bitcoiners Scrambling for CEXes." Vậy rốt cuộc chúng có an toàn hơn cho chúng ta không? Đó có phải là một giải pháp thực sự trong dài hạn cho người dùng crypto không? Câu trả lời không đơn giản đến vậy. Sàn giao dịch tập trung, dù có đầu tư rất nhiều vào bảo mật, vẫn có thể và đã từng bị hack.
Năm 2025, Coinbase—một trong những sàn giao dịch lớn nhất trên toàn thế giới—đã gặp phải kiểu rò rỉ tương tự như Trezor và SafePal. Trong những năm trước đó, các công ty khác như Liquid, KeepChange, Celsius và OpenSea cũng phải đối mặt với những vụ vi phạm dữ liệu lớn. Ngoài ra, nhiều sàn giao dịch crypto trong nhiều năm qua đã bị cướp hoặc phá sản—hoặc ngay từ đầu chúng chỉ là lừa đảo. Mt. Gox, QuadrigaCX, Cryptopia và FTX chỉ là một vài trong số đó. Hàng nghìn người dùng trên toàn cầu đã chịu những tổn thất rất lớn từ các vụ việc này. Vì vậy, câu khẩu hiệu này rất phổ biến trong crypto: Không phải khóa của bạn? Không phải coin của bạn.
Tuy nhiên, bây giờ khi self-custody có vẻ đang bị đe dọa, thì đâu là phương án thay thế? Chúng ta chạy đến đâu? Bạn có thể nghĩ rằng các lỗ hổng chỉ giới hạn ở một vài thương hiệu, vậy thì chỉ cần đổi thương hiệu là xong…! Nhưng đó vẫn chưa phải là câu trả lời. Câu trả lời là không có gì và không ai được miễn khỏi khả năng thất bại. Self-custody đòi hỏi nhiều trách nhiệm hơn, trong khi bên quản lý bên ngoài lại mang đến một nhóm rủi ro khác. Nhưng đó chính là vấn đề.
Không có cách sắp xếp nào loại bỏ hoàn toàn rủi ro. Chúng đặt các rủi ro khác nhau sang hai phía của bàn cờ, và bạn cần chọn xem trong hoàn cảnh của riêng mình thì rủi ro nào là “ít rủi ro hơn”. Bạn thích lợi ích nào hơn (ví dụ: sở hữu hoàn toàn so với sự tiện lợi) và bạn sẵn sàng đánh đổi rủi ro gì cho những lợi ích đó? Ngay cả tiền pháp định và ngân hàng cũng có rủi ro và bất lợi riêng, và chính những “bẫy” đó là lý do khiến các loại tiền mã hóa tồn tại. Buồn nhưng đúng.
Bài học mới: Đừng bỏ tất cả trứng vào một giỏ
Phi tập trung, như chính các mạng crypto vậy! Nếu chỉ một thiết bị, một nhà sản xuất, một bản sao lưu, một công ty hoặc một quy trình có thể xác định liệu toàn bộ số tài sản của bạn có còn sống sót hay không, thì đó chính là một điểm lỗi đơn lẻ bạn cần khắc phục gấp, bất kể bạn tin nó an toàn đến đâu. Có một số giải pháp cho vấn đề này.
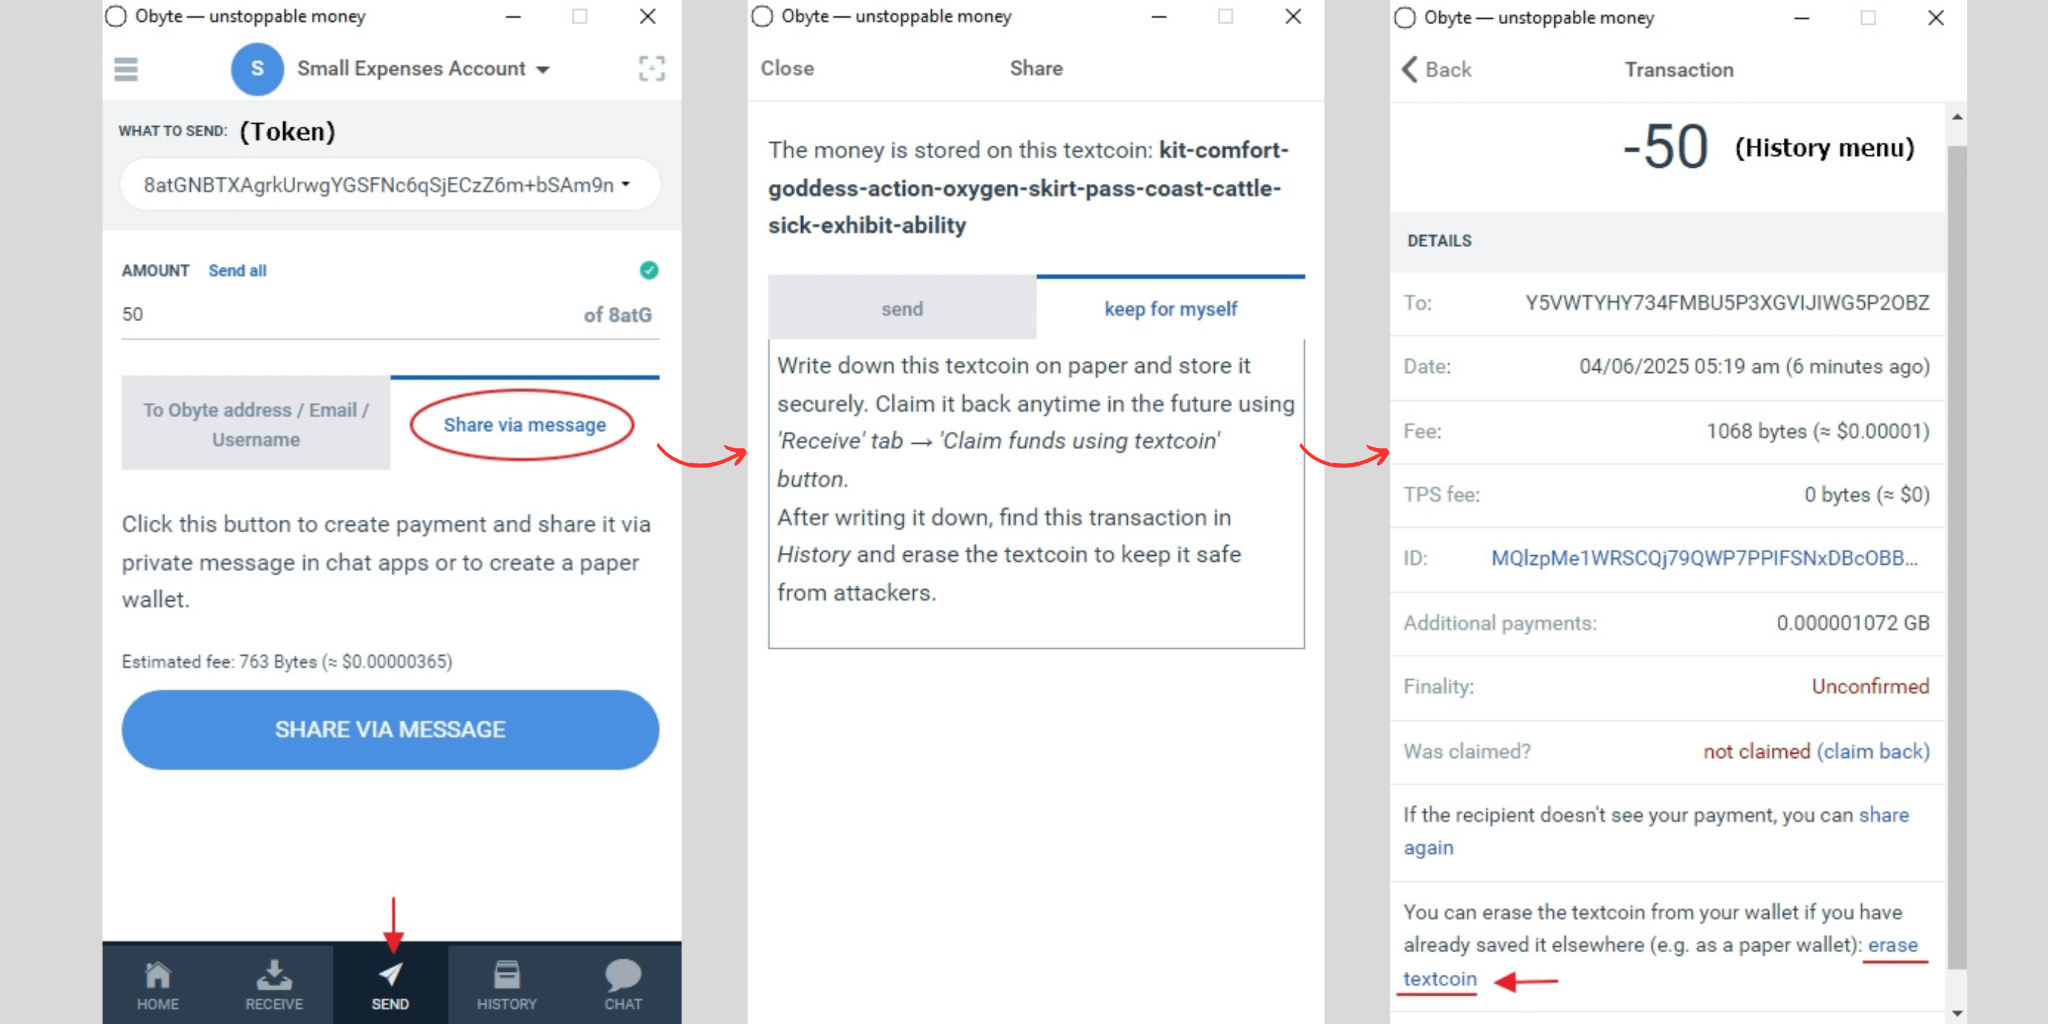
Một điểm khởi đầu đơn giản là dự phòng nhiều bản sao (backup redundancy), lưu các bản sao ở những vị trí khác nhau để chỉ một đám cháy, lũ lụt hoặc một thiết bị bị lỗi không thể xóa sạch toàn bộ. Trong Obyte, bạn có thể tạo nhiều textcoin với các số lượng khác nhau và lưu chúng ngoại tuyến. Tuy nhiên, bạn sẽ phải tự cẩn thận ghi lại các textcoin (seed), sao chép chúng sang các vị trí an toàn khác nhau và chăm sóc chúng tốt nhất có thể. Cách duy nhất để tự quản lý là trách nhiệm cao.
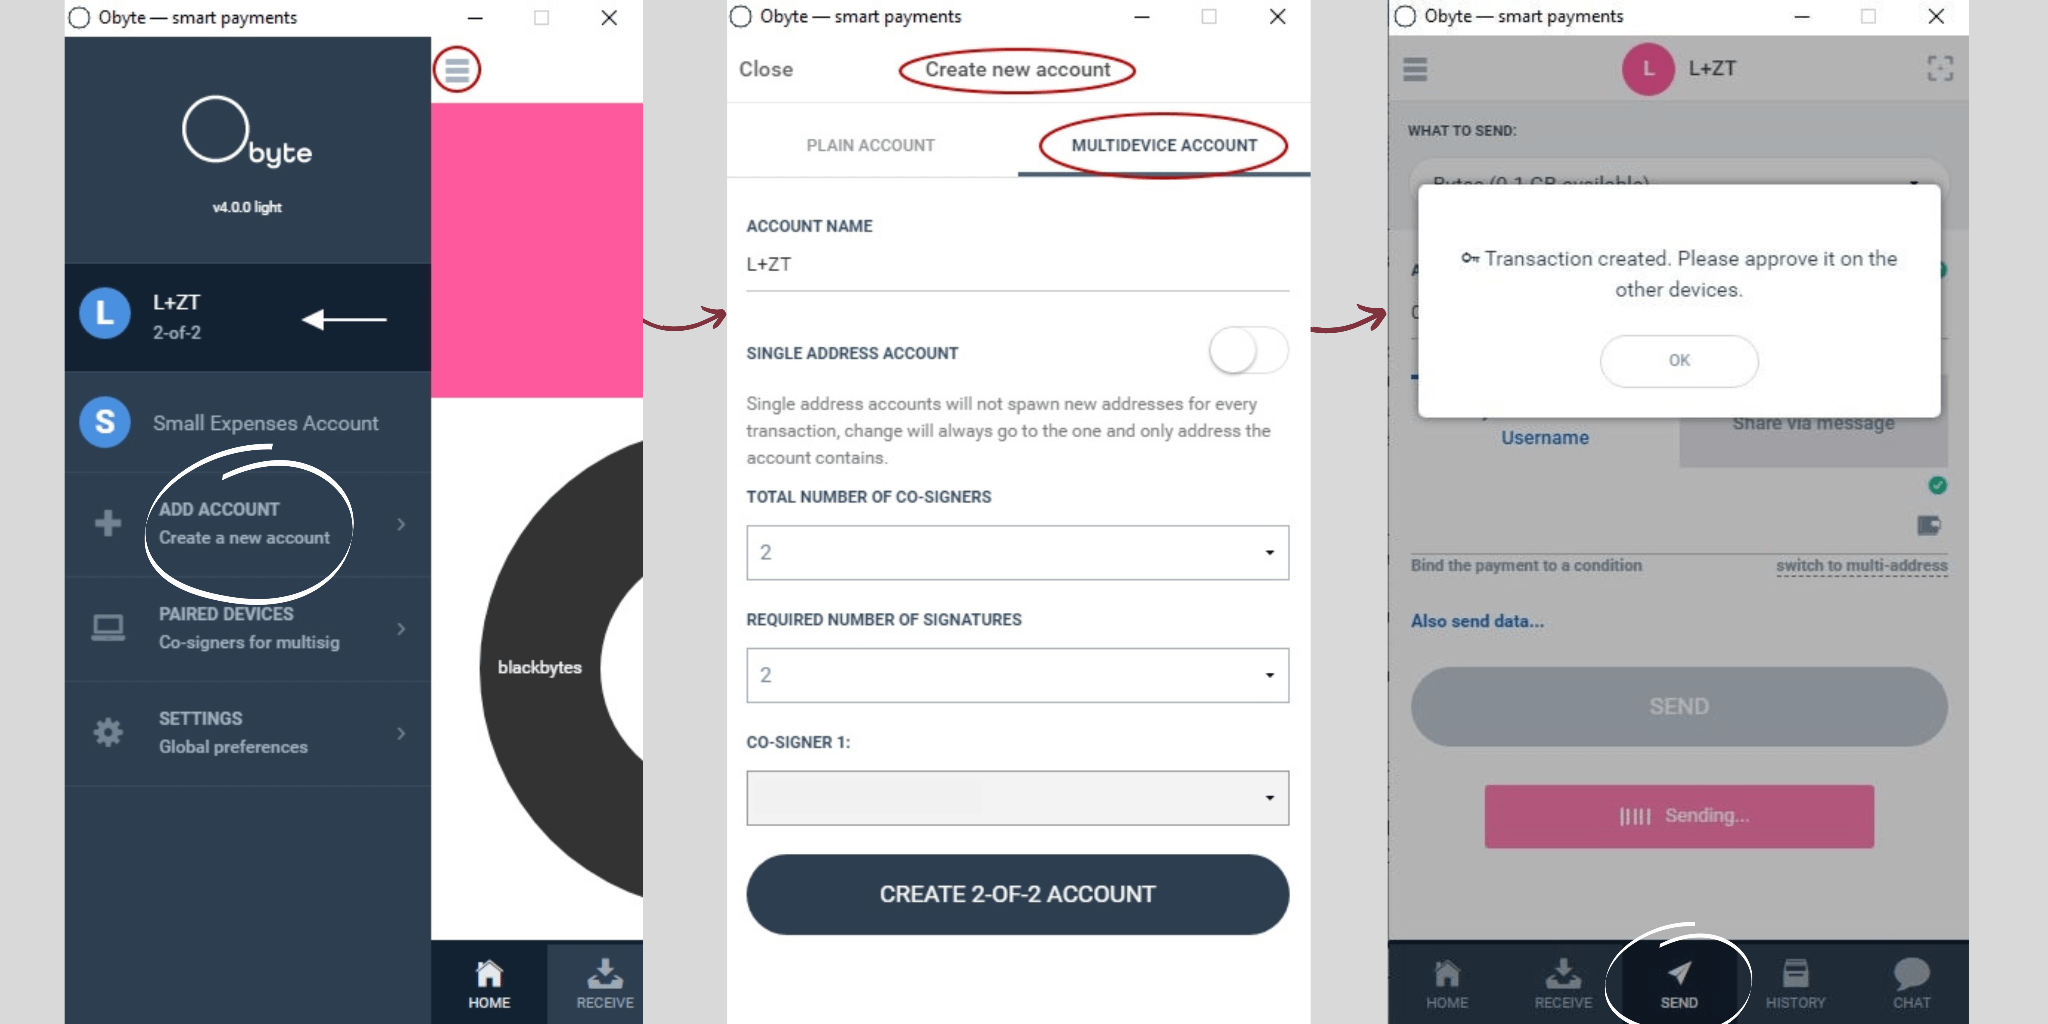
Để bảo vệ tốt hơn, ví đa chữ ký (multisignature wallets) có thể yêu cầu hai hoặc nhiều khóa riêng biệt trước khi có thể chuyển tiền. Ví dụ, thiết lập 2-of-3 dùng ba khóa nhưng chỉ cần bất kỳ hai khóa nào để phê duyệt một giao dịch. Điều đó có nghĩa là việc mất một khóa không tự động khóa bạn ra ngoài, trong khi việc làm lộ một khóa cũng không đủ để kẻ tấn công giành quyền kiểm soát. Bạn cũng có thể phân tán các khóa sang các thiết bị hoặc nhà sản xuất khác nhau, giảm sự phụ thuộc vào một công nghệ duy nhất.
Trong Obyte, bạn có thể tạo một tài khoản đa chữ ký (đa thiết bị) chỉ trong vài bước để tăng cường bảo mật và, nếu bạn muốn, có thể thêm những người khác làm người đồng ký, không chỉ là các thiết bị của riêng bạn.
Cũng có giá trị trong việc thử nghiệm khả năng khôi phục (recovery). Một bản sao lưu chưa từng được kiểm tra chỉ là một kế hoạch trên giấy. Việc thử khôi phục thành công cung cấp bằng chứng rằng kế hoạch đó hoạt động. Và sự phức tạp xứng đáng có nhãn cảnh báo riêng. Mỗi cụm mật khẩu (passphrase) bổ sung, mỗi thiết bị, mỗi vị trí và mỗi bản sao lưu đều tăng thêm một thứ phải nhớ và phải duy trì.
Vậy Tự quản lý crypto có chết không?
Không. Nếu có thì những “va vấp” trên đường lại khiến ý tưởng đó trưởng thành hơn. Tự quản lý tài sản (self-custody) giúp tránh khả năng bị kiểm duyệt về tài chính và có thể trao cho người dùng quyền kiểm soát hoàn toàn, nhưng kiểm soát cũng đi kèm việc học: từ hiểu cách tạo khóa đến biết các bản sao lưu nằm ở đâu và điều gì xảy ra khi một thiết bị hỏng. Để sẵn sàng cho việc thiết bị có thể hỏng, thậm chí vậy.
Self-custody nghĩa là bạn tự chịu trách nhiệm về toàn bộ mô hình bảo mật, không chỉ là việc mua một thiết bị có dòng chữ “hardware wallet” trên hộp. Hãy tự nghiên cứu (DYOR) về mọi thương hiệu, mọi phần mềm và mọi quy trình. Điều này đáng để nhắc lại: cách duy nhất để self-custody là trách nhiệm cao!
Được đăng lần đầu trên Hackernoon