
#trezor
trezor
50,549 lượt xem
219 đang thảo luận
Phổ biến
Mới nhất

·
--
Quảng cáo ghim giả mạo Trezor Suite, nhập cụm từ khôi phục vào là ví bị vét sạch chỉ trong vài phút
Cuối tháng 10, có người tìm Trezor Suite trên Google. Nằm phía trên kết quả thật là một quảng cáo. Nhấp vào đó sẽ dẫn tới một trang phần mềm ví trông rất giống hàng thật, đôi khi được đăng trên tên miền riêng, đôi khi ẩn trong trang Google Sites. Trang này yêu cầu người dùng nhập cụm từ khôi phục với lý do khôi phục ví. Chỉ vài phút sau khi nhập, người dùng phát hiện số dư đã biến mất.
Hiện đợt lừa đảo này chỉ có 5 báo cáo trên Chainabuse, đến từ một số quốc gia. Một người báo cáo cho biết đã trình báo cảnh sát ở Cộng hòa Séc; thiệt hại liên quan đến Bitcoin, Ether và stablecoin. Công cụ phân tích on-chain Coinator chỉ lần theo dòng Bitcoin, và quy mô truy vết được lớn hơn nhiều so với những gì các báo cáo nêu.
Tiền không được chuyển thẳng vào ví của kẻ lừa đảo mà trước tiên đi vào hai địa chỉ nhận cố định. Địa chỉ thứ nhất nhận 39 giao dịch, tổng cộng 3,32 Bitcoin, trong khoảng thời gian từ ngày 27 đến 31 tháng 10. Trong báo cáo có khoản đơn lẻ lớn nhất, số tiền vượt quá 0,2 Bitcoin. Địa chỉ thứ hai không có báo cáo nào nhưng nhận 56 giao dịch, tổng cộng 8,17 Bitcoin, hơn gấp đôi địa chỉ thứ nhất. Hai địa chỉ cộng lại nhận khoảng 95 giao dịch, tổng cộng 11,49 Bitcoin.
Lúc 15:57 UTC ngày 31 tháng 10, toàn bộ tiền ở địa chỉ thứ hai được chuyển đi trong một giao dịch có 56 đầu vào. 12 phút sau, địa chỉ thứ nhất cũng bị vét sạch trong một giao dịch có 33 đầu vào. Tiền từ cả hai giao dịch đều chuyển đến cùng một địa chỉ trung gian. Địa chỉ trung gian này nhận tổng cộng 21,62 Bitcoin; phần vượt trội đến từ các khoản tiền vào trước đó. Coinator nhận định nhóm này từng nhận tiền từ những vụ tương tự trước đây. Từ 17:12 UTC cùng ngày, địa chỉ trung gian bắt đầu chia tiền chuyển ra thành nhiều đợt: đầu tiên là 2,0 Bitcoin, tiếp theo là 2,86 Bitcoin, cuối cùng là 1,54 Bitcoin. Cả ba giao dịch đều có phí 564 satoshi, chính xác đến từng đơn vị; phiên bản, thời gian khóa và cờ thay thế cũng giống hệt nhau, cho thấy rõ chúng xuất phát từ cùng một ví.
Trong ba khoản được chuyển đi, 2,0 Bitcoin và 2,86 Bitcoin vẫn nằm yên ở địa chỉ ban đầu đến ngày 3 tháng 11. Còn 1,54 Bitcoin được chuyển đi thành ba bước ngay trong tối hôm đó: đầu tiên là 0,01 Bitcoin để thăm dò, tiếp theo là 0,5 Bitcoin, cuối cùng là 1,03 Bitcoin. Mỗi bước đều đi qua một địa chỉ trung gian, rồi cuối cùng tất cả đều vào ví nóng của cùng một dịch vụ lưu ký. Từ tháng 2 năm 2025, ví nóng này đã có khoảng 139.000 giao dịch, luân chuyển khoảng 37.000 Bitcoin và gắn với 162.000 địa chỉ nạp tiền, gần như mỗi địa chỉ chỉ được dùng một lần. Tháng 8, ví nóng này cũng nhận tiền từ một vụ lừa đảo giả danh bộ phận hỗ trợ Kraken; trong một vụ án ở Argentina vào cuối tháng 10, đây cũng là điểm đến cuối cùng. Ba kiểu lừa đảo khác nhau, nhưng cùng một nơi nhận tiền.
Có một điểm rất dễ khiến việc truy vết đi sai hướng. Khoản thăm dò 0,01 Bitcoin được gửi vào một địa chỉ nạp tiền. Vài giờ sau, số tiền ở địa chỉ này được chi tiêu cùng với tiền từ 8 địa chỉ nạp tiền khác và 2 đầu vào của chính ví nóng; 0,29 Bitcoin được chuyển đến một địa chỉ mới, trông như thể kẻ lừa đảo đã rút tiền về mà còn nhận được nhiều hơn. Thực ra, đó là khoản thanh toán mà dịch vụ lưu ký gửi cho một khách hàng. Các địa chỉ nạp tiền và ví nóng đều thuộc về nhà cung cấp dịch vụ. Một khi tiền đã vào tay nhà cung cấp, việc ai là người gửi ban đầu không còn quan trọng nữa. Nếu lần theo ví nóng và cho rằng đó là kẻ lừa đảo, bạn sẽ nhầm người; điều thực sự cần ghi lại là hai địa chỉ nhận tiền của kẻ lừa đảo.
Với người dùng cá nhân, bài học ở đây rất cụ thể. Phần mềm ví chỉ nên tải từ trang web chính thức của nhà sản xuất; hãy mặc định những quảng cáo đứng đầu kết quả tìm kiếm là giả mạo. Nếu trang web yêu cầu nhập cụm từ khôi phục thì cứ đóng trang ngay; nếu có người yêu cầu cụm từ khôi phục qua điện thoại thì cứ cúp máy. Một khi cụm từ khôi phục đã được nhập vào trang giả mạo, coi như ví đã bị đánh cắp. Hãy dùng thiết bị sạch để tạo ví mới bằng cụm từ khôi phục mới, rồi nhanh chóng chuyển số tiền còn lại sang đó. Đừng bỏ qua việc báo cáo. 5 báo cáo mới chỉ hé lộ một phần nhỏ; mỗi báo cáo bổ sung sẽ tăng thêm khả năng địa chỉ nhận tiền bị phát hiện.
Tôi chỉ có một nhận định: trước khi tải ví, hãy kiểm tra tên miền của trang web chính thức; cứ bỏ qua các quảng cáo ghim trước đã. Chậm lại một chút như vậy còn hiệu quả hơn việc lần theo dấu vết on-chain sau khi sự việc đã xảy ra.
Thường ngày khi tải phần mềm ví, bạn nhấp thẳng vào kết quả tìm kiếm hay kiểm tra lại tên miền chính thức trước?
—— web3韭菜小凯
Bài viết chỉ chia sẻ quan điểm cá nhân, không cấu thành bất kỳ lời khuyên đầu tư nào. Nguồn thông tin thực tế là phân tích on-chain của Coinator ngày 3 tháng 11 và các báo cáo trên Chainabuse.
#Trezor #防骗 #助记词 #Theo_dõi_on-chain
Quảng cáo ghim giả mạo Trezor Suite, nhập cụm từ khôi phục vào là ví bị vét sạch chỉ trong vài phút
Cuối tháng 10, có người tìm Trezor Suite trên Google. Nằm phía trên kết quả thật là một quảng cáo. Nhấp vào đó sẽ dẫn tới một trang phần mềm ví trông rất giống hàng thật, đôi khi được đăng trên tên miền riêng, đôi khi ẩn trong trang Google Sites. Trang này yêu cầu người dùng nhập cụm từ khôi phục với lý do khôi phục ví. Chỉ vài phút sau khi nhập, người dùng phát hiện số dư đã biến mất.
Hiện đợt lừa đảo này chỉ có 5 báo cáo trên Chainabuse, đến từ một số quốc gia. Một người báo cáo cho biết đã trình báo cảnh sát ở Cộng hòa Séc; thiệt hại liên quan đến Bitcoin, Ether và stablecoin. Công cụ phân tích on-chain Coinator chỉ lần theo dòng Bitcoin, và quy mô truy vết được lớn hơn nhiều so với những gì các báo cáo nêu.
Tiền không được chuyển thẳng vào ví của kẻ lừa đảo mà trước tiên đi vào hai địa chỉ nhận cố định. Địa chỉ thứ nhất nhận 39 giao dịch, tổng cộng 3,32 Bitcoin, trong khoảng thời gian từ ngày 27 đến 31 tháng 10. Trong báo cáo có khoản đơn lẻ lớn nhất, số tiền vượt quá 0,2 Bitcoin. Địa chỉ thứ hai không có báo cáo nào nhưng nhận 56 giao dịch, tổng cộng 8,17 Bitcoin, hơn gấp đôi địa chỉ thứ nhất. Hai địa chỉ cộng lại nhận khoảng 95 giao dịch, tổng cộng 11,49 Bitcoin.
Lúc 15:57 UTC ngày 31 tháng 10, toàn bộ tiền ở địa chỉ thứ hai được chuyển đi trong một giao dịch có 56 đầu vào. 12 phút sau, địa chỉ thứ nhất cũng bị vét sạch trong một giao dịch có 33 đầu vào. Tiền từ cả hai giao dịch đều chuyển đến cùng một địa chỉ trung gian. Địa chỉ trung gian này nhận tổng cộng 21,62 Bitcoin; phần vượt trội đến từ các khoản tiền vào trước đó. Coinator nhận định nhóm này từng nhận tiền từ những vụ tương tự trước đây. Từ 17:12 UTC cùng ngày, địa chỉ trung gian bắt đầu chia tiền chuyển ra thành nhiều đợt: đầu tiên là 2,0 Bitcoin, tiếp theo là 2,86 Bitcoin, cuối cùng là 1,54 Bitcoin. Cả ba giao dịch đều có phí 564 satoshi, chính xác đến từng đơn vị; phiên bản, thời gian khóa và cờ thay thế cũng giống hệt nhau, cho thấy rõ chúng xuất phát từ cùng một ví.
Trong ba khoản được chuyển đi, 2,0 Bitcoin và 2,86 Bitcoin vẫn nằm yên ở địa chỉ ban đầu đến ngày 3 tháng 11. Còn 1,54 Bitcoin được chuyển đi thành ba bước ngay trong tối hôm đó: đầu tiên là 0,01 Bitcoin để thăm dò, tiếp theo là 0,5 Bitcoin, cuối cùng là 1,03 Bitcoin. Mỗi bước đều đi qua một địa chỉ trung gian, rồi cuối cùng tất cả đều vào ví nóng của cùng một dịch vụ lưu ký. Từ tháng 2 năm 2025, ví nóng này đã có khoảng 139.000 giao dịch, luân chuyển khoảng 37.000 Bitcoin và gắn với 162.000 địa chỉ nạp tiền, gần như mỗi địa chỉ chỉ được dùng một lần. Tháng 8, ví nóng này cũng nhận tiền từ một vụ lừa đảo giả danh bộ phận hỗ trợ Kraken; trong một vụ án ở Argentina vào cuối tháng 10, đây cũng là điểm đến cuối cùng. Ba kiểu lừa đảo khác nhau, nhưng cùng một nơi nhận tiền.
Có một điểm rất dễ khiến việc truy vết đi sai hướng. Khoản thăm dò 0,01 Bitcoin được gửi vào một địa chỉ nạp tiền. Vài giờ sau, số tiền ở địa chỉ này được chi tiêu cùng với tiền từ 8 địa chỉ nạp tiền khác và 2 đầu vào của chính ví nóng; 0,29 Bitcoin được chuyển đến một địa chỉ mới, trông như thể kẻ lừa đảo đã rút tiền về mà còn nhận được nhiều hơn. Thực ra, đó là khoản thanh toán mà dịch vụ lưu ký gửi cho một khách hàng. Các địa chỉ nạp tiền và ví nóng đều thuộc về nhà cung cấp dịch vụ. Một khi tiền đã vào tay nhà cung cấp, việc ai là người gửi ban đầu không còn quan trọng nữa. Nếu lần theo ví nóng và cho rằng đó là kẻ lừa đảo, bạn sẽ nhầm người; điều thực sự cần ghi lại là hai địa chỉ nhận tiền của kẻ lừa đảo.
Với người dùng cá nhân, bài học ở đây rất cụ thể. Phần mềm ví chỉ nên tải từ trang web chính thức của nhà sản xuất; hãy mặc định những quảng cáo đứng đầu kết quả tìm kiếm là giả mạo. Nếu trang web yêu cầu nhập cụm từ khôi phục thì cứ đóng trang ngay; nếu có người yêu cầu cụm từ khôi phục qua điện thoại thì cứ cúp máy. Một khi cụm từ khôi phục đã được nhập vào trang giả mạo, coi như ví đã bị đánh cắp. Hãy dùng thiết bị sạch để tạo ví mới bằng cụm từ khôi phục mới, rồi nhanh chóng chuyển số tiền còn lại sang đó. Đừng bỏ qua việc báo cáo. 5 báo cáo mới chỉ hé lộ một phần nhỏ; mỗi báo cáo bổ sung sẽ tăng thêm khả năng địa chỉ nhận tiền bị phát hiện.
Tôi chỉ có một nhận định: trước khi tải ví, hãy kiểm tra tên miền của trang web chính thức; cứ bỏ qua các quảng cáo ghim trước đã. Chậm lại một chút như vậy còn hiệu quả hơn việc lần theo dấu vết on-chain sau khi sự việc đã xảy ra.
Thường ngày khi tải phần mềm ví, bạn nhấp thẳng vào kết quả tìm kiếm hay kiểm tra lại tên miền chính thức trước?
—— web3韭菜小凯
Bài viết chỉ chia sẻ quan điểm cá nhân, không cấu thành bất kỳ lời khuyên đầu tư nào. Nguồn thông tin thực tế là phân tích on-chain của Coinator ngày 3 tháng 11 và các báo cáo trên Chainabuse.
#Trezor #防骗 #助记词 #Theo_dõi_on-chain
Cuối tháng 10, có người tìm Trezor Suite trên Google. Nằm phía trên kết quả thật là một quảng cáo. Nhấp vào đó sẽ dẫn tới một trang phần mềm ví trông rất giống hàng thật, đôi khi được đăng trên tên miền riêng, đôi khi ẩn trong trang Google Sites. Trang này yêu cầu người dùng nhập cụm từ khôi phục với lý do khôi phục ví. Chỉ vài phút sau khi nhập, người dùng phát hiện số dư đã biến mất.
Hiện đợt lừa đảo này chỉ có 5 báo cáo trên Chainabuse, đến từ một số quốc gia. Một người báo cáo cho biết đã trình báo cảnh sát ở Cộng hòa Séc; thiệt hại liên quan đến Bitcoin, Ether và stablecoin. Công cụ phân tích on-chain Coinator chỉ lần theo dòng Bitcoin, và quy mô truy vết được lớn hơn nhiều so với những gì các báo cáo nêu.
Tiền không được chuyển thẳng vào ví của kẻ lừa đảo mà trước tiên đi vào hai địa chỉ nhận cố định. Địa chỉ thứ nhất nhận 39 giao dịch, tổng cộng 3,32 Bitcoin, trong khoảng thời gian từ ngày 27 đến 31 tháng 10. Trong báo cáo có khoản đơn lẻ lớn nhất, số tiền vượt quá 0,2 Bitcoin. Địa chỉ thứ hai không có báo cáo nào nhưng nhận 56 giao dịch, tổng cộng 8,17 Bitcoin, hơn gấp đôi địa chỉ thứ nhất. Hai địa chỉ cộng lại nhận khoảng 95 giao dịch, tổng cộng 11,49 Bitcoin.
Lúc 15:57 UTC ngày 31 tháng 10, toàn bộ tiền ở địa chỉ thứ hai được chuyển đi trong một giao dịch có 56 đầu vào. 12 phút sau, địa chỉ thứ nhất cũng bị vét sạch trong một giao dịch có 33 đầu vào. Tiền từ cả hai giao dịch đều chuyển đến cùng một địa chỉ trung gian. Địa chỉ trung gian này nhận tổng cộng 21,62 Bitcoin; phần vượt trội đến từ các khoản tiền vào trước đó. Coinator nhận định nhóm này từng nhận tiền từ những vụ tương tự trước đây. Từ 17:12 UTC cùng ngày, địa chỉ trung gian bắt đầu chia tiền chuyển ra thành nhiều đợt: đầu tiên là 2,0 Bitcoin, tiếp theo là 2,86 Bitcoin, cuối cùng là 1,54 Bitcoin. Cả ba giao dịch đều có phí 564 satoshi, chính xác đến từng đơn vị; phiên bản, thời gian khóa và cờ thay thế cũng giống hệt nhau, cho thấy rõ chúng xuất phát từ cùng một ví.
Trong ba khoản được chuyển đi, 2,0 Bitcoin và 2,86 Bitcoin vẫn nằm yên ở địa chỉ ban đầu đến ngày 3 tháng 11. Còn 1,54 Bitcoin được chuyển đi thành ba bước ngay trong tối hôm đó: đầu tiên là 0,01 Bitcoin để thăm dò, tiếp theo là 0,5 Bitcoin, cuối cùng là 1,03 Bitcoin. Mỗi bước đều đi qua một địa chỉ trung gian, rồi cuối cùng tất cả đều vào ví nóng của cùng một dịch vụ lưu ký. Từ tháng 2 năm 2025, ví nóng này đã có khoảng 139.000 giao dịch, luân chuyển khoảng 37.000 Bitcoin và gắn với 162.000 địa chỉ nạp tiền, gần như mỗi địa chỉ chỉ được dùng một lần. Tháng 8, ví nóng này cũng nhận tiền từ một vụ lừa đảo giả danh bộ phận hỗ trợ Kraken; trong một vụ án ở Argentina vào cuối tháng 10, đây cũng là điểm đến cuối cùng. Ba kiểu lừa đảo khác nhau, nhưng cùng một nơi nhận tiền.
Có một điểm rất dễ khiến việc truy vết đi sai hướng. Khoản thăm dò 0,01 Bitcoin được gửi vào một địa chỉ nạp tiền. Vài giờ sau, số tiền ở địa chỉ này được chi tiêu cùng với tiền từ 8 địa chỉ nạp tiền khác và 2 đầu vào của chính ví nóng; 0,29 Bitcoin được chuyển đến một địa chỉ mới, trông như thể kẻ lừa đảo đã rút tiền về mà còn nhận được nhiều hơn. Thực ra, đó là khoản thanh toán mà dịch vụ lưu ký gửi cho một khách hàng. Các địa chỉ nạp tiền và ví nóng đều thuộc về nhà cung cấp dịch vụ. Một khi tiền đã vào tay nhà cung cấp, việc ai là người gửi ban đầu không còn quan trọng nữa. Nếu lần theo ví nóng và cho rằng đó là kẻ lừa đảo, bạn sẽ nhầm người; điều thực sự cần ghi lại là hai địa chỉ nhận tiền của kẻ lừa đảo.
Với người dùng cá nhân, bài học ở đây rất cụ thể. Phần mềm ví chỉ nên tải từ trang web chính thức của nhà sản xuất; hãy mặc định những quảng cáo đứng đầu kết quả tìm kiếm là giả mạo. Nếu trang web yêu cầu nhập cụm từ khôi phục thì cứ đóng trang ngay; nếu có người yêu cầu cụm từ khôi phục qua điện thoại thì cứ cúp máy. Một khi cụm từ khôi phục đã được nhập vào trang giả mạo, coi như ví đã bị đánh cắp. Hãy dùng thiết bị sạch để tạo ví mới bằng cụm từ khôi phục mới, rồi nhanh chóng chuyển số tiền còn lại sang đó. Đừng bỏ qua việc báo cáo. 5 báo cáo mới chỉ hé lộ một phần nhỏ; mỗi báo cáo bổ sung sẽ tăng thêm khả năng địa chỉ nhận tiền bị phát hiện.
Tôi chỉ có một nhận định: trước khi tải ví, hãy kiểm tra tên miền của trang web chính thức; cứ bỏ qua các quảng cáo ghim trước đã. Chậm lại một chút như vậy còn hiệu quả hơn việc lần theo dấu vết on-chain sau khi sự việc đã xảy ra.
Thường ngày khi tải phần mềm ví, bạn nhấp thẳng vào kết quả tìm kiếm hay kiểm tra lại tên miền chính thức trước?
—— web3韭菜小凯
Bài viết chỉ chia sẻ quan điểm cá nhân, không cấu thành bất kỳ lời khuyên đầu tư nào. Nguồn thông tin thực tế là phân tích on-chain của Coinator ngày 3 tháng 11 và các báo cáo trên Chainabuse.
#Trezor #防骗 #助记词 #Theo_dõi_on-chain
17
·
--
📰 Trezor cảnh báo khách hàng của CryptoBilis: không được sử dụng lại cụm từ khôi phục seed cũ
Ngày 30 tháng 10, Trezor cho biết có thể một thiết bị Safe 5 được mua qua CryptoBilis đã bị cài phần cứng độc hại. Công ty vẫn chưa kiểm tra thiết bị và chưa nhận được báo cáo nào về tổn thất, nhưng khuyến nghị tất cả những ai đã mua bất kỳ mẫu Trezor nào từ người bán này kể từ tháng 3 năm 2026 hãy chuyển tài sản sang ví mới với cụm từ khôi phục seed mới.
Chỉ thay thiết bị rồi khôi phục bằng cụm từ cũ sẽ không giúp bạn an toàn: phần cứng độc hại bị nghi ngờ có thể đã đọc dữ liệu trên màn hình. Nếu thiết bị chưa được thiết lập, đừng sử dụng; hãy liên hệ bộ phận hỗ trợ chính thức của Trezor để được đổi thiết bị.
#Trezor #WalletSecurity
📰 Trezor cảnh báo khách hàng của CryptoBilis: không được sử dụng lại cụm từ khôi phục seed cũ
Ngày 30 tháng 10, Trezor cho biết có thể một thiết bị Safe 5 được mua qua CryptoBilis đã bị cài phần cứng độc hại. Công ty vẫn chưa kiểm tra thiết bị và chưa nhận được báo cáo nào về tổn thất, nhưng khuyến nghị tất cả những ai đã mua bất kỳ mẫu Trezor nào từ người bán này kể từ tháng 3 năm 2026 hãy chuyển tài sản sang ví mới với cụm từ khôi phục seed mới.
Chỉ thay thiết bị rồi khôi phục bằng cụm từ cũ sẽ không giúp bạn an toàn: phần cứng độc hại bị nghi ngờ có thể đã đọc dữ liệu trên màn hình. Nếu thiết bị chưa được thiết lập, đừng sử dụng; hãy liên hệ bộ phận hỗ trợ chính thức của Trezor để được đổi thiết bị.
#Trezor #WalletSecurity
Ngày 30 tháng 10, Trezor cho biết có thể một thiết bị Safe 5 được mua qua CryptoBilis đã bị cài phần cứng độc hại. Công ty vẫn chưa kiểm tra thiết bị và chưa nhận được báo cáo nào về tổn thất, nhưng khuyến nghị tất cả những ai đã mua bất kỳ mẫu Trezor nào từ người bán này kể từ tháng 3 năm 2026 hãy chuyển tài sản sang ví mới với cụm từ khôi phục seed mới.
Chỉ thay thiết bị rồi khôi phục bằng cụm từ cũ sẽ không giúp bạn an toàn: phần cứng độc hại bị nghi ngờ có thể đã đọc dữ liệu trên màn hình. Nếu thiết bị chưa được thiết lập, đừng sử dụng; hãy liên hệ bộ phận hỗ trợ chính thức của Trezor để được đổi thiết bị.
#Trezor #WalletSecurity
30

Trezor lần này không vấp ngã vì phần cứng, mà vì cách phát ngôn.
Từ ngày 19 đến 27 tháng 10, tài khoản chính thức lần lượt trả lời những người mua Safe 7 từ CryptoBilis trên X, với cùng một thông điệp: không có bằng chứng cho thấy thiết bị Trezor bị can thiệp. Có người hỏi liệu họ có nên tháo máy ra kiểm tra không, câu trả lời là đừng tự tháo, hãy liên hệ bộ phận hỗ trợ.
Thế rồi đến ngày 31 tháng 10, chính hãng phát cảnh báo: bất kỳ ai đã mua Trezor từ CryptoBilis sau tháng 3 đều phải lập tức chuyển tiền mã hóa sang ví mới với cụm từ khôi phục mới. Lý do là có thông tin một chiếc Safe 5 mua vào tháng 8 bị phát hiện có thêm một bảng mạch bên trong, tích hợp mô-đun di động, có thể đọc nội dung trên màn hình rồi truyền ra ngoài khi được cắm điện.
Chưa đầy hai tuần, từ “không có bằng chứng” chuyển thành “chuyển tài sản ngay”.
Tôi không nói Trezor bị lỗi. Theo thông tin hiện tại, không có thiệt hại về tiền và hãng cũng đổi thiết bị mới. Nhưng trong một sự cố bảo mật, cụm từ “không có bằng chứng” về cơ bản có nghĩa là “chúng tôi chưa tìm ra”, chứ không có nghĩa là an toàn. Với cùng kênh phân phối đó bên Ledger, bên thứ ba ước tính thiệt hại lên tới hơn 70 triệu đến 100 triệu đô la. Trezor đáng lẽ phải cảnh báo người dùng chuyển tài sản theo kịch bản xấu nhất ngay từ đầu, thay vì trấn an trước.
Nói thẳng ra, ranh giới an toàn của ví lạnh không nằm ở con chip, mà ở những ai đã tiếp xúc với chiếc máy này trên hành trình từ nhà máy đến tay bạn. Nếu mua hàng giá rẻ từ người bán lại, hãy đổi cụm từ khôi phục ngay bây giờ, đừng đợi hãng đổi giọng lần thứ ba.
#冷钱包 #Trezor
Trezor lần này không vấp ngã vì phần cứng, mà vì cách phát ngôn.
Từ ngày 19 đến 27 tháng 10, tài khoản chính thức lần lượt trả lời những người mua Safe 7 từ CryptoBilis trên X, với cùng một thông điệp: không có bằng chứng cho thấy thiết bị Trezor bị can thiệp. Có người hỏi liệu họ có nên tháo máy ra kiểm tra không, câu trả lời là đừng tự tháo, hãy liên hệ bộ phận hỗ trợ.
Thế rồi đến ngày 31 tháng 10, chính hãng phát cảnh báo: bất kỳ ai đã mua Trezor từ CryptoBilis sau tháng 3 đều phải lập tức chuyển tiền mã hóa sang ví mới với cụm từ khôi phục mới. Lý do là có thông tin một chiếc Safe 5 mua vào tháng 8 bị phát hiện có thêm một bảng mạch bên trong, tích hợp mô-đun di động, có thể đọc nội dung trên màn hình rồi truyền ra ngoài khi được cắm điện.
Chưa đầy hai tuần, từ “không có bằng chứng” chuyển thành “chuyển tài sản ngay”.
Tôi không nói Trezor bị lỗi. Theo thông tin hiện tại, không có thiệt hại về tiền và hãng cũng đổi thiết bị mới. Nhưng trong một sự cố bảo mật, cụm từ “không có bằng chứng” về cơ bản có nghĩa là “chúng tôi chưa tìm ra”, chứ không có nghĩa là an toàn. Với cùng kênh phân phối đó bên Ledger, bên thứ ba ước tính thiệt hại lên tới hơn 70 triệu đến 100 triệu đô la. Trezor đáng lẽ phải cảnh báo người dùng chuyển tài sản theo kịch bản xấu nhất ngay từ đầu, thay vì trấn an trước.
Nói thẳng ra, ranh giới an toàn của ví lạnh không nằm ở con chip, mà ở những ai đã tiếp xúc với chiếc máy này trên hành trình từ nhà máy đến tay bạn. Nếu mua hàng giá rẻ từ người bán lại, hãy đổi cụm từ khôi phục ngay bây giờ, đừng đợi hãng đổi giọng lần thứ ba.
#冷钱包 #Trezor
Từ ngày 19 đến 27 tháng 10, tài khoản chính thức lần lượt trả lời những người mua Safe 7 từ CryptoBilis trên X, với cùng một thông điệp: không có bằng chứng cho thấy thiết bị Trezor bị can thiệp. Có người hỏi liệu họ có nên tháo máy ra kiểm tra không, câu trả lời là đừng tự tháo, hãy liên hệ bộ phận hỗ trợ.
Thế rồi đến ngày 31 tháng 10, chính hãng phát cảnh báo: bất kỳ ai đã mua Trezor từ CryptoBilis sau tháng 3 đều phải lập tức chuyển tiền mã hóa sang ví mới với cụm từ khôi phục mới. Lý do là có thông tin một chiếc Safe 5 mua vào tháng 8 bị phát hiện có thêm một bảng mạch bên trong, tích hợp mô-đun di động, có thể đọc nội dung trên màn hình rồi truyền ra ngoài khi được cắm điện.
Chưa đầy hai tuần, từ “không có bằng chứng” chuyển thành “chuyển tài sản ngay”.
Tôi không nói Trezor bị lỗi. Theo thông tin hiện tại, không có thiệt hại về tiền và hãng cũng đổi thiết bị mới. Nhưng trong một sự cố bảo mật, cụm từ “không có bằng chứng” về cơ bản có nghĩa là “chúng tôi chưa tìm ra”, chứ không có nghĩa là an toàn. Với cùng kênh phân phối đó bên Ledger, bên thứ ba ước tính thiệt hại lên tới hơn 70 triệu đến 100 triệu đô la. Trezor đáng lẽ phải cảnh báo người dùng chuyển tài sản theo kịch bản xấu nhất ngay từ đầu, thay vì trấn an trước.
Nói thẳng ra, ranh giới an toàn của ví lạnh không nằm ở con chip, mà ở những ai đã tiếp xúc với chiếc máy này trên hành trình từ nhà máy đến tay bạn. Nếu mua hàng giá rẻ từ người bán lại, hãy đổi cụm từ khôi phục ngay bây giờ, đừng đợi hãng đổi giọng lần thứ ba.
#冷钱包 #Trezor
12
·
--
Trezor vừa đưa ra một cảnh báo khá gay gắt.
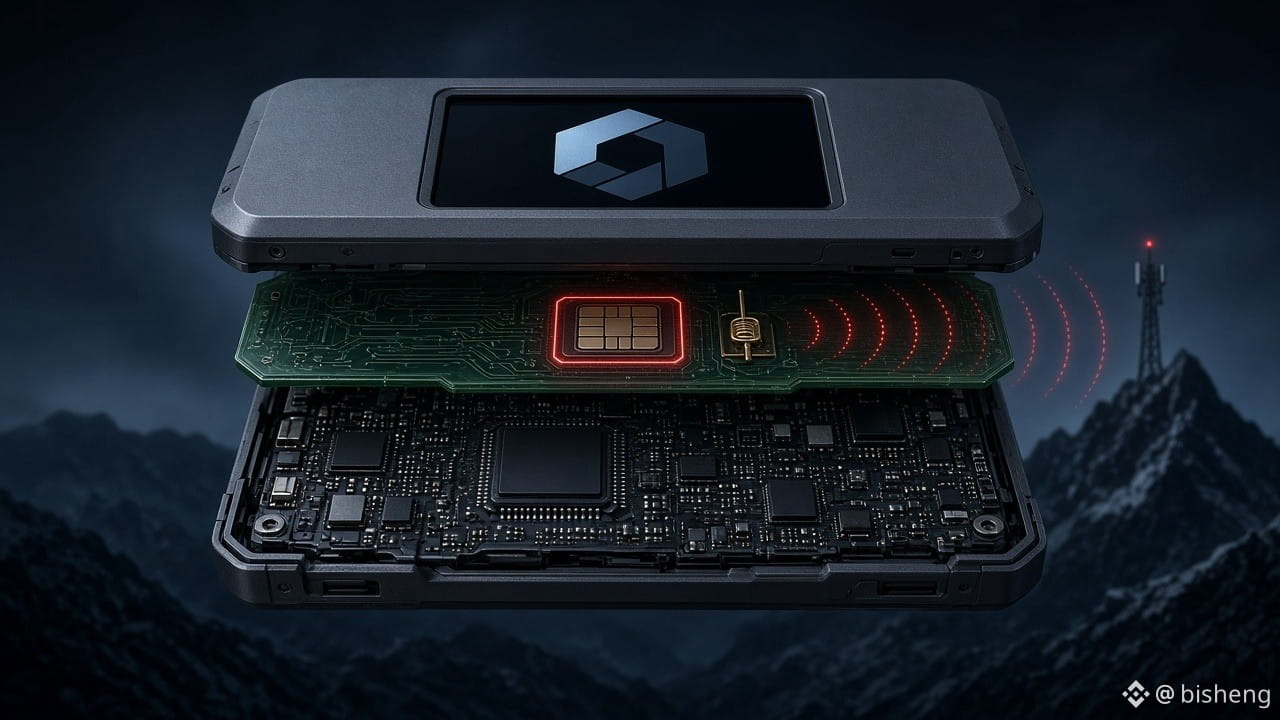
Safe 5 được bán bởi CryptoBilis, đại lý ủy quyền cũ của hãng tại Đông Nam Á, đã bị một người tháo ra kiểm tra và phát hiện có một bo mạch nằm giữa bo mạch chủ và màn hình — có mô-đun di động, có ăng-ten. Theo báo cáo, nó có thể đọc cụm từ khôi phục hiển thị trên màn hình, rồi truyền dữ liệu ra ngoài qua mạng di động ngay khi được cắm điện.
Phòng thí nghiệm vẫn chưa kiểm tra xong. Nhưng sau khi xem ảnh và thực hiện phỏng vấn qua video, hãng cho rằng thông tin đủ đáng tin nên quyết định cảnh báo trước. Nếu đã mua bất kỳ thiết bị Trezor nào từ cửa hàng này kể từ tháng 3, bạn nên lập tức chuyển tiền sang ví mới với «cụm từ khôi phục mới». Chuyển cụm từ cũ sang một thiết bị khác cũng vô ích. Nếu cụm từ đó đã bị lộ thì chuyển đi cũng chẳng ích gì.
Điều đáng ngại ở đây không phải là câu nói sáo rỗng kiểu «ví phần cứng không an toàn». Mà là: bạn nghĩ mua hàng qua «kênh được ủy quyền chính thức» thì sẽ an toàn. Cửa hàng có tên trong danh sách vẫn có thể cài thiết bị cấy ghép. Cùng một đại lý này cũng từng gặp vấn đề tương tự với Ledger; đầu tháng 10, Trezor đã loại CryptoBilis khỏi mạng lưới phân phối. Khâu chuỗi cung ứng còn đáng ngờ hơn cả chuyện bạn có nhớ seed hay không.
Tuần này, một đám người vừa được vụ ví nóng Binance cho một bài học, thế là đổ xô chuyển sang ví lạnh. «Lạnh» chỉ có nghĩa là khóa riêng không rời khỏi thiết bị — với điều kiện con đường từ nhà máy đến tay bạn sạch sẽ. Thêm một tầng trung gian là đại lý, thêm một nền tảng thương mại điện tử (lần này là Tokopedia), là chuỗi niềm tin lại có thêm một mắt xích có thể đứt.
Hãng nói hiện chưa nhận được báo cáo nào về việc bị mất tiền. Điều đó không có nghĩa là thiết bị cấy ghép không tồn tại, chỉ là sự việc chưa bùng lên thôi. Đợi đến khi phòng thí nghiệm xác nhận rồi mới cảnh báo thì người chịu thiệt chính là những người không may. Họ chọn cảnh báo trước — điểm này họ làm đúng. Nhưng việc «cảnh báo trước» cũng cho thấy một điều: niềm tin vào ví phần cứng chưa bao giờ chỉ nằm ở con chip, mà nằm ở việc cả chuỗi cung ứng có dám nói thật với bạn từ sớm hay không.
Mua ví phần cứng thì chỉ chọn hàng giao thẳng từ trang web chính thức. Bốn chữ «được ủy quyền chính thức» tuần này cứ xem như đồ trang trí thôi.
#Trezor #VíPhầnCứng
Trezor vừa đưa ra một cảnh báo khá gay gắt.
Safe 5 được bán bởi CryptoBilis, đại lý ủy quyền cũ của hãng tại Đông Nam Á, đã bị một người tháo ra kiểm tra và phát hiện có một bo mạch nằm giữa bo mạch chủ và màn hình — có mô-đun di động, có ăng-ten. Theo báo cáo, nó có thể đọc cụm từ khôi phục hiển thị trên màn hình, rồi truyền dữ liệu ra ngoài qua mạng di động ngay khi được cắm điện.
Phòng thí nghiệm vẫn chưa kiểm tra xong. Nhưng sau khi xem ảnh và thực hiện phỏng vấn qua video, hãng cho rằng thông tin đủ đáng tin nên quyết định cảnh báo trước. Nếu đã mua bất kỳ thiết bị Trezor nào từ cửa hàng này kể từ tháng 3, bạn nên lập tức chuyển tiền sang ví mới với «cụm từ khôi phục mới». Chuyển cụm từ cũ sang một thiết bị khác cũng vô ích. Nếu cụm từ đó đã bị lộ thì chuyển đi cũng chẳng ích gì.
Điều đáng ngại ở đây không phải là câu nói sáo rỗng kiểu «ví phần cứng không an toàn». Mà là: bạn nghĩ mua hàng qua «kênh được ủy quyền chính thức» thì sẽ an toàn. Cửa hàng có tên trong danh sách vẫn có thể cài thiết bị cấy ghép. Cùng một đại lý này cũng từng gặp vấn đề tương tự với Ledger; đầu tháng 10, Trezor đã loại CryptoBilis khỏi mạng lưới phân phối. Khâu chuỗi cung ứng còn đáng ngờ hơn cả chuyện bạn có nhớ seed hay không.
Tuần này, một đám người vừa được vụ ví nóng Binance cho một bài học, thế là đổ xô chuyển sang ví lạnh. «Lạnh» chỉ có nghĩa là khóa riêng không rời khỏi thiết bị — với điều kiện con đường từ nhà máy đến tay bạn sạch sẽ. Thêm một tầng trung gian là đại lý, thêm một nền tảng thương mại điện tử (lần này là Tokopedia), là chuỗi niềm tin lại có thêm một mắt xích có thể đứt.
Hãng nói hiện chưa nhận được báo cáo nào về việc bị mất tiền. Điều đó không có nghĩa là thiết bị cấy ghép không tồn tại, chỉ là sự việc chưa bùng lên thôi. Đợi đến khi phòng thí nghiệm xác nhận rồi mới cảnh báo thì người chịu thiệt chính là những người không may. Họ chọn cảnh báo trước — điểm này họ làm đúng. Nhưng việc «cảnh báo trước» cũng cho thấy một điều: niềm tin vào ví phần cứng chưa bao giờ chỉ nằm ở con chip, mà nằm ở việc cả chuỗi cung ứng có dám nói thật với bạn từ sớm hay không.
Mua ví phần cứng thì chỉ chọn hàng giao thẳng từ trang web chính thức. Bốn chữ «được ủy quyền chính thức» tuần này cứ xem như đồ trang trí thôi.
#Trezor #VíPhầnCứng
Safe 5 được bán bởi CryptoBilis, đại lý ủy quyền cũ của hãng tại Đông Nam Á, đã bị một người tháo ra kiểm tra và phát hiện có một bo mạch nằm giữa bo mạch chủ và màn hình — có mô-đun di động, có ăng-ten. Theo báo cáo, nó có thể đọc cụm từ khôi phục hiển thị trên màn hình, rồi truyền dữ liệu ra ngoài qua mạng di động ngay khi được cắm điện.
Phòng thí nghiệm vẫn chưa kiểm tra xong. Nhưng sau khi xem ảnh và thực hiện phỏng vấn qua video, hãng cho rằng thông tin đủ đáng tin nên quyết định cảnh báo trước. Nếu đã mua bất kỳ thiết bị Trezor nào từ cửa hàng này kể từ tháng 3, bạn nên lập tức chuyển tiền sang ví mới với «cụm từ khôi phục mới». Chuyển cụm từ cũ sang một thiết bị khác cũng vô ích. Nếu cụm từ đó đã bị lộ thì chuyển đi cũng chẳng ích gì.
Điều đáng ngại ở đây không phải là câu nói sáo rỗng kiểu «ví phần cứng không an toàn». Mà là: bạn nghĩ mua hàng qua «kênh được ủy quyền chính thức» thì sẽ an toàn. Cửa hàng có tên trong danh sách vẫn có thể cài thiết bị cấy ghép. Cùng một đại lý này cũng từng gặp vấn đề tương tự với Ledger; đầu tháng 10, Trezor đã loại CryptoBilis khỏi mạng lưới phân phối. Khâu chuỗi cung ứng còn đáng ngờ hơn cả chuyện bạn có nhớ seed hay không.
Tuần này, một đám người vừa được vụ ví nóng Binance cho một bài học, thế là đổ xô chuyển sang ví lạnh. «Lạnh» chỉ có nghĩa là khóa riêng không rời khỏi thiết bị — với điều kiện con đường từ nhà máy đến tay bạn sạch sẽ. Thêm một tầng trung gian là đại lý, thêm một nền tảng thương mại điện tử (lần này là Tokopedia), là chuỗi niềm tin lại có thêm một mắt xích có thể đứt.
Hãng nói hiện chưa nhận được báo cáo nào về việc bị mất tiền. Điều đó không có nghĩa là thiết bị cấy ghép không tồn tại, chỉ là sự việc chưa bùng lên thôi. Đợi đến khi phòng thí nghiệm xác nhận rồi mới cảnh báo thì người chịu thiệt chính là những người không may. Họ chọn cảnh báo trước — điểm này họ làm đúng. Nhưng việc «cảnh báo trước» cũng cho thấy một điều: niềm tin vào ví phần cứng chưa bao giờ chỉ nằm ở con chip, mà nằm ở việc cả chuỗi cung ứng có dám nói thật với bạn từ sớm hay không.
Mua ví phần cứng thì chỉ chọn hàng giao thẳng từ trang web chính thức. Bốn chữ «được ủy quyền chính thức» tuần này cứ xem như đồ trang trí thôi.
#Trezor #VíPhầnCứng
103

·
--
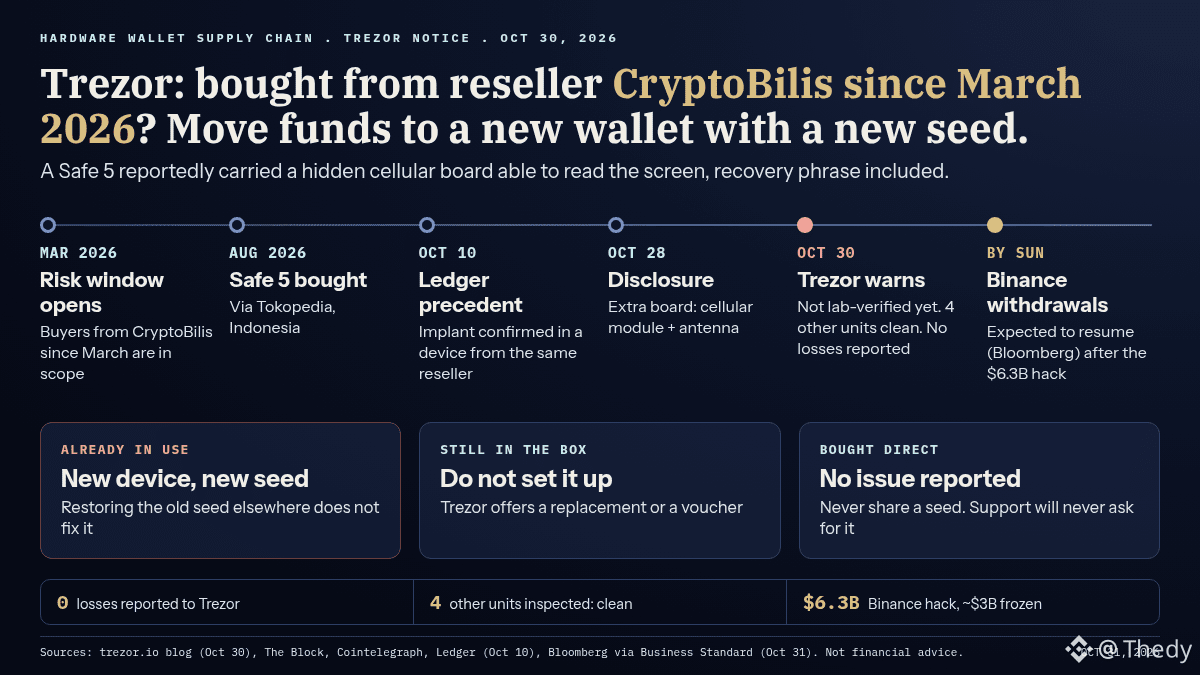
Trezor yêu cầu những người đã mua một trong các ví của hãng từ nhà bán lẻ CryptoBilis kể từ tháng 3/2026 chuyển tiền sang ví mới với seed mới. Cảnh báo được đăng trên blog chính thức của Trezor ngày 30/10, đúng lúc nhiều người đang dự định rút coin khỏi Binance.
Theo Trezor, ngày 28/10, một khách hàng Indonesia báo cáo về chiếc Safe 5 mua vào tháng 8 qua Tokopedia, có một bo mạch được gắn giữa bo mạch chủ và màn hình (mô-đun di động + ăng-ten). Theo báo cáo này, mạch có thể đọc màn hình, bao gồm cả seed, rồi gửi dữ liệu qua mạng di động khi thiết bị được cắm điện. Trezor cho rằng báo cáo này đáng tin cậy, chưa nhận được báo cáo nào về việc mất tiền, và 4 thiết bị khác được kiểm tra đều sạch.
Đây không phải trường hợp đầu tiên: ngày 10/10, Ledger xác nhận phát hiện một thiết bị cấy ghép trong sản phẩm do chính nhà bán lẻ này bán.
Ai cần hành động:
- Đã sử dụng ví Trezor mua từ CryptoBilis: hãy dùng ví mới, seed mới. Khôi phục seed cũ trên một thiết bị khác không giải quyết được vấn đề.
- Vẫn còn nguyên trong hộp: đừng khởi tạo thiết bị. Trezor đề nghị đổi sản phẩm hoặc cấp phiếu mua hàng.
- Mua trực tiếp từ nhà sản xuất: hiện chưa có dấu hiệu cho thấy có vấn đề.
Thời điểm rất quan trọng. Theo Bloomberg, Binance đặt mục tiêu khôi phục việc rút tiền trước Chủ nhật, sau vụ hack trị giá 6,3 tỷ USD. Nhận định của tôi: làn sóng rút tiền sang ví tự quản sẽ kéo theo các vụ lừa đảo, và Trezor đã cảnh báo rằng email, thư từ và cuộc gọi giả mạo sẽ lợi dụng sự việc này.
Nếu phòng thí nghiệm xác nhận có thiết bị cấy ghép, chuỗi nhà bán lẻ sẽ trở thành vấn đề của toàn ngành. Nếu không, cảnh báo này chỉ là biện pháp phòng ngừa, nhưng mua trực tiếp vẫn là nguyên tắc nên tuân theo.
Trước khi rút $BTC hoặc $BNB khỏi Binance để chuyển sang ví phần cứng, bạn có kiểm tra nguồn gốc thiết bị không, hay thử trước với một khoản nhỏ?
#Trezor #Binance
Trezor yêu cầu những người đã mua một trong các ví của hãng từ nhà bán lẻ CryptoBilis kể từ tháng 3/2026 chuyển tiền sang ví mới với seed mới. Cảnh báo được đăng trên blog chính thức của Trezor ngày 30/10, đúng lúc nhiều người đang dự định rút coin khỏi Binance.
Theo Trezor, ngày 28/10, một khách hàng Indonesia báo cáo về chiếc Safe 5 mua vào tháng 8 qua Tokopedia, có một bo mạch được gắn giữa bo mạch chủ và màn hình (mô-đun di động + ăng-ten). Theo báo cáo này, mạch có thể đọc màn hình, bao gồm cả seed, rồi gửi dữ liệu qua mạng di động khi thiết bị được cắm điện. Trezor cho rằng báo cáo này đáng tin cậy, chưa nhận được báo cáo nào về việc mất tiền, và 4 thiết bị khác được kiểm tra đều sạch.
Đây không phải trường hợp đầu tiên: ngày 10/10, Ledger xác nhận phát hiện một thiết bị cấy ghép trong sản phẩm do chính nhà bán lẻ này bán.
Ai cần hành động:
- Đã sử dụng ví Trezor mua từ CryptoBilis: hãy dùng ví mới, seed mới. Khôi phục seed cũ trên một thiết bị khác không giải quyết được vấn đề.
- Vẫn còn nguyên trong hộp: đừng khởi tạo thiết bị. Trezor đề nghị đổi sản phẩm hoặc cấp phiếu mua hàng.
- Mua trực tiếp từ nhà sản xuất: hiện chưa có dấu hiệu cho thấy có vấn đề.
Thời điểm rất quan trọng. Theo Bloomberg, Binance đặt mục tiêu khôi phục việc rút tiền trước Chủ nhật, sau vụ hack trị giá 6,3 tỷ USD. Nhận định của tôi: làn sóng rút tiền sang ví tự quản sẽ kéo theo các vụ lừa đảo, và Trezor đã cảnh báo rằng email, thư từ và cuộc gọi giả mạo sẽ lợi dụng sự việc này.
Nếu phòng thí nghiệm xác nhận có thiết bị cấy ghép, chuỗi nhà bán lẻ sẽ trở thành vấn đề của toàn ngành. Nếu không, cảnh báo này chỉ là biện pháp phòng ngừa, nhưng mua trực tiếp vẫn là nguyên tắc nên tuân theo.
Trước khi rút $BTC hoặc $BNB khỏi Binance để chuyển sang ví phần cứng, bạn có kiểm tra nguồn gốc thiết bị không, hay thử trước với một khoản nhỏ?
#Trezor #Binance
Theo Trezor, ngày 28/10, một khách hàng Indonesia báo cáo về chiếc Safe 5 mua vào tháng 8 qua Tokopedia, có một bo mạch được gắn giữa bo mạch chủ và màn hình (mô-đun di động + ăng-ten). Theo báo cáo này, mạch có thể đọc màn hình, bao gồm cả seed, rồi gửi dữ liệu qua mạng di động khi thiết bị được cắm điện. Trezor cho rằng báo cáo này đáng tin cậy, chưa nhận được báo cáo nào về việc mất tiền, và 4 thiết bị khác được kiểm tra đều sạch.
Đây không phải trường hợp đầu tiên: ngày 10/10, Ledger xác nhận phát hiện một thiết bị cấy ghép trong sản phẩm do chính nhà bán lẻ này bán.
Ai cần hành động:
- Đã sử dụng ví Trezor mua từ CryptoBilis: hãy dùng ví mới, seed mới. Khôi phục seed cũ trên một thiết bị khác không giải quyết được vấn đề.
- Vẫn còn nguyên trong hộp: đừng khởi tạo thiết bị. Trezor đề nghị đổi sản phẩm hoặc cấp phiếu mua hàng.
- Mua trực tiếp từ nhà sản xuất: hiện chưa có dấu hiệu cho thấy có vấn đề.
Thời điểm rất quan trọng. Theo Bloomberg, Binance đặt mục tiêu khôi phục việc rút tiền trước Chủ nhật, sau vụ hack trị giá 6,3 tỷ USD. Nhận định của tôi: làn sóng rút tiền sang ví tự quản sẽ kéo theo các vụ lừa đảo, và Trezor đã cảnh báo rằng email, thư từ và cuộc gọi giả mạo sẽ lợi dụng sự việc này.
Nếu phòng thí nghiệm xác nhận có thiết bị cấy ghép, chuỗi nhà bán lẻ sẽ trở thành vấn đề của toàn ngành. Nếu không, cảnh báo này chỉ là biện pháp phòng ngừa, nhưng mua trực tiếp vẫn là nguyên tắc nên tuân theo.
Trước khi rút $BTC hoặc $BNB khỏi Binance để chuyển sang ví phần cứng, bạn có kiểm tra nguồn gốc thiết bị không, hay thử trước với một khoản nhỏ?
#Trezor #Binance
1
311


·
--
Anh em ơi!! Chuỗi cung ứng ví phần cứng cũng gặp chuyện rồi!!!
Trezor vừa đưa ra cảnh báo chính thức: Safe 5 do đại lý CryptoBilis ở Đông Nam Á bán có thể đã bị cài phần cứng đáng ngờ bên trong — một bo mạch nhỏ có mô-đun di động, có thể đánh cắp cụm từ khôi phục hiển thị trên màn hình rồi gửi ra ngoài ngay khi cắm điện~ (Trang web chính thức của Trezor/CoinTelegraph/The Block, ngày 30–31 tháng 10)
Họ chưa kiểm tra thiết bị trong phòng thí nghiệm, nhưng dựa trên báo cáo đáng tin cậy, họ đã lên tiếng cảnh báo: Ai mua hàng từ CryptoBilis sau tháng 3 thì mau chuyển coin sang “ví mới + cụm từ khôi phục mới”!!! Hiện chưa ghi nhận báo cáo mất coin; bốn thiết bị khác được kiểm tra đều không có vấn đề. Trước đó đại lý này cũng từng liên quan đến vụ của Ledger; tháng này Trezor đã loại họ khỏi các kênh chính thức rồi, haha.
Nói thật nhé, sàn lớn vừa mới nổ tung, giờ đến lượt kênh bán ví lạnh có vấn đề — đừng chỉ chăm chăm vào sàn giao dịch, mua ví phần cứng thì cứ chọn kênh bán trực tiếp chính thức là xong. Cuối tuần đừng để bị nhân viên chăm sóc khách hàng giả/email giả lừa lấy tiền lần nữa!!!
Ví phần cứng của mọi người mua từ kênh chính thức hay bên thứ ba vậy?
#Trezor #安全 #币圈
Anh em ơi!! Chuỗi cung ứng ví phần cứng cũng gặp chuyện rồi!!!
Trezor vừa đưa ra cảnh báo chính thức: Safe 5 do đại lý CryptoBilis ở Đông Nam Á bán có thể đã bị cài phần cứng đáng ngờ bên trong — một bo mạch nhỏ có mô-đun di động, có thể đánh cắp cụm từ khôi phục hiển thị trên màn hình rồi gửi ra ngoài ngay khi cắm điện~ (Trang web chính thức của Trezor/CoinTelegraph/The Block, ngày 30–31 tháng 10)
Họ chưa kiểm tra thiết bị trong phòng thí nghiệm, nhưng dựa trên báo cáo đáng tin cậy, họ đã lên tiếng cảnh báo: Ai mua hàng từ CryptoBilis sau tháng 3 thì mau chuyển coin sang “ví mới + cụm từ khôi phục mới”!!! Hiện chưa ghi nhận báo cáo mất coin; bốn thiết bị khác được kiểm tra đều không có vấn đề. Trước đó đại lý này cũng từng liên quan đến vụ của Ledger; tháng này Trezor đã loại họ khỏi các kênh chính thức rồi, haha.
Nói thật nhé, sàn lớn vừa mới nổ tung, giờ đến lượt kênh bán ví lạnh có vấn đề — đừng chỉ chăm chăm vào sàn giao dịch, mua ví phần cứng thì cứ chọn kênh bán trực tiếp chính thức là xong. Cuối tuần đừng để bị nhân viên chăm sóc khách hàng giả/email giả lừa lấy tiền lần nữa!!!
Ví phần cứng của mọi người mua từ kênh chính thức hay bên thứ ba vậy?
#Trezor #安全 #币圈
Trezor vừa đưa ra cảnh báo chính thức: Safe 5 do đại lý CryptoBilis ở Đông Nam Á bán có thể đã bị cài phần cứng đáng ngờ bên trong — một bo mạch nhỏ có mô-đun di động, có thể đánh cắp cụm từ khôi phục hiển thị trên màn hình rồi gửi ra ngoài ngay khi cắm điện~ (Trang web chính thức của Trezor/CoinTelegraph/The Block, ngày 30–31 tháng 10)
Họ chưa kiểm tra thiết bị trong phòng thí nghiệm, nhưng dựa trên báo cáo đáng tin cậy, họ đã lên tiếng cảnh báo: Ai mua hàng từ CryptoBilis sau tháng 3 thì mau chuyển coin sang “ví mới + cụm từ khôi phục mới”!!! Hiện chưa ghi nhận báo cáo mất coin; bốn thiết bị khác được kiểm tra đều không có vấn đề. Trước đó đại lý này cũng từng liên quan đến vụ của Ledger; tháng này Trezor đã loại họ khỏi các kênh chính thức rồi, haha.
Nói thật nhé, sàn lớn vừa mới nổ tung, giờ đến lượt kênh bán ví lạnh có vấn đề — đừng chỉ chăm chăm vào sàn giao dịch, mua ví phần cứng thì cứ chọn kênh bán trực tiếp chính thức là xong. Cuối tuần đừng để bị nhân viên chăm sóc khách hàng giả/email giả lừa lấy tiền lần nữa!!!
Ví phần cứng của mọi người mua từ kênh chính thức hay bên thứ ba vậy?
#Trezor #安全 #币圈
2
830
·
--
📰 Trezor tiết lộ đại lý bán lẻ tại Malaysia đã bán ví có phần mềm gián điệp
Trezor cho biết sẽ thay thế mọi ví được mua từ CryptoBilis kể từ tháng 3, sau khi phát hiện phần mềm gián điệp bên trong một thiết bị của hãng. Bài viết Trezor tiết lộ đại lý bán lẻ tại Malaysia đã bán ví có phần mềm gián điệp xuất hiện đầu tiên trên Protos.
Nguồn : Protos
Thời gian: 2026-10-30 15:27:39
Tác giả : jacob lyon
#asia #crypto #ledger #trezor
Hãy chia sẻ ý kiến của bạn trong phần bình luận bên dưới
📰 Trezor tiết lộ đại lý bán lẻ tại Malaysia đã bán ví có phần mềm gián điệp
Trezor cho biết sẽ thay thế mọi ví được mua từ CryptoBilis kể từ tháng 3, sau khi phát hiện phần mềm gián điệp bên trong một thiết bị của hãng. Bài viết Trezor tiết lộ đại lý bán lẻ tại Malaysia đã bán ví có phần mềm gián điệp xuất hiện đầu tiên trên Protos.
Nguồn : Protos
Thời gian: 2026-10-30 15:27:39
Tác giả : jacob lyon
#asia #crypto #ledger #trezor
Hãy chia sẻ ý kiến của bạn trong phần bình luận bên dưới
Trezor cho biết sẽ thay thế mọi ví được mua từ CryptoBilis kể từ tháng 3, sau khi phát hiện phần mềm gián điệp bên trong một thiết bị của hãng. Bài viết Trezor tiết lộ đại lý bán lẻ tại Malaysia đã bán ví có phần mềm gián điệp xuất hiện đầu tiên trên Protos.
Nguồn : Protos
Thời gian: 2026-10-30 15:27:39
Tác giả : jacob lyon
#asia #crypto #ledger #trezor
Hãy chia sẻ ý kiến của bạn trong phần bình luận bên dưới
13
·
--
Ví phần cứng lại gặp sự cố: Trezor cảnh báo một chiếc Safe 5 do CryptoBilis, cựu nhà phân phối chính thức tại Đông Nam Á, bán ra được báo cáo là có giấu một «bo mạch nghe lén».
Chiếc máy này được một người dùng Indonesia mua trên Tokopedia vào tháng 8. Giữa bo mạch chủ và màn hình có thêm một bo mạch tích hợp mô-đun di động cùng ăng-ten, được cho là có thể đọc cụm từ khôi phục trên màn hình rồi gửi đi qua mạng di động ngay khi cắm điện.
Trezor nhận được thông tin tiết lộ vào ngày 28/10. Thiết bị vẫn chưa được đưa vào phòng thí nghiệm, nhưng báo cáo đã được xử lý như một thông tin đáng tin cậy; hiện chưa có người dùng nào báo mất tiền.
Những ai đã mua Trezor từ CryptoBilis kể từ tháng 3 hãy nhanh chóng chuyển tài sản sang ví mới với cụm từ khôi phục mới và không sử dụng lại cụm từ cũ; nếu chưa kích hoạt thì đừng bật máy, có thể liên hệ hãng để đổi máy mới hoặc nhận phiếu mua hàng.
Đây là vụ việc thứ hai sau khi kênh phân phối của Ledger tại Đông Nam Á bị cài thiết bị độc hại. Chỉ mua ví phần cứng từ các kênh chính thức. $BTC hiện ở mức khoảng 77.350 đô la, gần như đi ngang trong 24 giờ.
#硬件钱包 #Trezor #An toàn tiền mã hóa
Ví phần cứng lại gặp sự cố: Trezor cảnh báo một chiếc Safe 5 do CryptoBilis, cựu nhà phân phối chính thức tại Đông Nam Á, bán ra được báo cáo là có giấu một «bo mạch nghe lén».
Chiếc máy này được một người dùng Indonesia mua trên Tokopedia vào tháng 8. Giữa bo mạch chủ và màn hình có thêm một bo mạch tích hợp mô-đun di động cùng ăng-ten, được cho là có thể đọc cụm từ khôi phục trên màn hình rồi gửi đi qua mạng di động ngay khi cắm điện.
Trezor nhận được thông tin tiết lộ vào ngày 28/10. Thiết bị vẫn chưa được đưa vào phòng thí nghiệm, nhưng báo cáo đã được xử lý như một thông tin đáng tin cậy; hiện chưa có người dùng nào báo mất tiền.
Những ai đã mua Trezor từ CryptoBilis kể từ tháng 3 hãy nhanh chóng chuyển tài sản sang ví mới với cụm từ khôi phục mới và không sử dụng lại cụm từ cũ; nếu chưa kích hoạt thì đừng bật máy, có thể liên hệ hãng để đổi máy mới hoặc nhận phiếu mua hàng.
Đây là vụ việc thứ hai sau khi kênh phân phối của Ledger tại Đông Nam Á bị cài thiết bị độc hại. Chỉ mua ví phần cứng từ các kênh chính thức. $BTC hiện ở mức khoảng 77.350 đô la, gần như đi ngang trong 24 giờ.
#硬件钱包 #Trezor #An toàn tiền mã hóa
Chiếc máy này được một người dùng Indonesia mua trên Tokopedia vào tháng 8. Giữa bo mạch chủ và màn hình có thêm một bo mạch tích hợp mô-đun di động cùng ăng-ten, được cho là có thể đọc cụm từ khôi phục trên màn hình rồi gửi đi qua mạng di động ngay khi cắm điện.
Trezor nhận được thông tin tiết lộ vào ngày 28/10. Thiết bị vẫn chưa được đưa vào phòng thí nghiệm, nhưng báo cáo đã được xử lý như một thông tin đáng tin cậy; hiện chưa có người dùng nào báo mất tiền.
Những ai đã mua Trezor từ CryptoBilis kể từ tháng 3 hãy nhanh chóng chuyển tài sản sang ví mới với cụm từ khôi phục mới và không sử dụng lại cụm từ cũ; nếu chưa kích hoạt thì đừng bật máy, có thể liên hệ hãng để đổi máy mới hoặc nhận phiếu mua hàng.
Đây là vụ việc thứ hai sau khi kênh phân phối của Ledger tại Đông Nam Á bị cài thiết bị độc hại. Chỉ mua ví phần cứng từ các kênh chính thức. $BTC hiện ở mức khoảng 77.350 đô la, gần như đi ngang trong 24 giờ.
#硬件钱包 #Trezor #An toàn tiền mã hóa
107

#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 🔐 TREZOR CẢNH BÁO: VÍ ĐƯỢC BÁN BỞI CRYPTOBILIS CÓ THỂ CHỨA THIẾT BỊ PHẦN CỨNG ĐỘC HẠI ẨN! ⚠️
Mối đe dọa an ninh lớn nhất có thể không đến từ internet.
Đôi khi, nó có thể ẩn bên trong thiết bị mà bạn tin tưởng nhất.
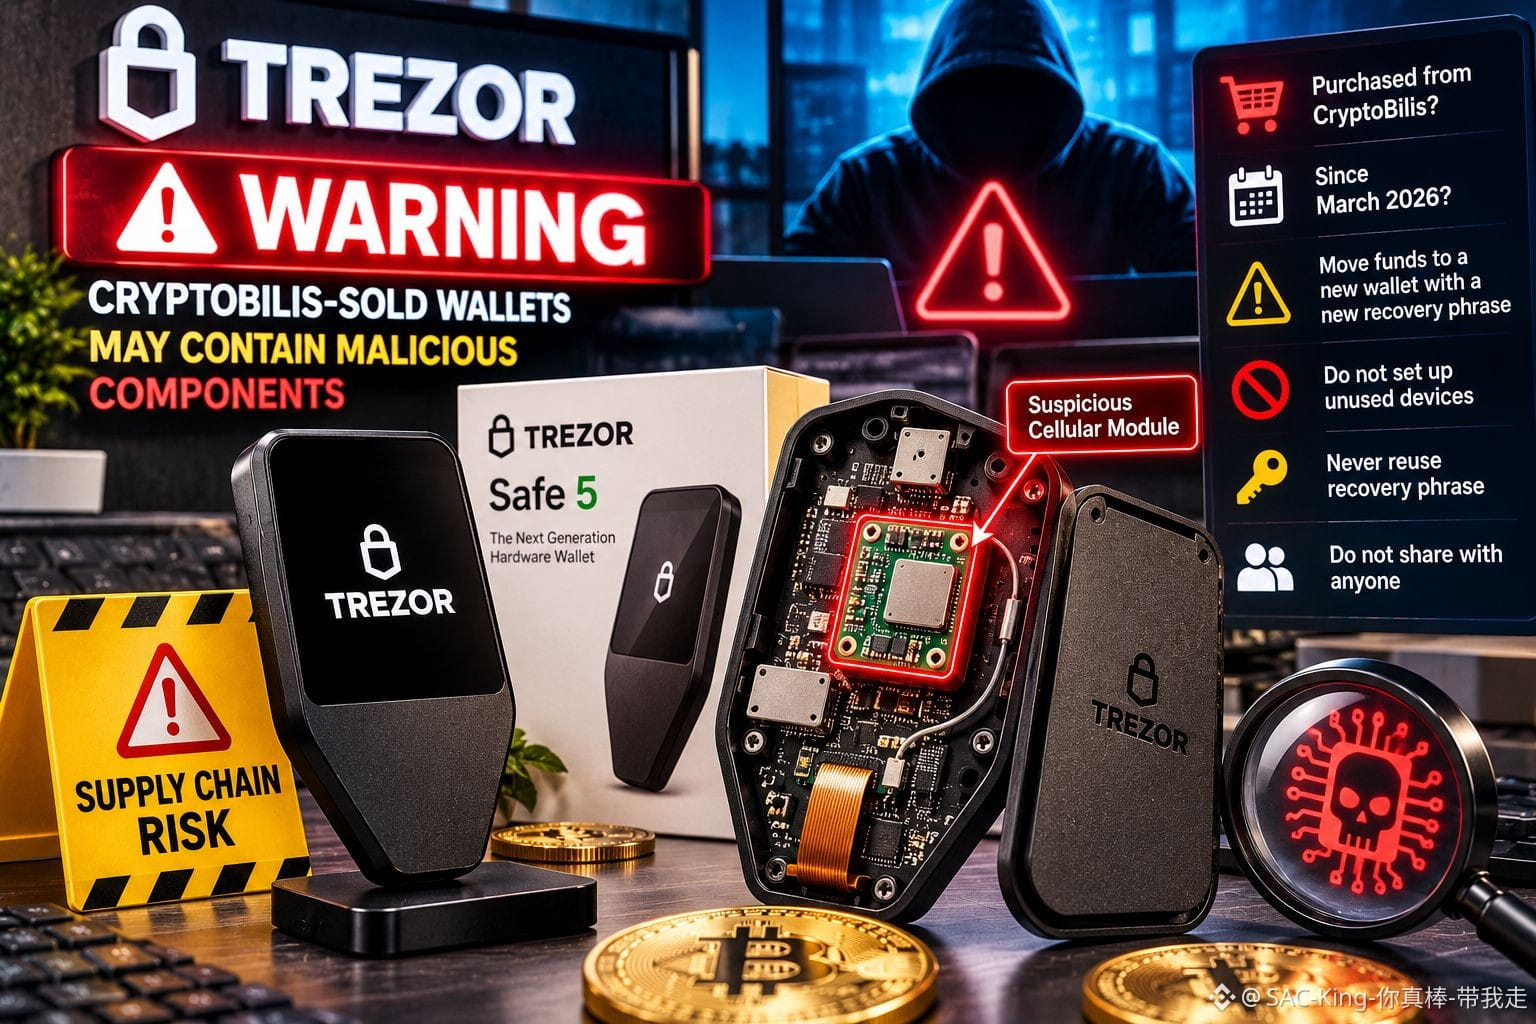
Trezor đã đưa ra cảnh báo khẩn cấp sau khi một khách hàng Indonesia báo cáo nghi ngờ có thiết bị cấy ghép phần cứng bên trong chiếc Trezor Safe 5 mua từ đại lý bán lại CryptoBilis vào tháng 8 năm 2026.
Theo báo cáo, một bo mạch bổ sung có chứa mô-đun di động và ăng-ten được cho là đã lắp đặt giữa màn hình thiết bị và bo mạch chính. Thiết bị này có thể thu thập thông tin nhạy cảm, bao gồm cụm từ khôi phục ví, rồi truyền thông tin qua mạng di động.
Trezor vẫn chưa trực tiếp kiểm tra thiết bị được báo cáo, nhưng cho rằng bằng chứng đủ đáng tin cậy để đưa ra cảnh báo phòng ngừa.
Bất kỳ ai mua Trezor từ CryptoBilis kể từ tháng 3 năm 2026 được khuyến nghị chuyển tiền sang một ví mới tạo với cụm từ khôi phục hoàn toàn mới.
Không nên thiết lập các thiết bị chưa sử dụng. Tuyệt đối không dùng lại cụm từ khôi phục đã bị lộ và không bao giờ chia sẻ cụm từ đó với bất kỳ ai tự nhận là nhân viên hỗ trợ.
Nhận định của tôi: Sự việc này phơi bày một điểm yếu nghiêm trọng trong bảo mật tiền mã hóa: bảo vệ phần mềm là chưa đủ nếu chuỗi cung ứng vật lý có thể bị xâm phạm.
Khóa riêng của bạn cần được bảo vệ ở mọi giai đoạn, kể cả trước khi ví đến tay bạn.
Ví phần cứng có thể thực sự an toàn nếu không tăng cường xác minh chuỗi cung ứng không?
Tuyên bố miễn trừ trách nhiệm: Chỉ dành cho mục đích giáo dục. Không phải lời khuyên tài chính. Hãy tự nghiên cứu (DYOR).
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 🔐 TREZOR CẢNH BÁO: VÍ ĐƯỢC BÁN BỞI CRYPTOBILIS CÓ THỂ CHỨA THIẾT BỊ PHẦN CỨNG ĐỘC HẠI ẨN! ⚠️
Mối đe dọa an ninh lớn nhất có thể không đến từ internet.
Đôi khi, nó có thể ẩn bên trong thiết bị mà bạn tin tưởng nhất.
Trezor đã đưa ra cảnh báo khẩn cấp sau khi một khách hàng Indonesia báo cáo nghi ngờ có thiết bị cấy ghép phần cứng bên trong chiếc Trezor Safe 5 mua từ đại lý bán lại CryptoBilis vào tháng 8 năm 2026.
Theo báo cáo, một bo mạch bổ sung có chứa mô-đun di động và ăng-ten được cho là đã lắp đặt giữa màn hình thiết bị và bo mạch chính. Thiết bị này có thể thu thập thông tin nhạy cảm, bao gồm cụm từ khôi phục ví, rồi truyền thông tin qua mạng di động.
Trezor vẫn chưa trực tiếp kiểm tra thiết bị được báo cáo, nhưng cho rằng bằng chứng đủ đáng tin cậy để đưa ra cảnh báo phòng ngừa.
Bất kỳ ai mua Trezor từ CryptoBilis kể từ tháng 3 năm 2026 được khuyến nghị chuyển tiền sang một ví mới tạo với cụm từ khôi phục hoàn toàn mới.
Không nên thiết lập các thiết bị chưa sử dụng. Tuyệt đối không dùng lại cụm từ khôi phục đã bị lộ và không bao giờ chia sẻ cụm từ đó với bất kỳ ai tự nhận là nhân viên hỗ trợ.
Nhận định của tôi: Sự việc này phơi bày một điểm yếu nghiêm trọng trong bảo mật tiền mã hóa: bảo vệ phần mềm là chưa đủ nếu chuỗi cung ứng vật lý có thể bị xâm phạm.
Khóa riêng của bạn cần được bảo vệ ở mọi giai đoạn, kể cả trước khi ví đến tay bạn.
Ví phần cứng có thể thực sự an toàn nếu không tăng cường xác minh chuỗi cung ứng không?
Tuyên bố miễn trừ trách nhiệm: Chỉ dành cho mục đích giáo dục. Không phải lời khuyên tài chính. Hãy tự nghiên cứu (DYOR).
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB
🚨 🔐 TREZOR CẢNH BÁO: VÍ ĐƯỢC BÁN BỞI CRYPTOBILIS CÓ THỂ CHỨA THIẾT BỊ PHẦN CỨNG ĐỘC HẠI ẨN! ⚠️
Mối đe dọa an ninh lớn nhất có thể không đến từ internet.
Đôi khi, nó có thể ẩn bên trong thiết bị mà bạn tin tưởng nhất.
Trezor đã đưa ra cảnh báo khẩn cấp sau khi một khách hàng Indonesia báo cáo nghi ngờ có thiết bị cấy ghép phần cứng bên trong chiếc Trezor Safe 5 mua từ đại lý bán lại CryptoBilis vào tháng 8 năm 2026.
Theo báo cáo, một bo mạch bổ sung có chứa mô-đun di động và ăng-ten được cho là đã lắp đặt giữa màn hình thiết bị và bo mạch chính. Thiết bị này có thể thu thập thông tin nhạy cảm, bao gồm cụm từ khôi phục ví, rồi truyền thông tin qua mạng di động.
Trezor vẫn chưa trực tiếp kiểm tra thiết bị được báo cáo, nhưng cho rằng bằng chứng đủ đáng tin cậy để đưa ra cảnh báo phòng ngừa.
Bất kỳ ai mua Trezor từ CryptoBilis kể từ tháng 3 năm 2026 được khuyến nghị chuyển tiền sang một ví mới tạo với cụm từ khôi phục hoàn toàn mới.
Không nên thiết lập các thiết bị chưa sử dụng. Tuyệt đối không dùng lại cụm từ khôi phục đã bị lộ và không bao giờ chia sẻ cụm từ đó với bất kỳ ai tự nhận là nhân viên hỗ trợ.
Nhận định của tôi: Sự việc này phơi bày một điểm yếu nghiêm trọng trong bảo mật tiền mã hóa: bảo vệ phần mềm là chưa đủ nếu chuỗi cung ứng vật lý có thể bị xâm phạm.
Khóa riêng của bạn cần được bảo vệ ở mọi giai đoạn, kể cả trước khi ví đến tay bạn.
Ví phần cứng có thể thực sự an toàn nếu không tăng cường xác minh chuỗi cung ứng không?
Tuyên bố miễn trừ trách nhiệm: Chỉ dành cho mục đích giáo dục. Không phải lời khuyên tài chính. Hãy tự nghiên cứu (DYOR).
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB
1
596

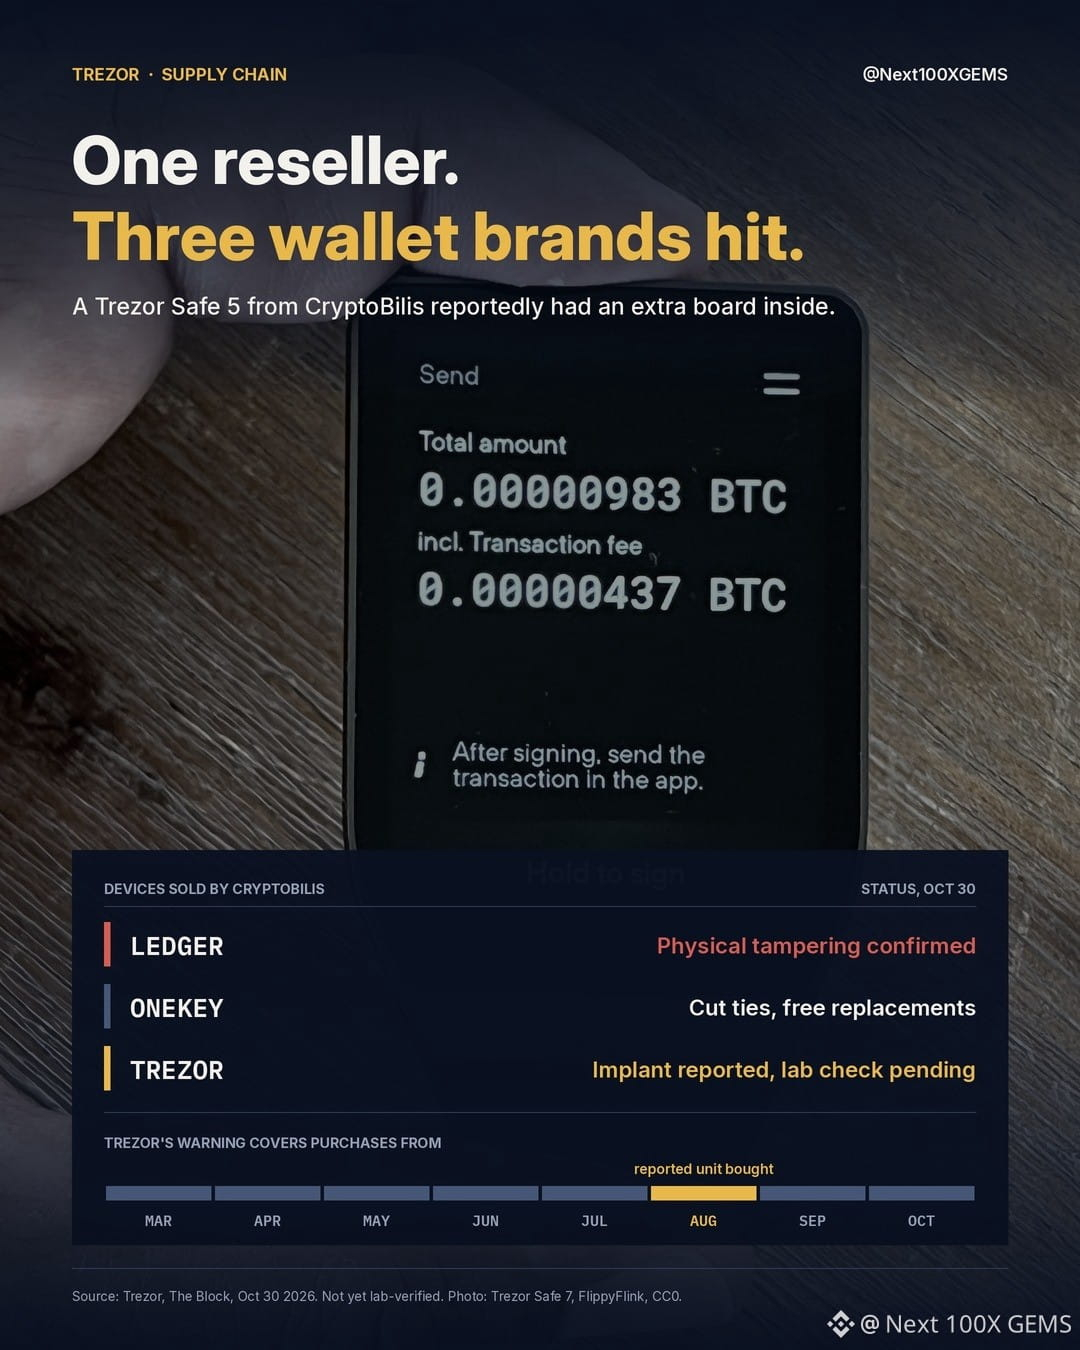
Một chiếc Trezor Safe 5 được CryptoBilis bán ra được cho là có thêm một bo mạch thứ hai được lắp giữa bo mạch chính và màn hình. Mô-đun di động, ăng-ten. Theo lời kể của người mua, bo mạch này đọc mọi thứ hiển thị trên màn hình, kể cả cụm từ khôi phục, rồi gửi dữ liệu qua mạng di động mỗi khi thiết bị được cắm điện.
Trezor vẫn chưa có thiết bị này trong phòng thí nghiệm. Dù vậy, hãng đã công khai thông tin sau khi xem ảnh và gọi video với người mua, đồng thời cho biết chưa có trường hợp mất tiền nào được báo cáo.
Đây cũng chính là đại lý bán lại mà các thiết bị Ledger của họ bị phát hiện đã bị can thiệp hồi đầu tháng này. Ledger xác nhận có thiết bị bị sửa đổi vật lý, OneKey cắt đứt quan hệ, còn Trezor ngừng hợp tác với CryptoBilis vào ngày 9 tháng 10. Các công cụ theo dõi trên chuỗi ước tính tổn thất liên quan đến Ledger vượt quá 86 triệu USD, con số mà Ledger chưa xác nhận.
Phạm vi cảnh báo rất rộng. Trezor cảnh báo về mọi mẫu thiết bị được mua từ CryptoBilis kể từ tháng 3, bao gồm cả cửa hàng của họ trên Tokopedia. Thiết bị được báo cáo đã mua vào tháng 8.
Nếu bạn đã mua: hãy tạo ví mới bằng cụm từ khôi phục mới rồi chuyển tiền sang đó. Nhập cụm từ khôi phục cũ vào một thiết bị khác không giải quyết được vấn đề. Chưa thiết lập thiết bị? Đừng thiết lập. Trezor đang cung cấp thiết bị thay thế miễn phí hoặc phiếu mua hàng, đồng thời cho biết cân thiết bị không phải là cách kiểm tra đáng tin cậy.
Tiếp theo, hãy cảnh giác với email và cuộc gọi giả mạo thông báo “thu hồi”. Bộ phận hỗ trợ sẽ không bao giờ yêu cầu cụm từ khôi phục của bạn.
$BTC $ETH
#Trezor #AnNinhTienMaHoa
Không phải lời khuyên tài chính. Tự nghiên cứu.
Một chiếc Trezor Safe 5 được CryptoBilis bán ra được cho là có thêm một bo mạch thứ hai được lắp giữa bo mạch chính và màn hình. Mô-đun di động, ăng-ten. Theo lời kể của người mua, bo mạch này đọc mọi thứ hiển thị trên màn hình, kể cả cụm từ khôi phục, rồi gửi dữ liệu qua mạng di động mỗi khi thiết bị được cắm điện.
Trezor vẫn chưa có thiết bị này trong phòng thí nghiệm. Dù vậy, hãng đã công khai thông tin sau khi xem ảnh và gọi video với người mua, đồng thời cho biết chưa có trường hợp mất tiền nào được báo cáo.
Đây cũng chính là đại lý bán lại mà các thiết bị Ledger của họ bị phát hiện đã bị can thiệp hồi đầu tháng này. Ledger xác nhận có thiết bị bị sửa đổi vật lý, OneKey cắt đứt quan hệ, còn Trezor ngừng hợp tác với CryptoBilis vào ngày 9 tháng 10. Các công cụ theo dõi trên chuỗi ước tính tổn thất liên quan đến Ledger vượt quá 86 triệu USD, con số mà Ledger chưa xác nhận.
Phạm vi cảnh báo rất rộng. Trezor cảnh báo về mọi mẫu thiết bị được mua từ CryptoBilis kể từ tháng 3, bao gồm cả cửa hàng của họ trên Tokopedia. Thiết bị được báo cáo đã mua vào tháng 8.
Nếu bạn đã mua: hãy tạo ví mới bằng cụm từ khôi phục mới rồi chuyển tiền sang đó. Nhập cụm từ khôi phục cũ vào một thiết bị khác không giải quyết được vấn đề. Chưa thiết lập thiết bị? Đừng thiết lập. Trezor đang cung cấp thiết bị thay thế miễn phí hoặc phiếu mua hàng, đồng thời cho biết cân thiết bị không phải là cách kiểm tra đáng tin cậy.
Tiếp theo, hãy cảnh giác với email và cuộc gọi giả mạo thông báo “thu hồi”. Bộ phận hỗ trợ sẽ không bao giờ yêu cầu cụm từ khôi phục của bạn.
$BTC $ETH
#Trezor #AnNinhTienMaHoa
Không phải lời khuyên tài chính. Tự nghiên cứu.
Trezor vẫn chưa có thiết bị này trong phòng thí nghiệm. Dù vậy, hãng đã công khai thông tin sau khi xem ảnh và gọi video với người mua, đồng thời cho biết chưa có trường hợp mất tiền nào được báo cáo.
Đây cũng chính là đại lý bán lại mà các thiết bị Ledger của họ bị phát hiện đã bị can thiệp hồi đầu tháng này. Ledger xác nhận có thiết bị bị sửa đổi vật lý, OneKey cắt đứt quan hệ, còn Trezor ngừng hợp tác với CryptoBilis vào ngày 9 tháng 10. Các công cụ theo dõi trên chuỗi ước tính tổn thất liên quan đến Ledger vượt quá 86 triệu USD, con số mà Ledger chưa xác nhận.
Phạm vi cảnh báo rất rộng. Trezor cảnh báo về mọi mẫu thiết bị được mua từ CryptoBilis kể từ tháng 3, bao gồm cả cửa hàng của họ trên Tokopedia. Thiết bị được báo cáo đã mua vào tháng 8.
Nếu bạn đã mua: hãy tạo ví mới bằng cụm từ khôi phục mới rồi chuyển tiền sang đó. Nhập cụm từ khôi phục cũ vào một thiết bị khác không giải quyết được vấn đề. Chưa thiết lập thiết bị? Đừng thiết lập. Trezor đang cung cấp thiết bị thay thế miễn phí hoặc phiếu mua hàng, đồng thời cho biết cân thiết bị không phải là cách kiểm tra đáng tin cậy.
Tiếp theo, hãy cảnh giác với email và cuộc gọi giả mạo thông báo “thu hồi”. Bộ phận hỗ trợ sẽ không bao giờ yêu cầu cụm từ khôi phục của bạn.
$BTC $ETH
#Trezor #AnNinhTienMaHoa
Không phải lời khuyên tài chính. Tự nghiên cứu.
1
557

·
--
#TrezorCảnhBáoVíDoCryptoBilisBánCóThểChứaLinhKiệnĐộcHại
🚨 KHẨN CẤP: Trezor cảnh báo có thể có thiết bị cấy ghép độc hại trong các ví do CryptoBilis bán!
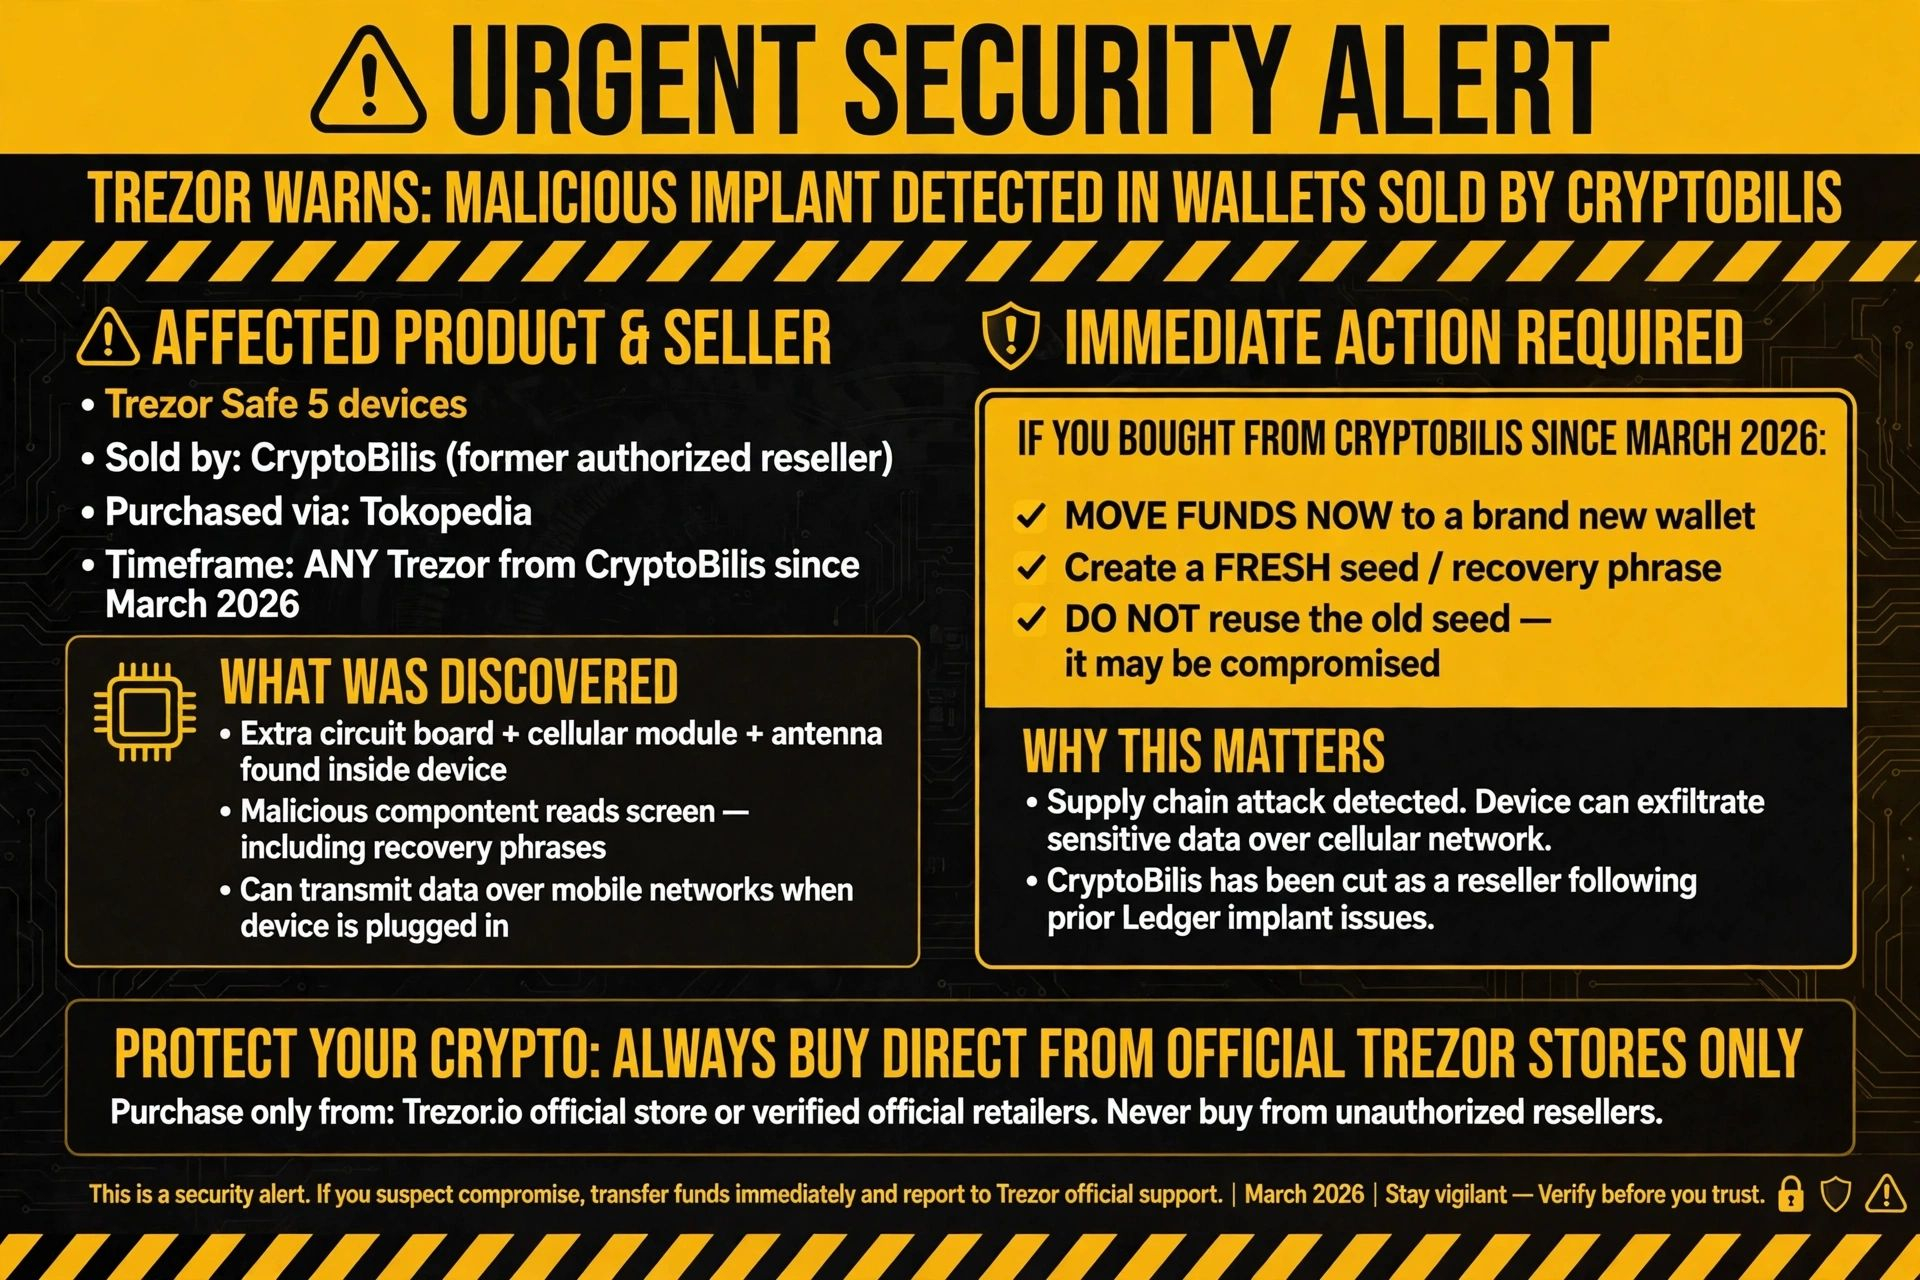
Trezor vừa đưa ra cảnh báo bảo mật nghiêm trọng. Một khách hàng báo cáo phát hiện thiết bị cấy ghép phần cứng bên trong chiếc Trezor Safe 5 mua từ CryptoBilis, một đại lý ủy quyền trước đây (qua Tokopedia vào tháng 8).
Bo mạch bổ sung + mô-đun di động + ăng-ten được cho là có thể đọc màn hình (bao gồm cả cụm từ khôi phục) và truyền dữ liệu qua mạng di động khi được cắm vào.
Chưa có báo cáo về việc mất tiền, nhưng Trezor xem đây là thông tin đáng tin cậy.
*Nếu bạn đã mua BẤT KỲ ví Trezor nào từ CryptoBilis kể từ tháng 3 năm 2026 → Hãy chuyển tiền sang một ví hoàn toàn mới với cụm từ khôi phục MỚI ngay lập tức. KHÔNG sử dụng lại cụm từ khôi phục cũ.*
CryptoBilis đã bị loại khỏi danh sách đại lý sau những sự cố thiết bị cấy ghép Ledger trước đó.
Các cuộc tấn công vào chuỗi cung ứng là cơn ác mộng mới. Ngay cả ví phần cứng đáng tin cậy cũng có thể bị xâm nhập trước khi đến tay bạn. Hãy luôn mua trực tiếp từ cửa hàng chính thức khi có thể, kiểm tra bao bì và tuyệt đối không bỏ qua quy tắc “cụm từ khôi phục mới” nếu có điều gì đó đáng ngờ. Tự lưu ký chỉ hiệu quả khi thiết bị sạch. Luôn cảnh giác, giữ an toàn.
Còn ai đang kiểm tra kỹ lại ví phần cứng của mình ngay lúc này? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#TrezorCảnhBáoVíDoCryptoBilisBánCóThểChứaLinhKiệnĐộcHại
🚨 KHẨN CẤP: Trezor cảnh báo có thể có thiết bị cấy ghép độc hại trong các ví do CryptoBilis bán!
Trezor vừa đưa ra cảnh báo bảo mật nghiêm trọng. Một khách hàng báo cáo phát hiện thiết bị cấy ghép phần cứng bên trong chiếc Trezor Safe 5 mua từ CryptoBilis, một đại lý ủy quyền trước đây (qua Tokopedia vào tháng 8).
Bo mạch bổ sung + mô-đun di động + ăng-ten được cho là có thể đọc màn hình (bao gồm cả cụm từ khôi phục) và truyền dữ liệu qua mạng di động khi được cắm vào.
Chưa có báo cáo về việc mất tiền, nhưng Trezor xem đây là thông tin đáng tin cậy.
*Nếu bạn đã mua BẤT KỲ ví Trezor nào từ CryptoBilis kể từ tháng 3 năm 2026 → Hãy chuyển tiền sang một ví hoàn toàn mới với cụm từ khôi phục MỚI ngay lập tức. KHÔNG sử dụng lại cụm từ khôi phục cũ.*
CryptoBilis đã bị loại khỏi danh sách đại lý sau những sự cố thiết bị cấy ghép Ledger trước đó.
Các cuộc tấn công vào chuỗi cung ứng là cơn ác mộng mới. Ngay cả ví phần cứng đáng tin cậy cũng có thể bị xâm nhập trước khi đến tay bạn. Hãy luôn mua trực tiếp từ cửa hàng chính thức khi có thể, kiểm tra bao bì và tuyệt đối không bỏ qua quy tắc “cụm từ khôi phục mới” nếu có điều gì đó đáng ngờ. Tự lưu ký chỉ hiệu quả khi thiết bị sạch. Luôn cảnh giác, giữ an toàn.
Còn ai đang kiểm tra kỹ lại ví phần cứng của mình ngay lúc này? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 KHẨN CẤP: Trezor cảnh báo có thể có thiết bị cấy ghép độc hại trong các ví do CryptoBilis bán!
Trezor vừa đưa ra cảnh báo bảo mật nghiêm trọng. Một khách hàng báo cáo phát hiện thiết bị cấy ghép phần cứng bên trong chiếc Trezor Safe 5 mua từ CryptoBilis, một đại lý ủy quyền trước đây (qua Tokopedia vào tháng 8).
Bo mạch bổ sung + mô-đun di động + ăng-ten được cho là có thể đọc màn hình (bao gồm cả cụm từ khôi phục) và truyền dữ liệu qua mạng di động khi được cắm vào.
Chưa có báo cáo về việc mất tiền, nhưng Trezor xem đây là thông tin đáng tin cậy.
*Nếu bạn đã mua BẤT KỲ ví Trezor nào từ CryptoBilis kể từ tháng 3 năm 2026 → Hãy chuyển tiền sang một ví hoàn toàn mới với cụm từ khôi phục MỚI ngay lập tức. KHÔNG sử dụng lại cụm từ khôi phục cũ.*
CryptoBilis đã bị loại khỏi danh sách đại lý sau những sự cố thiết bị cấy ghép Ledger trước đó.
Các cuộc tấn công vào chuỗi cung ứng là cơn ác mộng mới. Ngay cả ví phần cứng đáng tin cậy cũng có thể bị xâm nhập trước khi đến tay bạn. Hãy luôn mua trực tiếp từ cửa hàng chính thức khi có thể, kiểm tra bao bì và tuyệt đối không bỏ qua quy tắc “cụm từ khôi phục mới” nếu có điều gì đó đáng ngờ. Tự lưu ký chỉ hiệu quả khi thiết bị sạch. Luôn cảnh giác, giữ an toàn.
Còn ai đang kiểm tra kỹ lại ví phần cứng của mình ngay lúc này? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
108

TREZOR CẢNH BÁO NGƯỜI DÙNG TIỀN MÃ HÓA — VÍ PHẦN CỨNG CÓ THỂ CHỨA LINH KIỆN ĐỘC HẠI!Cảnh báo lớn về bảo mật tiền mã hóa đang gây chú ý trên các mặt báo! Trezor đã cảnh báo khách hàng sau khi nhận được báo cáo đáng tin cậy về một implant phần cứng bị nghi ngờ bên trong thiết bị Trezor Safe 5 được mua thông qua nhà bán lẻ CryptoBilis.
Đây có thể là một mối lo ngại nghiêm trọng khác về an ninh chuỗi cung ứng trong ngành tiền mã hóa. Dưới đây là những điều bạn cần biết. 👇
🔴 1. IMPLANT BỊ NGHI NGỜ HOẠT ĐỘNG NHƯ THẾ NÀO?
Theo báo cáo của khách hàng, thiết bị được cho là có chứa:
Một bo mạch bổ sung.
Một mô-đun liên lạc di động.
Một ăng-ten có khả năng truyền thông tin.
TREZOR CẢNH BÁO NGƯỜI DÙNG TIỀN MÃ HÓA — VÍ PHẦN CỨNG CÓ THỂ CHỨA LINH KIỆN ĐỘC HẠI!
Cảnh báo lớn về bảo mật tiền mã hóa đang gây chú ý trên các mặt báo! Trezor đã cảnh báo khách hàng sau khi nhận được báo cáo đáng tin cậy về một implant phần cứng bị nghi ngờ bên trong thiết bị Trezor Safe 5 được mua thông qua nhà bán lẻ CryptoBilis.
Đây có thể là một mối lo ngại nghiêm trọng khác về an ninh chuỗi cung ứng trong ngành tiền mã hóa. Dưới đây là những điều bạn cần biết. 👇
🔴 1. IMPLANT BỊ NGHI NGỜ HOẠT ĐỘNG NHƯ THẾ NÀO?
Theo báo cáo của khách hàng, thiết bị được cho là có chứa:
Một bo mạch bổ sung.
Một mô-đun liên lạc di động.
Một ăng-ten có khả năng truyền thông tin.
Đây có thể là một mối lo ngại nghiêm trọng khác về an ninh chuỗi cung ứng trong ngành tiền mã hóa. Dưới đây là những điều bạn cần biết. 👇
🔴 1. IMPLANT BỊ NGHI NGỜ HOẠT ĐỘNG NHƯ THẾ NÀO?
Theo báo cáo của khách hàng, thiết bị được cho là có chứa:
Một bo mạch bổ sung.
Một mô-đun liên lạc di động.
Một ăng-ten có khả năng truyền thông tin.
61

Ví phần cứng của bạn có thể đang lén nhìn trộm? Trezor đã lên tiếng cảnh báo 🐕
Ngày 30 tháng 10, Trezor cảnh báo tất cả người dùng đã mua ví của hãng thông qua đại lý bán lại CryptoBilis kể từ tháng 3 năm 2026: hãy chuyển tiền mã hóa sang ví mới ngay lập tức, dùng cụm từ khôi phục hoàn toàn mới, không dùng lại cụm từ khôi phục cũ; thiết bị chưa kích hoạt cũng đừng dùng nữa.
Mọi chuyện bắt đầu khi một người mua ở Indonesia phát hiện một bo mạch thừa trong chiếc Trezor Safe 5 mua từ CryptoBilis qua Tokopedia hồi tháng 8 — bo mạch có mô-đun di động và ăng-ten, kẹp giữa bo mạch chủ và màn hình. Theo báo cáo, nó có thể đọc nội dung hiển thị trên màn hình (bao gồm cả bản sao lưu ví) rồi gửi dữ liệu ra ngoài qua mạng di động mỗi khi thiết bị được cắm điện.
Nói thật nhé: Trezor vẫn chưa nhận được thiết bị này để kiểm định trong phòng thí nghiệm, cũng chưa có báo cáo nào từ người dùng về việc mất tiền mã hóa vì sự việc này. Nhưng Trezor cho rằng báo cáo đáng tin, nên đã cảnh báo trước — dù sao đây cũng chính là đại lý bán lại đứng sau vụ cài thiết bị theo dõi của Ledger trước đó. Trezor đã loại CryptoBilis khỏi danh sách đại lý vào ngày 9 tháng 10, đồng thời kiểm tra 4 thiết bị Trezor cùng kênh phân phối và chưa phát hiện dấu hiệu can thiệp.
Bài học chỉ gói gọn trong một câu: chiếc “két sắt” không mua trực tiếp từ hãng thì trước tiên cứ mặc định là không an toàn. Chuyển tiền trước, tranh cãi sau. 🐕
#Trezor #硬件钱包 #CryptoBilis
Ví phần cứng của bạn có thể đang lén nhìn trộm? Trezor đã lên tiếng cảnh báo 🐕
Ngày 30 tháng 10, Trezor cảnh báo tất cả người dùng đã mua ví của hãng thông qua đại lý bán lại CryptoBilis kể từ tháng 3 năm 2026: hãy chuyển tiền mã hóa sang ví mới ngay lập tức, dùng cụm từ khôi phục hoàn toàn mới, không dùng lại cụm từ khôi phục cũ; thiết bị chưa kích hoạt cũng đừng dùng nữa.
Mọi chuyện bắt đầu khi một người mua ở Indonesia phát hiện một bo mạch thừa trong chiếc Trezor Safe 5 mua từ CryptoBilis qua Tokopedia hồi tháng 8 — bo mạch có mô-đun di động và ăng-ten, kẹp giữa bo mạch chủ và màn hình. Theo báo cáo, nó có thể đọc nội dung hiển thị trên màn hình (bao gồm cả bản sao lưu ví) rồi gửi dữ liệu ra ngoài qua mạng di động mỗi khi thiết bị được cắm điện.
Nói thật nhé: Trezor vẫn chưa nhận được thiết bị này để kiểm định trong phòng thí nghiệm, cũng chưa có báo cáo nào từ người dùng về việc mất tiền mã hóa vì sự việc này. Nhưng Trezor cho rằng báo cáo đáng tin, nên đã cảnh báo trước — dù sao đây cũng chính là đại lý bán lại đứng sau vụ cài thiết bị theo dõi của Ledger trước đó. Trezor đã loại CryptoBilis khỏi danh sách đại lý vào ngày 9 tháng 10, đồng thời kiểm tra 4 thiết bị Trezor cùng kênh phân phối và chưa phát hiện dấu hiệu can thiệp.
Bài học chỉ gói gọn trong một câu: chiếc “két sắt” không mua trực tiếp từ hãng thì trước tiên cứ mặc định là không an toàn. Chuyển tiền trước, tranh cãi sau. 🐕
#Trezor #硬件钱包 #CryptoBilis
Ngày 30 tháng 10, Trezor cảnh báo tất cả người dùng đã mua ví của hãng thông qua đại lý bán lại CryptoBilis kể từ tháng 3 năm 2026: hãy chuyển tiền mã hóa sang ví mới ngay lập tức, dùng cụm từ khôi phục hoàn toàn mới, không dùng lại cụm từ khôi phục cũ; thiết bị chưa kích hoạt cũng đừng dùng nữa.
Mọi chuyện bắt đầu khi một người mua ở Indonesia phát hiện một bo mạch thừa trong chiếc Trezor Safe 5 mua từ CryptoBilis qua Tokopedia hồi tháng 8 — bo mạch có mô-đun di động và ăng-ten, kẹp giữa bo mạch chủ và màn hình. Theo báo cáo, nó có thể đọc nội dung hiển thị trên màn hình (bao gồm cả bản sao lưu ví) rồi gửi dữ liệu ra ngoài qua mạng di động mỗi khi thiết bị được cắm điện.
Nói thật nhé: Trezor vẫn chưa nhận được thiết bị này để kiểm định trong phòng thí nghiệm, cũng chưa có báo cáo nào từ người dùng về việc mất tiền mã hóa vì sự việc này. Nhưng Trezor cho rằng báo cáo đáng tin, nên đã cảnh báo trước — dù sao đây cũng chính là đại lý bán lại đứng sau vụ cài thiết bị theo dõi của Ledger trước đó. Trezor đã loại CryptoBilis khỏi danh sách đại lý vào ngày 9 tháng 10, đồng thời kiểm tra 4 thiết bị Trezor cùng kênh phân phối và chưa phát hiện dấu hiệu can thiệp.
Bài học chỉ gói gọn trong một câu: chiếc “két sắt” không mua trực tiếp từ hãng thì trước tiên cứ mặc định là không an toàn. Chuyển tiền trước, tranh cãi sau. 🐕
#Trezor #硬件钱包 #CryptoBilis
40

·
--
Khẩn cấp: Trezor cảnh báo ví phần cứng bị xâm phạm từ CryptoBilis.
Trezor đã cảnh báo những người mua thiết bị Trezor Safe 5 từ CryptoBilis vào hoặc sau tháng 3 năm 2026 hãy lập tức chuyển tiền sang ví mới với cụm từ khôi phục mới.
Cảnh báo được đưa ra sau khi một khách hàng Indonesia có trách nhiệm thông báo vào ngày 28 tháng 10 rằng họ phát hiện một bo mạch bổ sung có mô-đun di động và ăng-ten bên trong thiết bị.
Thiết bị cấy ghép này có thể đọc màn hình, bao gồm cả bản sao lưu ví, và truyền dữ liệu qua mạng di động khi được cắm vào.
Vụ việc cho thấy một cuộc tấn công vào chuỗi cung ứng và những thách thức ngày càng gia tăng về bảo mật tiền mã hóa đối với người dùng ví phần cứng.
Trezor khuyến nghị người dùng bị ảnh hưởng chuyển tài sản sang ví phần cứng an toàn, hoặc tạm thời chuyển sang ví phần mềm hay sàn giao dịch đáng tin cậy trong khi xác minh địa chỉ nhận.
Khách hàng chưa thiết lập thiết bị không nên sử dụng thiết bị đó.
Người mua đủ điều kiện sẽ nhận được một thiết bị Trezor thay thế hoặc phiếu mua hàng, đồng thời phải giữ lại thiết bị CryptoBilis và liên hệ với bộ phận Hỗ trợ của Trezor.
Bạn đang thực hiện những bước nào để xác minh tính toàn vẹn của chuỗi cung ứng ví phần cứng?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Khẩn cấp: Trezor cảnh báo ví phần cứng bị xâm phạm từ CryptoBilis.
Trezor đã cảnh báo những người mua thiết bị Trezor Safe 5 từ CryptoBilis vào hoặc sau tháng 3 năm 2026 hãy lập tức chuyển tiền sang ví mới với cụm từ khôi phục mới.
Cảnh báo được đưa ra sau khi một khách hàng Indonesia có trách nhiệm thông báo vào ngày 28 tháng 10 rằng họ phát hiện một bo mạch bổ sung có mô-đun di động và ăng-ten bên trong thiết bị.
Thiết bị cấy ghép này có thể đọc màn hình, bao gồm cả bản sao lưu ví, và truyền dữ liệu qua mạng di động khi được cắm vào.
Vụ việc cho thấy một cuộc tấn công vào chuỗi cung ứng và những thách thức ngày càng gia tăng về bảo mật tiền mã hóa đối với người dùng ví phần cứng.
Trezor khuyến nghị người dùng bị ảnh hưởng chuyển tài sản sang ví phần cứng an toàn, hoặc tạm thời chuyển sang ví phần mềm hay sàn giao dịch đáng tin cậy trong khi xác minh địa chỉ nhận.
Khách hàng chưa thiết lập thiết bị không nên sử dụng thiết bị đó.
Người mua đủ điều kiện sẽ nhận được một thiết bị Trezor thay thế hoặc phiếu mua hàng, đồng thời phải giữ lại thiết bị CryptoBilis và liên hệ với bộ phận Hỗ trợ của Trezor.
Bạn đang thực hiện những bước nào để xác minh tính toàn vẹn của chuỗi cung ứng ví phần cứng?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Trezor đã cảnh báo những người mua thiết bị Trezor Safe 5 từ CryptoBilis vào hoặc sau tháng 3 năm 2026 hãy lập tức chuyển tiền sang ví mới với cụm từ khôi phục mới.
Cảnh báo được đưa ra sau khi một khách hàng Indonesia có trách nhiệm thông báo vào ngày 28 tháng 10 rằng họ phát hiện một bo mạch bổ sung có mô-đun di động và ăng-ten bên trong thiết bị.
Thiết bị cấy ghép này có thể đọc màn hình, bao gồm cả bản sao lưu ví, và truyền dữ liệu qua mạng di động khi được cắm vào.
Vụ việc cho thấy một cuộc tấn công vào chuỗi cung ứng và những thách thức ngày càng gia tăng về bảo mật tiền mã hóa đối với người dùng ví phần cứng.
Trezor khuyến nghị người dùng bị ảnh hưởng chuyển tài sản sang ví phần cứng an toàn, hoặc tạm thời chuyển sang ví phần mềm hay sàn giao dịch đáng tin cậy trong khi xác minh địa chỉ nhận.
Khách hàng chưa thiết lập thiết bị không nên sử dụng thiết bị đó.
Người mua đủ điều kiện sẽ nhận được một thiết bị Trezor thay thế hoặc phiếu mua hàng, đồng thời phải giữ lại thiết bị CryptoBilis và liên hệ với bộ phận Hỗ trợ của Trezor.
Bạn đang thực hiện những bước nào để xác minh tính toàn vẹn của chuỗi cung ứng ví phần cứng?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
6

·
--
Giảm giá
«Chuyển sang ví lạnh đi» — lời khuyên phổ biến nhất sau vụ Binance bị hack. Và cũng lười nhất, nếu không hỏi cái hộp đến từ đâu.
Sáng hôm sau, Trezor đăng tin: một khách hàng ở Indonesia cho biết đã phát hiện thêm một bo mạch có mô-đun di động và ăng-ten bên trong Trezor Safe 5.
Chiếc ví được mua vào tháng 8 qua cửa hàng CryptoBilis trên Tokopedia.
Mà CryptoBilis cho đến ngày 9 tháng 10 vẫn là đại lý bán lẻ chính thức của Trezor.
Nói thật: bản thân Trezor vẫn chưa nhận được thiết bị, nên hiện giờ đây mới chỉ là nghi vấn. Chưa có ai báo mất tiền.
Nhưng kết luận thì đã rõ:
— Tự kiểm tra bo mạch là bất khả thi, cân lên cũng chẳng giúp được gì.
— Ai mua thiết bị ở CryptoBilis từ tháng 3 thì dùng cụm từ khôi phục cũ trên ví mới cũng chẳng ích gì; cần một chiếc ví mới với cụm từ mới.
— Ví lạnh chỉ an toàn đúng bằng con đường chiếc hộp đi đến tay bạn.
Tóm lại, chỉ mua trực tiếp từ nhà sản xuất. «Đại lý bán lẻ chính thức» giờ chẳng còn đảm bảo điều gì nữa.
#Trezor #HardwareWallets
«Chuyển sang ví lạnh đi» — lời khuyên phổ biến nhất sau vụ Binance bị hack. Và cũng lười nhất, nếu không hỏi cái hộp đến từ đâu.
Sáng hôm sau, Trezor đăng tin: một khách hàng ở Indonesia cho biết đã phát hiện thêm một bo mạch có mô-đun di động và ăng-ten bên trong Trezor Safe 5.
Chiếc ví được mua vào tháng 8 qua cửa hàng CryptoBilis trên Tokopedia.
Mà CryptoBilis cho đến ngày 9 tháng 10 vẫn là đại lý bán lẻ chính thức của Trezor.
Nói thật: bản thân Trezor vẫn chưa nhận được thiết bị, nên hiện giờ đây mới chỉ là nghi vấn. Chưa có ai báo mất tiền.
Nhưng kết luận thì đã rõ:
— Tự kiểm tra bo mạch là bất khả thi, cân lên cũng chẳng giúp được gì.
— Ai mua thiết bị ở CryptoBilis từ tháng 3 thì dùng cụm từ khôi phục cũ trên ví mới cũng chẳng ích gì; cần một chiếc ví mới với cụm từ mới.
— Ví lạnh chỉ an toàn đúng bằng con đường chiếc hộp đi đến tay bạn.
Tóm lại, chỉ mua trực tiếp từ nhà sản xuất. «Đại lý bán lẻ chính thức» giờ chẳng còn đảm bảo điều gì nữa.
#Trezor #HardwareWallets
Sáng hôm sau, Trezor đăng tin: một khách hàng ở Indonesia cho biết đã phát hiện thêm một bo mạch có mô-đun di động và ăng-ten bên trong Trezor Safe 5.
Chiếc ví được mua vào tháng 8 qua cửa hàng CryptoBilis trên Tokopedia.
Mà CryptoBilis cho đến ngày 9 tháng 10 vẫn là đại lý bán lẻ chính thức của Trezor.
Nói thật: bản thân Trezor vẫn chưa nhận được thiết bị, nên hiện giờ đây mới chỉ là nghi vấn. Chưa có ai báo mất tiền.
Nhưng kết luận thì đã rõ:
— Tự kiểm tra bo mạch là bất khả thi, cân lên cũng chẳng giúp được gì.
— Ai mua thiết bị ở CryptoBilis từ tháng 3 thì dùng cụm từ khôi phục cũ trên ví mới cũng chẳng ích gì; cần một chiếc ví mới với cụm từ mới.
— Ví lạnh chỉ an toàn đúng bằng con đường chiếc hộp đi đến tay bạn.
Tóm lại, chỉ mua trực tiếp từ nhà sản xuất. «Đại lý bán lẻ chính thức» giờ chẳng còn đảm bảo điều gì nữa.
#Trezor #HardwareWallets
Motyvator Milliardam News:
Дякую ща пораду
1
8
95
·
--
Hôm nay, Trezor đã đăng một thông báo bảo mật đề ngày 30 tháng 10, nói về một ví cứng bị nghi bị can thiệp.
Vụ việc liên quan đến một người dùng Indonesia mua Trezor Safe 5 từ đại lý CryptoBilis trên Tokopedia vào tháng 8. Ngày 28 tháng 10, người này báo với Trezor rằng bên trong có thêm một bo mạch gắn mô-đun điện thoại và ăng-ten, nằm giữa bo mạch chính và màn hình. Theo báo cáo, bo mạch này sẽ gửi đi nội dung hiển thị trên màn hình khi thiết bị được bật nguồn, trong đó có cả cụm từ khôi phục. Nói rõ trước: thiết bị này vẫn chưa được gửi đến phòng thí nghiệm của Trezor, cơ chế hoạt động chưa được hãng xác nhận, và chưa có người mua nào từ CryptoBilis báo với Trezor rằng họ bị mất tiền vì sự việc này. Đây là cảnh báo phòng ngừa, không phải vụ đánh cắp hàng loạt đã được xác nhận.
Mối nguy đối với nhà đầu tư nhỏ lẻ không nằm ở công nghệ cao siêu đến đâu, mà ở chỗ mắt xích niềm tin bị đứt đúng nơi không nên đứt nhất. Nhiều người mua ví cứng để an tâm, mặc định rằng chỉ cần mua từ kênh chính hãng là không có vấn đề gì, nhưng rắc rối lại nảy sinh ở khâu đại lý. Đáng lo hơn, chính đại lý này từng có một vụ được xác nhận là thiết bị Ledger bị can thiệp, và Trezor đã loại họ khỏi danh sách đại lý được ủy quyền vào ngày 9 tháng 10. Thông báo lần này áp dụng với tất cả các mẫu Trezor mua từ CryptoBilis sau tháng 3 năm 2026, chứ không chỉ riêng chiếc Safe 5 này.
Nếu bạn tình cờ mua hàng từ đại lý này, có ba việc có thể làm ngay. Thứ nhất, đừng vội khôi phục nguyên cụm từ khôi phục cũ lên thiết bị khác. Trezor nói rất rõ rằng làm vậy chỉ là “bình mới rượu cũ”; cách đúng là tạo ví mới với cụm từ khôi phục hoàn toàn mới, rồi chuyển tài sản sang đó. Thứ hai, đừng sử dụng thiết bị bị ảnh hưởng chưa kích hoạt, cũng đừng nhập cụm từ khôi phục hiện có vào đó. Thứ ba, giữ lại thiết bị ban đầu và liên hệ bộ phận hỗ trợ chính thức để hỏi về việc đổi thiết bị mới hoặc nhận phiếu mua hàng. Bất kỳ email, thư từ hay cuộc gọi nào vin vào sự việc này để đòi cụm từ khôi phục của bạn ngay từ đầu đều phải được xem là lừa đảo; bộ phận hỗ trợ chính thức sẽ không bao giờ yêu cầu thông tin đó.
Còn một chi tiết đáng lưu ý: Trezor cho biết việc cân thử hoặc tự tháo thiết bị để kiểm tra đều không đáng tin cậy; hiện tại, bốn thiết bị được gửi đi kiểm tra cũng chưa phát hiện dấu hiệu bị can thiệp. Vì vậy, đừng yên tâm chỉ vì thiết bị của bạn trông có vẻ bình thường, cũng đừng nghĩ mình không liên quan chỉ vì thông báo chỉ nêu một thiết bị. Điều quan trọng là kênh và thời điểm mua hàng.
Khi mua ví cứng, bạn sẽ kiểm tra xem đó có phải kênh được ủy quyền chính thức hay chỉ chú ý đến giá cả và tốc độ giao hàng?
#Trezor #硬件钱包 #钱包安全 #ChongLuaDao
—— web3 rau hẹ Tiểu Khải
Tuyên bố miễn trừ trách nhiệm: Nội dung trên là chia sẻ cá nhân, không cấu thành lời khuyên đầu tư và chỉ nhằm mục đích học tập, trao đổi. Thị trường tiền mã hóa luôn có rủi ro, hãy thận trọng khi giao dịch.
Hôm nay, Trezor đã đăng một thông báo bảo mật đề ngày 30 tháng 10, nói về một ví cứng bị nghi bị can thiệp.
Vụ việc liên quan đến một người dùng Indonesia mua Trezor Safe 5 từ đại lý CryptoBilis trên Tokopedia vào tháng 8. Ngày 28 tháng 10, người này báo với Trezor rằng bên trong có thêm một bo mạch gắn mô-đun điện thoại và ăng-ten, nằm giữa bo mạch chính và màn hình. Theo báo cáo, bo mạch này sẽ gửi đi nội dung hiển thị trên màn hình khi thiết bị được bật nguồn, trong đó có cả cụm từ khôi phục. Nói rõ trước: thiết bị này vẫn chưa được gửi đến phòng thí nghiệm của Trezor, cơ chế hoạt động chưa được hãng xác nhận, và chưa có người mua nào từ CryptoBilis báo với Trezor rằng họ bị mất tiền vì sự việc này. Đây là cảnh báo phòng ngừa, không phải vụ đánh cắp hàng loạt đã được xác nhận.
Mối nguy đối với nhà đầu tư nhỏ lẻ không nằm ở công nghệ cao siêu đến đâu, mà ở chỗ mắt xích niềm tin bị đứt đúng nơi không nên đứt nhất. Nhiều người mua ví cứng để an tâm, mặc định rằng chỉ cần mua từ kênh chính hãng là không có vấn đề gì, nhưng rắc rối lại nảy sinh ở khâu đại lý. Đáng lo hơn, chính đại lý này từng có một vụ được xác nhận là thiết bị Ledger bị can thiệp, và Trezor đã loại họ khỏi danh sách đại lý được ủy quyền vào ngày 9 tháng 10. Thông báo lần này áp dụng với tất cả các mẫu Trezor mua từ CryptoBilis sau tháng 3 năm 2026, chứ không chỉ riêng chiếc Safe 5 này.
Nếu bạn tình cờ mua hàng từ đại lý này, có ba việc có thể làm ngay. Thứ nhất, đừng vội khôi phục nguyên cụm từ khôi phục cũ lên thiết bị khác. Trezor nói rất rõ rằng làm vậy chỉ là “bình mới rượu cũ”; cách đúng là tạo ví mới với cụm từ khôi phục hoàn toàn mới, rồi chuyển tài sản sang đó. Thứ hai, đừng sử dụng thiết bị bị ảnh hưởng chưa kích hoạt, cũng đừng nhập cụm từ khôi phục hiện có vào đó. Thứ ba, giữ lại thiết bị ban đầu và liên hệ bộ phận hỗ trợ chính thức để hỏi về việc đổi thiết bị mới hoặc nhận phiếu mua hàng. Bất kỳ email, thư từ hay cuộc gọi nào vin vào sự việc này để đòi cụm từ khôi phục của bạn ngay từ đầu đều phải được xem là lừa đảo; bộ phận hỗ trợ chính thức sẽ không bao giờ yêu cầu thông tin đó.
Còn một chi tiết đáng lưu ý: Trezor cho biết việc cân thử hoặc tự tháo thiết bị để kiểm tra đều không đáng tin cậy; hiện tại, bốn thiết bị được gửi đi kiểm tra cũng chưa phát hiện dấu hiệu bị can thiệp. Vì vậy, đừng yên tâm chỉ vì thiết bị của bạn trông có vẻ bình thường, cũng đừng nghĩ mình không liên quan chỉ vì thông báo chỉ nêu một thiết bị. Điều quan trọng là kênh và thời điểm mua hàng.
Khi mua ví cứng, bạn sẽ kiểm tra xem đó có phải kênh được ủy quyền chính thức hay chỉ chú ý đến giá cả và tốc độ giao hàng?
#Trezor #硬件钱包 #钱包安全 #ChongLuaDao
—— web3 rau hẹ Tiểu Khải
Tuyên bố miễn trừ trách nhiệm: Nội dung trên là chia sẻ cá nhân, không cấu thành lời khuyên đầu tư và chỉ nhằm mục đích học tập, trao đổi. Thị trường tiền mã hóa luôn có rủi ro, hãy thận trọng khi giao dịch.
Vụ việc liên quan đến một người dùng Indonesia mua Trezor Safe 5 từ đại lý CryptoBilis trên Tokopedia vào tháng 8. Ngày 28 tháng 10, người này báo với Trezor rằng bên trong có thêm một bo mạch gắn mô-đun điện thoại và ăng-ten, nằm giữa bo mạch chính và màn hình. Theo báo cáo, bo mạch này sẽ gửi đi nội dung hiển thị trên màn hình khi thiết bị được bật nguồn, trong đó có cả cụm từ khôi phục. Nói rõ trước: thiết bị này vẫn chưa được gửi đến phòng thí nghiệm của Trezor, cơ chế hoạt động chưa được hãng xác nhận, và chưa có người mua nào từ CryptoBilis báo với Trezor rằng họ bị mất tiền vì sự việc này. Đây là cảnh báo phòng ngừa, không phải vụ đánh cắp hàng loạt đã được xác nhận.
Mối nguy đối với nhà đầu tư nhỏ lẻ không nằm ở công nghệ cao siêu đến đâu, mà ở chỗ mắt xích niềm tin bị đứt đúng nơi không nên đứt nhất. Nhiều người mua ví cứng để an tâm, mặc định rằng chỉ cần mua từ kênh chính hãng là không có vấn đề gì, nhưng rắc rối lại nảy sinh ở khâu đại lý. Đáng lo hơn, chính đại lý này từng có một vụ được xác nhận là thiết bị Ledger bị can thiệp, và Trezor đã loại họ khỏi danh sách đại lý được ủy quyền vào ngày 9 tháng 10. Thông báo lần này áp dụng với tất cả các mẫu Trezor mua từ CryptoBilis sau tháng 3 năm 2026, chứ không chỉ riêng chiếc Safe 5 này.
Nếu bạn tình cờ mua hàng từ đại lý này, có ba việc có thể làm ngay. Thứ nhất, đừng vội khôi phục nguyên cụm từ khôi phục cũ lên thiết bị khác. Trezor nói rất rõ rằng làm vậy chỉ là “bình mới rượu cũ”; cách đúng là tạo ví mới với cụm từ khôi phục hoàn toàn mới, rồi chuyển tài sản sang đó. Thứ hai, đừng sử dụng thiết bị bị ảnh hưởng chưa kích hoạt, cũng đừng nhập cụm từ khôi phục hiện có vào đó. Thứ ba, giữ lại thiết bị ban đầu và liên hệ bộ phận hỗ trợ chính thức để hỏi về việc đổi thiết bị mới hoặc nhận phiếu mua hàng. Bất kỳ email, thư từ hay cuộc gọi nào vin vào sự việc này để đòi cụm từ khôi phục của bạn ngay từ đầu đều phải được xem là lừa đảo; bộ phận hỗ trợ chính thức sẽ không bao giờ yêu cầu thông tin đó.
Còn một chi tiết đáng lưu ý: Trezor cho biết việc cân thử hoặc tự tháo thiết bị để kiểm tra đều không đáng tin cậy; hiện tại, bốn thiết bị được gửi đi kiểm tra cũng chưa phát hiện dấu hiệu bị can thiệp. Vì vậy, đừng yên tâm chỉ vì thiết bị của bạn trông có vẻ bình thường, cũng đừng nghĩ mình không liên quan chỉ vì thông báo chỉ nêu một thiết bị. Điều quan trọng là kênh và thời điểm mua hàng.
Khi mua ví cứng, bạn sẽ kiểm tra xem đó có phải kênh được ủy quyền chính thức hay chỉ chú ý đến giá cả và tốc độ giao hàng?
#Trezor #硬件钱包 #钱包安全 #ChongLuaDao
—— web3 rau hẹ Tiểu Khải
Tuyên bố miễn trừ trách nhiệm: Nội dung trên là chia sẻ cá nhân, không cấu thành lời khuyên đầu tư và chỉ nhằm mục đích học tập, trao đổi. Thị trường tiền mã hóa luôn có rủi ro, hãy thận trọng khi giao dịch.
49

Cảnh báo bảo mật: Ví Trezor từ một kênh phân phối cụ thể bị nghi cài mã độc, người dùng mua thiết bị thuộc lô này có thể đối mặt với rủi ro an toàn tài sản
Tin ngày 30 tháng 10: Theo The Block, nhà sản xuất ví phần cứng Trezor đã nhận được thông báo tiết lộ sự cố bảo mật. Báo cáo cho biết một lô thiết bị Trezor Safe 5 do nhà phân phối CryptoBilis bán ra bị nghi cài phần mềm độc hại.
Trezor cũng khuyến cáo người dùng mua mẫu ví phần cứng này qua kênh CryptoBilis sau tháng 3 năm 2026 nhanh chóng chuyển tài sản sang ví mới được tạo bằng cụm từ khôi phục hoàn toàn mới. Hiện chưa có báo cáo về thiệt hại do tài sản của người dùng bị đánh cắp.
Đáng chú ý, CryptoBilis trước đây cũng là nhà phân phối được Ledger ủy quyền. Đầu tháng 10, Ledger đã thông báo về một sự cố bảo mật tương tự. Chuỗi sự việc này cho thấy các cuộc tấn công vào chuỗi cung ứng đã trở thành thách thức nghiêm trọng đối với ngành ví phần cứng.
Ngày 9 tháng 10, Trezor đã xóa CryptoBilis khỏi danh sách nhà phân phối chính thức và cho biết sẽ siết chặt hơn nữa mạng lưới phân phối, tăng cường kiểm soát chuỗi cung ứng.
Tính đến thời điểm bài viết được đăng, Trezor chưa nhận được báo cáo nào về việc người dùng bị mất tiền. Những người dùng báo cáo thiết bị có vấn đề đã chuyển tài sản trước khi phát hiện sự cố, qua đó tránh được tổn thất tiềm ẩn.
Tóm lại, sự việc này một lần nữa nhắc nhở người dùng tiền mã hóa rằng an toàn tài sản số không chỉ phụ thuộc vào các biện pháp bảo vệ kỹ thuật mà còn đòi hỏi sự cảnh giác với toàn bộ chuỗi cung ứng.
Đối với người dùng nắm giữ lượng lớn tài sản mã hóa, hãy mua ví phần cứng qua các kênh chính thức, thường xuyên kiểm tra tình trạng bảo mật của thiết bị và theo dõi các thông báo bảo mật chính thức để bảo vệ tài sản.
#Trezor #硬件钱包
Cảnh báo bảo mật: Ví Trezor từ một kênh phân phối cụ thể bị nghi cài mã độc, người dùng mua thiết bị thuộc lô này có thể đối mặt với rủi ro an toàn tài sản
Tin ngày 30 tháng 10: Theo The Block, nhà sản xuất ví phần cứng Trezor đã nhận được thông báo tiết lộ sự cố bảo mật. Báo cáo cho biết một lô thiết bị Trezor Safe 5 do nhà phân phối CryptoBilis bán ra bị nghi cài phần mềm độc hại.
Trezor cũng khuyến cáo người dùng mua mẫu ví phần cứng này qua kênh CryptoBilis sau tháng 3 năm 2026 nhanh chóng chuyển tài sản sang ví mới được tạo bằng cụm từ khôi phục hoàn toàn mới. Hiện chưa có báo cáo về thiệt hại do tài sản của người dùng bị đánh cắp.
Đáng chú ý, CryptoBilis trước đây cũng là nhà phân phối được Ledger ủy quyền. Đầu tháng 10, Ledger đã thông báo về một sự cố bảo mật tương tự. Chuỗi sự việc này cho thấy các cuộc tấn công vào chuỗi cung ứng đã trở thành thách thức nghiêm trọng đối với ngành ví phần cứng.
Ngày 9 tháng 10, Trezor đã xóa CryptoBilis khỏi danh sách nhà phân phối chính thức và cho biết sẽ siết chặt hơn nữa mạng lưới phân phối, tăng cường kiểm soát chuỗi cung ứng.
Tính đến thời điểm bài viết được đăng, Trezor chưa nhận được báo cáo nào về việc người dùng bị mất tiền. Những người dùng báo cáo thiết bị có vấn đề đã chuyển tài sản trước khi phát hiện sự cố, qua đó tránh được tổn thất tiềm ẩn.
Tóm lại, sự việc này một lần nữa nhắc nhở người dùng tiền mã hóa rằng an toàn tài sản số không chỉ phụ thuộc vào các biện pháp bảo vệ kỹ thuật mà còn đòi hỏi sự cảnh giác với toàn bộ chuỗi cung ứng.
Đối với người dùng nắm giữ lượng lớn tài sản mã hóa, hãy mua ví phần cứng qua các kênh chính thức, thường xuyên kiểm tra tình trạng bảo mật của thiết bị và theo dõi các thông báo bảo mật chính thức để bảo vệ tài sản.
#Trezor #硬件钱包
Tin ngày 30 tháng 10: Theo The Block, nhà sản xuất ví phần cứng Trezor đã nhận được thông báo tiết lộ sự cố bảo mật. Báo cáo cho biết một lô thiết bị Trezor Safe 5 do nhà phân phối CryptoBilis bán ra bị nghi cài phần mềm độc hại.
Trezor cũng khuyến cáo người dùng mua mẫu ví phần cứng này qua kênh CryptoBilis sau tháng 3 năm 2026 nhanh chóng chuyển tài sản sang ví mới được tạo bằng cụm từ khôi phục hoàn toàn mới. Hiện chưa có báo cáo về thiệt hại do tài sản của người dùng bị đánh cắp.
Đáng chú ý, CryptoBilis trước đây cũng là nhà phân phối được Ledger ủy quyền. Đầu tháng 10, Ledger đã thông báo về một sự cố bảo mật tương tự. Chuỗi sự việc này cho thấy các cuộc tấn công vào chuỗi cung ứng đã trở thành thách thức nghiêm trọng đối với ngành ví phần cứng.
Ngày 9 tháng 10, Trezor đã xóa CryptoBilis khỏi danh sách nhà phân phối chính thức và cho biết sẽ siết chặt hơn nữa mạng lưới phân phối, tăng cường kiểm soát chuỗi cung ứng.
Tính đến thời điểm bài viết được đăng, Trezor chưa nhận được báo cáo nào về việc người dùng bị mất tiền. Những người dùng báo cáo thiết bị có vấn đề đã chuyển tài sản trước khi phát hiện sự cố, qua đó tránh được tổn thất tiềm ẩn.
Tóm lại, sự việc này một lần nữa nhắc nhở người dùng tiền mã hóa rằng an toàn tài sản số không chỉ phụ thuộc vào các biện pháp bảo vệ kỹ thuật mà còn đòi hỏi sự cảnh giác với toàn bộ chuỗi cung ứng.
Đối với người dùng nắm giữ lượng lớn tài sản mã hóa, hãy mua ví phần cứng qua các kênh chính thức, thường xuyên kiểm tra tình trạng bảo mật của thiết bị và theo dõi các thông báo bảo mật chính thức để bảo vệ tài sản.
#Trezor #硬件钱包
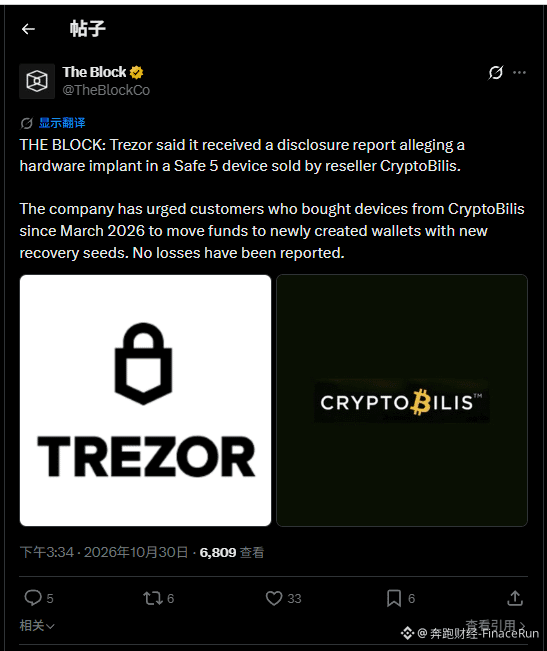
1
1
3
4.1k

·
--
Lướt thấy thông báo chính thức từ Trezor: một chiếc Safe 5 do CryptoBilis, đại lý được ủy quyền trước đây tại Đông Nam Á, bán ra đã bị người dùng báo cáo theo diện tiết lộ có trách nhiệm về nghi vấn cấy ghép phần cứng — giữa bo mạch chủ và màn hình có thêm một bảng mạch tích hợp mô-đun di động, được cho là có thể đọc cụm từ khôi phục hiển thị trên màn hình rồi truyền dữ liệu ra ngoài qua mạng di động sau khi cắm điện.
Thông tin chính: Báo cáo được tiếp nhận ngày 28/10; thiết bị được mua qua Tokopedia vào tháng 8. Trezor vẫn chưa nhận được thiết bị thực tế để xác minh trong phòng thí nghiệm, nhưng dựa trên mô tả và cuộc phỏng vấn qua video, họ xem báo cáo là đáng tin cậy. Trước mắt, Trezor kêu gọi người dùng đã mua bất kỳ mẫu nào từ CryptoBilis kể từ tháng 3 hãy sớm chuyển tài sản sang ví mới với cụm từ khôi phục mới; không sử dụng lại bản sao lưu cũ. Hiện chưa có người mua nào báo mất tiền. Khách hàng bị ảnh hưởng có thể liên hệ bộ phận hỗ trợ khách hàng để đổi thiết bị mới hoặc nhận phiếu mua hàng. Trước đó, cùng kênh phân phối này từng bị phát hiện có cấy ghép trong chuỗi cung ứng liên quan đến Ledger; Trezor đã chấm dứt hợp tác với đại lý này từ ngày 9/10.
Lại thêm một lớp sâu hơn được bóc tách trong vụ cấy ghép chuỗi cung ứng ví phần cứng.
#硬件钱包 #安全 #Trezor
Lướt thấy thông báo chính thức từ Trezor: một chiếc Safe 5 do CryptoBilis, đại lý được ủy quyền trước đây tại Đông Nam Á, bán ra đã bị người dùng báo cáo theo diện tiết lộ có trách nhiệm về nghi vấn cấy ghép phần cứng — giữa bo mạch chủ và màn hình có thêm một bảng mạch tích hợp mô-đun di động, được cho là có thể đọc cụm từ khôi phục hiển thị trên màn hình rồi truyền dữ liệu ra ngoài qua mạng di động sau khi cắm điện.
Thông tin chính: Báo cáo được tiếp nhận ngày 28/10; thiết bị được mua qua Tokopedia vào tháng 8. Trezor vẫn chưa nhận được thiết bị thực tế để xác minh trong phòng thí nghiệm, nhưng dựa trên mô tả và cuộc phỏng vấn qua video, họ xem báo cáo là đáng tin cậy. Trước mắt, Trezor kêu gọi người dùng đã mua bất kỳ mẫu nào từ CryptoBilis kể từ tháng 3 hãy sớm chuyển tài sản sang ví mới với cụm từ khôi phục mới; không sử dụng lại bản sao lưu cũ. Hiện chưa có người mua nào báo mất tiền. Khách hàng bị ảnh hưởng có thể liên hệ bộ phận hỗ trợ khách hàng để đổi thiết bị mới hoặc nhận phiếu mua hàng. Trước đó, cùng kênh phân phối này từng bị phát hiện có cấy ghép trong chuỗi cung ứng liên quan đến Ledger; Trezor đã chấm dứt hợp tác với đại lý này từ ngày 9/10.
Lại thêm một lớp sâu hơn được bóc tách trong vụ cấy ghép chuỗi cung ứng ví phần cứng.
#硬件钱包 #安全 #Trezor
Thông tin chính: Báo cáo được tiếp nhận ngày 28/10; thiết bị được mua qua Tokopedia vào tháng 8. Trezor vẫn chưa nhận được thiết bị thực tế để xác minh trong phòng thí nghiệm, nhưng dựa trên mô tả và cuộc phỏng vấn qua video, họ xem báo cáo là đáng tin cậy. Trước mắt, Trezor kêu gọi người dùng đã mua bất kỳ mẫu nào từ CryptoBilis kể từ tháng 3 hãy sớm chuyển tài sản sang ví mới với cụm từ khôi phục mới; không sử dụng lại bản sao lưu cũ. Hiện chưa có người mua nào báo mất tiền. Khách hàng bị ảnh hưởng có thể liên hệ bộ phận hỗ trợ khách hàng để đổi thiết bị mới hoặc nhận phiếu mua hàng. Trước đó, cùng kênh phân phối này từng bị phát hiện có cấy ghép trong chuỗi cung ứng liên quan đến Ledger; Trezor đã chấm dứt hợp tác với đại lý này từ ngày 9/10.
Lại thêm một lớp sâu hơn được bóc tách trong vụ cấy ghép chuỗi cung ứng ví phần cứng.
#硬件钱包 #安全 #Trezor
14
·
--
Trezor vừa đưa ra cảnh báo an toàn về ví cứng
Nghe khá đáng sợ
Thông tin
Có người đã báo cáo sự cố một cách có trách nhiệm
Một chiếc Safe 5 được bán qua nhà phân phối CryptoBilis ở Đông Nam Á
bị nghi là đã bị gắn thêm một bo mạch
có mô-đun di động và ăng-ten
Báo cáo cho biết thiết bị có thể đọc cụm từ khôi phục trên màn hình rồi gửi ra ngoài
Trezor vẫn chưa nhận được thiết bị thật để xác minh trong phòng thí nghiệm
Nhưng dựa trên mô tả và trao đổi qua video
họ tạm phát đi cảnh báo rủi ro đáng tin cậy
Hiện chưa có người mua nào báo cáo bị mất tiền
Khuyến cáo thực tế rất rõ ràng
Nếu đã mua hàng từ CryptoBilis kể từ tháng 3 năm 2026
hãy sớm chuyển tài sản sang ví mới hoàn toàn với cụm từ khôi phục mới
Đừng nhập lại cụm từ khôi phục cũ vào thiết bị đáng ngờ
Hãng cho biết có thể liên hệ bộ phận hỗ trợ để đổi máy mới
Ví cứng cũng có thể gặp rủi ro từ chuỗi cung ứng
Hãy mua thiết bị qua kênh chính thức
Đừng ham rẻ mà mua qua bên trung gian không rõ nguồn gốc
$BTC $ETH
#Trezor #硬件钱包 #AnToànChuỗiCungỨng
Trezor vừa đưa ra cảnh báo an toàn về ví cứng
Nghe khá đáng sợ
Thông tin
Có người đã báo cáo sự cố một cách có trách nhiệm
Một chiếc Safe 5 được bán qua nhà phân phối CryptoBilis ở Đông Nam Á
bị nghi là đã bị gắn thêm một bo mạch
có mô-đun di động và ăng-ten
Báo cáo cho biết thiết bị có thể đọc cụm từ khôi phục trên màn hình rồi gửi ra ngoài
Trezor vẫn chưa nhận được thiết bị thật để xác minh trong phòng thí nghiệm
Nhưng dựa trên mô tả và trao đổi qua video
họ tạm phát đi cảnh báo rủi ro đáng tin cậy
Hiện chưa có người mua nào báo cáo bị mất tiền
Khuyến cáo thực tế rất rõ ràng
Nếu đã mua hàng từ CryptoBilis kể từ tháng 3 năm 2026
hãy sớm chuyển tài sản sang ví mới hoàn toàn với cụm từ khôi phục mới
Đừng nhập lại cụm từ khôi phục cũ vào thiết bị đáng ngờ
Hãng cho biết có thể liên hệ bộ phận hỗ trợ để đổi máy mới
Ví cứng cũng có thể gặp rủi ro từ chuỗi cung ứng
Hãy mua thiết bị qua kênh chính thức
Đừng ham rẻ mà mua qua bên trung gian không rõ nguồn gốc
$BTC $ETH
#Trezor #硬件钱包 #AnToànChuỗiCungỨng
Nghe khá đáng sợ
Thông tin
Có người đã báo cáo sự cố một cách có trách nhiệm
Một chiếc Safe 5 được bán qua nhà phân phối CryptoBilis ở Đông Nam Á
bị nghi là đã bị gắn thêm một bo mạch
có mô-đun di động và ăng-ten
Báo cáo cho biết thiết bị có thể đọc cụm từ khôi phục trên màn hình rồi gửi ra ngoài
Trezor vẫn chưa nhận được thiết bị thật để xác minh trong phòng thí nghiệm
Nhưng dựa trên mô tả và trao đổi qua video
họ tạm phát đi cảnh báo rủi ro đáng tin cậy
Hiện chưa có người mua nào báo cáo bị mất tiền
Khuyến cáo thực tế rất rõ ràng
Nếu đã mua hàng từ CryptoBilis kể từ tháng 3 năm 2026
hãy sớm chuyển tài sản sang ví mới hoàn toàn với cụm từ khôi phục mới
Đừng nhập lại cụm từ khôi phục cũ vào thiết bị đáng ngờ
Hãng cho biết có thể liên hệ bộ phận hỗ trợ để đổi máy mới
Ví cứng cũng có thể gặp rủi ro từ chuỗi cung ứng
Hãy mua thiết bị qua kênh chính thức
Đừng ham rẻ mà mua qua bên trung gian không rõ nguồn gốc
$BTC $ETH
#Trezor #硬件钱包 #AnToànChuỗiCungỨng
1
1
992

·
--
Trezor chính thức cảnh báo Safe 5 mua qua kênh CryptoBilis bị nghi cấy chip, người dùng khẩn cấp chuyển tiền
Lá chắn bảo mật của ví phần cứng đang mở rộng từ lớp phần mềm sang lớp chip vật lý.
Theo Decrypt đưa tin, nhà sản xuất ví phần cứng Trezor lần đầu tiên đưa ra phản hồi chính thức về việc sản phẩm bán qua kênh nhà phân phối bên thứ ba bị nghi cấy chip phần cứng. Trezor khuyến cáo người dùng mua mẫu Safe 5 qua CryptoBilis kể từ tháng 3 nên sớm chuyển tài sản khỏi thiết bị.
Cần lưu ý rằng Trezor cho biết hiện vẫn chưa trực tiếp kiểm tra các thiết bị liên quan, mà chỉ xem những báo cáo này là manh mối đáng tin cậy. CryptoBilis là nhà phân phối bên thứ ba, không phải kênh bán hàng chính thức; điều này đồng nghĩa phạm vi ảnh hưởng của rủi ro tương đối hạn chế, chủ yếu tập trung ở sản phẩm thuộc một số lô hàng cụ thể được bán qua kênh này.
Xét về bản chất, sự việc đặt ra một thách thức mới đối với bảo mật ở lớp vật lý của ví phần cứng. Trước đây, các cuộc thảo luận về bảo mật ví chủ yếu tập trung vào lỗ hổng phần mềm, việc lộ cụm từ khôi phục hoặc thao tác của người dùng. Nếu việc cấy chip lần này là có thật, điểm tấn công sẽ trực tiếp nhắm vào phần cứng của thiết bị, đồng nghĩa lớp bảo vệ vật lý cuối cùng của khóa riêng cũng có thể bị vượt qua. Cùng với một số sự cố bảo mật sàn giao dịch gần đây và những tranh cãi xoay quanh các sản phẩm lưu trữ khóa như Keystone, sự việc góp phần tạo nên một cuộc thảo luận rộng hơn về tính an toàn của việc tự lưu ký tài sản.
Tuy nhiên, vẫn cần theo dõi một số yếu tố then chốt: thứ nhất, Trezor chưa kiểm tra thiết bị trên thực tế, hiện chỉ xử lý thông tin dựa trên các báo cáo đáng tin cậy, nên kết luận cuối cùng vẫn cần được hãng xác minh; thứ hai, kênh liên quan là nhà phân phối bên thứ ba, chưa rõ sản phẩm bán qua kênh chính thức có bị ảnh hưởng hay không; thứ ba, rủi ro có thể chỉ giới hạn ở một số lô hàng cụ thể, chứ không phải toàn bộ sản phẩm.
Đối với người dùng, việc thiết thực nhất lúc này là xác nhận kênh và thời điểm mua hàng. Nếu đúng là đã mua Safe 5 qua CryptoBilis sau tháng 3, hãy kịp thời chuyển tài sản để giảm thiểu sự bất định. Với toàn ngành, việc làm thế nào để bảo đảm an toàn vật lý cho ví phần cứng trong các khâu sản xuất, vận chuyển và phân phối có thể sẽ tiếp tục là vấn đề được giám sát chặt chẽ.
Tiếp theo cần theo dõi liệu Trezor có công bố kết quả kiểm tra chính thức và tuyên bố từ hãng hay không, cũng như cách kênh phân phối liên quan xử lý vụ việc.
#Trezor #CryptoSecurity #HardwareWallet
Nội dung trên là tổng hợp thông tin và phân tích cá nhân, không cấu thành lời khuyên đầu tư.
Nếu có diễn biến quan trọng tiếp theo, tôi sẽ tiếp tục theo dõi và cập nhật.
Trezor chính thức cảnh báo Safe 5 mua qua kênh CryptoBilis bị nghi cấy chip, người dùng khẩn cấp chuyển tiền
Lá chắn bảo mật của ví phần cứng đang mở rộng từ lớp phần mềm sang lớp chip vật lý.
Theo Decrypt đưa tin, nhà sản xuất ví phần cứng Trezor lần đầu tiên đưa ra phản hồi chính thức về việc sản phẩm bán qua kênh nhà phân phối bên thứ ba bị nghi cấy chip phần cứng. Trezor khuyến cáo người dùng mua mẫu Safe 5 qua CryptoBilis kể từ tháng 3 nên sớm chuyển tài sản khỏi thiết bị.
Cần lưu ý rằng Trezor cho biết hiện vẫn chưa trực tiếp kiểm tra các thiết bị liên quan, mà chỉ xem những báo cáo này là manh mối đáng tin cậy. CryptoBilis là nhà phân phối bên thứ ba, không phải kênh bán hàng chính thức; điều này đồng nghĩa phạm vi ảnh hưởng của rủi ro tương đối hạn chế, chủ yếu tập trung ở sản phẩm thuộc một số lô hàng cụ thể được bán qua kênh này.
Xét về bản chất, sự việc đặt ra một thách thức mới đối với bảo mật ở lớp vật lý của ví phần cứng. Trước đây, các cuộc thảo luận về bảo mật ví chủ yếu tập trung vào lỗ hổng phần mềm, việc lộ cụm từ khôi phục hoặc thao tác của người dùng. Nếu việc cấy chip lần này là có thật, điểm tấn công sẽ trực tiếp nhắm vào phần cứng của thiết bị, đồng nghĩa lớp bảo vệ vật lý cuối cùng của khóa riêng cũng có thể bị vượt qua. Cùng với một số sự cố bảo mật sàn giao dịch gần đây và những tranh cãi xoay quanh các sản phẩm lưu trữ khóa như Keystone, sự việc góp phần tạo nên một cuộc thảo luận rộng hơn về tính an toàn của việc tự lưu ký tài sản.
Tuy nhiên, vẫn cần theo dõi một số yếu tố then chốt: thứ nhất, Trezor chưa kiểm tra thiết bị trên thực tế, hiện chỉ xử lý thông tin dựa trên các báo cáo đáng tin cậy, nên kết luận cuối cùng vẫn cần được hãng xác minh; thứ hai, kênh liên quan là nhà phân phối bên thứ ba, chưa rõ sản phẩm bán qua kênh chính thức có bị ảnh hưởng hay không; thứ ba, rủi ro có thể chỉ giới hạn ở một số lô hàng cụ thể, chứ không phải toàn bộ sản phẩm.
Đối với người dùng, việc thiết thực nhất lúc này là xác nhận kênh và thời điểm mua hàng. Nếu đúng là đã mua Safe 5 qua CryptoBilis sau tháng 3, hãy kịp thời chuyển tài sản để giảm thiểu sự bất định. Với toàn ngành, việc làm thế nào để bảo đảm an toàn vật lý cho ví phần cứng trong các khâu sản xuất, vận chuyển và phân phối có thể sẽ tiếp tục là vấn đề được giám sát chặt chẽ.
Tiếp theo cần theo dõi liệu Trezor có công bố kết quả kiểm tra chính thức và tuyên bố từ hãng hay không, cũng như cách kênh phân phối liên quan xử lý vụ việc.
#Trezor #CryptoSecurity #HardwareWallet
Nội dung trên là tổng hợp thông tin và phân tích cá nhân, không cấu thành lời khuyên đầu tư.
Nếu có diễn biến quan trọng tiếp theo, tôi sẽ tiếp tục theo dõi và cập nhật.
Lá chắn bảo mật của ví phần cứng đang mở rộng từ lớp phần mềm sang lớp chip vật lý.
Theo Decrypt đưa tin, nhà sản xuất ví phần cứng Trezor lần đầu tiên đưa ra phản hồi chính thức về việc sản phẩm bán qua kênh nhà phân phối bên thứ ba bị nghi cấy chip phần cứng. Trezor khuyến cáo người dùng mua mẫu Safe 5 qua CryptoBilis kể từ tháng 3 nên sớm chuyển tài sản khỏi thiết bị.
Cần lưu ý rằng Trezor cho biết hiện vẫn chưa trực tiếp kiểm tra các thiết bị liên quan, mà chỉ xem những báo cáo này là manh mối đáng tin cậy. CryptoBilis là nhà phân phối bên thứ ba, không phải kênh bán hàng chính thức; điều này đồng nghĩa phạm vi ảnh hưởng của rủi ro tương đối hạn chế, chủ yếu tập trung ở sản phẩm thuộc một số lô hàng cụ thể được bán qua kênh này.
Xét về bản chất, sự việc đặt ra một thách thức mới đối với bảo mật ở lớp vật lý của ví phần cứng. Trước đây, các cuộc thảo luận về bảo mật ví chủ yếu tập trung vào lỗ hổng phần mềm, việc lộ cụm từ khôi phục hoặc thao tác của người dùng. Nếu việc cấy chip lần này là có thật, điểm tấn công sẽ trực tiếp nhắm vào phần cứng của thiết bị, đồng nghĩa lớp bảo vệ vật lý cuối cùng của khóa riêng cũng có thể bị vượt qua. Cùng với một số sự cố bảo mật sàn giao dịch gần đây và những tranh cãi xoay quanh các sản phẩm lưu trữ khóa như Keystone, sự việc góp phần tạo nên một cuộc thảo luận rộng hơn về tính an toàn của việc tự lưu ký tài sản.
Tuy nhiên, vẫn cần theo dõi một số yếu tố then chốt: thứ nhất, Trezor chưa kiểm tra thiết bị trên thực tế, hiện chỉ xử lý thông tin dựa trên các báo cáo đáng tin cậy, nên kết luận cuối cùng vẫn cần được hãng xác minh; thứ hai, kênh liên quan là nhà phân phối bên thứ ba, chưa rõ sản phẩm bán qua kênh chính thức có bị ảnh hưởng hay không; thứ ba, rủi ro có thể chỉ giới hạn ở một số lô hàng cụ thể, chứ không phải toàn bộ sản phẩm.
Đối với người dùng, việc thiết thực nhất lúc này là xác nhận kênh và thời điểm mua hàng. Nếu đúng là đã mua Safe 5 qua CryptoBilis sau tháng 3, hãy kịp thời chuyển tài sản để giảm thiểu sự bất định. Với toàn ngành, việc làm thế nào để bảo đảm an toàn vật lý cho ví phần cứng trong các khâu sản xuất, vận chuyển và phân phối có thể sẽ tiếp tục là vấn đề được giám sát chặt chẽ.
Tiếp theo cần theo dõi liệu Trezor có công bố kết quả kiểm tra chính thức và tuyên bố từ hãng hay không, cũng như cách kênh phân phối liên quan xử lý vụ việc.
#Trezor #CryptoSecurity #HardwareWallet
Nội dung trên là tổng hợp thông tin và phân tích cá nhân, không cấu thành lời khuyên đầu tư.
Nếu có diễn biến quan trọng tiếp theo, tôi sẽ tiếp tục theo dõi và cập nhật.
28
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
324,763 lượt xem
1,403 đang thảo luận
2
#TinFed
404,726 lượt xem
1,138 đang thảo luận
3
#JobsReportRaisesHikeOdds
184,686 lượt xem
1,553 đang thảo luận
4
#CPITestsDecemberRateOutlook
646 lượt xem
47 đang thảo luận
5
#BitcoinRebounds$75KAsChipsLead
16,828 lượt xem
188 đang thảo luận
6
#US Data Center Rules May Constrain AI Expansion
30,548 lượt xem
138 đang thảo luận
7
#WillAnthropicListOnTime
41,530 lượt xem
575 đang thảo luận
8
#WillUS-IranTensionsBoostSafe-HavenDemand?
0 lượt xem
0 đang thảo luận
9
#BitcoinETFsSee$412MNetOutflows
645 lượt xem
35 đang thảo luận
10
#HKSFCPlansToRestrictCryptoAndExchangeTerms
4,480 lượt xem
137 đang thảo luận