
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 🔐 TREZOR CẢNH BÁO: VÍ ĐƯỢC BÁN BỞI CRYPTOBILIS CÓ THỂ CHỨA THIẾT BỊ PHẦN CỨNG ĐỘC HẠI ẨN! ⚠️
Mối đe dọa an ninh lớn nhất có thể không đến từ internet.
Đôi khi, nó có thể ẩn bên trong thiết bị mà bạn tin tưởng nhất.
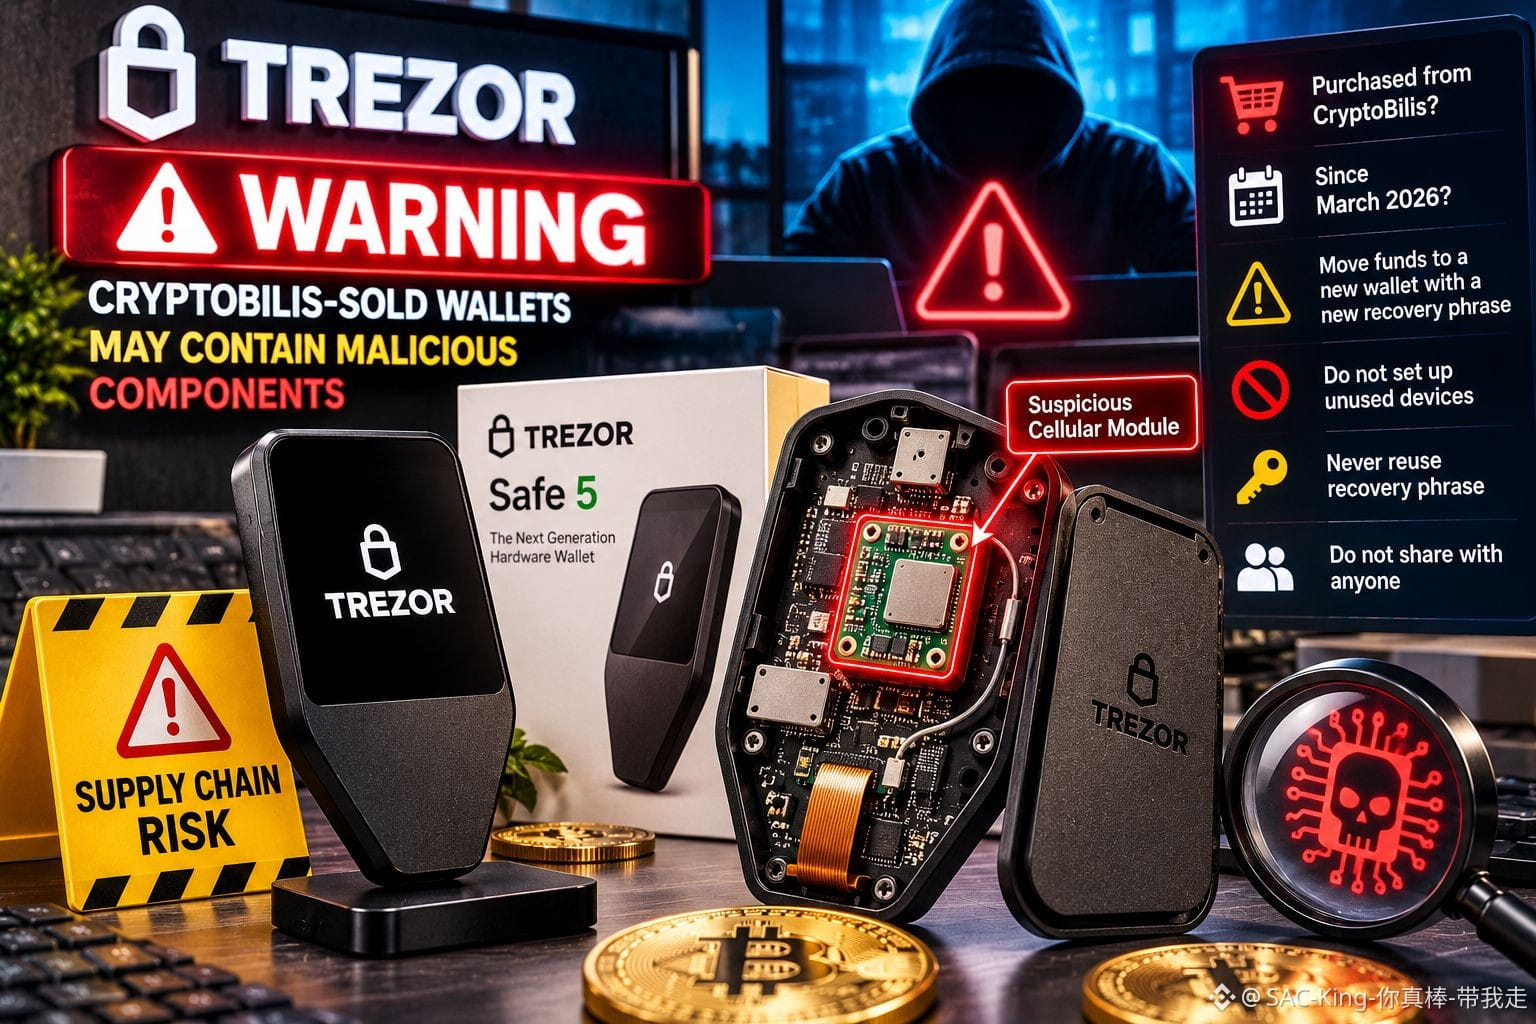
Trezor đã đưa ra cảnh báo khẩn cấp sau khi một khách hàng Indonesia báo cáo nghi ngờ có thiết bị cấy ghép phần cứng bên trong chiếc Trezor Safe 5 mua từ đại lý bán lại CryptoBilis vào tháng 8 năm 2026.
Theo báo cáo, một bo mạch bổ sung có chứa mô-đun di động và ăng-ten được cho là đã lắp đặt giữa màn hình thiết bị và bo mạch chính. Thiết bị này có thể thu thập thông tin nhạy cảm, bao gồm cụm từ khôi phục ví, rồi truyền thông tin qua mạng di động.
Trezor vẫn chưa trực tiếp kiểm tra thiết bị được báo cáo, nhưng cho rằng bằng chứng đủ đáng tin cậy để đưa ra cảnh báo phòng ngừa.
Bất kỳ ai mua Trezor từ CryptoBilis kể từ tháng 3 năm 2026 được khuyến nghị chuyển tiền sang một ví mới tạo với cụm từ khôi phục hoàn toàn mới.
Không nên thiết lập các thiết bị chưa sử dụng. Tuyệt đối không dùng lại cụm từ khôi phục đã bị lộ và không bao giờ chia sẻ cụm từ đó với bất kỳ ai tự nhận là nhân viên hỗ trợ.
Nhận định của tôi: Sự việc này phơi bày một điểm yếu nghiêm trọng trong bảo mật tiền mã hóa: bảo vệ phần mềm là chưa đủ nếu chuỗi cung ứng vật lý có thể bị xâm phạm.
Khóa riêng của bạn cần được bảo vệ ở mọi giai đoạn, kể cả trước khi ví đến tay bạn.
Ví phần cứng có thể thực sự an toàn nếu không tăng cường xác minh chuỗi cung ứng không?
Tuyên bố miễn trừ trách nhiệm: Chỉ dành cho mục đích giáo dục. Không phải lời khuyên tài chính. Hãy tự nghiên cứu (DYOR).
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB
🚨 🔐 TREZOR CẢNH BÁO: VÍ ĐƯỢC BÁN BỞI CRYPTOBILIS CÓ THỂ CHỨA THIẾT BỊ PHẦN CỨNG ĐỘC HẠI ẨN! ⚠️
Mối đe dọa an ninh lớn nhất có thể không đến từ internet.
Đôi khi, nó có thể ẩn bên trong thiết bị mà bạn tin tưởng nhất.
Trezor đã đưa ra cảnh báo khẩn cấp sau khi một khách hàng Indonesia báo cáo nghi ngờ có thiết bị cấy ghép phần cứng bên trong chiếc Trezor Safe 5 mua từ đại lý bán lại CryptoBilis vào tháng 8 năm 2026.
Theo báo cáo, một bo mạch bổ sung có chứa mô-đun di động và ăng-ten được cho là đã lắp đặt giữa màn hình thiết bị và bo mạch chính. Thiết bị này có thể thu thập thông tin nhạy cảm, bao gồm cụm từ khôi phục ví, rồi truyền thông tin qua mạng di động.
Trezor vẫn chưa trực tiếp kiểm tra thiết bị được báo cáo, nhưng cho rằng bằng chứng đủ đáng tin cậy để đưa ra cảnh báo phòng ngừa.
Bất kỳ ai mua Trezor từ CryptoBilis kể từ tháng 3 năm 2026 được khuyến nghị chuyển tiền sang một ví mới tạo với cụm từ khôi phục hoàn toàn mới.
Không nên thiết lập các thiết bị chưa sử dụng. Tuyệt đối không dùng lại cụm từ khôi phục đã bị lộ và không bao giờ chia sẻ cụm từ đó với bất kỳ ai tự nhận là nhân viên hỗ trợ.
Nhận định của tôi: Sự việc này phơi bày một điểm yếu nghiêm trọng trong bảo mật tiền mã hóa: bảo vệ phần mềm là chưa đủ nếu chuỗi cung ứng vật lý có thể bị xâm phạm.
Khóa riêng của bạn cần được bảo vệ ở mọi giai đoạn, kể cả trước khi ví đến tay bạn.
Ví phần cứng có thể thực sự an toàn nếu không tăng cường xác minh chuỗi cung ứng không?
Tuyên bố miễn trừ trách nhiệm: Chỉ dành cho mục đích giáo dục. Không phải lời khuyên tài chính. Hãy tự nghiên cứu (DYOR).
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB