
#phishingalert
phishingalert
294,352 lượt xem
215 đang thảo luận
Phổ biến
Mới nhất
·
--
$BTC — 🟢 Thiết lập Tích cực$BTC 🟢 Thiết lập Tích cực
Làm sao để phân biệt email chính thức và tin nhắn giả mạo bẫy lừa? 📧
Những kẻ lừa đảo thích thú bắt chước giao diện của các nền tảng nổi tiếng như Binance để đốt cháy dữ liệu đăng nhập của bạn.
Tấm khiên bảo vệ của bạn:
Mã mã hóa cá nhân (Anti-Phishing Code): Bật tính năng này trong cài đặt Bảo mật của Binance để mã riêng của bạn hiển thị trong mọi email chính thức mà bạn nhận được.
$BTC — 🟢 Thiết lập Tích cực
$BTC 🟢 Thiết lập Tích cực
Làm sao để phân biệt email chính thức và tin nhắn giả mạo bẫy lừa? 📧
Những kẻ lừa đảo thích thú bắt chước giao diện của các nền tảng nổi tiếng như Binance để đốt cháy dữ liệu đăng nhập của bạn.
Tấm khiên bảo vệ của bạn:
Mã mã hóa cá nhân (Anti-Phishing Code): Bật tính năng này trong cài đặt Bảo mật của Binance để mã riêng của bạn hiển thị trong mọi email chính thức mà bạn nhận được.
Làm sao để phân biệt email chính thức và tin nhắn giả mạo bẫy lừa? 📧
Những kẻ lừa đảo thích thú bắt chước giao diện của các nền tảng nổi tiếng như Binance để đốt cháy dữ liệu đăng nhập của bạn.
Tấm khiên bảo vệ của bạn:
Mã mã hóa cá nhân (Anti-Phishing Code): Bật tính năng này trong cài đặt Bảo mật của Binance để mã riêng của bạn hiển thị trong mọi email chính thức mà bạn nhận được.
1
94

·
--
🚨 CẢNH BÁO $TREZOR: THƯ PHISHING ĐANG DÙNG MIỀN CHÍNH THỨC ĐỂ TẤN CÔNG NGƯỜI DÙNG 🛑
🦈 Một sự cố lộ lọt từ dịch vụ email bên thứ ba đã cho phép kẻ tấn công giả mạo miền chính thức của $TREZOR, gửi một thông báo giả mạo “Cảnh báo bảo mật nghiêm trọng: Lỗ hổng STM32 Entropy” trông không thể phân biệt với thông báo thật. 📊 Sự lừa đảo vượt qua kiểm tra địa chỉ đơn giản, buộc người dùng phải dựa vào các dấu hiệu trực quan mà nhóm phishing đã sao chép tỉ mỉ.
🔍 Với khoảng 87 kỷ lục dữ liệu đã bị lộ từ vụ rò rỉ ShipMonk trước đó, kẻ tấn công hiện có một kho dữ liệu phong phú để tạo các mồi nhử được nhắm mục tiêu cao. 📌 $TREZOR khuyên bạn hãy bỏ qua các liên kết, tự nhập thủ công trang web chính thức và đối chiếu chéo bất kỳ cảnh báo nào trong ứng dụng ví trước khi thực hiện.
💬 Bạn có đang kiểm tra kỹ từng cảnh báo bảo mật trước khi bấm không?
⚠️ Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 CẢNH BÁO $TREZOR: THƯ PHISHING ĐANG DÙNG MIỀN CHÍNH THỨC ĐỂ TẤN CÔNG NGƯỜI DÙNG 🛑
🦈 Một sự cố lộ lọt từ dịch vụ email bên thứ ba đã cho phép kẻ tấn công giả mạo miền chính thức của $TREZOR, gửi một thông báo giả mạo “Cảnh báo bảo mật nghiêm trọng: Lỗ hổng STM32 Entropy” trông không thể phân biệt với thông báo thật. 📊 Sự lừa đảo vượt qua kiểm tra địa chỉ đơn giản, buộc người dùng phải dựa vào các dấu hiệu trực quan mà nhóm phishing đã sao chép tỉ mỉ.
🔍 Với khoảng 87 kỷ lục dữ liệu đã bị lộ từ vụ rò rỉ ShipMonk trước đó, kẻ tấn công hiện có một kho dữ liệu phong phú để tạo các mồi nhử được nhắm mục tiêu cao. 📌 $TREZOR khuyên bạn hãy bỏ qua các liên kết, tự nhập thủ công trang web chính thức và đối chiếu chéo bất kỳ cảnh báo nào trong ứng dụng ví trước khi thực hiện.
💬 Bạn có đang kiểm tra kỹ từng cảnh báo bảo mật trước khi bấm không?
⚠️ Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 Một sự cố lộ lọt từ dịch vụ email bên thứ ba đã cho phép kẻ tấn công giả mạo miền chính thức của $TREZOR, gửi một thông báo giả mạo “Cảnh báo bảo mật nghiêm trọng: Lỗ hổng STM32 Entropy” trông không thể phân biệt với thông báo thật. 📊 Sự lừa đảo vượt qua kiểm tra địa chỉ đơn giản, buộc người dùng phải dựa vào các dấu hiệu trực quan mà nhóm phishing đã sao chép tỉ mỉ.
🔍 Với khoảng 87 kỷ lục dữ liệu đã bị lộ từ vụ rò rỉ ShipMonk trước đó, kẻ tấn công hiện có một kho dữ liệu phong phú để tạo các mồi nhử được nhắm mục tiêu cao. 📌 $TREZOR khuyên bạn hãy bỏ qua các liên kết, tự nhập thủ công trang web chính thức và đối chiếu chéo bất kỳ cảnh báo nào trong ứng dụng ví trước khi thực hiện.
💬 Bạn có đang kiểm tra kỹ từng cảnh báo bảo mật trước khi bấm không?
⚠️ Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
16
·
--
#revolutconfirmsfakegovemaildatabreach
🛑 CẢNH BÁO BẢO MẬT: Vụ rò rỉ dữ liệu Revolut làm lộ email người dùng—Hãy bảo vệ Crypto của bạn!
📊 Cảnh báo bảo mật & Bối cảnh vụ việc
Chi tiết sự cố: Ứng dụng fintech và ngân hàng Revolut xác nhận đã xảy ra một vụ vi phạm dữ liệu có mục tiêu sau khi các nhóm tuân thủ phản hồi trước một yêu cầu hồ sơ gian lận được gửi từ một địa chỉ email sử dụng tên miền của cơ quan chính phủ hợp pháp.
Các tệp khách hàng bị lộ: Nhà điều tra on-chain ZachXBT tiết lộ rằng vụ rò rỉ đã ảnh hưởng đến nhóm người dùng có tài sản ròng cao. Các tệp bị xâm phạm bao gồm họ và tên đầy đủ, địa chỉ nhà, số điện thoại, bản sao hộ chiếu/CMND, ảnh xác minh khuôn mặt (selfie), sao kê tài khoản và toàn bộ lịch sử giao dịch—bao gồm cả các lần chuyển Bitcoin liên kết ($BTC).
Trạng thái Hệ thống & Quỹ: Revolut xác nhận rằng hạ tầng ngân hàng cốt lõi của họ, mật khẩu ứng dụng, mã PIN thẻ và khóa riêng không bị xâm phạm, và tiền của người dùng vẫn được bảo đảm an toàn tuyệt đối. Tuy nhiên, dữ liệu KYC bị lộ tạo ra rủi ro nghiêm trọng ngoài chuỗi (off-chain).
💡 Cách tự bảo vệ trước các bẫy lừa đảo (phishing)
Cẩn thận với lừa đảo có mục tiêu cực kỳ tinh vi: Kẻ tấn công có quyền truy cập vào hồ sơ giao dịch và địa chỉ nhà có thể tạo email hoặc tin nhắn SMS lừa đảo tinh vi, giả mạo Revolut hoặc các sàn giao dịch crypto.
Không bao giờ chia sẻ OTP hoặc mật khẩu: Nhân viên hỗ trợ của Revolut hoặc sàn giao dịch sẽ không bao giờ yêu cầu mã 2FA, thông tin đăng nhập hoặc cụm từ khôi phục của bạn qua điện thoại hoặc email.
Chuyển nắm giữ dài hạn ra khỏi ứng dụng: Lưu trữ tài sản crypto có giá trị cao trong ví phần cứng tự quản (self-custody) thay vì các nền tảng fintech tập trung để giảm thiểu khả năng bị lộ dữ liệu từ bên thứ ba.
💬 Khảo sát cộng đồng: Việc các nền tảng tập trung lộ dữ liệu KYC có khiến bạn cân nhắc việc tiếp tục lưu crypto trên các ứng dụng fintech không? Hãy chia sẻ mẹo bảo mật của bạn bên dưới nhé! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 CẢNH BÁO BẢO MẬT: Vụ rò rỉ dữ liệu Revolut làm lộ email người dùng—Hãy bảo vệ Crypto của bạn!
📊 Cảnh báo bảo mật & Bối cảnh vụ việc
Chi tiết sự cố: Ứng dụng fintech và ngân hàng Revolut xác nhận đã xảy ra một vụ vi phạm dữ liệu có mục tiêu sau khi các nhóm tuân thủ phản hồi trước một yêu cầu hồ sơ gian lận được gửi từ một địa chỉ email sử dụng tên miền của cơ quan chính phủ hợp pháp.
Các tệp khách hàng bị lộ: Nhà điều tra on-chain ZachXBT tiết lộ rằng vụ rò rỉ đã ảnh hưởng đến nhóm người dùng có tài sản ròng cao. Các tệp bị xâm phạm bao gồm họ và tên đầy đủ, địa chỉ nhà, số điện thoại, bản sao hộ chiếu/CMND, ảnh xác minh khuôn mặt (selfie), sao kê tài khoản và toàn bộ lịch sử giao dịch—bao gồm cả các lần chuyển Bitcoin liên kết ($BTC).
Trạng thái Hệ thống & Quỹ: Revolut xác nhận rằng hạ tầng ngân hàng cốt lõi của họ, mật khẩu ứng dụng, mã PIN thẻ và khóa riêng không bị xâm phạm, và tiền của người dùng vẫn được bảo đảm an toàn tuyệt đối. Tuy nhiên, dữ liệu KYC bị lộ tạo ra rủi ro nghiêm trọng ngoài chuỗi (off-chain).
💡 Cách tự bảo vệ trước các bẫy lừa đảo (phishing)
Cẩn thận với lừa đảo có mục tiêu cực kỳ tinh vi: Kẻ tấn công có quyền truy cập vào hồ sơ giao dịch và địa chỉ nhà có thể tạo email hoặc tin nhắn SMS lừa đảo tinh vi, giả mạo Revolut hoặc các sàn giao dịch crypto.
Không bao giờ chia sẻ OTP hoặc mật khẩu: Nhân viên hỗ trợ của Revolut hoặc sàn giao dịch sẽ không bao giờ yêu cầu mã 2FA, thông tin đăng nhập hoặc cụm từ khôi phục của bạn qua điện thoại hoặc email.
Chuyển nắm giữ dài hạn ra khỏi ứng dụng: Lưu trữ tài sản crypto có giá trị cao trong ví phần cứng tự quản (self-custody) thay vì các nền tảng fintech tập trung để giảm thiểu khả năng bị lộ dữ liệu từ bên thứ ba.
💬 Khảo sát cộng đồng: Việc các nền tảng tập trung lộ dữ liệu KYC có khiến bạn cân nhắc việc tiếp tục lưu crypto trên các ứng dụng fintech không? Hãy chia sẻ mẹo bảo mật của bạn bên dưới nhé! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 CẢNH BÁO BẢO MẬT: Vụ rò rỉ dữ liệu Revolut làm lộ email người dùng—Hãy bảo vệ Crypto của bạn!
📊 Cảnh báo bảo mật & Bối cảnh vụ việc
Chi tiết sự cố: Ứng dụng fintech và ngân hàng Revolut xác nhận đã xảy ra một vụ vi phạm dữ liệu có mục tiêu sau khi các nhóm tuân thủ phản hồi trước một yêu cầu hồ sơ gian lận được gửi từ một địa chỉ email sử dụng tên miền của cơ quan chính phủ hợp pháp.
Các tệp khách hàng bị lộ: Nhà điều tra on-chain ZachXBT tiết lộ rằng vụ rò rỉ đã ảnh hưởng đến nhóm người dùng có tài sản ròng cao. Các tệp bị xâm phạm bao gồm họ và tên đầy đủ, địa chỉ nhà, số điện thoại, bản sao hộ chiếu/CMND, ảnh xác minh khuôn mặt (selfie), sao kê tài khoản và toàn bộ lịch sử giao dịch—bao gồm cả các lần chuyển Bitcoin liên kết ($BTC).
Trạng thái Hệ thống & Quỹ: Revolut xác nhận rằng hạ tầng ngân hàng cốt lõi của họ, mật khẩu ứng dụng, mã PIN thẻ và khóa riêng không bị xâm phạm, và tiền của người dùng vẫn được bảo đảm an toàn tuyệt đối. Tuy nhiên, dữ liệu KYC bị lộ tạo ra rủi ro nghiêm trọng ngoài chuỗi (off-chain).
💡 Cách tự bảo vệ trước các bẫy lừa đảo (phishing)
Cẩn thận với lừa đảo có mục tiêu cực kỳ tinh vi: Kẻ tấn công có quyền truy cập vào hồ sơ giao dịch và địa chỉ nhà có thể tạo email hoặc tin nhắn SMS lừa đảo tinh vi, giả mạo Revolut hoặc các sàn giao dịch crypto.
Không bao giờ chia sẻ OTP hoặc mật khẩu: Nhân viên hỗ trợ của Revolut hoặc sàn giao dịch sẽ không bao giờ yêu cầu mã 2FA, thông tin đăng nhập hoặc cụm từ khôi phục của bạn qua điện thoại hoặc email.
Chuyển nắm giữ dài hạn ra khỏi ứng dụng: Lưu trữ tài sản crypto có giá trị cao trong ví phần cứng tự quản (self-custody) thay vì các nền tảng fintech tập trung để giảm thiểu khả năng bị lộ dữ liệu từ bên thứ ba.
💬 Khảo sát cộng đồng: Việc các nền tảng tập trung lộ dữ liệu KYC có khiến bạn cân nhắc việc tiếp tục lưu crypto trên các ứng dụng fintech không? Hãy chia sẻ mẹo bảo mật của bạn bên dưới nhé! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
159

🚨 $BTC CẢNH BÁO: LỪA ĐẢO PHISHING ẨN SAU MIỀN CHÍNH THỨC CỦA Trezor! 🦈
Vụ xâm nhập gần đây nhất đã lợi dụng một dịch vụ email bên thứ ba bị xâm phạm, cho phép kẻ tấn công gửi các email với tiêu đề “Cảnh báo Bảo mật Quan trọng” trông như thể gửi trực tiếp từ tên miền của Trezor. 📧 Với hơn 87k người dùng đã bị phơi bày từ một vụ hack đối tác vận chuyển trước đó, nội dung lừa đảo hiện được ngụy trang như một bản cập nhật firmware khẩn cấp, khiến việc kiểm tra bằng mắt gần như bất khả thi. 📊
Người thông minh hiểu rằng ngay khi một email trông hợp lệ xuất hiện, đó là một đợt “quét thanh khoản” để lấy thông tin đăng nhập—không phải biến động thị trường. Hãy giữ hộp thư của bạn luôn sắc bén và kiểm tra mọi đường link trên trang web chính thức, không phải trong email. 💡💬 Bạn có đang kiểm tra kỹ các cảnh báo từ Trezor trước khi bấm không? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
🚨 $BTC CẢNH BÁO: LỪA ĐẢO PHISHING ẨN SAU MIỀN CHÍNH THỨC CỦA Trezor! 🦈
Vụ xâm nhập gần đây nhất đã lợi dụng một dịch vụ email bên thứ ba bị xâm phạm, cho phép kẻ tấn công gửi các email với tiêu đề “Cảnh báo Bảo mật Quan trọng” trông như thể gửi trực tiếp từ tên miền của Trezor. 📧 Với hơn 87k người dùng đã bị phơi bày từ một vụ hack đối tác vận chuyển trước đó, nội dung lừa đảo hiện được ngụy trang như một bản cập nhật firmware khẩn cấp, khiến việc kiểm tra bằng mắt gần như bất khả thi. 📊
Người thông minh hiểu rằng ngay khi một email trông hợp lệ xuất hiện, đó là một đợt “quét thanh khoản” để lấy thông tin đăng nhập—không phải biến động thị trường. Hãy giữ hộp thư của bạn luôn sắc bén và kiểm tra mọi đường link trên trang web chính thức, không phải trong email. 💡💬 Bạn có đang kiểm tra kỹ các cảnh báo từ Trezor trước khi bấm không? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
Vụ xâm nhập gần đây nhất đã lợi dụng một dịch vụ email bên thứ ba bị xâm phạm, cho phép kẻ tấn công gửi các email với tiêu đề “Cảnh báo Bảo mật Quan trọng” trông như thể gửi trực tiếp từ tên miền của Trezor. 📧 Với hơn 87k người dùng đã bị phơi bày từ một vụ hack đối tác vận chuyển trước đó, nội dung lừa đảo hiện được ngụy trang như một bản cập nhật firmware khẩn cấp, khiến việc kiểm tra bằng mắt gần như bất khả thi. 📊
Người thông minh hiểu rằng ngay khi một email trông hợp lệ xuất hiện, đó là một đợt “quét thanh khoản” để lấy thông tin đăng nhập—không phải biến động thị trường. Hãy giữ hộp thư của bạn luôn sắc bén và kiểm tra mọi đường link trên trang web chính thức, không phải trong email. 💡💬 Bạn có đang kiểm tra kỹ các cảnh báo từ Trezor trước khi bấm không? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
12
🚨 CUỘC TẤN CÔNG PHISHING KHỔNG LỒ NHẮM VÀO 347K NGƯỜI DÙNG TREZOR ĐỂ ĐÁNH CẮP CỤM TỪ $BTC SEED! ⚡
Một vụ rò rỉ từ bên thứ ba đã làm lộ 347.000 địa chỉ email, kích hoạt làn sóng các cảnh báo bảo mật giả mạo. Kẻ lừa đảo đã bịa đặt một lỗ hổng entropy STM32, thúc đẩy phần mềm độc hại được thiết kế để chặn các cụm từ khôi phục. 📊
Thiết bị lưu trữ lạnh thực tế của bạn vẫn hoàn toàn không bị xâm phạm. Lỗ hổng tấn công chỉ là kỹ thuật lừa đảo xã hội, tìm kiếm sai sót của con người thay vì bẻ khóa mã hóa. 🛡️ Hãy giữ cụm từ seed hoàn toàn ngoại tuyến — không bao giờ nhập những từ đó vào bất kỳ ứng dụng, trang web hoặc biểu mẫu email nào. 💡
💬 Bạn có thấy thông báo bảo mật giả này trong hộp thư của mình hôm nay không? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️
🚨 CUỘC TẤN CÔNG PHISHING KHỔNG LỒ NHẮM VÀO 347K NGƯỜI DÙNG TREZOR ĐỂ ĐÁNH CẮP CỤM TỪ $BTC SEED! ⚡
Một vụ rò rỉ từ bên thứ ba đã làm lộ 347.000 địa chỉ email, kích hoạt làn sóng các cảnh báo bảo mật giả mạo. Kẻ lừa đảo đã bịa đặt một lỗ hổng entropy STM32, thúc đẩy phần mềm độc hại được thiết kế để chặn các cụm từ khôi phục. 📊
Thiết bị lưu trữ lạnh thực tế của bạn vẫn hoàn toàn không bị xâm phạm. Lỗ hổng tấn công chỉ là kỹ thuật lừa đảo xã hội, tìm kiếm sai sót của con người thay vì bẻ khóa mã hóa. 🛡️ Hãy giữ cụm từ seed hoàn toàn ngoại tuyến — không bao giờ nhập những từ đó vào bất kỳ ứng dụng, trang web hoặc biểu mẫu email nào. 💡
💬 Bạn có thấy thông báo bảo mật giả này trong hộp thư của mình hôm nay không? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️
Một vụ rò rỉ từ bên thứ ba đã làm lộ 347.000 địa chỉ email, kích hoạt làn sóng các cảnh báo bảo mật giả mạo. Kẻ lừa đảo đã bịa đặt một lỗ hổng entropy STM32, thúc đẩy phần mềm độc hại được thiết kế để chặn các cụm từ khôi phục. 📊
Thiết bị lưu trữ lạnh thực tế của bạn vẫn hoàn toàn không bị xâm phạm. Lỗ hổng tấn công chỉ là kỹ thuật lừa đảo xã hội, tìm kiếm sai sót của con người thay vì bẻ khóa mã hóa. 🛡️ Hãy giữ cụm từ seed hoàn toàn ngoại tuyến — không bao giờ nhập những từ đó vào bất kỳ ứng dụng, trang web hoặc biểu mẫu email nào. 💡
💬 Bạn có thấy thông báo bảo mật giả này trong hộp thư của mình hôm nay không? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️

16

Người dùng Trezor, chú ý nhé. Nhà sản xuất ví phần cứng Trezor vừa xác nhận rằng nhà cung cấp email bên thứ ba của họ đã bị xâm phạm. Điều này có nghĩa là tin tặc đang gửi các cảnh báo giả mạo trông rất giống thật đến người dùng. Đây là những điều bạn cần biết ngay bây giờ: 1️⃣ Các email lừa đảo này giả vờ rằng có một lỗ hổng phần cứng nghiêm trọng trên thiết bị của bạn. 2️⃣ Chúng sẽ cố gắng lừa bạn nhập cụm từ khôi phục (recovery phrase) để khắc phục một vấn đề tưởng tượng. 3️⃣ Tuyệt đối, dưới bất kỳ hoàn cảnh nào, không nhập cụm seed phrase của bạn trực tuyến hoặc chia sẻ nó với bất kỳ ai. Thiết bị vật lý của bạn và số tiền $BTC funds vẫn an toàn miễn là bạn giữ cụm recovery phrase hoàn toàn ngoại tuyến và không tiết lộ. Hãy luôn cảnh giác vì an ninh bắt đầu từ chính hành động của chúng ta. #Bitcoin #PhishingAlert #Security #Write2Earn
Người dùng Trezor, chú ý nhé. Nhà sản xuất ví phần cứng Trezor vừa xác nhận rằng nhà cung cấp email bên thứ ba của họ đã bị xâm phạm. Điều này có nghĩa là tin tặc đang gửi các cảnh báo giả mạo trông rất giống thật đến người dùng. Đây là những điều bạn cần biết ngay bây giờ: 1️⃣ Các email lừa đảo này giả vờ rằng có một lỗ hổng phần cứng nghiêm trọng trên thiết bị của bạn. 2️⃣ Chúng sẽ cố gắng lừa bạn nhập cụm từ khôi phục (recovery phrase) để khắc phục một vấn đề tưởng tượng. 3️⃣ Tuyệt đối, dưới bất kỳ hoàn cảnh nào, không nhập cụm seed phrase của bạn trực tuyến hoặc chia sẻ nó với bất kỳ ai. Thiết bị vật lý của bạn và số tiền $BTC funds vẫn an toàn miễn là bạn giữ cụm recovery phrase hoàn toàn ngoại tuyến và không tiết lộ. Hãy luôn cảnh giác vì an ninh bắt đầu từ chính hành động của chúng ta. #Bitcoin #PhishingAlert #Security #Write2Earn

56

Trezor xác nhận rằng một sự cố rò rỉ dữ liệu tại một trong các đơn vị vận chuyển của họ đã làm lộ thông tin của 67.000 khách hàng tại Mỹ, có khả năng khiến họ bị tấn công lừa đảo có chủ đích (phishing) và kỹ thuật xã hội.
#Trezor #PhishingAlert
Trezor xác nhận rằng một sự cố rò rỉ dữ liệu tại một trong các đơn vị vận chuyển của họ đã làm lộ thông tin của 67.000 khách hàng tại Mỹ, có khả năng khiến họ bị tấn công lừa đảo có chủ đích (phishing) và kỹ thuật xã hội.
#Trezor #PhishingAlert
#Trezor #PhishingAlert
7
Hãy cẩn thận với các quảng cáo Telegram giả
Cảnh sát Ukraine vừa triệt phá một đường dây ăn cắp dữ liệu/chiếm đoạt (crypto drainer) có trụ sở tại Kyiv, thu về 1 triệu USD mỗi tháng. Bọn chúng đã sử dụng quảng cáo Telegram giả và sàn giao dịch giả để lừa đảo các nạn nhân. Hãy luôn cảnh giác.
#TelegramScams #PhishingAlert
Hãy cẩn thận với các quảng cáo Telegram giả
Cảnh sát Ukraine vừa triệt phá một đường dây ăn cắp dữ liệu/chiếm đoạt (crypto drainer) có trụ sở tại Kyiv, thu về 1 triệu USD mỗi tháng. Bọn chúng đã sử dụng quảng cáo Telegram giả và sàn giao dịch giả để lừa đảo các nạn nhân. Hãy luôn cảnh giác.
#TelegramScams #PhishingAlert
Cảnh sát Ukraine vừa triệt phá một đường dây ăn cắp dữ liệu/chiếm đoạt (crypto drainer) có trụ sở tại Kyiv, thu về 1 triệu USD mỗi tháng. Bọn chúng đã sử dụng quảng cáo Telegram giả và sàn giao dịch giả để lừa đảo các nạn nhân. Hãy luôn cảnh giác.
#TelegramScams #PhishingAlert
8
Hãy cẩn thận với trò lừa đảo GTA 6 mới này
Kẻ gian đang sử dụng các trang rò rỉ Grand Theft Auto VI giả để triển khai các trình rút ví (wallet drainers) độc hại. Hãy đặc biệt cẩn thận với các liên kết được kích thích bởi tin đồn và tránh kết nối ví của bạn với các nguồn chưa được xác minh để không bị dính “rekt”.
#PhishingAlert #WalletSecurity
Hãy cẩn thận với trò lừa đảo GTA 6 mới này
Kẻ gian đang sử dụng các trang rò rỉ Grand Theft Auto VI giả để triển khai các trình rút ví (wallet drainers) độc hại. Hãy đặc biệt cẩn thận với các liên kết được kích thích bởi tin đồn và tránh kết nối ví của bạn với các nguồn chưa được xác minh để không bị dính “rekt”.
#PhishingAlert #WalletSecurity
Kẻ gian đang sử dụng các trang rò rỉ Grand Theft Auto VI giả để triển khai các trình rút ví (wallet drainers) độc hại. Hãy đặc biệt cẩn thận với các liên kết được kích thích bởi tin đồn và tránh kết nối ví của bạn với các nguồn chưa được xác minh để không bị dính “rekt”.
#PhishingAlert #WalletSecurity
1
35
·
--
CẢNH BÁO NGHIÊM TRỌNG: Hãy Bảo Vệ Crypto của Bạn! 🛑 5 Thói Quen Bảo Mật Thiết Yếu Cho Người Mới 🔐
GM #BinanceSquare Fam! 👋 Khi thị trường nóng lên, các kẻ lừa đảo cũng “lên nhiệt”. Ưu tiên hàng đầu của bạn trong crypto không chỉ là kiếm lợi nhuận, mà là bảo vệ tài sản của mình.
Mỗi ngày, chúng tôi lại thấy những câu chuyện mới về việc mọi người mất trắng số tiền mồ hôi công sức của mình vì các liên kết lừa đảo (phishing), các đợt “airdrop” giả và phần mềm chiếm quyền ví (wallet drainers). Đừng trở thành nạn nhân tiếp theo!
Hãy rèn luyện ngay 5 thói quen này:
1️⃣ Bật 2FA (Xác thực Hai Yếu Tố): Dùng ứng dụng xác thực (như Google Authenticator) cho tài khoản sàn của bạn, KHÔNG phải SMS.
2️⃣ KHÔNG BAO GIỜ CHIA SẺ Cụm Từ Seed Phrase: Hãy ghi ra giấy và lưu offline. Không có đội hỗ trợ hợp pháp nào lại hỏi xin cụm từ này.
3️⃣ Đánh Dấu Trang Web Chính Thức: Tránh bấm vào liên kết từ Google Search hoặc quảng cáo trên mạng xã hội. Kẻ gian tạo ra các trang web giả trông gần như giống hệt.
4️⃣ Kiểm Tra Kỹ Địa Chỉ Ví: Luôn gửi một khoản nhỏ để test trước. Malware có thể thay đổi địa chỉ trong bảng nhớ tạm (clipboard).
5️⃣ Cẩn Thận Với Các Ưu Đãi “Quá Tốt Để Tin”: Các chiêu “miễn phí nhân đôi crypto” và những đợt airdrop giá trị cao bất ngờ gần như luôn là lừa đảo.
💡 Quan Điểm Cá Nhân của Tôi: Hãy luôn cảnh giác. Bảo mật là trách nhiệm của chính bạn. Nếu có điều gì đó thấy đáng ngờ, hãy tin vào trực giác và rời đi. Bỏ lỡ một cơ hội còn tốt hơn là mất tiền của bạn mãi mãi.
👇 Bạn đã từng thấy âm mưu lừa đảo đáng sợ nhất nào gần đây? Hãy chia sẻ trải nghiệm của bạn bên dưới để cảnh báo người khác! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
CẢNH BÁO NGHIÊM TRỌNG: Hãy Bảo Vệ Crypto của Bạn! 🛑 5 Thói Quen Bảo Mật Thiết Yếu Cho Người Mới 🔐
GM #BinanceSquare Fam! 👋 Khi thị trường nóng lên, các kẻ lừa đảo cũng “lên nhiệt”. Ưu tiên hàng đầu của bạn trong crypto không chỉ là kiếm lợi nhuận, mà là bảo vệ tài sản của mình.
Mỗi ngày, chúng tôi lại thấy những câu chuyện mới về việc mọi người mất trắng số tiền mồ hôi công sức của mình vì các liên kết lừa đảo (phishing), các đợt “airdrop” giả và phần mềm chiếm quyền ví (wallet drainers). Đừng trở thành nạn nhân tiếp theo!
Hãy rèn luyện ngay 5 thói quen này:
1️⃣ Bật 2FA (Xác thực Hai Yếu Tố): Dùng ứng dụng xác thực (như Google Authenticator) cho tài khoản sàn của bạn, KHÔNG phải SMS.
2️⃣ KHÔNG BAO GIỜ CHIA SẺ Cụm Từ Seed Phrase: Hãy ghi ra giấy và lưu offline. Không có đội hỗ trợ hợp pháp nào lại hỏi xin cụm từ này.
3️⃣ Đánh Dấu Trang Web Chính Thức: Tránh bấm vào liên kết từ Google Search hoặc quảng cáo trên mạng xã hội. Kẻ gian tạo ra các trang web giả trông gần như giống hệt.
4️⃣ Kiểm Tra Kỹ Địa Chỉ Ví: Luôn gửi một khoản nhỏ để test trước. Malware có thể thay đổi địa chỉ trong bảng nhớ tạm (clipboard).
5️⃣ Cẩn Thận Với Các Ưu Đãi “Quá Tốt Để Tin”: Các chiêu “miễn phí nhân đôi crypto” và những đợt airdrop giá trị cao bất ngờ gần như luôn là lừa đảo.
💡 Quan Điểm Cá Nhân của Tôi: Hãy luôn cảnh giác. Bảo mật là trách nhiệm của chính bạn. Nếu có điều gì đó thấy đáng ngờ, hãy tin vào trực giác và rời đi. Bỏ lỡ một cơ hội còn tốt hơn là mất tiền của bạn mãi mãi.
👇 Bạn đã từng thấy âm mưu lừa đảo đáng sợ nhất nào gần đây? Hãy chia sẻ trải nghiệm của bạn bên dưới để cảnh báo người khác! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
GM #BinanceSquare Fam! 👋 Khi thị trường nóng lên, các kẻ lừa đảo cũng “lên nhiệt”. Ưu tiên hàng đầu của bạn trong crypto không chỉ là kiếm lợi nhuận, mà là bảo vệ tài sản của mình.
Mỗi ngày, chúng tôi lại thấy những câu chuyện mới về việc mọi người mất trắng số tiền mồ hôi công sức của mình vì các liên kết lừa đảo (phishing), các đợt “airdrop” giả và phần mềm chiếm quyền ví (wallet drainers). Đừng trở thành nạn nhân tiếp theo!
Hãy rèn luyện ngay 5 thói quen này:
1️⃣ Bật 2FA (Xác thực Hai Yếu Tố): Dùng ứng dụng xác thực (như Google Authenticator) cho tài khoản sàn của bạn, KHÔNG phải SMS.
2️⃣ KHÔNG BAO GIỜ CHIA SẺ Cụm Từ Seed Phrase: Hãy ghi ra giấy và lưu offline. Không có đội hỗ trợ hợp pháp nào lại hỏi xin cụm từ này.
3️⃣ Đánh Dấu Trang Web Chính Thức: Tránh bấm vào liên kết từ Google Search hoặc quảng cáo trên mạng xã hội. Kẻ gian tạo ra các trang web giả trông gần như giống hệt.
4️⃣ Kiểm Tra Kỹ Địa Chỉ Ví: Luôn gửi một khoản nhỏ để test trước. Malware có thể thay đổi địa chỉ trong bảng nhớ tạm (clipboard).
5️⃣ Cẩn Thận Với Các Ưu Đãi “Quá Tốt Để Tin”: Các chiêu “miễn phí nhân đôi crypto” và những đợt airdrop giá trị cao bất ngờ gần như luôn là lừa đảo.
💡 Quan Điểm Cá Nhân của Tôi: Hãy luôn cảnh giác. Bảo mật là trách nhiệm của chính bạn. Nếu có điều gì đó thấy đáng ngờ, hãy tin vào trực giác và rời đi. Bỏ lỡ một cơ hội còn tốt hơn là mất tiền của bạn mãi mãi.
👇 Bạn đã từng thấy âm mưu lừa đảo đáng sợ nhất nào gần đây? Hãy chia sẻ trải nghiệm của bạn bên dưới để cảnh báo người khác! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
35
🚨 Cảnh báo an toàn: Lỗi ở SafePal khiến 40.000 người dùng gặp rủi ro
Hãng phần cứng ví lạnh SafePal vừa xác nhận đã có rò rỉ dữ liệu sau sự cố trong hệ thống theo dõi đơn hàng (E-commerce).
📊 Thông tin sự cố:
Dữ liệu bị rò rỉ: Tên, địa chỉ nhận hàng thực tế, email, số điện thoại và lịch sử mua hàng của khoảng 39.798 khách hàng.
Bảo mật crypto: Vẫn an toàn 100%. Khóa riêng, cụm từ hạt giống (seed phrases) và tiền QUẢNG KHÔNG bị xâm phạm.
🛠️ Phân tích kỹ thuật:
Mặc dù kiến trúc Air-Gapped và cơ chế lưu trữ lạnh của SafePal bảo vệ tài sản khỏi chuỗi giao dịch, thì mối nguy thực sự hiện nay là Tấn công xã hội độ chính xác cao (Spear-Phishing).
Bằng cách liên kết tên và địa chỉ vật lý của bạn với việc mua ví cold wallet, kẻ tấn công có thể triển khai:
Email và SMS giả mạo cảnh báo về “cập nhật firmware khẩn cấp” để đánh cắp cụm từ hạt giống của bạn.
Gửi thư bưu chính vật lý kèm thiết bị bị can thiệp hoặc thư giả chứa mã QR độc hại.
💬 TRANH LUẬN:
Đến mức độ nào các vụ rò rỉ dữ liệu ở lớp Web2 (E-commerce) phá hủy quyền riêng tư vốn có của bảo mật Web3? Nếu bạn dùng hardware wallet, bạn mua trực tiếp từ nhà sản xuất hay ưu tiên các phương thức không để lại dấu vết địa chỉ vật lý của mình?
Mời bạn thảo luận trong phần bình luận! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 Cảnh báo an toàn: Lỗi ở SafePal khiến 40.000 người dùng gặp rủi ro
Hãng phần cứng ví lạnh SafePal vừa xác nhận đã có rò rỉ dữ liệu sau sự cố trong hệ thống theo dõi đơn hàng (E-commerce).
📊 Thông tin sự cố:
Dữ liệu bị rò rỉ: Tên, địa chỉ nhận hàng thực tế, email, số điện thoại và lịch sử mua hàng của khoảng 39.798 khách hàng.
Bảo mật crypto: Vẫn an toàn 100%. Khóa riêng, cụm từ hạt giống (seed phrases) và tiền QUẢNG KHÔNG bị xâm phạm.
🛠️ Phân tích kỹ thuật:
Mặc dù kiến trúc Air-Gapped và cơ chế lưu trữ lạnh của SafePal bảo vệ tài sản khỏi chuỗi giao dịch, thì mối nguy thực sự hiện nay là Tấn công xã hội độ chính xác cao (Spear-Phishing).
Bằng cách liên kết tên và địa chỉ vật lý của bạn với việc mua ví cold wallet, kẻ tấn công có thể triển khai:
Email và SMS giả mạo cảnh báo về “cập nhật firmware khẩn cấp” để đánh cắp cụm từ hạt giống của bạn.
Gửi thư bưu chính vật lý kèm thiết bị bị can thiệp hoặc thư giả chứa mã QR độc hại.
💬 TRANH LUẬN:
Đến mức độ nào các vụ rò rỉ dữ liệu ở lớp Web2 (E-commerce) phá hủy quyền riêng tư vốn có của bảo mật Web3? Nếu bạn dùng hardware wallet, bạn mua trực tiếp từ nhà sản xuất hay ưu tiên các phương thức không để lại dấu vết địa chỉ vật lý của mình?
Mời bạn thảo luận trong phần bình luận! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
Hãng phần cứng ví lạnh SafePal vừa xác nhận đã có rò rỉ dữ liệu sau sự cố trong hệ thống theo dõi đơn hàng (E-commerce).
📊 Thông tin sự cố:
Dữ liệu bị rò rỉ: Tên, địa chỉ nhận hàng thực tế, email, số điện thoại và lịch sử mua hàng của khoảng 39.798 khách hàng.
Bảo mật crypto: Vẫn an toàn 100%. Khóa riêng, cụm từ hạt giống (seed phrases) và tiền QUẢNG KHÔNG bị xâm phạm.
🛠️ Phân tích kỹ thuật:
Mặc dù kiến trúc Air-Gapped và cơ chế lưu trữ lạnh của SafePal bảo vệ tài sản khỏi chuỗi giao dịch, thì mối nguy thực sự hiện nay là Tấn công xã hội độ chính xác cao (Spear-Phishing).
Bằng cách liên kết tên và địa chỉ vật lý của bạn với việc mua ví cold wallet, kẻ tấn công có thể triển khai:
Email và SMS giả mạo cảnh báo về “cập nhật firmware khẩn cấp” để đánh cắp cụm từ hạt giống của bạn.
Gửi thư bưu chính vật lý kèm thiết bị bị can thiệp hoặc thư giả chứa mã QR độc hại.
💬 TRANH LUẬN:
Đến mức độ nào các vụ rò rỉ dữ liệu ở lớp Web2 (E-commerce) phá hủy quyền riêng tư vốn có của bảo mật Web3? Nếu bạn dùng hardware wallet, bạn mua trực tiếp từ nhà sản xuất hay ưu tiên các phương thức không để lại dấu vết địa chỉ vật lý của mình?
Mời bạn thảo luận trong phần bình luận! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
204

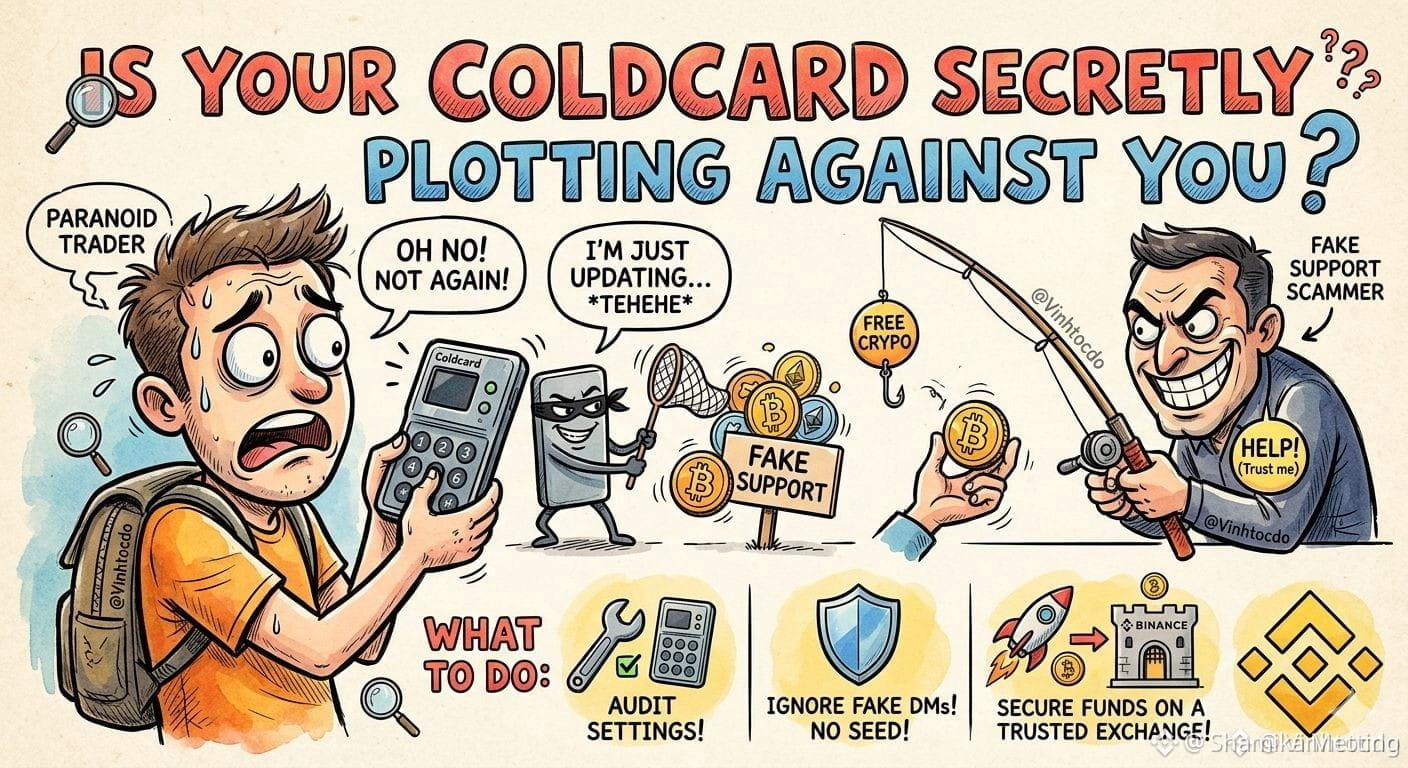
🚨 Khẩn cấp: #Coldcard có đang bí mật âm mưu chống lại bạn không? 🕵️♂️
Vừa rồi, trưởng nhóm nghiên cứu của “Galaxy” đã tung ra một “quả bom”: các cuộc tấn công lừa đảo (phishing) và khai thác đang nhắm mục tiêu người dùng Coldcard diễn ra rất tích cực! Nếu bạn đang lưu giữ tài sản ở đó, hãy tỉnh dậy và kiểm tra cài đặt thiết bị của mình ngay bây giờ, kiểm tra ba lần. Điều đáng sợ nhất là gì? Các tài khoản hỗ trợ giả mạo xuất hiện ở khắp nơi, chờ bạn “xin trợ giúp” để rồi trong thực tế, bọn chúng sẽ rút số dư ví của bạn. Nếu mọi thứ có vẻ đáng ngờ, các chuyên gia an ninh khuyến nghị chuyển tài sản sang một môi trường an toàn hơn ngay lập tức—thậm chí một sàn giao dịch cực kỳ an toàn như Binance còn tốt hơn so với việc để thiết bị bị xâm nhập!
♂️ Các trader cần làm gì ngay bây giờ?
1️⃣ Kiểm tra thiết bị của bạn: xác minh lại cài đặt Coldcard và chương trình cơ sở (firmware). Đừng tin mù quáng.
2️⃣ Cảnh giác với “hỗ trợ” giả: các đội an ninh thật sự sẽ không bao giờ nhắn tin DM cho bạn để lấy cụm hạt giống. Hãy phớt lờ kẻ lừa đảo hỗ trợ!
3️⃣ Bảo vệ tài sản của bạn: nếu bạn nghi ngờ, hãy tạm thời bảo mật các tài sản thanh khoản của mình trên một nền tảng đáng tin cậy.
Đây không phải là lời khuyên tài chính. Luôn tự nghiên cứu (DYOR)!
Kính mong các bạn theo dõi
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
{future}(BTCUSDT)
$NVDAB
{spot}(NVDABUSDT)
🚨 Khẩn cấp: #Coldcard có đang bí mật âm mưu chống lại bạn không? 🕵️♂️
Vừa rồi, trưởng nhóm nghiên cứu của “Galaxy” đã tung ra một “quả bom”: các cuộc tấn công lừa đảo (phishing) và khai thác đang nhắm mục tiêu người dùng Coldcard diễn ra rất tích cực! Nếu bạn đang lưu giữ tài sản ở đó, hãy tỉnh dậy và kiểm tra cài đặt thiết bị của mình ngay bây giờ, kiểm tra ba lần. Điều đáng sợ nhất là gì? Các tài khoản hỗ trợ giả mạo xuất hiện ở khắp nơi, chờ bạn “xin trợ giúp” để rồi trong thực tế, bọn chúng sẽ rút số dư ví của bạn. Nếu mọi thứ có vẻ đáng ngờ, các chuyên gia an ninh khuyến nghị chuyển tài sản sang một môi trường an toàn hơn ngay lập tức—thậm chí một sàn giao dịch cực kỳ an toàn như Binance còn tốt hơn so với việc để thiết bị bị xâm nhập!
♂️ Các trader cần làm gì ngay bây giờ?
1️⃣ Kiểm tra thiết bị của bạn: xác minh lại cài đặt Coldcard và chương trình cơ sở (firmware). Đừng tin mù quáng.
2️⃣ Cảnh giác với “hỗ trợ” giả: các đội an ninh thật sự sẽ không bao giờ nhắn tin DM cho bạn để lấy cụm hạt giống. Hãy phớt lờ kẻ lừa đảo hỗ trợ!
3️⃣ Bảo vệ tài sản của bạn: nếu bạn nghi ngờ, hãy tạm thời bảo mật các tài sản thanh khoản của mình trên một nền tảng đáng tin cậy.
Đây không phải là lời khuyên tài chính. Luôn tự nghiên cứu (DYOR)!
Kính mong các bạn theo dõi
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
Vừa rồi, trưởng nhóm nghiên cứu của “Galaxy” đã tung ra một “quả bom”: các cuộc tấn công lừa đảo (phishing) và khai thác đang nhắm mục tiêu người dùng Coldcard diễn ra rất tích cực! Nếu bạn đang lưu giữ tài sản ở đó, hãy tỉnh dậy và kiểm tra cài đặt thiết bị của mình ngay bây giờ, kiểm tra ba lần. Điều đáng sợ nhất là gì? Các tài khoản hỗ trợ giả mạo xuất hiện ở khắp nơi, chờ bạn “xin trợ giúp” để rồi trong thực tế, bọn chúng sẽ rút số dư ví của bạn. Nếu mọi thứ có vẻ đáng ngờ, các chuyên gia an ninh khuyến nghị chuyển tài sản sang một môi trường an toàn hơn ngay lập tức—thậm chí một sàn giao dịch cực kỳ an toàn như Binance còn tốt hơn so với việc để thiết bị bị xâm nhập!
♂️ Các trader cần làm gì ngay bây giờ?
1️⃣ Kiểm tra thiết bị của bạn: xác minh lại cài đặt Coldcard và chương trình cơ sở (firmware). Đừng tin mù quáng.
2️⃣ Cảnh giác với “hỗ trợ” giả: các đội an ninh thật sự sẽ không bao giờ nhắn tin DM cho bạn để lấy cụm hạt giống. Hãy phớt lờ kẻ lừa đảo hỗ trợ!
3️⃣ Bảo vệ tài sản của bạn: nếu bạn nghi ngờ, hãy tạm thời bảo mật các tài sản thanh khoản của mình trên một nền tảng đáng tin cậy.
Đây không phải là lời khuyên tài chính. Luôn tự nghiên cứu (DYOR)!
Kính mong các bạn theo dõi
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
1
40


·
--
🚨 CẢNH BÁO AN NINH NGHIÊM TRỌNG: Tin nhắn lừa đảo (phishing) mới nhắm vào iOS
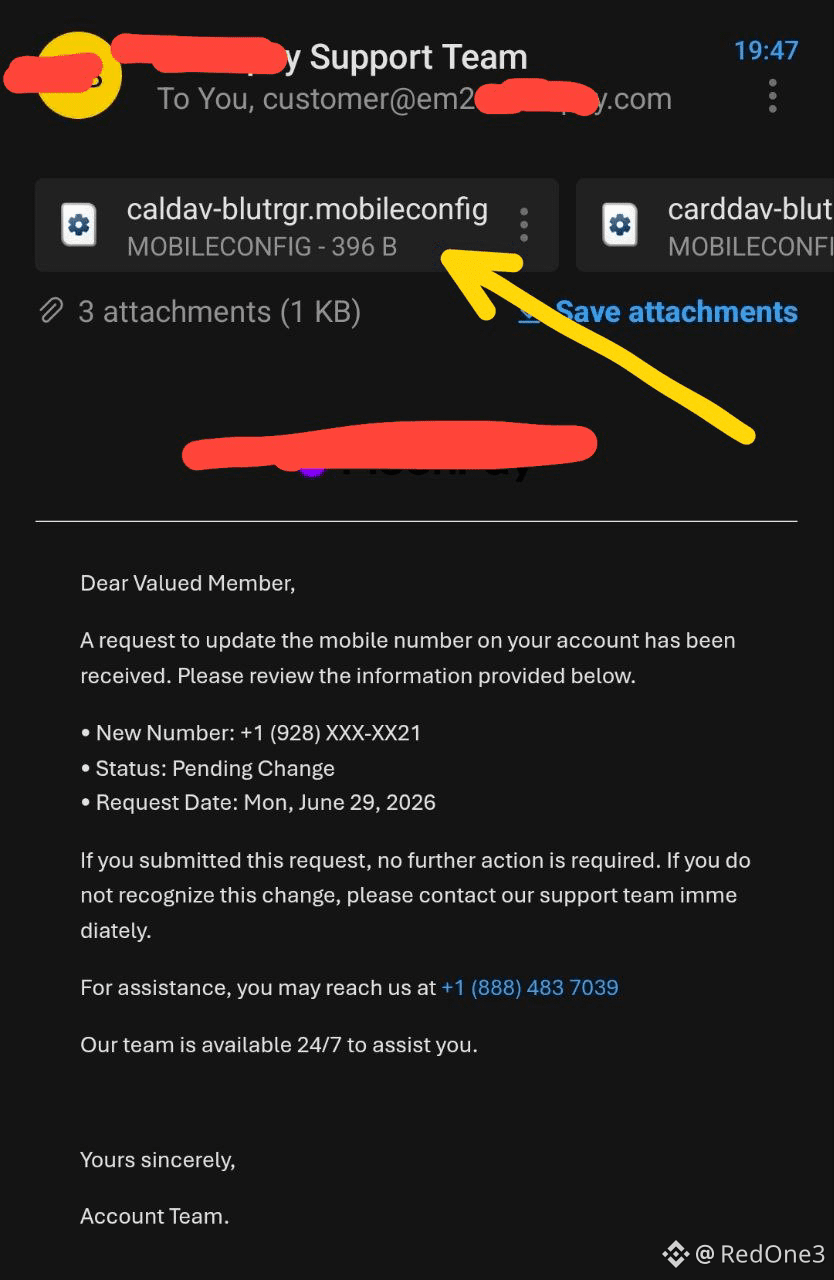
Mình vừa nhận được email lừa đảo cực kỳ tinh vi này cách đây vài phút, và mình muốn cảnh báo ngay để bạn có thể bảo vệ thiết bị cũng như tài sản crypto của mình.
Cách thức cuộc tấn công hoạt động (như thấy trong image.png):
Email tuyên bố rằng số điện thoại tài khoản của mình đang bị thay đổi để gây hoảng loạn. Mối nguy thực sự nằm ở các tệp đính kèm kết thúc bằng .mobileconfig (chẳng hạn như tệp caldav mà mũi tên chỉ vào).
Vì sao nó nguy hiểm:
Tệp .mobileconfig là Hồ sơ Cấu hình iOS. Nếu bạn tải về và cài đặt, bạn sẽ cấp cho kẻ tấn công quyền truy cập sâu vào hệ thống. Chúng có thể chuyển hướng lưu lượng internet của bạn qua một VPN độc hại, cài chứng chỉ giả để theo dõi dữ liệu của bạn, hoặc đánh cắp mật khẩu và mã 2FA.
Bạn nên làm gì:
* Tuyệt đối không tải các tệp .mobileconfig từ email.
* Tuyệt đối không gọi đến các số hỗ trợ được liệt kê trong những email này.
* Kiểm tra iPhone của bạn trong: Cài đặt -> Cài đặt chung -> VPN & Quản lý thiết bị. Nếu bạn thấy bất kỳ hồ sơ nào không được ủy quyền, hãy xóa ngay lập tức.
Hãy cảnh giác #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
🚨 CẢNH BÁO AN NINH NGHIÊM TRỌNG: Tin nhắn lừa đảo (phishing) mới nhắm vào iOS
Mình vừa nhận được email lừa đảo cực kỳ tinh vi này cách đây vài phút, và mình muốn cảnh báo ngay để bạn có thể bảo vệ thiết bị cũng như tài sản crypto của mình.
Cách thức cuộc tấn công hoạt động (như thấy trong image.png):
Email tuyên bố rằng số điện thoại tài khoản của mình đang bị thay đổi để gây hoảng loạn. Mối nguy thực sự nằm ở các tệp đính kèm kết thúc bằng .mobileconfig (chẳng hạn như tệp caldav mà mũi tên chỉ vào).
Vì sao nó nguy hiểm:
Tệp .mobileconfig là Hồ sơ Cấu hình iOS. Nếu bạn tải về và cài đặt, bạn sẽ cấp cho kẻ tấn công quyền truy cập sâu vào hệ thống. Chúng có thể chuyển hướng lưu lượng internet của bạn qua một VPN độc hại, cài chứng chỉ giả để theo dõi dữ liệu của bạn, hoặc đánh cắp mật khẩu và mã 2FA.
Bạn nên làm gì:
* Tuyệt đối không tải các tệp .mobileconfig từ email.
* Tuyệt đối không gọi đến các số hỗ trợ được liệt kê trong những email này.
* Kiểm tra iPhone của bạn trong: Cài đặt -> Cài đặt chung -> VPN & Quản lý thiết bị. Nếu bạn thấy bất kỳ hồ sơ nào không được ủy quyền, hãy xóa ngay lập tức.
Hãy cảnh giác #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
Mình vừa nhận được email lừa đảo cực kỳ tinh vi này cách đây vài phút, và mình muốn cảnh báo ngay để bạn có thể bảo vệ thiết bị cũng như tài sản crypto của mình.
Cách thức cuộc tấn công hoạt động (như thấy trong image.png):
Email tuyên bố rằng số điện thoại tài khoản của mình đang bị thay đổi để gây hoảng loạn. Mối nguy thực sự nằm ở các tệp đính kèm kết thúc bằng .mobileconfig (chẳng hạn như tệp caldav mà mũi tên chỉ vào).
Vì sao nó nguy hiểm:
Tệp .mobileconfig là Hồ sơ Cấu hình iOS. Nếu bạn tải về và cài đặt, bạn sẽ cấp cho kẻ tấn công quyền truy cập sâu vào hệ thống. Chúng có thể chuyển hướng lưu lượng internet của bạn qua một VPN độc hại, cài chứng chỉ giả để theo dõi dữ liệu của bạn, hoặc đánh cắp mật khẩu và mã 2FA.
Bạn nên làm gì:
* Tuyệt đối không tải các tệp .mobileconfig từ email.
* Tuyệt đối không gọi đến các số hỗ trợ được liệt kê trong những email này.
* Kiểm tra iPhone của bạn trong: Cài đặt -> Cài đặt chung -> VPN & Quản lý thiết bị. Nếu bạn thấy bất kỳ hồ sơ nào không được ủy quyền, hãy xóa ngay lập tức.
Hãy cảnh giác #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
1
282

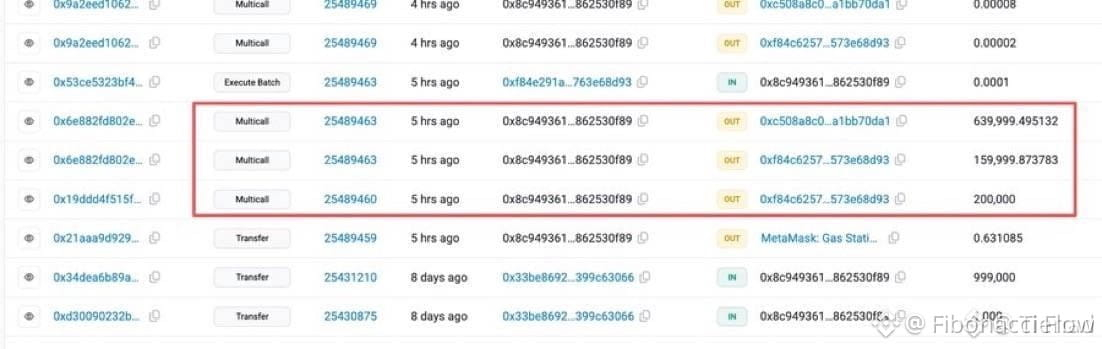
SỰ CỐ PHISHING $VANRY – THỊ TRƯỜNG NGHIÊNG NGƯỜI 😱
Không áp dụng – không có mức giá cụ thể nào được cung cấp trong dữ liệu đầu vào.
Một khoản lỗ phishing trị giá 999.999 USD vừa giáng xuống thị trường, và kiểu “rút cạn thanh khoản” như vậy luôn để lại hậu quả. Hãy kỳ vọng sự do dự ngắn hạn khi các nhà giao dịch siết chặt bảo mật, nhưng dòng tiền nhạy bén có thể xem đây là vùng mua vào khi điều chỉnh trên $VANRY và $THE .
Khối lượng có thể giảm khô trong vài giờ trước khi các lệnh mua cơ hội xuất hiện. Bạn đang chơi thế nào – đứng ngoài hay chờ một lần kiểm định lại khó khăn dưới vùng hỗ trợ?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
SỰ CỐ PHISHING $VANRY – THỊ TRƯỜNG NGHIÊNG NGƯỜI 😱
Không áp dụng – không có mức giá cụ thể nào được cung cấp trong dữ liệu đầu vào.
Một khoản lỗ phishing trị giá 999.999 USD vừa giáng xuống thị trường, và kiểu “rút cạn thanh khoản” như vậy luôn để lại hậu quả. Hãy kỳ vọng sự do dự ngắn hạn khi các nhà giao dịch siết chặt bảo mật, nhưng dòng tiền nhạy bén có thể xem đây là vùng mua vào khi điều chỉnh trên $VANRY và $THE .
Khối lượng có thể giảm khô trong vài giờ trước khi các lệnh mua cơ hội xuất hiện. Bạn đang chơi thế nào – đứng ngoài hay chờ một lần kiểm định lại khó khăn dưới vùng hỗ trợ?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
Không áp dụng – không có mức giá cụ thể nào được cung cấp trong dữ liệu đầu vào.
Một khoản lỗ phishing trị giá 999.999 USD vừa giáng xuống thị trường, và kiểu “rút cạn thanh khoản” như vậy luôn để lại hậu quả. Hãy kỳ vọng sự do dự ngắn hạn khi các nhà giao dịch siết chặt bảo mật, nhưng dòng tiền nhạy bén có thể xem đây là vùng mua vào khi điều chỉnh trên $VANRY và $THE .
Khối lượng có thể giảm khô trong vài giờ trước khi các lệnh mua cơ hội xuất hiện. Bạn đang chơi thế nào – đứng ngoài hay chờ một lần kiểm định lại khó khăn dưới vùng hỗ trợ?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
179

·
--
Các cuộc tấn công chiếm đoạt kỹ thuật số nhằm vào doanh nghiệp đang gia tăng.
• TechRadar báo cáo rằng những kẻ tấn công đang đăng ký các tên miền giả mạo để mạo danh các doanh nghiệp hợp pháp
• Các tên miền độc hại được sử dụng để lừa người dùng truy cập vào các trang giả và đánh cắp thông tin xác thực
• Tranh chấp tên miền tăng 68% giữa năm 2020 và 2025, đạt 6,200 vụ vào năm 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
Các cuộc tấn công chiếm đoạt kỹ thuật số nhằm vào doanh nghiệp đang gia tăng.
• TechRadar báo cáo rằng những kẻ tấn công đang đăng ký các tên miền giả mạo để mạo danh các doanh nghiệp hợp pháp
• Các tên miền độc hại được sử dụng để lừa người dùng truy cập vào các trang giả và đánh cắp thông tin xác thực
• Tranh chấp tên miền tăng 68% giữa năm 2020 và 2025, đạt 6,200 vụ vào năm 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
• TechRadar báo cáo rằng những kẻ tấn công đang đăng ký các tên miền giả mạo để mạo danh các doanh nghiệp hợp pháp
• Các tên miền độc hại được sử dụng để lừa người dùng truy cập vào các trang giả và đánh cắp thông tin xác thực
• Tranh chấp tên miền tăng 68% giữa năm 2020 và 2025, đạt 6,200 vụ vào năm 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
26
VỤ RÒ RỈ DỮ LIỆU TREZOR: 11.742 VÍ ĐIỆN TỬ BỊ LỘ — CƠN PHISHING ĐANG TIẾN LẠI 🚨📡
Hãng ví phần cứng khổng lồ vừa xác nhận một rò rỉ từ nhà cung cấp vận chuyển — tên, địa chỉ, số điện thoại và email của 11.742 khách hàng hiện đã trôi nổi ngoài đời. Thêm 1.947 người khác bị lộ một phần. Đây không phải là một vụ hack giao thức; tiền của bạn vẫn được khóa chặt trong thiết bị. Nhưng lớp con người vừa bị nứt ra.
Mùa phishing vừa bước vào giai đoạn cao điểm. Kẻ xấu hiện nắm giữ tọa độ cá nhân của bạn — hãy chuẩn bị cho các tin nhắn giả mạo hỗ trợ, các liên kết bị cài độc và chiêu thức lừa đảo được ngụy trang như thông tin liên lạc chính thức của Trezor. Thiết bị vẫn “chống đạn”, nhưng hộp thư của bạn vừa trở thành chiến trường mới.
Dành cho các chủ sở hữu $COTI and $QNTB đang đi cùng con sóng này: khóa riêng của bạn chính là bức tường thành. Mọi thứ nằm bên ngoài kho báu đó đều có thể bị nhắm tới. Làm sao để bạn tách các tin nhắn Trezor hợp lệ khỏi những tin bị giả mạo? 🛡️
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
VỤ RÒ RỈ DỮ LIỆU TREZOR: 11.742 VÍ ĐIỆN TỬ BỊ LỘ — CƠN PHISHING ĐANG TIẾN LẠI 🚨📡
Hãng ví phần cứng khổng lồ vừa xác nhận một rò rỉ từ nhà cung cấp vận chuyển — tên, địa chỉ, số điện thoại và email của 11.742 khách hàng hiện đã trôi nổi ngoài đời. Thêm 1.947 người khác bị lộ một phần. Đây không phải là một vụ hack giao thức; tiền của bạn vẫn được khóa chặt trong thiết bị. Nhưng lớp con người vừa bị nứt ra.
Mùa phishing vừa bước vào giai đoạn cao điểm. Kẻ xấu hiện nắm giữ tọa độ cá nhân của bạn — hãy chuẩn bị cho các tin nhắn giả mạo hỗ trợ, các liên kết bị cài độc và chiêu thức lừa đảo được ngụy trang như thông tin liên lạc chính thức của Trezor. Thiết bị vẫn “chống đạn”, nhưng hộp thư của bạn vừa trở thành chiến trường mới.
Dành cho các chủ sở hữu $COTI and $QNTB đang đi cùng con sóng này: khóa riêng của bạn chính là bức tường thành. Mọi thứ nằm bên ngoài kho báu đó đều có thể bị nhắm tới. Làm sao để bạn tách các tin nhắn Trezor hợp lệ khỏi những tin bị giả mạo? 🛡️
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
Hãng ví phần cứng khổng lồ vừa xác nhận một rò rỉ từ nhà cung cấp vận chuyển — tên, địa chỉ, số điện thoại và email của 11.742 khách hàng hiện đã trôi nổi ngoài đời. Thêm 1.947 người khác bị lộ một phần. Đây không phải là một vụ hack giao thức; tiền của bạn vẫn được khóa chặt trong thiết bị. Nhưng lớp con người vừa bị nứt ra.
Mùa phishing vừa bước vào giai đoạn cao điểm. Kẻ xấu hiện nắm giữ tọa độ cá nhân của bạn — hãy chuẩn bị cho các tin nhắn giả mạo hỗ trợ, các liên kết bị cài độc và chiêu thức lừa đảo được ngụy trang như thông tin liên lạc chính thức của Trezor. Thiết bị vẫn “chống đạn”, nhưng hộp thư của bạn vừa trở thành chiến trường mới.
Dành cho các chủ sở hữu $COTI and $QNTB đang đi cùng con sóng này: khóa riêng của bạn chính là bức tường thành. Mọi thứ nằm bên ngoài kho báu đó đều có thể bị nhắm tới. Làm sao để bạn tách các tin nhắn Trezor hợp lệ khỏi những tin bị giả mạo? 🛡️
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
46

·
--
$GNO SECURITY BREACH — TÀI KHOẢN CHÍNH THỨC X BỊ HÀNH ⚠️
Body:
PeckShield đã xác nhận rằng tài khoản X chính thức của Gnosis đã bị chiếm quyền sớm hơn trong hôm nay. Khuyến nghị cộng đồng tránh mọi tương tác — không nhấp link, không nhắn tin trực tiếp, không retweet. Đây là vụ lộ lọt/chiếm quyền tài khoản lớn thứ hai của các dự án trong tuần này.
Kẻ tấn công thường sử dụng các tài khoản bị chiếm để đăng các hợp đồng token giả mạo hoặc các liên kết lừa đảo (phishing). Hãy xác minh mọi thông tin liên lạc chính thức chỉ thông qua website hoặc Discord của Gnosis. Bạn đang thực hiện những bước nào để xác minh các thông báo của dự án trước khi tương tác?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
$GNO SECURITY BREACH — TÀI KHOẢN CHÍNH THỨC X BỊ HÀNH ⚠️
Body:
PeckShield đã xác nhận rằng tài khoản X chính thức của Gnosis đã bị chiếm quyền sớm hơn trong hôm nay. Khuyến nghị cộng đồng tránh mọi tương tác — không nhấp link, không nhắn tin trực tiếp, không retweet. Đây là vụ lộ lọt/chiếm quyền tài khoản lớn thứ hai của các dự án trong tuần này.
Kẻ tấn công thường sử dụng các tài khoản bị chiếm để đăng các hợp đồng token giả mạo hoặc các liên kết lừa đảo (phishing). Hãy xác minh mọi thông tin liên lạc chính thức chỉ thông qua website hoặc Discord của Gnosis. Bạn đang thực hiện những bước nào để xác minh các thông báo của dự án trước khi tương tác?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
Body:
PeckShield đã xác nhận rằng tài khoản X chính thức của Gnosis đã bị chiếm quyền sớm hơn trong hôm nay. Khuyến nghị cộng đồng tránh mọi tương tác — không nhấp link, không nhắn tin trực tiếp, không retweet. Đây là vụ lộ lọt/chiếm quyền tài khoản lớn thứ hai của các dự án trong tuần này.
Kẻ tấn công thường sử dụng các tài khoản bị chiếm để đăng các hợp đồng token giả mạo hoặc các liên kết lừa đảo (phishing). Hãy xác minh mọi thông tin liên lạc chính thức chỉ thông qua website hoặc Discord của Gnosis. Bạn đang thực hiện những bước nào để xác minh các thông báo của dự án trước khi tương tác?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
19

·
--
$PUMP CẢNH BÁO NGƯỜI DÙNG – HACKER NGA ĐANG CÂU PHISHING CHÌA KHÓA SAO LƯU TÍN HIỆU 🔥
Đây không phải là chiến dịch phishing thông thường. FBI và CISA vừa cảnh báo rằng các nhóm tình báo của Nga đang nhắm mục tiêu vào các khóa khôi phục của Signal – không chỉ là mã đăng nhập. Nếu kẻ tấn công có được khóa đó, chúng có thể khôi phục toàn bộ lịch sử trò chuyện của bạn và vẫn giữ quyền truy cập ngay cả sau khi bạn đổi điện thoại.
$PUMP vừa tăng 12% gần đây nhưng rủi ro thực sự là các nhà giao dịch bị xâm phạm tài khoản Signal. Những kẻ này giả làm hỗ trợ tự động, yêu cầu bạn dán khóa khôi phục của mình. Việc tạo khóa mới trong cài đặt Signal sẽ vô hiệu hóa khóa cũ, nhưng bất kỳ bản sao lưu nào đã bị truy cập trước đó thì sẽ bị mất. Bạn có chắc các cuộc trò chuyện nhóm trên Signal của bạn an toàn không?
Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
$PUMP CẢNH BÁO NGƯỜI DÙNG – HACKER NGA ĐANG CÂU PHISHING CHÌA KHÓA SAO LƯU TÍN HIỆU 🔥
Đây không phải là chiến dịch phishing thông thường. FBI và CISA vừa cảnh báo rằng các nhóm tình báo của Nga đang nhắm mục tiêu vào các khóa khôi phục của Signal – không chỉ là mã đăng nhập. Nếu kẻ tấn công có được khóa đó, chúng có thể khôi phục toàn bộ lịch sử trò chuyện của bạn và vẫn giữ quyền truy cập ngay cả sau khi bạn đổi điện thoại.
$PUMP vừa tăng 12% gần đây nhưng rủi ro thực sự là các nhà giao dịch bị xâm phạm tài khoản Signal. Những kẻ này giả làm hỗ trợ tự động, yêu cầu bạn dán khóa khôi phục của mình. Việc tạo khóa mới trong cài đặt Signal sẽ vô hiệu hóa khóa cũ, nhưng bất kỳ bản sao lưu nào đã bị truy cập trước đó thì sẽ bị mất. Bạn có chắc các cuộc trò chuyện nhóm trên Signal của bạn an toàn không?
Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
Đây không phải là chiến dịch phishing thông thường. FBI và CISA vừa cảnh báo rằng các nhóm tình báo của Nga đang nhắm mục tiêu vào các khóa khôi phục của Signal – không chỉ là mã đăng nhập. Nếu kẻ tấn công có được khóa đó, chúng có thể khôi phục toàn bộ lịch sử trò chuyện của bạn và vẫn giữ quyền truy cập ngay cả sau khi bạn đổi điện thoại.
$PUMP vừa tăng 12% gần đây nhưng rủi ro thực sự là các nhà giao dịch bị xâm phạm tài khoản Signal. Những kẻ này giả làm hỗ trợ tự động, yêu cầu bạn dán khóa khôi phục của mình. Việc tạo khóa mới trong cài đặt Signal sẽ vô hiệu hóa khóa cũ, nhưng bất kỳ bản sao lưu nào đã bị truy cập trước đó thì sẽ bị mất. Bạn có chắc các cuộc trò chuyện nhóm trên Signal của bạn an toàn không?
Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
48

MẤT NỬA TRIỆU CHỈ TRONG MỘT NHẤP CHUỘT — LỪA ĐẢO PHISHING $HYPE LỘ DIỆN QUA QUẢNG CÁO GOOGLE 🎣💸
Chỉ một lần nhấp nhầm đã khiến người dùng Hyperliquid thiệt hại 550.000 USD trong USDC. Một quảng cáo tìm kiếm Google độc hại đã chuyển hướng họ đến một trang giả mạo Hyperliquid, và dữ liệu blockchain cho thấy ba lần chuyển giao đã rút cạn ví sang các địa chỉ do kẻ tấn công kiểm soát. 🚨
Chuyện này không phải là một vụ việc ngẫu nhiên. Security Alliance (SEAL) đã theo dõi đúng chiêu trò này trong nhiều tháng — riêng trong tháng 4, họ đã chặn 356 URL quảng cáo Google độc hại, nhiều URL giả mạo Hyperliquid. Kẻ tấn công nhắm vào các nền tảng giá trị cao như $HYPE , Jupiter, Raydium và Pump.fun, thường sử dụng tài khoản quảng cáo bị đánh cắp để lách qua các kiểm tra tự động. 📉
Sự thật đau lòng là gì? Toàn bộ hệ sinh thái — sàn giao dịch, giao thức, thậm chí cả Google — vẫn im lặng trong khi người dùng bị nhắm tới. Không lời bình luận, không trách nhiệm, không khẩn trương.
Trước khi bạn tìm kiếm giao thức tiếp theo, hãy tự hỏi: làm thế nào để bạn xác minh trang mà bạn đang nhấp là trang thật? 🔐
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #HYPE #CryptoSecurity #PhishingAlert #Web3
🧠🔥
MẤT NỬA TRIỆU CHỈ TRONG MỘT NHẤP CHUỘT — LỪA ĐẢO PHISHING $HYPE LỘ DIỆN QUA QUẢNG CÁO GOOGLE 🎣💸
Chỉ một lần nhấp nhầm đã khiến người dùng Hyperliquid thiệt hại 550.000 USD trong USDC. Một quảng cáo tìm kiếm Google độc hại đã chuyển hướng họ đến một trang giả mạo Hyperliquid, và dữ liệu blockchain cho thấy ba lần chuyển giao đã rút cạn ví sang các địa chỉ do kẻ tấn công kiểm soát. 🚨
Chuyện này không phải là một vụ việc ngẫu nhiên. Security Alliance (SEAL) đã theo dõi đúng chiêu trò này trong nhiều tháng — riêng trong tháng 4, họ đã chặn 356 URL quảng cáo Google độc hại, nhiều URL giả mạo Hyperliquid. Kẻ tấn công nhắm vào các nền tảng giá trị cao như $HYPE , Jupiter, Raydium và Pump.fun, thường sử dụng tài khoản quảng cáo bị đánh cắp để lách qua các kiểm tra tự động. 📉
Sự thật đau lòng là gì? Toàn bộ hệ sinh thái — sàn giao dịch, giao thức, thậm chí cả Google — vẫn im lặng trong khi người dùng bị nhắm tới. Không lời bình luận, không trách nhiệm, không khẩn trương.
Trước khi bạn tìm kiếm giao thức tiếp theo, hãy tự hỏi: làm thế nào để bạn xác minh trang mà bạn đang nhấp là trang thật? 🔐
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #HYPE #CryptoSecurity #PhishingAlert #Web3
🧠🔥
Chỉ một lần nhấp nhầm đã khiến người dùng Hyperliquid thiệt hại 550.000 USD trong USDC. Một quảng cáo tìm kiếm Google độc hại đã chuyển hướng họ đến một trang giả mạo Hyperliquid, và dữ liệu blockchain cho thấy ba lần chuyển giao đã rút cạn ví sang các địa chỉ do kẻ tấn công kiểm soát. 🚨
Chuyện này không phải là một vụ việc ngẫu nhiên. Security Alliance (SEAL) đã theo dõi đúng chiêu trò này trong nhiều tháng — riêng trong tháng 4, họ đã chặn 356 URL quảng cáo Google độc hại, nhiều URL giả mạo Hyperliquid. Kẻ tấn công nhắm vào các nền tảng giá trị cao như $HYPE , Jupiter, Raydium và Pump.fun, thường sử dụng tài khoản quảng cáo bị đánh cắp để lách qua các kiểm tra tự động. 📉
Sự thật đau lòng là gì? Toàn bộ hệ sinh thái — sàn giao dịch, giao thức, thậm chí cả Google — vẫn im lặng trong khi người dùng bị nhắm tới. Không lời bình luận, không trách nhiệm, không khẩn trương.
Trước khi bạn tìm kiếm giao thức tiếp theo, hãy tự hỏi: làm thế nào để bạn xác minh trang mà bạn đang nhấp là trang thật? 🔐
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #HYPE #CryptoSecurity #PhishingAlert #Web3
🧠🔥
57

🚨 CUỘC TẤN CÔNG PHISHING NGHIÊM TRỌNG LỘ DIỆN, TIẾT LỘ 347K NGƯỜI DÙNG VÍ PHẦN CỨNG ĐANG NẮM $BTC ! 🚨
Kẻ tấn công đã khai thác nhà cung cấp email bên thứ ba Brevo, làm lộ/cấp quyền truy cập vào cơ sở dữ liệu liên hệ trên nhiều nhà sản xuất ví phần cứng lớn như Trezor và BitBox. 🚨 Hơn 347.000 người đăng ký đã bị nhắm mục tiêu bằng các cảnh báo bảo mật giả mạo được thiết kế để rút cạn cụm từ sao lưu của ví.
Mặc dù các bẫy DNS khẩn cấp đã chặn tên miền trong vòng 20 phút, gần 2.500 người dùng vẫn bấm vào cổng giả mạo. 🔍 Các tích hợp phần mềm bên thứ ba tiếp tục tạo ra rủi ro lỗ hổng nghiêm trọng cho tài sản ngoại tuyến. 🛡️
💬 Bạn đang kiểm tra/audit bảo mật email của mình như thế nào để bảo vệ kho lưu trữ $BTC cold storage? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #PhishingAlert #Crypto
🚨 🛡️
🚨 CUỘC TẤN CÔNG PHISHING NGHIÊM TRỌNG LỘ DIỆN, TIẾT LỘ 347K NGƯỜI DÙNG VÍ PHẦN CỨNG ĐANG NẮM $BTC ! 🚨
Kẻ tấn công đã khai thác nhà cung cấp email bên thứ ba Brevo, làm lộ/cấp quyền truy cập vào cơ sở dữ liệu liên hệ trên nhiều nhà sản xuất ví phần cứng lớn như Trezor và BitBox. 🚨 Hơn 347.000 người đăng ký đã bị nhắm mục tiêu bằng các cảnh báo bảo mật giả mạo được thiết kế để rút cạn cụm từ sao lưu của ví.
Mặc dù các bẫy DNS khẩn cấp đã chặn tên miền trong vòng 20 phút, gần 2.500 người dùng vẫn bấm vào cổng giả mạo. 🔍 Các tích hợp phần mềm bên thứ ba tiếp tục tạo ra rủi ro lỗ hổng nghiêm trọng cho tài sản ngoại tuyến. 🛡️
💬 Bạn đang kiểm tra/audit bảo mật email của mình như thế nào để bảo vệ kho lưu trữ $BTC cold storage? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #PhishingAlert #Crypto
🚨 🛡️
Kẻ tấn công đã khai thác nhà cung cấp email bên thứ ba Brevo, làm lộ/cấp quyền truy cập vào cơ sở dữ liệu liên hệ trên nhiều nhà sản xuất ví phần cứng lớn như Trezor và BitBox. 🚨 Hơn 347.000 người đăng ký đã bị nhắm mục tiêu bằng các cảnh báo bảo mật giả mạo được thiết kế để rút cạn cụm từ sao lưu của ví.
Mặc dù các bẫy DNS khẩn cấp đã chặn tên miền trong vòng 20 phút, gần 2.500 người dùng vẫn bấm vào cổng giả mạo. 🔍 Các tích hợp phần mềm bên thứ ba tiếp tục tạo ra rủi ro lỗ hổng nghiêm trọng cho tài sản ngoại tuyến. 🛡️
💬 Bạn đang kiểm tra/audit bảo mật email của mình như thế nào để bảo vệ kho lưu trữ $BTC cold storage? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #PhishingAlert #Crypto
🚨 🛡️
hw10009:
Do you imagine Exchange wallets have more security than cold storage wallets.
1
1
68
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
81,248 lượt xem
532 đang thảo luận
2
#45NgayTuDoTaiChinh
903,188 lượt xem
3,096 đang thảo luận
3
#TinFed
71,488 lượt xem
333 đang thảo luận
4
#DotPlotSignalsOneMoreHikeIn2026
8,521 lượt xem
196 đang thảo luận
5
#RobinhoodToSupportCircleArcNetwork
13 lượt xem
9 đang thảo luận
6
#FedHikes25BpsUSStocksClose
12,257 lượt xem
204 đang thảo luận
7
#AaveToLaunchRWAMarketOnAvalanche
3,318 lượt xem
84 đang thảo luận
8
#CryptoVCFundingRebounds$5.6BInQ2
5,340 lượt xem
30 đang thảo luận
9
#RevolutHackersDemand$3MInMonero
304 lượt xem
7 đang thảo luận
10
#ZcashRises6%
106,452 lượt xem
943 đang thảo luận