
#keplr
keplr
46,007 lượt xem
60 đang thảo luận
Phổ biến
Mới nhất

·
--
Ví đăng nhập bằng Google: ít nhất 44.000 ví bị chuyển hơn 6 triệu USD
▫️Keplr xác nhận: các tài khoản đăng nhập bằng Google hoặc Apple phát sinh giao dịch chuyển tiền trái phép; vấn đề nằm ở dịch vụ đăng nhập xã hội Web3Auth
▫️Thống kê trên chuỗi cho thấy ít nhất 44.000 ví, với khoảng 6,01 triệu USD; số tiền vẫn chưa bị chuyển đi
▫️Ngay cả sau khi cảnh báo chính thức được đưa ra, 86% số ví của nạn nhân vẫn bị rút sạch
▫️Kẻ tấn công còn vượt qua thời gian mở khóa 21 ngày, rút khoảng 1,96 triệu ATOM đã staking
Hiện các tài khoản dùng cụm từ khôi phục hoặc ví phần cứng dường như không bị ảnh hưởng; hai hình thức đăng nhập xã hội này đã bị tạm ngưng
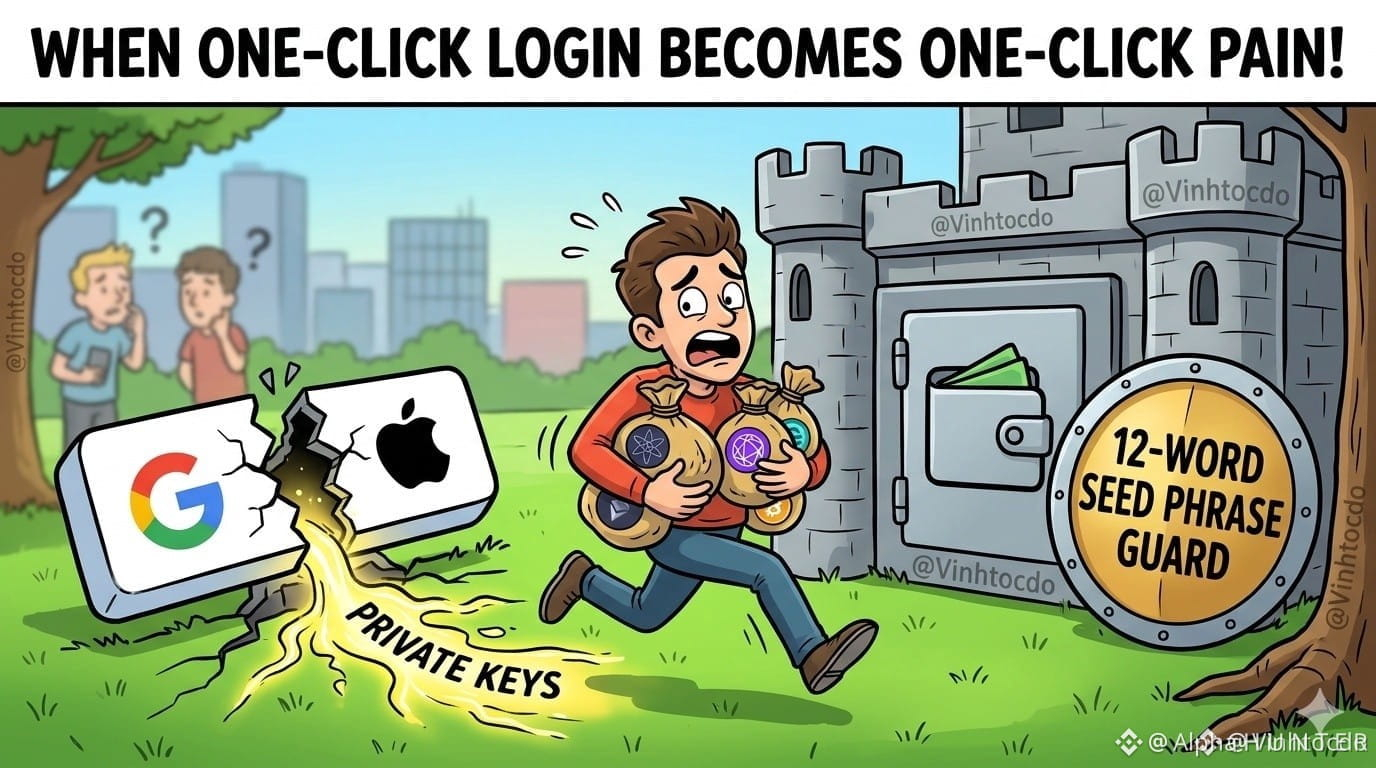
Đăng nhập một chạm cho tiện, nhưng có khi chìa khóa lại chẳng nằm trong tay mình
Sau này bạn còn yên tâm dùng tài khoản mạng xã hội để đăng nhập ví không? 👇 (Không phải lời khuyên đầu tư)
#Keplr #Web3Auth #Bảo mật ví
Ví đăng nhập bằng Google: ít nhất 44.000 ví bị chuyển hơn 6 triệu USD
▫️Keplr xác nhận: các tài khoản đăng nhập bằng Google hoặc Apple phát sinh giao dịch chuyển tiền trái phép; vấn đề nằm ở dịch vụ đăng nhập xã hội Web3Auth
▫️Thống kê trên chuỗi cho thấy ít nhất 44.000 ví, với khoảng 6,01 triệu USD; số tiền vẫn chưa bị chuyển đi
▫️Ngay cả sau khi cảnh báo chính thức được đưa ra, 86% số ví của nạn nhân vẫn bị rút sạch
▫️Kẻ tấn công còn vượt qua thời gian mở khóa 21 ngày, rút khoảng 1,96 triệu ATOM đã staking
Hiện các tài khoản dùng cụm từ khôi phục hoặc ví phần cứng dường như không bị ảnh hưởng; hai hình thức đăng nhập xã hội này đã bị tạm ngưng
Đăng nhập một chạm cho tiện, nhưng có khi chìa khóa lại chẳng nằm trong tay mình
Sau này bạn còn yên tâm dùng tài khoản mạng xã hội để đăng nhập ví không? 👇 (Không phải lời khuyên đầu tư)
#Keplr #Web3Auth #Bảo mật ví
▫️Keplr xác nhận: các tài khoản đăng nhập bằng Google hoặc Apple phát sinh giao dịch chuyển tiền trái phép; vấn đề nằm ở dịch vụ đăng nhập xã hội Web3Auth
▫️Thống kê trên chuỗi cho thấy ít nhất 44.000 ví, với khoảng 6,01 triệu USD; số tiền vẫn chưa bị chuyển đi
▫️Ngay cả sau khi cảnh báo chính thức được đưa ra, 86% số ví của nạn nhân vẫn bị rút sạch
▫️Kẻ tấn công còn vượt qua thời gian mở khóa 21 ngày, rút khoảng 1,96 triệu ATOM đã staking
Hiện các tài khoản dùng cụm từ khôi phục hoặc ví phần cứng dường như không bị ảnh hưởng; hai hình thức đăng nhập xã hội này đã bị tạm ngưng
Đăng nhập một chạm cho tiện, nhưng có khi chìa khóa lại chẳng nằm trong tay mình
Sau này bạn còn yên tâm dùng tài khoản mạng xã hội để đăng nhập ví không? 👇 (Không phải lời khuyên đầu tư)
#Keplr #Web3Auth #Bảo mật ví
2
2.2k

·
--
Bài viết
Nếu bạn đăng nhập ví bằng tài khoản Google, tin này hôm nay có liên quan đến bạnChiều nay, ví Keplr trong hệ sinh thái Cosmos đã đăng thông báo. Một số ví được tạo bằng cách đăng nhập qua tài khoản Google hoặc Apple đã phát sinh giao dịch chuyển tiền mà người dùng không hề ủy quyền. Keplr đã tạm ngừng hai phương thức đăng nhập bằng Google và Apple, đồng thời đang phối hợp với Web3Auth, đơn vị cung cấp công nghệ đăng nhập, để tìm hiểu nguyên nhân. Web3Auth cũng đã thừa nhận sự việc: hơn 11 giờ đêm qua, họ đăng thông báo cho biết dịch vụ của mình gặp vấn đề bảo mật và dịch vụ ví nhúng đã bị tạm ngừng.
Vấn đề nằm ở khâu đăng nhập, chứ không phải bản thân chiếc ví. Web3Auth giúp bạn tạo ví bằng tài khoản Google hoặc Apple mà không cần ghi lại cụm từ khôi phục. Tiện thì có tiện, nhưng chẳng khác nào giao chìa khóa ví của bạn cho bên trung gian này giữ. Nếu bên trung gian gặp sự cố, tiền có thể bị chuyển đi mà bạn không cần nhấn xác nhận. Josh Lee của Keplr ước tính sơ bộ rằng khoảng 20% tài khoản đăng nhập bằng Google và Apple bị ảnh hưởng; trong số đó, chỉ một phần thực sự bị chuyển tiền, còn số tiền còn lại có thể vẫn khôi phục được. Đây mới chỉ là ước tính sơ bộ; đến nay, phía chính thức vẫn chưa công bố có bao nhiêu người bị ảnh hưởng hay số tiền bị mất là bao nhiêu.
Nếu bạn đăng nhập ví bằng tài khoản Google, tin này hôm nay có liên quan đến bạn
Chiều nay, ví Keplr trong hệ sinh thái Cosmos đã đăng thông báo. Một số ví được tạo bằng cách đăng nhập qua tài khoản Google hoặc Apple đã phát sinh giao dịch chuyển tiền mà người dùng không hề ủy quyền. Keplr đã tạm ngừng hai phương thức đăng nhập bằng Google và Apple, đồng thời đang phối hợp với Web3Auth, đơn vị cung cấp công nghệ đăng nhập, để tìm hiểu nguyên nhân. Web3Auth cũng đã thừa nhận sự việc: hơn 11 giờ đêm qua, họ đăng thông báo cho biết dịch vụ của mình gặp vấn đề bảo mật và dịch vụ ví nhúng đã bị tạm ngừng.
Vấn đề nằm ở khâu đăng nhập, chứ không phải bản thân chiếc ví. Web3Auth giúp bạn tạo ví bằng tài khoản Google hoặc Apple mà không cần ghi lại cụm từ khôi phục. Tiện thì có tiện, nhưng chẳng khác nào giao chìa khóa ví của bạn cho bên trung gian này giữ. Nếu bên trung gian gặp sự cố, tiền có thể bị chuyển đi mà bạn không cần nhấn xác nhận. Josh Lee của Keplr ước tính sơ bộ rằng khoảng 20% tài khoản đăng nhập bằng Google và Apple bị ảnh hưởng; trong số đó, chỉ một phần thực sự bị chuyển tiền, còn số tiền còn lại có thể vẫn khôi phục được. Đây mới chỉ là ước tính sơ bộ; đến nay, phía chính thức vẫn chưa công bố có bao nhiêu người bị ảnh hưởng hay số tiền bị mất là bao nhiêu.
Vấn đề nằm ở khâu đăng nhập, chứ không phải bản thân chiếc ví. Web3Auth giúp bạn tạo ví bằng tài khoản Google hoặc Apple mà không cần ghi lại cụm từ khôi phục. Tiện thì có tiện, nhưng chẳng khác nào giao chìa khóa ví của bạn cho bên trung gian này giữ. Nếu bên trung gian gặp sự cố, tiền có thể bị chuyển đi mà bạn không cần nhấn xác nhận. Josh Lee của Keplr ước tính sơ bộ rằng khoảng 20% tài khoản đăng nhập bằng Google và Apple bị ảnh hưởng; trong số đó, chỉ một phần thực sự bị chuyển tiền, còn số tiền còn lại có thể vẫn khôi phục được. Đây mới chỉ là ước tính sơ bộ; đến nay, phía chính thức vẫn chưa công bố có bao nhiêu người bị ảnh hưởng hay số tiền bị mất là bao nhiêu.
GOOGUS+1,10%
必备小神器888:
谷歌登录钱包本质是便利换安全,大额别放,等Web3Auth把根因查清再谈信任。
1
785

Bài viết
Xem bản dịch
МАССОВЫЙ ВЗЛОМ КРИПТОКОШЕЛЬКОВ KEPLR НА $6 МЛН, ПОД УГРОЗОЙ БОЛЕЕ 44 000 КОШЕЛЬКОВ!Криптовалютная индустрия столкнулась с очередным масштабным инцидентом безопасности. 6–7 ноября 2026 года пользователи кошелька Keplr начали сообщать о несанкционированных переводах средств. Под удар попали аккаунты, созданные через авторизацию Google и Apple.
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
МАССОВЫЙ ВЗЛОМ КРИПТОКОШЕЛЬКОВ KEPLR НА $6 МЛН, ПОД УГРОЗОЙ БОЛЕЕ 44 000 КОШЕЛЬКОВ!
Криптовалютная индустрия столкнулась с очередным масштабным инцидентом безопасности. 6–7 ноября 2026 года пользователи кошелька Keplr начали сообщать о несанкционированных переводах средств. Под удар попали аккаунты, созданные через авторизацию Google и Apple.
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
406

#keplradvisessocialloginuserstotransferassets
🚨 Keplr cảnh báo người dùng đăng nhập bằng mạng xã hội: Hãy chuyển tài sản của bạn trước khi quá muộn!
Keplr vừa đưa ra cảnh báo quan trọng dành cho người dùng truy cập ví thông qua tính năng đăng nhập bằng mạng xã hội.
Người dùng dựa vào hình thức đăng nhập này nên hành động ngay và chuyển tài sản sang một ví đã được sao lưu an toàn trước khi có nguy cơ mất quyền truy cập.
🔍 Những điều bạn cần biết:
Người dùng đăng nhập bằng mạng xã hội nên kiểm tra ngay quyền truy cập ví của mình.
Đảm bảo thông tin khôi phục và bản sao lưu ví của bạn được bảo mật.
Chuyển tài sản sang ví mà bạn kiểm soát và có thể lưu trữ an toàn cụm từ khôi phục.
Không bao giờ chia sẻ cụm từ hạt giống hoặc khóa riêng tư với bất kỳ ai.
⚠️ Vì sao điều này quan trọng:
Bảo mật tiền mã hóa của bạn phụ thuộc vào việc bạn kiểm soát quyền truy cập vào ví. Mất quyền truy cập vào tài khoản đăng nhập bằng mạng xã hội có thể gây ra vấn đề nghiêm trọng nếu bạn chưa bảo đảm các phương thức khôi phục ví.
Thông điệp rất đơn giản: đừng đợi đến khi mất quyền truy cập mới bảo vệ tài sản của bạn.
#keplr #CryptoSecurity #WalletSafety
#keplradvisessocialloginuserstotransferassets
🚨 Keplr cảnh báo người dùng đăng nhập bằng mạng xã hội: Hãy chuyển tài sản của bạn trước khi quá muộn!
Keplr vừa đưa ra cảnh báo quan trọng dành cho người dùng truy cập ví thông qua tính năng đăng nhập bằng mạng xã hội.
Người dùng dựa vào hình thức đăng nhập này nên hành động ngay và chuyển tài sản sang một ví đã được sao lưu an toàn trước khi có nguy cơ mất quyền truy cập.
🔍 Những điều bạn cần biết:
Người dùng đăng nhập bằng mạng xã hội nên kiểm tra ngay quyền truy cập ví của mình.
Đảm bảo thông tin khôi phục và bản sao lưu ví của bạn được bảo mật.
Chuyển tài sản sang ví mà bạn kiểm soát và có thể lưu trữ an toàn cụm từ khôi phục.
Không bao giờ chia sẻ cụm từ hạt giống hoặc khóa riêng tư với bất kỳ ai.
⚠️ Vì sao điều này quan trọng:
Bảo mật tiền mã hóa của bạn phụ thuộc vào việc bạn kiểm soát quyền truy cập vào ví. Mất quyền truy cập vào tài khoản đăng nhập bằng mạng xã hội có thể gây ra vấn đề nghiêm trọng nếu bạn chưa bảo đảm các phương thức khôi phục ví.
Thông điệp rất đơn giản: đừng đợi đến khi mất quyền truy cập mới bảo vệ tài sản của bạn.
#keplr #CryptoSecurity #WalletSafety
🚨 Keplr cảnh báo người dùng đăng nhập bằng mạng xã hội: Hãy chuyển tài sản của bạn trước khi quá muộn!
Keplr vừa đưa ra cảnh báo quan trọng dành cho người dùng truy cập ví thông qua tính năng đăng nhập bằng mạng xã hội.
Người dùng dựa vào hình thức đăng nhập này nên hành động ngay và chuyển tài sản sang một ví đã được sao lưu an toàn trước khi có nguy cơ mất quyền truy cập.
🔍 Những điều bạn cần biết:
Người dùng đăng nhập bằng mạng xã hội nên kiểm tra ngay quyền truy cập ví của mình.
Đảm bảo thông tin khôi phục và bản sao lưu ví của bạn được bảo mật.
Chuyển tài sản sang ví mà bạn kiểm soát và có thể lưu trữ an toàn cụm từ khôi phục.
Không bao giờ chia sẻ cụm từ hạt giống hoặc khóa riêng tư với bất kỳ ai.
⚠️ Vì sao điều này quan trọng:
Bảo mật tiền mã hóa của bạn phụ thuộc vào việc bạn kiểm soát quyền truy cập vào ví. Mất quyền truy cập vào tài khoản đăng nhập bằng mạng xã hội có thể gây ra vấn đề nghiêm trọng nếu bạn chưa bảo đảm các phương thức khôi phục ví.
Thông điệp rất đơn giản: đừng đợi đến khi mất quyền truy cập mới bảo vệ tài sản của bạn.
#keplr #CryptoSecurity #WalletSafety
1
882
#keplradvisessocialloginuserstotransferassets
🚨 Keplr cảnh báo người dùng đăng nhập qua mạng xã hội: hãy chuyển tài sản của bạn trước khi quá muộn!
Keplr đã đưa ra cảnh báo quan trọng dành cho người dùng truy cập ví thông qua tài khoản mạng xã hội.
Người dùng dựa vào phương thức này nên hành động và chuyển tài sản sang ví có bản sao lưu an toàn trước khi có nguy cơ mất quyền truy cập.
🔍 Những điều cần biết:
Người dùng đăng nhập qua mạng xã hội nên kiểm tra ngay quyền truy cập vào ví của mình.
Hãy đảm bảo thông tin khôi phục và bản sao lưu ví của bạn được bảo mật.
Chuyển tài sản sang ví mà bạn kiểm soát cụm từ khôi phục và có thể cất giữ an toàn.
Không bao giờ chia sẻ cụm từ khôi phục hoặc khóa riêng tư của bạn với bất kỳ ai.
⚠️ Vì sao điều này quan trọng?
Tính bảo mật của tiền mã hóa phụ thuộc vào việc bạn kiểm soát quyền truy cập vào ví của mình. Mất quyền truy cập vào tài khoản mạng xã hội có thể gây ra vấn đề nghiêm trọng nếu bạn chưa bảo mật các tùy chọn khôi phục ví.
Thông điệp rất đơn giản: đừng đợi đến khi mất quyền truy cập mới bảo vệ tiền của bạn.
#keplr #CryptoSecurity #WalletSafety
$AIOT
{future}(AIOTUSDT)
$JCT
{future}(JCTUSDT)
$IDOL
{future}(IDOLUSDT)
#keplradvisessocialloginuserstotransferassets
🚨 Keplr cảnh báo người dùng đăng nhập qua mạng xã hội: hãy chuyển tài sản của bạn trước khi quá muộn!
Keplr đã đưa ra cảnh báo quan trọng dành cho người dùng truy cập ví thông qua tài khoản mạng xã hội.
Người dùng dựa vào phương thức này nên hành động và chuyển tài sản sang ví có bản sao lưu an toàn trước khi có nguy cơ mất quyền truy cập.
🔍 Những điều cần biết:
Người dùng đăng nhập qua mạng xã hội nên kiểm tra ngay quyền truy cập vào ví của mình.
Hãy đảm bảo thông tin khôi phục và bản sao lưu ví của bạn được bảo mật.
Chuyển tài sản sang ví mà bạn kiểm soát cụm từ khôi phục và có thể cất giữ an toàn.
Không bao giờ chia sẻ cụm từ khôi phục hoặc khóa riêng tư của bạn với bất kỳ ai.
⚠️ Vì sao điều này quan trọng?
Tính bảo mật của tiền mã hóa phụ thuộc vào việc bạn kiểm soát quyền truy cập vào ví của mình. Mất quyền truy cập vào tài khoản mạng xã hội có thể gây ra vấn đề nghiêm trọng nếu bạn chưa bảo mật các tùy chọn khôi phục ví.
Thông điệp rất đơn giản: đừng đợi đến khi mất quyền truy cập mới bảo vệ tiền của bạn.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
🚨 Keplr cảnh báo người dùng đăng nhập qua mạng xã hội: hãy chuyển tài sản của bạn trước khi quá muộn!
Keplr đã đưa ra cảnh báo quan trọng dành cho người dùng truy cập ví thông qua tài khoản mạng xã hội.
Người dùng dựa vào phương thức này nên hành động và chuyển tài sản sang ví có bản sao lưu an toàn trước khi có nguy cơ mất quyền truy cập.
🔍 Những điều cần biết:
Người dùng đăng nhập qua mạng xã hội nên kiểm tra ngay quyền truy cập vào ví của mình.
Hãy đảm bảo thông tin khôi phục và bản sao lưu ví của bạn được bảo mật.
Chuyển tài sản sang ví mà bạn kiểm soát cụm từ khôi phục và có thể cất giữ an toàn.
Không bao giờ chia sẻ cụm từ khôi phục hoặc khóa riêng tư của bạn với bất kỳ ai.
⚠️ Vì sao điều này quan trọng?
Tính bảo mật của tiền mã hóa phụ thuộc vào việc bạn kiểm soát quyền truy cập vào ví của mình. Mất quyền truy cập vào tài khoản mạng xã hội có thể gây ra vấn đề nghiêm trọng nếu bạn chưa bảo mật các tùy chọn khôi phục ví.
Thông điệp rất đơn giản: đừng đợi đến khi mất quyền truy cập mới bảo vệ tiền của bạn.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
4
2.3k
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨⚠️ CẢNH BÁO BẢO MẬT: TÀI SẢN CRYPTO CỦA BẠN CÓ THỂ ĐANG GẶP RỦI RO! ĐỪNG BỎ QUA CẢNH BÁO NÀY!
Sự cố liên quan đến Ví Keplr đang làm dấy lên những lo ngại nghiêm trọng trong cộng đồng Web3.
Một số người dùng tạo ví bằng cách đăng nhập mạng xã hội qua Google hoặc Apple có thể bị ảnh hưởng bởi lỗ hổng trong cơ sở hạ tầng Web3Auth.
🔥 Người dùng cần biết những gì?
🔹 Người dùng có khả năng bị ảnh hưởng nên làm theo hướng dẫn bảo mật chính thức của Keplr.
🔹 Tránh nạp thêm tiền vào các ví bị ảnh hưởng.
🔹 Cân nhắc chuyển những tài sản đủ điều kiện sang một ví mới được bảo mật.
🔹 Không bao giờ chia sẻ cụm từ khôi phục hoặc khóa riêng tư với bất kỳ ai.
🔹 Cảnh giác với các liên kết khôi phục giả mạo và kẻ mạo danh.
🛡️ Hãy nhớ: Sự tiện lợi TUYỆT ĐỐI không bao giờ được đặt lên trên bảo mật crypto!
💬 Cùng thảo luận:
Bạn có còn tin tưởng đăng nhập bằng Google hoặc Apple để bảo vệ tài sản crypto của mình không?
Hay chỉ có cụm từ khôi phục / ví phần cứng mới là lựa chọn đáng tin cậy?
👇 Hãy chia sẻ suy nghĩ của bạn. Trải nghiệm của bạn có thể giúp bảo vệ một nhà đầu tư khác!
#Keplr #CryptoSecurity #Web3
$BTC
{future}(BTCUSDT)
$HYPE
{future}(HYPEUSDT)
$ONE
{future}(ONEUSDT)
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨⚠️ CẢNH BÁO BẢO MẬT: TÀI SẢN CRYPTO CỦA BẠN CÓ THỂ ĐANG GẶP RỦI RO! ĐỪNG BỎ QUA CẢNH BÁO NÀY!
Sự cố liên quan đến Ví Keplr đang làm dấy lên những lo ngại nghiêm trọng trong cộng đồng Web3.
Một số người dùng tạo ví bằng cách đăng nhập mạng xã hội qua Google hoặc Apple có thể bị ảnh hưởng bởi lỗ hổng trong cơ sở hạ tầng Web3Auth.
🔥 Người dùng cần biết những gì?
🔹 Người dùng có khả năng bị ảnh hưởng nên làm theo hướng dẫn bảo mật chính thức của Keplr.
🔹 Tránh nạp thêm tiền vào các ví bị ảnh hưởng.
🔹 Cân nhắc chuyển những tài sản đủ điều kiện sang một ví mới được bảo mật.
🔹 Không bao giờ chia sẻ cụm từ khôi phục hoặc khóa riêng tư với bất kỳ ai.
🔹 Cảnh giác với các liên kết khôi phục giả mạo và kẻ mạo danh.
🛡️ Hãy nhớ: Sự tiện lợi TUYỆT ĐỐI không bao giờ được đặt lên trên bảo mật crypto!
💬 Cùng thảo luận:
Bạn có còn tin tưởng đăng nhập bằng Google hoặc Apple để bảo vệ tài sản crypto của mình không?
Hay chỉ có cụm từ khôi phục / ví phần cứng mới là lựa chọn đáng tin cậy?
👇 Hãy chia sẻ suy nghĩ của bạn. Trải nghiệm của bạn có thể giúp bảo vệ một nhà đầu tư khác!
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
🚨⚠️ CẢNH BÁO BẢO MẬT: TÀI SẢN CRYPTO CỦA BẠN CÓ THỂ ĐANG GẶP RỦI RO! ĐỪNG BỎ QUA CẢNH BÁO NÀY!
Sự cố liên quan đến Ví Keplr đang làm dấy lên những lo ngại nghiêm trọng trong cộng đồng Web3.
Một số người dùng tạo ví bằng cách đăng nhập mạng xã hội qua Google hoặc Apple có thể bị ảnh hưởng bởi lỗ hổng trong cơ sở hạ tầng Web3Auth.
🔥 Người dùng cần biết những gì?
🔹 Người dùng có khả năng bị ảnh hưởng nên làm theo hướng dẫn bảo mật chính thức của Keplr.
🔹 Tránh nạp thêm tiền vào các ví bị ảnh hưởng.
🔹 Cân nhắc chuyển những tài sản đủ điều kiện sang một ví mới được bảo mật.
🔹 Không bao giờ chia sẻ cụm từ khôi phục hoặc khóa riêng tư với bất kỳ ai.
🔹 Cảnh giác với các liên kết khôi phục giả mạo và kẻ mạo danh.
🛡️ Hãy nhớ: Sự tiện lợi TUYỆT ĐỐI không bao giờ được đặt lên trên bảo mật crypto!
💬 Cùng thảo luận:
Bạn có còn tin tưởng đăng nhập bằng Google hoặc Apple để bảo vệ tài sản crypto của mình không?
Hay chỉ có cụm từ khôi phục / ví phần cứng mới là lựa chọn đáng tin cậy?
👇 Hãy chia sẻ suy nghĩ của bạn. Trải nghiệm của bạn có thể giúp bảo vệ một nhà đầu tư khác!
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
505

·
--
Cụm từ khôi phục vẫn an toàn, nhưng «đăng nhập một chạm» gặp sự cố: Keplr dừng đăng nhập bằng Google và AppleVí đăng nhập bằng Google hoặc Apple cho tiện giờ lại là những ví đầu tiên bị ảnh hưởng.
Ngày 6 tháng 11, Web3Auth, đơn vị cung cấp ví nhúng và tính năng đăng nhập mạng xã hội, cho biết dịch vụ của họ gặp sự cố bảo mật và đã tạm thời vô hiệu hóa ví nhúng; đánh giá sơ bộ cho thấy người dùng MetaMask không bị ảnh hưởng. Ngày 7 tháng 11, Web3Auth bổ sung rằng sự cố bắt nguồn từ hạ tầng của họ và ảnh hưởng đến một số ví nhúng được Keplr sử dụng.
Cùng ngày, Keplr — ví thường dùng trong Cosmos — đăng thông báo chính thức: một số tài khoản đăng nhập bằng Google hoặc Apple đã phát sinh giao dịch trái phép, và Keplr đang phối hợp với Web3Auth để điều tra. Đánh giá sơ bộ của Keplr là các tài khoản được tạo bằng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng; hiện tính năng đăng nhập bằng Google và Apple đã bị tạm dừng. Keplr khuyến cáo người dùng liên quan không nạp thêm tiền vào tài khoản này, cũng không nhập lại ví hoặc tạo lại ví ở nơi khác.
Cụm từ khôi phục vẫn an toàn, nhưng «đăng nhập một chạm» gặp sự cố: Keplr dừng đăng nhập bằng Google và Apple
Ví đăng nhập bằng Google hoặc Apple cho tiện giờ lại là những ví đầu tiên bị ảnh hưởng.
Ngày 6 tháng 11, Web3Auth, đơn vị cung cấp ví nhúng và tính năng đăng nhập mạng xã hội, cho biết dịch vụ của họ gặp sự cố bảo mật và đã tạm thời vô hiệu hóa ví nhúng; đánh giá sơ bộ cho thấy người dùng MetaMask không bị ảnh hưởng. Ngày 7 tháng 11, Web3Auth bổ sung rằng sự cố bắt nguồn từ hạ tầng của họ và ảnh hưởng đến một số ví nhúng được Keplr sử dụng.
Cùng ngày, Keplr — ví thường dùng trong Cosmos — đăng thông báo chính thức: một số tài khoản đăng nhập bằng Google hoặc Apple đã phát sinh giao dịch trái phép, và Keplr đang phối hợp với Web3Auth để điều tra. Đánh giá sơ bộ của Keplr là các tài khoản được tạo bằng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng; hiện tính năng đăng nhập bằng Google và Apple đã bị tạm dừng. Keplr khuyến cáo người dùng liên quan không nạp thêm tiền vào tài khoản này, cũng không nhập lại ví hoặc tạo lại ví ở nơi khác.
Ngày 6 tháng 11, Web3Auth, đơn vị cung cấp ví nhúng và tính năng đăng nhập mạng xã hội, cho biết dịch vụ của họ gặp sự cố bảo mật và đã tạm thời vô hiệu hóa ví nhúng; đánh giá sơ bộ cho thấy người dùng MetaMask không bị ảnh hưởng. Ngày 7 tháng 11, Web3Auth bổ sung rằng sự cố bắt nguồn từ hạ tầng của họ và ảnh hưởng đến một số ví nhúng được Keplr sử dụng.
Cùng ngày, Keplr — ví thường dùng trong Cosmos — đăng thông báo chính thức: một số tài khoản đăng nhập bằng Google hoặc Apple đã phát sinh giao dịch trái phép, và Keplr đang phối hợp với Web3Auth để điều tra. Đánh giá sơ bộ của Keplr là các tài khoản được tạo bằng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng; hiện tính năng đăng nhập bằng Google và Apple đã bị tạm dừng. Keplr khuyến cáo người dùng liên quan không nạp thêm tiền vào tài khoản này, cũng không nhập lại ví hoặc tạo lại ví ở nơi khác.
GOOGUS+1,10%
買不起比特幣只能買比特犬:
所有熱錢包都不要用,並移除所有㽞覽器插件
1
177
·
--
#KeplrKhuyênNgườiDùngĐăngNhậpBằngMạngXãHộiChuyểnTàiSản
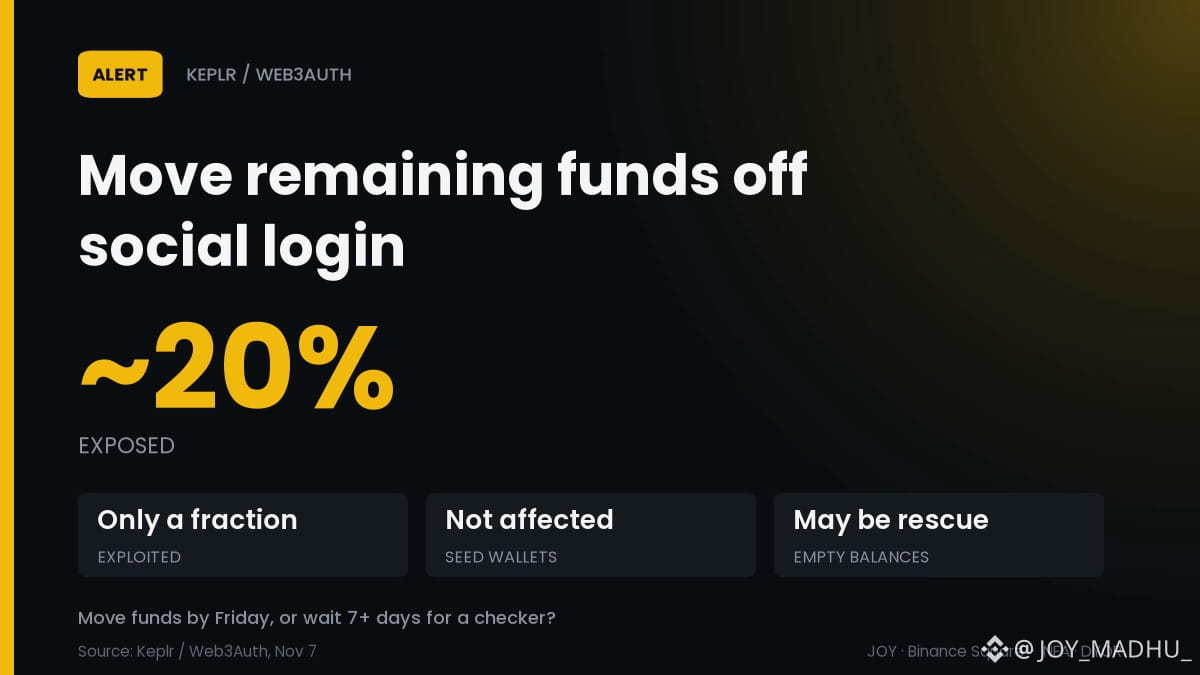
🔄 Keplr đổi khuyến nghị: Hãy chuyển số tài sản còn lại ngay
Một lỗ hổng của Web3Auth làm lộ một số khóa đăng nhập Google và Apple, vì vậy Keplr hiện khuyên những người dùng đó chuyển tài sản còn lại.
📊 Ước tính ban đầu: khoảng 20% tài khoản đăng nhập bằng mạng xã hội bị lộ
⚠️ Có vẻ chỉ một phần nhỏ trong số 20% đó bị khai thác hoàn toàn
🏦 Tài khoản dùng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng
📉 Một số số dư trống có thể là do tin tặc mũ trắng giải cứu, chứ không phải bị đánh cắp
Nhìn rộng ra: vụ xâm nhập xảy ra ở nhà cung cấp dịch vụ đăng nhập, không phải ở ví dùng cụm từ khôi phục.
Chuyển tiền trước thứ Sáu, hay chờ hơn 7 ngày để dùng công cụ kiểm tra? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #BảoMật
#KeplrKhuyênNgườiDùngĐăngNhậpBằngMạngXãHộiChuyểnTàiSản
🔄 Keplr đổi khuyến nghị: Hãy chuyển số tài sản còn lại ngay
Một lỗ hổng của Web3Auth làm lộ một số khóa đăng nhập Google và Apple, vì vậy Keplr hiện khuyên những người dùng đó chuyển tài sản còn lại.
📊 Ước tính ban đầu: khoảng 20% tài khoản đăng nhập bằng mạng xã hội bị lộ
⚠️ Có vẻ chỉ một phần nhỏ trong số 20% đó bị khai thác hoàn toàn
🏦 Tài khoản dùng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng
📉 Một số số dư trống có thể là do tin tặc mũ trắng giải cứu, chứ không phải bị đánh cắp
Nhìn rộng ra: vụ xâm nhập xảy ra ở nhà cung cấp dịch vụ đăng nhập, không phải ở ví dùng cụm từ khôi phục.
Chuyển tiền trước thứ Sáu, hay chờ hơn 7 ngày để dùng công cụ kiểm tra? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #BảoMật
🔄 Keplr đổi khuyến nghị: Hãy chuyển số tài sản còn lại ngay
Một lỗ hổng của Web3Auth làm lộ một số khóa đăng nhập Google và Apple, vì vậy Keplr hiện khuyên những người dùng đó chuyển tài sản còn lại.
📊 Ước tính ban đầu: khoảng 20% tài khoản đăng nhập bằng mạng xã hội bị lộ
⚠️ Có vẻ chỉ một phần nhỏ trong số 20% đó bị khai thác hoàn toàn
🏦 Tài khoản dùng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng
📉 Một số số dư trống có thể là do tin tặc mũ trắng giải cứu, chứ không phải bị đánh cắp
Nhìn rộng ra: vụ xâm nhập xảy ra ở nhà cung cấp dịch vụ đăng nhập, không phải ở ví dùng cụm từ khôi phục.
Chuyển tiền trước thứ Sáu, hay chờ hơn 7 ngày để dùng công cụ kiểm tra? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #BảoMật
1
·
--
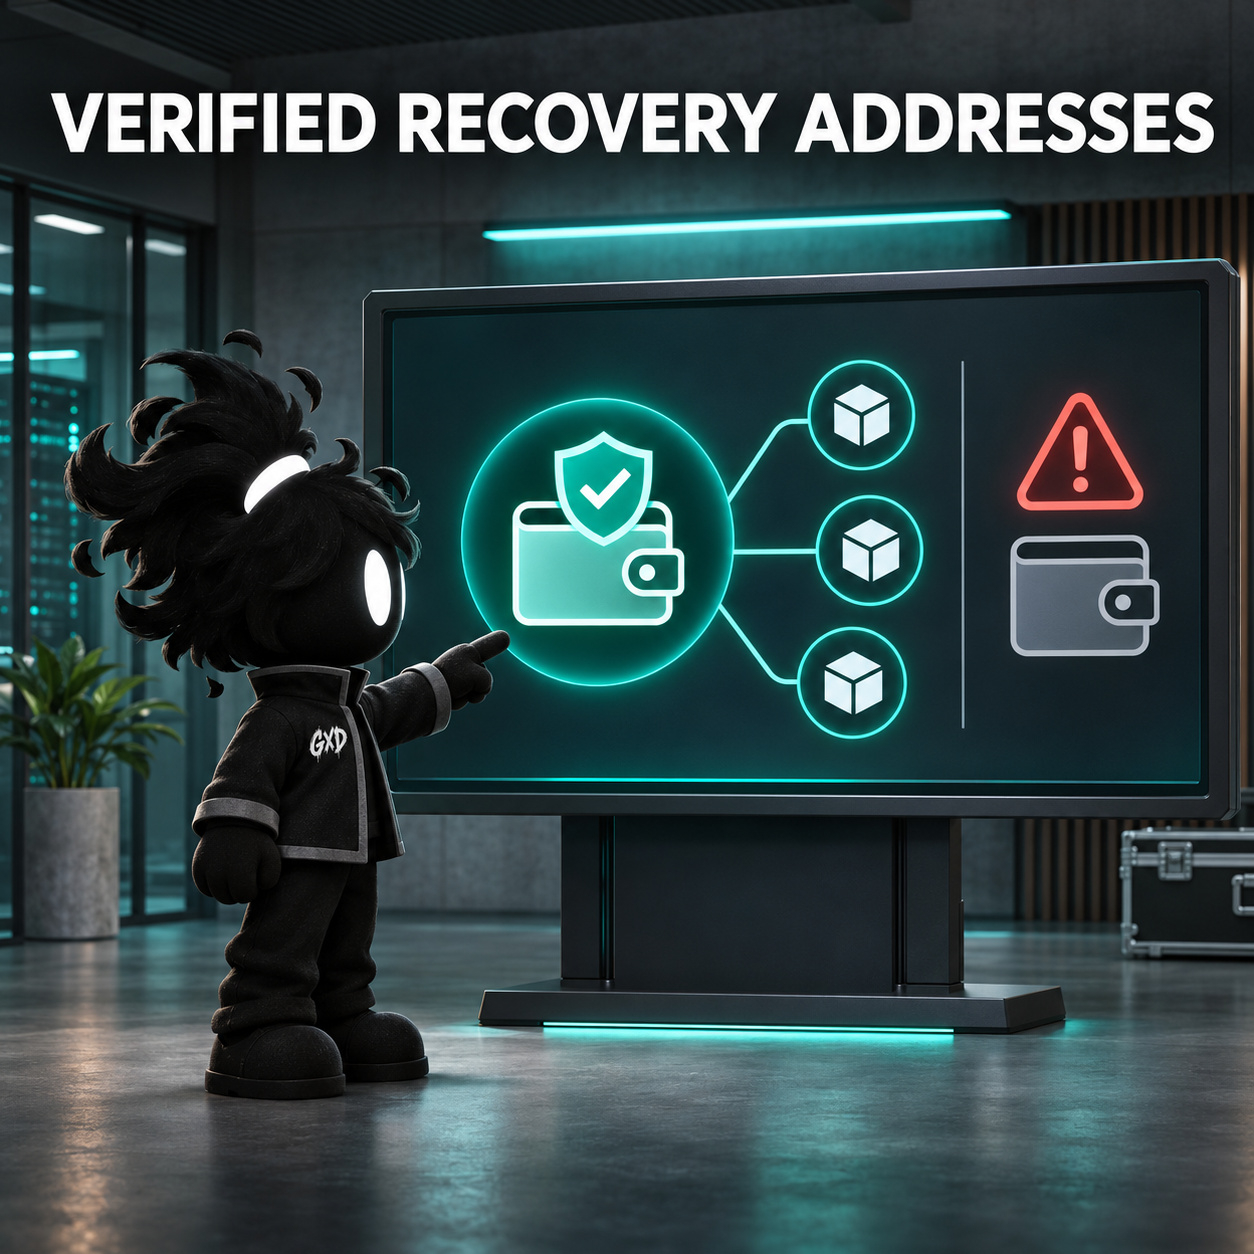
Trong bản cập nhật mới về sự cố Keplr, Web3Auth đã công bố các địa chỉ ví khôi phục đã được xác minh và cho biết một số giao dịch hiển thị là một phần trong nỗ lực cứu hộ. Đừng đánh giá giao dịch chỉ qua vẻ bề ngoài; hãy đối chiếu địa chỉ với tài khoản chính thức và bỏ qua các tin nhắn riêng tư về khôi phục. Bạn đã xem bản cập nhật chưa? 🛡️🔎🔐
Các đồng tiền được giao dịch nhiều nhất trên Binance tại thời điểm ghi nhận (13:07 giờ Istanbul, xếp hạng theo khối lượng giao dịch 24 giờ): $BTC $ETH $BNB. Đây là thông tin theo dõi chung về thị trường, không có mối liên hệ nhân quả với sự cố.
#Keplr #AnNinhSo
Trong bản cập nhật mới về sự cố Keplr, Web3Auth đã công bố các địa chỉ ví khôi phục đã được xác minh và cho biết một số giao dịch hiển thị là một phần trong nỗ lực cứu hộ. Đừng đánh giá giao dịch chỉ qua vẻ bề ngoài; hãy đối chiếu địa chỉ với tài khoản chính thức và bỏ qua các tin nhắn riêng tư về khôi phục. Bạn đã xem bản cập nhật chưa? 🛡️🔎🔐
Các đồng tiền được giao dịch nhiều nhất trên Binance tại thời điểm ghi nhận (13:07 giờ Istanbul, xếp hạng theo khối lượng giao dịch 24 giờ): $BTC $ETH $BNB . Đây là thông tin theo dõi chung về thị trường, không có mối liên hệ nhân quả với sự cố.
#Keplr #AnNinhSo
Các đồng tiền được giao dịch nhiều nhất trên Binance tại thời điểm ghi nhận (13:07 giờ Istanbul, xếp hạng theo khối lượng giao dịch 24 giờ): $BTC $ETH $BNB . Đây là thông tin theo dõi chung về thị trường, không có mối liên hệ nhân quả với sự cố.
#Keplr #AnNinhSo
69
·
--
Xem bản dịch
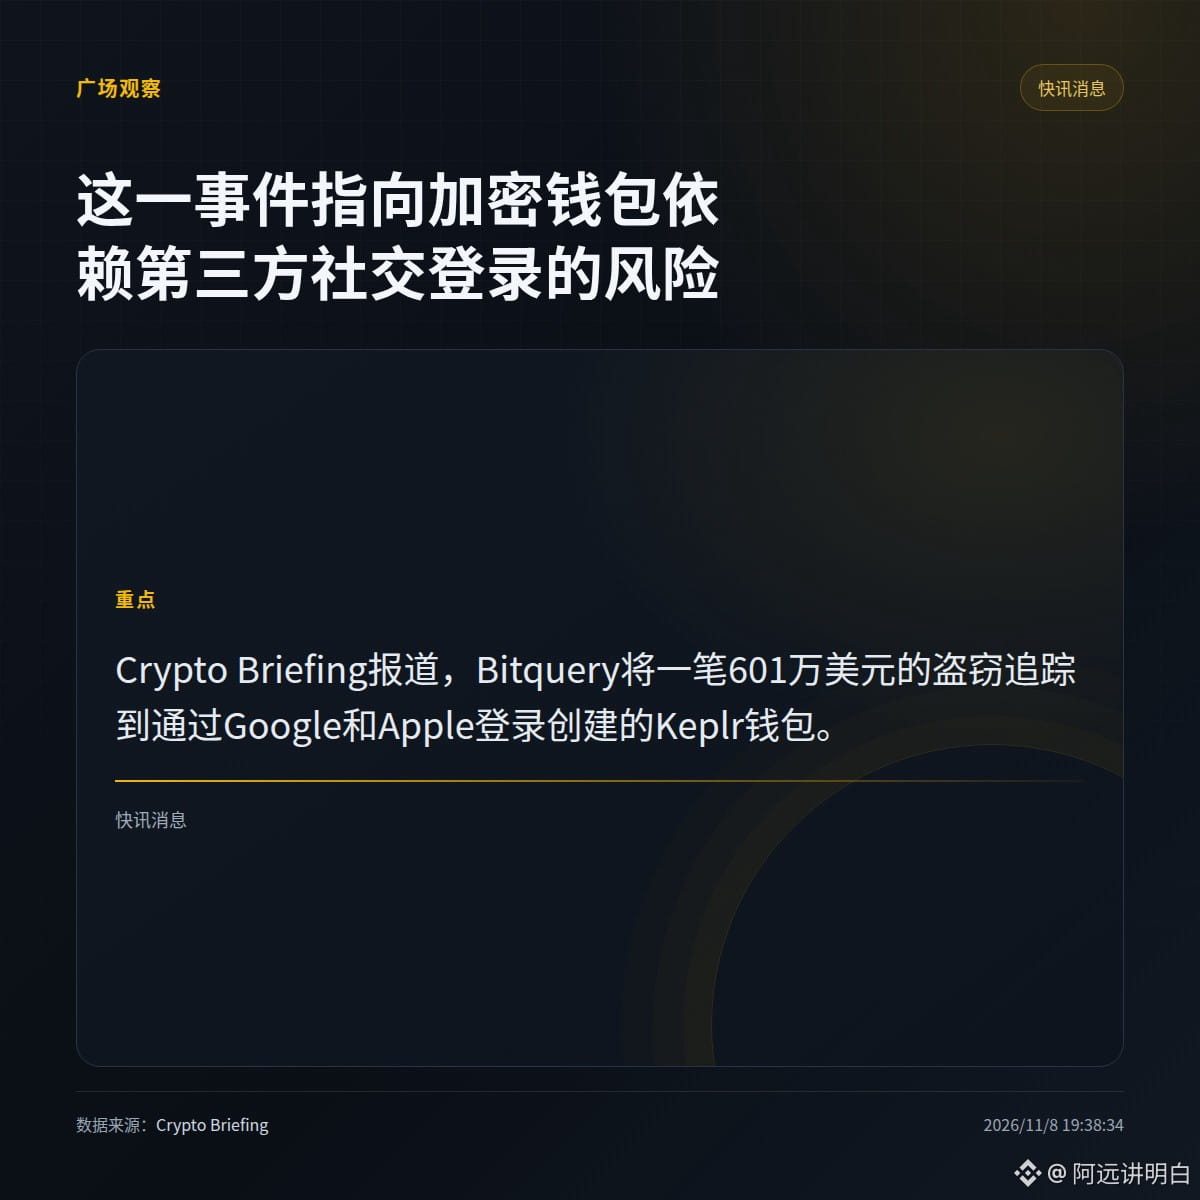
Bitquery将601万美元的盗窃追踪到用Google和Apple登录创建的Keplr钱包。
据Crypto Briefing报道,这一事件指向加密钱包依赖第三方社交登录的风险。
· 受影响的是用社交账号登录生成钱包的Keplr用户。
· 素材只给出追踪结论,热钱包的具体损失路径没有说明,不能据此推断所有社交登录钱包都有同样问题。
你创建钱包时会避开第三方社交登录吗?
#Keplr
Bitquery将601万美元的盗窃追踪到用Google和Apple登录创建的Keplr钱包。
据Crypto Briefing报道,这一事件指向加密钱包依赖第三方社交登录的风险。
· 受影响的是用社交账号登录生成钱包的Keplr用户。
· 素材只给出追踪结论,热钱包的具体损失路径没有说明,不能据此推断所有社交登录钱包都有同样问题。
你创建钱包时会避开第三方社交登录吗?
#Keplr
据Crypto Briefing报道,这一事件指向加密钱包依赖第三方社交登录的风险。
· 受影响的是用社交账号登录生成钱包的Keplr用户。
· 素材只给出追踪结论,热钱包的具体损失路径没有说明,不能据此推断所有社交登录钱包都有同样问题。
你创建钱包时会避开第三方社交登录吗?
#Keplr
11
Tối nay, giới Cosmos chứng kiến một cuộc đua ngoài đời thực: hacker chạy trước để cuỗm tiền, white hat đuổi theo để giành lại, còn coin của bạn ở giữa chờ phán quyết.
Keplr vừa thừa nhận: lỗ hổng Web3Auth làm lộ khóa riêng của những người đăng nhập bằng Google/Apple, ảnh hưởng đến hơn 44.000 ví. Trên chuỗi đã truy dấu được 6,01 triệu đô la bị chuyển đi; khoảng 20% tài khoản đăng nhập bằng mạng xã hội có thể bị ảnh hưởng. Đội ngũ kêu gọi mọi người nhanh chóng chuyển số tiền còn lại sang ví dùng cụm từ khôi phục. Chậm một bước, số dư có thể về thẳng 0; còn tiền staking bị khóa thì phải chờ từ từ.
Muôn kiểu người: Người đăng nhập bằng Google thì cuống cuồng chuyển nhà suốt đêm, tay run đến mức chép sai cả dòng cụm từ khôi phục; người dùng cụm từ khôi phục/ví phần cứng thì bình thản hóng chuyện: đã bảo đừng ham tiện rồi mà. Bối rối nhất là những người chẳng phân biệt được white hat với black hat, ví mất tiền cũng không biết nên cảm ơn ai.
$ATOM 1.37 đô, giảm 8.8% trong 7 ngày; $INJ 8.2 đô, 5 ngày qua vẫn tăng 17.8%. Cùng một danh sách cứu trợ, hai diễn biến trái ngược.
Chọn phe: A Chạy trước cho chắc, đợi white hat với black hat phân thắng bại rồi tính / B Hàng bị bán tháo vì hoảng loạn mới là hàng rẻ, $ATOM giảm dưới 1.3 thì mua vào
#Keplr #Web3Auth #AnToanVi
Tối nay, giới Cosmos chứng kiến một cuộc đua ngoài đời thực: hacker chạy trước để cuỗm tiền, white hat đuổi theo để giành lại, còn coin của bạn ở giữa chờ phán quyết.
Keplr vừa thừa nhận: lỗ hổng Web3Auth làm lộ khóa riêng của những người đăng nhập bằng Google/Apple, ảnh hưởng đến hơn 44.000 ví. Trên chuỗi đã truy dấu được 6,01 triệu đô la bị chuyển đi; khoảng 20% tài khoản đăng nhập bằng mạng xã hội có thể bị ảnh hưởng. Đội ngũ kêu gọi mọi người nhanh chóng chuyển số tiền còn lại sang ví dùng cụm từ khôi phục. Chậm một bước, số dư có thể về thẳng 0; còn tiền staking bị khóa thì phải chờ từ từ.
Muôn kiểu người: Người đăng nhập bằng Google thì cuống cuồng chuyển nhà suốt đêm, tay run đến mức chép sai cả dòng cụm từ khôi phục; người dùng cụm từ khôi phục/ví phần cứng thì bình thản hóng chuyện: đã bảo đừng ham tiện rồi mà. Bối rối nhất là những người chẳng phân biệt được white hat với black hat, ví mất tiền cũng không biết nên cảm ơn ai.
$ATOM 1.37 đô, giảm 8.8% trong 7 ngày; $INJ 8.2 đô, 5 ngày qua vẫn tăng 17.8%. Cùng một danh sách cứu trợ, hai diễn biến trái ngược.
Chọn phe: A Chạy trước cho chắc, đợi white hat với black hat phân thắng bại rồi tính / B Hàng bị bán tháo vì hoảng loạn mới là hàng rẻ, $ATOM giảm dưới 1.3 thì mua vào
#Keplr #Web3Auth #AnToanVi
Keplr vừa thừa nhận: lỗ hổng Web3Auth làm lộ khóa riêng của những người đăng nhập bằng Google/Apple, ảnh hưởng đến hơn 44.000 ví. Trên chuỗi đã truy dấu được 6,01 triệu đô la bị chuyển đi; khoảng 20% tài khoản đăng nhập bằng mạng xã hội có thể bị ảnh hưởng. Đội ngũ kêu gọi mọi người nhanh chóng chuyển số tiền còn lại sang ví dùng cụm từ khôi phục. Chậm một bước, số dư có thể về thẳng 0; còn tiền staking bị khóa thì phải chờ từ từ.
Muôn kiểu người: Người đăng nhập bằng Google thì cuống cuồng chuyển nhà suốt đêm, tay run đến mức chép sai cả dòng cụm từ khôi phục; người dùng cụm từ khôi phục/ví phần cứng thì bình thản hóng chuyện: đã bảo đừng ham tiện rồi mà. Bối rối nhất là những người chẳng phân biệt được white hat với black hat, ví mất tiền cũng không biết nên cảm ơn ai.
$ATOM 1.37 đô, giảm 8.8% trong 7 ngày; $INJ 8.2 đô, 5 ngày qua vẫn tăng 17.8%. Cùng một danh sách cứu trợ, hai diễn biến trái ngược.
Chọn phe: A Chạy trước cho chắc, đợi white hat với black hat phân thắng bại rồi tính / B Hàng bị bán tháo vì hoảng loạn mới là hàng rẻ, $ATOM giảm dưới 1.3 thì mua vào
#Keplr #Web3Auth #AnToanVi

Xem bản dịch
Keplr这次被掏,别光盯着Keplr骂。
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
Keplr这次被掏,别光盯着Keplr骂。
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
5
·
--
#Keplr建议社交登录用户转移资产
Sau khi cảnh báo được đưa ra, 86% ví mới bị rút sạch
$AMZNB $TSMB
Keplr khuyến nghị người dùng đăng nhập bằng mạng xã hội chuyển tài sản. Đây không phải lời khuyên để phòng ngừa, mà là biện pháp hạn chế thiệt hại sau sự việc.
Dữ liệu trên chuỗi cho thấy: kẻ tấn công đã lấy đi ít nhất 6 triệu USD từ hơn 44.000 ví Keplr đăng nhập qua Google/Apple, trên 8 chuỗi Cosmos. Keplr phát cảnh báo lúc 04:38 UTC ngày 7 tháng 11, nhưng đợt càn quét lớn nhất xảy ra hai giờ sau khi cảnh báo được đưa ra, với quy mô gấp sáu lần đợt đầu. Tính theo số lượng ví, 86% nạn nhân chỉ mất tiền sau khi nhìn thấy cảnh báo.
Nguyên nhân không phức tạp: khóa riêng tư đã bị lộ, nên việc tạm dừng chức năng đăng nhập không thể ngăn những kẻ đã nắm giữ khóa. “Tạm dừng” bảo vệ các tài khoản chưa bị lộ, chứ không thể bảo vệ những tài khoản đã bị lộ.
#Keplr #Web3安全 #Cosmos
{future}(BNBUSDT)
{web3_wallet_create}(560xc6bff31bbfa84d3c05ad61d8ec47be8b31517777)
#Keplr建议社交登录用户转移资产
Sau khi cảnh báo được đưa ra, 86% ví mới bị rút sạch
$AMZNB $TSMB
Keplr khuyến nghị người dùng đăng nhập bằng mạng xã hội chuyển tài sản. Đây không phải lời khuyên để phòng ngừa, mà là biện pháp hạn chế thiệt hại sau sự việc.
Dữ liệu trên chuỗi cho thấy: kẻ tấn công đã lấy đi ít nhất 6 triệu USD từ hơn 44.000 ví Keplr đăng nhập qua Google/Apple, trên 8 chuỗi Cosmos. Keplr phát cảnh báo lúc 04:38 UTC ngày 7 tháng 11, nhưng đợt càn quét lớn nhất xảy ra hai giờ sau khi cảnh báo được đưa ra, với quy mô gấp sáu lần đợt đầu. Tính theo số lượng ví, 86% nạn nhân chỉ mất tiền sau khi nhìn thấy cảnh báo.
Nguyên nhân không phức tạp: khóa riêng tư đã bị lộ, nên việc tạm dừng chức năng đăng nhập không thể ngăn những kẻ đã nắm giữ khóa. “Tạm dừng” bảo vệ các tài khoản chưa bị lộ, chứ không thể bảo vệ những tài khoản đã bị lộ.
#Keplr #Web3安全 #Cosmos
Sau khi cảnh báo được đưa ra, 86% ví mới bị rút sạch
$AMZNB $TSMB
Keplr khuyến nghị người dùng đăng nhập bằng mạng xã hội chuyển tài sản. Đây không phải lời khuyên để phòng ngừa, mà là biện pháp hạn chế thiệt hại sau sự việc.
Dữ liệu trên chuỗi cho thấy: kẻ tấn công đã lấy đi ít nhất 6 triệu USD từ hơn 44.000 ví Keplr đăng nhập qua Google/Apple, trên 8 chuỗi Cosmos. Keplr phát cảnh báo lúc 04:38 UTC ngày 7 tháng 11, nhưng đợt càn quét lớn nhất xảy ra hai giờ sau khi cảnh báo được đưa ra, với quy mô gấp sáu lần đợt đầu. Tính theo số lượng ví, 86% nạn nhân chỉ mất tiền sau khi nhìn thấy cảnh báo.
Nguyên nhân không phức tạp: khóa riêng tư đã bị lộ, nên việc tạm dừng chức năng đăng nhập không thể ngăn những kẻ đã nắm giữ khóa. “Tạm dừng” bảo vệ các tài khoản chưa bị lộ, chứ không thể bảo vệ những tài khoản đã bị lộ.
#Keplr #Web3安全 #Cosmos
165
·
--
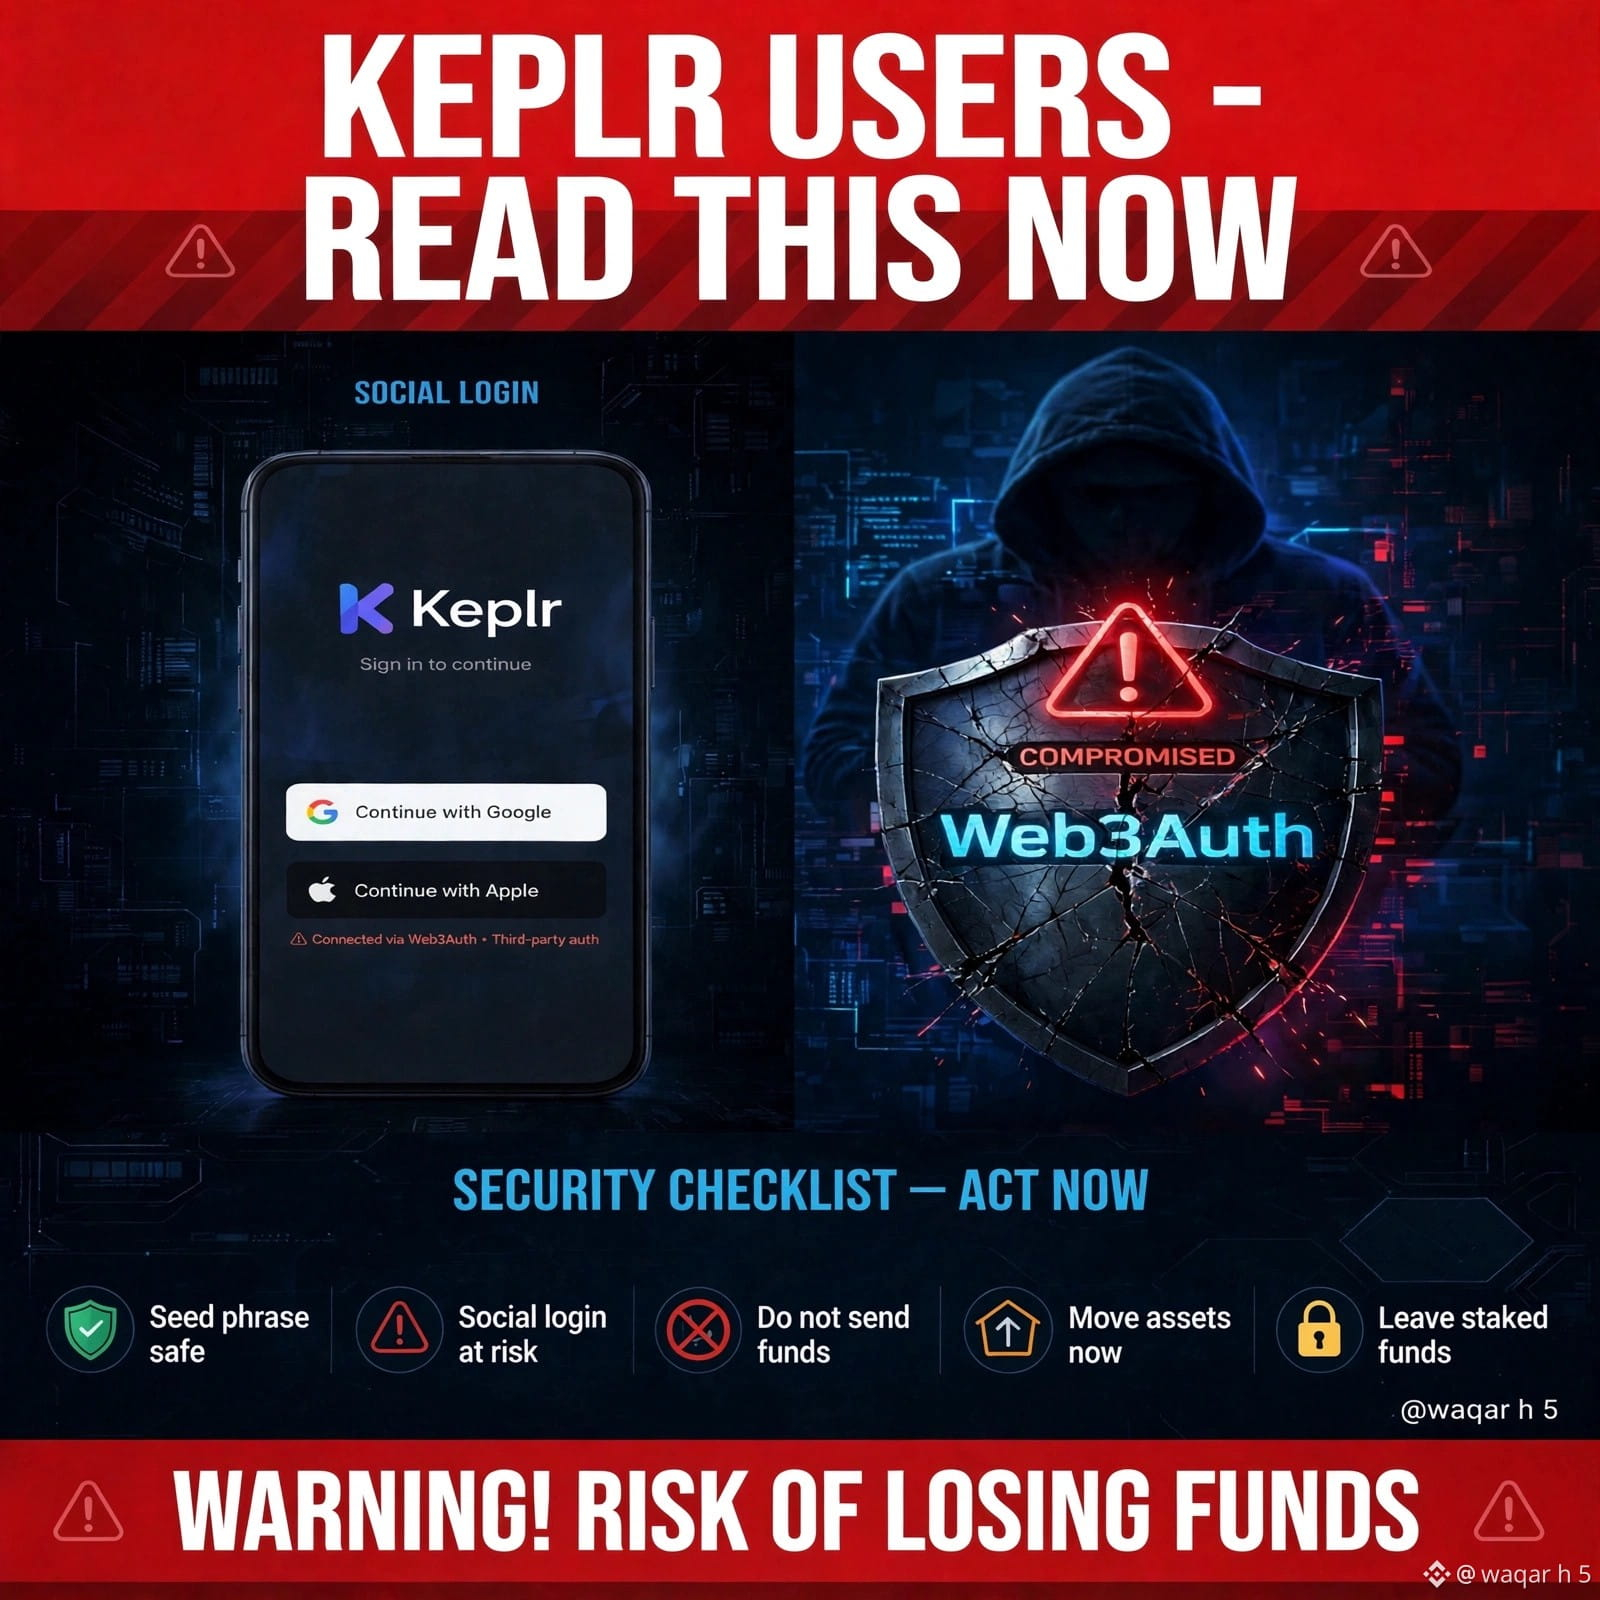
🚨 KHẨN CẤP: Cảnh báo bảo mật Keplr! 🚨
Nếu bạn đăng nhập Keplr bằng Google / Apple — HÃY ĐỌC!
Một lỗ hổng trong Web3Auth đã làm lộ khóa riêng tư của một số người dùng đăng nhập bằng mạng xã hội. Tài sản của bạn có thể gặp rủi ro!
✅ HÃY LÀM NGAY:
1. NGỪNG gửi tài sản vào ví cũ
2. CHUYỂN tài sản sang ví mới có cụm từ khôi phục
3. DÙNG ví phần cứng để lưu trữ các khoản tiền lớn
Đừng chờ đợi — hãy bảo vệ tài sản của bạn trước!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 KHẨN CẤP: Cảnh báo bảo mật Keplr! 🚨
Nếu bạn đăng nhập Keplr bằng Google / Apple — HÃY ĐỌC!
Một lỗ hổng trong Web3Auth đã làm lộ khóa riêng tư của một số người dùng đăng nhập bằng mạng xã hội. Tài sản của bạn có thể gặp rủi ro!
✅ HÃY LÀM NGAY:
1. NGỪNG gửi tài sản vào ví cũ
2. CHUYỂN tài sản sang ví mới có cụm từ khôi phục
3. DÙNG ví phần cứng để lưu trữ các khoản tiền lớn
Đừng chờ đợi — hãy bảo vệ tài sản của bạn trước!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
Nếu bạn đăng nhập Keplr bằng Google / Apple — HÃY ĐỌC!
Một lỗ hổng trong Web3Auth đã làm lộ khóa riêng tư của một số người dùng đăng nhập bằng mạng xã hội. Tài sản của bạn có thể gặp rủi ro!
✅ HÃY LÀM NGAY:
1. NGỪNG gửi tài sản vào ví cũ
2. CHUYỂN tài sản sang ví mới có cụm từ khôi phục
3. DÙNG ví phần cứng để lưu trữ các khoản tiền lớn
Đừng chờ đợi — hãy bảo vệ tài sản của bạn trước!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
4
172

·
--
【Cảnh báo thị trường】Rò rỉ khóa riêng tư Keplr: Người dùng đăng nhập mạng xã hội hãy nhanh chóng chuyển tài sản
Ví Cosmos Keplr xác nhận lỗ hổng trong cơ sở hạ tầng Web3Auth khiến khóa riêng tư của một số người dùng đăng nhập bằng Google hoặc Apple bị rò rỉ. Các tài khoản được tạo bằng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng. Đội ngũ chính thức nhắc nhở: Không chuyển thêm tiền vào tài khoản cũ, hãy nhanh chóng chuyển số tài sản còn lại có thể chuyển được sang tài khoản dùng cụm từ khôi phục hoặc ví phần cứng. Bạn đăng nhập bằng mạng xã hội hay dùng cụm từ khôi phục?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Nguồn: Wu Shuo Blockchain)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
【Cảnh báo thị trường】Rò rỉ khóa riêng tư Keplr: Người dùng đăng nhập mạng xã hội hãy nhanh chóng chuyển tài sản
Ví Cosmos Keplr xác nhận lỗ hổng trong cơ sở hạ tầng Web3Auth khiến khóa riêng tư của một số người dùng đăng nhập bằng Google hoặc Apple bị rò rỉ. Các tài khoản được tạo bằng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng. Đội ngũ chính thức nhắc nhở: Không chuyển thêm tiền vào tài khoản cũ, hãy nhanh chóng chuyển số tài sản còn lại có thể chuyển được sang tài khoản dùng cụm từ khôi phục hoặc ví phần cứng. Bạn đăng nhập bằng mạng xã hội hay dùng cụm từ khôi phục?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Nguồn: Wu Shuo Blockchain)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
Ví Cosmos Keplr xác nhận lỗ hổng trong cơ sở hạ tầng Web3Auth khiến khóa riêng tư của một số người dùng đăng nhập bằng Google hoặc Apple bị rò rỉ. Các tài khoản được tạo bằng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng. Đội ngũ chính thức nhắc nhở: Không chuyển thêm tiền vào tài khoản cũ, hãy nhanh chóng chuyển số tài sản còn lại có thể chuyển được sang tài khoản dùng cụm từ khôi phục hoặc ví phần cứng. Bạn đăng nhập bằng mạng xã hội hay dùng cụm từ khôi phục?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Nguồn: Wu Shuo Blockchain)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
9

·
--
Ví đăng nhập mạng xã hội Keplr gặp sự cố: Rốt cuộc ai đang nắm giữ khóa riêng của bạn?
Nếu bạn tạo ví Keplr bằng cách nhấn “Đăng nhập bằng Google/Apple”, hãy đọc bài này.
Ngày 7 tháng 11, Keplr chính thức cho biết đã nhận được báo cáo về các giao dịch chuyển tiền trái phép từ một số tài khoản được tạo bằng cách đăng nhập Google hoặc Apple. Sau đó, Web3Auth xác nhận cơ sở hạ tầng của họ gặp vấn đề bảo mật, ảnh hưởng đến một số ví nhúng mà Keplr sử dụng. Trong thông báo tiếp theo, Keplr đã dùng thẳng cụm từ “khóa riêng bị rò rỉ”.
Hãy phân biệt một số điều:
1. Theo thông báo chính thức, ví Keplr được tạo bằng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng.
2. Tính năng đăng nhập bằng Google/Apple đã bị tạm dừng. Web3Auth cho biết họ đã phối hợp với đối tác để chuyển tài sản theo hình thức “white-hat” khỏi các ví có lỗ hổng nhưng chưa bị đánh cắp, bằng cùng phương thức mà kẻ tấn công sử dụng. Vì vậy, số dư một số tài khoản giảm hoặc thậm chí về 0 có thể là do hoạt động cứu hộ, không nhất thiết là bị đánh cắp. Tài sản đang được staking hoặc khóa sẽ mất nhiều thời gian xử lý hơn.
3. Hiện cả hai bên đều chưa công bố số lượng ví bị ảnh hưởng và tổng thiệt hại.
Lời khuyên chính thức dành cho những người dùng có thể bị ảnh hưởng: Đừng chuyển thêm tiền vào tài khoản đó; hãy chuyển số tài sản thanh khoản còn lại sang tài khoản ví dùng cụm từ khôi phục hoặc ví phần cứng. Chỉ tin tưởng các tài khoản chính thức của Keplr và Web3Auth; hãy xem mọi đường liên kết trong tin nhắn riêng với lời hứa “giúp bạn khôi phục” là lừa đảo.
“Không cần cụm từ khôi phục” giúp bạn khỏi phải ghi nhớ 12 từ, chứ không loại bỏ rủi ro — chìa khóa chỉ được cất ở một nơi khác. Trước khi đăng nhập bằng mạng xã hội, hãy tự hỏi: Ai tạo khóa riêng, khóa được lưu ở đâu và khi có sự cố thì ai có thể sử dụng khóa đó?
#Keplr #钱包安全 #Web3
Ví đăng nhập mạng xã hội Keplr gặp sự cố: Rốt cuộc ai đang nắm giữ khóa riêng của bạn?
Nếu bạn tạo ví Keplr bằng cách nhấn “Đăng nhập bằng Google/Apple”, hãy đọc bài này.
Ngày 7 tháng 11, Keplr chính thức cho biết đã nhận được báo cáo về các giao dịch chuyển tiền trái phép từ một số tài khoản được tạo bằng cách đăng nhập Google hoặc Apple. Sau đó, Web3Auth xác nhận cơ sở hạ tầng của họ gặp vấn đề bảo mật, ảnh hưởng đến một số ví nhúng mà Keplr sử dụng. Trong thông báo tiếp theo, Keplr đã dùng thẳng cụm từ “khóa riêng bị rò rỉ”.
Hãy phân biệt một số điều:
1. Theo thông báo chính thức, ví Keplr được tạo bằng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng.
2. Tính năng đăng nhập bằng Google/Apple đã bị tạm dừng. Web3Auth cho biết họ đã phối hợp với đối tác để chuyển tài sản theo hình thức “white-hat” khỏi các ví có lỗ hổng nhưng chưa bị đánh cắp, bằng cùng phương thức mà kẻ tấn công sử dụng. Vì vậy, số dư một số tài khoản giảm hoặc thậm chí về 0 có thể là do hoạt động cứu hộ, không nhất thiết là bị đánh cắp. Tài sản đang được staking hoặc khóa sẽ mất nhiều thời gian xử lý hơn.
3. Hiện cả hai bên đều chưa công bố số lượng ví bị ảnh hưởng và tổng thiệt hại.
Lời khuyên chính thức dành cho những người dùng có thể bị ảnh hưởng: Đừng chuyển thêm tiền vào tài khoản đó; hãy chuyển số tài sản thanh khoản còn lại sang tài khoản ví dùng cụm từ khôi phục hoặc ví phần cứng. Chỉ tin tưởng các tài khoản chính thức của Keplr và Web3Auth; hãy xem mọi đường liên kết trong tin nhắn riêng với lời hứa “giúp bạn khôi phục” là lừa đảo.
“Không cần cụm từ khôi phục” giúp bạn khỏi phải ghi nhớ 12 từ, chứ không loại bỏ rủi ro — chìa khóa chỉ được cất ở một nơi khác. Trước khi đăng nhập bằng mạng xã hội, hãy tự hỏi: Ai tạo khóa riêng, khóa được lưu ở đâu và khi có sự cố thì ai có thể sử dụng khóa đó?
#Keplr #钱包安全 #Web3
Nếu bạn tạo ví Keplr bằng cách nhấn “Đăng nhập bằng Google/Apple”, hãy đọc bài này.
Ngày 7 tháng 11, Keplr chính thức cho biết đã nhận được báo cáo về các giao dịch chuyển tiền trái phép từ một số tài khoản được tạo bằng cách đăng nhập Google hoặc Apple. Sau đó, Web3Auth xác nhận cơ sở hạ tầng của họ gặp vấn đề bảo mật, ảnh hưởng đến một số ví nhúng mà Keplr sử dụng. Trong thông báo tiếp theo, Keplr đã dùng thẳng cụm từ “khóa riêng bị rò rỉ”.
Hãy phân biệt một số điều:
1. Theo thông báo chính thức, ví Keplr được tạo bằng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng.
2. Tính năng đăng nhập bằng Google/Apple đã bị tạm dừng. Web3Auth cho biết họ đã phối hợp với đối tác để chuyển tài sản theo hình thức “white-hat” khỏi các ví có lỗ hổng nhưng chưa bị đánh cắp, bằng cùng phương thức mà kẻ tấn công sử dụng. Vì vậy, số dư một số tài khoản giảm hoặc thậm chí về 0 có thể là do hoạt động cứu hộ, không nhất thiết là bị đánh cắp. Tài sản đang được staking hoặc khóa sẽ mất nhiều thời gian xử lý hơn.
3. Hiện cả hai bên đều chưa công bố số lượng ví bị ảnh hưởng và tổng thiệt hại.
Lời khuyên chính thức dành cho những người dùng có thể bị ảnh hưởng: Đừng chuyển thêm tiền vào tài khoản đó; hãy chuyển số tài sản thanh khoản còn lại sang tài khoản ví dùng cụm từ khôi phục hoặc ví phần cứng. Chỉ tin tưởng các tài khoản chính thức của Keplr và Web3Auth; hãy xem mọi đường liên kết trong tin nhắn riêng với lời hứa “giúp bạn khôi phục” là lừa đảo.
“Không cần cụm từ khôi phục” giúp bạn khỏi phải ghi nhớ 12 từ, chứ không loại bỏ rủi ro — chìa khóa chỉ được cất ở một nơi khác. Trước khi đăng nhập bằng mạng xã hội, hãy tự hỏi: Ai tạo khóa riêng, khóa được lưu ở đâu và khi có sự cố thì ai có thể sử dụng khóa đó?
#Keplr #钱包安全 #Web3
4
🚨 Ví tiền mã hóa Keplr gặp nguy hiểm: người dùng báo mất tiền
Đội ngũ Keplr Wallet cho biết đã xảy ra các giao dịch trái phép trong những ví được tạo thông qua tài khoản Google và Apple. Tính năng đăng nhập bằng các dịch vụ này hiện tạm thời bị vô hiệu hóa.
🔐 Theo nhận định ban đầu, sự cố có liên quan đến nhà cung cấp dịch vụ xác thực Web3Auth, đơn vị cũng đã thông báo về một sự cố bảo mật. Đánh giá sơ bộ cho thấy các ví dùng cụm từ khôi phục và thiết bị phần cứng không bị ảnh hưởng.
⚠️ Keplr khuyến cáo không nạp tiền vào các ví có khả năng bị ảnh hưởng và không nhập chúng vào các ứng dụng khác.
Quy mô thiệt hại hiện vẫn chưa rõ. Người dùng được cảnh báo về những kẻ lừa đảo đề nghị hỗ trợ khôi phục tiền.
#Keplr #Cosmos #ATOM
🚨 Ví tiền mã hóa Keplr gặp nguy hiểm: người dùng báo mất tiền
Đội ngũ Keplr Wallet cho biết đã xảy ra các giao dịch trái phép trong những ví được tạo thông qua tài khoản Google và Apple. Tính năng đăng nhập bằng các dịch vụ này hiện tạm thời bị vô hiệu hóa.
🔐 Theo nhận định ban đầu, sự cố có liên quan đến nhà cung cấp dịch vụ xác thực Web3Auth, đơn vị cũng đã thông báo về một sự cố bảo mật. Đánh giá sơ bộ cho thấy các ví dùng cụm từ khôi phục và thiết bị phần cứng không bị ảnh hưởng.
⚠️ Keplr khuyến cáo không nạp tiền vào các ví có khả năng bị ảnh hưởng và không nhập chúng vào các ứng dụng khác.
Quy mô thiệt hại hiện vẫn chưa rõ. Người dùng được cảnh báo về những kẻ lừa đảo đề nghị hỗ trợ khôi phục tiền.
#Keplr #Cosmos #ATOM
Đội ngũ Keplr Wallet cho biết đã xảy ra các giao dịch trái phép trong những ví được tạo thông qua tài khoản Google và Apple. Tính năng đăng nhập bằng các dịch vụ này hiện tạm thời bị vô hiệu hóa.
🔐 Theo nhận định ban đầu, sự cố có liên quan đến nhà cung cấp dịch vụ xác thực Web3Auth, đơn vị cũng đã thông báo về một sự cố bảo mật. Đánh giá sơ bộ cho thấy các ví dùng cụm từ khôi phục và thiết bị phần cứng không bị ảnh hưởng.
⚠️ Keplr khuyến cáo không nạp tiền vào các ví có khả năng bị ảnh hưởng và không nhập chúng vào các ứng dụng khác.
Quy mô thiệt hại hiện vẫn chưa rõ. Người dùng được cảnh báo về những kẻ lừa đảo đề nghị hỗ trợ khôi phục tiền.
#Keplr #Cosmos #ATOM
2
635

·
--
【Ví đăng nhập bằng Google bị đánh cắp! Keplr đóng đăng nhập mạng xã hội chỉ sau một đêm】
Ngày 7 tháng 11, ví Cosmos phổ biến Keplr tạm ngừng đăng nhập bằng Google và Apple: tài sản trong một số ví được tạo bằng tài khoản mạng xã hội đã bị chuyển đi trái phép. Sự cố xảy ra với Web3Auth, bên thứ ba phụ trách đăng nhập mạng xã hội; người dùng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng. Đừng nạp tiền vào các tài khoản kiểu này nữa; những kẻ nhắn tin riêng tự xưng “giúp lấy lại” đều là lừa đảo.
$ATOM $OSMO
#Keplr #Web3Auth #AnToànVí
【Ví đăng nhập bằng Google bị đánh cắp! Keplr đóng đăng nhập mạng xã hội chỉ sau một đêm】
Ngày 7 tháng 11, ví Cosmos phổ biến Keplr tạm ngừng đăng nhập bằng Google và Apple: tài sản trong một số ví được tạo bằng tài khoản mạng xã hội đã bị chuyển đi trái phép. Sự cố xảy ra với Web3Auth, bên thứ ba phụ trách đăng nhập mạng xã hội; người dùng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng. Đừng nạp tiền vào các tài khoản kiểu này nữa; những kẻ nhắn tin riêng tự xưng “giúp lấy lại” đều là lừa đảo.
$ATOM $OSMO
#Keplr #Web3Auth #AnToànVí
Ngày 7 tháng 11, ví Cosmos phổ biến Keplr tạm ngừng đăng nhập bằng Google và Apple: tài sản trong một số ví được tạo bằng tài khoản mạng xã hội đã bị chuyển đi trái phép. Sự cố xảy ra với Web3Auth, bên thứ ba phụ trách đăng nhập mạng xã hội; người dùng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng. Đừng nạp tiền vào các tài khoản kiểu này nữa; những kẻ nhắn tin riêng tự xưng “giúp lấy lại” đều là lừa đảo.
$ATOM $OSMO
#Keplr #Web3Auth #AnToànVí
40
·
--
Xem bản dịch
上周币安被黑全网喊"自托管",这周自托管这边自己翻车——Keplr用Google/Apple社交登录建的账户遭未授权转账,官方已暂停社交登录,正跟Web3Auth排查。助记词和硬件钱包用户没事,Akash团队催人把$AKT挪去纯自托管钱包,质押户有21天窗口配合救援。
本质说白了:社交登录方便是真方便,但你把恢复私钥的链路托付给了第三方。上周的病叫"交易所帮你保管",这周叫"登录方式帮你保管",名字换了病根一样——钥匙多过一道手就多一道雷。助记词抄下来锁抽屉、大额上硬件钱包,土是土,活着。
AI侧周末也没停:Marvell全股票吞下Lumentum,隐含企业价值1150亿刀,光模块肥肉打包带走;微软嫌Oracle机房里的英伟达芯片过时,逐步退租重审外部云承诺;Intel更惨,Q4跌57%,标普500里垫底。AI故事内部在洗牌,钱从讲概念的流向能交货的。
排雷提醒:霍尔木兹油轮接连触雷,胡塞称打了Aramco在利雅得和Khurais的设施,11月9日新月夜加特朗普的8周窗口还悬着。周末薄流动性,仓位比观点值钱。
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #加密货币
上周币安被黑全网喊"自托管",这周自托管这边自己翻车——Keplr用Google/Apple社交登录建的账户遭未授权转账,官方已暂停社交登录,正跟Web3Auth排查。助记词和硬件钱包用户没事,Akash团队催人把$AKT 挪去纯自托管钱包,质押户有21天窗口配合救援。
本质说白了:社交登录方便是真方便,但你把恢复私钥的链路托付给了第三方。上周的病叫"交易所帮你保管",这周叫"登录方式帮你保管",名字换了病根一样——钥匙多过一道手就多一道雷。助记词抄下来锁抽屉、大额上硬件钱包,土是土,活着。
AI侧周末也没停:Marvell全股票吞下Lumentum,隐含企业价值1150亿刀,光模块肥肉打包带走;微软嫌Oracle机房里的英伟达芯片过时,逐步退租重审外部云承诺;Intel更惨,Q4跌57%,标普500里垫底。AI故事内部在洗牌,钱从讲概念的流向能交货的。
排雷提醒:霍尔木兹油轮接连触雷,胡塞称打了Aramco在利雅得和Khurais的设施,11月9日新月夜加特朗普的8周窗口还悬着。周末薄流动性,仓位比观点值钱。
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #加密货币
本质说白了:社交登录方便是真方便,但你把恢复私钥的链路托付给了第三方。上周的病叫"交易所帮你保管",这周叫"登录方式帮你保管",名字换了病根一样——钥匙多过一道手就多一道雷。助记词抄下来锁抽屉、大额上硬件钱包,土是土,活着。
AI侧周末也没停:Marvell全股票吞下Lumentum,隐含企业价值1150亿刀,光模块肥肉打包带走;微软嫌Oracle机房里的英伟达芯片过时,逐步退租重审外部云承诺;Intel更惨,Q4跌57%,标普500里垫底。AI故事内部在洗牌,钱从讲概念的流向能交货的。
排雷提醒:霍尔木兹油轮接连触雷,胡塞称打了Aramco在利雅得和Khurais的设施,11月9日新月夜加特朗普的8周窗口还悬着。周末薄流动性,仓位比观点值钱。
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #加密货币
346
·
--
Một ý kiến có thể khiến nhiều người phật lòng: “Đăng nhập ví chỉ bằng một cú nhấp qua tài khoản Google/Apple” về bản chất là giao chìa khóa cho bên thứ ba giữ hộ.
Rạng sáng nay, Keplr cho biết một số tài khoản được tạo bằng cách đăng nhập Google/Apple đã xuất hiện giao dịch chuyển tiền trái phép; tính năng đăng nhập đã bị tạm dừng. Nghe nói sự cố an ninh xảy ra ở Web3Auth, đơn vị đứng sau. Ước tính ban đầu của nhà sáng lập là khoảng 20% tài khoản đăng nhập bằng mạng xã hội bị ảnh hưởng, nhưng chỉ một phần trong số đó thực sự bị sử dụng (ước tính, cần xác nhận). Những người dùng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng.
Cá nhân tôi nghĩ rằng sự tiện lợi và quyền tự nắm giữ khóa riêng tư thực sự là hai thứ chỉ có thể chọn một. Nếu bạn đang dùng ví đăng nhập bằng mạng xã hội, trước mắt đừng nạp thêm tiền vào đó, cũng đừng vội nhập lại ví ở nơi khác, và càng không nên nhấp vào bất kỳ tin nhắn riêng nào hứa hẹn “giúp bạn khôi phục”.
Trong ví của các bạn có bao nhiêu ví được tạo bằng đăng nhập mạng xã hội? Nói thật, giờ tôi muốn kiểm tra lại một lượt. DYOR
#自托管 #钱包安全 #Keplr
Một ý kiến có thể khiến nhiều người phật lòng: “Đăng nhập ví chỉ bằng một cú nhấp qua tài khoản Google/Apple” về bản chất là giao chìa khóa cho bên thứ ba giữ hộ.
Rạng sáng nay, Keplr cho biết một số tài khoản được tạo bằng cách đăng nhập Google/Apple đã xuất hiện giao dịch chuyển tiền trái phép; tính năng đăng nhập đã bị tạm dừng. Nghe nói sự cố an ninh xảy ra ở Web3Auth, đơn vị đứng sau. Ước tính ban đầu của nhà sáng lập là khoảng 20% tài khoản đăng nhập bằng mạng xã hội bị ảnh hưởng, nhưng chỉ một phần trong số đó thực sự bị sử dụng (ước tính, cần xác nhận). Những người dùng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng.
Cá nhân tôi nghĩ rằng sự tiện lợi và quyền tự nắm giữ khóa riêng tư thực sự là hai thứ chỉ có thể chọn một. Nếu bạn đang dùng ví đăng nhập bằng mạng xã hội, trước mắt đừng nạp thêm tiền vào đó, cũng đừng vội nhập lại ví ở nơi khác, và càng không nên nhấp vào bất kỳ tin nhắn riêng nào hứa hẹn “giúp bạn khôi phục”.
Trong ví của các bạn có bao nhiêu ví được tạo bằng đăng nhập mạng xã hội? Nói thật, giờ tôi muốn kiểm tra lại một lượt. DYOR
#自托管 #钱包安全 #Keplr
Rạng sáng nay, Keplr cho biết một số tài khoản được tạo bằng cách đăng nhập Google/Apple đã xuất hiện giao dịch chuyển tiền trái phép; tính năng đăng nhập đã bị tạm dừng. Nghe nói sự cố an ninh xảy ra ở Web3Auth, đơn vị đứng sau. Ước tính ban đầu của nhà sáng lập là khoảng 20% tài khoản đăng nhập bằng mạng xã hội bị ảnh hưởng, nhưng chỉ một phần trong số đó thực sự bị sử dụng (ước tính, cần xác nhận). Những người dùng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng.
Cá nhân tôi nghĩ rằng sự tiện lợi và quyền tự nắm giữ khóa riêng tư thực sự là hai thứ chỉ có thể chọn một. Nếu bạn đang dùng ví đăng nhập bằng mạng xã hội, trước mắt đừng nạp thêm tiền vào đó, cũng đừng vội nhập lại ví ở nơi khác, và càng không nên nhấp vào bất kỳ tin nhắn riêng nào hứa hẹn “giúp bạn khôi phục”.
Trong ví của các bạn có bao nhiêu ví được tạo bằng đăng nhập mạng xã hội? Nói thật, giờ tôi muốn kiểm tra lại một lượt. DYOR
#自托管 #钱包安全 #Keplr
AAPL-0,16%
GOOGUS+1,10%
73
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
326,928 lượt xem
1,425 đang thảo luận
2
#TinFed
406,344 lượt xem
1,158 đang thảo luận
3
#BinanceReopensWithdrawalsForHYPE&APT
9,217 lượt xem
254 đang thảo luận
4
#SouthKoreaDraftLawTargets15To20%ShareholderCap
16,054 lượt xem
205 đang thảo luận
5
#TradFiForBeginners
124,077 lượt xem
1,308 đang thảo luận
6
#KeplrAdvisesSocialLoginUsersToTransferAssets
15,876 lượt xem
274 đang thảo luận
7
#TetherPlans€28.8MForJuventusCapitalIncrease
8,512 lượt xem
210 đang thảo luận
8
#JobsReportRaisesHikeOdds
719,632 lượt xem
4,158 đang thảo luận
9
#CPITestsDecemberRateOutlook
264,090 lượt xem
1,688 đang thảo luận
10
#US Data Center Rules May Constrain AI Expansion
104,685 lượt xem
253 đang thảo luận