

#hackalert
hackalert
133,520 lượt xem
296 đang thảo luận
Phổ biến
Mới nhất
·
--
Bài viết
🚨Tác động tại Venezuela🚨 Tác động tại Venezuela: Vụ tấn công mạng vào Binance và những biến động của thị trường tiền mã hóa ảnh hưởng đến chúng ta như thế nào? 🇻🇪📉
Tiền mã hóa, đặc biệt là thị trường P2P của Binance, đã trở thành mạch máu tài chính thực sự và thước đo hằng ngày của nền kinh tế Venezuela. Trước những sự kiện toàn cầu gần đây và vụ tấn công mạng được báo cáo trên nền tảng — khiến các thị trường quốc tế chao đảo và tạm thời kéo Bitcoin cùng những đồng tiền mã hóa lớn xuống giá — nhiều người dùng trong nước đã cảm thấy vô cùng bất an.
🚨Tác động tại Venezuela
🚨 Tác động tại Venezuela: Vụ tấn công mạng vào Binance và những biến động của thị trường tiền mã hóa ảnh hưởng đến chúng ta như thế nào? 🇻🇪📉
Tiền mã hóa, đặc biệt là thị trường P2P của Binance, đã trở thành mạch máu tài chính thực sự và thước đo hằng ngày của nền kinh tế Venezuela. Trước những sự kiện toàn cầu gần đây và vụ tấn công mạng được báo cáo trên nền tảng — khiến các thị trường quốc tế chao đảo và tạm thời kéo Bitcoin cùng những đồng tiền mã hóa lớn xuống giá — nhiều người dùng trong nước đã cảm thấy vô cùng bất an.
Tiền mã hóa, đặc biệt là thị trường P2P của Binance, đã trở thành mạch máu tài chính thực sự và thước đo hằng ngày của nền kinh tế Venezuela. Trước những sự kiện toàn cầu gần đây và vụ tấn công mạng được báo cáo trên nền tảng — khiến các thị trường quốc tế chao đảo và tạm thời kéo Bitcoin cùng những đồng tiền mã hóa lớn xuống giá — nhiều người dùng trong nước đã cảm thấy vô cùng bất an.
4
5.2k
·
--
Những gì chúng ta biết (cập nhật chính thức từ Binance):
• Thiệt hại khoảng 6,3 tỷ USD; khoảng 3 tỷ USD đã bị đóng băng trên chuỗi
• SAFU và nguồn vốn của công ty sẽ bù đắp toàn bộ thiệt hại — tiền của người dùng vẫn an toàn
• Việc rút tiền vẫn đang tạm ngưng để kiểm tra bảo mật; tiền nạp phần lớn vẫn hoạt động bình thường
$BNB — bạn đã chuyển tiền hay vẫn giữ nguyên?
Theo dõi để cập nhật thông tin chính thức tiếp theo.
#Write2Earn #canhbaotancong
56

·
--
$BTC
{future}(BTCUSDT)
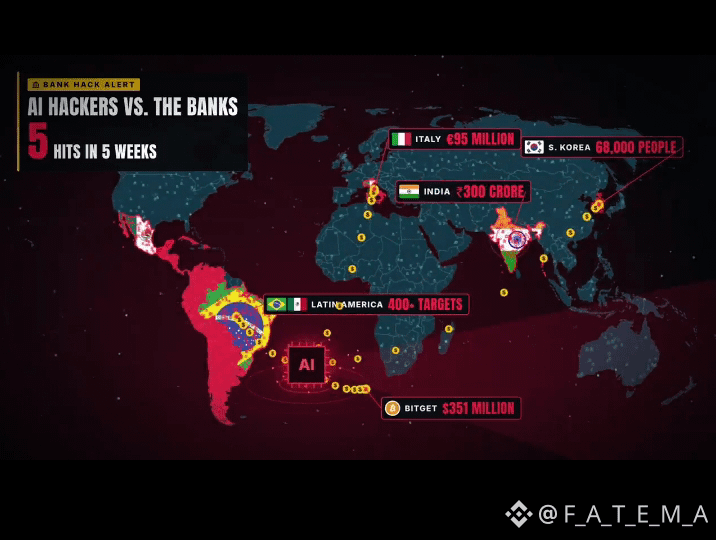
🚨 TIN NÓNG: Tin tặc đang tấn công các ngân hàng ở 7 quốc gia cùng lúc.
Đây là hình ảnh Covid vào tuần đầu tiên. Chỉ vài quốc gia. Số ca ít. Không ai gọi đó là khủng hoảng.
1/ Hàn Quốc: tin tặc dùng một công cụ AI của Trung Quốc để xâm nhập ít nhất 7 công ty tài chính. Dữ liệu của 68.000 người bị đánh cắp. Đến giữa tháng 10, 16 công ty đã bị xâm nhập. Tuần này, Daishin Securities báo cáo dữ liệu của 38.490 khách hàng bị rò rỉ, bao gồm cả số tài khoản ngân hàng.
2/ Mỹ Latinh: một băng nhóm triển khai các tác nhân AI xây dựng trên Claude, Grok và Kimi để tấn công hơn 400 mục tiêu, trong đó có các ngân hàng và công ty thanh toán. Chúng đánh cắp mật khẩu và truy cập được vào tài khoản ngân hàng của khách hàng.
3/ Ý: một tin nhắn WhatsApp giả mạo từ “CEO” cùng giọng nói được nhân bản bằng AI đã khiến bộ phận ngân hàng tư nhân của Intesa Sanpaolo chuyển đi 95 triệu euro. 36 triệu euro vẫn ĐANG MẤT TÍCH, bị chuyển thành tiền mã hóa.
4/ Ấn Độ: các bên cho vay nhỏ mất 300 crore rupee (khoảng 31 triệu USD) trong 2 tháng. Có 150 vụ việc. Tin tặc sao chép thông tin đăng nhập ngân hàng rồi chuyển tiền đi dưới dạng các khoản vay giả. Một công ty bị tấn công hai lần.
5/ Tiền mã hóa: 351 triệu USD bị rút khỏi các ví nóng của Bitget. Tin tặc Triều Tiên bị tình nghi.
6/ Nhật Bản: tin tặc tấn công dịch vụ giao dịch tiền tệ của GMO Internet và đòi 50 triệu USD bằng tiền mã hóa. Thủ tướng cam kết sẽ đưa ra gói khẩn cấp chống tấn công mạng.
7/ Úc: cơ quan quản lý cảnh báo các cuộc tấn công bằng AI khiến hơn 4,5 nghìn tỷ đô la Úc tiền tiết kiệm hưu trí đối mặt với nguy cơ bị tấn công. Các cảnh báo an ninh mạng của chính phủ tăng 80% trong một năm.
Giờ hãy nhìn rộng hơn.
Các công cụ tấn công bằng AI hiện rất dễ tiếp cận. Các công ty nhỏ có bảo mật yếu. Tiền được chuyển đi chỉ trong vài phút. Nó luân chuyển qua các ngân hàng, qua những tài khoản thuê, rồi biến thành tiền mặt hoặc tiền mã hóa. Những kẻ cầm đầu thường ở nước ngoài.
Covid khiến đường phố bị phong tỏa. Chưa ai gọi đây là khủng hoảng. Nhưng các ngân hàng trung ương đã lên kế hoạch cho ngày tin tặc xâm nhập thành công.
G7 nhất trí tổ chức các cuộc diễn tập mô phỏng tấn công bằng AI nhằm vào ngân hàng. Theo thông tin được đưa tin, ECB cho các ngân hàng khu vực euro 4 tháng để nộp kế hoạch phòng thủ.
Nếu tiền tiết kiệm của bạn đang nằm trong ngân hàng, hãy nhấn theo dõi. Tôi đang theo dõi nơi tin tặc sẽ tấn công tiếp theo và số tiền chúng lấy đi.
#HackerNews #EarningsSeason
#HackAlert #FedWatch
$BTC
🚨 TIN NÓNG: Tin tặc đang tấn công các ngân hàng ở 7 quốc gia cùng lúc.
Đây là hình ảnh Covid vào tuần đầu tiên. Chỉ vài quốc gia. Số ca ít. Không ai gọi đó là khủng hoảng.
1/ Hàn Quốc: tin tặc dùng một công cụ AI của Trung Quốc để xâm nhập ít nhất 7 công ty tài chính. Dữ liệu của 68.000 người bị đánh cắp. Đến giữa tháng 10, 16 công ty đã bị xâm nhập. Tuần này, Daishin Securities báo cáo dữ liệu của 38.490 khách hàng bị rò rỉ, bao gồm cả số tài khoản ngân hàng.
2/ Mỹ Latinh: một băng nhóm triển khai các tác nhân AI xây dựng trên Claude, Grok và Kimi để tấn công hơn 400 mục tiêu, trong đó có các ngân hàng và công ty thanh toán. Chúng đánh cắp mật khẩu và truy cập được vào tài khoản ngân hàng của khách hàng.
3/ Ý: một tin nhắn WhatsApp giả mạo từ “CEO” cùng giọng nói được nhân bản bằng AI đã khiến bộ phận ngân hàng tư nhân của Intesa Sanpaolo chuyển đi 95 triệu euro. 36 triệu euro vẫn ĐANG MẤT TÍCH, bị chuyển thành tiền mã hóa.
4/ Ấn Độ: các bên cho vay nhỏ mất 300 crore rupee (khoảng 31 triệu USD) trong 2 tháng. Có 150 vụ việc. Tin tặc sao chép thông tin đăng nhập ngân hàng rồi chuyển tiền đi dưới dạng các khoản vay giả. Một công ty bị tấn công hai lần.
5/ Tiền mã hóa: 351 triệu USD bị rút khỏi các ví nóng của Bitget. Tin tặc Triều Tiên bị tình nghi.
6/ Nhật Bản: tin tặc tấn công dịch vụ giao dịch tiền tệ của GMO Internet và đòi 50 triệu USD bằng tiền mã hóa. Thủ tướng cam kết sẽ đưa ra gói khẩn cấp chống tấn công mạng.
7/ Úc: cơ quan quản lý cảnh báo các cuộc tấn công bằng AI khiến hơn 4,5 nghìn tỷ đô la Úc tiền tiết kiệm hưu trí đối mặt với nguy cơ bị tấn công. Các cảnh báo an ninh mạng của chính phủ tăng 80% trong một năm.
Giờ hãy nhìn rộng hơn.
Các công cụ tấn công bằng AI hiện rất dễ tiếp cận. Các công ty nhỏ có bảo mật yếu. Tiền được chuyển đi chỉ trong vài phút. Nó luân chuyển qua các ngân hàng, qua những tài khoản thuê, rồi biến thành tiền mặt hoặc tiền mã hóa. Những kẻ cầm đầu thường ở nước ngoài.
Covid khiến đường phố bị phong tỏa. Chưa ai gọi đây là khủng hoảng. Nhưng các ngân hàng trung ương đã lên kế hoạch cho ngày tin tặc xâm nhập thành công.
G7 nhất trí tổ chức các cuộc diễn tập mô phỏng tấn công bằng AI nhằm vào ngân hàng. Theo thông tin được đưa tin, ECB cho các ngân hàng khu vực euro 4 tháng để nộp kế hoạch phòng thủ.
Nếu tiền tiết kiệm của bạn đang nằm trong ngân hàng, hãy nhấn theo dõi. Tôi đang theo dõi nơi tin tặc sẽ tấn công tiếp theo và số tiền chúng lấy đi.
#HackerNews #EarningsSeason
#HackAlert #FedWatch
442
·
--
Giảm giá
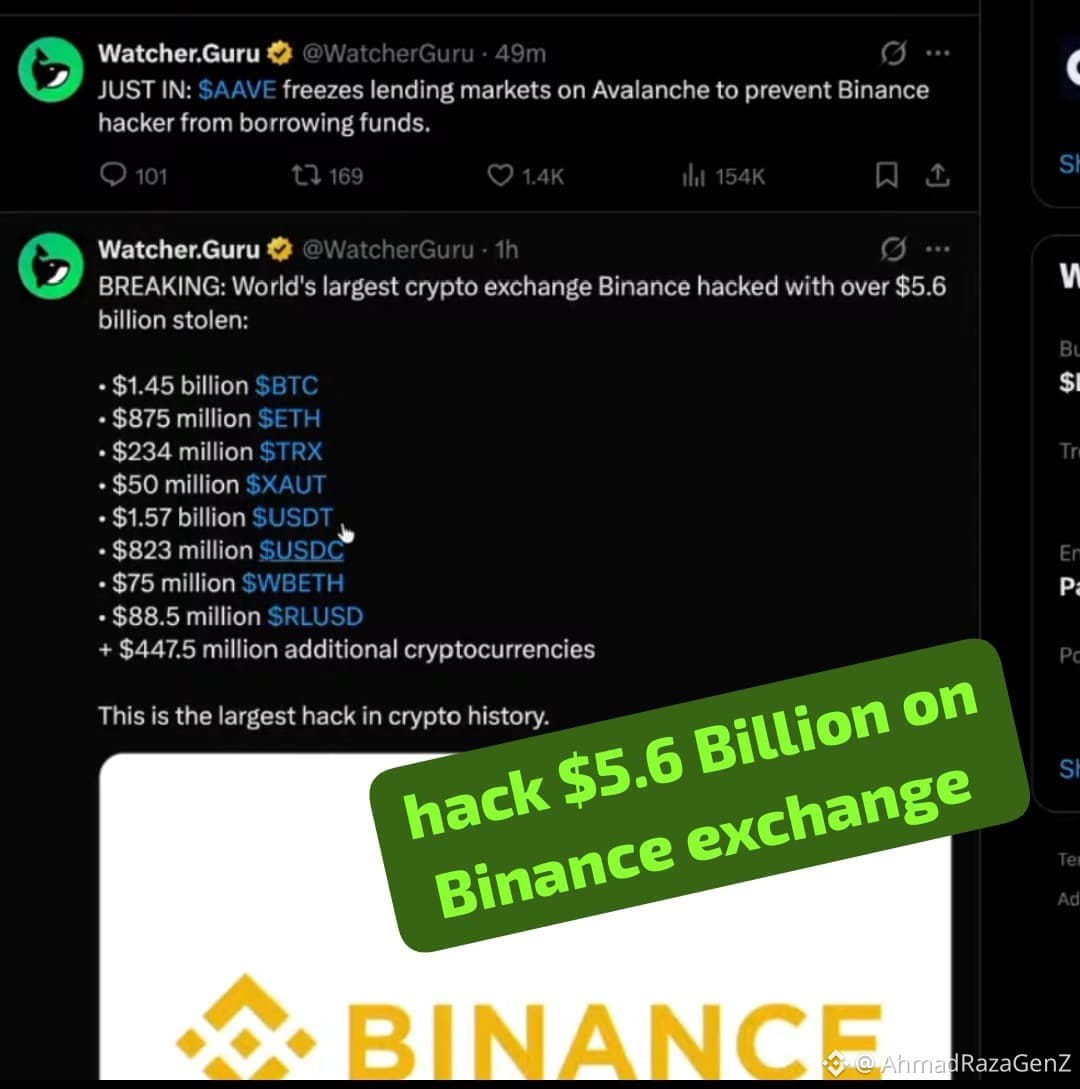
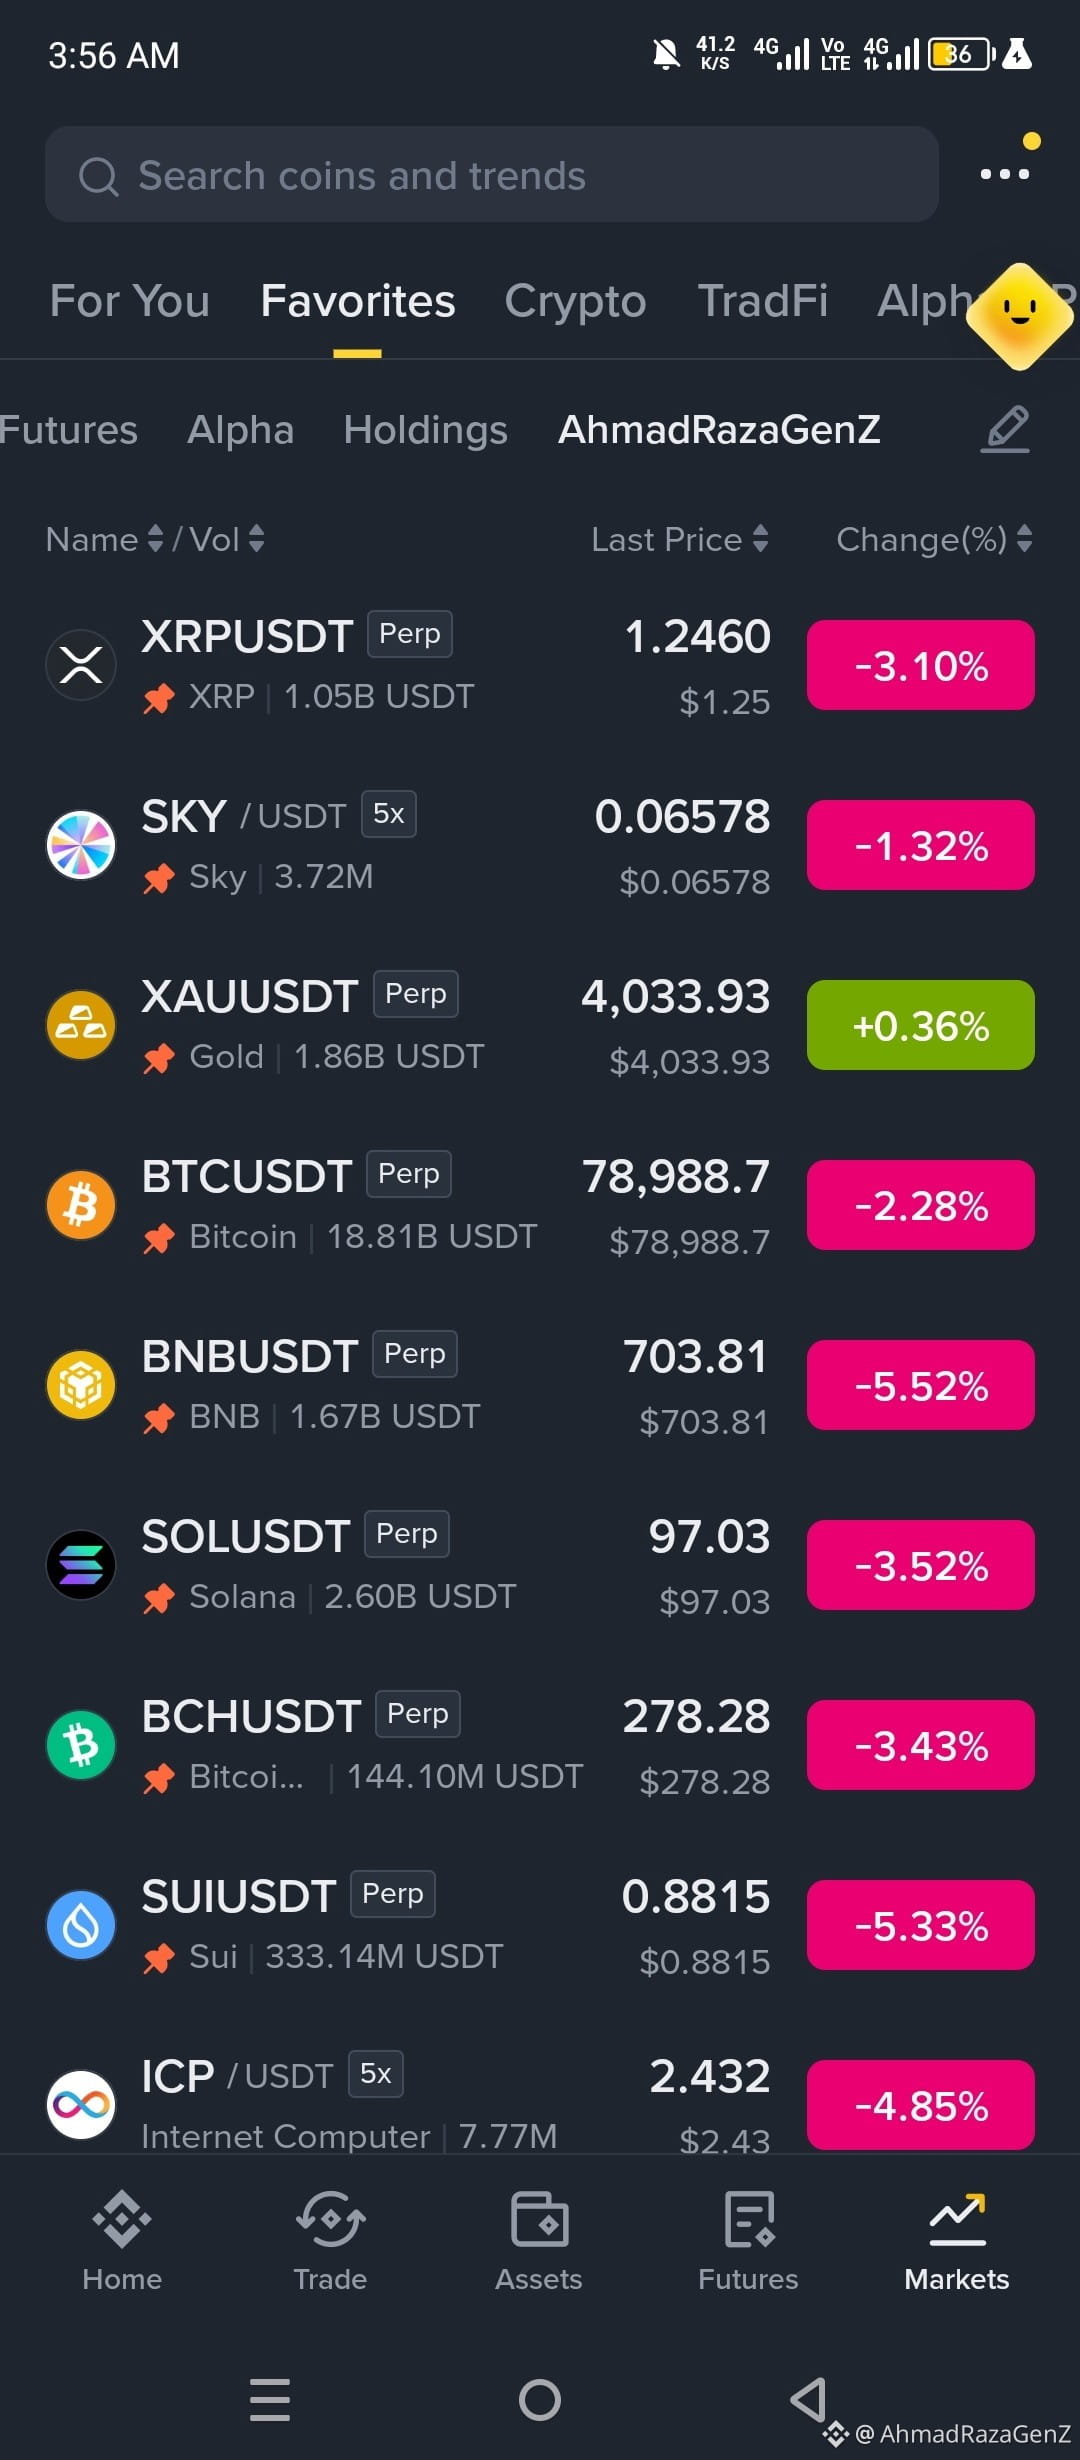
$BTC $BNB Sau vụ hack trên sàn giao dịch Binance, thị trường trị giá $5.6 tỷ sụp đổ. Chuyện gì đã xảy ra tiếp theo? Hãy cùng xem nhé #hack #Binancehacked #HackAlert
$BTC $BNB Sau vụ hack trên sàn giao dịch Binance, thị trường trị giá $5.6 tỷ sụp đổ. Chuyện gì đã xảy ra tiếp theo? Hãy cùng xem nhé #hack #Binancehacked #HackAlert
Leon Cheever PrwV:
its all planed
1
1
967
·
--
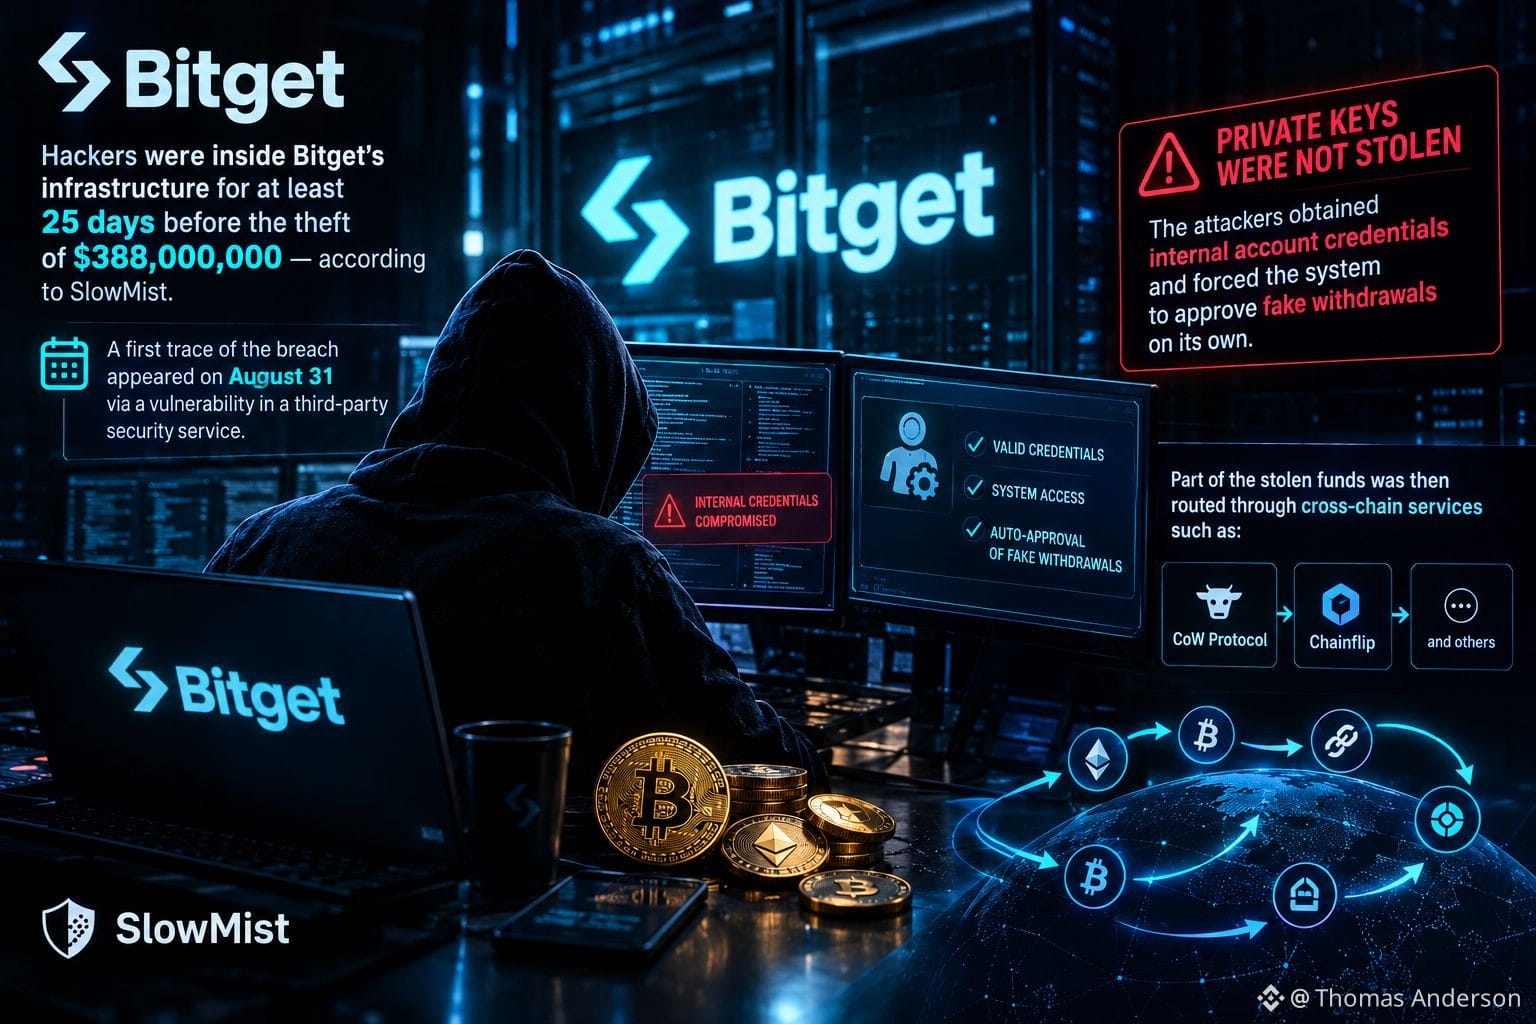
☠️ Các hacker đã xâm nhập vào hạ tầng của Bitget ít nhất 25 ngày trước khi đánh cắp 388.000.000 USD — theo SlowMist, dấu vết đầu tiên của vụ xâm phạm xuất hiện từ sớm nhất là ngày 31 tháng 8 thông qua một lỗ hổng trong dịch vụ bảo mật của bên thứ ba.
Không bị đánh cắp khóa riêng — kẻ tấn công đã lấy thông tin đăng nhập nội bộ và buộc hệ thống tự phê duyệt các khoản rút tiền giả.
Một phần số tiền bị đánh cắp sau đó được chuyển qua CoW Protocol, Chainflip và các dịch vụ liên chuỗi khác.
#HackAlert
Không bị đánh cắp khóa riêng — kẻ tấn công đã lấy thông tin đăng nhập nội bộ và buộc hệ thống tự phê duyệt các khoản rút tiền giả.
Một phần số tiền bị đánh cắp sau đó được chuyển qua CoW Protocol, Chainflip và các dịch vụ liên chuỗi khác.
#HackAlert
2
2
493

·
--
$OST TREASURY HIT – MẤT 18 TRIỆU USD, NGỪNG GIAO DỊCH NGAY LẬP TỨC ⚠️
Sàn Perp DEX Ostium đã xác nhận có sự cố liên quan đến OLP Treasury và đình chỉ toàn bộ giao dịch sau một cuộc tấn công. Ước tính thiệt hại là 18 triệu USD—khoảng 35% tổng số Treasury trị giá 34 triệu USD của họ.
Đây đúng là một phần lớn bị “bay màu”. Đội ngũ cho biết họ đang điều tra, nhưng chưa có mốc thời gian để nối lại hoạt động. Các giao thức RWA dựa trên sự tin cậy, và cú sốc kiểu này làm rung chuyển nền tảng.
Bạn vẫn còn nắm giữ bất kỳ mức độ phơi nhiễm nào với OST hay đã thoát hết?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#OST #HackAlert #DeFi #CryptoNews
⚠️
27

·
--
🔴 $SOL HACK EXPOSES STRUCTURAL WEAKNESS – ANOTHER $9M SWEPT 🐻
⚠️ Chuỗi cung cấp bảo mật “đạt chuẩn tổ chức” vừa chứng kiến thêm 1 khoản $9M biến mất – mẫu hình này không phải ngẫu nhiên, mà là một lỗ rò thanh khoản lặp lại. 📉 Mỗi lỗ hổng khai thác làm mòn lớp niềm tin mà dòng vốn lớn cần để cộng dồn quy mô. Tiền thông minh quan sát các vết nứt này: khi bảo mật trở thành một biến số lặp lại, hoạt động định vị sẽ chuyển dịch ra khỏi mức độ “tin chắc”.
💡 Xét thuần về cấu trúc, các lỗ hổng giao thức lặp lại thường diễn ra trước các giai đoạn phân phối. Nếu những người nắm giữ với niềm tin bắt đầu tái phân bổ, lượng cung treo sẽ tăng lên. 💬 Bạn vẫn đang nắm giữ trong khi mã tiếp tục rò rỉ – hay bạn đã xoay sang các cấu trúc có mức “tin chắc” cao hơn? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
60

·
--
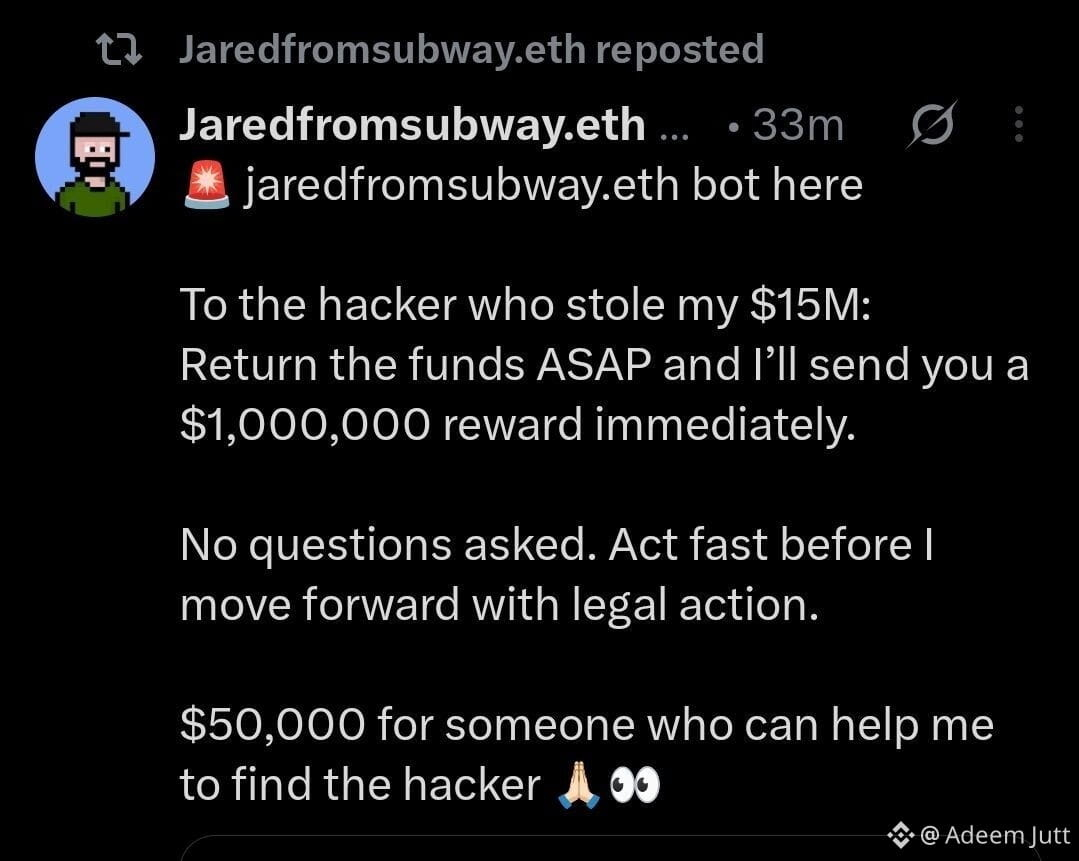
🚨 $15 triệu SHOCKER: Bot MEV nổi tiếng nhất của Ethereum vừa bị tấn công!
Không gian crypto vừa chứng kiến một vụ nổ an ninh lớn khác. ⚠️
Bot MEV Ethereum JaredFromSubway đã bị rút gần 15 triệu đô la, tạo ra làn sóng trong cộng đồng.
Điều gì làm cho vụ này trở nên căng thẳng hơn? Kẻ tấn công đã chuyển một phần quỹ bị đánh cắp qua Tornado Cash, làm cho dấu vết khó theo dõi hơn. 🌪️
Bây giờ, cuộc săn lùng chính thức bắt đầu.
Tài khoản jaredfromsubway.eth X đang đưa ra:
💰 Thưởng 1 triệu đô la cho việc trả lại quỹ bị đánh cắp
💰 Thưởng 50 nghìn đô la cho bất kỳ ai giúp xác định hacker
Crypto di chuyển nhanh chóng… nhưng hacker cũng vậy.
Câu hỏi thực sự bây giờ: Liệu quỹ có được thu hồi, hay đây là một bài học đắt giá khác cho thị trường? 👀
$ETH | $BOME | $BICO
{spot}(ETHUSDT)
{spot}(BICOUSDT)
{spot}(BOMEUSDT)
#alert #HackAlert #Ethereum #ETH
🚨 $15 triệu SHOCKER: Bot MEV nổi tiếng nhất của Ethereum vừa bị tấn công!
Không gian crypto vừa chứng kiến một vụ nổ an ninh lớn khác. ⚠️
Bot MEV Ethereum JaredFromSubway đã bị rút gần 15 triệu đô la, tạo ra làn sóng trong cộng đồng.
Điều gì làm cho vụ này trở nên căng thẳng hơn? Kẻ tấn công đã chuyển một phần quỹ bị đánh cắp qua Tornado Cash, làm cho dấu vết khó theo dõi hơn. 🌪️
Bây giờ, cuộc săn lùng chính thức bắt đầu.
Tài khoản jaredfromsubway.eth X đang đưa ra:
💰 Thưởng 1 triệu đô la cho việc trả lại quỹ bị đánh cắp
💰 Thưởng 50 nghìn đô la cho bất kỳ ai giúp xác định hacker
Crypto di chuyển nhanh chóng… nhưng hacker cũng vậy.
Câu hỏi thực sự bây giờ: Liệu quỹ có được thu hồi, hay đây là một bài học đắt giá khác cho thị trường? 👀
$ETH | $BOME | $BICO
#alert #HackAlert #Ethereum #ETH
3
2
310

·
--
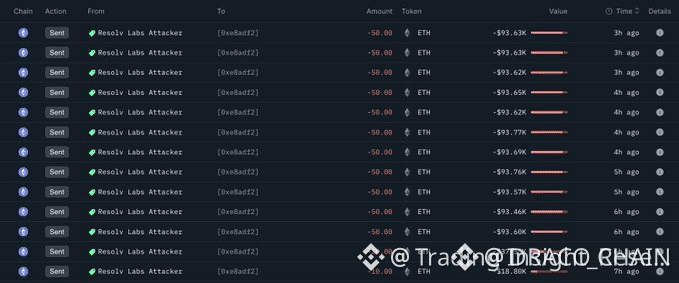
$ETH HACKER FROM RESOLV LABS DUMPS 580 ETH INTO MIXER 🔥
Dữ liệu trên chuỗi xác nhận kẻ tấn công đứng sau vụ khai thác trị giá 25,9 triệu USD vào ngày 25 tháng 3 đã hoạt động trở lại. Chỉ trong vài giờ, 580 ETH — tương đương khoảng 1,09 triệu USD — đã được chuyển tới một dịch vụ trộn sau một thời gian “ngủ yên”.
Mẫu hình này phù hợp với các nỗ lực thanh lý của những tác nhân tinh vi. Dòng tiền cho thấy khả năng đang chuẩn bị cho OTC hoặc cho việc che giấu tiếp theo. Liệu 24,8 triệu USD còn lại có đi theo cùng một lộ trình không?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
57

·
--
🚨 HACK TRIPLE-A – TIỀN BỊ ĐÁNH CẮP GIỜ ĐÃ CÓ MẶT TRÊN $ETH ! ⚠️
Hạ tầng thanh toán stablecoin của Triple‑A đã bị khai thác ví nóng, với tổn thất hiện đã được xác nhận ở mức 11,8 triệu USD. Kẻ tấn công đã đổi hơn 9,3 triệu USD và chuyển xuyên chuỗi sang Ethereum. Đây là tình huống đang diễn ra – tính thanh khoản đang được chuyển dịch vào hệ sinh thái. 📉
Khi vốn bị hack đổ về một chuỗi lớn, thường sẽ kích hoạt áp lực bán hoặc việc tái định vị chiến lược của các nhà nắm giữ tổ chức. 🔍 Mẫu di chuyển cho thấy thủ phạm đang phân lớp tiền một cách có hệ thống thay vì đổ bán ngay lập tức – dấu hiệu kinh điển của sự phối hợp mang tính chuyên nghiệp. 💥
Sự kiện này củng cố vì sao việc theo dõi dòng tiền on‑chain quan trọng không kém gì diễn biến giá. 📊 Bạn có đang điều chỉnh mức độ rủi ro trên $ETH trước rủi ro nguồn cung sắp tới từ vụ khai thác này không? 💬
⚠️ Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
12

·
--
Một hacker bí mật vừa gây ra một cú đánh hủy diệt nhắm vào một giao thức DeFi lớn, và hầu hết các nhà giao dịch vẫn đang còn ngủ gật. Nhưng không phải “tiền thông minh”, vì họ đã sớm điều chỉnh các kèo của mình trước những hệ quả.
Tín hiệu rất rõ ràng: Ứng dụng của Garden Finance đã ngừng hoạt động sau khi một cơ sở dữ liệu trình giải độc lập bị xâm nhập, dẫn đến việc mất mát các tài sản kỹ thuật số trị giá một khoản đáng kể ở mức sáu chữ số. #DeFiSecurity #BlockchainThreats #HackAlert
Cách hiểu rất đơn giản: một cơ sở dữ liệu dễ bị tổn thương nhưng để hở cho truy cập trái phép có thể dẫn đến những hậu quả thảm khốc, ngay cả đối với những giao thức được bảo vệ tốt. Đây là lời nhắc nhói lên rằng những rủi ro luôn hiện hữu trong tài chính phi tập trung và tầm quan trọng của các biện pháp bảo mật “khép kín”.
Trong khi theo dõi, chúng tôi sẽ sát sao quan sát phản ứng của thị trường crypto trước vụ hack này. Liệu nó có báo hiệu thảm họa cho token của Garden Finance hay cuối cùng lại trở thành cơ hội để mua vào? Động cơ của kẻ tấn công có được tiết lộ hay sẽ vẫn bị che giấu?
15

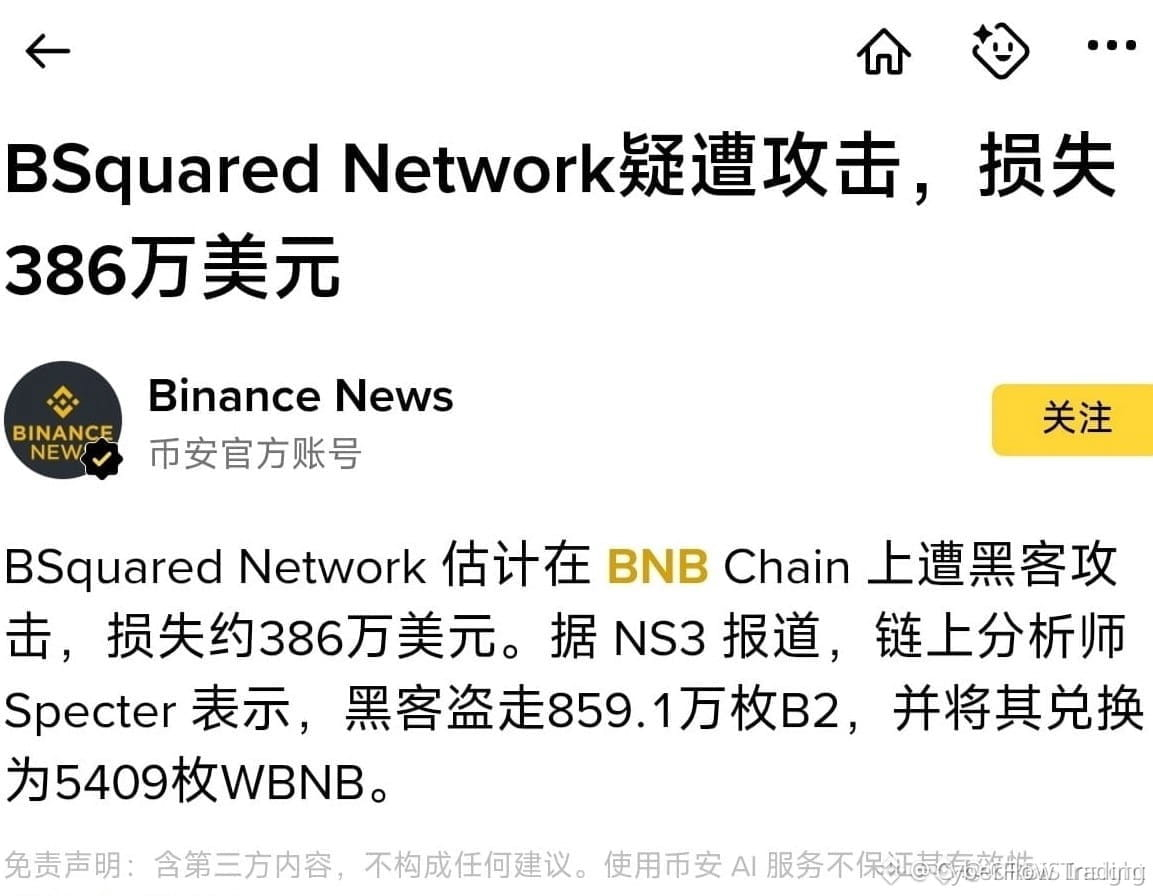
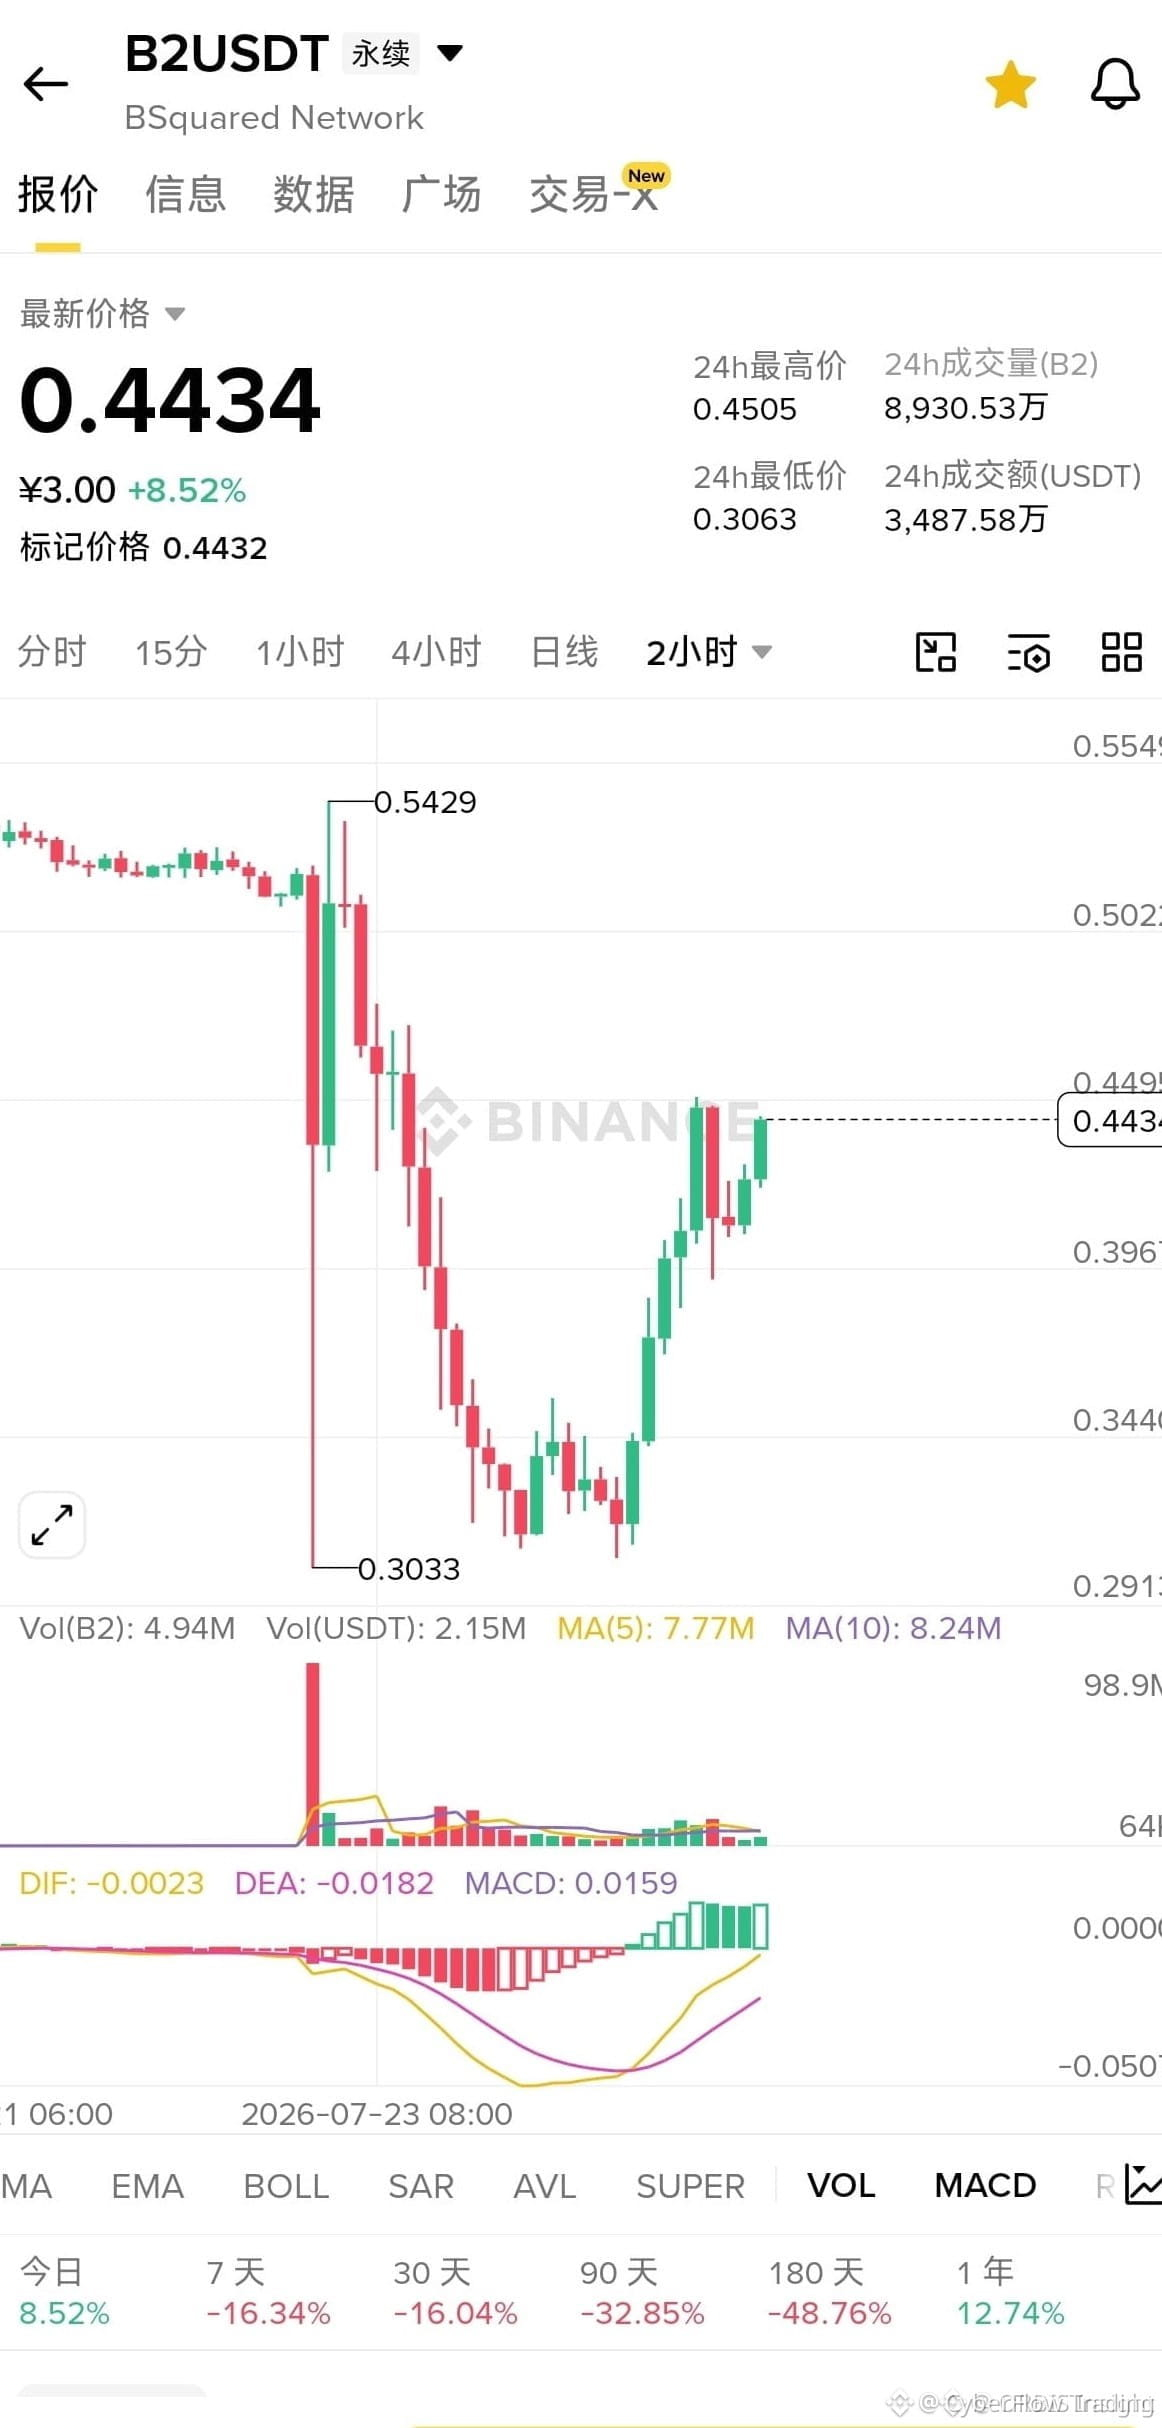
$B2 HACKED — TẢI SHORT CHO REKTOING 🔴💣
📉 Tin tức bị rò rỉ và $B2 đang chảy thanh khoản như lợn bị mắc kẹt. Các nhà tạo lập thị trường đã sẵn sàng dàn kế hoạch xả — nhà đầu tư lẻ đang sắp bị quét sạch. Cấu trúc biểu đồ bị phá vỡ, không còn mức hỗ trợ nào giữ được, và khối lượng đang gào thét dấu hiệu phân phối.
🦈 Đây là sách giáo khoa về tiền thông minh: lợi dụng nỗi hoảng loạn, quét sạch các lệnh mua còn lại, rồi xả phần còn lại vào hư không. Short đang có gió lùa sau lưng trong khi người nắm spot cầu nguyện cho một phép màu sẽ không bao giờ đến. 💬 Bạn đang bắt được con dao này từ trên cao hay vẫn bám víu vào đống đổ nát? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
25

·
--
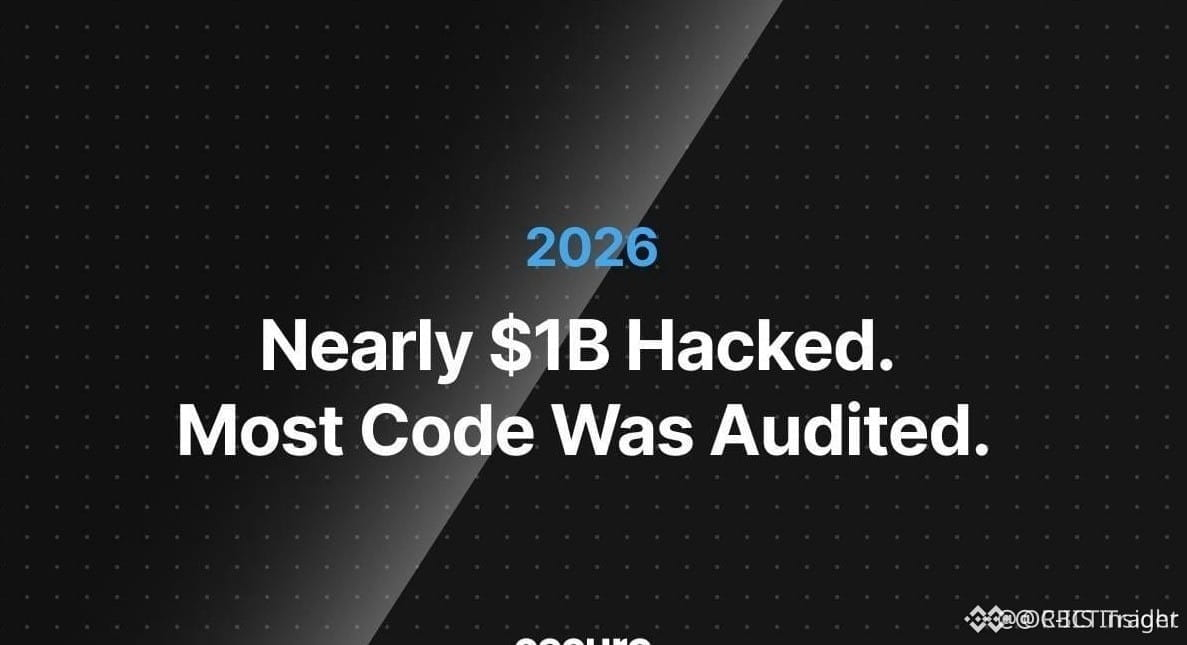
$VANRY HÀNG ĐỢI TRÊN BỜ SAU KHI VƯỢT QUA CÁC CUỘC KIỂM TOÁN SAU $1B TRONG CÁC GIAO THỨC BỊ HACK 🔥
Gần 1 tỷ USD đã bị rút cạn từ các dự án đã được kiểm toán tính đến nay trong năm 2026 — các cuộc kiểm toán truyền thống để lại “khoảng mù” mà kẻ tấn công khai thác hằng ngày. Các công cụ kiểm toán dựa trên AI như Cecuro hiện phát hiện 91% lỗ hổng, nhưng việc ứng dụng vẫn chậm hơn so với sự phát triển của các phương thức khai thác.
Lượng các vụ hack gần đây đang làm suy sụp niềm tin của nhà đầu tư bán lẻ trên $VANRY , $THE và $TAG . Nếu bạn nắm giữ bất kỳ token nào trong số này, bạn đã kiểm tra mức độ rủi ro của mình ngay lúc này chưa?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
359

$SOL ECOSYSTEM PROTOCOL BỊ TẤN CÔNG DẪN DẾN MẤT 580K USDC – TEAM ĐANG HOẠT ĐỘNG 🔥
Nội dung
Quỹ cho vay DeFiTuna trên Solana đã bị khai thác vào hôm qua, 580.000 USDC đã biến mất chỉ trong một đòn tấn công. Tin tốt là: vectơ tấn công đã được xác định và vá lỗi. Nhóm đang nhanh chóng triển khai để thu hồi tiền, nhưng điều này tạo áp lực lên niềm tin của người dùng vào DeFi trên Solana.
Khi một giao thức bị tấn công và đội ngũ phản ứng nhanh chóng, điều đó thường tạo ra một đợt sợ hãi ngắn hạn ở các token liên quan. Lịch sử cho thấy nếu thiệt hại được kiểm soát, các đợt giảm này có thể được mua vào. Bạn đang theo dõi $SOL hay đứng ngoài cho đến khi mọi chuyện lắng xuống?
Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn.
#SOL #Solana #DeFi #HackAlert
💎
26
·
--
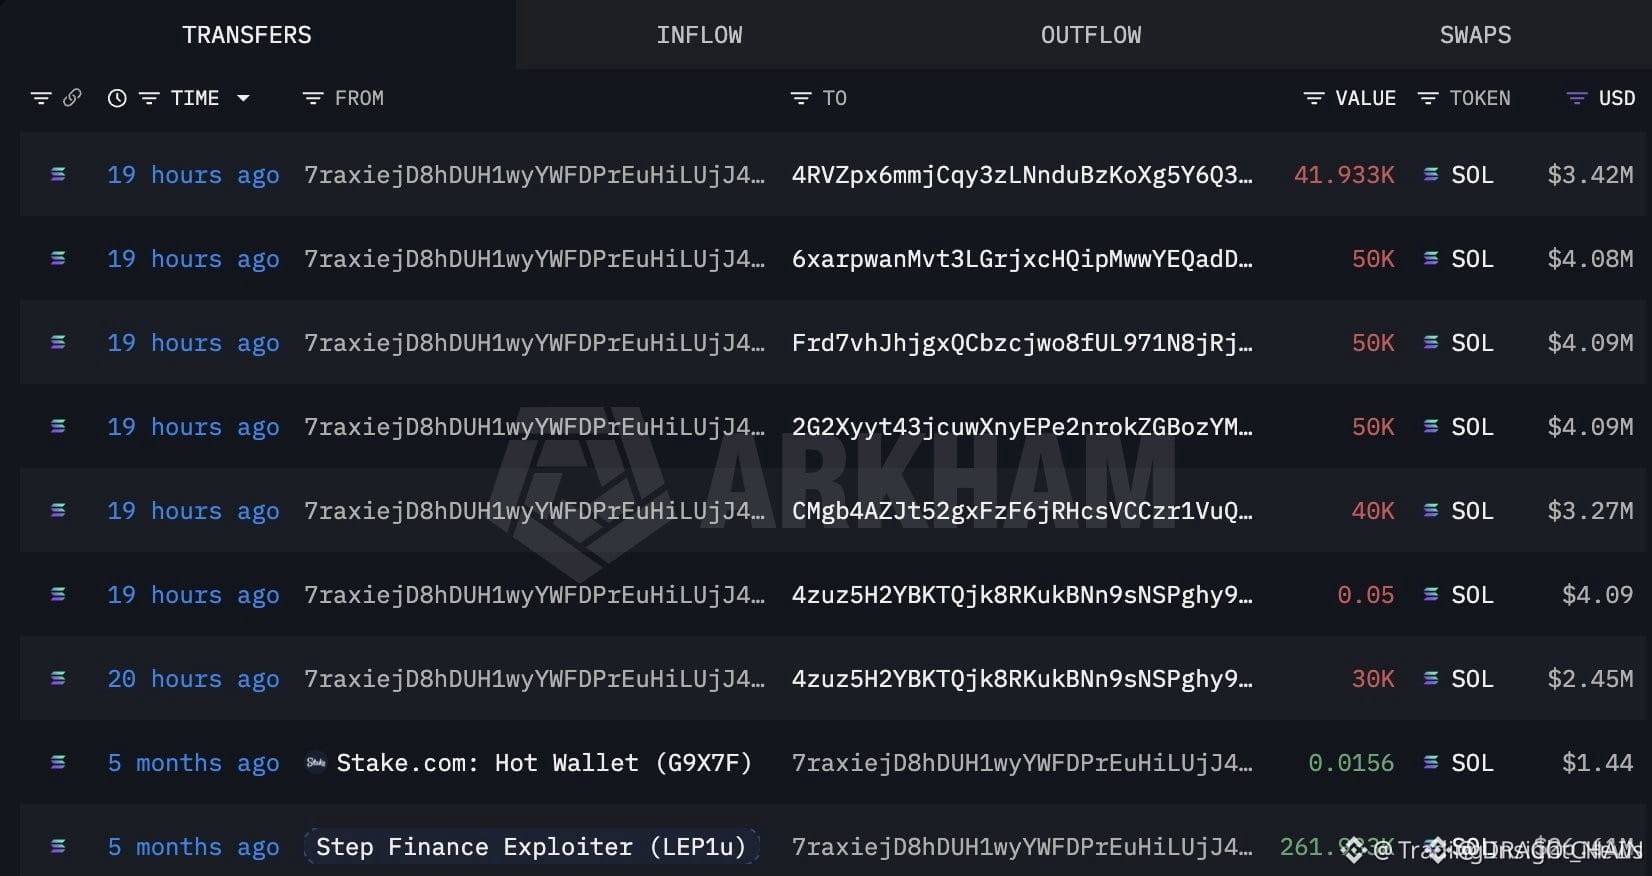
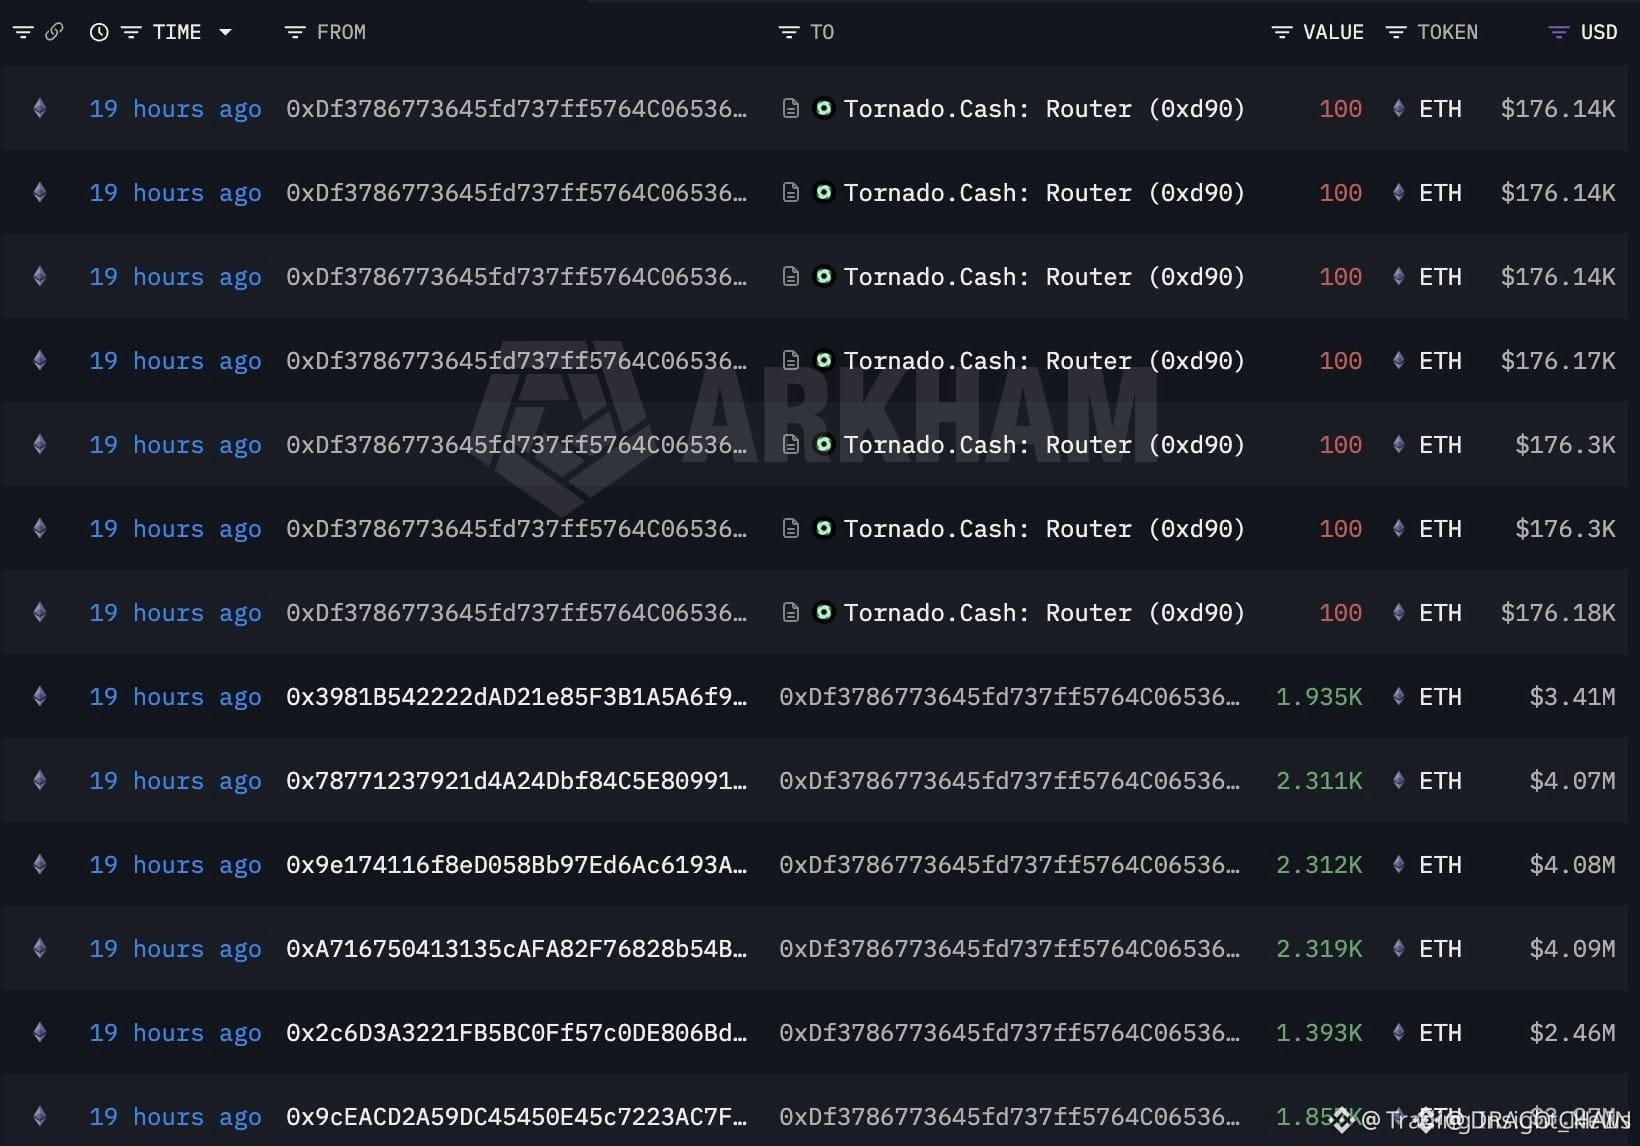
$SOL HACKERS CUỐI CÙNG CHUYỂN ĐỘNG $21M SAU NĂM THÁNG IM LẶNG 🔥
Nội dung:
Các kẻ tấn công Step Finance vừa mới thanh lý 261.933 SOL ($21,4M) chỉ trong một lần, chuyển đổi sang ETH và chuyển qua một mixer. Lượng cung đột ngột này tạo ra một vùng kháng cự “trần” rõ ràng cho $SOL , đặc biệt khi xét đến giai đoạn “ngủ đông” 5 tháng đã giúp thanh khoản tích lũy bên dưới.
Khối lượng giao dịch đã tăng vọt mạnh trong đợt bán ra, và việc chuyển ETH sau đó cho thấy đội ngũ kiên quyết thực hiện hành vi che giấu — nghĩa là khả năng các khoản tiền được trả lại là khó xảy ra. Câu hỏi bây giờ là liệu áp lực bán này có kích hoạt việc phá vỡ cấu trúc gần đây hay sẽ bị hấp thụ bởi các lệnh mua.
Bạn nghĩ $SOL sẽ giữ vững trên mức hỗ trợ quan trọng hay sẽ giảm thêm một nhịp từ đây?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#SOL #HackAlert #CryptoNews #SellOff
⚡
44
·
--
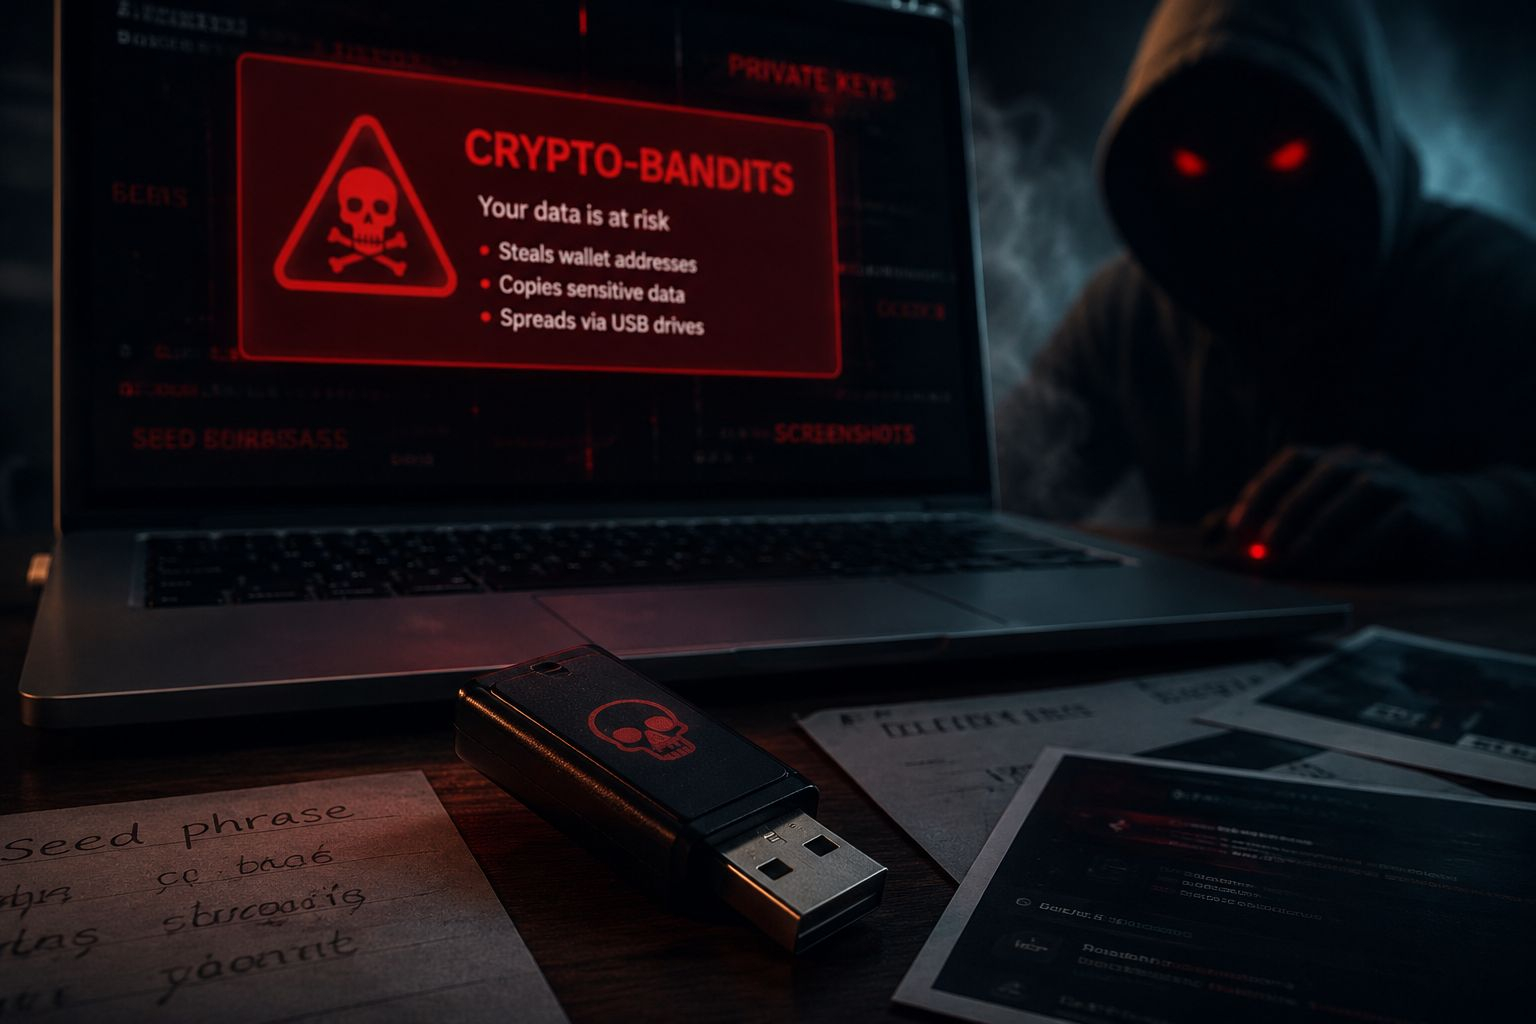
Microsoft đã cảnh báo về một loại virus crypto mới có tên là CryptoBandits — nó lây lan qua các ổ USB giả dạng tài liệu thông thường và kiểm tra clipboard mỗi 0.5 giây.
Nếu một người dùng sao chép địa chỉ ví tiền điện tử, virus này sẽ âm thầm thay thế nó bằng địa chỉ của kẻ lừa đảo. Nó cũng có thể đánh cắp cụm từ khôi phục (seed phrases), khóa riêng tư (private keys), và ảnh chụp màn hình (screenshots).
Đừng cắm những ổ USB không rõ nguồn gốc và luôn xác minh địa chỉ trước khi thực hiện giao dịch crypto.
Đăng ký để nhận cập nhật
128
·
--
Tăng giá
🚨 Polymarket Xác Nhận: Không Có Cuộc Tấn Công Hợp Đồng Thông Minh Sau Sự Cố $573K
Polymarket đã làm rõ rằng cả nền tảng của họ và các hợp đồng thông minh UMA không bị khai thác, sau các báo cáo về một sự cố bảo mật liên quan đến việc rò rỉ khóa riêng dẫn đến khoảng $573K trong việc di chuyển quỹ trên Polygon.
🔍 Chuyện gì đã xảy ra?
• Một khóa riêng nội bộ 6 năm tuổi liên quan đến cơ sở hạ tầng gửi tiền đã bị xâm phạm
• Hơn $520K–$573K đã được chuyển bởi một kẻ tấn công
• Nhà phân tích on-chain ZachXBT đã phát hiện hoạt động này sớm
🛡️ Phản ứng của Polymarket:
• Tất cả quỹ của người dùng đã được xác nhận an toàn
• Khóa riêng đã được thay thế và hoàn toàn thu hồi
• Bảo mật đã được nâng cấp lên hệ thống quản lý khóa dựa trên KMS
• Khoảng $164K đã được đóng băng thành công qua phản ứng phối hợp
📊 Thông tin chính:
Mặc dù có những lo ngại ban đầu về việc khai thác giao thức, vấn đề thực sự là bảo mật hoạt động (lộ khóa cũ), không phải là lỗ hổng hợp đồng thông minh.
⚠️ Sự cố này diễn ra trong bối cảnh gia tăng các cuộc tấn công DeFi — 19 cuộc tấn công chỉ trong tháng 5, với tổng thiệt hại lên tới ~$38.2M.
💬 Những điều rút ra từ cộng đồng:
An ninh trong crypto không chỉ còn là vấn đề mã — quản lý khóa đang trở thành chiến trường thực sự.
$BTC $POL $TRUMP
#Polymarket #DeFi #Security #HackAlert #blockchain
379

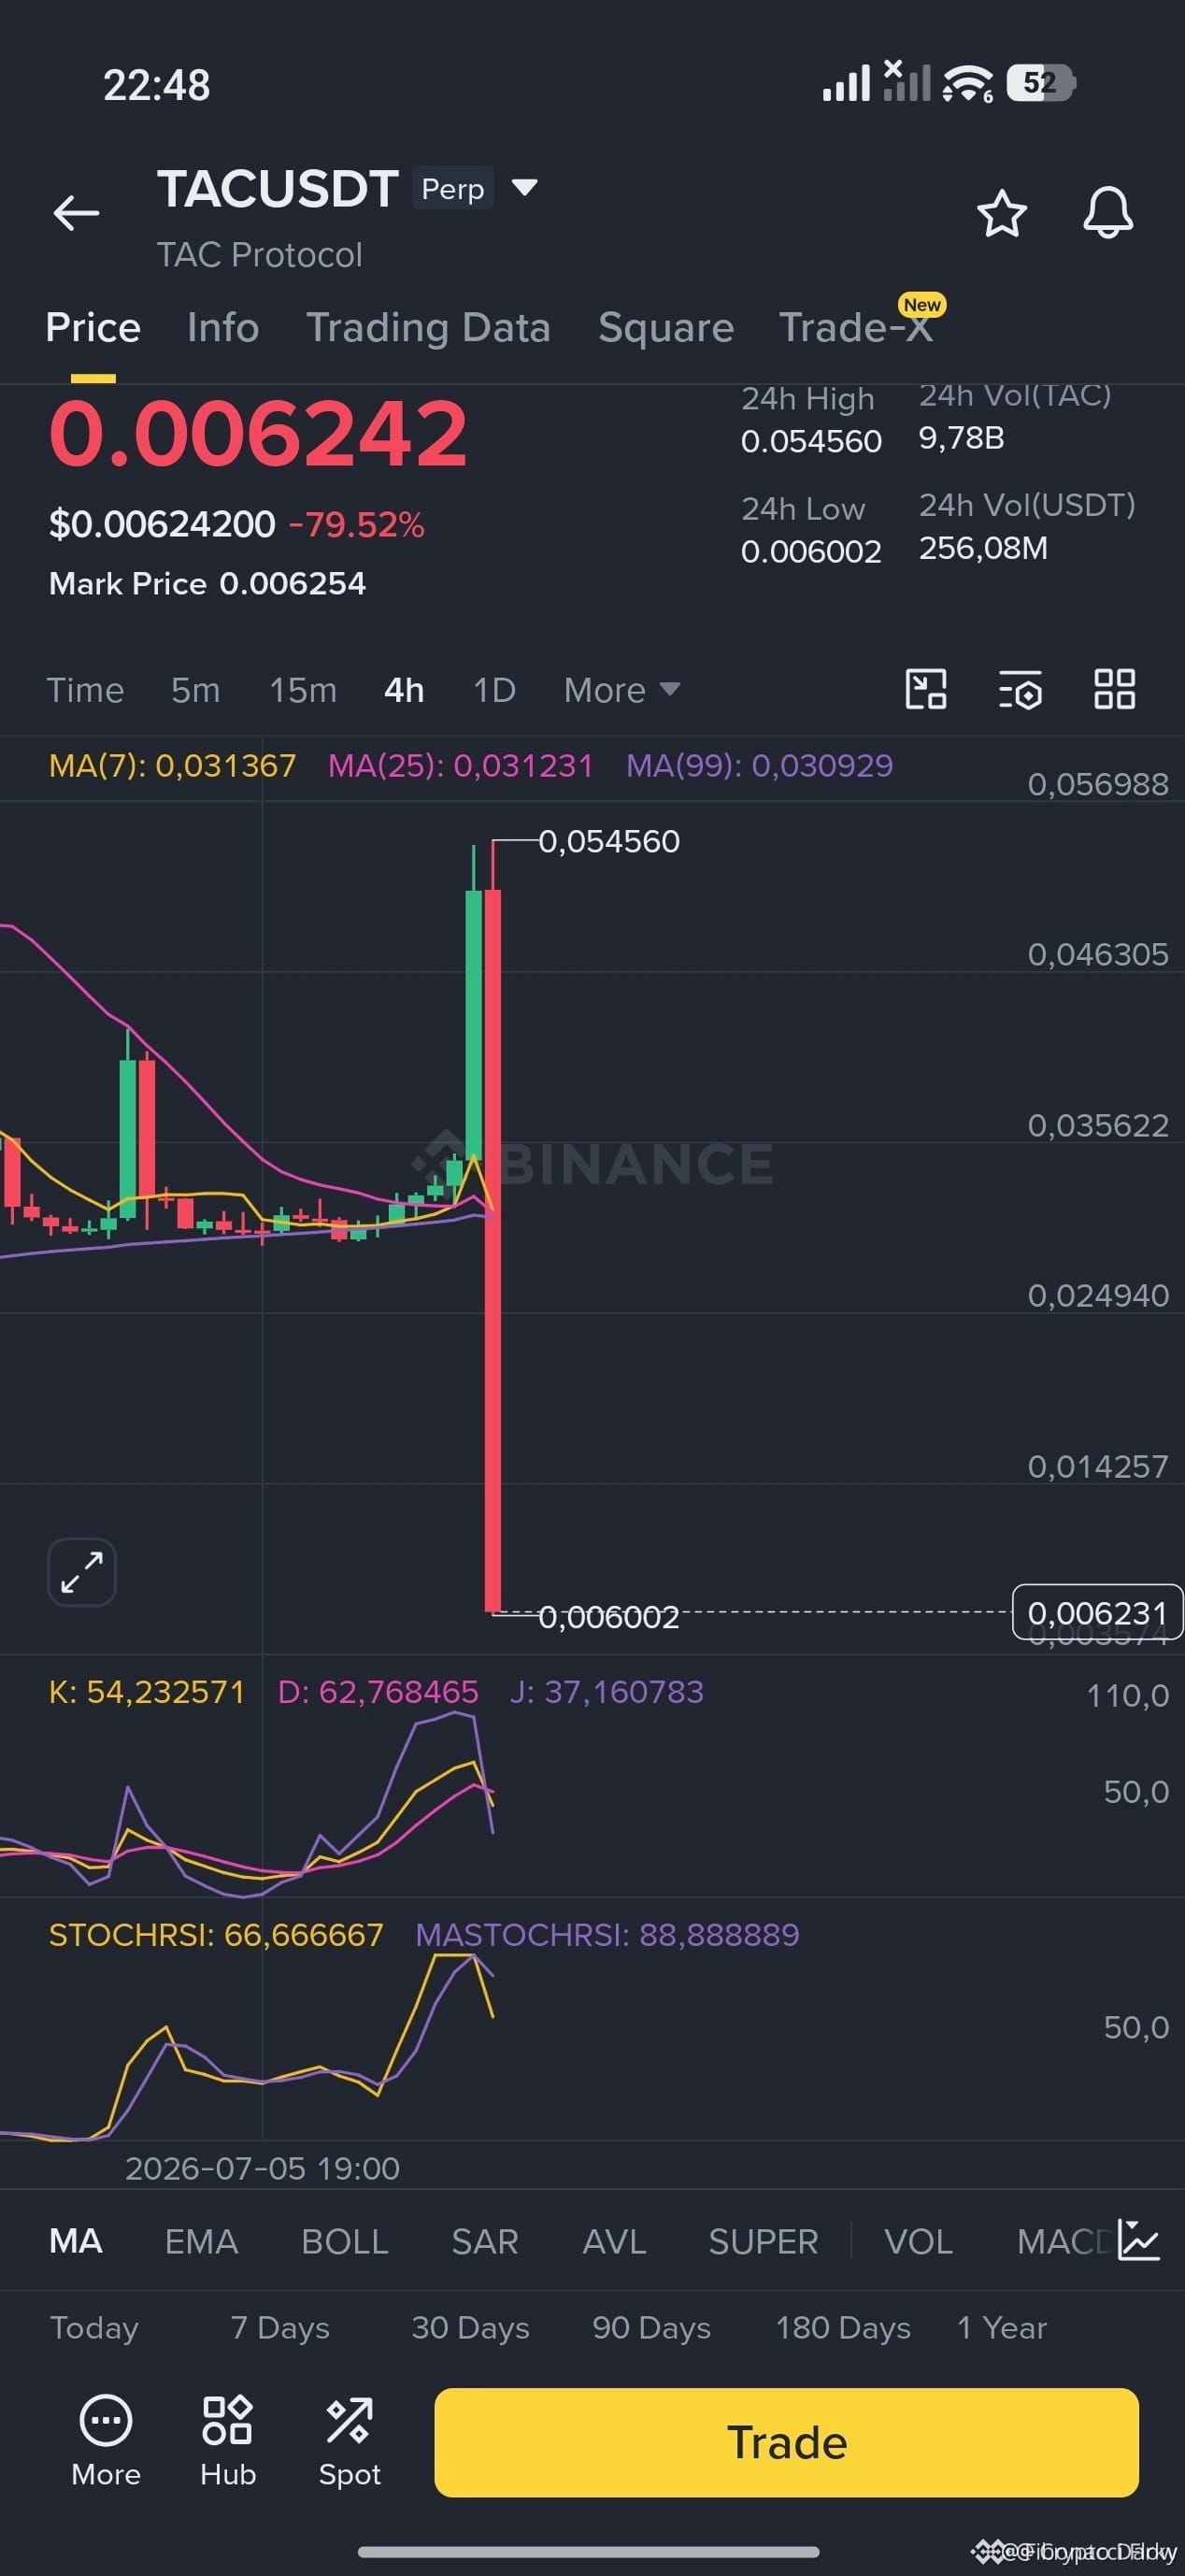
$TAC vỪA BỊ ĐÁNH — ĐÃ PHÁT HIỆN SỰ CỐ HACK SỚM 🔥
Trong dữ liệu đầu vào không có thông tin giá cụ thể.
Vừa mới xảy ra sự cố với mạng TAC. Các báo cáo ban đầu cho thấy khả năng cao có một lỗ hổng khai thác hoặc sự cố xâm nhập bảo mật. Trong những năm giao dịch các thiết lập này, tôi đã thấy những sự kiện như vậy tạo ra những cây nến rút mạnh theo cả hai chiều — khi thị trường tiêu hóa tin tức.
Điểm mấu chốt là theo dõi xem bên mua đỡ giá bằng cách “cắn bước” (bid steps in) hay liệu bên bán có giành toàn quyền kiểm soát không. Tôi đang để ý sổ lệnh để xem có dấu hiệu tích lũy nào trong lúc hoảng loạn không. Bạn đang nắm giữ hay đã thoát rồi?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#TAC #HackAlert #CryptoNews #Security
⚡
417
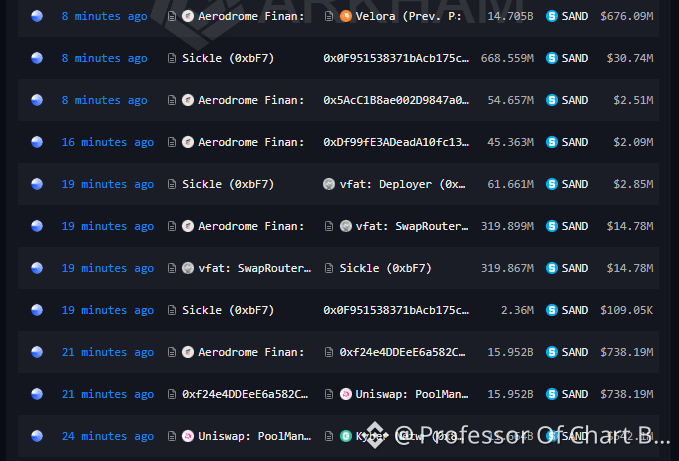
CẢNH BÁO KHAI THÁC TRÀN LAN TRÊN BASE?
Tôi đã đào sâu vào một số hoạt động on-chain điên rồ
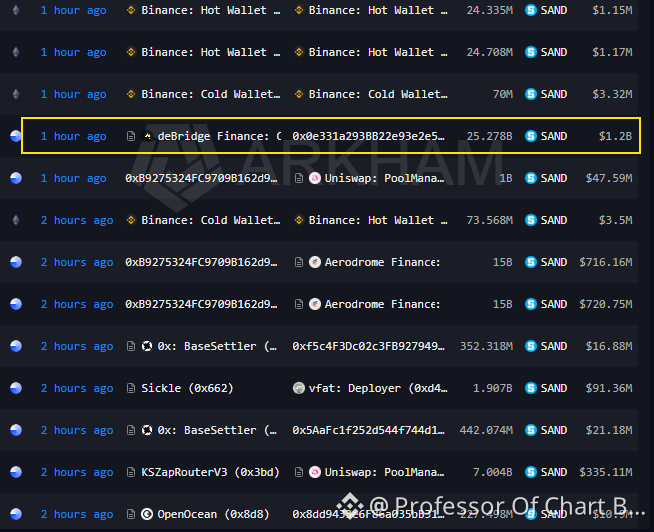
liên quan đến $SAND trên mạng Base, và các con số đang hoàn toàn bị “bẻ gãy”.
Có thể chúng ta đang nhìn thấy một vụ khai thác đúc token quy mô cực lớn và rút cạn thanh khoản.
SAND được cho là có tổng cung tối đa bị giới hạn cứng ở 3 Tỷ token.
Tuy nhiên, dữ liệu on-chain lại cho thấy các giao dịch chuyển riêng lẻ lên đến 15,9 Tỷ và thậm chí 25,2 Tỷ $SAND trên Base.
Ai đó đã phát hiện một lỗ hổng trong hợp đồng thông minh và in ra vô hạn nguồn cung.
Kẻ khai thác không chỉ mint; họ đã tấn công mạnh tay vào các pool thanh khoản.
Chúng ta đang chứng kiến các lượt swap tần suất cao bằng các router tùy chỉnh (vfat, Sickle) và định tuyến nặng qua các aggregator như Aerodrome, Kyber Network và Uniswap. Họ đang rút hết từng phần thanh khoản “lối thoát” khả dụng trên L2.
Đường Thoát: Làm sao chúng đưa tiền ra?
Giao dịch quan trọng nhất bị bắt gặp trên radar là 25,27 Tỷ SAND
(giá trị danh nghĩa 1,2B USD) được định tuyến vào một hợp đồng của deBridge Finance.
Họ đang tích cực tìm cách chuyển giá trị bị đánh cắp khỏi Base để rửa sạch số tiền trước khi các địa chỉ của họ có thể bị đưa vào danh sách đen.
Cũng có một số hoạt động phụ kỳ lạ khác, bao gồm việc gửi 52M token tới một Null Address (có thể là hàm burn trong script của họ) và các biến động mạnh giữa ví Binance Hot/Cold, phản ứng trước sự hỗn loạn của thị trường.
Nếu bạn đang cung cấp thanh khoản cho $SAND trên Base, hãy kiểm tra mức độ rủi ro của bạn ngay lập tức. Hãy an toàn, tôi sẽ tiếp tục theo dõi chuỗi.
#sand #HackAlert #SandboxSANDSuspectedInfiniteMintFlawOnBase
90
$1 ĐƯỢC BƠM TỪ $500K LÊN $14M TRONG VÀI PHÚT — ĐÂY LÀ NHỮNG GÌ ĐÃ XẢY RA 🚨
Đây là kiểu tình huống phân biệt các trader dày dạn kinh nghiệm với phần còn lại. Một cụm mật mã (mnemonic) bị rò rỉ từ người sáng lập Robinhood đã dẫn đến một đợt bơm và xả phối hợp trên $1, với khối lượng giao dịch đạt $20M chỉ trong hai giờ. Kẻ tấn công sau đó chuyển sang BSC, phát hành token mới và wash trade để rút tiền ra trước khi địa chỉ bị đóng băng.
Bạn phải tự hỏi: bạn đang làm theo ví một cách mù quáng hay tự mình nghiên cứu?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#1 #HackAlert #MemeCoin #Security #CryptoAlert
🔥
164
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
310,866 lượt xem
1,321 đang thảo luận
2
#TinFed
376,393 lượt xem
1,051 đang thảo luận
3
#BinanceSAFUFundTransferCompleted7499BTC
20,805 lượt xem
557 đang thảo luận
4
#BinanceRecovery90% of stolen assets
84,830 lượt xem
141 đang thảo luận
5
#YiHe:ProofOfReserves:10TokensAt100%Backing
103,587 lượt xem
614 đang thảo luận
6
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
17,844 lượt xem
377 đang thảo luận
7
#CZSaysCompensationIsinPlaceUsersAreProtected
101,498 lượt xem
1,276 đang thảo luận
8
#IntelHasItsWorstDaySince1974
35,345 lượt xem
629 đang thảo luận
9
#TRMCambodianCasinosReceived$1.07BInCrypto
8,975 lượt xem
65 đang thảo luận
10
#USDCCirculationFallsAbout800MInSevenDays
57,469 lượt xem
672 đang thảo luận