

#eip7702
eip7702
24,369 lượt xem
51 đang thảo luận
Phổ biến
Mới nhất

EIP-7702 không gây hack Binance, nhưng có thể làm tăng lỗ
- Các chuyên gia bảo mật cho rằng attackers có thể rút tiền khỏi ví Binance mà không cần EIP-7702
- Ethereum upgrade EIP-7702 có thể giúp绕 qua các biện pháp rút tiền, làm tăng thiệt hại
- Sự kiện này chỉ ảnh hưởng đến cách tấn công, không phải nguyên nhân chính của hack
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
37

·
--
Bài viết
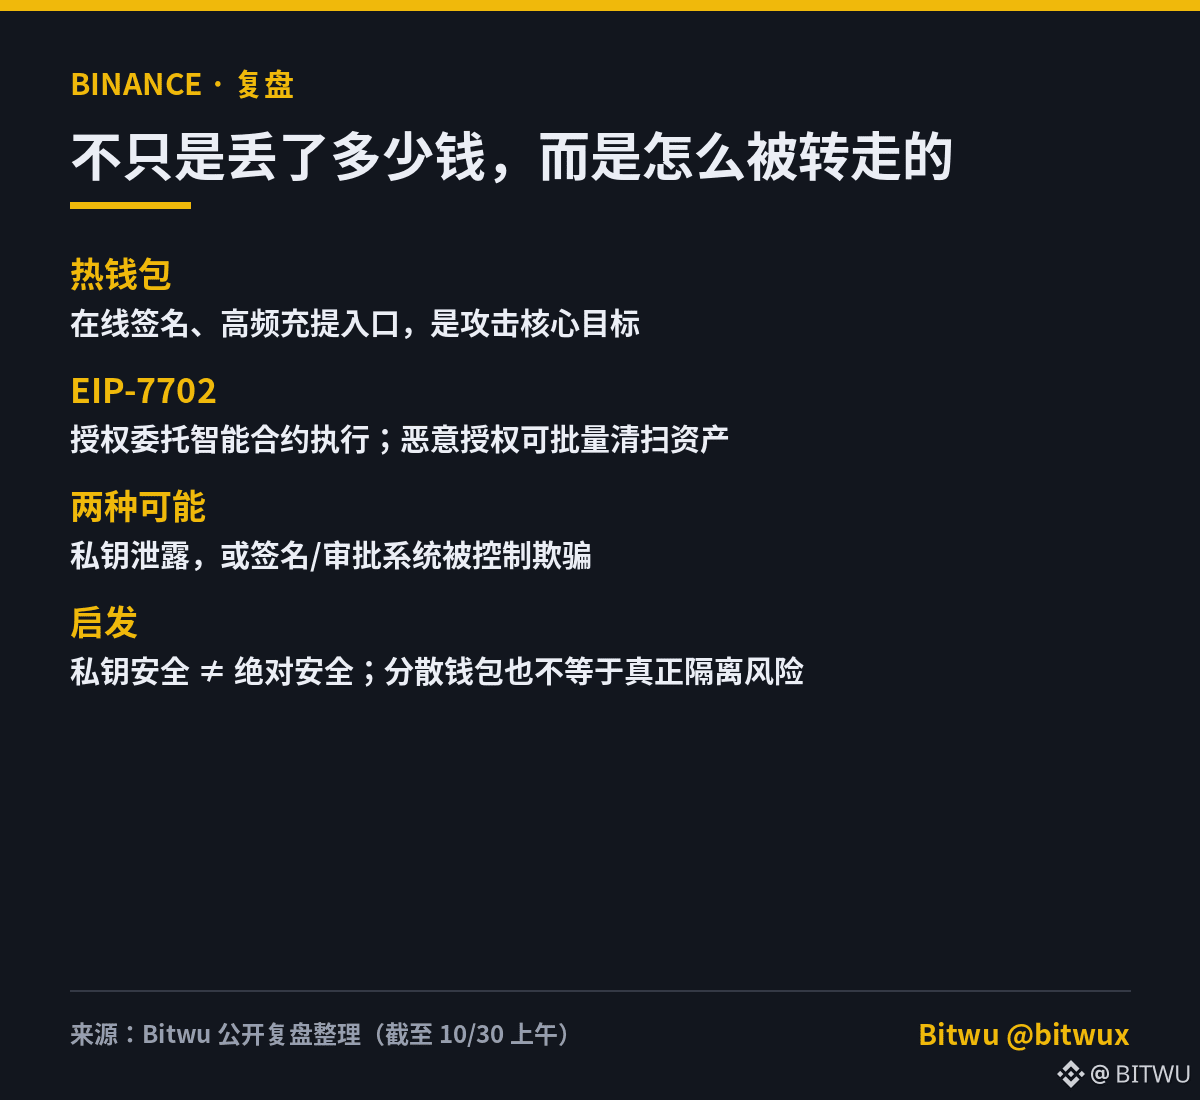
Nhìn lại sự cố bảo mật ví nóng Binance: Hàng tỷ USD đã bị chuyển đi như thế nào?Theo các phân tích trên chuỗi được công bố hiện nay, lượng tiền bất thường chảy ra từ nhiều ví nóng có thể lên tới 5,5–6 tỷ USD. Nếu được xác nhận, đây có thể trở thành vụ đánh cắp tiền điện tử lớn nhất trong lịch sử ngành.
Xin nói rõ trước: con số này hiện vẫn là ước tính của bên thứ ba, không phải khoản thiệt hại cuối cùng do Binance xác nhận. Cho đến nay, khoảng 3 tỷ USD tài sản liên quan đã được xác minh là đóng băng. Binance cũng thông báo tạm dừng nạp và rút tiền, đồng thời tiến hành điều tra bảo mật.
Điều đáng chú ý nhất thực ra không phải là hacker đã chuyển đi bao nhiêu tiền, mà là họ đã làm điều đó bằng cách nào.
1️⃣ Hacker đã làm gì?
Nhìn lại sự cố bảo mật ví nóng Binance: Hàng tỷ USD đã bị chuyển đi như thế nào?
Theo các phân tích trên chuỗi được công bố hiện nay, lượng tiền bất thường chảy ra từ nhiều ví nóng có thể lên tới 5,5–6 tỷ USD. Nếu được xác nhận, đây có thể trở thành vụ đánh cắp tiền điện tử lớn nhất trong lịch sử ngành.
Xin nói rõ trước: con số này hiện vẫn là ước tính của bên thứ ba, không phải khoản thiệt hại cuối cùng do Binance xác nhận. Cho đến nay, khoảng 3 tỷ USD tài sản liên quan đã được xác minh là đóng băng. Binance cũng thông báo tạm dừng nạp và rút tiền, đồng thời tiến hành điều tra bảo mật.
Điều đáng chú ý nhất thực ra không phải là hacker đã chuyển đi bao nhiêu tiền, mà là họ đã làm điều đó bằng cách nào.
1️⃣ Hacker đã làm gì?
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.6k

·
--
Nói trắng ra, lần này không phải khóa riêng bị đánh cắp, mà là hệ thống ký bị kẻ xấu biến thành máy rút tiền. Dòng thời gian của TRM Labs: bắt đầu lúc 20:05 UTC ngày 29 tháng 10; chỉ trong 20 phút, 6,36 tỷ USD đã bị chuyển khỏi các ví Binance trên 10 blockchain — gấp hơn 4 lần vụ Bybit bị đánh cắp 1,5 tỷ USD. Kết quả điều tra sơ bộ của Binance cũng khớp với điều đó: máy tính của một kỹ sư vận hành bị xâm nhập, kẻ tấn công đột nhập vào container dịch vụ nội bộ rồi gửi yêu cầu rút tiền; chưa phát hiện khóa riêng bị lộ. Đáng chú ý nhất là vụ trên Ethereum: kẻ tấn công khiến hệ thống ký của Binance ký liền một lúc 50 giao dịch ủy quyền trước EIP-7702, với các số thứ tự liên tiếp, thế nào cũng có một giao dịch khớp. Binance 14 lập tức biến thành robot hút bụi của kẻ tấn công: một giao dịch cuốn đi 167,464 $ETH cùng 1,615 tỷ USDT, chỉ để lại 1 ETH; sau khi được nạp thêm, số tiền lại bị quét sạch. TRM và Chainalysis đều chỉ về nhóm TraderTraitor của Triều Tiên, còn Binance vẫn chưa đích danh thủ phạm. Khoảng 3 tỷ USD bị đóng băng đều là stablecoin có thể đóng băng: Tether đóng băng 1,567 tỷ USD, Circle đóng băng hơn 800 triệu USD; khoảng 2,4 tỷ USD bằng $BTC và $ETH không thể đóng băng đã bị tẩu tán. 15.000 $BTC trong quỹ SAFU trị giá khoảng 1,2 tỷ USD, chưa bằng một phần năm số thiệt hại; phần còn lại Binance sẽ phải dùng tài sản của mình để bù đắp. Đây chỉ là ý kiến cá nhân, xin tham khảo. Sau khi Binance khôi phục rút tiền, bạn sẽ rút ngay về ví tự quản hay tiếp tục để trên Binance, cược rằng họ sẽ bồi thường toàn bộ? Hãy chọn phe trong phần bình luận.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k
·
--
Lần này không phải lộ khóa riêng tư, mà là EIP-7702 bị khai thác kẽ hở
Lần này không phải lộ khóa riêng tư, mà là EIP-7702 gặp vấn đề. Chỉ một lần ủy quyền cũng có thể giao quyền thực thi của ví cho hợp đồng; nếu chữ ký bị lấy cắp, tài sản có thể bị “chuyển đi hợp lệ” cho đến khi ủy quyền bị thu hồi.
Tổng dòng tiền chảy ra trên chuỗi khoảng 5,6 tỷ USD; Tether, Circle và các bên khác đã đóng băng khoảng 2,54 tỷ USD, nhưng tổn thất ròng vẫn ở mức hàng tỷ USD. CZ tuyên bố người dùng sẽ được bồi hoàn 100% số tiền. BTC có lúc rút chân nến quanh mốc 80.000 USD rồi bật tăng trở lại, thậm chí vượt mốc 80.000 USD.
Trước mắt có ba việc cần làm:
1. Chuyển tài sản nhàn rỗi trên sàn giao dịch vào ví lạnh;
2. Kiểm tra bảo mật tài khoản trên các sàn khác, hủy các API và quyền ủy quyền không dùng đến trong thời gian dài;
3. Chờ kết quả điều tra bảo mật, không vội bắt đáy.
Ngòi lửa vẫn đang cháy, tiền mặt và tài sản trong ví lạnh sẽ an toàn hơn.
Ý kiến cá nhân, không phải lời khuyên đầu tư.
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
Lần này không phải lộ khóa riêng tư, mà là EIP-7702 bị khai thác kẽ hở
Lần này không phải lộ khóa riêng tư, mà là EIP-7702 gặp vấn đề. Chỉ một lần ủy quyền cũng có thể giao quyền thực thi của ví cho hợp đồng; nếu chữ ký bị lấy cắp, tài sản có thể bị “chuyển đi hợp lệ” cho đến khi ủy quyền bị thu hồi.
Tổng dòng tiền chảy ra trên chuỗi khoảng 5,6 tỷ USD; Tether, Circle và các bên khác đã đóng băng khoảng 2,54 tỷ USD, nhưng tổn thất ròng vẫn ở mức hàng tỷ USD. CZ tuyên bố người dùng sẽ được bồi hoàn 100% số tiền. BTC có lúc rút chân nến quanh mốc 80.000 USD rồi bật tăng trở lại, thậm chí vượt mốc 80.000 USD.
Trước mắt có ba việc cần làm:
1. Chuyển tài sản nhàn rỗi trên sàn giao dịch vào ví lạnh;
2. Kiểm tra bảo mật tài khoản trên các sàn khác, hủy các API và quyền ủy quyền không dùng đến trong thời gian dài;
3. Chờ kết quả điều tra bảo mật, không vội bắt đáy.
Ngòi lửa vẫn đang cháy, tiền mặt và tài sản trong ví lạnh sẽ an toàn hơn.
Ý kiến cá nhân, không phải lời khuyên đầu tư.
$ETH
$BTC
#EIP7702 #安全
1.3k

·
--
Bài viết
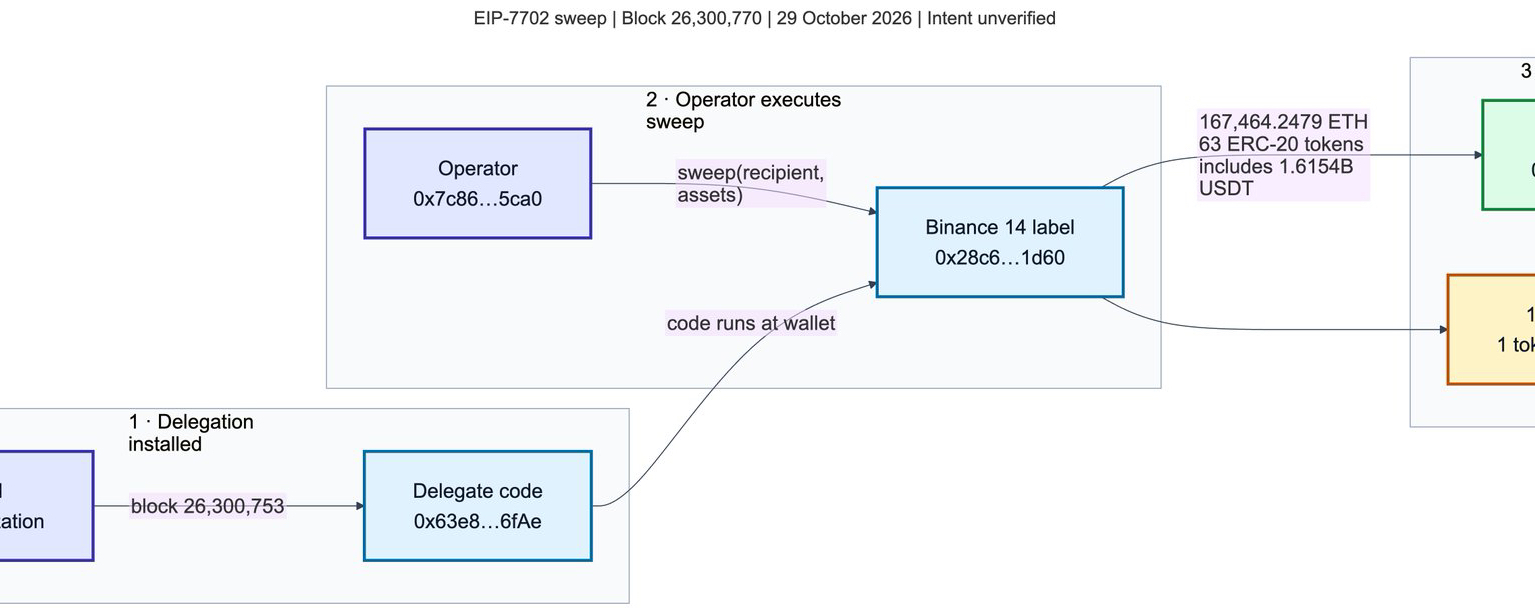
🚨 EIP-7702 đã hack ví nóng Binance như thế nào 🚨Vụ trộm trong 3 phút: EIP-7702 biến chiếc ví thành kẻ cướp chính mình như thế nào
Ba phút hai mươi tư giây. Chỉ chừng đó thời gian là đủ để 167,464 ETH và 63 token, trong đó có 1.615B USDT, biến mất khỏi một ví được gắn nhãn Binance sau khi một thông điệp được ký duy nhất cài đặt ủy quyền EIP-7702. Nhà nghiên cứu bảo mật Odysseus của phylax.systems đã lần theo toàn bộ cuộc tấn công trên chuỗi trong một chuỗi bài đăng hiện đang lan truyền mạnh.
Dòng thời gian thật đáng sợ.
20:20:59 UTC: một ủy quyền EIP-7702 được cài đặt trên ví. 20:24:23: một địa chỉ khác gọi sweep(). Ngữ cảnh thực thi của chính ví giờ đây chạy hợp đồng của kẻ tấn công, rút sạch mọi thứ về 0x027…2ffe. Rồi đến 20:41:23, tình hình còn tệ hơn: ví được ủy quyền dùng vai trò chủ sở hữu trên một ví thông minh riêng biệt để chuyển thêm 780M USDC.
🚨 EIP-7702 đã hack ví nóng Binance như thế nào 🚨
Vụ trộm trong 3 phút: EIP-7702 biến chiếc ví thành kẻ cướp chính mình như thế nào
Ba phút hai mươi tư giây. Chỉ chừng đó thời gian là đủ để 167,464 ETH và 63 token, trong đó có 1.615B USDT, biến mất khỏi một ví được gắn nhãn Binance sau khi một thông điệp được ký duy nhất cài đặt ủy quyền EIP-7702. Nhà nghiên cứu bảo mật Odysseus của phylax.systems đã lần theo toàn bộ cuộc tấn công trên chuỗi trong một chuỗi bài đăng hiện đang lan truyền mạnh.
Dòng thời gian thật đáng sợ.
20:20:59 UTC: một ủy quyền EIP-7702 được cài đặt trên ví. 20:24:23: một địa chỉ khác gọi sweep(). Ngữ cảnh thực thi của chính ví giờ đây chạy hợp đồng của kẻ tấn công, rút sạch mọi thứ về 0x027…2ffe. Rồi đến 20:41:23, tình hình còn tệ hơn: ví được ủy quyền dùng vai trò chủ sở hữu trên một ví thông minh riêng biệt để chuyển thêm 780M USDC.
421
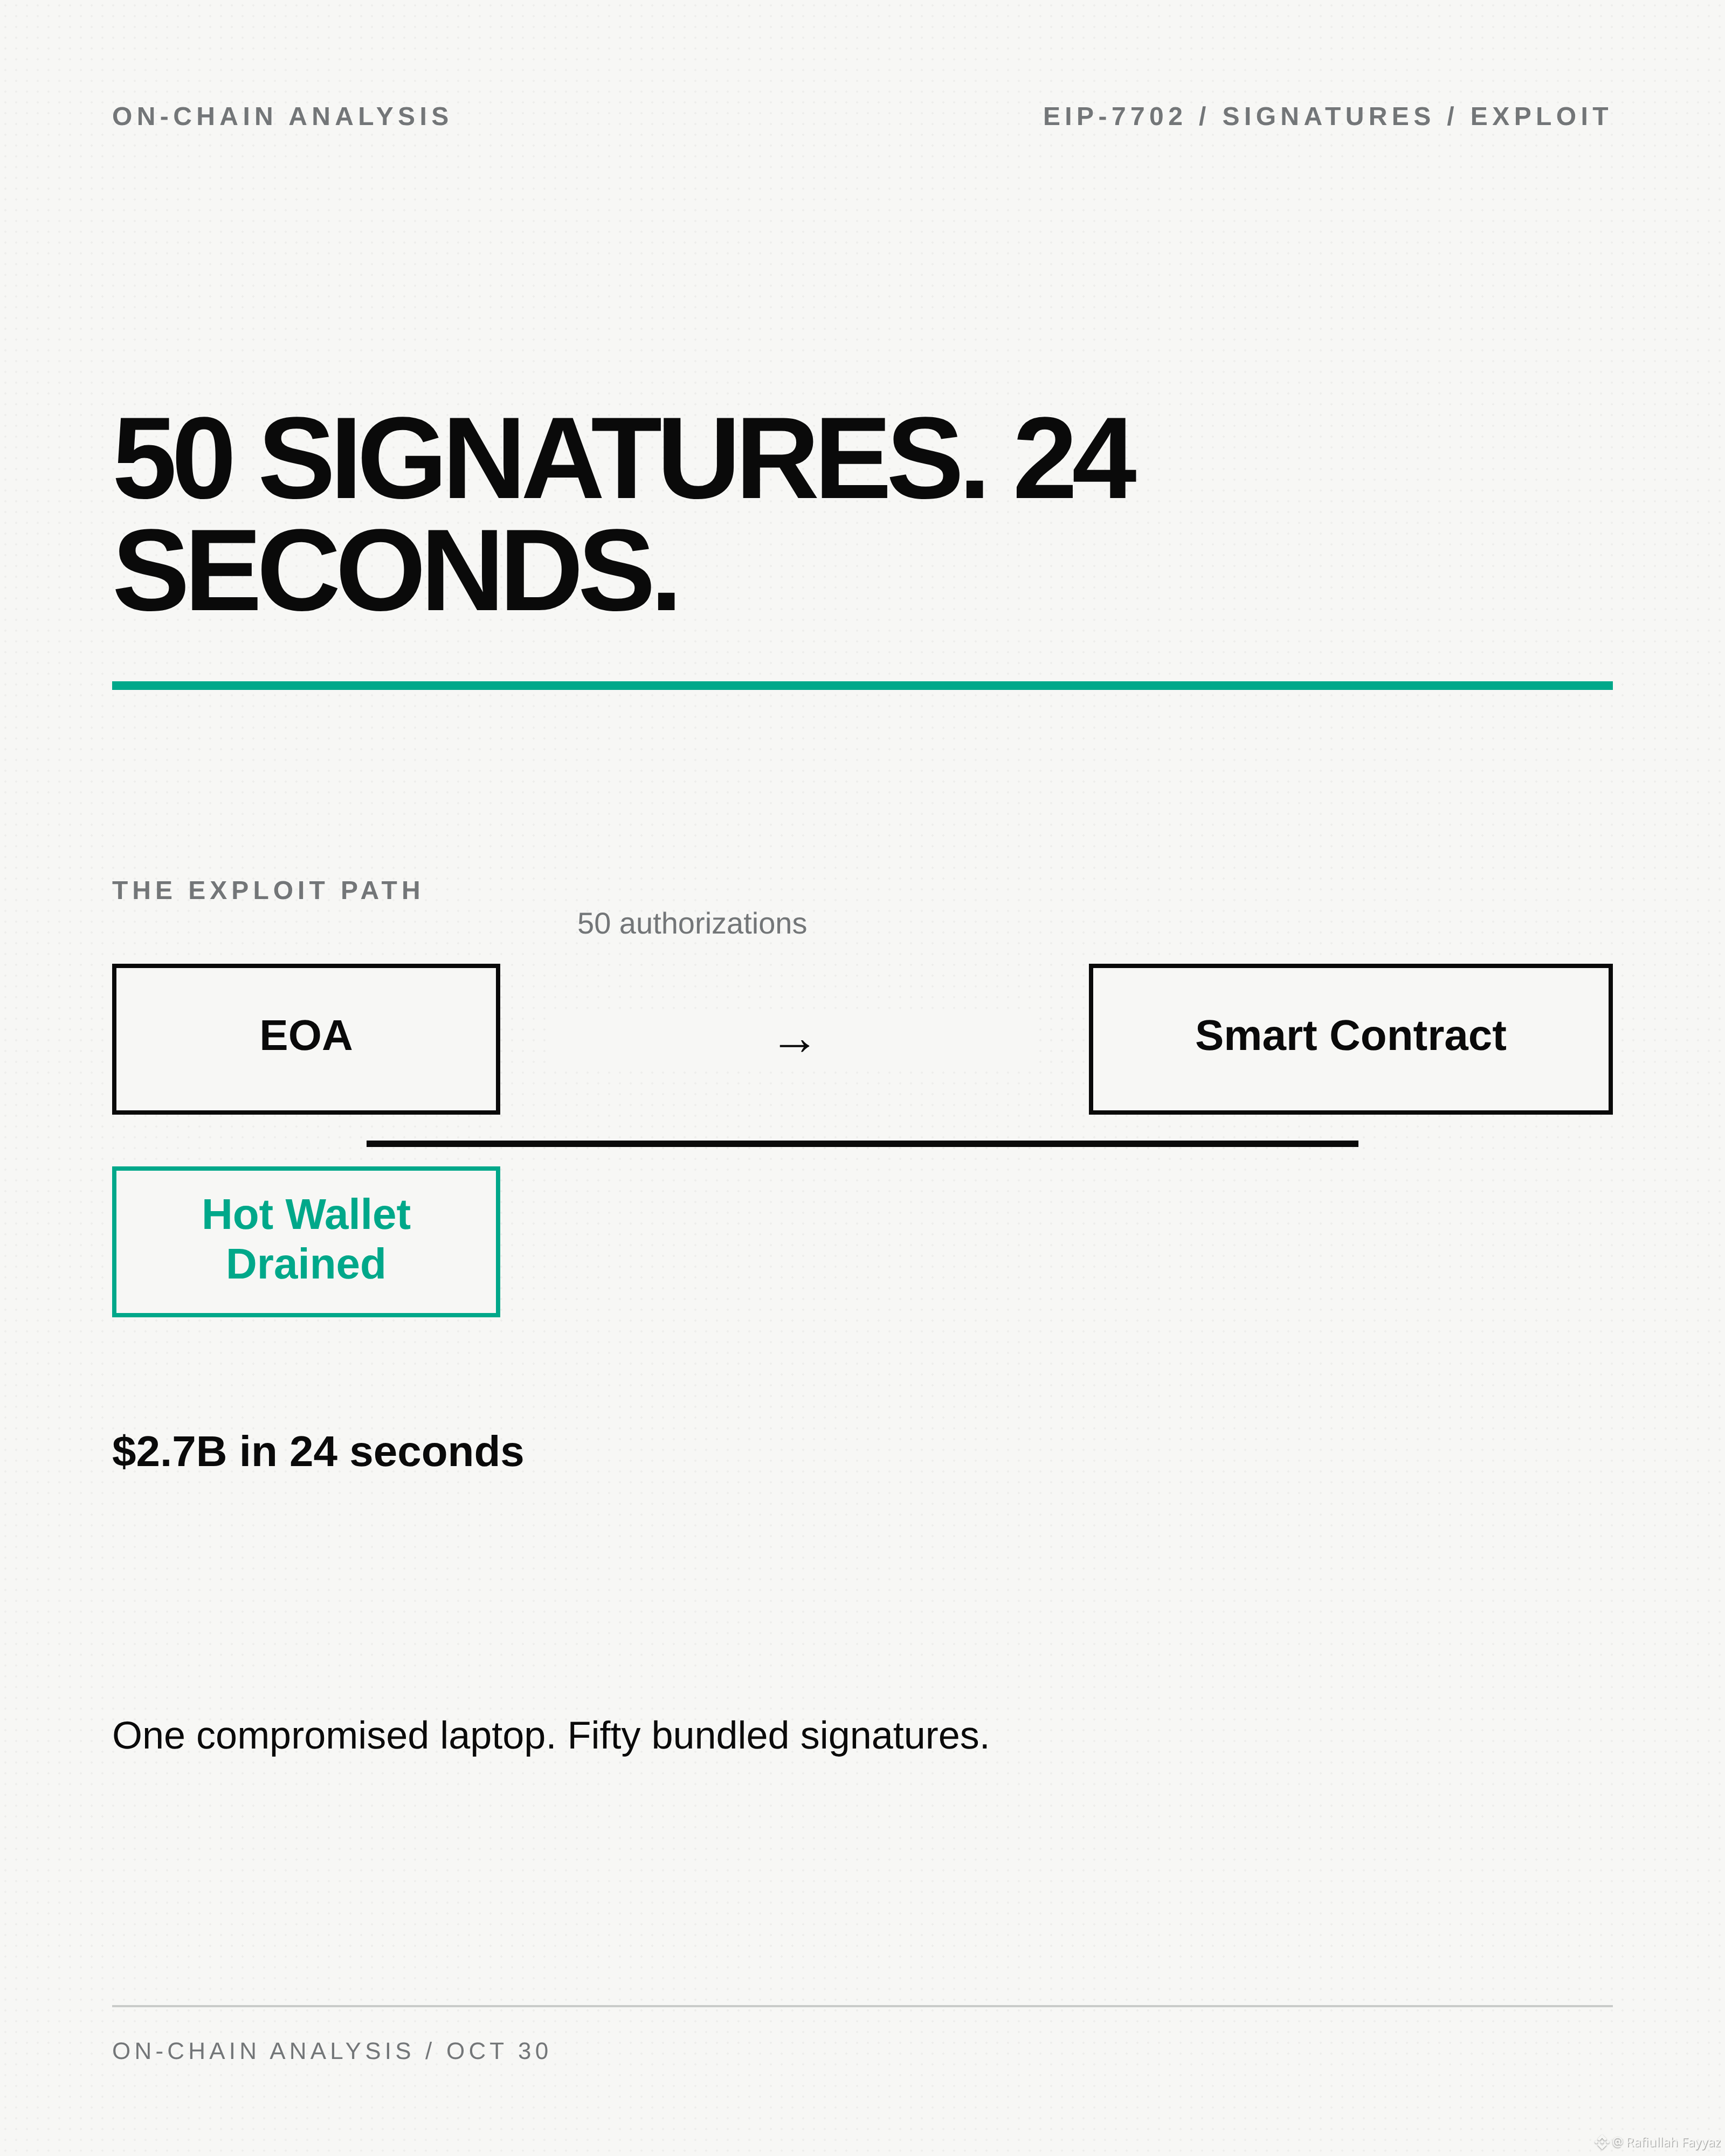
50 CHỮ KÝ. 24 GIÂY.
2,7 tỷ đô la đã rời Binance 14 trong 24 giây.
Kẻ tấn công không đánh cắp khóa riêng tư. Họ gom 50 ủy quyền EIP-7702 vào một giao dịch. Mỗi chữ ký trao quyền kiểm soát ví cho cùng một hợp đồng thông minh. Khi đủ cả 50 chữ ký, ví nóng đã bị rút sạch.
Đây là vụ khai thác lớn đầu tiên sử dụng EIP-7702 ở quy mô này. Tiêu chuẩn này cho phép một tài khoản do bên ngoài sở hữu ủy quyền cho một hợp đồng thông minh. Hữu ích cho tính trừu tượng hóa tài khoản. Nhưng sẽ gây hậu quả thảm khốc nếu quy trình ký bị xâm phạm.
Binance cho biết chiếc máy tính xách tay là điểm xâm nhập. Nhưng việc gom chữ ký mới là vũ khí.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
50 CHỮ KÝ. 24 GIÂY.
2,7 tỷ đô la đã rời Binance 14 trong 24 giây.
Kẻ tấn công không đánh cắp khóa riêng tư. Họ gom 50 ủy quyền EIP-7702 vào một giao dịch. Mỗi chữ ký trao quyền kiểm soát ví cho cùng một hợp đồng thông minh. Khi đủ cả 50 chữ ký, ví nóng đã bị rút sạch.
Đây là vụ khai thác lớn đầu tiên sử dụng EIP-7702 ở quy mô này. Tiêu chuẩn này cho phép một tài khoản do bên ngoài sở hữu ủy quyền cho một hợp đồng thông minh. Hữu ích cho tính trừu tượng hóa tài khoản. Nhưng sẽ gây hậu quả thảm khốc nếu quy trình ký bị xâm phạm.
Binance cho biết chiếc máy tính xách tay là điểm xâm nhập. Nhưng việc gom chữ ký mới là vũ khí.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
317

·
--
Đề xuất EIP-7702 đang là chủ đề được bàn tán nhiều trong cộng đồng Ethereum.
Nâng cấp này cho phép các ví thông thường thực thi mã hợp đồng thông minh. Về cơ bản, mục tiêu là giúp giao dịch theo lô và các khoản thanh toán được tài trợ trở nên thuận tiện hơn.
Đây là một thay đổi thú vị đối với trải nghiệm người dùng trên mạng lưới. Nếu được triển khai, cách tương tác với tài sản có thể trở nên đơn giản hơn nhiều.
Bạn nghĩ sao về thay đổi này đối với các ví?
$ETH #Ethereum #EIP7702
7

Câu hỏi nhức nhối: Đồng CEO Binance Teng Jue đã đích thân tiết lộ hôm thứ Sáu cách thức 6,3 tỷ bị đánh cắp — hacker lợi dụng chức năng ủy quyền của Ethereum EIP-7702 để vượt qua quy trình phê duyệt thông thường, chiếm quyền thực thi của ví nóng, rồi dùng cơ chế tự hủy để xóa sạch công cụ và dấu vết. Lưu ý, đây không đơn giản là khóa riêng tư bị đánh cắp; chính quy trình phê duyệt đã bị vượt qua bằng cách “ủy quyền hợp pháp”. Vậy câu hỏi là: nếu ngay cả quy trình phê duyệt của sàn lớn nhất thế giới cũng có thể bị qua mặt, ví nóng của sàn giao dịch còn được xem là két sắt không? Việc rút tiền sẽ được mở lại vào Chủ nhật, bằng chứng dự trữ được công bố trước vào thứ Hai — bạn sẽ rút ngay lập tức, hay cứ để tiền ở đó vì 6,3 tỷ đã được bảo đảm? Bình luận chọn phe: A Rút ngay để bảo toàn tài sản B Đã có bảo đảm rồi thì sợ gì
$BTC $ETH #币安 #被盗 #EIP7702
$BTC $ETH #币安 #被盗 #EIP7702
21

·
--
MỘT CHỮ KÝ. CÓ AI ĐÓ THỂ CHUYỂN TIỀN CỦA BẠN MÀ KHÔNG CẦN HỎI LẠI KHÔNG? 🔐
Đó là một rủi ro có thật khi ủy quyền EIP-7702 độc hại. Nhưng nhìn thấy “EIP-7702” trong ví KHÔNG tự động có nghĩa là bạn đã bị hack
Dưới đây là lời giải thích đơn giản 👇
Ví thông thường dùng khóa riêng tư của bạn để ký giao dịch
EIP-7702 cho phép cùng địa chỉ ví đó chạy mã hợp đồng thông minh, bổ sung các tính năng như gộp giao dịch, tài trợ phí gas và quyền hạn có thể lập trình
Hãy hình dung như cài một trợ lý bên trong ví của bạn
Một trợ lý đáng tin cậy sẽ tuân theo các quy tắc bảo mật. Trợ lý độc hại có thể cho phép kẻ tấn công chuyển tài sản mà không cần bạn xác nhận thêm
Điều đó xảy ra như thế nào?
• Bạn bị lừa ký một ủy quyền trỏ đến mã độc
• Khóa riêng tư của bạn bị đánh cắp, cho phép kẻ tấn công ký ủy quyền đó
• Mã được ủy quyền có lỗ hổng bảo mật
Chỉ biết địa chỉ công khai của bạn là chưa đủ để thiết lập ủy quyền. Cần có chữ ký ủy quyền hợp lệ
Ba hiểu lầm cần được làm rõ:
❌ “EIP-7702 được tạo ra cho tin tặc”
Giao thức này được thiết kế để cải thiện chức năng của ví. Mức độ nguy hiểm phụ thuộc vào mã và quyền hạn của nó
❌ “Không thể thu hồi ủy quyền”
Giao thức cho phép xóa ủy quyền bằng một ủy quyền hợp lệ đến địa chỉ zero. Giao diện ví của bạn có thể không hỗ trợ mọi trường hợp
❌ “Thu hồi quyền phê duyệt token sẽ xóa mọi thứ”
Quyền phê duyệt token và ủy quyền EIP-7702 là hai loại quyền hạn khác nhau. Xóa quyền này không tự động xóa quyền kia
Quan trọng nhất: nếu khóa riêng tư của bạn bị xâm phạm, thu hồi ủy quyền không thể khiến khóa đó an toàn trở lại. Kẻ tấn công vẫn có thể ký lại
Hãy kiểm tra hợp đồng được ủy quyền thực tế, đừng chỉ dựa vào tên hiển thị. Dùng các công cụ ví chính thức và đừng bao giờ tin vào liên kết “sửa ví của bạn” không rõ nguồn gốc
Trước khi ký, hãy tự hỏi:
“Mình đang phê duyệt một hành động — hay thay đổi cách ví của mình có thể hoạt động?”
Nguồn: Đặc tả Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
2
460

·
--
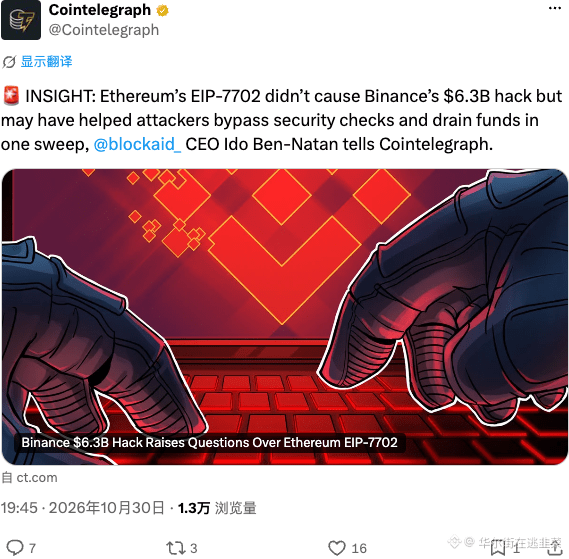
63 tỷ giao dịch bất hợp pháp không liên quan đến EIP-7702, đừng thổi phồng nữa. Nhưng giao thức này quả thực giúp hacker vượt qua khâu kiểm tra an ninh, khiến dòng tiền đến đi không dấu vết, trở thành “chất xúc tác” cho các hành vi độc hại. Tiêu chuẩn mới có hấp dẫn đến đâu, nếu không giữ vững được tuyến phòng thủ an ninh thì cũng vô ích. Từ nay, khi tương tác trên chuỗi, hãy xem xét rủi ro trước rồi mới tính đến lợi nhuận.
$ETH #EIP7702
$ETH #EIP7702
13

·
--
🚨 EIP-7702 không gây ra vụ hack Binance, nhưng có thể đã làm tổn thất nghiêm trọng hơn. Các chuyên gia bảo mật cho rằng kẻ tấn công vẫn có thể rút cạn ví ngay cả khi không có bản nâng cấp này, nhưng nó có thể đã giúp chúng vượt qua các biện pháp bảo vệ khi rút ETH.
Các tính năng trừu tượng hóa tài khoản của bản nâng cấp có thể đã tạo ra những phương thức mới để kẻ tấn công lách các giao thức bảo mật.
Hệ quả: Rủi ro gia tăng đối với người nắm giữ ETH trong thời gian nâng cấp đang diễn ra.
💭 Mức độ nắm giữ ETH của bạn có được bảo vệ trước các rủi ro từ trừu tượng hóa tài khoản không? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
1
·
--
Rạng sáng nay, ví nóng của Binance gặp sự cố. Nhiều người lần đầu nghe đến EIP-7702, nên trước tiên hãy giải thích rõ thuật ngữ này:
1. Đây là gì: Một tính năng trong bản nâng cấp Pectra của Ethereum. Ví thông thường có thể ký một ủy quyền, tạm thời giao quyền thực thi cho một đoạn mã hợp đồng thông minh. Địa chỉ ví không đổi. Ưu điểm là có thể thực hiện hàng loạt thao tác và nhờ người khác trả phí gas.
2. Vì sao lần này tính năng này bị nhắm đến: Theo phân tích sau sự cố của Blockaid và một số đơn vị khác, kẻ tấn công đã nhét 50 ủy quyền có số nonce liên tiếp vào một giao dịch, chỉ để khớp với nonce của ví nóng tại thời điểm đó. Một khi khớp, hợp đồng độc hại có thể nhân danh ví chuyển tài sản đi hàng loạt. Nếu không thu hồi ủy quyền, nó sẽ tiếp tục có hiệu lực.
3. Người dùng phổ thông cần đề phòng điều gì: Thứ nhất, đừng ký những ủy quyền mà bạn không hiểu, đặc biệt là chữ ký gộp nhiều thao tác cùng lúc; thứ hai, nếu một trang web lạ yêu cầu ký, hãy dừng lại và kiểm tra xem bạn đang ủy quyền cho hợp đồng nào; thứ ba, thường xuyên kiểm tra và thu hồi các ủy quyền không còn sử dụng, còn tài sản lớn thì nên cất trong ví lạnh.
Theo tôi, bản thân EIP-7702 không phải là cửa hậu. Nó nâng cấp ví từ một chiếc chìa khóa chỉ có thể chuyển tiền thành một chiếc chìa khóa có thể thực thi chương trình. Chìa khóa đã mạnh hơn, nên trước khi ký, kiểm tra kỹ đối tượng được ủy quyền đã trở thành bài học bắt buộc. Bình thường trước khi ký, bạn có xem kỹ từng mục trong nội dung ủy quyền không?
$ETH #EIP7702
21

·
--
Cosine của SlowMist nói thẳng về thủ đoạn
Đợt rà soát ví nóng lần này của Binance
sử dụng EIP-7702
Mục đích rất đơn giản: thuận tiện chuyển token hàng loạt
Xét trên chuỗi
thao tác không mấy tinh vi
Trước khi chính thức ra tay, họ còn diễn tập vài giờ
Đại ý lời Cosine
Bản thân cơ chế EIP-7702 không có vấn đề
Ngay cả khi không có nó, vẫn có cách khác để làm việc tương tự
Đừng đổ lỗi cho một đề xuất nâng cấp
Điều thực sự cần theo dõi là liệu chuỗi ký, quyền cấp cho ví nóng và công cụ rút tiền có bị xâm nhập hay không
Thông báo chính thức cũng cho biết
Hiện chưa phát hiện bằng chứng cho thấy khóa riêng của ví bị rò rỉ
Cần chờ xác minh xong mới có báo cáo kỹ thuật đầy đủ
Truy dấu dòng tiền dựa vào việc đóng băng và thực thi pháp luật
Nhà đầu tư nhỏ lẻ đừng tin những tiêu đề câu view kiểu «giao thức nào đó chắc chắn sụp đổ»
Hãy tập trung vào quyền truy cập tài khoản của mình và các kênh chính thức
$ETH $BNB
#EIP7702 #慢雾 #Sự cố bảo mật Binance
2
399

·
--
Xem bản dịch
58亿美元从币安热钱包直接蒸发,加密史上最大交易所失窃案就这么砸下来了。
10月30号凌晨4点24分,Binance 14热钱包往新地址转了167,464枚ETH,把约16.15亿USDT和63种代币也打包带走了。单笔25亿美元,40分钟后总流出干到56亿,直接把2025年Bybit那15亿美元的记录甩飞了。
最讽刺的是,这家号称安全团队全球最大、资产负债表最厚的交易所,被EIP-7702协议层漏洞直接捅穿。市场反应够直接,$ETH 24小时被砸掉5.33%,$BTC 跌破78500,6.29亿杠杆就地爆仓。
短期别急着接飞刀,抛压没那么快消化。要是EIP-7702只是交易所托管层这个面的事,链上协议倒还能喘口气。
#加密安全 #币安 #EIP7702
10月30号凌晨4点24分,Binance 14热钱包往新地址转了167,464枚ETH,把约16.15亿USDT和63种代币也打包带走了。单笔25亿美元,40分钟后总流出干到56亿,直接把2025年Bybit那15亿美元的记录甩飞了。
最讽刺的是,这家号称安全团队全球最大、资产负债表最厚的交易所,被EIP-7702协议层漏洞直接捅穿。市场反应够直接,$ETH 24小时被砸掉5.33%,$BTC 跌破78500,6.29亿杠杆就地爆仓。
短期别急着接飞刀,抛压没那么快消化。要是EIP-7702只是交易所托管层这个面的事,链上协议倒还能喘口气。
#加密安全 #币安 #EIP7702
362
Vừa xem xong video Shen Yu phân tích vụ Binance bị hack, thấy lạnh sống lưng: đây không phải hành động bột phát, mà là một vụ cướp đã được diễn tập.
4 giờ 20 phút sáng, kẻ tấn công phát đi một giao dịch gồm 50 yêu cầu cấp quyền. Ba phút sau, chúng bắt đầu chuyển tài sản hàng loạt, tổng cộng khoảng 5,8 tỷ USD trên nhiều blockchain. Trước đó, chúng đã lập danh sách chuyển 64 loại token, còn dùng ví thử nghiệm diễn tập hai lần. Lần diễn tập cuối chỉ cách thời điểm ra tay chính thức 3 tiếng rưỡi.
Chúng sử dụng cơ chế cấp quyền EIP-7702: Cos của SlowMist cho biết bản thân cơ chế không có vấn đề, chỉ là bị lợi dụng để đánh cắp tiền mã hóa hàng loạt; trong khi CEO của Blockaid nghi ngờ hệ thống ký bị xâm nhập, chứ không phải khóa riêng tư bị đánh cắp. Đến nay, vấn đề cốt lõi vẫn chưa có kết luận.
Tin tốt là Binance vừa xác nhận đã đóng băng khoảng 3 tỷ USD. Nhưng 18.270 $BTC (khoảng 1,44 tỷ USD) vẫn chưa bị động đến, còn 467.000 $ETH vẫn nằm trong tay hacker.
Bạn sợ tình huống nào hơn? A: Một vụ cướp có chuẩn bị, với danh sách được lập sẵn và đã diễn tập hai lần; B: Khâu ký gặp sự cố, khiến dù sàn lớn đến đâu cũng có thể ký thay bạn ở nơi bạn không nhìn thấy. Vào bình luận chọn phe nhé.
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
72

·
--
Xem bản dịch
# 币安被盗手法复盘:50 项 EIP-7702 授权 3 分钟转走约 58 亿美元,归属疑云指向朝鲜但未经证实
- 手法复盘:据 Cobo 联合创始人神鱼从链上复盘,攻击者于北京时间 10 月 30 日凌晨 4:20 广播一笔包含 50 项授权请求的交易,约 3 分钟后开始批量转移资产,涉及以太坊、波场等多条链,按当时币价估算转移总额约 58 亿美元;事前已制定涵盖 64 种代币的转移清单,并用测试钱包演练两次,最后一次演练距正式攻击约 3 个半小时;攻击者还把部分 USDT 等可冻结资产换成 ETH,以规避发行方冻结。
- 签名环节成焦点:据安全公司 Blockaid 首席执行官初步评估,此次攻击指向签名基础设施被滥用,而非直接窃取私钥——50 项 EIP-7702 授权被打包进一笔交易,针对币安 Binance 14 热钱包,把控制权委托给清扫合约;该手法与 2025 年 2 月 Bybit 案高度相似,作案手法与朝鲜网络行动相关;但币安官方尚未确认具体攻击机制,归属说法未经官方证实。
- 资金仍在流转:据 Arkham 数据,攻击者钱包正通过 Uniswap 转移资产,并以被盗 USDT 为抵押在 Aave 借出至少 2 万枚 WETH(约 4400 万美元);Aave 已冻结其借贷市场,称合约本身未受影响、头寸仍超额抵押;Bybit 同日澄清未受此次事件影响,系统与充提正常。
- 现状提醒:币安充提与 Alpha 交易仍暂停,恢复时间未公布;BTC 约 7.8 万美元上下,BNB 约 699 美元。事件仍在发展中,冻结与损失数字各方口径不一,一切以币安官方核实口径为准;只认官方渠道,警惕假冒“解锁资金”的诈骗。
$BNB $BTC
#币安 #黑客攻击 #EIP7702
我的判断:对 BNB 短期偏看跌,因为攻击手法复盘指向签名环节风险尚未排除、充提恢复时间表未出,情绪修复仍需官方事后报告来确认。
来源:ChainCatcher 转引神鱼 / Cobo 链上复盘、CoinDesk 转引 Blockaid 与 Arkham 数据、CoinDesk 直播更新;攻击机制与归属均为初步评估,未经币安官方证实。仅供参考,不构成投资建议。
你觉得交易所接下来最该先修的是签名流程还是热钱包权限?点标签看实时行情,评论区聊聊。
609

·
--
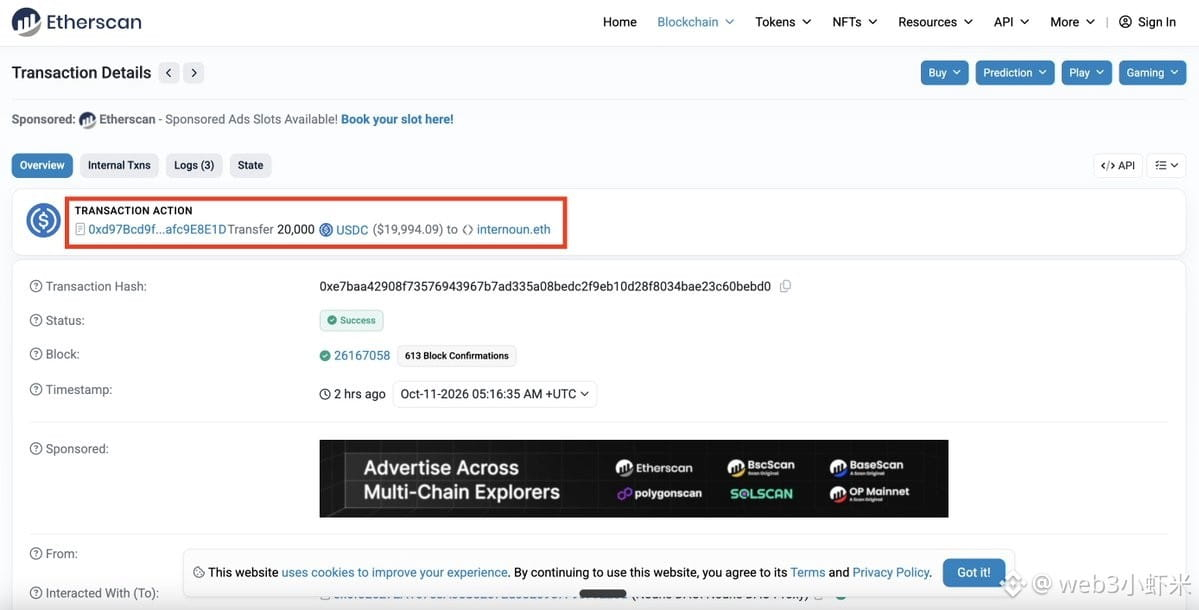
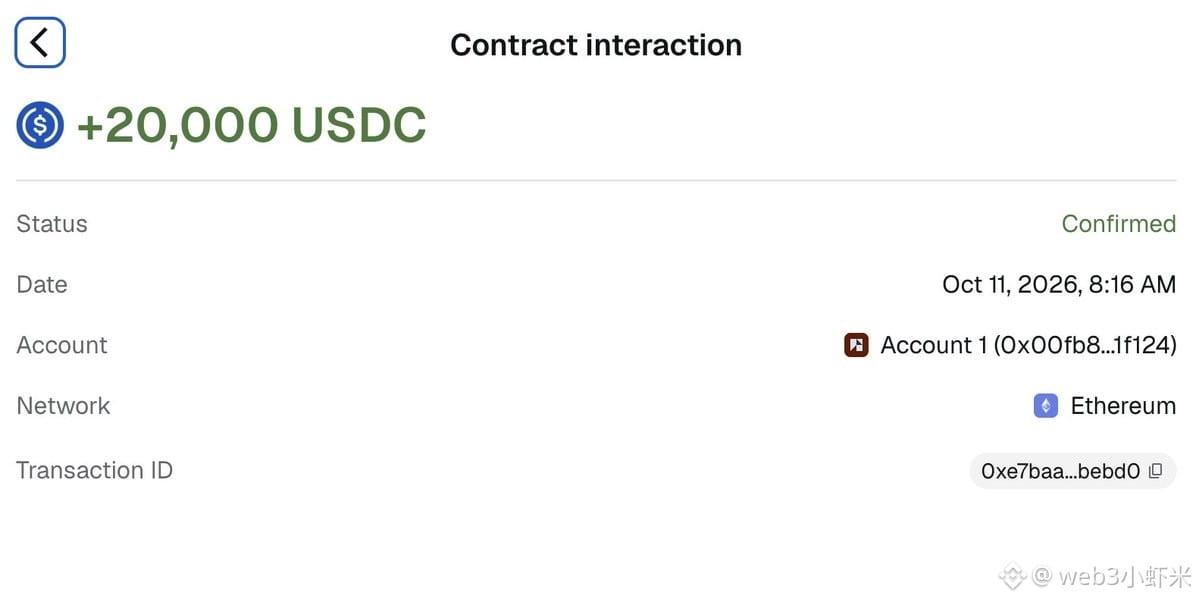
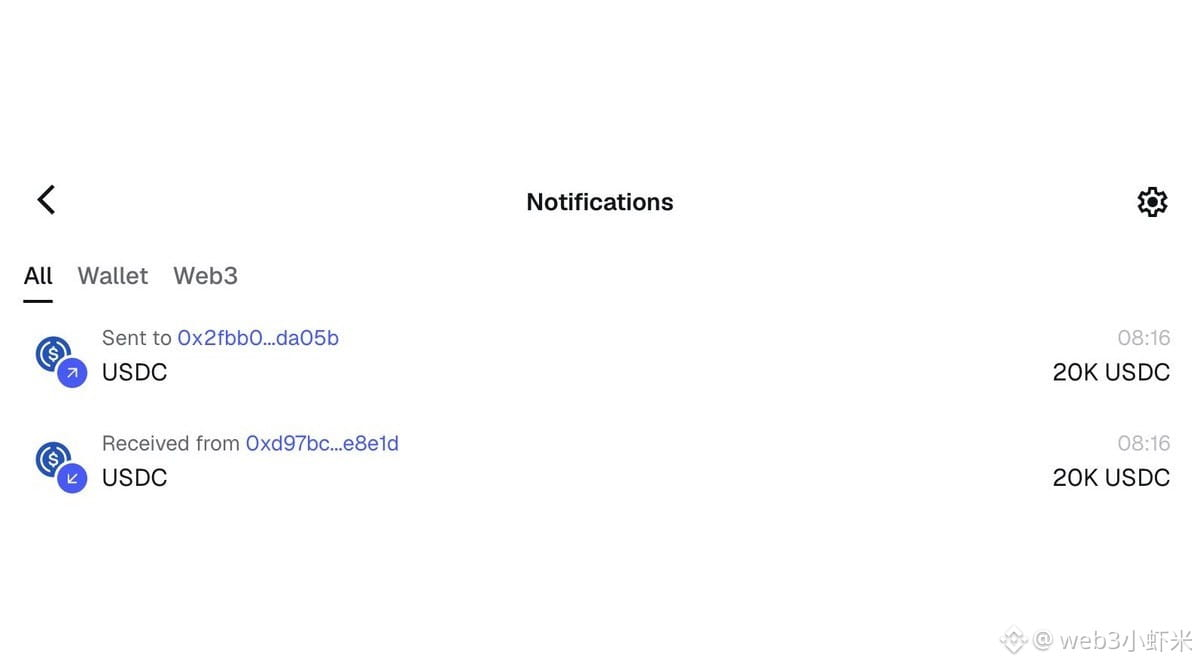
Nouns Prop 1001 vừa chuyển tới 20.000 USDC, nhưng chỉ 12 giây sau, toàn bộ số tiền đã bị chuyển đi.
Người nhận nói rằng mình không nhấn xác nhận; trên chuỗi là một giao dịch EIP-7702 — ví đã ủy quyền cho một hợp đồng bị gắn cờ lừa đảo, và cả USDC lẫn số ETH còn lại đều biến mất.
Khoản tài trợ DAO vừa đến đã bị vét sạch ngay lập tức. Đây lại là kiểu lừa đảo xã hội qua ví mới nào nữa? Hãy xem kỹ ảnh chụp màn hình có gì bất thường.
#钓鱼 #EIP7702 #Nouns
154
·
--
Hầu hết mọi người nghĩ rằng ví bị xâm phạm là một trường hợp mất mát.
Thực tế thì phức tạp hơn nhiều.
Trong nhiều trường hợp, tài sản vẫn còn đó. Vấn đề nằm ở việc thực hiện.
Khoảnh khắc một nạn nhân gửi gas đến địa chỉ bị xâm phạm, các bot quét tự động phát hiện số dư đến và ngay lập tức hành động. Điều gì lẽ ra là một quá trình phục hồi đơn giản lại trở thành một mất mát khác.
Đây là lúc kiến trúc giao dịch trở nên quan trọng hơn cả việc sở hữu ví.
MOBIUS69 được xây dựng xung quanh một ý tưởng đơn giản: ví bị xâm phạm không bao giờ cần nhận gas để phục hồi tài sản.
Sử dụng EIP-7702 để thực hiện, một Ví Nhà Tài Trợ riêng biệt sẽ chi trả phí mạng trong khi các hành động phục hồi được gộp thành một giao dịch nguyên tử duy nhất. Các yêu cầu, rút tiền, tương tác giao thức và chuyển nhượng tài sản có thể được thực hiện như một hoạt động phối hợp thay vì nhiều bước dễ bị tổn thương.
Điều thú vị là điều này biến quá trình phục hồi từ một vấn đề tốc độ thành một vấn đề thiết kế.
Trong nhiều năm, người dùng đã được nói rằng hãy từ bỏ các ví bị xâm phạm vì mọi cố gắng phục hồi đều khiến họ phải đối mặt với các bot tự động theo dõi mạng.
Các mô hình thực hiện mới đang cho thấy thách thức không phải lúc nào cũng nằm ở chính các tài sản. Đôi khi thách thức là tìm cách tương tác với chúng mà không tạo cơ hội cho những kẻ dẫn đầu.
Không có kiến trúc nào có thể đảm bảo thành công trước mọi hình thức chiến lược thực hiện tinh vi hoặc cơ sở hạ tầng dựa trên Flashbots, nhưng thật thú vị khi thấy cách phục hồi ví đang phát triển song song với lớp thực hiện Ethereum.
Tương lai của bảo mật ví có thể không chỉ được định nghĩa bởi cách chúng ta bảo vệ khóa riêng.
Nó cũng có thể được định nghĩa bởi cách chúng ta thực hiện giao dịch sau khi mọi thứ trở nên sai lầm.
Xây dựng với triết lý này trong tâm trí: MOBIUS69.
#EIP7702
1
203

·
--
Bài viết
Xem bản dịch
币安5.6亿美元级"闪电战"复盘:50个连号签名、64种代币清单、两次实战彩排——这不是黑客攻击,是一场排练好的战役10月30日凌晨4:20(北京时间),币安热钱包"金融级"防线失守——不是被盗一笔,是被系统化清扫:攻击者从10月28日就在准备gas费(37小时前)、用700万美元稳定币做两次实战彩排(最后一次在动手前3.5小时)、提前列好64种代币的搬运清单 。
翻译成人话:这不像黑客临时起意,更像一场战役级渗透的执行日——从彩排到总攻,全程不到37小时。
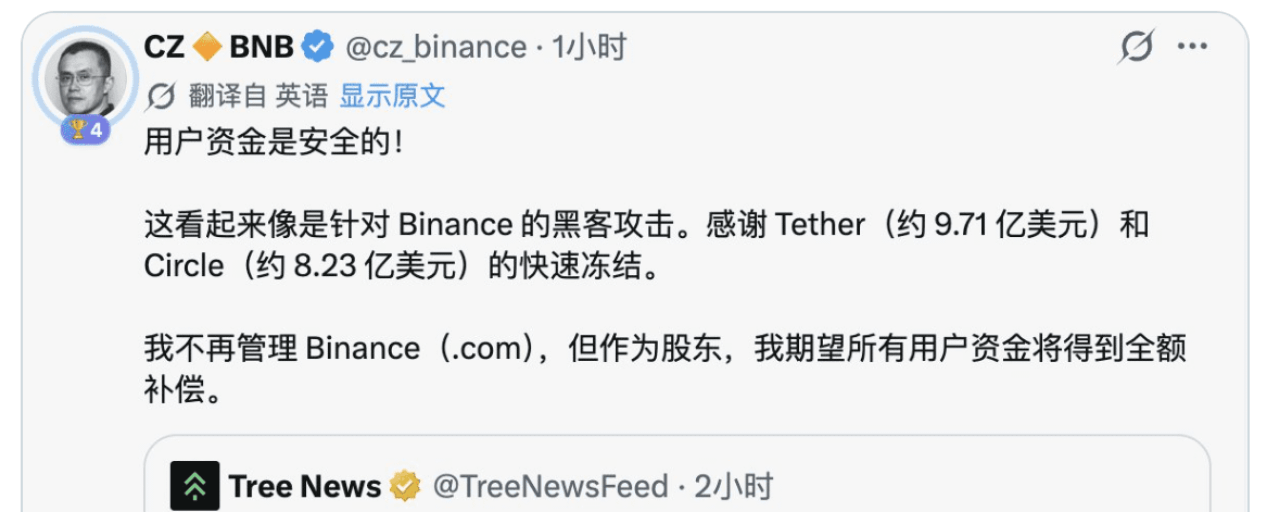
给损失上刻度(链上监测口径):流出总额约56.43亿美元——以太坊35.28亿、比特币14.49亿(18,270枚BTC被拆成19份分散转移)、波场6.28亿、Arbitrum/Optimism/Base合计3,800万 。但注意一个关键限定:流出≠被盗——币安截至目前只承认“潜在安全问题”、尚未确认总额与性质,CZ表态“很可能是黑客攻击、预计用户资金全额赔付” 。
另一组数字同样重要:Tether已冻结超15.67亿USDT、Circle冻结8.23亿USDC、Ripple冻结4,054万RLUSD——以太坊链上37.5亿被追踪资产中24亿已冻结;未冻结部分主要是约19.5万枚ETH和1.67万枚BTC,攻击者甚至宁可亏7000万滑点也要把4.35亿USDT换成ETH(稳定币能冻、ETH冻不了)。
技术上最值得抄录的是这条判断:问题不在EIP-7702,在“谁完成了签名”。Blockaid和多位链上研究员的逆向还原指向一致:这不是合约漏洞,是对交易所底层签名基础设施(HSM/MPC签名机+策略引擎)的精准渗透——攻击者获得了“按需签名”能力 。三个铁证:①同一分钟内,BTC钱包(18,270枚)、以太坊、波场(6.12亿USDT)三链同时转账——三链签名算法完全不同,只有顶层统一调度被渗透才能做到 ;②币安在攻击后6:55还能用私钥把没转走的零碎代币转回自家钱包——私钥没丢,是签名系统被操纵(8:10币安14已撤销EIP-7702授权);③**“50连发Nonce盲狙”——黑客根本不知道热钱包当前nonce是多少,一次塞入50个连号EIP-7702授权、只有一个碰巧生效** 。
翻译成人话:保险柜密码没被偷,但“按密码开保险柜”的自动化流程被人插了一手——黑客让签名机“心甘情愿”签出了把钱包托管权交给攻击者预部署清扫合约(Sweeper B)的授权,然后单区块一键掏空、只留1枚ETH当gas 。市场反应:BTC一度跌3.7%破79,000(9月以来最低)、一小时全网清算6.28亿、多单占97% 。
这是加密史上最大的单次安全事件(远超Bybit),但真正的影响在“攻击面定义”变了——过去十年行业打补丁的顺序是私钥→多签→MPC→策略引擎,现在这个链条的最后一环“签名机”被证明可以整台沦陷。Cobo联合创始人沈宇的警示值得抄下来:“所有交易平台都需要自查:自己的签名系统是否可能签出未预期的授权” 。
攻击者归属方面,链上分析师Ai Yi发现黑客将7,456万枚ARB转入了Arkham标记为"Kelp DAO Hacker"的地址——而Kelp DAO今年4月18日被攻击、损失2.92亿rsETH,社区当时推测是朝鲜Lazarus Group——但同一组织的判断目前只是疑似 。跟你我有啥关系(行动清单):①币安的自动存款归集功能据监测仍在把新资金转入已被入侵的热钱包——事件解决前不要充值 ;②提币已暂停、恢复以官方公告为准 ;③币安官方提醒警惕假冒客服钓鱼 ——历次大案后钓鱼高发是规律;④CZ承诺全额赔付,但赔付资金来源与时间表未披露 。
给你三个观察哨:
①币安官方对被盗金额与根因的披露——签名系统如何被渗透(内部人/供应链/维护窗口?)决定行业补丁方向 ;
②冻结追回比例——目前24亿/37.5亿,最终能追回多少决定SAFU储备承压程度 ;
③BTC在79,000-75,000的位子——攻击是流动性的放大器不是创造者,宏观(PCE加速至3.6%、中期选举)仍是主驱动 。
{future}(BNBUSDT)
风险提示:“流出56.43亿美元”为链上监测口径,流出≠被盗,币安未确认总额与性质,Arkham标记的59亿为黑客钱包持仓而非损失 ;冻结资金能否追回、赔付资金来源均未披露 ;“与Kelp DAO攻击者同伙/Lazarus”为疑似推断,无官方结论 ;币价下跌叠加PCE通胀加速(3.6%)与中期选举宏观因素,不能全归因于本次攻击 ;“自动归集仍在转入被入侵钱包”为Bitcoin News监测转述,未获币安证实 ;本篇为资讯解读,不构成投资建议。
#币安 #黑客攻击 #EIP7702 #比特币 #
币安5.6亿美元级"闪电战"复盘:50个连号签名、64种代币清单、两次实战彩排——这不是黑客攻击,是一场排练好的战役
10月30日凌晨4:20(北京时间),币安热钱包"金融级"防线失守——不是被盗一笔,是被系统化清扫:攻击者从10月28日就在准备gas费(37小时前)、用700万美元稳定币做两次实战彩排(最后一次在动手前3.5小时)、提前列好64种代币的搬运清单 。
翻译成人话:这不像黑客临时起意,更像一场战役级渗透的执行日——从彩排到总攻,全程不到37小时。
给损失上刻度(链上监测口径):流出总额约56.43亿美元——以太坊35.28亿、比特币14.49亿(18,270枚BTC被拆成19份分散转移)、波场6.28亿、Arbitrum/Optimism/Base合计3,800万 。但注意一个关键限定:流出≠被盗——币安截至目前只承认“潜在安全问题”、尚未确认总额与性质,CZ表态“很可能是黑客攻击、预计用户资金全额赔付” 。
另一组数字同样重要:Tether已冻结超15.67亿USDT、Circle冻结8.23亿USDC、Ripple冻结4,054万RLUSD——以太坊链上37.5亿被追踪资产中24亿已冻结;未冻结部分主要是约19.5万枚ETH和1.67万枚BTC,攻击者甚至宁可亏7000万滑点也要把4.35亿USDT换成ETH(稳定币能冻、ETH冻不了)。
技术上最值得抄录的是这条判断:问题不在EIP-7702,在“谁完成了签名”。Blockaid和多位链上研究员的逆向还原指向一致:这不是合约漏洞,是对交易所底层签名基础设施(HSM/MPC签名机+策略引擎)的精准渗透——攻击者获得了“按需签名”能力 。三个铁证:①同一分钟内,BTC钱包(18,270枚)、以太坊、波场(6.12亿USDT)三链同时转账——三链签名算法完全不同,只有顶层统一调度被渗透才能做到 ;②币安在攻击后6:55还能用私钥把没转走的零碎代币转回自家钱包——私钥没丢,是签名系统被操纵(8:10币安14已撤销EIP-7702授权);③**“50连发Nonce盲狙”——黑客根本不知道热钱包当前nonce是多少,一次塞入50个连号EIP-7702授权、只有一个碰巧生效** 。
翻译成人话:保险柜密码没被偷,但“按密码开保险柜”的自动化流程被人插了一手——黑客让签名机“心甘情愿”签出了把钱包托管权交给攻击者预部署清扫合约(Sweeper B)的授权,然后单区块一键掏空、只留1枚ETH当gas 。市场反应:BTC一度跌3.7%破79,000(9月以来最低)、一小时全网清算6.28亿、多单占97% 。
这是加密史上最大的单次安全事件(远超Bybit),但真正的影响在“攻击面定义”变了——过去十年行业打补丁的顺序是私钥→多签→MPC→策略引擎,现在这个链条的最后一环“签名机”被证明可以整台沦陷。Cobo联合创始人沈宇的警示值得抄下来:“所有交易平台都需要自查:自己的签名系统是否可能签出未预期的授权” 。
攻击者归属方面,链上分析师Ai Yi发现黑客将7,456万枚ARB转入了Arkham标记为"Kelp DAO Hacker"的地址——而Kelp DAO今年4月18日被攻击、损失2.92亿rsETH,社区当时推测是朝鲜Lazarus Group——但同一组织的判断目前只是疑似 。跟你我有啥关系(行动清单):①币安的自动存款归集功能据监测仍在把新资金转入已被入侵的热钱包——事件解决前不要充值 ;②提币已暂停、恢复以官方公告为准 ;③币安官方提醒警惕假冒客服钓鱼 ——历次大案后钓鱼高发是规律;④CZ承诺全额赔付,但赔付资金来源与时间表未披露 。
给你三个观察哨:
①币安官方对被盗金额与根因的披露——签名系统如何被渗透(内部人/供应链/维护窗口?)决定行业补丁方向 ;
②冻结追回比例——目前24亿/37.5亿,最终能追回多少决定SAFU储备承压程度 ;
③BTC在79,000-75,000的位子——攻击是流动性的放大器不是创造者,宏观(PCE加速至3.6%、中期选举)仍是主驱动 。
风险提示:“流出56.43亿美元”为链上监测口径,流出≠被盗,币安未确认总额与性质,Arkham标记的59亿为黑客钱包持仓而非损失 ;冻结资金能否追回、赔付资金来源均未披露 ;“与Kelp DAO攻击者同伙/Lazarus”为疑似推断,无官方结论 ;币价下跌叠加PCE通胀加速(3.6%)与中期选举宏观因素,不能全归因于本次攻击 ;“自动归集仍在转入被入侵钱包”为Bitcoin News监测转述,未获币安证实 ;本篇为资讯解读,不构成投资建议。
#币安 #黑客攻击 #EIP7702 #比特币 #
1
804
·
--
Xem bản dịch
【币安第二次进展公告:今天15:33前完成储备证明快照,明天13:33前分阶段恢复提币】
币安在10月31日凌晨3:33(UTC+8)发布事件第二次进展:
1️⃣ 首次储备证明(PoR)快照将在公告后12小时内完成,即今天15:33前,结果11月2日前公布;
2️⃣ 技术团队目标约34小时内逐步恢复提币,即11月1日13:33前开始分阶段恢复,取决于安全检查进度;
3️⃣ 公司已备付超63.4亿美元,其中约50亿美元为受影响代币本身,外部合作方已冻结约30亿美元。
另外,以太坊开发者提交了一份草案:允许EOA永久关闭EIP-7702委托功能(不可逆,草案尚未合并、无EIP编号)。
工程师视角避坑:
• “目标时间”不等于承诺,以官方公告为准,别信群里的“已恢复”截图;
• 提币恢复前后谨防假客服、假“领取补偿”链接,官方不会要你的助记词;
• 自己的钱包若开启过7702委托,检查授权对象,不用的及时撤销。
你会等PoR结果出来再决定资金去留吗?
$BNB $BTC $ETH
#币安 #储备证明 #EIP7702 #链上安全
DYOR,非投资建议
272
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
374,854 lượt xem
1,038 đang thảo luận
2
#TheoDõiFOMC
309,144 lượt xem
1,311 đang thảo luận
3
#OpenAICutsFundraisingTargetBy$10B
25 lượt xem
22 đang thảo luận
4
#ASICHasReceivedNoPredictionMarketApplications
1,489 lượt xem
82 đang thảo luận
5
#RecallAnnouncesLiquidationPlansToBurn35.86%OfSupply
149 lượt xem
3 đang thảo luận
6
#TetherReports$191.5BInQ3Reserves
65 lượt xem
4 đang thảo luận
7
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
51,722 lượt xem
1,050 đang thảo luận
8
#HKDollarStablecoinHKDAPToLaunchOnSolana
37,273 lượt xem
672 đang thảo luận
9
#$1.5BInLeveragedCryptoBetsLiquidated
70,902 lượt xem
283 đang thảo luận
10
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
6,061 lượt xem
94 đang thảo luận