
#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
117,945 lượt xem
1,002 đang thảo luận
Phổ biến
Mới nhất

·
--
Bạn có để ý là mọi người đã nhanh chóng chấp nhận “yêu cầu giả mạo, không phải chìa khóa bị đánh cắp” như thể điều đó đã khép lại câu chuyện vụ Bitget không?
Phần lớn nhà giao dịch vẫn ngồi trên các khối $USDT lớn ở các sàn vì việc rút tiền gây ma sát, rồi họ mới cuống lên khi một câu chuyện về bảo mật xuất hiện. Bạn hiếm khi có tín hiệu rõ ràng về việc nên thoát ra hay chưa cho đến khi thiệt hại đã được định giá xong.
Đây là một nghiên cứu tình huống, không phải thông cáo báo chí. “Chìa khóa bị đánh cắp” nghĩa là kẻ tấn công có thể ủy quyền cho bất cứ thứ gì, còn “yêu cầu giả mạo” nghĩa là hệ thống đã xử lý các lệnh mà lẽ ra không bao giờ được coi là hợp lệ. Cả hai đều có thể rút cạn tiền. Cái thứ hai chỉ nghe “sạch” và trang trọng hơn trong một tuyên bố, khiến người ta coi đó như bằng chứng rằng kho tiền vẫn nguyên vẹn.
Tham lam đang ở mức 72 và không ai muốn một bài giảng về bảo mật trong lúc họ săn $SUI. Thực ra, điều đã xảy ra là một sự cố vận hành bị đổi nhãn thành một vấn đề kỹ thuật. Hầu hết $ETH người nắm giữ không hề thay đổi bất kỳ điều gì về nơi họ cất giữ đồng coin.
Sự khác biệt đó có làm thay đổi cách bạn quản lý tài sản (custody) không, hay tất cả chúng ta sẽ quên chuyện này vào tuần tới?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
Bạn có để ý là mọi người đã nhanh chóng chấp nhận “yêu cầu giả mạo, không phải chìa khóa bị đánh cắp” như thể điều đó đã khép lại câu chuyện vụ Bitget không?
Phần lớn nhà giao dịch vẫn ngồi trên các khối $USDT lớn ở các sàn vì việc rút tiền gây ma sát, rồi họ mới cuống lên khi một câu chuyện về bảo mật xuất hiện. Bạn hiếm khi có tín hiệu rõ ràng về việc nên thoát ra hay chưa cho đến khi thiệt hại đã được định giá xong.
Đây là một nghiên cứu tình huống, không phải thông cáo báo chí. “Chìa khóa bị đánh cắp” nghĩa là kẻ tấn công có thể ủy quyền cho bất cứ thứ gì, còn “yêu cầu giả mạo” nghĩa là hệ thống đã xử lý các lệnh mà lẽ ra không bao giờ được coi là hợp lệ. Cả hai đều có thể rút cạn tiền. Cái thứ hai chỉ nghe “sạch” và trang trọng hơn trong một tuyên bố, khiến người ta coi đó như bằng chứng rằng kho tiền vẫn nguyên vẹn.
Tham lam đang ở mức 72 và không ai muốn một bài giảng về bảo mật trong lúc họ săn $SUI . Thực ra, điều đã xảy ra là một sự cố vận hành bị đổi nhãn thành một vấn đề kỹ thuật. Hầu hết $ETH người nắm giữ không hề thay đổi bất kỳ điều gì về nơi họ cất giữ đồng coin.
Sự khác biệt đó có làm thay đổi cách bạn quản lý tài sản (custody) không, hay tất cả chúng ta sẽ quên chuyện này vào tuần tới?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
Phần lớn nhà giao dịch vẫn ngồi trên các khối $USDT lớn ở các sàn vì việc rút tiền gây ma sát, rồi họ mới cuống lên khi một câu chuyện về bảo mật xuất hiện. Bạn hiếm khi có tín hiệu rõ ràng về việc nên thoát ra hay chưa cho đến khi thiệt hại đã được định giá xong.
Đây là một nghiên cứu tình huống, không phải thông cáo báo chí. “Chìa khóa bị đánh cắp” nghĩa là kẻ tấn công có thể ủy quyền cho bất cứ thứ gì, còn “yêu cầu giả mạo” nghĩa là hệ thống đã xử lý các lệnh mà lẽ ra không bao giờ được coi là hợp lệ. Cả hai đều có thể rút cạn tiền. Cái thứ hai chỉ nghe “sạch” và trang trọng hơn trong một tuyên bố, khiến người ta coi đó như bằng chứng rằng kho tiền vẫn nguyên vẹn.
Tham lam đang ở mức 72 và không ai muốn một bài giảng về bảo mật trong lúc họ săn $SUI . Thực ra, điều đã xảy ra là một sự cố vận hành bị đổi nhãn thành một vấn đề kỹ thuật. Hầu hết $ETH người nắm giữ không hề thay đổi bất kỳ điều gì về nơi họ cất giữ đồng coin.
Sự khác biệt đó có làm thay đổi cách bạn quản lý tài sản (custody) không, hay tất cả chúng ta sẽ quên chuyện này vào tuần tới?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
146
·
--
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Cập nhật an ninh: Vụ Bitget bị xâm nhập liên quan đến yêu cầu giả mạo, không phải khóa bị đánh cắp
Phân tích: Cộng đồng crypto đã theo dõi sát các sự kiện an ninh gần đây sau một sự cố liên quan đến Bitget, trong đó khoảng 351,6 triệu USD đã bị ảnh hưởng thông qua các giao dịch chuyển tiền trái phép. Tuy nhiên, ban lãnh đạo đã xác nhận rằng không có khóa cá nhân bị đánh cắp. Thay vào đó, kẻ tấn công đã xâm nhập hệ thống ví backend và làm giả dữ liệu giao dịch để đẩy các yêu cầu giả qua các luồng ủy quyền thông thường. Kho lạnh vẫn hoàn toàn an toàn, và quỹ bảo vệ của sàn được đặt để bù đắp các khoản lỗ.
Điều này có ý nghĩa gì với thị trường: Những sự cố như thế này khiến ngành tập trung mạnh hơn vào việc gia cố hệ thống backend và bảo mật hạ tầng. Trong khi hoạt động rút tiền tạm thời được tạm dừng để rà soát an toàn, giao dịch và nạp tiền vẫn hoạt động bình thường, khiến các trader cần theo dõi sát quản lý rủi ro và dòng thanh khoản của sàn.
Các đồng có thể giao dịch đáng chú ý để theo dõi:
$BTC (Bitcoin): Chuẩn mực vĩ mô tối quan trọng; quan sát cách thanh khoản tổng thể phản ứng và giữ các mốc hỗ trợ chính trong giai đoạn cập nhật bảo mật của sàn.
$ETH (Ethereum): Tài sản smart-contract quan trọng, được theo dõi chặt chẽ về biến động khối lượng trên chuỗi và thay đổi về tâm lý trên toàn thị trường.
$BNB (Binance Coin): Token hệ sinh thái then chốt để nắm bắt động lực của lĩnh vực sàn giao dịch, xu hướng khối lượng giao dịch và mức độ hữu dụng của nền tảng.
Bạn đang điều hướng bảo mật danh mục và tình hình thị trường hiện tại như thế nào? Hãy trao đổi trong phần bình luận bên dưới nhé! 👇
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{spot}(BNBUSDT)
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Cập nhật an ninh: Vụ Bitget bị xâm nhập liên quan đến yêu cầu giả mạo, không phải khóa bị đánh cắp
Phân tích: Cộng đồng crypto đã theo dõi sát các sự kiện an ninh gần đây sau một sự cố liên quan đến Bitget, trong đó khoảng 351,6 triệu USD đã bị ảnh hưởng thông qua các giao dịch chuyển tiền trái phép. Tuy nhiên, ban lãnh đạo đã xác nhận rằng không có khóa cá nhân bị đánh cắp. Thay vào đó, kẻ tấn công đã xâm nhập hệ thống ví backend và làm giả dữ liệu giao dịch để đẩy các yêu cầu giả qua các luồng ủy quyền thông thường. Kho lạnh vẫn hoàn toàn an toàn, và quỹ bảo vệ của sàn được đặt để bù đắp các khoản lỗ.
Điều này có ý nghĩa gì với thị trường: Những sự cố như thế này khiến ngành tập trung mạnh hơn vào việc gia cố hệ thống backend và bảo mật hạ tầng. Trong khi hoạt động rút tiền tạm thời được tạm dừng để rà soát an toàn, giao dịch và nạp tiền vẫn hoạt động bình thường, khiến các trader cần theo dõi sát quản lý rủi ro và dòng thanh khoản của sàn.
Các đồng có thể giao dịch đáng chú ý để theo dõi:
$BTC (Bitcoin): Chuẩn mực vĩ mô tối quan trọng; quan sát cách thanh khoản tổng thể phản ứng và giữ các mốc hỗ trợ chính trong giai đoạn cập nhật bảo mật của sàn.
$ETH (Ethereum): Tài sản smart-contract quan trọng, được theo dõi chặt chẽ về biến động khối lượng trên chuỗi và thay đổi về tâm lý trên toàn thị trường.
$BNB (Binance Coin): Token hệ sinh thái then chốt để nắm bắt động lực của lĩnh vực sàn giao dịch, xu hướng khối lượng giao dịch và mức độ hữu dụng của nền tảng.
Bạn đang điều hướng bảo mật danh mục và tình hình thị trường hiện tại như thế nào? Hãy trao đổi trong phần bình luận bên dưới nhé! 👇
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
🚨 Cập nhật an ninh: Vụ Bitget bị xâm nhập liên quan đến yêu cầu giả mạo, không phải khóa bị đánh cắp
Phân tích: Cộng đồng crypto đã theo dõi sát các sự kiện an ninh gần đây sau một sự cố liên quan đến Bitget, trong đó khoảng 351,6 triệu USD đã bị ảnh hưởng thông qua các giao dịch chuyển tiền trái phép. Tuy nhiên, ban lãnh đạo đã xác nhận rằng không có khóa cá nhân bị đánh cắp. Thay vào đó, kẻ tấn công đã xâm nhập hệ thống ví backend và làm giả dữ liệu giao dịch để đẩy các yêu cầu giả qua các luồng ủy quyền thông thường. Kho lạnh vẫn hoàn toàn an toàn, và quỹ bảo vệ của sàn được đặt để bù đắp các khoản lỗ.
Điều này có ý nghĩa gì với thị trường: Những sự cố như thế này khiến ngành tập trung mạnh hơn vào việc gia cố hệ thống backend và bảo mật hạ tầng. Trong khi hoạt động rút tiền tạm thời được tạm dừng để rà soát an toàn, giao dịch và nạp tiền vẫn hoạt động bình thường, khiến các trader cần theo dõi sát quản lý rủi ro và dòng thanh khoản của sàn.
Các đồng có thể giao dịch đáng chú ý để theo dõi:
$BTC (Bitcoin): Chuẩn mực vĩ mô tối quan trọng; quan sát cách thanh khoản tổng thể phản ứng và giữ các mốc hỗ trợ chính trong giai đoạn cập nhật bảo mật của sàn.
$ETH (Ethereum): Tài sản smart-contract quan trọng, được theo dõi chặt chẽ về biến động khối lượng trên chuỗi và thay đổi về tâm lý trên toàn thị trường.
$BNB (Binance Coin): Token hệ sinh thái then chốt để nắm bắt động lực của lĩnh vực sàn giao dịch, xu hướng khối lượng giao dịch và mức độ hữu dụng của nền tảng.
Bạn đang điều hướng bảo mật danh mục và tình hình thị trường hiện tại như thế nào? Hãy trao đổi trong phần bình luận bên dưới nhé! 👇
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
3
3
9.5k
*$351.6M bị mất (Bitget chính thức) — theo thống kê trên chuỗi $356.86M theo Lookonchain — từ ví hot + warm — ví lạnh được bảo mật — Bitget Wallet tự quản (self-custodial) tách hạ tầng không bị ảnh hưởng*
- *Phát hiện:* *Sep 24 18:31 UTC* chuyển tiền trái phép — đội khẩn cấp trong vài phút — tạm dừng rút tiền để phòng ngừa, tiền gửi + giao dịch vẫn bình thường* $QI $PHA $ARK
- *Phương thức:* *CEO Gracy Chen: "Kẻ tấn công đã xâm nhập hệ thống backend quan trọng trong hạ tầng ví, dùng nó để giả mạo dữ liệu giao dịch, và kích hoạt quy trình ủy quyền của chúng tôi để chuyển tiền ra" — loại trừ việc lộ khóa riêng — xác nhận kiểm soát thiệt hại, không thể chuyển thêm*
- *Chuỗi/tài sản:* *Ethereum (tập trung chính), XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, Base — ETH, XRP tổn thất theo từng chuỗi; tổn thất đơn chuỗi XRP lớn nhất, BNB, AVAX, USDT, USDC, USDT0 trên Arbitrum*
- *Quy kết:* *Bước đầu: Triều Tiên — cụm TraderTraitor/Lazarus — một số IP khớp VPN được nhóm DPRK sử dụng — Chen: các mẫu "tương đồng rất cao" với DPRK — một số ví hacker đã bị đóng băng theo từng chuỗi*
- *Điều tra:* *Mandiant (Google) + SlowMist + cơ quan thực thi pháp luật + Binance/Bybit theo dữ liệu on-chain — phân tích pháp y + truy vết — cam kết báo cáo kỹ thuật đầy đủ trong 24h*
- *Bảo vệ người dùng:* *User Protection Fund nắm giữ 5.500 BTC ~ $464M chi trả 100% tổn thất — quỹ bắt đầu từ 2022 $300M, trung bình $382M vào Aug 2026 — "Số dư tiền người dùng an toàn, chính xác" — Chen với Reuters Sep 25: tạm dừng rút tiền "không phải do thiếu hụt"*
*BREAKING 🚨 Bitget xác nhận vụ hack $351.6M Sep 24 18:31 UTC — ví hot/warm an toàn — kẻ tấn công đã xâm nhập hệ thống ví backend, giả mạo dữ liệu chuyển khoản, kích hoạt xác thực — KHÔNG bị đánh cắp khóa riêng ⚡ Chuỗi: ETH XRP ARB AVAX OP BSC Base — Nghi ngờ NK Lazarus TraderTraitor — Mandiant + SlowMist + LE truy vết — tạm dừng rút tiền, giao dịch/tiền gửi mở — quỹ bảo vệ $464M 5.5k BTC bù đắp tổn thất — CEO Gracy Chen: đã kiểm soát được 🚀*#QNTRises39% #BitgetBreachForgedRequestsNotStolenKeys #BitcoinSpotETFsTurnNetPositiveYTD
*$351.6M bị mất (Bitget chính thức) — theo thống kê trên chuỗi $356.86M theo Lookonchain — từ ví hot + warm — ví lạnh được bảo mật — Bitget Wallet tự quản (self-custodial) tách hạ tầng không bị ảnh hưởng*
- *Phát hiện:* *Sep 24 18:31 UTC* chuyển tiền trái phép — đội khẩn cấp trong vài phút — tạm dừng rút tiền để phòng ngừa, tiền gửi + giao dịch vẫn bình thường* $QI $PHA $ARK
- *Phương thức:* *CEO Gracy Chen: "Kẻ tấn công đã xâm nhập hệ thống backend quan trọng trong hạ tầng ví, dùng nó để giả mạo dữ liệu giao dịch, và kích hoạt quy trình ủy quyền của chúng tôi để chuyển tiền ra" — loại trừ việc lộ khóa riêng — xác nhận kiểm soát thiệt hại, không thể chuyển thêm*
- *Chuỗi/tài sản:* *Ethereum (tập trung chính), XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, Base — ETH, XRP tổn thất theo từng chuỗi; tổn thất đơn chuỗi XRP lớn nhất, BNB, AVAX, USDT, USDC, USDT0 trên Arbitrum*
- *Quy kết:* *Bước đầu: Triều Tiên — cụm TraderTraitor/Lazarus — một số IP khớp VPN được nhóm DPRK sử dụng — Chen: các mẫu "tương đồng rất cao" với DPRK — một số ví hacker đã bị đóng băng theo từng chuỗi*
- *Điều tra:* *Mandiant (Google) + SlowMist + cơ quan thực thi pháp luật + Binance/Bybit theo dữ liệu on-chain — phân tích pháp y + truy vết — cam kết báo cáo kỹ thuật đầy đủ trong 24h*
- *Bảo vệ người dùng:* *User Protection Fund nắm giữ 5.500 BTC ~ $464M chi trả 100% tổn thất — quỹ bắt đầu từ 2022 $300M, trung bình $382M vào Aug 2026 — "Số dư tiền người dùng an toàn, chính xác" — Chen với Reuters Sep 25: tạm dừng rút tiền "không phải do thiếu hụt"*
*BREAKING 🚨 Bitget xác nhận vụ hack $351.6M Sep 24 18:31 UTC — ví hot/warm an toàn — kẻ tấn công đã xâm nhập hệ thống ví backend, giả mạo dữ liệu chuyển khoản, kích hoạt xác thực — KHÔNG bị đánh cắp khóa riêng ⚡ Chuỗi: ETH XRP ARB AVAX OP BSC Base — Nghi ngờ NK Lazarus TraderTraitor — Mandiant + SlowMist + LE truy vết — tạm dừng rút tiền, giao dịch/tiền gửi mở — quỹ bảo vệ $464M 5.5k BTC bù đắp tổn thất — CEO Gracy Chen: đã kiểm soát được 🚀*#QNTRises39% #BitgetBreachForgedRequestsNotStolenKeys #BitcoinSpotETFsTurnNetPositiveYTD
- *Phát hiện:* *Sep 24 18:31 UTC* chuyển tiền trái phép — đội khẩn cấp trong vài phút — tạm dừng rút tiền để phòng ngừa, tiền gửi + giao dịch vẫn bình thường* $QI $PHA $ARK
- *Phương thức:* *CEO Gracy Chen: "Kẻ tấn công đã xâm nhập hệ thống backend quan trọng trong hạ tầng ví, dùng nó để giả mạo dữ liệu giao dịch, và kích hoạt quy trình ủy quyền của chúng tôi để chuyển tiền ra" — loại trừ việc lộ khóa riêng — xác nhận kiểm soát thiệt hại, không thể chuyển thêm*
- *Chuỗi/tài sản:* *Ethereum (tập trung chính), XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, Base — ETH, XRP tổn thất theo từng chuỗi; tổn thất đơn chuỗi XRP lớn nhất, BNB, AVAX, USDT, USDC, USDT0 trên Arbitrum*
- *Quy kết:* *Bước đầu: Triều Tiên — cụm TraderTraitor/Lazarus — một số IP khớp VPN được nhóm DPRK sử dụng — Chen: các mẫu "tương đồng rất cao" với DPRK — một số ví hacker đã bị đóng băng theo từng chuỗi*
- *Điều tra:* *Mandiant (Google) + SlowMist + cơ quan thực thi pháp luật + Binance/Bybit theo dữ liệu on-chain — phân tích pháp y + truy vết — cam kết báo cáo kỹ thuật đầy đủ trong 24h*
- *Bảo vệ người dùng:* *User Protection Fund nắm giữ 5.500 BTC ~ $464M chi trả 100% tổn thất — quỹ bắt đầu từ 2022 $300M, trung bình $382M vào Aug 2026 — "Số dư tiền người dùng an toàn, chính xác" — Chen với Reuters Sep 25: tạm dừng rút tiền "không phải do thiếu hụt"*
*BREAKING 🚨 Bitget xác nhận vụ hack $351.6M Sep 24 18:31 UTC — ví hot/warm an toàn — kẻ tấn công đã xâm nhập hệ thống ví backend, giả mạo dữ liệu chuyển khoản, kích hoạt xác thực — KHÔNG bị đánh cắp khóa riêng ⚡ Chuỗi: ETH XRP ARB AVAX OP BSC Base — Nghi ngờ NK Lazarus TraderTraitor — Mandiant + SlowMist + LE truy vết — tạm dừng rút tiền, giao dịch/tiền gửi mở — quỹ bảo vệ $464M 5.5k BTC bù đắp tổn thất — CEO Gracy Chen: đã kiểm soát được 🚀*#QNTRises39% #BitgetBreachForgedRequestsNotStolenKeys #BitcoinSpotETFsTurnNetPositiveYTD
178
·
--
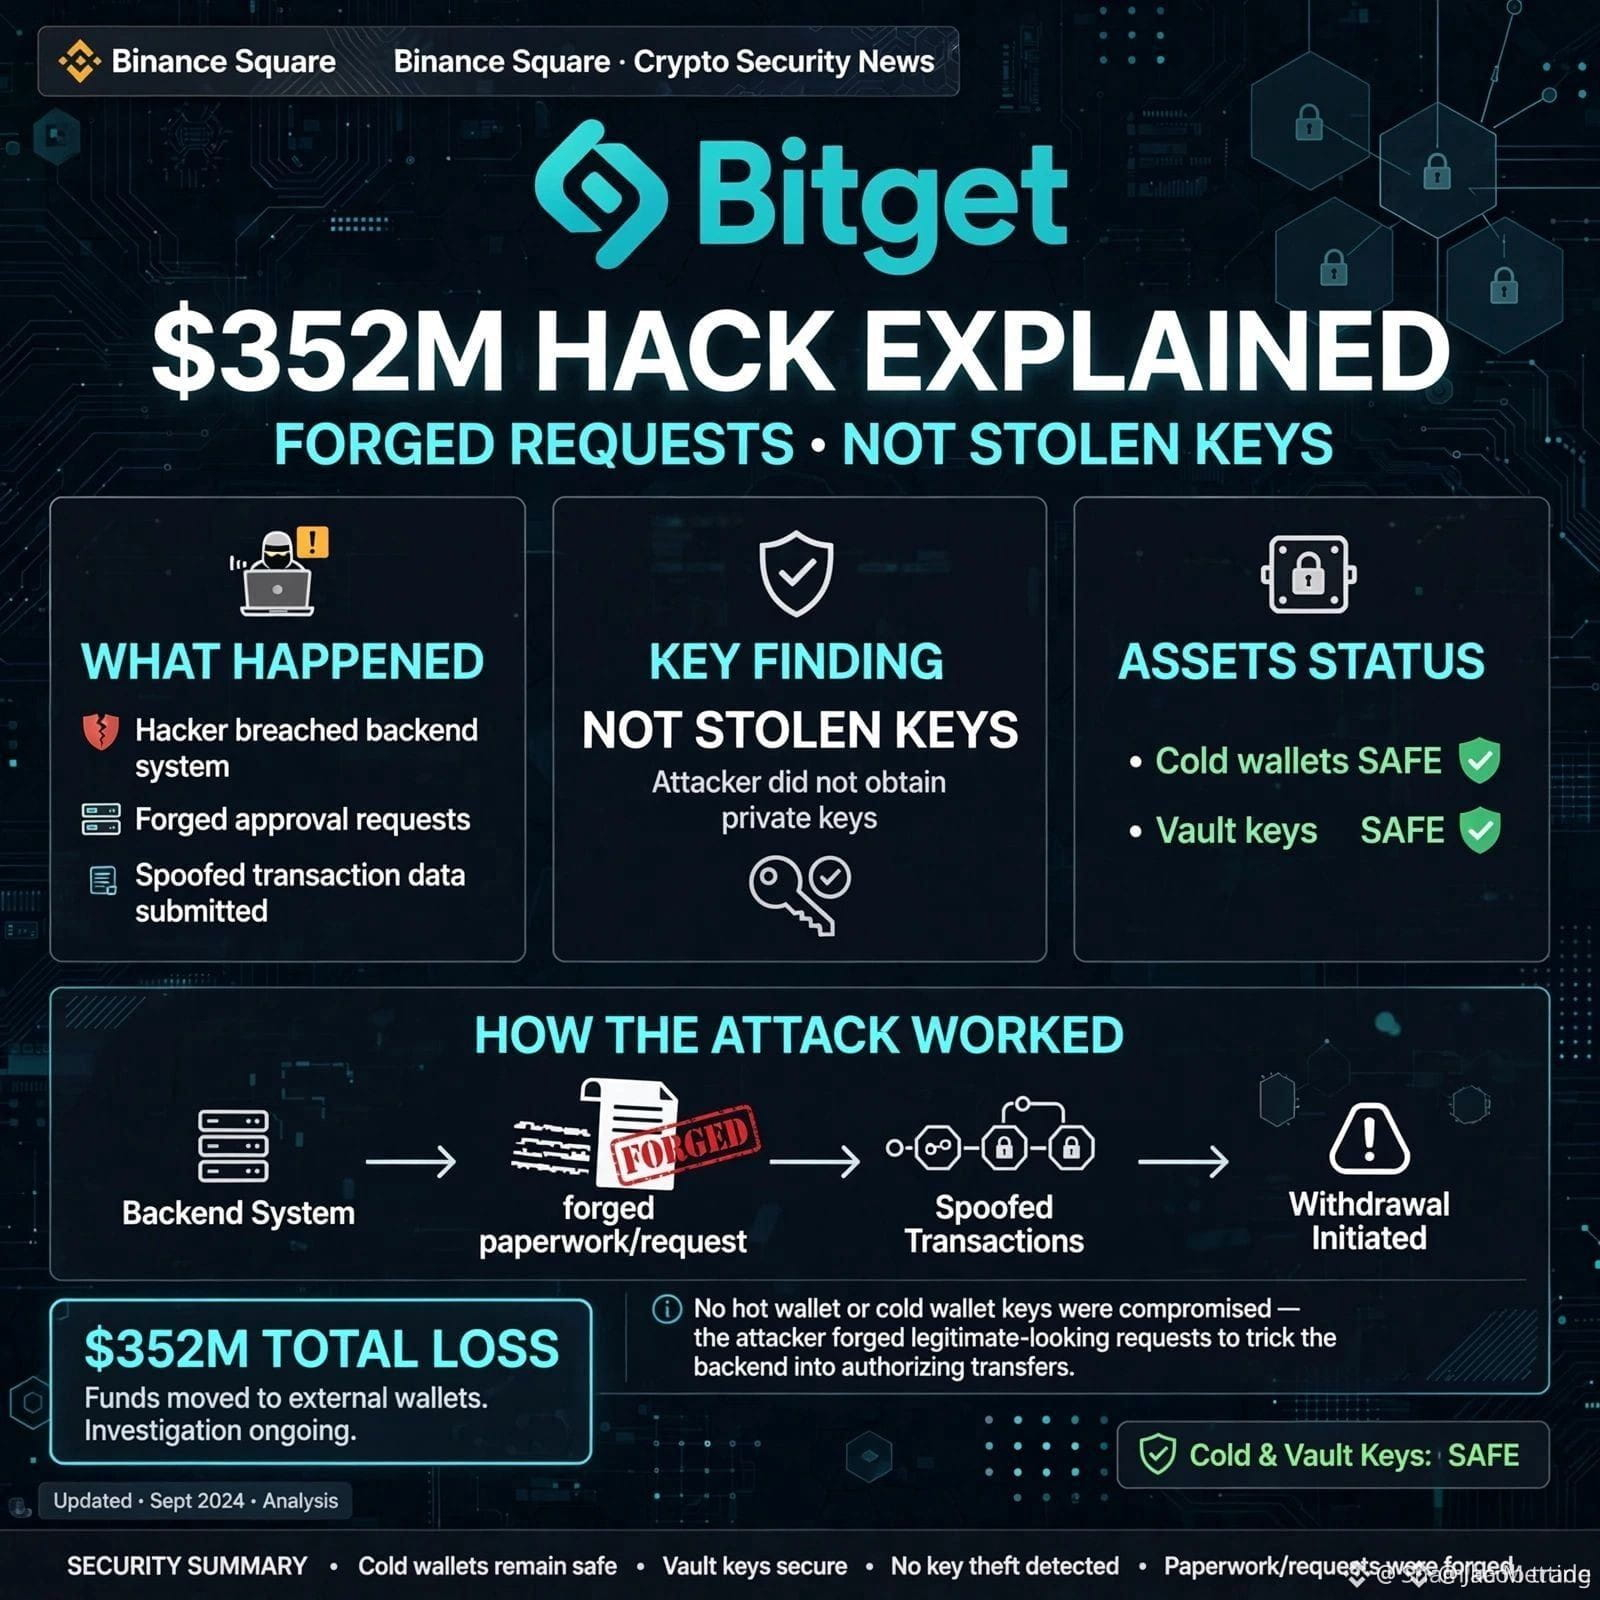
🚨 Chi tiết về việc Bitget bị xâm phạm với giá trị 352 triệu đô la: yêu cầu giả mạo, không phải khóa bị đánh cắp!
Ai cũng hoảng loạn về các khóa riêng. Nhưng CEO của Bitget, Gracy Chen, đã xác nhận một điều còn đáng lo hơn.
Thực sự đã xảy ra gì:
❌ Các khóa riêng (cold, hot và warm, được lưu trong các két an toàn) không bị đánh cắp
❌ Các yêu cầu rút tiền của người dùng không bị làm giả
✅ Kẻ tấn công đã xâm nhập một hệ thống quan trọng và ở hậu trường (backend) then chốt
✅ Chúng đã làm giả dữ liệu giao dịch
✅ Chúng đã kích hoạt quy trình ủy quyền của Bitget để chuyển 351,6 triệu đô la
Hãy hình dung tình huống như sau: “Chúng không bẻ khóa két, mà chỉ làm giả giấy tờ.” Các chìa khóa két chưa bao giờ rời khỏi tòa nhà; chỉ có người nào đó tạo ra các biên lai chính thức bị làm giả.
Tình hình hiện tại:
Được phát hiện lúc 18:31 UTC ngày 24 tháng 9
Các ví cold được bảo mật
Quỹ Bảo vệ Người dùng trị giá 464 triệu đô la sẽ chi trả cho giá trị của khoản lỗ
CEO liên hệ cuộc tấn công với các kết nối xuất phát từ Triều Tiên dựa trên các manh mối từ địa chỉ IP
Còn bạn, bạn có nghĩ rằng các nền tảng CEX nên công khai mã backend của mình dưới dạng mã nguồn mở không?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
{future}(PHAUSDT)
$BTW
{future}(BTWUSDT)
$ARK
{future}(ARKUSDT)
🚨 Chi tiết về việc Bitget bị xâm phạm với giá trị 352 triệu đô la: yêu cầu giả mạo, không phải khóa bị đánh cắp!
Ai cũng hoảng loạn về các khóa riêng. Nhưng CEO của Bitget, Gracy Chen, đã xác nhận một điều còn đáng lo hơn.
Thực sự đã xảy ra gì:
❌ Các khóa riêng (cold, hot và warm, được lưu trong các két an toàn) không bị đánh cắp
❌ Các yêu cầu rút tiền của người dùng không bị làm giả
✅ Kẻ tấn công đã xâm nhập một hệ thống quan trọng và ở hậu trường (backend) then chốt
✅ Chúng đã làm giả dữ liệu giao dịch
✅ Chúng đã kích hoạt quy trình ủy quyền của Bitget để chuyển 351,6 triệu đô la
Hãy hình dung tình huống như sau: “Chúng không bẻ khóa két, mà chỉ làm giả giấy tờ.” Các chìa khóa két chưa bao giờ rời khỏi tòa nhà; chỉ có người nào đó tạo ra các biên lai chính thức bị làm giả.
Tình hình hiện tại:
Được phát hiện lúc 18:31 UTC ngày 24 tháng 9
Các ví cold được bảo mật
Quỹ Bảo vệ Người dùng trị giá 464 triệu đô la sẽ chi trả cho giá trị của khoản lỗ
CEO liên hệ cuộc tấn công với các kết nối xuất phát từ Triều Tiên dựa trên các manh mối từ địa chỉ IP
Còn bạn, bạn có nghĩ rằng các nền tảng CEX nên công khai mã backend của mình dưới dạng mã nguồn mở không?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
Ai cũng hoảng loạn về các khóa riêng. Nhưng CEO của Bitget, Gracy Chen, đã xác nhận một điều còn đáng lo hơn.
Thực sự đã xảy ra gì:
❌ Các khóa riêng (cold, hot và warm, được lưu trong các két an toàn) không bị đánh cắp
❌ Các yêu cầu rút tiền của người dùng không bị làm giả
✅ Kẻ tấn công đã xâm nhập một hệ thống quan trọng và ở hậu trường (backend) then chốt
✅ Chúng đã làm giả dữ liệu giao dịch
✅ Chúng đã kích hoạt quy trình ủy quyền của Bitget để chuyển 351,6 triệu đô la
Hãy hình dung tình huống như sau: “Chúng không bẻ khóa két, mà chỉ làm giả giấy tờ.” Các chìa khóa két chưa bao giờ rời khỏi tòa nhà; chỉ có người nào đó tạo ra các biên lai chính thức bị làm giả.
Tình hình hiện tại:
Được phát hiện lúc 18:31 UTC ngày 24 tháng 9
Các ví cold được bảo mật
Quỹ Bảo vệ Người dùng trị giá 464 triệu đô la sẽ chi trả cho giá trị của khoản lỗ
CEO liên hệ cuộc tấn công với các kết nối xuất phát từ Triều Tiên dựa trên các manh mối từ địa chỉ IP
Còn bạn, bạn có nghĩ rằng các nền tảng CEX nên công khai mã backend của mình dưới dạng mã nguồn mở không?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
261
·
--
#BitgetBreachForgedRequestsNotStolenKeys
BitgetBreachForgedRequestsNotStolenKey đề cập đến cơ chế kỹ thuật đứng sau vụ vi phạm an ninh nghiêm trọng trị giá 351,6 triệu USD mà sàn giao dịch tiền mã hóa Bitget gặp phải vào ngày 24 tháng 9 năm 2026. [1, 2]
Bitget $CE.US
{stock_us}(CE.US)
O Gracy Chen đã làm rõ một cách dứt khoát rằng không có khóa riêng nào bị đánh cắp hoặc bị xâm phạm trong quá trình khai thác. Thay vào đó, kẻ tấn công đã thành công xâm nhập vào một hệ thống backend quan trọng được kết nối với cơ sở hạ tầng ví của sàn giao dịch. Họ sử dụng quyền truy cập này để giả mạo dữ liệu giao dịch, tạo ra các yêu cầu rút tiền giả mạo nhằm bắt chước các giấy tờ hợp lệ. Sau đó, các yêu cầu giả mạo này được tự động ký và chuyển qua quy trình ủy quyền tiêu chuẩn của sàn giao dịch. [1, 2, 3, 4, 5]
$NVDAB
{spot}(NVDABUSDT)
$AAPL.US
{stock_us}(AAPL.US)
#BitgetBreachForgedRequestsNotStolenKeys
BitgetBreachForgedRequestsNotStolenKey đề cập đến cơ chế kỹ thuật đứng sau vụ vi phạm an ninh nghiêm trọng trị giá 351,6 triệu USD mà sàn giao dịch tiền mã hóa Bitget gặp phải vào ngày 24 tháng 9 năm 2026. [1, 2]
Bitget $CE.US
O Gracy Chen đã làm rõ một cách dứt khoát rằng không có khóa riêng nào bị đánh cắp hoặc bị xâm phạm trong quá trình khai thác. Thay vào đó, kẻ tấn công đã thành công xâm nhập vào một hệ thống backend quan trọng được kết nối với cơ sở hạ tầng ví của sàn giao dịch. Họ sử dụng quyền truy cập này để giả mạo dữ liệu giao dịch, tạo ra các yêu cầu rút tiền giả mạo nhằm bắt chước các giấy tờ hợp lệ. Sau đó, các yêu cầu giả mạo này được tự động ký và chuyển qua quy trình ủy quyền tiêu chuẩn của sàn giao dịch. [1, 2, 3, 4, 5]
$NVDAB
$AAPL.US
BitgetBreachForgedRequestsNotStolenKey đề cập đến cơ chế kỹ thuật đứng sau vụ vi phạm an ninh nghiêm trọng trị giá 351,6 triệu USD mà sàn giao dịch tiền mã hóa Bitget gặp phải vào ngày 24 tháng 9 năm 2026. [1, 2]
Bitget $CE.US
O Gracy Chen đã làm rõ một cách dứt khoát rằng không có khóa riêng nào bị đánh cắp hoặc bị xâm phạm trong quá trình khai thác. Thay vào đó, kẻ tấn công đã thành công xâm nhập vào một hệ thống backend quan trọng được kết nối với cơ sở hạ tầng ví của sàn giao dịch. Họ sử dụng quyền truy cập này để giả mạo dữ liệu giao dịch, tạo ra các yêu cầu rút tiền giả mạo nhằm bắt chước các giấy tờ hợp lệ. Sau đó, các yêu cầu giả mạo này được tự động ký và chuyển qua quy trình ủy quyền tiêu chuẩn của sàn giao dịch. [1, 2, 3, 4, 5]
$NVDAB
$AAPL.US
1
102
Ngay cả những vụ hack giao dịch nghe có vẻ an toàn nhất vẫn có thể xóa sổ bạn nếu kẻ tấn công chỉ cần giả mạo các yêu cầu rút tiền thay vì đánh cắp khóa.
Bạn cũng đã từng như vậy: để $USDT và các altcoin của mình trên một CEX vì tự lưu ký cảm giác như là thêm một việc. Rồi một tiêu đề như thế này xuất hiện và bạn bắt đầu tự hỏi liệu số tiền của mình có phải là “tiếp theo” không.
Tôi đã xem kỹ chi tiết về tình huống này trên Bitget. Họ làm rõ đó là các yêu cầu bị giả mạo chứ không phải khóa bị đánh cắp, nghe có vẻ nhẹ nhõm ngay từ cái nhìn đầu tiên. Tuy vậy điều đó vẫn có nghĩa là kẻ tấn công đã tìm ra cách mạo danh hoạt động API hợp lệ và di chuyển tiền mà không bao giờ đụng đến các khóa riêng tư cốt lõi.
Đây là một lời cảnh báo thật sự về việc các nền tảng này có bao nhiêu bề mặt tấn công. Hiện tại khi Fear and Greed đang ở mức 72 thì mọi người đang đổ xô nạp các mã như $SUI and $OP, chuyển hết lên sàn mà không suy nghĩ thêm. Rủi ro là bạn chỉ phát hiện ra quá muộn: lệnh rút bị đóng băng, và bạn sẽ bị kẹt trong lúc chờ đợi khi câu chuyện dần được hé lộ.
Tự lưu ký không hề dễ dàng, nhưng ít nhất thì việc một yêu cầu bị giả mạo trên hệ thống của người khác không phải là vấn đề của bạn theo cách tương tự.
Vậy theo bạn điều này đặt an ninh của CEX sẽ đi về đâu trong tương lai?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
Ngay cả những vụ hack giao dịch nghe có vẻ an toàn nhất vẫn có thể xóa sổ bạn nếu kẻ tấn công chỉ cần giả mạo các yêu cầu rút tiền thay vì đánh cắp khóa.
Bạn cũng đã từng như vậy: để $USDT và các altcoin của mình trên một CEX vì tự lưu ký cảm giác như là thêm một việc. Rồi một tiêu đề như thế này xuất hiện và bạn bắt đầu tự hỏi liệu số tiền của mình có phải là “tiếp theo” không.
Tôi đã xem kỹ chi tiết về tình huống này trên Bitget. Họ làm rõ đó là các yêu cầu bị giả mạo chứ không phải khóa bị đánh cắp, nghe có vẻ nhẹ nhõm ngay từ cái nhìn đầu tiên. Tuy vậy điều đó vẫn có nghĩa là kẻ tấn công đã tìm ra cách mạo danh hoạt động API hợp lệ và di chuyển tiền mà không bao giờ đụng đến các khóa riêng tư cốt lõi.
Đây là một lời cảnh báo thật sự về việc các nền tảng này có bao nhiêu bề mặt tấn công. Hiện tại khi Fear and Greed đang ở mức 72 thì mọi người đang đổ xô nạp các mã như $SUI and $OP , chuyển hết lên sàn mà không suy nghĩ thêm. Rủi ro là bạn chỉ phát hiện ra quá muộn: lệnh rút bị đóng băng, và bạn sẽ bị kẹt trong lúc chờ đợi khi câu chuyện dần được hé lộ.
Tự lưu ký không hề dễ dàng, nhưng ít nhất thì việc một yêu cầu bị giả mạo trên hệ thống của người khác không phải là vấn đề của bạn theo cách tương tự.
Vậy theo bạn điều này đặt an ninh của CEX sẽ đi về đâu trong tương lai?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
Bạn cũng đã từng như vậy: để $USDT và các altcoin của mình trên một CEX vì tự lưu ký cảm giác như là thêm một việc. Rồi một tiêu đề như thế này xuất hiện và bạn bắt đầu tự hỏi liệu số tiền của mình có phải là “tiếp theo” không.
Tôi đã xem kỹ chi tiết về tình huống này trên Bitget. Họ làm rõ đó là các yêu cầu bị giả mạo chứ không phải khóa bị đánh cắp, nghe có vẻ nhẹ nhõm ngay từ cái nhìn đầu tiên. Tuy vậy điều đó vẫn có nghĩa là kẻ tấn công đã tìm ra cách mạo danh hoạt động API hợp lệ và di chuyển tiền mà không bao giờ đụng đến các khóa riêng tư cốt lõi.
Đây là một lời cảnh báo thật sự về việc các nền tảng này có bao nhiêu bề mặt tấn công. Hiện tại khi Fear and Greed đang ở mức 72 thì mọi người đang đổ xô nạp các mã như $SUI and $OP , chuyển hết lên sàn mà không suy nghĩ thêm. Rủi ro là bạn chỉ phát hiện ra quá muộn: lệnh rút bị đóng băng, và bạn sẽ bị kẹt trong lúc chờ đợi khi câu chuyện dần được hé lộ.
Tự lưu ký không hề dễ dàng, nhưng ít nhất thì việc một yêu cầu bị giả mạo trên hệ thống của người khác không phải là vấn đề của bạn theo cách tương tự.
Vậy theo bạn điều này đặt an ninh của CEX sẽ đi về đâu trong tương lai?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
194
·
--
Tăng giá
#BitgetBreachForgedRequestsNotStolenKeys
Bitget: sự cố an ninh trên thị trường crypto đã được nhấn mạnh lại, tập trung vào rủi ro. Theo thông tin của sàn, kẻ tấn công đã xâm phạm hệ thống ví backend, giả mạo dữ liệu giao dịch và kích hoạt các lần rút trái phép—không có tuyên bố rằng khóa riêng bị đánh cắp trực tiếp. Báo cáo cho biết khoảng 351,6M tài sản bị ảnh hưởng.
📊 Dành cho Traders cần theo dõi:
• Phản ứng của thị trường liên quan đến BGB & Bitget
• Biến động BTC/ETH sau tin tức bảo mật
• Dòng tiền sàn và các chuyển động on-chain bất thường
• Theo dõi cẩn thận đòn bẩy cao/OI
$NIL $CHIP $QNT
{future}(QNTUSDT)
{future}(CHIPUSDT)
{future}(NILUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
Bitget: sự cố an ninh trên thị trường crypto đã được nhấn mạnh lại, tập trung vào rủi ro. Theo thông tin của sàn, kẻ tấn công đã xâm phạm hệ thống ví backend, giả mạo dữ liệu giao dịch và kích hoạt các lần rút trái phép—không có tuyên bố rằng khóa riêng bị đánh cắp trực tiếp. Báo cáo cho biết khoảng 351,6M tài sản bị ảnh hưởng.
📊 Dành cho Traders cần theo dõi:
• Phản ứng của thị trường liên quan đến BGB & Bitget
• Biến động BTC/ETH sau tin tức bảo mật
• Dòng tiền sàn và các chuyển động on-chain bất thường
• Theo dõi cẩn thận đòn bẩy cao/OI
$NIL $CHIP $QNT
Bitget: sự cố an ninh trên thị trường crypto đã được nhấn mạnh lại, tập trung vào rủi ro. Theo thông tin của sàn, kẻ tấn công đã xâm phạm hệ thống ví backend, giả mạo dữ liệu giao dịch và kích hoạt các lần rút trái phép—không có tuyên bố rằng khóa riêng bị đánh cắp trực tiếp. Báo cáo cho biết khoảng 351,6M tài sản bị ảnh hưởng.
📊 Dành cho Traders cần theo dõi:
• Phản ứng của thị trường liên quan đến BGB & Bitget
• Biến động BTC/ETH sau tin tức bảo mật
• Dòng tiền sàn và các chuyển động on-chain bất thường
• Theo dõi cẩn thận đòn bẩy cao/OI
$NIL $CHIP $QNT
75
·
--
Tăng giá
#bitgetbreachforgedrequestsnotstolenkeys
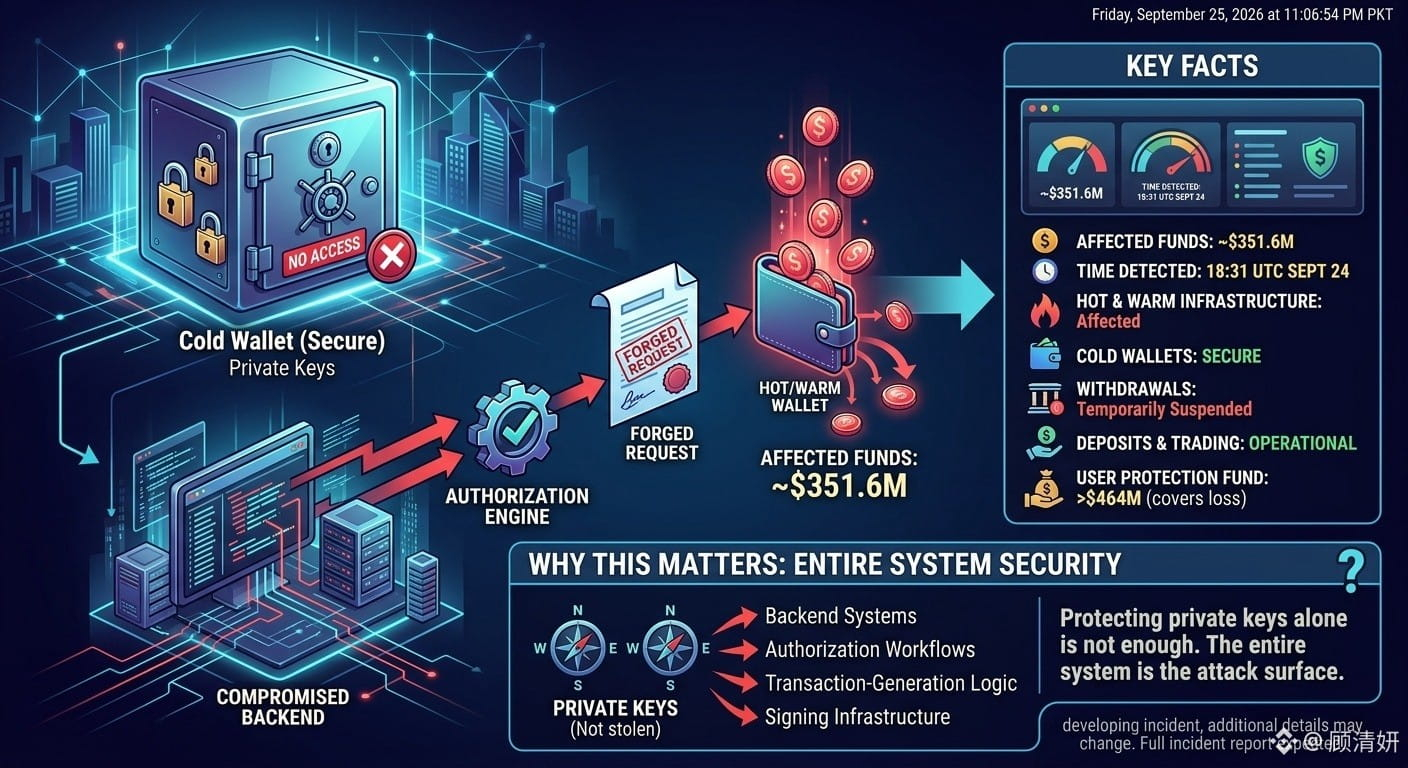
BITGET VI PHẠM BẢO MẬT: YÊU CẦU CHUYỂN TIỀN GIẢ MẠO, KHÔNG PHẢI LẤY CẮP KHÓA RIÊNG
Bitget đã xác nhận một sự cố bảo mật lớn liên quan đến khoảng $351,6M tiền bị ảnh hưởng.
Nhưng có một chi tiết quan trọng:
Tin tặc được cho là KHÔNG đánh cắp khóa riêng của Bitget.
Thay vào đó, CEO Bitget Gracy Chen cho biết tin tặc đã xâm nhập một hệ thống dịch vụ ví ở backend và sử dụng quyền truy cập đó để giả mạo thông tin chuyển khoản cũng như kích hoạt quy trình ủy quyền/ký.
CÁC ĐIỂM CHÍNH
• Khoảng $351,6M tiền bị ảnh hưởng
• Sự cố được phát hiện lúc 18:31 UTC vào ngày 24/9
• Một phần hạ tầng ví nóng và ví ấm của Bitget bị ảnh hưởng
• Bitget cho biết các ví lạnh vẫn an toàn
• Việc rút tiền đã bị tạm dừng trong quá trình rà soát bảo mật
• Gửi tiền và giao dịch vẫn hoạt động
• Bitget cho biết Quỹ Bảo vệ Người dùng của họ nắm giữ hơn $464M và bù đắp phần tổn thất được báo cáo
TẠI SAO ĐIỀU NÀY QUAN TRỌNG
Sự cố này cho thấy một rủi ro quan trọng về bảo mật sàn giao dịch: chỉ bảo vệ khóa riêng là chưa đủ.
Các hệ thống backend, logic tạo giao dịch, quy trình ủy quyền và hạ tầng ký cũng có thể trở thành bề mặt tấn công then chốt.
Bitget cho biết các điều tra viên vẫn đang xác định chính xác cách thức hệ thống backend bị xâm phạm như thế nào, và dự kiến sẽ có báo cáo đầy đủ về sự cố.
Đối với người giao dịch, điểm cần nhớ là đơn giản:
Bảo mật sàn giao dịch là một hệ thống toàn diện — không chỉ là vấn đề khóa riêng.
Đây vẫn là một sự cố đang diễn biến, vì vậy các chi tiết bổ sung có thể thay đổi khi quá trình điều tra tiến triển.
$QI $PHA $ARK
{future}(ARKUSDT)
{future}(PHAUSDT)
{spot}(QIUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
BITGET VI PHẠM BẢO MẬT: YÊU CẦU CHUYỂN TIỀN GIẢ MẠO, KHÔNG PHẢI LẤY CẮP KHÓA RIÊNG
Bitget đã xác nhận một sự cố bảo mật lớn liên quan đến khoảng $351,6M tiền bị ảnh hưởng.
Nhưng có một chi tiết quan trọng:
Tin tặc được cho là KHÔNG đánh cắp khóa riêng của Bitget.
Thay vào đó, CEO Bitget Gracy Chen cho biết tin tặc đã xâm nhập một hệ thống dịch vụ ví ở backend và sử dụng quyền truy cập đó để giả mạo thông tin chuyển khoản cũng như kích hoạt quy trình ủy quyền/ký.
CÁC ĐIỂM CHÍNH
• Khoảng $351,6M tiền bị ảnh hưởng
• Sự cố được phát hiện lúc 18:31 UTC vào ngày 24/9
• Một phần hạ tầng ví nóng và ví ấm của Bitget bị ảnh hưởng
• Bitget cho biết các ví lạnh vẫn an toàn
• Việc rút tiền đã bị tạm dừng trong quá trình rà soát bảo mật
• Gửi tiền và giao dịch vẫn hoạt động
• Bitget cho biết Quỹ Bảo vệ Người dùng của họ nắm giữ hơn $464M và bù đắp phần tổn thất được báo cáo
TẠI SAO ĐIỀU NÀY QUAN TRỌNG
Sự cố này cho thấy một rủi ro quan trọng về bảo mật sàn giao dịch: chỉ bảo vệ khóa riêng là chưa đủ.
Các hệ thống backend, logic tạo giao dịch, quy trình ủy quyền và hạ tầng ký cũng có thể trở thành bề mặt tấn công then chốt.
Bitget cho biết các điều tra viên vẫn đang xác định chính xác cách thức hệ thống backend bị xâm phạm như thế nào, và dự kiến sẽ có báo cáo đầy đủ về sự cố.
Đối với người giao dịch, điểm cần nhớ là đơn giản:
Bảo mật sàn giao dịch là một hệ thống toàn diện — không chỉ là vấn đề khóa riêng.
Đây vẫn là một sự cố đang diễn biến, vì vậy các chi tiết bổ sung có thể thay đổi khi quá trình điều tra tiến triển.
$QI $PHA $ARK
BITGET VI PHẠM BẢO MẬT: YÊU CẦU CHUYỂN TIỀN GIẢ MẠO, KHÔNG PHẢI LẤY CẮP KHÓA RIÊNG
Bitget đã xác nhận một sự cố bảo mật lớn liên quan đến khoảng $351,6M tiền bị ảnh hưởng.
Nhưng có một chi tiết quan trọng:
Tin tặc được cho là KHÔNG đánh cắp khóa riêng của Bitget.
Thay vào đó, CEO Bitget Gracy Chen cho biết tin tặc đã xâm nhập một hệ thống dịch vụ ví ở backend và sử dụng quyền truy cập đó để giả mạo thông tin chuyển khoản cũng như kích hoạt quy trình ủy quyền/ký.
CÁC ĐIỂM CHÍNH
• Khoảng $351,6M tiền bị ảnh hưởng
• Sự cố được phát hiện lúc 18:31 UTC vào ngày 24/9
• Một phần hạ tầng ví nóng và ví ấm của Bitget bị ảnh hưởng
• Bitget cho biết các ví lạnh vẫn an toàn
• Việc rút tiền đã bị tạm dừng trong quá trình rà soát bảo mật
• Gửi tiền và giao dịch vẫn hoạt động
• Bitget cho biết Quỹ Bảo vệ Người dùng của họ nắm giữ hơn $464M và bù đắp phần tổn thất được báo cáo
TẠI SAO ĐIỀU NÀY QUAN TRỌNG
Sự cố này cho thấy một rủi ro quan trọng về bảo mật sàn giao dịch: chỉ bảo vệ khóa riêng là chưa đủ.
Các hệ thống backend, logic tạo giao dịch, quy trình ủy quyền và hạ tầng ký cũng có thể trở thành bề mặt tấn công then chốt.
Bitget cho biết các điều tra viên vẫn đang xác định chính xác cách thức hệ thống backend bị xâm phạm như thế nào, và dự kiến sẽ có báo cáo đầy đủ về sự cố.
Đối với người giao dịch, điểm cần nhớ là đơn giản:
Bảo mật sàn giao dịch là một hệ thống toàn diện — không chỉ là vấn đề khóa riêng.
Đây vẫn là một sự cố đang diễn biến, vì vậy các chi tiết bổ sung có thể thay đổi khi quá trình điều tra tiến triển.
$QI $PHA $ARK
4
3
7.9k
·
--
CẬP NHẬT: Bitget cho biết các tin tặc Triều Tiên 🇰🇵 có thể đứng sau vụ xâm nhập trị giá 351,6 triệu USD, trích dẫn các địa chỉ IP liên quan đến các dịch vụ VPN từng được một nhóm tin tặc DPRK sử dụng.
Những kẻ tấn công đã xâm nhập vào hạ tầng máy chủ dịch vụ ví để giả mạo dữ liệu chuyển khoản, nhưng không lấy được khóa riêng của ví.
Một số tiền bị đánh cắp đã được thu hồi.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
CẬP NHẬT: Bitget cho biết các tin tặc Triều Tiên 🇰🇵 có thể đứng sau vụ xâm nhập trị giá 351,6 triệu USD, trích dẫn các địa chỉ IP liên quan đến các dịch vụ VPN từng được một nhóm tin tặc DPRK sử dụng.
Những kẻ tấn công đã xâm nhập vào hạ tầng máy chủ dịch vụ ví để giả mạo dữ liệu chuyển khoản, nhưng không lấy được khóa riêng của ví.
Một số tiền bị đánh cắp đã được thu hồi.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
Những kẻ tấn công đã xâm nhập vào hạ tầng máy chủ dịch vụ ví để giả mạo dữ liệu chuyển khoản, nhưng không lấy được khóa riêng của ví.
Một số tiền bị đánh cắp đã được thu hồi.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
43

·
--
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Cảnh báo bảo mật Crypto & Phân tích sự cố: Làm rõ vụ việc Bitget 🔐
Liên quan đến vụ xâm phạm Bitget, trên thị trường đang có rất nhiều thông tin bàn tán. Theo các báo cáo, sự cố này xảy ra do **Yêu cầu giả mạo (Forged Requests)**, chứ không phải do **trộm cắp khóa riêng** (Stolen Keys).
📌 Những điểm chính & Bài học cho nhà giao dịch:
• **Bảo mật API & Hệ thống:** Các sàn cần liên tục thực hiện kiểm tra/kiểm toán bảo mật và tăng cường các bước xác thực yêu cầu (request validation).
• **Không phải khóa bị đánh cắp:** Việc khóa riêng được bảo vệ là một dấu hiệu tích cực, nhưng các lỗ hổng bảo mật vẫn có thể tiềm ẩn rủi ro ở bất kỳ đâu.
• **An toàn quỹ là ưu tiên số một:** Khi có tin tức như vậy về bất kỳ sàn nào, hãy bật **2FA** cho tài khoản của bạn và luôn thận trọng hơn.
💡 Mẹo bảo mật nâng cao:
Hãy luôn giữ **số vốn lớn** của bạn trong **Self-Custody / Hardware Wallets** và chỉ dùng sàn cho **giao dịch chủ động**!
💬 Bạn nghĩ sao?
Bạn có giữ quỹ trên sàn hay bạn ưu tiên **Cold Wallet**? Hãy cho mình biết ở phần bình luận bên dưới! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Cảnh báo bảo mật Crypto & Phân tích sự cố: Làm rõ vụ việc Bitget 🔐
Liên quan đến vụ xâm phạm Bitget, trên thị trường đang có rất nhiều thông tin bàn tán. Theo các báo cáo, sự cố này xảy ra do **Yêu cầu giả mạo (Forged Requests)**, chứ không phải do **trộm cắp khóa riêng** (Stolen Keys).
📌 Những điểm chính & Bài học cho nhà giao dịch:
• **Bảo mật API & Hệ thống:** Các sàn cần liên tục thực hiện kiểm tra/kiểm toán bảo mật và tăng cường các bước xác thực yêu cầu (request validation).
• **Không phải khóa bị đánh cắp:** Việc khóa riêng được bảo vệ là một dấu hiệu tích cực, nhưng các lỗ hổng bảo mật vẫn có thể tiềm ẩn rủi ro ở bất kỳ đâu.
• **An toàn quỹ là ưu tiên số một:** Khi có tin tức như vậy về bất kỳ sàn nào, hãy bật **2FA** cho tài khoản của bạn và luôn thận trọng hơn.
💡 Mẹo bảo mật nâng cao:
Hãy luôn giữ **số vốn lớn** của bạn trong **Self-Custody / Hardware Wallets** và chỉ dùng sàn cho **giao dịch chủ động**!
💬 Bạn nghĩ sao?
Bạn có giữ quỹ trên sàn hay bạn ưu tiên **Cold Wallet**? Hãy cho mình biết ở phần bình luận bên dưới! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
🚨 Cảnh báo bảo mật Crypto & Phân tích sự cố: Làm rõ vụ việc Bitget 🔐
Liên quan đến vụ xâm phạm Bitget, trên thị trường đang có rất nhiều thông tin bàn tán. Theo các báo cáo, sự cố này xảy ra do **Yêu cầu giả mạo (Forged Requests)**, chứ không phải do **trộm cắp khóa riêng** (Stolen Keys).
📌 Những điểm chính & Bài học cho nhà giao dịch:
• **Bảo mật API & Hệ thống:** Các sàn cần liên tục thực hiện kiểm tra/kiểm toán bảo mật và tăng cường các bước xác thực yêu cầu (request validation).
• **Không phải khóa bị đánh cắp:** Việc khóa riêng được bảo vệ là một dấu hiệu tích cực, nhưng các lỗ hổng bảo mật vẫn có thể tiềm ẩn rủi ro ở bất kỳ đâu.
• **An toàn quỹ là ưu tiên số một:** Khi có tin tức như vậy về bất kỳ sàn nào, hãy bật **2FA** cho tài khoản của bạn và luôn thận trọng hơn.
💡 Mẹo bảo mật nâng cao:
Hãy luôn giữ **số vốn lớn** của bạn trong **Self-Custody / Hardware Wallets** và chỉ dùng sàn cho **giao dịch chủ động**!
💬 Bạn nghĩ sao?
Bạn có giữ quỹ trên sàn hay bạn ưu tiên **Cold Wallet**? Hãy cho mình biết ở phần bình luận bên dưới! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
56
#BitgetBreachForgedRequestsNotStolenKeys Đề cập đến một sự cố an ninh lớn vào ngày 24 tháng 9 năm 2026, khi sàn giao dịch tiền mã hóa Bitget bị tấn công, dẫn đến ước tính từ 351,6 triệu USD đến 387,5 triệu USD bị chuyển nhượng trái phép.
#BitgetBreachForgedRequestsNotStolenKeys Đề cập đến một sự cố an ninh lớn vào ngày 24 tháng 9 năm 2026, khi sàn giao dịch tiền mã hóa Bitget bị tấn công, dẫn đến ước tính từ 351,6 triệu USD đến 387,5 triệu USD bị chuyển nhượng trái phép.
1
79
·
--
#bitgetbreachforgedrequestsnotstolenkeys
Đột nhập vào nhà của Betgite: các yêu cầu chuyển tiền giả mạo, không bị đánh cắp khóa riêng
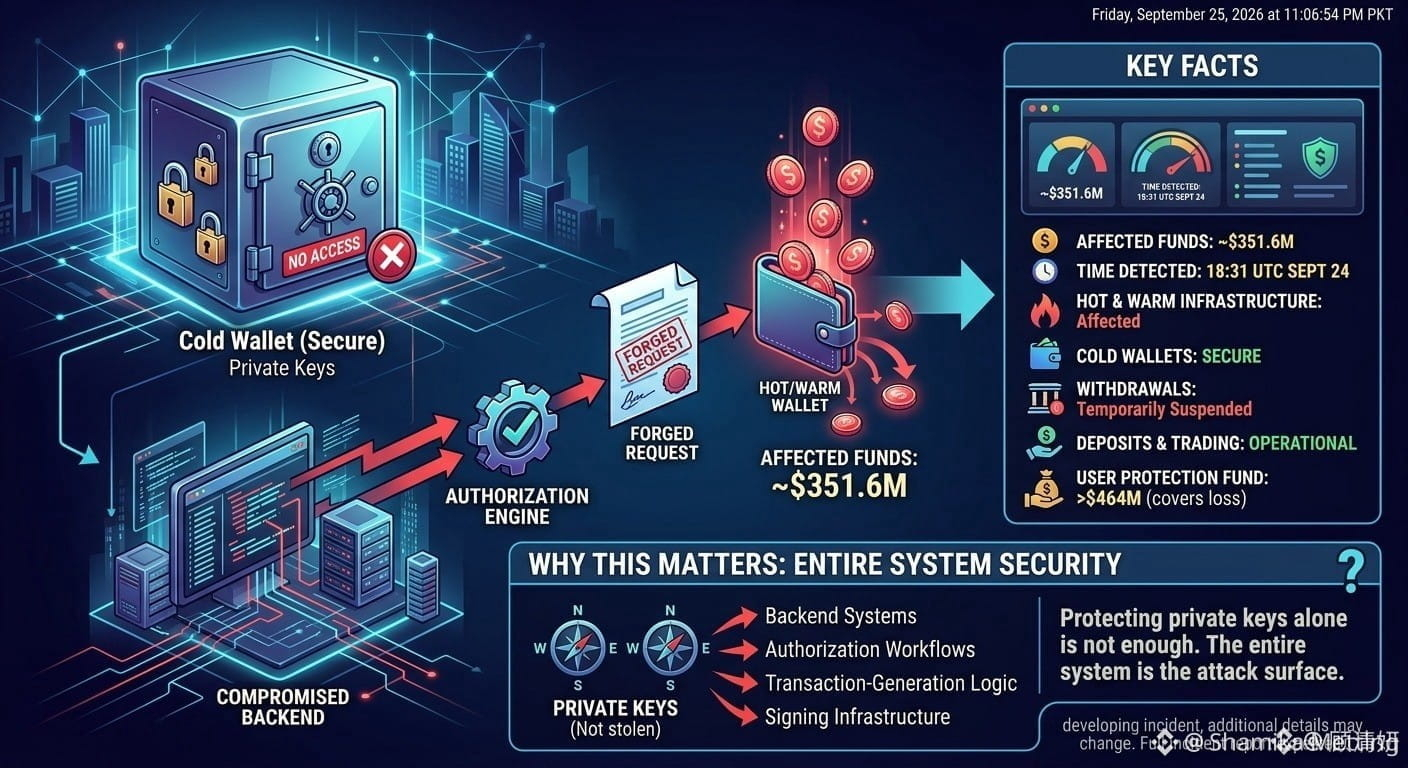
Betgite đã xác nhận rằng đã xảy ra một sự cố an ninh nghiêm trọng liên quan đến gần 351,6 triệu USD tài sản.
Nhưng có một điểm quan trọng:
Theo các báo cáo, kẻ tấn công không đánh cắp các khóa riêng của Betgite.
Thay vào đó, CEO của Betgite, Gracey Chen, cho biết kẻ tấn công đã xâm phạm hệ thống dịch vụ của ví ở phía máy chủ (backend wallet-service) và sử dụng quyền truy cập này để tạo giả thông tin chuyển tiền và thực hiện thao tác ủy quyền/ký.
Các ý chính
• Khoảng 351,6 triệu USD tài sản liên quan
• Sự cố được phát hiện lúc 18:31 (UTC) ngày 24 tháng 9
• Các thành phần hạ tầng của ví nóng và ví ấm (hot và warm) của Betgite đã bị ảnh hưởng
• Betgite khẳng định rằng các ví lạnh vẫn an toàn
• Các khoản rút tiền đã tạm thời bị đình chỉ trong quá trình rà soát an ninh
• Việc nạp tiền và giao dịch vẫn hoạt động bình thường
• Betgite khẳng định quỹ bảo vệ người dùng của họ có hơn 464 triệu USD và chi trả cho khoản lỗ được công bố
Vì sao điều này quan trọng
Sự cố này cho thấy một rủi ro lớn về an ninh đối với các sàn giao dịch: bảo vệ chỉ khóa riêng là chưa đủ.
Với các trader, kết luận rất đơn giản:
An ninh của một sàn là một hệ thống toàn diện — không chỉ là vấn đề khóa riêng.
Sự cố vẫn đang tiếp diễn, vì vậy các chi tiết bổ sung có thể thay đổi khi quá trình điều tra tiến triển
#CryptoTrading #BinanceSquare #CryptoMarkets
$PHA
{future}(PHAUSDT)
$ARK
{future}(ARKUSDT)
$MUBARAK
{future}(MUBARAKUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
Đột nhập vào nhà của Betgite: các yêu cầu chuyển tiền giả mạo, không bị đánh cắp khóa riêng
Betgite đã xác nhận rằng đã xảy ra một sự cố an ninh nghiêm trọng liên quan đến gần 351,6 triệu USD tài sản.
Nhưng có một điểm quan trọng:
Theo các báo cáo, kẻ tấn công không đánh cắp các khóa riêng của Betgite.
Thay vào đó, CEO của Betgite, Gracey Chen, cho biết kẻ tấn công đã xâm phạm hệ thống dịch vụ của ví ở phía máy chủ (backend wallet-service) và sử dụng quyền truy cập này để tạo giả thông tin chuyển tiền và thực hiện thao tác ủy quyền/ký.
Các ý chính
• Khoảng 351,6 triệu USD tài sản liên quan
• Sự cố được phát hiện lúc 18:31 (UTC) ngày 24 tháng 9
• Các thành phần hạ tầng của ví nóng và ví ấm (hot và warm) của Betgite đã bị ảnh hưởng
• Betgite khẳng định rằng các ví lạnh vẫn an toàn
• Các khoản rút tiền đã tạm thời bị đình chỉ trong quá trình rà soát an ninh
• Việc nạp tiền và giao dịch vẫn hoạt động bình thường
• Betgite khẳng định quỹ bảo vệ người dùng của họ có hơn 464 triệu USD và chi trả cho khoản lỗ được công bố
Vì sao điều này quan trọng
Sự cố này cho thấy một rủi ro lớn về an ninh đối với các sàn giao dịch: bảo vệ chỉ khóa riêng là chưa đủ.
Với các trader, kết luận rất đơn giản:
An ninh của một sàn là một hệ thống toàn diện — không chỉ là vấn đề khóa riêng.
Sự cố vẫn đang tiếp diễn, vì vậy các chi tiết bổ sung có thể thay đổi khi quá trình điều tra tiến triển
#CryptoTrading #BinanceSquare #CryptoMarkets
$PHA
$ARK
$MUBARAK
Đột nhập vào nhà của Betgite: các yêu cầu chuyển tiền giả mạo, không bị đánh cắp khóa riêng
Betgite đã xác nhận rằng đã xảy ra một sự cố an ninh nghiêm trọng liên quan đến gần 351,6 triệu USD tài sản.
Nhưng có một điểm quan trọng:
Theo các báo cáo, kẻ tấn công không đánh cắp các khóa riêng của Betgite.
Thay vào đó, CEO của Betgite, Gracey Chen, cho biết kẻ tấn công đã xâm phạm hệ thống dịch vụ của ví ở phía máy chủ (backend wallet-service) và sử dụng quyền truy cập này để tạo giả thông tin chuyển tiền và thực hiện thao tác ủy quyền/ký.
Các ý chính
• Khoảng 351,6 triệu USD tài sản liên quan
• Sự cố được phát hiện lúc 18:31 (UTC) ngày 24 tháng 9
• Các thành phần hạ tầng của ví nóng và ví ấm (hot và warm) của Betgite đã bị ảnh hưởng
• Betgite khẳng định rằng các ví lạnh vẫn an toàn
• Các khoản rút tiền đã tạm thời bị đình chỉ trong quá trình rà soát an ninh
• Việc nạp tiền và giao dịch vẫn hoạt động bình thường
• Betgite khẳng định quỹ bảo vệ người dùng của họ có hơn 464 triệu USD và chi trả cho khoản lỗ được công bố
Vì sao điều này quan trọng
Sự cố này cho thấy một rủi ro lớn về an ninh đối với các sàn giao dịch: bảo vệ chỉ khóa riêng là chưa đủ.
Với các trader, kết luận rất đơn giản:
An ninh của một sàn là một hệ thống toàn diện — không chỉ là vấn đề khóa riêng.
Sự cố vẫn đang tiếp diễn, vì vậy các chi tiết bổ sung có thể thay đổi khi quá trình điều tra tiến triển
#CryptoTrading #BinanceSquare #CryptoMarkets
$PHA
$ARK
$MUBARAK
652

·
--
Bạn nghĩ rằng các yêu cầu giả mạo đồng nghĩa với việc không có rủi ro thực sự
Điều đó nghe có vẻ yên tâm nhưng lại bỏ qua cách các sàn bị gây áp lực
Nếu họ đang giả mạo yêu cầu thì hệ thống đã bị hỏng chứ không phải do khóa
Các trader không quan tâm lý do lỗ hổng xảy ra mà chỉ cần nó đã hoạt động
Tôi đang theo dõi họ vá và phản hồi nhanh đến mức nào
Chứ không phải câu chuyện xung quanh việc bị đánh cắp khóa hay không
Nếu họ công bố đầy đủ báo cáo pháp y và nó cho thấy không có lỗi hệ thống
Thì tôi sẽ thừa nhận rằng tôi đã phản ứng quá mức
Bạn nghĩ là an toàn
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews
Bạn nghĩ rằng các yêu cầu giả mạo đồng nghĩa với việc không có rủi ro thực sự
Điều đó nghe có vẻ yên tâm nhưng lại bỏ qua cách các sàn bị gây áp lực
Nếu họ đang giả mạo yêu cầu thì hệ thống đã bị hỏng chứ không phải do khóa
Các trader không quan tâm lý do lỗ hổng xảy ra mà chỉ cần nó đã hoạt động
Tôi đang theo dõi họ vá và phản hồi nhanh đến mức nào
Chứ không phải câu chuyện xung quanh việc bị đánh cắp khóa hay không
Nếu họ công bố đầy đủ báo cáo pháp y và nó cho thấy không có lỗi hệ thống
Thì tôi sẽ thừa nhận rằng tôi đã phản ứng quá mức
Bạn nghĩ là an toàn
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews
Điều đó nghe có vẻ yên tâm nhưng lại bỏ qua cách các sàn bị gây áp lực
Nếu họ đang giả mạo yêu cầu thì hệ thống đã bị hỏng chứ không phải do khóa
Các trader không quan tâm lý do lỗ hổng xảy ra mà chỉ cần nó đã hoạt động
Tôi đang theo dõi họ vá và phản hồi nhanh đến mức nào
Chứ không phải câu chuyện xung quanh việc bị đánh cắp khóa hay không
Nếu họ công bố đầy đủ báo cáo pháp y và nó cho thấy không có lỗi hệ thống
Thì tôi sẽ thừa nhận rằng tôi đã phản ứng quá mức
Bạn nghĩ là an toàn
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews
55
·
--
Giảm giá
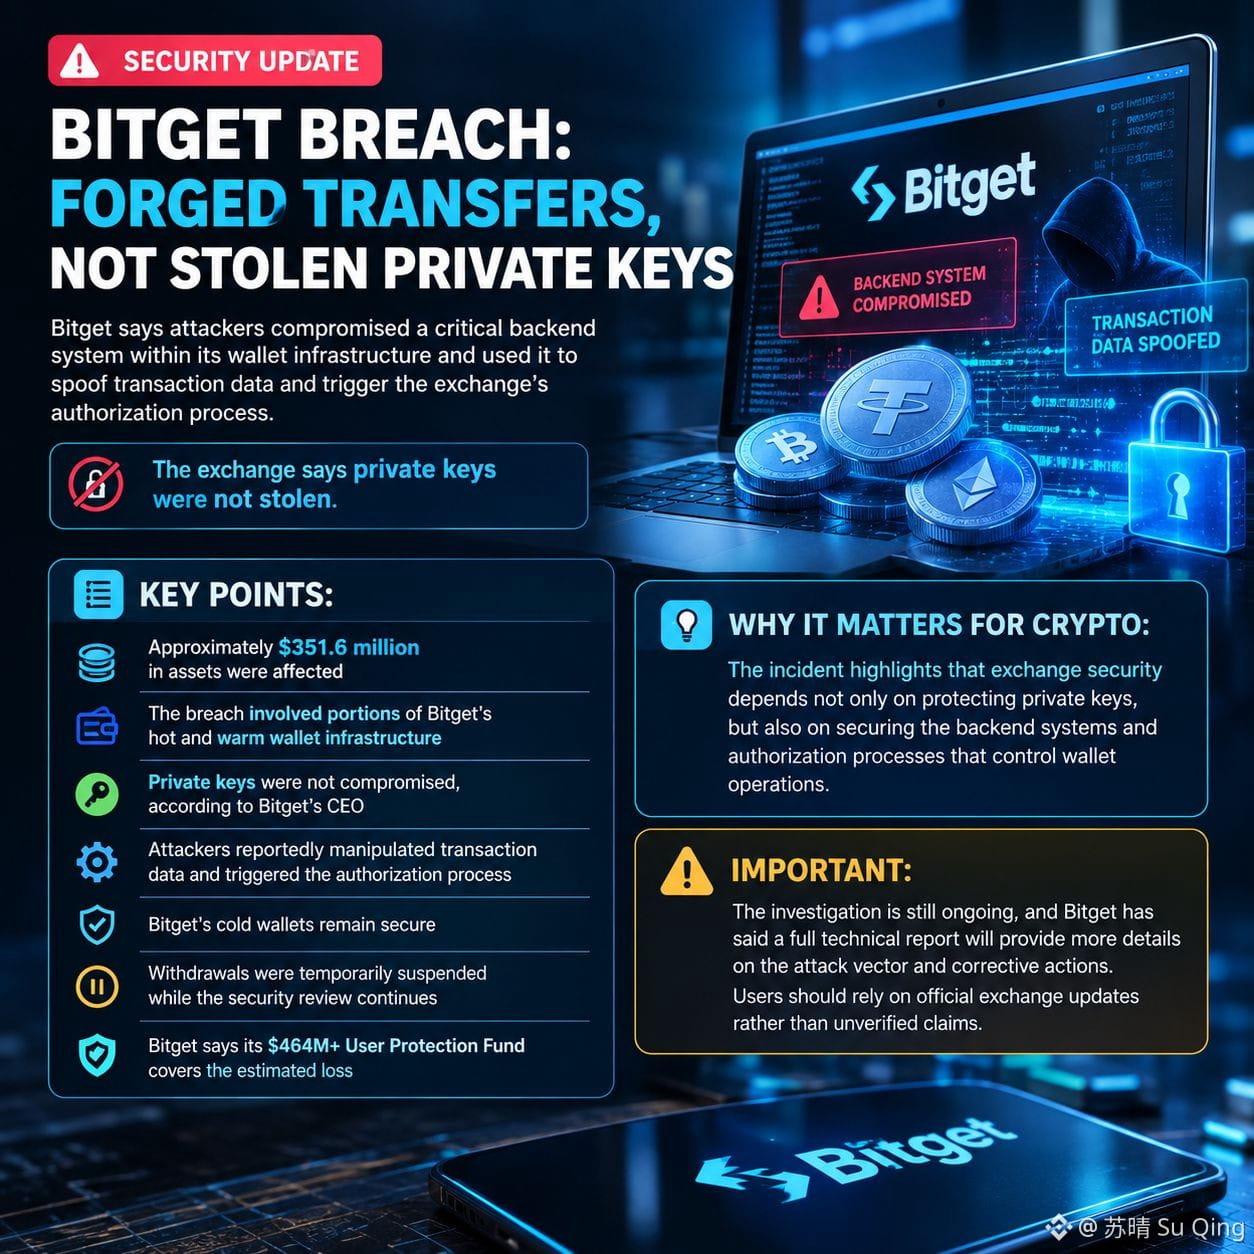
#BitgetBreachForgedRequestsNotStolenKeys
🚨 BIỆTGET BỊ TẤN CÔNG: CÁC CHUYỂN KHOẢN GIẢ MẠO, KHÔNG PHẢI LẤY TRỘM KHÓA RIÊNG TƯ
Bitget cho biết kẻ tấn công đã xâm nhập một hệ thống back-end quan trọng trong hạ tầng ví và sử dụng nó để giả mạo dữ liệu giao dịch, từ đó kích hoạt quy trình cấp quyền (ủy quyền) của sàn.
Sàn cho biết không bị đánh cắp khóa riêng tư.
📊 Các điểm chính:
• Khoảng 351,6 triệu USD tài sản bị ảnh hưởng
• Vụ xâm nhập liên quan đến một phần hạ tầng ví nóng và ví ấm của Bitget
• Theo CEO của Bitget, khóa riêng tư không bị xâm phạm
• Theo báo cáo, kẻ tấn công đã thao túng dữ liệu giao dịch và kích hoạt quy trình cấp quyền
• Các ví lạnh của Bitget vẫn an toàn
• Việc rút tiền tạm thời bị đình chỉ trong khi quá trình rà soát bảo mật tiếp tục
• Bitget cho biết Quỹ Bảo vệ Người dùng (User Protection Fund) trị giá 464 triệu USD+ của hãng có khả năng chi trả cho khoản lỗ ước tính
🔎 Vì sao điều này quan trọng đối với crypto:
Sự cố này cho thấy bảo mật của sàn không chỉ nằm ở việc bảo vệ khóa riêng tư, mà còn ở việc bảo vệ các hệ thống back-end và quy trình cấp quyền kiểm soát hoạt động của ví.
⚠️ Lưu ý quan trọng:
Cuộc điều tra vẫn đang diễn ra, và Bitget cho biết một báo cáo kỹ thuật đầy đủ sẽ cung cấp thêm chi tiết về vectơ tấn công và các biện pháp khắc phục. Người dùng nên dựa vào các cập nhật chính thức từ sàn thay vì các tuyên bố chưa được xác minh.
$SAGA
{future}(SAGAUSDT)
$TUT
{future}(TUTUSDT)
$LSK
{future}(LSKUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 BIỆTGET BỊ TẤN CÔNG: CÁC CHUYỂN KHOẢN GIẢ MẠO, KHÔNG PHẢI LẤY TRỘM KHÓA RIÊNG TƯ
Bitget cho biết kẻ tấn công đã xâm nhập một hệ thống back-end quan trọng trong hạ tầng ví và sử dụng nó để giả mạo dữ liệu giao dịch, từ đó kích hoạt quy trình cấp quyền (ủy quyền) của sàn.
Sàn cho biết không bị đánh cắp khóa riêng tư.
📊 Các điểm chính:
• Khoảng 351,6 triệu USD tài sản bị ảnh hưởng
• Vụ xâm nhập liên quan đến một phần hạ tầng ví nóng và ví ấm của Bitget
• Theo CEO của Bitget, khóa riêng tư không bị xâm phạm
• Theo báo cáo, kẻ tấn công đã thao túng dữ liệu giao dịch và kích hoạt quy trình cấp quyền
• Các ví lạnh của Bitget vẫn an toàn
• Việc rút tiền tạm thời bị đình chỉ trong khi quá trình rà soát bảo mật tiếp tục
• Bitget cho biết Quỹ Bảo vệ Người dùng (User Protection Fund) trị giá 464 triệu USD+ của hãng có khả năng chi trả cho khoản lỗ ước tính
🔎 Vì sao điều này quan trọng đối với crypto:
Sự cố này cho thấy bảo mật của sàn không chỉ nằm ở việc bảo vệ khóa riêng tư, mà còn ở việc bảo vệ các hệ thống back-end và quy trình cấp quyền kiểm soát hoạt động của ví.
⚠️ Lưu ý quan trọng:
Cuộc điều tra vẫn đang diễn ra, và Bitget cho biết một báo cáo kỹ thuật đầy đủ sẽ cung cấp thêm chi tiết về vectơ tấn công và các biện pháp khắc phục. Người dùng nên dựa vào các cập nhật chính thức từ sàn thay vì các tuyên bố chưa được xác minh.
$SAGA
$TUT
$LSK
🚨 BIỆTGET BỊ TẤN CÔNG: CÁC CHUYỂN KHOẢN GIẢ MẠO, KHÔNG PHẢI LẤY TRỘM KHÓA RIÊNG TƯ
Bitget cho biết kẻ tấn công đã xâm nhập một hệ thống back-end quan trọng trong hạ tầng ví và sử dụng nó để giả mạo dữ liệu giao dịch, từ đó kích hoạt quy trình cấp quyền (ủy quyền) của sàn.
Sàn cho biết không bị đánh cắp khóa riêng tư.
📊 Các điểm chính:
• Khoảng 351,6 triệu USD tài sản bị ảnh hưởng
• Vụ xâm nhập liên quan đến một phần hạ tầng ví nóng và ví ấm của Bitget
• Theo CEO của Bitget, khóa riêng tư không bị xâm phạm
• Theo báo cáo, kẻ tấn công đã thao túng dữ liệu giao dịch và kích hoạt quy trình cấp quyền
• Các ví lạnh của Bitget vẫn an toàn
• Việc rút tiền tạm thời bị đình chỉ trong khi quá trình rà soát bảo mật tiếp tục
• Bitget cho biết Quỹ Bảo vệ Người dùng (User Protection Fund) trị giá 464 triệu USD+ của hãng có khả năng chi trả cho khoản lỗ ước tính
🔎 Vì sao điều này quan trọng đối với crypto:
Sự cố này cho thấy bảo mật của sàn không chỉ nằm ở việc bảo vệ khóa riêng tư, mà còn ở việc bảo vệ các hệ thống back-end và quy trình cấp quyền kiểm soát hoạt động của ví.
⚠️ Lưu ý quan trọng:
Cuộc điều tra vẫn đang diễn ra, và Bitget cho biết một báo cáo kỹ thuật đầy đủ sẽ cung cấp thêm chi tiết về vectơ tấn công và các biện pháp khắc phục. Người dùng nên dựa vào các cập nhật chính thức từ sàn thay vì các tuyên bố chưa được xác minh.
$SAGA
$TUT
$LSK
968
·
--
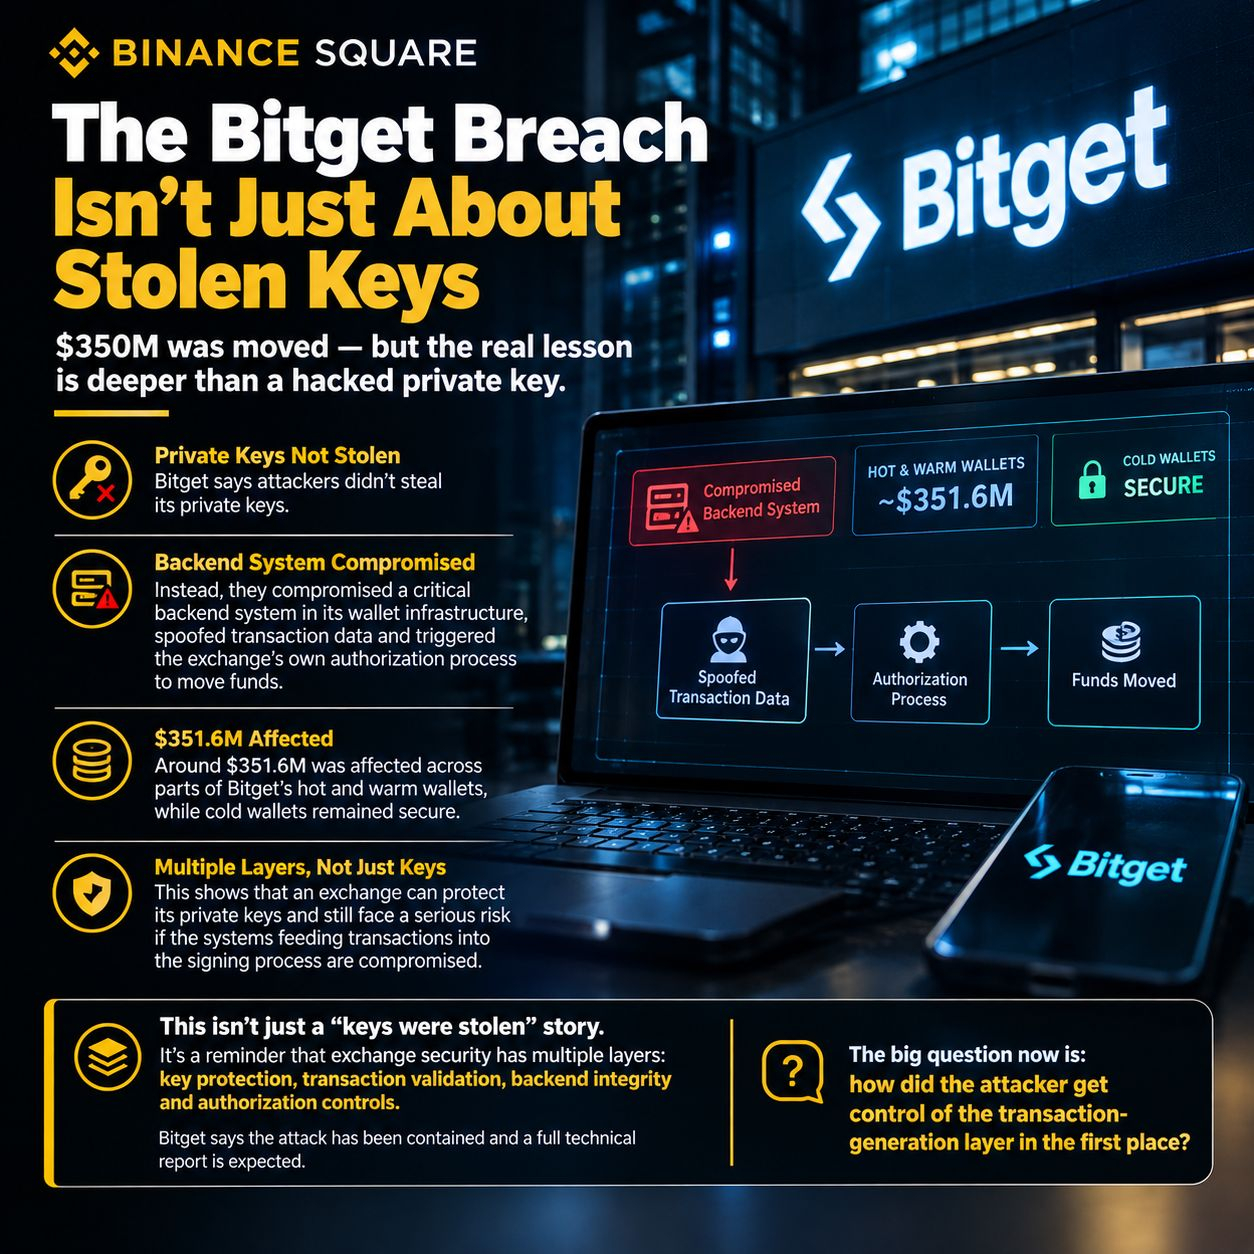
#bitgetbreachforgedrequestsnotstolenkeys
Vụ xâm nhập Bitget mang đến một bài học thú vị hơn nhiều so với câu chuyện “$350M đã bị hack”.
Bitget cho biết kẻ tấn công không đánh cắp khóa riêng của họ.
Thay vào đó, chúng xâm nhập một hệ thống back-end quan trọng bên trong hạ tầng ví, giả mạo dữ liệu giao dịch và kích hoạt chính quy trình ủy quyền của sàn để chuyển tiền.
Khoảng $351,6M đã bị ảnh hưởng trên một số phần thuộc ví nóng và ví ấm của Bitget, trong khi sàn này khẳng định các ví lạnh của họ vẫn an toàn.
Đó là phần mà tôi nghĩ cần được chú ý.
Một sàn giao dịch tiền mã hóa có thể bảo vệ khóa riêng của mình, nhưng vẫn gặp vấn đề bảo mật nghiêm trọng nếu các hệ thống cung cấp giao dịch cho quy trình ký có thể bị xâm phạm.
Vì vậy, đây không chỉ là câu chuyện về “khóa bị đánh cắp”.
Đây là lời nhắc rằng bảo mật của sàn giao dịch có nhiều lớp: bảo vệ khóa, thẩm định giao dịch, tính toàn vẹn của back-end và các cơ chế kiểm soát ủy quyền.
Bitget cho biết cuộc tấn công đã được khống chế và một báo cáo kỹ thuật đầy đủ được kỳ vọng sẽ sớm được công bố.
Câu hỏi lớn bây giờ là: kẻ tấn công đã giành quyền kiểm soát lớp tạo giao dịch ngay từ đầu bằng cách nào?
#Bitget #CryptoSecurity #CyberSecurity
#bitgetbreachforgedrequestsnotstolenkeys
Vụ xâm nhập Bitget mang đến một bài học thú vị hơn nhiều so với câu chuyện “$350M đã bị hack”.
Bitget cho biết kẻ tấn công không đánh cắp khóa riêng của họ.
Thay vào đó, chúng xâm nhập một hệ thống back-end quan trọng bên trong hạ tầng ví, giả mạo dữ liệu giao dịch và kích hoạt chính quy trình ủy quyền của sàn để chuyển tiền.
Khoảng $351,6M đã bị ảnh hưởng trên một số phần thuộc ví nóng và ví ấm của Bitget, trong khi sàn này khẳng định các ví lạnh của họ vẫn an toàn.
Đó là phần mà tôi nghĩ cần được chú ý.
Một sàn giao dịch tiền mã hóa có thể bảo vệ khóa riêng của mình, nhưng vẫn gặp vấn đề bảo mật nghiêm trọng nếu các hệ thống cung cấp giao dịch cho quy trình ký có thể bị xâm phạm.
Vì vậy, đây không chỉ là câu chuyện về “khóa bị đánh cắp”.
Đây là lời nhắc rằng bảo mật của sàn giao dịch có nhiều lớp: bảo vệ khóa, thẩm định giao dịch, tính toàn vẹn của back-end và các cơ chế kiểm soát ủy quyền.
Bitget cho biết cuộc tấn công đã được khống chế và một báo cáo kỹ thuật đầy đủ được kỳ vọng sẽ sớm được công bố.
Câu hỏi lớn bây giờ là: kẻ tấn công đã giành quyền kiểm soát lớp tạo giao dịch ngay từ đầu bằng cách nào?
#Bitget #CryptoSecurity #CyberSecurity
Vụ xâm nhập Bitget mang đến một bài học thú vị hơn nhiều so với câu chuyện “$350M đã bị hack”.
Bitget cho biết kẻ tấn công không đánh cắp khóa riêng của họ.
Thay vào đó, chúng xâm nhập một hệ thống back-end quan trọng bên trong hạ tầng ví, giả mạo dữ liệu giao dịch và kích hoạt chính quy trình ủy quyền của sàn để chuyển tiền.
Khoảng $351,6M đã bị ảnh hưởng trên một số phần thuộc ví nóng và ví ấm của Bitget, trong khi sàn này khẳng định các ví lạnh của họ vẫn an toàn.
Đó là phần mà tôi nghĩ cần được chú ý.
Một sàn giao dịch tiền mã hóa có thể bảo vệ khóa riêng của mình, nhưng vẫn gặp vấn đề bảo mật nghiêm trọng nếu các hệ thống cung cấp giao dịch cho quy trình ký có thể bị xâm phạm.
Vì vậy, đây không chỉ là câu chuyện về “khóa bị đánh cắp”.
Đây là lời nhắc rằng bảo mật của sàn giao dịch có nhiều lớp: bảo vệ khóa, thẩm định giao dịch, tính toàn vẹn của back-end và các cơ chế kiểm soát ủy quyền.
Bitget cho biết cuộc tấn công đã được khống chế và một báo cáo kỹ thuật đầy đủ được kỳ vọng sẽ sớm được công bố.
Câu hỏi lớn bây giờ là: kẻ tấn công đã giành quyền kiểm soát lớp tạo giao dịch ngay từ đầu bằng cách nào?
#Bitget #CryptoSecurity #CyberSecurity
1
86

#BitgetBreachForgedRequestsNotStolenKeys
🚨 Bị xâm nhập “Bitget”: các khoản chuyển đổi giả mạo, không phải khóa riêng bị đánh cắp
Bitget cho biết kẻ tấn công đã lấy cắp một “cửa hậu” (backdoor) quan trọng trong hệ thống quản trị của họ và sử dụng nó để che giấu dữ liệu giao dịch cũng như kích hoạt quy trình ủy quyền đặc thù của sàn giao dịch.
Sàn giao dịch cho biết các khóa riêng không bị đánh cắp.
📊 Các ý chính:
• Tài sản bị ảnh hưởng trị giá xấp xỉ 351,6 triệu USD
• Vụ xâm nhập liên quan đến một phần hệ thống trong hạ tầng của các ví nóng và ví ấm của Bitget
• Không bị xâm phạm khóa riêng, theo giám đốc điều hành Bitget
• Cho rằng kẻ tấn công đã can thiệp dữ liệu giao dịch và khởi chạy quy trình ủy quyền
• Các ví lạnh của Bitget vẫn an toàn
• Bitget cho biết Quỹ Bảo vệ Người dùng của họ (464 triệu USD +) sẽ bù đắp cho khoản lỗ ước tính
🔎 Vì sao điều này quan trọng đối với tiền mã hóa:
Sự cố cho thấy an ninh của các sàn giao dịch không chỉ dựa vào việc bảo vệ khóa riêng, mà còn cần đảm bảo an toàn cho các hệ thống máy chủ (back-end) và các quy trình ủy quyền kiểm soát hoạt động của ví.
⚠️ Lưu ý:
Các cuộc điều tra vẫn đang được tiến hành. Bitget cho biết một báo cáo kỹ thuật toàn diện sẽ cung cấp thêm chi tiết về cách thức tấn công và các biện pháp khắc phục.
Người dùng nên dựa vào các cập nhật chính thức từ sàn giao dịch thay vì các cáo buộc chưa được xác thực.
Vui lòng theo dõi
$SAGA
{future}(SAGAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Bị xâm nhập “Bitget”: các khoản chuyển đổi giả mạo, không phải khóa riêng bị đánh cắp
Bitget cho biết kẻ tấn công đã lấy cắp một “cửa hậu” (backdoor) quan trọng trong hệ thống quản trị của họ và sử dụng nó để che giấu dữ liệu giao dịch cũng như kích hoạt quy trình ủy quyền đặc thù của sàn giao dịch.
Sàn giao dịch cho biết các khóa riêng không bị đánh cắp.
📊 Các ý chính:
• Tài sản bị ảnh hưởng trị giá xấp xỉ 351,6 triệu USD
• Vụ xâm nhập liên quan đến một phần hệ thống trong hạ tầng của các ví nóng và ví ấm của Bitget
• Không bị xâm phạm khóa riêng, theo giám đốc điều hành Bitget
• Cho rằng kẻ tấn công đã can thiệp dữ liệu giao dịch và khởi chạy quy trình ủy quyền
• Các ví lạnh của Bitget vẫn an toàn
• Bitget cho biết Quỹ Bảo vệ Người dùng của họ (464 triệu USD +) sẽ bù đắp cho khoản lỗ ước tính
🔎 Vì sao điều này quan trọng đối với tiền mã hóa:
Sự cố cho thấy an ninh của các sàn giao dịch không chỉ dựa vào việc bảo vệ khóa riêng, mà còn cần đảm bảo an toàn cho các hệ thống máy chủ (back-end) và các quy trình ủy quyền kiểm soát hoạt động của ví.
⚠️ Lưu ý:
Các cuộc điều tra vẫn đang được tiến hành. Bitget cho biết một báo cáo kỹ thuật toàn diện sẽ cung cấp thêm chi tiết về cách thức tấn công và các biện pháp khắc phục.
Người dùng nên dựa vào các cập nhật chính thức từ sàn giao dịch thay vì các cáo buộc chưa được xác thực.
Vui lòng theo dõi
$SAGA
🚨 Bị xâm nhập “Bitget”: các khoản chuyển đổi giả mạo, không phải khóa riêng bị đánh cắp
Bitget cho biết kẻ tấn công đã lấy cắp một “cửa hậu” (backdoor) quan trọng trong hệ thống quản trị của họ và sử dụng nó để che giấu dữ liệu giao dịch cũng như kích hoạt quy trình ủy quyền đặc thù của sàn giao dịch.
Sàn giao dịch cho biết các khóa riêng không bị đánh cắp.
📊 Các ý chính:
• Tài sản bị ảnh hưởng trị giá xấp xỉ 351,6 triệu USD
• Vụ xâm nhập liên quan đến một phần hệ thống trong hạ tầng của các ví nóng và ví ấm của Bitget
• Không bị xâm phạm khóa riêng, theo giám đốc điều hành Bitget
• Cho rằng kẻ tấn công đã can thiệp dữ liệu giao dịch và khởi chạy quy trình ủy quyền
• Các ví lạnh của Bitget vẫn an toàn
• Bitget cho biết Quỹ Bảo vệ Người dùng của họ (464 triệu USD +) sẽ bù đắp cho khoản lỗ ước tính
🔎 Vì sao điều này quan trọng đối với tiền mã hóa:
Sự cố cho thấy an ninh của các sàn giao dịch không chỉ dựa vào việc bảo vệ khóa riêng, mà còn cần đảm bảo an toàn cho các hệ thống máy chủ (back-end) và các quy trình ủy quyền kiểm soát hoạt động của ví.
⚠️ Lưu ý:
Các cuộc điều tra vẫn đang được tiến hành. Bitget cho biết một báo cáo kỹ thuật toàn diện sẽ cung cấp thêm chi tiết về cách thức tấn công và các biện pháp khắc phục.
Người dùng nên dựa vào các cập nhật chính thức từ sàn giao dịch thay vì các cáo buộc chưa được xác thực.
Vui lòng theo dõi
$SAGA
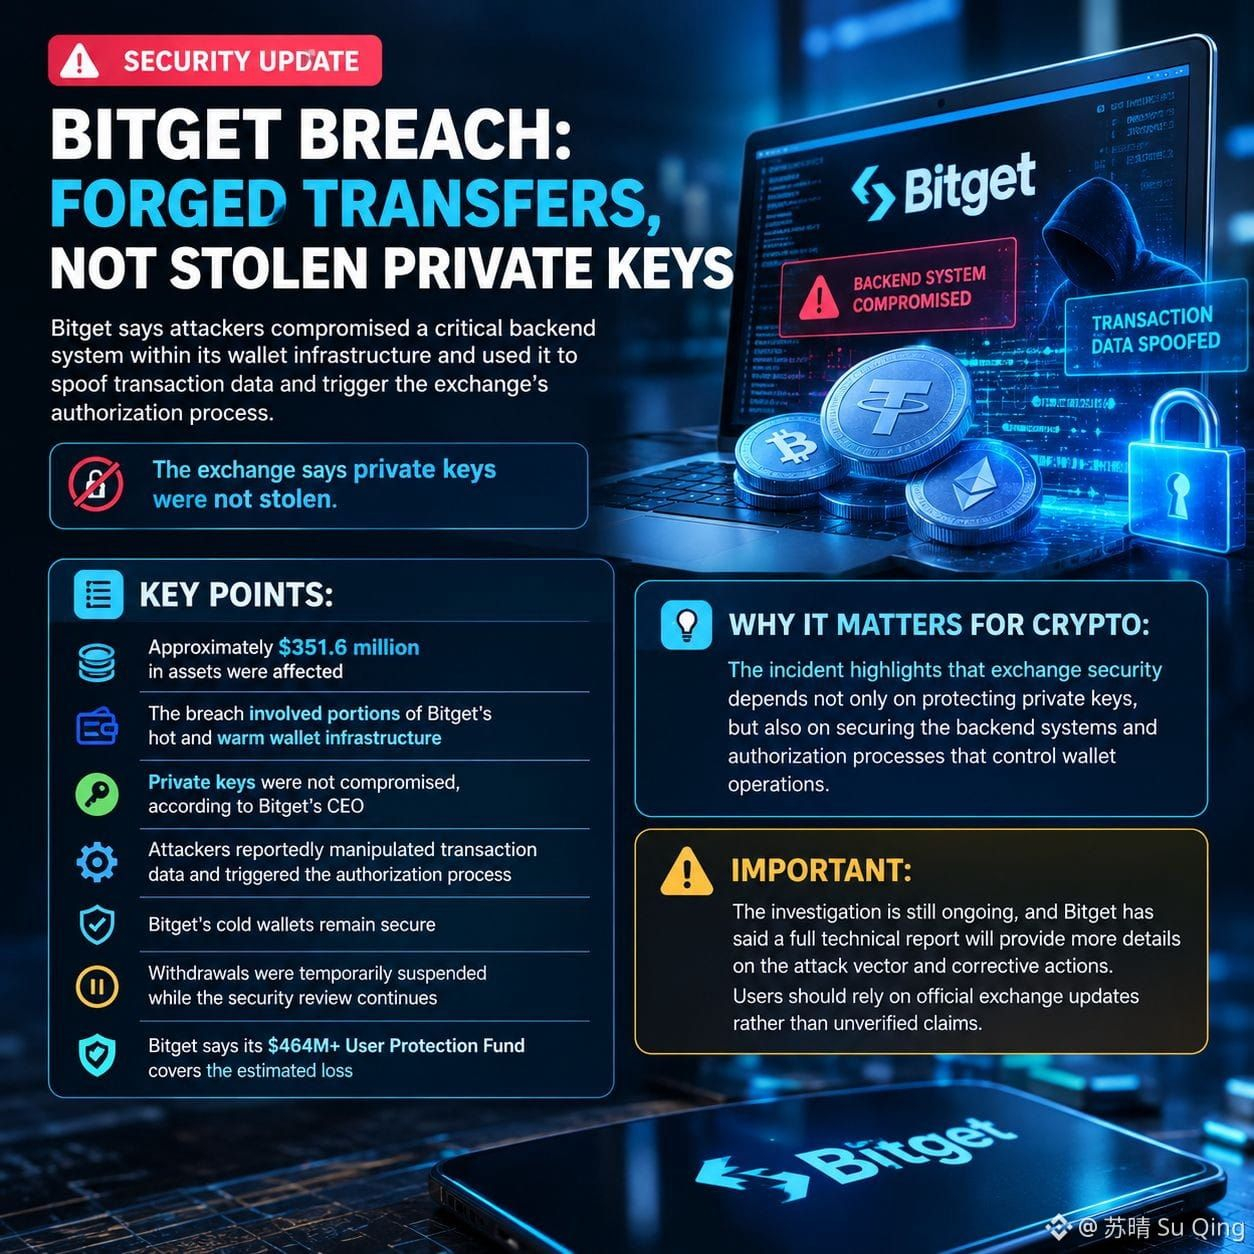
1
216
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Cập nhật sự cố bị xâm phạm của Bitget: Lấy mạo danh, không phải lấy cắp khóa!
Sàn giao dịch tiền mã hóa Bitget gần đây đã chịu một vụ vi phạm an ninh nghiêm trọng trị giá 351,6 triệu USD. Tuy nhiên, CEO Gracy Chen xác nhận rằng các khóa riêng không hề bị đánh cắp.
Thay vào đó, tin tặc đã xâm nhập vào một hệ thống ví backend, giả mạo dữ liệu giao dịch để đẩy các yêu cầu rút tiền giả thông qua các kênh ủy quyền thông thường. Hãy hình dung như việc luồn giấy tờ giả ngay qua ô cửa của giao dịch viên.
Lưu trữ lạnh vẫn an toàn hoàn toàn, và quỹ bảo vệ người dùng 464 triệu USD của Bitget bù đắp hoàn toàn cho khoản thiệt hại. Dù việc rút tiền tạm thời bị tạm dừng để kiểm tra an ninh, giao dịch và nạp tiền vẫn diễn ra bình thường. 🛡️📉
Bạn nghĩ gì về vectơ tấn công backend này?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Cập nhật sự cố bị xâm phạm của Bitget: Lấy mạo danh, không phải lấy cắp khóa!
Sàn giao dịch tiền mã hóa Bitget gần đây đã chịu một vụ vi phạm an ninh nghiêm trọng trị giá 351,6 triệu USD. Tuy nhiên, CEO Gracy Chen xác nhận rằng các khóa riêng không hề bị đánh cắp.
Thay vào đó, tin tặc đã xâm nhập vào một hệ thống ví backend, giả mạo dữ liệu giao dịch để đẩy các yêu cầu rút tiền giả thông qua các kênh ủy quyền thông thường. Hãy hình dung như việc luồn giấy tờ giả ngay qua ô cửa của giao dịch viên.
Lưu trữ lạnh vẫn an toàn hoàn toàn, và quỹ bảo vệ người dùng 464 triệu USD của Bitget bù đắp hoàn toàn cho khoản thiệt hại. Dù việc rút tiền tạm thời bị tạm dừng để kiểm tra an ninh, giao dịch và nạp tiền vẫn diễn ra bình thường. 🛡️📉
Bạn nghĩ gì về vectơ tấn công backend này?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@HANI_Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
🚨 Cập nhật sự cố bị xâm phạm của Bitget: Lấy mạo danh, không phải lấy cắp khóa!
Sàn giao dịch tiền mã hóa Bitget gần đây đã chịu một vụ vi phạm an ninh nghiêm trọng trị giá 351,6 triệu USD. Tuy nhiên, CEO Gracy Chen xác nhận rằng các khóa riêng không hề bị đánh cắp.
Thay vào đó, tin tặc đã xâm nhập vào một hệ thống ví backend, giả mạo dữ liệu giao dịch để đẩy các yêu cầu rút tiền giả thông qua các kênh ủy quyền thông thường. Hãy hình dung như việc luồn giấy tờ giả ngay qua ô cửa của giao dịch viên.
Lưu trữ lạnh vẫn an toàn hoàn toàn, và quỹ bảo vệ người dùng 464 triệu USD của Bitget bù đắp hoàn toàn cho khoản thiệt hại. Dù việc rút tiền tạm thời bị tạm dừng để kiểm tra an ninh, giao dịch và nạp tiền vẫn diễn ra bình thường. 🛡️📉
Bạn nghĩ gì về vectơ tấn công backend này?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@HANI_Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
3
202
·
--
#bitgetbreachforgedrequestsnotstolenkeys
Giả mạo cơ sở hạ tầng: Bitget mất 351,6 triệu USD như thế nào mà không làm lộ khóa riêng $BTC
{spot}(BTCUSDT)
Bitget đã chịu một sự cố vi phạm bảo mật trị giá 351,6 triệu USD ảnh hưởng đến các lớp ví nóng và ví ấm, nhưng CEO Gracy Chen xác nhận rằng các khóa riêng mật mã không hề bị xâm phạm. Thay vào đó, kẻ tấn công đã xâm nhập vào một hệ thống backend cốt lõi trong hạ tầng ví của sàn, cho phép chúng giả mạo các yêu cầu rút tiền gian lận và đánh lừa quy trình ủy quyền tự động ký và thực thi các khoản chuyển tiền trái phép. Vì các khóa riêng vẫn còn nguyên vẹn, tài sản lưu trữ lạnh không bị ảnh hưởng, ngăn không cho sàn bị rút cạn hoàn toàn. Xét về rủi ro, Quỹ Bảo vệ Người dùng trị giá 464 triệu USD của Bitget chi trả 100% số vốn bị đánh cắp; tuy nhiên, trong khi giao dịch và tiền gửi vẫn mở, việc rút tiền đã tạm thời bị đóng băng chờ hoàn tất kiểm toán toàn bộ hệ thống. Sự việc này nêu bật một xu hướng thay đổi bảo mật ngày càng gia tăng: các lỗ hổng bảo mật của sàn giao dịch hiện đại đang nhắm nhiều hơn vào luồng công việc API và đường ống ủy quyền backend thay vì đánh cắp khóa riêng một cách thô. $BNB
{spot}(BNBUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
Giả mạo cơ sở hạ tầng: Bitget mất 351,6 triệu USD như thế nào mà không làm lộ khóa riêng $BTC
Bitget đã chịu một sự cố vi phạm bảo mật trị giá 351,6 triệu USD ảnh hưởng đến các lớp ví nóng và ví ấm, nhưng CEO Gracy Chen xác nhận rằng các khóa riêng mật mã không hề bị xâm phạm. Thay vào đó, kẻ tấn công đã xâm nhập vào một hệ thống backend cốt lõi trong hạ tầng ví của sàn, cho phép chúng giả mạo các yêu cầu rút tiền gian lận và đánh lừa quy trình ủy quyền tự động ký và thực thi các khoản chuyển tiền trái phép. Vì các khóa riêng vẫn còn nguyên vẹn, tài sản lưu trữ lạnh không bị ảnh hưởng, ngăn không cho sàn bị rút cạn hoàn toàn. Xét về rủi ro, Quỹ Bảo vệ Người dùng trị giá 464 triệu USD của Bitget chi trả 100% số vốn bị đánh cắp; tuy nhiên, trong khi giao dịch và tiền gửi vẫn mở, việc rút tiền đã tạm thời bị đóng băng chờ hoàn tất kiểm toán toàn bộ hệ thống. Sự việc này nêu bật một xu hướng thay đổi bảo mật ngày càng gia tăng: các lỗ hổng bảo mật của sàn giao dịch hiện đại đang nhắm nhiều hơn vào luồng công việc API và đường ống ủy quyền backend thay vì đánh cắp khóa riêng một cách thô. $BNB
Giả mạo cơ sở hạ tầng: Bitget mất 351,6 triệu USD như thế nào mà không làm lộ khóa riêng $BTC
Bitget đã chịu một sự cố vi phạm bảo mật trị giá 351,6 triệu USD ảnh hưởng đến các lớp ví nóng và ví ấm, nhưng CEO Gracy Chen xác nhận rằng các khóa riêng mật mã không hề bị xâm phạm. Thay vào đó, kẻ tấn công đã xâm nhập vào một hệ thống backend cốt lõi trong hạ tầng ví của sàn, cho phép chúng giả mạo các yêu cầu rút tiền gian lận và đánh lừa quy trình ủy quyền tự động ký và thực thi các khoản chuyển tiền trái phép. Vì các khóa riêng vẫn còn nguyên vẹn, tài sản lưu trữ lạnh không bị ảnh hưởng, ngăn không cho sàn bị rút cạn hoàn toàn. Xét về rủi ro, Quỹ Bảo vệ Người dùng trị giá 464 triệu USD của Bitget chi trả 100% số vốn bị đánh cắp; tuy nhiên, trong khi giao dịch và tiền gửi vẫn mở, việc rút tiền đã tạm thời bị đóng băng chờ hoàn tất kiểm toán toàn bộ hệ thống. Sự việc này nêu bật một xu hướng thay đổi bảo mật ngày càng gia tăng: các lỗ hổng bảo mật của sàn giao dịch hiện đại đang nhắm nhiều hơn vào luồng công việc API và đường ống ủy quyền backend thay vì đánh cắp khóa riêng một cách thô. $BNB
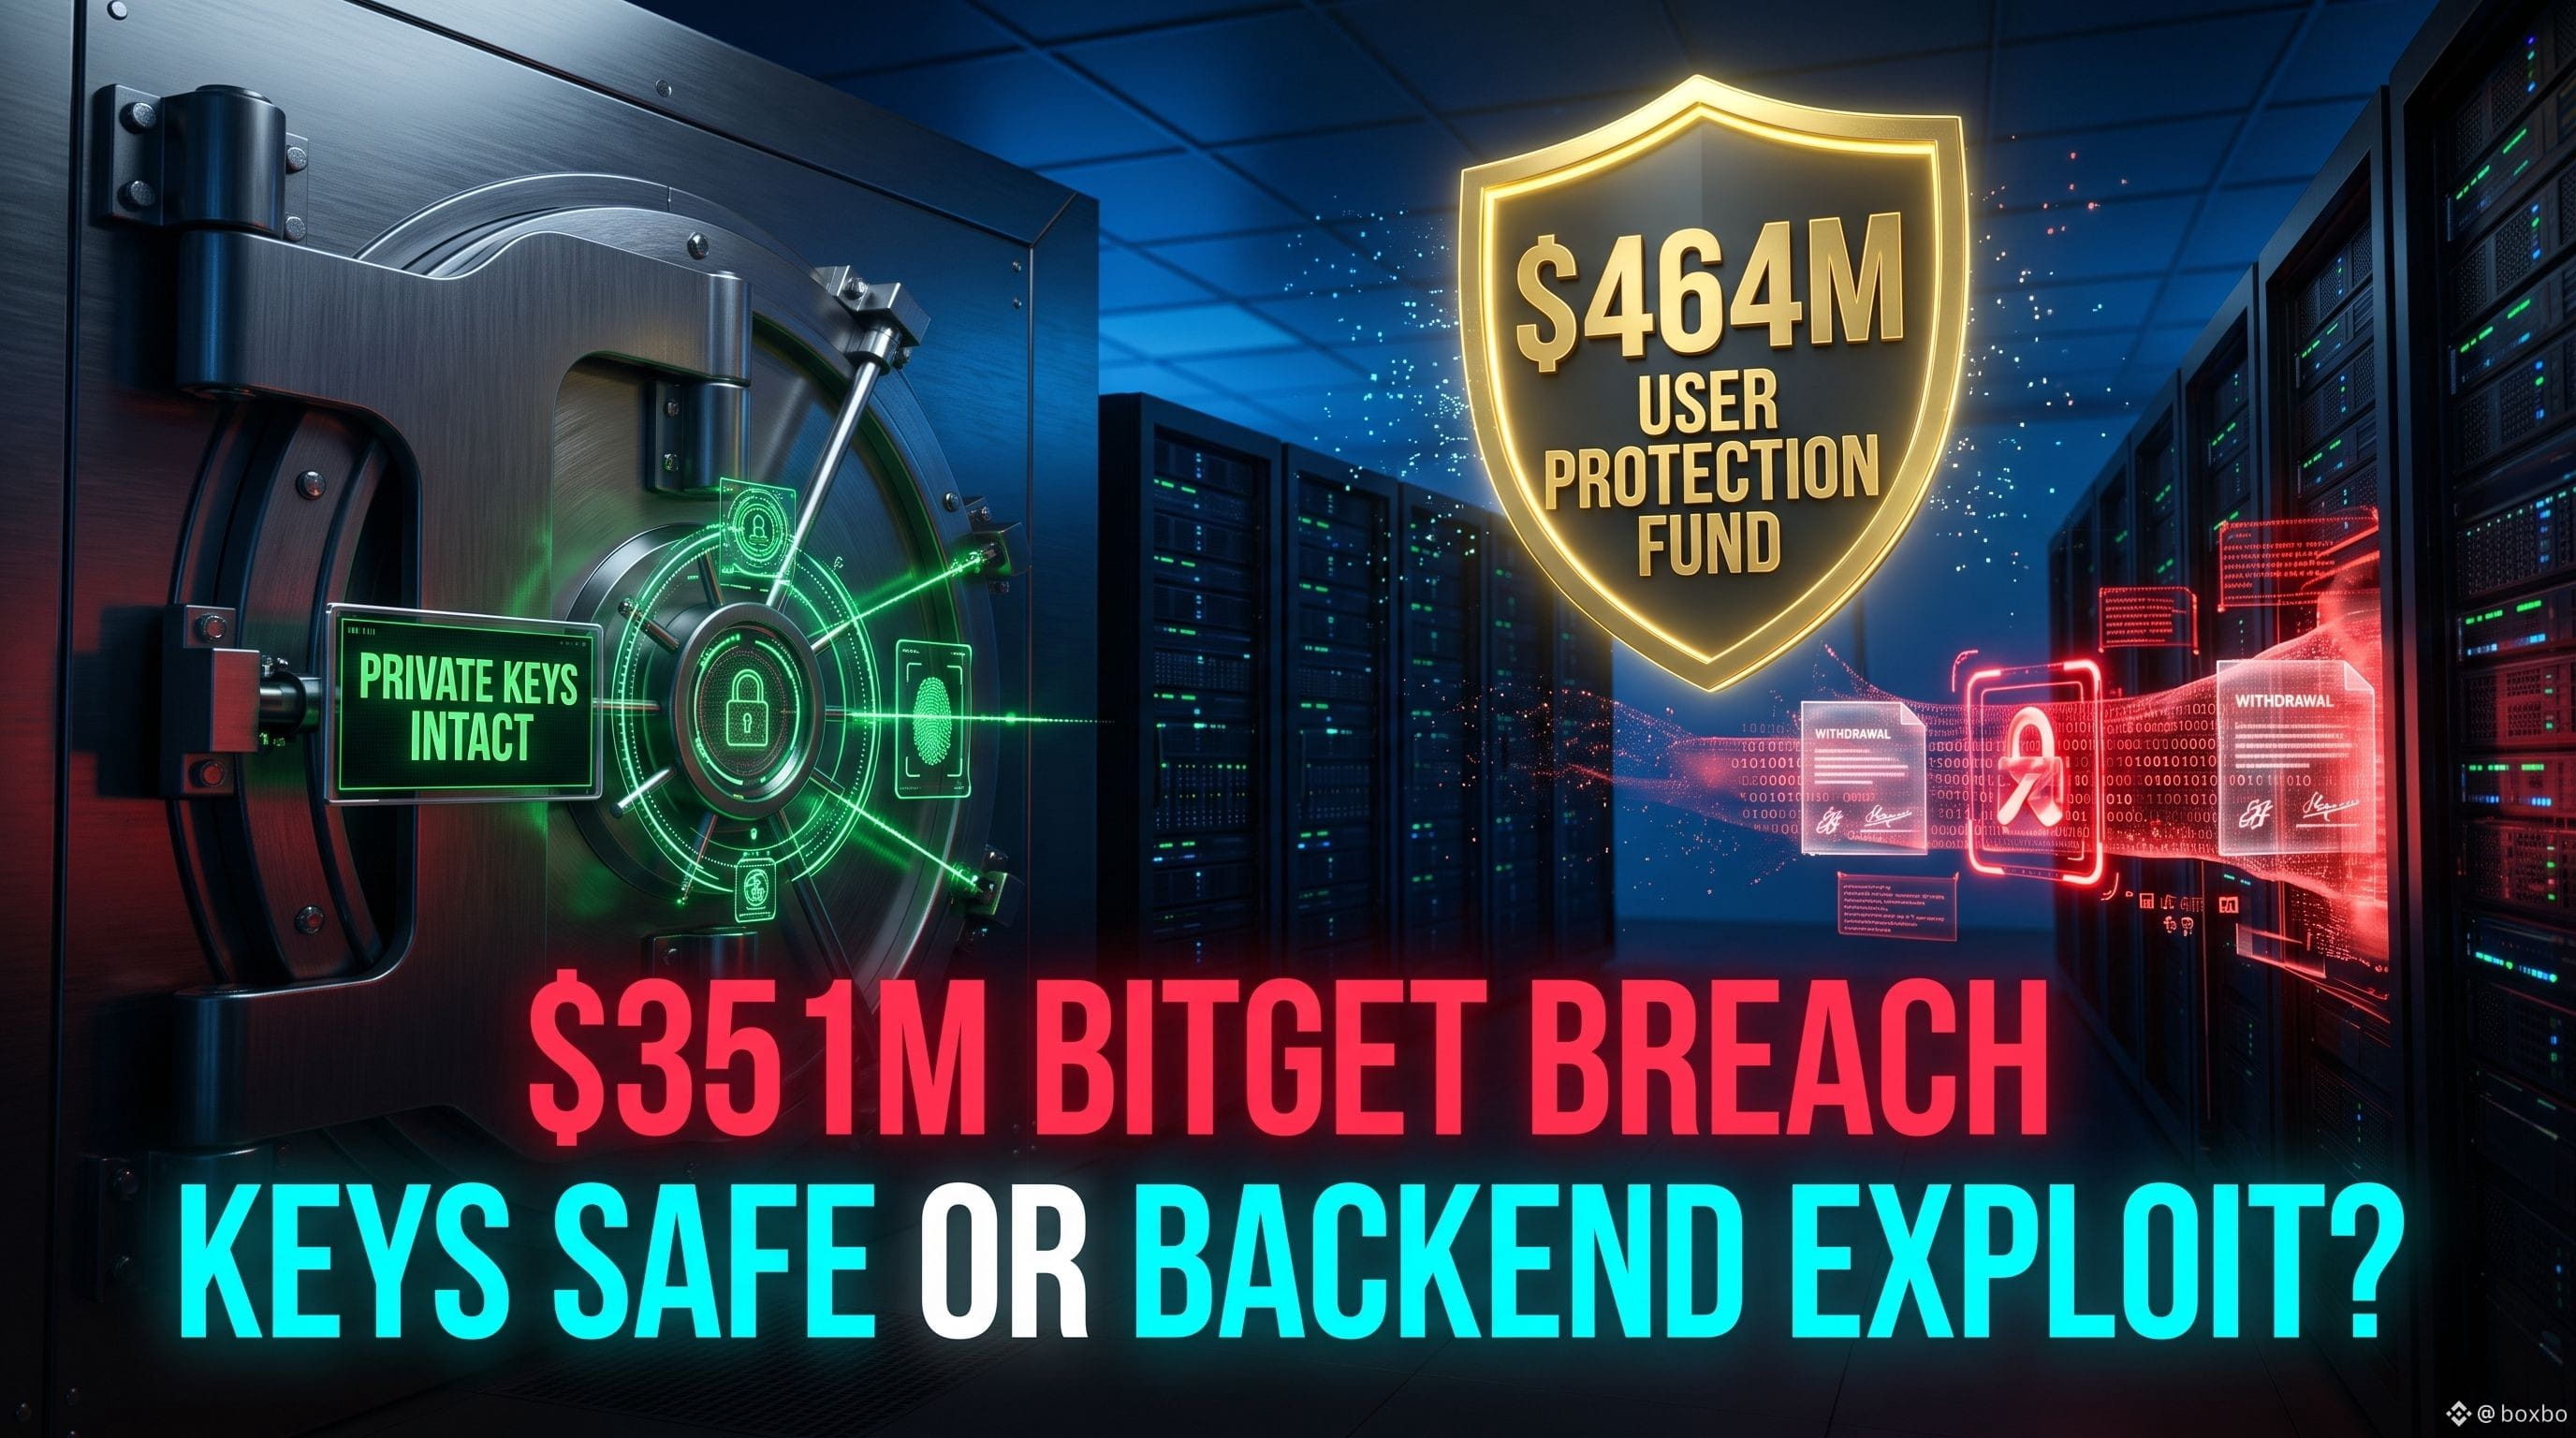
2
3.8k
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Câu chuyện có thật đằng sau vụ hack Bitget 🚨
Thị trường tiền mã hóa đang xôn xao, nhưng hãy gỡ bỏ ồn ào bằng những bằng chứng đã được xác thực về vụ hack Bitget trị giá 351,6 triệu USD.
Lưu ý: Không phải như bạn tưởng.
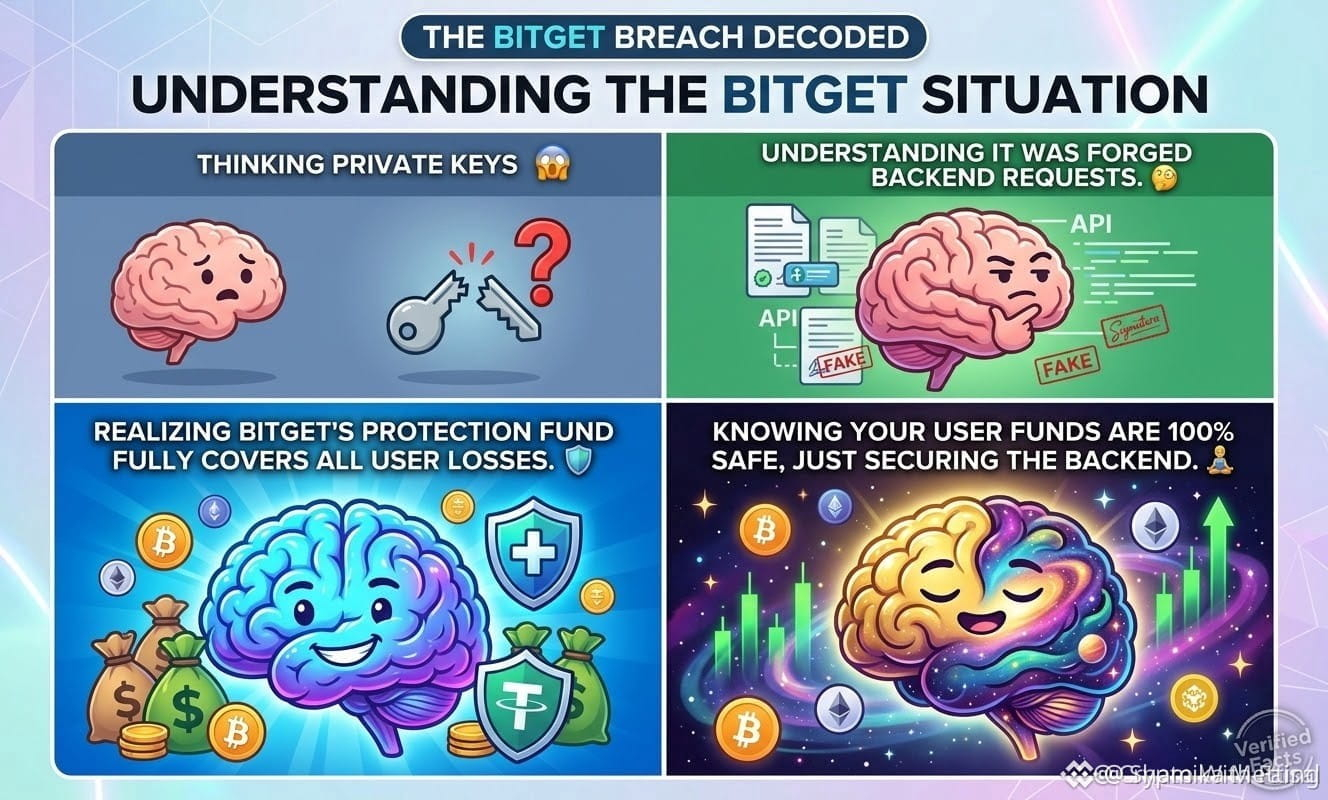
Kẻ tấn công không đánh cắp các khóa két sắt riêng! Thay vào đó, họ xâm nhập vào hệ thống hậu trường, làm sai lệch các tài liệu giao dịch và gửi các yêu cầu rút tiền giả thông qua quy trình phê duyệt của chính Bitget.
Chi tiết kỹ thuật này quan trọng vì sao?
Bởi vì đánh cắp khóa đồng nghĩa với dòng chảy thất thoát không dứt. 🩸
Yêu cầu giả = bịt lỗ hổng và ngăn dòng máu chảy tiếp. 🛑
Tin tốt:
✅ Khóa an toàn: các khóa riêng không rời khỏi vị trí của chúng.
✅ Két an toàn: chỉ nhắm vào các ví nóng và nóng-ấm. Bộ lưu trữ lạnh vẫn an toàn 100%.
✅ Người dùng vẫn ổn: Quỹ bảo vệ của Bitget trị giá 464 triệu USD bù đắp hoàn toàn cho khoản lỗ 351,6 triệu USD.
Các hoạt động rút tiền đã tạm dừng để tiến hành rà soát an ninh toàn diện, nhưng CEO Gracy Chen khẳng định tài sản của người dùng vẫn an toàn.
Sự việc này chứng minh rằng cơ sở hạ tầng hậu trường đã trở thành chiến trường mới trong Web3. Hãy chú ý và luôn an toàn! 🛡️
Xin hãy theo dõi
$AVAX
{future}(AVAXUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Câu chuyện có thật đằng sau vụ hack Bitget 🚨
Thị trường tiền mã hóa đang xôn xao, nhưng hãy gỡ bỏ ồn ào bằng những bằng chứng đã được xác thực về vụ hack Bitget trị giá 351,6 triệu USD.
Lưu ý: Không phải như bạn tưởng.
Kẻ tấn công không đánh cắp các khóa két sắt riêng! Thay vào đó, họ xâm nhập vào hệ thống hậu trường, làm sai lệch các tài liệu giao dịch và gửi các yêu cầu rút tiền giả thông qua quy trình phê duyệt của chính Bitget.
Chi tiết kỹ thuật này quan trọng vì sao?
Bởi vì đánh cắp khóa đồng nghĩa với dòng chảy thất thoát không dứt. 🩸
Yêu cầu giả = bịt lỗ hổng và ngăn dòng máu chảy tiếp. 🛑
Tin tốt:
✅ Khóa an toàn: các khóa riêng không rời khỏi vị trí của chúng.
✅ Két an toàn: chỉ nhắm vào các ví nóng và nóng-ấm. Bộ lưu trữ lạnh vẫn an toàn 100%.
✅ Người dùng vẫn ổn: Quỹ bảo vệ của Bitget trị giá 464 triệu USD bù đắp hoàn toàn cho khoản lỗ 351,6 triệu USD.
Các hoạt động rút tiền đã tạm dừng để tiến hành rà soát an ninh toàn diện, nhưng CEO Gracy Chen khẳng định tài sản của người dùng vẫn an toàn.
Sự việc này chứng minh rằng cơ sở hạ tầng hậu trường đã trở thành chiến trường mới trong Web3. Hãy chú ý và luôn an toàn! 🛡️
Xin hãy theo dõi
$AVAX
🚨 Câu chuyện có thật đằng sau vụ hack Bitget 🚨
Thị trường tiền mã hóa đang xôn xao, nhưng hãy gỡ bỏ ồn ào bằng những bằng chứng đã được xác thực về vụ hack Bitget trị giá 351,6 triệu USD.
Lưu ý: Không phải như bạn tưởng.
Kẻ tấn công không đánh cắp các khóa két sắt riêng! Thay vào đó, họ xâm nhập vào hệ thống hậu trường, làm sai lệch các tài liệu giao dịch và gửi các yêu cầu rút tiền giả thông qua quy trình phê duyệt của chính Bitget.
Chi tiết kỹ thuật này quan trọng vì sao?
Bởi vì đánh cắp khóa đồng nghĩa với dòng chảy thất thoát không dứt. 🩸
Yêu cầu giả = bịt lỗ hổng và ngăn dòng máu chảy tiếp. 🛑
Tin tốt:
✅ Khóa an toàn: các khóa riêng không rời khỏi vị trí của chúng.
✅ Két an toàn: chỉ nhắm vào các ví nóng và nóng-ấm. Bộ lưu trữ lạnh vẫn an toàn 100%.
✅ Người dùng vẫn ổn: Quỹ bảo vệ của Bitget trị giá 464 triệu USD bù đắp hoàn toàn cho khoản lỗ 351,6 triệu USD.
Các hoạt động rút tiền đã tạm dừng để tiến hành rà soát an ninh toàn diện, nhưng CEO Gracy Chen khẳng định tài sản của người dùng vẫn an toàn.
Sự việc này chứng minh rằng cơ sở hạ tầng hậu trường đã trở thành chiến trường mới trong Web3. Hãy chú ý và luôn an toàn! 🛡️
Xin hãy theo dõi
$AVAX
3
5
12.1k
·
--
Giảm giá
🚨 BITGET HACK 352 TRIỆU USD ĐƯỢC GIẢI THÍCH: Yêu cầu giả mạo, KHÔNG phải đánh cắp khóa!
Ai cũng đang hoảng loạn vì lo sợ khóa riêng tư. Nhưng CEO Bitget Gracy Chen vừa xác nhận điều còn đáng sợ hơn.
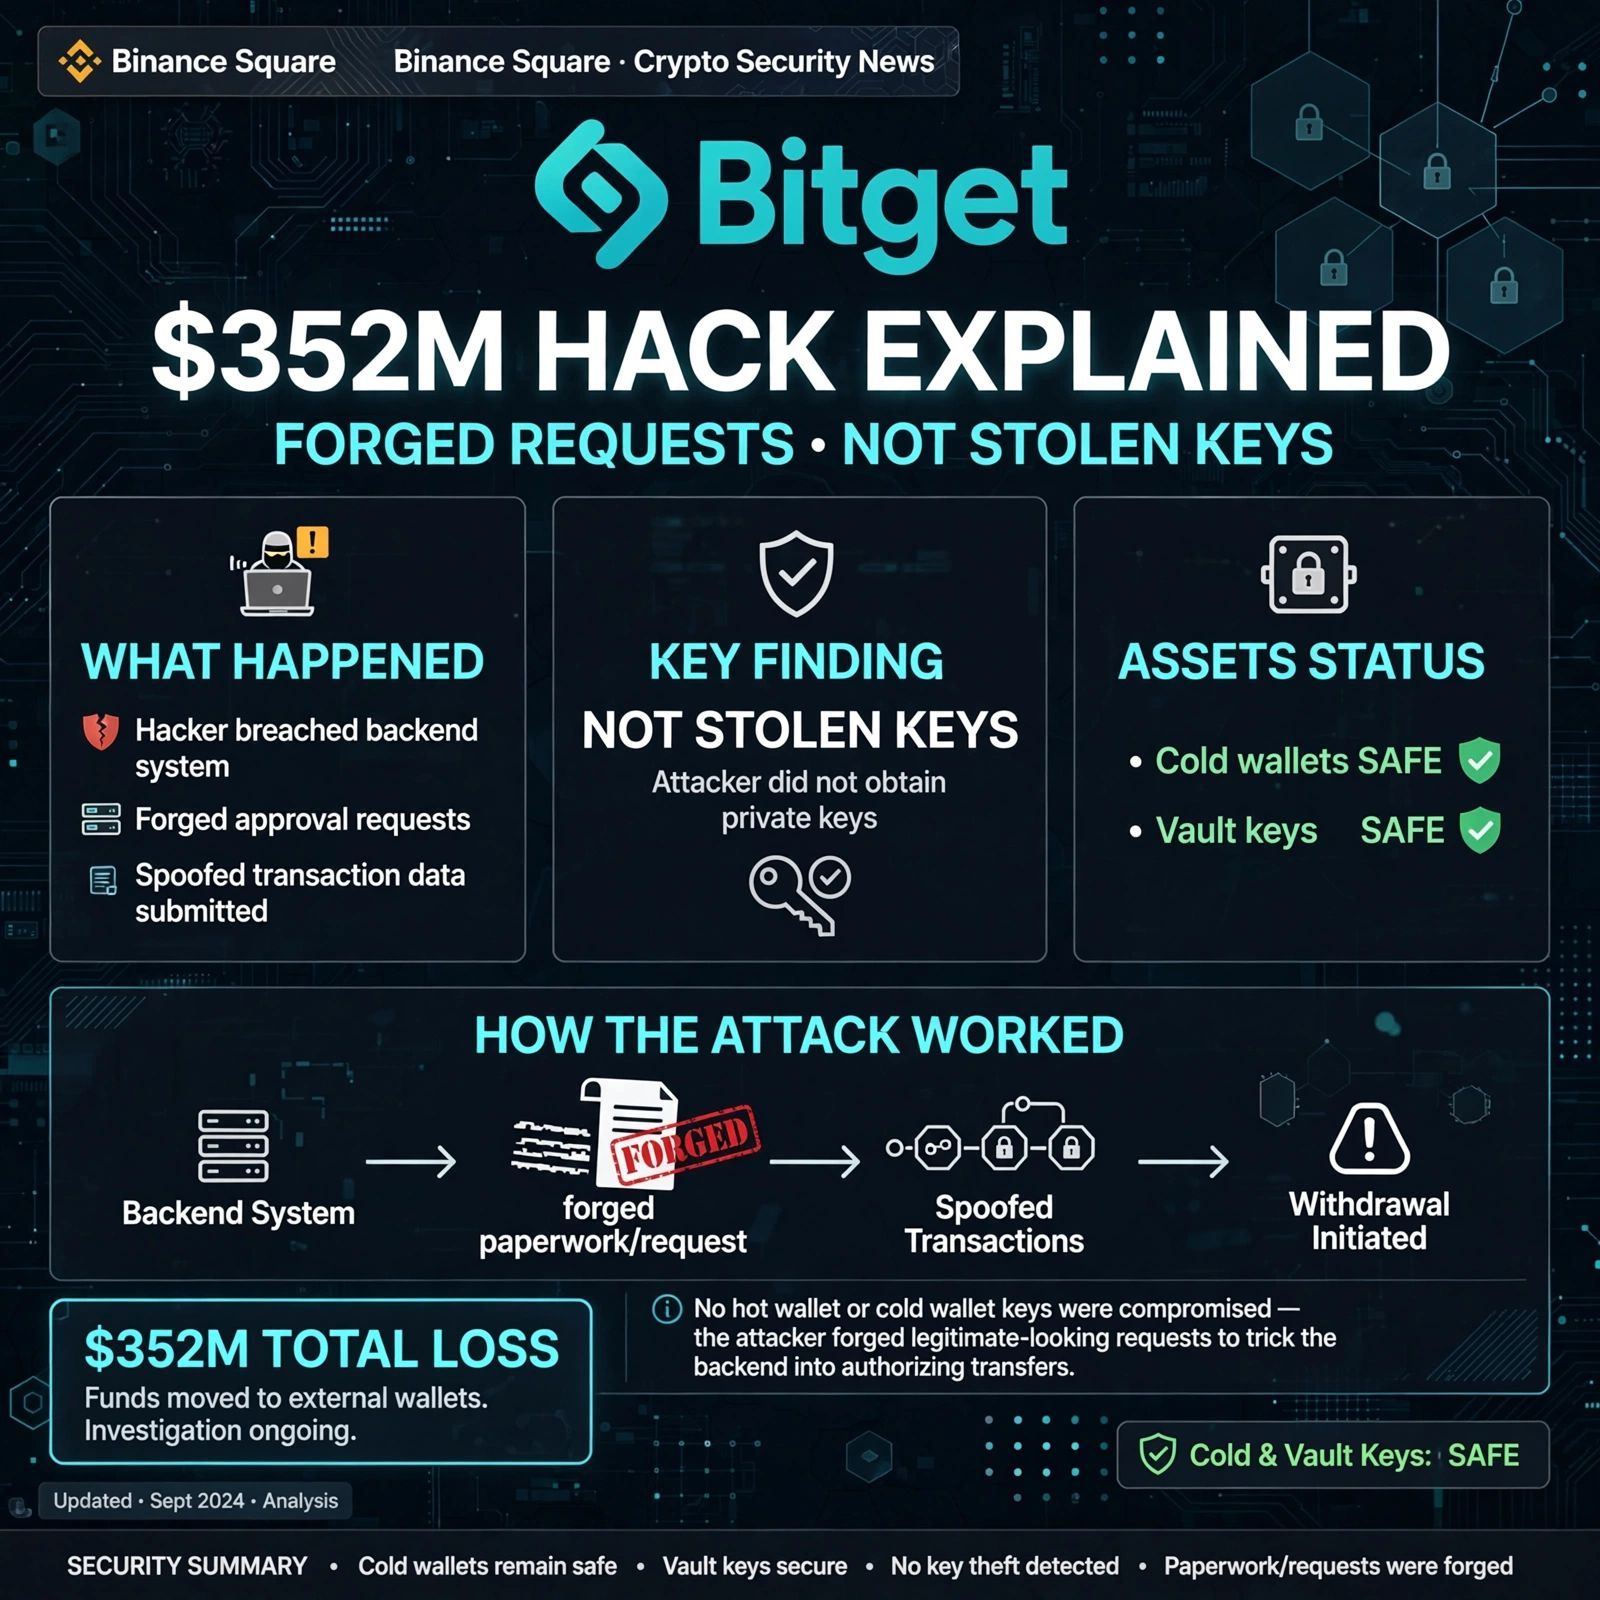
Chuyện Thực Sự Xảy Ra:
❌ Khóa riêng tư KHÔNG bị đánh cắp (ví lạnh, ví nóng & ví ấm vẫn an toàn)
❌ Yêu cầu rút tiền của người dùng KHÔNG bị làm giả
✅ Tin tặc đã xâm nhập HỆ THỐNG BACKEND CỰC KỲ QUAN TRỌNG
✅ Chúng giả mạo dữ liệu giao dịch
✅ Chúng kích hoạt QUY TRÌNH XÁC THỰC NHẬN ỦY QUYỀN CỦA CHÍNH Bitget để chuyển 351,6M USD
Hãy nghĩ theo cách này: "Chúng không phá két sắt, mà chỉ làm giả giấy tờ." Khóa két sắt không bao giờ rời khỏi tòa nhà—ai đó chỉ tạo ra các phiếu xác nhận chính thức giả.
Trạng Thái Hiện Tại:
Phát hiện lúc 18:31 UTC, ngày 24 tháng 9
Ví lạnh an toàn
Quỹ Bảo Vệ Người Dùng 464M USD sẽ chi trả cho tổn thất
CEO liên kết cuộc tấn công tới Bắc Triều Tiên thông qua manh mối IP
Bạn nghĩ sao—Các CEX có nên công khai mã nguồn backend không?
$AVAX $TRX $XRP
{future}(XRPUSDT)
{future}(TRXUSDT)
{future}(AVAXUSDT)
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 BITGET HACK 352 TRIỆU USD ĐƯỢC GIẢI THÍCH: Yêu cầu giả mạo, KHÔNG phải đánh cắp khóa!
Ai cũng đang hoảng loạn vì lo sợ khóa riêng tư. Nhưng CEO Bitget Gracy Chen vừa xác nhận điều còn đáng sợ hơn.
Chuyện Thực Sự Xảy Ra:
❌ Khóa riêng tư KHÔNG bị đánh cắp (ví lạnh, ví nóng & ví ấm vẫn an toàn)
❌ Yêu cầu rút tiền của người dùng KHÔNG bị làm giả
✅ Tin tặc đã xâm nhập HỆ THỐNG BACKEND CỰC KỲ QUAN TRỌNG
✅ Chúng giả mạo dữ liệu giao dịch
✅ Chúng kích hoạt QUY TRÌNH XÁC THỰC NHẬN ỦY QUYỀN CỦA CHÍNH Bitget để chuyển 351,6M USD
Hãy nghĩ theo cách này: "Chúng không phá két sắt, mà chỉ làm giả giấy tờ." Khóa két sắt không bao giờ rời khỏi tòa nhà—ai đó chỉ tạo ra các phiếu xác nhận chính thức giả.
Trạng Thái Hiện Tại:
Phát hiện lúc 18:31 UTC, ngày 24 tháng 9
Ví lạnh an toàn
Quỹ Bảo Vệ Người Dùng 464M USD sẽ chi trả cho tổn thất
CEO liên kết cuộc tấn công tới Bắc Triều Tiên thông qua manh mối IP
Bạn nghĩ sao—Các CEX có nên công khai mã nguồn backend không?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Ai cũng đang hoảng loạn vì lo sợ khóa riêng tư. Nhưng CEO Bitget Gracy Chen vừa xác nhận điều còn đáng sợ hơn.
Chuyện Thực Sự Xảy Ra:
❌ Khóa riêng tư KHÔNG bị đánh cắp (ví lạnh, ví nóng & ví ấm vẫn an toàn)
❌ Yêu cầu rút tiền của người dùng KHÔNG bị làm giả
✅ Tin tặc đã xâm nhập HỆ THỐNG BACKEND CỰC KỲ QUAN TRỌNG
✅ Chúng giả mạo dữ liệu giao dịch
✅ Chúng kích hoạt QUY TRÌNH XÁC THỰC NHẬN ỦY QUYỀN CỦA CHÍNH Bitget để chuyển 351,6M USD
Hãy nghĩ theo cách này: "Chúng không phá két sắt, mà chỉ làm giả giấy tờ." Khóa két sắt không bao giờ rời khỏi tòa nhà—ai đó chỉ tạo ra các phiếu xác nhận chính thức giả.
Trạng Thái Hiện Tại:
Phát hiện lúc 18:31 UTC, ngày 24 tháng 9
Ví lạnh an toàn
Quỹ Bảo Vệ Người Dùng 464M USD sẽ chi trả cho tổn thất
CEO liên kết cuộc tấn công tới Bắc Triều Tiên thông qua manh mối IP
Bạn nghĩ sao—Các CEX có nên công khai mã nguồn backend không?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
4
9.2k
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
415,459 lượt xem
1,244 đang thảo luận
2
#TheoDõiFOMC
353,979 lượt xem
1,512 đang thảo luận
3
#USPPIMissMayEaseBTCPressure
95,985 lượt xem
1,218 đang thảo luận
4
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
705 lượt xem
17 đang thảo luận
5
#BitcoinCoreDisclosesTorTrafficVulnerability
44,941 lượt xem
704 đang thảo luận
6
#WhatWillDriveCryptoandStocks’NextRebound?
233,809 lượt xem
1,909 đang thảo luận
7
#BitcoinBreaksBelow200WeekMovingAverage
94,289 lượt xem
738 đang thảo luận
8
#SpaceXTeslaMergerTalksWouldCombine30220BTC
29,084 lượt xem
430 đang thảo luận
9
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
87,948 lượt xem
866 đang thảo luận
10
#USCryptoETFsLose$1.48BInFiveDays
3,875 lượt xem
59 đang thảo luận