#bitgetbreachforgedrequestsnotstolenkeys
Vụ xâm nhập Bitget mang đến một bài học thú vị hơn nhiều so với câu chuyện “$350M đã bị hack”.
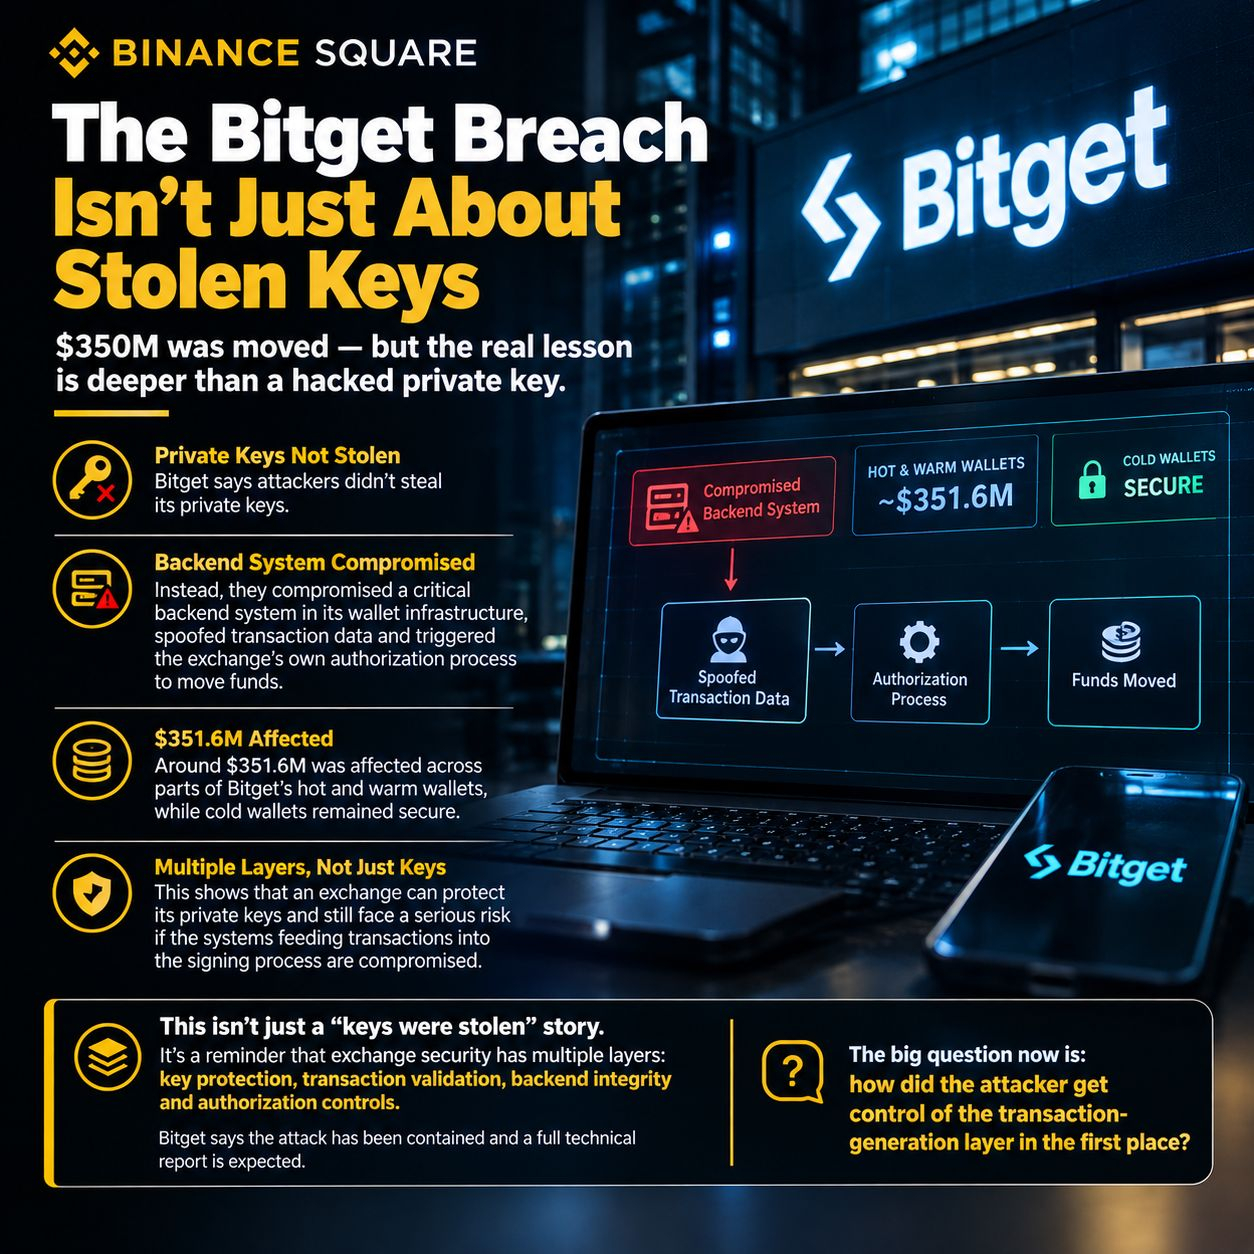
Bitget cho biết kẻ tấn công không đánh cắp khóa riêng của họ.
Thay vào đó, chúng xâm nhập một hệ thống back-end quan trọng bên trong hạ tầng ví, giả mạo dữ liệu giao dịch và kích hoạt chính quy trình ủy quyền của sàn để chuyển tiền.
Khoảng $351,6M đã bị ảnh hưởng trên một số phần thuộc ví nóng và ví ấm của Bitget, trong khi sàn này khẳng định các ví lạnh của họ vẫn an toàn.
Đó là phần mà tôi nghĩ cần được chú ý.
Một sàn giao dịch tiền mã hóa có thể bảo vệ khóa riêng của mình, nhưng vẫn gặp vấn đề bảo mật nghiêm trọng nếu các hệ thống cung cấp giao dịch cho quy trình ký có thể bị xâm phạm.
Vì vậy, đây không chỉ là câu chuyện về “khóa bị đánh cắp”.
Đây là lời nhắc rằng bảo mật của sàn giao dịch có nhiều lớp: bảo vệ khóa, thẩm định giao dịch, tính toàn vẹn của back-end và các cơ chế kiểm soát ủy quyền.
Bitget cho biết cuộc tấn công đã được khống chế và một báo cáo kỹ thuật đầy đủ được kỳ vọng sẽ sớm được công bố.
Câu hỏi lớn bây giờ là: kẻ tấn công đã giành quyền kiểm soát lớp tạo giao dịch ngay từ đầu bằng cách nào?
#Bitget #CryptoSecurity #CyberSecurity
Vụ xâm nhập Bitget mang đến một bài học thú vị hơn nhiều so với câu chuyện “$350M đã bị hack”.
Bitget cho biết kẻ tấn công không đánh cắp khóa riêng của họ.
Thay vào đó, chúng xâm nhập một hệ thống back-end quan trọng bên trong hạ tầng ví, giả mạo dữ liệu giao dịch và kích hoạt chính quy trình ủy quyền của sàn để chuyển tiền.
Khoảng $351,6M đã bị ảnh hưởng trên một số phần thuộc ví nóng và ví ấm của Bitget, trong khi sàn này khẳng định các ví lạnh của họ vẫn an toàn.
Đó là phần mà tôi nghĩ cần được chú ý.
Một sàn giao dịch tiền mã hóa có thể bảo vệ khóa riêng của mình, nhưng vẫn gặp vấn đề bảo mật nghiêm trọng nếu các hệ thống cung cấp giao dịch cho quy trình ký có thể bị xâm phạm.
Vì vậy, đây không chỉ là câu chuyện về “khóa bị đánh cắp”.
Đây là lời nhắc rằng bảo mật của sàn giao dịch có nhiều lớp: bảo vệ khóa, thẩm định giao dịch, tính toàn vẹn của back-end và các cơ chế kiểm soát ủy quyền.
Bitget cho biết cuộc tấn công đã được khống chế và một báo cáo kỹ thuật đầy đủ được kỳ vọng sẽ sớm được công bố.
Câu hỏi lớn bây giờ là: kẻ tấn công đã giành quyền kiểm soát lớp tạo giao dịch ngay từ đầu bằng cách nào?
#Bitget #CryptoSecurity #CyberSecurity