#bitgetbreachforgedrequestsnotstolenkeys
BITGET VI PHẠM BẢO MẬT: YÊU CẦU CHUYỂN TIỀN GIẢ MẠO, KHÔNG PHẢI LẤY CẮP KHÓA RIÊNG
Bitget đã xác nhận một sự cố bảo mật lớn liên quan đến khoảng $351,6M tiền bị ảnh hưởng.
Nhưng có một chi tiết quan trọng:
Tin tặc được cho là KHÔNG đánh cắp khóa riêng của Bitget.
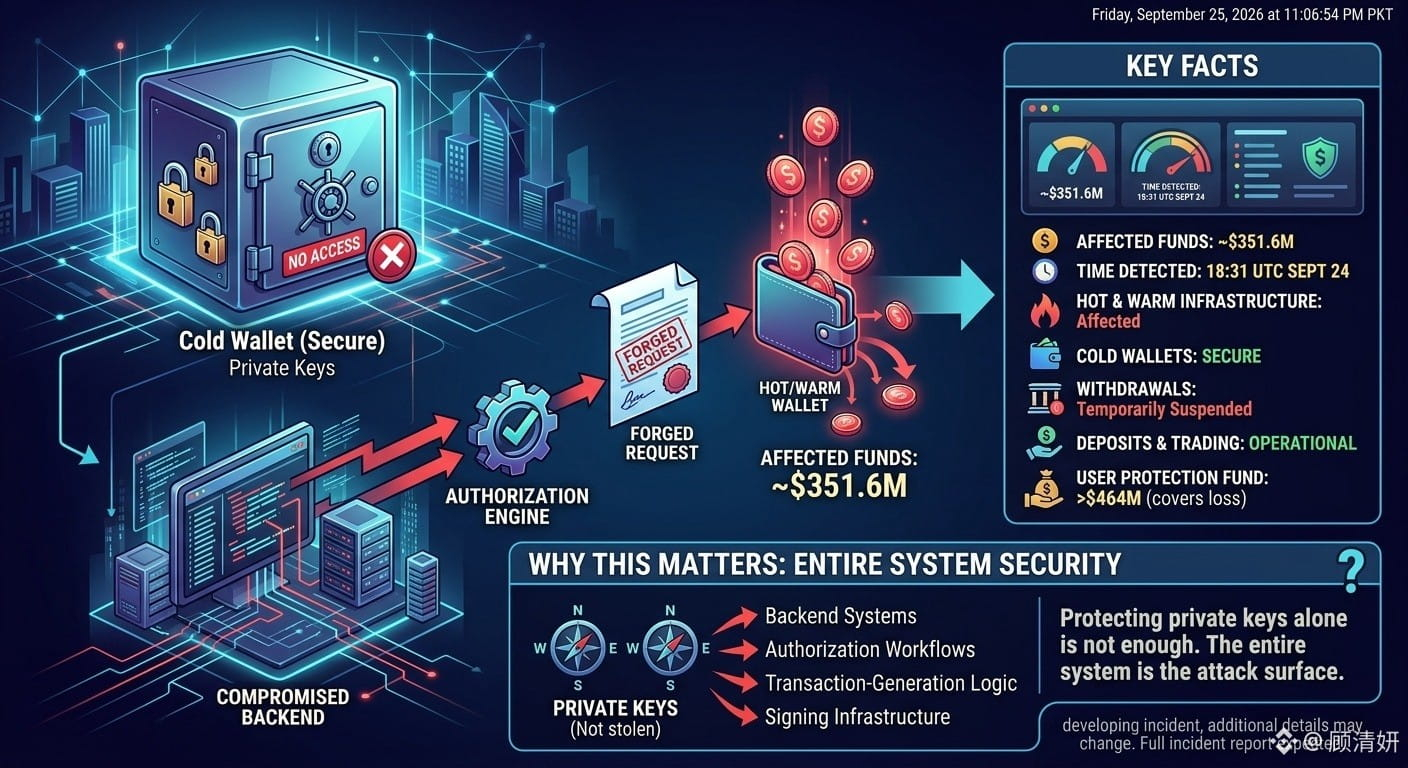
Thay vào đó, CEO Bitget Gracy Chen cho biết tin tặc đã xâm nhập một hệ thống dịch vụ ví ở backend và sử dụng quyền truy cập đó để giả mạo thông tin chuyển khoản cũng như kích hoạt quy trình ủy quyền/ký.
CÁC ĐIỂM CHÍNH
• Khoảng $351,6M tiền bị ảnh hưởng
• Sự cố được phát hiện lúc 18:31 UTC vào ngày 24/9
• Một phần hạ tầng ví nóng và ví ấm của Bitget bị ảnh hưởng
• Bitget cho biết các ví lạnh vẫn an toàn
• Việc rút tiền đã bị tạm dừng trong quá trình rà soát bảo mật
• Gửi tiền và giao dịch vẫn hoạt động
• Bitget cho biết Quỹ Bảo vệ Người dùng của họ nắm giữ hơn $464M và bù đắp phần tổn thất được báo cáo
TẠI SAO ĐIỀU NÀY QUAN TRỌNG
Sự cố này cho thấy một rủi ro quan trọng về bảo mật sàn giao dịch: chỉ bảo vệ khóa riêng là chưa đủ.
Các hệ thống backend, logic tạo giao dịch, quy trình ủy quyền và hạ tầng ký cũng có thể trở thành bề mặt tấn công then chốt.
Bitget cho biết các điều tra viên vẫn đang xác định chính xác cách thức hệ thống backend bị xâm phạm như thế nào, và dự kiến sẽ có báo cáo đầy đủ về sự cố.
Đối với người giao dịch, điểm cần nhớ là đơn giản:
Bảo mật sàn giao dịch là một hệ thống toàn diện — không chỉ là vấn đề khóa riêng.
Đây vẫn là một sự cố đang diễn biến, vì vậy các chi tiết bổ sung có thể thay đổi khi quá trình điều tra tiến triển.
$QI $PHA $ARK
BITGET VI PHẠM BẢO MẬT: YÊU CẦU CHUYỂN TIỀN GIẢ MẠO, KHÔNG PHẢI LẤY CẮP KHÓA RIÊNG
Bitget đã xác nhận một sự cố bảo mật lớn liên quan đến khoảng $351,6M tiền bị ảnh hưởng.
Nhưng có một chi tiết quan trọng:
Tin tặc được cho là KHÔNG đánh cắp khóa riêng của Bitget.
Thay vào đó, CEO Bitget Gracy Chen cho biết tin tặc đã xâm nhập một hệ thống dịch vụ ví ở backend và sử dụng quyền truy cập đó để giả mạo thông tin chuyển khoản cũng như kích hoạt quy trình ủy quyền/ký.
CÁC ĐIỂM CHÍNH
• Khoảng $351,6M tiền bị ảnh hưởng
• Sự cố được phát hiện lúc 18:31 UTC vào ngày 24/9
• Một phần hạ tầng ví nóng và ví ấm của Bitget bị ảnh hưởng
• Bitget cho biết các ví lạnh vẫn an toàn
• Việc rút tiền đã bị tạm dừng trong quá trình rà soát bảo mật
• Gửi tiền và giao dịch vẫn hoạt động
• Bitget cho biết Quỹ Bảo vệ Người dùng của họ nắm giữ hơn $464M và bù đắp phần tổn thất được báo cáo
TẠI SAO ĐIỀU NÀY QUAN TRỌNG
Sự cố này cho thấy một rủi ro quan trọng về bảo mật sàn giao dịch: chỉ bảo vệ khóa riêng là chưa đủ.
Các hệ thống backend, logic tạo giao dịch, quy trình ủy quyền và hạ tầng ký cũng có thể trở thành bề mặt tấn công then chốt.
Bitget cho biết các điều tra viên vẫn đang xác định chính xác cách thức hệ thống backend bị xâm phạm như thế nào, và dự kiến sẽ có báo cáo đầy đủ về sự cố.
Đối với người giao dịch, điểm cần nhớ là đơn giản:
Bảo mật sàn giao dịch là một hệ thống toàn diện — không chỉ là vấn đề khóa riêng.
Đây vẫn là một sự cố đang diễn biến, vì vậy các chi tiết bổ sung có thể thay đổi khi quá trình điều tra tiến triển.
$QI $PHA $ARK