
#securityaudit
securityaudit
1,371 marta koʻrilgan
21 muhokama qilmoqda
Ommabop
Eng so‘nggi
Maqola
Xavfsizlik auditi nimani va’da qiladi — va nimani va’da qila olmaydiXavfsizlik auditi — bu haqiqiy pul unga bog‘liq bo‘lishidan oldin mutaxassislar aqlli shartnoma kodini xatolar, mantiqiy kamchiliklar va suiiste’mol qilish mumkin bo‘lgan nuqsonlarni aniqlash uchun ko‘rib chiqishidir. Jiddiy loyiha audit hisobotini, jumladan nimalar aniqlangani va nimalar tuzatilganini e’lon qiladi.
Auditlar xavfni haqiqatan ham kamaytiradi, ammo ko‘pincha ular kafolatdek qabul qilinadi — aslida esa bunday emas. Audit kodning muayyan vaqtdagi bitta versiyasini qamrab oladi; undan keyingi o‘zgarishlar audit doirasiga kirmaydi. U jamoaning niyatlarini yoki loyihaning iqtisodiy modelini emas, kodni tekshiradi. Aniqlangan holatlar xulosasini o‘qing, sanasini tekshiring va «auditdan o‘tgan» degan iborani tadqiqotingiz yakuni emas, boshlanishi deb biling.
Xavfsizlik auditi nimani va’da qiladi — va nimani va’da qila olmaydi
Xavfsizlik auditi — bu haqiqiy pul unga bog‘liq bo‘lishidan oldin mutaxassislar aqlli shartnoma kodini xatolar, mantiqiy kamchiliklar va suiiste’mol qilish mumkin bo‘lgan nuqsonlarni aniqlash uchun ko‘rib chiqishidir. Jiddiy loyiha audit hisobotini, jumladan nimalar aniqlangani va nimalar tuzatilganini e’lon qiladi.
Auditlar xavfni haqiqatan ham kamaytiradi, ammo ko‘pincha ular kafolatdek qabul qilinadi — aslida esa bunday emas. Audit kodning muayyan vaqtdagi bitta versiyasini qamrab oladi; undan keyingi o‘zgarishlar audit doirasiga kirmaydi. U jamoaning niyatlarini yoki loyihaning iqtisodiy modelini emas, kodni tekshiradi. Aniqlangan holatlar xulosasini o‘qing, sanasini tekshiring va «auditdan o‘tgan» degan iborani tadqiqotingiz yakuni emas, boshlanishi deb biling.
Auditlar xavfni haqiqatan ham kamaytiradi, ammo ko‘pincha ular kafolatdek qabul qilinadi — aslida esa bunday emas. Audit kodning muayyan vaqtdagi bitta versiyasini qamrab oladi; undan keyingi o‘zgarishlar audit doirasiga kirmaydi. U jamoaning niyatlarini yoki loyihaning iqtisodiy modelini emas, kodni tekshiradi. Aniqlangan holatlar xulosasini o‘qing, sanasini tekshiring va «auditdan o‘tgan» degan iborani tadqiqotingiz yakuni emas, boshlanishi deb biling.
89

🚨 SLOWMIST $ETH VA $BTC INFRASTRUKTURASIGA TA’SIR KO‘RSATGAN MURAKKAB ZANJIRLARARO TIZIM BUZILISHINI ANIQLADI ⚡
SlowMist tomonidan yaqinda o‘tkazilgan ekspertiza tahlili xost serverlar va uchinchi tomon xavfsizlik tugunlarini nishonga olgan ko‘p qatlamli infratuzilma zaifligidan foydalanish holatini fosh qildi. Hujumchi deyarli uch soat davomida bir nechta tarmoq orqali $TRX va $ETH yordamida dastlabki mablag‘larni chiqarib olish uchun maxsus moslashtirilgan zanjirlararo yechib olish skriptlarini ishga tushirdi. 🔍
Institutsional xavfsizlik jurnallari avgust oyining oxiridan boshlangan nol kunlik zaiflikdan foydalanish holatlarini ko‘rsatmoqda. Buning yakunida yechib olish parametrlari soxtalashtirilib, mahalliy ma’lumotlar bazasi yozuvlariga o‘zgartirishlar kiritilgan. 📊 Ushbu puxta rejalashtirilgan hujum uchinchi tomon xizmatlariga bog‘liqlik hanuz tizimli likvidlik xatarlarining asosiy manbai ekanini ko‘rsatadi. 🛡️
🤔 Ko‘p yo‘nalishli bu tizim buzilishidan so‘ng zanjirlararo kontragentlaringiz bilan bog‘liq xatarlarni qanday tekshiryapsiz? 👇
⚠️ Bu moliyaviy maslahat emas. Xataringizni doimo boshqaring. 🛡️
🏷️ #ETH #BTC #SecurityAudit #Crypto #OnChain
🚨 🔍
🚨 SLOWMIST $ETH VA $BTC INFRASTRUKTURASIGA TA’SIR KO‘RSATGAN MURAKKAB ZANJIRLARARO TIZIM BUZILISHINI ANIQLADI ⚡
SlowMist tomonidan yaqinda o‘tkazilgan ekspertiza tahlili xost serverlar va uchinchi tomon xavfsizlik tugunlarini nishonga olgan ko‘p qatlamli infratuzilma zaifligidan foydalanish holatini fosh qildi. Hujumchi deyarli uch soat davomida bir nechta tarmoq orqali $TRX va $ETH yordamida dastlabki mablag‘larni chiqarib olish uchun maxsus moslashtirilgan zanjirlararo yechib olish skriptlarini ishga tushirdi. 🔍
Institutsional xavfsizlik jurnallari avgust oyining oxiridan boshlangan nol kunlik zaiflikdan foydalanish holatlarini ko‘rsatmoqda. Buning yakunida yechib olish parametrlari soxtalashtirilib, mahalliy ma’lumotlar bazasi yozuvlariga o‘zgartirishlar kiritilgan. 📊 Ushbu puxta rejalashtirilgan hujum uchinchi tomon xizmatlariga bog‘liqlik hanuz tizimli likvidlik xatarlarining asosiy manbai ekanini ko‘rsatadi. 🛡️
🤔 Ko‘p yo‘nalishli bu tizim buzilishidan so‘ng zanjirlararo kontragentlaringiz bilan bog‘liq xatarlarni qanday tekshiryapsiz? 👇
⚠️ Bu moliyaviy maslahat emas. Xataringizni doimo boshqaring. 🛡️
🏷️ #ETH #BTC #SecurityAudit #Crypto #OnChain
🚨 🔍
SlowMist tomonidan yaqinda o‘tkazilgan ekspertiza tahlili xost serverlar va uchinchi tomon xavfsizlik tugunlarini nishonga olgan ko‘p qatlamli infratuzilma zaifligidan foydalanish holatini fosh qildi. Hujumchi deyarli uch soat davomida bir nechta tarmoq orqali $TRX va $ETH yordamida dastlabki mablag‘larni chiqarib olish uchun maxsus moslashtirilgan zanjirlararo yechib olish skriptlarini ishga tushirdi. 🔍
Institutsional xavfsizlik jurnallari avgust oyining oxiridan boshlangan nol kunlik zaiflikdan foydalanish holatlarini ko‘rsatmoqda. Buning yakunida yechib olish parametrlari soxtalashtirilib, mahalliy ma’lumotlar bazasi yozuvlariga o‘zgartirishlar kiritilgan. 📊 Ushbu puxta rejalashtirilgan hujum uchinchi tomon xizmatlariga bog‘liqlik hanuz tizimli likvidlik xatarlarining asosiy manbai ekanini ko‘rsatadi. 🛡️
🤔 Ko‘p yo‘nalishli bu tizim buzilishidan so‘ng zanjirlararo kontragentlaringiz bilan bog‘liq xatarlarni qanday tekshiryapsiz? 👇
⚠️ Bu moliyaviy maslahat emas. Xataringizni doimo boshqaring. 🛡️
🏷️ #ETH #BTC #SecurityAudit #Crypto #OnChain
🚨 🔍
17

·
--
🚨 HACKENPROOF TOP-DARAJALI BIRJA UCHUN PENETRATSIYA AUDITINI TUGATIB, $BTC FLOWSNI ISHONCHLI TA’MINLADI! 🛡️
Institutsional kapital muhim likvidlikni buyurtmalar kitoblari bo‘ylab joylashtirishdan oldin mustahkam risk-nazorat arxitekturalarini talab qiladi. HackenProof “white hat” mutaxassislari top-darajali birja bo‘yicha asosiy savdo dvigatellari, smart-kontraktlar va API endpointlarigacha bo‘lgan keng qamrovli penetratsiya auditini yakunladi. 🔍
Aktivlar xavfsizligi va risk-nazorat modullari bo‘yicha riskni yumshatish optimallashtirilgan holda, operatsion barqarorlik bozor volatilligi oldidan mustahkam himoyalangan. 📊 Proaktiv infratuzilmani mustahkamlash institutsional likvidlik havzalari tashqi ijro tahdidlaridan to‘liq himoyalanganini ta’minlaydi. 🛡️
💬 Buyurtma oqimi (order flow) uchun venue tanlayotganda uchinchi tomon xavfsizlik auditlariga ustunlik berasizmi? 👇
⚠️ Moliyaviy maslahat emas. Har doim riskingizni boshqaring. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAudit
🛡️ 💎
🚨 HACKENPROOF TOP-DARAJALI BIRJA UCHUN PENETRATSIYA AUDITINI TUGATIB, $BTC FLOWSNI ISHONCHLI TA’MINLADI! 🛡️
Institutsional kapital muhim likvidlikni buyurtmalar kitoblari bo‘ylab joylashtirishdan oldin mustahkam risk-nazorat arxitekturalarini talab qiladi. HackenProof “white hat” mutaxassislari top-darajali birja bo‘yicha asosiy savdo dvigatellari, smart-kontraktlar va API endpointlarigacha bo‘lgan keng qamrovli penetratsiya auditini yakunladi. 🔍
Aktivlar xavfsizligi va risk-nazorat modullari bo‘yicha riskni yumshatish optimallashtirilgan holda, operatsion barqarorlik bozor volatilligi oldidan mustahkam himoyalangan. 📊 Proaktiv infratuzilmani mustahkamlash institutsional likvidlik havzalari tashqi ijro tahdidlaridan to‘liq himoyalanganini ta’minlaydi. 🛡️
💬 Buyurtma oqimi (order flow) uchun venue tanlayotganda uchinchi tomon xavfsizlik auditlariga ustunlik berasizmi? 👇
⚠️ Moliyaviy maslahat emas. Har doim riskingizni boshqaring. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAudit
🛡️ 💎
Institutsional kapital muhim likvidlikni buyurtmalar kitoblari bo‘ylab joylashtirishdan oldin mustahkam risk-nazorat arxitekturalarini talab qiladi. HackenProof “white hat” mutaxassislari top-darajali birja bo‘yicha asosiy savdo dvigatellari, smart-kontraktlar va API endpointlarigacha bo‘lgan keng qamrovli penetratsiya auditini yakunladi. 🔍
Aktivlar xavfsizligi va risk-nazorat modullari bo‘yicha riskni yumshatish optimallashtirilgan holda, operatsion barqarorlik bozor volatilligi oldidan mustahkam himoyalangan. 📊 Proaktiv infratuzilmani mustahkamlash institutsional likvidlik havzalari tashqi ijro tahdidlaridan to‘liq himoyalanganini ta’minlaydi. 🛡️
💬 Buyurtma oqimi (order flow) uchun venue tanlayotganda uchinchi tomon xavfsizlik auditlariga ustunlik berasizmi? 👇
⚠️ Moliyaviy maslahat emas. Har doim riskingizni boshqaring. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAudit
🛡️ 💎
28
·
--
Xayrli tong. Oddiy odamlar TradFi ilovalarini tinimsiz varaqlash bilan ovora bo‘lgan bir paytda, Koreya banki CBDC sinov loyihasida «bizga ishoning, og‘ayni» qabilida ish tutdi. Ma’lum bo‘lishicha, ular mustaqil xavfsizlik auditidan o‘tishni o‘tkazib yuborishgan. Ha, banklar buni o‘zlari ko‘zdan kechirishgan, xolos.
Xulosa shuki? CBDC kabi muhim masalada faqat ichki tekshiruvlarga tayanish — DeFi’dagi degenning professional auditsiz smart-kontrakt tuzishiga o‘xshaydi. Juda xavotirli. «Mutaxassislar» bor deb o‘ylasangiz ham, har doim o‘zingiz izlaning (DYOR). #CBDC #SecurityAudit #CryptoNews
Xo‘sh, agar markaziy bank sinov loyihasi uchun ham o‘z ishlarini joyiga qo‘ya olmasa, bu davlat qo‘llab-quvvatlaydigan raqamli valyutalar xavfsizligining kelajagi haqida nima deydi? Bunday narsalarga faqat ishonch bilan FOMO qilishimiz kerakmi? Fikrlaringizni quyida yozib qoldiring!
Xayrli tong. Oddiy odamlar TradFi ilovalarini tinimsiz varaqlash bilan ovora bo‘lgan bir paytda, Koreya banki CBDC sinov loyihasida «bizga ishoning, og‘ayni» qabilida ish tutdi. Ma’lum bo‘lishicha, ular mustaqil xavfsizlik auditidan o‘tishni o‘tkazib yuborishgan. Ha, banklar buni o‘zlari ko‘zdan kechirishgan, xolos.
Xulosa shuki? CBDC kabi muhim masalada faqat ichki tekshiruvlarga tayanish — DeFi’dagi degenning professional auditsiz smart-kontrakt tuzishiga o‘xshaydi. Juda xavotirli. «Mutaxassislar» bor deb o‘ylasangiz ham, har doim o‘zingiz izlaning (DYOR). #CBDC #SecurityAudit #CryptoNews
Xo‘sh, agar markaziy bank sinov loyihasi uchun ham o‘z ishlarini joyiga qo‘ya olmasa, bu davlat qo‘llab-quvvatlaydigan raqamli valyutalar xavfsizligining kelajagi haqida nima deydi? Bunday narsalarga faqat ishonch bilan FOMO qilishimiz kerakmi? Fikrlaringizni quyida yozib qoldiring!
Xulosa shuki? CBDC kabi muhim masalada faqat ichki tekshiruvlarga tayanish — DeFi’dagi degenning professional auditsiz smart-kontrakt tuzishiga o‘xshaydi. Juda xavotirli. «Mutaxassislar» bor deb o‘ylasangiz ham, har doim o‘zingiz izlaning (DYOR). #CBDC #SecurityAudit #CryptoNews
Xo‘sh, agar markaziy bank sinov loyihasi uchun ham o‘z ishlarini joyiga qo‘ya olmasa, bu davlat qo‘llab-quvvatlaydigan raqamli valyutalar xavfsizligining kelajagi haqida nima deydi? Bunday narsalarga faqat ishonch bilan FOMO qilishimiz kerakmi? Fikrlaringizni quyida yozib qoldiring!
44

Q3’da xakerlar sabab 1,18 mlrd dollar yo‘qotilgan bir paytda, kripto auditi yolg‘on xavfsizlik hissini uyg‘otishi mumkin, deya ogohlantiradi Hacken
- Q3’dagi zararlarning 77 foizi buzib kirilgan provayderlar, kechiktirilgan tuzatishlar yoki so‘nggi xavfsizlik tekshiruvi doirasidan tashqarida qolgan tizimlar hissasiga to‘g‘ri keldi.
- Q3’da xakerlar yetkazgan jami zarar 1,18 mlrd dollarga yetdi.
- Hacken kripto auditi investorlar orasida yolg‘on xavfsizlik hissini uyg‘otishi mumkinligidan ogohlantiradi.
#BinanceSquare #CryptoNews #Hacken #SecurityAudit
$btc $eth
#vlikevn Titanbot
Manba: CoinDesk
Q3’da xakerlar sabab 1,18 mlrd dollar yo‘qotilgan bir paytda, kripto auditi yolg‘on xavfsizlik hissini uyg‘otishi mumkin, deya ogohlantiradi Hacken
- Q3’dagi zararlarning 77 foizi buzib kirilgan provayderlar, kechiktirilgan tuzatishlar yoki so‘nggi xavfsizlik tekshiruvi doirasidan tashqarida qolgan tizimlar hissasiga to‘g‘ri keldi.
- Q3’da xakerlar yetkazgan jami zarar 1,18 mlrd dollarga yetdi.
- Hacken kripto auditi investorlar orasida yolg‘on xavfsizlik hissini uyg‘otishi mumkinligidan ogohlantiradi.
#BinanceSquare #CryptoNews #Hacken #SecurityAudit
$btc $eth
#vlikevn Titanbot
Manba: CoinDesk
- Q3’dagi zararlarning 77 foizi buzib kirilgan provayderlar, kechiktirilgan tuzatishlar yoki so‘nggi xavfsizlik tekshiruvi doirasidan tashqarida qolgan tizimlar hissasiga to‘g‘ri keldi.
- Q3’da xakerlar yetkazgan jami zarar 1,18 mlrd dollarga yetdi.
- Hacken kripto auditi investorlar orasida yolg‘on xavfsizlik hissini uyg‘otishi mumkinligidan ogohlantiradi.
#BinanceSquare #CryptoNews #Hacken #SecurityAudit
$btc $eth
#vlikevn Titanbot
Manba: CoinDesk
394
⚠️ SHOSHILINCH XAVFSIZLIK HISOBOTI: O‘G‘IRLANGAN AKTIVLARNING 77% I AUDIT QAMROVIDAN TASHQARIDAGI VOSITALAR BILAN BOG‘LIQ! 🛑
Kripto sohasidagi kiberxavfsizlik bo‘yicha so‘nggi choraklik hisobotda hayratlanarli raqam e’lon qilindi: hujumlardan ko‘rilgan jami zarar 1,18 milliard AQSH dollariga yetgan, zararning 77% i esa uchinchi tomon vositalari, infratuzilma provayderlari va audit doirasidan tashqaridagi tasdiqlash tizimlari bilan bog‘liq!
Bu ko‘plab investorlarning «Loyiha auditdan o‘tgan bo‘lsa, demak 100% xavfsiz» degan fikrini yo‘qqa chiqaradi.
🔍 Treyderlar albatta e’tibor berishi kerak bo‘lgan zaifliklar:
- Boshqaruv kalitining qo‘lga kiritilishi (Key Compromise): Dasturchilar jamoasi yoki node operatorlari tomonidan maxfiy kalit oshkor bo‘lib qolishi.
- Xizmat provayderiga hujum: Xakerlar Smart Contract’ga bevosita hujum qilmay, uchinchi tomon vositalariga (Oracle, Bridge, dasturchilar foydalanadigan boshqaruv dasturlari) hujum qiladi.
- Tranzaksiyalarni muddatsiz tasdiqlash (Approve): Tashqi vositalar bilan integratsiyalashgan dApp foydalanuvchilarining hamyoni uchinchi tomon infratuzilmasi ishdan chiqqanda butunlay bo‘shatib qo‘yilishi mumkin.
🛡️ Hamyoningizni himoya qilish uchun: Web3 hamyoningizda endi foydalanmayotgan dApp’larning kirish ruxsatlarini muntazam tekshirib, bekor qilib turing (Revoke)!
Yaqinda hamyoningizdagi eski shartnomalar uchun ruxsatlarni bekor qildingizmi?
#Binance #CryptoSafety #SmartContract #Web3 #SecurityAudit
⚠️ SHOSHILINCH XAVFSIZLIK HISOBOTI: O‘G‘IRLANGAN AKTIVLARNING 77% I AUDIT QAMROVIDAN TASHQARIDAGI VOSITALAR BILAN BOG‘LIQ! 🛑
Kripto sohasidagi kiberxavfsizlik bo‘yicha so‘nggi choraklik hisobotda hayratlanarli raqam e’lon qilindi: hujumlardan ko‘rilgan jami zarar 1,18 milliard AQSH dollariga yetgan, zararning 77% i esa uchinchi tomon vositalari, infratuzilma provayderlari va audit doirasidan tashqaridagi tasdiqlash tizimlari bilan bog‘liq!
Bu ko‘plab investorlarning «Loyiha auditdan o‘tgan bo‘lsa, demak 100% xavfsiz» degan fikrini yo‘qqa chiqaradi.
🔍 Treyderlar albatta e’tibor berishi kerak bo‘lgan zaifliklar:
- Boshqaruv kalitining qo‘lga kiritilishi (Key Compromise): Dasturchilar jamoasi yoki node operatorlari tomonidan maxfiy kalit oshkor bo‘lib qolishi.
- Xizmat provayderiga hujum: Xakerlar Smart Contract’ga bevosita hujum qilmay, uchinchi tomon vositalariga (Oracle, Bridge, dasturchilar foydalanadigan boshqaruv dasturlari) hujum qiladi.
- Tranzaksiyalarni muddatsiz tasdiqlash (Approve): Tashqi vositalar bilan integratsiyalashgan dApp foydalanuvchilarining hamyoni uchinchi tomon infratuzilmasi ishdan chiqqanda butunlay bo‘shatib qo‘yilishi mumkin.
🛡️ Hamyoningizni himoya qilish uchun: Web3 hamyoningizda endi foydalanmayotgan dApp’larning kirish ruxsatlarini muntazam tekshirib, bekor qilib turing (Revoke)!
Yaqinda hamyoningizdagi eski shartnomalar uchun ruxsatlarni bekor qildingizmi?
#Binance #CryptoSafety #SmartContract #Web3 #SecurityAudit
Kripto sohasidagi kiberxavfsizlik bo‘yicha so‘nggi choraklik hisobotda hayratlanarli raqam e’lon qilindi: hujumlardan ko‘rilgan jami zarar 1,18 milliard AQSH dollariga yetgan, zararning 77% i esa uchinchi tomon vositalari, infratuzilma provayderlari va audit doirasidan tashqaridagi tasdiqlash tizimlari bilan bog‘liq!
Bu ko‘plab investorlarning «Loyiha auditdan o‘tgan bo‘lsa, demak 100% xavfsiz» degan fikrini yo‘qqa chiqaradi.
🔍 Treyderlar albatta e’tibor berishi kerak bo‘lgan zaifliklar:
- Boshqaruv kalitining qo‘lga kiritilishi (Key Compromise): Dasturchilar jamoasi yoki node operatorlari tomonidan maxfiy kalit oshkor bo‘lib qolishi.
- Xizmat provayderiga hujum: Xakerlar Smart Contract’ga bevosita hujum qilmay, uchinchi tomon vositalariga (Oracle, Bridge, dasturchilar foydalanadigan boshqaruv dasturlari) hujum qiladi.
- Tranzaksiyalarni muddatsiz tasdiqlash (Approve): Tashqi vositalar bilan integratsiyalashgan dApp foydalanuvchilarining hamyoni uchinchi tomon infratuzilmasi ishdan chiqqanda butunlay bo‘shatib qo‘yilishi mumkin.
🛡️ Hamyoningizni himoya qilish uchun: Web3 hamyoningizda endi foydalanmayotgan dApp’larning kirish ruxsatlarini muntazam tekshirib, bekor qilib turing (Revoke)!
Yaqinda hamyoningizdagi eski shartnomalar uchun ruxsatlarni bekor qildingizmi?
#Binance #CryptoSafety #SmartContract #Web3 #SecurityAudit
109

·
--
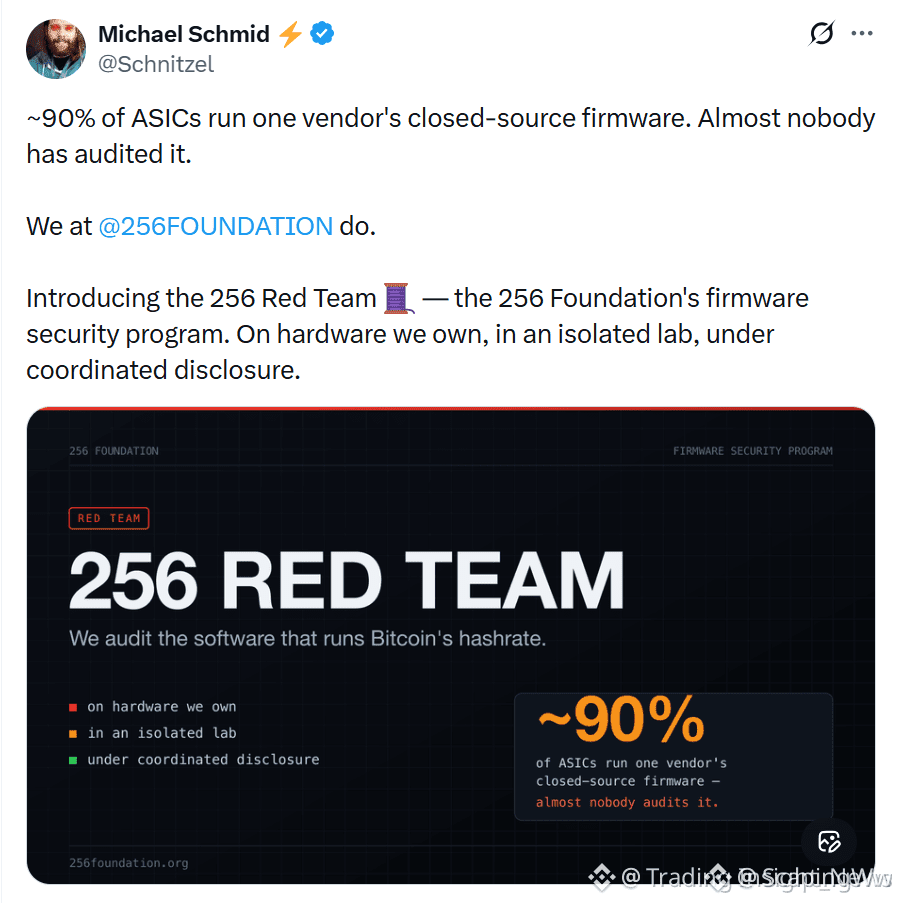
🔴 $BTC KONCHILIK SOHASIDA KESKIN O‘ZGARISH: UCHINCHI TOMON FIRMWARE’IDA 41 TA XAVFSIZLIK ZAIFLIGI ANIQLANDI — ISHLAB CHIQARUVCHINING RASMIY DASTURI TOZA 💣
🦈 256 Foundation ASIC konchilik dasturiy ta’minotini auditdan o‘tkazdi va natijalar shov-shuvli da’volarni sovuq tig‘dek kesib tashladi. Jami 41 ta zaiflik aniqlandi, ularning aksariyati LuxOS, VNISH va Braiins’ning «optimallashtirilgan» uchinchi tomon firmware’i ichida yashiringan. Bitmain’ning rasmiy firmware’ichi? Kutilmaganda, u toza — xesh quvvatini o‘g‘irlash yo‘q, masofadan o‘chirib qo‘yish tugmalari yo‘q, yashirin signallar yo‘q. 📊
💡 Haqiqiy kurash maydoni — treyderlar va konchilar ko‘r-ko‘rona ishonishni yaxshi ko‘radigan optimallashtirish vositalarining qorong‘i olami. Standart loginlar, kodga tikilgan SSH kalitlari, autentifikatsiyasiz zavod API’lari — hushyor investorlarni qurilmalarini qayta-qayta tekshirishga undaydigan orqa eshiklar aynan shular. Uchta yetkazib beruvchiga audit natijalari oshkor etilishidan oldin javob berish uchun 30 kun vaqt berildi. Ayni paytda, navbatdagi auditlar MicroBT, Canaan, Auradine, Bitdeer va ePIC’ni nishonga oladi va konchilik uskunalarining butun bozorini qamrab oladi. 🛡️
🤔 Agar konchilik tizimingiz uchinchi tomon firmware’ida ishlayotgan bo‘lsa, unga shunchalik ishonishingiz mumkinmi — yoki endi rasmiy firmware xavfsizroq tanlovdek ko‘rinyaptimi? 👇
⚠️ Bu moliyaviy maslahat emas. Xavflaringizni doimo boshqaring. 🛡️
🏷️ #BTC #BitcoinMining #CryptoNews #SecurityAudit #Mining
🦈 💣
🔴 $BTC KONCHILIK SOHASIDA KESKIN O‘ZGARISH: UCHINCHI TOMON FIRMWARE’IDA 41 TA XAVFSIZLIK ZAIFLIGI ANIQLANDI — ISHLAB CHIQARUVCHINING RASMIY DASTURI TOZA 💣
🦈 256 Foundation ASIC konchilik dasturiy ta’minotini auditdan o‘tkazdi va natijalar shov-shuvli da’volarni sovuq tig‘dek kesib tashladi. Jami 41 ta zaiflik aniqlandi, ularning aksariyati LuxOS, VNISH va Braiins’ning «optimallashtirilgan» uchinchi tomon firmware’i ichida yashiringan. Bitmain’ning rasmiy firmware’ichi? Kutilmaganda, u toza — xesh quvvatini o‘g‘irlash yo‘q, masofadan o‘chirib qo‘yish tugmalari yo‘q, yashirin signallar yo‘q. 📊
💡 Haqiqiy kurash maydoni — treyderlar va konchilar ko‘r-ko‘rona ishonishni yaxshi ko‘radigan optimallashtirish vositalarining qorong‘i olami. Standart loginlar, kodga tikilgan SSH kalitlari, autentifikatsiyasiz zavod API’lari — hushyor investorlarni qurilmalarini qayta-qayta tekshirishga undaydigan orqa eshiklar aynan shular. Uchta yetkazib beruvchiga audit natijalari oshkor etilishidan oldin javob berish uchun 30 kun vaqt berildi. Ayni paytda, navbatdagi auditlar MicroBT, Canaan, Auradine, Bitdeer va ePIC’ni nishonga oladi va konchilik uskunalarining butun bozorini qamrab oladi. 🛡️
🤔 Agar konchilik tizimingiz uchinchi tomon firmware’ida ishlayotgan bo‘lsa, unga shunchalik ishonishingiz mumkinmi — yoki endi rasmiy firmware xavfsizroq tanlovdek ko‘rinyaptimi? 👇
⚠️ Bu moliyaviy maslahat emas. Xavflaringizni doimo boshqaring. 🛡️
🏷️ #BTC #BitcoinMining #CryptoNews #SecurityAudit #Mining
🦈 💣
🦈 256 Foundation ASIC konchilik dasturiy ta’minotini auditdan o‘tkazdi va natijalar shov-shuvli da’volarni sovuq tig‘dek kesib tashladi. Jami 41 ta zaiflik aniqlandi, ularning aksariyati LuxOS, VNISH va Braiins’ning «optimallashtirilgan» uchinchi tomon firmware’i ichida yashiringan. Bitmain’ning rasmiy firmware’ichi? Kutilmaganda, u toza — xesh quvvatini o‘g‘irlash yo‘q, masofadan o‘chirib qo‘yish tugmalari yo‘q, yashirin signallar yo‘q. 📊
💡 Haqiqiy kurash maydoni — treyderlar va konchilar ko‘r-ko‘rona ishonishni yaxshi ko‘radigan optimallashtirish vositalarining qorong‘i olami. Standart loginlar, kodga tikilgan SSH kalitlari, autentifikatsiyasiz zavod API’lari — hushyor investorlarni qurilmalarini qayta-qayta tekshirishga undaydigan orqa eshiklar aynan shular. Uchta yetkazib beruvchiga audit natijalari oshkor etilishidan oldin javob berish uchun 30 kun vaqt berildi. Ayni paytda, navbatdagi auditlar MicroBT, Canaan, Auradine, Bitdeer va ePIC’ni nishonga oladi va konchilik uskunalarining butun bozorini qamrab oladi. 🛡️
🤔 Agar konchilik tizimingiz uchinchi tomon firmware’ida ishlayotgan bo‘lsa, unga shunchalik ishonishingiz mumkinmi — yoki endi rasmiy firmware xavfsizroq tanlovdek ko‘rinyaptimi? 👇
⚠️ Bu moliyaviy maslahat emas. Xavflaringizni doimo boshqaring. 🛡️
🏷️ #BTC #BitcoinMining #CryptoNews #SecurityAudit #Mining
🦈 💣
50

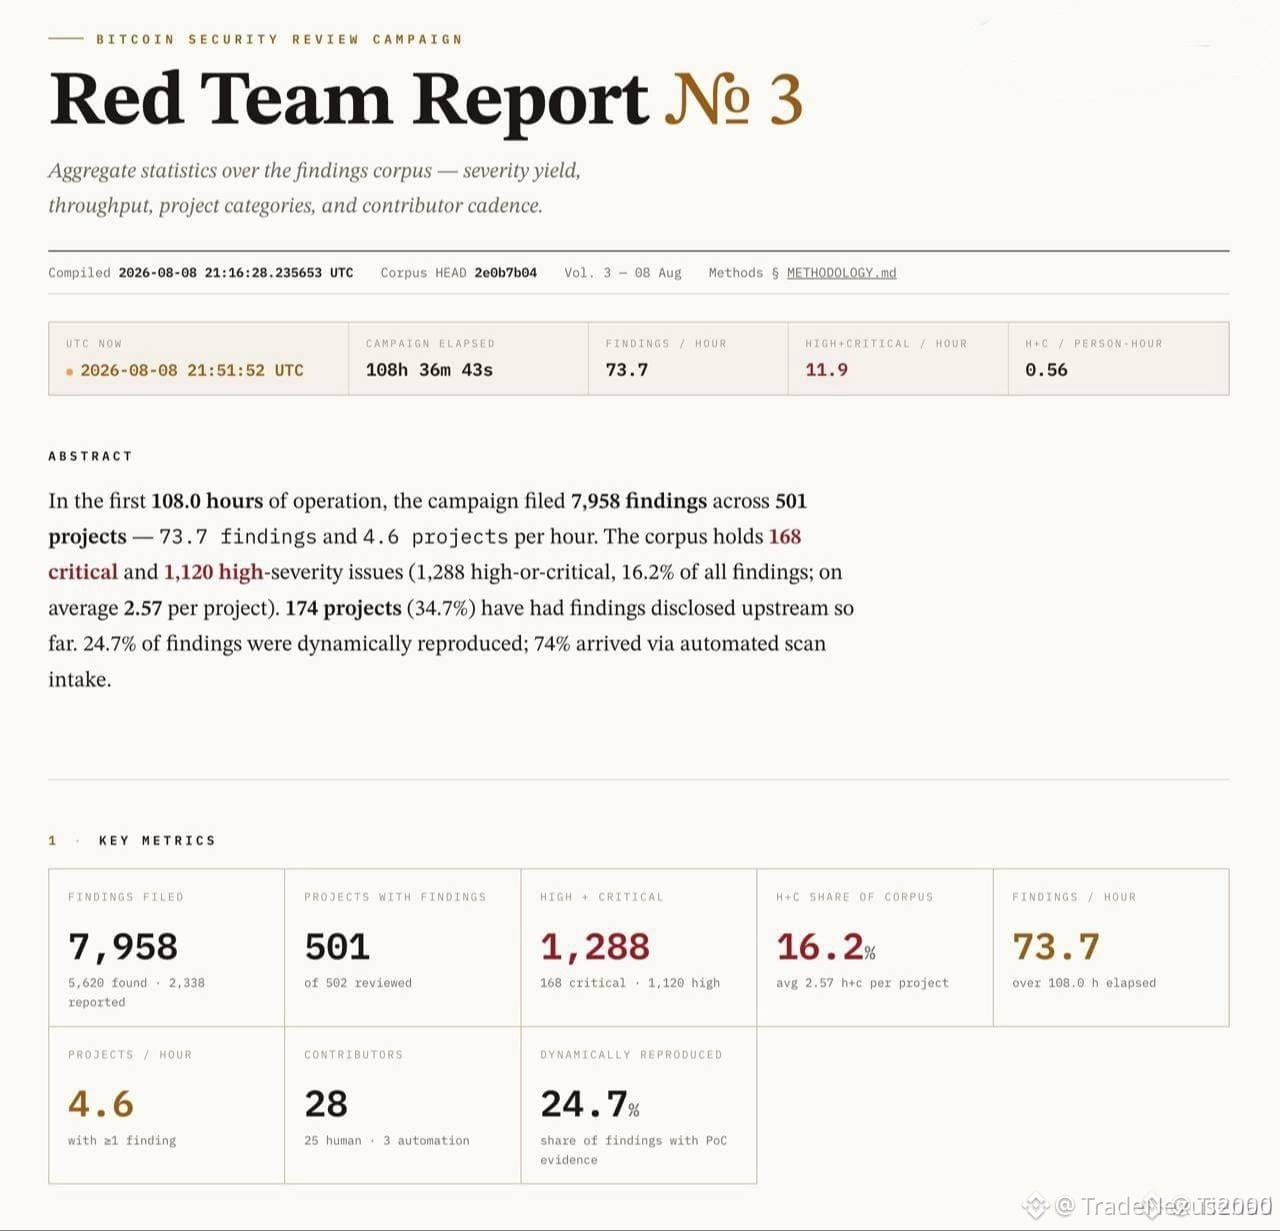
🚨 8 000 ta BTC xavfsizlik zaifligi ANIQLANDI — PASAYISHMI YOKI BUZIB KO‘RSATISHMI? 💥
🔍 Ekotizimda qariyb 8 000 ta zaiflik aniqlandi, ulardan 1 280 tasi yuqori yoki jiddiy darajada deb baholangan — bunday signal yupqa order kitoblarida qisqa muddatli likvidlikni tortib olishga turtki bo‘ladi. 📊 Bozordagi tafovut haqiqiy: savdo ijrochilari sarlavhalardagi bosimni ko‘radi, uzoqni ko‘zlagan xaridorlar esa pozitsiya ochishga arziydigan samarasizlikni payqaydi.
⚡ Qarshi fikr aniq — dasturchilarning muammolarni tezda bartaraf etishi xavf haqidagi shov-shuvni ishonchni oshiruvchi omilga aylantirib, pasayish davrini qisqartirishi mumkin. 🦈 Aqlli kapital odatda vahimaga berilib sotmaydi; u likvidlikni supurib olishlarini kutadi va vahima paytida jamg‘aradi.
💬 Bu xavfsizlik auditi ishonchingizni o‘zgartiradimi yoki uzoq muddatli tuzilma fonidagi shunchaki shovqinmi? 👇
⚠️ Bu moliyaviy maslahat emas. Xavflaringizni doimo boshqaring. 🛡️
🏷️ #BTC #Bitcoin #CryptoNews #SecurityAudit #RiskManagement
🎯 🦈
🚨 8 000 ta BTC xavfsizlik zaifligi ANIQLANDI — PASAYISHMI YOKI BUZIB KO‘RSATISHMI? 💥
🔍 Ekotizimda qariyb 8 000 ta zaiflik aniqlandi, ulardan 1 280 tasi yuqori yoki jiddiy darajada deb baholangan — bunday signal yupqa order kitoblarida qisqa muddatli likvidlikni tortib olishga turtki bo‘ladi. 📊 Bozordagi tafovut haqiqiy: savdo ijrochilari sarlavhalardagi bosimni ko‘radi, uzoqni ko‘zlagan xaridorlar esa pozitsiya ochishga arziydigan samarasizlikni payqaydi.
⚡ Qarshi fikr aniq — dasturchilarning muammolarni tezda bartaraf etishi xavf haqidagi shov-shuvni ishonchni oshiruvchi omilga aylantirib, pasayish davrini qisqartirishi mumkin. 🦈 Aqlli kapital odatda vahimaga berilib sotmaydi; u likvidlikni supurib olishlarini kutadi va vahima paytida jamg‘aradi.
💬 Bu xavfsizlik auditi ishonchingizni o‘zgartiradimi yoki uzoq muddatli tuzilma fonidagi shunchaki shovqinmi? 👇
⚠️ Bu moliyaviy maslahat emas. Xavflaringizni doimo boshqaring. 🛡️
🏷️ #BTC #Bitcoin #CryptoNews #SecurityAudit #RiskManagement
🎯 🦈
🔍 Ekotizimda qariyb 8 000 ta zaiflik aniqlandi, ulardan 1 280 tasi yuqori yoki jiddiy darajada deb baholangan — bunday signal yupqa order kitoblarida qisqa muddatli likvidlikni tortib olishga turtki bo‘ladi. 📊 Bozordagi tafovut haqiqiy: savdo ijrochilari sarlavhalardagi bosimni ko‘radi, uzoqni ko‘zlagan xaridorlar esa pozitsiya ochishga arziydigan samarasizlikni payqaydi.
⚡ Qarshi fikr aniq — dasturchilarning muammolarni tezda bartaraf etishi xavf haqidagi shov-shuvni ishonchni oshiruvchi omilga aylantirib, pasayish davrini qisqartirishi mumkin. 🦈 Aqlli kapital odatda vahimaga berilib sotmaydi; u likvidlikni supurib olishlarini kutadi va vahima paytida jamg‘aradi.
💬 Bu xavfsizlik auditi ishonchingizni o‘zgartiradimi yoki uzoq muddatli tuzilma fonidagi shunchaki shovqinmi? 👇
⚠️ Bu moliyaviy maslahat emas. Xavflaringizni doimo boshqaring. 🛡️
🏷️ #BTC #Bitcoin #CryptoNews #SecurityAudit #RiskManagement
🎯 🦈
26
🚨 OCHIQLANIB KETGAN KODDA $AI INFRASTRUKTURAGA TA’SIR QILUVCHI TANQIDIY XAVFSIZLIK NOMUTANOSIBLIGI ANIQLANDI ⚠️
Yaqinda ochiq manbaga kiritilgan ZCode tahlili shuni ko‘rsatdiki, unda ishonchnoma (credential) shifrlashdagi nuqson bor: standart kalitlar qurilma bo‘yicha apparat imzolariga emas, balki osongina olinadigan OS metadata (operatsion tizim metama’lumotlari)ga tayanadi. 🔍 Bu masofadan turib ekspluatatsiya qilish (remote exploit) emas, biroq mahalliy fayllar fosh bo‘lsa, hujumchilar kirish kalitlarini qayta tiklab, Z.ai va BigModel tarmoqlaridagi faol sessiyalarni qalbakilashtirib (impersonate) o‘zlashtirishi mumkin. 📊
Tashkilotdagi ishlab chiquvchilar riskni darhol kamaytirishlari mumkin: standart hosil qilish (derivation) algoritmlarini bekor qilish uchun maxsus secret kalitlarni qo‘lda sozlash orqali. 💡 AI modellari ommalashgani sari, strukturaviy xavfsizlik yaxlitligi (integrity) smart pul pozitsiyasi uchun asosiy ko‘rsatkich bo‘lib qoladi. 💬 Ochiq manbali xavfsizlik auditlari AI sohasidagi institutsional ishonchga qanday ta’sir qiladi? 👇
⚠️ Moliyaviy maslahat emas. Doimo riskingizni boshqaring. 🛡️
🏷️ #AI #SecurityAudit #Crypto #TechNews #SmartMoney
🛡️ 🔍
🚨 OCHIQLANIB KETGAN KODDA $AI INFRASTRUKTURAGA TA’SIR QILUVCHI TANQIDIY XAVFSIZLIK NOMUTANOSIBLIGI ANIQLANDI ⚠️
Yaqinda ochiq manbaga kiritilgan ZCode tahlili shuni ko‘rsatdiki, unda ishonchnoma (credential) shifrlashdagi nuqson bor: standart kalitlar qurilma bo‘yicha apparat imzolariga emas, balki osongina olinadigan OS metadata (operatsion tizim metama’lumotlari)ga tayanadi. 🔍 Bu masofadan turib ekspluatatsiya qilish (remote exploit) emas, biroq mahalliy fayllar fosh bo‘lsa, hujumchilar kirish kalitlarini qayta tiklab, Z.ai va BigModel tarmoqlaridagi faol sessiyalarni qalbakilashtirib (impersonate) o‘zlashtirishi mumkin. 📊
Tashkilotdagi ishlab chiquvchilar riskni darhol kamaytirishlari mumkin: standart hosil qilish (derivation) algoritmlarini bekor qilish uchun maxsus secret kalitlarni qo‘lda sozlash orqali. 💡 AI modellari ommalashgani sari, strukturaviy xavfsizlik yaxlitligi (integrity) smart pul pozitsiyasi uchun asosiy ko‘rsatkich bo‘lib qoladi. 💬 Ochiq manbali xavfsizlik auditlari AI sohasidagi institutsional ishonchga qanday ta’sir qiladi? 👇
⚠️ Moliyaviy maslahat emas. Doimo riskingizni boshqaring. 🛡️
🏷️ #AI #SecurityAudit #Crypto #TechNews #SmartMoney
🛡️ 🔍
Yaqinda ochiq manbaga kiritilgan ZCode tahlili shuni ko‘rsatdiki, unda ishonchnoma (credential) shifrlashdagi nuqson bor: standart kalitlar qurilma bo‘yicha apparat imzolariga emas, balki osongina olinadigan OS metadata (operatsion tizim metama’lumotlari)ga tayanadi. 🔍 Bu masofadan turib ekspluatatsiya qilish (remote exploit) emas, biroq mahalliy fayllar fosh bo‘lsa, hujumchilar kirish kalitlarini qayta tiklab, Z.ai va BigModel tarmoqlaridagi faol sessiyalarni qalbakilashtirib (impersonate) o‘zlashtirishi mumkin. 📊
Tashkilotdagi ishlab chiquvchilar riskni darhol kamaytirishlari mumkin: standart hosil qilish (derivation) algoritmlarini bekor qilish uchun maxsus secret kalitlarni qo‘lda sozlash orqali. 💡 AI modellari ommalashgani sari, strukturaviy xavfsizlik yaxlitligi (integrity) smart pul pozitsiyasi uchun asosiy ko‘rsatkich bo‘lib qoladi. 💬 Ochiq manbali xavfsizlik auditlari AI sohasidagi institutsional ishonchga qanday ta’sir qiladi? 👇
⚠️ Moliyaviy maslahat emas. Doimo riskingizni boshqaring. 🛡️
🏷️ #AI #SecurityAudit #Crypto #TechNews #SmartMoney
🛡️ 🔍
128

·
--
Ko‘pchilik treyderlar kriptovalyutalarni tartibga solish borasidagi mukammal bo‘rondan qo‘rqadi. Ammo haqiqiy xavf aktivlarimizni himoya qilish kimga ishonib topshirilganida — FBIni larzaga solgan ichki o‘g‘rilikning dahshatli ishi bunga yaqqol misol.
SIGNAL
Eng yuqori maxfiylik ruxsatiga ega FBI agenti tergov qilinayotgan hamyonlardan 1 million dollarlik kriptovalyutani o‘g‘irlagani uchun qo‘lga tushdi (coindesk). Tashkilot ichidagi josus jazosiz qutulishi mumkin bo‘lsa, bu xavfsizlik infratuzilmamiz haqida nimani anglatadi? #FBI #cryptotheft #insider
TALQIN
Agar FBI qo‘riqlayotgan hamyonlardan ichkaridagi odam o‘g‘irlik qila olsa, o‘zimiz saqlaydigan aktivlarimiz qanchalik xavfsiz? Ishonchning bunday buzilishi aktivlarimiz ustidan kengroq nazorat kuchayishidan darak beruvchi ilk ogohlantirish bo‘lishi mumkin.
KUZATUV RO‘YXATI
Binance, Coinbase va FTX’ning yaqinlashib kelayotgan xavfsizlik auditlarini kuchaytirilgan nazorat alomatlari bor-yo‘qligini bilish uchun kuzating — bu masala kun tartibiga chiqishi kutilmoqda. #securityaudit #regulatory
Maxfiy kalitlarimizni tavakkalga qo‘yib, «rasmiylar»ga rostdan ham yetarlicha ishonamizmi?
Ko‘pchilik treyderlar kriptovalyutalarni tartibga solish borasidagi mukammal bo‘rondan qo‘rqadi. Ammo haqiqiy xavf aktivlarimizni himoya qilish kimga ishonib topshirilganida — FBIni larzaga solgan ichki o‘g‘rilikning dahshatli ishi bunga yaqqol misol.
SIGNAL
Eng yuqori maxfiylik ruxsatiga ega FBI agenti tergov qilinayotgan hamyonlardan 1 million dollarlik kriptovalyutani o‘g‘irlagani uchun qo‘lga tushdi (coindesk). Tashkilot ichidagi josus jazosiz qutulishi mumkin bo‘lsa, bu xavfsizlik infratuzilmamiz haqida nimani anglatadi? #FBI #cryptotheft #insider
TALQIN
Agar FBI qo‘riqlayotgan hamyonlardan ichkaridagi odam o‘g‘irlik qila olsa, o‘zimiz saqlaydigan aktivlarimiz qanchalik xavfsiz? Ishonchning bunday buzilishi aktivlarimiz ustidan kengroq nazorat kuchayishidan darak beruvchi ilk ogohlantirish bo‘lishi mumkin.
KUZATUV RO‘YXATI
Binance, Coinbase va FTX’ning yaqinlashib kelayotgan xavfsizlik auditlarini kuchaytirilgan nazorat alomatlari bor-yo‘qligini bilish uchun kuzating — bu masala kun tartibiga chiqishi kutilmoqda. #securityaudit #regulatory
Maxfiy kalitlarimizni tavakkalga qo‘yib, «rasmiylar»ga rostdan ham yetarlicha ishonamizmi?
SIGNAL
Eng yuqori maxfiylik ruxsatiga ega FBI agenti tergov qilinayotgan hamyonlardan 1 million dollarlik kriptovalyutani o‘g‘irlagani uchun qo‘lga tushdi (coindesk). Tashkilot ichidagi josus jazosiz qutulishi mumkin bo‘lsa, bu xavfsizlik infratuzilmamiz haqida nimani anglatadi? #FBI #cryptotheft #insider
TALQIN
Agar FBI qo‘riqlayotgan hamyonlardan ichkaridagi odam o‘g‘irlik qila olsa, o‘zimiz saqlaydigan aktivlarimiz qanchalik xavfsiz? Ishonchning bunday buzilishi aktivlarimiz ustidan kengroq nazorat kuchayishidan darak beruvchi ilk ogohlantirish bo‘lishi mumkin.
KUZATUV RO‘YXATI
Binance, Coinbase va FTX’ning yaqinlashib kelayotgan xavfsizlik auditlarini kuchaytirilgan nazorat alomatlari bor-yo‘qligini bilish uchun kuzating — bu masala kun tartibiga chiqishi kutilmoqda. #securityaudit #regulatory
Maxfiy kalitlarimizni tavakkalga qo‘yib, «rasmiylar»ga rostdan ham yetarlicha ishonamizmi?
26
🚨 $HFT AUDIT BO‘RONI — 4,962 TA BAYROQCHA KO‘TARILDI, 85 TA KRITIK HOLAT BOZOR USTIDA MUALLAQ! ⚡
Sun’iy intellekt yordamidagi chuqur tahlil 390 ta loyihani ko‘zdan kechirib, ehtimoliy zaifliklarning butun boshli tog‘ini yuzaga chiqardi. 📊 $HFT va $ZBT endi diqqat markazida, tekshiruv bosqichi esa jiddiylik darajasini baholash bilan davom etmoqda.
🔍 Bu — katalizatorlar keltirib chiqargan noaniqlik davrining klassik namunasi. Agar o‘sha kritik xulosalar tasdiqlansa, jamoalar zaif joylarni tuzatishga shoshilgan bir paytda protokollar jiddiy bosimga uchrashi mumkin. Ammo tekshiruv ta’sir darajasini pasaytirsa, yengillik ortidan keladigan keskin qaytish kechikib short pozitsiya ochganlarni dovdiratib qo‘yishi mumkin. 🦈
Bozor signallarni kuzatmoqda — hajmning keskin oshishi va uzun soyali shamlar ko‘pincha yakuniy xulosadan oldin paydo bo‘ladi. 💡 Yangiliklar oqimi bunchalik tig‘iz bo‘lganda, yirik investorlar kamdan-kam hollarda tasdiqni kutadi. 💬 Siz bu vaziyatda xavfni pasaytiryapsizmi yoki qo‘rquvga qarshi harakat qilyapsizmi? 👇
⚠️ Bu moliyaviy maslahat emas. Xavfingizni doimo boshqaring. 🛡️
🏷️ #HFT #ZBT #SecurityAudit #CryptoNews #AI
⚡ 🛡️
🚨 $HFT AUDIT BO‘RONI — 4,962 TA BAYROQCHA KO‘TARILDI, 85 TA KRITIK HOLAT BOZOR USTIDA MUALLAQ! ⚡
Sun’iy intellekt yordamidagi chuqur tahlil 390 ta loyihani ko‘zdan kechirib, ehtimoliy zaifliklarning butun boshli tog‘ini yuzaga chiqardi. 📊 $HFT va $ZBT endi diqqat markazida, tekshiruv bosqichi esa jiddiylik darajasini baholash bilan davom etmoqda.
🔍 Bu — katalizatorlar keltirib chiqargan noaniqlik davrining klassik namunasi. Agar o‘sha kritik xulosalar tasdiqlansa, jamoalar zaif joylarni tuzatishga shoshilgan bir paytda protokollar jiddiy bosimga uchrashi mumkin. Ammo tekshiruv ta’sir darajasini pasaytirsa, yengillik ortidan keladigan keskin qaytish kechikib short pozitsiya ochganlarni dovdiratib qo‘yishi mumkin. 🦈
Bozor signallarni kuzatmoqda — hajmning keskin oshishi va uzun soyali shamlar ko‘pincha yakuniy xulosadan oldin paydo bo‘ladi. 💡 Yangiliklar oqimi bunchalik tig‘iz bo‘lganda, yirik investorlar kamdan-kam hollarda tasdiqni kutadi. 💬 Siz bu vaziyatda xavfni pasaytiryapsizmi yoki qo‘rquvga qarshi harakat qilyapsizmi? 👇
⚠️ Bu moliyaviy maslahat emas. Xavfingizni doimo boshqaring. 🛡️
🏷️ #HFT #ZBT #SecurityAudit #CryptoNews #AI
⚡ 🛡️
Sun’iy intellekt yordamidagi chuqur tahlil 390 ta loyihani ko‘zdan kechirib, ehtimoliy zaifliklarning butun boshli tog‘ini yuzaga chiqardi. 📊 $HFT va $ZBT endi diqqat markazida, tekshiruv bosqichi esa jiddiylik darajasini baholash bilan davom etmoqda.
🔍 Bu — katalizatorlar keltirib chiqargan noaniqlik davrining klassik namunasi. Agar o‘sha kritik xulosalar tasdiqlansa, jamoalar zaif joylarni tuzatishga shoshilgan bir paytda protokollar jiddiy bosimga uchrashi mumkin. Ammo tekshiruv ta’sir darajasini pasaytirsa, yengillik ortidan keladigan keskin qaytish kechikib short pozitsiya ochganlarni dovdiratib qo‘yishi mumkin. 🦈
Bozor signallarni kuzatmoqda — hajmning keskin oshishi va uzun soyali shamlar ko‘pincha yakuniy xulosadan oldin paydo bo‘ladi. 💡 Yangiliklar oqimi bunchalik tig‘iz bo‘lganda, yirik investorlar kamdan-kam hollarda tasdiqni kutadi. 💬 Siz bu vaziyatda xavfni pasaytiryapsizmi yoki qo‘rquvga qarshi harakat qilyapsizmi? 👇
⚠️ Bu moliyaviy maslahat emas. Xavfingizni doimo boshqaring. 🛡️
🏷️ #HFT #ZBT #SecurityAudit #CryptoNews #AI
⚡ 🛡️
209
🛡️ CECURO’NING OZONE ISHGA TUSHIRILISHI $ACE & $SNXXB UCHUN KIBERXAVFSIZLIK QOIDALARINI O‘ZGARTIRADI⚡
Kiberxavfsizlikning yangi bosqichi institutsional darajaga ko‘tarilmoqda. Cecuro’ning Ozone platformasi AI yordamidagi hujumlar eskirgan tizimlar javob qaytarishga ulgurmasidan tezroq rivojlanayotgan sharoitda zaifliklarni qanday tekshirishimizni tubdan o‘zgartiradi. Muntazam qayta sinovdan o‘tkazish mavsumiy yangilanishlarning o‘rnini egallaydi. 📊
$ACE yoki $SNXXB bilan bog‘liq pozitsiyalarga ega bozor ishtirokchilari uchun bu yangilik tegishli ekotizimning tizimli xavf profilini yanada mustahkamlaydi. Zaifliklardan foydalanish yo‘llari kamayadi, ishonch ortadi va vahima sababli likvidlikning keskin chiqib ketishi ehtimoli pasayadi. 🛡️ Xavfsizlik infratuzilmasi shov-shuv avjiga chiqishidan oldin mustahkamlanganda, aqlli kapital bunga e’tibor beradi. ⚡
Bu voqea atrofidagi qiziqish davom etadimi yoki bozor amaliy audit dalilini talab qiladimi? 💬
⚠️ Bu moliyaviy maslahat emas. Har doim xavflaringizni boshqaring. 🛡️
🏷️ #ACE #SNXXB #SecurityAudit #AIThreats #Crypto
🛡️ ⚡
🛡️ CECURO’NING OZONE ISHGA TUSHIRILISHI $ACE & $SNXXB UCHUN KIBERXAVFSIZLIK QOIDALARINI O‘ZGARTIRADI⚡
Kiberxavfsizlikning yangi bosqichi institutsional darajaga ko‘tarilmoqda. Cecuro’ning Ozone platformasi AI yordamidagi hujumlar eskirgan tizimlar javob qaytarishga ulgurmasidan tezroq rivojlanayotgan sharoitda zaifliklarni qanday tekshirishimizni tubdan o‘zgartiradi. Muntazam qayta sinovdan o‘tkazish mavsumiy yangilanishlarning o‘rnini egallaydi. 📊
$ACE yoki $SNXXB bilan bog‘liq pozitsiyalarga ega bozor ishtirokchilari uchun bu yangilik tegishli ekotizimning tizimli xavf profilini yanada mustahkamlaydi. Zaifliklardan foydalanish yo‘llari kamayadi, ishonch ortadi va vahima sababli likvidlikning keskin chiqib ketishi ehtimoli pasayadi. 🛡️ Xavfsizlik infratuzilmasi shov-shuv avjiga chiqishidan oldin mustahkamlanganda, aqlli kapital bunga e’tibor beradi. ⚡
Bu voqea atrofidagi qiziqish davom etadimi yoki bozor amaliy audit dalilini talab qiladimi? 💬
⚠️ Bu moliyaviy maslahat emas. Har doim xavflaringizni boshqaring. 🛡️
🏷️ #ACE #SNXXB #SecurityAudit #AIThreats #Crypto
🛡️ ⚡
Kiberxavfsizlikning yangi bosqichi institutsional darajaga ko‘tarilmoqda. Cecuro’ning Ozone platformasi AI yordamidagi hujumlar eskirgan tizimlar javob qaytarishga ulgurmasidan tezroq rivojlanayotgan sharoitda zaifliklarni qanday tekshirishimizni tubdan o‘zgartiradi. Muntazam qayta sinovdan o‘tkazish mavsumiy yangilanishlarning o‘rnini egallaydi. 📊
$ACE yoki $SNXXB bilan bog‘liq pozitsiyalarga ega bozor ishtirokchilari uchun bu yangilik tegishli ekotizimning tizimli xavf profilini yanada mustahkamlaydi. Zaifliklardan foydalanish yo‘llari kamayadi, ishonch ortadi va vahima sababli likvidlikning keskin chiqib ketishi ehtimoli pasayadi. 🛡️ Xavfsizlik infratuzilmasi shov-shuv avjiga chiqishidan oldin mustahkamlanganda, aqlli kapital bunga e’tibor beradi. ⚡
Bu voqea atrofidagi qiziqish davom etadimi yoki bozor amaliy audit dalilini talab qiladimi? 💬
⚠️ Bu moliyaviy maslahat emas. Har doim xavflaringizni boshqaring. 🛡️
🏷️ #ACE #SNXXB #SecurityAudit #AIThreats #Crypto
🛡️ ⚡
124

🇰🇷 Koreya CBDC tizimining bahsli ichki tekshiruvi: xavfsizlik xavf ostidami?
Hisobotga ko‘ra, Janubiy Koreya Markaziy bankining raqamli valyutasi (CBDC) dastlabki sinovi asosan ichki xavfsizlik tekshiruvlariga tayangan, sinovdan keyin esa mustaqil xavfsizlik auditi o‘tkazilmagan. Bu qo‘llangan xavfsizlik protokollari qanchalik mustahkam ekani va buning milliy raqamli valyutalarga bo‘lgan ishonchga ta’siri haqida savollar tug‘diradi.
━━━━━━━━━━━━━━
📊 Ta’siri: 📈 Yuqori
🏷️ REGULATION
#SouthKorea #CBDC #SecurityAudit #DigitalCurrency #Regulation
🔗 Manba: https://bitcoinfoundation.org/news/regulation/koreas-cbdc-pilot-had-no-outside-security-audit-report/
🇰🇷 Koreya CBDC tizimining bahsli ichki tekshiruvi: xavfsizlik xavf ostidami?
Hisobotga ko‘ra, Janubiy Koreya Markaziy bankining raqamli valyutasi (CBDC) dastlabki sinovi asosan ichki xavfsizlik tekshiruvlariga tayangan, sinovdan keyin esa mustaqil xavfsizlik auditi o‘tkazilmagan. Bu qo‘llangan xavfsizlik protokollari qanchalik mustahkam ekani va buning milliy raqamli valyutalarga bo‘lgan ishonchga ta’siri haqida savollar tug‘diradi.
━━━━━━━━━━━━━━
📊 Ta’siri: 📈 Yuqori
🏷️ REGULATION
#SouthKorea #CBDC #SecurityAudit #DigitalCurrency #Regulation
🔗 Manba: https://bitcoinfoundation.org/news/regulation/koreas-cbdc-pilot-had-no-outside-security-audit-report/
Hisobotga ko‘ra, Janubiy Koreya Markaziy bankining raqamli valyutasi (CBDC) dastlabki sinovi asosan ichki xavfsizlik tekshiruvlariga tayangan, sinovdan keyin esa mustaqil xavfsizlik auditi o‘tkazilmagan. Bu qo‘llangan xavfsizlik protokollari qanchalik mustahkam ekani va buning milliy raqamli valyutalarga bo‘lgan ishonchga ta’siri haqida savollar tug‘diradi.
━━━━━━━━━━━━━━
📊 Ta’siri: 📈 Yuqori
🏷️ REGULATION
#SouthKorea #CBDC #SecurityAudit #DigitalCurrency #Regulation
🔗 Manba: https://bitcoinfoundation.org/news/regulation/koreas-cbdc-pilot-had-no-outside-security-audit-report/
22
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BTCRebounds80K
82,083 marta koʻrilgan
805 muhokama qilmoqda
2
#Binance98PercentReplenished
45,260 marta koʻrilgan
625 muhokama qilmoqda
3
#USMidterms-WhatAreMarketsExpecting?
366,665 marta koʻrilgan
2,154 muhokama qilmoqda
4
#USOctoberNFP-AreRateCutsStillPossible
407,025 marta koʻrilgan
2,893 muhokama qilmoqda
5
#USClearsSingleStockPerpetualFutures
1,118 marta koʻrilgan
51 muhokama qilmoqda
6
#StrategySTRCHits$100ForFirstTimeSinceMay
0 marta koʻrilgan
0 muhokama qilmoqda
7
#TrumpFamilyBackedBitcoinMinerReportsQ3Profit
739 marta koʻrilgan
32 muhokama qilmoqda
8
#SouthKoreaPlansImmediateCryptoSecurityIncidentReportingRules
24 marta koʻrilgan
4 muhokama qilmoqda
9
#CourtRejectsCMARequestToPauseSingleStockPerpetuals
313 marta koʻrilgan
18 muhokama qilmoqda
10
#AMDBeatsExpectations-AINarrativeContinues
106,068 marta koʻrilgan
824 muhokama qilmoqda