

#php2shell
php2shell
2,129 marta koʻrilgan
27 muhokama qilmoqda
Ommabop
Eng so‘nggi

·
--
【Bozor yangiliklari】Wiz texnik direktori Schwartz: AI bo‘lmasa, PHP2Shell’ni topib bo‘lmaydi. Eng yaxshi tadqiqotchilarga yolg‘iz ishlaganda topish uchun 12 oy kerak bo‘lishi mumkin, ammo baribir topolmasliklari ehtimol. CVSS 9.2 darajali zaiflik parolsiz masofadan turib kod bajarish imkonini beradi; PHP taxminan 70% veb-saytning asosini tashkil qiladi. Atlas bir kishining ish unumdorligini 100–1000 baravar oshiradi. Ko‘plab tizimlarga hali tuzatish kiritilmagan, PHP’ni yangilash va qayta ishga tushirish kerak. PHP’ni yangiladingizmi? Izohlarda fikr almashaylik
$BTC $ETH $SOL
#PHP2Shell #网络安全 #AIxavfsizligi
(Manba: BlockTempo)
⚠️Xavf haqida ogohlantirish: Yuqoridagilar bozor haqidagi axborot ulashuvi bo‘lib, investitsiya tavsiyasi hisoblanmaydi; investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
$BTC $ETH $SOL
#PHP2Shell #网络安全 #AIxavfsizligi
(Manba: BlockTempo)
⚠️Xavf haqida ogohlantirish: Yuqoridagilar bozor haqidagi axborot ulashuvi bo‘lib, investitsiya tavsiyasi hisoblanmaydi; investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
18
·
--
【Bozor yangiliklari】19.28 soatda taxminan 2021 dollarlik BTC mukofoti qo‘lga kiritildi: KillaBoi yangilanmagan PHP 8.4.26 serverini buzib, 0.02511679 BTC yutib oldi. G‘alaba 25-oktabrda qayd etildi.
Sinov PHP2Shell zaifligiga qaratilgan: ikkita zaiflikning bahosi 9.2 ball, ular masofadan turib kod bajarish imkonini beradi. Rasmiylar ularni 21-oktabrda tuzatgan.
Yangilanishni o‘rnatdingizmi? Izohlarda muhokama qilaylik.
$BTC $ETH $USDT
#PHP2Shell #网络安全 #Bitcoin
(Manba: Cryptopolitan)
⚠️Xavf haqida eslatma: Yuqoridagi ma’lumotlar bozor yangiliklari bilan bo‘lishish uchun keltirilgan va investitsiya bo‘yicha tavsiya hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
303
Maqola
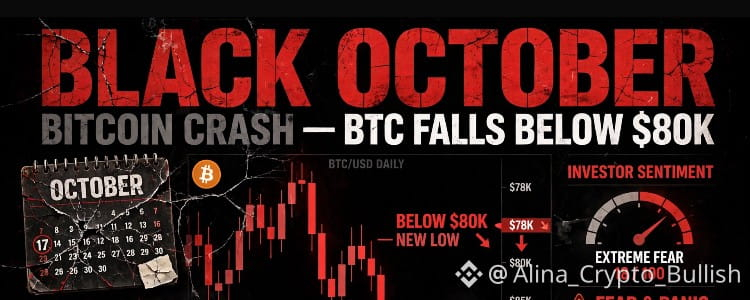
🚨So‘nggi xabar:l 🔴 QORA OKTABRNING 2026-YILDAGI ENG YIRIK 5 TA XAKERLIK HUJUMI:👀⚠️🚨 QORA OKTABR: Bitcoin narxi 80 ming dollardan pastga tushdi — 1929-yil voqealari yana takrorlanyaptimi?
Oktabr har doim kriptovalyutalar uchun eng yaxshi oy bo‘lib kelgan. O‘rtacha daromad: +18,3%. Bu yil-chi? U QORA tus olmoqda.
Mana, ma’lumotlar xakerligi nashridagi Qora oktabr. 2026-yil oktabrining nega shunchaki kripto bozori qulashi emas, balki kiberxavfsizlik sohasida Qora oktabr deb atalishiga sabab shu:
Bu shunchaki bitta katta xakerlik hujumi emas — 2 hafta ichida 20 dan ortiq yirik xakerlik hujumi sodir bo‘ldi. Ularning barchasida sun’iy intellekt xatolarni biz ularni tuzatishga ulgurishimizdan tezroq topish uchun ishlatilmoqda.
🔴 QORA OKTABRNING 2026-YILDAGI ENG YIRIK 5 TA XAKERLIK HUJUMI:
1. PHP2Shell — internetning 70 foizi xavf ostida
🚨So‘nggi xabar:l 🔴 QORA OKTABRNING 2026-YILDAGI ENG YIRIK 5 TA XAKERLIK HUJUMI:👀⚠️
🚨 QORA OKTABR: Bitcoin narxi 80 ming dollardan pastga tushdi — 1929-yil voqealari yana takrorlanyaptimi?
Oktabr har doim kriptovalyutalar uchun eng yaxshi oy bo‘lib kelgan. O‘rtacha daromad: +18,3%. Bu yil-chi? U QORA tus olmoqda.
Mana, ma’lumotlar xakerligi nashridagi Qora oktabr. 2026-yil oktabrining nega shunchaki kripto bozori qulashi emas, balki kiberxavfsizlik sohasida Qora oktabr deb atalishiga sabab shu:
Bu shunchaki bitta katta xakerlik hujumi emas — 2 hafta ichida 20 dan ortiq yirik xakerlik hujumi sodir bo‘ldi. Ularning barchasida sun’iy intellekt xatolarni biz ularni tuzatishga ulgurishimizdan tezroq topish uchun ishlatilmoqda.
🔴 QORA OKTABRNING 2026-YILDAGI ENG YIRIK 5 TA XAKERLIK HUJUMI:
1. PHP2Shell — internetning 70 foizi xavf ostida
2
373
·
--
#ArtificialInteligence
🚨 Sun’iy intellekt 10 yillik internet xavfsizligi tahdidini endigina bartaraf etdi! 🚨:
Internetning 70% dan ortig‘i PHP’ga tayanishini bilarmidingiz?
O‘n yildan ko‘proq vaqt davomida (taxminan 2012-yildan beri) PHP yadrosining ichida ulkan xavfsizlik zaifligi yashirinib yotgan edi. Inson dasturchilar va kod auditorlari uni yillar davomida payqamay kelishdi. Ammo yaqinda ilg‘or sun’iy intellekt xavfsizlik agentlari ushbu jiddiy kamchilikni aniqladi! 🤖🔒
Nima yuz berdi?
Xato: #PHP2Shell nomi bilan ma’lum bo‘lgan ushbu zaiflik ruxsatsiz masofaviy kod bajarilishiga yo‘l ochishi va xakerlarga parolni tekshirmasdan server ma’lumotlar bazalariga kirish imkonini berishi mumkin edi.
Sun’iy intellekt yutug‘i: Sun’iy intellekt insonlarning o‘rnini bosish o‘rniga, yordamchi sifatida qanchalik qudratli ekanini isbotladi — murakkab kod mantiqini tahlil qilib, 10 yildan ortiq vaqt davomida yashirin qolgan xavfsizlik bo‘shliqlarini fosh etdi.
Nega bu muhim: #Cybersecurityagense
butun dunyo bo‘ylab yuqori shaylik holati e’lon qilinib, jiddiy buzib kirishlardan millionlab veb-saytlar va onlayn platformalarni himoya qilish uchun tuzatishlar chiqarildi.
🔥 Kengroq manzara
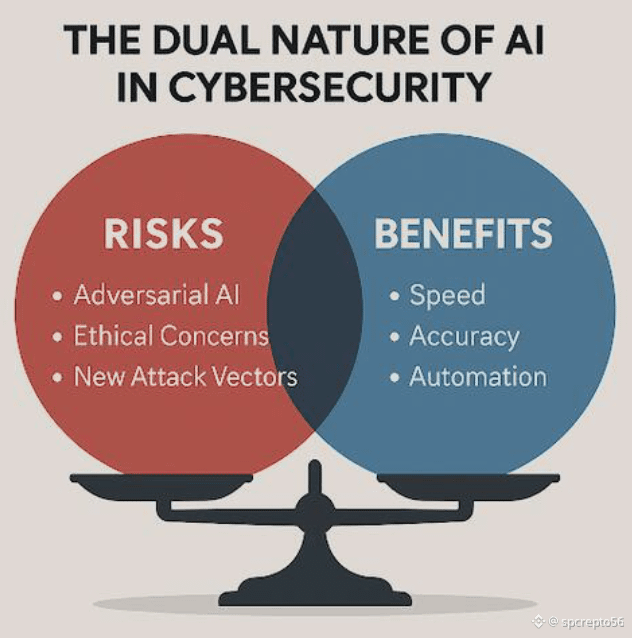
Bu sun’iy intellekt veb-xavfsizlik, Web3 infratuzilmasi va texnologik barqarorlik kelajagini qanday shakllantirayotganiga yorqin misoldir. Ijobiy maqsadlarda qo‘llanganda, sun’iy intellekt shunchaki vazifalarni avtomatlashtirmaydi — u raqamli dunyoni faol ravishda himoya qiladi!
Kiberxavfsizlikda sun’iy intellekt yetakchi rolni egallashi haqida qanday fikrdasiz? Quyida muhokama qilaylik! 👇
#AIAgents
1
233

Bir necha soat ichida minglab hujumlardan millionlab hujumlargacha: PHP2Shell zaifligi global miqyosda keng ko‘lamli ogohlantirishga sabab bo‘ldi. Bitcoin platformalari, hamyonlar va birjalar ushbu hujum vektori oldida qanchalik zaif? Ushbu videoda infratuzilmaga ta’sirini baholaymiz.
💡 PHP zaifligi: saytga hujum qilingan-qilinmaganini bila olmaysiz, ammo zararni cheklashingiz mumkin. Takror ishlatilgan parollarni (elektron pochta, birjalar va banklar uchun) almashtiring, ochiq seanslardan chiqing, ikki bosqichli tekshiruvni yoqing va foydalanmayotgan API kalitlarini o‘chiring.
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
1
12
·
--
Sarlavha: PHP2Shell teskari zarba berdi: rasmiylar “hech kim foydalanmayapti” deyishdi, Amazon esa “4 kun oldin harakat boshlangan” deydi
Kecha postimda PHP jamoasining rasmiy bayonoti “oshkor qilingan paytda funksional ekspluatatsiya aniqlanmagan” ekanini yozgandim. Bu gapni kechadan bugun tonggacha Amazonning tahdidlar bo‘yicha razvedka xizmati bevosita inkor etdi.
Faktlar xronologiyasi (barchasi Pekin vaqti bo‘yicha):
- Amazon MadPot honeypot qaydlariga ko‘ra, ekspluatatsiyaga ilk urinishlar 10월 17일 (shanba) kuni kuzatilgan — o‘shanda zaiflik hali embargo ostida edi, hatto yamoqning o‘zi ham yo‘q edi.
- 10월 21일 kuni embargo bekor qilinishidan taxminan 12 soat oldin bir nechta PoC allaqachon internetga joylangan edi. Payloadlar va anonimlashtirish infratuzilmasi ham turlicha bo‘lgan, demak hujumga kirishganlar bir guruh emas.
- Yamoq chiqqanidan bir necha soat o‘tib, yangi ekspluatatsiya kodi paydo bo‘ldi. Amazonning hozirgi bahosi: zaiflikdan keng ko‘lamda foydalanilmoqda.
- Ko‘lami: Cloudflare ma’lumotlariga ko‘ra, ekspluatatsiya urinishlari bir necha millionga yetgan; Palo Alto dunyo bo‘ylab 2260万 dan ortiq ochiq instansiyani aniqlagan; Wiz bu zaiflik internetning qariyb 70 foiziga ta’sir qilishi va o‘n yildan ortiq vaqtdan beri mavjudligini taxmin qilmoqda; VirusTotal 510万 dan ortiq PHP xostlari ochiq qolganini qayd etgan.
- Eng yomon xabar: NCC Group zaif tizimlarning ayrimlariga allaqachon orqa eshik o‘rnatilgan bo‘lishi mumkinligi haqida ogohlantirmoqda.
Muvozanat uchun bir gap (bu ham fakt): Dataminr bugun tongda yangilangan ma’lumotida hozircha faqat skanerlash, barmoq izini aniqlash va muvaffaqiyatsiz ekspluatatsiya urinishlari kuzatilayotganini, muvaffaqiyatli buzib kirish holati tasdiqlanmaganini aytdi — ammo ularning o‘z so‘zlari bilan aytganda, bu “faqat vaqt masalasi”.
Mening fikrim: bu safar eng qo‘rqinchlisi zaiflikning o‘zi emas, balki vaqt jadvalining butunlay o‘zgarib ketgani. Amazon ochiq aytyapti: 7/30 kunlik tuzatish muddati endi ish bermaydi, yamoq chiqarish muddatini soatlab hisoblash kerak. AI “yamoq diffini ishlaydigan eksploitga aylantirish” xarajatini tushirib yuborganidan keyin, hatto embargo davri ham xavfsiz emas. Bu PHP’dan frontend/backend uchun foydalanayotgan barcha kichik birjalar, ko‘priklar va hamyonlar uchun ogohlantirish — hujumchilar endi yamoq chiqarilishini kutib o‘tirmaydi.
Kripto olamiga qaytsak: CZ chorshanba kuniyoq ogohlantirgan, Coinbase esa o‘zida zaiflikka duchor bo‘lgan tizim yo‘qligini aytgan. Mablag‘ni yirik birjalarda saqlashda katta muammo yo‘q, ammo shu kunlarda kichik platformalarda katta miqdordagi mablag‘ni qoldirmang, muhim akkauntlarda 2FA’ni yoqing va noma’lum manbalardan kelgan havolalarni bosmang.
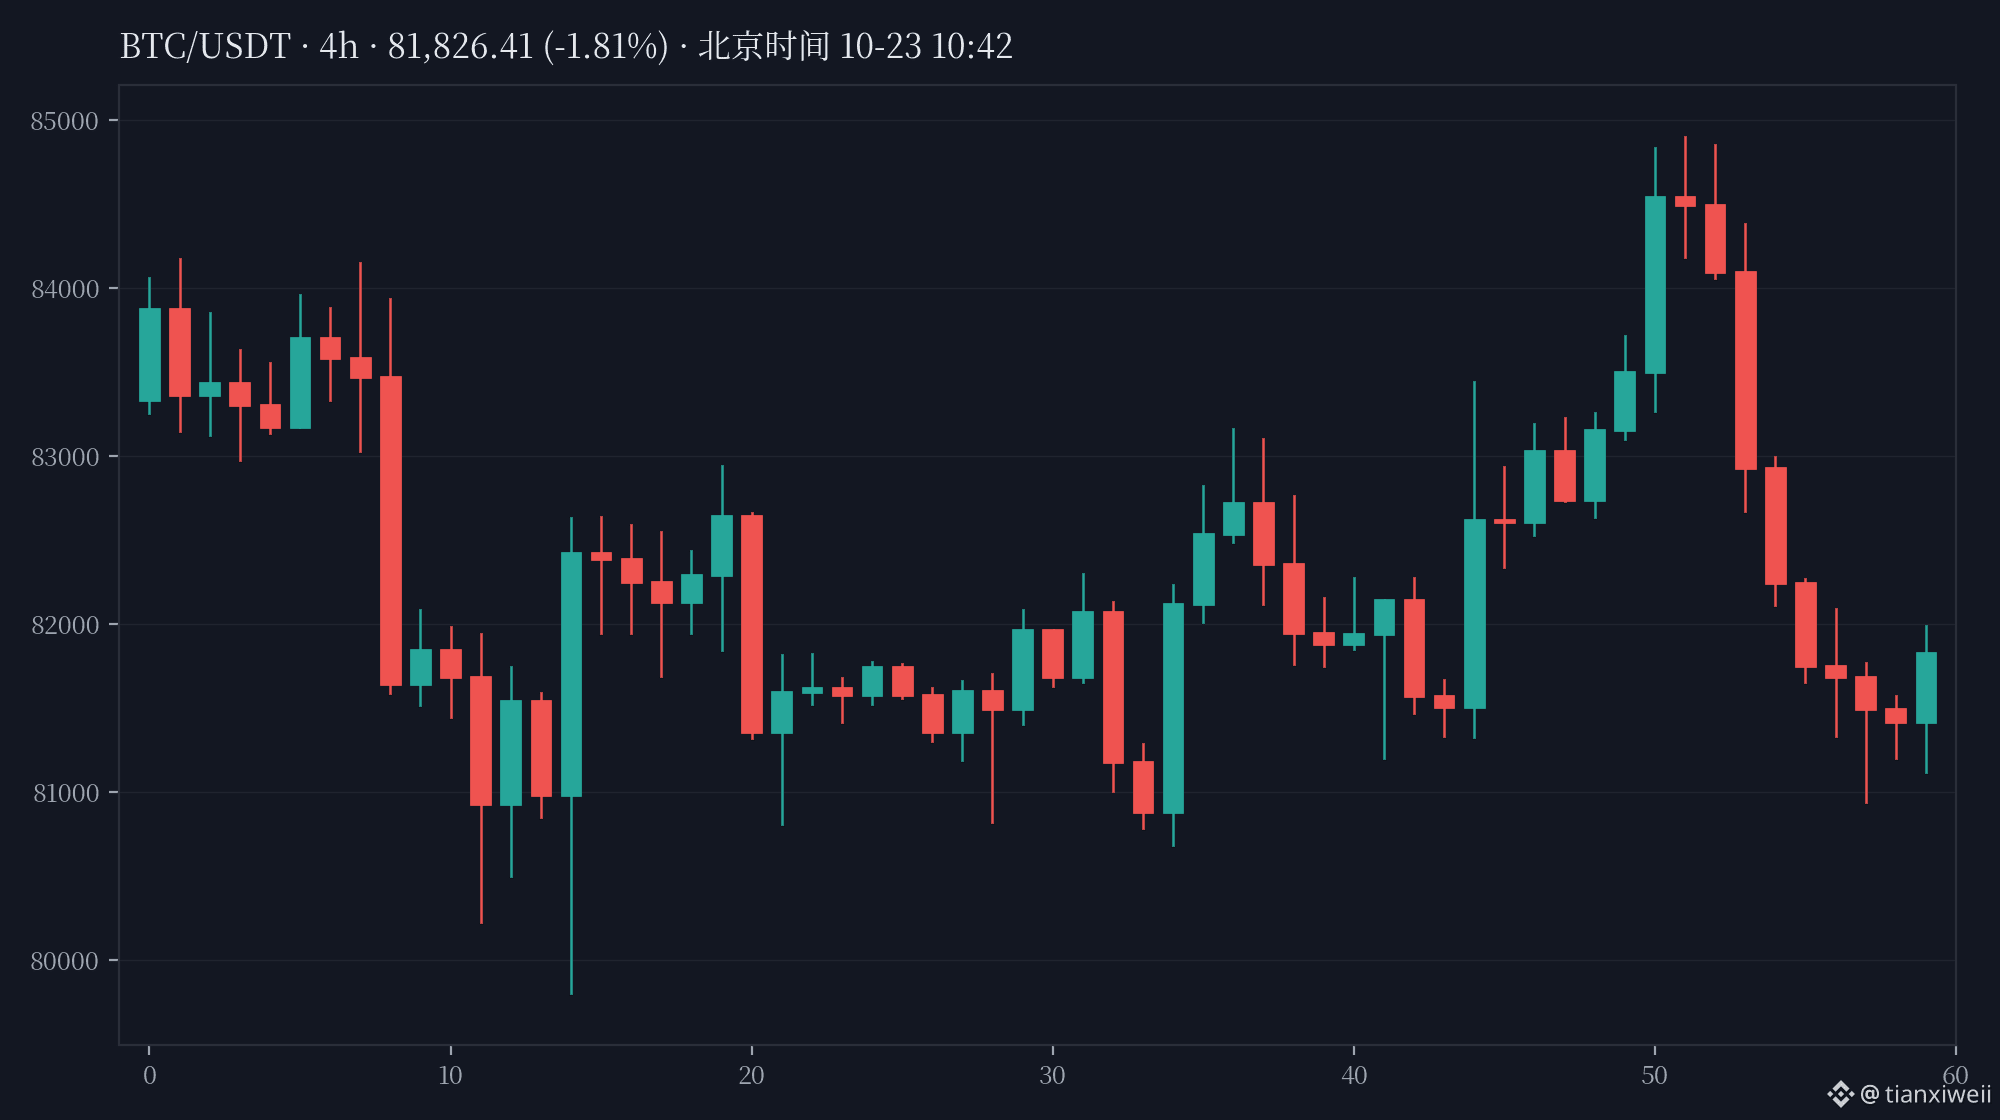
Maqola tayyorlanayotgan paytda $BTC taxminan 81,870 (Binance spot va OKX perpetual ma’lumotlaridagi tafovut 0.034%, 10:41 da tekshirildi), bozor bu hodisaga hozircha bevosita munosabat bildirmadi.
Muhokama: Siz “shov-shuv ko‘p, zarari kam, yamalsa bo‘ldi” degan fikrdamisiz yoki “bundan ham kattaroq xavf hali oldinda” degan qarashdami? Izohlarda ko‘rishamiz.
#PHP2Shell #安全提醒 #KriptoXavfsizligi
45

Kecha tong saharda Coldcard seed iborasi zaifligi ustidan kulganlar, endi kulmay turing — bu safar navbat o‘z brauzeringizga.
CZ 21-oktabr kuni X’da ancha vahimali gap yozdi: "Meni paranoyak deb o‘ylang, ammo keyingi bir necha kun davomida ISTALGAN veb-saytga kirishda juda ehtiyot bo‘ling." Tarjimasi: yaqin kunlarda hech qaysi saytni shunchaki bosavermang.
Gap shundaki, PHP’da PHP2Shell (CVE-2026-109618/109619) kod nomli ikkita zaiflik aniqlandi. Ularning jiddiylik darajasi 9.2/10 bo‘lib, tizimga kirmasdan turib masofadan kod bajarish mumkin. Butun dunyo veb-saytlarining 70.5 foizi PHP’da ishlaydi. Palo Alto dunyo bo‘ylab 2260万个实例 tashqi hujumga ochiq ekanini aniqladi; WordPress va Magento ham zarar ko‘rgan. Eng dahshatlisi, tafsilotlar 21-oktabr kuni tuzatish chiqarilishidan oldin sizib chiqqan — xakerlar sayt administratorlaridan avval xabardor bo‘lgan, zaiflikdan amalda foydalanish holatlari tasdiqlangan. FBI kiberbo‘limi to‘g‘ridan-to‘g‘ri shunday tavsiya berdi: tuzatishni o‘rnata olmasangiz, avval internetdan uzing.
Kripto olamining qiziq tomoni shundaki: Coinbase va BitGo darrov chiqib, o‘zlarini oqlab, ularga hech narsa bo‘lmaganini aytishdi. Ammo siz har kuni kiradigan birjalar, hamyon saytlari, airdrop mukofotini olish sahifalari — bularning bari veb-sayt-ku? Xakerlarga birjaning o‘ziga hujum qilish ham shart emas: siz tez-tez foydalanadigan PHP saytlaridan biriga hujum qilib, kirish sahifasini almashtirishsa bas — akkauntingiz paroli bilan birga ularning qo‘liga tushadi.
Izohlarda ovoz beramiz: A — shu kunlarda birjadan boshqa hech qaysi saytga kirmayman; B — odatdagidek internet kezib, omadimga ishonaman.
$BNB $BTC $ETH
#CZ #PHP2Shell #xavfsizlik
179
·
--
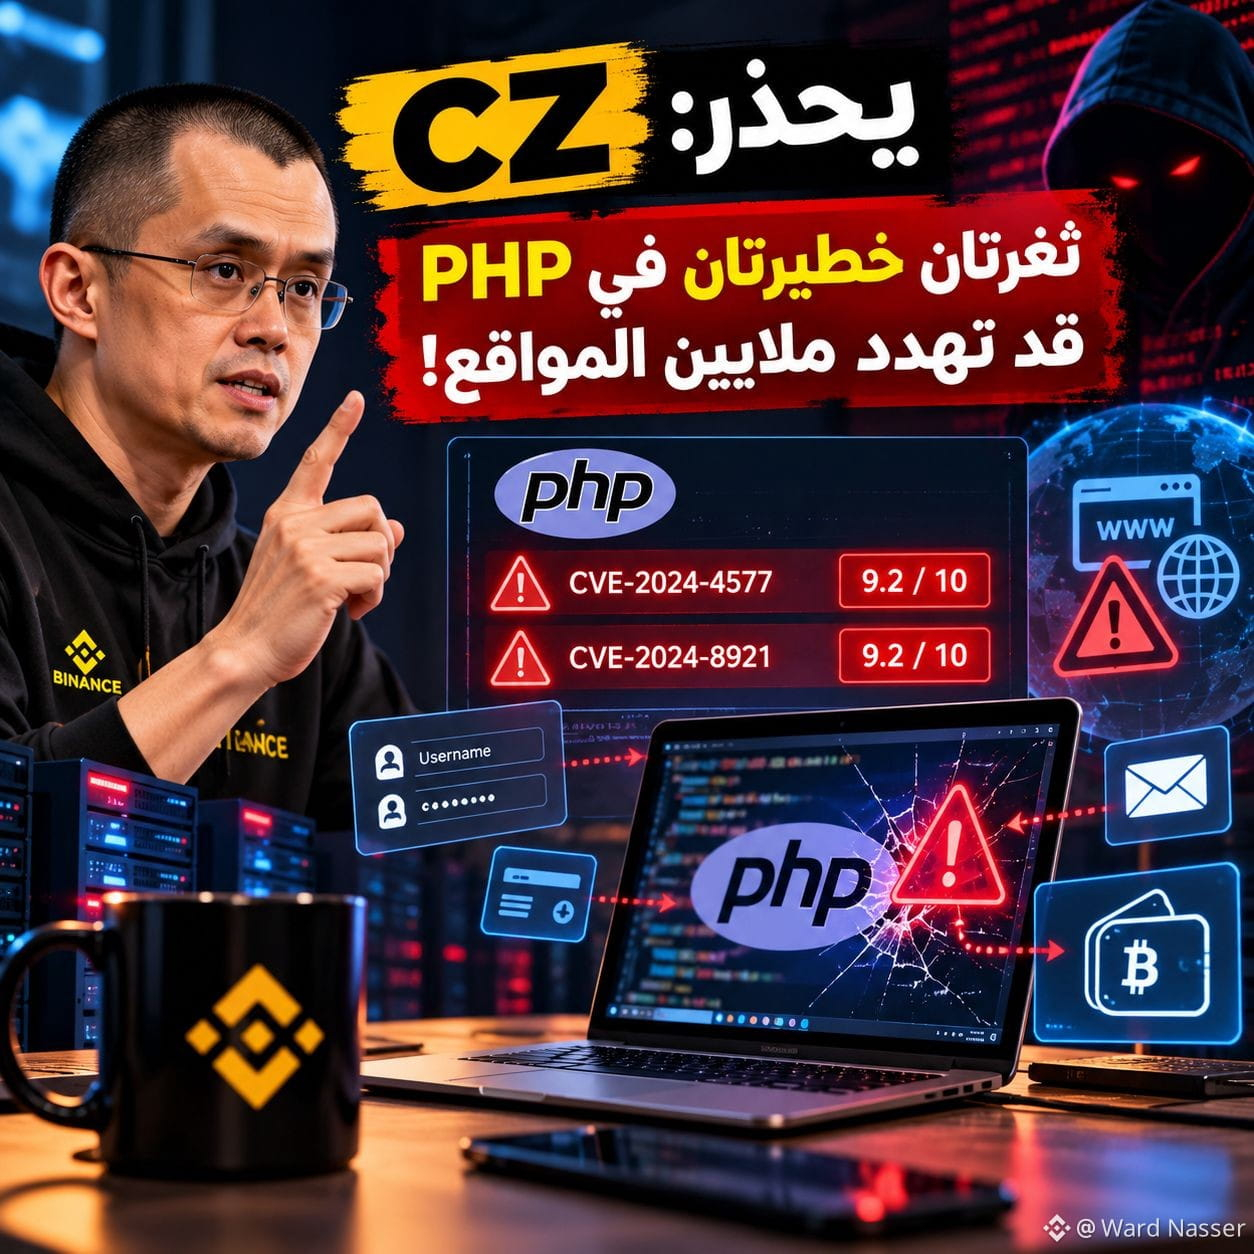
🚨 CZ ogohlantiradi: ba’zan saytning buzib kirilgan bo‘lishi ma’lumotlaringizni xavf ostiga qo‘yish uchun kifoya!
Tasavvur qiling: o‘zingiz taniydigan va ishonadigan saytga kirdingiz, ammo sahna ortida xakerga uning serverini boshqarish imkonini beradigan zaiflik bor!
Binance asoschisi CZ millionlab saytlarni ishlatishda qo‘llanadigan PHP tilidagi ikkita jiddiy zaiflik haqida ogohlantirganining sababi shu.
⚠️ Bu ikki zaiflikka 10 balldan 9.2 xavfsizlik bahosi berilgan. Ular hujumchiga yangilanmagan serverlarda tizimga kirmasdan turib buyruqlarni bajarish imkonini berishi mumkin.
Kripto foydalanuvchilari uchun eng xavflisi nima?
Buzib kirilgan sayt kirish ma’lumotlaringizni o‘g‘irlash yoki sizni hamyoningizni ulashga aldash uchun tuzoqqa aylanishi mumkin.
🛡️ O‘zingizni qanday himoya qilasiz?
✅ Shubhali havolalardan saqlaning, hatto ular tanish ko‘rinsa ham.
✅ Hamyoningizni ishonchsiz saytlarga ulamang.
✅ Tiklash iborangizni hech qanday sayt bilan ulashmang.
✅ Agar PHP ishlatadigan saytni boshqarsangiz, xavfsizlik yangilanishlarini darhol o‘rnating.
Yaxshi xabar shuki, xavfsizlik yangilanishlari 21-oktabrda allaqachon chiqarilgan.
Yodda tuting: ba’zan eng xavfli zaiflik hamyoningizda emas, balki siz ishonadigan saytda bo‘ladi!
#CZ #PHP2Shell #CyberSecurity #Binance
3
408

·
--
【Bozor yangiliklari】CZ ogohlantirdi: shu kunlarda istalgan saytga kirishda juda ehtiyot bo‘ling! PHP’da 9,2 ballik ikkita yuqori xavfli PHP2Shell zaifligi aniqlandi. Ular tizimga kirmasdan turib serverni egallash imkonini beradi. Saytlarning qariyb 70,5 foizi PHP’dan foydalanadi. FBI yangilay olmaydigan tashkilotlarga saytlarini vaqtincha o‘chirib qo‘yishni tavsiya qildi. Sayt egasi zaiflikni tuzatmagan bo‘lsa, havolani bosishingiz bilan hamyonni ulash uchun soxta so‘rovga duch kelishingiz mumkin. Havolalarni pala-partish bosmang — yangi saytlarga bemalol kirishga hali ham jur’at qilasizmi?
$BTC $ETH $BNB
#CZ #PHP2Shell #kiberxavfsizlik
(Manba: CoinSpeaker)
⚠️Xavf haqida eslatma: yuqoridagi ma’lumotlar bozor yangiliklarini ulashish uchun berilgan bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya qilish xavfli, bozorga kirishda ehtiyot bo‘ling.
$BTC $ETH $BNB
#CZ #PHP2Shell #kiberxavfsizlik
(Manba: CoinSpeaker)
⚠️Xavf haqida eslatma: yuqoridagi ma’lumotlar bozor yangiliklarini ulashish uchun berilgan bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya qilish xavfli, bozorga kirishda ehtiyot bo‘ling.
3
·
--
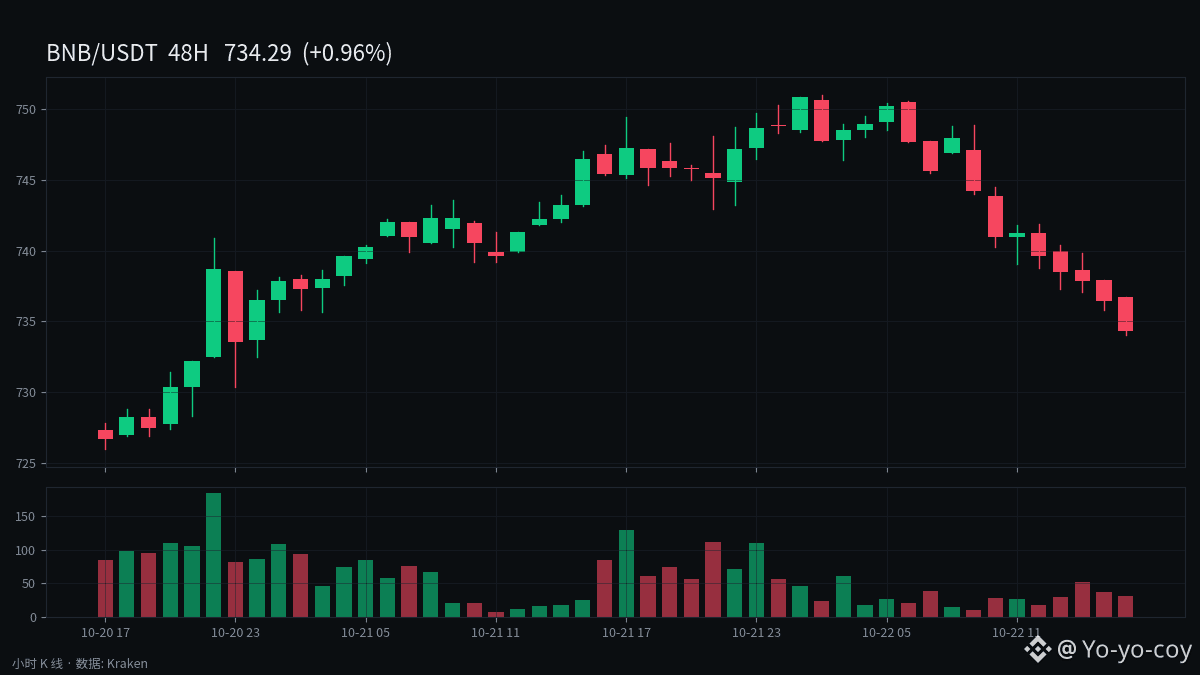
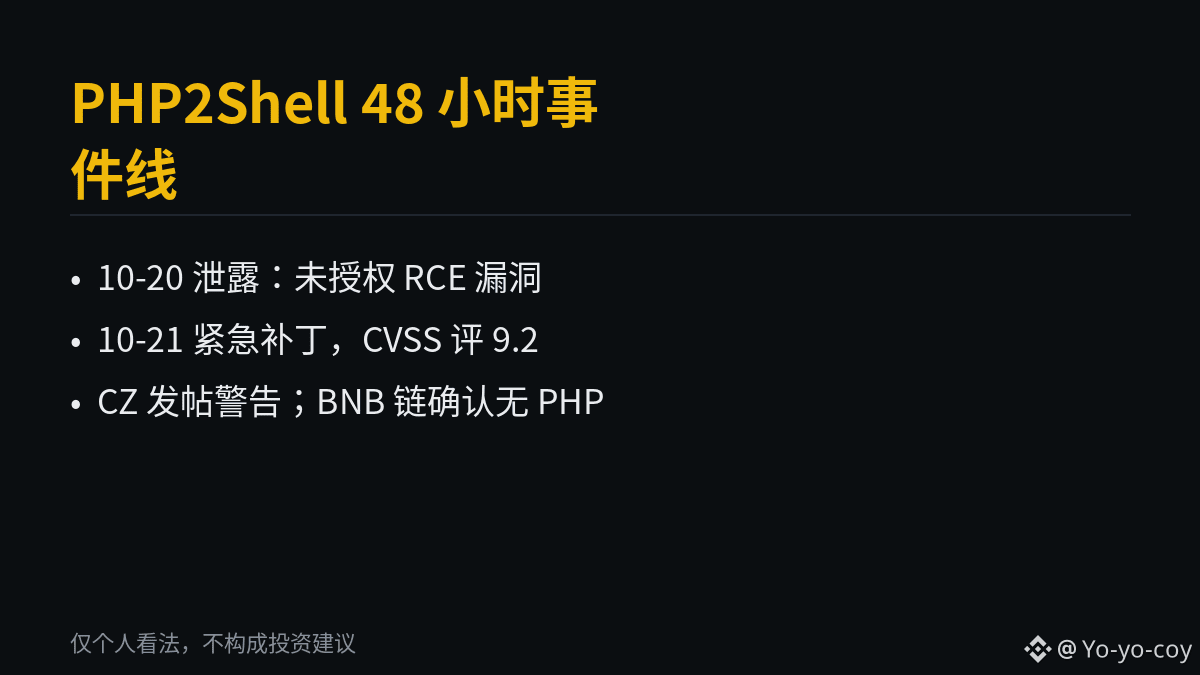
PHP2Shell 的 48 小时:CVSS 9.2 分的未授权 RCE,CZ 10 月 21 日警告加密用户警惕钓鱼网站
这起事件不会直接威胁链上资产本身,风险主要集中在一些较少受关注的加密相关网站上——被攻陷的 PHP 服务器可能被改造成一模一样的钓鱼页面,专门骗取钱包连接和助记词。
数据显示,有几点值得关注:
1. 漏洞与修复时间线。10 月 20 日(周二),漏洞细节提前泄露,随后出现演示视频,以及漏洞评分为 10.0 的错误说法;10 月 21 日 14:00 UTC,PHP 紧急发布 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35,修复 CVE-2026-109618 与 CVE-2026-109619(CVSS 4.0 评分为 9.2,可在未授权的情况下远程执行代码)。值得注意的是,PHP 8.1 及更早版本没有官方修复版本。
2. 影响范围。Unit42 根据 Cortex Xpanse 数据统计,约有 2260 万个暴露在互联网上的 PHP 实例;Tenable 估计,130–190 万台暴露在互联网上的主机可能受到影响。Cloudflare 在 10 月 21 日就观测到早期攻击,并紧急推送 WAF 规则;Wordfence 自家网站于 10 月 21 日停摆以进行缓解;三个黑客论坛——BreachForums、DarkForums、PwnForums——主动下线安装补丁;芬兰和荷兰的议会网站也下线了。
3. 加密圈的应对。CZ 于 10 月 21 日发帖提醒:“接下来几天访问任何网站都要格外小心”,并称已确认的真实攻击会让用户访问的网站变成窃取凭证的工具;BNB Chain 增长负责人 Nina Rong 确认其技术栈不使用 PHP;PancakeSwap 发帖确认基础设施不使用 PHP、用户资金安全。CZ 转发并评论:“大多数项目至少应该像这样发布一则确认声明。”截至 10 月 22 日,尚无已确认报告称加密交易所或用户钱包因 PHP2Shell 而被直接盗取。
可以看到,补丁发布至今已经超过 24 小时,给基础设施打补丁是他们的事;但接下来几天访问任何与加密相关的网站时,先核对一遍域名、守好自己的助记词,是你自己的事。
仅为个人看法,不构成投资建议。
#PHP2Shell #网络安全 $BNB $CAKE
11
·
--
Bugun ertalab eng ko‘p e’tibor berish kerak bo‘lgan narsa sham grafigi emas, mana bu 9.2 ballik zaiflik
PHP’da hozirgina ikkita jiddiy zaiflik aniqlandi (CVE-2026-109618, CVE-2026-109619). CVSS bahosi 9.2/10: hujumchilar tizimga kirmasdan turib masofadan kod ishga tushirishi mumkin. Tadqiqotchilar unga PHP2Shell deb nom berishdi. Muammo shundaki, zaiflik tafsilotlari yamoq chiqarilishidan oldin sizib chiqqan, undan foydalanishga urinishlar ham kuzatilgan (Cloudflare ma’lumotlariga ko‘ra), shoshilinch yamoq esa faqat 21-oktabrda chiqarildi. Ko‘plab saytlar uni hali o‘rnatishga ulgurmagan.
Nega kripto olamiga ham taalluqli (faktlar): SlowMist kripto olamidagi 1,488 ta domenni tekshirdi, ulardan 793 tasida PHP izlari bor; Cardano ekotizimidagi Intersect a’zolar bo‘limini o‘zini tekshirish uchun vaqtincha yopdi; Coinbase o‘zini tekshirib, ochiq qolgan tizimlarni aniqlamaganini aytdi, BitGo esa platformasiga ta’sir qilmaganini bildirdi. CZ chorshanba kuni ogohlantirgan edi: bu kunlarda istalgan saytga kirishda juda ehtiyot bo‘lish kerak. Ta’sir kripto olamidan ham keng: Niderlandiya, Finlyandiya, Fransiya, Germaniya va Avstraliya kabi bir necha mamlakat hukumat saytlari chorshanba kuni ehtiyot chorasi sifatida bir muddat yopildi, Wikimedia’ning ayrim xizmatlari ham to‘xtatildi.
Bugun ertalabgi yangi ma’lumotlar: PHP Foundation bayonot berib, zaiflik haqida dastlabki ma’lumotlar 2024-yildayoq bo‘lganini, tuzatish ishlari qariyb ikki yilga cho‘zilganini tan oldi. Rasmiylarning aynan o‘z so‘zi bilan aytganda, bu “tizimli muvaffaqiyatsizlik”; Pekin vaqti bilan bugun ertalab 08:44 da Cointelegraph voqeaning to‘liq manzarasini jamladi. Mening fikrimcha, bu muayyan loyiha buzib kirilgan holat emas, balki quyi qatlamdagi quvur yorilganini anglatadi. Yirik birjalarning tezkor bayonot berishi butun ekotizim xavfsiz degani emas. Eng katta xatar kichik birjalar va PHP to‘lov shlyuzlarida (BeInCrypto tahliliga ko‘ra); asl xavf esa beparvolik bilan ochib yuboradigan kichik saytlar, airdrop sahifalari va to‘lov sahifalarida.
Keyingi bir necha kun davomida uchta ishni qiling: notanish saytlarda hamyonni ulamang va tasdiqlash kodini kiritmang; birjalarga faqat rasmiy ilova yoki xatcho‘plar orqali kiring; “hamyonni zudlik bilan yangilang” kabi qalqib chiquvchi oynalar paydo bo‘lsa, avval uni yoping.
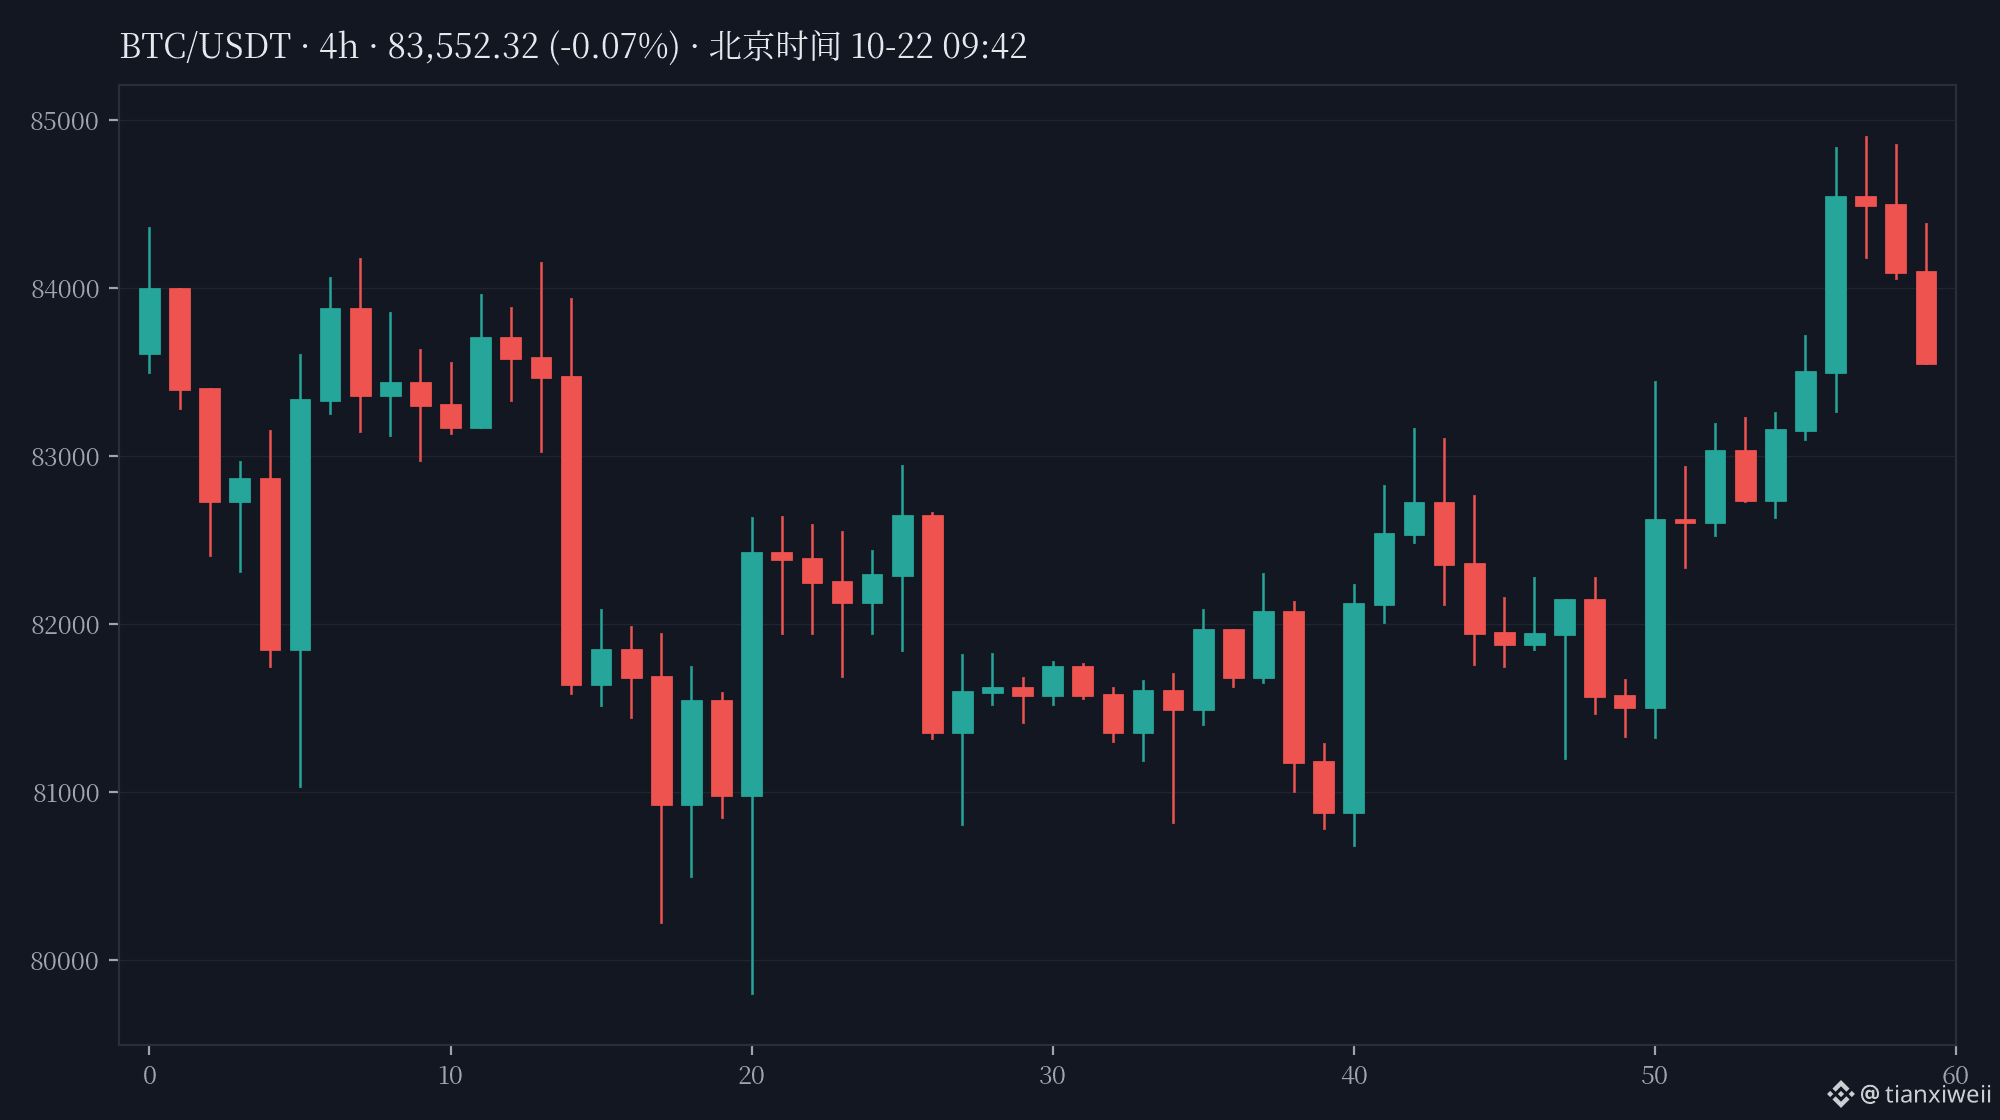
$BTC bugun ertalab 84,898 gacha ko‘tarilib, keyin pasaydi. 09:41 da ikki manbadagi ma’lumotlar bo‘yicha narx taxminan 83,697 edi (24 soatda taxminan +0.97%). Bozor esa aksincha, sokin — lekin bunday zaifliklarning zarari ko‘pincha o‘sha kunning sham grafigida bilinmaydi.
Xavf haqida eslatma: zaiflik ta’sir qilgan doira hanuz tekshirilmoqda. Har bir platformaning zaiflikka uchragan-uchramagani bo‘yicha rasmiy e’lonlariga qarang; ushbu maqola investitsiya maslahati emas.
Siz keyingi bir necha kun notanish havolalarni ochishni to‘xtatasizmi yoki bu kripto olamidan hali uzoq deb o‘ylaysizmi?
#安全提醒 #PHP2Shell #KriptoXavfsizligi
53

Serverdagi jiddiy xatolik uchun favqulodda tuzatish chiqdi — hatto CZ ham kripto foydalanuvchilarini ehtiyot bo‘lishga chaqirmoqda.
PHP 21-oktabr kuni PHP2Shell deb nomlangan, masofadan kod bajarish imkonini beruvchi ikkita zaiflik (CVE-2026-109618 va CVE-2026-109619) uchun favqulodda tuzatishlarni chiqardi. Ularning har biri CVSS jiddiylik shkalasida 9,2 ball bilan baholangan. Wiz tadqiqotchilari, Calif va OpenAI’ning Codex jamoasi aniqlagan bu xatoliklar PHP ish muhitining o‘zida joylashgan — demak, eski PHP versiyasida ishlayotgan server, uning dasturiy ta’minoti toza bo‘lsa ham, xavf ostida. Cloudflare mijozlariga qarshi ekspluatatsiya urinishlarini allaqachon aniqlamoqda, tadqiqotchilarning aytishicha, AI vositalari hujumni tayyorlash muddatini bir necha oydan taxminan bir haftagacha qisqartirgan.
Bu kripto uchun nega muhim: xavf ostidagi toifalarga kichik birjalar, to‘lov shlyuzlari va hamyonlarning veb-interfeyslari kiradi — buzib kirilgan foydalanuvchi interfeysi depozit manzillarini almashtirishi yoki API kalitlarini oshkor qilishi mumkin. CZ va SlowMist platformalarni tuzatishlarni o‘rnatishga chaqirdi. Ammo bir jihatni hisobga olish kerak: biror birja haqiqatan ham buzib kirilgani haqida dalil yo‘q, blokcheynlar, smart-kontraktlar va sovuq hamyonlarga esa ta’sir qilmaydi.
Birjangiz tuzatish o‘rnatilganini tasdiqlaganini ko‘rdingizmi? Bu hafta kutishga arziydigan yagona belgi shu. Bu savdo bo‘yicha maslahat emas — xavfsizlik qoidalariga rioya qilish haqida.
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
65
·
--
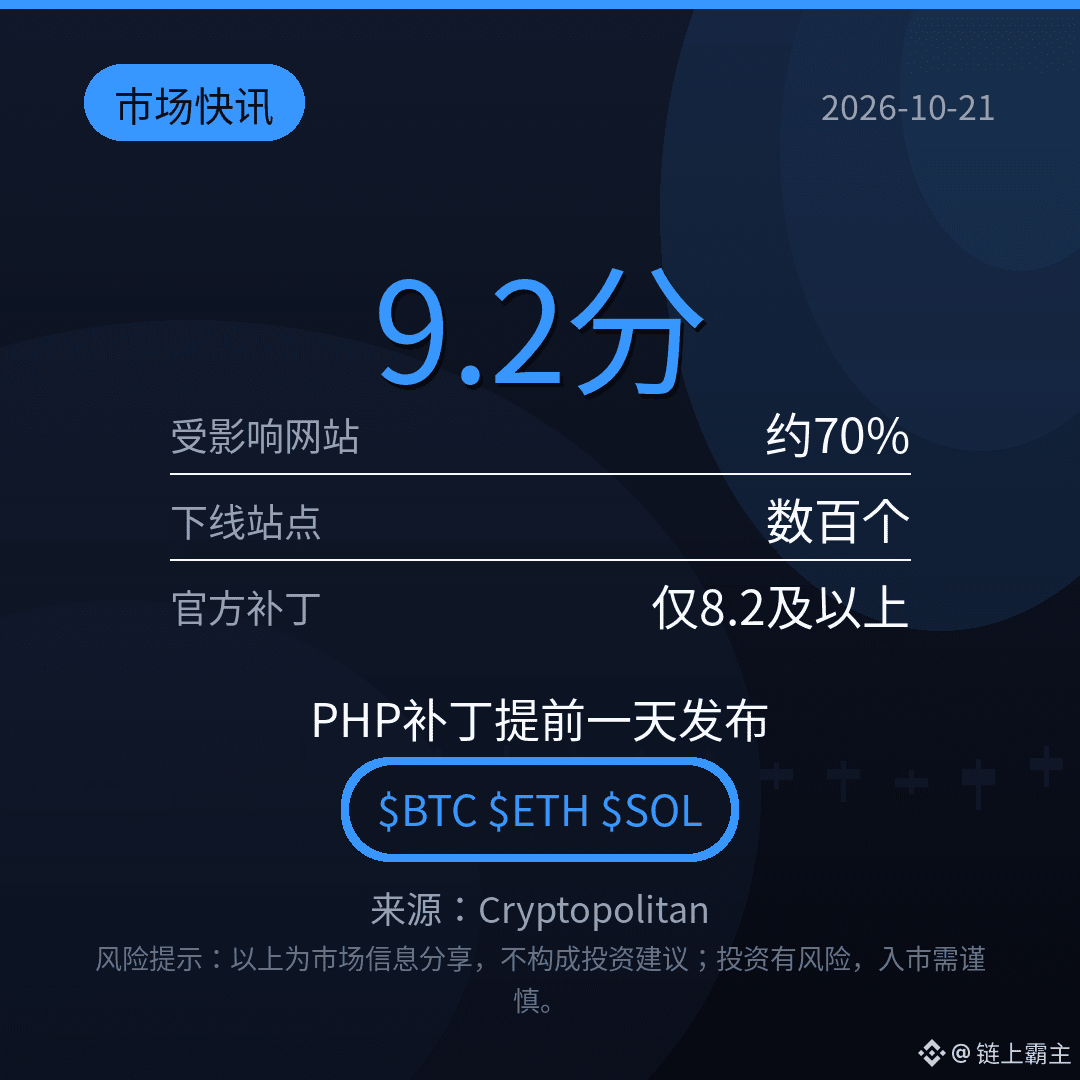
【Bozor yangiliklari】PHP uchun shoshilinch yamoq bir kun oldin chiqarildi: bahosi 9,2 bo‘lgan ikkita zaiflik tafsilotlari sizib chiqdi, 22-oktabrga rejalashtirilgan oshkor etish 21-oktabrga ko‘chirildi. PHP server tomonidagi tillarda yozilgan ma’lum veb-saytlarning taxminan 70 foizini quvvatlaydi. Xavfsizlik chorasi sifatida yuzlab saytlar faoliyatini to‘xtatdi, Finlyandiya, Niderlandiya va Fransiya hukumat saytlari profilaktika maqsadida yopildi. Cloudflare hujum urinishlari boshlanganini ma’lum qildi. PHP saytlarining qariyb yarmi hanuz eski versiyalardan foydalanmoqda, rasmiy yamoq esa faqat 8.2 va undan yuqori versiyalarni qamrab oladi. Birjalar backend tizimlarining aksariyati PHP’da ishlaydi. Sizningcha, yana nechta platforma tekshiruvdan o‘tmagan? Izohlarda muhokama qilaylik
$BTC $ETH $SOL
#PHP2Shell #网络安全 #BirjaXavfsizligi
(Manba: Cryptopolitan)
⚠️Xavf haqida ogohlantirish: yuqoridagilar bozor ma’lumotlari bilan bo‘lishish uchun keltirilgan bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
$BTC $ETH $SOL
#PHP2Shell #网络安全 #BirjaXavfsizligi
(Manba: Cryptopolitan)
⚠️Xavf haqida ogohlantirish: yuqoridagilar bozor ma’lumotlari bilan bo‘lishish uchun keltirilgan bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
429
·
--
PHPdagi yuqori xavfli “PHP2Shell” zaifligi global internet uzilishi inqirozini keltirib chiqardi. Yevropaning bir nechta mamlakatlarida davlat idoralari va tijorat tizimlari ehtiyot chorasi sifatida vaqtincha o‘chirildi. Quyi darajadagi dasturlash tillari xavfsizligi haqida ogohlantiruvchi qo‘ng‘iroq yana chalindi: rasmiylar zudlik bilan tuzatish chiqardi va darhol yangilashni qat’iy tavsiya qilmoqda. #PHP2Shell #网络安全 #PHPzaifligi
PHPdagi yuqori xavfli “PHP2Shell” zaifligi global internet uzilishi inqirozini keltirib chiqardi. Yevropaning bir nechta mamlakatlarida davlat idoralari va tijorat tizimlari ehtiyot chorasi sifatida vaqtincha o‘chirildi. Quyi darajadagi dasturlash tillari xavfsizligi haqida ogohlantiruvchi qo‘ng‘iroq yana chalindi: rasmiylar zudlik bilan tuzatish chiqardi va darhol yangilashni qat’iy tavsiya qilmoqda. #PHP2Shell #网络安全 #PHPzaifligi
67
📉 Iyun oyidan beri ETFlardan eng katta kapital chiqib ketishi fonida bitcoin narxi 81 000 AQSh dollari atrofidagi hududga tushdi. Shunga qaramay, treyder Willy Woo optimistik kayfiyatda qolmoqda va bunga sabablarini tushuntirmoqda.
🇭🇰HSBC Gonkongdagi 3 million foydalanuvchi uchun RedCoin stablecoinini ishga tushirdi. Uning debyuti avvalroq bank nomidan foydalanib firibgarlik qilgan soxta tokenlar xavfiga duch kelmoqda.
⚠️ Hujumchilar Railway platformasini buzib kirib, foydalanuvchilarning maxfiy kalitlarini oshkor qildi. Kiberxavfsizlik uchun «qora oktabr» boshdan kechirilmoqda.
⚠️PHP2Shell uchun yamoq chiqarilganidan ikki kun o‘tib, PHP’da yana bir zaiflik aniqlandi. Bu nuqson noodatiy konfiguratsiyalarga ta’sir qiladi va uning rasmiy yechimi yo‘q.
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
40
·
--
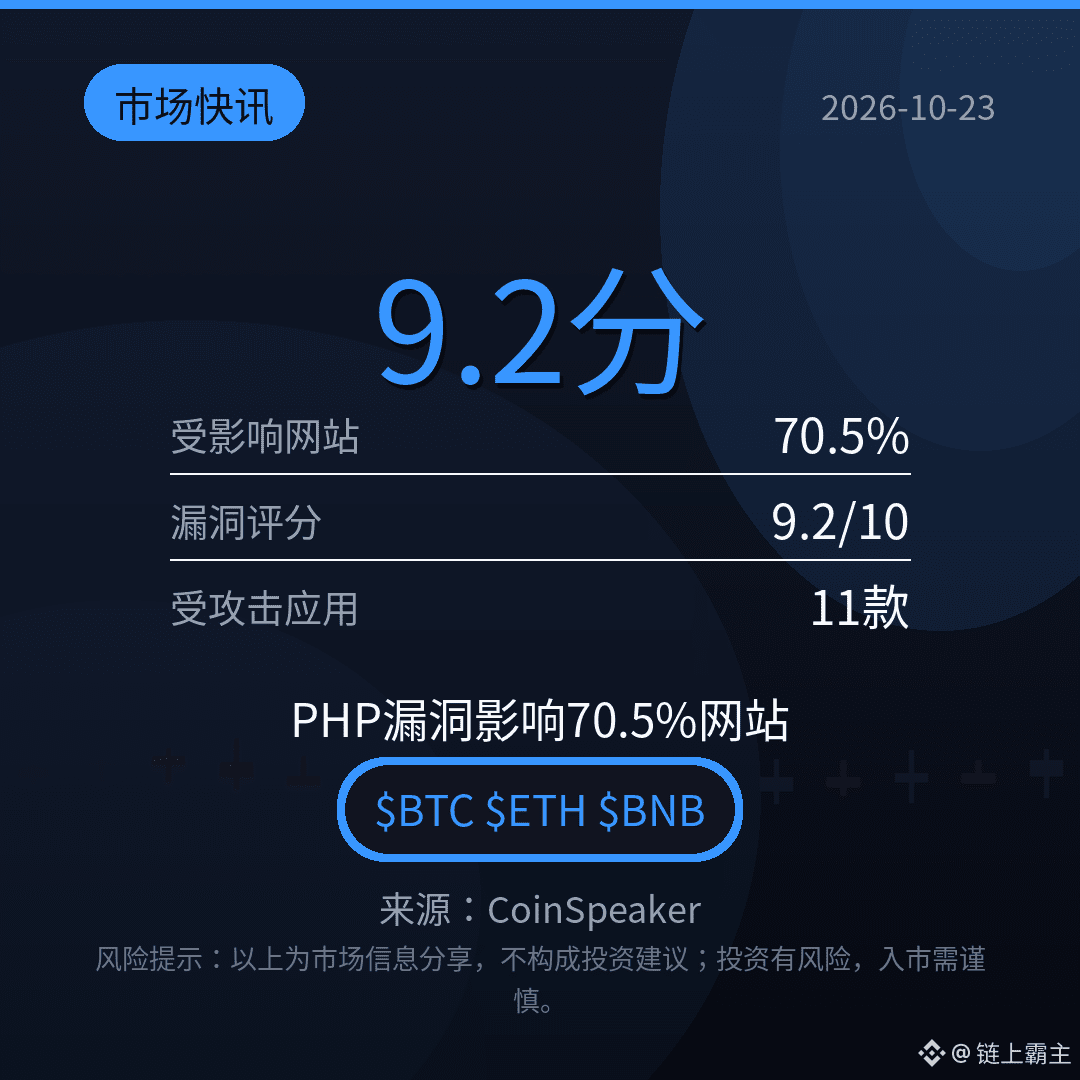
【Bozor yangiliklari】Avval ta’sir doirasiga qaraylik: PHP veb-saytlarning taxminan 70,5 foizida ishlatiladi. CVE-2026-109618 va 109619 zaifliklarining ikkalasi ham 9,2/10 darajasida baholangan. Hujumga uchragani tasdiqlangan 11 ta ilova mavjud (jumladan, WordPress va phpMyAdmin); 17-oktabr kuni ulardan foydalanishga urinishlar qayd etilgan, 8.1 va undan eski versiyalar uchun rasmiy tuzatish yo‘q. BNB Chain va Trust Wallet PHP’dan foydalanmasligini ma’lum qildi, hozircha birorta ham birja yoki hamyon zarar ko‘rgani haqida xabar bermadi. Xavf token narxida emas, yangilanmagan veb-saytlarda — siz tez-tez kiradigan saytlar yangilanganmi?
$BTC $ETH $BNB
#CZ #PHP2Shell #Kiberxavfsizlik
(Manba: CoinSpeaker)
⚠️Xavf haqida ogohlantirish: yuqoridagi ma’lumotlar bozor haqidagi axborot bo‘lib, investitsiya tavsiyasi hisoblanmaydi; investitsiya qilish xavfli, bozorga kirishda ehtiyot bo‘ling。
$BTC $ETH $BNB
#CZ #PHP2Shell #Kiberxavfsizlik
(Manba: CoinSpeaker)
⚠️Xavf haqida ogohlantirish: yuqoridagi ma’lumotlar bozor haqidagi axborot bo‘lib, investitsiya tavsiyasi hisoblanmaydi; investitsiya qilish xavfli, bozorga kirishda ehtiyot bo‘ling。
284
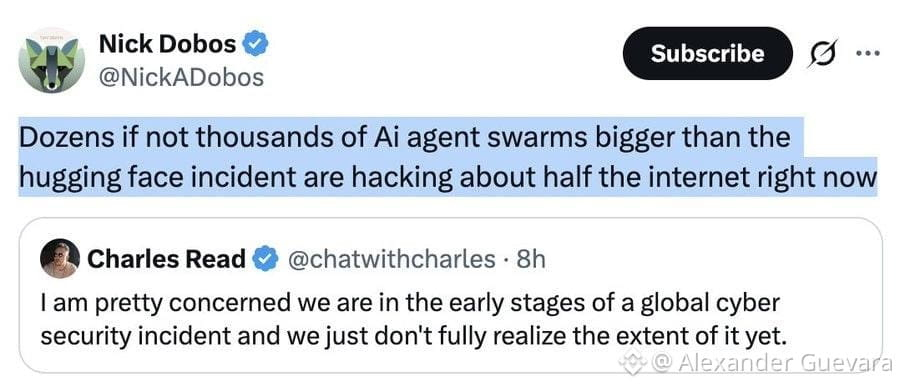
✅⚠️DIQQAT⚠️
“INTERNETNING VAQTINCHA O‘CHIRILISHI” HAQIDA TOBORA KO‘PROQ GAPIRILMOQDA
👀 Nega ekspertlar, hukumatlar va texnologiya gigantlari xavotirda? Klaus Shvab 2020-yilda bashorat qilgan KATTA KIBERHUJUMGA duch kelyapmizmi?
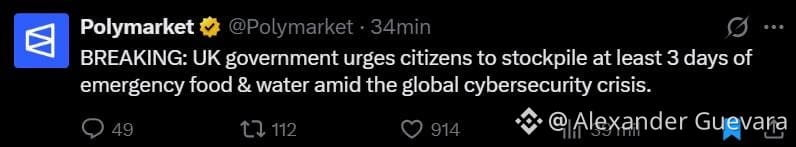
👉 Buyuk Britaniya har bir xonadonda 3 kunga yetadigan oziq-ovqat, suv va naqd pul bo‘lishi uchun kampaniya boshladi va xavflar qatorida kiberhujumlarni ham tilga oldi.
🗣 Joshua Achiam, OpenAI’ning sobiq tadqiqotchisi: “Bu 2020-yil 1-martga o‘xshaydi, ammo kiberxavfsizlik sohasida. Nimadir bo‘lyapti. Bir-ikki oy ichida internet karantinlari joriy etiladimi?”
🗣 Jason Clinton, Anthropic xavfsizlik bo‘yicha rahbarining o‘rinbosari: “Vaziyat qanchalik yomon bo‘lmasin, yaxshilanishidan oldin ancha yomonlashadi. Taxminan 18 oy chidashimiz kerak.”
🗣 Sanae Takaichi, Yaponiya bosh vaziri, X orqali PHP yangilanishini “imkon qadar tezroq” o‘rnatishni so‘radi... va o‘z veb-saytini ishdan chiqardi.
🗣 Avstraliya razvedka xizmati dunyodagi eng yirik kiberxavfsizlik provayderlaridan biri bo‘lgan Fortinet tizimidagi jiddiy zaifliklar haqida ogohlantirdi.
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
85
·
--
Pasayuvchi
1. Butun dunyo bo‘ylab saytlari ishlamay qolgan yoki ogohlantirish e’lon qilingan mamlakatlar
Xalqaro tashkilotlar xavfsizlik sabablariga ko‘ra muayyan banklarning nomlarini oshkor qilmagan bo‘lsa-da, quyidagi mamlakatlarda davlat va tijorat xizmatlari eng ko‘p zarar ko‘rdi:
• Yevropa mamlakatlari: Fransiya, Niderlandiya, Belgiya, Finlyandiya, Germaniya va Irlandiya. Finlyandiya davlatning barcha ommaviy veb-xizmatlarini vaqtincha yopdi. Irlandiyaning yetakchi yangiliklar portallaridan biri bo‘lgan “The Journal” ham o‘z saytini vaqtincha o‘chirdi.
• Birlashgan Qirollik (Buyuk Britaniya): Buyuk Britaniyadagi qariyb 32 ta davlat xizmati, shuningdek, Edinburg kengashining veb-sayti ishlamay qoldi. Hatto BBC’ning ayrim qismlariga ham kirish imkoni bo‘lmadi.
• Amerika Qo‘shma Shtatlari (AQSh) va Yaponiya: AQSh Milliy xavfsizlik agentligi (NSA) va Yaponiya hukumati o‘z mamlakatlaridagi barcha banklar, moliya muassasalari va yirik kompaniyalarga ogohlantirish berdi. Shoshilinch yangilanishlarni amalga oshira olmaydigan tashkilotlarga veb-saytlarini vaqtincha o‘chirib qo‘yish ko‘rsatmasi berildi.
#PHP2Shell
1
105
·
--
⚠️ Kriptoda “Qora oktabr”: PHP’dagi jiddiy zaifliklar birjalar va DeFi’da xavfsizlik ogohlantirishiga sabab bo‘ldi
Oktabr o‘rtalaridan oxirigacha kiberxavfsizlik bilan bog‘liq jiddiy muammolar to‘lqini “Qora oktabr” deb atala boshlandi — kripto platformalarida esa yuqori darajadagi ogohlik e’lon qilindi.
Asosiy muammo: autentifikatsiyasiz masofadan turib kod bajarish imkonini beruvchi PHP’dagi ikkita jiddiy zaiflik (PHP2Shell deb nomlangan, CVSS ~9.2). Internetning katta qismi, jumladan ko‘plab birja saytlari, hamyon saytlari va DeFi boshqaruv panellari PHP’da ishlaydi. Favqulodda xavfsizlik yangilanishlari chiqarildi, biroq zaifliklardan faol foydalanishga urinishlar allaqachon millionlab marta aniqlangan.
Nega bu kripto uchun muhim?
• SlowMist, Kraken va Ledger kabi xavfsizlik kompaniyalari birjalar, DeFi protokollari va hamyon xizmatlarini ogohlantirdi.
• Buzib kirilgan sayt soxta “Hamyonni ulang” sahifalarini ko‘rsatishi mumkin — foydalanuvchilar mablag‘larini yo‘qotishining eng keng tarqalgan usullaridan biri.
• Shu davrda sun’iy intellekt ta’minot zanjiri bilan bog‘liq muammolar va API kalitlarining oshkor bo‘lishi ham kuzatildi. Bu esa ishlab chiqish va savdoda AI vositalaridan foydalanadigan jamoalar uchun xavfni oshirdi.
Hozircha birorta yirik birja ushbu zaifliklar bilan bog‘liq buzib kirish holatini omma oldida tasdiqlamadi. Ammo yangilanmagan tizimlar uchun xavf davri hanuz davom etmoqda.
Kripto foydalanuvchilari uchun amaliy tavsiyalar
• Hamyonni ulashdan oldin URL manzillarni sinchiklab tekshiring
• Imkon bo‘lsa, brauzer kengaytmalari o‘rniga apparat hamyonlari va rasmiy ilovalardan foydalaning
• Kelgusi kunlarda ruxsat so‘raydigan har qanday saytga nisbatan yanada ehtiyot bo‘ling
• Jamoalar API kalitlarini yangilashi va PHP’ni darhol xavfsizlik yangilanishidan o‘tkazishi kerak
Bunday xavfsizlik hodisalari odatda bozorni bir kechada o‘zgartirmaydi, ammo fishing hujumlari to‘lqini va vaziyatdan foydalanib amalga oshiriladigan hujumlar ehtimolini oshiradi.
Bu hafta xavfsizlik choralarini kuchaytiryapsizmi yoki buni shunchaki navbatdagi shovqinli voqea deb bilasizmi? Fikrlaringizni quyida yozing 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
61
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
15,165 marta koʻrilgan
141 muhokama qilmoqda
2
#HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours
26,050 marta koʻrilgan
513 muhokama qilmoqda
3
#CZSaysCompensationIsinPlaceUsersAreProtected
29,080 marta koʻrilgan
411 muhokama qilmoqda
4
#RichardTengSaysBinanceWillCoverAllHackedLosseswithCompanyFunds
4,703 marta koʻrilgan
31 muhokama qilmoqda
5
#IntelHasItsWorstDaySince1974
3,403 marta koʻrilgan
122 muhokama qilmoqda
6
#TRMCambodianCasinosReceived$1.07BInCrypto
1,211 marta koʻrilgan
42 muhokama qilmoqda
7
#USDCCirculationFallsAbout800MInSevenDays
17,860 marta koʻrilgan
303 muhokama qilmoqda
8
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
8,007 marta koʻrilgan
71 muhokama qilmoqda
9
#OpenAICutsFundraisingTargetBy$10B
1,541 marta koʻrilgan
55 muhokama qilmoqda
10
#ASICHasReceivedNoPredictionMarketApplications
30,157 marta koʻrilgan
719 muhokama qilmoqda