
#movevm
movevm
9,089 marta koʻrilgan
34 muhokama qilmoqda
Ommabop
Eng so‘nggi

·
--
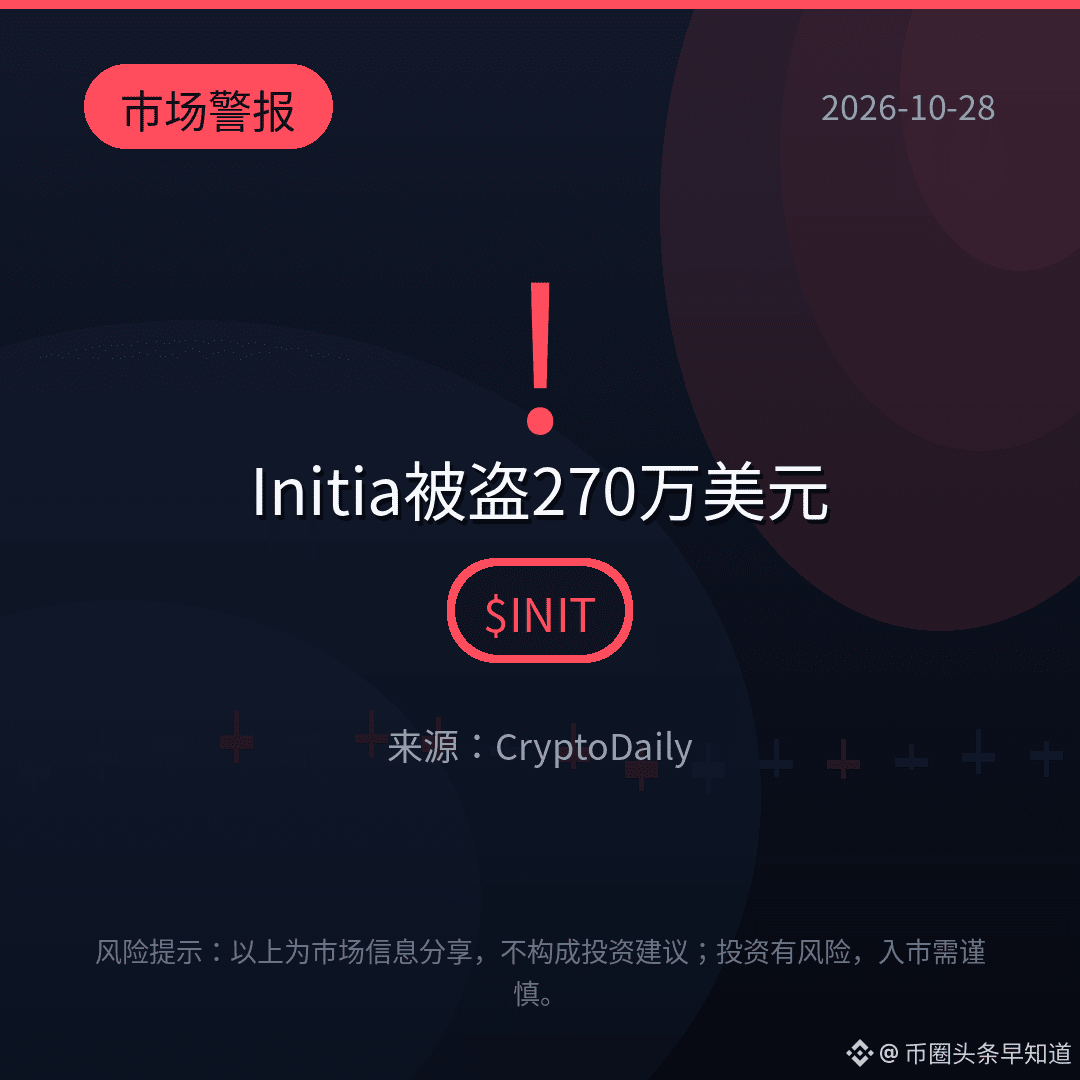
【Bozor xabari】2,7 million dollar yo‘q joydan “bosib chiqarildi”: Initia’ning MoveVM keshidagi zaiflikdan foydalangan hujumchilar holatni soxtalashtirib, ta’minotsiz majburiyatlarni qayd etdi. Taxminan 105 ta WETH, 1,4 million AUSD0 va 1,08 million USDC keyin kross-chain ko‘prigi orqali olib chiqildi.
“Soyadagi” aktivlar yaratildi, ammo INIT qo‘shimcha chiqarilmadi. Muammo ijro qatlamida bo‘lgan.
Tarmoq 23-oktabrda to‘xtatildi, tuzatish ko‘rib chiqish uchun yuborilgan.
Ijro qatlamida yashirin xavf bor — xavotirdamisiz?
$INIT $ETH $USDC
#INIT #MoveVM #Kross-chain
(Manba: CryptoDaily)
⚠️Xavf haqida ogohlantirish: yuqoridagi ma’lumotlar bozor haqidagi axborot almashinuvi bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
【Bozor xabari】2,7 million dollar yo‘q joydan “bosib chiqarildi”: Initia’ning MoveVM keshidagi zaiflikdan foydalangan hujumchilar holatni soxtalashtirib, ta’minotsiz majburiyatlarni qayd etdi. Taxminan 105 ta WETH, 1,4 million AUSD0 va 1,08 million USDC keyin kross-chain ko‘prigi orqali olib chiqildi.
“Soyadagi” aktivlar yaratildi, ammo INIT qo‘shimcha chiqarilmadi. Muammo ijro qatlamida bo‘lgan.
Tarmoq 23-oktabrda to‘xtatildi, tuzatish ko‘rib chiqish uchun yuborilgan.
Ijro qatlamida yashirin xavf bor — xavotirdamisiz?
$INIT $ETH $USDC
#INIT #MoveVM #Kross-chain
(Manba: CryptoDaily)
⚠️Xavf haqida ogohlantirish: yuqoridagi ma’lumotlar bozor haqidagi axborot almashinuvi bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
“Soyadagi” aktivlar yaratildi, ammo INIT qo‘shimcha chiqarilmadi. Muammo ijro qatlamida bo‘lgan.
Tarmoq 23-oktabrda to‘xtatildi, tuzatish ko‘rib chiqish uchun yuborilgan.
Ijro qatlamida yashirin xavf bor — xavotirdamisiz?
$INIT $ETH $USDC
#INIT #MoveVM #Kross-chain
(Manba: CryptoDaily)
⚠️Xavf haqida ogohlantirish: yuqoridagi ma’lumotlar bozor haqidagi axborot almashinuvi bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
4
·
--
一条缓存漏洞,让 Initia 在几分钟内损失了约 270 万美元。攻击者没增发 INIT,也没改动代币总供应量,而是伪造了 MoveVM 状态,给自己记入无实际支撑的 WETH、iUSD 和 USDC——账面数字凭空出现,链上资产却被真实转走。
具体路径很清楚:10 月 23 日 22:59(UTC+8),攻击者利用 MoveVM 脚本缓存漏洞绕过安全检查。网络暂停前,约 105 枚 WETH 和 140 万枚 AUSD0 经 LayerZero 转出,另有约 108 万枚 USDC 经 Noble 和 CCTP 转出,随后统一兑换成 1135.52 枚 ETH,目前躺在一个以太坊地址上。
这件事值得注意的地方在于,总供应量没变、INIT 没被增发,但被盗资产是实打实的。L1 和 Rollup 至今仍处于暂停状态,安全修复预计数天内完成并通过审计,资产追回工作也在与安全合作伙伴推进。对跨链桥和 MoveVM 生态来说,缓存层绕过检查这个口子一旦被验证,后续复盘报告里的修复细节会比损失金额更有参考价值。$BTC #Initia #MoveVM
$ETH $USDC #以太坊
一条缓存漏洞,让 Initia 在几分钟内损失了约 270 万美元。攻击者没增发 INIT,也没改动代币总供应量,而是伪造了 MoveVM 状态,给自己记入无实际支撑的 WETH、iUSD 和 USDC——账面数字凭空出现,链上资产却被真实转走。
具体路径很清楚:10 月 23 日 22:59(UTC+8),攻击者利用 MoveVM 脚本缓存漏洞绕过安全检查。网络暂停前,约 105 枚 WETH 和 140 万枚 AUSD0 经 LayerZero 转出,另有约 108 万枚 USDC 经 Noble 和 CCTP 转出,随后统一兑换成 1135.52 枚 ETH,目前躺在一个以太坊地址上。
这件事值得注意的地方在于,总供应量没变、INIT 没被增发,但被盗资产是实打实的。L1 和 Rollup 至今仍处于暂停状态,安全修复预计数天内完成并通过审计,资产追回工作也在与安全合作伙伴推进。对跨链桥和 MoveVM 生态来说,缓存层绕过检查这个口子一旦被验证,后续复盘报告里的修复细节会比损失金额更有参考价值。$BTC #Initia #MoveVM
$ETH $USDC #以太坊
具体路径很清楚:10 月 23 日 22:59(UTC+8),攻击者利用 MoveVM 脚本缓存漏洞绕过安全检查。网络暂停前,约 105 枚 WETH 和 140 万枚 AUSD0 经 LayerZero 转出,另有约 108 万枚 USDC 经 Noble 和 CCTP 转出,随后统一兑换成 1135.52 枚 ETH,目前躺在一个以太坊地址上。
这件事值得注意的地方在于,总供应量没变、INIT 没被增发,但被盗资产是实打实的。L1 和 Rollup 至今仍处于暂停状态,安全修复预计数天内完成并通过审计,资产追回工作也在与安全合作伙伴推进。对跨链桥和 MoveVM 生态来说,缓存层绕过检查这个口子一旦被验证,后续复盘报告里的修复细节会比损失金额更有参考价值。$BTC #Initia #MoveVM
$ETH $USDC #以太坊
·
--
Initia’ning MoveVM tizimida holatni soxtalashtirish imkonini beruvchi zaiflik aniqlandi, hujumchilar undan foydalanib taxminan 2,7 million dollarni olib chiqib ketishdi.
Hodisa 23-oktabr kuni soat 22:59 da (UTC+8) yuz berdi. Initia’ning ma’lum qilishicha, hujumchilar MoveVM skript keshidagi zaiflikdan foydalanib, xavfsizlik tekshiruvlarini chetlab o‘tishgan va MoveVM holatini soxtalashtirib, o‘z hisoblariga amalda ta’minlanmagan WETH, iUSD va USDC’ni yozib qo‘yishgan. Murakkab tomoni shundaki, bu bevosita yangi token chiqarish emas, balki holatni haqiqiydek ko‘rsatish va xavfsizlik tekshiruvlarini chetlab o‘tish orqali amalga oshirilgan.
Zanjirdagi mablag‘lardan taxminan 2,7 million dollar olib chiqilgan, biroq Initia tegishli tokenlarning jami taklifi o‘zgarmagani va $INIT ham qo‘shimcha chiqarilmaganini ta’kidladi. Boshqacha aytganda, hisob yozuvlariga o‘zgartirish kiritilgan, ammo tokenlarning umumiy miqdori oshmagan. Egalari uchun taklif haqidagi ma’lumotlarning o‘zgarmagani zarar yo‘q degani emas. Endi o‘g‘irlangan mablag‘larning amaldagi yo‘nalishi va keyingi choralar qanday bo‘lishiga e’tibor qaratish lozim.
MoveVM odatda o‘zining turlar xavfsizligi va resurslar modeli bilan ajralib turadi. Bu safargi muammo esa skript keshi — ijro qatlamining ichki amalga oshirilish tafsilotida yuz berdi. Kross-zanjir va modulli loyihalar MoveVM’dan ijro muhiti sifatida tobora ko‘proq foydalanayotgan bir paytda, kesh qatlamidagi tekshiruv mantiqida nuqson bo‘lsa, soxta holat tegishli tekshiruvlarni chetlab o‘tishi mumkin. Move ekotizimida ishlaydigan jamoalar bu holatni o‘z tizimlarini tekshirishda hisobga olishlari kerak.
$USDC #Initia #MoveVM #xavfsizlikhodisasi
Initia’ning MoveVM tizimida holatni soxtalashtirish imkonini beruvchi zaiflik aniqlandi, hujumchilar undan foydalanib taxminan 2,7 million dollarni olib chiqib ketishdi.
Hodisa 23-oktabr kuni soat 22:59 da (UTC+8) yuz berdi. Initia’ning ma’lum qilishicha, hujumchilar MoveVM skript keshidagi zaiflikdan foydalanib, xavfsizlik tekshiruvlarini chetlab o‘tishgan va MoveVM holatini soxtalashtirib, o‘z hisoblariga amalda ta’minlanmagan WETH, iUSD va USDC’ni yozib qo‘yishgan. Murakkab tomoni shundaki, bu bevosita yangi token chiqarish emas, balki holatni haqiqiydek ko‘rsatish va xavfsizlik tekshiruvlarini chetlab o‘tish orqali amalga oshirilgan.
Zanjirdagi mablag‘lardan taxminan 2,7 million dollar olib chiqilgan, biroq Initia tegishli tokenlarning jami taklifi o‘zgarmagani va $INIT ham qo‘shimcha chiqarilmaganini ta’kidladi. Boshqacha aytganda, hisob yozuvlariga o‘zgartirish kiritilgan, ammo tokenlarning umumiy miqdori oshmagan. Egalari uchun taklif haqidagi ma’lumotlarning o‘zgarmagani zarar yo‘q degani emas. Endi o‘g‘irlangan mablag‘larning amaldagi yo‘nalishi va keyingi choralar qanday bo‘lishiga e’tibor qaratish lozim.
MoveVM odatda o‘zining turlar xavfsizligi va resurslar modeli bilan ajralib turadi. Bu safargi muammo esa skript keshi — ijro qatlamining ichki amalga oshirilish tafsilotida yuz berdi. Kross-zanjir va modulli loyihalar MoveVM’dan ijro muhiti sifatida tobora ko‘proq foydalanayotgan bir paytda, kesh qatlamidagi tekshiruv mantiqida nuqson bo‘lsa, soxta holat tegishli tekshiruvlarni chetlab o‘tishi mumkin. Move ekotizimida ishlaydigan jamoalar bu holatni o‘z tizimlarini tekshirishda hisobga olishlari kerak.
$USDC #Initia #MoveVM #xavfsizlikhodisasi
Hodisa 23-oktabr kuni soat 22:59 da (UTC+8) yuz berdi. Initia’ning ma’lum qilishicha, hujumchilar MoveVM skript keshidagi zaiflikdan foydalanib, xavfsizlik tekshiruvlarini chetlab o‘tishgan va MoveVM holatini soxtalashtirib, o‘z hisoblariga amalda ta’minlanmagan WETH, iUSD va USDC’ni yozib qo‘yishgan. Murakkab tomoni shundaki, bu bevosita yangi token chiqarish emas, balki holatni haqiqiydek ko‘rsatish va xavfsizlik tekshiruvlarini chetlab o‘tish orqali amalga oshirilgan.
Zanjirdagi mablag‘lardan taxminan 2,7 million dollar olib chiqilgan, biroq Initia tegishli tokenlarning jami taklifi o‘zgarmagani va $INIT ham qo‘shimcha chiqarilmaganini ta’kidladi. Boshqacha aytganda, hisob yozuvlariga o‘zgartirish kiritilgan, ammo tokenlarning umumiy miqdori oshmagan. Egalari uchun taklif haqidagi ma’lumotlarning o‘zgarmagani zarar yo‘q degani emas. Endi o‘g‘irlangan mablag‘larning amaldagi yo‘nalishi va keyingi choralar qanday bo‘lishiga e’tibor qaratish lozim.
MoveVM odatda o‘zining turlar xavfsizligi va resurslar modeli bilan ajralib turadi. Bu safargi muammo esa skript keshi — ijro qatlamining ichki amalga oshirilish tafsilotida yuz berdi. Kross-zanjir va modulli loyihalar MoveVM’dan ijro muhiti sifatida tobora ko‘proq foydalanayotgan bir paytda, kesh qatlamidagi tekshiruv mantiqida nuqson bo‘lsa, soxta holat tegishli tekshiruvlarni chetlab o‘tishi mumkin. Move ekotizimida ishlaydigan jamoalar bu holatni o‘z tizimlarini tekshirishda hisobga olishlari kerak.
$USDC #Initia #MoveVM #xavfsizlikhodisasi

·
--
1. Fon
Yaqinda Hexens xavfsizlik tashkiloti Aptos blokcheynining Move virtual mashinasida jiddiy zaiflik borligini aniqlaganini ma’lum qildi. Muammo hisobot berilganidan ko‘p o‘tmay tuzatildi va zanjirdagi mablag‘lar yo‘qotilmadi. Ochiq ma’lumotlarga ko‘ra, zaiflik keshni qayta ishlashdagi nuqson bilan bog‘liq bo‘lib, turlar chalkashuviga olib kelishi mumkin edi. Asosiy ijro muhiti Move bo‘lgan Aptos uchun bunday quyi darajadagi nuqson juda jiddiy, chunki u alohida protokolga emas, balki butun ijro qatlamining ishonch chegaralariga ta’sir qiladi.⚠️
2. Zaiflik tahlili
Texnik jihatdan Move resurslar xavfsizligi va ruxsatlarni boshqarish bilan mashhur. Shu sababli, bu hodisaning asosiy sababi oddiy kontrakt mantiqidagi xato emas, balki virtual mashina joriy etilishidagi nosozlik bo‘lgan. Agar kesh mexanizmi muayyan sharoitlarda turlarni noto‘g‘ri qayta ishlatsa yoki aniqlasa, tajovuzkor mavjud cheklovlarni chetlab o‘tib, o‘zida bo‘lmasligi kerak bo‘lgan yuqori darajadagi ruxsatlarga ega bo‘lishi mumkin. Nazariy jihatdan, bu hujum maydoni bitta ilovadan steyblkoinlarni chiqarish, kross-zanjir ko‘priklarini tekshirish va DeFi boshqaruv modullari kabi muhim infratuzilmalargacha kengayishi mumkinligini anglatadi.
Hexens tadqiqot guruhi asosiy tarmoqqa yaqin simulyatsiya muhitini kam xarajat bilan yaratib, undan foydalanish yo‘lini bir necha bor sinovdan o‘tkazganini ham ta’kidladi. Bu muammo shunchaki nazariy xavf emas, balki amalda ham muayyan darajada foydalanish mumkin bo‘lgan zaiflik ekanini ko‘rsatadi. Biroq Aptos rasmiylari haqiqiy muhitda undan foydalanish ehtimoli pastligini ta’kidladi. Bu esa “nazariy jihatdan yuqori xavf” bilan “amaliyotdagi to‘siqlar” o‘rtasida tafovut borligini ko‘rsatadi. Xolis qaralganda, xavfsizlik hodisalarida bunday kelishmovchiliklar kam uchramaydi; eng muhimi, zaiflik o‘z vaqtida bartaraf etildi.
3. Bozor va ekotizimga ta’siri
Bu hodisa Aptos ekotizimiga ikki muhim ishora berdi. Birinchidan, quyi darajadagi blokcheyn xavfsizligini faqat dasturlash tilining afzalliklariga qarab baholab bo‘lmaydi: virtual mashinaning joriy etilishi, kesh mexanizmi va ijroni optimallashtirish ham tizimli xavf manbaiga aylanishi mumkin. Ikkinchidan, xatolar uchun mukofot dasturlari, oq qalpoqli xakerlarning zaifliklarni oshkor qilishi va ularni tezda tuzatish mexanizmlari blokcheynlarning raqobatbardoshligida muhim omilga aylanmoqda. Bu safar mablag‘ yo‘qotilmagani, aslida, ekotizimning favqulodda vaziyatlarga javob berish tizimi samarali ishlaganini ko‘rsatadi.🛡️
Bozor nuqtayi nazaridan, “jiddiy zaiflik” degan ibora qisqa muddatli kayfiyatga ta’sir qilishi mumkin. Ammo o‘rta va uzoq muddatda tuzatish samaradorligi, shaffoflik va keyingi audit ishlari muhimroq. Agar rasmiylar yamoq qamrovi, tekshirish jarayoni va shu kabi xavflarning oldini olish choralarini batafsil tushuntirsa, bu tashqi kuzatuvchilarning Aptos texnologik boshqaruv salohiyatiga bo‘lgan ishonchini yanada oshirishi mumkin.
4. Xulosa
Umuman olganda, bu mablag‘ yo‘qotilishiga olib kelgan “qora oqqush” hodisasi emas, balki quyi darajadagi ijro xavfini ochib bergan va ayni paytda loyihaning xavfsizlik muammolariga javob berish qobiliyatini sinovdan o‘tkazgan holatdir. Hozirgi bosqichda investorlar Aptos virtual mashina auditini, ruxsatlarni ajratishni va muhim infratuzilmalar o‘rtasidagi hamkorlikdagi himoyani kuchaytiradimi-yo‘qmi, shunga e’tibor qaratishi lozim. Butun soha uchun blokcheyn xavfsizligining mohiyati endi faqat “kod ishlaydimi?” degan savolda emas, balki “tizim yuqori bosimli sharoitlarda xavflarni o‘z vaqtida aniqlab, bartaraf eta oladimi?” degan savolda.📌
#Aptos #MoveVM #crypto
1. Fon
Yaqinda Hexens xavfsizlik tashkiloti Aptos blokcheynining Move virtual mashinasida jiddiy zaiflik borligini aniqlaganini ma’lum qildi. Muammo hisobot berilganidan ko‘p o‘tmay tuzatildi va zanjirdagi mablag‘lar yo‘qotilmadi. Ochiq ma’lumotlarga ko‘ra, zaiflik keshni qayta ishlashdagi nuqson bilan bog‘liq bo‘lib, turlar chalkashuviga olib kelishi mumkin edi. Asosiy ijro muhiti Move bo‘lgan Aptos uchun bunday quyi darajadagi nuqson juda jiddiy, chunki u alohida protokolga emas, balki butun ijro qatlamining ishonch chegaralariga ta’sir qiladi.⚠️
2. Zaiflik tahlili
Texnik jihatdan Move resurslar xavfsizligi va ruxsatlarni boshqarish bilan mashhur. Shu sababli, bu hodisaning asosiy sababi oddiy kontrakt mantiqidagi xato emas, balki virtual mashina joriy etilishidagi nosozlik bo‘lgan. Agar kesh mexanizmi muayyan sharoitlarda turlarni noto‘g‘ri qayta ishlatsa yoki aniqlasa, tajovuzkor mavjud cheklovlarni chetlab o‘tib, o‘zida bo‘lmasligi kerak bo‘lgan yuqori darajadagi ruxsatlarga ega bo‘lishi mumkin. Nazariy jihatdan, bu hujum maydoni bitta ilovadan steyblkoinlarni chiqarish, kross-zanjir ko‘priklarini tekshirish va DeFi boshqaruv modullari kabi muhim infratuzilmalargacha kengayishi mumkinligini anglatadi.
Hexens tadqiqot guruhi asosiy tarmoqqa yaqin simulyatsiya muhitini kam xarajat bilan yaratib, undan foydalanish yo‘lini bir necha bor sinovdan o‘tkazganini ham ta’kidladi. Bu muammo shunchaki nazariy xavf emas, balki amalda ham muayyan darajada foydalanish mumkin bo‘lgan zaiflik ekanini ko‘rsatadi. Biroq Aptos rasmiylari haqiqiy muhitda undan foydalanish ehtimoli pastligini ta’kidladi. Bu esa “nazariy jihatdan yuqori xavf” bilan “amaliyotdagi to‘siqlar” o‘rtasida tafovut borligini ko‘rsatadi. Xolis qaralganda, xavfsizlik hodisalarida bunday kelishmovchiliklar kam uchramaydi; eng muhimi, zaiflik o‘z vaqtida bartaraf etildi.
3. Bozor va ekotizimga ta’siri
Bu hodisa Aptos ekotizimiga ikki muhim ishora berdi. Birinchidan, quyi darajadagi blokcheyn xavfsizligini faqat dasturlash tilining afzalliklariga qarab baholab bo‘lmaydi: virtual mashinaning joriy etilishi, kesh mexanizmi va ijroni optimallashtirish ham tizimli xavf manbaiga aylanishi mumkin. Ikkinchidan, xatolar uchun mukofot dasturlari, oq qalpoqli xakerlarning zaifliklarni oshkor qilishi va ularni tezda tuzatish mexanizmlari blokcheynlarning raqobatbardoshligida muhim omilga aylanmoqda. Bu safar mablag‘ yo‘qotilmagani, aslida, ekotizimning favqulodda vaziyatlarga javob berish tizimi samarali ishlaganini ko‘rsatadi.🛡️
Bozor nuqtayi nazaridan, “jiddiy zaiflik” degan ibora qisqa muddatli kayfiyatga ta’sir qilishi mumkin. Ammo o‘rta va uzoq muddatda tuzatish samaradorligi, shaffoflik va keyingi audit ishlari muhimroq. Agar rasmiylar yamoq qamrovi, tekshirish jarayoni va shu kabi xavflarning oldini olish choralarini batafsil tushuntirsa, bu tashqi kuzatuvchilarning Aptos texnologik boshqaruv salohiyatiga bo‘lgan ishonchini yanada oshirishi mumkin.
4. Xulosa
Umuman olganda, bu mablag‘ yo‘qotilishiga olib kelgan “qora oqqush” hodisasi emas, balki quyi darajadagi ijro xavfini ochib bergan va ayni paytda loyihaning xavfsizlik muammolariga javob berish qobiliyatini sinovdan o‘tkazgan holatdir. Hozirgi bosqichda investorlar Aptos virtual mashina auditini, ruxsatlarni ajratishni va muhim infratuzilmalar o‘rtasidagi hamkorlikdagi himoyani kuchaytiradimi-yo‘qmi, shunga e’tibor qaratishi lozim. Butun soha uchun blokcheyn xavfsizligining mohiyati endi faqat “kod ishlaydimi?” degan savolda emas, balki “tizim yuqori bosimli sharoitlarda xavflarni o‘z vaqtida aniqlab, bartaraf eta oladimi?” degan savolda.📌
#Aptos #MoveVM #crypto
Yaqinda Hexens xavfsizlik tashkiloti Aptos blokcheynining Move virtual mashinasida jiddiy zaiflik borligini aniqlaganini ma’lum qildi. Muammo hisobot berilganidan ko‘p o‘tmay tuzatildi va zanjirdagi mablag‘lar yo‘qotilmadi. Ochiq ma’lumotlarga ko‘ra, zaiflik keshni qayta ishlashdagi nuqson bilan bog‘liq bo‘lib, turlar chalkashuviga olib kelishi mumkin edi. Asosiy ijro muhiti Move bo‘lgan Aptos uchun bunday quyi darajadagi nuqson juda jiddiy, chunki u alohida protokolga emas, balki butun ijro qatlamining ishonch chegaralariga ta’sir qiladi.⚠️
2. Zaiflik tahlili
Texnik jihatdan Move resurslar xavfsizligi va ruxsatlarni boshqarish bilan mashhur. Shu sababli, bu hodisaning asosiy sababi oddiy kontrakt mantiqidagi xato emas, balki virtual mashina joriy etilishidagi nosozlik bo‘lgan. Agar kesh mexanizmi muayyan sharoitlarda turlarni noto‘g‘ri qayta ishlatsa yoki aniqlasa, tajovuzkor mavjud cheklovlarni chetlab o‘tib, o‘zida bo‘lmasligi kerak bo‘lgan yuqori darajadagi ruxsatlarga ega bo‘lishi mumkin. Nazariy jihatdan, bu hujum maydoni bitta ilovadan steyblkoinlarni chiqarish, kross-zanjir ko‘priklarini tekshirish va DeFi boshqaruv modullari kabi muhim infratuzilmalargacha kengayishi mumkinligini anglatadi.
Hexens tadqiqot guruhi asosiy tarmoqqa yaqin simulyatsiya muhitini kam xarajat bilan yaratib, undan foydalanish yo‘lini bir necha bor sinovdan o‘tkazganini ham ta’kidladi. Bu muammo shunchaki nazariy xavf emas, balki amalda ham muayyan darajada foydalanish mumkin bo‘lgan zaiflik ekanini ko‘rsatadi. Biroq Aptos rasmiylari haqiqiy muhitda undan foydalanish ehtimoli pastligini ta’kidladi. Bu esa “nazariy jihatdan yuqori xavf” bilan “amaliyotdagi to‘siqlar” o‘rtasida tafovut borligini ko‘rsatadi. Xolis qaralganda, xavfsizlik hodisalarida bunday kelishmovchiliklar kam uchramaydi; eng muhimi, zaiflik o‘z vaqtida bartaraf etildi.
3. Bozor va ekotizimga ta’siri
Bu hodisa Aptos ekotizimiga ikki muhim ishora berdi. Birinchidan, quyi darajadagi blokcheyn xavfsizligini faqat dasturlash tilining afzalliklariga qarab baholab bo‘lmaydi: virtual mashinaning joriy etilishi, kesh mexanizmi va ijroni optimallashtirish ham tizimli xavf manbaiga aylanishi mumkin. Ikkinchidan, xatolar uchun mukofot dasturlari, oq qalpoqli xakerlarning zaifliklarni oshkor qilishi va ularni tezda tuzatish mexanizmlari blokcheynlarning raqobatbardoshligida muhim omilga aylanmoqda. Bu safar mablag‘ yo‘qotilmagani, aslida, ekotizimning favqulodda vaziyatlarga javob berish tizimi samarali ishlaganini ko‘rsatadi.🛡️
Bozor nuqtayi nazaridan, “jiddiy zaiflik” degan ibora qisqa muddatli kayfiyatga ta’sir qilishi mumkin. Ammo o‘rta va uzoq muddatda tuzatish samaradorligi, shaffoflik va keyingi audit ishlari muhimroq. Agar rasmiylar yamoq qamrovi, tekshirish jarayoni va shu kabi xavflarning oldini olish choralarini batafsil tushuntirsa, bu tashqi kuzatuvchilarning Aptos texnologik boshqaruv salohiyatiga bo‘lgan ishonchini yanada oshirishi mumkin.
4. Xulosa
Umuman olganda, bu mablag‘ yo‘qotilishiga olib kelgan “qora oqqush” hodisasi emas, balki quyi darajadagi ijro xavfini ochib bergan va ayni paytda loyihaning xavfsizlik muammolariga javob berish qobiliyatini sinovdan o‘tkazgan holatdir. Hozirgi bosqichda investorlar Aptos virtual mashina auditini, ruxsatlarni ajratishni va muhim infratuzilmalar o‘rtasidagi hamkorlikdagi himoyani kuchaytiradimi-yo‘qmi, shunga e’tibor qaratishi lozim. Butun soha uchun blokcheyn xavfsizligining mohiyati endi faqat “kod ishlaydimi?” degan savolda emas, balki “tizim yuqori bosimli sharoitlarda xavflarni o‘z vaqtida aniqlab, bartaraf eta oladimi?” degan savolda.📌
#Aptos #MoveVM #crypto
140

⚔️ QIZG‘IN TO‘QNASHUV: $SUI va $APT — bu siklda Move VM qiroli kim bo‘ladi?Ikkalasi ham Metaning afsonaviy Diem loyihasidan kelib chiqqan va zamonaviy Move tilidan foydalanadi. $SUI va $APT o‘rtasidagi kurash yangi avlod Layer 1 loyihalariga yo‘naltirilgan kapital oqimining doimiy diqqat markazida.
Bugungi sessiyaning haqiqiy ko‘rsatkichlarini taqqoslaymiz:
• 24 soatlik Spot likvidligi: $SUI 77.57M USDT bilan yaqqol ustun — bu $APT ko‘rsatkichidan 6,5 baravardan ko‘proq (atigi 11.78M USDT).
• Derivativlar hajmi va OI: $SUI Open Interest ko‘rsatkichi 87.95M USDT darajasida zich jamlangan; $APT esa atigi 15.73M USDTni tashkil etdi.
⚔️ QIZG‘IN TO‘QNASHUV: $SUI va $APT — bu siklda Move VM qiroli kim bo‘ladi?
Ikkalasi ham Metaning afsonaviy Diem loyihasidan kelib chiqqan va zamonaviy Move tilidan foydalanadi. $SUI va $APT o‘rtasidagi kurash yangi avlod Layer 1 loyihalariga yo‘naltirilgan kapital oqimining doimiy diqqat markazida.
Bugungi sessiyaning haqiqiy ko‘rsatkichlarini taqqoslaymiz:
• 24 soatlik Spot likvidligi: $SUI 77.57M USDT bilan yaqqol ustun — bu $APT ko‘rsatkichidan 6,5 baravardan ko‘proq (atigi 11.78M USDT).
• Derivativlar hajmi va OI: $SUI Open Interest ko‘rsatkichi 87.95M USDT darajasida zich jamlangan; $APT esa atigi 15.73M USDTni tashkil etdi.
Bugungi sessiyaning haqiqiy ko‘rsatkichlarini taqqoslaymiz:
• 24 soatlik Spot likvidligi: $SUI 77.57M USDT bilan yaqqol ustun — bu $APT ko‘rsatkichidan 6,5 baravardan ko‘proq (atigi 11.78M USDT).
• Derivativlar hajmi va OI: $SUI Open Interest ko‘rsatkichi 87.95M USDT darajasida zich jamlangan; $APT esa atigi 15.73M USDTni tashkil etdi.
508
·
--
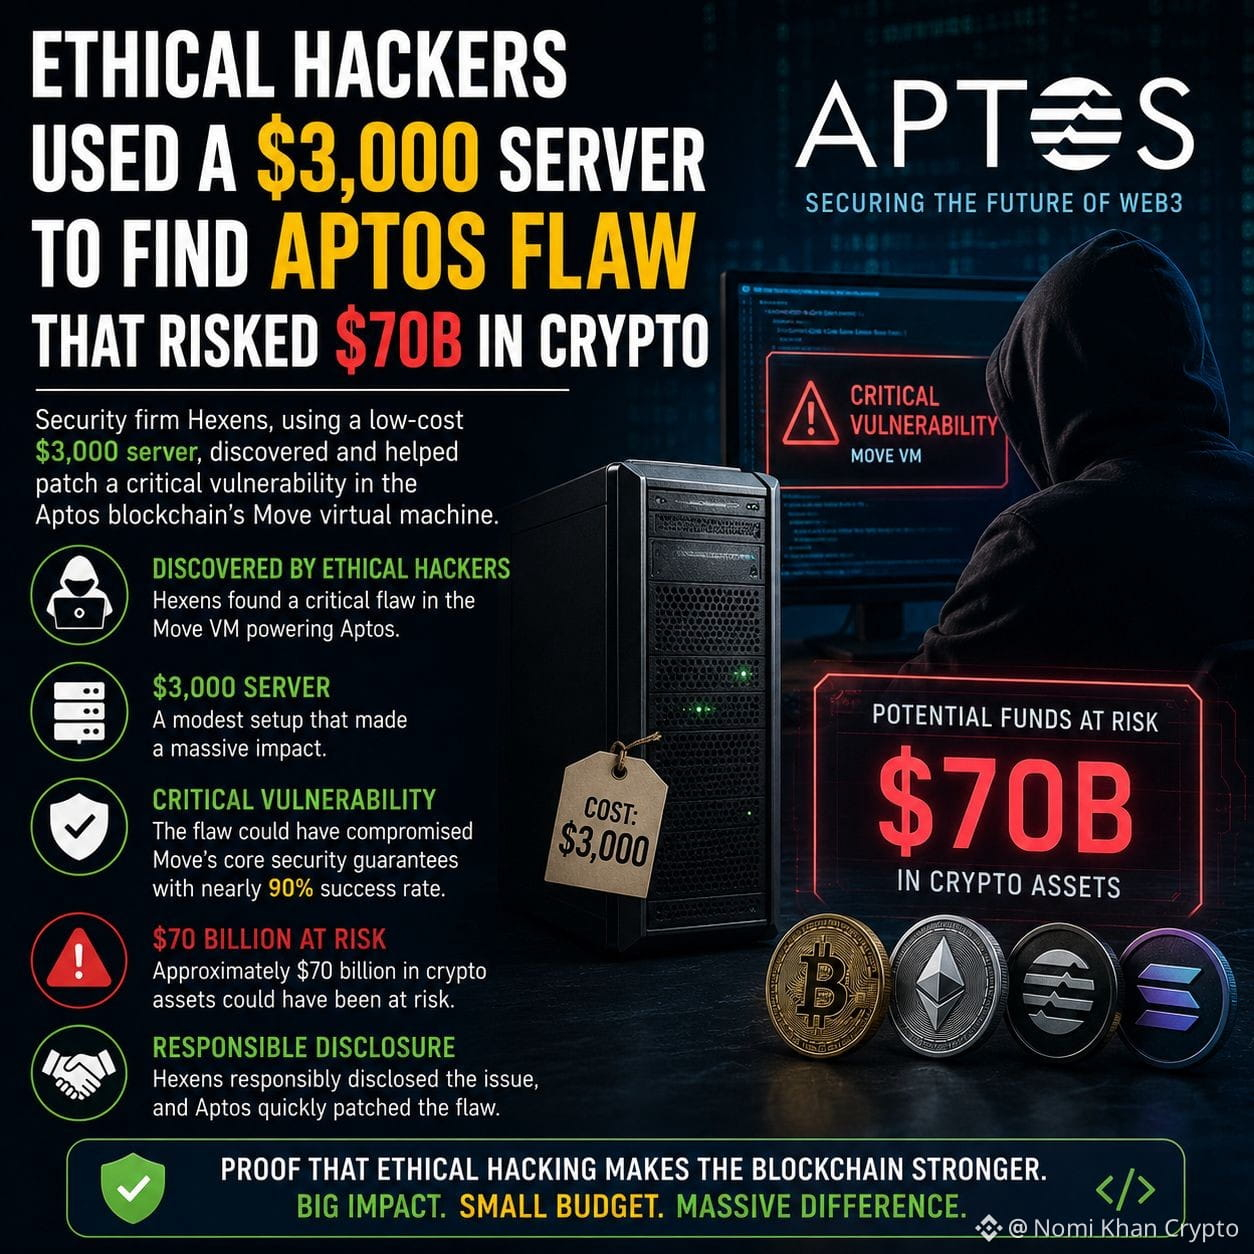
🚨 Etik xakerlar $70 mlrd lik kripto falokatining oldini olishdi
Hexens jamoasidan bir guruh etik xakerlar Aptos blokcheynining Move Virtual Machine tizimida atigi $3,000 lik server yordamida muhim zaiflikni aniqlashdi.
$APT
{spot}(APTUSDT)
$DL
{alpha}(560xcd806d0eb9465020994c9e977cbe34fe430172ae)
Ma’lumotlarga ko‘ra, nuqsonning muvaffaqiyat ehtimoli deyarli 90% bo‘lgan va u Move dasturlash tilining asosiy xavfsizlik kafolatlarini izdan chiqarishi, natijada taxminan $70 mlrd kripto aktivlarini xavf ostiga qo‘yishi mumkin edi.
Mas’uliyat bilan tadqiqotchilar muammoni Aptos jamoasiga ma’lum qilishdi va zaiflik undan foydalanishdan oldin tuzatib qo‘yildi.
Ushbu voqea etik xakerlar hamda blokcheyn ekotizimini himoya qilishda proaktiv xavfsizlik auditlarining muhim rolini ko‘rsatadi.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
🚨 Etik xakerlar $70 mlrd lik kripto falokatining oldini olishdi
Hexens jamoasidan bir guruh etik xakerlar Aptos blokcheynining Move Virtual Machine tizimida atigi $3,000 lik server yordamida muhim zaiflikni aniqlashdi.
$APT
$DL
Ma’lumotlarga ko‘ra, nuqsonning muvaffaqiyat ehtimoli deyarli 90% bo‘lgan va u Move dasturlash tilining asosiy xavfsizlik kafolatlarini izdan chiqarishi, natijada taxminan $70 mlrd kripto aktivlarini xavf ostiga qo‘yishi mumkin edi.
Mas’uliyat bilan tadqiqotchilar muammoni Aptos jamoasiga ma’lum qilishdi va zaiflik undan foydalanishdan oldin tuzatib qo‘yildi.
Ushbu voqea etik xakerlar hamda blokcheyn ekotizimini himoya qilishda proaktiv xavfsizlik auditlarining muhim rolini ko‘rsatadi.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
Hexens jamoasidan bir guruh etik xakerlar Aptos blokcheynining Move Virtual Machine tizimida atigi $3,000 lik server yordamida muhim zaiflikni aniqlashdi.
$APT
$DL
Ma’lumotlarga ko‘ra, nuqsonning muvaffaqiyat ehtimoli deyarli 90% bo‘lgan va u Move dasturlash tilining asosiy xavfsizlik kafolatlarini izdan chiqarishi, natijada taxminan $70 mlrd kripto aktivlarini xavf ostiga qo‘yishi mumkin edi.
Mas’uliyat bilan tadqiqotchilar muammoni Aptos jamoasiga ma’lum qilishdi va zaiflik undan foydalanishdan oldin tuzatib qo‘yildi.
Ushbu voqea etik xakerlar hamda blokcheyn ekotizimini himoya qilishda proaktiv xavfsizlik auditlarining muhim rolini ko‘rsatadi.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
169

·
--
$APT ZAIFLIK 700 MILLIARD DOLLARLIK XAVF TUG‘DIRISHI MUMKIN EDI — BIR NECHA SOATDA BARTARAF ETILDI 🛡️
Fevral oyida Aptos Move VM’da jiddiy zaiflik aniqlandi. Bu butun ekotizim bo‘ylab nazariy jihatdan 700 milliard dollarlik xavf tug‘dirishi mumkin edi. Aptos jamoasi bir necha soat ichida mainnet’ga tuzatish kiritdi va foydalanuvchilarning mablag‘lari yo‘qolmadi.
Hexens atigi 3 000 dollarlik server yordamida hujumlarning 90 foizi muvaffaqiyatli bo‘lishini namoyish etdi; buning uchun validatorlarga kirish talab qilinmadi. Zaiflikdan real sharoitda foydalanish ehtimoli juda past deb baholangan bo‘lsa-da, bu topilmalar bitta VM’dagi nuqson ko‘priklar, steyblkoinlar va DeFi protokollariga qanday ta’sir ko‘rsatishi mumkinligini ta’kidlaydi.
Layer-1 ekotizimlaridagi asosiy infratuzilma xatarlariga yetarlicha e’tibor beryapsizmi?
Bu moliyaviy maslahat emas. Xataringizni doimo boshqarib boring.
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
$APT ZAIFLIK 700 MILLIARD DOLLARLIK XAVF TUG‘DIRISHI MUMKIN EDI — BIR NECHA SOATDA BARTARAF ETILDI 🛡️
Fevral oyida Aptos Move VM’da jiddiy zaiflik aniqlandi. Bu butun ekotizim bo‘ylab nazariy jihatdan 700 milliard dollarlik xavf tug‘dirishi mumkin edi. Aptos jamoasi bir necha soat ichida mainnet’ga tuzatish kiritdi va foydalanuvchilarning mablag‘lari yo‘qolmadi.
Hexens atigi 3 000 dollarlik server yordamida hujumlarning 90 foizi muvaffaqiyatli bo‘lishini namoyish etdi; buning uchun validatorlarga kirish talab qilinmadi. Zaiflikdan real sharoitda foydalanish ehtimoli juda past deb baholangan bo‘lsa-da, bu topilmalar bitta VM’dagi nuqson ko‘priklar, steyblkoinlar va DeFi protokollariga qanday ta’sir ko‘rsatishi mumkinligini ta’kidlaydi.
Layer-1 ekotizimlaridagi asosiy infratuzilma xatarlariga yetarlicha e’tibor beryapsizmi?
Bu moliyaviy maslahat emas. Xataringizni doimo boshqarib boring.
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
Fevral oyida Aptos Move VM’da jiddiy zaiflik aniqlandi. Bu butun ekotizim bo‘ylab nazariy jihatdan 700 milliard dollarlik xavf tug‘dirishi mumkin edi. Aptos jamoasi bir necha soat ichida mainnet’ga tuzatish kiritdi va foydalanuvchilarning mablag‘lari yo‘qolmadi.
Hexens atigi 3 000 dollarlik server yordamida hujumlarning 90 foizi muvaffaqiyatli bo‘lishini namoyish etdi; buning uchun validatorlarga kirish talab qilinmadi. Zaiflikdan real sharoitda foydalanish ehtimoli juda past deb baholangan bo‘lsa-da, bu topilmalar bitta VM’dagi nuqson ko‘priklar, steyblkoinlar va DeFi protokollariga qanday ta’sir ko‘rsatishi mumkinligini ta’kidlaydi.
Layer-1 ekotizimlaridagi asosiy infratuzilma xatarlariga yetarlicha e’tibor beryapsizmi?
Bu moliyaviy maslahat emas. Xataringizni doimo boshqarib boring.
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28
·
--
Etik xakerlar Aptosdagi nuqson xavfini aniqlab, $70B tahdidning oldini olishdi
🚨 Web3 xavfsizlik ogohlantirishi: Etik xakerlar Aptosni $70B tahdiddan qutqardi
Oq qalpoq (white-hat) xakerlar blokcheyn ekotizimi uchun naqadar muhimligini eslatib turadigan keskin misol. Aptos tarmog‘ida yaqinda juda katta, biznes uchun hal qiluvchi zaiflik topilib, tuzatildi — bu esa taxminan $70 milliard miqdoridagi aktivlarni xavf ostiga qo‘yishi mumkin edi.
Nimalar bo‘lgani:
🛡️ Nuqson:Etik xakerlar Aptosning aqlli kontraktlarini quvvatlaydigan Move Virtual Machine (MoveVM) ichida yashirinib yurgan jiddiy zaiflikni aniqlashdi.
•📉 Xavf:Agar ekspluatatsiya qilinganida, xatolik tarmoq tugunlari bo‘ylab halokatli xizmat ko‘rsatishdan bosh tortish (DoS) holatlariga sabab bo‘lishi yoki operatsiyalar butunlay to‘xtab qolishiga olib kelishi, natijada milliardlab qiymat muzlab qolishi mumkin edi.
💰 Asimmetriya:Hayratlanarlisi, tadqiqotchilarning ta’kidlashicha, eksploitni ishga tushirish hujumchiga atigi $3,000 atrofida xarajat qilgan bo‘lardi.
✅ Yechim:Aptos jamoasi tezkor harakat qilib, yamani (patch) joylashtirdi va yoriqdan zararli aktyorlar foydalana olishidan oldin tarmoqni xavfsiz holatga keltirdi.
💡 Asosiy xulosa
Bu mustahkam bug bounty dasturlari hamda protokol bo‘yicha uzluksiz auditlar nega “shunchaki ixtiyoriy” emasligini aniq ko‘rsatadigan darslik misolidir — ular poydevordir. Web3 dagi xavfsizlik bir martalik marraga o‘xshamaydi; bu doimiy kurash. Qaltis vaziyat yuzaga kelmasdan oldin ushbu muammoni topib bergan xavfsizlik tadqiqotchilariga katta rahmat.
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
Etik xakerlar Aptosdagi nuqson xavfini aniqlab, $70B tahdidning oldini olishdi
🚨 Web3 xavfsizlik ogohlantirishi: Etik xakerlar Aptosni $70B tahdiddan qutqardi
Oq qalpoq (white-hat) xakerlar blokcheyn ekotizimi uchun naqadar muhimligini eslatib turadigan keskin misol. Aptos tarmog‘ida yaqinda juda katta, biznes uchun hal qiluvchi zaiflik topilib, tuzatildi — bu esa taxminan $70 milliard miqdoridagi aktivlarni xavf ostiga qo‘yishi mumkin edi.
Nimalar bo‘lgani:
🛡️ Nuqson:Etik xakerlar Aptosning aqlli kontraktlarini quvvatlaydigan Move Virtual Machine (MoveVM) ichida yashirinib yurgan jiddiy zaiflikni aniqlashdi.
•📉 Xavf:Agar ekspluatatsiya qilinganida, xatolik tarmoq tugunlari bo‘ylab halokatli xizmat ko‘rsatishdan bosh tortish (DoS) holatlariga sabab bo‘lishi yoki operatsiyalar butunlay to‘xtab qolishiga olib kelishi, natijada milliardlab qiymat muzlab qolishi mumkin edi.
💰 Asimmetriya:Hayratlanarlisi, tadqiqotchilarning ta’kidlashicha, eksploitni ishga tushirish hujumchiga atigi $3,000 atrofida xarajat qilgan bo‘lardi.
✅ Yechim:Aptos jamoasi tezkor harakat qilib, yamani (patch) joylashtirdi va yoriqdan zararli aktyorlar foydalana olishidan oldin tarmoqni xavfsiz holatga keltirdi.
💡 Asosiy xulosa
Bu mustahkam bug bounty dasturlari hamda protokol bo‘yicha uzluksiz auditlar nega “shunchaki ixtiyoriy” emasligini aniq ko‘rsatadigan darslik misolidir — ular poydevordir. Web3 dagi xavfsizlik bir martalik marraga o‘xshamaydi; bu doimiy kurash. Qaltis vaziyat yuzaga kelmasdan oldin ushbu muammoni topib bergan xavfsizlik tadqiqotchilariga katta rahmat.
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
🚨 Web3 xavfsizlik ogohlantirishi: Etik xakerlar Aptosni $70B tahdiddan qutqardi
Oq qalpoq (white-hat) xakerlar blokcheyn ekotizimi uchun naqadar muhimligini eslatib turadigan keskin misol. Aptos tarmog‘ida yaqinda juda katta, biznes uchun hal qiluvchi zaiflik topilib, tuzatildi — bu esa taxminan $70 milliard miqdoridagi aktivlarni xavf ostiga qo‘yishi mumkin edi.
Nimalar bo‘lgani:
🛡️ Nuqson:Etik xakerlar Aptosning aqlli kontraktlarini quvvatlaydigan Move Virtual Machine (MoveVM) ichida yashirinib yurgan jiddiy zaiflikni aniqlashdi.
•📉 Xavf:Agar ekspluatatsiya qilinganida, xatolik tarmoq tugunlari bo‘ylab halokatli xizmat ko‘rsatishdan bosh tortish (DoS) holatlariga sabab bo‘lishi yoki operatsiyalar butunlay to‘xtab qolishiga olib kelishi, natijada milliardlab qiymat muzlab qolishi mumkin edi.
💰 Asimmetriya:Hayratlanarlisi, tadqiqotchilarning ta’kidlashicha, eksploitni ishga tushirish hujumchiga atigi $3,000 atrofida xarajat qilgan bo‘lardi.
✅ Yechim:Aptos jamoasi tezkor harakat qilib, yamani (patch) joylashtirdi va yoriqdan zararli aktyorlar foydalana olishidan oldin tarmoqni xavfsiz holatga keltirdi.
💡 Asosiy xulosa
Bu mustahkam bug bounty dasturlari hamda protokol bo‘yicha uzluksiz auditlar nega “shunchaki ixtiyoriy” emasligini aniq ko‘rsatadigan darslik misolidir — ular poydevordir. Web3 dagi xavfsizlik bir martalik marraga o‘xshamaydi; bu doimiy kurash. Qaltis vaziyat yuzaga kelmasdan oldin ushbu muammoni topib bergan xavfsizlik tadqiqotchilariga katta rahmat.
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
136
·
--
Altkoinlar mavsumida sezdirmay ko‘tarilgan, balki e’tiboringizdan chetda qolgan bir token 👀
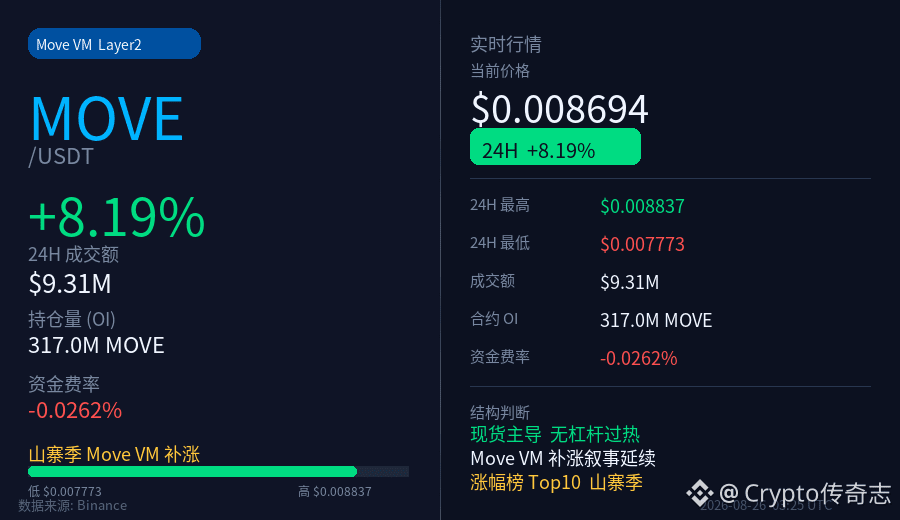
MOVE (Move VM Layer2) bugun sezdirmay o‘sish bo‘yicha kuchli o‘ntalikka kirdi: +8.2%. Tuzilmasi ham juda toza —
📌 Hozirgi holati qanday?
- Joriy narx: $0.00869
- 24 soatlik o‘sish: +8.19%
- Savdo hajmi: taxminan 9,3 million USDT
- Fyucherslar bo‘yicha OI: 317 million MOVE
📌 Tuzilmasi qanday?
- Moliyalashtirish stavkasi -0.026%, qisqa pozitsiyalar uchun kichik subsidiya
- Bu o‘sishni fyucherslardagi yelka emas, spot xaridlar ta’minlayotganini anglatadi
- OI’da sezilarli anomaliya yo‘q, shoshilib xarid qilish sababli ortiqcha qizish alomati kuzatilmayapti
📌 Buning ortida qanday voqea turibdi?
Altkoinlar mavsumidagi umumiy kayfiyat kengaymoqda. Keyingi avlod aqlli shartnomalar virtual mashinasi sifatida talqin qilinayotgan Move VM yo‘nalishi bu gal mablag‘lar tomonidan kechikib o‘sayotgan aktivlar qatoriga kiritildi. BNBChain’ning Pasteur yangilanishi ekotizim kayfiyatini ko‘tardi, bundan butun asosiy bo‘lmagan L2/VM qatlami foyda ko‘rmoqda.
Bu albatta sotib olish kerak degani emas, shunchaki eslatma: o‘sish reytingida ko‘pchilik muhokama qilmaydigan, ammo sezdirmay ko‘tarilgan shunday holat paydo bo‘lsa, bu ko‘pincha altkoinlar mavsumining o‘rtasida e’tibor berishga arziydigan signaldir 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance maydoni
Bozor holatini tezda ko‘rish uchun quyidagi kichik kartani bosing👇
Altkoinlar mavsumida sezdirmay ko‘tarilgan, balki e’tiboringizdan chetda qolgan bir token 👀
MOVE (Move VM Layer2) bugun sezdirmay o‘sish bo‘yicha kuchli o‘ntalikka kirdi: +8.2%. Tuzilmasi ham juda toza —
📌 Hozirgi holati qanday?
- Joriy narx: $0.00869
- 24 soatlik o‘sish: +8.19%
- Savdo hajmi: taxminan 9,3 million USDT
- Fyucherslar bo‘yicha OI: 317 million MOVE
📌 Tuzilmasi qanday?
- Moliyalashtirish stavkasi -0.026%, qisqa pozitsiyalar uchun kichik subsidiya
- Bu o‘sishni fyucherslardagi yelka emas, spot xaridlar ta’minlayotganini anglatadi
- OI’da sezilarli anomaliya yo‘q, shoshilib xarid qilish sababli ortiqcha qizish alomati kuzatilmayapti
📌 Buning ortida qanday voqea turibdi?
Altkoinlar mavsumidagi umumiy kayfiyat kengaymoqda. Keyingi avlod aqlli shartnomalar virtual mashinasi sifatida talqin qilinayotgan Move VM yo‘nalishi bu gal mablag‘lar tomonidan kechikib o‘sayotgan aktivlar qatoriga kiritildi. BNBChain’ning Pasteur yangilanishi ekotizim kayfiyatini ko‘tardi, bundan butun asosiy bo‘lmagan L2/VM qatlami foyda ko‘rmoqda.
Bu albatta sotib olish kerak degani emas, shunchaki eslatma: o‘sish reytingida ko‘pchilik muhokama qilmaydigan, ammo sezdirmay ko‘tarilgan shunday holat paydo bo‘lsa, bu ko‘pincha altkoinlar mavsumining o‘rtasida e’tibor berishga arziydigan signaldir 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance maydoni
Bozor holatini tezda ko‘rish uchun quyidagi kichik kartani bosing👇
MOVE (Move VM Layer2) bugun sezdirmay o‘sish bo‘yicha kuchli o‘ntalikka kirdi: +8.2%. Tuzilmasi ham juda toza —
📌 Hozirgi holati qanday?
- Joriy narx: $0.00869
- 24 soatlik o‘sish: +8.19%
- Savdo hajmi: taxminan 9,3 million USDT
- Fyucherslar bo‘yicha OI: 317 million MOVE
📌 Tuzilmasi qanday?
- Moliyalashtirish stavkasi -0.026%, qisqa pozitsiyalar uchun kichik subsidiya
- Bu o‘sishni fyucherslardagi yelka emas, spot xaridlar ta’minlayotganini anglatadi
- OI’da sezilarli anomaliya yo‘q, shoshilib xarid qilish sababli ortiqcha qizish alomati kuzatilmayapti
📌 Buning ortida qanday voqea turibdi?
Altkoinlar mavsumidagi umumiy kayfiyat kengaymoqda. Keyingi avlod aqlli shartnomalar virtual mashinasi sifatida talqin qilinayotgan Move VM yo‘nalishi bu gal mablag‘lar tomonidan kechikib o‘sayotgan aktivlar qatoriga kiritildi. BNBChain’ning Pasteur yangilanishi ekotizim kayfiyatini ko‘tardi, bundan butun asosiy bo‘lmagan L2/VM qatlami foyda ko‘rmoqda.
Bu albatta sotib olish kerak degani emas, shunchaki eslatma: o‘sish reytingida ko‘pchilik muhokama qilmaydigan, ammo sezdirmay ko‘tarilgan shunday holat paydo bo‘lsa, bu ko‘pincha altkoinlar mavsumining o‘rtasida e’tibor berishga arziydigan signaldir 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance maydoni
Bozor holatini tezda ko‘rish uchun quyidagi kichik kartani bosing👇
1
139
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BinanceReopensWithdrawalsForMoreAssets
790,555 marta koʻrilgan
4,392 muhokama qilmoqda
2
#Binance98PercentReplenished
153,508 marta koʻrilgan
1,729 muhokama qilmoqda
3
#USStocksSlipandCryptoMarketUnderBroadPressure
2,580 marta koʻrilgan
153 muhokama qilmoqda
4
#StrategySTRCResumesIssuanceAfterOver170Days
16,120 marta koʻrilgan
374 muhokama qilmoqda
5
#ADPUSPrivateEmployersAdd86000JobsInOctober
31,624 marta koʻrilgan
523 muhokama qilmoqda
6
#KazakhstanReportedlyInvests$100MInCryptoFunds
1,476 marta koʻrilgan
48 muhokama qilmoqda
7
#SouthKoreaSeeksCryptoTaxDelayUntil2029
18,419 marta koʻrilgan
233 muhokama qilmoqda
8
#USMidterms-WhatAreMarketsExpecting?
594,158 marta koʻrilgan
2,858 muhokama qilmoqda
9
#US10YearTreasuryYieldFallsTo4.845%
22,190 marta koʻrilgan
179 muhokama qilmoqda
10
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
1,360 marta koʻrilgan
21 muhokama qilmoqda