
#lazarus
lazarus
453,284 marta koʻrilgan
145 muhokama qilmoqda
Ommabop
Eng so‘nggi
·
--
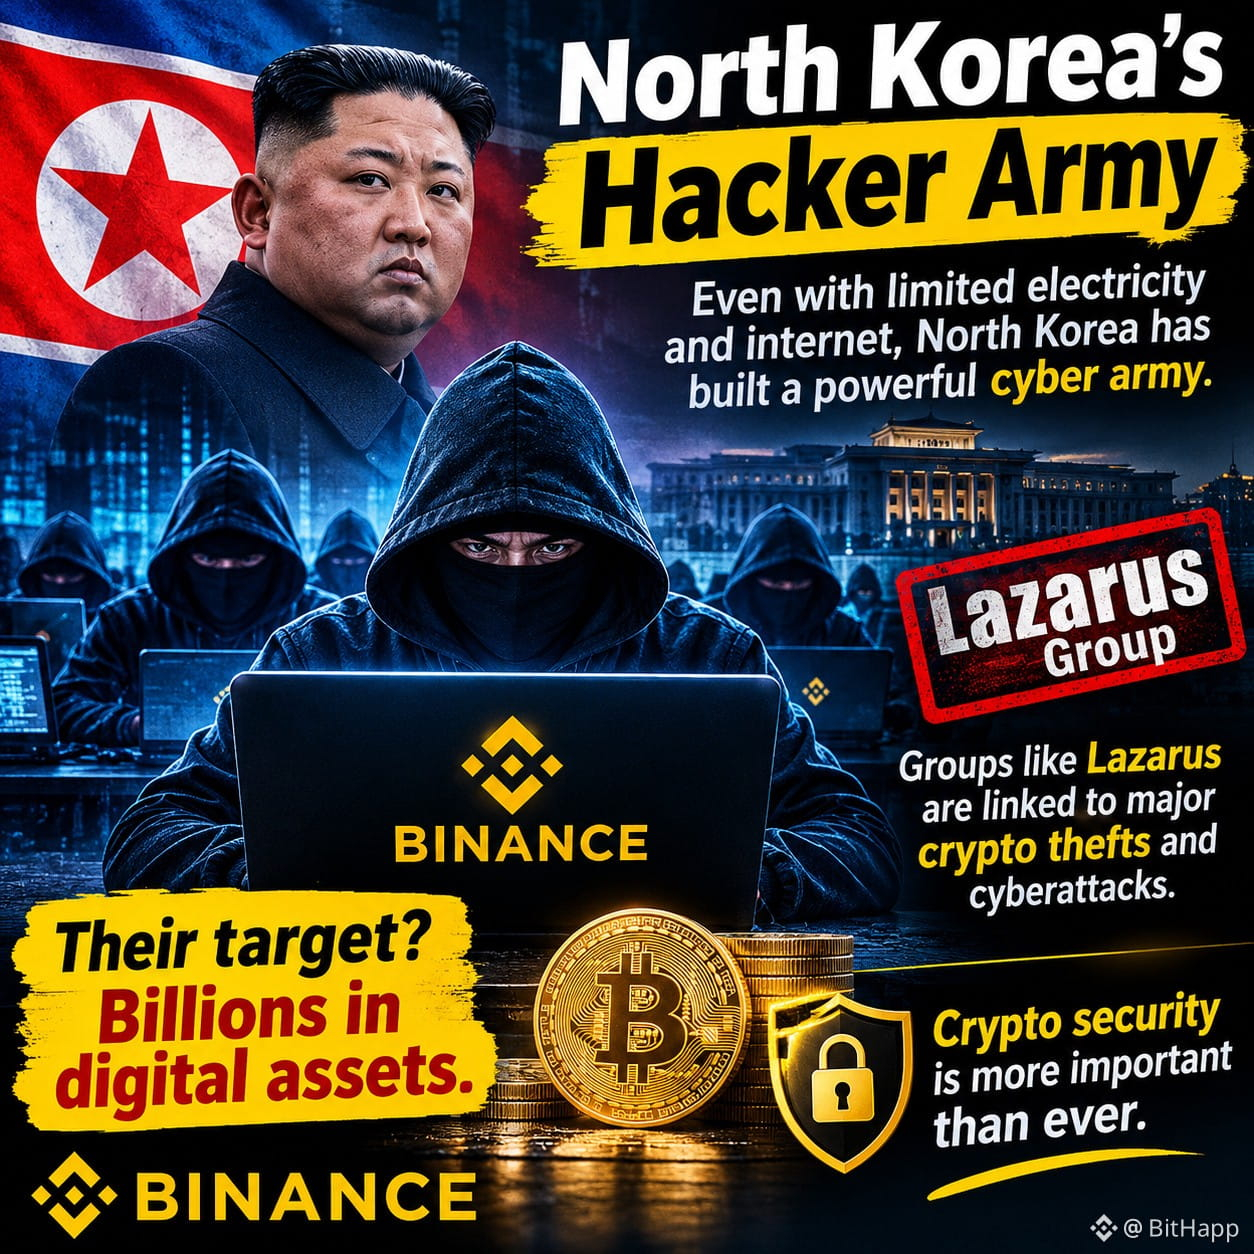
⚠️ Shimoliy Koreyaning xakerlar armiyasi
Elektr va internet imkoniyatlari cheklangan bo‘lsa-da, Shimoliy Koreya qudratli kiberarmiya tuzdi.
Lazarus kabi guruhlar yirik kripto o‘g‘irliklari va kiberhujumlarga aloqador. 💻
Ularning nishoni? Milliardlab dollarlik raqamli aktivlar.
Kriptoxavfsizlik har qachongidan ham muhim. 🔐
#Crypto #Binance #Lazarus #CyberSecurity
⚠️ Shimoliy Koreyaning xakerlar armiyasi
Elektr va internet imkoniyatlari cheklangan bo‘lsa-da, Shimoliy Koreya qudratli kiberarmiya tuzdi.
Lazarus kabi guruhlar yirik kripto o‘g‘irliklari va kiberhujumlarga aloqador. 💻
Ularning nishoni? Milliardlab dollarlik raqamli aktivlar.
Kriptoxavfsizlik har qachongidan ham muhim. 🔐
#Crypto #Binance #Lazarus #CyberSecurity
Elektr va internet imkoniyatlari cheklangan bo‘lsa-da, Shimoliy Koreya qudratli kiberarmiya tuzdi.
Lazarus kabi guruhlar yirik kripto o‘g‘irliklari va kiberhujumlarga aloqador. 💻
Ularning nishoni? Milliardlab dollarlik raqamli aktivlar.
Kriptoxavfsizlik har qachongidan ham muhim. 🔐
#Crypto #Binance #Lazarus #CyberSecurity
38
·
--
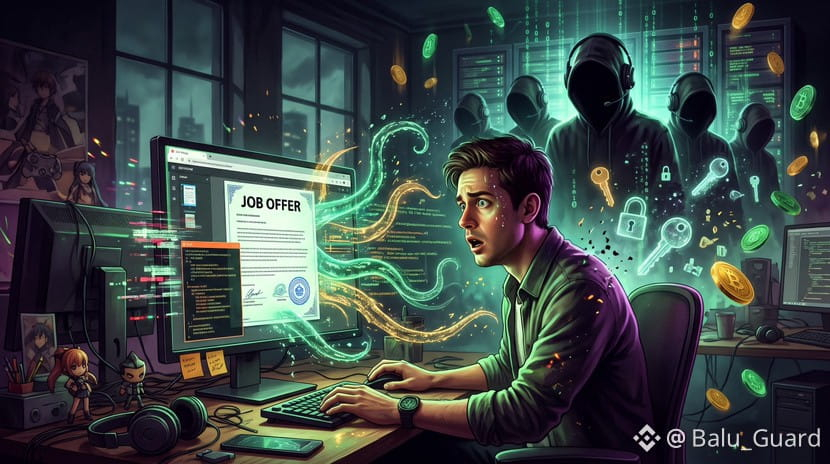
🚨 625 million dollarlik soxta ish taklifi: Lazarus Axie Infinity’ga qanday kirib bordi! 🎣💸
2022-yilda Shimoliy Koreyaning mash’um Lazarus Group guruhi kripto tarixidagi eng yirik o‘g‘irliklardan birini amalga oshirib, Ronin Network’dan (Axie Infinity ortidagi yon zanjirdan) 625 million dollarni o‘marib ketdi.
Ular murakkab smart-kontraktlarni buzishmadi. Buning o‘rniga, texnologiyadagi eng qadimiy zaiflik — inson psixologiyasini nishonga olishdi.
Hujumchilar soxta ishga yollash agentligini tashkil etib, yuqori maoshli orzudagi ish taklifi bilan katta muhandisni bir necha hafta davomida o‘zlariga og‘dirishga urinishdi. Muhandis virus yuqtirilgan «ish taklifi» PDF-faylini ochishi bilanoq, josuslik dasturi uning kompyuterini zararladi — xakerlarga validator kalitlaridan foydalanish va foydalanuvchilar mablag‘lari ustidan to‘liq nazoratni qo‘lga kiritish imkonini berdi.
Bu moliya tarixidagi eng qimmat fayl yuklab olish hodisasi bo‘lib, blokcheyningiz qanchalik xavfsiz bo‘lmasin, ijtimoiy muhandislik hanuz eng samarali yashirin kirish yo‘li ekanini isbotlaydi.
Opsec va notanish fayllarni yuklab olish borasida qanchalik ehtiyotkorsiz? Quyida muhokama qilaylik! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
{future}(MUUUSDT)
{spot}(SPCXBUSDT)
{future}(HYPEUSDT)
🚨 625 million dollarlik soxta ish taklifi: Lazarus Axie Infinity’ga qanday kirib bordi! 🎣💸
2022-yilda Shimoliy Koreyaning mash’um Lazarus Group guruhi kripto tarixidagi eng yirik o‘g‘irliklardan birini amalga oshirib, Ronin Network’dan (Axie Infinity ortidagi yon zanjirdan) 625 million dollarni o‘marib ketdi.
Ular murakkab smart-kontraktlarni buzishmadi. Buning o‘rniga, texnologiyadagi eng qadimiy zaiflik — inson psixologiyasini nishonga olishdi.
Hujumchilar soxta ishga yollash agentligini tashkil etib, yuqori maoshli orzudagi ish taklifi bilan katta muhandisni bir necha hafta davomida o‘zlariga og‘dirishga urinishdi. Muhandis virus yuqtirilgan «ish taklifi» PDF-faylini ochishi bilanoq, josuslik dasturi uning kompyuterini zararladi — xakerlarga validator kalitlaridan foydalanish va foydalanuvchilar mablag‘lari ustidan to‘liq nazoratni qo‘lga kiritish imkonini berdi.
Bu moliya tarixidagi eng qimmat fayl yuklab olish hodisasi bo‘lib, blokcheyningiz qanchalik xavfsiz bo‘lmasin, ijtimoiy muhandislik hanuz eng samarali yashirin kirish yo‘li ekanini isbotlaydi.
Opsec va notanish fayllarni yuklab olish borasida qanchalik ehtiyotkorsiz? Quyida muhokama qilaylik! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
2022-yilda Shimoliy Koreyaning mash’um Lazarus Group guruhi kripto tarixidagi eng yirik o‘g‘irliklardan birini amalga oshirib, Ronin Network’dan (Axie Infinity ortidagi yon zanjirdan) 625 million dollarni o‘marib ketdi.
Ular murakkab smart-kontraktlarni buzishmadi. Buning o‘rniga, texnologiyadagi eng qadimiy zaiflik — inson psixologiyasini nishonga olishdi.
Hujumchilar soxta ishga yollash agentligini tashkil etib, yuqori maoshli orzudagi ish taklifi bilan katta muhandisni bir necha hafta davomida o‘zlariga og‘dirishga urinishdi. Muhandis virus yuqtirilgan «ish taklifi» PDF-faylini ochishi bilanoq, josuslik dasturi uning kompyuterini zararladi — xakerlarga validator kalitlaridan foydalanish va foydalanuvchilar mablag‘lari ustidan to‘liq nazoratni qo‘lga kiritish imkonini berdi.
Bu moliya tarixidagi eng qimmat fayl yuklab olish hodisasi bo‘lib, blokcheyningiz qanchalik xavfsiz bo‘lmasin, ijtimoiy muhandislik hanuz eng samarali yashirin kirish yo‘li ekanini isbotlaydi.
Opsec va notanish fayllarni yuklab olish borasida qanchalik ehtiyotkorsiz? Quyida muhokama qilaylik! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
1
49
·
--
🚨🚨 JONLI EFIR: BINANCE HOZIR PUL YECHIB OLISHGA RUXSAT BERDI
Hozir qilayotgan hamma ishingizni to‘xtating.
2026-yil 1-noyabr, yakshanba — Binance hozirgina tasdiqladi:
✅ $6.3B mablag‘ning 90% ALLAQACHON TIKLANDI (kechagi 80% dan oshdi)
✅ $6.3B dan $5.67B o‘z mablag‘lari hisobidan qoplandi
✅ Eng yirik 10 ta kriptovalyuta 100% ta’minlangan: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Kechagi 00:00 UTC dagi Zaxiralar isboti surati = 100%
✅ To‘liq ZK isboti 3-noyabrda e’lon qilinadi — ommaviy tekshiruv uchun
✅ Xakerlarning $3B mablag‘lari Tether, Circle va hamkorlar tomonidan muzlatildi
✅ SAFU fondi $1B gacha tiklanmoqda
Nima bo‘ldi? 29-oktabr, payshanba kuni Lazarus Group (Shimoliy Koreya) hujum qildi. FBI va Maxfiy xizmat ishga kirishdi.
Binance nima qildi? Zararni foydalanuvchilarga yuklamadi. O‘z cho‘ntagidan to‘ladi. $6.34B zaxiraga ajratildi.
Kripto tarixida BUNAQASI HECH QACHON bo‘lmagan. Na FTX, na Mt. Gox bunday qilgan.
Agar Binance’ga hali ham ishonsangiz, RETVIT QILING 🟡
Rasmiy manba: Binance X @ bugun soat 08:15.
#Binance #BreakingNews #BTC #SAFU #Lazarus
🚨🚨 JONLI EFIR: BINANCE HOZIR PUL YECHIB OLISHGA RUXSAT BERDI
Hozir qilayotgan hamma ishingizni to‘xtating.
2026-yil 1-noyabr, yakshanba — Binance hozirgina tasdiqladi:
✅ $6.3B mablag‘ning 90% ALLAQACHON TIKLANDI (kechagi 80% dan oshdi)
✅ $6.3B dan $5.67B o‘z mablag‘lari hisobidan qoplandi
✅ Eng yirik 10 ta kriptovalyuta 100% ta’minlangan: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Kechagi 00:00 UTC dagi Zaxiralar isboti surati = 100%
✅ To‘liq ZK isboti 3-noyabrda e’lon qilinadi — ommaviy tekshiruv uchun
✅ Xakerlarning $3B mablag‘lari Tether, Circle va hamkorlar tomonidan muzlatildi
✅ SAFU fondi $1B gacha tiklanmoqda
Nima bo‘ldi? 29-oktabr, payshanba kuni Lazarus Group (Shimoliy Koreya) hujum qildi. FBI va Maxfiy xizmat ishga kirishdi.
Binance nima qildi? Zararni foydalanuvchilarga yuklamadi. O‘z cho‘ntagidan to‘ladi. $6.34B zaxiraga ajratildi.
Kripto tarixida BUNAQASI HECH QACHON bo‘lmagan. Na FTX, na Mt. Gox bunday qilgan.
Agar Binance’ga hali ham ishonsangiz, RETVIT QILING 🟡
Rasmiy manba: Binance X @ bugun soat 08:15.
#Binance #BreakingNews #BTC #SAFU #Lazarus
Hozir qilayotgan hamma ishingizni to‘xtating.
2026-yil 1-noyabr, yakshanba — Binance hozirgina tasdiqladi:
✅ $6.3B mablag‘ning 90% ALLAQACHON TIKLANDI (kechagi 80% dan oshdi)
✅ $6.3B dan $5.67B o‘z mablag‘lari hisobidan qoplandi
✅ Eng yirik 10 ta kriptovalyuta 100% ta’minlangan: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Kechagi 00:00 UTC dagi Zaxiralar isboti surati = 100%
✅ To‘liq ZK isboti 3-noyabrda e’lon qilinadi — ommaviy tekshiruv uchun
✅ Xakerlarning $3B mablag‘lari Tether, Circle va hamkorlar tomonidan muzlatildi
✅ SAFU fondi $1B gacha tiklanmoqda
Nima bo‘ldi? 29-oktabr, payshanba kuni Lazarus Group (Shimoliy Koreya) hujum qildi. FBI va Maxfiy xizmat ishga kirishdi.
Binance nima qildi? Zararni foydalanuvchilarga yuklamadi. O‘z cho‘ntagidan to‘ladi. $6.34B zaxiraga ajratildi.
Kripto tarixida BUNAQASI HECH QACHON bo‘lmagan. Na FTX, na Mt. Gox bunday qilgan.
Agar Binance’ga hali ham ishonsangiz, RETVIT QILING 🟡
Rasmiy manba: Binance X @ bugun soat 08:15.
#Binance #BreakingNews #BTC #SAFU #Lazarus
24
·
--
🚨 Binance haqiqatan ham 6,3 milliard dollarlik zararni o‘z zimmasiga oldimi? Pul yechish bugun qayta ochilishi mumkin, ammo avval buni bilib oling;
Do‘stlar, BBC xabariga ko‘ra, Binance o‘g‘irlangan aktivlarning 90 foizini qoplaganini, qolgan 10 foiziga esa biroz ko‘proq vaqt ketishini aytmoqda.
Kompaniya zararni foydalanuvchilar emas, o‘zi qoplashini va buning uchun o‘z mablag‘laridan 6,34 milliard dollardan ortig‘ini ajratganini aytmoqda.
$BTC , $ETH va $USDT miqdoridagi mablag‘lar, shuningdek, yana 7 ta yirik aktiv to‘liq qoplangan.
Shanba kuni FQB xakerlik hujumi ortida Shimoliy Koreya turganini aytib, Lazarus Group (TraderTraitor) nomini tilga oldi. Shimoliy Koreya bunday ayblovlarni doim inkor etib kelgan.
Dastlab muhandisning noutbuki sababchi deb ko‘rsatildi, ammo keyinchalik buzib kirishning boshqa nuqtalari ham aniqlandi.
Richard Tengning aytishicha, bunga bir necha kishi aloqador bo‘lgan va izlarini yashirish uchun «o‘zini yo‘q qilish mexanizmi»dan foydalanilgan.
Payshanba kuni qariyb 3 milliard dollar muzlatib qo‘yildi, AQSh Maxfiy xizmati esa mablag‘larni kuzatish va qaytarish ustida ishlamoqda. Tergov davom etmoqda.
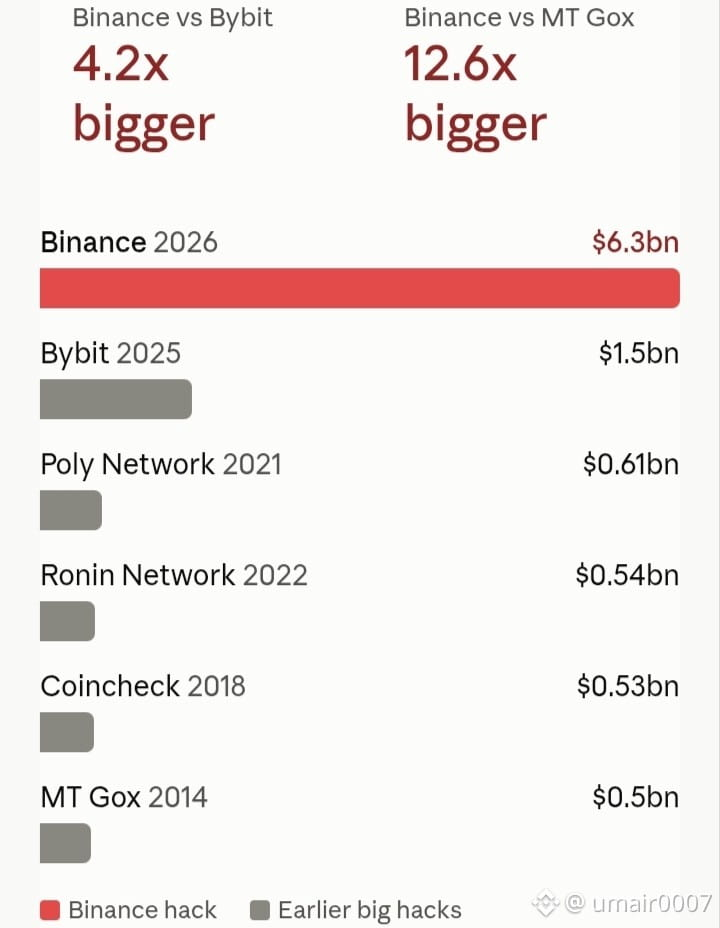
Bu 2025-yildagi Bybit xakerlik hujumidan (1,5 milliard dollar) ham yirikroq. Binance pul yechish bugun, 1-noyabr kuni qayta ochilishi reja bo‘yicha ketayotganini aytmoqda.
Menimcha, haqiqiy sinov pul yechish ochilganda bo‘ladi. Siz nima qilasiz: pulingizni yechib olasizmi yoki Binance’da qoldirasizmi? Quyida izoh qoldiring 👇.
Bu faqat ma’lumot uchun, moliyaviy maslahat emas.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
🚨 Binance haqiqatan ham 6,3 milliard dollarlik zararni o‘z zimmasiga oldimi? Pul yechish bugun qayta ochilishi mumkin, ammo avval buni bilib oling;
Do‘stlar, BBC xabariga ko‘ra, Binance o‘g‘irlangan aktivlarning 90 foizini qoplaganini, qolgan 10 foiziga esa biroz ko‘proq vaqt ketishini aytmoqda.
Kompaniya zararni foydalanuvchilar emas, o‘zi qoplashini va buning uchun o‘z mablag‘laridan 6,34 milliard dollardan ortig‘ini ajratganini aytmoqda.
$BTC , $ETH va $USDT miqdoridagi mablag‘lar, shuningdek, yana 7 ta yirik aktiv to‘liq qoplangan.
Shanba kuni FQB xakerlik hujumi ortida Shimoliy Koreya turganini aytib, Lazarus Group (TraderTraitor) nomini tilga oldi. Shimoliy Koreya bunday ayblovlarni doim inkor etib kelgan.
Dastlab muhandisning noutbuki sababchi deb ko‘rsatildi, ammo keyinchalik buzib kirishning boshqa nuqtalari ham aniqlandi.
Richard Tengning aytishicha, bunga bir necha kishi aloqador bo‘lgan va izlarini yashirish uchun «o‘zini yo‘q qilish mexanizmi»dan foydalanilgan.
Payshanba kuni qariyb 3 milliard dollar muzlatib qo‘yildi, AQSh Maxfiy xizmati esa mablag‘larni kuzatish va qaytarish ustida ishlamoqda. Tergov davom etmoqda.
Bu 2025-yildagi Bybit xakerlik hujumidan (1,5 milliard dollar) ham yirikroq. Binance pul yechish bugun, 1-noyabr kuni qayta ochilishi reja bo‘yicha ketayotganini aytmoqda.
Menimcha, haqiqiy sinov pul yechish ochilganda bo‘ladi. Siz nima qilasiz: pulingizni yechib olasizmi yoki Binance’da qoldirasizmi? Quyida izoh qoldiring 👇.
Bu faqat ma’lumot uchun, moliyaviy maslahat emas.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
Do‘stlar, BBC xabariga ko‘ra, Binance o‘g‘irlangan aktivlarning 90 foizini qoplaganini, qolgan 10 foiziga esa biroz ko‘proq vaqt ketishini aytmoqda.
Kompaniya zararni foydalanuvchilar emas, o‘zi qoplashini va buning uchun o‘z mablag‘laridan 6,34 milliard dollardan ortig‘ini ajratganini aytmoqda.
$BTC , $ETH va $USDT miqdoridagi mablag‘lar, shuningdek, yana 7 ta yirik aktiv to‘liq qoplangan.
Shanba kuni FQB xakerlik hujumi ortida Shimoliy Koreya turganini aytib, Lazarus Group (TraderTraitor) nomini tilga oldi. Shimoliy Koreya bunday ayblovlarni doim inkor etib kelgan.
Dastlab muhandisning noutbuki sababchi deb ko‘rsatildi, ammo keyinchalik buzib kirishning boshqa nuqtalari ham aniqlandi.
Richard Tengning aytishicha, bunga bir necha kishi aloqador bo‘lgan va izlarini yashirish uchun «o‘zini yo‘q qilish mexanizmi»dan foydalanilgan.
Payshanba kuni qariyb 3 milliard dollar muzlatib qo‘yildi, AQSh Maxfiy xizmati esa mablag‘larni kuzatish va qaytarish ustida ishlamoqda. Tergov davom etmoqda.
Bu 2025-yildagi Bybit xakerlik hujumidan (1,5 milliard dollar) ham yirikroq. Binance pul yechish bugun, 1-noyabr kuni qayta ochilishi reja bo‘yicha ketayotganini aytmoqda.
Menimcha, haqiqiy sinov pul yechish ochilganda bo‘ladi. Siz nima qilasiz: pulingizni yechib olasizmi yoki Binance’da qoldirasizmi? Quyida izoh qoldiring 👇.
Bu faqat ma’lumot uchun, moliyaviy maslahat emas.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
98
·
--
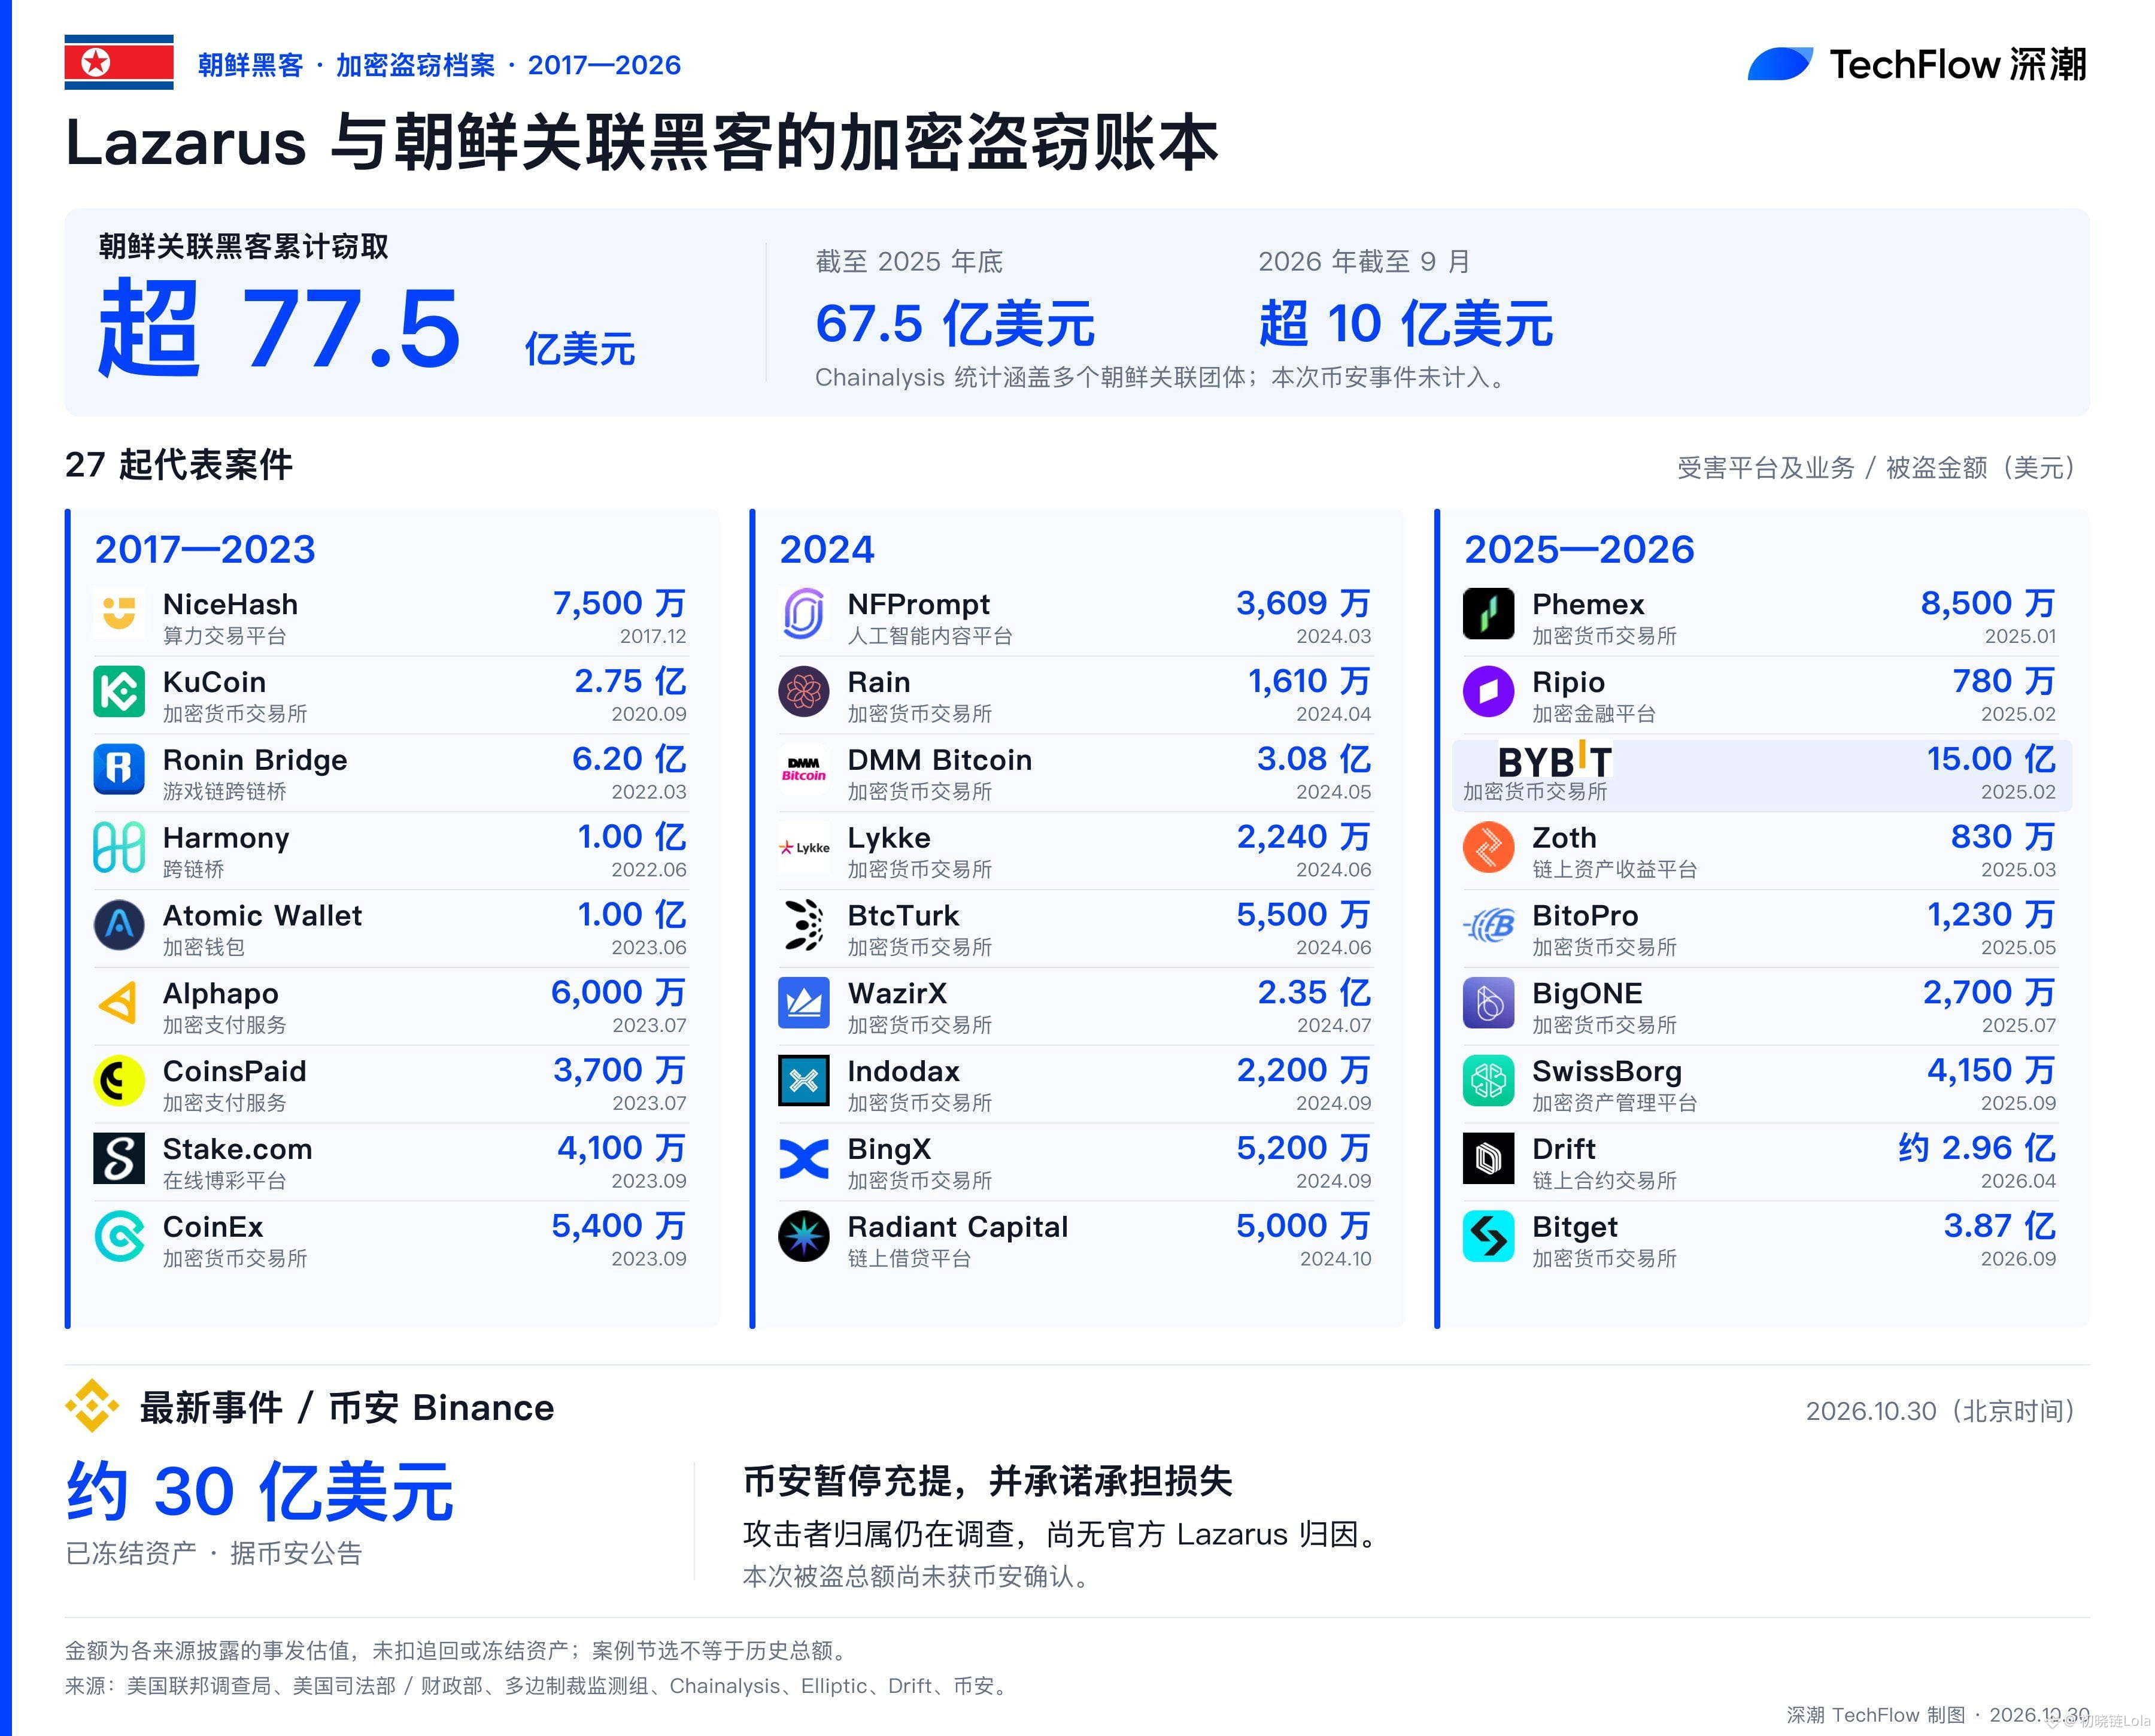
Shuncha zahmatimiz xakerlarga xizmat qilibdi,
Bir o‘yinchi #Lazarus va Shimoliy Koreya bilan bog‘liq xakerlarning kriptovalyuta o‘g‘riliklari hisobini tuzib chiqibdi,
O‘g‘irlangan mablag‘lar jami 7,7 milliard dollardan oshibdi,
Bu yerdagi o‘g‘irlangan mablag‘lar orasida bizning ham ulushimiz bordir, a?
Bugun $BTC yana tushishda davom etarmikan, bilmadim,
Bozorga ishonch qolmadi
{spot}(BTCUSDT)
#黑客攻击 #币安被盗
Shuncha zahmatimiz xakerlarga xizmat qilibdi,
Bir o‘yinchi #Lazarus va Shimoliy Koreya bilan bog‘liq xakerlarning kriptovalyuta o‘g‘riliklari hisobini tuzib chiqibdi,
O‘g‘irlangan mablag‘lar jami 7,7 milliard dollardan oshibdi,
Bu yerdagi o‘g‘irlangan mablag‘lar orasida bizning ham ulushimiz bordir, a?
Bugun $BTC yana tushishda davom etarmikan, bilmadim,
Bozorga ishonch qolmadi
#黑客攻击 #币安被盗
Bir o‘yinchi #Lazarus va Shimoliy Koreya bilan bog‘liq xakerlarning kriptovalyuta o‘g‘riliklari hisobini tuzib chiqibdi,
O‘g‘irlangan mablag‘lar jami 7,7 milliard dollardan oshibdi,
Bu yerdagi o‘g‘irlangan mablag‘lar orasida bizning ham ulushimiz bordir, a?
Bugun $BTC yana tushishda davom etarmikan, bilmadim,
Bozorga ishonch qolmadi
#黑客攻击 #币安被盗
1
7.3k
·
--
Pasayuvchi
🇰🇵 HOZIRGINA: CNN va blokcheyn tergovchilariga ko‘ra, rekord darajadagi 6 milliard dollarlik Binance xakerlik hujumida Shimoliy Koreya asosiy gumondor.
TRM Labs hujumni Lazarus Group bilan bog‘liq, Shimoliy Koreya davlati qo‘llab-quvvatlaydigan TraderTraitor bo‘linmasiga «yuqori ishonch bilan» nisbat bermoqda. Chainalysis bosh direktori Jonathan Levin kompaniya qariyb 6,4 milliard dollarlik o‘g‘irlikni «avvalgi xakerlik hujumiga aloqadorligi sababli, ehtimol KXDRning TraderTraitor guruhi amalga oshirgan» deb baholashini aytdi. Chainalysis vakili esa CNN’ga Shimoliy Koreya mas’ul bo‘lganiga yuqori ishonch bilan qarashlarini bildirdi. Blokcheyn tergovchisi ZachXBT ham mustaqil ravishda hujumchini «ehtimol Lazarus» deb atadi.
Tergovchilar keltirayotgan dalillar bilvosita. Xabarlarga ko‘ra, tayyorgarlik o‘g‘irlikdan kamida 36 soat oldin boshlangan, hujumchi hamyonini moliyalashtirish uchun Tornado Cash’dan oz miqdordagi mablag‘lar yechib olingan. Bu avvalgi Shimoliy Koreya bilan bog‘liq talonchiliklarda ham kuzatilgan usul. Chainalysis va TRM, shuningdek, 2025-yil fevralidagi Bybit xakerlik hujumi bilan aloqalarga ham ishora qilmoqda; o‘shanda FBI hujumni rasman TraderTraitor zimmasiga yuklagan edi.
Biroq bu masala hali uzil-kesil hal bo‘lgani yo‘q. Binance aybdorni nomlamadi va hech bir hukumat hujum uchun javobgarlikni rasman Shimoliy Koreyaga yuklamadi. Kamida bir tahlilchi Shimoliy Koreya guruhlari o‘g‘irlangan mablag‘larni tarixan bu hujumchiga qaraganda tezroq yuvib kelganini qayd etdi.
Ayni paytda mablag‘larni qaytarish ishlari davom etmoqda. Taxminan 3 milliard dollar muzlatib qo‘yildi, Binance esa foydalanuvchilarning barcha zararlarini qoplashga va’da berdi.
Agar bu tasdiqlansa, AQSh va BMT rasmiylarining aytishicha, qurol-yarog‘ dasturlarini moliyalashtirishga yordam beradigan Shimoliy Koreyaning uzoq yillik kripto o‘g‘riliklari kampaniyasidagi eng yirik o‘lja bo‘ladi. Keyingi muhim xabar, ehtimol, Vashingtondan keladi.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
🇰🇵 HOZIRGINA: CNN va blokcheyn tergovchilariga ko‘ra, rekord darajadagi 6 milliard dollarlik Binance xakerlik hujumida Shimoliy Koreya asosiy gumondor.
TRM Labs hujumni Lazarus Group bilan bog‘liq, Shimoliy Koreya davlati qo‘llab-quvvatlaydigan TraderTraitor bo‘linmasiga «yuqori ishonch bilan» nisbat bermoqda. Chainalysis bosh direktori Jonathan Levin kompaniya qariyb 6,4 milliard dollarlik o‘g‘irlikni «avvalgi xakerlik hujumiga aloqadorligi sababli, ehtimol KXDRning TraderTraitor guruhi amalga oshirgan» deb baholashini aytdi. Chainalysis vakili esa CNN’ga Shimoliy Koreya mas’ul bo‘lganiga yuqori ishonch bilan qarashlarini bildirdi. Blokcheyn tergovchisi ZachXBT ham mustaqil ravishda hujumchini «ehtimol Lazarus» deb atadi.
Tergovchilar keltirayotgan dalillar bilvosita. Xabarlarga ko‘ra, tayyorgarlik o‘g‘irlikdan kamida 36 soat oldin boshlangan, hujumchi hamyonini moliyalashtirish uchun Tornado Cash’dan oz miqdordagi mablag‘lar yechib olingan. Bu avvalgi Shimoliy Koreya bilan bog‘liq talonchiliklarda ham kuzatilgan usul. Chainalysis va TRM, shuningdek, 2025-yil fevralidagi Bybit xakerlik hujumi bilan aloqalarga ham ishora qilmoqda; o‘shanda FBI hujumni rasman TraderTraitor zimmasiga yuklagan edi.
Biroq bu masala hali uzil-kesil hal bo‘lgani yo‘q. Binance aybdorni nomlamadi va hech bir hukumat hujum uchun javobgarlikni rasman Shimoliy Koreyaga yuklamadi. Kamida bir tahlilchi Shimoliy Koreya guruhlari o‘g‘irlangan mablag‘larni tarixan bu hujumchiga qaraganda tezroq yuvib kelganini qayd etdi.
Ayni paytda mablag‘larni qaytarish ishlari davom etmoqda. Taxminan 3 milliard dollar muzlatib qo‘yildi, Binance esa foydalanuvchilarning barcha zararlarini qoplashga va’da berdi.
Agar bu tasdiqlansa, AQSh va BMT rasmiylarining aytishicha, qurol-yarog‘ dasturlarini moliyalashtirishga yordam beradigan Shimoliy Koreyaning uzoq yillik kripto o‘g‘riliklari kampaniyasidagi eng yirik o‘lja bo‘ladi. Keyingi muhim xabar, ehtimol, Vashingtondan keladi.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
TRM Labs hujumni Lazarus Group bilan bog‘liq, Shimoliy Koreya davlati qo‘llab-quvvatlaydigan TraderTraitor bo‘linmasiga «yuqori ishonch bilan» nisbat bermoqda. Chainalysis bosh direktori Jonathan Levin kompaniya qariyb 6,4 milliard dollarlik o‘g‘irlikni «avvalgi xakerlik hujumiga aloqadorligi sababli, ehtimol KXDRning TraderTraitor guruhi amalga oshirgan» deb baholashini aytdi. Chainalysis vakili esa CNN’ga Shimoliy Koreya mas’ul bo‘lganiga yuqori ishonch bilan qarashlarini bildirdi. Blokcheyn tergovchisi ZachXBT ham mustaqil ravishda hujumchini «ehtimol Lazarus» deb atadi.
Tergovchilar keltirayotgan dalillar bilvosita. Xabarlarga ko‘ra, tayyorgarlik o‘g‘irlikdan kamida 36 soat oldin boshlangan, hujumchi hamyonini moliyalashtirish uchun Tornado Cash’dan oz miqdordagi mablag‘lar yechib olingan. Bu avvalgi Shimoliy Koreya bilan bog‘liq talonchiliklarda ham kuzatilgan usul. Chainalysis va TRM, shuningdek, 2025-yil fevralidagi Bybit xakerlik hujumi bilan aloqalarga ham ishora qilmoqda; o‘shanda FBI hujumni rasman TraderTraitor zimmasiga yuklagan edi.
Biroq bu masala hali uzil-kesil hal bo‘lgani yo‘q. Binance aybdorni nomlamadi va hech bir hukumat hujum uchun javobgarlikni rasman Shimoliy Koreyaga yuklamadi. Kamida bir tahlilchi Shimoliy Koreya guruhlari o‘g‘irlangan mablag‘larni tarixan bu hujumchiga qaraganda tezroq yuvib kelganini qayd etdi.
Ayni paytda mablag‘larni qaytarish ishlari davom etmoqda. Taxminan 3 milliard dollar muzlatib qo‘yildi, Binance esa foydalanuvchilarning barcha zararlarini qoplashga va’da berdi.
Agar bu tasdiqlansa, AQSh va BMT rasmiylarining aytishicha, qurol-yarog‘ dasturlarini moliyalashtirishga yordam beradigan Shimoliy Koreyaning uzoq yillik kripto o‘g‘riliklari kampaniyasidagi eng yirik o‘lja bo‘ladi. Keyingi muhim xabar, ehtimol, Vashingtondan keladi.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
1
67
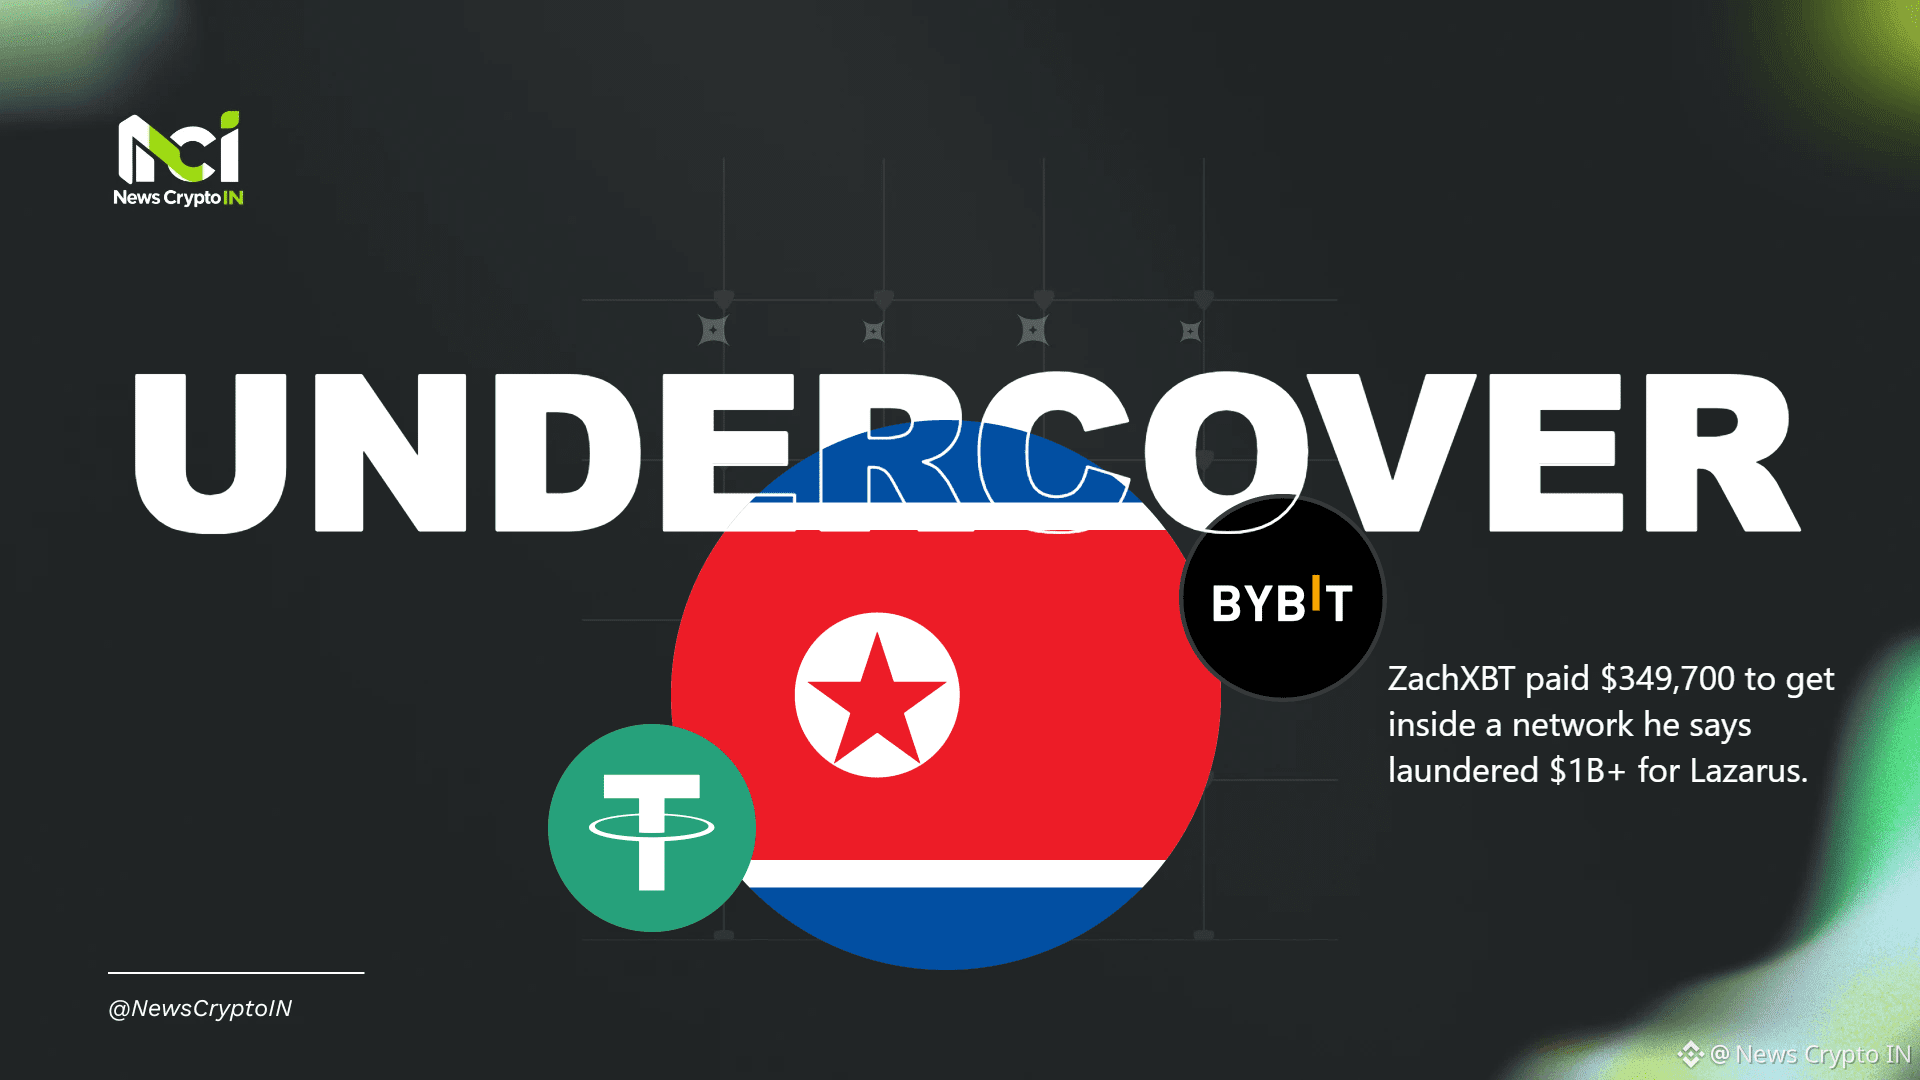
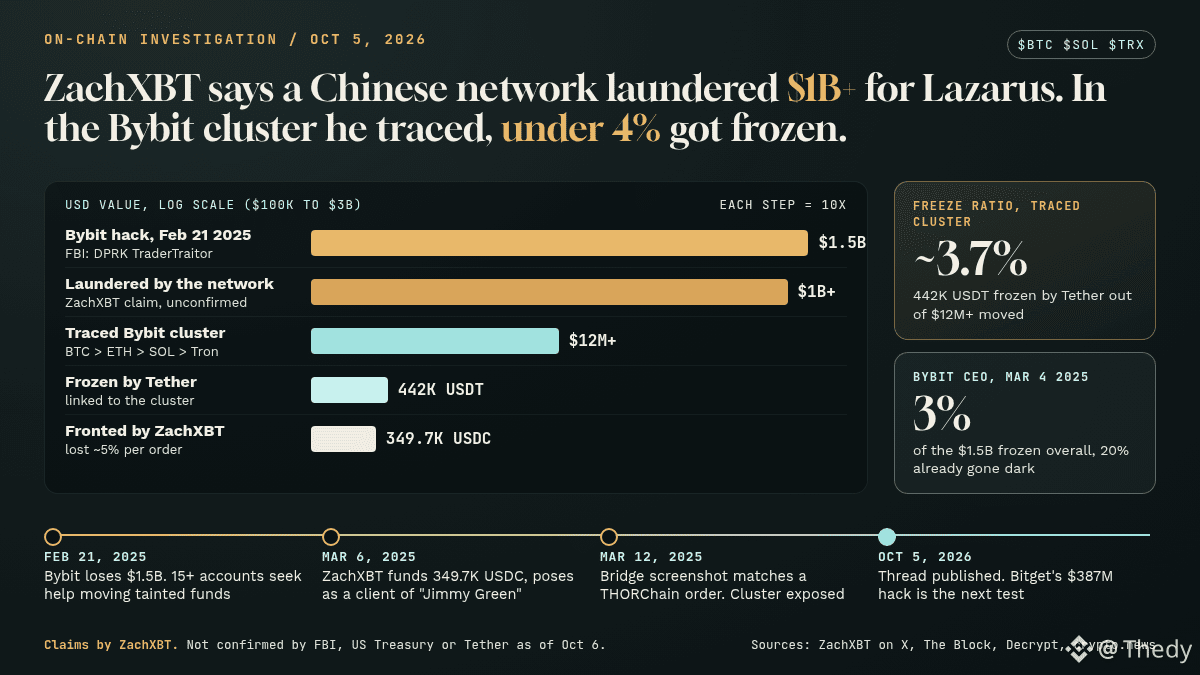
ZachXBT o'zining 349 700 dollar shaxsiy mablag'ini sarflab, kripto pul yuvish tarmog'i ichiga yashirincha (inkognito) kirib bordi.
On-chain (zanjir) izquvarning aytishicha, u Xitoy tarmog'i mijozi sifatida o'zini ko'rsatgan va uning hisob-kitobiga ko'ra, bu tarmoq Shimoliy Koreyaning Lazarus Group'iga tegishli bo'lgan bir nechta hujumlar davomida 1 milliard dollardan ko'proq mablag'ni yuvgan — jumladan, 2025-yil fevral oyidagi 1,5 mlrd dollarlik Bybit hack'dan tushgan mablag'lar ham bor.
Buni qanday qilgan:
- U Telegram va Discord guruhlarida Bybit ekspluati bilan bog'liq mablag'larni ko'chirishga yordam so'ragan 15+ hisobni payqadi.
- U yangi Ethereum manzilini 349 700 USDC bilan moliyalashtirdi va "Jimmy Green" nomidan foydalangan holda yetkazib beruvchi bilan buyurtmalar berdi.
- Har bir buyurtmada taxminan 5% zarar ko'rinishida yo'qotishlarni qabul qilib, buni ishonchli qilishga va tarmoq iflos pullarni qanday ishlov berishini kuzatishga harakat qildi.
Natijada nima chiqdi: Bybit hack'dagi mablag'lar bilan bog'liq bo'lgan 12 million dollardan ko'proq miqdordagi klaster va USDT bo'yicha 442 000 dollar muzlatilgan.
Endi e’tiborga molik qismi. 6-oktabr holatiga ko'ra, FBI, AQSh G'aznachiligi va Tetherning ommaviy e’lonlarida "Jimmy Green" tilga olinmaydi yoki Lazarus uchun 1 mlrd dollardan ortiqni aynan bitta xitoy tarmog'i ko'chirgani tasdiqlanmaydi; shuningdek, operatorni aniqlaydigan hech qanday ayblovlar yoki sud hujjatlari yo'q. Bu kuchli tergov, ammo hukm emas.
Shunga qaramay, bu ko'p narsani anglatadi. Yagona mustaqil tadqiqotchi, o'zining mablag'i bilan, ko'p rasmiy bayonotlarda ko'rsatilgandan ham yuvish jarayoniga yaqinroq borgan. Va u aytadigan "pipeline" oddiy chat ilovalari hamda OTC (banklararo/yozuvdan tashqari) stollari orqali o'tadi — qandaydir yashirin dark web orqali emas.
Noqulay hisob-kitob: da’vo qilingan yuvilgan 1 mlrd dollarga nisbatan 442 ming dollarlik mablag' muzlatilgan. Kuzatish mumkin. Qaytarish esa boshqa masala.
Birjalar va stabilkoin emitentlari buni o'zlari shunday tezlikda qilyaptimi — huquqni muhofaza qilish organlarini kutmasdan?
Ko'proq on-chain tergovlar uchun oddiy qilib tushuntirilgan holda like qiling va kuzating.
#Lazarus #Bybit
ZachXBT o'zining 349 700 dollar shaxsiy mablag'ini sarflab, kripto pul yuvish tarmog'i ichiga yashirincha (inkognito) kirib bordi.
On-chain (zanjir) izquvarning aytishicha, u Xitoy tarmog'i mijozi sifatida o'zini ko'rsatgan va uning hisob-kitobiga ko'ra, bu tarmoq Shimoliy Koreyaning Lazarus Group'iga tegishli bo'lgan bir nechta hujumlar davomida 1 milliard dollardan ko'proq mablag'ni yuvgan — jumladan, 2025-yil fevral oyidagi 1,5 mlrd dollarlik Bybit hack'dan tushgan mablag'lar ham bor.
Buni qanday qilgan:
- U Telegram va Discord guruhlarida Bybit ekspluati bilan bog'liq mablag'larni ko'chirishga yordam so'ragan 15+ hisobni payqadi.
- U yangi Ethereum manzilini 349 700 USDC bilan moliyalashtirdi va "Jimmy Green" nomidan foydalangan holda yetkazib beruvchi bilan buyurtmalar berdi.
- Har bir buyurtmada taxminan 5% zarar ko'rinishida yo'qotishlarni qabul qilib, buni ishonchli qilishga va tarmoq iflos pullarni qanday ishlov berishini kuzatishga harakat qildi.
Natijada nima chiqdi: Bybit hack'dagi mablag'lar bilan bog'liq bo'lgan 12 million dollardan ko'proq miqdordagi klaster va USDT bo'yicha 442 000 dollar muzlatilgan.
Endi e’tiborga molik qismi. 6-oktabr holatiga ko'ra, FBI, AQSh G'aznachiligi va Tetherning ommaviy e’lonlarida "Jimmy Green" tilga olinmaydi yoki Lazarus uchun 1 mlrd dollardan ortiqni aynan bitta xitoy tarmog'i ko'chirgani tasdiqlanmaydi; shuningdek, operatorni aniqlaydigan hech qanday ayblovlar yoki sud hujjatlari yo'q. Bu kuchli tergov, ammo hukm emas.
Shunga qaramay, bu ko'p narsani anglatadi. Yagona mustaqil tadqiqotchi, o'zining mablag'i bilan, ko'p rasmiy bayonotlarda ko'rsatilgandan ham yuvish jarayoniga yaqinroq borgan. Va u aytadigan "pipeline" oddiy chat ilovalari hamda OTC (banklararo/yozuvdan tashqari) stollari orqali o'tadi — qandaydir yashirin dark web orqali emas.
Noqulay hisob-kitob: da’vo qilingan yuvilgan 1 mlrd dollarga nisbatan 442 ming dollarlik mablag' muzlatilgan. Kuzatish mumkin. Qaytarish esa boshqa masala.
Birjalar va stabilkoin emitentlari buni o'zlari shunday tezlikda qilyaptimi — huquqni muhofaza qilish organlarini kutmasdan?
Ko'proq on-chain tergovlar uchun oddiy qilib tushuntirilgan holda like qiling va kuzating.
#Lazarus #Bybit
On-chain (zanjir) izquvarning aytishicha, u Xitoy tarmog'i mijozi sifatida o'zini ko'rsatgan va uning hisob-kitobiga ko'ra, bu tarmoq Shimoliy Koreyaning Lazarus Group'iga tegishli bo'lgan bir nechta hujumlar davomida 1 milliard dollardan ko'proq mablag'ni yuvgan — jumladan, 2025-yil fevral oyidagi 1,5 mlrd dollarlik Bybit hack'dan tushgan mablag'lar ham bor.
Buni qanday qilgan:
- U Telegram va Discord guruhlarida Bybit ekspluati bilan bog'liq mablag'larni ko'chirishga yordam so'ragan 15+ hisobni payqadi.
- U yangi Ethereum manzilini 349 700 USDC bilan moliyalashtirdi va "Jimmy Green" nomidan foydalangan holda yetkazib beruvchi bilan buyurtmalar berdi.
- Har bir buyurtmada taxminan 5% zarar ko'rinishida yo'qotishlarni qabul qilib, buni ishonchli qilishga va tarmoq iflos pullarni qanday ishlov berishini kuzatishga harakat qildi.
Natijada nima chiqdi: Bybit hack'dagi mablag'lar bilan bog'liq bo'lgan 12 million dollardan ko'proq miqdordagi klaster va USDT bo'yicha 442 000 dollar muzlatilgan.
Endi e’tiborga molik qismi. 6-oktabr holatiga ko'ra, FBI, AQSh G'aznachiligi va Tetherning ommaviy e’lonlarida "Jimmy Green" tilga olinmaydi yoki Lazarus uchun 1 mlrd dollardan ortiqni aynan bitta xitoy tarmog'i ko'chirgani tasdiqlanmaydi; shuningdek, operatorni aniqlaydigan hech qanday ayblovlar yoki sud hujjatlari yo'q. Bu kuchli tergov, ammo hukm emas.
Shunga qaramay, bu ko'p narsani anglatadi. Yagona mustaqil tadqiqotchi, o'zining mablag'i bilan, ko'p rasmiy bayonotlarda ko'rsatilgandan ham yuvish jarayoniga yaqinroq borgan. Va u aytadigan "pipeline" oddiy chat ilovalari hamda OTC (banklararo/yozuvdan tashqari) stollari orqali o'tadi — qandaydir yashirin dark web orqali emas.
Noqulay hisob-kitob: da’vo qilingan yuvilgan 1 mlrd dollarga nisbatan 442 ming dollarlik mablag' muzlatilgan. Kuzatish mumkin. Qaytarish esa boshqa masala.
Birjalar va stabilkoin emitentlari buni o'zlari shunday tezlikda qilyaptimi — huquqni muhofaza qilish organlarini kutmasdan?
Ko'proq on-chain tergovlar uchun oddiy qilib tushuntirilgan holda like qiling va kuzating.
#Lazarus #Bybit
1
108


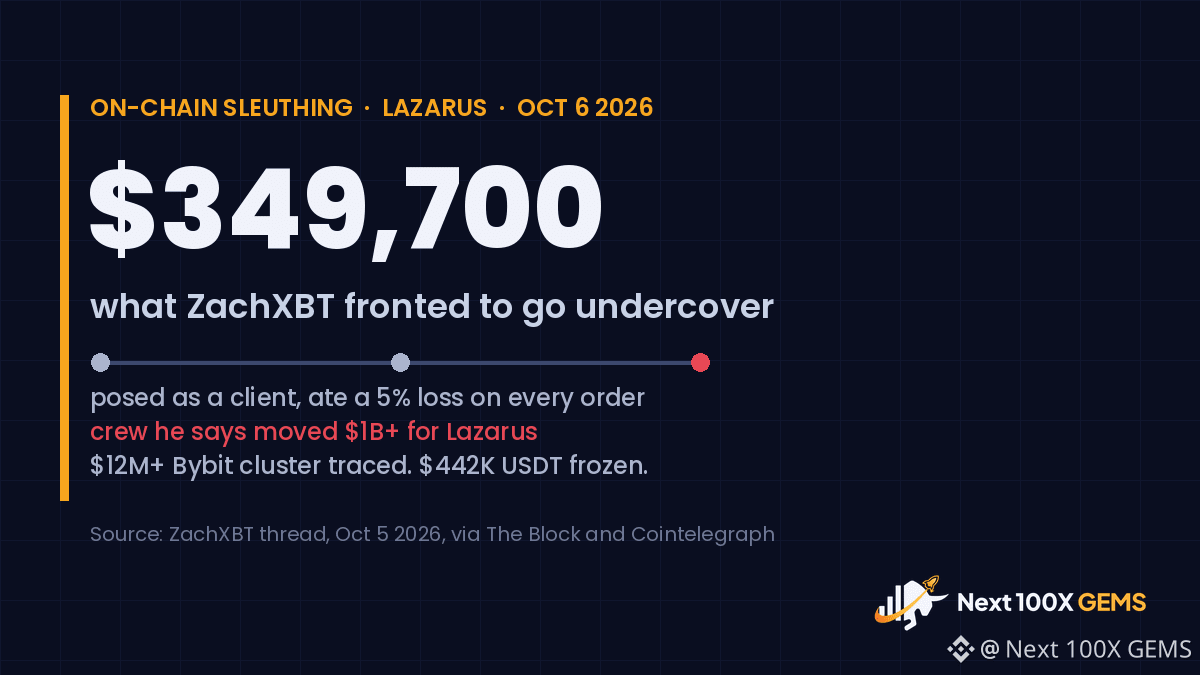
ZachXBTning aytishicha, u Xitoydagi pul yuvish guruhi mijozi sifatida ko‘rinish uchun $349,700 tikkan va har bir buyurtmadan 5% zarar ko‘rgan.
Uning aytishicha, bu guruh Shimoliy Koreyaning Lazarus Group guruhi uchun bir nechta xakerlik hujumlari orqali $1B dan ortiq mablag‘ni o‘tkazgan. Bunga 2025-yil fevralidagi $1.5B lik Bybit o‘g‘irligi ham kiradi.
Eng ajablanarlisi: pul yuvuvchi unga mablag‘lar Solana’ga o‘tkazilishini bir kun oldin aytgan. Ertasi kuni esa ular haqiqatan ham o‘tkazilgan.
Uning to‘plagan ma’lumotlari Bybit mablag‘larining $12M dan ortiq qismini qamrab olgan va bu mablag‘lar Bitcoin’dan Ethereum’ga, undan Solana’ga, so‘ng Tron’ga o‘tgan. Keyinchalik Tether uning $442K qismini muzlatib qo‘ydi.
Bu odamlar qandaydir qorong‘i burchakda yashirinib o‘tirishmagan. Ular buyurtmalar izlab, ochiq Telegram va Discord guruhlarida bo‘lishgan.
Shuni ham ta’kidlash kerak: $1B haqidagi raqam va guruh kimligi — uning xulosalari. FBI va G‘aznachilik vazirligi bularni tasdiqlamagan.
U bu ishini grantlar va xayriyalar hisobidan moliyalashtiradi. U yordam beradigan birjalar unga haq to‘lashi kerakmi?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Moliyaviy maslahat emas. O‘zingiz tadqiq qiling.
ZachXBTning aytishicha, u Xitoydagi pul yuvish guruhi mijozi sifatida ko‘rinish uchun $349,700 tikkan va har bir buyurtmadan 5% zarar ko‘rgan.
Uning aytishicha, bu guruh Shimoliy Koreyaning Lazarus Group guruhi uchun bir nechta xakerlik hujumlari orqali $1B dan ortiq mablag‘ni o‘tkazgan. Bunga 2025-yil fevralidagi $1.5B lik Bybit o‘g‘irligi ham kiradi.
Eng ajablanarlisi: pul yuvuvchi unga mablag‘lar Solana’ga o‘tkazilishini bir kun oldin aytgan. Ertasi kuni esa ular haqiqatan ham o‘tkazilgan.
Uning to‘plagan ma’lumotlari Bybit mablag‘larining $12M dan ortiq qismini qamrab olgan va bu mablag‘lar Bitcoin’dan Ethereum’ga, undan Solana’ga, so‘ng Tron’ga o‘tgan. Keyinchalik Tether uning $442K qismini muzlatib qo‘ydi.
Bu odamlar qandaydir qorong‘i burchakda yashirinib o‘tirishmagan. Ular buyurtmalar izlab, ochiq Telegram va Discord guruhlarida bo‘lishgan.
Shuni ham ta’kidlash kerak: $1B haqidagi raqam va guruh kimligi — uning xulosalari. FBI va G‘aznachilik vazirligi bularni tasdiqlamagan.
U bu ishini grantlar va xayriyalar hisobidan moliyalashtiradi. U yordam beradigan birjalar unga haq to‘lashi kerakmi?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Moliyaviy maslahat emas. O‘zingiz tadqiq qiling.
Uning aytishicha, bu guruh Shimoliy Koreyaning Lazarus Group guruhi uchun bir nechta xakerlik hujumlari orqali $1B dan ortiq mablag‘ni o‘tkazgan. Bunga 2025-yil fevralidagi $1.5B lik Bybit o‘g‘irligi ham kiradi.
Eng ajablanarlisi: pul yuvuvchi unga mablag‘lar Solana’ga o‘tkazilishini bir kun oldin aytgan. Ertasi kuni esa ular haqiqatan ham o‘tkazilgan.
Uning to‘plagan ma’lumotlari Bybit mablag‘larining $12M dan ortiq qismini qamrab olgan va bu mablag‘lar Bitcoin’dan Ethereum’ga, undan Solana’ga, so‘ng Tron’ga o‘tgan. Keyinchalik Tether uning $442K qismini muzlatib qo‘ydi.
Bu odamlar qandaydir qorong‘i burchakda yashirinib o‘tirishmagan. Ular buyurtmalar izlab, ochiq Telegram va Discord guruhlarida bo‘lishgan.
Shuni ham ta’kidlash kerak: $1B haqidagi raqam va guruh kimligi — uning xulosalari. FBI va G‘aznachilik vazirligi bularni tasdiqlamagan.
U bu ishini grantlar va xayriyalar hisobidan moliyalashtiradi. U yordam beradigan birjalar unga haq to‘lashi kerakmi?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Moliyaviy maslahat emas. O‘zingiz tadqiq qiling.
1
1.4k

·
--
O‘suvchi
ZachXBT Lazarus pul yuvuvchilariga har bir bitimdan 5% to‘lagan. O‘z pulidan, o‘zi
2025-yil fevral oxiridan boshlab u mijoz rolini o‘ynadi
ularning tarmog‘iga 349700 $USDC
{future}(USDCUSDT) ni kiritdi
va unga ishonishmagunicha har bir buyurtmada ataylab 5% yo‘qotdi
Demak, u yerda ishonch 5% turarkan. To‘laysan — o‘g‘irlangan pullar qayerga ketayotganini o‘zlari aytib berishadi
natijada:
- Bybit xakerligidan olingan $12 mln dan ortiq mablag‘ klasteri
- Tether 442000 USDT ni muzlatdi
uning bahosiga ko‘ra, tarmoq Lazarus uchun "$1B+" yuvgan. Bu uning raqami, politsiyaniki emas. Bularning hammasini u faqat 2026-yil 5-oktabrda aytib berdi
Flexible’dagi stablecoinlarimning bir qismi ham USDT’da, shuning uchun o‘g‘irlangan USDT’ni baribir muzlatishayotganini ko‘rish yoqimli
pul yuvish — ayirboshlash shoxobchasiga o‘xshagan, komissiya olinadigan xizmat. ZachXBT ichkariga kirish uchun shu komissiyani shunchaki to‘ladi
#zachxbt #Lazarus #bybit
ZachXBT Lazarus pul yuvuvchilariga har bir bitimdan 5% to‘lagan. O‘z pulidan, o‘zi
2025-yil fevral oxiridan boshlab u mijoz rolini o‘ynadi
ularning tarmog‘iga 349700 $USDC ni kiritdi
va unga ishonishmagunicha har bir buyurtmada ataylab 5% yo‘qotdi
Demak, u yerda ishonch 5% turarkan. To‘laysan — o‘g‘irlangan pullar qayerga ketayotganini o‘zlari aytib berishadi
natijada:
- Bybit xakerligidan olingan $12 mln dan ortiq mablag‘ klasteri
- Tether 442000 USDT ni muzlatdi
uning bahosiga ko‘ra, tarmoq Lazarus uchun "$1B+" yuvgan. Bu uning raqami, politsiyaniki emas. Bularning hammasini u faqat 2026-yil 5-oktabrda aytib berdi
Flexible’dagi stablecoinlarimning bir qismi ham USDT’da, shuning uchun o‘g‘irlangan USDT’ni baribir muzlatishayotganini ko‘rish yoqimli
pul yuvish — ayirboshlash shoxobchasiga o‘xshagan, komissiya olinadigan xizmat. ZachXBT ichkariga kirish uchun shu komissiyani shunchaki to‘ladi
#zachxbt #Lazarus #bybit
2025-yil fevral oxiridan boshlab u mijoz rolini o‘ynadi
ularning tarmog‘iga 349700 $USDC ni kiritdi
va unga ishonishmagunicha har bir buyurtmada ataylab 5% yo‘qotdi
Demak, u yerda ishonch 5% turarkan. To‘laysan — o‘g‘irlangan pullar qayerga ketayotganini o‘zlari aytib berishadi
natijada:
- Bybit xakerligidan olingan $12 mln dan ortiq mablag‘ klasteri
- Tether 442000 USDT ni muzlatdi
uning bahosiga ko‘ra, tarmoq Lazarus uchun "$1B+" yuvgan. Bu uning raqami, politsiyaniki emas. Bularning hammasini u faqat 2026-yil 5-oktabrda aytib berdi
Flexible’dagi stablecoinlarimning bir qismi ham USDT’da, shuning uchun o‘g‘irlangan USDT’ni baribir muzlatishayotganini ko‘rish yoqimli
pul yuvish — ayirboshlash shoxobchasiga o‘xshagan, komissiya olinadigan xizmat. ZachXBT ichkariga kirish uchun shu komissiyani shunchaki to‘ladi
#zachxbt #Lazarus #bybit
10
448

·
--
On-chain tergovchi ZachXBT Shimoliy Koreyaning Lazarus guruhi uchun 1 mlrd dollardan ortiq mablag‘ni yuvgan, deb taxmin qilinayotgan Xitoydagi pul yuvish tarmog‘iga kirib borganini aytmoqda. Tarmoqqa kirish uchun u o‘z cho‘ntagidan 349 700 USDC sarflagan.
The Block va Decrypt e’lon qilgan 5-oktabrdagi posti:
2025-yil 21-fevral: Bybit 1,5 mlrd dollar yo‘qotdi. FBI bu o‘g‘irlikni Shimoliy Koreyaning TraderTraitor xakerlariga nisbat berdi. Shundan so‘ng Telegram va Discord’da 15 dan ortiq akkaunt mablag‘larni naqdlashtirishga yordam so‘radi.
2025-yil 6-mart: u o‘zini “Jimmy Green” ismli shaxsning mijozi qilib ko‘rsatib, har bir operatsiyada 5% yo‘qotdi. Mablag‘ qabul qiluvchi manzilga Bybit’ning qora ro‘yxatidagi hamyon gas bilan mablag‘ yuborgan.
2025-yil 12-mart: Jimmy yuborgan skrinshot bir necha daqiqadan keyin yaratilgan THORChain buyurtmasiga mos keldi. Uchta Solana manzili 12 mln dollardan ortiq mablag‘dan iborat klasterni fosh qildi: u $BTC dan ETH’ga, keyin $SOL ga va nihoyat Tron’ga o‘tgan. Shundan so‘ng Tether 442 000 USDT’ni muzlatdi.
Eslatma: 6-oktabr holatiga ko‘ra, na FBI, na AQSh Moliya vazirligi, na Tether 1 mlrd dollarlik raqamni yoki tarmoqning kimligini omma oldida tasdiqlagan (crypto.news).
Mening xulosam: muhim jihat — nisbat. Kuzatilgan klasterning taxminan 3,7 foizi muzlatilgan. 2025-yil mart oyi boshida Bybit rahbari Ben Zhou o‘g‘irlangan jami mablag‘ning 3 foizi muzlatilganini aytgandi. Mablag‘ni to‘sish faqat oxirgi bosqichda, pul Tron’dagi USDT’ga ($TRX) aylanganda ish beradi — shunda emitent uni muzlatishi mumkin. Bridgelar va svoplar esa deyarli qo‘l yetmas hududda qolmoqda.
Keyingi sinov: sentabr oxiridagi 387 mln dollarlik Bitget xakerlik hujumi. Elliptic va Chainalysis uni Shimoliy Koreya bilan bog‘lagan. Uning aytishicha, Telegram’da ham xuddi shu usul qo‘llangan. Bu ma’lumotlar tezkor muzlatishlarga sabab bo‘ladimi yoki tarmoq allaqachon boshqa yo‘llarga o‘tib ulgurdimi?
Bu oqimlarni birinchi bo‘lib kim to‘sishi kerak: steyblkoin emitentlarimi, THORChain kabi kross-chain protokollarmi yoki oxir-oqibat mablag‘ naqdlashtiriladigan birjalarmi?
#Lazarus #CryptoSecurity
On-chain tergovchi ZachXBT Shimoliy Koreyaning Lazarus guruhi uchun 1 mlrd dollardan ortiq mablag‘ni yuvgan, deb taxmin qilinayotgan Xitoydagi pul yuvish tarmog‘iga kirib borganini aytmoqda. Tarmoqqa kirish uchun u o‘z cho‘ntagidan 349 700 USDC sarflagan.
The Block va Decrypt e’lon qilgan 5-oktabrdagi posti:
2025-yil 21-fevral: Bybit 1,5 mlrd dollar yo‘qotdi. FBI bu o‘g‘irlikni Shimoliy Koreyaning TraderTraitor xakerlariga nisbat berdi. Shundan so‘ng Telegram va Discord’da 15 dan ortiq akkaunt mablag‘larni naqdlashtirishga yordam so‘radi.
2025-yil 6-mart: u o‘zini “Jimmy Green” ismli shaxsning mijozi qilib ko‘rsatib, har bir operatsiyada 5% yo‘qotdi. Mablag‘ qabul qiluvchi manzilga Bybit’ning qora ro‘yxatidagi hamyon gas bilan mablag‘ yuborgan.
2025-yil 12-mart: Jimmy yuborgan skrinshot bir necha daqiqadan keyin yaratilgan THORChain buyurtmasiga mos keldi. Uchta Solana manzili 12 mln dollardan ortiq mablag‘dan iborat klasterni fosh qildi: u $BTC dan ETH’ga, keyin $SOL ga va nihoyat Tron’ga o‘tgan. Shundan so‘ng Tether 442 000 USDT’ni muzlatdi.
Eslatma: 6-oktabr holatiga ko‘ra, na FBI, na AQSh Moliya vazirligi, na Tether 1 mlrd dollarlik raqamni yoki tarmoqning kimligini omma oldida tasdiqlagan (crypto.news).
Mening xulosam: muhim jihat — nisbat. Kuzatilgan klasterning taxminan 3,7 foizi muzlatilgan. 2025-yil mart oyi boshida Bybit rahbari Ben Zhou o‘g‘irlangan jami mablag‘ning 3 foizi muzlatilganini aytgandi. Mablag‘ni to‘sish faqat oxirgi bosqichda, pul Tron’dagi USDT’ga ($TRX ) aylanganda ish beradi — shunda emitent uni muzlatishi mumkin. Bridgelar va svoplar esa deyarli qo‘l yetmas hududda qolmoqda.
Keyingi sinov: sentabr oxiridagi 387 mln dollarlik Bitget xakerlik hujumi. Elliptic va Chainalysis uni Shimoliy Koreya bilan bog‘lagan. Uning aytishicha, Telegram’da ham xuddi shu usul qo‘llangan. Bu ma’lumotlar tezkor muzlatishlarga sabab bo‘ladimi yoki tarmoq allaqachon boshqa yo‘llarga o‘tib ulgurdimi?
Bu oqimlarni birinchi bo‘lib kim to‘sishi kerak: steyblkoin emitentlarimi, THORChain kabi kross-chain protokollarmi yoki oxir-oqibat mablag‘ naqdlashtiriladigan birjalarmi?
#Lazarus #CryptoSecurity
The Block va Decrypt e’lon qilgan 5-oktabrdagi posti:
2025-yil 21-fevral: Bybit 1,5 mlrd dollar yo‘qotdi. FBI bu o‘g‘irlikni Shimoliy Koreyaning TraderTraitor xakerlariga nisbat berdi. Shundan so‘ng Telegram va Discord’da 15 dan ortiq akkaunt mablag‘larni naqdlashtirishga yordam so‘radi.
2025-yil 6-mart: u o‘zini “Jimmy Green” ismli shaxsning mijozi qilib ko‘rsatib, har bir operatsiyada 5% yo‘qotdi. Mablag‘ qabul qiluvchi manzilga Bybit’ning qora ro‘yxatidagi hamyon gas bilan mablag‘ yuborgan.
2025-yil 12-mart: Jimmy yuborgan skrinshot bir necha daqiqadan keyin yaratilgan THORChain buyurtmasiga mos keldi. Uchta Solana manzili 12 mln dollardan ortiq mablag‘dan iborat klasterni fosh qildi: u $BTC dan ETH’ga, keyin $SOL ga va nihoyat Tron’ga o‘tgan. Shundan so‘ng Tether 442 000 USDT’ni muzlatdi.
Eslatma: 6-oktabr holatiga ko‘ra, na FBI, na AQSh Moliya vazirligi, na Tether 1 mlrd dollarlik raqamni yoki tarmoqning kimligini omma oldida tasdiqlagan (crypto.news).
Mening xulosam: muhim jihat — nisbat. Kuzatilgan klasterning taxminan 3,7 foizi muzlatilgan. 2025-yil mart oyi boshida Bybit rahbari Ben Zhou o‘g‘irlangan jami mablag‘ning 3 foizi muzlatilganini aytgandi. Mablag‘ni to‘sish faqat oxirgi bosqichda, pul Tron’dagi USDT’ga ($TRX ) aylanganda ish beradi — shunda emitent uni muzlatishi mumkin. Bridgelar va svoplar esa deyarli qo‘l yetmas hududda qolmoqda.
Keyingi sinov: sentabr oxiridagi 387 mln dollarlik Bitget xakerlik hujumi. Elliptic va Chainalysis uni Shimoliy Koreya bilan bog‘lagan. Uning aytishicha, Telegram’da ham xuddi shu usul qo‘llangan. Bu ma’lumotlar tezkor muzlatishlarga sabab bo‘ladimi yoki tarmoq allaqachon boshqa yo‘llarga o‘tib ulgurdimi?
Bu oqimlarni birinchi bo‘lib kim to‘sishi kerak: steyblkoin emitentlarimi, THORChain kabi kross-chain protokollarmi yoki oxir-oqibat mablag‘ naqdlashtiriladigan birjalarmi?
#Lazarus #CryptoSecurity
157

Xitoydagi jinoyat tarmog‘i Lazarus uchun 1 milliard AQSH dollaridan ko‘proq pulni legallashtirgan: ZachXBT
- ZachXBT mijoz qiyofasida kirib, Xitoydagi jinoyat tarmog‘iga sira-sinf kirganini aytadi.
- To‘plangan ma’lumotlar Bybit’ga qilingan 1,5 milliard AQSH dollarlik xakerlik hodisasidan kelib chiqqan pul oqimini kuzatishga yordam bergan.
- Ushbu tarmoq Lazarus xakerlar guruhiga 1 milliard AQSH dollaridan ko‘proq pulni legallashtirgani taxmin qilinadi.
- RSS manbasi tarmoqning shaxsiyati yoki faoliyat usuli haqida qo‘shimcha tafsilotlarni taqdim etmagan.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Manba: CoinTelegraph
Xitoydagi jinoyat tarmog‘i Lazarus uchun 1 milliard AQSH dollaridan ko‘proq pulni legallashtirgan: ZachXBT
- ZachXBT mijoz qiyofasida kirib, Xitoydagi jinoyat tarmog‘iga sira-sinf kirganini aytadi.
- To‘plangan ma’lumotlar Bybit’ga qilingan 1,5 milliard AQSH dollarlik xakerlik hodisasidan kelib chiqqan pul oqimini kuzatishga yordam bergan.
- Ushbu tarmoq Lazarus xakerlar guruhiga 1 milliard AQSH dollaridan ko‘proq pulni legallashtirgani taxmin qilinadi.
- RSS manbasi tarmoqning shaxsiyati yoki faoliyat usuli haqida qo‘shimcha tafsilotlarni taqdim etmagan.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Manba: CoinTelegraph
- ZachXBT mijoz qiyofasida kirib, Xitoydagi jinoyat tarmog‘iga sira-sinf kirganini aytadi.
- To‘plangan ma’lumotlar Bybit’ga qilingan 1,5 milliard AQSH dollarlik xakerlik hodisasidan kelib chiqqan pul oqimini kuzatishga yordam bergan.
- Ushbu tarmoq Lazarus xakerlar guruhiga 1 milliard AQSH dollaridan ko‘proq pulni legallashtirgani taxmin qilinadi.
- RSS manbasi tarmoqning shaxsiyati yoki faoliyat usuli haqida qo‘shimcha tafsilotlarni taqdim etmagan.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Manba: CoinTelegraph
26
💥 Lazarus Group 2026-yilda kripto pishiryapti ⚠️
Shimoliy koreyalik xakerlar bu yil eng katta ba’zi ekspluatatsiyalarni tashlab yubordi:
Drift Protocol → $285M
Kelp DAO → $292M
Ularning Kir Taktikalari:
Soxta ish takliflari va deepfake qo‘ng‘iroqlar 😈
Kalitlarni o‘g‘irlash uchun dev-laptoplarga zararli dastur
Ko‘prik ekspluatatsiyalari va soxta garov o‘yinlari
Ular oylar davomida hujum rejalashtiradi... juda sabrli va xavfli.
Xavfsiz bo‘ling, Kings:
Faqat hardware wallet
Hech qachon seed/private key’larni bo‘lishmang
Har bir havola va faylni ikki marta tekshiring
Loyihalar hoziroq yaxshiroq xavfsizlikka muhtoj!
Siz Lazarusga qarshimi yoki hanuz tasodifiy havolalarga bosyapsizmi? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 Lazarus Group 2026-yilda kripto pishiryapti ⚠️
Shimoliy koreyalik xakerlar bu yil eng katta ba’zi ekspluatatsiyalarni tashlab yubordi:
Drift Protocol → $285M
Kelp DAO → $292M
Ularning Kir Taktikalari:
Soxta ish takliflari va deepfake qo‘ng‘iroqlar 😈
Kalitlarni o‘g‘irlash uchun dev-laptoplarga zararli dastur
Ko‘prik ekspluatatsiyalari va soxta garov o‘yinlari
Ular oylar davomida hujum rejalashtiradi... juda sabrli va xavfli.
Xavfsiz bo‘ling, Kings:
Faqat hardware wallet
Hech qachon seed/private key’larni bo‘lishmang
Har bir havola va faylni ikki marta tekshiring
Loyihalar hoziroq yaxshiroq xavfsizlikka muhtoj!
Siz Lazarusga qarshimi yoki hanuz tasodifiy havolalarga bosyapsizmi? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
Shimoliy koreyalik xakerlar bu yil eng katta ba’zi ekspluatatsiyalarni tashlab yubordi:
Drift Protocol → $285M
Kelp DAO → $292M
Ularning Kir Taktikalari:
Soxta ish takliflari va deepfake qo‘ng‘iroqlar 😈
Kalitlarni o‘g‘irlash uchun dev-laptoplarga zararli dastur
Ko‘prik ekspluatatsiyalari va soxta garov o‘yinlari
Ular oylar davomida hujum rejalashtiradi... juda sabrli va xavfli.
Xavfsiz bo‘ling, Kings:
Faqat hardware wallet
Hech qachon seed/private key’larni bo‘lishmang
Har bir havola va faylni ikki marta tekshiring
Loyihalar hoziroq yaxshiroq xavfsizlikka muhtoj!
Siz Lazarusga qarshimi yoki hanuz tasodifiy havolalarga bosyapsizmi? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
652

·
--
Pasayuvchi
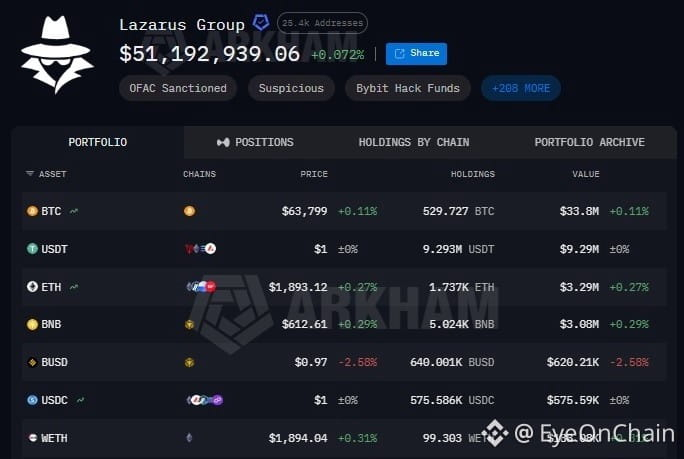
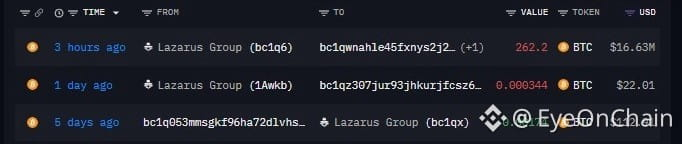
Lazarus Group yana jiddiy mablag‘ni yana harakatga keltirmoqda. Taxminan 3 soat oldin, 262.2 $BTC qiymati qariyb 16,64 mln. dollarga teng bo‘lgan mablag‘ yangi hamyonga ko‘chirildi. Hozircha aniq sabab yo‘q, ammo #Lazarus bilan bunday o‘tkazmalar doimo e’tibor qaratadi. Bu mablag‘ni o‘tkazish yoki qonuniylashtirish (yuvish)ga urinishning bir qismi bo‘lishi mumkin.
Guruh hali ham onlayn zanjir (on-chain)da 73 mln. dollardan ortiq aktivlarga ega, ularning aksariyati $BTC, $USDT va $ETH’da saqlanmoqda.
Albatta, kuzatishga arziydigan hamyonlar klasteri.
{future}(BTCUSDT)
{spot}(BTCUSDT)
Lazarus Group yana jiddiy mablag‘ni yana harakatga keltirmoqda. Taxminan 3 soat oldin, 262.2 $BTC qiymati qariyb 16,64 mln. dollarga teng bo‘lgan mablag‘ yangi hamyonga ko‘chirildi. Hozircha aniq sabab yo‘q, ammo #Lazarus bilan bunday o‘tkazmalar doimo e’tibor qaratadi. Bu mablag‘ni o‘tkazish yoki qonuniylashtirish (yuvish)ga urinishning bir qismi bo‘lishi mumkin.
Guruh hali ham onlayn zanjir (on-chain)da 73 mln. dollardan ortiq aktivlarga ega, ularning aksariyati $BTC , $USDT va $ETH’da saqlanmoqda.
Albatta, kuzatishga arziydigan hamyonlar klasteri.
Guruh hali ham onlayn zanjir (on-chain)da 73 mln. dollardan ortiq aktivlarga ega, ularning aksariyati $BTC , $USDT va $ETH’da saqlanmoqda.
Albatta, kuzatishga arziydigan hamyonlar klasteri.
1
1.3k
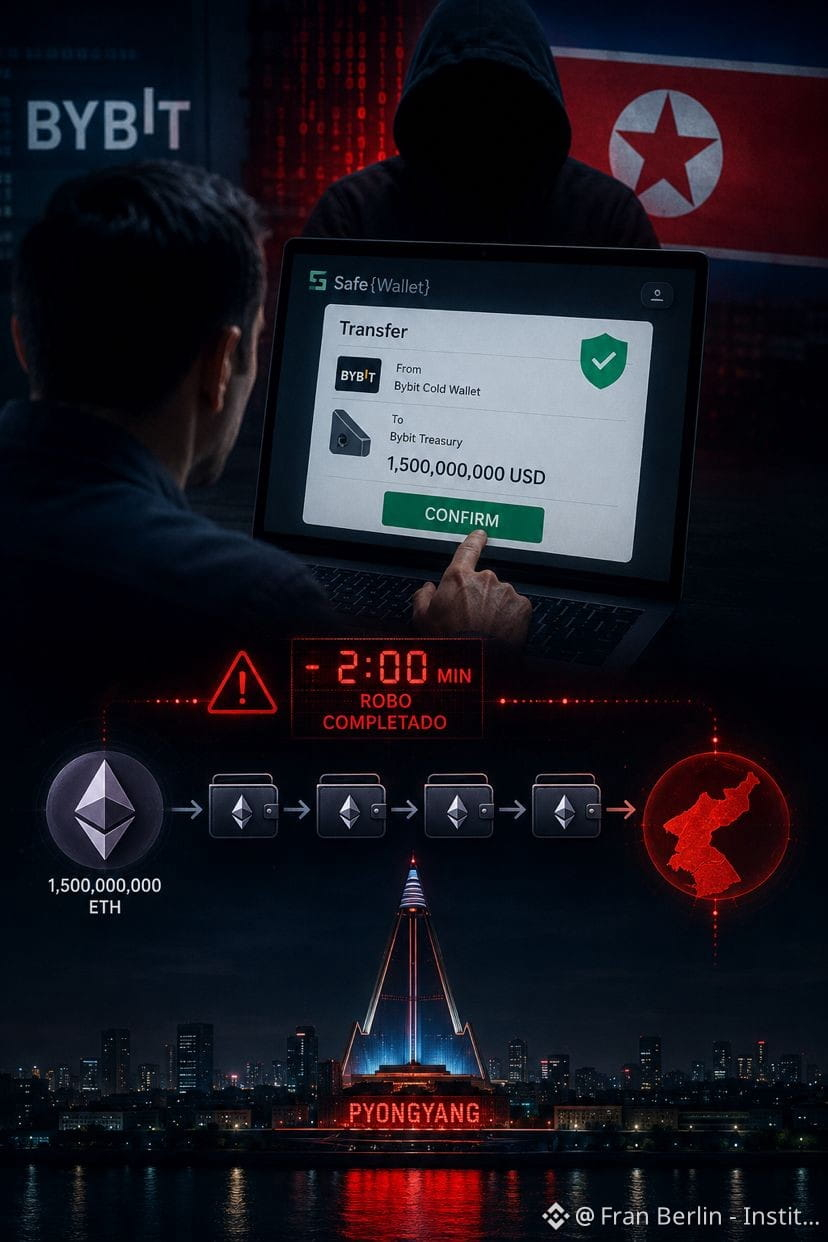
Bu oddiy, odatiy transfer edi.
2025-yil 20-fevral. Bybit xodimi o‘z ekranini ochadi, tranzaksiya tafsilotlarini ko‘rib chiqadi va imzo chekadi.
Hammasi normal ko‘rinardi.
Bir necha daqiqadan so‘ng, Ethereumda 1500 million dollar $USDT yo‘qolib qoldi.
Lekin eng qo‘rqinchlisi pul miqdori emas.
Eng qo‘rqinchlisi — buni qanday qilishgan.
Shimoliy Koreya hukumati huzuridagi Lazarus guruhi, elita xakerlari, blokcheinga hujum qilmadi. Hech qanday shaxsiy kalitni buzmadi. Buning uchun hech narsaga ehtiyoj ham bo‘lmadi.
Shunchaki… xodim ekranda ko‘rayotgan narsani soxtalashtirdi.
Bir necha oy oldin ular Safe Wallet dasturchisining tizimiga kirib olishgan — Bybit tranzaksiyalarni imzolash uchun foydalanadigan platforma. Ular sukut ichida, jim turib «uxlab» yotadigan zararli kodni kiritishgan, vaqtini kutib.
O‘sha kuni xodim o‘z hamyonini ochganida, kod ishga tushdi. Ekranda qonuniy transfer ko‘rsatilardi. Aslida esa mablag‘lar P’yongyangga ketayotgandi.
Xodim imzo chekdi. Uning hamkasblari imzo chekdi. Hech kim hech narsada g‘alati narsa ko‘rmadi.
O‘g‘irlikdan ikki daqiqa o‘tib, zararli kod o‘zi o‘chirildi. Iz qoldirmadi.
FQB (FBI) hamma ko‘nglida allaqachon gumon paydo bo‘lgan narsani tasdiqlash uchun kunlar kerak bo‘ldi: bu Shimoliy Koreya bo‘lib, o‘g‘irlangan Ethereum hisobidan yadro qurollari dasturini moliyalashtirgan.
Hech kim eshitishni istamaydigan saboq: eng zaif bo‘g‘in kod emas. Ustingizdasiz.
Tranzaksiya imzo chekayotganingizda ko‘rayotgan ekranga ishonasizmi?
Fran Berlín | Blockchain instituti
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
{spot}(ETHUSDT)
{spot}(USDCUSDT)
Bu oddiy, odatiy transfer edi.
2025-yil 20-fevral. Bybit xodimi o‘z ekranini ochadi, tranzaksiya tafsilotlarini ko‘rib chiqadi va imzo chekadi.
Hammasi normal ko‘rinardi.
Bir necha daqiqadan so‘ng, Ethereumda 1500 million dollar $USDT yo‘qolib qoldi.
Lekin eng qo‘rqinchlisi pul miqdori emas.
Eng qo‘rqinchlisi — buni qanday qilishgan.
Shimoliy Koreya hukumati huzuridagi Lazarus guruhi, elita xakerlari, blokcheinga hujum qilmadi. Hech qanday shaxsiy kalitni buzmadi. Buning uchun hech narsaga ehtiyoj ham bo‘lmadi.
Shunchaki… xodim ekranda ko‘rayotgan narsani soxtalashtirdi.
Bir necha oy oldin ular Safe Wallet dasturchisining tizimiga kirib olishgan — Bybit tranzaksiyalarni imzolash uchun foydalanadigan platforma. Ular sukut ichida, jim turib «uxlab» yotadigan zararli kodni kiritishgan, vaqtini kutib.
O‘sha kuni xodim o‘z hamyonini ochganida, kod ishga tushdi. Ekranda qonuniy transfer ko‘rsatilardi. Aslida esa mablag‘lar P’yongyangga ketayotgandi.
Xodim imzo chekdi. Uning hamkasblari imzo chekdi. Hech kim hech narsada g‘alati narsa ko‘rmadi.
O‘g‘irlikdan ikki daqiqa o‘tib, zararli kod o‘zi o‘chirildi. Iz qoldirmadi.
FQB (FBI) hamma ko‘nglida allaqachon gumon paydo bo‘lgan narsani tasdiqlash uchun kunlar kerak bo‘ldi: bu Shimoliy Koreya bo‘lib, o‘g‘irlangan Ethereum hisobidan yadro qurollari dasturini moliyalashtirgan.
Hech kim eshitishni istamaydigan saboq: eng zaif bo‘g‘in kod emas. Ustingizdasiz.
Tranzaksiya imzo chekayotganingizda ko‘rayotgan ekranga ishonasizmi?
Fran Berlín | Blockchain instituti
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
2025-yil 20-fevral. Bybit xodimi o‘z ekranini ochadi, tranzaksiya tafsilotlarini ko‘rib chiqadi va imzo chekadi.
Hammasi normal ko‘rinardi.
Bir necha daqiqadan so‘ng, Ethereumda 1500 million dollar $USDT yo‘qolib qoldi.
Lekin eng qo‘rqinchlisi pul miqdori emas.
Eng qo‘rqinchlisi — buni qanday qilishgan.
Shimoliy Koreya hukumati huzuridagi Lazarus guruhi, elita xakerlari, blokcheinga hujum qilmadi. Hech qanday shaxsiy kalitni buzmadi. Buning uchun hech narsaga ehtiyoj ham bo‘lmadi.
Shunchaki… xodim ekranda ko‘rayotgan narsani soxtalashtirdi.
Bir necha oy oldin ular Safe Wallet dasturchisining tizimiga kirib olishgan — Bybit tranzaksiyalarni imzolash uchun foydalanadigan platforma. Ular sukut ichida, jim turib «uxlab» yotadigan zararli kodni kiritishgan, vaqtini kutib.
O‘sha kuni xodim o‘z hamyonini ochganida, kod ishga tushdi. Ekranda qonuniy transfer ko‘rsatilardi. Aslida esa mablag‘lar P’yongyangga ketayotgandi.
Xodim imzo chekdi. Uning hamkasblari imzo chekdi. Hech kim hech narsada g‘alati narsa ko‘rmadi.
O‘g‘irlikdan ikki daqiqa o‘tib, zararli kod o‘zi o‘chirildi. Iz qoldirmadi.
FQB (FBI) hamma ko‘nglida allaqachon gumon paydo bo‘lgan narsani tasdiqlash uchun kunlar kerak bo‘ldi: bu Shimoliy Koreya bo‘lib, o‘g‘irlangan Ethereum hisobidan yadro qurollari dasturini moliyalashtirgan.
Hech kim eshitishni istamaydigan saboq: eng zaif bo‘g‘in kod emas. Ustingizdasiz.
Tranzaksiya imzo chekayotganingizda ko‘rayotgan ekranga ishonasizmi?
Fran Berlín | Blockchain instituti
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
675
·
--
Hamma $30m ni iqtibos qiladi. Bu raqam emas
$BTC through Hyperliquid orqali uch hafta ichida $30m dan ortiq Lazarus bilan bog‘liq hamyonlar sotilgan, uni $ETH va $SOL ga aylantirib, Kraken, LBank va KuCoin orqali chiqib ketishdi. Xunuk sarlavha, sizning filllaringizga nol ta’sir
2024 yilda xuddi shunday turdagi hamyonlar platformada paydo bo‘ldi va 24 soat ichida qariyb $250m sof chiqib ketish bo‘ldi. O‘sha kuni hech narsa buzib kirilmagan. Odamlar qo‘rqib qoldi va avval tortib oldi
Siz aslida ko‘tarayotgan xatar mana shu. Pul yuvish emas. Undan keyingi shoshilish
Tramp o‘zining CFTC raisi Hyperliquid’ni to‘liq onshor (quruqlikda) tartibga keltirish ustida ishlayotganini aytdi. Tartibga solingan maydonlarda notanishlar xom hamyondan savdo qila olmaydi
U yerga o‘lchamingizni qo‘yishdan oldin qaysi sarlavha buyurtmalar kitobini bo‘shatishini biling🤔
Shunaqangi bir hafta ichida real hajm bilan o‘tirib turarmidingiz?
#trump #Lazarus #Hyperliquid #cftc
Hamma $30m ni iqtibos qiladi. Bu raqam emas
$BTC through Hyperliquid orqali uch hafta ichida $30m dan ortiq Lazarus bilan bog‘liq hamyonlar sotilgan, uni $ETH va $SOL ga aylantirib, Kraken, LBank va KuCoin orqali chiqib ketishdi. Xunuk sarlavha, sizning filllaringizga nol ta’sir
2024 yilda xuddi shunday turdagi hamyonlar platformada paydo bo‘ldi va 24 soat ichida qariyb $250m sof chiqib ketish bo‘ldi. O‘sha kuni hech narsa buzib kirilmagan. Odamlar qo‘rqib qoldi va avval tortib oldi
Siz aslida ko‘tarayotgan xatar mana shu. Pul yuvish emas. Undan keyingi shoshilish
Tramp o‘zining CFTC raisi Hyperliquid’ni to‘liq onshor (quruqlikda) tartibga keltirish ustida ishlayotganini aytdi. Tartibga solingan maydonlarda notanishlar xom hamyondan savdo qila olmaydi
U yerga o‘lchamingizni qo‘yishdan oldin qaysi sarlavha buyurtmalar kitobini bo‘shatishini biling🤔
Shunaqangi bir hafta ichida real hajm bilan o‘tirib turarmidingiz?
#trump #Lazarus #Hyperliquid #cftc
$BTC through Hyperliquid orqali uch hafta ichida $30m dan ortiq Lazarus bilan bog‘liq hamyonlar sotilgan, uni $ETH va $SOL ga aylantirib, Kraken, LBank va KuCoin orqali chiqib ketishdi. Xunuk sarlavha, sizning filllaringizga nol ta’sir
2024 yilda xuddi shunday turdagi hamyonlar platformada paydo bo‘ldi va 24 soat ichida qariyb $250m sof chiqib ketish bo‘ldi. O‘sha kuni hech narsa buzib kirilmagan. Odamlar qo‘rqib qoldi va avval tortib oldi
Siz aslida ko‘tarayotgan xatar mana shu. Pul yuvish emas. Undan keyingi shoshilish
Tramp o‘zining CFTC raisi Hyperliquid’ni to‘liq onshor (quruqlikda) tartibga keltirish ustida ishlayotganini aytdi. Tartibga solingan maydonlarda notanishlar xom hamyondan savdo qila olmaydi
U yerga o‘lchamingizni qo‘yishdan oldin qaysi sarlavha buyurtmalar kitobini bo‘shatishini biling🤔
Shunaqangi bir hafta ichida real hajm bilan o‘tirib turarmidingiz?
#trump #Lazarus #Hyperliquid #cftc
5
97

🚨 ON-CHAIN IZ QOLDIRGAN IZ LAZARUS GROUPNI YAQINDA O‘G‘IRLANGAN $XRP FUND OQIMLARI BILAN ULANTRDI 🔍
On-chain kuzatuv yaqinda sodir bo‘lgan yuqori darajadagi birjalardagi $XRP buzilish va joriy iyuldagi 24 million dollarlik AFX xakerligi o‘rtasida bevosita bog‘liqlikni fosh qildi. 🔍 Cross-chain yo‘naltirish o‘g‘irlangan aktivlar mashhur Lazarus Group tomonidan boshqariladigan aynan bir xil yuvish yo‘llari orqali o‘tganini tasdiqlaydi.
Murakkab yovuz aktyorlar pullarni broijlar orqali yuvganda, lokal bozor likvidligi va buyurtma oqimi darhol zarba yeydi. 📊 Ana shu aniq broij chiqishlarini kuzatish oqilona pul uchun ikkilamchi sotuv bosimi spoter bozorlarga urilishidan oldin muhim vaqt beradi. 💡
On-chain ogohlantirishlar yirik hacker likvidatsiyalarini bildirsa, risk ta’sirini qanday moslaysiz? 👇
⚠️ Moliyaviy maslahat emas. Har doim riskni boshqaring. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
🚨 ON-CHAIN IZ QOLDIRGAN IZ LAZARUS GROUPNI YAQINDA O‘G‘IRLANGAN $XRP FUND OQIMLARI BILAN ULANTRDI 🔍
On-chain kuzatuv yaqinda sodir bo‘lgan yuqori darajadagi birjalardagi $XRP buzilish va joriy iyuldagi 24 million dollarlik AFX xakerligi o‘rtasida bevosita bog‘liqlikni fosh qildi. 🔍 Cross-chain yo‘naltirish o‘g‘irlangan aktivlar mashhur Lazarus Group tomonidan boshqariladigan aynan bir xil yuvish yo‘llari orqali o‘tganini tasdiqlaydi.
Murakkab yovuz aktyorlar pullarni broijlar orqali yuvganda, lokal bozor likvidligi va buyurtma oqimi darhol zarba yeydi. 📊 Ana shu aniq broij chiqishlarini kuzatish oqilona pul uchun ikkilamchi sotuv bosimi spoter bozorlarga urilishidan oldin muhim vaqt beradi. 💡
On-chain ogohlantirishlar yirik hacker likvidatsiyalarini bildirsa, risk ta’sirini qanday moslaysiz? 👇
⚠️ Moliyaviy maslahat emas. Har doim riskni boshqaring. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
On-chain kuzatuv yaqinda sodir bo‘lgan yuqori darajadagi birjalardagi $XRP buzilish va joriy iyuldagi 24 million dollarlik AFX xakerligi o‘rtasida bevosita bog‘liqlikni fosh qildi. 🔍 Cross-chain yo‘naltirish o‘g‘irlangan aktivlar mashhur Lazarus Group tomonidan boshqariladigan aynan bir xil yuvish yo‘llari orqali o‘tganini tasdiqlaydi.
Murakkab yovuz aktyorlar pullarni broijlar orqali yuvganda, lokal bozor likvidligi va buyurtma oqimi darhol zarba yeydi. 📊 Ana shu aniq broij chiqishlarini kuzatish oqilona pul uchun ikkilamchi sotuv bosimi spoter bozorlarga urilishidan oldin muhim vaqt beradi. 💡
On-chain ogohlantirishlar yirik hacker likvidatsiyalarini bildirsa, risk ta’sirini qanday moslaysiz? 👇
⚠️ Moliyaviy maslahat emas. Har doim riskni boshqaring. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
34
·
--
🎯 Bu yilgi eng katta kripto o‘g‘irlik ishi, bosh qahramon esa aytilishicha Shimoliy Koreya
📰 Bitget 388 mln dollarga yaqin miqdorda puldan ajralgan, CEO bevosita Lazarus guruhini aybladi; XRP esa 157 mln dollarga ko‘chirildi, bir paytlar birja zudlik bilan pul yechishni vaqtincha to‘xtatgan
💬 Usul yangilik emas, lekin summa “maksimum darajaga” yetgan. Markazlashgan birjalar doimiy ravishda zaif nuqta: pul zanjir bo‘ylab qanchalik tez yursa ham, kirish qismi buzilsa — hammasi barbod. Self-custody (o‘zingizda saqlash)ni shiorgina deb bilmay, amalda qiling
🏷️ #Bitget #Lazarus #安全事件 #自托管
🎯 Bu yilgi eng katta kripto o‘g‘irlik ishi, bosh qahramon esa aytilishicha Shimoliy Koreya
📰 Bitget 388 mln dollarga yaqin miqdorda puldan ajralgan, CEO bevosita Lazarus guruhini aybladi; XRP esa 157 mln dollarga ko‘chirildi, bir paytlar birja zudlik bilan pul yechishni vaqtincha to‘xtatgan
💬 Usul yangilik emas, lekin summa “maksimum darajaga” yetgan. Markazlashgan birjalar doimiy ravishda zaif nuqta: pul zanjir bo‘ylab qanchalik tez yursa ham, kirish qismi buzilsa — hammasi barbod. Self-custody (o‘zingizda saqlash)ni shiorgina deb bilmay, amalda qiling
🏷️ #Bitget #Lazarus #安全事件 #自托管
📰 Bitget 388 mln dollarga yaqin miqdorda puldan ajralgan, CEO bevosita Lazarus guruhini aybladi; XRP esa 157 mln dollarga ko‘chirildi, bir paytlar birja zudlik bilan pul yechishni vaqtincha to‘xtatgan
💬 Usul yangilik emas, lekin summa “maksimum darajaga” yetgan. Markazlashgan birjalar doimiy ravishda zaif nuqta: pul zanjir bo‘ylab qanchalik tez yursa ham, kirish qismi buzilsa — hammasi barbod. Self-custody (o‘zingizda saqlash)ni shiorgina deb bilmay, amalda qiling
🏷️ #Bitget #Lazarus #安全事件 #自托管
253
·
--
📰 24-sentabr, Bitget’ning ayrim issiq hamyonlari va iliq hamyonlarida anomol pul o‘tkazishlar yuz berdi. Dastlab platforma yo‘qotish taxminan 3.516 milliard AQSh dollarini tashkil etganini ma’lum qildi, keyin esa ko‘chirilgan aktivlar hajmi 3.875 milliard AQSh dollariga qayta baholandi.
🔥 TRM Labs aniqlashicha, bu safar qisman o‘g‘irlangan mablag‘larning yuvish (tozalash) yo‘li oldin Bybit, AFX Bridge va boshqalar bilan bog‘liq bo‘lgan Shimoliy Koreyaga aloqador hujumlar yo‘llari bilan qisman ustma-ust keladi. Elliptic ham bu hodisa Shimoliy Koreya bilan bog‘liq xakerlar bilan “juda yuqori ehtimol”da bog‘liqligini aytmoqda, tergov yo‘nalishi yana Lazarus Group’ga ishora qilmoqda.
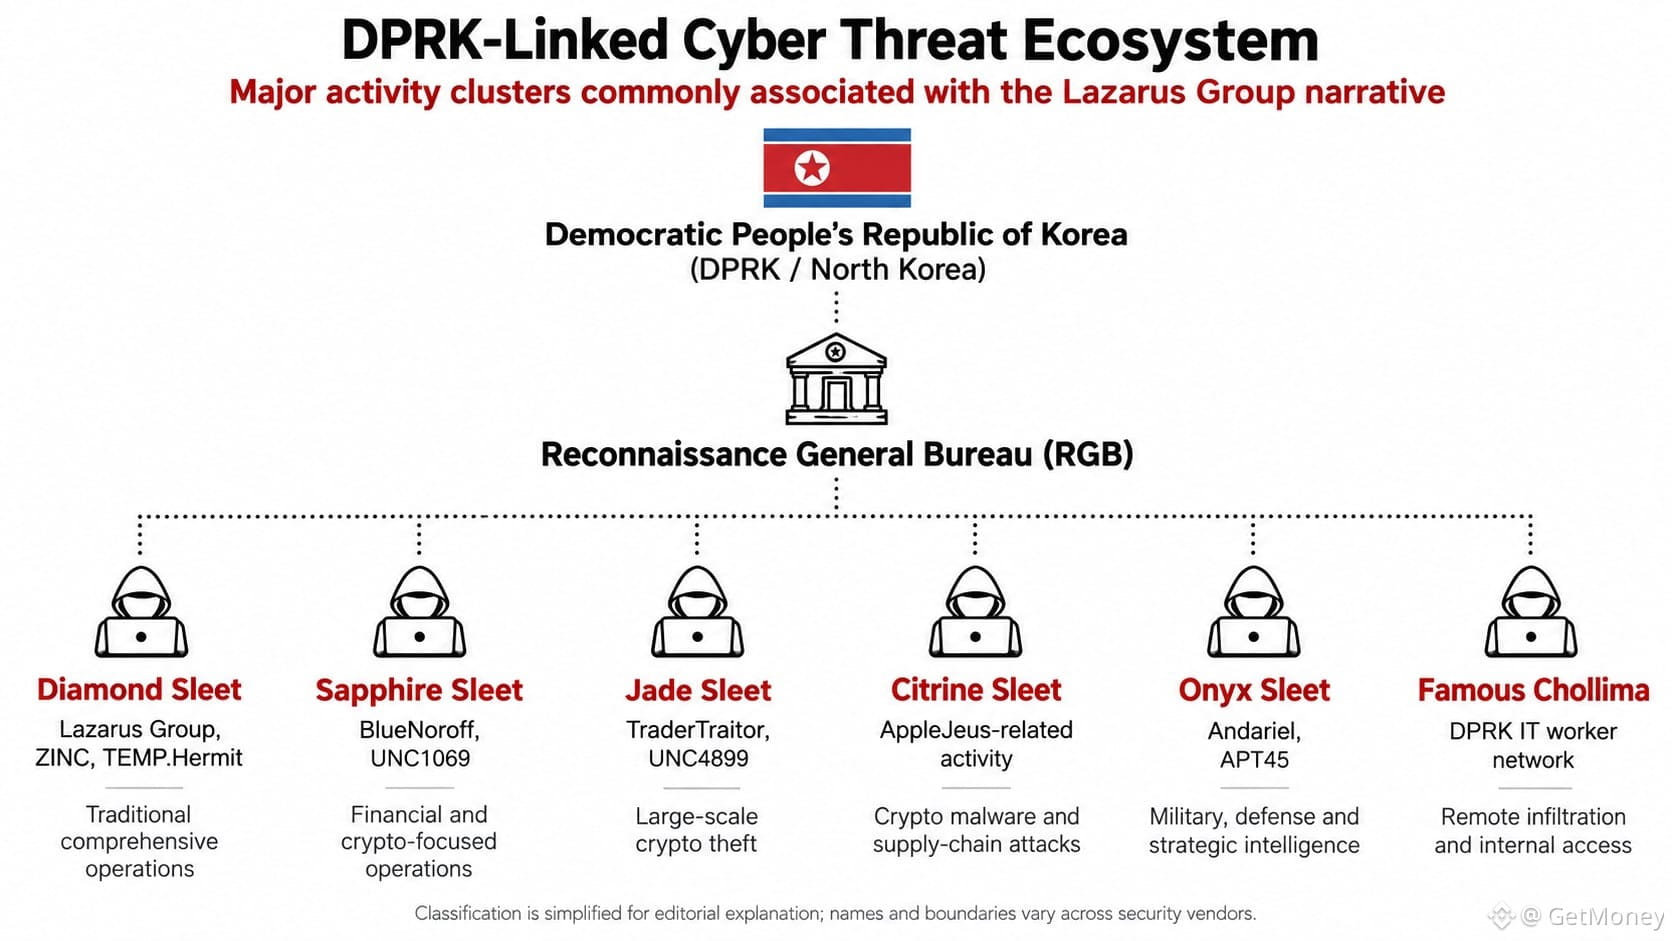
Rostini aytsam, Lazarus chegaralari aniq bo‘lgan alohida tashkilotga o‘xshamaydi: u ko‘proq tashqi dunyoda Shimoliy Koreya davlat darajasidagi kiberhujumlar tizimiga berilgan umumiy nomga o‘xshaydi. AQSh Moliya vazirligi 2019 yilda Lazarus, BlueNoroff va Andariel’ni nomma-nom ko‘rsatib, ularning barchasi Shimoliy Koreyaning Razvedka Bosh boshqarmasi (RGB) nazorati ostida deb hisoblangan.
💡 Bu tizimda turli muassasalar turli nomlardan foydalanadi: BlueNoroff uzoq vaqt davomida moliya institutlari va kriptovalyutalarga e’tibor qaratadi; TraderTraitor birjalar, xolding (custody) provayderlari va yirik kripto nishonlariga qaratilgan; Citrine Sleet esa zararli dasturlar hamda ta’minot zanjiri (supply chain) hujumlariga ko‘proq moyil; Famous Chollima esa soxta shaxslar orqali texnologiya va kripto kompaniyalariga kirib boradi.
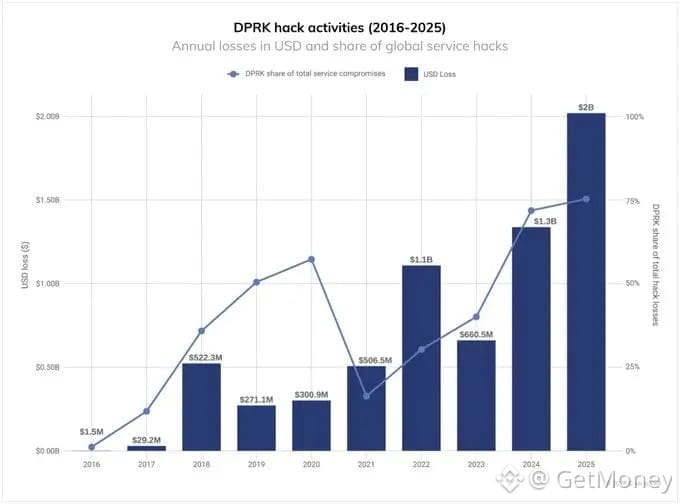
👀 Ronin Bridge, Harmony, Atomic Wallet’dan tortib Stake, WazirX, DMM Bitcoin’gacha, keyin 2025 yilgi Bybit hodisasigacha—agar hozirda Shimoliy Koreyaga juda shubhali tarzda bog‘lanayotgan Bitget voqeasini ham qo‘shsak, tegishli o‘g‘irlik hajmi 78 milliard AQSh dollariga yaqinlashib qoladi. Bu raqam endi bitta platformaning xavfsizlik hodisasi bilan cheklanmaydi.
🤔 Bir xil hujum mexanizmi doimiy ravishda nomini ham, kirish yo‘lini ham o‘zgartiraversa, birja va loyiha egalari o‘zlari duch kelayotgan guruh aslida kim ekanini qanday aniqlashi kerak?
#Lazarus #Bitget #加密安全 #chain xavfsizligi
📰 24-sentabr, Bitget’ning ayrim issiq hamyonlari va iliq hamyonlarida anomol pul o‘tkazishlar yuz berdi. Dastlab platforma yo‘qotish taxminan 3.516 milliard AQSh dollarini tashkil etganini ma’lum qildi, keyin esa ko‘chirilgan aktivlar hajmi 3.875 milliard AQSh dollariga qayta baholandi.
🔥 TRM Labs aniqlashicha, bu safar qisman o‘g‘irlangan mablag‘larning yuvish (tozalash) yo‘li oldin Bybit, AFX Bridge va boshqalar bilan bog‘liq bo‘lgan Shimoliy Koreyaga aloqador hujumlar yo‘llari bilan qisman ustma-ust keladi. Elliptic ham bu hodisa Shimoliy Koreya bilan bog‘liq xakerlar bilan “juda yuqori ehtimol”da bog‘liqligini aytmoqda, tergov yo‘nalishi yana Lazarus Group’ga ishora qilmoqda.
Rostini aytsam, Lazarus chegaralari aniq bo‘lgan alohida tashkilotga o‘xshamaydi: u ko‘proq tashqi dunyoda Shimoliy Koreya davlat darajasidagi kiberhujumlar tizimiga berilgan umumiy nomga o‘xshaydi. AQSh Moliya vazirligi 2019 yilda Lazarus, BlueNoroff va Andariel’ni nomma-nom ko‘rsatib, ularning barchasi Shimoliy Koreyaning Razvedka Bosh boshqarmasi (RGB) nazorati ostida deb hisoblangan.
💡 Bu tizimda turli muassasalar turli nomlardan foydalanadi: BlueNoroff uzoq vaqt davomida moliya institutlari va kriptovalyutalarga e’tibor qaratadi; TraderTraitor birjalar, xolding (custody) provayderlari va yirik kripto nishonlariga qaratilgan; Citrine Sleet esa zararli dasturlar hamda ta’minot zanjiri (supply chain) hujumlariga ko‘proq moyil; Famous Chollima esa soxta shaxslar orqali texnologiya va kripto kompaniyalariga kirib boradi.
👀 Ronin Bridge, Harmony, Atomic Wallet’dan tortib Stake, WazirX, DMM Bitcoin’gacha, keyin 2025 yilgi Bybit hodisasigacha—agar hozirda Shimoliy Koreyaga juda shubhali tarzda bog‘lanayotgan Bitget voqeasini ham qo‘shsak, tegishli o‘g‘irlik hajmi 78 milliard AQSh dollariga yaqinlashib qoladi. Bu raqam endi bitta platformaning xavfsizlik hodisasi bilan cheklanmaydi.
🤔 Bir xil hujum mexanizmi doimiy ravishda nomini ham, kirish yo‘lini ham o‘zgartiraversa, birja va loyiha egalari o‘zlari duch kelayotgan guruh aslida kim ekanini qanday aniqlashi kerak?
#Lazarus #Bitget #加密安全 #chain xavfsizligi
🔥 TRM Labs aniqlashicha, bu safar qisman o‘g‘irlangan mablag‘larning yuvish (tozalash) yo‘li oldin Bybit, AFX Bridge va boshqalar bilan bog‘liq bo‘lgan Shimoliy Koreyaga aloqador hujumlar yo‘llari bilan qisman ustma-ust keladi. Elliptic ham bu hodisa Shimoliy Koreya bilan bog‘liq xakerlar bilan “juda yuqori ehtimol”da bog‘liqligini aytmoqda, tergov yo‘nalishi yana Lazarus Group’ga ishora qilmoqda.
Rostini aytsam, Lazarus chegaralari aniq bo‘lgan alohida tashkilotga o‘xshamaydi: u ko‘proq tashqi dunyoda Shimoliy Koreya davlat darajasidagi kiberhujumlar tizimiga berilgan umumiy nomga o‘xshaydi. AQSh Moliya vazirligi 2019 yilda Lazarus, BlueNoroff va Andariel’ni nomma-nom ko‘rsatib, ularning barchasi Shimoliy Koreyaning Razvedka Bosh boshqarmasi (RGB) nazorati ostida deb hisoblangan.
💡 Bu tizimda turli muassasalar turli nomlardan foydalanadi: BlueNoroff uzoq vaqt davomida moliya institutlari va kriptovalyutalarga e’tibor qaratadi; TraderTraitor birjalar, xolding (custody) provayderlari va yirik kripto nishonlariga qaratilgan; Citrine Sleet esa zararli dasturlar hamda ta’minot zanjiri (supply chain) hujumlariga ko‘proq moyil; Famous Chollima esa soxta shaxslar orqali texnologiya va kripto kompaniyalariga kirib boradi.
👀 Ronin Bridge, Harmony, Atomic Wallet’dan tortib Stake, WazirX, DMM Bitcoin’gacha, keyin 2025 yilgi Bybit hodisasigacha—agar hozirda Shimoliy Koreyaga juda shubhali tarzda bog‘lanayotgan Bitget voqeasini ham qo‘shsak, tegishli o‘g‘irlik hajmi 78 milliard AQSh dollariga yaqinlashib qoladi. Bu raqam endi bitta platformaning xavfsizlik hodisasi bilan cheklanmaydi.
🤔 Bir xil hujum mexanizmi doimiy ravishda nomini ham, kirish yo‘lini ham o‘zgartiraversa, birja va loyiha egalari o‘zlari duch kelayotgan guruh aslida kim ekanini qanday aniqlashi kerak?
#Lazarus #Bitget #加密安全 #chain xavfsizligi
54
·
--
Lazarus xakerlari (Shimoliy Koreya) Hyperliquid’da atigi 3 hafta ichida BTC’da 30 million dollardan ortiq pulni o‘tkazishgan.
Hech kim bu pul qayerdan chiqqani yoki keyin qayerga ketishi haqida aniq bilmaydi.
Bu kitlar narxni harakatga keltiradimi yoki shunchaki shovqin yaratadimi? ⛵
#Bitcoin #Lazarus #Hackers
Lazarus xakerlari (Shimoliy Koreya) Hyperliquid’da atigi 3 hafta ichida BTC’da 30 million dollardan ortiq pulni o‘tkazishgan.
Hech kim bu pul qayerdan chiqqani yoki keyin qayerga ketishi haqida aniq bilmaydi.
Bu kitlar narxni harakatga keltiradimi yoki shunchaki shovqin yaratadimi? ⛵
#Bitcoin #Lazarus #Hackers
Hech kim bu pul qayerdan chiqqani yoki keyin qayerga ketishi haqida aniq bilmaydi.
Bu kitlar narxni harakatga keltiradimi yoki shunchaki shovqin yaratadimi? ⛵
#Bitcoin #Lazarus #Hackers
284
🚨 YANGILIK: Lazarus yana harakat qilmoqda.
Xakerlar guruhi taxminan bir soat oldin 244.148 BTC, ya’ni qariyb $19.42M qiymatidagi mablag‘ni o‘tkazgani aytilmoqda.
Bu on-chain’da ko‘rishni xohlaydigan kit harakati aynan emas. 💀
Endi katta savol: BTC keyin qayerga yo‘l oladi? 👀
$BTC #bitcoin #Onchain #Lazarus
🚨 YANGILIK: Lazarus yana harakat qilmoqda.
Xakerlar guruhi taxminan bir soat oldin 244.148 BTC, ya’ni qariyb $19.42M qiymatidagi mablag‘ni o‘tkazgani aytilmoqda.
Bu on-chain’da ko‘rishni xohlaydigan kit harakati aynan emas. 💀
Endi katta savol: BTC keyin qayerga yo‘l oladi? 👀
$BTC #bitcoin #Onchain #Lazarus
Xakerlar guruhi taxminan bir soat oldin 244.148 BTC, ya’ni qariyb $19.42M qiymatidagi mablag‘ni o‘tkazgani aytilmoqda.
Bu on-chain’da ko‘rishni xohlaydigan kit harakati aynan emas. 💀
Endi katta savol: BTC keyin qayerga yo‘l oladi? 👀
$BTC #bitcoin #Onchain #Lazarus
64
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#JobsReportRaisesHikeOdds
13,144 marta koʻrilgan
313 muhokama qilmoqda
2
#US Data Center Rules May Constrain AI Expansion
2,228 marta koʻrilgan
44 muhokama qilmoqda
3
#CanUSStocksReboundAfterNonfarmPayrolls?
20,051 marta koʻrilgan
527 muhokama qilmoqda
4
#BinanceReopensWithdrawalsForMoreAssets
1.2M marta koʻrilgan
6,620 muhokama qilmoqda
5
#$2TWipedOutHedgeFundsFaceLiquidation
7,190 marta koʻrilgan
63 muhokama qilmoqda
6
#USNovemberMichiganExpectationsIndexPrelimAt50.9
382 marta koʻrilgan
44 muhokama qilmoqda
7
#AnthropicIPOValuationDoubts
48,562 marta koʻrilgan
840 muhokama qilmoqda
8
#OilPlungesBelow$100
2,994 marta koʻrilgan
25 muhokama qilmoqda
9
#TradFiForBeginners
0 marta koʻrilgan
0 muhokama qilmoqda
10
#USMidtermsCouldShakeUpUS-IranTies
14,398 marta koʻrilgan
274 muhokama qilmoqda