

#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
Ommabop
Eng so‘nggi

#bitgetbreachforgedrequestsnotstolenkeys
🚨 Bitget’ga qilingan xakerlik ortidagi haqiqiy voqea 🚨
Kriptovalyuta olami shovqin-suron ichida, ammo keling, shovqinni 351,6 million dollar miqdoridagi Bitget’ga qilingan xakerlik bo‘yicha isbotlangan dalillar bilan olib tashlaylik.
Ogohlantirish: o‘ylagandek emas.
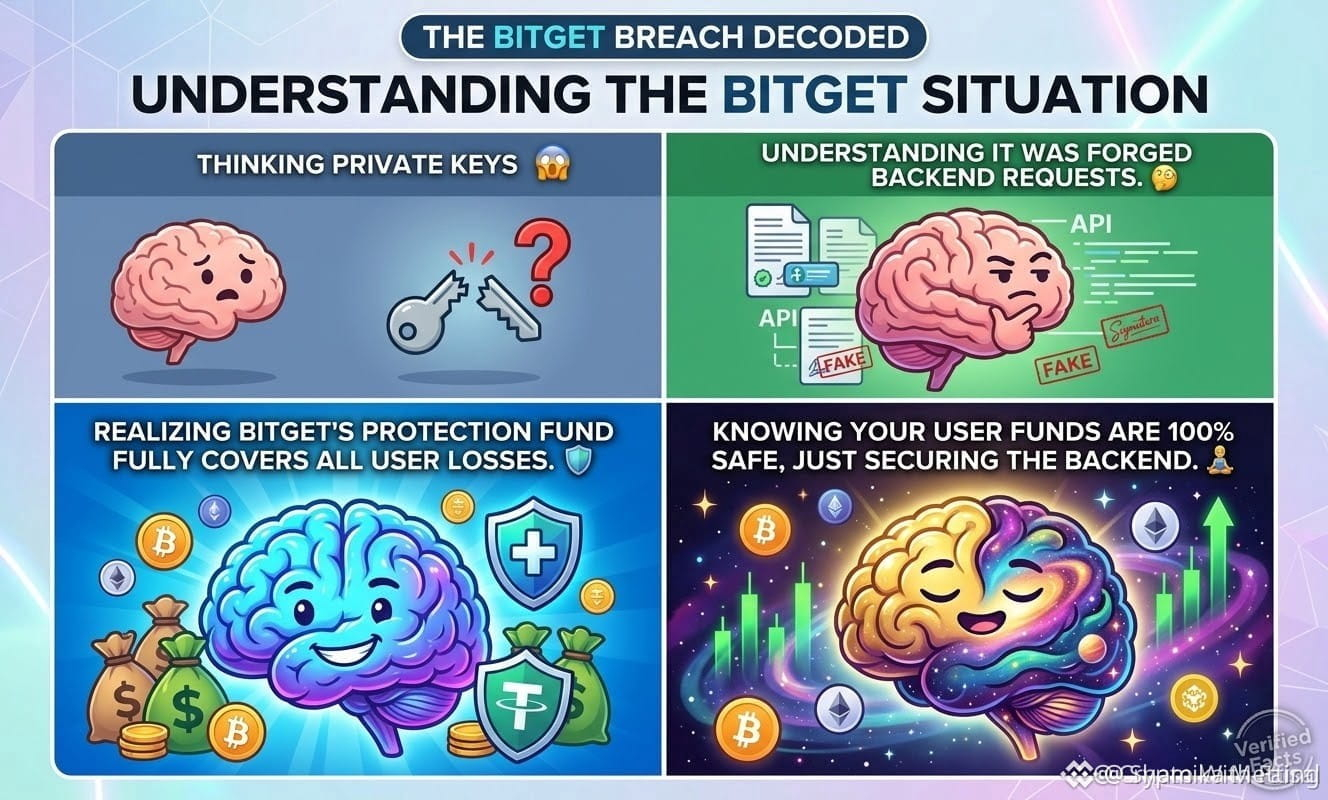
Hujumchilar seyflarning kalitlarini o‘g‘irlamagan! Aksincha, ular orqa tizimga kirib, tranzaksiya hujjatlarini chalg‘itgan va Bitget’ning o‘zi tasdiqlash jarayoni orqali soxta yechib olish so‘rovlarini o‘tkazishgan.
Nega bu texnik tafsilot muhim?
Chunki kalitlarning o‘g‘irlanishi — bitmaydigan qon ketishni anglatadi. 🩸
Soxta so‘rovlar = zaiflikni bartaraf etish va qon ketishni to‘xtatish. 🛑
Yaxshi xabar:
✅ Kalitlar xavfsiz: shaxsiy kalitlar boshqa joyga ketmagan.
✅ Seyflar himoyalangan: faqat issiq va biroz iliq (hot va warm-hot) hamyonlar nishonga olingan. Sovuq saqlash 100% xavfsizligicha qolmoqda.
✅ Foydalanuvchilar yaxshi: Bitget’ning 464 million dollarlik himoya jamg‘armasi 351,6 million dollar zararini to‘liq qoplaydi.
Yechib olishlar xavfsizlik bo‘yicha keng ko‘lamli tekshiruv o‘tkazish uchun vaqtincha to‘xtatildi, biroq bosh direktor Gracy Chen foydalanuvchilar aktivlari xavfsizligini ta’kidladi.
Ushbu voqea shuni ko‘rsatadiki, Web3’da fon infratuzilmasi yangi jang maydoniga aylangan. Diqqat qiling va xavfsiz bo‘ling! 🛡️
Davomini iltimos
$AVAX
{future}(AVAXUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Bitget’ga qilingan xakerlik ortidagi haqiqiy voqea 🚨
Kriptovalyuta olami shovqin-suron ichida, ammo keling, shovqinni 351,6 million dollar miqdoridagi Bitget’ga qilingan xakerlik bo‘yicha isbotlangan dalillar bilan olib tashlaylik.
Ogohlantirish: o‘ylagandek emas.
Hujumchilar seyflarning kalitlarini o‘g‘irlamagan! Aksincha, ular orqa tizimga kirib, tranzaksiya hujjatlarini chalg‘itgan va Bitget’ning o‘zi tasdiqlash jarayoni orqali soxta yechib olish so‘rovlarini o‘tkazishgan.
Nega bu texnik tafsilot muhim?
Chunki kalitlarning o‘g‘irlanishi — bitmaydigan qon ketishni anglatadi. 🩸
Soxta so‘rovlar = zaiflikni bartaraf etish va qon ketishni to‘xtatish. 🛑
Yaxshi xabar:
✅ Kalitlar xavfsiz: shaxsiy kalitlar boshqa joyga ketmagan.
✅ Seyflar himoyalangan: faqat issiq va biroz iliq (hot va warm-hot) hamyonlar nishonga olingan. Sovuq saqlash 100% xavfsizligicha qolmoqda.
✅ Foydalanuvchilar yaxshi: Bitget’ning 464 million dollarlik himoya jamg‘armasi 351,6 million dollar zararini to‘liq qoplaydi.
Yechib olishlar xavfsizlik bo‘yicha keng ko‘lamli tekshiruv o‘tkazish uchun vaqtincha to‘xtatildi, biroq bosh direktor Gracy Chen foydalanuvchilar aktivlari xavfsizligini ta’kidladi.
Ushbu voqea shuni ko‘rsatadiki, Web3’da fon infratuzilmasi yangi jang maydoniga aylangan. Diqqat qiling va xavfsiz bo‘ling! 🛡️
Davomini iltimos
$AVAX
🚨 Bitget’ga qilingan xakerlik ortidagi haqiqiy voqea 🚨
Kriptovalyuta olami shovqin-suron ichida, ammo keling, shovqinni 351,6 million dollar miqdoridagi Bitget’ga qilingan xakerlik bo‘yicha isbotlangan dalillar bilan olib tashlaylik.
Ogohlantirish: o‘ylagandek emas.
Hujumchilar seyflarning kalitlarini o‘g‘irlamagan! Aksincha, ular orqa tizimga kirib, tranzaksiya hujjatlarini chalg‘itgan va Bitget’ning o‘zi tasdiqlash jarayoni orqali soxta yechib olish so‘rovlarini o‘tkazishgan.
Nega bu texnik tafsilot muhim?
Chunki kalitlarning o‘g‘irlanishi — bitmaydigan qon ketishni anglatadi. 🩸
Soxta so‘rovlar = zaiflikni bartaraf etish va qon ketishni to‘xtatish. 🛑
Yaxshi xabar:
✅ Kalitlar xavfsiz: shaxsiy kalitlar boshqa joyga ketmagan.
✅ Seyflar himoyalangan: faqat issiq va biroz iliq (hot va warm-hot) hamyonlar nishonga olingan. Sovuq saqlash 100% xavfsizligicha qolmoqda.
✅ Foydalanuvchilar yaxshi: Bitget’ning 464 million dollarlik himoya jamg‘armasi 351,6 million dollar zararini to‘liq qoplaydi.
Yechib olishlar xavfsizlik bo‘yicha keng ko‘lamli tekshiruv o‘tkazish uchun vaqtincha to‘xtatildi, biroq bosh direktor Gracy Chen foydalanuvchilar aktivlari xavfsizligini ta’kidladi.
Ushbu voqea shuni ko‘rsatadiki, Web3’da fon infratuzilmasi yangi jang maydoniga aylangan. Diqqat qiling va xavfsiz bo‘ling! 🛡️
Davomini iltimos
$AVAX
SAQR77:
المهم منصة تافهة
3
3
4.6k
·
--
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Xavfsizlik bo‘yicha yangilanish: Bitget buzilishi o‘g‘irlangan kalitlar emas, qalbakilashtirilgan so‘rovlar sababli sodir bo‘lgan
Tahlil: Kripto hamjamiyati Bitget ishtirokidagi yaqinda yuz bergan xavfsizlik hodisasidan keyin voqealarni diqqat bilan kuzatib bormoqda — taxminan $351.6 million ruxsat etilmagan o‘tkazmalar orqali ta’sirlangan. Biroq rahbariyat shaxsiy kalitlar o‘g‘irlanmaganini tasdiqladi. Aksincha, hujumchilar backend (orqa tomon) hamyon tizimini buzib, tranzaksiya ma’lumotlarini qalbakilashtirib, normal avtorizatsiya (ruhsat berish) yo‘nalishlari orqali soxta so‘rovlarni o‘tkazib yuborgan. Sovuq saqlash (cold storage) esa butunlay xavfsiz bo‘lib qolgan va birjaning himoya jamg‘armasi yuzaga kelgan zararlarni qoplashga tayyor turibdi.
Bozor uchun bu nimani anglatadi: Bunday hodisalar sanoat e’tiborini backend tizimni mustahkamlash va infratuzilma xavfsizligiga keskinroq qaratadi. Muddati vaqtincha xavfsizlik tekshiruvlari uchun yechib olishlar (withdrawals) to‘xtatilgan bo‘lsa-da, savdo va depozitlar odatdagidek ishlashda davom etadi. Shu sababli treyderlar risklarni boshqarish va birja likvidligi oqimlariga ayniqsa ehtiyotkorlik bilan nazar tashlab borishlari kerak.
Kuzatish uchun muhim savdolashiladigan tangalar:
$BTC (Bitcoin): Yakuniy makro bozor mezoni; birja xavfsizlik yangilanishlari davrida umumiy likvidlik qanday javob berishi va muhim tayanch darajalarini ushlab turishini kuzatish.
$ETH (Ethereum): Muhim smart-kontrakt aktiv; on-chain hajm o‘zgarishlari va bozor miqyosidagi kayfiyatdagi siljishlar uchun kuchli kuzatuv ostida.
$BNB (Binance Coin): Ahamiyatli ekotizim tokeni; savdo hajmi tendensiyalari va platformaning kengroq foydalilik jihatlarida birja sektori dinamikasini kuzatib borish.
Portfelingiz xavfsizligi va hozirgi bozor sharoitini qanday boshqaryapsiz? Quyida izohlarda muhokama qilaylik! 👇
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{spot}(BNBUSDT)
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Xavfsizlik bo‘yicha yangilanish: Bitget buzilishi o‘g‘irlangan kalitlar emas, qalbakilashtirilgan so‘rovlar sababli sodir bo‘lgan
Tahlil: Kripto hamjamiyati Bitget ishtirokidagi yaqinda yuz bergan xavfsizlik hodisasidan keyin voqealarni diqqat bilan kuzatib bormoqda — taxminan $351.6 million ruxsat etilmagan o‘tkazmalar orqali ta’sirlangan. Biroq rahbariyat shaxsiy kalitlar o‘g‘irlanmaganini tasdiqladi. Aksincha, hujumchilar backend (orqa tomon) hamyon tizimini buzib, tranzaksiya ma’lumotlarini qalbakilashtirib, normal avtorizatsiya (ruhsat berish) yo‘nalishlari orqali soxta so‘rovlarni o‘tkazib yuborgan. Sovuq saqlash (cold storage) esa butunlay xavfsiz bo‘lib qolgan va birjaning himoya jamg‘armasi yuzaga kelgan zararlarni qoplashga tayyor turibdi.
Bozor uchun bu nimani anglatadi: Bunday hodisalar sanoat e’tiborini backend tizimni mustahkamlash va infratuzilma xavfsizligiga keskinroq qaratadi. Muddati vaqtincha xavfsizlik tekshiruvlari uchun yechib olishlar (withdrawals) to‘xtatilgan bo‘lsa-da, savdo va depozitlar odatdagidek ishlashda davom etadi. Shu sababli treyderlar risklarni boshqarish va birja likvidligi oqimlariga ayniqsa ehtiyotkorlik bilan nazar tashlab borishlari kerak.
Kuzatish uchun muhim savdolashiladigan tangalar:
$BTC (Bitcoin): Yakuniy makro bozor mezoni; birja xavfsizlik yangilanishlari davrida umumiy likvidlik qanday javob berishi va muhim tayanch darajalarini ushlab turishini kuzatish.
$ETH (Ethereum): Muhim smart-kontrakt aktiv; on-chain hajm o‘zgarishlari va bozor miqyosidagi kayfiyatdagi siljishlar uchun kuchli kuzatuv ostida.
$BNB (Binance Coin): Ahamiyatli ekotizim tokeni; savdo hajmi tendensiyalari va platformaning kengroq foydalilik jihatlarida birja sektori dinamikasini kuzatib borish.
Portfelingiz xavfsizligi va hozirgi bozor sharoitini qanday boshqaryapsiz? Quyida izohlarda muhokama qilaylik! 👇
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
🚨 Xavfsizlik bo‘yicha yangilanish: Bitget buzilishi o‘g‘irlangan kalitlar emas, qalbakilashtirilgan so‘rovlar sababli sodir bo‘lgan
Tahlil: Kripto hamjamiyati Bitget ishtirokidagi yaqinda yuz bergan xavfsizlik hodisasidan keyin voqealarni diqqat bilan kuzatib bormoqda — taxminan $351.6 million ruxsat etilmagan o‘tkazmalar orqali ta’sirlangan. Biroq rahbariyat shaxsiy kalitlar o‘g‘irlanmaganini tasdiqladi. Aksincha, hujumchilar backend (orqa tomon) hamyon tizimini buzib, tranzaksiya ma’lumotlarini qalbakilashtirib, normal avtorizatsiya (ruhsat berish) yo‘nalishlari orqali soxta so‘rovlarni o‘tkazib yuborgan. Sovuq saqlash (cold storage) esa butunlay xavfsiz bo‘lib qolgan va birjaning himoya jamg‘armasi yuzaga kelgan zararlarni qoplashga tayyor turibdi.
Bozor uchun bu nimani anglatadi: Bunday hodisalar sanoat e’tiborini backend tizimni mustahkamlash va infratuzilma xavfsizligiga keskinroq qaratadi. Muddati vaqtincha xavfsizlik tekshiruvlari uchun yechib olishlar (withdrawals) to‘xtatilgan bo‘lsa-da, savdo va depozitlar odatdagidek ishlashda davom etadi. Shu sababli treyderlar risklarni boshqarish va birja likvidligi oqimlariga ayniqsa ehtiyotkorlik bilan nazar tashlab borishlari kerak.
Kuzatish uchun muhim savdolashiladigan tangalar:
$BTC (Bitcoin): Yakuniy makro bozor mezoni; birja xavfsizlik yangilanishlari davrida umumiy likvidlik qanday javob berishi va muhim tayanch darajalarini ushlab turishini kuzatish.
$ETH (Ethereum): Muhim smart-kontrakt aktiv; on-chain hajm o‘zgarishlari va bozor miqyosidagi kayfiyatdagi siljishlar uchun kuchli kuzatuv ostida.
$BNB (Binance Coin): Ahamiyatli ekotizim tokeni; savdo hajmi tendensiyalari va platformaning kengroq foydalilik jihatlarida birja sektori dinamikasini kuzatib borish.
Portfelingiz xavfsizligi va hozirgi bozor sharoitini qanday boshqaryapsiz? Quyida izohlarda muhokama qilaylik! 👇
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
SAQR77:
بيت منصة تافهة، بايننس احسنهم بكثير
1
3
9k
·
--
Pasayuvchi
Tarjimani ko‘rish
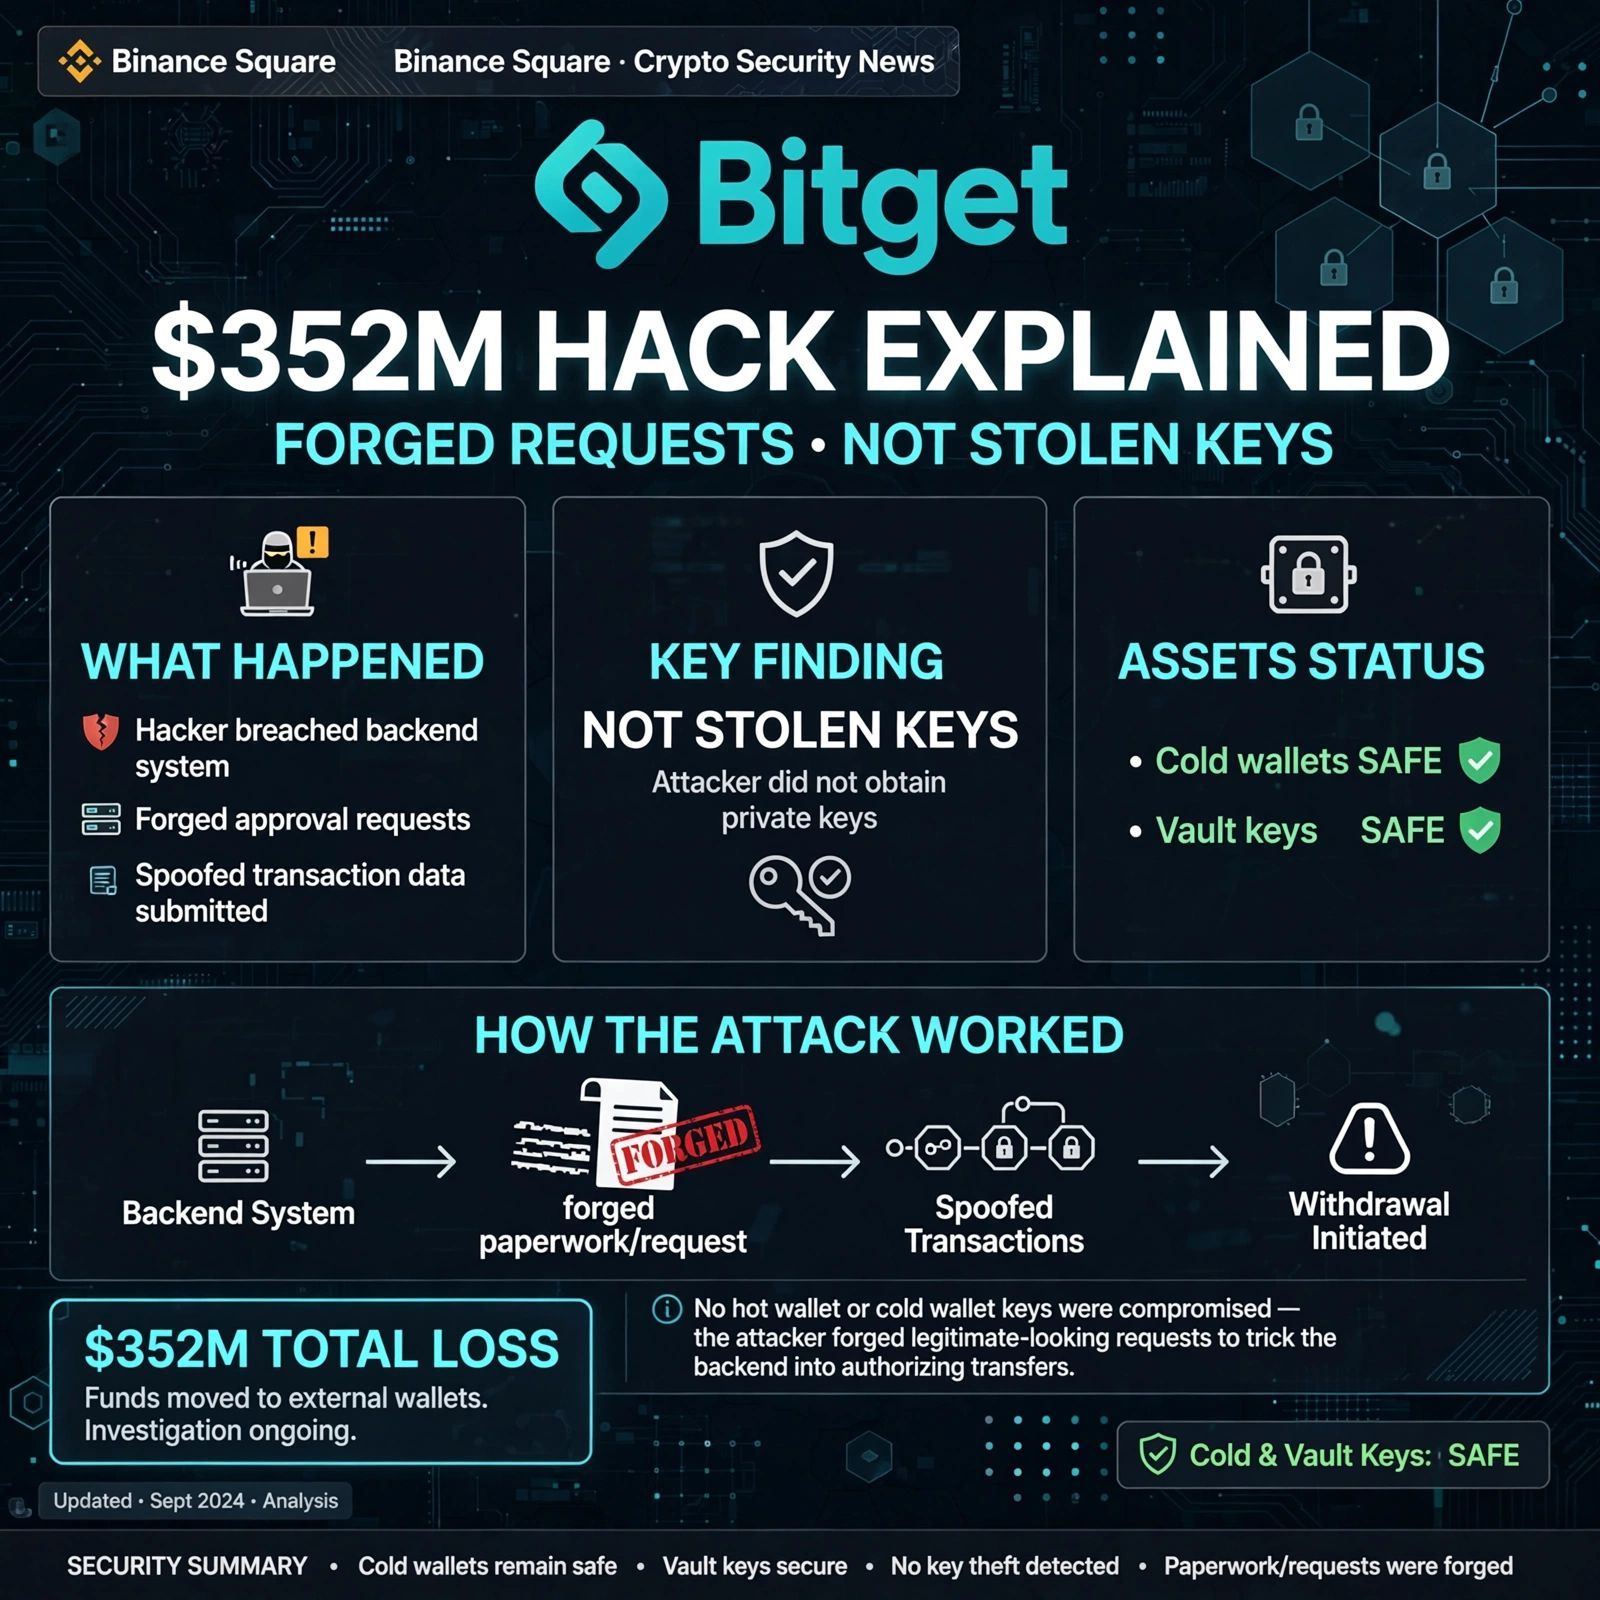
🚨 BITGET $352M HACK EXPLAINED: Forged Requests, NOT Stolen Keys!
Everyone is panicking about private keys. But Bitget CEO Gracy Chen just confirmed something scarier.
What Actually Happened:
❌ Private keys were NOT stolen (cold, hot & warm wallets safe)
❌ User withdrawal requests were NOT forged
✅ Hackers breached a CRITICAL backend system
✅ They spoofed transaction data
✅ They triggered Bitget's OWN authorization process to move $351.6M
Think of it like this: "They didn't crack the vault, they forged the paperwork." The vault keys never left the building, someone just created fake official slips.
Current Status:
Detected at 18:31 UTC, Sep 24
Cold wallets secure
$464M User Protection Fund will cover the loss
CEO links attack to North Korea via IP clues
What do you think - Should CEXs make their backend open-source?
$AVAX $TRX $XRP
{future}(XRPUSDT)
{future}(TRXUSDT)
{future}(AVAXUSDT)
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 BITGET $352M HACK EXPLAINED: Forged Requests, NOT Stolen Keys!
Everyone is panicking about private keys. But Bitget CEO Gracy Chen just confirmed something scarier.
What Actually Happened:
❌ Private keys were NOT stolen (cold, hot & warm wallets safe)
❌ User withdrawal requests were NOT forged
✅ Hackers breached a CRITICAL backend system
✅ They spoofed transaction data
✅ They triggered Bitget's OWN authorization process to move $351.6M
Think of it like this: "They didn't crack the vault, they forged the paperwork." The vault keys never left the building, someone just created fake official slips.
Current Status:
Detected at 18:31 UTC, Sep 24
Cold wallets secure
$464M User Protection Fund will cover the loss
CEO links attack to North Korea via IP clues
What do you think - Should CEXs make their backend open-source?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Everyone is panicking about private keys. But Bitget CEO Gracy Chen just confirmed something scarier.
What Actually Happened:
❌ Private keys were NOT stolen (cold, hot & warm wallets safe)
❌ User withdrawal requests were NOT forged
✅ Hackers breached a CRITICAL backend system
✅ They spoofed transaction data
✅ They triggered Bitget's OWN authorization process to move $351.6M
Think of it like this: "They didn't crack the vault, they forged the paperwork." The vault keys never left the building, someone just created fake official slips.
Current Status:
Detected at 18:31 UTC, Sep 24
Cold wallets secure
$464M User Protection Fund will cover the loss
CEO links attack to North Korea via IP clues
What do you think - Should CEXs make their backend open-source?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
4
8.7k
·
--
O‘suvchi
#bitgetbreachforgedrequestsnotstolenkeys
BITGET NIZOSI: SOXTALANGAN O‘TKAZMA SO‘ROVLARI, O‘G‘IRLANGAN MAXFIY KALITLAR EMAS
Bitget taxminan $351.6M miqdoridagi mablag‘lar bilan bog‘liq katta xavfsizlik hodisasi yuz berganini tasdiqladi.
Ammo muhim bir jihat bor:
Hujumchilar Bitgetning maxfiy kalitlarini o‘g‘irlamagan, deyiladi.
Buning o‘rniga, Bitget bosh direktori Gracy Chen hujumchilar backend (orqa tizim)dagi hamyon-servisi tizimiga kirib olganini va undan foydalanib o‘tkazma ma’lumotlarini soxtalashtirganini hamda avtorizatsiya/imzolash jarayonini ishga tushirganini aytdi.
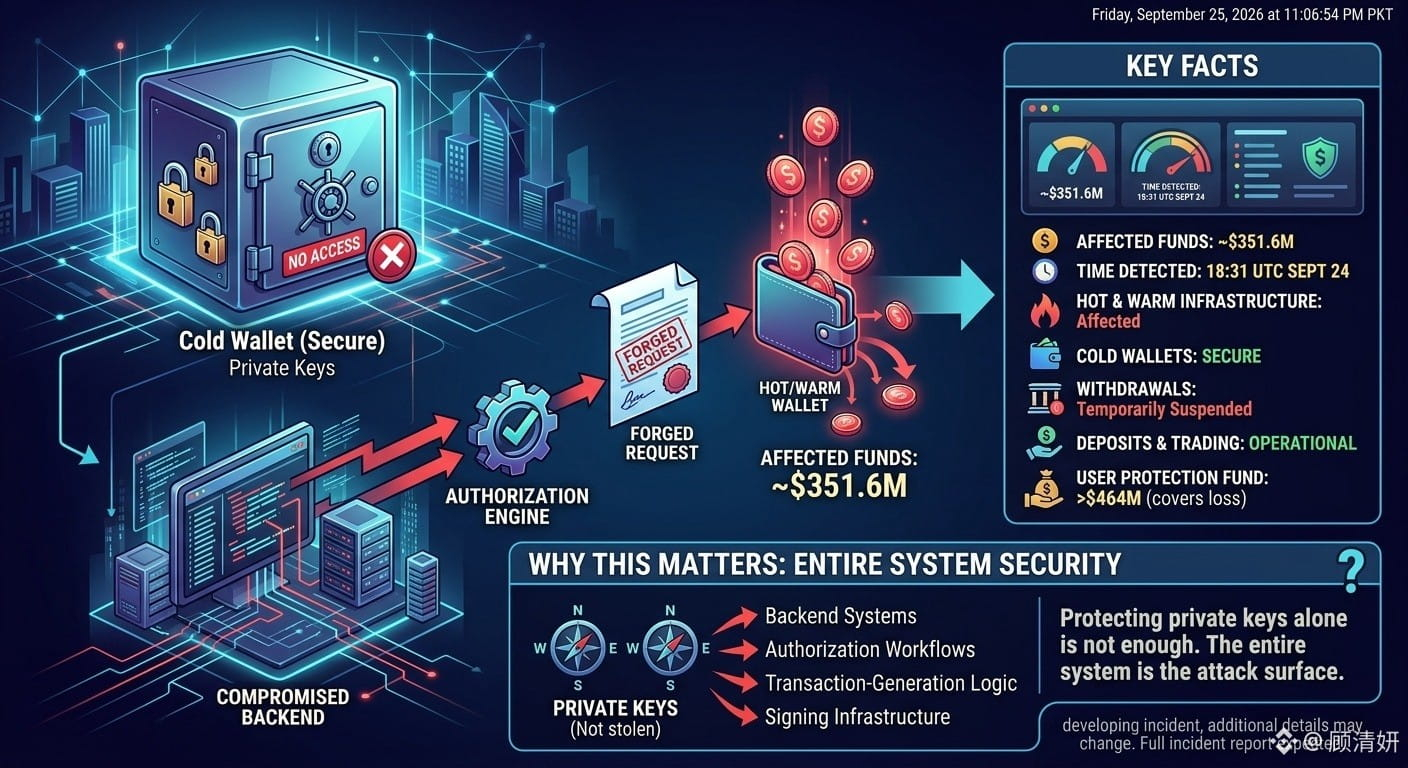
ASOSIY FAKTLAR
• Mablag‘lar taxminan $351.6Mga ta’sir qilgan
• Hodisa 24-sentabr kuni UTC bo‘yicha 18:31 da aniqlangan
• Bitgetning “hot” va “warm” hamyon infratuzilmasining ayrim qismlari ta’sirlangan
• Bitget sovuq hamyonlar xavfsiz qolganini aytadi
• Xavfsizlik tekshiruvi davrida yechib olishlar vaqtincha to‘xtatilgan
• Depozitlar va savdo ishlashda davom etgan
• Bitget o‘zining foydalanuvchilarni himoya qilish jamg‘armasi $464M dan ko‘proqni tashkil qilishini va qayd etilgan yo‘qotishni qoplayotganini aytadi
NIMA UCHUN MUHIM
Bu hodisa birja xavfsizligi bo‘yicha muhim riskni ko‘rsatadi: faqat maxfiy kalitlarni himoyalashning o‘zi yetarli emas.
Backend tizimlar, tranzaksiya yaratish mantiqi, avtorizatsiya ish oqimlari va imzolash infratuzilmasi ham muhim hujum manzaralariga aylanishi mumkin.
Bitget tergovchilar backend tizim qanday qilib buzib kirilgani bo‘yicha aniq sabablarni hali aniqlayotganini va to‘liq hodisa hisobotini kutayotganini aytadi.
Savdogarlar uchun asosiy xulosa sodda:
Birja xavfsizligi — bu butun tizim, faqat maxfiy-kalit muammosi emas.
Bu hozircha rivojlanayotgan hodisa, shuning uchun tergov jarayoni davom etar ekan, qo‘shimcha ma’lumotlar o‘zgarishi mumkin.
$QI $PHA $ARK
{future}(ARKUSDT)
{future}(PHAUSDT)
{spot}(QIUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
BITGET NIZOSI: SOXTALANGAN O‘TKAZMA SO‘ROVLARI, O‘G‘IRLANGAN MAXFIY KALITLAR EMAS
Bitget taxminan $351.6M miqdoridagi mablag‘lar bilan bog‘liq katta xavfsizlik hodisasi yuz berganini tasdiqladi.
Ammo muhim bir jihat bor:
Hujumchilar Bitgetning maxfiy kalitlarini o‘g‘irlamagan, deyiladi.
Buning o‘rniga, Bitget bosh direktori Gracy Chen hujumchilar backend (orqa tizim)dagi hamyon-servisi tizimiga kirib olganini va undan foydalanib o‘tkazma ma’lumotlarini soxtalashtirganini hamda avtorizatsiya/imzolash jarayonini ishga tushirganini aytdi.
ASOSIY FAKTLAR
• Mablag‘lar taxminan $351.6Mga ta’sir qilgan
• Hodisa 24-sentabr kuni UTC bo‘yicha 18:31 da aniqlangan
• Bitgetning “hot” va “warm” hamyon infratuzilmasining ayrim qismlari ta’sirlangan
• Bitget sovuq hamyonlar xavfsiz qolganini aytadi
• Xavfsizlik tekshiruvi davrida yechib olishlar vaqtincha to‘xtatilgan
• Depozitlar va savdo ishlashda davom etgan
• Bitget o‘zining foydalanuvchilarni himoya qilish jamg‘armasi $464M dan ko‘proqni tashkil qilishini va qayd etilgan yo‘qotishni qoplayotganini aytadi
NIMA UCHUN MUHIM
Bu hodisa birja xavfsizligi bo‘yicha muhim riskni ko‘rsatadi: faqat maxfiy kalitlarni himoyalashning o‘zi yetarli emas.
Backend tizimlar, tranzaksiya yaratish mantiqi, avtorizatsiya ish oqimlari va imzolash infratuzilmasi ham muhim hujum manzaralariga aylanishi mumkin.
Bitget tergovchilar backend tizim qanday qilib buzib kirilgani bo‘yicha aniq sabablarni hali aniqlayotganini va to‘liq hodisa hisobotini kutayotganini aytadi.
Savdogarlar uchun asosiy xulosa sodda:
Birja xavfsizligi — bu butun tizim, faqat maxfiy-kalit muammosi emas.
Bu hozircha rivojlanayotgan hodisa, shuning uchun tergov jarayoni davom etar ekan, qo‘shimcha ma’lumotlar o‘zgarishi mumkin.
$QI $PHA $ARK
BITGET NIZOSI: SOXTALANGAN O‘TKAZMA SO‘ROVLARI, O‘G‘IRLANGAN MAXFIY KALITLAR EMAS
Bitget taxminan $351.6M miqdoridagi mablag‘lar bilan bog‘liq katta xavfsizlik hodisasi yuz berganini tasdiqladi.
Ammo muhim bir jihat bor:
Hujumchilar Bitgetning maxfiy kalitlarini o‘g‘irlamagan, deyiladi.
Buning o‘rniga, Bitget bosh direktori Gracy Chen hujumchilar backend (orqa tizim)dagi hamyon-servisi tizimiga kirib olganini va undan foydalanib o‘tkazma ma’lumotlarini soxtalashtirganini hamda avtorizatsiya/imzolash jarayonini ishga tushirganini aytdi.
ASOSIY FAKTLAR
• Mablag‘lar taxminan $351.6Mga ta’sir qilgan
• Hodisa 24-sentabr kuni UTC bo‘yicha 18:31 da aniqlangan
• Bitgetning “hot” va “warm” hamyon infratuzilmasining ayrim qismlari ta’sirlangan
• Bitget sovuq hamyonlar xavfsiz qolganini aytadi
• Xavfsizlik tekshiruvi davrida yechib olishlar vaqtincha to‘xtatilgan
• Depozitlar va savdo ishlashda davom etgan
• Bitget o‘zining foydalanuvchilarni himoya qilish jamg‘armasi $464M dan ko‘proqni tashkil qilishini va qayd etilgan yo‘qotishni qoplayotganini aytadi
NIMA UCHUN MUHIM
Bu hodisa birja xavfsizligi bo‘yicha muhim riskni ko‘rsatadi: faqat maxfiy kalitlarni himoyalashning o‘zi yetarli emas.
Backend tizimlar, tranzaksiya yaratish mantiqi, avtorizatsiya ish oqimlari va imzolash infratuzilmasi ham muhim hujum manzaralariga aylanishi mumkin.
Bitget tergovchilar backend tizim qanday qilib buzib kirilgani bo‘yicha aniq sabablarni hali aniqlayotganini va to‘liq hodisa hisobotini kutayotganini aytadi.
Savdogarlar uchun asosiy xulosa sodda:
Birja xavfsizligi — bu butun tizim, faqat maxfiy-kalit muammosi emas.
Bu hozircha rivojlanayotgan hodisa, shuning uchun tergov jarayoni davom etar ekan, qo‘shimcha ma’lumotlar o‘zgarishi mumkin.
$QI $PHA $ARK
Manu_D_Sun:
Dans le monde numérique tout est piratable
2
2
5k
·
--
Tarjimani ko‘rish
Bitget Ungkap Insiden Keamanan $351,6 Juta
Bitget melaporkan bahwa pada 24 September 2026 pukul 18:31 UTC, sistem keamanannya mendeteksi transfer tidak sah yang melibatkan sejumlah hot wallet.
🔹 Total aset terdampak: sekitar $351,6 juta
🔹 Cold wallet Bitget dan mayoritas aset platform tetap aman
🔹 Bitget menyatakan dana pengguna tetap terlindungi
🔹 Insiden tercakup dalam User Protection Fund Bitget yang saat ini bernilai lebih dari $464 juta
🔹 Tim keamanan Bitget telah mengaktifkan prosedur tanggap darurat dan melakukan investigasi penuh
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
Bitget Ungkap Insiden Keamanan $351,6 Juta
Bitget melaporkan bahwa pada 24 September 2026 pukul 18:31 UTC, sistem keamanannya mendeteksi transfer tidak sah yang melibatkan sejumlah hot wallet.
🔹 Total aset terdampak: sekitar $351,6 juta
🔹 Cold wallet Bitget dan mayoritas aset platform tetap aman
🔹 Bitget menyatakan dana pengguna tetap terlindungi
🔹 Insiden tercakup dalam User Protection Fund Bitget yang saat ini bernilai lebih dari $464 juta
🔹 Tim keamanan Bitget telah mengaktifkan prosedur tanggap darurat dan melakukan investigasi penuh
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
Bitget melaporkan bahwa pada 24 September 2026 pukul 18:31 UTC, sistem keamanannya mendeteksi transfer tidak sah yang melibatkan sejumlah hot wallet.
🔹 Total aset terdampak: sekitar $351,6 juta
🔹 Cold wallet Bitget dan mayoritas aset platform tetap aman
🔹 Bitget menyatakan dana pengguna tetap terlindungi
🔹 Insiden tercakup dalam User Protection Fund Bitget yang saat ini bernilai lebih dari $464 juta
🔹 Tim keamanan Bitget telah mengaktifkan prosedur tanggap darurat dan melakukan investigasi penuh
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
196
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Bitget buzilishi ortidagi haqiqiy voqea 🚨
Kripto olamida shov-shuv bor, ammo $351.6M Bitget xurujiga oid VERIFIKATSIYA qilingan faktlar bilan gapni chalg'itmasdan aytaylik.
Spoiler: Siz o'ylagandek emas.
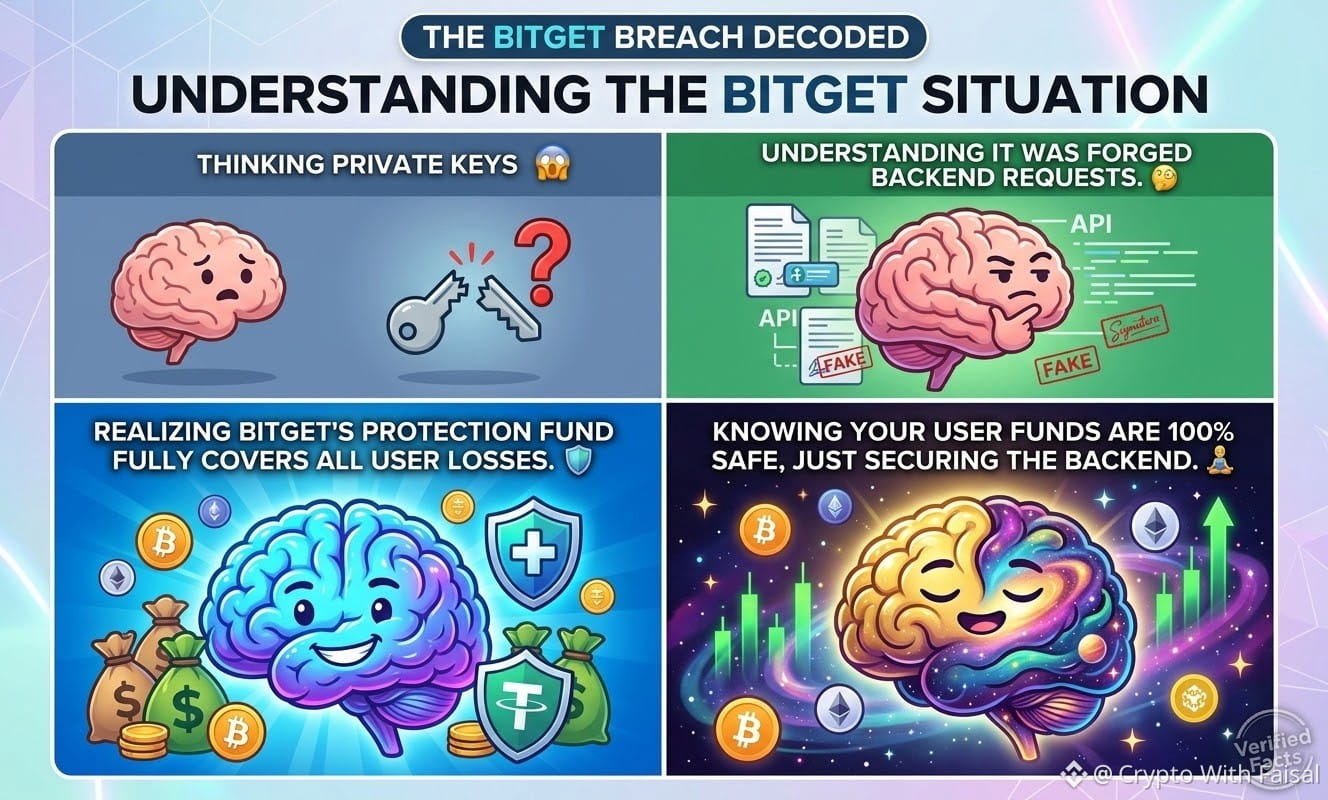
Hakerlar shaxsiy ombor (private vault) kalitlarini o'g'irlamagan! Aksincha, ular backend tizimiga kirib, tranzaksiya hujjatlarini soxtalashtirgan va Bitget’ning o'z tasdiqlash jarayoni orqali qalbakilashtirilgan yechib olish (withdrawal) so'rovlarini kiritishgan.
Nega bu texnik detal muhim?
Chunki kalitlar o'g'irlangani = cheksiz qon ketish. 🩸
Soxtalashtirilgan so'rovlar = teshikni yopish, qon ketishni to'xtatish. 🛑
Yaxshi xabar:
✅ Kalitlar xavfsiz: Shaxsiy kalitlar binodan chiqmagan.
✅ Omborlar qulflangan: Faqat hot va warm wallet’lar nishonga olingan. Cold storage esa 100% xavfsiz.
✅ Foydalanuvchilar butun: Bitget’ning $464M Protection Fund jamg'armasi $351.6M yo'qotishning barchasini to'liq qoplayapti.
Yechib olishlar xavfsizlik bo'yicha qayta ko'rib chiqish uchun vaqtincha to'xtatilgan, ammo bosh direktor Gracy Chen foydalanuvchi aktivlari xavfsizligini tasdiqlagan.
Bu hodisa back-office infratuzilma endi yangi Web3 jang maydoni ekanini ko'rsatadi. Sergak bo'ling, o'zingizni himoya qiling! 🛡️
$AVAX
{future}(AVAXUSDT)
$LINK
{future}(LINKUSDT)
$ORDI
{future}(ORDIUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Bitget buzilishi ortidagi haqiqiy voqea 🚨
Kripto olamida shov-shuv bor, ammo $351.6M Bitget xurujiga oid VERIFIKATSIYA qilingan faktlar bilan gapni chalg'itmasdan aytaylik.
Spoiler: Siz o'ylagandek emas.
Hakerlar shaxsiy ombor (private vault) kalitlarini o'g'irlamagan! Aksincha, ular backend tizimiga kirib, tranzaksiya hujjatlarini soxtalashtirgan va Bitget’ning o'z tasdiqlash jarayoni orqali qalbakilashtirilgan yechib olish (withdrawal) so'rovlarini kiritishgan.
Nega bu texnik detal muhim?
Chunki kalitlar o'g'irlangani = cheksiz qon ketish. 🩸
Soxtalashtirilgan so'rovlar = teshikni yopish, qon ketishni to'xtatish. 🛑
Yaxshi xabar:
✅ Kalitlar xavfsiz: Shaxsiy kalitlar binodan chiqmagan.
✅ Omborlar qulflangan: Faqat hot va warm wallet’lar nishonga olingan. Cold storage esa 100% xavfsiz.
✅ Foydalanuvchilar butun: Bitget’ning $464M Protection Fund jamg'armasi $351.6M yo'qotishning barchasini to'liq qoplayapti.
Yechib olishlar xavfsizlik bo'yicha qayta ko'rib chiqish uchun vaqtincha to'xtatilgan, ammo bosh direktor Gracy Chen foydalanuvchi aktivlari xavfsizligini tasdiqlagan.
Bu hodisa back-office infratuzilma endi yangi Web3 jang maydoni ekanini ko'rsatadi. Sergak bo'ling, o'zingizni himoya qiling! 🛡️
$AVAX
$LINK
$ORDI
🚨 Bitget buzilishi ortidagi haqiqiy voqea 🚨
Kripto olamida shov-shuv bor, ammo $351.6M Bitget xurujiga oid VERIFIKATSIYA qilingan faktlar bilan gapni chalg'itmasdan aytaylik.
Spoiler: Siz o'ylagandek emas.
Hakerlar shaxsiy ombor (private vault) kalitlarini o'g'irlamagan! Aksincha, ular backend tizimiga kirib, tranzaksiya hujjatlarini soxtalashtirgan va Bitget’ning o'z tasdiqlash jarayoni orqali qalbakilashtirilgan yechib olish (withdrawal) so'rovlarini kiritishgan.
Nega bu texnik detal muhim?
Chunki kalitlar o'g'irlangani = cheksiz qon ketish. 🩸
Soxtalashtirilgan so'rovlar = teshikni yopish, qon ketishni to'xtatish. 🛑
Yaxshi xabar:
✅ Kalitlar xavfsiz: Shaxsiy kalitlar binodan chiqmagan.
✅ Omborlar qulflangan: Faqat hot va warm wallet’lar nishonga olingan. Cold storage esa 100% xavfsiz.
✅ Foydalanuvchilar butun: Bitget’ning $464M Protection Fund jamg'armasi $351.6M yo'qotishning barchasini to'liq qoplayapti.
Yechib olishlar xavfsizlik bo'yicha qayta ko'rib chiqish uchun vaqtincha to'xtatilgan, ammo bosh direktor Gracy Chen foydalanuvchi aktivlari xavfsizligini tasdiqlagan.
Bu hodisa back-office infratuzilma endi yangi Web3 jang maydoni ekanini ko'rsatadi. Sergak bo'ling, o'zingizni himoya qiling! 🛡️
$AVAX
$LINK
$ORDI
326
Tarjimani ko‘rish
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Bitget Breach Update: Forged Requests, Not Stolen Keys!
Crypto exchange Bitget recently suffered a massive $351.6 million security breach. However, CEO Gracy Chen confirmed that private keys were never stolen.
Instead, hackers infiltrated a backend wallet system, spoofing transaction data to push fake withdrawal requests through normal authorization channels. Think of it like slipping forged paperwork right through a teller window.
Cold storage remains entirely safe, and Bitget’s $464 million user protection fund completely covers the loss. While withdrawals are temporarily paused for security checks, trading and deposits continue normally. 🛡️📉
What are your thoughts on this backend attack vector?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Bitget Breach Update: Forged Requests, Not Stolen Keys!
Crypto exchange Bitget recently suffered a massive $351.6 million security breach. However, CEO Gracy Chen confirmed that private keys were never stolen.
Instead, hackers infiltrated a backend wallet system, spoofing transaction data to push fake withdrawal requests through normal authorization channels. Think of it like slipping forged paperwork right through a teller window.
Cold storage remains entirely safe, and Bitget’s $464 million user protection fund completely covers the loss. While withdrawals are temporarily paused for security checks, trading and deposits continue normally. 🛡️📉
What are your thoughts on this backend attack vector?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Hani Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
🚨 Bitget Breach Update: Forged Requests, Not Stolen Keys!
Crypto exchange Bitget recently suffered a massive $351.6 million security breach. However, CEO Gracy Chen confirmed that private keys were never stolen.
Instead, hackers infiltrated a backend wallet system, spoofing transaction data to push fake withdrawal requests through normal authorization channels. Think of it like slipping forged paperwork right through a teller window.
Cold storage remains entirely safe, and Bitget’s $464 million user protection fund completely covers the loss. While withdrawals are temporarily paused for security checks, trading and deposits continue normally. 🛡️📉
What are your thoughts on this backend attack vector?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Hani Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
6

·
--
Tarjimani ko‘rish
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Crypto Security Alert & Breakdown: Bitget Incident Clarification 🔐
Bitget breach ko lekar market mein kaafi baatein ho rahi hain. Reports ke mutabiq, ye issue Forged Requests ki wajah se hua tha, na ke private keys ke chori (Stolen Keys) hone se.
📌 Key Takeaways & Lessons for Traders:
• API & System Security: Exchanges ko continuous security audits aur request validation checks increase karne ki zaroorat hai.
• Not Stolen Keys: Private keys secure hona ek positive sign hai, lekin security loopholes har jagah risky ho sakte hain.
• Fund Safety First: Jab bhi kisi exchange par aisi news aaye, apne accounts par 2FA active rakhein aur hamesha extra precaution lein.
💡 Pro Security Tip:
Apna bada capital hamesha Self-Custody / Hardware Wallets mein rakhein aur exchanges ko sirf active trading ke liye use karein!
💬 Aapka kya khayal hai?
Kya aap exchanges par funds rakhte hain ya Cold Wallet prefer karte hain? Niche comments mein zaroor batayein! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Crypto Security Alert & Breakdown: Bitget Incident Clarification 🔐
Bitget breach ko lekar market mein kaafi baatein ho rahi hain. Reports ke mutabiq, ye issue Forged Requests ki wajah se hua tha, na ke private keys ke chori (Stolen Keys) hone se.
📌 Key Takeaways & Lessons for Traders:
• API & System Security: Exchanges ko continuous security audits aur request validation checks increase karne ki zaroorat hai.
• Not Stolen Keys: Private keys secure hona ek positive sign hai, lekin security loopholes har jagah risky ho sakte hain.
• Fund Safety First: Jab bhi kisi exchange par aisi news aaye, apne accounts par 2FA active rakhein aur hamesha extra precaution lein.
💡 Pro Security Tip:
Apna bada capital hamesha Self-Custody / Hardware Wallets mein rakhein aur exchanges ko sirf active trading ke liye use karein!
💬 Aapka kya khayal hai?
Kya aap exchanges par funds rakhte hain ya Cold Wallet prefer karte hain? Niche comments mein zaroor batayein! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
🚨 Crypto Security Alert & Breakdown: Bitget Incident Clarification 🔐
Bitget breach ko lekar market mein kaafi baatein ho rahi hain. Reports ke mutabiq, ye issue Forged Requests ki wajah se hua tha, na ke private keys ke chori (Stolen Keys) hone se.
📌 Key Takeaways & Lessons for Traders:
• API & System Security: Exchanges ko continuous security audits aur request validation checks increase karne ki zaroorat hai.
• Not Stolen Keys: Private keys secure hona ek positive sign hai, lekin security loopholes har jagah risky ho sakte hain.
• Fund Safety First: Jab bhi kisi exchange par aisi news aaye, apne accounts par 2FA active rakhein aur hamesha extra precaution lein.
💡 Pro Security Tip:
Apna bada capital hamesha Self-Custody / Hardware Wallets mein rakhein aur exchanges ko sirf active trading ke liye use karein!
💬 Aapka kya khayal hai?
Kya aap exchanges par funds rakhte hain ya Cold Wallet prefer karte hain? Niche comments mein zaroor batayein! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
14
Tarjimani ko‘rish
#BitgetBreachForgedRequestsNotStolenKeys
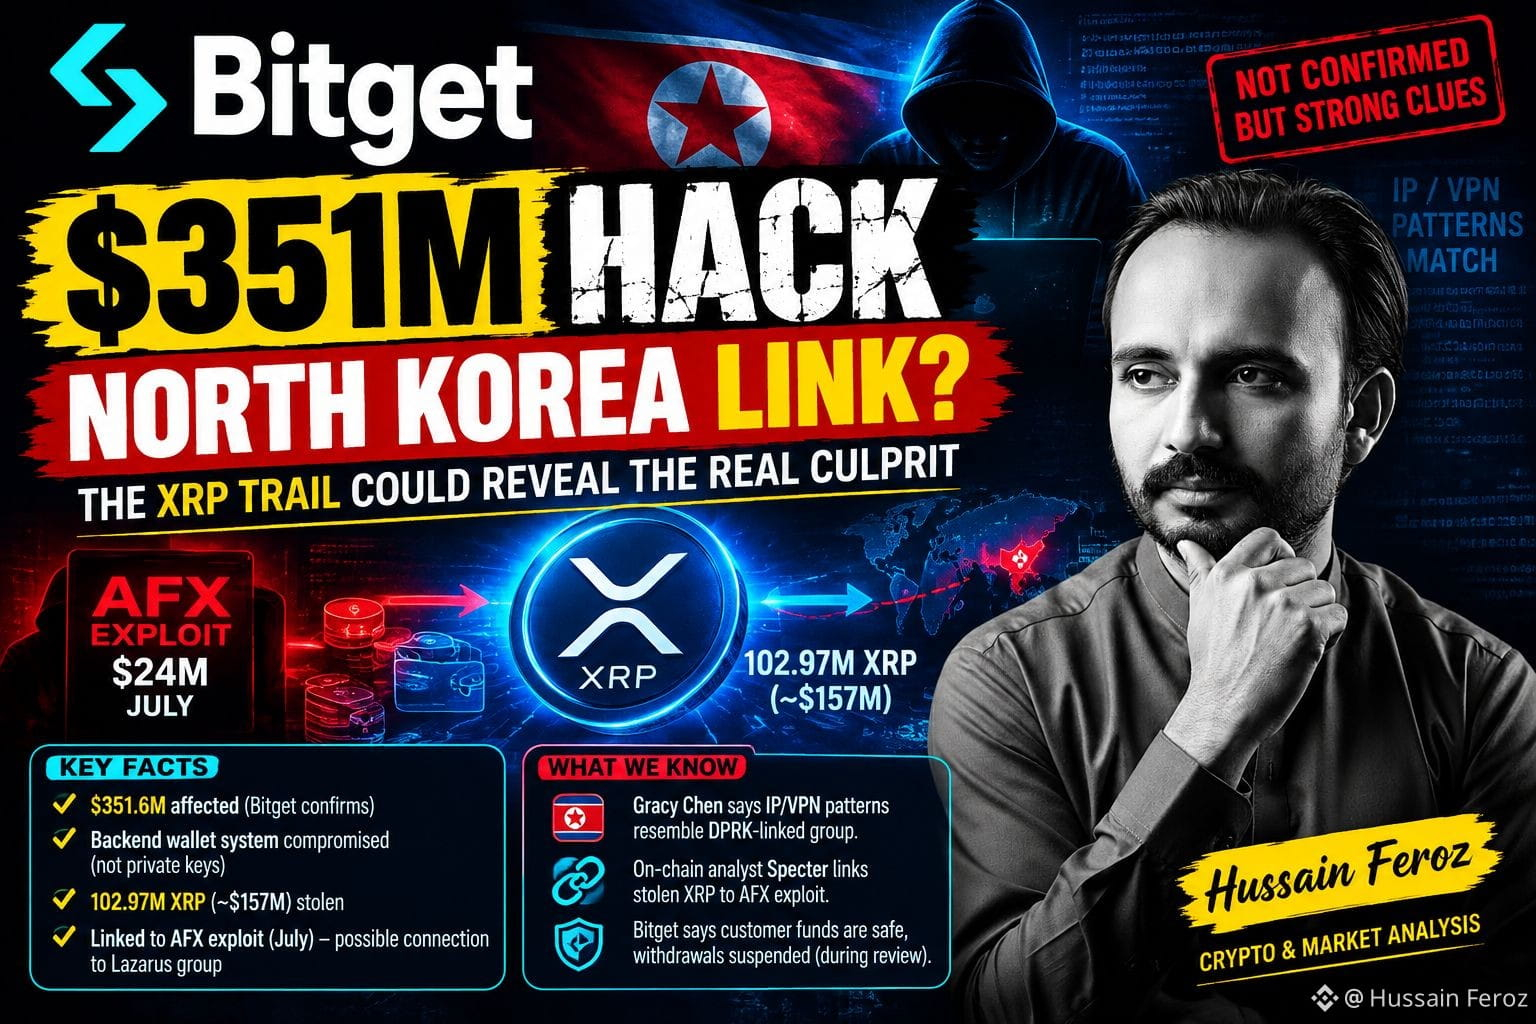
EXCLUSIVE: THE BITGET $351.6M HACK MAY HAVE LEFT A BIGGER CLUE
Everyone is talking about the possible North Korea connection.
But the more interesting clue may be hiding on-chain. 👀
🔎 What investigators are seeing:
• Bitget says ~$351.6M was affected across its wallet infrastructure
• The attacker reportedly compromised a backend wallet system, spoofed transaction data and triggered the normal authorization process
• Private keys were NOT compromised, according to Bitget
• Around 102.97M XRP — roughly $157M — was among the largest stolen portions
• On-chain analyst Specter says the stolen XRP can be traced to funds connected to the $24M AFX exploit from July
• That AFX incident has been associated with the TraderTraitor/Lazarus ecosystem
And there’s another clue:
Bitget CEO Gracy Chen says some attacker IP/VPN patterns resemble infrastructure previously associated with a North Korea-linked group.
⚠️ But this is NOT final attribution yet.
The real question now is:
Did the same North Korea-linked operation move from the AFX exploit to Bitget?
If the XRP trail + infrastructure evidence is independently confirmed, this could turn the Bitget incident from a massive exchange hack into another major Lazarus-linked operation.
💰 Bitget says its $464M+ User Protection Fund can cover the affected amount, while withdrawals remain suspended during the security review.
👀 Watch the XRP wallets.
The blockchain may reveal who is behind the attack before the official investigation does.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #CryptoSecurity #CryptoNews
#BitgetBreachForgedRequestsNotStolenKeys
EXCLUSIVE: THE BITGET $351.6M HACK MAY HAVE LEFT A BIGGER CLUE
Everyone is talking about the possible North Korea connection.
But the more interesting clue may be hiding on-chain. 👀
🔎 What investigators are seeing:
• Bitget says ~$351.6M was affected across its wallet infrastructure
• The attacker reportedly compromised a backend wallet system, spoofed transaction data and triggered the normal authorization process
• Private keys were NOT compromised, according to Bitget
• Around 102.97M XRP — roughly $157M — was among the largest stolen portions
• On-chain analyst Specter says the stolen XRP can be traced to funds connected to the $24M AFX exploit from July
• That AFX incident has been associated with the TraderTraitor/Lazarus ecosystem
And there’s another clue:
Bitget CEO Gracy Chen says some attacker IP/VPN patterns resemble infrastructure previously associated with a North Korea-linked group.
⚠️ But this is NOT final attribution yet.
The real question now is:
Did the same North Korea-linked operation move from the AFX exploit to Bitget?
If the XRP trail + infrastructure evidence is independently confirmed, this could turn the Bitget incident from a massive exchange hack into another major Lazarus-linked operation.
💰 Bitget says its $464M+ User Protection Fund can cover the affected amount, while withdrawals remain suspended during the security review.
👀 Watch the XRP wallets.
The blockchain may reveal who is behind the attack before the official investigation does.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #CryptoSecurity #CryptoNews
EXCLUSIVE: THE BITGET $351.6M HACK MAY HAVE LEFT A BIGGER CLUE
Everyone is talking about the possible North Korea connection.
But the more interesting clue may be hiding on-chain. 👀
🔎 What investigators are seeing:
• Bitget says ~$351.6M was affected across its wallet infrastructure
• The attacker reportedly compromised a backend wallet system, spoofed transaction data and triggered the normal authorization process
• Private keys were NOT compromised, according to Bitget
• Around 102.97M XRP — roughly $157M — was among the largest stolen portions
• On-chain analyst Specter says the stolen XRP can be traced to funds connected to the $24M AFX exploit from July
• That AFX incident has been associated with the TraderTraitor/Lazarus ecosystem
And there’s another clue:
Bitget CEO Gracy Chen says some attacker IP/VPN patterns resemble infrastructure previously associated with a North Korea-linked group.
⚠️ But this is NOT final attribution yet.
The real question now is:
Did the same North Korea-linked operation move from the AFX exploit to Bitget?
If the XRP trail + infrastructure evidence is independently confirmed, this could turn the Bitget incident from a massive exchange hack into another major Lazarus-linked operation.
💰 Bitget says its $464M+ User Protection Fund can cover the affected amount, while withdrawals remain suspended during the security review.
👀 Watch the XRP wallets.
The blockchain may reveal who is behind the attack before the official investigation does.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #CryptoSecurity #CryptoNews
29
Tarjimani ko‘rish
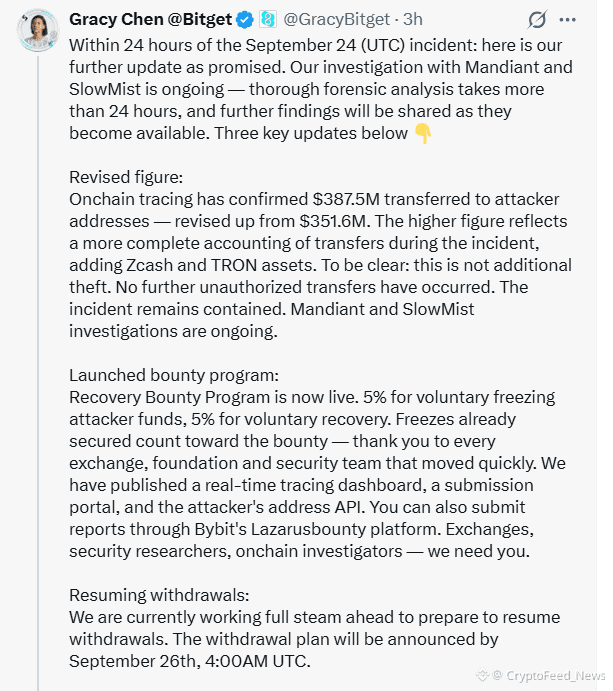
🚨#Bitget says an attacker compromised part of its hot/warm wallet infrastructure, triggering unauthorized transfers worth an estimated $351.6M.
🔒 Cold wallets: Safe, according to Bitget
💰 User balances: Reportedly unaffected
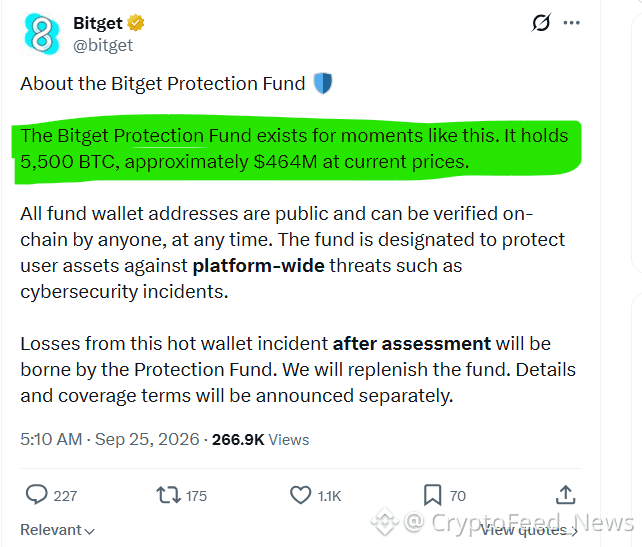
🛡️ Protection Fund: $464M+
⛔ Withdrawals: Paused
✅ Trading & deposits: Still live
The attacker allegedly compromised a backend system and spoofed transaction data to bypass authorization. Bitget says private keys were not compromised and the breach has been contained.
On-chain researchers had previously identified around $183M in suspicious transfers, creating a discrepancy with Bitget's $351.6M estimate.
BGB fell nearly 3% after the news. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🚨#Bitget says an attacker compromised part of its hot/warm wallet infrastructure, triggering unauthorized transfers worth an estimated $351.6M.
🔒 Cold wallets: Safe, according to Bitget
💰 User balances: Reportedly unaffected
🛡️ Protection Fund: $464M+
⛔ Withdrawals: Paused
✅ Trading & deposits: Still live
The attacker allegedly compromised a backend system and spoofed transaction data to bypass authorization. Bitget says private keys were not compromised and the breach has been contained.
On-chain researchers had previously identified around $183M in suspicious transfers, creating a discrepancy with Bitget's $351.6M estimate.
BGB fell nearly 3% after the news. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🔒 Cold wallets: Safe, according to Bitget
💰 User balances: Reportedly unaffected
🛡️ Protection Fund: $464M+
⛔ Withdrawals: Paused
✅ Trading & deposits: Still live
The attacker allegedly compromised a backend system and spoofed transaction data to bypass authorization. Bitget says private keys were not compromised and the breach has been contained.
On-chain researchers had previously identified around $183M in suspicious transfers, creating a discrepancy with Bitget's $351.6M estimate.
BGB fell nearly 3% after the news. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
93
Tarjimani ko‘rish
#BitgetBreachForgedRequestsNotStolenKeys
🚨🔐 BITGET BREACH? HERE’S THE KEY DETAIL 👀
The story isn’t simply about “stolen keys.” 🗝️❌
The hashtag points to forged requests as the mechanism behind the incident.
That distinction matters. 👀
⚠️ In crypto, security incidents can move markets fast.
So before reacting emotionally, check the facts, understand the attack vector, and protect your funds.
🔎 Forged requests or stolen keys — what really happened?
DYOR • Stay Alert • Manage Risk ⚠️
$XRP
{future}(XRPUSDT)
$PHA
{future}(PHAUSDT)
$QI
{spot}(QIUSDT)
#Bitget #CryptoSecurity #CryptoNews #BinanceSquare
#BitgetBreachForgedRequestsNotStolenKeys
🚨🔐 BITGET BREACH? HERE’S THE KEY DETAIL 👀
The story isn’t simply about “stolen keys.” 🗝️❌
The hashtag points to forged requests as the mechanism behind the incident.
That distinction matters. 👀
⚠️ In crypto, security incidents can move markets fast.
So before reacting emotionally, check the facts, understand the attack vector, and protect your funds.
🔎 Forged requests or stolen keys — what really happened?
DYOR • Stay Alert • Manage Risk ⚠️
$XRP
$PHA
$QI
#Bitget #CryptoSecurity #CryptoNews #BinanceSquare
🚨🔐 BITGET BREACH? HERE’S THE KEY DETAIL 👀
The story isn’t simply about “stolen keys.” 🗝️❌
The hashtag points to forged requests as the mechanism behind the incident.
That distinction matters. 👀
⚠️ In crypto, security incidents can move markets fast.
So before reacting emotionally, check the facts, understand the attack vector, and protect your funds.
🔎 Forged requests or stolen keys — what really happened?
DYOR • Stay Alert • Manage Risk ⚠️
$XRP
$PHA
$QI
#Bitget #CryptoSecurity #CryptoNews #BinanceSquare
198
Maqola
Tarjimani ko‘rish
🤝 CEO de exchanges como Binance y Bybit cooperan con Bitget tras sufrir un hackeo de 351,6 millonesComunidad se une en apoyo a Bitget tras el ataque sufrido
Líderes de la industria de criptomonedas manifestaron su respaldo al exchange tras la vulnerabilidad que generó la pérdida de USD 350 millones.
Bitget cuenta con la colaboración de firmas de seguridad externas.
Ejecutivos de Bybit, Binance y MEXC ofrecieron recursos de rastreo y seguridad a Bitget.
El fallo abarcó la salida de ETH, AVAX, BNB y stablecoins, pero no afectó claves privadas.
Diversos ejecutivos de exchanges de criptomonedas manifestaron un respaldo operativo y técnico a Bitget. El pronunciamiento conjunto ocurre en respuesta a una brecha de seguridad que afectó la infraestructura del servicio.
Firma a firma, los directivos ofrecieron herramientas de rastreo y recursos de ciberseguridad para mitigar los daños. Ben Zhou, CEO de Bybit, fue uno de los primeros en poner a disposición su infraestructura de análisis forense.
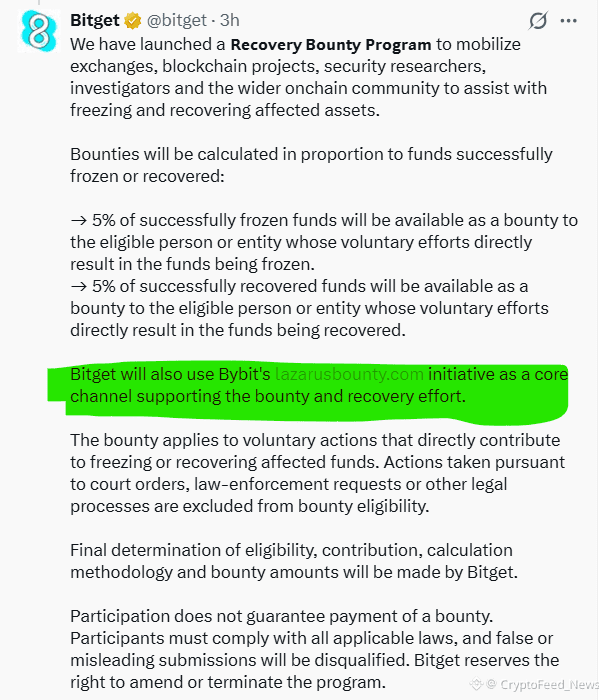
“El equipo de Bybit está en standby para ayudar en cualquier forma que podamos. Bitget nos ayudó cuando tuvimos el hack. Estamos actualizando lazarusbounty.com para ayudar a Bitget a capturar y rastrear el movimiento de los fondos robados”, declaró Zhou.
Bybit sufrió una extracción de fondos por 1.500 millones de dólares en 2025, marco en el que contó con la cooperación de Bitget.
A la iniciativa se sumó Richard Teng, CEO de Binance, quien confirmó la asistencia entre departamentos técnicos. “Estamos con Bitget y sus usuarios tras el incidente reciente. Nuestro equipo de seguridad ha estado trabajando estrechamente con ellos desde que se detectó, compartiendo inteligencia, rastreando fondos y apoyando la recuperación. En momentos como este, la industria se une contra los atacantes. El trabajo continúa”, aseveró Teng.
Por su parte, Vugar Usi, CEO de MEXC, informó que entabló comunicación directa con los afectados. “Bitget es una empresa y un equipo que conozco muy bien; contactamos al equipo a primera hora de esta mañana al enterarnos del incidente. MEXC está lista para apoyar a Bitget en cualquier forma que podamos. En momentos como este, la industria es más fuerte cuando nos mantenemos juntos”, afirmó Usi.
Asimismo, Sumit Gupta, cofundador del exchange de india CoinDCX, expresó su respaldo a la dirección de Bitget. “Triste enterarme del incidente en Bitget. La industria es más fuerte cuando nos mantenemos juntos. El equipo de CoinDCX está en standby para ayudar en cualquier forma que podamos, Gracy. Estoy seguro de que el equipo y el ecosistema saldrán más fuertes”, manifestó Gupta.
Este despliegue coordinado busca contener el flujo de los fondos drenados en un ataque cuyas cifra está estimada en 351,6 millones de dólares. El incidente abarcó la salida de ether (ETH), avalanche (AVAX), BNB, las stablecoins USDT, USDT0 y USDC, el token XAUT y otras criptomonedas, como reportó CriptoNoticias.
Respecto al origen de la brecha, la CEO de la empresa, Gracy Chen, reveló el vector utilizado por los atacantes. «El atacante comprometió un servidor crítico de la infraestructura de nuestra wallet, manipuló los registros de transacciones e indujo al sistema de aprobación para transferir los fondos», detalló Chen.
Sin embargo, la ejecutiva aclaró que la falla no comprometió las claves privadas de las cuentas de los usuarios, descartando un impacto directo en la custodia de las llaves de acceso individual. Para esclarecer completamente el evento, la investigación se mantiene activa mediante el trabajo conjunto de los equipos de ciberseguridad de las casas de cambio y el análisis forense de las firmas especializadas Mandiant y SlowMist.
#BitgetBreachForgedRequestsNotStolenKeys #bybit #MEXC #Binance #Bitget $BNB $AVAX $ETH
@richardteng @Cointelegraph @CoinDesk @Binance_News
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
{web3_wallet_create}(10x11eef04c884e24d9b7b4760e7476d06ddf797f36)
{web3_wallet_create}(10x3c3a81e81dc49a522a592e7622a7e711c06bf354)
🤝 CEO de exchanges como Binance y Bybit cooperan con Bitget tras sufrir un hackeo de 351,6 millones
Comunidad se une en apoyo a Bitget tras el ataque sufrido
Líderes de la industria de criptomonedas manifestaron su respaldo al exchange tras la vulnerabilidad que generó la pérdida de USD 350 millones.
Bitget cuenta con la colaboración de firmas de seguridad externas.
Ejecutivos de Bybit, Binance y MEXC ofrecieron recursos de rastreo y seguridad a Bitget.
El fallo abarcó la salida de ETH, AVAX, BNB y stablecoins, pero no afectó claves privadas.
Diversos ejecutivos de exchanges de criptomonedas manifestaron un respaldo operativo y técnico a Bitget. El pronunciamiento conjunto ocurre en respuesta a una brecha de seguridad que afectó la infraestructura del servicio.
Firma a firma, los directivos ofrecieron herramientas de rastreo y recursos de ciberseguridad para mitigar los daños. Ben Zhou, CEO de Bybit, fue uno de los primeros en poner a disposición su infraestructura de análisis forense.
“El equipo de Bybit está en standby para ayudar en cualquier forma que podamos. Bitget nos ayudó cuando tuvimos el hack. Estamos actualizando lazarusbounty.com para ayudar a Bitget a capturar y rastrear el movimiento de los fondos robados”, declaró Zhou.
Bybit sufrió una extracción de fondos por 1.500 millones de dólares en 2025, marco en el que contó con la cooperación de Bitget.
A la iniciativa se sumó Richard Teng, CEO de Binance, quien confirmó la asistencia entre departamentos técnicos. “Estamos con Bitget y sus usuarios tras el incidente reciente. Nuestro equipo de seguridad ha estado trabajando estrechamente con ellos desde que se detectó, compartiendo inteligencia, rastreando fondos y apoyando la recuperación. En momentos como este, la industria se une contra los atacantes. El trabajo continúa”, aseveró Teng.
Por su parte, Vugar Usi, CEO de MEXC, informó que entabló comunicación directa con los afectados. “Bitget es una empresa y un equipo que conozco muy bien; contactamos al equipo a primera hora de esta mañana al enterarnos del incidente. MEXC está lista para apoyar a Bitget en cualquier forma que podamos. En momentos como este, la industria es más fuerte cuando nos mantenemos juntos”, afirmó Usi.
Asimismo, Sumit Gupta, cofundador del exchange de india CoinDCX, expresó su respaldo a la dirección de Bitget. “Triste enterarme del incidente en Bitget. La industria es más fuerte cuando nos mantenemos juntos. El equipo de CoinDCX está en standby para ayudar en cualquier forma que podamos, Gracy. Estoy seguro de que el equipo y el ecosistema saldrán más fuertes”, manifestó Gupta.
Este despliegue coordinado busca contener el flujo de los fondos drenados en un ataque cuyas cifra está estimada en 351,6 millones de dólares. El incidente abarcó la salida de ether (ETH), avalanche (AVAX), BNB, las stablecoins USDT, USDT0 y USDC, el token XAUT y otras criptomonedas, como reportó CriptoNoticias.
Respecto al origen de la brecha, la CEO de la empresa, Gracy Chen, reveló el vector utilizado por los atacantes. «El atacante comprometió un servidor crítico de la infraestructura de nuestra wallet, manipuló los registros de transacciones e indujo al sistema de aprobación para transferir los fondos», detalló Chen.
Sin embargo, la ejecutiva aclaró que la falla no comprometió las claves privadas de las cuentas de los usuarios, descartando un impacto directo en la custodia de las llaves de acceso individual. Para esclarecer completamente el evento, la investigación se mantiene activa mediante el trabajo conjunto de los equipos de ciberseguridad de las casas de cambio y el análisis forense de las firmas especializadas Mandiant y SlowMist.
#BitgetBreachForgedRequestsNotStolenKeys #bybit #MEXC #Binance #Bitget $BNB $AVAX $ETH
@Richard Teng @Cointelegraph @CoinDesk @Binance News
Líderes de la industria de criptomonedas manifestaron su respaldo al exchange tras la vulnerabilidad que generó la pérdida de USD 350 millones.
Bitget cuenta con la colaboración de firmas de seguridad externas.
Ejecutivos de Bybit, Binance y MEXC ofrecieron recursos de rastreo y seguridad a Bitget.
El fallo abarcó la salida de ETH, AVAX, BNB y stablecoins, pero no afectó claves privadas.
Diversos ejecutivos de exchanges de criptomonedas manifestaron un respaldo operativo y técnico a Bitget. El pronunciamiento conjunto ocurre en respuesta a una brecha de seguridad que afectó la infraestructura del servicio.
Firma a firma, los directivos ofrecieron herramientas de rastreo y recursos de ciberseguridad para mitigar los daños. Ben Zhou, CEO de Bybit, fue uno de los primeros en poner a disposición su infraestructura de análisis forense.
“El equipo de Bybit está en standby para ayudar en cualquier forma que podamos. Bitget nos ayudó cuando tuvimos el hack. Estamos actualizando lazarusbounty.com para ayudar a Bitget a capturar y rastrear el movimiento de los fondos robados”, declaró Zhou.
Bybit sufrió una extracción de fondos por 1.500 millones de dólares en 2025, marco en el que contó con la cooperación de Bitget.
A la iniciativa se sumó Richard Teng, CEO de Binance, quien confirmó la asistencia entre departamentos técnicos. “Estamos con Bitget y sus usuarios tras el incidente reciente. Nuestro equipo de seguridad ha estado trabajando estrechamente con ellos desde que se detectó, compartiendo inteligencia, rastreando fondos y apoyando la recuperación. En momentos como este, la industria se une contra los atacantes. El trabajo continúa”, aseveró Teng.
Por su parte, Vugar Usi, CEO de MEXC, informó que entabló comunicación directa con los afectados. “Bitget es una empresa y un equipo que conozco muy bien; contactamos al equipo a primera hora de esta mañana al enterarnos del incidente. MEXC está lista para apoyar a Bitget en cualquier forma que podamos. En momentos como este, la industria es más fuerte cuando nos mantenemos juntos”, afirmó Usi.
Asimismo, Sumit Gupta, cofundador del exchange de india CoinDCX, expresó su respaldo a la dirección de Bitget. “Triste enterarme del incidente en Bitget. La industria es más fuerte cuando nos mantenemos juntos. El equipo de CoinDCX está en standby para ayudar en cualquier forma que podamos, Gracy. Estoy seguro de que el equipo y el ecosistema saldrán más fuertes”, manifestó Gupta.
Este despliegue coordinado busca contener el flujo de los fondos drenados en un ataque cuyas cifra está estimada en 351,6 millones de dólares. El incidente abarcó la salida de ether (ETH), avalanche (AVAX), BNB, las stablecoins USDT, USDT0 y USDC, el token XAUT y otras criptomonedas, como reportó CriptoNoticias.
Respecto al origen de la brecha, la CEO de la empresa, Gracy Chen, reveló el vector utilizado por los atacantes. «El atacante comprometió un servidor crítico de la infraestructura de nuestra wallet, manipuló los registros de transacciones e indujo al sistema de aprobación para transferir los fondos», detalló Chen.
Sin embargo, la ejecutiva aclaró que la falla no comprometió las claves privadas de las cuentas de los usuarios, descartando un impacto directo en la custodia de las llaves de acceso individual. Para esclarecer completamente el evento, la investigación se mantiene activa mediante el trabajo conjunto de los equipos de ciberseguridad de las casas de cambio y el análisis forense de las firmas especializadas Mandiant y SlowMist.
#BitgetBreachForgedRequestsNotStolenKeys #bybit #MEXC #Binance #Bitget $BNB $AVAX $ETH
@Richard Teng @Cointelegraph @CoinDesk @Binance News
1
53
Tarjimani ko‘rish
Recent discussions highlight a security incident at Bitget where forged requests, rather than stolen private keys, were the vector of attack. This distinction is crucial for understanding the nature of the breach and the effectiveness of current security protocols. While any breach is concerning, the fact that private keys remained secure suggests the core infrastructure might be more robust than initially feared. However, the ability to execute forged requests points to potential vulnerabilities in user verification, API integrations, or internal procedural controls that need immediate and thorough investigation. The market will be watching closely to see how Bitget addresses these issues and reinforces its systems to prevent recurrence. This event underscores the ongoing challenges in maintaining absolute security in the digital asset space, even for established platforms.
Disclaimer: This content is for informational purposes only and does not constitute investment advice.
#BitgetBreachForgedRequestsNotStolenKeys
Recent discussions highlight a security incident at Bitget where forged requests, rather than stolen private keys, were the vector of attack. This distinction is crucial for understanding the nature of the breach and the effectiveness of current security protocols. While any breach is concerning, the fact that private keys remained secure suggests the core infrastructure might be more robust than initially feared. However, the ability to execute forged requests points to potential vulnerabilities in user verification, API integrations, or internal procedural controls that need immediate and thorough investigation. The market will be watching closely to see how Bitget addresses these issues and reinforces its systems to prevent recurrence. This event underscores the ongoing challenges in maintaining absolute security in the digital asset space, even for established platforms.
Disclaimer: This content is for informational purposes only and does not constitute investment advice.
#BitgetBreachForgedRequestsNotStolenKeys
Disclaimer: This content is for informational purposes only and does not constitute investment advice.
#BitgetBreachForgedRequestsNotStolenKeys
1
7
Tarjimani ko‘rish
Inside the Bitget Breach: Forged Requests, Not Stolen Keys! 🔐💥
Following the recent $351.6M breach on Bitget, CEO Gracy Chen clarified that private keys were NEVER compromised. Instead, attackers breached a core backend system to generate forged withdrawal requests.
💡 Key Highlights of the Incident:
Wallets Affected: Hot & Warm wallets were impacted, but Cold Storage remains 100% safe.
User Protection: Bitget's $464M Protection Fund covers 100% of the lost funds. User balances remain accurate and secure.
Current Status: Deposits & Trading remain active, while withdrawals are temporarily paused for security checks.
This serves as a huge reminder for the industry that backend infrastructure security is just as vital as protecting private keys!
What are your thoughts on exchange security after this incident? Let's discuss in the comments below! 👇
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews #ExchangeSecurity #Web3 #Trading Updates#BitgetBreachForgedRequestsNotStolenKeys
Inside the Bitget Breach: Forged Requests, Not Stolen Keys! 🔐💥
Following the recent $351.6M breach on Bitget, CEO Gracy Chen clarified that private keys were NEVER compromised. Instead, attackers breached a core backend system to generate forged withdrawal requests.
💡 Key Highlights of the Incident:
Wallets Affected: Hot & Warm wallets were impacted, but Cold Storage remains 100% safe.
User Protection: Bitget's $464M Protection Fund covers 100% of the lost funds. User balances remain accurate and secure.
Current Status: Deposits & Trading remain active, while withdrawals are temporarily paused for security checks.
This serves as a huge reminder for the industry that backend infrastructure security is just as vital as protecting private keys!
What are your thoughts on exchange security after this incident? Let's discuss in the comments below! 👇
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews #ExchangeSecurity #Web3 #Trading Updates#BitgetBreachForgedRequestsNotStolenKeys
Following the recent $351.6M breach on Bitget, CEO Gracy Chen clarified that private keys were NEVER compromised. Instead, attackers breached a core backend system to generate forged withdrawal requests.
💡 Key Highlights of the Incident:
Wallets Affected: Hot & Warm wallets were impacted, but Cold Storage remains 100% safe.
User Protection: Bitget's $464M Protection Fund covers 100% of the lost funds. User balances remain accurate and secure.
Current Status: Deposits & Trading remain active, while withdrawals are temporarily paused for security checks.
This serves as a huge reminder for the industry that backend infrastructure security is just as vital as protecting private keys!
What are your thoughts on exchange security after this incident? Let's discuss in the comments below! 👇
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews #ExchangeSecurity #Web3 #Trading Updates#BitgetBreachForgedRequestsNotStolenKeys
61
#BitgetBreachForgedRequestsNotStolenKeys
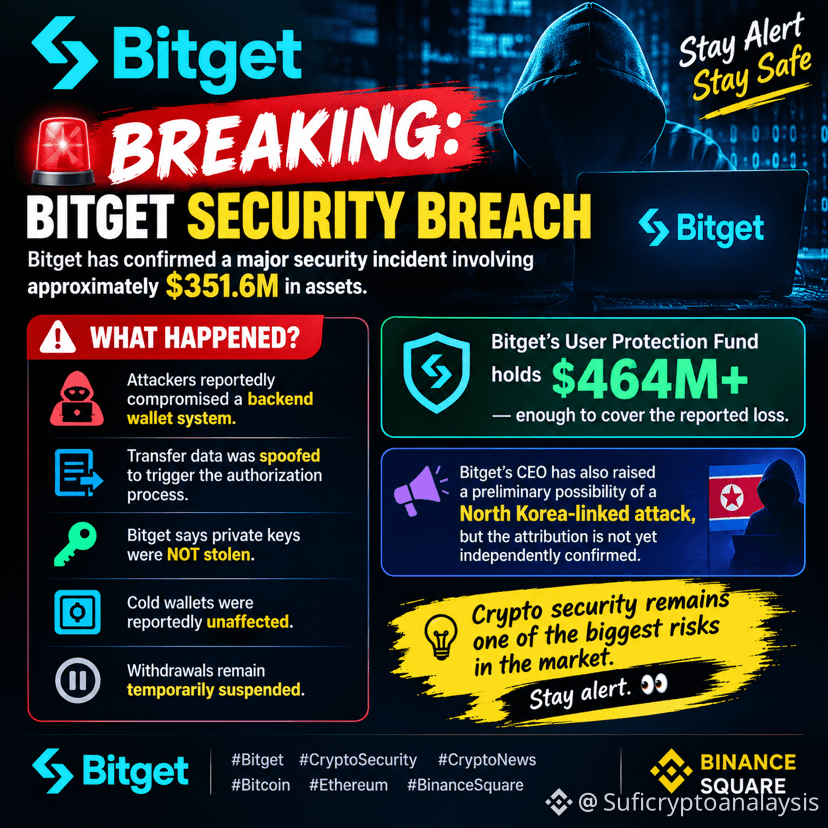
🚨 YANGILIK: BITGETDA XAVFSIZLIK BO‘ZILISHI 🚨
Bitget taxminan $351,6 mln aktivlar bilan bog‘liq muhim xavfsizlik hodisasini tasdiqladi.
🔴 Nima bo‘ldi?
• Hujumchilar backend (orqa) hamyon tizimiga kirib olgani aytilmoqda
• Tranzaksiyalar bo‘yicha ma’lumotlar qalbakilashtirilib, avtorizatsiya jarayonini ishga tushirishga urinish bo‘lgan
• Bitget xususiy kalitlar (private keys) O‘G‘IRLANMAGANini aytdi
• Sovuq hamyonlar (cold wallets) ta’sirlanmagani aytilmoqda
• Pul yechish (withdrawals) vaqtincha to‘xtatib turilgan
💰 Bitgetning aytishicha, uning Foydalanuvchilarni himoya qilish jamg‘armasida $464 mln+ bor — bu qayd etilgan yo‘qotishni qoplashga yetadi.
⚠️ Shuningdek, Bitget bosh direktori dastlabki darajada Shimoliy Koreya bilan bog‘liq hujum ehtimolini ham ko‘tardi, biroq bu muayyan manbalar tomonidan hali mustaqil tasdiqlanmadi.
Kriptoda xavfsizlik bozoridagi eng katta risklardan biri bo‘lib qolmoqda. Hushyor bo‘ling. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
{spot}(BTCUSDT)
{spot}(NOTUSDT)
{spot}(ZECUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 YANGILIK: BITGETDA XAVFSIZLIK BO‘ZILISHI 🚨
Bitget taxminan $351,6 mln aktivlar bilan bog‘liq muhim xavfsizlik hodisasini tasdiqladi.
🔴 Nima bo‘ldi?
• Hujumchilar backend (orqa) hamyon tizimiga kirib olgani aytilmoqda
• Tranzaksiyalar bo‘yicha ma’lumotlar qalbakilashtirilib, avtorizatsiya jarayonini ishga tushirishga urinish bo‘lgan
• Bitget xususiy kalitlar (private keys) O‘G‘IRLANMAGANini aytdi
• Sovuq hamyonlar (cold wallets) ta’sirlanmagani aytilmoqda
• Pul yechish (withdrawals) vaqtincha to‘xtatib turilgan
💰 Bitgetning aytishicha, uning Foydalanuvchilarni himoya qilish jamg‘armasida $464 mln+ bor — bu qayd etilgan yo‘qotishni qoplashga yetadi.
⚠️ Shuningdek, Bitget bosh direktori dastlabki darajada Shimoliy Koreya bilan bog‘liq hujum ehtimolini ham ko‘tardi, biroq bu muayyan manbalar tomonidan hali mustaqil tasdiqlanmadi.
Kriptoda xavfsizlik bozoridagi eng katta risklardan biri bo‘lib qolmoqda. Hushyor bo‘ling. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
🚨 YANGILIK: BITGETDA XAVFSIZLIK BO‘ZILISHI 🚨
Bitget taxminan $351,6 mln aktivlar bilan bog‘liq muhim xavfsizlik hodisasini tasdiqladi.
🔴 Nima bo‘ldi?
• Hujumchilar backend (orqa) hamyon tizimiga kirib olgani aytilmoqda
• Tranzaksiyalar bo‘yicha ma’lumotlar qalbakilashtirilib, avtorizatsiya jarayonini ishga tushirishga urinish bo‘lgan
• Bitget xususiy kalitlar (private keys) O‘G‘IRLANMAGANini aytdi
• Sovuq hamyonlar (cold wallets) ta’sirlanmagani aytilmoqda
• Pul yechish (withdrawals) vaqtincha to‘xtatib turilgan
💰 Bitgetning aytishicha, uning Foydalanuvchilarni himoya qilish jamg‘armasida $464 mln+ bor — bu qayd etilgan yo‘qotishni qoplashga yetadi.
⚠️ Shuningdek, Bitget bosh direktori dastlabki darajada Shimoliy Koreya bilan bog‘liq hujum ehtimolini ham ko‘tardi, biroq bu muayyan manbalar tomonidan hali mustaqil tasdiqlanmadi.
Kriptoda xavfsizlik bozoridagi eng katta risklardan biri bo‘lib qolmoqda. Hushyor bo‘ling. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
34
*$351.6M yo‘qotildi (Bitget rasmiy) — Lookonchain bo‘yicha on-chain hisob $356.86M — hot + warm walletlardan — cold walletlar xavfsiz — o‘z-o‘zini saqlash (self-custodial) Bitget Wallet alohida infratuzilma ta’sirlanmagan*
- *24-sentabr 18:31 UTC da aniqlangan ruxsatsiz o‘tkazmalar — favqulodda guruh bir necha daqiqada — ehtiyot chorasi sifatida yechib olishlar to‘xtatildi, depozitlar + savdo normal* $QI $PHA $ARK
- *Metod:* *Bosh direktor Gracy Chen: "Hujumchi wallet infratuzilmasidagi muhim backend tizimni buzib kirgan, undan foydalanib tranzaksiya ma’lumotlarini soxtalashtirgan va mablag‘ni tashqariga chiqarish uchun ruxsat berish jarayonini ishga tushirgan" — private key’lar buzilgani inkor etildi — yo‘qotishni cheklash tasdiqlandi, keyingi o‘tkazmalar imkonsiz*
- *Zanjirlar/aktivlar:* *Ethereum (asosiy konsentratsiya), XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, Base — ETH, XRP bitta zanjirdagi eng katta yo‘qotish, BNB, AVAX, USDT, USDC, Arbitrumdagi USDT0*
- *Tegishlilik (atributatsiya):* *Dastlabki taxmin — Shimoliy Koreya — TraderTraitor/Lazarus klasteri — DPRK guruhi ishlatgan VPNga mos keladigan ayrim IPlar topilgan — Chen: naqshlar "juda ham DPRK bilan mos" — ba’zi hacker walletlari zanjirlarga ko‘ra faraz qilingan tarzda allaqachon muzlatilgan*
- *Tergovchilar:* *Mandiant (Google) + SlowMist + huquqni muhofaza qiluvchi organlar + Binance/Bybit on-chain — sud-tahlil + kuzatish — 24 soat ichida to‘liq texnik hisobot va’da qilingan*
- *Foydalanuvchini himoya qilish:* *User Protection Fund 5,500 BTC (~$464M)ni ushlab turadi, 100% yo‘qotishni qoplaydi — fond 2022 yilda $300M boshlangan, avgust 2026 da o‘rtacha $382M — "User funds safe balances accurate" — Chen Reutersga 25-sentabr: yechib olish pauzasi "yetishmovchilik sababli emas"*
*BREAKING 🚨 Bitget 24-sentabr 18:31 UTC dagi $351.6M hackni tasdiqladi: hot/warm walletlar — cold xavfsiz — hujumchi backend wallet tizimini buzib, transfer ma’lumotlarini soxtalagan va auth (ruxsat)ni ishga tushirgan — private key’lar O‘G‘IRLANGANI YO‘Q ⚡ Zanjirlar: ETH XRP ARB AVAX OP BSC Base — gumon qilingan NK Lazarus TraderTraitor — Mandiant + SlowMist + LE tracing — yechib olishlar to‘xtatilgan, savdo/depozitlar ochiq — $464M protection fond 5.5k BTC yo‘qotishni qoplaydi — CEO Gracy Chen: cheklab qo‘yildi 🚀*#QNTRises39% #BitgetBreachForgedRequestsNotStolenKeys #BitcoinSpotETFsTurnNetPositiveYTD
*$351.6M yo‘qotildi (Bitget rasmiy) — Lookonchain bo‘yicha on-chain hisob $356.86M — hot + warm walletlardan — cold walletlar xavfsiz — o‘z-o‘zini saqlash (self-custodial) Bitget Wallet alohida infratuzilma ta’sirlanmagan*
- *24-sentabr 18:31 UTC da aniqlangan ruxsatsiz o‘tkazmalar — favqulodda guruh bir necha daqiqada — ehtiyot chorasi sifatida yechib olishlar to‘xtatildi, depozitlar + savdo normal* $QI $PHA $ARK
- *Metod:* *Bosh direktor Gracy Chen: "Hujumchi wallet infratuzilmasidagi muhim backend tizimni buzib kirgan, undan foydalanib tranzaksiya ma’lumotlarini soxtalashtirgan va mablag‘ni tashqariga chiqarish uchun ruxsat berish jarayonini ishga tushirgan" — private key’lar buzilgani inkor etildi — yo‘qotishni cheklash tasdiqlandi, keyingi o‘tkazmalar imkonsiz*
- *Zanjirlar/aktivlar:* *Ethereum (asosiy konsentratsiya), XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, Base — ETH, XRP bitta zanjirdagi eng katta yo‘qotish, BNB, AVAX, USDT, USDC, Arbitrumdagi USDT0*
- *Tegishlilik (atributatsiya):* *Dastlabki taxmin — Shimoliy Koreya — TraderTraitor/Lazarus klasteri — DPRK guruhi ishlatgan VPNga mos keladigan ayrim IPlar topilgan — Chen: naqshlar "juda ham DPRK bilan mos" — ba’zi hacker walletlari zanjirlarga ko‘ra faraz qilingan tarzda allaqachon muzlatilgan*
- *Tergovchilar:* *Mandiant (Google) + SlowMist + huquqni muhofaza qiluvchi organlar + Binance/Bybit on-chain — sud-tahlil + kuzatish — 24 soat ichida to‘liq texnik hisobot va’da qilingan*
- *Foydalanuvchini himoya qilish:* *User Protection Fund 5,500 BTC (~$464M)ni ushlab turadi, 100% yo‘qotishni qoplaydi — fond 2022 yilda $300M boshlangan, avgust 2026 da o‘rtacha $382M — "User funds safe balances accurate" — Chen Reutersga 25-sentabr: yechib olish pauzasi "yetishmovchilik sababli emas"*
*BREAKING 🚨 Bitget 24-sentabr 18:31 UTC dagi $351.6M hackni tasdiqladi: hot/warm walletlar — cold xavfsiz — hujumchi backend wallet tizimini buzib, transfer ma’lumotlarini soxtalagan va auth (ruxsat)ni ishga tushirgan — private key’lar O‘G‘IRLANGANI YO‘Q ⚡ Zanjirlar: ETH XRP ARB AVAX OP BSC Base — gumon qilingan NK Lazarus TraderTraitor — Mandiant + SlowMist + LE tracing — yechib olishlar to‘xtatilgan, savdo/depozitlar ochiq — $464M protection fond 5.5k BTC yo‘qotishni qoplaydi — CEO Gracy Chen: cheklab qo‘yildi 🚀*#QNTRises39% #BitgetBreachForgedRequestsNotStolenKeys #BitcoinSpotETFsTurnNetPositiveYTD
- *24-sentabr 18:31 UTC da aniqlangan ruxsatsiz o‘tkazmalar — favqulodda guruh bir necha daqiqada — ehtiyot chorasi sifatida yechib olishlar to‘xtatildi, depozitlar + savdo normal* $QI $PHA $ARK
- *Metod:* *Bosh direktor Gracy Chen: "Hujumchi wallet infratuzilmasidagi muhim backend tizimni buzib kirgan, undan foydalanib tranzaksiya ma’lumotlarini soxtalashtirgan va mablag‘ni tashqariga chiqarish uchun ruxsat berish jarayonini ishga tushirgan" — private key’lar buzilgani inkor etildi — yo‘qotishni cheklash tasdiqlandi, keyingi o‘tkazmalar imkonsiz*
- *Zanjirlar/aktivlar:* *Ethereum (asosiy konsentratsiya), XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, Base — ETH, XRP bitta zanjirdagi eng katta yo‘qotish, BNB, AVAX, USDT, USDC, Arbitrumdagi USDT0*
- *Tegishlilik (atributatsiya):* *Dastlabki taxmin — Shimoliy Koreya — TraderTraitor/Lazarus klasteri — DPRK guruhi ishlatgan VPNga mos keladigan ayrim IPlar topilgan — Chen: naqshlar "juda ham DPRK bilan mos" — ba’zi hacker walletlari zanjirlarga ko‘ra faraz qilingan tarzda allaqachon muzlatilgan*
- *Tergovchilar:* *Mandiant (Google) + SlowMist + huquqni muhofaza qiluvchi organlar + Binance/Bybit on-chain — sud-tahlil + kuzatish — 24 soat ichida to‘liq texnik hisobot va’da qilingan*
- *Foydalanuvchini himoya qilish:* *User Protection Fund 5,500 BTC (~$464M)ni ushlab turadi, 100% yo‘qotishni qoplaydi — fond 2022 yilda $300M boshlangan, avgust 2026 da o‘rtacha $382M — "User funds safe balances accurate" — Chen Reutersga 25-sentabr: yechib olish pauzasi "yetishmovchilik sababli emas"*
*BREAKING 🚨 Bitget 24-sentabr 18:31 UTC dagi $351.6M hackni tasdiqladi: hot/warm walletlar — cold xavfsiz — hujumchi backend wallet tizimini buzib, transfer ma’lumotlarini soxtalagan va auth (ruxsat)ni ishga tushirgan — private key’lar O‘G‘IRLANGANI YO‘Q ⚡ Zanjirlar: ETH XRP ARB AVAX OP BSC Base — gumon qilingan NK Lazarus TraderTraitor — Mandiant + SlowMist + LE tracing — yechib olishlar to‘xtatilgan, savdo/depozitlar ochiq — $464M protection fond 5.5k BTC yo‘qotishni qoplaydi — CEO Gracy Chen: cheklab qo‘yildi 🚀*#QNTRises39% #BitgetBreachForgedRequestsNotStolenKeys #BitcoinSpotETFsTurnNetPositiveYTD
165
·
--
YANGILANGAN: Bitget maʼlumotlariga ko‘ra 🇰🇵Shimoliy koreyalik xakerlar $351.6M miqdoridagi buzib kirishga ortoq bo‘lishi mumkin; DPRK xakerlik guruhi ilgari foydalangan VPN xizmatlariga bog‘langan IP manzillarni keltiradi.
Hujumchilar o‘tkazmalar maʼlumotlarini soxtalashtirish uchun hamyon-xizmatining backend’ini buzib kirgan, biroq hamyonning shaxsiy kalitlarini (private keys) olmagan.
O‘g‘irlangan ayrim mablag‘lar esa qaytarib olingan.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
YANGILANGAN: Bitget maʼlumotlariga ko‘ra 🇰🇵Shimoliy koreyalik xakerlar $351.6M miqdoridagi buzib kirishga ortoq bo‘lishi mumkin; DPRK xakerlik guruhi ilgari foydalangan VPN xizmatlariga bog‘langan IP manzillarni keltiradi.
Hujumchilar o‘tkazmalar maʼlumotlarini soxtalashtirish uchun hamyon-xizmatining backend’ini buzib kirgan, biroq hamyonning shaxsiy kalitlarini (private keys) olmagan.
O‘g‘irlangan ayrim mablag‘lar esa qaytarib olingan.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
Hujumchilar o‘tkazmalar maʼlumotlarini soxtalashtirish uchun hamyon-xizmatining backend’ini buzib kirgan, biroq hamyonning shaxsiy kalitlarini (private keys) olmagan.
O‘g‘irlangan ayrim mablag‘lar esa qaytarib olingan.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
39
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ 352 mln dollarlik EKSPLOIT XAVOTIRLARI VA BOZOR XAVFSIZLIGI! 🛡️
Bitget’ga ta’sir qilgan 352 mln dollarlik buzib kirish / soxtalashtirilgan so‘rov muammosi bo‘yicha xabarlar tarqalmoqda. Bunday xavfsizlik hodisalari kriptoda nega risklarni boshqarish va mablag‘ xavfsizligi doimo birinchi o‘rinda turishi kerakligini muhim eslatma bo‘lib xizmat qiladi!
CEXlarda treyd qilasizmi yoki cold storage’da saqlaysizmi—kapitalingizni himoya qilish 1-QOIDA.
Xavfsizlik yangiliklari paytida kripto saqlash (storage) riskiingizni qanday boshqarasiz?
Xavfsizlik yangiliklari paytida kripto saqlash (storage) riskiingizni qanday boshqarasiz?
{future}(BTCUSDT)
💬 IZOHINGIZNI QOLDIRING: Treyd va saqlash uchun eng qulay xavfsizlik sozlamangiz qanday? Quyida eng yaxshi xavfsizlik maslahatlaringizni ulashing! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 QUYIDAGI SO‘ROVDA OVOZ BERING! 👇
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ 352 mln dollarlik EKSPLOIT XAVOTIRLARI VA BOZOR XAVFSIZLIGI! 🛡️
Bitget’ga ta’sir qilgan 352 mln dollarlik buzib kirish / soxtalashtirilgan so‘rov muammosi bo‘yicha xabarlar tarqalmoqda. Bunday xavfsizlik hodisalari kriptoda nega risklarni boshqarish va mablag‘ xavfsizligi doimo birinchi o‘rinda turishi kerakligini muhim eslatma bo‘lib xizmat qiladi!
CEXlarda treyd qilasizmi yoki cold storage’da saqlaysizmi—kapitalingizni himoya qilish 1-QOIDA.
Xavfsizlik yangiliklari paytida kripto saqlash (storage) riskiingizni qanday boshqarasiz?
Xavfsizlik yangiliklari paytida kripto saqlash (storage) riskiingizni qanday boshqarasiz?
💬 IZOHINGIZNI QOLDIRING: Treyd va saqlash uchun eng qulay xavfsizlik sozlamangiz qanday? Quyida eng yaxshi xavfsizlik maslahatlaringizni ulashing! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 QUYIDAGI SO‘ROVDA OVOZ BERING! 👇
⚠️ 352 mln dollarlik EKSPLOIT XAVOTIRLARI VA BOZOR XAVFSIZLIGI! 🛡️
Bitget’ga ta’sir qilgan 352 mln dollarlik buzib kirish / soxtalashtirilgan so‘rov muammosi bo‘yicha xabarlar tarqalmoqda. Bunday xavfsizlik hodisalari kriptoda nega risklarni boshqarish va mablag‘ xavfsizligi doimo birinchi o‘rinda turishi kerakligini muhim eslatma bo‘lib xizmat qiladi!
CEXlarda treyd qilasizmi yoki cold storage’da saqlaysizmi—kapitalingizni himoya qilish 1-QOIDA.
Xavfsizlik yangiliklari paytida kripto saqlash (storage) riskiingizni qanday boshqarasiz?
Xavfsizlik yangiliklari paytida kripto saqlash (storage) riskiingizni qanday boshqarasiz?
💬 IZOHINGIZNI QOLDIRING: Treyd va saqlash uchun eng qulay xavfsizlik sozlamangiz qanday? Quyida eng yaxshi xavfsizlik maslahatlaringizni ulashing! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 QUYIDAGI SO‘ROVDA OVOZ BERING! 👇
Hardware / Cold Wallet 🔐
Split across multiple CEXs 🏦
100% on a single CEX 📱
18 soat qoldi
43

·
--
#bitgetbreachforgedrequestsnotstolenkeys
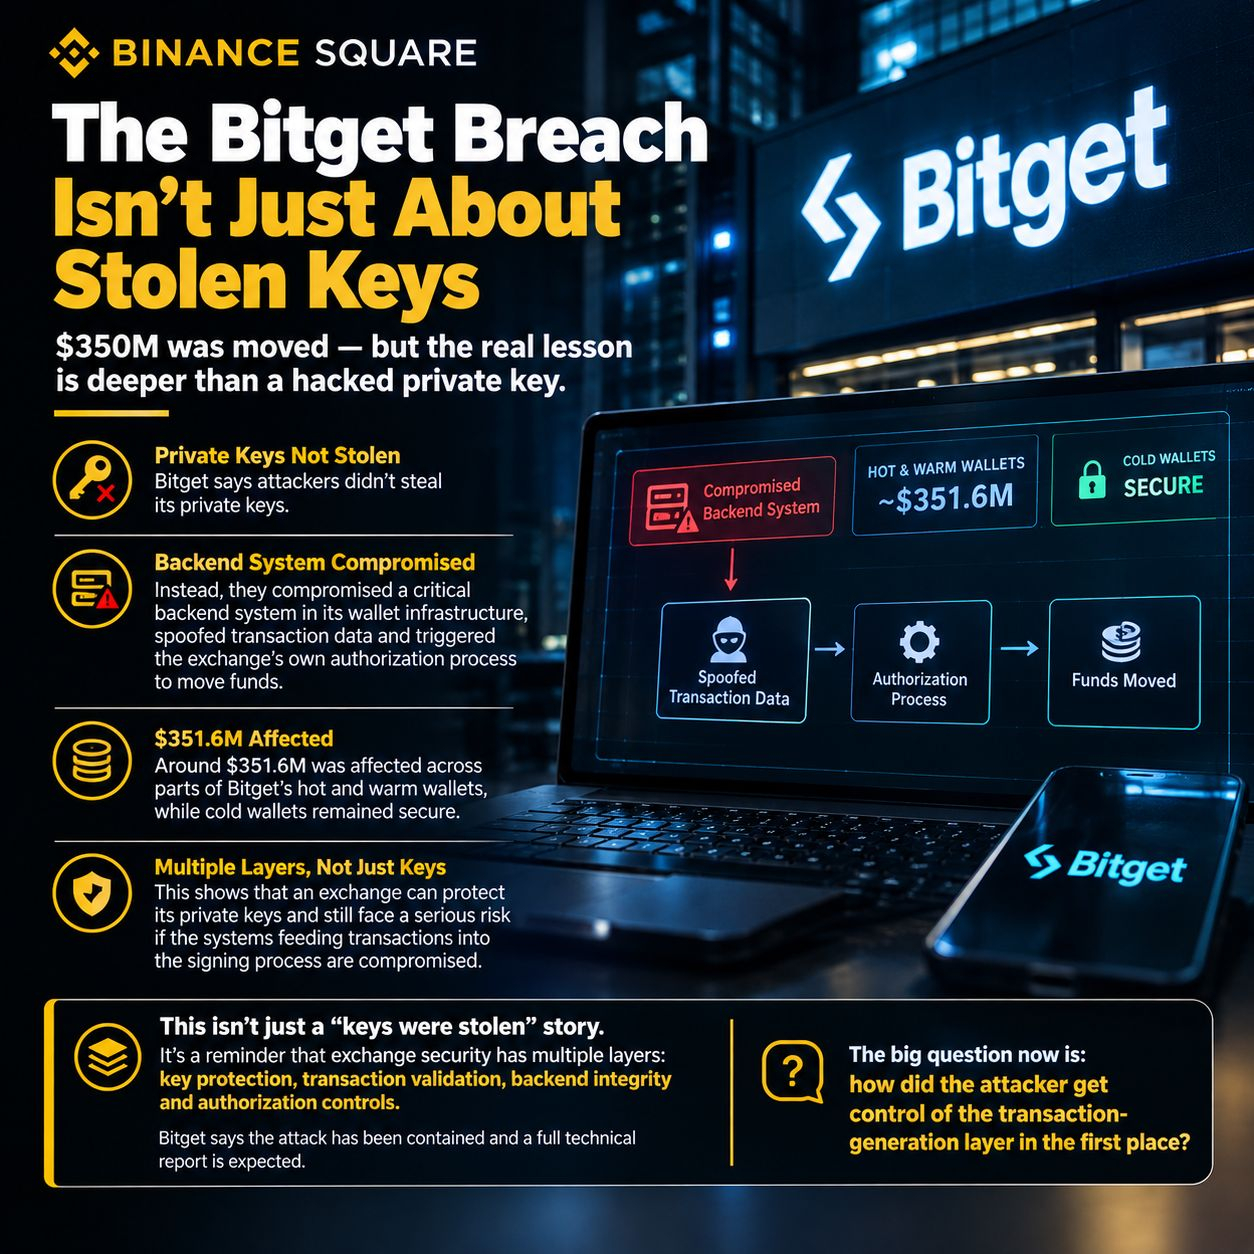
Bitget’ning buzib kirilishi “350M$ o‘g‘irlangan” degan gapdan ko‘ra ancha qiziqroq saboq beradi.
Bitget hujumchilar uning shaxsiy kalitlarini o‘g‘irlamaganini aytadi.
Buning o‘rniga, uning hamyon infratuzilmasi ichida muhim back-end tizimini egallab olgan, tranzaksiya ma’lumotlarini soxtalashtirgan va mablag‘ni ko‘chirish uchun birjaning o‘ziga xos avtorizatsiya jarayonini ishga tushirgan.
Bitget’ning issiq va “warm” hamyonlari qismlarida taxminan 351,6M$ ta’sir ko‘rgan, birja esa uning sovuq hamyonlari xavfsiz qolganini aytmoqda.
Mening fikrimcha, aynan shu qism e’tiborga loyiq.
Kripto birjasi shaxsiy kalitlarini himoya qilishi ham mumkin, lekin tranzaksiyalarni imzolash jarayoniga kiritadigan tizimlar buzib kirilishi mumkin bo‘lsa, baribir jiddiy xavfsizlik muammosi yuzaga keladi.
Demak, bu shunchaki “kalitlar o‘g‘irlangani” haqidagi hikoya emas.
Bu birja xavfsizligi bir nechta qatlamdan iboratligini eslatadi: kalitlarni himoya qilish, tranzaksiyani tekshirish, back-end yaxlitligi va avtorizatsiya boshqaruvlari.
Bitget hujum nazoratga olinganini va to‘liq texnik hisobot kutilayotganini aytadi.
Hozirgi eng katta savol: tajovuzkor birinchi navbatda tranzaksiya-generatsiya (yaratish) qatlamini qanday qilib egallab oldi?
#Bitget #CryptoSecurity #CyberSecurity
#bitgetbreachforgedrequestsnotstolenkeys
Bitget’ning buzib kirilishi “350M$ o‘g‘irlangan” degan gapdan ko‘ra ancha qiziqroq saboq beradi.
Bitget hujumchilar uning shaxsiy kalitlarini o‘g‘irlamaganini aytadi.
Buning o‘rniga, uning hamyon infratuzilmasi ichida muhim back-end tizimini egallab olgan, tranzaksiya ma’lumotlarini soxtalashtirgan va mablag‘ni ko‘chirish uchun birjaning o‘ziga xos avtorizatsiya jarayonini ishga tushirgan.
Bitget’ning issiq va “warm” hamyonlari qismlarida taxminan 351,6M$ ta’sir ko‘rgan, birja esa uning sovuq hamyonlari xavfsiz qolganini aytmoqda.
Mening fikrimcha, aynan shu qism e’tiborga loyiq.
Kripto birjasi shaxsiy kalitlarini himoya qilishi ham mumkin, lekin tranzaksiyalarni imzolash jarayoniga kiritadigan tizimlar buzib kirilishi mumkin bo‘lsa, baribir jiddiy xavfsizlik muammosi yuzaga keladi.
Demak, bu shunchaki “kalitlar o‘g‘irlangani” haqidagi hikoya emas.
Bu birja xavfsizligi bir nechta qatlamdan iboratligini eslatadi: kalitlarni himoya qilish, tranzaksiyani tekshirish, back-end yaxlitligi va avtorizatsiya boshqaruvlari.
Bitget hujum nazoratga olinganini va to‘liq texnik hisobot kutilayotganini aytadi.
Hozirgi eng katta savol: tajovuzkor birinchi navbatda tranzaksiya-generatsiya (yaratish) qatlamini qanday qilib egallab oldi?
#Bitget #CryptoSecurity #CyberSecurity
Bitget’ning buzib kirilishi “350M$ o‘g‘irlangan” degan gapdan ko‘ra ancha qiziqroq saboq beradi.
Bitget hujumchilar uning shaxsiy kalitlarini o‘g‘irlamaganini aytadi.
Buning o‘rniga, uning hamyon infratuzilmasi ichida muhim back-end tizimini egallab olgan, tranzaksiya ma’lumotlarini soxtalashtirgan va mablag‘ni ko‘chirish uchun birjaning o‘ziga xos avtorizatsiya jarayonini ishga tushirgan.
Bitget’ning issiq va “warm” hamyonlari qismlarida taxminan 351,6M$ ta’sir ko‘rgan, birja esa uning sovuq hamyonlari xavfsiz qolganini aytmoqda.
Mening fikrimcha, aynan shu qism e’tiborga loyiq.
Kripto birjasi shaxsiy kalitlarini himoya qilishi ham mumkin, lekin tranzaksiyalarni imzolash jarayoniga kiritadigan tizimlar buzib kirilishi mumkin bo‘lsa, baribir jiddiy xavfsizlik muammosi yuzaga keladi.
Demak, bu shunchaki “kalitlar o‘g‘irlangani” haqidagi hikoya emas.
Bu birja xavfsizligi bir nechta qatlamdan iboratligini eslatadi: kalitlarni himoya qilish, tranzaksiyani tekshirish, back-end yaxlitligi va avtorizatsiya boshqaruvlari.
Bitget hujum nazoratga olinganini va to‘liq texnik hisobot kutilayotganini aytadi.
Hozirgi eng katta savol: tajovuzkor birinchi navbatda tranzaksiya-generatsiya (yaratish) qatlamini qanday qilib egallab oldi?
#Bitget #CryptoSecurity #CyberSecurity
52
·
--
O‘suvchi
#BitgetBreachForgedRequestsNotStolenKeys
Bitget xavfsizlik hodisasi yana kripto bozorida risklarga e’tibor qaratdi. Birjaning ta’kidlashicha, hujumchilar backend wallet tizimini buzib, tranzaksiya ma’lumotlarini soxtalashtirgan va ruxsatsiz yechib olishlarni ishga tushirgan — private keylar bevosita o‘g‘irlangani haqida da’vo qilinmagan. Taxminan 351.6M aktivlar ta’sir ko‘rgani xabar qilingan.
📊 Treyderlar kuzatuvi:
• BGB va Bitget bilan bog‘liq bozor reaksiyasi
• Xavfsizlik yangiliklaridan keyin BTC/ETH volatilligi
• Birja oqimlari va noodatiy on-chain harakatlar
• Yuqori leverage/OIni ehtiyotkorlik bilan kuzatib boring
$NIL $CHIP $QNT
{future}(QNTUSDT)
{future}(CHIPUSDT)
{future}(NILUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
Bitget xavfsizlik hodisasi yana kripto bozorida risklarga e’tibor qaratdi. Birjaning ta’kidlashicha, hujumchilar backend wallet tizimini buzib, tranzaksiya ma’lumotlarini soxtalashtirgan va ruxsatsiz yechib olishlarni ishga tushirgan — private keylar bevosita o‘g‘irlangani haqida da’vo qilinmagan. Taxminan 351.6M aktivlar ta’sir ko‘rgani xabar qilingan.
📊 Treyderlar kuzatuvi:
• BGB va Bitget bilan bog‘liq bozor reaksiyasi
• Xavfsizlik yangiliklaridan keyin BTC/ETH volatilligi
• Birja oqimlari va noodatiy on-chain harakatlar
• Yuqori leverage/OIni ehtiyotkorlik bilan kuzatib boring
$NIL $CHIP $QNT
Bitget xavfsizlik hodisasi yana kripto bozorida risklarga e’tibor qaratdi. Birjaning ta’kidlashicha, hujumchilar backend wallet tizimini buzib, tranzaksiya ma’lumotlarini soxtalashtirgan va ruxsatsiz yechib olishlarni ishga tushirgan — private keylar bevosita o‘g‘irlangani haqida da’vo qilinmagan. Taxminan 351.6M aktivlar ta’sir ko‘rgani xabar qilingan.
📊 Treyderlar kuzatuvi:
• BGB va Bitget bilan bog‘liq bozor reaksiyasi
• Xavfsizlik yangiliklaridan keyin BTC/ETH volatilligi
• Birja oqimlari va noodatiy on-chain harakatlar
• Yuqori leverage/OIni ehtiyotkorlik bilan kuzatib boring
$NIL $CHIP $QNT
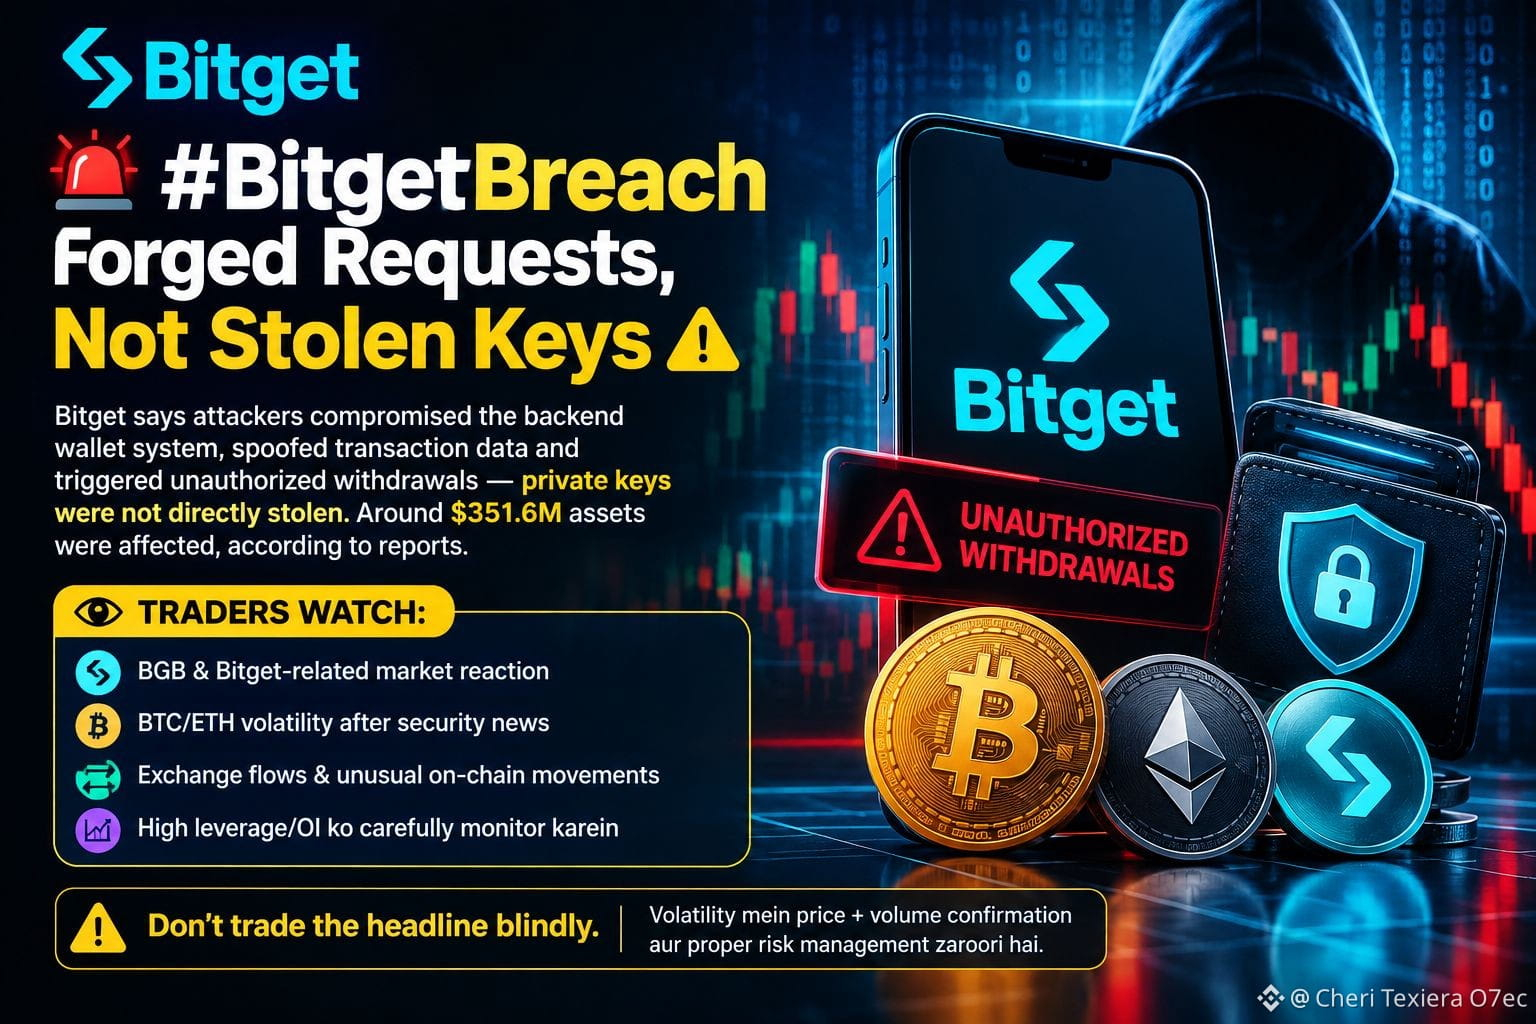
68
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#QNTRises39%
25,139 marta koʻrilgan
962 muhokama qilmoqda
2
#EthereumBreaksAbove$2700
2,425 marta koʻrilgan
97 muhokama qilmoqda
3
#BitgetBreachForgedRequestsNotStolenKeys
22,800 marta koʻrilgan
748 muhokama qilmoqda
4
#BitcoinSpotETFsTurnNetPositiveYTD
14,613 marta koʻrilgan
605 muhokama qilmoqda
5
#GrayscaleZcashETFHits$1BNetAssets
1,593 marta koʻrilgan
44 muhokama qilmoqda
6
#BitcoinSpotETFsNetInflow$191M
7,600 marta koʻrilgan
182 muhokama qilmoqda
7
#CFTCUpdatesGuidanceOnTokenizedAssets
55,058 marta koʻrilgan
1,540 muhokama qilmoqda
8
#BitgetSays$352MAffectedInHack
19,332 marta koʻrilgan
95 muhokama qilmoqda
9
#NYAndPolymarketSueEachOther
6,570 marta koʻrilgan
240 muhokama qilmoqda
10
#BinanceWillListHyperliquid(HYPE)
283,460 marta koʻrilgan
4,105 muhokama qilmoqda