

#movevm
movevm
8,975 переглядів
34 обговорюють
Популярні
Найсвіжіші

·
--
【Новини ринку】З повітря «надрукували» 2,7 млн доларів: через уразливість кешу MoveVM в Initia зловмисники підробили стан системи й записали незабезпечені активи на рахунки. Близько 105 WETH, 1,4 млн AUSD0 і 1,08 млн USDC згодом переказали через міжланцюговий міст.
«Тіньові» активи створили, але додаткової емісії INIT не було. Проблема — на рівні виконання.
23 жовтня блокчейн зупинили, патч проходить перевірку.
Мінне поле на рівні виконання — ви вже панікуєте?
$INIT $ETH $USDC
#INIT #MoveVM #міжланцюговий
(Джерело: CryptoDaily)
⚠️Попередження про ризики: наведена вище інформація має ознайомчий характер і не є інвестиційною рекомендацією. Інвестування пов’язане з ризиком; будьте обачні.
4

·
--
Одна вразливість у кеші завдала Initia збитків приблизно на 2,7 мільйона доларів за лічені хвилини. Зловмисник не випускав додаткові INIT і не змінював загальну пропозицію токенів, а підробив стан MoveVM, зарахувавши собі нічим не забезпечені WETH, iUSD і USDC. Цифри на балансі з’явилися з повітря, а реальні активи вивели з блокчейна.
Механізм атаки цілком зрозумілий: 23 жовтня о 22:59 (UTC+8) зловмисник скористався вразливістю кешу скриптів MoveVM, щоб обійти перевірки безпеки. До призупинення мережі через LayerZero вивели приблизно 105 WETH і 1,4 мільйона AUSD0, а ще близько 1,08 мільйона USDC — через Noble і CCTP. Усі активи згодом обміняли на 1135,52 ETH, які зараз лежать на адресі Ethereum.
Важливо, що загальна пропозиція не змінилася, а додаткові INIT не випускали, проте викрадені активи були цілком реальними. L1 і Rollup досі призупинені. Очікується, що виправлення безпеки завершать і передадуть на аудит протягом кількох днів, а робота з повернення активів триває разом із партнерами з безпеки. Для міжмережевих мостів та екосистеми MoveVM важливий урок полягає в тому, що якщо можливість обходу перевірок через рівень кешу підтвердиться, подробиці виправлень у подальшому звіті за підсумками розслідування будуть кориснішими за саму суму збитків. $BTC #Initia #MoveVM
$ETH $USDC #Етереум

·
--
Щойно в кеші скриптів знаходять лазівку, кошти часто виводять швидше, ніж з’являється офіційне повідомлення.
Initia повідомила про атаку з використанням уразливості в кеші скриптів MoveVM: зловмисник вивів активи на суму близько 2,7 млн доларів. Команда заявила, що робота з повернення коштів триває. Проблема тут не на рівні «помилки в бізнес-логіці», а в узгодженості кешу на рівні виконання: після забруднення шляху до скрипту перевірка в блокчейні все ще може показувати, що він «нібито легальний».
Як це розуміти: для екосистеми Move та будь-якого середовища виконання з інтенсивним використанням кешу це відкритий урок. Після оновлення насамперед перевірте політику інвалідації кешу, прив’язку хешу скрипту та наявність аварійного вимикача, який можна активувати одним натисканням. Користувачам варто спершу звірятися з офіційними каналами й не переходити на фішингові сторінки із закликами «повернути кошти якнайшвидше».
#Initia #MoveVM #安全 #Ончейн
18
·
--
У MoveVM від Initia виявили вразливість, яка дозволяла підробляти стан. Зловмисник вивів звідти близько 2,7 млн доларів.
Інцидент стався 23 жовтня о 22:59 (UTC+8). За словами Initia, зловмисник скористався вразливістю кешу скриптів MoveVM, обійшов перевірки безпеки та підробив стан MoveVM, зарахувавши собі WETH, iUSD і USDC без реального забезпечення. Складність у тому, що це було не пряме створення нових токенів, а маніпуляція, яка змусила стан виглядати справжнім і дала змогу обійти перевірки безпеки.
Із блокчейна вивели кошти на суму близько 2,7 млн доларів, але Initia наголосила, що загальна пропозиція відповідних токенів не змінилася і $INIT нових токенів не було випущено. Інакше кажучи, маніпуляції торкнулися облікових записів, але загальна кількість токенів не зросла. Для власників чисті дані про пропозицію не означають, що збитків немає: тепер важливо з’ясувати, куди саме потрапили викрадені кошти та що з ними робитимуть далі.
MoveVM давно позиціонується завдяки безпеці типів і моделі ресурсів, а цього разу проблема виникла в кеші скриптів — деталі реалізації на рівні виконання. Усе більше кросчейн- і модульних проєктів розглядають MoveVM як середовище виконання. Якщо в логіці перевірки кешу є прогалина, підроблений стан може обійти перевірки, які мали б спрацювати. Командам, що працюють в екосистемі Move, варто врахувати цей випадок під час власного аудиту.
$USDC #Initia #MoveVM #ІнцидентБезпеки

·
--
1、фон
Нещодавно безпекові структури Hexens розкрили, що у віртуальній машині Move блокчейну Aptos виявлено серйозну вразливість. Пов’язані проблеми було швидко усунено після публікації звіту, втрат коштів у мережі не зазнано. Згідно з відкритими даними, ключова причина вразливості пов’язана з недоліком обробки кешу, що потенційно може призводити до проблем із плутаниною типів. Для Aptos, де Move є основним середовищем виконання, чутливість до таких базових дефектів надзвичайно висока, адже вони впливають не на один конкретний протокол, а на всю межу довіри шару виконання.⚠️
2、Аналіз вразливості
З технічної точки зору, Move традиційно відомий безпекою ресурсів і контролем прав доступу. Тому в цьому випадку ключове — не типова помилка в логіці смартконтрактів, а аномалія на рівні реалізації віртуальної машини. Якщо механізм кешування за певних умов помилково повторно використовує або некоректно розпізнає тип, то зловмисник може обійти наявні обмеження та отримати привілеї ролей, яких він не має. У теорії це означає, що поверхня атаки може розширитися від окремого застосунку до ключової інфраструктури на кшталт карбування стабільних монет, перевірки кросчейн-мостів і модулів керування в DeFi.
Hexens також зазначає, що дослідницька команда з відносно низькими витратами розгорнула симуляційне середовище, максимально наближене до основної мережі, і неодноразово підтверджувала сценарії експлуатації. Це свідчить про те, що проблема не є лише теоретичним ризиком, а має певну практичну застосовність. Водночас офіційні представники Aptos підкреслюють, що в реальних умовах експлуатованість є нижчою — що відображає різницю між «теоретично високою небезпекою» та «порогом для практичного застосування». Об’єктивно кажучи, такі розбіжності в безпекових інцидентах трапляються не так уже й рідко; головне при цьому — те, що вразливість було вчасно заблоковано.
3、Вплив на ринок та екосистему
Ця подія для екосистеми Aptos передає два сигнали. По-перше, безпека базового блокчейну не може оцінюватися лише перевагами мовного дизайну: реалізація віртуальної машини, механізм кешу та оптимізації виконання також можуть бути джерелами системного ризику. По-друге, винагороди за вразливості, розкриття з боку white-hat і механізми швидкого виправлення дедалі більше стають важливою складовою конкурентоспроможності публічних мереж. Те, що не було зафіксовано втрат коштів, по суті означає, що реагування екосистеми в надзвичайних ситуаціях є ефективним.🛡️
З погляду ринку, короткострокові настрої можуть коливатися через формулювання на кшталт «серьозна вразливість», однак у середньо- та довгостроковій перспективі варто звернути увагу насамперед на ефективність виправлення, прозорість і подальші дії з аудиту. Якщо офіційна сторона зможе додатково пояснити межі патчу, процес валідації та профілактичні заходи щодо подібних ризиків, це, навпаки, сприятиме посиленню довіри зовнішніх спостерігачів до можливостей технічного управління в Aptos.
4、Висновок
У цілому, це не чорний лебідь, який уже призвів до втрат. Натомість це приклад, який одночасно виявляє ризики на рівні виконання та перевіряє здатність проєкту безпечно реагувати. На поточному етапі інвесторам варто більше зосередитися на тому, чи Aptos у подальшому посилить аудит віртуальної машини, ізоляцію прав доступу та захист ключової інфраструктури. Для всього індустріального середовища безпека публічних мереж — це вже не лише «чи може код працювати», а й «чи може система своєчасно виявити та нейтралізувати ризики в умовах високого тиску».📌
#Aptos #MoveVM #crypto
140

⚔️ ВОГНЯНЕ ПРОТИСТОЯННЯ: $SUI vs $APT — Хто стане королем Move VM цього циклу?Походячи з легендарного проєкту Diem від Meta та використовуючи передову мову Move, битва між $SUI і $APT завжди є в центрі уваги нового покоління потоків капіталу в Layer 1.
Поставте на ваги реальні дані сьогоднішньої сесії:
• 24-год спотова ліквідність: $SUI повністю домінує з 77.57M USDT, більш ніж у 6.5 раза перевищуючи $APT (лише 11.78M USDT).
• Обсяг деривативів і OI: Open Interest у $SUI щільно стиснувся на рівні 87.95M USDT; тоді як $APT лише 15.73M USDT.
⚔️ ВОГНЯНЕ ПРОТИСТОЯННЯ: $SUI vs $APT — Хто стане королем Move VM цього циклу?
Походячи з легендарного проєкту Diem від Meta та використовуючи передову мову Move, битва між $SUI і $APT завжди є в центрі уваги нового покоління потоків капіталу в Layer 1.
Поставте на ваги реальні дані сьогоднішньої сесії:
• 24-год спотова ліквідність: $SUI повністю домінує з 77.57M USDT, більш ніж у 6.5 раза перевищуючи $APT (лише 11.78M USDT).
• Обсяг деривативів і OI: Open Interest у $SUI щільно стиснувся на рівні 87.95M USDT; тоді як $APT лише 15.73M USDT.
Поставте на ваги реальні дані сьогоднішньої сесії:
• 24-год спотова ліквідність: $SUI повністю домінує з 77.57M USDT, більш ніж у 6.5 раза перевищуючи $APT (лише 11.78M USDT).
• Обсяг деривативів і OI: Open Interest у $SUI щільно стиснувся на рівні 87.95M USDT; тоді як $APT лише 15.73M USDT.
315
·
--
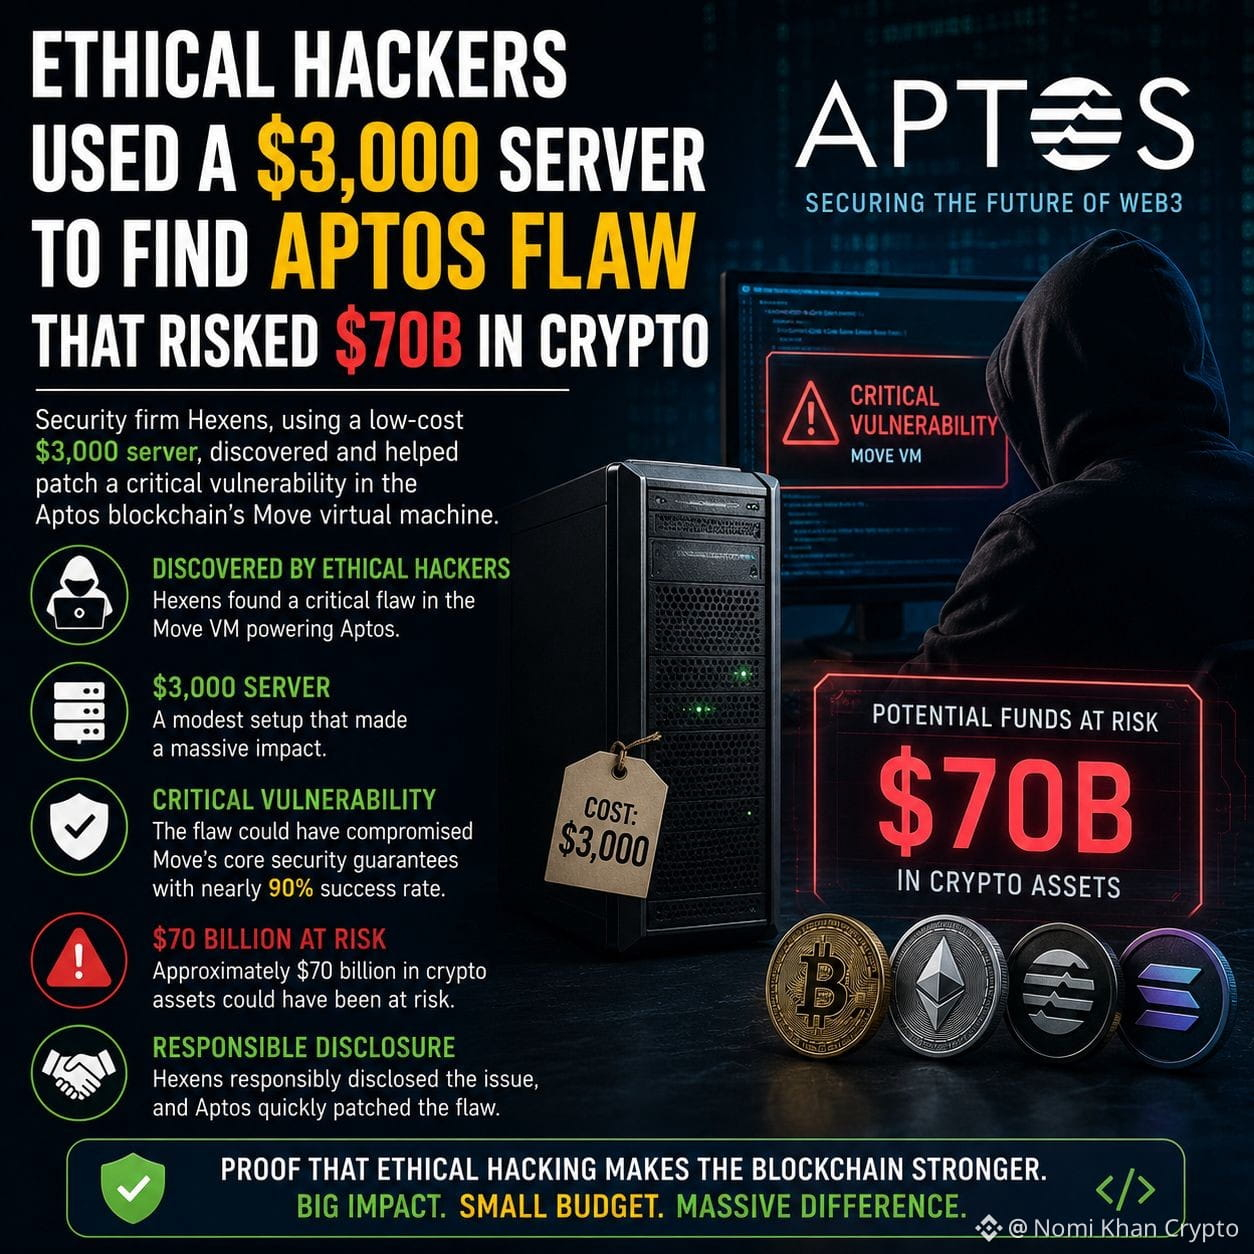
🚨 Етичні хакери запобігли потенційній криптокатастрофі на $70B
Команда етичних хакерів з Hexens виявила критичну вразливість у Move Virtual Machine блокчейну Aptos, використавши лише сервер вартістю $3,000.
$APT
{spot}(APTUSDT)
$DL
{alpha}(560xcd806d0eb9465020994c9e977cbe34fe430172ae)
Повідомляється, що недолік мав майже 90% імовірності успіху й міг підірвати ключові гарантії безпеки мови програмування Move, потенційно наражаючи на ризик близько $70 мільярдів у криптоактивах.
Діючи відповідально, дослідники повідомили про проблему команді Aptos, що дало змогу виправити вразливість до того, як її можна було б використати.
Цей інцидент підкреслює життєво важливу роль етичних хакерів і проактивних аудитів безпеки в захисті екосистеми блокчейну.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
🚨 Етичні хакери запобігли потенційній криптокатастрофі на $70B
Команда етичних хакерів з Hexens виявила критичну вразливість у Move Virtual Machine блокчейну Aptos, використавши лише сервер вартістю $3,000.
$APT
$DL
Повідомляється, що недолік мав майже 90% імовірності успіху й міг підірвати ключові гарантії безпеки мови програмування Move, потенційно наражаючи на ризик близько $70 мільярдів у криптоактивах.
Діючи відповідально, дослідники повідомили про проблему команді Aptos, що дало змогу виправити вразливість до того, як її можна було б використати.
Цей інцидент підкреслює життєво важливу роль етичних хакерів і проактивних аудитів безпеки в захисті екосистеми блокчейну.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
165

·
--
$APT Уразливість може коштувати $700 мільярдів — виправили за лічені години 🛡️
У лютому було виявлено критичну вразливість в Aptos Move VM, з теоретичним ризиком $700 млрд у межах екосистеми. Команда Aptos виправила mainnet протягом кількох годин, і жодні кошти користувачів не були втрачені.
Hexens продемонструвала 90% успішності атаки, використовуючи лише сервер за $3 000 — доступу до валідаторів не потрібно. Хоча реальна експлуатаційна придатність була оцінена як мінімальна, результати підкреслюють, як одиничні вразливості у віртуальній машині можуть спричиняти ланцюгові наслідки через мости, стейблкоїни та DeFi‑протоколи.
Ви достатньо уважно стежите за ризиками базової інфраструктури в екосистемах layer‑1?
Не є фінансовою порадою. Завжди керуйте своїми ризиками.
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28
·
--
Етичні хакери знайшли вразливість в Aptos, ризикуючи $70B
🚨 Оповіщення про кібербезпеку Web3: Етичні хакери врятували Aptos від загрози на $70B
Жорстке нагадування про те, наскільки критично важливі white-hat хакери для екосистеми блокчейну. Нещодавно було виявлено масштабну, бізнес-критичну вразливість у мережі Aptos, яка могла поставити під ризик приблизно $70 мільярдів активів.
Ось що сталося:
🛡️ Вразливість: Етичні хакери виявили серйозну прогалину, що ховалася всередині Move Virtual Machine (MoveVM) — рушія, який працює смартконтрактами Aptos.
•📉 Ризик: Якщо б її використали, баг міг би спричинити катастрофічні збої типу відмови в обслуговуванні (DoS) на вузлах мережі або повністю зупинити операції, заморозивши вартість на мільярди.
💰 Асиметрія: Уражаюче, дослідники зазначили, що виконання експлойту коштувало б зловмиснику щонайменше $3,000
✅ Вирішення: Команда Aptos швидко розгорнула патч і успішно захистила мережу ще до того, як зловмисні актори могли скористатися цією діркою.
💡 Головний висновок
Це підручниковий приклад того, чому надійні програми bug bounty та постійні аудити протоколів — не опція, а основа. Безпека у Web3 — це не разова віхa; це триваюча боротьба. Повага дослідникам безпеки, які виявили це до того, як сталася катастрофа.
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
133
·
--
Сезон клонів тихенько піднявся на розігрів — монета, яку ти, можливо, не помітив 👀
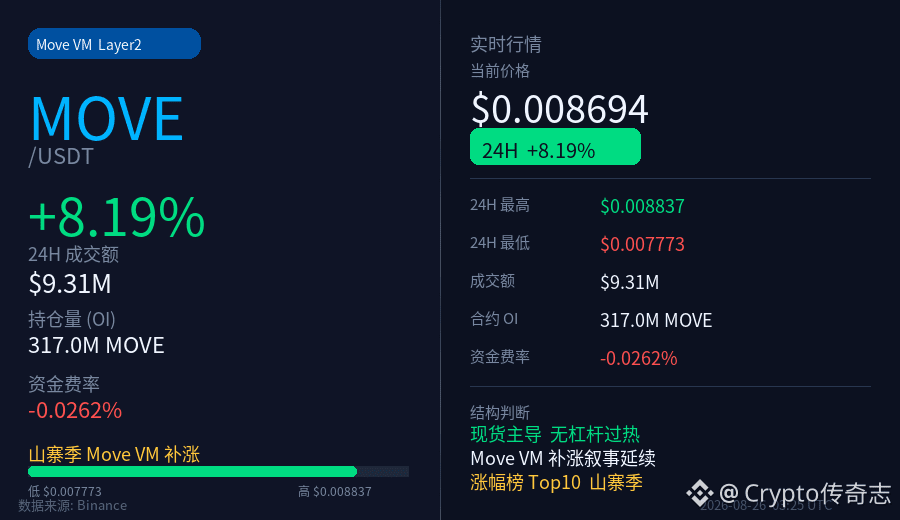
MOVE (Move VM Layer2) сьогодні непомітно зайшов у топ-10 списку зростання: +8.2%, і структура дуже чиста —
📌 Де зараз?
- Поточна ціна: $0.00869
- Зміна за 24 год: +8.19%
- Обсяг торгів: близько 9.3 млн USDT
- Відкритий інтерес (OI) за контрактами: 317 млн монет MOVE
📌 Яка структура?
- Плата/фінансування: -0.026%, незначна винагорода для шортів
- Це означає, що підйом відбувається завдяки споту, а не через нарощування кредитного плеча в деривативах
- OI без помітних аномалій — немає “гарячих” сигналів для переслідування росту
📌 Про яку історію йдеться?
Настрій у сезоні клонів поширюється загалом. Доріжка Move VM як наратив наступного покоління віртуальних машин для смартконтрактів — ці рухи могли бути включені в послідовність “доганяльного” росту коштами. Оновлення BNBChain Pasteur підігріло екосистемний настрій, тож вигоду отримали всі неосновні L2/VM-елементи.
Не кажу, що це обов’язково треба купувати — просто нагадаю: коли в таблиці зростання з’являється така структура, про яку майже ніхто не говорить, але вона тихенько підтягується, зазвичай це сигнал, на який у середині сезону клонів варто глянути ще раз 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance广场
Натисни на картку нижче, щоб швидко переглянути котирування 👇
1
139
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
97,172 переглядів
474 обговорюють
2
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
695 переглядів
22 обговорюють
3
#OpenAICutsFundraisingTargetBy$10B
246 переглядів
36 обговорюють
4
#ASICHasReceivedNoPredictionMarketApplications
6,003 переглядів
223 обговорюють
5
#RecallAnnouncesLiquidationPlansToBurn35.86%OfSupply
293 переглядів
11 обговорюють
6
#TetherReports$191.5BInQ3Reserves
124 переглядів
7 обговорюють
7
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
60,382 переглядів
1,156 обговорюють
8
#HKDollarStablecoinHKDAPToLaunchOnSolana
44,939 переглядів
763 обговорюють
9
#$1.5BInLeveragedCryptoBetsLiquidated
78,589 переглядів
288 обговорюють
10
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
6,443 переглядів
97 обговорюють