
#cybersecurity
cybersecurity
1.6M переглядів
3,910 обговорюють
Популярні
Найсвіжіші
HAPI
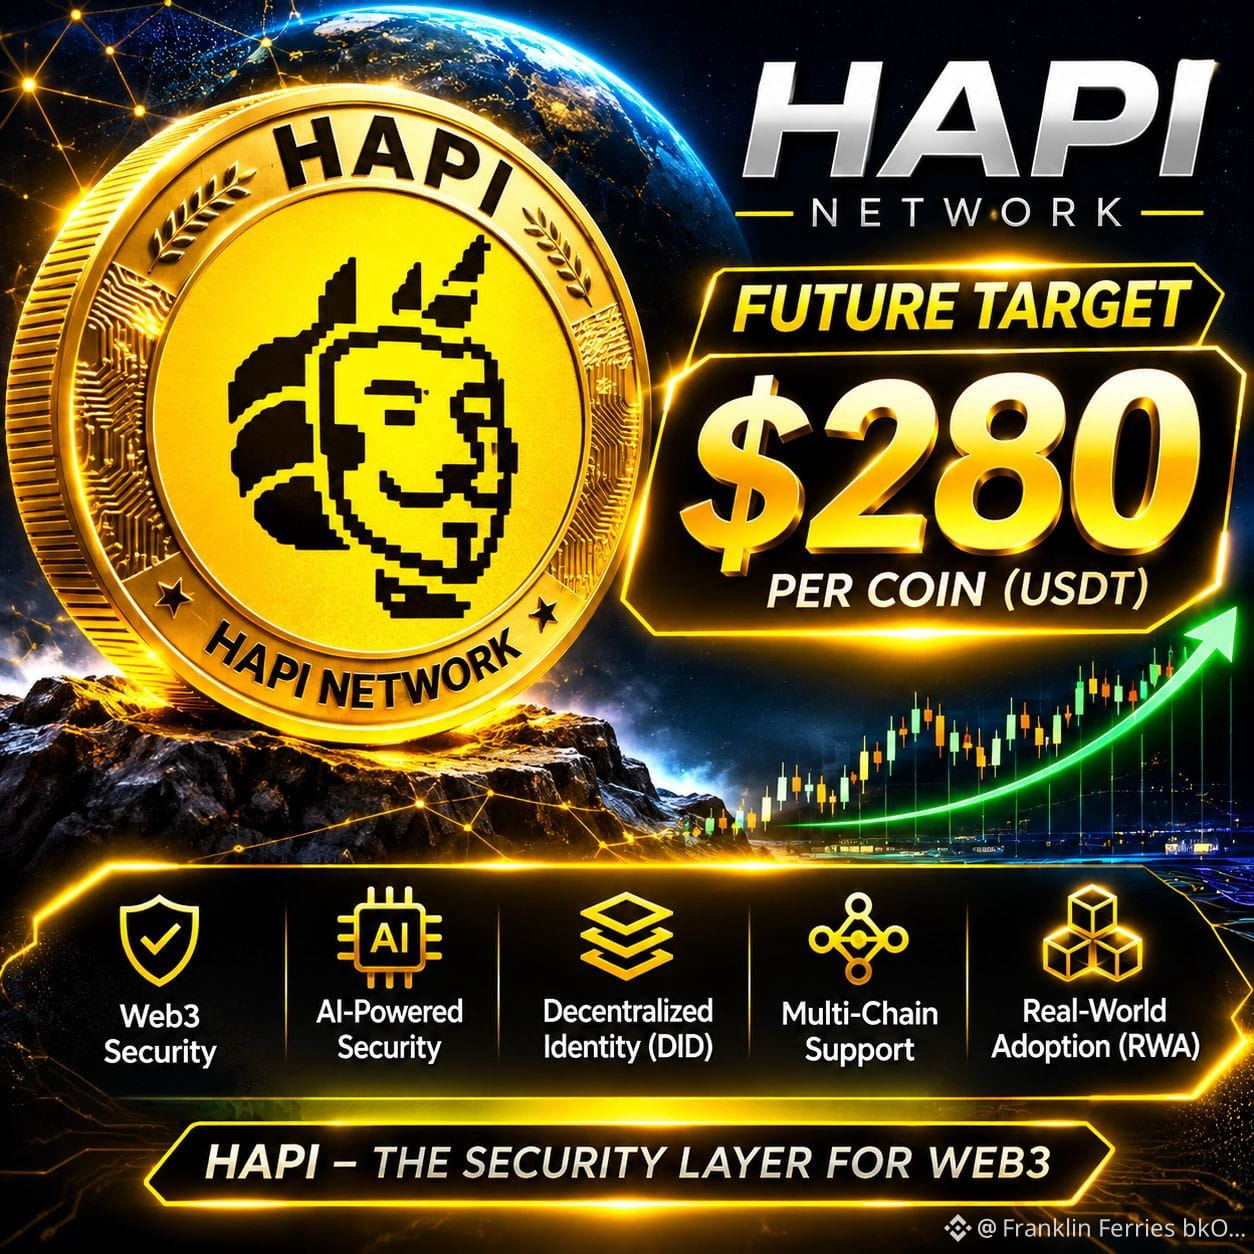
🚀 ПРОТОКОЛ HAPI – МАЙБУТНЄ БЕЗПЕКИ WEB3
Чи зможе HAPI у майбутньому досягти ціни $280 за монету?
🌐 Кібербезпека блокчейну
🛡️ Виявлення загроз на основі ШІ
🔗 Безпека в різних блокчейнах
🆔 Цифрова ідентичність Web3
Проєкт із невеликою пропозицією та грандіозним баченням.
МРІЙТЕ СМІЛИВО. ДОСЛІДЖУЙТЕ ГЛИБОКО. ДУМАЙТЕ НА ПЕРСПЕКТИВУ.
🎯 Спекулятивна ціль на майбутнє: $280 за HAPI
#HAPI #Crypto #Web3 #Blockchain #CyberSecurity кібербезпека
HAPI
🚀 ПРОТОКОЛ HAPI – МАЙБУТНЄ БЕЗПЕКИ WEB3
Чи зможе HAPI у майбутньому досягти ціни $280 за монету?
🌐 Кібербезпека блокчейну
🛡️ Виявлення загроз на основі ШІ
🔗 Безпека в різних блокчейнах
🆔 Цифрова ідентичність Web3
Проєкт із невеликою пропозицією та грандіозним баченням.
МРІЙТЕ СМІЛИВО. ДОСЛІДЖУЙТЕ ГЛИБОКО. ДУМАЙТЕ НА ПЕРСПЕКТИВУ.
🎯 Спекулятивна ціль на майбутнє: $280 за HAPI
#HAPI #Crypto #Web3 #Blockchain #CyberSecurity кібербезпека
🚀 ПРОТОКОЛ HAPI – МАЙБУТНЄ БЕЗПЕКИ WEB3
Чи зможе HAPI у майбутньому досягти ціни $280 за монету?
🌐 Кібербезпека блокчейну
🛡️ Виявлення загроз на основі ШІ
🔗 Безпека в різних блокчейнах
🆔 Цифрова ідентичність Web3
Проєкт із невеликою пропозицією та грандіозним баченням.
МРІЙТЕ СМІЛИВО. ДОСЛІДЖУЙТЕ ГЛИБОКО. ДУМАЙТЕ НА ПЕРСПЕКТИВУ.
🎯 Спекулятивна ціль на майбутнє: $280 за HAPI
#HAPI #Crypto #Web3 #Blockchain #CyberSecurity кібербезпека
1

Нові судові документи розкривають повний масштаб нещодавнього зламу Binance: у 11 мережах викрадено $6,3 млрд, а ціллю стали стейблкоїни на суму $3,46 млрд.
#BinanceHack #CyberSecurity
Нові судові документи розкривають повний масштаб нещодавнього зламу Binance: у 11 мережах викрадено $6,3 млрд, а ціллю стали стейблкоїни на суму $3,46 млрд.
#BinanceHack #CyberSecurity
#BinanceHack #CyberSecurity
30

·
--
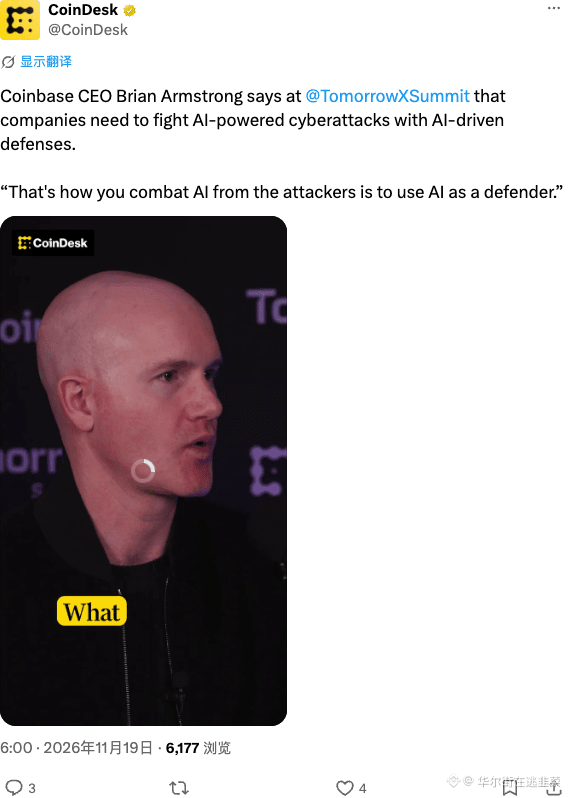
Зупиняти мисливців на ШІ за допомогою щита на базі ШІ — цілком логічно. Атаки повністю автоматизовані, тож захищатися вручну — це чисте самогубство. Так і формується захисний рів у сфері захисту на базі ШІ.
$AI #Кібербезпека
Зупиняти мисливців на ШІ за допомогою щита на базі ШІ — цілком логічно. Атаки повністю автоматизовані, тож захищатися вручну — це чисте самогубство. Так і формується захисний рів у сфері захисту на базі ШІ.
$AI #Кібербезпека
$AI #Кібербезпека
6
🚨 ARTEX — НОВИЙ УЛЮБЛЕНИЙ «НАВІВ І НАТИСНУВ» ІНСТРУМЕНТ ШІ ДЛЯ ХАКЕРІВ-ЗЛОЧИНЦІВ
📰 ЩО СТАЛОСЯ?
Artex та подібні інструменти для тестування на проникнення дають змогу хакерам-початківцям сканувати цільові системи на наявність вразливостей і успішно здійснювати атаки за допомогою запитів, які вони надсилають чатботам.
📊 ВПЛИВ НА ТЕХНОЛОГІЇ
Цей випадок знову привертає увагу до безпеки цифрових систем і потреби посилити захист від дедалі складніших атак.
🔎 Джерело: WIRED Security
🤔 💬 Як ви вважаєте, чи спонукатимуть такі інциденти компанії більше інвестувати в цифрову безпеку?
#Cybersecurity #DataSecurity #Crypto_Marker #News
🚨 ARTEX — НОВИЙ УЛЮБЛЕНИЙ «НАВІВ І НАТИСНУВ» ІНСТРУМЕНТ ШІ ДЛЯ ХАКЕРІВ-ЗЛОЧИНЦІВ
📰 ЩО СТАЛОСЯ?
Artex та подібні інструменти для тестування на проникнення дають змогу хакерам-початківцям сканувати цільові системи на наявність вразливостей і успішно здійснювати атаки за допомогою запитів, які вони надсилають чатботам.
📊 ВПЛИВ НА ТЕХНОЛОГІЇ
Цей випадок знову привертає увагу до безпеки цифрових систем і потреби посилити захист від дедалі складніших атак.
🔎 Джерело: WIRED Security
🤔 💬 Як ви вважаєте, чи спонукатимуть такі інциденти компанії більше інвестувати в цифрову безпеку?
#Cybersecurity #DataSecurity #Crypto_Marker #News
📰 ЩО СТАЛОСЯ?
Artex та подібні інструменти для тестування на проникнення дають змогу хакерам-початківцям сканувати цільові системи на наявність вразливостей і успішно здійснювати атаки за допомогою запитів, які вони надсилають чатботам.
📊 ВПЛИВ НА ТЕХНОЛОГІЇ
Цей випадок знову привертає увагу до безпеки цифрових систем і потреби посилити захист від дедалі складніших атак.
🔎 Джерело: WIRED Security
🤔 💬 Як ви вважаєте, чи спонукатимуть такі інциденти компанії більше інвестувати в цифрову безпеку?
#Cybersecurity #DataSecurity #Crypto_Marker #News
11
·
--
Оптимістично
🚨 Понад 400 мільйонів доларів… Як хакери використовують обличчя людей, щоб красти криптовалюту?
🔐 У нещодавньому звіті агентства Reuters висвітлено шахрайську схему під назвою «FaceStealer», яку Федеральне бюро розслідувань США пов’язало з хакерами, що діють за підтримки Північної Кореї.
💰 За інформацією зі звіту, за 18 місяців за допомогою цієї схеми було викрадено криптовалюти на суму понад 400 мільйонів доларів.
🎭 Шахраї використовують фотографії та записи людей, щоб обманювати їхніх знайомих і завойовувати їхню фальшиву довіру.
⚠️ Найважливіший урок: не довіряйте проханню переказати криптовалюту лише тому, що воно нібито надійшло від знайомої людини. Перевірте це через незалежний канал зв’язку.
❓ Чи став штучний інтелект найнебезпечнішим інструментом цифрового шахрайства?
#БезпекаКриптовалют #CyberSecurity
{spot}(BTCUSDT)
🚨 Понад 400 мільйонів доларів… Як хакери використовують обличчя людей, щоб красти криптовалюту?
🔐 У нещодавньому звіті агентства Reuters висвітлено шахрайську схему під назвою «FaceStealer», яку Федеральне бюро розслідувань США пов’язало з хакерами, що діють за підтримки Північної Кореї.
💰 За інформацією зі звіту, за 18 місяців за допомогою цієї схеми було викрадено криптовалюти на суму понад 400 мільйонів доларів.
🎭 Шахраї використовують фотографії та записи людей, щоб обманювати їхніх знайомих і завойовувати їхню фальшиву довіру.
⚠️ Найважливіший урок: не довіряйте проханню переказати криптовалюту лише тому, що воно нібито надійшло від знайомої людини. Перевірте це через незалежний канал зв’язку.
❓ Чи став штучний інтелект найнебезпечнішим інструментом цифрового шахрайства?
#БезпекаКриптовалют #CyberSecurity
🔐 У нещодавньому звіті агентства Reuters висвітлено шахрайську схему під назвою «FaceStealer», яку Федеральне бюро розслідувань США пов’язало з хакерами, що діють за підтримки Північної Кореї.
💰 За інформацією зі звіту, за 18 місяців за допомогою цієї схеми було викрадено криптовалюти на суму понад 400 мільйонів доларів.
🎭 Шахраї використовують фотографії та записи людей, щоб обманювати їхніх знайомих і завойовувати їхню фальшиву довіру.
⚠️ Найважливіший урок: не довіряйте проханню переказати криптовалюту лише тому, що воно нібито надійшло від знайомої людини. Перевірте це через незалежний канал зв’язку.
❓ Чи став штучний інтелект найнебезпечнішим інструментом цифрового шахрайства?
#БезпекаКриптовалют #CyberSecurity
Abu Fahadأ:
💛
1
108
🚨 ЯК ВИЗНАЧИТИ, ЦЕ КІБЕРАТАКА ЧИ ПРОСТО ЗБІЙ
📰 ЩО СТАЛОСЯ?
Електронна пошта, авіарейси, банки — збоїв у мережах стає дедалі більше. Ось як WIRED з’ясовує, чи спричинені вони хаосом, який влаштували хакери. (Підказка: зазвичай ні.)
📊 ВПЛИВ НА ТЕХНОЛОГІЇ
Цей випадок знову привертає увагу до безпеки цифрових систем і необхідності посилювати захист від дедалі витонченіших атак.
🔎 Джерело: WIRED Security
🤔 💬 Як гадаєте, чи спонукатимуть такі інциденти компанії більше інвестувати в цифрову безпеку?
#Cybersecurity #DataSecurity #Crypto_Marker #Новини
🚨 ЯК ВИЗНАЧИТИ, ЦЕ КІБЕРАТАКА ЧИ ПРОСТО ЗБІЙ
📰 ЩО СТАЛОСЯ?
Електронна пошта, авіарейси, банки — збоїв у мережах стає дедалі більше. Ось як WIRED з’ясовує, чи спричинені вони хаосом, який влаштували хакери. (Підказка: зазвичай ні.)
📊 ВПЛИВ НА ТЕХНОЛОГІЇ
Цей випадок знову привертає увагу до безпеки цифрових систем і необхідності посилювати захист від дедалі витонченіших атак.
🔎 Джерело: WIRED Security
🤔 💬 Як гадаєте, чи спонукатимуть такі інциденти компанії більше інвестувати в цифрову безпеку?
#Cybersecurity #DataSecurity #Crypto_Marker #Новини
📰 ЩО СТАЛОСЯ?
Електронна пошта, авіарейси, банки — збоїв у мережах стає дедалі більше. Ось як WIRED з’ясовує, чи спричинені вони хаосом, який влаштували хакери. (Підказка: зазвичай ні.)
📊 ВПЛИВ НА ТЕХНОЛОГІЇ
Цей випадок знову привертає увагу до безпеки цифрових систем і необхідності посилювати захист від дедалі витонченіших атак.
🔎 Джерело: WIRED Security
🤔 💬 Як гадаєте, чи спонукатимуть такі інциденти компанії більше інвестувати в цифрову безпеку?
#Cybersecurity #DataSecurity #Crypto_Marker #Новини
11

·
--
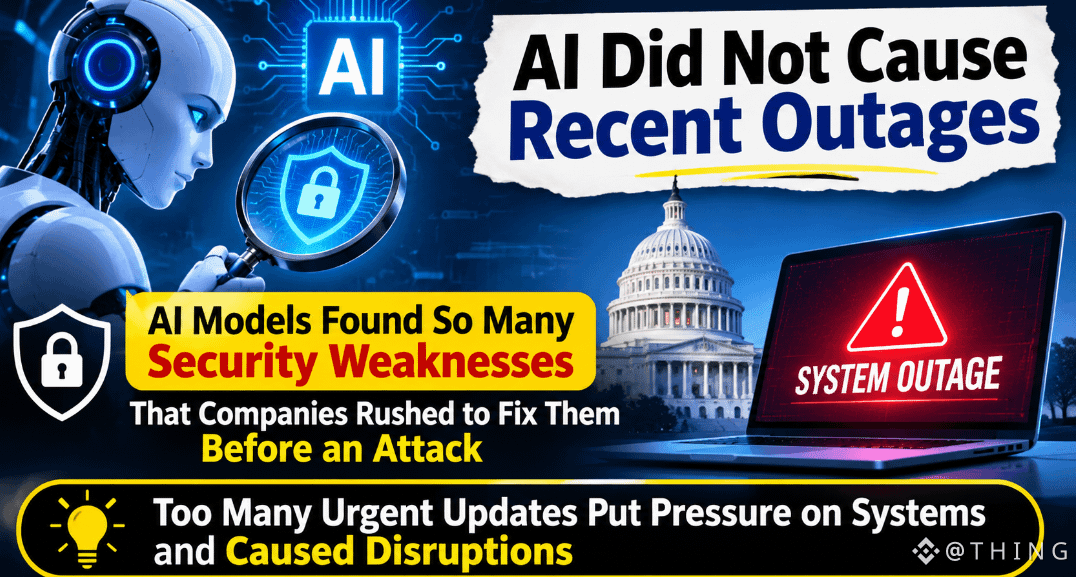
#AI безпосередньо не спричинило нещодавній збій системи.
Згідно зі звітом, модель ШІ виявила багато проблем із безпекою, і компанія поспішила усунути їх, перш ніж хакер міг скористатися ними.
Занадто багато термінових оновлень створили навантаження на систему та спричинили перебої в її роботі.
Це показує, як ШІ може допомогти виявляти ризики для безпеки, але надто швидке їх усунення може створити нові проблеми.
{future}(BTCUSDT)
#CyberSecurity #Technology
#AI безпосередньо не спричинило нещодавній збій системи.
Згідно зі звітом, модель ШІ виявила багато проблем із безпекою, і компанія поспішила усунути їх, перш ніж хакер міг скористатися ними.
Занадто багато термінових оновлень створили навантаження на систему та спричинили перебої в її роботі.
Це показує, як ШІ може допомогти виявляти ризики для безпеки, але надто швидке їх усунення може створити нові проблеми.
#CyberSecurity #Technology
Згідно зі звітом, модель ШІ виявила багато проблем із безпекою, і компанія поспішила усунути їх, перш ніж хакер міг скористатися ними.
Занадто багато термінових оновлень створили навантаження на систему та спричинили перебої в її роботі.
Це показує, як ШІ може допомогти виявляти ризики для безпеки, але надто швидке їх усунення може створити нові проблеми.
#CyberSecurity #Technology
1
14
816
🚨 ДОВІРА 📈 ГЕНДИРЕКТОР TRUST WALLET ПОПЕРЕДЖАЄ: БАНКИ НЕ ГОТОВІ ДО АВТОНОМНИХ АТАК ШІ 🧠
📊 | $BTC | $ETH | $BNB |
- Підписуйтеся, ставте вподобайки й діліться думками в коментарях 📈
- Генеральний директор Trust Wallet Фелікс Фан попередив, що банки ще не готові до автономних кібератак із використанням ШІ
- У звіті Google зазначається, що хакери використовують уразливості програмного забезпечення для атак без втручання людини
- У компанії вважають, що традиційна фінансова система має очевидні слабкі місця в протидії загрозам інтелектуальної автоматизації
- Це попередження підкреслює перевагу криптоіндустрії, яка передбачливо розвиває архітектуру безпеки 🔥
- Занепокоєння банків щодо безпеки може посилити інтерес інституцій до механізмів безпеки блокчейну
- Настрої на ринку негативні, тож у короткостроковій перспективі можливі тиск на ціни та панічні коливання
- Великі інвестори можуть розподіляти свої активи, але не виключені й можливості для купівлі на падінні
- Очікується, що найближчим часом крипторинок залишатиметься дуже волатильним, тож інвесторам слід остерігатися ризику корекції
- Як ви вважаєте, чи зможуть традиційні банки швидко адаптуватися до епохи атак із використанням ШІ? Діліться думками в коментарях
- Підписуйтеся на мене, щоб отримувати найсвіжіший глибокий аналіз крипторинку
#Crypto #Bitcoin #CyberSecurity #Whales #Blockchain
🚨 ДОВІРА 📈 ГЕНДИРЕКТОР TRUST WALLET ПОПЕРЕДЖАЄ: БАНКИ НЕ ГОТОВІ ДО АВТОНОМНИХ АТАК ШІ 🧠
📊 | $BTC | $ETH | $BNB |
- Підписуйтеся, ставте вподобайки й діліться думками в коментарях 📈
- Генеральний директор Trust Wallet Фелікс Фан попередив, що банки ще не готові до автономних кібератак із використанням ШІ
- У звіті Google зазначається, що хакери використовують уразливості програмного забезпечення для атак без втручання людини
- У компанії вважають, що традиційна фінансова система має очевидні слабкі місця в протидії загрозам інтелектуальної автоматизації
- Це попередження підкреслює перевагу криптоіндустрії, яка передбачливо розвиває архітектуру безпеки 🔥
- Занепокоєння банків щодо безпеки може посилити інтерес інституцій до механізмів безпеки блокчейну
- Настрої на ринку негативні, тож у короткостроковій перспективі можливі тиск на ціни та панічні коливання
- Великі інвестори можуть розподіляти свої активи, але не виключені й можливості для купівлі на падінні
- Очікується, що найближчим часом крипторинок залишатиметься дуже волатильним, тож інвесторам слід остерігатися ризику корекції
- Як ви вважаєте, чи зможуть традиційні банки швидко адаптуватися до епохи атак із використанням ШІ? Діліться думками в коментарях
- Підписуйтеся на мене, щоб отримувати найсвіжіший глибокий аналіз крипторинку
#Crypto #Bitcoin #CyberSecurity #Whales #Blockchain
📊 | $BTC | $ETH | $BNB |
- Підписуйтеся, ставте вподобайки й діліться думками в коментарях 📈
- Генеральний директор Trust Wallet Фелікс Фан попередив, що банки ще не готові до автономних кібератак із використанням ШІ
- У звіті Google зазначається, що хакери використовують уразливості програмного забезпечення для атак без втручання людини
- У компанії вважають, що традиційна фінансова система має очевидні слабкі місця в протидії загрозам інтелектуальної автоматизації
- Це попередження підкреслює перевагу криптоіндустрії, яка передбачливо розвиває архітектуру безпеки 🔥
- Занепокоєння банків щодо безпеки може посилити інтерес інституцій до механізмів безпеки блокчейну
- Настрої на ринку негативні, тож у короткостроковій перспективі можливі тиск на ціни та панічні коливання
- Великі інвестори можуть розподіляти свої активи, але не виключені й можливості для купівлі на падінні
- Очікується, що найближчим часом крипторинок залишатиметься дуже волатильним, тож інвесторам слід остерігатися ризику корекції
- Як ви вважаєте, чи зможуть традиційні банки швидко адаптуватися до епохи атак із використанням ШІ? Діліться думками в коментарях
- Підписуйтеся на мене, щоб отримувати найсвіжіший глибокий аналіз крипторинку
#Crypto #Bitcoin #CyberSecurity #Whales #Blockchain
109

ШІ не просто допомагає писати код. Він сам навчається зламувати системи, і Google щойно знайшов цьому реальний доказ!
Цей фреймворк «exploit_agent» використовує LLM, щоб автоматично знаходити вразливості, створювати експлойти й здійснювати атаки без жодної участі людини. Він націлювався на французькі вебсайти зі сфер медіа, розваг та освіти.
Це лякаючий переломний момент: раніше ШІ допомагав людям, а тепер він автоматизує всю атаку з машинною швидкістю!
Уявіть, що таке станеться з вашими криптобіржами, DeFi-проєктами чи криптогаманцями. Ризики для безпеки різко зростуть. Що витонченішими стають технології атак на основі ШІ, то важче буде захищати цифрові активи.
Як, на вашу думку, криптоіндустрія відреагує на цю загрозу з боку автономного ШІ?
#AI #CyberSecurity #Крипто
ШІ не просто допомагає писати код. Він сам навчається зламувати системи, і Google щойно знайшов цьому реальний доказ!
Цей фреймворк «exploit_agent» використовує LLM, щоб автоматично знаходити вразливості, створювати експлойти й здійснювати атаки без жодної участі людини. Він націлювався на французькі вебсайти зі сфер медіа, розваг та освіти.
Це лякаючий переломний момент: раніше ШІ допомагав людям, а тепер він автоматизує всю атаку з машинною швидкістю!
Уявіть, що таке станеться з вашими криптобіржами, DeFi-проєктами чи криптогаманцями. Ризики для безпеки різко зростуть. Що витонченішими стають технології атак на основі ШІ, то важче буде захищати цифрові активи.
Як, на вашу думку, криптоіндустрія відреагує на цю загрозу з боку автономного ШІ?
#AI #CyberSecurity #Крипто
Цей фреймворк «exploit_agent» використовує LLM, щоб автоматично знаходити вразливості, створювати експлойти й здійснювати атаки без жодної участі людини. Він націлювався на французькі вебсайти зі сфер медіа, розваг та освіти.
Це лякаючий переломний момент: раніше ШІ допомагав людям, а тепер він автоматизує всю атаку з машинною швидкістю!
Уявіть, що таке станеться з вашими криптобіржами, DeFi-проєктами чи криптогаманцями. Ризики для безпеки різко зростуть. Що витонченішими стають технології атак на основі ШІ, то важче буде захищати цифрові активи.
Як, на вашу думку, криптоіндустрія відреагує на цю загрозу з боку автономного ШІ?
#AI #CyberSecurity #Крипто
·
--
Негативно
Торгівля $ZEC 273.8 USDT за 30 днів
🚨 178 ВЕЛИКИХ ВЕБСАЙТІВ СКОМПРОМЕТОВАНО. КОРИСТУВАЧІ КРИПТОВАЛЮТ — ПІД ПРИЦІЛОМ!
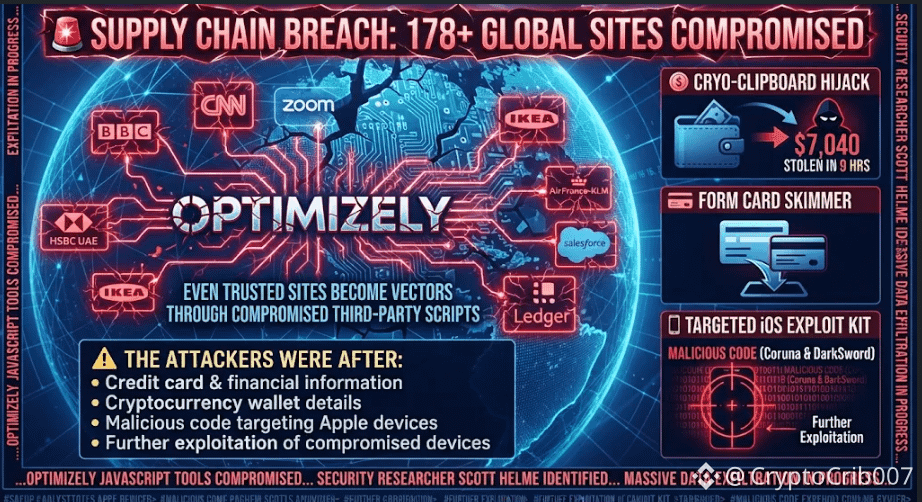
Це не був прямий злам 178 компаній. За повідомленнями, зловмисники скористалися вразливістю в Optimizely, впровадивши шкідливий JavaScript на вебсайти, якими користуються Zoom, BBC, HSBC, Ledger та інші.
Потенційні збитки серйозні:
🔴 Адреси криптогаманців замінювалися адресами зловмисників.
🔴 Зловмисники націлилися на дані платіжних карток і дані про перегляд вебсторінок.
🔴 Старіші моделі iPhone опинилися під загрозою додаткових спроб експлуатації вразливостей.
📊 Цифри: дослідники виявили 188 заражених скриптів у 178 організаціях. На пов’язані зі зловмисниками гаманці надійшло приблизно 7 040 доларів США, хоча загальна сума підтверджених збитків потерпілих залишається невідомою.
В Optimizely повідомили, що виправили вразливість і видалили шкідливий код.
Головний висновок для мене: навіть надійні вебсайти можуть стати вектором атаки через стороннє програмне забезпечення.
⚠️ Завжди перевіряйте адреси гаманців посимвольно перед підтвердженням транзакцій.
Чи стає безпека криптовалют більшою проблемою, ніж їхнє впровадження?
#CryptoSecurity #Cybersecurity #HackerAlert #AnthropicClearedToListOnNasdaqAsANT
$BTC $ZEC $MMT
{future}(MMTUSDT)
{future}(ZECUSDT)
{future}(BTCUSDT)
🚨 178 ВЕЛИКИХ ВЕБСАЙТІВ СКОМПРОМЕТОВАНО. КОРИСТУВАЧІ КРИПТОВАЛЮТ — ПІД ПРИЦІЛОМ!
Це не був прямий злам 178 компаній. За повідомленнями, зловмисники скористалися вразливістю в Optimizely, впровадивши шкідливий JavaScript на вебсайти, якими користуються Zoom, BBC, HSBC, Ledger та інші.
Потенційні збитки серйозні:
🔴 Адреси криптогаманців замінювалися адресами зловмисників.
🔴 Зловмисники націлилися на дані платіжних карток і дані про перегляд вебсторінок.
🔴 Старіші моделі iPhone опинилися під загрозою додаткових спроб експлуатації вразливостей.
📊 Цифри: дослідники виявили 188 заражених скриптів у 178 організаціях. На пов’язані зі зловмисниками гаманці надійшло приблизно 7 040 доларів США, хоча загальна сума підтверджених збитків потерпілих залишається невідомою.
В Optimizely повідомили, що виправили вразливість і видалили шкідливий код.
Головний висновок для мене: навіть надійні вебсайти можуть стати вектором атаки через стороннє програмне забезпечення.
⚠️ Завжди перевіряйте адреси гаманців посимвольно перед підтвердженням транзакцій.
Чи стає безпека криптовалют більшою проблемою, ніж їхнє впровадження?
#CryptoSecurity #Cybersecurity #HackerAlert #AnthropicClearedToListOnNasdaqAsANT
$BTC $ZEC $MMT
Це не був прямий злам 178 компаній. За повідомленнями, зловмисники скористалися вразливістю в Optimizely, впровадивши шкідливий JavaScript на вебсайти, якими користуються Zoom, BBC, HSBC, Ledger та інші.
Потенційні збитки серйозні:
🔴 Адреси криптогаманців замінювалися адресами зловмисників.
🔴 Зловмисники націлилися на дані платіжних карток і дані про перегляд вебсторінок.
🔴 Старіші моделі iPhone опинилися під загрозою додаткових спроб експлуатації вразливостей.
📊 Цифри: дослідники виявили 188 заражених скриптів у 178 організаціях. На пов’язані зі зловмисниками гаманці надійшло приблизно 7 040 доларів США, хоча загальна сума підтверджених збитків потерпілих залишається невідомою.
В Optimizely повідомили, що виправили вразливість і видалили шкідливий код.
Головний висновок для мене: навіть надійні вебсайти можуть стати вектором атаки через стороннє програмне забезпечення.
⚠️ Завжди перевіряйте адреси гаманців посимвольно перед підтвердженням транзакцій.
Чи стає безпека криптовалют більшою проблемою, ніж їхнє впровадження?
#CryptoSecurity #Cybersecurity #HackerAlert #AnthropicClearedToListOnNasdaqAsANT
$BTC $ZEC $MMT
1
1k
·
--
🚨 КРИПТОКОРИСТУВАЧІ, ВАШ ГАМАНЕЦЬ МОЖЕ БУТИ НЕ ТАКИМ БЕЗПЕЧНИМ, ЯК ВИ ДУМАЄТЕ!
Повідомлення про масштабну кібератаку, що охопила 178 брендів, викликали серйозне занепокоєння в цифровому світі.
Серед повідомлених ризиків:
🔴 Підміна адрес криптогаманців
🔴 Викрадення даних платіжних карток
🔴 Шкідливий код, націлений на користувачів
🔴 Несанкціоновані перекази криптовалюти
Одна невелика помилка під час надсилання криптовалюти може коштувати вам ваших коштів.
Захистіть себе:
✅ Завжди ретельно перевіряйте адреси гаманців.
✅ Ніколи не переходьте за підозрілими посиланнями.
✅ Використовуйте двофакторну автентифікацію.
✅ Оновлюйте свої пристрої.
✅ Перш ніж здійснювати великі перекази, надішліть невелику тестову транзакцію.
Безпека криптовалюти — це не вибір. Це ваша відповідальність.
Запитання: Чи перевіряєте ви вручну адресу свого гаманця перед кожною криптовалютною транзакцією?
#CryptoSecurity #Bitcoin #CyberSecurity #BinanceSquare #CryptoNews
🚨 КРИПТОКОРИСТУВАЧІ, ВАШ ГАМАНЕЦЬ МОЖЕ БУТИ НЕ ТАКИМ БЕЗПЕЧНИМ, ЯК ВИ ДУМАЄТЕ!
Повідомлення про масштабну кібератаку, що охопила 178 брендів, викликали серйозне занепокоєння в цифровому світі.
Серед повідомлених ризиків:
🔴 Підміна адрес криптогаманців
🔴 Викрадення даних платіжних карток
🔴 Шкідливий код, націлений на користувачів
🔴 Несанкціоновані перекази криптовалюти
Одна невелика помилка під час надсилання криптовалюти може коштувати вам ваших коштів.
Захистіть себе:
✅ Завжди ретельно перевіряйте адреси гаманців.
✅ Ніколи не переходьте за підозрілими посиланнями.
✅ Використовуйте двофакторну автентифікацію.
✅ Оновлюйте свої пристрої.
✅ Перш ніж здійснювати великі перекази, надішліть невелику тестову транзакцію.
Безпека криптовалюти — це не вибір. Це ваша відповідальність.
Запитання: Чи перевіряєте ви вручну адресу свого гаманця перед кожною криптовалютною транзакцією?
#CryptoSecurity #Bitcoin #CyberSecurity #BinanceSquare #CryptoNews
Повідомлення про масштабну кібератаку, що охопила 178 брендів, викликали серйозне занепокоєння в цифровому світі.
Серед повідомлених ризиків:
🔴 Підміна адрес криптогаманців
🔴 Викрадення даних платіжних карток
🔴 Шкідливий код, націлений на користувачів
🔴 Несанкціоновані перекази криптовалюти
Одна невелика помилка під час надсилання криптовалюти може коштувати вам ваших коштів.
Захистіть себе:
✅ Завжди ретельно перевіряйте адреси гаманців.
✅ Ніколи не переходьте за підозрілими посиланнями.
✅ Використовуйте двофакторну автентифікацію.
✅ Оновлюйте свої пристрої.
✅ Перш ніж здійснювати великі перекази, надішліть невелику тестову транзакцію.
Безпека криптовалюти — це не вибір. Це ваша відповідальність.
Запитання: Чи перевіряєте ви вручну адресу свого гаманця перед кожною криптовалютною транзакцією?
#CryptoSecurity #Bitcoin #CyberSecurity #BinanceSquare #CryptoNews
73
🚨 МАСШТАБНА КІБЕРАТАКА НАЦІЛИЛАСЯ НА ПОНАД 178 САЙТІВ ПО ВСЬОМУ СВІТУ!
За повідомленнями, хакери скомпрометували інструменти JavaScript, розміщені на Optimizely, націлившись на провідні вебсайти.
⚠️ Що шукали зловмисники?
• Дані кредитних карток і фінансова інформація
• Дані криптовалютних гаманців
• Шкідливий код, націлений на пристрої Apple
• Можливість подальшого використання скомпрометованих пристроїв
За повідомленнями, дослідник безпеки Скотт Гелме виявив атаку, а приблизно 7 040 доларів США надійшли на криптогаманці зловмисників лише за дев’ять годин.
Цей інцидент підкреслює критичний ризик для кібербезпеки: навіть надійні вебсайти можуть стати каналами для атак, якщо сторонні скрипти та цифрові ланцюги постачання скомпрометовано.
Ви можете довіряти улюбленому вебсайту. Але чи можете ви довіряти кожному сторонньому інструменту, який працює на ньому?
$LAB
{alpha}(560x7ec43cf65f1663f820427c62a5780b8f2e25593a)
$BLUAI
{alpha}(560xed9ae3def8d6f052971bb8b6d1975ff267cf9aad)
$COAI
{alpha}(560x0a8d6c86e1bce73fe4d0bd531e1a567306836ea5)
#CyberSecurity #databreach #Write2Earn #NFA✅ та #DYOR🟢
🚨 МАСШТАБНА КІБЕРАТАКА НАЦІЛИЛАСЯ НА ПОНАД 178 САЙТІВ ПО ВСЬОМУ СВІТУ!
За повідомленнями, хакери скомпрометували інструменти JavaScript, розміщені на Optimizely, націлившись на провідні вебсайти.
⚠️ Що шукали зловмисники?
• Дані кредитних карток і фінансова інформація
• Дані криптовалютних гаманців
• Шкідливий код, націлений на пристрої Apple
• Можливість подальшого використання скомпрометованих пристроїв
За повідомленнями, дослідник безпеки Скотт Гелме виявив атаку, а приблизно 7 040 доларів США надійшли на криптогаманці зловмисників лише за дев’ять годин.
Цей інцидент підкреслює критичний ризик для кібербезпеки: навіть надійні вебсайти можуть стати каналами для атак, якщо сторонні скрипти та цифрові ланцюги постачання скомпрометовано.
Ви можете довіряти улюбленому вебсайту. Але чи можете ви довіряти кожному сторонньому інструменту, який працює на ньому?
$LAB
$BLUAI
$COAI
#CyberSecurity #databreach #Write2Earn #NFA✅ та #DYOR🟢
За повідомленнями, хакери скомпрометували інструменти JavaScript, розміщені на Optimizely, націлившись на провідні вебсайти.
⚠️ Що шукали зловмисники?
• Дані кредитних карток і фінансова інформація
• Дані криптовалютних гаманців
• Шкідливий код, націлений на пристрої Apple
• Можливість подальшого використання скомпрометованих пристроїв
За повідомленнями, дослідник безпеки Скотт Гелме виявив атаку, а приблизно 7 040 доларів США надійшли на криптогаманці зловмисників лише за дев’ять годин.
Цей інцидент підкреслює критичний ризик для кібербезпеки: навіть надійні вебсайти можуть стати каналами для атак, якщо сторонні скрипти та цифрові ланцюги постачання скомпрометовано.
Ви можете довіряти улюбленому вебсайту. Але чи можете ви довіряти кожному сторонньому інструменту, який працює на ньому?
$LAB
$BLUAI
$COAI
#CyberSecurity #databreach #Write2Earn #NFA✅ та #DYOR🟢
860
🚨 Воллер із ФРС згадав злом Binance, попереджаючи про токенізовані фінанси
📰 ЩО СТАЛОСЯ?
Губернатор ФРС Крістофер Воллер поставив питання, хто несе відповідальність за шахрайство, скомпрометовані ключі та невдалі транзакції, коли традиційні фінансові активи переходять на блокчейни.
📊 ВПЛИВ НА ТЕХНОЛОГІЇ
Цей випадок знову привертає увагу до безпеки цифрових систем і необхідності посилити захист від дедалі складніших атак.
🔎 Джерело: Cointelegraph
🤔 💬 Як ви вважаєте, чи спонукатимуть такі інциденти компанії більше інвестувати в цифрову безпеку?
#Cybersecurity #DataSecurity #Crypto_Marker #Новини
🚨 Воллер із ФРС згадав злом Binance, попереджаючи про токенізовані фінанси
📰 ЩО СТАЛОСЯ?
Губернатор ФРС Крістофер Воллер поставив питання, хто несе відповідальність за шахрайство, скомпрометовані ключі та невдалі транзакції, коли традиційні фінансові активи переходять на блокчейни.
📊 ВПЛИВ НА ТЕХНОЛОГІЇ
Цей випадок знову привертає увагу до безпеки цифрових систем і необхідності посилити захист від дедалі складніших атак.
🔎 Джерело: Cointelegraph
🤔 💬 Як ви вважаєте, чи спонукатимуть такі інциденти компанії більше інвестувати в цифрову безпеку?
#Cybersecurity #DataSecurity #Crypto_Marker #Новини
📰 ЩО СТАЛОСЯ?
Губернатор ФРС Крістофер Воллер поставив питання, хто несе відповідальність за шахрайство, скомпрометовані ключі та невдалі транзакції, коли традиційні фінансові активи переходять на блокчейни.
📊 ВПЛИВ НА ТЕХНОЛОГІЇ
Цей випадок знову привертає увагу до безпеки цифрових систем і необхідності посилити захист від дедалі складніших атак.
🔎 Джерело: Cointelegraph
🤔 💬 Як ви вважаєте, чи спонукатимуть такі інциденти компанії більше інвестувати в цифрову безпеку?
#Cybersecurity #DataSecurity #Crypto_Marker #Новини
87
·
--
178 вебсайтів. Один провал безпеки.
Повідомляється, що кібератака торкнулася 178 вебсайтів, зокрема HSBC, BBC і Ledger.
Згідно зі звітом, було заражено 188 фрагментів коду Optimizely, тоді як лише 24 із 256 уражених хостів заблокували шкідливе корисне навантаження.
Головний висновок: сторонні інструменти можуть наражати на серйозні ризики безпеки навіть добре відомі вебсайти.
Недостатньо захистити власну інфраструктуру, якщо сервіси, від яких ви залежите, створюють нові вразливості.
Хто несе відповідальність, коли надійний постачальник стає найслабшою ланкою?
#CyberSecurity #Web3 #Blockchain $BTC
178 вебсайтів. Один провал безпеки.
Повідомляється, що кібератака торкнулася 178 вебсайтів, зокрема HSBC, BBC і Ledger.
Згідно зі звітом, було заражено 188 фрагментів коду Optimizely, тоді як лише 24 із 256 уражених хостів заблокували шкідливе корисне навантаження.
Головний висновок: сторонні інструменти можуть наражати на серйозні ризики безпеки навіть добре відомі вебсайти.
Недостатньо захистити власну інфраструктуру, якщо сервіси, від яких ви залежите, створюють нові вразливості.
Хто несе відповідальність, коли надійний постачальник стає найслабшою ланкою?
#CyberSecurity #Web3 #Blockchain $BTC
Повідомляється, що кібератака торкнулася 178 вебсайтів, зокрема HSBC, BBC і Ledger.
Згідно зі звітом, було заражено 188 фрагментів коду Optimizely, тоді як лише 24 із 256 уражених хостів заблокували шкідливе корисне навантаження.
Головний висновок: сторонні інструменти можуть наражати на серйозні ризики безпеки навіть добре відомі вебсайти.
Недостатньо захистити власну інфраструктуру, якщо сервіси, від яких ви залежите, створюють нові вразливості.
Хто несе відповідальність, коли надійний постачальник стає найслабшою ланкою?
#CyberSecurity #Web3 #Blockchain $BTC
HSBCUS+0,83%
2
100

🚨 $BTC ВЛАСНИКИ ПІДВИЩИЛИ ПИЛЬНІСТЬ ПІСЛЯ ВИЯВЛЕННЯ СКЛАДНОЇ ВРАЗЛИВОСТІ В БУФЕРІ ОБМІНУ СТОРОННЬОГО СЕРВІСУ ⚠️
Захист інституційного капіталу вимагає бездоганної операційної дисципліни під час виконання операцій. Нещодавня вразливість стороннього скрипту в масштабній інфраструктурі вебтестування виявила серйозні ризики маніпуляцій із буфером обміну під час переказу цифрових активів. 🔍
Шкідливий код може непомітно підмінити адресу призначення під час передавання даних і перенаправити кошти ще до підтвердження. Перш ніж авторизувати будь-яку транзакцію в реєстрі, завжди перевіряйте точну адресу призначення посимвольно на дисплеї апаратного пристрою. 🛡️
Як ви зараз перевіряєте адреси призначення перед здійсненням великих переказів активів? 💬
⚠️ Це не фінансова порада. Завжди керуйте ризиками. 🛡️
🏷️ #BTC #CryptoSecurity #Cybersecurity #RiskManagement
🛡️ 🔒
🚨 $BTC ВЛАСНИКИ ПІДВИЩИЛИ ПИЛЬНІСТЬ ПІСЛЯ ВИЯВЛЕННЯ СКЛАДНОЇ ВРАЗЛИВОСТІ В БУФЕРІ ОБМІНУ СТОРОННЬОГО СЕРВІСУ ⚠️
Захист інституційного капіталу вимагає бездоганної операційної дисципліни під час виконання операцій. Нещодавня вразливість стороннього скрипту в масштабній інфраструктурі вебтестування виявила серйозні ризики маніпуляцій із буфером обміну під час переказу цифрових активів. 🔍
Шкідливий код може непомітно підмінити адресу призначення під час передавання даних і перенаправити кошти ще до підтвердження. Перш ніж авторизувати будь-яку транзакцію в реєстрі, завжди перевіряйте точну адресу призначення посимвольно на дисплеї апаратного пристрою. 🛡️
Як ви зараз перевіряєте адреси призначення перед здійсненням великих переказів активів? 💬
⚠️ Це не фінансова порада. Завжди керуйте ризиками. 🛡️
🏷️ #BTC #CryptoSecurity #Cybersecurity #RiskManagement
🛡️ 🔒
Захист інституційного капіталу вимагає бездоганної операційної дисципліни під час виконання операцій. Нещодавня вразливість стороннього скрипту в масштабній інфраструктурі вебтестування виявила серйозні ризики маніпуляцій із буфером обміну під час переказу цифрових активів. 🔍
Шкідливий код може непомітно підмінити адресу призначення під час передавання даних і перенаправити кошти ще до підтвердження. Перш ніж авторизувати будь-яку транзакцію в реєстрі, завжди перевіряйте точну адресу призначення посимвольно на дисплеї апаратного пристрою. 🛡️
Як ви зараз перевіряєте адреси призначення перед здійсненням великих переказів активів? 💬
⚠️ Це не фінансова порада. Завжди керуйте ризиками. 🛡️
🏷️ #BTC #CryptoSecurity #Cybersecurity #RiskManagement
🛡️ 🔒
5
🚨 $GOOGL ПОПЕРЕДЖЕННЯ: ПОСИЛЕННЯ ЗАГРОЗИ ПІДКРЕСЛЮЄ ПЕРЕХІД ДО АВТОНОМНИХ АЛГОРИТМІЧНИХ ВЕКТОРІВ АТАК
Інституційна інфраструктура переживає зміну парадигми, оскільки автономні вектори загроз масштабуються швидше, ніж встигають реагувати люди. 🦈 Коли машинні вторгнення відбуваються безперервно й без утоми, традиційні механізми захисту в мережах цифрових активів зазнають надзвичайного навантаження.
Для активних учасників ринку одна скомпрометована нода або невиправлена вразливість може призвести до катастрофічної втрати капіталу. Надійне управління ключами та архітектура нульової довіри є основними передумовами захисту інституційного капіталу. Як ваша операційна безпека адаптується до цієї нової ери автоматизованих алгоритмічних загроз? 💬 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #GOOGL #Cybersecurity #CryptoSecurity #RiskManagement
🔒
🚨 $GOOGL ПОПЕРЕДЖЕННЯ: ПОСИЛЕННЯ ЗАГРОЗИ ПІДКРЕСЛЮЄ ПЕРЕХІД ДО АВТОНОМНИХ АЛГОРИТМІЧНИХ ВЕКТОРІВ АТАК
Інституційна інфраструктура переживає зміну парадигми, оскільки автономні вектори загроз масштабуються швидше, ніж встигають реагувати люди. 🦈 Коли машинні вторгнення відбуваються безперервно й без утоми, традиційні механізми захисту в мережах цифрових активів зазнають надзвичайного навантаження.
Для активних учасників ринку одна скомпрометована нода або невиправлена вразливість може призвести до катастрофічної втрати капіталу. Надійне управління ключами та архітектура нульової довіри є основними передумовами захисту інституційного капіталу. Як ваша операційна безпека адаптується до цієї нової ери автоматизованих алгоритмічних загроз? 💬 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #GOOGL #Cybersecurity #CryptoSecurity #RiskManagement
🔒
Інституційна інфраструктура переживає зміну парадигми, оскільки автономні вектори загроз масштабуються швидше, ніж встигають реагувати люди. 🦈 Коли машинні вторгнення відбуваються безперервно й без утоми, традиційні механізми захисту в мережах цифрових активів зазнають надзвичайного навантаження.
Для активних учасників ринку одна скомпрометована нода або невиправлена вразливість може призвести до катастрофічної втрати капіталу. Надійне управління ключами та архітектура нульової довіри є основними передумовами захисту інституційного капіталу. Як ваша операційна безпека адаптується до цієї нової ери автоматизованих алгоритмічних загроз? 💬 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #GOOGL #Cybersecurity #CryptoSecurity #RiskManagement
🔒
2

ГЛОБАЛЬНЕ ПОПЕРЕДЖЕННЯ ПРО КІБЕРБЕЗПЕКУ: 178 СВІТОВИХ БРЕНДІВ ПОСТРАЖДАЛИ: КРАДІЖКА КРИПТОВАЛЮТИ ТА ЗАГРОЗА БЕЗПЕЦІ iPhone🌍#PositiveMindsGlobalResults #BinanceSquare
BINANCE SQUARE | ІНВЕСТУЙ • НАВЧАЙСЯ • ЗРОСТАЙ • РАЗОМ
Зберігайте позитивний настрій. Будьте в курсі. Подбайте про безпеку!
18 листопада 2026 року | ГЛОБАЛЬНА КІБЕРБЕЗПЕКА • КРИПТОВАЛЮТА • ЦИФРОВА КОНФІДЕНЦІЙНІСТЬ
Будьте в курсі. Перевіряйте, перш ніж довіряти. Захищайте свої пристрої. Подбайте про безпеку своїх активів.
ГЛОБАЛЬНЕ ПОПЕРЕДЖЕННЯ ПРО КІБЕРБЕЗПЕКУ: 178 ОРГАНІЗАЦІЙ СТАЛИ МІШЕННЮ МАСШТАБНОЇ АТАКИ — КРАДІЖКА КРИПТОВАЛЮТИ ТА ШКІДЛИВЕ ПЗ ДЛЯ IPHONE ВИКЛИКАЮТЬ НОВІ ЗАНЕПОКОЄННЯ ЩОДО БЕЗПЕКИ
Масштабний інцидент у сфері кібербезпеки виявив серйозну вразливість цифрової інфраструктури, якою користуються деякі з найвідоміших у світі організацій. Цього разу зловмисникам не довелося створювати фальшиві вебсайти. За повідомленнями, вони скористалися довірою до легітимних сайтів, щоб поширювати шкідливе програмне забезпечення серед нічого не підозрюючих відвідувачів.
ГЛОБАЛЬНЕ ПОПЕРЕДЖЕННЯ ПРО КІБЕРБЕЗПЕКУ: 178 СВІТОВИХ БРЕНДІВ ПОСТРАЖДАЛИ: КРАДІЖКА КРИПТОВАЛЮТИ ТА ЗАГРОЗА БЕЗПЕЦІ iPhone
🌍#PositiveMindsGlobalResults #BinanceSquare
BINANCE SQUARE | ІНВЕСТУЙ • НАВЧАЙСЯ • ЗРОСТАЙ • РАЗОМ
Зберігайте позитивний настрій. Будьте в курсі. Подбайте про безпеку!
18 листопада 2026 року | ГЛОБАЛЬНА КІБЕРБЕЗПЕКА • КРИПТОВАЛЮТА • ЦИФРОВА КОНФІДЕНЦІЙНІСТЬ
Будьте в курсі. Перевіряйте, перш ніж довіряти. Захищайте свої пристрої. Подбайте про безпеку своїх активів.
ГЛОБАЛЬНЕ ПОПЕРЕДЖЕННЯ ПРО КІБЕРБЕЗПЕКУ: 178 ОРГАНІЗАЦІЙ СТАЛИ МІШЕННЮ МАСШТАБНОЇ АТАКИ — КРАДІЖКА КРИПТОВАЛЮТИ ТА ШКІДЛИВЕ ПЗ ДЛЯ IPHONE ВИКЛИКАЮТЬ НОВІ ЗАНЕПОКОЄННЯ ЩОДО БЕЗПЕКИ
Масштабний інцидент у сфері кібербезпеки виявив серйозну вразливість цифрової інфраструктури, якою користуються деякі з найвідоміших у світі організацій. Цього разу зловмисникам не довелося створювати фальшиві вебсайти. За повідомленнями, вони скористалися довірою до легітимних сайтів, щоб поширювати шкідливе програмне забезпечення серед нічого не підозрюючих відвідувачів.
BINANCE SQUARE | ІНВЕСТУЙ • НАВЧАЙСЯ • ЗРОСТАЙ • РАЗОМ
Зберігайте позитивний настрій. Будьте в курсі. Подбайте про безпеку!
18 листопада 2026 року | ГЛОБАЛЬНА КІБЕРБЕЗПЕКА • КРИПТОВАЛЮТА • ЦИФРОВА КОНФІДЕНЦІЙНІСТЬ
Будьте в курсі. Перевіряйте, перш ніж довіряти. Захищайте свої пристрої. Подбайте про безпеку своїх активів.
ГЛОБАЛЬНЕ ПОПЕРЕДЖЕННЯ ПРО КІБЕРБЕЗПЕКУ: 178 ОРГАНІЗАЦІЙ СТАЛИ МІШЕННЮ МАСШТАБНОЇ АТАКИ — КРАДІЖКА КРИПТОВАЛЮТИ ТА ШКІДЛИВЕ ПЗ ДЛЯ IPHONE ВИКЛИКАЮТЬ НОВІ ЗАНЕПОКОЄННЯ ЩОДО БЕЗПЕКИ
Масштабний інцидент у сфері кібербезпеки виявив серйозну вразливість цифрової інфраструктури, якою користуються деякі з найвідоміших у світі організацій. Цього разу зловмисникам не довелося створювати фальшиві вебсайти. За повідомленнями, вони скористалися довірою до легітимних сайтів, щоб поширювати шкідливе програмне забезпечення серед нічого не підозрюючих відвідувачів.
72
·
--
Верифіковано
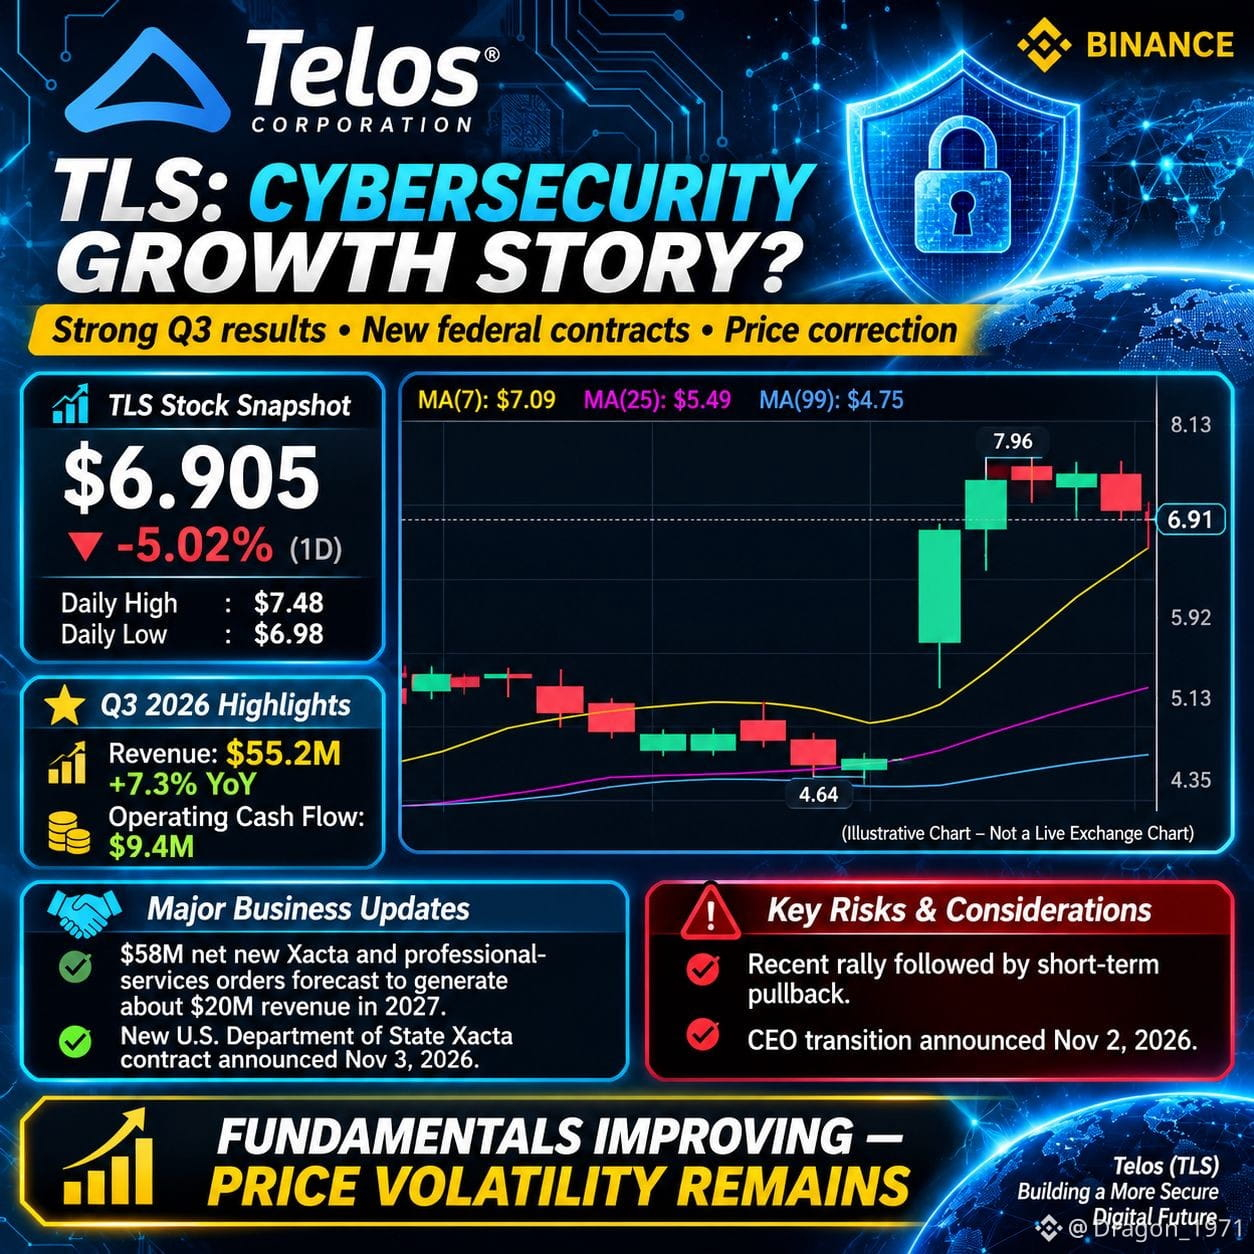
🛡️ $TLS.US : ЧИ ВСТУПАЄ ЦЯ АКЦІЯ КОМПАНІЇ З КІБЕРБЕЗПЕКИ У НОВУ ФАЗУ ЗРОСТАННЯ?
Telos Corporation (NASDAQ: TLS) привертає увагу після стрімкого зростання ціни акцій і обнадійливих результатів діяльності за третій квартал 2026 року.
Але чи є нещодавня корекція ознакою слабкості, чи ринок переоцінює потенціал зростання компанії?
📊 КОРОТКИЙ ОГЛЯД АКЦІЙ
Ціна: $6.905
Зміна за день: -5.02%
Нещодавній максимум: $7.96
Нещодавній мінімум: $4.64
📈 ФІНАНСОВІ РЕЗУЛЬТАТИ ЗА ТРЕТІЙ КВАРТАЛ 2026 РОКУ
Дохід: $55.2M (+7.3% у річному вимірі)
Операційний грошовий потік: $9.4M
Найвищий квартальний прибуток з моменту виходу на біржу
Прогноз на весь рік підвищено
🔥 ЧОМУ $TLS.US
{stock_us}(TLS.US)
ВАРТА УВАГИ
Telos отримала нові замовлення на $58M на рішення Xacta та професійні послуги, які, як очікується, принесуть приблизно $20M доходу у 2027 році.
Компанія також оголосила про новий контракт у сфері кібербезпеки з Державним департаментом США.
⚠️ НА ЩО ВАРТО ЗВЕРНУТИ УВАГУ
Нещодавня корекція ціни після різкого зростання.
У листопаді оголошено про зміну генерального директора.
Важливими залишаються виконання майбутніх контрактів і прибутковість.
Загальні настрої на ринку можуть вплинути на акції.
🔍 ПІДСУМКОВА ОЦІНКА
TLS поєднує перспективи у сфері кібербезпеки, державні контракти та поліпшення квартальних фінансових результатів.
Однак сильні фундаментальні показники не гарантують подальшого зростання ціни акцій.
Наступні кілька кварталів матимуть вирішальне значення для того, чи зможе Telos перетворити новий імпульс у розвитку бізнесу на стале фінансове зростання.
💬 Що ви думаєте про TLS? Чи підкріплене фундаментальними показниками нещодавнє зростання акцій?
#TLS #TelosCorporation #CyberSecurity #ФондовийРинок #NASDAQ #ДослідженняАкцій #BinanceSquare
🛡️ $TLS.US : ЧИ ВСТУПАЄ ЦЯ АКЦІЯ КОМПАНІЇ З КІБЕРБЕЗПЕКИ У НОВУ ФАЗУ ЗРОСТАННЯ?
Telos Corporation (NASDAQ: TLS) привертає увагу після стрімкого зростання ціни акцій і обнадійливих результатів діяльності за третій квартал 2026 року.
Але чи є нещодавня корекція ознакою слабкості, чи ринок переоцінює потенціал зростання компанії?
📊 КОРОТКИЙ ОГЛЯД АКЦІЙ
Ціна: $6.905
Зміна за день: -5.02%
Нещодавній максимум: $7.96
Нещодавній мінімум: $4.64
📈 ФІНАНСОВІ РЕЗУЛЬТАТИ ЗА ТРЕТІЙ КВАРТАЛ 2026 РОКУ
Дохід: $55.2M (+7.3% у річному вимірі)
Операційний грошовий потік: $9.4M
Найвищий квартальний прибуток з моменту виходу на біржу
Прогноз на весь рік підвищено
🔥 ЧОМУ $TLS.US
ВАРТА УВАГИ
Telos отримала нові замовлення на $58M на рішення Xacta та професійні послуги, які, як очікується, принесуть приблизно $20M доходу у 2027 році.
Компанія також оголосила про новий контракт у сфері кібербезпеки з Державним департаментом США.
⚠️ НА ЩО ВАРТО ЗВЕРНУТИ УВАГУ
Нещодавня корекція ціни після різкого зростання.
У листопаді оголошено про зміну генерального директора.
Важливими залишаються виконання майбутніх контрактів і прибутковість.
Загальні настрої на ринку можуть вплинути на акції.
🔍 ПІДСУМКОВА ОЦІНКА
TLS поєднує перспективи у сфері кібербезпеки, державні контракти та поліпшення квартальних фінансових результатів.
Однак сильні фундаментальні показники не гарантують подальшого зростання ціни акцій.
Наступні кілька кварталів матимуть вирішальне значення для того, чи зможе Telos перетворити новий імпульс у розвитку бізнесу на стале фінансове зростання.
💬 Що ви думаєте про TLS? Чи підкріплене фундаментальними показниками нещодавнє зростання акцій?
#TLS #TelosCorporation #CyberSecurity #ФондовийРинок #NASDAQ #ДослідженняАкцій #BinanceSquare
Telos Corporation (NASDAQ: TLS) привертає увагу після стрімкого зростання ціни акцій і обнадійливих результатів діяльності за третій квартал 2026 року.
Але чи є нещодавня корекція ознакою слабкості, чи ринок переоцінює потенціал зростання компанії?
📊 КОРОТКИЙ ОГЛЯД АКЦІЙ
Ціна: $6.905
Зміна за день: -5.02%
Нещодавній максимум: $7.96
Нещодавній мінімум: $4.64
📈 ФІНАНСОВІ РЕЗУЛЬТАТИ ЗА ТРЕТІЙ КВАРТАЛ 2026 РОКУ
Дохід: $55.2M (+7.3% у річному вимірі)
Операційний грошовий потік: $9.4M
Найвищий квартальний прибуток з моменту виходу на біржу
Прогноз на весь рік підвищено
🔥 ЧОМУ $TLS.US
ВАРТА УВАГИ
Telos отримала нові замовлення на $58M на рішення Xacta та професійні послуги, які, як очікується, принесуть приблизно $20M доходу у 2027 році.
Компанія також оголосила про новий контракт у сфері кібербезпеки з Державним департаментом США.
⚠️ НА ЩО ВАРТО ЗВЕРНУТИ УВАГУ
Нещодавня корекція ціни після різкого зростання.
У листопаді оголошено про зміну генерального директора.
Важливими залишаються виконання майбутніх контрактів і прибутковість.
Загальні настрої на ринку можуть вплинути на акції.
🔍 ПІДСУМКОВА ОЦІНКА
TLS поєднує перспективи у сфері кібербезпеки, державні контракти та поліпшення квартальних фінансових результатів.
Однак сильні фундаментальні показники не гарантують подальшого зростання ціни акцій.
Наступні кілька кварталів матимуть вирішальне значення для того, чи зможе Telos перетворити новий імпульс у розвитку бізнесу на стале фінансове зростання.
💬 Що ви думаєте про TLS? Чи підкріплене фундаментальними показниками нещодавнє зростання акцій?
#TLS #TelosCorporation #CyberSecurity #ФондовийРинок #NASDAQ #ДослідженняАкцій #BinanceSquare
TLSUS+1,66%
1
98
·
--
🚨«ПОПЕРЕДЖЕННЯ ПРО КІБЕРБЕЗПЕКУ»: Чому постраждали 178 організацій? — Викрито великі вебсайти! 👀
Масштабний інцидент у сфері кібербезпеки викликав занепокоєння в технологічній та криптовалютній галузях. 😳
За словами дослідників кібербезпеки, зловмисники впровадили шкідливий JavaScript через Optimizely Web — сторонню платформу для оптимізації вебсайтів.
🌐 Повідомляється, що постраждали вебсайти, пов’язані з такими великими організаціями:
🔹 Zoom, BBC і CNN
🔹 HSBC, Ledger і IKEA
⚠️ У чому полягала загроза?
Шкідливий код був призначений для націлювання на криптовалютні гаманці, дані платіжних карток, файли cookie браузера та пристрої iOS. Він також міг робити знімки екрана й викрадати конфіденційну інформацію.
🔍 А що щодо збитків?
За даними Report URI, на гаманці, контрольовані зловмисниками, надійшло приблизно $7,040. Однак повний фінансовий вплив цієї кампанії залишається невідомим.
Повідомляється, що більшість шкідливого коду вже видалено.
Цей інцидент показує, що сторонні інструменти для вебсайтів можуть створювати загрози безпеці навіть для сайтів, пов’язаних із відомими організаціями.
$ZEC - $ASTER - $AKE
{future}(ZECUSDT)
{future}(ASTERUSDT)
{future}(AKEUSDT)
#CyberSecurity #Binance #CryptoNews #Ledger #cyberattack
«Чи змінює цей інцидент рівень вашої довіри до великих вебсайтів»!?👀
🚨«ПОПЕРЕДЖЕННЯ ПРО КІБЕРБЕЗПЕКУ»: Чому постраждали 178 організацій? — Викрито великі вебсайти! 👀
Масштабний інцидент у сфері кібербезпеки викликав занепокоєння в технологічній та криптовалютній галузях. 😳
За словами дослідників кібербезпеки, зловмисники впровадили шкідливий JavaScript через Optimizely Web — сторонню платформу для оптимізації вебсайтів.
🌐 Повідомляється, що постраждали вебсайти, пов’язані з такими великими організаціями:
🔹 Zoom, BBC і CNN
🔹 HSBC, Ledger і IKEA
⚠️ У чому полягала загроза?
Шкідливий код був призначений для націлювання на криптовалютні гаманці, дані платіжних карток, файли cookie браузера та пристрої iOS. Він також міг робити знімки екрана й викрадати конфіденційну інформацію.
🔍 А що щодо збитків?
За даними Report URI, на гаманці, контрольовані зловмисниками, надійшло приблизно $7,040. Однак повний фінансовий вплив цієї кампанії залишається невідомим.
Повідомляється, що більшість шкідливого коду вже видалено.
Цей інцидент показує, що сторонні інструменти для вебсайтів можуть створювати загрози безпеці навіть для сайтів, пов’язаних із відомими організаціями.
$ZEC - $ASTER - $AKE
#CyberSecurity #Binance #CryptoNews #Ledger #cyberattack
«Чи змінює цей інцидент рівень вашої довіри до великих вебсайтів»!?👀
Масштабний інцидент у сфері кібербезпеки викликав занепокоєння в технологічній та криптовалютній галузях. 😳
За словами дослідників кібербезпеки, зловмисники впровадили шкідливий JavaScript через Optimizely Web — сторонню платформу для оптимізації вебсайтів.
🌐 Повідомляється, що постраждали вебсайти, пов’язані з такими великими організаціями:
🔹 Zoom, BBC і CNN
🔹 HSBC, Ledger і IKEA
⚠️ У чому полягала загроза?
Шкідливий код був призначений для націлювання на криптовалютні гаманці, дані платіжних карток, файли cookie браузера та пристрої iOS. Він також міг робити знімки екрана й викрадати конфіденційну інформацію.
🔍 А що щодо збитків?
За даними Report URI, на гаманці, контрольовані зловмисниками, надійшло приблизно $7,040. Однак повний фінансовий вплив цієї кампанії залишається невідомим.
Повідомляється, що більшість шкідливого коду вже видалено.
Цей інцидент показує, що сторонні інструменти для вебсайтів можуть створювати загрози безпеці навіть для сайтів, пов’язаних із відомими організаціями.
$ZEC - $ASTER - $AKE
#CyberSecurity #Binance #CryptoNews #Ledger #cyberattack
«Чи змінює цей інцидент рівень вашої довіри до великих вебсайтів»!?👀
🟢 YES — Security Is Strong 🔐
71%
🔴 NO — Risks Remain ⚠️
29%
35 Голосів • Голосування закрито
2
4.7k
·
--
GOOGLE ПОПЕРЕДЖАЄ: ЕПОХА АВТОНОМНИХ КІБЕРАТАК НАСТАЛА!
Google попереджає про нове покоління кіберзагроз, що використовують штучний інтелект.
«Уявіть собі хакера, якому не потрібно їсти чи спати, який не втомлюється й ніколи не припиняє шукати спосіб проникнути всередину».
Штучний інтелект може дозволити зловмисникам автоматизувати окремі етапи кібератак у масштабах і з такою швидкістю, які не під силу хакерам-людям.
Для користувачів криптовалют, де злам одного гаманця може призвести до незворотних втрат, до цього попередження варто поставитися серйозно.
#Cybersecurity #CryptoSecurity $GOOGL
{future}(GOOGLUSDT)
GOOGLE ПОПЕРЕДЖАЄ: ЕПОХА АВТОНОМНИХ КІБЕРАТАК НАСТАЛА!
Google попереджає про нове покоління кіберзагроз, що використовують штучний інтелект.
«Уявіть собі хакера, якому не потрібно їсти чи спати, який не втомлюється й ніколи не припиняє шукати спосіб проникнути всередину».
Штучний інтелект може дозволити зловмисникам автоматизувати окремі етапи кібератак у масштабах і з такою швидкістю, які не під силу хакерам-людям.
Для користувачів криптовалют, де злам одного гаманця може призвести до незворотних втрат, до цього попередження варто поставитися серйозно.
#Cybersecurity #CryptoSecurity $GOOGL
Google попереджає про нове покоління кіберзагроз, що використовують штучний інтелект.
«Уявіть собі хакера, якому не потрібно їсти чи спати, який не втомлюється й ніколи не припиняє шукати спосіб проникнути всередину».
Штучний інтелект може дозволити зловмисникам автоматизувати окремі етапи кібератак у масштабах і з такою швидкістю, які не під силу хакерам-людям.
Для користувачів криптовалют, де злам одного гаманця може призвести до незворотних втрат, до цього попередження варто поставитися серйозно.
#Cybersecurity #CryptoSecurity $GOOGL
GOOGL+2,70%
GOOGUS+2,67%
Terisa Radmacher OCvM:
tengo tanto miedo
5
23
5.2k
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
126,429 переглядів
556 обговорюють
2
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
54,372 переглядів
718 обговорюють
3
#AnthropicToDebutAfter$83IPOPricing
14,446 переглядів
74 обговорюють
4
#NvidiaBoardReportedlySplitOverHuang’sReturn
18,026 переглядів
311 обговорюють
5
#CanGTA6'sLaunchLiftTTWOShares?
9,824 переглядів
230 обговорюють
6
#FOMCMinutesHighlightAIDebtRisks
18,408 переглядів
294 обговорюють
7
#SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
18,554 переглядів
316 обговорюють
8
#AnthropicGrayMarketSharesPointTo22%To26%Gains
4,002 переглядів
57 обговорюють
9
#BitcoinSpotETFsSee$306MNetOutflows
142 переглядів
2 обговорюють
10
#TrumpAdministrationLaunchesProjectToCombatCybercrime
60 переглядів
8 обговорюють