

#cryptohack
cryptohack
472,136 переглядів
681 обговорюють
Популярні
Найсвіжіші


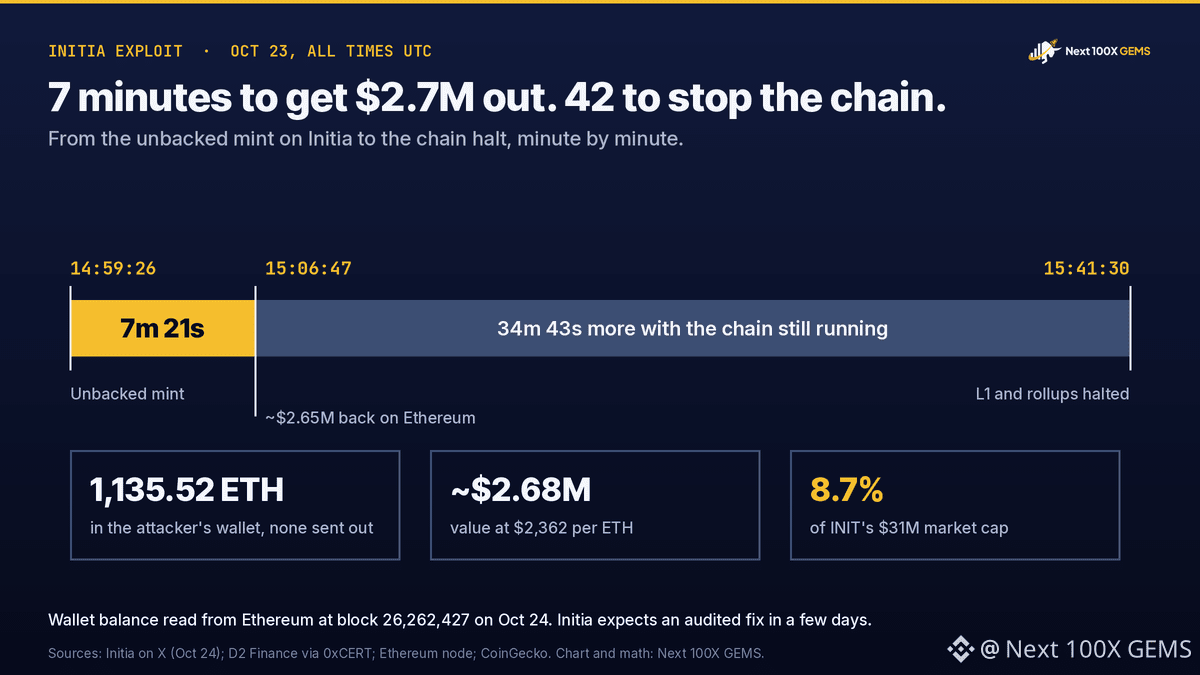
Мережа Initia продовжувала працювати ще 42 хвилини після експлойту. Зловмиснику знадобилося близько 7 хвилин, щоб вивести $2.7M в Ethereum.
У суботу о 08:46 UTC Initia опублікувала пояснення. 23 жовтня о 14:59 UTC помилка в кешуванні скриптів у MoveVM дозволила шкідливому коду обходити перевірки безпеки й нарахувати зловмиснику незабезпечені WETH, iUSD та USDC. Нативний токен INIT не карбували, а загальна пропозиція INIT не змінилася, повідомляє команда.
Виведення коштів відбулося через мости: 105 WETH і близько 1.4M AUSD0 через LayerZero, а також близько 1.08M USDC через Noble і CCTP. За даними ончейн-аналітиків D2 Finance, приблизно $2.65M опинилися в Ethereum через 7 хвилин 21 секунду після карбування. Мережу зупинили о 15:41:30 UTC.
Ми перевірили гаманець зловмисника в Ethereum на блоці 26,262,427. На ньому є 1,135.52 ETH — близько $2.68M за ціною $2,362, — і з нього досі не надіслано жодної транзакції.
Для порівняння: $2.7M — це близько 8.7% від ринкової капіталізації INIT у $31M на CoinGecko. За день ціна INIT усе ще зросла на 11%.
L1 і ролапи залишатимуться зупиненими, доки виправлення не пройде аудит. Initia очікує, що це станеться за кілька днів. До того часу не переказуйте кошти через міст до Initia чи з неї та ігноруйте будь-які посилання на «отримання» або «відшкодування».
$INIT $ETH
#Initia #CryptoHack
Не є фінансовою порадою. Проведіть власне дослідження.
1.1k
·
--
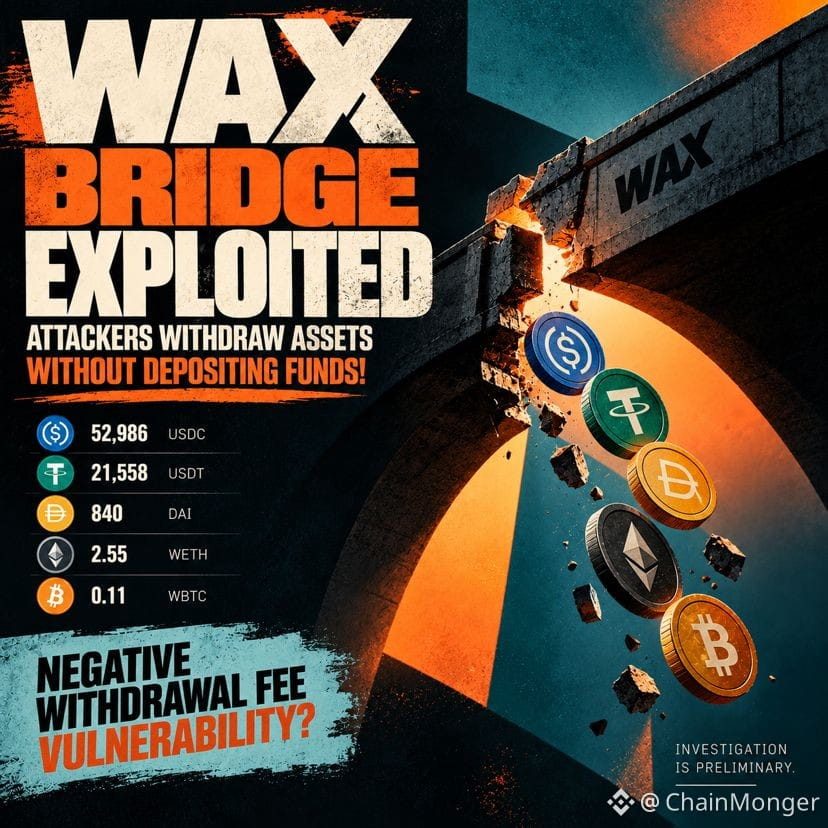
🚨 ЗЛАМАНО КРИПТОМОСТ — ЗЛОВМИСНИКИ ВИВОДЯТЬ АКТИВИ, НЕ ВНОСЯЧИ КОШТІВ!
Компанія з кібербезпеки Blockaid 22 жовтня повідомила про ймовірний експлойт, що зачепив мультичейн-міст WAX!
🔴 52,986 $USDC
🔴 21,558 $USDT
🔴 840 DAI
🔴 2.55 WETH
🔴 0.11 WBTC
💀 НЕСПОДІВАНИЙ ПОВОРОТ?
Як стверджується, зловмисники скористалися вразливістю, пов’язаною з НЕГАТИВНОЮ КОМІСІЄЮ ЗА ВИВЕДЕННЯ!
Повідомляється, що міст переказував активи в мережах $SOL і $ETH, не отримуючи відповідних депозитів.
Спочатку Blockaid попередила, що вразливість досі не усунута.
Тим часом південнокорейські біржі Upbit і Bithumb оголосили про застереження щодо торгівлі $WAXP .
⚠️ Розслідування перебуває на попередньому етапі. Повідомлень про злам самої Solana чи Ethereum не надходило.
СКІЛЬКИ ЩЕ КРИПТОМОСТІВ Є ВРАЗЛИВИМИ?
#CryptoHack #WAXP #DeFi #БезпекаБлокчейну
189
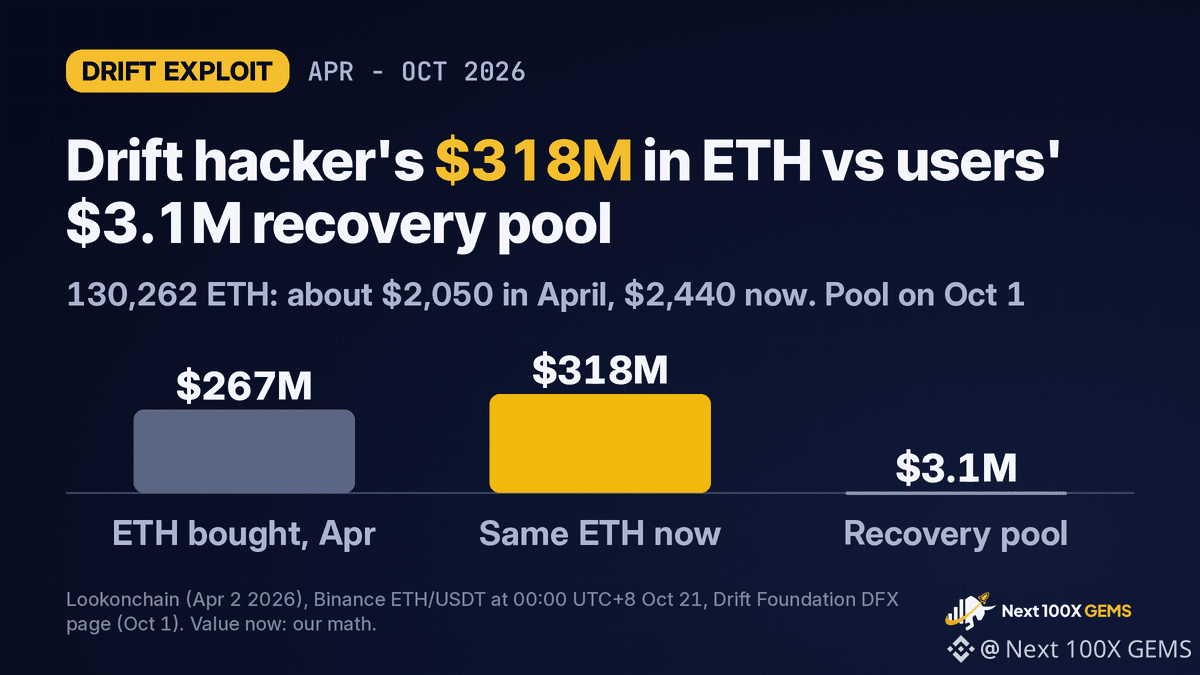
У квітні хакер, який атакував Drift, перетворив викрадені кошти на 130 262 ETH за ціною приблизно $2 050 за монету. За нинішньої ціни $2 440 ці самі монети коштують близько $318 млн — приблизно на $50 млн більше, ніж на момент купівлі.
Сьогодні гаманці знову активізувалися після двох місяців мовчання. За даними Lookonchain, за дві години до Tornado Cash надійшло 25 700 ETH — близько $61,6 млн. Водночас, за даними Arkham, у пов’язаних гаманцях досі зберігається приблизно 81 000 ETH. На одній адресі зловмисника, яку ми перевірили, ми нарахували щонайменше 48 депозитів по 100 ETH за 25 хвилин.
Користувачі, чиї кошти було викрадено, отримали токени відшкодування 1 жовтня. Підтверджені збитки Drift становлять 299,5 млн USDT — по одному токену DFX за кожен долар. На момент запуску пулу, який забезпечує ці токени, було близько 3,1 млн USDT, тож за кожен втрачений долар можна було отримати DFX приблизно на 1 цент. Пул поповнюється з торговельного доходу Velocity, коштів, які вдасться повернути, а також із суми до 127,5 млн USDT, яку зобов’язався надати Tether.
Поки що ETH злодія принесли більше, ніж вимоги потерпілих.
$ETH
#CryptoHack #Ethereum
Не фінансова порада. Проведіть власне дослідження.
932

·
--
Qubic зазнав хакерської атаки! Через слабкі мнемонічні фрази було спустошено 1400 гаманців, а команда проєкту терміново заморозила транзакції в мережі. Більшість викрадених коштів (87.1%) досі перебуває в мережі, решту заморожено на біржі MEXC. Валідатори готуються проголосувати за план відновлення. Власники Qubic, подбайте про безпеку своїх активів і не використовуйте слабкі мнемонічні фрази!
Qubic зазнав хакерської атаки! Через слабкі сід-фрази було спустошено 1400 гаманців. Команда терміново заморозила блокчейн. Більшість викрадених коштів (87.1%) досі перебуває в мережі, решту заморожено на біржі MEXC. Валідатори готуються проголосувати за план відновлення. Власники Qubic, захистіть свої активи й не використовуйте слабкі сід-фрази!
#cryptohack #security $QUBIC $MXC
2
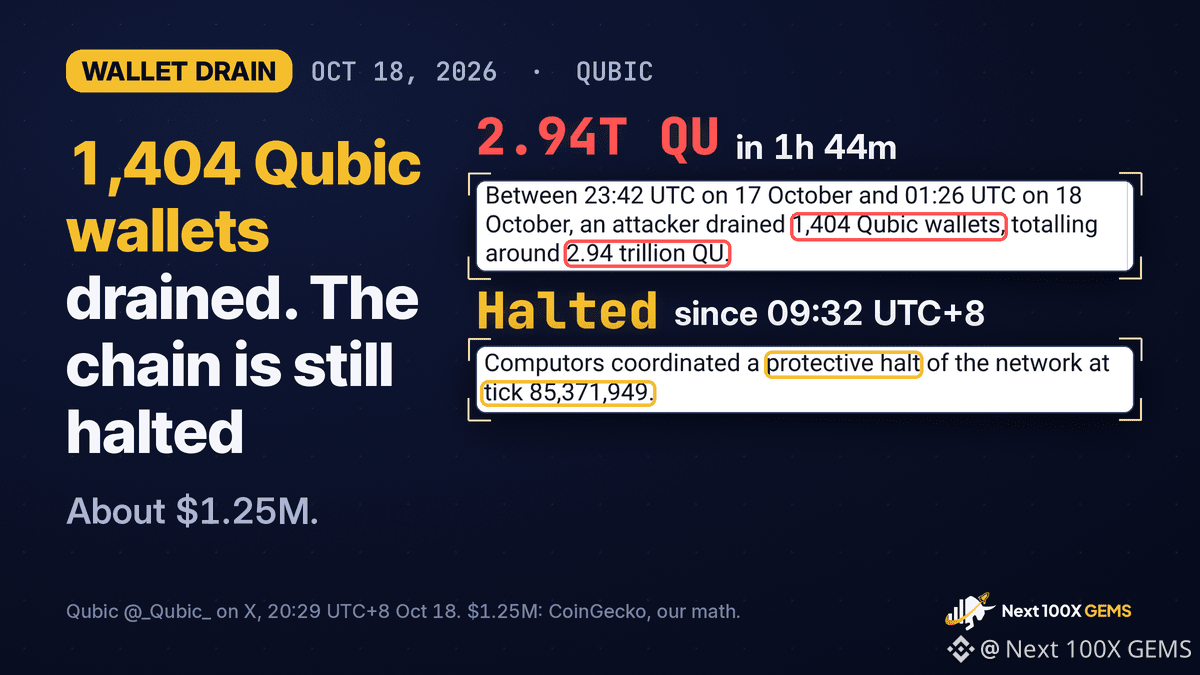
Зловмисник спустошив 1 404 гаманці Qubic у період із 07:42 до 09:26 UTC+8 18 жовтня. За даними Qubic, загалом було викрадено близько 2,94 трильйона QU. За сьогоднішньою ціною CoinGecko це приблизно $1,25 млн — у середньому близько $900 із кожного гаманця та приблизно 2% обігової пропозиції.
Вразливість була в генерації початкових фраз гаманців, а не в протоколі. Деякі фрази генерувалися з недостатньою випадковістю, тож зловмисник міг їх вгадати. За словами Qubic, уразливі фрази створювалися на iPhone або iPad у будь-якому браузері до 18 жовтня, у Safari на Mac до 18 жовтня або в застосунку Qubic для iOS до липня 2025 року. Версія 4.26.4 виправляє процес створення нових фраз.
Computors зупинили мережу на тику 85,371,949. Часова позначка останнього обробленого тику — 09:32 UTC+8 18 жовтня, тож блокчейн не працює вже близько 17 годин. За даними Qubic, 87,1% викрадених QU заморожено в мережі. Решта 12,9% надійшла на MEXC, яка заморозила рахунок отримувача приблизно за годину. Біржі призупинили внесення та виведення QUBIC, а ціна знизилася приблизно на 10% від початку викрадення.
Якщо ваша початкова фраза підпадає під один із цих випадків, після перезапуску блокчейну перейдіть на нову фразу, створену в оновленому гаманці. Qubic наголошує, що ніхто з команди не напише вам першим і не стягуватиме плату за відновлення.
$QUBIC
#Qubic #CryptoHack
Не фінансова порада. Проведіть власне дослідження.
1
210
·
--
🚨 СКОМПРОМЕТОВАНО 1,404 КРИПТОГАМАНЦІ — БЛОКЧЕЙН QUBIC ЗУПИНЕНО!
💀 Qubic повідомляє про серйозний інцидент безпеки, пов’язаний із токенами на суму приблизно $1.3 МІЛЬЙОНА!
🔴 Постраждало 1,404 гаманці.
🔴 Переведено 2.94 ТРИЛЬЙОНА $QUBIC.
🔴 Атака тривала лише 104 хвилини.
🔴 Роботу мережі зупинено.
🔴 MEXC обмежила доступ до коштів, що постраждали.
НАЙБІЛЬШЕ ШОКУЄ ОСЬ ЩО:
За словами Qubic, зловмисник скористався передбачуваними фразами відновлення гаманців — це не була вразливість самого блокчейна!
⚠️ Це інцидент із $QUBIC, а НЕ злам $BTC , $ETH чи $BNB .
Але цей урок важливий для всіх, хто володіє цими активами: слабкий захист гаманця може поставити кошти під загрозу незалежно від криптовалюти.
Ситуація з відновленням коштів залишається невизначеною.
💬 ЧИ ДОВІРИЛИ Б ВИ БЛОКЧЕЙНУ ПІСЛЯ ТОГО, ЯК БУЛО СКОМПРОМЕТОВАНО 1,404 ГАМАНЦІ?
#QUBIC #Bitcoin #Ethereum #BNB #CryptoHack
113

·
--
🚨 ЩОЙНО:
Криптоаудити створюють у інвесторів хибне відчуття безпеки, тоді як зломи в третьому кварталі коштували 1,18 млрд доларів, — заявляє Hacken
...
Це важлива подія для $BTC $ETH. За реакцією ринку варто уважно стежити.
Чи здивував вас ринок? Коментуйте нижче 💬
#CryptoHack #CryptoFunding #CryptoNews #Binance #CryptoMarket
🚨 ЩОЙНО:
Криптоаудити створюють у інвесторів хибне відчуття безпеки, тоді як зломи в третьому кварталі коштували 1,18 млрд доларів, — заявляє Hacken
...
Це важлива подія для $BTC $ETH . За реакцією ринку варто уважно стежити.
Чи здивував вас ринок? Коментуйте нижче 💬
#CryptoHack #CryptoFunding #CryptoNews #Binance #CryptoMarket
73
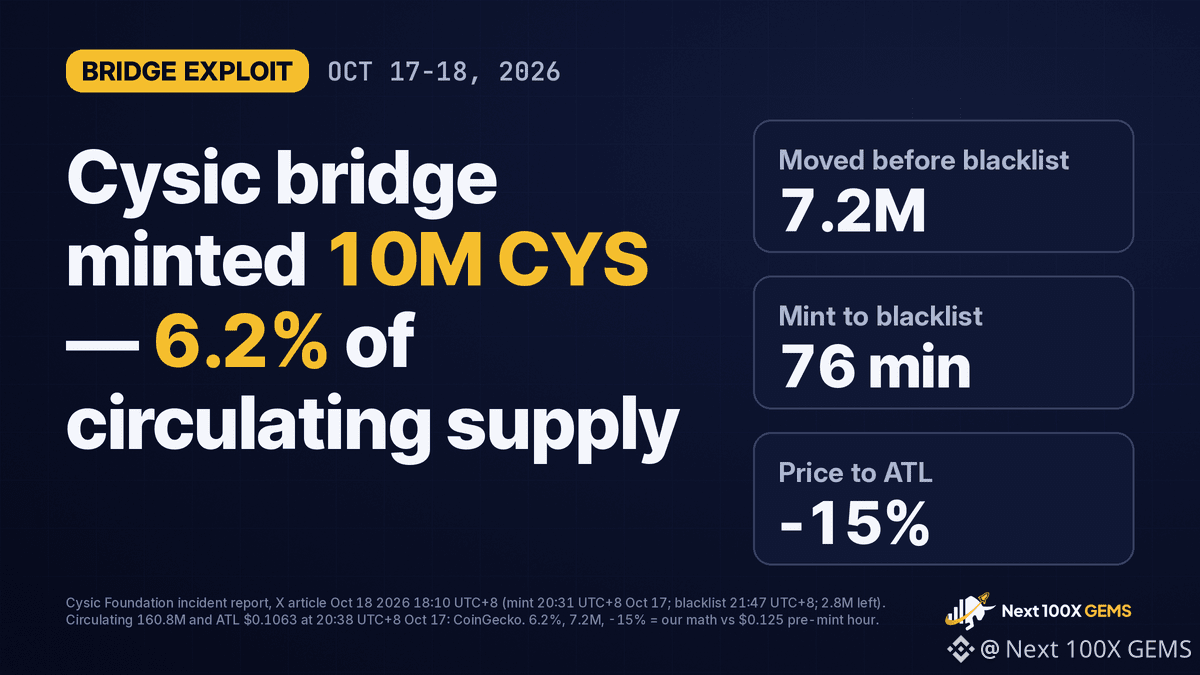
Зловмисник, який атакував міст Cysic, випустив 10 млн CYS у мережі BNB Chain. Це близько 6,2% від обсягу токенів в обігу.
Випуск відбувся 17 жовтня о 20:31 UTC+8. За даними CoinGecko, сім хвилин потому токен досяг історичного мінімуму — $0.1063. Cysic додала адресу отримувача до чорного списку о 21:47 UTC+8, через 76 хвилин після випуску. На той час близько 7,2 млн із 10 млн токенів уже вивели з цієї адреси; 2,8 млн залишалися там, коли перекази заблокували.
За годину до випуску CYS коштував близько $0.125. За такою ціною несанкціоновано випущені 10 млн токенів коштували б близько $1,25 млн. Падіння з $0.125 до історичного мінімуму $0.106 становить близько 15% за сім хвилин. Станом на неділю, 20:11 UTC+8, токен коштував близько $0.118.
Cysic заявляє, що гаманці користувачів і мейннет не постраждали. Міст залишається призупиненим. Більшість випущених токенів перемістили до внесення адреси до чорного списку.
$CYS
#CryptoHack #BNBChain
Не є фінансовою порадою. Проведіть власне дослідження.
427
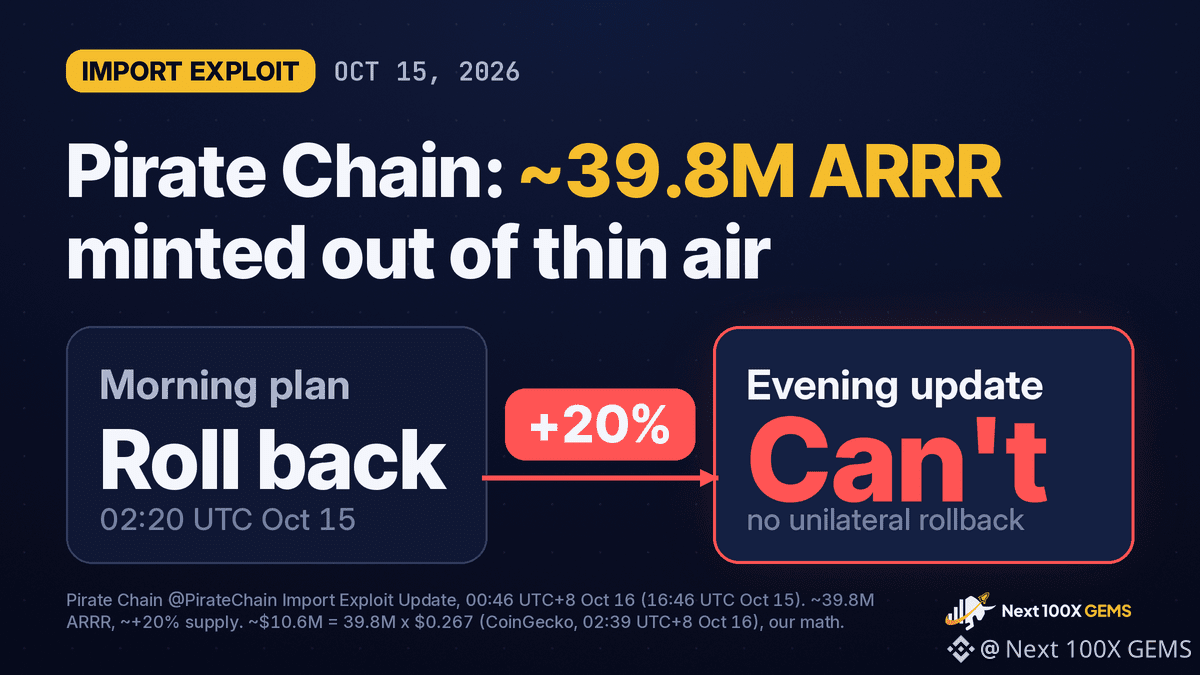
Pirate Chain визнала, що 14 жовтня з повітря з’явилося близько 39,8 мільйона ARRR. Це приблизно +20% від обсягу монет в обігу, або близько $10,6 млн за сьогоднішнім курсом.
У ранковому повідомленні йшлося, що розробники відкотять блокчейн до 14 жовтня, 13:00 за тихоокеанським часом. У вечірньому оновленні від цих планів відмовилися: мережа децентралізована, тож вони не можуть ані заморозити її, ані одноосібно відкотити історію. Нотаріуси dPoW призупинили нотаризацію. Біржі й пули попросили призупинити роботу.
Щойно створені монети надійшли безпосередньо до захищеного пулу Sapling. NonKYC позначила підозрілий депозит і заблокувала рахунок. На цьому слід обривається.
Вранці: відкат. Сьогодні ввечері: жодного одноосібного відкату. Обсяг пропозиції вже зріс.
$ARRR
#CryptoHack #Privacy
Не є фінансовою порадою. Проведіть власне дослідження.
156
·
--
Експлойти Bitget і Liquid наближають збитки від криптохакерських атак у третьому кварталі до $1,2 млрд⚡ ЩОЙНО:
Експлойти Bitget і Liquid наближають збитки від криптохакерських атак у третьому кварталі до $1,2 млрд
За даними Hacken, скомпрометовані постачальники, інструменти розробки та компоненти інфраструктури, що не проходили аудит безпеки, спричинили близько 77% загальних збитків за квартал....
Це важлива подія для $COMP $OM. За реакцією ринку варто буде уважно стежити.
Поділися цим із другом-криптоентузіастом, якому варто це побачити 🔁
#GeopoliticalRisk #CryptoHack #CryptoNews #Binance #Крипторинок
Експлойти Bitget і Liquid наближають збитки від криптохакерських атак у третьому кварталі до $1,2 млрд
⚡ ЩОЙНО:
Експлойти Bitget і Liquid наближають збитки від криптохакерських атак у третьому кварталі до $1,2 млрд
За даними Hacken, скомпрометовані постачальники, інструменти розробки та компоненти інфраструктури, що не проходили аудит безпеки, спричинили близько 77% загальних збитків за квартал....
Це важлива подія для $COMP $OM. За реакцією ринку варто буде уважно стежити.
Поділися цим із другом-криптоентузіастом, якому варто це побачити 🔁
#GeopoliticalRisk #CryptoHack #CryptoNews #Binance #Крипторинок
Експлойти Bitget і Liquid наближають збитки від криптохакерських атак у третьому кварталі до $1,2 млрд
За даними Hacken, скомпрометовані постачальники, інструменти розробки та компоненти інфраструктури, що не проходили аудит безпеки, спричинили близько 77% загальних збитків за квартал....
Це важлива подія для $COMP $OM. За реакцією ринку варто буде уважно стежити.
Поділися цим із другом-криптоентузіастом, якому варто це побачити 🔁
#GeopoliticalRisk #CryptoHack #CryptoNews #Binance #Крипторинок
74
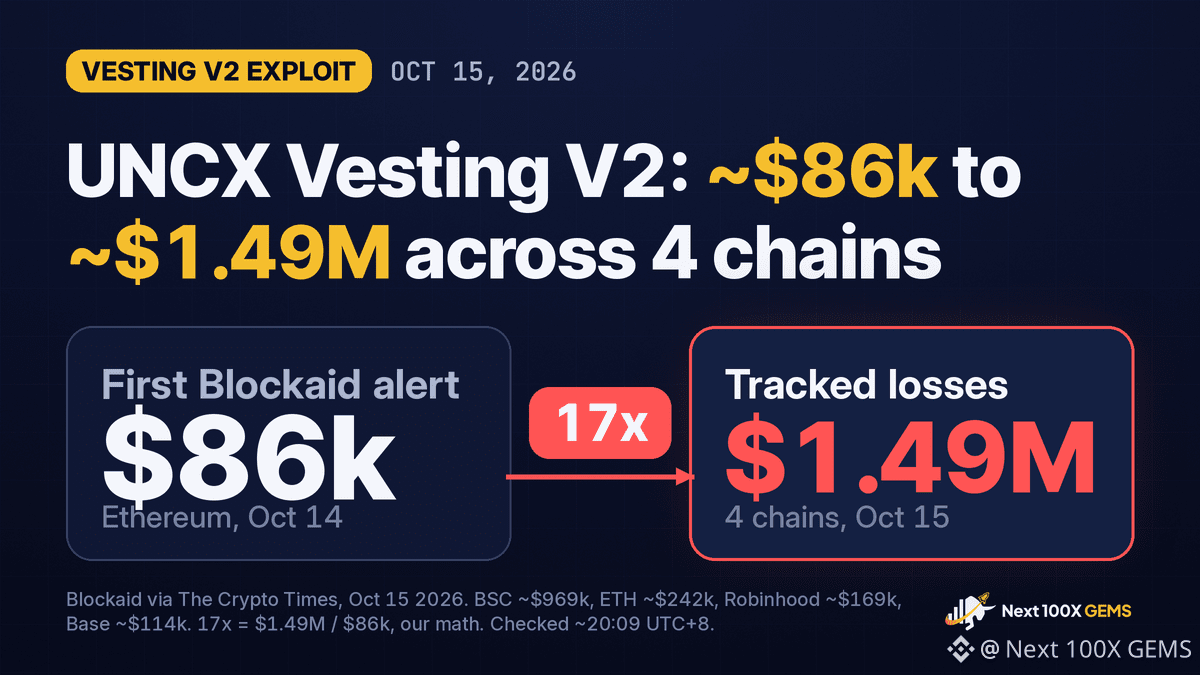
Збитки від UNCX Vesting V2 сягнули близько $1,49 млн у чотирьох мережах. Днем раніше Blockaid уперше повідомила про втрати на Ethereum у розмірі близько $86 тис. Менш ніж за добу сума зросла приблизно у 17 разів.
За оновленням від 15 жовтня, близько $969 тис. припадає на BNB Smart Chain, $242 тис. — на Ethereum, $169 тис. — на Robinhood Chain і $114 тис. — на Base. На BSC припадає близько 65% загальних втрат. Blockaid нарахувала 11 транзакцій із виведенням коштів, зокрема від копіювальників і MEV-ботів.
UNCX заявляє, що помилка стосується лише Vesting V2. Пули для блокування ліквідності та застарілі контракти вестингу не постраждали. Було залучено десять токенів. Комісії за нові блокування тепер перевищують 1 000 ETH, комісія в токенах становить 5%, а команда співпрацює з правоохоронцями та SEAL 911. Кошти поки що не повернули.
План відновлення мають представити цього тижня. А поки уникайте постраждалих пулів вестингу.
$UNCX
#CryptoHack #DeFi
Не фінансова порада. Проведіть власне дослідження.
1
1
311
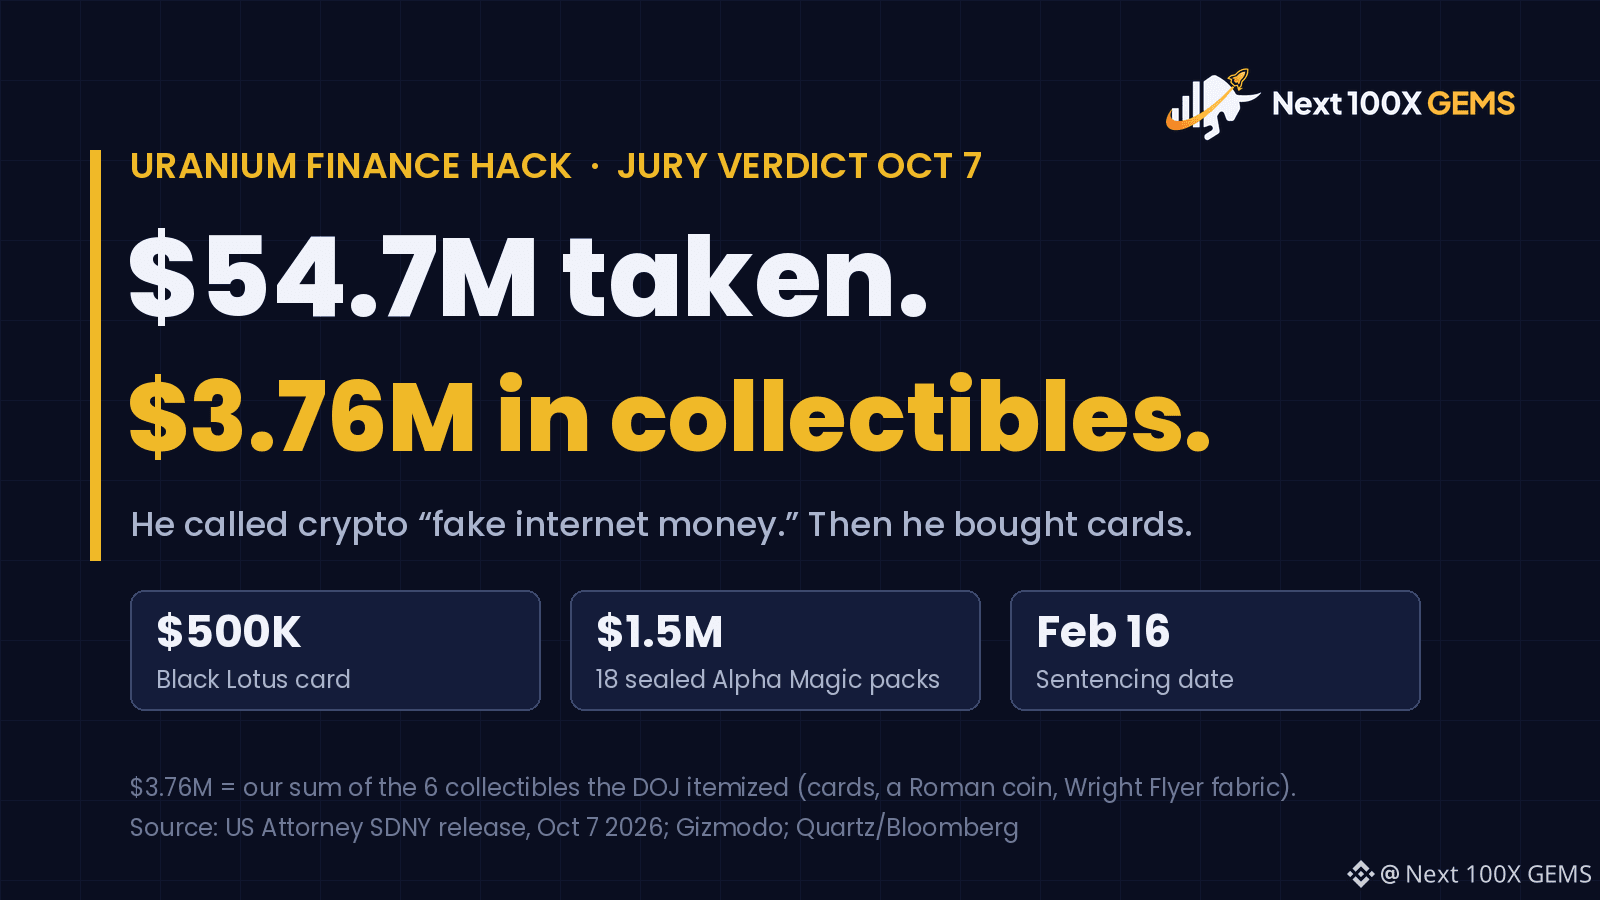
Джонатан Спаллетта привласнив $54,7 млн у Uranium Finance у 2021 році.
Він називав криптовалюту «фальшивими інтернет-грошима», а потім купив картку Black Lotus за $500 тис. і запечатані бустери Alpha Magic на $1,5 млн.
7 жовтня суд присяжних у США визнав його винним. Вирок мають оголосити 16 лютого.
За нашими підрахунками, вартість предметів колекціонування, перелічених Міністерством юстиції США, становить $3,76 млн. Це близько 6,9% від привласненої ним суми. У лютому 2025 року федеральна влада вже конфіскувала близько $31 млн.
Фальшиві гроші, справжній картон.
#CryptoHack #DeFi
Не фінансова порада. Проведіть власне дослідження.
680
·
--
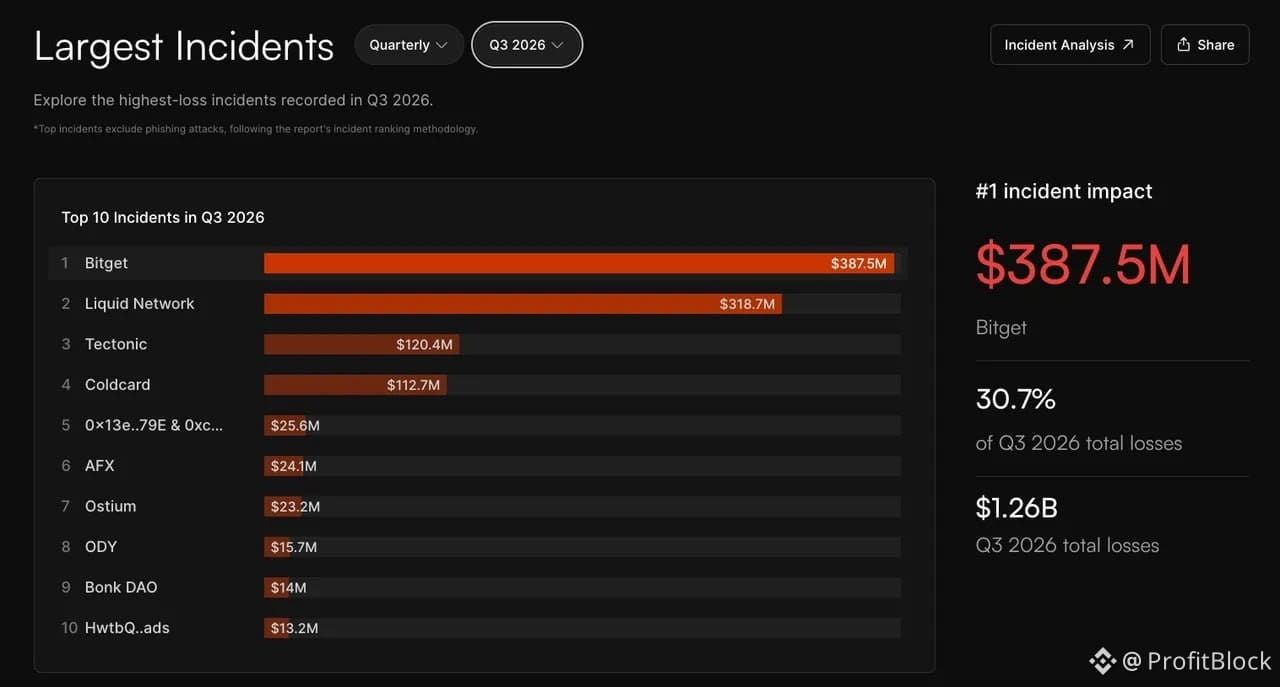
🚨 #CryptoHack Втрати Топ $1.26B у 3 кв
Втрати від крипто-безпеки зросли до $1.26B за 247 інцидентів у 3 кв 2026.
Хак Bitget: $387.5M вересневі втрати: ~$769M 📈 2 кв → 3 кв втрати: +53.9%
Один великий хак може стерти сотні мільйонів за лічені хвилини.
Крипто-безпека залишається величезним ризиком.
#BitcoinFundingRateTriplesTo10%
#bitgethack
1
45

Попередження: вторгнення 12.4M XRP — D'CENT вжив заходів, але кошти зникли! 🚨
Другий найбільший інцидент із крадіжкою XRP у 2026 році! За 10 днів із 15 по 25 вересня з 7,393 гаманців застосунку D'CENT було виведено 12.4M XRP.
Як це сталося? 6 хвиль крадіжок із використанням зламаної відновлювальної фрази. Зловмисники спочатку вручну забрали великі гаманці, а потім застосували автоматизовані скрипти.
6.3M $XRP конвертували в Ethereum через THORChain, а також додатково перехопили $BTC, $ETH, $Tron і $XLM.
Вжиті дії: D'CENT оприлюднила попередній звіт 17 вересня, приховала першопричину для безпеки, додала перевірку безпеки в найновіший застосунок і закликала всіх користувачів створити нову відновлювальну фразу та негайно перенести активи. IoTrust отримала понад 110 повідомлень.
Чи досі у вас є $XRP у D'CENT? Перевірте вже зараз!
Продовжуйте, будь ласка
$XRP #XRP #CryptoHack #SecurityAlert #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
1
2.3k
#hackersdrainover12.4mxrpfromdcentwallets ПОПЕРЕДЖЕННЯ: хакери знімають 12.4M XRP з гаманців DCENT! 🚨
Другий за величиною злом XRP цього року! Хакери вивели понад 12.4M XRP із 7,393 гаманців у застосунку D'CENT під час атаки, що тривала 10 днів — з 15 по 25 вересня.
Деталі атаки: викрадені приватні ключі, 6 хвиль від операцій зі зняття. Перша хвиля сама взяла 3.6M XRP з 1,682 гаманців протягом 3 годин. Згодом перейшли на автоматизовані скрипти для виведення коштів із малих гаманців.
Наслідки: злом також зачепив Bitcoin, Ethereum та Stellar через THORChain. Maker IoTrust отримав 110 звітів.
Лише після збитків Bitget у розмірі 102.9M XRP. Перевірте свій гаманець D'CENT прямо зараз!
Продовжуйте, будь ласка
$XRP #XRP #DCENT #CryptoHack #BinanceSquare
1
123
·
--
Bitget зламали на $387 млн — урок для кожного
25 вересня зловмисники атакували гаманці Bitget. Вкрали XRP, ETH та стейблкоїни на $387.5 млн. Найбільший хак 2026 року.
Що сталось:
Хакери зламали бекенд, підробили дані транзакцій та обійшли авторизацію. Витік ключів виключено. Підозрюють зв'язки з Північною Кореєю. Вже $83 млн переміщено через некеровані адреси.
Чому це важливо:
Bitget — топ-2 біржа деривативів. Якщо зламали їх — жодна CEX не є на 100% безпечною.
Що робити:
Не тримай всі кошти на одній біржі. Великі суми — на холодний гаманець. Диверсифікуй зберігання так само як портфель.
Хороші новини:
BTC тримається біля $84,500. Fear & Greed зріс до 74. Один хак вже не обвалює ринок — ознака зрілості.
Цікавий збіг:
Vitalik цього тижня представив бачення Ethereum до 2030 як криптографічного комп'ютера. Поки хакери атакують CEX — децентралізація стає все актуальнішою.
💬 Моя думка: Це не привід панікувати. Це нагадування що безпека важливіша за зручність. Холодний гаманець — твій найкращий друг.
Де тримаєш кошти — на біржі чи в холодному гаманці? 👇
#CryptoHack #security #bitcoin #CryptoNews
2
561
·
--
Оптимістично
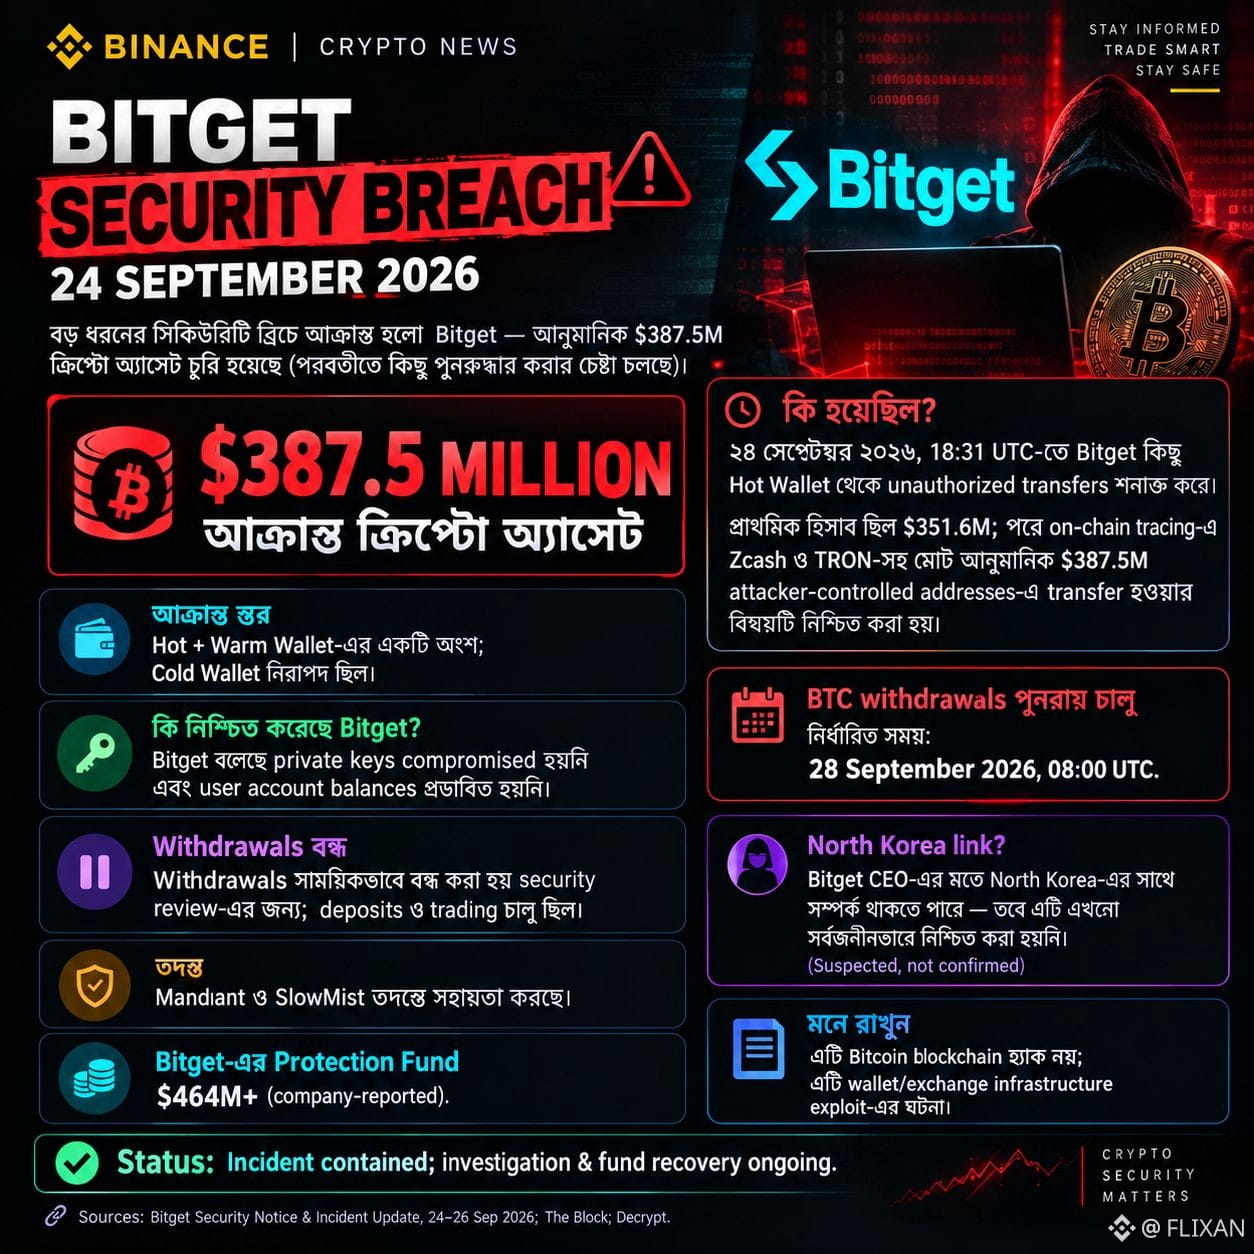
🚨 ПОРУШЕННЯ БЕЗПЕКИ BITGET — ВЕРЕСЕНЬ 2026 РОКУ
24 вересня 2026 року Bitget виявила несанкціоновані перекази з частини інфраструктури гарячих/теплих гаманців.
💰 Орієнтовна сума постраждалих активів: 387,5 МІЛЬЙОНА ДОЛАРІВ
Початкова оцінка становила приблизно 351,6 млн доларів, але подальше відстеження транзакцій у блокчейні виявило додаткові активи, зокрема перекази, пов’язані із Zcash і TRON.
🔐 Що постраждало? • Частина інфраструктури гарячих/теплих гаманців Bitget • Повідомлялося, що холодні гаманці залишилися в безпеці • Повідомлялося, що баланси користувацьких рахунків не постраждали
⛔ Виведення коштів тимчасово призупинили, поки Bitget проводила перевірку безпеки. Поповнення рахунків і торгівля залишалися доступними.
🔎 Розслідування: Bitget залучила до розслідування інциденту й відстеження коштів компанії з кібербезпеки, зокрема Mandiant і SlowMist.
🇰🇵 Зв’язок із Північною Кореєю? Було висунуто припущення про можливий зв’язок, але його публічно не підтверджували.
⚠️ Важливо: Це не було зламом самого блокчейну Bitcoin. Інцидент стосувався інфраструктури криптовалютних гаманців біржі.
📌 Статус: Розслідування та заходи з повернення коштів тривають.
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #BTC #CryptoHack #Blockchain #Binance #Web3
107

·
--
$POL SECURITY BREACH EXPOSES $3M IN USER FUNDS — POLYMARKET CONFIRMS FULL REFUND 💥
Тіло: Зловмисник через скомпрометованого стороннього постачальника вставив шкідливий код у фронтенд Polymarket, вивівши приблизно $3 мільйони з менш ніж 15 акаунтів. Зловмисник перекинув викрадені PUSD з Polygon на Ethereum і обміняв на 1 893 ETH. Хоча платформа вже стримала скрипт і пообіцяла повну компенсацію, це сталося після окремого інциденту з адмін-гаманцем минулого місяця.
Два удари ланцюга постачання за чотири тижні викликають реальні питання щодо стандартів операційної безпеки. Ви досі комфортно використовуєте ці ринкові прогнози?
Не є фінансовою порадою. Завжди керуйте своїм ризиком.
#POL #SecurityBreach #CryptoHack #DeFiRisk
💎
72
·
--
🚨 ТІЛЬКИ ЩО: рекордну суму в 1,5 мільярда доларів викрали з криптовалютних протоколів у ІІ кварталі 2026 року — це найгірший квартал в історії хакерських атак на крипто.
Шокуюча активність експлойтів сталася попри зусилля індустрії посилити заходи безпеки, залишивши інвесторів, зокрема тих, хто тримає $OM, вразливими до руйнівних збитків. Дві масштабні атаки забезпечили більшість коштів, втрачених за цей період: хакери скористалися вразливостями в коді смартконтрактів, щоб викачати мільйони з нічого не підозрюючих гаманців.
Безпрецедентний розмах атак підкреслює болючу проблему в криптосфері: наскільки легко хакерам вдається проникати навіть у найнадійніші протоколи. Оскільки використання некастодіальних гаманців, як-от тих, що зберігають $OM, продовжує зростати, ставки для інвесторів ніколи не були такими високими. Криптовалютна спільнота має об’єднатися, щоб вирішити ці нагальні питання та не допустити подібних атак у майбутньому.
Згодні? Поставте ❤️. Не згодні? Скажіть мені чому 👇 #CryptoHack #CryptoNews
154
·
--
🚨 ТЕРМІНОВО: Токен Humanity Protocol впав більш ніж на 80% після нищівного хакерського зламу приватного ключа на $32 млн.
Злам, який розкрив кричущу вразливість у безпеці протоколу, залишив інвесторів у шоці та спричинив масштабні побоювання щодо безпеки DeFi-активів. Оскільки ціна $BTC and $ETH продовжує шалено коливатися, цей нахабний напад слугує різким нагадуванням про гру з високими ставками у DeFi.
Значення зламу неможливо переоцінити — він підкреслює важливість надійних заходів безпеки на тлі все більш витончених кіберзагроз. Той факт, що було скомпрометовано один-єдиний приватний ключ, викликав питання щодо загальної безпекової позиції протоколу та можливості подальших витоків.
Поки ринок розбирається з наслідками, інвестори розмірковують: чи спричинить ця подія більш широку корекцію, чи збитки вдасться обмежити? Поки що відповіді залишаються невизначеними. Бичачий чи Ведмежий? Голосуйте в коментарях 🐂🐻 #CryptoHack #MarketCorrection
98
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#FedWatch
16.3M переглядів
39,502 обговорюють
2
#EarningsSeason
6.5M переглядів
32,210 обговорюють
3
#fomcвідстеження
94,083 переглядів
466 обговорюють
4
#USMidtermElections
51,501 переглядів
665 обговорюють
5
#BitcoinDropsBelow$80K
34,781 переглядів
130 обговорюють
6
#比特币跌破8万美元
179,248 переглядів
135 обговорюють
7
#BoEOpensConsultationOnTokenizedCollateralForClearing
775 переглядів
34 обговорюють
8
#BrazilCryptoExchangesMustApplyForLicensesByFriday
37,012 переглядів
536 обговорюють
9
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
800 переглядів
21 обговорюють
10
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
1,868 переглядів
30 обговорюють