

#cryptoexploit
cryptoexploit
6,915 переглядів
41 обговорюють
Популярні
Найсвіжіші
·
--
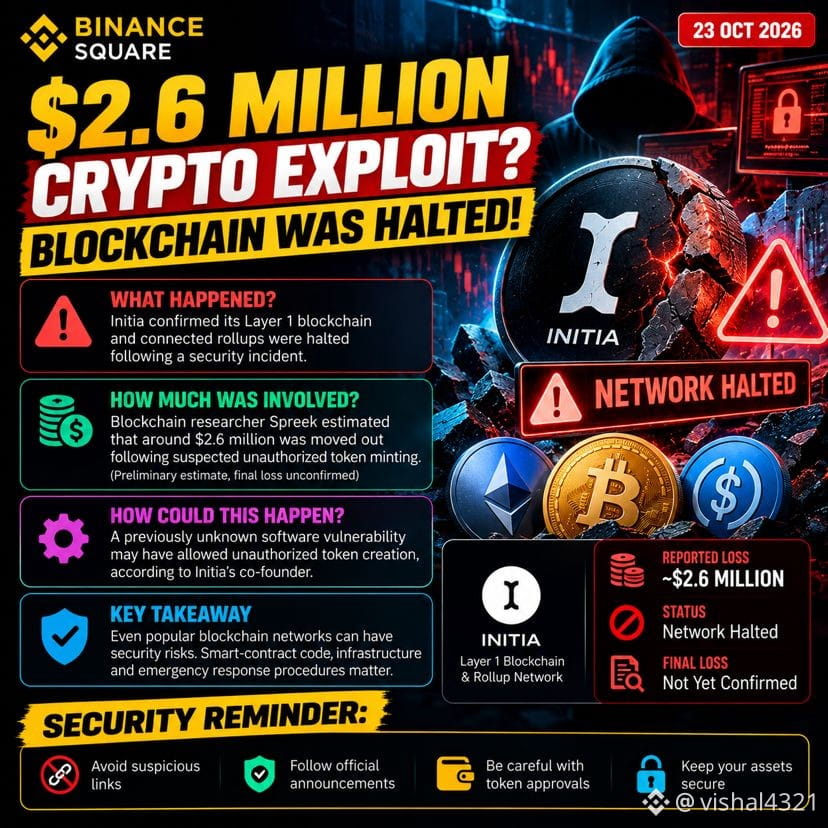
🚨 КРИПТОЗЛОМ НА $2,6 МІЛЬЙОНА? БЛОКЧЕЙН ЗУПИНИЛИ!
23 жовтня Initia, за повідомленнями, зупинила свій блокчейн Layer 1 і підключені ролапи після інциденту безпеки.
Ось що нам відомо. 👇
🔴 ЩО СТАЛОСЯ?
Мережу зупинили, поки команда розслідувала ймовірну вразливість у системі безпеки.
💰 ПРО ЯКУ СУМУ ЙДЕТЬСЯ?
Дослідник блокчейну Spreek оцінив, що було переміщено активів приблизно на $2,6 мільйона. Остаточний підтверджений розмір збитків поки не з’ясований.
🔍 ЩО СТАЛО ПРИЧИНОЮ?
Попередні коментарі співзасновника Initia вказують на можливу вразливість, пов’язану з несанкціонованим випуском токенів.
⚠️ ЧОМУ ЦЕ ВАЖЛИВО?
Безпека блокчейну — це не лише захист гаманців. Уразливості програмного забезпечення та мережевої інфраструктури також можуть наражати користувачів на ризик.
🛡️ ГОЛОВНИЙ УРОК
Завжди стежте за офіційними оновленнями щодо безпеки, перевіряйте посилання для відновлення доступу та розумійте ризики мереж, якими користуєтеся.
Чи стежите ви за $INIT, $ETH або $BTC — безпека ніколи не має бути на другому плані.
💬 ГОЛОВНЕ ПИТАННЯ:
Чи повинні команди блокчейнів мати право зупиняти мережі в надзвичайних ситуаціях?
🅰️ ТАК — спершу захист користувачів.
🅱️ НІ — децентралізація понад усе.
👇 Напишіть у коментарях A або B і поясніть чому!
#CryptoNews #BlockchainSecurity #CryptoExploit #DeFi #BinanceSquare
118
·
--
Негативно
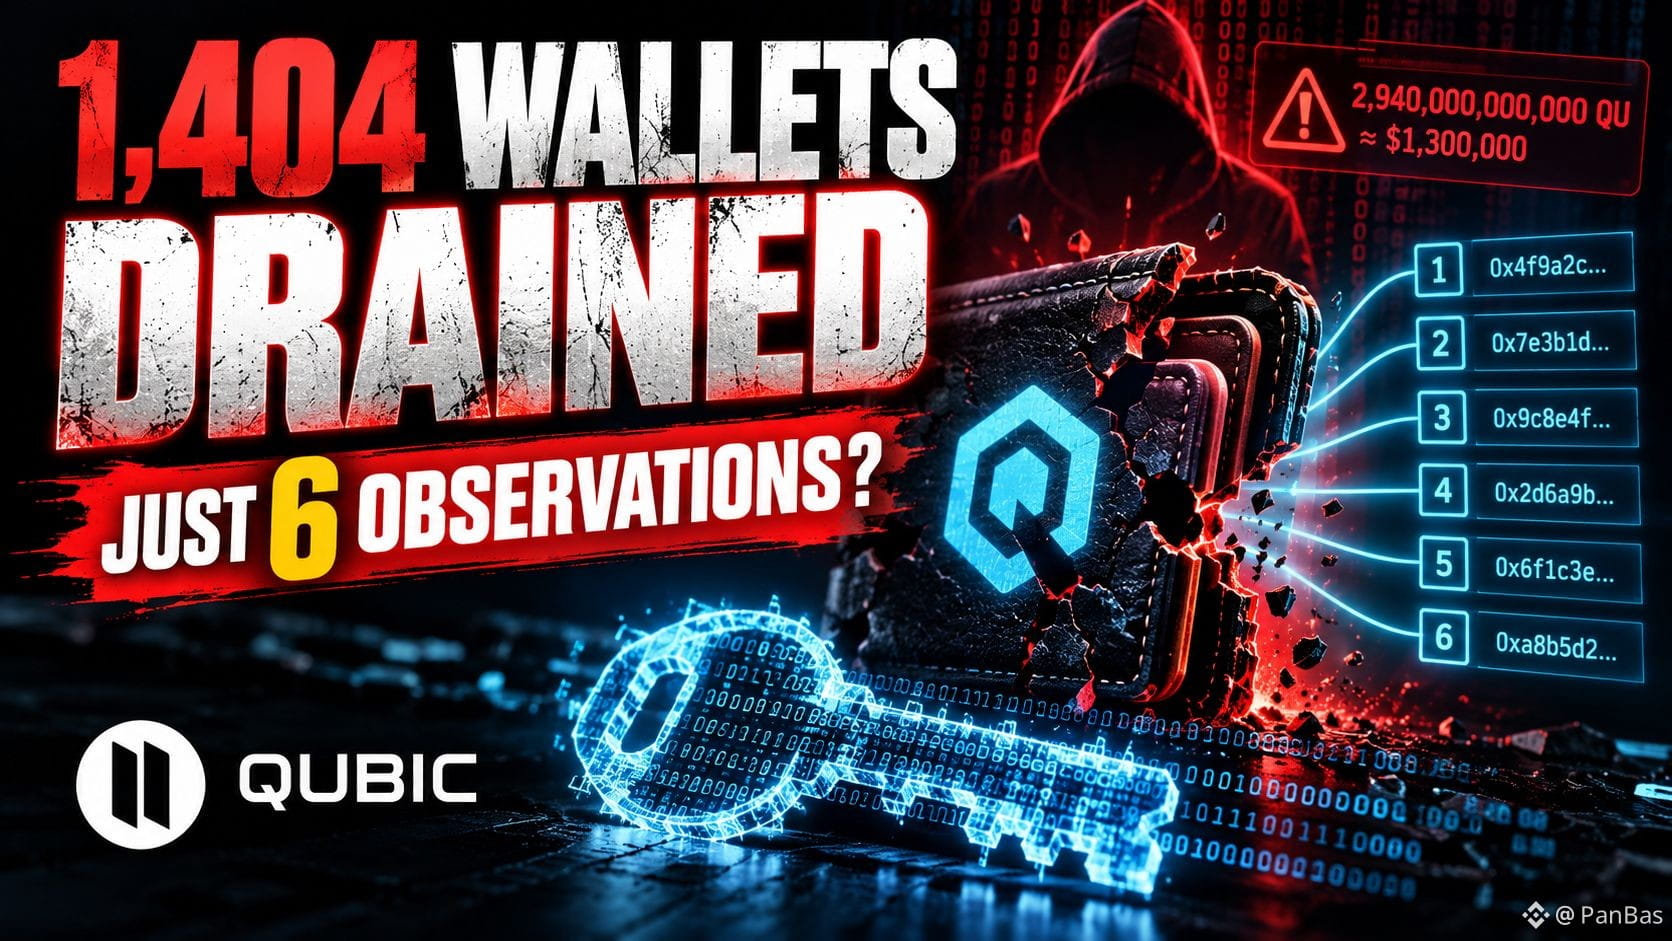
🚨 З 1 404 КРИПТОГАМАНЦІВ ВИВЕДЕНО КОШТИ — І ВСЬОГО 6 МЕРЕЖЕВИХ СПОСТЕРЕЖЕНЬ МОЖУТЬ РОЗКРИТИ ПРИВАТНИЙ КЛЮЧ! 👀
Уявіть: ви подбали про безпеку гаманця, нікому не передавали свою сід-фразу… а все одно втратили все.
Ось який жах стоїть за інцидентом безпеки Qubic.
💥 ЩО СТАЛОСЯ?
У період із 17 до 18 жовтня зловмисник вивів кошти з:
🔴 1 404 гаманців
🔴 2,94 ТРИЛЬЙОНА QU
🔴 Приблизно на 1,3 МІЛЬЙОНА ДОЛАРІВ
Щоб обмежити збитки, мережу Qubic зупинили.
За даними проєкту, 87,1% викрадених токенів заблокували в блокчейні, а решта 12,9% надійшла на MEXC, де рахунок-отримувач заморозили.
Але найбільше занепокоєння викликало відкриття, зроблене згодом.
🔍 ВИСНОВОК SLOWMIST
20 жовтня фахівці з безпеки повідомили, що гаманець Qubic використовував недостатньо надійний генератор випадкових чисел під час створення деяких приватних ключів.
Під час контрольованого тесту дослідники відновили вразливий приватний ключ, використавши лише ШІСТЬ послідовних мережевих спостережень за певних умов.
⚠️ Це НЕ доводить, що зловмисник застосував саме цей метод.
Проблема полягала в генерації сід-фрази гаманця, а не в підтвердженому зламі базового протоколу блокчейну Qubic.
🚨 КОМУ ВАРТО ЗВЕРНУТИ УВАГУ?
Користувачам, які створили гаманці Qubic до 18 жовтня за допомогою:
• Будь-якого браузера на iPhone або iPad
• Safari на Mac
А також тим, хто користувався застосунком Qubic для iOS до липня 2025 року.
Версія 4.26.4 виправляє проблему з генерацією НОВИХ сід-фраз.
Але раніше згенеровані слабкі сід-фрази залишаються вразливими.
💭 ДУМКА PANBAS:
Найстрашніше — не крадіжка 1,3 млн доларів.
А те, що гаманець може здаватися цілком безпечним, хоча його приватний ключ можна було передбачити від самого початку.
Заморожені кошти — це не повернуті кошти.
Якщо ваш гаманець міг постраждати, дотримуйтеся офіційних інструкцій із перенесення. Ніколи не передавайте свою сід-фразу й не довіряйте непроханим пропозиціям допомогти з відновленням.
👇 Чи довірилися б ви знову гаманцю, дізнавшись, що його ключі насправді не були випадковими?
#Qubic #WalletSecurity #CryptoExploit
8
·
--
Негативно
🚨 10 МІЛЬЙОНІВ $CYS ВИПУЩЕНО З ПОВІТРЯ.
ХАКЕР ОТРИМАВ ТОКЕНИ. РИНОК ОТРИМАВ ПРОБЛЕМУ. 👀
Уявіть, що ви прокидаєтеся й дізнаєтеся: хтось щойно створив 10 мільйонів токенів, випуск яких ваш проєкт ніколи не санкціонував.
Ласкаво просимо у крипту.
Міжмережевий міст Cysic зазнав атаки, що дозволило зловмиснику випустити 10 000 000 CYS у мережі BNB Chain.
А ось що привернуло мою увагу.
💥 Випущено 10 млн CYS.
🔒 Заморожено приблизно 2,8 млн.
💸 Як повідомляється, близько $727 тис. перевели в Ethereum.
Роботу мосту призупинили.
Проблему вирішено?
Не так швидко.
Ці 10 мільйонів токенів становили приблизно 6,2% від раніше заявленої кількості токенів в обігу.
Це не похибка округлення.
А заморожування решти токенів не може магічним чином скасувати те, що сталося до заморожування.
Я не вважаю, що кожен проєкт, який зазнав атаки, заслуговує на те, щоб його поховали.
Але я також не вірю в те, що призупинення роботи мосту автоматично відновлює довіру.
Є величезна різниця між зупинкою атаки та усуненням її наслідків.
Ось за чим я стежу:
Чи зможе Cysic відзвітувати про несанкціоновані токени, пояснити завдані збитки й показати, як запобігатиме повторенню цієї вразливості?
До того часу ця історія не завершена.
🔥 А ОСЬ МОЄ ЗАПИТАННЯ ДО ВАС.
Чи розглянули б ви можливість купити $CYS після цього інциденту, якби ціна суттєво впала?
Чи достатньо проблем із мостом, щоб занести проєкт до особистого чорного списку?
Мені справді цікаво — ЧОМУ.
Адже у крипті найдешевший токен — не завжди найвигідніша покупка. Іноді він дешевий з дуже вагомої причини.
👇 Розкажіть.
{future}(CYSUSDT)
#Cysic #bridgesecurity #CryptoExploit
🚨 10 МІЛЬЙОНІВ $CYS ВИПУЩЕНО З ПОВІТРЯ.
ХАКЕР ОТРИМАВ ТОКЕНИ. РИНОК ОТРИМАВ ПРОБЛЕМУ. 👀
Уявіть, що ви прокидаєтеся й дізнаєтеся: хтось щойно створив 10 мільйонів токенів, випуск яких ваш проєкт ніколи не санкціонував.
Ласкаво просимо у крипту.
Міжмережевий міст Cysic зазнав атаки, що дозволило зловмиснику випустити 10 000 000 CYS у мережі BNB Chain.
А ось що привернуло мою увагу.
💥 Випущено 10 млн CYS.
🔒 Заморожено приблизно 2,8 млн.
💸 Як повідомляється, близько $727 тис. перевели в Ethereum.
Роботу мосту призупинили.
Проблему вирішено?
Не так швидко.
Ці 10 мільйонів токенів становили приблизно 6,2% від раніше заявленої кількості токенів в обігу.
Це не похибка округлення.
А заморожування решти токенів не може магічним чином скасувати те, що сталося до заморожування.
Я не вважаю, що кожен проєкт, який зазнав атаки, заслуговує на те, щоб його поховали.
Але я також не вірю в те, що призупинення роботи мосту автоматично відновлює довіру.
Є величезна різниця між зупинкою атаки та усуненням її наслідків.
Ось за чим я стежу:
Чи зможе Cysic відзвітувати про несанкціоновані токени, пояснити завдані збитки й показати, як запобігатиме повторенню цієї вразливості?
До того часу ця історія не завершена.
🔥 А ОСЬ МОЄ ЗАПИТАННЯ ДО ВАС.
Чи розглянули б ви можливість купити $CYS після цього інциденту, якби ціна суттєво впала?
Чи достатньо проблем із мостом, щоб занести проєкт до особистого чорного списку?
Мені справді цікаво — ЧОМУ.
Адже у крипті найдешевший токен — не завжди найвигідніша покупка. Іноді він дешевий з дуже вагомої причини.
👇 Розкажіть.
#Cysic #bridgesecurity #CryptoExploit
665
🚨 $H TOKEN РУЙНУВАВСЯ -92%! НЕ КУПУЙТЕ НА ДНІ! 🛑📉
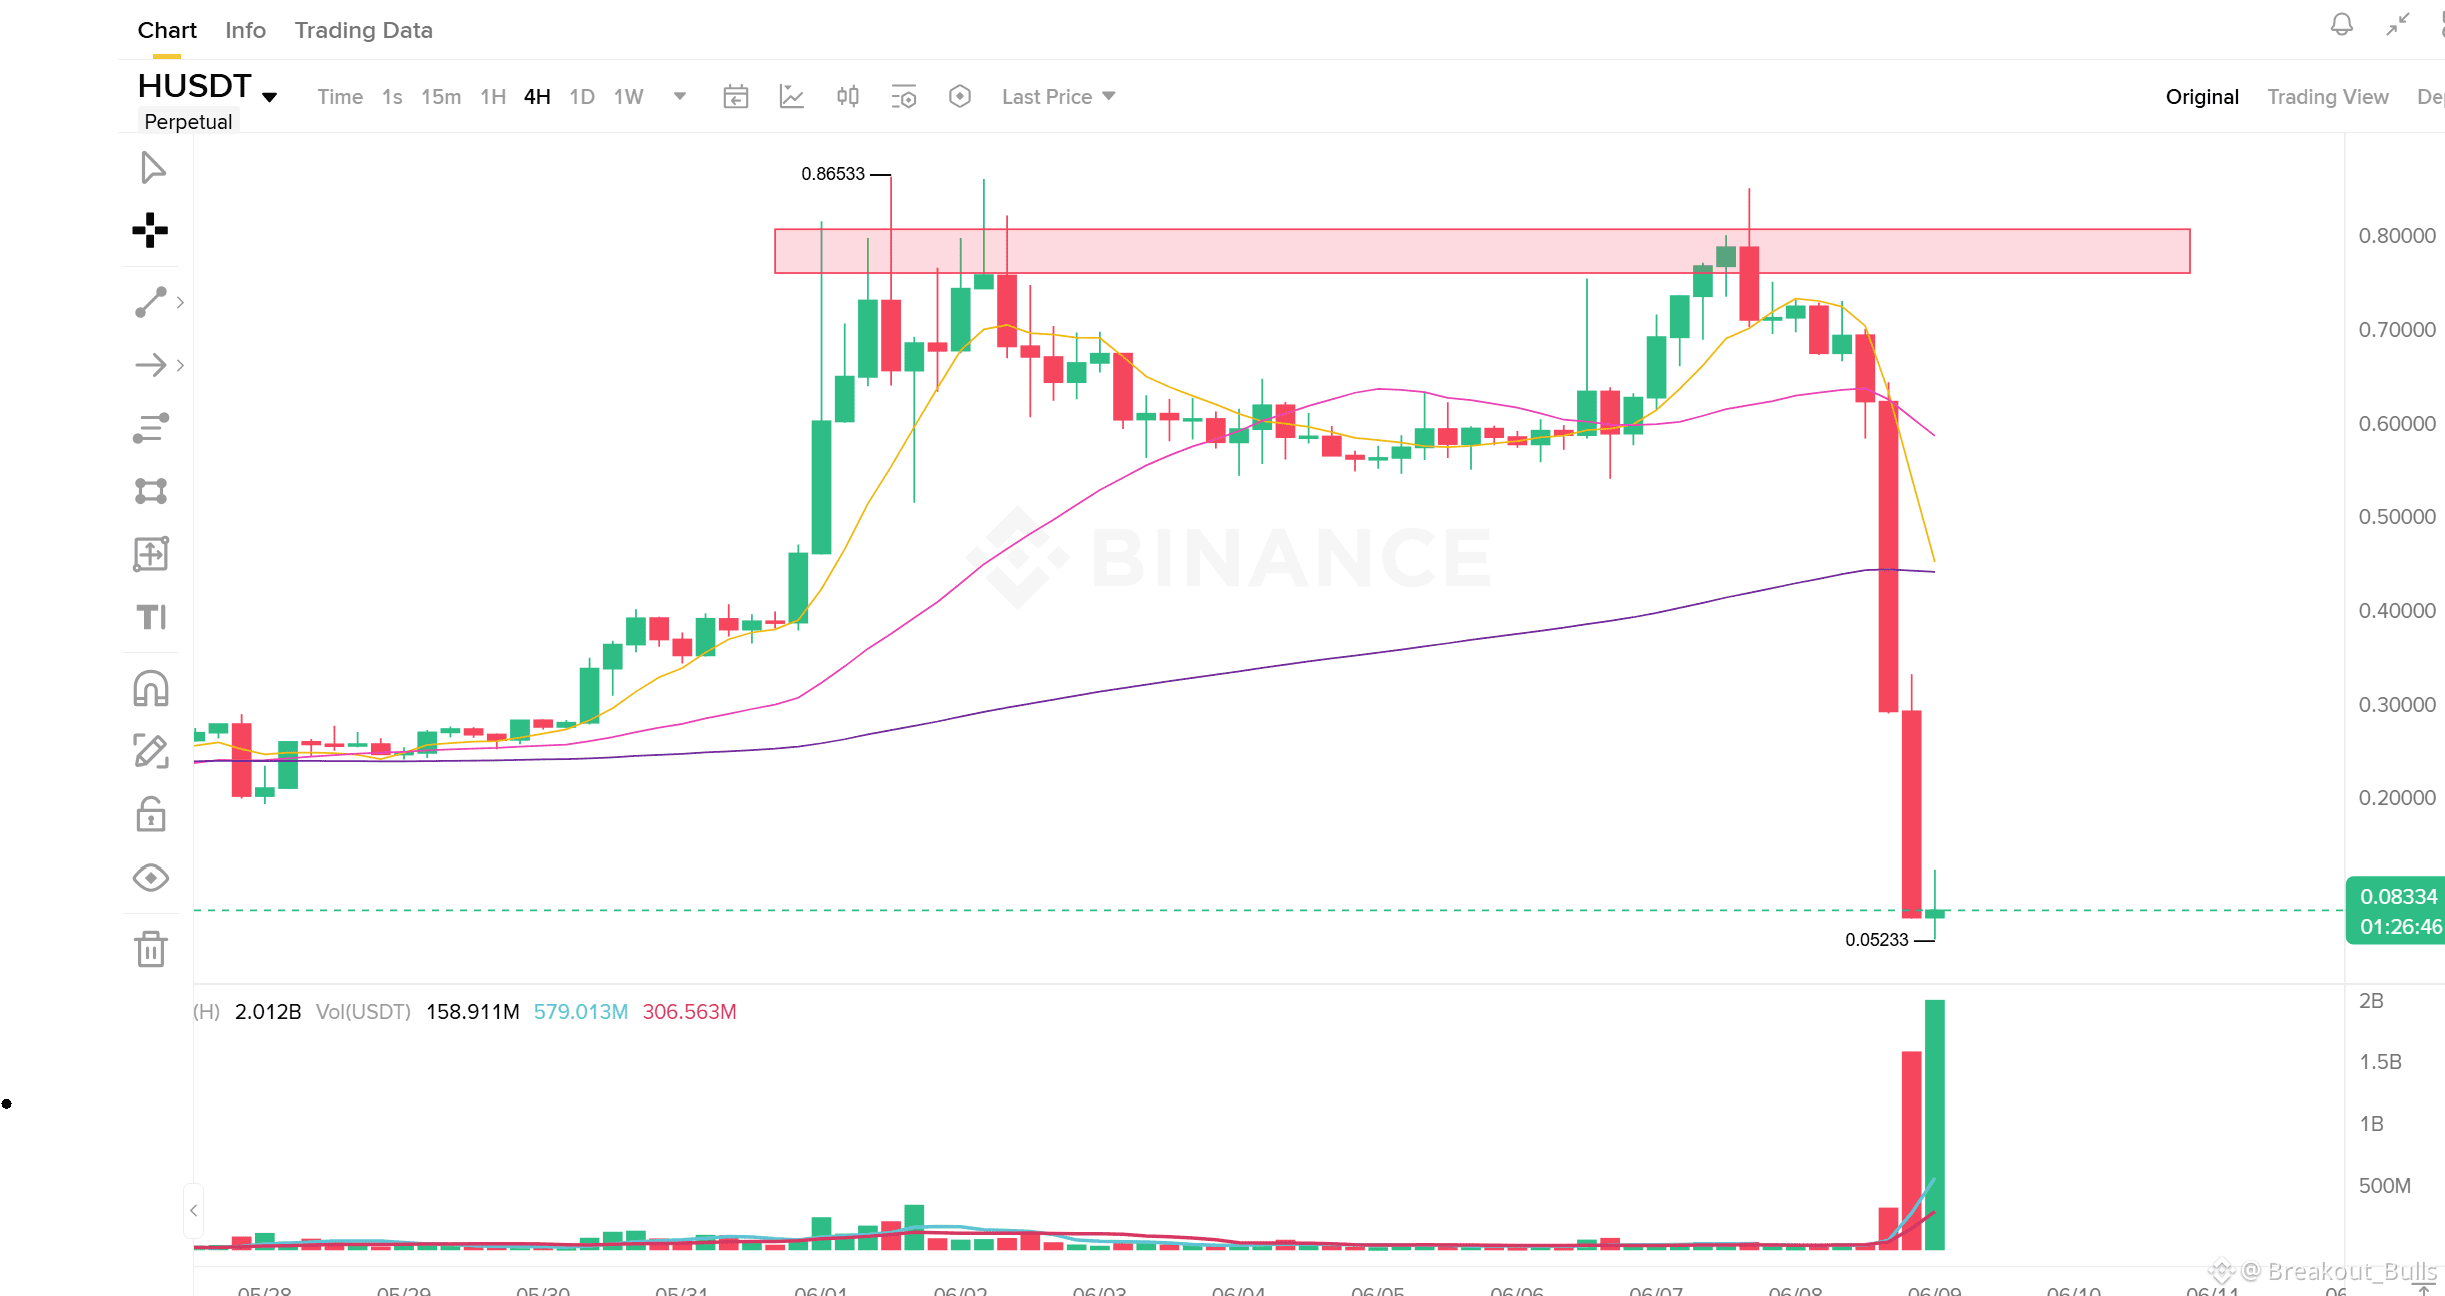
Масовий дамп на $H (Humanity Protocol) — це не звичайна корекція, а жорстка експлуатація на $19M+! Понад 17 офіційних гаманців проекту були повністю випорожнені.Збитки:Токен був повністю знищений, різко впавши з $0.853 до $0.052 всього за один день.Стратегія:RSI на екстремально перепроданому рівні, але технічний аналіз нічого не вартий, коли безпека проекту порушена. Ордери тонкі, і атакуючий все ще може далі викидати токени.Не ловіть це падаюче ножиці! Захистіть свій капітал і тримайтеся подалі від цього графіку до подальших вказівок. ❌⚠️#HumanityProtocol #CryptoNews #CryptoExploit #RiskManagement
$H
{future}(HUSDT)
🚨 Відмова від відповідальності: Не є фінансовою порадою (NFA). Цей актив наразі переживає критичну подію безпеки. Строго контролюйте свої ризики!
🚨 $H TOKEN РУЙНУВАВСЯ -92%! НЕ КУПУЙТЕ НА ДНІ! 🛑📉
Масовий дамп на $H (Humanity Protocol) — це не звичайна корекція, а жорстка експлуатація на $19M+! Понад 17 офіційних гаманців проекту були повністю випорожнені.Збитки:Токен був повністю знищений, різко впавши з $0.853 до $0.052 всього за один день.Стратегія:RSI на екстремально перепроданому рівні, але технічний аналіз нічого не вартий, коли безпека проекту порушена. Ордери тонкі, і атакуючий все ще може далі викидати токени.Не ловіть це падаюче ножиці! Захистіть свій капітал і тримайтеся подалі від цього графіку до подальших вказівок. ❌⚠️#HumanityProtocol #CryptoNews #CryptoExploit #RiskManagement
$H
🚨 Відмова від відповідальності: Не є фінансовою порадою (NFA). Цей актив наразі переживає критичну подію безпеки. Строго контролюйте свої ризики!
540

·
--
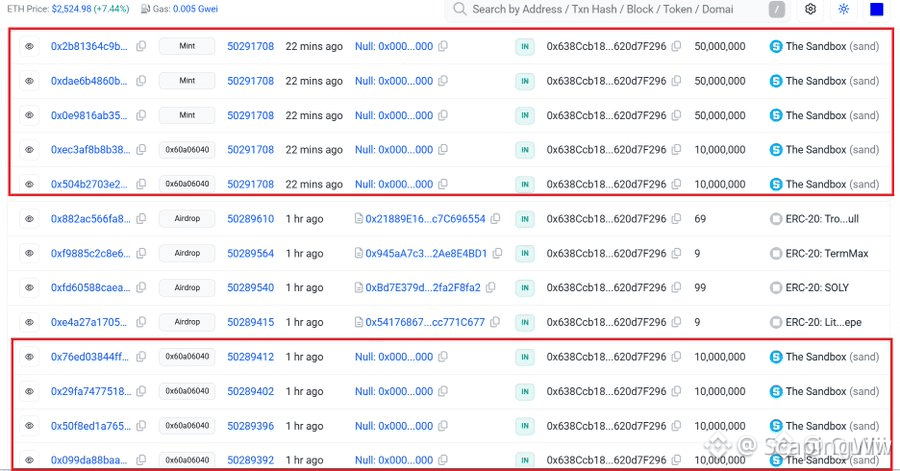
🚨 КОЛОСАЛЬНИЙ ЕКСПЛОЙТ-ШОК: НАПАДНИКИ $SAND АС ЗАМІСТИЛИ 49 МІЛЬЯРДІВ НЕЗАБЕЗПЕЧЕНИХ ТОКЕНІВ! 📉
Катастрофічна вразливість безпеки щойно сколихнула $SAND після того, як зловмисники карбували колосальну суму в 49 мільярдів незабезпечених токенів, “розриваючи” ліквідність і на BSC, і на Base. 🚨 Основна команда підтвердила пролом, негайно від’єднавши доступ до мосту та ізолювавши постраждалі пули, щоб стримати поширення інфекції.
Коли “привидний” обсяг такого масштабу вражає кросчейн-протоколи, глибина біржового стакану стрімко зникає, а “розумні” гроші переходять у режим хеджування ризиків. 📉 Показники ризику демонструють сильні збої в децентралізованих парах, поки арбітражники блокують активність.
📌 Параметри ризику швидко затягуються в кредитних ринках, змушуючи трейдерів лавірувати в умовах різкої ринкової волатильності. 💬 Ви стоїте осторонь, доки безпека мосту не стабілізується, чи активно хеджуєте свою експозицію в альткоїнах? 👇
⚠️ Це не фінансова порада. Завжди контролюйте свій ризик. 🛡️
🏷️ #SAND #CryptoExploit #Altcoins #RiskManagement
⚠️ 🚨
57

·
--
🚨 ПРОТОКОЛ $AVICI ПЕРЕЖИВАЄ $1.02M ОНЧЕЙН-ЕКСПЛОЇТУ ЗА УМОВИ, КОЛИ КОШТИ СТІКАЮТЬ ДО МІКСЕРІВ 🔻
Ончейн-трекінг виявляє критичний експлойт у межах фреймворку $AVICI, викачавши приблизно $1.02M ліквідності. 🔍 Зловмисник спрямував 10,000 $SOL через стейблкоїни, перш ніж виконати кросчейн-обмін на 418 $ETH .
Вкрадений капітал офіційно потрапив у протоколи приватності, підтверджуючи втечу інституційного капіталу та швидкі механізми відмивання. 📉 Динаміка «розумних грошей» завжди вимагає суворих параметрів ризику, коли фундаментальні протоколи зазнають серйозних структурних порушень. 💬 Як ви оцінюєте ризик безпеки, перш ніж розміщувати капітал у вітринах (vault) нових проєктів? 👇
⚠️ Це не фінансова порада. Завжди керуйте своїм ризиком. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
52
·
--
Стаття
Крах токена H: 92% обвал після злому на $19 мільйонів!Нещодавно сталася велика інцидент з безпекою, пов'язана з токеном $H , де понад 17 гаманців, пов'язаних з Humanity Protocol, були зламані, що призвело до втрат, що перевищують $19 мільйонів. Токен 'H' обвалився на 92% сьогодні, досягнувши мінімумів $0.052 з максимуму $0.853. В даний момент RSI знаходиться на екстремально перепроданих рівнях, але це не слід сприймати як сигнал для покупки на дні.
$H
#HTokenCrash
#CryptoExploit
#HumanityProtocol
#CryptoLoss
#StaySafeCrypto
Крах токена H: 92% обвал після злому на $19 мільйонів!
Нещодавно сталася велика інцидент з безпекою, пов'язана з токеном $H , де понад 17 гаманців, пов'язаних з Humanity Protocol, були зламані, що призвело до втрат, що перевищують $19 мільйонів. Токен 'H' обвалився на 92% сьогодні, досягнувши мінімумів $0.052 з максимуму $0.853. В даний момент RSI знаходиться на екстремально перепроданих рівнях, але це не слід сприймати як сигнал для покупки на дні.
$H
#HTokenCrash
#CryptoExploit
#HumanityProtocol
#CryptoLoss
#StaySafeCrypto
$H
#HTokenCrash
#CryptoExploit
#HumanityProtocol
#CryptoLoss
#StaySafeCrypto
326

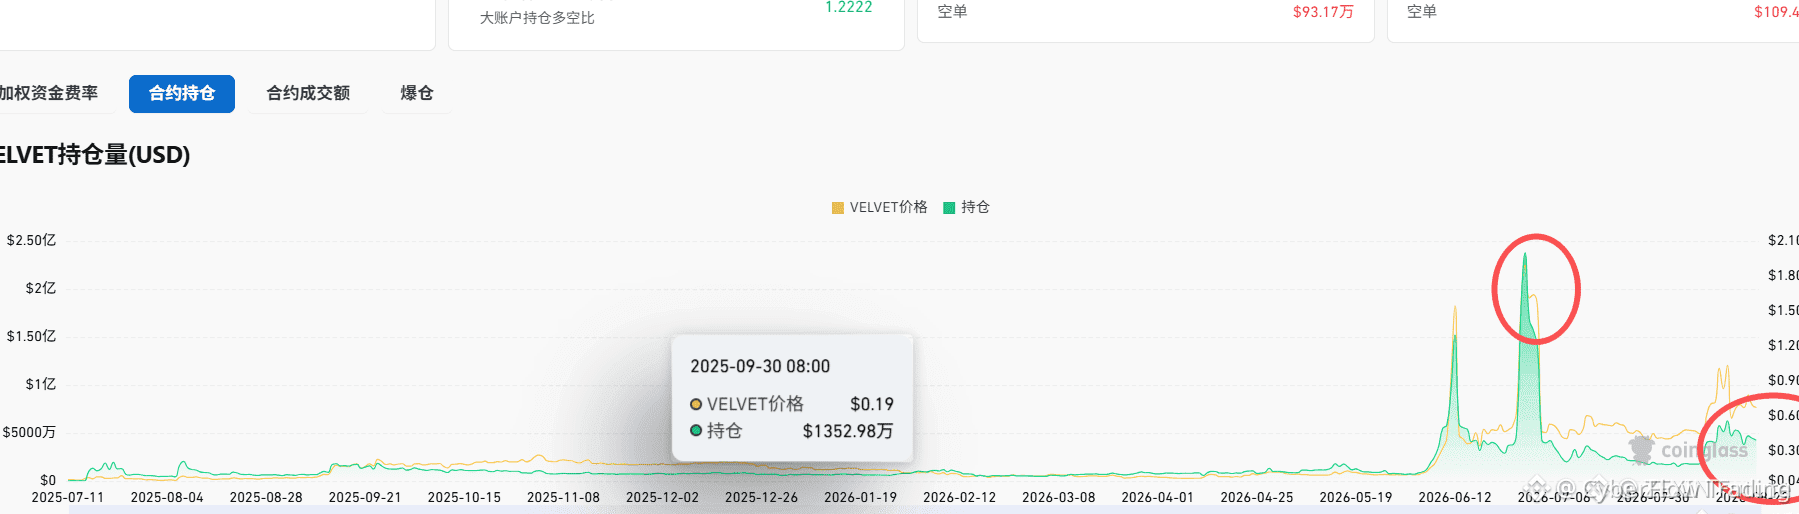
🚨 $VELVET SMART-КОНТРАКТ ВИКОРИСТАНО: ЛІКВІДНІСТЬ ПОВНІСТЮ ВИВЕДЕНО В НУЛЬ! 📉
Цей $VELVET smart-контракт щойно зазнав катастрофічного зливу, через що стакани ордерів пішли в повну стрімку просадку, адже ончейн-ліквідність миттєво випарувалась. 🩸 Трейдери з швидким виконанням використовують негайний відкат, коли глибина заявок падає в усіх стаканах. 📉
Коли кошти протоколу повністю спорожнені, залишкові «стіни» покупок руйнуються в реальному часі. ⚠️ Це підручниковий каскад експлойту: швидкість руху ціни прискорюється вниз, доки ліквідність не впирається в абсолютне дно. 🔍
💬 Ти керуєш ризиком на скомпрометованих протоколах або спостерігаєш це високо-швидкісне падіння збоку? 👇
⚠️ Не є фінансовою порадою. Завжди керуй своїм ризиком. 🛡️
🏷️ #VELVET #CryptoExploit #ShortSetup #Crypto
🚨 🩸
271

Злам Ledger на $93 млн: платформу обікрали
- Внаслідок атаки на Ledger було викрадено близько $92,9 млн
- Постраждали Bitcoin (BTC), Ethereum (ETH), TRON, BNB Chain і Polygon
- Це найбільше викрадення активів, пов’язане з Ledger
- Активи виводили через різні блокчейн-платформи
#BinanceSquare #CryptoNews #Ledger #Blockchain #CryptoExploit
$btc btc $eth eth $bnb bnb
vlikevn Titanbot
Джерело: U.Today
298
🚨 ЛІКВІДНІСТЬ ПУЛУ $79AU ВИЧЕРПАНО ЧЕРЕЗ ВИТОК ПРИВАТНОГО КЛЮЧА НА $12.5M У МЕРЕЖІ BNB! 📉
⚠️ Порушення безпеки приватних ключів знову завдали серйозного удару: 79thVault зазнав масштабного відтоку коштів на $12.5 мільйона в мережі BNB. 🔍 Зловмисник отримав контроль над операційним ключем команди й вивів 2.01 мільйона $79AU безпосередньо з пари ліквідності.
🚨 Унаслідок 95 невпинних обмінів на продаж резерви USDT у пулі скоротилися з $15.2M до лише $3.9M, а хакер вивів 16,249 $BNB . 🏦 Це яскраве нагадування: безпека смартконтрактів нічого не варта, якщо керування ключами дає збій.
💬 Як ви перевіряєте протоколи казначейства проєктів і налаштування гарячих гаманців, перш ніж вкладати свої кошти? 👇
⚠️ Це не фінансова порада. Завжди керуйте ризиками. 🛡️
🏷️ #79AU #BNB #DeFi #CryptoExploit #Security
🚨 🛡️
20
·
--
Стаття
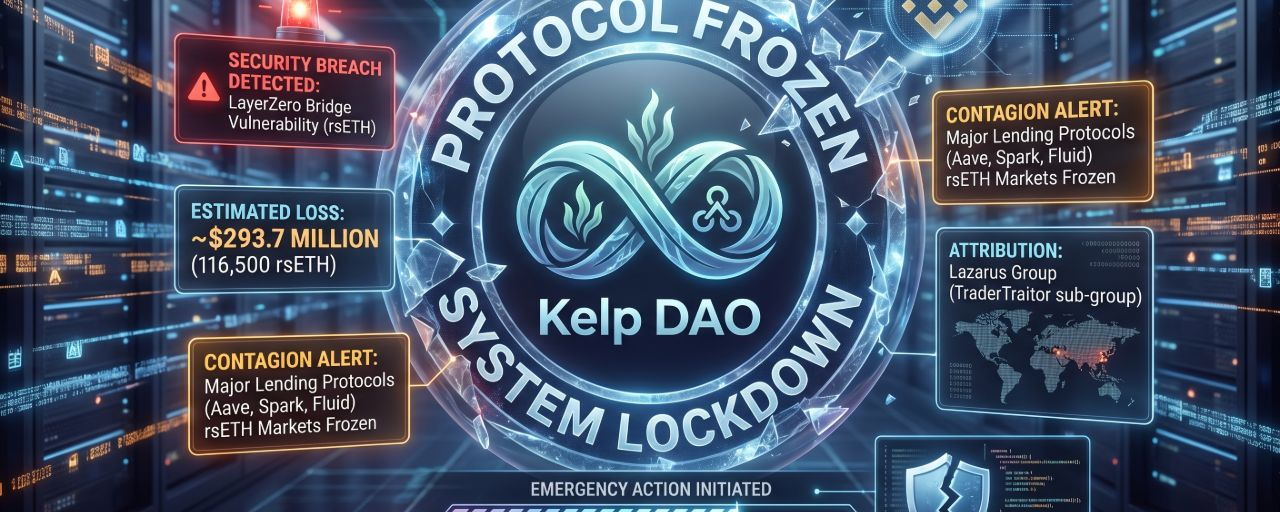
Тривога безпеки: Експлуатація Kelp DAO призводить до втрати $293 мільйони$AAVE $ETH
Протокол ліквідного рестейкінгу Kelp DAO зазнав серйозного порушення безпеки, в результаті чого оцінювані втрати склали $293,7 мільйона. Цей інцидент, що стався в середині квітня 2026 року, є найбільшою експлуатацією DeFi цього року і спричинив значний контагіонний ефект у всій екосистемі.
🔍 Технічний аналіз: Вразливість LayerZero
Експлуатація націлилася на кросчейн інфраструктуру Kelp DAO, зокрема на міст rsETH, який забезпечується LayerZero Endpoint V2.
Корінна причина: Аналітики безпеки виявили вразливість у конфігурації 1-із-1 верифікатора протоколу.
Тривога безпеки: Експлуатація Kelp DAO призводить до втрати $293 мільйони
$AAVE $ETH
Протокол ліквідного рестейкінгу Kelp DAO зазнав серйозного порушення безпеки, в результаті чого оцінювані втрати склали $293,7 мільйона. Цей інцидент, що стався в середині квітня 2026 року, є найбільшою експлуатацією DeFi цього року і спричинив значний контагіонний ефект у всій екосистемі.
🔍 Технічний аналіз: Вразливість LayerZero
Експлуатація націлилася на кросчейн інфраструктуру Kelp DAO, зокрема на міст rsETH, який забезпечується LayerZero Endpoint V2.
Корінна причина: Аналітики безпеки виявили вразливість у конфігурації 1-із-1 верифікатора протоколу.
1
123
🍀Перетворюємо удачу на логіку🍀
ДОБРИЙ ДЕНЬ УСІМ
ОНОВЛЕННЯ РИНКОВОГО АНАЛІЗУ
🔍
Індекс Crypto Fear & Greed офіційно впав до 25 Extreme Fear (екстремального страху). Аналітики попереджають, що якщо Bitcoin не зможе втримати поточний локальний рівень підтримки, наступною чіткою макроціллю, на яку звертають увагу, стане падіння до $58,000....
#CryptoNews #Bitcoin #Ethereum #CryptoMarket #DeFi #CryptoExploit
Нагадування: Цей пост надається лише з інформаційною метою. Його не пропонують і не мають на увазі для використання як юридичної, податкової, інвестиційної, фінансової або іншої поради.....
95

🚨 ЦЕПЬ CRO ЗУПИНИЛИ ПІСЛЯ МАСОВОГО DEFI-ЕКСПЛОЙТУ, ЯКИЙ ВИСАСАВ ПОНАД $75 МІЛЬЙОНІВ! 🚨
Трекери «розумних» грошей щойно виявили критичне порушення безпеки, яке вдарило по протоколах Cronos DeFi на понад $75 мільйонів. 🚨 Зловмисник швидко перекинув $6,29 мільйона через міжланцюгові мости в 2,592 $ETH , спонукавши валідаторів призупинити всю мережу, щоб заморозити решту $68,7 мільйона в скомпрометованих активах.
Зупинені ланцюги мертво зупиняють ліквідність, залишаючи трейдерів спостерігати за рухом коштів у мережі, поки експлойтер намагається відмивати гроші. 📊 Очікуйте підвищеної волатильності для токенів екосистеми, щойно мережа повернеться до валідації. 💡
💬 Чи спричинить це порушення безпеки ширше «зараження» в екосистемах layer-1, чи зупинка успішно ізолює наслідки? 👇
⚠️ Це не фінансова порада. Завжди керуйте своїми ризиками. 🛡️
🏷️ #CRO #ETH #DeFi #CryptoExploit #Security
🚨 🐻
39
🚨 $ETH FACES DUMP тиск ізливу під час злому: хакери перетворюють експлойт на $4.2M мішки в Ether! ⚠️
Ймовірний компромет приватного ключа щойно витягнув $4.2 мільйона з кросчейн гарячих гаманців, спричинивши шок для моніторингу потоків ордерів. 📊 Експлойт прокрутив активи через кілька мереж — вивівши кошти, зокрема USDT, USDC, $BNB та $TRX , причому переважна більшість миттєво була ринково обміняна безпосередньо на $ETH .
🦈 Коли нападники консолідують вкрадені кошти в ліквідний Ether, історія показує, що зазвичай далі йдуть тиск на продаж або дії з приватністю через міксери. Тримайте свій ризик максимально контрольованим, доки ця хакерська ліквідність залишається завантаженою в мережі. 💬 Як ви думаєте, це хакерське фінансування одразу вдарить по спот-ринках, чи спершу пройде через міксери? 👇
⚠️ Це не фінансова порада. Завжди контролюйте свій ризик. 🛡️
🏷️ #ETH #CryptoExploit #HotWallet #Web3Security #BNB
🚨 🩸
24
🔥 ПОСТ-МОРТЕМ RHEA: ВИКЛИК ВІЧНОГО ОРАКУЛА DEFI
⚡ Розслідування атаки Rhea Finance щойно з'явилося. 🔍
Воно виявляє знайомого ворога: маніпуляцію оракулом.
🧠 Зловмисники використали миттєві позики для експлуатації інтеграції Rhea з Chainlink.
Це не про надійність Chainlink, а про складність інтеграції.
📊 Багато хто вважає це ще одним ізольованим провалом протоколу.
Але моя думка: це повторювана системна тріщина в основі DeFi. 🚧
⚖️ Протоколи часто вважають, що зовнішні оракули надають непроникну правду.
🧩 Однак *шар взаємодії* залишається критичною вектором атаки.
🔥 Втрата Rhea Finance в розмірі $2.6M підкреслює цю вразливість.
Ринок сприймає "захищені оракули" як універсальне рішення.
Цей інцидент повинен розбити це хибне почуття безпеки.
Нам потрібна багаторівнева валідація та зменшення ризиків у реальному часі. ✨
В іншому випадку, зростання DeFi залишиться зв'язаним уникальними експлуатаціями.
Чи може DeFi справді масштабуватися без оволодіння цим складним танцем даних?
#DeFiSecurity #OracleRisk #CryptoExploit #BinanceSquare #BlockchainTech
21
23
4k
·
--
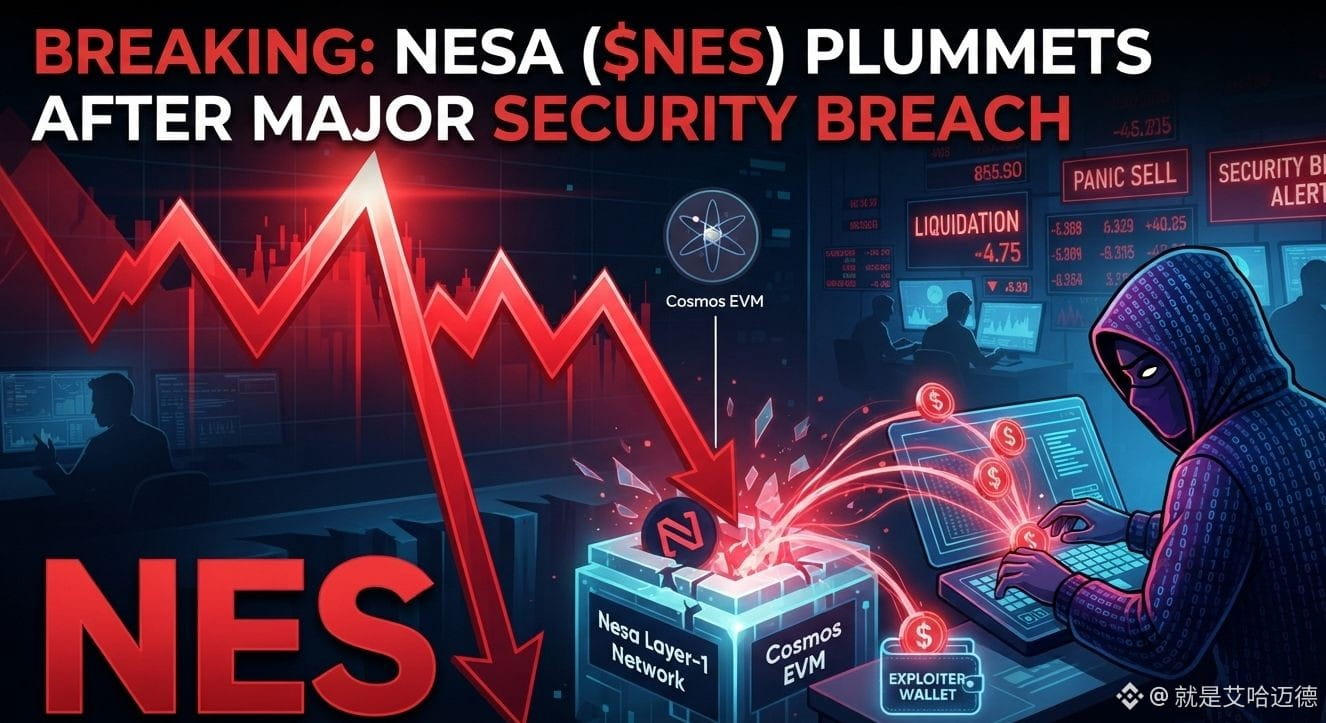
💥 ТЕРМІНОВО: Nesa ($NES) Різко Падає Після Великого Оборонного Прориву Безпеки в Cosmos EVM
Токен $NES сьогодні пережив масову капітуляцію ціни, втративши критичну вартість протягом кількох годин. Цей раптовий обвал ринку спричинив масштабну паніку серед власників токенів і змусив хвилю болісних ліквідацій на основних децентралізованих торгових парах.
Токен Nesa ($NES ) сьогодні впав приблизно на 40% після повідомлень про експлойт уразливості Cosmos EVM та посилені розпродажі з великих ончейн-гаманців.
🔍 Що Спровокувало Падіння?
Ончейн-інвестигатори та команди розробників виявили критичний експлойт безпеки, спрямований на вразливість Cosmos EVM у мережі Nesa Layer-1. Зловмисники змогли маніпулювати механізмами протоколу, дозволивши їм вилучити та скинути значні обсяги токенів безпосередньо в уразливі пули ліквідності.
#CryptoNews #Nesa #NES #CryptoExploit
{alpha}(560x3131f6b80c26936ab03f7d9d29eb4ddf36ac3fb5)
#Altcoins
💥 ТЕРМІНОВО: Nesa ($NES ) Різко Падає Після Великого Оборонного Прориву Безпеки в Cosmos EVM
Токен $NES сьогодні пережив масову капітуляцію ціни, втративши критичну вартість протягом кількох годин. Цей раптовий обвал ринку спричинив масштабну паніку серед власників токенів і змусив хвилю болісних ліквідацій на основних децентралізованих торгових парах.
Токен Nesa ($NES ) сьогодні впав приблизно на 40% після повідомлень про експлойт уразливості Cosmos EVM та посилені розпродажі з великих ончейн-гаманців.
🔍 Що Спровокувало Падіння?
Ончейн-інвестигатори та команди розробників виявили критичний експлойт безпеки, спрямований на вразливість Cosmos EVM у мережі Nesa Layer-1. Зловмисники змогли маніпулювати механізмами протоколу, дозволивши їм вилучити та скинути значні обсяги токенів безпосередньо в уразливі пули ліквідності.
#CryptoNews #Nesa #NES #CryptoExploit
#Altcoins
1
1.4k
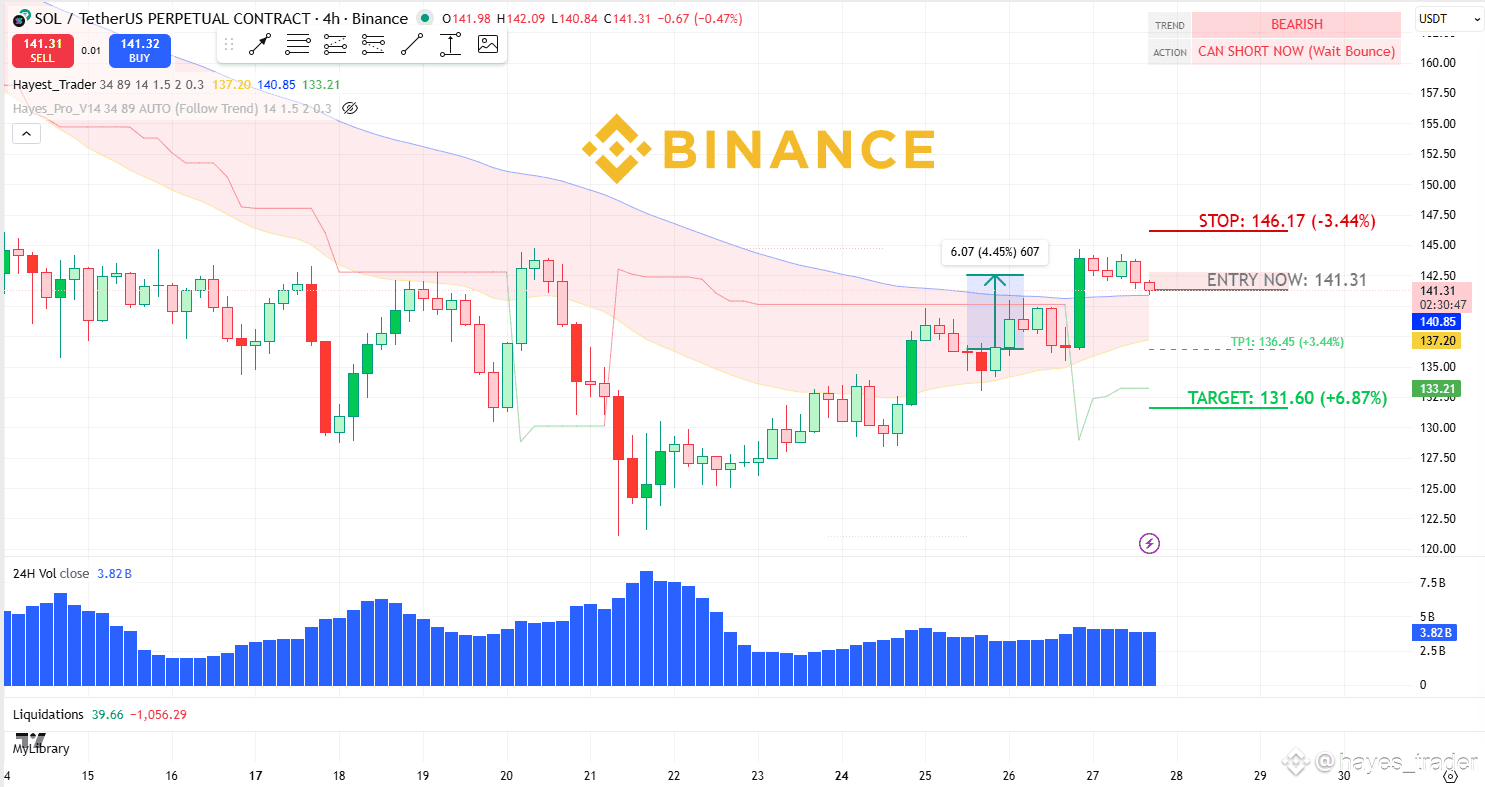
СОЛАНА: ЕКСПЛУАТАЦІЯ UPBIT ПІДТРИМУЄ МЕДВЕДЧИЙ НАСТРІЙ
Технічно, SOL демонструє значну слабкість, відхиляючись від ключового 4-годинного рівня опору та виглядаючи готовим до зниження.
Ця медведча установка посилюється великими проблемами на ланцюгу: нещодавня експлуатація Upbit на суму $38.5M створила "дисконт на довгострокові ф'ючерси", чіткий сигнал, що ринок активно оцінює подальше зниження.
Торгівля є короткою з поточних рівнів, з цілями на 136 та 131. Установка стає недійсною, якщо ціна знову досягне рівня 146.
#solana #CryptoExploit #TradingSignal
$IO $PEPE $SOL
{spot}(SOLUSDT)
СОЛАНА: ЕКСПЛУАТАЦІЯ UPBIT ПІДТРИМУЄ МЕДВЕДЧИЙ НАСТРІЙ
Технічно, SOL демонструє значну слабкість, відхиляючись від ключового 4-годинного рівня опору та виглядаючи готовим до зниження.
Ця медведча установка посилюється великими проблемами на ланцюгу: нещодавня експлуатація Upbit на суму $38.5M створила "дисконт на довгострокові ф'ючерси", чіткий сигнал, що ринок активно оцінює подальше зниження.
Торгівля є короткою з поточних рівнів, з цілями на 136 та 131. Установка стає недійсною, якщо ціна знову досягне рівня 146.
#solana #CryptoExploit #TradingSignal
$IO $PEPE $SOL
2.8k

🚨 $cbBTC ЗЛИВАЮТЬ З MOONWELL, ПОКИ НАПАДНИКИ ЕКСПЛОАТУЮТЬ ЦІНОВЕ КОЛАТЕРАЛЬНЕ ТАРГЕТУВАННЯ! 📉
Ончейн-моніторинг виявив підозрілу експлуатаційну активність проти Moonwell у мережі Base, унаслідок чого викрадено понад 50.6 $cbBTC на суму понад $4M. 📊 Зловмисник маніпулював оцінками колатералу $MAMO, щоб позичати активи високого рівня на тлі штучно завищеної глибини забезпечення.
Неліквідні пари колатералу залишаються величезною сліпою зоною для ринків кредитування, які не мають суворих лімітів цін або надійних фільтрів оракулів. 💡 Розумні гроші звертають увагу щоразу, коли аномалії оракула створюють асиметричну вразливість в автоматизованих пулах ліквідності. 🔍
🤔 Чи стануть активи з низькою ліквідністю найбільшим системним ризиком для DeFi-протоколів цього року? 👇
⚠️ Це не є фінансовою порадою. Завжди керуйте своїми ризиками. 🛡️
🏷️ #cbBTC #DeFi #Base #CryptoExploit #Security
⚠️ 🚨
11
·
--
Протокол Humanity зазнав серйозного витоку безпеки, втративши понад 36 мільйонів доларів після того, як зловмисники, як повідомляється, отримали доступ до приватних ключів через зламаний ноутбук працівника. Цей експлойт дозволив їм випустити та скинути додаткові 100 мільйонів H токенів, що спровокувало катастрофічний обвал ринку і знизило ціну токена на 99,9%.
#HumanityProtocol
#CryptoExploit
#TokenCrash
#BlockchainSecurity
#PrivateKeyLeak
#HumanityProtocol
#CryptoExploit
#TokenCrash
#BlockchainSecurity
#PrivateKeyLeak
58
·
--
Частково правда
Термінове повідомлення для трейдерів: Зараз відбувається масивний експлойт, і збитки серйозні! 🛑🚨
Понад 17 основних крипто-гаманців, які безпосередньо пов'язані з екосистемою Humanity Protocol, були зламані та повністю вичерпані. Загальні втрати вже перевищили вражаючі $19 мільйонів, що здивувало всю спільноту. 💸💔
Токен $H обвалився 📉💥
Після масивного зламу безпеки, рідний токен проекту, $H, зазнав катастрофічного падіння. Актив знизився на неймовірні -92% лише сьогодні, впавши з денного максимуму $0.853 до мінімуму $0.052. Ліквідність на ринку знищується, оскільки експлойти скидають активи. 🌪️📉
Критичне попередження для тих, хто купує на дні! ⚠️🧠
Якщо ви подивитесь на технічні індикатори, 7-денний індекс відносної сили (RSI7) перебуває на безпрецедентному, екстремальному рівні перепроданості 2.1. У нормальних торгах, таке низьке число виглядає як остаточний сигнал для покупки — але не сьогодні. ❌🛑
Це триваючий структурний експлойт, а не стандартна корекція ринку. Купувати на дні зараз надзвичайно небезпечно, оскільки основні смарт-контракти і екосистеми гаманців залишаються зламаними. 🛑🛡️
Що робити? Якщо ви тримаєте активи в екосистемі Humanity Protocol, терміново перевірте дозволи вашого гаманця та відкличте будь-які ризиковані підключення до смарт-контрактів. Бережіть себе, захищайте свій капітал і не ловіть впадіння ножів! 🏛️🔒
Вам вдалося уникнути цього експлойту? Залиште свої думки або будь-які актуальні оновлення в коментарях нижче, щоб допомогти зберегти спільноту в безпеці! 👇👇
#HumanityProtocol #Htoken #CryptoExploit #SecurityAlert #RiskManagement #BinanceSquare
Термінове повідомлення для трейдерів: Зараз відбувається масивний експлойт, і збитки серйозні! 🛑🚨
Понад 17 основних крипто-гаманців, які безпосередньо пов'язані з екосистемою Humanity Protocol, були зламані та повністю вичерпані. Загальні втрати вже перевищили вражаючі $19 мільйонів, що здивувало всю спільноту. 💸💔
Токен $H обвалився 📉💥
Після масивного зламу безпеки, рідний токен проекту, $H , зазнав катастрофічного падіння. Актив знизився на неймовірні -92% лише сьогодні, впавши з денного максимуму $0.853 до мінімуму $0.052. Ліквідність на ринку знищується, оскільки експлойти скидають активи. 🌪️📉
Критичне попередження для тих, хто купує на дні! ⚠️🧠
Якщо ви подивитесь на технічні індикатори, 7-денний індекс відносної сили (RSI7) перебуває на безпрецедентному, екстремальному рівні перепроданості 2.1. У нормальних торгах, таке низьке число виглядає як остаточний сигнал для покупки — але не сьогодні. ❌🛑
Це триваючий структурний експлойт, а не стандартна корекція ринку. Купувати на дні зараз надзвичайно небезпечно, оскільки основні смарт-контракти і екосистеми гаманців залишаються зламаними. 🛑🛡️
Що робити? Якщо ви тримаєте активи в екосистемі Humanity Protocol, терміново перевірте дозволи вашого гаманця та відкличте будь-які ризиковані підключення до смарт-контрактів. Бережіть себе, захищайте свій капітал і не ловіть впадіння ножів! 🏛️🔒
Вам вдалося уникнути цього експлойту? Залиште свої думки або будь-які актуальні оновлення в коментарях нижче, щоб допомогти зберегти спільноту в безпеці! 👇👇
#HumanityProtocol #Htoken #CryptoExploit #SecurityAlert #RiskManagement #BinanceSquare
574
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#CanMicrosoftDeliverOnAI
44,121 переглядів
565 обговорюють
2
#CanGoogleDefindItsCore
22,069 переглядів
430 обговорюють
3
#fomcвідстеження
87,862 переглядів
450 обговорюють
4
#FOMCWatch
9M переглядів
27,728 обговорюють
5
#EthereumDropsBelow$2300
9,530 переглядів
146 обговорюють
6
#BitcoinSlipsBelow$80KAgain
26,496 переглядів
113 обговорюють
7
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
52,022 переглядів
724 обговорюють
8
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
10,164 переглядів
94 обговорюють
9
#BitmineAdds10452ETH
93,336 переглядів
1,112 обговорюють
10
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
50,670 переглядів
811 обговорюють