

#mpc
mpc
15,045 переглядів
141 обговорюють
Популярні
Найсвіжіші

·
--
Замислювалися, як великі організації Web3 та інституційні казначейства захищають мільйони доларів, не покладаючись на приватний ключ однієї людини? На сцену виходять Multi-Sig і MPC 🔐🛡️
Спираючись на основоположні уроки з #BinanceAcademy, ось короткий огляд OPSEC:
1️⃣ Єдина точка відмови:
• Традиційні гаманці (EOA) покладаються на один приватний ключ. Якщо його скомпрометують, усі кошти можуть бути втрачені назавжди.
2️⃣ Смартконтракти з мультипідписом (Multi-Sig):
• Для схвалення транзакції потрібні кілька незалежних підписів (наприклад, 3 із 5 зацікавлених сторін), що дає змогу розподілити довіру між командою або кількома пристроями.
3️⃣ Багатосторонні обчислення (MPC):
• Один приватний ключ розділяється на математичні «фрагменти», які розподіляються між різними серверами або пристроями. Фрагменти спільно обчислюють підпис, і при цьому повний ключ ніколи не збирається в одному місці.
📖 Дізнайтеся більше в Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Поглиблюйте технічні знання та підвищуйте рівень операційної безпеки 🛡️
Криптовалюти пов’язані з ризиком. Це не фінансова порада. Завжди проводьте власне дослідження 💡
#MultiSig #MPC #CryptoEducation
Підписуйтеся на мене, щоб дізнаватися більше 💛
Noobie Trader:
Binance Wallet is MCP wallet
1
3
83
·
--
Оптимістично
$GENIUS
🔄Кросс-Чейн Швидкість та Парадигма Виконання MPC🤧
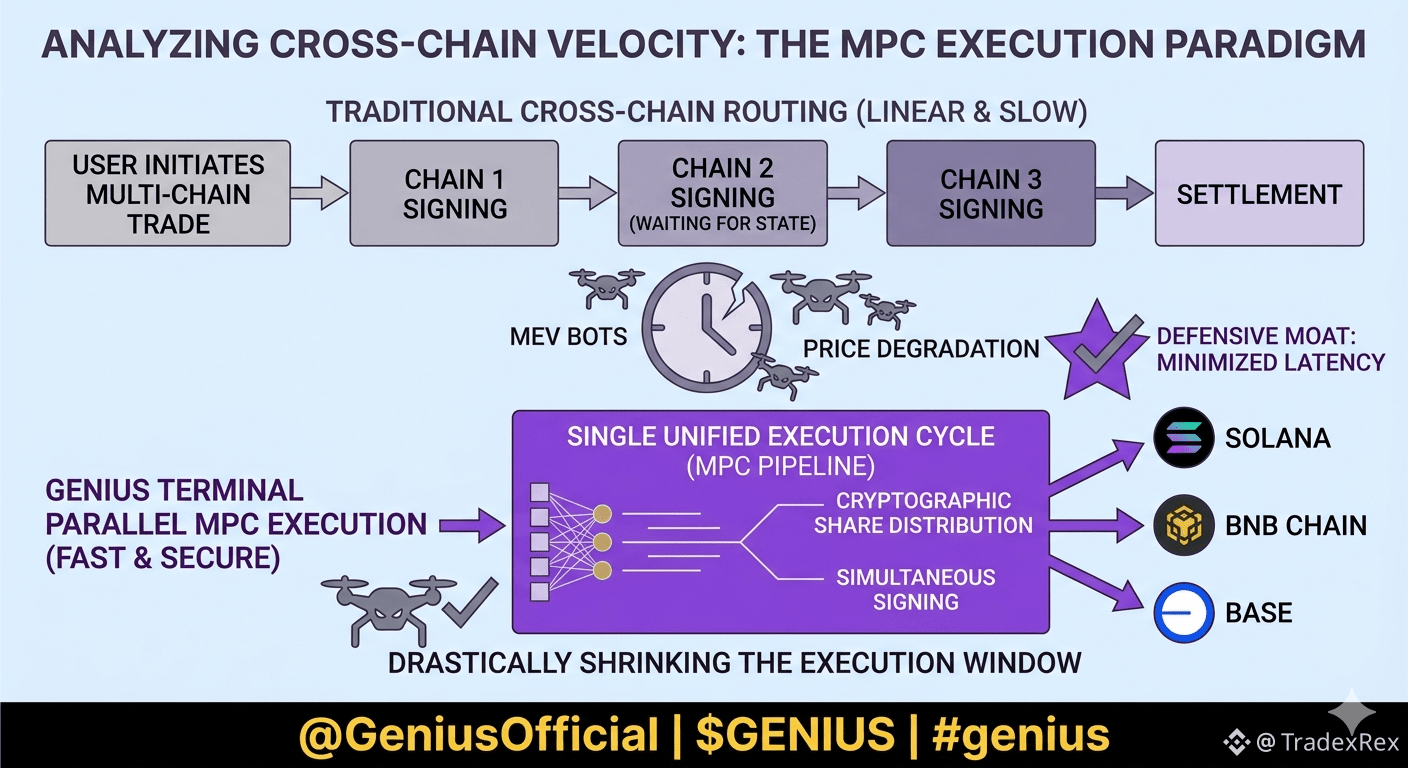
Коли оцінюють децентралізовану торгову інфраструктуру, більшість учасників зосереджуються виключно на швидкості фронтенду, повністю ігноруючи затримку бекенду. Але в умовах високої волатильності справжнім вузьким місцем є не те, як швидко рендериться UI — це час, необхідний для безпечного підписання та маршрутизації кросс-чейн навантажень через окремі розподілені реєстраційні книги. Традиційна мульти-ланцюгова маршрутизація вимагає лінійного підписання транзакцій, залежного від стану, що додає важливі секунди експозиції до зниження ціни і ботів, які виконують фронт-ран.
Щоб досягти справжньої оптимізації капіталу, архітектура системи повинна повністю усунути ці структурні вузькі місця. Саме тут @GeniusOfficial вводить фундаментальний зсув через паралельні виконувальні трубопроводи Мульти-сторонніх Обчислень (#MPC ).
Замість того, щоб обробляти складні мульти-маршрутні угоди послідовно, термінал розділяє навантаження транзакції на розподілені, криптографічні частки. Запускаючи ці криптографічні частини одночасно через ізольовані виконувальні вузли, термінал може авторизувати і завершити розділене замовлення через різні ланцюги (як #solana , #bnb Chain та Base) в єдиному об'єднаному циклі виконання.
Для всіх, хто відстежує довгострокову структурну цінність $GENIUS , це не просто незначна оптимізація — це захисний рів. Мінімізуючи затримку підписання кросс-чейн, платформа значно скорочує вікно виконання, в якому боти MEV можуть експлуатувати сліпий спред. Справжня децентралізована торгівля на інституційному рівні не лише про агрегування глибокої ліквідності; це про швидше переміщення цієї ліквідності, ніж хижацькі боти, які сканують мемпул. #genius
{future}(GENIUSUSDT)
$GENIUS
🔄Кросс-Чейн Швидкість та Парадигма Виконання MPC🤧
Коли оцінюють децентралізовану торгову інфраструктуру, більшість учасників зосереджуються виключно на швидкості фронтенду, повністю ігноруючи затримку бекенду. Але в умовах високої волатильності справжнім вузьким місцем є не те, як швидко рендериться UI — це час, необхідний для безпечного підписання та маршрутизації кросс-чейн навантажень через окремі розподілені реєстраційні книги. Традиційна мульти-ланцюгова маршрутизація вимагає лінійного підписання транзакцій, залежного від стану, що додає важливі секунди експозиції до зниження ціни і ботів, які виконують фронт-ран.
Щоб досягти справжньої оптимізації капіталу, архітектура системи повинна повністю усунути ці структурні вузькі місця. Саме тут @GeniusOfficial вводить фундаментальний зсув через паралельні виконувальні трубопроводи Мульти-сторонніх Обчислень (#MPC ).
Замість того, щоб обробляти складні мульти-маршрутні угоди послідовно, термінал розділяє навантаження транзакції на розподілені, криптографічні частки. Запускаючи ці криптографічні частини одночасно через ізольовані виконувальні вузли, термінал може авторизувати і завершити розділене замовлення через різні ланцюги (як #solana , #bnb Chain та Base) в єдиному об'єднаному циклі виконання.
Для всіх, хто відстежує довгострокову структурну цінність $GENIUS , це не просто незначна оптимізація — це захисний рів. Мінімізуючи затримку підписання кросс-чейн, платформа значно скорочує вікно виконання, в якому боти MEV можуть експлуатувати сліпий спред. Справжня децентралізована торгівля на інституційному рівні не лише про агрегування глибокої ліквідності; це про швидше переміщення цієї ліквідності, ніж хижацькі боти, які сканують мемпул. #genius
129
·
--
$MPC.US сьогодні привернув(ла) увагу трейдерів, з’явившись серед 24-годинних лідерів зростання. Коли токен із меншою капіталізацією так різко злітає, перевірте обсяг, ліквідність і недавні оновлення проєкту, перш ніж робити будь-які кроки.
Що є вашою першою перевіркою перед покупкою швидкого руху?
Це не фінансова порада. Крипто є волатильним, тож завжди робіть власне дослідження і інвестуйте лише те, що можете дозволити собі втратити.
#MPC #Binance #altcoins #DYOR #CryptoTrending
{stock_us}(MPC.US)
$MPC.US сьогодні привернув(ла) увагу трейдерів, з’явившись серед 24-годинних лідерів зростання. Коли токен із меншою капіталізацією так різко злітає, перевірте обсяг, ліквідність і недавні оновлення проєкту, перш ніж робити будь-які кроки.
Що є вашою першою перевіркою перед покупкою швидкого руху?
Це не фінансова порада. Крипто є волатильним, тож завжди робіть власне дослідження і інвестуйте лише те, що можете дозволити собі втратити.
#MPC #Binance #altcoins #DYOR #CryptoTrending
Що є вашою першою перевіркою перед покупкою швидкого руху?
Це не фінансова порада. Крипто є волатильним, тож завжди робіть власне дослідження і інвестуйте лише те, що можете дозволити собі втратити.
#MPC #Binance #altcoins #DYOR #CryptoTrending
MPCUS-1,67%
53

Sui екосистема знову оновилася: Seal MPC офіційно запустилася на основній мережі.
Seal позиціонується як програмований доступний шар для даних, ШІ та цифрових активів, і найбільшою перевагою цього оновлення є гнучкість у способах розгортання — розробники можуть вільно обирати незалежні сервери ключів, комітети MPC або комбінувати обидва варіанти, щоб створити більш потужну довіру.
Перший комітет MPC основної мережі використовує схему 5 з 8, що складається з 8 операторів вузлів: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra та OverclockSol, що суттєво підвищує безпеку підписів та стійкість до змови.
Моя думка: в умовах зростаючого попиту на AI Agent та авторизацію даних в мережі, той, хто зможе вирішити задачу "доступу з тонкою грануляцією + децентралізації", той тримає ключ до наступного наративу. Seal зробила MPC модульним, а не єдиним фіксованим рішенням, що є більш дружнім для реальних бізнесів.
Варто звернути увагу, чи буде в екосистемі Sui більше проектів AI та RWA, які підключаться до Seal для управління ключами та авторизації даних.
#Sui #Seal #MPC $SUI
223

🔐 Захист мультисторонніх обчислень (MPC): еволюція в безпеці криптовалют
Мультисторонні гаманці (MPC) привертають дедалі більшу увагу як потенційна альтернатива традиційним початковим фразам у зберіганні криптовалют. Ця технологія спрямована на підвищення безпеки шляхом розділення приватного ключа на кілька частин і їх розподілу, що зменшує ризики окремих точок відмови та ймовірність злому.
━━━━━━━━━━━━━━
📊 Вплив: 📈 Високий
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Джерело: bitcoinfoundation.org
38

·
--
Sui головна мережа отримала ключове оновлення інфраструктури — Seal MPC офіційно запущено.
Як програмований рівень доступу для даних, AI та цифрових активів, Seal пропонує розробникам три варіанти: незалежний сервер ключів, MPC комітет або їх комбінацію. За цією гнучкістю стоїть сильніша довіра — ви можете самостійно визначати межі безпеки залежно від сценарію застосування.
Перший MPC комітет головної мережі використовує схему з 5 з 8 порогами, а склад операторів вузлів досить цікавий: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra та OverclockSol. Вісімстороння децентралізація, жодні три учасники не можуть змовитись для розблокування ключа.
Чому це варто уваги?
З ростом популярності сценаріїв з AI на ланцюгу, конфіденційними обчисленнями, та управлінням конфіденційними активами, одноточкове управління ключами вже не є достатнім. Модель MPC комітету розподіляє довіру між кількома незалежними операторами, а змішане розгортання дозволяє проектам знайти баланс між децентралізацією та продуктивністю.
Для екосистеми $SUI це крок від «програмованих активів» до «програмованого контролю доступу». Коли рівень доступу стане міцнішим, природно, що межі застосування також розширяться.
Далі варто спостерігати: скільки нових проектів буде побудовано на основі Seal, і чи буде комітет вузлів розширюватись далі.
#Sui #Seal #MPC
226

·
--
Порогове зберігання переходить від ончейн-активів до базової інфраструктури онлайн-платежів2026-08-23
Урок минулого тижня полягав у тому, що безпеку ключів не можна оцінювати лише один раз під час генерації або під час одного оновлення; сьогодні сигнал змінився на інший рівень: порогові підписи вбудовуються в складніші, постійно онлайн платіжні протоколи, і межі безпеки самого протоколу також мають бути переосмислені.
Згідно з повідомленням IACR ePrint, нова робота починає з реальних обмежень Lightning: кінцева точка каналу залежить від одного онлайн-ключа, а наявний досвід порогових підписів у блокчейні Bitcoin не може напряму розв’язати проблему опрацювання повідомлень у Lightning. У статті пропонується вкладений пороговий багатопідпис і як приклад використовується конструкція Iceberg: з боку Lightning він працює як порогова група, тоді як для супротивника виглядає як звичайний учасник MuSig2.
Порогове зберігання переходить від ончейн-активів до базової інфраструктури онлайн-платежів
2026-08-23
Урок минулого тижня полягав у тому, що безпеку ключів не можна оцінювати лише один раз під час генерації або під час одного оновлення; сьогодні сигнал змінився на інший рівень: порогові підписи вбудовуються в складніші, постійно онлайн платіжні протоколи, і межі безпеки самого протоколу також мають бути переосмислені.
Згідно з повідомленням IACR ePrint, нова робота починає з реальних обмежень Lightning: кінцева точка каналу залежить від одного онлайн-ключа, а наявний досвід порогових підписів у блокчейні Bitcoin не може напряму розв’язати проблему опрацювання повідомлень у Lightning. У статті пропонується вкладений пороговий багатопідпис і як приклад використовується конструкція Iceberg: з боку Lightning він працює як порогова група, тоді як для супротивника виглядає як звичайний учасник MuSig2.
145
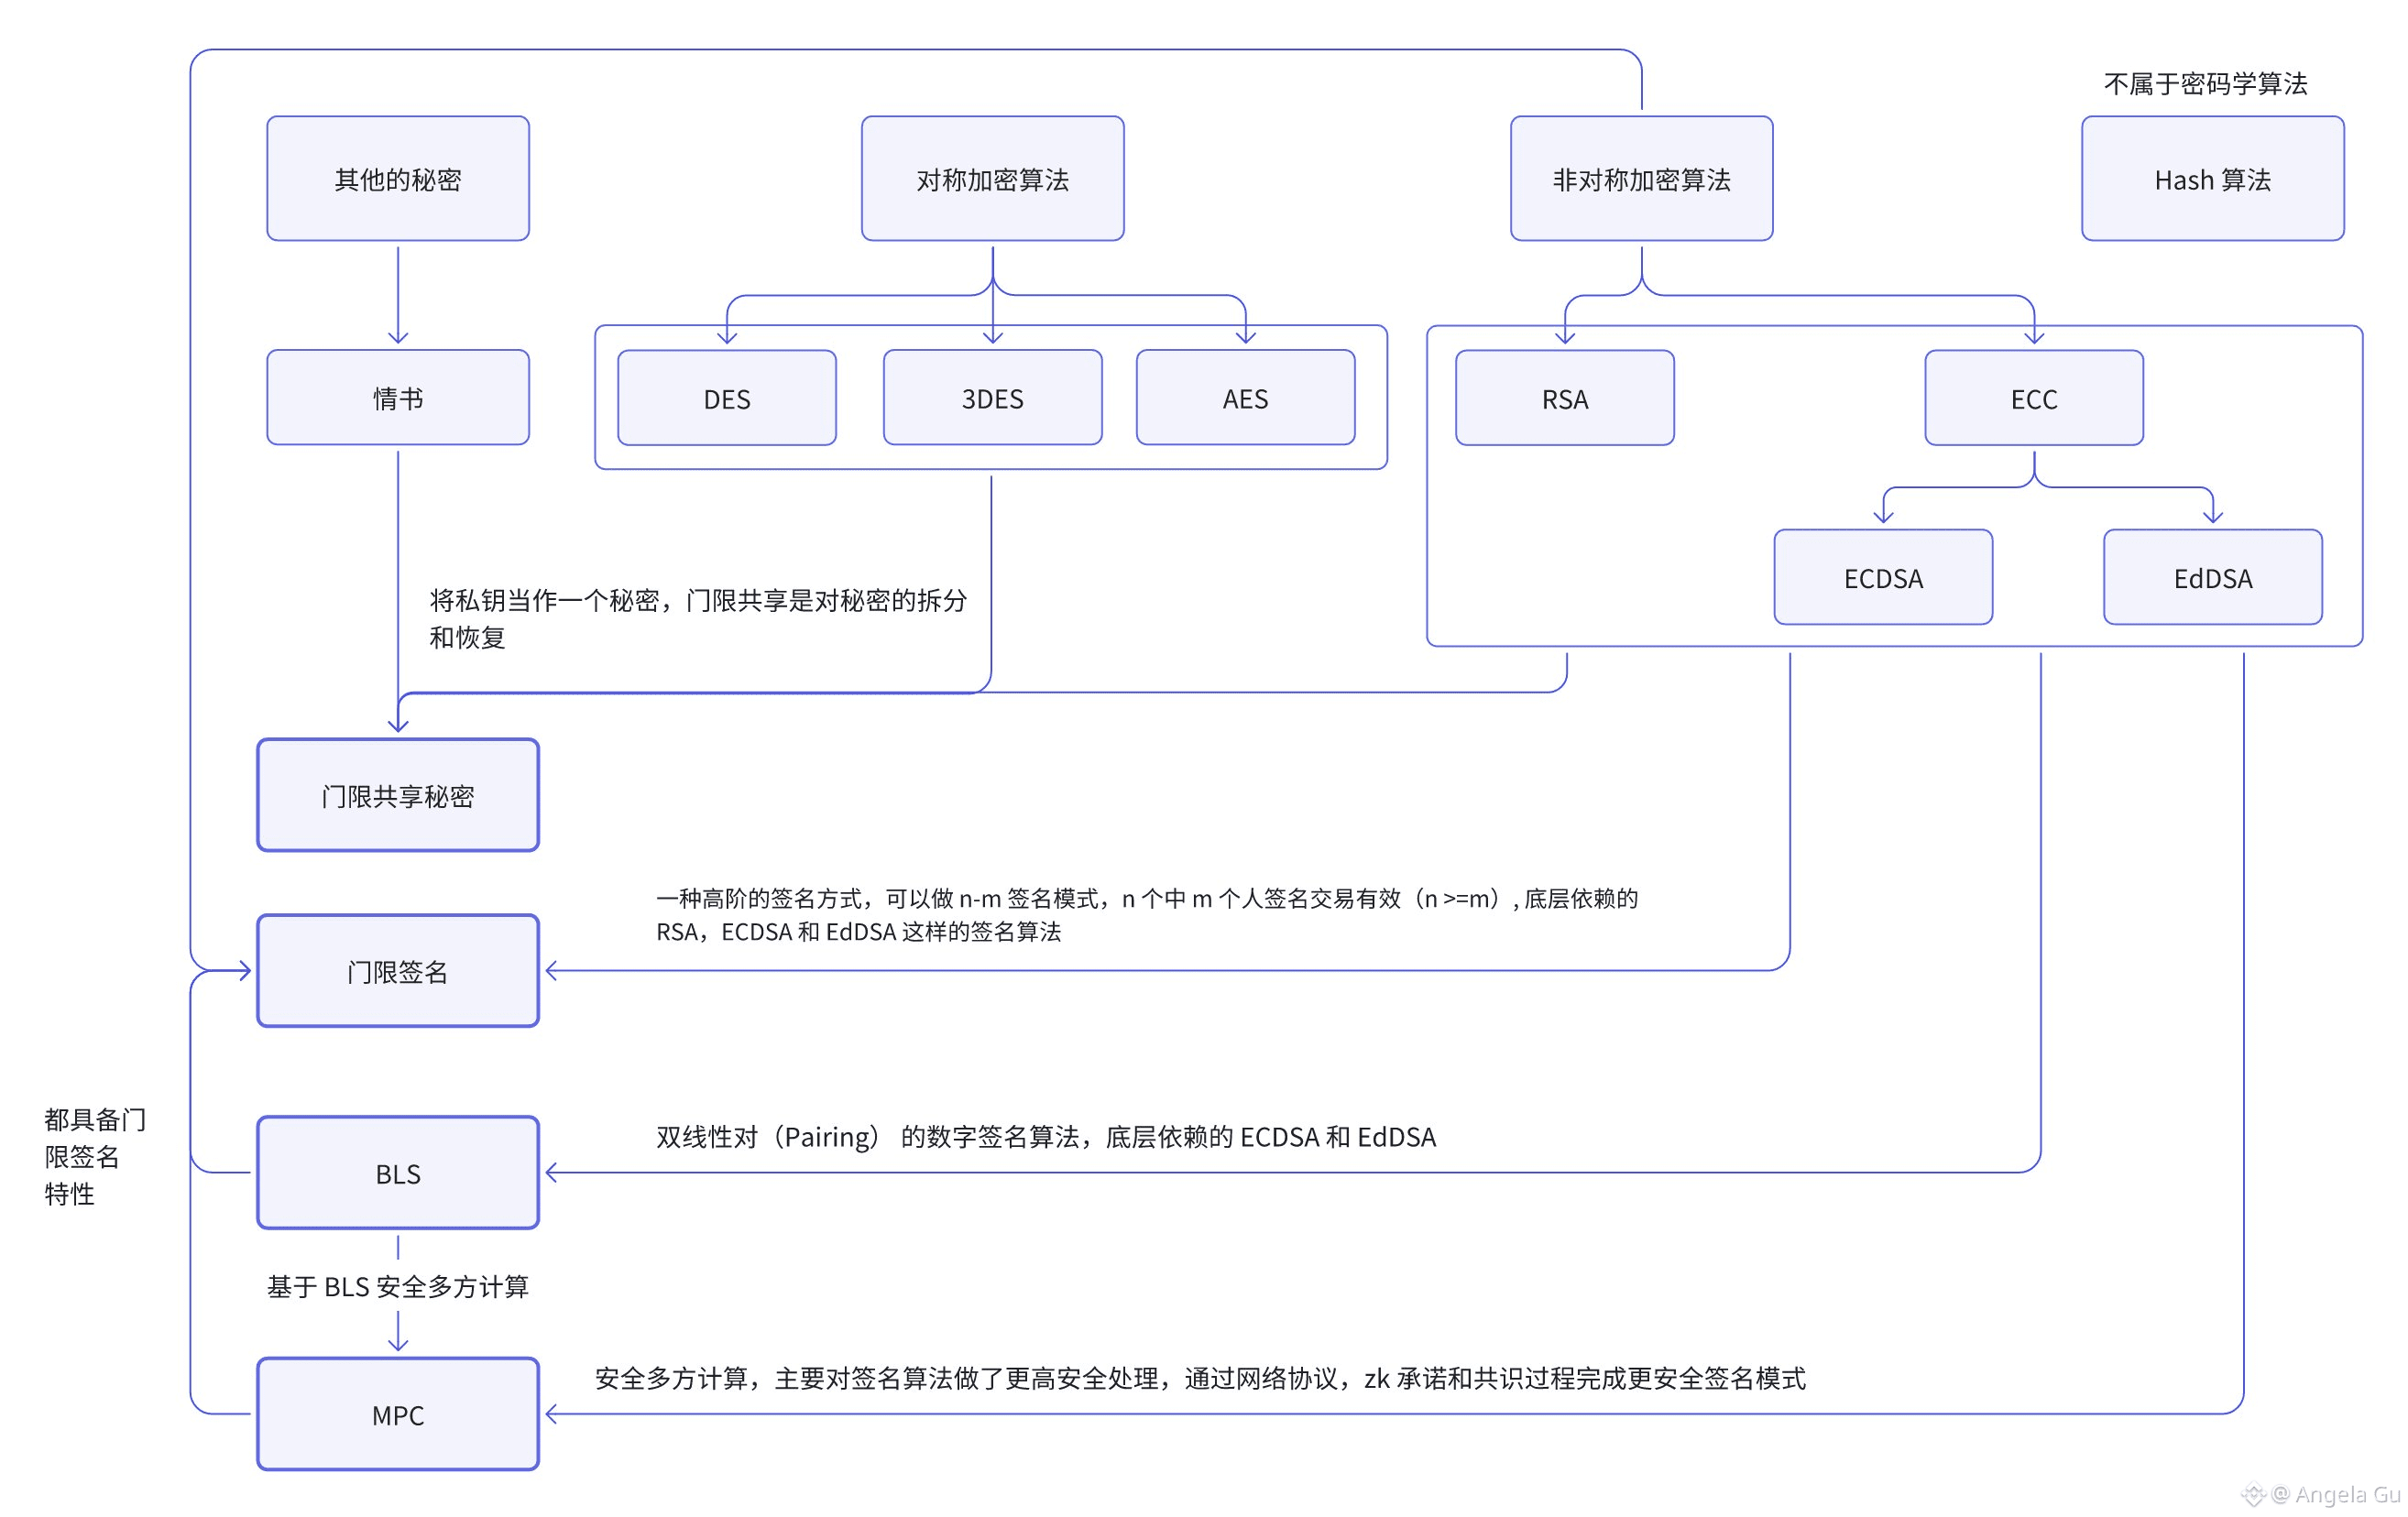
Багато людей сприймають криптографічні алгоритми як "знання", але в Web3 вони насправді являють собою систему можливостей:
Симетричне шифрування (AES)
👉 відповідає за "швидкість"
Асиметричне шифрування (RSA / ECC)
👉 відповідає за "ідентифікацію"
Хеш
👉 відповідає за "незмінність"
Але справжньою основою безпеки блокчейну є наступний еволюційний ланцюг:
Приватний ключ → Секретне розподілення → Пороговий підпис → BLS → MPC
Це шлях від "контролю однією особою" до "групового консенсусу безпеки".
Секретне розподілення ділить приватний ключ на n частин, будь-які k частин можуть бути відновлені.
👉 вирішує питання: приватний ключ більше не контролюється однією особою
Пороговий підпис (Threshold Signature): серед n осіб, k осіб спільно виконують підпис, а в ланцюгу це виглядає як "один підпис".
👉 безпека переходить від "однієї точки" до "організаційного рівня"
BLS підпис: базується на білярних відповідностях (Pairing), природно підтримує агрегацію підписів та порогові характеристики, є основною інфраструктурою для PoS, консенсусу публічної мережі, DA, системи валідаторів Rollup.
MPC (мультипартійні безпечні обчислення): це не новий алгоритм підпису, а: виконання обчислень підпису без відновлення повного приватного ключа. Поєднуючи мережеві протоколи, ZK, механізми консенсусу, "право підпису" перетворюється на "процес співпраці".
Висновок в одній фразі:
ECDSA / EdDSA вирішує "я можу підписати"
Пороговий підпис вирішує "ми підписуємо разом"
BLS вирішує "багато людей підписують і це дуже ефективно"
MPC вирішує "всі підписують, але ніхто насправді не отримує повний приватний ключ"
Ось чому зараз біржі, довірені управління, L2, валідатори, Rollup Sequencer переходять з ери "приватного ключа" до безпечної архітектури Threshold + BLS + MPC.
Криптографія – це не лише алгоритми, а також проектування організаційних структур безпеки. #密码学 #安全 #MPC
174
·
--
Твої активи потребують більш надійного захисника.🛡️
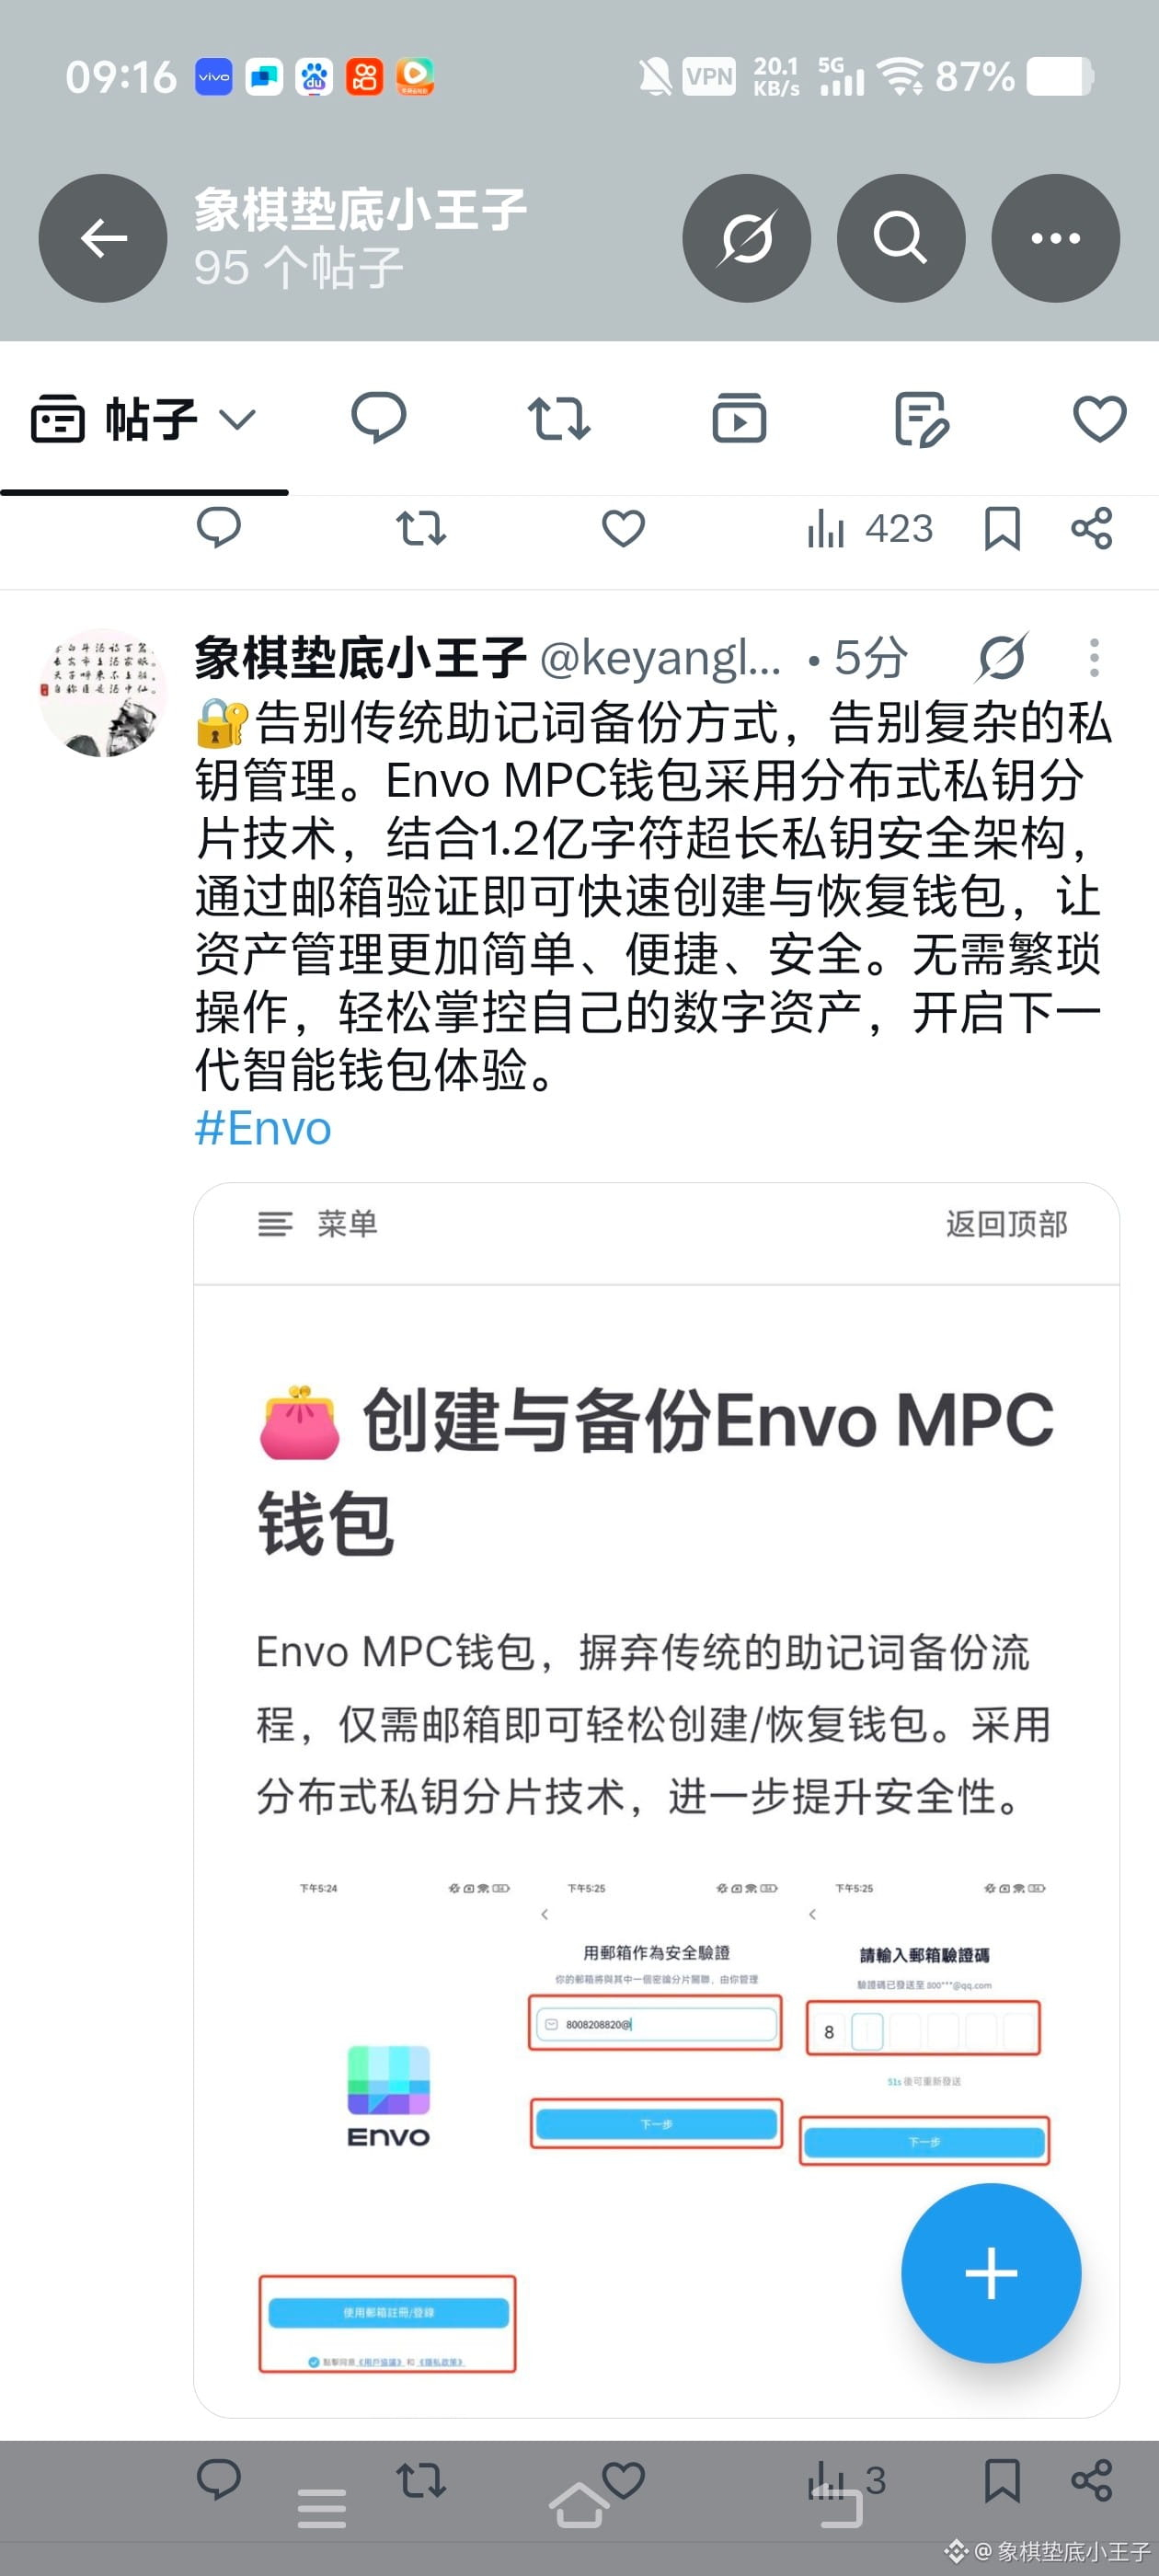
Гаманець Envo MPC долає обмеження традиційних гаманців завдяки технології MPC + системі наддовгих приватних ключів обсягом 1,2 млрд символів, пропонуючи безпечніше та розумніше рішення для захисту активів. Просте резервне копіювання, безпечне зберігання — тож кожна дія в мережі блокчейн буде набагато спокійнішою.
#Envo #MPC
1
81
·
--
RFI і Safeheron цього тижня запускають пілотний проєкт із квантових цифрових активів. Учасницькі організації в тестовій мережі NEAR перевірятимуть генерацію гаманців і виконання переказів у ланцюжку. Їхній підписувальний шар використовує стандарт NIST FIPS 204 ML-DSA-65 та поєднується з процесом багатосторонніх обчислень.
Технічний акцент цього тесту полягає не в тому, щоб довести, що квантові обчислення вже здатні зламати наявні гаманці, а в тому, щоб перевірити, чи зможе гаманець змінити алгоритм шифрування без перебудови всієї системи зберігання під керуванням.
Традиційні гаманці зазвичай прив’язують адреси, формат приватних ключів, кодування транзакцій і правила перевірки підписів до однієї й тієї самої еліптичнокривої системи. Після переходу на ML-DSA розміри публічного ключа й підпису суттєво збільшаться, тож апаратні модулі безпеки (HSM), вузли MPC, парсери транзакцій і логіка перевірки в ланцюжку мають бути синхронно адаптовані. Лише заміна функції підпису в клієнті не забезпечить міграцію.
MPC також не дає автоматично квантозахисту. Він розв’язує проблему того, що приватний ключ не з’являється повністю в одному місці; якщо ж спільно виконують усе той самий традиційний алгоритм підпису, то базові математичні припущення не змінюються.
У цьому пілоті постквантовий підпис безпосередньо вбудовується в розподілену генерацію та процес підписання. Перевіряється повний життєвий цикл ключа, включно з генерацією ключів, розподіленим зберіганням часток, спільним підписанням і перевіркою в ланцюжку.
Постквантовий гаманець має підтримувати «криптографічну гнучкість»: акаунт може оновлювати схему підпису, старі активи можна мігрувати, а нові й старі алгоритми здатні співіснувати в перехідний період, зберігаючи при цьому ефективність процесів відновлення та аудиту.
Справжній інженерний виклик — не згенерувати новий ключ, а безпечно замінити ключ у всьому ланцюжку авторизації.
#钱包技术 #后量子密码 #MPC
205
·
--
Блокчейн не обійшов базові межі MPC, а регулювання — контроль записів2026-09-04
Два сигнали сьогодні: один із криптографічних досліджень, інший — від регулятора цінних паперів США: блокчейн може забезпечувати довговічність і кінцеву живучість, але це не означає автоматичне подолання класичних меж відмовостійкості для асинхронних MPC; водночас SEC запропонувала оновити правила для зареєстрованих трансфер-агентів, включивши електронні записи, блокчейн-записи та управління ризиками в єдину сучасну рамку.[1][2]
Згідно з IACR ePrint 2026/1860, дослідники окремо проаналізували асинхронне верифіковане секретне поширення та асинхронні багатосторонні обчислення в гібридній моделі блокчейна. У статті зазначається, що без довіреного налаштування або лише за припущеннями Minicrypt асинхронні MPC і далі обмежуються класичними межами; натомість у разі припущень про відкритий ключ із довіреним налаштуванням автори побудували схему, стійку до візантійських противників, і зробили складність комунікації в ланцюзі незалежною від розміру схеми.[1]
Блокчейн не обійшов базові межі MPC, а регулювання — контроль записів
2026-09-04
Два сигнали сьогодні: один із криптографічних досліджень, інший — від регулятора цінних паперів США: блокчейн може забезпечувати довговічність і кінцеву живучість, але це не означає автоматичне подолання класичних меж відмовостійкості для асинхронних MPC; водночас SEC запропонувала оновити правила для зареєстрованих трансфер-агентів, включивши електронні записи, блокчейн-записи та управління ризиками в єдину сучасну рамку.[1][2]
Згідно з IACR ePrint 2026/1860, дослідники окремо проаналізували асинхронне верифіковане секретне поширення та асинхронні багатосторонні обчислення в гібридній моделі блокчейна. У статті зазначається, що без довіреного налаштування або лише за припущеннями Minicrypt асинхронні MPC і далі обмежуються класичними межами; натомість у разі припущень про відкритий ключ із довіреним налаштуванням автори побудували схему, стійку до візантійських противників, і зробили складність комунікації в ланцюзі незалежною від розміру схеми.[1]
114

·
--
Верифіковано
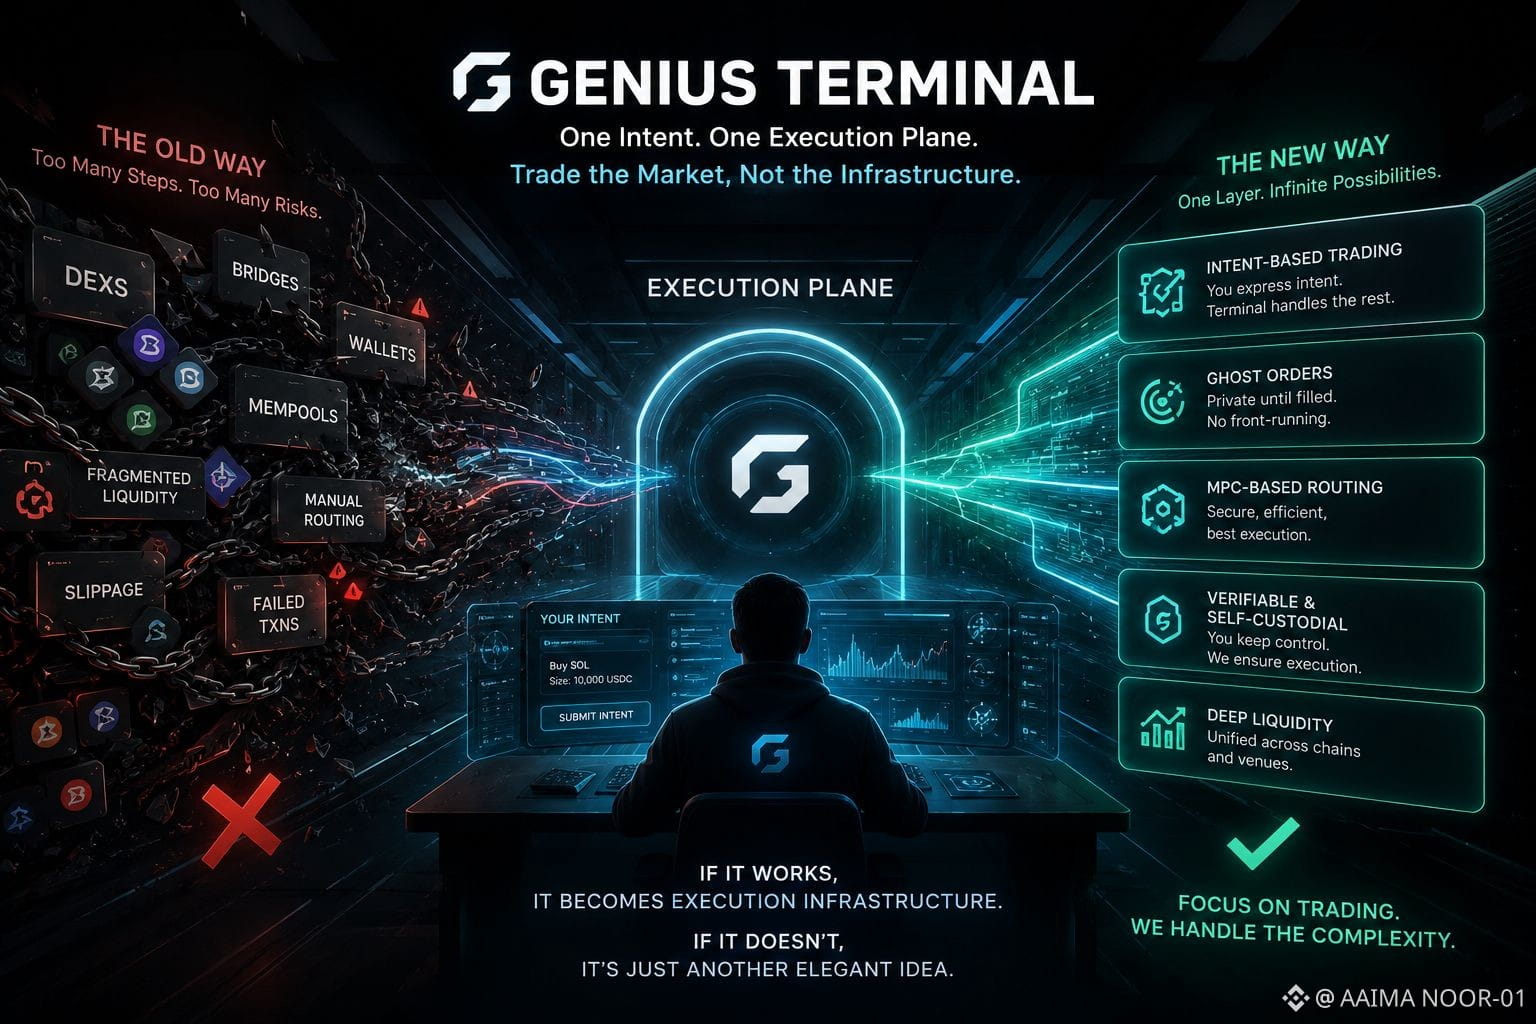
#genius $GENIUS Геній Терминал виглядає як серйозна спроба зменшити хаос торгівлі в ланцюгу до єдиного шару виконання.
Замість того, щоб змушувати користувачів мати справу з DEX, мостами, гаманцями та мемпулами окремо, він переміщує все в "площину виконання", де ви взаємодієте через намір, а не через інфраструктуру. Привидні ордери та маршрутизація на основі MPC є основними ідеями тут — не просто покращення UX, а зміна в тому, як обробляється сама експозиція.
Що мені цікаво — це не список функцій, а напрямок: приховування операційної складності, намагаючись при цьому зберегти все перевіряємим і самостійним.
Сказавши це, я обережний. Приватне виконання завжди створює напругу — менша прозорість у системі, яка була побудована на відкритості. Реальне питання полягає в тому, чи зможе це залишатися справедливим і ліквідним, коли все стає волатильним і з високим обсягом.
Якщо це спрацює, це не просто ще один торговий інтерфейс — це стає інфраструктурою виконання.
Якщо ні, це просто ще одна елегантна ідея, яка не змогла витримати справжній ринковий стрес.
#DeFi #Blockchain #MPC
@GeniusOfficial
$GENIUS
#genius
{future}(GENIUSUSDT)
#genius $GENIUS Геній Терминал виглядає як серйозна спроба зменшити хаос торгівлі в ланцюгу до єдиного шару виконання.
Замість того, щоб змушувати користувачів мати справу з DEX, мостами, гаманцями та мемпулами окремо, він переміщує все в "площину виконання", де ви взаємодієте через намір, а не через інфраструктуру. Привидні ордери та маршрутизація на основі MPC є основними ідеями тут — не просто покращення UX, а зміна в тому, як обробляється сама експозиція.
Що мені цікаво — це не список функцій, а напрямок: приховування операційної складності, намагаючись при цьому зберегти все перевіряємим і самостійним.
Сказавши це, я обережний. Приватне виконання завжди створює напругу — менша прозорість у системі, яка була побудована на відкритості. Реальне питання полягає в тому, чи зможе це залишатися справедливим і ліквідним, коли все стає волатильним і з високим обсягом.
Якщо це спрацює, це не просто ще один торговий інтерфейс — це стає інфраструктурою виконання.
Якщо ні, це просто ще одна елегантна ідея, яка не змогла витримати справжній ринковий стрес.
#DeFi #Blockchain #MPC
@GeniusOfficial
$GENIUS
#genius
38
20
736

ІНСТИТУЦІЙНИЙ РІВЕНЬ БЕЗПЕКИ ПЕРЕВОРАЧУЄ СЦЕНАРІЙ: БІОМЕТРИЧНІ MPC ГАМАНЦІ ВИХОДЯТЬ У ПРОДУКТ НА $ETH ! 🔒
Інфраструктура «розумних» грошей зробила великий крок уперед під час тижня TOKEN2049. ChainIT випустила готові до продакшну організаційні MPC-гаманці, усунувши вразливості паролів завдяки прив’язці біометричної живості безпосередньо до підписних повноважень, що залежать від транзакції. 🦈
Замість статичних парольних фраз, які можна фішингувати, ізольована двоєнклавна технологія всередині AWS Nitro перевіряє ідентичність учасника та явні дозволи до того, як будь-який підпис виконається в мережах, сумісних з $ETH . 📊 Це поєднує інституційнe казначейське управління з агентним Web3-комерцією, не розкриваючи повні приватні ключі. 💡
За умов встановлення паролелесс-перевірок живості як нового стандарту безпеки для корпоративних казначейств — ви тримаєте кошти на застарілих налаштуваннях чи переходите до біометричного MPC-контролю? 🤔
⚠️ Це не фінансова порада. Завжди керуйте своїми ризиками. 🛡️
🏷️ #ETH #Web3 #Security #TOKEN2049 #MPC
🔥 💎
28

·
--
🚨 ЗМІНА ІНСТИТУЦІЙНОЇ ІНФРАСТРУКТУРИ: $CHAINIT ПРЕДСТАВЛЯЄ MPC-ГАМАНЦІ ДЛЯ КОМЕРЦІЇ ЗА УЧАСТІ АГЕНТІВ 🛡️
Капітал досвідчених інвесторів вимагає безпеки інституційного рівня, перш ніж вкладати значну ліквідність у фреймворки агентного Web3. 🦈 $CHAINIT усуває ключові ризики виконання, запускаючи MPC-гаманці з подвійним анклавом, які інтегрують біометричну перевірку особи безпосередньо в перевірки повноважень на рівні транзакцій.
Усуваючи статичні паролі та запроваджуючи одноразові схвалення з обмеженим терміном дії, ця архітектура усуває серйозні структурні вразливості в управлінні корпоративними казначействами в сумісних мережах $ETH . 🔒 Такий акцент на підтверджуваних повноваженнях створює важливу основу, адже автоматизовані ШІ-агенти починають виконувати транзакції на великі суми. 📊
💬 Чи стануть MPC-гаманці з біометричним контролем стандартним протоколом для інституційних казначейств Web3 цього року? 👇
⚠️ Це не фінансова рекомендація. Завжди зважайте на ризики. 🛡️
🏷️ #CHAINIT #Web3 #CryptoSecurity #MPC #Infrastructure
🔒 💎
30
·
--
MPC не замінює політикуМультипартійні обчислення можуть усунути один повний приватний ключ як єдину точку відмови. Кілька учасників зберігають окремі частки та співпрацюють, щоб сформувати один дійсний підпис лише тоді, коли виконано поріг.
Це цінно, але поріг не є повною моделлю безпеки.
Операційне питання полягає в тому, що саме змушує ці частки брати участь. Якщо внутрішня служба може створити запит на підпис без проходження очікуваних перевірок, або якщо підписанти приймають нечітку інструкцію, яка не прив’язана до точного транзакційного підтвердження, система може згенерувати криптографічно коректний підпис для несанкціонованої дії.
MPC не замінює політику
Мультипартійні обчислення можуть усунути один повний приватний ключ як єдину точку відмови. Кілька учасників зберігають окремі частки та співпрацюють, щоб сформувати один дійсний підпис лише тоді, коли виконано поріг.
Це цінно, але поріг не є повною моделлю безпеки.
Операційне питання полягає в тому, що саме змушує ці частки брати участь. Якщо внутрішня служба може створити запит на підпис без проходження очікуваних перевірок, або якщо підписанти приймають нечітку інструкцію, яка не прив’язана до точного транзакційного підтвердження, система може згенерувати криптографічно коректний підпис для несанкціонованої дії.
106
·
--
Multisig чи MPC?Multisig і MPC обидва розподіляють контроль, але вони по-різному розкривають і забезпечують виконання політик.
Із багатопідписним smart-контрактом (multisig) кілька власників схвалюють транзакцію, а акаунт забезпечує порогове значення на ланцюжку (on-chain). Набір власників, поріг і активність транзакцій можна переглядати, а акаунт може додавати модулі, guard-правила, правила витрачання або таймлоки. Така прозорість корисна, але кожне розширення й шлях адміністрування стають частиною перевірки безпеки.
За допомогою MPC або порогового підписання учасники спільно формують один дійсний підпис, не відновлюючи повний приватний ключ в одному місці. У результаті транзакція може виглядати як звичайна транзакція зовнішнього акаунта (EOA), що може покращити сумісність. Політика схвалення, процес відновлення та докази для оператора можуть зберігатися поза ланцюжком (off-chain), тож надійні журнали (logs), безпека координатора й незалежні контролі мають значення.
Multisig чи MPC?
Multisig і MPC обидва розподіляють контроль, але вони по-різному розкривають і забезпечують виконання політик.
Із багатопідписним smart-контрактом (multisig) кілька власників схвалюють транзакцію, а акаунт забезпечує порогове значення на ланцюжку (on-chain). Набір власників, поріг і активність транзакцій можна переглядати, а акаунт може додавати модулі, guard-правила, правила витрачання або таймлоки. Така прозорість корисна, але кожне розширення й шлях адміністрування стають частиною перевірки безпеки.
За допомогою MPC або порогового підписання учасники спільно формують один дійсний підпис, не відновлюючи повний приватний ключ в одному місці. У результаті транзакція може виглядати як звичайна транзакція зовнішнього акаунта (EOA), що може покращити сумісність. Політика схвалення, процес відновлення та докази для оператора можуть зберігатися поза ланцюжком (off-chain), тож надійні журнали (logs), безпека координатора й незалежні контролі мають значення.
77
·
--
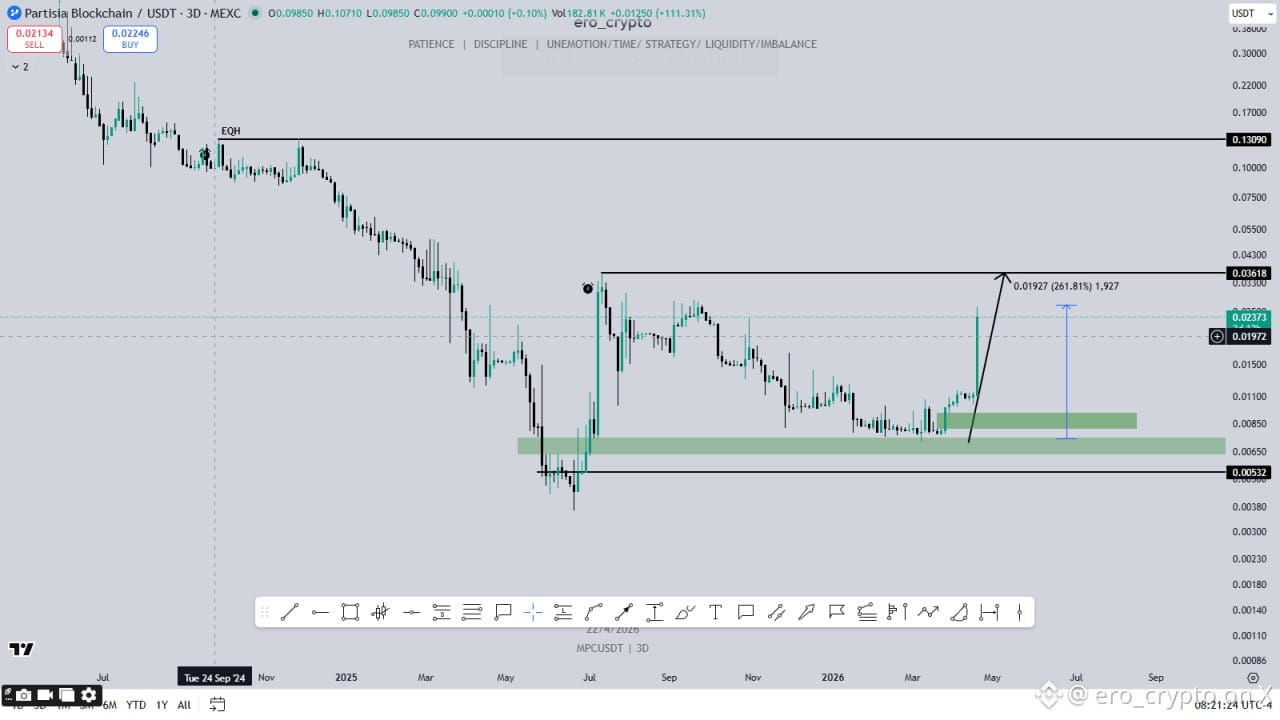
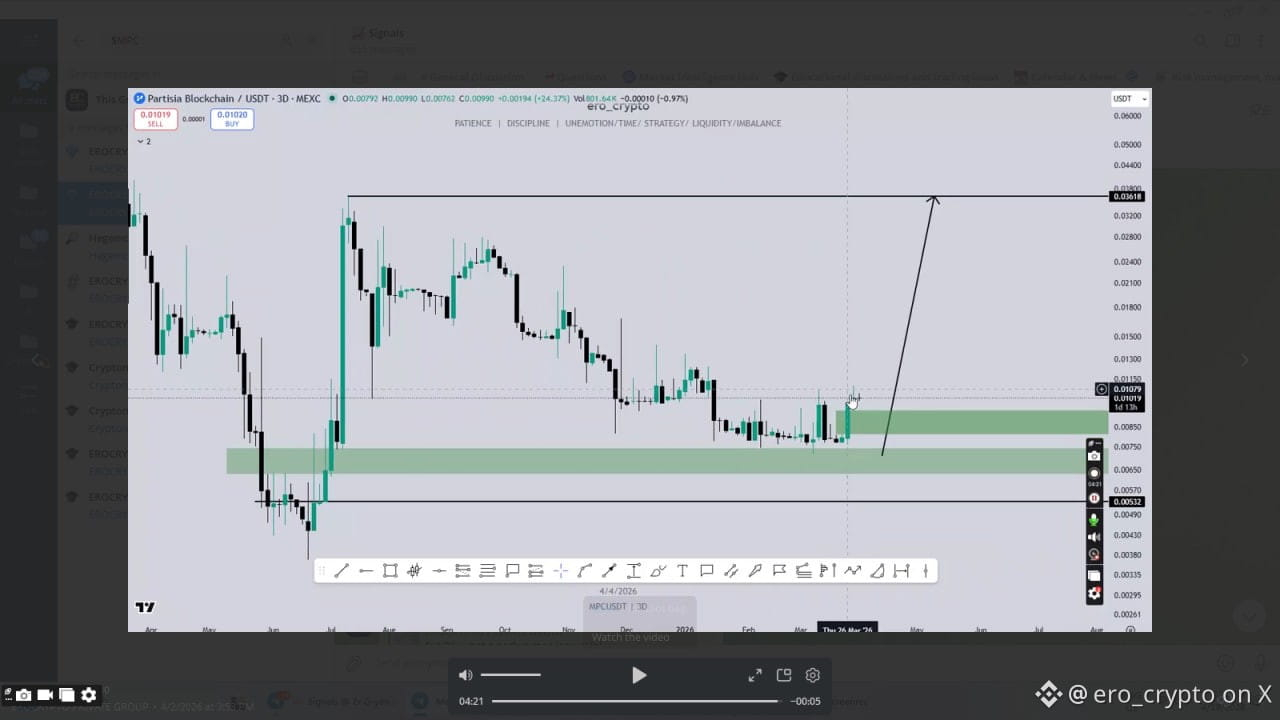
$MPC/ #MPC / @partisiampc - сумка споту 260% вгору після мого твітту
Перше фото з мого преміум відео, опублікованого 2 квітня
Мої преміум учасники завжди на кілька кроків попереду 99%
Натискайте слідкувати тут, на X, і приєднуйтесь до мого TG каналу для дзвінків, TA та інсайтів, як цей.
$MPC/ #MPC / @partisiampc - сумка споту 260% вгору після мого твітту
Перше фото з мого преміум відео, опублікованого 2 квітня
Мої преміум учасники завжди на кілька кроків попереду 99%
Натискайте слідкувати тут, на X, і приєднуйтесь до мого TG каналу для дзвінків, TA та інсайтів, як цей.
Перше фото з мого преміум відео, опублікованого 2 квітня
Мої преміум учасники завжди на кілька кроків попереду 99%
Натискайте слідкувати тут, на X, і приєднуйтесь до мого TG каналу для дзвінків, TA та інсайтів, як цей.
69

1
402
·
--
Атака на апаратний гаманець — це не лише те, що всередині пристрою2026-08-17 · Нагляд за самостійним зберіганням і безпекою ключів
Ключі не були розкриті, але це не означає, що ризик не зріс. За даними SafePal від 16 серпня, у його плагіні для відстеження замовлень є недолік у прав доступу, який за певних умов може дозволити неуповноваженій особі отримати доступ до інформації про замовлення інших клієнтів; уражені дані включають ім’я, електронну пошту, адресу доставки, телефон і деталі покупки, і це стосується приблизно 39 798 клієнтів.
SafePal повідомляє, що ця подія не стосується seed-фраз, приватних ключів, паролів гаманців, банківських реквізитів або документів, виданих державними органами, і немає доказів того, що гаманець чи кошти були зламані внаслідок цього. Однак дані замовлення перетворюють «хтось володіє апаратним гаманцем» на профіль, який можна використовувати для цілеспрямованого фішингу: зловмисник знає, як зв’язатися, де, ймовірно, надішлють, і також знає, як замаскувати це під підтримку після продажу, заміну або нагадування про оновлення прошивки.
Атака на апаратний гаманець — це не лише те, що всередині пристрою
2026-08-17 · Нагляд за самостійним зберіганням і безпекою ключів
Ключі не були розкриті, але це не означає, що ризик не зріс. За даними SafePal від 16 серпня, у його плагіні для відстеження замовлень є недолік у прав доступу, який за певних умов може дозволити неуповноваженій особі отримати доступ до інформації про замовлення інших клієнтів; уражені дані включають ім’я, електронну пошту, адресу доставки, телефон і деталі покупки, і це стосується приблизно 39 798 клієнтів.
SafePal повідомляє, що ця подія не стосується seed-фраз, приватних ключів, паролів гаманців, банківських реквізитів або документів, виданих державними органами, і немає доказів того, що гаманець чи кошти були зламані внаслідок цього. Однак дані замовлення перетворюють «хтось володіє апаратним гаманцем» на профіль, який можна використовувати для цілеспрямованого фішингу: зловмисник знає, як зв’язатися, де, ймовірно, надішлють, і також знає, як замаскувати це під підтримку після продажу, заміну або нагадування про оновлення прошивки.
84
·
--
Дані Robinhood за серпень: криптоторгівля відновлюється, а подієві контракти й надалі посилюють ефект2026-09-22
Це не є якоюсь надзвичайною подією сьогодні — це дані з операційної звітності за серпень, опубліковані Robinhood 10 вересня. У повідомленні зазначено, що серпневий номінальний обсяг криптоугод становив 17,5 млрд доларів США, що на 61% більше в місячному вимірі, але на 38% менше в річному; з них для застосунку Robinhood App номінальний обсяг криптоугод становив 7,4 млрд доларів США, що на 72% більше в місячному вимірі, але на 46% менше в річному.
Інша група даних легше змінює розуміння користувачами структури продукту: обсяг угод за подієвими контрактами в серпні становив 4,7 млрд одиниць, що приблизно у 15 разів більше в річному вимірі, але на 23% менше в місячному. Це означає, що «активність торгів» не можна оцінювати лише за одним загальним показником: різні класи активів і статистичні методики можуть давати цілком різні результати вимірювання.
Дані Robinhood за серпень: криптоторгівля відновлюється, а подієві контракти й надалі посилюють ефект
2026-09-22
Це не є якоюсь надзвичайною подією сьогодні — це дані з операційної звітності за серпень, опубліковані Robinhood 10 вересня. У повідомленні зазначено, що серпневий номінальний обсяг криптоугод становив 17,5 млрд доларів США, що на 61% більше в місячному вимірі, але на 38% менше в річному; з них для застосунку Robinhood App номінальний обсяг криптоугод становив 7,4 млрд доларів США, що на 72% більше в місячному вимірі, але на 46% менше в річному.
Інша група даних легше змінює розуміння користувачами структури продукту: обсяг угод за подієвими контрактами в серпні становив 4,7 млрд одиниць, що приблизно у 15 разів більше в річному вимірі, але на 23% менше в місячному. Це означає, що «активність торгів» не можна оцінювати лише за одним загальним показником: різні класи активів і статистичні методики можуть давати цілком різні результати вимірювання.
81
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#BinancePick
2.6M переглядів
141,426 обговорюють
2
#EarningsSeason
5M переглядів
24,328 обговорюють
3
#fomcвідстеження
86,581 переглядів
443 обговорюють
4
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
1,564 переглядів
88 обговорюють
5
#StrategyMSTRSurpassesNasdaqInMarketCap
1,877 переглядів
87 обговорюють
6
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
97 переглядів
12 обговорюють
7
#ElectrumWalletBugLetRogueServersStealFunds
8,475 переглядів
230 обговорюють
8
#ArgentineCourtDismissesLIBRACaseAgainstMilei
18,618 переглядів
310 обговорюють
9
#SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale
3,122 переглядів
48 обговорюють
10
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
1,655 переглядів
40 обговорюють