

撸毛研究院
1.6k Публикации
撸毛研究院
Отправить жалобу
Заблокировать пользователя

Владелец BNB
Трейдер с частыми сделками
5.4 г
63 подписок(и/а)
2.4K+ подписчиков(а)
6.6K+ понравилось
Посты
Все
Цитирования
Видео
Активно
·
--
#dusk $DUSK @Dusk_Foundation 盯着Dusk的文档看了快四十分钟,我一直在反复想一个问题:Moonlight和Phoenix这两套东西到底怎么收场
Moonlight走公开账户路线。余额、转账的发送方、接收方和金额都写在链上,谁都能看。这玩意适合交易所充值、机构对账这种必须透明的场景。Phoenix完全是另一套逻辑,资产变成加密的note,藏在Merkle树里。你花掉一笔钱的时候不暴露具体是哪张note,而是扔一个nullifier加一个ZKP证明。网络能验证你有钱、没双花,但看不到金额和发送方。需要审计的时候可以通过viewing key选择性披露
我在月初写SEPA转账的笔记时碰过类似的问题,两个银行系统之间对账,状态不一致有多头疼,我当时被折腾到半夜两点。区块链要是也搞两套孤立账本,那还不如传统金融
当时有点烦躁,感觉文档里对这个问题交代得不够清楚。我翻到Rusk模块的合约架构部分,头两段看完没什么感觉,无非是描述Moonlight和Phoenix各自的数据结构。直到翻到第四段,看到Transfer Contract的接口定义里用了枚举类型payload,我才品出它的设计意图
Transfer Contract就是一个协调入口。它接收不同格式的payload——有Moonlight格式的,有Phoenix格式的。合约不关心你从哪来,只关心payload里带了什么字段,然后把它路由到对应的验证逻辑里。Moonlight的验证直接读公开账户状态,Phoenix的验证跑ZK proof。两边验证通过之后,再把结果写入同一套全局状态树。我琢磨了好一阵才想明白这一步的关键:如果你把两套账本的状态树合成一棵,那么从公开账户转一笔钱到隐私note,本质上只是一次payload的转换,不需要跨链桥,不需要复杂的同步协议。状态更新是原子性的,要么全部成功,要么全部回滚。
#dusk $DUSK @Dusk 盯着Dusk的文档看了快四十分钟,我一直在反复想一个问题:Moonlight和Phoenix这两套东西到底怎么收场
Moonlight走公开账户路线。余额、转账的发送方、接收方和金额都写在链上,谁都能看。这玩意适合交易所充值、机构对账这种必须透明的场景。Phoenix完全是另一套逻辑,资产变成加密的note,藏在Merkle树里。你花掉一笔钱的时候不暴露具体是哪张note,而是扔一个nullifier加一个ZKP证明。网络能验证你有钱、没双花,但看不到金额和发送方。需要审计的时候可以通过viewing key选择性披露
我在月初写SEPA转账的笔记时碰过类似的问题,两个银行系统之间对账,状态不一致有多头疼,我当时被折腾到半夜两点。区块链要是也搞两套孤立账本,那还不如传统金融
当时有点烦躁,感觉文档里对这个问题交代得不够清楚。我翻到Rusk模块的合约架构部分,头两段看完没什么感觉,无非是描述Moonlight和Phoenix各自的数据结构。直到翻到第四段,看到Transfer Contract的接口定义里用了枚举类型payload,我才品出它的设计意图
Transfer Contract就是一个协调入口。它接收不同格式的payload——有Moonlight格式的,有Phoenix格式的。合约不关心你从哪来,只关心payload里带了什么字段,然后把它路由到对应的验证逻辑里。Moonlight的验证直接读公开账户状态,Phoenix的验证跑ZK proof。两边验证通过之后,再把结果写入同一套全局状态树。我琢磨了好一阵才想明白这一步的关键:如果你把两套账本的状态树合成一棵,那么从公开账户转一笔钱到隐私note,本质上只是一次payload的转换,不需要跨链桥,不需要复杂的同步协议。状态更新是原子性的,要么全部成功,要么全部回滚。
Moonlight走公开账户路线。余额、转账的发送方、接收方和金额都写在链上,谁都能看。这玩意适合交易所充值、机构对账这种必须透明的场景。Phoenix完全是另一套逻辑,资产变成加密的note,藏在Merkle树里。你花掉一笔钱的时候不暴露具体是哪张note,而是扔一个nullifier加一个ZKP证明。网络能验证你有钱、没双花,但看不到金额和发送方。需要审计的时候可以通过viewing key选择性披露
我在月初写SEPA转账的笔记时碰过类似的问题,两个银行系统之间对账,状态不一致有多头疼,我当时被折腾到半夜两点。区块链要是也搞两套孤立账本,那还不如传统金融
当时有点烦躁,感觉文档里对这个问题交代得不够清楚。我翻到Rusk模块的合约架构部分,头两段看完没什么感觉,无非是描述Moonlight和Phoenix各自的数据结构。直到翻到第四段,看到Transfer Contract的接口定义里用了枚举类型payload,我才品出它的设计意图
Transfer Contract就是一个协调入口。它接收不同格式的payload——有Moonlight格式的,有Phoenix格式的。合约不关心你从哪来,只关心payload里带了什么字段,然后把它路由到对应的验证逻辑里。Moonlight的验证直接读公开账户状态,Phoenix的验证跑ZK proof。两边验证通过之后,再把结果写入同一套全局状态树。我琢磨了好一阵才想明白这一步的关键:如果你把两套账本的状态树合成一棵,那么从公开账户转一笔钱到隐私note,本质上只是一次payload的转换,不需要跨链桥,不需要复杂的同步协议。状态更新是原子性的,要么全部成功,要么全部回滚。
263
·
--
#dusk $DUSK @Dusk_Foundation 2026年1月7号,Dusk主网上线。六年磨一个专门给受监管金融做隐私的Layer 1,PLONK零知识证明背书。我当时刷到推送,扫了眼就划过去了。
真正让我坐不住是四月底。那天在Dusk的Discord里瞎逛,有人甩了条OtterSec的报告链接。点开一看,我靠,后背发凉。
报告说dusk-plonk的验证器有个大坑——验证者在最终验证方程里直接用了证明者给的四个选择子多项式求值,但从来没对这些求值做过KZG打开验证。啥概念?证明者可以把这四个值设成任何能让方程通过的数,验证器照单全收。攻击者能凭空伪造零知识证明,绕过交易电路里所有约束,直接铸造DUSK。当时整个Dusk隐私层保护着大概6000万美金。
我半信半疑,自己去翻PLONK的论文,又去GitHub上扒Dusk的源码。这玩意儿说白了是这样:PLONK把电路拆成一个个门,每个门有左输入、右输入和输出。每个门施加一条约束,PLONK用选择子值(比如设q_M=1表示乘法门,设q_L=1表示加法项)把所有门类型统一成一个表达式。验证方程必须确认这些选择子跟验证者密钥里的可信承诺对得上。结果dusk-plonk压根没做这个检查。等于说门卫从来不看你证件,你说你是谁就是谁。
以前我总觉得,零知识证明这种学术界反复捶打过的东西,数学上没问题,工程上自然就安全。这下我才回过味来,全隐私链就是个黑盒,逻辑漏洞从外面根本摸不着。数学证明只解决“能不能证明”,“证明有没有被正确验证”那是另一码事,中间那条缝宽得能跑马。
我又去翻Porter Adams之前那份审计报告,里面只标了两个低危问题——这种“少写一行检查”的漏洞压根没覆盖到。
Dusk反应倒不算慢,2月14号就提交了修复。NPEX上数亿欧元真实资产在跑,大方向我没意见。但往后谁再跟我提隐私链,我第一句肯定问:你们的验证代码,到底验证了没有
#dusk $DUSK @Dusk 2026年1月7号,Dusk主网上线。六年磨一个专门给受监管金融做隐私的Layer 1,PLONK零知识证明背书。我当时刷到推送,扫了眼就划过去了。
真正让我坐不住是四月底。那天在Dusk的Discord里瞎逛,有人甩了条OtterSec的报告链接。点开一看,我靠,后背发凉。
报告说dusk-plonk的验证器有个大坑——验证者在最终验证方程里直接用了证明者给的四个选择子多项式求值,但从来没对这些求值做过KZG打开验证。啥概念?证明者可以把这四个值设成任何能让方程通过的数,验证器照单全收。攻击者能凭空伪造零知识证明,绕过交易电路里所有约束,直接铸造DUSK。当时整个Dusk隐私层保护着大概6000万美金。
我半信半疑,自己去翻PLONK的论文,又去GitHub上扒Dusk的源码。这玩意儿说白了是这样:PLONK把电路拆成一个个门,每个门有左输入、右输入和输出。每个门施加一条约束,PLONK用选择子值(比如设q_M=1表示乘法门,设q_L=1表示加法项)把所有门类型统一成一个表达式。验证方程必须确认这些选择子跟验证者密钥里的可信承诺对得上。结果dusk-plonk压根没做这个检查。等于说门卫从来不看你证件,你说你是谁就是谁。
以前我总觉得,零知识证明这种学术界反复捶打过的东西,数学上没问题,工程上自然就安全。这下我才回过味来,全隐私链就是个黑盒,逻辑漏洞从外面根本摸不着。数学证明只解决“能不能证明”,“证明有没有被正确验证”那是另一码事,中间那条缝宽得能跑马。
我又去翻Porter Adams之前那份审计报告,里面只标了两个低危问题——这种“少写一行检查”的漏洞压根没覆盖到。
Dusk反应倒不算慢,2月14号就提交了修复。NPEX上数亿欧元真实资产在跑,大方向我没意见。但往后谁再跟我提隐私链,我第一句肯定问:你们的验证代码,到底验证了没有
真正让我坐不住是四月底。那天在Dusk的Discord里瞎逛,有人甩了条OtterSec的报告链接。点开一看,我靠,后背发凉。
报告说dusk-plonk的验证器有个大坑——验证者在最终验证方程里直接用了证明者给的四个选择子多项式求值,但从来没对这些求值做过KZG打开验证。啥概念?证明者可以把这四个值设成任何能让方程通过的数,验证器照单全收。攻击者能凭空伪造零知识证明,绕过交易电路里所有约束,直接铸造DUSK。当时整个Dusk隐私层保护着大概6000万美金。
我半信半疑,自己去翻PLONK的论文,又去GitHub上扒Dusk的源码。这玩意儿说白了是这样:PLONK把电路拆成一个个门,每个门有左输入、右输入和输出。每个门施加一条约束,PLONK用选择子值(比如设q_M=1表示乘法门,设q_L=1表示加法项)把所有门类型统一成一个表达式。验证方程必须确认这些选择子跟验证者密钥里的可信承诺对得上。结果dusk-plonk压根没做这个检查。等于说门卫从来不看你证件,你说你是谁就是谁。
以前我总觉得,零知识证明这种学术界反复捶打过的东西,数学上没问题,工程上自然就安全。这下我才回过味来,全隐私链就是个黑盒,逻辑漏洞从外面根本摸不着。数学证明只解决“能不能证明”,“证明有没有被正确验证”那是另一码事,中间那条缝宽得能跑马。
我又去翻Porter Adams之前那份审计报告,里面只标了两个低危问题——这种“少写一行检查”的漏洞压根没覆盖到。
Dusk反应倒不算慢,2月14号就提交了修复。NPEX上数亿欧元真实资产在跑,大方向我没意见。但往后谁再跟我提隐私链,我第一句肯定问:你们的验证代码,到底验证了没有
177
·
--
См. перевод
#dusk $DUSK @Dusk_Foundation 前两天试着跑了下Dusk的节点。装完node-installer,敲下启动命令的时候手停在回车键上犹豫了一下。不是怕操作失误,是怕跟前几次一样——日志滚了几行就卡住,然后发现又是文档跟代码对不上。
启动之后rusk开始滚日志。Validation和Ratification两个阶段交替执行。Validation阶段先来,一组委员会成员检查候选区块的有效性;然后Ratification阶段跟上,另一组委员会确认验证结果并最终敲定区块。日志里每一轮都标着Round和Iteration编号,出块间隔稳定。我盯着屏幕看了十几分钟,区块高度一直在涨,没断过。前几次跑别的测试网那种“滚到一半卡死”的阴影,到这儿才算散了。
然后去翻了rusk仓库。8025个commit,CI流水线跑clippy加nightly test,团队还自己写了cargo-dusk-analyzer做静态分析。部署工具dsk-deploy-cli里我发现一个细节:Phoenix和Moonlight是分开的命令行参数,同一条链上两种交易路径各自独立调用。我翻到一个issue里贴的gas数据,Moonlight转账约8万gas,从Moonlight转到Phoenix要2556万gas——300倍的差价,这就是ZK证明的真实计算成本。
又翻了网络层,Kadcast是官方Rust实现,107个仓库全是Rust。plonk仓库872个commit也是团队自己写的,不是拿现成库改一改就上的那种。
然后去查了NPEX的背景。AFM监管的荷兰交易所,持有MTF、Broker和ECSP牌照,管理3亿欧元资产。Dusk Trade候补名单已经开了,真在搭RWA交易平台。
从2018年做到现在,七年时间,8025个commit,107个仓库,全是Rust。这种工程纪律,我是真服。
#dusk $DUSK @Dusk 前两天试着跑了下Dusk的节点。装完node-installer,敲下启动命令的时候手停在回车键上犹豫了一下。不是怕操作失误,是怕跟前几次一样——日志滚了几行就卡住,然后发现又是文档跟代码对不上。
启动之后rusk开始滚日志。Validation和Ratification两个阶段交替执行。Validation阶段先来,一组委员会成员检查候选区块的有效性;然后Ratification阶段跟上,另一组委员会确认验证结果并最终敲定区块。日志里每一轮都标着Round和Iteration编号,出块间隔稳定。我盯着屏幕看了十几分钟,区块高度一直在涨,没断过。前几次跑别的测试网那种“滚到一半卡死”的阴影,到这儿才算散了。
然后去翻了rusk仓库。8025个commit,CI流水线跑clippy加nightly test,团队还自己写了cargo-dusk-analyzer做静态分析。部署工具dsk-deploy-cli里我发现一个细节:Phoenix和Moonlight是分开的命令行参数,同一条链上两种交易路径各自独立调用。我翻到一个issue里贴的gas数据,Moonlight转账约8万gas,从Moonlight转到Phoenix要2556万gas——300倍的差价,这就是ZK证明的真实计算成本。
又翻了网络层,Kadcast是官方Rust实现,107个仓库全是Rust。plonk仓库872个commit也是团队自己写的,不是拿现成库改一改就上的那种。
然后去查了NPEX的背景。AFM监管的荷兰交易所,持有MTF、Broker和ECSP牌照,管理3亿欧元资产。Dusk Trade候补名单已经开了,真在搭RWA交易平台。
从2018年做到现在,七年时间,8025个commit,107个仓库,全是Rust。这种工程纪律,我是真服。
启动之后rusk开始滚日志。Validation和Ratification两个阶段交替执行。Validation阶段先来,一组委员会成员检查候选区块的有效性;然后Ratification阶段跟上,另一组委员会确认验证结果并最终敲定区块。日志里每一轮都标着Round和Iteration编号,出块间隔稳定。我盯着屏幕看了十几分钟,区块高度一直在涨,没断过。前几次跑别的测试网那种“滚到一半卡死”的阴影,到这儿才算散了。
然后去翻了rusk仓库。8025个commit,CI流水线跑clippy加nightly test,团队还自己写了cargo-dusk-analyzer做静态分析。部署工具dsk-deploy-cli里我发现一个细节:Phoenix和Moonlight是分开的命令行参数,同一条链上两种交易路径各自独立调用。我翻到一个issue里贴的gas数据,Moonlight转账约8万gas,从Moonlight转到Phoenix要2556万gas——300倍的差价,这就是ZK证明的真实计算成本。
又翻了网络层,Kadcast是官方Rust实现,107个仓库全是Rust。plonk仓库872个commit也是团队自己写的,不是拿现成库改一改就上的那种。
然后去查了NPEX的背景。AFM监管的荷兰交易所,持有MTF、Broker和ECSP牌照,管理3亿欧元资产。Dusk Trade候补名单已经开了,真在搭RWA交易平台。
从2018年做到现在,七年时间,8025个commit,107个仓库,全是Rust。这种工程纪律,我是真服。
163
·
--
См. перевод
#dusk $DUSK @Dusk_Foundation
昨晚熬到三点扒Dusk的源码,越看越后背发凉——不是害怕,是被技术深度震到了。之前把 $DUSK 当普通隐私链,实际它的架构跟Zcash完全是两个物种。
核心是双交易模型:Phoenix走note-based加ZK证明,金额和交易对手全藏住;Moonlight走透明账户路径,给监管审计用。两条道并行,隐私和合规不互斥。PLONK证明系统团队用Rust从零写的,GitHub 633星,自己加了custom gate和POSEIDON哈希优化。我逐行看电路约束,设计是真有东西的,不是套模板。
Citadel SDK做ZKP级KYC验证,还投了Outdid用NFC加零知识验护照身份。共识层是自家SBA——隔离拜占庭协议,盲拍质押让出块节点本身也匿名。Piecrust VM跑WASM合约,2.0版本速度提了500%。Kadcast做P2P传播层,107个仓库全Rust实现,工程纪律很强。
合作方也验证了:NPEX是荷兰AFM持牌的MTF,Quantoz发MiCA合规EURQ。真对接MiFID II跑合规结算的,不是画饼。
#dusk $DUSK @Dusk
昨晚熬到三点扒Dusk的源码,越看越后背发凉——不是害怕,是被技术深度震到了。之前把 $DUSK 当普通隐私链,实际它的架构跟Zcash完全是两个物种。
核心是双交易模型:Phoenix走note-based加ZK证明,金额和交易对手全藏住;Moonlight走透明账户路径,给监管审计用。两条道并行,隐私和合规不互斥。PLONK证明系统团队用Rust从零写的,GitHub 633星,自己加了custom gate和POSEIDON哈希优化。我逐行看电路约束,设计是真有东西的,不是套模板。
Citadel SDK做ZKP级KYC验证,还投了Outdid用NFC加零知识验护照身份。共识层是自家SBA——隔离拜占庭协议,盲拍质押让出块节点本身也匿名。Piecrust VM跑WASM合约,2.0版本速度提了500%。Kadcast做P2P传播层,107个仓库全Rust实现,工程纪律很强。
合作方也验证了:NPEX是荷兰AFM持牌的MTF,Quantoz发MiCA合规EURQ。真对接MiFID II跑合规结算的,不是画饼。
昨晚熬到三点扒Dusk的源码,越看越后背发凉——不是害怕,是被技术深度震到了。之前把 $DUSK 当普通隐私链,实际它的架构跟Zcash完全是两个物种。
核心是双交易模型:Phoenix走note-based加ZK证明,金额和交易对手全藏住;Moonlight走透明账户路径,给监管审计用。两条道并行,隐私和合规不互斥。PLONK证明系统团队用Rust从零写的,GitHub 633星,自己加了custom gate和POSEIDON哈希优化。我逐行看电路约束,设计是真有东西的,不是套模板。
Citadel SDK做ZKP级KYC验证,还投了Outdid用NFC加零知识验护照身份。共识层是自家SBA——隔离拜占庭协议,盲拍质押让出块节点本身也匿名。Piecrust VM跑WASM合约,2.0版本速度提了500%。Kadcast做P2P传播层,107个仓库全Rust实现,工程纪律很强。
合作方也验证了:NPEX是荷兰AFM持牌的MTF,Quantoz发MiCA合规EURQ。真对接MiFID II跑合规结算的,不是画饼。
190
·
--
#dusk $DUSK @Dusk_Foundation Вчера увидел сообщение: на платформе NPEX появился вариант кастодиального решения на базе Dusk. Я пролистал дальше — и чем больше читал, тем интереснее становилось. Это не похоже ни на одно кастодиальное решение на рынке: активы находятся в сети, приватные ключи — у тебя, а регулятор при этом тоже может всё проверить.
Я раньше с таким не сталкивался.
Те, кто разбирался в кастодиальном бизнесе, знают: в этой сфере всегда было только два пути. Либо ты отдаёшь приватный ключ третьей стороне и выполняешь требования регулятора, но по сути активы уже не у тебя. Либо ты сам управляешь ключом — тогда с точки зрения безопасности всё хорошо, но когда регулятор спрашивает про соответствие требованиям, ты не можешь доказать свою комплаенс-совместимость. Всегда приходится выбрать одно из двух, третьего нет.
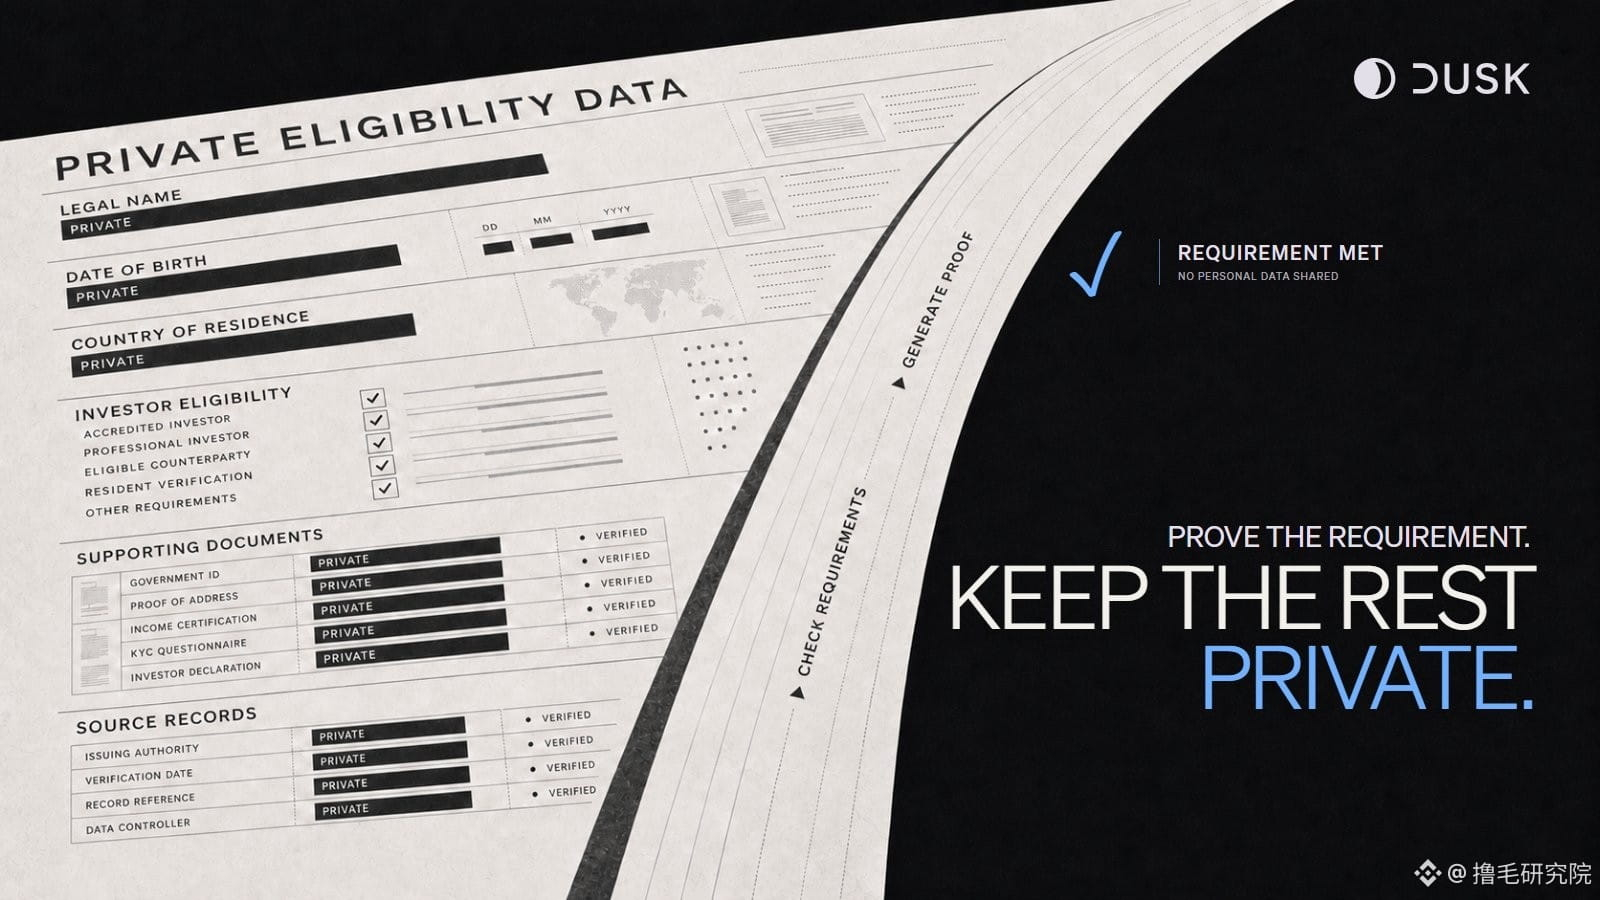
Dusk и Cordial предложили схему zero-trust кастодиального хранения, которая фактически открывает третью дорогу. Это не «классическое» хранение у третьей стороны — это набор технологий self-custody кошелька под названием Cordial Treasury: организация разворачивает систему сама и сама же ею управляет, а приватный ключ всё время находится в собственном аппаратном кошельке организации. Когда на такие решения заходят лицензированные биржи вроде NPEX, регулятор через zero-knowledge proofs может проверить, соответствует ли позиция организации требованиям по комплаенсу. Но после проверки он просто уходит: до приватного ключа не добраться.
Тебе не нужно отдавать ключи и не нужно показывать активы всем подряд. Ты можешь подтвердить, что соответствуешь правилам, но не обязан выворачивать наизнанку всё своё состояние. «Self-custody» и «комплаенс» — два узла, завязанные за эти десять лет, которые теперь впервые удалось развязать.
Раньше я думал, что zero-knowledge proofs слишком далеки от реального применения — что это что-то из академической среды. Но Dusk на этот раз встроил это в настоящую кастодиальную ситуацию — причём в платформу под надзором регуляторов. Это не proof of concept и не тестнет, это то, что реально используется.
Эта история поменяла моё отношение к Dusk. Раньше, когда я смотрел на его консенсус, архитектуру и экономическую модель, казалось, что речь в основном о технологических вещах. Но именно это кастодиальное решение показало, что оно решает конкретную и при этом долгосрочную проблему: как в блокчейне заново выстроить доверие?
Ответ Dusk звучит так: доверие создаётся не отказом от контроля, а проверяемостью. Тебе не обязательно отдавать ключи, чтобы в тебя поверили.
#dusk $DUSK @Dusk Вчера увидел сообщение: на платформе NPEX появился вариант кастодиального решения на базе Dusk. Я пролистал дальше — и чем больше читал, тем интереснее становилось. Это не похоже ни на одно кастодиальное решение на рынке: активы находятся в сети, приватные ключи — у тебя, а регулятор при этом тоже может всё проверить.
Я раньше с таким не сталкивался.
Те, кто разбирался в кастодиальном бизнесе, знают: в этой сфере всегда было только два пути. Либо ты отдаёшь приватный ключ третьей стороне и выполняешь требования регулятора, но по сути активы уже не у тебя. Либо ты сам управляешь ключом — тогда с точки зрения безопасности всё хорошо, но когда регулятор спрашивает про соответствие требованиям, ты не можешь доказать свою комплаенс-совместимость. Всегда приходится выбрать одно из двух, третьего нет.
Dusk и Cordial предложили схему zero-trust кастодиального хранения, которая фактически открывает третью дорогу. Это не «классическое» хранение у третьей стороны — это набор технологий self-custody кошелька под названием Cordial Treasury: организация разворачивает систему сама и сама же ею управляет, а приватный ключ всё время находится в собственном аппаратном кошельке организации. Когда на такие решения заходят лицензированные биржи вроде NPEX, регулятор через zero-knowledge proofs может проверить, соответствует ли позиция организации требованиям по комплаенсу. Но после проверки он просто уходит: до приватного ключа не добраться.
Тебе не нужно отдавать ключи и не нужно показывать активы всем подряд. Ты можешь подтвердить, что соответствуешь правилам, но не обязан выворачивать наизнанку всё своё состояние. «Self-custody» и «комплаенс» — два узла, завязанные за эти десять лет, которые теперь впервые удалось развязать.
Раньше я думал, что zero-knowledge proofs слишком далеки от реального применения — что это что-то из академической среды. Но Dusk на этот раз встроил это в настоящую кастодиальную ситуацию — причём в платформу под надзором регуляторов. Это не proof of concept и не тестнет, это то, что реально используется.
Эта история поменяла моё отношение к Dusk. Раньше, когда я смотрел на его консенсус, архитектуру и экономическую модель, казалось, что речь в основном о технологических вещах. Но именно это кастодиальное решение показало, что оно решает конкретную и при этом долгосрочную проблему: как в блокчейне заново выстроить доверие?
Ответ Dusk звучит так: доверие создаётся не отказом от контроля, а проверяемостью. Тебе не обязательно отдавать ключи, чтобы в тебя поверили.
Я раньше с таким не сталкивался.
Те, кто разбирался в кастодиальном бизнесе, знают: в этой сфере всегда было только два пути. Либо ты отдаёшь приватный ключ третьей стороне и выполняешь требования регулятора, но по сути активы уже не у тебя. Либо ты сам управляешь ключом — тогда с точки зрения безопасности всё хорошо, но когда регулятор спрашивает про соответствие требованиям, ты не можешь доказать свою комплаенс-совместимость. Всегда приходится выбрать одно из двух, третьего нет.
Dusk и Cordial предложили схему zero-trust кастодиального хранения, которая фактически открывает третью дорогу. Это не «классическое» хранение у третьей стороны — это набор технологий self-custody кошелька под названием Cordial Treasury: организация разворачивает систему сама и сама же ею управляет, а приватный ключ всё время находится в собственном аппаратном кошельке организации. Когда на такие решения заходят лицензированные биржи вроде NPEX, регулятор через zero-knowledge proofs может проверить, соответствует ли позиция организации требованиям по комплаенсу. Но после проверки он просто уходит: до приватного ключа не добраться.
Тебе не нужно отдавать ключи и не нужно показывать активы всем подряд. Ты можешь подтвердить, что соответствуешь правилам, но не обязан выворачивать наизнанку всё своё состояние. «Self-custody» и «комплаенс» — два узла, завязанные за эти десять лет, которые теперь впервые удалось развязать.
Раньше я думал, что zero-knowledge proofs слишком далеки от реального применения — что это что-то из академической среды. Но Dusk на этот раз встроил это в настоящую кастодиальную ситуацию — причём в платформу под надзором регуляторов. Это не proof of concept и не тестнет, это то, что реально используется.
Эта история поменяла моё отношение к Dusk. Раньше, когда я смотрел на его консенсус, архитектуру и экономическую модель, казалось, что речь в основном о технологических вещах. Но именно это кастодиальное решение показало, что оно решает конкретную и при этом долгосрочную проблему: как в блокчейне заново выстроить доверие?
Ответ Dusk звучит так: доверие создаётся не отказом от контроля, а проверяемостью. Тебе не обязательно отдавать ключи, чтобы в тебя поверили.
416
·
--
См. перевод
#termmax @termmax 上周整理持仓的时候,顺手把BNB Chain和Arbitrum两个链上的TermMax市场同时打开了。同一笔USDC资产,同样的三十天期限,同样的协议规则,两边的年化利率差了整整一个多点。我第一反应是“我眼花了?”刷新了三次成交面板,又把近三十天的127条成交记录翻出来,一条一条对滑点数值,确认不是缓存的问题,是真的利率不一样。
我当时脑子里的想法是,这不可能啊,同一个协议,同一个产品,怎么换个链价格就不一样了?然后我就开始怀疑自己是不是漏掉了什么。跑去翻官方文档,发现TermMax目前上了8条链,Ethereum、Arbitrum、BNB Chain、Base、Berachain这些都在。每条链的资金池是独立运行的,定价模块不会跨链同步数据。不同链上的做市商和借贷用户各自形成独立的供需关系,自然就跑出了完全不同的利率曲线。看到这里我才松了一口气,不是我算错了,是这套架构本身就长这样。
但新的问题又来了,这玩意儿能套吗?我之前踩过跨链协议的假套利坑,那种看着有利差、一操作就被滑点吃光的坑我熟。这次我特意核对了两个链的资金池合约地址,确认是完全独立的隔离池,两边没有共享流动性,不存在那种“看着差一个点、一跨链就被磨平”的隐藏机制。
当天就转了三千U过去试水,没用跨链桥来回折腾,走的LI.FI的聚合器,从BNB Chain直接划到Arbitrum。到账之后看了一眼,gas费扣了大概几个U,剩下的全部存进高利率那边的市场。没开杠杆,没碰合约,就是最朴素的“低价链存钱、高价链借钱”的差价逻辑。跑完一轮算下来,额外多拿了接近一个百分点的年化收益,不多但稳,没有额外承担智能合约风险,纯粹是吃两条链上资金供需错位的红利。
大部分人都没注意到这种独立资金池带来的定价错位,它不是漏洞,是不同链上真实资金供需关系的直接反映。
#termmax @TermMax 上周整理持仓的时候,顺手把BNB Chain和Arbitrum两个链上的TermMax市场同时打开了。同一笔USDC资产,同样的三十天期限,同样的协议规则,两边的年化利率差了整整一个多点。我第一反应是“我眼花了?”刷新了三次成交面板,又把近三十天的127条成交记录翻出来,一条一条对滑点数值,确认不是缓存的问题,是真的利率不一样。
我当时脑子里的想法是,这不可能啊,同一个协议,同一个产品,怎么换个链价格就不一样了?然后我就开始怀疑自己是不是漏掉了什么。跑去翻官方文档,发现TermMax目前上了8条链,Ethereum、Arbitrum、BNB Chain、Base、Berachain这些都在。每条链的资金池是独立运行的,定价模块不会跨链同步数据。不同链上的做市商和借贷用户各自形成独立的供需关系,自然就跑出了完全不同的利率曲线。看到这里我才松了一口气,不是我算错了,是这套架构本身就长这样。
但新的问题又来了,这玩意儿能套吗?我之前踩过跨链协议的假套利坑,那种看着有利差、一操作就被滑点吃光的坑我熟。这次我特意核对了两个链的资金池合约地址,确认是完全独立的隔离池,两边没有共享流动性,不存在那种“看着差一个点、一跨链就被磨平”的隐藏机制。
当天就转了三千U过去试水,没用跨链桥来回折腾,走的LI.FI的聚合器,从BNB Chain直接划到Arbitrum。到账之后看了一眼,gas费扣了大概几个U,剩下的全部存进高利率那边的市场。没开杠杆,没碰合约,就是最朴素的“低价链存钱、高价链借钱”的差价逻辑。跑完一轮算下来,额外多拿了接近一个百分点的年化收益,不多但稳,没有额外承担智能合约风险,纯粹是吃两条链上资金供需错位的红利。
大部分人都没注意到这种独立资金池带来的定价错位,它不是漏洞,是不同链上真实资金供需关系的直接反映。
我当时脑子里的想法是,这不可能啊,同一个协议,同一个产品,怎么换个链价格就不一样了?然后我就开始怀疑自己是不是漏掉了什么。跑去翻官方文档,发现TermMax目前上了8条链,Ethereum、Arbitrum、BNB Chain、Base、Berachain这些都在。每条链的资金池是独立运行的,定价模块不会跨链同步数据。不同链上的做市商和借贷用户各自形成独立的供需关系,自然就跑出了完全不同的利率曲线。看到这里我才松了一口气,不是我算错了,是这套架构本身就长这样。
但新的问题又来了,这玩意儿能套吗?我之前踩过跨链协议的假套利坑,那种看着有利差、一操作就被滑点吃光的坑我熟。这次我特意核对了两个链的资金池合约地址,确认是完全独立的隔离池,两边没有共享流动性,不存在那种“看着差一个点、一跨链就被磨平”的隐藏机制。
当天就转了三千U过去试水,没用跨链桥来回折腾,走的LI.FI的聚合器,从BNB Chain直接划到Arbitrum。到账之后看了一眼,gas费扣了大概几个U,剩下的全部存进高利率那边的市场。没开杠杆,没碰合约,就是最朴素的“低价链存钱、高价链借钱”的差价逻辑。跑完一轮算下来,额外多拿了接近一个百分点的年化收益,不多但稳,没有额外承担智能合约风险,纯粹是吃两条链上资金供需错位的红利。
大部分人都没注意到这种独立资金池带来的定价错位,它不是漏洞,是不同链上真实资金供需关系的直接反映。
299
·
--
См. перевод
#dusk $DUSK @Dusk_Foundation 大半夜睡不着翻白皮书看,翻到验证者KYC那一页,我人傻了。不是被内容震撼,是我突然想到一个问题——我敢不敢把钱放在一条完全匿名的链上?想了十秒钟,答案是不敢。然后我就意识到,那些管着几百亿的机构,他们大概率也跟我一样不敢。
我脑子里闪过一个画面,要是我真往一条匿名链上存了笔钱,第二天池子被掏空了,我对着那个钱包地址喊“把钱还我”,对方哪怕能回一句“我是匿名的”,我都算他有点礼貌了。然后呢?没有然后了。传统银行钱少了你能打电话、能去柜台拍桌子、能起诉。链上你只能盯着区块链浏览器看那个地址发呆。Dusk要求验证者实名,看起来是去中心化的倒退,但站在机构的鞋子里面想一下,他们要的根本不是匿名自由,是出了事能找着活人。
后来我想通了,Dusk要的不是纯匿名也不是完全公开,它要的是一个中间态——你能证明自己是谁,但不用把身份证贴在脸上。Citadel身份系统配合零知识证明就这么干,有点像进高级会所,门口保安知道你是谁,但里面的客人不用互相掏家底。配合MiCA和MiFID II那套监管框架,这套方案比我刚开始想的复杂不少,也务实不少。
2026年1月7号主网正式上线,六年开发周期总算落地了。DuskEVM同步跑起来,Solidity开发者可以直接往上搭东西,DEX和跨链桥这些核心组件也升级完了。网络要求超过三分之一的质押者守规矩,乱来的或者长期掉线的直接罚质押。区块时间10秒,对代币化资产来说这个速度够用了。
我以前看白皮书,验证者机制这种章节闭眼划过去,觉得跟自己没关系。Dusk这一页我翻来覆去看了好几遍,不是因为它写得多好,是它让我想明白一件事——判断一个项目好不好,不是看它口号喊得多响,是看它敢不敢替用户把“不敢”那件事提前解决掉。
#dusk $DUSK @Dusk 大半夜睡不着翻白皮书看,翻到验证者KYC那一页,我人傻了。不是被内容震撼,是我突然想到一个问题——我敢不敢把钱放在一条完全匿名的链上?想了十秒钟,答案是不敢。然后我就意识到,那些管着几百亿的机构,他们大概率也跟我一样不敢。
我脑子里闪过一个画面,要是我真往一条匿名链上存了笔钱,第二天池子被掏空了,我对着那个钱包地址喊“把钱还我”,对方哪怕能回一句“我是匿名的”,我都算他有点礼貌了。然后呢?没有然后了。传统银行钱少了你能打电话、能去柜台拍桌子、能起诉。链上你只能盯着区块链浏览器看那个地址发呆。Dusk要求验证者实名,看起来是去中心化的倒退,但站在机构的鞋子里面想一下,他们要的根本不是匿名自由,是出了事能找着活人。
后来我想通了,Dusk要的不是纯匿名也不是完全公开,它要的是一个中间态——你能证明自己是谁,但不用把身份证贴在脸上。Citadel身份系统配合零知识证明就这么干,有点像进高级会所,门口保安知道你是谁,但里面的客人不用互相掏家底。配合MiCA和MiFID II那套监管框架,这套方案比我刚开始想的复杂不少,也务实不少。
2026年1月7号主网正式上线,六年开发周期总算落地了。DuskEVM同步跑起来,Solidity开发者可以直接往上搭东西,DEX和跨链桥这些核心组件也升级完了。网络要求超过三分之一的质押者守规矩,乱来的或者长期掉线的直接罚质押。区块时间10秒,对代币化资产来说这个速度够用了。
我以前看白皮书,验证者机制这种章节闭眼划过去,觉得跟自己没关系。Dusk这一页我翻来覆去看了好几遍,不是因为它写得多好,是它让我想明白一件事——判断一个项目好不好,不是看它口号喊得多响,是看它敢不敢替用户把“不敢”那件事提前解决掉。
我脑子里闪过一个画面,要是我真往一条匿名链上存了笔钱,第二天池子被掏空了,我对着那个钱包地址喊“把钱还我”,对方哪怕能回一句“我是匿名的”,我都算他有点礼貌了。然后呢?没有然后了。传统银行钱少了你能打电话、能去柜台拍桌子、能起诉。链上你只能盯着区块链浏览器看那个地址发呆。Dusk要求验证者实名,看起来是去中心化的倒退,但站在机构的鞋子里面想一下,他们要的根本不是匿名自由,是出了事能找着活人。
后来我想通了,Dusk要的不是纯匿名也不是完全公开,它要的是一个中间态——你能证明自己是谁,但不用把身份证贴在脸上。Citadel身份系统配合零知识证明就这么干,有点像进高级会所,门口保安知道你是谁,但里面的客人不用互相掏家底。配合MiCA和MiFID II那套监管框架,这套方案比我刚开始想的复杂不少,也务实不少。
2026年1月7号主网正式上线,六年开发周期总算落地了。DuskEVM同步跑起来,Solidity开发者可以直接往上搭东西,DEX和跨链桥这些核心组件也升级完了。网络要求超过三分之一的质押者守规矩,乱来的或者长期掉线的直接罚质押。区块时间10秒,对代币化资产来说这个速度够用了。
我以前看白皮书,验证者机制这种章节闭眼划过去,觉得跟自己没关系。Dusk这一页我翻来覆去看了好几遍,不是因为它写得多好,是它让我想明白一件事——判断一个项目好不好,不是看它口号喊得多响,是看它敢不敢替用户把“不敢”那件事提前解决掉。
1
182
·
--
#termmax @termmax 白皮书第6节有个细节:对比固定利率撮合和浮动利率AMM,想证明“更稳”。但细读会发现,单期限池兑付安全性与清算效率死死绑在一起。
我们可以看到,LTV达阈值由Chainlink自动触发,设2小时开放窗口,任何清算人参与可得5%奖励。部分清算后剩余抵押品会退还给借款人;只有2小时窗口内未被完全清算时,才触发实物交割——FT持有者按比例获得抵押品。问题就出在2小时——极端行情下价格可能再砸穿一层,清算人若观望,坏账最终由全池用户买单。白皮书提“物理交割”兜底,但这本质是用 lenders 的收益换抵押物,并非无损。
就像生鲜店临期品打折窗口2小时,平稳时没问题,暴跌时要么不够要么浪费。TermMax踩的正是这个两难:窗口太短清算不充分,太长坏账累积,没有完美解。
白皮书说权限限于利率曲线、费用率等参数,清算由预言机和执行者决定。但参数即利益——清算罚金10%,5%给清算人、5%进协议储备金库。金库用途由TMX治理决定,这才是该盯的地方。好在协议设了制衡:关键参数更改须经时锁等待期(最短1天、最长30天),期间守护者可审查并撤销。但筹码集中时,治理方向仍可能向大户倾斜——制衡机制只能延缓,不能逆转。
如果你问我的看法,我的想法就是别被“固定利率”的数学公式唬住,每个参数设置都是利益分配。筹码分散,机制可接近无风险;筹码集中,就是镀金的隐性资金池。
DYOR,关注参数谁设、怎么调。清算窗口是给用户更稳保障,还是给大户留操作空间?评论区见。
#termmax @TermMax 白皮书第6节有个细节:对比固定利率撮合和浮动利率AMM,想证明“更稳”。但细读会发现,单期限池兑付安全性与清算效率死死绑在一起。
我们可以看到,LTV达阈值由Chainlink自动触发,设2小时开放窗口,任何清算人参与可得5%奖励。部分清算后剩余抵押品会退还给借款人;只有2小时窗口内未被完全清算时,才触发实物交割——FT持有者按比例获得抵押品。问题就出在2小时——极端行情下价格可能再砸穿一层,清算人若观望,坏账最终由全池用户买单。白皮书提“物理交割”兜底,但这本质是用 lenders 的收益换抵押物,并非无损。
就像生鲜店临期品打折窗口2小时,平稳时没问题,暴跌时要么不够要么浪费。TermMax踩的正是这个两难:窗口太短清算不充分,太长坏账累积,没有完美解。
白皮书说权限限于利率曲线、费用率等参数,清算由预言机和执行者决定。但参数即利益——清算罚金10%,5%给清算人、5%进协议储备金库。金库用途由TMX治理决定,这才是该盯的地方。好在协议设了制衡:关键参数更改须经时锁等待期(最短1天、最长30天),期间守护者可审查并撤销。但筹码集中时,治理方向仍可能向大户倾斜——制衡机制只能延缓,不能逆转。
如果你问我的看法,我的想法就是别被“固定利率”的数学公式唬住,每个参数设置都是利益分配。筹码分散,机制可接近无风险;筹码集中,就是镀金的隐性资金池。
DYOR,关注参数谁设、怎么调。清算窗口是给用户更稳保障,还是给大户留操作空间?评论区见。
我们可以看到,LTV达阈值由Chainlink自动触发,设2小时开放窗口,任何清算人参与可得5%奖励。部分清算后剩余抵押品会退还给借款人;只有2小时窗口内未被完全清算时,才触发实物交割——FT持有者按比例获得抵押品。问题就出在2小时——极端行情下价格可能再砸穿一层,清算人若观望,坏账最终由全池用户买单。白皮书提“物理交割”兜底,但这本质是用 lenders 的收益换抵押物,并非无损。
就像生鲜店临期品打折窗口2小时,平稳时没问题,暴跌时要么不够要么浪费。TermMax踩的正是这个两难:窗口太短清算不充分,太长坏账累积,没有完美解。
白皮书说权限限于利率曲线、费用率等参数,清算由预言机和执行者决定。但参数即利益——清算罚金10%,5%给清算人、5%进协议储备金库。金库用途由TMX治理决定,这才是该盯的地方。好在协议设了制衡:关键参数更改须经时锁等待期(最短1天、最长30天),期间守护者可审查并撤销。但筹码集中时,治理方向仍可能向大户倾斜——制衡机制只能延缓,不能逆转。
如果你问我的看法,我的想法就是别被“固定利率”的数学公式唬住,每个参数设置都是利益分配。筹码分散,机制可接近无风险;筹码集中,就是镀金的隐性资金池。
DYOR,关注参数谁设、怎么调。清算窗口是给用户更稳保障,还是给大户留操作空间?评论区见。
1.1k
·
--
См. перевод
#dusk $DUSK 我这周把 @Dusk_Foundation 的资料重新过了一遍,本来想先看它的隐私叙事,结果最后停得最久的反而是它的披露边界。以前我总觉得隐私协议的核心是“藏起来”,只要加密、匿名、证明这些东西够强,系统就能成立。但真往下看,我发现更现实的问题不是“能不能隐藏”,而是到底在什么条件下必须被看见。
Dusk 把隐私和合规放在一起,本质上是在追求一种可控披露。这种设计的好处很明显:机构不必为了合规放弃链上效率,开发者也不用把所有逻辑塞进一个笨重的统一结构里。可代价也开始显现:哪些信息能保留、哪些必须暴露、暴露给谁、暴露到什么粒度,这些都不是单靠“隐私技术”四个字能直接解决的。真正难的不是加密,而是披露权到底握在谁手里。
这个沉默点其实很像币圈最常见的剧本。很多项目都爱讲“隐私保护”,但真正一落地,最先冒出来的往往不是技术问题,而是控制问题。谁决定什么时候解锁信息,谁就拥有了新的解释权;谁掌握例外,谁就可能变成新的中心点。表面上看这是合规友好,往深了看,它也可能把“去中心化隐私”重新拉回一套审批式结构。
我不否认这种设计是有价值的。冷启动阶段总得有人先把规则草稿写出来,跟房子刚交付时要先定门禁和访客权限一个道理。但币圈有太多项目把“可控披露”讲成了万能答案,最后只是多了一套更复杂的授权层。Dusk 现在最值得盯的,不是它能不能把隐私说得漂亮,而是它会不会把披露权做成一个新的中心。
技术架构可以被审计,披露边界背后的权力分配才更难审计。DYOR,隐私可以加密,边界却不会自己消失。你觉得可控披露,最后会不会变成新的中心化入口?
#dusk $DUSK 我这周把 @Dusk 的资料重新过了一遍,本来想先看它的隐私叙事,结果最后停得最久的反而是它的披露边界。以前我总觉得隐私协议的核心是“藏起来”,只要加密、匿名、证明这些东西够强,系统就能成立。但真往下看,我发现更现实的问题不是“能不能隐藏”,而是到底在什么条件下必须被看见。
Dusk 把隐私和合规放在一起,本质上是在追求一种可控披露。这种设计的好处很明显:机构不必为了合规放弃链上效率,开发者也不用把所有逻辑塞进一个笨重的统一结构里。可代价也开始显现:哪些信息能保留、哪些必须暴露、暴露给谁、暴露到什么粒度,这些都不是单靠“隐私技术”四个字能直接解决的。真正难的不是加密,而是披露权到底握在谁手里。
这个沉默点其实很像币圈最常见的剧本。很多项目都爱讲“隐私保护”,但真正一落地,最先冒出来的往往不是技术问题,而是控制问题。谁决定什么时候解锁信息,谁就拥有了新的解释权;谁掌握例外,谁就可能变成新的中心点。表面上看这是合规友好,往深了看,它也可能把“去中心化隐私”重新拉回一套审批式结构。
我不否认这种设计是有价值的。冷启动阶段总得有人先把规则草稿写出来,跟房子刚交付时要先定门禁和访客权限一个道理。但币圈有太多项目把“可控披露”讲成了万能答案,最后只是多了一套更复杂的授权层。Dusk 现在最值得盯的,不是它能不能把隐私说得漂亮,而是它会不会把披露权做成一个新的中心。
技术架构可以被审计,披露边界背后的权力分配才更难审计。DYOR,隐私可以加密,边界却不会自己消失。你觉得可控披露,最后会不会变成新的中心化入口?
Dusk 把隐私和合规放在一起,本质上是在追求一种可控披露。这种设计的好处很明显:机构不必为了合规放弃链上效率,开发者也不用把所有逻辑塞进一个笨重的统一结构里。可代价也开始显现:哪些信息能保留、哪些必须暴露、暴露给谁、暴露到什么粒度,这些都不是单靠“隐私技术”四个字能直接解决的。真正难的不是加密,而是披露权到底握在谁手里。
这个沉默点其实很像币圈最常见的剧本。很多项目都爱讲“隐私保护”,但真正一落地,最先冒出来的往往不是技术问题,而是控制问题。谁决定什么时候解锁信息,谁就拥有了新的解释权;谁掌握例外,谁就可能变成新的中心点。表面上看这是合规友好,往深了看,它也可能把“去中心化隐私”重新拉回一套审批式结构。
我不否认这种设计是有价值的。冷启动阶段总得有人先把规则草稿写出来,跟房子刚交付时要先定门禁和访客权限一个道理。但币圈有太多项目把“可控披露”讲成了万能答案,最后只是多了一套更复杂的授权层。Dusk 现在最值得盯的,不是它能不能把隐私说得漂亮,而是它会不会把披露权做成一个新的中心。
技术架构可以被审计,披露边界背后的权力分配才更难审计。DYOR,隐私可以加密,边界却不会自己消失。你觉得可控披露,最后会不会变成新的中心化入口?
1
1
145
·
--
См. перевод
#dusk $DUSK @Dusk_Foundation 这几年看链上协议出问题,我养成了一个习惯:不太关心黑客有没有暴力破解,反而先看掌握网络共识安全的核心组件,到底靠什么机制把验证者死死按住了。见过太多节点作恶,根子不是算法被攻破,是共识设计从一开始就默认“验证者会老实听话”,这个默认只要失效一次,罚没机制就会沦为空谈。
最近拆解 Dusk 的 SA 共识与 Slashing 设计时,让我停下来的正是这一层。@Dusk
Dusk 的 Succinct Attestation(SA)共识采用委员会型 PoS 模型,通过确定性抽签算法选出出块者和投票委员会。它把恶意行为和过失行为分开处理,对应 Hard Slashing 和 Soft Slashing 两套机制。Soft Slashing 针对节点未出块这类非恶意过失——第一次警告,之后每次连续违规扣除 N×10% 的质押权益并从共识中移除 N 个 epoch,但罚没的 DUSK 不销毁,只是从活跃质押中移除,节点仍可提取。Hard Slashing 则针对明确恶意行为:生成无效区块扣 10% 质押并销毁,双重投票或双倍出块扣 20% 并销毁。这套设计让 Dusk 具备可追责性,但验证者一旦作恶代价极重。
我也不会把它捧上天。架构再精妙,如果验证者为了降低运维成本而集中托管节点,或者长期在线率低于 95% 触发 Soft Slashing 累积扣减,协议精心构建的安全边界就会面临真正考验。未来若为了省事把验证节点集中在少数几个实体手里,所谓的“去中心化”就只剩心理安慰。
在我看来 $DUSK 的价值最终看有多少验证者愿意为了安全牺牲便利。以后合规资产上链会越来越多,我更在意的不是收益率有多高,是谁能证明在巨大的利益诱惑面前,这套让作恶者付出真金白银代价的机制依然能被严格执行。
#dusk $DUSK @Dusk 这几年看链上协议出问题,我养成了一个习惯:不太关心黑客有没有暴力破解,反而先看掌握网络共识安全的核心组件,到底靠什么机制把验证者死死按住了。见过太多节点作恶,根子不是算法被攻破,是共识设计从一开始就默认“验证者会老实听话”,这个默认只要失效一次,罚没机制就会沦为空谈。
最近拆解 Dusk 的 SA 共识与 Slashing 设计时,让我停下来的正是这一层。@Dusk
Dusk 的 Succinct Attestation(SA)共识采用委员会型 PoS 模型,通过确定性抽签算法选出出块者和投票委员会。它把恶意行为和过失行为分开处理,对应 Hard Slashing 和 Soft Slashing 两套机制。Soft Slashing 针对节点未出块这类非恶意过失——第一次警告,之后每次连续违规扣除 N×10% 的质押权益并从共识中移除 N 个 epoch,但罚没的 DUSK 不销毁,只是从活跃质押中移除,节点仍可提取。Hard Slashing 则针对明确恶意行为:生成无效区块扣 10% 质押并销毁,双重投票或双倍出块扣 20% 并销毁。这套设计让 Dusk 具备可追责性,但验证者一旦作恶代价极重。
我也不会把它捧上天。架构再精妙,如果验证者为了降低运维成本而集中托管节点,或者长期在线率低于 95% 触发 Soft Slashing 累积扣减,协议精心构建的安全边界就会面临真正考验。未来若为了省事把验证节点集中在少数几个实体手里,所谓的“去中心化”就只剩心理安慰。
在我看来 $DUSK 的价值最终看有多少验证者愿意为了安全牺牲便利。以后合规资产上链会越来越多,我更在意的不是收益率有多高,是谁能证明在巨大的利益诱惑面前,这套让作恶者付出真金白银代价的机制依然能被严格执行。
最近拆解 Dusk 的 SA 共识与 Slashing 设计时,让我停下来的正是这一层。@Dusk
Dusk 的 Succinct Attestation(SA)共识采用委员会型 PoS 模型,通过确定性抽签算法选出出块者和投票委员会。它把恶意行为和过失行为分开处理,对应 Hard Slashing 和 Soft Slashing 两套机制。Soft Slashing 针对节点未出块这类非恶意过失——第一次警告,之后每次连续违规扣除 N×10% 的质押权益并从共识中移除 N 个 epoch,但罚没的 DUSK 不销毁,只是从活跃质押中移除,节点仍可提取。Hard Slashing 则针对明确恶意行为:生成无效区块扣 10% 质押并销毁,双重投票或双倍出块扣 20% 并销毁。这套设计让 Dusk 具备可追责性,但验证者一旦作恶代价极重。
我也不会把它捧上天。架构再精妙,如果验证者为了降低运维成本而集中托管节点,或者长期在线率低于 95% 触发 Soft Slashing 累积扣减,协议精心构建的安全边界就会面临真正考验。未来若为了省事把验证节点集中在少数几个实体手里,所谓的“去中心化”就只剩心理安慰。
在我看来 $DUSK 的价值最终看有多少验证者愿意为了安全牺牲便利。以后合规资产上链会越来越多,我更在意的不是收益率有多高,是谁能证明在巨大的利益诱惑面前,这套让作恶者付出真金白银代价的机制依然能被严格执行。
133
·
--
См. перевод
#termmax @termmax 翻TermMax主网V2的链上交互日志时,最先让我停下来的不是TVL破亿的增长数据,是它把「资金归集」和「到期计息」拆成了两个完全独立的权限域。
入金进来的资产先落在公共Deposit Pool里,这是个仅支持充值、提现的中转账户,不能直接生成计息头寸。想参与固定收益策略得手动把指定金额划转进对应到期日的Term Segment分片,这步操作会自动触发链上时间锁校验,没有任何后门可以跳过。资金全程待在隔离的静态池,计息权限单独开了一道独立的执行门。
这套权限逻辑我在券商固收托管系统里见得很多,之前帮朋友做资管系统外包的时候,光资金隔离这块就改了三版需求,机构做大额资金管理,资金调拨和产品计息清算从来不会共用同一套密钥。但链上绝大多数借贷协议默认钱包地址等于全量操作权限,上个月群里还有个兄弟私钥漏了半仓USDC直接被转空,连申诉的地方都找不到。TermMax文档里标注的TBAC时间基访问控制,走的就是这个隔离思路,和Aave的全局统一权限体系完全不同,连治理多签都没有修改Term Segment到期参数的权限,让每一步操作只对应它该有的最小权限。
顺着这条线看它的固定到期原语架构,逻辑完全自洽。上层产品组合层开放接口,对接各类结构化收益工具做玩法延伸;底层清算层完全锚定Term Auction荷兰拍卖模块做最终链上执行。专业资金不用为了稳定收益牺牲资产隔离性,所有到期状态又能全节点可验证。
我觉得TermMax真正在解决的,对大额资金来说,缺的从来不是年化收益,是一套能完全信任的时间边界规则。
当然假如,极端行情下大量头寸同步到期时,系统能不能扛住集中清算的压力,还要再观察。但这个设计思路让我觉得,链上固收要承接更大体量的资金,从来不是单纯拼收益率这么简单。
#termmax @TermMax 翻TermMax主网V2的链上交互日志时,最先让我停下来的不是TVL破亿的增长数据,是它把「资金归集」和「到期计息」拆成了两个完全独立的权限域。
入金进来的资产先落在公共Deposit Pool里,这是个仅支持充值、提现的中转账户,不能直接生成计息头寸。想参与固定收益策略得手动把指定金额划转进对应到期日的Term Segment分片,这步操作会自动触发链上时间锁校验,没有任何后门可以跳过。资金全程待在隔离的静态池,计息权限单独开了一道独立的执行门。
这套权限逻辑我在券商固收托管系统里见得很多,之前帮朋友做资管系统外包的时候,光资金隔离这块就改了三版需求,机构做大额资金管理,资金调拨和产品计息清算从来不会共用同一套密钥。但链上绝大多数借贷协议默认钱包地址等于全量操作权限,上个月群里还有个兄弟私钥漏了半仓USDC直接被转空,连申诉的地方都找不到。TermMax文档里标注的TBAC时间基访问控制,走的就是这个隔离思路,和Aave的全局统一权限体系完全不同,连治理多签都没有修改Term Segment到期参数的权限,让每一步操作只对应它该有的最小权限。
顺着这条线看它的固定到期原语架构,逻辑完全自洽。上层产品组合层开放接口,对接各类结构化收益工具做玩法延伸;底层清算层完全锚定Term Auction荷兰拍卖模块做最终链上执行。专业资金不用为了稳定收益牺牲资产隔离性,所有到期状态又能全节点可验证。
我觉得TermMax真正在解决的,对大额资金来说,缺的从来不是年化收益,是一套能完全信任的时间边界规则。
当然假如,极端行情下大量头寸同步到期时,系统能不能扛住集中清算的压力,还要再观察。但这个设计思路让我觉得,链上固收要承接更大体量的资金,从来不是单纯拼收益率这么简单。
入金进来的资产先落在公共Deposit Pool里,这是个仅支持充值、提现的中转账户,不能直接生成计息头寸。想参与固定收益策略得手动把指定金额划转进对应到期日的Term Segment分片,这步操作会自动触发链上时间锁校验,没有任何后门可以跳过。资金全程待在隔离的静态池,计息权限单独开了一道独立的执行门。
这套权限逻辑我在券商固收托管系统里见得很多,之前帮朋友做资管系统外包的时候,光资金隔离这块就改了三版需求,机构做大额资金管理,资金调拨和产品计息清算从来不会共用同一套密钥。但链上绝大多数借贷协议默认钱包地址等于全量操作权限,上个月群里还有个兄弟私钥漏了半仓USDC直接被转空,连申诉的地方都找不到。TermMax文档里标注的TBAC时间基访问控制,走的就是这个隔离思路,和Aave的全局统一权限体系完全不同,连治理多签都没有修改Term Segment到期参数的权限,让每一步操作只对应它该有的最小权限。
顺着这条线看它的固定到期原语架构,逻辑完全自洽。上层产品组合层开放接口,对接各类结构化收益工具做玩法延伸;底层清算层完全锚定Term Auction荷兰拍卖模块做最终链上执行。专业资金不用为了稳定收益牺牲资产隔离性,所有到期状态又能全节点可验证。
我觉得TermMax真正在解决的,对大额资金来说,缺的从来不是年化收益,是一套能完全信任的时间边界规则。
当然假如,极端行情下大量头寸同步到期时,系统能不能扛住集中清算的压力,还要再观察。但这个设计思路让我觉得,链上固收要承接更大体量的资金,从来不是单纯拼收益率这么简单。
122
·
--
Частичная правда
См. перевод
#termmax @termmax 翻完TermMax V2的技术文档,最戳我的其实是昨晚蹲在沙发上啃文档,半杯冰可乐洒在键盘上,擦屏幕的时候才扫到的那句很容易被划走的说明:TermMax本身不是一个借贷产品,只是个固定到期资产原语,真正的收益产品、结构化工具是外面接的那些。
我当时擦着可乐印盯着屏幕愣了半分钟,顺着往下读才明白,一笔固定期限的借贷合约一创建,到期时间、清算阈值、结算币种三样就直接锁死在链上,不是先存进去再动态调参数。等于说这个合约从生下来就知道自己哪天到期、怎么清算、用什么结算,跟以前Aave、Compound这类永续借贷“先存进去再说,利率随时变、清算线随时调”的路数完全不一样,去年我在Aave上存ETH半夜被插针清算走半仓的阴影瞬间就上来了,用户根本不用担心中途突然被插针清算或者利率暴跌。
行业数据说现在DeFi里90%以上的借贷都是浮动利率的永续模式,固定收益类占比不到10%,看完这套设计我大概能懂为什么之前固定收益一直做不起来——不是用户不需要,是底层原语就没做对。
拿它最近上线的阶梯收益结构化产品顺一遍就更好懂:USDC存进TermMax这边的90天固定期合约,状态在外部结构化协议那头变成分层收益凭证,优先级拿固定利息,劣后吃超额收益。到期自动本息结算,不用用户手动赎回;要是底层抵押品跌破清算线,合约会自动触发荷兰拍卖清算,全程不用治理投票,也不用人工干预。这套清算能做到这么顺滑,底子是它原生的时间锁+链上拍卖模块,把清算逻辑直接写进合约底层,比传统借贷靠第三方清算人抢跑的模式稳太多,Gas成本低60%以上,跟活期借贷那套实时喂价、实时清算的逻辑完全是两条路,别搞混了。
产品交给别人接”这个设计思路,才是它能不停长出新玩法、不用每次都重新造轮子的根本原因。
#termmax @TermMax 翻完TermMax V2的技术文档,最戳我的其实是昨晚蹲在沙发上啃文档,半杯冰可乐洒在键盘上,擦屏幕的时候才扫到的那句很容易被划走的说明:TermMax本身不是一个借贷产品,只是个固定到期资产原语,真正的收益产品、结构化工具是外面接的那些。
我当时擦着可乐印盯着屏幕愣了半分钟,顺着往下读才明白,一笔固定期限的借贷合约一创建,到期时间、清算阈值、结算币种三样就直接锁死在链上,不是先存进去再动态调参数。等于说这个合约从生下来就知道自己哪天到期、怎么清算、用什么结算,跟以前Aave、Compound这类永续借贷“先存进去再说,利率随时变、清算线随时调”的路数完全不一样,去年我在Aave上存ETH半夜被插针清算走半仓的阴影瞬间就上来了,用户根本不用担心中途突然被插针清算或者利率暴跌。
行业数据说现在DeFi里90%以上的借贷都是浮动利率的永续模式,固定收益类占比不到10%,看完这套设计我大概能懂为什么之前固定收益一直做不起来——不是用户不需要,是底层原语就没做对。
拿它最近上线的阶梯收益结构化产品顺一遍就更好懂:USDC存进TermMax这边的90天固定期合约,状态在外部结构化协议那头变成分层收益凭证,优先级拿固定利息,劣后吃超额收益。到期自动本息结算,不用用户手动赎回;要是底层抵押品跌破清算线,合约会自动触发荷兰拍卖清算,全程不用治理投票,也不用人工干预。这套清算能做到这么顺滑,底子是它原生的时间锁+链上拍卖模块,把清算逻辑直接写进合约底层,比传统借贷靠第三方清算人抢跑的模式稳太多,Gas成本低60%以上,跟活期借贷那套实时喂价、实时清算的逻辑完全是两条路,别搞混了。
产品交给别人接”这个设计思路,才是它能不停长出新玩法、不用每次都重新造轮子的根本原因。
我当时擦着可乐印盯着屏幕愣了半分钟,顺着往下读才明白,一笔固定期限的借贷合约一创建,到期时间、清算阈值、结算币种三样就直接锁死在链上,不是先存进去再动态调参数。等于说这个合约从生下来就知道自己哪天到期、怎么清算、用什么结算,跟以前Aave、Compound这类永续借贷“先存进去再说,利率随时变、清算线随时调”的路数完全不一样,去年我在Aave上存ETH半夜被插针清算走半仓的阴影瞬间就上来了,用户根本不用担心中途突然被插针清算或者利率暴跌。
行业数据说现在DeFi里90%以上的借贷都是浮动利率的永续模式,固定收益类占比不到10%,看完这套设计我大概能懂为什么之前固定收益一直做不起来——不是用户不需要,是底层原语就没做对。
拿它最近上线的阶梯收益结构化产品顺一遍就更好懂:USDC存进TermMax这边的90天固定期合约,状态在外部结构化协议那头变成分层收益凭证,优先级拿固定利息,劣后吃超额收益。到期自动本息结算,不用用户手动赎回;要是底层抵押品跌破清算线,合约会自动触发荷兰拍卖清算,全程不用治理投票,也不用人工干预。这套清算能做到这么顺滑,底子是它原生的时间锁+链上拍卖模块,把清算逻辑直接写进合约底层,比传统借贷靠第三方清算人抢跑的模式稳太多,Gas成本低60%以上,跟活期借贷那套实时喂价、实时清算的逻辑完全是两条路,别搞混了。
产品交给别人接”这个设计思路,才是它能不停长出新玩法、不用每次都重新造轮子的根本原因。
200
·
--
Проверено
См. перевод
#dusk $DUSK @Dusk_Foundation 第一次看到 Dusk 提到 Selective Disclosure(选择性披露)时,我其实没有太在意。当时我的理解很简单:隐私协议不就是隐藏交易信息吗?把金额、地址、交易关系保护起来,让别人看不到,不就完成隐私保护了吗?
直到前几天整理 Dusk 白皮书笔记,我把 Phoenix 交易模型和合规资产场景放到一起重新梳理。看到 Selective Disclosure 这一部分时,我停了下来。因为我发现一个之前忽略的问题:如果 Phoenix 已经隐藏交易状态,那么机构、审计方和监管者,到底如何确认这笔交易符合规则?
这个问题让我重新理解了 Dusk 的设计。我原本以为隐私的核心是“不让别人看到”,但研究之后才发现,机构真正需要的不是完全隐藏,而是控制信息在什么时候、向谁、以什么方式被验证。
Phoenix解决的是交易隐私本身。通过 shielded notes 和零知识证明,网络可以验证交易有效性,而不需要公开完整余额、交易关系和资产状态。但对于证券、基金等受监管资产来说,仅隐藏信息还不够,金融市场需要审计,需要确认规则执行,也需要在特定情况下提供证明。
这就是 Selective Disclosure 存在的意义。它不是打破隐私,而是在隐私基础上建立验证出口:默认保护交易数据,当授权主体需要检查时,只披露必要信息,而不是公开全部交易历史。
重新把这两个机制连接起来后,我才理解 Phoenix 和 Selective Disclosure 并不是两个独立模块。前者解决“如何隐藏并证明交易正确”,后者解决“隐藏之后如何满足现实金融规则”。过去公开区块链的问题是透明但缺少隐私,传统金融的问题是信息可控但依赖中心化验证。
它改变的不是简单的信息隐藏方式,而是链上金融里的信任边界。未来 RWA 真正进入链上,挑战不会只是发行Token,而是如何让资产同时满足隐私、监管和自动执行。
#dusk $DUSK @Dusk 第一次看到 Dusk 提到 Selective Disclosure(选择性披露)时,我其实没有太在意。当时我的理解很简单:隐私协议不就是隐藏交易信息吗?把金额、地址、交易关系保护起来,让别人看不到,不就完成隐私保护了吗?
直到前几天整理 Dusk 白皮书笔记,我把 Phoenix 交易模型和合规资产场景放到一起重新梳理。看到 Selective Disclosure 这一部分时,我停了下来。因为我发现一个之前忽略的问题:如果 Phoenix 已经隐藏交易状态,那么机构、审计方和监管者,到底如何确认这笔交易符合规则?
这个问题让我重新理解了 Dusk 的设计。我原本以为隐私的核心是“不让别人看到”,但研究之后才发现,机构真正需要的不是完全隐藏,而是控制信息在什么时候、向谁、以什么方式被验证。
Phoenix解决的是交易隐私本身。通过 shielded notes 和零知识证明,网络可以验证交易有效性,而不需要公开完整余额、交易关系和资产状态。但对于证券、基金等受监管资产来说,仅隐藏信息还不够,金融市场需要审计,需要确认规则执行,也需要在特定情况下提供证明。
这就是 Selective Disclosure 存在的意义。它不是打破隐私,而是在隐私基础上建立验证出口:默认保护交易数据,当授权主体需要检查时,只披露必要信息,而不是公开全部交易历史。
重新把这两个机制连接起来后,我才理解 Phoenix 和 Selective Disclosure 并不是两个独立模块。前者解决“如何隐藏并证明交易正确”,后者解决“隐藏之后如何满足现实金融规则”。过去公开区块链的问题是透明但缺少隐私,传统金融的问题是信息可控但依赖中心化验证。
它改变的不是简单的信息隐藏方式,而是链上金融里的信任边界。未来 RWA 真正进入链上,挑战不会只是发行Token,而是如何让资产同时满足隐私、监管和自动执行。
直到前几天整理 Dusk 白皮书笔记,我把 Phoenix 交易模型和合规资产场景放到一起重新梳理。看到 Selective Disclosure 这一部分时,我停了下来。因为我发现一个之前忽略的问题:如果 Phoenix 已经隐藏交易状态,那么机构、审计方和监管者,到底如何确认这笔交易符合规则?
这个问题让我重新理解了 Dusk 的设计。我原本以为隐私的核心是“不让别人看到”,但研究之后才发现,机构真正需要的不是完全隐藏,而是控制信息在什么时候、向谁、以什么方式被验证。
Phoenix解决的是交易隐私本身。通过 shielded notes 和零知识证明,网络可以验证交易有效性,而不需要公开完整余额、交易关系和资产状态。但对于证券、基金等受监管资产来说,仅隐藏信息还不够,金融市场需要审计,需要确认规则执行,也需要在特定情况下提供证明。
这就是 Selective Disclosure 存在的意义。它不是打破隐私,而是在隐私基础上建立验证出口:默认保护交易数据,当授权主体需要检查时,只披露必要信息,而不是公开全部交易历史。
重新把这两个机制连接起来后,我才理解 Phoenix 和 Selective Disclosure 并不是两个独立模块。前者解决“如何隐藏并证明交易正确”,后者解决“隐藏之后如何满足现实金融规则”。过去公开区块链的问题是透明但缺少隐私,传统金融的问题是信息可控但依赖中心化验证。
它改变的不是简单的信息隐藏方式,而是链上金融里的信任边界。未来 RWA 真正进入链上,挑战不会只是发行Token,而是如何让资产同时满足隐私、监管和自动执行。
2
155
·
--
#termmax @termmax На прошлой неделе, когда я случайно наткнулся на TermMax, листая рейтинг доходности ончейн-проектов, его TVL только-только подбирался к 71 миллиону. Я минут десять рассматривал его кривую процентных ставок по кредитам и подумал, что логика продукта выглядит довольно стройно, но ведь это всё-таки новый проект — поэтому решил: «Понаблюдаю ещё две недели, подожду, пока данные станут стабильнее, и тогда зайду». Я на всякий случай сохранил адрес контракта в свой наблюдательный кошелёк и тут же занялся другими делами.
На прошлой неделе, когда я смотрел ончейн-дашборд и увидел, что его TVL подскочил до 90 миллионов, я пять минут колебался перед пустым адресом в наблюдательном кошельке, уже даже палец положил на кнопку подтверждения перевода, но в итоге всё же отступил. Мне казалось: «Раз так быстро выросло, значит, обязательно будет пространство для отката — лучше подождать ещё, тогда получится зайти в более комфортную позицию». Я ещё и успокаивал себя тем, что рынок я не пропустил, и даже если зайду на пару дней позже, ничего не потеряю.
Вчера вечером, когда я увидел в официальном объявлении, что его TVL официально перевалил за 100 миллионов, я сел и заново просмотрел все ончейн-данные проекта. И только на странице с архитектурой продукта я действительно всё понял: FT покупается со скидкой и погашается по номиналу при наступлении срока, а GT упаковывает залог и долг в отдельную позицию. Раньше в протоколах с фиксированной ставкой я больше всего боялся простаивания капитала: пока ордер ждёт сопоставления, деньги просто застревают и не двигаются. TermMax же напрямую подключён к Morpho: пока ордер ждёт, средства автоматически работают во плавающей доходности, а после успешного матчинга бесшовно переходят в фиксированную ставку. Эта логика оказалась гораздо зрелее, чем я ожидал, но чем она зрелее, тем сильнее моё сожаление — почему я тогда не вошёл? За один год после запуска проект успел вырасти от основной сети до версии V2, уже развернут на 10 EVM-цепочках, а число пользователей напрямую превысило 1,1 миллиона. Это совершенно не похоже на раздутые цифры, нарисованные краткосрочными майнинговыми стимулами — это реальный проект, которым огромное число пользователей действительно пользуется на высоких оборотах.
Когда я раньше ловил просадку на альткоинах и терял несколько десятков тысяч, мне не было так тяжело. Там ты сам наступил на грабли, признал ошибку, срезал убыток — и можно начинать заново. Но это сожаление совсем другого рода: ты ведь видел проект с самого раннего этапа, дважды стоял у дверей вагона, но так и не сделал шаг внутрь, а теперь своими глазами наблюдаешь, как он из «нового проекта с потенциалом» вырос в лидера ниши. Каждый шаг роста был у тебя перед глазами, и всё это ты пропустил только из-за собственной нерешительности.
Сейчас я снова смотрю на пустой адрес в наблюдательном кошельке и зависаю. Есть тут старые игроки, скажите честно: сейчас ещё не поздно заходить в $TMX? @termmax
#termmax @TermMax На прошлой неделе, когда я случайно наткнулся на TermMax, листая рейтинг доходности ончейн-проектов, его TVL только-только подбирался к 71 миллиону. Я минут десять рассматривал его кривую процентных ставок по кредитам и подумал, что логика продукта выглядит довольно стройно, но ведь это всё-таки новый проект — поэтому решил: «Понаблюдаю ещё две недели, подожду, пока данные станут стабильнее, и тогда зайду». Я на всякий случай сохранил адрес контракта в свой наблюдательный кошелёк и тут же занялся другими делами.
На прошлой неделе, когда я смотрел ончейн-дашборд и увидел, что его TVL подскочил до 90 миллионов, я пять минут колебался перед пустым адресом в наблюдательном кошельке, уже даже палец положил на кнопку подтверждения перевода, но в итоге всё же отступил. Мне казалось: «Раз так быстро выросло, значит, обязательно будет пространство для отката — лучше подождать ещё, тогда получится зайти в более комфортную позицию». Я ещё и успокаивал себя тем, что рынок я не пропустил, и даже если зайду на пару дней позже, ничего не потеряю.
Вчера вечером, когда я увидел в официальном объявлении, что его TVL официально перевалил за 100 миллионов, я сел и заново просмотрел все ончейн-данные проекта. И только на странице с архитектурой продукта я действительно всё понял: FT покупается со скидкой и погашается по номиналу при наступлении срока, а GT упаковывает залог и долг в отдельную позицию. Раньше в протоколах с фиксированной ставкой я больше всего боялся простаивания капитала: пока ордер ждёт сопоставления, деньги просто застревают и не двигаются. TermMax же напрямую подключён к Morpho: пока ордер ждёт, средства автоматически работают во плавающей доходности, а после успешного матчинга бесшовно переходят в фиксированную ставку. Эта логика оказалась гораздо зрелее, чем я ожидал, но чем она зрелее, тем сильнее моё сожаление — почему я тогда не вошёл? За один год после запуска проект успел вырасти от основной сети до версии V2, уже развернут на 10 EVM-цепочках, а число пользователей напрямую превысило 1,1 миллиона. Это совершенно не похоже на раздутые цифры, нарисованные краткосрочными майнинговыми стимулами — это реальный проект, которым огромное число пользователей действительно пользуется на высоких оборотах.
Когда я раньше ловил просадку на альткоинах и терял несколько десятков тысяч, мне не было так тяжело. Там ты сам наступил на грабли, признал ошибку, срезал убыток — и можно начинать заново. Но это сожаление совсем другого рода: ты ведь видел проект с самого раннего этапа, дважды стоял у дверей вагона, но так и не сделал шаг внутрь, а теперь своими глазами наблюдаешь, как он из «нового проекта с потенциалом» вырос в лидера ниши. Каждый шаг роста был у тебя перед глазами, и всё это ты пропустил только из-за собственной нерешительности.
Сейчас я снова смотрю на пустой адрес в наблюдательном кошельке и зависаю. Есть тут старые игроки, скажите честно: сейчас ещё не поздно заходить в $TMX? @TermMax
На прошлой неделе, когда я смотрел ончейн-дашборд и увидел, что его TVL подскочил до 90 миллионов, я пять минут колебался перед пустым адресом в наблюдательном кошельке, уже даже палец положил на кнопку подтверждения перевода, но в итоге всё же отступил. Мне казалось: «Раз так быстро выросло, значит, обязательно будет пространство для отката — лучше подождать ещё, тогда получится зайти в более комфортную позицию». Я ещё и успокаивал себя тем, что рынок я не пропустил, и даже если зайду на пару дней позже, ничего не потеряю.
Вчера вечером, когда я увидел в официальном объявлении, что его TVL официально перевалил за 100 миллионов, я сел и заново просмотрел все ончейн-данные проекта. И только на странице с архитектурой продукта я действительно всё понял: FT покупается со скидкой и погашается по номиналу при наступлении срока, а GT упаковывает залог и долг в отдельную позицию. Раньше в протоколах с фиксированной ставкой я больше всего боялся простаивания капитала: пока ордер ждёт сопоставления, деньги просто застревают и не двигаются. TermMax же напрямую подключён к Morpho: пока ордер ждёт, средства автоматически работают во плавающей доходности, а после успешного матчинга бесшовно переходят в фиксированную ставку. Эта логика оказалась гораздо зрелее, чем я ожидал, но чем она зрелее, тем сильнее моё сожаление — почему я тогда не вошёл? За один год после запуска проект успел вырасти от основной сети до версии V2, уже развернут на 10 EVM-цепочках, а число пользователей напрямую превысило 1,1 миллиона. Это совершенно не похоже на раздутые цифры, нарисованные краткосрочными майнинговыми стимулами — это реальный проект, которым огромное число пользователей действительно пользуется на высоких оборотах.
Когда я раньше ловил просадку на альткоинах и терял несколько десятков тысяч, мне не было так тяжело. Там ты сам наступил на грабли, признал ошибку, срезал убыток — и можно начинать заново. Но это сожаление совсем другого рода: ты ведь видел проект с самого раннего этапа, дважды стоял у дверей вагона, но так и не сделал шаг внутрь, а теперь своими глазами наблюдаешь, как он из «нового проекта с потенциалом» вырос в лидера ниши. Каждый шаг роста был у тебя перед глазами, и всё это ты пропустил только из-за собственной нерешительности.
Сейчас я снова смотрю на пустой адрес в наблюдательном кошельке и зависаю. Есть тут старые игроки, скажите честно: сейчас ещё не поздно заходить в $TMX? @TermMax
195
·
--
Частичная правда
#dusk $DUSK За эти годы я видел, как «срывались» приватные сети (privacy chain): постепенно у меня выработалась привычка — меня уже не так волнует, взломали ли криптографический алгоритм. Вместо этого я в первую очередь смотрю, были ли реально связаны обязательствами те, кто оставил «легальные» бэкдоры. Видел слишком много проектов по приватности, которые взрывались. Корень проблемы не в том, что zk-доказательство (zero-knowledge) когда-то взломали, а в том, что дизайн прав с самого начала исходил из предположения: «проектная команда не будет трогать пользовательские данные». Если это допущение хоть раз не подтверждается, активы пользователей и данные транзакций рано или поздно окажутся обнажены.
Процесс выполнения ZkKYC в RC-версии мейннета @dusk_foundation — вот то, что заставило меня остановиться. Это не «добавить» в приватную сеть еще один блок комплаенса, а превратить вопрос «кто может видеть мои данные» прямо в жесткое правило, которое проверяется zk-схемой. Прежде чем пользователь включит право на аудит, схема сначала проходит проверку цепочкой (через нативный модуль Citadel): удостоверения хранятся у пользователя локально, а состояние транзакции шифруется с помощью обязательств (Pedersen). Логика валидации полностью публична на всем чейне. Даже самой проектной команде нельзя обойти схему и напрямую запросить пользовательские данные. Доказательство с нулевым разглашением гарантирует, что сам процесс проверки прав не был подменен; если аудитный запрос выходит за рамки авторизации, заданной пользователем, он вообще не сможет получить доступ к открытому (plaintext) данным.
#dusk — это рассуждение очень похоже на то, как в банке запрашивают справку о наличии активов: кассир не может просто открыть и просмотреть всю вашу банковскую историю, а может выдать подтверждение только на сумму и по назначению, которые вы указали — больше никакой дополнительной информации он получить не может. На ончейне всегда не хватало «внешнего» барьера для приватности и подтверждения прав. Dusk хочет добавить не настолько сильную анонимность, насколько обеспечить единообразную, контролируемую пользователем границу для приватного использования.
И я не буду возносить это на пьедестал. Если пользователь потеряет локальные KYC-учетные данные, он не сможет снова выпустить комплаенс-версию доказательства для аудита; если в zk-схеме окажется логический баг — проверка прав все равно даст уязвимость. Настоящая проверка — не насколько красиво звучит история, а выдержит ли эта приватная связка после того, как на нее реально начнут загружать RWA-активы.
В будущем комплаенс-активов в ончейне будет становиться все больше. Я больше всего беспокоюсь не о том, сможет ли это обеспечить анонимные транзакции, а о том, кто сможет доказать, что ваша приватность — это только то, чем вы сами управляете @Dusk_Foundation
#dusk $DUSK За эти годы я видел, как «срывались» приватные сети (privacy chain): постепенно у меня выработалась привычка — меня уже не так волнует, взломали ли криптографический алгоритм. Вместо этого я в первую очередь смотрю, были ли реально связаны обязательствами те, кто оставил «легальные» бэкдоры. Видел слишком много проектов по приватности, которые взрывались. Корень проблемы не в том, что zk-доказательство (zero-knowledge) когда-то взломали, а в том, что дизайн прав с самого начала исходил из предположения: «проектная команда не будет трогать пользовательские данные». Если это допущение хоть раз не подтверждается, активы пользователей и данные транзакций рано или поздно окажутся обнажены.
Процесс выполнения ZkKYC в RC-версии мейннета @dusk_foundation — вот то, что заставило меня остановиться. Это не «добавить» в приватную сеть еще один блок комплаенса, а превратить вопрос «кто может видеть мои данные» прямо в жесткое правило, которое проверяется zk-схемой. Прежде чем пользователь включит право на аудит, схема сначала проходит проверку цепочкой (через нативный модуль Citadel): удостоверения хранятся у пользователя локально, а состояние транзакции шифруется с помощью обязательств (Pedersen). Логика валидации полностью публична на всем чейне. Даже самой проектной команде нельзя обойти схему и напрямую запросить пользовательские данные. Доказательство с нулевым разглашением гарантирует, что сам процесс проверки прав не был подменен; если аудитный запрос выходит за рамки авторизации, заданной пользователем, он вообще не сможет получить доступ к открытому (plaintext) данным.
#dusk — это рассуждение очень похоже на то, как в банке запрашивают справку о наличии активов: кассир не может просто открыть и просмотреть всю вашу банковскую историю, а может выдать подтверждение только на сумму и по назначению, которые вы указали — больше никакой дополнительной информации он получить не может. На ончейне всегда не хватало «внешнего» барьера для приватности и подтверждения прав. Dusk хочет добавить не настолько сильную анонимность, насколько обеспечить единообразную, контролируемую пользователем границу для приватного использования.
И я не буду возносить это на пьедестал. Если пользователь потеряет локальные KYC-учетные данные, он не сможет снова выпустить комплаенс-версию доказательства для аудита; если в zk-схеме окажется логический баг — проверка прав все равно даст уязвимость. Настоящая проверка — не насколько красиво звучит история, а выдержит ли эта приватная связка после того, как на нее реально начнут загружать RWA-активы.
В будущем комплаенс-активов в ончейне будет становиться все больше. Я больше всего беспокоюсь не о том, сможет ли это обеспечить анонимные транзакции, а о том, кто сможет доказать, что ваша приватность — это только то, чем вы сами управляете @Dusk
Процесс выполнения ZkKYC в RC-версии мейннета @dusk_foundation — вот то, что заставило меня остановиться. Это не «добавить» в приватную сеть еще один блок комплаенса, а превратить вопрос «кто может видеть мои данные» прямо в жесткое правило, которое проверяется zk-схемой. Прежде чем пользователь включит право на аудит, схема сначала проходит проверку цепочкой (через нативный модуль Citadel): удостоверения хранятся у пользователя локально, а состояние транзакции шифруется с помощью обязательств (Pedersen). Логика валидации полностью публична на всем чейне. Даже самой проектной команде нельзя обойти схему и напрямую запросить пользовательские данные. Доказательство с нулевым разглашением гарантирует, что сам процесс проверки прав не был подменен; если аудитный запрос выходит за рамки авторизации, заданной пользователем, он вообще не сможет получить доступ к открытому (plaintext) данным.
#dusk — это рассуждение очень похоже на то, как в банке запрашивают справку о наличии активов: кассир не может просто открыть и просмотреть всю вашу банковскую историю, а может выдать подтверждение только на сумму и по назначению, которые вы указали — больше никакой дополнительной информации он получить не может. На ончейне всегда не хватало «внешнего» барьера для приватности и подтверждения прав. Dusk хочет добавить не настолько сильную анонимность, насколько обеспечить единообразную, контролируемую пользователем границу для приватного использования.
И я не буду возносить это на пьедестал. Если пользователь потеряет локальные KYC-учетные данные, он не сможет снова выпустить комплаенс-версию доказательства для аудита; если в zk-схеме окажется логический баг — проверка прав все равно даст уязвимость. Настоящая проверка — не насколько красиво звучит история, а выдержит ли эта приватная связка после того, как на нее реально начнут загружать RWA-активы.
В будущем комплаенс-активов в ончейне будет становиться все больше. Я больше всего беспокоюсь не о том, сможет ли это обеспечить анонимные транзакции, а о том, кто сможет доказать, что ваша приватность — это только то, чем вы сами управляете @Dusk
172
·
--
#dusk $DUSK Прошлой ночью в два, лёжа втиснутый у стола в арендованной комнате, я листал белую книгу @Dusk_Foundation для 6/ для белой книги. У угла стола полчаса стояла ледяная кола — и всё закончилось. Капли воды на стенке стакана стекали на коврик для мыши, расползаясь маленьким пятном тёмного оттенка.
Dusk делает ставку на приватность Layer1 для финансовых сценариев. Их собственный механизм консенсуса Succinct Attestation — проще говоря, это специально заточенное средство против монополии крупных участников PoS-цепей на продление блоков, против того, что случайность легко подмять, против медленного подтверждения блоков — старые ловушки, через которые я уже бесчисленное количество раз проходил: обещают детерминированный финал за 3 секунды, выдерживают 51% атаку и не дадут нескольким китам с крупными балансами решать, кому и как выдавать право на блок.
Слушается действительно безупречно.
Децентрализация, безопасность, высокая производительность — три болевые точки, из‑за которых индустрия спорила сколько лет, — а они говорят, что закрывают все разом? Но когда доходишь до раздела про генерацию семени для случайной выборки, написано особенно туманно: формулировка вроде «на основе агрегирования хэшей предыдущих блоков». Я отодвинул мышь в сторону, уставился в экран на две секунды и даже не сдвинулся. Если случайность в процедуре лотерейного выбора валидаторов заранее можно «прощупать» небольшой группой крупных узлов, а тем более сговориться и управлять процессом, то вся эта «справедливая случайная выборка валидаторов» — откровенный спектакль. Самое важное для приватной сети — децентрализованность её ключевых узлов — сразу режется пополам. Вопрос о том, можно ли подделать/исказить «случайное семя» через сговор, любому человеку, который занимался распределённым консенсусом, понятен куда лучше, чем идея просто ускорить генерацию блоков. Если в дизайне источника случайности есть лазейки, то высокая производительность и устойчивость к атакам превращаются в взаимоисключающие рекламные лозунги — и в реальность так и не приземляются. @Dusk_Foundation
Здесь есть один ключевой конфликт: протокол позиционируется как рассчитанный на расчёты на уровне институциональных активов. Но если верифицируемая логика случайной выборки валидаторов не объяснена полностью, то доверие к консенсусу SA по факту всё равно придётся подтверждать данными, полученными от долгосрочной работы в основной сети, а не опираться на утверждения в тексте whitepaper.
Долгосрочная ценность $DUSK в некоторой степени напрямую «привязана» к тому, сможет ли этот механизм консенсуса реально отработать.
Когда вы исследуете проект, чего больше всего боитесь в белой книге — какая часть написана туманно? Обсудим в комментариях.
#dusk $DUSK Прошлой ночью в два, лёжа втиснутый у стола в арендованной комнате, я листал белую книгу @Dusk для 6/ для белой книги. У угла стола полчаса стояла ледяная кола — и всё закончилось. Капли воды на стенке стакана стекали на коврик для мыши, расползаясь маленьким пятном тёмного оттенка.
Dusk делает ставку на приватность Layer1 для финансовых сценариев. Их собственный механизм консенсуса Succinct Attestation — проще говоря, это специально заточенное средство против монополии крупных участников PoS-цепей на продление блоков, против того, что случайность легко подмять, против медленного подтверждения блоков — старые ловушки, через которые я уже бесчисленное количество раз проходил: обещают детерминированный финал за 3 секунды, выдерживают 51% атаку и не дадут нескольким китам с крупными балансами решать, кому и как выдавать право на блок.
Слушается действительно безупречно.
Децентрализация, безопасность, высокая производительность — три болевые точки, из‑за которых индустрия спорила сколько лет, — а они говорят, что закрывают все разом? Но когда доходишь до раздела про генерацию семени для случайной выборки, написано особенно туманно: формулировка вроде «на основе агрегирования хэшей предыдущих блоков». Я отодвинул мышь в сторону, уставился в экран на две секунды и даже не сдвинулся. Если случайность в процедуре лотерейного выбора валидаторов заранее можно «прощупать» небольшой группой крупных узлов, а тем более сговориться и управлять процессом, то вся эта «справедливая случайная выборка валидаторов» — откровенный спектакль. Самое важное для приватной сети — децентрализованность её ключевых узлов — сразу режется пополам. Вопрос о том, можно ли подделать/исказить «случайное семя» через сговор, любому человеку, который занимался распределённым консенсусом, понятен куда лучше, чем идея просто ускорить генерацию блоков. Если в дизайне источника случайности есть лазейки, то высокая производительность и устойчивость к атакам превращаются в взаимоисключающие рекламные лозунги — и в реальность так и не приземляются. @Dusk
Здесь есть один ключевой конфликт: протокол позиционируется как рассчитанный на расчёты на уровне институциональных активов. Но если верифицируемая логика случайной выборки валидаторов не объяснена полностью, то доверие к консенсусу SA по факту всё равно придётся подтверждать данными, полученными от долгосрочной работы в основной сети, а не опираться на утверждения в тексте whitepaper.
Долгосрочная ценность $DUSK в некоторой степени напрямую «привязана» к тому, сможет ли этот механизм консенсуса реально отработать.
Когда вы исследуете проект, чего больше всего боитесь в белой книге — какая часть написана туманно? Обсудим в комментариях.
Dusk делает ставку на приватность Layer1 для финансовых сценариев. Их собственный механизм консенсуса Succinct Attestation — проще говоря, это специально заточенное средство против монополии крупных участников PoS-цепей на продление блоков, против того, что случайность легко подмять, против медленного подтверждения блоков — старые ловушки, через которые я уже бесчисленное количество раз проходил: обещают детерминированный финал за 3 секунды, выдерживают 51% атаку и не дадут нескольким китам с крупными балансами решать, кому и как выдавать право на блок.
Слушается действительно безупречно.
Децентрализация, безопасность, высокая производительность — три болевые точки, из‑за которых индустрия спорила сколько лет, — а они говорят, что закрывают все разом? Но когда доходишь до раздела про генерацию семени для случайной выборки, написано особенно туманно: формулировка вроде «на основе агрегирования хэшей предыдущих блоков». Я отодвинул мышь в сторону, уставился в экран на две секунды и даже не сдвинулся. Если случайность в процедуре лотерейного выбора валидаторов заранее можно «прощупать» небольшой группой крупных узлов, а тем более сговориться и управлять процессом, то вся эта «справедливая случайная выборка валидаторов» — откровенный спектакль. Самое важное для приватной сети — децентрализованность её ключевых узлов — сразу режется пополам. Вопрос о том, можно ли подделать/исказить «случайное семя» через сговор, любому человеку, который занимался распределённым консенсусом, понятен куда лучше, чем идея просто ускорить генерацию блоков. Если в дизайне источника случайности есть лазейки, то высокая производительность и устойчивость к атакам превращаются в взаимоисключающие рекламные лозунги — и в реальность так и не приземляются. @Dusk
Здесь есть один ключевой конфликт: протокол позиционируется как рассчитанный на расчёты на уровне институциональных активов. Но если верифицируемая логика случайной выборки валидаторов не объяснена полностью, то доверие к консенсусу SA по факту всё равно придётся подтверждать данными, полученными от долгосрочной работы в основной сети, а не опираться на утверждения в тексте whitepaper.
Долгосрочная ценность $DUSK в некоторой степени напрямую «привязана» к тому, сможет ли этот механизм консенсуса реально отработать.
Когда вы исследуете проект, чего больше всего боитесь в белой книге — какая часть написана туманно? Обсудим в комментариях.
179
·
--
См. перевод
#dusk $DUSK 昨晚刷新Dusk官网,导航栏全换了。
翻了快一年的旧入口消失得干干净净,我在"技术栈"和"开发者"两个板块之间来回切了四五次才找到节点文档。说实话有点恼火——但顺着新官网从底层协议一路往上捋,看完三个核心更新之后,我反而庆幸这一晚上没白费。
先说DuskEVM——这个我最想吐槽也最惊喜的。
我之前一直觉得Rusk虚拟机隐私性拉满,但原生Rust合约开发门槛太高。结果这次DuskEVM直接把我之前的抱怨堵回去了——它不是跨链桥,是内置了一个字节码转译器。什么意思?我把原来的Solidity合约丢进去,它自动转成符合PLONK电路约束的隐私执行代码,我压根不用管ZK底层。
实际操作更直接。我昨晚连测试网,拿一个之前的Swap合约试了下,从编译到部署花了12分钟。对比之前啃Rust写原生合约,效率差了不止一个量级。这个转译器是我今天最想安利的点。
Dusk Trade是第二个让我意外的。
它基于Phoenix zkUTXO架构——我看了半天才弄明白,你可以理解为每笔交易都是一张独立加密票据,只有持有密钥才能看到内容。没有公开Mempool,夹子机器人根本抢不了跑。同时内置了定向视图密钥接口,机构做市要过欧盟MiCA审计时,可以定向授权查看交易记录。合规和隐私,这次没二选一。
合规市场工作流直接把KYC、限售期编译进ZK证明里。 交易上链时自动验证合规,人工审核直接省掉。
以前总说隐私和合规只能选一个。Dusk这套打完,二选一不存在了。
唯一的问题是——当初因为开发门槛太高放弃搭链上应用的,现在准备什么时候回来?@Dusk_Foundation
#dusk $DUSK 昨晚刷新Dusk官网,导航栏全换了。
翻了快一年的旧入口消失得干干净净,我在"技术栈"和"开发者"两个板块之间来回切了四五次才找到节点文档。说实话有点恼火——但顺着新官网从底层协议一路往上捋,看完三个核心更新之后,我反而庆幸这一晚上没白费。
先说DuskEVM——这个我最想吐槽也最惊喜的。
我之前一直觉得Rusk虚拟机隐私性拉满,但原生Rust合约开发门槛太高。结果这次DuskEVM直接把我之前的抱怨堵回去了——它不是跨链桥,是内置了一个字节码转译器。什么意思?我把原来的Solidity合约丢进去,它自动转成符合PLONK电路约束的隐私执行代码,我压根不用管ZK底层。
实际操作更直接。我昨晚连测试网,拿一个之前的Swap合约试了下,从编译到部署花了12分钟。对比之前啃Rust写原生合约,效率差了不止一个量级。这个转译器是我今天最想安利的点。
Dusk Trade是第二个让我意外的。
它基于Phoenix zkUTXO架构——我看了半天才弄明白,你可以理解为每笔交易都是一张独立加密票据,只有持有密钥才能看到内容。没有公开Mempool,夹子机器人根本抢不了跑。同时内置了定向视图密钥接口,机构做市要过欧盟MiCA审计时,可以定向授权查看交易记录。合规和隐私,这次没二选一。
合规市场工作流直接把KYC、限售期编译进ZK证明里。 交易上链时自动验证合规,人工审核直接省掉。
以前总说隐私和合规只能选一个。Dusk这套打完,二选一不存在了。
唯一的问题是——当初因为开发门槛太高放弃搭链上应用的,现在准备什么时候回来?@Dusk
翻了快一年的旧入口消失得干干净净,我在"技术栈"和"开发者"两个板块之间来回切了四五次才找到节点文档。说实话有点恼火——但顺着新官网从底层协议一路往上捋,看完三个核心更新之后,我反而庆幸这一晚上没白费。
先说DuskEVM——这个我最想吐槽也最惊喜的。
我之前一直觉得Rusk虚拟机隐私性拉满,但原生Rust合约开发门槛太高。结果这次DuskEVM直接把我之前的抱怨堵回去了——它不是跨链桥,是内置了一个字节码转译器。什么意思?我把原来的Solidity合约丢进去,它自动转成符合PLONK电路约束的隐私执行代码,我压根不用管ZK底层。
实际操作更直接。我昨晚连测试网,拿一个之前的Swap合约试了下,从编译到部署花了12分钟。对比之前啃Rust写原生合约,效率差了不止一个量级。这个转译器是我今天最想安利的点。
Dusk Trade是第二个让我意外的。
它基于Phoenix zkUTXO架构——我看了半天才弄明白,你可以理解为每笔交易都是一张独立加密票据,只有持有密钥才能看到内容。没有公开Mempool,夹子机器人根本抢不了跑。同时内置了定向视图密钥接口,机构做市要过欧盟MiCA审计时,可以定向授权查看交易记录。合规和隐私,这次没二选一。
合规市场工作流直接把KYC、限售期编译进ZK证明里。 交易上链时自动验证合规,人工审核直接省掉。
以前总说隐私和合规只能选一个。Dusk这套打完,二选一不存在了。
唯一的问题是——当初因为开发门槛太高放弃搭链上应用的,现在准备什么时候回来?@Dusk
1
187
·
--
#dusk $DUSK Недавно в тестнете Dusk за мотивацией для пополнения меня выбросило на проверку источника средств — я тогда уже был полностью готов: даже подготовил транзакционные записи адреса за полгода. Когда я раньше играл в Zcash и делал похожие доказательства соответствия, у меня только на скриншоты ушло 20 минут, Gas сжёг почти 0.1 монеты, и при этом я раскрыл проверяющей стороне весь баланс моего адреса. Каждый раз, когда встречаю требования такого рода, у меня голова кругом.
В итоге я в кошельке Dusk нажал три раза — и за две минуты проверка прошла. Причём верификатор вообще не увидел, сколько тестовых монет у меня осталось на адресе.
Моё прежнее представление о Dusk ограничивалось идеей: «это приватный блокчейн». Я даже по умолчанию считал, что он работает как другие анонимные сети: ради приватности отказываются от проверяемости. Я почти два часа перелистывал исходники Rust Phoenix, пока не врубился — там реально заложен дизайн, который бьёт прямо в больное место.
Он вообще не делает чёрно-белый переключатель «всё открыто / всё анонимно», а в слое доказательств на zk-SNARKs использует схему проверяемых криптографических атрибутов (VEP). С помощью алгоритма Plookup он ужимает размер одного доказательства до 1 КБ. Для сравнения: другие ZK-приватные цепочки для таких доказательств как минимум генерируют 10 КБ+, а проверка занимает десятки секунд. В Dusk ончейн-проверка занимает только 2 миллисекунды: чтобы доказать, что средства пришли с легитимной биржи, нужно сгенерировать прицеленное доказательство только для этой конкретной операции пополнения — не надо раскрывать полный адрес, общий баланс, другие транзакции и даже вообще сообщать верификатору, какой у тебя адрес для получения. На генерацию доказательства у меня ушло 0.0003 DUSK Gas — дешевле, чем обычный перевод. Верификатор сразу в сети вызывает контракт и проверяет подлинность; даже шаги с загрузкой скриншота не понадобились. Если посмотреть в блок-эксплорере, в этой транзакции есть только хэш доказательства — половины открытых данных в явном виде там нет.
Раньше все приватные сети застревали в тупике: «хочешь приватность — соответствия не будет; хочешь соответствие — потеряешь приватность». Конструкция Dusk возвращает контроль приватности пользователю: когда нужно скрыть транзакции — в ончейне не найти никакого явного текста; когда нужно сделать доказательство соответствия — показывается минимум необходимых данных. Никакой лишней приватности не нужно утекать.
У вас бывали ситуации, когда для ончейн-аутентификации приходилось неловко раскрывать весь баланс?@Dusk_Foundation
#dusk $DUSK Недавно в тестнете Dusk за мотивацией для пополнения меня выбросило на проверку источника средств — я тогда уже был полностью готов: даже подготовил транзакционные записи адреса за полгода. Когда я раньше играл в Zcash и делал похожие доказательства соответствия, у меня только на скриншоты ушло 20 минут, Gas сжёг почти 0.1 монеты, и при этом я раскрыл проверяющей стороне весь баланс моего адреса. Каждый раз, когда встречаю требования такого рода, у меня голова кругом.
В итоге я в кошельке Dusk нажал три раза — и за две минуты проверка прошла. Причём верификатор вообще не увидел, сколько тестовых монет у меня осталось на адресе.
Моё прежнее представление о Dusk ограничивалось идеей: «это приватный блокчейн». Я даже по умолчанию считал, что он работает как другие анонимные сети: ради приватности отказываются от проверяемости. Я почти два часа перелистывал исходники Rust Phoenix, пока не врубился — там реально заложен дизайн, который бьёт прямо в больное место.
Он вообще не делает чёрно-белый переключатель «всё открыто / всё анонимно», а в слое доказательств на zk-SNARKs использует схему проверяемых криптографических атрибутов (VEP). С помощью алгоритма Plookup он ужимает размер одного доказательства до 1 КБ. Для сравнения: другие ZK-приватные цепочки для таких доказательств как минимум генерируют 10 КБ+, а проверка занимает десятки секунд. В Dusk ончейн-проверка занимает только 2 миллисекунды: чтобы доказать, что средства пришли с легитимной биржи, нужно сгенерировать прицеленное доказательство только для этой конкретной операции пополнения — не надо раскрывать полный адрес, общий баланс, другие транзакции и даже вообще сообщать верификатору, какой у тебя адрес для получения. На генерацию доказательства у меня ушло 0.0003 DUSK Gas — дешевле, чем обычный перевод. Верификатор сразу в сети вызывает контракт и проверяет подлинность; даже шаги с загрузкой скриншота не понадобились. Если посмотреть в блок-эксплорере, в этой транзакции есть только хэш доказательства — половины открытых данных в явном виде там нет.
Раньше все приватные сети застревали в тупике: «хочешь приватность — соответствия не будет; хочешь соответствие — потеряешь приватность». Конструкция Dusk возвращает контроль приватности пользователю: когда нужно скрыть транзакции — в ончейне не найти никакого явного текста; когда нужно сделать доказательство соответствия — показывается минимум необходимых данных. Никакой лишней приватности не нужно утекать.
У вас бывали ситуации, когда для ончейн-аутентификации приходилось неловко раскрывать весь баланс?@Dusk
В итоге я в кошельке Dusk нажал три раза — и за две минуты проверка прошла. Причём верификатор вообще не увидел, сколько тестовых монет у меня осталось на адресе.
Моё прежнее представление о Dusk ограничивалось идеей: «это приватный блокчейн». Я даже по умолчанию считал, что он работает как другие анонимные сети: ради приватности отказываются от проверяемости. Я почти два часа перелистывал исходники Rust Phoenix, пока не врубился — там реально заложен дизайн, который бьёт прямо в больное место.
Он вообще не делает чёрно-белый переключатель «всё открыто / всё анонимно», а в слое доказательств на zk-SNARKs использует схему проверяемых криптографических атрибутов (VEP). С помощью алгоритма Plookup он ужимает размер одного доказательства до 1 КБ. Для сравнения: другие ZK-приватные цепочки для таких доказательств как минимум генерируют 10 КБ+, а проверка занимает десятки секунд. В Dusk ончейн-проверка занимает только 2 миллисекунды: чтобы доказать, что средства пришли с легитимной биржи, нужно сгенерировать прицеленное доказательство только для этой конкретной операции пополнения — не надо раскрывать полный адрес, общий баланс, другие транзакции и даже вообще сообщать верификатору, какой у тебя адрес для получения. На генерацию доказательства у меня ушло 0.0003 DUSK Gas — дешевле, чем обычный перевод. Верификатор сразу в сети вызывает контракт и проверяет подлинность; даже шаги с загрузкой скриншота не понадобились. Если посмотреть в блок-эксплорере, в этой транзакции есть только хэш доказательства — половины открытых данных в явном виде там нет.
Раньше все приватные сети застревали в тупике: «хочешь приватность — соответствия не будет; хочешь соответствие — потеряешь приватность». Конструкция Dusk возвращает контроль приватности пользователю: когда нужно скрыть транзакции — в ончейне не найти никакого явного текста; когда нужно сделать доказательство соответствия — показывается минимум необходимых данных. Никакой лишней приватности не нужно утекать.
У вас бывали ситуации, когда для ончейн-аутентификации приходилось неловко раскрывать весь баланс?@Dusk
1
1
226
·
--
См. перевод
#dusk $DUSK 老伙计深夜甩来两条60秒语音,语气跟当年喊我冲土狗一样急:Dusk主网上线,质押节点能跑了,隐私赛道头矿。
我心想跟Sui、Aptos那会儿差不多吧,装二进制挂着就行。结果三天通宵才啃明白。
第一天就卡壳。./dusk-node跑起来,ZK证明生成到87%必崩,终端吐一句"witness construction failed",内存从4G顶到12G,风扇跟楼下夜宵摊抽油烟机似的。重装五次程序、重下三次快照,都没用。最后翻GitHub示例,一行注释小得差点漏过去:"key expects BigInt, string will break witness construction."改完传参方式,重启,8秒证明生成。
静下心翻源码才懂。Dusk的隐私方案不是给EVM套层壳,而是Rusk这个原生隐私虚拟机直接把PLONK零知识证明电路、Poseidon哈希、BLS签名这些密码学组件内置进去。开发者写合约时不用手动处理加密逻辑,编译完就是零知识友好的WASM字节码。合约代码自动转成约束电路,多笔交易能递归聚合成一个批量证明,节点只验证明哈希,地址、金额全程不上链,但每笔交易的合规性都能被数学证明验证。
共识层是SBA(隔离拜占庭协议) 。验证者至少要锁1000枚$DUSK,每轮出块不仅要打包交易,还得附一份证明出块行为合法的ZK证明。Dusk的罚没分两种:软罚没针对漏块,会暂时移出共识并降低有效质押额;硬罚没针对作恶——出无效块罚没10%,双签或双块罚没20%,直接销毁。硬件方面,官方建议4核CPU、8GB内存起步。
跑了三周,收益没营销号吹得夸张。但跑通那晚机箱风扇安静下来,回头看三天值了,不是赚多少,是把一条新链的底子从头啃了一遍。@Dusk_Foundation
#dusk $DUSK 老伙计深夜甩来两条60秒语音,语气跟当年喊我冲土狗一样急:Dusk主网上线,质押节点能跑了,隐私赛道头矿。
我心想跟Sui、Aptos那会儿差不多吧,装二进制挂着就行。结果三天通宵才啃明白。
第一天就卡壳。./dusk-node跑起来,ZK证明生成到87%必崩,终端吐一句"witness construction failed",内存从4G顶到12G,风扇跟楼下夜宵摊抽油烟机似的。重装五次程序、重下三次快照,都没用。最后翻GitHub示例,一行注释小得差点漏过去:"key expects BigInt, string will break witness construction."改完传参方式,重启,8秒证明生成。
静下心翻源码才懂。Dusk的隐私方案不是给EVM套层壳,而是Rusk这个原生隐私虚拟机直接把PLONK零知识证明电路、Poseidon哈希、BLS签名这些密码学组件内置进去。开发者写合约时不用手动处理加密逻辑,编译完就是零知识友好的WASM字节码。合约代码自动转成约束电路,多笔交易能递归聚合成一个批量证明,节点只验证明哈希,地址、金额全程不上链,但每笔交易的合规性都能被数学证明验证。
共识层是SBA(隔离拜占庭协议) 。验证者至少要锁1000枚$DUSK ,每轮出块不仅要打包交易,还得附一份证明出块行为合法的ZK证明。Dusk的罚没分两种:软罚没针对漏块,会暂时移出共识并降低有效质押额;硬罚没针对作恶——出无效块罚没10%,双签或双块罚没20%,直接销毁。硬件方面,官方建议4核CPU、8GB内存起步。
跑了三周,收益没营销号吹得夸张。但跑通那晚机箱风扇安静下来,回头看三天值了,不是赚多少,是把一条新链的底子从头啃了一遍。@Dusk
我心想跟Sui、Aptos那会儿差不多吧,装二进制挂着就行。结果三天通宵才啃明白。
第一天就卡壳。./dusk-node跑起来,ZK证明生成到87%必崩,终端吐一句"witness construction failed",内存从4G顶到12G,风扇跟楼下夜宵摊抽油烟机似的。重装五次程序、重下三次快照,都没用。最后翻GitHub示例,一行注释小得差点漏过去:"key expects BigInt, string will break witness construction."改完传参方式,重启,8秒证明生成。
静下心翻源码才懂。Dusk的隐私方案不是给EVM套层壳,而是Rusk这个原生隐私虚拟机直接把PLONK零知识证明电路、Poseidon哈希、BLS签名这些密码学组件内置进去。开发者写合约时不用手动处理加密逻辑,编译完就是零知识友好的WASM字节码。合约代码自动转成约束电路,多笔交易能递归聚合成一个批量证明,节点只验证明哈希,地址、金额全程不上链,但每笔交易的合规性都能被数学证明验证。
共识层是SBA(隔离拜占庭协议) 。验证者至少要锁1000枚$DUSK ,每轮出块不仅要打包交易,还得附一份证明出块行为合法的ZK证明。Dusk的罚没分两种:软罚没针对漏块,会暂时移出共识并降低有效质押额;硬罚没针对作恶——出无效块罚没10%,双签或双块罚没20%,直接销毁。硬件方面,官方建议4核CPU、8GB内存起步。
跑了三周,收益没营销号吹得夸张。但跑通那晚机箱风扇安静下来,回头看三天值了,不是赚多少,是把一条新链的底子从头啃了一遍。@Dusk
146
·
--
#baby $BABY В позапрошлую ночь я сделал одну вещь: опробовал staking-скрипт Babylon на UTXO, которые сам задепонировал в своей тестовой сети.
Хочу понять, как именно работают те три способа выхода.
Сначала попробовал самый простой: по истечении срока депозита просто использую только собственную подпись, чтобы разблокировать тот UTXO, и транслирую транзакцию в тестовую сеть Bitcoin. Узлы приняли, транзакцию включили. Никакого одобрения Finality Provider не нужно, Babylon-цепь в онлайне не нужна — хватает моей собственной подписи. Тогда я подумал: это и есть самая базовая уверенность в безопасности — пока работает сеть Bitcoin, стейкер может забрать свои монеты обратно.
Затем попробовал второй вариант: смоделировал ситуацию, когда не хочется ждать весь срок депозита и нужно выйти заранее. На этот раз требуется моя собственная подпись плюс подпись ковенантного (Covenant) комитета. Со стороны подписи с моей стороны проблем не было, а для комитета я смоделировал процесс подписи. После трансляции узлы верифицировали успешно, UTXO разблокировался. Я понял: комитет отвечает лишь за подтверждение того, что запрос на досрочный выход соответствует правилам, но не перехватывает активы и не получает контроль.
Третий вариант, когда тестировал, у меня сначала не сложился. Путь slashing/штрафа требует три ключа: моя подпись, EOTS-подпись Finality Provider и подпись Covenant-комитета. Тогда у меня возник вопрос: почему при пенальти всё равно нужна моя собственная подпись? Разве это не значит, что меня заставляют участвовать в наказании самого себя?
Позже, изучив аудиторский отчет, я понял причину. Подпись Covenant-комитета — это адаптерная подпись: она шифруется так, что указывает на Finality Provider. Я заранее подписал путь slashing, но в обычном режиме эта подпись «заперта». Она будет расшифрована и начнёт действовать только тогда, когда FP подпишет два разных блока на одной высоте одним и тем же nonce, в результате чего будет раскрыт приватный ключ.
Это означает, что мне не нужно никому доверять и надеяться, что никто не начнёт творить зло. Злодейство FP → математическое раскрытие приватного ключа → адаптерная подпись автоматически расшифровывается → путь slashing разблокируется. Мне не нужно, чтобы администратор решал «следует ли наказывать», и не нужно чьё-либо одобрение.
Я попробовал все три способа выхода. По какому сценарию всё произойдёт — не решает никто: всё зависит от того, выполняются ли условия, «зашитые» в самом скрипте.
@babylonlabs_io
#baby $BABY В позапрошлую ночь я сделал одну вещь: опробовал staking-скрипт Babylon на UTXO, которые сам задепонировал в своей тестовой сети.
Хочу понять, как именно работают те три способа выхода.
Сначала попробовал самый простой: по истечении срока депозита просто использую только собственную подпись, чтобы разблокировать тот UTXO, и транслирую транзакцию в тестовую сеть Bitcoin. Узлы приняли, транзакцию включили. Никакого одобрения Finality Provider не нужно, Babylon-цепь в онлайне не нужна — хватает моей собственной подписи. Тогда я подумал: это и есть самая базовая уверенность в безопасности — пока работает сеть Bitcoin, стейкер может забрать свои монеты обратно.
Затем попробовал второй вариант: смоделировал ситуацию, когда не хочется ждать весь срок депозита и нужно выйти заранее. На этот раз требуется моя собственная подпись плюс подпись ковенантного (Covenant) комитета. Со стороны подписи с моей стороны проблем не было, а для комитета я смоделировал процесс подписи. После трансляции узлы верифицировали успешно, UTXO разблокировался. Я понял: комитет отвечает лишь за подтверждение того, что запрос на досрочный выход соответствует правилам, но не перехватывает активы и не получает контроль.
Третий вариант, когда тестировал, у меня сначала не сложился. Путь slashing/штрафа требует три ключа: моя подпись, EOTS-подпись Finality Provider и подпись Covenant-комитета. Тогда у меня возник вопрос: почему при пенальти всё равно нужна моя собственная подпись? Разве это не значит, что меня заставляют участвовать в наказании самого себя?
Позже, изучив аудиторский отчет, я понял причину. Подпись Covenant-комитета — это адаптерная подпись: она шифруется так, что указывает на Finality Provider. Я заранее подписал путь slashing, но в обычном режиме эта подпись «заперта». Она будет расшифрована и начнёт действовать только тогда, когда FP подпишет два разных блока на одной высоте одним и тем же nonce, в результате чего будет раскрыт приватный ключ.
Это означает, что мне не нужно никому доверять и надеяться, что никто не начнёт творить зло. Злодейство FP → математическое раскрытие приватного ключа → адаптерная подпись автоматически расшифровывается → путь slashing разблокируется. Мне не нужно, чтобы администратор решал «следует ли наказывать», и не нужно чьё-либо одобрение.
Я попробовал все три способа выхода. По какому сценарию всё произойдёт — не решает никто: всё зависит от того, выполняются ли условия, «зашитые» в самом скрипте.
@BabylonLabs_io
Хочу понять, как именно работают те три способа выхода.
Сначала попробовал самый простой: по истечении срока депозита просто использую только собственную подпись, чтобы разблокировать тот UTXO, и транслирую транзакцию в тестовую сеть Bitcoin. Узлы приняли, транзакцию включили. Никакого одобрения Finality Provider не нужно, Babylon-цепь в онлайне не нужна — хватает моей собственной подписи. Тогда я подумал: это и есть самая базовая уверенность в безопасности — пока работает сеть Bitcoin, стейкер может забрать свои монеты обратно.
Затем попробовал второй вариант: смоделировал ситуацию, когда не хочется ждать весь срок депозита и нужно выйти заранее. На этот раз требуется моя собственная подпись плюс подпись ковенантного (Covenant) комитета. Со стороны подписи с моей стороны проблем не было, а для комитета я смоделировал процесс подписи. После трансляции узлы верифицировали успешно, UTXO разблокировался. Я понял: комитет отвечает лишь за подтверждение того, что запрос на досрочный выход соответствует правилам, но не перехватывает активы и не получает контроль.
Третий вариант, когда тестировал, у меня сначала не сложился. Путь slashing/штрафа требует три ключа: моя подпись, EOTS-подпись Finality Provider и подпись Covenant-комитета. Тогда у меня возник вопрос: почему при пенальти всё равно нужна моя собственная подпись? Разве это не значит, что меня заставляют участвовать в наказании самого себя?
Позже, изучив аудиторский отчет, я понял причину. Подпись Covenant-комитета — это адаптерная подпись: она шифруется так, что указывает на Finality Provider. Я заранее подписал путь slashing, но в обычном режиме эта подпись «заперта». Она будет расшифрована и начнёт действовать только тогда, когда FP подпишет два разных блока на одной высоте одним и тем же nonce, в результате чего будет раскрыт приватный ключ.
Это означает, что мне не нужно никому доверять и надеяться, что никто не начнёт творить зло. Злодейство FP → математическое раскрытие приватного ключа → адаптерная подпись автоматически расшифровывается → путь slashing разблокируется. Мне не нужно, чтобы администратор решал «следует ли наказывать», и не нужно чьё-либо одобрение.
Я попробовал все три способа выхода. По какому сценарию всё произойдёт — не решает никто: всё зависит от того, выполняются ли условия, «зашитые» в самом скрипте.
@BabylonLabs_io
142
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
fomcотслеживание
Просмотров: 41,439
336 обсуждают
Btc требуется спрос
Значительные средства поступают в Btc ETF — в начале сентября спотовые биткоин-ETF США за неделю показали чистый приток ~ $987 млн. Это увеличивает реальный спотовый спрос.
Если политика ФРС США смягчится и ставки снизятся или рынок будет ожидать будущего снижения, приток капитала в риск-активы, включая BTC, может усилиться. И наоборот: высокие ставки оказывают давление на BTC. #ПротоколFOMC #fomcотслеживание #NEARRisesNearly80%InAWeek #MultiversXPlansHardForkRecovery #CircleLaunchesInstitutionalBTCBackedBorrowing
za3a
·Лайков: 0
·Просмотров: 315
ПротоколFOMC
Просмотров: 28,808
125 обсуждают
QNTRises39%
Просмотров: 34,700
1,072 обсуждают