
PsammyWeb3Sec
48 Публикации
PsammyWeb3Sec
Отправить жалобу
Заблокировать пользователя
Crypto Security | Scam Alerts | Web3 Wallet Safety | helping beginners stay safe in Web3
Открытая сделка
Случайный трейдер
11.1 мес.
12 подписок(и/а)
27 подписчиков(а)
114 понравилось
Посты
Портфель
Все
Цитирования
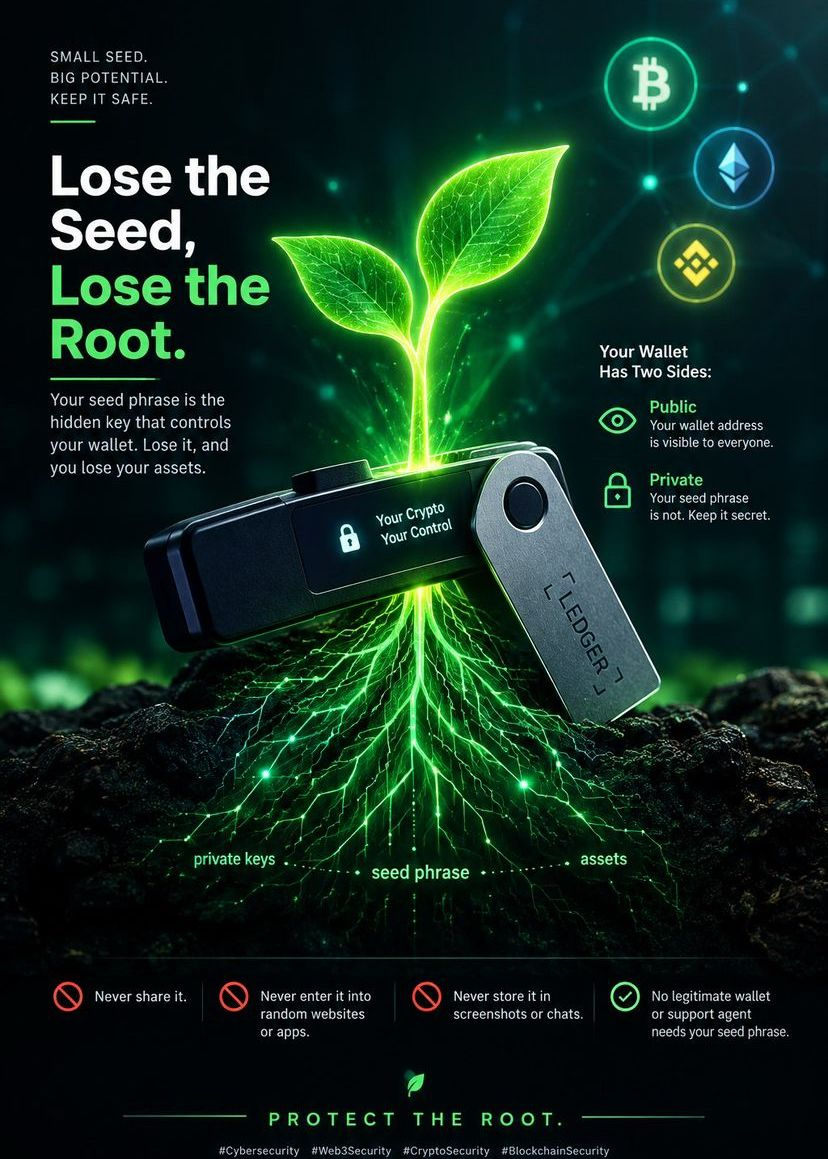
Ваш $BTC .Ваш $ETH Ваш $BNB
Весь ваш кошелёк…
Всё возвращается к одному корню:
Ваша seed-фраза.
Защитите корень
Ваш $BTC .Ваш $ETH Ваш $BNB
Весь ваш кошелёк…
Всё возвращается к одному корню:
Ваша seed-фраза.
Защитите корень
Весь ваш кошелёк…
Всё возвращается к одному корню:
Ваша seed-фраза.
Защитите корень
1
76
Статья
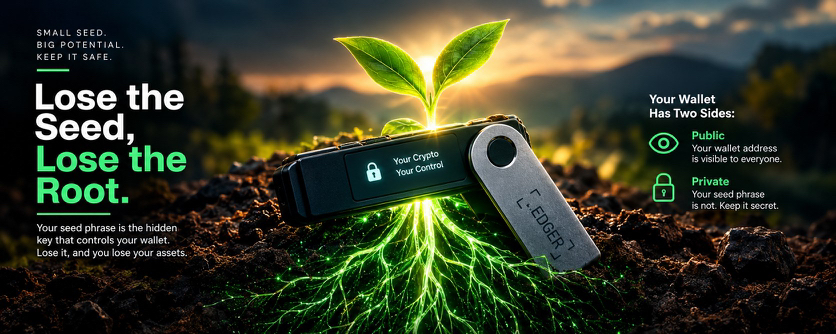
Потеряйте seed — потеряйте кореньПредставьте, что вы сажаете ценное семя.
Вы закапываете его под землёй и держите в тайне, потому что это крошечное семя несёт в себе потенциал гораздо большего.
Ваш криптовалютный кошелёк работает примерно так же.
Ваша seed-фраза — это секретная информация восстановления, используемая для получения приватных ключей, которые управляют вашим кошельком.
Seed phrase → Private keys → Assets
Если вы потеряли телефон или приложение кошелька было удалено, seed-фраза может быть использована для восстановления вашего кошелька.
Но у этого есть и другая сторона:
Если кто-то получит вашу seed-фразу, он тоже сможет восстановить кошелёк — и потенциально получить контроль над активами.
Потеряйте seed — потеряйте корень
Представьте, что вы сажаете ценное семя.
Вы закапываете его под землёй и держите в тайне, потому что это крошечное семя несёт в себе потенциал гораздо большего.
Ваш криптовалютный кошелёк работает примерно так же.
Ваша seed-фраза — это секретная информация восстановления, используемая для получения приватных ключей, которые управляют вашим кошельком.
Seed phrase → Private keys → Assets
Если вы потеряли телефон или приложение кошелька было удалено, seed-фраза может быть использована для восстановления вашего кошелька.
Но у этого есть и другая сторона:
Если кто-то получит вашу seed-фразу, он тоже сможет восстановить кошелёк — и потенциально получить контроль над активами.
Вы закапываете его под землёй и держите в тайне, потому что это крошечное семя несёт в себе потенциал гораздо большего.
Ваш криптовалютный кошелёк работает примерно так же.
Ваша seed-фраза — это секретная информация восстановления, используемая для получения приватных ключей, которые управляют вашим кошельком.
Seed phrase → Private keys → Assets
Если вы потеряли телефон или приложение кошелька было удалено, seed-фраза может быть использована для восстановления вашего кошелька.
Но у этого есть и другая сторона:
Если кто-то получит вашу seed-фразу, он тоже сможет восстановить кошелёк — и потенциально получить контроль над активами.
1
1
102
Статья
Каждый день барабан бьётсяБарабану не нужно каждый день быть громким, чтобы передавать послание.
Иногда ритм бывает сильным.
Иногда всё спокойно.
Но ритм продолжается.
Так создаётся каждая великая история — один удар, один шаг, один день за раз.
Гриот никогда не был просто про один момент.
Это было о том, чтобы поддерживать историю живой. 🌍
И, возможно, именно такого настроя нам и нужно с $GRIOT.
Не позволяй одному тихому дню заставить тебя забыть о большой истории. Барабан продолжает биться. 🪘
История продолжается……………
#Africa #BinanceSquareTalks
Каждый день барабан бьётся
Барабану не нужно каждый день быть громким, чтобы передавать послание.
Иногда ритм бывает сильным.
Иногда всё спокойно.
Но ритм продолжается.
Так создаётся каждая великая история — один удар, один шаг, один день за раз.
Гриот никогда не был просто про один момент.
Это было о том, чтобы поддерживать историю живой. 🌍
И, возможно, именно такого настроя нам и нужно с $GRIOT.
Не позволяй одному тихому дню заставить тебя забыть о большой истории. Барабан продолжает биться. 🪘
История продолжается……………
#Africa #BinanceSquareTalks
Иногда ритм бывает сильным.
Иногда всё спокойно.
Но ритм продолжается.
Так создаётся каждая великая история — один удар, один шаг, один день за раз.
Гриот никогда не был просто про один момент.
Это было о том, чтобы поддерживать историю живой. 🌍
И, возможно, именно такого настроя нам и нужно с $GRIOT.
Не позволяй одному тихому дню заставить тебя забыть о большой истории. Барабан продолжает биться. 🪘
История продолжается……………
#Africa #BinanceSquareTalks
2
2
4
67
Статья
Барабан прозвучал ‼️У Африки всегда был свой голос.
Поколение за поколением гриот носил этот голос — рассказывал наши истории, сохранял нашу мудрость и поддерживал жизнь нашей культуры.
Теперь $GRIOT несет этот дух в новую эпоху.
Мы здесь не только чтобы просто наблюдать, как unfolds будущее Африки. Мы здесь, чтобы помочь сформировать его.
Наша культура — это наша основа.
Наша община — наша сила.
Наше влияние — это миссия.
#griot Африка, следующая глава начинается с нас.
Барабан прозвучал ‼️
У Африки всегда был свой голос.
Поколение за поколением гриот носил этот голос — рассказывал наши истории, сохранял нашу мудрость и поддерживал жизнь нашей культуры.
Теперь $GRIOT несет этот дух в новую эпоху.
Мы здесь не только чтобы просто наблюдать, как unfolds будущее Африки. Мы здесь, чтобы помочь сформировать его.
Наша культура — это наша основа.
Наша община — наша сила.
Наше влияние — это миссия.
#griot Африка, следующая глава начинается с нас.
Поколение за поколением гриот носил этот голос — рассказывал наши истории, сохранял нашу мудрость и поддерживал жизнь нашей культуры.
Теперь $GRIOT несет этот дух в новую эпоху.
Мы здесь не только чтобы просто наблюдать, как unfolds будущее Африки. Мы здесь, чтобы помочь сформировать его.
Наша культура — это наша основа.
Наша община — наша сила.
Наше влияние — это миссия.
#griot Африка, следующая глава начинается с нас.
1
4
25
Статья
НЕ ПРОСПИ БАРАБАН 🪘Барабан становится громче.
$GRIOT — это не просто еще одна монета на графике — история пишется в реальном времени.
От примерно $0.000055 до $0.000244 ATH всего за несколько дней. 📈
Это больше чем в 4 раза.
И хотя рыночная капитализация все еще исчисляется сотнями тысяч, история GRIOT далека от финальной главы.
Гриоты рассказывают историю.Сообщество поддерживает ритм.
График дает нам доказательства.
#Binance #BinanceAfrica #BinanceExplorers
НЕ ПРОСПИ БАРАБАН 🪘
Барабан становится громче.
$GRIOT — это не просто еще одна монета на графике — история пишется в реальном времени.
От примерно $0.000055 до $0.000244 ATH всего за несколько дней. 📈
Это больше чем в 4 раза.
И хотя рыночная капитализация все еще исчисляется сотнями тысяч, история GRIOT далека от финальной главы.
Гриоты рассказывают историю.Сообщество поддерживает ритм.
График дает нам доказательства.
#Binance #BinanceAfrica #BinanceExplorers
$GRIOT — это не просто еще одна монета на графике — история пишется в реальном времени.
От примерно $0.000055 до $0.000244 ATH всего за несколько дней. 📈
Это больше чем в 4 раза.
И хотя рыночная капитализация все еще исчисляется сотнями тысяч, история GRIOT далека от финальной главы.
Гриоты рассказывают историю.Сообщество поддерживает ритм.
График дает нам доказательства.
#Binance #BinanceAfrica #BinanceExplorers
3
2
10
39
Статья
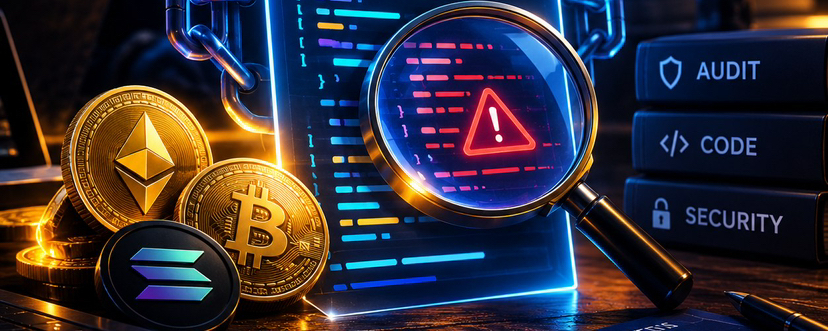
ЛИКВИДНОСТЬ — ГРОМКА.БАГИ — ЕЩЁ КАКЛовушка смарт-контракта, которую большинство людей игнорирует
Смарт-контракт может хранить миллионы долларов.
Но то, что он работает в блокчейне, само по себе не делает его безопасным.
Смарт-контракт — это код.И код может содержать ошибки.
Одна небольшая уязвимость потенциально может позволить злоумышленнику изменить то, как обрабатываются средства или права.
Вот почему перед взаимодействием с DeFi-протоколом не стоит ограничиваться вопросом:
«Сколько денег в ней заблокировано?»Спросите:
Контракт был прошедшим аудит?
Код проверен и доступен для публичного чтения?
ЛИКВИДНОСТЬ — ГРОМКА.БАГИ — ЕЩЁ КАК
Ловушка смарт-контракта, которую большинство людей игнорирует
Смарт-контракт может хранить миллионы долларов.
Но то, что он работает в блокчейне, само по себе не делает его безопасным.
Смарт-контракт — это код.И код может содержать ошибки.
Одна небольшая уязвимость потенциально может позволить злоумышленнику изменить то, как обрабатываются средства или права.
Вот почему перед взаимодействием с DeFi-протоколом не стоит ограничиваться вопросом:
«Сколько денег в ней заблокировано?»Спросите:
Контракт был прошедшим аудит?
Код проверен и доступен для публичного чтения?
Смарт-контракт может хранить миллионы долларов.
Но то, что он работает в блокчейне, само по себе не делает его безопасным.
Смарт-контракт — это код.И код может содержать ошибки.
Одна небольшая уязвимость потенциально может позволить злоумышленнику изменить то, как обрабатываются средства или права.
Вот почему перед взаимодействием с DeFi-протоколом не стоит ограничиваться вопросом:
«Сколько денег в ней заблокировано?»Спросите:
Контракт был прошедшим аудит?
Код проверен и доступен для публичного чтения?
2
80
Статья
Гриот никогда не был просто рассказчикомГриот был больше, чем просто рассказчик.
Хранитель знаний — сохраняет историю и передаёт мудрость от одного поколения к следующему.
Вот почему гриот выделяется для меня.
Крипто движется быстро. Новые $tokens, новые нарративы, новый хайп каждый день.
Но кое-что не должно измениться:
Знайте, что у вас есть.
Не покупайте, потому что кто-то говорит «BUY».
Изучите это. Проверьте. Поймите.‼️
Потому что настоящий гриот не просто распространяет информацию.
Гриот передаёт знания дальше.
Мы — грифты!!!!!!!!!!!!!!!!!!
##GRIOT #BinanceAfica #binanceAfrican
Гриот никогда не был просто рассказчиком
Гриот был больше, чем просто рассказчик.
Хранитель знаний — сохраняет историю и передаёт мудрость от одного поколения к следующему.
Вот почему гриот выделяется для меня.
Крипто движется быстро. Новые $tokens, новые нарративы, новый хайп каждый день.
Но кое-что не должно измениться:
Знайте, что у вас есть.
Не покупайте, потому что кто-то говорит «BUY».
Изучите это. Проверьте. Поймите.‼️
Потому что настоящий гриот не просто распространяет информацию.
Гриот передаёт знания дальше.
Мы — грифты!!!!!!!!!!!!!!!!!!
##GRIOT #BinanceAfica #binanceAfrican
Хранитель знаний — сохраняет историю и передаёт мудрость от одного поколения к следующему.
Вот почему гриот выделяется для меня.
Крипто движется быстро. Новые $tokens, новые нарративы, новый хайп каждый день.
Но кое-что не должно измениться:
Знайте, что у вас есть.
Не покупайте, потому что кто-то говорит «BUY».
Изучите это. Проверьте. Поймите.‼️
Потому что настоящий гриот не просто распространяет информацию.
Гриот передаёт знания дальше.
Мы — грифты!!!!!!!!!!!!!!!!!!
##GRIOT #BinanceAfica #binanceAfrican
7
3
7
153
Статья
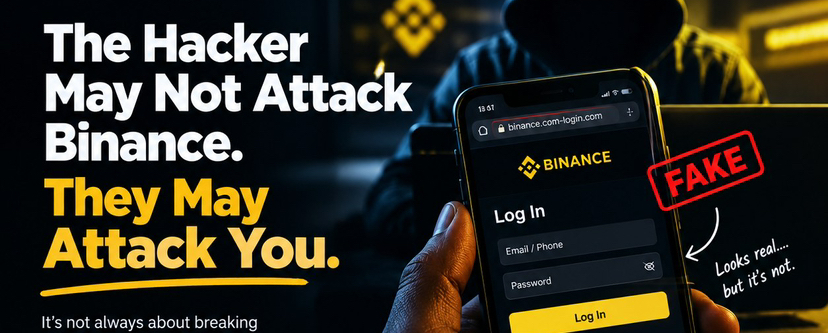
Хакер может и не атаковать Binance‼️ Он может атаковать 🫵Когда люди слышат «криптохак», они часто представляют, что кто-то взламывает биржу.
Но многие атаки гораздо проще.
Хакер может отправить вам фейковое сообщение Binance: «Ваша учетная запись отмечена как подозрительная. Проверьте сейчас».
Вы нажимаете на ссылку.
Сайт выглядит настоящим.
Вы вводите свои данные для входа.
И вот так вы сами отдаёте злоумышленнику ключи.
Это называется фишинг — атака с использованием социальной инженерии, которая предназначена для того, чтобы заставить вас раскрыть конфиденциальную информацию или выполнить действие, которое приносит выгоду злоумышленнику.
Хакер может и не атаковать Binance‼️ Он может атаковать 🫵
Когда люди слышат «криптохак», они часто представляют, что кто-то взламывает биржу.
Но многие атаки гораздо проще.
Хакер может отправить вам фейковое сообщение Binance: «Ваша учетная запись отмечена как подозрительная. Проверьте сейчас».
Вы нажимаете на ссылку.
Сайт выглядит настоящим.
Вы вводите свои данные для входа.
И вот так вы сами отдаёте злоумышленнику ключи.
Это называется фишинг — атака с использованием социальной инженерии, которая предназначена для того, чтобы заставить вас раскрыть конфиденциальную информацию или выполнить действие, которое приносит выгоду злоумышленнику.
Но многие атаки гораздо проще.
Хакер может отправить вам фейковое сообщение Binance: «Ваша учетная запись отмечена как подозрительная. Проверьте сейчас».
Вы нажимаете на ссылку.
Сайт выглядит настоящим.
Вы вводите свои данные для входа.
И вот так вы сами отдаёте злоумышленнику ключи.
Это называется фишинг — атака с использованием социальной инженерии, которая предназначена для того, чтобы заставить вас раскрыть конфиденциальную информацию или выполнить действие, которое приносит выгоду злоумышленнику.
2
62

Статья
ИИ против ИИ: Binance утверждает, что заблокировала $10.5 миллиардов в крипто-мошенничествеКриптоиндустрия вступает в новую эру кибербезопасности, так как искусственный интеллект становится как мощным инструментом защиты, так и опасным оружием для киберпреступников.
Криптобиржа Binance недавно сообщила, что ее системы безопасности на базе ИИ успешно предотвратили более $10.5 миллиардов потенциального крипто-мошенничества за последние 15 месяцев. Компания утверждает, что рост мошенничества, генерируемого ИИ, заставил биржи усилить свои оборонительные меры, используя передовые технологии искусственного интеллекта.
ИИ против ИИ: Binance утверждает, что заблокировала $10.5 миллиардов в крипто-мошенничестве
Криптоиндустрия вступает в новую эру кибербезопасности, так как искусственный интеллект становится как мощным инструментом защиты, так и опасным оружием для киберпреступников.
Криптобиржа Binance недавно сообщила, что ее системы безопасности на базе ИИ успешно предотвратили более $10.5 миллиардов потенциального крипто-мошенничества за последние 15 месяцев. Компания утверждает, что рост мошенничества, генерируемого ИИ, заставил биржи усилить свои оборонительные меры, используя передовые технологии искусственного интеллекта.
Криптобиржа Binance недавно сообщила, что ее системы безопасности на базе ИИ успешно предотвратили более $10.5 миллиардов потенциального крипто-мошенничества за последние 15 месяцев. Компания утверждает, что рост мошенничества, генерируемого ИИ, заставил биржи усилить свои оборонительные меры, используя передовые технологии искусственного интеллекта.
1
81

Статья
🚨 Крипта Под Атакой: Хакеры Украли Миллионы, Пока ИИ Схемы Взлетают в 2026Криптомир снова на высоком уровне тревоги после волны массивных кибератак, потрясших индустрию в этом месяце. От эксплойтов в DeFi до фишинговых схем на основе ИИ, хакеры становятся умнее, быстрее и опаснее, чем когда-либо.
Отчеты показывают, что более $600 миллионов уже потеряно в результате кибератак, связанных с криптой, за последние недели, что делает апрель 2026 года одним из худших периодов для безопасности криптовалют в недавней истории. Несколько платформ DeFi и бирж стали целями, с атакующими, которые выкачивают миллионы за считанные минуты.
🚨 Крипта Под Атакой: Хакеры Украли Миллионы, Пока ИИ Схемы Взлетают в 2026
Криптомир снова на высоком уровне тревоги после волны массивных кибератак, потрясших индустрию в этом месяце. От эксплойтов в DeFi до фишинговых схем на основе ИИ, хакеры становятся умнее, быстрее и опаснее, чем когда-либо.
Отчеты показывают, что более $600 миллионов уже потеряно в результате кибератак, связанных с криптой, за последние недели, что делает апрель 2026 года одним из худших периодов для безопасности криптовалют в недавней истории. Несколько платформ DeFi и бирж стали целями, с атакующими, которые выкачивают миллионы за считанные минуты.
Отчеты показывают, что более $600 миллионов уже потеряно в результате кибератак, связанных с криптой, за последние недели, что делает апрель 2026 года одним из худших периодов для безопасности криптовалют в недавней истории. Несколько платформ DeFi и бирж стали целями, с атакующими, которые выкачивают миллионы за считанные минуты.
1
87
Статья
🚨 Инцидент с Drift Protocol только что обнажил одну из самых больших проблем криптыВсе говорят о безопасности смарт-контрактов…
Но недавние обсуждения вокруг эксплойта Drift Protocol показывают нечто более глубокое: иногда самой большой угрозой в Web3 является не код.
Это СИСТЕМА вокруг него.
Что произошло?
Исследователи безопасности, анализирующие инцидент с Drift Protocol, полагают, что злоумышленники могли использовать уязвимости, связанные с:
мультиподписи
процессы управления
задержки выполнения транзакций
операционная безопасность
Сообщенные убытки были колоссальными, и инцидент быстро стал одной из самых обсуждаемых тем безопасности в DeFi на этой неделе.
🚨 Инцидент с Drift Protocol только что обнажил одну из самых больших проблем крипты
Все говорят о безопасности смарт-контрактов…
Но недавние обсуждения вокруг эксплойта Drift Protocol показывают нечто более глубокое: иногда самой большой угрозой в Web3 является не код.
Это СИСТЕМА вокруг него.
Что произошло?
Исследователи безопасности, анализирующие инцидент с Drift Protocol, полагают, что злоумышленники могли использовать уязвимости, связанные с:
мультиподписи
процессы управления
задержки выполнения транзакций
операционная безопасность
Сообщенные убытки были колоссальными, и инцидент быстро стал одной из самых обсуждаемых тем безопасности в DeFi на этой неделе.
Но недавние обсуждения вокруг эксплойта Drift Protocol показывают нечто более глубокое: иногда самой большой угрозой в Web3 является не код.
Это СИСТЕМА вокруг него.
Что произошло?
Исследователи безопасности, анализирующие инцидент с Drift Protocol, полагают, что злоумышленники могли использовать уязвимости, связанные с:
мультиподписи
процессы управления
задержки выполнения транзакций
операционная безопасность
Сообщенные убытки были колоссальными, и инцидент быстро стал одной из самых обсуждаемых тем безопасности в DeFi на этой неделе.
1
230

Статья
Квантная угроза может сломать безопасность криптовалют — вот что вам нужно знатьGoogle предупредила, что будущие квантовые компьютеры могут сломать криптографию, которая защищает криптокошельки и транзакции в блокчейне.
Алгоритмы, такие как ECDSA, которые защищают приватные/публичные ключи в Bitcoin, Ethereum и других крупных криптовалютах, могут быть взломаны за считанные минуты, как только появятся крупномасштабные квантовые компьютеры.
Хотя это не представляет немедленной угрозы, это создает серьезный риск для долгосрочных вложений в криптовалюту.
Почему это имеет значение:
Ваши средства могут быть украдены мгновенно, если квантовые компьютеры сломают шифрование вашего кошелька.
Квантная угроза может сломать безопасность криптовалют — вот что вам нужно знать
Google предупредила, что будущие квантовые компьютеры могут сломать криптографию, которая защищает криптокошельки и транзакции в блокчейне.
Алгоритмы, такие как ECDSA, которые защищают приватные/публичные ключи в Bitcoin, Ethereum и других крупных криптовалютах, могут быть взломаны за считанные минуты, как только появятся крупномасштабные квантовые компьютеры.
Хотя это не представляет немедленной угрозы, это создает серьезный риск для долгосрочных вложений в криптовалюту.
Почему это имеет значение:
Ваши средства могут быть украдены мгновенно, если квантовые компьютеры сломают шифрование вашего кошелька.
Алгоритмы, такие как ECDSA, которые защищают приватные/публичные ключи в Bitcoin, Ethereum и других крупных криптовалютах, могут быть взломаны за считанные минуты, как только появятся крупномасштабные квантовые компьютеры.
Хотя это не представляет немедленной угрозы, это создает серьезный риск для долгосрочных вложений в криптовалюту.
Почему это имеет значение:
Ваши средства могут быть украдены мгновенно, если квантовые компьютеры сломают шифрование вашего кошелька.
1
89

Статья
Хакерская атака, связанная с Северной Кореей, затрагивает крипторазработчиковХакеры, связанные с Северной Кореей, только что скомпрометировали широко используемый инструмент для разработчиков — Axios.
Вредоносное ПО распространяется через обновления программного обеспечения, ставя разработчиков под риск, не осознавая этого.
Злоумышленники могут украсть:
Учетные данные
Данные кошелька
Другие конфиденциальные данные
Основной вывод:Даже инструменты, которым вы доверяете, могут быть использованы в качестве оружия. В Web3 самым слабым звеном является не всегда смарт-контракт — иногда это программное обеспечение, с которым вы работаете.Совет: всегда проверяйте зависимости, подтверждайте обновления и принимайте практики безопасности с нулевым доверием.#Web3Security Безопасность Web3 больше не является просто цифровой — доверие и верификация имеют решающее значение.
Хакерская атака, связанная с Северной Кореей, затрагивает крипторазработчиков
Хакеры, связанные с Северной Кореей, только что скомпрометировали широко используемый инструмент для разработчиков — Axios.
Вредоносное ПО распространяется через обновления программного обеспечения, ставя разработчиков под риск, не осознавая этого.
Злоумышленники могут украсть:
Учетные данные
Данные кошелька
Другие конфиденциальные данные
Основной вывод:Даже инструменты, которым вы доверяете, могут быть использованы в качестве оружия. В Web3 самым слабым звеном является не всегда смарт-контракт — иногда это программное обеспечение, с которым вы работаете.Совет: всегда проверяйте зависимости, подтверждайте обновления и принимайте практики безопасности с нулевым доверием.#Web3Security Безопасность Web3 больше не является просто цифровой — доверие и верификация имеют решающее значение.
Вредоносное ПО распространяется через обновления программного обеспечения, ставя разработчиков под риск, не осознавая этого.
Злоумышленники могут украсть:
Учетные данные
Данные кошелька
Другие конфиденциальные данные
Основной вывод:Даже инструменты, которым вы доверяете, могут быть использованы в качестве оружия. В Web3 самым слабым звеном является не всегда смарт-контракт — иногда это программное обеспечение, с которым вы работаете.Совет: всегда проверяйте зависимости, подтверждайте обновления и принимайте практики безопасности с нулевым доверием.#Web3Security Безопасность Web3 больше не является просто цифровой — доверие и верификация имеют решающее значение.
1
198
Никому не важна безопасность криптовалюты… Пока не станет слишком поздно‼️#SecurityAlert
Все хотят:
• Следующую монету на 100x
• Быстрые прибыли
• Трендовые аирдропы
Но почти никто не спрашивает:
“Это безопасно?”
⸻
Суровая реальность
Безопасность имеет значение только после того, как станет слишком поздно:
• Кошельки опустошены
• Средства исчезли навсегда
• Нет восстановления
К тому времени урок уже оплачен.
⸻
Проблема
Большинство людей доверяют тому, что они видят: гладкие интерфейсы, красивые панели управления, репутация платформы.
Но злоумышленники не следуют правилам:
• Они обходят фронтенд-защиты
• Эксплуатируют скрытые уязвимости смарт-контрактов
• Манипулируют взаимодействиями пользователей
Система, которая выглядит безопасной, не всегда безопасна.
⸻
Жесткая правда
Убытки от торговли могут быть возвращены. Убытки от взломов часто не могут быть возвращены.
Безопасность не является опциональной.
Это основа, которая защищает все остальное.
#binance #CryptoSecurity
Никому не важна безопасность криптовалюты… Пока не станет слишком поздно‼️#SecurityAlert
Все хотят:
• Следующую монету на 100x
• Быстрые прибыли
• Трендовые аирдропы
Но почти никто не спрашивает:
“Это безопасно?”
⸻
Суровая реальность
Безопасность имеет значение только после того, как станет слишком поздно:
• Кошельки опустошены
• Средства исчезли навсегда
• Нет восстановления
К тому времени урок уже оплачен.
⸻
Проблема
Большинство людей доверяют тому, что они видят: гладкие интерфейсы, красивые панели управления, репутация платформы.
Но злоумышленники не следуют правилам:
• Они обходят фронтенд-защиты
• Эксплуатируют скрытые уязвимости смарт-контрактов
• Манипулируют взаимодействиями пользователей
Система, которая выглядит безопасной, не всегда безопасна.
⸻
Жесткая правда
Убытки от торговли могут быть возвращены. Убытки от взломов часто не могут быть возвращены.
Безопасность не является опциональной.
Это основа, которая защищает все остальное.
#binance #CryptoSecurity
Все хотят:
• Следующую монету на 100x
• Быстрые прибыли
• Трендовые аирдропы
Но почти никто не спрашивает:
“Это безопасно?”
⸻
Суровая реальность
Безопасность имеет значение только после того, как станет слишком поздно:
• Кошельки опустошены
• Средства исчезли навсегда
• Нет восстановления
К тому времени урок уже оплачен.
⸻
Проблема
Большинство людей доверяют тому, что они видят: гладкие интерфейсы, красивые панели управления, репутация платформы.
Но злоумышленники не следуют правилам:
• Они обходят фронтенд-защиты
• Эксплуатируют скрытые уязвимости смарт-контрактов
• Манипулируют взаимодействиями пользователей
Система, которая выглядит безопасной, не всегда безопасна.
⸻
Жесткая правда
Убытки от торговли могут быть возвращены. Убытки от взломов часто не могут быть возвращены.
Безопасность не является опциональной.
Это основа, которая защищает все остальное.
#binance #CryptoSecurity
6
1
43

Статья
23M пропало: Настоящий урок из взлома Resolv ⚠️Недавняя уязвимость, связанная с Resolv, привела к потере более 23 миллионов долларов — но вот шокирующая часть:
Умный контракт не был проблемой.
Вместо этого злоумышленник получил доступ через один скомпрометированный приватный ключ.
С этим единственным ключом они смогли:
Создание несанкционированных активов
Контроль над критическими функциями
Выкачивание миллионов из протокола
Настоящий урок
В Web3 ваш приватный ключ — это ваша система.
Вы можете иметь:
Совершенные смарт-контракты
Сильная безопасность блокчейна
…но если ваш приватный ключ скомпрометирован, все
23M пропало: Настоящий урок из взлома Resolv ⚠️
Недавняя уязвимость, связанная с Resolv, привела к потере более 23 миллионов долларов — но вот шокирующая часть:
Умный контракт не был проблемой.
Вместо этого злоумышленник получил доступ через один скомпрометированный приватный ключ.
С этим единственным ключом они смогли:
Создание несанкционированных активов
Контроль над критическими функциями
Выкачивание миллионов из протокола
Настоящий урок
В Web3 ваш приватный ключ — это ваша система.
Вы можете иметь:
Совершенные смарт-контракты
Сильная безопасность блокчейна
…но если ваш приватный ключ скомпрометирован, все
Умный контракт не был проблемой.
Вместо этого злоумышленник получил доступ через один скомпрометированный приватный ключ.
С этим единственным ключом они смогли:
Создание несанкционированных активов
Контроль над критическими функциями
Выкачивание миллионов из протокола
Настоящий урок
В Web3 ваш приватный ключ — это ваша система.
Вы можете иметь:
Совершенные смарт-контракты
Сильная безопасность блокчейна
…но если ваш приватный ключ скомпрометирован, все
2
179

Статья
Ваш телефон действительно безопасен для криптовалюты?Большинство людей хранят криптовалюту на своих телефонах… но вот неудобная правда:
Ваш телефон НЕ самое безопасное место для ваших активов.
⚠️ Почему?
Потому что злоумышленникам не нужно взламывать блокчейн — им просто нужно взломать ВАС или ваше устройство.
💀 Общие риски:
• Вредоносное ПО, крадущее данные кошелька
• Перехват буфера обмена (изменение адресов)
• Поддельные приложения & фишинговые ссылки
• Слабая безопасность приложений или ОС
Умные шаги:
✔️ Используйте аппаратные кошельки для крупных средств
✔️ Никогда не храните вашу сид-фразу на вашем телефоне
✔️ Дважды проверьте адреса кошельков перед отправкой
Ваш телефон действительно безопасен для криптовалюты?
Большинство людей хранят криптовалюту на своих телефонах… но вот неудобная правда:
Ваш телефон НЕ самое безопасное место для ваших активов.
⚠️ Почему?
Потому что злоумышленникам не нужно взламывать блокчейн — им просто нужно взломать ВАС или ваше устройство.
💀 Общие риски:
• Вредоносное ПО, крадущее данные кошелька
• Перехват буфера обмена (изменение адресов)
• Поддельные приложения & фишинговые ссылки
• Слабая безопасность приложений или ОС
Умные шаги:
✔️ Используйте аппаратные кошельки для крупных средств
✔️ Никогда не храните вашу сид-фразу на вашем телефоне
✔️ Дважды проверьте адреса кошельков перед отправкой
Ваш телефон НЕ самое безопасное место для ваших активов.
⚠️ Почему?
Потому что злоумышленникам не нужно взламывать блокчейн — им просто нужно взломать ВАС или ваше устройство.
💀 Общие риски:
• Вредоносное ПО, крадущее данные кошелька
• Перехват буфера обмена (изменение адресов)
• Поддельные приложения & фишинговые ссылки
• Слабая безопасность приложений или ОС
Умные шаги:
✔️ Используйте аппаратные кошельки для крупных средств
✔️ Никогда не храните вашу сид-фразу на вашем телефоне
✔️ Дважды проверьте адреса кошельков перед отправкой
2
136

Статья
🚨 ИИ и безопасность смарт-контрактов в 2026 годуИскусственный интеллект трансформирует ландшафт безопасности смарт-контрактов — как для разработчиков, так и для злоумышленников.
Текущие тенденции
Инструменты на базе ИИ теперь могут обнаруживать уязвимости за минуты, включая:
Проблемы повторного входа
Ошибки контроля доступа
Логические ошибки
То, что раньше занимало у auditor'ов дни или недели, теперь может быть выявлено мгновенно.
Появляющиеся риски
Хакеры используют те же технологии ИИ, чтобы выявлять слабости, автоматизировать атаки и развертывать эксплойт-скрипты.
В результате скорость и сложность атак быстро возрастают.
🚨 ИИ и безопасность смарт-контрактов в 2026 году
Искусственный интеллект трансформирует ландшафт безопасности смарт-контрактов — как для разработчиков, так и для злоумышленников.
Текущие тенденции
Инструменты на базе ИИ теперь могут обнаруживать уязвимости за минуты, включая:
Проблемы повторного входа
Ошибки контроля доступа
Логические ошибки
То, что раньше занимало у auditor'ов дни или недели, теперь может быть выявлено мгновенно.
Появляющиеся риски
Хакеры используют те же технологии ИИ, чтобы выявлять слабости, автоматизировать атаки и развертывать эксплойт-скрипты.
В результате скорость и сложность атак быстро возрастают.
Текущие тенденции
Инструменты на базе ИИ теперь могут обнаруживать уязвимости за минуты, включая:
Проблемы повторного входа
Ошибки контроля доступа
Логические ошибки
То, что раньше занимало у auditor'ов дни или недели, теперь может быть выявлено мгновенно.
Появляющиеся риски
Хакеры используют те же технологии ИИ, чтобы выявлять слабости, автоматизировать атаки и развертывать эксплойт-скрипты.
В результате скорость и сложность атак быстро возрастают.
4
22
Статья
Слабое место в безопасности криптовалютыПо мере развития криптоиндустрии эксперты по безопасности выявляют критическое изменение:
Основная уязвимость больше не в технологии — это человеческое поведение.
🔍 Понимание изменений
Ведущие платформы, такие как Binance, и современные криптокошельки внедряют передовые меры безопасности — включая шифрование, многофакторную аутентификацию и постоянный мониторинг.
Тем не менее, злоумышленники адаптировались.
Вместо того, чтобы пытаться взломать эти системы, они теперь сосредотачиваются на более доступной цели: пользователе.
⚠️ Общие стратегии атак
Слабое место в безопасности криптовалюты
По мере развития криптоиндустрии эксперты по безопасности выявляют критическое изменение:
Основная уязвимость больше не в технологии — это человеческое поведение.
🔍 Понимание изменений
Ведущие платформы, такие как Binance, и современные криптокошельки внедряют передовые меры безопасности — включая шифрование, многофакторную аутентификацию и постоянный мониторинг.
Тем не менее, злоумышленники адаптировались.
Вместо того, чтобы пытаться взломать эти системы, они теперь сосредотачиваются на более доступной цели: пользователе.
⚠️ Общие стратегии атак
Основная уязвимость больше не в технологии — это человеческое поведение.
🔍 Понимание изменений
Ведущие платформы, такие как Binance, и современные криптокошельки внедряют передовые меры безопасности — включая шифрование, многофакторную аутентификацию и постоянный мониторинг.
Тем не менее, злоумышленники адаптировались.
Вместо того, чтобы пытаться взломать эти системы, они теперь сосредотачиваются на более доступной цели: пользователе.
⚠️ Общие стратегии атак
3
85
Статья
🚨 Срочные новости: Эксплуатация DeFi затронула Resolv LabsОбъяснение эксплуатации DeFi: Что произошло в Resolv Labs?
Децентрализованные финансовые (DeFi) платформы полностью полагаются на смарт-контракты (код), а не на традиционных посредников, таких как банки. Хотя это обеспечивает прозрачность и автоматизацию, это также вводит критический риск: любая ошибка в коде может быть использована.
В недавнем случае с Resolv Labs:
Уязвимость в смарт-контракте была выявлена
Злоумышленник использовал эту слабость для создания миллионов несанкционированных токенов
Это значительно увеличило предложение токенов, что привело к быстрому падению стоимости (депеггинг)
🚨 Срочные новости: Эксплуатация DeFi затронула Resolv Labs
Объяснение эксплуатации DeFi: Что произошло в Resolv Labs?
Децентрализованные финансовые (DeFi) платформы полностью полагаются на смарт-контракты (код), а не на традиционных посредников, таких как банки. Хотя это обеспечивает прозрачность и автоматизацию, это также вводит критический риск: любая ошибка в коде может быть использована.
В недавнем случае с Resolv Labs:
Уязвимость в смарт-контракте была выявлена
Злоумышленник использовал эту слабость для создания миллионов несанкционированных токенов
Это значительно увеличило предложение токенов, что привело к быстрому падению стоимости (депеггинг)
Децентрализованные финансовые (DeFi) платформы полностью полагаются на смарт-контракты (код), а не на традиционных посредников, таких как банки. Хотя это обеспечивает прозрачность и автоматизацию, это также вводит критический риск: любая ошибка в коде может быть использована.
В недавнем случае с Resolv Labs:
Уязвимость в смарт-контракте была выявлена
Злоумышленник использовал эту слабость для создания миллионов несанкционированных токенов
Это значительно увеличило предложение токенов, что привело к быстрому падению стоимости (депеггинг)
2
1
4
317
Атака с использованием Flash Loan поразила протокол Venus – миллионы украдены на BNB Chain‼️‼️
Протокол Venus, крупнейшая DeFi платформа на BNB Chain, подвергся эксплуатации в результате сложной атаки с использованием flash loan, стоившей миллионы долларов за считанные секунды.
Даже известные платформы DeFi не застрахованы — этот инцидент является ярким напоминанием: безопасность криптовалюты — это не только о протоколах, но и о бдительности.
⸻
🔍 Что произошло
Flash loans позволяют злоумышленникам мгновенно занимать огромные суммы без залога. Здесь злоумышленник манипулировал ценами активов, чтобы опустошить ликвидные пулы за считанные секунды.
Это не был взлом блокчейна — это была атака на логику протокола, подчеркивающая, что даже проверенные системы могут иметь уязвимости.
⸻
💡 Почему это важно
• Большие платформы все еще могут потерпеть неудачу: протокол Venus не уникален.
• Скорость — это все: Flash loans позволяют злоумышленникам перемещать огромные суммы за секунды.
• Кошельки пользователей под угрозой: связанные кошельки могут потерять средства, если не будут приняты соответствующие меры предосторожности.
⸻
🛡️ Как пользователи могут защитить себя
• Взаимодействуйте только с проверенными и аудированными протоколами.
• Тестируйте с небольшими суммами, прежде чем вкладывать крупные средства.
• Следите за одобрениями подозрительных транзакций.
• Будьте в курсе предупреждений о безопасности и обновлений от проектов DeFi.
⸻
#bnbsmartchain #CryptoSecurity $BNB
{spot}(BNBUSDT)
#
Атака с использованием Flash Loan поразила протокол Venus – миллионы украдены на BNB Chain‼️‼️
Протокол Venus, крупнейшая DeFi платформа на BNB Chain, подвергся эксплуатации в результате сложной атаки с использованием flash loan, стоившей миллионы долларов за считанные секунды.
Даже известные платформы DeFi не застрахованы — этот инцидент является ярким напоминанием: безопасность криптовалюты — это не только о протоколах, но и о бдительности.
⸻
🔍 Что произошло
Flash loans позволяют злоумышленникам мгновенно занимать огромные суммы без залога. Здесь злоумышленник манипулировал ценами активов, чтобы опустошить ликвидные пулы за считанные секунды.
Это не был взлом блокчейна — это была атака на логику протокола, подчеркивающая, что даже проверенные системы могут иметь уязвимости.
⸻
💡 Почему это важно
• Большие платформы все еще могут потерпеть неудачу: протокол Venus не уникален.
• Скорость — это все: Flash loans позволяют злоумышленникам перемещать огромные суммы за секунды.
• Кошельки пользователей под угрозой: связанные кошельки могут потерять средства, если не будут приняты соответствующие меры предосторожности.
⸻
🛡️ Как пользователи могут защитить себя
• Взаимодействуйте только с проверенными и аудированными протоколами.
• Тестируйте с небольшими суммами, прежде чем вкладывать крупные средства.
• Следите за одобрениями подозрительных транзакций.
• Будьте в курсе предупреждений о безопасности и обновлений от проектов DeFi.
⸻
#bnbsmartchain #CryptoSecurity $BNB
#
Протокол Venus, крупнейшая DeFi платформа на BNB Chain, подвергся эксплуатации в результате сложной атаки с использованием flash loan, стоившей миллионы долларов за считанные секунды.
Даже известные платформы DeFi не застрахованы — этот инцидент является ярким напоминанием: безопасность криптовалюты — это не только о протоколах, но и о бдительности.
⸻
🔍 Что произошло
Flash loans позволяют злоумышленникам мгновенно занимать огромные суммы без залога. Здесь злоумышленник манипулировал ценами активов, чтобы опустошить ликвидные пулы за считанные секунды.
Это не был взлом блокчейна — это была атака на логику протокола, подчеркивающая, что даже проверенные системы могут иметь уязвимости.
⸻
💡 Почему это важно
• Большие платформы все еще могут потерпеть неудачу: протокол Venus не уникален.
• Скорость — это все: Flash loans позволяют злоумышленникам перемещать огромные суммы за секунды.
• Кошельки пользователей под угрозой: связанные кошельки могут потерять средства, если не будут приняты соответствующие меры предосторожности.
⸻
🛡️ Как пользователи могут защитить себя
• Взаимодействуйте только с проверенными и аудированными протоколами.
• Тестируйте с небольшими суммами, прежде чем вкладывать крупные средства.
• Следите за одобрениями подозрительных транзакций.
• Будьте в курсе предупреждений о безопасности и обновлений от проектов DeFi.
⸻
#bnbsmartchain #CryptoSecurity $BNB
#
3
11
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
fomcотслеживание
Просмотров: 18,021
287 обсуждают
Рынок сейчас затаил дыхание.
Биткоин находится примерно на уровне $77 100–77 300.
Эфир около $2 510–2 520.
Движение цены почти мертво, потому что все ждут двух событий, которые могут взорвать рынок:
1. Заседание FOMC (15–16 сентября)
Вероятность повышения ставки уже на уровне 87–90%.
Если ФРС действительно повысит ставки — ждите жесткого удара. Ликвидации, кровавый откат по альткоинам и тест BTC $74–75k минимум.
Если они смягчат тон даже чуть-чуть — можно увидеть резкий рост вверх.
2. Законопроект CLARITY
Голосование в Сенате уже не за горами.
Это один из самых важных регуляторных моментов для крипто в США за последние годы.
Принятие = сильный позитивный катализатор для всего сектора.
Провал или серьезные поправки = новая волна неопределенности.
А пока:
• Биткоин-ETF уже показали заметные оттоки на этой неделе.
• Lisk (LSK) взлетел на +250–270% после объявления о закрытии своей сети и токен-бёрне.
• Revolut попался на утечке данных, связанной с историями транзакций клиентов в биткоине.
Что будет громко звучать на рынках в ближайшие 48–72 часа:
• Любой ястребиный сигнал от ФРС → рост давления на риск-активы.
• Позитивные сигналы по CLARITY → мгновенный разворот настроений.
• Продолжающиеся оттоки из ETF + высокая вероятность повышения ставки → рынок остается в режиме «продавай на отскок».
Сейчас не время быть героем.
Сейчас время следить за уровнями, держать риск под контролем и ждать, кто первым моргнет — ФРС или Сенат.
Кто уже занял позицию под эти события?
Или вы сидите в кэше и ждете?
#bitcoin #CryptoNewss #fomcотслеживание #CLARITY
m0vlUA
·Лайков: 0
·Просмотров: 255
ПротоколFOMC
Просмотров: 12,384
84 обсуждают
BitcoinReboundsTo$79K
Просмотров: 494
33 обсуждают