
CryptoMasterXY
739 Публикации

CryptoMasterXY
Отправить жалобу
Заблокировать пользователя
Crypto MasterX | Precision.
TA On-chain Execution
Master. Repeat
Открытая сделка
Трейдер с регулярными сделками
2 г
45 подписок(и/а)
94 подписчиков(а)
664 понравилось
Посты
Портфель
Все
Цитирования
Видео
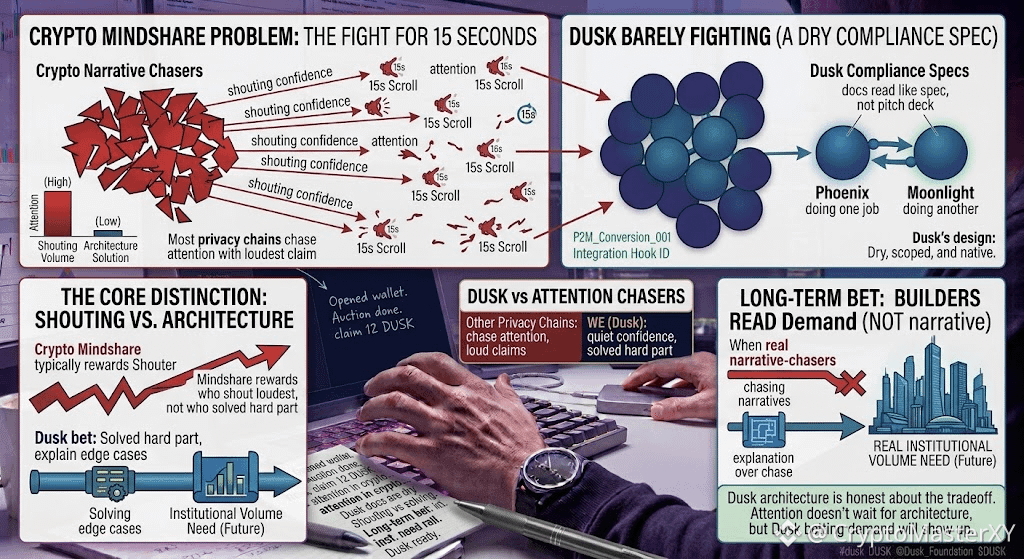
Я с утра думаю об внимании в криптоиндустрии по-другому. Все в этом пространстве борются за одни и те же пятнадцать секунд чужой прокрутки. Dusk, похоже, почти вообще не борется — и именно это заставило меня остановиться и присмотреться ближе.
Большинство приватных чейнов гонятся за вниманием с самым громким заявлением, которое только могут сделать. Документация Dusk по сравнению с этим читается почти сухо — больше похоже на спецификацию соответствия, чем на презентацию для привлечения инвесторов. Никаких обещаний обыграть регуляторов в их же игре. Только Moonlight и Phoenix — тихо выполняющие две разные задачи.
Вот что меня зацепило. В крипто обычно выигрывает тот, кто кричит увереннее, а не тот, кто действительно решил самую сложную часть. Похоже, Dusk ставит на противоположное: что когда реальному институциональному объёму в конечном итоге понадобится комплаенс-ориентированная линия приватности, именно те, кто потратил этот цикл на разбор пограничных случаев вместо гонки за нарративами, окажутся единственными, кто будет готов.
Не знаю, окупится ли эта ставка. Внимание не ждёт, пока архитектура докажет свою состоятельность.
Но это странный вид уверенности — строить под спрос, который ещё не до конца проявился.
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{future}(PORTALUSDT)
{future}(PROMUSDT)
Я с утра думаю об внимании в криптоиндустрии по-другому. Все в этом пространстве борются за одни и те же пятнадцать секунд чужой прокрутки. Dusk, похоже, почти вообще не борется — и именно это заставило меня остановиться и присмотреться ближе.
Большинство приватных чейнов гонятся за вниманием с самым громким заявлением, которое только могут сделать. Документация Dusk по сравнению с этим читается почти сухо — больше похоже на спецификацию соответствия, чем на презентацию для привлечения инвесторов. Никаких обещаний обыграть регуляторов в их же игре. Только Moonlight и Phoenix — тихо выполняющие две разные задачи.
Вот что меня зацепило. В крипто обычно выигрывает тот, кто кричит увереннее, а не тот, кто действительно решил самую сложную часть. Похоже, Dusk ставит на противоположное: что когда реальному институциональному объёму в конечном итоге понадобится комплаенс-ориентированная линия приватности, именно те, кто потратил этот цикл на разбор пограничных случаев вместо гонки за нарративами, окажутся единственными, кто будет готов.
Не знаю, окупится ли эта ставка. Внимание не ждёт, пока архитектура докажет свою состоятельность.
Но это странный вид уверенности — строить под спрос, который ещё не до конца проявился.
@Dusk $DUSK #dusk
Большинство приватных чейнов гонятся за вниманием с самым громким заявлением, которое только могут сделать. Документация Dusk по сравнению с этим читается почти сухо — больше похоже на спецификацию соответствия, чем на презентацию для привлечения инвесторов. Никаких обещаний обыграть регуляторов в их же игре. Только Moonlight и Phoenix — тихо выполняющие две разные задачи.
Вот что меня зацепило. В крипто обычно выигрывает тот, кто кричит увереннее, а не тот, кто действительно решил самую сложную часть. Похоже, Dusk ставит на противоположное: что когда реальному институциональному объёму в конечном итоге понадобится комплаенс-ориентированная линия приватности, именно те, кто потратил этот цикл на разбор пограничных случаев вместо гонки за нарративами, окажутся единственными, кто будет готов.
Не знаю, окупится ли эта ставка. Внимание не ждёт, пока архитектура докажет свою состоятельность.
Но это странный вид уверенности — строить под спрос, который ещё не до конца проявился.
@Dusk $DUSK #dusk
124
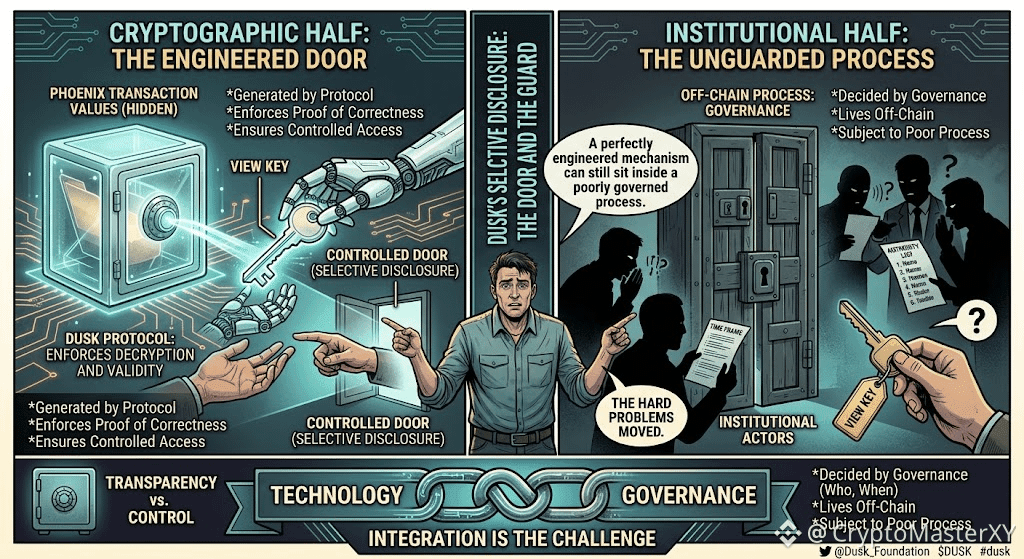
Всё ещё думаю о Dusk этим вечером, и по ходу я рылся в документации, всплыло кое-что ещё. Если Phoenix скрывает значения транзакций по умолчанию, то как вообще кто-то когда-либо реально может их аудитировать.
Оказалось, ответ — ключи просмотра. Это не тот самый концепт ключа просмотра, который обычно упоминают для синхронизации кошельков. Здесь речь о выборочном раскрытии: владелец транзакции может передать конкретный ключ просмотра аудитору или регулятору, позволяя этой стороне расшифровать детали, не раскрывая ничего остальной сети.
Это полностью поменяло для меня взгляд на вопрос приватности. Это не приватность против прозрачности. Это приватность с контролируемой дверью, встроенной внутрь.
Но дверь имеет значение только тогда, когда кто-то решит открыть её правильно. Протокол может сгенерировать ключ и обеспечить, что расшифровка работает так, как задумано. У него нет полномочий решать, кому выдать этот ключ, когда его выдавать, или вообще насколько доверительным является процесс вокруг этого.
Так что технология решает криптографическую половину раскрытия. Институциональная половина — кто и на каком основании вправе запросить ключ — по-прежнему полностью существует вне цепочки.
Вот эта часть немного меня тревожит. Даже идеально спроектированный механизм выборочного раскрытия может оказаться внутри плохо управляемого процесса.
Я не думаю, что это делает механизм менее полезным. Просто означает, что сложные задачи не исчезли — они переместились.
Вкладка Docs всё ещё открыта. Переходим к следующему разделу.
@Dusk_Foundation $DUSK #dusk $SPK $MORPHO
Всё ещё думаю о Dusk этим вечером, и по ходу я рылся в документации, всплыло кое-что ещё. Если Phoenix скрывает значения транзакций по умолчанию, то как вообще кто-то когда-либо реально может их аудитировать.
Оказалось, ответ — ключи просмотра. Это не тот самый концепт ключа просмотра, который обычно упоминают для синхронизации кошельков. Здесь речь о выборочном раскрытии: владелец транзакции может передать конкретный ключ просмотра аудитору или регулятору, позволяя этой стороне расшифровать детали, не раскрывая ничего остальной сети.
Это полностью поменяло для меня взгляд на вопрос приватности. Это не приватность против прозрачности. Это приватность с контролируемой дверью, встроенной внутрь.
Но дверь имеет значение только тогда, когда кто-то решит открыть её правильно. Протокол может сгенерировать ключ и обеспечить, что расшифровка работает так, как задумано. У него нет полномочий решать, кому выдать этот ключ, когда его выдавать, или вообще насколько доверительным является процесс вокруг этого.
Так что технология решает криптографическую половину раскрытия. Институциональная половина — кто и на каком основании вправе запросить ключ — по-прежнему полностью существует вне цепочки.
Вот эта часть немного меня тревожит. Даже идеально спроектированный механизм выборочного раскрытия может оказаться внутри плохо управляемого процесса.
Я не думаю, что это делает механизм менее полезным. Просто означает, что сложные задачи не исчезли — они переместились.
Вкладка Docs всё ещё открыта. Переходим к следующему разделу.
@Dusk $DUSK #dusk $SPK $MORPHO
Оказалось, ответ — ключи просмотра. Это не тот самый концепт ключа просмотра, который обычно упоминают для синхронизации кошельков. Здесь речь о выборочном раскрытии: владелец транзакции может передать конкретный ключ просмотра аудитору или регулятору, позволяя этой стороне расшифровать детали, не раскрывая ничего остальной сети.
Это полностью поменяло для меня взгляд на вопрос приватности. Это не приватность против прозрачности. Это приватность с контролируемой дверью, встроенной внутрь.
Но дверь имеет значение только тогда, когда кто-то решит открыть её правильно. Протокол может сгенерировать ключ и обеспечить, что расшифровка работает так, как задумано. У него нет полномочий решать, кому выдать этот ключ, когда его выдавать, или вообще насколько доверительным является процесс вокруг этого.
Так что технология решает криптографическую половину раскрытия. Институциональная половина — кто и на каком основании вправе запросить ключ — по-прежнему полностью существует вне цепочки.
Вот эта часть немного меня тревожит. Даже идеально спроектированный механизм выборочного раскрытия может оказаться внутри плохо управляемого процесса.
Я не думаю, что это делает механизм менее полезным. Просто означает, что сложные задачи не исчезли — они переместились.
Вкладка Docs всё ещё открыта. Переходим к следующему разделу.
@Dusk $DUSK #dusk $SPK $MORPHO
3
3
264
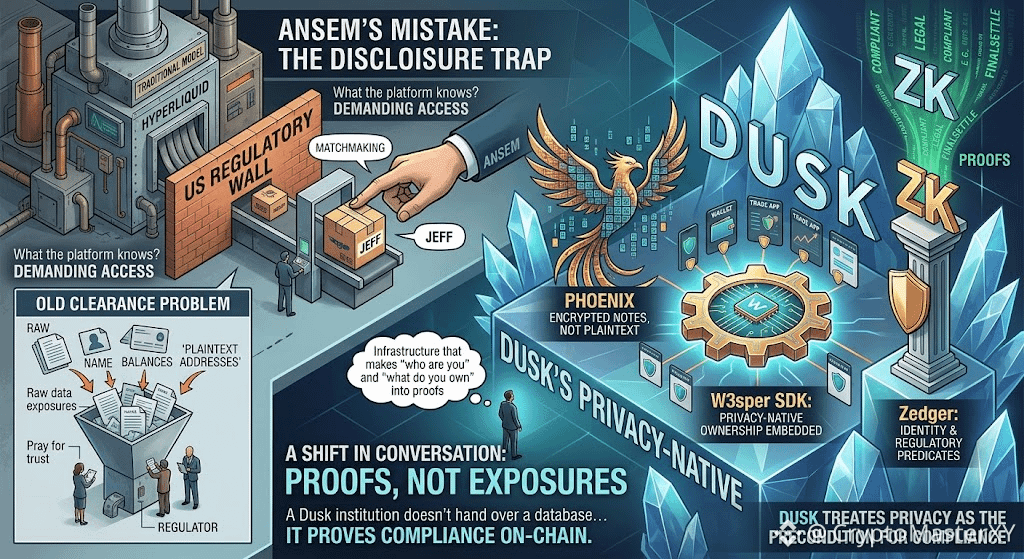
Ошибка Ансема заключалась не в том, что он не назвал партнёра для Джеффа. Ошибка была в том, что он рассматривал «стену» Hyperliquid в США как задачу на обход (clearance), хотя на самом деле это задача на раскрытие (disclosure).
Американская сторона не спрашивает, работает ли платформа; она спрашивает, что платформа знает.
Hyperliquid не может ответить на это, не раскрывая балансы, идентичности и истории транзакций, которые изначально не были задуманы для выборочного разглашения. Dusk не построила более быстрый мост к регуляторам. Она построила систему, где раскрытие является «родным» (native), ограниченным по области действия и криптографическим.
Phoenix фиксирует каждый баланс как зашифрованную заметку, а не как открытый адрес, и SDK W3sper позволяет любому приложению встраивать эту модель владения, ориентированную на приватность, без необходимости заново собирать с нуля схемы с нулевым разглашением.
Поверх всего этого работает Zedger: удостоверения личности и регуляторные ограничения становятся доказуемыми предикатами внутри доказательства, а не сырыми документами, передаваемыми партнёру. Владение доказывается через схемы с нулевым разглашением, которые выводят истинность, не раскрывая лежащую в основе запись. Это меняет весь разговор.
Институция Dusk не передаёт базу данных и не надеется, что регулятор поверит партнёру. Она доказывает соответствие on-chain — ограничения по идентичности, законность активов, окончательность расчётов — при этом исходные данные остаются зашифрованными. Hyperliquid нужен партнёр в США, потому что в её архитектуре приватность воспринимается как препятствие для комплаенса.
Dusk рассматривает приватность как необходимое условие для всего этого. У Ансема было достаточно влияния, чтобы объяснить эту разницу, и он направил его на сватовство.
Рынку не нужно ещё одно объявление о партнёрстве. Ему нужна инфраструктура, которая превращает «кто ты» и «что ты имеешь» в доказательства, а не в раскрытия. Dusk уже построила это. Вопрос лишь в том, было ли у аудитории готовность услышать это.
@Dusk_Foundation $DUSK #dusk $TUT $TRUMP
Ошибка Ансема заключалась не в том, что он не назвал партнёра для Джеффа. Ошибка была в том, что он рассматривал «стену» Hyperliquid в США как задачу на обход (clearance), хотя на самом деле это задача на раскрытие (disclosure).
Американская сторона не спрашивает, работает ли платформа; она спрашивает, что платформа знает.
Hyperliquid не может ответить на это, не раскрывая балансы, идентичности и истории транзакций, которые изначально не были задуманы для выборочного разглашения. Dusk не построила более быстрый мост к регуляторам. Она построила систему, где раскрытие является «родным» (native), ограниченным по области действия и криптографическим.
Phoenix фиксирует каждый баланс как зашифрованную заметку, а не как открытый адрес, и SDK W3sper позволяет любому приложению встраивать эту модель владения, ориентированную на приватность, без необходимости заново собирать с нуля схемы с нулевым разглашением.
Поверх всего этого работает Zedger: удостоверения личности и регуляторные ограничения становятся доказуемыми предикатами внутри доказательства, а не сырыми документами, передаваемыми партнёру. Владение доказывается через схемы с нулевым разглашением, которые выводят истинность, не раскрывая лежащую в основе запись. Это меняет весь разговор.
Институция Dusk не передаёт базу данных и не надеется, что регулятор поверит партнёру. Она доказывает соответствие on-chain — ограничения по идентичности, законность активов, окончательность расчётов — при этом исходные данные остаются зашифрованными. Hyperliquid нужен партнёр в США, потому что в её архитектуре приватность воспринимается как препятствие для комплаенса.
Dusk рассматривает приватность как необходимое условие для всего этого. У Ансема было достаточно влияния, чтобы объяснить эту разницу, и он направил его на сватовство.
Рынку не нужно ещё одно объявление о партнёрстве. Ему нужна инфраструктура, которая превращает «кто ты» и «что ты имеешь» в доказательства, а не в раскрытия. Dusk уже построила это. Вопрос лишь в том, было ли у аудитории готовность услышать это.
@Dusk $DUSK #dusk $TUT $TRUMP
Американская сторона не спрашивает, работает ли платформа; она спрашивает, что платформа знает.
Hyperliquid не может ответить на это, не раскрывая балансы, идентичности и истории транзакций, которые изначально не были задуманы для выборочного разглашения. Dusk не построила более быстрый мост к регуляторам. Она построила систему, где раскрытие является «родным» (native), ограниченным по области действия и криптографическим.
Phoenix фиксирует каждый баланс как зашифрованную заметку, а не как открытый адрес, и SDK W3sper позволяет любому приложению встраивать эту модель владения, ориентированную на приватность, без необходимости заново собирать с нуля схемы с нулевым разглашением.
Поверх всего этого работает Zedger: удостоверения личности и регуляторные ограничения становятся доказуемыми предикатами внутри доказательства, а не сырыми документами, передаваемыми партнёру. Владение доказывается через схемы с нулевым разглашением, которые выводят истинность, не раскрывая лежащую в основе запись. Это меняет весь разговор.
Институция Dusk не передаёт базу данных и не надеется, что регулятор поверит партнёру. Она доказывает соответствие on-chain — ограничения по идентичности, законность активов, окончательность расчётов — при этом исходные данные остаются зашифрованными. Hyperliquid нужен партнёр в США, потому что в её архитектуре приватность воспринимается как препятствие для комплаенса.
Dusk рассматривает приватность как необходимое условие для всего этого. У Ансема было достаточно влияния, чтобы объяснить эту разницу, и он направил его на сватовство.
Рынку не нужно ещё одно объявление о партнёрстве. Ему нужна инфраструктура, которая превращает «кто ты» и «что ты имеешь» в доказательства, а не в раскрытия. Dusk уже построила это. Вопрос лишь в том, было ли у аудитории готовность услышать это.
@Dusk $DUSK #dusk $TUT $TRUMP
1
1
2
230
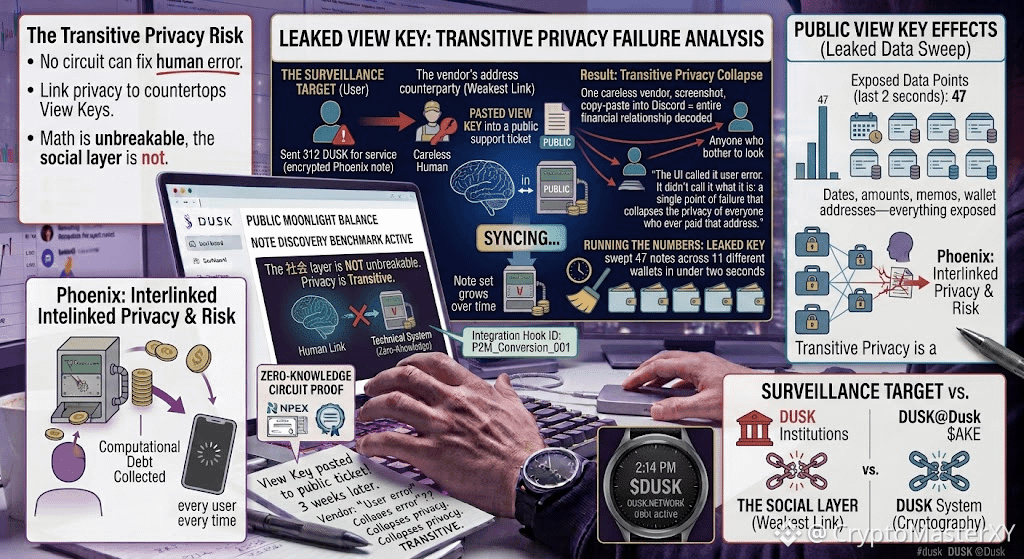
Я не планировал становиться объектом слежки. Я просто отправил 312 DUSK поставщику для услуги, и мы использовали Phoenix ровно так, как было задумано: зашифрованные заметки, доказательство с нулевым разглашением, никаких открытых данных в ончейне.
И вот где я это увидел: через три недели тот поставщик вставил свой View Key в публичный тикет поддержки, чтобы «проверить» другой платёж. Тикет был публичным. View Key был публичным. И точно так же моя транзакция с 312 DUSK перестала быть приватной.
Интерфейс назвал это «ошибкой пользователя». Он не назвал это тем, чем это является: единственной точкой отказа, которая рушит приватность всех, кто когда-либо платил по этому адресу. Потому что Phoenix шифрует не только ваш баланс — он связывает вашу приватность с View Keys каждого контрагента, которому вы когда-либо доверяли. Один небрежный поставщик, один скриншот, одно копирование-вставка в Discord — и все ваши финансовые отношения с ним оказываются расшифрованы для любого, кто потрудится посмотреть.
Я посчитал, что означал утёкший ключ: он снял 47 заметок в 11 разных кошельках менее чем за две секунды. Даты, суммы, мемо, адреса кошельков — всё было раскрыто. И я понял: доказательство с нулевым разглашением не «сломалось». Криптография не «сломалась». Сломался человек. Но у системы не было способа не дать этому человеку стать источником утечки.
Мы говорим о приватности как о свойстве цепочки. Но в Dusk приватность транзитивна, и она умирает в тот момент, когда самое слабое звено в графе ваших транзакций допускает ошибку. Никакая схема не исправит это. Никакая Succinct Attestation не «закроет» проблему окончательно.
Математика неразбиваема. Социальный слой — нет.
#dusk $DUSK @Dusk_Foundation $ROBO $GALA
Я не планировал становиться объектом слежки. Я просто отправил 312 DUSK поставщику для услуги, и мы использовали Phoenix ровно так, как было задумано: зашифрованные заметки, доказательство с нулевым разглашением, никаких открытых данных в ончейне.
И вот где я это увидел: через три недели тот поставщик вставил свой View Key в публичный тикет поддержки, чтобы «проверить» другой платёж. Тикет был публичным. View Key был публичным. И точно так же моя транзакция с 312 DUSK перестала быть приватной.
Интерфейс назвал это «ошибкой пользователя». Он не назвал это тем, чем это является: единственной точкой отказа, которая рушит приватность всех, кто когда-либо платил по этому адресу. Потому что Phoenix шифрует не только ваш баланс — он связывает вашу приватность с View Keys каждого контрагента, которому вы когда-либо доверяли. Один небрежный поставщик, один скриншот, одно копирование-вставка в Discord — и все ваши финансовые отношения с ним оказываются расшифрованы для любого, кто потрудится посмотреть.
Я посчитал, что означал утёкший ключ: он снял 47 заметок в 11 разных кошельках менее чем за две секунды. Даты, суммы, мемо, адреса кошельков — всё было раскрыто. И я понял: доказательство с нулевым разглашением не «сломалось». Криптография не «сломалась». Сломался человек. Но у системы не было способа не дать этому человеку стать источником утечки.
Мы говорим о приватности как о свойстве цепочки. Но в Dusk приватность транзитивна, и она умирает в тот момент, когда самое слабое звено в графе ваших транзакций допускает ошибку. Никакая схема не исправит это. Никакая Succinct Attestation не «закроет» проблему окончательно.
Математика неразбиваема. Социальный слой — нет.
#dusk $DUSK @Dusk $ROBO $GALA
И вот где я это увидел: через три недели тот поставщик вставил свой View Key в публичный тикет поддержки, чтобы «проверить» другой платёж. Тикет был публичным. View Key был публичным. И точно так же моя транзакция с 312 DUSK перестала быть приватной.
Интерфейс назвал это «ошибкой пользователя». Он не назвал это тем, чем это является: единственной точкой отказа, которая рушит приватность всех, кто когда-либо платил по этому адресу. Потому что Phoenix шифрует не только ваш баланс — он связывает вашу приватность с View Keys каждого контрагента, которому вы когда-либо доверяли. Один небрежный поставщик, один скриншот, одно копирование-вставка в Discord — и все ваши финансовые отношения с ним оказываются расшифрованы для любого, кто потрудится посмотреть.
Я посчитал, что означал утёкший ключ: он снял 47 заметок в 11 разных кошельках менее чем за две секунды. Даты, суммы, мемо, адреса кошельков — всё было раскрыто. И я понял: доказательство с нулевым разглашением не «сломалось». Криптография не «сломалась». Сломался человек. Но у системы не было способа не дать этому человеку стать источником утечки.
Мы говорим о приватности как о свойстве цепочки. Но в Dusk приватность транзитивна, и она умирает в тот момент, когда самое слабое звено в графе ваших транзакций допускает ошибку. Никакая схема не исправит это. Никакая Succinct Attestation не «закроет» проблему окончательно.
Математика неразбиваема. Социальный слой — нет.
#dusk $DUSK @Dusk $ROBO $GALA
1
76
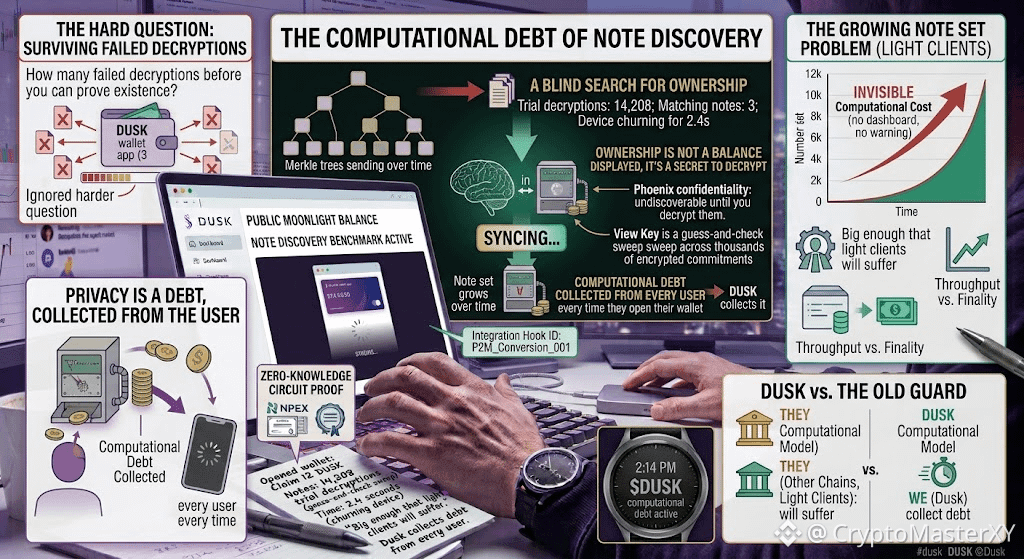
Я не планировал бенчмаркить обнаружение заметок Dusk.
Я просто открыл кошелёк, чтобы получить 12 DUSK за завершённый аукцион. И именно там я это увидел: 14 208 пробных расшифровок, 3 совпадающих заметки и 2,4 секунды, пока моё устройство жевало Merkle-дерево, прежде чем баланс вообще появился.
В интерфейсе это называли «синхронизацией». Но это не то, как это называется: это слепой поиск принадлежности в реестре, который отказывается говорить тебе, что именно твоё.
Phoenix делает балансы приватными, делая их недоступными для обнаружения, пока ты их не расшифруешь. Мой View Key был не ключом; это был перебор по принципу «угадай-вывери» по тысячам зашифрованных обязательств, которые мне не принадлежали, лишь чтобы найти те три, что принадлежали. Набор заметок растёт с каждым блоком, но цена сканирования остаётся невидимой — нет счётчика газа, нет панели, нет предупреждения.
Мы помешаны на пропускной способности, финальности, Succinct Attestation. Мы игнорируем более сложный вопрос: сколько неудачных расшифровок должен выдержать твой кошелёк, прежде чем он сможет доказать самому себе, что ты существуешь?
Я спросил у валидатора, насколько большим сейчас стал набор заметок. Он сказал: «Достаточно большим, чтобы световые клиенты страдали».
В ту ночь я перестал думать о приватности как о функции. Это вычислительный долг, и Dusk собирает его с каждого пользователя каждый раз, когда тот открывает свой кошелёк.
#dusk $DUSK @Dusk_Foundation $ONG $AVAAI
Я не планировал бенчмаркить обнаружение заметок Dusk.
Я просто открыл кошелёк, чтобы получить 12 DUSK за завершённый аукцион. И именно там я это увидел: 14 208 пробных расшифровок, 3 совпадающих заметки и 2,4 секунды, пока моё устройство жевало Merkle-дерево, прежде чем баланс вообще появился.
В интерфейсе это называли «синхронизацией». Но это не то, как это называется: это слепой поиск принадлежности в реестре, который отказывается говорить тебе, что именно твоё.
Phoenix делает балансы приватными, делая их недоступными для обнаружения, пока ты их не расшифруешь. Мой View Key был не ключом; это был перебор по принципу «угадай-вывери» по тысячам зашифрованных обязательств, которые мне не принадлежали, лишь чтобы найти те три, что принадлежали. Набор заметок растёт с каждым блоком, но цена сканирования остаётся невидимой — нет счётчика газа, нет панели, нет предупреждения.
Мы помешаны на пропускной способности, финальности, Succinct Attestation. Мы игнорируем более сложный вопрос: сколько неудачных расшифровок должен выдержать твой кошелёк, прежде чем он сможет доказать самому себе, что ты существуешь?
Я спросил у валидатора, насколько большим сейчас стал набор заметок. Он сказал: «Достаточно большим, чтобы световые клиенты страдали».
В ту ночь я перестал думать о приватности как о функции. Это вычислительный долг, и Dusk собирает его с каждого пользователя каждый раз, когда тот открывает свой кошелёк.
#dusk $DUSK @Dusk $ONG $AVAAI
Я просто открыл кошелёк, чтобы получить 12 DUSK за завершённый аукцион. И именно там я это увидел: 14 208 пробных расшифровок, 3 совпадающих заметки и 2,4 секунды, пока моё устройство жевало Merkle-дерево, прежде чем баланс вообще появился.
В интерфейсе это называли «синхронизацией». Но это не то, как это называется: это слепой поиск принадлежности в реестре, который отказывается говорить тебе, что именно твоё.
Phoenix делает балансы приватными, делая их недоступными для обнаружения, пока ты их не расшифруешь. Мой View Key был не ключом; это был перебор по принципу «угадай-вывери» по тысячам зашифрованных обязательств, которые мне не принадлежали, лишь чтобы найти те три, что принадлежали. Набор заметок растёт с каждым блоком, но цена сканирования остаётся невидимой — нет счётчика газа, нет панели, нет предупреждения.
Мы помешаны на пропускной способности, финальности, Succinct Attestation. Мы игнорируем более сложный вопрос: сколько неудачных расшифровок должен выдержать твой кошелёк, прежде чем он сможет доказать самому себе, что ты существуешь?
Я спросил у валидатора, насколько большим сейчас стал набор заметок. Он сказал: «Достаточно большим, чтобы световые клиенты страдали».
В ту ночь я перестал думать о приватности как о функции. Это вычислительный долг, и Dusk собирает его с каждого пользователя каждый раз, когда тот открывает свой кошелёк.
#dusk $DUSK @Dusk $ONG $AVAAI
2
73
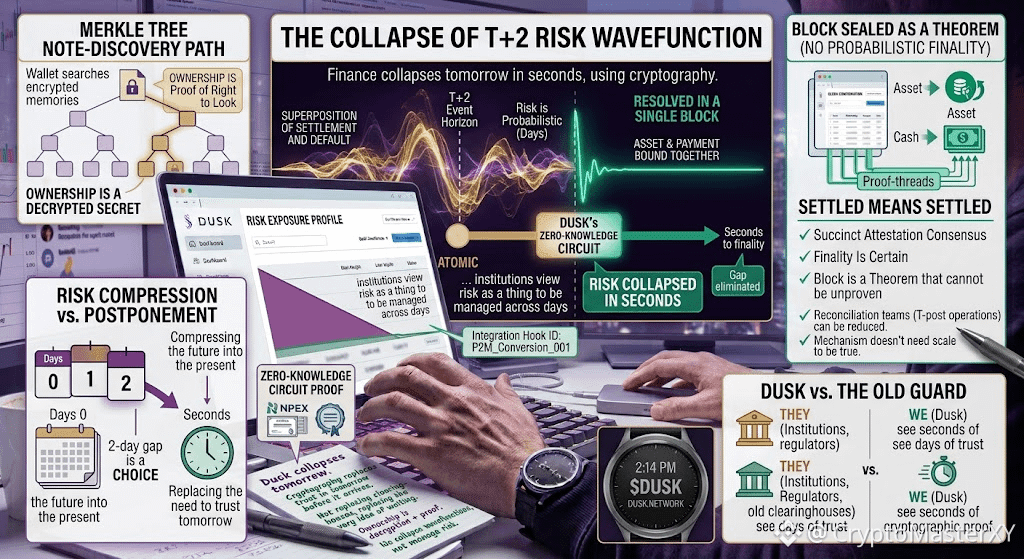
Раньше расчет был вероятностью. Сумрак превратил его в теорему.
Мы стоим на краю старого горизонта событий T+2, где сделка еще не завершена, но уже реальна — суперпозиция расчета и дефолта, которую два дня доверия удерживают от обрушения.
В схеме Сумрака эта суперпозиция разрешается в одном блоке: актив и платеж скреплены в доказательстве с нулевым разглашением, которое нельзя разделить, не обесценив вселенную, которую оно описывает.
Я сам прослеживаю путь обнаружения записи: кошелек на ощупь пробирается по дереву Меркла, как разум, ищущий собственные зашифрованные воспоминания, и понимаю, что здесь владение — это не баланс, который показывают, а секрет, который может расшифровать только владелец и только после того, как он докажет, что имеет право смотреть.
Они — институты, регуляторы, старые клиринговые палаты — видят риск как нечто, что нужно распределять и управлять им в течение дней; Сумрак видит его как волновую функцию, которую нужно коллапсировать за секунды.
Под всем этим работает Сжатое аттестование: консенсусный слой, который отказывается превращать финальность в вероятность. Каждый блок запечатывается как теорема, которую нельзя опровергнуть, так что «рассчитано» означает то, что сказано, и никогда «вероятно рассчитано».
Мы не ждем расчетов; мы сжимаем будущее в настоящее, используя криптографию, чтобы двухдневный разрыв стал выбором, а не законом. И я боюсь — или, может быть, уверен — что Сумрак на самом деле заменяет не клиринговую палату, а саму идею о том, что завтра нужно доверять, прежде чем оно наступит.
@Dusk_Foundation $DUSK #dusk $HEMI $MAGMA
Раньше расчет был вероятностью. Сумрак превратил его в теорему.
Мы стоим на краю старого горизонта событий T+2, где сделка еще не завершена, но уже реальна — суперпозиция расчета и дефолта, которую два дня доверия удерживают от обрушения.
В схеме Сумрака эта суперпозиция разрешается в одном блоке: актив и платеж скреплены в доказательстве с нулевым разглашением, которое нельзя разделить, не обесценив вселенную, которую оно описывает.
Я сам прослеживаю путь обнаружения записи: кошелек на ощупь пробирается по дереву Меркла, как разум, ищущий собственные зашифрованные воспоминания, и понимаю, что здесь владение — это не баланс, который показывают, а секрет, который может расшифровать только владелец и только после того, как он докажет, что имеет право смотреть.
Они — институты, регуляторы, старые клиринговые палаты — видят риск как нечто, что нужно распределять и управлять им в течение дней; Сумрак видит его как волновую функцию, которую нужно коллапсировать за секунды.
Под всем этим работает Сжатое аттестование: консенсусный слой, который отказывается превращать финальность в вероятность. Каждый блок запечатывается как теорема, которую нельзя опровергнуть, так что «рассчитано» означает то, что сказано, и никогда «вероятно рассчитано».
Мы не ждем расчетов; мы сжимаем будущее в настоящее, используя криптографию, чтобы двухдневный разрыв стал выбором, а не законом. И я боюсь — или, может быть, уверен — что Сумрак на самом деле заменяет не клиринговую палату, а саму идею о том, что завтра нужно доверять, прежде чем оно наступит.
@Dusk $DUSK #dusk $HEMI $MAGMA
Мы стоим на краю старого горизонта событий T+2, где сделка еще не завершена, но уже реальна — суперпозиция расчета и дефолта, которую два дня доверия удерживают от обрушения.
В схеме Сумрака эта суперпозиция разрешается в одном блоке: актив и платеж скреплены в доказательстве с нулевым разглашением, которое нельзя разделить, не обесценив вселенную, которую оно описывает.
Я сам прослеживаю путь обнаружения записи: кошелек на ощупь пробирается по дереву Меркла, как разум, ищущий собственные зашифрованные воспоминания, и понимаю, что здесь владение — это не баланс, который показывают, а секрет, который может расшифровать только владелец и только после того, как он докажет, что имеет право смотреть.
Они — институты, регуляторы, старые клиринговые палаты — видят риск как нечто, что нужно распределять и управлять им в течение дней; Сумрак видит его как волновую функцию, которую нужно коллапсировать за секунды.
Под всем этим работает Сжатое аттестование: консенсусный слой, который отказывается превращать финальность в вероятность. Каждый блок запечатывается как теорема, которую нельзя опровергнуть, так что «рассчитано» означает то, что сказано, и никогда «вероятно рассчитано».
Мы не ждем расчетов; мы сжимаем будущее в настоящее, используя криптографию, чтобы двухдневный разрыв стал выбором, а не законом. И я боюсь — или, может быть, уверен — что Сумрак на самом деле заменяет не клиринговую палату, а саму идею о том, что завтра нужно доверять, прежде чем оно наступит.
@Dusk $DUSK #dusk $HEMI $MAGMA
1
81
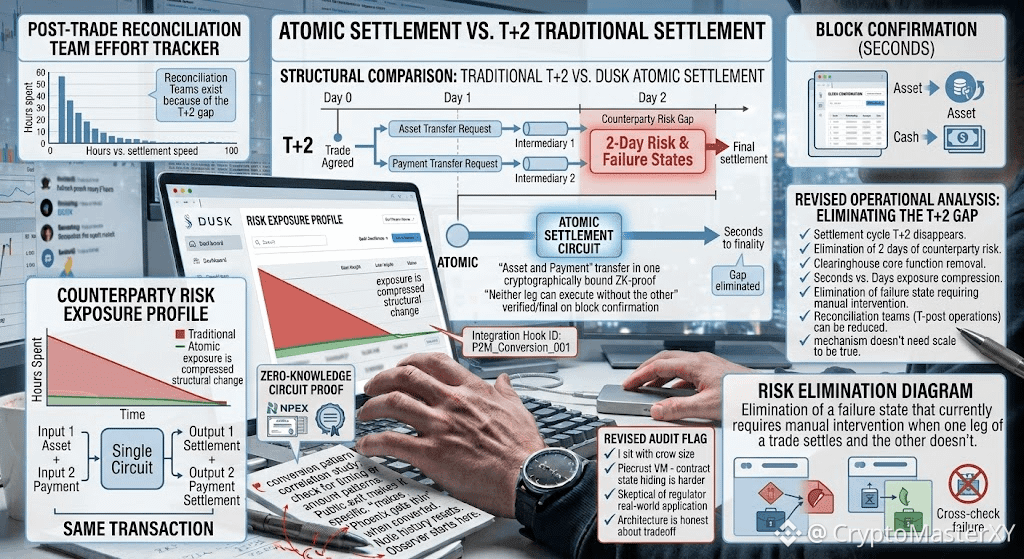
Я не понимал атомное расчётное урегулирование, пока не перестал спрашивать «как быстро?» и не начал спрашивать «что исчезает?»
Сначала исчезает сам цикл расчётов T+2: два полных дня, когда сделка уже согласована, но ещё не финализирована — обе стороны несут риск контрагента, потому что передача актива и передача платежа происходят как отдельные события, с отдельными посредниками, которым в итоге нужно разрулить расхождения.
Я проследил, как в дизайне Dusk это сводится к одному атомарному шагу — схема с нулевым разглашением доказывает, что передача актива и расчёт платежа являются одной и той же транзакцией, криптографически связаны так, что ни одна сторона не может выполнить операцию без другой, и подтверждаются, становятся проверяемыми и финальными в тот момент, когда блок подтверждается.
Это не «быстрее клиринговый центр»; это устранение ключевой функции клирингового центра — многодневного окна, где риск действительно живёт. Я сравнил сам с обычным циклом T+2, и разница не просто накапливается — она структурная: два дня подверженности риску контрагента сжимаются до того, сколько длится блок, секунды вместо дней.
То, что заставило меня не списать это как ещё одно «мгновенное урегулирование», — понимание, что атомное расчётное урегулирование это не только скорость: это устранение состояния отказа, которое сейчас требует ручного вмешательства, когда одна «нога» сделки урегулировалась, а другая — нет.
Я спросил коллегу, который работает в традиционных операциях post-trade, какую цену на практике имеет эта брешь, и честный ответ был: существуют команды по сверке (reconciliation) потому что иначе нельзя. Я не собираюсь делать вид, что Dusk уже доказал это на институциональных объёмах — пока не доказал, — но механизму не нужен масштаб, чтобы быть истинным.
Нужно лишь одну сделку, чтобы показать: атомное расчётное урегулирование превращает двухдневное окно в дизайнерское решение, а не в техническую необходимость.
@Dusk_Foundation $DUSK #dusk $ACE $AKE
Я не понимал атомное расчётное урегулирование, пока не перестал спрашивать «как быстро?» и не начал спрашивать «что исчезает?»
Сначала исчезает сам цикл расчётов T+2: два полных дня, когда сделка уже согласована, но ещё не финализирована — обе стороны несут риск контрагента, потому что передача актива и передача платежа происходят как отдельные события, с отдельными посредниками, которым в итоге нужно разрулить расхождения.
Я проследил, как в дизайне Dusk это сводится к одному атомарному шагу — схема с нулевым разглашением доказывает, что передача актива и расчёт платежа являются одной и той же транзакцией, криптографически связаны так, что ни одна сторона не может выполнить операцию без другой, и подтверждаются, становятся проверяемыми и финальными в тот момент, когда блок подтверждается.
Это не «быстрее клиринговый центр»; это устранение ключевой функции клирингового центра — многодневного окна, где риск действительно живёт. Я сравнил сам с обычным циклом T+2, и разница не просто накапливается — она структурная: два дня подверженности риску контрагента сжимаются до того, сколько длится блок, секунды вместо дней.
То, что заставило меня не списать это как ещё одно «мгновенное урегулирование», — понимание, что атомное расчётное урегулирование это не только скорость: это устранение состояния отказа, которое сейчас требует ручного вмешательства, когда одна «нога» сделки урегулировалась, а другая — нет.
Я спросил коллегу, который работает в традиционных операциях post-trade, какую цену на практике имеет эта брешь, и честный ответ был: существуют команды по сверке (reconciliation) потому что иначе нельзя. Я не собираюсь делать вид, что Dusk уже доказал это на институциональных объёмах — пока не доказал, — но механизму не нужен масштаб, чтобы быть истинным.
Нужно лишь одну сделку, чтобы показать: атомное расчётное урегулирование превращает двухдневное окно в дизайнерское решение, а не в техническую необходимость.
@Dusk $DUSK #dusk $ACE $AKE
Сначала исчезает сам цикл расчётов T+2: два полных дня, когда сделка уже согласована, но ещё не финализирована — обе стороны несут риск контрагента, потому что передача актива и передача платежа происходят как отдельные события, с отдельными посредниками, которым в итоге нужно разрулить расхождения.
Я проследил, как в дизайне Dusk это сводится к одному атомарному шагу — схема с нулевым разглашением доказывает, что передача актива и расчёт платежа являются одной и той же транзакцией, криптографически связаны так, что ни одна сторона не может выполнить операцию без другой, и подтверждаются, становятся проверяемыми и финальными в тот момент, когда блок подтверждается.
Это не «быстрее клиринговый центр»; это устранение ключевой функции клирингового центра — многодневного окна, где риск действительно живёт. Я сравнил сам с обычным циклом T+2, и разница не просто накапливается — она структурная: два дня подверженности риску контрагента сжимаются до того, сколько длится блок, секунды вместо дней.
То, что заставило меня не списать это как ещё одно «мгновенное урегулирование», — понимание, что атомное расчётное урегулирование это не только скорость: это устранение состояния отказа, которое сейчас требует ручного вмешательства, когда одна «нога» сделки урегулировалась, а другая — нет.
Я спросил коллегу, который работает в традиционных операциях post-trade, какую цену на практике имеет эта брешь, и честный ответ был: существуют команды по сверке (reconciliation) потому что иначе нельзя. Я не собираюсь делать вид, что Dusk уже доказал это на институциональных объёмах — пока не доказал, — но механизму не нужен масштаб, чтобы быть истинным.
Нужно лишь одну сделку, чтобы показать: атомное расчётное урегулирование превращает двухдневное окно в дизайнерское решение, а не в техническую необходимость.
@Dusk $DUSK #dusk $ACE $AKE
2
1
438
То, с чем я задержался дольше, чем ожидал, — это была не криптография Dusk, а размер толпы.
Я вернулся в дизайн Dusk именно чтобы проследить проблему анонимизационного множества: идея в том, что защищённая транзакция столь же приватна, как и толпа неотличимых записей (note), окружающих её.
Если принятие остаётся тонким, математика не врёт — и я сказал это прямо, не притворяясь, что только шифрование само по себе решает проблему раскрытия. Что вернуло меня обратно, — это Piecrust, среда выполнения Dusk на базе WASM, и то, как она по‑другому работает с конфиденциальными смарт‑контрактами по сравнению с простой защищённой передачей.
Мы здесь не просто скрываем балансы — мы скрываем переходы состояния внутри логики самого контракта. Это означает, что нулевому знаниевому (zero‑knowledge) контуру нужно доказать, что программа была выполнена корректно, не раскрывая её входные данные или промежуточные шаги.
Я какое‑то время обдумывал это, потому что это гораздо более трудное вычислительное утверждение, чем просто доказательство баланса. Затем есть ещё и аспект комплаенса — та часть, которую большинство privacy‑цепочек вообще обходят: работа Dusk над лицензированием вместе с NPEX и её продвижение в сторону регулируемых security tokens. Это работает лишь тогда, когда тот же слой zero‑knowledge может выборочно доказывать соответствие требованиям, не раскрывая личность.
Я по‑прежнему скептически отношусь к тому, насколько это выдерживает проверку реальными регуляторами, а не белыми книгами (whitepapers), и я не видел достаточно живого объёма, чтобы называть анонимизационное множество решённым. Но архитектура хотя бы честно говорит о компромиссе: приватность, которая масштабируется с участием, а не приватность как фиксированная гарантия.
Именно это различие отделило всё происходящее от обычного питча про защищённые монеты.
@Dusk_Foundation $DUSK #dusk $GPS $STAR
То, с чем я задержался дольше, чем ожидал, — это была не криптография Dusk, а размер толпы.
Я вернулся в дизайн Dusk именно чтобы проследить проблему анонимизационного множества: идея в том, что защищённая транзакция столь же приватна, как и толпа неотличимых записей (note), окружающих её.
Если принятие остаётся тонким, математика не врёт — и я сказал это прямо, не притворяясь, что только шифрование само по себе решает проблему раскрытия. Что вернуло меня обратно, — это Piecrust, среда выполнения Dusk на базе WASM, и то, как она по‑другому работает с конфиденциальными смарт‑контрактами по сравнению с простой защищённой передачей.
Мы здесь не просто скрываем балансы — мы скрываем переходы состояния внутри логики самого контракта. Это означает, что нулевому знаниевому (zero‑knowledge) контуру нужно доказать, что программа была выполнена корректно, не раскрывая её входные данные или промежуточные шаги.
Я какое‑то время обдумывал это, потому что это гораздо более трудное вычислительное утверждение, чем просто доказательство баланса. Затем есть ещё и аспект комплаенса — та часть, которую большинство privacy‑цепочек вообще обходят: работа Dusk над лицензированием вместе с NPEX и её продвижение в сторону регулируемых security tokens. Это работает лишь тогда, когда тот же слой zero‑knowledge может выборочно доказывать соответствие требованиям, не раскрывая личность.
Я по‑прежнему скептически отношусь к тому, насколько это выдерживает проверку реальными регуляторами, а не белыми книгами (whitepapers), и я не видел достаточно живого объёма, чтобы называть анонимизационное множество решённым. Но архитектура хотя бы честно говорит о компромиссе: приватность, которая масштабируется с участием, а не приватность как фиксированная гарантия.
Именно это различие отделило всё происходящее от обычного питча про защищённые монеты.
@Dusk $DUSK #dusk $GPS $STAR
Я вернулся в дизайн Dusk именно чтобы проследить проблему анонимизационного множества: идея в том, что защищённая транзакция столь же приватна, как и толпа неотличимых записей (note), окружающих её.
Если принятие остаётся тонким, математика не врёт — и я сказал это прямо, не притворяясь, что только шифрование само по себе решает проблему раскрытия. Что вернуло меня обратно, — это Piecrust, среда выполнения Dusk на базе WASM, и то, как она по‑другому работает с конфиденциальными смарт‑контрактами по сравнению с простой защищённой передачей.
Мы здесь не просто скрываем балансы — мы скрываем переходы состояния внутри логики самого контракта. Это означает, что нулевому знаниевому (zero‑knowledge) контуру нужно доказать, что программа была выполнена корректно, не раскрывая её входные данные или промежуточные шаги.
Я какое‑то время обдумывал это, потому что это гораздо более трудное вычислительное утверждение, чем просто доказательство баланса. Затем есть ещё и аспект комплаенса — та часть, которую большинство privacy‑цепочек вообще обходят: работа Dusk над лицензированием вместе с NPEX и её продвижение в сторону регулируемых security tokens. Это работает лишь тогда, когда тот же слой zero‑knowledge может выборочно доказывать соответствие требованиям, не раскрывая личность.
Я по‑прежнему скептически отношусь к тому, насколько это выдерживает проверку реальными регуляторами, а не белыми книгами (whitepapers), и я не видел достаточно живого объёма, чтобы называть анонимизационное множество решённым. Но архитектура хотя бы честно говорит о компромиссе: приватность, которая масштабируется с участием, а не приватность как фиксированная гарантия.
Именно это различие отделило всё происходящее от обычного питча про защищённые монеты.
@Dusk $DUSK #dusk $GPS $STAR
83
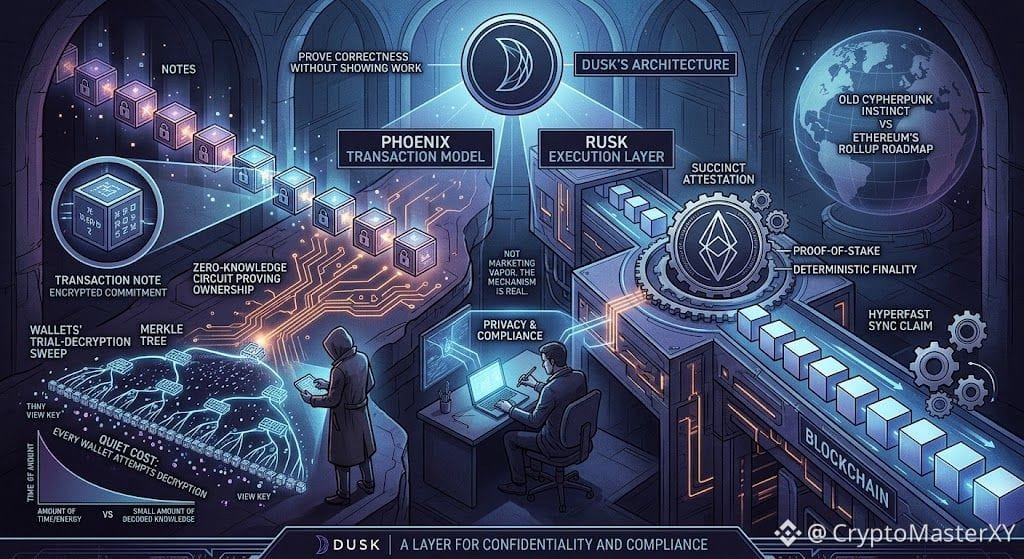
Архитектура Dusk не скрывает ваши транзакции; она скрывает сам факт того, что они принадлежат именно вам.
В этом парадоксе я снова и снова возвращался к одному и тому же вопросу: как цепочка доказывает корректность, ни разу не показывая свою работу. Мы снова и снова возвращались к Phoenix — модели транзакций, где записи существуют как зашифрованные обязательства, а право собственности доказывается через схемы с нулевым разглашением, а не через открытые баланс-значения.
Я проследил путь обнаружения записей сам: тест на получение View Key и последующее дешифрование при обходе дерева Меркла. И поразило меня не само заявление о приватности — а компромисс, о котором никто громко не говорит: каждому кошельку приходится пробовать дешифрование по постоянно растущему набору записей, чтобы понять, что именно принадлежит ему. Это тихая цена конфиденциальности, и Dusk платит её заранее, так что самой цепочке не приходится.
Затем есть Rusk — слой исполнения, который оборачивает всё это в нечто, что всё равно должно проходить консенсус по Succinct Attestation, варианту proof-of-stake, созданному для детерминированной финальности, а не для вероятностного урегулирования.
Мы обнаружили, что сравниваем его меньше с ориентированной на роллапы дорожной картой Ethereum и больше с более старым киберпанковским инстинктом: приватность и комплаенс не обязательно являются противоположностями, если слой нулевого разглашения достаточно выразителен, чтобы доказывать регуляторные ограничения, не раскрывая исходные данные.
Я пока не уверен, что заявления о пропускной способности выдерживают реальную нагрузку со стороны институциональных пользователей, и я так и сказал, когда коллега возразил против формулировки «сверхбыстрой синхронизации». Но механизм реальный, а не маркетинговый туман — и именно это различие заставляло меня продолжать писать, а не уходить.
@Dusk_Foundation #dusk $DUSK $PORTAL $VELVET
Архитектура Dusk не скрывает ваши транзакции; она скрывает сам факт того, что они принадлежат именно вам.
В этом парадоксе я снова и снова возвращался к одному и тому же вопросу: как цепочка доказывает корректность, ни разу не показывая свою работу. Мы снова и снова возвращались к Phoenix — модели транзакций, где записи существуют как зашифрованные обязательства, а право собственности доказывается через схемы с нулевым разглашением, а не через открытые баланс-значения.
Я проследил путь обнаружения записей сам: тест на получение View Key и последующее дешифрование при обходе дерева Меркла. И поразило меня не само заявление о приватности — а компромисс, о котором никто громко не говорит: каждому кошельку приходится пробовать дешифрование по постоянно растущему набору записей, чтобы понять, что именно принадлежит ему. Это тихая цена конфиденциальности, и Dusk платит её заранее, так что самой цепочке не приходится.
Затем есть Rusk — слой исполнения, который оборачивает всё это в нечто, что всё равно должно проходить консенсус по Succinct Attestation, варианту proof-of-stake, созданному для детерминированной финальности, а не для вероятностного урегулирования.
Мы обнаружили, что сравниваем его меньше с ориентированной на роллапы дорожной картой Ethereum и больше с более старым киберпанковским инстинктом: приватность и комплаенс не обязательно являются противоположностями, если слой нулевого разглашения достаточно выразителен, чтобы доказывать регуляторные ограничения, не раскрывая исходные данные.
Я пока не уверен, что заявления о пропускной способности выдерживают реальную нагрузку со стороны институциональных пользователей, и я так и сказал, когда коллега возразил против формулировки «сверхбыстрой синхронизации». Но механизм реальный, а не маркетинговый туман — и именно это различие заставляло меня продолжать писать, а не уходить.
@Dusk #dusk $DUSK $PORTAL $VELVET
В этом парадоксе я снова и снова возвращался к одному и тому же вопросу: как цепочка доказывает корректность, ни разу не показывая свою работу. Мы снова и снова возвращались к Phoenix — модели транзакций, где записи существуют как зашифрованные обязательства, а право собственности доказывается через схемы с нулевым разглашением, а не через открытые баланс-значения.
Я проследил путь обнаружения записей сам: тест на получение View Key и последующее дешифрование при обходе дерева Меркла. И поразило меня не само заявление о приватности — а компромисс, о котором никто громко не говорит: каждому кошельку приходится пробовать дешифрование по постоянно растущему набору записей, чтобы понять, что именно принадлежит ему. Это тихая цена конфиденциальности, и Dusk платит её заранее, так что самой цепочке не приходится.
Затем есть Rusk — слой исполнения, который оборачивает всё это в нечто, что всё равно должно проходить консенсус по Succinct Attestation, варианту proof-of-stake, созданному для детерминированной финальности, а не для вероятностного урегулирования.
Мы обнаружили, что сравниваем его меньше с ориентированной на роллапы дорожной картой Ethereum и больше с более старым киберпанковским инстинктом: приватность и комплаенс не обязательно являются противоположностями, если слой нулевого разглашения достаточно выразителен, чтобы доказывать регуляторные ограничения, не раскрывая исходные данные.
Я пока не уверен, что заявления о пропускной способности выдерживают реальную нагрузку со стороны институциональных пользователей, и я так и сказал, когда коллега возразил против формулировки «сверхбыстрой синхронизации». Но механизм реальный, а не маркетинговый туман — и именно это различие заставляло меня продолжать писать, а не уходить.
@Dusk #dusk $DUSK $PORTAL $VELVET
1
1
86
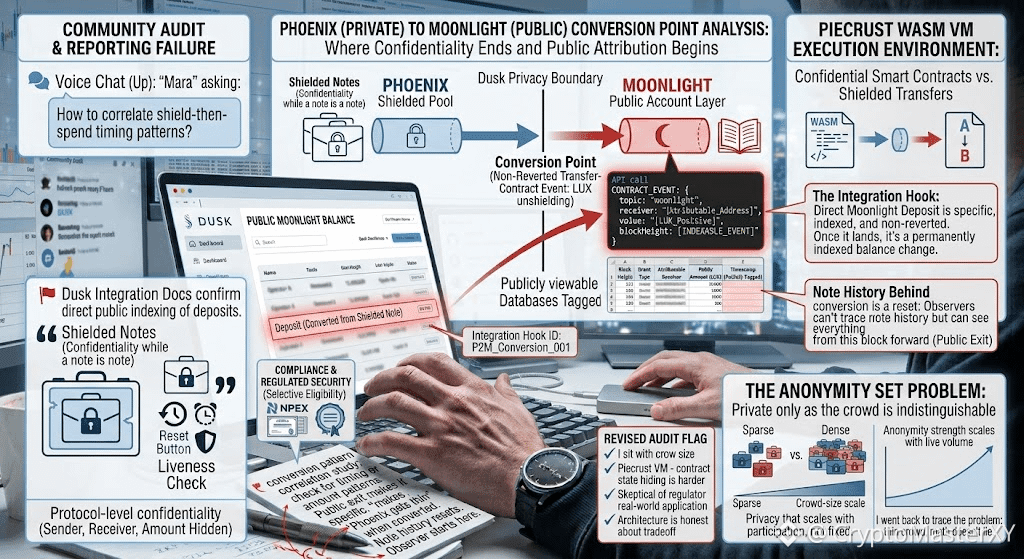
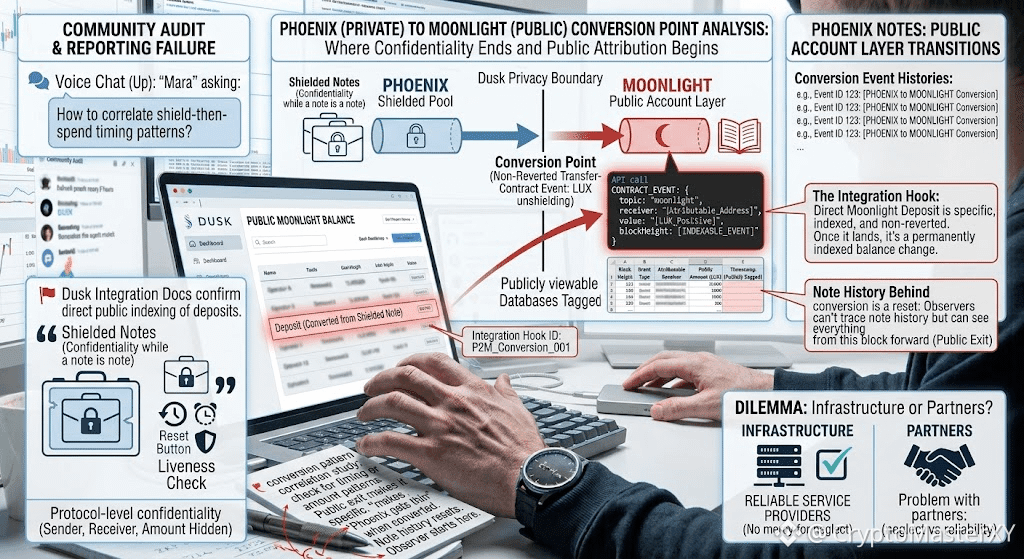
На этот раз выделилось не гарантия приватности Phoenix, а то, насколько она истончается в тот момент, когда заметка Phoenix становится балансом Moonlight.
Документация Dusk по интеграции описывает прямой депозит Moonlight как конкретное, индексируемое событие: невозвратное событие transfer-contract, помеченное темой «moonlight», с получателем и положительным значением в LUX.
Это событие срабатывает одинаково независимо от того, пришла ли запись DUSK на аккаунт через публичный перевод или при снятии сокрытия (unshielding) приватной заметки Phoenix. Как только оно попадает на место, это изменение баланса с временной меткой и суммой, публично приписываемое, навсегда.
В документах не описывается утечка — они объясняют интеграторам именно то, как индексировать это преднамеренно. Но это значит, что конфиденциальность Phoenix покрывает заметку только пока она остается заметкой.
В тот же момент, когда она конвертируется, сумма и время становятся публичными и доступны для запросов, а история заметки, стоящая за этим, сбрасывается до нуля: наблюдатель не может отследить, какая именно заметка профинансировала депозит, но может наблюдать всё начиная с этого блока целиком.
Так что реальная граница приватности в Dusk — это не протокол, а точка конверсии. Что я ещё не выяснил: публикует ли Dusk что-либо о тайминге или паттернах сумм, которые делают последовательность «запаковать — затем потратить» коррелируемой; тот же риск деанонимизации, с которым столкнулись пользователи Zcash, применим к любой цепочке приватности с публичным выходом.
@Dusk_Foundation $DUSK #Dusk $HEMI $AIO
На этот раз выделилось не гарантия приватности Phoenix, а то, насколько она истончается в тот момент, когда заметка Phoenix становится балансом Moonlight.
Документация Dusk по интеграции описывает прямой депозит Moonlight как конкретное, индексируемое событие: невозвратное событие transfer-contract, помеченное темой «moonlight», с получателем и положительным значением в LUX.
Это событие срабатывает одинаково независимо от того, пришла ли запись DUSK на аккаунт через публичный перевод или при снятии сокрытия (unshielding) приватной заметки Phoenix. Как только оно попадает на место, это изменение баланса с временной меткой и суммой, публично приписываемое, навсегда.
В документах не описывается утечка — они объясняют интеграторам именно то, как индексировать это преднамеренно. Но это значит, что конфиденциальность Phoenix покрывает заметку только пока она остается заметкой.
В тот же момент, когда она конвертируется, сумма и время становятся публичными и доступны для запросов, а история заметки, стоящая за этим, сбрасывается до нуля: наблюдатель не может отследить, какая именно заметка профинансировала депозит, но может наблюдать всё начиная с этого блока целиком.
Так что реальная граница приватности в Dusk — это не протокол, а точка конверсии. Что я ещё не выяснил: публикует ли Dusk что-либо о тайминге или паттернах сумм, которые делают последовательность «запаковать — затем потратить» коррелируемой; тот же риск деанонимизации, с которым столкнулись пользователи Zcash, применим к любой цепочке приватности с публичным выходом.
@Dusk $DUSK #Dusk $HEMI $AIO
Документация Dusk по интеграции описывает прямой депозит Moonlight как конкретное, индексируемое событие: невозвратное событие transfer-contract, помеченное темой «moonlight», с получателем и положительным значением в LUX.
Это событие срабатывает одинаково независимо от того, пришла ли запись DUSK на аккаунт через публичный перевод или при снятии сокрытия (unshielding) приватной заметки Phoenix. Как только оно попадает на место, это изменение баланса с временной меткой и суммой, публично приписываемое, навсегда.
В документах не описывается утечка — они объясняют интеграторам именно то, как индексировать это преднамеренно. Но это значит, что конфиденциальность Phoenix покрывает заметку только пока она остается заметкой.
В тот же момент, когда она конвертируется, сумма и время становятся публичными и доступны для запросов, а история заметки, стоящая за этим, сбрасывается до нуля: наблюдатель не может отследить, какая именно заметка профинансировала депозит, но может наблюдать всё начиная с этого блока целиком.
Так что реальная граница приватности в Dusk — это не протокол, а точка конверсии. Что я ещё не выяснил: публикует ли Dusk что-либо о тайминге или паттернах сумм, которые делают последовательность «запаковать — затем потратить» коррелируемой; тот же риск деанонимизации, с которым столкнулись пользователи Zcash, применим к любой цепочке приватности с публичным выходом.
@Dusk $DUSK #Dusk $HEMI $AIO
1
1
210
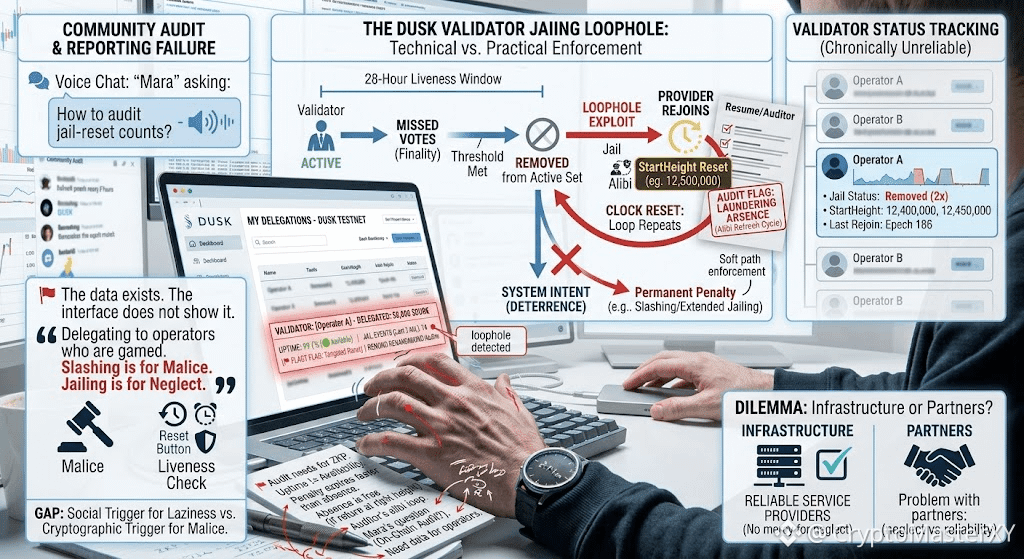
Я не планировал снова тестировать часовой механизм тюремного заключения у DUSK. Я просто открыл свой тестнет-дашборд вознаграждений, чтобы забрать доход. Именно там я это увидел: мой провайдер окончательности имел 99,1% аптайма и 14 событий jail-reset за последние три месяца.
Дашборд не отметил их. Он тихо занёс их в историю — так, как резюме скрывает пробелы, растягивая даты. Каждый reset заново закреплял StartHeight, перезапуская 28-часовое окно живучести прежде, чем старое могло «созреть». Провайдер оказался ненадёжным. Он отмывал отсутствие через повторное возвращение.
Я накапливал (компаундил) вознаграждения от валидатора, который появлялся крайне редко, потому что штраф за пропуск голосов истекал быстрее, чем те эпохи, которые он пропустил. Метрика, которой я доверял — аптайм — не измеряла доступность. Она измеряла, насколько хорошо оператор может обновлять собственное алиби. В ту ночь голосовой чат DUSK не обсуждал ни Phoenix, ни Citadel. Там пользователь с именем Mara спрашивал, как аудитить количество jail-reset в on-chain. Никто не мог дать чистого ответа. Данные существуют.
Интерфейс их не показывает. Мы все делегировали операторам, которых никогда по-настоящему не видели бодрствующими, потому что единственное число, которое имело значение, было то, что специально задумано для «взлома» (манипуляции). Слейсинг наказывает злонамеренность. Джайлинг должен был наказывать небрежность. Но на практике джайлинг наказывает только тех, кто забывает вернуться снова до того, как часы догонят. Сети не нужен злонамеренный валидатор, чтобы провалиться.
Ей достаточно достаточного числа операторов, которые понимают: отсутствие бесплатно, пока вы возвращаетесь в нужной высоте блока. Математика прозрачна. То, что она сообщает как доступность, — нет.
#dusk $DUSK @Dusk_Foundation $ACE $AKE
Я не планировал снова тестировать часовой механизм тюремного заключения у DUSK. Я просто открыл свой тестнет-дашборд вознаграждений, чтобы забрать доход. Именно там я это увидел: мой провайдер окончательности имел 99,1% аптайма и 14 событий jail-reset за последние три месяца.
Дашборд не отметил их. Он тихо занёс их в историю — так, как резюме скрывает пробелы, растягивая даты. Каждый reset заново закреплял StartHeight, перезапуская 28-часовое окно живучести прежде, чем старое могло «созреть». Провайдер оказался ненадёжным. Он отмывал отсутствие через повторное возвращение.
Я накапливал (компаундил) вознаграждения от валидатора, который появлялся крайне редко, потому что штраф за пропуск голосов истекал быстрее, чем те эпохи, которые он пропустил. Метрика, которой я доверял — аптайм — не измеряла доступность. Она измеряла, насколько хорошо оператор может обновлять собственное алиби. В ту ночь голосовой чат DUSK не обсуждал ни Phoenix, ни Citadel. Там пользователь с именем Mara спрашивал, как аудитить количество jail-reset в on-chain. Никто не мог дать чистого ответа. Данные существуют.
Интерфейс их не показывает. Мы все делегировали операторам, которых никогда по-настоящему не видели бодрствующими, потому что единственное число, которое имело значение, было то, что специально задумано для «взлома» (манипуляции). Слейсинг наказывает злонамеренность. Джайлинг должен был наказывать небрежность. Но на практике джайлинг наказывает только тех, кто забывает вернуться снова до того, как часы догонят. Сети не нужен злонамеренный валидатор, чтобы провалиться.
Ей достаточно достаточного числа операторов, которые понимают: отсутствие бесплатно, пока вы возвращаетесь в нужной высоте блока. Математика прозрачна. То, что она сообщает как доступность, — нет.
#dusk $DUSK @Dusk $ACE $AKE
Дашборд не отметил их. Он тихо занёс их в историю — так, как резюме скрывает пробелы, растягивая даты. Каждый reset заново закреплял StartHeight, перезапуская 28-часовое окно живучести прежде, чем старое могло «созреть». Провайдер оказался ненадёжным. Он отмывал отсутствие через повторное возвращение.
Я накапливал (компаундил) вознаграждения от валидатора, который появлялся крайне редко, потому что штраф за пропуск голосов истекал быстрее, чем те эпохи, которые он пропустил. Метрика, которой я доверял — аптайм — не измеряла доступность. Она измеряла, насколько хорошо оператор может обновлять собственное алиби. В ту ночь голосовой чат DUSK не обсуждал ни Phoenix, ни Citadel. Там пользователь с именем Mara спрашивал, как аудитить количество jail-reset в on-chain. Никто не мог дать чистого ответа. Данные существуют.
Интерфейс их не показывает. Мы все делегировали операторам, которых никогда по-настоящему не видели бодрствующими, потому что единственное число, которое имело значение, было то, что специально задумано для «взлома» (манипуляции). Слейсинг наказывает злонамеренность. Джайлинг должен был наказывать небрежность. Но на практике джайлинг наказывает только тех, кто забывает вернуться снова до того, как часы догонят. Сети не нужен злонамеренный валидатор, чтобы провалиться.
Ей достаточно достаточного числа операторов, которые понимают: отсутствие бесплатно, пока вы возвращаетесь в нужной высоте блока. Математика прозрачна. То, что она сообщает как доступность, — нет.
#dusk $DUSK @Dusk $ACE $AKE
3
3
1.7k
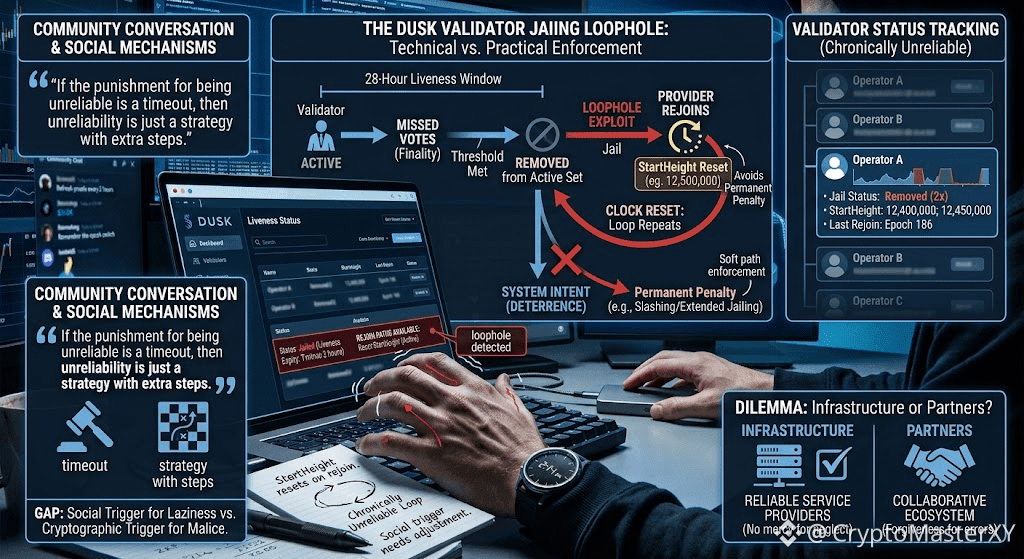
Я наблюдал, как валидатор DUSK удалили из активного набора на testnet. Не взломали. Не оштрафовали (slash). Просто удалили. Причина — liveness: он пропустил слишком много голосов за финальность в пределах окна 28 часов.
Система сработала ровно так, как задумано. Именно это и выбило меня из колеи.
Валидатор не потерял свой заложенный (bonded) капитал. Никакого криптографического наказания. Никакого раскрытого приватного ключа. Просто тихий выход из раунда консенсуса. И вот что застряло в голове: окно джейлинга измеряется относительно значения StartHeight, которое сбрасывается каждый раз, когда провайдер снова присоединяется. Ушел ненадолго, вернулся — сбросил часы, повторил. Хронически ненадёжный оператор может обходить постоянное удаление бесконечно, если никогда не находится офлайн достаточно долго, чтобы сработал полный штраф. Мягкий путь принудительных мер — именно тот, где есть лазейка.
Пока я смотрел, как сообщество DUSK спорит о том, считать ли финалити-провайдеров инфраструктурой или партнёрами, я снова и снова думал об этой лазейке. Кто-то в чате сказал: «Если наказание за ненадёжность — это таймаут, то ненадёжность — это просто стратегия с дополнительными шагами». Никто не засмеялся. Потому что все знали: валидатор, который сам сбрасывает свои часы джейла, не нарушает правила. Он просто подстраивает ритм принуждения.
Это разрыв между технической безопасностью и практической безопасностью. Криптографический триггер за двойное подписание абсолютен, безжалостен и автоматичен. Социальный триггер за лень — это конечный автомат с кнопкой сброса. Один защищает сеть от злонамеренности. Другой защищает её от небрежности. И прямо сейчас кнопка сброса принадлежит тому самому оператору, которого она должна ограничивать.
#dusk $DUSK @Dusk_Foundation $EDEN $AKE
Я наблюдал, как валидатор DUSK удалили из активного набора на testnet. Не взломали. Не оштрафовали (slash). Просто удалили. Причина — liveness: он пропустил слишком много голосов за финальность в пределах окна 28 часов.
Система сработала ровно так, как задумано. Именно это и выбило меня из колеи.
Валидатор не потерял свой заложенный (bonded) капитал. Никакого криптографического наказания. Никакого раскрытого приватного ключа. Просто тихий выход из раунда консенсуса. И вот что застряло в голове: окно джейлинга измеряется относительно значения StartHeight, которое сбрасывается каждый раз, когда провайдер снова присоединяется. Ушел ненадолго, вернулся — сбросил часы, повторил. Хронически ненадёжный оператор может обходить постоянное удаление бесконечно, если никогда не находится офлайн достаточно долго, чтобы сработал полный штраф. Мягкий путь принудительных мер — именно тот, где есть лазейка.
Пока я смотрел, как сообщество DUSK спорит о том, считать ли финалити-провайдеров инфраструктурой или партнёрами, я снова и снова думал об этой лазейке. Кто-то в чате сказал: «Если наказание за ненадёжность — это таймаут, то ненадёжность — это просто стратегия с дополнительными шагами». Никто не засмеялся. Потому что все знали: валидатор, который сам сбрасывает свои часы джейла, не нарушает правила. Он просто подстраивает ритм принуждения.
Это разрыв между технической безопасностью и практической безопасностью. Криптографический триггер за двойное подписание абсолютен, безжалостен и автоматичен. Социальный триггер за лень — это конечный автомат с кнопкой сброса. Один защищает сеть от злонамеренности. Другой защищает её от небрежности. И прямо сейчас кнопка сброса принадлежит тому самому оператору, которого она должна ограничивать.
#dusk $DUSK @Dusk $EDEN $AKE
Система сработала ровно так, как задумано. Именно это и выбило меня из колеи.
Валидатор не потерял свой заложенный (bonded) капитал. Никакого криптографического наказания. Никакого раскрытого приватного ключа. Просто тихий выход из раунда консенсуса. И вот что застряло в голове: окно джейлинга измеряется относительно значения StartHeight, которое сбрасывается каждый раз, когда провайдер снова присоединяется. Ушел ненадолго, вернулся — сбросил часы, повторил. Хронически ненадёжный оператор может обходить постоянное удаление бесконечно, если никогда не находится офлайн достаточно долго, чтобы сработал полный штраф. Мягкий путь принудительных мер — именно тот, где есть лазейка.
Пока я смотрел, как сообщество DUSK спорит о том, считать ли финалити-провайдеров инфраструктурой или партнёрами, я снова и снова думал об этой лазейке. Кто-то в чате сказал: «Если наказание за ненадёжность — это таймаут, то ненадёжность — это просто стратегия с дополнительными шагами». Никто не засмеялся. Потому что все знали: валидатор, который сам сбрасывает свои часы джейла, не нарушает правила. Он просто подстраивает ритм принуждения.
Это разрыв между технической безопасностью и практической безопасностью. Криптографический триггер за двойное подписание абсолютен, безжалостен и автоматичен. Социальный триггер за лень — это конечный автомат с кнопкой сброса. Один защищает сеть от злонамеренности. Другой защищает её от небрежности. И прямо сейчас кнопка сброса принадлежит тому самому оператору, которого она должна ограничивать.
#dusk $DUSK @Dusk $EDEN $AKE
75
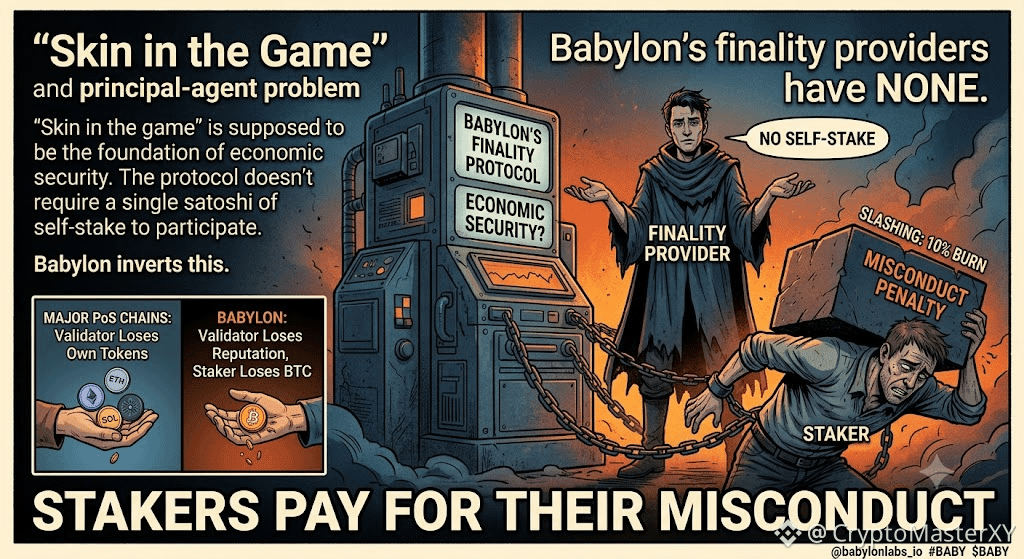
"Игра по правилам" должна быть основой экономической безопасности. У финализаторов Babylon нет ничего — а стейкеры расплачиваются за их неправомерные действия.
Раньше я думал, что экономическая безопасность означает: у каждого валидатора есть что терять. Затем я проследил регистрацию финализаторов Babylon — и выяснил, что протокол не требует ни одного сатоши самостейка для участия.
Документация Babylon прямо заявляет: "Нет требования к самостейку для финализаторов". Любой может зарегистрироваться, отправив транзакцию со своим открытым ключом, ставкой комиссии и описанием. Никаких BTC в залоге. Никакого обеспечения. Никакого риска слэшинга для собственного капитала.
Вот эту часть я раньше не отделил.
Каждая крупная PoS-цепочка требует, чтобы валидаторы делали стейк собственных токенов — Ethereum требует 32 ETH, Cosmos требует самозалога, Solana нужна SOL. Это согласует стимулы: ведёшь себя неправильно — теряешь свои деньги. Babylon переворачивает эту логику. Финализаторы рискуют только репутацией и будущими вознаграждениями, но не своим BTC. Весь механизм слэшинга — сжигание 10% средств стейкеров за дабл-сайн — напрямую не затрагивает карман провайдера. За неправомерные действия провайдера платит стейкер.
Исследования по валидаторам подтверждают: это создаёт проблему «принципал—агент». Провайдер, который допускает эквивокацию, не теряет самостейк — он теряет только будущие комиссии от стейкеров, которые могут вывести средства. Но при 15-месячном таймлоке и задержке анбондинга в 7 дней стейкеры не могут легко вывести активы. У провайдера есть окно, чтобы нарушать без немедленного штрафа капиталом.
То, что не отражено в документации Babylon, — это вопрос о том, когда-либо ли провайдерам требовалось размещать обеспечение в частном порядке, или же этот дизайн был унаследован от модели провайдеров Cosmos без адаптации к экономическому весу Bitcoin.
К чему я пришёл: правило Babylon «без самостейка» делает проще развернуть набор провайдеров — или же оно создаёт систему, где люди, обеспечивающие безопасность миллиардов в BTC, не имеют ничего своего, что можно потерять?
@babylonlabs_io #BABY #baby $BABY $CYS $HEI
"Игра по правилам" должна быть основой экономической безопасности. У финализаторов Babylon нет ничего — а стейкеры расплачиваются за их неправомерные действия.
Раньше я думал, что экономическая безопасность означает: у каждого валидатора есть что терять. Затем я проследил регистрацию финализаторов Babylon — и выяснил, что протокол не требует ни одного сатоши самостейка для участия.
Документация Babylon прямо заявляет: "Нет требования к самостейку для финализаторов". Любой может зарегистрироваться, отправив транзакцию со своим открытым ключом, ставкой комиссии и описанием. Никаких BTC в залоге. Никакого обеспечения. Никакого риска слэшинга для собственного капитала.
Вот эту часть я раньше не отделил.
Каждая крупная PoS-цепочка требует, чтобы валидаторы делали стейк собственных токенов — Ethereum требует 32 ETH, Cosmos требует самозалога, Solana нужна SOL. Это согласует стимулы: ведёшь себя неправильно — теряешь свои деньги. Babylon переворачивает эту логику. Финализаторы рискуют только репутацией и будущими вознаграждениями, но не своим BTC. Весь механизм слэшинга — сжигание 10% средств стейкеров за дабл-сайн — напрямую не затрагивает карман провайдера. За неправомерные действия провайдера платит стейкер.
Исследования по валидаторам подтверждают: это создаёт проблему «принципал—агент». Провайдер, который допускает эквивокацию, не теряет самостейк — он теряет только будущие комиссии от стейкеров, которые могут вывести средства. Но при 15-месячном таймлоке и задержке анбондинга в 7 дней стейкеры не могут легко вывести активы. У провайдера есть окно, чтобы нарушать без немедленного штрафа капиталом.
То, что не отражено в документации Babylon, — это вопрос о том, когда-либо ли провайдерам требовалось размещать обеспечение в частном порядке, или же этот дизайн был унаследован от модели провайдеров Cosmos без адаптации к экономическому весу Bitcoin.
К чему я пришёл: правило Babylon «без самостейка» делает проще развернуть набор провайдеров — или же оно создаёт систему, где люди, обеспечивающие безопасность миллиардов в BTC, не имеют ничего своего, что можно потерять?
@BabylonLabs_io #BABY #baby $BABY $CYS $HEI
Раньше я думал, что экономическая безопасность означает: у каждого валидатора есть что терять. Затем я проследил регистрацию финализаторов Babylon — и выяснил, что протокол не требует ни одного сатоши самостейка для участия.
Документация Babylon прямо заявляет: "Нет требования к самостейку для финализаторов". Любой может зарегистрироваться, отправив транзакцию со своим открытым ключом, ставкой комиссии и описанием. Никаких BTC в залоге. Никакого обеспечения. Никакого риска слэшинга для собственного капитала.
Вот эту часть я раньше не отделил.
Каждая крупная PoS-цепочка требует, чтобы валидаторы делали стейк собственных токенов — Ethereum требует 32 ETH, Cosmos требует самозалога, Solana нужна SOL. Это согласует стимулы: ведёшь себя неправильно — теряешь свои деньги. Babylon переворачивает эту логику. Финализаторы рискуют только репутацией и будущими вознаграждениями, но не своим BTC. Весь механизм слэшинга — сжигание 10% средств стейкеров за дабл-сайн — напрямую не затрагивает карман провайдера. За неправомерные действия провайдера платит стейкер.
Исследования по валидаторам подтверждают: это создаёт проблему «принципал—агент». Провайдер, который допускает эквивокацию, не теряет самостейк — он теряет только будущие комиссии от стейкеров, которые могут вывести средства. Но при 15-месячном таймлоке и задержке анбондинга в 7 дней стейкеры не могут легко вывести активы. У провайдера есть окно, чтобы нарушать без немедленного штрафа капиталом.
То, что не отражено в документации Babylon, — это вопрос о том, когда-либо ли провайдерам требовалось размещать обеспечение в частном порядке, или же этот дизайн был унаследован от модели провайдеров Cosmos без адаптации к экономическому весу Bitcoin.
К чему я пришёл: правило Babylon «без самостейка» делает проще развернуть набор провайдеров — или же оно создаёт систему, где люди, обеспечивающие безопасность миллиардов в BTC, не имеют ничего своего, что можно потерять?
@BabylonLabs_io #BABY #baby $BABY $CYS $HEI
2
1
274
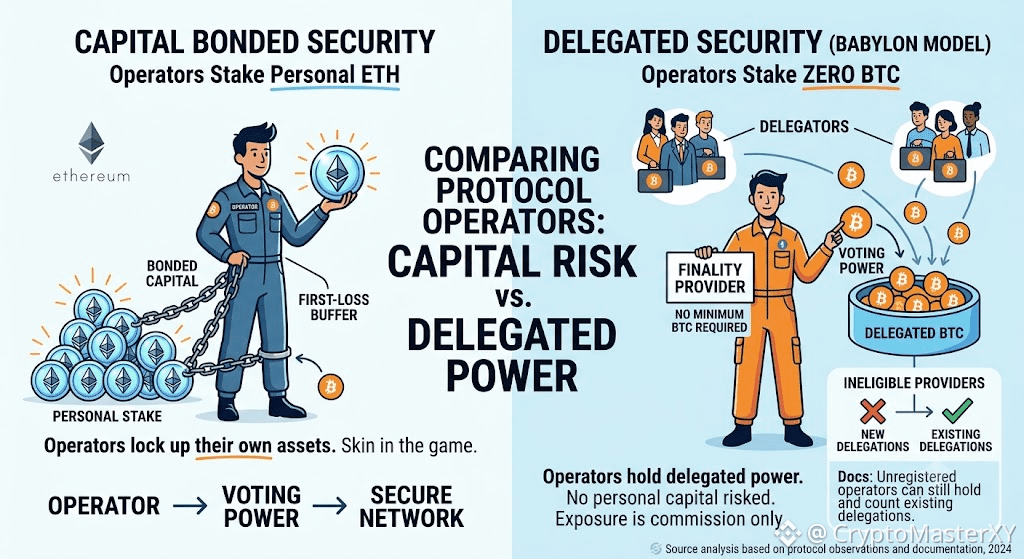
А арендодатель с нулевым собственным капиталом в здании все равно продолжает собирать арендную плату. Babylon работает в той же логике — провайдеры окончательности могут обеспечить позиции, поддержанные биткоином, не делая при этом никаких собственных ставок биткоина.
Раньше я предполагал, что «Bitcoin Supercharged Networks» означает, что у каждого оператора есть своя доля в игре. Потом я наткнулся на страницу набора Babylon — «не требуется минимальный биткоин», чтобы стать провайдером окончательности.
Вот что я раньше не разделял. Провайдер окончательности держит делегированную BTC-власть и голосует на раундах финализации. Ничто не обязывает его делать стейк собственных биткоинов. Его риск целиком и полностью формируется за счет комиссии за делегированные стейк-и — а не за счет капитала, который он лично подвергает опасности. Сравните это с Ethereum, где операторы размещают свой собственный капитал в качестве буфера первого уровня потерь.
Есть и второй слой. В документации Babylon описана категория «непригодного» провайдера — операторы, которые так и не зарегистрировались, но все равно получали делегации. В веб-приложении новые пользователи не могут делегировать им, но существующие делегации по-прежнему учитываются и считаются. Фильтр лишь блокирует новые связи. Он не отменяет уже существующие.
С чем я остаюсь: означает ли снятие требования к капиталу, что входной барьер ниже и получается более децентрализованный набор операторов — или это просто означает, что люди, принимающие решения о финализации, могут уйти, не поставив на кон ничего своего?
@babylonlabs_io #BABY #baby $BABY $VIC $BTW
А арендодатель с нулевым собственным капиталом в здании все равно продолжает собирать арендную плату. Babylon работает в той же логике — провайдеры окончательности могут обеспечить позиции, поддержанные биткоином, не делая при этом никаких собственных ставок биткоина.
Раньше я предполагал, что «Bitcoin Supercharged Networks» означает, что у каждого оператора есть своя доля в игре. Потом я наткнулся на страницу набора Babylon — «не требуется минимальный биткоин», чтобы стать провайдером окончательности.
Вот что я раньше не разделял. Провайдер окончательности держит делегированную BTC-власть и голосует на раундах финализации. Ничто не обязывает его делать стейк собственных биткоинов. Его риск целиком и полностью формируется за счет комиссии за делегированные стейк-и — а не за счет капитала, который он лично подвергает опасности. Сравните это с Ethereum, где операторы размещают свой собственный капитал в качестве буфера первого уровня потерь.
Есть и второй слой. В документации Babylon описана категория «непригодного» провайдера — операторы, которые так и не зарегистрировались, но все равно получали делегации. В веб-приложении новые пользователи не могут делегировать им, но существующие делегации по-прежнему учитываются и считаются. Фильтр лишь блокирует новые связи. Он не отменяет уже существующие.
С чем я остаюсь: означает ли снятие требования к капиталу, что входной барьер ниже и получается более децентрализованный набор операторов — или это просто означает, что люди, принимающие решения о финализации, могут уйти, не поставив на кон ничего своего?
@BabylonLabs_io #BABY #baby $BABY $VIC $BTW
Раньше я предполагал, что «Bitcoin Supercharged Networks» означает, что у каждого оператора есть своя доля в игре. Потом я наткнулся на страницу набора Babylon — «не требуется минимальный биткоин», чтобы стать провайдером окончательности.
Вот что я раньше не разделял. Провайдер окончательности держит делегированную BTC-власть и голосует на раундах финализации. Ничто не обязывает его делать стейк собственных биткоинов. Его риск целиком и полностью формируется за счет комиссии за делегированные стейк-и — а не за счет капитала, который он лично подвергает опасности. Сравните это с Ethereum, где операторы размещают свой собственный капитал в качестве буфера первого уровня потерь.
Есть и второй слой. В документации Babylon описана категория «непригодного» провайдера — операторы, которые так и не зарегистрировались, но все равно получали делегации. В веб-приложении новые пользователи не могут делегировать им, но существующие делегации по-прежнему учитываются и считаются. Фильтр лишь блокирует новые связи. Он не отменяет уже существующие.
С чем я остаюсь: означает ли снятие требования к капиталу, что входной барьер ниже и получается более децентрализованный набор операторов — или это просто означает, что люди, принимающие решения о финализации, могут уйти, не поставив на кон ничего своего?
@BabylonLabs_io #BABY #baby $BABY $VIC $BTW
104
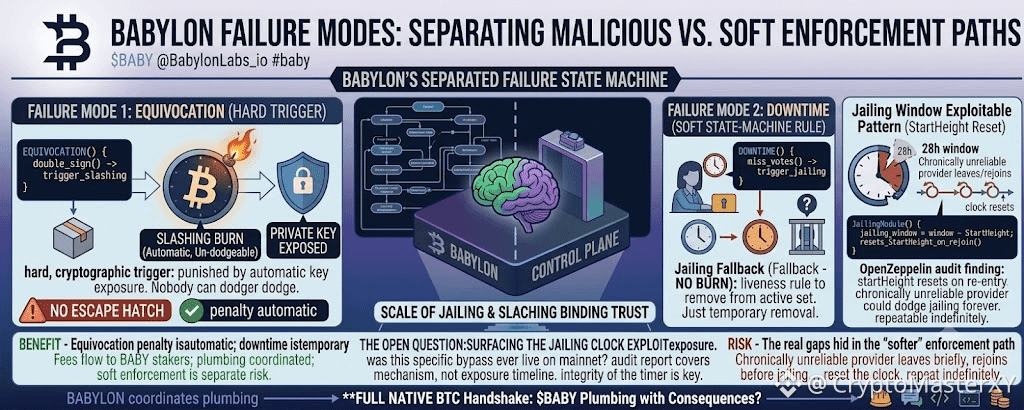
Прорезание (slashing) сжигает. Заключение (jailing) — нет. Предполагалось, что заключение станет запасным вариантом на случай простоя, и заключение работало как в теории — на бумаге, — пока аудит не обнаружил, что часы заключения сами можно сбрасывать со стороны провайдера, которого заключение должно было ограничить.
Babylon полностью разделяет два режима отказа. Уклонение в двусмысленность (equivocation) — двойная подпись — приводит к сжиганию (slashing): BTC сгорает навсегда в тот момент, когда криптография это фиксирует. Простой же приводит к заключению вместо этого — правилу на живучесть, которое должно исключать провайдера из активного набора, если он пропускает слишком много голосов по финальности в пределах примерно 28-часового окна. Нет сжигания. Лишь временное исключение.
Вот эту часть я раньше не разделял.
Отчёт о безопасности от OpenZeppelin показал, что окно заключения измеряется относительно значения StartHeight — и это значение сбрасывается каждый раз, когда провайдер финальности повторно входит в активный набор. Так возникла эксплуатируемая схема: ненадолго выйти, вернуться прямо перед тем, как сработало бы заключение, сбросить таймер и повторять бесконечно. Хронически ненадёжный провайдер мог обходить заключение вечно, не находясь при этом достаточно долго офлайн, чтобы это технически успели поймать.
Это другой класс риска по сравнению со всем, что предусмотрено в дизайне slashing. Уклонение в двусмысленность наказывается жёстким криптографическим триггером, который никто не сможет обойти: раскрытый ключ делает наказание автоматическим. Принуждение живучести — это правило конечного автомата, зависящее от таймера, безопасностный статус которого никто не подтверждал именно относительно той сущности, которую он должен был ограничивать.
Непонятно лишь, было ли это конкретное обходное решение когда-либо активным в основной сети, или обнаружилось во время аудита до развёртывания — отчёт описывает механизм, но не указывает временную линию экспозиции.
На что я пытаюсь опереться: имеет ли смысл рассматривать уклонение в двусмысленность и простой как принципиально разные категории риска — потому что одно является злонамеренным, а другое нет? Или же это просто означает, что «более мягкий» путь принуждения изначально и был тем местом, где прятались реальные пробелы?
@babylonlabs_io #BABY $BABY #baby $TAKE $BLESS
Прорезание (slashing) сжигает. Заключение (jailing) — нет. Предполагалось, что заключение станет запасным вариантом на случай простоя, и заключение работало как в теории — на бумаге, — пока аудит не обнаружил, что часы заключения сами можно сбрасывать со стороны провайдера, которого заключение должно было ограничить.
Babylon полностью разделяет два режима отказа. Уклонение в двусмысленность (equivocation) — двойная подпись — приводит к сжиганию (slashing): BTC сгорает навсегда в тот момент, когда криптография это фиксирует. Простой же приводит к заключению вместо этого — правилу на живучесть, которое должно исключать провайдера из активного набора, если он пропускает слишком много голосов по финальности в пределах примерно 28-часового окна. Нет сжигания. Лишь временное исключение.
Вот эту часть я раньше не разделял.
Отчёт о безопасности от OpenZeppelin показал, что окно заключения измеряется относительно значения StartHeight — и это значение сбрасывается каждый раз, когда провайдер финальности повторно входит в активный набор. Так возникла эксплуатируемая схема: ненадолго выйти, вернуться прямо перед тем, как сработало бы заключение, сбросить таймер и повторять бесконечно. Хронически ненадёжный провайдер мог обходить заключение вечно, не находясь при этом достаточно долго офлайн, чтобы это технически успели поймать.
Это другой класс риска по сравнению со всем, что предусмотрено в дизайне slashing. Уклонение в двусмысленность наказывается жёстким криптографическим триггером, который никто не сможет обойти: раскрытый ключ делает наказание автоматическим. Принуждение живучести — это правило конечного автомата, зависящее от таймера, безопасностный статус которого никто не подтверждал именно относительно той сущности, которую он должен был ограничивать.
Непонятно лишь, было ли это конкретное обходное решение когда-либо активным в основной сети, или обнаружилось во время аудита до развёртывания — отчёт описывает механизм, но не указывает временную линию экспозиции.
На что я пытаюсь опереться: имеет ли смысл рассматривать уклонение в двусмысленность и простой как принципиально разные категории риска — потому что одно является злонамеренным, а другое нет? Или же это просто означает, что «более мягкий» путь принуждения изначально и был тем местом, где прятались реальные пробелы?
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
Babylon полностью разделяет два режима отказа. Уклонение в двусмысленность (equivocation) — двойная подпись — приводит к сжиганию (slashing): BTC сгорает навсегда в тот момент, когда криптография это фиксирует. Простой же приводит к заключению вместо этого — правилу на живучесть, которое должно исключать провайдера из активного набора, если он пропускает слишком много голосов по финальности в пределах примерно 28-часового окна. Нет сжигания. Лишь временное исключение.
Вот эту часть я раньше не разделял.
Отчёт о безопасности от OpenZeppelin показал, что окно заключения измеряется относительно значения StartHeight — и это значение сбрасывается каждый раз, когда провайдер финальности повторно входит в активный набор. Так возникла эксплуатируемая схема: ненадолго выйти, вернуться прямо перед тем, как сработало бы заключение, сбросить таймер и повторять бесконечно. Хронически ненадёжный провайдер мог обходить заключение вечно, не находясь при этом достаточно долго офлайн, чтобы это технически успели поймать.
Это другой класс риска по сравнению со всем, что предусмотрено в дизайне slashing. Уклонение в двусмысленность наказывается жёстким криптографическим триггером, который никто не сможет обойти: раскрытый ключ делает наказание автоматическим. Принуждение живучести — это правило конечного автомата, зависящее от таймера, безопасностный статус которого никто не подтверждал именно относительно той сущности, которую он должен был ограничивать.
Непонятно лишь, было ли это конкретное обходное решение когда-либо активным в основной сети, или обнаружилось во время аудита до развёртывания — отчёт описывает механизм, но не указывает временную линию экспозиции.
На что я пытаюсь опереться: имеет ли смысл рассматривать уклонение в двусмысленность и простой как принципиально разные категории риска — потому что одно является злонамеренным, а другое нет? Или же это просто означает, что «более мягкий» путь принуждения изначально и был тем местом, где прятались реальные пробелы?
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
2
1
181
Я декомпилировал redeem-скрипт хранилища в поисках «аварийного выхода». Его не было. Там был только opcode OP_CHECKSEQUENCEVERIFY и высота блока, которая наступит — готов ты или нет. Никакого обхода multisig. Никакого админ-ключа. Никакого досрочного освобождения по сигналу оракула.
Когда ты нажимаешь Unstake, ты не просишь разрешения. Ты поджигаешь фитиль, который горит со скоростью, точно равной скорости производства блоков в Bitcoin, и ничто на свете не может заставить его гореть быстрее.
Проблема в том, что рынок не ставит жизнь на паузу, пока фитиль горит. На шестой день семидневного анбанда (unbonding) график выдал красную свечу -12%, и я не мог ничего сделать. Не потому что я «застыл». А потому что скрипт хранилища уже привязал мой выход к таймстампу, который еще не наступил. Полученная мной доходность была не процентом. Это была премия, которую я взял за то, что продаю свое право паниковать.
Каждый базисный пункт этой доходности был оценен в цене вероятности того, что мне понадобится ликвидность до истечения timelock, и у меня не будет способа ее получить.
Голосовой чат в ту ночь не обсуждал цены входа. Там были люди, следящие, как тикают их собственные таймеры, обменивающиеся скриншотами блок-эксплореров, будто это журналы из комнаты ожидания в больнице.
Хранилище защищает твой Bitcoin. Timelock защищает протокол.
Чат группы защищает ту часть тебя, которая умеет смотреть на падающий нож и не схватить его, пока не закончится отсчет. Я не узнал об этом из whitepaper. Я узнал это от незнакомца, который набрал в чате, куда я почти не вступил: "дыши, блок 847,032 уже придет — в любом случае".
Redeem-скрипт прозрачен. Эмоциональное redeem по ту сторону timelock — нет.
#baby $BABY @babylonlabs_io $1000RATS $KOMA
Я декомпилировал redeem-скрипт хранилища в поисках «аварийного выхода». Его не было. Там был только opcode OP_CHECKSEQUENCEVERIFY и высота блока, которая наступит — готов ты или нет. Никакого обхода multisig. Никакого админ-ключа. Никакого досрочного освобождения по сигналу оракула.
Когда ты нажимаешь Unstake, ты не просишь разрешения. Ты поджигаешь фитиль, который горит со скоростью, точно равной скорости производства блоков в Bitcoin, и ничто на свете не может заставить его гореть быстрее.
Проблема в том, что рынок не ставит жизнь на паузу, пока фитиль горит. На шестой день семидневного анбанда (unbonding) график выдал красную свечу -12%, и я не мог ничего сделать. Не потому что я «застыл». А потому что скрипт хранилища уже привязал мой выход к таймстампу, который еще не наступил. Полученная мной доходность была не процентом. Это была премия, которую я взял за то, что продаю свое право паниковать.
Каждый базисный пункт этой доходности был оценен в цене вероятности того, что мне понадобится ликвидность до истечения timelock, и у меня не будет способа ее получить.
Голосовой чат в ту ночь не обсуждал цены входа. Там были люди, следящие, как тикают их собственные таймеры, обменивающиеся скриншотами блок-эксплореров, будто это журналы из комнаты ожидания в больнице.
Хранилище защищает твой Bitcoin. Timelock защищает протокол.
Чат группы защищает ту часть тебя, которая умеет смотреть на падающий нож и не схватить его, пока не закончится отсчет. Я не узнал об этом из whitepaper. Я узнал это от незнакомца, который набрал в чате, куда я почти не вступил: "дыши, блок 847,032 уже придет — в любом случае".
Redeem-скрипт прозрачен. Эмоциональное redeem по ту сторону timelock — нет.
#baby $BABY @BabylonLabs_io $1000RATS $KOMA
Когда ты нажимаешь Unstake, ты не просишь разрешения. Ты поджигаешь фитиль, который горит со скоростью, точно равной скорости производства блоков в Bitcoin, и ничто на свете не может заставить его гореть быстрее.
Проблема в том, что рынок не ставит жизнь на паузу, пока фитиль горит. На шестой день семидневного анбанда (unbonding) график выдал красную свечу -12%, и я не мог ничего сделать. Не потому что я «застыл». А потому что скрипт хранилища уже привязал мой выход к таймстампу, который еще не наступил. Полученная мной доходность была не процентом. Это была премия, которую я взял за то, что продаю свое право паниковать.
Каждый базисный пункт этой доходности был оценен в цене вероятности того, что мне понадобится ликвидность до истечения timelock, и у меня не будет способа ее получить.
Голосовой чат в ту ночь не обсуждал цены входа. Там были люди, следящие, как тикают их собственные таймеры, обменивающиеся скриншотами блок-эксплореров, будто это журналы из комнаты ожидания в больнице.
Хранилище защищает твой Bitcoin. Timelock защищает протокол.
Чат группы защищает ту часть тебя, которая умеет смотреть на падающий нож и не схватить его, пока не закончится отсчет. Я не узнал об этом из whitepaper. Я узнал это от незнакомца, который набрал в чате, куда я почти не вступил: "дыши, блок 847,032 уже придет — в любом случае".
Redeem-скрипт прозрачен. Эмоциональное redeem по ту сторону timelock — нет.
#baby $BABY @BabylonLabs_io $1000RATS $KOMA
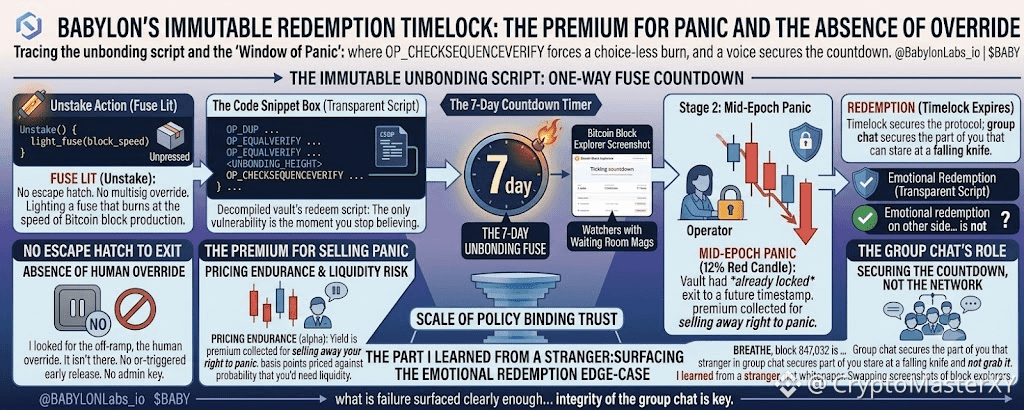
3
1
533
Я не искал в whitepaper слово «доверие». Я искал съезд, человеческий оверрайд, строку кода, которая ставит выполнение на паузу, когда кто-то понимает, что ошибся. Там этого нет.
Схема EOTS — это зеркало без пощады. Я честно подписал один блок, а затем подписал противоречащий, лишь чтобы посмотреть, как сработает математика. Вторая подпись вскрыла первую и вылила приватный ключ в цепочку, словно исповедь, которую ты даже не знал, что пишешь. Ни судьи. Ни голосования. Только кривая делает то, что умеют кривые.
Вавилон не строил механизм наказания. Он построил машину самопортрета. Каждый валидатор, который подписывает правильно, оставляет после себя не доказательство честности, а отсутствие самоуничтожения. Твой ключ остается секретным только до тех пор, пока ты остаешься согласованным с той истиной, которую подписал в первый раз.
Вот эта инверсия — то, как рынок пока не умеет оценить. Другие сети просят тебя доверять комитету. Вавилон просит тебя выжить в той версии себя, которая может сломаться под красной свечой и нажать «отправить». Единственная оставшаяся уязвимость — не криптографическая. Она в момент, когда ты перестаешь верить, что зеркало устоит, и становишься тем самым атакующим, которого протокол и был создан, чтобы разоблачать.
Чат сообщества не обеспечивает сеть. Он обеспечивает паузу между импульсом и действием. Хранилище держит твой Bitcoin. Математика держит валидаторов. Групповой чат держит ту версию тебя, которая все еще готова смотреть в зеркало завтра. Я не знаю, победит ли Вавилон. Я знаю лишь одно: он не просит доверия. Он просит выносливости, а выносливость — единственный альфа-показатель, который нельзя выращивать.
@babylonlabs_io $BABY #baby $KOMA $SNXXB
#baby
Я не искал в whitepaper слово «доверие». Я искал съезд, человеческий оверрайд, строку кода, которая ставит выполнение на паузу, когда кто-то понимает, что ошибся. Там этого нет.
Схема EOTS — это зеркало без пощады. Я честно подписал один блок, а затем подписал противоречащий, лишь чтобы посмотреть, как сработает математика. Вторая подпись вскрыла первую и вылила приватный ключ в цепочку, словно исповедь, которую ты даже не знал, что пишешь. Ни судьи. Ни голосования. Только кривая делает то, что умеют кривые.
Вавилон не строил механизм наказания. Он построил машину самопортрета. Каждый валидатор, который подписывает правильно, оставляет после себя не доказательство честности, а отсутствие самоуничтожения. Твой ключ остается секретным только до тех пор, пока ты остаешься согласованным с той истиной, которую подписал в первый раз.
Вот эта инверсия — то, как рынок пока не умеет оценить. Другие сети просят тебя доверять комитету. Вавилон просит тебя выжить в той версии себя, которая может сломаться под красной свечой и нажать «отправить». Единственная оставшаяся уязвимость — не криптографическая. Она в момент, когда ты перестаешь верить, что зеркало устоит, и становишься тем самым атакующим, которого протокол и был создан, чтобы разоблачать.
Чат сообщества не обеспечивает сеть. Он обеспечивает паузу между импульсом и действием. Хранилище держит твой Bitcoin. Математика держит валидаторов. Групповой чат держит ту версию тебя, которая все еще готова смотреть в зеркало завтра. Я не знаю, победит ли Вавилон. Я знаю лишь одно: он не просит доверия. Он просит выносливости, а выносливость — единственный альфа-показатель, который нельзя выращивать.
@BabylonLabs_io $BABY #baby $KOMA $SNXXB
#baby
Схема EOTS — это зеркало без пощады. Я честно подписал один блок, а затем подписал противоречащий, лишь чтобы посмотреть, как сработает математика. Вторая подпись вскрыла первую и вылила приватный ключ в цепочку, словно исповедь, которую ты даже не знал, что пишешь. Ни судьи. Ни голосования. Только кривая делает то, что умеют кривые.
Вавилон не строил механизм наказания. Он построил машину самопортрета. Каждый валидатор, который подписывает правильно, оставляет после себя не доказательство честности, а отсутствие самоуничтожения. Твой ключ остается секретным только до тех пор, пока ты остаешься согласованным с той истиной, которую подписал в первый раз.
Вот эта инверсия — то, как рынок пока не умеет оценить. Другие сети просят тебя доверять комитету. Вавилон просит тебя выжить в той версии себя, которая может сломаться под красной свечой и нажать «отправить». Единственная оставшаяся уязвимость — не криптографическая. Она в момент, когда ты перестаешь верить, что зеркало устоит, и становишься тем самым атакующим, которого протокол и был создан, чтобы разоблачать.
Чат сообщества не обеспечивает сеть. Он обеспечивает паузу между импульсом и действием. Хранилище держит твой Bitcoin. Математика держит валидаторов. Групповой чат держит ту версию тебя, которая все еще готова смотреть в зеркало завтра. Я не знаю, победит ли Вавилон. Я знаю лишь одно: он не просит доверия. Он просит выносливости, а выносливость — единственный альфа-показатель, который нельзя выращивать.
@BabylonLabs_io $BABY #baby $KOMA $SNXXB
#baby
2
179
Я четыре раза искал слово «trust» в whitepaper Babylon. Я нашёл его ровно ноль раз.
Этот результат не давал мне спать. Не потому, что доверия нет в протоколе. А потому, что его заменили чем-то, чего я не был готов назвать.
Я проследил схему подписи EOTS на тестовой сети у провайдера финальности, который намеренно повредил. Подпиши один раз честно — и ключ остаётся скрытым. Подпиши дважды на конфликтующих блоках — и математика публикует твой приватный ключ в сети. Никакого трибунала. Никакого голосования по управлению. Наказание не требует судьи, потому что ложь несёт в себе собственного палача.
Я запустил симуляцию в ожидании порога, льготного периода, человеческого ручного вмешательства. Ничего такого нет. Меня зацепила именно экономика.
Валидатор, который делает двойную подпись, теряет заложенный стейк плюс slashed BTC. Но это цена за провал атаки. Цена за запуск — успеть обогнать таймстамп Bitcoin, а значит, нужно перестроить триллионнодолларовый реестр прежде, чем даже сработает извлечение подписи.
Вам не режут stake за попытку. Вам режут stake за попытку и проигрыш.
Вот что я не могу перестать обдумывать. Babylon не препятствует тому, чтобы быть нечестным. Она делает нечестность структурно идентичной признанию в тот момент, когда proof of work Bitcoin отказывается следовать вашей форк-ветке.
Большинство цепочек продают вам доверие в составе комитета. Babylon продаёт вам доверие в аксиоме: если вы жульничаете, математика разоблачит вас прежде, чем это заметит любой человек. Это не безопасность. Это детерминизм.
Я не знаю, оценил ли рынок это ещё. Я знаю одно: в каждой другой цепочке от вас просят поверить. Babylon просит посчитать. А вычисления стоят дешевле веры — пока вера не становится необходимостью.
#baby $BABY @babylonlabs_io $COTI $UAI
Я четыре раза искал слово «trust» в whitepaper Babylon. Я нашёл его ровно ноль раз.
Этот результат не давал мне спать. Не потому, что доверия нет в протоколе. А потому, что его заменили чем-то, чего я не был готов назвать.
Я проследил схему подписи EOTS на тестовой сети у провайдера финальности, который намеренно повредил. Подпиши один раз честно — и ключ остаётся скрытым. Подпиши дважды на конфликтующих блоках — и математика публикует твой приватный ключ в сети. Никакого трибунала. Никакого голосования по управлению. Наказание не требует судьи, потому что ложь несёт в себе собственного палача.
Я запустил симуляцию в ожидании порога, льготного периода, человеческого ручного вмешательства. Ничего такого нет. Меня зацепила именно экономика.
Валидатор, который делает двойную подпись, теряет заложенный стейк плюс slashed BTC. Но это цена за провал атаки. Цена за запуск — успеть обогнать таймстамп Bitcoin, а значит, нужно перестроить триллионнодолларовый реестр прежде, чем даже сработает извлечение подписи.
Вам не режут stake за попытку. Вам режут stake за попытку и проигрыш.
Вот что я не могу перестать обдумывать. Babylon не препятствует тому, чтобы быть нечестным. Она делает нечестность структурно идентичной признанию в тот момент, когда proof of work Bitcoin отказывается следовать вашей форк-ветке.
Большинство цепочек продают вам доверие в составе комитета. Babylon продаёт вам доверие в аксиоме: если вы жульничаете, математика разоблачит вас прежде, чем это заметит любой человек. Это не безопасность. Это детерминизм.
Я не знаю, оценил ли рынок это ещё. Я знаю одно: в каждой другой цепочке от вас просят поверить. Babylon просит посчитать. А вычисления стоят дешевле веры — пока вера не становится необходимостью.
#baby $BABY @BabylonLabs_io $COTI $UAI
Этот результат не давал мне спать. Не потому, что доверия нет в протоколе. А потому, что его заменили чем-то, чего я не был готов назвать.
Я проследил схему подписи EOTS на тестовой сети у провайдера финальности, который намеренно повредил. Подпиши один раз честно — и ключ остаётся скрытым. Подпиши дважды на конфликтующих блоках — и математика публикует твой приватный ключ в сети. Никакого трибунала. Никакого голосования по управлению. Наказание не требует судьи, потому что ложь несёт в себе собственного палача.
Я запустил симуляцию в ожидании порога, льготного периода, человеческого ручного вмешательства. Ничего такого нет. Меня зацепила именно экономика.
Валидатор, который делает двойную подпись, теряет заложенный стейк плюс slashed BTC. Но это цена за провал атаки. Цена за запуск — успеть обогнать таймстамп Bitcoin, а значит, нужно перестроить триллионнодолларовый реестр прежде, чем даже сработает извлечение подписи.
Вам не режут stake за попытку. Вам режут stake за попытку и проигрыш.
Вот что я не могу перестать обдумывать. Babylon не препятствует тому, чтобы быть нечестным. Она делает нечестность структурно идентичной признанию в тот момент, когда proof of work Bitcoin отказывается следовать вашей форк-ветке.
Большинство цепочек продают вам доверие в составе комитета. Babylon продаёт вам доверие в аксиоме: если вы жульничаете, математика разоблачит вас прежде, чем это заметит любой человек. Это не безопасность. Это детерминизм.
Я не знаю, оценил ли рынок это ещё. Я знаю одно: в каждой другой цепочке от вас просят поверить. Babylon просит посчитать. А вычисления стоят дешевле веры — пока вера не становится необходимостью.
#baby $BABY @BabylonLabs_io $COTI $UAI
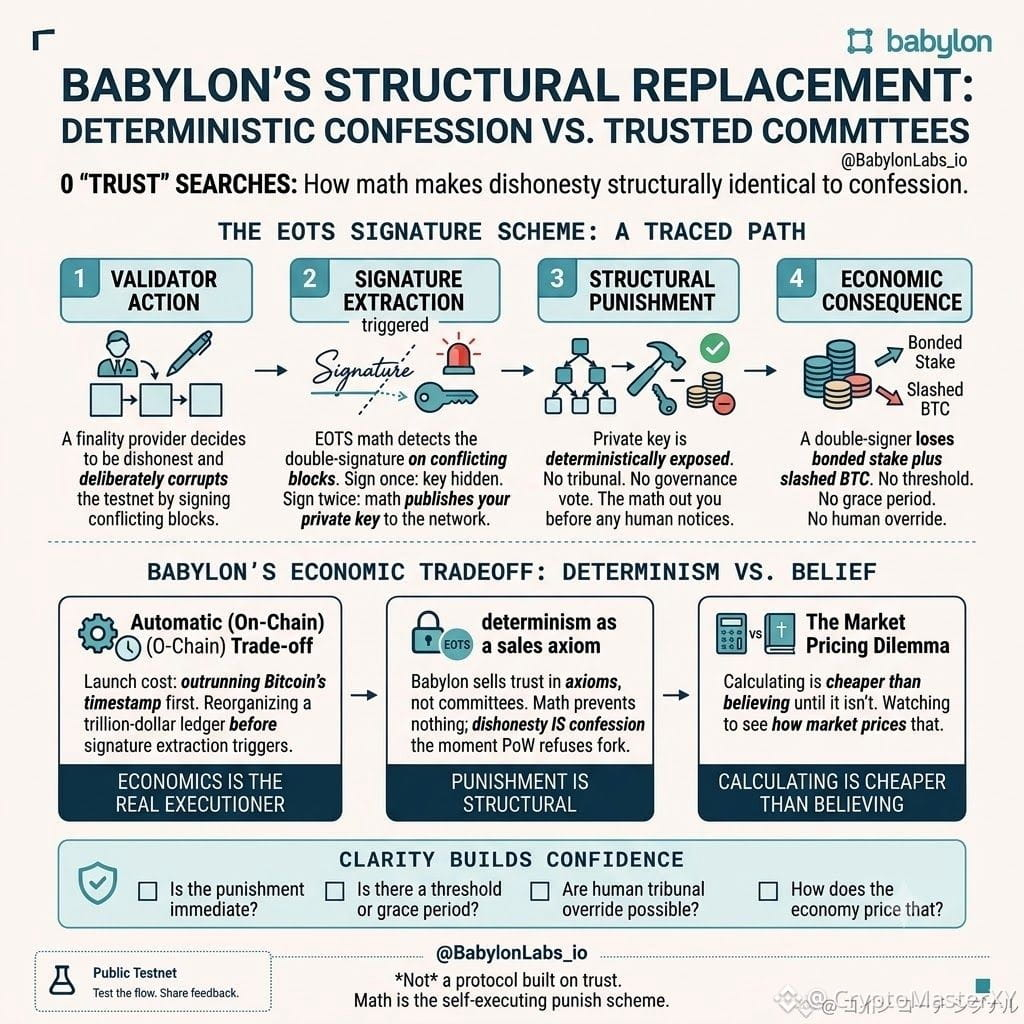
2
147
Мне хотелось понять, что происходит в промежутке между тем, когда фактическое обеспечение провайдера финальности меняется, и тем, когда протокол признаёт, что оно изменилось. Поэтому я проследил, как модуль x/epoching в Babylon на самом деле обрабатывает новую делегацию.
Сообщения о стейкинге и анстейкинге не выполняются немедленно. Они ставятся в очередь на длину целого эпохального периода, а затем обрабатываются единым пакетом на границе. Пока эта граница не наступит, итоговая (finality) голосующая мощность сети отражает старый снимок, а не текущий. Провайдер финальности мог в реальном времени терять делегации, мог экономически «высасываться» в середине эпохи, и при этом голосовать тем весом, который был у него до того, как кто-либо отозвал средства.
Это не баг. Это компромисс за пакетную обработку тысяч делегаций, обеспеченных BTC, одним расчетом вместо того, чтобы обрабатывать каждую по отдельности. Но это означает, что крипто-экономическое обеспечение, стоящее за данным блоком, — это не то обеспечение, которое существует прямо сейчас. Это обеспечение, которое существовало на момент последнего чекпойнта и было перенесено вперёд с опорой на доверие, что между тем ничего существенного не изменилось.
Я продолжал сравнивать это с тем, как на самом деле работает кредитная линия. Ваш лимит не обновляется мгновенно, как только меняется ваш доход. Он обновляется в рамках цикла, а между тем банк расширяет доверие на основе цифры, которая уже чуть-чуть неверна. Babylon делает то же самое с «весом» биткоина — просто с более хорошей криптографией, завернутой вокруг этой неверности.
Я не думаю, что это ломает модель. Быстрое анбандлингование (unbonding) примерно за два дня делает это окно коротким по сравнению с типичными PoS-цепочками. Но короткое — не равно нулю, и за тем, что действительно стоит наблюдать, — не цена токена. Важно, насколько широко растягивается это эпохальное окно по мере масштабирования набора валидаторов.
$BABY @babylonlabs_io #baby $ON $BTC
Мне хотелось понять, что происходит в промежутке между тем, когда фактическое обеспечение провайдера финальности меняется, и тем, когда протокол признаёт, что оно изменилось. Поэтому я проследил, как модуль x/epoching в Babylon на самом деле обрабатывает новую делегацию.
Сообщения о стейкинге и анстейкинге не выполняются немедленно. Они ставятся в очередь на длину целого эпохального периода, а затем обрабатываются единым пакетом на границе. Пока эта граница не наступит, итоговая (finality) голосующая мощность сети отражает старый снимок, а не текущий. Провайдер финальности мог в реальном времени терять делегации, мог экономически «высасываться» в середине эпохи, и при этом голосовать тем весом, который был у него до того, как кто-либо отозвал средства.
Это не баг. Это компромисс за пакетную обработку тысяч делегаций, обеспеченных BTC, одним расчетом вместо того, чтобы обрабатывать каждую по отдельности. Но это означает, что крипто-экономическое обеспечение, стоящее за данным блоком, — это не то обеспечение, которое существует прямо сейчас. Это обеспечение, которое существовало на момент последнего чекпойнта и было перенесено вперёд с опорой на доверие, что между тем ничего существенного не изменилось.
Я продолжал сравнивать это с тем, как на самом деле работает кредитная линия. Ваш лимит не обновляется мгновенно, как только меняется ваш доход. Он обновляется в рамках цикла, а между тем банк расширяет доверие на основе цифры, которая уже чуть-чуть неверна. Babylon делает то же самое с «весом» биткоина — просто с более хорошей криптографией, завернутой вокруг этой неверности.
Я не думаю, что это ломает модель. Быстрое анбандлингование (unbonding) примерно за два дня делает это окно коротким по сравнению с типичными PoS-цепочками. Но короткое — не равно нулю, и за тем, что действительно стоит наблюдать, — не цена токена. Важно, насколько широко растягивается это эпохальное окно по мере масштабирования набора валидаторов.
$BABY @BabylonLabs_io #baby $ON $BTC
Сообщения о стейкинге и анстейкинге не выполняются немедленно. Они ставятся в очередь на длину целого эпохального периода, а затем обрабатываются единым пакетом на границе. Пока эта граница не наступит, итоговая (finality) голосующая мощность сети отражает старый снимок, а не текущий. Провайдер финальности мог в реальном времени терять делегации, мог экономически «высасываться» в середине эпохи, и при этом голосовать тем весом, который был у него до того, как кто-либо отозвал средства.
Это не баг. Это компромисс за пакетную обработку тысяч делегаций, обеспеченных BTC, одним расчетом вместо того, чтобы обрабатывать каждую по отдельности. Но это означает, что крипто-экономическое обеспечение, стоящее за данным блоком, — это не то обеспечение, которое существует прямо сейчас. Это обеспечение, которое существовало на момент последнего чекпойнта и было перенесено вперёд с опорой на доверие, что между тем ничего существенного не изменилось.
Я продолжал сравнивать это с тем, как на самом деле работает кредитная линия. Ваш лимит не обновляется мгновенно, как только меняется ваш доход. Он обновляется в рамках цикла, а между тем банк расширяет доверие на основе цифры, которая уже чуть-чуть неверна. Babylon делает то же самое с «весом» биткоина — просто с более хорошей криптографией, завернутой вокруг этой неверности.
Я не думаю, что это ломает модель. Быстрое анбандлингование (unbonding) примерно за два дня делает это окно коротким по сравнению с типичными PoS-цепочками. Но короткое — не равно нулю, и за тем, что действительно стоит наблюдать, — не цена токена. Важно, насколько широко растягивается это эпохальное окно по мере масштабирования набора валидаторов.
$BABY @BabylonLabs_io #baby $ON $BTC
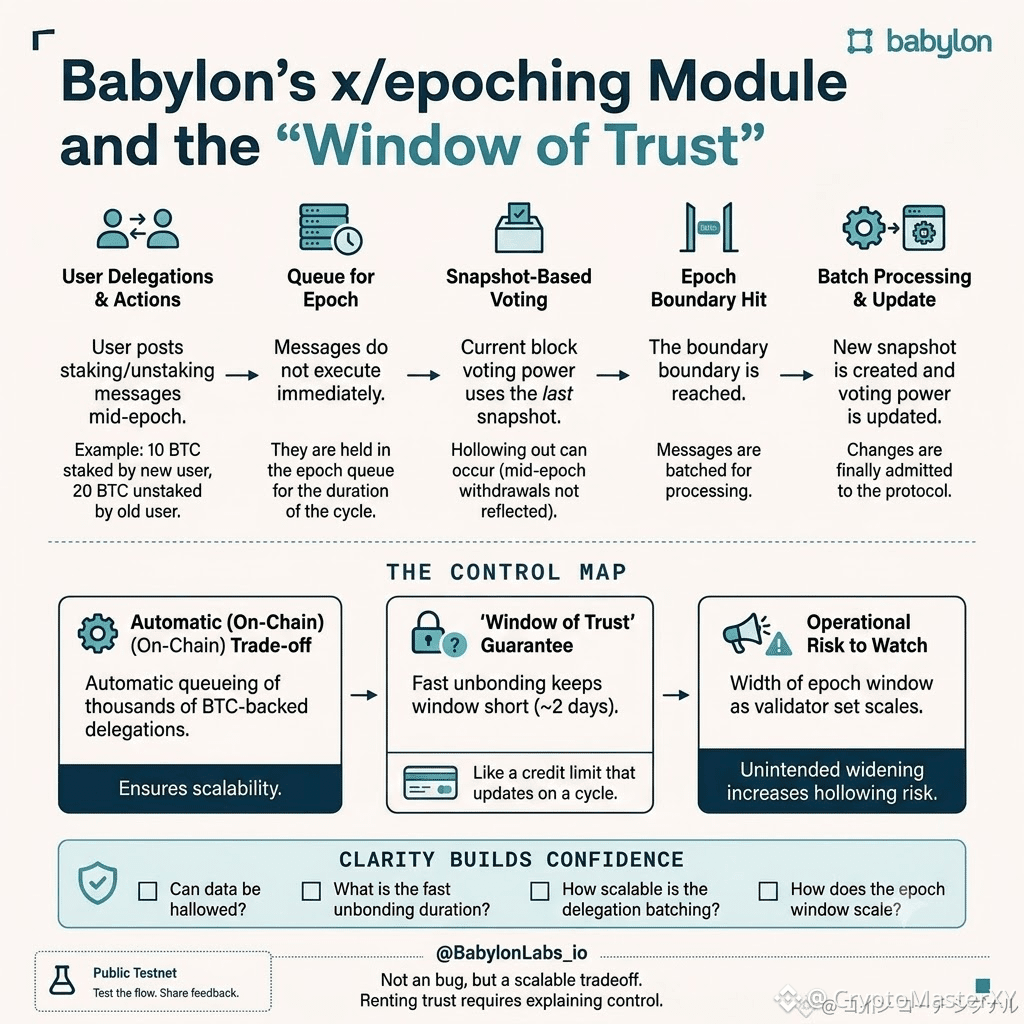
3
212
Я предположил, что ковенантный комитет — это формальность: тот самый мультиподписьный механизм, который нужен каждому биткоин-стейкинг-протоколу, и который никто не читает. Я передумал только после того, как проследил, что происходит, когда валидатор пытается анбондантиться раньше срока.
Никакой очереди анбандинга в привычном понимании нет. Когда вы делаете стейк, вы не подписываете обещание ждать. Вы подписываете сам выходной транзакционный документ — заранее, с временной блокировкой, — который находится у ковенантного комитета до того, как ваши BTC вообще начнут движение к валидатору. Комитет не решает, получите ли вы свои биткоины обратно. Он держит транзакцию, которая уже приняла решение, и просто ждёт наступления времени, указанного в подписи.
Эта единственная деталь меняет то, чем комитет является на самом деле. Это не орган управления с усмотрением. Это нотариус для решения, которое вы уже приняли. Его работа целиком в том, чтобы не иметь мнения. В тот момент, когда член ковенанта начинает оценивать, насколько ваш выход «справедлив», конструкция уже провалилась, потому что справедливость должна была быть определена во время подписания, а не во время выкупа.
Я всё время думал о том, насколько это необычно вне кода. Почти каждая организация, с которой мы сталкиваемся — банк, арендодатель, суд — оставляет за собой право позже по-новому истолковывать вашу ситуацию. Комитет Babylon сделан так, чтобы ему было нечего интерпретировать. Дверь уже заперта подписью.
Я не думаю, что это делает ранний выход безболезненным. Это означает, что боль была заложена в цену до того, как вы стейкнули, а не согласована после. Структура, в которой самый тяжёлый разговор уже состоялся тихо, в тот день, когда вы нажали «подтвердить».
$BABY @babylonlabs_io #baby $COTI $ON
Я предположил, что ковенантный комитет — это формальность: тот самый мультиподписьный механизм, который нужен каждому биткоин-стейкинг-протоколу, и который никто не читает. Я передумал только после того, как проследил, что происходит, когда валидатор пытается анбондантиться раньше срока.
Никакой очереди анбандинга в привычном понимании нет. Когда вы делаете стейк, вы не подписываете обещание ждать. Вы подписываете сам выходной транзакционный документ — заранее, с временной блокировкой, — который находится у ковенантного комитета до того, как ваши BTC вообще начнут движение к валидатору. Комитет не решает, получите ли вы свои биткоины обратно. Он держит транзакцию, которая уже приняла решение, и просто ждёт наступления времени, указанного в подписи.
Эта единственная деталь меняет то, чем комитет является на самом деле. Это не орган управления с усмотрением. Это нотариус для решения, которое вы уже приняли. Его работа целиком в том, чтобы не иметь мнения. В тот момент, когда член ковенанта начинает оценивать, насколько ваш выход «справедлив», конструкция уже провалилась, потому что справедливость должна была быть определена во время подписания, а не во время выкупа.
Я всё время думал о том, насколько это необычно вне кода. Почти каждая организация, с которой мы сталкиваемся — банк, арендодатель, суд — оставляет за собой право позже по-новому истолковывать вашу ситуацию. Комитет Babylon сделан так, чтобы ему было нечего интерпретировать. Дверь уже заперта подписью.
Я не думаю, что это делает ранний выход безболезненным. Это означает, что боль была заложена в цену до того, как вы стейкнули, а не согласована после. Структура, в которой самый тяжёлый разговор уже состоялся тихо, в тот день, когда вы нажали «подтвердить».
$BABY @BabylonLabs_io #baby $COTI $ON
Никакой очереди анбандинга в привычном понимании нет. Когда вы делаете стейк, вы не подписываете обещание ждать. Вы подписываете сам выходной транзакционный документ — заранее, с временной блокировкой, — который находится у ковенантного комитета до того, как ваши BTC вообще начнут движение к валидатору. Комитет не решает, получите ли вы свои биткоины обратно. Он держит транзакцию, которая уже приняла решение, и просто ждёт наступления времени, указанного в подписи.
Эта единственная деталь меняет то, чем комитет является на самом деле. Это не орган управления с усмотрением. Это нотариус для решения, которое вы уже приняли. Его работа целиком в том, чтобы не иметь мнения. В тот момент, когда член ковенанта начинает оценивать, насколько ваш выход «справедлив», конструкция уже провалилась, потому что справедливость должна была быть определена во время подписания, а не во время выкупа.
Я всё время думал о том, насколько это необычно вне кода. Почти каждая организация, с которой мы сталкиваемся — банк, арендодатель, суд — оставляет за собой право позже по-новому истолковывать вашу ситуацию. Комитет Babylon сделан так, чтобы ему было нечего интерпретировать. Дверь уже заперта подписью.
Я не думаю, что это делает ранний выход безболезненным. Это означает, что боль была заложена в цену до того, как вы стейкнули, а не согласована после. Структура, в которой самый тяжёлый разговор уже состоялся тихо, в тот день, когда вы нажали «подтвердить».
$BABY @BabylonLabs_io #baby $COTI $ON
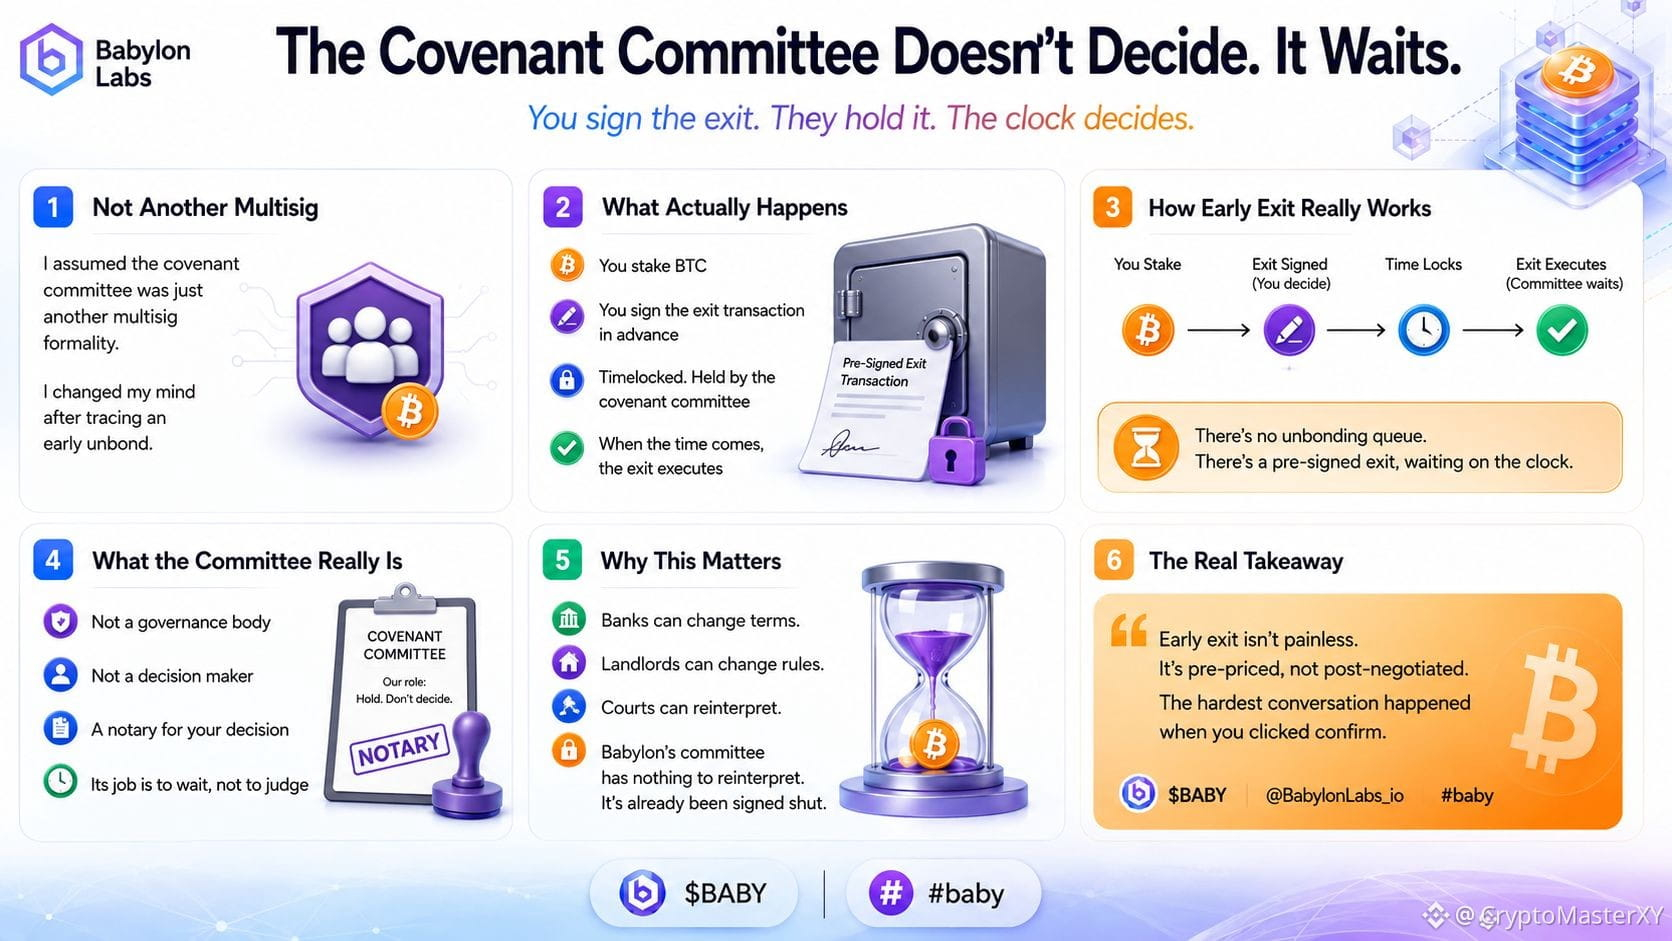
184
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
fomcотслеживание
Просмотров: 29,529
302 обсуждают
🚨 Сегодня FOMC — ждите волатильность 🚨
16 сентября Федеральная резервная система объявит решение по ставке.
⏰ Решение: 18:00 UTC
🎙️ Пресс-конференция: 18:30 UTC
Рынок уже заложил повышение на 0.25%. Главное — не само решение, а тон комментариев ФРС.
- Более «ястребиный» тон → давление на $BTC и альты
- Более мягкий тон → возможен отскок «на облегчении»
Важно:
• Не гонитесь за первой свечой
• Держите плечо низким
• Следите за BTC, DXY и доходностями
• Дождитесь, пока рынок успокоится после пресс-конференции
Дни FOMC — это про терпение, а не про FOMO.#ПротоколFOMC #fomcотслеживание #MSTRTradingVolumeSurpassesMorganStanley
Pandas
·Лайков: 2
·Просмотров: 108
ПротоколFOMC
Просмотров: 24,514
98 обсуждают
NEARSurges26%Past$3.45
Просмотров: 1,175
35 обсуждают