Всё ещё думаю о Dusk этим вечером, и по ходу я рылся в документации, всплыло кое-что ещё. Если Phoenix скрывает значения транзакций по умолчанию, то как вообще кто-то когда-либо реально может их аудитировать.
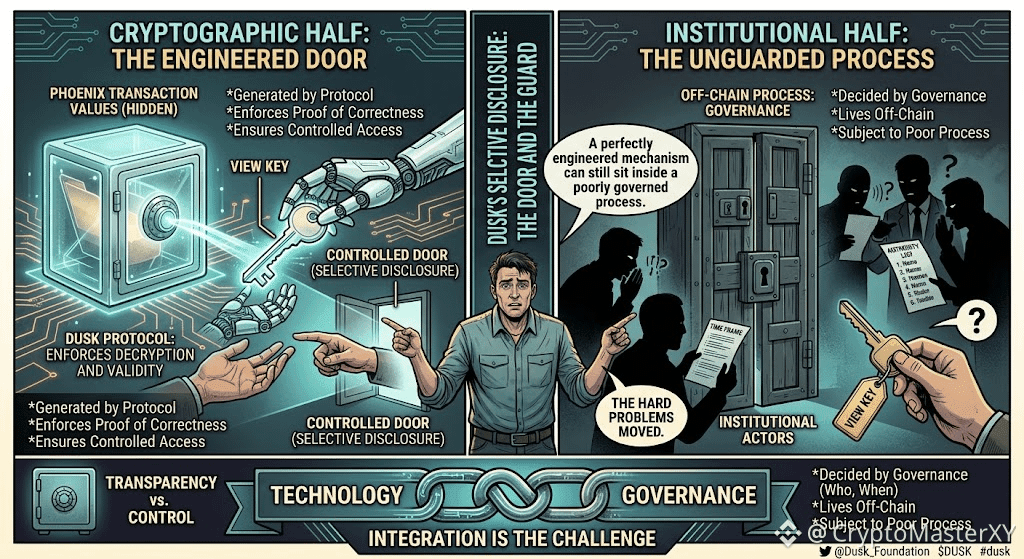
Оказалось, ответ — ключи просмотра. Это не тот самый концепт ключа просмотра, который обычно упоминают для синхронизации кошельков. Здесь речь о выборочном раскрытии: владелец транзакции может передать конкретный ключ просмотра аудитору или регулятору, позволяя этой стороне расшифровать детали, не раскрывая ничего остальной сети.
Это полностью поменяло для меня взгляд на вопрос приватности. Это не приватность против прозрачности. Это приватность с контролируемой дверью, встроенной внутрь.
Но дверь имеет значение только тогда, когда кто-то решит открыть её правильно. Протокол может сгенерировать ключ и обеспечить, что расшифровка работает так, как задумано. У него нет полномочий решать, кому выдать этот ключ, когда его выдавать, или вообще насколько доверительным является процесс вокруг этого.
Так что технология решает криптографическую половину раскрытия. Институциональная половина — кто и на каком основании вправе запросить ключ — по-прежнему полностью существует вне цепочки.
Вот эта часть немного меня тревожит. Даже идеально спроектированный механизм выборочного раскрытия может оказаться внутри плохо управляемого процесса.
Я не думаю, что это делает механизм менее полезным. Просто означает, что сложные задачи не исчезли — они переместились.
Вкладка Docs всё ещё открыта. Переходим к следующему разделу.
@Dusk $DUSK #dusk $SPK $MORPHO
Оказалось, ответ — ключи просмотра. Это не тот самый концепт ключа просмотра, который обычно упоминают для синхронизации кошельков. Здесь речь о выборочном раскрытии: владелец транзакции может передать конкретный ключ просмотра аудитору или регулятору, позволяя этой стороне расшифровать детали, не раскрывая ничего остальной сети.
Это полностью поменяло для меня взгляд на вопрос приватности. Это не приватность против прозрачности. Это приватность с контролируемой дверью, встроенной внутрь.
Но дверь имеет значение только тогда, когда кто-то решит открыть её правильно. Протокол может сгенерировать ключ и обеспечить, что расшифровка работает так, как задумано. У него нет полномочий решать, кому выдать этот ключ, когда его выдавать, или вообще насколько доверительным является процесс вокруг этого.
Так что технология решает криптографическую половину раскрытия. Институциональная половина — кто и на каком основании вправе запросить ключ — по-прежнему полностью существует вне цепочки.
Вот эта часть немного меня тревожит. Даже идеально спроектированный механизм выборочного раскрытия может оказаться внутри плохо управляемого процесса.
Я не думаю, что это делает механизм менее полезным. Просто означает, что сложные задачи не исчезли — они переместились.
Вкладка Docs всё ещё открыта. Переходим к следующему разделу.
@Dusk $DUSK #dusk $SPK $MORPHO