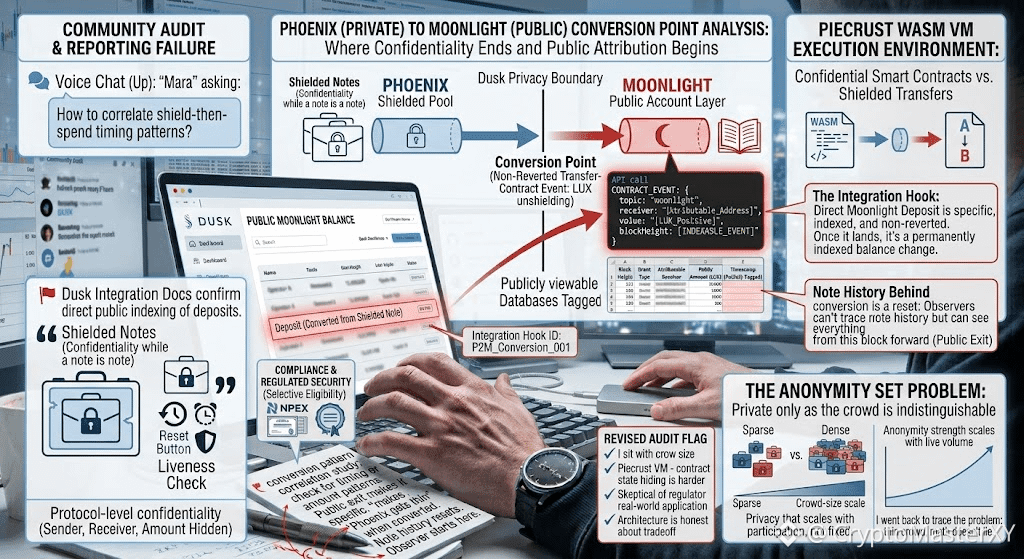
То, с чем я задержался дольше, чем ожидал, — это была не криптография Dusk, а размер толпы.
Я вернулся в дизайн Dusk именно чтобы проследить проблему анонимизационного множества: идея в том, что защищённая транзакция столь же приватна, как и толпа неотличимых записей (note), окружающих её.
Если принятие остаётся тонким, математика не врёт — и я сказал это прямо, не притворяясь, что только шифрование само по себе решает проблему раскрытия. Что вернуло меня обратно, — это Piecrust, среда выполнения Dusk на базе WASM, и то, как она по‑другому работает с конфиденциальными смарт‑контрактами по сравнению с простой защищённой передачей.
Мы здесь не просто скрываем балансы — мы скрываем переходы состояния внутри логики самого контракта. Это означает, что нулевому знаниевому (zero‑knowledge) контуру нужно доказать, что программа была выполнена корректно, не раскрывая её входные данные или промежуточные шаги.
Я какое‑то время обдумывал это, потому что это гораздо более трудное вычислительное утверждение, чем просто доказательство баланса. Затем есть ещё и аспект комплаенса — та часть, которую большинство privacy‑цепочек вообще обходят: работа Dusk над лицензированием вместе с NPEX и её продвижение в сторону регулируемых security tokens. Это работает лишь тогда, когда тот же слой zero‑knowledge может выборочно доказывать соответствие требованиям, не раскрывая личность.
Я по‑прежнему скептически отношусь к тому, насколько это выдерживает проверку реальными регуляторами, а не белыми книгами (whitepapers), и я не видел достаточно живого объёма, чтобы называть анонимизационное множество решённым. Но архитектура хотя бы честно говорит о компромиссе: приватность, которая масштабируется с участием, а не приватность как фиксированная гарантия.
Именно это различие отделило всё происходящее от обычного питча про защищённые монеты.
@Dusk $DUSK #dusk $GPS $STAR
Я вернулся в дизайн Dusk именно чтобы проследить проблему анонимизационного множества: идея в том, что защищённая транзакция столь же приватна, как и толпа неотличимых записей (note), окружающих её.
Если принятие остаётся тонким, математика не врёт — и я сказал это прямо, не притворяясь, что только шифрование само по себе решает проблему раскрытия. Что вернуло меня обратно, — это Piecrust, среда выполнения Dusk на базе WASM, и то, как она по‑другому работает с конфиденциальными смарт‑контрактами по сравнению с простой защищённой передачей.
Мы здесь не просто скрываем балансы — мы скрываем переходы состояния внутри логики самого контракта. Это означает, что нулевому знаниевому (zero‑knowledge) контуру нужно доказать, что программа была выполнена корректно, не раскрывая её входные данные или промежуточные шаги.
Я какое‑то время обдумывал это, потому что это гораздо более трудное вычислительное утверждение, чем просто доказательство баланса. Затем есть ещё и аспект комплаенса — та часть, которую большинство privacy‑цепочек вообще обходят: работа Dusk над лицензированием вместе с NPEX и её продвижение в сторону регулируемых security tokens. Это работает лишь тогда, когда тот же слой zero‑knowledge может выборочно доказывать соответствие требованиям, не раскрывая личность.
Я по‑прежнему скептически отношусь к тому, насколько это выдерживает проверку реальными регуляторами, а не белыми книгами (whitepapers), и я не видел достаточно живого объёма, чтобы называть анонимизационное множество решённым. Но архитектура хотя бы честно говорит о компромиссе: приватность, которая масштабируется с участием, а не приватность как фиксированная гарантия.
Именно это различие отделило всё происходящее от обычного питча про защищённые монеты.
@Dusk $DUSK #dusk $GPS $STAR