
#BinanceIncidentReport
Заморозка вывода средств на Binance не смогла отменить разрешение в блокчейне, которое продолжало позволять перемещать средства.
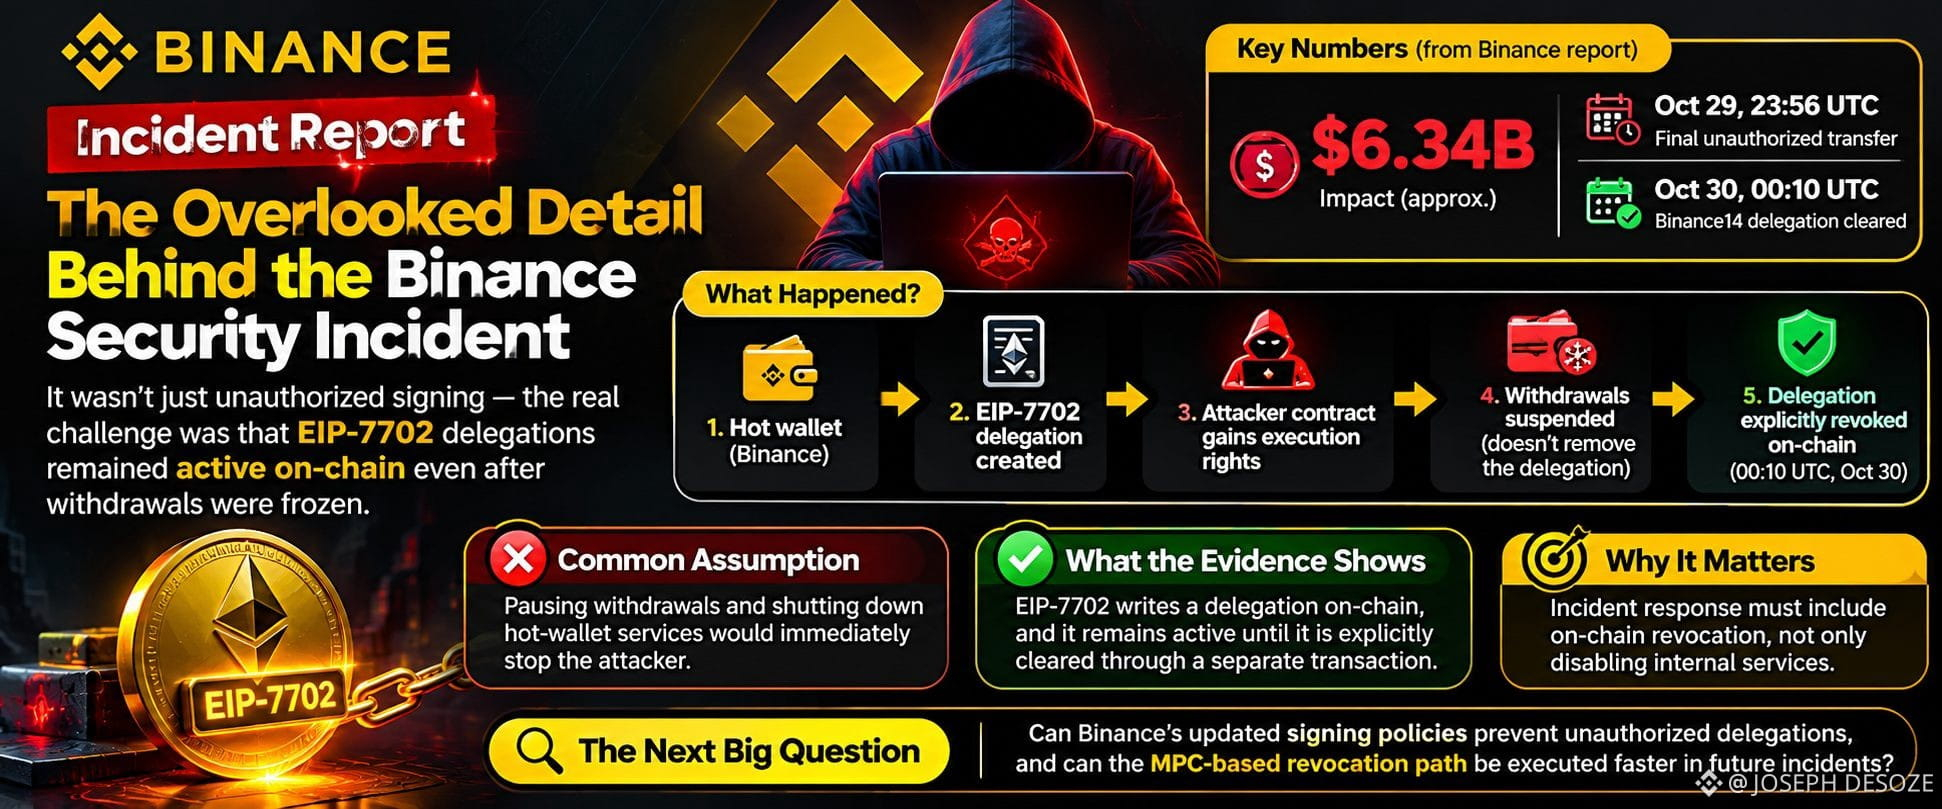
Ключевая деталь в первоначальном отчёте Binance от 3 ноября — не ущерб в размере $6,34 млрд: злоумышленники использовали EIP-7702, чтобы делегировать права на выполнение операций с горячего кошелька Binance контракту под контролем атакующих. Binance утверждает, что это произошло через внутренний сервис подписания, в обход обычного процесса вывода средств.
Это различие важно. Приостановка обычных выводов блокирует стандартный процесс перевода средств на бирже. Однако EIP-7702 записывает в код аккаунта в блокчейне индикатор делегирования, а спецификация Ethereum предусматривает, что делегирование сохраняется до явной отмены. Поэтому отключение сервиса кошелька само по себе не лишает его полномочий, уже зафиксированных в блокчейне.
Binance сообщает, что для отзыва этих разрешений потребовались дополнительные транзакции. В горячем кошельке использовались вычисления с участием нескольких сторон (MPC), поэтому единого приватного ключа для немедленной отмены не существовало — требовалась специальная процедура отзыва. В отчёте указано, что последний несанкционированный перевод был совершён 29 октября в 23:56 UTC, а делегирование Binance14 было отменено 30 октября в 00:10 UTC.
Это не означает, что EIP-7702 сам по себе небезопасен: стандарт предоставляет полезные возможности для аккаунтов. Упущенный из виду вопрос носит операционный характер: после того как полномочия с широкими правами зафиксированы в блокчейне, реагирование на инцидент должно включать отзыв на уровне протокола, а не только отключение внутренних сервисов.
В ходе независимой проверки Binance предстоит выяснить, способны ли её политики подписания предотвращать несанкционированное делегирование и можно ли быстро выполнить отзыв через MPC в условиях давления.
Заморозка вывода средств на Binance не смогла отменить разрешение в блокчейне, которое продолжало позволять перемещать средства.
Ключевая деталь в первоначальном отчёте Binance от 3 ноября — не ущерб в размере $6,34 млрд: злоумышленники использовали EIP-7702, чтобы делегировать права на выполнение операций с горячего кошелька Binance контракту под контролем атакующих. Binance утверждает, что это произошло через внутренний сервис подписания, в обход обычного процесса вывода средств.
Это различие важно. Приостановка обычных выводов блокирует стандартный процесс перевода средств на бирже. Однако EIP-7702 записывает в код аккаунта в блокчейне индикатор делегирования, а спецификация Ethereum предусматривает, что делегирование сохраняется до явной отмены. Поэтому отключение сервиса кошелька само по себе не лишает его полномочий, уже зафиксированных в блокчейне.
Binance сообщает, что для отзыва этих разрешений потребовались дополнительные транзакции. В горячем кошельке использовались вычисления с участием нескольких сторон (MPC), поэтому единого приватного ключа для немедленной отмены не существовало — требовалась специальная процедура отзыва. В отчёте указано, что последний несанкционированный перевод был совершён 29 октября в 23:56 UTC, а делегирование Binance14 было отменено 30 октября в 00:10 UTC.
Это не означает, что EIP-7702 сам по себе небезопасен: стандарт предоставляет полезные возможности для аккаунтов. Упущенный из виду вопрос носит операционный характер: после того как полномочия с широкими правами зафиксированы в блокчейне, реагирование на инцидент должно включать отзыв на уровне протокола, а не только отключение внутренних сервисов.
В ходе независимой проверки Binance предстоит выяснить, способны ли её политики подписания предотвращать несанкционированное делегирование и можно ли быстро выполнить отзыв через MPC в условиях давления.