
Я не ожидал, что ситуация с Bitget вызовет настолько серьезные дебаты.
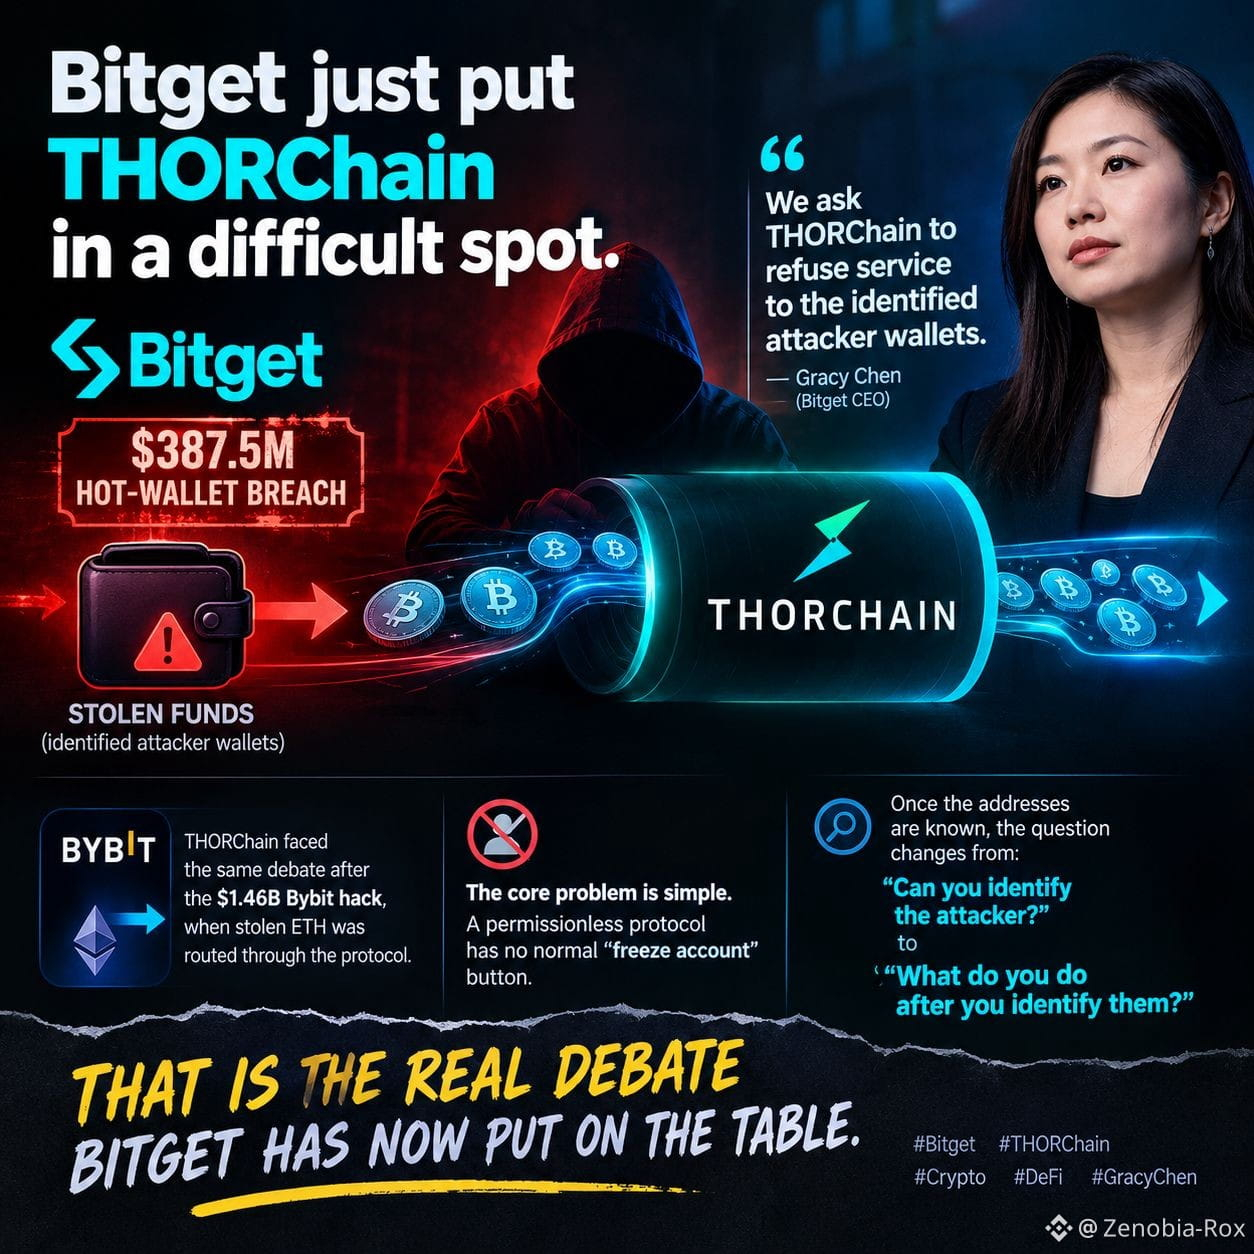
После сообщаемого взлома горячего кошелька на $387,5 млн украденные средства были переведены через THORChain, поставив протокол в сложное положение.
Теперь Грейси Чен публично просит THORChain отклонить свопы с участием идентифицированных кошельков атакующего.
И честно говоря, это меняет разговор.
Беспристрастный (permissionless) протокол по замыслу должен оставаться нейтральным. Но когда конкретные кошельки публично связывают со взломом, нейтральность все еще означает обработку их свопов?
THORChain столкнулся с похожей полемикой после взлома Bybit на $1,46 млрд, когда украденные активы направлялись через сеть.
Неловкий вопрос не в том, можно ли идентифицировать атакующего.
А в том, что происходит после того, как его идентифицировали.
Та грань между беспристрастной инфраструктурой и ответственностью теперь стала значительно труднее для определения.
#Bitget #ThorchainDeFi #Crypto #DeFi #GracyChen