


В одной из крупнейших атак года видный инвестор — прозванный криптовалютным китом — потерял более $27 миллионов в цифровых активах после того, как хакер захватил контроль над мультиподписным (multisig) кошельком. Этот инцидент снова вызвал дебаты о безопасности в мире DeFi.
Ключ к катастрофе
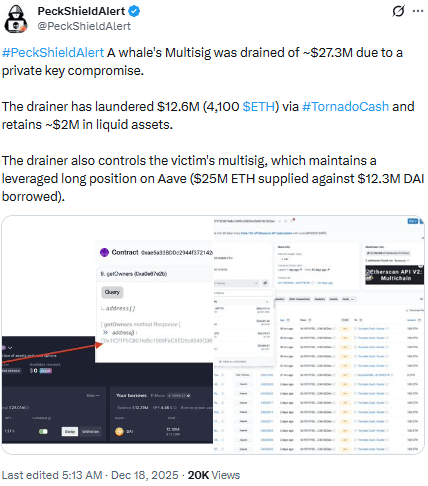
Фирма по безопасности блокчейнов PeckShield сообщила, что злоумышленник скомпрометировал мультиподписной кошелек 1 из 1 — по сути, устранив любое преимущество защиты мультиподписей. Получив доступ к закрытому ключу, хакер начал систематически выводить средства.
Согласно Etherscan, всего было украдено $27.3 миллиона, причем средства отмывались через Tornado Cash партиями по 100 ETH. В общей сложности хакер отправил 4,100 ETH на сумму примерно $12.6 миллиона через инструмент конфиденциальности. Около $2 миллионов в ликвидных активах остаются в кошельке злоумышленника.
Хакер держит залог на Aave
PeckShield и другие аналитики отметили, что скомпрометированный кошелек все еще имеет большую заемную позицию на Aave, обеспеченную примерно $25 миллионами в ETH, с заимствованной суммой $12.3 миллиона в DAI.
Хакер работает с адреса 0x1fCf...367d23Ac, который содержит Ether, Wrapped Ether, OKB, Trust Wallet Token, Bitfinex LEO, Fetch и токены Nexo. Они разделили 4,100 украденных ETH на 41 транзакцию по 100 ETH каждая, все маршрутизировалось через Tornado Cash.
Расследователь Спектр раскрывает ошибку настройки
Расследователь на цепи Спектр опубликовал хронологию утечки, раскрывая, что кошелек был создан 11 апреля 2025 года в 07:48:11 как система 1 из 1. Всего через 35 минут, в 08:23:23, произошло массовое отток средств с основного адреса подписи.
Спектр предполагает, что приватный ключ мог быть скомпрометирован во время настройки кошелька — либо через ненадежный инструмент, либо с помощью злонамеренного лица.
Кит уже был в убытке
Согласно платформе Onchainlens, тот же кошелек понес убытки в мае после того, как вывел более 2,500 ETH из OKX и перевел их в Kiln Finance.
К июлю кит уже поставил в общей сложности 9,918 ETH (стоимостью $22.5 миллиона), заработав всего 105.5 ETH в виде наград за стекинг. Перед недавней атакой он уже находился в убытке на $4.26 миллиона.
Мультиподписные кошельки не являются надежными
Мультиподписные кошельки обычно считаются более безопасными — как правило, они настраиваются как 2 из 3 или 3 из 5, требуя нескольких подписантов для авторизации транзакции. Однако настройки 1 из 1 устраняют это преимущество, и компрометация одного ключа может привести к полной потере активов, как показано в этом инциденте.
Похожие атаки продолжаются
В отдельном случае в сентябре неизвестный инвестор потерял более $3 миллионов после того, как неосознанно одобрил вредоносный контракт. Украденные средства были конвертированы в ETH и маршрутизированы через Tornado Cash.
Основатель SlowMist Ю Сян позже объяснил, что затронутый кошелек был мультиподписным Safe 2 из 4. Мошенник замаскировал вредоносный контракт, используя адрес, похожий на оригинальный, и использовал функцию Multi Send Safe, чтобы скрыть одобрение в стандартной процедуре.
“Это аномальное одобрение было трудно обнаружить, потому что это не была стандартная транзакция,” написал Сян на X.
Заключение: Технологии одних недостаточно
Этот инцидент доказывает, что даже мультиподписные кошельки не являются надежными — особенно когда пользователи совершают критические ошибки при настройке. Надежная защита ключей, проверенные инструменты и понимание того, как работают системы кошельков, так же важны, как и сама технология блокчейна.
#CryptoSecurity , #ETH , #CryptoNews , #blockchain , #defi
Будьте на шаг впереди – следите за нашим профилем и будьте в курсе всего важного в мире криптовалют!
Уведомление:
,,Информация и мнения, представленные в этой статье, предназначены исключительно для образовательных целей и не должны восприниматься как инвестиционный совет в любой ситуации. Содержание этих страниц не следует рассматривать как финансовый, инвестиционный или любой другой вид совета. Мы предостерегаем, что инвестиции в криптовалюты могут быть рискованными и могут привести к финансовым потерям.“