

#wax
wax
Просмотров: 79,897
223 обсуждают
Популярные
Новые
·
--
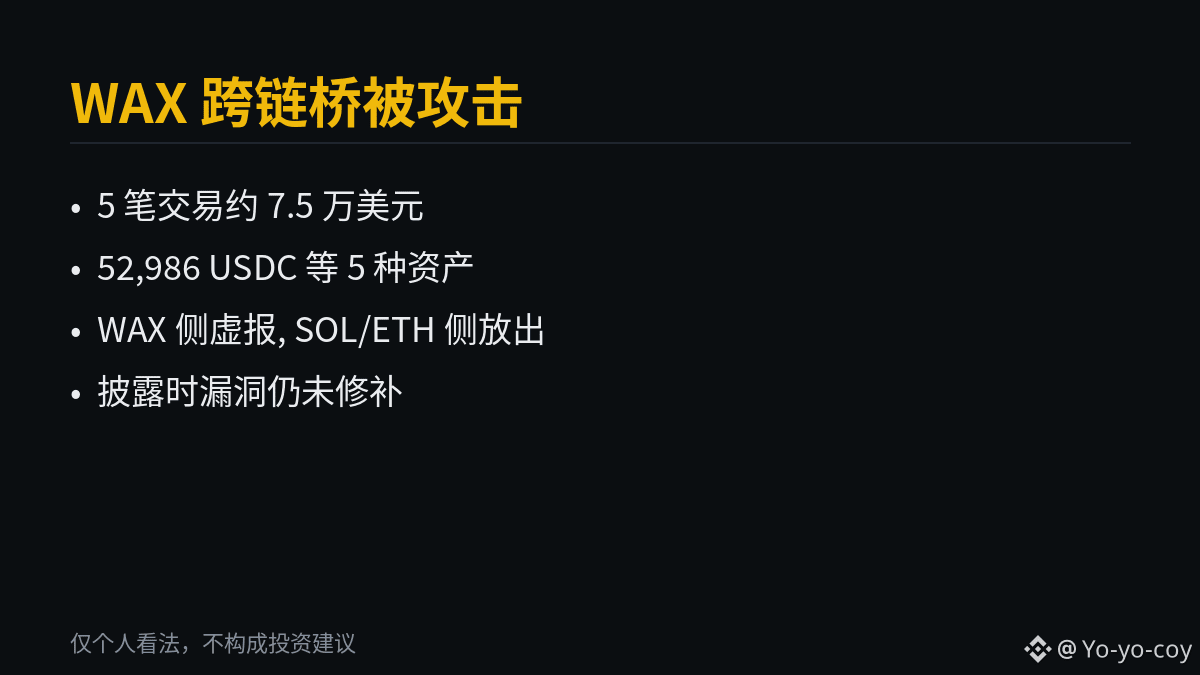
Атака на кроссчейн-мост WAX: 5 транзакций вывели около $75 тыс.; на момент раскрытия уязвимость всё ещё не была устранена $WAXP
Сразу к выводу: это типичная атака на кроссчейн-мост по схеме «исходная сеть лжёт, целевая исполняет без проверки». Ущерб невелик, но устройство уязвимости стоит запомнить.
1. Хронология. В 09:06 (UTC) атакующий создал аккаунт fasdfas.al в WAX; в 09:46 вывел 52 986,50 USDC в обёрнутой версии; в 09:47 таким же способом вывел обёрнутые USDT, DAI, WETH и WBTC. В 10:00 (UTC) в сети Solana по инструкции было выпущено 52 986,50 USDC; в 10:05 (UTC) сеть Ethereum выпустила соответствующие активы.
2. Состав суммы. В пяти транзакциях было выведено в общей сложности 52 986 USDC, 21 558 USDT, 840 DAI, 2,55 WETH и 0,11 WBTC. Изначальная оценка Blockaid составляла около $75 тыс.; согласно обновлению TokenPost от 23 октября, ущерб оценивается примерно в $90 тыс.
3. Причина. Проблема была не на стороне получения. По анализу Blockaid, контракты в Solana и Ethereum «правильно» исполняли полученную информацию. Ошибка была в учёте на стороне WAX: атакующий не оплатил соответствующие активы в сети WAX, однако мост признал вывод легитимным. Разница между данными учёта WAX и фактическими резервами составляет около $1 522.
4. Текущий статус. На момент раскрытия Blockaid классифицировала этот инцидент как ongoing exploit — продолжающуюся эксплуатацию уязвимости. В сообщениях, опубликованных утром 23 октября, говорилось, что уязвимость всё ещё не устранена и размер ущерба может продолжать расти.
Моё мнение: поверхность атаки кроссчейн-мостов часто связана не с логикой проверки в целевой сети, а с надёжностью данных, сообщаемых исходной сетью. Пользователям, у которых активы находятся в мосту, остаётся лишь пассивно ждать объявления об устранении уязвимости.
#WAX #БезопасностьКроссчейнМостов
Это лишь личное мнение, не инвестиционная рекомендация
Атака на кроссчейн-мост WAX: 5 транзакций вывели около $75 тыс.; на момент раскрытия уязвимость всё ещё не была устранена $WAXP
Сразу к выводу: это типичная атака на кроссчейн-мост по схеме «исходная сеть лжёт, целевая исполняет без проверки». Ущерб невелик, но устройство уязвимости стоит запомнить.
1. Хронология. В 09:06 (UTC) атакующий создал аккаунт fasdfas.al в WAX; в 09:46 вывел 52 986,50 USDC в обёрнутой версии; в 09:47 таким же способом вывел обёрнутые USDT, DAI, WETH и WBTC. В 10:00 (UTC) в сети Solana по инструкции было выпущено 52 986,50 USDC; в 10:05 (UTC) сеть Ethereum выпустила соответствующие активы.
2. Состав суммы. В пяти транзакциях было выведено в общей сложности 52 986 USDC, 21 558 USDT, 840 DAI, 2,55 WETH и 0,11 WBTC. Изначальная оценка Blockaid составляла около $75 тыс.; согласно обновлению TokenPost от 23 октября, ущерб оценивается примерно в $90 тыс.
3. Причина. Проблема была не на стороне получения. По анализу Blockaid, контракты в Solana и Ethereum «правильно» исполняли полученную информацию. Ошибка была в учёте на стороне WAX: атакующий не оплатил соответствующие активы в сети WAX, однако мост признал вывод легитимным. Разница между данными учёта WAX и фактическими резервами составляет около $1 522.
4. Текущий статус. На момент раскрытия Blockaid классифицировала этот инцидент как ongoing exploit — продолжающуюся эксплуатацию уязвимости. В сообщениях, опубликованных утром 23 октября, говорилось, что уязвимость всё ещё не устранена и размер ущерба может продолжать расти.
Моё мнение: поверхность атаки кроссчейн-мостов часто связана не с логикой проверки в целевой сети, а с надёжностью данных, сообщаемых исходной сетью. Пользователям, у которых активы находятся в мосту, остаётся лишь пассивно ждать объявления об устранении уязвимости.
#WAX #БезопасностьКроссчейнМостов
Это лишь личное мнение, не инвестиционная рекомендация
Сразу к выводу: это типичная атака на кроссчейн-мост по схеме «исходная сеть лжёт, целевая исполняет без проверки». Ущерб невелик, но устройство уязвимости стоит запомнить.
1. Хронология. В 09:06 (UTC) атакующий создал аккаунт fasdfas.al в WAX; в 09:46 вывел 52 986,50 USDC в обёрнутой версии; в 09:47 таким же способом вывел обёрнутые USDT, DAI, WETH и WBTC. В 10:00 (UTC) в сети Solana по инструкции было выпущено 52 986,50 USDC; в 10:05 (UTC) сеть Ethereum выпустила соответствующие активы.
2. Состав суммы. В пяти транзакциях было выведено в общей сложности 52 986 USDC, 21 558 USDT, 840 DAI, 2,55 WETH и 0,11 WBTC. Изначальная оценка Blockaid составляла около $75 тыс.; согласно обновлению TokenPost от 23 октября, ущерб оценивается примерно в $90 тыс.
3. Причина. Проблема была не на стороне получения. По анализу Blockaid, контракты в Solana и Ethereum «правильно» исполняли полученную информацию. Ошибка была в учёте на стороне WAX: атакующий не оплатил соответствующие активы в сети WAX, однако мост признал вывод легитимным. Разница между данными учёта WAX и фактическими резервами составляет около $1 522.
4. Текущий статус. На момент раскрытия Blockaid классифицировала этот инцидент как ongoing exploit — продолжающуюся эксплуатацию уязвимости. В сообщениях, опубликованных утром 23 октября, говорилось, что уязвимость всё ещё не устранена и размер ущерба может продолжать расти.
Моё мнение: поверхность атаки кроссчейн-мостов часто связана не с логикой проверки в целевой сети, а с надёжностью данных, сообщаемых исходной сетью. Пользователям, у которых активы находятся в мосту, остаётся лишь пассивно ждать объявления об устранении уязвимости.
#WAX #БезопасностьКроссчейнМостов
Это лишь личное мнение, не инвестиционная рекомендация
36

Сегодня кроссчейн-мостам снова преподали урок: у моста WAX хакер на стороне WAX не заплатил ни копейки, а на стороне Solana и Ethereum транзакции пропустили без вопросов. За 5 переводов он увёл около 90 тысяч долларов. Blockaid всё ещё сообщает, что атака продолжается, а уязвимость не закрыта.
Жёстко, но факт: хакер переводит активы между сетями куда проворнее, чем ты. Одни винят в этом кривой дизайн моста, другие — слишком сильного хакера. В комментариях уже спорят.
$BTC $ETH $SOL
#WAX #跨链桥 #хакер
Сегодня кроссчейн-мостам снова преподали урок: у моста WAX хакер на стороне WAX не заплатил ни копейки, а на стороне Solana и Ethereum транзакции пропустили без вопросов. За 5 переводов он увёл около 90 тысяч долларов. Blockaid всё ещё сообщает, что атака продолжается, а уязвимость не закрыта.
Жёстко, но факт: хакер переводит активы между сетями куда проворнее, чем ты. Одни винят в этом кривой дизайн моста, другие — слишком сильного хакера. В комментариях уже спорят.
$BTC $ETH $SOL
#WAX #跨链桥 #хакер
Жёстко, но факт: хакер переводит активы между сетями куда проворнее, чем ты. Одни винят в этом кривой дизайн моста, другие — слишком сильного хакера. В комментариях уже спорят.
$BTC $ETH $SOL
#WAX #跨链桥 #хакер
202

·
--
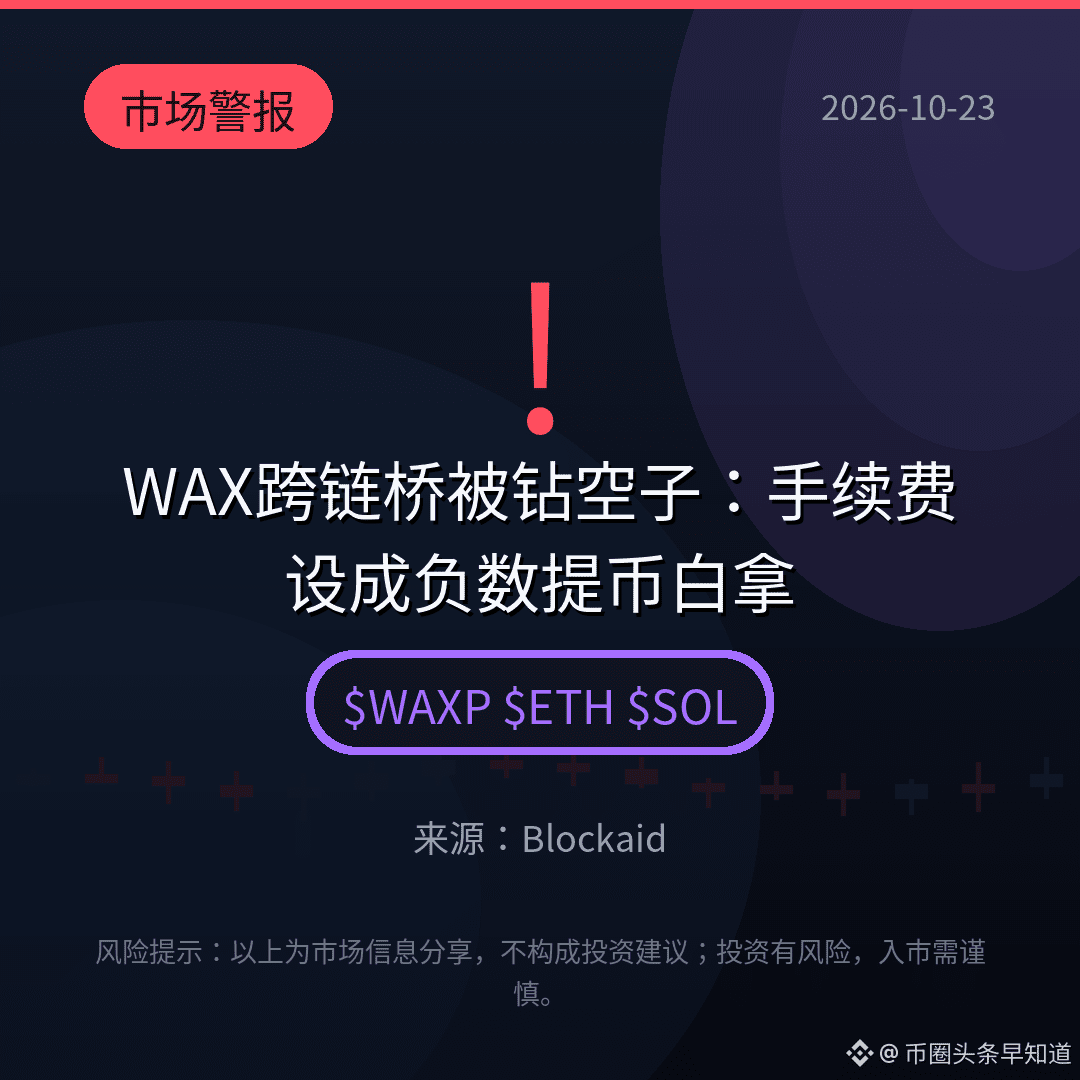
【Новости рынка】Укажи комиссию отрицательным числом — и получишь монеты бесплатно! Мультичейн-мост WAX подвергся атаке: злоумышленник установил для функции вывода параметр max_fee равным отрицательной сумме вывода. В итоге общая сумма списания стала нулевой, проверка комиссии была пропущена, с аккаунта не списали ни копейки, а запись о выводе создалась как обычно. Контракты мостов в сетях Solana и Ethereum приняли поддельные записи за настоящие и выпустили активы. В результате пяти транзакций было выведено около 52986 USDC, 21558 USDT и другие активы — всего примерно на 90 тысяч долларов. На момент публикации Blockaid уязвимость всё ещё не была устранена, а WAX официально ничего не сообщил. Поддельная запись, принятая за настоящую команду, — вот что опаснее всего для кроссчейн-моста. Вы всё ещё готовы хранить крупные суммы на небольших мостах?
$WAXP $ETH $SOL
#跨链桥 #WAX #БезопасностьБлокчейна
(Источник: Blockaid)
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском — будьте осторожны.
【Новости рынка】Укажи комиссию отрицательным числом — и получишь монеты бесплатно! Мультичейн-мост WAX подвергся атаке: злоумышленник установил для функции вывода параметр max_fee равным отрицательной сумме вывода. В итоге общая сумма списания стала нулевой, проверка комиссии была пропущена, с аккаунта не списали ни копейки, а запись о выводе создалась как обычно. Контракты мостов в сетях Solana и Ethereum приняли поддельные записи за настоящие и выпустили активы. В результате пяти транзакций было выведено около 52986 USDC, 21558 USDT и другие активы — всего примерно на 90 тысяч долларов. На момент публикации Blockaid уязвимость всё ещё не была устранена, а WAX официально ничего не сообщил. Поддельная запись, принятая за настоящую команду, — вот что опаснее всего для кроссчейн-моста. Вы всё ещё готовы хранить крупные суммы на небольших мостах?
$WAXP $ETH $SOL
#跨链桥 #WAX #БезопасностьБлокчейна
(Источник: Blockaid)
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском — будьте осторожны.
$WAXP $ETH $SOL
#跨链桥 #WAX #БезопасностьБлокчейна
(Источник: Blockaid)
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском — будьте осторожны.
47
·
--
🌐 ДЕЦЕНТРАЛИЗОВАННЫЕ СОЦИАЛЬНЫЕ СЕТИ И КОНТЕНТ-ПЛАТФОРМЫ: СМОГУТ ЛИ ПОЛЬЗОВАТЕЛИ ВЕРНУТЬСЯ?
$WAXP | $HIVE | $STEEM
WAX специализируется на NFT и цифровых активах, Hive поддерживает децентрализованные социальные приложения, а у Steem за плечами история вознаграждений за контент на основе блокчейна. Принятие и удержание пользователей важнее кратковременного скачка цены.
🔎 Следите за активными аккаунтами, реальной вовлечённостью и ликвидностью токенов.
#WAX #Hive #Steem #SocialFi #Web3
Не является финансовой рекомендацией. Проведите собственное исследование.
🌐 ДЕЦЕНТРАЛИЗОВАННЫЕ СОЦИАЛЬНЫЕ СЕТИ И КОНТЕНТ-ПЛАТФОРМЫ: СМОГУТ ЛИ ПОЛЬЗОВАТЕЛИ ВЕРНУТЬСЯ?
$WAXP | $HIVE | $STEEM
WAX специализируется на NFT и цифровых активах, Hive поддерживает децентрализованные социальные приложения, а у Steem за плечами история вознаграждений за контент на основе блокчейна. Принятие и удержание пользователей важнее кратковременного скачка цены.
🔎 Следите за активными аккаунтами, реальной вовлечённостью и ликвидностью токенов.
#WAX #Hive #Steem #SocialFi #Web3
Не является финансовой рекомендацией. Проведите собственное исследование.
$WAXP | $HIVE | $STEEM
WAX специализируется на NFT и цифровых активах, Hive поддерживает децентрализованные социальные приложения, а у Steem за плечами история вознаграждений за контент на основе блокчейна. Принятие и удержание пользователей важнее кратковременного скачка цены.
🔎 Следите за активными аккаунтами, реальной вовлечённостью и ликвидностью токенов.
#WAX #Hive #Steem #SocialFi #Web3
Не является финансовой рекомендацией. Проведите собственное исследование.
1
12
·
--
Рост
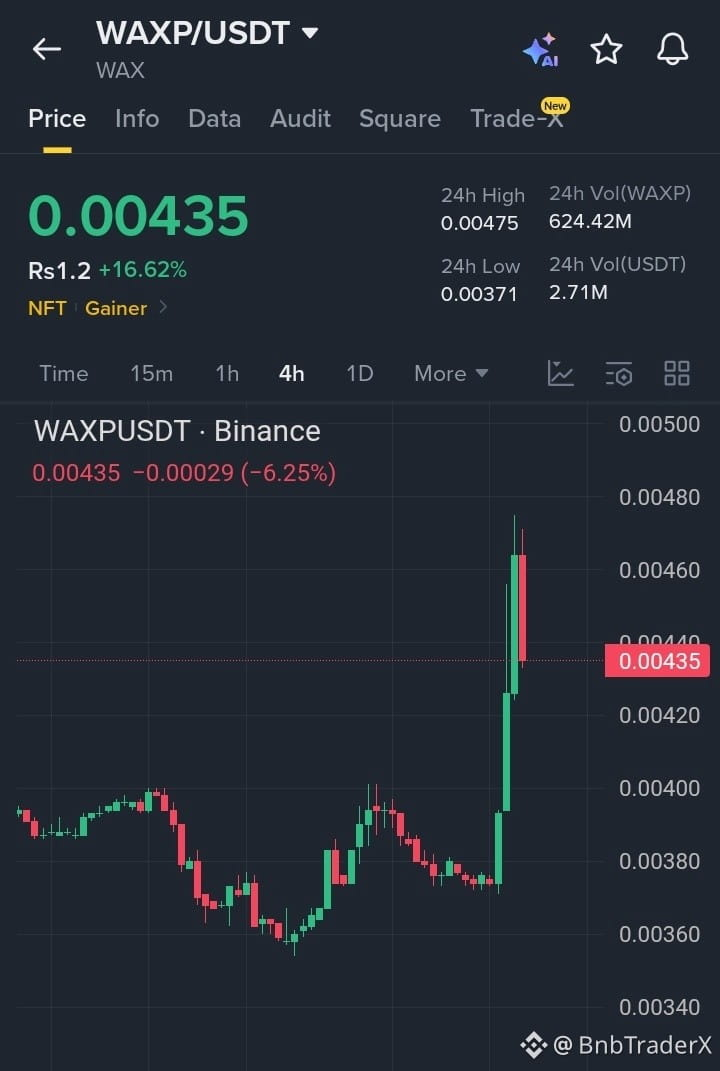
$WAXP испытывает здоровую коррекцию после сильного ралли, продолжая торговаться выше ключевых уровней поддержки. Значительный торговый объём указывает на то, что покупатели остаются активными, а успешный возврат недавнего максимума может возобновить бычий импульс в сторону следующих зон сопротивления.
🎯 Цель 1: $0.00460
🎯 Цель 2: $0.00480
🎯 Цель 3: $0.00500
#WAXP #WAX #NFT #BTC
{spot}(WAXPUSDT)
$WAXP испытывает здоровую коррекцию после сильного ралли, продолжая торговаться выше ключевых уровней поддержки. Значительный торговый объём указывает на то, что покупатели остаются активными, а успешный возврат недавнего максимума может возобновить бычий импульс в сторону следующих зон сопротивления.
🎯 Цель 1: $0.00460
🎯 Цель 2: $0.00480
🎯 Цель 3: $0.00500
#WAXP #WAX #NFT #BTC
🎯 Цель 1: $0.00460
🎯 Цель 2: $0.00480
🎯 Цель 3: $0.00500
#WAXP #WAX #NFT #BTC
2
96
·
--
Рост
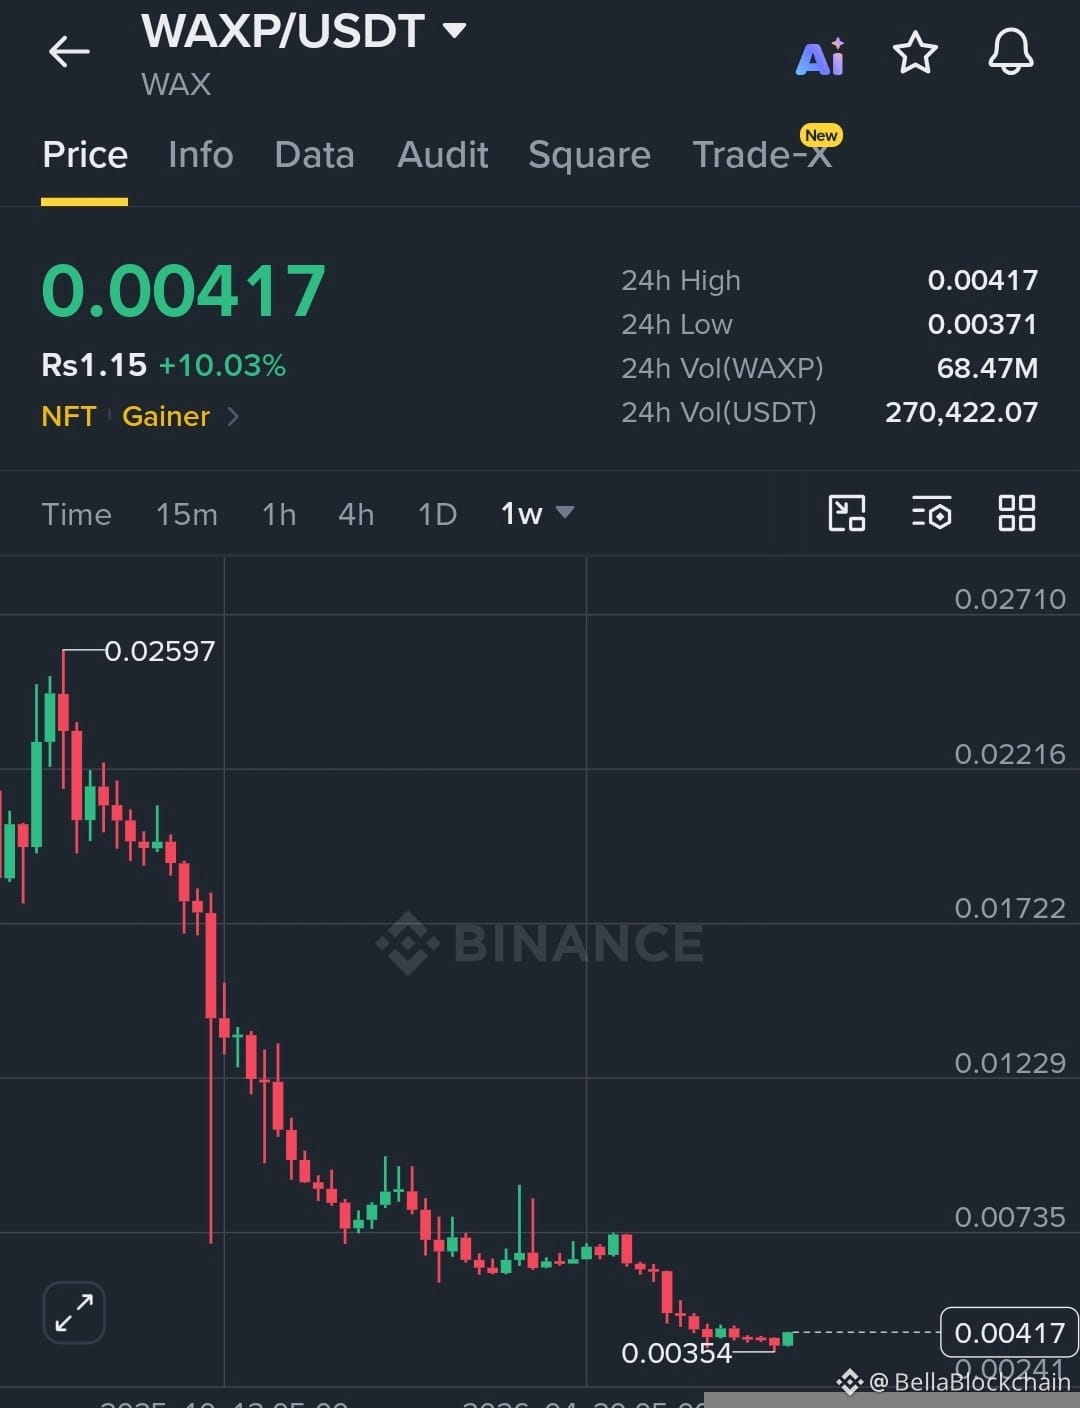
$WAXP демонстрирует признаки потенциального разворота дна, прибавляя более 10% после уверенного отскока от поддержки около уровня 0.00354. При стабильно возвращающемся зелёном недельном объёме ценовое движение подготавливается к более широкому восстановительному рывку к ключевым верхним уровням сопротивления, поскольку импульс переходит в бычью фазу.
Цель 1: 0.00730
Цель 2: 0.01220
Цель 3: 0.01750
#WAXP #WAX #Crypto
$WAXP
{future}(WAXPUSDT)
$WAXP демонстрирует признаки потенциального разворота дна, прибавляя более 10% после уверенного отскока от поддержки около уровня 0.00354. При стабильно возвращающемся зелёном недельном объёме ценовое движение подготавливается к более широкому восстановительному рывку к ключевым верхним уровням сопротивления, поскольку импульс переходит в бычью фазу.
Цель 1: 0.00730
Цель 2: 0.01220
Цель 3: 0.01750
#WAXP #WAX #Crypto
$WAXP
Цель 1: 0.00730
Цель 2: 0.01220
Цель 3: 0.01750
#WAXP #WAX #Crypto
$WAXP
1
116

🚨$WAXP ОПОВЕЩЕНИЕ WAXP/USDT
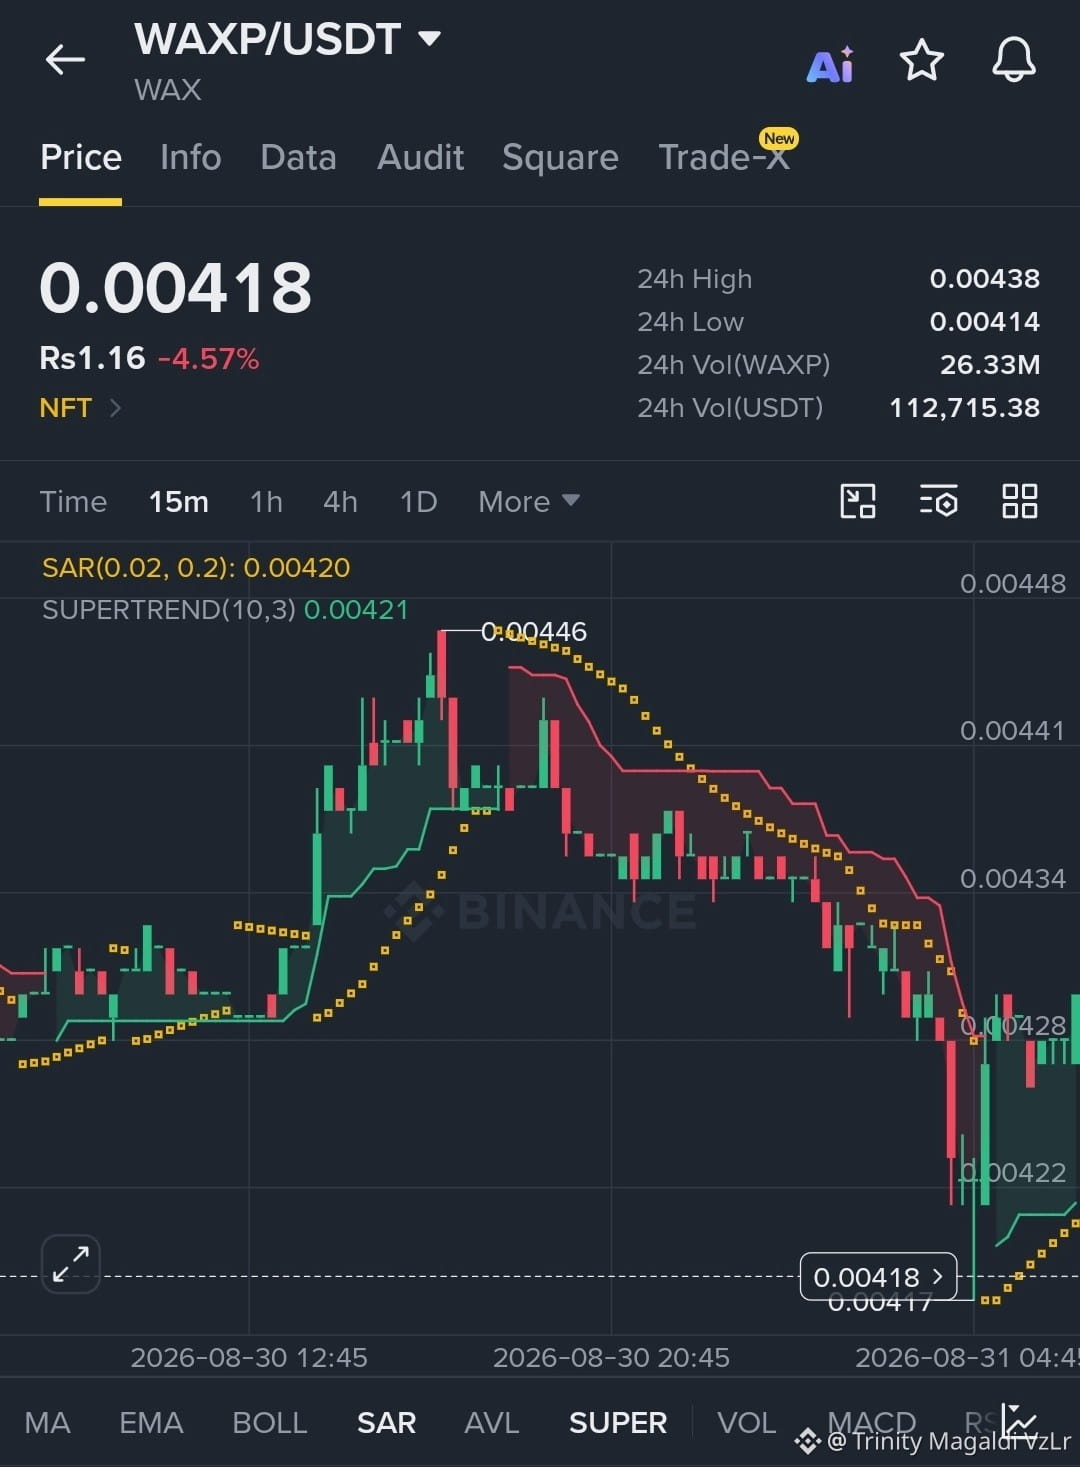
WAXP под давлением на $0.00418, снижение на 4.57%, при этом цена находится ниже уровней SAR и сопротивления Supertrend около $0.00420–$0.00421. Закрепление может спровоцировать отскок, но потеря $0.00414 грозит очередным снижением.
#WAXP #WAX #Crypto #Binance
$GIGGLE
{spot}(GIGGLEUSDT)
$RIVER
{future}(RIVERUSDT)
🚨$WAXP ОПОВЕЩЕНИЕ WAXP/USDT
WAXP под давлением на $0.00418, снижение на 4.57%, при этом цена находится ниже уровней SAR и сопротивления Supertrend около $0.00420–$0.00421. Закрепление может спровоцировать отскок, но потеря $0.00414 грозит очередным снижением.
#WAXP #WAX #Crypto #Binance
$GIGGLE
$RIVER
WAXP под давлением на $0.00418, снижение на 4.57%, при этом цена находится ниже уровней SAR и сопротивления Supertrend около $0.00420–$0.00421. Закрепление может спровоцировать отскок, но потеря $0.00414 грозит очередным снижением.
#WAXP #WAX #Crypto #Binance
$GIGGLE
$RIVER
1
279
ТРЕВОГА 🚨 Пробой Swipe ( $SXP ) растёт, поскольку order blocks подтверждают бычий импульс. WAX ( $WAXP ) движется на сильных объёмах, приток ликвидности сигнализирует о растущем внедрении экосистемы. zkSync ( $ZK ) демонстрирует инновации с масштабированием уровня 2, привлекая институциональную торговую активность. Настроения инвесторов становятся бычьими, что предполагает сильную покупку по всей тройке. #Swipe #WAX #zkSync #CryptoTrends
ТРЕВОГА 🚨 Пробой Swipe ( $SXP ) растёт, поскольку order blocks подтверждают бычий импульс. WAX ( $WAXP ) движется на сильных объёмах, приток ликвидности сигнализирует о растущем внедрении экосистемы. zkSync ( $ZK ) демонстрирует инновации с масштабированием уровня 2, привлекая институциональную торговую активность. Настроения инвесторов становятся бычьими, что предполагает сильную покупку по всей тройке. #Swipe #WAX #zkSync #CryptoTrends
81
Экосистема PXAW объединяет две самые важные базовые составляющие современного Web3-финансирования:
$WAXP
🎯 Прогнозирование PXAW: вход без комиссии, гибридный AMM + прогнозирование через книгу лимитных ордеров.
🏦 Кредитование PXAW: автоматизированные, обеспеченные залогом денежные рынки для заимствований и получения доходности.
Всё создано для прозрачной работы on-chain с минимальными затратами и максимальной скоростью.
💬 Какой базовый элемент приносит экосистеме больше ценности: денежные рынки или протоколы прогнозирования? Обсудите ниже! 👇
#WAX #PXAW #DeFi #PredictionMarket #CryptoNews
Экосистема PXAW объединяет две самые важные базовые составляющие современного Web3-финансирования:
$WAXP
🎯 Прогнозирование PXAW: вход без комиссии, гибридный AMM + прогнозирование через книгу лимитных ордеров.
🏦 Кредитование PXAW: автоматизированные, обеспеченные залогом денежные рынки для заимствований и получения доходности.
Всё создано для прозрачной работы on-chain с минимальными затратами и максимальной скоростью.
💬 Какой базовый элемент приносит экосистеме больше ценности: денежные рынки или протоколы прогнозирования? Обсудите ниже! 👇
#WAX #PXAW #DeFi #PredictionMarket #CryptoNews
$WAXP
🎯 Прогнозирование PXAW: вход без комиссии, гибридный AMM + прогнозирование через книгу лимитных ордеров.
🏦 Кредитование PXAW: автоматизированные, обеспеченные залогом денежные рынки для заимствований и получения доходности.
Всё создано для прозрачной работы on-chain с минимальными затратами и максимальной скоростью.
💬 Какой базовый элемент приносит экосистеме больше ценности: денежные рынки или протоколы прогнозирования? Обсудите ниже! 👇
#WAX #PXAW #DeFi #PredictionMarket #CryptoNews
1
54
·
--
Рост
🔥 Предупреждение: PXAW меняет правила игры — экосистема достигла $WAXP
Логика DeFi встречается с высокочастотной торговлей. PXAW вводит новый финансовый слой для блокчейна WAX с помощью двух мощных продуктов:
🎯 Рынок предсказаний: Торгуйте реальными событиями, используя гибридную модель AMM + книгу лимитных ордеров — чтобы исключить ловушки ликвидности и обеспечить справедливое исполнение.
🏦 Децентрализованное кредитование: Блокируйте залог, получайте мгновенную ликвидность и пусть ваши основные активы продолжают работать на вас.
Без трения с газом. Финальность 500 мс. Полная прозрачность on-chain.
Какой продукт вы используете первым — Предсказания или Кредитование? Напишите вашу стратегию ниже! 👇
#WAX #PXAW #DeFi #CryptoNews #Web3
{spot}(WAXPUSDT)
🔥 Предупреждение: PXAW меняет правила игры — экосистема достигла $WAXP
Логика DeFi встречается с высокочастотной торговлей. PXAW вводит новый финансовый слой для блокчейна WAX с помощью двух мощных продуктов:
🎯 Рынок предсказаний: Торгуйте реальными событиями, используя гибридную модель AMM + книгу лимитных ордеров — чтобы исключить ловушки ликвидности и обеспечить справедливое исполнение.
🏦 Децентрализованное кредитование: Блокируйте залог, получайте мгновенную ликвидность и пусть ваши основные активы продолжают работать на вас.
Без трения с газом. Финальность 500 мс. Полная прозрачность on-chain.
Какой продукт вы используете первым — Предсказания или Кредитование? Напишите вашу стратегию ниже! 👇
#WAX #PXAW #DeFi #CryptoNews #Web3
Логика DeFi встречается с высокочастотной торговлей. PXAW вводит новый финансовый слой для блокчейна WAX с помощью двух мощных продуктов:
🎯 Рынок предсказаний: Торгуйте реальными событиями, используя гибридную модель AMM + книгу лимитных ордеров — чтобы исключить ловушки ликвидности и обеспечить справедливое исполнение.
🏦 Децентрализованное кредитование: Блокируйте залог, получайте мгновенную ликвидность и пусть ваши основные активы продолжают работать на вас.
Без трения с газом. Финальность 500 мс. Полная прозрачность on-chain.
Какой продукт вы используете первым — Предсказания или Кредитование? Напишите вашу стратегию ниже! 👇
#WAX #PXAW #DeFi #CryptoNews #Web3
1
93
·
--
Рост
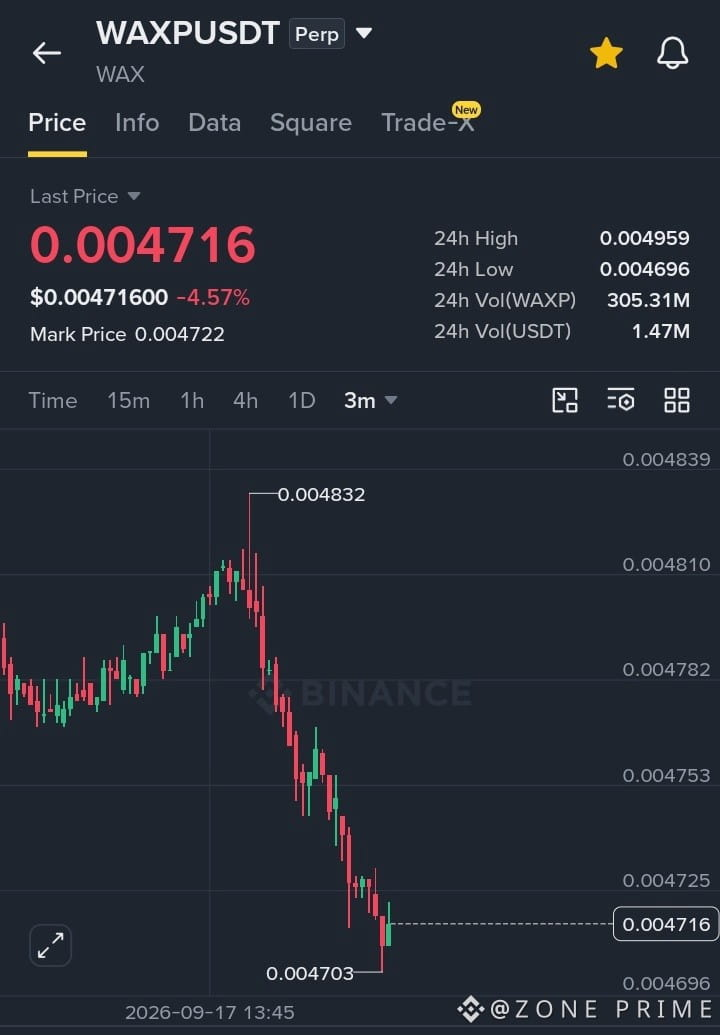
$WAXP /USDT — СИЛЬНЫЙ ЛОНГ-СЕТАП Go 📈 🚀 💯
Вход: 0.004703 - 0.004725
TP1: 0.004753
TP2: 0.004782
TP3: 0.004832
Стоп: 0.004680
Жесткая распродажа замедляется и аккуратно стабилизируется около ключевого уровня 0.004703 — локального минимума капитуляции.
Сильная защита лимитной покупки и условия перепроданности в стакане задают основу для быстрого отскока вверх против текущего тренда.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
{future}(WAXPUSDT)
$WAXP /USDT — СИЛЬНЫЙ ЛОНГ-СЕТАП Go 📈 🚀 💯
Вход: 0.004703 - 0.004725
TP1: 0.004753
TP2: 0.004782
TP3: 0.004832
Стоп: 0.004680
Жесткая распродажа замедляется и аккуратно стабилизируется около ключевого уровня 0.004703 — локального минимума капитуляции.
Сильная защита лимитной покупки и условия перепроданности в стакане задают основу для быстрого отскока вверх против текущего тренда.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
Вход: 0.004703 - 0.004725
TP1: 0.004753
TP2: 0.004782
TP3: 0.004832
Стоп: 0.004680
Жесткая распродажа замедляется и аккуратно стабилизируется около ключевого уровня 0.004703 — локального минимума капитуляции.
Сильная защита лимитной покупки и условия перепроданности в стакане задают основу для быстрого отскока вверх против текущего тренда.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
158
·
--
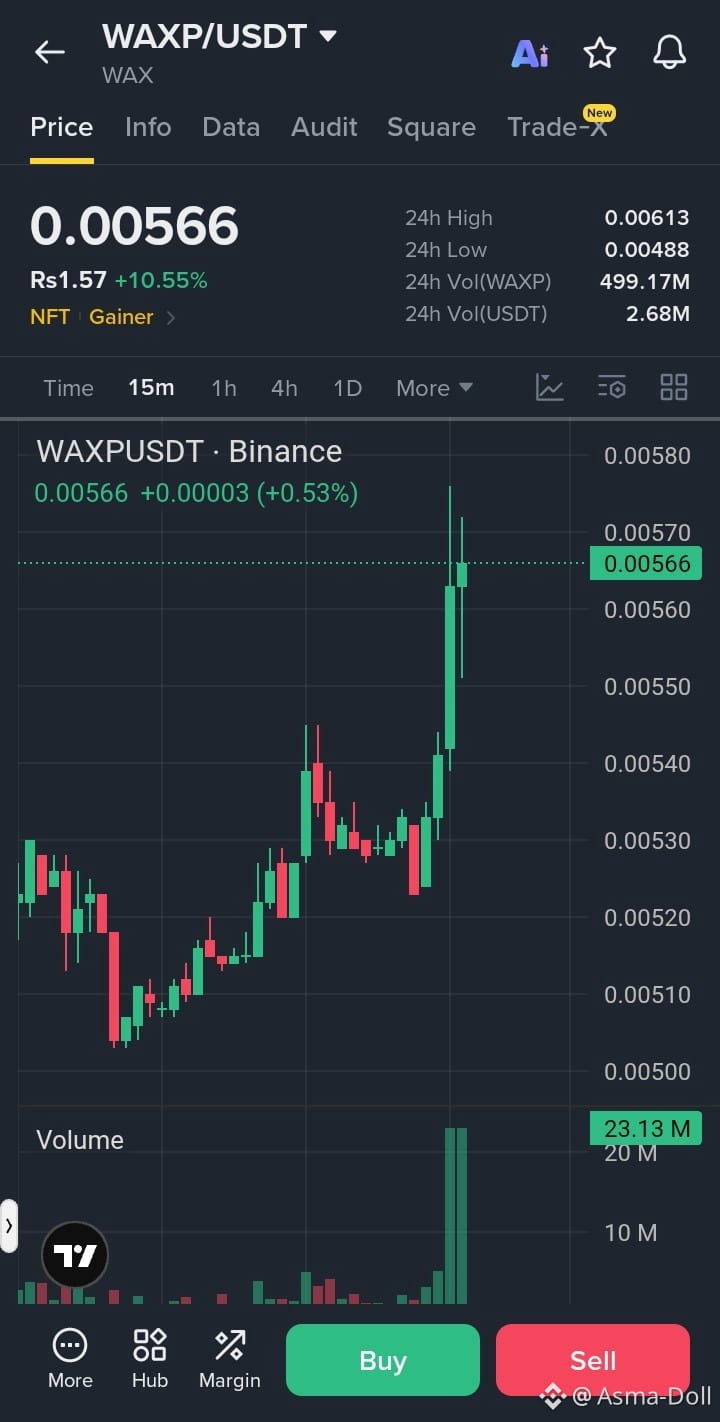
🔻 $WAXP /USDT — КОРОТКИЙ СИГНАЛ
Вход: 0.00560 – 0.00570
Стоп-лосс: 0.00592
TP1: 0.00545
TP2: 0.00525
TP3: 0.00505
Торгуйте здесь $WAXP
{future}(WAXPUSDT)
Анализ:
Цена сильно растёт и торгуется рядом с максимумом за 24 часа 0.00613.
Текущая зона около 0.00560–0.00570 может выступать как отскок/сопротивление.
После движения на +10% возможна фиксация прибыли и откат.
Прорыв ниже 0.00550 усилит медвежий сценарий продолжения.
Если цена пробьёт и удержится выше 0.00592, отмените короткий сетап.
Подтверждение: Чистый отскок от 0.00570–0.00580 + пробой ниже 0.00550.
⚠️ Сетап с высокой волатильностью; используйте контролируемое плечо и риск.
#WAXP #WAX #Crypto #Binance #ShortSignal
🔻 $WAXP /USDT — КОРОТКИЙ СИГНАЛ
Вход: 0.00560 – 0.00570
Стоп-лосс: 0.00592
TP1: 0.00545
TP2: 0.00525
TP3: 0.00505
Торгуйте здесь $WAXP
Анализ:
Цена сильно растёт и торгуется рядом с максимумом за 24 часа 0.00613.
Текущая зона около 0.00560–0.00570 может выступать как отскок/сопротивление.
После движения на +10% возможна фиксация прибыли и откат.
Прорыв ниже 0.00550 усилит медвежий сценарий продолжения.
Если цена пробьёт и удержится выше 0.00592, отмените короткий сетап.
Подтверждение: Чистый отскок от 0.00570–0.00580 + пробой ниже 0.00550.
⚠️ Сетап с высокой волатильностью; используйте контролируемое плечо и риск.
#WAXP #WAX #Crypto #Binance #ShortSignal
Вход: 0.00560 – 0.00570
Стоп-лосс: 0.00592
TP1: 0.00545
TP2: 0.00525
TP3: 0.00505
Торгуйте здесь $WAXP
Анализ:
Цена сильно растёт и торгуется рядом с максимумом за 24 часа 0.00613.
Текущая зона около 0.00560–0.00570 может выступать как отскок/сопротивление.
После движения на +10% возможна фиксация прибыли и откат.
Прорыв ниже 0.00550 усилит медвежий сценарий продолжения.
Если цена пробьёт и удержится выше 0.00592, отмените короткий сетап.
Подтверждение: Чистый отскок от 0.00570–0.00580 + пробой ниже 0.00550.
⚠️ Сетап с высокой волатильностью; используйте контролируемое плечо и риск.
#WAXP #WAX #Crypto #Binance #ShortSignal
37
·
--
Рост
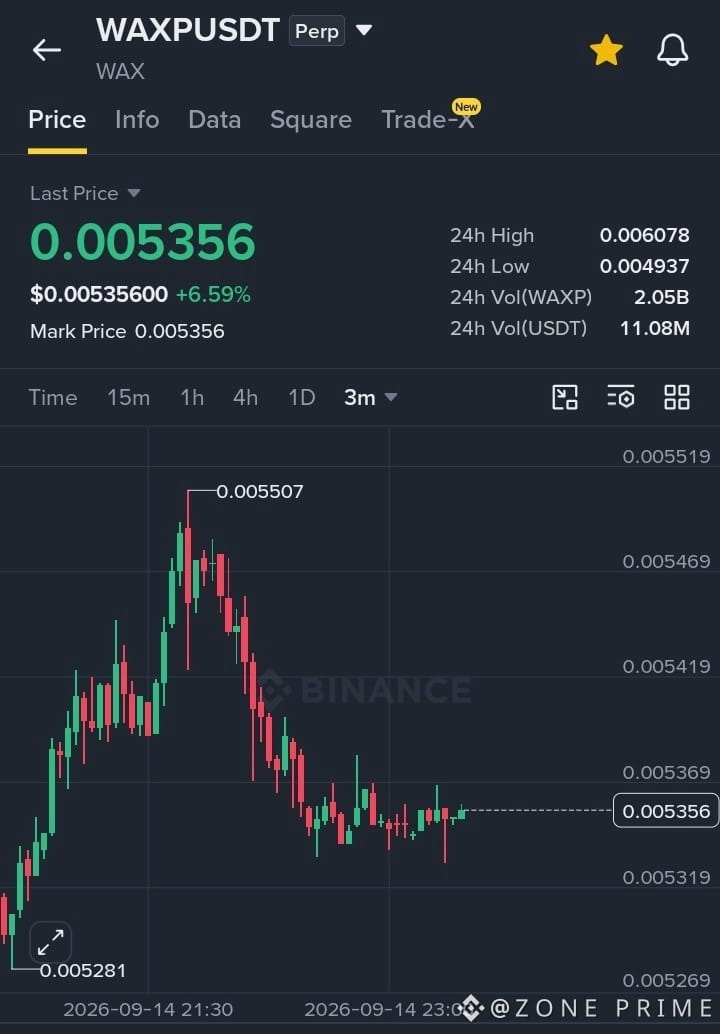
$WAXP /USDT — ДЛИННЫЙ НАСТРОЙ Go 📈 🚀 💯
Вход: 0.005281 - 0.005356
TP1: 0.005369
TP2: 0.005419
TP3: 0.005469
Стоп: 0.005269
Цена консолидируется в узком диапазоне после защиты уровня поддержки 0.005281.
Контролируемое сжатие волатильности и формирующийся спотовый поток заявок создают попытку продолжения прорыва с высокой степенью уверенности.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
{future}(WAXPUSDT)
$WAXP /USDT — ДЛИННЫЙ НАСТРОЙ Go 📈 🚀 💯
Вход: 0.005281 - 0.005356
TP1: 0.005369
TP2: 0.005419
TP3: 0.005469
Стоп: 0.005269
Цена консолидируется в узком диапазоне после защиты уровня поддержки 0.005281.
Контролируемое сжатие волатильности и формирующийся спотовый поток заявок создают попытку продолжения прорыва с высокой степенью уверенности.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
Вход: 0.005281 - 0.005356
TP1: 0.005369
TP2: 0.005419
TP3: 0.005469
Стоп: 0.005269
Цена консолидируется в узком диапазоне после защиты уровня поддержки 0.005281.
Контролируемое сжатие волатильности и формирующийся спотовый поток заявок создают попытку продолжения прорыва с высокой степенью уверенности.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
1
288
·
--
🚨 ПРЕДУПРЕЖДЕНИЕ О МОШЕННИЧЕСТВЕ 🚨
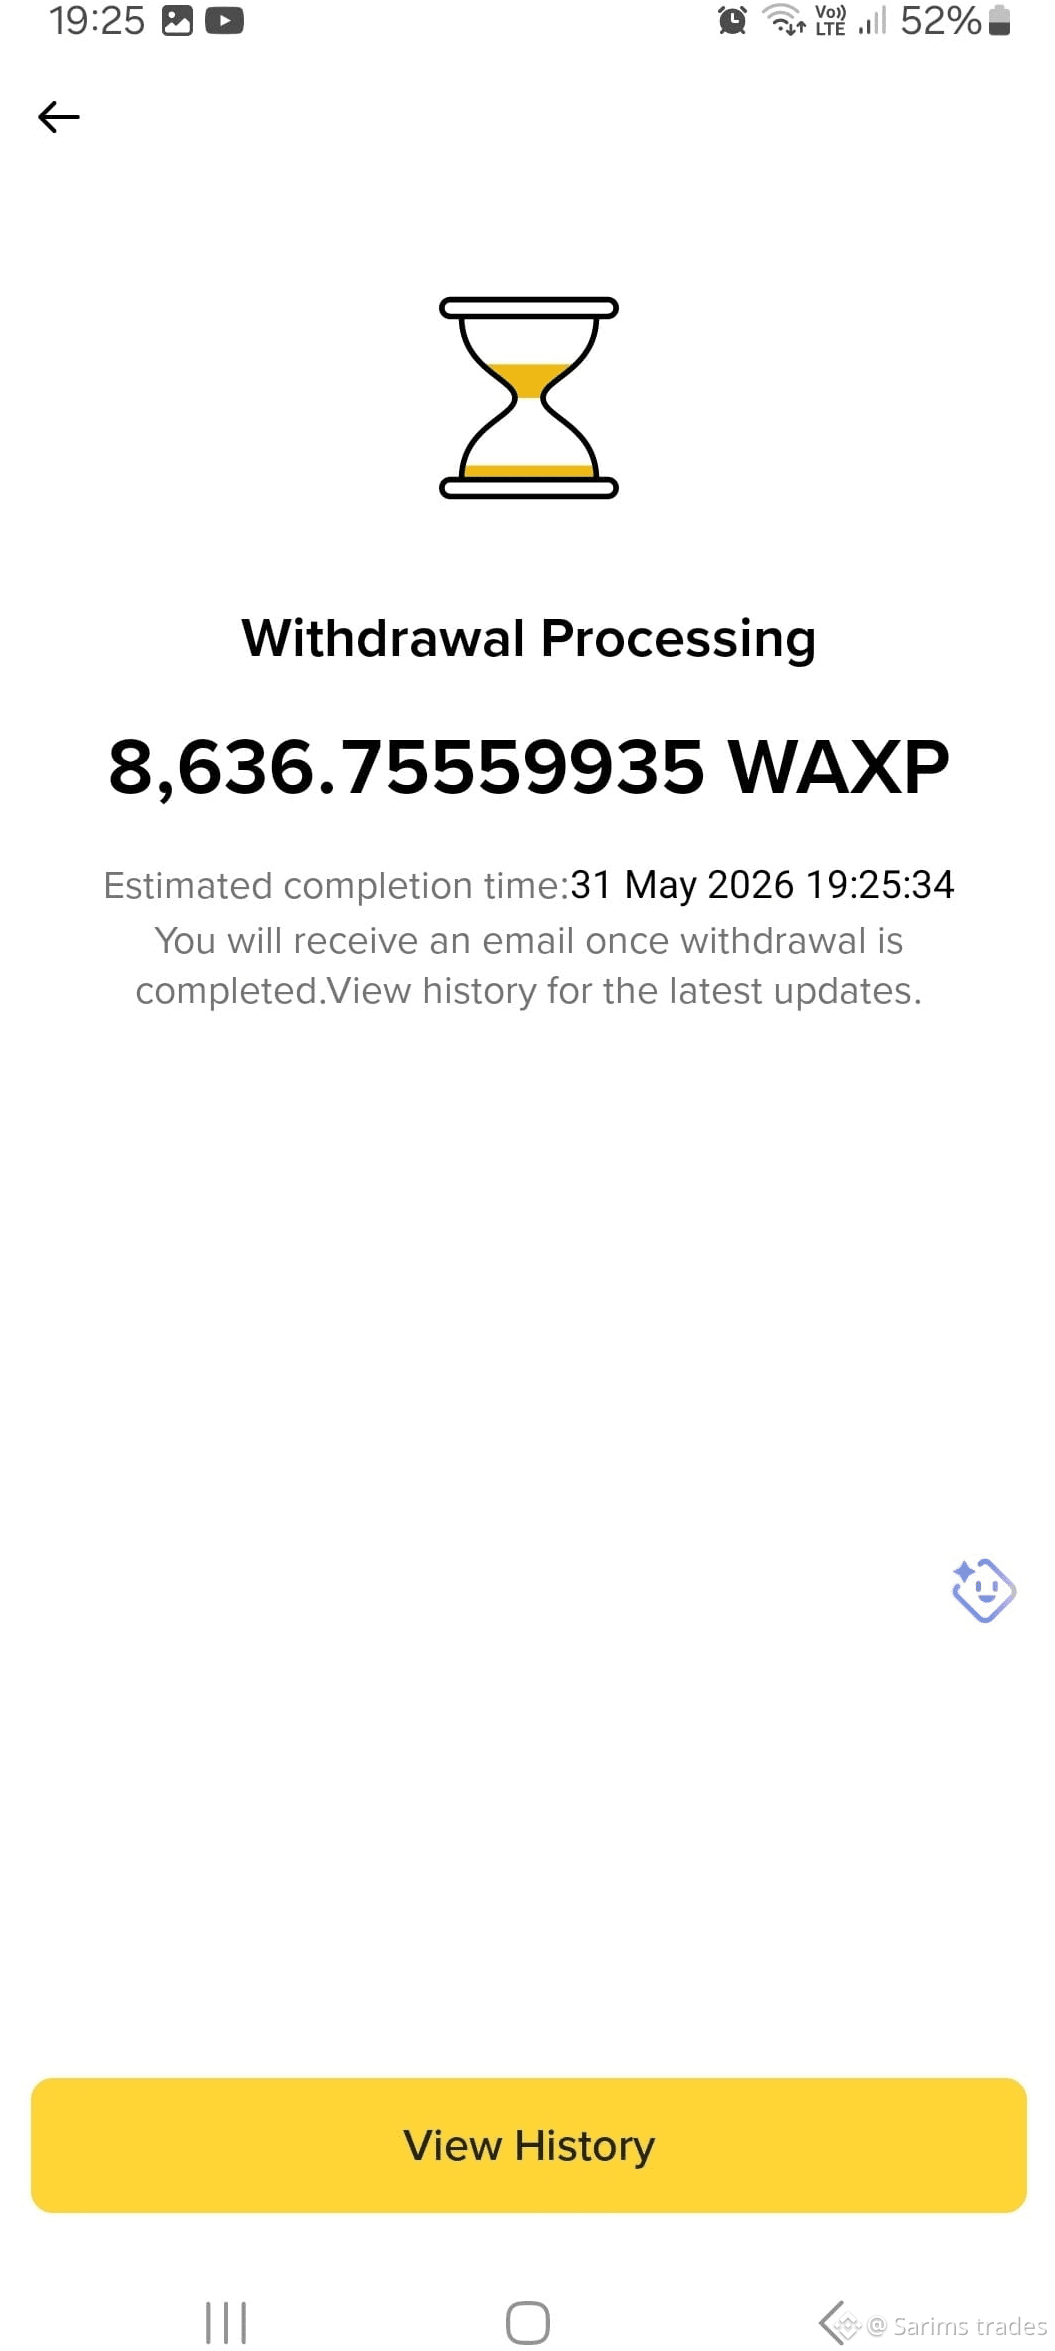
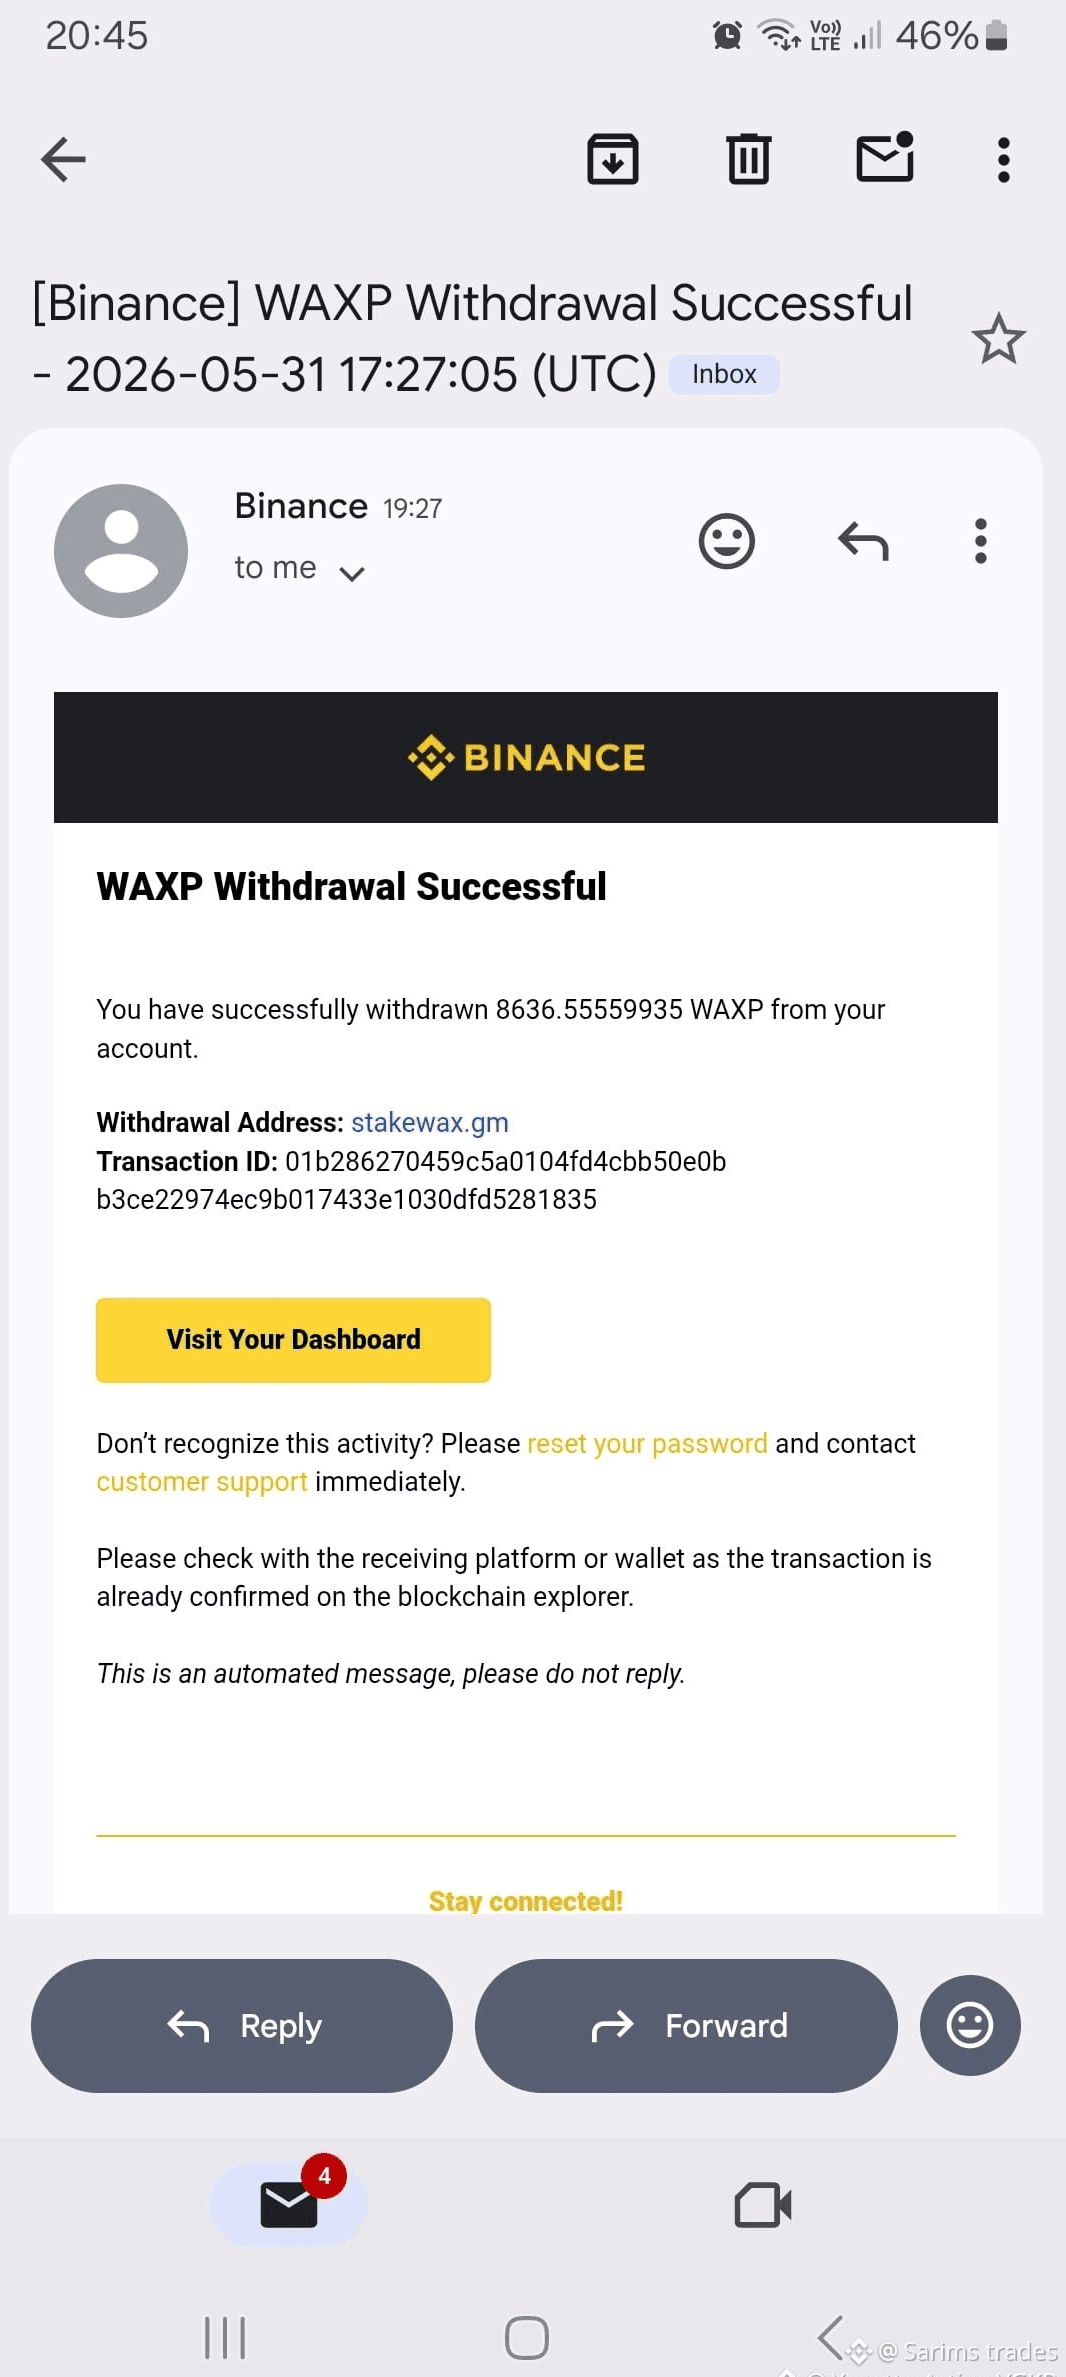
Я конвертировал $52 в WaxStakeCoin ($WAXP ) и отправил на stakewax.gm, после того как увидел видео на Facebook, обещающие лёгкие прибыли за 15–30 минут.
Транзакция была завершена, но после долгого ожидания ничего не пришло на мой аккаунт Binance.
Человек связался со мной через Facebook и Telegram и продолжал придумывать отговорки, даже упоминал название другой компании. На данный момент это выглядит как мошенничество.
⚠️ Будьте осторожны с WaxStakeCoin, stakewax.gm и любыми видео в социальных сетях, обещающими быстрые гарантированные прибыли. Всегда проводите собственное исследование перед отправкой средств.
#ScamAlert #WAX #BlackRockDepositsBTCAndETHToCEX
{future}(WAXPUSDT)
🚨 ПРЕДУПРЕЖДЕНИЕ О МОШЕННИЧЕСТВЕ 🚨
Я конвертировал $52 в WaxStakeCoin ($WAXP ) и отправил на stakewax.gm, после того как увидел видео на Facebook, обещающие лёгкие прибыли за 15–30 минут.
Транзакция была завершена, но после долгого ожидания ничего не пришло на мой аккаунт Binance.
Человек связался со мной через Facebook и Telegram и продолжал придумывать отговорки, даже упоминал название другой компании. На данный момент это выглядит как мошенничество.
⚠️ Будьте осторожны с WaxStakeCoin, stakewax.gm и любыми видео в социальных сетях, обещающими быстрые гарантированные прибыли. Всегда проводите собственное исследование перед отправкой средств.
#ScamAlert #WAX #BlackRockDepositsBTCAndETHToCEX
Я конвертировал $52 в WaxStakeCoin ($WAXP ) и отправил на stakewax.gm, после того как увидел видео на Facebook, обещающие лёгкие прибыли за 15–30 минут.
Транзакция была завершена, но после долгого ожидания ничего не пришло на мой аккаунт Binance.
Человек связался со мной через Facebook и Telegram и продолжал придумывать отговорки, даже упоминал название другой компании. На данный момент это выглядит как мошенничество.
⚠️ Будьте осторожны с WaxStakeCoin, stakewax.gm и любыми видео в социальных сетях, обещающими быстрые гарантированные прибыли. Всегда проводите собственное исследование перед отправкой средств.
#ScamAlert #WAX #BlackRockDepositsBTCAndETHToCEX
1
314
·
--
⟟𝗫𝗼𝗱𝗶𝗻𝗴 𝘂𝗽 𝗼𝗻 @𝘄𝗮𝘅_𝗶𝗼 𝘄𝗵𝗮𝗹𝗲𝘀 𝗮𝗿𝗲 𝗮𝗰𝗰𝘂𝗺𝘂𝗹𝗮𝘁𝗶𝗻𝗴 𝗯𝗲𝗳𝗼𝗿𝗲 𝘁𝗵𝗲 𝗯𝗿𝗲𝗮𝗸𝗶𝗻𝗴 𝗼𝘂𝘁 ⚠️
Последние листинги продолжают циклично: Святилище Волшебников — Синие Скипетры за $24, «Пролог Великой Трансмутции» за $3.33
Когда крупные кошельки снова начнут отправлять, обычно цена быстро приходит в себя — действуйте, пока он ещё отправляет 💎 #WAX #NFTs @AtomicHub
⟟𝗫𝗼𝗱𝗶𝗻𝗴 𝘂𝗽 𝗼𝗻 @𝘄𝗮𝘅_𝗶𝗼 𝘄𝗵𝗮𝗹𝗲𝘀 𝗮𝗿𝗲 𝗮𝗰𝗰𝘂𝗺𝘂𝗹𝗮𝘁𝗶𝗻𝗴 𝗯𝗲𝗳𝗼𝗿𝗲 𝘁𝗵𝗲 𝗯𝗿𝗲𝗮𝗸𝗶𝗻𝗴 𝗼𝘂𝘁 ⚠️
Последние листинги продолжают циклично: Святилище Волшебников — Синие Скипетры за $24, «Пролог Великой Трансмутции» за $3.33
Когда крупные кошельки снова начнут отправлять, обычно цена быстро приходит в себя — действуйте, пока он ещё отправляет 💎 #WAX #NFTs @AtomicHub
Последние листинги продолжают циклично: Святилище Волшебников — Синие Скипетры за $24, «Пролог Великой Трансмутции» за $3.33
Когда крупные кошельки снова начнут отправлять, обычно цена быстро приходит в себя — действуйте, пока он ещё отправляет 💎 #WAX #NFTs @AtomicHub
41
·
--
WAX(WAXP)最新情况速览 👀
Текущая цена $0.00378, объем торгов за 24 часа $724,450, капитализация около $17.4M. Общий масштаб сравнительно небольшой, ликвидность в основном сосредоточена в нишевом игровом и NFT-экосистеме, поэтому внимания уделяется немного.
В недавних рыночных обсуждениях слово «wax» чаще выступает как английский глагол или не связанная цитата и не относится к ончейн-прогрессу, обновлениям версии или партнерским активностям самого токена WAXP. Поэтому пока не было событий, которые напрямую повлияли бы на цену. На короткой дистанции движение в большей степени следует настроениям рынка в целом, отсутствует независимый катализатор.
По тактике действий рекомендуется:
- У активов с небольшой капитализацией сильные колебания, поэтому долю в портфеле стоит держать небольшой
- Следить за официальными каналами: есть ли объявления об обновлении протокола или сотрудничестве в экосистеме
- Обращать внимание на изменения объема торгов: сигналом служит рост и объема, и цены
В краткосрочной перспективе не видно явных драйверов, поэтому лучше оставаться в режиме ожидания.
#WAX #наблюдение за крипторынком
WAX(WAXP)最新情况速览 👀
Текущая цена $0.00378, объем торгов за 24 часа $724,450, капитализация около $17.4M. Общий масштаб сравнительно небольшой, ликвидность в основном сосредоточена в нишевом игровом и NFT-экосистеме, поэтому внимания уделяется немного.
В недавних рыночных обсуждениях слово «wax» чаще выступает как английский глагол или не связанная цитата и не относится к ончейн-прогрессу, обновлениям версии или партнерским активностям самого токена WAXP. Поэтому пока не было событий, которые напрямую повлияли бы на цену. На короткой дистанции движение в большей степени следует настроениям рынка в целом, отсутствует независимый катализатор.
По тактике действий рекомендуется:
- У активов с небольшой капитализацией сильные колебания, поэтому долю в портфеле стоит держать небольшой
- Следить за официальными каналами: есть ли объявления об обновлении протокола или сотрудничестве в экосистеме
- Обращать внимание на изменения объема торгов: сигналом служит рост и объема, и цены
В краткосрочной перспективе не видно явных драйверов, поэтому лучше оставаться в режиме ожидания.
#WAX #наблюдение за крипторынком
Текущая цена $0.00378, объем торгов за 24 часа $724,450, капитализация около $17.4M. Общий масштаб сравнительно небольшой, ликвидность в основном сосредоточена в нишевом игровом и NFT-экосистеме, поэтому внимания уделяется немного.
В недавних рыночных обсуждениях слово «wax» чаще выступает как английский глагол или не связанная цитата и не относится к ончейн-прогрессу, обновлениям версии или партнерским активностям самого токена WAXP. Поэтому пока не было событий, которые напрямую повлияли бы на цену. На короткой дистанции движение в большей степени следует настроениям рынка в целом, отсутствует независимый катализатор.
По тактике действий рекомендуется:
- У активов с небольшой капитализацией сильные колебания, поэтому долю в портфеле стоит держать небольшой
- Следить за официальными каналами: есть ли объявления об обновлении протокола или сотрудничестве в экосистеме
- Обращать внимание на изменения объема торгов: сигналом служит рост и объема, и цены
В краткосрочной перспективе не видно явных драйверов, поэтому лучше оставаться в режиме ожидания.
#WAX #наблюдение за крипторынком
80
·
--
Рост
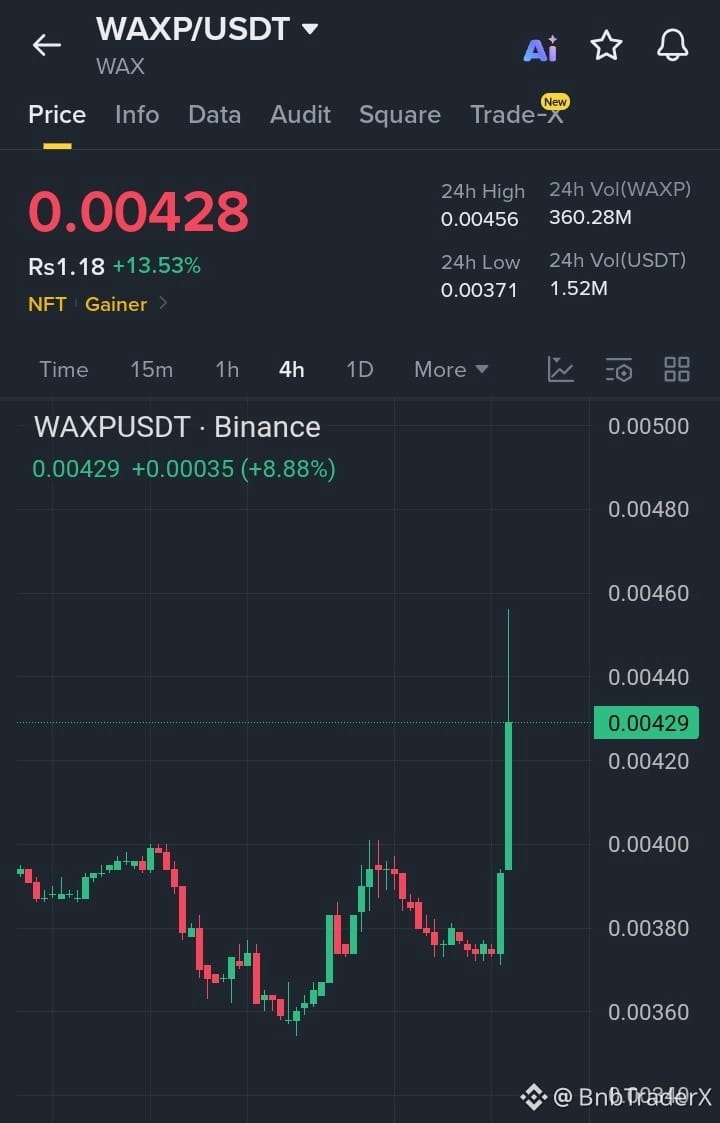
$WAXP сохраняет сильную бычью динамику после пробоя уровня $0.0042, что подкрепляется ростом торгового объёма и устойчивым давлением покупателей. Пока цена остаётся выше ключевой поддержки, текущий тренд благоприятствует очередному движению к более высоким уровням сопротивления.
🎯 Цель 1: $0.00450
🎯 Цель 2: $0.00480
🎯 Цель 3: $0.00500
#WAXP #WAX #NFT #BTC
{spot}(WAXPUSDT)
$WAXP сохраняет сильную бычью динамику после пробоя уровня $0.0042, что подкрепляется ростом торгового объёма и устойчивым давлением покупателей. Пока цена остаётся выше ключевой поддержки, текущий тренд благоприятствует очередному движению к более высоким уровням сопротивления.
🎯 Цель 1: $0.00450
🎯 Цель 2: $0.00480
🎯 Цель 3: $0.00500
#WAXP #WAX #NFT #BTC
🎯 Цель 1: $0.00450
🎯 Цель 2: $0.00480
🎯 Цель 3: $0.00500
#WAXP #WAX #NFT #BTC
1
73
#WAX
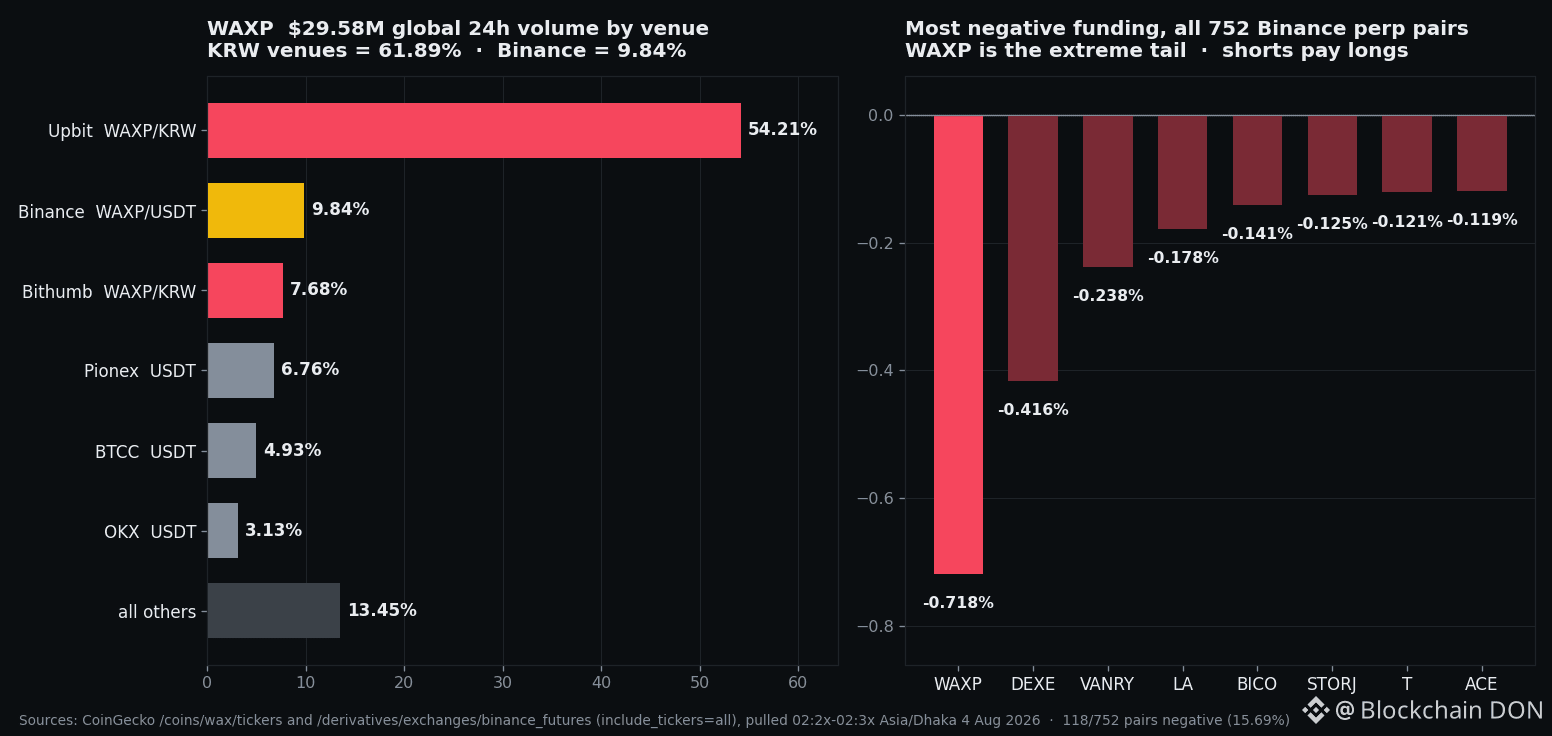
Сегодня WAXP на споте Binance в плюсе на +12,0%, и у него самое отрицательное funding-значение из всех 752 пар Binance perp: −0,718%. Шорты платят лонгам за то, чтобы держать шорт в «зелёный» день. Два часа назад это было −0,916% (тот же источник и тот же метод) — не единичный артефакт одного тика.
Но цена WAXP определяется не на том месте, где вы смотрите график Binance.
Разбивка по площадкам $29,58 млн глобального объёма за 24 часа, в пересчёте в USD:
Upbit KRW 54,21% | Bithumb KRW 7,68% | Binance USDT 9,84% → 61,89% всего объёма — это торги в корейских вонаx
Тот же метод 3 августа дал 62,2%. Два измерения, один метод, одна структура — устойчиво, а не случайность.
По сути: ваши уровни на Binance — это работа «по рынку». Заявки формируются в Сеуле, а риск-офф корейской сессии — реальный и проверяемый драйвер просадки WAXP, о котором ни один график “только Binance” не предупредит.
Это не рекомендация. И вот почему — одной строкой: ATR(14d) равен 5,33%, значит честный стоп окажется на 7,99% ниже входа, а первая реальная поддержка — $0.00425 — на 0,95% выше спота. Соотношение риск/прибыль 0,12:1. Оно не сходится по геометрии ещё до того, как я открою фундаментал.
И это уже отыграно: максимум за 24 часа $0.00475, сейчас $0.00420, на 11,6% ниже максимума. Сжатие funding-разницы разматывается резко в обе стороны.
Не является финансовой рекомендацией.
$WAXP $BICO $ENA
#WAX
Сегодня WAXP на споте Binance в плюсе на +12,0%, и у него самое отрицательное funding-значение из всех 752 пар Binance perp: −0,718%. Шорты платят лонгам за то, чтобы держать шорт в «зелёный» день. Два часа назад это было −0,916% (тот же источник и тот же метод) — не единичный артефакт одного тика.
Но цена WAXP определяется не на том месте, где вы смотрите график Binance.
Разбивка по площадкам $29,58 млн глобального объёма за 24 часа, в пересчёте в USD:
Upbit KRW 54,21% | Bithumb KRW 7,68% | Binance USDT 9,84% → 61,89% всего объёма — это торги в корейских вонаx
Тот же метод 3 августа дал 62,2%. Два измерения, один метод, одна структура — устойчиво, а не случайность.
По сути: ваши уровни на Binance — это работа «по рынку». Заявки формируются в Сеуле, а риск-офф корейской сессии — реальный и проверяемый драйвер просадки WAXP, о котором ни один график “только Binance” не предупредит.
Это не рекомендация. И вот почему — одной строкой: ATR(14d) равен 5,33%, значит честный стоп окажется на 7,99% ниже входа, а первая реальная поддержка — $0.00425 — на 0,95% выше спота. Соотношение риск/прибыль 0,12:1. Оно не сходится по геометрии ещё до того, как я открою фундаментал.
И это уже отыграно: максимум за 24 часа $0.00475, сейчас $0.00420, на 11,6% ниже максимума. Сжатие funding-разницы разматывается резко в обе стороны.
Не является финансовой рекомендацией.
$WAXP $BICO $ENA
Сегодня WAXP на споте Binance в плюсе на +12,0%, и у него самое отрицательное funding-значение из всех 752 пар Binance perp: −0,718%. Шорты платят лонгам за то, чтобы держать шорт в «зелёный» день. Два часа назад это было −0,916% (тот же источник и тот же метод) — не единичный артефакт одного тика.
Но цена WAXP определяется не на том месте, где вы смотрите график Binance.
Разбивка по площадкам $29,58 млн глобального объёма за 24 часа, в пересчёте в USD:
Upbit KRW 54,21% | Bithumb KRW 7,68% | Binance USDT 9,84% → 61,89% всего объёма — это торги в корейских вонаx
Тот же метод 3 августа дал 62,2%. Два измерения, один метод, одна структура — устойчиво, а не случайность.
По сути: ваши уровни на Binance — это работа «по рынку». Заявки формируются в Сеуле, а риск-офф корейской сессии — реальный и проверяемый драйвер просадки WAXP, о котором ни один график “только Binance” не предупредит.
Это не рекомендация. И вот почему — одной строкой: ATR(14d) равен 5,33%, значит честный стоп окажется на 7,99% ниже входа, а первая реальная поддержка — $0.00425 — на 0,95% выше спота. Соотношение риск/прибыль 0,12:1. Оно не сходится по геометрии ещё до того, как я открою фундаментал.
И это уже отыграно: максимум за 24 часа $0.00475, сейчас $0.00420, на 11,6% ниже максимума. Сжатие funding-разницы разматывается резко в обе стороны.
Не является финансовой рекомендацией.
$WAXP $BICO $ENA
39
Только что наткнулся на пост в сообществе WAX, на первый взгляд это праздник пончиков, но на самом деле речь идет о возврате прибыли от стейкинга $WAXP в поле зрения пользователей.
WAX_io использует Национальный день пончиков, чтобы напомнить сообществу, что стейкинг $WAXP сейчас предлагает почти 12% APY. Такие действия не связаны с финансированием или запуском новых продуктов, а являются способом удержания пользователей для старых NFT и игровых цепочек в период низкой активности.
Когда внимание рынка отвлечено на обвал $BTC и захват AI-платежами, такие цепочки, как WAX, продолжают привлекать пользователей за счет нативного стейкинга, активностей в сообществе и экосистемной инерции, конкуренция в секторе уже перешла от рассказов к сохранению пользователей.
#WAX #стейкинг
Этот контент был частично сгенерирован Claude Opus 4.8, предназначен только для информационных целей, пожалуйста, проверьте самостоятельно.
Только что наткнулся на пост в сообществе WAX, на первый взгляд это праздник пончиков, но на самом деле речь идет о возврате прибыли от стейкинга $WAXP в поле зрения пользователей.
WAX_io использует Национальный день пончиков, чтобы напомнить сообществу, что стейкинг $WAXP сейчас предлагает почти 12% APY. Такие действия не связаны с финансированием или запуском новых продуктов, а являются способом удержания пользователей для старых NFT и игровых цепочек в период низкой активности.
Когда внимание рынка отвлечено на обвал $BTC и захват AI-платежами, такие цепочки, как WAX, продолжают привлекать пользователей за счет нативного стейкинга, активностей в сообществе и экосистемной инерции, конкуренция в секторе уже перешла от рассказов к сохранению пользователей.
#WAX #стейкинг
Этот контент был частично сгенерирован Claude Opus 4.8, предназначен только для информационных целей, пожалуйста, проверьте самостоятельно.
WAX_io использует Национальный день пончиков, чтобы напомнить сообществу, что стейкинг $WAXP сейчас предлагает почти 12% APY. Такие действия не связаны с финансированием или запуском новых продуктов, а являются способом удержания пользователей для старых NFT и игровых цепочек в период низкой активности.
Когда внимание рынка отвлечено на обвал $BTC и захват AI-платежами, такие цепочки, как WAX, продолжают привлекать пользователей за счет нативного стейкинга, активностей в сообществе и экосистемной инерции, конкуренция в секторе уже перешла от рассказов к сохранению пользователей.
#WAX #стейкинг
Этот контент был частично сгенерирован Claude Opus 4.8, предназначен только для информационных целей, пожалуйста, проверьте самостоятельно.
206

·
--
Рост
$TLM 🚀 Цифровые экономики работают лучше всего, когда внутриигровые награды способствуют устойчивому игровому опыту. #AlienWorlds
$WAXP 🎮 Цифровые коллекционные предметы и игры остаются заметными экспериментами в области цифрового владения на основе блокчейна. #WAX
$DEGEN 🎩 Токены сообществ показывают, как интернет-культура может влиять на интерес к криптовалютам. Волатильность остается частью картины. #Degen
$TLM 🚀 Цифровые экономики работают лучше всего, когда внутриигровые награды способствуют устойчивому игровому опыту. #AlienWorlds
$WAXP 🎮 Цифровые коллекционные предметы и игры остаются заметными экспериментами в области цифрового владения на основе блокчейна. #WAX
$DEGEN 🎩 Токены сообществ показывают, как интернет-культура может влиять на интерес к криптовалютам. Волатильность остается частью картины. #Degen
$WAXP 🎮 Цифровые коллекционные предметы и игры остаются заметными экспериментами в области цифрового владения на основе блокчейна. #WAX
$DEGEN 🎩 Токены сообществ показывают, как интернет-культура может влиять на интерес к криптовалютам. Волатильность остается частью картины. #Degen
114
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 54,133
514 обсуждают
2
#ПротоколFOMC
Просмотров: 64,299
255 обсуждают
3
#$1.5BInLeveragedCryptoBetsLiquidated
Просмотров: 8,508
130 обсуждают
4
#KOSPIFalls3.53%BackBelow6000
Просмотров: 24,175
575 обсуждают
5
#AmazonSharesFallAbout7%InPremarketTrading
Просмотров: 6,281
204 обсуждают
6
#USMidtermElections
Просмотров: 156,633
1,838 обсуждают
7
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
Просмотров: 3,608
81 обсуждают
8
#BinanceWillListPredictPREDICT
Просмотров: 48,425
950 обсуждают
9
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
Просмотров: 1,752
86 обсуждают
10
#StrategyReports$21BQ3OperatingProfit
Просмотров: 1,850
44 обсуждают