
#wallethack
wallethack
Просмотров: 11,555
23 обсуждают
Популярные
Новые

·
--
Падение
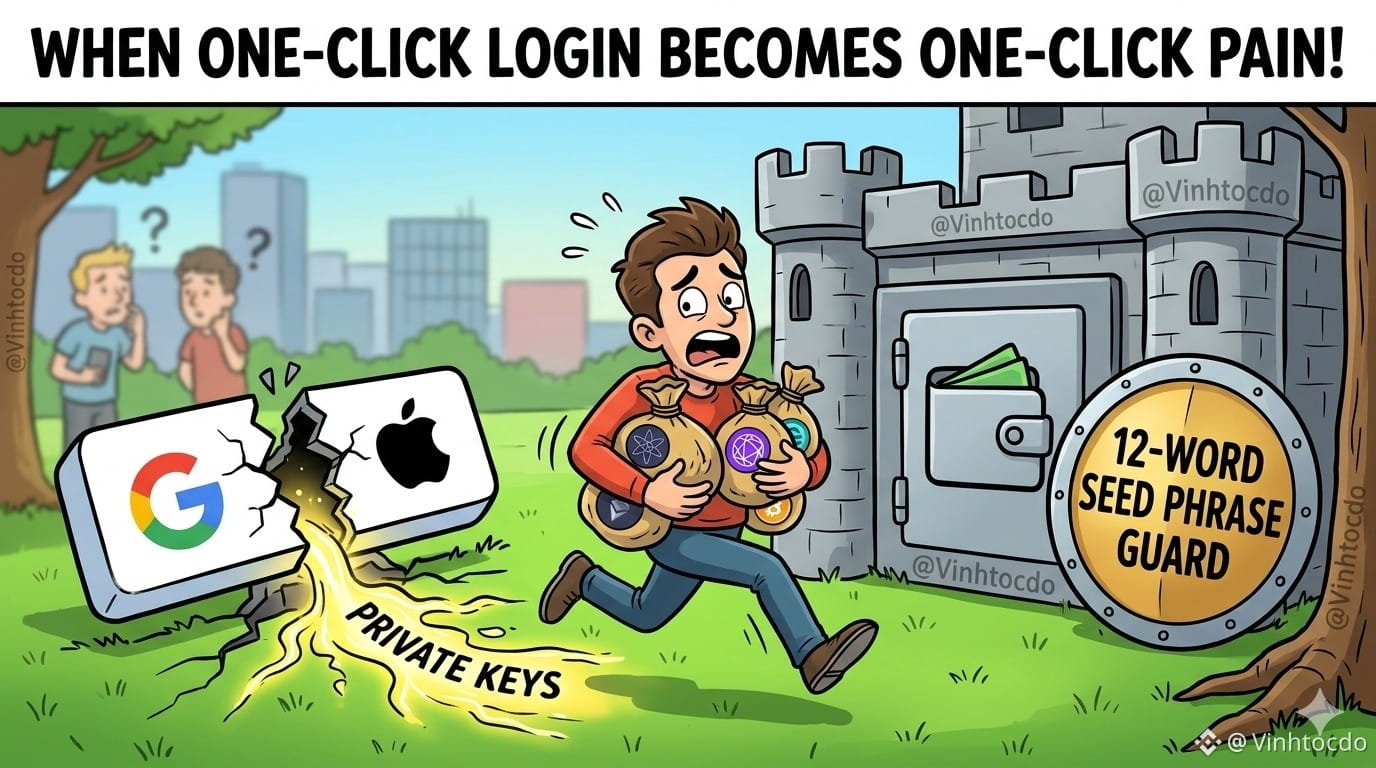
Предупреждение от Keplr Wallet: когда «вход в один тап» попадает прямо в больное место! 🤦♂️
Кошелёк Keplr только что подал сигнал тревоги: если вы входили в кошелёк через Google или Apple ID, немедленно переводите свои активы! Причина в том, что в инфраструктуре Web3Auth обнаружилась ошибка, из-за которой раскрылись приватные ключи пользователей. Вот уж действительно: «удобно-то удобно, да деньги чуть не исчезли»! Хуже всего тем, у кого баланс внезапно отображается как нулевой или заблокирован стейкинг. Теперь остаётся только «читать мантры» и ждать, пока Keplr поможет всё спасти.
Что делать трейдерам и пользователям?
1. Прекратите пополнять кошельки: ни в коем случае не отправляйте средства на кошельки, созданные через аккаунты соцсетей.
2. Срочно эвакуируйте активы: немедленно переведите их в новый кошелёк, созданный с помощью традиционной фразы восстановления (12/24 слова), или на аппаратный кошелёк — так надёжнее.
3. Остерегайтесь мошенников: сейчас честных людей мало, а самозванцев, выдающих себя за «службу поддержки по восстановлению активов», хоть отбавляй. Не переходите по подозрительным ссылкам!
⚠️ Это не финансовая рекомендация!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Нажмите на кнопку сделки ниже, чтобы поддержать меня:
$ATOM
{spot}(ATOMUSDT)
$TIA
{spot}(TIAUSDT)
$ONE
{future}(ONEUSDT)
Предупреждение от Keplr Wallet: когда «вход в один тап» попадает прямо в больное место! 🤦♂️
Кошелёк Keplr только что подал сигнал тревоги: если вы входили в кошелёк через Google или Apple ID, немедленно переводите свои активы! Причина в том, что в инфраструктуре Web3Auth обнаружилась ошибка, из-за которой раскрылись приватные ключи пользователей. Вот уж действительно: «удобно-то удобно, да деньги чуть не исчезли»! Хуже всего тем, у кого баланс внезапно отображается как нулевой или заблокирован стейкинг. Теперь остаётся только «читать мантры» и ждать, пока Keplr поможет всё спасти.
Что делать трейдерам и пользователям?
1. Прекратите пополнять кошельки: ни в коем случае не отправляйте средства на кошельки, созданные через аккаунты соцсетей.
2. Срочно эвакуируйте активы: немедленно переведите их в новый кошелёк, созданный с помощью традиционной фразы восстановления (12/24 слова), или на аппаратный кошелёк — так надёжнее.
3. Остерегайтесь мошенников: сейчас честных людей мало, а самозванцев, выдающих себя за «службу поддержки по восстановлению активов», хоть отбавляй. Не переходите по подозрительным ссылкам!
⚠️ Это не финансовая рекомендация!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Нажмите на кнопку сделки ниже, чтобы поддержать меня:
$ATOM
$TIA
$ONE
Кошелёк Keplr только что подал сигнал тревоги: если вы входили в кошелёк через Google или Apple ID, немедленно переводите свои активы! Причина в том, что в инфраструктуре Web3Auth обнаружилась ошибка, из-за которой раскрылись приватные ключи пользователей. Вот уж действительно: «удобно-то удобно, да деньги чуть не исчезли»! Хуже всего тем, у кого баланс внезапно отображается как нулевой или заблокирован стейкинг. Теперь остаётся только «читать мантры» и ждать, пока Keplr поможет всё спасти.
Что делать трейдерам и пользователям?
1. Прекратите пополнять кошельки: ни в коем случае не отправляйте средства на кошельки, созданные через аккаунты соцсетей.
2. Срочно эвакуируйте активы: немедленно переведите их в новый кошелёк, созданный с помощью традиционной фразы восстановления (12/24 слова), или на аппаратный кошелёк — так надёжнее.
3. Остерегайтесь мошенников: сейчас честных людей мало, а самозванцев, выдающих себя за «службу поддержки по восстановлению активов», хоть отбавляй. Не переходите по подозрительным ссылкам!
⚠️ Это не финансовая рекомендация!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Нажмите на кнопку сделки ниже, чтобы поддержать меня:
$ATOM
$TIA
$ONE
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square. newbies
4
8
1.5k

Кража криптовалюты на сумму $2.3M, так как ключи от кошельков были скомпрометированы.
Приватные ключи, связанные с двумя кошельками, были утечены, что позволило злоумышленникам украсть около $2.3 миллиона в USDT. Этот инцидент подчеркивает постоянные риски безопасности в криптовалюте и критическую необходимость в более надежной защите ключей.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
Кража криптовалюты на сумму $2.3M, так как ключи от кошельков были скомпрометированы.
Приватные ключи, связанные с двумя кошельками, были утечены, что позволило злоумышленникам украсть около $2.3 миллиона в USDT. Этот инцидент подчеркивает постоянные риски безопасности в криптовалюте и критическую необходимость в более надежной защите ключей.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
Приватные ключи, связанные с двумя кошельками, были утечены, что позволило злоумышленникам украсть около $2.3 миллиона в USDT. Этот инцидент подчеркивает постоянные риски безопасности в криптовалюте и критическую необходимость в более надежной защите ключей.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
16
840
·
--
Рост
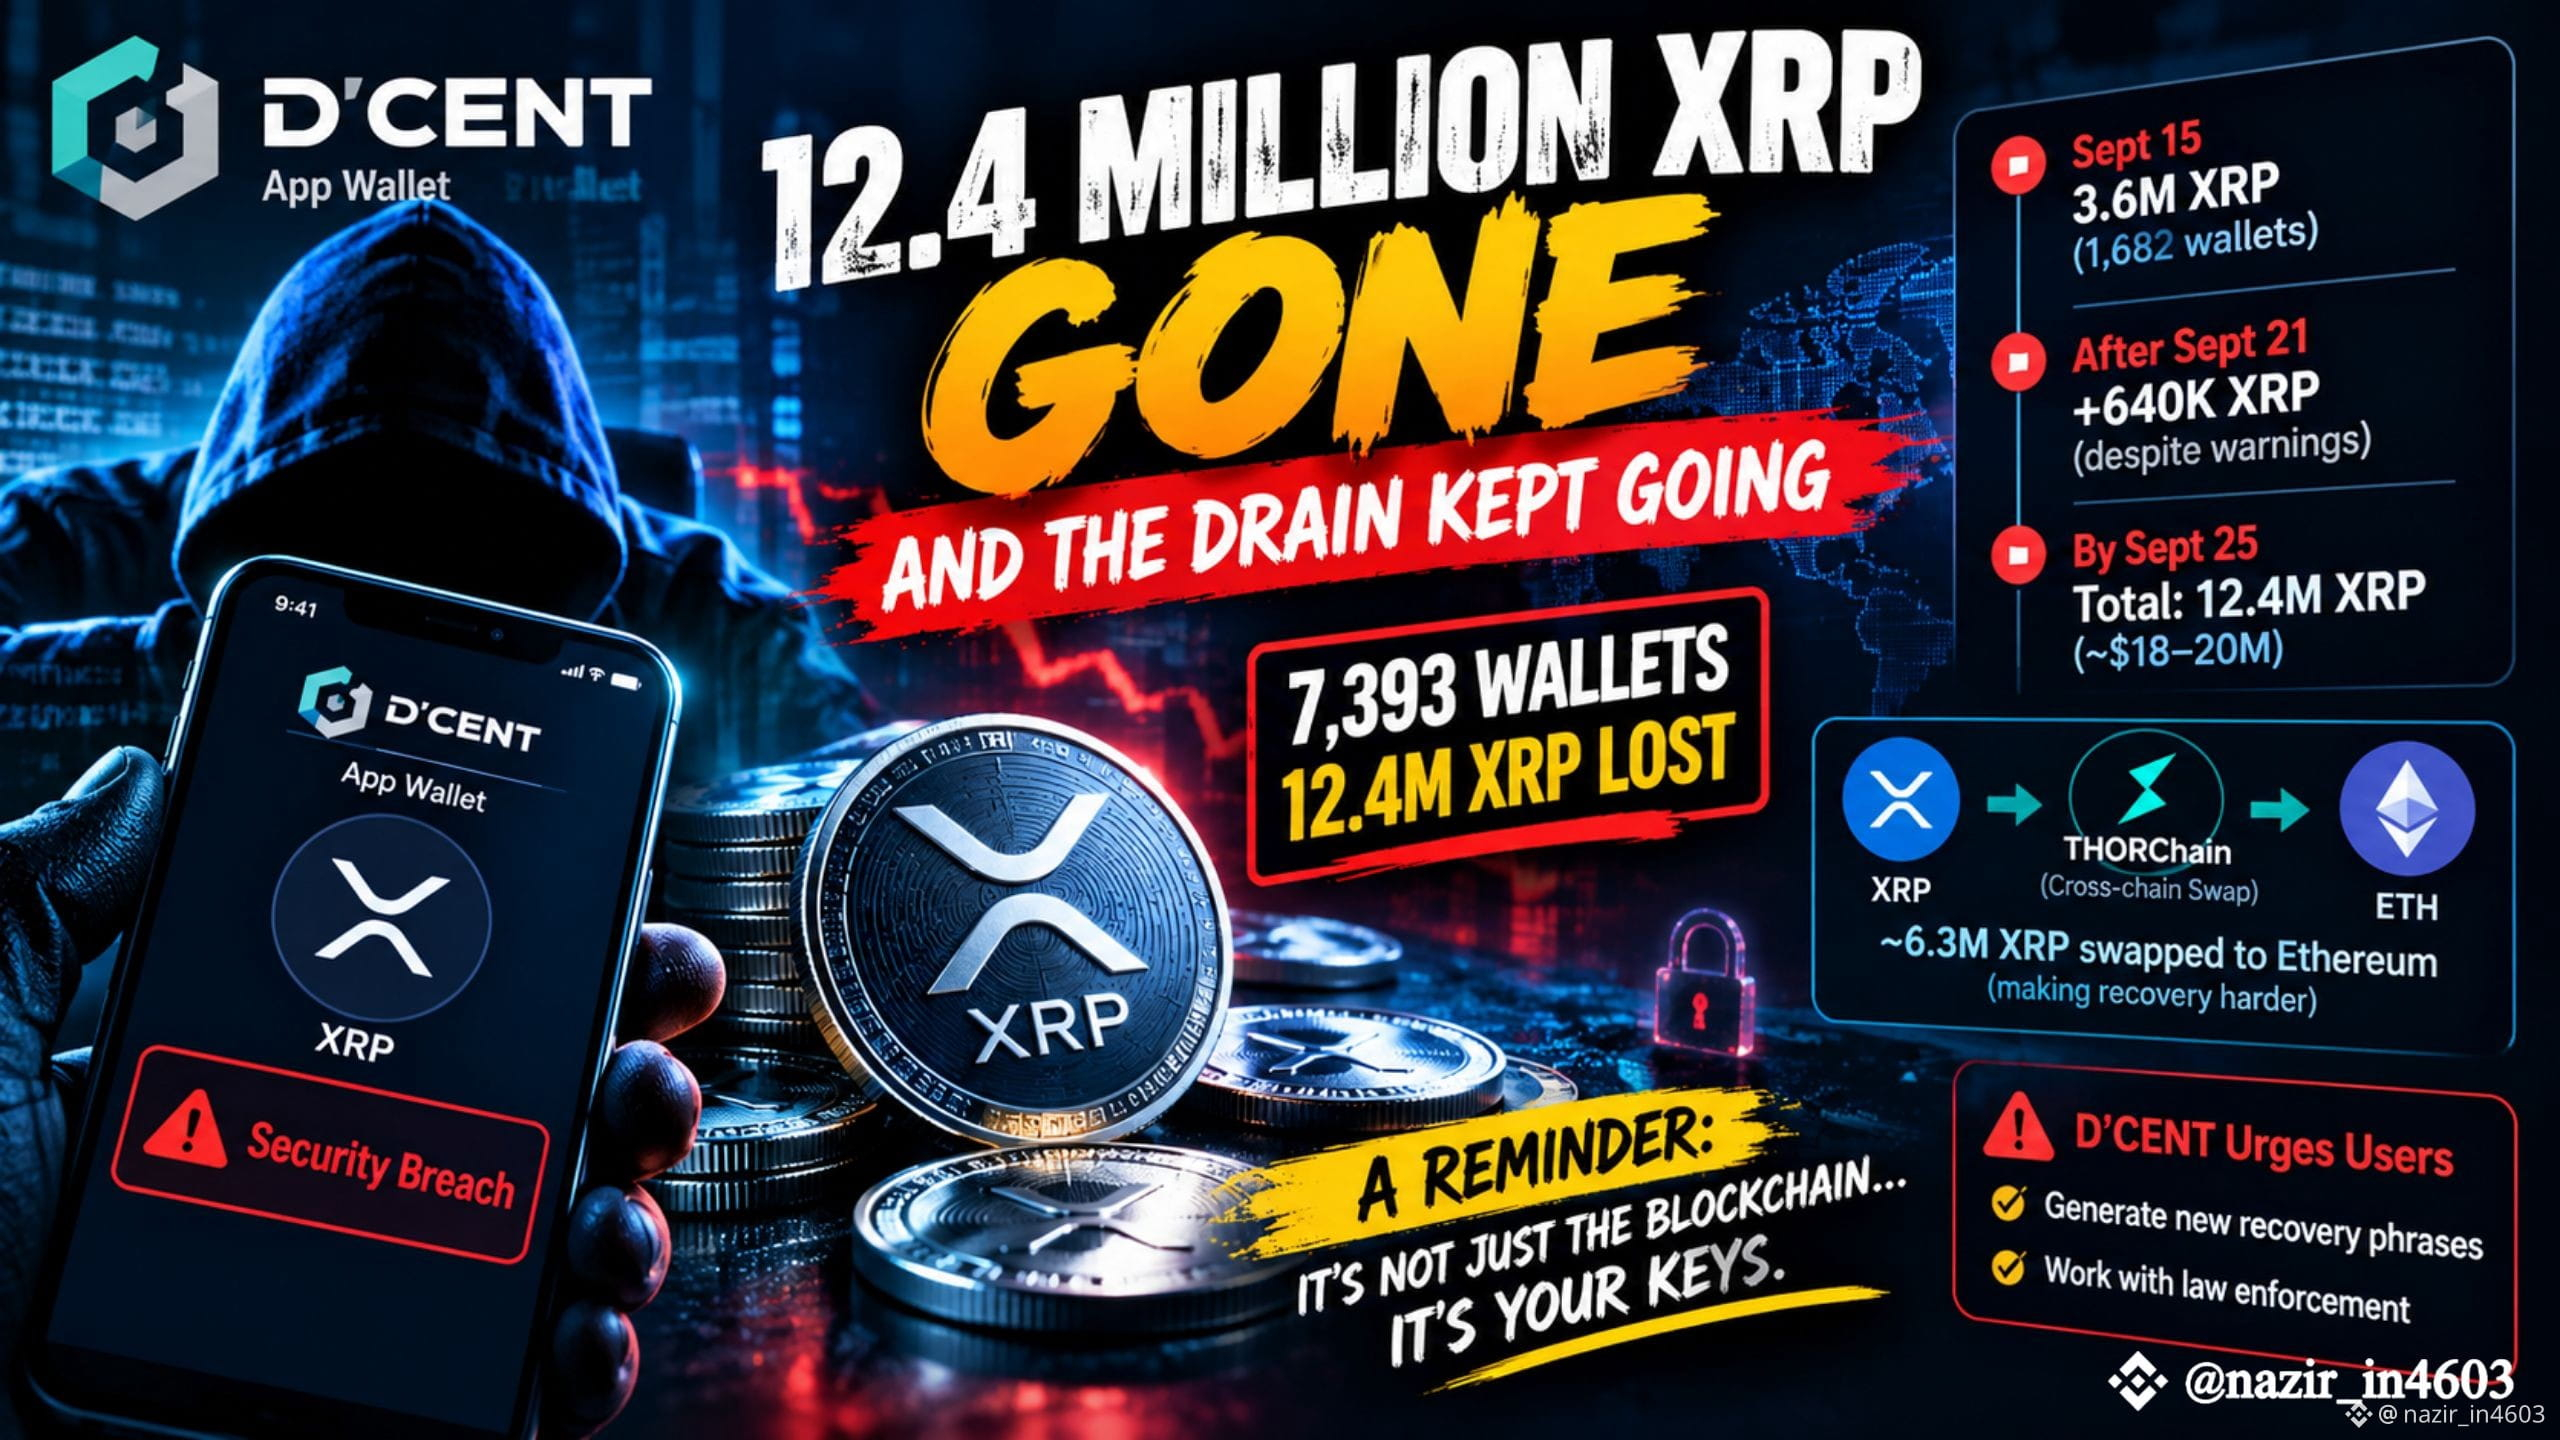
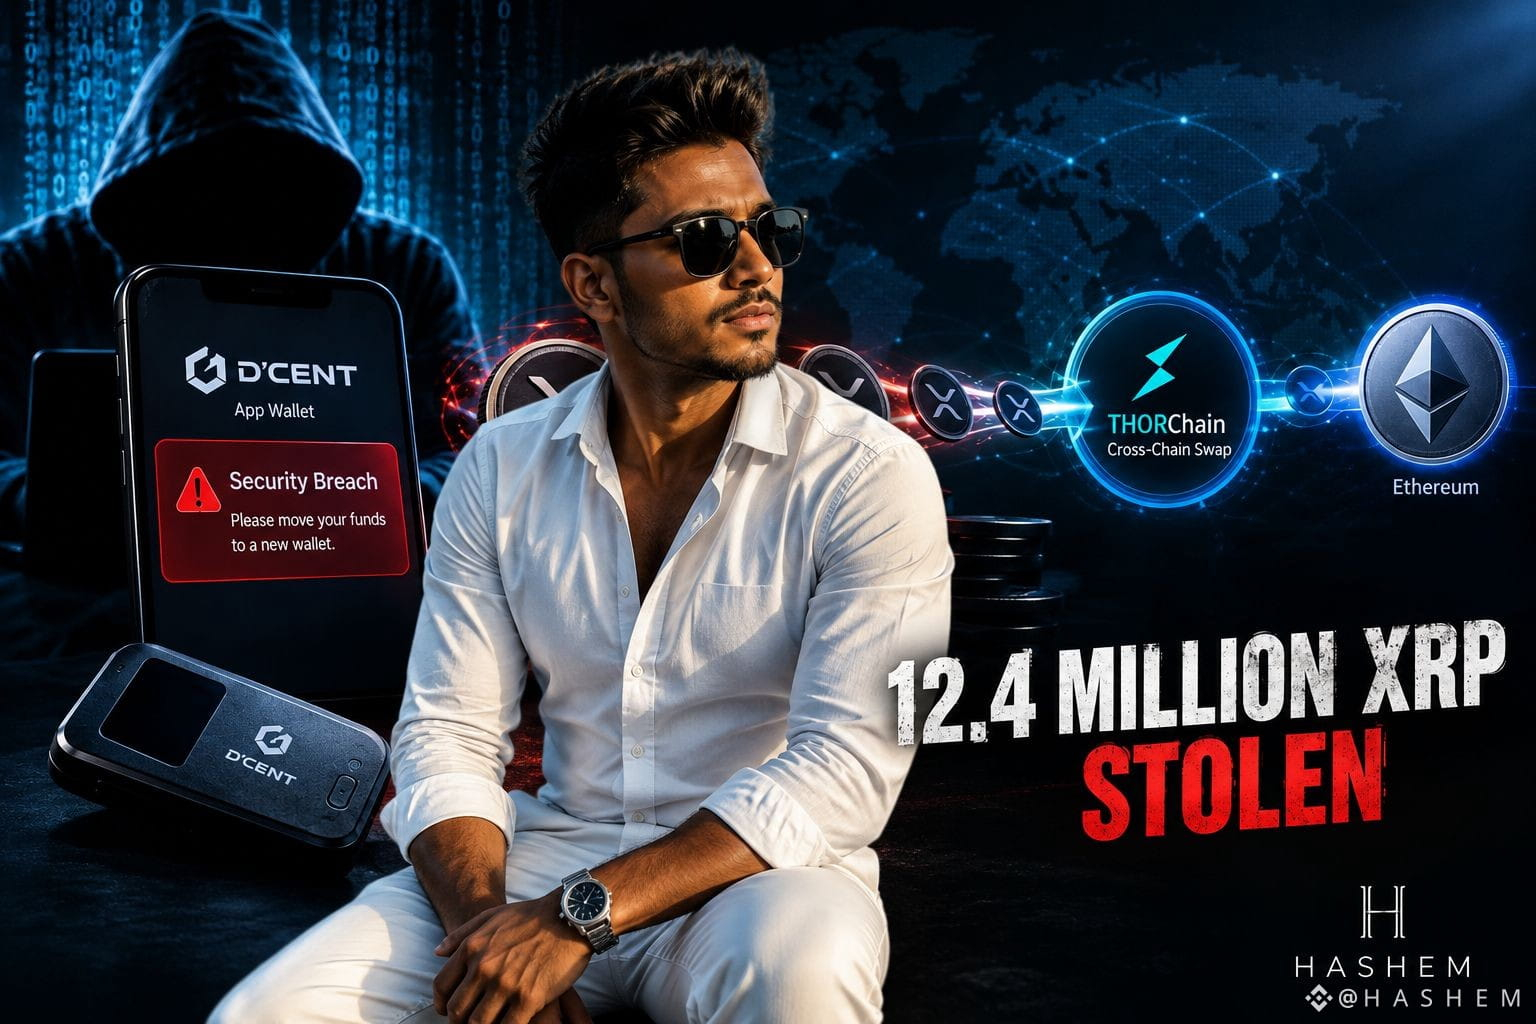
🚨 12.4 МИЛЛИОНА $XRP УТЕКЛО — И СЛИВ ПРОДОЛЖАЛСЯ
Это история о крипто-безопасности, от которой хочется остановиться и присмотреться повнимательнее.
Инцидент с кошельком в приложении D’CENT App Wallet теперь связывают примерно с 12,4 млн XRP, выведенных из 7 393 кошельков. Но самое тревожное — не только сумма.
Ужаснее всего то, что произошло после того, как начали выходить предупреждения.
Первая крупная волна пришлась на 15 сентября: тогда всего за несколько часов было выведено около 3,6 млн XRP из 1 682 кошельков. Злоумышленники не взламывали сам XRP Ledger — переводы были подписаны приватными ключами, которые уже оказались скомпрометированы.
Затем случилось то, что по-настоящему вызывает вопросы.
Даже после того, как пользователей предупреждали о необходимости перевести средства, все те же скомпрометированные ключи продолжали использоваться. После 21 сентября было похищено более 640 000 XRP, из‑за чего общие потери достигли примерно 12,4 млн XRP. Более того, некоторые кошельки выкачивали снова даже после того, как их пополняли.
И деньги начали перемещаться между сетями. По данным on-chain анализа, примерно 6,3 млн XRP обменяли на Ethereum через THORChain, что сделало восстановление и отслеживание еще более сложными.
Вот в чем главный урок:
🔐 Блокчейн может оставаться защищенным, даже если скомпрометированы ключи, управляющие отдельными кошельками.
Для пользователей криптовалют фраза «не ваши ключи — не ваши монеты» внезапно звучит уже совсем не как слоган.
Главный вопрос теперь не только в том, как именно скомпрометировали ключи.
Есть и другое:
Когда взлом кошелька идет в активном режиме, насколько быстро пострадавших пользователей можно реально предупредить — и сколько времени у них есть, чтобы отреагировать? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
{future}(XRPUSDT)
🚨 12.4 МИЛЛИОНА $XRP УТЕКЛО — И СЛИВ ПРОДОЛЖАЛСЯ
Это история о крипто-безопасности, от которой хочется остановиться и присмотреться повнимательнее.
Инцидент с кошельком в приложении D’CENT App Wallet теперь связывают примерно с 12,4 млн XRP, выведенных из 7 393 кошельков. Но самое тревожное — не только сумма.
Ужаснее всего то, что произошло после того, как начали выходить предупреждения.
Первая крупная волна пришлась на 15 сентября: тогда всего за несколько часов было выведено около 3,6 млн XRP из 1 682 кошельков. Злоумышленники не взламывали сам XRP Ledger — переводы были подписаны приватными ключами, которые уже оказались скомпрометированы.
Затем случилось то, что по-настоящему вызывает вопросы.
Даже после того, как пользователей предупреждали о необходимости перевести средства, все те же скомпрометированные ключи продолжали использоваться. После 21 сентября было похищено более 640 000 XRP, из‑за чего общие потери достигли примерно 12,4 млн XRP. Более того, некоторые кошельки выкачивали снова даже после того, как их пополняли.
И деньги начали перемещаться между сетями. По данным on-chain анализа, примерно 6,3 млн XRP обменяли на Ethereum через THORChain, что сделало восстановление и отслеживание еще более сложными.
Вот в чем главный урок:
🔐 Блокчейн может оставаться защищенным, даже если скомпрометированы ключи, управляющие отдельными кошельками.
Для пользователей криптовалют фраза «не ваши ключи — не ваши монеты» внезапно звучит уже совсем не как слоган.
Главный вопрос теперь не только в том, как именно скомпрометировали ключи.
Есть и другое:
Когда взлом кошелька идет в активном режиме, насколько быстро пострадавших пользователей можно реально предупредить — и сколько времени у них есть, чтобы отреагировать? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
Это история о крипто-безопасности, от которой хочется остановиться и присмотреться повнимательнее.
Инцидент с кошельком в приложении D’CENT App Wallet теперь связывают примерно с 12,4 млн XRP, выведенных из 7 393 кошельков. Но самое тревожное — не только сумма.
Ужаснее всего то, что произошло после того, как начали выходить предупреждения.
Первая крупная волна пришлась на 15 сентября: тогда всего за несколько часов было выведено около 3,6 млн XRP из 1 682 кошельков. Злоумышленники не взламывали сам XRP Ledger — переводы были подписаны приватными ключами, которые уже оказались скомпрометированы.
Затем случилось то, что по-настоящему вызывает вопросы.
Даже после того, как пользователей предупреждали о необходимости перевести средства, все те же скомпрометированные ключи продолжали использоваться. После 21 сентября было похищено более 640 000 XRP, из‑за чего общие потери достигли примерно 12,4 млн XRP. Более того, некоторые кошельки выкачивали снова даже после того, как их пополняли.
И деньги начали перемещаться между сетями. По данным on-chain анализа, примерно 6,3 млн XRP обменяли на Ethereum через THORChain, что сделало восстановление и отслеживание еще более сложными.
Вот в чем главный урок:
🔐 Блокчейн может оставаться защищенным, даже если скомпрометированы ключи, управляющие отдельными кошельками.
Для пользователей криптовалют фраза «не ваши ключи — не ваши монеты» внезапно звучит уже совсем не как слоган.
Главный вопрос теперь не только в том, как именно скомпрометировали ключи.
Есть и другое:
Когда взлом кошелька идет в активном режиме, насколько быстро пострадавших пользователей можно реально предупредить — и сколько времени у них есть, чтобы отреагировать? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
129
🚨 Предупреждение: вредоносное ПО нацеливается на криптокошельки на macOS через Telegram!
Компания SlowMist обнаружила новое вредоносное ПО, нацеленное на пользователей macOS. Оно способно похищать учетные данные сеансов Telegram и взламывать криптовалютные кошельки. Также оно может вводить пользователей в заблуждение, заставляя их получать фразы для восстановления своих кошельков через поддельные приложения, что представляет серьезную угрозу для цифровых активов.
Пользователям Mac следует проявлять крайнюю осторожность.
━━━━━━━━━━━━━━
📊 Воздействие: 🔥 Очень высокое
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Источник: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
🚨 Предупреждение: вредоносное ПО нацеливается на криптокошельки на macOS через Telegram!
Компания SlowMist обнаружила новое вредоносное ПО, нацеленное на пользователей macOS. Оно способно похищать учетные данные сеансов Telegram и взламывать криптовалютные кошельки. Также оно может вводить пользователей в заблуждение, заставляя их получать фразы для восстановления своих кошельков через поддельные приложения, что представляет серьезную угрозу для цифровых активов.
Пользователям Mac следует проявлять крайнюю осторожность.
━━━━━━━━━━━━━━
📊 Воздействие: 🔥 Очень высокое
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Источник: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
Компания SlowMist обнаружила новое вредоносное ПО, нацеленное на пользователей macOS. Оно способно похищать учетные данные сеансов Telegram и взламывать криптовалютные кошельки. Также оно может вводить пользователей в заблуждение, заставляя их получать фразы для восстановления своих кошельков через поддельные приложения, что представляет серьезную угрозу для цифровых активов.
Пользователям Mac следует проявлять крайнюю осторожность.
━━━━━━━━━━━━━━
📊 Воздействие: 🔥 Очень высокое
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Источник: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
1
26
·
--
#hackersdrainover12.4mxrpfromdcentwallets
Нарушение в кошельке продолжало «кровоточить» даже после предупреждений
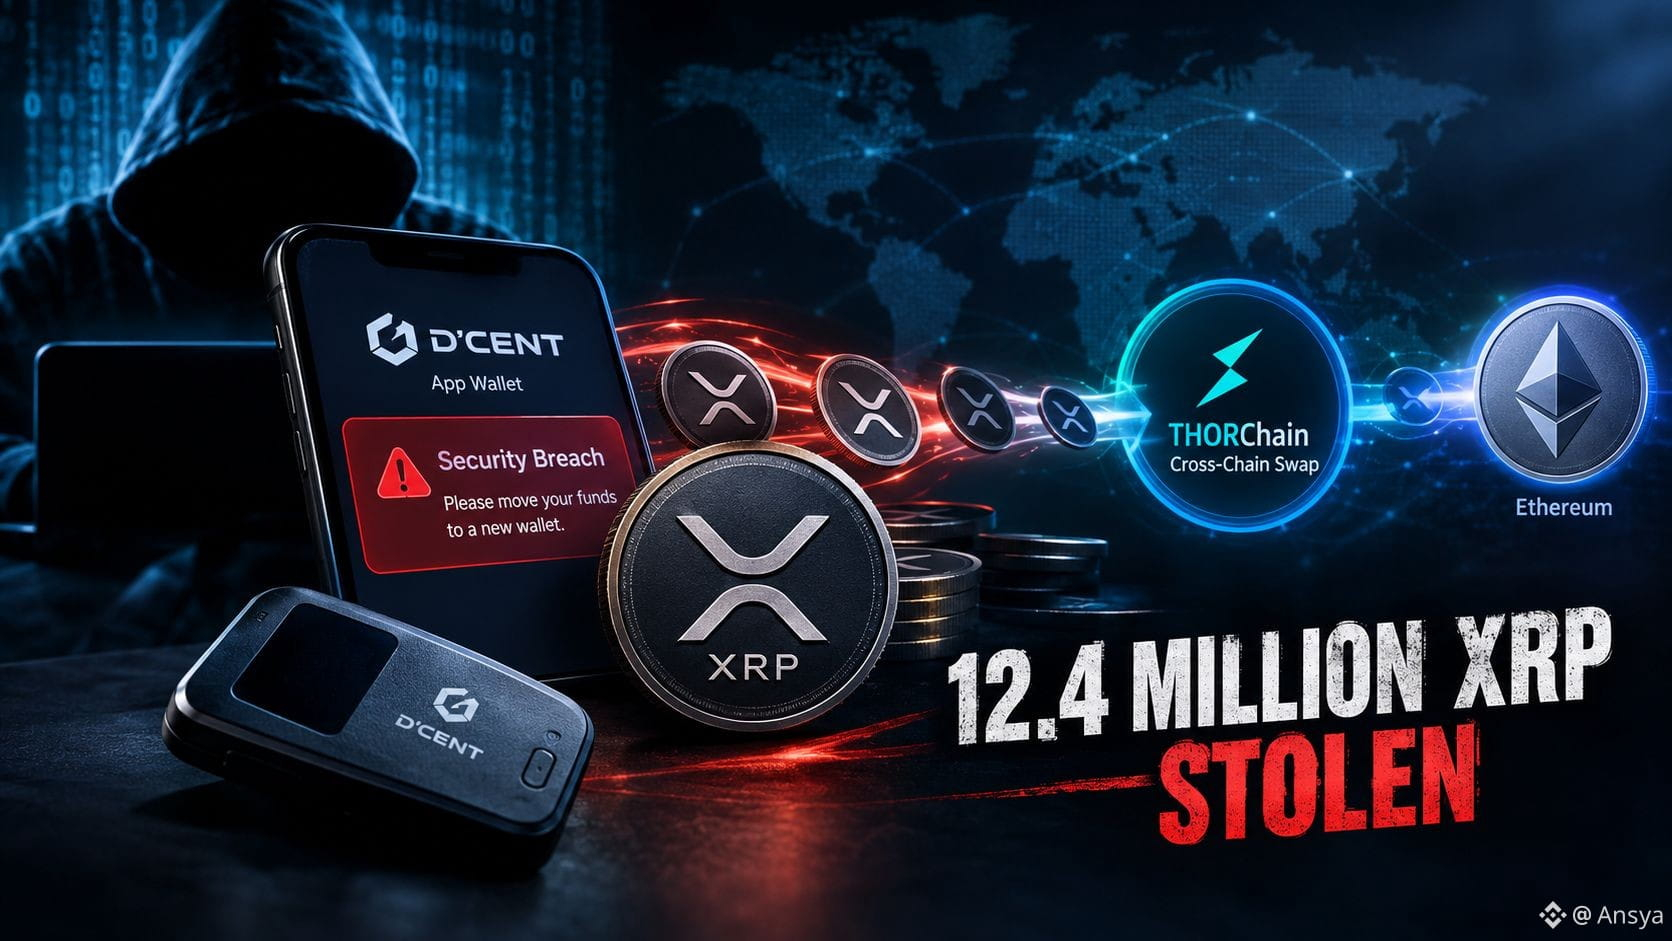
Более 7 300 криптокошельков лишились свыше 12,4 млн XRP — и самое странное в том, что кража продолжалась даже после того, как пользователям сказали вывести средства.
Вот хронология: южнокорейский провайдер кошельков D'CENT подтвердил утечку безопасности, затронувшую его App Wallet, 16 сентября — после того, как злоумышленники начали использовать скомпрометированные приватные ключи накануне. Первая волна была жестокой: примерно 3,6 млн XRP вывели из 1 682 кошельков менее чем за три часа. При этом воровство включало как ручной перенос крупных балансов, так и автоматизированные скрипты, выметавшие небольшие суммы. Несмотря на публичные предупреждения, после 21 сентября исчезло еще более 640 000 XRP, а к 25 сентября общие потери достигли примерно 12,4 млн XRP — что оценивается примерно в $18–20 млн. Эксплойт не затронул сам XRP Ledger: каждый перевод использовал действительные подписи из уже скомпрометированных ключей. Около половины похищенных средств с тех пор перешли в Ethereum через THORChain — протокол кроссчейн-обмена, который не требует проверки личности, что усложняет попытки вернуть деньги. D'CENT заявляет, что сотрудничает с правоохранительными органами, и призвал всех пользователей App Wallet немедленно сгенерировать новые восстановительные фразы.
Почему это важно? Это не была уязвимость уровня протокола — дело было в скомпрометированных ключевых данных. Это напоминание о том, что безопасность кошелька часто зависит от деталей реализации, которые пользователи никогда не видят. Продолжающийся слив после публичных оповещений также поднимает реальный вопрос о том, насколько эффективно предупреждения доходят до затронутых пользователей вовремя, а инструменты кроссчейн-«отмывки» делают восстановление существенно более сложным, как только средства начинают перемещаться.
Выяснит ли D'CENT полностью первопричину утечки или увидят ли пострадавшие хоть какое-то возмещение — пока остается неизвестным.
Нужна ли отрасли более быстрая и решительная система предупреждений пользователей во время взлома — или бдительность пользователей всегда остается последней линией обороны? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
Нарушение в кошельке продолжало «кровоточить» даже после предупреждений
Более 7 300 криптокошельков лишились свыше 12,4 млн XRP — и самое странное в том, что кража продолжалась даже после того, как пользователям сказали вывести средства.
Вот хронология: южнокорейский провайдер кошельков D'CENT подтвердил утечку безопасности, затронувшую его App Wallet, 16 сентября — после того, как злоумышленники начали использовать скомпрометированные приватные ключи накануне. Первая волна была жестокой: примерно 3,6 млн XRP вывели из 1 682 кошельков менее чем за три часа. При этом воровство включало как ручной перенос крупных балансов, так и автоматизированные скрипты, выметавшие небольшие суммы. Несмотря на публичные предупреждения, после 21 сентября исчезло еще более 640 000 XRP, а к 25 сентября общие потери достигли примерно 12,4 млн XRP — что оценивается примерно в $18–20 млн. Эксплойт не затронул сам XRP Ledger: каждый перевод использовал действительные подписи из уже скомпрометированных ключей. Около половины похищенных средств с тех пор перешли в Ethereum через THORChain — протокол кроссчейн-обмена, который не требует проверки личности, что усложняет попытки вернуть деньги. D'CENT заявляет, что сотрудничает с правоохранительными органами, и призвал всех пользователей App Wallet немедленно сгенерировать новые восстановительные фразы.
Почему это важно? Это не была уязвимость уровня протокола — дело было в скомпрометированных ключевых данных. Это напоминание о том, что безопасность кошелька часто зависит от деталей реализации, которые пользователи никогда не видят. Продолжающийся слив после публичных оповещений также поднимает реальный вопрос о том, насколько эффективно предупреждения доходят до затронутых пользователей вовремя, а инструменты кроссчейн-«отмывки» делают восстановление существенно более сложным, как только средства начинают перемещаться.
Выяснит ли D'CENT полностью первопричину утечки или увидят ли пострадавшие хоть какое-то возмещение — пока остается неизвестным.
Нужна ли отрасли более быстрая и решительная система предупреждений пользователей во время взлома — или бдительность пользователей всегда остается последней линией обороны? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
Нарушение в кошельке продолжало «кровоточить» даже после предупреждений
Более 7 300 криптокошельков лишились свыше 12,4 млн XRP — и самое странное в том, что кража продолжалась даже после того, как пользователям сказали вывести средства.
Вот хронология: южнокорейский провайдер кошельков D'CENT подтвердил утечку безопасности, затронувшую его App Wallet, 16 сентября — после того, как злоумышленники начали использовать скомпрометированные приватные ключи накануне. Первая волна была жестокой: примерно 3,6 млн XRP вывели из 1 682 кошельков менее чем за три часа. При этом воровство включало как ручной перенос крупных балансов, так и автоматизированные скрипты, выметавшие небольшие суммы. Несмотря на публичные предупреждения, после 21 сентября исчезло еще более 640 000 XRP, а к 25 сентября общие потери достигли примерно 12,4 млн XRP — что оценивается примерно в $18–20 млн. Эксплойт не затронул сам XRP Ledger: каждый перевод использовал действительные подписи из уже скомпрометированных ключей. Около половины похищенных средств с тех пор перешли в Ethereum через THORChain — протокол кроссчейн-обмена, который не требует проверки личности, что усложняет попытки вернуть деньги. D'CENT заявляет, что сотрудничает с правоохранительными органами, и призвал всех пользователей App Wallet немедленно сгенерировать новые восстановительные фразы.
Почему это важно? Это не была уязвимость уровня протокола — дело было в скомпрометированных ключевых данных. Это напоминание о том, что безопасность кошелька часто зависит от деталей реализации, которые пользователи никогда не видят. Продолжающийся слив после публичных оповещений также поднимает реальный вопрос о том, насколько эффективно предупреждения доходят до затронутых пользователей вовремя, а инструменты кроссчейн-«отмывки» делают восстановление существенно более сложным, как только средства начинают перемещаться.
Выяснит ли D'CENT полностью первопричину утечки или увидят ли пострадавшие хоть какое-то возмещение — пока остается неизвестным.
Нужна ли отрасли более быстрая и решительная система предупреждений пользователей во время взлома — или бдительность пользователей всегда остается последней линией обороны? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
10
1
25
20.6k
·
--
Рост
$ETH $XRP $BNB 🚨 7,300+ КОШЕЛЬКОВ СЛИТО… ЗА 12,4M XRP ПОТЕРЯН! 😳🔓
Крупный инцидент с безопасностью кошельков, связанный с D’CENT, перерос в масштабную потерю XRP — и самое тревожное: слив, как сообщается, продолжался даже после того, как были выданы предупреждения.
📌 Что произошло?
🔹 D’CENT подтвердил нарушение безопасности, затронувшее его App Wallet, 16 сентября — по сообщениям, были использованы скомпрометированные приватные ключи.
🔹 В первой волне из примерно 1 682 кошельков менее чем за три часа было слито около 3,6M XRP.
🔹 Атакующие, как сообщается, использовали и ручные переводы для крупных балансов, и автоматизированные скрипты для вывода более мелких остатков.
🔹 Даже после публичных предупреждений, как сообщается, еще 640K+ XRP было слито после 21 сентября.
🔹 К 25 сентября общие потери достигли примерно 12,4M XRP, что оценивается в около $18–20M.
⚠️ Сам реестр XRP (XRP Ledger) взломан не был.
Как сообщается, транзакции были подписаны с использованием действительных учетных данных, привязанных к скомпрометированным приватным ключам — то есть это скорее инцидент с безопасностью кошелька/ключей, а не эксплуатация на уровне протокола.
🌉 Затем возникла более серьезная проблема…
Значительная часть похищенного XRP, как сообщается, переводилась через разные сети с помощью THORChain, из-за чего отслеживание средств и потенциальное восстановление стало более сложным.
🛡️ D’CENT заявил, что работает с правоохранительными органами, и призвал пользователей App Wallet, которые пострадали, немедленно сгенерировать новые фразы восстановления.
💡 Главный вывод
Кибербезопасность в крипто — это не только про блокчейн.
Иногда главная уязвимость находится на один слой выше — в ПО кошелька, в обработке приватных ключей или в том, насколько быстро пользователей можно уведомить во время активной атаки.
И когда украденные активы начинают перемещаться через несколько сетей, восстановление может стать существенно сложнее.
🤔 Как вы думаете?
Должны ли провайдеры кошельков иметь более мощные аварийные системы, чтобы мгновенно оповещать затронутых пользователей во время активного взлома — или самокастодиальность в итоге означает, что пользователи должны оставаться последней линией обороны?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
{spot}(XRPUSDT)
{spot}(BTCUSDT)
{spot}(BNBUSDT)
$ETH $XRP $BNB 🚨 7,300+ КОШЕЛЬКОВ СЛИТО… ЗА 12,4M XRP ПОТЕРЯН! 😳🔓
Крупный инцидент с безопасностью кошельков, связанный с D’CENT, перерос в масштабную потерю XRP — и самое тревожное: слив, как сообщается, продолжался даже после того, как были выданы предупреждения.
📌 Что произошло?
🔹 D’CENT подтвердил нарушение безопасности, затронувшее его App Wallet, 16 сентября — по сообщениям, были использованы скомпрометированные приватные ключи.
🔹 В первой волне из примерно 1 682 кошельков менее чем за три часа было слито около 3,6M XRP.
🔹 Атакующие, как сообщается, использовали и ручные переводы для крупных балансов, и автоматизированные скрипты для вывода более мелких остатков.
🔹 Даже после публичных предупреждений, как сообщается, еще 640K+ XRP было слито после 21 сентября.
🔹 К 25 сентября общие потери достигли примерно 12,4M XRP, что оценивается в около $18–20M.
⚠️ Сам реестр XRP (XRP Ledger) взломан не был.
Как сообщается, транзакции были подписаны с использованием действительных учетных данных, привязанных к скомпрометированным приватным ключам — то есть это скорее инцидент с безопасностью кошелька/ключей, а не эксплуатация на уровне протокола.
🌉 Затем возникла более серьезная проблема…
Значительная часть похищенного XRP, как сообщается, переводилась через разные сети с помощью THORChain, из-за чего отслеживание средств и потенциальное восстановление стало более сложным.
🛡️ D’CENT заявил, что работает с правоохранительными органами, и призвал пользователей App Wallet, которые пострадали, немедленно сгенерировать новые фразы восстановления.
💡 Главный вывод
Кибербезопасность в крипто — это не только про блокчейн.
Иногда главная уязвимость находится на один слой выше — в ПО кошелька, в обработке приватных ключей или в том, насколько быстро пользователей можно уведомить во время активной атаки.
И когда украденные активы начинают перемещаться через несколько сетей, восстановление может стать существенно сложнее.
🤔 Как вы думаете?
Должны ли провайдеры кошельков иметь более мощные аварийные системы, чтобы мгновенно оповещать затронутых пользователей во время активного взлома — или самокастодиальность в итоге означает, что пользователи должны оставаться последней линией обороны?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
Крупный инцидент с безопасностью кошельков, связанный с D’CENT, перерос в масштабную потерю XRP — и самое тревожное: слив, как сообщается, продолжался даже после того, как были выданы предупреждения.
📌 Что произошло?
🔹 D’CENT подтвердил нарушение безопасности, затронувшее его App Wallet, 16 сентября — по сообщениям, были использованы скомпрометированные приватные ключи.
🔹 В первой волне из примерно 1 682 кошельков менее чем за три часа было слито около 3,6M XRP.
🔹 Атакующие, как сообщается, использовали и ручные переводы для крупных балансов, и автоматизированные скрипты для вывода более мелких остатков.
🔹 Даже после публичных предупреждений, как сообщается, еще 640K+ XRP было слито после 21 сентября.
🔹 К 25 сентября общие потери достигли примерно 12,4M XRP, что оценивается в около $18–20M.
⚠️ Сам реестр XRP (XRP Ledger) взломан не был.
Как сообщается, транзакции были подписаны с использованием действительных учетных данных, привязанных к скомпрометированным приватным ключам — то есть это скорее инцидент с безопасностью кошелька/ключей, а не эксплуатация на уровне протокола.
🌉 Затем возникла более серьезная проблема…
Значительная часть похищенного XRP, как сообщается, переводилась через разные сети с помощью THORChain, из-за чего отслеживание средств и потенциальное восстановление стало более сложным.
🛡️ D’CENT заявил, что работает с правоохранительными органами, и призвал пользователей App Wallet, которые пострадали, немедленно сгенерировать новые фразы восстановления.
💡 Главный вывод
Кибербезопасность в крипто — это не только про блокчейн.
Иногда главная уязвимость находится на один слой выше — в ПО кошелька, в обработке приватных ключей или в том, насколько быстро пользователей можно уведомить во время активной атаки.
И когда украденные активы начинают перемещаться через несколько сетей, восстановление может стать существенно сложнее.
🤔 Как вы думаете?
Должны ли провайдеры кошельков иметь более мощные аварийные системы, чтобы мгновенно оповещать затронутых пользователей во время активного взлома — или самокастодиальность в итоге означает, что пользователи должны оставаться последней линией обороны?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
135
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 145,739
331 обсуждают
2
#fomcотслеживание
Просмотров: 121,152
590 обсуждают
3
#CryptoSelloffTriggersMultipleWhaleLiquidations
Просмотров: 70,774
904 обсуждают
4
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
Просмотров: 90,052
1,055 обсуждают
5
#WillFOMCMinutesReinforceRateHikeExpectations?
Просмотров: 16,630
372 обсуждают
6
#BitcoinActiveSupplyInProfitDropsBelow45%
Просмотров: 160,322
1,386 обсуждают
7
#TONStrategyReports$23.97MQ3NetLoss
Просмотров: 15,881
110 обсуждают
8
#KavaSaysAbnormalActivityLimitedToKavaLend
Просмотров: 104,560
762 обсуждают
9
#WORPTLetsTouristsConvertCryptoToThaiBaht
Просмотров: 28,775
276 обсуждают
10
#WhoWillSucceedJensenHuangatNvidia?
Просмотров: 287,001
2,026 обсуждают