

#exploit
exploit
Просмотров: 107,260
373 обсуждают
Популярные
Новые

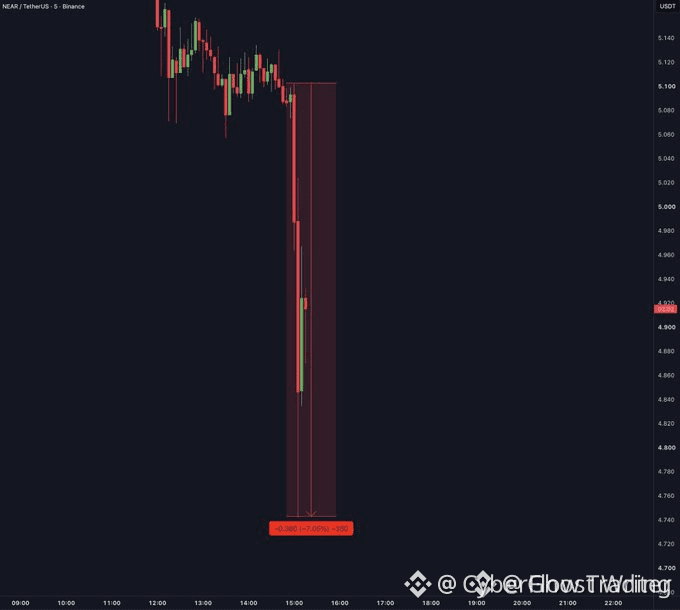
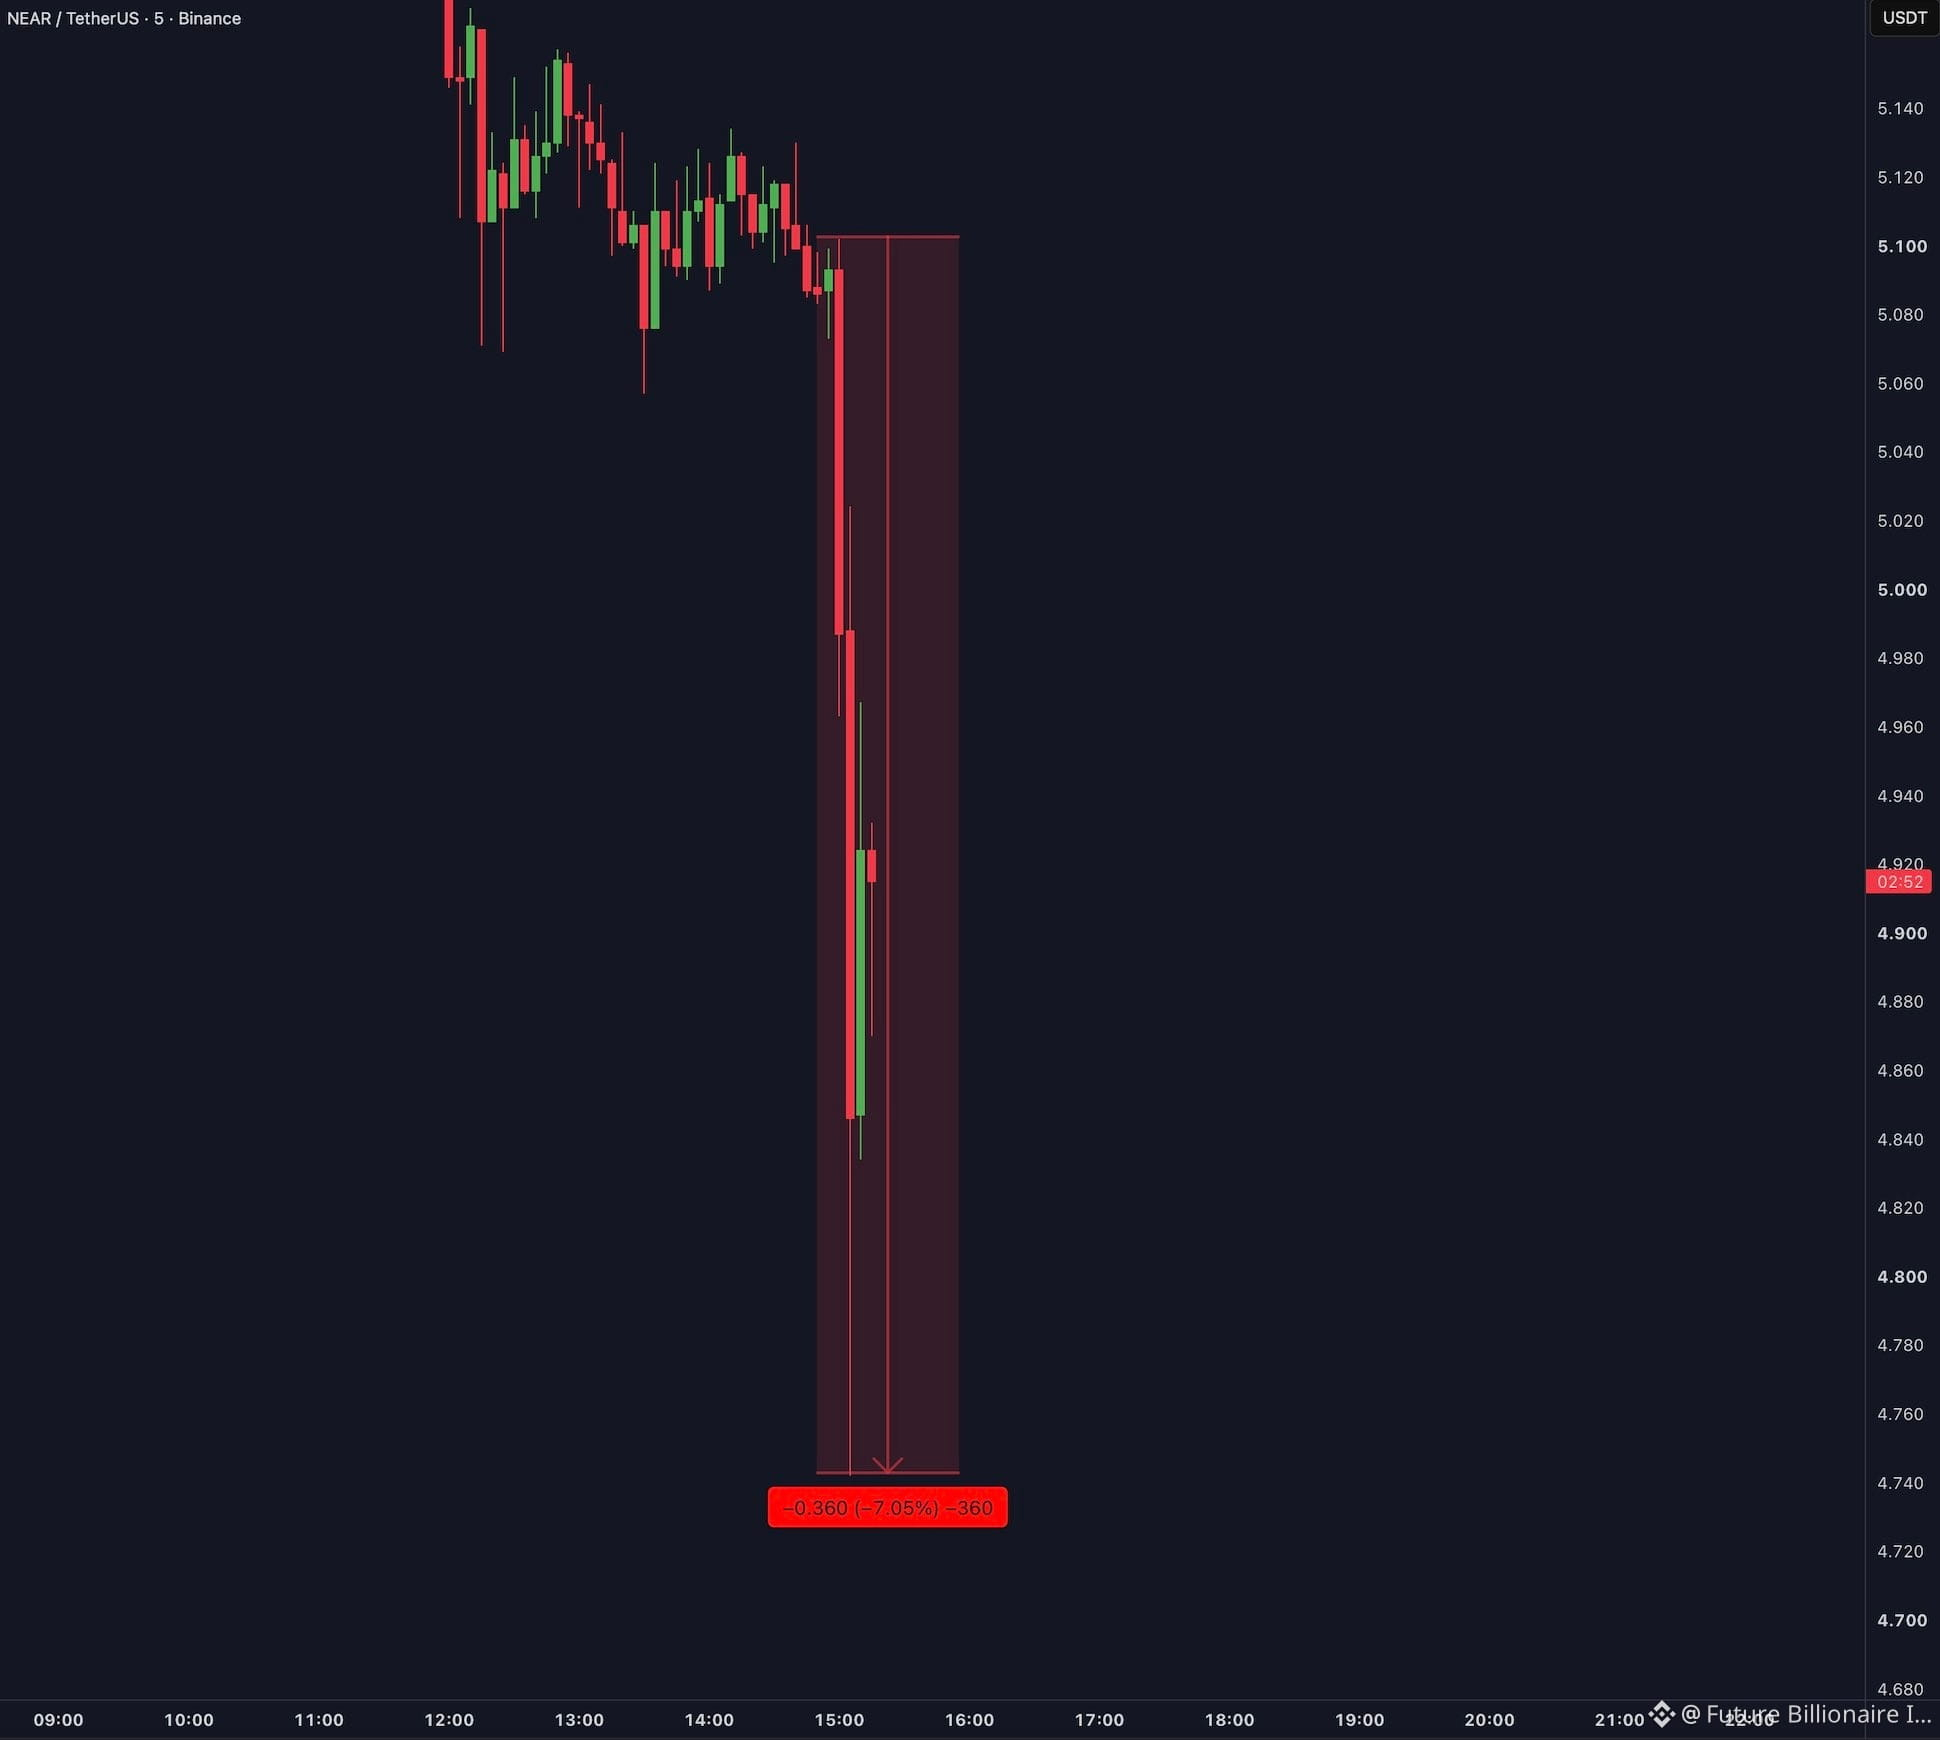
🚨 $NEAR ВЛЕТАЕТ В ЗОНУ РЕАКЦИИ ПОСЛЕ $3.8M ЭКСПЛОИТА, ШОКИРУЮЩЕГО ОРДЕРНУЮ КНИГУ! 📉
Паническая распродажа сбила $NEAR почти на 10% за считанные минуты, как только появилась новость о взломе на $3.8M, нацеленном на инфраструктуру Omni-моста NEAR Intents. 🩸 Продавцы поспешили к выходу, но выполнение контрактов быстро приостановили, и полная компенсация подтверждена для затронутых пользователей.
🔍 Ключевым образом, базовый слой-1 блокчейн не был затронут, то есть этот всплеск волатильности вызван исключительно локальным трением смарт-контрактов, а не компрометацией сети. 📊 Умные деньги часто внимательно следят за такими паническими ликвидационными «промывками», чтобы быстро находить сценарии возврата к средним значениям.
💬 Ты заходишь в торги при этой резкой панике или ждёшь, пока настроение стабилизируется? 👇
⚠️ Это не финансовый совет. Всегда управляй своим риском. 🛡️
🏷️ #NEAR #Exploit #Crypto #VolatileMarket
🚨 🛡️
36
🚨 ОПОВЕЩЕНИЕ ОБ ИСПОЛЬЗОВАНИИ УЯЗВИМОСТИ: $NEAR сливает 7% за 10 минут!
Плохие новости для Near Protocol: $NEAR прямо сейчас рухнул на 7% всего за несколько минут после сообщений о том, что NEAR Intents был(а) скомпрометирован(а) на 3,8 МЛН ДОЛЛАРОВ! 📉💥
Вопросы безопасности сотрясают рынок.
Это удачный момент купить «на просадке» или грядет еще более сильное падение? 🚨
#NEAR #NearProtocol #CryptoNews #BinanceSquare #Exploit
{spot}(NEARUSDT)
🚨 ОПОВЕЩЕНИЕ ОБ ИСПОЛЬЗОВАНИИ УЯЗВИМОСТИ: $NEAR сливает 7% за 10 минут!
Плохие новости для Near Protocol: $NEAR прямо сейчас рухнул на 7% всего за несколько минут после сообщений о том, что NEAR Intents был(а) скомпрометирован(а) на 3,8 МЛН ДОЛЛАРОВ! 📉💥
Вопросы безопасности сотрясают рынок.
Это удачный момент купить «на просадке» или грядет еще более сильное падение? 🚨
#NEAR #NearProtocol #CryptoNews #BinanceSquare #Exploit
57
🚨 ОТКАТ СЕТИ CRO УДАЛИЛ АТАКУ НА $111 МЛН! 🟢
Хак Tectonic от 30 августа показал, как тонколиквидный токен TONIC можно превратить в оружие — злоумышленник разогнал цену, забрал $120,4 млн в качестве залога и распределил кредиты по девяти рынкам. 🦈
Cronos ответила жёстким откатом: очистила 10 961 блок и восстановила $111,2 млн, но $9,19 млн ушли «в офчейн». Сеть снова заработала за 11 часов, оставив пользователям чистый лист. 📊
Что это говорит нам о системном риске на активах с тонкими парами и о важности быстрых действий валидаторов? 💬
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
27
·
--
🦈 $CRO ЭКСПЛОИТ ПЕРЕВЕРНУЛИ НАЗАД, НО ПОТЕРЯ $9M ВНЕЦЕПЬ ЕЩЁ ДЕЙСТВУЕТ 🚨
📊 Злоумышленник искусственно разогнал малоликвидный токен TONIC, используя надутую цену как залог, чтобы вывести $120.4 M через девять рынков. Валидаторы Cronos остановили сеть, откатили 10,961 блоков и вернули $111.2 M, но $9.19 M исчезли вне цепи и остаются невозмещёнными. ⚡
💡 Этот случай подчёркивает, как тонкие пулы ликвидности превращаются в площадку для «смахиваний» ликвидности умными деньгами, обнажая системный риск в кроссчейн-фреймворках залога. Сеть возобновила производство в течение 11 часов, но остаточная потеря может побудить пользователей пересмотреть риск-буферы. 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #CRO #Exploit #CryptoRisk #SmartMoney
🔥 🦈
25

·
--
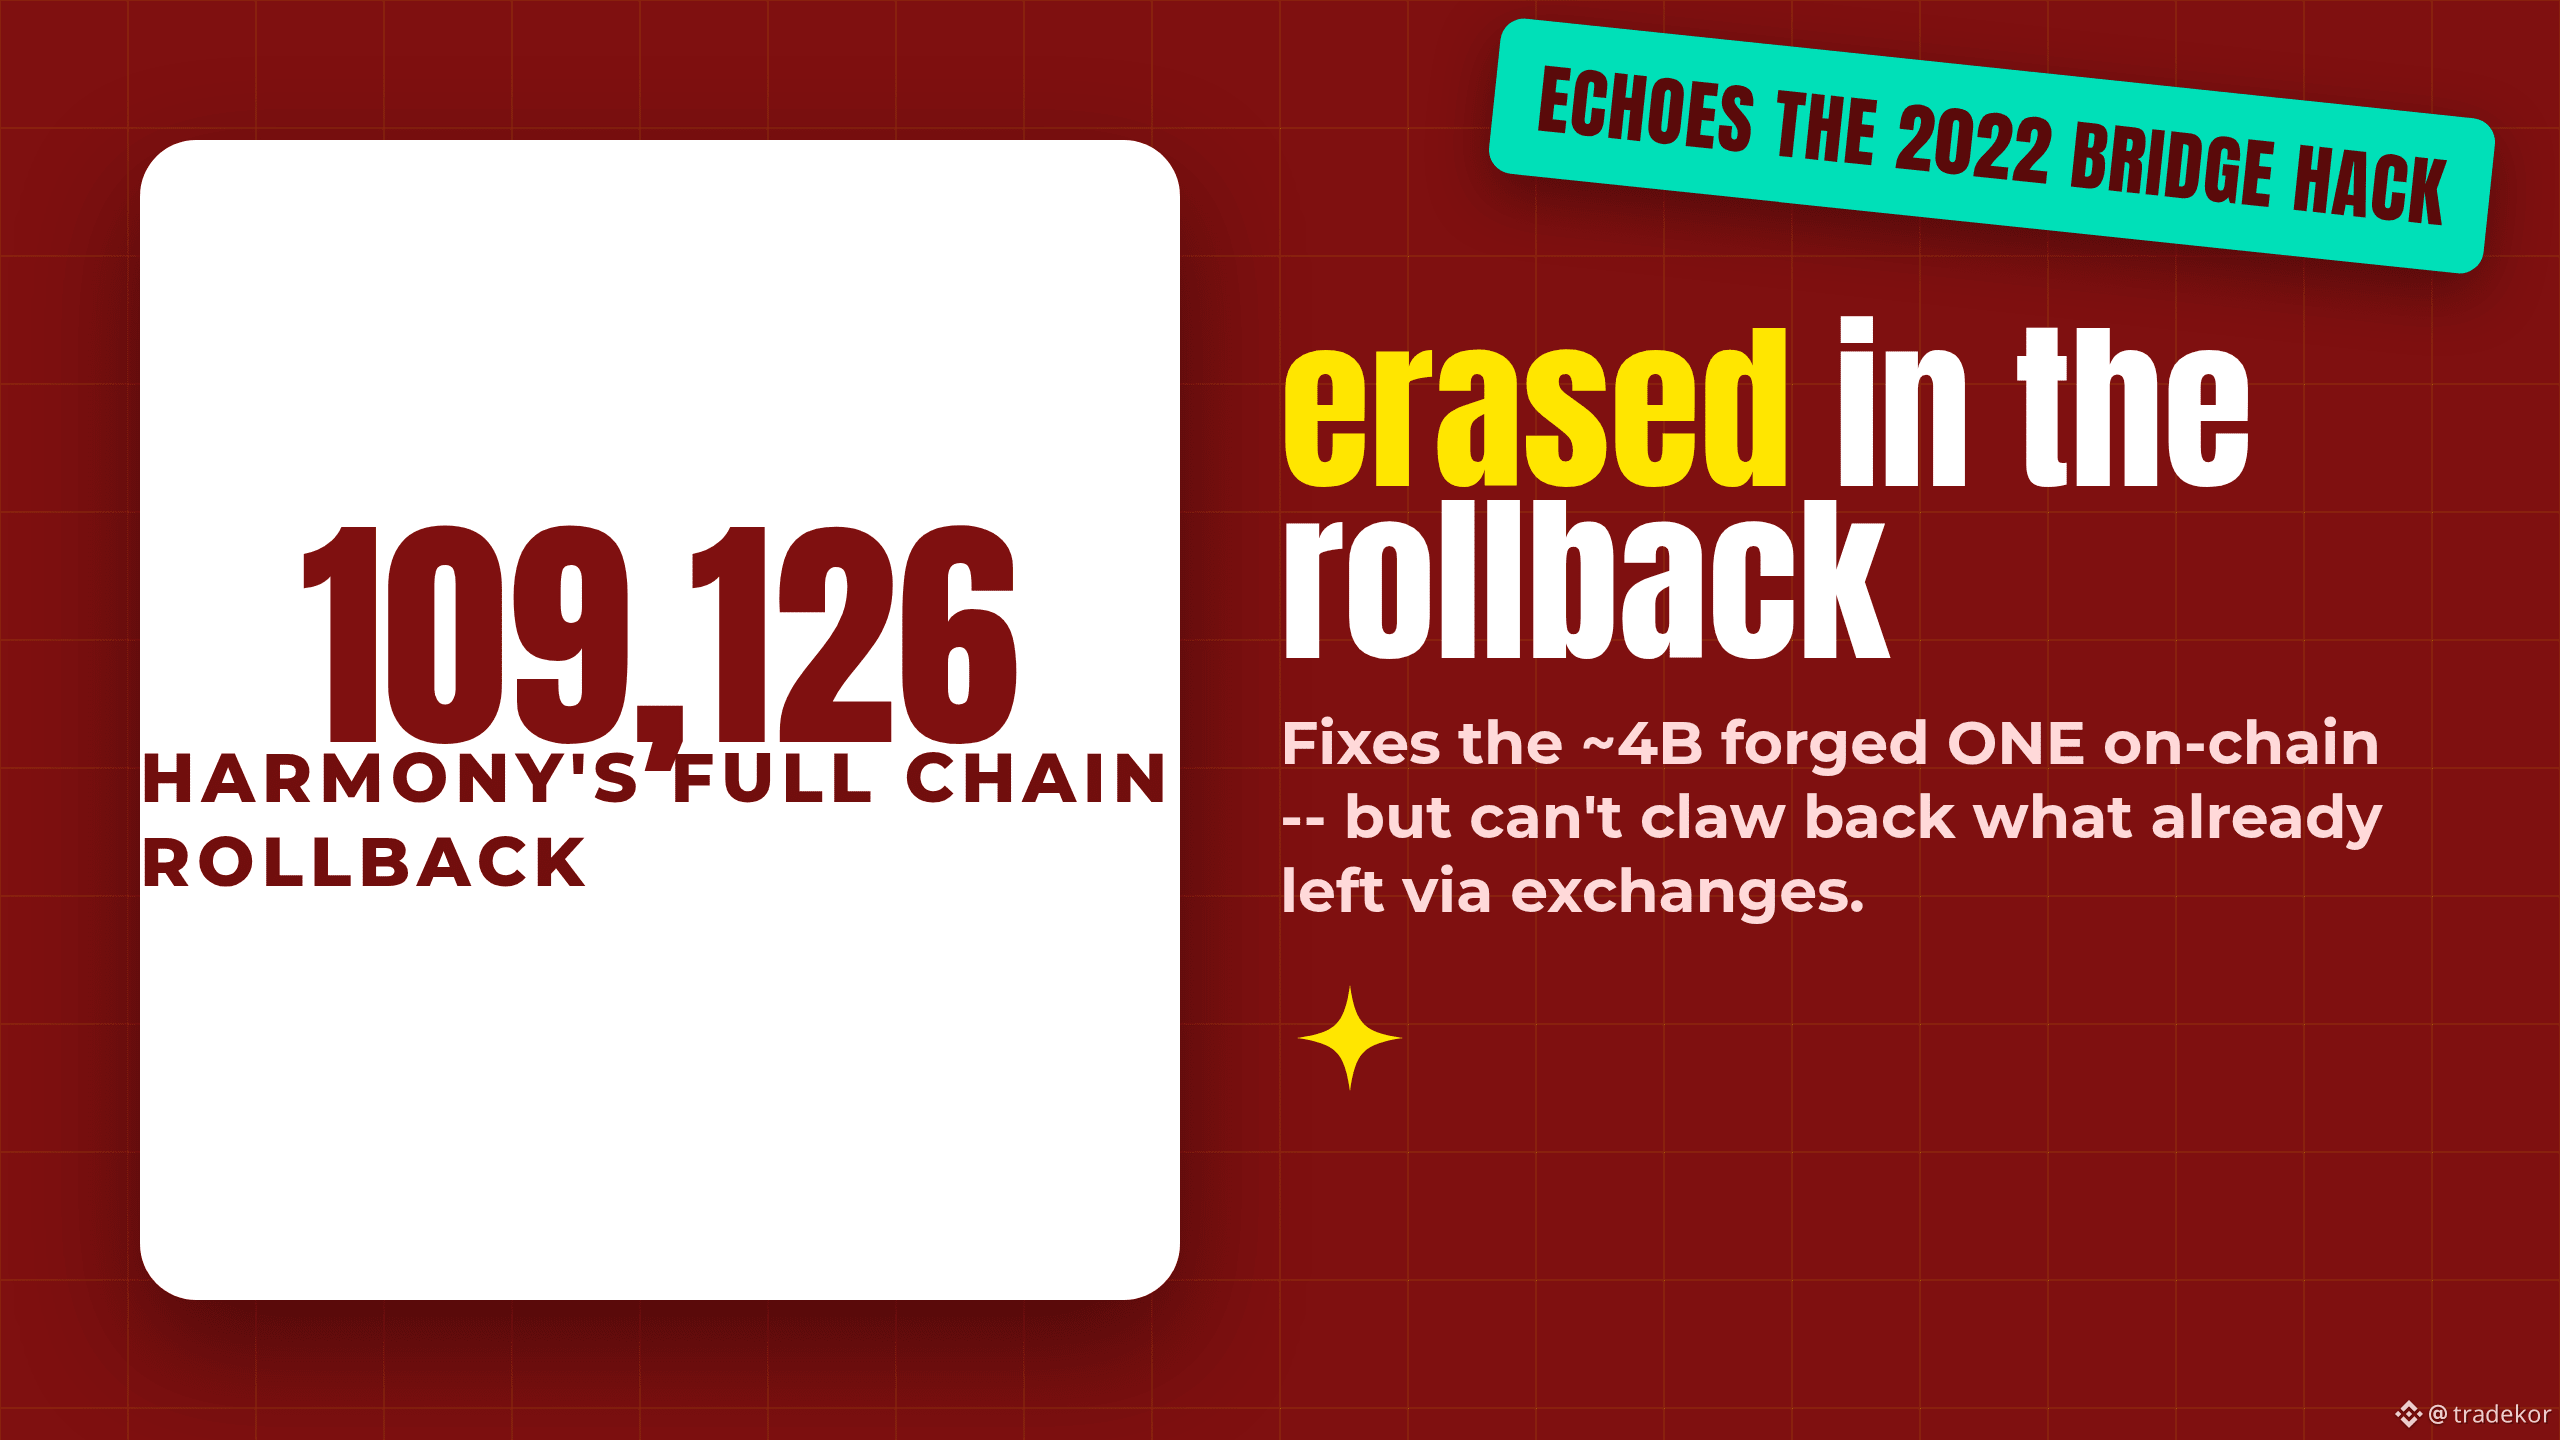
Harmony откатывает всю свою цепочку назад до 11 августа после того, как злоумышленник, подделав примерно 4 млрд ONE, провёл атаку — в процессе были отброшены более 109 000 легитимных транзакций.
Новости: Harmony подтвердила 12 августа, что атакующий воспользовался уязвимостью в межшейрдовой проверке квитанций (receipt-validation), чтобы неправомерно отчеканить ~4 млрд ONE (~26% от обращающегося предложения) и отправить цену резко вниз. 17 августа основная команда объявила полный откат сети к контрольной точке 11 августа, 23:25 UTC — при этом были отброшены 109 126 обычных транзакций и 315 стейкинг-транзакций, и поддельных, и легитимных.
Суть: откат стирает все реальные пользовательские транзакции в этом окне вместе с мошенническими, и он не может вернуть токены, уже выведенные на биржах до любого заморозки — так что реальный экономический ущерб может оказаться в значительной степени необратимым независимо от отката. Это также перекликается с хакерской атакой на мост Harmony в 2022 году, подрывая любой нарратив «проблема решена». Некоторые издания приводят значительно более крупные цифры поддельных балансов (триллионы из‑за многократного повтора), которые не подтверждены независимо на фоне официального числа Harmony в 4 млрд — мы считаем 4 млрд надежной базовой оценкой.
Наш взгляд: откат устраняет искажение предложения на ончейне, но переписывание истории блокчейна — спорный прецедент, а уже нанесённый внецепочечный ущерб нельзя исправить этим. Проверяемый «watch-point»: публикует ли Harmony полный постмортем с точным учётом того, сколько попало на биржи до любой заморозки, или эта цифра остаётся спорной?
Нужно ли когда‑нибудь откатывать собственную историю цепочки, чтобы исправить эксплойт, или это ломает сам смысл блокчейна?
Не является финансовой рекомендацией. DYOR.
$ONE #Harmony #Exploit #CryptoNews #Security
2
1
404

Другой протокол получил по полной.
Harmony только что сильно пострадала. Как утверждают, злоумышленник отчеканил 4 миллиарда $ONE, из-за чего цена упала на 26% . Это огромный красный флаг для безопасности сети. Абсолютный хаос.
#Exploit
Другой протокол получил по полной.
Harmony только что сильно пострадала. Как утверждают, злоумышленник отчеканил 4 миллиарда $ONE , из-за чего цена упала на 26% . Это огромный красный флаг для безопасности сети. Абсолютный хаос.
#Exploit
Harmony только что сильно пострадала. Как утверждают, злоумышленник отчеканил 4 миллиарда $ONE , из-за чего цена упала на 26% . Это огромный красный флаг для безопасности сети. Абсолютный хаос.
#Exploit
206
·
--
Падение
Массированный взлом DxSale вывел $7.3M из более чем 1,400 пулов ликвидности на цепочке BNB
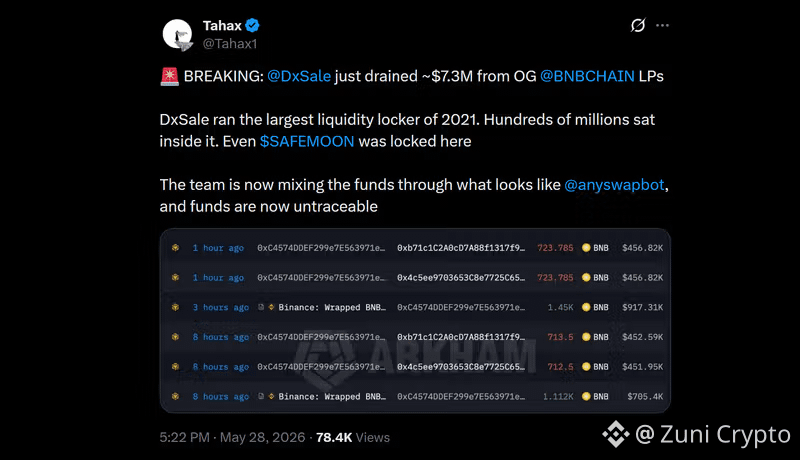
Недавний серьезный взлом затронул наследственную инфраструктуру локеров DxSale, выведя более $7.3 миллионов из более чем 1,400 пулов ликвидности на цепочке $BNB . Взлом был нацелен на спящие проекты с бычьего рынка 2021 года, которые оставили свою ликвидность заблокированной на годы.
Ончейн-следователи обнаружили тщательно спланированную операцию, продолжавшуюся несколько месяцев, которая теперь вызывает серьезные вопросы о потенциальном внутреннем доступе.
Как произошел взлом:
Долгая игра: Следователи выяснили, что право собственности на наследственный контракт локера DxSale было тихо передано 269 дней назад, пройдя через более 80 различных кошельков, прежде чем началось выведение средств.
Умный контракт-уловка: Злоумышленник развернул пользовательский контракт-дренаж, который изменил настройки локера, снизил сборы и изменил временные метки разблокировки на 1 января 1970 года. Это заставило контракт думать, что все блокировки истекли, что позволило мгновенные выводы.
Обвинения в внутреннем доступе: Известные следователи поделились скриншотами из Telegram от августа 2025 года, показывающими людей, утверждающих, что у них есть прямые связи с командой DxSale, которые могли разблокировать старые пулы ликвидности 2021 года за 20% комиссии. Следы также указывают на связь между кошельком злоумышленника и адресом команды.
Где деньги? Извлеченные средства из позиций на цепочке BNB были направлены через AnySwapBot и в настоящее время смешиваются, чтобы скрыть их конечное направление.
DxSale официально подтвердил взлом и заявил, что расследование продолжается, но пока не уточнили, можно ли вернуть какие-либо средства.
#Binance #DxSale #BNB #CryptoSecurity #Exploit
154

$OST SUFFERS $23.7M EXPLOIT - TRADERS' FUNDS SAFE 🔥
15 июля ликвидная казна Ostium понесла удар на 23,7 миллиона USDC — злоумышленник подделал отчеты о ценах через инфраструктуру вне сети. Но вот ключевое: обеспечение трейдеров хранится в отдельном смарт-контракте и не было затронуто. Все позиции остаются открытыми, а торги были заморожены в течение 60 минут после первой атаки.
Команда работает с Mandiant, zeroShadow и правоохранительными органами, чтобы разыскать средства. Открытые позиции будут отмечены по рыночной стоимости, когда торговля возобновится, и на них не повлияет период приостановки. Как вы думаете, как это скажется на доверии к DeFi-протоколам в дальнейшем?
Это не финансовый совет. Всегда управляйте своим риском.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
30
·
--
Рост
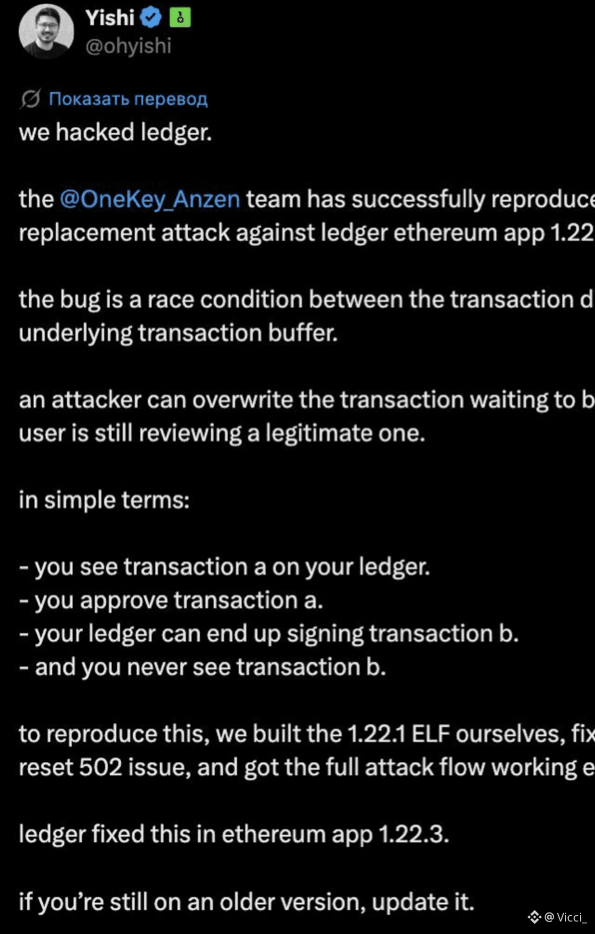
OneKey просто публично воспроизвела эксплойт Ledger, от начала до конца
- утверждение: Ethereum-приложение Ledger (v1.22.1) могло подписать транзакцию, отличающуюся от той, что показана на экране
- вы подтверждаете транзакцию A
- устройство на самом деле подписывает транзакцию B — ту, которую вы никогда не видели
- воспроизведено end-to-end, без теорий
Ledger исправила это в 1.22.3 — обновляйтесь или оставайтесь уязвимыми
я не могу лично это проверить, но конкурент, называющий в публичном доступе точный номер версии, — это не пустяк.
Укажите ниже версию прошивки Ledger — посмотрим, сколько из вас уже обновились.
уже проверил(а) свою)
#oneKey #Ledger #exploit
$ETH
96
·
--

Статья
Позвольте успокоить вас по поводу $GUA: Почему вчерашнее падение на 75% - это скрытая жемчужина и подарок для покупателей!Вчера сообщество затаило дыхание, наблюдая, как токен SUPERFORTUNE (GUA) рухнул до экстремального дна около $0.2630. Многие впали в панику, но те, кто умеет читать графики и анализировать данные на блокчейне, поняли: это был классический форс-мажор, который открыл идеальную точку входа.
- Прямо сейчас цена уже отскочила выше $0.61, уверенно закрепившись выше ключевых скользящих средних! Давайте разберемся, почему этот проект фундаментально силен и почему паника официально закончилась.
Позвольте успокоить вас по поводу $GUA: Почему вчерашнее падение на 75% - это скрытая жемчужина и подарок для покупателей!
Вчера сообщество затаило дыхание, наблюдая, как токен SUPERFORTUNE (GUA) рухнул до экстремального дна около $0.2630. Многие впали в панику, но те, кто умеет читать графики и анализировать данные на блокчейне, поняли: это был классический форс-мажор, который открыл идеальную точку входа.
- Прямо сейчас цена уже отскочила выше $0.61, уверенно закрепившись выше ключевых скользящих средних! Давайте разберемся, почему этот проект фундаментально силен и почему паника официально закончилась.
- Прямо сейчас цена уже отскочила выше $0.61, уверенно закрепившись выше ключевых скользящих средних! Давайте разберемся, почему этот проект фундаментально силен и почему паника официально закончилась.
2
478
·
--
Thetanuts Finance был атакован 15 июня, когда злоумышленник нацелился на устаревший Ethereum-кошелек и вывел активы на сумму около $2.1 миллиона.
Согласно Blockaid, ExVul и PeckShield, атака использовала ошибку в учете с низким предложением в расчетах выпуска и выкупа токенов. Злоумышленник использовал флеш-кредиты, чтобы снизить предложение токенов до экстремально низкого уровня, а затем вновь выпустил токены по сниженной цене из-за округления в логике контракта.
Анализ ExVul показал, что формула выкупа кошелька стала уязвимой, когда общее предложение приблизилось к нулевым уровням. Это позволило злоумышленнику генерировать завышенные значения выкупа и многократно выполнять транзакции по выпуску и выкупу, которые выводили больше активов, чем было внесено.
Первоначальные оценки потерь составили около $105,500 в USDC. Поздний анализ от PeckShield сообщил о общем ущербе в $2.1 миллиона.
PeckShield также отметил, что активы опционами на сумму около $2 миллионов были защищены белыми шляпами. Злоумышленник конвертировал около $105,000 в USDC в ETH и продолжал удерживать дополнительные активы, связанные с атакой.
Thetanuts Finance сообщила, что затронутый кошелек был устаревшим продуктом, который был мигрирован несколько лет назад и не был связан с какими-либо текущими контрактами или активными продуктами. Команда планирует выпустить полный отчет после завершения своего расследования.
Инцидент служит еще одним напоминанием о том, что устаревшая DeFi инфраструктура может оставаться уязвимой, даже после того как протоколы мигрируют пользователей к более новым системам.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
73
·
--
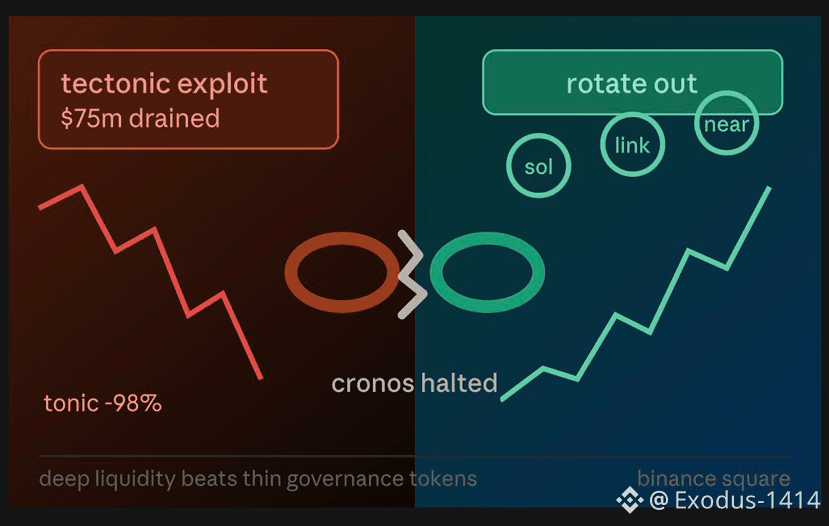
🚨 Кронос остановился после эксплойта Tectonic на $75M — вот в чём риск
Кронос ($CRO) заморозил производство блоков после того, как злоумышленник манипулировал ценой неликвидного токена управления Tectonic $TONIC примерно в 100 раз всего за 20 минут, а затем взял заимствования под раздутое обеспечение, чтобы вывести, по оценкам, $66–75M из крупнейшего в сети кредитного протокола. Валидаторы остановили всю цепочку, чтобы остановить кровотечение: до Ethereum дошло лишь ~$6M до момента заморозки. Биржа и само приложение Crypto.com не пострадали — удар пришёлся по DeFi-инфраструктуре в сети Cronos, а не по клиентским (кастодиальным) средствам.
Это классический эксплойт в стиле Mango Markets с оракулом: тонкая ликвидность + заимствования, обеспеченные залогом токена = актив, который можно «разогнать» и использовать как фальшивое обеспечение. Это напоминание о том, что безопасность сети не сильнее самого слабого пулa ликвидности, лежащего поверх неё.
Почему перейти на $SOL / $NEAR / $LINK вместо:
•Более глубокая и более проверенная временем DeFi-ликвидность — сложнее одному актору манипулировать ценой оракула на 100x за считанные минуты
•Более крупные и более децентрализованные наборы валидаторов по сравнению с ограниченной ~100-валидаторной настройкой Tendermint в Cronos
•Проверенный послужной список без уязвимости залога в виде governance-токена, подобной этой
DYOR — это не финансовый совет, а лишь напоминание, что остановки уровня сети вроде этой — реальный tail risk, который стоит учитывать в цене. 🧵
#Cronos #DeFiSecurity #Exploit #solana #NEARProtocol
206
На этом этапе непрерывной эксплуатации необходимо задавать вопросы.
1. Кто стоит за этим?
2. Как вы построили свои протоколы?
3. Какие специалисты по безопасности вы привлекали?
На этом этапе нам нужно подумать о безопасности,
В последнее время проекты создаются с реальными прикладными возможностями.
Нам есть о чем подумать: мы все здесь строим будущее и нуждаемся в ПРАВИЛЬНОЙ БЕЗОПАСНОСТИ, которой оно заслуживает.
Криптовалюта не получит массового распространения, если будет продолжаться в том же духе. ДАВАЙТЕ СОЗДАДИМ БЕЗОПАСНОСТЬ
#exploit
1
44
·
--
Падение
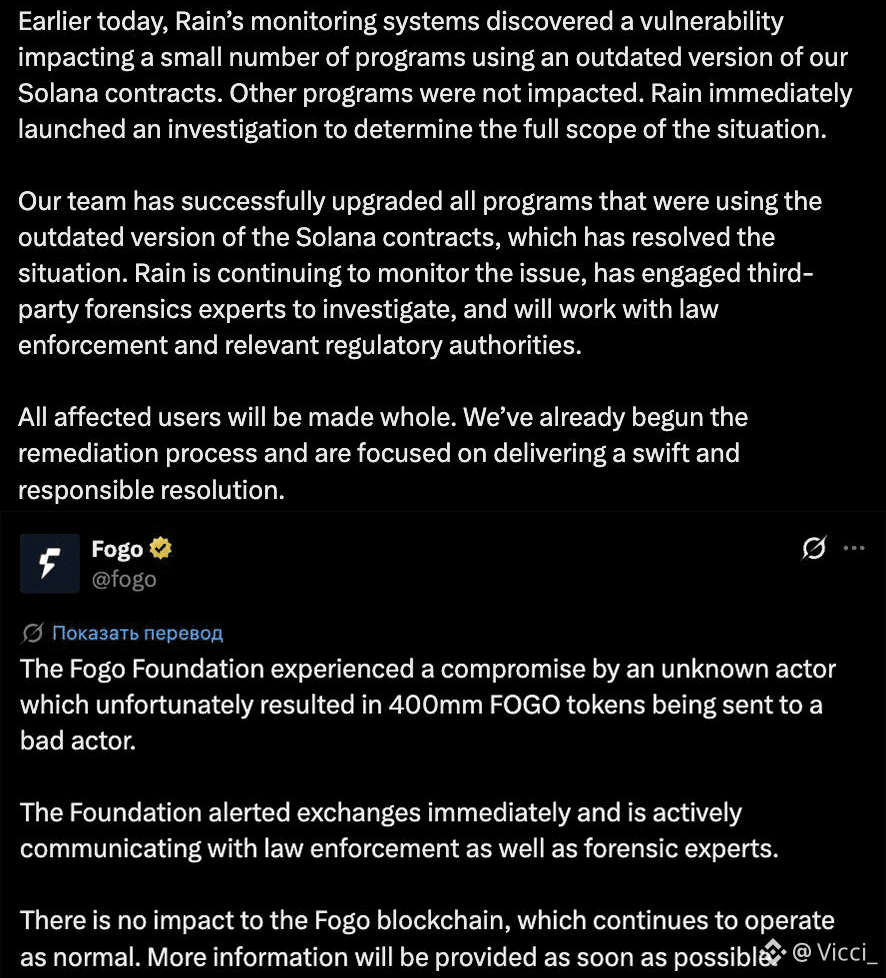
💸 $1,1 млн выведено у пользователей крипто-необанка — и это даже не был баг блокчейна
Взломали инфраструктуру карт Rain, а не сеть Rain, и цифры пугающие
▪ 1 685 клиентов Avici в Solana потеряли около $500k
▪ 636 клиентов Tria потеряли $430k+
▪ AVICI просела на 49%, обновив минимум за всё время
все продолжают аудитить L1, НИКТО не стресс-тестирует карточные рельсы, прикрученные поверх
вторая часть выходных: Fogo Foundation пострадал на 400m FOGO (~$3m), примерно 4% от общего объёма
команде пришлось остановить всю сеть, чтобы заблокировать адреса, связанные с атакующим
можешь хоть укреплять блокчейн, деньги всё равно уйдут через боковую дверь
всё ещё называешь это пространство «закалённым в бою»?🤡
$FOGO $SOL
{spot}(SOLUSDT)
#drained #exploit
💸 $1,1 млн выведено у пользователей крипто-необанка — и это даже не был баг блокчейна
Взломали инфраструктуру карт Rain, а не сеть Rain, и цифры пугающие
▪ 1 685 клиентов Avici в Solana потеряли около $500k
▪ 636 клиентов Tria потеряли $430k+
▪ AVICI просела на 49%, обновив минимум за всё время
все продолжают аудитить L1, НИКТО не стресс-тестирует карточные рельсы, прикрученные поверх
вторая часть выходных: Fogo Foundation пострадал на 400m FOGO (~$3m), примерно 4% от общего объёма
команде пришлось остановить всю сеть, чтобы заблокировать адреса, связанные с атакующим
можешь хоть укреплять блокчейн, деньги всё равно уйдут через боковую дверь
всё ещё называешь это пространство «закалённым в бою»?🤡
$FOGO $SOL
#drained #exploit
3
177

🚨 Истощение резервов кредитования на сумму 9,3 миллиона долларов с платформы More Markets
Компания Blockaid, специализирующаяся на безопасности блокчейна, сообщила, что злоумышленник использовал монету Ankr для ликвидного стейкинга и режим E-mode, чтобы эксплуатировать протокол кредитования More Markets. В результате атаки было выведено около 9,3 миллиона долларов в монете WFLOW из кредитного резерва платформы.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 высокое
🏷️ DEFI
#DeFiSecurity #Exploit #MoreMarkets #Blockchain
📰 Источник: cointelegraph.com
23
Другой протокол полностью уничтожен.
Полный разгром для MAYAChain. Эксплойт на $1,7 млн использовал шесть связанных друг с другом уязвимостей, чтобы вывести CACAO, отправив токен вниз на 89%. Это жесткое напоминание о том, что безопасность по-прежнему остается огромной слабой точкой.
#MAYAChain #Exploit
Полный разгром для MAYAChain. Эксплойт на $1,7 млн использовал шесть связанных друг с другом уязвимостей, чтобы вывести CACAO, отправив токен вниз на 89%. Это жесткое напоминание о том, что безопасность по-прежнему остается огромной слабой точкой.
#MAYAChain #Exploit
43

·
--
Стаблкоины столкнулись с массовым эксплойтом.
Стаблкоины StablR потеряли привязку после эксплойта на $2.8 миллиона
Стаблкоины EURR и USDR от StablR потеряли привязку после эксплойта на $2.8 миллиона, что вызвало опасения по поводу безопасности стаблкоинов - трейдеры следят за дальнейшей потерей привязки или возможными регуляторными мерами. Нападающий использовал скомпрометированный мультисиг-ключ, чтобы создать и обменять токены на $10.4 миллиона, что вызвало нестабильность. Этот инцидент подчеркивает необходимость надежных мер безопасности.
#Crypto #Stablecoins #Exploit #Blockchain
43

🚨 $WEMIX ПОД ОСАДОЙ — ЭКСПЛОИТ НА $6,25 МЛН ВЗРЫВАЕТ УМНЫЙ КОНТРАКТ! 💥
Сигнала на сделку нет — только оповещение
🔴 Эксплойт ударил как кошмар с флэш-кредитом: злоумышленник отчеканил и перевёл токены WEMIX напрямую из смарт-контракта. 📊 Первичная реакция указывает, что ликвидностные пулы истекают, но оперативный ответ команды может выступить как «брандмауэр». 📌 Это пока не полноценный крах — это проверка их «мышцы» реагирования на инциденты. 💡 История показывает, что проекты, быстро восстанавливающиеся, часто ловят поздних продавцов. 🛡️
💬 Заморозят ли команда WEMIX эксплуатируемый контракт и вернут средства, или мы наблюдаем медленное истечение до уровней поддержки? 👇
⚠️ Не является финансовым советом. Всегда управляйте своим риском. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
45
·
--
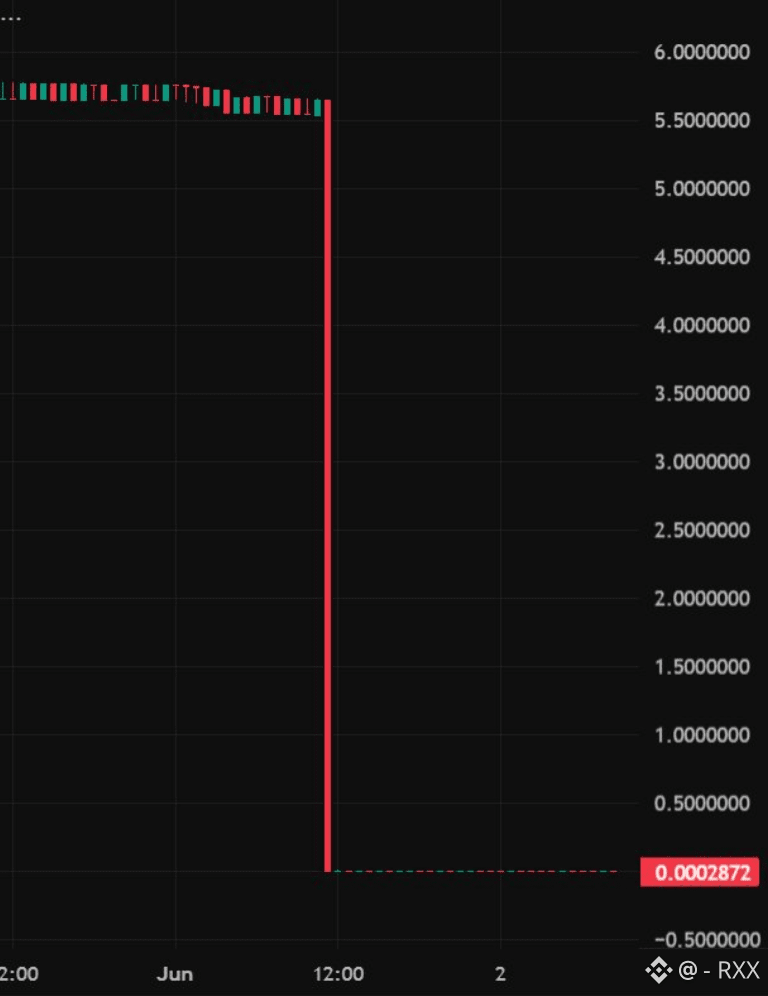
🚨 ЕЩЁ ОДИН КРИПТО ТОКЕН ТОЛЬКО ЧТО УШЕЛ В НОЛЬ 🩸😱
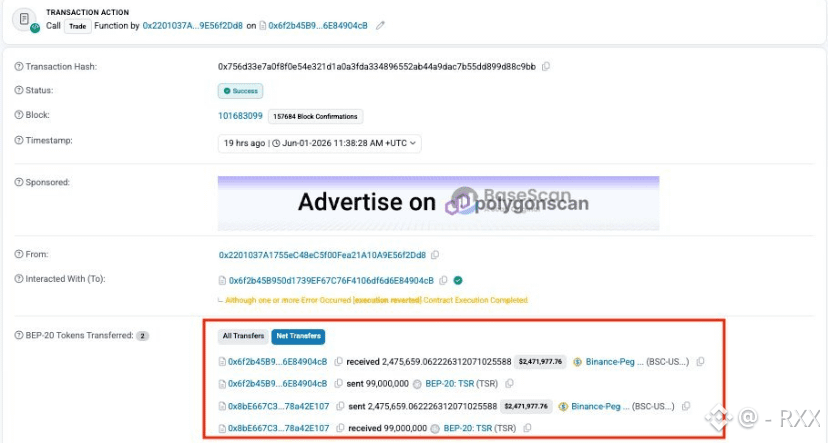
$TSR/USDT обрушился почти на 100% за один день, упав до примерно $0.0002 после сообщения о взломе на $BNB Chain. 👀
Вот что, якобы, произошло:
⚠️ Взломщик создал 99 МИЛЛИОНОВ $TSR
⚠️ Слил токены на рынок
⚠️ Извлек приблизительно $2.5M в $USDT
⚠️ Перевел средства на Ethereum
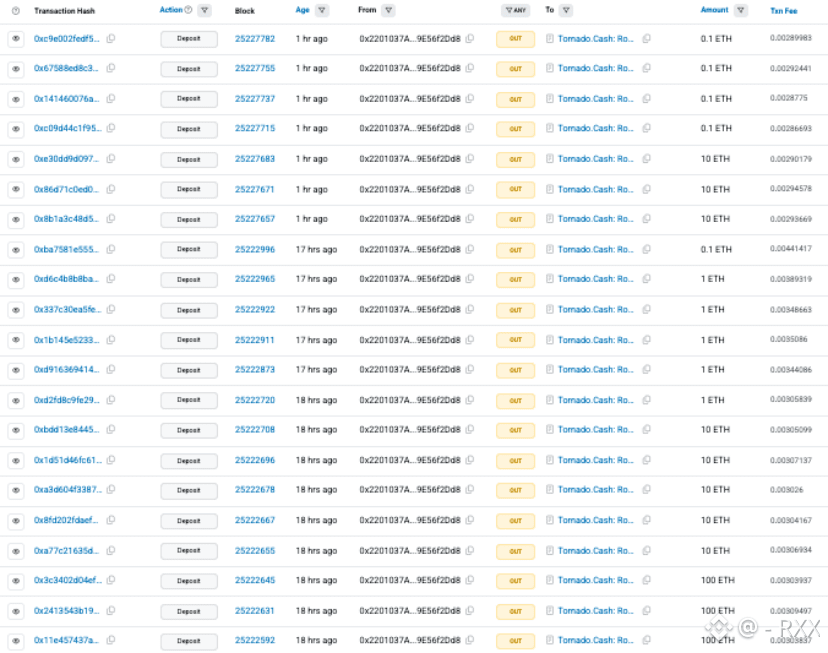
⚠️ Переместил 1,285+ $ETH через Tornado Cash
Результат?
📉 Уничтожение цены
📉 Ликвидность стерта
📉 Держатели остались в шоке
Это жесткое напоминание о одном из самых больших рисков в крипте:
Проект может выглядеть сильным…
Пока уязвимость смарт-контракта, взлом или проблема с созданием токена не перевернет все с ног на голову за одну ночь. 🔥
Всего за несколько часов:
💸 Миллионы исчезли
💸 Уверенность пропала
💸 Токен фактически был стерт
Суровая реальность?
В крипте управление рисками важнее, чем погоня за следующими 100x.
Потому что иногда одного взлома достаточно, чтобы стереть целый рынок. 👀
Берегите себя.
Проверяйте проекты.
И никогда не недооценивать риск смарт-контрактов. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
{future}(BNBUSDT)
🚨 ЕЩЁ ОДИН КРИПТО ТОКЕН ТОЛЬКО ЧТО УШЕЛ В НОЛЬ 🩸😱
$TSR/USDT обрушился почти на 100% за один день, упав до примерно $0.0002 после сообщения о взломе на $BNB Chain. 👀
Вот что, якобы, произошло:
⚠️ Взломщик создал 99 МИЛЛИОНОВ $TSR
⚠️ Слил токены на рынок
⚠️ Извлек приблизительно $2.5M в $USDT
⚠️ Перевел средства на Ethereum
⚠️ Переместил 1,285+ $ETH через Tornado Cash
Результат?
📉 Уничтожение цены
📉 Ликвидность стерта
📉 Держатели остались в шоке
Это жесткое напоминание о одном из самых больших рисков в крипте:
Проект может выглядеть сильным…
Пока уязвимость смарт-контракта, взлом или проблема с созданием токена не перевернет все с ног на голову за одну ночь. 🔥
Всего за несколько часов:
💸 Миллионы исчезли
💸 Уверенность пропала
💸 Токен фактически был стерт
Суровая реальность?
В крипте управление рисками важнее, чем погоня за следующими 100x.
Потому что иногда одного взлома достаточно, чтобы стереть целый рынок. 👀
Берегите себя.
Проверяйте проекты.
И никогда не недооценивать риск смарт-контрактов. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
1
127
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 35,659
164 обсуждают
2
#fomcотслеживание
Просмотров: 46,698
394 обсуждают
3
#SECHaltsCryptoETFReviewsAmidFundingLapse
Просмотров: 36,574
488 обсуждают
4
#ZcashETFPostsFirstWeeklyOutflow$93.6M
Просмотров: 61,821
195 обсуждают
5
#GreekPoliceBustCryptoScamRingArrest17
Просмотров: 199,696
1,431 обсуждают
6
#BitcoinRejectedAt$87K
Просмотров: 165,317
247 обсуждают
7
#FedOctoberRateHikeOddsFallTo17%
Просмотров: 224,182
1,604 обсуждают
8
#NvidiaHitsRecordHighUp2.4%
Просмотров: 158,387
1,134 обсуждают
9
#CanaryFilesAmendedS1ForPEPEETF
Просмотров: 44,401
757 обсуждают
10
#BitcoinParesGainsAfterRallyTo$86.5K
Просмотров: 58,365
175 обсуждают